


האם Robinhood גונב נתונים?
האם Robinhood גונב נתונים?
סיכום:
רובינדות חווה לאחרונה הפרת אבטחה בה האקרים ניגשו למידע אישי של כ -7 מיליון משתמשים. החברה מאמינה כי לא התרחשו הפסדים כספיים ולא נחשפו מידע רגיש כמו מספרי ביטוח לאומי או פרטי חשבון בנק. הפריצה נפתחה באמצעות שיחת טלפון לתמיכת לקוחות, כאשר ההאקר השתמש בטכניקות הנדסיות חברתיות כדי לקבל גישה לא מורשית למערכות מסוימות. Robinhood דיווחה על האירוע לאכיפת החוק והיא עובדת עם חברת אבטחה כדי לחקור את ההפרה.
נקודות מפתח:
- רובינדות ספגה הפרת אבטחה בה האקרים ניגשו למידע אישי של כ -7 מיליון משתמשים.
- לא נחשפו מספרי ביטוח לאומי, מספרי חשבון בנק או מספרי כרטיסי חיוב.
- ההאקרים יזמו את ההפרה באמצעות שיחת טלפון לתמיכת לקוחות, תוך שימוש בטכניקות הנדסיות חברתיות כדי לקבל גישה למערכות מסוימות.
- המידע שהושג על ידי ההאקרים כלל בעיקר כתובות דוא”ל או שמות מלאים.
- למספר קטן של לקוחות נחשפו פרטי חשבון נרחבים יותר.
- ההפרה כלולה ולא דווח על ההפסדים הכספיים על ידי הלקוחות.
- Robinhood דיווחה על האירוע לאכיפת החוק והיא עובדת עם חברת אבטחה לחקירה.
- ההאקרים דרשו תשלום סחיטה לאחר כלול ההפרה.
- לרובינדוס יש למעלה מ 22 מיליון משתמשים, כאשר כמעט 19 מיליון משתמשים בפלטפורמה באופן פעיל.
- המניות של רובינדות נפלו 3.2% במסחר לפני השוק בעקבות הפרת האבטחה.
שאלות ותשובות:
ש: מה קרה בהפרת האבטחה של רובינדות?
ת: האקרים קיבלו גישה למידע אישי של כ -7 מיליון משתמשי Robinhood באמצעות שיחת טלפון לתמיכת לקוחות, תוך שימוש בטכניקות הנדסיות חברתיות כדי לקבל גישה לא מורשית למערכות מסוימות.
ש: איזה סוג מידע נחשף בהפרה?
ת: לרוב הלקוחות שנפגעו היו כתובות הדוא”ל שלהם או שמות מלאים חשופים. למספר קטן של לקוחות היו פרטי חשבון נרחבים יותר, כולל שמם, תאריך הלידה ומיקוד, נחשפו.
ש: האם נגנב כל מידע פיננסי בהפרה?
ת: רובינדס מאמין שלא נחשפו מספרי ביטוח לאומי, מספרי חשבון בנק או מספרי כרטיסי חיוב בהפרת האבטחה.
ש: האם רובינדות נקט בפעולות להפחתת השפעת ההפרה?
ת: Robinhood דיווחה על הפרת האבטחה לאכיפת החוק והיא עובדת עם חברת אבטחה כדי לחקור את האירוע. ההפרה נכללה, והחברה לא דיווחה על אובדן כספי עבור לקוחותיה.
ש: כמה משתמשים יש לרובינדות?
ת: לרובינדס יש למעלה מ 22 מיליון משתמשים, כאשר כמעט 19 מיליון משתמשים בפלטפורמה באופן פעיל במהלך ספטמבר.
ש: מה הייתה ההשפעה של הפרת האבטחה על המניה של רובינדות?
ת: בעקבות הפרת האבטחה, מניות רובינדות נפלו 3.2% במסחר לפני השוק.
ש: האם ההאקרים דרשו תשלום כלשהו לאחר ההפרה?
ת: כן, הצד הבלתי מורשה דרש תשלום סחיטה מרובינדות לאחר כלול ההפרה. החברה דיווחה על כך לאכיפת החוק.
ש: היה מידע אישי של כל משתמשי הרובינדות שנחשפו בהפרה?
ת: לא, לרוב המשתמשים שנפגעו היו כתובות הדוא”ל שלהם או שמות מלאים נחשפו. רק תת -קבוצה קטנה של לקוחות נחשפה פרטי חשבון נרחבים יותר.
ש: אילו פעולות נלקחו לרובינדות כדי לטפל בהפרה?
ת: רובינדות הכילה את ההפרה ומגלה גילויים מתאימים לאנשים מושפעים. הם דיווחו על האירוע לאכיפת החוק ומנהלים חקירה בעזרת חברת אבטחה.
ש: האם ישנם הפסדים כספיים המדווחים על ידי הלקוחות כתוצאה מההפרה?
ת: רובינדס הצהיר כי לא היו הפסדים כספיים ללקוחות בגלל הפרת האבטחה.
ש: כיצד קיבלו האקרים גישה למערכות של רובינדוס?
ת: ההאקרים יזמו את ההפרה על ידי ביצוע שיחת טלפון לתמיכת לקוחות ושימוש בטכניקות הנדסיות חברתיות כדי לשכנע עובד לספק גישה למערכות תמיכת לקוחות מסוימות.
ש: האם משתמשי Robinhood יכולים לאבטח את חשבונותיהם לאחר ההפרה?
ת: Robinhood סיפק מידע כיצד לשמור על חשבונות מאובטחים במרכז העזרה שלהם. הם ממליצים להישאר ערניים ולא ללחוץ על קישורים כלשהם בהתראות אבטחה.
ש: האם רובינדות משתפת פעולה עם אכיפת החוק בחקירה?
ת: כן, רובינדות הודיעה מייד לאכיפת החוק על הפרת האבטחה ומשתפת פעולה באופן מלא בחקירה.
ש: האם יש הפסדים כספיים לרובינדות כתוצאה מההפרה?
ת: רובינדות לא דיווחה על הפסדים כספיים כתוצאה מהפרת האבטחה. הם הצהירו כי אף קרנות לקוחות לא הושפעו.
ש: האם זה אירוע האבטחה הראשון לרובינדות?
ת: אמנם זה לא מוזכר בטקסט המסופק, אך ראוי לציין כי רובינדות התמודדה בעבר עם ביקורת על פגיעויות אבטחה והפסקות מערכת שהשפיעו על יכולת הסחר של המשתמשים.
האם Robinhood גונב נתונים
סחר בניירות ערך מוצע ללקוחות המכוונים לעצמם על ידי Robinhood Financial. Robinhood Financial הוא חבר ברשות הרגולטורית לתעשייה הפיננסית (FINRA).
האם Robinhood גונב נתונים?
Robinhood אמר היום (שני. בפלטפורמת המסחר המקוון נמסר כי היא לא מאמינה שלא נחשפו מספרי ביטוח לאומי, מספרי חשבון בנק או מספרי כרטיסי חיוב וכי הלקוחות לא ראו הפסדים כספיים בגלל הפריצה. החברה בטוויטר אמרה כי “ההתקפה הייתה כלולה.”
לאחרונה חווינו אירוע אבטחת מידע בו צד שלישי לא מורשה השיג גישה לכמות מוגבלת של מידע אישי עבור חלק מהלקוחות שלנו. בהתבסס על החקירה שלנו, ההתקפה הייתה כלולה. עוד כאן: https: // t.CO/KVZMJ0XX23 – Robinhood Comms (@RobinhoodComms) 8 בנובמבר 2021
עבור הרוב המכריע של הלקוחות שנפגעו, המידע היחיד שהושג היה כתובת דוא”ל או שם מלא. עבור 310 אנשים, המידע שנלקח כלל את שמם, תאריך הלידה ומיקוד. מתוכם, 10 לקוחות היו “פרטי חשבון נרחבים יותר שנחשפו”, אמר רובינדס בהצהרה.
הפריצה התחילה בשיחת טלפון לתמיכת לקוחות, על פי ההצהרה. ההאקר הסתמך על הנדסה חברתית כדי לשכנע עובד לספק “גישה למערכות תמיכת לקוחות מסוימות”, אמר רובינוס. החברה הוסיפה כי היא נמצאת בתהליך של “חשיפה מתאימה לאנשים מושפעים.”רובינדות אמרה כי לאחר שהכילה את הפריצה”, דרש הצד הלא מורשה תשלום סחיטה.”החברה נמסר כי היא הודיעה על אכיפת החוק וחוקרת את האירוע בעזרת חברת האבטחה Mandiant.
יותר מ 22 מיליון משתמשים מימנו חשבונות ב- Robinhood, כאשר כמעט 19 מיליון השתמשו באופן פעיל שלהם במהלך ספטמבר. מניות רובינדות נפלו 3.2% במסחר לפני השוק.
חדשות מגמות
אירועים “אלימים” נמצאים במגמת עלייה בחנויות היעד, אומר המנכ”ל
אלון מאסק אומר שעבודה מהבית היא “שגויה מוסרית”
רוב משתמשי הפייסבוק יכולים כעת לתבוע כסף להסדר. הנה איך.
כיצד תקרת החוב יכולה להשפיע על הכסף שלך
אליזבת הולמס חייבת להתחיל את תקופת המאסר בעוד שבועיים, כללי בית המשפט
פורסם לראשונה ב- 9 בנובמבר 2021 / 9:05 בבוקר © 2021 CBS Interactive Inc. כל הזכויות שמורות. חומר זה לא יתפרסם, לשדר, לשכתם מחדש או לחלץ מחדש. סוכנות הידיעות AP תרמה לדוח זה.
Robinhood מכריז על אירוע אבטחת מידע (עדכון)
עדכון ב- 16 בנובמבר 2021 בשעה 9:55 בבוקר PT: אָנוּ’מחדש את העדכון הבא כדי להודיע על לקוחותינו וחברי קהילת Robinhood על אירוע אבטחת המידע.
חשפנו בעבר כי בהתבסס על החקירה שלנו, הצד הבלתי מורשה השיג רשימה של כתובות דוא”ל לכחמישה מיליון איש, כמו גם שמות מלאים לקבוצה שונה של כשני מיליון איש. אָנוּ’קבע כי כמה אלפי רשומות ברשימה מכילים מספרי טלפון, והרשימה מכילה גם ערכי טקסט אחרים שאנחנו’ממשיך לנתח. אנו ממשיכים להאמין שהרשימה לא מכילה מספרי ביטוח לאומי, מספרי חשבון בנק או מספרי כרטיסי חיוב וכי לא היה הפסד כספי ללקוחות כתוצאה מהאירוע. אָנוּ’ימשיך לחשוף גילויים מתאימים לאנשים מושפעים.
8 בנובמבר 2021
בשלהי הערב של 3 בנובמבר חווינו אירוע אבטחת מידע. צד שלישי לא מורשה השיג גישה לכמות מוגבלת של מידע אישי עבור חלק מהלקוחות שלנו. בהתבסס על החקירה שלנו, ההתקפה הייתה כלולה ואנחנו מאמינים כי לא נחשפו מספרי ביטוח לאומי, מספרי חשבון בנק או מספרי כרטיסי חיוב וכי לא היה הפסד כספי ללקוחות כתוצאה מהאירוע.
הצד הבלתי מורשה מהנדס חברתית של עובד תמיכת לקוחות בטלפון וקיבל גישה למערכות תמיכה מסוימות של לקוחות. בשלב זה אנו מבינים שהצד הבלתי מורשה השיגה רשימה של כתובות דוא”ל לכחמישה מיליון איש, ושמות מלאים לקבוצה אחרת של כשני מיליון איש. אנו גם מאמינים כי עבור מספר מצומצם יותר של אנשים – בסמיכות 310 בסך הכל – מידע אישי מוסף, כולל שם, תאריך לידה ומיקוד, נחשף, כאשר נחשף תת קבוצה של כעשרה לקוחות עם פרטי חשבון נרחבים יותר. אנו נמצאים בתהליך של גילוי גילויים מתאימים לאנשים מושפעים.
לאחר שהכילנו את הפריצה, הצד הבלתי מורשה דרש תשלום סחיטה. הודענו מייד לאכיפת החוק וממשיכים לחקור את האירוע בעזרת מנדאנט, חברת אבטחה מובילה חיצונית.
“כחברה ראשונה בטיחות, אנו חייבים זאת ללקוחותינו להיות שקופים ולפעול ביושרה,” אמר מנהל הביטחון הראשי של רובינדות, כלב סימה. “בעקבות סקירה חרוצה, לשים את כל קהילת הרובינדות על האירוע הזה עכשיו זה הדבר הנכון לעשות.”
אם אתה לקוח שמחפש מידע כיצד לשמור על אבטחת חשבונך, אנא בקר במרכז העזרה> החשבון וההתחברות שלי> אבטחת חשבון. כאשר יש ספק, היכנס לצפייה בהודעות מרובינדות – אנחנו’לעולם אל תכלול קישור לגישה לחשבונך בכוננית אבטחה.
הערת זהירות לגבי הצהרות צופות פני עתיד
פוסט בבלוג זה מכיל הצהרות צופות פני עתיד לגבי Robinhood Markets, Inc. וחברות הבת המאוחדות שלה (“אָנוּ,” “רובין הוד,” או ה “חֶברָה”) כולל מאמצינו לחקור ולתקן את אירוע אבטחת המידע וניסיונותינו לזהות ולספק גילויים מתאימים ללקוחות המושפעים, בין היתר. הצהרותינו צופות פני העתיד כפופות למספר סיכונים, אי וודאות, הנחות וגורמים אחרים הידועים והלא ידועים, העלולים לגרום לתוצאות, הביצועים או ההישגים העתידיים שלנו בפועל, כדי להיות שונה מהותית מכל תוצאות עתידיות המובעות או משתמעות בפוסט בבלוג זה. גורמים התורמים לאופי הלא וודאי של הצהרותינו צופה פני עתיד כוללים, בין היתר, את החקירה המתמשכת שלנו על האירוע; הפגיעות שלנו לאירועי אבטחת מידע נוספים; השפעות משפטיות, מוניטין ופיננסיות שליליות על החברה הנובעת מאירוע או אירועים נוספים לאבטחת מידע; ושיבושים מבצעיים פוטנציאליים כתוצאה מהאירוע. מכיוון שלא ניתן לחזות או לכמת חלק מהסיכונים והאי-וודאות הללו וחלקם הם בשליטתנו, אסור לסמוך על הצהרותינו צופות פני העתיד כתחזיות של אירועים עתידיים. מידע נוסף על סיכונים וחוסר וודאות פוטנציאליים שיכולים להשפיע על התוצאות העסקיות והפיננסיות שלנו נכלל בחלק II, סעיף 1 א מהדוח הרבעוני שלנו על טופס 10-Q ברבעון שהסתיים ב -30 בספטמבר 2021 וכן הגשות אחרות שלנו עם ועדת ניירות ערך (“שניות”), הזמינים ב- SEC’אתר האינטרנט ב- WWW.שניות.Gov . למעט כפי שצוין אחרת, כל ההצהרות צופות פני עתיד נאמרות נכון למועד הפוסט בבלוג זה מבוססות על מידע והערכות העומדות לרשותנו בשלב זה. למעט כנדרש על פי החוק, רובינדות אינה מניחה שום התחייבות לעדכן אף אחת מההצהרות בבלוג זה פוסט בין אם כתוצאה ממידע חדש, אירועים עתידיים, נסיבות שונו או אחרת. עליכם לקרוא את הפוסט בבלוג הזה מתוך הבנה שהתוצאות העתידיות שלנו, הביצועים, האירועים והנסיבות שלנו עשויים להיות שונים באופן מהותי ממה שאנחנו מצפים.
Robinhood Financial LLC ו- Robinhood Crypto, LLC הם חברות בנות בבעלות מלאה של Robinhood Markets, Inc.
סחר בניירות ערך מוצע ללקוחות המכוונים לעצמם על ידי Robinhood Financial. Robinhood Financial הוא חבר ברשות הרגולטורית לתעשייה הפיננסית (FINRA).
Robinhood Financial LLC היא חברה ב- SIPC, המגנה על לקוחות ניירות ערך של חבריה עד 500,000 $ (כולל 250,000 $ לתביעות במזומן). חוברת הסבר זמינה לפי בקשה או ב- WWW.SIPC.אורג.
מסחר cryptocurrency מוצע באמצעות חשבון עם Crypto Robinhood. Crypto של Robinhood אינו חבר ב- FINRA או SIPC. Cryptocururrency אינן מניות והשקעות הקריפטו שלך אינן מוגנות על ידי FDIC או SIPC.
מסחר ללא עמלה של מניות, תעודות סל ואופציות מתייחס לעמלות של 0 דולר עבור Robinhood פיננסי המכוונת עצמית מזומנים או חשבונות תיווך שוליים הסוחרים U.ג. ניירות ערך רשומים באמצעות מכשירים ניידים או אינטרנט. דמי SEC ו- FINRA רלוונטיים עשויים לחול. אנא עיין בלוח הזמנים של העמלות.
Robinhood Financial נרשם כרגע בתחומי השיפוט הבאים. זו לא הצעה, שידול של הצעה או ייעוץ לרכישה או למכור ניירות ערך, או פתיחת חשבון תיווך בכל תחום שיפוט בו רובינדות פיננסית אינה רשומה. ניתן למצוא מידע נוסף על המתווך שלך על ידי לחיצה כאן.
מסחר בשוליים כרוך בחיובי ריבית וסיכונים, כולל פוטנציאל להפסיד יותר מכל הסכומים שהופקדו או הצורך להפקיד בטחונות נוספים בשוק ירידה. לפני השימוש בשוליים, על הלקוחות לקבוע אם אסטרטגיית מסחר מסוג זה מתאימה להם בהתחשב ביעדי ההשקעה הספציפיים שלהם, הניסיון, סובלנות הסיכון ומצבם הכלכלי. למידע נוסף אנא עיין ב- Robinhood Financial’הצהרת גילוי שוליים, הסכם שוליים ומידע על משקיעים של FINRA. גילויים אלה מכילים מידע על Robinhood Financial’מדיניות ההלוואות, חיובי ריבית והסיכונים הקשורים לחשבונות שוליים.
על המשקיעים לקחת בחשבון את יעדי ההשקעה ואת פרופיל הסיכון הייחודי של קרנות הנסחרות בבורסה (תעודות סל) בזהירות לפני השקעה. תעודות סל נתונות לסיכונים הדומים לאלה של תיקים מגוונים אחרים. תעודות סל ממונפות והפוכות עשויות שלא להתאים לכל המשקיעים ועלולות להגביר את החשיפה לתנודתיות באמצעות מינוף, מכירות קצרות של ניירות ערך, נגזרים ואסטרטגיות השקעה מורכבות אחרות.
למרות שתעודות סל נועדו לספק תוצאות השקעה המתאימות בדרך כלל לביצועי המדדים הבסיסיים שלהם, יתכן שהם לא יוכלו לשכפל בדיוק את ביצועי המדדים בגלל הוצאות וגורמים אחרים. תשקיף מכיל מידע זה ומידע אחר אודות תעודת סל ויש לקרוא בזהירות לפני השקעה. על הלקוחות להשיג תשקיפים של המנפיקים ו/או סוכני הצד השלישי שלהם המפיצים והופכים את התשקיף לזמין לבדיקה. תעודות סל נדרשות להפצת רווחי תיקים לבעלי המניות בסוף השנה. רווחים אלה עשויים להיווצר על ידי איזון מחדש של תיקים או הצורך לעמוד בדרישות הגיוון. סחר בתעודות סל ייצר גם השלכות מס. ניתן למצוא הנחיות רגולטוריות נוספות למוצרים הנסחרים בבורסה על ידי לחיצה כאן.
עסקאות אפשרויות עשויות להיות כרוכות במידה גבוהה של סיכון. למידע נוסף על הסיכונים הקשורים למסחר באופציות, אנא עיין במסמך הגילוי של אפשרויות שכותרתו מאפיינים וסיכונים של אפשרויות סטנדרטיות, הזמינות כאן או באמצעות https: // www.Theocc.com/about/פרסומים/סיכוני תווים.JSP.
המשקיעים צריכים להיות מודעים לכך שתגובת המערכת, מחיר הביצוע, המהירות, הנזילות, נתוני השוק וזמני הגישה לחשבון מושפעים מגורמים רבים, כולל תנודתיות בשוק, גודל וסוג ההזמנה, תנאי השוק, ביצועי המערכת וגורמים אחרים.
כל ההשקעות כרוכות בסיכון וביצועי העבר של אבטחה, או מוצר פיננסי אינם מבטיחים תוצאות או תשואות עתידיות. תמיד יש פוטנציאל להפסיד כסף כשאתה משקיע בניירות ערך, או במוצרים פיננסיים אחרים. על המשקיעים לקחת בחשבון את יעדי ההשקעה שלהם ולסתכן בזהירות לפני השקעה.
המסחר ב- cryptocururrency מגיע עם סיכונים משמעותיים, כולל נדנדות מחירי שוק תנודפות או קריסות פלאש, מניפולציה בשוק וסיכוני אבטחת סייבר. בנוסף, שוקי cryptocurrency וחילופי דברים אינם מוסדרים עם אותם פקדים או הגנות לקוחות הזמינים בהון עצמי, באופציה, בעתיד או בהשקעה של מטבע חוץ. מספר סוכנויות פדרליות פרסמו גם מסמכים מייעצים סביב הסיכונים של מטבע וירטואלי. למידע נוסף עיין בחשיפת הסיכון לקריפטו של רובינדות, CFPB’ייעוץ צרכני, ה- CFTC’ייעוץ לקוחות, ה- SEC’התראת משקיעים, ו- FINRA’S משקיעים התראת.
בדוק את הרקע של Robinhood Financial LLC ו- Robinhood Securities, LLC ב- FINRA’S BrokerCheck.
© 2022 Robinhood. כל הזכויות שמורות.
הפרת נתוני Robinhood: האקרים מוכרים נתונים גנובים של מיליונים בפורום האינטרנט העמוק
ההאקרים מאשימים את רובינדות לשקר ולהשמיט בכוונה כי נתוני תעודת זהות נחשפו.
דובר Robinhood אישר לענייני פרטיות כי כמה תמונות זיהוי נחשפו אך הוסיף כי זה קרה בפחות מעשרה מקרים.
- רובינדות חשפה ביום שני כי היא ספגה הפרת נתונים בתחילת נובמבר.
- האקרים גנבו נתונים של למעלה מ- 7 מיליון לקוחות.
- טוענות רובינדות נגנבו רק נתונים מוגבלים.
- האקרים כבר מוכרים וסוחרים את הנתונים הגנובים בפורומים של אינטרנט עמוק.
- ההאקרים טוענים כי רובינדות שיקרו ותעודת זהות נגנבו והורדו גם הם.
- דובר רובינדות אישר לענייני פרטיות כי תעודות זהות נחשפו אך בפחות מעשרה מקרים
ביום שני הודיעה רובינדות בפוסט בבלוג כי בערב ה- 3 בנובמבר היא חוותה הפרת אבטחה קשה. צד שלישי לא מורשה הצליח להשיג גישה לפלטפורמת המסחר’מערכות תמיכת לקוחות.
הפוסט בבלוג מסביר כי הצד הבלתי מורשה הצליח להשיג רשימה של כתובות דוא”ל של כ -5 מיליון אנשים ושמות מלאים של קבוצה שונה של כ -2 מיליון אנשים נוספים.
בפוסט בבלוג, רובינדות העיר את הדברים הבאים:
“בשלב זה אנו מבינים שהצד הלא מורשה השיגה רשימה של כתובות דוא”ל לכחמישה מיליון אנשים ושמות מלאים לקבוצה אחרת של כשני מיליון איש.”
יתר על כן, במקרה של כ -310 אנשים, נחשפו מידע אישי נוסף ופרטים, כולל שמות, תאריכי לידה ומיקודים.
רובינדות הסבירה כי ההאקרים ניסו לסחוט את החברה, אך במקום זאת הודיעה על אכיפת החוק וכי נמשכת כעת חקירה.
המשימה שלנו
אנו מאמינים כי אבטחה אבטחה בענייני אבטחה ומשימה שלנו להפוך אותה למקום בטוח יותר.
הורדו גם תעודות זהות הטענות של האקרים
כיום, האקרים לכאורה הגיבו לרובינדות’פוסט בבלוג בפורום האקרים האפלים האפלים האפלים והאשים את החברה בשקר והצמצמו את חומרת ההפרה.
ההאקרים לכאורה טוענים כי תעודות זהות הורדו גם מ- SendSafely, מערכת העברת קבצים המשמשת את רובינדות במהלך הלקוחות’ תהליך אימות KYC.
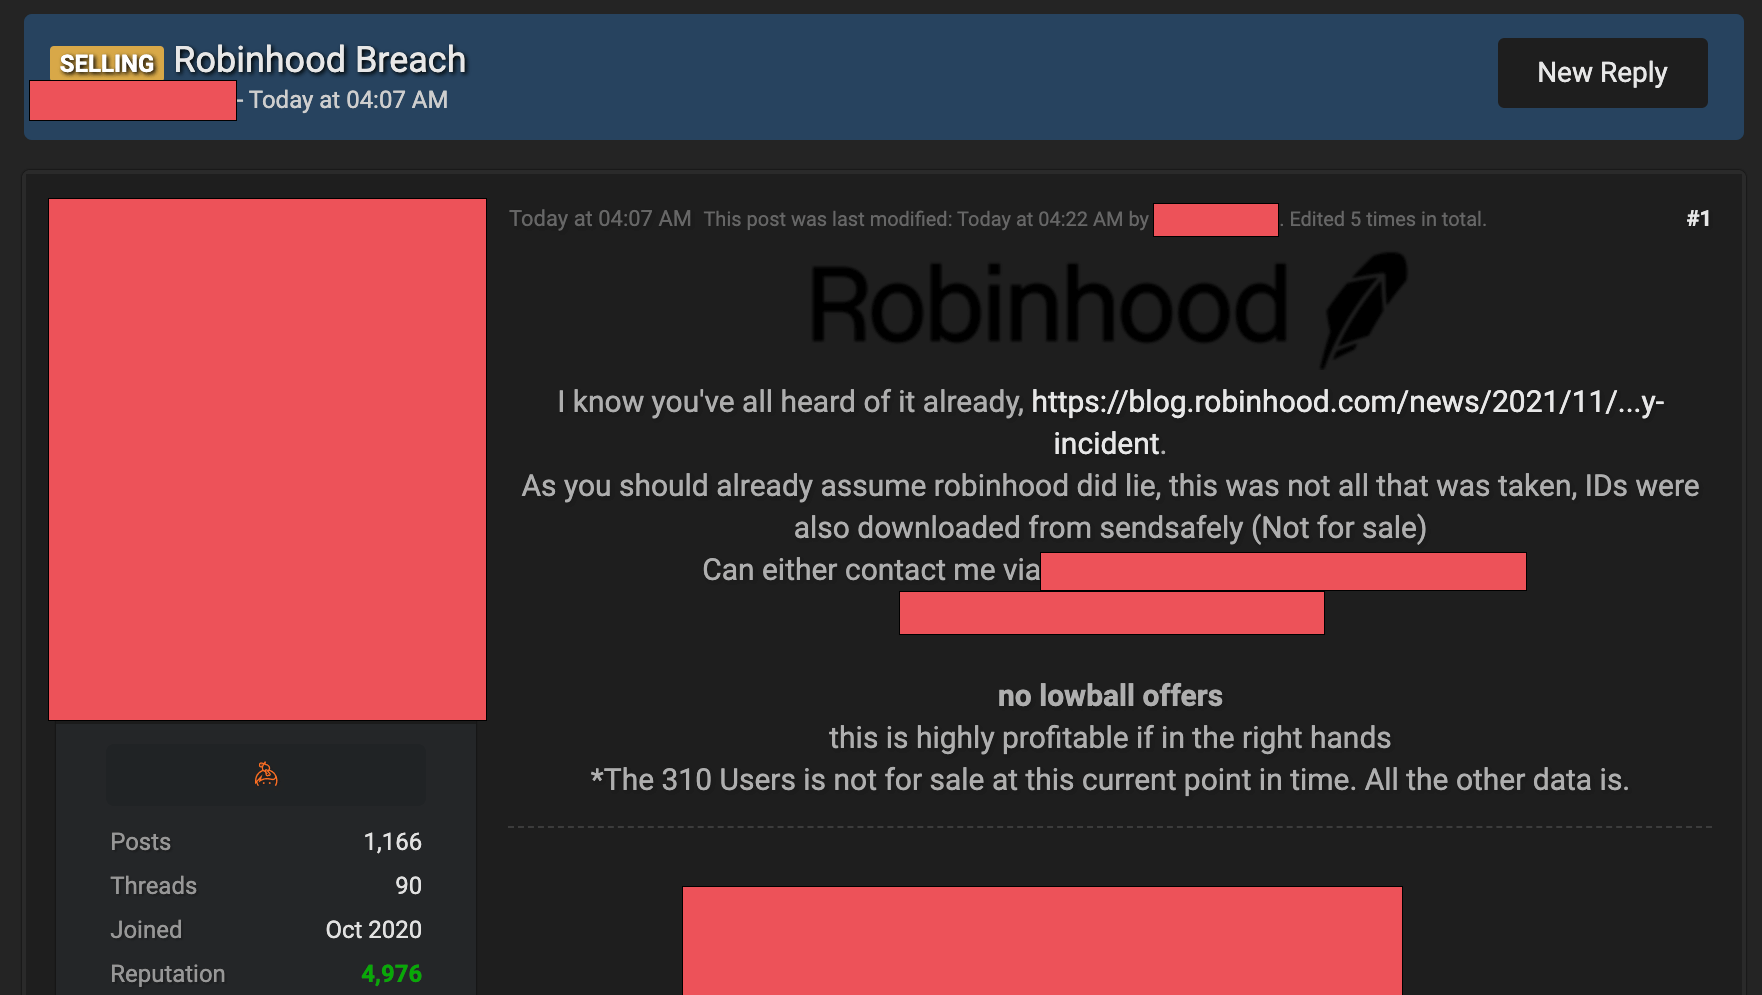
פוסטר הפורום המדובר הוא חבר בכיר ומוכר פורה עם מוניטין גבוה.
ההאקרים טוענים שהם מוכנים למכור את הנתונים הגנובים לגורמים מעוניינים ואינם מקבלים אף אחד “הצעות כדור נמוך.”
הם טוענים שהנתונים יכולים להיות “רווחי מאוד בידיים הנכונות”.
על פי החשד, הנתונים על 310 לקוחות רובינדות הכוללים “מידע אישי נוסף” אינו למכירה ברגע הנוכחי.
ענייני פרטיות התוודעו לרובינדות להודעת המכירה והטענה כי גם תעודות זהות נחשפו.
דובר Robinhood הסביר לענייני פרטיות כי נחשפו כמה תעודות זהות, מה שהשפיע על פחות מעשרה אנשים.
דובר Robinhood אמר לנו באמצעות דואר אלקטרוני: “כפי שחשפנו ב- 8 בנובמבר, חווינו אירוע אבטחת מידע, ולקבוצה של כעשרה לקוחות היו מידע אישי נרחב יותר ופרטי חשבון. פרטי חשבון נרחבים יותר אלה כללו תמונות זיהוי עבור חלק מאותם 10 אנשים. בדומה לחברות שירותים פיננסיים אחרים, אנו אוספים ושומרים על תמונות זיהוי עבור לקוחות מסוימים כחלק מהנדרש הרגולציה שלנו, מכירים את בדיקות הלקוחות שלך.”
בתחילה, רובינדות לא חשפה את המידע. אפילו סריקות תעודת זהות הושפעו ואז רק הצהירו במעורפל “פרטי חשבון נרחבים יותר” נחשפו עבור 10 לקוחות.
האמור לעיל מאשר בעקיפין את האותנטיות של מכירת הפורום העמוקה שהוזכרה. מכירת הפורום המתאימה הייתה המקור היחיד לטענה שנחשפו גם תעודות זהות. אז עכשיו רובינדות מודה בהפרת תעודת הזהות מאשרת את האותנטיות של חוט מכירת הפורום בעקיפין בעקיפין.
מייסד ומנכ”ל ענייני פרטיות
Miklos Zoltan הוא המייסד והמנכ”ל לענייני פרטיות. למיקלוס ניסיון ארוך זמן באבטחת סייבר ופרטיות נתונים, לאחר שעבד עם צוותים בינלאומיים במשך יותר מעשר שנים בפרויקטים הכרוכים בבדיקת חדירה, אבטחת רשת וקריפטוגרפיה.
Miklos הקים ענייני פרטיות בשנת 2018 כדי לספק אבטחת סייבר וחינוך לפרטיות נתונים לקהלים קבועים על ידי תרגום נושאים טכניים-כבדים ו”חננים “למדריכים ומדריכים קלים להבנה.
מיקלוס זולטן
- התחבר עם המחבר:
מה נגנב בהפרת נתוני Robinhood (ומה אתה צריך לעשות עכשיו) [עודכן]
האקר חשף מידע אישי עבור מיליוני משתמשי רובינדות.
פורסם ב- 17 בנובמבר 2021
אנו עשויים להרוויח עמלה מקישורים בדף זה.

אפליקציית סחר במניות פופולרית Robinhood חוותה לאחרונה הפרה אבטחה שחשפה את המידע האישי של מיליוני משתמשים. בעוד שרוב המשתמשים ברובינדות-והשקעותיהם-ככל הנראה בטוחים, חקירת המשך חשפה שמידע רב יותר נגנב ממה שחשבו במקור, והמשתמשים צריכים לנקוט בצעדים כדי לשמור על חשבונותיהם ואבטחת הנתונים האישיים שלהם.
מה נגנב בהפרת האבטחה של רובינדות?
בפוסט רשמי בבלוג, החברה טוענת כי ההתקפה התקיימה בנובמבר. 3, כאשר “צד שלישי לא מורשה” השתמש בהנדסה חברתית כדי לקבל גישה לחלק מהאפליקציה’S מערכת תמיכה בלקוחות. רובין הוד’צוות האבטחה S הבטיח בהצלחה את מסד הנתונים שנפגע, אך ההאקר הבודד דרש אז תשלום סחיטה. רובינדות דיווחה על הפיגוע לרשויות ולמשרד הביטחון של צד שלישי Mandiant במקום לעמוד בהאקר’דרישות.
על פי רובינדות’החקירה הפנימית, ההפרה פגרה בכתובות הדוא”ל לפחות חמישה מיליון חשבונות ושמותיהם המלאים של שני מיליון משתמשים נוספים. מבין החשבונות שנפגעו, לפחות 310 היו גם מיקודם ומידע הלידה שלהם, ו -10 משתמשים היו להם “פרטי חשבון נרחבים נחשפו,” אם כי רובינדות לא חשפה מה נפגע מידע נוסף.
ימים לאחר מכן פרסמה החברה פוסט בבלוג מעודכן ב- NOV. 16 התריע למשתמשים שמעל 4,400 מספרי טלפון נגנבו גם הם. מספרי טלפון לא נכללו ברובינדות’S גילוי נתונים מקוריים של נתונים, ונוכחותם בנתונים הגנובים הופכת את זה לפריצה חמורה יותר ממה שהניח במקור. האקרים יכולים להשתמש במספרי טלפון כדי לשלוח הונאות דיוג של SMS וקבצים משובצי תוכנות זדוניות, או לרכוש נתוני משתמש נוספים באמצעות הנדסה חברתית לחטיפת חשבונות, התקפות החלפת SIM וגניבת זהות.
רובינדס אומר שזה עדיין לא נראה מספרי ביטוח לאומי, מספרי חשבון בנק או מספרי כרטיסי חיוב נגנבו וזה “לא היה הפסד כספי ללקוחות כתוצאה מהאירוע.”
עם זאת, זה’על ידי ההאקרים ניגשים לנתונים אחרים האפשריים תמיד לרובינדות’החקירה עדיין לא חושפת.
כיצד לשמור על חשבונותיך ונתונים
Robinhood יוצר קשר עם קבוצת המשנה של המשתמשים שנפגעו ביותר מההפרה בשלבים לאבטחת חשבונם, אך עבור כל אחד אחר, החברה מציעה לבדוק את דף התמיכה שלה באבטחת חשבונות דרכים להגדיל את אבטחת החשבון שלך. מרבית הטיפים הם אמצעי אבטחת סייבר סטנדרטיים שכולם צריכים להשתמש בהם בכל החשבונות בשימוש, כמו להפעיל אימות דו-גורמי (2FA) ושימוש בסיסמת כניסה חזקה וייחודית, אך ישנם משאבים מועילים ספציפיים לאפליקציית Robinhood, כמו דרכים לשמור.
מכיוון שהסיסמאות והמידע הכספי לא הושפעו, אין זה סביר שהבנק או החשבונות והאפליקציות האחרות שלך נפגעו ישירות גם אם מישהו הרים את כתובת הדוא”ל שלך או שמם מלא. קל למצוא מידע כזה דרך אמצעים אחרים.
ובכל זאת, זה’האקרים אפשריים יכלו לפתוח הונאות דיוג והתקפות תוכנות זדוניות מבוססות דוא”ל באמצעות מידע זה, אז צחפו כיצד לאתר הונאות מקוונות וודאו שאתה’הגנה מחדש על המכשירים שלך באמצעות אפליקציות אמינות נגד תוכנות תוכנה .
ועכשיו כשאנחנו יודעים שכמה אלפי מספרי טלפון נגנבו גם הם, המשתמשים צריכים להיות ערניים במיוחד. עדכן את פרטי הכניסה ואפשר 2FA בכל חשבונות הקשורים למספרי הטלפון שלך. כאמור, האקרים יכולים להשתמש במספרי טלפון כדי לבצע התקפת החלפת SIM. יש לנו מדריך למניעת החלפות SIM כאן, כמו גם טיפים לאיתור ולהגיב להם .
כאן’זה מקווה שדיילת הרובינוס הזו סוף סוף נמצאת תחת שליטה, אבל אנחנו’אני הקפד לעדכן אותך אם אושרו נתונים אחרים שנגנבו.
פוסט זה פורסם במקור ב- 9 בנובמבר 2021 ועודכן 17 בנובמבר 2021 עם מידע חדש.
הסדר הפרות של אפליקציית Robinhood של 20 מיליון דולר: מי זכאי לכסף?
האפליקציה המסחרת במלאי חסרה “אמצעי אבטחה כמעט אוניברסליים”, על פי תביעה ייצוגית.
סופר דן אייברי
דן הוא סופר בצוות ההוראה של CNET. קו המשנה שלו הופיע בניו יורק טיימס, ניוזוויק, NBC News, Architectural Digest ובמקומות אחרים. הוא נרקוש תשבץ ומעוניין בצומת של קהילות טקיות ושוליות.
מומחיות מימון אישי, ממשל ומדיניות, ענייני צרכנים
ספטמבר. 28, 2022 10:08 א.M. Pt
5 דקות לקרוא
אם היית משתמש באפליקציית ההשקעה Robinhood, אתה יכול להיות זכאי לחלק מהסדר תביעה ייצוגי בסך 20 מיליון דולר לפתרון טענות כי הרשלנות של אפליקציית ההשקעה הובילה לכך שהמידע האישי דלוף.
מערכת אבטחת הסייבר של רובינדוס “חסרה אמצעי אבטחה פשוטים וכמעט אוניברסליים המשמשים מערכות מקוונות אחרות של מתווך מתווכים, כגון אימות שינויים בקישורי חשבון הבנק,” על פי תלונה בפברואר 2021.
אם ניתן לגשת לחשבון Robinhood שלך על ידי משתמשים לא מורשים בין ינואר. 1, 2020, ו- 27 באפריל 2022, אתה זכאי להגיש תביעה, אמרה אליזבת קרמר, עורך דין לתובעים, ל- CNET.
כ- 40,000 לקוחות אומרים כי חשבונות הרובינוס שלהם נפלו טרף להתקפות סייבר, על פי הגשת בית המשפט. ההסכם של מיליוני דולרים קיבל אישור ראשוני באוגוסט.
סגן היועץ הכללי של רובינדות לוקאס מוסקוביץ ‘אמר כי החברה לוקחת את האבטחה ברצינות רבה.
“אנו ממשיכים לנקוט צעדים רבים להגנה על חשבונות, כולל שימוש באלגוריתמים של Hashing, הצפנה, אימות דו-גורמי ואמצעי אבטחת חשבונות אחרים”, אמר Moskowitz בהצהרה המשותפת ל- CNET.
הנה מה שאתה צריך לדעת על הסדר הרובינדות, כולל מי זכאי לשיק וכמה כסף הם יכולים לקבל.
למידע נוסף על התנחלויות ייצוגיות, גלה אם אתה זכאי לכסף מהתשלום של Capital One 190 מיליון דולר, תיק הפרצת הנתונים של T-Mobile 350 מיליון דולר או תשלום מעקב אחר נתונים של 90 מיליון דולר.
מה המואשם ברובינדות במקרה זה ייצוגי?
בפברואר 2021 הגישו משרד עורכי הדין בסן פרנסיסקו אריקסון, קרמר ואוסבורן תביעה ייצוגית נגד רובינדות מטעם סידהארת ‘מהטה, קווין קיאן, מייקל פורטדו ולקוחות אחרים של רובינדות שטענו כי חשבונותיהם נפרצו.
על פי בקשת ההתנחלות שהוגשה ב -1 ביולי בבית המשפט המחוזי בארה”ב למחוז הצפון בקליפורניה, רובינדות “השתמש בפרקטיקות אבטחה תת-תקניות וחסרי אמצעי אבטחה ששימשו מערכות מקוונות אחרות של מתווכים”, המובילים למספר הפרות נתונים.
מי מתאים לתשלום בהסדר הרובינדות?
כל תושב ארה”ב הודיע כי לחשבון הרובינוס שלהם לא היה חוקי בין ינואר. 1, 2020, ו- 27 באפריל 2022, או שהודיעו לרובינדות שחשבונותיהם נפרצו, נחשבת זכאית להגיש תביעה, קרמר אסיד.
עם זאת, ההסדר אינו מכסה טענות הנובעות אך ורק מנובמבר. 3, 2021, הפרת נתונים שהדלפה את הפרטים האישיים של יותר מ -7 מיליון לקוחות, כולל שמות, תאריכי לידה ומיקודים. אירוע זה נושא לתביעה נפרדת, על פי קרמר.
“אם לומר זאת בפשטות רבה יותר, ההתנחלות הזו מבוססת על כישלונות של אבטחת סייבר לכאורה על ידי רובינדות ש”השאיר את הדלת לא נעולה” עבור האקרים לאורך זמן “, אמרה ל- CNET. “האירוע הספציפי בנובמבר 2021 מגולף.”
כמה יכולים הלקוחות של רובינדות לקבל בפיצויים?
על פי ההסדר המוצע, רובינדות הסכימה לשלם 19 דולר.5 מיליון נזקים ו -500,000 $ בתשלום. לקוחות מבוססי ארה”ב שחשבונותיהם נפרצו בין יאן. 1, 2020, ו- 27 באפריל 2022, יכולים להגיש תביעות עד 260 דולר לאדם.
לדברי ברון, התשלומים האישיים מתפרקים כדלקמן:
• עד 100 $ עבור הוצאות מחוץ לכיס הנובעות מההפרה
• עד 100 $ בהחזר עבור שירותי הגנה על גניבת זהות או שירותי ניטור אשראי
• עד $ 60 עבור זמן שהוקדש לתגובה לנושא.
חברי הכיתה זכאים גם לשנתיים של הגנה על גניבת זהות חינם וניטור אשראי.
בנוסף לתשלומי המזומנים ושירותי ההגנה, ההסדר מחייב רובינדות לשפר את נהלי האבטחה, כולל:
- אימות משלים דו-גורמי
- להניע את המשתמשים לעדכן סיסמאות
- ניטור יזום אחר השתלטות על חשבון
- קמפיינים למודעות של אבטחת סייבר
- תמיכה קולית בזמן אמת ללקוחות
כיצד אוכל להגיש תביעה בהסדר הרובינדות?
הודעה על ההתנחלות תצא רשמית בספטמבר. 13, באותו יום אתר ההתנחלות יעבור בשידור חי. לדברי קרמר, האתר יכלול טופס מקוון פשוט לחברי הכיתה הפוטנציאליים, וכן גרסת הדפסה לדואר בדואר.
מתי אקבל צ’ק?
אישור ראשוני להתנחלות ניתן באוגוסט. 23, 2022. דיון להערכת האישור הסופי נקבע ליום 16 במאי 2023.
בדרך כלל חברי הכיתה יקבלו תשלום לאחר מכן, אם כי ניתן להאט את התהליך במידה ניכרת על ידי ערעורים.
הדרך הסלעית של רובינדות להווה
אפליקציית Robinhood התפוצצה בפופולריות מאז הופעת הבכורה שלה בשנת 2013, וניהלה נכסים של 98 מיליארד דולר עד סוף 2021 ודיווחה על 14 מיליון משתמשים חודשיים ביוני 2022. לדברי החברה, רוב המשתמשים שלה הם אלפי שנים.
שירותים רבים זמינים ללא תשלום וחשבונות החברים הם, בממוצע, קטנים משמעותית מהמתחרים שלה, על פי נתוני בוחר מתווכים.
אפליקציה
גודל חשבון ממוצע
אולם העלייה המהירה של רובינדוס הגיעה עם מחלוקת ושורה של התדיינות משפטית: בפברואר 2021, החברה נתבעה על ידי משפחתו של סוחר בן 20 שהרג את עצמו לאחר שהאמין שלא נכון שהוא תפס כ- 730,000 $ הפסדים באפליקציה.
באותה שנה, רובינדס התמודד עם כמה חליפות אזרחיות לאחר שהקפיא את המסחר של GameStop בעקבות קמפיין Reddit לרכישת מניות של קמעונאית משחקי הווידיאו שגרמה למחיר המניה שלה לספייק.
ביוני 2021, הרשות הרגולטורית לתעשייה הפיננסית הורתה לרובינוס לשלם יותר מ -70 מיליון דולר בקנסות והשבה בגין הפרת התקנות הפיננסיות והענקת ללקוחות מידע שווא ומטעה.
היו גם כמה אירועי אבטחת סייבר בעלי פרופיל גבוה: באוקטובר 2020 דיווח בלומברג כי כ -2,000 חשבונות לקוחות רובינוס נחשפו על ידי האקרים על ידי האקרים.
במתקפה בנובמבר 2021, טענה החברה, האקר “מהנדס חברתית של עובד תמיכת לקוחות בטלפון וקיבלה גישה למערכות תמיכה מסוימות של לקוחות” כדי לסחוט כסף. אכיפת החוק התבשרו על ניסיון הסחיטה, טענה החברה והדלפה הייתה כלולה.
זה בחודש מאי, רובינדות הסכימה ל -9 דולר.9 מיליון תשלום כדי ליישב תביעה נפרדת של פעולה ייצוגית שהוגשה על ידי משתמשים שלטענת הפסקות אתרים במרץ 2020 מנעה מהם לסחור בדיוק כשהשוק צנח בימים הראשונים של המגיפה.
ובאוגוסט. 2, מחלקת השירותים הפיננסיים של מדינת ניו יורק פגעה בקריפטו של רובינדות, אגף המסחר של האפליקציה של אפליקציית ההשקעה, עם קנס בסך 30 מיליון דולר עבור כישלונות “משמעותיים” לעמוד בחוקי ההגנה על הצרכן, אבטחת הסייבר והלבנת הכסף.
כמו כן, באוגוסט, רובינדות פיטרה כמעט רבע מעובדיה בעקבות ירידה תלולה בפעילות המסחר באפליקציה. זה היה סבב הפיטורים השני השנה לאחר שרובינדס גזם את צוותו בכ- 9% באפריל
שני הסיבובים בשילוב ביטלו יותר מ -1,000 משרות מהחברה, כך דווח בוול סטריט ג’ורנל.
“בשנה שעברה, איישנו רבים מפונקציות הפעילות שלנו בהנחה שהמעורבות הקמעונאית המוגברת שראינו עם המניות והשווקי הקריפטו בעידן הקוביד ימשיך לשנת 2022”, אמר מנכ”ל רובינדס ומייסד משותף ולד טנב בפוסט בבלוג.
“בסביבה חדשה זו אנו פועלים עם יותר איוש מהמתאים”, הוסיף טנב. “כמנכ”ל, אישרתי ולקחתי אחריות על מסלול האיוש השאפתני שלנו – זה עלי.”


