


Η Samsung κατασκοπεύει τους χρήστες της
Οι χάκερ μπορούν να εκμεταλλευτούν σφάλματα σε προεγκατεστημένες εφαρμογές της Samsung για να κατασκοπεύουν τους χρήστες
Περίληψη:
Από τις αρχές του 2021, πάνω από δώδεκα τρωτά σημεία έχουν ανακαλυφθεί στις προεγκατεστημένες εφαρμογές της Samsung από τον Sergey Toshin, τον ιδρυτή της Oversecured Company. Οι χάκερ μπορούν να εκμεταλλευτούν αυτά τα σφάλματα για να κατασκοπεύουν τους χρήστες της Samsung, κερδίζοντας τον έλεγχο των συσκευών τους.
Βασικά σημεία:
- Οι χάκερ έχουν βρει έναν τρόπο να κατασκοπεύσουν τους χρήστες της Samsung, παραβιάζοντας τις προεγκατεστημένες εφαρμογές.
- Τα σφάλματα ανήκουν σε ένα μεγαλύτερο σύνολο τρωτών σημείων που επηρεάζουν όλες τις συσκευές Samsung.
- Έχουν εγείρει μόνο τρία ζητήματα εναντίον αυτών των τρωτών σημείων.
- Ένας κίνδυνος που παρουσιάζεται από τα σφάλματα είναι η δυνατότητα να κλέβουν τα μηνύματα των χρηστών.
- Η εκμετάλλευση των σφαλμάτων μπορεί να επιτρέψει στους χάκερ να διαβάζουν και να γράφουν αυθαίρετα αρχεία και να αποκτήσουν πρόσβαση στις συσκευές.
- Η Samsung εργάζεται για τον καθορισμό των τρωτών σημείων, αλλά μπορεί να χρειαστούν έως και δύο μήνες.
- Ο Sergey Toshin ανέφερε τις απειλές ασφαλείας και περιμένει τα Bounties.
- Ένας χάκερ έλαβε σχεδόν 30.000 $ στις αρχές του 2021 για την αποκάλυψη 14 θεμάτων στο Samsung Devices.
- Τα σφάλματα ανακαλύφθηκαν χρησιμοποιώντας έναν υπερπόντιο σαρωτή.
- Ο χάκερ ενημέρωσε τη Samsung για τα ελαττώματα και ένα βίντεο δημοσιεύτηκε δείχνοντας δικαιώματα διαχειριστή σε οποιαδήποτε συσκευή Samsung.
- Ορισμένα από τα σφάλματα έχουν ενημερωθεί, αλλά οι διορθώσεις για άλλους εξακολουθούν να εκκρεμούν.
- Ο χάκερ έλαβε γεννητικά στοιχεία για την αναφορά των σφαλμάτων.
Ερωτήσεις:
- Πώς οι χάκερ κατασκοπεύουν τους χρήστες της Samsung?
- Ποια είναι η σοβαρότητα των σφαλμάτων?
- Είναι η Samsung ενήμερη για τα τρωτά σημεία?
- Πόσο καιρό θα χρειαστεί για να διορθωθούν τα σφάλματα?
- Ποιος ανακάλυψε τα τρωτά σημεία?
- Πόσα χρήματα έλαβε ο χάκερ για την αποκάλυψη των σφαλμάτων?
- Ποιος είναι ο σκοπός του υπερμεγέθους σαρωτή?
- Πώς αποκαλύφθηκαν τα σφάλματα στη Samsung?
- Έχουν όλα τα σφάλματα?
- Έχει ο χάκερ έλαβε τυχόν γεννήσεις για την αναφορά των σφαλμάτων?
- Υπάρχουν κίνδυνοι για τους χρήστες της Samsung?
- Υπάρχουν συγκεκριμένες πληροφορίες σχετικά με τα τρωτά σημεία?
Οι χάκερ μπορούν να εκμεταλλευτούν σφάλματα στις προεγκατεστημένες εφαρμογές της Samsung για να αποκτήσουν τον έλεγχο των συσκευών των χρηστών και στον κατάσκοπο τους.
Τα σφάλματα δημιουργούν σοβαρούς κινδύνους ασφαλείας. Ένα σφάλμα επιτρέπει στους επιτιθέμενους να κλέβουν τα μηνύματα των χρηστών, ενώ άλλοι τους επιτρέπουν να διαβάζουν και να γράφουν αυθαίρετα αρχεία.
Ναι, η Samsung γνωρίζει τα τρωτά σημεία και εργάζεται για τον καθορισμό τους.
Μπορεί να χρειαστούν έως και δύο μήνες για τη Samsung να διορθώσει τα σφάλματα.
Τα τρωτά σημεία ανακαλύφθηκαν από τον Sergey Toshin, τον ιδρυτή της Oversecured Company.
Ο χάκερ έλαβε σχεδόν 30.000 $ για την αποκάλυψη 14 σφαλμάτων στις συσκευές Samsung.
Ο υπερμεγέθη σαρωτής χρησιμοποιείται για τον εντοπισμό σφαλμάτων σε προεγκατεστημένες εφαρμογές στις συσκευές Samsung.
Ο χάκερ ενημέρωσε τη Samsung για τα σφάλματα και δημοσιεύτηκε ένα βίντεο που αποδεικνύει τα δικαιώματα διαχειριστή σε οποιαδήποτε συσκευή Samsung.
Ορισμένα από τα σφάλματα έχουν ενημερωθεί, αλλά οι διορθώσεις για άλλους εξακολουθούν να εκκρεμούν.
Ναι, ο χάκερ έλαβε γεννήσεις για την αναφορά των σφαλμάτων.
Ναι, τα σφάλματα δημιουργούν κινδύνους ασφαλείας στους χρήστες της Samsung, καθώς οι χάκερ μπορούν να αποκτήσουν έλεγχο στις συσκευές τους.
Μόνο τρία από τα τρωτά σημεία έχουν αποκαλυφθεί δημόσια λόγω του κινδύνου που θέτουν στους χρήστες.
Απαντήσεις:
- Πώς οι χάκερ κατασκοπεύουν τους χρήστες της Samsung?
- Ποια είναι η σοβαρότητα των σφαλμάτων?
- Είναι η Samsung ενήμερη για τα τρωτά σημεία?
- Πόσο καιρό θα χρειαστεί για να διορθωθούν τα σφάλματα?
- Ποιος ανακάλυψε τα τρωτά σημεία?
- Πόσα χρήματα έλαβε ο χάκερ για την αποκάλυψη των σφαλμάτων?
- Ποιος είναι ο σκοπός του υπερμεγέθους σαρωτή?
- Πώς αποκαλύφθηκαν τα σφάλματα στη Samsung?
- Έχουν όλα τα σφάλματα?
- Έχει ο χάκερ έλαβε τυχόν γεννήσεις για την αναφορά των σφαλμάτων?
- Υπάρχουν κίνδυνοι για τους χρήστες της Samsung?
- Υπάρχουν συγκεκριμένες πληροφορίες σχετικά με τα τρωτά σημεία?
Οι χάκερ μπορούν να κατασκοπεύουν τους χρήστες της Samsung, εκμεταλλευόμενοι τα τρωτά σημεία στις προεγκατεστημένες εφαρμογές στις συσκευές τους. Αυτά τα τρωτά σημεία επιτρέπουν στους χάκερ να αποκτήσουν τον έλεγχο των συσκευών και να έχουν πρόσβαση σε ευαίσθητες πληροφορίες.
Τα σφάλματα έχουν διαφορετικά επίπεδα σοβαρότητας. Ένα σφάλμα επιτρέπει στους χάκερ να κλέβουν τα μηνύματα των χρηστών, θέτοντας σε κίνδυνο το απόρρητό τους. Άλλα σφάλματα επιτρέπουν στους χάκερ να διαβάζουν και να γράφουν αυθαίρετα αρχεία, ενδεχομένως αποκτώντας πρόσβαση σε προσωπικά δεδομένα και ευαίσθητες πληροφορίες.
Ναι, η Samsung γνωρίζει τα τρωτά σημεία. Η εταιρεία έχει ειδοποιηθεί σχετικά με τα σφάλματα μέσω του προγράμματος Bug Bounty και εργάζεται ενεργά για τον καθορισμό τους για να εξασφαλίσει την ασφάλεια των χρηστών της.
Η διαδικασία καθορισμού των σφαλμάτων και της εφαρμογής των μπαλώματα συνήθως διαρκεί περίπου δύο μήνες. Η Samsung πρέπει να εκτελέσει εκτεταμένες δοκιμές για να διασφαλίσει ότι οι διορθώσεις δεν προκαλούν περαιτέρω ζητήματα ή τρωτά σημεία.
Τα τρωτά σημεία ανακαλύφθηκαν από τον Sergey Toshin, τον ιδρυτή της Oversecured Company. Ο Toshin εντόπισε πάνω από δώδεκα τρωτά σημεία που επηρέασαν τις προεγκατεστημένες εφαρμογές της Samsung και τις ανέφεραν υπεύθυνα στον τεχνολογικό γίγαντα.
Ένας χάκερ έλαβε σχεδόν 30.000 $ για να αποκαλύψει συνολικά 14 θέματα στο Samsung Devices. Οι ανταμοιβές των γεννητικών σφαλμάτων δίδονται σε άτομα που αποκαλύπτουν υπεύθυνα τρωτά σημεία στην εταιρεία.
Ο υπερμεγέθη σαρωτής είναι ένα εργαλείο που αναπτύχθηκε από τον χάκερ για να εντοπίσει σφάλματα και τρωτά σημεία σε προεγκατεστημένες εφαρμογές σε smartphones της Samsung. Βοηθά στη διαδικασία αναγνώρισης και αναφοράς ζητημάτων ασφάλειας στη Samsung.
Ο χάκερ υπεύθυνος για την ανακάλυψη των σφαλμάτων ενημέρωσε τη Samsung για τα ελαττώματα. Επιπλέον, δημοσίευσαν ένα βίντεο που αποδεικνύει πώς μια εφαρμογή τρίτου μέρους θα μπορούσε να τους δώσει δικαιώματα διαχειριστή σε οποιαδήποτε συσκευή Samsung. Αυτά τα στοιχεία συνέβαλαν στην ευαισθητοποίηση σχετικά με τα τρωτά σημεία και την πρόκληση δράσης από τη Samsung.
Ορισμένα από τα σφάλματα έχουν ενημερωθεί, αλλά οι διορθώσεις για άλλους εξακολουθούν να εκκρεμούν. Η Samsung εργάζεται ενεργά για την αντιμετώπιση των τρωτών σημείων για να εξασφαλίσει την ασφάλεια των χρηστών της. Η εταιρεία ακολουθεί μια διεξοδική διαδικασία επιδιόρθωσης για να εξασφαλίσει την αποτελεσματικότητα των διορθώσεων.
Ναι, ο χάκερ έλαβε γεννητικά στοιχεία για υπεύθυνα τα σφάλματα στη Samsung. Αυτές οι επιφυλάξεις σφάλματος είναι ανταμοιβές που παρέχονται από εταιρείες σε άτομα που βρίσκουν και αποκαλύπτουν τρωτά σημεία στο λογισμικό ή τα συστήματά τους.
Ναι, υπάρχουν κίνδυνοι ασφαλείας για τους χρήστες της Samsung λόγω των τρωτών σημείων που ανακαλύφθηκαν. Οι χάκερ μπορούν να εκμεταλλευτούν αυτά τα τρωτά σημεία για να αποκτήσουν τον έλεγχο των συσκευών των χρηστών και ενδεχομένως να έχουν πρόσβαση στα προσωπικά τους δεδομένα, θέτοντας σε κίνδυνο το απόρρητο και την ασφάλεια τους.
Μόνο τρία από τα τρωτά σημεία έχουν αποκαλυφθεί δημόσια, καθώς δημιουργούν σημαντικούς κινδύνους για τους χρήστες. Λεπτομερέστερες πληροφορίες σχετικά με τα τρωτά σημεία μπορούν να μοιραστούν η Samsung μόλις οι διορθώσεις είναι σε θέση να εξασφαλίσουν ότι οι χρήστες έχουν πλήρη επίγνωση των πιθανών κινδύνων.
Αυτό το άρθρο ανήκει στην Tech Times
Γράφτηκε από τον Fran Sanders
Οι χάκερ μπορούν να εκμεταλλευτούν σφάλματα σε προεγκατεστημένες εφαρμογές της Samsung για να κατασκοπεύουν τους χρήστες
Ο υπολογιστής Bleping ανέφερε πρόσφατα ότι από την αρχή του 2021, ο ιδρυτής της υπερπερισμένης εταιρείας, Σεργκέι Τοσίν, ανακάλυψε πάνω από δώδεκα τρωτά σημεία που επηρεάζουν όλες τις συσκευές της Samsung.
Οι χάκερ βρήκαν έναν τρόπο να κατασκοπεύουν τους χρήστες της Samsung, παραβιάζοντας τις προεγκατεστημένες εφαρμογές
Οι χάκερ βρίσκονται στον επόμενο στόχο τους: Samsung. Παραβιάζοντας τις προεγκατεστημένες εφαρμογές της Samsung, οι χάκερ μπορούν τώρα να κατασκοπεύουν τους χρήστες.
Οι χάκερ μπορούν να παρακολουθήσουν χρήστες και ακόμη και να πάρουν πλήρη έλεγχο ολόκληρου του συστήματος. Αυτό που είναι πιο ανησυχητικό είναι ότι τα σφάλματα φαίνεται να ανήκουν σε ένα πολύ πιο εκτεταμένο σύνολο εκμεταλλευόμενων. Ένας από τους ερευνητές ασφαλείας της Samsung ανέφερε το περιστατικό στο πρόγραμμα Bug Bug Bug του Tech Giant.
Η Samsung είναι τεχνολογικός γίγαντας της Νότιας Κορέας, αλλά αυτό δεν εμπόδισε τους χάκερ να παραβιάζουν το σύστημά τους. Η εταιρεία εργάζεται τώρα για τον καθορισμό ατελείωτων τρωτών σημείων που εξακολουθούν να επηρεάζουν τα κινητά smartphones της.
Χάκερ σε τρία κρίσιμα θέματα Samsung
Ο υπολογιστής Bleping ανέφερε πρόσφατα ότι από την αρχή του 2021, ο ιδρυτής της υπερπερισμένης εταιρείας, Σεργκέι Τοσίν, ανακάλυψε πάνω από δώδεκα τρωτά σημεία που επηρεάζουν όλες τις συσκευές της Samsung.
Λόγω του κινδύνου ασφαλείας που θέτουν αυτά τα σφάλματα στους χρήστες της Samsung, η εταιρεία απελευθερώνει μόνο λεπτομέρειες φωτός για το περιστατικό. Από τώρα, έχουν αυξηθεί μόνο τρία θέματα.
Σύμφωνα με το online outlet media, ο Toshin ανέφερε επίσης ότι ο λιγότερο απειλητικός κίνδυνος που θέτει το ζήτημα είναι ότι οι χάκερ μπορούν να κλέψουν τα μηνύματα των χρηστών εάν ξεγελάσουν με επιτυχία το θύμα.
Τα δύο ζητήματα είναι πιο περίπλοκα και σοβαρά λόγω της βαρύτητας της μυστικότητας τους.
Η εκμετάλλευση των σφαλμάτων δεν απαιτεί από τους χρήστες της Samsung να κάνουν τίποτα επειδή θα μπορούσαν να το χρησιμοποιήσουν για να διαβάσουν και να γράψουν αυθαίρετα αρχεία για πρόσβαση στις συσκευές.
Η Samsung δεν έχει ακόμη επιβεβαιώσει πότε θα διορθωθούν τα σφάλματα, κυρίως επειδή ολόκληρη η διαδικασία θα μπορούσε να διαρκέσει έως δύο μήνες. Η εταιρεία πρέπει ακόμα να κάνει πολυάριθμες δοκιμές patch για να διασφαλίσει ότι δεν θα προκαλέσει περαιτέρω προβλήματα.
Ο Toshin πρόσθεσε ότι ανέφερε όλες τις τρεις απειλές ασφαλείας και τώρα περιμένει να πάρει τα χέρια του στα δάνεια.
Ο χάκερ συγκέντρωσε σχεδόν 30.000 $
Ένας χάκερ έλαβε σχεδόν 30.000 $ από τις αρχές του 2021 επειδή αποκάλυψε συνολικά 14 θέματα στα συστήματα συσκευών της Samsung ‘.
Ο χάκερ ανακάλυψε ότι υπάρχουν σφάλματα στις προεγκατεστημένες εφαρμογές σε smartphones της Samsung χρησιμοποιώντας έναν υπερπόντιο σαρωτή που έκανε για να βοηθήσει με το σφάλμα.
Ενημέρωσε τη Samsung για τα ελαττώματα τον Φεβρουάριο και μάλιστα δημοσίευσε ένα βίντεο σχετικά με το πώς μια εφαρμογή τρίτου μέρους θα μπορούσε να του δώσει δικαιώματα διαχειριστή σε οποιαδήποτε συσκευή Samsung. Ωστόσο, είχε μια τεράστια παρενέργεια – όλες οι εφαρμογές στη συσκευή Samsung διαγράφηκαν ενώ προσπαθούσαν να πάρουν ανυψωμένα προνόμια.
Το σφάλμα ήταν αργότερα patched τον Απρίλιο, αλλά εξακολουθεί να είχε σημαντικό αντίκτυπο στη διαχειριζόμενη εφαρμογή και τώρα χαρακτηρίζεται ως CVE-2021-25356.
Ως ανταμοιβή, ο χάκερ πήρε 7.000 $ για την αναφορά των σφαλμάτων.
Ο υπολογιστής Bleping ανέφερε ότι ο Toshin έλαβε επίσης 5.460 $ για να αφήσει τη Samsung να γνωρίζει ένα άλλο ζήτημα σχετικά με την εφαρμογή ρυθμίσεων τους. Έδωσε στους χάκερ πρόσβαση σε αυθαίρετα αρχεία ως πραγματικό χρήστη του συστήματος. Η ετικέτα του είναι γνωστή ως CVE-2021-25393.
Τέλος, πήρε άλλα 4.850 δολάρια από την παρτίδα σφαλμάτων του Φεβρουαρίου που επέτρεψαν τη δημιουργία αυθαίρετων αρχείων που συγκαλύφθηκαν ως χρήστης τηλεφωνίας που μπορεί να έχει πρόσβαση στο SMS και τις λεπτομέρειες κλήσης.
Αυτό το άρθρο ανήκει στην Tech Times
Γράφτηκε από τον Fran Sanders
Οι χάκερ μπορούν να εκμεταλλευτούν σφάλματα σε προεγκατεστημένες εφαρμογές της Samsung για να κατασκοπεύουν τους χρήστες
Η Samsung εργάζεται για την επιδιόρθωση πολλαπλών τρωτών σημείων που επηρεάζουν τις κινητές της συσκευές που θα μπορούσαν να χρησιμοποιηθούν για την κατασκοπεία ή για τον πλήρη έλεγχο του συστήματος.
Τα σφάλματα αποτελούν μέρος ενός μεγαλύτερου σετ που ανακαλύφθηκε και αναφέρθηκε υπεύθυνα από έναν ερευνητή ασφαλείας μέσω της εταιρείας’S. bounty program.
Σοβαρή ζητήματα στις συσκευές Samsung
Από την αρχή του έτους, ο Sergey Toshin – ο ιδρυτής της υπερπήδασης της εταιρείας ειδικευμένη στην ασφάλεια των εφαρμογών για κινητά, βρήκε πάνω από δώδεκα τρωτά σημεία που επηρεάζουν τις συσκευές της Samsung.
Για τρεις από αυτές, οι λεπτομέρειες είναι ελαφριά αυτή τη στιγμή λόγω του υψηλού κινδύνου που θέτουν στους χρήστες. Χωρίς να φτάσει σε ιδιαιτερότητες, ο Toshin είπε στον BleepingComputer ότι το λιγότερο σοβαρό από αυτά τα ζητήματα θα μπορούσε να βοηθήσει τους επιτιθέμενους να κλέψουν μηνύματα SMS εάν εξαπατήσουν το θύμα.
Ωστόσο, τα άλλα δύο είναι πιο σοβαρά, καθώς είναι πιο αντικειμενικά. Η εκμετάλλευση τους δεν απαιτεί καμία ενέργεια από τον χρήστη της συσκευής Samsung. Ένας εισβολέας θα μπορούσε να το χρησιμοποιήσει για να διαβάσει και/ή να γράψει αυθαίρετα αρχεία με αυξημένα δικαιώματα.
Δεν είναι σαφές πότε οι διορθώσεις θα ωθηθούν στους χρήστες, επειδή η διαδικασία συνήθως διαρκεί περίπου δύο μήνες λόγω των διαφόρων δοκιμών του έμπλαστρο για να βεβαιωθεί ότι δεν προκαλεί άλλα προβλήματα
Ο Toshin ανέφερε και τα τρία τρωτά σημεία ασφαλείας και περιμένει επί του παρόντος να λάβει τα Bounties.
17 θέματα που αποκαλύφθηκαν υπεύθυνα
Μόνο από τη Samsung, ο χάκερ συγκέντρωσε κοντά σε 30.000 $ από την αρχή του έτους, για αποκάλυψη 14 θεμάτων. Τα άλλα τρία τρωτά σημεία περιμένουν επί του παρόντος να διορθωθούν
Για επτά από αυτά τα ήδη patched bugs, τα οποία έφεραν $ 20.690 σε bounties, ο Toshin παρέχει τεχνικές λεπτομέρειες και οδηγίες εκμετάλλευσης απόδειξης απόδειξης σε μια ανάρτηση ιστολογίου σήμερα.
Ο χάκερ ανακάλυψε τα σφάλματα σε προεγκατεστημένες εφαρμογές στις συσκευές Samsung χρησιμοποιώντας τον υπερπόντιο σαρωτή που δημιούργησε ειδικά για να βοηθήσει με την εργασία.
Αναφέρει τα ελαττώματα τον Φεβρουάριο και δημοσίευσε επίσης ένα βίντεο που να αποδεικνύει πώς μια εφαρμογή τρίτου μέρους έλαβε δικαιώματα διαχειριστή συσκευής. Η εκμετάλλευση, μια μηδενική ημέρα εκείνη την εποχή, είχε μια ανεπιθύμητη παρενέργεια, όμως: κατά τη διαδικασία λήψης ανυψωμένων προνομίων, όλες οι άλλες εφαρμογές στο τηλέφωνο Android διαγράφηκαν.
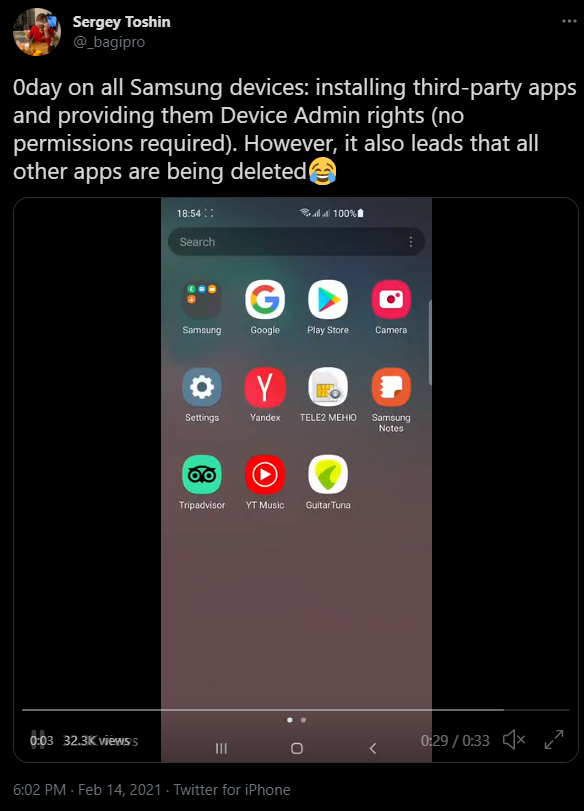
Το σφάλμα διορίστηκε τον Απρίλιο. Επηρέτησε τη διαχειριζόμενη εφαρμογή παροχής και τώρα παρακολουθείται ως CVE-2021-25356. Ο χάκερ έλαβε 7.000 $ για την αναφορά του.
Ο Toshin έλαβε μια άλλη έντονη γενναιοδωρία ($ 5.460) για την ανταλλαγή λεπτομερειών με τη Samsung για ένα ζήτημα (CVE-2021-25393) στην εφαρμογή Ρυθμίσεις που επέτρεψε να αποκτήσει πρόσβαση ανάγνωσης/εγγραφής σε αυθαίρετα αρχεία με προνόμια χρήστη του συστήματος.
Η τρίτη καλύτερη καταβληθείσα (4.850 δολάρια) ευπάθεια από αυτή την παρτίδα Φεβρουαρίου επέτρεψε τη σύνταξη αυθαίρετων αρχείων ως χρήστη τηλεφωνίας, ο οποίος έχει πρόσβαση σε λεπτομέρειες κλήσης και μηνύματα SMS/MMS.
Η Samsung έβαλε τα περισσότερα από αυτά τα ελαττώματα τον Μάιο. Ωστόσο, ο Toshin δήλωσε στον BleepingComputer ότι η Samsung έβαλε επίσης ένα άλλο σύνολο επτά σφαλμάτων που αποκάλυψε μέσω της εταιρείας’S. bounty program.
Αυτοί οι κίνδυνοι όπως η ανάγνωση/γραφή πρόσβαση σε επαφές χρηστών, η πρόσβαση στην κάρτα SD και η διαρροή προσωπικών πληροφοριών όπως ο αριθμός τηλεφώνου, η διεύθυνση και το email.
Οι χρήστες συμβουλεύονται να εφαρμόσουν τις τελευταίες ενημερώσεις υλικολογισμικού από τον κατασκευαστή για να αποφύγουν πιθανούς κινδύνους ασφαλείας.
Ο Toshin ανέφερε πάνω από 550 τρωτά σημεία στην καριέρα του, κερδίζοντας πάνω από 1 εκατομμύριο δολάρια σε bug bounties, μέσω της πλατφόρμας hackerone και διάφορα προγράμματα bounty bug.


