


האם SD-WAN מחליף נתב
לא עוד ניתוב
אמנם יתכן שלא יהיה צורך בפרוטוקולי ניתוב בין המיקומים המשתתפים ב- SD-WAN, אך פרוטוקולי ניתוב נחוצים כדי להגיע למקומות מעבר ל- SD-WAN. היכולת להריץ OSPF או BGP בקצה מאפשרת ל- SD-WAN להתחבר לרשת המנותבת הקיימת בחינניות. שם’אין צורך בבלתי אפשרי – מלגזה משדרג כל נתב אפשרי. מכשיר הקצה SD-WAN המריץ OSPF או BGP הופך ליעד לקידומות לגישה בתוך ה- SD-WAN.
SD-WAN הסביר
הרעיון והיישום של WAN (רשת רחבה) התרחש לראשונה כאמצעי להקל על גישה מסופית מרחוק למסגרות מיינקומיות ולמחשבי מינימום. מהן ניתן לטעון העננים הראשונים שהשתמשו ב- x.25 בשנות השבעים והשמונים למסגרת ממסר בתחילת שנות ה -90, זה היה’T עד ל- IPSEC VPNS ו- MPLS VPNS בסוף שנות ה -90 שהוואנס הפך לשולט יותר.
איקס.רשת 25
כשם עליית האינטרנט הולידה חידושים רבים בהיקף, היה רצון מתמיד להפחית את העלות לכל רוחב פס, במיוחד על פני וונס יקר. ככל שחיבורי הפס הרחב הפכו לכל מקום, ארגונים החלו להשתמש בחיבורים אלה כשבילים זולים יותר לסוגים רבים של תנועה על פני תרחישים שונים.
בתחילת שנות 2010 החלה SDN (רשת מוגדרת על ידי תוכנה) להיות מוכרת כגישה שיכולה לחדש מחדש את החדשנות ברשת נתונים. מטרתה הייתה להפשט רשתות נוספות למגוון רווחים פונקציונליים, תפעוליים וביצועים. יעדים מוקדמים ביקשו לחלוקת חומרה ותוכנה ברשת, לתקן את מטוס הבקרה ולהעביר יותר פתיחות. SDN גם ביקש להאיץ מחזורי חדשנות. כשם שחישוב ואחסון עברו התפתחות משמעותית ושופכת רמות מורכבות, SDN החל לשכתב את “אֵיך” לא רק “מה” של רשת.
זה’S מבית הספר למחשבה SDN שנולד SD-WAN (רשת רחבה מוגדרת על ידי תוכנה). טכנולוגיית SD-WAN אינה ארכיטקטורת WAN ספציפית אחת אלא מושג והפשטה המבקשת להתייחס לרבים מהאילוצים והחסרונות המנוסים עם וונס מסורתיים.
אתגרי וואן
אפילו עם פרוטוקולי ניתוב דינאמיים, לעיתים רחוקות הם נתיבי WAN המותאמים לכל דבר יותר מאשר ההישגיות הבסיסית ביותר. CSPs (ספקי שירותי תקשורת) עשויים לעשות שימוש נרחב ביותר במדדי ניתוב כמו חביון, ריצוד ואובדן מנות, יחד עם טכניקות מבוססות מדיניות, ליישם את נוהלי העסקים שלהם ולייעל את העלויות לפריסת קישורי כישלון ושיפור חוויית לקוחות אחרים ברחבי ה- WAN. עם זאת, עבור ארגונים רבים, משימות כאלה מורכבות, אינטנסיביות בזמן ומפרות עלות.
פלטות מורכבות לטביעות רגל קריטיות
מצד שני, מפעלים שרביהם לעתים נדירות מייצרים הכנסות נמצאים לרוב על ידי בעיות בהשפעת פרודוקטיביות הגורמות לאובדן אמון המשתמש. הפסד זה יכול לנבוע מביצועי WAN תת-אופטימליים, הפסקות או משימות תחזוקה המשפיעות על זרימות עבודה ותקשורת קריטית עסקית.
אף על פי שמנותבים באופן דינמי, תזמור וואן מסורתי ופעולות נטולות מחוסר מודעות מצבית הקשורה למפגשי משתמש פרטניים ומיקום עקבות הם משרתים. יישומי מולטימדיה מודרניים כמו קול, ועידת וידיאו, משחקים ושלל אפליקציות רגישות לאביון אחרות דורשות ביצועים שיא קבועים. הם לא סובלים מעומס או אובדן מנות היטב.
אז, מהן כמה מהבעיות או האתגרים ש- SD-Wan שואף לפתור?
- קישוריות WAN יקרה
- מורכבות תפעולית
- יכולת שליטה מוגבלת ומדדים גסים
- שבירות שירות
- חוסר מודעות ליישום ומודעות להפעלה
- ביצועים תת -אופטימליים, גודש ותור מורכב
- מדרגיות מוגבלת וגמישות
- אין תנוחת אבטחה הגנתית ברירת מחדל
- יישום או הטמעת מדיניות עסקית
ההבטחה של SD-WAN
כאמור, SD-WAN הוא מושג ושכבת הפשטה. זה’S גישה רשתית שיש לה ארכיטקטורות, יישומים ומטרות משתנים אך ממוקדת בשיפור כל היבטי אספקת שירות WAN. חלקה טבעית של SDN, SD-WAN הופכת את WAN ליותר ניתנת ליותר, לתכנות ואינטליגנטית. גישה זו מאפשרת פונקציונליות חדשה, שיפור אספקת השירות והפחתת העלויות. בנוסף, SD-WAN ממלאת תפקיד בהתפתחות מודלים של ניהול תשתיות, פיקוח ואבטחה.
משמעות SD-WAN: מה בדיוק מוגדר תוכנה?
בין אם לפשט את התזמור, הוסף יותר תכנות ל- WAN, או להעביר רשת וירטואלית שכבת-על חדשה, SD-WAN פירושו דברים שונים לאנשים שונים (מכאן האופי המעורפל במקצת של המונח). מה המשמעות של מוגדרת תוכנה ביחס ל- WAN?
במקום לתת למערכות הפעלה של רשת מסורתית ותצורות סטטיות להגדיר את המכלול וההפעלה של WAN, SD-WAN מציג ממשק או פלטפורמה חדשים המשפיעים או מתן פונקציונליות ותכונות של WAN. כל דבר מתזמור, פעולות ובקרת מנות ברמה נמוכה יכול להיות מונע על ידי פלטפורמת התוכנה החדשה (ולעתים קרובות ריכוזית) זו.
SD-WAN אינו רק פרשנות מחודשת של NMS (מערכת ניהול רשת). זה מייצג שינוי פרדיגמה בעיצוב מחדש ובקרה על פונקציות WAN ברמה נמוכה וברמה גבוהה. על ידי חיבוק הגישה והיתרונות של SDN (הנראה בדרך כלל במרכזי נתונים מודרניים), שירותי WAN יכולים להתפתח ולהסתגל מהר יותר לארגון’S משתנים צרכים ודרישות.
פתרונות SD-WAN: הגדרת והגדרה מחדש של ה- WAN
WAN מסורתי
למרות שרשתות עם פרוטוקולי ניתוב דינאמי הן בעצמם סוג של מערכת מבוזרת, SD-
- מה עורר את יישום ה- WAN?
- מה היו הטכנולוגיות המוקדמות ששימשו בוונס?
- מה זה SDN ומה היו המטרות שלה?
- מה זה SD-WAN?
- מהם כמה אתגרים שעומדים בפני WAN?
- מדוע מפעלים עם WAN?
- מה ההבטחה של SD-WAN?
- מה המשמעות של מוגדרת תוכנה בהקשר של SD-WAN?
- איך SD-WAN מגדיר מחדש את פתרונות WAN?
- מה ההבדל בין SD-WAN ל- WAN מסורתי?
יישום ה- WAN נוצר על ידי הצורך להקל על גישה סופנית מרחוק למסגרות מיינדיליות ומיני -מחשבים.
הטכנולוגיות המוקדמות המשמשות ב- WANS כללו x.ממסר 25 ומסגרות.
SDN מייצג רשת מוגדרת על ידי תוכנה. המטרות שלה היו להפשט רשתות נוספות לרווחים פונקציונליים, תפעוליים וביצועים, לתקנן את מטוס הבקרה ולהעביר יותר פתיחות לרשתות.
SD-WAN היא שכבת מושג והפשטה המבקשת להתייחס לאילוצים והחסרונות של WANs מסורתיים.
כמה אתגרים שעומדים בפני WANs כוללים קישוריות יקרה, מורכבות תפעולית, שליטה מוגבלת ומדדים גסים, שבירות שירות, חוסר יישום ומודעות להפעלה, ביצועים תת -אופטימליים וגודש, מדרגיות מוגבלת וגמישות, והיעדר תנוחת אבטחה הגנתית ברירת מחדל.
ארגונים עם WANs שלעיתים רחוקות מייצרים הכנסות מתמודדים עם סוגיות המשפיעות על התפוקה וביטחון המשתמשים, כמו ביצועים תת-אופטימליים, הפסקות ומשימות תחזוקה המשפיעות על זרימות עבודה קריטיות עסקיות ותקשורת.
ההבטחה של SD-WAN היא לשפר את אספקת שירותי WAN על ידי הפיכתו ליותר ניתנת לריפוי, לתכנות ואינטליגנטית, מה שמוביל לפונקציונליות חדשה, לשפר את אספקת השירות ולהפחתת עלויות.
בהקשר של SD-WAN, מוגדר תוכנה פירושו עיצוב מחדש ובקרה של פונקציות WAN ברמה נמוכה וברמה גבוהה באמצעות פלטפורמת תוכנה חדשה המשפיעה או מספקת פונקציונליות ותכונות של WAN.
SD-WAN מגדיר מחדש את פתרונות WAN על ידי הצגת ארכיטקטורות, יישומים ומטרות חדשות המתמקדות בשיפור אספקת שירותי WAN, ניהול תשתיות, פיקוח ואבטחה.
ההבדל העיקרי הוא ש- SD-WAN מציג שינוי פרדיגמה בעיצוב מחדש ובשליטה על פונקציות WAN, בעוד ש- WANs מסורתיים מסתמכים יותר על תצורות סטטיות וחסר הגמישות והתכנות של SD-WAN.
לא עוד ניתוב
אמנם יתכן שלא יהיה צורך בפרוטוקולי ניתוב בין המיקומים המשתתפים ב- SD-WAN, אך פרוטוקולי ניתוב נחוצים כדי להגיע למקומות מעבר ל- SD-WAN. היכולת להריץ OSPF או BGP בקצה מאפשרת ל- SD-WAN להתחבר לרשת המנותבת הקיימת בחינניות. שם’אין צורך בבלתי אפשרי – מלגזה משדרג כל נתב אפשרי. מכשיר הקצה SD-WAN המריץ OSPF או BGP הופך ליעד לקידומות לגישה בתוך ה- SD-WAN.
SD-WAN הסביר
הרעיון והיישום של WAN (רשת רחבה) התרחש לראשונה כאמצעי להקל על גישה מסופית מרחוק למסגרות מיינקומיות ולמחשבי מינימום. מהן ניתן לטעון העננים הראשונים שהשתמשו ב- x.25 בשנות השבעים והשמונים למסגרת ממסר בתחילת שנות ה -90, זה היה’T עד ל- IPSEC VPNS ו- MPLS VPNS בסוף שנות ה -90 שהוואנס הפך לשולט יותר.
איקס.רשת 25
כשם עליית האינטרנט הולידה חידושים רבים בהיקף, היה רצון מתמיד להפחית את העלות לכל רוחב פס, במיוחד על פני וונס יקר. ככל שחיבורי הפס הרחב הפכו לכל מקום, ארגונים החלו להשתמש בחיבורים אלה כשבילים זולים יותר לסוגים רבים של תנועה על פני תרחישים שונים.
בתחילת שנות 2010 החלה SDN (רשת מוגדרת על ידי תוכנה) להיות מוכרת כגישה שיכולה לחדש מחדש את החדשנות ברשת נתונים. מטרתה הייתה להפשט רשתות נוספות למגוון רווחים פונקציונליים, תפעוליים וביצועים. יעדים מוקדמים ביקשו לחלוקת חומרה ותוכנה ברשת, לתקן את מטוס הבקרה ולהעביר יותר פתיחות. SDN גם ביקש להאיץ מחזורי חדשנות. כשם שחישוב ואחסון עברו התפתחות משמעותית ושופכת רמות מורכבות, SDN החל לשכתב את “אֵיך” לא רק “מה” של רשת.
זה’S מבית הספר למחשבה SDN שנולד SD-WAN (רשת רחבה מוגדרת על ידי תוכנה). טכנולוגיית SD-WAN אינה ארכיטקטורת WAN ספציפית אחת אלא מושג והפשטה המבקשת להתייחס לרבים מהאילוצים והחסרונות המנוסים עם וונס מסורתיים.
אתגרי וואן
אפילו עם פרוטוקולי ניתוב דינאמיים, לעיתים רחוקות הם נתיבי WAN המותאמים לכל דבר יותר מאשר ההישגיות הבסיסית ביותר. CSPs (ספקי שירותי תקשורת) עשויים לעשות שימוש נרחב ביותר במדדי ניתוב כמו חביון, ריצוד ואובדן מנות, יחד עם טכניקות מבוססות מדיניות, ליישם את נוהלי העסקים שלהם ולייעל את העלויות לפריסת קישורי כישלון ושיפור חוויית לקוחות אחרים ברחבי ה- WAN. עם זאת, עבור ארגונים רבים, משימות כאלה מורכבות, אינטנסיביות בזמן ומפרות עלות.
פלטות מורכבות לטביעות רגל קריטיות
מצד שני, מפעלים שרביהם לעתים נדירות מייצרים הכנסות נמצאים לרוב על ידי בעיות בהשפעת פרודוקטיביות הגורמות לאובדן אמון המשתמש. הפסד זה יכול לנבוע מביצועי WAN תת-אופטימליים, הפסקות או משימות תחזוקה המשפיעות על זרימות עבודה ותקשורת קריטית עסקית.
אף על פי שמנותבים באופן דינמי, תזמור וואן מסורתי ופעולות נטולות מחוסר מודעות מצבית הקשורה למפגשי משתמש פרטניים ומיקום עקבות הם משרתים. יישומי מולטימדיה מודרניים כמו קול, ועידת וידיאו, משחקים ושלל אפליקציות רגישות לאביון אחרות דורשות ביצועים שיא קבועים. הם לא סובלים מעומס או אובדן מנות היטב.
אז, מהן כמה מהבעיות או האתגרים ש- SD-Wan שואף לפתור?
- קישוריות WAN יקרה
- מורכבות תפעולית
- יכולת שליטה מוגבלת ומדדים גסים
- שבירות שירות
- חוסר מודעות ליישום ומודעות להפעלה
- ביצועים תת -אופטימליים, גודש ותור מורכב
- מדרגיות מוגבלת וגמישות
- אין תנוחת אבטחה הגנתית ברירת מחדל
- יישום או הטמעת מדיניות עסקית
ההבטחה של SD-WAN
כאמור, SD-WAN הוא מושג ושכבת הפשטה. זה’S גישה רשתית שיש לה ארכיטקטורות, יישומים ומטרות משתנים אך ממוקדת בשיפור כל היבטי אספקת שירות WAN. חלקה טבעית של SDN, SD-WAN הופכת את WAN ליותר ניתנת ליותר, לתכנות ואינטליגנטית. גישה זו מאפשרת פונקציונליות חדשה, שיפור אספקת השירות והפחתת העלויות. בנוסף, SD-WAN ממלאת תפקיד בהתפתחות מודלים של ניהול תשתיות, פיקוח ואבטחה.
משמעות SD-WAN: מה בדיוק מוגדר תוכנה?
בין אם לפשט את התזמור, הוסף יותר תכנות ל- WAN, או להעביר רשת וירטואלית שכבת-על חדשה, SD-WAN פירושו דברים שונים לאנשים שונים (מכאן האופי המעורפל במקצת של המונח). מה המשמעות של מוגדרת תוכנה ביחס ל- WAN?
במקום לתת למערכות הפעלה של רשת מסורתית ותצורות סטטיות להגדיר את המכלול וההפעלה של WAN, SD-WAN מציג ממשק או פלטפורמה חדשים המשפיעים או מתן פונקציונליות ותכונות של WAN. כל דבר מתזמור, פעולות ובקרת מנות ברמה נמוכה יכול להיות מונע על ידי פלטפורמת התוכנה החדשה (ולעתים קרובות ריכוזית) זו.
SD-WAN אינו רק פרשנות מחודשת של NMS (מערכת ניהול רשת). זה מייצג שינוי פרדיגמה בעיצוב מחדש ובקרה על פונקציות WAN ברמה נמוכה וברמה גבוהה. על ידי חיבוק הגישה והיתרונות של SDN (הנראה בדרך כלל במרכזי נתונים מודרניים), שירותי WAN יכולים להתפתח ולהסתגל מהר יותר לארגון’S משתנים צרכים ודרישות.
פתרונות SD-WAN: הגדרת והגדרה מחדש של ה- WAN
WAN מסורתי
אף על פי שרשתות עם פרוטוקולי ניתוב דינאמי הן בעצמן סוג של מערכת מבוזרת, SD-WAN מרמז. היגיון משופר, אוטומציה נוספת ותכונות חדשות מתוזמרות ונשלטות מפלטפורמה זו. חלק מה- SD-Wans יכולים גם לעסוק ישירות עם שכבה תחתונה קיימת (באמצעות פרוטוקולי ניתוב מסורתיים) ולספק מטוס כיסוי וירטואלי חדש לגמרי לבקרת מנות, היגוי והעברה.
SD-WAN מגיע עם ארכיטקטורות מגוונות. לעתים קרובות SD-WAN כרוך בבקר פיזי, וירטואלי או ענן ריכוזי או ענן. חלק מהפתרונות מגדילים את הכביש התחתון עם צמתים פיזיים או וירטואליים חדשים. מרבית הארגונים מנצלים את פתרונות SD-WAN מבוססי שוק, בעוד שמעטים בונים פלטפורמת פתרונות משלהם בכפוף למומחיות הפנימית והנכונות הנכונה.
SD-WAN (WAN מוגדר תוכנה)
בעזרת ממשקי המערכת החדשים ושכבות העל, SD-WAN יכול להגדיר מחדש ולהפוך את אספקת השירותים המסורתיים של שירותי WAN מסורתיים. כאשר נשיקות ואמינות היו אבני הבניין המקובלות של תחתונים קיימים, SD-WAN מתייחס לצורך ברשת מודעת, אינטליגנטית וחוסמת יותר.
SD-WAN: גישה חדשה
יעדים של SD-WAN
למרות שארגונים עשויים להיות בעלי יעדים שונים לפריסת SD-WAN, הם בדרך כלל מחפשים תערובת של דרישות עסקיות וטכניות נפוצות:
- פעולות מפושטות עם חוסן רשת גדול יותר
- פלטות אינטליגנטיות יותר, תזמורת וזריזות
- היכולת להטמיע היגיון עסקי ומדיניות עמוק ברשת
- הפחתת עלויות הובלה וניצול משאבים אופטימיזציה
- יכולת הצפייה טובה יותר וניתוח יישומים
- האצת יישומים (יותר ויותר ליישומי SaaS רגישים לחביון, אובדן וריצוד)
- אבטחה מוגברת עם בקרת מדיניות עדינה
- חווית משתמש משופרת ואיכות שירות טובה יותר
- תכנות, אוטומציה רחבה יותר וממשקי API מודרניים יותר
יתרונות ונהגים של SD-WAN
כאשר הטכנולוגיה משתנה ומשתנה, כך גם דפוסי תנועה ברשת. ארגונים מבקשים ללא הרף לנהל טוב יותר את מורכבות הרשת, והכל תוך שליטה על עלויות ומתן השירותים הטובים ביותר שהם יכולים ללקוחותיהם ולעובדים שלהם. מכיוון ששירותים מבוססי ענן מבצעים דרישות גדולות יותר לקישוריות של WAN, השירותים אליהם ניגשים עשויים לגרום לזרמים בנתיבים מהימנים או לא מהימנים. בהתאם לתחבורה המשמשת, נתיבים אלה עשויים להשתמש בקישורים משותפים ולא ייעודיים ויכולים שלא להציע מספר שיעורי שירות.
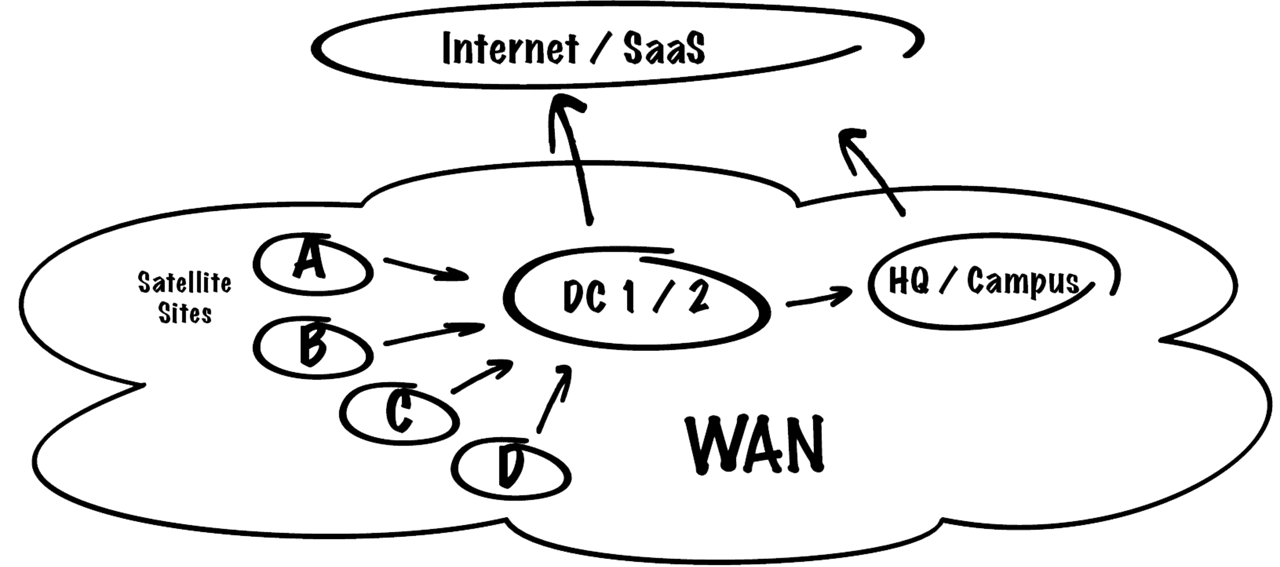
גישה לאינטרנט ריכוזית מסורתית
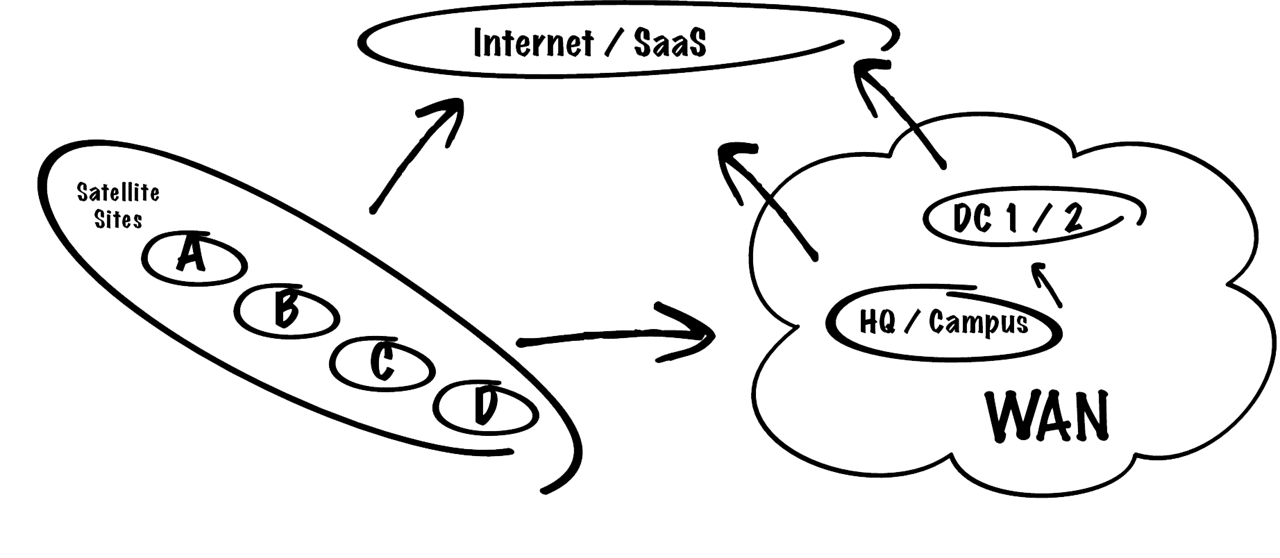
מינוף גישה ישירה לאינטרנט
כדי לפשט, לאחד ולאבטח סוגי גישה מרובים, בין אם הם סניפים, קמפוס, מרכז נתונים או אחרת, פתרונות SD-Wan מבטיחים גמישות, זריזות ואבטחה יותר המועברים במגוון גורמי צורה ומודלים עסקיים. בעת הערכת פתרונות SD-WAN, זה’חובה שארגונים יהיו ברורים לגבי המוטיבציות, הדרישות והתוצאות הרצויות שלהם, לא רק ליום 0 (עיצוב), אלא לאורך כל יום 1 (פריסה), יום 2 (הפעלה), ומעבר.
מי כן תועלת SD-WAN?
SD-WAN מועיל למפעילי רשת בקנה מידה גדול, שחקנים קטנים יותר, וכל מי שביניהם. SD-WAN לא נוגע רק לשיפור התזמור, הפעולות והביטחון, אלא גם על שיפור אספקת השירות ושיפור איכות חווית המשתמש. מפעילי רשת, חברה’S בשורה התחתונה, ומשתמשי WAN, בין אם סוכני אנוש או מכונה, כולם נהנים.
עבור NSPs (ספקי שירותי רשת), יישומי SD-WAN מאפשרים להם להציע שירותי WAN חזקים ומשופרים יותר. SD-WAN מתפתח לקראת הפיכה לסוג של IAAS (תשתיות כשירות), שניתן ליישם באופן פנימי או כ- MNS (שירות רשת מנוהל) בקצה הרשת. כאשר שירותי WAN מנוהלים על ידי SD-Wan גדלים בפופולריות בקרב ארגונים, קמפוסים גדולים וקמעונאים, ספקי שירותי SD-WAN ימשיכו לחדש את הצעותיהם. רבים כבר מציעים תכונות כמו ZTP (אפס אספקת מגע) ו- ZTC (תצורת מגע אפס) כדי להפחית את החיכוך, פעולות קנה המידה ושיפור הזמן למסירה וזמן לערך.
בכל הארגונים, צוותי הרשת והאבטחה המאמצים את SD-WAN יש את היכולות לשיפור השירותים, להקטין את זמני התגובה, ובעיקר, מסלקים את העמל היומיומי. ככל שצוותי ה- IT פחות משקיעים על המשך האורות, כך הם יכולים לבלות על פרויקטים שעוזרים להעביר את העסק שלהם קדימה. כל זרימת עבודה עסקית, זרימת רשת או עומס עבודה שנשען על WAN יש פוטנציאל ליהנות מתכונות ופונקציונליות של SD-WAN, וכתוצאה מכך ארגון בעל ביצועים גבוהים יותר, עמידים יותר ומאובטח.
ארכיטקטורת SD-WAN
אחת המטרות המקוריות של SD-WAN הייתה להפריד בין הנתונים ובקרה על מטוס כדי להקל על היגיון ואינטליגנציה בסדר גודל גבוה יותר. עם זאת, עדיין אין ארכיטקטורת רשת SD-WAN מאוחדת. ישנן גישות וגרסאות רבות, ויש אנשים שיכולים לטעון שתזמור ופעולות אוטומטיות יכולות להוות גם SD-WAN.
עם זאת, ישנם אבני בניין וגבולות נפוצים המהווים SD-WAN כמודל משלוח רעיוני. ניתן לחשוב על זה כפלטפורמה שעשויה לעסוק, להגדיל או לעקוף אלמנטים של WAN ותפעול שלה, על ידי שילוב או החלפת פונקציות רשת בנתונים ובמטוסי בקרה.
SD-WAN עיצובים ופתרונות ממלאים בדרך כלל גם תפקיד מרכזי בהקצאת רשת, תזמור, ניהול ומעקב, בעוד שחלקם מספקים יכולות דינאמיות וגרגיריות בהרבה לדרישות ביצועים, מדיניות ואבטחה.
אפילו עם מודלים עסקיים שונים ומקרי שימוש, SD-WAN בדרך כלל כולל בקר ריכוזי או רשת מלאה או חלקית (לעומת טופולוגיה של רכזת ודיבור מסורתית). למרות ש- SD-WAN עשוי למנף את WAN מסורתי או היברידי בסיס לבניית שכבת התחבורה החדשה שלו, הוא’s מודל OTT (העל-טופ) המאפשר את הפריסה המהירה ביותר וניהול מחזור החיים, ובכך להימנע מ- RIP והחלפה יקר.
עיצובים מבוססי מנהרה או ללא מנהרה
מנהרות יוצרות תקורות מנות ומגדילות את הפיצול. נתונים נוספים ותקורות עיבוד מוגברות משפיעות לרעה על התפוקה והביצועים. גישות מבוססות מנהרה גם מסבכות ומפריעות לקנה מידה תוך כדי תרומה לכישלון איטי יותר על שבילי גיבוי. בנוסף, גם כשנובל’חוסר יכולת ליישם מדיניות אבטחה באמצע הטיסה עד שהפילוקות לאחר מכן מאפשרת בדיקה, זיהוי ופרופיל מאחור של נקודת הקצה המנהרה.
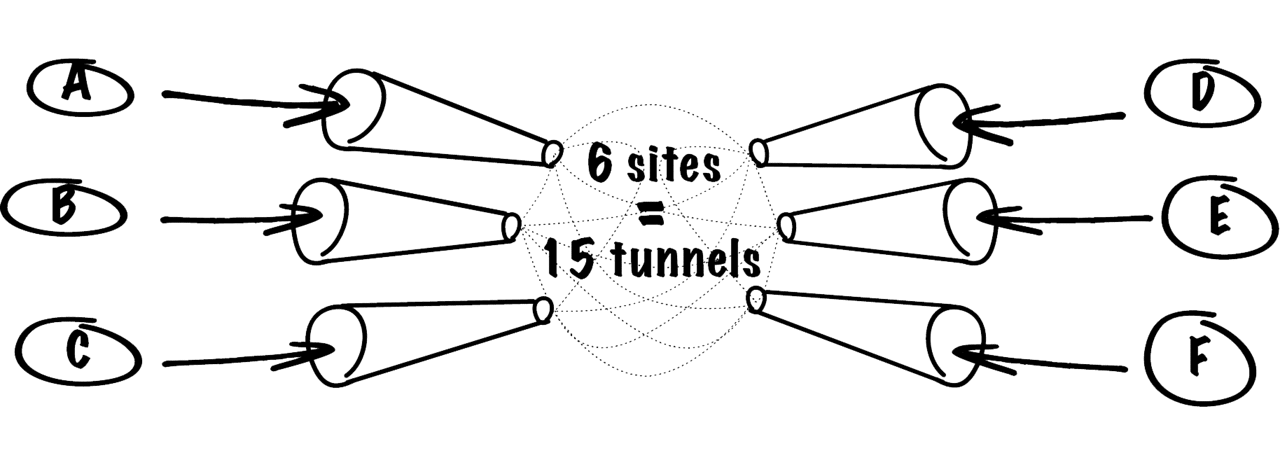
תצורה ואקפסולציה מבוססת מנהרה
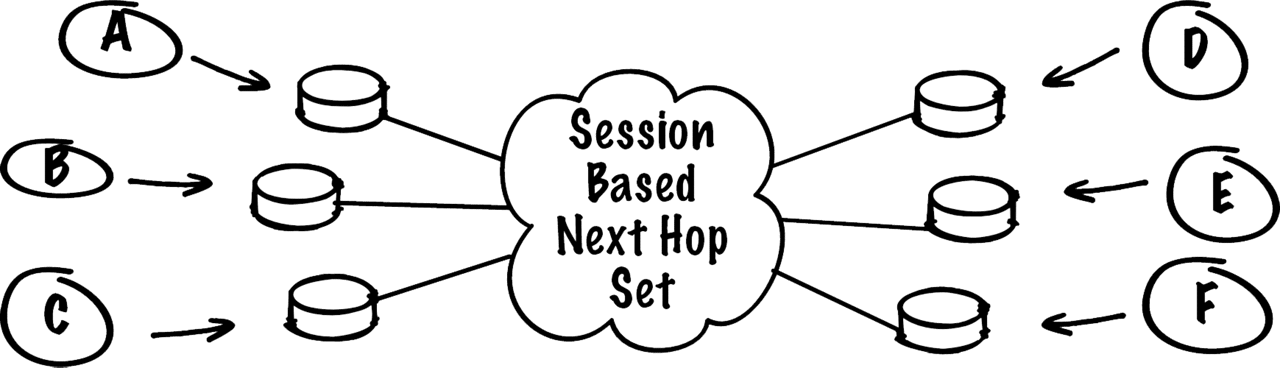
יכולת ריבוי מבוססת הפעלה ללא מנהרות
צפו כיצד ג’וניפר משיג SD-WAN ללא מנהרות עם Shipse Smart Networking
גישות חדשות יותר ללא מנהרה מפחיתות את תקורות המנות SD-WAN ושומרות על תפוקה אופטימלית מבלי להשתמש באקפסולציה יקרה. גישה זו תומכת גם בקנה מידה מהיר, ולמרות שהיא לא נטולת בקנה מידה אינסופי, דורשת הרבה פחות משאבים ותצורה כדי לספק טופולוגיה הולכת וגדלה. ללא מנהרה מאפשרת גם מודעות מצבית ומודעות טובה יותר, מה שמוביל ליכולת לנווט זרימות וליישם מדיניות אבטחה מוקדם יותר.
פריסת SD-WAN
כאמור, SD-WAN עשוי להגיע בצורות רבות (ובגורמי צורה), אך הפופולרי ביותר כרוך בכמות הכי פחותה של חיכוך בעולם האמיתי. תרחישים מסוימים משתמשים במכשיר או בלבוש לבן מקומי, אך מרבית הארכיטקטורות והפתרונות של SD-WAN מציעים מכונות וירטואליות ופונקציות רשת וירטואליות שניתן לספק תוכנה לחלוטין על שרתים ונתבים קיימים.
כשם ש- WAN מסורתי מספק קישוריות והובלה בין אתרים, נכסים ושירותים, SD-WAN יכול גם להרחיב יתרון או רשת אינטליגנטית לכל מקום שיש ישויות או סוכנים מנוהלים (גם בעת שימוש תחתונים לא מנוהלים):
- סניף ומשרד מרוחק לתאגיד
- קמפוס מופץ
- מרכז נתונים למרכז נתונים
- גישה מרחוק
- תאגידי לענן ציבורי או פרטי
- CSP או ISP ליבת/קצה
מכיוון ש- SD-WAN אינו פרוטוקול או טכנולוגיה מפורשים, יישומים רבים של שכבת-על של SD-WAN עושים שימוש בשוליים או טכנולוגיות אלחוטיות שונות, לרבות אך לא מוגבלות ל- SD-WAN על פני VPNS, DSL ו- 5G/LTE (או או אחוריים אחרים אלחוטיים).
SD-WAN VS. MPLS
SD-WAN לא’T להחליף ישירות VPNs MPLS אך יכול להציע אלטרנטיבה בשילוב עם הובלות אחרות. SD-WAN משתלב עם שלל שלם של טכנולוגיות WAN ברחבי ארכיטקטורות שונות. טעמים שונים של SD-WAN ימנפו בקלות את שירותי MPLS קיימים ויבנו טופולוגיה או שכבת-על חדשה משלהם, שחלקם הם פחות מנהרה. על ידי ירידה דרמטית של תקורות אנקפסולציה של נתונים, פתרונות SD-WAN נטולי מנהרה אלה מתייחסים מייד לאופטימיזציות עלויות במגוון רחב של קישורים תוך שמירה על אבטחה וסודיות נלווית.
בתרחישים מסוימים, יישומי SD-WAN יכולים להפחית את הצורך ב- VPNs MPLS על ידי שימוש באפשרויות קישוריות חסכוניות יותר תוך שמירה על רבים מהמאפיינים של אפשרויות תחבורה יקרות יותר.
המפתחות ל- SD-WAN
הכל על חווית משתמש
זה’לעיתים קרובות הניחו שארגון יודע בדיוק מי ומה משתמש ב- WAN שלו. אבל רק עד לנתח הזרימות והמפגשים, האם ארגון יכול להבין באמת מיהם המשתמשים בפועל ומה מקרי השימוש שלהם באמת מורכבים.
עם הזמן שימוש ברשת מתנדנד ומתחלף בין סוכנים מבוססי מכונות לתנועה יזומה של המשתמש. ה- WAN עצמו הוא משאב סופי, וככל שדפוסי התנועה מורפים, כמה מפגשים וזרימות נתקלים בגודש. מפגשים אלה יכולים וצריך לתעדף מייד או להניע אותם דרך נתיבים חלופיים, אך זה ISN’לא תמיד המקרה.
דרכים צפופות אינן מסוגלות לעמוד בדרישות של תקשורת בזמן אמת, וזה תמיד היה אתגר למסירת שירות WAN. דורות קודמים של פתרונות SD-WAN סיפקו בעיקר יישומים סטטיים המשתמשים בסימני QoS (איכות השירות) ובאסטרטגיות תורים, אך לעיתים רחוקות הם יכולים להשפיע באופן דינמי ולהנחות מפגשים פרטניים כדי לשפר את המשתמש’חווית סימון בזמן אמת. חלק מהפתרונות של SD-WAN יכולים אפילו לספק פשטות מושבים סימטריים לביצועים מיטביים והדבקות במדיניות.
מודעות לפגישה היא מרכיב מכריע בפתרונות SD-WAN מודרניים. הוא מציע את תצוגת הנאמנות הטובה ביותר של רשת מהמשתמש’נקודת מבט. המפגשים הם זמניים וכרוכים בזרימות יישום ספציפיות אשר איכותם יכולה להיות שונה מאוד (בגלל גורמים כמו קיבולת, עיכוב, גודש והפסקות לסירוגין). מודעות להפעלה הולכת רחוק יותר מאשר זיהוי יישומים סטנדרטיים ויכולה לשמש בד חכמה כדי לכוון הפעלות אינדיבידואליות עבור כל משתמש או סוכן על בסיס הפעלה אחר מפגשים. על ידי נטייה של נוף הוליסטי ומאוחד יותר, הקשורה ביכולת עדינה לנתב את זרימת התנועה, חלק מהפתרונות SD-WAN יכולים להעלות אוטומטית, להריח או להנחות באופן סלקטיבי את המפגשים הללו על סמך קריטריונים כמו יעדים ברמת השירות. מפגשים פרטניים הפכו למטבע האולטימטיבי עבור מפעילי רשת לספק חוויות משתמש מעולות.
וואן ביטחון
ביטחון הוא אמצעי לספק ביטחון. ה- WAN הוא קריטי, לא רק עבור חיבור אתרים אלא לגישה לשירותים ומשאבים וזרימות עבודה. ביטחון מביא שקט נפשי. בין אם אספקת מיקומים חדשים, יכולת קנה מידה או עזרה להבטיח שלצוותי אבטחה ותפעול יש את הכלים והתמיכה הנכונים, זה’למפעילי רשת יש את היכולות הנכונות. פעולות לא נוגעות רק לביצועים טובים, אלא חשוב מכך, נכשלים היטב ומזער את הפגיעה. הפסקות וגודש עשויות להתרחש, אך עם שכבת -על אינטליגנטית, פחות זמן מבלה בדאגה ל- MTBF (זמן ממוצע בין כשלים) ל- MTTR (זמן ממוצע לתיקון).
איפה היסטורי, צוותי ה- IT היו מוגבלים על ידי הערכים או הסחר של פרוטוקולי הניתוב המסורתיים, קיימת כעת אפשרות להעביר את הווירטואליזציה של ה- WAN עצמה תוך הוספת שכבות אינטליגנציה חדשות ומהירות תכונות טובה יותר. SD-WAN מבטיחה שליטה עדינה יותר על מנות וזרמים שלהם ופותחת אפשרויות אינסופיות כיצד ליישם הכל, החל ממדיניות אבטחה טובה יותר ועד שיפור בקרות עלויות, כל הזמן שיפור חווית המשתמש.
לא עוד ניתוב

לקוח שלי ואני שוחחנו בארוחת הצהריים שלשום, והשיחה שלנו פנתה למתרחש עם הרשת שלו. הנתבים שלו הגיעו סוף החיים. שאלתי אותו מה היו התוכניות שלו, והוא הביט בי במבט ריק ואמר: “לשדרג אותם, כמובן.” אני לא חושב שזה כן ‘כמובן’ בכלל.
במשך שנים שדרגנו בצייתנות את הנתבים שלנו כי ובכן, אין’לא היה בחירה רבה. נתבים אינם רק בסיסיים לרשתות ארגוניות; הֵם הם רשתות ארגוניות. היינו צריכים אותם כדי לחבר את המשרדים, החנויות והמחסן שלנו.
עם זאת, יותר ויותר, אני מוצא ניתוב לא מספיק. זה’S קומפלקס. זה לא מצליח להסביר את הבדל הבקשות. כל מה ויותר אומר לי את זה’הזמן לעסקים יתכננו מהנתבים שלהם ולעבור ל- SD-Wans.
אמירה פשוטה, אני יודע, אבל כדי להבין מדוע תצטרך לקרוא קצת יותר. אזהרת הפוסט הזה ארוך יותר מאחד הפוסטים הרגילים שלי, כך שתרצה לקפוץ לכאן:
מה’S בכל מקרה ניתוב?
ביסודודים, פרוטוקולי הניתוב ששימשו ברוב העסקים כיום נועדו לפתור את בעיות ההישגיות של נקודת הקצה ברשתות גדולות. קנה מידה, זמני התכנסות – אלה היו התכונות שהניעו חברות ב ‘שנות ה -90 לנטוש את RIP ולהסתכל על אלגוריתמים של מדינת קישור, כלומר OSPF.
נתבי OSPF מפרסמים את מצב הקישורים לנתבים סמוכים. פרסומות אלה מועברות לנתבים האחרים ברשת, ומעניקים לכל נתב את הנתונים הגולמיים לבניית טבלת מסלול שלמה. הנתבים קובעים את הנתיב הקצר ביותר על ידי הוספת עלויות הנתיב עבור כל קטע – כך עלות הנתיב נמוכה יותר, כך הנתיב קצר יותר. באופן מעשי, חישובי עלות נתיב ברוב העסקים קשורים לרוחב הפס של קישור. הנתבים מפעילים את אלגוריתם Dijkstra על נתונים אלה כדי לקבוע את הנתיב הקצר ביותר בין שתי נקודות, שהופך למסלול.
הניתוב נשבר
כולנו יודעים שדרישות עסקיות עברו מאוד מאז המאה הקודמת. ניתוב חסן’לא המשיך. יישום קול ואפליקציה בזמן אמת אחר הצטרפו לתערובת של יישומים שחוצים את הארגון. לכל אחד מאלה מאפיינים שונים מאוד. הדרך הטובה ביותר עבור VoIP עשויה להיות זו עם הכי פחות ריצוד, אבל הדרך הטובה ביותר לגיבוי, למשל, עשויה להיות הכי פחות יקרה עם רוחב הפס הכי הרבה.
עם זאת, OSPF לא’לא לראות את ההבדלים בין יישומים. זה מחשב עלות נתיב אחת לכל היישומים. גם אז הבסיס חישובי עלות על רוחב הפס הוא קירוב של ביצועים במקרה הטוב. סביר להניח כי ביצועי היישום ייקבעו על ידי חביון ואובדן מאשר רוחב פס למרחקים ארוכים.
רשת הארגון הממוצעת כיום גדולה בהרבה מאשר ב ‘שנות ה -90, וזה מציג בעיות במיוחד בפרוטוקולים בזמן אמת. זמני ההתכנסות הם מהירים, אך לא מספיק מהירים (תת-שניה) כדי לשמור על מושב VoIP בין שני מיקומים.
גישה לאינטרנט, אפשרות ב ‘שנות ה -90, היא דרישה לרשתות ארגוניות כיום. חברות רבות ממשיכות לכוון את התעבורה בענן ואינטרנט דרך פורטל אינטרנט מרכזי. זה יכול להוביל לביצועים גרועים בגלל “טְרוֹמבּוֹן” השפעה. ניתן לבצע ארכיטקטוריית חיבורי אינטרנט מקומיים, אך זה דורש חשיבה באמצעות ניתוב אסימטרי וגבולות בדיקת חומת אש הגורמים לזרמים מחוץ למדינה.
פרוטוקולי יישומים כיום עשויים להיות פחות מאשר ב- ‘שנות ה -90, אך רק מכיוון שהיישומים היגרו גבוה יותר בערימה, פועלים מעל HTTP. עיצוב תנועה מדור קודם וציוד איזון עומסים לא הבחינו בין יישומים מעל יציאה 80. גם אם ציוד מדור קודם יכול להבדיל בין יישומי HTTP, הם עדיין מתייחסים לכל מפגשי היישומים זהים. עם זאת, ברור, לשיחת וידיאו של סקייפ והעברת קבצים, למשל, יש דרישות מאוד שונות מאוד.
מבחינה תפעולית, כולנו יודעים על צמצום וצמצום ה- IT. איוש ה- IT ירד ב -10% בין 2010 ל -2014. חזרה ל ‘משרדי סניף של שנות ה -90 נתמכו לעתים קרובות על ידי אדם IT מקומי. כיום, רוב החברות שאני מדבר איתן ביטלו או מחפשות להפחית את ה- IT באתר במשרדי סניף. כל האמצעים האלה הופכים את השימושיות, ניהול מרחוק ופריסה מהירה לחשוב מאוד.
עם זאת, היום’ערימת פרוטוקול S נשארת מורכבת. יש לשלוט במגוון עצום של פרוטוקולים ואפשרויות כדי לבצע עבודות רשת IP.
OSPF הוא רק חלק אחד, אך אנו יודעים ש- VPNs, QoS, ACLs ועוד זקוקים גם לתצורה. ניתוב הפך לצורת אמנות, כזו שרוב החברות היו מעוניינות להימנע.
SD-Wans: עבודות אינטרנט הפכו פשוטות יותר
SD-Wans, i’מ ‘ממצא, יכול לענות על צרכי הניתוב שלנו עם מאפיינים מתאימים יותר להיום’חברות. בעזרת מכשיר אחד, אנו יכולים לחסל חלק גדול מהפונקציונליות בקצה – הנתב, איזון העומס, אופטימיזציה של WAN ו- VPN. התצורה היא הרבה יותר פשוטה ומהירה יותר, במיוחד בהתחשב בכך שאתה כולל שירות אינטרנט, בו אתה שולט בהקצאת רוחב פס, ל- WAN התאגידי.
SD-Wans גם מאפשרים לך לשפר את ביצועי היישום. רוב Wans SD מאפשרים לך להגדיר פרופילי תנועה שבהם אתה יכול לקבוע את הסובלנות המרבית והמינימלית לאובדן, חביון, ריצוד ורוחב פס. לאחר הגדרת המדיניות, הם נדחפים למכשיר SD-WAN במיקום המשתמש במדיניות, יחד עם מדדי ביצועי נתיבים בזמן אמת וטכנולוגיית בדיקת מנות עמוקה (DPI) לזיהוי יישומים, להפנות תנועה לנתיב האופטימלי. ניתן לשלוח קול בשבילים עם הכי פחות ריצוד ואובדן; תנועת ענן יכולה להימנע מאפקט הטרומבון ולהישלח לפורטל האינטרנט המאובטח הקרוב ביותר ליעד הענן.
באשר לעלויות, הלקוח שציינתי היה מוציא כ -30% יותר בעלויות הון, אך היה מחזיר את עלויותיו בשנה הראשונה באמצעות רוחב הפס באינטרנט. עלויות המעברים באינטרנט ירדו 99.95% מאז ש- OSPF פרץ למקום (ליתר דיוק, 1998). עלויות אינטרנט של סיביות-סיביות יכולות להיות עד 90 אחוז פחות מ- MPLs באותו אזור.
ביטים ובתים: כיצד SD-Wans מחליפים נתבים
כמובן, כדי להפוך את כל העבודה הזו אנו זקוקים לניווני ה- SD שלנו כדי לבצע את אותה פונקציית נגישות כמו הנתבים שלנו ולהשתלב ברשתות שלנו. חוץ ממך’מחדש עומד לשדרג את כל הנתב ברשת שלך ובמערכת האקולוגית שלך, תזדקק לשתי התכונות – נשיקות ותאימות לאחור.
ההגעה די פשוטה בתוך ה- SD-WAN. מכשירי SD-WAN מותקנים בכל מיקום ומופיעים כשער ברירת המחדל עבור כל אתר. המכשירים יוצרים בד וירטואלי של מנהרות VPN IPSEC ביניהם לבקר SD-WAN.
פריסת מכשיר חדש ל- SD-WAN זה קל. מכשירי SD-WAN מגיעים אוטומטית חזרה לבקר עם חיבור לרשת. לאחר אימות ואושר, המכשיר מוריד מדיניות תצורה ומדיניות תנועה מוגדרת מראש, מגדיר את עצמו ושולח קידומות מחוברות באופן מקומי חזרה לבקר SD-WAN. הבקר מפיץ את הקידומות על פני SD-WAN לצמתים האחרים יחד עם מידע וכתובות של ביצועי Live Link עבור כל שאר צמתים SD-WAN. המכשירים משתמשים במדיניות התעבורה, המגדירה את השהיית המינימום ו/או המרבי של חביון, אובדן ורוחב פס לקבוצת יישומים, כדי לבחור את הנתיב האופטימלי על פני בד SD-WAN עבור כל יישום.
הצמתים משתמשים במידע כדי ליצור רשת של מנהרות VPN (שכבת -העל) עם מכשירים אחרים ולשתף מידע על קישור. מנהרות אלה יכולות לחצות רשת MPLS, שירות אינטרנט או קישורים פרטיים. בעזרת נתונים אלה, המכשיר יכול לחשב נתיבים אופטימליים ליישומים המבוססים על מאפייני ההשהיה, האובדן ורוחב הפס של הנתיבים הזמינים והלקוח’מדיניות תנועה
מנות נכנסות עוברות צורה כלשהי של בדיקת מנות עמוקה (DPI) בה מכשיר SD-WAN מזהה את היישום המשויך. זה מסתכל על הנתיב על פני ה- VPN העונה על הדרישות של מדיניות היישום ומעביר את המנות בהתאם

אמנם יתכן שלא יהיה צורך בפרוטוקולי ניתוב בין המיקומים המשתתפים ב- SD-WAN, אך פרוטוקולי ניתוב נחוצים כדי להגיע למקומות מעבר ל- SD-WAN. היכולת להריץ OSPF או BGP בקצה מאפשרת ל- SD-WAN להתחבר לרשת המנותבת הקיימת בחינניות. שם’אין צורך בבלתי אפשרי – מלגזה משדרג כל נתב אפשרי. מכשיר הקצה SD-WAN המריץ OSPF או BGP הופך ליעד לקידומות לגישה בתוך ה- SD-WAN.
מה עם ביצועי האינטרנט?
ההתנגדויות הגדולות שאני שומע מהנדסי רשת מנוסים מתרכזות בביצועים וזמן. MPLS הוא שירות נתונים פרטי עם רמת חיזוי וזמן זמן שיכולים’לא להתאים את האינטרנט (טעות אולי לא … יותר על זה בפוסט מאוחר יותר). רוב שירותי MPLS יכללו SLAs עם 99.99 אחוז זמן והבטחה קרוב לאובדן מנות של 0%. שירותי אינטרנט הם ברי מזל אם הם יגיעו ל 99.5 אחוזים עם שיעורי אובדן מנות חד -ספרותיות גבוהות, או כך אני’לשמוע את העם מתווכח.
אלה טיעונים מאוד מוצקים, כאלה שעשיתי כשהתחלתי לבדוק לראשונה את Wans SD. לאחר שהשיקתי והפעלת MPLS-Experts, גם אני הייתי סקפטי באפשרות להשתמש באינטרנט כעמוד השדרה.
הדבר הראשון שגיליתי היה שכל כך הרבה מההנחות שלי לגבי ביצועי האינטרנט הפכו מיושנים. פריסת הסיבים בעזות הגב שלנו והתפשטות הכבלים בין יבשות לא רק הגדילו את רוחב הפס באינטרנט ברחבי העולם, אלא גם סייעו להפחית את שיעורי שגיאות הסיביות. כתוצאה מכך, ביצועי האינטרנט הפכו אמינים בהרבה ברוב חלקי העולם, למעט סין, כמובן.
כאן’S אינדיקטור אחד. פרויקט הפינגר מחוץ לסטנפורד עקב אחר ביצועי האינטרנט מאז המאוחר ‘שנות ה -90. מבט על מדדי ההפסד שלהם מראים שאינם שיהוק בשנת 2005, שיעורי ההפסד החציוניים ברחבי העולם ירדו בהתמדה מאז 1999, תוך שיפור של 88 אחוזים. עם ארה”ב, שיעורי אובדן המנות החציוניים ירדו ב -95 אחוזים מאז 1998 עד .028 אחוזים.

עדיין יש לי את הדאגות שלי לגבי תנודות בביצועי האינטרנט. כשירותים בלתי מנוהלים, חביון באינטרנט יכול לפתע לקפוץ בדרכים שנראות מתריסות בהיגיון. עם זאת, SD-Wans מטפלים בבעיה זו, על ידי כך שתאפשר לך להתחבר ולניטור מאפייני הביצועים של מעגלים מרובים (אינטרנט ו- MPLS).
כאשר רמות הביצועים יורדות מתחת לספים המוגדרים במדיניות היישום, צמתים של SD-WAN מעבירים תנועה לנתיב חלופי. תלוי ביישום ה- SD-WAN, החלפת מעבר יכולה להיות תת-שניה, ולשמור על ההפעלה. קשה להאמין, אני יודע, אבל ראיתי את זה עובד, וזה מרשים.
זמינות: בראונים, הפסקות, כמעט מבוטלים
חיבור למספר רשתות ממלא גם תפקיד משמעותי ביכולת SD-Wans להתגבר על בעיות זמינות. כדי להבין את זה טוב יותר, תן’שבר את הנושאים העומדים בפני היום’S WANS.
מהניסיון שלי, הכי קל בעיות זמן לאיתור וטיפול הן כשלים קשים כמו מחפרון שחזור כבל. האינדיקציות להאפלה די ברורות לזהות ולהראות את ספק השירות. לעתים קרובות יותר מאשר לא ספקי השירותים הטובים יותר שאני עובד איתם יזהו את ההאפלה כיום באופן יזום, והמצוינים יגידו ללקוחותיהם לפני הם מבינים את הכישלון.
קצר מאסון טבע (ראש הנהון להוריקן סנדי) כישלונות קשים מתרחשים בדרך כלל בלולאה המקומית. רשתות הליבה וההפצה של רוב שירותי האינטרנט וה- MPLS הבסיסיים מכילות יתירות מספקת כדי לנתב כישלונות.
העלות הגבוהה של שירותי MPLS הופכת לעתים קרובות חיבורי לולאה מקומיים מיותרים לבלתי מעשיים ולא תמיד מועילים. הלקוחות יצטרכו לבית כפול מיקום ליתירות מלאה. בית כפולה פירושה שכל רכיב בצמח הפיזי ממפעל הכבלים ועד הצינורות ל DSLAMS ועוד משוכפלים. ספקים המציעים שירותים כפולים לבין יכולים לעיתים רחוקות לשכפל כל רכיב. רוב הבניינים לא’לא יש נקודות רשומות מגוונות לשירותי טלקו.
האתגרים הקשים יותר הם החוברים – אותן בעיות לסירוגין שהסימפטום היחיד שלהן הוא האטה בשירות או ביישום. Brownouts הם סוגים של שיהוקים שלעתים קרובות לא מאובחנים. הם מתלקחים ואז נעלמים. הם יכולים להיגרם מבעיות עמוד השדרה של המוביל או מבעיות צמחים פיזיים – קשר רע או חיווט לקוי – בדרך, אך זיהוים יכול להיות קשה ולהשיג את ספק השירות’תשומת הלב, לעתים קרובות בלתי אפשרית.
עם בראונים והפסקות, תגובה מהירה היום’רשת MPLS/IP היא בעיה. התכנסות OSPF או BGP אורכת זמן רב מדי, או פשוט לא’לא עבודה. כאשר חברות מסתמכות על פרוטוקולי ניתוב כדי לעבור לחיבור גיבוי, זמן ההתכנסות אינו מספיק מהר (תת-שניות) כדי לשמור. עם יישומים רבים, השמטת הפעלה היא מטרד במקרה הטוב, בקושי הבחינו במשתמשים. עם זאת, עם קול, ועידת וידאו ופרוטוקולים אחרים בזמן אמת מפגשים מפגשים משגיעים משתמשים. האם אתה רוצה להיות זה שיגיד למנכ”ל מדוע שיחתו צנחה?
SD-Wans מטפלים בבעיות זמינות ועקביות על ידי צבירת חיבורים מרובים. שילוב של שני שירותים נפרדים לחלוטין שניהם עם 99.זמן UP של 0% יניב זמינות אתר תיאורטית של 99.99 אחוזים. בדרך כלל, כפי שציינו, מרבית המשרדים אינם יכולים לרכוש שני נתיבי MPLS מיותרים לולאה מקומית, שכן ריצות מספקים נפרדים אפילו ישתפו כמה רכיבים פיזיים. עם זאת, עם חברות SD-WAN יכולות למנף טכנולוגיות גישה שונות, כמו LTE ו- DSL, אשר כל אלה מבטיחים יתירות גישה מלאה.
יתר על כן, מכיוון שצמתים של SD-WAN עוקבים ברציפות על הרשתות הבסיסיות, הם יכולים להגיב במהירות לשובים או להפסקה.
כמו שאמרתי, כישלון המשנה שניות הנתמך על ידי כמה ספקי SD-WAN הוא מספיק מהיר כדי לשמור על שיחת VoIP והרבה יותר מהר מאשר OSPF או BGP התכנסות.
לא’כל זה הגיוני?
אנו יכולים להפוך את הניתוב לפשוט יותר; אנחנו יכולים לעשות את זה מהר יותר. כפי שהראה לנו הוריקן סנדי (בין אירועי מזג אוויר או רעידות אדמה), אסונות טבע אכן מתרחשים בכל מקום. כאשר הם פוגעים, האינטרנט תמיד יהיה האפשרות הכי צפויה שלך. הוסף את עלויות האינטרנט הנופלות, ונראה לי די ברור ש- SD-Wans הופכים מקרה מאוד משכנע להיות המחליף הבא לנתבים. מה אתה חושב?
החלף נתב RMA של Cedge
התיעוד שנקבע למוצר זה שואף להשתמש בשפה ללא הטיה. לעניין מערך תיעוד זה, ללא הטיה מוגדרת כשפה שאינה מרמזת על אפליה על בסיס גיל, מוגבלות, מין, זהות גזעית, זהות אתנית, נטייה מינית, מעמד סוציו-אקונומי ואינטרקטיביות. חריגים עשויים להיות קיימים בתיעוד עקב שפה המקודדת קשה בממשקי המשתמש של תוכנת המוצר, שפה המשמשת על בסיס תיעוד RFP או שפה המשמשת על ידי מוצר של צד שלישי שהוזכר. למידע נוסף על האופן בו סיסקו משתמשת בשפה כוללת.
תוכן
מבוא
מסמך זה מתאר כיצד להחליף יחידת קדג ‘כושלת עם עוד אחד. זה מורכב מעותק של התצורה מהנתב הכושל לנתב ההחלפה, הסרת הקדר הזה ותוספת הנתב החדש לרשת. תהליך זה דומה להחלפת דווג עם זאת, אפשרות ההעתקה מוחמצת ב- VMANAGE עבור CEDSE.
תנאים מוקדמים
דרישות
סיסקו ממליצה לקבל ידע בנושאים אלה:
- רשת שטח רחבה מוגדרת על ידי תוכנה של סיסקו (SD-WAN)
רכיבים המשמשים
המידע במסמך זה מבוסס על גרסאות תוכנה וחומרה אלה:
- CEDGE גרסה 17.3.3
- VMANAGE גרסה 20.4.2
המידע במסמך זה נוצר מהמכשירים בסביבת מעבדה ספציפית. כל המכשירים ששימשו במסמך זה התחילו עם תצורה מנוקה (ברירת מחדל). אם הרשת שלך בשידור חי, וודא שאתה מבין את ההשפעה הפוטנציאלית של פקודה כלשהי.
מידע רקע
בדרך כלל, החלפת יחידת קדג ‘כושלת עם אחד חדש נעשה כאשר מתקבל נתב RMA בגלל נתב הדד הישן נכשל לחלוטין או רכיב בנתב ו- Cisco TAC ממשיכים עם RMA.
לפני החלפת הקדר, אמת כמה נקודות על מנת שהנתב החדש של CEDGE יקבע בהצלחה חיבורי בקרה.
שלב 1. שדרג מכשיר חילוף או RMA לתמונה תואמת של SDWAN עם הבקרים.
הערה: ודא שגרסת ה- CEDGE הנוכחית תואמת את גרסאות הבקר. עיין במטריקס תאימות.
הערה: למידע נוסף לתהליך שדרוג CEDGE באמצעות CLI, אנא עיין בהתקנת תוכנה ושדרוג לנתבי Cisco IOS XE.
שלב 2. מקם תצורה בסיסית, על מנת לקדג ‘מגיע ל- VBOND, VMANAGE ו- VSMART.
אשר כי הקצב המדובר הוגדר כראוי, הוא כולל:
- תעודה תקפה שהותקנה.
- הגדר את התצורה תחת חסימת “מערכת”:
System-IP
אתר אתר
שם ארגון
כתובת VBOND
- ממשק הובלה VPN 0 המוגדר עם אפשרות מנהרה וכתובת IP.
- שעון מערכת המוגדר כראוי בקדג ‘ואלה התואמים למכשירים/בקרים אחרים.
הפקודה הצג שעון מאשר את מערך הזמן הנוכחי והשימוש סט שעון כדי להגדיר את הזמן הנכון במכשיר.
הצג שעון
סט שעון
- ודא שקדג ‘יגיע ל- VBOND. אם FQDN משמש ל- VBOND, ודא ש- DNS מוגדר תחת VPN 0 והוא פותר את ה- VBOND.
זְהִירוּת: לקדג ‘החדש, השתמש ב- IP של מערכת שונה מזו הקיימת בנתב המקורי/הכושל. בשלבים הסופיים, ה- IP המערכת משתנה לאותו זהה לקדג ‘המקורי.
שלב 3. העתק והתקן את תעודת השורש CA לחילוף או RMA Cedge.
השורש CA נתפס על ידי ה- CLI של כל בקר כמו VBOND, VSMART או VMANAGE. אתר את האישור ב- VSHELL.
דוגמה מ- VBOND:
Vshell
CD/USR/SHATE/VIPTELA
הצג את תוכן האישור והעתק את כל התוכן
ls -l שורש*
שורש חתול-ca.CRT
על מנת להעתיק את האישור לפלאש האתחול של הקצב, השתמש ב- FTP, SFTP או כונן USB. אם זה לא אפשרי, העתק את האישור באופן ידני כמשאב האחרון.
צור את הקובץ לשורש החדש CA ב- RMA Cedge.
זְהִירוּת: לשורות הפקודה יש הערות שמתחילות “!”. הסר את כל התגובות.
TCLSH !לחץ על Enter
מכניס [פתוח "Bootflash: Root-Ca-New.cert "w+] < !Hit enter
!הדבק-כל-כל-תכליתי-תכליתי-מהבונד-או-וורמאז '-קירטיפאיט ללא חללים
>!לחץ על Enter
יְצִיאָה
תחת גרסאות חדשות יותר של Cisco IOS® XE SD-WAN, the TCLSH הפקודה מושבתת כברירת מחדל., על מנת לאפשר זאת באופן זמני, שירות פנימי יש צורך בפקודה.
config-t
(config)# שירות פנימי
(config)# התחייב
(config)# סוף
תוכנת פלטפורמת באגים SDWAN UNLOCK-IOS-CL
הסר את ההתקנה של השורש הישן CA והתקן את Ca השורש שנוסף פשוט.
בקש תוכנת פלטפורמה SDWAN שורש-שרשרת הסרת התקנה
בקש תוכנת פלטפורמה SDWAN ROOT-CERT-SPIAN התקנה Bootflash:
חשבון הצג חיבורי בקרה על מנת לאמת את המכשיר קבע שוב חיבורים עם בקרים.
שלב 4. סנכרן/העלה את רשימת המכשירים תחת ה- VMANAGE.
יש להציג את נתב ה- RMA “vmanage> מכשירים ”. אם המכשיר אינו נמצא תחת ה- VMANAGE, ודא שהמכשיר מתווסף לפורטל PNP.
בשלב זה, ל- CEDGE יש חיבורי בקרה עד לבקרים.
תהליך החלפה אם הקדד משתמש בתבנית
שלב 1. גיבוי הערכים הנוכחיים המשמשים בתבנית המכשיר.
גיבוי ערכי זרם המשמשים למכשיר מתחת לתבנית. נווט אל vmanage > תבנית מכשיר > תבנית > .. > ייצוא CSV.
שלב 2. הסר את המכשיר שנכשל מתבנית המכשיר המצורף.
לגבות תחילה את הערכים המשתנים.
הערה: לאחר הסרת תבנית המכשיר, כל הערכים המשתנים מהתבנית אבודים. הדרך היחידה לשחזר אותם היא לבדוק את התצורה של היחידה הכושלת או המקורית. יתר על כן, לא ניתן לנתק תבנית מכשיר אם הנתב קצה WAN נמצא במצב בלתי ניתן להשגה. ההודעה “אנא תקן DTLS, קישוריות NetConf בין מכשיר ל- VMANAGE לפני ניסיון תבנית זרימת עבודה” מוצגת ב- VMANAGE GUI. במצב זה, אנא פסל את המכשיר תחילה (תְצוּרָה -> תְעוּדָה) ואז המשך לנתק את התבנית.
הסר את המכשיר מכל תבנית התקן המצורפת.
שלב 3. פסל את הנתב הישן/הכושל.
פוסל את הנתב הכושל תחת vmanage > תעודות > מכשירים.
הערה: כל חיבורי הבקרה אבודים בשלבים אלה.
שלב 4. שלח לבקרים.
בחר את שלח לבקרים על מנת לדחוף את השינויים בבקרים.
זְהִירוּת: אם אין צורך עוד למידע של נתב לא מבוטל ויש לעשות שימוש חוזר במערכת זה בנתב RMA, אנא מחק את הנתב הבלתי מבוטל מ- VMANAGE.
שלב 5. דחף את התבנית לנתב חילוף או RMA.
דחף את התבנית לנתב חילוף או RMA.
הערה: השתמש בקובץ CSV משלב 1 כדי למלא את כל הערכים המבוקשים כאשר תבנית המכשיר מצורפת.
תהליך החלפה אם ה- CEDGE מוגדר באמצעות CLI
שלב 1. גיבוי את התצורה הנוכחית.
לגבות את התצורה הנוכחית. נווט אל vmanage > התקן > .. > הפעלת config.
אם המכשיר במצב לא מקוון, נסה לבחור את תצורה מקומית, על מנת לבדוק אם יש גיבוי של תצורת המכשיר.
אם תצורה כלשהי נשמרת ב- VMANAGE, משוך תצורה זו מהמכשיר עצמו.
השתמש בפקודות אלה תחת CLI כדי ליצור קובץ ב- Bootflash עם כל התצורות הנוכחיות:
הצג ריצה-קונפיג | להפנות מחדש את Bootflash: Sdwan/iOS.Cli Show Sdwan Running-Config | להפנות מחדש את Bootflash: Sdwan/Sdwan.cli
שלב 2. פסל את הנתב הישן/הכושל.
פסל את הנתב הישן/הכושל ב vmanage > תעודות > מכשירים.
הערה: לאחר ביטול המכשיר התצורה אבודה. אין דרך לשחזר את התצורה מה- VMANAGE. התצורה עדיין זמינה במכשיר הכושל או המקורי.
הערה: כל חיבורי הבקרה אבודים בשלבים אלה.
זְהִירוּת: אם אין צורך עוד למידע של נתב לא מבוטל ויש לעשות שימוש חוזר במערכת זה בנתב RMA, אנא מחק את הנתב הבלתי מבוטל מ- VMANAGE.
שלב 3. שלח לבקרים.
בחר את שלח לבקרים על מנת לדחוף את השינויים בבקרים.
שלב 4. הכניסו את התצורה לנתב.
הניחו את כל התצורות לנתב. בשלב זה, בטוח לשנות את ה- IP של המערכת כדי להשתמש ב- IP המערכת מהנתב הכושל או המקורי.
מידע קשור
- החלף נתב דווג.
- תמיכה ותיעוד טכני – מערכות סיסקו
SD-WAN הופכת במהירות להחלפה לנתבי סניפים
היום’רשת S נראית ומתנהגת בצורה שונה מאוד מרשתות של עשרות שנים. ימי העברת נתונים פשוט או קבצים פשוטים ברשתות פרטיות וציבוריות נגמרו ועכשיו דרישות המנות הגדולות המאפשרות וידאו וקול הן דבר שבשגרה. המעבר הגאות והשפל לשירותים ויישומים שהועברו בענן הוא הנורמה החדשה ויש לאפשר לרשת הארגונית לתמוך בדרישות רוחב הפס האקספוננציאלי המלוות את השינוי הזה.
מצרך של תשתית הרשת תמיד היה נתב הסניף, המותקן בכל מיקום מרוחק כדי לנתב את תנועת הרשת לחלקים אחרים של הרשת או חזרה למרכז הנתונים. במהלך תהליך ארכיטקטורת הרשת, המחשבה הנפוצה היא שהיא לא יכולה להתקיים ללא נתב הסניף. אבל האם זו באמת האמת?
אנחנו לא’לא מאמין שזה כן. והנה’הסיבה.
נתבים וניתוב אינם אותו דבר, כלומר ניתן לבצע ניתוב כולו מחוץ לגורם הצורה של נתב מסורתי. אשר לאחר מכן מעלה את השאלה, אם יכולות הניתוב משולבות בפתרונות אחרים כדי לטפל בתעבורת רשת, האם זה מספיק כדי לספק את דרישות הארגון?
ואם אנו שואלים כלבי שמירה בתעשייה, נתבי סניפים איבדו את מקומם כמצרך רשת, במיוחד עם צופי פתרונות משלימים, ומציעים את אותה פונקציונליות עם הרבה יותר גמישות, מדרגיות ויכולות אפשרות לעסקים מתמיד.
- Technavio – מעריך 9% CAGR עד 2021
- מחקר ושווקים – מעריך 8.64% CAGR עד 2021

לעומת זאת, תוכנה מוגדרת על WAN (SD-WAN) מאומצת בקצב אקספוננציאלי עם CAGR של 69% שחזה עד 2021, מכיוון שהוא
מאפשר אופטימיזציה אמיתית של כל הובלת תנועה ברשת ללא קשר לערוץ, מאפשרת מדרגיות גלובלית של שירותי רשת, מאפשרת גישה חלקה ליישומים ושירותים שהועברו בענן, ומשלבת יכולות נקודת קצה אחרות כגון אבטחה, פונקציונליות מיתוג VoIP, והכי חשוב, ניתוב. זה הופך להחלפה ישירה ואלטרנטיבה מצוינת לנתב הסניף.
לתת’s בדוק מדוע התרחקות מנתב סניף לפלטפורמה מוכנה לענן, כמו SD-Wan, היא הפיתרון הטוב ביותר עבור הארגון.
עלות בעלות מוחלטת נמוכה יותר (TCO)
נתבי סניפים בעלי השלכות גבוהות של Capex, דורשות תחזוקה שוטפת ועלות גבוהה, מתוחזקים ומנוהלים על ידי טכנאים מיומנים ויקרים מאוד, ומחייבים תצורה ועדכונים באתר יחידה אחר יחידה. לעומת זאת, פיתרון SD-WAN זמין כרשת כשירות (NAAS), אשר יצטבר את כל העלויות הנלוות לחוזה אחד: תחזוקה ותמיכה, עדכוני דחיפה ותצורות, ויכולת לספק את כל התוכן על פני מספר שיטות הובלה באופן דינמי.
נראות ושליטה מלאה
רוב היום’נתבי סניפים עובדים ללא תלות זה בזה. יש לנהל אותם בכל מיקום באתר ולחסר את היכולת לנהל ממיקום ריכוזי. עם זאת, SD-WAN מונה ארכיטואציה כדי להיות מועברת בענן לחלוטין, אשר מטבעו מנרמל את כל מבנה הרשת ומאפשר ניהול ממיקום ריכוזי דרך חלונית זכוכית יחידה. כל פעילות הרשת הופכת לשקופה, מוקלטת, מנותחת וניתן לפעול בה. לא רק שניתן לדחוף עדכונים ושינויי תצורה מפורטל הניהול המרכזי, אלא שהנושאים מזוהים במהירות ותוקנים באופן יזום.
רציפות עסקית
נתבי סניפים מוגבלים לרוב בשינוי דינמי של נתיב ההובלה בעת שליחת נתונים. אם יש לנתיב הובלה אחד בעיות, הנתב ינתב את התנועה לנתיב הובלה משני ויימנע משליחת תנועה נוספת דרך ‘הורד’ נתיב עד שתוקן לחלוטין. SD-WAN מופעל עם אופטימיזציה דינאמית רב-נתיבים (DMPO), ומאפשר לארגון לשמור על פונקציונליות רשת בכל עת, כאשר התנועה מנותבת על בסיס מנות אחר מארז. גם אם יש בעיה עם ‘הורד’ PATH, SD-WAN עדיין יכול לייעל אותה ולתקן את הבעיה על מנת לייעל את כל הטרנסטים הזמינים. זמן השבתה והיות לא מקוון הוא יקר לכל ארגון ו- SD-WAN מאפשרת להמשך פעילויות לייצור הכנסות בכל עת, ללא קשר לבעיה ברשת.
מדרגיות
חדשנות לא’T עצור ותשתיות רשת צריכות לעמוד בקצב. אך ניתן להגביל את החומרה הבנויה למטרה באופן עצב. כאלטרנטיבה, ל- SD-Wan יש מדרגיות ואפשרות. הארכיטקטורה עליה היא בנויה מספקת רמת גמישות המתאימה היטב לטכנולוגיה חדשה, מספקת שינויים בתצורה תוך כדי תנועה ויכולה להפיץ את אלה ברחבי רשת שלמה תוך דקות.
מנסה את SD-WAN לראות אם זה’הזכות לעסק שלך היא סיכון נמוך יחסית. NSX SD-WAN על ידי velocloud יכול להיות מעביר את החלק העליון של כל תשתית קיימת, לצד נתבי סניפים, או נתבי סניפים ניתן להסיר לחלוטין ללא הפרעה ברשת.


