


Έχει Sentinelone ένα τείχος προστασίας?
Έχει Sentinelone ένα τείχος προστασίας?
Το Sentinelone επεκτείνει τις δυνατότητες τείχους προστασίας και NDR
Η Sentinelone, μια κορυφαία πλατφόρμα XDR και η αυτόνομη εταιρεία πλατφόρμας στον κυβερνοχώρο, ανακοίνωσε την επέκταση των δυνατοτήτων ανίχνευσης και απόκρισης δικτύου (NDR). Αυτή η ανακοίνωση ανταποκρίνεται στην αυξανόμενη πολυπλοκότητα των κατανεμημένων δικτύων και των απομακρυσμένων εργατικών δυνατοτήτων, γεγονός που έχει καταστήσει την ορατότητα του δικτύου πιο δύσκολη για τις εταιρείες.
Η ενσωμάτωση των τείχους προστασίας και των δυνατοτήτων NDR στις λύσεις XDR της Sentinelone επιτρέπει στους οργανισμούς όλων των μεγεθών να αποκτήσουν τις γνώσεις που χρειάζονται για να εντοπίσουν γρήγορα και να ανταποκριθούν σε επιθέσεις σε όλους τους φορείς. Αυτή η επέκταση περιλαμβάνει ενσωματώσεις με βασικούς παράγοντες της βιομηχανίας όπως η Aruba, το Checkpoint, το Cisco, το Darktrace, το Extrahop, το Fortinet, το Palo Alto Networks και μια βελτιωμένη συνεργασία με την Vectra AI.
Με την ενσωμάτωση πρόσθετου πλαισίου από την Vectra AI, οι ομάδες λειτουργιών ασφαλείας της Sentinelone μπορούν να λάβουν καλύτερες ενημερωμένες αποφάσεις κατά τη διάρκεια της ταξινόμησης και της έρευνας του περιστατικού. Τα εμπλουτισμένα δεδομένα ειδοποίησης από το Vectra AI επιτρέπουν στους αναλυτές να αξιολογήσουν το πεδίο εφαρμογής και τη σοβαρότητα ενός περιστατικού, μειώνοντας τελικά τον μέσο χρόνο στην απάντηση.
Εκτός από την συνεργασία με την Vectra AI, η Sentinelone έχει επίσης ενσωματωθεί με την Aruba, το Checkpoint, το Cisco, το Darktrace, το Extrahop, το Fortinet και το Palo Alto Networks. Αυτές οι ενσωματώσεις επιτρέπουν στην πλατφόρμα XDR να ανιχνεύει απειλές και τεχνικές επίθεσης, όπως η Beaconing Command and Control (C2).
Η συνεργασία μεταξύ Sentinelone και Cisco, ειδικότερα, ενισχύει την προστασία για τους κοινούς πελάτες συνδυάζοντας τη δύναμη της πλατφόρμας singularity με το κορυφαίο τείχος προστασίας της Cisco και τις λύσεις διαχείρισης πρόσβασης πρόσβασης. Αυτή η ενσωμάτωση δημιουργεί ένα πιο ασφαλές ψηφιακό μέλλον για όλους.
Όλες οι προαναφερθείσες ενσωματώσεις και οι διευρυμένες δυνατότητες είναι διαθέσιμες σήμερα μέσω της αγοράς Sentinelone’s Singularity Market. Με τη στρώση αξιόπιστων και επικυρωμένων λύσεων σε όλη τη στοίβα ασφαλείας σας, μπορείτε να βελτιώσετε την προστασία του οργανισμού σας.
Συνοπτικά, η Sentinelone έχει επεκτείνει το τείχος προστασίας και τις δυνατότητες του NDR για την αντιμετώπιση των προκλήσεων που θέτουν τα κατανεμημένα δίκτυα και τα απομακρυσμένα εργατικά δυναμικά. Οι ενοποιήσεις και οι συνεργασίες με τους παίκτες της βιομηχανίας επιτρέπουν στους οργανισμούς να αποκτήσουν καλύτερη ορατότητα στο δίκτυο και να ανταποκρίνονται αποτελεσματικά στις επιθέσεις.
Μοναδικές ερωτήσεις:
1. Τι είναι η τελευταία ανακοίνωση της Sentinelone σχετικά με τις δυνατότητες τείχους προστασίας του?
2. Πώς συνεργάζεται η συνεργασία του Sentinelone με το Vectra AI ενισχύει την ταξινόμηση και την έρευνα?
3. Ποιοι παίκτες της βιομηχανίας έχουν ενσωματώσει τις λύσεις τους με την πλατφόρμα XDR της Sentinelone?
4. Πώς η ενσωμάτωση με τους οργανισμούς παροχών Aruba, Point, Cisco, Darktrace, Extrahop, Fortinet και Palo Alto Networks?
5. Ποιες είναι μερικές απειλές που μεταδίδονται στο δίκτυο που μπορούν να ανιχνεύσουν η πλατφόρμα XDR της Sentinelone?
6. Πώς ενισχύει η συνεργασία μεταξύ Sentinelone και Cisco την προστασία των πελατών?
7. Πού μπορούν οι οργανισμοί να έχουν πρόσβαση στις ενσωματώσεις και τις διευρυμένες δυνατότητες που παρέχονται από το Sentinelone?
8. Πώς μπορεί να διαμορφώσει αξιόπιστες και επικυρωμένες λύσεις σε ολόκληρη τη στοίβα ασφαλείας ωφελούν την προστασία ενός οργανισμού?
9. Γιατί η προβολή του δικτύου είναι πρόκληση για εταιρείες με κατανεμημένα δίκτυα και απομακρυσμένο εργατικό δυναμικό?
10. Πώς συμβάλλουν οι δυνατότητες τείχους προστασίας Sentinelone και NDR στη στάση ασφαλείας ενός οργανισμού?
Απαντήσεις:
1. Το Sentinelone έχει επεκτείνει τις δυνατότητες ανίχνευσης και απόκρισης δικτύου (NDR), επιτρέποντας στους οργανισμούς να αποκτήσουν καλύτερες γνώσεις σε επιθέσεις σε όλους τους φορείς.
2. Η συνεργασία με την Vectra AI εμπλουτίζει την ταξινόμηση και την έρευνα του Sentinelone, ενσωματώνοντας πρόσθετο πλαίσιο, επιτρέποντας την καλύτερη πληροφόρηση και τη μείωση του μέσου χρόνου στην απάντηση.
3. Οι φορείς της βιομηχανίας όπως η Aruba, το Checkpoint, το Cisco, το Darktrace, το Extrahop, το Fortinet και το Palo Alto Networks έχουν ενσωματώσει τις λύσεις τους με την πλατφόρμα XDR της Sentinelone.
4. Οι ενσωματώσεις με την Aruba, το Checkpoint, το Cisco, το Darktrace, το Extrahop, το Fortinet και το Palo Alto Networks επιτρέπουν την αποτελεσματική ασφάλεια του δικτύου, την αναγνώριση της ύποπτης συμπεριφοράς και την ενίσχυση της συνολικής προστασίας ενός οργανισμού.
5. Η πλατφόρμα XDR της Sentinelone μπορεί να ανιχνεύσει απειλές που μεταδίδονται από το δίκτυο, όπως η διάκριση εντολών και ελέγχου (C2).
6. Συνδυάζοντας την πλατφόρμα Singularity με τις κορυφαίες λύσεις διαχείρισης της Cisco και τη συνεργασία μεταξύ Sentinelone και Cisco παρέχει ανώτερη προστασία για τους κοινούς πελάτες.
7. Οι οργανισμοί μπορούν να έχουν πρόσβαση στις ενσωματώσεις και τις διευρυμένες δυνατότητες που παρέχονται από το Sentinelone μέσω της αγοράς singularity.
8. Η στρώση αξιόπιστων και επικυρωμένων λύσεων σε όλη τη στοίβα ασφαλείας ενισχύει την προστασία ενός οργανισμού παρέχοντας ολοκληρωμένη κάλυψη ασφαλείας και μετριασμό πιθανών τρωτών σημείων.
9. Η ορατότητα του δικτύου είναι προκλητική για εταιρείες με κατανεμημένα δίκτυα και απομακρυσμένα εργατικά δυναμικά λόγω της αυξανόμενης πολυπλοκότητας και διαφορετικής φύσης αυτών των δικτύων.
10. Οι δυνατότητες τείχους προστασίας και NDR της Sentinelone συμβάλλουν στη στάση ασφαλείας ενός οργανισμού παρέχοντας καλύτερη ορατότητα στο δίκτυο, ταχεία αναγνώριση επιθέσεων και αποτελεσματικές δυνατότητες απόκρισης.
Έχει Sentinelone ένα τείχος προστασίας?
Э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э
Το Sentinelone επεκτείνει τις δυνατότητες τείχους προστασίας και NDR
Mountain View, Καλιφόρνια. – 13 Απριλίου 2023 – Η αυξανόμενη πολυπλοκότητα των κατανεμημένων δικτύων και του απομακρυσμένου εργατικού δυναμικού έχει καταστήσει την ορατότητα του δικτύου πιο δύσκολη από ποτέ για να κερδίσουν οι εταιρείες. Sentinelone (NYSE: S), διευκολύνει. Η αυτόνομη εταιρεία πλατφόρμας στον κυβερνοχώρο και η κορυφαία πλατφόρμα XDR ανακοίνωσαν σήμερα ενσωματώσεις με βασικούς παίκτες της βιομηχανίας Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet, Palo Alto Networks και μια ενισχυμένη συνεργασία με την Vectra AI που επεκτείνονται στην εταιρεία’S Firewall και Δυνατότητες Ανίχνευσης και Αντίδρασης Δικτύου (NDR) και θα επιτρέψει στους οργανισμούς όλων των μεγεθών να αποκτήσουν τις ιδέες που χρειάζονται για να εντοπίσουν γρήγορα και να ανταποκριθούν σε επιθέσεις σε όλους τους φορείς.
“ Η ενσωμάτωση των τείχους προστασίας και των δυνατοτήτων NDR συμπληρώνει τέλεια τις λύσεις XDR μας ,” είπε ο Ric Smith, επικεφαλής προϊόντος και υπεύθυνος τεχνολογίας, Sentinelone. “ Κατά την επέκταση του οικοσυστήματος εταίρων παγκόσμιας κλάσης, μπορούμε να παραδώσουμε κοινές λύσεις που παρέχουν την πλήρη και ακριβή θέα στις εταιρείες να προωθήσουμε τη στάση ασφαλείας τους σε νέα ύψη και να προστατεύουν από το αύριο’απειλές σήμερα. ”
Εμπλουτισμένη ανάλυση σήματος με Vectra AI
Με την ενσωμάτωση πρόσθετου πλαισίου από την Vectra AI στην πλατφόρμα Sentinelone Singularity ™ XDR, οι ομάδες λειτουργιών ασφαλείας μπορούν να λάβουν καλύτερες αποφάσεις κατά τη διάρκεια της ταξινόμησης και της έρευνας των περιστατικών. Τα κανάλια Sentinelone συσχετίστηκαν δεδομένα ειδοποίησης από το Vectra AI στη ροή XDR, προσφέροντας εμπλουτισμένο πλαίσιο για αναλυτές ασφαλείας. Αυτά τα ενισχυμένα δεδομένα συναγερμού επιτρέπουν στους αναλυτές να αξιολογήσουν το πεδίο εφαρμογής ενός περιστατικού, να αξιολογήσουν τη σοβαρότητά του και να δώσουν προτεραιότητα στις προσπάθειες αποκατάστασης, μειώνοντας τελικά τον μέσο χρόνο αντίδρασης (MTTR).
“ Είμαστε ενθουσιασμένοι που ανακοινώνουμε τη νέα μας συνεργασία με την Sentinelone ,” είπε ο Kevin Kennedy, προϊόν SVP, Vectra AI. “ Με τη συμμετοχή των δυνάμεων, μπορούμε να παρέχουμε το καλύτερο σήμα επίθεσης για τις ομάδες SOC Enterprise συνδυάζοντας την τηλεμετρία του τελικού σημείου και του δικτύου. Αυτή η νέα εταιρική σχέση επιτρέπει στους πελάτες να επιτύχουν μεγαλύτερη ταχύτητα στην έρευνα και την ταξινόμηση, καθώς και πιο αξιόπιστη ορατότητα σε άγνωστες απειλές. ”
Κατάπληξη με Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet και Palo Alto Networks
Ενώ οι λύσεις NDR είναι κρίσιμες για τον περιορισμό της πλευρικής κίνησης, τα τείχη προστασίας είναι το κλειδί για την πρόληψη των αρχικών διείσδυσης. Φουσκωτός’S Integrations με Cisco, Extrahop, Fortinet και Palo Alto Networks επιτρέπουν στην πλατφόρμα XDR να ανιχνεύει απειλές που μεταδίδονται από το δίκτυο και τεχνικές επίθεσης όπως το Beacering Command and Control (C2). Με την αποτελεσματική ασφάλεια του δικτύου και την τηλεμετρία Sentinelone συλλέγει αυτόματα και παραδίδει από σύννεφο και τελικά σημεία, οι πελάτες μπορούν να εντοπίσουν ύποπτες συμπεριφορές ή πιθανές απειλές που θα μπορούσαν να έχουν παρακολωθεί.
“ Στο Cisco, είμαστε ενθουσιασμένοι που ανακοινώνουμε τη νέα μας ενσωμάτωση με το Sentinelone ,” Είπε η Jessica Bair Oppenheimer, Διευθυντής Στρατηγικών Συμμαχιών, Security Business Group στο Cisco. “ Συνδυάζοντας τη δύναμη της πλατφόρμας singularity με το Cisco’Η κορυφαία λύσεις διαχείρισης τείχους προστασίας και πρόσβασης θα σημαίνει ανώτερη προστασία για τους κοινούς πελάτες. Συνεργαζόμαστε, δημιουργούμε ένα πιο ασφαλές ψηφιακό μέλλον για όλους. ”
Όλες οι ενσωματώσεις είναι διαθέσιμες σήμερα μέσω Sentinelone’Singlity Market. Για να μάθετε περισσότερα για το Sentinelone’S Partner Ecosystem και τις αξιόπιστες και επικυρωμένες λύσεις που μπορούν να στρωματοποιηθούν σε όλη τη στοίβα ασφαλείας σας για την προστασία της Premium, κάντε κλικ εδώ.
Για το Sentinelone
Φουσκωτός’Η λύση Scinedecurity Scomplays περιλαμβάνει την πρόληψη, την ανίχνευση, την απόκριση και το κυνήγι και το κυνήγι των τελικών σημείων, των δοχείων, του φόρτου εργασίας του cloud και των συσκευών IoT σε μία μόνο αυτόνομη πλατφόρμα XDR.
Καπετάνιος
Φουσκωτός
[προστατευμένο email]
+1 (440) 862-0676
Έχει Sentinelone ένα τείχος προστασίας?
Η Reddit και οι συνεργάτες του χρησιμοποιούν cookies και παρόμοιες τεχνολογίες για να σας προσφέρουν καλύτερη εμπειρία.
Με την αποδοχή όλων των cookies, συμφωνείτε με τη χρήση των cookies για να παραδώσετε και να διατηρήσετε τις υπηρεσίες και τον ιστότοπό μας, να βελτιώσετε την ποιότητα του Reddit, να εξατομικεύσετε το περιεχόμενο και τη διαφήμιση Reddit και να μετρήσετε την αποτελεσματικότητα της διαφήμισης.
Απορρίπτοντας τα μη βασικά cookies, το Reddit ενδέχεται να εξακολουθεί να χρησιμοποιεί ορισμένα cookies για να εξασφαλίσει τη σωστή λειτουργικότητα της πλατφόρμας μας.
Για περισσότερες πληροφορίες, ανατρέξτε στην ειδοποίηση cookie και στην πολιτική απορρήτου μας .
Έχει Sentinelone ένα τείχος προστασίας?
Э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э
Ы з з з з з з з и и и и п п п п п п з п з з з з з з з з з п. С п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п. ПOчем э э э э э э э э э э э п п п п п п п?
Э э э э э а а а а и е е з з л л л л л л л э э э э э э э э э э э э Κοιτάζοντας το ριμπάγ. С с п п п п п э э э э э э э э э э э э э э э э э э э э э э э э э э э э. Д э э э э д д д и и д д д ρίας н и д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д.
И и з а а а а а а а а ы ы з .. Е е е е д п п ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж п п п п п п п п п п п п п п п п п. Орrρά. Пороннαι.
ПON п п е е а а τροφή пρέφ а а а а а τροφήλου. е е е и τροφή ее же жÉ в в ж и и и и ч ч.
Έλεγχος τείχους προστασίας –
Εξετάστε το ακόλουθο σενάριο: Παίρνει μια ροή πληροφοριών που δείχνει ότι μια συγκεκριμένη διεύθυνση URL ηλεκτρονικού ψαρέματος είναι απόξεση των διαπιστευτηρίων παγκοσμίως. Για να προστατεύσετε τους χρήστες στο δίκτυο, οι διαχειριστές προσθέτουν αμέσως έναν κανόνα στο τείχος προστασίας δικτύου για να εμποδίσουν τη διεύθυνση URL. Αλλά τι γίνεται με απομακρυσμένους χρήστες όχι πίσω από το τείχος προστασίας? Και τι γίνεται αν η προστασία της περιμέτρου αποτύχει ή παρακάμπτεται?
Ο έλεγχος του τελικού τείχους προστασίας του τελικού σημείου απαντά σε αυτές τις προκλήσεις με τη διοίκηση των επιτρεπόμενων επικοινωνιών από και από κάθε τελικό σημείο. Επιτρέπει σε έναν διαχειριστή να ελέγχει και να επιβάλλει μια πολιτική.
Το γιατί
Υπάρχουν 4 λόγοι για τους οποίους εμείς’Δημιούργησε αυτή τη δυνατότητα στον πράκτορα Sentinelone:
1. Ορατότητα
Σύμφωνα με μια έρευνα sentinelone ransomware, σχεδόν επτά στους δέκα (69%) εκείνων των οποίων η οργάνωση είχε υποστεί επίθεση ransomware τους τελευταίους 12 μήνες δήλωσε ότι ο επιτιθέμενος ήταν σε θέση να αποκτήσει πρόσβαση στον οργανισμό τους’S Network μέσω ηλεκτρονικού ψαρέματος μέσω ηλεκτρονικού ταχυδρομείου ή κοινωνικών μέσων. Περίπου δύο στους πέντε ανέφεραν ότι η πρόσβαση αποκτήθηκε από ένα φορτίο drive-by-download που προκλήθηκε από το κλικ σε έναν συμβιβασμένο ιστότοπο (44%). Αυτό δείχνει σαφώς ότι το δίκτυο είναι ο πιο διαδεδομένος διάνυσμα λοίμωξης. Για να κάνουν τα πράγματα πιο προκλητικά, η περισσότερη κυκλοφορία δικτύου είναι κρυπτογραφημένη, η οποία βελτιώνει την ιδιωτική ζωή, αλλά εξαλείφει την επιλογή για τείχη προστασίας δικτύου για να δείτε πέρα από τις κεφαλίδες. Ταυτόχρονα, ένας αυξανόμενος αριθμός χρηστών είναι απομακρυσμένος, καθιστώντας το τείχος προστασίας του δικτύου αναποτελεσματική στην παροχή αμυντικής ασπίδας. Οι χρήστες σας μπορούν να εργαστούν από οπουδήποτε και η μόνη βεβαιότητα που έχετε είναι ότι πρόκειται να χρησιμοποιήσουν τη συσκευή τους τελικού σημείου.
Η απάντηση είναι να αυξηθεί η προστασία των περιουσιακών στοιχείων με την αντιμετώπιση λοιμώξεων που σχετίζονται με το δίκτυο χρησιμοποιώντας έλεγχο πρόσβασης δικτύου. Η δυνατότητα να βλέπετε όλη την κυκλοφορία είναι μέρος του χαρακτηριστικού Deep Visibility Sentinelone, το οποίο υποστηρίζει επίσης την ορατότητα στην κρυπτογραφημένη κυκλοφορία.
2. Πρόληψη κακόβουλου λογισμικού
Υπάρχουν δύο κύριοι λόγοι για την κυκλοφορία δικτύου όταν πρόκειται για κακόβουλους αντιπάλους:
- Οι περισσότερες λοιμώξεις κακόβουλου λογισμικού προσπαθούν να συνδεθούν με έναν διακομιστή εντολών και ελέγχου (C2).
- Το ransomware αποθηκεύει συνήθως τα κλειδιά κρυπτογράφησης σε έναν απομακρυσμένο διακομιστή για να αυξήσει τις πιθανότητες πληρωμής.
3. Πρόληψη απώλειας δεδομένων επιχειρήσεων
Ο έλεγχος τείχους προστασίας μπορεί να εμποδίσει τη μη εξουσιοδοτημένη μεταφορά δεδομένων προς και από όλα τα τελικά σημεία σας, τόσο στο εταιρικό δίκτυο. Αυτό σας επιτρέπει να μειώσετε τον κίνδυνο διαρροής δεδομένων από τα περιουσιακά σας στοιχεία. Η κλοπή δεδομένων εμφανίζεται όταν το κακόβουλο λογισμικό και/ή ένας κακόβουλος ηθοποιός πραγματοποιεί μη εξουσιοδοτημένη μεταφορά δεδομένων από υπολογιστή. Το κακόβουλο λογισμικό συνήθως προσπαθεί να παραμείνει ανιχνευμένη και να ξύσει τα προσωπικά δεδομένα, είτε για εκβιασμούς είτε για κατασκοπεία. Για παράδειγμα, νωρίτερα φέτος, μάθαμε για έναν υπάλληλο της Tesla που μοιράστηκε ευαίσθητες πληροφορίες μετά τη σύνταξη λογισμικού για την περιοδική εξάτμιση gigabytes των ιδιόκτητων δεδομένων και τη διοχέτευση εκτός του οργανισμού. Ο έλεγχος πρόσβασης στο δίκτυο θα μπορούσε να εμποδίσει αυτήν την απώλεια.
4. Συμμόρφωση
Καθώς ο έλεγχος τείχους προστασίας παρέχει ένα ακόμη μέτρο για τον μετριασμό του κινδύνου στην επιχείρηση, μπορεί να βοηθήσει τον οργανισμό σας να επιτύχει τη συμμόρφωση όπου απαιτείται ο έλεγχος πρόσβασης στο δίκτυο.
Ευκολία διαχείρισης
Η προσθήκη χαρακτηριστικών σε μια πλατφόρμα είναι πάντα μια επιθυμητή κίνηση, αλλά δεν μπορεί να έρθει σε βάρος της χρηστικότητας. Η οικοδόμηση προϊόντων που απαιτούν πολύ εκπαιδευμένο προσωπικό για τη διαχείριση ενδέχεται να λύσουν ορισμένους πελάτες’ ανάγκες, αλλά δημιουργεί ένα άλλο πρόβλημα. Μπορείτε ακόμα να δείτε περιπτώσεις εκεί έξω όπου τα προϊόντα δεν έχουν ρυθμιστεί σωστά ή απλά δεν παρακολουθούνται αποτελεσματικά λόγω της δυσκολίας χρήσης τους. Το αποτέλεσμα είναι ότι τα πολύπλοκα προϊόντα μπορούν να αποτύχουν να αντιμετωπίσουν τα ίδια τα προβλήματα που προορίζονταν να λύσουν. Στην περίπτωση ελέγχου τείχους προστασίας, εμείς’Εφαρμόστηκε μια απλή εμπειρία βασισμένη σε κανόνες που παρέχει ευελιξία χωρίς πολυπλοκότητα.
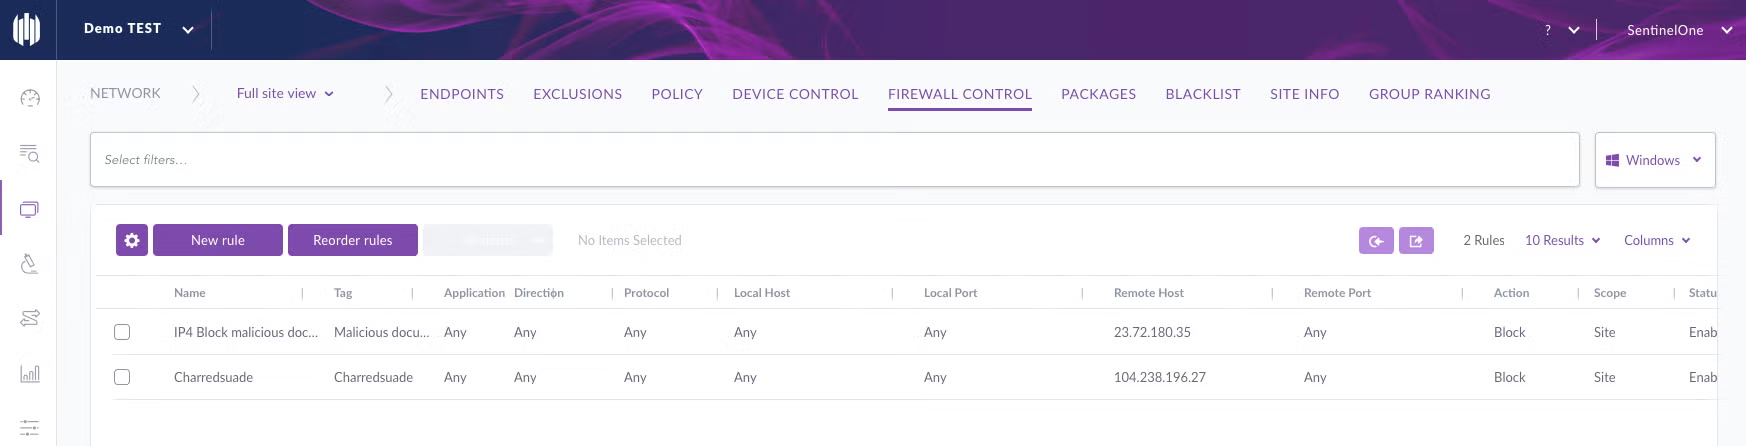
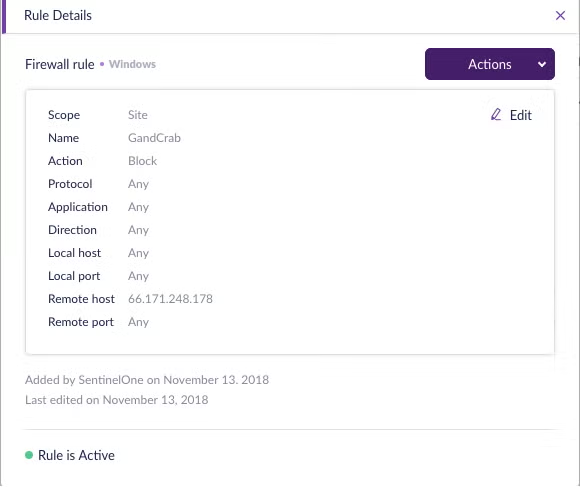
Διαδήλωση
Σε αυτό το demo μπορείτε να δείτε πώς μπορεί να χρησιμοποιηθεί ο έλεγχος τείχους προστασίας για να εμποδίσει μια προσπάθεια ηλεκτρονικού “ψαρέματος.
Πάρε μακριά
Η ασφάλεια δεν αφορά μόνο την πρόληψη κακόβουλου λογισμικού. Η καλή υγιεινή σε ολόκληρο το δίκτυό σας μπορεί να βοηθήσει να κερδίσει τη μάχη πριν από αυτήν’αγωνίστηκα. Ο έλεγχος τείχους τείχους τερματισμού τελικού σημείου είναι ένα σημαντικό μέρος ενός μοντέλου ασφαλείας με στρώσεις. Η εξασφάλιση της κυκλοφορίας δικτύου δεν είναι νέα στην Sentinelone. Εμείς’έχουν δει πολλές απόπειρες επιθέσεις και έχουν μια αυτοματοποιημένη απάντηση σε αυτό. Η ισχύς της πλατφόρμας είναι ότι παίρνετε όλες αυτές τις δυνατότητες σε έναν μόνο αυτόνομο πράκτορα – δεν απαιτείται πρόσθετη εγκατάσταση.
Ο έλεγχος τείχους προστασίας υποστηρίζεται από το 2.8 πράκτορες (με κονσόλα του Άιφελ) και είναι μέρος της Sentinelone “Πλήρης” προσφορά.
Μου άρεσε αυτό το άρθρο? Ακολουθήστε μας στο LinkedIn, το Twitter, το YouTube ή το Facebook για να δείτε το περιεχόμενο που δημοσιεύουμε.
Διαβάστε περισσότερα για τους προβολείς χαρακτηριστικών Sentinelone
- Στοιχείο χαρακτηριστικών – Έλεγχος συσκευών
- Χαρακτηριστικό προβολέα – δείκτες συμπεριφοράς και Miter ATT & CK ™ για Enterprise
- Ανακοινώνοντας το Sentinelone Nexus ενσωματωμένο AI SDK!
Όπως αυτό το άρθρο? Ακολουθήστε μας στο LinkedIn, το Twitter, το YouTube ή το Facebook για να δείτε το περιεχόμενο που δημοσιεύουμε.
Διαβάστε περισσότερα για την ασφάλεια στον κυβερνοχώρο
- Προστασία συσκευών Linux από την εκμετάλλευση σκιώδους Suid –
- Εισαγωγή του νέου γραφήματος διαδικασίας Singularity XDR
- Χαρακτηριστικό προβολέα | Καταπολέμηση των απειλών ηλεκτρονικού ταχυδρομείου μέσω των αμυντικών AI με ArmorBlox Integration
- Χαρακτηριστικό προβολέα | Ανακοινώνοντας τη Γενική Διαθεσιμότητα (GA) των Agents Linux και K8S V22.3 για την ασφάλεια του φόρτου εργασίας του cloud
- Χαρακτηριστικό προβολέα | Ολοκληρωμένη ανίχνευση απειλών για κινητά με Singularity ™ Mobile και Microsoft Intune
- Μωβ AI | Ενδυνάμωση των αναλυτών της ασφάλειας στον κυβερνοχώρο με κυνήγι απειλών, ανάλυση και απάντηση με γνώμονα την ΑΙ
Διαβάστε περισσότερα
Νικήστε κάθε επίθεση, σε κάθε στάδιο του κύκλου ζωής απειλής με Sentinelone
Κλείστε ένα demo και δείτε τον κόσμο’η πιο προηγμένη πλατφόρμα στον κυβερνοχώρο σε δράση.
Sentinellabs: Ανάλυση Intel & Malware απειλής
Είμαστε κυνηγοί, αναστολείς, εκμεταλλευτές προγραμματιστών, & tinkerers που ρίχνουν φως στον τεράστιο κόσμο των κακόβουλων λογισμικών, εκμεταλλεύσεων, apts, και εγκλημάτων στον κυβερνοχώρο σε όλες τις πλατφόρμες.
Wizard Spider και Sandworm
Αποτελέσματα αξιολόγησης Miter ATT & CK
Sentinelone οδηγεί στην τελευταία αξιολόγηση με 100% πρόληψη. Κορυφαία αναλυτική κάλυψη. Κορυφαίο ορατό. Καθυστερήσεις μηδενικής ανίχνευσης.
Εξασφάλιση της επιχείρησης – “Νόμιζα ότι είχαμε διαμορφώσει αυτό?”
Σε αυτήν την ανάρτηση, βυθίζουμε σε ένα σενάριο που πολλοί επαγγελματίες ασφαλείας, κάποια στιγμή στη σταδιοδρομία τους, μπορεί να έχουν βιώσει. Το’είναι η στιγμή που συμβαίνει κάτι απροσδόκητο και κάποιος ρωτά: “Νόμιζα ότι είχαμε διαμορφώσει αυτό?” Οτι’είναι η στιγμή που η ομάδα ασφαλείας αρχίζει να εξετάζει τη στοίβα ασφαλείας τους, να ελέγξει τα παλιά μηνύματα ηλεκτρονικού ταχυδρομείου και να αναθεωρήσει τα εισιτήρια για να καταλάβετε τι πήγε στραβά. Χειρότερη περίπτωση? Αυτό το πρόβλημα ίσως ήταν ο λόγος για τον οποίο υπάρχει ενεργός απειλή για το περιβάλλον.
Η διαμόρφωση ξεκινά με ευθύνη
Αλλά γιατί έχουμε το παράδοξο των παρερμηνειών στην πρώτη θέση? Ο πιο συνηθισμένος λόγος είναι ότι η ομάδα ασφαλείας δεν ελέγχει τη διαχείριση των δυνατοτήτων ασφαλείας . Εάν η ομάδα ασφαλείας εξαρτάται από την ομάδα διαχείρισης πληροφορικής για να προωθήσει τις πολιτικές ασφαλείας, εκεί’είναι ένα χάσμα μεταξύ της ομάδας που είναι υπεύθυνη για την απόφαση των πολιτικών και της ομάδας που τις υλοποιεί πραγματικά.
Και γιατί’Οι διαχειριστές ασφαλείας είναι σε θέση να διαχειρίζονται συστήματα ασφαλείας? Εάν ο διακομιστής Exchange διέπεται από τους διαχειριστές ανταλλαγής, την εμφάνιση ταυτότητας OKTA που διαχειρίζεται οι διαχειριστές ταυτότητας, γιατί πρέπει’Τα εργαλεία ασφαλείας διαχειρίζονται παρομοίως οι διαχειριστές ασφαλείας?
Η απάντηση συχνά βασίζεται στην αρχιτεκτονική κληρονομιάς που μεταφέρει η επιχείρηση . Στο παρελθόν, για να διαμορφώσουν τις πολιτικές ασφαλείας, οι ομάδες έπρεπε να χρησιμοποιούν τις πολιτικές ομάδας, τον διαχειριστή διαμόρφωσης του κέντρου συστήματος ή τον Microsoft Endpoint Manager. Ουσιαστικά, χρησιμοποίησαν το εργαλείο διαχείρισης πληροφορικής για τη ρύθμιση και τη διατήρηση της ασφάλειας. Ως εκ τούτου, ακόμη και όταν ένας οργανισμός είχε διαχειριστές ασφαλείας, εξαρτώνται από την ομάδα πληροφορικής για οποιαδήποτε απαιτούμενη αλλαγή.
Σήμερα’Οι προκλήσεις ασφάλειας απαιτούν διαφορετική προσέγγιση
Ενώ θα μπορούσε να έχει εργαστεί στο παρελθόν για να διαχειριστεί την ομάδα πληροφορικής, οι σύγχρονες επιχειρήσεις βρίσκονται στο στάδιο όπου αυτό δεν είναι πλέον κλιμακωτό. Σήμερα, είμαστε’t απλώς διαμόρφωση ενός κληρονομιά antivirus και μια πολιτική κωδικού πρόσβασης . Πρέπει να εξετάσουμε διαφορετικές επιφάνειες επίθεσης και να συντονίζουμε ανάλογα τους προληπτικούς ελέγχους μας. Η στιγμή που ένας διαχειριστής ασφαλείας θα μπορούσε να δημιουργήσει ένα εισιτήριο πληροφορικής και στη συνέχεια να καθίσει και να περιμένει είναι πολύ πίσω μας.
Τελικά, ως διαχειριστές ασφαλείας, είμαστε υπεύθυνοι για τον οργανισμό’S Ασφάλεια Στάδιο και υπεύθυνη για τις τεχνολογίες που σχετίζονται με αυτήν. Πρέπει να διασφαλίσουμε ότι υπάρχουν οι διαμορφώσεις με βάση τους αρχιτέκτονες ασφαλείας’ πολιτικές και πλαίσια.
Για να επιτευχθεί αυτό, είναι πρωταρχικό να ελέγχετε την τεχνολογία και να μειώσετε τις εξωτερικές εξαρτήσεις όπου είναι δυνατόν. Ως εκ τούτου, είναι σημαντικό να κατανοήσουμε πώς να αναπτύξουμε και να διατηρήσουμε τη λύση κατά την επιλογή τεχνολογιών ασφαλείας. Δεν θέλουμε να αντιμετωπίσουμε μια κατάσταση όπου μια πολιτική είχε μελετηθεί και αποφάσισε, αλλά ποτέ δεν εφαρμόστηκε επειδή έπρεπε να μεταφερθεί σε άλλη ομάδα για να ρυθμιστεί. Και αν αντιμετωπίζουμε μια διαφορά στην πολιτική και τη διαμόρφωση, πρέπει να έχουμε καλύτερη απάντηση από “Είχα ζητήσει από την ομάδα πληροφορικής να εφαρμόσει αυτήν την πολιτική.”
Για να δείτε πώς μπορείτε να αρχίσετε να αντιμετωπίζετε αυτές τις προκλήσεις, ας’Δείτε πώς ο οργανισμός σας μπορεί να διαχειριστεί με ασφάλεια και με ασφάλεια τις πολιτικές διαμόρφωσης με την πλατφόρμα Sentinelone XDR. Εμείς’Εξετάστε τα στοιχεία ελέγχου πρόσβασης βάσει ρόλων, τις πολιτικές ανίχνευσης και απόκρισης τελικού σημείου και τον έλεγχο συσκευών και δικτύου.
Sentinelone singularity xdr
Δείτε πώς το Sentinelone XDR παρέχει ορατότητα από άκρο σε άκρο, ισχυρή ανάλυση και αυτοματοποιημένη απάντηση σε όλη την πλήρη στοίβα τεχνολογίας σας.
Χρησιμοποιώντας έλεγχο πρόσβασης βάσει ρόλων (RBAC)
Η ομάδα ασφαλείας ασχολείται με πολλές ευαίσθητες πληροφορίες. Επομένως, η αρχή του ελάχιστου προνομίου είναι κρίσιμη . Η κατώτατη γραμμή είναι ότι μόνο οι άνθρωποι με προφανή επιχειρηματικό λόγο πρέπει να έχουν πρόσβαση σε συγκεκριμένες πληροφορίες. Για παράδειγμα, ως διαχειριστής ασφαλείας, θα πρέπει να δω τη διαμόρφωση τελικού σημείου, να διαχειρίζομαι τους κύκλους ενημέρωσης των πράκτορα και να διαμορφώσω τις πολιτικές συσκευών και το τείχος προστασίας. Ακόμα, δεν χρειάζομαι πρόσβαση σε εγκληματολογικές δυνατότητες ή έχω πρόσβαση σε ενεργά περιστατικά. Με τον έλεγχο πρόσβασης βάσει ρόλων (RBAC), αυτό μπορεί να επιτευχθεί.
Σε αυτό το παράδειγμα, θα βρείτε αρκετούς ξεχωριστούς ρόλους που εφαρμόζονται σε αυτή την εμφάνιση Demo Sentinelone. Ένα για τους διαχειριστές ασφαλείας που τους παρέχουν πρόσβαση σε οτιδήποτε σχετίζεται με τη διαμόρφωση ενός τελικού σημείου και τρεις διαφορετικούς ρόλους για το κέντρο λειτουργιών ασφαλείας μου με βάση τον ορισμό του επιπέδου βαθμίδας μου.
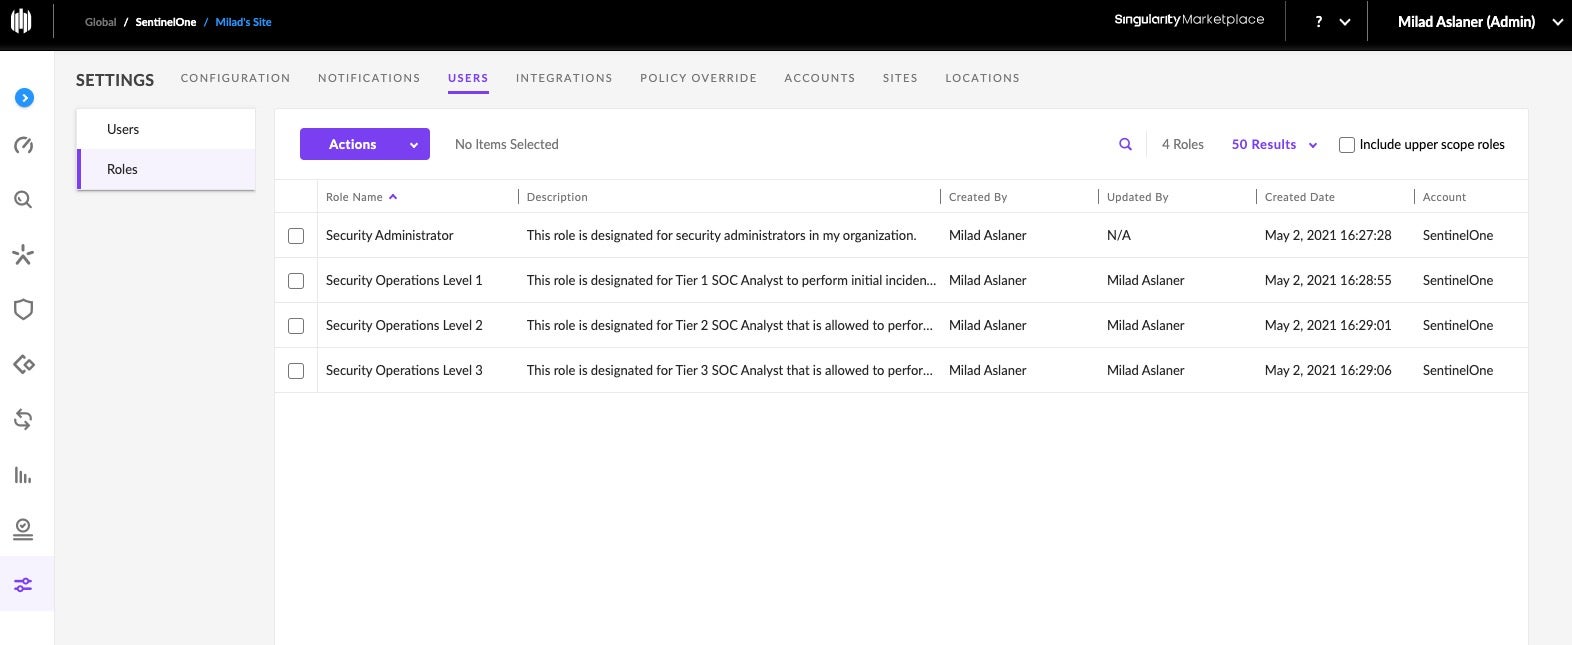
Κάθε ρόλος παρέχει κριτήρια κοκκώδους πρόσβασης. Δεν μπορείτε μόνο να επιλέξετε ποια τμήματα του Sentinelone αυτού του ρόλου θα πρέπει να έχουν πρόσβαση, αλλά επίσης να πάνε ένα επίπεδο βαθύτερα από το στοιχείο και ακόμη και να διαφοροποιήσουν μεταξύ της προβολής, της επεξεργασίας και της διαγραφής δικαιωμάτων.
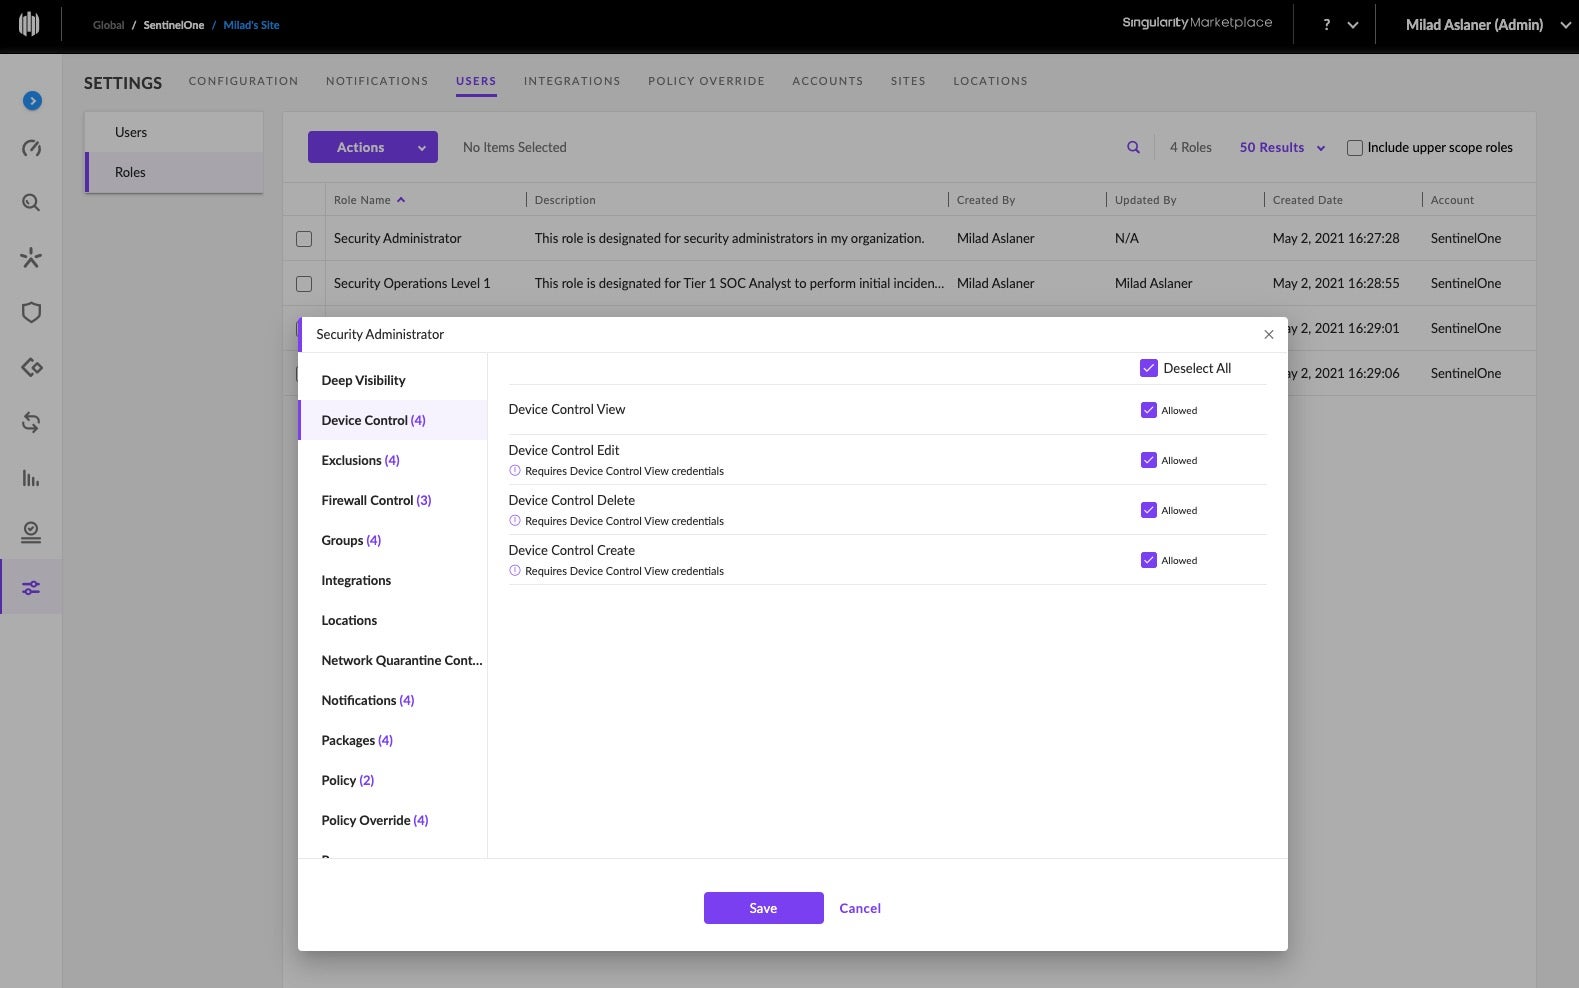
Πολιτικές EDR και EPP
Μερικές φορές μπορεί να χρειαστείτε λίγο μεγαλύτερη ευελιξία κατά τη διαχείριση των δυνατοτήτων ανίχνευσης και απόκρισης τελικού σημείου (EDR), ανάλογα με το αν’S για τις προνομιακές σταθμές εργασίας πρόσβασης (PAW), υπηρεσίες τύπου υψηλής αξίας (HVA) ή γενικά τελικά σημεία στο χώρο εργασίας.
Το Sentinelone προβλέπει την ευελιξία επιτρέποντάς σας να διαμορφώσετε μια παγκόσμια πολιτική για την παρουσία σας Sentinelone και μπορείτε να προσδιορίσετε εάν η ίδια πολιτική θα πρέπει να εφαρμοστεί σε όλες τις ομάδες συσκευών ή εάν, για παράδειγμα, μια ομάδα συσκευών για περιουσιακά στοιχεία HVA θα πρέπει να έχει διαφορετικό.
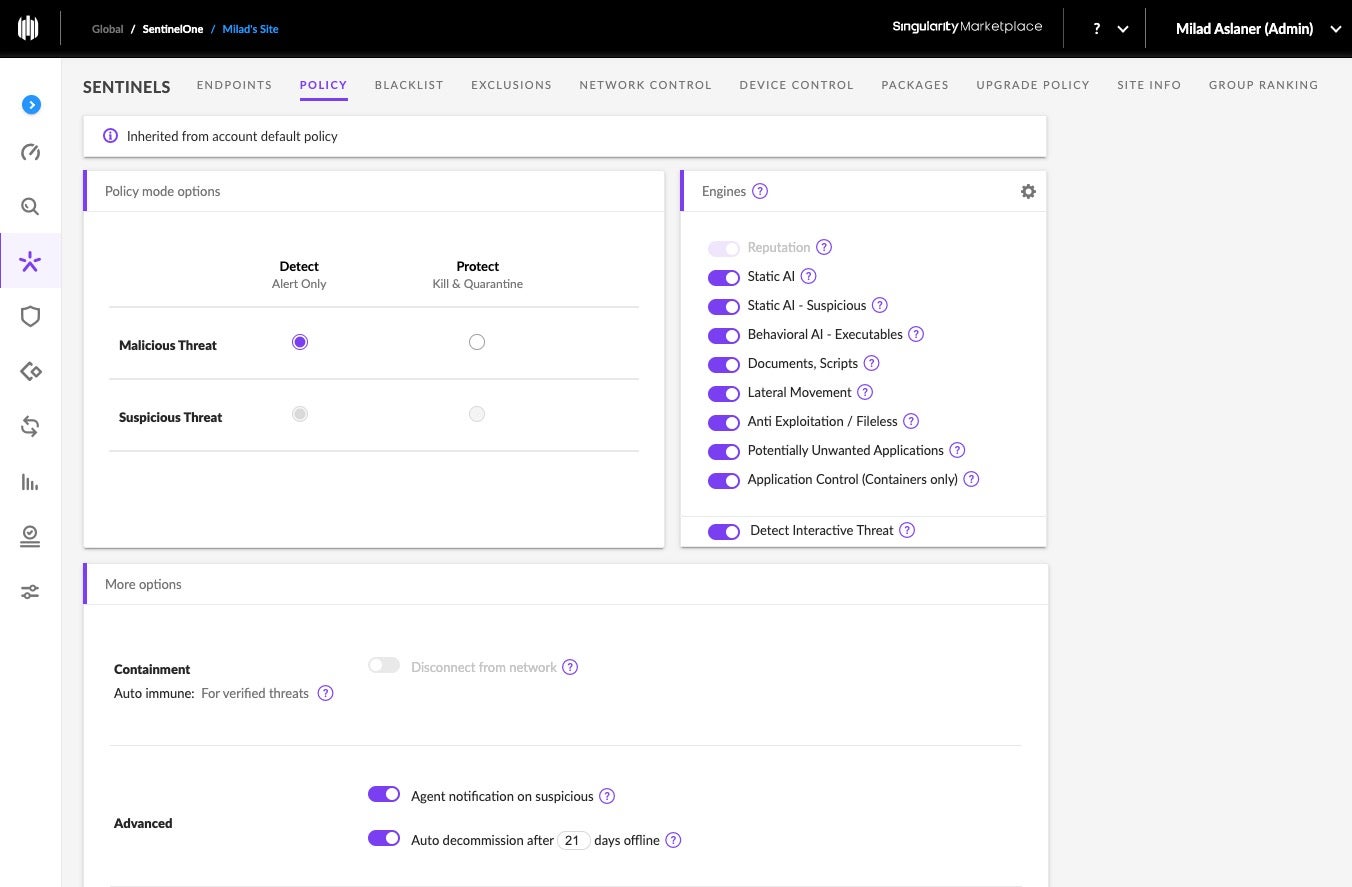
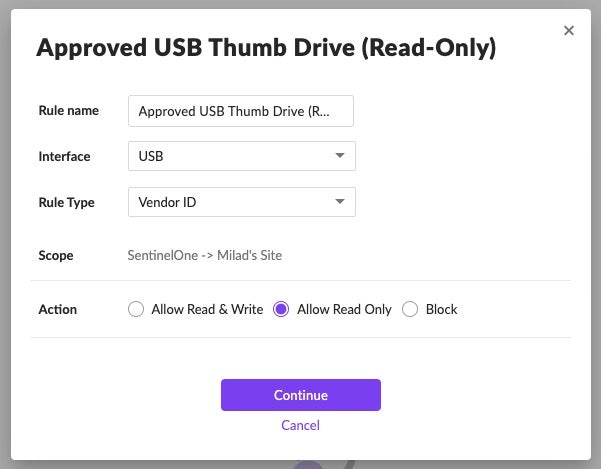
Έλεγχος συσκευής και δικτύου
Η μείωση της επιφάνειας επίθεσης είναι μια κρίσιμη εργασία για τους διαχειριστές ασφαλείας, τόσο συχνά το πρώτο βήμα είναι να διαμορφώσετε τις πολιτικές περιορισμού των συσκευών και το τείχος προστασίας.
Το Sentinelone παρέχει στους διαχειριστές ασφαλείας τη δυνατότητα εύκολα και γρήγορα να διαμορφώσουν τις πολιτικές περιορισμού των συσκευών. Μπορείτε να επιλέξετε μεταξύ της διαμόρφωσης αυτών των κανόνων με βάση το αναγνωριστικό προμηθευτή, την κλάση, το σειριακό αναγνωριστικό και το αναγνωριστικό προϊόντος και μπορείτε να επιλέξετε τον τύπο δράσης, ώστε να μπορείτε είτε να επιτρέψετε την ανάγνωση και τη σύνταξη, την ανάγνωση ή την αποκλεισμό της πρόσβασης εντελώς.
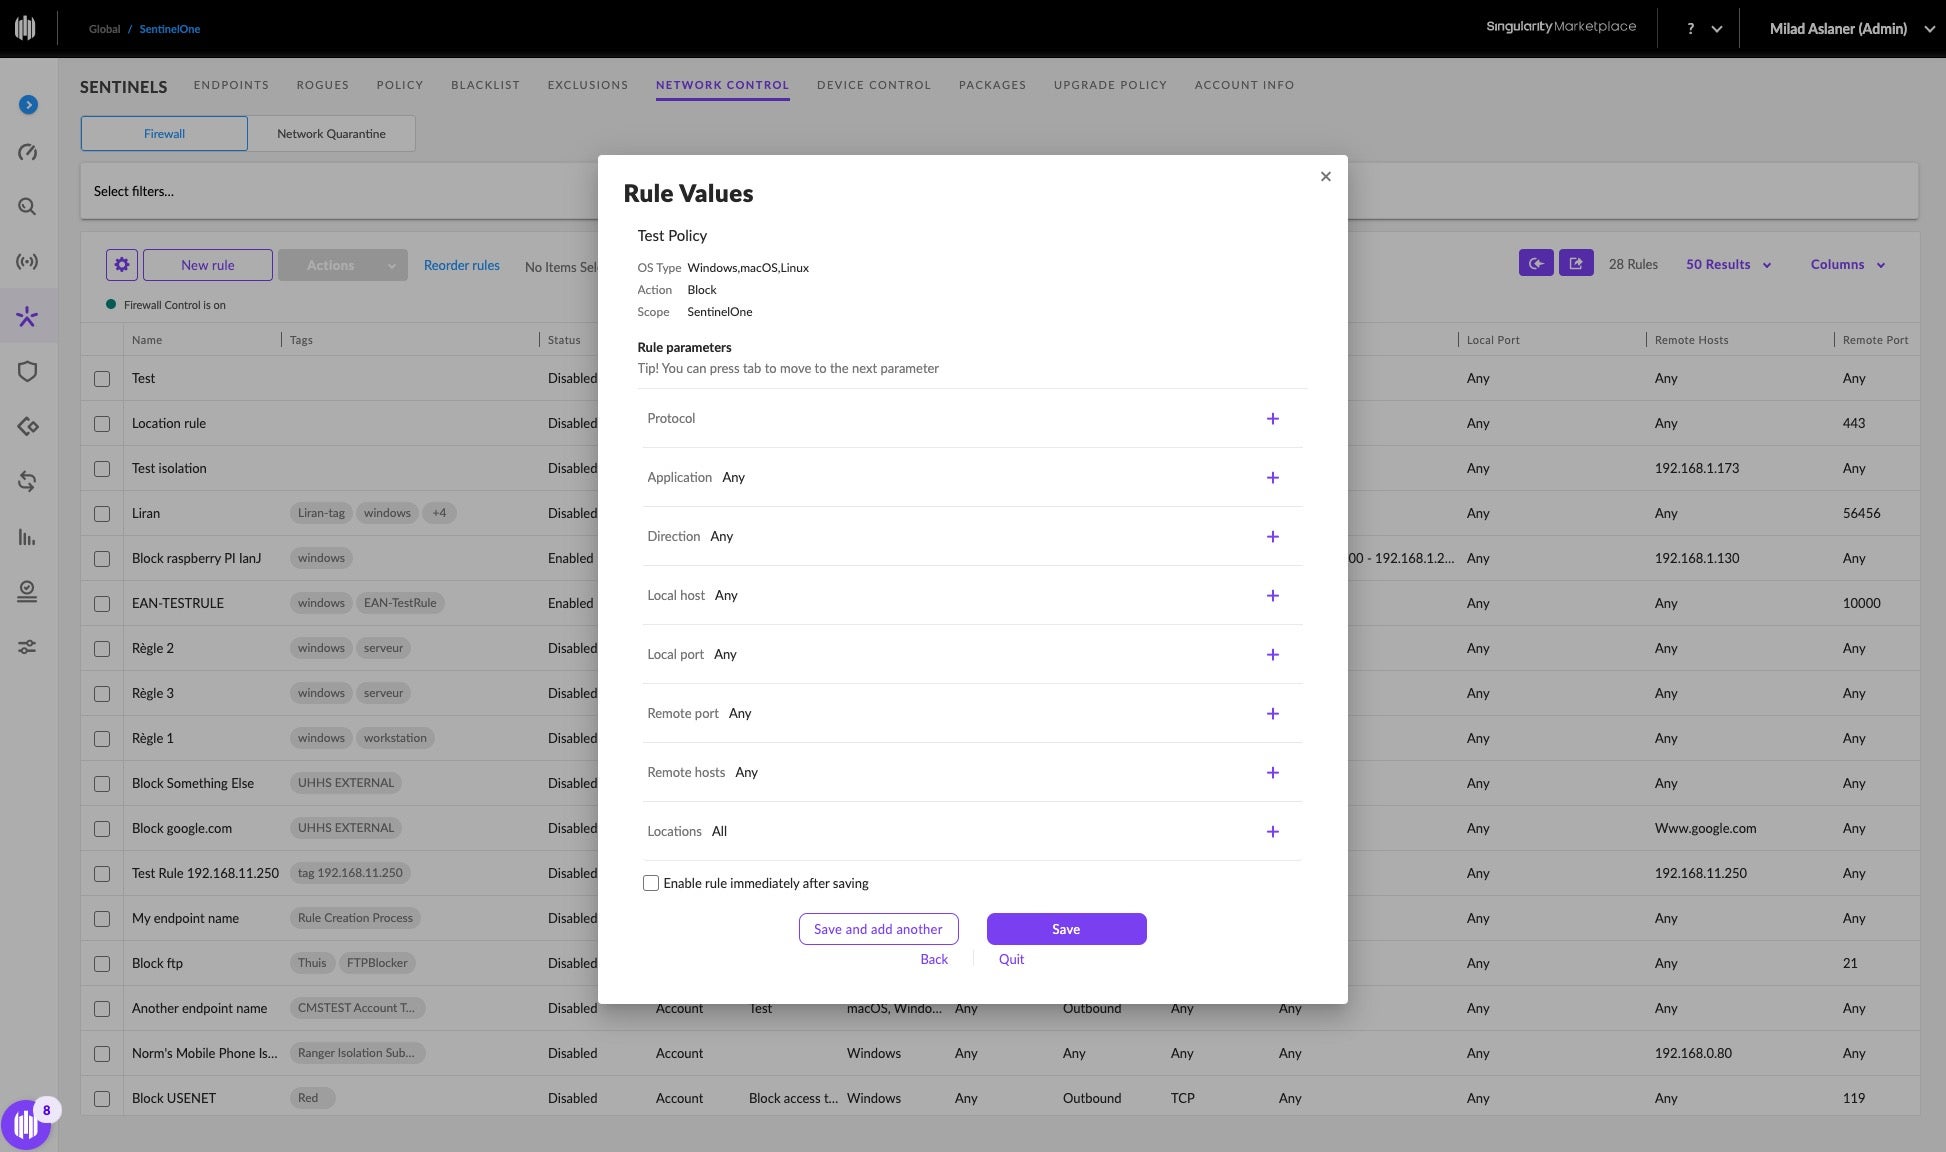
Το Sentinelone επίσης σας κάνει απλό να διαχειριστείτε το τείχος προστασίας ακριβώς μέσα στην κονσόλα Sentinelone. Κατά τη δημιουργία ενός νέου κανόνα, μπορείτε πρώτα να επιλέξετε αν πρέπει να εφαρμόσετε σε παράθυρα, macOS και Linux, εάν πρέπει να είναι ένας κανόνας επιτρέποντας ή μπλοκ και αργότερα να οριστεί εάν, για παράδειγμα, η πολιτική αφορά ένα συγκεκριμένο πρωτόκολλο, θύρα, εφαρμογή κ.λπ.
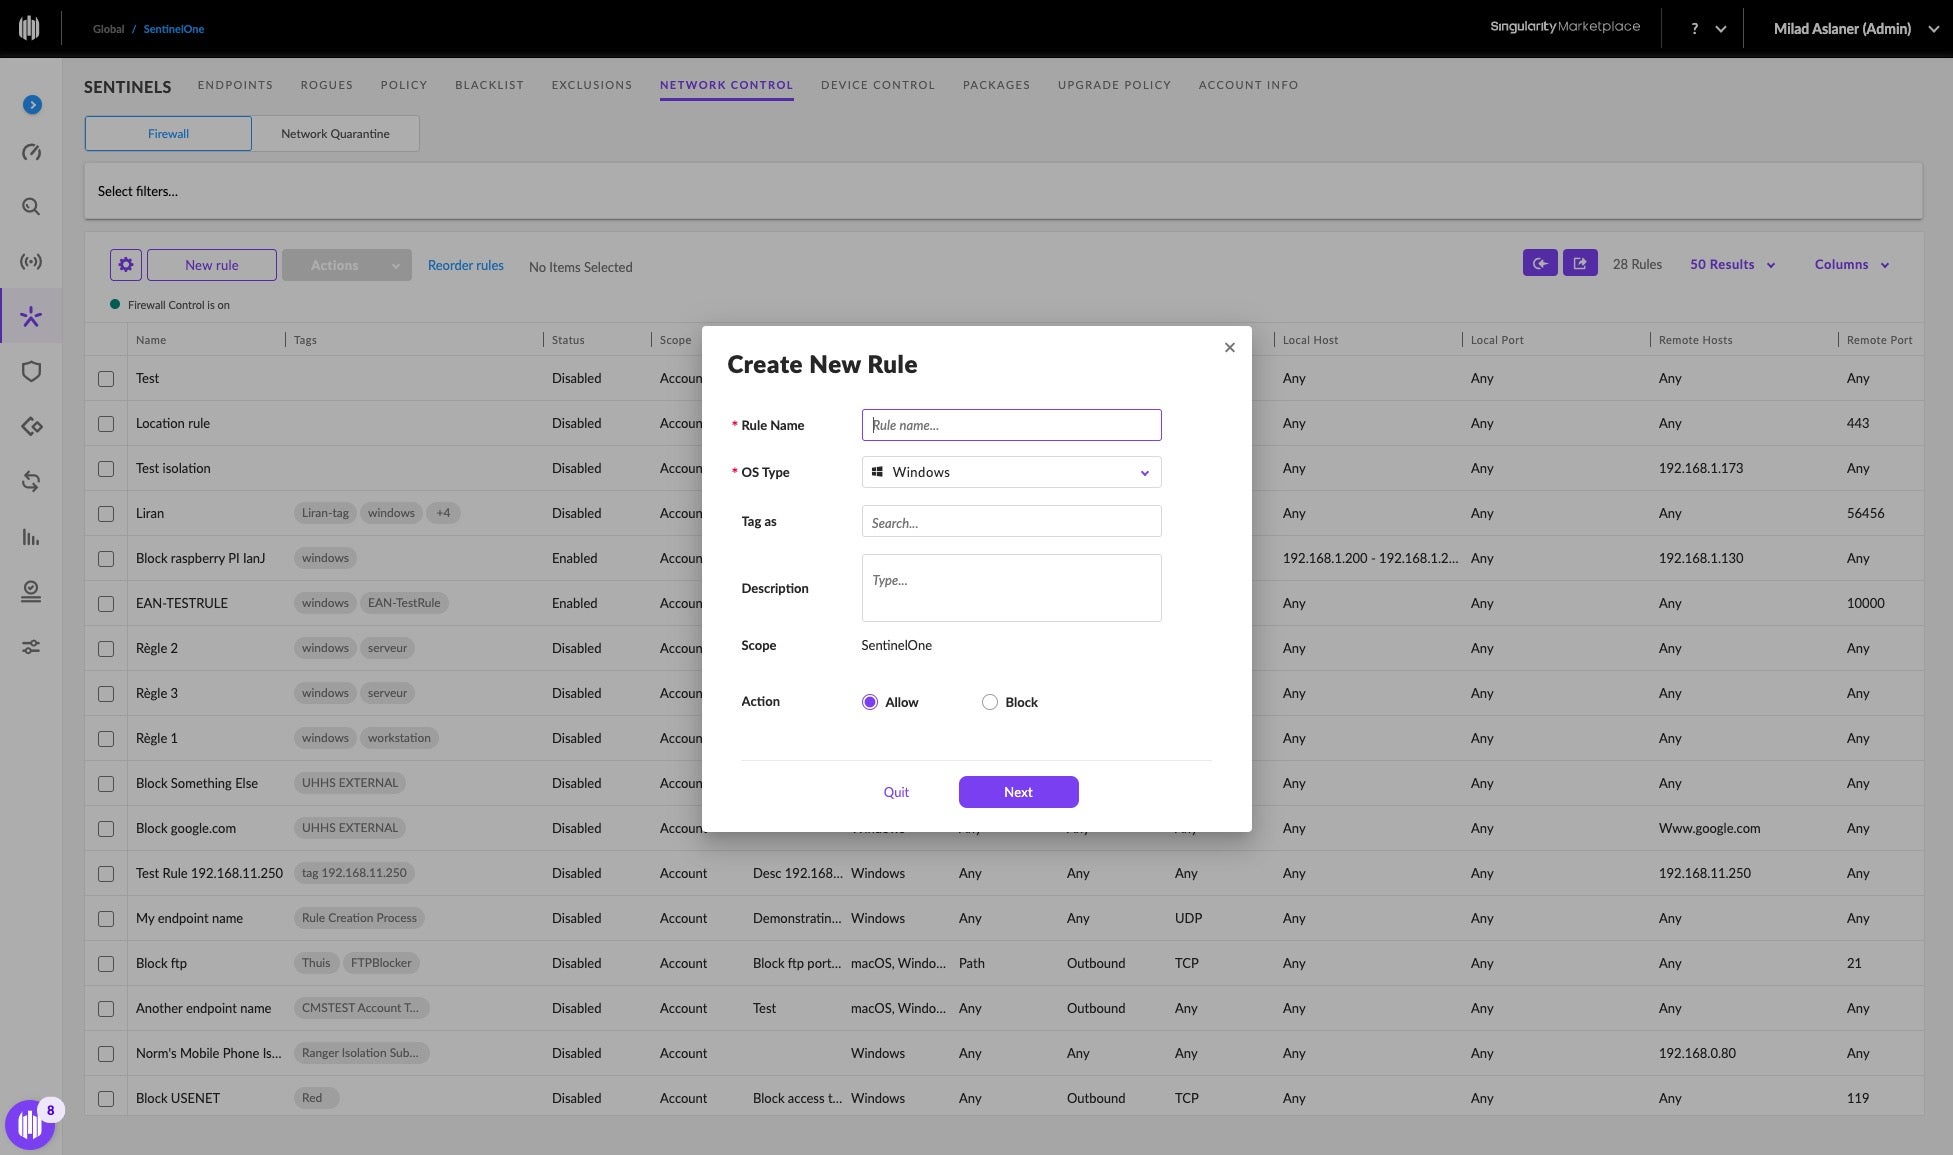
συμπέρασμα
Η αυξανόμενη πολυπλοκότητα στο σήμερα’Το τοπίο απειλής καθιστά σαφές ότι η αναμονή αρκετές ημέρες για να κάνει μια αλλαγή στους προληπτικούς ελέγχους δεν είναι πλέον αποδεκτή. Οι τεχνολογίες ασφαλείας έχουν εξελιχθεί και παρέχει ολοκληρωμένες δυνατότητες διαχείρισης ασφαλείας που ενισχύουν τους διαχειριστές ασφαλείας να λαμβάνουν ενημερωμένες αποφάσεις που βασίζονται σε κίνδυνο απευθείας στην κονσόλα ασφαλείας.
Το Sentinelone παρέχει ολοκληρωμένες δυνατότητες διαχείρισης ασφαλείας που είναι πραγματικά σχεδιασμένες για πελάτες επιχειρήσεων. Οι πελάτες επωφελούνται από την πολυεθνική και την πρόσβαση σε ρόλο-πρόσβαση-έλεγχο (RBAC), που επιτρέπουν την αρχή του ελάχιστου προνομίου. Εάν ο διαχειριστής ασφαλείας πρέπει να διαμορφώσει μια πολιτική περιορισμού της συσκευής, τους κανόνες τείχους προστασίας ή να βελτιστοποιήσει τα χειριστήρια της προστασίας της πλατφόρμας τελικού σημείου (EPP) ή στην ανίχνευση και την απόκριση τελικού σημείου (EDR), μπορούν να το κάνουν όλα μέσα στην κονσόλα διαχείρισης Sentinelone σε λίγα μόνο κλικ.
Εάν θέλετε να μάθετε περισσότερα σχετικά με το πώς το Sentinelone μπορεί να σας βοηθήσει να εξασφαλίσετε τον οργανισμό σας, να επικοινωνήσετε μαζί μας ή να ζητήσετε δωρεάν επίδειξη.
Όπως αυτό το άρθρο? Ακολουθήστε μας στο LinkedIn, το Twitter, το YouTube ή το Facebook για να δείτε το περιεχόμενο που δημοσιεύουμε.
Διαβάστε περισσότερα για την ασφάλεια στον κυβερνοχώρο
- Cyber Insurance: Πλοήγηση ενός σκληρού νέου κόσμου στην εποχή των ransomware
- 22 Λογαριασμοί Twitter Cybersecurity που πρέπει να ακολουθήσετε το 2022
- 7 Πρακτικές λύσεις για σύγχρονες επιχειρήσεις που καταπολεμούν τις επιθέσεις που βασίζονται σε σύννεφο
- Περισσότερες κακές αγορές | Πώς αυτό’Δεν ήταν ποτέ πιο εύκολο να αγοράσετε αρχική πρόσβαση σε συμβιβασμένα δίκτυα
- 4 βήματα προς την επιτυχή μέτρηση της αποτελεσματικότητας των ελέγχων ασφαλείας σας
- Προωθώντας την ασφάλεια | Η ηλικία της AI & Machine Learning στην ασφάλεια στον κυβερνοχώρο


