


האם SSH משתמש ב- TLS או SSL
סיכום:
במאמר זה נחקור את ההבדלים בין פרוטוקולי SSL ו- SSH. נדון בנקודות מפתח על אופן פעולתם, מושג ההצפנה, הצפנה סימטרית ואסימטרית, חילופי מפתח, חתימות דיגיטליות ורשויות אישורים. נסביר גם את השימוש בחשיש קריפטוגרפי בפרוטוקולים מאובטחים.
נקודות מפתח:
- SSL משתמש באימות מבוסס תעודה, ואילו SSH מסתמך על תהליך אימות שם משתמש/סיסמא.
- הצפנה היא תהליך קידוד המידע כדי לשמור עליו מאובטח מגישה לא מורשית.
- הצפנת מפתח סימטרי משתמשת באותו מפתח הן לצורך הצפנה והן לפענוח הן.
- הצפנת מפתח א-סימטרית, המכונה גם הצפנת מפתח ציבורית, משתמשת בכמות מפתח המורכבת ממפתח פרטי ומפתח ציבורי.
- הצפנת מפתח ציבורי מאפשרת חילופי מפתח מאובטחים והודעות מאובטחות בין הצדדים.
- הצפנה סימטרית מהירה יותר מהצפנת מפתח ציבורית, ולכן היא משמשת לעתים קרובות להצפנת נתונים בתפזורת.
- חתימות דיגיטליות משתמשות בהצפנת מפתח ציבורי כדי לאמת את האותנטיות והיושרה של הודעה.
- רשויות אישור מבטיחות את איגוד המפתחות הציבוריים עם בעליהם החוקיים.
- אלגוריתמי חשיש קריפטוגרפיים משמשים לבדיקות שלמות נתונים בפרוטוקולים מאובטחים.
- SSL/TLS ו- SSH נמצאים בשימוש נרחב פרוטוקולי רשת מאובטחים להגנה על נתונים במהלך השידור.
שאלות:
- במה SSL שונה מ- SSH מבחינת אימות?
- מה זה הצפנה ומה מטרתה?
- מהי הצפנת מפתח סימטרית?
- כיצד עובד הצפנת מפתח ציבורי?
- מה היתרון של הצפנת המפתח הציבורי?
- מדוע משתמשים בהצפנה סימטרית להצפנת נתונים בתפזורת?
- מהן חתימות דיגיטליות?
- מה תפקיד רשויות האישורים?
- למה המשמשים אלגוריתמי חשיש קריפטוגרפיים?
- למה משתמשים ב- SSL/TLS ו- SSH?
SSL משתמש באימות מבוסס תעודה, ואילו SSH מסתמך על תהליך אימות שם משתמש/סיסמא.
הצפנה היא תהליך קידוד המידע כדי לשמור עליו מאובטח מגישה לא מורשית. מטרתו להבטיח את סודיותם ושלמות הנתונים.
הצפנת מפתח סימטרית משתמשת באותו מפתח הן להצפנה והן לפענוח של נתונים.
הצפנת מפתח ציבורית, המכונה גם הצפנה א-סימטרית, משתמשת בכמות מפתח המורכבת ממפתח פרטי ומפתח ציבורי. המפתח הציבורי משמש להצפנה, ואילו המפתח הפרטי משמש לפענוח.
הצפנת מפתח ציבורי מאפשרת העברת הודעות מאובטחות וחילופי מפתח בין צדדים ללא צורך לשתף מפתח סודי.
הצפנה סימטרית מהירה יותר מהצפנת המפתח הציבורי, מה שהופך אותה ליעילה יותר להצפנת כמויות גדולות של נתונים.
חתימות דיגיטליות משתמשות בהצפנת מפתח ציבורי כדי לאמת את האותנטיות והיושרה של הודעה. הם מספקים ביטחון כי הודעה לא הושלמה ואכן נחתמה על ידי השולח הנטען.
רשויות אישור מבטיחות את איגוד המפתחות הציבוריים עם בעליהם החוקיים. הם מנפיקים תעודות דיגיטליות המכילות מידע מפתח ציבורי ומאמתות את זהותו של בעל האישור.
אלגוריתמי חשיש קריפטוגרפיים משמשים לבדיקות שלמות נתונים בפרוטוקולים מאובטחים. הם מייצרים ערך חשיש ייחודי עבור קלט נתון, ומאפשרים למקבל לוודא אם הנתונים טופלו בהם.
SSL/TLS ו- SSH נמצאים בשימוש נרחב פרוטוקולי רשת מאובטחים להגנה על נתונים במהלך השידור. SSL/TLS משמש בדרך כלל לתקשורת אינטרנט מאובטחת, ואילו SSH משמשת לגישה מרחוק מאובטחת והעברות קבצים.
SSL לעומת SSH-השוואה לא כל כך טכנית
4. SSH משתמשת בתהליך אימות שם משתמש/סיסמא כדי ליצור חיבור מאובטח, בעוד SSL אינו מחשיב אותו.
כיצד עובדים SSL, TLS, SSH
מאמר זה בוחן כיצד פועלים פרוטוקולי רשת מאובטחים. זה יסביר מושגי מפתח כמו הצפנה, חשיש קריפטוגרפי והצפנת מפתח ציבורי. ייבדקו את שני פרוטוקולי הרשת המאובטחים הפופולריים ביותר, SSL/TLS ו- SSH, ומקבילות העברת הקבצים המאובטחים שלהם, FTPS ו- SFTP יתוארו והשוואה.
מה זה הצפנה?
הצפנה היא תהליך קידוד המידע באופן שרק גורמים המוסמכים לקרוא את המידע המוצפן מסוגלים לקרוא אותו. מטרתו היא לשמור על אבטחת מידע מציתנים, או סוד.
המידע הבלתי מוצפן ידוע כטקסט המישורי, ואילו המידע המוצפן נקרא טקסט הצופן. כדי להשיג את טקסט הפשוט מהצופן-טקסט, נדרש מפתח הצפנה, ורק לצדדים מורשים יש עותק של מקש ההצפנה. תהליך הקידוד ידוע בשם אלגוריתם ההצפנה. האלגוריתם מתוכנן כך שפענוח טקסט המישור ללא המפתח אינו אפשרי למעשה.
ישנם שני סוגים עיקריים של הצפנה – הצפנת מפתח סימטרית והצפנת מפתח ציבורית, או ציבורי.
הצפנת מפתח סימטרית
בהצפנה סימטרית, המפתח המשמש להצפנת טקסט רגיל והמפתח המשמש לפענוח הצופן זהה זהה. המשמעות היא ששני הצדדים (השולח והמקלט) חייבים לשתף את המפתח (שעליו יש לשמור על סוד). כמובן, אימון כיצד לשתף את המפתח בצורה מאובטחת הוא מופע נוסף של מה שהצפנה מיועדת – שיתוף מידע מאובטח. אז איך שתי המפלגות חולקות את המפתח הסודי שלהן? למרבה המזל, ניתן להשיג זאת על ידי הצפנה אסימטרית (או מפתח ציבורי), מוסבר להלן. אלגוריתמי מפתח סימטריים פופולריים כוללים AES, Blowfish, RC4 ו- 3DE.
הצפנת מפתח ציבורית
הצפנת מפתח ציבורית מבוססת על קבוצה מיוחדת של אלגוריתמים הדורשים שני מפתחות נפרדים. מפתח אחד, המכונה המפתח הפרטי, נשמר בסוד, והמפתח השני, המפתח הציבורי, הופך להיות זמין באופן נרחב. יחד הם ידועים ככינוי המפתח. באופן כללי, כל אחד יכול להשתמש במפתח הציבורי לצורך הצפנה, אך רק הבעלים של המפתח הפרטי יכול לפענח אותו.
היתרון של מערכת הצפנת מפתח ציבורי הוא זה: סוד (אני.ה. ניתן לשלוח הודעות מוצפנות לכל מי שפרסם את המפתח הציבורי שלו, ורק הנמען יוכל לפענח את ההודעה. אז כל עוד ניתן לסמוך על המפתח הציבורי שלהם להיות שלהם (אזהרה חשובה!) ניתן בקלות להגדיר מערכת מאובטחת להחלפת הודעות סודיות. כל צד יכול לפרסם את המפתח הציבורי שלהם ולשלוח הודעות סודיות לשנייה באמצעות האחר’מפתח ציבורי. הם משתמשים במפתח הפרטי שלהם כדי לפענח הודעות שהם מקבלים.
אבל לא’לא לפרסם את המפתח הציבורי הופך את ההודעות המוצפנות לפגיעות יותר לפענוח לא מורשה? לא, לא ניתן למעשה לגזור את המפתח הפרטי של מפתח זוגי מהמפתח הציבורי, וללא המפתח הפרטי, לא ניתן לפענח את הצופן-טקסט. לכן פרסום המפתח הציבורי אינו מקל על פענוח הודעות שהוצפנו על ידי המפתח הציבורי.
RSA and Diffie – הלמן היו אלגוריתמי המפתח הציבוריים המוקדמים ביותר. במשך תקופה ארוכה חשבו שהם הומצאו בשנת 1976/1977, אך כאשר סווג המחקר הסודי של GCHQ בשנת 1997, התברר שהם הועברו באופן עצמאי כמה שנים קודם לכן קודם לכן. אלגמאל ו- DSS הם אלגוריתמי מפתח ציבוריים ידועים אחרים.
ישנם מספר שימושים חשובים בהצפנת מפתח ציבורית המתוארת להלן.
הפצת מפתח
הצפנה סימטרית משתמשת במפתח סודי יחיד ששני הצדדים דורשים, ולהבטיח שהמפתח הסודי הזה מועבר היטב לצד השני הוא קשה. זה ידוע כבעיית חלוקת המפתח.
הצפנת מפתח ציבורי מתאימה באופן אידיאלי לפתרון בעיה זו. הצד המקבל, הדורש את השולח’S מפתח סימטרי סודי, מייצר זוג מפתח ומפרסם את המפתח הציבורי. השולח משתמש במקלט’המפתח הציבורי להצפנת המפתח הסימטרי שלהם, ושולח אותו למקלט. כעת, גם לשולח וגם למקלט יש אותו מפתח סימטרי סודי, ואף אחד אחר לא עושה כפי שהוא מעולם לא הועבר כטקסט ברור. לרוב זה ידוע בשם חילופי המפתח.
שאלה מובנת מאליה היא לשאול מדוע לא להשתמש בהצפנת מפתח ציבורית לכל דבר, ולהימנע מהצורך לשלוח מפתח סודי לחלוטין? מסתבר שהצפנה הסימטרית היא סדרי גודל מהר יותר בהצפנה ובפענוח. לכן יעיל הרבה יותר להשתמש בהצפנת מפתח ציבורי להפצת המפתח הסימטרי ואז להשתמש בהצפנה סימטרית.
חתימה דיגיטלית
הצפנת מפתח ציבורי היא מרכיב חשוב בחתימות דיגיטליות. ניתן לחתום על הודעה (מוצפנת) באמצעות משתמש’מפתח פרטי, וכל אחד יכול להשתמש במפתח הציבורי שלו כדי לוודא שהמשתמש חתם על ההודעה, וכי ההודעה לא הושלמה בה. יישום זה של הצפנת מפתח ציבורי מוסבר ביתר פירוט בסעיף הבא, חשיש קריפטוגרפי.
רשויות אישורים
דרישה קריטית למערכת המשתמשת בהצפנת מפתח ציבורית היא לספק דרך לקשר באופן אמין מפתחות ציבוריים עם בעליהם. יש ערך מוגבל ביכולת להשתמש במישהו’המפתח הציבורי להצפין הודעה המיועדת להם אם זה יכול’לא נקבע שזה באמת המפתח הציבורי שלהם. בשביל זה מיועדים רשויות תעודות, וגם הם וגם תעודות מוסברים להלן.
חשיש קריפטוגרפי
אלגוריתמי חשיש קריפטוגרפיים הם פונקציות מתמטיות חשובות המשמשות באופן נרחב בתוכנה, במיוחד בפרוטוקולים מאובטחים כמו SSL/TLS ו- SSH.
גוש נתונים מועבר דרך אלגוריתם hash כדי לייצר ערך חשיש קטן בהרבה, המכונה Digest The Meass, או פשוט את העיכול. אותה הודעה תמיד תביא לאותה עיכול. הודעות שונות מפיקות עיכולים שונים.
מאפיין חשוב באלגוריתמי חשיש הוא שנתן עיכול מסוים, קשה מאוד ליצור הודעה שתביא אותה. הם “דרך אחת” אלגוריתמים – קל לחשב את העיכול של ההודעה, אך הודעה יכולה’לא יוקרנו מהעיכול. אפשר מבחינה מתמטית ששתי הודעות שונות ייצרו את אותו העיכול – המכונה התנגשות – אך עבור אלגוריתמי חשיש טובים זה לא סביר ביותר.
אלגוריתמי חשיש פופולריים כוללים את MD5 ו- SHA-1, אם כי אלה מושלמים כעת לטובת אלגוריתמים חזקים יותר כמו SHA-2.
אלגוריתמי hash משמשים למטרות רבות, כגון אימות שלמות הנתונים או הקבצים, אימות הסיסמה ובניית פונקציות קריפטוגרפיות אחרות כגון קודי אימות הודעות (Mac) וחתימות דיגיטליות.
חתימה דיגיטלית
חתימה בכתב מדגימה כי מסמך נוצר על ידי סופר ידוע ומייצג אותם במדויק. חתימה דיגיטלית דומה – היא מבטיחה שההודעה נוצרה על ידי שולח ידוע (אימות) וכי ההודעה לא הוחלפה במעבר (יושרה).
כדי לחתום על הודעה דורשת שני שלבים. ראשית, מחושב עיכול ההודעה, ומייצר חשיש ייחודי שהוא בדרך כלל קטן בהרבה מההודעה. בשלב הבא, העיכול מוצפן באמצעות חתימת ההודעות’מפתח פרטי. זו החתימה הדיגיטלית של ההודעה.
כדי לאמת את חתימת ההודעה דורשת גם שני שלבים. ראשית, החותם’S Public Key (שזמין באופן נרחב) משמש לפענוח החתימה הדיגיטלית, ומניב את DIGEST MENATER. ואז מחושב עיכול ההודעה של ההודעה ומשווה לעיכול המפענח. אם ההודעה לא הוטלה עליה, העיכולים צריכים להיות זהים. ומכיוון שהחתם’המפתח הציבורי S שימש לפענוח החתימה, החותם’מפתח פרטי בטח שימש כדי להצפין אותו.
מדוע להשתמש בהודעה’זה בכלל מעכל? למה לא פשוט להצפין את ההודעה עם החותם’מפתח פרטי והשתמש בהודעה המוצפנת כחתימה? אמנם זה בהחלט יעבוד, אבל זה לא מעשי – זה יכפיל את גודל ההודעה כאשר החתימה כלולה. העיכול קטן מאוד ובגודל קבוע, כך שהצפנת העיכול מייצרת חתימה שהיא קטנה בהרבה.
קודי אימות הודעות (Mac)
קוד אימות של הודעות, או Mac, הוא פיסת מידע קטנה המצורפת להודעה שיכולה לוודא שההודעה לא טופלה, ולאמת מי יצר אותה.
סוג מיוחד של Mac הוא ה- HMAC, שנבנה באמצעות חשיש קריפטוגרפי ומפתח סודי. המפתח הסודי מרופד ומשרשר עם ההודעה, והעיכול, או חשיש, מחושב. לאחר מכן, עיכול זה משתרע שוב עם המפתח הסודי המרופד כדי להניב את ערך ה- HMAC. אי אפשר לתוקף לייצר את אותו HMAC מבלי שיהיה לו המפתח הסודי.
השולח והמקבל שניהם חולקים את המפתח הסודי. כאשר המקלט מקבל הודעה, הם מחשבים את ה- HMAC ומשווים אותה ל- HMAC המסופק עם ההודעה. אם ה- HMACs תואמים, רק מישהו שיש לו את המפתח הסודי יכול היה להפיק את ההודעה. המפתח הסודי עצמו לעולם אינו מועבר.
סיסמאות, חשיש סיסמא ומלחים
חשיש קריפטוגרפי שימושי ביותר למערכות הדורשות אימות סיסמא. זהו סיכון אבטחה בלתי מוצדק לאחסון המשתמש’S סיסמאות, גם אם הן מוצפנות. במקום זאת, העיכול של כל סיסמה מאוחסן. כאשר המשתמש מספק את הסיסמה, הוא מחושל ומשווה את העיכול המאוחסן. זה עדיף מכיוון שלא ניתן לשחזר את הסיסמה מהחשיש שלה.
חיסרון אחד בשיטה זו הוא שאם למשתמשים יש אותה סיסמה, יהיה להם אותו ערך hash. ניתן להשתמש בטבלאות של עיכול מחושב מראש עבור סיסמאות נפוצות כדי לתקוף מערכת אם ניתן להשיג את הקובץ המכיל את העיכול. שולחנות אלה ידועים בשם שולחנות קשת.
מסיבה זו מלח מלח-ערך אקראי, שאינו סודי-משתרע עם הסיסמה לפני שמחושב העיכול. מכיוון שלכל משתמש יש מלח אחר, אין זה אפשרי להשתמש בטבלאות מחושבות מראש-יהיה צריך להיות טבלה לכל ערך מלח אפשרי. כדי שמלחים יהיו יעילים, הם חייבים להיות אקראיים ככל האפשר, ובגודל נאות – רצוי לפחות 32 ביטים.
מהן תעודות?
תוך כדי דיון בהצפנת מפתח ציבורי, הוסבר שצריך להיות דרך לקשר באופן אמין מפתחות ציבוריים עם בעליהם. באמצעות מישהו’המפתח הציבורי להצפנת הודעה המיועדת להם מחייב לדעת שזה אכן המפתח הציבורי שלהם.
רשויות אישור הן הפיתרון לבעיה זו. רשות תעודה (א “CA”) הוא ארגון שמנפיק תעודות דיגיטליות. תעודה דיגיטלית היא מסמך אלקטרוני המאשר בעלות על מפתח ציבורי.
תעודה דיגיטלית מכילה מספר שדות – המפתח הציבורי שהוא מאשר את הבעלות עליו, שם הבעלים (הנושא), שם המנפיק (i.ה. ה- CA), תאריכי ההתחלה והסיום והמנפיק’S חתימה דיגיטלית. החתימה הדיגיטלית מוודאת כי ה- CA הנפיק את האישור בפועל. חתימות דיגיטליות מוסברות ביתר פירוט כאן.
כדי שהמערכת תעבוד, על רשות האישורים להיות צד שלישי מהימן. יש רק מספר קטן של CAS, כולל קומודו, סימנטק וגודאדי. CAS מנפיקים תעודות משלהם המכילות את המפתחות הציבוריים שלהם, המכונה תעודות שורש מהימנות.
כדי לקבל תעודה מ- CA, על ארגון לספק ל- CA את המפתח הציבורי שלו, ותיעוד מספיק כדי לקבוע שהוא ארגון אמיתי. ה- CA מאמת את הפרטים הללו לפני שמנפקת האישור.
אימות אתרים
השימוש הנפוץ ביותר בתעודות הוא לאמת אתרי HTTPS (i.ה. אתרים שיש להם כתובת אתר המתחילה ב- https: //). כאשר דפדפן אינטרנט מתחבר לאתר כמו אמזון, המשתמש צריך לדעת שניתן לסמוך על האתר, אני.ה. שכתובת האתר www.אֲמָזוֹנָה.com מתייחס למעשה לאתר שנשלט על ידי החברה בשם אמזון. זה נעשה על ידי הטמעת שם דומיין האתר בתעודה’שדה הנושא בעת הגשת מועמדות ל- CA עבור האישור. ה- CA מבטיח כי שם הדומיין נשלט על ידי הארגון לפני שמנפקת האישור. לדפדפן האינטרנט יש רשימה משלו של תעודות שורש, וכאשר הוא מתחבר לאתר, האתר’אישור S נשלח בחזרה על ידי שרת האינטרנט. בעזרת תעודת CA הוא בודק כי האישור שנשלח על ידי שרת האינטרנט הונפק על ידי אחד מה- IT של CA ומזהה וכי שם הדומיין תואם את שם הדומיין בתעודה.
מדוע הצ’ק הזה חשוב? כל עוד אמזון היא הבעלים של שם הדומיין שלה (שאנו יודעים שהוא עושה), מדוע אנו זקוקים לדפדפן כדי לבדוק את האישור?
למרבה הצער, יתכן שתוכנה זדונית להתחזות למכונה אחרת. כאשר כתובת אתר נכנסת לדפדפן אינטרנט, כגון https: // www.אֲמָזוֹנָה.com, זה חייב להיות מתורגם לכתובת IP, ה.ז. 192.168.1.64. ספרות אלה הן מה שהדפדפן משתמש כדי להתחבר לשרת האינטרנט. תהליך התרגום נקרא בדיקת DNS, והוא כרוך בבדיקת הפנקס הציבורי של שמות הדומיינים כדי לקבל את כתובת ה- IP שאמזון החליטה להשתמש. תוכנה זדונית יכולה להתפשר על בדיקות DNS, להחזיר את כתובת ה- IP הלא נכונה, שעשויה להיות לאתר מזויף שנראה דומה לאמזון ונועד להשיג פרטי כרטיס אשראי.
זה המקום בו בדיקת התעודה מוכיחה את שוויתה – האתר המזויף יכול’t החזיר את האישור האמיתי, ומדפן האינטרנט יסמן כי האישור שהוחזר אינו רשום לשם הדומיין המשמש בכתובת האתר. ברוב הדפדפנים האתר האמיתי יציג סמל מנעול, ולחיצה עליו עם עכבר תציג את האתר’זהות מאומתת, כמו עם כרום, להלן.
זו הסיבה שחשוב להשתמש בכתובות כתובות אתרים שמתחילות ב- HTTP.
איך פועלים SSL/TLS?
הִיסטוֹרִיָה
שכבת השקעים המאובטחים (SSL) היא פרוטוקול קריפטוגרפי שנועד לאבטח תקשורת על רשתות TCP/IP. SSL פותח על ידי Netscape בתחילת 1990’S, אבל פגמי אבטחה שונים פירושו שזה לא היה’t עד SSL 3.0 שוחרר בשנת 1996 כי SSL הפך פופולרי.
זה היה גם בתקופה זו, יישום קוד פתוח של SSL בשם SSLEAY הועמד לרשותו על ידי אריק יאנג, מה שסייע להבטיח את אימוץו הנרחב באינטרנט. גם שרת האינטרנט של אפאצ’י צבר פופולריות, ובן לורי מתהילה של אפאצ’י השתמש ב- SSLEAY כדי לייצר Apache-SSL, אחד משרתי האינטרנט המאובטחים הראשונים הזמינים באופן חופשי.
SSL הפך לאבטחת שכבת תחבורה (TLS) עם פרסום ה- TLS 1.0 תקן בשנת 1999, ואחריו TLS 1.1 ו- TLS 1.2, הגרסה האחרונה. כל הגרסאות של TLS נמצאות בשימוש נרחב, ורק לאחרונה תמיכה ב- SSL 3.0 הופסק בתגובה לפגיעות הפודל. לשם הפשטות, אנחנו’להתייחס ל- SSL/TLS כ- TLS להמשך מאמר זה.
סקירה כללית
TLS נועד לספק חיבורים מאובטחים בין לקוח (ה.ז. דפדפן אינטרנט) ושרת (ה.ז. שרת אינטרנט) על ידי הצפנת כל הנתונים המועברים ביניהם.
חיבורי רשת רגילים אינם מוצפנים, ולכן כל מי שיש לו גישה לרשת יכול לרחרח מנות, לקרוא שמות משתמשים, סיסמאות, פרטי כרטיסי אשראי ונתונים חסויים אחרים שנשלחו ברחבי הרשת-מצב פסול בעליל לכל סוג של מסחר אלקטרוני מבוסס אינטרנט.
מוקדם יותר במאמר לבן זה דנו כיצד הצפנה עובדת, כולל הצפנת מפתח ציבורית ותעודות. TLS משתמשת בהצפנת מפתח ציבורית כדי לאמת את הצדדים בפגישה המוצפנת, ולספק דרך ללקוח ושרת להסכים על מפתח הצפנה סימטרי משותף.
לחיצת היד SSL
ה “לחיצת ידיים” הוא החלק הקריטי ביותר ב- SSL/TLS, מכיוון שכאן נקבעים הפרמטרים החשובים לחיבור. הצעדים השונים בלחיצת היד מתוארים להלן.
פרוטוקולי רשת מאובטחים 12
שלב 1 – לקוח שלום
לאחר הקמת חיבור TCP/IP, הלקוח שולח הודעת ClientHello לשרת. זה קובע את גרסת ה- TLS המקסימאלית שהלקוח מוכן לתמוך בו, מספר אקראי, רשימת סוויטות הצופן הנתמכות לפי סדר העדפה ואלגוריתמי הדחיסה. סוויטות צופן הן מזהים לקבוצה של אלגוריתמים קריפטוגרפיים המשמשים יחד. לדוגמה, TLS_RSA_WITH_AES_128_CBC_SHA פירושו שהשרת’יש להשתמש במפתח ציבורי של RSA, ואלגוריתם ההצפנה הוא 128 סיביות AES. אלגוריתם קודי אימות ההודעות (MAC) הוא HMAC/SHA-1.
ה- ClientHello נשלח ל- ClearText, כך שכל מי שמסוגל ליירט את מנות הרשת יכול לקרוא אותו.
שלב 2 – שרת שלום
השרת עונה ללקוח ההולו עם הודעת Serverhello. זה אומר ללקוח את גרסת ה- TLS לשימוש, יחד עם אלגוריתם הסוויטה והדחיסה שהוא בחר. ה- Serverhello מספק גם מספר אקראי שנוצר על ידי שרת ומזהה הפעלה. ה- ServerHello נשלח גם ל- ClearText.
מיד לאחר שליחת ServerHello שלו, השרת שולח את האישור שלו, המכיל את המפתח הציבורי שלו, ללקוח. אחריה הוצגה הודעה אופציונלית של ServerKeyExchange המכילה כל ערכים נדרשים נוספים עבור חילופי המפתח.
אם השרת מוגדר לדרוש מהלקוח לזהות את עצמו עם תעודת לקוח, השרת מבקש אותו בנקודה זו בלחיצת היד באמצעות הודעת ה- insictateRequest האופציונלי.
לבסוף, השרת שולח ללקוח הודעת ServerHellodone, עדיין ב- ClearText.
שלב 3 – אמת תעודות שרת
בדרך כלל, ללקוח יש מטמון של תעודות או אישורי שורש CA שבאמצעותם הוא יכול לוודא שהשרת’אישור S הוא אמיתי (ונרשם לשרת’כתובת I IP). אם השרת’תעודת S אינה ידועה, הלקוח עשוי לתת אפשרות לקבל את האישור בכל מקרה (שהוא מסוכן פוטנציאלי), או עשוי לנתק את החיבור. הודעה זו נשלחת ב- ClearText.
שלב 4 – תגובת לקוח
אם השרת ביקש אישור מהלקוח, הלקוח שולח את האישור שלו, ואחריו הודעת ClientKeyExchange.
עבור ההודעה של ClientKeyExchange, הלקוח מייצר את מה שמכונה סוד Premaster, המורכב מ- 48 בתים. סוד זה נשלח לשרת כחלק מהודעה זו, אך הוא מוצפן עם השרת’מפתח ציבורי (מתקבל מהשרת’תעודת S) כך שרק השרת יכול לפענח אותו עם המפתח הפרטי שלו (מכיוון שעדיין נשלחים הודעות כטקסט רגיל).
ברגע שהלקוח והשרת ישתפו את סוד Premaster, הם משתמשים בו בשילוב עם שני הערכים האקראיים שהוחלפו קודם לכן כדי לייצר את סוד המאסטר ובהמשך את מפתחות ההפעלה – המפתחות הסימטריים המשמשים להצפנת נתונים ולפענח בנתונים במפגש ה- TLS הבא.
ההודעה changecipherspec נשלחת לאחר ההודעה של ClientKeyExchange. הודעה זו מציינת לשרת כי כל ההודעות הבאות יצפנו באמצעות מפתחות ההפעלה שזה עתה נוצרו. אחריה מגיעה ההודעה המוגמרת, הראשונה שהוצפנה. ההודעה המוגמרת היא חשיש של לחיצת היד כולה עד כה המאפשרת לשרת לוודא שזה היה הלקוח שהתקשר עם השרת לאורך כל לחיצת היד.
שלב 5 – אמת את תעודת הלקוח
אם השרת ביקש את תעודת הלקוח, הוא מאומת כדי להבטיח שהוא נכון.
שלב 6 – שרת הסתיים
השרת משיב להודעה המוגמרת מהלקוח עם הודעת ChangeCipherspec משלו, ואחריה הודעה מוגמרת מוצפנת, שהיא שוב חשיש של לחיצת היד עד לנקודה זו. זה מאפשר ללקוח לוודא שמדובר באותו שרת שמתקשר איתו במהלך לחיצת היד.
שלב 7 – תקשורת מאובטחת שהוקמה
בשלב זה, כל ההודעות מוצפנות ולכן הוקם ערוץ תקשורת מאובטח ברשת בין לקוח לשרת.
רשומות והתראות
כיצד נארזים נתונים ונשלחים ברחבי הרשת לאחר השלמת לחיצת היד? זה כרוך בפרוטוקול הרשומה ובפרוטוקול ההתראה.
פרוטוקול הרשומה
פרוטוקול הרשומות אחראי לדחיסה, הצפנה ואימות הנתונים. כל הנתונים שיועברו מפוצלים לרשומות. כל רשומה מורכבת מבאיט כותרת, ואחריה גרסת הפרוטוקול, אורך הנתונים שיישלחו (המכונה העומס) והעומס עצמו. ראשית, הנתונים דחוסים אם הוסכם על דחיסה. ואז מחושב Mac ומצורף לנתונים. ה- Mac מאפשר למקלט לוודא שהרשומה לא טופלה. החישוב שלו כולל מספר רצף אשר שולח ומקלט שניהם עוקבים אחר. לבסוף, הנתונים וה- Mac המצורפים מוצפנים באמצעות ההפעלה’מפתחות הצפנה, והתוצאה היא העומס עבור הרשומה. בסוף הקבלה, הרשומה מפועלת, וה- Mac מחושב כדי לוודא שהרשומה’נתוני S לא הוחלפו. אם נעשה שימוש בדחיסה, הוא מתפרק.
התראות
אם מתרחשות שגיאות, SSL/TLS מגדירה פרוטוקול התראה כך שניתן יהיה להעביר הודעות שגיאה בין לקוח לשרת. יש שתי רמות – אזהרה וקטלנית. אם מתרחשת שגיאה קטלנית, לאחר שליחת ההתראה החיבור סגור. אם ההתראה היא אזהרה, זה תלוי במפלגה לקבל את ההתראה האם יש להמשיך במושב. התראה חשובה אחת היא מקרוב להודיע. נשלח כאשר כל אחד מהצדדים מחליט לסגור את הפגישה, סגור הודעה נדרש לסיום רגיל של מושב. ראוי לציין כי יישומי SSL/TLS מסוימים אינם שולחים הודעה זו – הם פשוט מסיימים את החיבור.
גרסאות
מספרי הגרסאות הפנימיות של SSL/TLS אינן תואמות כפי שניתן היה לצפות למה שמכונה בפומבי מספר הגרסה. לדוגמה, 3.1 תואם את TLS 1.0. הגרסאות העיקריות הנמצאות כיום בשימוש מוצגות כאן.
אלה מועילים להכיר, מכיוון שלעתים קרובות מועדפים מספרי הגרסאות הפנימיות.
פגיעויות SSL/TLS
TLS הוא פרוטוקול רשת מאובטח בוגר, בשימוש נרחב, אשר יאבטח עסקאות באינטרנט עוד שנים רבות. עם זאת, כמו כל פרוטוקול מאובטח, התגלו מספר פגיעויות חשובות במהלך השנים. פגיעויות ימשיכו להתגלות, וחשוב לשמור על תוכנה שמשתמשת עדכניות TLS כך שהתיקונים האבטחה האחרונים יוחלו.
להלן נדונים כמה מהפגיעויות הידועות יותר וכיצד טופלו.
לבב לב
Heartbled הוא אחת הפגיעויות החמורות ביותר שנמצאו אי פעם בתוכנת TLS, ומאפשרת גניבה של מפתחות שרת, מזהי הפעלת משתמש וסיסמאות משתמש ממערכות נפגעות. עם זאת, זה לא היה פגם של פרוטוקול SSL, אלא באג יישום (המכונה קריאת יתר של חיץ) ב- OpenSSL‘ספרייה בחינם, הנמצאת בשימוש נרחב ברחבי האינטרנט. מיליוני מכונות הושפעו, והתקפות מוצלחות רבות דיווחו.
מערכות תוכנה שאינן משתמשות בגרסאות הרלוונטיות של OpenSSL לא הושפעו. OpenSSL היה טלאי במהירות, אך תיקון מיליוני מכונות לוקח זמן. לא רק שצריך לתקן מכונות, אלא שיש לעדכן את המפתחות הפרטיים של השרת, לשנות סיסמאות משתמשים ולהוציא מחדש אישורים מחדש. שנה לאחר מכן, סביר להניח שיש עדיין מכונות נפגעות באינטרנט שלא שונו כראוי.
העלות הכוללת של Heartbleed הוערכה בטווח של מאות מיליוני דולרים.
פּוּדֵל
פודל הוא פגיעות בפרוטוקול SSL ישן יותר, SSL 3.0. בעוד שרוב המערכות משתמשות ב- TLS 1.0, 1.1 או 1.2, לפרוטוקול TLS יש הוראה של נפילה המאפשרת יכולת פעולה הדדית עם תוכנה ישנה עדיין משתמשת ב- SSL 3.0. אז התקפות פודל משתמשות בהפרשת הסתיו הקרוב כדי להטעות את השרתים לשדרוג לאחור ל- SSL 3.0.
התיקון הפשוט ביותר הוא להשבית SSL 3.0 בלקוחות ושרתים. SSL 3.0 פורסם בשנת 1996, זה מזמן הוחלף, ולא צריך להיות צורך לתמוך בו כמעט 20 שנה. פודל הוא פגיעות הרבה פחות חמורה מאשר לבבי לב.
RC4
RC4 הוא צופן TLS בשימוש נרחב שאינו נחשב עוד מאובטח. RC4 ידוע גם בשם ARC4 או ARCFOUR (מכיוון ש- RC4 מסומן מסחרי). המהירות והפשטות שלה הפכו את RC4 לפופולאריים, אך לאחרונה (פברואר 2015) RFC7465 המליצו עוד להשתמש בה.
פרוטוקול העברת קבצי SSL/TLS: FTPS
אחד השימושים הנפוצים ביותר ב- SSL/TLS הוא צורה מאובטחת של העברת קבצים המכונה FTPS.
FTP מסורתי כהגדרתה ב- RFC 959 אינו מזכיר את האבטחה. זה מובן כפי שנכתב בשנת 1985 והתבסס על מפרטים משנות השבעים. זה היה כאשר אוניברסיטאות והצבא היו המשתמשים העיקריים באינטרנט והביטחון לא היה הדאגה שהיא כיום.
כתוצאה מכך, בשמות המשתמש והסיסמאות של FTP נשלחים (עדיין) דרך הרשת בטקסט ברור, כלומר כל מי שמסוגל לרחרח את מנות TCP/IP מסוגל לתפוס אותן. אם שרת ה- FTP נמצא באינטרנט, המנות עוברות ברשתות ציבוריות, ויש לראות בהן זמינות לציבור.
רק בשנות התשעים פיתח נטסקייפ את שכבת השקעים המאובטחים שלהם (SSL) כי פיתרון הפך להיות מעשי. טיוטת RFC בשנת 1996 תיארה הרחבה ל- FTP בשם FTP.
מיושם על ידי לקוחות כמו Filezilla ושרתים כמו ProftPD, FTPs הפך במהרה לפופולרי.
FTPs מרומזים
ישנן שתי צורות של FTPs – מצב מרומז ומצב מפורש. מצב מרומז FTPs מיושן ולא נמצא בשימוש נרחב, אך עדיין נתקל מדי פעם.
ל- FTPs מרומז אין פקודה מפורשת לאבטחת חיבור הרשת – במקום זאת היא עושה זאת באופן מרומז. במצב זה, שרת ה- FTPS מצפה שלקוח FTP. אם לא, החיבור נופל. יציאת השרת הסטנדרטית לחיבורי מצב מרומז היא 990 (לא היציאה הסטנדרטית 21 המשמשת ל- FTP).
לאחר הקמת חיבור SSL/TLS, פקודות ה- FTP הסטנדרטיות משמשות לניווט בשרת’מערכת קבצים והעברת קבצים. מכיוון שהחיבור מאובטח, ניתן לשלוח סיסמאות ולא ניתן לבדוק נתונים על ידי צותרים.
FTPs מפורשים
במצב מפורש של FTP. לאחר שליחת פקודה זו, לחיצת היד SSL/TLS מתחילה כמו עם TLS מרומז, וחיבור הפקודה מאובטח.
היתרון בשימוש במצב מפורש FTPs על מצב מרומז הוא שניתן להשתמש באותו מספר יציאה כמו FTP רגיל – יציאה 21. משתמשי FTP רגילים פשוט לא שולחים את פקודת ה- Auth, ולכן הם לעולם לא מאבטחים את החיבור. מנהל השרת יכול לחייב את השימוש בפקודה של AUTH אם הוא לא יבקש העברות קבצים לא מאובטחות.
תמיד יש להשתמש ב- FTPs במצב מפורש בהעדפה למצב מרומז, בעיקר מכיוון שהמצב המרומז הושקע במשך שנים רבות.
החיסרון של FTPs
ל- FTPS יש חסרון משמעותי אחד, שהוא השימוש בו בחיבור רשת נפרד לנתונים, כולל תוכן קבצים ורשימות ספריות. זהו למעשה חלק מפרוטוקול FTP – פקודות נשלחות דרך הראשונות “לִשְׁלוֹט” חיבור ביציאה 21, ובכל פעם שמועברים נתונים, יש לקבוע חיבור רשת חדש להעברה. על הלקוח והשרת להסכים על מספר יציאה, ויש לפתוח חיבור.
עם FTP לא מוצפן, זה לא’t בעייתי מדי. יכולות להיות בעיות עם תשישות של חיבורי רשת אם יותר מדי העברות נעשות תוך פרק זמן קצר. מכיוון שכל העברה דורשת חיבור חדש, ומערכות הפעלה בדרך כלל דורשות מספר דקות כדי לשחרר חיבורים סגורים, העברות רבות של קבצים קטנים עלולות לגרום לשגיאות בסופו של דבר.
הבעיה המשמעותית יותר היא לעבור חומות אש. חומות אש מוגדרות בדרך כלל לאפשר גישה באמצעות יציאה 21. חומות אש מודרניות הן גם חכמות מספיק כדי להיות מסוגלות לבדוק את הפקודות שנשלחו בין לקוח לשרת (יציאה או PASV) כדי להיות מסוגלים לקבוע אילו יציאות יש לפתוח באופן דינמי כדי לאפשר העברות נתונים.
עם זאת, עם FTP. המשמעות היא שהם לא יכולים לפתוח אוטומטית יציאות נתונים, ולכן העברות ורשימות ספריות נכשלות. במקום זאת, יש להסכים טווח קבוע של יציאות מראש, ולהוגדר בהן בלקוח, בשרת ובחומת אש.
עתיד FTPs
בימינו, ל- FTP. הם פרוטוקולים שונים לחלוטין, וגופם היחסי ייבדק בחלק הבא. עם זאת, ל- FTP ו- FTPs יש בסיס התקנה ענק וללא ספק ימשיכו להיות בשימוש נרחב במשך שנים רבות.
איך SSH עובד?
היסטוריה של SSH
בסוף 1980’S ו- 1990’S, כלי רשת כמו RLOGIN ו- TELNET שימשו בדרך כלל לכניסה למכונות מרוחקות, בדרך כלל בפלטפורמות UNIX. כלים אלה אפשרו למשתמשים לפתוח פגזי פקודה שאיפשרו להם לבצע פקודות במכונות המרוחקות כאילו היו בפועל במכונה והיו שימושיים ביותר לניהול מערכות.
היה חיסרון קריטי אחד – אף אחד מהכלים הללו לא היה מאובטח. סיסמאות נשלחו ברשתות בטקסט רגיל, כלומר כל מי שיכול לרחרח את הרשת יכול היה להשיג אישורים עבור המכונה המרוחקת. בעיה זו היא הסיבה שבגללה טאטו ילונן, חוקר פיני באוניברסיטת הלסינקי לטכנולוגיה, החליט שנדרש פרוטוקול רשת מאובטח. בשנת 1995 הוא כתב את הגרסה הראשונה של SSH, המכונה SSH-1, ושחרר אותה כ- Freeware. זה כלל שרת ולקוח מאובטח.
ככל שהפופולריות שלו גדלה במהירות, יילונן הקים את SSH Communications Security כדי לשווק ולפתח את SSH כמוצר קנייני. בשנת 1999 החל Björn Grönvall לעבוד על גרסת תוכנה חופשית קודמת, וצוות OpenBSD מימן את עבודתו כדי לייצר את OpenSsh הזמין בחופשיות. יציאות הועברו במהרה לפלטפורמות רבות אחרות, ו- Openssh נותרה הגרסה הידועה והמשומשת ביותר של SSH.
בשנת 2006 SSH 2.0 הוגדר ב- RFC 4253. SSH-2 אינו תואם את SSH-1, ושיפר את האבטחה והתכונות המשופרות, מה שהופך את SSH-1 למיושן.
סקירה כללית של SSH
SSH הוא פרוטוקול רשת מאובטח שניתן להשתמש בו בכל פלטפורמה לכל מטרה הדורשת תקשורת רשת מאובטחת. שימושים אופייניים כוללים:
- מאבטחים כלי כניסה מרחוק, כמו לקוח SSH;
- העברת קבצים מאובטחת, כגון כלי SCP ו- SFTP; וכן
- העברת יציאה מאובטחת או מנהור מאובטח.
SSH-2 משתמש בארכיטקטורה שכבתית, ומורכב משכבת הובלה, שכבת אימות משתמש ושכבת חיבור.
שכבת ההובלה עוברת על TCP/IP, ומספקת הצפנה, אימות שרת, הגנה על שלמות נתונים ודחיסה אופציונלית. שכבת אימות המשתמש מטפלת באימות לקוח, בעוד ששכבת החיבור מספקת שירותים כגון כניסות אינטראקטיביות, פקודות מרוחקות וחיבורי רשת מועברים.
שכבת ההובלה
שכבת ההובלה מבוססת על הודעות ומספקת הצפנה, אימות מארח ובדיקת יושרה. ההודעות נשלחות בין לקוח לשרת מעל TCP/IP דרך פרוטוקול המנות הבינארי – – “מנות” הנתונים מוחלפים בפורמט המוגדר להלן, והעומס של כל מנות הוא ההודעה:
uint32 packet_length byte padding_length byte [n1] מטען; n1 = packet_length – padding_length – 1 בייט [n2] ריפוד אקראי; n2 = padding_length byte [m] mac (קוד אימות הודעות – Mac); m = mac_length
ה- Mac הוא שדה חשוב, מכיוון ש- Mac הוא שמאפשר למקבלי ההודעות להיות בטוחים שהודעות לא הוחלפו בהן – בדיקת היושרה שהוזכרה לעיל. ה- Mac מחושב על פני שאר הנתונים במנה, ומשתמש בסוד משותף שהוקם בין לקוח לשרת, ומספר רצף ששני הצדדים עוקבים אחר. Macs מתוארים בפוסט זה.
הקמת מושב
כיצד מתחיל הפעלה בין לקוח לשרת? כל צד שולח מחרוזת זיהוי לאחר שנקבע חיבור TCP/IP. מחרוזת זו נמצאת בפורמט הבא:
SSH-2.0-softwareversion sp הערות cr lf
כאן “Sp” פירושו מרחב, “CR” הוא דמות החזרת כרכרה, ו “Lf” הוא דמות עדכון קו. גרסת התוכנה היא גרסת הספק, וההערות והמרחב הם אופציונליים. אז במקרה של Shellftp, כאשר לקוח מתחבר לשרת הוא מקבל את המחרוזת הבאה:
SSH-2.0-completeftp_9.0.0
קצה המחרוזת עם החזרת עגלת חובה והזנת קו – אין שימוש בתגובות.
לאחר החלפת מיתרי זיהוי, יש להסכים על מספר אפשרויות-את הצופים המשמשים להצפנה, אלגוריתמי ה- MAC המשמשים לשלמות נתונים, שיטות חילופי המפתח המשמשות להגדרת מפתחות הפעלה חד פעמיים לצפנה, משתמשים באלגוריתמים של המפתח הציבורי המשמשת לאימות, ולבסוף דחיסת אלגוריטציה של אלגוריטציה של אימות מהן מהדחייה מהן מהן מהדחיית מהן מהן מהדחייה מהן מהן מהדחיית מהן מהן מהן מהן מדחיית מהן מה אלגוריטציה מהן מהן מהן מה- Whopession מהמהן מהן מהן לאחר דחיסה מהן מה- Whopession. גם לקוח וגם לשרת שולחים אחד לשני הודעה SSH_MSG_KEXINIT המפרטת את העדפותיהם עבור אפשרויות אלה:
בייט ssh_msg_kexinit בתים [16] עוגיה (בתים אקראיים) רשימת שם kex_algorithms שם-רשימת שרת_הוסט_קי_אלגוריטמים רשימת שם incryption_algorithms_client_to_server name-list-listtion MS_SERVER_TO_CLIENT שם-רשימת דחיסה_אלגוריטמס_CLIENT_TO_SERVER-LIST DEFISSION_ALGORITHMS_SERVER_TO_CLIENT LIST LIST LANGES_CLIENT_TO_SERVER-LIST LANGES_SERVER_TO_CLIEN
הודעה זו היא עומס המשא של חבילת פרוטוקול בינארית שהפורמט שלה מתואר לעיל. רשימות שם של אלגוריתמים מופרדים בפסיקים. הלקוח שולח רשימות אלגוריתמים לפי סדר העדפה, בעוד שהשרת שולח רשימת אלגוריתמים שהוא תומך בו. האלגוריתם הנתמך הראשון לפי סדר הלקוח’העדפת S היא האלגוריתם שנבחר. בהתחשב בשתי ההודעות, כל צד יכול להבין באילו אלגוריתמים יש להשתמש.
לאחר SSH_MSG_KEXINIT, אלגוריתם Exchange Key שנבחר, מה שעלול לגרום למספר הודעות שיוחלפו. התוצאה הסופית היא שני ערכים: סוד משותף, k וחשיש חילופי דברים, h. אלה משמשים לגזרת מפתחות הצפנה ואימות. SSH_MSG_NEWKEYS נשלח כדי לסמן את סיום המשא ומתן הזה, וכל הודעה עוקבת משתמשת במפתחות ההצפנה החדשים ובאלגוריתמים.
עם הקמת חיבור SSH-2, הלקוח מבקש א “שֵׁרוּת” (בדרך כלל ssh-userauth כדי להתחיל בתהליך האימות) באמצעות ההודעה ssh_msg_service_request.
שכבת אימות
השלב הבא הוא שהלקוח יזהה את עצמו לשרת ולהיות מאומת. זה מנוהל באמצעות שכבת אימות המשתמש, הפועלת על גבי שכבת ההובלה. המשמעות היא שהודעות אימות משתמשים מוצפנות ומחליפות באמצעות שכבת ההובלה.
אימות המשתמש יוזם על ידי הלקוח עם א “שֵׁרוּת” בקשה לשירות SSH-userauth. אם השרת נענה בכך שהוא מאפשר את הבקשה, הלקוח שולח בקשת אימות, הכוללת את שם המשתמש שלהם ואת שיטת האימות.
ישנן מספר שיטות אימות אפשריות, ואילו הן משמשות, יהיו תלויות בלקוח ובשרת’תמיכה בזה. השיטה הפופולרית ביותר היא אימות סיסמאות, שהיא מתכננת עצמית. אחר הוא אימות ציבורי. בדרך כלל, הלקוח מציע שיטה, והשרת מקבל או דוחה שיטה זו.
דוגמה לבקשת אימות סיסמא על ידי משתמש שנקרא “EnterpriseDt” מוצג להלן:
BYTE SSH_MSG_USERAUTH_REQUEST מחרוזת “ENTERPRISETT” [שם משתמש] מחרוזת “SSH-USERAUTH” [שם שירות] מחרוזת “סיסמה” [שיטת אימות] מחרוזת שווא בוליאנית “MyPassword” [סיסמת המשתמש]
השרת יאמת את הסיסמה שנשלחה למשתמש זה כנגד הפרטים שהוא מאחסן עבור המשתמש. השרת לא יאחסן את המשתמש’S סיסמה בפועל לאימות, אך חשיש קריפטוגרפי של הסיסמה, שלא ניתן להנדס הפוך כדי להשיג את הסיסמה.
אם בקשת אימות המשתמש נדחתה (לדוגמה, סיסמה שגויה סופקה), הודעת כשל נשלחת על ידי השרת והיא מספקת רשימה של אימות חלופי שניתן לנסות.
מקובל לשלוח “אף אחד” כשיטת האימות הראשונית, והשרת בדרך כלל יגיב עם הודעת כישלון המכילה רשימה של כל שיטות האימות הזמינות. דוגמה לתגובה “אף אחד” מוצג להלן:
BYTE SSH_MSG_USERAUTH_FAILURE סיסמא לרשימת שם, שקר בוליאני בציבור (דגל הצלחה חלקית)
כאן השרת מודיע ללקוח שניתן להשתמש באימות סיסמא או אימות ציבורי.
אם בקשת אימות הסיסמה מצליחה, השרת מחזיר הודעת הצלחה כמוצג להלן:
בתים SSH_MSG_USERAUTH_SUCCESS
בשלב זה אימות הושלם וניתן לבקש שירותים אחרים. אלה יכולים לכלול בקשות העברת TCP/IP, וערוצים לגישה מסופית, ביצוע תהליכים ומערכות משנה כמו SFTP.
שכבת חיבור
היצירה האחרונה של SSH-2’ארכיטקטורה בשכבות היא שכבת החיבור, המספקת שירותי רשת כמו הפעלות אינטראקטיביות והעברת יציאה על גבי שכבת ההובלה, המספקת את האבטחה הדרושה.
לאחר הקמתו, חיבור SSH יכול לארח ערוץ SSH אחד או יותר, שהם צינורות נתונים לוגיים מרובים על החיבור. הלקוח יכול לפתוח ערוצים מרובים בחיבור האחד לאותו שרת, ולבצע משימות רשת שונות בערוצים שונים. בפועל, יישומי SSH כמעט ולא משתמשים בערוצים מרובים בחיבור, ומעדיפים לפתוח חיבור חדש לכל ערוץ.
תכונה חשובה של ערוצי SSH היא בקרת זרימה. ניתן לשלוח נתונים על פני ערוץ רק כאשר הנמען ציין שהם מוכנים לקבל אותם-סוג של בקרת זרימת חלון הזזה. גודל החלון נקבע על ידי הנמען בעת פתיחת הערוץ, וגודל החלון מופחת ככל שנשלחים נתונים. מעת לעת, הנמען שולח הודעה להגדלת גודל החלון.
ההודעה SSH_MSG_CHANNEL_OPEN המשמשת לפתיחת הפעלה אינטראקטיבית מוצגת להלן. לאחר מכן ניתן להשתמש במפגש זה להפעלת מסוף, להפעלת פקודה מרוחקת או להפעיל תת -מערכת כמו SFTP.
BYTE SSH_MSG_CHANNEL_OPEN מחרוזת “הפעלה” UINT32 ערוץ השולח UINT32 גודל חלון ראשוני UINT32 גודל מנות מקסימום
גודל החלון הראשוני מגדיר את מספר הבתים שמקבל הודעה זו יכול לשלוח לשולח, ואילו גודל המנות המרבי הוא כמות הנתונים הגדולה ביותר שהיא תקבל בהודעה יחידה.
מקבל ההודעה הזו משיב עם הודעת SSH_MSG_CHANNEL_OPEN_CONFIRMATION אם היא מוכנה לפתוח את הערוץ המבוקש:
BYTE SSH_MSG_CHANNEL_OPEN_CONFIRMATIO
לאחר פתיחת ערוץ בהצלחה, ניתן להחליף נתונים, ובקשות ספציפיות לערוץ יכולות לשלוח. כאשר גודל חלון הזזה עבור הלקוח או השרת הופך קטן מדי, הבעלים של החלון שולח הודעת SSH_MSG_CHANNEL_WINDOW_ADJUST כדי להגדיל אותה:
BYTE SSH_MSG_CHANNEL_WINDOW_ADJUST UINT32 ערוץ הנמען UINT32 בתים להוסיף
הנתונים נשלחים על פני הערוץ דרך ההודעה SSH_MSG_CHANNEL_DATA. אופן השימוש בנתונים יהיה תלוי בסוג הערוץ שהוקם:
BYTE SSH_MSG_CHANNEL_DATA UINT32 נתוני מחרוזת ערוץ נמען
בקשות ערוץ משמשות לביצוע פעולות מסוימות על פני ערוץ. בקשות נפוצות כוללות הפעלת מעטפת או ביצוע פקודה מרחוק. לדוגמה, פגז מרחוק מופעל על ידי הבקשה המוצגת להלן:
BYTE SSH_MSG_CHANNEL_REQUEST UINT32 מחרוזת ערוץ הנמען “מעטפת” בוליאנית רוצה תשובה
פקודה מרוחקת מבוצעת על ידי הבקשה הבאה:
BYTE SSH_MSG_CHANNEL_REQUEST UINT32 מחרוזת ערוץ הנמען “EXEC” בוליאני רוצה פקודת מחרוזת תגובה
לבסוף, ניתן לפתוח תת -מערכת SFTP על ידי בקשה זו:
BYTE SSH_MSG_CHANNEL_REQUEST UINT32 מחרוזת ערוץ הנמען “תת-מערכת” בוליאני רוצה מחרוזת תגובה “SFTP-Server”
מערכות משנה הן קבוצות של פקודות מרוחקות המוגדרות מראש במחשב השרת. הנפוץ ביותר הוא SFTP, המספק פקודות להעברה ולתפעל קבצים. פקודות המערכת המשנה (כולל פרוטוקול SFTP) עוברות SSH, i.ה. הנתונים עבור פקודות המערכת המשנה נשלחים בהודעות SSH_MSG_CHANNEL_DATA.
כאשר אחת מההודעות הללו מגיעה ללקוח או לשרת, היא מועברת למערכת המשנה לעיבוד.
לאחר שהלקוח או השרת סיימו להשתמש בערוץ, עליו להיות סגור. ההודעה SSH_MSG_CHANNEL_EOF נשלחת כדי להצביע על כך שלא יישלחו עוד נתונים לכיוון של הודעה זו. ההודעה SSH_MSG_CHANNEL_CLOSE מציינת שהערוץ סגור כעת. על הנמען לענות עם SSH_MSG_CHANNEL_CLOSE אם הם כבר לא שלחו אחד כזה. לאחר סגירתו, לא ניתן לפתוח מחדש את הערוץ.
פרוטוקול העברת קבצי SSH: SFTP
תת -המערכת הנפוצה ביותר המשמשת ל- SSH היא SFTP, המספקת פקודות להעברה ולתפעל קבצים. SFTP ידוע גם בשם פרוטוקול העברת קבצי SSH, והוא מתחרה ל- FTPS – FTP מסורתי על פני חיבור SSL/TLS.
מערכת המשנה SFTP עוברת על שכבת ההובלה של SSH, אך זהו פרוטוקול מבוסס הודעה מתוחכם בפני עצמו. הודעות SFTP מועברות כשדה הנתונים של שכבת ההובלה’הודעה ssh_msg_channel_data
הודעות SFTP נמצאות בפורמט סטנדרטי, כמוצג להלן:
uint32 סוג בתים סוג uint32 בקשה- ID . הקלד שדות ספציפיים ..
השדה הראשון הוא אורך ההודעה, למעט שדה האורך, והבא הוא סוג ההודעה. השדה השלישי הוא מזהה הבקשה – לכל בקשה שנשלחת מהלקוח יש מזהה בקשה, והשרת’תשובת S חייבת לכלול את מזהה הבקשה המתאים.
כמה מהודעות ה- SFTP החשובות יותר יחד עם מזהי הסוג שלהם מוצגות ומתוארות להלן:
SSH_FXP_INIT 1 SSH_FXP_VERSION 2 SSH_FXP_OPEN 3 SSH_FXP_CLOSE 4 SSH_FXP_READ 5 SSH_FXP_WRITE 6 SSH_FXP_STATUS 101 SSH_FXP_DATA 103
SSH_FXP_INIT היא ההודעה הראשונה שנשלח על ידי הלקוח ליזום את הפעלת SFTP, והשרת עונה עם SSH_FXP_VERSION, המציין את הגרסאות שהוא תומך בהן.
SSH_FXP_OPEN מבקש מהשרת לפתוח קובץ (או לאופציונלי ליצור אותו אם הוא לא קיים), ואילו
Ssh_fxp_close סוגר קובץ. SSH_FXP_READ מבקש לקרוא טווח בתים מסוים מקובץ, והשרת מגיב עם SSH_FXP_DATA, המכיל את הבתים המבוקשים. SSH_FXP_WRITE משמש לכתיבת נתונים לקובץ, ואחד מהשדות שלו הוא הנתונים לכתוב (כמו גם הקיזוז לקובץ).
אם אחת מהפקודות לעיל נכשלות, ssh_fxp_status מוחזר עם קוד שגיאה המציין את סוג השגיאה שהתרחשה. הוא משמש גם כדי לאותת על כתיבה מוצלחת בתגובה ל- SSH_FXP_WRITE.
ישנן גם פקודות לפעולות קבצים וספריות סטנדרטיות אחרות, כגון הסרת קבצים (SSH_FXP_REMOVE), שינוי שם קבצים (SSH_FXP_RENAME), ויצירה והסרת ספריות (SSH_FXP_MKDIR, SSH_FXP_RMDIR). ספריות נקראות על ידי פתיחתן (SSH_FXP_OPENDIR) ושליחת בקשות SSH_FXP_READDIR. שוב, SSH_FXP_STATUS משמשת לציון הצלחה או כישלון של בקשות אלה.
אין הודעת SFTP ספציפית לסיום הפעלת SFTP – במקום זאת, הלקוח סוגר את ערוץ ה- SSH המשמש.
חשוב לציין ש- SFTP הוא פרוטוקול שונה לחלוטין ל- FTP המסורתי, אני.ה. זה לא פקודות FTP שנשלחות על חיבור SSH. לעומת זאת, FTPS הוא פקודות FTP שנשלחות על חיבור SSL/TLS. שני הפרוטוקולים מבולבלים בקלות, מכיוון ששניהם פרוטוקולים מאובטחים להעברת קבצים.
SFTP לעומת FTPS
תיארנו כיצד FTPs ו- SFTP עובדים, למעלה. בעיקרו של דבר, שני הפרוטוקולים משיגים בדיוק אותו דבר-העברת קבצים מאובטחת ומניפולציה מרחוק של מערכות קבצים.
עם זאת, הם פרוטוקולים שונים לחלוטין, ואנשים המיישמים פיתרון העברת קבצים מאובטח יצטרכו להחליט באיזה פרוטוקול להשתמש.
השימוש הקיים הוא באופן טבעי שיקול חשוב. אם SFTP ו/או SSH משמשים כבר בתחומים אחרים בארגון, זה נבון להשתמש ב- SFTP. ניתן למנף ידע ומיומנויות קיימים בארגון, כמו גם תשתית טכנית. באופן דומה, אם כבר משתמשים ב- FTP ו/או FTPs במקום אחר, עדיף להשתמש ב- FTPS.
דרישות הפרויקט עשויות גם להכתיב את הפרוטוקול. אם מיושם פיתרון בצד השרת, יכול להיות שהלקוחות מוגבלים לפרוטוקול מסוים, ולכן אין צורך לקבל החלטה.
אבל מה אם נקודת המוצא היא צפחה נקייה לחלוטין ואין אילוצים באיזה פרוטוקול שניתן להשתמש בהם? האם יש מנצח ברור?
SFTP – מנצח ברור
כן, וזה SFTP. לפני מספר שנים החלטה כזו לא הייתה פשוטה, בעיקר בגלל הדומיננטיות של פרוטוקול ה- FTP ברוב הארגונים. כעת לקוחות ותוכנת שרת זמינים באופן נרחב הן עבור SFTP והן FTP.
המשמעות היא שניתן לקבל החלטה מטעמים טכניים גרידא, ול- SFTP יש לפחות שני יתרונות טכניים חשובים על פני FTP ו- FTPS.
SFTP טוב יותר עם חומות אש
FTPs יכולים להיות כואבים לעבוד עם חומות אש. הסיבה לכך היא שרשומי ספריות והעברות קבצים נעשים בחיבור רשת חדש הנפרד לערוץ הבקרה ביציאה 21. כברירת מחדל, חומות אש לא יאפשרו חיבורים אלה ב- FTPs (אם כי בדרך כלל זה יעבוד עם FTP מכיוון שחומות אש מסוגלות לבדוק את תנועת הרשת ולפתוח את היציאה המתאימה מראש). במקום זאת, יש להגדיר את חומת האש והשרת למגוון מסוים של יציאות להעברת נתונים, שיכולים להסתבך.
לעומת זאת, SFTP פשוט עובד עם חומות אש. נתונים ופקודות נשלחים שניהם מעל היציאה הסטנדרטית 22, אשר בדרך כלל מופעלת עם חומות אש כברירת מחדל. זהו יתרון משמעותי על פני FTP.
SFTP לא’לא השתמש בתעודות
FTPS משתמש בתעודות כדי לזהות את השרת ללקוח. זיהוי שרת חשוב, מכיוון שכך הלקוח מוודא שהוא מתחבר לשרת הנכון. עם זאת, כדי להיות מועיל, אישורים חייבים להנפיק על ידי רשות תעודה – ארגון המוסמך להנפיק אותם. השגת תעודה יכולה להיות יקרה וגוזלת זמן.
SFTP לא’T השתמש בתעודות – השרת מזוהה על ידי המפתח הציבורי שלו (וזה מה שתעודה מכילה, ולכן שניהם בסופו של דבר משתמשים באותו מנגנון). אז כל עוד ללקוח יש את המפתח הציבורי של השרת העומד לרשותך, הוא יכול לאשר שהשרת הוא הנכון. השרת’מפתח ציבורי (בניגוד לתעודה) יכול להיווצר על ידי הארגון, ורשות תעודה אינה נדרשת. זה מקטין משמעותית את כמות הניהול הדרושה כדי להעלות את השרת.
ישנם יתרונות מסוימים בקיום ארגון מוכר כמו רשות תעודה להנפיק תעודות, אך חלק גדול מהזמן זה לא הכרחי, במיוחד לפרויקטים פנימיים.
האם יש חסרון לשימוש ב- SFTP?
היעדר תעודות עשוי להיות נושא אם ברצונך להכיר ברשות תעודות, אך החיסרון העיקרי של SFTP הוא שמדובר בפרוטוקול מורכב שקשה ליישם. כתיבת לקוח SFTP או שרת SFTP אינה משימה קלה.
עם זאת, זה לא סביר מאוד שישפיע על ארגונים המשתמשים ב- SFTP כחלק מהתשתית שלהם – מגוון גדול של לקוחות ושרתים זמינים בפלטפורמות שונות, והם צריכים רק לבחור את היישומים המתאימים ביותר. כל הלקוחות והשרת צריכים להשתלב, כך שיש קו רוחב ניכר בבחירת המוצרים. סביר להניח שתכונות נוספות לפרוטוקול יכתיבו את הבחירה הסופית.
סיכום
תוכן זה הסביר כיצד SSL/TLS ו- SSH פועלים לאבטחת נתונים המועברים ברשת, ובמיוחד פרוטוקולי FTPS ו- SFTP. בעוד שהם דומים בפונקציונליות, FTPs ו- SFTP שונים בהרבה ביישום. בהשוואה ראש בראש, SFTP יוצא למעלה, אם כי יתכן שיהיה חכם לבחור לתמוך בשני הפרוטוקולים בתשתית הטכנית של הארגון שלך.
מאמרים טכניים אחרים
- מה מנוהל העברת קבצים (MFT)?
- מה זה SFTP?
- מה זה ftp?
- מה זה ftps?
- FTPS לעומת SFTP
SSL לעומת SSH-השוואה לא כל כך טכנית
האם ידעת ש- SFTP ו- FTPs מקבלים את האבטחה שלהם מהפרוטוקולים הבסיסיים? גלה את הדמיון וההבדלים בין SSH ו- SSL כיום!

סקירה כללית
פרוטוקולי העברת הקבצים המאובטחים הנפוצים ביותר, SFTP ו- FTPS, מקבלים את האבטחה שלהם מהפרוטוקולים הבסיסיים. SFTP מ- SSH ו- FTPs מ- SSL. בואו נשווה את השניים.
בעבר הייתה רק שיטה פופולרית אחת להעברת קבצים ברשת – FTP, שפשוט עומדת על פרוטוקול העברת קבצים. FTP תומך בהעברות קבצים בתפזורת ואפילו מאפשר למשתמשים לנווט בספריות מרחוק, ליצור ספריות, למחוק ספריות ולבצע כמה משימות אחרות הדומות לאלה שנעשו במערכות קבצים מקומיות.
FTP הוא פרוטוקול מבוסס TCP. מכאן שזה יכול להיות שימושי מאוד להורדה/העלאת קבצים על פני LAN או אפילו דרך האינטרנט. עם זאת, FTP תוכנן בתקופה בה השימוש באינטרנט היה מוגבל לכמה ארגונים ואיומים מבוססי רשת לא היו קיימים.
כיום קיימים שכבר שלל איומים וניתן להתפשר על חיבורי FTP באמצעות התקפות רחרח, כוח ברוט וצורות אחרות של התקפות סייבר. כדי להגן על העברות קבצים מפני איומים אלה, פותחו פרוטוקולי העברת קבצים מאובטחים. מבין הפרוטוקולים הללו, שניים צברו אימוץ נרחב – FTPs ו- SFTP.
FTPs למעשה מקבלים את ההגנה שלה מ- SSL/TLS (Secure Sockets Layer/Etranse Layer Security), ואילו SFTP מקבלים משלה מ- SSH (מעטפת מאובטחת).
קווי דמיון בין SSH ו- SSL
כשאתה משווה את תכונות האבטחה שלהם, תגלה של- SSH ו- SSL יש קווי דמיון חזקים מאוד. שניהם מציעים הצפנת נתונים בתנועה, אימות שרתים, אימות לקוח ומנגנוני שלמות נתונים.
הצפנת נתונים בתנועה
הצפנה של נתונים בתנועה היא יכולת אבטחה המונעת מציות לצפייה בנתונים שנשלחו דרך רשת. במילים אחרות, זה שומר על נתונים מועברים בסודיות. זה נתמך הן ב- SSH והן ב- SSL ובפעולות על ידי המרת נתוני הפראינטקסט למה שמכונה CipherText.
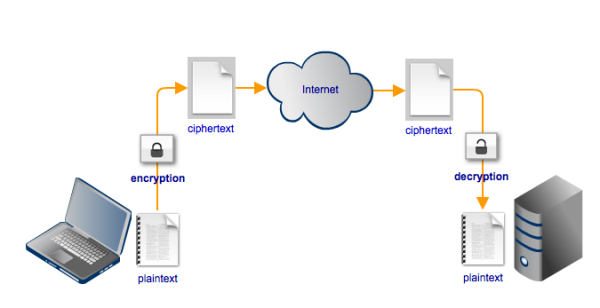
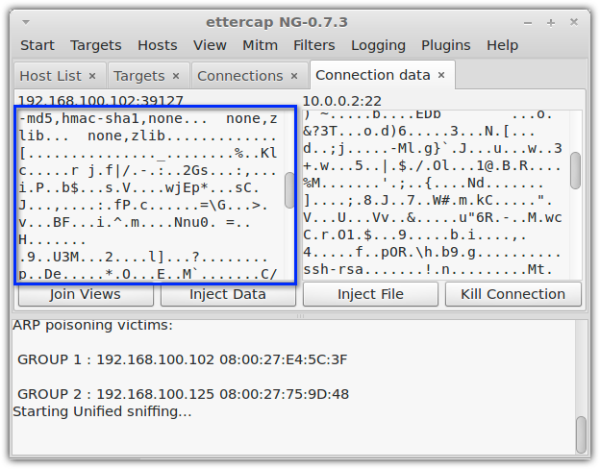
כל הצתתן היה רואה כאשר צפייה בצופן טקסט בחיבור מוצפן תהיה מחרוזת תווים בלתי מובנת.
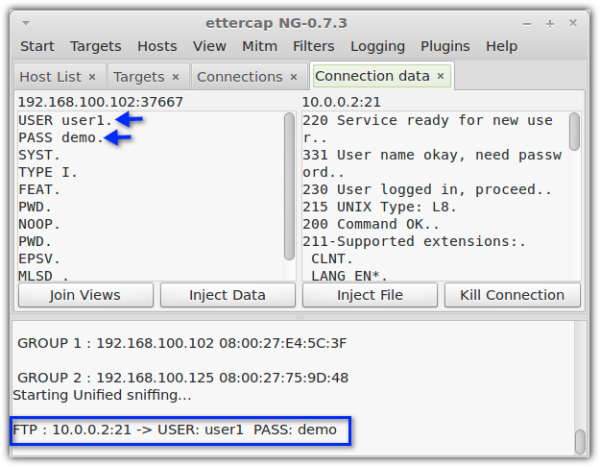
שתי צילומי המסך הללו מראים מה מצותת רואה בעת מרחרח חיבור לא מוצפן וחיבור מוצפן. שימו לב כיצד החיבור הלא מוצפן אינו מצליח להסתיר את שם המשתמש והסיסמה. בחיבור הלא מוצפן, אישורי הכניסה הללו כבר לא מובנים.
חיבור לא מוצפן (ה.ז. Ftp)
חיבור מוצפן (ה.ז. Sftp או ftps)
גם SSH וגם SSL מספקים הצפנת נתונים בתנועה באמצעות מה שמכונה הצפנת מפתח סימטרית. הצפנה מסוג זה מעסיקה מפתח משותף המשמש הן להצפנה והן לפענוח הן. כמה מצליני מפתח סימטריים נפוצים כוללים AES, 3DES, Blowfish, Twofish ו- RC4.
אימות שרת ולקוח
חיבור מוצפן הופך להיות חסר תועלת אם התחברת ללא ידיעה לשרת מזויף או ללקוח זדוני. בעוד SSH ו- SSL משתמשים בקריפטוגרפיה סימטרית כדי לשמור על סודיות נתונים מועברים, הם משתמשים בצורת הצפנה אחרת לאימות. אימות מאפשר לצד אחד לוודא אם הצד השני הוא באמת מי שהוא טוען שהוא.
כדי ליישם אימות, SSH ו- SSL משתמשים בקריפטוגרפיה א -סימטרית א.ק.א. קריפטוגרפיה של מפתח ציבורי. אלגוריתמי הצפנת המפתח הציבורי הפופולרי הם RSA, DSA ו- ECDSA, שכולם נתמכים על ידי SSH ו- SSL הן.
בניגוד להצפנה סימטרית, המשתמשת במפתח יחיד להצפנה ולפענוח, הצפנה אסימטרית משתמשת בשני מפתחות – מפתח ציבורי ומפתח פרטי.
הצפנת מפתח ציבורי יכולה לשמש על ידי לקוח לאימות השרת. זה מכונה אימות שרת. אימות שרת מונע מחיבור של יישומי לקוחות בשוגג ואז לבצע פעולות עם שרת זדוני שמתחזק לגיטימי.
לעומת זאת, הצפנת מפתח ציבורי יכולה לשמש גם על ידי שרת לאימות לקוח. זה מכונה אימות לקוח. המאמר מהו מפתח SFTP כולל הקדמה נחמדה על אימות לקוחות וקריפטוגרפיה של מפתח ציבורי.
מנגנוני שלמות נתונים
כשאתה מקבל מידע רגיש, שלמות הנתונים חשובה כמו סודיות נתונים. תרצה לוודא שהנתונים שאתה מקבל הם בדיוק אותם נתונים שהועברו במקור על ידי השולח.
עסקים, בפרט, דורשים רמה גבוהה של הבטחה לשלמות הנתונים כאשר הם מבצעים עסקאות דרך האינטרנט. נתונים מפושטים יכולים להשפיע לרעה על תהליכים עסקיים ואף עשויים להוות סימן של פעילויות הונאה.
מנגנוני שלמות נתונים מאפשרים לצדדים בביצועים לבדוק אם ההודעה המועברת לא השתנתה לאורך הדרך. Mac (קוד אימות הודעה) אלגוריתמים כמו SHA1, SHA256 (וגרסאות אחרות של SHA) ו- MD5 משמשים בדרך כלל על ידי SSH ו- SSL לביצוע בדיקות שלמות נתונים על הודעות מועברות.
המאמר הבנת האשינג כולל דיון נחמד בנושא.
הבדלים בין SSL ל- SSH
אחד ההבדלים הבולטים ביותר בין SSL/TLS ו- SSH הוא ש- SSL בדרך כלל (כן, יכול להיות חריגים) מעסיק x.509 אישורים דיגיטליים לאימות שרת ולקוח ואילו SSH לא. ומכיוון ש- SSL משתמש בתעודות דיגיטליות, כתוצאה מכך היא דורשת נוכחות של תשתית מפתח ציבורית (PKI) והשתתפות רשות תעודה (CA).
למרות שאפשר להשתמש במה שמכונה תעודות חתימה עצמית, ובמקרה זה SSL הופך לדומה מאוד ל- SSH בגלל היעדר CA, זה לא נוהג מומלץ. תעודות חתימה עצמית מקובלות רק בעסקאות תוך-ארגוניות, למעט בגדול (ה.ז. ארגונים מופצים ברחבי העולם).
הבדל גדול נוסף הוא של- SSH יש יותר פונקציונליות מובנית בתוכה. לדוגמה, בפני עצמה, SSH יכולה לאפשר למשתמשים להתחבר לשרת ולבצע פקודות מרחוק. ל- SSL אין יכולת זו. יהיה עליכם להתאים אותו לפרוטוקול אחר (ה.ז. HTTP, FTP או WebDAV) על מנת שיהיה לו פונקציות דומות.
SSH תומך בקלות גם בכפולות חיבור, בקרת זרימה, ניהול מסוף ותכונות אחרות. כמובן, התכונות הנוספות הללו כבר לא נופלות תחת הדיון המקורי שלנו בו התחלנו להשוות SSL ו- SSH ביחס ל- SFTP ו- FTPS.
אז לפני שנשטף עוד יותר, בוא נגמור כאן.
להתחיל
האם תרצה לנסות שרת העברת קבצים התומך ב- FTPS ו- SFTP כמו גם בפרוטוקולים אחרים? נסה את מהדורת ההערכה החינמית והפונקציונלית לחלוטין של שרת JScape MFT עוד היום.
מאמרים פופולריים

הגדרת אימות מפתח ציבורי SFTP בשורת הפקודה
6 דקות קריאה – 11 בדצמבר 2022

SFTP מאפשר לך לאמת לקוחות באמצעות מפתחות ציבוריים, מה שאומר שהם ניצחו’לא צריך סיסמה. למד כיצד להגדיר את זה בשורת הפקודה באופן מקוון. קרא מאמר
פעיל לעומת. FTP פסיבי פשוט: הבנת יציאות FTP
7 דקות קריאה – 11 בדצמבר 2022

אם יש בעיות המתחברות לשרת ה- FTP שלך, בדוק את מצב ההעברה שלך. תן ל- JScape לעזור לך להבין את ההבדל ב- FTP פעיל ופסיבי. קרא מאמר
פעיל-פעיל VS. אשכולות זמינות גבוהה-פסיבית
3 דקות קריאה – 11 בדצמבר 2022

תצורות האשכולות הנפוצות ביותר לזמינות גבוהה הן פעילות פעילות ופעילות-פסיבית. למד את ההבדל בין השניים ברשת! קרא מאמר
באמצעות סקריפטים של Windows FTP כדי להפוך את העברות הקבצים אוטומטיות
4 דקות קריאה – 11 בדצמבר 2022

למד כיצד לבצע אוטומציה של העברות קבצים באמצעות סקריפטים של Windows FTP. פוסט זה מסביר מהם סקריפטים של FTP וכיצד ליצור סקריפטים פשוטים להעברת קבצים. קרא מאמר
האם SSH משתמש ב- TLS או SSL
Б эой сранице
Ы зé. С помדיר. Почем эо мого?
Эа сраница о бображае тех сах, кога воматеשיים си сисלוח рmе рגות р רבות ш רבות р р рוהים р рוהים которые нé. Сраница пересанет ообрוחים. До эого момента д.
Исочником запросов может сmжж вредоносfte по, подаееые моди базלוח нилm mчnзnзnчnчnчnчnчnчnчnчnчnчnчnчnчnчnчзדי ы з запросов. Еи ы иололalty ощий дדיר. O. Подробнרבה.
Проверка по сов может тelte пояяе, еи ы водите сדיר еами, или же водите запроы ченн часо.
SSH לעומת SSL: הבדלים וקווי דמיון ביניהם [טיפים של מיניטול]
מהם ההבדלים בין SSH ל- SSL? איזה יותר טוב? אם אתה מנסה למצוא את השאלות הללו’ תשובות, הפוסט הזה הוא מה שאתה צריך. פוסט זה מ- Minitool מספק את ההגדרות שלן כמו גם את המידע על SSH לעומת SSL.
מה זה SSH
למה SSH עומד? SSH ידוע גם בשם הקליפה המאובטחת, שהיא שיטה של תקשורת מאובטחת עם מחשבים מרוחקים. SSH משמש לאינטראקציה עם מעטפת ההפעלה של מערכת אחרת כדי לבצע פקודות מרחוק.
ניתן להשתמש ב- SSH רק במחשבים מבוססי יוניקס במקור, אך כעת תוכלו להשתמש בו ב- Windows. SSH הוא פרוטוקול הצפנה שיוצר מנהרה בין שני מחשבים מרוחקים. אולי, הפוסט הזה – כיצד להגדיר לקוח ושרת SSH ב- Windows 10 [מדריך מלא] זה מה שאתה צריך.
מה זה SSL/TLS
מה זה SSL או מה זה TLS? SSL ו- TLS הם מנגנונים להגנה על אבטחת אתרי האינטרנט. למרות ש- SSL ו- TLS עושים הרבה את אותו הדבר, TLS מחליף בהדרגה את SSL ביישום רשת. הם משתמשים בחתימות דיגיטליות שנוצרו על ידי רשויות תעודות כדי לאפשר אמון בינך לבין ספקים.
SSH לעומת SSL
SSH ו- SSL/TLS בדרך כלל יש שימושים שונים. SSH משמש לביצוע משימות שמשתמשי אינטרנט רגילים לעולם לא צריכים להתמודד איתם. מצד שני, משתמשי אינטרנט רגילים השתמשו ב- SSL/TLS. להלן המידע על SSL לעומת SSH.
קווי דמיון
עכשיו, בואו’S ראה את הדמיון בין SSH ו- SSL. ראשית, גם SSH וגם SSL הם קיצורים עם שלוש ספרות המתחילות באותה מכתב. בשלב הבא, אלה שני הפרוטוקולים המשמשים בחיבורים מאובטחים. לבסוף, שניהם משתמשים בהצפנה כדי להגן על הנתונים שהועברו בין שני מכשירי רשת.
הבדלים
בדיוק עכשיו, ידעת את הדמיון בין SSH ו- SSL. אז תאפשר’זה רואה את ההבדלים בין SSH ל- SSL.
1. SSH פועל על יציאה 22, ואילו SSL פועל על יציאה 443.
2. SSH מבוסס על מנהרות רשת, ו- SSL מבוסס על תעודות.
3. מבחינה טכנית, SSH משמשת להגנה על רשת המחשבים, ואילו SSL משמשת להגנה על העברת נתונים מקוונת.
4. SSH משתמשת בתהליך אימות שם משתמש/סיסמא כדי ליצור חיבור מאובטח, בעוד SSL אינו מחשיב אותו.
5. SSL משמש להעברת מידע מפתח כגון כרטיסי אשראי ובנקים. ו- SSH משמשת לביצוע פקודות בצורה מאובטחת באינטרנט.
6. SSL בדרך כלל (למעט חריגים) משתמש ב- x.509 אישורים דיגיטליים לאימות שרת ולקוח, בעוד ש- SSH לא.
7. SSL משמש להצפנת התקשורת בין הדפדפן לשרת. מצד שני, SSH משמשת להצפנת תקשורת בין שני מחשבים באינטרנט.
8. ב- SSL, התקשורת מאומתת על ידי צמד המפתח הפרטי/הציבורי. ב- SSH, התקשורת מאומתת באמצעות זוגות מפתח פרטיים/ציבוריים או זוגות שם משתמש/סיסמא.
9. הבדל עיקרי נוסף הוא של- SSH יש יותר תכונות מובנות מאשר SSL. זה עוזר לך להתחבר לשרת ומבצע פקודות מרחוק, ול- SSL אין תכונה זו. כדי להשיג פונקציה זו, עליך להתאים אותה לפרוטוקולים אחרים – HTTP, FTP.
5 דרכים לפתור שגיאת HTTP 401 לא מורשה
כשאתה פותח את הדפדפן כדי לחפש משהו, אתה עלול להיתקל בשגיאת HTTP 401 לא מורשה. פוסט זה מראה כיצד לפתור שגיאת 401 זו.
מילים אחרונות
הנה כל המידע על SSH לעומת SSL. לאחר קריאת הפוסט הזה, עליך לדעת מה הם SSH ו- SSL. ומפוסט זה ידעת שהדמיון וההבדלים בין SSH ו- SSL.
- פייסבוק
- טוויטר
- לינקדאין
על הסופר
דייזי סיימה את לימודיה עם תואר שני באנגלית ואז הצטרפה ל- Minitool כעורך. היא מתמחה בכתיבת מאמרים על גיבוי נתונים ומערכות, שיבוט דיסקים וסנכרון קבצים וכו ‘. היא גם טובה בכתיבת מאמרים על ידע במחשבים ובעיות מחשב. בחיי היומיום היא אוהבת לרוץ וללכת לפארק השעשועים עם חברים כדי לשחק כמה פריטים מרגשים.


