


האם השבתת שידור SSID משפרת את האבטחה?
האם אתה צריך להסתיר את ה- Wi-Fi SSID שלך
סיכום:
יש מיתוס נרחב שמסתרת שידור ה- SSID של רשת ה- Wi-Fi שלך יכולה לשפר משמעותית את אבטחת הרשת שלך. עם זאת, מאמר זה נועד להפיל את המיתוס הזה על ידי הסבר שלמרות שהסתרת ה- SSID יכולה ליצור נקודת חיכוך נוספת עבור האקרים פוטנציאליים, זה לא אמצעי ביטחון אטום. האקרים נחושים עדיין יכולים למצוא את ה- SSID באמצעות ריחרוף תנועת הרשת. המאמר מספק מידע מפורט כיצד להשבית את שידור ה- SSID ברשת Wi-Fi ומסביר את תהליך החיבור לרשת עם SSID נסתר. זה מסיק בכך שקבע כי עבור רשתות ביתיות, ההחלטה להסתיר את ה- SSID צריכה להיות מבוססת על הסחר בין הטבות אבטחה פוטנציאליות לחוסר הנוחות של הקמת לקוחות רשת חדשים באופן ידני באופן ידני.
נקודות מפתח:
1. כתובות MAC וזיהוי רשת: לכל מכשיר ברשת יש כתובת MAC ייחודית, המשמשת לזיהוי בעת שליחה וקבלת נתונים ברשת.
2. שידור SSID: רוב הנתבים מעבירים אוטומטית את שם הרשת שלהם (SSID) לאוויר הפתוח כל כמה שניות, מה שמאפשר ללקוחות לראות ולהתחבר לרשת מבלי להגדיר חיבור ידני.
3. מיתוס שידור SSID: יש מיתוס כי השבתת שידור SSID משפרת את אבטחת הרשת על ידי מניעת הצטרפות למכשירים לא רצויים לרשת.
4. שידור SSID ואבטחת רשת: הסתרת ה- SSID אינה אמצעי אבטחה אטום לרגיל, מכיוון שהאקרים נחושים עדיין יכולים למצוא את ה- SSID באמצעים אחרים.
5. השבתת שידור SSID: כדי להשבית את שידור SSID, עליך להיכנס לנתב כמנהל ולגשת להגדרות הנתב. התהליך עשוי להשתנות בהתאם ליצרן הנתב.
6. חיבור לרשת עם SSID נסתר: עם מושבת שידורי SSID, יש להגדיר ידנית לתצורה ידנית עם שם הרשת ומצב האבטחה כדי להתחבר לרשת.
7. סחר בהסתרת SSID: עבור רשתות ביתיות עם נתב יחיד, הסתרת ה- SSID היא חילופי דברים בין הטבות אבטחה פוטנציאליות לבין אי הנוחות של קביעת תצורה ידנית של לקוחות רשת חדשים.
8. נראות רשת ביתית: הסתרת ה- SSID מורידה את פרופיל רשת ה- Wi-Fi שלך עם משקי בית שכנים.
9. אבטחת רשתות ביתיות: סביר להניח כי רשתות מגורים ימוקדות על ידי האקרים בהשוואה לרשתות עסקיות עם נתונים בעלי ערך גבוה.
10. אבטחת רשת אישית ומקצועית: מכשירים אישיים ומקצועיים דורשים רמות אבטחה שונות, ורשתות בית יתכן שלא תהיה אותה רמה של תמיכה במחלקת IT ובאבטחה כמו רשתות עסקיות.
שאלות:
1. מהי כתובת MAC? כיצד משתמשים בו בזיהוי רשת?
כתובת MAC היא מחרוזת אלפאנומרית המזהה כל מכשיר ברשת. זה משמש כזיהוי כאשר מכשירים שולחים וקובעים נתונים ברשת.
2. האם הסתרת שידור ה- SSID משפרת את אבטחת הרשת?
הסתרת שידור ה- SSID אינה אמצעי אבטחה אטום לרגיל, מכיוון שהאקרים נחושים עדיין יכולים למצוא את ה- SSID באמצעים אחרים. זה יוצר נקודת חיכוך נוספת אך אינו מבטיח הגנה מלאה.
3. איך אתה יכול להשבית את שידור ה- SSID ברשת Wi-Fi?
כדי להשבית את שידור SSID, עליך להיכנס לנתב כמנהל ולגשת להגדרות הנתב. התהליך עשוי להשתנות בהתאם ליצרן הנתב.
4. איך מתחברים לרשת עם SSID נסתר?
עם מושבת שידורי SSID, יש להגדיר ידנית לתצורה ידנית עם שם הרשת ומצב האבטחה כדי להתחבר לרשת. לאחר ביצוע החיבור הראשוני, מכשירים זוכרים את ההגדרות הללו ולא צריך להגדיר אותם מחדש.
5. מהם הסחר של הסתרת ה- SSID ברשת ביתית?
הסתרת ה- SSID יכולה להוריד את הפרופיל של רשת ה- Wi-Fi שלך עם משקי בית שכנים. עם זאת, זה דורש תצורה ידנית של לקוחות רשת חדשים, ומוסיפים אי נוחות נוספת.
6. הן רשתות מגורים שממוקדות על ידי האקרים בתדירות גבוהה כמו רשתות עסקיות?
סביר להניח כי רשתות מגורים ימוקדות על ידי האקרים בהשוואה לרשתות עסקיות עם נתונים בעלי ערך גבוה.
7. כיצד הסתרת ה- SSID משפיעה על נראות הרשת?
הסתרת ה- SSID הופכת את רשת ה- Wi-Fi שלך לגלויה פחות למשקי בית שכנים.
8. הם דרישות אבטחת רשת אישיות ומקצועיות שונות?
מכשירים אישיים ומקצועיים דורשים רמות אבטחה שונות. לרשתות עסקיות בדרך כלל יש אמצעי אבטחה גבוהים יותר בהשוואה לרשתות מגורים.
9. האקרים יכולים עדיין למצוא את ה- SSID גם אם הוא מוסתר?
כן, האקרים נחושים עדיין יכולים למצוא את ה- SSID באמצעים אחרים, כמו לרחרח את תנועת הרשת.
10. הוא מסתיר את ה- SSID אמצעי אבטחה אמין לרשתות Wi-Fi?
לא, הסתרת ה- SSID אינה אמצעי אבטחה אמין שכן ניתן לעקוף אותו על ידי האקרים נחושים. מומלץ ליישם אמצעי אבטחה אחרים בנוסף להסתרת ה- SSID.
האם אתה צריך להסתיר את ה- Wi-Fi SSID שלך
ייחודי בקרת גישה למדיה ((מק) כתובת מזהה כל מכשיר ברשת שלך. כתובת MAC היא מחרוזת אלפאנומרית המופרדת על ידי קולונים, ככה: 00: 02: D1: 1A: 2D: 12. מכשירים ברשת משתמשים בכתובת זו כזיהוי כאשר הם שולחים ומקבלים נתונים ברשת. מיתוס טק טוען כי אתה יכול להגן.
השבת את שידור ה- SSID כדי להסתיר את רשת ה- Wi-Fi שלך
האם כיבוי שידור SSID משפר את אבטחת הרשת הביתית שלך?
- המכון הטכנולוגי של מסצ’וסטס
- אוניברסיטת אילינוי
בוגר MIT שמביא שנים של ניסיון טכני למאמרים בנושא SEO, מחשבים ורשתות אלחוטיות.
עודכן ב- 18 ביולי 2020
נסקר על ידי
מייקל היינה הוא סופר, עורך ומהנדס רשת מוסמך בקומפטיה, עם ניסיון של 25+ שנה בעבודה בטלוויזיה, בהגנה, ספק שירותי אינטרנט, טלקומוניקציה וחינוך.
- נתבים וחומות אש
- החיבור האלחוטי
- רכזות רשת
- ISP
- פס רחב
- אתרנט
- התקנה ושדרוג
- Wi-Fi & Wireless
רוב נתבי הפס הרחב ונקודות גישה אלחוטיות אחרות מעבירים אוטומטית את שם הרשת שלהם – מזהה מערך שירות, בדרך כלל מקוצר SSID – לאוויר הפתוח כל כמה שניות. שידורי SSID עוזרים ללקוחות לראות ולהתחבר לרשת. אחרת, עליהם לדעת את השם ולהגדיר חיבור ידני אליו.
רוב הנתבים תומכים במתחם לשידור, או לא לשדר, ל- SSID.
האם SSID משדר סיכון לאבטחת רשת?

שקול אנלוגיה של פורץ. נעילת הדלת כשעוזבים את הבית היא החלטה נבונה מכיוון שהיא מונעת מהפורץ הממוצע להיכנס ממש פנימה. עם זאת, נחוש יפרוץ דרך הדלת, ירהר את המנעול או ייכנס דרך חלון.
באופן דומה, למרות שזו החלטה טובה יותר להסתיר את ה- SSID שלך, זה לא אמצעי אבטחה מוגן טיפש. מישהו עם הכלים הנכונים ומספיק זמן יכול לרחרח את התנועה המגיעה מהרשת שלך, למצוא את ה- SSID ולהמשיך לחדור עוד יותר לרשת. דיכוי SSIDs יוצר נקודת חיכוך נוספת, כמו להיות הבית היחיד בשכונה עם דלת נעולה. אנשים המשתוקקים לגנוב אישורי רשת לרכיבה חופשית על אות Wi-Fi בדרך כלל בוחרים את הפרי התלוי ביותר (i.ה., ה- SSIDs המשודרים בטווח) לפני שהם טורחים לרחרח מנות SSID מודחק.
כיצד להשבית שידור SSID ברשת Wi-Fi
השבתת שידור SSID מחייבת חתימה לנתב כמנהל. לאחר הגדרות הנתב, הדף להשבית שידור SSID שונה בהתאם לנתב. זה כנראה נקרא שידור SSID והוא מוגדר ל מופעל כברירת מחדל.
בדוק עם יצרן הנתב שלך לקבלת מידע מפורט על הסתרת ה- SSID. לדוגמה, היכנס לאתר Linksys לקבלת הוראות הנוגעות לנתב Linksys, או לדף NetGear לנתב NetGear.
כיצד להתחבר לרשת עם SSID נסתר
שם הרשת לא מוצג למכשירים אלחוטיים, וזו הסיבה להשבית את שידור ה- SSID. חיבור לרשת, אם כן, לא קל.
מכיוון ש- SSID כבר לא מופיע ברשימת הרשתות המוצגות למכשירים אלחוטיים, יש להגדיר כל מכשיר באופן ידני עם הגדרות הפרופיל, כולל שם הרשת ומצב האבטחה. לאחר יצירת החיבור הראשוני, מכשירים זוכרים את ההגדרות הללו ולא יצטרכו להיות מוגדרים במיוחד שוב.
כדוגמה, אייפון יכול להתחבר לרשת נסתרת דרך הגדרות אפליקציה ב וויי – פיי > אַחֵר תַפרִיט.
אם אתה משחרר את שידור ה- SSID ברשת הביתית שלך?
רשתות ביתיות אינן דורשות שימוש ב- SSID גלוי אלא אם הרשת משתמשת בכמה נקודות גישה שונות שמכשירים מסתובבים בין. אם הרשת שלך משתמשת בנתב יחיד, כיבוי תכונה זו הוא סחר בין הטבות האבטחה הפוטנציאליות לאובדן הנוחות בהקמת לקוחות חדשים ברשת ביתית.
דיכוי ה- SSID מוריד את הפרופיל של רשת ה- Wi-Fi שלך עם משקי בית שכנים. עם זאת, המאמץ הנוסף להיכנס ידנית SSIDs במכשירי לקוח חדשים הוא אי נוחות נוספת. במקום למסור רק את סיסמת הרשת, SSID ומצב אבטחה נדרשים גם.
האם אתה צריך להסתיר את ה- Wi-Fi SSID שלך?
התחלת יום העבודה במכנסי פיג’מה בשולחן המטבח עשויה להיות החלק הכי קוזי בעבודה מהבית, אך הקשר האלחוטי בין המחשב הנייד שלך לנתב אישי שמקל על ימי שני מביא כמה בעיות אבטחה לשולחן. הרשת הביתית שלך לא’יש בדיוק את הגיבוי של החברה’אחרי הכל, מחלקות IT ואבטחה.
מכשירים אישיים ומקצועיים זקוקים לרמות אבטחה שונות. סביר יותר לחבר’ה רעים להתעניין ברשתות עסקיות עם נתונים בעלי ערך גבוה, במקום רשתות מגורים המשמשות בעיקר לבידור ותקשורת. הודות למגפת הקוביד, אבטחת הרשת הביתית הפכה חשובה בהרבה כעת, כאשר רבים מהם מעבירים נתונים עסקיים חשובים.
הרשימה הכללית של בקרות אבטחה לאינטרנט אלחוטי ביתי נראית משהו כזה:
- השתמש בהצפנה חזקה (WPA 2)
- שנה את ברירת המחדל של SSID
- שנה את סיסמת ברירת המחדל
- השבת WPS (הגדרת Wi-Fi מוגנת)
- עדכן קושחה
- השתמש ברשת אורחים
כל אלה מוסכמים כמעט אוניברסלית. עם זאת, שם’בקרת אבטחה אחת שממליצים עליהן וחלקם לא’T:
- הסתר רשת SSID ברשת
יש ויכוח בתוך קהילת אבטחת הסייבר האם זו בקרת אבטחה יקרת ערך לרשתות אלחוטיות. ניווט בפרטים הקטנים של מחשבים, רשתות ואינטרנט בבית מבלבל מספיק בפני עצמו ללא בלבול נוסף של דעות סותרות. אז תן’תסתכל על הטיעון הזה ובדוק אם נוכל לבוא עם התשובה הנכונה.
רקע: מה זה SSID?
מזהה SSID, או שירותים, הוא שמו של רשת אלחוטית. זה משודר על ידי הרשת האלחוטית’S נתב (או נקודת גישה) כך שמכשירים יוכלו לראות את הרשתות האלחוטיות השונות בסביבתם. זה מה שמקל על המשתמשים למצוא, לבחור ולהתחבר לנקודות גישה סמוכות.
הגדרת ברירת המחדל עבור נתב אלחוטי היא לשדר את ה- SSID שלו.
מה מסתיר SSID?
הסתרת SSID היא פשוט השבתה של נתב אלחוטי’תכונת שידור SSID. השבתת שידור ה- SSID מונעת מהנתב לשלוח את הרשת האלחוטית’שמו, מה שהופך אותו לבלתי נראה למשתמשים. עם זאת, זה רק מסתיר את השם מלהופיע ברשימות מכשירים של רשתות סמוכות. הרשת עצמה עדיין שם, מכיוון שאנשים עדיין צריכים להשתמש בה. זה מביא אותנו לדיון.
יתרונות הסתרת ה- SSID שלך.
היתרון העיקרי של הסתרת ה- SSID שלך הוא שזה מפחית את הסבירות להתקפה על ידי שמירה על האקרים ושכנים חטטניים אפילו לדעת שהרשת שלך נמצאת שם. זה הופך את הרשת שלך פחותה “פירות תלויים נמוכים” בכך שהוא מקשה על כך. התיאוריה היא שתוקף מזדמן היה בוחר לתקוף רשת ברורה יותר, במקרה זה לא מוסתר, במקום.
עם זאת, הרשת שלך עדיין שם ועדיין ניתן למצוא אותה על ידי תוקפים נחושים. ה- SSID כלול בנתוני מידע, או בחבילות נתונים, המועברים ברשת. ניתן למצוא מנות נתונים אלה ולבדוק באמצעות כלים לניתוח רשתות זמינים וכל מי שיש לו את הידע להשתמש בהם.
עם זאת, הסתרת SSID אינה פיתרון של אחד ובעקבותיו ועדיין חייבים להיות יחד עם שאר בקרות האבטחה של Wi-Fi המפורטות לעיל. רשת נסתרת לא יכולה למנוע התקפה, רק צמצם את הסבירות שאדם יקרה אי פעם.
חסרונות של הסתרת ה- SSID שלך.
הטיעון העיקרי נגד הסתרת ה- SSID שלך הוא כאמור לעיל: הרעים המתקדמים יותר מבחינה טכנית עדיין יכולים למצוא את הרשת שלך אם ה- SSID מוסתר או לא. עבורם, אתה יכול באותה מידה להתרוצץ עם שלט ענק שאומר “אני משתמש ברשת נסתרת!”
כלי סריקת רשת זמינים, כגון אינסיידר, ידווחו על כל הרשתות הסמוכות, כולל נסתרות. צילום המסך למטה מראה איך זה נראה כשמישהו מזהה רשת נסתרת. הרשימה השמינית עם סרגל ורוד ליד שמו היא הרשת הנסתרת. אפליקציה זו משאיר אותה ריקה, אחרים יפרטו “SSID נסתר.”

מכאן, ישנם המון כלי פריצה שתוקף יכול להשתמש בו כדי לזהות את ה- SSID הנסתר שלך. הם עשויים אפילו להרגיש מעודדים לעשות זאת – בדיוק מה יש לך את זה’שווה להסתיר?
מתן נוסף לרשת הנסתרת שלך הוא המכשירים הניידים שלך בעצמם. לנוחיות המשתמש, מחשבים וטלפונים סלולריים תמיד מנסים להתחבר מחדש לרשת ה- Wi-Fi המועדפת עליכם. זה מאפשר חוויה חלקה כשאתה חוזר הביתה, פתח את המחשב הנייד שלך ודון’לא צריך לדאוג לחיבור מחדש ל- Wi-Fi.
בדרך כלל זה מטופל על ידי המכשיר המשמש כמקלט – הוא מקשיב לפינג עם ה- SSID של הנתב כדי ליצור חיבור. כשאתה משתמש ב- SSID נסתר, אתה מעביר את האחריות הזו למכשיר הנייד לעומת הנתב. עכשיו, בכל פעם שהמכשיר שלך רחוק מהרשת הנסתרת, הוא’s כל הזמן שולח פינגים לחפש את הנתב. ה- SSID הוא מעט מידע מכריע שיש לכלול ב “לחיצת ידיים” בין הנתב למכשיר על מנת ליצור חיבור. אם אף מכשיר אינו משדר, הם לא’לא יודע שהם’אמורים להתחבר זה לזה.
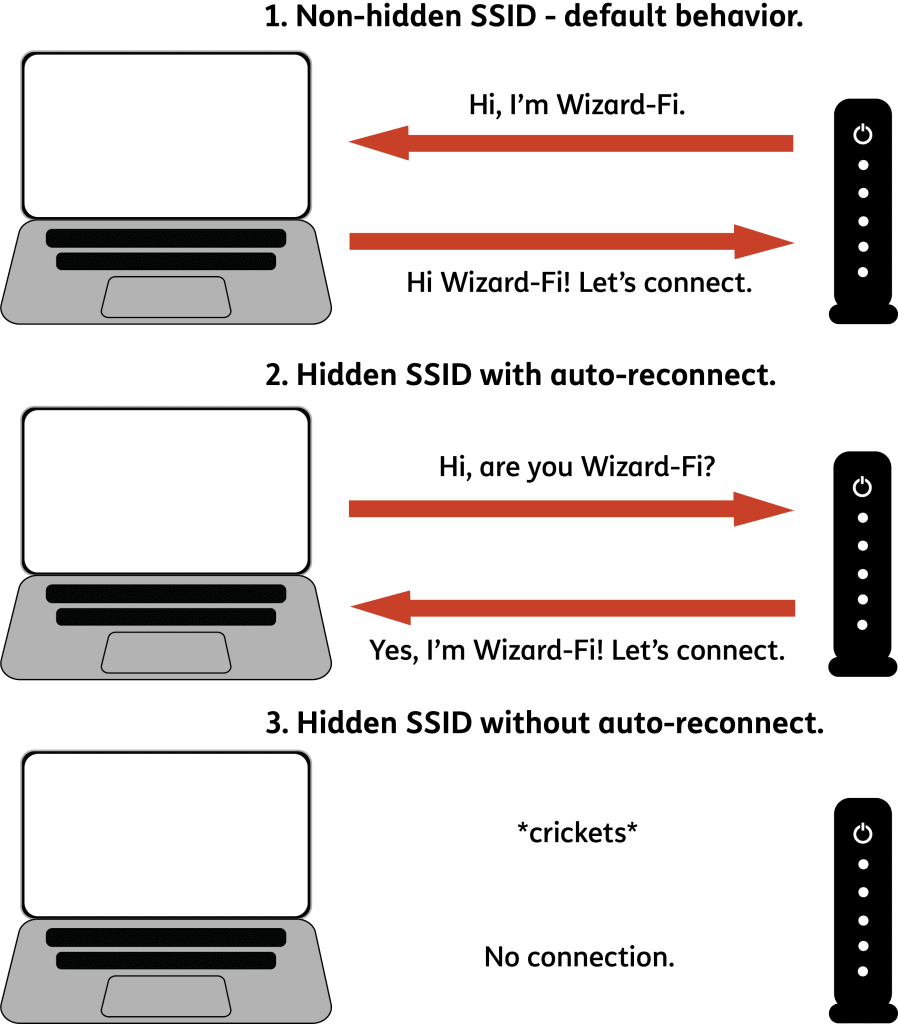
תוקף זה’S ניטור אותות רשת מקומיים יכול לאתר בקלות התנהגות זו, ואומר להם 1. שאתה משתמש ברשת נסתרת בבית או בעבודה ו -2. שם הרשת ההיא.
הסתרת ה- SSID שלך מגיעה גם עם חיסרון נוסף לשימושיות – זה מקשה על החיבור לרשת שלך למשתמשים לגיטימיים יותר. במקום לבחור מתוך רשימה של רשתות גלויות, עליך להזין ידנית את כל פרטי הרשת לחיבור ה- Wi-Fi שלך.
השבתת שידור SSID מקשה גם על גרסאות ישנות של Windows למצוא ולהחזיק את החיבור שלהם לרשת. גרסאות ישנות יותר של Windows יתעדפו את החיבור לרשת עם SSID משודר ללא קשר לחוזק האות, ויתנתק מרשת ללא SSID נסתר ולהתחבר לזו שמשודרת. ידוע גם כי דונגלים אלחוטיים מפילים חיבורים כאשר ה- SSID מוסתר.
ההופעה שלנו על SSIDs נסתרים
לשני צידי הוויכוח יש נקודות תקפות, כך שהתשובה עליה היא התרגול הטוב יותר בסופו של דבר מסתכמת בשאלה זו:
הוא היתרון של התייאש מהתוקף המזדמן ששווה את הסיכון להיראות כמו יעד אטרקטיבי יותר ולסבך את השימוש ברשת לגיטימית?
לדעתנו, זה’זה לא שווה את החסרונות כדי להסתיר את ה- SSID שלך. אתה יכול להרתיע תוקפים והאקרים מזדמנים המעוניינים בפירות תלויים נמוכים עם בקרות אבטחה אחרות: השתמש בסיסמה חזקה, להצפין את תעבורת הרשת שלך ולהפעיל קושחה מעודכנת. בניגוד ל- SSIDs נסתרים, אלה לא מגיעים ללא חסרונות שימושיות.
אז התשובה היא לא. מספיק בקרות האבטחה האחרות שהיתרונות לא יעלו על הסיכונים להסתיר את ה- SSID שלך – Don’לא תעשה את זה!
כדי לקבל יותר תוכן אבטחת סייבר מעולה למנהיגים עסקיים, הירשם לניוזלטר החודשי שלנו: https: // frepratalciso.com/עלון/
Samantha Rutledge, SSCP
סמנתה היא אנליסטית בכירה בנושא אבטחת סייבר – היא עוזרת ללקוחות עם הערכות אבטחת סייבר, ניהול סיכונים ויוזמות מדיניות ותאימות. לסמנתה יש רקע בתגובת האירועים, פלילי דיגיטלי וחקירות אבטחת סייבר. היא עבדה ב- Hewlett Packard Enterprise’מחלקת האבטחה העולמית ותאגיד סנטן’צוות התגובה לאירועי אבטחת סייבר (CSIRT). סמנתה הוא מתרגל מוסמך לאבטחת מערכות (SSCP). לסמנתה יש רווק’תואר מהמושל המערבי’אוניברסיטת אבטחת סייבר ובבטחת מידע.
סיפורים מהקליק
הירשם לניוזלטר החודשי שלנו למנהיגים עסקיים על צמצום סיכון אבטחת הסייבר.
- התקפות ופגיעויות
- קריירה בסייבר
- אבטחת ענן
- ברית אבטחת ענן
- ביטוח סייבר
- תאימות אבטחת סייבר
- בקרות אבטחת סייבר
- תוכניות אבטחת סייבר
- אימוני אבטחת סייבר
- מסחר אלקטרוני
- שבר CISO
- מדריכי התקשות
- HIPAA
- תגובה לאירועים
- IOT אבטחת סייבר
- ISO 27001
- ייעוץ סיסמא
- פְּרָטִיוּת
- ניהול תוכנה
- ריה
- הערכת סיכונים וניהול
- SaaS אבטחת סייבר
- מדיניות אבטחה
- SOC 2
- תוכנה וכלים
- סיפורים מהקליק
- טיפים טכניים
- לא מסווג
- ניהול ספקים
ספר אלקטרוני בחינם: 5 דברים שכדאי לדעת עבור ה- SOC 2 הראשון שלך
- איך להרכיב את ה- SOC 2 שלך
- הערך את העלות והאורך של ה- SOC 2 שלך
- היכונו ל- SOC 2 שלכם
- נהל את תקופת הביקורת של SOC 2
- מינוף את ה- SOC 2 שלך לצמיחה
האם אתה צריך לשדר את ה- Wi-Fi SSID שלך או לשמור אותו מוסתר אותו?

סטיב לרנר סטיב לרנר נושא ניסיון של יותר מעשר שנים של ניהול תוכן, עריכה וכתיבה במגוון רחב של תעשיות. כחובב טק, סטיב נהנה גם לחקור מוצרים ומכשירים חדשים ולעזור לאחרים לפתור את הבעיות הטכנולוגיות שלהם. קרא עוד 30 באוגוסט 2020
שאלה שנשאלת לעתים קרובות היא על אבטחת Wi-Fi ובמיוחד אם שידור מזהה שירות ה- Wi-Fi שלך (SSID) הוא סיכון אבטחה. האם אתה צריך להראות את ה- Wi-Fi SSID שלך או לשמור אותו מוסתר אותו? לתת’תסתכל.

מה זה SSID?
ה- SSID הוא השם שהמכשיר שלך רואה כאשר הוא סורק את דרכי הנשימה לרשת. אם נותר במצב ברירת מחדל, שלעולם אסור לך לעשות, ל- SSID בדרך כלל יש שם של מוביל הרשת או יצרן הנתב שלך. אם תשנה אותו, השם החדש ישודר לכל מכשיר בטווח.

הרעיון של SSID הוא ליידע אותך אילו רשתות זמינות ובאיזה כוח הן מהמיקום הקיים שלך. הגדרה זו מאפשרת לך להחליט טוב יותר לאיזה Wi-Fi להתחבר, או זו עם האות החזק ביותר או זו שמאפשרת גישה ציבורית. אם אתה’מחדש בבית, ברור שתקשר לזה. בחוץ, חוזק האות הוא הכל בעת התמודדות עם רשתות ציבוריות.
נתב ה- Wi-Fi שלך ישדר את ה- SSID מעת לעת יחד עם הערוץ המשמש וסוג האבטחה. ה- ssid isn’לא נחוץ בהחלט למכשירים אלחוטיים להתחבר לרשת, אך הוא מועבר בכל מקרה.

האם אתה צריך לשדר את ה- Wi-Fi SSID שלך או לשמור אותו מוסתר אותו?
להלכה, הייתם חושבים שלא שידור האות SSID שלכם יקשו על האקר לגשת לרשת שלכם. למה לעזור להאקר כשאתה לא’לא צריך, נכון?
בפועל, הסתרת ה- SSID אינה משנה לא אבטחת הרשת שלך. למעשה, זה יכול ליצור יותר בעיות מכפי שהוא פותר. כאן’הסיבה.
נתב ה- Wi-Fi שלך מפרסם את ה- SSID במגדלור. עם זאת, מידע ה- SSID והרשת נכלל גם בתוך מנות הנתונים. תהליך זה מתרחש כך שהנתב יודע לאן לשלוח את המנות כאשר הוא מועבר. לכן, עצירת שידור ה- SSID אינה מונעת העברת נתוני הרשת שלך מכיוון שהנתב זקוק לו כדי לספק תנועה בין מכשירים.

על ידי הסתרת ה- SSID שלך, אתה מקשה על עצמך את הרשתות תוך כדי מניעת תוספת של יותר אבטחה לרשת שלך.

למה שלא תסתיר את ה- SSID שלך?
יש חסרונות שלא לשדר את ה- SSID שלך, בעיקר אם אתה משתמש במחשב מדורגי. Windows 10 די טוב ברשת Wi-Fi ויכולה להחזיק חיבור לרשת ללא קשר אם אתה משדר את ה- SSID או לא. גרסאות ישנות יותר של חלונות ומחשבים המשתמשים במתאמי Wi-Fi של USB מתקשים למצוא ולהחזיק רשתות ללא SSID.
במקום להתחבר לחיבור הידוע או לחיבור החזק ביותר, מחשבים ישנים וכמה מכשירים ניידים היו בוחרים אות חוזק נמוך יותר עם SSID משודר. למרות ש- SSID ISN’נראה כי לא צריך ליצור חיבור, משהו במערכות ההפעלה שלהם בהתאמה, מעדיף זאת.
ל- Windows XP ו- Windows 7 היו בעיה זו כמו גם גרסאות מוקדמות של אנדרואיד. דונגלים אלחוטיים של USB הפילו חיבור במחשב Windows 10 כאשר אין SSID משודר.
אמנם זה לא צריך’לא יהיה צורך לקבל SSID לחיבור יציב, הוא נחוץ ברמה מסוימת, לפחות.
כיצד להגביר את אבטחת ה- Wi-Fi
אם השבתת ה- SSID שלך אין השפעה על אבטחת הרשת שלך, מה עושה? איך אתה יכול להרחיק את האקרים ואת הפורצים הלא רצויים מרשת ה- Wi-Fi שלך? המשך לקרוא, ואתה’אני אראה.
ישנם שלושה דברים שעליך לעשות כדי לאבטח את הרשת האלחוטית שלך:

- השתמש בהצפנת WPA 2
- השתמש במפתח רשת חזק
- שנה את שם המשתמש והסיסמה בנתב ה- Wi-Fi שלך
באופן אידיאלי, עליך להפעיל את השלושה האלה ברגע שאתה מבטל את הנתב שלך. רוב נתבי הצד השלישי אוכפים שינוי סיסמא כשאתה נכנס לראשונה, ובכל זאת נתבים של ספקים ברשת לא. כך או כך, שנה את שם המשתמש מ ‘מנהל’ ולהמציא מחדש את הסיסמה מייד. ברירות המחדל הן בדיוק זה – הם זהים לכל הנתבים המיוצרים של אותו דגם ושחרור. כמו כן, יצרנים רבים משתמשים באותה ברירת מחדל עבור רוב הנתבים שלהם.
נווט אל הנתב שלך’דף אינטרנט, וסביר להניח שתמצא את ההגדרה תחת אלחוטית. ההגדרה האישית או הארגונית לא’זה אומר הרבה אלא אם כן יש לך נתב מחלקת עסקים, אך האפשרות הביתית הנפוצה ביותר היא להשתמש ב- WPA2/אישי.
לבסוף, כשאתה משנה את ה- SSID שלך למשהו אישי אך לא ניתן לזהות, שנה את מקש הגישה או הסיסמה למשהו חזק. ככל שתוכל לעשות את הסיסמה יותר מסובכת, כך ייטב, כל עוד אתה יכול לזכור אותה!
5 מיתוסים אבטחים Wi-Fi אתה חייב לנטוש עכשיו
Wi-Fi התפתחה עם השנים, וכך גם הטכניקות לאבטחת הרשת האלחוטית שלך. חיפוש באינטרנט יכול לחשוף מידע זה’s מיושן ואינו מאובטח יותר או רלוונטי, או זה’פשוט מיתוס.
אָנוּ’להפריד את האות מהרעש ולהראות לך את האמצעים הנוכחיים והיעילים ביותר לאבטחת רשת ה- Wi-Fi שלך.
מיתוס לא. 1: דון’לא שידר את ה- SSID שלך
לכל נתב אלחוטי (או נקודת גישה אלחוטית) יש שם רשת שהוקצה לו. המונח הטכני הוא א מזהה מערך שירות ((SSID). כברירת מחדל, נתב ישדר את ה- SSID שלו במשואות, כך שכל המשתמשים בטווח שלו יכולים לראות את הרשת במחשב האישי שלהם או במכשיר אחר.
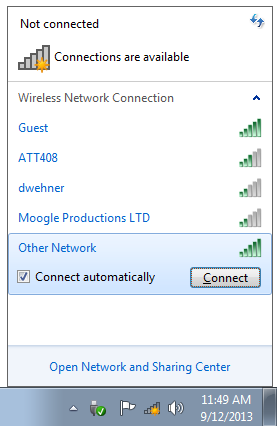
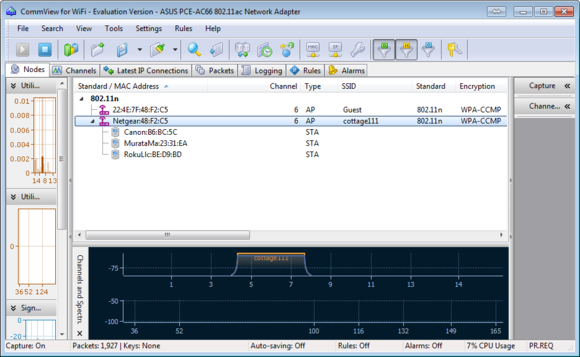
השבתת שידורי SSID תסתיר את שם הרשת שלך מג’ו הממוצע, אבל זה’אין שום מחסום לאף אחד שמתכוון לפרוץ לרשת שלך, בין אם הם בלאקהאט מנוסה או ילד שכונתי פשוט מסתובב סביב.
מיתוס לא. 2: אפשר סינון כתובות MAC
ייחודי בקרת גישה למדיה ((מק) כתובת מזהה כל מכשיר ברשת שלך. כתובת MAC היא מחרוזת אלפאנומרית המופרדת על ידי קולונים, ככה: 00: 02: D1: 1A: 2D: 12. מכשירים ברשת משתמשים בכתובת זו כזיהוי כאשר הם שולחים ומקבלים נתונים ברשת. מיתוס טק טוען כי אתה יכול להגן.
הגדרת הוראות תצורה כאלה היא תהליך קל, אם כי מייגע,: אתה קובע את כתובת ה- MAC של כל מכשיר שתרצה לאפשר ברשת שלך ואז אתה ממלא טבלה בנתב’ממשק המשתמש S. אין מכשיר עם כתובת MAC שלא בטבלה הזו לא יוכל להצטרף לרשת שלך, גם אם הוא יודע את סיסמת הרשת האלחוטית שלך.
אבל אתה צריך לא’לא טורח במבצע ההוא. האקר המשתמש במנתח רשת אלחוטית יוכל לראות את כתובות ה- MAC של כל מחשב שאתה’מותר ברשת שלך ויכול לשנות את המחשב שלו’כתובת MAC כדי להתאים לזו’s בטבלה ההיא יצרת בקפדנות. הדבר היחיד שאתה’הושג על ידי ביצוע נוהל זה הוא לבזבז זמן מה – אלא אם כן אתה חושב שיש רשימה מלאה של כתובות MAC של לקוחות הרשת שלך תועיל למטרה אחרת.
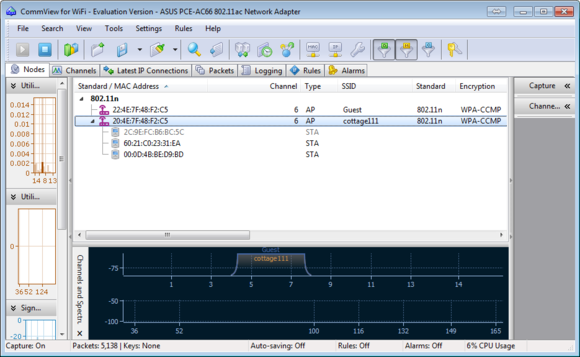
סינון כתובת Mac עשוי לעזור לך לחסום את ג’ו הממוצע להתחבר לנתב שלך ממחשב לא מורשה או מכשיר אחר, אך הוא ניצח’לא להפסיק האקר נחוש. עם זאת, זה יקשה על הרשת שלך למשתמשים לגיטימיים לעבוד איתם מכיוון שאתה’אני צריך להגדיר את הנתב שלך בכל פעם שאתה מוסיף אליו מכשיר חדש או לספק לאורח גישה זמנית.
מיתוס לא. 3: הגבל את הנתב שלך’מאגר כתובות IP
יש לזהות גם כל מכשיר ברשת שלך על ידי ייחודי פרוטוקול אינטרנט ((IP) כתובת. כתובת IP המוזנקת בנתב תכיל מחרוזת ספרות כמו זו: 192.168.1.10. שלא כמו כתובת MAC, שהמכשיר שולח לנתב, הנתב שלך ישתמש שלו פרוטוקול בקרת מארח דינאמי ((DHCP) שרת להקצאה ולשלוח כתובת IP ייחודית לכל מכשיר המצטרף לרשת. על פי מיתוס טכנולוגי מתמשך אחד, אתה יכול לשלוט במספר המכשירים שיכולים להצטרף לרשת שלך על ידי הגבלת מאגר כתובות ה- IP יכול לנתב שלך – טווח החל משנת 192.168.1.1 עד 192.168.1.10, למשל. זֶה’S Baloney, מאותה סיבה שהטענה הבאה היא.
מיתוס לא. 4: השבת את הנתב שלך’S שרת DHCP
ההיגיון הפגום שמאחורי מיתוס זה טוען שאתה יכול לאבטח את הרשת שלך על ידי השבתת הנתב שלך’S שרת DHCP והקצאת כתובת IP ידנית לכל מכשיר. כביכול, כל מכשיר שלא’לא יש אחת מכתובות ה- IP שהקצאת זכייה’לא יוכל להצטרף לרשת שלך. בתרחיש זה הייתם יוצרים טבלה המורכבת מכתובות IP והמכשירים שהם’הוקצה מחדש, כפי שהיית עושה עם כתובות MAC. אתה’D צריך גם להגדיר כל מכשיר באופן ידני כדי להשתמש בכתובת ה- IP שצוינה.
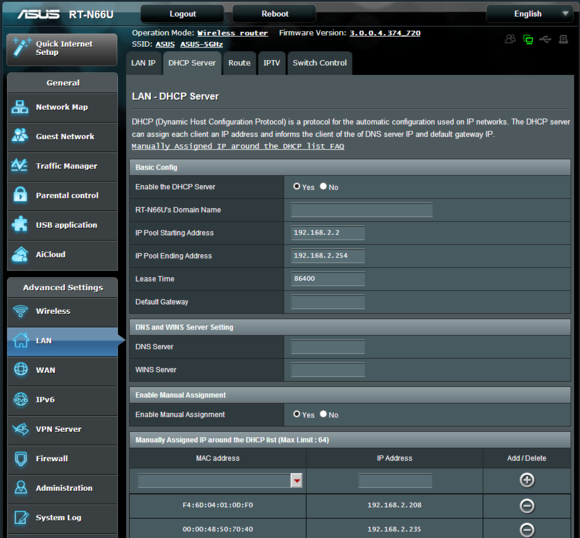
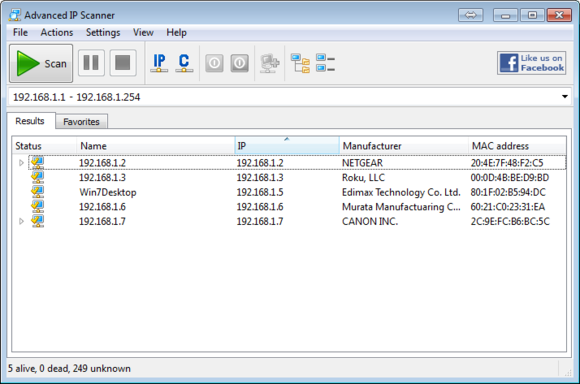
החולשה ששוללת נהלים אלה היא שאם האקר כבר חדר לרשת שלך, סריקת IP מהירה יכולה לקבוע את כתובות ה- IP שהרשת שלך משתמשת. לאחר מכן ההאקר יכול להקצות ידנית כתובת תואמת למכשיר על מנת לקבל גישה מלאה לרשת שלך. בדומה לסינון כתובות MAC, ההשפעה העיקרית של הגבלת כתובות IP (או הקצאתן ידנית) היא לסבך את תהליך חיבור המכשירים החדשים שאתה מאשר לרשת שלך.
מיתוס לא. 5: קשה לחדור לרשתות קטנות
מיתוס זה מציע להפחית את הנתב האלחוטי שלך’S כוח ההולכה יקשה על מישהו מחוץ לבית או למקום העסק שלך להתגנב לרשת שלך כי הם ניצחו’לא יוכל לאתר את זה. זה רעיון האבטחה המטומטם ביותר של כולם. כל מי שמתכוון לפצח את הרשת האלחוטית שלך ישתמש באנטנה גדולה כדי לאסוף את הנתב שלך’S אותות. צמצום הנתב’כוח ההעברה S רק יפחית את הטווח והיעילות שלו למשתמשים לגיטימיים.
אין מיתוס: הצפנה היא אבטחת הרשת הטובה ביותר
עכשיו כשאנחנו’מחולק עם חמישה מיתוסים אבטחים Wi-Fi, תן’דון בדרך הטובה ביותר לאבטחת הרשת האלחוטית שלך: הצפנה. הצפנה – מאוד לטרוף חיוני – הנתונים הנוסעים ברשת שלך הם דרך עוצמתית למנוע מצותרים לגשת לנתונים בצורה משמעותית. למרות שהם עשויים להצליח ליירט וללכוד עותק של העברת הנתונים, הם ניצחו’לא יוכל לקרוא את המידע, ללכוד את סיסמאות הכניסה שלך, או לחטוף את חשבונותיך אלא אם כן יש להם את מפתח ההצפנה.
מספר סוגים של הצפנה צצו במהלך השנים. פרטיות שווה ערך ((Wep) סיפק את האבטחה הטובה ביותר בימים הראשונים של Wi-Fi. אבל היום ניתן לסדוק את הצפנת WEP תוך דקות ספורות. אם זה’S האבטחה היחידה שהנתב שלך מספק, או אם חלק מהמכשירים הרשת שלך כל כך ישנים שהם יכולים לעבוד רק עם WEP, זה’זמן עבר ארוך שתחזיר אותם ולשדרג לסטנדרט חדש יותר.
גישה מוגנת Wi-Fi ((WPA) הגיע הלאה, אבל גם לפרוטוקול האבטחה היו בעיות אבטחה והוחלפו על ידי WPA2. WPA2 קיים כמעט 10 שנים. אם הציוד שלך ישן מספיק כדי להיות מוגבל לאבטחת WPA, עליך לשקול שדרוג.
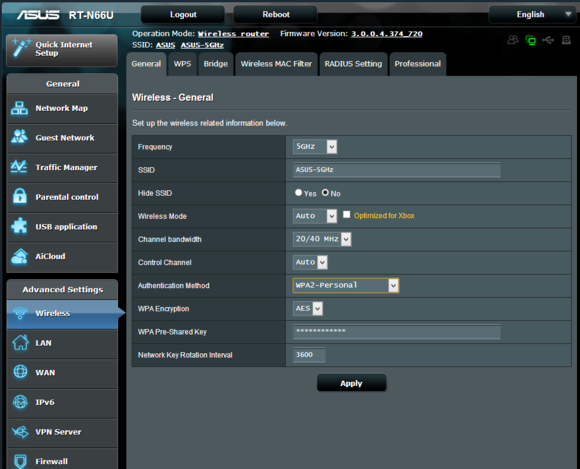
גם ל- WPA וגם ל- WPA2 שני מצבים שונים: אישי (aka psk, ראשי תיבות עבור מפתח שותף מראש) ו- Enterprise (aka Radius, ראשי תיבות עבור חיוג אימות מרחוק בשרת המשתמש). WPA אישי מיועד לשימוש ביתי וקל להתקנה. אתה פשוט מקים סיסמה בנתב שלך ואז הזן את הסיסמה בכל מחשב ומכשיר אחר שברצונך להתחבר לרשת ה- Wi-Fi שלך. כל עוד אתה משתמש בסיסמה חזקה-אני ממליץ להשתמש ב -13 תווים וסמלים של מקרה מעורב או יותר-אתה צריך להיות בסדר. דוֹן’לא השתמש במילים שנמצאות במילון, בשמות עצם נאותים, בשמות אישיים, בשמות חיות המחמד שלך או משהו כזה. סיסמה חזקה עשויה להיראות כך: H & 5U2V $ (Q7F4*.
הנתב שלך עשוי לכלול תכונת אבטחה לחצן כפתור הנקראת מערכת ווי פיי מוגנת ((WPS). WPS מאפשרת לך להצטרף למכשיר לרשת האלחוטית המאובטחת WPA2 שלך על ידי לחיצה על כפתור על הנתב וכפתור על הלקוח (אם הלקוח תומך גם ב- WPS). פגם ב- WPS משאיר אותו פגיע להתקפות בכוח הזרוע, לעומת זאת. אם אתה’המודע במיוחד לאבטחה, אתה יכול לשקול לכבות WPS בנתב שלך.
מצב ארגוני WPA2 מיועד לרשתות המנוהלות על ידי עסקים וארגונים. זה מספק רמת אבטחה גבוהה יותר מ- WPA, אך הוא דורש שרת רדיוס או שירות רדיוס מתארח.
עכשיו כשאתה מבין את הדרך הטובה ביותר לאבטח את הרשת שלך, הקדיש כמה דקות וודא שהנתב שלך מוגדר כראוי.


