


האם גוגל משתמשת ב- TLS
הבאת אבטחת תחבורה מודרנית ל- Google Cloud עם TLS 1.3
לדוגמה, נטפליקס אימצה לאחרונה גם TLS 1.3, ושיפורים שנצפו בחוויית המשתמש סביב עיכוב השמעה (קשורים לרשת) והדחה (לרוב קשורים למעבד).
גוגל משתמשת כעת תמיד ב- TLS/SSL לחיבורי Gmail
שמחנו היום לקרוא שגוגל משנה כעת את שירות ה- Gmail שלה תמיד השתמש בחיבורים מוצפנים TLS. כפי שהם מציינים בפוסט בלוג ההכרזה שלהם:
החל מהיום, Gmail תמיד ישתמש בחיבור HTTPS מוצפן כשאתה בודק או שולח דוא”ל. Gmail תמכה ב- HTTPS מאז היום בו השיקה, ובשנת 2010 הפכנו את HTTP. השינוי של היום פירושו אף אחד לא יכול להקשיב בהודעות שלך כשהם הולכים קדימה ואחורה בינך לבין השרתים של Gmail—לא משנה אם אתה משתמש ב- WiFi ציבורי או כניסה מהמחשב, הטלפון או הטאבלט שלך.
נקודת המפתח היא זו שהדגשתי בו נועזת בטקסט: התוקפים לא יכולים להקשיב להודעות שלך כשהם עוברים בין לקוח הדואר שלך (שיכול להיות דפדפן האינטרנט שלך) לבין השרתים של Gmail. ברור שההודעות עדיין יכולות להיראות במכשיר הלקוח שלך או בשרתים של Gmail … אך שלב זה הוא הסרת היכולת של ההודעות להראות “על החוט”.
זוהי דוגמא נהדרת לסוג הפעולה שאנו רוצים לראות להפוך את התקשורת דרך האינטרנט לבטוחה יותר- ומדוע השקנו את החלק החדש שלנו “TLS ליישומים” באתר זה. אנו רוצים לעודד יותר ספקי יישומים ומפתחים לבצע את הצעדים שגוגל עשתה כאן.
קודוס לצוות Google/Gmail על כך שהוא נקט בצעד זה!
הצהרת אחריות: נקודות מבט המובעות בפוסט זה הן של המחבר ועשויות לשקף או לא לשקף עמדות רשמיות של חברת האינטרנט.
האם גוגל משתמשת ב- TLS
מנהל מוצר, CDN
גבריאל רדנר
מהנדס תוכנה, ענן LB
אנו מבלים זמן רב במחשבה כיצד לשפר את פרוטוקולי האינטרנט בגוגל – הן ללקוחות Google Cloud שלנו והן על הנכסים שלנו. מהעבודה שלנו בפיתוח SPDY ל- HTTP/2 ו- QUIC ל- HTTP/3, אנו יודעים ששיפור הפרוטוקולים שאנו משתמשים בהם ברחבי האינטרנט הוא קריטי לשיפור חווית המשתמש.
אבטחת שכבות תחבורה, או TLS, היא משפחה של פרוטוקולי אינטרנט שגוגל מילאה תפקיד חשוב בפיתוח. ידוע בעבר בשם SSL, TLS הוא השיטה העיקרית לאבטחת חיבורי אינטרנט בין שרתים ללקוחותיהם. אפשרנו לראשונה TLS 1.3 ב- Chrome באוקטובר 2018, במקביל למוזילה הביא אותו ל- Firefox. כיום, רוב הלקוחות המודרניים תומכים ב- TLS 1.3, כולל גרסאות אחרונות של אנדרואיד, iOS של אפל ודפדפן הקצה של מיקרוסופט, כמו גם Boringssl, OpenSSL ו- Libcurl. תמיכה ב- TLS 1.3 הוא רחב היקף, ומביא יתרונות ביצועים ואבטחה לחלק גדול מהאינטרנט.
בהתחשב בכך, לאחרונה התגלגלנו TLS 1.3 כברירת מחדל עבור כל CDN ענן חדש וקיימים ולקוחות איזון עומסים גלובליים. TLS 1.3 משמש כבר ביותר ממחצית מחיבורי TLS ברחבי Google Cloud, כמעט על גבי גוגל בכלל.
כדי להשיג ביטחון שנוכל לעשות זאת בבטחה ובלי להשפיע לרעה על משתמשי הקצה, הפעלנו בעבר את TLS 1.3 בחיפוש, Gmail, YouTube ושירותי Google רבים אחרים. פיקחנו על המשוב שקיבלנו כשגלשנו את TLS 1.3 בכרום. חוויה קודמת זו הראתה שיכולנו לאפשר בבטחה TLS 1.3 ב- Google Cloud כברירת מחדל, מבלי לדרוש מלקוחות לעדכן את התצורות שלהם באופן ידני.
מה זה TLS 1.3, ומה זה מביא?
TLS 1.3 היא הגרסה האחרונה של פרוטוקול TLS ומביאה לך ולמשתמשים שיפורי אבטחה בולטים, המתאימה למטרה שלנו לאבטח את האינטרנט.
- צ’יפרים מודרניים ואלגוריתמי חילופי מפתח, עם סודיות קדימה כבסיס.
- הסרת ציפים ישנים ופחות מאובטחים ושיטות חילופי מפתח, כמו גם ירידה כוללת במורכבות הפרוטוקול.
- חביון לחיצת יד נמוכה (טיול עגול אחד בין לקוח לשרת) עבור לחיצות יד מלאות, התורמות ישירות לחוויית משתמש קצה טובה.
שילוב זה של ביצועים וביטחון בולט במיוחד: התפיסה היא לרוב שיש לסחור באחד לשני, אך עיצובים מודרניים יכולים לשפר את שניהם. ראוי לציין כי TLS 1.3 יכולים להיות בעלי יתרונות גדולים למשתמשים ב-:
- רשתות צפופות, הרלוונטיות במיוחד בתקופות של שימוש מוגבר באינטרנט.
- חיבורים בעלי חיים גבוהים יותר-במיוחד מכשירים סלולריים (ניידים)-שם הפחתה בלחיצת לחיצת יד עגולה היא משמעותית במיוחד.
- מכשירים בעלי עוצמה נמוכה, בזכות רשימת הצופים האוצרת.
לדוגמה, נטפליקס אימצה לאחרונה גם TLS 1.3, ושיפורים שנצפו בחוויית המשתמש סביב עיכוב השמעה (קשורים לרשת) והדחה (לרוב קשורים למעבד).
כיתרון נוסף, לקוחות שצריכים לעמוד בדרישות ה- NIST, כולל u רבים.ג. סוכנויות ממשלתיות והקבלנים שלהן יכולות להתחיל להתייחס לדרישה לתמיכה ב- TLS 1.3 לפני המועד האחרון של NIST, 2024.
מה הלאה?
TLS 1.3 לקח במהירות אחריות על הבטחת שטחים גדולים של התעבורה באינטרנט של לקוחות Google Cloud, ואנחנו מצפים כי הפרופורציות יגדלו ככל שיותר לקוחות יקבלו תמיכה בה. אנחנו (כבר!) עבודה על הסט הבא של הפרוטוקולים המודרניים כדי להביא ללקוחות Google Cloud שלנו – כולל TCP BBRV2, כמו גם IETF QUIC ו- HTTP/3, שקרובים לסיום. אנו מתכננים לתמוך ב- TLS 1.3 0-RTT (אם כי הלקוחות יצטרכו
הבאת אבטחת תחבורה מודרנית ל- Google Cloud עם TLS 1.3
לדוגמה, נטפליקס אימצה לאחרונה גם TLS 1.3, ושיפורים שנצפו בחוויית המשתמש סביב עיכוב השמעה (קשורים לרשת) והדחה (לרוב קשורים למעבד).
גוגל משתמשת כעת תמיד ב- TLS/SSL לחיבורי Gmail
שמחנו היום לקרוא שגוגל משנה כעת את שירות ה- Gmail שלה תמיד השתמש בחיבורים מוצפנים TLS. כפי שהם מציינים בפוסט בלוג ההכרזה שלהם:
החל מהיום, Gmail תמיד ישתמש בחיבור HTTPS מוצפן כשאתה בודק או שולח דוא”ל. Gmail תמכה ב- HTTPS מאז היום בו השיקה, ובשנת 2010 הפכנו את HTTP. היום’שינוי פירושו אף אחד לא יכול להקשיב בהודעות שלך כשהם הולכים קדימה ואחורה בינך לבין Gmail’שרתים– לא משנה אם אתה’מחדש באמצעות WiFi ציבורי או כניסה מהמחשב, הטלפון או הטאבלט שלך.
נקודת המפתח היא זו שהדגשתי בו מודגש בטקסט: התוקפים לא יכולים להקשיב להודעות שלך כשהם עוברים בין לקוח הדואר שלך (שיכול להיות דפדפן האינטרנט שלך) ו- Gmail’שרתים. ברור שההודעות עדיין יכולות להיראות במכשיר הלקוח שלך או ב- Gmail’שרתים … אבל שלב זה הוא הסרת היכולת של הצפייה בהודעות “על הקו”.
זו דוגמה נהדרת לסוג הפעולה שאנחנו’D רוצה לראות להפוך את התקשורת דרך האינטרנט לבטוחה יותר- ומדוע השקנו את החדש שלנו “TLS ליישומים” קטע באתר זה. אנו רוצים לעודד יותר ספקי יישומים ומפתחים לבצע את הצעדים שגוגל עשתה כאן.
קודוס לצוות Google/Gmail על כך שהוא נקט בצעד זה!
הצהרת אחריות: נקודות מבט המובעות בפוסט זה הן של המחבר ועשויות לשקף או לא לשקף עמדות רשמיות של חברת האינטרנט.
האם גוגל משתמשת ב- TLS
מנהל מוצר, CDN
גבריאל רדנר
מהנדס תוכנה, ענן LB
אנו מבלים זמן רב במחשבה כיצד לשפר את פרוטוקולי האינטרנט בגוגל – הן ללקוחות Google Cloud שלנו והן על הנכסים שלנו. מהעבודה שלנו בפיתוח SPDY ל- HTTP/2 ו- QUIC ל- HTTP/3, אנו יודעים ששיפור הפרוטוקולים שאנו משתמשים בהם ברחבי האינטרנט הוא קריטי לשיפור חווית המשתמש.
אבטחת שכבות תחבורה, או TLS, היא משפחה של פרוטוקולי אינטרנט שגוגל מילאה תפקיד חשוב בפיתוח. ידוע בעבר בשם SSL, TLS הוא השיטה העיקרית לאבטחת חיבורי אינטרנט בין שרתים ללקוחותיהם. אפשרנו לראשונה TLS 1.3 ב- Chrome באוקטובר 2018, במקביל למוזילה הביא אותו ל- Firefox. כיום, רוב הלקוחות המודרניים תומכים ב- TLS 1.3, כולל גרסאות אחרונות של אנדרואיד, אפל’s iOS ומיקרוסופט’דפדפן S Edge, כמו גם Boringssl, openssl ו- libcurl. תמיכה ב- TLS 1.3 הוא רחב היקף, ומביא יתרונות ביצועים ואבטחה לחלק גדול מהאינטרנט.
בהתחשב בכך, לאחרונה התגלגלנו TLS 1.3 כברירת מחדל עבור כל CDN ענן חדש וקיימים ולקוחות איזון עומסים גלובליים. TLS 1.3 משמש כבר ביותר ממחצית מחיבורי TLS ברחבי Google Cloud, כמעט על גבי גוגל בכלל.
כדי להשיג ביטחון שנוכל לעשות זאת בבטחה ובלי להשפיע לרעה על משתמשי הקצה, הפעלנו בעבר את TLS 1.3 בחיפוש, Gmail, YouTube ושירותי Google רבים אחרים. פיקחנו על המשוב שקיבלנו כשגלשנו את TLS 1.3 בכרום. חוויה קודמת זו הראתה שיכולנו לאפשר בבטחה TLS 1.3 ב- Google Cloud כברירת מחדל, מבלי לדרוש מלקוחות לעדכן את התצורות שלהם באופן ידני.
מה זה TLS 1.3, ומה זה מביא?
TLS 1.3 היא הגרסה האחרונה של פרוטוקול TLS ומביאה לך ולמשתמשים שיפורי אבטחה בולטים, המתאימה למטרה שלנו לאבטח את האינטרנט.
באופן ספציפי, TLS 1.3 מספק:
- צ’יפרים מודרניים ואלגוריתמי חילופי מפתח, עם סודיות קדימה כבסיס.
- הסרת ציפים ישנים ופחות מאובטחים ושיטות חילופי מפתח, כמו גם ירידה כוללת במורכבות הפרוטוקול.
- חביון לחיצת יד נמוכה (טיול עגול אחד בין לקוח לשרת) עבור לחיצות יד מלאות, התורמות ישירות לחוויית משתמש קצה טובה.
שילוב זה של ביצועים וביטחון בולט במיוחד: התפיסה היא לרוב שיש לסחור באחד לשני, אך עיצובים מודרניים יכולים לשפר את שניהם. ראוי לציין כי TLS 1.3 יכולים להיות בעלי יתרונות גדולים למשתמשים ב-:
- רשתות צפופות, הרלוונטיות במיוחד בתקופות של שימוש מוגבר באינטרנט.
- חיבורים בעלי חיים גבוהים יותר-במיוחד מכשירים סלולריים (ניידים)-שם הפחתה בלחיצת לחיצת יד עגולה היא משמעותית במיוחד.
- מכשירים בעלי עוצמה נמוכה, בזכות רשימת הצופים האוצרת.
לדוגמה, נטפליקס אימצה לאחרונה גם TLS 1.3, ושיפורים שנצפו בחוויית המשתמש סביב עיכוב השמעה (קשורים לרשת) והדחה (לרוב קשורים למעבד).
כיתרון נוסף, לקוחות שצריכים לעמוד בדרישות ה- NIST, כולל u רבים.ג. סוכנויות ממשלתיות והקבלנים שלהן יכולות להתחיל להתייחס לדרישה לתמיכה ב- TLS 1.3 לפני NIST’S.1 בינואר 2024 מועד אחרון.
מה’S הבא?
TLS 1.3 לקח במהירות אחריות על אבטחת שטחים גדולים של לקוחות Google Cloud’ תנועה באינטרנט, ואנחנו מצפים כי הפרופורציות יגדלו ככל שיותר לקוחות יקבלו תמיכה בה. אָנוּ’Re (כבר!) עבודה על הסט הבא של הפרוטוקולים המודרניים כדי להביא ללקוחות Google Cloud שלנו – כולל TCP BBRV2, כמו גם IETF QUIC ו- HTTP/3, שקרובים לסיום. אָנוּ’גם מתכננים לתמוך ב- TLS 1.3 0-RTT (אם כי הלקוחות יצטרכו לעדכן את היישומים שלהם כדי ליהנות ממנה) ודחיסת תעודה.
האם גוגל משתמשת ב- TLS
הזנה רשמית זו מצוות סביבת העבודה של גוגל מספקת מידע חיוני על תכונות ושיפורים חדשים עבור לקוחות Google Workspace.
יום חמישי, 2 באפריל 2020
שפר את אבטחת הדוא”ל ב- Gmail עם TLS כברירת מחדל ותכונות חדשות אחרות
מה’s משתנה
לאחרונה, בלוג האבטחה של גוגל תיאר כיצד השימוש באבטחת שכבת התחבורה (TLS) גדל ליותר מ- 96% מכל התנועה שנראתה על ידי דפדפן כרום במערכת ההפעלה Chrome. פוסט הבלוג הדגיש גם מטרה משמעותית: כדי לאפשר כברירת מחדל TLS עבור מוצרי ושירותי Google, ולהבטיח ש- TLS תעבוד מחוץ לקופסה.
Gmail כבר תומך ב- TLS, כך שאם ניתן לאבטח את חיבור הדואר של פרוטוקול העברת הדואר הפשוט (SMTP) באמצעות TLS, הוא יהיה. עם זאת, על מנת לעודד ארגונים נוספים להגדיל את תנוחת האבטחה בדוא”ל שלהם, ולקדם את המטרה לעיל לאפשר TLS כברירת מחדל, אנו’ביצע את השינויים הבאים:
- TLS לחיבורי דואר יופעל כעת כברירת מחדל
- מנהלים מסוגלים כעת לבדוק את מסלולי ה- SMTP שלהם’ תצורת TLS במסוף הניהול לפני הפריסה. הם כבר לא צריכים לחכות שהודעות יקפצו.
WHO’s מושפע
למה זה’s חשוב
אנו ממליצים תמיד למנהלים לאפשר תכונות אבטחת דואר קיימות, כולל SPF, DKIM ו- DMARC, כדי לסייע בהגנה על משתמשי הקצה. אנו ממליצים גם למנהלים להפעיל MTA אבטחת תחבורה קפדנית (MTA-STS), המשפר. הפעלת TLS כברירת מחדל בנתיבי דואר חדשים של SMTP משפרת את תנוחת האבטחה של לקוחותינו תוך מאפשרת למנהלים לבחון חיבורים לפני אכיפת TLS בנתיבים קיימים מקלה עליהם לפרוס מדיניות אבטחה בתרגול הטוב ביותר.
שינוי זה לא ישפיע על מסלולי דואר שנוצרו בעבר.
פרטים נוספים
TLS מופעל כברירת מחדל בנתיבי דואר חדשים
כאשר TLS מופעל כברירת מחדל עבור מסלולי דואר חדשים, כל דרישות אימות האישורים מופעלות גם כברירת מחדל. זה מבטיח כי למארחי הנמענים יש תעודה המונפקת עבור המארח הנכון שנחתם על ידי רשות תעודה מהימנה (CA). ראה פרטים נוספים על האופן בו אנו’שינוי מחדש של הדרישות ל- CAS מהימן להלן.
למנהלים עדיין תהיה היכולת להתאים אישית את הגדרות האבטחה שלהם ב- TLS בנתיבי דואר חדשים שנוצרו לאחרונה. לדוגמה, אם הדואר מועבר לשרתי דואר של צד שלישי או על פי תעודות CA פנימיות, יתכן שמנהלים יצטרכו להשבית את אימות תעודת CA. לא מומלץ להשבית את אימות תעודת CA, או אפילו השבתת TLS לחלוטין. אנו מעודדים מנהלים לבחון את תצורת ה- SMTP TLS שלהם במסוף הניהול על מנת לאמת את חיבור TLS לשרתי דואר חיצוני לפני שמשבית כל אימות מומלץ. ראה פרטים נוספים כיצד לבדוק חיבורי TLS במסוף הניהול.
חוסר אמון ברשות תעודות ב- Gmail
בעבר, בלוג האבטחה של גוגל הדגיש מקרים שבה.
אם תרחישים אלה מתרחשים בעתיד, תעודות אלה יאושרו גם על ידי Gmail. כאשר זה קורה, דואר שנשלח באמצעות מסלולים הדורשים TLS עם אכיפת תעודה חתומה על ידי CA עשוי להקפיץ אם ה- CA כבר לא סומך. למרות שניתן לאחזר את רשימת תעודות השורש האמון על ידי Gmail ממאגר שירותי Google Trust, אנו מעודדים מנהלים להשתמש בתכונת חיבורי TLS TLS במסוף הניהול כדי לאשר אם תעודות הועברו על אישור.
בדוק חיבורי TLS במסוף הניהול
מנהלים יכולים כעת להשתמש בתכונה החדשה של חיבור TLS TLS כדי לוודא אם מסלול דואר יכול להקים בהצלחה חיבור TLS עם אימות מלא לכל יעד, כגון שרת דואר מקומי או ממסר דואר של צד שלישי, לפני שאכיפת TLS עבור אותו יעד.
מתחילים
מנהלים:
הגדרות TLS
TLS יהיה כברירת מחדל עבור כל מסלולי הדואר החדשים. אנו ממליצים למנהלים לבדוק את כל המסלולים הקיימים שלהם ולאפשר גם את כל אפשרויות האבטחה המומלצות TLS עבור מסלולים אלה.
בדיקת חיבורי TLS
מנהלים שרוצים לדרוש חיבור TLS מאובטח לדוא”ל יכולים כעת לוודא שהחיבור לשרת הדואר של הנמען תקף פשוט על ידי לחיצה על “בחן חיבור TLS” כפתור במסוף הניהול; הם כבר לא צריכים לחכות להודעות הדוא”ל שיקפצו.
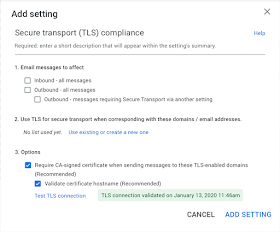 |
| כל אימות האישור מופעל כעת כברירת מחדל בעת יצירת הגדרת תאימות חדשה של TLS. |
 |
| TLS וכל אימות האישור מופעלים כעת כברירת מחדל בעת יצירת מסלול דואר חדש. |
משתמשי קצה: אין הגדרות משתמש קצה לתכונות אלה.
קצב ההפעלה
- תחומי שחרור מהירים ומתוכננים: הפעלה מורחבת (פוטנציאל יותר מ -15 יום לנראות תכונה) החל מ- 2 באפריל 2020
זמינות
- זמין לכל לקוחות G Suite
אֶמְצָעִי
- עזרה למנהל סוויטה G: דרוש להעביר דואר באמצעות חיבור מאובטח (TLS)
- עזרה למנהל סוויטה G: הוסף מסלולי דואר למסירת Gmail מתקדמת
- G Suite Admin Help: סקירה כללית של חיבורי SSL
- G Suite Admin Help: הגדר שער דואר יוצא
- עזרה במנהל סוויטה: שילוב Gmail עם פיתרון ארכיב של צד שלישי


