


Το Ubuntu έρχεται με ένα τείχος προστασίας
Υπάρχει προεγκατεστημένο ή αυτόματο τείχος προστασίας
Sudo UFW Deny 300: 310/TCP
Πλήρης οδηγός για τον τρόπο χρήσης του τείχους προστασίας του Ubuntu Security
Στην παρούσα εποχή των εγκλημάτων στον κυβερνοχώρο και στις δραστηριότητές τους που κυριαρχούν στις σελίδες των πρωτοσέλιδων, ειδικά στη βιομηχανία που σχετίζεται με την πληροφορική, καθίσταται επιτακτική η λήψη επιπλέον μέτρων για την εξασφάλιση της ασφάλειας των διακομιστών σας. Και στην πραγματικότητα, ένα από τα πιο αποτελεσματικά μέτρα ασφαλείας σε αυτό το σημείο είναι να αναβαθμίσετε εξ ολοκλήρου τα συστήματα ασφαλείας σας με ένα πρόσθετο επίπεδο ασφάλειας στους διακομιστές.
7 βήματα για τη ρύθμιση και τη χρήση τείχους ασφάλειας Ubuntu: Οδηγός βήμα προς βήμα
Όταν βελτιώνετε την ασφάλεια του διακομιστή σας, δεν το κάνει’να προστατεύει μόνο τον διακομιστή αλλά και εξασφαλίζει την ασφάλεια και την ασφάλεια των δεδομένων σας. Πώς το επιτυγχάνετε αποτελεσματικά? Ρύθμιση παραμέτρων UFW στο Ubuntu 18.04 VPS ή Ubuntu 20.04
-
- Βήμα 1: Προστασία του διακομιστή σας με το τείχος προστασίας του Ubuntu
- Βήμα 2: Ρύθμιση του τείχους προστασίας με απλό τείχος προστασίας στο Ubuntu 18.04
- Βήμα 3: Ρύθμιση κανόνων τείχους προστασίας συστήματος στο Ubuntu 18.04 με sudo ufw
- Ανοίξτε και κλείστε τις θύρες με UFW απλή τείχη προστασίας
- Προσθέστε συγκεκριμένα πρωτόκολλα
- Λιμάνια
- Συγκεκριμένες διευθύνσεις IP
- Υποδήματα
- Συνδέσεις σε μια συγκεκριμένη διεπαφή δικτύου
- Διαγραφή κανόνων ανά αριθμό κανόνων
- Με πραγματικό κανόνα
Ένα τείχος προστασίας περιγράφεται ως αποτελεσματικό εργαλείο για την παρακολούθηση και τη φιλτράρισμα της κυκλοφορίας δικτύου, είτε εισερχόμενες είτε εξερχόμενες. Τα τείχη προστασίας συνήθως λειτουργούν τοποθετώντας ένα σύνολο κανονισμών ασφαλείας για να καθοριστεί εάν θα μπλοκάρει ή θα επιτρέψει συγκεκριμένη κυκλοφορία. Με τείχη προστασίας, θα έχετε πλήρη έλεγχο των εισερχόμενων και εξερχόμενων συνδέσεων του διακομιστή σας. Σε αυτό το κομμάτι, εμείς’Θα σας μεταφέρω σε όλα όσα πρέπει να γνωρίζετε για τη διαμόρφωση ενός τείχους προστασίας με το UFW στο Ubuntu 18.4
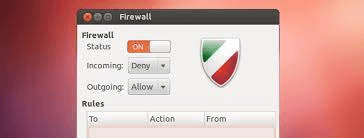
Βήμα 1: Προστασία του διακομιστή σας με το τείχος προστασίας του Ubuntu
Όπως αναφέρθηκε προηγουμένως, τα τείχη προστασίας είναι απλά λογισμικό υπολογιστή ή υλικό. Ο πρωταρχικός σκοπός τους είναι να παρακολουθούν και να ελέγχουν την εισερχόμενη και εξερχόμενη κυκλοφορία του διακομιστή σας. Όταν πρόκειται για την εξασφάλιση ενός πρόσθετου επιπέδου ασφάλειας στο διακομιστή σας, εξετάστε τα τείχη προστασίας ένα βασικό στοιχείο. Το πιο σημαντικό είναι ότι η κατοχή ενός υπολογιστή που συνδέεται με το Διαδίκτυο υποδεικνύει ότι πρέπει να ρυθμίσετε ένα τείχος προστασίας για το διακομιστή σας
Για παράδειγμα, το Linux είναι ένα σύστημα ανοιχτού κώδικα με ένα από τα πιο ασφαλή λειτουργικά συστήματα. Συνήθως έχουν ρυθμιστεί με ενσωματωμένες λειτουργίες ασφαλείας. Ωστόσο, όπως κάθε λογισμικό, δεν είναι’Τ. Οτι’Γιατί η εγκατάσταση ενός πρόσθετου επιπέδου ασφάλειας είναι απαραίτητη επειδή δεν μπορείτε ποτέ να είστε πολύ προσεκτικοί
Βήμα 2: Ρύθμιση του τείχους προστασίας με απλό τείχος προστασίας στο Ubuntu 18.04
Οπως εμείς’Αναφέρθηκε νωρίτερα, Ubuntu 18.04 συνήθως έχει ενσωματωμένο το απλό τείχος προστασίας (UFW) από προεπιλογή, αλλά κέρδισε’να είναι ενεργοποιημένο. Έτσι, το πρώτο βήμα είναι να ενεργοποιήσετε το UFW.
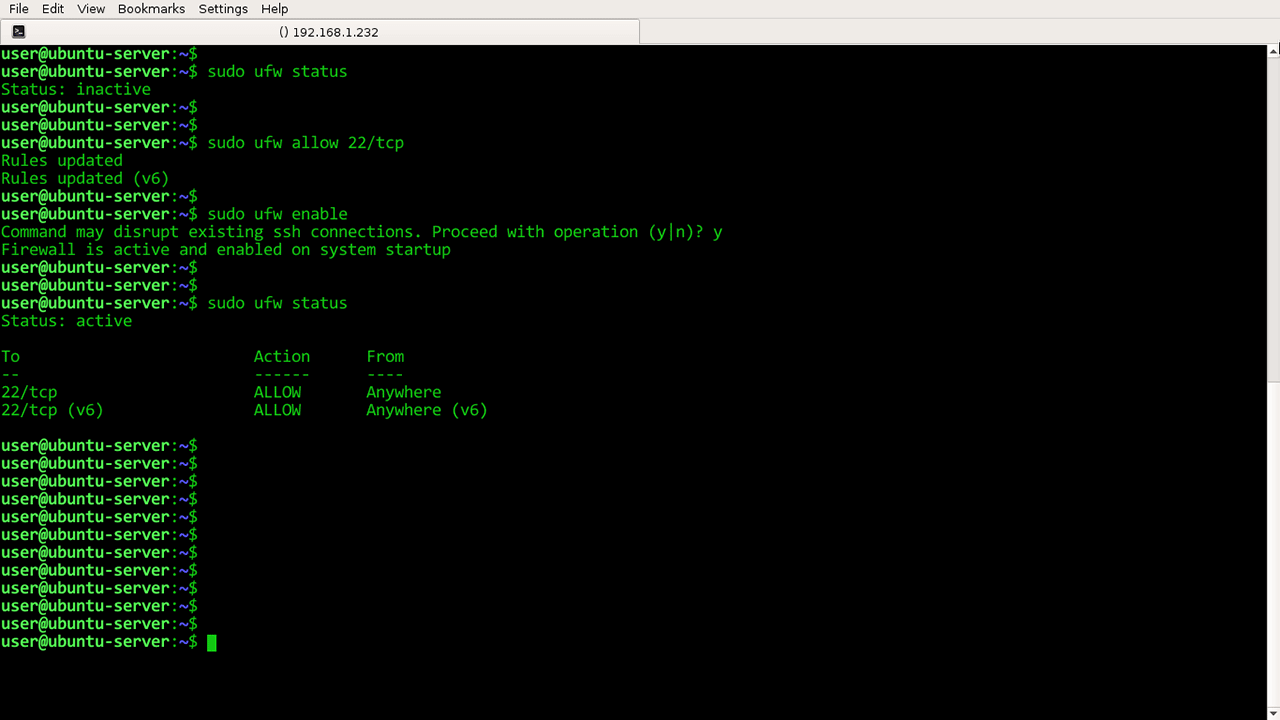
Πώς το κάνεις αυτό? Αφήνω’να σας μεταφέρει στη διαδικασία βήμα προς βήμα:
Πρώτον, συνδέστε τον εικονικό ιδιωτικό διακομιστή, συχνά μειωμένο ως VPS, μέσω συγκεκριμένων συνδέσεων SSH. Εναλλακτικά, εάν το Ubuntu σας εκτελείται τοπικά, μπορείτε να κάνετε κλικ στο VPS ανοίγοντας ένα τερματικό σταθμό
Μόλις εσύ’Έφτασε τη σωστή πρόσβαση στον διακομιστή μέσω της πρόσβασης SSH, μπορείτε στη συνέχεια να ενεργοποιήσετε το UFW. Εκτελέστε την ακόλουθη εντολή:
Ενεργοποίηση Sudo UFW
Μετά την εκτέλεση αυτής της εντολής, θα πρέπει να αποκτήσετε άμεση πρόσβαση στον διακομιστή Ubuntu. Εάν αντιμετωπίζετε λάθη όπως “Η εντολή δεν βρέθηκε,” Πρέπει να εγκαταστήσετε το UFW χρησιμοποιώντας μια διαφορετική εντολή. Ακολουθήστε αυτήν την προτροπή:
sudo apt-get εγκατάσταση ufw
Μετά την εγκατάσταση, εκτελέστε την ακόλουθη εντολή για να ελέγξετε την κατάσταση UFW:
sudo apt-get εγκατάσταση ufw
Όπως εμφανίζεται στη λίστα εφαρμογών σας Sudo UFW, το UFW θα είναι ενεργοποιημένο
Θυμηθείτε, οι προεπιλεγμένες ρυθμίσεις τείχους προστασίας επιτρέπουν τις εξερχόμενες συνδέσεις και αρνούνται όλες τις εισερχόμενες συνδέσεις. Αυτή η διαμόρφωση τείχους προστασίας μπορεί να είναι κατάλληλη για πολλούς χρήστες. Ωστόσο, εάν έχετε εφαρμογές και άλλες υπηρεσίες δικτύου, μπορείτε να δημιουργήσετε ορισμένους κανόνες που καλύπτουν τις υπηρεσίες δικτύου σας
Αφήνω’ρίξτε μια ματιά στην καθιέρωση ορισμένων κανόνων!
Βήμα 3: Ρύθμιση κανόνων τείχους προστασίας συστήματος στο Ubuntu 18.04 με sudo ufw
Οι κανόνες τείχους προστασίας είναι ένα σύνολο κανόνων που χρησιμοποιούνται ως μηχανισμοί ελέγχου πρόσβασης. Αυτοί οι κανόνες δημιουργούνται για να προστατεύσουν το δίκτυό σας από επιβλαβείς και μη εξουσιοδοτημένες εφαρμογές και πρόσβαση. Με τους κανόνες του τείχους προστασίας συστήματος και το αρχείο διαμόρφωσης UFW, εσείς’Ρυθμίστε αυτόματα το UFW για να επιτρέψετε σε όλες τις εξερχόμενες συνδέσεις και να αρνηθείτε όλες τις εισερχόμενες συνδέσεις.
Ως αποτέλεσμα, όποιος επιχειρεί να φτάσει στον διακομιστή σας θα απορριφθεί από τη συνδεσιμότητα στον διακομιστή σας
Υπάρχει προεγκατεστημένο ή αυτόματο τείχος προστασίας
Sudo UFW Deny 300: 310/TCP
Πλήρης οδηγός για τον τρόπο χρήσης του τείχους προστασίας του Ubuntu Security
Στην παρούσα εποχή των εγκλημάτων στον κυβερνοχώρο και στις δραστηριότητές τους που κυριαρχούν στις σελίδες των πρωτοσέλιδων, ειδικά στη βιομηχανία που σχετίζεται με την πληροφορική, καθίσταται επιτακτική η λήψη επιπλέον μέτρων για την εξασφάλιση της ασφάλειας των διακομιστών σας. Και στην πραγματικότητα, ένα από τα πιο αποτελεσματικά μέτρα ασφαλείας σε αυτό το σημείο είναι να αναβαθμίσετε εξ ολοκλήρου τα συστήματα ασφαλείας σας με ένα πρόσθετο επίπεδο ασφάλειας στους διακομιστές.
7 βήματα για τη ρύθμιση και τη χρήση τείχους ασφάλειας Ubuntu: Οδηγός βήμα προς βήμα
Όταν βελτιώνετε την ασφάλεια του διακομιστή σας, δεν το κάνει’να προστατεύει μόνο τον διακομιστή αλλά και εξασφαλίζει την ασφάλεια και την ασφάλεια των δεδομένων σας. Πώς το επιτυγχάνετε αποτελεσματικά? Ρύθμιση παραμέτρων UFW στο Ubuntu 18.04 VPS ή Ubuntu 20.04
-
- 7 βήματα για τη ρύθμιση και τη χρήση τείχους ασφάλειας Ubuntu: Οδηγός βήμα προς βήμα
- Βήμα 1: Προστασία του διακομιστή σας με το τείχος προστασίας του Ubuntu
- Βήμα 2: Ρύθμιση του τείχους προστασίας με απλό τείχος προστασίας στο Ubuntu 18.04
- Βήμα 3: Ρύθμιση κανόνων τείχους προστασίας συστήματος στο Ubuntu 18.04 με sudo ufw
- Ανοίξτε και κλείστε τις θύρες με UFW απλή τείχη προστασίας
- Προσθέστε συγκεκριμένα πρωτόκολλα
- Λιμάνια
- Συγκεκριμένες διευθύνσεις IP
- Υποδήματα
- Συνδέσεις σε μια συγκεκριμένη διεπαφή δικτύου
- Διαγραφή κανόνων ανά αριθμό κανόνων
- Με πραγματικό κανόνα
Ένα τείχος προστασίας περιγράφεται ως αποτελεσματικό εργαλείο για την παρακολούθηση και τη φιλτράρισμα της κυκλοφορίας δικτύου, είτε εισερχόμενες είτε εξερχόμενες. Τα τείχη προστασίας συνήθως λειτουργούν τοποθετώντας ένα σύνολο κανονισμών ασφαλείας για να καθοριστεί εάν θα μπλοκάρει ή θα επιτρέψει συγκεκριμένη κυκλοφορία. Με τείχη προστασίας, θα έχετε πλήρη έλεγχο των εισερχόμενων και εξερχόμενων συνδέσεων του διακομιστή σας. Σε αυτό το κομμάτι, εμείς’Θα σας μεταφέρω σε όλα όσα πρέπει να γνωρίζετε για τη διαμόρφωση ενός τείχους προστασίας με το UFW στο Ubuntu 18.4
Ετοιμος? Αφήνω’Ξεκινήστε:
Βήμα 1: Προστασία του διακομιστή σας με το τείχος προστασίας του Ubuntu
Όπως αναφέρθηκε προηγουμένως, τα τείχη προστασίας είναι απλά λογισμικό υπολογιστή ή υλικό. Ο πρωταρχικός σκοπός τους είναι να παρακολουθούν και να ελέγχουν την εισερχόμενη και εξερχόμενη κυκλοφορία του διακομιστή σας. Όταν πρόκειται για την εξασφάλιση ενός πρόσθετου επιπέδου ασφάλειας στο διακομιστή σας, εξετάστε τα τείχη προστασίας ένα βασικό στοιχείο. Το πιο σημαντικό είναι ότι η κατοχή ενός υπολογιστή που συνδέεται με το Διαδίκτυο υποδεικνύει ότι πρέπει να ρυθμίσετε ένα τείχος προστασίας για το διακομιστή σας
Για παράδειγμα, το Linux είναι ένα σύστημα ανοιχτού κώδικα με ένα από τα πιο ασφαλή λειτουργικά συστήματα. Συνήθως έχουν ρυθμιστεί με ενσωματωμένες λειτουργίες ασφαλείας. Ωστόσο, όπως κάθε λογισμικό, δεν είναι’Τ. Οτι’Γιατί η εγκατάσταση ενός πρόσθετου επιπέδου ασφάλειας είναι απαραίτητη επειδή δεν μπορείτε ποτέ να είστε πολύ προσεκτικοί
Επομένως, το Ubuntu διαθέτει μια ενσωματωμένη εφαρμογή που καθιστά τη διαμόρφωση ενός τείχους προστασίας πολύ πιο προσιτή και χωρίς προβλήματα. Είναι γνωστό ως το απλό τείχος προστασίας (UFW), αλλά παρουσιάζεται ως iptables. Επιπλέον, εσείς’Θα ανακαλύψω ότι το UFW στο Ubuntu είναι εγκατεστημένο από προεπιλογή, αλλά πιθανότατα θα απενεργοποιηθεί. Οτι’Γιατί το UFW έχει μια άλλη γραφική διεπαφή, το GUFW, το οποίο μπορεί να εγκατασταθεί άψογα σε περιβάλλον επιφάνειας εργασίας
Βήμα 2: Ρύθμιση του τείχους προστασίας με απλό τείχος προστασίας στο Ubuntu 18.04
Οπως εμείς’Αναφέρθηκε νωρίτερα, Ubuntu 18.04 συνήθως έχει ενσωματωμένο το απλό τείχος προστασίας (UFW) από προεπιλογή, αλλά κέρδισε’να είναι ενεργοποιημένο. Έτσι, το πρώτο βήμα είναι να ενεργοποιήσετε το UFW.
Πώς το κάνεις αυτό? Αφήνω’να σας μεταφέρει στη διαδικασία βήμα προς βήμα:
Πρώτον, συνδέστε τον εικονικό ιδιωτικό διακομιστή, συχνά μειωμένο ως VPS, μέσω συγκεκριμένων συνδέσεων SSH. Εναλλακτικά, εάν το Ubuntu σας εκτελείται τοπικά, μπορείτε να κάνετε κλικ στο VPS ανοίγοντας ένα τερματικό σταθμό
Μόλις εσύ’Έφτασε τη σωστή πρόσβαση στον διακομιστή μέσω της πρόσβασης SSH, μπορείτε στη συνέχεια να ενεργοποιήσετε το UFW. Εκτελέστε την ακόλουθη εντολή:
Ενεργοποίηση Sudo UFW
Μετά την εκτέλεση αυτής της εντολής, θα πρέπει να αποκτήσετε άμεση πρόσβαση στον διακομιστή Ubuntu. Εάν αντιμετωπίζετε λάθη όπως “Η εντολή δεν βρέθηκε,” Πρέπει να εγκαταστήσετε το UFW χρησιμοποιώντας μια διαφορετική εντολή. Ακολουθήστε αυτήν την προτροπή:
sudo apt-get εγκατάσταση ufw
Μετά την εγκατάσταση, εκτελέστε την ακόλουθη εντολή για να ελέγξετε την κατάσταση UFW:
sudo apt-get εγκατάσταση ufw
Όπως εμφανίζεται στη λίστα εφαρμογών σας Sudo UFW, το UFW θα είναι ενεργοποιημένο
Θυμηθείτε, οι προεπιλεγμένες ρυθμίσεις τείχους προστασίας επιτρέπουν τις εξερχόμενες συνδέσεις και αρνούνται όλες τις εισερχόμενες συνδέσεις. Αυτή η διαμόρφωση τείχους προστασίας μπορεί να είναι κατάλληλη για πολλούς χρήστες. Ωστόσο, εάν έχετε εφαρμογές και άλλες υπηρεσίες δικτύου, μπορείτε να δημιουργήσετε ορισμένους κανόνες που καλύπτουν τις υπηρεσίες δικτύου σας
Αφήνω’ρίξτε μια ματιά στην καθιέρωση ορισμένων κανόνων!
Βήμα 3: Ρύθμιση κανόνων τείχους προστασίας συστήματος στο Ubuntu 18.04 με sudo ufw
Οι κανόνες τείχους προστασίας είναι ένα σύνολο κανόνων που χρησιμοποιούνται ως μηχανισμοί ελέγχου πρόσβασης. Αυτοί οι κανόνες δημιουργούνται για να προστατεύσουν το δίκτυό σας από επιβλαβείς και μη εξουσιοδοτημένες εφαρμογές και πρόσβαση. Με τους κανόνες του τείχους προστασίας συστήματος και το αρχείο διαμόρφωσης UFW, εσείς’Ρυθμίστε αυτόματα το UFW για να επιτρέψετε σε όλες τις εξερχόμενες συνδέσεις και να αρνηθείτε όλες τις εισερχόμενες συνδέσεις.
Ως αποτέλεσμα, όποιος επιχειρεί να φτάσει στον διακομιστή σας θα απορριφθεί από τη σύνδεση, ενώ οποιαδήποτε εφαρμογή στο διακομιστή θα επιτρέπεται να μεταβεί στον έξω κόσμο
Οι κανόνες τείχους προστασίας διαμορφώνουν πώς λειτουργεί ένα τείχος προστασίας καθώς καθορίζουν τη συγκεκριμένη σύνδεση για πρόσβαση ή αρνούνται.
Ανοίξτε και κλείστε τις θύρες με UFW απλή τείχη προστασίας
Οι θύρες χρησιμεύουν ως διεπαφές σύνδεσης, ειδικά όταν συνδέονται μια εφαρμογή και ο διακομιστής. Με το UFW, το άνοιγμα και το κλείσιμο αυτών των συγκεκριμένων θυρών φαίνεται εύκολη και χωρίς προβλήματα.
Ανοικτές θύρες
Για να ανοίξετε μια θύρα, πρέπει να εκτελέσετε ένα σύνολο εντολών, οι οποίες είναι:
Το Sudo UFW επιτρέπει [θύρα/πρωτόκολλο]
Προσθέστε συγκεκριμένα πρωτόκολλα
Όπως εμφανίζεται, υπάρχει μια στήλη για να προσθέσετε τα συγκεκριμένα πρωτόκολλα. Έτσι, ανάλογα με τις συγκεκριμένες ανάγκες σας, αυτά τα πρωτόκολλα μπορούν είτε να είναι UDP είτε TCP. Για παράδειγμα, ανατρέξτε στην παρακάτω εντολή:
Το Sudo UFW επιτρέπει 56/TCP
Με αυτήν την εντολή, ορίζετε έναν κανόνα για το UFW για να επιτρέψετε σε όλες τις εφαρμογές και τις υπηρεσίες να συνδεθούν με το διακομιστή μέσω θύρας 56.
Λιμάνια
Μπορείτε επίσης να αρνηθείτε την πρόσβαση με άλλη εντολή. Ρίξτε μια ματιά στην παρακάτω εντολή:
sudo ufw deny 56/tcp
Σε αντίθεση με την προηγούμενη εντολή, όλες οι εφαρμογές και οι υπηρεσίες που προσπαθούν να συνδεθούν με το διακομιστή μέσω της θύρας 56 θα απαγορευτούν
Εναλλακτικά, μπορείτε να επιτρέψετε ή να αρνηθείτε την πρόσβαση στον διακομιστή χρησιμοποιώντας μία εντολή. Αυτό χρησιμοποιείται κυρίως εάν θέλετε να εξοικονομήσετε χρόνο χρησιμοποιώντας την ακόλουθη προτροπή:
sudo ufw επιτρέπουν/deny [start_port: ending_port]/πρωτόκολλο
Μετά από αυτό, μπορείτε να ανοίξετε μια θύρα με διαφορετική προτροπή:
Το Sudo UFW επιτρέπει 300: 310/TCP
Ή για να αρνηθεί την πρόσβαση, η εντολή θα μοιάζει με τα εξής:
Sudo UFW Deny 300: 310/TCP
Βήμα 4: Εργασία με υπηρεσίες στο Ubuntu Firewall
Το UFW μπορεί να επιβάλει ένα ευρύ φάσμα υπηρεσιών και εφαρμογών. Η μόνη πρόκληση θα είναι ο τρόπος διαχείρισης αυτών των εφαρμογών και υπηρεσιών. Ένας τρόπος Surefire είναι να προσδιορίσετε τη θύρα με την οποία οι εφαρμογές και οι υπηρεσίες συνδέονται με τον διακομιστή
Αφήνω’S Χρησιμοποιήστε το HTTP ως παράδειγμα. Αυτή η υπηρεσία απαιτεί τη θύρα 80, ενώ το αντίστοιχο HTTPS διαθέτει θύρα 443 διαθέσιμη. Έτσι, κάθε φορά που θέλετε να εκτελέσετε μια εντολή για HTTP, χρησιμοποιήστε την ακόλουθη εντολή:
Το Sudo UFW επιτρέπει το HTTP
Όπως μπορείτε να δείτε, η εντολή είναι ισοδύναμη με την ενεργοποίηση της θύρας 80, όπως εξηγείται.
Έτσι, ο προσδιορισμός της θύρας με την οποία οι υπηρεσίες δικτύου συνδέονται με τον διακομιστή είναι απαραίτητη
Βήμα 5: Επιτρέψτε ή αρνείστε τις συνδέσεις διευθύνσεων IP
Με το UFW, μπορείτε επίσης να επιτρέψετε ή να αρνηθείτε την πρόσβαση σε συγκεκριμένες διευθύνσεις IP. Για να γίνει αυτό, πρέπει να εκτελέσετε την ακόλουθη εντολή UFW:
Sudo UFW DENY από τη διεύθυνση IP
Αφήνω’αντικαταστήστε “IPadress” με συγκεκριμένη διεύθυνση:
Το Sudo UFW επιτρέπει από 192.168.1.3
Αν εσύ’Δεν άλλαξε την προεπιλεγμένη πολιτική Sudo UFW για να επιτρέψει τις εισερχόμενες συνδέσεις, το UFW έχει συνήθως διαμορφωθεί να μην χορηγεί άδεια και πρόσβαση σε όλες τις εισερχόμενες συνδέσεις από προεπιλογή. Οτι’Γιατί είναι απαραίτητο να δημιουργήσετε προεπιλεγμένους κανόνες τείχους προστασίας που θα βοηθήσουν στην εξασφάλιση του διακομιστή σας και να επιτρέψουν συγκεκριμένες θύρες και διευθύνσεις IP χωρίς μεταμφίεση IP.
Ωστόσο, υπάρχουν στιγμές που ο διακομιστής θα επιτεθεί και θα θέλατε να προστατεύσετε το σύστημά σας αρνούμενος συγκεκριμένες συνδέσεις HTTPS με βάση τις διευθύνσεις IP προέλευσης ή το υποδίκτυο. Περισσότερο, αλλάζοντας την προεπιλεγμένη πολιτική σας στον διακομιστή σας για να επιτρέψετε σε όλες τις εισερχόμενες συνδέσεις ISN’ενδεικτός. Ως εκ τούτου, πρέπει επίσης να δημιουργήσετε κανόνες που αρνούνται τις συγκεκριμένες διευθύνσεις IP ή υπηρεσίες που απειλούν τον διακομιστή σας
Για να καθορίσετε τους κανόνες απορροής, μπορείτε να χρησιμοποιήσετε την ακόλουθη εντολή:
Το Sudo UFW αρνείται από το 192.168.1.2
Συγκεκριμένες διευθύνσεις IP
Η συνεργασία με το UFW σας επιτρέπει επίσης να καθορίσετε ποια θύρα θέλετε να συνδεθεί η διεύθυνση IP. Αφήνω’να πείτε ότι θέλετε να επιτρέψετε συγκεκριμένες διευθύνσεις IP, όπως διευθύνσεις IP Home IP ή εργασίας, να συνδεθείτε στο διακομιστή σας. Χρησιμοποιήστε την ακόλουθη εντολή:
Το Sudo UFW επιτρέπει από [IP_addres] σε οποιαδήποτε θύρα [θύρα]
Χρησιμοποιώντας ένα πρακτικό και πραγματικό παράδειγμα, η εντολή θα ακολουθήσει την ίδια ακολουθία όπως αυτή:
Το Sudo UFW επιτρέπει από 192.168.1.4 σε οποιαδήποτε θύρα 44.
Με αυτό, η διεύθυνση IP θα δημιουργήσει μόνο τη σύνδεση εάν χρησιμοποιεί τη θύρα 44 όπως καταχωρήθηκε στην εντολή
Υποδήματα
Εάν χορηγήσετε άδεια σε ένα υποδίκτυο συγκεκριμένων διευθύνσεων IP, πρέπει να καθορίσετε ένα netmask μέσω του CIDR NOTATION. Για παράδειγμα, ας’να σας υποθέσουμε’παρέχοντας πρόσβαση σε διευθύνσεις IP που κυμαίνονται από 203.0.113.1 έως 203.0.113.254; Χρησιμοποιήστε αυτήν την προτροπή:
Το Sudo UFW επιτρέπει από 203.0.113.0/24
Για να επιτρέψετε εύκολη πρόσβαση, μπορείτε να καθορίσετε τη θύρα προορισμού αυτού του συγκεκριμένου υποδικτύου 203.0.113.0/24. Αφήνω’S Χρησιμοποιήστε τη θύρα SSH 22 ως παράδειγμα σε αυτήν την περίπτωση. Ρίξτε μια ματιά στην εντολή:
Το Sudo UFW επιτρέπει από 203.0.113.0/24 σε οποιαδήποτε θύρα 22
Συνδέσεις σε μια συγκεκριμένη διεπαφή δικτύου
Οπως εμείς’Αναφέρθηκαν νωρίτερα, οι κανόνες τείχους προστασίας είναι εξαιρετικά απαραίτητοι. Εάν, για παράδειγμα, θέλετε να δημιουργήσετε έναν κανόνα τείχους προστασίας που θα ισχύει μόνο για μια συγκεκριμένη διεπαφή δικτύου, μπορείτε να το κάνετε αυτό με το να είστε ειδικοί με την εντολή “επιτρέπω.” Στη συνέχεια, θα πληκτρολογήσετε το όνομα της συγκεκριμένης διεπαφής δικτύου σας
Αυτό απαιτεί να ελέγξετε διπλά τη διεπαφή δικτύου πριν προχωρήσετε, χρησιμοποιώντας αυτήν την εντολή:
Απόσπασμα εξόδου IP ADDR 2: ETH0: MTU 1500 QDISC PFIFO_Fast State . . . 3: ETH1: MTU 1500 Qdisc Noop State Down Default Group Default . . .
Όπως μπορείτε να δείτε από το αποτέλεσμα, επισημαίνονται και εμφανίζονται τα ονόματα του εμπειρογνώμονα εξόδου. Συνήθως θα βλέπετε ονόματα όπως ETH0 ή ENP3S2
Εάν, για παράδειγμα, εσείς’να χρησιμοποιήσετε έναν διακομιστή με ένα δημόσιο περιβάλλον δικτύου με το όνομα ETH0, υπονοεί ότι θα χρησιμοποιήσετε (θύρα 80) ως επισκεψιμότητα HTTP στην εντολή. Ελέγξτε το εδώ:
Το Sudo UFW επιτρέπει στο ETH0 σε οποιαδήποτε θύρα 80
Με αυτόν τον τρόπο, μπορείτε να λάβετε συνδέσεις HTTP από το δημόσιο διαδίκτυο του διακομιστή σας. Μπορείτε επίσης να χρησιμοποιήσετε μια εξειδικευμένη βάση δεδομένων όπως ο διακομιστής MySQL, ο οποίος έχει (θύρα 3306). Αυτό θα βοηθήσει να ακούσετε για να επιτρέψετε συνδέσεις στη διεπαφή ιδιωτικού δικτύου ETH1. Για παράδειγμα, θα μπορούσατε να το κάνετε αυτό με αυτήν την προτροπή:
Το Sudo UFW επιτρέπει στο ETH1 σε οποιαδήποτε θύρα 3306
Αυτή η εντολή σημαίνει ότι άλλοι διακομιστές στο ιδιωτικό σας δίκτυο μπορούν να συνδεθούν στη βάση δεδομένων MySQL
Βήμα 6: Διαγραφή κανόνων UFW
Εκτός από τη γνώση της δημιουργίας κανόνων UFW, πρέπει επίσης να ξέρετε πώς να διαγράψετε κανόνες.
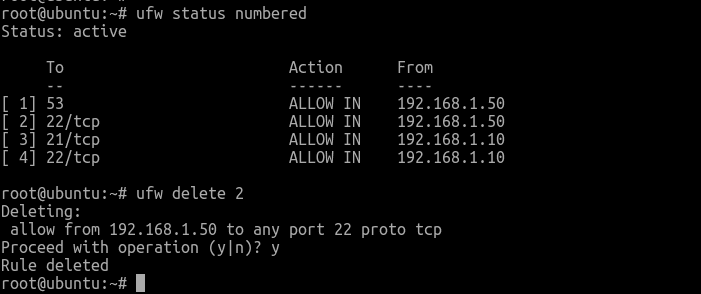
Η διαγραφή των κανόνων μπορούν να γίνουν με δύο διαφορετικούς τρόπους. Το πρώτο είναι να διαγράψετε τους κανόνες ανά αριθμό κανόνων ή τον πραγματικό κανόνα. Αφήνω’να εξετάσει εν συντομία τον τρόπο διαγραφής των κανόνων ανά αριθμό κανόνων:
Διαγραφή κανόνων ανά αριθμό κανόνων
Η πρώτη διαδικασία διαγραφής των κανόνων ανά αριθμό κανόνων είναι να λάβετε μια λίστα με τους κανόνες τείχους προστασίας σας. Με την εντολή που αναφέρεται παρακάτω, το UFW θα παρουσιάσει αριθμούς δίπλα σε κάθε κανόνα, όπως αποδεικνύεται παρακάτω:
Αριθμός κατάστασης Sudo UFW
Κατάσταση UFW: Ενεργό
[1] 22 Επιτρέψτε στις 15.15.15.0/24
[2] 80 επιτρέπουν οπουδήποτε
Για παράδειγμα, εάν θέλετε να διαγράψετε τον κανόνα αριθμού 2, μπορείτε να καθορίσετε στην εντολή κανόνα διαγραφής UFW, όπως αποδεικνύεται παρακάτω:
sudo ufw delete 2
Στη συνέχεια, μια προτροπή που αναζητάτε την επιβεβαίωσή σας θα εμφανιστεί στην οθόνη σας και θα διαγράψετε τον κανόνα 2, ο οποίος επιτρέπει συνδέσεις HTTP
Με πραγματικό κανόνα
Αυτή είναι μια εναλλακτική λύση στον κανόνα διαγραφής ανά αριθμό, καθώς σας επιτρέπει να καθορίσετε τον κανόνα που θέλετε να διαγράψετε. Αφήνω’S Πάρτε το HTTP, για παράδειγμα, χρησιμοποιώντας αυτήν την εντολή:
sudo ufw delete επιτρέπουν http
Επιπλέον, εάν δεν θέλετε να χρησιμοποιήσετε το όνομα της υπηρεσίας, επιτρέπεται να καθορίσετε τον κανόνα επιτρέποντας 80, όπως φαίνεται εδώ:
sudo ufw delete επιτρέπουν 80
Βήμα 7: Απενεργοποίηση ή επαναφορά του UFW (προαιρετικό)
Μπορείτε απλά να αποφασίσετε να απενεργοποιήσετε το UFW χρησιμοποιώντας αυτήν την εντολή:
Απενεργοποίηση Sudo UFW
Μετά την εκτέλεση αυτής της εντολής, θα δείτε ότι όλα όσα δημιουργήσατε με το UFW δεν θα είναι πλέον ενεργό. Η ενεργοποίηση του UFW αργότερα απαιτεί να εκτελέσετε την ακόλουθη εντολή:
Ενεργοποίηση Sudo UFW
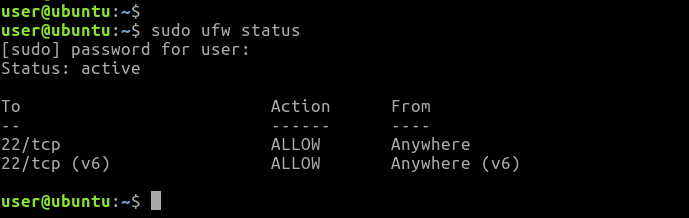
Θα επιλέξετε να ξεκινήσετε παντού μετά τη διαμόρφωση του UFW, επαναφέρετε χρησιμοποιώντας αυτήν την εντολή:
Φλόγα! Όλοι οι UFW και οι καθορισμένοι κανόνες που καθορίστηκαν νωρίτερα θα απενεργοποιηθούν. Ωστόσο, θα πρέπει να έχετε επίγνωση ότι οι προεπιλεγμένες πολιτικές Sudo UFW δεν θα επηρεάσουν τις ρυθμίσεις τείχους ελέγχου, υπό την προϋπόθεση ότι τροποποιούνται σε οποιοδήποτε σημείο. Θα έχετε μόνο ένα νέο ξεκίνημα με το UFW
Συχνές ερωτήσεις
Ο διακομιστής Ubuntu έχει τείχος προστασίας?
Ναί. Το Ubuntu έχει ένα προεγκατεστημένο τείχος προστασίας γνωστό ως UFW. Είναι το προεπιλεγμένο τείχος προστασίας και αναπτύχθηκε για να διευκολύνει τη διαμόρφωση του τείχους προστασίας για τα iPtables, παρέχοντας έτσι ένα διαισθητικό, φιλικό προς το χρήστη και τείχος προστασίας από το ξενιστή.
Πρέπει να ενεργοποιήσω το Ubuntu UFW?
Οχι. Δεν χρειάζεται να ενεργοποιήσετε το τείχος προστασίας εκτός αν είστε’Επαναφέρετε προηγμένες δοκιμές και διαμορφώσεις με κάποιο είδος εφαρμογής διακομιστή στο σύστημά σας. Αυτό θα μπορούσε να περιλαμβάνει διακομιστές παιχνιδιών, διακομιστές ιστού και πολλά άλλα.
Το Linux έχει τείχος προστασίας?
Ναί. Το Linux έχει το δικό του τείχος προστασίας. Ωστόσο, απενεργοποιείται από προεπιλογή. Ωστόσο, θα πρέπει να διασφαλίσετε ότι το εγγενές τείχος προστασίας ενεργοποιείται πριν εγκαταστήσετε ένα νέο τείχος προστασίας Linux.
Ποιο τείχος προστασίας χρησιμοποιείται στο Linux?
Το Linux χρησιμοποιεί ένα ενσωματωμένο τείχος προστασίας γνωστό ως iptables. Όντας ένα αποτελεσματικό και φιλικό προς το χρήστη τείχος προστασίας, επιτρέπει στους χρήστες να εξατομικεύουν τα τραπέζια που προσφέρει το τείχος προστασίας του πυρήνα Linux χρησιμοποιώντας τις εντολές iptables. Η κύρια λειτουργία του είναι να επιθεωρήσει τόσο την εισερχόμενη όσο και την εξερχόμενη κυκλοφορία δικτύου και αποφασίζει εάν θα φιλτράρει ή θα περάσει την κυκλοφορία.
Ποιο τείχος προστασίας είναι το καλύτερο για το Linux?
Το IPFIRE είναι το καλύτερο τείχος προστασίας ανοιχτού κώδικα για το Linux το 2023. Είναι εύκολο στη χρήση, έχει πολλαπλές διαδικασίες ανάπτυξης και είναι πιο προσιτή από τους συνομηλίκους του. Ομοίως, η απλή διαδικασία εγκατάστασης και εγκατάστασης επιτρέπει στους χρήστες να προσαρμόσουν τα δίκτυά τους σε διαφορετικά τμήματα ασφαλείας με χρωματική κωδικοποίηση. Εκτός από τα χαρακτηριστικά του τείχους προστασίας, το IPFIRE διαθέτει επίσης ικανότητα ανίχνευσης και πρόληψης εισβολής και μπορεί να χρησιμοποιηθεί για να προσφέρει εγκαταστάσεις για εικονικά ιδιωτικά δίκτυα (VPNs).
Πώς μπορώ να βρω την κατάσταση UFW μου στο Ubuntu?
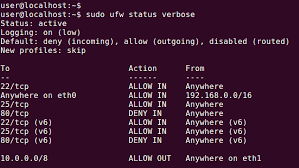
Για να ελέγξετε την κατάσταση του τείχους προστασίας UFW στο Ubuntu, χρησιμοποιήστε την εντολή sudo ufw. Οι κανόνες τείχους προστασίας θα εμφανιστούν εάν το τείχος προστασίας είναι ενεργό. Εάν, από την άλλη πλευρά, το τείχος προστασίας είναι ανενεργό, η απάντηση “Κατάσταση: Αδρανές” θα εμφανιστεί στην οθόνη σας. Χρησιμοποιήστε την επιλογή Sudo UFW verbose αν θέλετε μια σαφέστερη εικόνα.
Ο συγγραφέας
Azeezah Alausa
Το Azeezah Ayodolapo Alausa είναι συγγραφέας και copywriter περιεχομένου ιστοσελίδων SEO με 5+ χρόνια εμπειρίας δημιουργώντας υψηλής ποιότητας αναρτήσεις ιστολογίου σχετικά με το Android και περιεχόμενο ιστότοπου για πελάτες σε πολλούς τομείς Art & Culture, Technology, E-Commerce, Finance και πολλά άλλα. Βοήθησε τους πελάτες της να ενισχύσουν τις δεσμεύσεις και τα ποσοστά μετατροπής κατά 50%.
Σχετικά Άρθρα
Πώς να αποκτήσετε πρόσβαση στο Ubuntu Server Remote Desktop
3/1/23, 12:23 μμ Ubuntu
Πώς να αποκτήσετε πρόσβαση στο Ubuntu Server Remote Desktop Το τεράστιο κατάστημα εφαρμογών και η ισχυρή υποστήριξη υλικού του Ubuntu έχουν καταστήσει την πιο γνωστή διανομή Linux στον κόσμο. Έτσι, αν το χρησιμοποιείτε ως το δικό σας
Υπάρχει προεγκατεστημένο ή αυτόματο τείχος προστασίας?
Το Ubuntu έρχεται με προεγκατάσταση ή αυτόματο τείχος προστασίας? Εάν όχι, χρειάζομαι ένα? Έχω διαβάσει κάποια άρθρα σχετικά με τα πλεονεκτήματα του Linux έναντι άλλων λειτουργικών συστημάτων σχετικά με την ασφάλεια (δεν χρειάζεται να έχετε αντιιροειδές, . ) αλλά θα ήθελα να είμαι σίγουρος.
68.8K 55 55 χρυσά κονκάρδες 214 214 ασημένια σήματα 325 325 χάλκινα κονκάρδες
ρώτησε 24 Οκτωβρίου 2010 στις 14:55
Pedroo Pedroo
5 απαντήσεις 5

Το Ubuntu έχει ένα τείχος προστασίας που περιλαμβάνεται στον πυρήνα και εκτελείται από προεπιλογή. Αυτό που χρειάζεστε για να διαχειριστείτε αυτό το τείχος προστασίας είναι το Iptables. Αλλά αυτό είναι περίπλοκο για τη διαχείριση, ώστε να μπορείτε να χρησιμοποιήσετε UFW (απλό τείχος προστασίας) Για να τα διαμορφώσετε. Αλλά το UFW εξακολουθεί να είναι κάτι δύσκολο για τους κανονικούς χρήστες, οπότε αυτό που μπορείτε να κάνετε είναι να εγκαταστήσετε Gufw Αυτό είναι απλώς ένα γραφικό μπροστινό μέρος για το UFW.
Εάν χρησιμοποιείτε το GUFW, την πρώτη φορά που θα δείτε στο κάτω μέρος του παραθύρου «Προστασία προστασίας με ειδικές ανάγκες». Αλλά αυτό δεν είναι αλήθεια, το τείχος προστασίας σας λειτουργεί ήδη. Αυτό το μήνυμα ενεργοποίησης/απενεργοποίησης αναφέρεται στους κανόνες που έχουν οριστεί με το UFW, όχι στο τείχος προστασίας.
Εάν δεν με πιστεύετε ότι ανοίξτε ένα τερματικό και γράψτε
sudo iptables -list -VerboseΔοκιμάστε αυτό με το gufw ενεργοποιημένος και άτομα με ειδικές ανάγκες. Θα δείτε ότι οι μόνες διαφορές θα είναι οι κανόνες που ορίσατε με το GUFW.
Πώς να διαμορφώσετε το Ubuntu’ΣΥΜΒΟΥΛΙΟ ΤΕΛΟΣ

Chris Hoffman

Chris Hoffman
ΑρχισυντάκτηςΟ Chris Hoffman είναι αρχισυντάκτης του How-to Geek. Έχει γράψει για την τεχνολογία για πάνω από μια δεκαετία και ήταν αρθρογράφος PCWorld για δύο χρόνια. Ο Chris έχει γράψει για Οι Νιου Γιορκ Ταιμς και Η περίληψη του αναγνώστη, έχει πάρει συνέντευξη ως εμπειρογνώμονας τεχνολογίας σε τηλεοπτικούς σταθμούς όπως το NBC 6 του Μαϊάμι και είχε το έργο του που καλύπτεται από ειδησεογραφικά πρακτορεία όπως το BBC. Από το 2011, ο Chris έχει γράψει πάνω από 2.000 άρθρα που έχουν διαβάσει περισσότερα από ένα δισεκατομμύριο φορές — και αυτό είναι ακριβώς εδώ στο How-to Geek. Διαβάστε περισσότερα.
Ενημερωμένη Ιούλη 10, 2017, 4:11 μμ EDT | Διαβάστε 2 λεπτά

Το Ubuntu περιλαμβάνει το δικό του τείχος προστασίας, γνωστό ως UFW – σύντομο για “απλό τείχος προστασίας.” Το UFW είναι ένα ευκολότερο στη χρήση Frontend για τις τυπικές εντολές Linux Iptables. Μπορείτε ακόμη να ελέγξετε το UFW από μια γραφική διεπαφή. Ubuntu’Το τείχος προστασίας S έχει σχεδιαστεί ως ένας εύκολος τρόπος για να εκτελέσετε βασικές εργασίες τείχους προστασίας χωρίς να μαθαίνετε iptables. Δεν κάνει’να προσφέρει όλη τη δύναμη των τυποποιημένων εντολών iptables, αλλά αυτό’είναι λιγότερο περίπλοκο.
Χρήση τερματικού
Το τείχος προστασίας είναι απενεργοποιημένο από προεπιλογή. Για να ενεργοποιήσετε το τείχος προστασίας, εκτελέστε την ακόλουθη εντολή από ένα τερματικό:
Ενεργοποίηση Sudo UFW
Εσύ’t αναγκαστικά πρέπει να ενεργοποιήσετε πρώτα το τείχος προστασίας. Μπορείτε να προσθέσετε κανόνες ενώ το τείχος προστασίας είναι εκτός σύνδεσης και στη συνέχεια να το ενεργοποιήσετε μετά από εσάς’re ολοκληρώθηκε διαμόρφωση το.

Εργασία με κανόνες
Αφήνω’λένε ότι θέλετε να επιτρέψετε την κυκλοφορία SSH στη θύρα 22. Για να το κάνετε αυτό, μπορείτε να εκτελέσετε μία από τις διάφορες εντολές:
Το Sudo UFW επιτρέπει 22 (επιτρέπει την κυκλοφορία TCP και UDP – δεν είναι ιδανική εάν το UDP ISN’απαραίτητο.) Το Sudo UFW επιτρέπει 22/TCP (επιτρέπει μόνο την κυκλοφορία TCP σε αυτήν τη θύρα.) sudo ufw επιτρέπουν το SSH (ελέγχει το αρχείο /etc /services στο σύστημά σας για τη θύρα που απαιτεί η SSH και το επιτρέπει. Πολλές κοινές υπηρεσίες παρατίθενται σε αυτό το αρχείο.·
Το UFW υποθέτει ότι θέλετε να ορίσετε τον κανόνα για την εισερχόμενη κυκλοφορία, αλλά μπορείτε επίσης να καθορίσετε μια κατεύθυνση. Για παράδειγμα, για να μπλοκάρει την εξερχόμενη κυκλοφορία SSH, εκτελέστε την ακόλουθη εντολή:
Το Sudo UFW απορρίπτει το SSH
Μπορείτε να δείτε τους κανόνες σας’Δημιουργήθηκε με την ακόλουθη εντολή:
Κατάσταση Sudo UFW

Για να διαγράψετε έναν κανόνα, προσθέστε τη λέξη διαγραφή πριν από τον κανόνα. Για παράδειγμα, για να σταματήσετε να απορρίπτετε την εξερχόμενη κυκλοφορία SSH, εκτελέστε την ακόλουθη εντολή:
sudo ufw delete Απορρίψτε το SSH
Ufw’Η σύνταξη S επιτρέπει αρκετά περίπλοκους κανόνες. Για παράδειγμα, αυτός ο κανόνας αρνείται την κυκλοφορία TCP από το IP 12.34.56.78 στη θύρα 22 στο τοπικό σύστημα:
Sudo UFW DENY Proto TCP από 12.34.56.78 σε οποιαδήποτε θύρα 22
Για να επαναφέρετε το τείχος προστασίας στην προεπιλεγμένη του κατάσταση, εκτελέστε την ακόλουθη εντολή:
Επαναφορά Sudo UFW

Προφίλ εφαρμογής
Ορισμένες εφαρμογές που απαιτούν ανοικτές θύρες έρχονται με προφίλ UFW για να το κάνουν ακόμα πιο εύκολο. Για να δείτε τα προφίλ εφαρμογής που είναι διαθέσιμα στο τοπικό σας σύστημα, εκτελέστε την ακόλουθη εντολή:
Λίστα εφαρμογών Sudo UFW

Προβολή πληροφοριών σχετικά με ένα προφίλ και τους κανόνες που περιλαμβάνονται με την ακόλουθη εντολή:
Όνομα πληροφοριών εφαρμογής Sudo UFW

Επιτρέψτε ένα προφίλ εφαρμογής με την εντολή επιτρέπει:
Sudo UFW επιτρέπει το όνομα

Περισσότερες πληροφορίες
Η καταγραφή είναι απενεργοποιημένη από προεπιλογή, αλλά μπορείτε επίσης να ενεργοποιήσετε την καταγραφή για να εκτυπώσετε μηνύματα τείχους προστασίας στο αρχείο καταγραφής συστήματος:
Sudo UFW Ενεργοποίηση
Για περισσότερες πληροφορίες, εκτελέστε το Ο άνθρωπος ufw εντολή για να διαβάσετε ufw’Εγχειρίδιο Σελίδα.
GUFW γραφική διεπαφή
Το GUFW είναι μια γραφική διεπαφή για το UFW. Το Ubuntu δεν’να έρθει με γραφική διεπαφή, αλλά το GUFW περιλαμβάνεται στο Ubuntu’S Λογισμικού Softues. Μπορείτε να το εγκαταστήσετε με την ακόλουθη εντολή:
sudo apt-get εγκαταστήστε το gufw
Το GUFW εμφανίζεται στην παύλα ως εφαρμογή που ονομάζεται διαμόρφωση τείχους προστασίας. Όπως το ίδιο το UFW, το GUFW παρέχει μια απλή, εύκολη στη χρήση διεπαφή. Μπορείτε εύκολα να ενεργοποιήσετε ή να απενεργοποιήσετε το τείχος προστασίας, να ελέγξετε την προεπιλεγμένη πολιτική για εισερχόμενη ή εξερχόμενη κίνηση και να προσθέσετε κανόνες.

Ο επεξεργαστής κανόνων μπορεί να χρησιμοποιηθεί για την προσθήκη απλών κανόνων ή πιο περίπλοκων.

Θυμηθείτε, μπορείτε’να κάνουμε τα πάντα με το UFW – για πιο περίπλοκες εργασίες τείχους προστασίας, εσείς’Θα πρέπει να βγάλω τα χέρια σας βρώμικα με iptables.
Εντολές Linux Αρχεία πίσσα · φωτοβολίδα · Γάτα · tac · chmod · γροθιά · διαφορά · σαγόνια · AR · άνδρας · πιότος · σκάφος · FSCKK · τεστ τεστ · γαρύκη · FD · πανδρωτήρα · CD · Διαδρομή $ · awk · Συμμετοχή · jq · πτυχή · uniq · περιοδικό · ουρά · σταυρώ · LS · πτερύγιο · ηχώ · πιο λιγο · chgrp · κοροϊδεύω · στροφή μηχανής · Κοίτα · χορδές · τύπος · μετονομάζω · φερμουάρ · ανοίγω φερμουάρ · βουνό · ασβεστόλιθος · εγκαθιστώ · φουσκωτό · MKFS · rm · rmdir · λοξοτομώ · df · GPG · vi · νανο · mkdir · δούλος · LN · κηλίδα · μετατρέπω · ριψοκίνδυνος · κομματάκι · SRM · SCP · γουρουνάκι · chattr · Τομή · εύρημα · Umask · τουαλέτα · τυρός Διαδικασίες ψευδώνυμο · οθόνη · μπλουζα · όμορφη · Μνημάκια · πρόοδος · τρακενώ · σύστημα · Tmux · chsh · ιστορία · στο · σύνολο παραγωγής · Ελεύθερος · οι οποίες · dmesg · chfn · Usermod · ΥΣΤΕΡΟΓΡΑΦΟ · χυλός · Xargs · tty · ροζί · LSOF · VMSTAT · τέλος χρόνου · τείχος · Ναί · σκοτώνω · ύπνος · ξιφία · δοχείο · χρόνος · ομαδικός · Usermod · ομάδες · φουρκέτα · ΤΕΡΜΑΤΙΣΜΟΣ ΛΕΙΤΟΥΡΓΙΑΣ · επανεκκινώ · παύση · απενεργοποίηση · διαβάσεις · LSCPU · κροταλία · ημερομηνία · BG · FG · πύργος · ορχούπ · PMAP Δικτύωση ρώμα · πινγκόν · ιχνηλατώ · IP · SS · ποιος είναι · ατέλειος · βώνης · σκάβω · δάχτυλο · μαργαρίτα · FTP · μπούκλα · φουντζάρι · ΠΟΥ · ποιός είμαι · W · Iptables · ssh-keygen · ufw · εκτοξεύομαι · τείχος ΣΧΕΤΙΖΕΤΑΙ ΜΕ: Καλύτεροι φορητοί υπολογιστές Linux για προγραμματιστές και ενθουσιώδες
- › Πώς να δημιουργήσετε το δικό σας συγχρονισμό αρχείων cloud με το NextCloud
- › Πώς να ξεκινήσετε με το Firewalld στο Linux
- › Ο Mac σας’Το τείχος προστασίας είναι εκτός προεπιλογής: Πρέπει να το ενεργοποιήσετε?
- › Πώς να διορθώσετε το video_dxgkrnl_fatal_error στα Windows
- › Τζάκι’S SPLIT πληκτρολόγιο έρχεται σε δισκία
- › Το T-Mobile θα σας επιτρέψει να μεταδώσετε δωρεάν MLB ή MLS Sports
- › Πώς να χρησιμοποιήσετε την εντολή Linux TR
- › Αυτό είναι όταν πρέπει πραγματικά να αλλάξετε τους κωδικούς πρόσβασής σας

Chris Hoffman
Ο Chris Hoffman είναι αρχισυντάκτης του How-to Geek. Έχει γράψει για την τεχνολογία για πάνω από μια δεκαετία και ήταν αρθρογράφος PCWorld για δύο χρόνια. Ο Chris έχει γράψει για Οι Νιου Γιορκ Ταιμς και Η περίληψη του αναγνώστη, έχει πάρει συνέντευξη ως εμπειρογνώμονας τεχνολογίας σε τηλεοπτικούς σταθμούς όπως το NBC 6 του Μαϊάμι και είχε το έργο του που καλύπτεται από ειδησεογραφικά πρακτορεία όπως το BBC. Από το 2011, ο Chris έχει γράψει πάνω από 2.000 άρθρα που έχουν διαβάσει περισσότερα από ένα δισεκατομμύριο φορές — και αυτό είναι ακριβώς εδώ στο How-to Geek.
Διαβάστε το Full Bio »
- 7 βήματα για τη ρύθμιση και τη χρήση τείχους ασφάλειας Ubuntu: Οδηγός βήμα προς βήμα


