


Apakah AS memiliki undang -undang privasi internet?
U. S. Hukum Privasi
Undang -undang Privasi Internet Terungkap – Bagaimana Anda Informasi pribadi dilindungi secara online
Ancaman dunia maya berasal dari banyak sumber, masing -masing mencari untuk mendapatkan informasi pribadi (PI) untuk manfaat atau eksploitasi. Karena intrusi menjadi semakin canggih, pengamanan yang lebih peraturan dan internal diperlukan sebagai respons. Privasi Internet adalah subset dari dunia privasi data yang lebih besar yang mencakup pengumpulan, penggunaan, dan penyimpanan PI yang aman secara umum. Privasi Internet adalah Terutama prihatin dengan bagaimana PI terpapar melalui web, melalui pelacakan, pengumpulan data, berbagi data, dan ancaman keamanan siber. Studi Lembaga Penelitian Pew menemukan bahwa mengendalikan PI online “sangat penting” hingga 74% orang Amerika. Menurut studi Pew lain, 86% orang Amerika telah mengambil tindakan untuk mempertahankan privasi mereka – menghapus cookie, mengenkripsi email, dan melindungi alamat IP mereka. Jejak Digital ada di mana -mana. Setiap kali Anda mengunjungi situs web, memasukkan informasi kartu kredit atau debit Anda, mendaftar ke akun, memberikan email Anda, mengisi formulir online, memposting di media sosial, atau menyimpan gambar atau dokumen di penyimpanan cloud, Anda merilis informasi pribadi ke dunia maya. Hanya siapa, selain penerima yang dituju, akan menerima atau memiliki akses ke informasi yang Anda berikan? Apakah akan dibagikan dengan pihak lain? PI Anda dapat dibagikan dengan cara yang tidak Anda harapkan atau tidak sadari. Informasi Anda mungkin berisiko karena bahkan program keamanan informasi terbaik tidak dijamin 100%.
Memberikan nilai klien yang unggul dengan penelitian hukum yang lebih cepat dan lebih akurat
Tingkatkan praktik dan produktivitas Anda dengan teknologi hukum paling canggih untuk perusahaan Anda.
Hukum Privasi Internet
- Undang -Undang Komisi Perdagangan Federal (FTC) [1914] – mengatur praktik komersial yang tidak adil atau menipu. FTC adalah regulator federal utama di area privasi dan membawa tindakan penegakan hukum terhadap perusahaan. Ini termasuk gagal mematuhi kebijakan privasi yang diposting dan gagal melindungi informasi pribadi yang memadai.
- Electronic Communications Privacy Act (ECPA) [1986] – melindungi komunikasi kawat, lisan, dan elektronik tertentu dari intersepsi, akses, penggunaan, dan pengungkapan yang tidak sah.
- Undang -Undang Penipuan & Penyalahgunaan Komputer (CFAA) [1986] -Membuat kegiatan terkait komputer tertentu yang melanggar hukum yang melibatkan akses komputer yang tidak sah untuk mendapatkan informasi tertentu, menipu atau mendapatkan sesuatu yang bernilai, mengirimkan barang berbahaya, atau lalu lintas dalam kata sandi komputer. Hukum telah diubah enam kali.
- Anak-anak’S Act Privacy Protection Online (COPPA) [1998] – Membutuhkan situs web dan penyedia layanan online tertentu untuk mendapatkan persetujuan orang tua yang dapat diverifikasi sebelum mengumpulkan, menggunakan, atau mengungkapkan informasi pribadi dari anak di bawah umur di bawah usia 13 tahun. Ini juga mengharuskan situs web untuk memposting kebijakan privasi online, hanya mengumpulkan informasi pribadi yang diperlukan, dan membuat dan memelihara langkah -langkah keamanan yang wajar.
Banyak negara bagian juga telah mengadopsi undang -undang yang mempengaruhi privasi online, misalnya, undang -undang perlindungan konsumen, undang -undang yang melindungi kategori tertentu dari PI, undang -undang keamanan informasi, dan undang -undang pemberitahuan pelanggaran data.
Selain mematuhi undang -undang ini dan menerapkan program keamanan informasi yang kuat, ada beberapa langkah yang dapat diambil organisasi untuk membantu mengurangi ancaman keamanan siber.
Bagaimana Anda terpapar dan bagaimana melindungi diri Anda secara online
Klien, Pelanggan, dan Informasi Pribadi Karyawan yang Anda miliki dapat dikenakan pelanggaran data dengan berbagai cara. Alamat email, perbankan, kata sandi, alamat fisik, nomor telepon, dan lebih banyak lagi secara tidak sengaja dapat menemukan cara mereka untuk scammers, peretas, pemasar yang tidak diinginkan, dan banyak lagi. Sebagian besar karyawan kepatuhan dan bidang hukum tidak tahu bagaimana menerapkan perlindungan data dari ancaman internet. Apa yang harus dilakukan?
Buku pedoman ancaman untuk organisasi Anda
Satu hal yang dapat dilakukan organisasi Anda adalah mengembangkan buku pedoman referensi cepat privasi internet yang mudah tersedia untuk karyawan. Ini dapat memberikan ancaman dan praktik terbaik untuk diikuti untuk area spesifik Anda:
Berikut adalah lima ancaman online paling signifikan terhadap privasi data yang berasal dari web dan praktik terbaik untuk menanganinya:
- Praktik Penjelajahan Web yang Tidak Aman
- Cookie dan pelacakan web
- Menggunakan wi-fi yang aman
- Serangan phishing
- Teknik Sosial
- Pelanggaran data
- Undang -Undang Komisi Perdagangan Federal (FTC) [1914] – mengatur praktik komersial yang tidak adil atau menipu. FTC adalah regulator federal utama di area privasi dan membawa tindakan penegakan hukum terhadap perusahaan. Ini termasuk gagal mematuhi kebijakan privasi yang diposting dan gagal melindungi informasi pribadi yang memadai.
- Electronic Communications Privacy Act (ECPA) [1986] – melindungi komunikasi kawat, lisan, dan elektronik tertentu dari intersepsi, akses, penggunaan, dan pengungkapan yang tidak sah.
- Undang -Undang Penipuan & Penyalahgunaan Komputer (CFAA) [1986] -Membuat kegiatan terkait komputer tertentu yang melanggar hukum yang melibatkan akses komputer yang tidak sah untuk mendapatkan informasi tertentu, menipu atau mendapatkan sesuatu yang bernilai, mengirimkan barang berbahaya, atau lalu lintas dalam kata sandi komputer. Hukum telah diubah enam kali.
- Anak-anak’S Act Privacy Protection Online (COPPA) [1998] – Membutuhkan situs web dan penyedia layanan online tertentu untuk mendapatkan persetujuan orang tua yang dapat diverifikasi sebelum mengumpulkan, menggunakan, atau mengungkapkan informasi pribadi dari anak di bawah umur di bawah usia 13 tahun. Ini juga mengharuskan situs web untuk memposting kebijakan privasi online, hanya mengumpulkan informasi pribadi yang diperlukan, dan membuat dan memelihara langkah -langkah keamanan yang wajar.
- Praktik Penjelajahan Web yang Tidak Aman
- Cookie dan pelacakan web
- Menggunakan http alih -alih koneksi server web dienkripsi https
- Ancaman dari cloud
- Cari tahu dari penyedia yang bertanggung jawab atas setiap kontrol keamanan cloud.
- Latih seseorang dalam penggunaan identitas yang disediakan penyedia dan alat akses sehingga Anda dapat mengendalikan diri Anda yang memiliki akses ke data dan aplikasi.
- Pastikan penyedia memiliki semua data Anda yang disimpan dengan mereka dienkripsi
- Penyedia cloud utama semuanya menawarkan alat penebangan. Gunakan ini untuk memungkinkan pencatatan dan pemantauan keamanan diri untuk memantau setiap upaya akses yang tidak sah dan masalah lainnya.
- AMICUS Briefs
- Komentar APA
- Kasus konsumen
- Anak-anak’S Act Privacy Protection Act (1998)
- Telecommunications Act (1996)
- Electronic Communications Privacy Act (1986)
- Cable Communications Policy Act (1984)
- Communications Act (1934)
- Undang -Undang Komisi Perdagangan Federal (1914)
- Undang -Undang Peningkatan Hukuman Pencurian Identitas (2004)
- Pencurian Identitas dan Asumsi Deterrence Act (1998)
- Undang -Undang Transaksi Kredit yang Adil dan Akurat (2003)
- Gramm-Leach-Bliley Act (1999)
- Hak atas Undang -Undang Privasi Keuangan (1978)
- Fair Credit Reporting Act (1970)
- Teknologi Informasi Kesehatan untuk Undang -Undang Kesehatan Klinis dan Ekonomi (Hitech) (2009)
- Informasi Genetik Undang -Undang Nondiskriminasi (2008)
- Undang -Undang Portabilitas dan Akuntabilitas Asuransi Kesehatan (1996)
- E-Government Act (2002)
- Pengemudi’S Act Perlindungan Privasi (1994)
- Undang -Undang Reformasi Pajak (1976)
- Privacy Act (1974)
- US Homeland Security Act (2002)
- Undang -Undang Pengawasan Intelijen Asing (1978)
- Privacy Protection Act (1980)
- Do-Not-panggilan Implementasi Undang-Undang (2003)
- Telepon Consumer Protection Act (1991)
- No Child Left Behind Act (2001)
- Undang -Undang Hak dan Privasi Pendidikan Keluarga (1974)
- Undang -Undang Perlindungan Poligraf Karyawan (1988)
- Video Voyeurism Prevention Act (2004)
- Mengontrol penyerangan Undang-Undang Pornografi dan Pemasaran yang Tidak Dikolesi (CAN-SPAM) (2003)
- Video Privacy Protection Act (1988)
- Mencuri identitas Anda dan melakukan penipuan keuangan
- Pengisian berlebihan untuk barang dan jasa berdasarkan lokasi dan kebiasaan pengeluaran
- Melacak perusahaan yang sering dikunjungi untuk menargetkan Anda dengan iklan tertentu
- Memanen data Anda dan menjualnya kembali untuk mendapatkan keuntungan
- Tentukan apakah data mereka dapat dikumpulkan
- Memilih keluar dari data mereka dijual ke pihak ketiga
- Mengakses dan meninjau data yang dikumpulkan tentang mereka
- Pastikan keakuratan data pribadi yang tersimpan
- Meminta data mereka dihapus
- Menerima peringatan cepat jika data mereka dikompromikan selama pelanggaran data
- California
- Colorado
- Connecticut
- Utah
- Virginia
- California Consumer Privacy Act of 2018 (CCPA) – California’S CCPA memungkinkan penduduk California untuk meminta bisnis untuk diungkapkan tipe informasi yang mereka kumpulkan tentang mereka, Mengapa Informasi ini sedang dikumpulkan, dan sumber koleksi. Itu juga memberi konsumen hak untuk menghapus informasi pribadi mereka dan memilih untuk tidak dijual. Perusahaan tidak dapat mendiskriminasi konsumen berdasarkan permintaan opt-out mereka.
- California Privacy Rights Act (CPRA) – CPRA memberi konsumen California bahkan lebih Kontrol atas data mereka. Ketentuan utamanya termasuk memungkinkan konsumen untuk:
- Mencegah bisnis berbagi informasi pribadi mereka
- Benar informasi pribadi yang tidak akurat
- Membatasi perusahaan untuk memanfaatkan peka data dan informasi pribadi (seperti ras, orientasi seksual, geolokasi yang tepat, dll.)
Selain itu, tindakan ini meningkatkan hukuman maksimum untuk pelanggaran terhadap konsumen yang berusia 16 tahun atau di bawah dan melarang perusahaan menjaga data pribadi lebih lama dari yang diperlukan.
Undang -undang ini akan mulai berlaku 1 Januari 2023. Badan Perlindungan Privasi California akan ditugaskan untuk menegakkannya.
- Cal. Civ. Kode §§ 1798.99.80 et seq(Pendaftaran Pialang Data) – Pendaftaran Pialang Data memaksa broker data untuk mendaftar dengan Jaksa Agung. Mereka juga harus memberikan informasi tertentu, yang akan diposting di Jaksa Agung’S situs web. Terakhir, ini mendefinisikan perusahaan mana yang dianggap sebagai pialang data berdasarkan hukum. Jika broker data gagal mematuhi pendaftaran broker data, mereka dapat menghadapi biaya atau penalti.
- California Usia Undang -Undang Kode Desain yang Sesuai
Beberapa undang -undang lain yang telah diberlakukan oleh California mengenai keamanan data dan privasi meliputi:
- Kalif. Bis. & Prof. Kode §§ 22580-22582
- Cal. Pemerintah. Kode §§ 6254, 6267 dan 6276.28
- Cal. KUHP § 1798.90
- Kalif. Bis. & Prof. Kode § 22575
- Caloppa
- Cal. Civ. Kode §§ 1798.130 (5), 1798.135 (a) (2) (a)
Colorado
Colorado’S Comprehensive Data Privacy Law dikenal sebagai CPA, atau Colo. Putaran. Stat. § 6-1-1301 et seq.
Undang -undang ini menambahkan Undang -Undang Privasi Colorado ke Undang -Undang Perlindungan Konsumen Colorado. Ini merinci konsumen’ hak privasi dan perusahaan’ Tugas Perlindungan Data Pribadi. Itu juga memberikan kekuasaan pengacara jaksa agung dan distrik untuk menegakkan hukum. Akhirnya, tindakan ini dengan jelas mendefinisikan istilah apa pun yang relevan dengan hukum untuk membubarkan kebingungan apa pun.
Undang -undang ini akan mulai berlaku pada 1 Juli 2023.
Connecticut
Connecticut’S Hukum privasi data primer dikenal sebagai privasi data pribadi dan pemantauan online, atau 2022 s.B. 6 atau tindakan publik Tidak. 22-15.
Undang -undang ini menetapkan standar bagaimana perusahaan harus mengendalikan dan memproses penduduk Connecticut’ data pribadi. Seperti undang -undang data negara yang sebanding, ini memberi penghuni hak untuk meminta salinan data pribadi mereka, memperbaiki ketidakakuratan apa pun, dan memilih keluar dari pemrosesan data pribadi dengan perusahaan sama sekali. Ini akan berlaku pada 1 Juli 2023.
Warga Connecticut juga dilindungi oleh Conn. Gen. Stat. § 42-471, yang mengamanatkan bahwa entitas yang memiliki informasi pribadi tentang konsumen harus melindunginya dari disalahgunakan oleh pihak ketiga dan menghapusnya setelah dibuang. Undang -undang ini juga mengharuskan perusahaan yang mengumpulkan nomor jaminan sosial untuk memposting kebijakan perlindungan privasi secara publik.
Utah
Utah’S 2022 s.B. 227, yang dikenal sebagai Undang -Undang Privasi Konsumen Utah, memberi konsumen hak untuk mengetahui:
- Jenis data yang dikumpulkan oleh bisnis tentang mereka
- Bagaimana data mereka digunakan
- Apakah bisnis bermaksud untuk menjual data mereka kepada pihak ketiga atau tidak
Seperti halnya undang -undang negara bagian komprehensif lainnya’Sejauh ini dibahas, tindakan ini memungkinkan konsumen mengakses dan menghapus data mereka dan memilih keluar dari pengumpulan data. Ini juga memberi perusahaan pedoman yang jelas tentang bagaimana mereka harus melindungi data konsumen.
Setelah hukum privasi Utah ini berlaku 31 Desember 2023, itu akan ditegakkan oleh Jaksa Agung melalui administrasi hukuman.
Virginia
Keadaan terakhir dalam daftar kami dengan undang -undang privasi data komprehensif aktif adalah Virginia. Keadaan ini’S Consumer Data Protection Act (2021 jam.B. 2307/2021 s.B. 1392) cukup rinci. Ini menjabarkan peraturan yang jelas untuk perusahaan yang melakukan bisnis di Virginia mengenai bagaimana mereka dapat mengontrol dan memproses data. Ini juga memberi konsumen hak untuk mengakses, menghapus, dan memperbaiki data mereka, serta memilih keluar dari pemrosesan data pribadi untuk tujuan iklan.
Undang-undang ini hanya berlaku untuk perusahaan non-pemerintah yang:
- Kontrol atau proses proses dari 100.000 konsumen atau lebih
- Hasilkan lebih dari setengah dari pendapatan kotor mereka dari menjual data pribadi Dan Kontrol dan proses data 25.000 konsumen atau lebih
Undang -undang ini akan mulai berlaku 1 Januari 2023. Itu akan ditegakkan oleh Jaksa Agung secara eksklusif dengan dana privasi konsumen membiayai upaya ini. Virginia adalah negara kedua yang memberlakukan undang -undang privasi komprehensif di U.S.
Ingin menguasai dasar -dasar privasi data?
Baca primer privasiU.S. Menyatakan dengan undang -undang privasi data terbatas
Sementara kelima negara bagian ini adalah satu -satunya yang memberlakukan undang -undang privasi data yang komprehensif sejauh ini, ada negara bagian lain dengan langkah -langkah perlindungan sedang, seperti Nevada.
Nevada
Nevada’S nrs § 603a.300 mandat bahwa situs web memungkinkan pengguna Nevada untuk memilih untuk tidak dijual informasi pribadi kepada pihak ketiga. Jaksa Agung memiliki hak untuk mengejar perintah dan hukuman atas pelanggaran apa pun.
Nevada 2021 s.B. 260, chap. 292 juga berlaku di negara bagian ini. Undang -undang ini menguraikan pengecualian tertentu dan mencegah broker data menjual informasi konsumen terhadap keinginan mereka.
Nevada’S Keamanan Data dan Undang -undang Privasi lainnya adalah sebagai berikut:
- NRS § 205.498
- NRS § 603a.340
U lainnya.S. Undang -undang Perlindungan Konsumen Negara Bagian
Sepuluh negara bagian lagi memiliki undang -undang perlindungan data, meskipun sangat terbatas dibandingkan dengan yang di atas. Misalnya, undang -undang ini hanya dapat menentukan bagaimana anak -anak’data S dapat digunakan atau bagaimana data e-reader dapat dikumpulkan.
Ini u.S. menyatakan dengan undang -undang privasi data yang terbatas meliputi:
- Vermont – 9 v.S.A § 2446-2447
- Minnesota – Minn. Stat. §§ 325m.01 hingga .09
- Maine -35-A MRSA § 9301
- Delaware – Del. Kode § 1204c dan del. Kode tit. 6 § 205c
- Arizona – Ariz. Putaran. Stat. § 41-151.22
- Missouri – mo. Putaran. Stat. §§ 182.815, 182.817
- Oregon – ORS § 646.607
- Hawaii – 2021 h.B. 1253
- New York – Civ. RTS. Kode § 52-c*2
- Tennessee – Tenn. Kode § 10-7-512
ADPPA – Hukum federal yang diusulkan untuk menggantikan peraturan negara yang ada
Sementara AS saat ini tidak memiliki undang -undang privasi dan perlindungan data yang diberlakukan di tingkat federal, ini mungkin segera berubah. RUU yang dikenal sebagai American Data Privacy Protection Act (ADPPA) saat ini terhenti dalam proses legislatif. Jika atau undang -undang privasi data federal AS lainnya diberlakukan, itu akan menggantikan undang -undang negara bagian yang ada dan membutuhkan kepatuhan yang seragam untuk semua perusahaan yang melakukan bisnis di AS.
Namun, hukum federal tidak’T berarti bahwa aturan dan batasan privasi tingkat negara bagian menghilang. Banyak undang -undang privasi data negara saat ini dapat tetap memberikan perlindungan tambahan di luar peraturan federal’Singkam S, tergantung pada tagihan federal’S struktur terakhir.
Bagaimana perusahaan dapat memastikan kepatuhan?
Seperti yang Anda lihat, setiap negara bagian memiliki aturan dan peraturan privasi yang berbeda dalam hal pengumpulan dan pemrosesan data. Sayangnya, mengikuti undang -undang ini bisa sulit jika Anda tidak’t memiliki alat yang tepat.
Salah satu cara Anda dapat tetap sesuai dengan kemudahan adalah dengan memanfaatkan DataGrail, sistem perangkat lunak manajemen privasi data yang komprehensif. Dengan datagrail’S Platform Privasi Data, Anda dapat mengotomatiskan pemenuhan privasi Anda, mengurangi ketergantungan Anda pada tenaga kerja manual dan meningkatkan kepatuhan Anda. Saat bisnis Anda tumbuh dan berkembang ke negara bagian baru, datagrail dapat memastikan manajemen privasi Anda siap untuk tugas tersebut.
Temukan bagaimana datagrail dapat merampingkan upaya manajemen kepatuhan data Anda hari ini.
Sumber:Forbes. 50 statistik yang menunjukkan mengapa perusahaan perlu memprioritaskan privasi konsumen.
https: // www.Forbes.com/situs/blakemorgan/2020/06/22/50-stats-showing-why-companies-need-to-prioritise-consumer-privacy/?SH = 644054737F61InTersoft Consulting. Peraturan Perlindungan Data Umum.
https: // gdpr-info.Informasi legislatif Eucalifornia. Judul 1.81.5. California Consumer Privacy Act of 2018 [1798.100 – 1798.199.100].
https: // iapp.ORG/Sumber Daya/Topik/CCPA-dan-CPRA/California Informasi Legislatif. Judul 1.81.48. Pendaftaran Pialang Data [1798.99.80 – 1798.99.88].
https: // leginfo.badan legislatif.ca.GOV/FACES/CODES_DISPLAYTEXT.xhtml?Divisi = 3.& bagian = 4.& LawCode = Civ & Title = 1.81.48.Informasi Legislatif California. Bab 22.1. Hak Privasi untuk Anak -anak California di Dunia Digital [22580 – 22582].
https: // leginfo.badan legislatif.ca.GOV/FACES/CODES_DISplaySection.xhtml?SectionNum = 22580 & LawCode = BPCInformasi Legislatif California. Bab 22. Persyaratan Privasi Internet [22575 – 22579].
https: // kaki.Colorado.gov/situs/default/file/2021a_190_signed.pdfKeadaan Connecticut. Tindakan tentang privasi data pribadi dan pemantauan online.
https: // www.CGA.ct.GOV/2022/AMD/S/PDF/2022SB-00006-R00SA-AMD.pdfVirginia’sistem informasi legislatif. Undang -Undang Perlindungan Data Konsumen HB 2307; hak data pribadi konsumen, dll.
https: // lis.Virginia.GOV/CGI-BIN/LEGP604.exe?SES = 212 & typ = bil & val = HB2307Virginia’sistem informasi legislatif. SB 1392 Undang -Undang Perlindungan Data Konsumen; hak data pribadi konsumen, dll.
https: // lis.Virginia.GOV/CGI-BIN/LEGP604.exe?212+jumlah+SB1392Negara Bagian Nevada. Bab 603A – Keamanan dan Privasi Informasi Pribadi.
https: // www.kaki.negara.nv.US/NRS/NRS-603A.HTML#NRS603ASEC300Negara Bagian Nevada. Bab 205 – Kejahatan Terhadap Properti.
https: // www.kaki.negara.nv.US/NRS/NRS-205.htmlHusch Blackwell. Sumber daya yang komprehensif untuk melacak u.S. Legislasi Privasi Negara.
https: // www.Huschblackwell.com/2022-state-privacy-law-trackerPelajari cara melacak metrik SRR organisasi Anda, termasuk biaya per permintaan, waktu untuk memenuhi dan kapasitas untuk skala
Belajarlah lagi
- Panduan Kepatuhan CCPA yang komprehensif
- Panduan ke Connecticut’Hukum Privasi Negara Bagian (CTDPA)
- Panduan untuk Hukum Privasi Negara Bagian Utah (UCPA)
- Apa yang harus diketahui tentang undang -undang privasi data federal AS
Undang -undang Privasi Internet Negara: yang kami sebaiknya melindungi privasi online?
Hukum yang mengatur privasi online di AS sangat bervariasi dari satu negara ke negara bagian ke negara. Untuk mengetahui bagaimana setiap negara bagian AS peringkat dari paling sedikit ke sebagian besar pribadi, kami mengevaluasi masing -masing dan masing -masing berdasarkan 25 kriteria utama. Hasilnya mengungkapkan berbagai perlindungan privasi yang bervariasi, yang kami’ve divisualisasikan di peta di bawah ini. Skor ditampilkan sebagai persentase, dengan skor 25 dari 25 menjadi 100 persen.
Kriteria kami berkisar dari undang -undang yang mengatur bagaimana perusahaan dapat menggunakan dan mengungkapkan data pelanggan kepada mereka yang melindungi jurnalis, anak -anak, dan karyawan. Hasil penelitian kami dikompilasi ke dalam tabel di bawah ini, dengan sederhana “Ya” atau “TIDAK” Jawab apakah ada hukum yang berlaku di setiap negara bagian. Dalam beberapa kasus, di mana undang -undang sebagian mencakup suatu area (e.G. perlindungan data genetik hanya ditawarkan untuk tujuan asuransi), negara bagian dapat mencetak setengah poin. Ini digambarkan oleh kotak oranye di bagan di bawah ini.
2023 Pembaruan dan tren kunci
Selama pembaruan 2023 kami, beberapa pembaruan kunci memberikan wawasan tentang tren hukum privasi di AS:
- Connecticut memberlakukan undang -undang untuk melindungi data pribadi dan untuk mengatur pemantauan online’S efektif mulai 1 Juli 2023)
- Utah memberlakukan Undang -Undang Privasi Konsumennya’S efektif mulai 31 Desember 2023)
- California memperkuat undang -undang privasi data untuk melindungi data dan anak -anak karyawan’data s
- New York menambahkan bagian ke Kode Hak Sipilnya untuk membuat perlindungan untuk pemantauan elektronik di tempat kerja
- Hawaii menciptakan undang -undang privasi media sosial untuk pengusaha dan lembaga pendidikan
- Hawaii, Kentucky, Minnesota, Tennessee, Vermont, dan Wisconsin menambahkan undang -undang keamanan data asuransi, mengambil jumlah negara yang telah mengimplementasikan undang -undang model keamanan data, yang dibuat oleh Asosiasi Nasional Komisaris Asuransi (NAIC), menjadi 22
- Colorado memperkenalkan undang -undang untuk mengatur penggunaan kecerdasan buatan (AI), terutama di sekitar penggunaan teknologi pengenalan wajah. Itu menjadi salah satu dari segelintir negara (6) yang mengatur penggunaan AI di dalam negara bagian
- Hanya 23 negara bagian yang menawarkan perlindungan spesifik untuk data genetik – dan sepuluh di antaranya hanya memberikan beberapa perlindungan (e.G. untuk tujuan asuransi)
- Hanya lima negara bagian yang memiliki undang -undang untuk melindungi pengumpulan dan penjualan data geolokasi oleh organisasi
- Hanya empat negara yang menetapkan bahwa konsumen memiliki hak untuk meminta data pribadi yang tidak akurat diubah oleh perusahaan
Dalam pembaruan ini, kami menambahkan bagian untuk mencakup undang -undang tertentu di:
- Privasi Data Karyawan
- Data genetik
- Data geolokasi
- Perusahaan yang memungkinkan pelanggan untuk memperbaiki data yang tidak akurat
Kami juga menggabungkan:
- Hukum perisai dan hak istimewa yang diakui pengadilan bagi jurnalis ke dalam satu kategori dengan yang pertama mencetak poin penuh dan yang terakhir mencetak setengah poin (jika tidak ada hukum perisai yang ada)
Negara bagian AS terbaik untuk privasi online
California
Pencetak gol terbanyak kami untuk pembaruan keempat berjalan, California, telah memberlakukan banyak undang -undang untuk masalah privasi spesifik yang diabaikan oleh negara bagian lain. Negara tidak hanya menciptakan apa yang disebut ACLU hukum privasi digital paling komprehensif di negara ini, tetapi juga terus menambah dan memperkuat undang -undang ini. Seperti disebutkan di atas, California telah memperkuat perlindungan privasinya dengan memastikan karyawan’ Data diatur oleh hukum, menjadikannya satu -satunya negara bagian yang memiliki ketentuan ini pada saat penulisan. Dia’s Juga salah satu dari hanya dua negara bagian yang memberlakukan undang-undang yang secara khusus melindungi data yang dikumpulkan dari Internet-of-Things (Oregon adalah yang lain) dan untuk melindungi hak privasi dan menegakkan pembatasan pemasaran untuk anak di bawah umur (Delaware adalah yang lain). Dia’s juga salah satu dari segelintir negara untuk melindungi pengumpulan dan penjualan data geolokasi.
Undang -Undang Privasi Komunikasi Elektronik mencegah penegakan hukum atau entitas investigasi dari memaksa perusahaan untuk menyerahkan data elektronik atau komunikasi tanpa surat perintah. Ini termasuk data cloud, metadata, email, pesan teks, data lokasi, dan pencarian perangkat. Meskipun negara -negara lain memiliki undang -undang serupa yang melindungi beberapa bentuk data ini, California sejauh ini merupakan satu -satunya negara bagian yang melindungi semuanya.
Pada tanggal 26 Juni 2018, California mengesahkan salah satu undang -undang privasi terberat di Amerika Serikat, Undang -Undang Privasi Konsumen 2018. Efektif pada tahun 2020, RUU ini memberdayakan konsumen dengan hak untuk mengetahui informasi apa yang telah dikumpulkan oleh perusahaan mana pun tentang mereka dan dengan siapa informasi tersebut dibagikan. Selain itu, konsumen dapat menuntut agar perusahaan menghapus data pribadi mereka dan mengubah data yang tidak akurat.
Utah
Utah’S Liar -Terbaru Terkini dari Undang -Undang Privasi Konsumen melihatnya naik melalui peringkat tahun ini untuk menempati posisi kedua (bersama Virginia). Tindakan ini, yang berkuasa pada tanggal 31 Desember 2023, memastikan konsumen mengetahui data yang dikumpulkan oleh perusahaan pada mereka, dapat memilih keluar dari berbagi data pihak ketiga, dan dapat meminta bahwa data mereka dihapus. Undang -undang ini juga melindungi data geolokasi, menjadikan Utah satu dari hanya lima negara bagian untuk memiliki ketentuan khusus ini dalam undang -undang perlindungan datanya.
Bidang -bidang utama lainnya untuk Utah termasuk undang -undang pembuangan data untuk pemerintah dan perusahaan, undang -undang privasi media sosial untuk pengusaha dan lembaga pendidikan, dan undang -undang untuk mengatur penggunaan kecerdasan buatan dan data genetik.
Virginia
Sementara ada’t Setiap undang-undang baru di Virginia untuk pembaruan ini, Undang-Undang Perlindungan Data Konsumennya memastikan perusahaan harus menghapus data pribadi tentang permintaan, harus memungkinkan pelanggan untuk memilih keluar dari berbagi data pihak ketiga, harus mengungkapkan data apa yang mereka lakukan’Mengumpulkan kembali dari pelanggan, dan harus memperbaiki data yang tidak akurat. Undang -undang ini juga memberikan perlindungan bagi konsumen’ Data geolokasi.
Virginia’S DMV tidak’t menggunakan teknologi pengenalan wajah dan tidak’t Bagikan basis data fotonya dengan agen federal.
Menyebutkan terhormat
Delaware
Delaware tetap berada dalam lima besar tahun ini. Undang-undang yang mengharuskan pemerintah untuk membuang data pelanggan setelah periode waktu yang ditentukan, melindungi data genetik, melindungi privasi data e-reader dan perpustakaan, dan melindungi anak di bawah umur membantu negara menonjol.
Tidak ada pembaruan untuk Delaware tahun ini tetapi itu adalah salah satu negara bagian yang memerlukan persetujuan dari kedua belah pihak sebelum perekaman panggilan dapat dilakukan.
Illinois
Illinois membuka jalan bagi undang -undang yang secara khusus melindungi data biometrik seperti sidik jari, pemindaian pengenalan wajah, dan pemindaian retina, menjadi negara pertama yang memberlakukan jalan ini pada tahun 2008. Hanya dalam beberapa tahun terakhir beberapa negara bagian lain (California, Texas, dan Washington) telah mengikuti. Ini juga salah satu dari 18 negara bagian yang memiliki undang -undang perlindungan data genetik yang komprehensif.
Baik perusahaan dan pemerintah harus membuang data pribadi setelah periode waktu tertentu. Pengusaha dan sekolah tidak dapat memaksa karyawan dan siswa untuk menyerahkan informasi login akun media sosial. Negara ini juga menegakkan peraturan yang ketat mengenai penggunaan kecerdasan buatan untuk wawancara video dan membutuhkan persetujuan dari kedua belah pihak saat merekam panggilan.
Negara bagian AS terburuk untuk privasi online
Tak satu pun dari negara bagian di bawah ini memiliki undang -undang privasi data yang komprehensif. Tidak ada yang melindungi data IoT, data biometrik, data geolokasi, data karyawan, anak di bawah umur’ data, privasi e-reader, atau penggunaan AI. Hanya Dakota Selatan yang menawarkan beberapa perlindungan terhadap data genetik ketika datang untuk digunakan untuk tujuan asuransi. ISP dapat berbagi data pelanggan tanpa persetujuan eksplisit dan penegakan hukum memiliki akses yang tidak beralasan ke data penyedia layanan pada pengguna.
Semuanya telah gagal memperkenalkan undang -undang tentang pembuangan data, pemantauan elektronik oleh pengusaha, pemantauan media sosial oleh pengusaha dan lembaga pendidikan, dan untuk mengatur broker data.
Idaho
Idaho mencetak satu poin untuk hukumnya untuk melindungi informasi siswa K-12 dan setengah poin untuk hak istimewa yang diakui pengadilan untuk jurnalis.
Pennsylvania
Pennsylvania memiliki undang -undang perisai untuk melindungi jurnalis dan mengharuskan dua pihak untuk menyetujui panggilan mereka yang direkam.
Mississippi
Mississippi juga mendapat skor 8% atau 2/25. Seperti Pennsylvania, ia juga memiliki undang -undang perisai untuk melindungi jurnalis tetapi hanya satu pihak yang diharuskan untuk menyetujui perekaman panggilan. Mississippi’Poin kedua berasal dari hukum keamanan data asuransinya.
Dakota Selatan
Selain undang-undang untuk melindungi informasi siswa K-12 dan undang-undang perisai untuk melindungi jurnalis, SD mencetak tambahan 0.5 poin berkat beberapa perlindungan yang ditawarkan ketika datang ke data genetik. Undang-undang Dakotan Selatan menentukan bahwa penggunaan tes genetik yang ditawarkan, penjualan, atau pembaruan asuransi dilarang, seperti halnya berbagi informasi genetik dengan operator kesehatan atau asuransi perawatan jangka panjang/jangka panjang.
Iowa
Iowa memiliki undang-undang untuk melindungi informasi siswa K-12 dan undang-undang keamanan data asuransi. Itu juga skor 0.5 poin untuk hak istimewa yang diakui pengadilan untuk jurnalis.
2021 Pembaruan dan tren kunci
Selama pembaruan 2021 kami, beberapa pembaruan kunci memberikan wawasan tentang tren hukum privasi di AS:
- Oregon memperkenalkan undang-undang untuk melindungi data Internet-of-Things (IoT)
- Virginia memperkenalkan Undang -Undang Perlindungan Data Konsumen dan Colorado memperkenalkan Undang -Undang Privasinya
- Minnesota dan Texas memperkenalkan undang -undang pembuangan data untuk entitas pemerintah (hanya Minnesota Hasn’T sudah mendapatkan persyaratan yang sama untuk perusahaan)
- New Jersey dan Vermont menambahkan undang-undang untuk melindungi informasi siswa K-12
- Indiana, Iowa, Louisiana, Maine, North Dakota, dan Virginia menambahkan undang -undang keamanan data asuransi. Nevada juga menambahkan broker data ke undang -undang yang memberi konsumen hak untuk meminta data mereka’t dijual
Pembaruan dan tren kunci 2019
- Maine memperkenalkan Undang -Undang Perlindungan Data baru pada tahun 2019 yang menetapkan penyedia layanan internet tidak bisa “Gunakan, mengungkapkan, menjual, atau mengizinkan akses ke informasi pribadi pelanggan” Tanpa persetujuan pelanggan, simpan untuk pengecualian tertentu seperti mematuhi perintah pengadilan
- Nevada mengesahkan tindakan pada 1 Oktober 2019, yang memungkinkan pelanggan untuk memilih keluar dari berbagi data online
- South Dakota mengesahkan undang -undang perisai untuk melindungi jurnalis pada bulan Maret
- Utah mengesahkan RUU pada tahun 2019 yang mencegah berbagai penyedia dari menyerahkan data pengguna ke penegakan hukum tanpa surat perintah
- Skor Negara berkorelasi sedang (r = 0.4) Dengan bagaimana mereka memberikan suara dalam pemilihan presiden 2016. Mereka yang memilih Clinton cenderung memiliki skor privasi yang lebih tinggi.
Dalam pembaruan 2019 kami, kami menambahkan tiga kriteria baru dan menghapus tiga lainnya.
- Undang -undang untuk melindungi hak privasi dan menegakkan pembatasan pemasaran untuk anak di bawah umur
- Undang -undang keamanan data yang khusus untuk perusahaan asuransi dan mengikuti undang -undang model keamanan data, yang dibuat oleh Asosiasi Nasional Komisaris Asuransi (NAIC). Tujuannya adalah agar semua negara bagian telah mengadopsi ini dalam beberapa tahun ke depan
- Undang -undang keamanan data yang khusus untuk broker data
- Distrik Columbia karena distrik ini tidak diatur di tingkat negara bagian. DC telah dipuji karena undang -undang privasi data siswa dan juga memiliki hukum perisai yang luas untuk jurnalis. Itu juga dikabarkan mempertimbangkan untuk mengadopsi model keamanan data NAIC tetapi ini tidak ada’t terjadi sampai sekarang
Kami juga telah memperkuat kategori komunikasi karyawan kami dengan hanya menampilkan negara -negara yang memiliki undang -undang yang jelas yang melarang pengusaha memantau komunikasi karyawan tanpa memberi tahu mereka terlebih dahulu
Pembaruan dan tren kunci 2018
- Setiap negara bagian di Uni sekarang memiliki undang -undang yang mengharuskan perusahaan untuk diungkapkan secara publik ketika pelanggaran data terjadi.
- Banyak negara telah memperluas definisi “Informasi yang dapat diidentifikasi secara pribadi” untuk memasukkan lebih banyak jenis data dan kombinasi data.
- California mengesahkan undang -undang privasi dan perlindungan data terberat di negara ini, mendorongnya ke puncak peringkat.
- Maine adalah satu -satunya negara bagian yang mengesahkan hukum yang melarang penegakan hukum melacak seseorang’Lokasi S Menggunakan GPS atau info geo-lokasi lainnya yang dibangun ke dalam smartphone dan komputer. Illinois dan California telah mengajukan tagihan seperti itu di masa lalu, tetapi mereka diveto.
- Illinois adalah satu -satunya negara yang secara khusus melindungi data biometrik, tetapi hukum (BIPA) saat ini dalam bahaya.
Dalam pembaruan 2018 kami, kami menambahkan enam kriteria baru untuk penilaian privasi negara-demi-negara kami dengan total 20. Ini termasuk:
- Perusahaan harus mengizinkan konsumen untuk memilih keluar dari berbagi data pihak ketiga
- Perusahaan harus menghapus data pribadi berdasarkan permintaan orang tersebut
- Perusahaan harus mengungkapkan data pribadi apa yang mereka’VE dikumpulkan tentang seseorang
- Surat perintah diperlukan untuk penegakan hukum untuk mengakses data pribadi pada pengguna yang dipegang oleh penyedia layanan
- Surat perintah diperlukan untuk melacak seseorang’Lokasi S Via GPS atau Teknologi Lokasi Geo lainnya
- Undang -undang untuk melindungi data biometrik
Undang -undang Privasi Federal
Beberapa aspek privasi online diatur oleh pemerintah federal AS daripada pemerintah negara bagian. Peraturan parsial ada, tetapi tidak ada undang-undang yang mencakup semua yang mengatur pengumpulan, penyimpanan, atau penggunaan data pribadi di U.S.
Konstitusi AS tidak pernah menyebutkan privasi secara khusus dan hanya melindungi terhadap aktor negara, bukan individu. Namun, amandemen pertama, keempat, kesembilan, dan keempat belas membatasi intrusi pemerintah pada individu’ hak atas privasi.
Pada tahun 2018, Mahkamah Agung memutuskan Carpenter vs. Amerika Serikat bahwa Amandemen Keempat melindungi informasi lokasi ponsel. Ini berarti polisi sekarang harus mencari surat perintah untuk mendapatkan data ini. Sementara sukses untuk privasi, masih ada banyak pertanyaan tentang pemerintah’S dan penegakan hukum’Kemampuan pelacakan geolokasi. Baru-baru ini, ditemukan bahwa penegakan hukum membeli data geolokasi yang tersedia secara komersial sehingga dapat mengelilingi persyaratan surat perintah.
Undang -Undang Privasi tahun 1974 mengatur pengumpulan, pemeliharaan, penggunaan, dan penyebaran info yang dapat diidentifikasi secara pribadi tentang individu yang disimpan oleh lembaga federal. Sekali lagi, ini membatasi bagaimana pemerintah dapat mengakses dan menggunakan catatan dan tidak berlaku untuk individu atau bisnis.
HIPAA diberlakukan pada tahun 1996 untuk melindungi catatan medis.
Fair Credit Reporting Act (FCRA) memungkinkan individu untuk memilih keluar dari penawaran kredit yang tidak diinginkan dan mendapatkan satu laporan kredit gratis dari masing -masing lembaga pelaporan kredit utama setiap tahun.
Undang -Undang Privasi Komunikasi Elektronik dapat digunakan untuk menjatuhkan sanksi pidana pada siapa saja yang mencegat komunikasi elektronik tanpa persetujuan, tetapi sejumlah celah telah membuat hukum sebagian besar tidak berguna, kata para ahli.
Anak -anak 1998’Undang -Undang Perlindungan Privasi Online mensyaratkan bahwa situs web yang diarahkan pada anak -anak di bawah usia 13 tahun harus mendapatkan persetujuan orang tua di antara standar kepatuhan lainnya. Undang -undang tersebut secara luas telah didiskreditkan sebagai tidak efektif dan bahkan kontraproduktif dalam hal melindungi anak -anak secara online.
Undang -undang federal lainnya yang berkaitan dengan keamanan komputer dan hukum privasi termasuk (Sumber: Wikipedia):
- 1970 u.S. Undang -Undang Pelaporan Kredit yang Adil
- 1970 u.S. Racketeer dipengaruhi dan korupsi Organisasi (RICO) ACT
- 1974 u.S. Undang -Undang Privasi
- Pedoman Pedoman Ekonomi dan Pembangunan Ekonomi (OECD) 1980
- 1984 u.S. Undang -Undang Kejahatan Komputer Medis
- 1984 u.S. Undang -Undang Kejahatan Komputer Federal (diperkuat pada tahun 1986 dan 1994)
- 1986 u.S. Undang -Undang Penipuan dan Penyalahgunaan Komputer (diubah pada tahun 1986, 1994, 1996 dan 2001)
- 1986 u.S. Electronic Communications Privacy Act (ECPA)
- 1987 u.S. Undang -Undang Keamanan Komputer (dicabut oleh Undang -Undang Manajemen Keamanan Informasi Federal tahun 2002)
- 1988 u.S. Undang -Undang Perlindungan Privasi Video
- 1990 United Kingdom Komputer Penyalahgunaan Undang -Undang
- 1991 u.S. Pedoman Hukuman Federal
- Pedoman OECD 1992 untuk berfungsi sebagai kerangka keamanan total
- 1994 Bantuan Komunikasi untuk Undang -Undang Penegakan Hukum
- Petunjuk Dewan 1995 tentang Perlindungan Data untuk Uni Eropa (UE)
- 1996 u.S. Ekonomi dan Perlindungan Undang -Undang Informasi Kepemilikan
- 1996 Undang -Undang Portabilitas Asuransi Kesehatan (HIPAA) (persyaratan ditambahkan pada Desember 2000)
- 1998 u.S. Digital Millennium Copyright Act (DMCA)
- 1999 u.S. Undang -Undang Transaksi Informasi Komputer yang Seragam (UCITA)
- 2000 u.S. Tanda Tangan Elektronik Kongres dalam Undang -Undang Perdagangan Nasional Global (“Esign”)
- 2001 u.S. Menyediakan alat yang tepat yang diperlukan untuk mencegat dan menghalangi tindakan terorisme (Patriot)
- Homeland Security Act 2002 (HSA)
- Undang -Undang Manajemen Keamanan Informasi Federal 2002 tahun 2002
Bawa privasi Anda ke tangan Anda sendiri
Warga negara AS, atau warga negara dari negara mana pun, harus mengharapkan pemerintah mereka untuk melindungi privasi mereka dari semua ancaman. Dia’Terserah kita semua sebagai individu untuk menjadi proaktif dalam menjaga privasi kita.
Tidak ada negara yang sempurna, tetapi setidaknya semua tingkat pemerintah AS memungkinkan warga negara untuk memperkuat keamanan online mereka sesuka hati. Beberapa langkah kunci termasuk mengenkripsi file dan komunikasi Anda, mengakses internet melalui VPN yang aman, dan mengelola izin pada Anda dan keluarga Anda’S akun online.
Apakah kita salah? Hukum yang kami lewatkan? Beri tahu kami di komentar!
Banyak pengguna tidak meneliti situs yang mereka temukan informasi. Sering ada tanda -tanda bahwa situs yang Anda kunjungi bisa berbahaya dan meminta PI Anda: penawaran gratis, URL yang diperpendek, halaman yang direkayasa secara sosial untuk menipu pengguna untuk membuat akun dan mengunduh malware dari mereka.
Apa yang bisa Anda lakukan
Jaga agar anti-virus Anda tetap up-to-date. Gunakan browser internet yang paling aman – Google Chrome atau Microsoft Edge adalah dua pilihan terbaik. Pindai file dengan perangkat lunak anti-virus Anda sebelum mengunduh. Jangan menggunakan kembali kata sandi untuk beberapa situs web. Nyalakan blocker pop-up browser Anda.
Cookie adalah file yang diunduh ke browser Anda oleh situs web yang berisi data pengidentifikasi unik tentang situs tersebut. Namun, mereka tidak mengandung informasi pribadi atau kode perangkat lunak apa pun. Ketika sebuah situs web “melihat” data yang ditetapkan dalam cookie, ia tahu browser adalah salah satu yang telah menghubungi sebelumnya.
Mereka dapat bermanfaat untuk hal -hal seperti menyimpan informasi login Anda untuk suatu situs sehingga Anda tidak harus memasukkannya lagi. Cookie juga dapat digunakan untuk melacak aktivitas Anda dan menangkap kebiasaan pembelian Anda dan kemudian dibagikan dengan pihak ketiga yang tidak diinginkan yang berafiliasi dengan situs tersebut.
Apa yang bisa Anda lakukan
Saat menggunakan jaringan Wi-Fi publik, berhati-hatilah dengan informasi yang Anda kirimkan dan akses. Jaringan Wi-Fi publik dapat menjadi tidak aman, dan peretas dapat mencoba mencegat data Anda.
Apa yang bisa Anda lakukan
Hindari mengakses informasi sensitif, seperti perbankan online, di jaringan Wi-Fi publik. Jika Anda perlu mengakses informasi yang sensitif, gunakan Virtual Private Network (VPN) untuk mengenkripsi data Anda.
Serangan phishing melibatkan penipuan individu untuk mengungkapkan informasi sensitif melalui email, pesan, atau situs web yang curang yang tampak sah.
Apa yang bisa Anda lakukan
Berhati -hatilah saat mengklik tautan atau membuka lampiran dalam email, terutama jika mereka berasal dari sumber yang tidak diketahui atau mencurigakan. Verifikasi identitas dan legitimasi pengirim sebelum menanggapi permintaan informasi pribadi.
Taktik rekayasa sosial melibatkan memanipulasi individu untuk mendapatkan akses ke informasi pribadi atau sistem komputer mereka. Ini dapat mencakup menyamar sebagai individu atau perusahaan tepercaya untuk menipu korban untuk menyediakan data sensitif.
Apa yang bisa Anda lakukan
Bersikaplah skeptis terhadap permintaan yang tidak diminta untuk informasi pribadi, bahkan jika mereka tampaknya berasal dari sumber yang sah. Verifikasi permintaan melalui cara lain, seperti menghubungi perusahaan secara langsung.
Pelanggaran data terjadi ketika individu yang tidak sah mendapatkan akses ke informasi sensitif yang disimpan oleh organisasi. Pelanggaran ini dapat mengakibatkan paparan informasi pribadi dan potensi penyalahgunaan.
Apa yang bisa Anda lakukan
Pantau akun Anda untuk aktivitas yang mencurigakan. Pertimbangkan untuk menggunakan kata sandi yang kuat dan unik untuk setiap akun online dan aktifkan otentikasi dua faktor saat tersedia. Periksa secara teratur pemberitahuan pelanggaran data dan ambil tindakan yang tepat jika informasi Anda telah dikompromikan.
U. S. Hukum Privasi
Tingkatkan praktik dan produktivitas Anda dengan teknologi hukum paling canggih untuk perusahaan Anda.
Undang -undang Privasi Internet Terungkap – Bagaimana Anda Informasi pribadi dilindungi secara online
Ancaman dunia maya berasal dari banyak sumber, masing -masing mencari untuk mendapatkan informasi pribadi (PI) untuk manfaat atau eksploitasi. Karena intrusi menjadi semakin canggih, pengamanan yang lebih peraturan dan internal diperlukan sebagai respons. Privasi Internet adalah subset dari dunia privasi data yang lebih besar yang mencakup pengumpulan, penggunaan, dan penyimpanan PI yang aman secara umum. Privasi Internet adalah Terutama prihatin dengan bagaimana PI terpapar melalui web, melalui pelacakan, pengumpulan data, berbagi data, dan ancaman keamanan siber. Sebuah studi Pew Research Institute menemukan bahwa mengendalikan PI on line adalah “sangat penting” untuk 74% orang Amerika. Menurut studi Pew lain, 86% orang Amerika telah mengambil tindakan untuk mempertahankan privasi mereka – menghapus cookie, mengenkripsi email, dan melindungi alamat IP mereka. Jejak Digital ada di mana -mana. Setiap kali Anda mengunjungi situs web, memasukkan informasi kartu kredit atau debit Anda, mendaftar ke akun, memberikan email Anda, mengisi formulir online, memposting di media sosial, atau menyimpan gambar atau dokumen di penyimpanan cloud, Anda merilis informasi pribadi ke dunia maya. Hanya siapa, selain penerima yang dituju, akan menerima atau memiliki akses ke informasi yang Anda berikan? Apakah akan dibagikan dengan pihak lain? PI Anda mungkin dibagikan dengan cara yang Anda tidak’t berharap atau tidak disadari. Informasi Anda mungkin berisiko karena bahkan program keamanan informasi terbaik tidak dijamin 100%.
Westlaw Edge
Memberikan nilai klien yang unggul dengan penelitian hukum yang lebih cepat dan lebih akurat
Tingkatkan praktik dan produktivitas Anda dengan teknologi hukum paling canggih untuk perusahaan Anda.
Hukum Privasi Internet
Banyak negara bagian juga telah mengadopsi undang -undang yang mempengaruhi privasi online, misalnya, undang -undang perlindungan konsumen, undang -undang yang melindungi kategori tertentu dari PI, undang -undang keamanan informasi, dan undang -undang pemberitahuan pelanggaran data.
Selain mematuhi undang -undang ini dan menerapkan program keamanan informasi yang kuat, ada beberapa langkah yang dapat diambil organisasi untuk membantu mengurangi ancaman keamanan siber.
Bagaimana Anda terpapar dan bagaimana melindungi diri Anda secara online
Klien, Pelanggan, dan Informasi Pribadi Karyawan yang Anda miliki dapat dikenakan pelanggaran data dengan berbagai cara. Alamat email, perbankan, kata sandi, alamat fisik, nomor telepon dan lebih banyak lagi dapat menemukan cara mereka untuk scammers, peretas, pemasar yang tidak diinginkan, dan banyak lagi. Sebagian besar karyawan kepatuhan dan bidang hukum tidak tahu bagaimana cara mengimplementasikan perlindungan data dari ancaman internet. Apa yang harus dilakukan?
Buku pedoman ancaman untuk organisasi Anda
Satu hal yang dapat dilakukan organisasi Anda adalah mengembangkan buku pedoman referensi cepat privasi internet yang mudah tersedia untuk karyawan. Ini dapat memberikan ancaman dan praktik terbaik untuk diikuti untuk area spesifik Anda:
Berikut adalah lima ancaman online paling signifikan terhadap privasi data yang berasal dari web dan praktik terbaik untuk menanganinya:
Banyak pengguna tidak meneliti situs yang mereka temukan informasi. Sering ada tanda -tanda bahwa situs yang Anda kunjungi bisa berbahaya dan meminta PI Anda: penawaran gratis, URL yang diperpendek, halaman yang direkayasa secara sosial untuk menipu pengguna untuk membuat akun dan mengunduh malware dari mereka.
Apa yang bisa Anda lakukan
Selalu up to date anti-virus Anda terkini. Gunakan browser internet yang paling aman – Google Chrome atau Microsoft Edge adalah dua pilihan terbaik. Pindai file dengan perangkat lunak anti-virus Anda sebelum mengunduh. Mengenakan’t menggunakan kembali kata sandi untuk beberapa situs web. Nyalakan blocker pop up browser Anda.
Cookie adalah file yang diunduh ke browser Anda oleh situs web yang berisi data pengidentifikasi unik tentang situs tersebut. Namun, mereka tidak’t berisi informasi pribadi atau kode perangkat lunak apa pun. Ketika sebuah situs web “melihat” data yang ditetapkan dalam cookie, ia tahu browser adalah salah satu yang telah menghubungi sebelumnya.
Mereka dapat berguna untuk hal -hal seperti menyimpan informasi login Anda untuk suatu situs sehingga Anda tidak’T harus memasukkannya lagi. Cookie juga dapat digunakan untuk melacak aktivitas Anda dan menangkap kebiasaan pembelian Anda dan kemudian dibagikan dengan pihak ketiga yang tidak diinginkan yang berafiliasi dengan situs tersebut.
Apa yang bisa Anda lakukan
Atur browser Anda untuk menghapus cookie setiap kali Anda menyelesaikan browsing atau mengatur cookie “memilih keluar” di browser Anda ke cookie tidak diperbolehkan sama sekali di browser Anda.
Undang -Undang COPPA secara khusus menyatakan bahwa alamat IP adalah informasi pribadi karena mereka adalah informasi tentang individu yang dapat diidentifikasi yang terkait dengannya. Alamat Internet Protokol (IP) adalah label numerik di balik alamat web yang kita lihat setiap hari. Itu mengidentifikasi perangkat melalui internet. Peretas sering datang melalui alamat IP sebagai titik serangan pertama mereka.
Pihak yang tidak diinginkan dapat melacak PI Anda dengan mencari alamat situs web Anda jika terdaftar dalam whois, database pusat yang berisi semua alamat web di internet. Informasi kepemilikan sudah tersedia di sini.
Apa yang bisa Anda lakukan
Jika Anda mengatur situs web, Anda dapat meminta daftar whois pribadi dari manajer database, solusi jaringan. Nama mereka, alamat, dan informasi kepemilikan lainnya akan muncul, bukan milik Anda.
Saat mengerjakan komputer pribadi Anda, Anda dapat menggunakan alat Virtual Private Network (VPN). Yang bagus adalah ip lenyap. Anda masuk ke VPN sebagai perantara. Setelah titik itu, alamat IP Anda dienkripsi dan melalui penyedia VPN ke Internet.
Karyawan atau klien di rumah memiliki “disewa” Alamat IP dengan modem kabel dan akun ISP mereka. IP Anda menang’t ubah sampai Anda mematikan modem Anda. Berfungsilah sesering Anda merasa perlu.
Data pribadi yang mengalir antara mesin pengguna dan situs web menggunakan protokol HTTP biasa dapat dipantau oleh perusahaan lain atau berpotensi dicegat dan dicuri oleh peretas jahat (sering disebut “man-in-the-middle”). Itu’S Where Secure Sockets Layer (SSL) masuk.
Apa yang bisa Anda lakukan
HTTPS atau Secure Sockets Layer (SSL) Mengenkripsi informasi yang dikirim antara situs web dan mesin pengguna. Saat membeli atau memasukkan informasi pribadi di situs web, selalu periksa “https: //” atau ikon gembok di browser Anda’S URL Bar untuk memverifikasi bahwa Situs aman sebelum memasukkan informasi pribadi apa pun. Saat Anda melihat https alih -alih http di bilah alamat browser Anda, Anda akan tahu itu adalah situs yang aman!
Jika Anda meng -hosting situs web, pertimbangkan untuk mengimplementasikan SSL di server web Anda untuk memastikan privasi data antara Anda dan pelanggan. Ini juga akan membantu mengurangi ancaman peretasan langsung. Anda perlu menemukan Otoritas Sertifikat Digital (CA) seperti Verisign untuk membantu mengaturnya.
Cloud Computing adalah gelombang teknologi terbaru dan terhebat yang memunculkan masalah baru untuk privasi data. Ini terutama benar ketika Anda menyerahkan kontrol administratif dan teknologi ke pesta luar. Bahwa dalam dirinya sendiri adalah ancaman besar.
Penyedia cloud mungkin kurang dalam proses cadangan, praktik keamanan, kontrol karyawan, antarmuka aplikasi & API untuk menyebutkan beberapa. Plus, Anda tidak pernah tahu siapa yang memiliki “Keys of the Kingdom” untuk melihat semua data Anda di sana. Menakutkan.
Apa yang bisa Anda lakukan
Anda dan penyedia cloud bertanggung jawab atas keamanan, bukan hanya yang terakhir. Jika Anda menyimpan data di penyimpanan cloud atau menggunakan platform cloud untuk meng -host situs web, ada beberapa hal yang ingin Anda pertimbangkan:
Kombinasi peraturan pemerintah dan praktik individu yang bertanggung jawab hanya dapat menggagalkan potensi ancaman cyber tidak menghilangkannya. Area Kepatuhan & Hukum Anda dapat melakukan bagiannya dengan menerapkan analisis ancaman komprehensif dan langkah -langkah respons.
U.S. Hukum Privasi
Epic menyediakan sumber ini pada u.S. Hukum Privasi untuk Siswa, Pengacara, dan Pembuat Kebijakan Tertarik dalam Hukum Privasi di Amerika Serikat.
Dokumen
ANAK-ANAK’S Privasi
Privasi Komunikasi
Privasi Konsumen
Undang -undang keamanan data
Privasi Keuangan
Privasi Kesehatan
Catatan dan Privasi Pemerintah
Penegakan hukum dan privasi
Robocalls
Privasi Siswa
Privasi Tempat Kerja
Misc.
Teknologi Informasi Kesehatan untuk Undang -Undang Kesehatan Klinis dan Ekonomi (Hitech) (2009)
Undang -Undang Kesehatan Teknologi Informasi Kesehatan untuk Kesehatan Ekonomi dan Klinis (HITECH) disahkan pada tahun 2009 dan berusaha untuk mempromosikan dan memperluas adopsi teknologi informasi kesehatan. Hitech Act mensyaratkan entitas yang dicakup oleh Portabilitas Asuransi Kesehatan dan Undang -Undang Akuntabilitas (HIPAA) untuk melaporkan pelanggaran data kepada individu yang terkena dampak dan ke U.S. Departemen Kesehatan dan Pelayanan Kemanusiaan. Undang -undang ini juga menetapkan pembatasan penjualan atau pengungkapan informasi kesehatan pasien, dan menetapkan aturan tentang bagaimana entitas yang diatur harus menjelaskan pengungkapan tersebut.
Informasi Genetik Undang -Undang Nondiskriminasi (2008)
Informasi Genetik Undang -Undang Nondiskriminasi Melarang Diskriminasi Atas Dasar Informasi Genetik Sehubungan Dengan Asuransi dan Ketenagakerjaan Kesehatan.
Undang -Undang Peningkatan Hukuman Pencurian Identitas (2004)
Undang -Undang Peningkatan Hukuman Pencurian Identitas tahun 2004 memperkuat hukuman pidana untuk pencurian identitas. Undang-undang ini menciptakan hukuman lima tahun untuk pencurian identitas yang dilakukan sehubungan dengan terorisme dan hukuman dua tahun untuk pencurian identitas yang dilakukan sehubungan dengan kejahatan seperti penipuan dan pelanggaran imigrasi. Undang -undang ini juga melarang perubahan yudisial dari hukuman atau konversi ini menjadi masa percobaan.
Video Voyeurism Prevention Act (2004)
Video Voyeurism Prevention Act tahun 2004 disahkan sebagai tanggapan terhadap semakin populernya kamera mata -mata miniatur. Tindakan ini sangat terbatas dalam ruang lingkup: hanya mencakup tindakan voyeuristik yang dilakukan di tanah federal seperti taman federal.
Mengontrol penyerangan Undang-Undang Pornografi dan Pemasaran yang Tidak Dikolesi (CAN-SPAM) (2003)
Pada bulan Desember 2003, Kongres melewati 108 detik. 877, pengendalian penyerangan Undang-Undang Pornografi dan Pemasaran Non-Dipersembahkan tahun 2003, yang dikenal sebagai “Can-spam” Bertindak. Tindakan ini menciptakan hukuman baru karena mengirim iklan spam menipu, tetapi tidak “Bisa” email komersial yang tidak diminta yang tidak diminta.
Undang -undang mendefinisikan spam sebagai pesan apa pun di mana “tujuan utama” adalah “iklan komersial atau promosi produk atau layanan komersial.” Di bawah can-spam, pesan komersial yang tidak diminta harus mencakup pemberitahuan bahwa pesan tersebut adalah iklan atau ajakan, pemberitahuan opt-out, dan alamat pos yang valid dari pengirim.
Do-Not-panggilan Implementasi Undang-Undang (2003)
Pada tahun 2002, Komisi Perdagangan Federal mengusulkan penciptaan nasional “jangan panggil” registri. Aturan tersebut menetapkan anggapan bahwa telemarketer tidak dapat menghubungi orang dalam daftar, kecuali jika telemarketer telah menyatakan otorisasi tertulis atau hubungan bisnis yang ada dengan orang tersebut.
Ada tiga undang-undang utama yang membentuk registri do-not-call. FTC’Peraturan S, 16 C.F.R. 310.4 (b) (iii) (b), menetapkan registri itu sendiri dan larangan terkait untuk telemarketing. Hukum Publik 108-10 memberi wewenang kepada FTC untuk mengumpulkan biaya untuk mengoperasikan registri dan mengharuskan FTC untuk melaporkan kemajuan registri. Hukum Publik 108-82 yang diberikan wewenang kepada FTC untuk mengoperasikan Registry.
Undang -Undang Transaksi Kredit yang Adil dan Akurat (2003)
Pada tahun 2003 Kongres memberlakukan Undang -Undang Transaksi Kredit yang Adil dan Akurat (FACTA), yang secara substansial mengubah sebagian besar FCRA. Undang -undang tersebut menetapkan hak perbaikan untuk korban pencurian identitas, tetapi tidak banyak untuk benar -benar mencegah kejahatan. Misalnya, FACTA mengharuskan pedagang untuk memotong nomor kartu kredit dan debit yang dicetak pada tanda terima, ini memberi individu hak untuk gratis laporan kredit tahunan, ini mewajibkan lembaga kredit untuk memblokir informasi kredit yang dicatat sebagai akibat dari pencurian identitas, dan membuat prosedur penghancuran dokumen baru untuk informasi pribadi untuk pribadi. Facta juga mendahului undang -undang negara bagian yang akan memberikan perlindungan privasi yang lebih besar. Misalnya, FACTA menyatakan bahwa agen kredit harus mengungkapkan skor kredit kepada individu untuk a “biaya yang wajar”; Negara -negara tidak akan diizinkan memberi konsumen hak untuk membebaskan pengungkapan skor kreditS.
U.S. E-Government Act (2002)
Diberlakukan pada bulan Desember 2002, Undang-Undang E-Government dimaksudkan untuk membuat lembaga federal lebih mudah diakses oleh publik dengan cara elektronik. Antara lain, Undang -Undang tersebut menciptakan Kantor Pemerintah Elektronik di dalam Kantor Manajemen dan Anggaran, dan mensyaratkan bahwa proses peraturan dan materi lainnya muncul di situs Web Agensi. Undang -undang ini juga mengharuskan lembaga untuk melakukan penilaian dampak privasi (PIA) setiap kali membeli sistem informasi, atau memulai kumpulan informasi pribadi baru.
U.S. Homeland Security Act (2002)
Setelah 9/11, Kongres meloloskan Undang -Undang Departemen Keamanan Dalam Negeri pada tahun 2002, menggabungkan 22 lembaga untuk tujuan mengamankan Amerika Serikat dari Ancaman. Banyak ketentuan RUU tersebut melibatkan privasi. Pertama, tindakan itu secara luas dikecualikan “Informasi Infrastruktur Kritis” Diserahkan secara sukarela ke Departemen Keamanan Dalam Negeri (DHS) dari Undang -Undang Kebebasan Informasi. Kedua, Undang -Undang tersebut menciptakan petugas privasi untuk DHS. Ketiga, Undang -Undang ini melarang semua lembaga federal menerapkan Sistem Informasi dan Pencegahan Terorisme (Tips). Keempat, Undang -Undang ini melarang agen baru mengembangkan sistem atau kartu identifikasi nasional. Undang -undang ini juga membuat perubahan tertentu pada Undang -Undang Privasi Komunikasi Elektronik (ECPA).
No Child Left Behind Act (2001)
Kongres meloloskan Undang -Undang No Child Left Behind pada Desember 2001, membuat amandemen yang signifikan terhadap Undang -Undang Ketentuan Pendidikan Umum untuk melindungi siswa’ pribadi. Amandemen membutuhkan lembaga pendidikan untuk memberikan pemberitahuan tahunan kepada orang tua dan akses ke survei tertentu dan ujian yang diberikan kepada siswa. Pemberitahuan diperlukan untuk survei siswa yang dilakukan untuk tujuan pemasaran, untuk survei yang mengumpulkan informasi sensitif, dan untuk pemeriksaan fisik invasif non-darurat. Undang -undang negara bagian yang lebih ketat tidak didahului oleh amandemen privasi.
Gramm-Leach-Bliley Act (1999)
Informasi yang banyak orang anggap swasta – termasuk saldo bank dan nomor rekening – secara teratur dibeli dan dijual oleh bank, perusahaan kartu kredit, dan lembaga keuangan lainnya. Gramm-Leach-Bliley Act (GLBA), yang juga dikenal sebagai Undang-Undang Modernisasi Jasa Keuangan tahun 1999, memberikan perlindungan privasi yang terbatas terhadap penjualan informasi keuangan pribadi Anda. Selain itu, GLBA mengkodifikasikan perlindungan terhadap pretexting, praktik mendapatkan informasi pribadi melalui kepura -puraan palsu.
GLBA terutama mencari “memodernisasi” Jasa Keuangan – yaitu, peraturan akhir yang mencegah penggabungan bank, perusahaan pialang saham, dan perusahaan asuransi. Penghapusan peraturan ini, bagaimanapun, meningkatkan risiko yang signifikan bahwa lembaga keuangan baru ini akan memiliki akses ke jumlah informasi pribadi yang luar biasa, tanpa batasan atas penggunaannya.
Pencurian Identitas dan Asumsi Deterrence Act (1998)
Kongres meloloskan Undang -Undang Pencurian Identitas dan Asumsi pada tahun 1998 untuk mengatasi peningkatan masalah pencurian identitas. Tindakan tersebut secara khusus menjadikannya kejahatan federal “knowingly transfer or use, without lawful authority, a means of identification of another person with the intent to commit, or to aid or abet, any unlawful activity that constitutes a violation of federal law, or that constitutes a felony under any applicable state or local law.”
ANAK-ANAK’S Act Privacy Protection Act (1998)
Anak-anak’S Act Privacy Protection Act of 1998 (“Coppa”) melarang operator situs web atau layanan online yang diarahkan kepada anak -anak, atau operator apa pun yang memiliki pengetahuan aktual bahwa hal itu dilakukan, dari mengumpulkan informasi pribadi dari seorang anak dengan cara yang melanggar peraturan yang dirancang untuk melindungi anak -anak tersebut dari praktik yang melanggar hukum dan menipu dalam pengumpulan informasi pribadi secara pribadi dalam. Undang -undang ini memberikan pengecualian untuk informasi yang diungkapkan kepada seorang anak’S orang tua. Komisi Perdagangan Federal dituduh menegakkan COPPA.
Telecommunications Act (1996)
Undang -Undang Telekomunikasi tahun 1996 mengubah Undang -Undang Komunikasi 1934. Bagian 222 dari Undang -Undang ini menyatakan bahwa operator telekomunikasi harus melindungi kerahasiaan Informasi Jaringan Kepemilikan Konsumen (CPNI). CPNI termasuk pola panggilan, catatan penagihan, nomor telepon tidak terdaftar dan alamat rumah pelanggan layanan. Undang -undang lebih lanjut menyatakan bahwa operator yang menerima CPNI sehubungan dengan penyediaan layanan dapat menggunakan informasi hanya untuk tujuan itu dan bukan untuk tujuan pemasaran mereka sendiri. Selain itu, Undang -Undang ini memungkinkan operator untuk menggunakan, mengungkapkan, dan mengizinkan akses ke CPNI yang dapat diidentifikasi secara individual hanya jika diarahkan oleh konsumen atau sehubungan dengan menyediakan layanan untuk konsumen.
Undang -Undang Portabilitas dan Akuntabilitas Asuransi Kesehatan (HIPAA) (1996)
Aturan privasi HIPAA (45 bagian CFR 160 dan 164) menyediakan “Lantai Federal” Perlindungan Privasi untuk Informasi Kesehatan di Amerika Serikat, sambil mengizinkan lebih banyak undang -undang negara bagian untuk terus berlaku. Di bawah aturan privasi, informasi kesehatan yang dilindungi (PHI) didefinisikan secara luas. PHI mencakup informasi kesehatan yang dapat diidentifikasi secara individual terkait dengan kesehatan atau kondisi fisik atau mental masa lalu atau masa depan, penyediaan perawatan kesehatan kepada individu, atau pembayaran masa lalu, sekarang, atau di masa depan untuk penyediaan perawatan kesehatan kepada seorang individu. Bahkan fakta bahwa seseorang menerima perawatan medis adalah informasi yang dilindungi berdasarkan peraturan tersebut.
Aturan privasi menetapkan mandat federal untuk hak -hak individu dalam informasi kesehatan, memberlakukan pembatasan pada penggunaan dan pengungkapan informasi kesehatan yang dapat diidentifikasi secara individual, dan memberikan hukuman sipil dan pidana atas pelanggaran. Namun, HIPAA hanya berlaku untuk penyedia layanan kesehatan, rencana kesehatan, dan rumah kliring perawatan kesehatan.
PENGEMUDI’S Act Perlindungan Privasi (1994)
Supir’Undang -Undang Perlindungan Privasi mengharuskan semua negara bagian untuk melindungi privasi informasi pribadi yang terkandung dalam seorang individu’S Catatan Kendaraan Bermotor.
Telepon Consumer Protection Act (1991)
Undang -Undang Perlindungan Konsumen Telepon tahun 1991 (TCPA) melarang siapa pun dalam U dalam U.S. Dari menggunakan sistem panggilan telepon otomatis untuk melakukan panggilan ke saluran telepon darurat atau ke nomor telepon apa pun yang dibebankan oleh pihak yang dipanggil untuk panggilan tanpa persetujuan dari pihak yang dipanggil, dengan pengecualian tertentu. Undang -undang ini mengarahkan Komisi Komunikasi Federal (FCC) untuk mengeluarkan peraturan untuk menerapkan persyaratan ini, dan memberikan hak tindakan pribadi dan pemulihan kerusakan sehubungan dengan pelanggaran terhadap persyaratan tersebut.
Undang -Undang Perlindungan Poligraf Karyawan (1988)
Undang -Undang Perlindungan Poligraf Karyawan tahun 1988 melarang majikan mana pun dari: (1) mewajibkan atau menyarankan agar karyawan atau calon karyawan mengikuti tes detektor kebohongan; (2) menggunakan hasil tes detektor kebohongan; atau (3) mengambil tindakan kerja terhadap karyawan atau calon karyawan yang menolak untuk mengambil tes detektor kebohongan atau lembaga atau bersaksi dalam proses di bawah atau terkait dengan Undang -Undang ini. Undang -undang tersebut mencakup hak tindakan pribadi, yang memungkinkan karyawan dan calon karyawan untuk melakukan tindakan sipil terhadap majikan mana pun yang melanggar ketentuannya.
Video Privacy Protection Act (1988)
Undang -Undang Perlindungan Privasi Video tahun 1988 (dikodifikasi pada usia 18 u.S.C. § 2710 (2002)) disahkan sebagai reaksi terhadap pengungkapan calon Mahkamah Agung Robert Bork’Sekaman sewa video di koran. Tindakan ini tidak sering dipanggil, tetapi berdiri sebagai salah satu perlindungan terkuat dari privasi konsumen terhadap bentuk pengumpulan data tertentu. Secara umum, ini mencegah pengungkapan catatan sewa yang dapat diidentifikasi secara pribadi “kaset video yang direkam sebelumnya atau materi audio visual serupa.” VPPA termasuk hak tindakan pribadi dan tidak mendahului undang -undang negara bagian yang lebih kuat.
Electronic Communications Privacy Act (1986)
Undang -Undang Privasi Komunikasi Elektronik (“ECPA”) disahkan pada tahun 1986 untuk memperluas dan merevisi penyadapan federal dan ketentuan penyadaran elektronik. Itu diberlakukan untuk membuat promosi “Harapan privasi warga negara dan kebutuhan yang sah dari penegakan hukum.” Kongres juga berusaha mendukung penciptaan teknologi baru dengan meyakinkan konsumen bahwa informasi pribadi mereka akan tetap aman. ECPA termasuk hak tindakan pribadi. Amerika Serikat sendiri tidak dapat digugat di bawah ECPA, tetapi bukti yang dikumpulkan secara ilegal tidak dapat diperkenalkan di pengadilan.
Cable Communications Policy Act (1984)
Undang -Undang Kebijakan Komunikasi Kabel tahun 1984 memberikan kerangka kerja hukum yang kuat untuk perlindungan pelanggan kabel’ Informasi Pribadi dan menggabungkan prinsip -prinsip privasi yang ditetapkan dalam Pedoman Privasi OECD tahun 1980. Undang -Undang memberikan pelanggan kabel hak untuk mengakses data yang dikumpulkan tentang mereka dan untuk memperbaiki kesalahan apa pun. Ini juga memberikan penghancuran informasi yang dapat diidentifikasi secara pribadi jika informasi itu tidak lagi diperlukan. Akhirnya, itu menetapkan hak tindakan pribadi termasuk kerusakan aktual dan hukuman, pengacara’Biaya dan biaya litigasi untuk pelanggaran ketentuan apa pun. Undang -undang privasi kabel negara bagian dan lokal tidak didahului oleh Undang -Undang.
Privacy Protection Act (1980)
Undang -Undang Perlindungan Privasi tahun 1980 disahkan sebagai tanggapan Zurcher v. Stanford Daily, 436 u.S. 547 (1978), yang menguatkan akses penegakan hukum yang luas ke surat kabar’file s. Undang -undang tersebut menetapkan prosedur untuk penegakan hukum yang mencari akses ke catatan dan informasi lain dari kantor dan karyawan organisasi media. Secara umum, Undang -Undang tersebut melarang pejabat federal dan negara bagian dan karyawan mencari atau merebut jurnalis’ “produk kerja” atau “Bahan dokumenter” dalam kepemilikan mereka. Di bawah UU, untuk mendapatkan akses ke jurnalis’ Informasi, penegakan hukum harus mendapatkan panggilan pengadilan pengadilan, bukan surat perintah pencarian sederhana. Meskipun undang -undang tersebut secara khusus menyatakan bahwa pelanggarannya bukanlah alasan untuk menekan bukti, itu memang memberikan pemulihan sipil di pengadilan federal terhadap entitas pemerintah atau petugas individu yang terlibat dalam pencarian di mana surat perintah penggeledahan, bukan panggilan pengadilan, digunakan bertentangan dengan Undang -Undang tersebut’ketentuan S.
Hak atas Undang -Undang Privasi Keuangan (1978)
Hak atas Undang -Undang Privasi Keuangan tahun 1978 melindungi kerahasiaan catatan keuangan pribadi dengan menciptakan perlindungan amandemen keempat menurut undang -undang untuk catatan bank. Tindakan itu pada dasarnya adalah reaksi terhadap U.S. Mahkamah Agung’S 1976 Putusan di Amerika Serikat v. Miller, di mana pengadilan menemukan bahwa pelanggan bank tidak memiliki hak hukum atas privasi dalam informasi keuangan yang dipegang oleh lembaga keuangan. 425 u.S. 435 (1976). Secara umum, RFPA mensyaratkan bahwa lembaga pemerintah federal memberikan pemberitahuan kepada individu dan kesempatan untuk keberatan di hadapan bank atau lembaga tertentu dapat mengungkapkan informasi keuangan pribadi kepada agen pemerintah federal, seringkali untuk tujuan penegakan hukum. RFPA termasuk hak tindakan pribadi.
Undang -Undang Pengawasan Intelijen Asing (1978)
Kongres memberlakukan Undang -Undang Pengawasan Intelijen Asing (FISA) pada tahun 1978 untuk membentuk rezim hukum untuk “intelijen asing” Pengumpulan Informasi di Amerika Serikat, independen dari aturan yang mengatur pengawasan untuk penegakan hukum biasa. Di bawah Amandemen Keempat, surat perintah penggeledahan harus didasarkan pada kemungkinan penyebab untuk percaya bahwa kejahatan telah atau sedang dilakukan. Ini bukan aturan umum di bawah FISA: pengawasan di bawah FISA diizinkan berdasarkan temuan kemungkinan penyebab bahwa target pengawasan adalah kekuatan asing atau agen kekuatan asing, terlepas dari apakah target tersebut diduga terlibat dalam kegiatan kriminal. Namun, jika targetnya adalah a “U.S. orang,” pasti ada kemungkinan penyebab untuk percaya bahwa u.S. orang’Kegiatan S mungkin melibatkan spionase atau perilaku serupa lainnya yang melanggar undang -undang pidana Amerika Serikat. Fisa’Jangkauan S terus diperluas atas sejarahnya. USA Patriot Act khususnya mewakili perubahan yang signifikan di U.S. intelijen asing. Namun, pada 2015, USA Freedom Act disahkan, mengembalikan beberapa pengawasan FISA untuk pertama kalinya.
Undang -Undang Reformasi Pajak (1976)
Setelah Presiden Richard M. Nixon’S pengunduran diri, Kongres memberlakukan Undang -Undang Reformasi Pajak tahun 1976 untuk memperkuat akuntabilitas IRS. Senator Lowell Weicker (R-CT) menggambarkan hukum sebagai a “Obat legislatif terhadap kekurangan pemerintah yang terpapar oleh rantai penyalahgunaan yang kami sebut Watergate.”
Untuk memastikan “integritas dan keadilan [IRS] dalam mengelola undang -undang pajak,” Salah satu ketentuan Undang -Undang – § 6103 (k) (3) —mitsmits Komisaris IRS untuk “mengungkapkan informasi pengembalian tersebut atau informasi lain sehubungan dengan wajib pajak tertentu sejauh yang diperlukan untuk tujuan administrasi pajak untuk memperbaiki salah saji fakta yang diterbitkan atau diungkapkan sehubungan dengan wajib pajak tersebut’pengembalian atau transaksi wajib pajak dengan layanan pendapatan internal.” Ketentuan mengharuskan Komisaris untuk mendapatkan persetujuan Komite Gabungan tentang Perpajakan.
Undang -Undang Hak dan Privasi Pendidikan Keluarga (1974)
Undang -Undang Hak Pendidikan dan Privasi Keluarga (FERPA) melindungi kerahasiaan catatan pendidikan siswa. Ini menyatakan bahwa lembaga pendidikan tidak akan mengungkapkan informasi apa pun dari catatan -catatan tersebut tanpa persetujuan tertulis dari siswa, atau, jika siswa adalah anak di bawah umur, tanpa persetujuan tertulis dari orang tuanya. Di bawah Undang -Undang, siswa memiliki hak untuk memeriksa dan meninjau catatan pendidikan mereka sendiri, meminta koreksi, menghentikan rilis informasi yang dapat diidentifikasi secara pribadi, dan mendapatkan salinan kebijakan kelembagaan tentang akses ke catatan pendidikan. Undang-undang ini berlaku untuk lembaga pendidikan primer, sekunder, dan pasca-sekolah menengah. Sekolah yang gagal mematuhi risiko FERPA kehilangan dana federal.
Privacy Act (1974)
Undang-Undang Privasi 1974, Hukum Publik 93-579, diciptakan sebagai tanggapan terhadap kekhawatiran tentang bagaimana penciptaan dan penggunaan database yang terkomputerisasi dapat memengaruhi individu’ Hak Privasi. Ini melindungi privasi dengan menciptakan empat hak prosedural dan substantif dalam data pribadi. Pertama, itu mengharuskan lembaga pemerintah untuk menunjukkan kepada seseorang catatan apa pun yang disimpan kepadanya. Kedua, itu mengharuskan agensi untuk mengikuti prinsip -prinsip tertentu, disebut “praktik informasi yang adil,” Saat mengumpulkan dan menangani data pribadi. Ketiga, ia membatasi bagaimana agensi dapat berbagi individu’data s dengan orang lain dan agensi. Keempat dan akhirnya, itu termasuk hak tindakan pribadi, memungkinkan individu untuk menuntut pemerintah karena melanggar Undang -Undang Privasi’ketentuan S.
Namun, ada beberapa pengecualian untuk Undang -Undang Privasi. Untuk satu hal, lembaga pemerintah yang terlibat dalam penegakan hukum dapat memaafkan diri mereka sendiri dari tindakan tersebut’aturan s. Lembaga juga menghindari aturan berbagi informasi dengan mengeksploitasi a “penggunaan rutin” pembebasan.
Fair Credit Reporting Act (1970)
Kongres meloloskan Undang -Undang Pelaporan Kredit yang Adil tahun 1970 untuk melindungi individu dari penyalahgunaan informasi pribadi oleh lembaga pelaporan kredit, atau CRA. Di bawah Undang -Undang tersebut, CRA hanya dapat mengungkapkan informasi pribadi kepada orang -orang yang memiliki alasan untuk mereka percayai berniat menggunakan informasi tersebut untuk mengevaluasi aplikasi untuk kredit, pekerjaan, asuransi, lisensi, atau manfaat pemerintah. Pemberitahuan harus diberikan kepada seseorang ketika CRA diminta untuk mendapatkan informasi yang luas tentang individu tersebut’karakter dan kebiasaan, jika informasi ini diperoleh untuk mengevaluasi kelayakan awal untuk manfaat. Individu berhak atas salinan laporan kredit mereka, dan jika kesalahan atau perbedaan ditemukan, CRA harus menyelidiki dan memperbaikinya. Komisi Perdagangan Federal didakwa dengan penegakan Undang -Undang. Pada tahun 2003, Kongres memberlakukan Undang -Undang Transaksi Kredit yang Adil dan Akurat (FACTA), yang secara substansial mengubah sebagian besar FCRA.
Communications Act (1934)
Bagian 605 dari Undang -Undang Komunikasi diikuti dari perbedaan pendapat Justice Brandeis Olmstead v. U.S. (1928). Ketentuan ini menetapkan larangan yang jelas terhadap intersepsi dan publikasi komunikasi kawat selanjutnya.
Undang -Undang Komisi Perdagangan Federal (1914)
Komisi Perdagangan Federal’S (FTC) Otoritas Penegakan Utama sehubungan dengan privasi berasal dari Bagian 5 dari Undang -Undang Komisi Perdagangan Federal (Undang -Undang FTC), yang diberlakukan pada tahun 1914. Bagian 5 dari Undang -Undang FTC memungkinkan FTC untuk menyelidiki “metode persaingan yang tidak adil dalam atau mempengaruhi perdagangan, dan tindakan atau praktik yang tidak adil atau menipu dalam atau mempengaruhi perdagangan.” 1 Meskipun undang -undang ini tidak memberikan otoritas khusus FTC untuk melindungi privasi, selama beberapa tahun terakhir telah digunakan untuk membawa perhatian publik pada masalah privasi yang signifikan dan untuk memberikan dasar hukum untuk mereformasi kegiatan bisnis yang mengancam privasi konsumen.
Apa yang saya pelajari tentang hukum privasi di AS
Hukum privasi AS di dunia terus membaik, tetapi Privasi online masih dalam masa pertumbuhan. Meskipun undang -undang baru, Hukum federal tetap tidak jelas dan para pemimpin negara telah mengambil sendiri untuk mencoba dan mengisi kekosongan – meskipun banyak dari mereka melewatkan sasaran.
Bersiaplah untuk Kursus Kecelakaan Untuk Keadaan Hukum Privasi Online Saat Ini di AS, dan argumen yang meyakinkan mengapa kita perlu terus mengadvokasi perubahan.
Daftar isi
Apa privasi online & mengapa itu penting?
Frasa ‘Privasi online’ menggambarkan Tingkat Perlindungan Data untuk Informasi Pribadi dan Keuangan, komunikasi, preferensi, dan lainnya data yang Anda bagikan online. Tanpa perlindungan data yang tepat, siapa pun yang memiliki keterampilan, perangkat lunak, atau akses ke detail pribadi Anda dapat menggunakannya untuk berbagai tujuan, termasuk:
Privasi online ISN’t secara khusus termasuk dalam Konstitusi, Meskipun ada amandemen untuk melindungi komunikasi online dan mencegah pengawasan yang melanggar hukum. Amandemen ke -4 melindungi hak umum Anda untuk privasi, Tetapi beberapa undang -undang menempatkan pembatasan khusus pada apakah dan bagaimana perusahaan online dapat mengumpulkan, memproses, dan menyimpan informasi pribadi.
Privasi pribadi sangat penting bagi kehidupan kita sehari -hari. Kami mengharapkan hukum Lindungi kami dari diikuti, menyaksikan, dan bahkan terganggu oleh orang lain – dan kami memilikinya untuk dunia fisik. Jadi mengapa aren’T Kami menuntut tingkat privasi yang sama untuk informasi online kami? Bayangkan skenario berikut:
Anda berjalan ke toko kelontong, mengambil kereta dan melanjutkan untuk mengambil bahan makanan Anda. Seseorang yang kamu tidak’T Know Berikut erat di belakang Anda dan tuliskan semua yang Anda beli bersama dengan jumlah, harga, dan lokasi toko.
Saat Anda pergi ke checkout, penguntit Anda ISN’t jauh di belakang. Anda menyerahkan kartu kredit Anda kepada kasir – mereka menggeseknya dan memberikannya kepada individu yang mengikuti Anda. Orang ini menuliskan angka, tanggal kedaluwarsa, dan kode 3 digit di bagian belakang. Kemudian mereka secara tidak sengaja menjatuhkannya dan orang di belakang mereka mengambilnya dan menggunakannya untuk membayar bahan makanan mereka di jalur berikutnya.
Apakah Anda akan menunggu sampai situasi dimainkan sepenuhnya sebelum melakukan sesuatu tentang hal itu atau apakah Anda akan mengingatkan manajer toko begitu Anda memperhatikan seseorang mengikuti Anda di sekitar toko?
Contoh ini mungkin tampak agak ekstrem, Tetapi jutaan warga AS menghadapi bentuk invasi privasi online yang tepat ini. Informasi yang salah penanganan, perantara data, dan pelacakan lokasi adalah cara paling umum situs dan layanan kompromi data online Anda.
Perdagangan data adalah bisnis besar di AS
Menangani miliaran catatan data adalah tugas yang tidak pernah berakhir dan rumit bagi perusahaan. Itu tidak’t membantu AS tidak’t memiliki standar nasional untuk bagaimana perusahaan harus mengelola data. Kurangnya peraturan dan kesalahan penanganan data online secara umum berisiko privasi informasi Anda.
Itu terminologi yang tidak jelas digunakan dalam sebagian besar undang -undang yang ada Meninggalkan ruang bagi perusahaan untuk menafsirkan hukum dengan cara yang sesuai dengan kebutuhan mereka. Banyak bagian AS memungkinkan perusahaan untuk menjual atau memperdagangkan data online tanpa izin Anda. Data perdagangan juga menjadi bisnis besar. Seperti yang dapat Anda lihat di tabel di bawah ini, Pialang data menghasilkan uang yang baik.
| Perbandingan pendapatan untuk jenis broker di AS *Berdasarkan rata -rata nasional per profesi | ||
|---|---|---|
| Jenis | Tahunan* | Per jam* |
| Makelar saham | $ 59.000 | $ 28 |
| Pialang hipotek | $ 124.000 | $ 60 |
| Pialang Asuransi | $ 75.000-100.000 | $ 42 |
| Agensi perumahan | $ 46.000 | $ 22 |
| Pialang Data | $ 71,00 | $ 34 |
Undang -undang privasi data komprehensif berarti perubahan komprehensif, dan itu akan mempengaruhi lebih dari broker. Hubungan antara perusahaan yang memperdagangkan informasi online, broker data, dan entitas yang membeli informasi adalah simbiotik. Setiap tautan dalam rantai data akan kehilangan pendapatan Jika undang -undang baru memaksakan aturan yang berbeda untuk memproses data.
Keadaan privasi online saat ini di AS
Berita baiknya adalah AS mulai menyadari betapa pentingnya privasi online bagi warganya. Dalam beberapa tahun terakhir, AS telah berkembang Lebih banyak undang -undang yang melindungi data pengguna dan mandat untuk situs atau layanan untuk memberikan keamanan data yang memadai. Negara -negara seperti Utah, Nevada, Colorado, Virginia, dan California telah menciptakan undang -undang untuk memberikan hukuman yang keras bagi perusahaan dan layanan yang tertangkap melanggar undang -undang privasi online.
Tetapi’tidak semua kabar baik. Tidak setiap negara bagian AS memberikan undang -undang perlindungan data yang kuat, dan undang -undang federal saat ini’t menawarkan perlindungan yang cukup untuk data online. Legislasi pemerintah federal telah sedikit meningkat di mana perusahaan prihatin, tetapi entitas militer dan penegak hukum masih diizinkan untuk melakukan pengawasan massal dengan sedikit atau tanpa alasan.
Membiarkan’S Lihat lebih dekat bagaimana masing -masing negara bagian melangkah ke tantangan, dan bagaimana AS membandingkan dengan negara lain mengenai perlindungan privasi data.
AS menyatakan dengan undang -undang privasi terbaik
California memimpin, memiliki undang -undang privasi data yang paling komprehensif. Undang -Undang Privasi Komunikasi California (CCPA) adalah standar saat ini untuk undang -undang negara bagian yang kohesif, yang telah menyebabkan negara -negara lain mengikuti dan memperketat undang -undang privasi online.
Colorado, Nevada, Connecticut, dan Utah sedang mengerjakan atau telah mengadopsi undang -undang yang mirip dengan CCPA.

Undang-Undang Kode Desain yang sesuai usia California (CA-ADCA) membatasi pengumpulan data dari siapa pun yang berusia 18 tahun atau lebih muda. Efektif Juni 2024, CA-ADCA membutuhkan aplikasi dan layanan untuk mengikuti persyaratan privasi yang ditetapkan untuk kaum muda.
Untuk pandangan yang lebih komprehensif tentang di mana Anda mendapatkan perlindungan data online terbaik di AS, lihat negara bagian terbaik dan terburuk di Amerika untuk privasi online.
Menyatakan dengan undang -undang privasi terburuk
Alaska memiliki perlindungan privasi data terburuk di AS. Ini menerapkan undang -undang pembuangan data untuk perusahaan dan entitas pemerintah, tetapi tidak memiliki undang -undang yang kohesif mengenai pialang data, anak -anak, warga negara, atau keamanan data.
Alaska ISN’t satu -satunya negara bagian dengan lubang dalam undang -undang privasi. Oregon mengharuskan perusahaan untuk memberi tahu konsumen tentang pelanggaran data mengenai informasi pribadi mereka, tetapi Undang -undang seputar bagaimana perusahaan harus melindungi data tidak jelas dan terbuka untuk interpretasi di yurisdiksi ini juga.
Membandingkan undang -undang privasi AS dengan negara lain
Saat ini, UE memiliki undang -undang privasi online paling komprehensif dengan Peraturan Perlindungan Data Umum (GDPR). Peraturan ini adalah Di antara undang -undang privasi data terkuat di dunia dan memiliki ekstrateritorialitas -Artinya GDPR termasuk pembatasan lintas batas untuk perusahaan internasional.
Perusahaan mana pun di atau di luar Uni Eropa yang menawarkan barang atau jasa kepada penduduk UE harus mengikuti GDPR. Jika perusahaan melanggar peraturan, denda dapat mencapai hingga 4% dari total pendapatan globalnya atau 20 juta euro (mana yang lebih tinggi). Di atas denda ini, para korban juga dapat mencari kompensasi individu. Banyak negara di luar UE telah menggunakan kebijakan tersebut sebagai contoh untuk undang -undang mereka, termasuk Norwegia, Turki, Islandia, Swiss, dan Liechtenstein.
Kanada memberlakukan undang -undang serupa dengan Undang -Undang Perlindungan Informasi Pribadi dan Dokumen Elektronik (Pipeda). Hukum federal ini mengatur bagaimana organisasi sektor swasta mengumpulkan, menyimpan, menggunakan, dan mengungkapkan penduduk’ informasi pribadi.
Itu Hukum Federal terdekat yang dimiliki AS dengan GDPR adalah Undang -Undang Perlindungan Privasi Data Amerika (Adpa), tapi itu bukan’t sebagai semua mencakup. Tindakan ini membatasi pengumpulan data, pemrosesan, dan transfer ke apa’diperlukan untuk menyediakan, meningkatkan, dan memelihara produk dan layanan. Sayangnya, ADPPA menggunakan terminologi yang tidak jelas, dan Perusahaan dapat menentukan sebagian besar dari apa yang dimaksud ‘data yang diperlukan.’
Lindungi data Anda di negara bagian mana pun
Sampai undang -undang menawarkan solusi kohesif untuk melindungi privasi online di AS (dan bahkan setelah) Anda perlu mengambil langkah untuk melindungi data Anda.

PIA menyediakan IP virtual di semua 50 negara bagian dan DC untuk meningkatkan privasi online Anda di mana saja di negara ini. Kami juga menawarkan perlindungan antivirus tanpa melacak atau logging Untuk menjaga perangkat Anda aman dari unduhan berbahaya. Anda juga bisa Hentikan iklan, pelacak, dan malware di level DNS (Sebelum mereka menyusup ke perangkat Anda) dengan tongkat blocker all-in-one kami.
Kamu butuh Pertahankan perangkat lunak sistem Anda terkini Untuk menghindari membuat pintu belakang bagi penjahat cyber untuk mengakses data sensitif Anda seperti lokasi, jaringan, dan informasi perangkat.
Saat Anda masuk ke situs atau layanan online, Kebiasaan dan informasi pribadi Anda siap diperebutkan. Gunakan PIA untuk meningkatkan perlindungan online Anda – Kami’ve mendapat jaminan uang kembali 30 hari sehingga’bebas risiko untuk menguji kami.
Tingkatkan privasi online Anda di AS
Undang -undang privasi online perlahan -lahan mengejar waktu di sebagian besar AS, tetapi Beberapa negara masih menggunakan undang -undang yang tidak memadai. Undang -undang Federal tentang Perlindungan Privasi Online Tidak memiliki deskripsi langsung tentang apa yang ada dan ISN’t legal. Apa’s lebih, Banyak undang -undang federal terbuka untuk interpretasi.
Hal utama yang saya temukan tentang privasi online di AS adalah itu dia’penting untuk tetap mendapat informasi dan untuk menyegarkan pengetahuan Anda dari waktu ke waktu. Sampai undang -undang privasi AS bertemu orang -orang’ Permintaan untuk undang -undang yang lebih baik, PIA dapat membantu meningkatkan perlindungan online Anda. Apa yang kami bisa’t do adalah ganti suara Anda. Tetap aktif dalam perjuangan untuk privasi online, dan mengadvokasi perubahan kebijakan di tingkat negara bagian dan federal.
FAQ
Apakah Amerika Serikat memiliki undang -undang privasi online?
Ya, tapi mereka membutuhkan (banyak) pekerjaan. Undang -undang Federal yang paling meliputi yang dimiliki AS untuk Perlindungan Privasi Online adalah Undang -Undang Perlindungan Privasi Data Amerika (ADPPA). Dan sementara itu membatasi penanganan data untuk apa yang diperlukan untuk menyediakan dan memelihara produk dan layanan, perusahaan dapat memutuskan sendiri apa itu “diperlukan.”
Terlepas dari di mana Anda tinggal di AS, Anda bisa Gunakan PIA untuk melindungi privasi online Anda. Kami menyertakan sakelar kill otomatis untuk mencegah kebocoran data dan menawarkan iklan all-in-one, malware, dan pelacak blocker (MACE) untuk membantu Anda menghindari perangkat lunak berbahaya.
Negara -negara AS mana yang telah menerapkan undang -undang privasi digital?
Semua 50 negara bagian memiliki beberapa bentuk undang -undang perlindungan privasi online, tetapi Hanya sedikit yang memiliki undang -undang yang benar -benar memadai. California memiliki undang-undang privasi digital paling komprehensif, termasuk CCPA dan CA-Adca. Kedua undang -undang ini termasuk hukuman yang keras karena melanggar peraturan. Alaska, sementara itu, memiliki undang -undang terburuk mengenai privasi data online.
Peraturan Federal Saat Ini Don’t menebus negara bagian dengan kebijakan lemah, sehingga’penting untuk mengambil langkah untuk melindungi privasi Anda.
Apa US Privacy Act?
Undang -Undang Privasi AS, diperkenalkan pada tahun 1974, memberi warga hak untuk meminta catatan mereka dan melindungi mereka dari invasi privasi yang melanggar hukum. Itu diubah dua kali – sekali dengan pencocokan komputer dan tindakan privasi tahun 1988 dan sekali lagi dengan Amandemen Pencocokan Komputer dan Privasi tahun 1990. Amandemen ini termasuk perlindungan untuk data online, untuk membantu meningkatkan anonimitas online Anda.
Apakah UE memiliki undang -undang privasi yang lebih baik daripada AS?
Ya, UE memiliki undang -undang privasi yang lebih baik daripada AS. Ini memberlakukan Peraturan Perlindungan Data Umum (GDPR) pada tahun 2016, memberikan solusi komprehensif untuk privasi dan penawaran online perlindungan lintas batas untuk warga dan penduduk dari UE. Cari tahu lebih lanjut tentang bagaimana undang -undang privasi AS dibandingkan dengan undang -undang di negara lain.
Panduan Komprehensif untuk Undang -Undang Privasi Negara Bagian AS
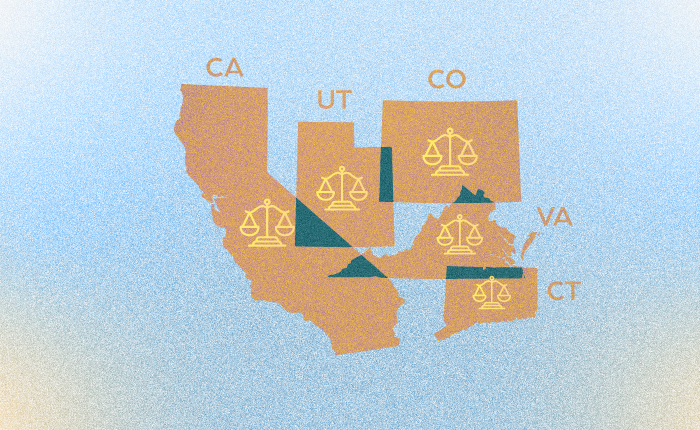
Pada tahun 2018, Uni Eropa mempelopori proses menetapkan peraturan untuk perlindungan data konsumen dengan Peraturan Perlindungan Data Umum (GDPR). Amerika Serikat belum mengembangkan undang -undang privasi data federal, tetapi beberapa negara bagian membuat bola bergulir sendiri.
Jika perusahaan Anda saat ini menjalankan bisnis di Amerika Serikat atau berencana di masa depan, Anda harus tetap mendapatkan informasi terbaru tentang US State Privacy Laws yang berkembang. Untuk membuat ini lebih mudah, kami’LL merinci undang -undang privasi data AS yang paling terkenal menurut negara di bawah ini.
Apa itu undang -undang privasi data?
Undang -undang Privasi Data mengatur bagaimana perusahaan harus mengelola dan melindungi data konsumen saat itu’s dikumpulkan, digunakan, atau dibagikan. Secara umum, undang -undang privasi data sering berusaha memberi konsumen hak untuk:
Mematuhi privasi data dan standar perlindungan yang ketat akan membantu Anda tetap berada di sisi kanan hukum dan menetapkan kepercayaan dengan pelanggan Anda. Sebaliknya, melanggar undang -undang privasi data yang relevan di negara bagian di mana Anda melakukan bisnis dapat menyebabkan dampak hukum, hukuman mahal, dan kerusakan reputasi.
U.S. Menyatakan dengan undang -undang privasi data yang komprehensif
Pada 2022, hanya lima u.S. Negara memiliki undang -undang privasi data yang komprehensif di buku:
Negara -negara ini memberi penghuni hak untuk mendapatkan informasi pribadi mereka dari perusahaan, meminta untuk menghapusnya, dan memilih untuk dijual ke pihak ketiga. Mereka juga memaksa perusahaan untuk memposting kebijakan privasi yang jelas yang merinci jenis informasi pribadi yang mereka kumpulkan tentang konsumen mereka, dengan yang mereka bagikan data ini, dan bagaimana konsumen dapat mengontrol data mereka.
Membiarkan’s Perhatikan lebih dekat masing -masing negara bagian ini’S Data Privacy Laws:
California
California telah memimpin tuduhan dalam menetapkan undang -undang privasi data konsumen di Amerika Serikat. Akibatnya, Negara Golden saat ini telah memberlakukan lebih banyak undang -undang privasi data daripada yang lain di negara ini – baik dalam jumlah kuantitas maupun pelindung.
Berikut adalah beberapa undang -undang privasi data yang harus dioperasikan oleh perusahaan di California: