


Gli Stati Uniti hanno leggi sulla privacy di Internet?
U. S. Leggi sulla privacy
Le leggi sulla privacy di Internet hanno rivelato: come il tuo Le informazioni personali sono protette online
Le minacce informatiche provengono da molte fonti, ognuna che cerca di ottenere informazioni personali (PI) per beneficio o sfruttamento. Man mano che le intrusioni diventano sempre più sofisticate, in risposta sono necessarie più garanzie regolatorie ed interne. La privacy di Internet è un sottoinsieme del più ampio mondo della privacy dei dati che copre la raccolta, l’uso e l’archiviazione sicura di PI in generale. La privacy di Internet è Preoccupato principalmente di come PI è esposto sul Web, attraverso il monitoraggio, la raccolta dei dati, la condivisione dei dati e le minacce alla sicurezza informatica. Uno studio del Pew Research Institute ha scoperto che il controllo di PI online è “molto importante” per il 74% degli americani. Secondo un altro studio PEW, l’86% degli americani ha preso provvedimenti per mantenere la loro privacy: eliminare i cookie, crittografare e -mail e proteggere il proprio indirizzo IP. Le impronte digitali sono ovunque. Ogni volta che visiti un sito Web, inserisci le informazioni della tua carta di credito o di debito, iscriviti a un account, distribuisci la tua e -mail, compila moduli online, pubblica sui social media o memorizza immagini o documenti in Cloud Storage, stai rilasciando informazioni personali nel cyberspazio. Solo chi, a parte il destinatario previsto, riceverà o avrà accesso alle informazioni fornite? Sarà condiviso con altre parti? Il tuo PI potrebbe essere condiviso in modi che non ti aspetti o non ci sono. Le tue informazioni potrebbero essere a qualche rischio perché anche i migliori programmi di sicurezza delle informazioni non sono garantiti al 100%.
Fornire un valore del cliente superiore con una ricerca legale più veloce e più accurata
Migliora la tua pratica e produttività con la tecnologia legale più avanzata per la tua azienda.
Leggi sulla privacy di Internet
- The Federal Trade Commission Act (FTC) [1914] – regola pratiche commerciali ingiuste o ingannevoli. La FTC è il principale regolatore federale nell’area della privacy e porta azioni di applicazione contro le società. Ciò include la mancata osservanza di politiche di privacy pubblicate e la mancata protezione adeguata delle informazioni personali.
- Electronic Communications Privacy Act (ECPA) [1986] – Protegge alcune comunicazioni di filo, orale ed elettronico da intercettazione, accesso, utilizzo e divulgazione non autorizzati.
- Computer Fraud & Abuse Act (CFAA) [1986] -Rende illegali alcune attività relative al computer che coinvolgono l’accesso non autorizzato di un computer per ottenere determinate informazioni, frodare o ottenere qualsiasi cosa di valore, trasmettere elementi dannosi o traffico nelle password del computer. La legge è stata modificata sei volte.
- Bambini’S Online Privacy Protection Act (COPPA) [1998] – Richiede determinati fornitori di servizi di sito Web e online per ottenere un consenso parentale verificabile prima di raccogliere, utilizzare o divulgare informazioni personali da minori di età inferiore ai 13 anni. Richiede inoltre i siti Web per pubblicare una politica sulla privacy online, raccogliere solo le informazioni personali necessarie e creare e mantenere ragionevoli misure di sicurezza.
Molti stati hanno anche adottato leggi che interessano la privacy online, ad esempio statuti per la protezione dei consumatori, leggi che proteggono determinate categorie di PI, leggi sulla sicurezza delle informazioni e leggi sulla notifica della violazione dei dati.
Oltre a rispettare queste leggi e attuare solidi programmi di sicurezza delle informazioni, ci sono misure che le organizzazioni possono adottare per aiutare a mitigare le minacce alla sicurezza informatica.
Come sei esposto e come proteggerti online
Le informazioni personali del cliente, del cliente e dei dipendenti in tuo possesso possono essere soggette a una violazione dei dati in una miriade di modi. Indirizzi e-mail, banche, password, indirizzi fisici, numeri di telefono e altro ancora possono trovare inavvertitamente i loro modi per truffatori, hacker, esperti di marketing e altro ancora. La maggior parte dei dipendenti della conformità e dell’area legale non hanno idea di come implementare la protezione dei dati dalle minacce Internet. Cosa fare?
Un playbook di minaccia per la tua organizzazione
Una cosa che la tua organizzazione può fare è sviluppare un playbook di riferimento rapido sulla privacy di Internet che è facilmente disponibile per i dipendenti. Può fornire minaccia e migliori pratiche da seguire per la tua area specifica:
Ecco cinque delle più significative minacce online alla privacy dei dati provenienti dal Web e dalle migliori pratiche per gestirle:
- Pratiche di navigazione Web non sicure
- Cookie e monitoraggio web
- Utilizzando Wi-Fi sicuro
- Attacchi di phishing
- Ingegneria sociale
- Violazioni dei dati
- The Federal Trade Commission Act (FTC) [1914] – regola pratiche commerciali ingiuste o ingannevoli. La FTC è il principale regolatore federale nell’area della privacy e porta azioni di applicazione contro le società. Ciò include la mancata osservanza di politiche di privacy pubblicate e la mancata protezione adeguata delle informazioni personali.
- Electronic Communications Privacy Act (ECPA) [1986] – Protegge alcune comunicazioni di filo, orale ed elettronico da intercettazione, accesso, utilizzo e divulgazione non autorizzati.
- Computer Fraud & Abuse Act (CFAA) [1986] -Rende illegali alcune attività relative al computer che coinvolgono l’accesso non autorizzato di un computer per ottenere determinate informazioni, frodare o ottenere qualsiasi cosa di valore, trasmettere elementi dannosi o traffico nelle password del computer. La legge è stata modificata sei volte.
- Bambini’S Online Privacy Protection Act (COPPA) [1998] – Richiede determinati fornitori di servizi di sito Web e online per ottenere un consenso parentale verificabile prima di raccogliere, utilizzare o divulgare informazioni personali da minori di età inferiore ai 13 anni. Richiede inoltre i siti Web per pubblicare una politica sulla privacy online, raccogliere solo le informazioni personali necessarie e creare e mantenere ragionevoli misure di sicurezza.
- Pratiche di navigazione Web non sicure
- Cookie e monitoraggio web
- Utilizzo di HTTP anziché connessioni Web Server crittografate HTTPS
- La minaccia dalla nuvola
- Scopri dal fornitore che è responsabile di ogni controllo di sicurezza del cloud.
- Allena qualcuno all’uso di strumenti di identità e accesso forniti dal provider in modo da poter controllare te stesso chi ha accesso a dati e applicazioni.
- Assicurati che il provider abbia tutti i tuoi dati archiviati con loro crittografati
- I principali fornitori di cloud offrono tutti strumenti di registrazione. Usarli per consentire la registrazione e il monitoraggio di auto-sicurezza per monitorare eventuali tentativi di accesso non autorizzati e altri problemi.
- Brief di amicus
- Commenti APA
- Casi di consumo
- Bambini’S Online Privacy Protection Act (1998)
- Telecommunications Act (1996)
- Electronic Communications Privacy Act (1986)
- Cable Communications Policy Act (1984)
- Communications Act (1934)
- Federal Trade Commission Act (1914)
- Legge sulla penalità per il furto di identità (2004)
- Act di furto di identità e presunzione di deterrenza (1998)
- Legge sulle transazioni del credito equo e accurato (2003)
- Gramm-Leach-Bliley Act (1999)
- Right to Financial Privacy Act (1978)
- Fair Credit Reporting Act (1970)
- Legge sulla tecnologia dell’informazione sanitaria per la salute clinica ed economica (HITECH) (2009)
- Genetic Information Nondiscrimination Act (2008)
- Legge sulla portabilità e responsabilità dell’assicurazione sanitaria (1996)
- E-Government Act (2002)
- Autista’S Privacy Protection Act (1994)
- Tax Reform Act (1976)
- Privacy Act (1974)
- US Homeland Security Act (2002)
- Foreign Intelligence Surveillance Act (1978)
- Privacy Protection Act (1980)
- DO-NOT-Call Implementation Act (2003)
- Telephone Consumer Protection Act (1991)
- No Child Left Behind Act (2001)
- Family Educational Rights and Privacy Act (1974)
- Employee Polygraph Protection Act (1988)
- Video Voyeurism Prevention Act (2004)
- Controllo dell’assalto di Pornography and Marketing Act (CAN-SPAM) (2003) (2003)
- Video Privacy Protection Act (1988)
- Rubare la tua identità e commettere frodi finanziarie
- Sovraccarico per beni e servizi in base alla posizione e alle abitudini di spesa
- Tracciamento di stabilimenti frequentati per colpire con annunci specifici
- Raccogliere i tuoi dati e rivendere per un profitto
- Determina se i loro dati possono essere raccolti
- Descrivere il fatto di aver venduto i loro dati a terzi
- Accedere e rivedere i dati raccolti su di loro
- Garantire l’accuratezza dei loro dati personali memorizzati
- Richiedi di eliminare i loro dati
- Ricevere avvisi rapidi se i loro dati sono compromessi durante una violazione dei dati
- California
- Colorado
- Connecticut
- Utah
- Virginia
- California Consumer Privacy Act del 2018 (CCPA) – California’S CCPA consente ai residenti della California di chiedere alle aziende di divulgare Il tipo di informazioni che raccolgono su di loro, Perché queste informazioni vengono raccolte e la fonte della raccolta. Concede inoltre ai consumatori il diritto di far eliminare le loro informazioni personali e rinunciare a averlo venduto. Le aziende non possono discriminare i consumatori in base alle loro richieste di rinuncia.
- California Privacy Rights Act (CPRA) – Il CPRA dà ai consumatori della California ancora di più controllo sui loro dati. Le sue disposizioni principali includono consentire ai consumatori di:
- Impedire alle aziende di condividere le loro informazioni personali
- Correggere informazioni personali imprecise
- Limitare le aziende l’utilizzo sensibile dati e informazioni personali (come razza, orientamento sessuale, geolocalizzazione precisa, ecc.)
Inoltre, questo atto aumenta le massime sanzioni per le violazioni contro i consumatori di 16 anni o inferiori e proibisce alle aziende di mantenere i dati personali più lunghi del necessario.
Questa legge entrerà in vigore su 1 gennaio 2023. La California Privacy Protection Agency avrà il compito di applicarlo.
- Cal. Civ. Codice §§ 1798.99.80 e seguenti(Registrazione del broker di dati) – La registrazione del broker di dati obbliga i broker di dati per registrarsi al procuratore generale. Devono inoltre fornire determinate informazioni, che saranno pubblicate sul procuratore generale’S sito web. Infine, definisce quali aziende sono considerate broker di dati ai sensi della legge. Se i broker di dati non rispettano la registrazione del broker di dati, possono affrontare commissioni o sanzioni.
- Act del codice di progettazione appropriato dell’età della California
Alcune altre leggi che la California ha emanato per quanto riguarda la sicurezza dei dati e la privacy includono:
- Calif. Autobus. & Prof. Codice §§ 22580-22582
- Cal. Govt. Codice §§ 6254, 6267 e 6276.28
- Cal. Codice civile § 1798.90
- Calif. Autobus. & Prof. Codice § 22575
- Caloppa
- Cal. Civ. Codice §§ 1798.130 (5), 1798.135 (a) (2) (a)
Colorado
Colorado’s La legge sulla privacy dei dati completa è conosciuta come CPA o Colo. Rev. statistica. § 6-1-1301 e seguenti.
Questa legge aggiunge il Colorado Privacy Act al Colorado Consumer Protection Act. In dettaglio i consumatori’ Diritti e società sulla privacy’ doveri di protezione dei dati personali. Concede inoltre il potere del procuratore generale e dei procuratori distrettuali per far rispettare la legge. Infine, questo atto definisce chiaramente qualsiasi termini rilevanti per la legge per dissolvere qualsiasi confusione.
Questa legge entrerà in vigore il 1 luglio 2023.
Connecticut
Connecticut’s La legge sulla privacy dei dati primari è nota come privacy dei dati personali e monitoraggio online, o 2022 s.B. 6 o atto pubblico no. 22-15.
Questa legge stabilisce standard per il modo in cui le aziende devono controllare ed elaborare i residenti del Connecticut’ dati personali. Come le leggi sui dati statali comparabili, dà ai residenti il diritto di richiedere una copia dei loro dati personali, correggere eventuali inesattezze e rinunciare al complesso dei dati personali con un’azienda del tutto. Entrerà in vigore il 1 luglio 2023.
I residenti del Connecticut sono anche protetti da Conn. Gen. statistica. § 42-471, che impone che le entità che possiedono informazioni personali sui consumatori debbano salvaguardarle dall’essere abusato da terzi e cancellarle in caso di smaltimento. Questo statuto richiede inoltre alle aziende che raccolgono numeri di previdenza sociale per pubblicare pubblicamente le politiche di protezione della privacy.
Utah
Utah’S 2022 s.B. 227, noto come Utah Consumer Privacy Act, offre ai consumatori il diritto di sapere:
- Che tipo di dati le aziende raccolgono su di loro
- Come vengono utilizzati i loro dati
- Se le aziende intendono o meno di vendere i propri dati a terzi
Come con le altre leggi statali globali noi’VE discusso finora, questo atto consente ai consumatori di accedere ed eliminare i loro dati e rinunciare alla raccolta dei dati. Fornisce inoltre alle aziende chiare linee guida su come devono proteggere i dati dei consumatori.
Una volta che questa legge sulla privacy dello Utah ha effetto su 31 dicembre 2023, Sarà applicato dal procuratore generale attraverso l’amministrazione delle sanzioni.
Virginia
L’ultimo stato del nostro elenco con una legge sulla privacy dei dati completa attiva è la Virginia. Questo stato’S Act per la protezione dei dati del consumatore (2021 h.B. 2307/2021 s.B. 1392) è abbastanza dettagliato. Dichiara regolamenti chiari per le aziende che conducono affari in Virginia su come possono controllare ed elaborare i dati. Offre inoltre ai consumatori il diritto di accedere, eliminare e correggere i propri dati, nonché rinunciare all’elaborazione dei dati personali a fini pubblicitari.
Questa legge si applica solo alle società non governative che:
- Controllare o procedere dati da 100.000 consumatori o più
- Guadagna oltre la metà delle loro entrate lorde dalla vendita di dati personali E Controllo e dati di processo di 25.000 consumatori o più
Questa legge avrà effetto su 1 gennaio 2023. Sarà applicato dal procuratore generale esclusivamente con il Fondo per la privacy dei consumatori che finanziano questi sforzi. Virginia è stato il secondo stato a emanare una legislazione globale sulla privacy nell’U.S.
Cercando di padroneggiare le basi della privacy dei dati?
Leggi il primer per la privacyU.S. Stati con leggi sulla privacy dei dati limitati
Mentre questi cinque stati sono gli unici a emanare finora le leggi complete sulla privacy dei dati, ci sono altri stati con misure protettive moderate, come il Nevada.
Nevada
Nevada’S NRS § 603a.300 impone che i siti Web consentano agli utenti del Nevada di rinunciare a vendere le loro informazioni personali a terzi. Il procuratore generale ha il diritto di perseguire ingiunzioni e sanzioni per eventuali violazioni.
Nevada 2021 s.B. 260, cap. 292 si applica anche in questo stato. Questa legge delinea alcune esenzioni e impedisce ai broker di dati di vendere informazioni sui consumatori rispetto ai loro desideri.
Nevada’s Le altre leggi sulla sicurezza e sulla privacy sono le seguenti:
- NRS § 205.498
- NRS § 603a.340
Altro u.S. Leggi statali sulla protezione dei consumatori
Altri dieci stati hanno leggi sulla protezione dei dati, sebbene siano piuttosto limitati rispetto a quelli sopra. Ad esempio, queste leggi possono solo specificare come i bambini’I dati S possono essere utilizzati o come possono essere raccolti i dati di e-reader.
Questi u.S. Gli stati con leggi sulla privacy dei dati limitate includono:
- Vermont – 9 v.S.A § 2446-2447
- Minnesota – Minn. statistica. §§ 325m.01 a .09
- Maine -35-A MRSA § 9301
- Delaware – Del. Codice § 1204C e DEL. Codice Tit. 6 § 205c
- Arizona – Ariz. Rev. statistica. § 41-151.22
- Missouri – Mo. Rev. statistica. §§ 182.815, 182.817
- Oregon – ORS § 646.607
- Hawaii – 2021 h.B. 1253
- New York – Civ. Rts. Codice § 52-C*2
- Tennessee – Tenn. Codice § 10-7-512
ADPPA: una proposta di legge federale per sostituire i regolamenti statali esistenti
Sebbene gli Stati Uniti non abbiano attualmente una legge sulla privacy e sulla protezione dei dati emanata a livello federale, questo potrebbe presto cambiare. Un disegno di legge noto come American Data Privacy Protection Act (ADPPA) è attualmente bloccato nel processo legislativo. Se viene emanato la legge sulla privacy dei dati federali degli Stati Uniti, sostituirà le leggi statali esistenti e richiederà una conformità uniforme per tutte le aziende che conducono affari negli Stati Uniti.
Tuttavia, una legge federale non lo fa’T significa che le regole e le restrizioni della privacy a livello statale scompaiono. Molte delle attuali leggi sulla privacy dei dati statali possono rimanere per fornire ulteriori protezioni oltre il regolamento federale’stropopo, a seconda di un disegno di legge federale’Struttura finale.
In che modo le aziende possono garantire la conformità?
Come puoi vedere, ogni stato ha norme e regolamenti di privacy distinti quando si tratta di raccolta e elaborazione dei dati. Sfortunatamente, tenere il passo con queste leggi può essere difficile se non’T ha gli strumenti giusti.
Un modo in cui puoi rimanere in conformità con facilità è utilizzare DataGrail, un sistema software di gestione della privacy dei dati completi. Con datagrail’S Piattaforma per la privacy dei dati, puoi automatizzare la tua realizzazione della privacy, riducendo la tua dipendenza dal lavoro manuale e migliorando la tua conformità. Man mano che la tua azienda cresce e si espande in nuovi stati, DataGrail può garantire che la tua gestione della privacy sia all’altezza dell’attività.
Scopri come DataGrail può semplificare i tuoi sforzi di gestione della conformità dei dati oggi.
Fonti:Forbes. 50 statistiche che mostrano perché le aziende devono dare la priorità alla privacy dei consumatori.
https: // www.Forbes.com/siti/blakemorgan/2020/06/22/50-stat-showing-why-companies-need-to-prioritize-consumer-privacy/?SH = 644054737f61intersoft Consulting. Regolamento generale sulla protezione dei dati.
https: // gdpr-info.Informazioni legislative di Eucalifornia. Titolo 1.81.5. California Consumer Privacy Act del 2018 [1798.100 – 1798.199.100].
https: // iapp.Org/Risorse/Argomenti/Informazioni legislative CCPA-and-CPRA/California. Titolo 1.81.48. Registrazione del broker di dati [1798.99.80 – 1798.99.88].
https: // leginfo.legislatura.circa.gov/faces/code_displaytext.xhtml?divisione = 3.& parte = 4.& LawCode = Civ & Title = 1.81.48.Informazioni legislative della California. Capitolo 22.1. Diritti sulla privacy per i minori della California nel mondo digitale [22580 – 22582].
https: // leginfo.legislatura.circa.gov/faces/code_displayection.xhtml?sectionNum = 22580 & Lawcode = BPCInformazioni legislative della California. Capitolo 22. Requisiti di privacy di Internet [22575 – 22579].
https: // gamba.Colorado.Gov/siti/default/files/2021a_190_signed.PDFStato del Connecticut. Un atto relativo alla privacy dei dati personali e al monitoraggio online.
https: // www.CGA.ct.Gov/2022/AMD/S/PDF/2022SB-00006-R00SA-AMD.PDFVirginia’S Sistema informativo legislativo. HB 2307 Consumer Data Protection Act; Diritti di dati personali del consumatore, ecc.
https: // lis.Virginia.Gov/cgi-bin/legp604.exe?SES = 212 e tipo = Bil & Val = HB2307Virginia’S Sistema informativo legislativo. SB 1392 Consumer Data Protection Act; Diritti di dati personali del consumatore, ecc.
https: // lis.Virginia.Gov/cgi-bin/legp604.exe?212+somma+SB1392Stato del Nevada. Capitolo 603A – Sicurezza e privacy delle informazioni personali.
https: // www.gamba.stato.nv.US/NRS/NRS-603A.HTML#NRS603ASEC300Stato del Nevada. Capitolo 205 – Crimini contro la proprietà.
https: // www.gamba.stato.nv.US/NRS/NRS-205.htmlHusch Blackwell. Una risorsa completa per il monitoraggio di U.S. legislazione sulla privacy statale.
https: // www.Huschblackwell.com/2022-stato-vivacy-law-trackerScopri come tenere traccia delle metriche SRR della tua organizzazione, incluso il costo per richiesta, il tempo di adempimento e la capacità di ridimensionare
Saperne di più
- Una guida completa della conformità CCPA
- Guida al Connecticut’S State Privacy Law (CTDPA)
- Guida alla legge sulla privacy dello stato dello Utah (UCPA)
- Cosa sapere delle leggi sulla privacy dei dati federali statunitensi
Leggi sulla privacy di Internet per stato: quali stati gli Stati Uniti proteggono meglio la privacy online?
Le leggi che regolano la privacy online negli Stati Uniti variano ampiamente da stato a stato. Per scoprire come ogni stato degli Stati Uniti si classifica da meno alla maggior parte dei privati, abbiamo valutato ognuno di essi in base a 25 criteri chiave. I risultati rivelano una vasta gamma di diverse protezioni per la privacy, che noi’VE visualizzato nella mappa qui sotto. I punteggi sono visualizzati come percentuali, con un punteggio di 25 su 25 come 100 percento.
I nostri criteri vanno dalle leggi che regolano il modo in cui le aziende possono utilizzare e divulgare i dati dei clienti a coloro che proteggono giornalisti, bambini e dipendenti. I risultati della nostra ricerca sono compilati nella tabella seguente, con un semplice “SÌ” O “NO” rispondere se esiste una legge applicabile in ogni stato. In alcuni casi, dove le leggi coprono parzialmente un’area (E.G. La protezione genetica dei dati è offerta solo a fini assicurativi), gli stati possono segnare mezzo punto. Questo è illustrato da una piazza arancione nella tabella seguente.
2023 Aggiornamenti e tendenze chiave
Durante il nostro aggiornamento del 2023, diversi aggiornamenti chiave hanno fornito informazioni sulle tendenze della legge sulla privacy negli Stati Uniti:
- Il Connecticut ha emanato una legge per proteggere i dati personali e per regolare il monitoraggio online (IT’S a partire dal 1 ° luglio 2023)
- Utah ha messo in atto il suo Consumer Privacy Act (it’S a partire dal 31 dicembre 2023)
- La California ha rafforzato le sue leggi sulla privacy dei dati per proteggere i dati dei dipendenti e i bambini’Dati S
- New York ha aggiunto una sezione al suo codice per i diritti civili per creare salvaguardie per il monitoraggio elettronico sul posto di lavoro
- Le Hawaii hanno creato leggi sulla privacy dei social media per i datori di lavoro e le istituzioni educative
- Le Hawaii, il Kentucky, il Minnesota, il Tennessee, il Vermont e il Wisconsin hanno aggiunto leggi sulla sicurezza dei dati assicurativi, assumendo il numero di stati che hanno implementato la legge sul modello di sicurezza dei dati, creata dalla National Association of Insurance Commissionrs (NAIC), a 22
- Il Colorado ha introdotto uno statuto per governare l’uso di intelligenza artificiale (AI), in particolare intorno all’uso della tecnologia di riconoscimento facciale. Diventa uno dei soli manciati di stati (6) che regolano l’uso dell’IA all’interno dello stato
- Solo 23 stati offrono garanzie specifiche per i dati genetici – e dieci di questi forniscono solo alcune protezioni (E.G. a fini assicurativi)
- Solo cinque stati hanno leggi per proteggere la raccolta e la vendita di dati di geolocalizzazione da parte delle organizzazioni
- Solo quattro stati stabilivano che i consumatori hanno il diritto di richiedere che i dati personali inaccurati siano modificati dalle aziende
In questo aggiornamento, abbiamo aggiunto sezioni per coprire leggi specifiche su:
- Privacy dei dati dei dipendenti
- Dati genetici
- Dati di geolocalizzazione
- Aziende che consentono ai clienti di correggere dati imprecisi
Abbiamo anche combinato:
- Le leggi sullo scudo e i privilegi riconosciuti dal tribunale per i giornalisti in una categoria con il primo segnano un punto completo e il secondo segnando mezzo punto (se non è in atto nessuna legge di scudo)
I migliori stati degli Stati Uniti per la privacy online
California
Il nostro capocannoniere per il quarto aggiornamento in esecuzione, in California, ha emanato molte leggi per specifici problemi di privacy che altri stati ignorano. Non solo lo stato ha creato quella che l’ACLU ha definito la più completa legge sulla privacy digitale della nazione, ma continua ad aggiungere e rafforzare questa legge. Come accennato in precedenza, la California ha rafforzato le sue protezioni per la privacy garantendo i dipendenti’ I dati sono regolati dalla legge, rendendo l’unico stato ad avere questa disposizione al momento della stesura. Esso’s anche uno dei due soli stati per emanare una legge che protegge specificamente i dati raccolti da Internet di cose (l’Oregon è l’altro) e per proteggere i diritti alla privacy e far rispettare le restrizioni di marketing per i minori (il Delaware è l’altro). Esso’s anche uno dei manciati di stati per proteggere la raccolta e la vendita di dati di geolocalizzazione.
La legge sulla privacy delle comunicazioni elettroniche impedisce a qualsiasi applicazione della legge o entità investigativa di costringere un’azienda a rinunciare a dati elettronici o comunicazioni senza un mandato. Ciò include dati cloud, metadati, e -mail, messaggi di testo, dati sulla posizione e ricerche di dispositivi. Sebbene altri stati abbiano leggi simili che proteggono alcune di queste forme di dati, la California è stata finora l’unico stato a proteggerlo tutto.
Il 26 giugno 2018, la California ha approvato una delle più difficili leggi sulla privacy degli Stati Uniti, il Consumer Privacy Act del 2018. Efficace nel 2020, questo disegno di legge consente ai consumatori il diritto di sapere quali informazioni qualsiasi azienda ha raccolto su di loro e con cui tali informazioni sono condivise. Inoltre, i consumatori possono richiedere che un’azienda elimini i propri dati personali e abbia dati imprecisi modificati.
Utah
Utah’La recente emanazione del consumatore Privacy Act lo vede salire attraverso le classifiche quest’anno per prendere il secondo posto (insieme alla Virginia). Questa legge, che entra in potere il 31 dicembre 2023, assicura che i consumatori siano a conoscenza delle società di dati che si stanno raccogliendo su di essi, può rinunciare alla condivisione dei dati di terze parti e può richiedere che i loro dati vengano eliminati. La legge protegge anche i dati di geolocalizzazione, rendendo Utah uno dei soli cinque stati per avere questa disposizione specifica all’interno delle sue leggi sulla protezione dei dati.
Altre aree chiave per lo Utah includono leggi di smaltimento dei dati per governi e aziende, leggi sulla privacy dei social media per i datori di lavoro e le istituzioni educative e le leggi per governare l’uso dell’intelligenza artificiale e dei dati genetici.
Virginia
Mentre non ci sono’Tutte le nuove leggi all’interno della Virginia per questo aggiornamento, la sua legge sulla protezione dei dati dei consumatori garantisce che le aziende devono eliminare i dati personali su richiesta, devono consentire ai clienti di rinunciare alla condivisione dei dati di terze parti, deve divulgare quali dati sono’RE raccolta dai clienti e deve correggere eventuali dati inaccurati. Questa legge fornisce anche protezione per i consumatori’ Dati di geolocalizzazione.
Virginia’s dmv non lo fa’t usare le tecnologie di riconoscimento facciale e non’T Condividi il suo database fotografico con le agenzie federali.
Menzioni onorevoli
Delaware
Il Delaware rimane tra i primi cinque quest’anno. Le leggi che richiedono al governo di smaltire i dati dei clienti dopo un determinato periodo di tempo, proteggere i dati genetici, proteggere la privacy dei dati di e-reader e della biblioteca e proteggere i minori aiutano lo stato a distinguersi.
Quest’anno non ci sono stati aggiornamenti per il Delaware, ma è uno degli stati che richiedono il consenso di entrambe le parti prima che la registrazione delle chiamate possa essere eseguita.
Illinois
L’Illinois ha spianato la strada alla legislazione che protegge specificamente dati biometrici come impronte digitali, scansioni di riconoscimento del viso e scansioni della retina, essendo il primo stato ad emanare questo lontano nel 2008. È solo negli ultimi anni che molti altri stati (California, Texas e Washington) hanno seguito l’esempio. È anche uno dei 18 stati per avere una legge completa di protezione dei dati genetici.
Sia le società che il governo devono smaltire i dati personali dopo un determinato periodo di tempo. I datori di lavoro e le scuole non possono costringere dipendenti e studenti a consegnare informazioni di accesso all’account dei social media. Lo stato impone inoltre regolamenti rigorosi sull’uso dell’intelligenza artificiale per le interviste video e richiede il consenso di entrambe le parti durante la registrazione delle chiamate.
I peggiori stati degli Stati Uniti per la privacy online
Nessuno degli stati seguenti ha leggi complete sulla privacy dei dati. Nessuno Proteggi i dati IoT, dati biometrici, dati di geolocalizzazione, dati dei dipendenti, minori’ dati, privacy e-reader o utilizzo dell’IA. Solo il South Dakota offre una certa protezione ai dati genetici quando si tratta di uso per scopi assicurativi. Gli ISP sono in grado di condividere i dati dei clienti senza consenso esplicito e le forze dell’ordine hanno accesso ingiustificato ai dati del fornitore di servizi sugli utenti.
Tutti non hanno introdotto leggi sullo smaltimento dei dati, il monitoraggio elettronico da parte dei datori di lavoro, il monitoraggio dei social media da parte dei datori di lavoro e le istituzioni educative e governare i broker di dati.
Idaho
Idaho segna un punto per la sua legge per proteggere le informazioni degli studenti K-12 e mezzo punto per il suo privilegio riconosciuto dal tribunale per i giornalisti.
Pennsylvania
La Pennsylvania ha una legge di scudo per proteggere i giornalisti e richiede due parti per acconsentire alle loro chiamate registrate.
Mississippi
Il Mississippi segna anche l’8% o 2/25. Come la Pennsylvania, ha anche una legge di scudo per proteggere i giornalisti, ma è necessaria una sola parte per acconsentire a chiamare la registrazione. Mississippi’Il secondo punto deriva dalla sua legge sulla sicurezza dei dati assicurativi.
Sud Dakota
Oltre a una legge per proteggere le informazioni sugli studenti K-12 e una legge di scudo per proteggere i giornalisti, SD segna un ulteriore 0.5 punti grazie ad alcune delle garanzie offerte quando si tratta di dati genetici. La legge del South Dakotan specifica che è vietato l’uso di test genetici in offerta, vendita o rinnovo dell’assicurazione, così come la condivisione di informazioni genetiche con operatori sanitari o assicuratori di cure a lungo termine.
Iowa
Iowa ha una legge per proteggere le informazioni sugli studenti K-12 e una legge sulla sicurezza dei dati assicurativi. Segna anche 0.5 punti per il suo privilegio riconosciuto dal tribunale per i giornalisti.
2021 Aggiornamenti e tendenze chiave
Durante il nostro aggiornamento del 2021, diversi aggiornamenti chiave hanno fornito una visione delle tendenze della legge sulla privacy negli Stati Uniti:
- L’Oregon ha introdotto una legge per proteggere i dati di Internet of-Things (IoT)
- Virginia ha introdotto la sua legge sulla protezione dei dati dei consumatori e il Colorado ha introdotto la sua legge sulla privacy
- Minnesota e Texas hanno introdotto le leggi di smaltimento dei dati per enti governativi (solo il Minnesota hasn’T ha già ottenuto lo stesso requisito per le aziende)
- New Jersey e Vermont hanno aggiunto leggi per proteggere le informazioni sugli studenti K-12
- Indiana, Iowa, Louisiana, Maine, North Dakota e Virginia hanno aggiunto leggi sulla sicurezza dei dati assicurativi. Il Nevada ha anche aggiunto broker di dati alla sua legislazione che offre ai consumatori il diritto di richiedere i loro dati non è’T VENDUTO
2019 aggiornamenti e tendenze chiave
- Maine ha introdotto un nuovo atto di protezione dei dati nel 2019 che prevede i fornitori di servizi Internet non possono “Utilizzare, divulgare, vendere o consentire l’accesso alle informazioni personali dei clienti” Senza il consenso del cliente, salvo alcune esenzioni come il rispetto di un ordine del tribunale
- Il Nevada ha approvato un atto il 1 ° ottobre 2019, che consente ai clienti di rinunciare alla condivisione dei dati online
- Il South Dakota ha approvato una legge di scudo per proteggere i giornalisti a marzo
- Utah ha approvato un conto nel 2019 che impedisce a una vasta gamma di fornitori di consegnare i dati degli utenti alle forze dell’ordine senza un mandato
- I punteggi dello stato sono moderatamente correlati (r = 0.4) con come hanno votato alle elezioni presidenziali del 2016. Quelli che hanno votato per Clinton tendevano ad avere punteggi di privacy più alti.
Nel nostro aggiornamento del 2019, abbiamo aggiunto tre nuovi criteri e ne abbiamo rimossi altri tre.
- Leggi per proteggere i diritti alla privacy e far rispettare le restrizioni di marketing per i minori
- Leggi sulla sicurezza dei dati specifici per le compagnie assicurative e seguono la legge sul modello di sicurezza dei dati, creata dalla National Association of Insurance Commissioners (NAIC). L’obiettivo è che tutti gli stati abbiano adottato questo nei prossimi anni
- Leggi sulla sicurezza dei dati specifici per i broker di dati
- Il distretto di Columbia a causa di questo distretto non è governato a livello statale. DC è stato elogiato per la propria legge sulla privacy dei dati degli studenti e ha anche una grande legge di scudo per i giornalisti. Si diceva anche che stia prendendo in considerazione l’adozione del modello di sicurezza dei dati NAIC, ma questo è’non è ancora successo
Abbiamo anche rafforzato la nostra categoria di comunicazione dei dipendenti solo presentando gli stati che dispongono di leggi chiare che vietano ai datori di lavoro di monitorare le comunicazioni dei dipendenti senza avvisarli prima
2018 aggiornamenti e tendenze chiave
- Ogni stato del sindacato ora ha una legge che impone alle aziende di rivelare pubblicamente quando si verifica una violazione dei dati.
- Molti stati hanno ampliato la definizione di “Informazioni di identificazione personale” per includere più tipi di dati e combinazioni di dati.
- La California ha approvato la più dura legge sulla privacy e sulla protezione dei dati della nazione, spingendola in cima alle classifiche.
- Il Maine è l’unico stato a approvare una legge che proibisce alle forze dell’ordine di rintracciare una persona’S Posizione utilizzando GPS o altre informazioni di geo-locazione integrate in smartphone e computer. L’Illinois e la California hanno entrambi pubblicato tali fatture in passato, ma sono state veto.
- L’Illinois è l’unico stato a proteggere in modo specifico i dati biometrici, ma quella legge (BIPA) è attualmente in pericolo.
Nel nostro aggiornamento del 2018, abbiamo aggiunto sei nuovi criteri alla nostra valutazione della privacy statale per un totale di 20. Questi includono:
- Le aziende devono consentire ai consumatori di rinunciare alla condivisione dei dati di terze parti
- Le aziende devono eliminare i dati personali su richiesta della persona
- Le aziende devono divulgare quali dati personali sono’VE raccolto su una persona
- È richiesto un mandato per le forze dell’ordine di accedere ai dati personali sugli utenti detenuti dai fornitori di servizi
- È necessario un mandato per tracciare qualcuno’S Posizione tramite GPS o altre tecnologie di geo-locazione
- Leggi per proteggere i dati biometrici
Leggi sulla privacy federale
Alcuni aspetti della privacy online sono governati dal governo federale americano piuttosto che dai governi statali. Esistono regolamenti parziali, ma non esiste una legge onnicomprensiva che regola la raccolta, l’archiviazione o l’uso di dati personali nell’U.S.
La Costituzione degli Stati Uniti non menziona mai la privacy in modo specifico e protegge solo dagli attori statali, non dagli individui. Tuttavia, il primo, il quarto, il nono e il quattordicesimo emendamento limitano l’intrusione del governo agli individui’ Diritto alla privacy.
Nel 2018, la Corte Suprema ha deciso Carpenter vs. stati Uniti che il quarto emendamento protegge le informazioni sulla posizione del cellulare. Ciò significa che la polizia ora deve cercare un mandato per ottenere questi dati. Mentre un successo per la privacy, ci sono ancora numerose domande sul governo’S e forze dell’ordine’SPAZIONI DI MINEDIZIONE DI GEOLOCAZIONE. Recentemente, è stato scoperto che le forze dell’ordine stanno acquistando dati di geolocalizzazione disponibili commercialmente in modo da circumnavigare i requisiti di mandato.
Il Privacy Act del 1974 governa la raccolta, la manutenzione, l’uso e la diffusione di informazioni di identificazione personale sulle persone memorizzate dalle agenzie federali. Ancora una volta, ciò limita il modo in cui il governo può accedere e utilizzare i record e non si applica alle persone o alle imprese.
HIPAA è stato emanato nel 1996 per proteggere le cartelle cliniche.
Il Fair Credit Reporting Act (FCRA) consente alle persone di rinunciare a offerte di credito indesiderate e ottenere un rapporto di credito gratuito da ciascuna delle principali agenzie di rendicontazione del credito ogni anno.
La legge sulla privacy delle comunicazioni elettroniche può essere utilizzata per imporre sanzioni penali a chiunque intercetta le comunicazioni elettroniche senza consenso, ma un certo numero di scappatoie ha reso la legge per lo più inutile, affermano gli esperti.
I bambini del 1998’La legge sulla protezione della privacy online richiede che i siti Web diretti ai bambini di età inferiore ai 13 anni debbano ottenere il consenso dei genitori tra gli altri standard di conformità. La legge è stata ampiamente screditata come inefficace e persino controproducente quando si tratta di proteggere i bambini online.
Altre leggi federali relative alla sicurezza informatica e alla legge sulla privacy includono (Fonte: Wikipedia):
- 1970 u.S. Fair Credit Reporting Act
- 1970 u.S. Act di Recketeer Influenced and Corrupt Organization (RICO)
- 1974 u.S. Privacy Act
- Linee guida Organizzazione per la cooperazione e lo sviluppo economico (OCSE)
- 1984 u.S. Atto di criminalità informatica medica
- 1984 u.S. Federal Computer Crime Act (rafforzato nel 1986 e 1994)
- 1986 u.S. La legge sulla frode e gli abusi (modificata nel 1986, 1994, 1996 e 2001)
- 1986 u.S. Electronic Communications Privacy Act (ECPA)
- 1987 u.S. Computer Security Act (abrogato dal Federal Information Security Management Act del 2002)
- 1988 u.S. Video Privacy Protection Act
- 1990 Atto di uso improprio del Regno Unito del Regno Unito
- 1991 u.S. Linee guida federali di condanna
- 1992 Linee guida OCSE per fungere da quadro di sicurezza totale
- 1994 Assistenza alle comunicazioni per le forze dell’ordine
- Direttiva del Consiglio del 1995 sulla protezione dei dati per l’Unione Europea (UE)
- 1996 u.S. Act economico e di protezione del proprietario dell’informazione
- 1996 Act (HIPAA) (HIPAA) (HIPAA) del 1996 (Requisiti aggiunti nel dicembre 2000)
- 1998 u.S. Digital Millennium Copyright Act (DMCA)
- 1999 u.S. Uniform Computer Information Transactions Act (UCITA)
- 2000 u.S. Congress Electronic Firfies in Global National Commerce Act (“ESign”)
- 2001 u.S. Fornire strumenti appropriati richiesti per intercettare e ostacolare la legge sul terrorismo (Patriot)
- 2002 Homeland Security Act (HSA)
- 2002 Federal Information Security Management Act del 2002
Prendi la tua privacy nelle tue mani
I cittadini statunitensi, né i cittadini di qualsiasi paese, dovrebbero aspettarsi che il loro governo protegga la propria privacy da tutte le minacce. Esso’dipende da tutti noi come individui per essere proattivi nel proteggere la nostra privacy.
Nessuno stato è perfetto, ma almeno tutti i livelli del governo degli Stati Uniti consentono ai cittadini di fortificare la loro sicurezza online a volontà. Alcuni passaggi chiave includono la crittografia dei file e le comunicazioni, l’accesso a Internet tramite una VPN sicura e la gestione delle autorizzazioni su di te e sulla tua famiglia’S Account online.
Abbiamo sbagliato qualcosa? Una legge che ci mancava? Fateci sapere nei commenti!
Molti utenti non esaminano i siti su cui trovano informazioni. Ci sono spesso segni che i siti che visiti possono essere dannosi e chiedere il tuo PI: offerte gratuite, URL abbreviati, pagine socialmente progettate per ingannare gli utenti per impostare un account e scaricare malware da loro.
Cosa puoi fare
Mantieni il tuo antivirus aggiornato. Utilizzare il browser Internet più sicuro: Google Chrome o Microsoft Edge sono le due migliori scelte. Scansiona i file con il software antivirus prima del download. Non riutilizzare le password per più siti Web. Accendi il bloccante pop-up del browser.
I cookie sono file scaricati sul browser da un sito Web che contengono dati di identificatore univoci sul sito. Tuttavia, non contengono informazioni personali o codice software. Quando un sito Web “vede” i dati imposti in un cookie, sa che il browser è uno che lo ha contattato prima.
Possono essere utili per cose come mantenere le informazioni di accesso per un sito in modo da non doverlo di nuovo. I cookie possono anche essere utilizzati per tracciare le tue attività e catturare le tue abitudini di acquisto e quindi essere condivisi con terze parti indesiderate affiliate al sito.
Cosa puoi fare
Quando si utilizza una rete Wi-Fi pubblica, sii cauto delle informazioni trasmette e accedi. Le reti Wi-Fi pubbliche possono essere insicure e gli hacker possono provare a intercettare i tuoi dati.
Cosa puoi fare
Evita di accedere a informazioni sensibili, come online banking, su reti Wi-Fi pubbliche. Se è necessario accedere alle informazioni sensibili, utilizzare una rete privata virtuale (VPN) per crittografare i dati.
Gli attacchi di phishing implicano l’investimento delle persone a rivelare informazioni sensibili attraverso e -mail, messaggi o siti Web fraudolenti che sembrano legittimi.
Cosa puoi fare
Sii cauto quando fai clic su link o apri allegati nelle e -mail, specialmente se provengono da fonti sconosciute o sospette. Verificare l’identità e la legittimità del mittente prima di rispondere alle richieste di informazioni personali.
Le tattiche di ingegneria sociale prevedono la manipolazione delle persone per ottenere l’accesso alle loro informazioni personali o sistemi informatici. Ciò può includere la posa come individuo di fiducia o azienda per ingannare le vittime nel fornire dati sensibili.
Cosa puoi fare
Sii scettico sulle richieste non richieste per informazioni personali, anche se sembrano provenire da una fonte legittima. Verifica la richiesta tramite altri mezzi, come il contatto direttamente dell’azienda.
Le violazioni dei dati si verificano quando le persone non autorizzate ottengono l’accesso a informazioni sensibili archiviate dalle organizzazioni. Queste violazioni possono comportare l’esposizione di informazioni personali e potenziale uso improprio.
Cosa puoi fare
Monitora i tuoi account per qualsiasi attività sospetta. Prendi in considerazione l’utilizzo di password univoci forti e univoci per ogni account online e abilita l’autenticazione a due fattori quando disponibile. Verificare regolarmente le notifiche di violazione dei dati e intraprendere azioni appropriate se le tue informazioni sono state compromesse.
U. S. Leggi sulla privacy
Migliora la tua pratica e produttività con la tecnologia legale più avanzata per la tua azienda.
Le leggi sulla privacy di Internet hanno rivelato: come il tuo Le informazioni personali sono protette online
Le minacce informatiche provengono da molte fonti, ognuna che cerca di ottenere informazioni personali (PI) per beneficio o sfruttamento. Man mano che le intrusioni diventano sempre più sofisticate, in risposta sono necessarie più garanzie regolatorie ed interne. La privacy di Internet è un sottoinsieme del più ampio mondo della privacy dei dati che copre la raccolta, l’uso e l’archiviazione sicura di PI in generale. La privacy di Internet è Preoccupato principalmente di come PI è esposto sul Web, attraverso il monitoraggio, la raccolta dei dati, la condivisione dei dati e le minacce alla sicurezza informatica. Uno studio del Pew Research Institute ha scoperto che il controllo di PI on line è “molto importante” al 74% degli americani. Secondo un altro studio PEW, l’86% degli americani ha preso provvedimenti per mantenere la loro privacy: eliminare i cookie, crittografare e -mail e proteggere il proprio indirizzo IP. Le impronte digitali sono ovunque. Ogni volta che visiti un sito Web, inserisci le informazioni della tua carta di credito o di debito, iscriviti a un account, distribuisci la tua e -mail, compila moduli online, pubblica sui social media o memorizza immagini o documenti in Cloud Storage, stai rilasciando informazioni personali nel cyberspazio. Solo chi, a parte il destinatario previsto, riceverà o avrà accesso alle informazioni fornite? Sarà condiviso con altre parti? Il tuo Pi potrebbe essere condiviso in modi che non’non aspettarti o non sono a conoscenza di. Le tue informazioni potrebbero essere a qualche rischio perché anche i migliori programmi di sicurezza delle informazioni non sono garantiti al 100%.
Westlaw Edge
Fornire un valore del cliente superiore con una ricerca legale più veloce e più accurata
Migliora la tua pratica e produttività con la tecnologia legale più avanzata per la tua azienda.
Leggi sulla privacy di Internet
Molti stati hanno anche adottato leggi che interessano la privacy online, ad esempio statuti per la protezione dei consumatori, leggi che proteggono determinate categorie di PI, leggi sulla sicurezza delle informazioni e leggi sulla notifica della violazione dei dati.
Oltre a rispettare queste leggi e attuare solidi programmi di sicurezza delle informazioni, ci sono misure che le organizzazioni possono adottare per aiutare a mitigare le minacce alla sicurezza informatica.
Come sei esposto e come proteggerti online
Le informazioni personali del cliente, del cliente e dei dipendenti in tuo possesso possono essere soggette a una violazione dei dati in una miriade di modi. Indirizzi e-mail, banche, password, indirizzi fisici, numeri di telefono e altro ancora possono trovare inavvertitamente i loro modi per truffatori, hacker, esperti di marketing e altro ancora. La maggior parte dei dipendenti della conformità e dell’area legale non hanno idea di come implementare la protezione dei dati dalle minacce Internet. Cosa fare?
Un playbook di minaccia per la tua organizzazione
Una cosa che la tua organizzazione può fare è sviluppare un playbook di riferimento rapido sulla privacy di Internet che è facilmente disponibile per i dipendenti. Può fornire minaccia e migliori pratiche da seguire per la tua area specifica:
Ecco cinque delle più significative minacce online alla privacy dei dati provenienti dal Web e dalle migliori pratiche per gestirle:
Molti utenti non esaminano i siti su cui trovano informazioni. Ci sono spesso segni che i siti che visiti possono essere dannosi e chiedere il tuo PI: offerte gratuite, URL abbreviati, pagine socialmente progettate per ingannare gli utenti per impostare un account e scaricare malware da loro.
Cosa puoi fare
Mantieni aggiornato il tuo antivirus aggiornato. Utilizzare il browser Internet più sicuro: Google Chrome o Microsoft Edge sono le due migliori scelte. Scansiona i file con il software antivirus prima del download. Assistente’t riutilizzare le password per più siti Web. Accendi il bloccante pop -up del browser.
I cookie sono file scaricati sul browser da un sito Web che contengono dati di identificatore univoci sul sito. Tuttavia, non’t Contiene qualsiasi informazione personale o codice software. Quando un sito Web “vede” i dati imposti in un cookie, sa che il browser è uno che lo ha contattato prima.
Possono essere utili per cose come mantenere le informazioni di accesso per un sito in modo da non’Devo inserirlo di nuovo. I cookie possono anche essere utilizzati per tracciare le tue attività e catturare le tue abitudini di acquisto e quindi essere condivisi con terze parti indesiderate affiliate al sito.
Cosa puoi fare
Imposta il tuo browser per eliminare i cookie ogni volta che finisci la navigazione o imposta i biscotti “opt out” sul browser sui cookie non sono ammessi nel browser.
L’atto COPPA afferma specificamente che gli indirizzi IP sono informazioni personali poiché sono informazioni su un individuo identificabile ad essi associato. Un indirizzo IP (Internet Protocol) è un’etichetta numerica dietro gli indirizzi Web familiari che vediamo ogni giorno. Identifica un dispositivo su Internet. L’hacker spesso arriva attraverso gli indirizzi IP come il loro primo punto di attacco.
Le parti indesiderate possono tracciare il tuo PI cercando l’indirizzo del tuo sito Web se è elencato in WHOIS, il database centrale contenente tutti gli indirizzi Web su Internet. Le informazioni sulla proprietà sono prontamente disponibili qui.
Cosa puoi fare
Se si imposta un sito Web, è possibile richiedere un elenco di WHOIS privato da Database Manager, Network Solutions. Il loro nome, indirizzo e altre informazioni sulla proprietà appariranno al posto del tuo.
Quando lavori sul tuo personal computer, è possibile utilizzare uno strumento VPN Private Network (VPN). Uno buono è ip svanish. Accedi alla VPN come intermediario. Dopo quel punto, il tuo indirizzo IP è crittografato e passa attraverso il provider VPN su Internet.
I dipendenti o i clienti a casa hanno “affittato” Indirizzi IP con il loro modem via cavo e account ISP. Il tuo IP ha vinto’T cambia fino a quando non spegni il tuo modem. Accendilo tutte le volte che senti il bisogno.
I dati personali che fluiscono tra una macchina per l’utente e un sito Web che utilizzano un protocollo HTTP semplici possono essere monitorati da altre società o potenzialmente intercettati e rubati da hacker dannosi (spesso chiamato “Man-in-the-Middle”). Quello’s dove entra in gioco il livello di prese sicure (SSL).
Cosa puoi fare
HTTPS o SSL (Secure Sockets Layer (SSL) crittografa le informazioni inviate tra un sito Web e una macchina per l’utente. Quando si acquista o si inseriscono informazioni personali sui siti Web, controlla sempre un “https: //” o un’icona di lucchetto nel browser’s URL bar per verificare che un sito sia sicuro prima di inserire qualsiasi informazione personale. Quando vedi HTTPS invece di HTTP nella barra degli indirizzi del browser, saprai che è un sito sicuro!
Se stai ospitando un sito Web, prendi in considerazione l’implementazione di SSL sul tuo server Web per garantire la privacy dei dati tra te e i clienti. Aiuterà anche a mitigare le minacce di hacking dirette. Dovrai trovare un’autorità di certificazione digitale (CA) come Verisign per aiutarlo.
Il cloud computing è l’ultima e più grande onda tecnologica che fa emergere nuovi problemi per la privacy dei dati. Ciò è particolarmente vero quando rinunci a controlli amministrativi e tecnologici a una parte esterna. Che di per sé è una grande minaccia.
Un provider cloud può essere carente nei processi di backup, nelle pratiche di sicurezza, nei controlli dei dipendenti, nelle interfacce dell’applicazione e nelle API per citarne solo alcuni. Inoltre, non sai mai chi ha le “chiavi del regno” per visualizzare tutti i tuoi dati lì dentro. Allarmante.
Cosa puoi fare
Sia tu che il provider cloud siete responsabili della sicurezza, non solo quest’ultimo. Se stai archiviando dati in Cloud Storage o utilizzando una piattaforma cloud per ospitare un sito Web, ci sono alcune cose che si desidera considerare:
Una combinazione di regolamenti governativi e pratiche individuali responsabili non può solo contrastare le potenziali minacce informatiche non eliminarli. La tua conformità e l’area legale possono fare la sua parte implementando analisi complete delle minacce e misure di risposta.
U.S. Leggi sulla privacy
Epic fornisce questa risorsa su u.S. Leggi sulla privacy per studenti, avvocati e politici interessati alla legge sulla privacy negli Stati Uniti.
Documenti
BAMBINI’S Privacy
Privacy delle comunicazioni
Privacy dei consumatori
Leggi sulla sicurezza dei dati
Privacy finanziaria
Privacy della salute
Registri del governo e privacy
Forze dell’ordine e privacy
Robocalls
Privacy degli studenti
Privacy sul posto di lavoro
Misc.
Legge sulla tecnologia dell’informazione sanitaria per la salute clinica ed economica (HITECH) (2009)
La legge sulla salute dell’informazione sanitaria per la salute economica e clinica) è stata approvata nel 2009 e ha cercato di promuovere ed espandere l’adozione della tecnologia dell’informazione sanitaria. La legge Hitech richiede alle entità coperte dalla legge sulla portabilità e sulla responsabilità dell’assicurazione sanitaria (HIPAA) di segnalare violazioni dei dati alle persone colpite e alla U.S. Dipartimento della salute e dei servizi umani. La legge stabilisce inoltre restrizioni alla vendita o alla divulgazione delle informazioni sulla salute dei pazienti e stabilisce regole su come le entità regolamentate devono tenere conto di tali informazioni.
Genetic Information Nondiscrimination Act (2008)
La legge sulla non discriminazione delle informazioni genetiche proibisce la discriminazione sulla base di informazioni genetiche rispetto all’assicurazione sanitaria e all’occupazione.
Legge sulla penalità per il furto di identità (2004)
La legge sul potenziamento della penalità per il furto di identità del 2004 rafforza le punizioni penali per il furto di identità. La legge crea una condanna a cinque anni per il furto di identità commesso in relazione al terrorismo e una sentenza di due anni per furto di identità commesso in relazione a reati come frodi e violazioni dell’immigrazione. La legge proibisce inoltre l’alterazione giudiziaria di queste frasi o conversione in libertà vigilata.
Video Voyeurism Prevention Act (2004)
Il video Voyeurism Prevention Act del 2004 è stato approvato in risposta alla crescente popolarità delle telecamere di spionaggio in miniatura. La legge ha una portata molto limitata: copre solo atti voyeuristici eseguiti su terreni federali come i parchi federali.
Controllo dell’assalto di Pornography and Marketing Act (CAN-SPAM) (2003) (2003)
Nel dicembre 2003, il Congresso ha superato 108 s. 877, The Controling the Assalting of non sollecitato Pornography and Marketing Act del 2003, noto come il “Can-spam” Atto. L’atto crea nuove sanzioni per l’invio di una pubblicità spam ingannevole, ma non lo fa “Potere” E-mail commerciale non richiesto dal vero non richiesto.
L’atto definisce lo spam come qualsiasi messaggio in cui il “Scopo principale” è il “Pubblicità commerciale o promozione di un prodotto o servizio commerciale.” In base a CAN-SPAM, i messaggi commerciali non richiesti devono includere che il messaggio è una pubblicità o una sollecitazione, un avviso di rinuncia e un indirizzo postale valido del mittente.
DO-NOT-Call Implementation Act (2003)
Nel 2002, la Federal Trade Commission ha proposto la creazione di un nazionale “non chiamare” registro. La regola stabilisce una presunzione che i telemarketing non possano contattare le persone nell’elenco, a meno che il telemarketer non abbia espresso l’autorizzazione scritta o un rapporto commerciale esistente con la persona.
Ci sono tre principali pezzi di legge che compongono il registro non calcolato. Il FTC’S Regolazione, 16 c.F.R. 310.4 (b) (iii) (b), stabilisce il registro stesso e i relativi divieti sul telemarketing. La legge pubblica 108-10 autorizza la FTC a raccogliere commissioni per gestire il registro e richiede alla FTC di riferire sui progressi del registro. La legge pubblica 108-82 ha concesso l’autorità statutaria alla FTC per gestire il registro.
Legge sulle transazioni del credito equo e accurato (2003)
Nel 2003 il Congresso ha emanato la legge sulle transazioni di credito equa e accurata (FACTA), che ha sostanzialmente modificato gran parte della FCRA. La legge stabilisce i diritti correttivi per le vittime del furto di identità, ma fa ben poco per prevenire il crimine. Ad esempio, la facta richiede ai commercianti di troncare i numeri di carta di credito e debito stampati sulle entrate, fornisce alle persone il diritto a rapporti di credito annuali gratuiti, richiede alle agenzie di credito di bloccare le informazioni di credito che sono state registrate a seguito del furto di identità e crea nuove procedure di distruzione dei documenti per le informazioni personali. La fatta prevede anche le leggi statali che fornirebbero maggiori garanzie sulla privacy. Ad esempio, la facta prevede che le agenzie di credito debbano divulgare i punteggi di credito alle persone per un “tassa ragionevole”; Gli Stati non sarebbero autorizzati a concedere ai consumatori il diritto alla divulgazione del punteggio di credito gratuitoS.
U.S. E-Government Act (2002)
Emutata nel dicembre 2002, la legge sull’e-government aveva lo scopo di rendere le agenzie federali più accessibili al pubblico con mezzi elettronici. Tra le altre cose, la legge ha creato un ufficio di governo elettronico all’interno dell’Ufficio di gestione e bilancio e richiede che le procedure normative e altri materiali appaiano sui siti Web delle agenzie. La legge richiede inoltre alle agenzie di eseguire valutazioni dell’impatto sulla privacy (PIA) ogni volta che si procura un sistema informativo o avvia una nuova raccolta di informazioni personali.
U.S. Homeland Security Act (2002)
Sulla scia dell’11 settembre, il Congresso ha approvato il Dipartimento della Homeland Security Act nel 2002, combinando 22 agenzie allo scopo di garantire gli Stati Uniti dalle minacce. Molte disposizioni del disegno di legge implicano la privacy. Innanzitutto, l’atto esonera ampiamente “Informazioni critiche sull’infrastruttura” Volontariamente sottoposto al Dipartimento di Homeland Security (DHS) dal Freedom of Information Act. In secondo luogo, l’atto crea un ufficiale di privacy per DHS. In terzo luogo, la legge proibisce a tutte le agenzie federali di attuare il sistema di informazioni e prevenzioni del terrorismo (TIPS). In quarto luogo, la legge proibisce alla nuova agenzia di sviluppare un sistema di identificazione nazionale o una carta. La legge apporta anche alcune modifiche alla legge sulla privacy delle comunicazioni elettroniche (ECPA).
No Child Left Behind Act (2001)
Il Congresso ha superato la legge No Child Left Behind nel dicembre 2001, apportando significativi emendamenti alla legge sulle disposizioni sull’istruzione generale per proteggere gli studenti’ Privacy. Gli emendamenti richiedono alle agenzie educative di dare ai genitori un preavviso e l’accesso a determinati sondaggi ed esami amministrati dagli studenti. È richiesto un avviso per le indagini degli studenti che vengono eseguite per scopi di marketing, per sondaggi che raccolgono informazioni sensibili e per esami fisici invasivi non di emergenza. Le leggi statali più rigorose non sono previste dagli emendamenti sulla privacy.
Gramm-Leach-Bliley Act (1999)
Informazioni che molti considererebbero privati, inclusi i saldi bancari e i numeri di conto, sono regolarmente acquistate e vendute da banche, società di carte di credito e altri istituti finanziari. Il Gramm-Leach-Bliley Act (GLBA), noto anche come Financial Services Modernization Act del 1999, fornisce protezioni limitate sulla privacy contro la vendita delle informazioni finanziarie private. Inoltre, il GLBA codifica le protezioni contro il pretexting, la pratica di ottenere informazioni personali attraverso false pretese.
Il GLBA ha cercato principalmente “modernizzare” Servizi finanziari – ovvero regolamenti finali che hanno impedito la fusione di banche, compagnie di intermediazione azionarie e compagnie assicurative. La rimozione di questi regolamenti, tuttavia, ha aumentato i rischi significativi che questi nuovi istituti finanziari avrebbero avuto accesso a un’incredibile quantità di informazioni personali, senza restrizioni al suo utilizzo.
Act di furto di identità e presunzione di deterrenza (1998)
Il Congresso ha approvato il furto di identità e la legge sulla deterrenza dell’Assunzione nel 1998 per affrontare il crescente problema del furto di identità. L’atto ha reso specificamente un crimine federale “trasferire o utilizzare consapevolmente, senza autorità legale, un mezzo di identificazione di un’altra persona con l’intenzione di commettere, o di aiutare o favorire, qualsiasi attività illegale che costituisca una violazione della legge federale o che costituisca un crimine nell’ambito di uno stato o di diritto locale applicabile.”
BAMBINI’S Online Privacy Protection Act (1998)
I bambini’S Online Privacy Protection Act del 1998 (“Coppa”) proibisce a un operatore di un sito Web o di un servizio online diretto ai bambini o a qualsiasi operatore con una conoscenza reale che lo sta facendo, dalla raccolta di informazioni personali da un bambino in modo da violare i regolamenti progettati per proteggere tali bambini da pratiche illegali e ingannevoli nella raccolta di informazioni personali. La legge fornisce un’eccezione per le informazioni divulgate a un bambino’s Parent. La Federal Trade Commission è accusata di far rispettare COPPA.
Telecommunications Act (1996)
Il Telecomunications Act del 1996 modifica il 1934 Communications Act. La sezione 222 della legge prevede che i vettori di telecomunicazioni devono proteggere la riservatezza delle informazioni sulla rete proprietaria dei consumatori (CPNI). CPNI include schemi di chiamata, record di fatturazione, numeri di telefono non quotati e indirizzi di casa degli abbonati di servizio. La legge prevede inoltre che i vettori che ricevono CPNI in relazione alla fornitura di servizi possano utilizzare le informazioni solo a tale scopo e non per i propri scopi di marketing. Inoltre, la legge consente ai vettori di utilizzare, divulgare e consentire l’accesso a CPNI identificabile individualmente solo se diretto dal consumatore o in relazione alla fornitura di servizi per il consumatore.
La legge sulla portabilità e responsabilità dell’assicurazione sanitaria (HIPAA) (1996)
La regola della privacy HIPAA (45 parti CFR 160 e 164) fornisce il “pavimento federale” di protezione della privacy per le informazioni sanitarie negli Stati Uniti, consentendo al contempo più leggi statali di continuare in vigore. In base alla regola sulla privacy, le informazioni sulla salute protetta (PHI) sono definite in modo molto ampio. PHI include informazioni sulla salute identificabili individualmente relative alla salute o alle condizioni fisiche o mentali del passato, presente o futuro, la fornitura di assistenza sanitaria a un individuo, o al pagamento passato, presente o futuro per la fornitura di assistenza sanitaria a un individuo. Anche il fatto che un individuo ha ricevuto cure mediche è protetta da informazioni ai sensi del regolamento.
La regola della privacy stabilisce un mandato federale per i diritti individuali nelle informazioni sanitarie, impone restrizioni agli usi e alla divulgazione delle informazioni sanitarie identificabili individualmente e prevede sanzioni civili e penali per violazioni. Tuttavia, HIPAA si applica solo ai fornitori di assistenza sanitaria, ai piani sanitari e alle case di compensazione sanitaria.
AUTISTA’S Privacy Protection Act (1994)
L’autista’La legge sulla protezione della privacy richiede a tutti gli stati di proteggere la privacy delle informazioni personali contenute in un individuo’S Record del veicolo a motore.
Telephone Consumer Protection Act (1991)
Il telefono per la protezione dei consumatori del 1991 (TCPA) proibisce a qualsiasi persona all’interno dell’U.S. dall’uso di un sistema di composizione automatica del telefono per effettuare una chiamata a qualsiasi linea di telefono di emergenza o a qualsiasi numero di telefono per il quale la parte chiamata viene addebitata per la chiamata senza il consenso della parte chiamata, con specifiche eccezioni. La legge indirizza la Federal Communications Commission (FCC) a emettere regolamenti per attuare tali requisiti e prevede un diritto all’azione privato e il recupero dei danni in relazione alle violazioni di tali requisiti.
Employee Polygraph Protection Act (1988)
La legge sulla protezione del poligrafo dei dipendenti del 1988 proibisce a qualsiasi datore di lavoro di: (1) richiedere o suggerendo che un dipendente o un potenziale dipendente sostenga un test del rivelatore di bugie; (2) utilizzando i risultati del test del rivelatore Lie; o (3) intraprendere azioni di lavoro contro un dipendente o un potenziale dipendente che rifiuta di sostenere un test del rivelatore o istituti o testimoniare in un procedimento ai sensi o relativi alla presente legge. La legge include un diritto all’azione privato, consentendo ai dipendenti e ai potenziali dipendenti di portare azioni civili contro qualsiasi datore di lavoro che viola le sue disposizioni.
Video Privacy Protection Act (1988)
The Video Privacy Protection Act del 1988 (codificato a 18 U.S.C. § 2710 (2002)) è stato approvato in reazione alla divulgazione del candidato alla Corte suprema Robert Bork’S video record di noleggio su un giornale. La legge non è spesso invocata, ma è una delle protezioni più forti della privacy dei consumatori contro una forma specifica di raccolta dei dati. Generalmente, impedisce la divulgazione di registri di noleggio identificabili personalmente “nastri di cassetta video preregistrati o materiale visivo audio simile.” Il VPPA include un diritto all’azione privato e non prosegui le leggi statali più forti.
Electronic Communications Privacy Act (1986)
The Electronic Communications Privacy Act (“ECPA”) è stato approvato nel 1986 per espandere e rivedere le intercettazioni federali e le disposizioni di intercettazione elettronica. È stato messo in atto per creare la promozione “Le aspettative sulla privacy dei cittadini e le legittime esigenze delle forze dell’ordine.” Il Congresso ha anche cercato di sostenere la creazione di nuove tecnologie assicurando ai consumatori che le loro informazioni personali rimarrebbero al sicuro. L’ECPA include un diritto all’azione privato. Gli stessi Stati Uniti non possono essere citati in giudizio ai sensi dell’ECPA, ma le prove raccolte illegalmente non possono essere introdotte in tribunale.
Cable Communications Policy Act (1984)
Il Cable Communications Policy Act del 1984 fornisce un solido quadro legale per la protezione degli abbonati via cavo’ Informazioni personali e incorporano i principi della privacy stabiliti nelle Linee guida per la privacy dell’OCSE del 1980. La legge concede abbonati a cavi il diritto di accedere ai dati raccolti su di essi e di correggere eventuali errori. Prevede inoltre la distruzione di informazioni identificabili personalmente se tali informazioni non sono più necessarie. Infine, stabilisce un diritto all’azione privato, inclusi danni effettivi e punitivi, avvocato’spese e costi di contenzioso per violazioni di una qualsiasi delle sue disposizioni. Le leggi sulla privacy via cavo statale e locale non sono previste dalla legge.
Privacy Protection Act (1980)
Il Privacy Protection Act del 1980 fu approvato in risposta a Zurcher v. Stanford Daily, 436 u.S. 547 (1978), che ha confermato l’ampia accesso alle forze dell’ordine a un giornale’file s. La legge stabilisce procedure per le forze dell’ordine in cerca di accesso ai registri e altre informazioni da parte degli uffici e dei dipendenti di un’organizzazione mediatica. In generale, la legge proibisce ai funzionari federali e statali e ai dipendenti di cercare o sequestrare i giornalisti’ “Prodotto di lavoro” o il “Materiali documentari” in loro possesso. Ai sensi della legge, al fine di ottenere l’accesso ai giornalisti’ Informazioni, le forze dell’ordine devono ottenere una citazione in tribunale, piuttosto che un semplice mandato di perquisizione. Sebbene lo statuto preveda specificamente che la sua violazione non sia motivo per sopprimere le prove, fornisce un rimedio civile in tribunale federale contro l’entità governativa o i singoli funzionari coinvolti nella ricerca in cui un mandato di perquisizione, piuttosto che una citazione, è usato in contrasto con la legge’provviste.
Right to Financial Privacy Act (1978)
Il diritto alla privacy Financial Privacy Act del 1978 protegge la riservatezza dei registri finanziari personali creando una protezione legale del quarto emendamento per i registri bancari. L’atto era essenzialmente una reazione all’U.S. Corte Suprema’S 1976 REGOLA NEGLI STATI UNITI V. Miller, dove il tribunale ha riscontrato che i clienti bancari non avevano diritto legale alla privacy nelle informazioni finanziarie detenute dagli istituti finanziari. 425 u.S. 435 (1976). In generale, l’RFPA richiede che le agenzie del governo federale forniscano alle persone un avviso e un’opportunità di obiettare davanti a una banca o altro istituto specificato può divulgare informazioni finanziarie personali a un’agenzia del governo federale, spesso a fini di applicazione della legge. L’RFPA include un diritto all’azione privato.
Foreign Intelligence Surveillance Act (1978)
Il Congresso ha emanato il Foreign Intelligence Surveillance Act (FISA) nel 1978 per stabilire un regime legale per “intelligenza straniera” Raccolta di informazioni negli Stati Uniti, indipendente dalle regole che governano la sorveglianza per le forze dell’ordine ordinarie. Ai sensi del quarto emendamento, un mandato di perquisizione deve essere basato su una probabile causa per ritenere che un crimine sia stato commesso. Questa non è la regola generale ai sensi della FISA: la sorveglianza ai sensi della FISA è consentita in base a una probabile causa che l’obiettivo di sorveglianza è un potere straniero o un agente di un potere straniero, indipendentemente dal fatto che l’obiettivo sia sospettato di impegnarti in attività criminale. Tuttavia, se il bersaglio è un “U.S. persona,” ci deve essere probabile motivo per credere che la u.S. persona’Le attività S possono comportare lo spionaggio o altri comportamenti simili in violazione degli statuti penali degli Stati Uniti. Fisa’S Reach è stato continuamente ampliato nella sua storia. L’Atto Patriot USA in particolare rappresentava un cambiamento significativo in u.S. intelligenza straniera. Tuttavia, nel 2015, è stato approvato l’USA Freedom Act, per la prima volta un po ‘di sorveglianza FISA.
Tax Reform Act (1976)
All’indomani del presidente Richard M. Nixon’S Dimignation, il Congresso ha emanato la legge sulla riforma fiscale del 1976 per rafforzare la responsabilità dell’IRS. Il senatore Lowell Weicker (R-CT) ha descritto la legge come a “Rimedio legislativo ai difetti del governo esposti dalla catena di abusi che chiamiamo Watergate.”
Per garantire il “Integrità ed equità [dell’IRS] nell’amministrazione delle leggi fiscali,” Una disposizione della legge – § 6103 (k) (3) —Perce il Commissario IRS “divulgare tali informazioni di restituzione o qualsiasi altra informazione in relazione a qualsiasi contribuente specifico nella misura necessaria ai fini dell’amministrazione fiscale per correggere un errore di fatto di fatti pubblicati o divulgati in relazione a tale contribuente’S restituzione o qualsiasi transazione del contribuente con il servizio di entrate interne.” La disposizione impone al Commissario di ottenere l’approvazione del Comitato Mogno sulla tassazione.
Family Educational Rights and Privacy Act (1974)
Il Family Educational Rights and Privacy Act (FERPA) protegge la riservatezza dei registri educativi degli studenti. Afferma che le istituzioni educative non devono divulgare alcuna informazione da tali documenti senza il consenso scritto dello studente o, se lo studente è minorenne, senza il consenso scritto dei suoi genitori. Ai sensi della legge, gli studenti hanno il diritto di ispezionare e rivedere i propri registri educativi, richiedere correzioni, interrompere il rilascio di informazioni di identificazione personale e ottenere una copia della politica istituzionale in merito all’accesso ai registri educativi. La legge si applica alle istituzioni educative primarie, secondarie e post-secondarie. Le scuole che non riescono a conformarsi al rischio FERPA perdono finanziamenti federali.
Privacy Act (1974)
Il Privacy Act del 1974, legge pubblica 93-579, è stato creato in risposta alle preoccupazioni su come la creazione e l’uso di database computerizzati potrebbero avere un impatto sulle persone’ Diritti sulla privacy. Salvaguardano la privacy attraverso la creazione di quattro diritti procedurali e sostanziali nei dati personali. Innanzitutto, richiede alle agenzie governative di mostrare a un individuo che qualsiasi record mantenuto su di lui o lei. In secondo luogo, richiede alle agenzie di seguire determinati principi, chiamati “pratiche di informazione equa,” Quando si raccolgono e gestiscono i dati personali. In terzo luogo, pone restrizioni su come le agenzie possono condividere un individuo’S Dati con altre persone e agenzie. Quarto e infine, include un diritto all’azione privato, permettendo alle persone di citare in giudizio il governo per violazione della legge sulla privacy’provviste.
Vi sono, tuttavia, diverse eccezioni al Privacy Act. Per prima cosa, le agenzie governative impegnate nelle forze dell’ordine possono scusarsi dalla legge’Regole S. Le agenzie hanno anche aggirato le regole di condivisione delle informazioni sfruttando a “Uso di routine” esenzione.
Fair Credit Reporting Act (1970)
Il Congresso ha approvato il Fair Credit Reporting Act del 1970 per proteggere le persone dall’uso improprio delle informazioni personali da parte delle agenzie di rendicontazione del credito o CRA. Ai sensi della legge, i CRA possono divulgare solo informazioni personali a persone che hanno motivo di ritenere che intendano utilizzare le informazioni per valutare una domanda di credito, occupazione, assicurazione, licenza o beneficio governativo. Il avviso deve essere dato a un individuo quando il CRA viene chiesto di procurarsi ampie informazioni sull’individuo’carattere e abitudini, se queste informazioni vengono acquisite per valutare l’idoneità iniziale per un beneficio. Le persone hanno diritto a una copia del loro rapporto di credito e se vengono rilevati errori o discrepanze, il CRA deve indagare e correggerli. La Federal Trade Commission è accusata di applicazione della legge. Nel 2003, il Congresso ha emanato la legge sulle transazioni di credito equa e accurata (FACTA), che ha sostanzialmente modificato gran parte della FCRA.
Communications Act (1934)
Sezione 605 della Legge sulle comunicazioni seguita dal dissenso di giustizia Brandeis in Olmstead v. U.S. (1928). La disposizione ha stabilito un chiaro divieto contro l’intercettazione e la successiva pubblicazione di una comunicazione wire.
Federal Trade Commission Act (1914)
La Federal Trade Commission’S (FTC) l’autorità di applicazione primaria per quanto riguarda la privacy deriva dalla sezione 5 della Federal Trade Commission Act (FTC Act), che è stata emanata nel 1914. La sezione 5 della legge FTC consente a FTC di indagare “Metodi ingiusti di concorrenza o influiscono sul commercio, e atti o pratiche ingiusti o ingannevoli nel commercio.” 1 Sebbene questa legge non conceda l’autorità specifica della FTC per proteggere la privacy, negli ultimi anni è stata utilizzata per attirare l’attenzione del pubblico a significative questioni sulla privacy e per fornire una base giuridica in modo da riformare le attività commerciali che minacciano la privacy dei consumatori.
Quello che ho imparato sulle leggi sulla privacy negli Stati Uniti
Le leggi sulla privacy degli Stati Uniti nel mondo stanno migliorando costantemente, ma La privacy online è ancora agli inizi. Nonostante la nuova legislazione, Le leggi federali rimangono vaghe e i leader statali si sono presi la responsabilità di provare a riempire il vuoto, anche se molti di loro mancano il segno.
Preparati per un corso di crash per lo stato attuale delle leggi sulla privacy online negli Stati Uniti e un argomento convincente per il motivo per cui dobbiamo continuare a sostenere il cambiamento.
Sommario
Cos’è la privacy online e perché è importante?
La frase ‘Privacy online’ descrive il livello di protezione dei dati per le informazioni personali e finanziarie, comunicazioni, preferenze e altro dati che condividi online. Senza adeguate protezioni dei dati in atto, chiunque abbia competenze, software o accesso ai tuoi dettagli personali può utilizzarli per una varietà di scopi, tra cui:
La privacy online non è’t specificamente incluso nella Costituzione, Sebbene esistano emendamenti per proteggere le comunicazioni online e prevenire la sorveglianza illegale. Il 4 ° emendamento protegge il tuo diritto generale alla privacy, Ma poche leggi pongono restrizioni specifiche sul fatto che e su come le aziende online possano raccogliere, elaborare e archiviare informazioni personali.
La privacy personale è tremendamente importante per la nostra vita quotidiana. Ci aspettiamo che le leggi lo facciano proteggici dall’essere seguito, guardato e persino disturbato dagli altri – e li abbiamo per il mondo fisico. Allora perché non’Chiediamo lo stesso livello di privacy per le nostre informazioni online? Immagina il seguente scenario:
Entra in un negozio di alimentari, prendi un carrello e procedi a prendere la spesa. Qualcuno che indichi’tà che segue da vicino dietro di te e scrive tutto ciò che hai acquistato insieme a quantità, prezzi e posizione del negozio.
Quando vai al checkout, il tuo stalker è’T molto indietro di entrambi. Consegni la tua carta di credito al cassiere: la scorrono e la danno all’individuo che ti seguono. Questa persona scrive il numero, la data di scadenza e il codice a 3 cifre sul retro. Quindi lo lasciano accidentalmente e la persona dietro di loro lo raccoglie e lo usa per pagare la spesa nella corsia successiva.
Aspetti che la situazione si sia svolta completamente prima di farne qualcosa o avvisaresti il manager del negozio nel momento in cui hai notato che qualcuno ti seguiva in tutto il negozio?
Questo esempio può sembrare un po ‘estremo, Ma milioni di cittadini statunitensi affrontano questa forma esatta di invasione della privacy online ogni giorno. Informazioni di malincluti, broker di dati e monitoraggio della posizione sono i modi più comuni in cui i siti e i servizi compromettono i tuoi dati online.
Il trading dei dati è un grande business negli Stati Uniti
Gestire miliardi di record di dati è un compito infinito e complicato per le aziende. Non lo fa’t Aiuto Gli Stati Uniti non lo fanno’T ha uno standard nazionale per il modo in cui le aziende dovrebbero gestire i dati. La mancanza di regolamenti e la cattiva gestione generale dei dati online rischiano la privacy delle tue informazioni.
IL Vague terminologia utilizzato nella maggior parte della legislazione esistente lascia spazio alle aziende per interpretare le leggi In modi adatti ai loro bisogni. Molte parti degli Stati Uniti consentono alle aziende di vendere o scambiare dati online senza il tuo permesso. Anche i dati di trading sono diventati grandi affari. Come puoi vedere nella tabella qui sotto, I broker di dati fanno buoni soldi.
| Confronto del reddito per tipi di broker negli Stati Uniti *Basato sulla media nazionale per professione | ||
|---|---|---|
| Tipo | Annuale* | Ogni ora* |
| Agente di cambio | $ 59.000 | $ 28 |
| Broker ipotecario | $ 124.000 | $ 60 |
| Mediatore assicurativo | $ 75.000-100.000 | $ 42 |
| Agente immobiliare | $ 46.000 | $ 22 |
| Broker di dati | $ 71,00 | $ 34 |
Leggi complete sulla privacy dei dati significano un cambiamento globale, e influenzerà più dei broker. La relazione tra le aziende che commerciano informazioni online, broker di dati e entità che acquistano le informazioni è simbiotico. Ogni collegamento nella catena dati è per perdere entrate Se la nuova legislazione impone norme diverse per l’elaborazione dei dati.
Lo stato attuale della privacy online negli Stati Uniti
La buona notizia è che gli Stati Uniti stanno iniziando a rendersi conto di quanto sia importante la privacy online per i suoi cittadini. Negli ultimi anni, gli Stati Uniti si sono sviluppati Più legislazione che protegge i dati degli utenti e i mandati per siti o servizi per fornire un’adeguata sicurezza dei dati. Stati come Utah, Nevada, Colorado, Virginia e California hanno creato una legislazione per fornire rigide sanzioni per aziende e servizi catturati a violare le leggi sulla privacy online.
Ma ciò’non è tutte buone notizie. Non tutti gli Stati Uniti forniscono forti leggi sulla protezione dei dati, e le attuali leggi federali Don’t offrire una protezione sufficiente per i dati online. La legislazione del governo federale è leggermente migliorata per quanto riguarda le aziende, ma le entità militari e le forze dell’ordine sono ancora autorizzate a eseguire la sorveglianza di massa con poca o nessuna ragione.
Permettere’S Dai un’occhiata più da vicino a come i singoli stati stanno aumentando la sfida e come gli Stati Uniti si confrontano con altri paesi per quanto riguarda le protezioni per la privacy dei dati.
Gli Stati Uniti stati con le migliori leggi sulla privacy
La California apre la strada, avendo la legislazione sulla privacy dei dati più completa. The California Communications Privacy Act (CCPA) è lo standard attuale per la legislazione statale coesiva, che ha portato ad altri stati a seguito della causa e a rafforzare le leggi sulla privacy online.
Colorado, Nevada, Connecticut e Utah stanno lavorando o hanno già adottato leggi simili al CCPA.

Il California Aftion Design Code Act (CA-ADCA) limita la raccolta dei dati da chiunque abbia 18 anni o più giovane. A partire dal giugno 2024, Il CA-ADCA richiede che app e servizi seguino i requisiti di privacy impostati per i giovani.
Per una visione più completa di dove si ottengono le migliori protezioni di dati online negli Stati Uniti, dai un’occhiata agli stati migliori e peggiori in America per la privacy online.
Stati con le peggiori leggi sulla privacy
L’Alaska ha le peggiori protezioni per la privacy dei dati negli Stati Uniti. Applica le leggi di smaltimento dei dati a società e entità governative, ma Non ha una legislazione coesa su broker di dati, bambini, cittadini o sicurezza dei dati.
L’Alaska è’t l’unico stato con buchi nella legislazione sulla privacy. L’Oregon richiede alle aziende di informare i consumatori di violazioni dei dati in merito alle loro informazioni personali, ma Le leggi che circondano come le aziende dovrebbero proteggere i dati sono vaghi e aperto anche all’interpretazione in questa giurisdizione.
Confrontando le leggi sulla privacy degli Stati Uniti con altri paesi
Attualmente, L’UE ha la legislazione sulla privacy online più completa con il regolamento generale sulla protezione dei dati (GDPR). Questi regolamenti sono Tra le più forti leggi sulla privacy dei dati del mondo e hanno l’estraterritorialità -Significa il GDPR include restrizioni transfrontaliere per le società internazionali.
Qualsiasi azienda all’interno o all’esterno dell’UE che offre beni o servizi ai residenti dell’UE deve seguire il GDPR. Se una società viola i regolamenti, le multe possono raggiungere fino al 4% delle entrate globali totali o 20 milioni di euro (a seconda di quale sia più alto). Oltre a queste multe, le vittime possono anche cercare un risarcimento individuale. Molti paesi al di fuori dell’UE hanno usato la politica come esempio per la loro legislazione, tra cui Norvegia, Turchia, Islanda, Svizzera e Liechtenstein.
Il Canada ha emanato una legislazione simile con la legge sulla protezione delle informazioni personali e sui documenti elettronici (Pipeda). Questa legge federale governa il modo in cui le organizzazioni del settore privato raccolgono, archiviano, usano e divulgano i residenti’ informazione personale.
IL La legge federale più vicina che gli Stati Uniti hanno al GDPR è l’American Data Privacy Protection Act (ADPPA), ma non è’T come assoluto. Questo atto limita la raccolta, l’elaborazione e il trasferimento dei dati su cosa’è necessario fornire, migliorare e mantenere prodotti e servizi. Sfortunatamente, l’ADPPA utilizza una terminologia vaga e Le società possono determinare la maggior parte di ciò che costituisce ‘dati richiesti.’
Proteggi i tuoi dati in qualsiasi stato
Fino alla legislazione non offre una soluzione coesa per proteggere la privacy online negli Stati Uniti (e anche dopo) Devi prendere provvedimenti per proteggere i tuoi dati.

PIA fornisce IP virtuali in tutti i 50 stati e DC per aumentare la privacy online ovunque nella nazione. Offriamo anche protezione antivirus Senza monitoraggio o registrazione Per proteggere il tuo dispositivo da download dannosi. Puoi anche Fermare annunci, tracker e malware a livello di DNS (prima di infiltrarsi nel dispositivo) con il nostro blocco all-in-one mace.
Devi Mantieni aggiornato il software di sistema Per evitare di creare backdoor per i criminali informatici per accedere ai dati sensibili come la posizione, la rete e le informazioni sul dispositivo.
Quando accedi a siti o servizi online, Le tue abitudini e le informazioni personali sono in palio. Usa PIA per aumentare la protezione online – Noi’Ve ha una garanzia di rimborso di 30 giorni, quindi è’s senza rischi per testarci.
Aumenta la tua privacy online negli Stati Uniti
Le leggi sulla privacy online stanno lentamente raggiungendo i tempi nella maggior parte degli Stati Uniti, ma Diversi stati usano ancora una legislazione inadeguata. Le leggi federali sulla protezione della privacy online mancano di descrizioni semplici di ciò che è e non è’t legale. Che cosa’s di più, Molte leggi federali sono aperte all’interpretazione.
La cosa principale che ho scoperto sulla privacy online negli Stati Uniti è quella Esso’è importante rimanere informati e per rinfrescare le tue conoscenze di tanto in tanto. Fino a quando le leggi sulla privacy statunitensi non incontrano i popoli’ Richiesta di una migliore legislazione, PIA può aiutarti ad aumentare la protezione online. Cosa possiamo’t è sostituire la tua voce. Rimani attivo nella lotta per la privacy online e sostenere i cambiamenti politici a livello statale e federale.
FAQ
Gli Stati Uniti d’America hanno le leggi sulla privacy online?
Sì, ma hanno bisogno di (molto) lavoro. La legge federale più racchiusa che gli Stati Uniti hanno per la protezione della privacy online è l’American Data Privacy Protection Act (ADPPA). E mentre limita la gestione dei dati a ciò che è necessario per fornire e mantenere prodotti e servizi, le aziende possono decidere da sole cosa è “necessario.”
Indipendentemente da dove vivi negli Stati Uniti, puoi Usa PIA per proteggere la tua privacy online. Includiamo un switch di uccisione automatico per prevenire le perdite di dati e offrire un annuncio all-in-one, malware e bloccante (MACE) per aiutarti a evitare un software dannoso.
Quali stati statunitensi hanno implementato le leggi sulla privacy digitale?
Tutti i 50 stati hanno una qualche forma di legislazione sulla protezione della privacy online, ma Solo pochi hanno leggi veramente adeguate. La California ha le leggi sulla privacy digitale più complete, tra cui CCPA e CA-ADCA. Entrambe queste leggi includono dure sanzioni per violazione dei regolamenti. L’Alaska, nel frattempo, ha le peggiori leggi sulla privacy dei dati online.
Le attuali regolamenti federali non’T compensare gli stati con politiche lassiste, così’è fondamentale prendere provvedimenti per proteggere la tua privacy.
Qual è l’Atto sulla privacy degli Stati Uniti?
The US Privacy Act, introdotto nel 1974, ha dato ai cittadini il diritto di richiedere i loro record e li protegge dall’invasione illegale della privacy. È stato modificato due volte – una volta dal computer di abbinamento e privacy del 1988 e poi di nuovo con gli emendamenti sulla corrispondenza del computer e sulla protezione della privacy del 1990. Questi emendamenti includono protezione per i dati online, per aiutare ad aumentare l’anonimato online.
L’UE ha leggi sulla privacy migliori degli Stati Uniti?
SÌ, L’UE ha leggi sulla privacy migliori degli Stati Uniti. Nel 2016 ha emanato il regolamento generale sulla protezione dei dati (GDPR), fornendo una soluzione completa per la privacy e l’offerta online protezioni transfrontaliere per cittadini e residenti dell’UE. Scopri di più su come le leggi sulla privacy degli Stati Uniti si confrontano con le leggi in altri paesi.
Una guida completa alle leggi sulla privacy statale degli Stati Uniti
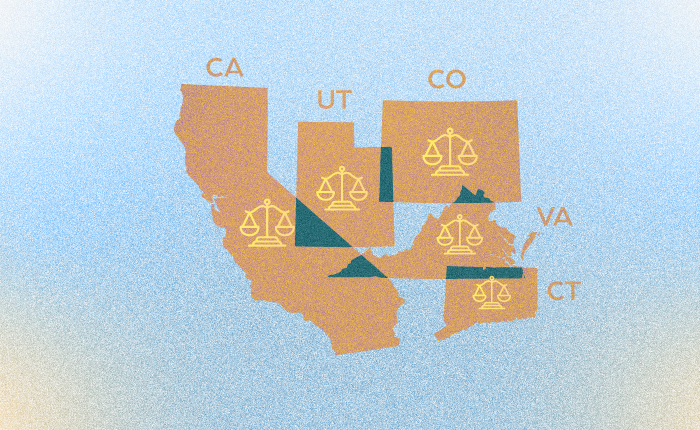
Nel 2018, l’Unione Europea ha guidato il processo di istituzione delle normative per la protezione dei dati dei consumatori con il regolamento generale sulla protezione dei dati (GDPR). Gli Stati Uniti devono ancora sviluppare una legislazione federale sulla privacy dei dati, ma alcuni stati hanno fatto rotolare la palla da soli.
Se la tua azienda attualmente conduce affari negli Stati Uniti o prevede in futuro, è necessario rimanere aggiornati sulle leggi sulla privacy statale in evoluzione degli Stati Uniti. Per renderlo più semplice, noi’Respingo le leggi sulla privacy dei dati statunitensi più importanti da parte dello stato di seguito.
Quali sono le leggi sulla privacy dei dati?
Le leggi sulla privacy dei dati regolano il modo in cui le aziende devono gestire e proteggere i dati dei consumatori quando IT’s raccolto, usato o condiviso. In generale, le leggi sulla privacy dei dati spesso cercano di dare ai consumatori il diritto a:
Aderendo a severi standard di privacy e protezione dei dati ti aiuterà a rimanere dalla parte destra della legge e stabilire la fiducia con i tuoi clienti. Al contrario, violare le leggi sulla privacy dei dati pertinenti negli stati in cui si conducono affari può portare a ripercussioni legali, sanzioni costose e danni alla reputazione.
U.S. Stati con leggi complete sulla privacy dei dati
A partire dal 2022, solo cinque u.S. Gli stati hanno leggi complete sulla privacy dei dati sui libri:
Questi stati danno ai residenti il diritto di ottenere le loro informazioni personali dalle aziende, richiedono di eliminare e rinunciare a averlo venduto a terzi. Chiedono inoltre alle aziende a pubblicare chiare politiche sulla privacy che descrivono in dettaglio i tipi di informazioni personali che raccolgono sui loro consumatori, con cui condividono questi dati e come i consumatori possono controllare i propri dati.
Permettere’s Dogare più da vicino ciascuno di questi stati’le leggi sulla privacy dei dati:
California
La California ha guidato l’accusa di stabilire leggi sulla privacy dei dati dei consumatori all’interno degli Stati Uniti. Di conseguenza, il Golden State ha attualmente emanato più leggi sulla privacy dei dati rispetto a qualsiasi altro nella nazione, sia in quantità che in rigore di protezione.
Ecco alcune delle leggi sulla privacy dei dati che le aziende che operano in California devono rispettare: