


Apakah California memiliki GDPR?
Apakah California memiliki GDPR?
Denda dan paparan keuangan. Perusahaan tidak boleh lupa bahwa dalam hal ketidakpatuhan, mereka mungkin menghadapi kerusakan tambahan, melengkapi yang disediakan oleh GDPR. Di CCPA, penegakan hukum bersandar pada Jaksa Agung California, yang dapat membawa perusahaan pemesanan sipil untuk membayar ganti rugi hingga $ 7500 per pelanggaran yang disengaja dari ketentuan Undang -Undang tersebut. Pelanggaran tidak disengaja yang tidak diperbaiki dalam waktu 30 hari setelah pemberitahuan dapat mencapai kerusakan hingga $ 2500 per pelanggaran. Hanya dalam hal pencurian data atau pelanggaran keamanan data, konsumen sendiri memiliki hak tindakan pribadi atas kerusakan hukum antara $ 100 dan $ 750 per konsumen dan insiden, atau kerusakan aktual, mana yang lebih besar, serta bantuan lainnya yang dianggap sebagai pengadilan yang tepat dengan tepat. Selain hak konsumen yang agak terbatas ini, Undang -Undang ini juga memberi wewenang kepada Jaksa Agung untuk membawa tindakan kelas sipil. Jika dikombinasikan dengan denda administratif hingga € 20 juta atau 4 persen dari total omset tahunan di seluruh dunia (mana yang lebih tinggi) yang disediakan oleh GDPR, jumlah aktual yang dibayarkan untuk pelanggaran dan/atau pelanggaran data mungkin berakhir menjadi ancaman eksistensial bagi banyak perusahaan perusahaan.
California Consumer Privacy Act (CCPA)
1. Hak apa yang saya miliki di bawah CCPA?
- Hak untuk mengetahui: You can request that a business disclose to you: (1) the categories and/or specific pieces of personal information they have collected about you, (2) the categories of sources for that personal information, (3) the purposes for which the business uses that information, (4) the categories of third parties with whom the business discloses the information, and (5) the categories of information that the business sells or discloses to third parties. Anda dapat membuat permintaan untuk mengetahui hingga dua kali setahun, gratis.
- Hak untuk menghapus: Anda dapat meminta agar bisnis menghapus informasi pribadi yang mereka kumpulkan dari Anda dan memberi tahu penyedia layanan mereka untuk melakukan hal yang sama, tunduk pada pengecualian tertentu (seperti jika bisnis secara hukum diminta untuk menyimpan informasi).
- Hak untuk memilih keluar dari penjualan atau berbagi: Anda dapat meminta agar bisnis berhenti menjual atau membagikan informasi pribadi Anda (“opt-out”), termasuk melalui kontrol privasi global yang diaktifkan pengguna. Bisnis tidak dapat menjual atau membagikan informasi pribadi Anda setelah mereka menerima permintaan opt-out Anda kecuali Anda kemudian mengizinkan mereka untuk melakukannya lagi.
- Hak untuk memperbaiki: Anda dapat meminta bisnis untuk memperbaiki informasi yang tidak akurat yang mereka miliki tentang Anda.
- Hak untuk membatasi penggunaan dan pengungkapan informasi pribadi yang sensitif: Anda dapat mengarahkan bisnis untuk hanya menggunakan informasi pribadi Anda yang sensitif (misalnya, nomor jaminan sosial Anda, informasi akun keuangan, data geolokasi Anda yang tepat, atau data genetik Anda) untuk tujuan terbatas, seperti memberi Anda layanan yang Anda minta.
Anda juga memiliki hak untuk diberi tahu, sebelum atau pada titik bisnis mengumpulkan informasi pribadi Anda, tentang jenis informasi pribadi yang mereka kumpulkan dan apa yang dapat mereka lakukan dengan informasi itu. Secara umum, bisnis tidak dapat mendiskriminasi Anda karena menggunakan hak -hak Anda di bawah CCPA. Bisnis tidak dapat membuat Anda melepaskan hak -hak ini, dan ketentuan kontrak apa pun yang mengatakan Anda melepaskan hak -hak ini tidak dapat dilaksanakan.
2. Bagaimana jika saya bukan penduduk California?
Hanya penduduk California yang memiliki hak di bawah CCPA. Seorang penduduk California adalah orang alami (berbeda dengan perusahaan atau entitas bisnis lainnya) yang tinggal di California, bahkan jika orang tersebut sementara di luar negara bagian.
3. Apa yang dianggap informasi pribadi dan informasi pribadi yang sensitif di bawah CCPA?
Informasi pribadi adalah informasi yang mengidentifikasi, berkaitan dengan, atau dapat secara wajar dikaitkan dengan Anda atau rumah tangga Anda. Misalnya, ini bisa mencakup nama Anda, nomor jaminan sosial, alamat email, catatan produk yang dibeli, riwayat penjelajahan internet, data geolokasi, sidik jari, dan kesimpulan dari informasi pribadi lainnya yang dapat membuat profil tentang preferensi dan karakteristik Anda.
Informasi pribadi yang sensitif adalah subset spesifik dari informasi pribadi yang mencakup pengidentifikasi pemerintah tertentu (seperti nomor jaminan sosial); Masuk akun, akun keuangan, kartu debit, atau nomor kartu kredit dengan kode keamanan, kata sandi, atau kredensial yang diperlukan yang memungkinkan akses ke akun; geolokasi yang tepat; isi pesan, email, dan pesan teks; data genetik; informasi biometrik yang diproses untuk mengidentifikasi konsumen; informasi tentang kesehatan konsumen, kehidupan seks, atau orientasi seksual; atau informasi tentang asal ras atau etnis, keyakinan agama atau filosofis, atau keanggotaan serikat pekerja. Konsumen memiliki hak untuk juga membatasi penggunaan dan pengungkapan informasi pribadi bisnis mereka.
Informasi pribadi tidak termasuk informasi yang tersedia untuk umum (termasuk catatan real estat/properti publik) dan jenis informasi tertentu.
4. Apa yang tidak dianggap informasi pribadi di bawah CCPA?
Informasi pribadi tidak termasuk informasi yang tersedia untuk umum yang berasal dari catatan federal, negara bagian, atau pemerintah daerah, seperti lisensi profesional dan catatan real estat publik/properti publik. Definisi informasi yang tersedia untuk umum
Apakah California memiliki GDPR
Denda dan paparan keuangan. Perusahaan tidak boleh lupa bahwa dalam hal ketidakpatuhan, mereka mungkin menghadapi kerusakan tambahan, melengkapi yang disediakan oleh GDPR. Di CCPA, penegakan hukum bersandar pada Jaksa Agung California, yang dapat membawa perusahaan pemesanan sipil untuk membayar ganti rugi hingga $ 7500 per pelanggaran yang disengaja dari ketentuan Undang -Undang tersebut. Pelanggaran tidak disengaja yang tidak diperbaiki dalam waktu 30 hari setelah pemberitahuan dapat mencapai kerusakan hingga $ 2500 per pelanggaran. Hanya dalam hal pencurian data atau pelanggaran keamanan data, konsumen sendiri memiliki hak tindakan pribadi atas kerusakan hukum antara $ 100 dan $ 750 per konsumen dan insiden, atau kerusakan aktual, mana yang lebih besar, serta bantuan lainnya yang dianggap sebagai pengadilan yang tepat dengan tepat. Selain hak konsumen yang agak terbatas ini, Undang -Undang ini juga memberi wewenang kepada Jaksa Agung untuk membawa tindakan kelas sipil. Jika dikombinasikan dengan denda administratif hingga € 20 juta atau 4 persen dari total omset tahunan di seluruh dunia (mana yang lebih tinggi) yang disediakan oleh GDPR, jumlah aktual yang dibayarkan untuk pelanggaran dan/atau pelanggaran data mungkin berakhir menjadi ancaman eksistensial bagi banyak perusahaan perusahaan.
California Consumer Privacy Act (CCPA)
FAQ ini memberikan informasi konsumen umum tentang CCPA dan bagaimana Anda dapat menggunakan hak Anda di bawah CCPA. Mereka bukan nasihat hukum, bimbingan peraturan, atau pendapat Jaksa Agung. Kami akan memperbarui informasi ini secara berkala.
A. Informasi Umum Tentang CCPA
1. Hak apa yang saya miliki di bawah CCPA?
- Hak untuk mengetahui: You can request that a business disclose to you: (1) the categories and/or specific pieces of personal information they have collected about you, (2) the categories of sources for that personal information, (3) the purposes for which the business uses that information, (4) the categories of third parties with whom the business discloses the information, and (5) the categories of information that the business sells or discloses to third parties. Anda dapat membuat permintaan untuk mengetahui hingga dua kali setahun, gratis.
- Hak untuk menghapus: Anda dapat meminta agar bisnis menghapus informasi pribadi yang mereka kumpulkan dari Anda dan memberi tahu penyedia layanan mereka untuk melakukan hal yang sama, tunduk pada pengecualian tertentu (seperti jika bisnis secara hukum diminta untuk menyimpan informasi).
- Hak untuk memilih keluar dari penjualan atau berbagi: Anda dapat meminta bisnis berhenti menjual atau membagikan informasi pribadi Anda (“memilih keluar”), termasuk melalui kontrol privasi global yang diaktifkan pengguna. Bisnis tidak dapat menjual atau membagikan informasi pribadi Anda setelah mereka menerima permintaan opt-out Anda kecuali Anda kemudian mengizinkan mereka untuk melakukannya lagi.
- Hak untuk memperbaiki: Anda dapat meminta bisnis untuk memperbaiki informasi yang tidak akurat yang mereka miliki tentang Anda.
- Hak untuk membatasi penggunaan dan pengungkapan informasi pribadi yang sensitif: Anda dapat mengarahkan bisnis untuk hanya menggunakan informasi pribadi Anda yang sensitif (misalnya, nomor jaminan sosial Anda, informasi akun keuangan, data geolokasi Anda yang tepat, atau data genetik Anda) untuk tujuan terbatas, seperti memberi Anda layanan yang Anda minta.
Anda juga memiliki hak untuk diberi tahu, sebelum atau pada titik bisnis mengumpulkan informasi pribadi Anda, tentang jenis informasi pribadi yang mereka kumpulkan dan apa yang dapat mereka lakukan dengan informasi itu. Secara umum, bisnis tidak dapat mendiskriminasi Anda karena menggunakan hak -hak Anda di bawah CCPA. Bisnis tidak dapat membuat Anda melepaskan hak -hak ini, dan ketentuan kontrak apa pun yang mengatakan Anda melepaskan hak -hak ini tidak dapat dilaksanakan.
2. Bagaimana jika saya bukan penduduk California?
Hanya penduduk California yang memiliki hak di bawah CCPA. Seorang penduduk California adalah orang alami (berbeda dengan perusahaan atau entitas bisnis lainnya) yang tinggal di California, bahkan jika orang tersebut sementara di luar negara bagian.
3. Apa yang dianggap informasi pribadi dan informasi pribadi yang sensitif di bawah CCPA?
Informasi pribadi adalah informasi yang mengidentifikasi, berkaitan dengan, atau dapat secara wajar dikaitkan dengan Anda atau rumah tangga Anda. Misalnya, ini bisa mencakup nama Anda, nomor jaminan sosial, alamat email, catatan produk yang dibeli, riwayat penjelajahan internet, data geolokasi, sidik jari, dan kesimpulan dari informasi pribadi lainnya yang dapat membuat profil tentang preferensi dan karakteristik Anda.
Informasi pribadi yang sensitif adalah subset spesifik dari informasi pribadi yang mencakup pengidentifikasi pemerintah tertentu (seperti nomor jaminan sosial); Masuk akun, akun keuangan, kartu debit, atau nomor kartu kredit dengan kode keamanan, kata sandi, atau kredensial yang diperlukan yang memungkinkan akses ke akun; geolokasi yang tepat; isi pesan, email, dan pesan teks; data genetik; informasi biometrik yang diproses untuk mengidentifikasi konsumen; Informasi tentang konsumen’s kesehatan, kehidupan seks, atau orientasi seksual; atau informasi tentang asal ras atau etnis, keyakinan agama atau filosofis, atau keanggotaan serikat pekerja. Konsumen memiliki hak untuk juga membatasi bisnis’S Penggunaan dan Pengungkapan Informasi Pribadi Sensitif mereka.
Informasi pribadi tidak termasuk informasi yang tersedia untuk umum (termasuk catatan real estat/properti publik) dan jenis informasi tertentu.
4. Apa yang tidak dianggap informasi pribadi di bawah CCPA?
Informasi pribadi tidak termasuk informasi yang tersedia untuk umum yang berasal dari catatan federal, negara bagian, atau pemerintah daerah, seperti lisensi profesional dan catatan real estat publik/properti publik. Definisi informasi yang tersedia untuk umum juga mencakup informasi bahwa bisnis memiliki dasar yang masuk akal untuk dipercaya secara sah disediakan untuk masyarakat umum oleh konsumen atau dari media yang didistribusikan secara luas, atau informasi tertentu yang diungkapkan oleh konsumen dan tersedia jika konsumen tidak membatasi informasi kepada audiens tertentu tertentu.
CCPA juga membebaskan jenis informasi tertentu seperti informasi medis tertentu dan informasi pelaporan kredit konsumen.
5. Bisnis apa yang diterapkan oleh CCPA?
- Memiliki pendapatan tahunan bruto lebih dari $ 25 juta;
- Membeli, menjual, atau membagikan informasi pribadi 100.000 atau lebih penduduk, rumah tangga, atau perangkat California; atau
- Turunkan 50% atau lebih dari pendapatan tahunan mereka dari menjual penduduk California’ informasi pribadi.
6. Apakah CCPA berlaku untuk organisasi nirlaba atau pemerintah?
CCPA umumnya tidak berlaku untuk organisasi nirlaba atau lembaga pemerintah.
7. Apa yang dapat saya lakukan jika saya pikir bisnis melanggar CCPA?
Anda tidak dapat menuntut bisnis untuk sebagian besar pelanggaran CCPA. Anda hanya dapat menuntut bisnis di bawah CCPA jika ada pelanggaran data, dan bahkan kemudian, hanya dalam keadaan terbatas. Anda dapat menuntut bisnis jika informasi pribadi Anda yang tidak terenkripsi dan tidak dicuri dalam pelanggaran data sebagai akibat dari bisnis’Kegagalan untuk mempertahankan prosedur dan praktik keamanan yang wajar untuk melindunginya. Jika ini terjadi, Anda dapat menuntut jumlah kerusakan moneter yang sebenarnya Anda derita dari pelanggaran atau “kerusakan hukum” hingga $ 750 per insiden. Sebelum menuntut, Anda harus memberikan pemberitahuan tertulis bisnis tentang bagian CCPA mana yang dilanggar dan memungkinkan 30 hari untuk menanggapi secara tertulis bahwa itu telah menyembuhkan pelanggaran dan bahwa tidak ada pelanggaran lebih lanjut akan terjadi. Jika bisnis dapat benar -benar menyembuhkan pelanggaran dan memberi Anda pernyataan tertulis bahwa ia telah melakukannya, Anda tidak dapat menuntut bisnis, kecuali jika terus melanggar CCPA yang bertentangan dengan pernyataannya.
Untuk semua pelanggaran lain terhadap CCPA, hanya Jaksa Agung atau Badan Perlindungan Privasi California yang dapat mengambil tindakan hukum terhadap entitas yang tidak patuh. Jaksa Agung tidak mewakili konsumen California individu. Menggunakan keluhan konsumen dan informasi lainnya, Jaksa Agung dapat mengidentifikasi pola pelanggaran yang dapat mengarah pada investigasi dan tindakan atas nama kepentingan hukum kolektif rakyat California. Jika Anda yakin bisnis telah melanggar CCPA, Anda dapat mengajukan keluhan konsumen dengan kantor Jaksa Agung. Jika Anda memilih untuk mengajukan keluhan dengan kantor kami, jelaskan bagaimana bisnis tersebut melanggar CCPA, dan jelaskan kapan dan bagaimana pelanggaran terjadi. Harap dicatat bahwa Jaksa Agung tidak dapat mewakili Anda atau memberi Anda nasihat hukum tentang cara menyelesaikan keluhan pribadi Anda. Mulai 1 Juli 2023, Anda juga akan dapat mengajukan keluhan kepada Badan Perlindungan Privasi California untuk pelanggaran CCPA, sebagaimana diubah, terjadi pada atau setelah tanggal tersebut.
8. Jenis pelanggaran data apa yang dapat saya tuntut sebagai bisnis di bawah CCPA?
- Nomor Jaminan Sosial Anda
- Sopir Anda’Nomor lisensi S, nomor identifikasi pajak, nomor paspor, nomor identifikasi militer, atau nomor identifikasi unik lainnya yang dikeluarkan pada dokumen pemerintah yang biasa digunakan untuk mengidentifikasi identitas seseorang
- Nomor akun keuangan Anda, nomor kartu kredit, atau nomor kartu debit jika dikombinasikan dengan kode keamanan yang diperlukan, kode akses, atau kata sandi yang akan memungkinkan seseorang mengakses akun Anda
- Informasi Asuransi Medis atau Kesehatan Anda
- Gambar sidik jari, retina atau iris Anda, atau data biometrik unik lainnya yang digunakan untuk mengidentifikasi identitas seseorang (tetapi tidak termasuk foto kecuali digunakan atau disimpan untuk tujuan pengenalan wajah)
Informasi pribadi ini harus dicuri dalam bentuk yang tidak dienkripsi dan tidak dienkripsi. Selain itu, informasi pribadi harus dicuri dalam pelanggaran data sebagai akibat dari bisnis’Kegagalan untuk mempertahankan prosedur dan praktik keamanan yang wajar untuk melindunginya. Jika ini terjadi, Anda dapat menuntut jumlah kerusakan moneter yang sebenarnya Anda derita dari pelanggaran atau “kerusakan hukum” hingga $ 750 per insiden. Sebelum menuntut, Anda harus memberikan pemberitahuan tertulis bisnis tentang bagian CCPA mana yang dilanggar dan memungkinkan 30 hari untuk menanggapi secara tertulis bahwa itu telah menyembuhkan pelanggaran dan bahwa tidak ada pelanggaran lebih lanjut akan terjadi. Jika bisnis dapat benar -benar menyembuhkan pelanggaran dan memberi Anda pernyataan tertulis bahwa ia telah melakukannya, Anda tidak dapat menuntut bisnis, kecuali jika terus melanggar CCPA yang bertentangan dengan pernyataannya.
9. Apakah bisnis harus mematuhi amandemen CPRA hukum terhadap CCPA yang mulai berlaku pada 1 Januari 2023?
Ya. Pada 1 Januari 2023, CPRA’Amandemen terhadap CCPA berlaku, dan bisnis diharuskan untuk mematuhi semua persyaratan hukum yang tegas. Bisnis juga diharuskan untuk mematuhi peraturan CCPA yang saat ini berlaku.
10. Apakah ada peraturan CCPA yang saat ini berlaku saat ini?
Ya. Departemen Kehakiman California mengumumkan putaran awal peraturan yang menerapkan CCPA pada 14 Agustus 2020 dan selanjutnya diubah pada 15 Maret 2021. Peraturan tersebut baru -baru ini diperbarui oleh Badan Perlindungan Privasi California. Peraturan ini muncul di Judul 11, Divisi 6, Bagian 7001 et seq. Kode Peraturan California dan efektif pada 29 Maret 2023.
11. Adalah pengecualian hukum untuk data karyawan dan transaksi bisnis-ke-bisnis masih berlaku?
TIDAK. Pengecualian untuk Informasi Pribadi Terkait dengan Ketenagakerjaan dan Informasi Pribadi yang mencerminkan transaksi bisnis-ke-bisnis yang dijelaskan dalam Sipil Sec SEC. 1798.145 (m)-(n) kedaluwarsa pada tanggal 31 Desember 2022.
12. Dapatkah saya menggunakan agen resmi untuk mengirimkan permintaan?
Ya. Anda dapat memberi wewenang kepada orang lain untuk mengirimkan permintaan CCPA atas nama Anda. Anda juga dapat mengizinkan entitas bisnis yang terdaftar di Sekretaris Negara California untuk mengajukan permintaan atas nama Anda.
Harap dicatat bahwa jika Anda menggunakan agen yang berwenang, bisnis mungkin memerlukan informasi lebih lanjut dari agen resmi atau dari Anda untuk memverifikasi bahwa Anda adalah orang yang mengarahkan agen. Misalnya, untuk permintaan mengetahui atau menghapus informasi pribadi Anda, bisnis mungkin meminta agen yang berwenang untuk memberikan bukti bahwa Anda memberikan izin yang ditandatangani oleh agen tersebut untuk mengirimkan permintaan tersebut. Bisnis juga dapat mengharuskan Anda untuk memverifikasi identitas Anda secara langsung dengan bisnis atau secara langsung mengonfirmasi dengan bisnis yang Anda berikan izin agen resmi untuk mengirimkan permintaan tersebut.
B. Hak untuk memilih keluar dari penjualan atau berbagi
1. Apa hak untuk memilih keluar?
Anda dapat meminta bisnis berhenti menjual atau membagikan informasi pribadi Anda (“memilih keluar”). Perhatikan bahwa berbagi mengacu secara khusus untuk berbagi untuk iklan perilaku lintas konteks, yang merupakan penargetan iklan kepada konsumen berdasarkan konsumen’Informasi pribadi yang diperoleh dari konsumen’aktivitas online di berbagai situs web. Dengan beberapa pengecualian, bisnis tidak dapat menjual atau membagikan informasi pribadi Anda setelah mereka menerima permintaan opt-out Anda kecuali Anda kemudian memberikan otorisasi yang memungkinkan mereka melakukannya lagi. Bisnis harus menunggu setidaknya 12 bulan sebelum meminta Anda untuk memilih kembali ke penjualan atau berbagi informasi pribadi Anda.
2. Bisakah bisnis menjual anak’S Informasi Pribadi?
Bisnis hanya dapat menjual informasi pribadi anak yang mereka tahu berusia di bawah 16 jika mereka mendapatkan otorisasi afirmatif (“memilih di”) untuk penjualan anak’S Informasi Pribadi. Untuk anak-anak di bawah usia 13 tahun, opt-in itu harus berasal dari anak’Orangtua atau wali. Untuk anak-anak yang berusia setidaknya 13 tahun tetapi di bawah usia 16 tahun, opt-in dapat berasal dari anak.
3. Bagaimana cara mengirimkan permintaan opt-out saya?
Bisnis yang menjual informasi pribadi tunduk pada persyaratan CCPA untuk memberikan yang jelas dan mencolok “Jangan menjual atau membagikan informasi pribadi saya” tautan di situs web mereka yang memungkinkan Anda untuk mengirimkan permintaan opt-out. Bisnis tidak dapat meminta Anda membuat akun untuk mengirimkan permintaan Anda. Bisnis juga seharusnya tidak mengharuskan Anda untuk memverifikasi identitas Anda, meskipun mereka dapat mengajukan pertanyaan dasar untuk mengidentifikasi informasi pribadi mana yang terkait dengan Anda.
Anda juga dapat mengirimkan permintaan opt-out melalui kontrol privasi global yang mendukung pengguna, seperti GPC, yang dibahas dalam FAQ 8 & 9 di bawah ini. Jika kamu bisa’t temukan bisnis’S “Jangan menjual atau membagikan informasi pribadi saya” Tautan, Tinjau Kebijakan Privasinya untuk melihat apakah ia menjual atau membagikan informasi pribadi. Jika bisnis melakukannya, ia juga harus memasukkan tautan itu dalam kebijakan privasinya.
Jika sebuah bisnis’S “Jangan menjual informasi pribadi saya” Tautan atau metode lain yang ditunjuk untuk mengirimkan permintaan opt-out tidak berfungsi atau sulit ditemukan, beri tahu bisnis secara tertulis menggunakan alat privasi konsumen kami (https: // oag.ca.GOV/Konsumen-Privasi-alat). Atau, Anda dapat melaporkan bisnis ke kantor kami (https: // oag.ca.GOV/kontak/pengaduan konsumen-terhadap-bisnis-atau-perusahaan).
4. Berapa lama bisnis harus menanggapi permintaan opt-out saya?
Bisnis harus merespons sesegera mungkin untuk permintaan Anda, hingga maksimal 15 hari kerja sejak tanggal mereka menerima permintaan Anda untuk memilih keluar.
5. Mengapa bisnis meminta saya untuk informasi lebih lanjut?
Meskipun bisnis tidak diharuskan untuk memverifikasi bahwa orang yang mengajukan permintaan opt-out benar-benar konsumen yang bisnis memiliki informasi pribadi, mereka mungkin perlu meminta informasi tambahan untuk memastikan mereka berhenti menjual orang yang tepat’S Informasi Pribadi. Jika bisnis meminta informasi pribadi untuk memverifikasi identitas Anda, itu hanya dapat menggunakan informasi itu untuk tujuan verifikasi ini.
6. Mengapa bisnis menolak permintaan opt-out saya?
- Penjualan atau berbagi diperlukan bagi bisnis untuk mematuhi kewajiban hukum, menjalankan klaim atau hak hukum, atau membela klaim hukum
- Informasi tersebut tersedia informasi publik, informasi medis tertentu, informasi pelaporan kredit konsumen, atau jenis informasi lainnya yang dibebaskan dari CCPA.
Jika Anda tidak tahu mengapa sebuah bisnis menolak permintaan opt-out Anda, tindak lanjuti dengan bisnis untuk menanyakannya karena alasannya.
7. Mengapa saya mendapat tanggapan bahwa bisnis adalah penyedia layanan yang tidak harus bertindak berdasarkan permintaan saya?
Banyak bisnis menggunakan bisnis lain untuk menyediakan layanan bagi mereka. Misalnya, pengecer dapat berkontraksi dengan pemroses kartu pembayaran untuk memproses transaksi kartu kredit pelanggan atau perusahaan pelayaran untuk mengirimkan pesanan. Entitas ini mungkin memenuhi syarat sebagai “penyedia jasa” di bawah CCPA.
CCPA memperlakukan penyedia layanan secara berbeda dari bisnis yang mereka layani. Ini adalah bisnis yang bertanggung jawab untuk menanggapi permintaan konsumen. Jika Anda mengirimkan permintaan untuk memilih keluar ke penyedia layanan bisnis alih-alih bisnis itu sendiri, penyedia layanan dapat menolak permintaan tersebut. Anda harus mengirimkan permintaan Anda ke bisnis itu sendiri.
Jika penyedia layanan mengatakan bahwa itu tidak atau tidak dapat bertindak berdasarkan permintaan Anda karena itu adalah penyedia layanan, Anda dapat menindaklanjuti untuk bertanya siapa bisnisnya. Namun, terkadang penyedia layanan tidak akan dapat memberikan informasi itu. Anda mungkin dapat menentukan siapa bisnis yang didasarkan pada layanan yang disediakan oleh penyedia layanan, meskipun kadang -kadang ini mungkin sulit atau tidak mungkin.
8. Apa GPC?
Bisnis yang menjual atau berbagi informasi pribadi harus menawarkan dua atau lebih metode atau lebih bagi konsumen untuk mengirimkan permintaan untuk memilih keluar dari penjualan informasi pribadi mereka. Untuk bisnis yang mengumpulkan informasi pribadi dari konsumen online, salah satu metode yang dapat diterima bagi konsumen untuk memilih keluar dari penjualan atau berbagi adalah melalui kontrol privasi global yang mendukung pengguna, seperti GPC. Dikembangkan sebagai tanggapan terhadap CCPA dan untuk meningkatkan hak privasi konsumen, GPC adalah a ‘berhenti menjual atau berbagi sakelar data saya’ Itu tersedia di beberapa browser internet, seperti Mozilla Firefox, Duck Duck Go, dan Brave, atau sebagai ekstensi browser. Ini adalah standar teknis yang diusulkan yang mencerminkan apa yang direnungkan oleh peraturan CCPA-beberapa konsumen menginginkan opsi komprehensif yang secara luas menandakan permintaan opt-out mereka, sebagai lawan dari membuat permintaan di beberapa situs web di berbagai browser atau perangkat yang berbeda. Memilih keluar dari penjualan atau berbagi informasi pribadi harus mudah bagi konsumen, dan GPC adalah salah satu opsi bagi konsumen yang ingin mengirimkan permintaan untuk memilih keluar dari penjualan atau berbagi informasi pribadi melalui kontrol privasi global yang diaktifkan pengguna. Di bawah hukum, itu harus dihormati oleh bisnis tertutup sebagai permintaan konsumen yang valid untuk menghentikan penjualan atau berbagi informasi pribadi.
9. Bagaimana cara mengirimkan permintaan opt-out saya menggunakan GPC?
Untuk mempelajari lebih lanjut tentang GPC, Anda dapat mengunjungi situs webnya di sini. Pengembang telah mulai berinovasi di sekitar GPC dan menciptakan mekanisme yang berbeda untuk konsumen, seperti EFF’S Privacy Badger Extension atau Browser Privasi Berani.
Undang -Undang Privasi Konsumen California dan GDPR: Dua jenis?
Sedangkan debu masuk yang berkuasa di Uni Eropa’S (EU) Peraturan Perlindungan Data Umum (GDPR) hampir tidak diselesaikan, undang -undang privasi baru yang agak serupa telah diperkenalkan di luar negeri. California Consumer Privacy Act (CCPA), diadopsi pada 28 Juni 2018, menetapkan salah satu peraturan privasi data paling komprehensif di AS. Dengan demikian, itu bisa dianggap sebagai mitra AS dari GDPR.
Mengingat banyak perusahaan global masih dengan tergesa -gesa mengerjakan kepatuhan GDPR mereka, mereka benar -benar bertanya -tanya apakah implementasi GDPR di seluruh dunia’S Langkah -langkah perlindungan privasi akan cukup bagi mereka untuk mematuhi CCPA atau undang -undang serupa di seluruh dunia.
Tidak mengherankan, jawaban untuk pertanyaan itu adalah tidak. Meskipun CCPA’S fokus pada hak data konsumen telah dimengerti telah menarik perbandingan dengan GDPR, kepatuhan dengan yang terakhir tidak selalu berarti kepatuhan dengan yang pertama. Oleh karena itu, dalam apa yang berikut, beberapa perbedaan utama dan persamaan antara CCPA dan GDPR akan disajikan, dengan maksud untuk memberikan pandangan pertama pada upaya tambahan apa yang harus dipertimbangkan oleh perusahaan menjelang tindakan tersebut’S Masuk Berlaku pada 1 Januari 2020.
Penerapan. Pertama -tama, perusahaan global perlu memverifikasi jika, selain GDPR, CCPA berlaku untuk mereka. GDPR berlaku untuk pemrosesan data pribadi oleh pengontrol dan pemroses yang didirikan di dalam Uni Eropa serta bagi mereka yang didirikan di luar Uni Eropa yang memproses data pribadi subjek di dalam Union. CCPA, bagaimanapun, hanya mengatur perusahaan “melakukan bisnis” Di Negara Bagian California. Dengan demikian, CCPA tidak memperluas ruang lingkupnya ke perusahaan yang mana “Semua perilaku komersial terjadi di luar California”. Selain itu, CCPA hanya mengatur pemrosesan informasi pribadi oleh entitas yang memutuskan cara dan tujuan pemrosesan, i.e., A ‘pengontrol data’ dalam arti GDPR. Lebih penting lagi, perusahaan yang memproses informasi pribadi penduduk California tidak tunduk pada tindakan baru kecuali mereka memenuhi satu (atau lebih) dari ambang batas berikut: (i) mereka memiliki pendapatan kotor tahunan sebesar $ 25 juta; (ii) mereka telah memperoleh informasi pribadi dari 50 ribu atau lebih penduduk, rumah tangga, atau perangkat California setiap tahun; atau (iii) mereka telah memperoleh 50 persen atau lebih dari pendapatan tahunan mereka dari menjual penduduk California’ informasi pribadi.
Konsep Data Pribadi. Selain itu, konsep data pribadi/informasi pribadi tidak didefinisikan dengan cara yang sama persis di bawah kedua undang -undang. Meskipun masing -masing dari mereka mengacu pada informasi ‘berkaitan dengan’ seseorang/konsumen, CCPA juga secara eksplisit memasukkan informasi “Itu bisa terkait dengan rumah tangga”. Akibatnya, bukan hanya konsumen’alamat IP, tetapi juga faktur utilitas rumah tangga California, merupakan informasi pribadi di bawah CCPA. Yang mengatakan, orang dapat berpendapat bahwa GDPR secara implisit memasukkan informasi terkait rumah tangga ini karena berkaitan dengan anggota rumah tangga juga.
Hak Pengguna. Dalam hal hak yang diberikan kepada konsumen, CCPA dan GDPR menunjukkan perbedaan yang luar biasa. CCPA, tidak seperti GDPR, tidak menentukan alasan hukum untuk diproses, juga tidak memerlukan persetujuan eksplisit. Namun, tindakan ini bertujuan untuk memajukan orang California’ Hak atas privasi dengan memberi konsumen cara yang efektif untuk mengendalikan informasi pribadi mereka. Dengan demikian, CCPA sangat mementingkan hak konsumen untuk mengetahui kategori informasi pribadi mana yang dikumpulkan tentang mereka dan memberi mereka hak akses yang luas ke salinan informasi pribadi mereka yang dikumpulkan. Meskipun hak-hak ini mungkin tampak mirip dengan yang ditemukan di GDPR, CCPA melangkah lebih jauh dengan memasukkan kewajiban yang sangat preskriptif tertentu, seperti tugas untuk menyediakan bagi konsumen nomor telepon bebas pulsa dan alamat situs web untuk mengirimkan permintaan informasi informasi.
Penggunaan komersial. Ketentuan kunci lain dari CCPA yang tampaknya melampaui tingkat perlindungan yang diberikan oleh GDPR menyangkut pembagian informasi pribadi untuk tujuan komersial. Saat berbagi informasi pribadi yang berkaitan dengan penduduk California dengan pihak ketiga tidak dilarang, orang California diberi hak untuk memilih keluar dari penjualan informasi pribadi mereka. Untuk memperkuat hak ini, bisnis wajib memberikan tautan yang jelas di beranda mereka berjudul ‘Jangan menjual informasi pribadi saya’, yang memungkinkan konsumen untuk memilih keluar. Tautan ini juga perlu dimasukkan dalam kebijakan privasi online, bersama dengan deskripsi hak itu sendiri. Dengan mempertimbangkan juga GDPR’Hak yang lebih umum untuk membatasi atau keberatan dengan pemrosesan data pribadi, perusahaan mungkin mengalami berbagi data pribadi menjadi semakin sulit.
Hak yang sama. CCPA menetapkan bahwa warga California memiliki hak untuk layanan dan harga yang sama, bahkan jika mereka menggunakan hak privasi mereka. Ini berarti bahwa perusahaan dilarang menyangkal barang atau jasa, membebankan harga yang berbeda atau memberikan tingkat atau kualitas layanan yang berbeda kepada konsumen yang menggunakan hak privasi mereka. Di sisi lain, bisnis diizinkan untuk menawarkan insentif keuangan untuk pengumpulan atau penjualan informasi pribadi dan bahkan dapat membedakan harga atau kualitas barang dan jasa jika perbedaan itu terkait langsung dengan nilai yang diberikan kepada konsumen dengan datanya. Karena pengecualian terakhir ini tampaknya menelan aturan, masih belum pasti bagaimana perbedaan harga yang diizinkan akan bekerja dalam praktik. Namun, mengingat bahwa CCPA dipahami sebagai pekerjaan yang sedang berlangsung, ketentuan -ketentuan ini diharapkan menjadi objek amandemen di masa depan.
Beberapa kesamaan. Serta perbedaan, CCPA dan GDPR memiliki banyak kesamaan. Kedua undang -undang berurusan dengan tema luas yang sama, seperti transparansi, dan masing -masing meletakkan hak yang mirip untuk menghapus data pribadi (‘hak untuk dilupakan’) serta hak untuk portabilitas data.
Keamanan data. Ketika datang ke keamanan data dan respons pelanggaran data, CCPA cenderung kurang ketat dari GDPR. Meskipun perusahaan memiliki kewajiban untuk menerapkan dan mempertahankan prosedur dan praktik keamanan yang wajar yang sesuai dengan sifat informasi, mereka tidak diharuskan untuk melaporkan pelanggaran data ketika ini terjadi. Akibatnya, jika suatu bisnis mematuhi GDPR dalam hal mengamankan data, kemungkinan tidak harus mengambil tindakan lebih lanjut untuk mematuhi CCPA dalam hal itu.
Denda dan paparan keuangan. Perusahaan tidak boleh lupa bahwa dalam hal ketidakpatuhan, mereka mungkin menghadapi kerusakan tambahan, melengkapi yang disediakan oleh GDPR. Di CCPA, penegakan hukum bersandar pada Jaksa Agung California, yang dapat membawa perusahaan pemesanan sipil untuk membayar ganti rugi hingga $ 7500 per pelanggaran yang disengaja dari ketentuan Undang -Undang tersebut. Pelanggaran tidak disengaja yang tidak diperbaiki dalam waktu 30 hari setelah pemberitahuan dapat mencapai kerusakan hingga $ 2500 per pelanggaran. Hanya dalam hal pencurian data atau pelanggaran keamanan data, konsumen sendiri memiliki hak tindakan pribadi atas kerusakan hukum antara $ 100 dan $ 750 per konsumen dan insiden, atau kerusakan aktual, mana yang lebih besar, serta bantuan lainnya yang dianggap sebagai pengadilan yang tepat dengan tepat. Selain hak konsumen yang agak terbatas ini, Undang -Undang ini juga memberi wewenang kepada Jaksa Agung untuk membawa tindakan kelas sipil. Jika dikombinasikan dengan denda administratif hingga € 20 juta atau 4 persen dari total omset tahunan di seluruh dunia (mana yang lebih tinggi) yang disediakan oleh GDPR, jumlah aktual yang dibayarkan untuk pelanggaran dan/atau pelanggaran data mungkin berakhir menjadi ancaman eksistensial bagi banyak perusahaan perusahaan.
Kesimpulan
Jelas bahwa terlepas dari implementasi GDPR sebelumnya, perusahaan harus mengeluarkan banyak upaya untuk mencapai kepatuhan dengan hak dan kewajiban yang diberikan oleh California Privacy Privacy Act California. Intinya, perusahaan harus meninjau kembali model bisnis monetisasi data mereka, menyesuaikan kebijakan privasi mereka, meningkatkan sistem dan proses internal mereka untuk mengakomodasi hak -hak konsumen dan menyimpan catatan informasi pribadi yang mereka proses.
Untuk perusahaan yang beroperasi secara global, menavigasi undang -undang perlindungan data mungkin juga terbukti rumit. Entah mereka dapat memutuskan untuk mereformasi seluruh praktik penanganan data mereka untuk mematuhi CCPA dan GDPR, atau mereka dapat mengatur pendekatan perlindungan data tambal sulam yang membedakan antara warga California dan konsumen lainnya. Bagaimanapun, disarankan untuk memanggil penasihat hukum yang memahami kebutuhan perusahaan dan berpengalaman dalam kedua undang -undang. Hanya dengan begitu strategi kepatuhan yang dipertimbangkan dengan baik dapat dicapai.
Geert Somers adalah mitra dan Liesa Boghaert seorang pengacara di Law pada saat itu.Lex. Mr Somers dapat dihubungi di +32 (0) 474 89 04 20 atau melalui email: [email protected]. MS Boghaert dapat dihubungi di +32 (0) 479 10 36 38 atau melalui email: [email protected].
California Consumer Privacy Act (CCPA) VS. GDPR
Undang -undang Privasi Data dengan cepat menjadi elemen utama dalam percakapan keamanan data apa pun: dari UE’S GDPR untuk Undang -Undang Privasi Konsumen California ke Jepang’Bertindak atas perlindungan informasi pribadi, kemampuan untuk melindungi data konsumen adalah yang teratas. Untuk perusahaan yang dibangun di sekitar data konsumen, kepercayaan konsumen menjadi bagian penting dari model bisnis mereka.
Pada 25 Mei 2018, Peraturan Perlindungan Data Umum UE (GDPR) mulai berlaku. Dan setelah Uni Eropa’S GDPR datang perubahan lain dalam privasi data – California Consumer Privacy Act (CCPA). Pada 28 Juni 2018, Gubernur Jerry Brown menandatangani CCPA, yang akan memberlakukan beberapa negara’s yang paling kuat melindungi perlindungan privasi menjadi undang -undang.
Dapatkan Panduan Esensial Gratis untuk Kepatuhan dan Peraturan Perlindungan Data AS
Dengan serangkaian insiden pelanggaran data yang menghancurkan dalam beberapa tahun terakhir, banyak pertanyaan dan kekhawatiran telah muncul tentang cara data konsumen ditangani. 2017 adalah tahun pelanggaran data dengan besarnya insiden profil tinggi di perusahaan seperti Equifax dan Yahoo. Serangan seperti ini membuat pelanggaran data tampaknya merupakan bagian dari kehidupan normal – tidak hanya di Amerika Serikat, tetapi di seluruh dunia.
Sementara GDPR diciptakan untuk melindungi warga negara Uni Eropa, dampaknya lebih jauh. CCPA adalah hasil dari GDPR’S mencapai pengaruh, menggeser prioritas pemerintah dan membuat mereka lebih bersedia untuk melindungi privasi individu. Meskipun CCPA tidak berlaku sampai 1 Januari 2020, itu’penting untuk menyadari kebijakan dan proses yang diperlukan untuk kepatuhan, dan untuk menganalisis dampak saat ini dan di masa depan yang akan dibandingkan dengan GDPR.
Tinjauan CCPA
Bisnis memiliki rekam jejak menggunakan informasi pribadi untuk menguntungkan agenda mereka sendiri: California Consumer Privacy Act (CCPA) akan berfungsi untuk melindungi hak -hak konsumen California dan mendorong privasi yang lebih kuat dan transparansi yang lebih besar secara keseluruhan. Ini akan memberikan kepemilikan, kontrol, dan keamanan konsumen atas informasi pribadi mereka – dan konsumen akan memiliki kemampuan untuk meminta agar bisnis apa pun mengungkapkan (dan menghapus) informasi pribadi yang dikumpulkan, dan meminta data mereka tidak dijual kepada pihak ketiga pihak ketiga.
Perlindungan data ini memberi orang California hak untuk:
- Tahu informasi pribadi apa yang sedang dikumpulkan
- Mengakses informasi pribadi yang dikumpulkan, dan memintanya dihapus
- Tahu apakah informasi pribadi mereka dibagikan, dan jika demikian, dengan siapa
- Otp-out dari penjualan informasi pribadi mereka
- Memiliki layanan dan harga yang sama, apakah mereka memilih untuk menggunakan hak privasi atau tidak
Bisnis juga akan dilarang menjual informasi pribadi konsumen usia 13-16 (kecuali konsumen opts-in). Untuk konsumen di bawah usia 13 tahun, persetujuan dari orang tua atau wali akan diperlukan. Perlindungan baru ini tidak hanya memengaruhi konsumen California tetapi juga bisnis California.
Siapa yang berlaku CCPA?
California Consumer Privacy Act mendefinisikan bisnis sebagai entitas nirlaba yang mengumpulkan data pribadi konsumen. Jadi jika kamu’Re bisnis di negara bagian California yang memenuhi setidaknya satu dari ambang batas berikut, Anda mungkin tunduk pada kepatuhan:
- Bisnis yang menghasilkan $ 25.000.000 atau lebih per tahun dalam pendapatan
- Bisnis yang setiap tahun membeli, menerima, menjual, atau membagikan informasi pribadi dari 50.000 atau lebih konsumen, rumah tangga atau perangkat untuk tujuan komersial
- Bisnis yang memperoleh 50% atau lebih dari pendapatan tahunannya dari menjual informasi pribadi konsumen
Di bawah CCPA, warga California akan memiliki kemampuan untuk mengajukan gugatan tindakan sipil terhadap perusahaan yang tidak mematuhi hukum. Negara juga dapat membawa tuduhan ini ke perusahaan secara langsung – memungut denda $ 7.500 untuk pelanggaran apa pun yang tidak ditangani dalam waktu 30 hari.
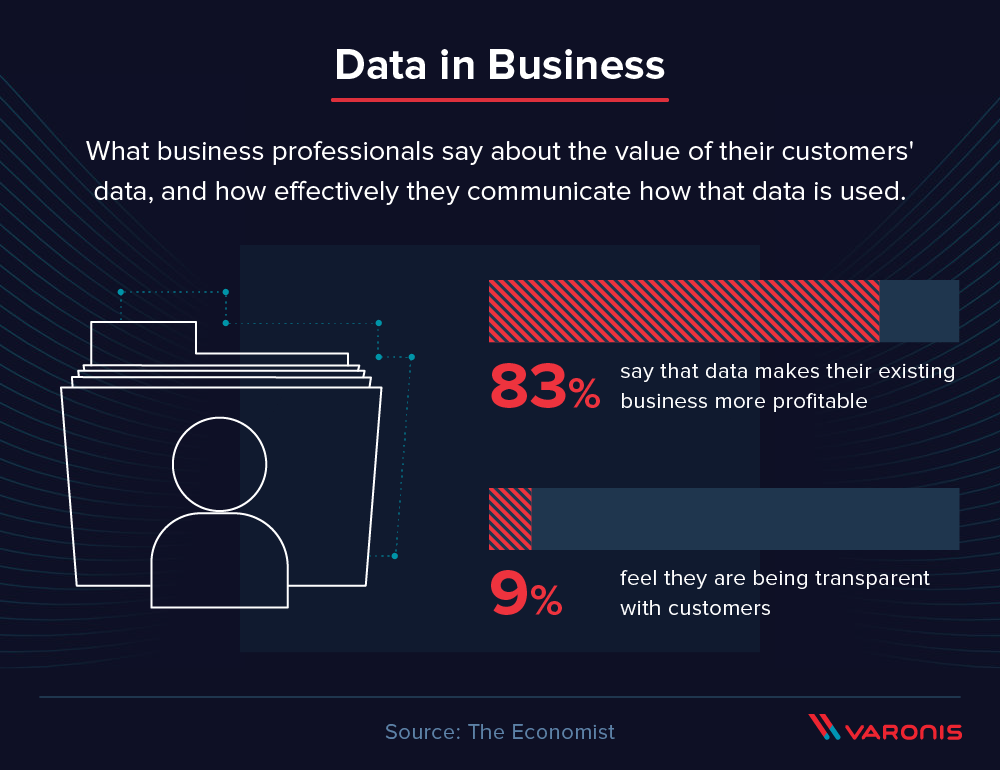
Mengapa California’Law Law materi untuk orang lain? Dia’Bagian dari tren global mendorong perusahaan menuju akuntabilitas yang lebih besar sehubungan dengan melindungi data konsumen. Selain itu, telah memberi negara lain dan menyatakan dorongan ke arah pentingnya mengambil data pribadi dan hak konsumen untuk privasi data lebih serius. PENDAFTARAN PENGEMBALIAN CCPA ALASTAir Mactaggart menyatakan bahwa, “Sementara undang -undang ini baru saja mencakup California saat ini, perusahaan besar akan segera harus menawarkan hak yang serupa dengan orang Amerika.”
CCPA vs. GDPR
Peraturan Perlindungan Data Umum Eropa adalah evolusi dari UE’S aturan data yang ada, Petunjuk Perlindungan Data (DPD). Ini membahas banyak kekurangan dalam DPD, termasuk menambahkan persyaratan untuk mendokumentasikan prosedur TI, melakukan penilaian risiko dalam kondisi tertentu, memberi tahu konsumen dan otoritas ketika ada pelanggaran, dan memperkuat aturan untuk minimalisasi data data. Orang yang akrab dengan GDPR akan melihat beberapa kesamaan kuat dengan CCPA.
CCPA dikatakan sebagai model GDPR. Dan, dengan bagian baru -baru ini dari CCPA, banyak orang bertanya -tanya bagaimana perbandingannya dengan GDPR – dengan beberapa bahkan menyebutnya versi Amerika dari peraturan tersebut. Tidak peduli seberapa dipengaruhi CCPA mungkin oleh GDPR, ada beberapa perbedaan yang jelas yang perlu dicatat dalam setiap undang -undang.
Baik CCPA dan GDPR memberi individu hak tertentu untuk bagaimana informasi pribadi mereka dikumpulkan dan digunakan, namun, ada beberapa kontras penting yang harus diperhatikan. Karena California memiliki ekonomi yang jauh lebih besar daripada Inggris, implikasi hukuman mungkin bahkan lebih parah daripada GDPR. Meskipun CCPA tidak berlaku sampai tahun 2020, kami’sudah melihatnya mempengaruhi undang -undang federal.
Lihat diagram Venn interaktif kami di bawah ini untuk lebih memahami persamaan dan perbedaan antara GDPR dan CCPA.
California Consumer Privacy Act (CCPA): Apa yang perlu Anda ketahui untuk mematuhi
Pada akhir Juni 2018, California mengesahkan AB 375, Undang -Undang Privasi Konsumen yang bisa memiliki lebih banyak dampak pada Anda.S. perusahaan dari Uni Eropa’S General Protection Regulation (GDPR) yang mulai berlaku pada Mei 2018. Undang-undang California tidak memiliki beberapa persyaratan paling berat GDPR, seperti jendela sempit 72 jam di mana perusahaan harus melaporkan pelanggaran. Namun, dalam hal lain, itu melangkah lebih jauh.
CCPA mengambil pandangan yang lebih luas daripada GDPR dari apa yang merupakan data pribadi. Tantangan untuk keamanan, kemudian, adalah menemukan dan mengamankan data pribadi itu.
Apa CCPA?
California Consumer Privacy Act (CCPA) adalah undang -undang yang memungkinkan konsumen California untuk menuntut untuk melihat semua informasi yang telah disimpan perusahaan pada mereka, serta daftar lengkap semua pihak ketiga yang dibagikan data dengan data. Selain itu, undang -undang California memungkinkan konsumen untuk menuntut perusahaan jika pedoman privasi dilanggar, bahkan jika tidak ada pelanggaran.
Perusahaan mana yang mempengaruhi CCPA?
Semua perusahaan yang melayani penduduk California dan memiliki setidaknya $ 25 juta dalam pendapatan tahunan harus mematuhi hukum. Selain itu, perusahaan dengan segala ukuran yang memiliki data pribadi pada setidaknya 50.000 orang atau yang mengumpulkan lebih dari setengah pendapatan mereka dari penjualan data pribadi, juga termasuk dalam hukum. Perusahaan tidak harus berbasis di California atau memiliki kehadiran fisik di sana untuk jatuh di bawah hukum. Mereka bahkan tidak harus berbasis di Amerika Serikat.
Amandemen yang dibuat pada bulan April dikecualikan “Lembaga asuransi, agen, dan organisasi pendukung” karena mereka sudah tunduk pada peraturan serupa di bawah California’S ACTERVATION INFORMASI DAN PRIVASI PRIVACY ACT (IIPPA).
Kapan perusahaan saya harus mematuhi CCPA?
Undang -undang mulai berlaku pada 1 Januari 2020, tetapi penegakan dimulai pada 1 Juli.
Apa yang terjadi jika perusahaan saya tidak sesuai dengan CCPA?
Perusahaan memiliki 30 hari untuk mematuhi hukum begitu regulator memberi tahu mereka tentang pelanggaran. Jika masalahnya tidak terselesaikan, ada denda hingga $ 7.500 per catatan. “Jika Anda berpikir tentang berapa banyak catatan yang terpengaruh dalam pelanggaran, itu benar -benar meningkat dengan sangat cepat,” kata Debra Farber, direktur senior untuk strategi privasi di Bigid. Karena RUU itu disatukan dan disahkan hanya dalam seminggu, itu mungkin akan melihat beberapa amandemen, dia menambahkan. “Hal -hal seperti jumlah denda cenderung berubah.”
Ada juga risiko keuangan potensial lainnya, kata Farber. “RUU itu memberikan hak individu untuk menuntut, untuk pertama kalinya,” katanya. “Dan itu memungkinkan tuntutan hukum class action untuk kerusakan.”
Sekali lagi, ada jendela 30 hari yang dimulai ketika konsumen memberikan pemberitahuan tertulis kepada perusahaan bahwa mereka percaya hak privasi mereka telah dilanggar. “Jika tidak sembuh, dan Jaksa Agung menolak untuk menuntut, maka mereka dapat membawa gugatan tindakan kelas,” kata Farber. “Dan itu bukan hanya sekitar pelanggaran.”
Misalnya, undang -undang menetapkan bahwa perusahaan harus memiliki footer yang terlihat jelas di situs web yang menawarkan kepada konsumen opsi untuk memilih keluar dari berbagi data. Jika footer itu hilang, konsumen dapat menuntut. Mereka juga dapat menuntut jika mereka tidak dapat mengetahui bagaimana informasi mereka telah dikumpulkan atau mendapatkan salinan informasi itu. “Itu bisa sekitar apa saja, “kata Farber.
Undang -undang memberikan hukuman tertentu harus terjadi akses yang tidak sah, baik melalui pelanggaran, eksfiltrasi, pencurian, atau “Pengungkapan sebagai akibat dari bisnis’ pelanggaran kewajiban untuk menerapkan dan mempertahankan prosedur dan praktik keamanan yang wajar,” Seperti yang ditulis saat ini, AB 375 memungkinkan hukuman $ 100 hingga $ 750 per konsumen per insiden, atau kerusakan aktual, mana yang lebih besar.
“Tambahkan semua biaya terkait pelanggaran lainnya – respons TI, forensik dan pemulihan, legal, pemberitahuan, dan sebagainya – dan ini dapat mendorong pelanggaran ke ranah ancaman eksistensial bagi banyak bisnis,” kata Chris Prevost, kepala arsitektur solusi keamanan runtime di Imperva.
Secara umum, jika sebuah perusahaan mengambil langkah -langkah yang diperlukan untuk mematuhi GDPR, maka itu sebagian besar jalan ke sana untuk Undang -Undang Privasi Konsumen California. Setidaknya, lebih dekat daripada jika tidak siap untuk GDPR, kata Eric Dieterich, pemimpin praktik privasi data di Focal Point Data Risk, LLC. “Beberapa perusahaan multinasional membuat perubahan untuk pasar Eropa mereka, tapi mungkin tidak meluncurkannya untuk Anda.S.-kegiatan berbasis, jadi mungkin ada perubahan pelingkupan, “katanya.
Data apa yang dicakup oleh CCPA?
Undang -undang California mengambil pendekatan yang lebih luas untuk apa yang merupakan data sensitif daripada GDPR. Misalnya, informasi penciuman dibahas, serta menjelajahi riwayat dan catatan interaksi pengunjung dengan situs web atau aplikasi. Di Sini’S What AB 375 dianggap “informasi pribadi”:
- Pengidentifikasi seperti nama asli, alias, alamat pos, pengidentifikasi pribadi yang unik, alamat IP pengenal online, alamat email, nama akun, nomor jaminan sosial, driver’Nomor lisensi S, nomor paspor, atau pengidentifikasi serupa lainnya
- Karakteristik klasifikasi yang dilindungi berdasarkan hukum California atau federal
- Informasi komersial termasuk catatan properti pribadi, produk atau layanan yang dibeli, diperoleh atau dipertimbangkan, atau riwayat pembelian atau konsumsi atau kecenderungan lainnya
- Informasi biometrik
- Internet atau informasi aktivitas jaringan elektronik lainnya termasuk, tetapi tidak terbatas pada, menjelajahi riwayat, riwayat pencarian dan informasi mengenai konsumen’interaksi dengan situs web, aplikasi atau iklan
- Data geolokasi
- Informasi audio, elektronik, visual, termal, penciuman atau serupa
- Informasi terkait profesional atau pekerjaan
- Informasi Pendidikan, didefinisikan sebagai informasi yang tidak tersedia untuk umum informasi yang dapat diidentifikasi secara pribadi (PII) sebagaimana didefinisikan dalam Undang -Undang Pendidikan dan Privasi Pendidikan Keluarga (20 U.S.C. Bagian 1232g, 34 C.F.R. Bagian 99)
- Kesimpulan yang diambil dari salah satu informasi yang diidentifikasi dalam subdivisi ini untuk membuat profil tentang konsumen yang mencerminkan konsumen’preferensi, karakteristik, tren psikologis, preferensi, kecenderungan, perilaku, sikap, kecerdasan, kemampuan, dan bakat
Amandemen, AB 874, saat ini menunggu tanda tangan gubernur akan dikecualikan secara publik, informasi konsumen yang diidentifikasi dan agregat dari diklasifikasikan sebagai PII. Informasi yang tersedia untuk umum didefinisikan sebagai data yang tersedia dan dikelola dari catatan pemerintah.
CCPA awalnya mencakup karyawan serta data konsumen. Namun, amandemen yang disahkan pada bulan April, membebaskan data karyawan dari peraturan tersebut. Amandemen lain, AB 25, sebagian membebaskan informasi pribadi yang dikumpulkan dari pelamar pekerjaan, pemilik, direktur, petugas, staf medis, dan kontraktor. Pengecualian ini akan berakhir pada 1 Januari 2021. AB 25 sedang menunggu tanda tangan gubernur di tulisan ini.
Apa ketentuan privasi utama di CCPA?
Perusahaan harus mengizinkan konsumen untuk memilih untuk tidak memiliki data mereka dibagikan dengan pihak ketiga. Itu berarti bahwa perusahaan sekarang harus dapat memisahkan data yang mereka kumpulkan sesuai dengan pilihan privasi pengguna.
Selain itu, sementara perusahaan tidak dapat menolak layanan yang sama pengguna, itu dapat menawarkan insentif kepada pengguna yang memberikan informasi pribadi. “Ketentuan ini mungkin dapat berubah, tetapi seperti yang dinyatakan hari ini, itu memberi Anda kemampuan untuk menawarkan diskon kepada orang -orang yang bersedia memiliki data mereka dibagikan atau dijual kepada pihak ketiga,” kata Dieterichch. “Secara tradisional, sistem tidak dirancang sehingga struktur harga Anda dapat berubah tergantung pada pilihan privasi Anda. Itu adalah konsep baru yang memiliki implikasi yang sangat teknis.”
Perbedaan utama lainnya dengan GDPR adalah bahwa undang -undang California memungkinkan pelanggan akses yang jauh lebih besar ke catatan mereka, kata Subra Ramesh, SVP produk di DataGuise. Seorang konsumen California memiliki hak untuk mengetahui informasi apa yang dikumpulkan perusahaan tentang mereka. Sebagian besar perusahaan akan kesulitan menyatukan informasi itu. “Pertama, jumlah data yang mereka kumpulkan sudah masif dan terus tumbuh, seringkali dalam ratusan hingga ribuan terabyte, dan dengan organisasi tingkat perusahaan yang memproses petabyte data,” katanya.
Data itu terkandung dalam beberapa platform penyimpanan, dalam waktu file yang berbeda. “Sebagian besar alat pencarian file tidak memiliki kemampuan untuk mencari di seluruh ekosistem repositori file modern yang begitu lazim saat ini,” Kata Aaron Ganek, CEO Cloudtenna. “Manajemen File Cross-Silo adalah tantangan utama. Sulit untuk memahami konteks untuk setiap file jika tersebar di dalam repositori yang berbeda.”Plus, masalah kepatuhan dikaitkan dengan mengumpulkan data, katanya. “Alat perusahaan warisan berjuang untuk mengamati izin yang berbeda dan model keamanan, melanggar undang -undang dan peraturan mereka’kembali digunakan untuk memuaskan.”
Lalu ada batasan waktu. “Setelah permintaan akses, sebuah perusahaan memiliki 45 hari untuk memberikan mereka laporan komprehensif tentang jenis informasi apa yang mereka miliki, apakah itu dijual, dan kepada siapa, dan jika itu dijual kepada pihak ketiga selama 12 bulan terakhir, itu harus memberikan nama dan alamat pihak ketiga, data tersebut dijual,” kata John Tsopanis, manajer produk privasi di 1Touch di 1Touch, data tersebut dijual, “kata John Tsopanis, manajer produk privasi di 1Touch di 1Touch, data tersebut dijual,” kata John Tsopanis, Prodacy Product Manager di 1Touch di 1Touch, data dijual, “kata John Tsopanis, Prodacy Product Manager at.io. “Anda tidak bisa melakukannya di Eropa.”
Karena aturan tersebut mencakup 12 bulan catatan sebelumnya, perusahaan harus mulai patuh enam bulan dari sekarang, katanya. Kemudian, pada tanggal 1 Januari 2020, setiap perusahaan harus mengungkapkan setiap perusahaan lain yang mereka jual data. “Ini akan mengubah lanskap privasi di Amerika selamanya,” kata Tsopanis.
Apa arti CCPA untuk keamanan?
AB 375 ringan pada persyaratan seputar respons keamanan dan pelanggaran bila dibandingkan dengan GDPR. Seperti yang dinyatakan sebelumnya, undang -undang tersebut mendefinisikan hukuman untuk perusahaan yang mengekspos data konsumen karena pelanggaran atau selang keamanan. Itu juga memungkinkan pengadilan untuk menawarkan “ganti rugi atau bantuan deklarasi,” atau “Belief lain yang dianggap tepat oleh pengadilan.”
Bisnis tidak diharuskan melaporkan pelanggaran di bawah AB 375, dan konsumen harus mengajukan keluhan sebelum denda mungkin. Tindakan terbaik untuk keamanan, adalah mengetahui data apa yang didefinisikan AB 375 sebagai data pribadi dan mengambil langkah -langkah untuk mengotori. Sekali lagi, organisasi mana pun yang mematuhi GDPR kemungkinan tidak perlu mengambil tindakan lebih lanjut untuk mematuhi AB 375 dalam hal mengamankan data.
Persyaratan AB 375 seputar melacak, mengakses, dan menyimpan data rata -rata data tim keamanan perlu bekerja sama dengan administrator basis data, kata Terry Ray, wakil presiden senior dan rekan di Imperva, seorang vendor cybersecurity. Alat apa pun yang dipilih untuk membantu menangani AB 375 tidak hanya perlu memiliki visibilitas penuh ke dalam data yang disimpan di seluruh lingkungan perusahaan yang heterogen, tetapi juga memastikan bahwa akses ke data ini diamankan dengan benar. “Terakhir, mereka akan membutuhkan alat -alat ini untuk bekerja sama dengan portal konsumen baru dengan berbagi data konsumen tertentu dengan konsumen yang dapat diverifikasi yang memintanya,” katanya.
Jika data disimpan dengan penyedia cloud, masalahnya semakin buruk. Misalnya, karyawan mungkin membuat akun berbagi file untuk melacak kontak pemasaran atau penjualan. “Dia’Tidak mengherankan perusahaan teknologi besar seperti Google dan Facebook menentang RUU itu, “kata Kevin Bocek, Wakil Presiden Strategi Keamanan dan Ancaman Intelijen di Venafi. “Mengontrol privasi dan informasi pribadi yang mengalir antar mesin sangat sulit, dan tantangan besar bagi semua bisnis.”
Pekerjaan yang sedang berlangsung
RUU itu disatukan hanya dalam tujuh hari karena legislator ingin menghindari inisiatif pemungutan suara untuk mengesahkan undang -undang yang lebih ketat yang ditentang oleh banyak perusahaan teknologi. “Saat ini, banyak ketentuan dan definisi saling bertentangan,” kata Andy Dale, penasihat umum dan Wakil Presiden Privasi Global di Sesi.
Salah satu bidang yang bermasalah adalah apakah perusahaan dapat membebankan biaya kepada konsumen yang berbeda berdasarkan pengaturan privasi mereka. Misalnya, banyak perusahaan memiliki opsi di mana konsumen dapat meningkatkan ke tingkat berbayar di mana mereka tidak melihat iklan apa pun. Di sini, hukum seperti yang saat ini ditulis sedikit kontradiktif.
“Jika konsumen menggunakan haknya berdasarkan peraturan, bisnis tidak dapat memberikan tingkat atau kualitas produk, barang, atau jasa yang berbeda kepada konsumen,” kata Pravin Kothari, CEO Ciphercloud. “Di sisi lain dari koin, menurut peraturan tersebut, bisnis tidak dilarang menagih konsumen harga atau tarif yang berbeda, atau dari memberikan tingkat atau kualitas barang atau jasa yang berbeda kepada konsumen, jika perbedaan itu secara wajar terkait dengan nilai yang diberikan kepada konsumen oleh konsumen konsumen yang konsumen, jika perbedaannya secara wajar terkait dengan nilai yang diberikan kepada konsumen oleh konsumen konsumen yang konsumen, konsumen, jika perbedaannya secara wajar terkait dengan nilai yang diberikan kepada konsumen oleh konsumen oleh konsumen yang konsumen, jika konsumen, jika perbedaannya terkait dengan nilai yang diberikan kepada konsumen oleh konsumen oleh konsumen oleh konsumen, jika konsumen, jika konsumen, jika konsumen, konsumen oleh konsumen oleh konsumen oleh konsumen oleh konsumen yang diberikan oleh konsumen yang diberikan oleh konsumen yang diberikan oleh konsumen yang diberikan oleh konsumen’data s.”
Sepertinya California sedang mencoba mendefinisikan kerangka kerja di mana konsumen dapat dibayar untuk berbagi data mereka, kata Kothari. “Di daerah ini undang -undang itu agak visioner,” katanya. “Kita akan melihat dalam praktik bagaimana ini sebenarnya berhasil.”
Lebih lanjut tentang CCPA:
- 9 Pertanyaan CCPA Setiap CISO harus siap menjawab
- CCPA adalah kesempatan untuk mendapatkan rumah keamanan data Anda
- Apa itu “keamanan yang masuk akal”? Dan bagaimana memenuhi persyaratan
- Serius tentang perlindungan data konsumen
- Bagaimana kepemilikan warga negara atas data berdampak pada bisnis ke depan
- 10 perusahaan cybersecurity paling kuat
- 7 tren keamanan siber panas (dan 2 menjadi dingin)
- Kerentanan Apache Log4J: Timeline
- Menggunakan kerangka cybersecurity NIST untuk mengatasi risiko organisasi
- 11 Alat Pengujian Penetrasi Penggunaan Pro