


Apakah crowdstrike menonaktifkan bek windows?
Menggunakan Crowdstrikes Falcon dengan Windows Defender
Cara Mengganti AV Anda dengan Crowdstrike Falcon®
Windows 10: Saya menginstal crowdstrike edr dan windows bek masih berjalan setelah dinonaktifkan
Diskus dan dukungan Saya menginstal crowdstrike edr dan windows bek masih berjalan setelah dinonaktifkan di dalam Gaming Windows 10 untuk memecahkan masalah; Hello Team, saya menginstal Crowdstrike EDR dan Windows Defender yang dinonaktifkan; MSSecurity Essentials untuk WS 2008, 2012 dan Windows Security untuk 2019/2022. Diskusi di ‘Windows 10 Gaming’ dimulai oleh Mauriciogomez6, 18 Nov 2021 .
Saya menginstal crowdstrike edr dan windows bek masih berjalan setelah dinonaktifkan
Saya menginstal crowdstrike edr dan windows befender masih berjalan setelah dinonaktifkan – utas serupa – terpasang crowdstrike edr
CrowdStrike Falcon Sensor Instalation Gagal
di dalam Gaming Windows 10
CrowdStrike Falcon Sensor Instalation Gagal: Halo, kami sedang bekerja melalui penggalian crowdstrike sebagai ID/IP baru kami dan memiliki beberapa mesin memutuskan untuk tidak bekerja sama. Saya telah berhubungan dengan dukungan crowdstrike sejauh mereka mengatakan kepada saya bahwa saya membutuhkan spesialis windows.Sejauh ini saya telah menjalankan diagnostik windows crowdstrike.
CrowdStrike Falcon Sensor Instalation Gagal
di dalam Perangkat Lunak dan Aplikasi Windows 10
CrowdStrike Falcon Sensor Instalation Gagal: Halo, kami sedang bekerja melalui penggalian crowdstrike sebagai ID/IP baru kami dan memiliki beberapa mesin memutuskan untuk tidak bekerja sama. Saya telah berhubungan dengan dukungan crowdstrike sejauh mereka mengatakan kepada saya bahwa saya membutuhkan spesialis windows.Sejauh ini saya telah menjalankan diagnostik windows crowdstrike.
Saya menginstal crowdstrike edr dan windows bek masih berjalan setelah dinonaktifkan
di dalam Perangkat Lunak dan Aplikasi Windows 10
Saya menginstal crowdstrike edr dan windows bek masih berjalan setelah dinonaktifkan: Halo tim, saya menginstal crowdstrike edr dan windows befender yang dinonaktifkan; MSSecurity Essentials untuk WS 2008, 2012 dan Windows Security untuk 2019/2022 ISStill Running dan tidak menunjukkan bahwa EDR adalah penyedia AV utama.Bagaimana saya bisa benar -benar menonaktifkan bek?Apakah ada.
Apakah masih ada cara untuk menonaktifkan bek setelah pembaruan Oktober 2020?
di dalam Windows 10 Ask Insider
Apakah masih ada cara untuk menonaktifkan bek setelah pembaruan Oktober 2020?: Regedit atau kelompok itu. hal tidak berfungsi lagi. Dikirim oleh/u/andrewisbest69 [tautan] [komentar] https: // www.reddit.com/r/windows10/komentar/lv2xfl/is_there_still_a_way_to_disable_defender_after/
Setelah menonaktifkan Windows Defender, masih berfungsi dan mengkonsumsi memori dan CPU
di dalam Windows 10 BSOD Crash dan debugging
Setelah menonaktifkan Windows Defender, masih berfungsi dan mengkonsumsi memori dan CPU: Windows Defender masih berfungsi setelah menonaktifkannya dari editor kebijakan grup dan editor registri. Saya tidak bisa menghentikan layanan atau bahkan menonaktifkannya. Ini mengkonsumsi banyak CPU dan memori terima kasih.
Latar belakang masih muncul meskipun dinonaktifkan.
di dalam Kustomisasi Windows 10
Latar belakang masih muncul meskipun dinonaktifkan.: Halo semua. Saya akan sangat menghargai bantuan yang satu ini jika memungkinkan. Saya menjalankan windows 10 os build 17763.316. Saya tidak menggunakan akun Microsoft atau kata sandi untuk masuk. Saya memiliki pengaturan “tampilkan layar latar belakang layar kunci pada layar masuk di bawah pengaturan LockScreen.
Latar belakang masih muncul meskipun dinonaktifkan.
di dalam Dukungan Windows 10
Latar belakang masih muncul meskipun dinonaktifkan.: Halo semua. Saya akan sangat menghargai bantuan yang satu ini jika memungkinkan. Saya menjalankan windows 10 os build 17763.316. Saya tidak menggunakan akun Microsoft atau kata sandi untuk masuk. Saya memiliki pengaturan “tampilkan layar latar belakang layar kunci pada layar masuk di bawah pengaturan LockScreen.
Windows Defender masih aktif setelah menonaktifkan
di dalam Antivirus, firewall dan keamanan sistem
Windows Defender masih aktif setelah menonaktifkan: Saya harus melalui ini setiap kali saya harus menyegarkan Windows 10. Windows Defender adalah malware terburuk yang pernah saya temui. Setiap upaya yang saya lakukan untuk menonaktifkannya, itu terus kembali seperti kasus jerawat yang buruk. Saya tidak ingin, saya juga tidak membutuhkan, jenis apa pun.
Windows Defender masih aktif setelah menonaktifkan
di dalam Antivirus, firewall dan keamanan sistem
Windows Defender masih aktif setelah menonaktifkan: Saya harus melalui ini setiap kali saya harus menyegarkan Windows 10. Windows Defender adalah malware terburuk yang pernah saya temui. Setiap upaya yang saya lakukan untuk menonaktifkannya, itu terus kembali seperti kasus jerawat yang buruk. Saya tidak ingin, saya juga tidak membutuhkan, jenis apa pun.
Menggunakan Crowdstrikes Falcon dengan Windows Defender
Hai,
Sekarang saya telah mengganti Bitdefender oleh Crowdstrikes Falcon: Saya ingin Windows Defender berjalan karena memiliki pemindaian sesuai permintaan dan memblokir situs web phishing.
Ada yang tahu konfigurasi apa yang perlu dilakukan untuk membuatnya bekerja komplementer?
tx

Yang Baik, Buruk dan Kebenaran tentang Manajer Kata Sandi
2023-05-16 16:00:00 Webinar Webinar UTC: Knowbe4-Truth Tentang Detail Acara Manajer Kata Sandi
3 balasan

Yang Baik, Buruk dan Kebenaran tentang Manajer Kata Sandi
2023-05-16 16:00:00 Webinar Webinar UTC: Knowbe4-Truth Tentang Detail Acara Manajer Kata Sandi
3 balasan

Mountainbiker
Orang ini adalah seorang profesional terverifikasi.
Verifikasi akun Anda untuk memungkinkan rekannya untuk melihat bahwa Anda adalah seorang profesional.
Hi- ummm tidak perlu untuk bek setelah pemblokiran diaktifkan dalam konfigurasi CS Anda.
Setelah Anda mengkonfirmasi di atas, atur CrowdStrike sebagai program AV aktif (melalui integrasi Windows Security Center di konsol CS).
Catatan: Pastikan Anda mengatur grup non-kritis kecil untuk menguji pembaruan sebelum meledakkannya kepada semua orang. Saya mengalami situasi di mana pembaruan membuat beberapa sistem (BSOD) dan menyebabkan beberapa sakit kepala kehilangan data jangka pendek. Ini adalah kejadian yang jarang tetapi layak untuk melakukan sedikit kehati -hatian.
Toko lain yang clobbered (acak) sistem di seluruh workstation dan lingkungan server mereka dengan menyebarkan kepada semua orang secara bersamaan.
Pembaruan yang salah dapat menjadi masalah pada platform apa pun- bukan hanya crowdstrike (juga terjadi pada saya sekali pada pembaruan ancaman Palo Alto dan firewall spam Barracuda juga sekali) juga).
Apakah posting ini bermanfaat? thumb_up thumb_down

Bagian acak
Apakah crowdstrike menonaktifkan bek windows?
Dalam video ini, kami’LL mendemonstrasikan crowtrike itu’S Falcon Products telah disertifikasi untuk berintegrasi dengan Microsoft’S Pusat Keamanan. Kami’LL juga berjalan melalui cara menghapus instalan vendor AV tradisional untuk menggantinya dengan crowdstrike’Kemampuan AV NextGen.
Cara Mengganti AV Anda dengan Crowdstrike Falcon®
CrowdStrike menawarkan visibilitas tambahan dan kemampuan EDR di luar apa yang dapat ditawarkan oleh kebanyakan solusi AV tradisional. Ini menjadikan Falcon solusi yang menarik untuk dijalankan bersama produk AV lainnya. Untuk membuat produk lebih fleksibel dan memenuhi kebutuhan pelanggan, Falcon menawarkan solusi AV, EDR, IT Hygiene, dan Intel, baik sebagai produk mandiri atau sebagai bundel. Dalam situasi ini, kami memiliki produk AV tradisional yang diinstal dengan crowdstrike. Skenario ini sangat bagus untuk mereka yang mungkin masih terikat kontrak dengan solusi kami yang ada tetapi ingin menambahkan crowdstrike’s Solusi EDR memimpin pasar untuk visibilitas tambahan.
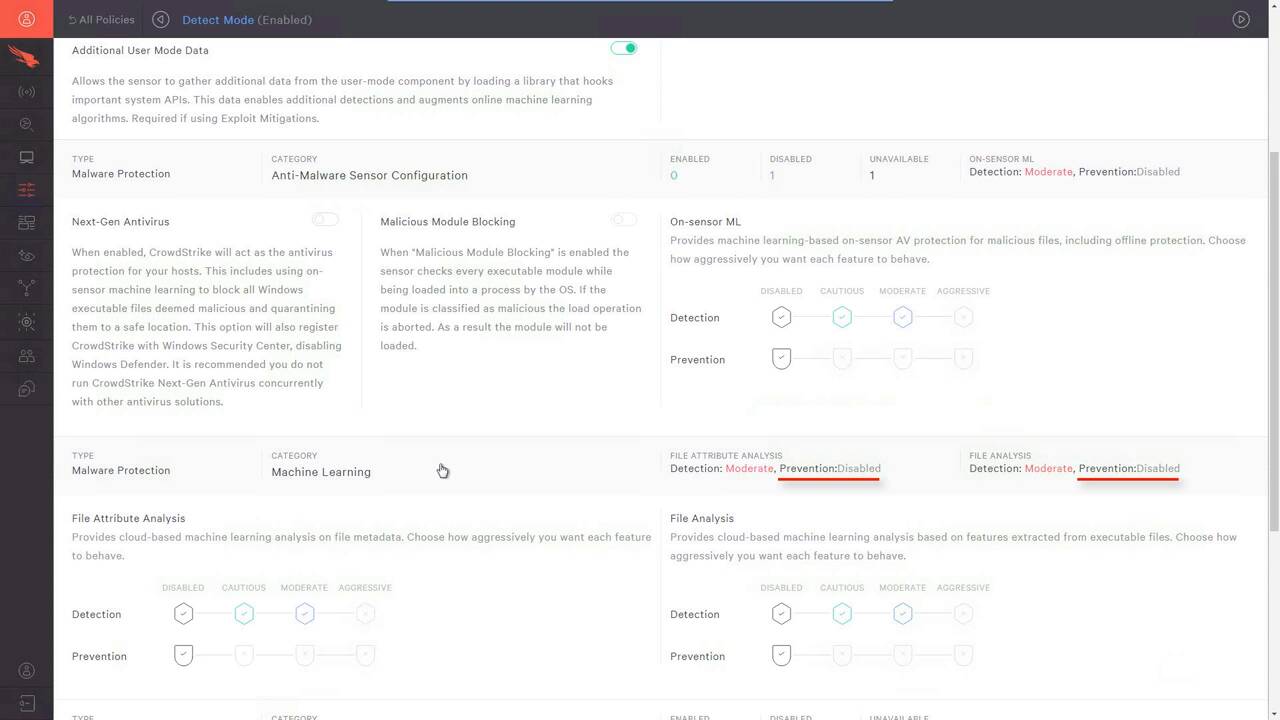
Kita dapat dengan jelas melihat bahwa solusi AV diinstal pada host ini. Dan tuan rumah yang sama juga ada di konsol Falcon. Tetapi saya’D ingin menunjukkan detail penting. Di halaman kebijakan, kami memiliki kebijakan yang disebut mode deteksi. Dan melihat rincian kebijakan ini, hanya kemampuan deteksi yang diaktifkan. Ini penting karena Falcon’kemampuan pencegahan S.
Jika ada dua solusi AV pada host yang sama, baik dengan kemampuan pencegahan atau pemblokiran, ini dapat menciptakan kondisi yang ditingkatkan yang dapat menyebabkan masalah. Dalam situasi ini di mana Anda’D ingin mengganti solusi yang ada, pesanan yang disarankan adalah menginstal Falcon dengan kebijakan hanya deteksi, kemudian menghapus instalan solusi AV lama. Dalam hal ini, saya’Saya hanya pergi ke bagian program dan fitur, lalu uninstall untuk menghapus program dan menghapus solusi lama.
Dalam kebanyakan kasus, diperlukan reboot setelah solusi lama tidak diinstal. Setelah tuan rumah selesai, kami’LL kembali ke Falcon UI dan masuk ke dalam kebijakan Mode Deteksi. Menuju bagian atas halaman, ada tab Anggota saat ini di mana kami dapat melihat anggota kebijakan dan juga menghapusnya dengan memilih sistem, dan kemudian yang tidak ditugaskan dari tombol Kebijakan.
Setelah itu selesai, tambahkan ke kebijakan yang Anda inginkan. Dalam hal ini, saya telah memilih platform default untuk secara visual memeriksa bahwa sistem telah ditetapkan dengan benar. Pilih kebijakan yang Anda inginkan dan kemudian tab Anggota saat ini ke atas. Anda dapat memfilter dengan nama host di bagian atas atau menggunakan kriteria pencarian faceted yang disediakan. Dalam kasus kami, tuan rumah adalah yang pertama dalam daftar. Kembali ke host itu sendiri, membuka pusat aksi, kita dapat berguling dan melihat bahwa crowdstrike sekarang terdaftar sebagai virus dan perlindungan spyware. Untuk informasi lebih lanjut, periksa kami di CrowdStrike.com.
Microsoft Defender Antivirus: Kontra menjalankan dua perangkat lunak antivirus
Microsoft Defender Antivirus, yang sebelumnya dikenal sebagai Windows Defender di semua server 2008 atau sebelumnya, adalah program perlindungan antivirus yang disertakan dengan Windows 10. Namun, tidak seperti program antivirus lainnya seperti McAfee, Microsoft Defender gratis dan tidak memerlukan instalasi tambahan. Fitur pada Microsoft Defender termasuk melindungi komputer Anda dari pop-up, kinerja lambat, dan ancaman keamanan yang disebabkan oleh perangkat lunak yang tidak diinginkan.
Meskipun menjalankan Microsoft Defender menawarkan banyak fitur bermanfaat untuk menjaga mesin Anda berjalan dengan lancar, menjalankan lebih dari satu program antivirus relatif kontraproduktif untuk mesin Anda. Misalnya, menjalankan dua program antivirus secara bersamaan pada satu mesin kemungkinan akan mengakibatkan konflik antara perangkat lunak antivirus dan menyebabkan masalah seperti kegagalan untuk mencegat peristiwa sistem atau setiap perangkat lunak akan mencoba menginstal pencegat paralel yang menyebabkan seluruh sistem komputer macet.
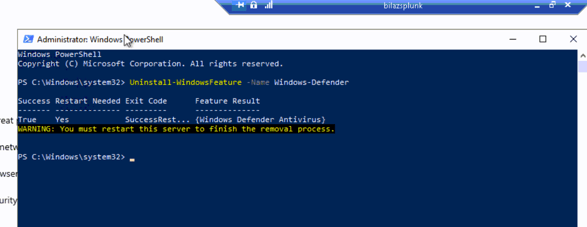
Di sini, di Rutter Networking Technologies, kami sering melihat konflik ini ketika klien kami’ Mesin virtual menjalankan crowdstrike dan windows befender secara bersamaan. Kami menemukan bahwa resolusi paling efektif untuk masalah ini adalah dengan menghapus Windows Defender dari mesin virtual dan meninggalkan perangkat lunak antivirus crowdstrike. Ini dilakukan dengan menjalankan perintah PowerShell, ‘Uninstall-windowsfeature -Name Windows-Defender’ di setiap mesin virtual. Setelah perintah berhasil berjalan, mesin membutuhkan reboot dan kemudian akan dapat berjalan lebih efisien dengan perangkat lunak antivirus tunggal.
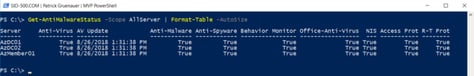
Untuk memeriksa status Microsoft Defender di mesin Anda, buka PowerShell sebagai administrator dan jalankan perintah berikut ‘Get -Antimalwarestatus -Scope Allserver | Format -Table -autosize’. Perintah ini akan memberi tahu Anda jika Microsoft Defender diaktifkan di salah satu mesin Anda. Namun, jika Microsoft Defender dihapus, maka status perangkat lunak antivirus akan dibaca sebagai ‘PALSU’.
Di Rutter Networking Technologies, kami memahami bahwa perlindungan antivirus dibangun di sekitar masing -masing perusahaan’kebutuhan dan kemungkinan ancaman. Jika Anda termasuk dalam kategori pengguna yang melakukan pekerjaan lanjutan dengan keamanan siber, Anda dapat mempertimbangkan metode perlindungan ganda. Dengan itu, a “perlindungan ganda” Metode dapat dengan mudah salah, dan rata -rata pengguna akan menempatkan diri mereka lebih berisiko, oleh karena itu, sebagian besar pengguna akan dilindungi sepenuhnya dan aman hanya dengan satu perangkat lunak antivirus tunggal yang berjalan.
Jika Anda memiliki pertanyaan tentang menonaktifkan Microsoft Defender, atau perangkat lunak antivirus, hubungi Rutter dan kami dapat membantu Anda menentukan solusi terbaik.