


Apakah crowdstrike memiliki rollback
Apa serangan downgrade
Secara umum, sistem apa pun yang menggunakan segala bentuk kompatibilitas ke belakang dapat rentan terhadap serangan downgrade. Keseimbangan antara utilitas maksimum dan keamanan maksimum adalah yang sulit untuk dipukul: betapapun menggoda itu untuk menegakkan pengunjung Anda untuk menjaga agar sistem mereka diperbarui, Anda ingin orang dapat mengakses server Anda menggunakan teknologi yang lebih lama.
Apakah crowdstrike memiliki rollback
Ransomware telah menjadi masalah yang dihadapi semua orang. Di CrowdStrike, kami menyadari bahwa serangan ini akan terus menjadi masalah selama itu menguntungkan, dan untuk alasan itu, Crowdstrike memiliki beberapa metode pencegahan yang dirancang untuk menghentikan serangan ini dari berbagai vektor ancaman. Dalam video ini, kami mendemonstrasikan beberapa vektor serangan ini dan berbagai cara crowdstrike dibangun untuk menghentikannya.
Bagaimana Crowdstrike Falcon Melindungi dari Ransomware
Dalam demo ini, kita akan menggambarkan berbagai cara Falcon– CrowdStrike Next-Generation Endpoint Protection Solution-melindungi Anda dari ransomware. Kita akan melihat bagaimana Falcon menggunakan beberapa metode pelengkap, seperti pembelajaran mesin dan indikator serangan, untuk memblokir ransomware. Dan akhirnya, kita akan melihat bagaimana Falcon memblokir ransomware dan bahkan tidak menggunakan yang dapat dieksekusi tetapi berjalan melalui skrip PowerShell yang mencoba memuat proses langsung ke dalam memori. Untuk upaya pertama kami, kami akan mengaktifkan deteksi pembelajaran mesin di Falcon UI di halaman konfigurasi. Juga di halaman ini adalah IOA crowdstrike– atau indikator serangan– untuk mendeteksi perilaku yang terkait dengan ransomware.
Di desktop, saya memiliki tiga sampel ransomware yang berbeda. Untuk menjalankan ini, saya akan menambahkan ekstensi yang benar dan kemudian pilih Run. Saat saya mencoba menjalankan masing -masing sampel ini, saya mendapatkan kesalahan izin Windows. Ini adalah Falcon yang tidak mengizinkan file untuk dijalankan.
Di konsol, kami akan menyegarkan dan memperhatikan bahwa ada tiga deteksi baru. Memeriksa deteksi ini, kami melihat bahwa mereka diblokir karena algoritma pembelajaran mesin yang mengenali file -file ini sebagai jahat. Kita juga dapat melihat bahwa ada 45 mesin AV lainnya yang mendeteksi sampel khusus ini sebagai jahat. Kami akan menandai ini sebagai benar -benar positif dan kembali ke halaman konfigurasi kami. Tapi bagaimana jika ransomware berhasil mendapatkan dengan pembelajaran mesin?
Falcon menggunakan indikator serangan– atau IOA untuk mendeteksi dan memblokir ransomware. Untuk mensimulasikan situasi itu, saya akan menonaktifkan pembelajaran mesin dan menjalankan sampel lagi. Melihat dokumen di desktop kami, kita dapat melihat bahwa sepertinya tidak ada file yang telah dienkripsi. Kali ini di Falcon UI, kami melihat tiga peringatan mirip dengan terakhir kali. Tetapi setelah diperiksa lebih lanjut, blok -blok ini tidak diprakarsai oleh pembelajaran mesin. Mereka dihentikan karena mereka memicu indikator serangan yang menunjukkan aktivitas ransomware.
Dalam sampel pertama, itu diblokir karena ada upaya untuk menghapus cadangan. Sampel berikutnya dikaitkan dengan Locky. Dan kemudian sampel terakhir dikaitkan dengan cryptowall. Jika Falcon tidak memiliki IOA atau pembelajaran mesin, sampel akan mengenkripsi file. Namun ada pertanyaan yang tersisa– apa yang terjadi jika tidak ada file untuk dianalisis? Jika ransomware berjalan langsung dalam memori?
Mari kita jelajahi skenario ini– kita akan menggunakan PowerShell untuk menjalankan sampel, yang dimuat ke dalam memori dan tidak menjatuhkan file pada target. Sekali lagi, file di desktop tampaknya tidak terpengaruh. Di UI, kami memiliki deteksi tambahan. Dan setelah diperiksa lebih lanjut, kita melihat bahwa perilaku malware yang mencegah tuan rumah terinfeksi. Tidak masalah jika utasnya adalah daftar file atau file – perilaku tetap sama – seperti halnya kemampuan Falcon untuk menghentikan ancaman.
Kami telah melihat bagaimana Falcon menggunakan beberapa metode pelengkap – seperti pembelajaran mesin dan indikator serangan – untuk memblokir ransomware. Dan akhirnya, kita telah melihat bagaimana Falcon dapat memblokir ransomware [tidak terdengar]. Profitabilitas ransomware telah menciptakan masalah besar bagi organisasi yang terus -menerus diserang dari ancaman ini. Crowdstrike falcon dapat membantu Anda menyelesaikan masalah ini. Untuk informasi lebih lanjut atau untuk mengambil test drive, lihat ini di CrowdStrike.com.
Apa yang Serangan penurunan peringkat?
Mempertahankan keamanan siber yang baik berarti melindungi terhadap berbagai jenis serangan. Salah satu jenis serangan ini disebut “serangan downgrade.”Bentuk serangan kriptografi ini juga disebut” Versi Rollback Attack “atau” serangan penawaran-bawah.”Dalam serangan downgrade, penyerang memaksa sistem target untuk beralih ke mode operasi berkualitas rendah dan kurang aman.
Serangan penurunan peringkat dapat mengambil berbagai bentuk. Kami akan berbicara di sini tentang bentuk serangan downgrade yang paling umum: bentuk serangan ini dapat diambil, fungsi apa yang mereka layani, dan bagaimana cara kerjanya. Untungnya, serangan downgrade sudah terkenal dan didokumentasikan dengan baik pada saat ini, jadi Anda tidak perlu membuka jalan baru untuk melindungi perusahaan Anda terhadap mereka.
Apa serangan downgrade?
Dunia cybersecurity sangat luas dan bervariasi, tetapi tidak semua serangan siber menggunakan teknik dan eksploitasi terbaru. Serangan penurunan peringkat memanfaatkan kompatibilitas mundur sistem untuk memaksanya menjadi mode operasi yang kurang aman. Karena mereka dapat menggunakan koneksi terenkripsi atau tidak terenkripsi, sistem seperti startTl yang menggunakan enkripsi oportunistik berada pada risiko terbesar dari serangan penurunan peringkat.
Dalam serangan downgrade https, pengunjung situs web Anda mungkin dipaksa untuk menggunakan koneksi http alih -alih https. Serangan penurunan peringkat bisa menjadi bagian kecil dari operasi jahat yang lebih besar, seperti halnya pada tahun 2015 ketika serangan Logjam dikembangkan. Serangan penurunan peringkat TLS seperti Logjam memungkinkan manusia-
Poin -Poin Kunci:
- CrowdStrike memiliki beberapa metode pencegahan yang dirancang untuk menghentikan serangan ransomware dari beberapa vektor ancaman.
- Crowdstrike Falcon menggunakan pembelajaran mesin dan indikator serangan untuk memblokir ransomware.
- Falcon UI memungkinkan konfigurasi deteksi pembelajaran mesin dan indikator serangan.
- Sampel ransomware diblokir oleh algoritma pembelajaran mesin Falcon dan IOA.
- Jika ransomware melewati pembelajaran mesin, IOA Falcon masih dapat mendeteksi dan memblokir serangan itu.
- Falcon dapat memblokir ransomware bahkan jika berjalan langsung dalam memori tanpa menjatuhkan file di target.
- Serangan penurunan peringkat memaksa sistem untuk beralih ke mode operasi yang kurang aman.
- Serangan penurunan peringkat dapat menggunakan koneksi terenkripsi atau tidak terenkripsi.
- Sistem yang menggunakan enkripsi oportunistik, seperti startTls, berisiko lebih besar dari serangan penurunan peringkat.
- Dalam serangan downgrade https, pengunjung ke situs web mungkin dipaksa untuk menggunakan koneksi http alih -alih https.
Pertanyaan:
- Bagaimana crowdstrike falcon melindungi dari ransomware?
- Apa saja metode pencegahan yang digunakan oleh crowdstrike untuk menghentikan ransomware?
- Bagaimana Falcon mendeteksi ransomware jika melewati pembelajaran mesin?
- Dapat falcon blok ransomware yang berjalan langsung di memori tanpa menjatuhkan file di target?
- Apa serangan downgrade?
- Sistem apa yang berada pada risiko terbesar dari serangan downgrade?
- Bagaimana serangan downgrade dapat memengaruhi pengunjung situs web?
- Apa saja bentuk serangan downgrade yang umum?
- Adalah serangan downgrade yang didokumentasikan dengan baik?
Crowdstrike Falcon menggunakan beberapa metode, seperti pembelajaran mesin dan indikator serangan, untuk memblokir ransomware. Itu dapat mendeteksi dan memblokir sampel ransomware berdasarkan perilaku dan asosiasi mereka dengan keluarga ransomware yang dikenal.
Crowdstrike menggunakan pembelajaran mesin, indikator serangan, dan teknik canggih lainnya untuk mencegah serangan ransomware. Metode ini membantu mengidentifikasi dan memblokir file dan aktivitas berbahaya yang terkait dengan ransomware.
Jika ransomware berhasil memotong pembelajaran mesin, Falcon bergantung pada indikator serangan (IOA) untuk mendeteksi dan memblokir aktivitas ransomware. IOA adalah pola perilaku dan tindakan yang terkait dengan ransomware, memungkinkan Falcon untuk mengidentifikasi dan menghentikan ancaman.
Ya, Falcon dapat memblokir ransomware yang berjalan langsung dalam memori tanpa menjatuhkan file di target. Kemampuan Falcon untuk mendeteksi dan memblokir ransomware tidak tergantung pada keberadaan file, tetapi lebih pada perilaku yang ditunjukkan oleh malware.
Serangan penurunan peringkat adalah bentuk serangan kriptografi di mana penyerang memaksa sistem target untuk beralih ke mode operasi yang kurang aman. Ini dapat dicapai dengan mengeksploitasi kompatibilitas ke belakang dan memaksa sistem untuk menggunakan protokol atau konfigurasi yang kurang aman.
Sistem yang menggunakan enkripsi oportunistik, seperti startTls, berisiko lebih besar dari serangan downgrade. Sistem ini dapat menggunakan koneksi terenkripsi dan tidak terenkripsi, memudahkan penyerang untuk memaksa penurunan peringkat ke mode yang kurang aman.
Dalam serangan downgrade https, pengunjung situs web mungkin dipaksa untuk menggunakan koneksi http alih -alih koneksi https yang lebih aman. Ini dapat mengekspos data mereka ke potensi penyadapan dan intersepsi oleh penyerang.
Bentuk umum serangan downgrade termasuk memaksa sistem untuk menggunakan versi protokol yang lebih tua dan rentan atau algoritma kriptografi, menonaktifkan atau melewati fitur keamanan, dan memanipulasi konfigurasi untuk menurunkan tingkat keamanan keseluruhan sistem.
Ya, serangan downgrade terkenal dan didokumentasikan dengan baik di komunitas cybersecurity. Ini berarti bahwa organisasi dapat menerapkan langkah -langkah spesifik untuk melindungi terhadap serangan penurunan peringkat tanpa harus menemukan kerentanan baru atau mengembangkan penanggulangan baru.
Apa serangan downgrade
Secara umum, sistem apa pun yang menggunakan segala bentuk kompatibilitas ke belakang dapat rentan terhadap serangan downgrade. Keseimbangan antara utilitas maksimum dan keamanan maksimum adalah yang sulit untuk dipukul: betapapun menggoda itu untuk menegakkan pengunjung Anda untuk menjaga agar sistem mereka diperbarui, Anda ingin orang dapat mengakses server Anda menggunakan teknologi yang lebih lama.
Apakah crowdstrike memiliki rollback
Ransomware telah menjadi masalah yang dihadapi semua orang. Di CrowdStrike kami menyadari bahwa serangan ini akan terus menjadi masalah selama itu’S menguntungkan dan karena alasan itu crowdstrike memiliki beberapa metode pencegahan yang dirancang untuk menghentikan serangan ini dari berbagai vektor ancaman. Dalam video ini kami menunjukkan beberapa vektor serangan ini dan berbagai cara crowdstrike dibangun untuk menghentikannya.
Bagaimana Crowdstrike Falcon Melindungi dari Ransomware
Dalam demo ini, kami’Pergi untuk mengilustrasikan berbagai cara Falcon– Crowdstrike’S Solusi Perlindungan Titik Akhir Generasi Berikutnya – Melindungi Anda dari Ransomware. Kita akan melihat bagaimana Falcon menggunakan beberapa metode pelengkap, seperti pembelajaran mesin dan indikator serangan, untuk memblokir ransomware. Dan akhirnya, kami’ll lihat bagaimana Falcon memblokir ransomware dan bahkan tidak menggunakan executable, tetapi berjalan melalui skrip PowerShell yang mencoba memuat proses langsung ke dalam memori. Untuk upaya pertama kami, kami akan mengaktifkan deteksi pembelajaran mesin di Falcon UI di halaman konfigurasi. Juga di halaman ini adalah crowdstrike’S IOAS– atau indikator serangan– untuk mendeteksi perilaku yang terkait dengan ransomware.
Di desktop, saya memiliki tiga sampel ransomware yang berbeda. Untuk menjalankan ini, saya’ll tambahkan ekstensi yang benar dan kemudian pilih jalankan. Saat saya mencoba menjalankan masing -masing sampel ini, saya mendapatkan kesalahan izin Windows. Ini adalah Falcon yang tidak mengizinkan file untuk dijalankan.
Di konsol, kami’LL menyegarkan dan memperhatikan bahwa ada tiga deteksi baru. Memeriksa deteksi ini, kami melihat bahwa mereka diblokir karena algoritma pembelajaran mesin yang mengenali file -file ini sebagai jahat. Kita juga dapat melihat bahwa ada 45 mesin AV lainnya yang mendeteksi sampel khusus ini sebagai jahat. Kami’LL menandai ini sebagai benar -benar positif dan kembali ke halaman konfigurasi kami. Tapi bagaimana jika ransomware berhasil mendapatkan dengan pembelajaran mesin?
Falcon menggunakan indikator serangan– atau IOA untuk mendeteksi dan memblokir ransomware. Untuk mensimulasikan situasi itu, saya’LL Nonaktifkan Pembelajaran Mesin dan jalankan sampel lagi. Melihat dokumen di desktop kami, kita dapat melihat bahwa sepertinya tidak ada file yang telah dienkripsi. Kali ini di Falcon UI, kami melihat tiga peringatan mirip dengan terakhir kali. Namun setelah diperiksa lebih lanjut, blok -blok ini tidak ada’T diprakarsai oleh pembelajaran mesin. Mereka dihentikan karena mereka memicu indikator serangan yang menunjukkan aktivitas ransomware.
Dalam sampel pertama, itu diblokir karena ada upaya untuk menghapus cadangan. Sampel berikutnya dikaitkan dengan Locky. Dan kemudian sampel terakhir dikaitkan dengan cryptowall. Jika Falcon tidak memiliki IOA atau pembelajaran mesin, sampel akan mengenkripsi file. Namun ada pertanyaan yang tersisa– apa yang terjadi jika tidak ada file untuk dianalisis? Jika ransomware berjalan langsung dalam memori?
Membiarkan’S Jelajahi skenario ini– kami’akan menggunakan PowerShell untuk menjalankan sampel, yang dimuat ke dalam memori dan tidak’t jatuhkan file di target. Sekali lagi, file di desktop tampaknya tidak terpengaruh. Di UI, kami memiliki deteksi tambahan. Dan setelah diperiksa lebih lanjut, kita melihat bahwa perilaku malware yang mencegah tuan rumah terinfeksi. Itu tidak’t jika utasnya adalah daftar file atau file – perilaku tetap sama – seperti halnya Falcon’S Kemampuan untuk menghentikan ancaman.
Kami’ve melihat bagaimana Falcon menggunakan beberapa metode pelengkap – seperti pembelajaran mesin dan indikator serangan– untuk memblokir ransomware. Dan akhirnya, kami’telah melihat bagaimana Falcon dapat memblokir ransomware [tidak terdengar]. Profitabilitas ransomware telah menciptakan masalah besar bagi organisasi yang terus -menerus diserang dari ancaman ini. Crowdstrike falcon dapat membantu Anda menyelesaikan masalah ini. Untuk informasi lebih lanjut, atau untuk mengambil test drive, lihat ini di CrowdStrike.com.
Apa yang Serangan penurunan peringkat?
Mempertahankan keamanan siber yang baik berarti melindungi terhadap berbagai jenis serangan. Salah satu jenis serangan ini disebut a “serangan penurunan peringkat.” Bentuk serangan kriptografi ini juga disebut a “Serangan Rollback Versi” atau a “serangan penawaran-bawah.” Dalam serangan downgrade, penyerang memaksa sistem target untuk beralih ke mode operasi berkualitas rendah dan kurang aman.
Serangan penurunan peringkat dapat mengambil berbagai bentuk. Kami’ll berbicara di sini tentang bentuk serangan downgrade yang paling umum: bentuk serangan ini dapat diambil, fungsi apa yang mereka layani dan bagaimana mereka bekerja. Untungnya, serangan downgrade sudah terkenal dan didokumentasikan dengan baik pada saat ini, jadi Anda tidak’T harus membuka jalan baru untuk melindungi perusahaan Anda terhadap mereka.
Apa serangan downgrade?
Dunia cybersecurity sangat luas dan bervariasi, tetapi tidak semua serangan siber menggunakan teknik dan eksploitasi terbaru. Serangan penurunan peringkat memanfaatkan sistem’kompatibilitas ke belakang untuk memaksanya menjadi mode operasi yang kurang aman. Karena mereka dapat menggunakan koneksi terenkripsi atau tidak terenkripsi, sistem seperti startTl yang menggunakan enkripsi oportunistik berada pada risiko terbesar dari serangan penurunan peringkat.
Dalam serangan downgrade https, pengunjung situs web Anda mungkin dipaksa untuk menggunakan koneksi http alih -alih https. Serangan penurunan peringkat bisa menjadi bagian kecil dari operasi jahat yang lebih besar, seperti halnya pada tahun 2015 ketika serangan Logjam dikembangkan. Serangan penurunan peringkat TLS seperti Logjam memungkinkan penyerang manusia-di-menengah untuk menurunkan koneksi Lapisan Keamanan Lapisan (TLS) ke kriptografi 512-bit, membiarkan para penyerang membaca semua data melewati koneksi yang tidak aman ini. Kami’LL Jelaskan lebih lanjut tentang Logjam dan jenis serangan downgrade lainnya di bagian berikutnya.
Secara umum, sistem apa pun yang menggunakan segala bentuk kompatibilitas ke belakang dapat rentan terhadap serangan downgrade. Keseimbangan antara utilitas maksimum dan keamanan maksimum adalah yang sulit untuk dipukul: betapapun menggoda itu untuk menegakkan pengunjung Anda untuk menjaga agar sistem mereka diperbarui, Anda ingin orang dapat mengakses server Anda menggunakan teknologi yang lebih lama.
Jenis serangan downgrade
Serangan penurunan peringkat dapat mengambil banyak bentuk, tetapi mereka semua memiliki beberapa elemen yang sama. Kebanyakan dari mereka adalah serangan manusia-di-tengah (juga disebut serangan MITM). Dalam serangan ini, aktor jahat menempatkan diri di antara pengguna dan jaringan Anda.
Beberapa serangan penurunan peringkat paling terkenal meliputi:
- Pudel: Padding Oracle pada serangan enkripsi warisan yang diturunkan memasukkan dirinya ke dalam sesi komunikasi, memaksa browser web tertentu untuk menurunkan peringkat untuk mengamankan Sockets Layer (SSL) 3.0 Saat TLS tidak tersedia.
- ORANG ANEH: Mirip dengan pudel, anjak RSA Export Keys Volnerability memaksa klien untuk menggunakan enkripsi yang lemah, mendapatkan akses ke lalu lintas data yang kemudian dapat dengan mudah didekripsi.
- Kemacetan: Eksploitasi logjam menggabungkan kerentanan dalam RSA dengan cacat dalam protokol TLS. Dalam serangan downgrade logjam, pesan yang dikirim server untuk pertukaran kunci diganti dengan varian yang lebih lemah.
- BINATANG BUAS: Eksploitasi browser terhadap protokol SSL/TLS menggunakan enkripsi mode rantai blok cipher, menggabungkan serangan MITM dengan serangan batas yang dipilih dan pemisahan rekaman. Serangan ini dapat memungkinkan penyerang mendekripsi sesi server klien HTTPS dan bahkan mendapatkan token otentikasi dalam produk SSL dan TLS yang lebih lama.
- KEMALASAN: Juga dikenal sebagai kerugian keamanan dari hash transkrip yang usang dan terpotong, serangan sloth memungkinkan seorang pria di tengah untuk memaksa browser web mengandalkan algoritma hashing yang lama dan lemah.
Risiko serangan penurunan peringkat
Karena spektrum serangan downgrade sangat luas, mungkin sulit untuk mengukur risiko mereka. Serangan downgrade yang menggunakan versi protokol transfer surat sederhana yang lebih rendah dapat menyebabkan tingkat kerusakan yang sangat berbeda dari yang menggunakan serangan kriptografi. Namun, dalam semua kasus, menjadi rentan terhadap serangan penurunan peringkat juga membuat server Anda lebih rentan terhadap serangkaian serangan cyber yang lebih besar.
Pikirkan serangan downgrade sebagai lockpick: saat menggunakan satu pada orang lain’Sistem S adalah kejahatan dengan dirinya sendiri, bahaya sebenarnya adalah apa yang dapat dilakukan penyerang dengan akses yang mereka peroleh. Serangan downgrade dapat meninggalkan semua perusahaan Anda’S Data rentan, dari kredensial akun pengguna Anda dan informasi pembayaran hingga data medis pribadi Anda.
Dengan setiap potensi serangan downgrade, pertimbangkan informasi apa yang berisiko terbesar. Suatu sistem yang memaksa penurunan peringkat dari Kerberos ke NTLM, misalnya, rentan terhadap banyak jenis kekuatan kasar dan “lulus hash” serangan. Tanyakan pada diri Anda informasi apa yang peretas dapat memperoleh akses ke dan mengunci jalan akses ke informasi ini.
Semakin tua protokol yang Anda dukung, semakin efektif serangan penurunan peringkat. Di dunia yang ideal, tidak ada yang harus mendukung versi TLS yang lebih lama, misalnya. Namun dalam praktiknya, banyak jaringan masih harus mendukung versi ini. Perusahaan dapat meminimalkan tingkat risiko mereka dengan hanya memungkinkan kompatibilitas ke belakang dalam situasi tertentu dan dengan menegakkan kepatuhan dengan versi TLS yang spesifik dan modern bila memungkinkan.
Belajarlah lagi
Sertifikat SSL yang kedaluwarsa dapat meninggalkan situs web yang terpapar pelanggaran keamanan dan serangan seperti serangan downgrade. Belajarlah lagi!Blog: Risiko Sertifikat SSL yang Kedaluwarsa
Bagaimana melindungi terhadap serangan downgrade
Akun dan server yang paling aman adalah yang memperhitungkan serangan penurunan peringkat dan secara proaktif melindungi terhadap mereka. Pencegahan lebih dari sekadar penyembuhan dalam hal ini: Jaga konfigurasi TLS Anda sebesar mungkin dan hapus kompatibilitas ke belakang yang tidak perlu. Jika Anda harus mendukung versi yang lebih lama dari protokol, Anda harus selalu menerapkan TLS_Fallback_scsv sebagai ukuran pelindung.
TLS 1.3 termasuk mekanisme perlindungan penurunan peringkat proaktif, memastikan bahwa semua peserta dalam a “jabat tangan” menggunakan protokol keamanan yang paling ditingkatkan bahkan jika ada seorang pria di tengah pemantauan transmisi. Lebih banyak praktik terbaik untuk mencegah serangan downgrade termasuk yang berikut:
- Jangan gunakan bahasa yang menjamin pengguna Anda dari koneksi yang aman kecuali Anda mengharuskan koneksi itu berada di sesi HTTPS yang divalidasi.
- Prioritaskan menggunakan protokol web seperti HTTP/2 yang hanya menggunakan TLS, tanpa memberikan pengunjung kemampuan untuk menurunkan peringkat.
- Yang terpenting, sajikan lalu lintas sebanyak yang Anda bisa lebih dari TLS, bahkan ketika lalu lintas itu tidak’t sensitif. Menerapkan TLS sebagai metode koneksi default Anda mencegah sebagian besar serangan downgrade dari bertahan, tidak peduli apa lagi yang Anda lakukan.
Begitu Anda’VE menerapkan praktik terbaik ini, Anda dapat fokus pada membangun infrastruktur yang mendeteksi dan mengurangi upaya penurunan peringkat saat terjadi. Simpan versi TLS yang Anda gunakan terkini, bahkan saat meningkatkan berarti menempatkan banyak waktu dan usaha. Setelah Anda melakukannya, Anda harus dengan mudah dapat melacak lalu lintas yang kurang aman di server Anda. Pada gilirannya, ini memungkinkan Anda untuk menemukan perubahan lalu lintas dan mendeteksi pria di tengah sebelum mereka dapat melakukan kerusakan yang luas pada server Anda, reputasi Anda dan perusahaan Anda secara keseluruhan.
Solusi pencegahan serangan cyberrike crowdstrike
Serangan penurunan peringkat mungkin tampak sederhana sendiri. Namun, penyerang yang cerdik dapat menggunakannya sebagai alat di gudang senjata yang jauh lebih besar, membuat melindungi terhadap serangan ini sebagai elemen penting dari perusahaan mana pun’operasi cybersecurity. Jika Anda Aren’Taste dari mana harus memulai ketika datang untuk mencegah serangan downgrade, berkonsultasi dengan tim ahli keamanan siber untuk menemukan apa yang bekerja dengan baik dan elemen operasi Anda yang dapat Anda tingkatkan.
Crowdstrike’Tim ahli berburu secara proaktif, menyelidiki dan memberi nasihat tentang aktivitas di lingkungan Anda untuk memastikan ancaman dunia maya tidak terlewatkan. Untuk mempelajari lebih lanjut tentang platform CrowdStrike Falcon®, hubungi organisasi kami untuk menjadwalkan demo atau mendaftar dalam uji coba.
Kenali Penulis
BART adalah manajer pemasaran produk senior dari Ancaman Intelijen di Crowdstrike dan memiliki pengalaman +20 tahun dalam pemantauan ancaman, deteksi dan intelijen. Setelah memulai karirnya sebagai analis operasi keamanan jaringan di sebuah organisasi keuangan Belgia, Bart pindah ke Pantai Timur AS untuk bergabung dengan berbagai perusahaan keamanan siber termasuk 3com/Tippingpoint, RSA Security, Symantec, McAfee, Venafi dan FireEye-Mandiant, memegang kedua manajemen produk, serta peran pemasaran produk, serta peran pemasaran produk, Venafi dan FireEye, memegang kedua produk produk, serta peran pemasaran produk kedua produk produk.
Crowdstrike’S Remediasi Otomatis
Serangan hari ini canggih dengan banyak bagian yang bergerak yang dapat meninggalkan puing -puing bahkan jika mereka terdeteksi dan dihentikan. Mungkin ada proses tambahan, file yang mungkin dijatuhkan, atau mekanisme startup diberlakukan untuk mencoba membangun kegigihan.
Sementara crowdstrike benar -benar memblokir file berbahaya berdasarkan atributnya, memanfaatkan indikator serangan untuk menganalisis ancaman’Perilaku S adalah pendekatan yang sangat kuat untuk mengidentifikasi maksud dari apa yang coba dicapai oleh penyerang dan mencegah pelanggaran.
Untuk mendeteksi indikator serangan, fase taktik, teknik, dan prosedur (TTP) yang lebih awal mungkin telah dilakukan pada host sebelum kerusakan aktual diblokir. TTP ini berpotensi menghasilkan artefak yang dimanfaatkan pada berbagai fase serangan.
Dengan crowdstrike’remediasi otomatis, itu’LL dengan aman membersihkan artefak pendukung setelah mendeteksi perilaku jahat berdasarkan indikator serangan.
Video
Mudah diimplementasikan
Remediasi otomatis mudah diaktifkan dalam kebijakan pencegahan. Setelah itu’s diaktifkan, itu’LL bekerja secara otomatis dari sini.
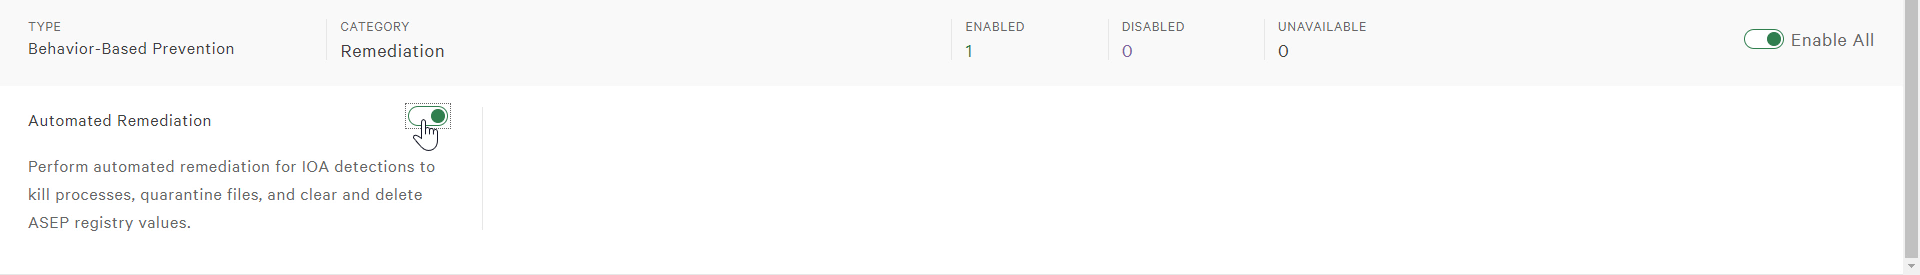
Sistem pemulihan secara otomatis dipengaruhi oleh perilaku jahat
Saat aktivitas berbahaya terjadi pada inang, crowdstrike akan menganalisis perilakunya. Jika prosesnya dihukum, crowdstrike akan secara otomatis menghapus artefak bahkan jika mereka belum pernah terlihat sebelumnya dan hanya terhubung dengan proses dengan fakta bahwa mereka diciptakan olehnya.
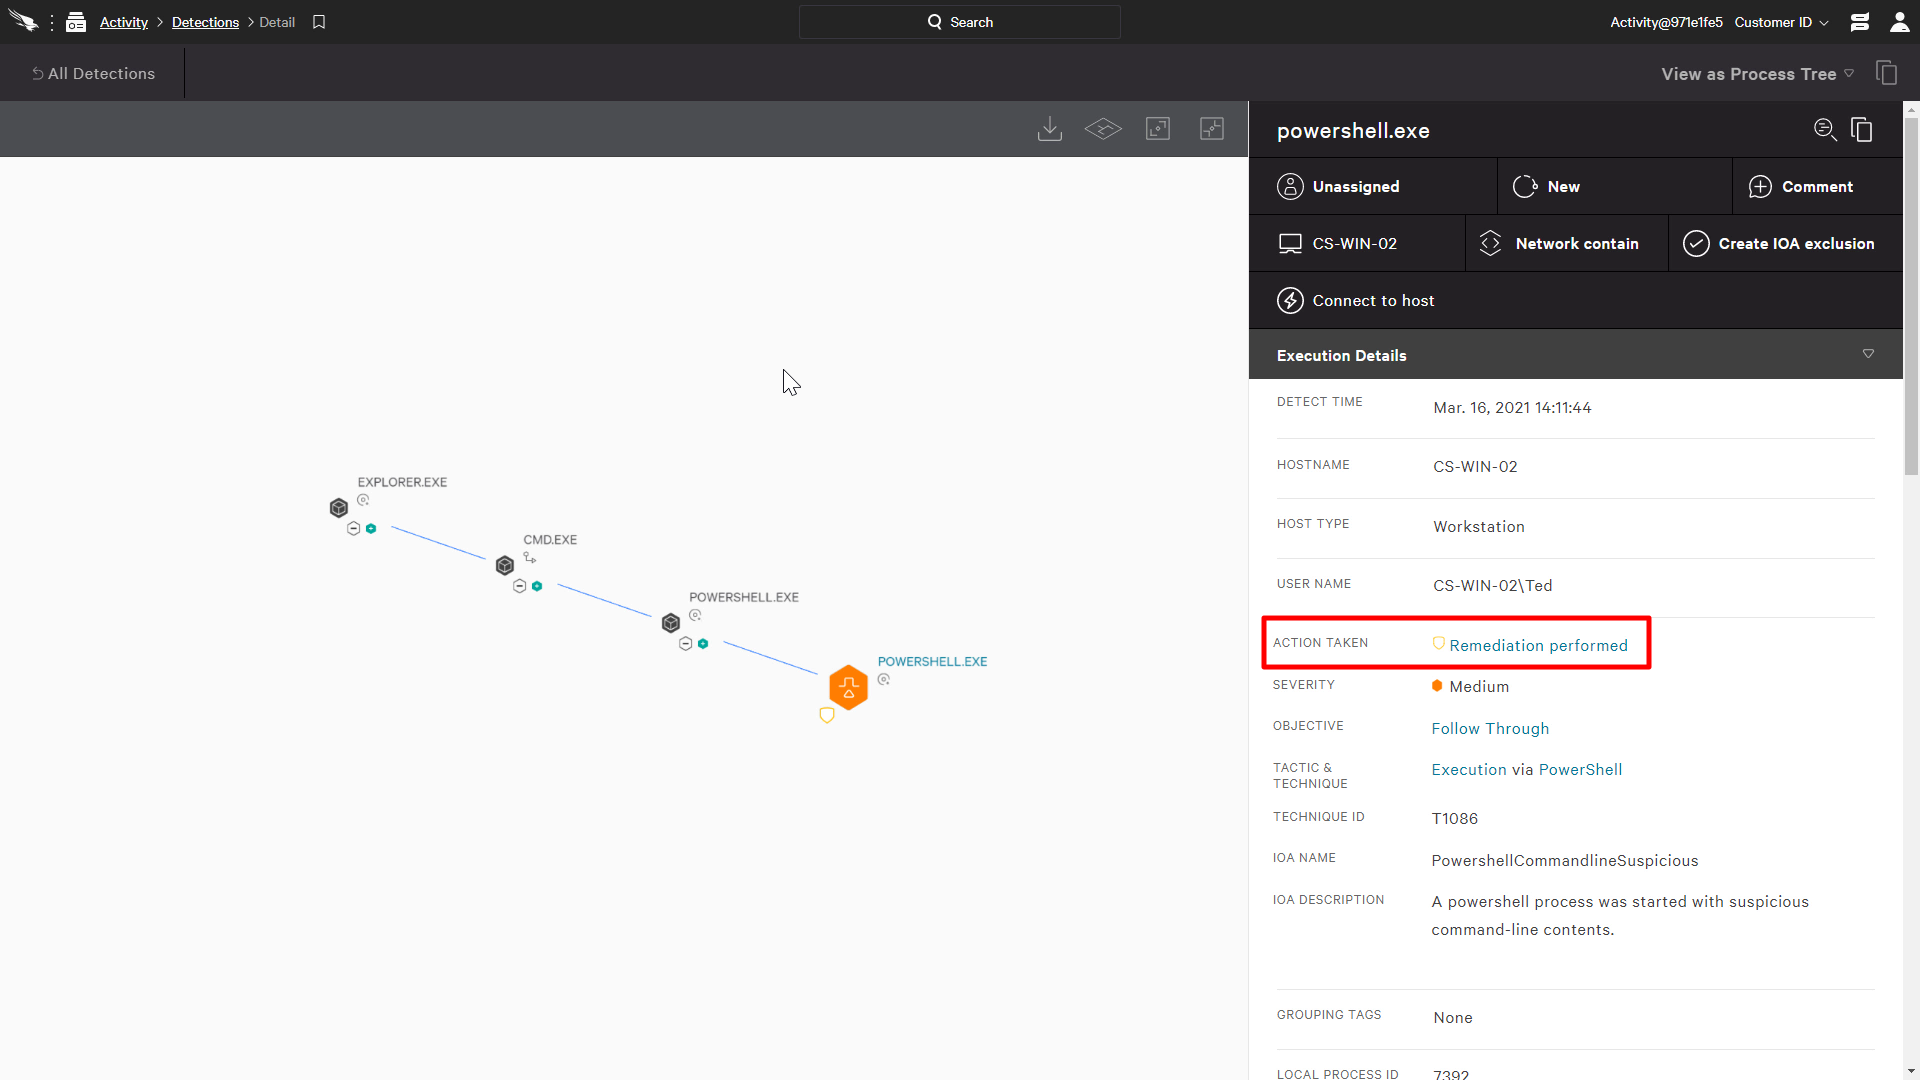
Dia’LL juga secara otomatis membunuh proses terkait dan membalikkan modifikasi registri.
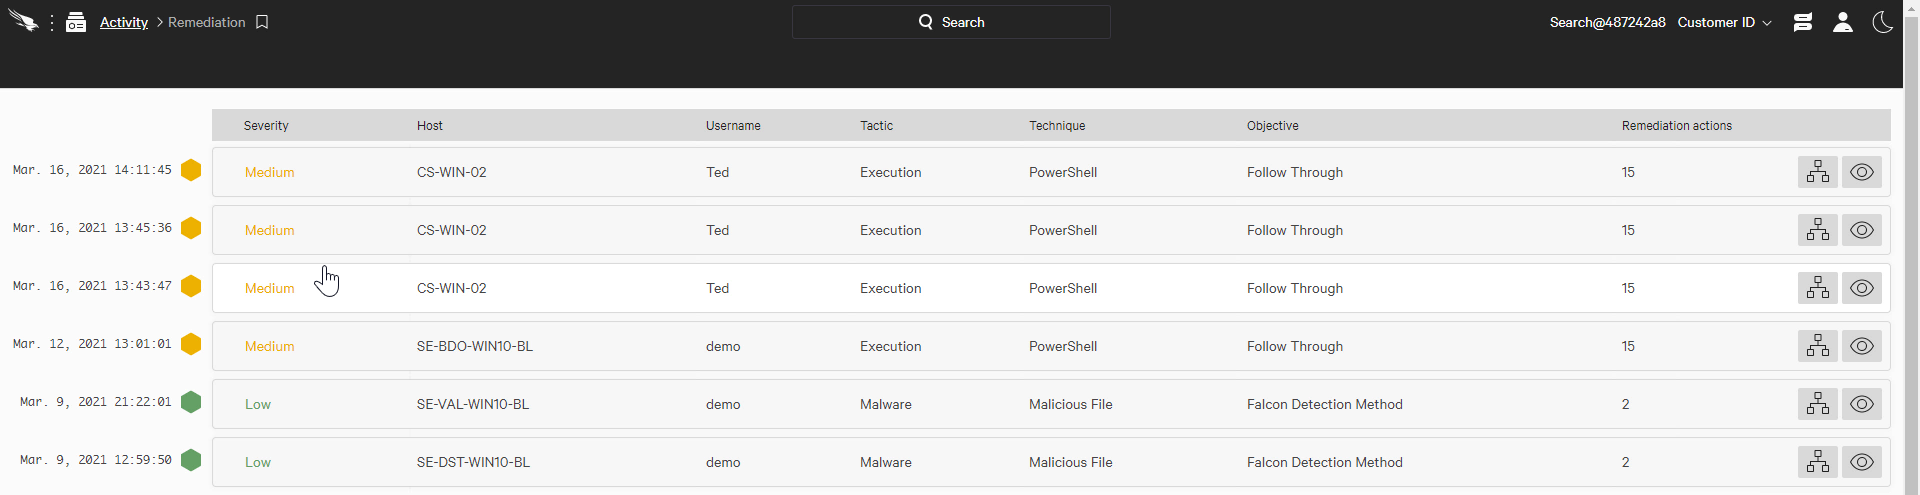
Di konsol Falcon, kita dapat melihat indikator yang menandakan bahwa tindakan remediasi dilakukan ketika kita melihat deteksi.
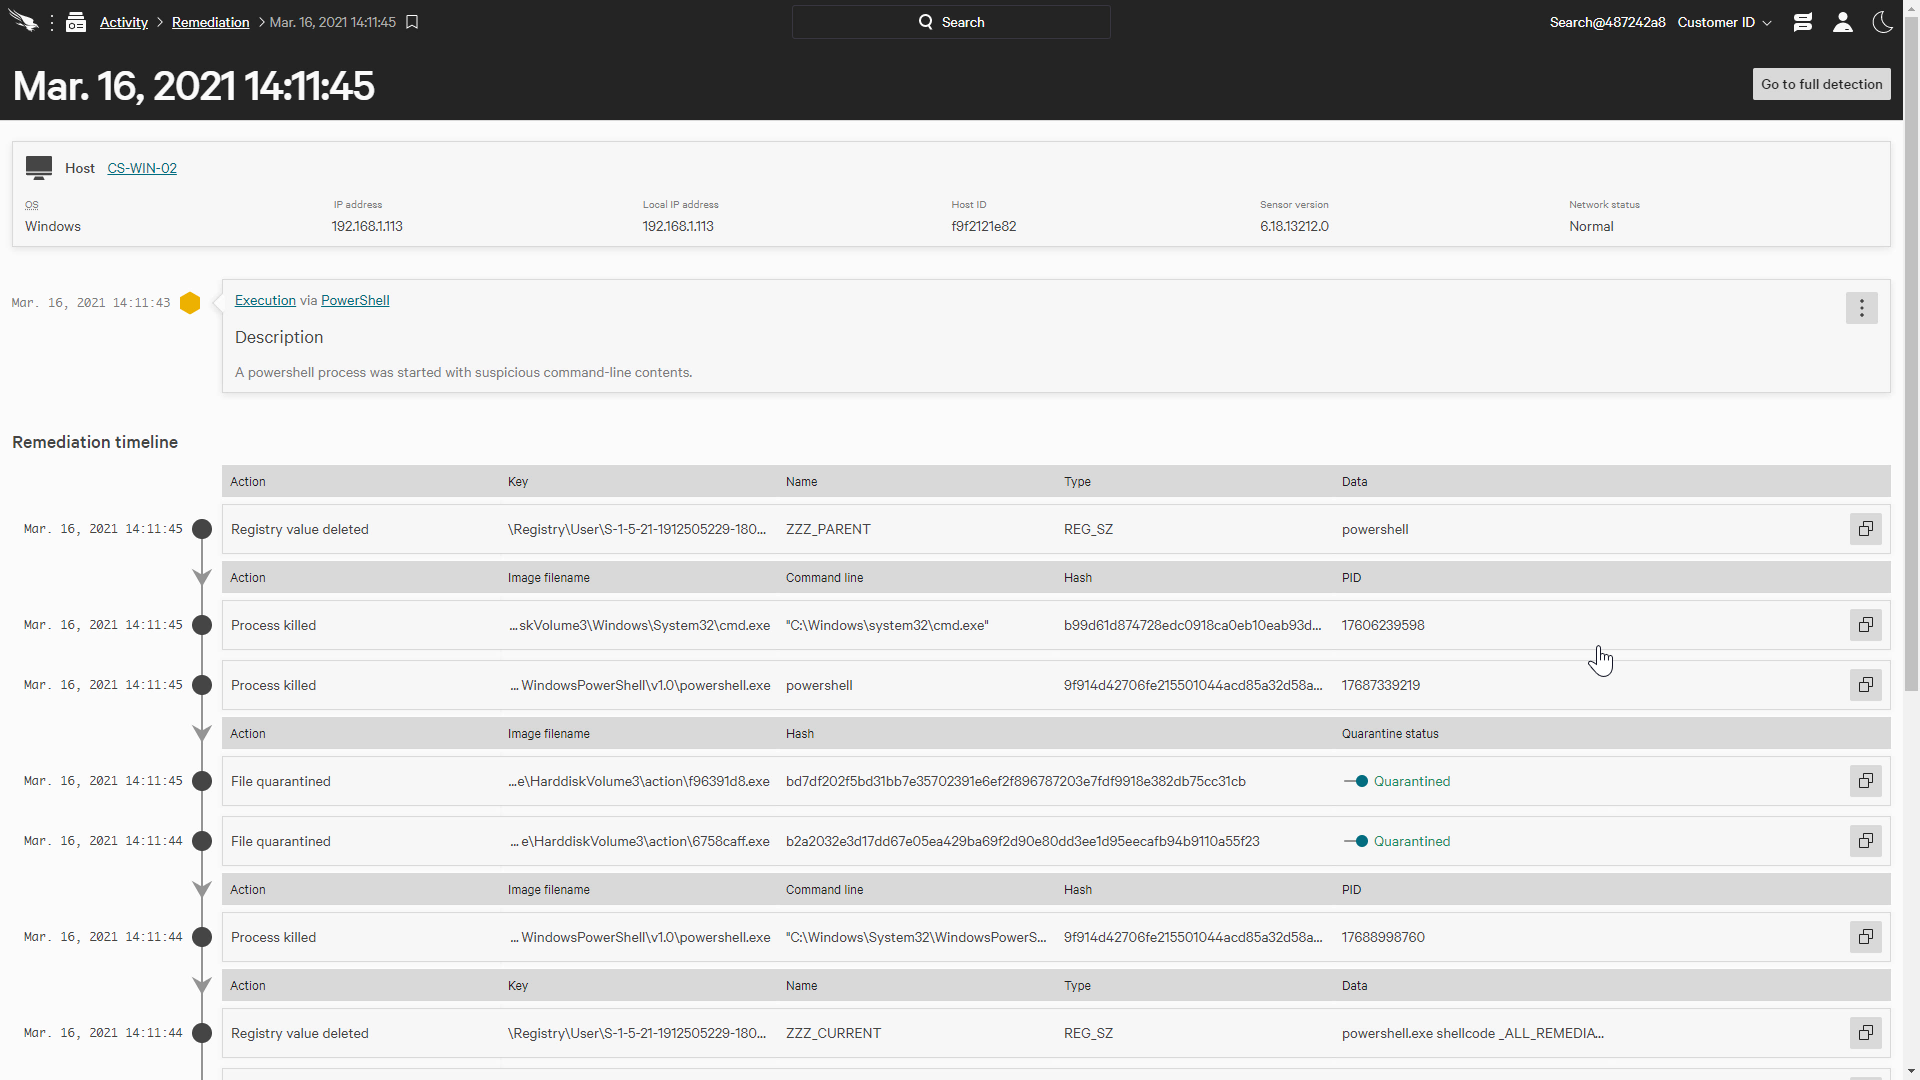
Timeline akan menunjukkan semua tindakan remediasi yang telah dilakukan. Rincian tindakan remediasi, seperti file apa pun yang dikarantina, proses yang terbunuh, dan nilai registri yang dihapus tersedia. Ada juga kemampuan untuk melepaskan file yang dikarantina juga.
Daftar semua kegiatan remediasi di seluruh organisasi juga tersedia. Ini akan membantu kita untuk lebih memahami host apa yang sedang diperbaiki dan jika ada langkah tambahan yang dapat diambil untuk mencegah pelanggaran di masa depan.
Kesimpulan
Crowdstrike’S Perbaikan otomatis dapat menghemat waktu dan membantu melindungi organisasi dengan secara otomatis menghilangkan artefak yang dijatuhkan oleh aktor jahat. Pendekatan sederhana ini dapat membantu mengurangi risiko dan memungkinkan analis untuk fokus pada tugas prioritas yang lebih tinggi.
Lebih banyak sumber daya
- Crowdstrike uji coba gratis 15 hari
- Meminta demo
- Panduan untuk Penggantian AV
- Produk CrowdStrike
- Keamanan Cloud Crowdstrike
Proses dan remediasi file dengan respons waktu nyata
CrowdStrike melampaui perlindungan titik akhir tradisional dengan memberikan visibilitas yang luas dan kemampuan remediasi di berbagai platform, seperti Windows, MacOS, dan Linux. CrowdStrike Real Time Response menyediakan alat akses jarak jauh yang kuat yang dapat memulihkan hampir semua jenis aktivitas jahat yang dilakukan oleh musuh.
Video
Hentikan proses
Respons waktu nyata memberikan daftar perintah yang dapat kami jalankan serta kemampuan untuk menjalankan skrip yang disesuaikan. Diakses langsung dari konsol CrowdStrike Falcon®, mudah untuk terhubung ke host secara langsung dan memperbaiki kerusakan dengan daftar perintah yang komprehensif.
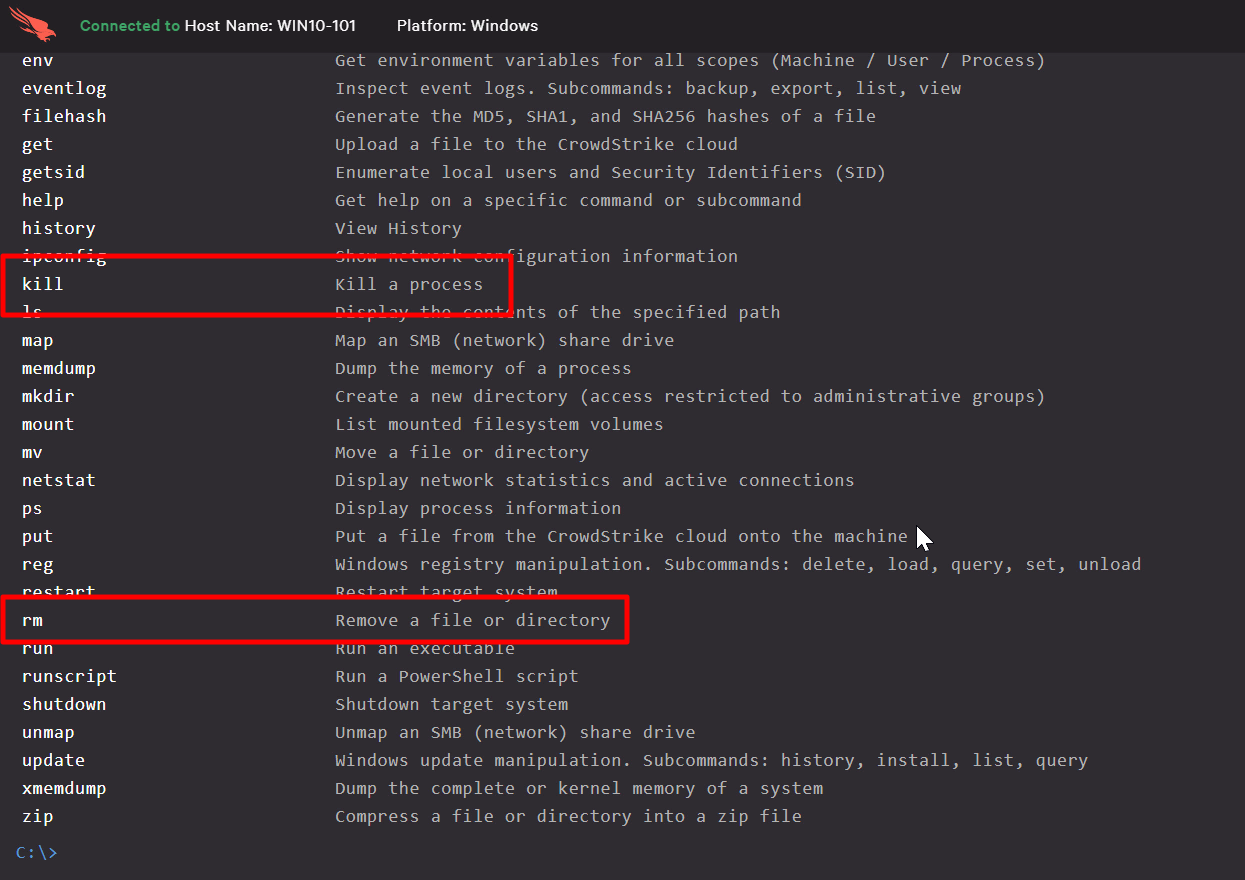
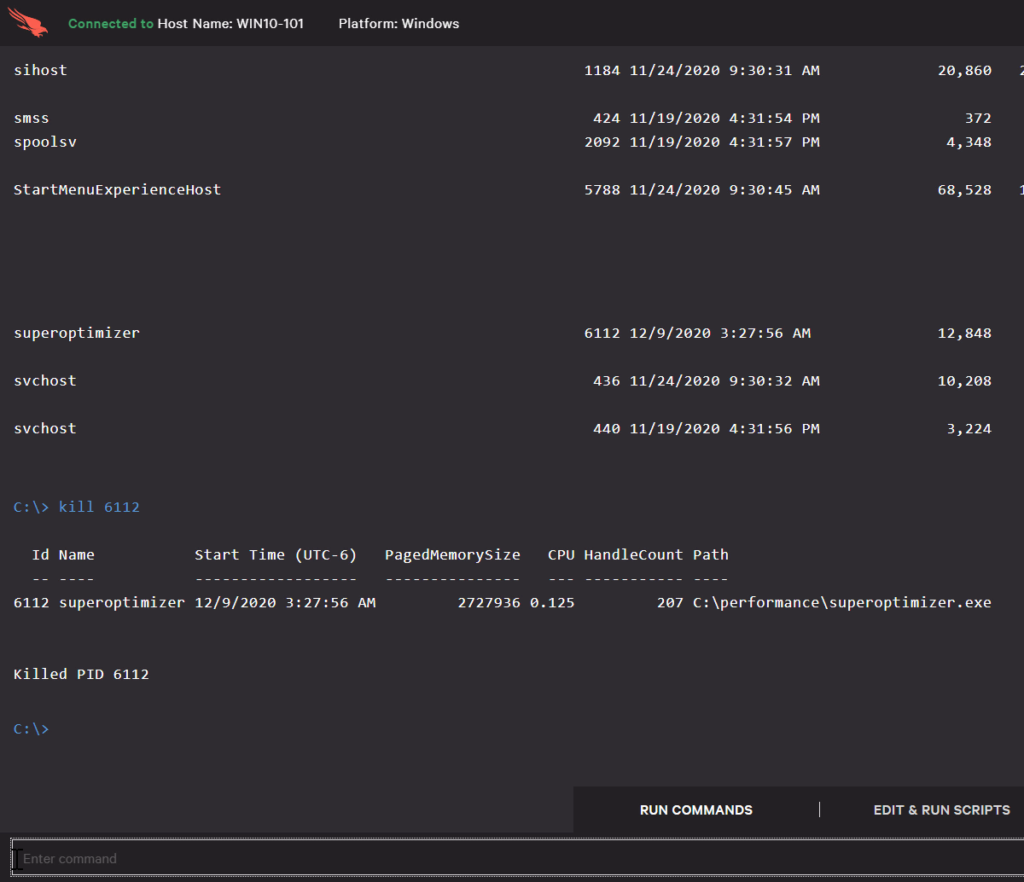
Kami dapat dengan mudah melihat proses berjalan dan membunuh proses jahat apa pun. Ini memungkinkan analis untuk menghentikan proses yang saat ini mungkin menyebar ke seluruh lingkungan.
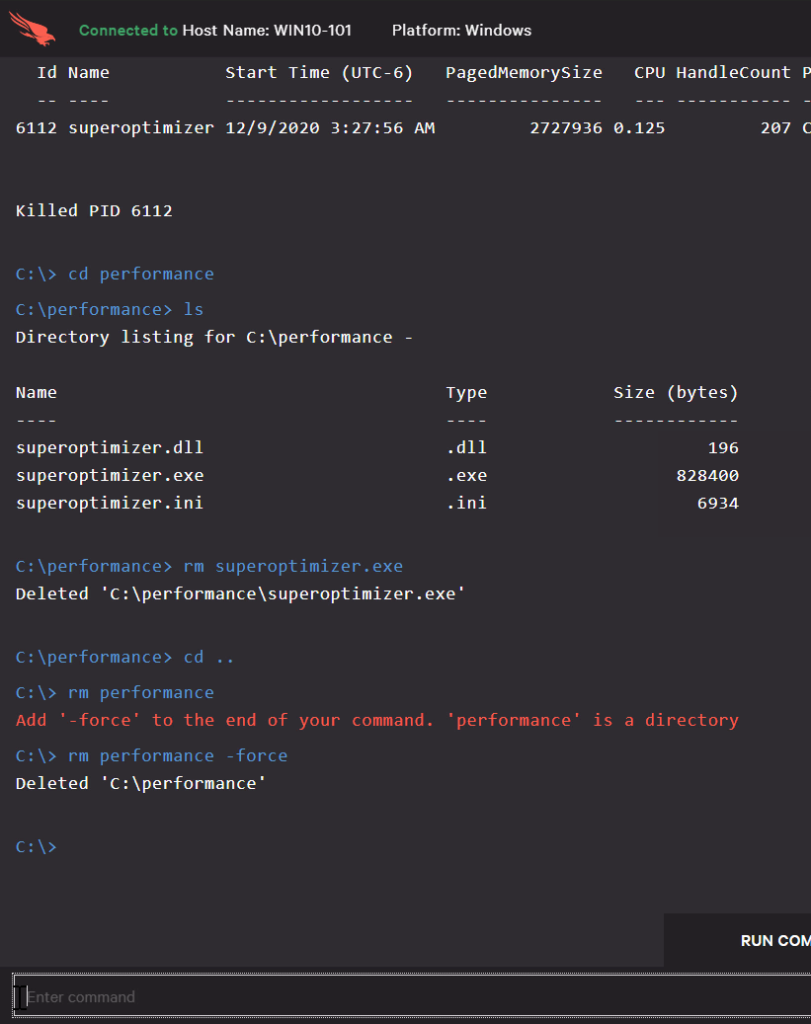
Sehubungan dengan kemampuan untuk membunuh suatu proses, kami juga dapat menghapus file dan direktori dari sistem file.
Kesimpulan
Di sini kami melihat hanya sepotong dari apa yang mampu dilakukan respons waktu nyata, tetapi meskipun demikian, kami dapat melihatnya’S sangat kuat, fleksibel, dan mudah digunakan. Ini memungkinkan responden untuk menyelidiki insiden dengan cepat dan memulihkan masalah apa pun yang diidentifikasi dan tersedia untuk Windows, MacOS, dan Linux.
Lebih banyak sumber daya
- Crowdstrike uji coba gratis 15 hari
- Meminta demo
- Panduan untuk Penggantian AV
- Produk CrowdStrike
- Keamanan Cloud Crowdstrike