


Apakah crowdstrike monitor browsing history?
Apakah crowdstrike monitor browsing history?
Periksa semua lalu lintas jaringan untuk tanda -tanda aktivitas yang mencurigakan.
CrowdStrike: Pertanyaan yang Sering Diajukan
CrowdStrike adalah platform fleksibel yang dirancang untuk mencegah berbagai serangan online, termasuk virus komputer, malware, dan ancaman keamanan lainnya. Untuk melawan berbagai ancaman yang terus meningkat yang dihadapi pengguna online, Crowdstrike menggunakan serangkaian strategi yang mendeteksi dan memblokir aktivitas jahat, termasuk pelacakan pola aktivitas yang kompleks yang digunakan oleh malware.
Saya khawatir privasi saya dilanggar. Informasi apa yang merupakan pelacakan crowdstrike dan apakah itu melihat semua file dan data saya?
Alat keamanan data yang digunakan untuk melindungi sistem Anda, termasuk crowdstrike, tidak dirancang untuk membuka dan membaca file Anda atau untuk melacak dan melaporkan rincian aktivitas online Anda kecuali mereka secara khusus menimbulkan ancaman terhadap sistem Anda. Tujuan satu -satunya desktop bersertifikat adalah untuk melindungi komputer Anda, bukan untuk mengawasi penggunaan internet Anda atau konten file dan data Anda.
Adalah crowdstrike adalah program “anti-virus”?
Ya, antara lain. Salah satu strategi yang digunakan crowdstrike untuk memblokir aktivitas jahat adalah berbasis cloud, deteksi antivirus “generasi berikutnya”.
Tidak akan memeriksa sistem saya secara konstan untuk virus memperlambat sistem saya?
Sementara crowdstrike jauh lebih canggih dan kuat daripada generasi masa lalu dari program deteksi anti-virus dan ancaman, itu juga dirancang untuk menjadi ringan dan tidak mengganggu penggunaan komputer Anda yang normal. Daripada memindai seluruh hard drive untuk virus, crowdstrike lebih efisien mendeteksi pola aktivitas program yang mencurigakan untuk mengidentifikasi kemungkinan malware.
Tentang artikel ini
Terakhir diperbarui:
Senin, 10 Desember 2018 – 12:47
Apakah crowdstrike monitor browsing history?
CrowdStrike Falcon® Streams Data Aktivitas Endpoint ke Cloud Secara Real Time. Ini membuat data tersedia bagi administrator untuk mencari kapan saja, bahkan jika beberapa titik akhir dimatikan atau offline saat pencarian dilakukan. Kecepatan grafik ancaman crowdstrike memberi Anda visibilitas lima detik di seluruh lingkungan Anda untuk acara real-time dan historis.
Cara Melakukan Pencarian Mesin Sederhana dengan Aplikasi Investigasi CrowdStrike Falcon®
Terima kasih telah bergabung dengan kami. Hari ini kami akan menunjukkan kepada Anda bagaimana Anda dapat dengan mudah mencari dari perspektif bersejarah di antarmuka pengguna CrowdStrike Falcon®. Seperti yang dapat Anda lihat di sisi kiri, saya telah memilih tab Investigasi saya. Dari sini, saya dapat mencari komputer, sumber IP, hash, pengguna – di seluruh set data saya di cloud tanpa pernah menyentuh satu titik akhir tunggal.
Saya akan memilih komputer dan memasukkan nama komputer yang saya tahu ada di jaringan saya. Saya dapat mencari sejauh 30 hari di awan, tetapi saya akan memilih tujuh hari. Saya menekan kirim, dan ketika saya melakukannya kita hanya mencari di cloud. Kami tidak menjangkau titik akhir ini dan berinteraksi dengannya secara real time dengan cara apa pun.
Keindahan sensor Falcon adalah semua data dicatat pada titik akhir dari perspektif aktivitas dan dikirim ke cloud kami untuk disimpan dan dikumpulkan. Jadi di sini saya bisa melihat bahwa mesin itu terakhir di jaringan saya pada tanggal ini – ini adalah terakhir kali ia di -boot – versi sensor crowdstrike yang diinstal, informasi IP, dan perangkat keras dasar.
Saya juga bisa melihat semua koneksi jaringan eksternal pada satu menit yang lalu selama tujuh hari terakhir. Total jumlah acara, IP lokal dan eksternal, pengguna unik yang telah masuk dalam tujuh hari terakhir, dan beberapa data ringkasan tambahan. Di sini kita dapat melihat setiap eksekusi proses pada mesin itu selama tujuh hari terakhir.
Seperti yang Anda lihat, kami hanya menunjukkan 10 hasil sekaligus, tetapi ada halaman tambahan untuk digulirkan. Saya bisa memfilter tepat di antarmuka ini jika saya memilih. Jadi saya bisa mengecualikan baris perintah tertentu, saya hanya bisa memasukkan pengguna tertentu, nama file, atau mengecualikan file tertentu semua dari layar ringkasan yang sama. Jika kita menggulir ke bawah, kita melihat semua penggunaan alat admin pada mesin itu. Ini termasuk perintah khas yang mungkin dieksekusi dari folder sistem windows atau perintah rahasia lainnya yang mungkin sering tidak diperhatikan pada mesin tipikal.
Di sini, kami melihat setiap permintaan DNS dari perspektif per proses. Itu berarti setiap proses yang dieksekusi pencarian DNS dapat ditemukan di sini. Ini juga informasi yang bagus saat Anda mencari melalui suatu insiden. Ini adalah koneksi jaringan yang aktif secara real time dan bersejarah. Jadi saya bisa melihat setiap hash md5, baris perintah, dan pengguna terkait dengannya.
Di sini, kita melihat port mendengarkan jaringan. Ini semua adalah port yang mendengarkan selama tujuh hari terakhir. Seperti yang dapat Anda lihat di sini, kami melihat nama file, hash md5, dan baris perintah yang memulai proses mendengarkan jaringan pada titik akhir itu. Berikut adalah file zip atau file rar yang telah ditulis pada titik akhir itu dan skrip apa pun yang dieksekusi di mesin itu.
Di bawah, kami melihat aktivitas tambahan yang dapat dieksekusi. Dan akhirnya, setiap tugas terjadwal yang dibuat di mesin itu. Semua ini dianggap data ringkasan karena kami mencari mesin, bukan sesuatu yang sangat spesifik. Dari sini, kami dapat dengan mudah berputar dengan memilih salah satu dari kegiatan yang dapat ditautkan ini. Misalnya, saya akan memilih baris perintah ini. Jika saya menelusuri itu, kami membuka jendela baru dan menyelam lebih jauh ke tab Acara, yang memberi kami data mentah pada baris perintah yang sangat spesifik itu.
Di sini, kita dapat melihat lebih dalam informasi lebih dalam atau lebih mentah tentang acara itu. Dan jika saya melihat sesuatu yang menarik, seperti hash md5 atau baris perintah yang dieksekusi, saya bisa berputar lebih jauh tanpa harus memuat pertanyaan atau pencarian yang kompleks. Saya bisa mengatakan, menunjukkan kepada saya proses yang bertanggung jawab
- Barang 1
- Item 2
- Item 3
- Item a
- Item b
- Item c
- Item nomor 1
- Item bernomor 2
- Item bernomor 3
Apakah crowdstrike monitor browsing history?
Periksa semua lalu lintas jaringan untuk tanda -tanda aktivitas yang mencurigakan.
CrowdStrike: Pertanyaan yang Sering Diajukan
CrowdStrike adalah platform fleksibel yang dirancang untuk mencegah berbagai serangan online, termasuk virus komputer, malware, dan ancaman keamanan lainnya. Untuk melawan berbagai ancaman yang terus meningkat yang dihadapi pengguna online, Crowdstrike menggunakan serangkaian strategi yang mendeteksi dan memblokir aktivitas jahat, termasuk pelacakan pola aktivitas yang kompleks yang digunakan oleh malware.
SAYA’Saya khawatir privasi saya dilanggar. Informasi apa yang merupakan pelacakan crowdstrike dan apakah itu melihat semua file dan data saya?
Alat keamanan data yang digunakan untuk melindungi sistem Anda, termasuk crowdstrike, tidak dirancang untuk membuka dan membaca file Anda atau untuk melacak dan melaporkan rincian aktivitas online Anda kecuali mereka secara khusus menimbulkan ancaman terhadap sistem Anda. Desktop Bersertifikat’Hanya tujuan untuk melindungi komputer Anda, bukan untuk mengawasi penggunaan internet Anda atau konten file dan data Anda.
Adalah crowdstrike an “anti Virus” program?
Ya, antara lain. Salah satu strategi yang digunakan crowdstrike untuk memblokir aktivitas jahat adalah berbasis cloud, “generasi selanjutnya” Deteksi antivirus.
Won’t Memeriksa sistem saya terus -menerus untuk virus memperlambat sistem saya?
Sementara crowdstrike jauh lebih canggih dan kuat daripada generasi masa lalu dari program deteksi anti-virus dan ancaman, itu juga dirancang untuk menjadi ringan dan tidak mengganggu penggunaan komputer Anda yang normal. Daripada memindai seluruh hard drive untuk virus, crowdstrike lebih efisien mendeteksi pola aktivitas program yang mencurigakan untuk mengidentifikasi kemungkinan malware.
Tentang artikel ini
Terakhir diperbarui:
Senin, 10 Desember 2018 – 12:47
Apakah crowdstrike monitor browsing history?
CrowdStrike Falcon® Streams Data Aktivitas Endpoint ke Cloud Secara Real Time. Ini membuat data tersedia bagi administrator untuk mencari kapan saja, bahkan jika beberapa titik akhir dimatikan atau offline saat pencarian dilakukan. Kecepatan grafik ancaman crowdstrike memberi Anda visibilitas lima detik di seluruh lingkungan Anda untuk acara real-time dan historis.
Cara Melakukan Pencarian Mesin Sederhana dengan Aplikasi Investigasi CrowdStrike Falcon®
Terima kasih telah bergabung dengan kami. Hari ini kita’akan menunjukkan kepada Anda bagaimana Anda dapat dengan mudah mencari dari perspektif bersejarah di antarmuka pengguna CrowdStrike Falcon®. Seperti yang dapat Anda lihat di sisi kiri, saya telah memilih tab Investigasi saya. Dari sini, saya dapat mencari komputer, sumber IP, hash, pengguna – di seluruh set data saya di cloud tanpa pernah menyentuh satu titik akhir tunggal.
SAYA’M akan memilih komputer dan memasukkan nama komputer yang saya tahu ada di jaringan saya. Saya dapat mencari sejauh 30 hari di awan, tapi saya’M akan memilih tujuh hari. Saya menekan kirim, dan ketika saya melakukannya kita hanya mencari di cloud. Kami tidak menjangkau titik akhir ini dan berinteraksi dengannya secara real time dengan cara apa pun.
Keindahan sensor Falcon adalah semua data dicatat pada titik akhir dari perspektif aktivitas dan dikirim ke cloud kami untuk disimpan dan dikumpulkan. Jadi di sini saya bisa melihat bahwa mesin itu terakhir di jaringan saya pada tanggal ini – ini adalah terakhir kali ia di -boot ulang – versi sensor crowdstrike itu’S diinstal, informasi IP, dan perangkat keras dasar.
Saya juga bisa melihat semua koneksi jaringan eksternal pada satu menit yang lalu selama tujuh hari terakhir. Total jumlah acara, IP lokal dan eksternal, pengguna unik yang telah masuk dalam tujuh hari terakhir, dan beberapa data ringkasan tambahan. Di sini kita dapat melihat setiap eksekusi proses pada mesin itu selama tujuh hari terakhir.
Seperti yang Anda lihat, kami’hanya menunjukkan 10 hasil sekaligus, tetapi ada halaman tambahan untuk digulir. Saya bisa memfilter tepat di antarmuka ini jika saya memilih. Jadi saya bisa mengecualikan baris perintah tertentu, saya hanya bisa memasukkan pengguna tertentu, nama file, atau mengecualikan file tertentu semua dari layar ringkasan yang sama. Jika kita menggulir ke bawah, kita melihat semua penggunaan alat admin pada mesin itu. Ini adalah perintah khas yang mungkin dieksekusi dari folder sistem windows atau perintah rahasia lainnya yang mungkin sering tidak diketahui pada mesin tipikal.
Di sini, kami melihat setiap permintaan DNS dari perspektif per proses. Itu berarti setiap proses yang dieksekusi pencarian DNS dapat ditemukan di sini. Juga informasi bagus saat Anda’mencari melalui suatu insiden. Ini adalah koneksi jaringan yang aktif secara real time dan bersejarah. Jadi saya bisa melihat setiap hash md5, baris perintah, dan pengguna terkait dengannya.
Di sini, kita melihat port mendengarkan jaringan. Ini semua adalah port yang mendengarkan selama tujuh hari terakhir. Seperti yang dapat Anda lihat di sini, kami melihat nama file, hash md5, dan baris perintah yang memulai proses mendengarkan jaringan pada titik akhir itu. Berikut adalah file zip atau file rar yang telah ditulis pada titik akhir itu dan skrip apa pun yang dieksekusi di mesin itu.
Di bawah, kami melihat aktivitas tambahan yang dapat dieksekusi. Dan akhirnya, setiap tugas terjadwal yang dibuat di mesin itu. Semua ini dianggap data ringkasan karena kami mencari mesin, bukan sesuatu yang sangat spesifik. Dari sini, kami dapat dengan mudah berputar dengan memilih salah satu dari kegiatan yang dapat ditautkan ini. Misalnya, saya akan memilih baris perintah ini. Jika saya menelusuri itu, kami membuka jendela baru dan menyelam lebih jauh ke tab Acara, yang memberi kami data mentah pada baris perintah yang sangat spesifik itu.
Di sini, kita dapat melihat lebih dalam informasi lebih dalam atau lebih mentah tentang acara itu. Dan jika saya melihat sesuatu yang menarik, seperti hash md5 atau baris perintah yang dieksekusi, saya bisa berputar lebih jauh tanpa harus memuat pertanyaan atau pencarian yang kompleks. Saya bisa mengatakan, tunjukkan proses yang bertanggung jawab atas acara ini, misalnya. Jika saya melakukan itu, saya bisa berputar lebih jauh dari acara berikutnya. Jadi pivoting sangat mudah saat Anda mencari atau melakukan kegiatan penelitian insiden di seluruh Falcon.
Cara berburu aktivitas ancaman dengan perlindungan titik akhir elang
Crowdstrike Falcon® menawarkan serangkaian fitur yang kuat yang dapat digunakan untuk mencari aktivitas ancaman di lingkungan Anda. Agen Falcon terus memantau dan merekam aktivitas titik akhir dan mengalirkannya ke cloud dan crowdstrike’grafik ancaman s. Data mencakup hal -hal seperti eksekusi proses, koneksi jaringan, aktivitas sistem file, informasi pengguna, detail layanan, aktivitas skrip dan penggunaan alat admin. Menyimpan data ini dalam grafik ancaman memastikan bahwa data selalu tersedia (bahkan saat titik akhir offline) dan juga memastikan bahwa itu dapat dicari secara real time dan secara retrospektif – bahkan lingkungan terbesar dapat mendapatkan hasil dalam hitungan detik.
Crowdstrike Falcon® memberikan banyak pendekatan untuk berburu ancaman. Di artikel ini, kami akan meninjau alur kerja yang dimulai dengan pencarian indikator serta pencarian acara khusus.
Video
Pencarian indikator
Opsi Investigasi Aplikasi memungkinkan administrator untuk mencari indikator kompromi di lingkungan mereka. Ini membantu dalam memahami paparan ancaman yang diketahui, sementara juga menyediakan kemampuan untuk menelusuri dan berputar untuk mengeksplorasi konteks seputar aktivitas jahat. Grafik ancaman crowdstrike kemudian memastikan bahwa Anda mendapatkan hasil langsung dari sistem online dan offline tidak peduli seberapa besar organisasi Anda. Di bagian ini, kami akan mendemonstrasikan dua pencarian indikator yang tersedia.
Di bawah aplikasi Investigasi, pilih “Pencarian domain curah”.
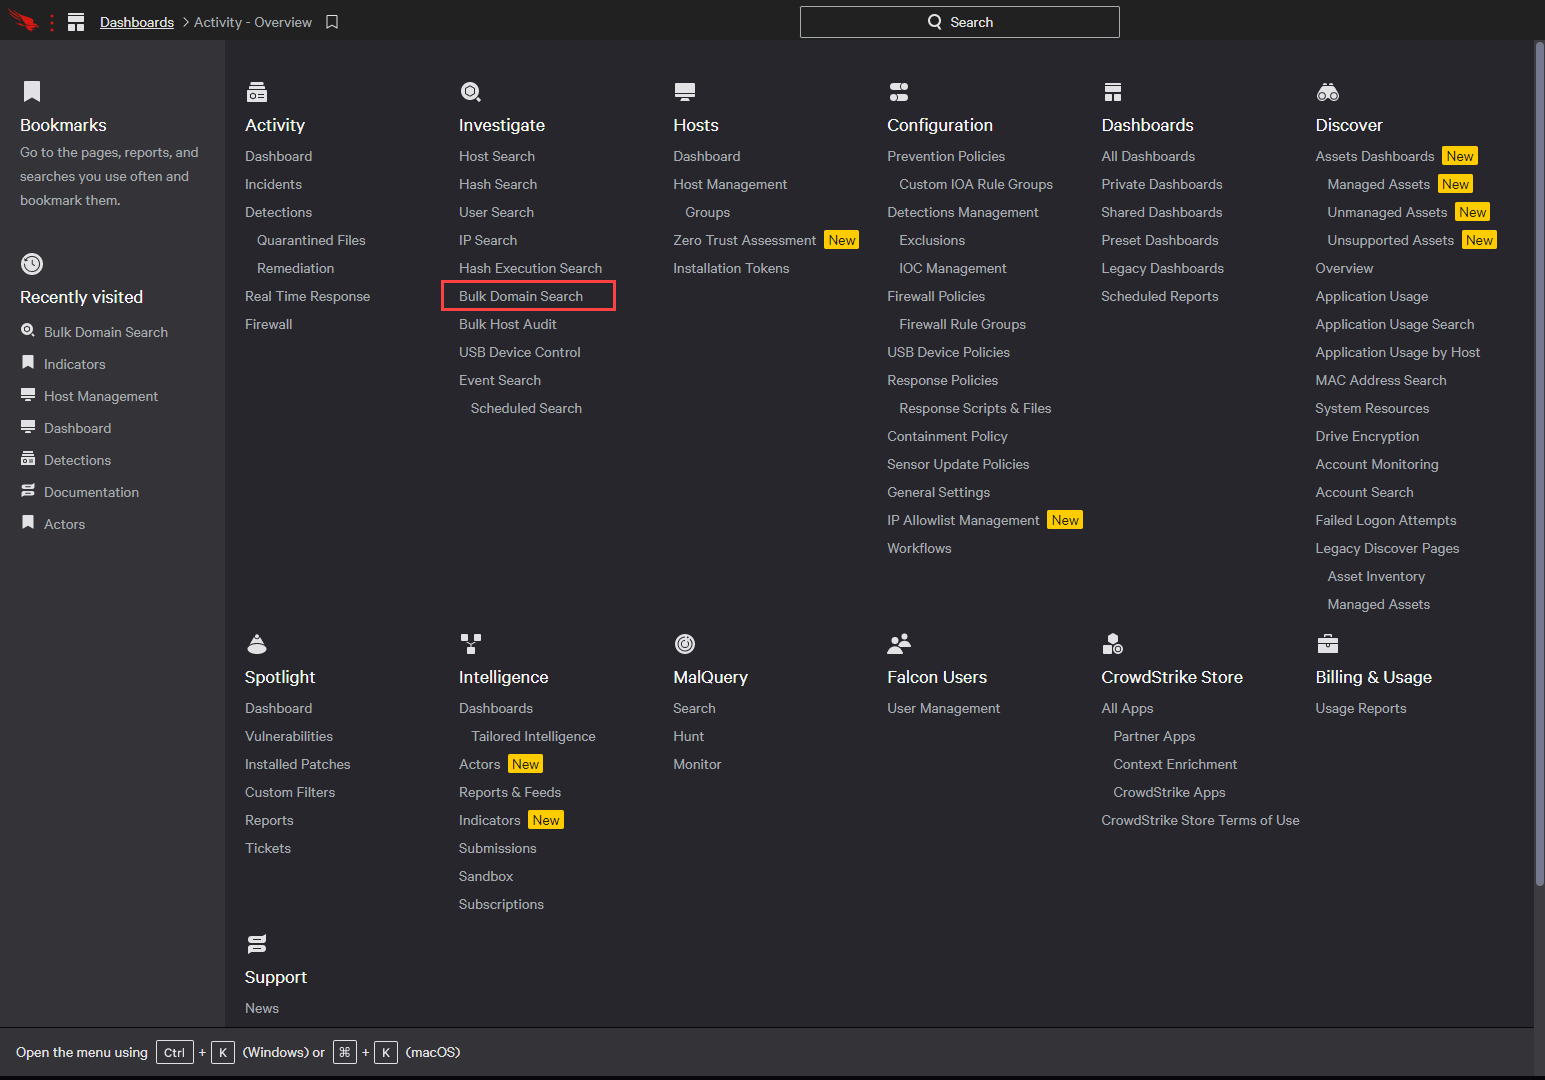
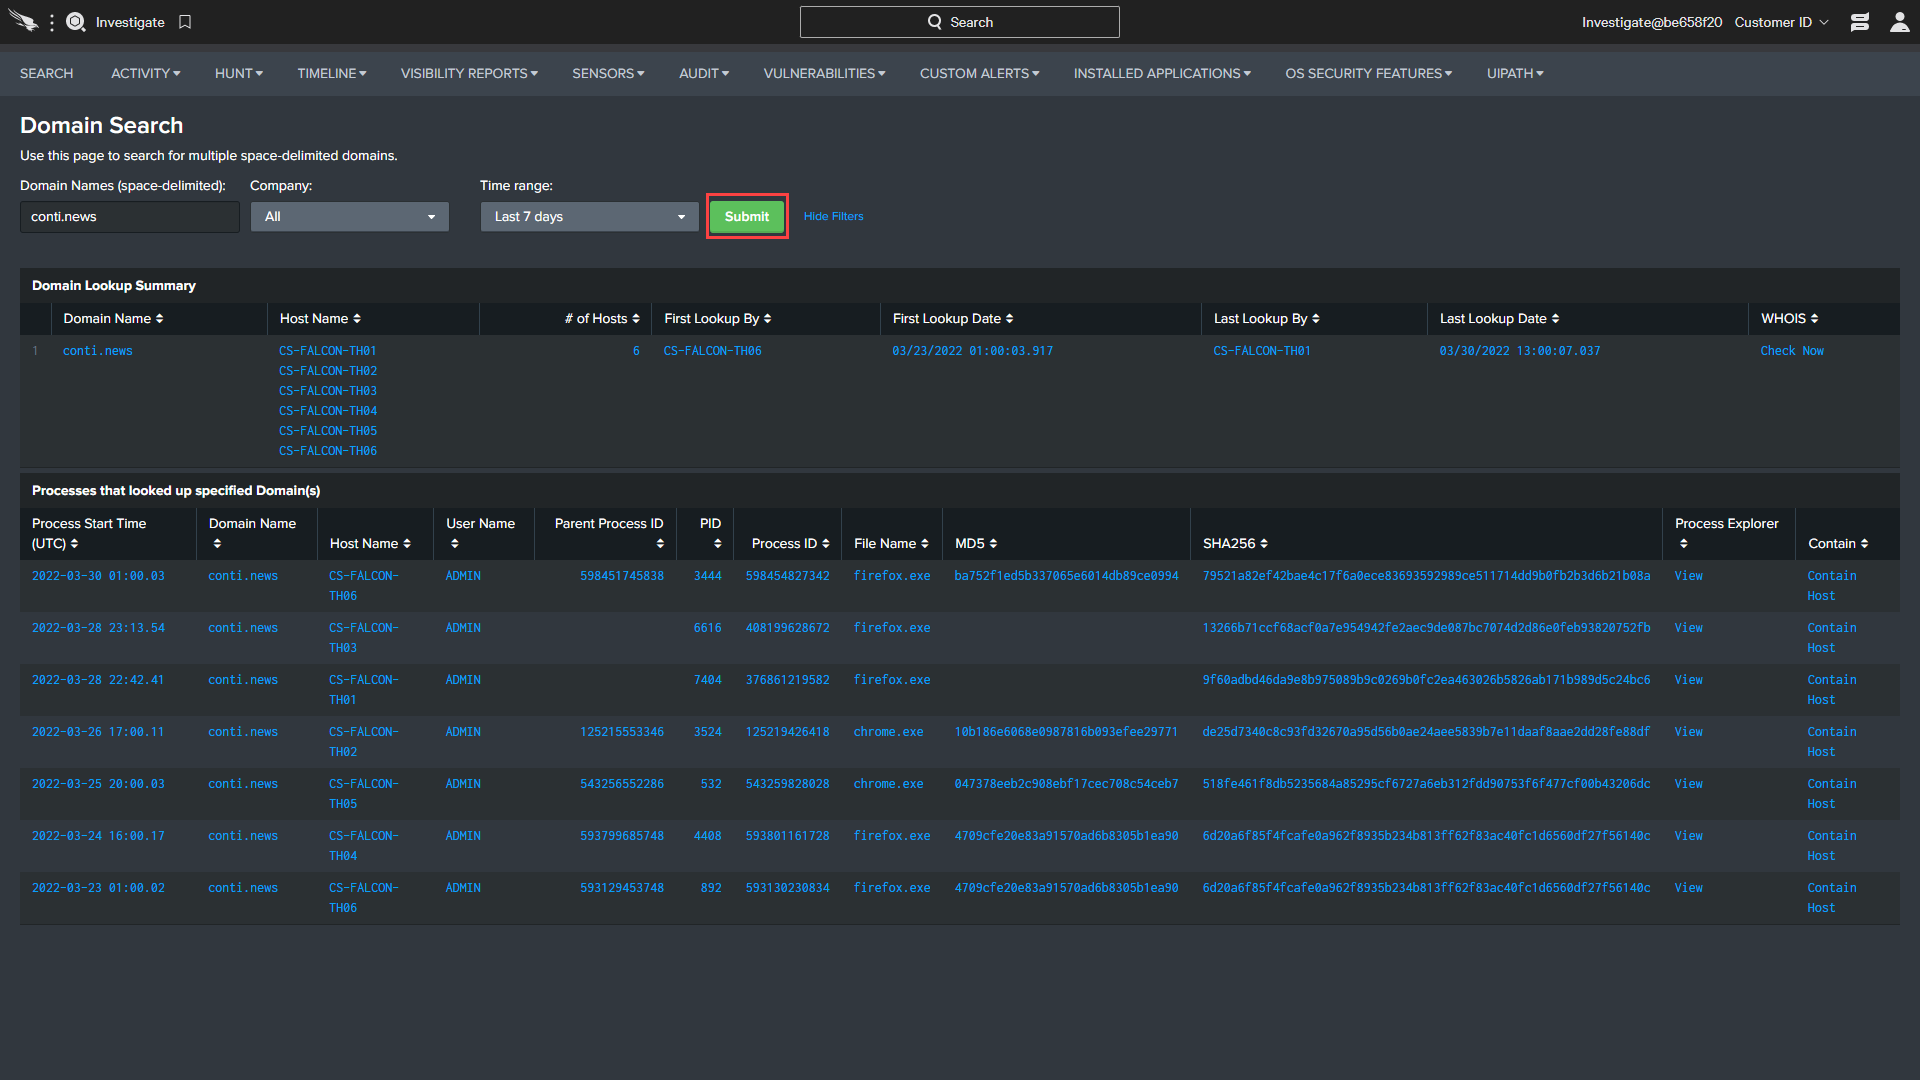
Pencarian dapat dilakukan secara individual atau di banyak domain. Perhatikan bahwa beberapa domain harus dipisahkan oleh ruang. Setelah menentukan jangkauan waktu, klik “Kirim” untuk memulai pencarian. Pencarian akan meminta semua data Anda dalam grafik ancaman dan melaporkan sistem apa pun di lingkungan Anda pernah terhubung ke salah satu domain ini. Cara cepat untuk mendapatkan hasil sampel bisa menjadi pencarian www.Google.com. Dalam contoh ini, kita melihat bahwa enam host yang berbeda telah terhubung ke Conti.berita.
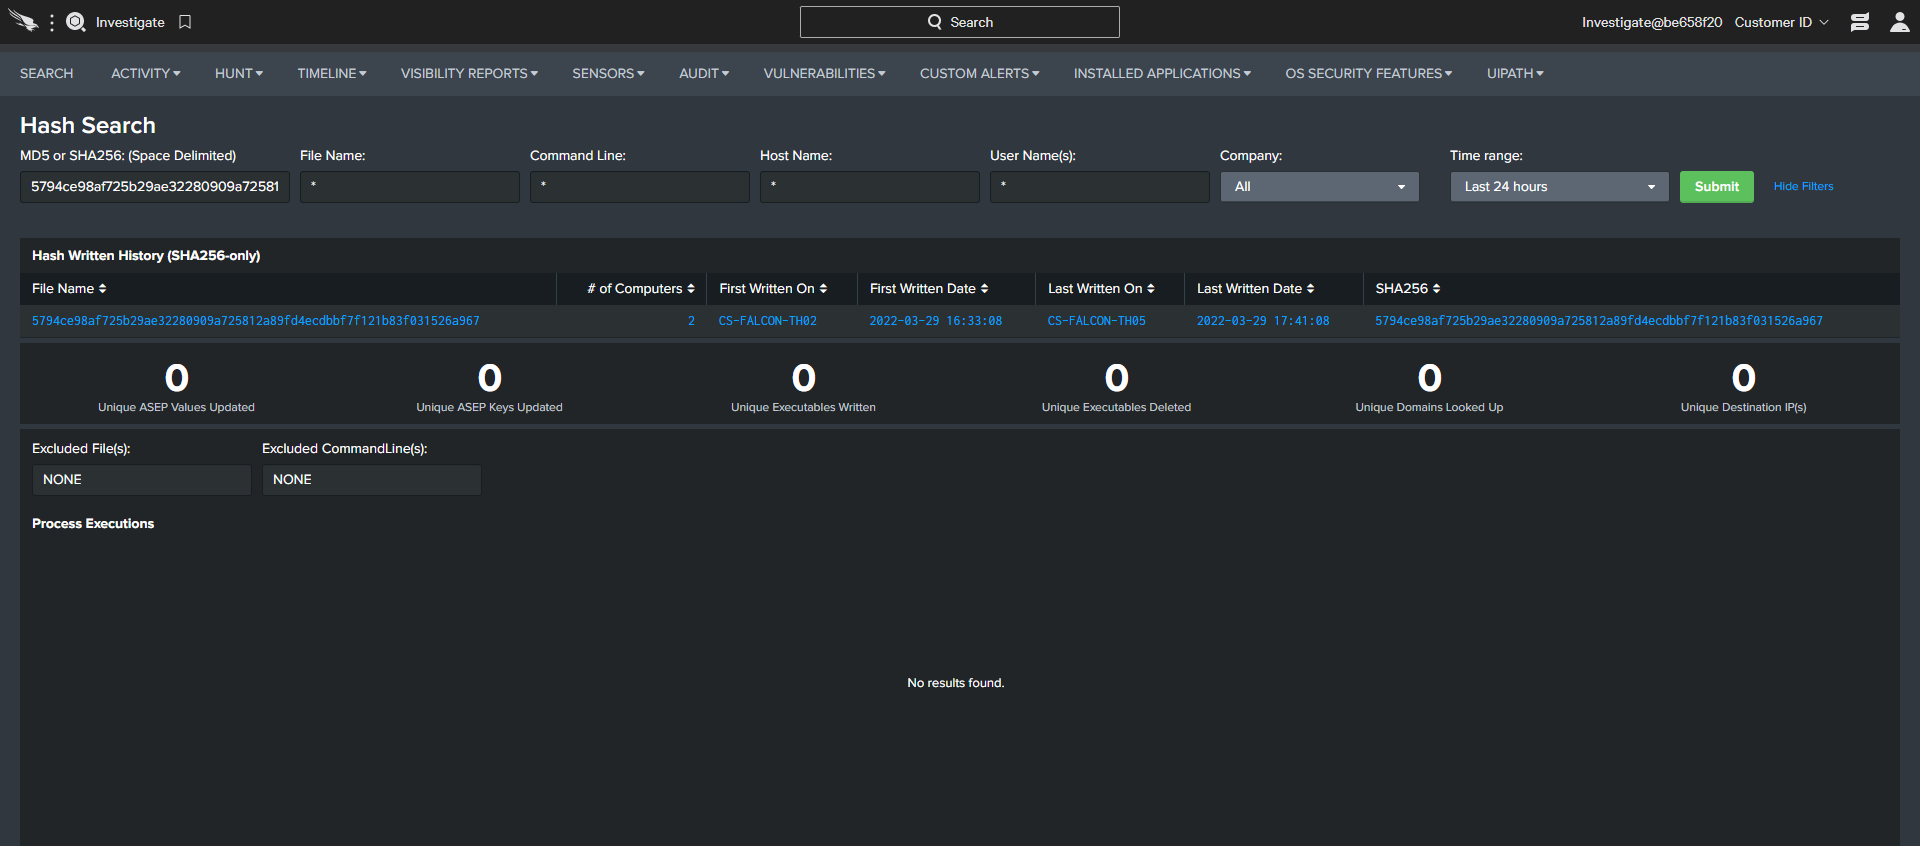
Pilihan lain adalah mulai berburu dengan hash file atau nama file. Itu “Pencarian hash” juga tersedia dari menu investigasi. Dalam contoh ini, kami telah menggunakan hash SHA256 dari indikator kompromi (IOC). File ini telah terlihat pada dua host dalam 24 jam terakhir, tetapi tidak ada eksekusi. Perhatikan bahwa hampir semua elemen hasil pencarian adalah tautan yang memungkinkan Anda untuk mengeksplorasi dan memahami file lebih lanjut’dampak s.
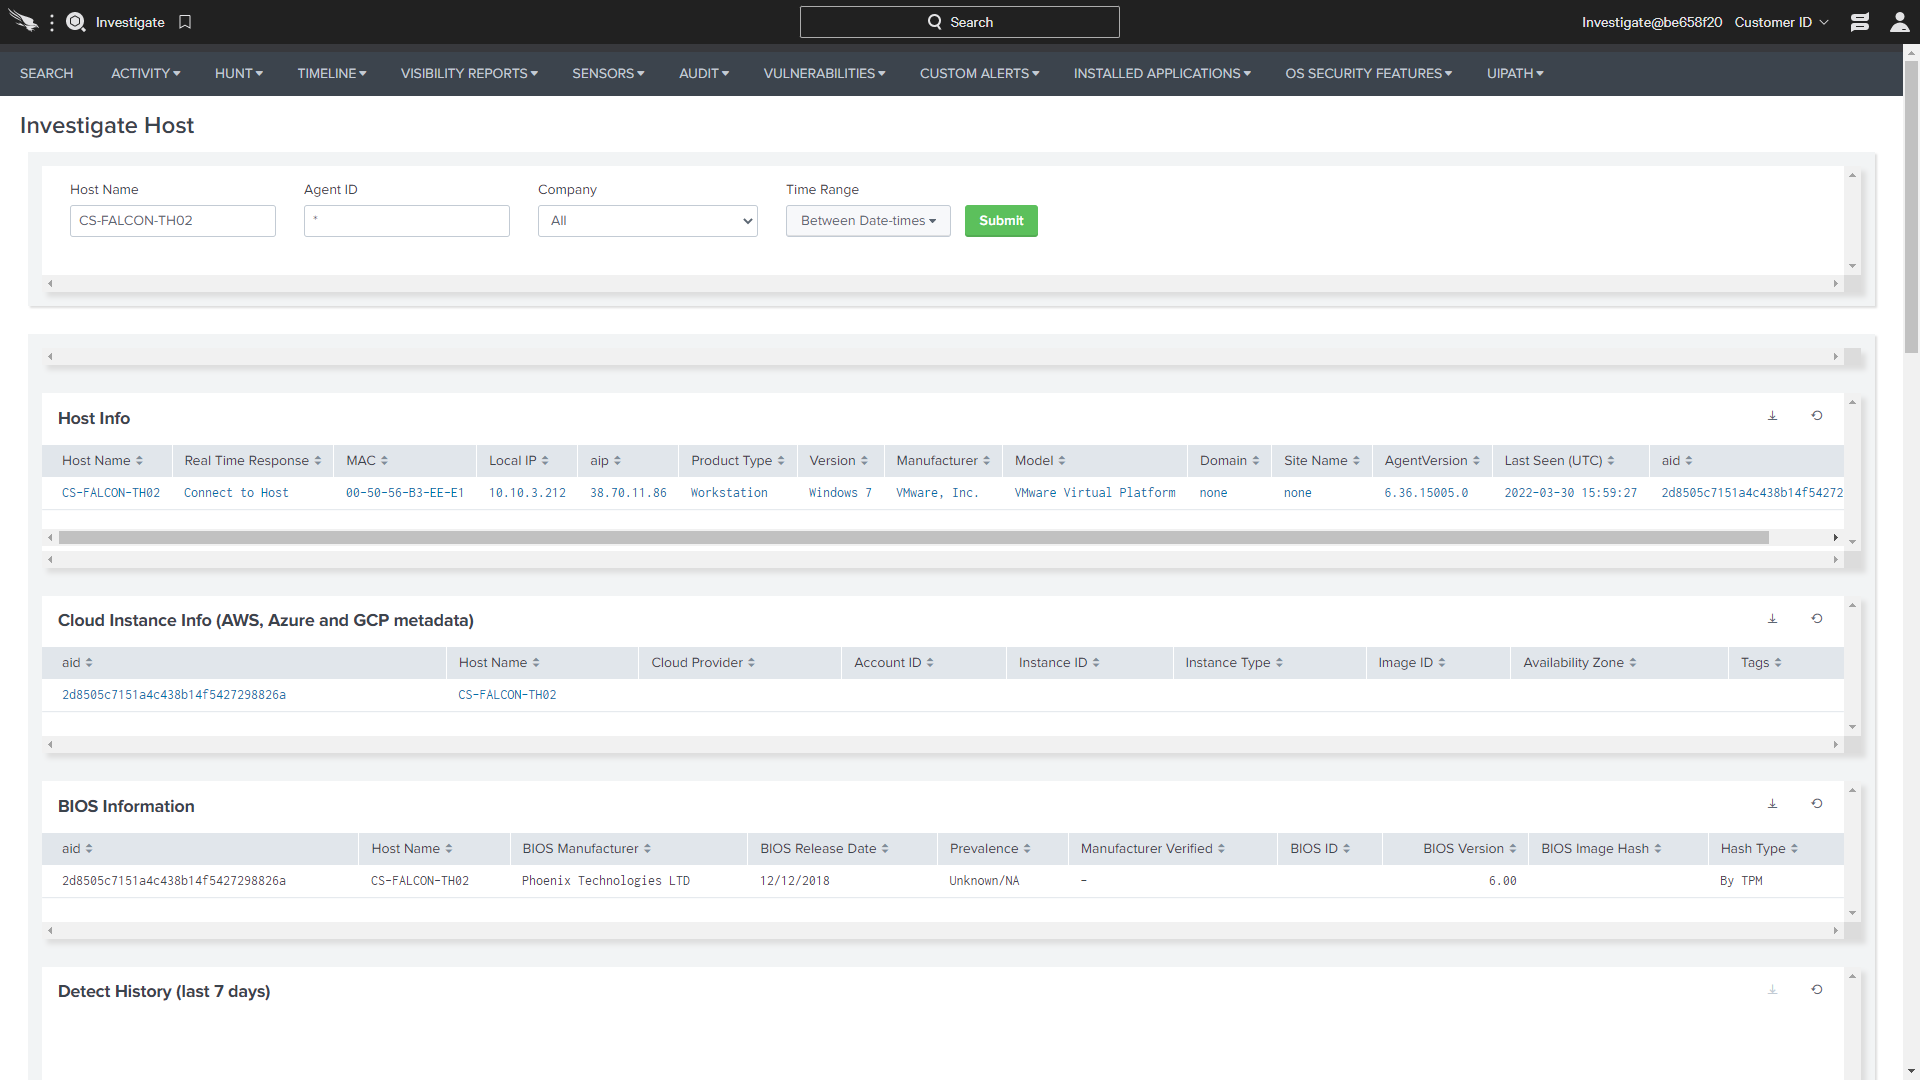
Mengklik salah satu nama host yang terkena dampak akan membawa Anda ke layar yang menunjukkan semua aktivitas pada sistem itu. Dalam contoh ini, kita belajar bahwa ini adalah host cloud yang menjalankan Windows 7. Layar ini juga akan melaporkan jika ada deteksi pada host ini dalam tujuh hari terakhir.
Pencarian Acara
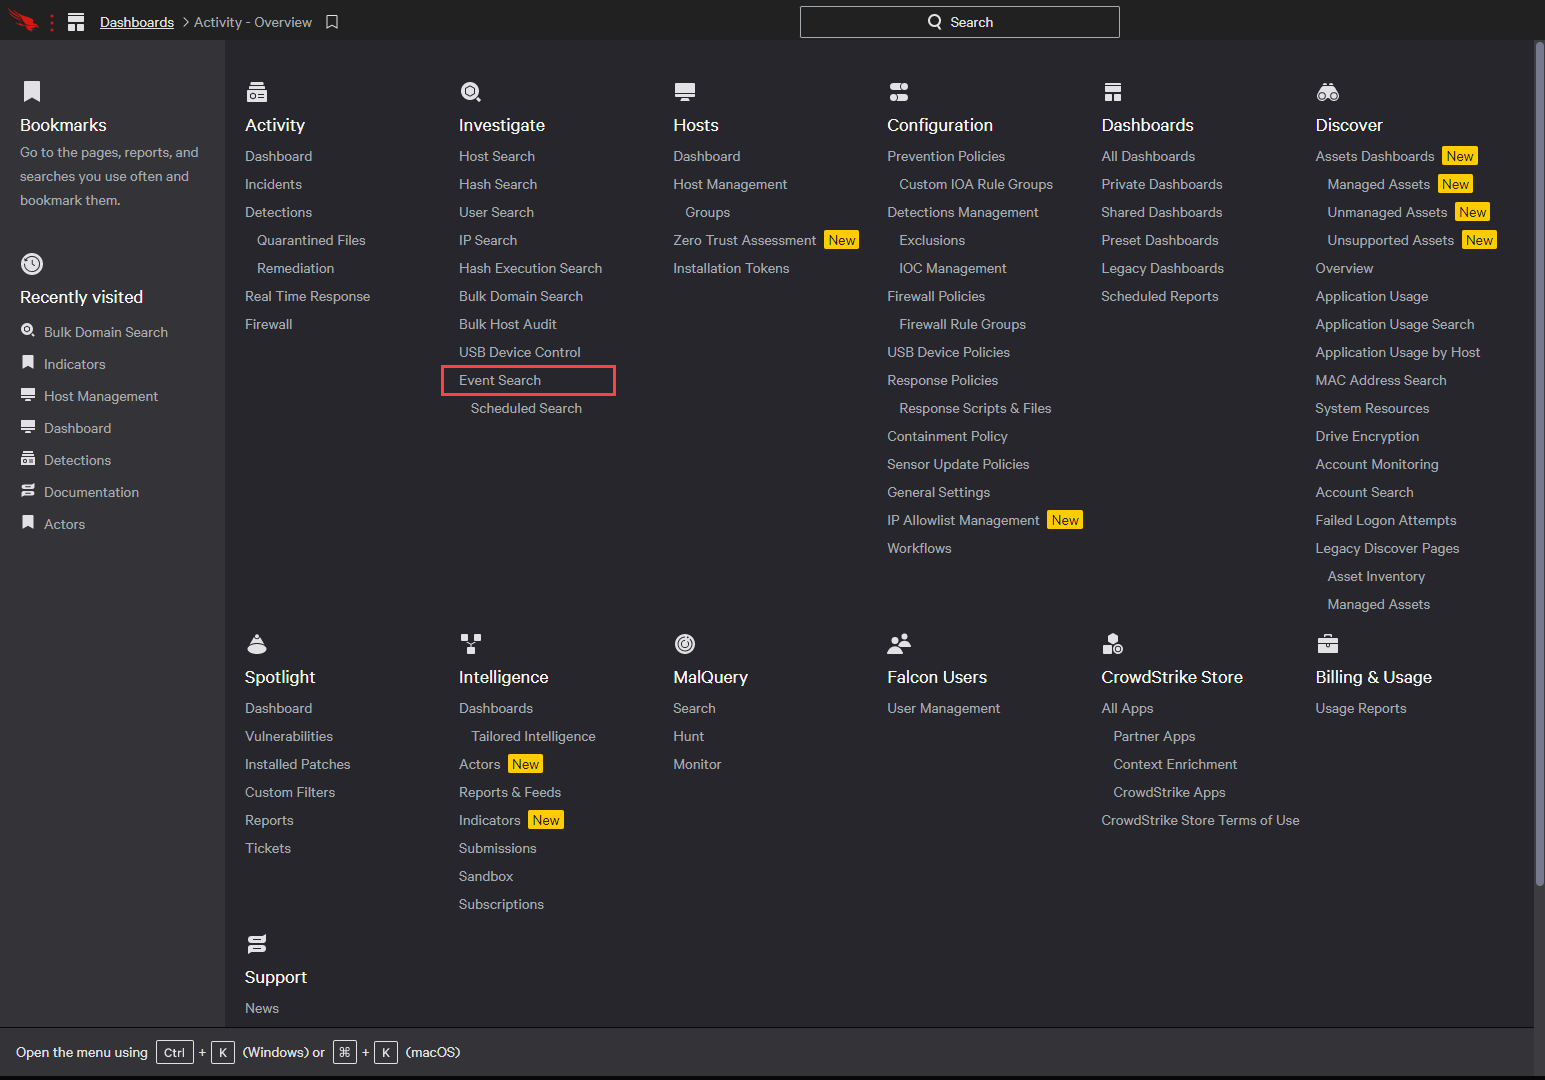
Fungsi pencarian acara adalah untuk pengguna kekuatan yang ingin mengakses semua data mereka dalam grafik ancaman crowdstrike. Bahasa kueri yang fleksibel dapat menangani pencarian kompleks yang sering diperlukan untuk berburu ancaman yang lebih maju. Di bagian ini, kami akan meninjau dua pertanyaan perburuan lanjutan dari dokumentasi perburuan dan investigasi kami. Dokumen ini tersedia untuk semua pelanggan crowdstrike melalui UI.
Di bawah menu Investigasi, pilih “Pencarian Acara”.
Permintaan sampel pertama akan mencari perintah PowerShell yang dikodekan yang dieksekusi di lingkungan Anda. Kegiatan ini menarik untuk mengancam pemburu karena administrator yang sah biasanya tidak menyandikan perintah PowerShell mereka. Namun, ini adalah kegiatan yang sangat umum bagi penyerang. Salin teks di bawah ini ke bidang pencarian. Catatan, ada opsi untuk menentukan rentang waktu di sisi kanan.
event_simplename = processrollup2 filename = PowerShell.exe (commandline =*-enc*atau commandline =*dikodekan*) | Table Computername Nama Pengguna Nama Pusat Commandline
Setelah mengklik kaca pembesar, hasil apa pun akan dikembalikan seperti yang ditunjukkan di bawah ini.
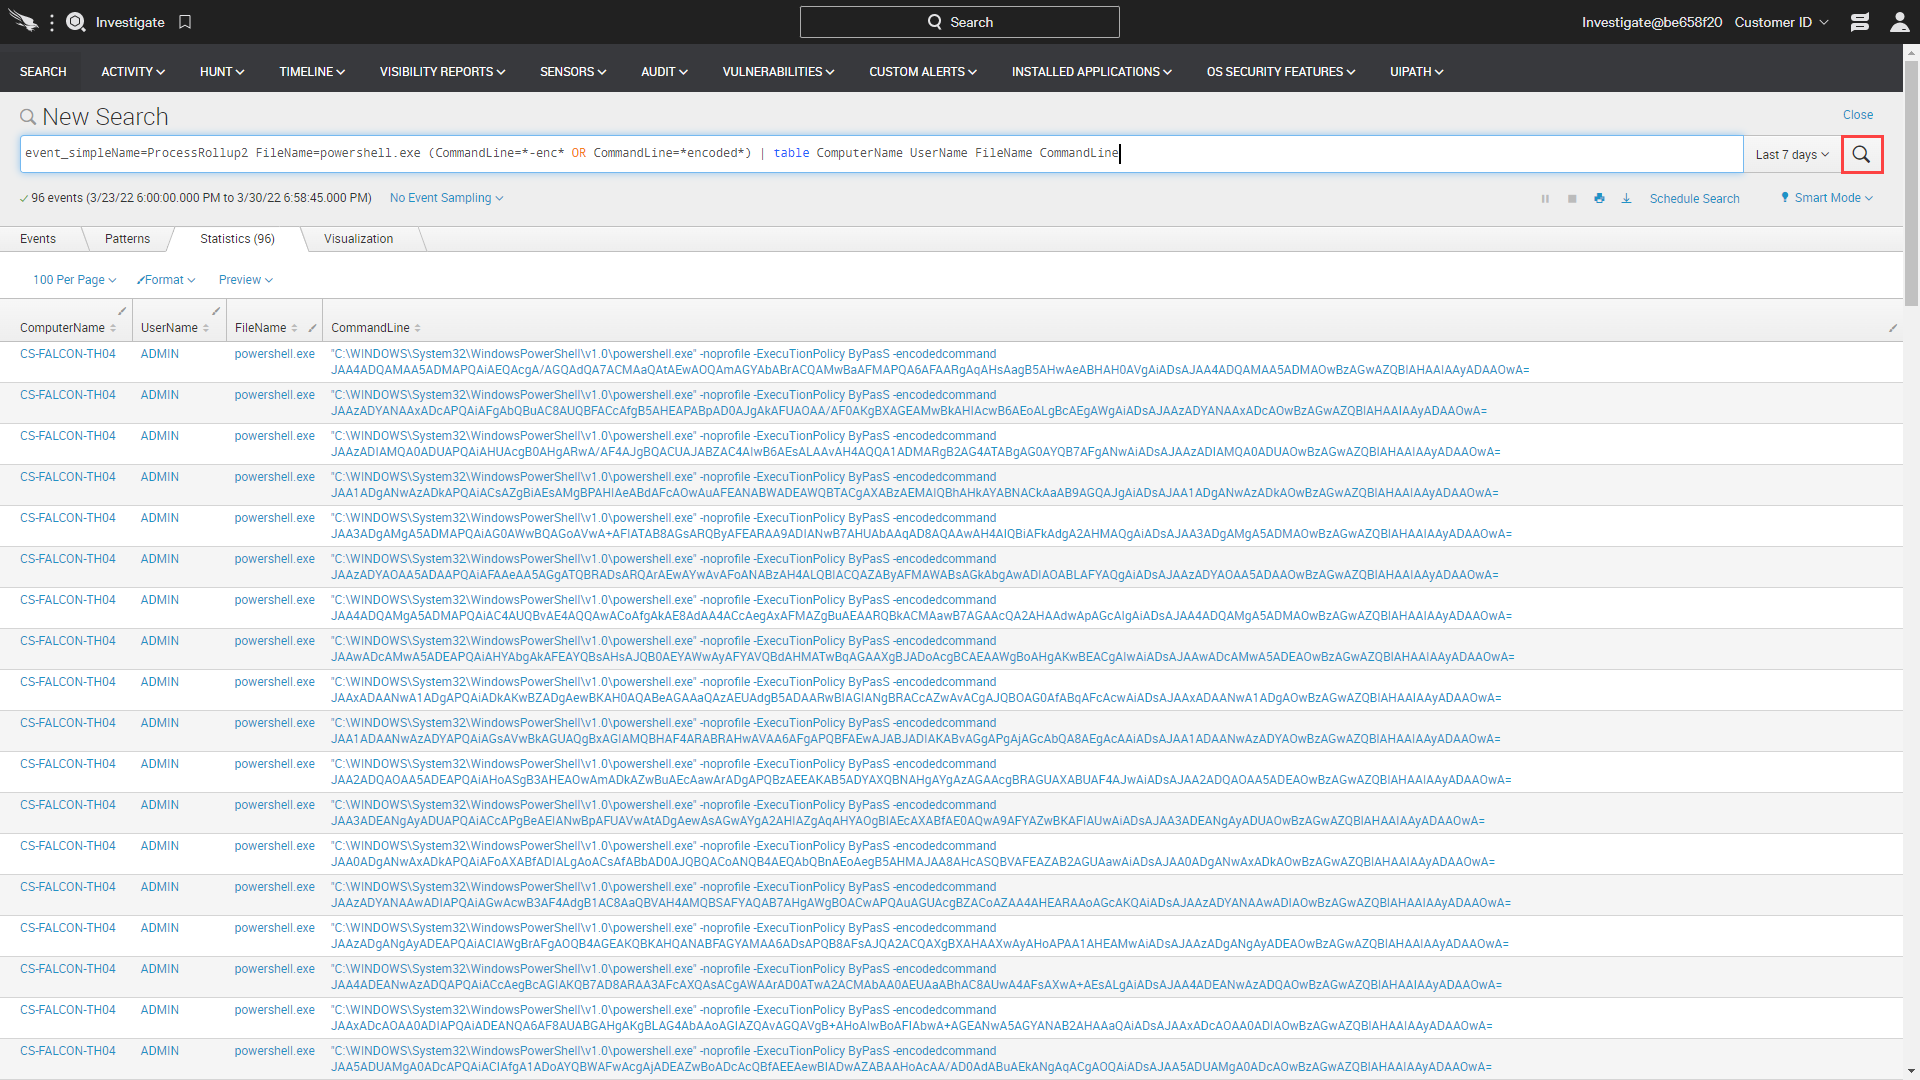
Hasilnya termasuk tautan ke pivot dan menyelam lebih dalam pada hasilnya.
Kueri kedua dirancang untuk mencari koneksi jaringan yang berasal dari aplikasi yang tidak terduga. Contoh ini akan melihat di seluruh lingkungan untuk contoh di mana notepad.Exe sedang mencoba membuat koneksi keluar. Informasi ini berguna untuk pemburu ancaman karena notepad.exe seharusnya tidak pernah membuat koneksi keluar. Hasil apa pun hampir pasti menunjukkan ancaman. Hapus isi bilah pencarian, tempel teks berikut, dan klik ikon pencarian untuk menjalankan pencarian.
AID =* event_simplename =”DNSREQUEST” | Ganti nama ContextProcessId sebagai TargetProcessId | Bergabunglah dengan TargetProcessId [pencarian bantuan =* event_simplename =”ProcessRollup2 ″ ImageFileName =”*notepad.exe”] | Table Computername Timestamp ImagefileName DomainName Commandline
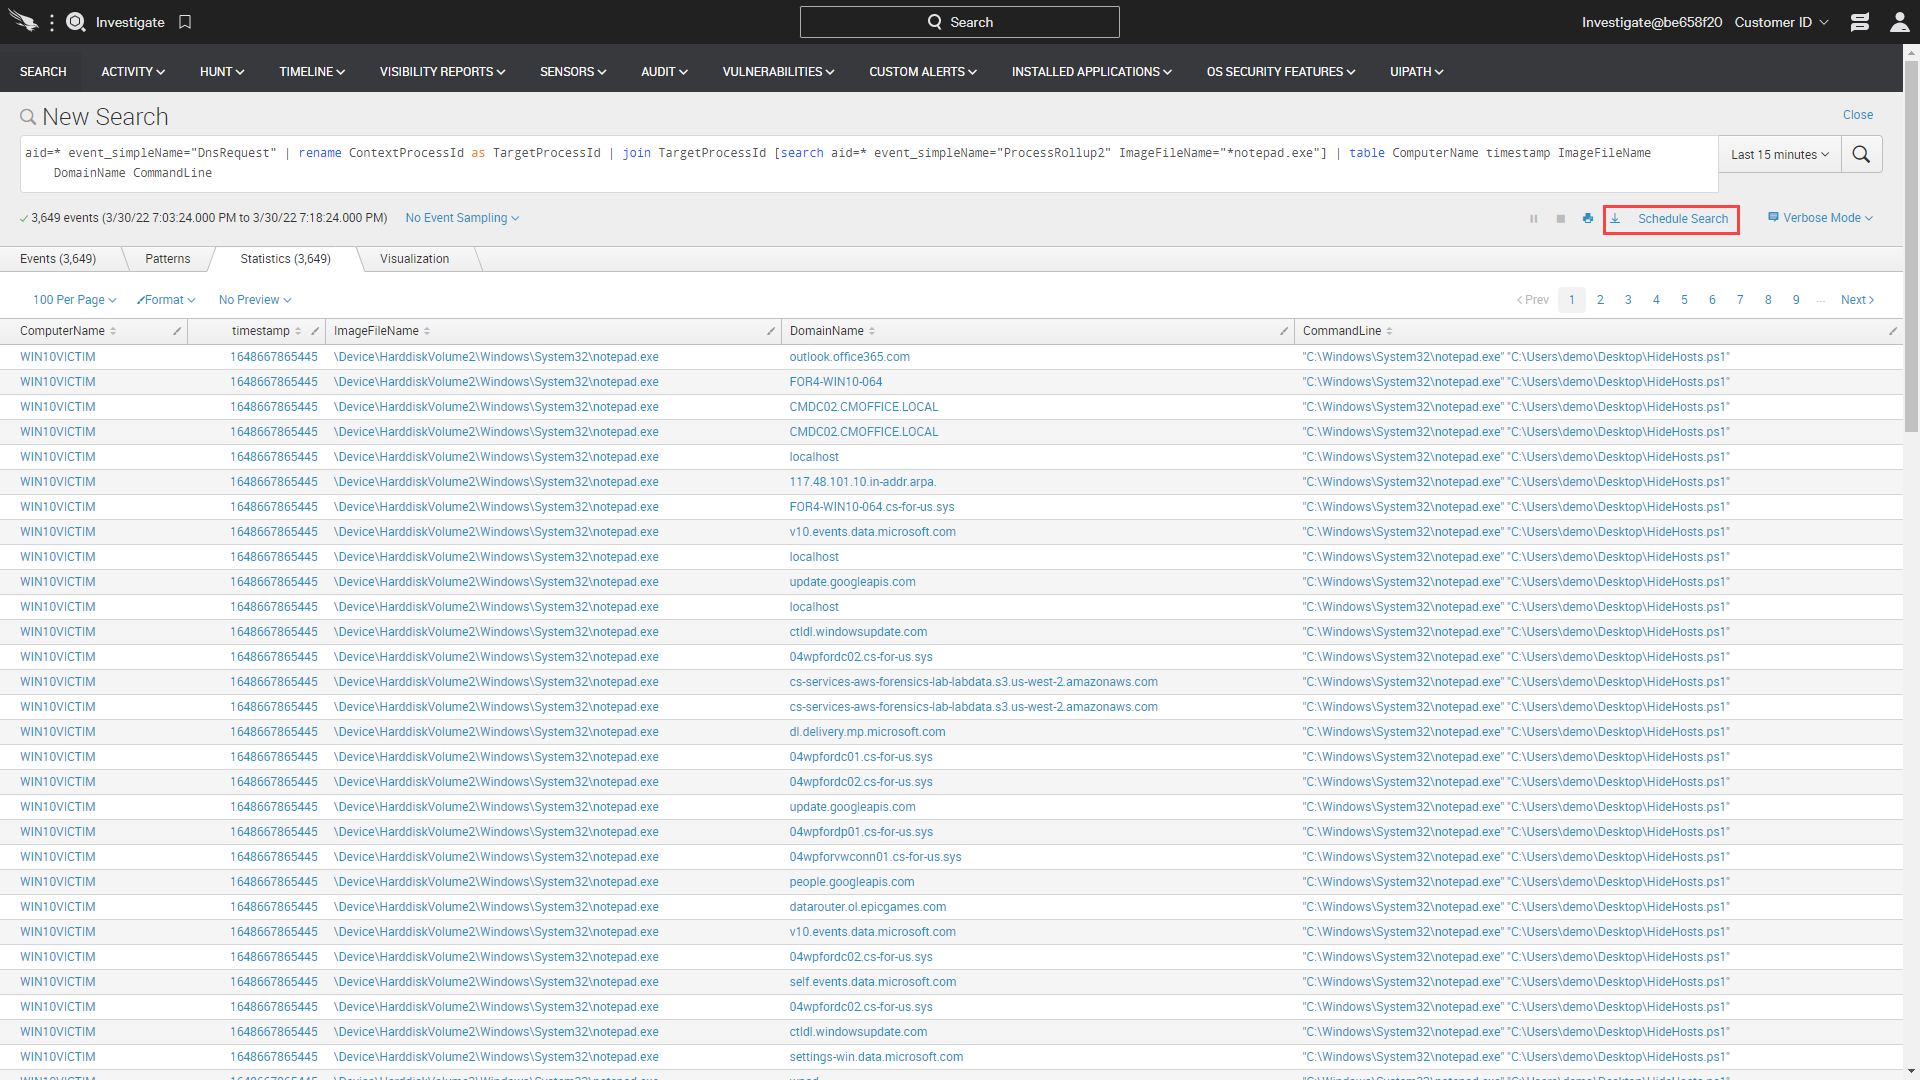
Semua hasil ini dapat diekspor. Ada juga opsi untuk menjadwalkan kueri untuk diulang secara berkala.
Kesimpulan
Crowdstrike membuat ancaman proaktif berburu cepat dan mudah. Agen mengumpulkan telemetri acara yang luas dan mengirimkannya ke cloud ketika grafik ancaman membuat pencarian dengan cepat dan efektif. Menu Investigasi termasuk opsi untuk mencari indikator tertentu dan membuat kueri khusus. Dokumentasi juga tersedia untuk memberikan sampel yang dapat disesuaikan lebih lanjut untuk memenuhi kebutuhan pelanggan yang lebih spesifik.
Lebih banyak sumber daya
- Crowdstrike uji coba gratis 15 hari
- Meminta demo
- Panduan untuk Penggantian AV
- Produk CrowdStrike
- Keamanan Cloud Crowdstrike
Crowdstrike
Pantau Log Crowdstrike untuk mendapatkan visibilitas lengkap ke dalam aktivitas jaringan Anda, permintaan DNS, dan acara keamanan lainnya dengan Panther’S crowdstrike integrasi.
CrowdStrike adalah platform perlindungan SaaS untuk keamanan titik akhir dan intelijen ancaman. Panther dapat mengumpulkan, menormalkan, dan memantau log crowdstrike untuk membantu Anda mengidentifikasi aktivitas yang mencurigakan secara real time. Data dinormalisasi Anda kemudian disimpan untuk menyalakan investigasi keamanan di masa depan dalam danau data yang ditenagai oleh platform data cloud-asli, Snowflake.
Menggunakan kasus
Kasing Penggunaan Keamanan Umum untuk CrowdStrike dengan Panther meliputi:
- Pantau acara keamanan dan dapatkan wawasan tentang permintaan dan kegiatan DNS di seluruh jaringan
- Korelasi data crowtrike dengan data infrastruktur lainnya untuk memantau aktivitas yang mencurigakan
- Menganalisis pola untuk mengidentifikasi anomali operasional
Bagaimana itu bekerja
Integrasinya sederhana dan cepat:
- Buat kredensial API di CS Falcon
- Tambahkan CrowdStrike sebagai sumber data di Panther
- Panther akan menguraikan, menormalkan, dan menganalisis data log Anda secara real-time
- Karena aturan dipicu, peringatan dikirim ke tujuan yang dikonfigurasi
- Log yang dinormalisasi dapat dicari dari Panther’S Penjelajah Data
- Duduk dan Pantau Aktivitas Anda!
Integrasi terkait
Payung Cisco
Periksa semua lalu lintas internet untuk tanda -tanda aktivitas yang mencurigakan
Jintan saru
Periksa semua lalu lintas jaringan untuk tanda -tanda aktivitas yang mencurigakan.
Suricata
Pantau jaringan Anda untuk aktivitas yang mencurigakan
Zeek
Periksa semua lalu lintas jaringan untuk tanda -tanda aktivitas yang mencurigakan
Mendeteksi pelanggaran apa pun, di mana saja
Mulailah mendeteksi aktivitas mencurigakan secara real-time, mengubah log mentah menjadi danau data keamanan yang kuat, dan membangun program keamanan kelas dunia dengan Panther.
Produk
- Integrasi
- Platform
- Panther untuk AWS
- Panther untuk kepingan salju
- Panther vs Siem
Sumber Daya Pelanggan
Mempelajari
Perusahaan
Hak Cipta © 2023 Panther Labs Inc.
Seluruh hak cipta.
Kelola privasi Anda
Dengan terus menggunakan situs web ini, Anda menyetujui penggunaan cookie kami.
Fungsional fungsional selalu aktif
Penyimpanan atau akses teknis sangat diperlukan untuk tujuan yang sah memungkinkan penggunaan layanan tertentu yang secara eksplisit diminta oleh pelanggan atau pengguna, atau untuk tujuan tunggal untuk melaksanakan transmisi komunikasi melalui jaringan komunikasi elektronik elektronik.
Preferensi preferensi
Penyimpanan atau akses teknis diperlukan untuk tujuan yang sah dari menyimpan preferensi yang tidak diminta oleh pelanggan atau pengguna.
Statistik statistik
Penyimpanan teknis atau akses yang digunakan secara eksklusif untuk tujuan statistik. Penyimpanan teknis atau akses yang digunakan secara eksklusif untuk tujuan statistik anonim. Tanpa panggilan pengadilan, kepatuhan sukarela pada bagian dari penyedia layanan internet Anda, atau catatan tambahan dari pihak ketiga, informasi yang disimpan atau diambil untuk tujuan ini saja biasanya tidak dapat digunakan untuk mengidentifikasi Anda.
Pemasaran Pemasaran
Penyimpanan atau akses teknis diperlukan untuk membuat profil pengguna untuk mengirim iklan, atau melacak pengguna di situs web atau di beberapa situs web untuk tujuan pemasaran yang sama.