


Apakah DDoS merusak perangkat keras?
Serangan DDOS Dijelaskan: Penyebab, Efek, dan Cara Melindungi Situs Anda
Ringkasan
Serangan penolakan terdistribusi (DDOS) dapat menyebabkan kerusakan signifikan pada situs web atau pengguna dengan mencegah akses yang sah ke layanan, meningkatkan biaya untuk penyedia layanan, bertindak sebagai kamuflase untuk kegiatan berbahaya lainnya, memicu mundur dalam sistem keamanan, menyebabkan hilangnya data, dan mengidentifikasi kemampuan teknis suatu sistem suatu suatu sistem suatu suatu sistem. Dampak serangan DDOS melampaui kerugian finansial dan bahkan dapat mengganggu layanan darurat atau digunakan sebagai gangguan untuk kegiatan peretasan lainnya.
Poin -poin penting
- Gangguan Layanan: Serangan DDoS mencegah pengguna yang sah mengakses layanan atau menurunkan kualitasnya.
- Meningkatkan Biaya: Penyedia layanan mungkin perlu menginvestasikan lebih banyak sumber daya untuk menangani peningkatan lalu lintas yang disebabkan oleh serangan DDoS.
- Kamuflase: Serangan DDoS dapat menyembunyikan kegiatan jahat lainnya dalam volume lalu lintas yang besar.
- Pemicu Fallbacks: Sistem keamanan dapat beralih dari mode filter ke mode log saja selama serangan DDOS.
- Hilangnya data: Banjir database atau sistem file selama serangan DDOS dapat mengakibatkan hilangnya data yang tidak didukung.
- Identifikasi kemampuan teknis: Menilai bagaimana suatu sistem menanggapi serangan DDOS membantu penyerang mengukur kompetensi teknisnya dan menentukan target dengan kemampuan pertahanan yang lemah.
Pertanyaan dan jawaban
1. Kerusakan apa yang bisa dilakukan serangan DDOS selain dari kerugian finansial?
Serangan DDOS dapat mengganggu layanan darurat, yang mengarah pada tanggapan yang tertunda dan potensi kehilangan nyawa. Ini juga dapat digunakan sebagai gangguan untuk kegiatan jahat lainnya, seperti serangan teroris. Selain itu, serangan DDOS dapat menyebabkan efek sekunder seperti meningkatkan biaya untuk pengguna layanan cloud atau membuat layanan lain di jaringan yang sama tidak tersedia.
2. Mengapa penyerang menargetkan situs web pribadi atau pengguna dengan serangan DDOS?
Penyerang dapat menargetkan situs web atau pengguna pribadi untuk melukai persaingan, mengusir pengguna dari platform atau saluran tertentu, atau bahkan untuk pembalasan pribadi. Serangan DDOS juga dapat digunakan sebagai taktik pengalihan untuk menutupi kegiatan peretasan lainnya.
3. Dapatkah serangan DDOS mengakibatkan hilangnya data penting?
Ya, DDOS menyerang yang membanjiri basis data atau sistem file dapat menyebabkan hilangnya data yang belum dicadangkan dengan benar. Sangat penting bagi organisasi dan individu untuk memiliki prosedur cadangan yang kuat untuk mengurangi risiko kehilangan data selama serangan DDOS.
4. Bagaimana serangan DDOS dapat membantu mengidentifikasi target dengan kemampuan pertahanan yang lemah?
Dengan menilai bagaimana suatu sistem dan operatornya bereaksi terhadap serangan DDOS sederhana dan menganalisis skala lalu lintas yang dapat ditoleransi, penyerang dapat mengukur kompetensi teknis dan kemampuan defensif target potensial. Ini memungkinkan mereka untuk mengidentifikasi sistem yang lebih cenderung rentan terhadap jenis serangan lainnya.
5. Apakah ada konsekuensi lain dari serangan DDOS selain yang disebutkan?
Sementara poin -poin utama mencakup dampak utama dari serangan DDOS, mungkin ada konsekuensi tambahan termasuk kerusakan pada reputasi perusahaan, hilangnya pendapatan bagi individu atau bisnis yang mengandalkan layanan online, dan potensi konsekuensi hukum dan keuangan tergantung pada sifat dan keparahan serangan tersebut.
6. Bagaimana serangan DDOS mempengaruhi streamer dan gamer?
Streamer dan gamer dapat menghadapi gangguan yang signifikan dan kerugian finansial saat ditargetkan oleh serangan DDOS. Misalnya, streamer dapat dipaksakan secara offline, mengakibatkan hilangnya pendapatan dari sumbangan dan langganan. Gamer mungkin mengalami gangguan dalam pengalaman bermain online mereka, berpotensi mempengaruhi kemampuan mereka untuk melakukan pembelian dalam game atau berpartisipasi dalam kompetisi.
7. Dapatkah serangan DDOS digunakan sebagai alat untuk balas dendam pribadi?
Ya, serangan DDOS dapat digunakan sebagai bentuk pembalasan terhadap individu atau perusahaan, yang bertujuan untuk merusak reputasi mereka atau mengganggu kehadiran online mereka. Penting bagi individu dan organisasi untuk menerapkan langkah -langkah keamanan yang efektif untuk mengurangi risiko menjadi korban serangan semacam itu.
8. Bagaimana pengguna layanan cloud dapat dipengaruhi oleh serangan DDOS?
Serangan DDOS yang menargetkan pengguna layanan cloud skala otomatis dapat menghasilkan peningkatan biaya yang signifikan, karena penyedia layanan mungkin perlu mengalokasikan sumber daya tambahan untuk menangani lalu lintas yang berlebihan. Selain itu, layanan lain yang dihosting di jaringan yang sama dengan pengguna yang ditargetkan juga dapat menjadi tidak tersedia selama serangan.
9. Dapatkah serangan DDOS digunakan untuk menyembunyikan kegiatan jahat lainnya?
Ya, serangan DDOS dapat berfungsi sebagai kamuflase, mengalihkan perhatian sistem keamanan sementara yang lain, serangan yang lebih ditargetkan terjadi. Ini dapat memungkinkan peretas untuk mengeksploitasi kerentanan atau mendapatkan akses yang tidak sah ke sistem tanpa deteksi segera.
10. Bagaimana individu dan organisasi dapat melindungi diri dari serangan DDOS?
Untuk melindungi terhadap serangan DDOS, disarankan untuk menerapkan langkah -langkah keamanan yang kuat seperti perlindungan firewall, pemantauan lalu lintas, jaringan pengiriman konten (CDN), dan penyeimbang beban. Selain itu, organisasi harus memiliki rencana respons insiden komprehensif untuk meminimalkan dampak serangan dan segera mengembalikan layanan.
Serangan DDOS Dijelaskan: Penyebab, Efek, dan Cara Melindungi Situs Anda
Ddosis streamer sekarang sangat umum sehingga Skype mengkonfigurasi ulang pengaturan klien default karena gamer mendapatkan alamat IP mereka bocor untuk tujuan dosis.
Kerusakan aktual apa yang bisa dilakukan serangan DDOS?
Selain tidak dapat dijangkau untuk pelanggan aktual dan karenanya kehilangan finansial, kerusakan apa (uang/perangkat keras/perangkat lunak) dapat dilakukan serangan DDOS? PS: Saya sudah membaca tentang streamer/youtuber/gamer swasta yang didahului dan tidak dapat melihat keuntungan bagi penyerang untuk menghabiskan uang untuk botnet untuk ddosing beberapa twitch streamer. EDIT: Karena pertanyaan ini tampaknya terlalu luas, mari kita fokus pada situs web/pengguna pribadi yang sedang ddosed (saya sadar bahwa hilangnya infrastruktur kritis seperti jaringan listrik dapat melakukan kerusakan besar)
4.436 24 24 Lencana Perak 31 31 Lencana Perunggu
tanya 8 Juni 2016 pukul 15:00
63 1 1 Lencana Emas 1 1 Lencana Perak 5 5 Lencana Perunggu
Pertanyaan Anda jauh sampai luas ! Ada begitu banyak kemungkinan jawaban !
8 Jun 2016 jam 15:08
Seperti yang dikatakan kode kecil, konsekuensinya bisa sangat luas. Misalnya, seseorang dapat melakukan layanan distribusi ambulans kota dan menyebabkan kematian banyak orang karena tanggapan yang terlambat. Secara hipotetis, teroris dapat melakukan semua layanan darurat sebelum memicu bom, dengan serius menghambat kemampuan kita untuk bereaksi terhadapnya.
8 Jun 2016 jam 15:13
@fhlamarche saya pikir contoh Anda mungkin berada di bawah “tidak dapat dijangkau” jika saya membaca pertanyaan dengan benar.
8 Jun 2016 jam 15:19
@Anders true, tapi saya ingin menunjukkan bahwa itu dapat merusak lebih dari uang/perangkat keras/perangkat lunak.
8 Jun 2016 jam 15:37
DDOS juga dapat digunakan untuk mendaratkan pengguna layanan cloud penskalaan otomatis. Peretas juga dapat menggunakan DDOS untuk menutupi serangan sengatan yang dapat menyebabkan kerusakan yang biasanya tidak terkait dengan DOS.
8 Jun 2016 jam 15:41
4 Jawaban 4
DDOS memengaruhi layanan secara negatif karena beberapa alasan (saya tidak mengeksplorasi konsekuensi hukum, sosial dan keuangan di sini):
1. Gangguan layanan: Yang paling jelas-mencegah pengguna akhir yang sah dari mengakses layanan, atau mempengaruhi kualitas layanan
2. Meningkatkan biaya: Anda dapat menyebabkan penyedia layanan menghabiskan lebih banyak untuk sumber daya untuk bertemu dengan lalu lintas Anda
3. Kamuflase: Log serangan asli Anda hilang dalam kerumunan besar
4. Memicu fallback: WAF / IDS / IPS dapat berubah dari mode filter ke mode log saja
5. Hilangnya data: Dengan membanjiri DB atau sistem file, data yang belum dicadangkan mungkin hilang
6. Mengidentifikasi kemampuan teknis: Berdasarkan bagaimana layanan secara otomatis/manual menanggapi serangan DDOS sederhana dan skala lalu lintas yang dapat ditoleransi, Anda dapat belajar tentang kompetensi teknis sistem dan operatornya. Itu juga melingkupi target yang bagus, yang cenderung memiliki kemampuan pertahanan yang buruk.
Dijawab 9 Juni 2016 jam 2:29
3.936 2 2 Lencana Emas 24 24 Lencana Perak 42 42 Lencana Perunggu
Kerusakan yang dapat dilakukan DDOS adalah pertanyaan yang terlalu luas . Bahkan saat dibatasi untuk situs web/pengguna pribadi. Saya dapat memberi Anda beberapa contoh tentang apa yang telah digunakan dosis di masa lalu dan kerusakan yang disebabkannya:
1 Juni 2016 – TeamViewer Ddosed – menyebabkan gangguan dalam layanan untuk pengguna dan kemungkinan penyebab atau layar asap untuk pembajakan DNS yang memungkinkan akses jarak jauh dari klien TeamViewer
13 April 2016 – Blizzard Ddosed – mencegah pengguna masuk ke game dan toko ingame (kerugian moneter)
5 Januari 2016 – Sony PSN Dddosed – mencegah pengguna masuk ke game dan toko ingame (kerugian moneter)
Sejauh mengapa seseorang akan membayar uang kepada DDOS seseorang . Ada banyak alasan, seseorang akan melukai persaingan . Jika streamer Twitch mendapat DDOSD maka pengguna akan pindah ke saluran lain. Jika permainan kecil seperti Wildstar membuat orang -orang Ddosed akan pindah ke game lain. Orang juga telah menggunakan ddosis sebagai gangguan saat layanan lain diretas . Sony sedang menjalani serangan DDOS besar beberapa tahun yang lalu sementara peretas menembus jaringan lokal di sana dan mengangkat film / game / email yang belum dirilis dari sana server internal.
Dijawab 8 Juni 2016 jam 15:44
Caffeineaddiction Caffeineaddiction
7.617 2 2 Lencana Emas 22 22 Lencana Perak 41 41 Lencana Perunggu
Ketika perusahaan atau layanan didahului, layanan terganggu dan kadang -kadang diturunkan sepenuhnya.
Ketika pengguna atau streamer ditangguhkan, tujuan yang sama tetap ada. Untuk mengganggu atau menjatuhkannya sepenuhnya.
Streamer sangat ditargetkan untuk aspek trolling. Ketika mereka ditsosisikan, mereka mungkin dipaksa secara offline. Ini menurunkan aliran mereka. Dan itu menyakitkan kemampuan mereka untuk menarik donasi dan langganan.
Misalnya sindikat psi di Inggris harus melalui proses untuk mengubah IP -nya melalui ISP -nya. Dia akhirnya tidak bisa lagi streaming di Inggris sampai dia mengunjungi AS sebagai penemuan kembali serangan IP dan DDOS menjadi masalah reguler. Dia telah menyebutkan dalam beberapa vlog bagaimana hal ini memengaruhi aliran pendapatan regulernya.
Terkadang mereka mungkin ditargetkan untuk pembalasan dan melukai reputasi mereka. Misalnya saat bermain game untuk Good memulai layanan saingan untuk peringatan Twitch maka TA dituduh melihat botting streaming GFG. Ini membuat GFG tampak teduh karena mereka tidak memiliki pemirsa yang sah. Akhirnya ta yang seharusnya lurus mulai ddosis aliran gfg bersama -sama. Namun ini mengakibatkan ta menuntut GFG yang mengklaim ini tidak terbukti. Jika itu terjadi atau tidak bukan maksud saya. Intinya adalah bagaimana metode tersebut dapat digunakan terhadap pemirsa lain untuk satu perolehan pemirsa. Dan meskipun mereka adalah perusahaan, mereka berkedut juga streamer.
Ddosis streamer sekarang sangat umum sehingga Skype mengkonfigurasi ulang pengaturan klien default karena gamer mendapatkan alamat IP mereka bocor untuk tujuan dosis.
Sejauh pengguna biasa pergi ke salah satu dari beberapa alasan. Trolling, intimidasi, pembalasan atas masalah pribadi, atau bahkan memegang tebusan koneksi mereka untuk item digital atau bahkan mata uang aktual.
Serangan DDOS Dijelaskan: Penyebab, Efek, dan Cara Melindungi Situs Anda
Serangan DDOS secara mengejutkan mudah dilakukan dan mempengaruhi jutaan situs web di seluruh dunia setiap tahun, dengan jumlah serangan meningkat.
Penderitaan serangan DDOS mungkin tampak seperti efek samping yang tak terhindarkan dari online; Semakin sukses situs Anda, semakin besar kemungkinannya Anda’akan menjadi target serangan di beberapa titik. Tetapi Anda dapat mengurangi kemungkinan serangan DDoS yang mempengaruhi situs Anda.
Percepat secara instan situs WordPress Anda sebesar 20%
Manfaatkan Google’Server tercepat dan jaringan tingkat premium yang didukung oleh cloudflare’S 275+ lokasi CDN di seluruh dunia, untuk waktu beban yang menyala-cepat. Termasuk gratis dalam semua rencana WordPress.
Anda mungkin bertanya -tanya: Apa itu serangan DDOS? Dan bagaimana saya bisa melindungi situs saya dari mereka?
Dalam posting ini, kami’LL menjelaskan apa serangan DDOS, jelajahi apa yang mungkin membuat situs Anda rentan, dan menguraikan cara Anda dapat mengurangi probabilitas dan dampaknya.
Apa itu serangan DDOS?
Membiarkan’s Mulailah dengan memeriksa dengan tepat apa serangan DDOS dan, yang penting, apa yang bukan.
DDOS adalah singkatan dari Dulial of Service Terdistribusi tetapi sering disebut sebagai penolakan layanan sederhana. Serangan DDOS terdiri dari situs web yang dibanjiri oleh permintaan selama periode waktu yang singkat, dengan tujuan membanjiri situs dan menyebabkannya jatuh. Itu ‘didistribusikan’ Elemen berarti bahwa serangan ini berasal dari beberapa lokasi pada saat yang sama, dibandingkan dengan DOS yang berasal dari hanya satu lokasi.
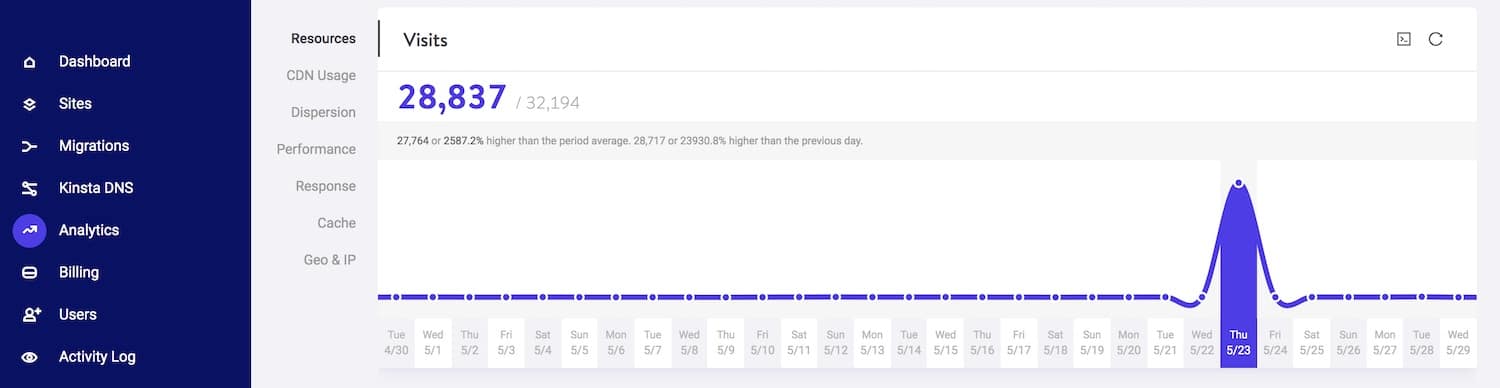
Jika situs Anda menderita serangan DDOS, Anda akan menerima ribuan permintaan dari berbagai sumber selama beberapa menit atau kadang -kadang berjam -jam. Permintaan ini tidak’t Hasil situs web yang tiba -tiba mendapatkan lonjakan lalu lintas: mereka otomatis dan akan berasal dari sejumlah sumber, tergantung pada skala serangan.
Di tangkapan layar di bawah ini, Anda dapat melihat lonjakan tiba -tiba dalam permintaan yang diterima oleh situs selama serangan DDOS.
Serangan DDOS ISN’t hal yang sama seperti peretasan, meskipun keduanya dapat dihubungkan; para pelaku tidak’T mencoba mengakses situs web Anda’file atau admin, tetapi sebaliknya, mereka menyebabkannya macet atau menjadi rentan karena volume permintaan. Dalam beberapa kasus, ini akan diikuti dengan upaya untuk meretas situs saat itu’S rentan, tetapi dalam sebagian besar kasus, tujuannya adalah membuat situs berhenti bekerja.
Mungkin terdengar seolah -olah ada’T apapun untuk menghindari serangan DDoS: Lagi pula, jika seseorang memutuskan untuk membanjiri situs Anda dengan permintaan, tidak ada’t banyak yang bisa Anda lakukan untuk menghentikan mereka.
Tapi meskipun Anda bisa’T melakukan banyak hal untuk menghentikan seseorang yang mencoba merusak situs Anda dengan serangan DDOS, ada beberapa langkah yang dapat Anda ambil untuk memastikan bahwa jika Anda mengalami serangan, situs Anda menang’t berhenti bekerja dan menang’t rentan terhadap peretasan.
Kami’ll menutupi langkah -langkah itu nanti di posting ini, tapi pertama -tama, biarkan’S Periksa mengapa seseorang mungkin ingin memasang serangan DDOS di situs Anda.
Mengapa seseorang DDOS situs Anda?
Jadi mengapa seseorang memasang serangan DDOS di situs WordPress Anda? Apa yang bisa mereka dapatkan darinya?
Ada banyak alasan mengapa penyerang mungkin ingin membuat situs Anda tidak beraksi melalui serangan DDOS. Ini termasuk serangan oleh pesaing dan serangan karena konten Anda.
Serangan ddos oleh pesaing
Di dunia yang ideal, pesaing Anda akan berusaha mengungguli Anda secara online dengan meningkatkan konten, SEO dan tingkat konversi mereka, yang merupakan cara yang sah untuk menggunakan situs web Anda untuk mendapatkan keunggulan kompetitif.
Namun dalam beberapa kasus, pesaing mungkin mengambil langkah yang lebih ekstrem. Seorang pesaing mungkin mempekerjakan seseorang untuk melakukan serangan DDOS di situs Anda dengan pengetahuan bahwa ini menang’t hanya mempengaruhi situs web Anda, itu’LL juga memengaruhi bisnis Anda.
Pada saat Anda perlu situs Anda bekerja lagi, mereka akan mengambil bisnis dari Anda, terutama jika mereka menjalankan iklan menggunakan nama bisnis Anda sebagai kata kunci. Jika situs Anda bukan’t up dan berjalan lagi dengan cepat, Anda’ll kehilangan peringkat pencarian dan mungkin menemukan bahwa pesaing Anda sekarang peringkat di atas Anda di google.
Tentu saja’sangat sulit untuk membuktikan siapa yang melakukan serangan ddoS. Serangan itu menang’T berasal dari pesaing Anda’Alamat IP! Kecuali jika Anda memiliki kantong yang sangat dalam, mencoba mengambil tindakan hukum terhadap pesaing yang Anda curigai melakukan ini tidak mungkin berhasil.
Jauh lebih baik untuk melindungi diri Anda dari efek serangan di tempat pertama. Dan Don’T tergoda untuk melakukan serangan DDoS lain terhadap pesaing Anda sebagai tanggapan. Ini ilegal dan itu’jauh lebih baik untuk meyakinkan diri sendiri bahwa pesaing yang cukup putus asa untuk menggunakan langkah -langkah seperti ini mungkin menang’T memiliki umur panjang atau reputasi yang dilakukan bisnis Anda.
Serangan ddos pada konten Anda
Beberapa situs tunduk pada serangan DDOS karena sifat konten mereka.
Misalnya, situs whistleblowing mungkin mengalami serangan. Sebuah situs yang berurusan dengan masalah kontroversial (seperti akses ke aborsi atau anti-rasisme) mungkin menderita serangan dari orang-orang yang tidak setuju dengan pesannya dan ingin mengeluarkannya dari tindakan. Atau konten Anda mungkin komersial tetapi masih sensitif dan ada orang yang tidak’T ingin tersedia online.
Jika situs Anda berhasil diserang, itu akan membuat konten Anda tidak beredar, yang dapat menyebabkan masalah bagi pengguna Anda jika mereka membutuhkan akses ke informasi atau panduan.
Anda’Akan juga menghabiskan waktu menyelesaikan masalah, kehilangan pendapatan apa pun yang mungkin Anda buat dari situs (baik dalam penjualan atau sumbangan jika Anda nirlaba), dan peringkat Anda dapat turun jika situs Anda mengembalikan kesalahan 502 selama berjam -jam atau berhari -hari.
Serangan DDOS yang bermotivasi politik
Serangan DDOS yang termotivasi secara politis menjadi lebih umum karena ancaman cyber semakin banyak digunakan untuk mengganggu proses politik.
Jika situs web Anda adalah untuk partai politik, kandidat atau organisasi, atau memajukan tujuan politik tertentu, maka mungkin rentan untuk menyerang dari orang -orang yang tidak setuju dengan politik Anda.
Ini menang’t tidak perlu datang dari lawan politik Anda. Lebih cenderung berasal dari sumber eksternal yang berupaya mengganggu debat politik, memblokir jenis konten tertentu dan menggunakan kekacauan untuk membingungkan dan mencabut hak pilih orang.
Serangan itu bisa menjadi upaya untuk membuat orang tidak mungkin mengakses konten Anda (lihat di atas), atau bisa menjadi serangan yang lebih pribadi terhadap kandidat atau organisasi individu di belakang situs tersebut.
Ini berbeda dari situs yang kelebihan beban karena paku dalam kunjungan karena siklus berita. Saya pernah bekerja di situs web partai politik yang menjadi kewalahan saat partai’Sifesto S diluncurkan untuk pemilihan umum. Itu adalah pemilihan Inggris pertama di mana kampanye elektronik itu signifikan dan kami baru saja’t disiapkan untuk volume lalu lintas.
Sebaliknya, serangan DDOS akan jauh lebih tajam dan lebih tiba -tiba, melihat lonjakan yang sangat tiba -tiba dalam permintaan terkadang beberapa menit. Ini akan terlihat sangat berbeda dari lonjakan lalu lintas alami, yang meskipun tiba -tiba biasanya akan mengambil bentuk kurva, bukan tebing.
Jika Anda menjalankan kampanye (yang mungkin membuat Anda lebih rentan karena publisitas tambahan), maka akan sangat penting untuk memastikan situs Anda tetap beroperasi dan tidak membuang waktu berurusan dengan serangan ketika Anda bisa fokus pada aktivitas kampanye kampanye. Itu’s mengapa itu’penting untuk mengambil langkah -langkah di bawah ini untuk melindungi situs Anda dari serangan DDOS yang bermotivasi politik.
Efek serangan DDOS
Serangan DDOS mungkin memiliki berbagai efek, tergantung pada sifat serangan dan seberapa siap Anda untuk itu.
1. Downtime situs web
Efek yang paling langsung dan jelas adalah bahwa situs web Anda kewalahan dan menjadi tidak tersedia.
Ini berarti bisnis apa pun yang Anda peroleh melalui situs web Anda menang’T tersedia untuk Anda sampai Anda membuat situs bekerja lagi. Itu juga berdampak pada reputasi Anda sebagai pemilik situs web. Dan jika Anda tidak’t Perbaiki situs dengan cepat, itu dapat memengaruhi SEO Anda seolah -olah Google merangkak situs Anda dan menemukannya di luar tindakan, Anda akan kehilangan peringkat.
Jika situs Anda tidak tersedia karena kelebihan beban, itu akan mengembalikan kesalahan gateway 502 yang buruk, yang akan berdampak negatif pada peringkat pencarian Anda jika Anda membiarkannya tetap seperti itu terlalu lama.
SAYA’ve juga melihat serangan di mana situs memiliki’T telah tersedia selama beberapa hari (karena pemiliknya tidak’Aku tahu cara memperbaikinya dan tidak tahu apa -apa’T menyimpan cadangan, lebih dari itu segera), dan ketika situs itu kembali online, semua tautan internal di situs itu’s listing google telah hilang.
2. Masalah server dan hosting
Jika situs Anda tunduk pada serangan rutin yang Anda tidak’T mengambil langkah untuk mengurangi, ini dapat menyebabkan masalah dengan penyedia hosting Anda.
Penyedia hosting yang baik akan memberi Anda alat untuk mengamankan situs Anda terhadap serangan DDOS tetapi jika Anda tidak’t punya ini dan kamu’RE pada hosting bersama, serangan dapat memengaruhi situs lain di server yang sama.
Info
KINSTA mengimplementasikan firewall perangkat keras yang ditenagai oleh Google Cloud Platform, keamanan aktif dan pasif, dan fitur canggih lainnya untuk mencegah akses ke pelanggan Anda’ data. Lihat lebih lanjut di sini.
3. Kerentanan situs web
Serangan DDOS dapat membuat situs Anda lebih rentan terhadap peretasan karena semua sistem Anda difokuskan untuk mengembalikan situs tersebut secara online, dan sistem keamanan mungkin telah dikeluarkan dari tindakan dengan serangan itu.
Peretas kemudian mungkin merasa lebih mudah untuk membuat jalan ke situs Anda melalui pintu belakang setelah serangan DDoS berhasil melumpuhkan situs Anda.
Serangan tindak lanjut seperti ini menang’T selalu berasal dari sumber yang sama dengan permintaan yang membentuk serangan DDOS: peretas yang pintar akan tahu cara menyembunyikan trek mereka dan menggunakan beberapa alamat IP untuk menyerang situs Anda, serta cara menyembunyikan lokasi mereka yang sebenarnya.
Jadi jika Anda adalah korban serangan DDOS, salah satu prioritas pertama Anda harus memastikan situs WordPress Anda aman. Ini bisa dibilang lebih penting daripada membuat situs Anda yang menghadap publik dan berjalan lagi, karena serangan lain hanya akan membawa Anda kembali ke titik awal (atau lebih buruk).
4. Hilang waktu dan uang
Memperbaiki situs web yang telah dikenakan serangan DDOS membutuhkan waktu. Ini juga bisa mengambil uang.
Jika kamu tidak’Aku tahu apa’S terjadi pada situs dan surga Anda’t siap untuk kemungkinan serangan, Anda bisa berakhir harus membangun kembali situs Anda dari awal (saya’telah melihat situs di mana ini telah terjadi). Jika Anda tidak’t mengambil cadangan situs Anda, Anda akan memulihkannya? Dan jika Anda tidak’t memperbaikinya dengan cepat, serangan itu bisa berdampak jangka panjang di situs Anda’s seo dan kinerja bisnis.
Saat situsnya turun, Anda bisa kehilangan uang dalam pendapatan, terutama jika situs Anda adalah toko e -niaga. Dan Anda mungkin harus membayar uang untuk menyewa ahli keamanan atau amploper web untuk membangun kembali situs Anda dan memastikannya’S dilindungi dari serangan di masa depan.
Semua ini menekankan betapa pentingnya melindungi situs Anda dari serangan DDoS. Saya memiliki satu klien yang sering mengalami upaya serangan karena sifat bisnis mereka; Karena kami menetapkan langkah -langkah keamanan, ini tidak pernah terpengaruh di situs. Jika kamu’disiapkan kembali, lalu serangan ddos seharusnya’t mempengaruhi situs Anda.
Apa yang dapat membuat situs web Anda rentan terhadap serangan DDOS?
Beberapa situs lebih rentan daripada yang lain terhadap serangan DDOS. Ini akan membuat Anda lebih rentan terhadap serangan itu di tempat pertama atau setelah efeknya.
Hosting Murah
Penyebab pertama dalam hal kerentanan terhadap serangan DDOS, seperti halnya semua jenis serangan siber, adalah hosting yang murah.
Hosting Murah memiliki dua kelemahan utama: kurangnya dukungan dan volume klien.
Untuk memungkinkan untuk menawarkan hosting dengan sangat murah, penyedia hosting akan memiliki sejumlah besar klien yang semuanya menggunakan server yang sama, yang berarti jika salah satu situs lain di server itu tunduk pada serangan, itu dapat memengaruhi Anda.
Penyedia hosting yang murah menang’t memberikan tindakan pencegahan keamanan terhadap serangan DDOS, mereka menang’t memperingatkan Anda saat serangan terjadi, dan mereka menang’t membantu Anda memperbaiki situs Anda saat berhenti bekerja. Mereka menang’t mengambil cadangan rutin situs Anda dan bahkan jika mereka melakukannya, mereka’tidak mungkin membantu Anda memulihkan situs Anda: Anda’Saya harus mencari cara untuk melakukannya sendiri.
Ini bukan’t karena penyedia hosting murah mencoba untuk menipu Anda atau karena mereka tidak’t menyediakan layanan yang mereka janjikan: itu’S hanya karena membuat hosting mereka murah, mereka harus berhemat pada dukungan. Kalau tidak, mereka tidak akan melakukannya’t menghasilkan keuntungan.
Jika situs web Anda mendukung bisnis atau usaha mana pun di mana reputasi Anda dan keamanan situs web Anda penting, maka perlu berinvestasi dalam hosting berkualitas baik. Biaya ekstra akan sia -sia ketika Anda menghindari harus menghabiskan waktu memperbaiki situs Anda jika diserang, dan tentunya akan sia -sia jika itu berarti situs Anda tetap online melalui upaya serangan DDOS dan ISN’t dikompromikan.
Info
Kinsta menawarkan janji keamanan malware serta perlindungan firewall terhadap serangan DDOS.
Kurangnya persiapan
Gagal mempersiapkan kemungkinan serangan DDOS menang’t tentu mencegah satu terjadi, tetapi itu berarti Anda tidak’T sangat menderita jika Anda tunduk pada satu.
Pertama, mengambil tindakan pencegahan keamanan terhadap serangan potensial akan meningkatkan situs Anda’Kemungkinan untuk tetap online meskipun mengalami upaya serangan.
Tetapi memahami cara menghentikan serangan DDOS di jalurnya juga akan membantu. Jika situs Anda diserang dan turun jika Anda’ve siap Anda akan bisa bangun dan berjalan lagi lebih cepat daripada jika Anda punya’t disiapkan.
Menginstal perangkat lunak keamanan atau memanfaatkan peringatan keamanan yang ditawarkan oleh penyedia hosting Anda berarti Anda akan diberitahu jika situs Anda diserang, dan Anda atau penyedia hosting Anda dapat mengambil tindakan untuk melindungi situs Anda.
Mengambil cadangan rutin dari situs Anda berarti Anda dapat dengan cepat mengembalikannya jika itu mengalami masalah.
Dan menjaga situs Anda tetap up to date berarti itu’S secara inheren lebih aman dan akan lebih kecil kemungkinannya untuk menghadapi masalah jika Anda harus membangunnya kembali.
Kode tidak aman atau ketinggalan zaman
Menjaga versi WordPress Anda serta tema dan plugin Anda yang terbaru’t melindungi Anda dari serangan ddos.
Tetapi jika Anda diserang dan kelemahan selanjutnya dari situs Anda digunakan oleh peretas sebagai kesempatan untuk mendapatkan akses yang tidak diinginkan, mereka akan jauh lebih kecil kemungkinannya untuk berhasil jika situs Anda dikelola dengan baik.
Tindakan pencegahan termasuk menjaga situs Anda tetap terbaru serta hanya menginstal plugin dan tema dari sumber terkemuka. Tema WordPress dan Direktori Plugin sejauh ini merupakan tempat terbaik untuk menemukan tema dan plugin gratis, dan pengembang terkemuka akan membuatnya tersedia di sana. Berhati -hatilah untuk tidak menginstal kode yang dapat menyebabkan ketidakcocokan dengan hosting Anda dan tidak pernah menginstal tema atau plugin yang dibatalkan.
Cara Melindungi Situs Anda dari Serangan DDoS
Jadi sekarang untuk pertanyaan Anda’ve sudah gatal untuk mengetahui jawaban untuk: Bagaimana Anda melindungi situs Anda dari serangan DDoS?
Ada berbagai tindakan pencegahan yang dapat Anda ambil, dan yang Anda pilih akan tergantung pada pengaturan Anda, anggaran Anda, dan preferensi Anda.
Membiarkan’S Lihatlah opsi.
Perlindungan dari penyedia hosting Anda
Kinsta Hosting memiliki sejumlah fitur yang akan mengurangi kemungkinan Anda mengalami serangan DDOS.
Semua situs yang diselenggarakan di Kinsta dilindungi oleh integrasi CloudFlare kami, yang menampilkan firewall yang aman dengan perlindungan DDOS bawaan. Kami juga menggunakan pembatasan berbasis perangkat lunak yang ketat untuk mengamankan situs Anda lebih jauh. Semua ini membuatnya jauh lebih sulit bagi serangan DDOS untuk melewati.
Fitur Kinsta lain yang dapat membantu melindungi Anda setelah serangan DDOS dimulai adalah pemblokiran geolokasi IP. Kinsta akan mendeteksi serangan DDoS dan mengingatkan Anda untuk itu. Anda kemudian dapat menggunakan fitur pemblokiran IP GEO untuk memblokir area geografis dari mana serangan DDoS akan datang.
Ini berarti Anda dapat dengan aman memblokir wilayah geografis di mana serangan berasal dan alamat IP dari wilayah itu tidak akan lagi dapat mengirim permintaan ke situs Anda.
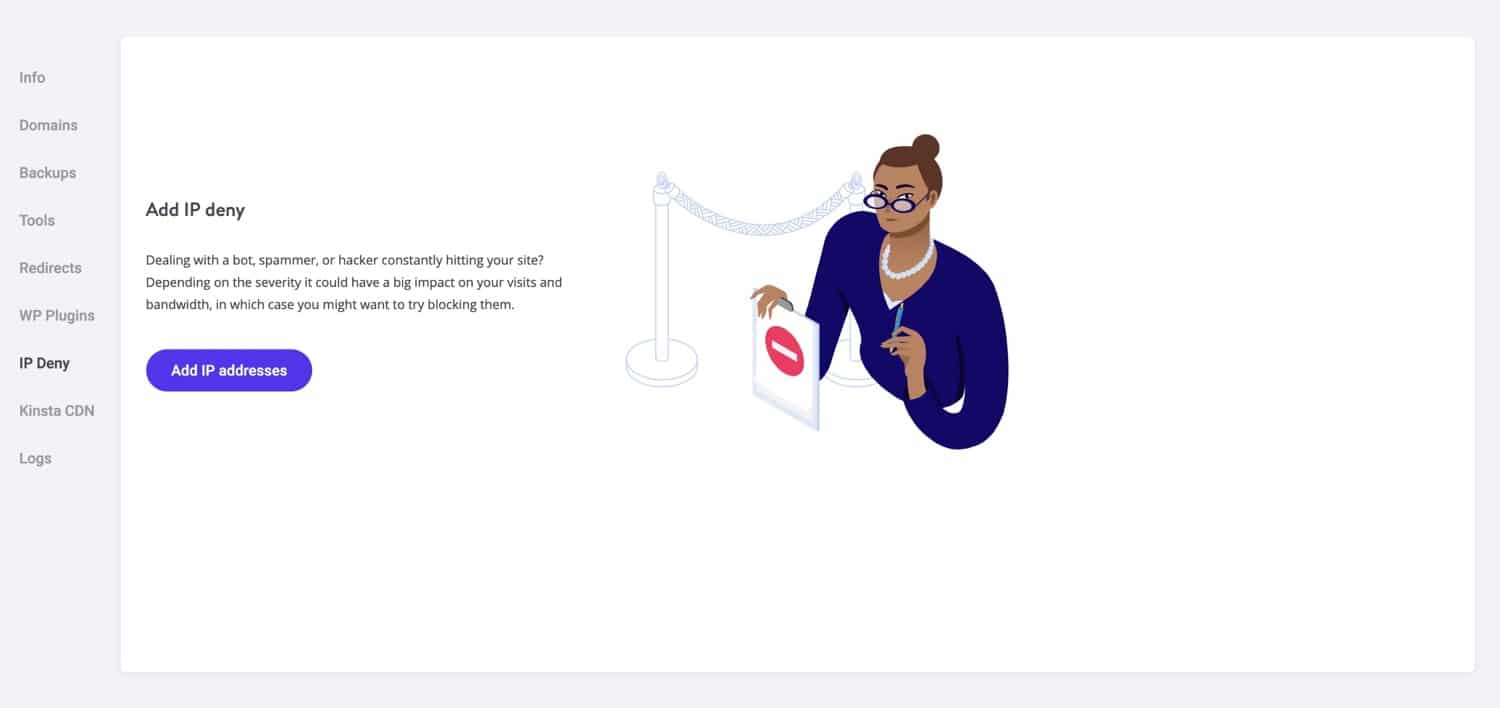
Atau, Anda dapat memblokir IP individu di mykinsta melalui IP DENY halaman.
Inilah kebenaran yang sulit, bagaimanapun: betapapun bagusnya penyedia hosting Anda, itu’tidak mungkin bagi mereka untuk memberikan perlindungan total terhadap serangan DDOS. Apa yang akan dilakukan oleh penyedia hosting yang baik adalah menyediakan firewall yang baik, yang akan mengurangi kemungkinan serangan tetapi tidak menyingkirkannya sama sekali. Mereka juga akan memiliki alat yang dapat Anda atau mereka dapat gunakan untuk menghentikan serangan DDOS setelah dimulai, seperti pemblokiran IP.
Ini sebabnya Penyedia hosting apa pun yang mengklaim memberi Anda perlindungan total dari serangan DDOS ISN’T benar -benar jujur. Mereka dapat mengurangi kemungkinan serangan dan mereka dapat membatasi dampaknya, tetapi mereka bisa’t hentikan serangan ddos sepenuhnya.
Sebaliknya, untuk melindungi diri Anda dari serangan DDOS secara lebih menyeluruh Anda perlu menggunakan jaringan luas yang dapat menggunakan basis data informasi tentang serangan di situs lain di seluruh dunia untuk mengantisipasi serangan dan memblokir IP dari mana mereka kemungkinan akan datang. Membiarkan’Lihatlah beberapa layanan itu.
Cloudflare
Cloudflare adalah salah satu internet’Penyedia paling populer dari jaringan pengiriman konten, dan juga menawarkan perlindungan terhadap serangan dan peretasan. Karena ukurannya yang luas, ia memiliki akses ke informasi tentang dari mana serangan DDOS berasal dan kemudian dapat memblokir alamat IP tersebut untuk semua situs di jaringannya.
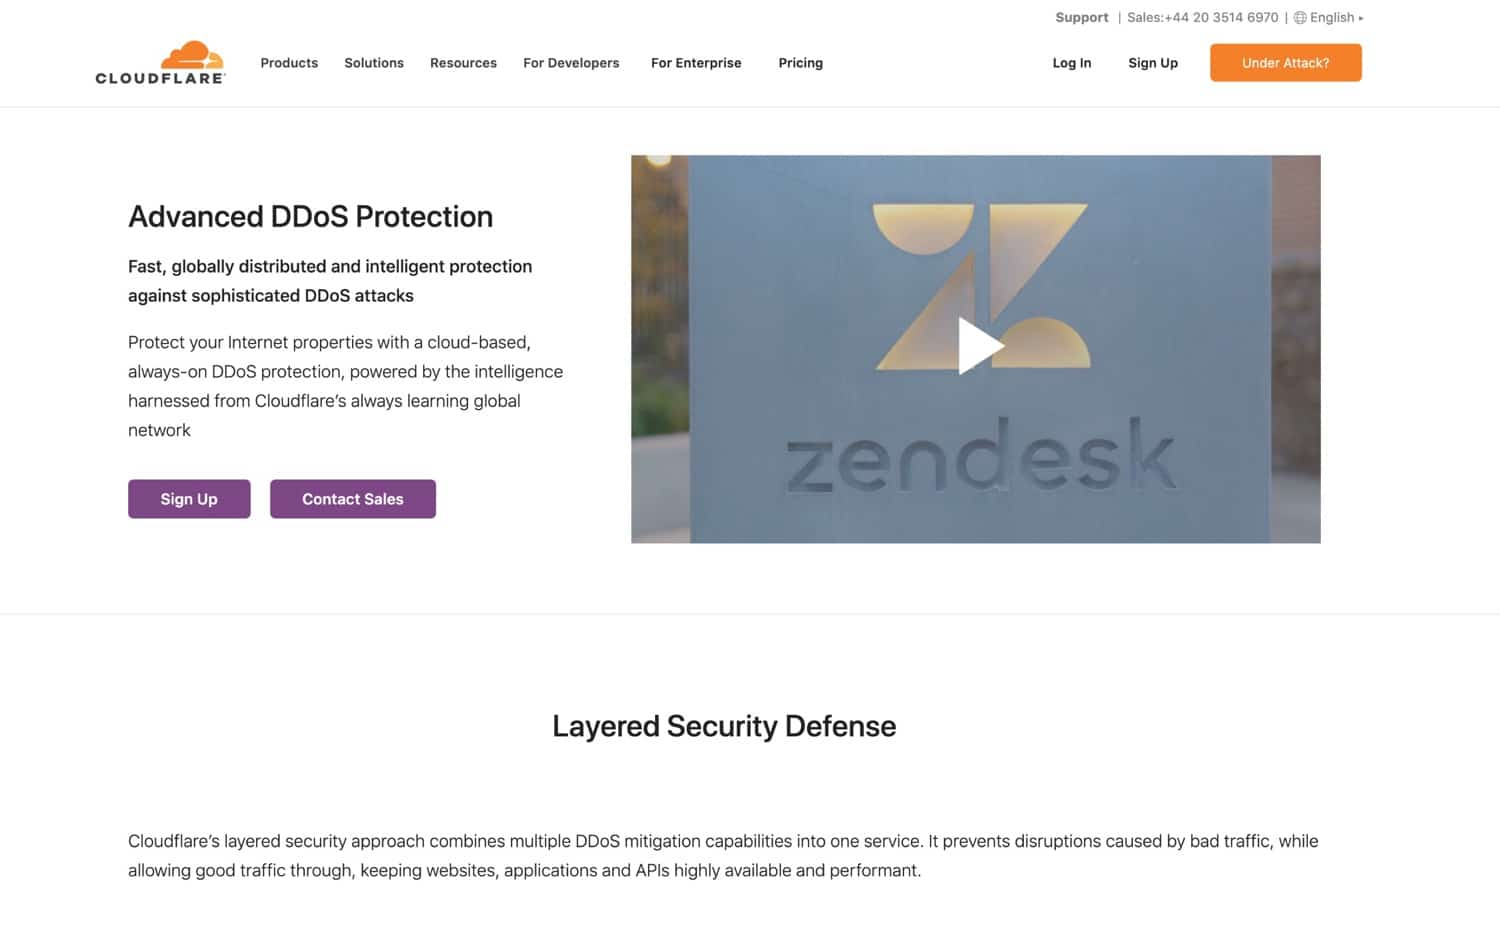
Cloudflare’Jaringan berbasis cloud selalu aktif dan selalu belajar, artinya dapat mengidentifikasi serangan potensial dan menghentikan lalu lintas yang tidak diinginkan dari mencapai situs Anda 24/7. Ini juga memberi Anda dasbor yang dapat Anda gunakan untuk memantau dan menghilangkan serangan DDOS sehingga Anda dapat mengidentifikasi apa kerentanan Anda.
Jika situs Anda di -host di Kinsta, Anda tidak’t perlu melalui proses pengaturan akun cloudflare Anda sendiri. Semua situs pada infrastruktur kami dilindungi oleh integrasi cloudflare gratis kami.
Sucuri
Sucuri adalah perusahaan yang terkenal karena layanannya membersihkan situs setelah peretasan dan membantu mencegah mereka terjadi lagi. Tapi itu juga menawarkan perlindungan DDOS
Situs yang Di -host di Kinsta Jangan Mendukung Sucuri. Di Kinsta, infrastruktur kami dilindungi oleh firewall cloudflare yang aman dengan perlindungan DDOS bawaan. Selain itu, kami melakukan pemindaian malware rutin dan menawarkan pemindahan malware gratis sesuai janji keamanan malware kami.
Sucuri’S Layanan berfungsi karena sangat besar, dengan jaringan lebih dari 400.000 pelanggan yang berarti dapat menjaga database serangan dengan cara yang sama seperti yang bisa dilakukan Cloudflare. Alamat IP tersebut kemudian dapat diblokir di situs Anda.
Sucuri’S Network ISN’t sebesar cloudflare’s tetapi perusahaan layak dipertimbangkan jika Anda juga menginginkan fitur dan pemantauan keamanan canggih, di situlah letak spesialisasi mereka. Sucuri akan memantau situs Anda untuk downtime dan serangan atau peretasan dan akan memperbaiki peretasan yang terjadi.
Jadi jika Anda menderita serangan DDOS dan situs WordPress Anda diretas saat itu’S rentan, bersama Sucuri berarti Anda bisa mendapatkannya dan menjalankannya lagi secepat mungkin.
Ringkasan
Serangan DDoS menjadi lebih umum dan mereka memiliki potensi untuk menyebabkan kerusakan miliaran dolar.
Dia’tidak mungkin untuk sepenuhnya melindungi diri Anda dari serangan DDoS karena ada’t banyak kontrol yang Anda miliki atas lalu lintas yang datang ke situs Anda. Tetapi jika Anda menggunakan salah satu layanan di atas, hindari hosting murah, dan persiapkan diri Anda untuk serangan DDOS jika terjadi, maka Anda akan jauh lebih kecil kemungkinannya untuk menderita.
Artikel terkait yang dipetik dengan tangan

Google Cloud Platform Network: Tier Premium vs Tingkat Standar
Menyelam Deep ke Google Cloud Network dan pandangan dekat pada tingkat premium vs standar mereka, bersama dengan tumpukan teknologi yang memberikan tercepat ..
Waktu Membaca 20 menit Baca Tanggal Publish 21 Oktober 2019 Topik Cloud Computing Platforms Topic Cloud Hosting

Cara Mengatur Sucuri Firewall (WAF) di situs WordPress Anda
Lalu lintas dari bot dan proksi lebih tinggi dari sebelumnya. Ini menjadi tantangan bagi bisnis yang tidak tahu apa -apa tentang cara menyaring atau blok ..
Waktu Membaca 17 menit Baca Tanggal Publish 4 Juni 2018 Topik WordPress Security
Plugin keamanan WordPress terbaik untuk mengunci ancaman jahat
Menjaga agar situs WordPress Anda tetap aman bisa menantang. Lihat plugin keamanan WordPress ini untuk dengan mudah mengunci orang jahat.
Waktu Membaca 48 menit Baca Tanggal Publish 20 Juni 2022 Topik Plugin WordPress Topik WordPress Security
Kami’LL migrasi situs WordPress Anda secara gratis
Tim kami yang berdedikasi akan memigrasikan situs WordPress Anda ke Kinsta, tanpa pekerjaan apa pun di pihak Anda dan dengan gangguan layanan minimal. Bermigrasi bebas risiko dengan jaminan uang kembali 30 hari kami.
Apa yang terjadi selama serangan DDOS?
Bekerja dalam Teknologi Informasi saat ini berarti berurusan dengan risiko keamanan potensial yang dihadapi perusahaan dari semua ukuran, industri, dan daerah. Bidang keamanan siber sangat luas dan bervariasi, mencakup taktik pencurian data halus seperti phishing tombak, serta manuver brute-force yang lebih besar termasuk serangan penolakan layanan (DDOS) terdistribusi.
Karena kerusakan serangan cyber dapat menyebabkan perusahaan – baik setelah segera dari insiden tersebut dan secara berkelanjutan – bisnis membutuhkan orang yang memahami risiko yang mereka hadapi dan bagaimana membuat penanggulangan yang efektif. Menjadi akrab dengan ancaman cyber seperti serangan DDOS karena itu merupakan cara untuk mengambil peran sebagai anggota yang lebih berharga dari tim sistem informasi.

Apa itu serangan DDOS?
Serangan DDOS adalah jenis cyberreat berdasarkan pengiriman terlalu banyak permintaan ke sumber daya online, memaksa situs atau sumber daya itu offline. Penyerang mengambil keuntungan dari jaringan komputer yang luas untuk menciptakan tekanan ini, seringkali dengan menggunakan “zombie” mesin yang telah mereka ambil melalui malware.
Kaspersky mencatat bahwa serangan DDOS berfungsi karena sumber daya web hanya dapat menangani begitu banyak lalu lintas pada waktu tertentu. Ketika jumlah data atau permintaan yang mengalir ke aset jaringan menjadi terlalu besar, pengguna yang sah mungkin tidak dapat mengaksesnya, seperti halnya akan terjadi jika ada terlalu banyak orang yang mencoba menggunakan sumber daya, tetapi dalam skala yang jauh lebih besar. Server web yang menderita efek serangan DDOS yang berhasil akan melambat atau menjadi benar -benar tidak dapat diakses oleh pengguna.
Mempertimbangkan bahwa perusahaan modern menggunakan platform online untuk layanan mereka yang paling penting, baik yang menghadap ke pelanggan maupun internal, TI’mudah untuk melihat bagaimana serangan DDOS yang tepat waktu dapat membahayakan bisnis. Apakah itu berarti menutup pedagang e-commerce selama musim ritel yang sibuk, mengambil bisnis’Server in-house offline, atau salah satu dari sejumlah hasil serupa, kerusakan bisa menjadi terkenal.
Bagaimana serangan DDOS dan serangan DOS berbeda?
Serangan DDOS adalah versi modern, skala besar dari serangan Denial of Service (DOS) sederhana. Firma keamanan digital Norton menjelaskan bahwa serangan DOS telah ada sejak 1974, ketika seorang anak berusia 13 tahun dari jarak jauh mematikan komputer jaringan. Profesional TI seharusnya tidak’t membiarkan diri mereka puas hanya karena serangan DOS memiliki sejarah hampir 50 tahun. Dengan berevolusi dari DOS ke DDOS, intrusi ini tetap relevan hingga saat ini.
Pemogokan awal pada tahun 1974 diluncurkan dari satu komputer, yang berarti itu adalah DOS sederhana, bukan DDOS. Norton mencatat bahwa serangan DDOS ditentukan dengan menggunakan beberapa bagian perangkat keras untuk menghasilkan aktivitas jaringan tidak sah yang menurunkan sumber daya. Fakta bahwa botnet komputer yang ditangkap atau perangkat lain dapat menangani lebih banyak kerusakan daripada PC tunggal telah mengubah DDOS menjadi cara standar yang merusak perusahaan’ server.
Apa tujuan serangan DDOS?
Tujuan serangan DDOS biasanya untuk membahayakan perusahaan dengan mengambil sumber daya yang paling penting secara offline. Kaspersky menunjukkan bahwa beberapa organisasi membuat target yang sangat menarik untuk jenis intrusi digital ini. Ini termasuk pengecer e-commerce dan semua jenis bisnis digital dari semua jenis, termasuk kasino internet.
CSO memberi contoh bagaimana serangan DDOS dapat memiliki efek air terjun, di mana menjatuhkan satu perusahaan dapat membahayakan orang lain. Pada Oktober 2016, Mirai Botnet, kumpulan perangkat Internet of Things (IoT) yang dikompromikan, dimanfaatkan untuk mengirim permintaan ke penyedia layanan internet’server S. Jaring terdiri dari hingga 400.000 perangkat IoT dan mampu melakukan infrastruktur penting yang luar biasa, menjatuhkan Twitter, Amazon, Spotify, dan banyak lagi.
Apa yang terjadi selama serangan DDOS?
Serangan DDOS relatif sederhana, yang merupakan salah satu alasan mengapa jenis cybery ini sangat berbahaya. Norton menjelaskan bahwa dalam insiden ini, peretas tidak’T harus menginstal salah satu kode mereka pada korban’server s. Sebaliknya, mesin yang dikompromikan di penyerang’S botnet mengirim jutaan ping, seolah -olah sejumlah besar mesin mencoba terhubung ke layanan itu sekaligus.
Karena yang dikompromikan “zombie” komputer dan perangkat lain yang membentuk peretas’S Botnet semuanya memiliki alamat IP yang berbeda, perusahaan sering mengalami kesulitan mempertahankan sumber daya mereka terhadap insiden DDOS. Penanggulangan sederhana setelah serangan DOS terdeteksi akan melibatkan pemblokiran semua permintaan dari alamat IP yang menyinggung, tetapi dalam hal DDOS, pertahanan yang lebih canggih diperlukan.
Apa tiga jenis utama serangan DDOS?
Sementara perbedaan satu atau banyak antara serangan DOS dan DDOS jelas, serangan DDOS sendiri dapat dibagi menjadi tiga kategori. Divisi ini didasarkan pada bagaimana peretas mencapai tujuan menciptakan begitu banyak lalu lintas sehingga jaringan target, situs, atau sumber daya lain menjadi tidak dapat diakses.
Kadang -kadang, kerusakan yang disebabkan oleh kejahatan dunia maya tidak terhubung langsung dengan ukuran botnet yang terlibat, tetapi lebih terkait dengan jenis permintaan palsu yang dihasilkan. CSO Majalah mencantumkan tiga jenis serangan DDOS sebagai berikut:
- Serangan berbasis volume diukur dengan banyaknya lalu lintas yang dikirim ke lokasi. Peretas di belakang salah satu insiden ini hanya mencoba mengirim sebanyak mungkin permintaan dalam rentang waktu yang dialokasikan, berpotensi menggunakan sejumlah besar perangkat yang ditangkap untuk menghasilkan ping yang diperlukan.
- Serangan DDOS-Lapisan Jaringan, Juga dikenal sebagai serangan protokol, ditujukan untuk infrastruktur di balik jaringan. Karena serangan ini lebih tentang paket informasi daripada bit mentah, mereka diukur dalam paket per detik.
- Serangan Lapisan Aplikasi mempengaruhi aplikasi secara langsung daripada mengkompromikan infrastruktur yang memberi kekuatan pada perangkat lunak tersebut. Mereka diukur dalam permintaan per detik, karena peretas menggunakan jaringan komputer dan perangkat lain untuk terus meminta akses ke aplikasi’layanan, menciptakan terlalu banyak lalu lintas dan menurunkan perangkat lunak.
Daripada menggunakan tiga jenis yang sama, Norton memecah insiden DDOS menjadi dua kategori berdasarkan hasil yang dimaksudkan: banjir dan robek.
- Serangan banjir Apakah setiap upaya untuk menggunakan banjir data yang luar biasa untuk mencatat server. Banjir ICMP atau banjir ping terjadi ketika penyerang mengirim paket data untuk mempengaruhi seluruh kelompok komputer yang terhubung, menurunkan jaringan yang kurang dikonfigurasi dengan buruk. Banjir syn sedikit berbeda, menggunakan tidak selesai “jabat tangan” Antara host, server, dan pengguna untuk mengisi setiap port di server target.
- Serangan yang menabrak adalah varian DDOS yang kurang umum. Ini didasarkan pada pembatasan sistem yang dikompromikan dengan bug yang mempengaruhi kelemahan pada bagian infrastruktur yang ditargetkan. Dengan kelemahan yang tidak ditandingi dieksploitasi, sistem macet.
Bagaimana Anda mencegah serangan DDOS?
Pertahanan yang efektif terhadap serangan DDOS dapat mengambil banyak bentuk, dengan personel IT melangkah untuk menangkal intrusi ini segera setelah mereka terdeteksi atau membuat pertahanan proaktif yang akan mencegah perusahaan menjadi target di tempat pertama pertama.
CSO mencatat bahwa langkah pertama untuk mengurangi serangan DDOS adalah hanya untuk memasukkan jenis insiden ini dalam bisnis’R Paket Pemulihan Bencana Secara Keseluruhan. Ketika organisasi memiliki langkah khusus untuk diikuti, termasuk semuanya mulai dari penanggulangan digital hingga pesan media, akan ada lebih sedikit panik pada saat ini dan lebih banyak kemampuan untuk mengoordinasikan upaya dengan cepat terhadap para peretas.
Sementara persiapan adalah salah satu langkah penting dalam memerangi serangan DDOS, ada juga kebutuhan untuk improvisasi saat ini. Setelah itu’S mengkonfirmasi bahwa insiden seperti itu sedang berlangsung, personelnya harus dapat disesuaikan dan ditentukan seperti peretas yang mencoba memecah pertahanan mereka.
CSO Ditentukan bahwa dalam dekade terakhir, peretas sudah mulai memantau upaya pemulihan yang dilakukan terhadap serangan DDOS mereka, memodifikasi taktik mereka secara real time untuk menjaga serangan tetap berjalan. Respons keamanan TI harus cocok dengan masing -masing serangan baru ini. Sebagai kerutan kompleksitas tambahan, kadang -kadang serangan sekunder benar -benar berbeda di alam, dengan intrusi DDOS bertindak sebagai penutup untuk peretas’s tujuan nyata.
Norton menambahkan bahwa perusahaan dapat mengambil langkah melawan penyerang DDOS dalam cara mereka memilih dan mengonfigurasi router mereka dan perangkat keras jaringan lainnya. Ketika sebuah perusahaan memiliki generasi firewall terbaru yang terpasang dan semua peralatannya sepenuhnya ditambal dan diperbarui, peretas akan memiliki waktu yang lebih sulit menemukan celah dalam sistem yang melaluinya mereka dapat mengirim paket palsu mereka.
Seperti halnya banyak praktik keamanan siber modern, pertempuran melawan serangan DDOS adalah masalah menggabungkan investasi teknologi yang tepat dengan praktik terbaik. Departemen TI harus memastikan sumber dayanya adalah target yang sulit dengan memasang perangkat keras dan perangkat lunak terbaru, tetapi juga harus siap untuk memerangi intrusi secara real time, jika dan ketika seorang peretas berhasil melewati pertahanan luar dan membombardir server dengan lalu lintas dengan lalu lintas.
Apa yang dapat Anda pelajari tentang keamanan digital dalam program gelar sistem informasi?
Karier sistem informasi adalah beberapa peran terpenting dalam organisasi dari semua jenis saat ini, karena mereka ada di titik penghubung antara departemen bisnis dan TI. Orang -orang dalam peran ini ditugaskan untuk mencari tahu teknologi dan strategi terbaik untuk perusahaan mereka dari perspektif ganda ini. Tidak mengherankan, karyawan ini harus berpengalaman dalam keamanan, dengan pengalaman dalam memerangi serangan DDOS dan jenis upaya intrusi lainnya.
Pendidikan di bidang ini mencakup pembelajaran tentang pertahanan TI dan mitigasi ancaman yang canggih. Belajar di Program Sarjana Sains dalam Sistem Informasi Online dari University of Alabama di Birmingham’S Collat School of Business adalah salah satu cara untuk mengambil pengetahuan keamanan kritis yang mungkin terbayar dalam pengaturan TI perusahaan.
Keamanan Jaringan adalah salah satu subjek yang didekati dalam komunikasi data bisnis kursus inti. Kelas ini juga memberikan gambaran umum tentang bekerja dengan jaringan daerah dan area luas, memastikan lulusan siap membantu majikan mereka mengoptimalkan cara mereka menyimpan dan mentransfer data.
Siswa terutama tertarik untuk mengambil tanggung jawab keamanan dalam peran profesional mereka dapat memilih manajemen keamanan informasi kursus elektif. Kelas ini, sepenuhnya berkaitan dengan konsep -konsep utama di balik melindungi sumber daya terhadap ancaman digital, mencakup manajemen risiko, penciptaan kebijakan, dan pemulihan bencana. Setelah menyelesaikan kelas ini, peserta akan memahami cara melakukan audit keamanan, pertahanan desain, dan mengelola ketidakpastian yang melekat pada hari ini’S Lansekap Ancaman.
Untuk mempelajari lebih lanjut tentang BSIS online dan mencari tahu apakah gelar ini cocok dengan rencana Anda untuk kemajuan karier, kunjungi halaman program.
Bacaan yang disarankan:
Sumber:
DDOS baru melakukan 4 miliar kali kerusakan

Avast Security News Team 11 Mar 2022
Tim Berita Keamanan Avast, 11 Mar 2022
Plus, dua ledakan dari kembalinya masa lalu – Emosi dan Spectre.
Serangan amplifikasi penolakan baru terdistribusi (DDOS) dapat meningkatkan efek merusak sebesar empat miliar kali dan meregangkan panjang serangan hingga 14 jam. Vektor amplifikasi memecahkan rekor berasal dari server yang salah konfigurasi yang termasuk dalam Mitel Micollab dan Mivoice Business Express Systems Collaboration. Para peneliti telah melaporkan bahwa serangan amplifikasi Mitel DDOS telah digunakan terhadap lembaga keuangan, perusahaan logistik, perusahaan game, dan organisasi di pasar lain. “Serangan DDoS biasanya menargetkan perusahaan dan layanan online pemerintah,” Avast Security Evangelist Luis Corons berkomentar. “Dalam hal ini, lalu lintas serangan yang diperkuat ini dapat dikurangi dengan aman menggunakan alat dan teknik pertahanan DDOS standar.” Organisasi yang menggunakan server mitel sangat disarankan untuk memastikan mereka dikonfigurasi dengan benar. Untuk lebih lanjut tentang cerita ini, lihat ARS Technica .
Botnet emosi mekar lagi
Botnet Emosi, diturunkan pada Januari 2021 hanya untuk kembali pada bulan November, kini telah menginfeksi 130.000 sistem di 179 negara. Hanya beberapa bulan setelah Europol dan Eurojust mengambil kendali atas server botnet dan mengganggu malware’operasi, geng ransomware conti menghidupkannya kembali untuk mendapatkan akses ke jaringan perusahaan. Infeksi awal menggunakan TrickBot, tetapi setiap serangan berikutnya menjatuhkan alat pentesting Cobalt Strike untuk mendapatkan akses jarak jauh. Serangan itu tampaknya berfokus pada negara -negara Jepang, Indonesia, Thailand, Afrika Selatan, Meksiko, Amerika Serikat, Cina, Brasil, dan Italia. Untuk lebih lanjut, lihat Bleeping Computer .
Pemimpin TI Meluncurkan Sustainableit.org
Eksekutif Teknologi dari seluruh dunia bergabung untuk membentuk SUSTAINABLEIT.org, organisasi nirlaba yang berfokus pada memajukan keberlanjutan global melalui kepemimpinan teknologi. Upaya bersama para pemimpin komunitas TI akan fokus pada tiga pilar keberlanjutan – lingkungan, sosial, dan pemerintahan. Organisasi akan mendefinisikan praktik terbaik dan mendorong transparansi. “Keberlanjutan adalah megatrend abad ini,” kata pendiri dan CEO Delphix Jedidiah Yueh, pemimpin kelompok itu. “Sudah terlalu lama, keberlanjutan telah menjadi masalah bagi orang lain untuk dipecahkan. Hari ini kita’kembali bergabung dengan para pemimpin teknologi dari dunia’Organisasi terbesar untuk membuat keberlanjutan masalah kolektif kita untuk dipecahkan.” Untuk lebih lanjut, lihat zdnet .
Serangan momok baru melewati pertahanan intel
Para peneliti telah menemukan metode serangan baru yang dapat mengalahkan pertahanan mitigasi berbasis perangkat keras baik Intel dan ARM telah diterapkan pada CPU mereka selama beberapa tahun terakhir untuk memperbaiki cacat Spectre. Intel dan Arm telah memberikan nama yang berbeda untuk serangan itu, jadi itu’S dikenal sebagai Spectre-BHB (Buffer Riwayat Cabang) dan Spectre-BHI (Injeksi Riwayat Cabang). Eksploitasi Bukti Konsep diciptakan oleh para peneliti Vusec. Serangan momok menipu mekanisme eksekusi spekulatif dalam CPU menjadi informasi bocor dari cache sementara yang bertindak sebagai saluran samping. Untuk informasi lebih lanjut tentang serangan ini, lihat CSO .
Google mengumumkan fitur arsip baru
Menurut blog pengembang Android, peneliti Google telah mulai mengerjakan fitur baru yang akan memungkinkan pengarsipan aplikasi. Aplikasi yang diarsipkan akan tetap pada perangkat sebagai mudah dipulihkan, tetapi akan memiliki bagian yang dihapus sementara yang mengurangi ukurannya sebesar 60%. Fitur baru pertama kali akan ditawarkan kepada pengembang aplikasi di Bundletool 1.10. Untuk aplikasi yang dibangun dengan Android Gradle Plugin 7.3, Google sedang mengembangkan apks yang diarsipkan, yang harus berfungsi nanti pada tahun 2022. Di posting blog, Google mengklaim pengembang akan mendapat manfaat dari lebih sedikit uninstalls dan gesekan yang jauh lebih rendah bagi pengguna untuk mengambil kembali aplikasi favorit mereka.
Ini S minggu’S ‘harus baca’ di blog avast
Laporan baru mendokumentasikan berbagai teknik kejahatan crypto, menggabungkan cara lama dan baru untuk memanipulasi pasar. Bacalah saat kita menggali temuan.
Bisakah DDOS menghancurkan router?
Dalam artikel ini, kita akan belajar tentang serangan DDOS dan efeknya pada router. Kita perlu tahu apa itu router dan kemudian melihat apakah itu rentan terhadap serangan DDOS.
8 menit dibaca
Diterbitkan pada: 19 Feb 2022
Diperbarui pada: Mar 08, 2022
Untuk menjawab pertanyaan yang disebutkan, kita perlu tahu apa serangan DDoS dan apa yang mereka lakukan untuk mempengaruhi proses normal router. Pertama, kami akan memahami serangan DDOS dan fungsinya dan menjadi terbiasa dengan berbagai jenis mereka, dan sebagainya. Kemudian, kita akan belajar tentang router dan penggunaannya. Akhirnya, kita akan mengetahui bagaimana DDOS dapat mempengaruhi dan bahkan menghancurkan router dan apa yang perlu kita lakukan jika hal seperti itu terjadi.
Apa serangan ddos?
Serangan DOS dan DDOS adalah beberapa serangan paling berbahaya dan terbaru di internet. Apa itu DDOS? Kata DDOS adalah singkatan dari Dulial of Service Terdistribusi. Tujuan dari serangan ini bukan untuk mengganggu layanan tetapi untuk memaksa jaringan dan server gagal memberikan layanan normal dengan menargetkan bandwidth jaringan atau konektivitas. Serangan -serangan ini dilakukan dengan mengirimkan paket data kepada korban, yang membanjiri jaringan korban atau kapasitas pemrosesan dalam paket dan mencegah pengguna dan pelanggan mengakses layanan. Secara umum, serangan DDOS di situs terjadi ketika akses ke komputer atau sumber daya jaringan sengaja diblokir atau dikurangi karena pekerjaan jahat pada pengguna lain. Serangan -serangan ini tidak harus menghancurkan data secara langsung atau permanen tetapi dengan sengaja membahayakan ketersediaan sumber daya.
Paket dikirim langsung dari sistem peretas atau penyerang dalam serangan DOS. Secara umum, sistem informasi terlibat dalam serangan, dan tentu saja, IP bertanggung jawab atas serangan tersebut.
Berikut ini adalah daftar beberapa metode yang digunakan untuk DOS dan DDOS-serangan:
– Banjir ICMP
– Banjir syn
– Serangan tetesan air mata
– Serangan penolakan tingkat rendah
– Serangan peer-to-peer
– Asimetri pemanfaatan sumber daya dalam serangan kelaparan
– Serangan penolakan permanen
– Banjir tingkat aplikasi
– Senjata nuklir
– R-U-mati-belum
– Serangan terdistribusi
– Serangan tercermin / spoofed
– Penolakan layanan yang tidak disengaja
– Penolakan Level II
Apa itu router, dan apa yang dilakukannya?
Router adalah bagian yang sangat penting dari teknologi yang hampir semua dari kita miliki di rumah, tetapi banyak yang tidak sepenuhnya memahami bagaimana menggunakannya. Kebanyakan orang bahkan tidak tahu apa itu router dan bagaimana hal itu berbeda dari suatu modem. Router memiliki peran yang signifikan dan mendasar dalam menciptakan dan mengembangkan infrastruktur jaringan. Pada hari insinyur komputer mencoba berkomunikasi antara perangkat ini, solusi dan perangkat yang berbeda muncul. Beberapa solusi dan perangkat ini dibuang karena kinerja yang buruk. Dunia Komunikasi Komputer mengalami perubahan mendasar saat router lahir. Router ini memecahkan salah satu masalah terbesar di dunia jaringan, koneksi yang aman antara dua jaringan area lokal, dan meletakkan dasar untuk jaringan internet yang luas saat ini.
Sederhananya, router adalah perangkat yang memberikan paket perangkat di jaringan ke tujuan yang nyaman, sehingga menghubungkannya ke internet. Data ini dapat antara beberapa perangkat di jaringan atau dikirim dari satu perangkat ke internet. Router memberikan alamat IP untuk setiap perangkat jaringan untuk mengetahui tujuan atau alamat sumbernya saat menerima dan mengirim data. Router akan memastikan bahwa paket yang dikirim atau diterima akan selalu mencapai tujuan yang benar dan tidak akan tersesat di jalur jaringan. Biasanya, router dan modem diasumsikan sebagai hal yang sama secara tidak sengaja, sementara keduanya memiliki fungsi yang sama sekali berbeda. Modem dalam jaringan bertanggung jawab untuk mengirim data ke ISP ( Penyedia layanan internet ) dan menerima data dari ISP.
Modem adalah singkatan dari Modulator / Demodulator. Intinya, untuk modem untuk mengirim sinyal digital yang diterima dari komputer melalui saluran telepon, itu mengubahnya menjadi sinyal analog, dan proses yang sama terjadi di penyedia layanan internet.
Tetapi router adalah perangkat yang merutekan data antara jaringan yang berbeda, yang disebut aktivitas perutean. Misalnya, Anda memiliki LAN, rekan kerja Anda memiliki LAN di kategori lain, dan baik jaringan domain IP dan siaran sangat berbeda. Jika Anda ingin mengirim data ke kolega Anda di jaringan lain, Anda harus menggunakan router untuk merutekan data antar jaringan. Kalau tidak, tidak ada paket yang dapat dipertukarkan di luar jaringan.
Efek serangan ddos pada router
Dalam jenis serangan ini, peretas menggunakan banyak metode seperti permintaan yang meluap dan penggunaan sumber daya yang berlebihan (CPU, database, bandwidth, memori, dll.) untuk memperlambat server, yang dapat menyebabkan server macet.
Kegagalan layanan jaringan atau kerusakan tidak selalu karena serangan DOS. Mungkin ada beberapa alasan teknis untuk ini, atau administrator jaringan mungkin telah menonaktifkan sementara beberapa layanan untuk pemeliharaan sementara. Kehadiran gejala berikut dapat menunjukkan serangan DOS atau DDOS:
– Kurangi kecepatan atau efisiensi jaringan dengan cara yang tidak biasa (saat membuka file atau mengakses situs web).
– Tidak tersedianya situs tertentu (tanpa alasan teknis).
– Ketidakmungkinan untuk mengakses situs apa pun (tanpa alasan teknis).
– Peningkatan yang signifikan dalam volume email yang tidak diminta diterima.
Bagaimana saya memahami bahwa router saya hancur?
Lima tanda peringatan menunjukkan router Anda tidak berfungsi dengan baik:
1. Lampu indikator koneksi mati, bahkan jika Anda masih dapat menelusuri web.
2. Transfer/unduhan data lambat.
3. Kecepatan koneksi rendah.
4. Modem membuat banyak suara keras atau aneh.
5. Modem mematikan atau tidak berfungsi.
Saat semuanya berfungsi dengan baik, Anda dapat mengharapkan simbol menjadi konsisten atau lampu hijau atau biru untuk berkedip. Sinyal ini menunjukkan bahwa perangkat dicolokkan dan beroperasi secara normal. Anda dapat mengharapkan simbol menjadi merah atau oranye saat ada masalah koneksi.
Router pemecahan masalah
– Uji wifi Anda di perangkat yang berbeda
– Mulai ulang modem dan router Anda
– Coba kabel ethernet lain
– Lihat siapa yang menggunakan wifi Anda
– Tingkatkan peralatan Anda
– Hubungi ISP Anda
– Setel ulang router Anda ke pengaturan default.
Router melambat seiring waktu karena teknologi menjadi usang dan perangkat keras memburuk. Pembaruan perangkat lunak biasanya meningkatkan keamanan dan kinerja perangkat Anda. Tetapi jika sudah bertahun -tahun sejak Anda mengganti router Anda, sekarang mungkin waktu terbaik untuk melakukannya.
Jika sinyal wifi lemah, mungkin perangkat Anda terlalu jauh dari router, atau ada hambatan di antara mereka. Pindahkan ponsel atau tablet Anda dekat dengan router, hapus hambatan apa pun, dan periksa kekuatan sinyal lagi. Bahan logam dan magnetik dapat mengganggu atau bahkan memblokir sinyal nirkabel. Jaringan rumah nirkabel Anda mungkin kekurangan kekuatan atau jangkauan karena masalah yang sama yang mempengaruhi bentuk teknologi radio lainnya: hambatan yang mengurangi kekuatan sinyal, gangguan dari perangkat lain yang mentransmisikan gelombang radio, dan sinyal lemah.
Cara terbaik untuk mencegah serangan DDOS
– Cara paling efektif adalah dengan menggunakan layanan perlindungan DDOS dari perusahaan seperti Cloudflare, Arvan Cloud, dan lainnya.
– Beli sistem perlindungan IDS seperti AX3Soft SAX2
– Amankan server untuk mencegah serangga jahat umum
– Instal dan konfigurasikan perangkat lunak antivirus profesional untuk secara otomatis memindai server
– Instal dan konfigurasikan profesional anti-shell untuk secara otomatis memindai server untuk mencegah file jahat
– Symlink aman untuk mencegah akses ke host lain di server
– Tutup akses ke file sistem operasi berbahaya untuk keamanan tambahan
– Tutup port dan hapus layanan server yang tidak perlu
– Mengamankan sistem operasi kernel
– Mengamankan Layanan PHP – Instalasi Web Server Nginx, Apache, Litespeed, dan HTTP yang diinstal dengan aman
– Mengamankan port server terbuka
Untuk mencegah serangan DDOS, konfigurasikan router Anda untuk memblokir paket yang ditakdirkan untuk semua alamat jaringan Anda. Artinya, jangan mengizinkan paket ICMP yang diterbitkan di jaringan Anda untuk melewati router. Ini memungkinkan Anda untuk mempertahankan kemampuan untuk melakukan ping semua sistem di jaringan Anda.
Alat Pencegahan Ddosattack
– Firewall
Firewall dikonfigurasi untuk menerima atau menolak protokol sesuai dengan aturan sederhana. Misalnya, jika terjadi serangan dari beberapa IP yang tidak biasa, aturan sederhana dapat digunakan untuk mengabaikan paket yang dikirim oleh penyerang.
– Sakelar
Sebagian besar sakelar memiliki kemampuan pembatas dan ACL. Beberapa sakelar memiliki pembatasan laju otomatis atau sistem, pembentukan lalu lintas, ikatan tertunda (splicing TCP), inspeksi paket mendalam, dan kemampuan penyaringan bogon untuk mendeteksi dan memperbaiki serangan DDOS melalui penyaringan laju otomatis dan kegagalan tautan WAN dan keseimbangan WAN.
– Router
Seperti sakelar, router memiliki kemampuan membatasi tingkat dan ACL. Mereka juga disesuaikan secara manual. Sebagian besar router rusak dengan mudah terhadap serangan DDOS. Jika Anda menetapkan aturan di router untuk memberikan statistik selama serangan, router akan lebih lambat, dan masalahnya akan lebih rumit.