


Apakah DDoS merusak router?
Cara memperbaiki router setelah serangan ddos
Ringkasan
Cryptomining dengan komputer Anda sendiri bukanlah praktik ilegal; tapi juga tidak menguntungkan. Namun, memanfaatkan
Kekuatan ribuan perangkat orang lain dan menggunakan listrik mereka adalah yang sama sekali lebih menarik
Proposisi untuk penjahat.
Kerusakan aktual apa yang bisa dilakukan serangan DDOS?
Selain tidak dapat dijangkau untuk pelanggan aktual dan karenanya kehilangan finansial, kerusakan apa (uang/perangkat keras/perangkat lunak)
Bisakah serangan DDOS melakukannya? PS: Saya sudah membaca tentang streamer/youtuber/gamer swasta yang didahului dan tidak dapat melihat keuntungan apa pun
bagi penyerang untuk menghabiskan uang untuk botnet untuk ddosing beberapa twitch streamer. Sunting: karena pertanyaan ini tampaknya terlalu luas,
Mari kita fokus pada situs web/pengguna pribadi yang sedang ddosed (saya sadar bahwa hilangnya infrastruktur kritis seperti daya
jaringan dapat melakukan kerusakan besar)
Pertanyaan:
- Apa konsekuensi dari serangan DDOS?
Serangan DDOS dapat mengakibatkan berbagai konsekuensi. Pertama, dapat mengganggu layanan, membuatnya tidak dapat diakses
untuk pengguna yang sah. Kedua, dapat meningkatkan biaya untuk penyedia layanan karena mereka perlu berinvestasi di tambahan
Sumber daya untuk menangani peningkatan lalu lintas. Selain itu, ini dapat berfungsi sebagai kamuflase untuk serangan lain, menyebabkan
Log serangan nyata untuk tersesat di kerumunan besar. Selain itu, serangan DDOS dapat memicu fallback dalam keamanan
sistem, seperti WAF atau IDS/IPS, yang mengarah pada potensi kerentanan. Itu juga dapat mengakibatkan hilangnya data
Jika serangan itu membanjiri basis data atau sistem file, menyebabkan data yang belum dicadangkan untuk hilang. akhirnya,
Serangan DDOS memungkinkan penyerang untuk mengidentifikasi kemampuan teknis suatu sistem dan operatornya, membantu mereka
Temukan target dengan kemampuan pertahanan yang buruk. - Kerusakan apa yang dapat disebabkan oleh serangan DDOS ke situs web/pengguna pribadi?
Serangan DDOS di situs web atau pengguna pribadi dapat menyebabkan gangguan yang signifikan. Itu dapat membuat layanan tidak tersedia,
memengaruhi kemampuan mereka untuk beroperasi secara efektif. Misalnya, platform streaming populer seperti Twitch dapat ditargetkan,
mempengaruhi kemampuan streamer untuk terhubung dengan audiens mereka dan berpotensi menyebabkan kerugian finansial melalui
Mengurangi donasi dan langganan. Gamer pribadi juga dapat ditargetkan, menghambat pengalaman bermain game online mereka
dan berpotensi mempengaruhi reputasi mereka dalam komunitas game. - Apa saja contoh dunia nyata dari serangan DDOS dan konsekuensinya?
Ada beberapa insiden di mana serangan DDOS telah menyebabkan kerusakan yang signifikan. Dalam satu contoh, TeamViewer
ditargetkan, mengakibatkan gangguan dalam layanan mereka dan kemungkinan layar asap untuk serangan pembajakan DNS,
mengizinkan akses tidak sah ke klien TeamViewer. Jaringan permainan Blizzard dan Sony, pertempuran.net dan psn,
masing -masing, juga telah menjadi korban serangan DDOS. Serangan -serangan ini mencegah pengguna masuk ke game dan
melakukan pembelian dalam game, yang menyebabkan kerugian moneter untuk perusahaan. - Mengapa seseorang membayar uang untuk meluncurkan serangan DDOS?
Ada berbagai motivasi untuk meluncurkan serangan DDOS. Salah satu alasannya adalah merugikan persaingan. Dengan menargetkan saingannya
Streamer atau layanan game, penyerang bertujuan untuk mengalihkan pengguna dan pemirsa ke alternatif pilihan mereka. Serangan DDOS
juga dapat berfungsi sebagai gangguan sementara yang lain, aktivitas yang lebih berbahaya dilakukan. Dalam beberapa kasus, serangan DDOS
telah digunakan untuk menutupi kegiatan peretasan lainnya, seperti pelanggaran data atau pencurian konten yang belum dirilis dari internal
server. Secara keseluruhan, niat di balik membayar serangan DDOS biasanya untuk mendapatkan keunggulan kompetitif atau
menyebabkan kerusakan pada target. - Bagaimana DDoS menyerang dampak streamer?
Streamer, terutama yang populer, sering ditargetkan oleh serangan DDOS karena berbagai alasan. Serangan bisa memaksa
mereka offline, mengganggu aliran mereka dan menyebabkan hilangnya sumbangan dan langganan. Serangan DDOS bisa
secara signifikan mempengaruhi aliran pendapatan streamer. Dalam beberapa kasus, streamer mungkin menghadapi masalah yang berkelanjutan dengan alamat IP
perubahan atau bahkan harus melakukan perjalanan ke lokasi yang berbeda untuk terus streaming karena serangan yang terus -menerus. Ini bisa
sangat mempengaruhi kemampuan streamer untuk mempertahankan saluran yang stabil dan sukses.
Cara memperbaiki router setelah serangan ddos
Cryptomining dengan komputer Anda sendiri bukanlah praktik ilegal; tapi juga tidak menguntungkan. Namun, memanfaatkan kekuatan ribuan orang lain’Perangkat S dan menggunakan listrik mereka adalah proposisi yang lebih menarik bagi para penjahat.
Kerusakan aktual apa yang bisa dilakukan serangan DDOS?
Selain tidak dapat dijangkau untuk pelanggan aktual dan karenanya kehilangan finansial, kerusakan apa (uang/perangkat keras/perangkat lunak) dapat dilakukan serangan DDOS? PS: Saya sudah membaca tentang streamer/youtuber/gamer swasta yang didahului dan tidak dapat melihat keuntungan bagi penyerang untuk menghabiskan uang untuk botnet untuk ddosing beberapa twitch streamer. EDIT: Karena pertanyaan ini tampaknya terlalu luas, mari kita fokus pada situs web/pengguna pribadi yang sedang ddosed (saya sadar bahwa hilangnya infrastruktur kritis seperti jaringan listrik dapat melakukan kerusakan besar)
4.436 24 24 Lencana Perak 31 31 Lencana Perunggu
tanya 8 Juni 2016 pukul 15:00
63 1 1 Lencana Emas 1 1 Lencana Perak 5 5 Lencana Perunggu
Pertanyaan Anda jauh sampai luas ! Ada begitu banyak kemungkinan jawaban !
8 Jun 2016 jam 15:08
Seperti yang dikatakan kode kecil, konsekuensinya bisa sangat luas. Misalnya, seseorang dapat melakukan layanan distribusi ambulans kota dan menyebabkan kematian banyak orang karena tanggapan yang terlambat. Secara hipotetis, teroris dapat melakukan semua layanan darurat sebelum memicu bom, dengan serius menghambat kemampuan kita untuk bereaksi terhadapnya.
8 Jun 2016 jam 15:13
@fhlamarche saya pikir contoh Anda mungkin berada di bawah “tidak dapat dijangkau” jika saya membaca pertanyaan dengan benar.
8 Jun 2016 jam 15:19
@Anders true, tapi saya ingin menunjukkan bahwa itu dapat merusak lebih dari uang/perangkat keras/perangkat lunak.
8 Jun 2016 jam 15:37
DDOS juga dapat digunakan untuk mendaratkan pengguna layanan cloud penskalaan otomatis. Peretas juga dapat menggunakan DDOS untuk menutupi serangan sengatan yang dapat menyebabkan kerusakan yang biasanya tidak terkait dengan DOS.
8 Jun 2016 jam 15:41
4 Jawaban 4
DDOS memengaruhi layanan secara negatif karena beberapa alasan (saya tidak mengeksplorasi konsekuensi hukum, sosial dan keuangan di sini):
1. Gangguan layanan: Yang paling jelas-mencegah pengguna akhir yang sah dari mengakses layanan, atau mempengaruhi kualitas layanan
2. Meningkatkan biaya: Anda dapat menyebabkan penyedia layanan menghabiskan lebih banyak untuk sumber daya untuk bertemu dengan lalu lintas Anda
3. Kamuflase: Log serangan asli Anda hilang dalam kerumunan besar
4. Memicu fallback: WAF / IDS / IPS dapat berubah dari mode filter ke mode log saja
5. Hilangnya data: Dengan membanjiri DB atau sistem file, data yang belum dicadangkan mungkin hilang
6. Mengidentifikasi kemampuan teknis: Berdasarkan bagaimana layanan secara otomatis/manual menanggapi serangan DDOS sederhana dan skala lalu lintas yang dapat ditoleransi, Anda dapat belajar tentang kompetensi teknis sistem dan operatornya. Itu juga melingkupi target yang bagus, yang cenderung memiliki kemampuan pertahanan yang buruk.
Dijawab 9 Juni 2016 jam 2:29
3.936 2 2 Lencana Emas 24 24 Lencana Perak 42 42 Lencana Perunggu
Kerusakan yang dapat dilakukan DDOS adalah pertanyaan yang terlalu luas . Bahkan saat dibatasi untuk situs web/pengguna pribadi. Saya dapat memberi Anda beberapa contoh tentang apa yang telah digunakan dosis di masa lalu dan kerusakan yang disebabkannya:
1 Juni 2016 – TeamViewer Ddosed – menyebabkan gangguan dalam layanan untuk pengguna dan kemungkinan penyebab atau layar asap untuk pembajakan DNS yang memungkinkan akses jarak jauh dari klien TeamViewer
13 April 2016 – Blizzard Ddosed – mencegah pengguna masuk ke game dan toko ingame (kerugian moneter)
5 Januari 2016 – Sony PSN Dddosed – mencegah pengguna masuk ke game dan toko ingame (kerugian moneter)
Sejauh mengapa seseorang akan membayar uang kepada DDOS seseorang . Ada banyak alasan, seseorang akan melukai persaingan . Jika streamer Twitch mendapat DDOSD maka pengguna akan pindah ke saluran lain. Jika permainan kecil seperti Wildstar membuat orang -orang Ddosed akan pindah ke game lain. Orang juga telah menggunakan ddosis sebagai gangguan saat layanan lain diretas . Sony sedang menjalani serangan DDOS besar beberapa tahun yang lalu sementara peretas menembus jaringan lokal di sana dan mengangkat film / game / email yang belum dirilis dari sana server internal.
Dijawab 8 Juni 2016 jam 15:44
Caffeineaddiction Caffeineaddiction
7.597 2 2 Lencana Emas 22 22 Lencana Perak 41 41 Lencana Perunggu
Ketika perusahaan atau layanan didahului, layanan terganggu dan kadang -kadang diturunkan sepenuhnya.
Ketika pengguna atau streamer ditangguhkan, tujuan yang sama tetap ada. Untuk mengganggu atau menjatuhkannya sepenuhnya.
Streamer sangat ditargetkan untuk aspek trolling. Ketika mereka ditsosisikan, mereka mungkin dipaksa secara offline. Ini menurunkan aliran mereka. Dan itu menyakitkan kemampuan mereka untuk menarik donasi dan langganan.
Misalnya sindikat psi di Inggris harus melalui proses untuk mengubah IP -nya melalui ISP -nya. Dia akhirnya tidak bisa lagi streaming di Inggris sampai dia mengunjungi AS sebagai penemuan kembali serangan IP dan DDOS menjadi masalah reguler. Dia telah menyebutkan dalam beberapa vlog bagaimana hal ini memengaruhi aliran pendapatan regulernya.
Terkadang mereka mungkin ditargetkan untuk pembalasan dan melukai reputasi mereka. Misalnya saat bermain game untuk Good memulai layanan saingan untuk peringatan Twitch maka TA dituduh melihat botting streaming GFG. Ini membuat GFG tampak teduh karena mereka tidak memiliki pemirsa yang sah. Akhirnya ta yang seharusnya lurus mulai ddosis aliran gfg bersama -sama. Namun ini mengakibatkan ta menuntut GFG yang mengklaim ini tidak terbukti. Jika itu terjadi atau tidak bukan maksud saya. Intinya adalah bagaimana metode tersebut dapat digunakan terhadap pemirsa lain untuk satu perolehan pemirsa. Dan meskipun mereka adalah perusahaan, mereka berkedut juga streamer.
Ddosis streamer sekarang sangat umum sehingga Skype mengkonfigurasi ulang pengaturan klien default karena gamer mendapatkan alamat IP mereka bocor untuk tujuan dosis.
Sejauh pengguna biasa pergi ke salah satu dari beberapa alasan. Trolling, intimidasi, pembalasan atas masalah pribadi, atau bahkan memegang tebusan koneksi mereka untuk item digital atau bahkan mata uang aktual.
Cara memperbaiki router setelah serangan ddos
Cara memperbaiki router setelah serangan ddos? Setelah router ditargetkan oleh serangan DDOS, mungkin sulit untuk mengetahui bagaimana memperbaiki masalah. Artikel ini akan memberikan beberapa tips tentang cara memperbaiki router setelah serangan DDOS. Pertama, penting untuk mengidentifikasi sumber serangan itu. Kedua, perlu untuk memblokir alamat IP yang menyerang router. Ketiga, penting untuk memperbarui firmware di router. Keempat, perlu mengubah kata sandi di router.
Bagaimana cara memperbaiki router saya setelah serangan ddos
Jika Anda adalah korban serangan DDOS, hal pertama yang harus Anda lakukan adalah menghubungi ISP atau host web Anda dan memberi tahu mereka apa’S terjadi. Mereka mungkin dapat membantu mengurangi serangan dan membuat situs web Anda kembali dan berjalan. Begitu Anda’telah melakukan itu, ada beberapa hal yang dapat Anda lakukan untuk mencoba dan memperbaiki router Anda.
Pertama, reboot router. Ini sering kali akan membersihkan lalu lintas berbahaya yang mungkin menyumbat pekerjaan. Jika itu tidak’T Bekerja, coba setel ulang router ke pengaturan pabriknya.
Ini akan menghapus konfigurasi khusus Anda’ve dibuat, jadi pastikan Anda mendapatkannya didukung sebelum melakukan ini. Setelah router diatur ulang, konfigurasikan ulang dan lihat apakah itu triknya. Akhirnya, jika tidak ada solusi ini yang berhasil, Anda mungkin perlu mengganti router Anda sepenuhnya.
Jika’s Model yang lebih tua, mungkin tidak dapat menangani jumlah lalu lintas yang dilemparkan selama serangan DDOS. Dalam hal ini, berinvestasi di router baru akan menjadi taruhan terbaik Anda.
Apa yang dapat saya lakukan untuk mencegah router saya diserang oleh DDOS
Ada beberapa hal yang dapat Anda lakukan untuk membantu mencegah router Anda diserang oleh DDOS. Salah satunya adalah menjaga router Anda’f firmware up to date. Banyak serangan mengeksploitasi kerentanan di firmware yang sudah ketinggalan zaman, jadi dengan menjaga informasi Anda dapat menutup Anda dapat menutup lubang potensial yang dapat digunakan penyerang.
Anda juga harus memastikan bahwa router Anda’Kata sandi S kuat dan unik; Kata sandi yang lemah adalah salah satu cara paling umum bahwa penyerang mendapatkan akses ke perangkat di tempat pertama. Cara lain untuk melindungi router Anda adalah dengan menggunakan VPN. VPN mengenkripsi semua lalu lintas yang melewatinya, membuatnya jauh lebih sulit bagi penyerang untuk mengintip atau merusak data Anda.
Akhirnya, pertimbangkan untuk menggunakan layanan keamanan seperti Cloudflare Warp yang menawarkan perlindungan terhadap serangan DDOS serta ancaman online lainnya.
Mengapa router saya diserang oleh DDOS di tempat pertama
Jika router Anda diserang oleh DDOS, itu’S kemungkinan karena penyerang ingin mencatat koneksi internet Anda. Serangan DDOS bekerja dengan membanjiri router Anda dengan begitu banyak lalu lintas sehingga bisa’t menangani semuanya, dan sebagai hasilnya, koneksi internet Anda melambat atau bahkan berhenti bekerja sepenuhnya. Meskipun ada banyak alasan mengapa seseorang mungkin ingin meluncurkan serangan DDoS terhadap Anda, salah satu yang paling umum adalah untuk mengganggu kehidupan atau bisnis Anda.
Dalam beberapa kasus, penyerang mungkin juga mencoba memeras uang dari Anda dengan berjanji untuk menghentikan serangan jika Anda membayarnya tebusan. Apapun motif mereka, terkena ddos bisa sangat membuat frustrasi. Untungnya, ada langkah -langkah yang dapat Anda ambil untuk melindungi diri Anda dari serangan ini di masa depan.
Pikiran terakhir
Setelah serangan DDOS, itu’penting untuk memeriksa router Anda untuk kerusakan apa pun. Jika Anda menemukan kerusakan, Anda harus mengganti router Anda. Anda juga dapat mencoba mengatur ulang router Anda untuk melihat apakah itu memperbaiki masalahnya.
Jika tak satu pun dari solusi ini berhasil, maka Anda mungkin perlu menghubungi ISP Anda untuk mendapatkan bantuan.
Router: Pembukaan yang rentan terhadap rumah dan data pribadi Anda

Kevin Townsend 26 Mar 2019

Kevin Townsend, 26 Mar 2019
Jika peretas sampai ke router Anda, mereka dapat mengakses semua perangkat yang terhubung di rumah Anda. Di Sini’s Apa yang perlu Anda ketahui.
Router nirkabel mungkin merupakan teknologi paling mendasar yang diperlukan untuk rumah yang terhubung ke internet. Tujuh puluh enam persen rumah tangga di AS menggunakan Wi-Fi sebagai cara utama untuk terhubung ke internet, dan router memberi kami Wi-Fi kami. Tetapi begitu koneksi kita dibuat, router seringkali hanya bagian dari furnitur; kami tidak’T bahkan pikirkan.
Haruskah kita lebih memperhatikan perangkat yang, bagi banyak dari kita, adalah cara utama kita mengakses dunia online? Ya kita harus.
Malware yang ditargetkan secara khusus pada router meningkat sepanjang 2018, namun penelitian AVAST menunjukkan bahwa 51% orang tidak pernah masuk ke dalam router mereka’halaman administrasi s. Yang lebih mengejutkan, 72% orang bahkan tidak pernah memperbarui router mereka’ firmware. Menurut penelitian serupa oleh jin broadband, alasan paling umum orang memberi karena tidak memperhatikan router mereka adalah “Saya tidak’T Tahu mengapa saya perlu.” Membiarkan’Lihatlah mengapa kami Mengerjakan perlu.
Mengapa router diserang?
Pencurian data
Pembajakan wi-fi atau ‘wi-jacking’ adalah masalah keamanan yang mungkin ditemui oleh sebagian dari kita dalam bentuk yang sangat terbatas: tetangga kita lintah sinyal internet kita. Memberikan bandwidth gratis untuk mooching tetangga adalah gangguan, tetapi ini bisa menjadi masalah yang jauh lebih jahat. Jika peretas dapat memperoleh kendali atas router, mereka dapat-dan melakukan-mengarahkan kembali lalu lintas internet Anda ke domain pemanenan data, berpotensi mendapatkan akses ke informasi pribadi atau keuangan Anda.
Serangan router langsung
Serangan langsung pada router individu dapat terjadi. Router yang dikompromikan sering digunakan sebagai bagian dari botnet berbahaya, yang dapat diubah menjadi berbagai tujuan jahat seperti serangan DDOS dan cryptojacking.
Serangan DDOS
Salah satu hal termudah dan paling efektif peretas dapat menggunakan botnet ini untuk membajak perangkat Anda adalah serangan DDOS terhadap situs web. Karena router adalah hub yang secara langsung menangani rumah tangga’S Lalu Lintas Internet, Mereka’sangat cocok untuk menjadi pembukaan rentan yang memberi Anda akses ke perangkat untuk serangan gaya DDOS, yang membanjiri server target dengan permintaan dan membawanya ke bawah.
Cryptojacking
Cryptojacking menjadi semakin populer dengan penjahat cyber, karena kekuatan botnet untuk menambang mata uang kripto seperti Monero dan Bitcoin menjadi lebih banyak digunakan secara luas. Selama paruh pertama 2018, deteksi malware cryptojacking meningkat sebesar 459%. Router memainkan peran penting dalam hal ini, dengan hingga 415.000 perangkat di seluruh dunia yang terinfeksi oleh cryptomining malware pada tahun 2018.
Cryptomining dengan komputer Anda sendiri bukanlah praktik ilegal; tapi juga tidak menguntungkan. Namun, memanfaatkan kekuatan ribuan orang lain’Perangkat S dan menggunakan listrik mereka adalah proposisi yang lebih menarik bagi para penjahat.
Router adalah pembukaan yang mudah
Namun, alasan paling signifikan bahwa router semakin ditargetkan adalah bahwa mereka jauh lebih mudah untuk berkompromi daripada perangkat lain. Dengan keadaan keamanan umum dalam aplikasi web dan perangkat seluler membaik, kerentanan router menjadi target yang lebih berharga. Organisasi yang berburu kerentanan nol hari untuk dijual ke lembaga pemerintah atau sebagai bagian dari hadiah bug memperluas upaya mereka untuk router. Tetapi jika router sangat mudah diretas, kampanye jahat seperti apa yang telah kita lihat bersama mereka?
Bagaimana router dikompromikan?
Hampir setiap rumah tangga yang terhubung ke internet menggunakan router. Mereka’Kebutuhan era internet, dan biasanya disediakan sebagai bagian dasar dari sebagian besar paket internet. Kita bisa dimaafkan karena menerima keamanan bawaan yang kuat begitu saja, dan dengan asumsi bahwa serangan yang berhasil hanya mungkin dari penjahat cyber yang sangat tekun dan terampil. Namun, ini sangat menyusahkan dari kebenaran. Kerentanan dan eksploitasi jauh lebih umum daripada yang kita sadari.
Kerentanan zero-day
Pada tahun 2018, lebih dari 1 juta router Dasan dan hingga 800.000 router Draytek ditemukan memiliki kelemahan keamanan yang parah. Dalam kedua kasus tersebut, kerentanan memungkinkan bypass otentikasi lengkap, memungkinkan peretas untuk mengendalikan router dan pengaturannya. Keduanya juga dieksploitasi di alam liar. Pengguna Draytek menemukan pengaturan DNS mereka diubah, menyebabkan pengalihan lalu lintas berbahaya. Dalam kasus router Dasan, peretas diamati berusaha mengeksploitasi kelemahan sebelum tambalan dapat dikeluarkan.
Kurangnya kesadaran pengguna
Salah satu masalah terbesar dengan keamanan router hanyalah bahwa kami tidak’Aku memikirkannya pada tingkat yang sama seperti yang kita lakukan perangkat kita yang lain. Bahkan jika kami mengikuti praktik yang baik di bidang lain-kami menjaga keamanan perbankan online kami, menggunakan kata sandi yang kuat dan mengaktifkan otentikasi multi-faktor sedapat mungkin-router kami tertinggal. Kata sandi default untuk masuk ke router seringkali kurang aman daripada yang terlihat; Bahkan string karakter yang sulit untuk diperiksa secara brutal mungkin didasarkan pada algoritma yang diketahui dan terpecahkan yang dapat dieksploitasi peretas. Ketika kelemahan keamanan ditemukan, produsen biasanya merespons dengan cepat, tetapi pembaruan keamanan cenderung diabaikan – atau bahkan tidak diketahui – oleh pengguna.
Masalahnya telah menjadi begitu luas sehingga pada Oktober 2018, seorang peretas yang dikenal sebagai “Alexey” secara aktif mengeksploitasi cacat yang diketahui dalam router mikrotik. Kerentanan telah ditambal sejauh April 2018, tetapi keamanan router umum sangat lemah sehingga Alexey dapat meretas lebih dari 100.000 router menggunakan cacat tersebut. Motifnya, jelas, adalah menginstal pembaruan keamanan pada pengguna’ behalves, secara efektif melindungi mereka dari serangannya sendiri. Ini menarik reaksi beragam darinya ‘korban’, seperti yang dilihat sebagai intrusi privasi oleh banyak orang. Untuk kebaikan atau buruk, tentu saja menggambarkan seberapa sering pembaruan keamanan untuk router diabaikan.
Kampanye router berbahaya yang terkenal
Sementara dalam beberapa hal baik pengguna dan peretas baru saja bangun dengan masalah keamanan router, kami telah melihat serangan yang signifikan, merusak, dan profil tinggi yang menampilkan router.
Mirai
Mirai mungkin adalah malware paling terkenal dan meluas yang mengancam router kami. Ini tentu memiliki warisan paling signifikan, dengan varian, spin -off, dan peniru meningkat dari tahun ke tahun. Mirai dan variannya adalah malware botnet yang menggunakan perangkat IoT – terutama router dan cam web – untuk menambah daya pemrosesan mereka. Pada tahun 2016, Mirai bertanggung jawab atas serangan DDOS terbesar yang pernah dilihat sampai saat itu, dan menghilangkan situs profil tinggi seperti Spotify, Netflix dan Twitter. Dalam kebanyakan kasus mematikan router dan menyalakannya kembali sudah cukup untuk menghilangkan mirai.
Torii
Torii Botnet adalah evolusi mirai yang lebih destruktif dan lanjutan’Paradigma S yang mulai muncul pada tahun 2018. Menargetkan router bersama perangkat IoT umum, Torii tidak dapat dihapus dengan reset sederhana router. Serangan ini memiliki ancaman privasi tambahan karena dapat mengakses data pribadi yang ditangani oleh perangkat yang terinfeksi – termasuk lalu lintas internet yang melewati router. Seperti Mirai, Torii adalah botnet, tetapi tampaknya diarahkan untuk pencurian data daripada serangan DDOS.
Vpnfilter
Tidak seperti serangan botnet luas lainnya, VPNFilter secara khusus direkayasa untuk menyerang router, daripada perangkat IoT secara umum. Diyakini sebagai serangan yang berafiliasi dengan negara Rusia, kampanye VPNFilter memanfaatkan lebih dari setengah juta router yang dikompromikan pada tahun 2018. Malware dapat mencegat dan mengintip pada lalu lintas internet, serta membuat perangkat benar -benar tidak dapat dioperasikan – atau ‘batu bata’.
Apa yang bisa kita lakukan untuk menjaga router kita tetap aman?
Langkah pertama dalam meningkatkan keamanan router dan membatasi tren yang berkembang penargetan peretas adalah, dan pastikan kami tetap, sadar. Begitu kita berhenti melihat router kita sebagai bagian dari furnitur, kita dapat mengalihkan perhatian kita untuk menjaga mereka seaman dan seaman mungkin.
Kami memiliki beberapa panduan mendalam untuk keamanan router, dan kami sarankan Anda memeriksa blog kami tentang 12 cara untuk meningkatkan router Anda’Keamanan S. Berikut adalah beberapa langkah umum sederhana untuk membantu Anda memulai.
Menjaga perangkat keras tetap aman
Jika memungkinkan, router harus jauh dari jendela dan menuju bagian dalam properti; Ini untuk meminimalkan sinyal Wi-Fi yang tersedia untuk dunia luar. Langkah kecil, tetapi setiap tindakan kecil untuk mempersulit peretas yang dapat diakses adalah langkah yang layak diambil. Mungkin juga layak secara berkala mematikan router Anda, menunggu 10 detik, dan menyalakan kembali lagi. Ini terkadang semua yang perlu Anda lakukan untuk menghapus malware router.
Tetap dikonfigurasi dengan benar
Langkah selanjutnya adalah memastikan router Anda’Pengaturan S sama amannya. Masuk ke router Anda’halaman administrasi; Matikan konfigurasi WPS otomatis dan nyalakan enkripsi WPA2. Jika memungkinkan, nonaktifkan opsi untuk mengelola pengaturan router melalui internet sepenuhnya. Pastikan untuk memeriksa firmware dan pembaruan keamanan apa pun – Anda mungkin harus merujuk ke produsen’S Dokumentasi untuk cara melakukan ini. Mengenakan’T Lupa memanfaatkan Avast Wi-Fi Inspector, termasuk dalam antivirus bebas Avast, yang akan memindai kerentanan dan masalah keamanan di router Anda.
Jaga praktik terbaik
Setelah Anda memiliki router yang aman dan terkini, yang tersisa hanyalah memastikan itu tetap seperti itu. Sebagian besar saran umum yang berlaku untuk tetap aman secara online berlaku untuk router juga.
- Ubah router Anda’Kata sandi admin default ke kata sandi yang kuat dan unik (ada tips membuat kata sandi yang baik di sini).
- Selalu keluar dengan benar saat Anda’telah selesai di router Anda’halaman administrasi untuk mencegah pembajakan sesi.
- Setelah pengaturan dan konfigurasi awal Anda, pastikan Anda secara teratur memeriksa pembaruan dan nasihat keamanan dan memasang tambalan baru dengan segera.
Keamanan router yang baik ISN’t yang sulit – masalah utamanya adalah kita umumnya tidak’T repot.
Kevin Townsend adalah blogger tamu di blog Avast di mana Anda dapat mengejar semua berita keamanan terbaru. Avast adalah pemimpin global dalam keamanan siber, melindungi ratusan juta pengguna di seluruh dunia dengan antivirus gratis pemenang penghargaan dan menjaga kegiatan online mereka tetap pribadi dengan VPN dan produk privasi lainnya. Bergabunglah dalam percakapan dengan Avast di Facebook dan Twitter .
Cara Memperbaiki Serangan DDoS pada Router Anda
Di hari ini’Dunia yang saling berhubungan, keamanan jaringan adalah yang paling penting. Salah satu ancaman umum yang dihadapi banyak individu dan bisnis adalah a Serangan Denial of Service (DDOS) Terdistribusi. Dalam artikel ini, kami akan mengeksplorasi apa itu serangan DDOS, jenisnya yang berbeda, dampaknya pada router Anda, dan yang paling penting, cara memperbaiki serangan DDoS pada router Anda.
Apa itu serangan DDOS?
Serangan DDOS adalah upaya jahat untuk mengganggu fungsi reguler jaringan, layanan, atau situs web dengan membanjirinya dengan banjir lalu lintas internet. Penyerang mencapai ini dengan memanfaatkan jaringan komputer yang dikompromikan, yang dikenal sebagai botnet, untuk mengirim sejumlah besar paket data ke jaringan atau perangkat target.
Jenis Serangan DDoS
Ada beberapa jenis serangan DDOS, termasuk:
- Banjir UDP: Serangan ini membanjiri target dengan paket Protokol Datagram Pengguna (UDP), yang luar biasa’S kapasitas untuk menangani mereka.
- TCP Syn Flood: Ini mengeksploitasi proses jabat tangan tiga arah dari protokol kontrol transmisi (TCP) untuk menghabiskan target’Sumber daya s.
- Banjir ICMP: Serangan ini membanjiri target dengan Paket Permintaan Gema Pesan Kontrol Internet (ICMP).
- HTTP Flood: Ini menargetkan server web dengan membanjirinya dengan permintaan http, membuat situs web lambat atau tidak responsif.
- Ping of Death: Dalam serangan ini, penyerang mengirimkan paket ping yang terlalu besar atau cacat ke target, menyebabkan sistem crash atau ketidakstabilan.
- Amplifikasi NTP: Serangan serangan ini mengeksploitasi server Protokol Waktu Jaringan (NTP) yang merespons pertanyaan dengan respons yang lebih besar dari permintaan asli, menyebabkan peningkatan lalu lintas yang signifikan dan membanjiri target.
Tanda -tanda serangan ddos
Serangan DDOS dapat memiliki konsekuensi yang parah untuk router dan jaringan Anda. Ini dapat menyebabkan downtime jaringan, kecepatan internet yang lambat, tidak tersedianya layanan online, dan potensi pelanggaran data. Mengenali tanda -tanda serangan DDOS sangat penting dalam mengambil tindakan tepat waktu untuk mengurangi kerusakan.
Mengidentifikasi serangan DDOS bisa menantang, tetapi beberapa tanda umum meliputi:
- Jaringan yang sangat lambat: Jika koneksi internet Anda menjadi lebih lambat secara signifikan dari biasanya, itu bisa menunjukkan serangan DDOS.
- Situs web tidak tersedianya: Jika situs web Anda menjadi tidak responsif atau sering menampilkan pesan kesalahan, itu mungkin diserang.
- Peningkatan Lalu Lintas Jaringan: Lonjakan tiba -tiba dalam lalu lintas jaringan, terutama dari alamat IP yang mencurigakan, dapat menandakan serangan DDOS.
- Perilaku yang tidak biasa dari perangkat yang terhubung: Jika perangkat Anda mulai berperilaku tidak normal atau mengalami pemutusan yang sering terjadi, itu bisa disebabkan oleh serangan DDOS yang sedang berlangsung.
Langkah -langkah untuk memperbaiki serangan DDOS pada router Anda
Menentukan target serangan DDOS sangat penting untuk memperbaiki masalah secara efektif. Ini bisa berupa router Anda, perangkat tertentu, atau bahkan server web.
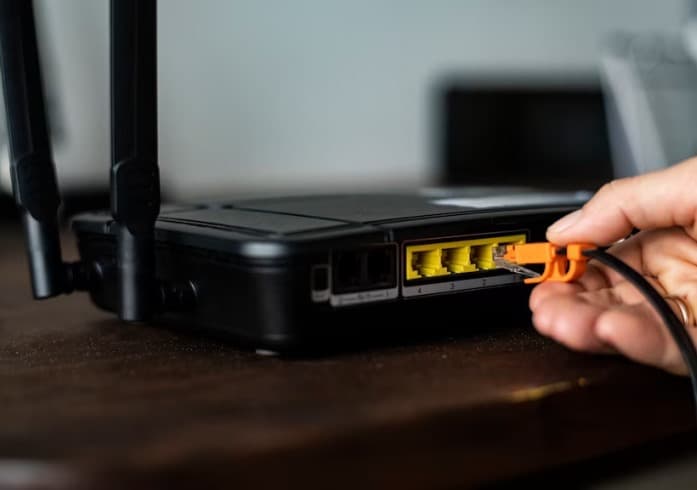
Langkah 1: Putuskan sambungan router
Langkah pertama dalam memperbaiki serangan DDOS pada router Anda adalah memutuskan sambungannya dari internet. Dengan melepaskan router, Anda dapat mengisolasinya dari lalu lintas berbahaya dan mencegah kerusakan lebih lanjut pada jaringan Anda. Cabut kabel Ethernet yang menghubungkan router Anda ke modem atau lepaskan modem’S Sumber Daya Jika mereka terintegrasi.
Langkah 2: Identifikasi serangan itu
Setelah router Anda terputus, Anda perlu mengidentifikasi bahwa itu memang telah ditargetkan oleh serangan DDOS. Periksa tanda -tanda yang disebutkan sebelumnya, seperti kecepatan jaringan lambat, tidak tersedianya situs web atau layanan online, dan perilaku yang tidak biasa dari perangkat yang terhubung. Jika Anda mencurigai serangan DDOS, lanjutkan ke langkah berikutnya.
Langkah 3: Hubungi Penyedia Layanan Internet Anda (ISP)
Hubungi penyedia layanan internet Anda segera dan beri tahu mereka tentang serangan DDOS. Mereka memiliki tim khusus yang dapat membantu Anda mengurangi serangan dan melindungi jaringan Anda.
Berikan mereka informasi yang diperlukan, termasuk gejala yang Anda amati dan alamat IP yang mencurigakan jika tersedia. Ikuti bimbingan dan instruksi mereka untuk melanjutkan.
Langkah 4: Perbarui firmware router
Firmware router yang sudah ketinggalan zaman dapat meninggalkan kerentanan yang dieksploitasi oleh penyerang dalam serangan DDOS. Periksa produsen router Anda’S situs web untuk pembaruan firmware yang tersedia.
Unduh versi terbaru dan ikuti instruksi yang disediakan oleh produsen untuk memperbarui router Anda’f firmware. Ini akan membantu menambal celah keamanan dan memperkuat router Anda’s pertahanan.
Langkah 5: Mengkonfigurasi pengaturan firewall dan keamanan
Akses router Anda’Pengaturan Konfigurasi dan Navigasi ke bagian Firewall dan Keamanan. Aktifkan firewall jika itu’S Nonaktifkan dan konfigurasinya untuk memblokir koneksi yang masuk dari alamat IP yang mencurigakan atau port spesifik yang terkait dengan serangan DDOS.
Selain itu, pertimbangkan untuk mengaktifkan sistem deteksi dan pencegahan intrusi (IDP) jika didukung oleh router Anda. Pengaturan ini akan memperkuat router Anda terhadap serangan di masa depan.
Langkah 6: Mengaktifkan penyaringan lalu lintas
Banyak router modern menawarkan opsi penyaringan lalu lintas untuk mengurangi serangan DDOS. Aktifkan fitur penyaringan lalu lintas pada router Anda dan konfigurasikan untuk menganalisis lalu lintas yang masuk berdasarkan kriteria tertentu, seperti alamat IP, protokol, atau ukuran paket.
Ini membantu menyaring lalu lintas berbahaya dan memastikan bahwa lalu lintas yang sah mencapai jaringan Anda dengan lancar.
Langkah 7: Gunakan Layanan Perlindungan DDOS
Pertimbangkan untuk berlangganan layanan perlindungan DDOS khusus. Layanan ini menggunakan teknik mitigasi lanjutan dan memiliki infrastruktur skala besar untuk menyerap dan menyaring lalu lintas DDOS sebelum mencapai jaringan Anda.
Mereka bertindak sebagai penyangga, melindungi router dan jaringan Anda dari dampak serangan DDOS. Teliti dan pilih layanan perlindungan DDOS terkemuka yang sesuai dengan kebutuhan Anda.
Langkah 8: Menerapkan pembatasan tingkat
Pembatasan tingkat adalah tindakan yang efektif untuk mencegah serangan DDOS membanjiri router Anda. Konfigurasikan tingkat pembatasan pada router Anda untuk membatasi jumlah permintaan atau koneksi per detik dari alamat IP individual.
Ini mencegah satu sumber dari banjir jaringan Anda dengan lalu lintas yang berlebihan, mengurangi dampak serangan DDOS.
Langkah 9: Pertimbangkan peningkatan perangkat keras
Jika Anda sering mengalami serangan DDOS atau memiliki profil berisiko tinggi, meningkatkan router Anda’S Perangkat keras mungkin diperlukan. Cari router dengan spesifikasi perangkat keras yang kuat, termasuk daya pemrosesan yang lebih tinggi dan lebih banyak memori.
Peningkatan ini meningkatkan router Anda’S Kemampuan untuk menangani volume lalu lintas yang besar dan memberikan pertahanan yang lebih baik terhadap serangan DDOS.
Langkah 10: Pantau dan analisis lalu lintas
Setelah menerapkan perbaikan yang diperlukan, memantau lalu lintas jaringan Anda dengan cermat untuk pola atau tanda -tanda serangan yang sedang berlangsung. Memanfaatkan alat pemantauan jaringan untuk menganalisis lalu lintas yang masuk dan keluar, mengidentifikasi anomali apa pun, dan mengambil tindakan proaktif untuk melindungi jaringan Anda. Tinjau log dan laporan secara teratur untuk tetap waspada terhadap serangan DDOS potensial.
Langkah -langkah pencegahan
Sementara memperbaiki serangan DDOS adalah penting, mengambil langkah -langkah pencegahan proaktif dapat membantu meminimalkan risiko serangan DDOS di masa depan pada router Anda. Berikut adalah beberapa langkah pencegahan yang dapat Anda ambil:
- Pilih router yang andal: Investasikan dalam router berkualitas tinggi dari produsen terkemuka yang menawarkan fitur keamanan yang kuat dan pembaruan firmware reguler. Meneliti dan memilih router yang dikenal karena ketahanannya terhadap serangan DDOS.
- Aktifkan kata sandi yang kuat: Atur kata sandi yang kuat dan unik untuk router Anda’antarmuka administrasi S. Hindari menggunakan kata sandi yang jelas atau mudah ditebak. Untuk menyimpan dan mengelola kredensial Anda dengan aman, pikirkan tentang menggunakan Manajer Kata Sandi.
- Nonaktifkan layanan yang tidak digunakan: Nonaktifkan layanan atau protokol yang tidak perlu di router Anda, seperti telnet atau universal plug and play (UPNP). Layanan ini bisa menjadi titik masuk potensial bagi penyerang.
- Aktifkan pemfilteran alamat MAC: Penyaringan Alamat Mac memungkinkan Anda membuat daftar putih perangkat tepercaya yang dapat terhubung ke router Anda. Dengan mengaktifkan fitur ini, Anda dapat membatasi akses ke jaringan Anda hanya ke perangkat yang berwenang.
- Perbarui firmware router secara teratur: Simpan router Anda’f firmware up to date. Produsen sering melepaskan tambalan keamanan dan perbaikan bug yang membahas kerentanan yang diketahui. Periksa pembaruan secara teratur dan instal segera.
- Menerapkan Segmentasi Jaringan: Bagilah jaringan Anda menjadi beberapa segmen menggunakan VLAN (jaringan area lokal virtual) atau subnet terpisah. Ini mencegah serangan pada satu segmen dari mempengaruhi seluruh jaringan.
- Mendidik pengguna: Mendidik semua pengguna di jaringan Anda tentang praktik internet yang aman, seperti menghindari tautan yang mencurigakan, tidak mengunduh file dari sumber yang tidak dipercaya, dan berhati -hati dengan lampiran email. Serangan rekayasa sosial juga dapat digunakan untuk mendapatkan akses ke jaringan Anda.
FAQ
Dapatkah serangan DDOS merusak router saya secara permanen?
Sementara serangan DDOS dapat mengganggu router Anda’S berfungsi sementara, biasanya tidak’t menyebabkan kerusakan permanen. Namun, itu’S penting untuk mengambil tindakan segera untuk mengurangi serangan dan melindungi jaringan Anda.
Apakah router kelas konsumen memiliki perlindungan DDOS bawaan?
Beberapa router kelas konsumen mungkin memiliki fitur perlindungan DDOS dasar, tetapi mereka mungkin tidak sekuat layanan perlindungan DDOS khusus. Pertimbangkan untuk menggunakan langkah -langkah perlindungan tambahan atau meningkatkan ke router dengan fitur keamanan yang lebih canggih.
Bisakah firewall saja melindungi terhadap serangan DDOS?
Sementara firewall dapat memberikan beberapa tingkat perlindungan dengan memblokir lalu lintas yang mencurigakan, mungkin tidak cukup untuk menangani serangan DDOS skala besar. Dia’S direkomendasikan untuk menggabungkan perlindungan firewall dengan teknik dan layanan mitigasi lainnya.
Apakah mungkin untuk melacak sumber serangan DDOS?
Menelusuri sumber yang tepat dari serangan DDOS dapat menjadi tantangan karena penggunaan botnet dan spoofing IP. Namun, para profesional keamanan siber yang terampil dan lembaga penegak hukum mungkin dapat menyelidiki dan melacak pihak yang bertanggung jawab dalam kasus -kasus tertentu.
Kesimpulan
Melindungi router Anda dari serangan DDOS sangat penting untuk menjaga stabilitas dan keamanan jaringan. Dengan mengikuti langkah -langkah yang diuraikan dalam artikel ini, Anda dapat secara efektif memperbaiki serangan DDOS pada router Anda dan menerapkan langkah -langkah pencegahan untuk meminimalkan risiko serangan di masa depan. Tetap waspada, jaga agar router Anda diperbarui, dan menggunakan praktik terbaik keamanan untuk melindungi jaringan Anda dari ancaman jahat.