


Apakah iPhone mengenkripsi data?
Cara Mengenkripsi iPhone Anda: Panduan Tangkapan Tangkapan IOS 15
Ringkasan:
1. Apple memperkenalkan fitur keamanan canggih untuk melindungi data pengguna di cloud.
2. verifikasi kunci kontak iMessage memungkinkan pengguna untuk memverifikasi komunikasi mereka.
3. Kunci keamanan untuk ID Apple menawarkan perlindungan tambahan dengan kunci keamanan perangkat keras.
4. Perlindungan Data Tingkat Lanjut untuk ICLOUD Mengenkripsi Data Sensitif.
Pertanyaan:
1. Apa tiga fitur keamanan canggih yang diperkenalkan oleh Apple?
Apple telah memperkenalkan verifikasi kunci kontak iMessage, kunci keamanan untuk ID Apple, dan perlindungan data lanjutan untuk iCloud sebagai fitur keamanan canggih.
2. Siapa yang bisa mendapat manfaat dari verifikasi kunci kontak iMessage?
Verifikasi kunci kontak iMessage dirancang untuk pengguna yang menghadapi ancaman digital yang luar biasa, seperti jurnalis, aktivis hak asasi manusia, dan anggota pemerintahan.
3. Bagaimana verifikasi kunci kontak iMessage meningkatkan keamanan?
verifikasi kunci kontak iMessage menyediakan lapisan keamanan tambahan dengan mengirimkan peringatan otomatis jika musuh lanjutan melanggar server cloud dan upaya untuk menguping komunikasi yang dienkripsi.
4. Bagaimana pengguna dapat membandingkan kode verifikasi kontak?
Pengguna dapat membandingkan kode verifikasi kontak secara langsung, di FaceTime, atau melalui panggilan aman lainnya untuk memastikan komunikasi yang aman.
5. Apa tujuan kunci keamanan untuk ID Apple?
Kunci keamanan untuk ID Apple meningkatkan otentikasi dua faktor dengan membutuhkan kunci keamanan perangkat keras sebagai salah satu dari dua faktor, memberikan peningkatan perlindungan terhadap penipuan phishing.
6. Siapa yang bisa mendapat manfaat dari kunci keamanan?
Kunci keamanan dirancang untuk pengguna dengan profil publik yang menghadapi ancaman terhadap akun online mereka, seperti selebriti, jurnalis, dan pejabat pemerintah.
7. Apa itu perlindungan data canggih untuk iCloud?
Perlindungan Data Lanjutan untuk iCloud adalah tingkat keamanan data cloud tertinggi Apple, menawarkan enkripsi ujung ke ujung untuk data iCloud yang sensitif.
8. Bagaimana cara kerja perlindungan data lanjutan?
Perlindungan Data Lanjutan mengenkripsi sebagian besar kategori data iCloud, termasuk cadangan iCloud, catatan, dan foto, sehingga hanya dapat didekripsi pada perangkat tepercaya.
9. Berapa banyak kategori data yang dilindungi dengan menggunakan enkripsi ujung ke ujung dengan perlindungan data canggih?
Perlindungan Data Lanjutan Melindungi Total 23 Kategori Data Menggunakan Enkripsi End-to-End, Termasuk Kata Sandi di Keychain iCloud dan Data Kesehatan.
10. Apa komitmen Apple terhadap keamanan data pengguna?
Apple berkomitmen untuk memberikan pengguna keamanan data terbaik di dunia dan terus bekerja untuk mengidentifikasi dan mengurangi ancaman yang muncul untuk data pribadi pada perangkat dan di cloud.
11. Bagaimana Apple Memastikan Perangkat dan Keamanan Cloud?
Apple memastikan keamanan perangkat dan cloud melalui fitur keamanan bawaan, chip khusus dengan enkripsi perangkat dan perlindungan data, dan penambahan langkah-langkah keamanan baru dari waktu ke waktu.
12. Apa saja fitur keamanan tambahan yang ditawarkan oleh Apple?
Apple menawarkan fitur keamanan tambahan seperti Mode Penguncian, yang menyediakan tingkat keamanan yang ekstrem bagi pengguna, dan penggunaan enkripsi dalam iMessage dan FaceTime untuk komunikasi pribadi dan aman.
13. Siapakah Craig Federighi dan apa perannya di Apple?
Craig Federighi adalah wakil presiden senior rekayasa perangkat lunak Apple. Dia mengawasi pengembangan perangkat lunak Apple, termasuk fitur keamanan dan perlindungan data.
14. Sudah berapa lama Apple menggunakan enkripsi ujung ke ujung dalam iMessage dan FaceTime?
Apple telah menggunakan enkripsi ujung ke ujung dalam iMessage dan FaceTime sejak peluncuran masing-masing.
15. Apa tujuan dari mode penguncian?
Mode penguncian menyediakan tingkat keamanan opsional dan ekstrem untuk pengguna yang membutuhkan perlindungan tinggi, seperti jurnalis, aktivis hak asasi manusia, dan diplomat.
Cara Mengenkripsi iPhone Anda: Panduan Tangkapan Tangkapan IOS 15
IMessages selalu dienkripsi, tetapi mengharuskan kedua belah pihak untuk menggunakan produk Apple
Apple memajukan keamanan pengguna dengan perlindungan data baru yang kuat
Apple Today memperkenalkan tiga fitur keamanan canggih yang difokuskan pada melindungi terhadap ancaman terhadap data pengguna di cloud, mewakili langkah berikutnya dalam upaya berkelanjutannya untuk memberi pengguna cara yang lebih kuat untuk melindungi data mereka. Dengan verifikasi kunci kontak iMessage, pengguna dapat memverifikasi bahwa mereka hanya berkomunikasi dengan siapa mereka bermaksud. Dengan kunci keamanan untuk Apple ID, pengguna memiliki pilihan untuk meminta kunci keamanan fisik untuk masuk ke akun Apple ID mereka. Dan dengan perlindungan data canggih untuk iCloud, yang menggunakan enkripsi ujung ke ujung untuk menyediakan Apple’Tingkat keamanan data cloud tertinggi, pengguna memiliki pilihan untuk lebih melindungi data iCloud penting, termasuk cadangan iCloud, foto, catatan, dan banyak lagi.
As threats to user data become increasingly sophisticated and complex, these new features join a suite of other protections that make Apple products the most secure on the market: from the security built directly into our custom chips with best-in-class device encryption and data protections, to features like Lockdown Mode, which offers an extreme, optional level of security for users such as journalists, human rights activists, and diplomats. Apple berkomitmen untuk memperkuat keamanan perangkat dan cloud, dan untuk menambahkan perlindungan baru dari waktu ke waktu.
“Di Apple, kami tidak tergoyahkan dalam komitmen kami untuk memberi pengguna kami keamanan data terbaik di dunia. Kami terus mengidentifikasi dan mengurangi ancaman yang muncul pada data pribadi mereka di perangkat dan di cloud,” kata Craig Federighi, apel’S Wakil Presiden Senior Rekayasa Perangkat Lunak. “Tim keamanan kami bekerja tanpa lelah untuk menjaga pengguna’ data aman, dan dengan verifikasi kunci kontak iMessage, kunci keamanan, dan perlindungan data canggih untuk iCloud, pengguna akan memiliki tiga alat baru yang kuat untuk lebih melindungi data dan komunikasi yang paling sensitif.”
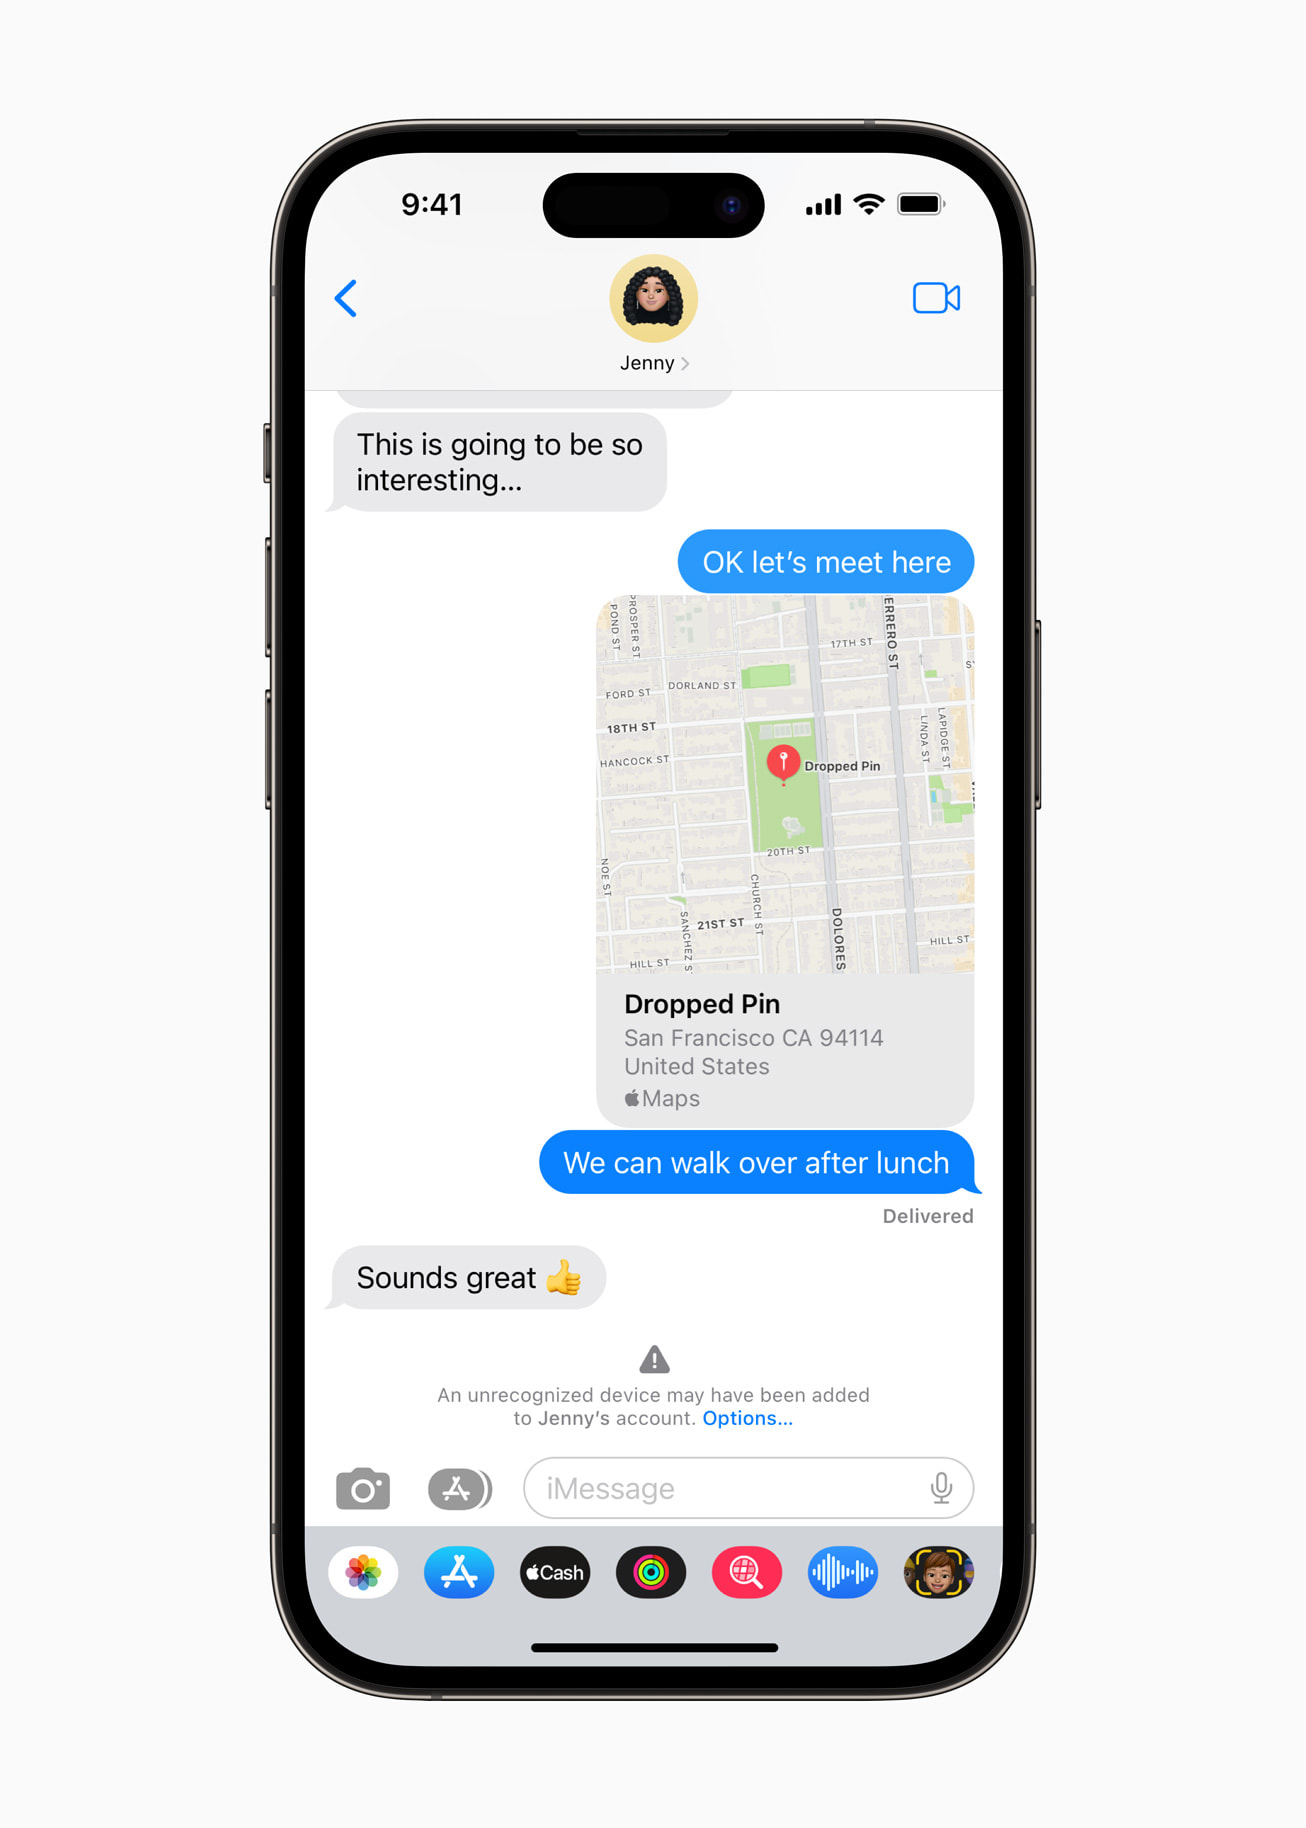
verifikasi kunci kontak iMessage
Apple memelopori penggunaan enkripsi ujung ke ujung dalam layanan komunikasi konsumen dengan peluncuran iMessage, sehingga pesan hanya dapat dibaca oleh pengirim dan penerima. FaceTime juga telah menggunakan enkripsi sejak diluncurkan untuk menjaga percakapan tetap pribadi dan aman. Sekarang dengan verifikasi kunci kontak iMessage, pengguna yang menghadapi ancaman digital luar biasa – seperti jurnalis, aktivis hak asasi manusia, dan anggota pemerintah – dapat memilih untuk lebih memverifikasi bahwa mereka hanya mengirim pesan dengan orang -orang yang mereka maksudkan. Sebagian besar pengguna tidak akan pernah ditargetkan oleh serangan cyber yang sangat canggih, tetapi fitur tersebut memberikan lapisan keamanan tambahan yang penting bagi mereka yang mungkin. Percakapan antara pengguna yang telah mengaktifkan verifikasi kunci kontak iMessage menerima peringatan otomatis jika musuh yang sangat maju, seperti penyerang yang disponsori negara, pernah berhasil melanggar server cloud dan memasukkan perangkat mereka sendiri untuk menguping komunikasi yang dienkripsi ini ini. Dan untuk keamanan yang lebih tinggi, iMessage Key Verifikasi Kunci Pengguna dapat membandingkan kode verifikasi kontak secara langsung, di FaceTime, atau melalui panggilan aman lainnya.
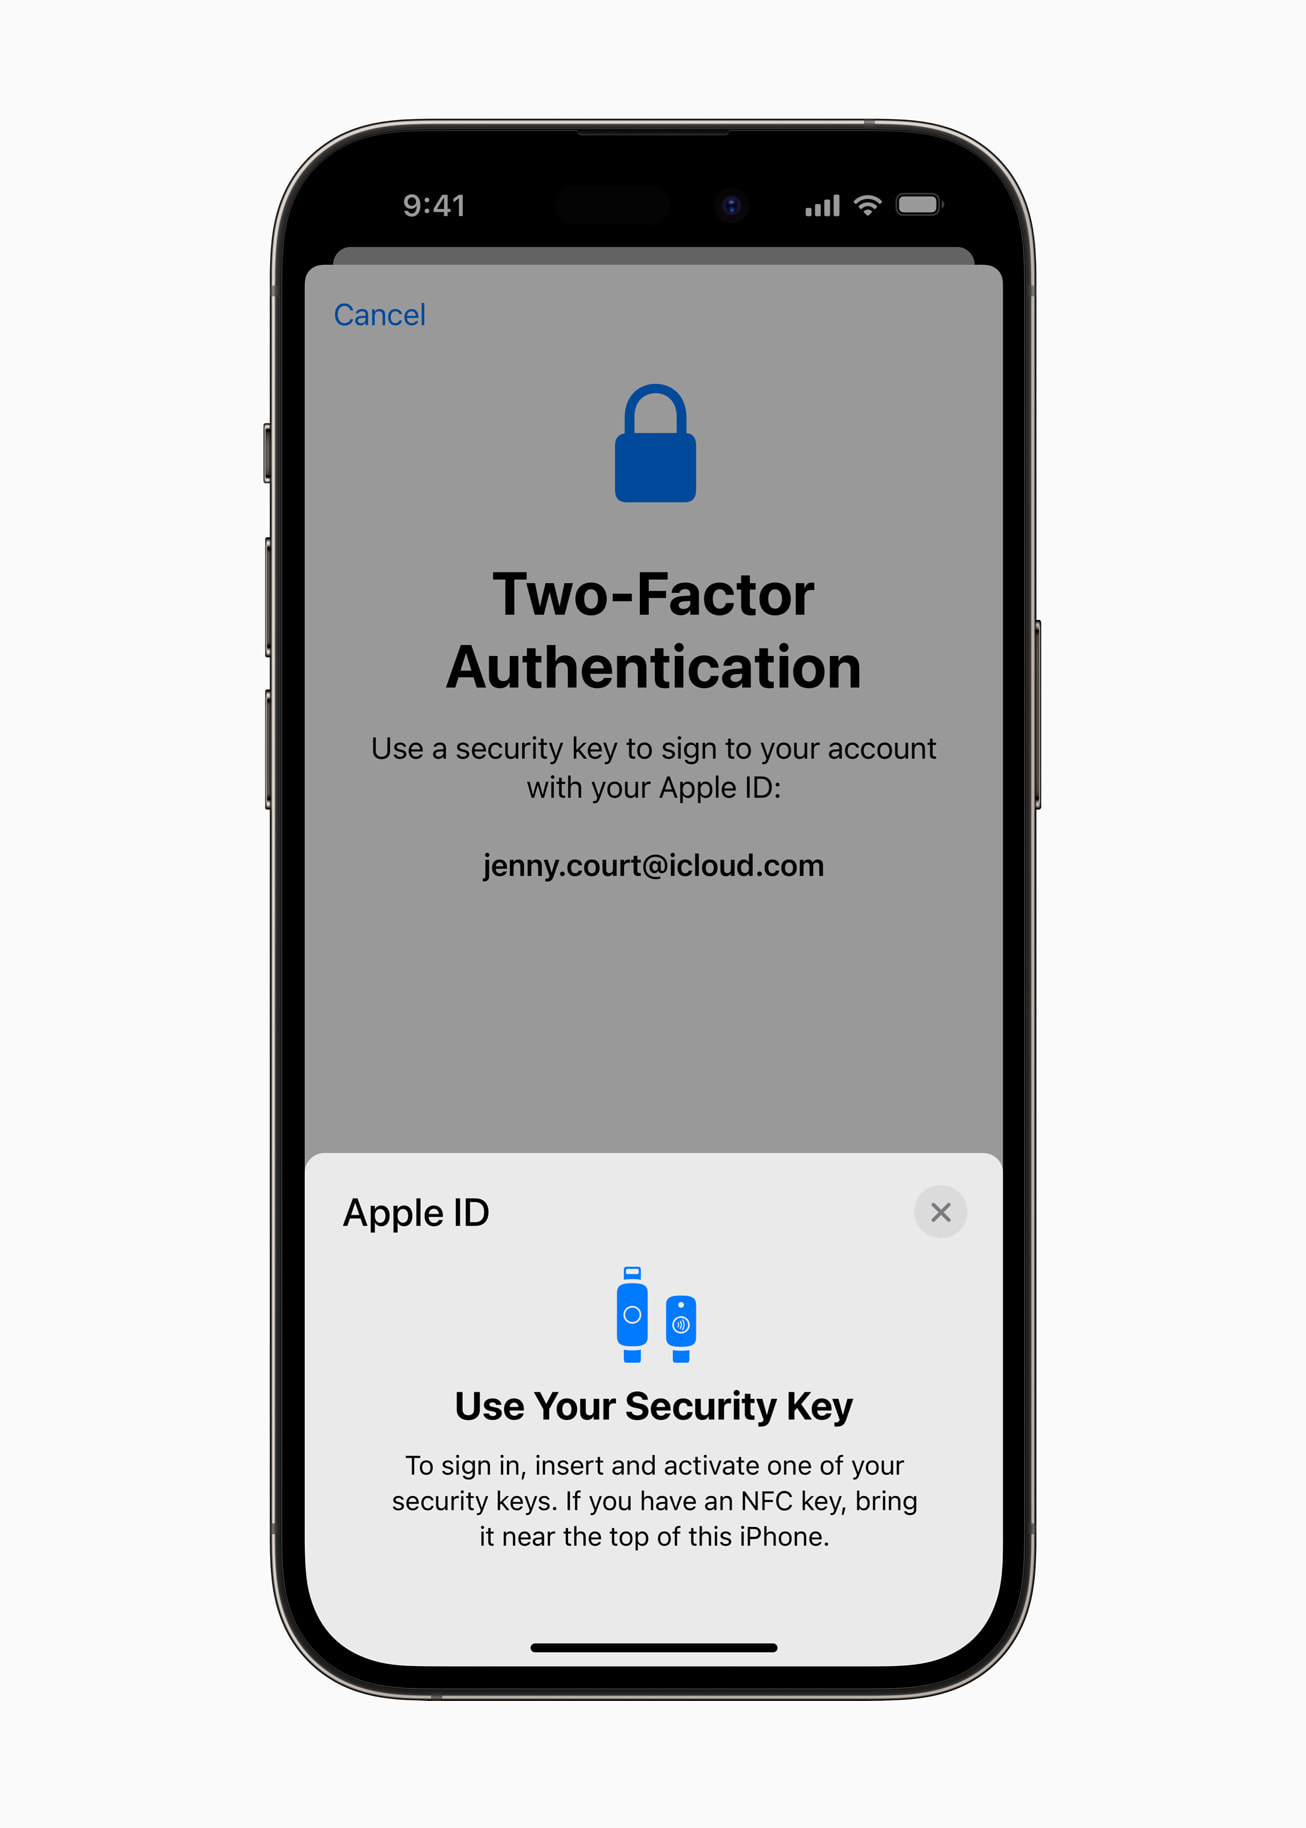
Kunci keamanan
Apple memperkenalkan otentikasi dua faktor untuk Apple ID pada tahun 2015. Saat ini, dengan lebih dari 95 persen akun iCloud aktif menggunakan perlindungan ini, ini adalah sistem keamanan akun dua faktor yang paling banyak digunakan di dunia’sadar kembali. Sekarang dengan kunci keamanan, pengguna akan memiliki pilihan untuk memanfaatkan kunci keamanan perangkat keras pihak ketiga untuk meningkatkan perlindungan ini. Fitur ini dirancang untuk pengguna yang, seringkali karena profil publik mereka, menghadapi ancaman bersama terhadap akun online mereka, seperti selebriti, jurnalis, dan anggota pemerintah. Untuk pengguna yang memilih masuk, kunci keamanan memperkuat Apple’S Otentikasi dua faktor dengan membutuhkan kunci keamanan perangkat keras sebagai salah satu dari dua faktor. Ini membutuhkan otentikasi dua faktor kami lebih jauh, mencegah bahkan penyerang tingkat lanjut dari mendapatkan pengguna’S faktor kedua dalam penipuan phishing.
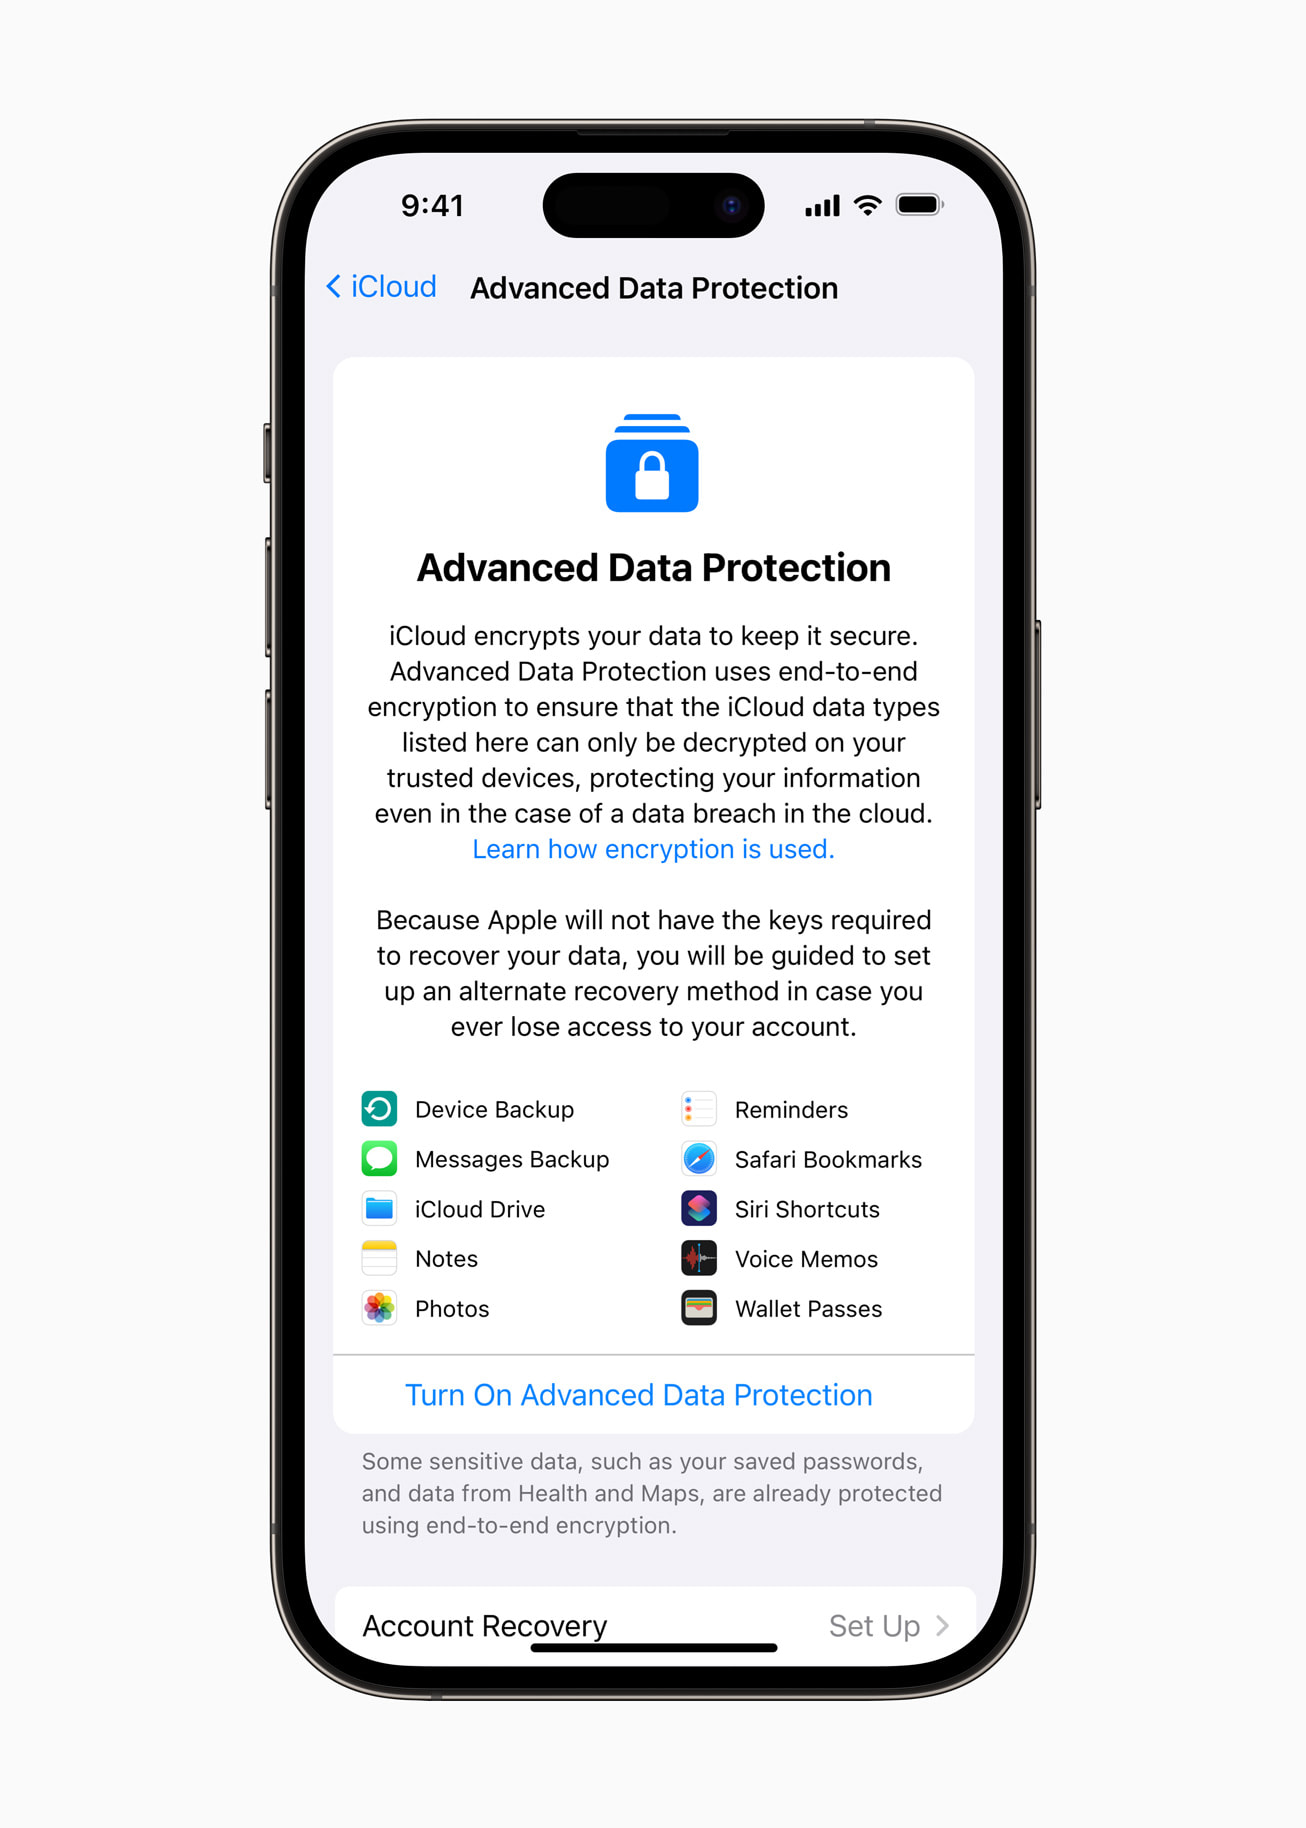
Perlindungan data lanjutan untuk iCloud
Selama bertahun-tahun, Apple telah menawarkan keamanan data terkemuka di industri pada perangkatnya dengan perlindungan data, sistem enkripsi file yang canggih yang dibangun ke dalam iPhone, iPad, dan Mac. “Apple membuat perangkat seluler paling aman di pasaran. Dan sekarang, kami membangun di atas fondasi yang kuat itu,” kata Ivan Krstic, apel’S Kepala Teknik dan Arsitektur Keamanan. “Perlindungan Data Lanjutan adalah Apple’tingkat keamanan data cloud tertinggi, memberi pengguna pilihan untuk melindungi sebagian besar data iCloud mereka yang paling sensitif dengan enkripsi ujung ke ujung sehingga hanya dapat didekripsi pada perangkat tepercaya mereka.” Untuk pengguna yang memilih, perlindungan data canggih membuat data iCloud terlindungi bahkan dalam hal pelanggaran data di cloud.
iCloud sudah melindungi 14 kategori data sensitif menggunakan enkripsi end-to-end secara default, termasuk kata sandi di kunci gantungan iCloud dan data kesehatan. Untuk pengguna yang mengaktifkan perlindungan data lanjutan, jumlah total kategori data yang dilindungi menggunakan end-to-end enkripsi naik menjadi 23, termasuk cadangan, catatan, dan foto iCloud. Satu -satunya kategori data iCloud utama yang tidak dicakup adalah iCloud Mail, kontak, dan kalender karena kebutuhan untuk beroperasi dengan email global, kontak, dan sistem kalender.
Keamanan yang ditingkatkan untuk pengguna’ Data di cloud lebih dibutuhkan daripada sebelumnya, seperti yang ditunjukkan dalam ringkasan baru penelitian pelanggaran data, “Ancaman meningkat terhadap data konsumen di cloud,” Diterbitkan hari ini. Para ahli mengatakan jumlah total pelanggaran data lebih dari tiga kali lipat antara 2013 dan 2021, mengekspos 1.1 miliar catatan pribadi di seluruh dunia pada tahun 2021 saja. Semakin banyak perusahaan di seluruh industri teknologi yang membahas ancaman yang berkembang ini dengan menerapkan enkripsi ujung ke ujung dalam penawaran mereka.
Ketersediaan
- verifikasi kunci kontak iMessage akan tersedia secara global pada tahun 2023.
- Kunci keamanan untuk ID Apple akan tersedia secara global di awal 2023.
- Perlindungan Data Lanjutan untuk iCloud tersedia di AS hari ini untuk anggota Program Perangkat Lunak Beta Apple, dan akan tersedia bagi pengguna AS pada akhir tahun. Fitur ini akan mulai diluncurkan ke seluruh dunia pada awal 2023.
- Tinjauan teknis lengkap dari peningkatan keamanan opsional yang ditawarkan oleh perlindungan data canggih dapat ditemukan di Panduan Keamanan Platform kami, bersama dengan penelitian pelanggaran data “Ancaman meningkat terhadap data konsumen di cloud” oleh dr. Stuart Madnick, Profesor Emeritus di MIT Sloan School of Management.
Cara Mengenkripsi iPhone Anda: Panduan Tangkapan Tangkapan IOS 15
Apakah Anda ingin menambahkan lapisan privasi tambahan untuk penggunaan iPhone Anda? Pastikan untuk mengenkripsi perangkat Anda. Inilah cara mengenkripsi iPhone Anda yang menjalankan iOS 15.
@Clhauk Diperbarui: 25 Januari 2023
I n hari ini’Dunia, sepertinya semua orang dari penjahat kecil hingga pemerintah federal setelah data yang disimpan di perangkat iOS 15 atau iPados 15 Anda. Jadi, mengenkripsi perangkat Anda lebih penting dari sebelumnya. Untungnya, mengenkripsi semua data yang disimpan di iPhone, iPad atau iPod touch Anda mudah dicapai.
Pada 2013, Edward Snowden, mantan kontraktor di National Security Agency, mengklaim bahwa Apple, Google, dan perusahaan teknologi lainnya yang disediakan “pintu belakang” untuk lembaga pemerintah untuk mengakses data yang disimpan pada pelanggan mereka’ perangkat.
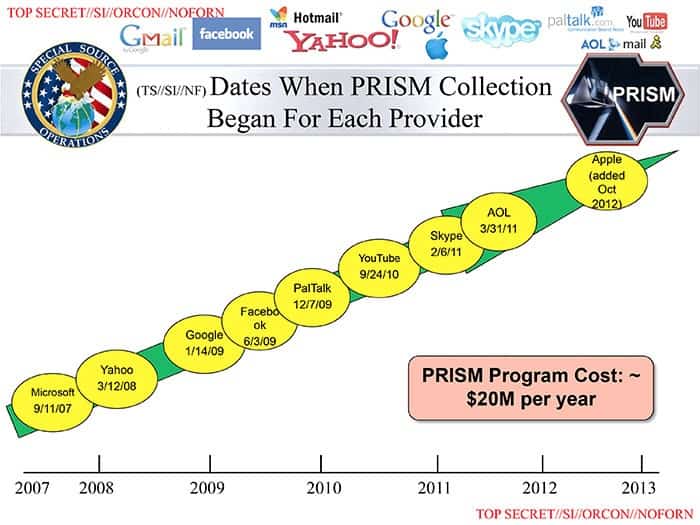
Menanggapi Snowden’klaim, Apple berjanji untuk memastikan bahwa mereka tidak akan pernah bisa dipaksa untuk menyerahkan data apa pun yang disimpan di pelanggan mereka’perangkat S, termasuk teks, email, dokumen, dan file lainnya. apel’Upaya enkripsi S juga termasuk pelanggan’ data yang disimpan dalam layanan penyimpanan online iCloud mereka.
Dalam artikel ini, saya’LL juga memandu Anda melalui langkah -langkah untuk mengaktifkan enkripsi untuk perangkat Anda (saya akan menyertakan tangkapan layar, membuatnya sangat mudah diikuti). SAYA’LL juga menjelaskan bagaimana enkripsi melindungi data Anda dari mereka yang ingin melihat apa yang Anda’Ve Going On There.
Selain itu, saya’LL juga memberi Anda lowdown tentang bagaimana apel’Enkripsi S berfungsi, dan mengapa apel bahkan tidak bisa’t memecahkan enkripsi yang melindungi data Anda, bahkan jika mereka’dihadapkan kembali dengan perintah pengadilan yang menyuruh mereka melakukannya.
Cara mengenkripsi data di perangkat iOS Anda
Membiarkan’s tidak buang waktu. Pertama, saya’LL lanjutkan dan tunjukkan cara mengenkripsi informasi yang disimpan di iPhone, iPad atau iPod Touch Anda. Dia’s Proses sederhana, dan hanya perlu beberapa ketukan jari Anda untuk mengenkripsi perangkat Anda.
Proses enkripsi secara otomatis berlangsung saat Anda mengatur kode sandi kunci layar untuk perangkat Anda. Cukup ikuti beberapa langkah yang tercantum di bawah ini, dan semua data Anda yang disimpan di perangkat Anda akan dienkripsi, seperti halnya file lain yang Anda simpan ke perangkat Anda di masa mendatang.
Langkah 1
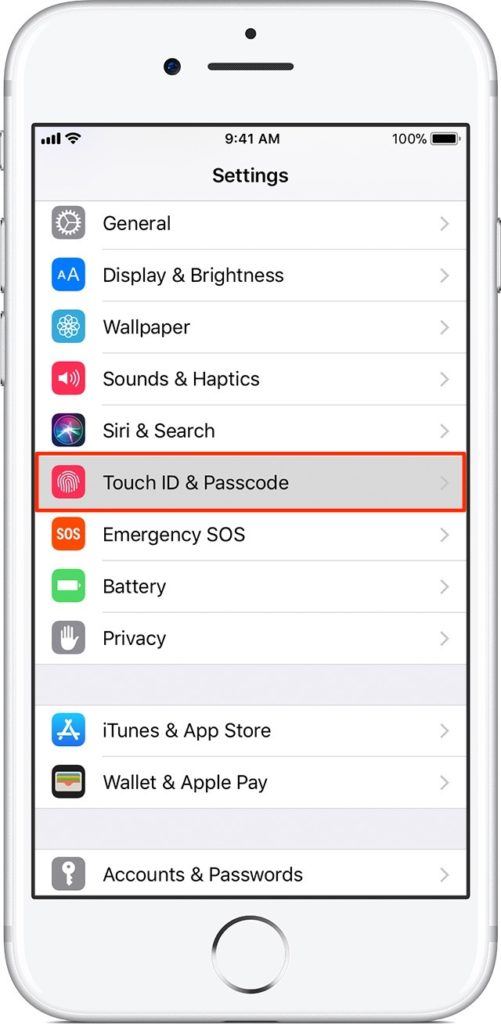
Pergi ke “Pengaturan” Aplikasi di perangkat iOS Anda. Gulir ke bawah sampai Anda melihat “Touch ID & Passcode” Item menu (itu akan dibaca “Wajah ID & kode sandi” pada iPhone dan iPad yang menggunakan ID Wajah). Ketuk itu. Bergantung pada pengaturan di iPhone Anda, Anda mungkin diminta untuk memasukkan kode sandi Anda.
Langkah 2
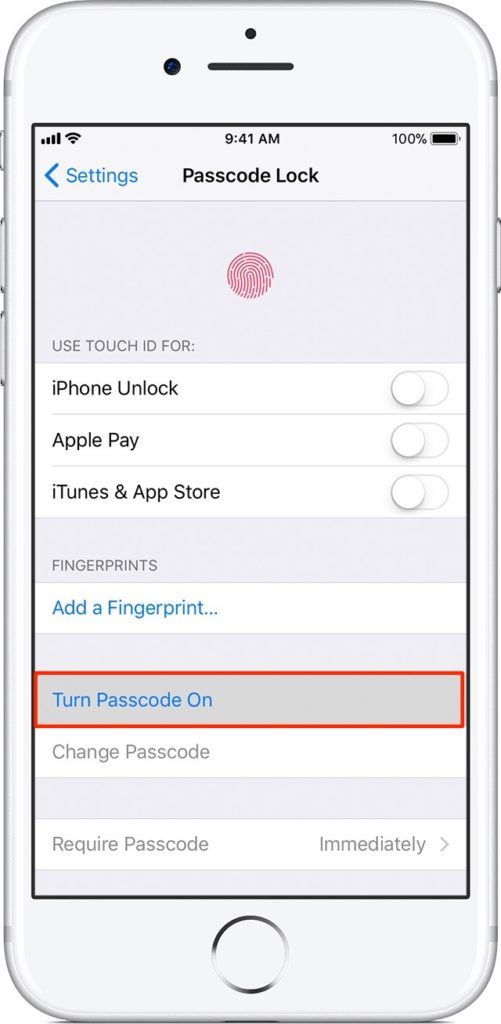
Pada layar Touch ID & Passcode, gulir ke bawah sampai Anda melihat “Nyalakan kode sandi” pilihan. Ketuk itu.
Langkah #3
Anda kemudian akan disajikan dengan opsi untuk memasukkan kode sandi empat digit yang mudah diingat, kode sandi enam digit yang kuat atau lebih lama, atau bahkan kata sandi alfanumerik.
Jika Anda menggunakan kode sandi empat digit, pastikan untuk mengingat bahwa sementara empat digit mudah untuk Anda ingat, hanya ada 10.000 kombinasi yang mungkin dari empat angka, membuatnya lebih mudah bagi seseorang untuk memecahkan kode Anda.
Itu’s mengapa Anda harus selalu mengaktifkan “Hapus data” Opsi yang ditemukan di menu Touch ID & Passcode, yang menghapus semua data yang disimpan pada perangkat setelah 10 upaya kode sandi gagal.
Kode sandi enam digit atau lebih panjang sangat mengurangi kemungkinan seseorang menebak kode sandi Anda (karena ada satu juta kombinasi yang mungkin untuk enam digit), sambil tetap membuatnya relatif mudah untuk mengingat kode sandi Anda yang ditunjuk.
Kode alfanumerik khusus juga secara signifikan meningkatkan perangkat Anda’Keamanan S. Apple mengatakan kode sandi alfanumerik enam digit yang mencakup huruf dan angka kasus rendah akan memakan waktu sekitar lima tahun untuk retak jika setiap kombinasi yang mungkin dicoba.
Kapan saya mengenkripsi iPhone saya’data s?
Anda baru saja melakukannya. Saat Anda mengatur kode sandi untuk perangkat iOS Anda, Anda secara otomatis mengaktifkan proses enkripsi. Setelah kode sandi Anda diatur, perangkat Anda dienkripsi. Itu akan tetap dienkripsi sampai Anda menonaktifkan kode sandi Anda.
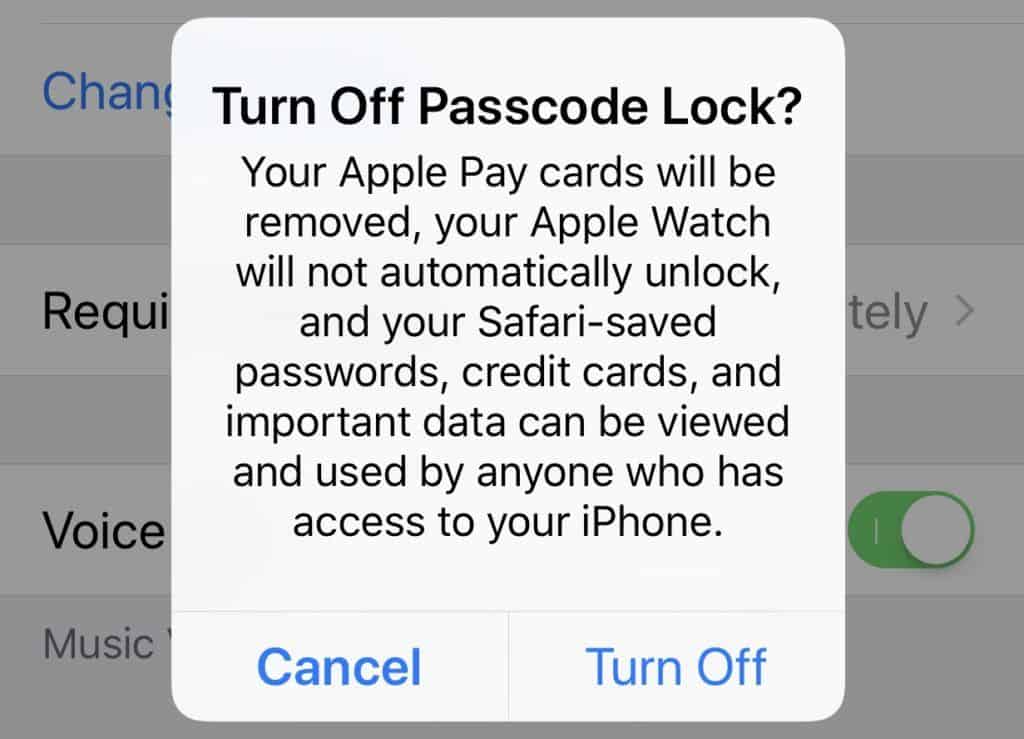
Jika Anda mematikan kunci kode sandi di perangkat Anda, Anda akan melihat pemberitahuan yang terlihat di atas, yang akan memperingatkan Anda bahwa semua informasi terenkripsi yang disimpan pada perangkat akan dihapus atau akan tersedia untuk dilihat oleh siapa pun yang mendapatkan akses ke perangkat tersebut.
Pengguna Apple Pay harus mencatat bahwa semua kartu kredit dan debit yang telah mereka daftarkan untuk digunakan di Apple Pay akan dihapus jika kunci kode sandi dinonaktifkan, jadi tidak ada lagi penampilan kagum pada wajah kasir seperti yang Anda buktikan kepada mereka bahwa ya, mereka memang menerima pembayaran Apple sebagai pembayaran untuk barang setelah semua.
Sekarang kami telah mengenkripsi perangkat Anda’Lihatlah apa itu enkripsi, dan bagaimana itu melindungi data yang Anda simpan di perangkat iOS Anda dan di iCloud. Kami’Lihatlah berbagai jenis skema enkripsi, dan juga bagaimana apel’Enkripsi S bisa’t retak – bahkan oleh apel (bahkan jika pemerintah dengan sopan memerintahkan mereka untuk melakukannya).
Apa itu enkripsi?
Enkripsi adalah metode pengkodean informasi sehingga hanya pihak yang berwenang yang dapat mengakses data terenkripsi. Data dienkripsi menggunakan algoritma enkripsi, yang menggunakan kunci untuk mendekripsi informasi.
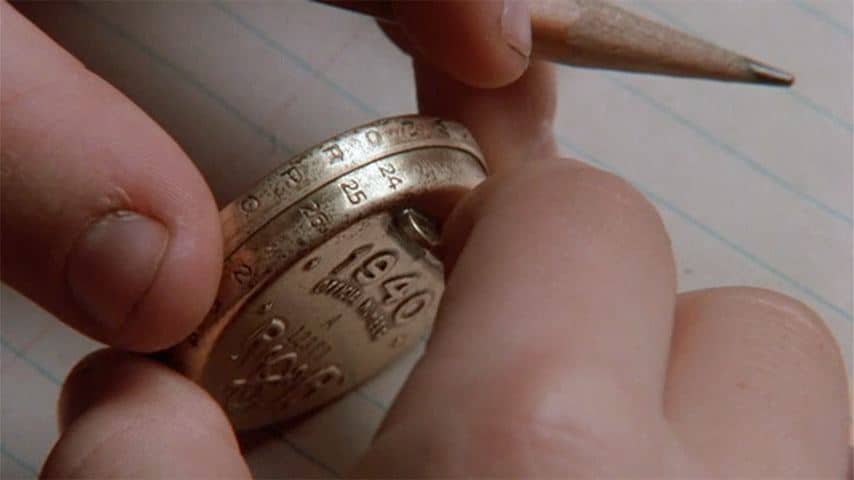
Banyak pembaca saya kemungkinan menggunakan bentuk enkripsi yang sangat sederhana ketika mereka masih kecil. Ingat saat Anda ingin mengirim “pesan rahasia” untuk teman -teman Anda, dan ingin mencegah orang tua, guru, atau anak -anak Anda yang tidak’t di Anda “Dingin” klub dari membaca dan memahaminya? Anda kemungkinan menggunakan a “rahasia” kode untuk “mengenkripsi” pesan Anda.
Dalam skema enkripsi sederhana seperti yang digunakan di masa kanak -kanak, kode mungkin sesuatu yang mirip dengan a = 1, b = 2, c = 3, d = 4, dll.
Tentu, kode seperti itu mungkin yang paling sederhana yang bisa Anda gunakan, dan benar -benar tidak’t memberikan banyak perlindungan dari mata yang mengintip, tetapi mungkin sudah cukup untuk pesan yang ingin Anda lindungi.
Plus, Anda merasa sangat pintar karena telah berhasil (atau, karena memiliki “dipinjam” Ide dari “Kisah Natal”).
Metode Enkripsi Data Modern Gunakan algoritma yang disebut sandi untuk mengubah plaintext (informasi) menjadi serangkaian apa yang tampaknya menjadi karakter acak. Informasi terenkripsi tidak dapat dibaca oleh siapa saja yang tidak’t memiliki kunci khusus untuk mendekripsi data kembali menjadi karakter yang dapat dibaca.
Dua metode enkripsi yang digunakan secara luas saat ini adalah metode kunci publik (asimetris) dan metode kunci pribadi (simetris). Kedua metode memungkinkan pengguna untuk mengenkripsi data mereka untuk menyembunyikannya dari pengguna lain dan kemudian mendekripsi untuk dibaca oleh pengguna yang berwenang. Namun, mereka berbeda dalam bagaimana langkah enkripsi dan dekripsi ditangani.
Enkripsi kunci publik
Enkripsi kunci publik (asimetris) menggunakan penerima’S kunci publik, bersama dengan kunci pribadi yang secara matematis cocok dengan kunci publik. Ini memungkinkan pengguna untuk mengirim pesan terenkripsi (dengan kunci publik mereka) ke penerima yang memiliki kunci pribadi yang cocok yang dapat digunakan untuk mendekripsi informasi kembali ke Plaintext.
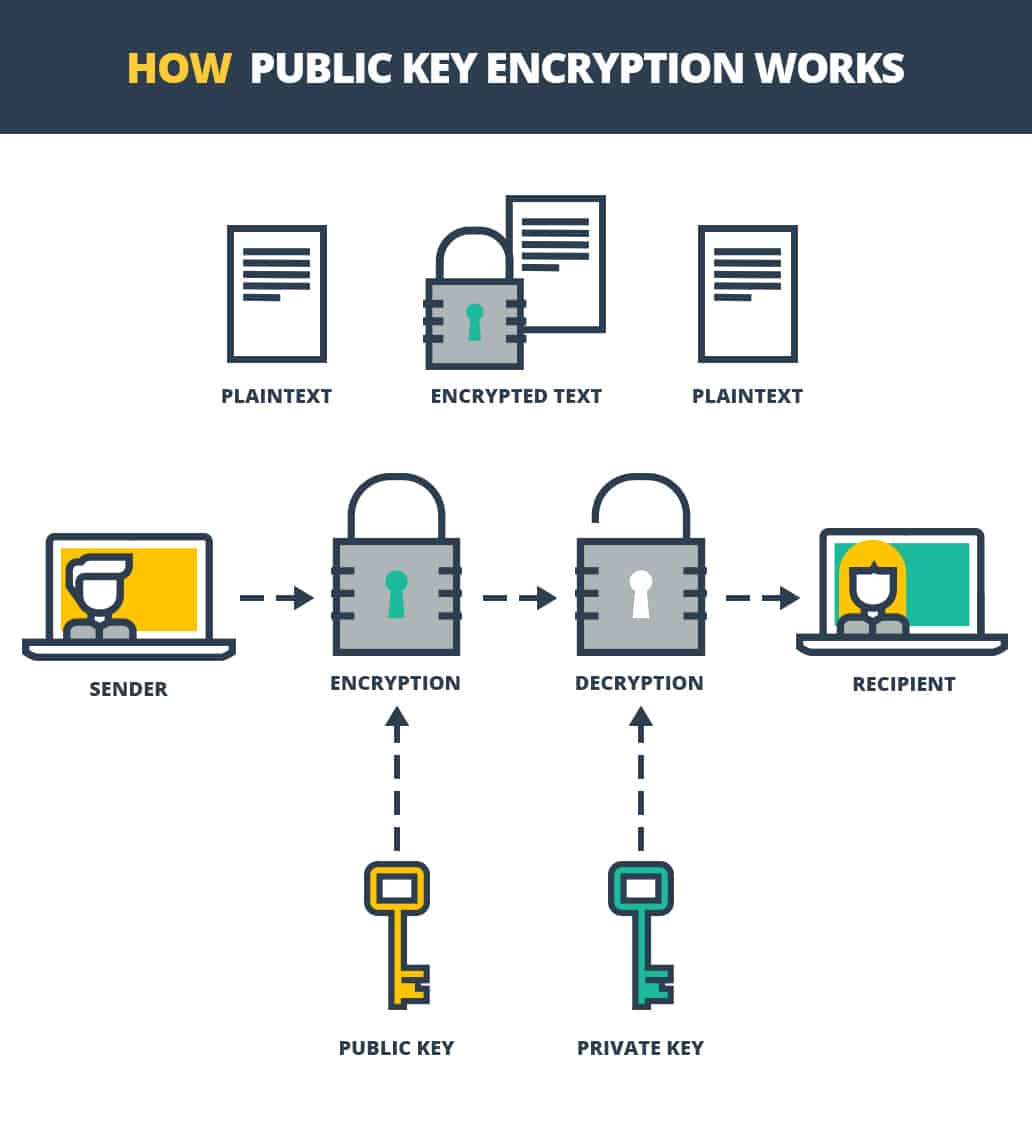
Metode enkripsi kunci publik akan memungkinkan pengirim “membuka kunci” kotak surat untuk menempatkan pesan ke dalamnya, tetapi itu tidak akan memungkinkan mereka untuk mengintip pesan lain yang dienkripsi di kotak surat, sebagai penerima’Kunci pribadi akan diminta untuk mendekripsi pesan lainnya.
Enkripsi kunci pribadi
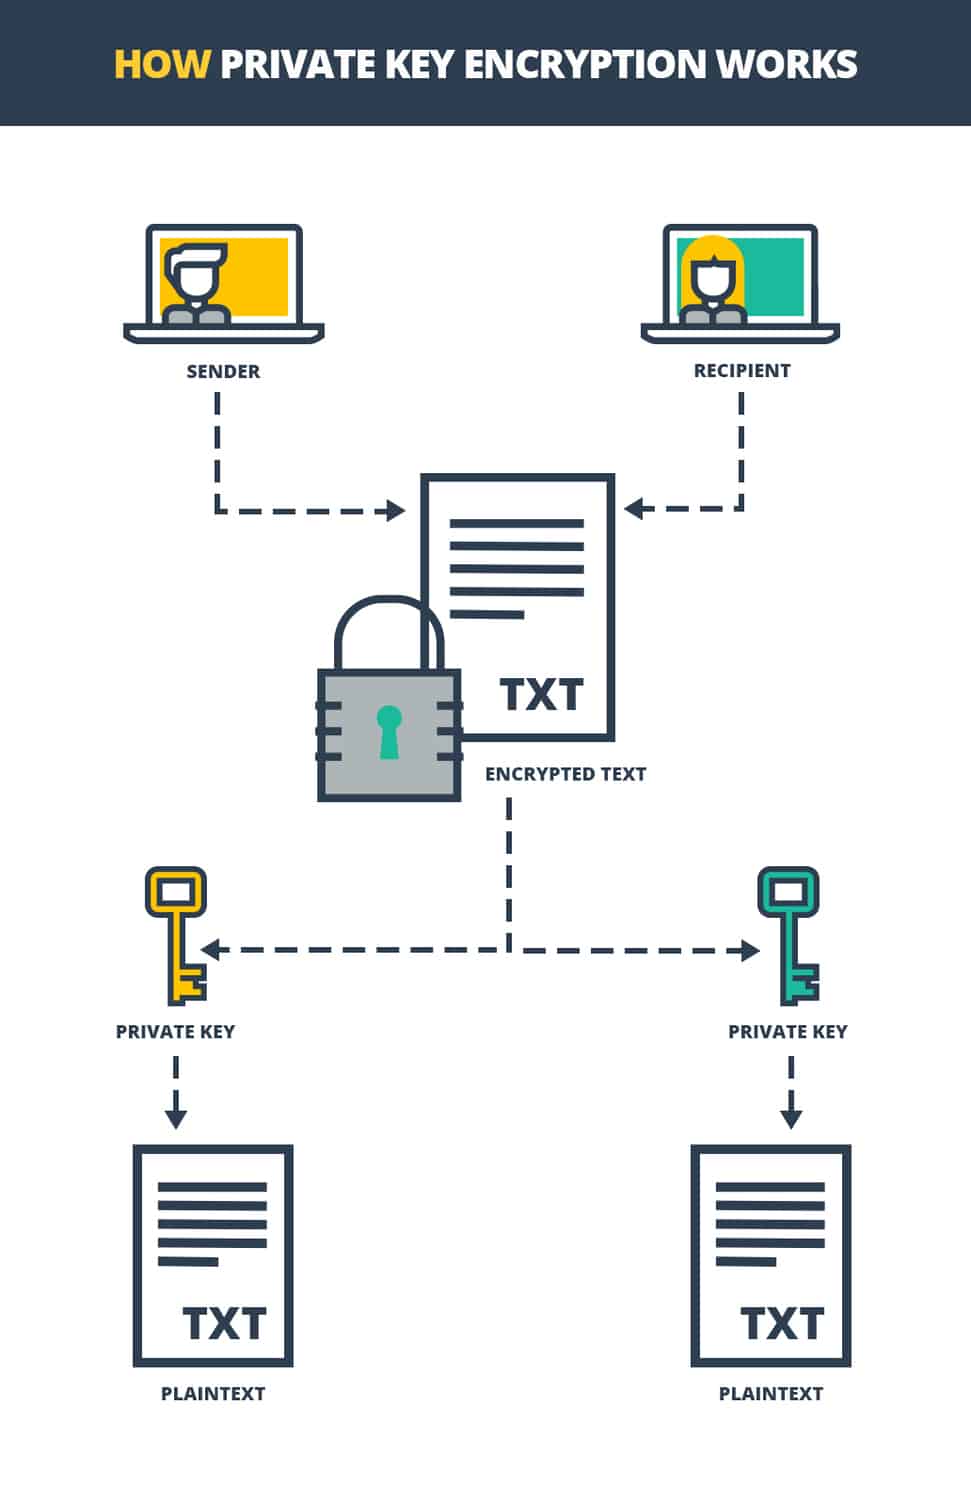
Enkripsi kunci pribadi (simetris) mirip dengan enkripsi kunci publik, dengan satu perbedaan penting: sementara dua kunci masih diperlukan untuk mengenkripsi dan mendekripsi informasi, kedua kunci pada dasarnya sama, memungkinkan kedua belah pihak untuk mengenkripsi atau mendekripsi informasi tersebut.
Jenis enkripsi apa yang digunakan Apple?
Apple mengatakan bahwa setiap perangkat iOS:
“Memiliki mesin enkripsi AES-256 khusus yang dibangun di jalur DMA antara penyimpanan flash dan memori sistem utama, membuat enkripsi file sangat efisien. […] Perangkat’S unik ID (UID) dan ID grup perangkat (GID) adalah AES 256-bitkeys menyatu (UID) atau dikompilasi (GID) ke dalam prosesor aplikasi dan kantong aman selama pembuatan.”
Kedengarannya keren, tapi apa artinya?
Apa artinya semua itu tidak ada aplikasi, atau bahkan perangkat iOS’f firmware, dapat membaca perangkat’prosesor aplikasi atau kantong aman. Sebaliknya, mereka hanya dapat membaca hasil operasi enkripsi atau dekripsi.
Dapatkah Apple mendekripsi perangkat saya’data s?
Jawaban Singkat: Tidak. apel’S IOS 15 Sistem Operasi tidak’t termasuk a “pintu belakang” Itu akan memungkinkan perusahaan Cupertino atau lembaga penegak hukum untuk mengakses data di perangkat iOS Anda.
Seperti yang kita’ll lihat, apel tidak bisa’t mengakses data pada satu perangkat tertentu, bahkan ketika itu terlibat dalam serangan teroris.
Enkripsi yang digunakan oleh Apple pada perangkat yang menjalankan iOS 8 dan kemudian menggunakan metode yang mencegah Apple mengakses informasi apa pun yang disimpan di perangkat, bahkan jika dihadapkan dengan surat perintah pemerintah.
Tidak ada akses untuk FBI
apel’Metode enkripsi S telah menyebabkan sejumlah pertempuran hukum dengan penegakan hukum, baik di tingkat lokal dan nasional.
Misalnya, iPhone 5C yang digunakan oleh Syed Rizwan Farook, salah satu penembak di serangan teror San Bernardino Desember 2015 yang menewaskan 14 orang dan melukai 22 lainnya, ditemukan oleh Biro Investigasi Federal (FBI) .
Kedua penyerang meninggal segera setelah serangan itu, dan mereka sebelumnya menghancurkan smartphone pribadi mereka. Namun, FBI memang menemukan iPhone 5C yang disediakan oleh majikan yang digunakan oleh Farook. Perangkat ini telah dikunci dengan kode sandi empat digit (model iPhone 5c tidak termasuk ID sentuh atau fitur ID wajah yang digunakan untuk membuka model Apple nanti’h handset).
FBI tidak dapat membuka kunci iPhone karena Apple’S Metode Lanjutan Mengenkripsi Perangkat. Meskipun FBI meminta bantuan Badan Keamanan Nasional (NSA)’Enkripsi S, NSA tidak dapat membantu, karena agensi memiliki sedikit pengalaman dalam berhasil membobol iPhone.
Hal ini menyebabkan FBI membuat permintaan ke Apple untuk membuat versi baru dari iPhone’S sistem operasi, yang akan membuka a “pintu belakang” untuk memungkinkan akses ke data yang disimpan pada penembak’perangkat S. Apple menolak, karena kebijakan yang dinyatakan sebelumnya bahwa ia tidak akan pernah merusak fitur keamanan dari produk yang dibuatnya.
FBI menanggapi dengan meminta hakim hakim Amerika Serikat untuk memerintahkan Apple untuk membuat dan menyediakan sistem operasi yang diminta sebelumnya. Hakim melakukannya, dan Apple mengumumkan niatnya untuk menentang pesanan, karena ada risiko keamanan bagi pelanggannya jika perusahaan memenuhi pesanan.
Sebelum semua ini dapat diselesaikan, mungkin menetapkan sejumlah besar preseden hukum ketika kasus tersebut bergerak maju, pemerintah menarik permintaannya untuk OS baru, yang menyatakan pihak ketiga telah menghasilkan metode yang mungkin dapat memulihkan data dari iPhone 5C yang dimaksud.
Metode yang diusulkan oleh pihak luar memang berhasil (pemerintah belum mengungkapkan metode yang digunakan). Namun, metode ini hanya berfungsi pada iPhone 5c dan iPhone yang lebih tua, yang tidak memiliki sensor sidik jari Touch ID.
Diyakini bahwa pihak ketiga menggunakan a “Zero-Day” Kerentanan dalam perangkat lunak iPhone untuk memotong perangkat’Keterbatasan built-in 10 mencoba untuk kode sandi, memungkinkan penggunaan kuno kuno “kasar” Metode menentukan kode sandi (brute force adalah ketika semua kemungkinan kombinasi kode sandi empat digit dimasukkan sampai perangkat akhirnya membuka kunci).
Dapatkah Apple mendekripsi informasi saya yang disimpan di iCloud?
Jawaban singkat untuk yang satu ini: itu tergantung.
Kalender, kontak, catatan, pengingat, foto, apa pun yang tersimpan di drive iCloud Anda, dan cadangan iCloud Anda semuanya dienkripsi ujung ke ujung selama transmisi dan disimpan di Apple’server S, menggunakan enkripsi AES minimal 128-bit.
Data dilindungi menggunakan kunci unik dari perangkat Anda, dikombinasikan dengan perangkat’kode sandi S. Yang menciptakan enkripsi yang hanya dapat Anda akses.
Namun, ketika datang ke surat Anda, Apple dapat mengaksesnya saat itu’S disimpan di server mereka.
Sementara semua lalu lintas internet antara perangkat Anda dan iCloud Mail dienkripsi menggunakan TLS 1.2, Apple mengikuti praktik standar industri dalam tidak mengenkripsi data yang disimpan di server IMAP mereka. apel’S Email klien mendukung enkripsi s/mime opsional.
Enkripsi ujung ke ujung juga melindungi informasi lain yang ditransmisikan dan disimpan di, iCloud.
Informasinya meliputi:
- Keychain iCloud, yang mencakup akun dan kata sandi yang Anda simpan
- Semua informasi pembayaran
- Informasi jaringan Wi-Fi, termasuk kata sandi
- data hashtaghome
- Informasi Penggunaan Hashtagsiri
Catatan: Otentikasi dua faktor harus dihidupkan untuk ID Apple Anda. Ini memastikan akun Anda dan data pribadi dan bisnis yang terkait hanya dapat diakses pada perangkat yang telah Anda tentukan sebagai “tepercaya”.
Untuk informasi lebih lanjut tentang otentikasi dua faktor, baca artikel saya yang menjelaskan apa itu otentikasi dua faktor, dan bagaimana Anda dapat mengaturnya di perangkat Anda.
Apa yang telah kita pelajari?
Apple memudahkan Anda untuk mengenkripsi iPhone Anda yang menjalankan iOS 15 atau iPad Anda yang menjalankan iPados 15. Yang diperlukan hanyalah beberapa ketukan di iPhone Anda’layar s, dan dalam waktu kurang dari satu menit, semua informasi yang telah Anda simpan di perangkat iOS Anda dienkripsi.
apel’S iOS 15 Enkripsi ISN’t masalah hanya melindungi perangkat Anda dengan kode yang mudah direkam.
Bahkan lembaga pemerintah Amerika Serikat, seperti Biro Investigasi Federal dan Badan Keamanan Nasional, CAN’T memecahkan apel’enkripsi S. Sebenarnya, bahkan apel bisa’t memecahkan enkripsi – itu’S hanya itu bagus.
Apa artinya semua ini adalah bahwa informasi pribadi dan sensitif pribadi Anda aman jika Anda menyimpannya di perangkat iOS Anda dan dilindungi oleh kode sandi, ID sentuh, atau faceID. Bahkan jika Anda kehilangan perangkat Anda, atau bahkan jika itu’S dicuri, data Anda aman.
FAQ enkripsi iPhone
Mengapa saya harus mengenkripsi iPhone saya?
Mengenkripsi iPhone Anda menjaga informasi perangkat Anda aman dari mata yang mengintip. Enkripsi perangkat Anda dengan mengaktifkan fitur kode sandi atau dengan menggunakan ID sentuh atau ID wajah untuk mengunci iPhone Anda.
Apa itu kode sandi iPhone?
Kode sandi iPhone adalah string karakter numerik atau alfanumerik yang digunakan untuk mengunci iPhone Anda, tetap terkunci sampai kode sandi Anda (atau ID sentuh atau ID wajah) digunakan untuk membuka kunci perangkat.
Mengapa saya harus mengenkripsi cadangan iPhone saya?
Dengan mengenkripsi cadangan iPhone Anda, data Anda dilindungi dengan disimpan dalam format terenkripsi, sehingga sulit bagi siapa pun untuk melihat informasi cadangan Anda. Juga, jika Anda ingin mencadangkan data pribadi, seperti kata sandi yang disimpan, riwayat panggilan, data kesehatan, dan lebih banyak Apple mengharuskan Anda untuk mengenkripsi cadangan Anda.
Apa yang Mengenkripsi Cadangan iPhone saya?
Mengenkripsi cadangan iPhone Anda menambahkan tingkat perlindungan kata sandi ke cadangan Anda. Ini berarti bahwa siapa pun yang tidak memiliki kata sandi cadangan tidak dapat melihat informasi apa pun yang telah Anda cadangkan, itu akan tampak seperti kombinasi huruf, simbol, dan angka yang diacak.
- Cara mengenkripsi data di perangkat iOS Anda
- Apa itu enkripsi?
- Jenis enkripsi apa yang digunakan Apple?
- Dapatkah Apple mendekripsi perangkat saya’data s?
- Dapatkah Apple mendekripsi informasi saya yang disimpan di iCloud?
- Apa yang telah kita pelajari?
- FAQ enkripsi iPhone
- Mengapa saya harus mengenkripsi iPhone saya?
- Apa itu kode sandi iPhone?
- Mengapa saya harus mengenkripsi cadangan iPhone saya?
- Apa yang Mengenkripsi Cadangan iPhone saya?
Apple dan Enkripsi
Hampir semua perangkat dan layanan Apple yang Anda gunakan saat ini menggunakan enkripsi. Ini berarti bahwa semua yang Anda lakukan mulai dari berkomunikasi dengan teman hingga menyimpan data kesehatan Anda dilakukan dengan aman di iPhone Anda. Apple mengenkripsi data ini dan menyimpannya dengan cara yang hanya Anda, dengan kode sandi atau biometrik Anda, dapat mengakses perangkat.
● enkripsi AES-256
● Enclave Aman
● enkripsi ujung ke ujung
● enkripsi dalam transit
● Penghapusan Data Aman
● Biometrik
● T2 Chip
● boot aman
● APFS
● FileVault
Halaman terakhir diperbarui: 1 tahun yang lalu
Dapatkan Apple News langsung di kotak masuk Anda
Appleinsider dapat memperoleh komisi afiliasi untuk pembelian yang dilakukan melalui tautan di situs kami.
Apple mengklaim sebagai rumah privasi dan keamanan, tempat di mana pengguna dapat merasa aman hanya menggunakan perangkat mereka tanpa mata yang mengintip. Semua perangkat iOS dan macOS modern mampu enkripsi perangkat keras berdasarkan desain. Debat seputar Apple dan enkripsi panjang tetapi bermuara pada konsep sederhana – keamanan dan privasi untuk pengguna.
Apple menggunakan biometrik untuk mengotentikasi pengguna di iPhone, iPad, dan Mac
IPhone atau Mac Anda, saat dikonfigurasi dengan benar, akan menjaga semua kecuali aktor buruk terburuk dari data Anda. Ini juga berarti orang baik juga tidak dapat melihat data Anda, dan lembaga pemerintah tidak begitu senang dengan perlindungan tingkat konsumen ini.
Enkripsi dijelaskan
Enkripsi data adalah proses kriptografi yang membuat data tidak dapat dipahami oleh siapa pun yang tidak memiliki kunci yang tepat. Ini memastikan bahwa hanya orang dengan kata sandi yang benar yang dapat mengakses dan membaca data sebaliknya, data yang diakses hanyalah kekacauan karakter.
Semua keamanan ini terjadi tanpa input pengguna, selain kata sandi atau biometrik sesekali, dan dirancang untuk keluar dari sebanyak mungkin.
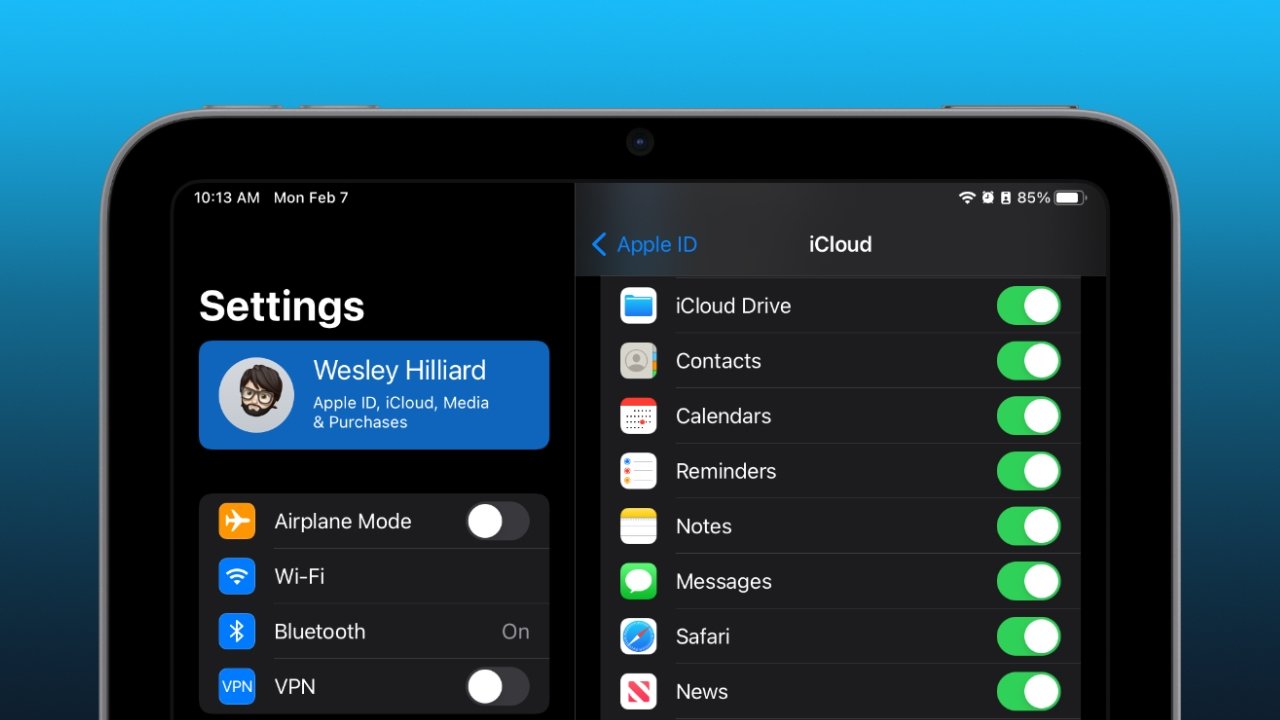
Data yang disimpan di iCloud dienkripsi dan data yang paling sensitif menggunakan enkripsi ujung ke ujung
Data dapat ada dalam perjalanan atau istirahat, dan begitu juga enkripsi. Secara umum, data dalam perjalanan harus dienkripsi, yang berarti siapa pun yang memata -matai lalu lintas Anda tidak akan melihat apa yang dilewati.
Data saat istirahat biasanya hanya dienkripsi jika perlu, tetapi Apple mengenkripsi seluruh perangkat saat terkunci, jika itu adalah iOS atau iPados. Pengguna MacOS dapat memilih untuk mengenkripsi komputer mereka menggunakan FileVault, dan mereka yang memiliki Mac dengan prosesor T2 atau M1 akan memiliki drive yang dienkripsi secara otomatis.
Enkripsi total perangkat dapat menjadi tugas yang sangat menuntut prosesor. Ini sering berarti pengguna dulu harus memilih antara enkripsi dan kecepatan perangkat total.
Sejak iPhone 4, ini tidak terjadi. Perangkat iOS telah mendapat manfaat dari enkripsi perangkat keras selama hampir satu dekade sekarang, dan Apple menggunakan AES-256, yang digunakan bank untuk transaksi.
Ketika data dienkripsi tidak peduli status, dan kuncinya dihasilkan dan disimpan di perangkat, itu disebut enkripsi ujung-ke-ujung. Ini berarti bahwa data aman kecuali kunci dekripsi disajikan. Data seperti ini biasanya terkunci di belakang ID Apple dan kata sandi pengguna.
Data terenkripsi ujung ke ujung pada iOS termasuk:
- iMessage dan FaceTime
- Kosakata keyboard QuickType
- Data kesehatan dan rumah
- Waktu layar
- Keychain iCloud
- Informasi Siri
- Informasi Pembayaran
- Kata Sandi WiFi
Enkripsi di awan
IMessages selalu dienkripsi, tetapi mengharuskan kedua belah pihak untuk menggunakan produk Apple
Sementara hal-hal seperti iMessage dan facetime dienkripsi ujung ke ujung, informasi lainnya tidak. Enkripsi ujung ke ujung mensyaratkan bahwa hanya pihak yang memiliki informasi yang memiliki akses ke kunci, seperti dengan enkripsi perangkat.
Saat menyimpan data ke iCloud, bagaimanapun, banyak hal berubah. Apple selalu mengenkripsi data dalam transit dan mengenkripsi data yang disimpan di servernya, tetapi ketika datang ke cadangan iCloud kunci enkripsi disimpan dengan Apple.
Ketika pengguna memiliki cadangan iCloud dihidupkan untuk perangkat, informasi seperti iMessages, foto, data kesehatan, dan data aplikasi semuanya disimpan dalam bundel terenkripsi di iCloud. Kunci untuk membuka kunci bundel ini tetap dengan Apple untuk mencegah pengguna dari secara tidak sengaja kehilangan kunci rahasia mereka, dan dengan demikian semua data yang didukung mereka.
Ini berarti, bagaimanapun, bahwa Apple memang memiliki akses yang masuk akal ke data ketika dijamin dengan benar oleh penyelidikan pemerintah.
Jika dan ketika Apple mematuhi permintaan data pemerintah, sering kali merupakan data cadangan iCloud yang memberikan informasi yang paling berguna. Apple tidak selalu menyerahkan setiap bit data yang mereka miliki, tetapi hanya sebagian data khusus untuk surat perintah.
Hanya kasus spesifik yang pernah menuntut akses total ke data, dan Apple yang akan menolak permintaan tersebut jika data yang dianggap diminta bukan bagian dari kasus tersebut.
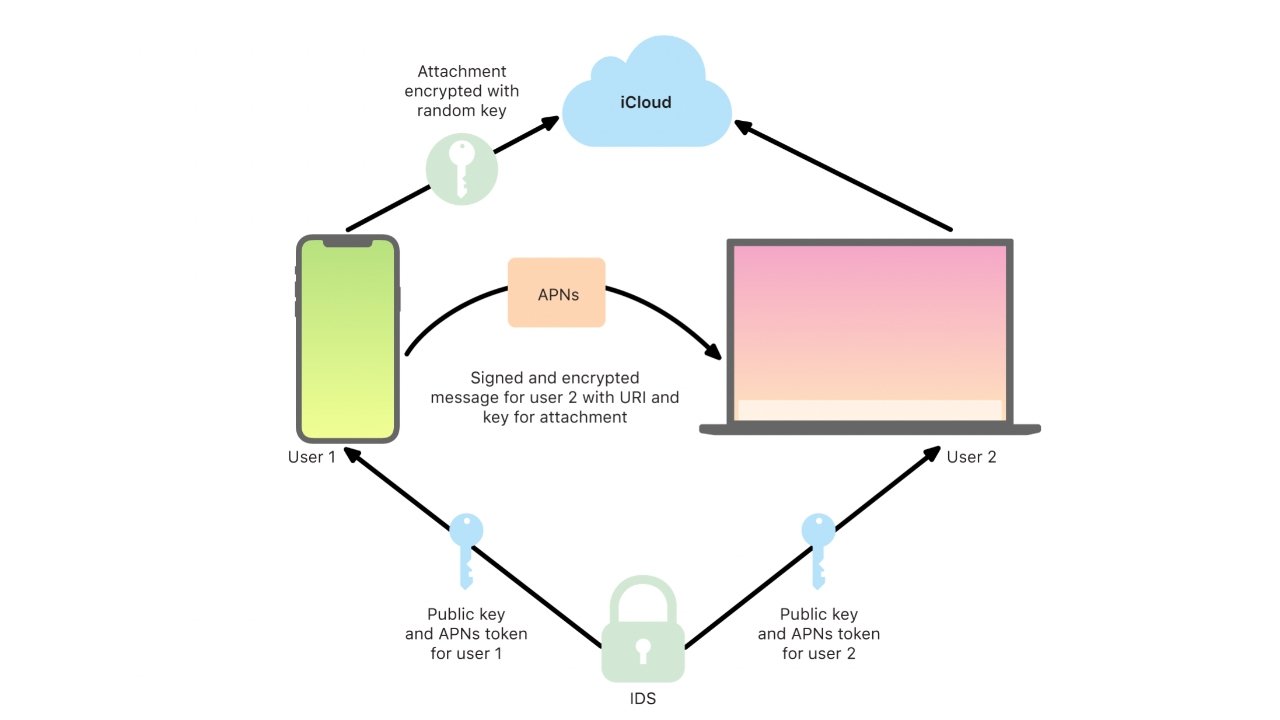
iMessage menggunakan enkripsi ujung ke ujung, tetapi cadangan iCloud menyimpan kunci untuk mencegah kehilangan data total
Apple mulai menyimpan data iMessage di cloud untuk disinkronkan. Data ini biasanya dienkripsi ujung-ke-ujung ketika on-device dan dalam transit antara pengguna, tetapi jika pengguna memilih untuk menyinkronkan pesan mereka di seluruh perangkat, riwayat mereka disimpan ke cloud.
Sementara riwayat itu sepenuhnya dienkripsi di cloud, kunci enkripsi disimpan di dalam cadangan iCloud untuk mencegah kehilangan data. Ini berarti bahwa jika Apple mendekripsi cadangan, menarik kunci darinya, maka gunakan untuk membuka pesan yang disinkronkan, mereka bisa melakukannya.
Semua data iCloud dikelola oleh pengguna. Jika Anda menganggapnya tidak perlu atau tidak aman untuk menggunakan fitur sinkronisasi iCloud atau cadangan tertentu, Anda dapat beralih masing -masing. Cadangan Lokal Menggunakan Finder juga merupakan opsi, yang akan memungkinkan pengguna mengenkripsi cadangan secara lokal, juga.
Pengguna akan menyadari keadaan mereka sendiri dan perlu menentukan di mana mereka ingin menyimpan data.
Ingat, tidak ada yang namanya sistem yang sangat aman. Kenyamanan akan selalu mengurangi keamanan secara keseluruhan, jadi menggunakan alat iCloud dapat meningkatkan kehidupan Anda, tetapi memperkenalkan skenario di mana data Anda dapat diakses dalam kondisi tertentu.
Enkripsi Perangkat Keras: T2 dan Enclave Aman
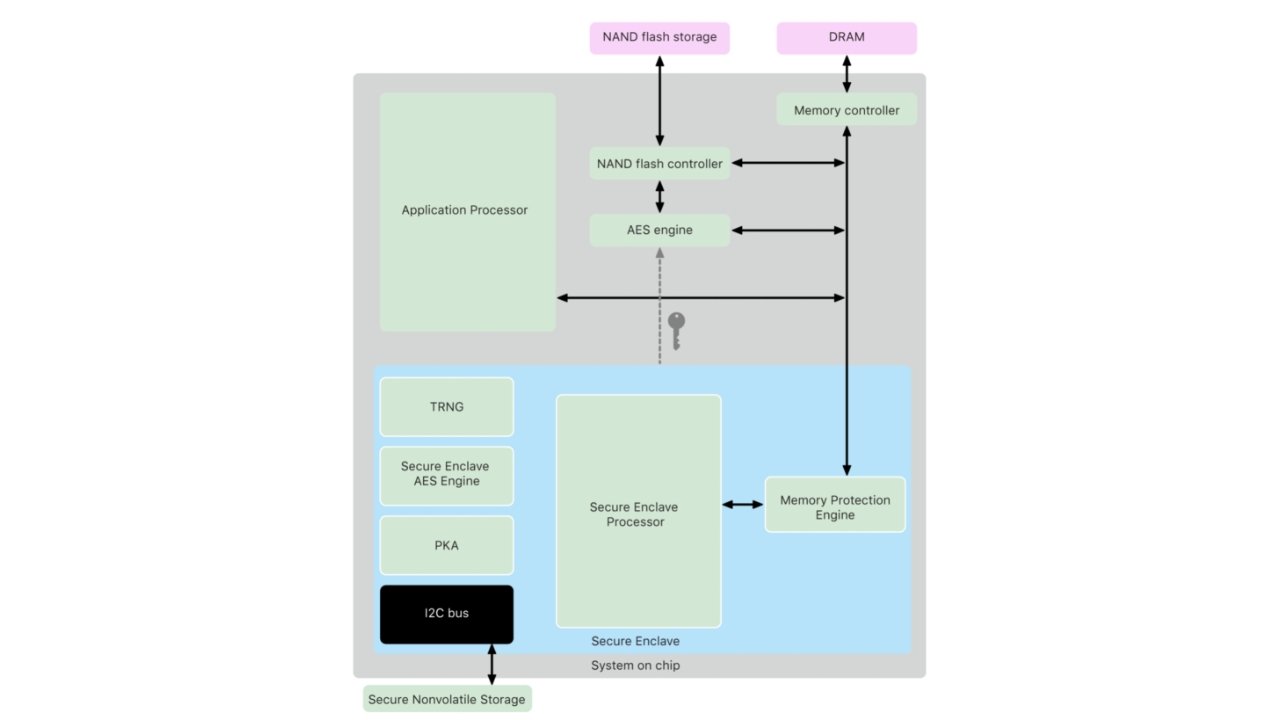
Kompleksitas kantong aman Apple
Pengenalan kantong aman ke iPhone 5S mengubah banyak hal lagi. Tidak hanya perangkat yang dienkripsi, tetapi kunci -kunci itu juga disimpan dalam chipset yang benar -benar terpisah dari OS perangkat.
Ini berarti bahwa serangan jarak jauh diberikan hampir mustahil dan siapa pun yang mencoba mendapatkan informasi kemungkinan akan membutuhkan akses fisik ke perangkat bahkan untuk memulai serangan brute force.
Untuk perangkat apa pun yang lebih baru dari iPhone 5s dengan Touch ID, dan perangkat dengan Face ID, Enclave Secure menangani semua kunci enkripsi yang dihasilkan. Pengecualian penting adalah iPhone 5C, yang dirilis setelah iPhone 5s, dan tidak memiliki kantong yang aman.
Ini adalah telepon yang digunakan oleh penembak San Bernardino, yang memicu seluruh pertempuran enkripsi dengan pemerintah AS.
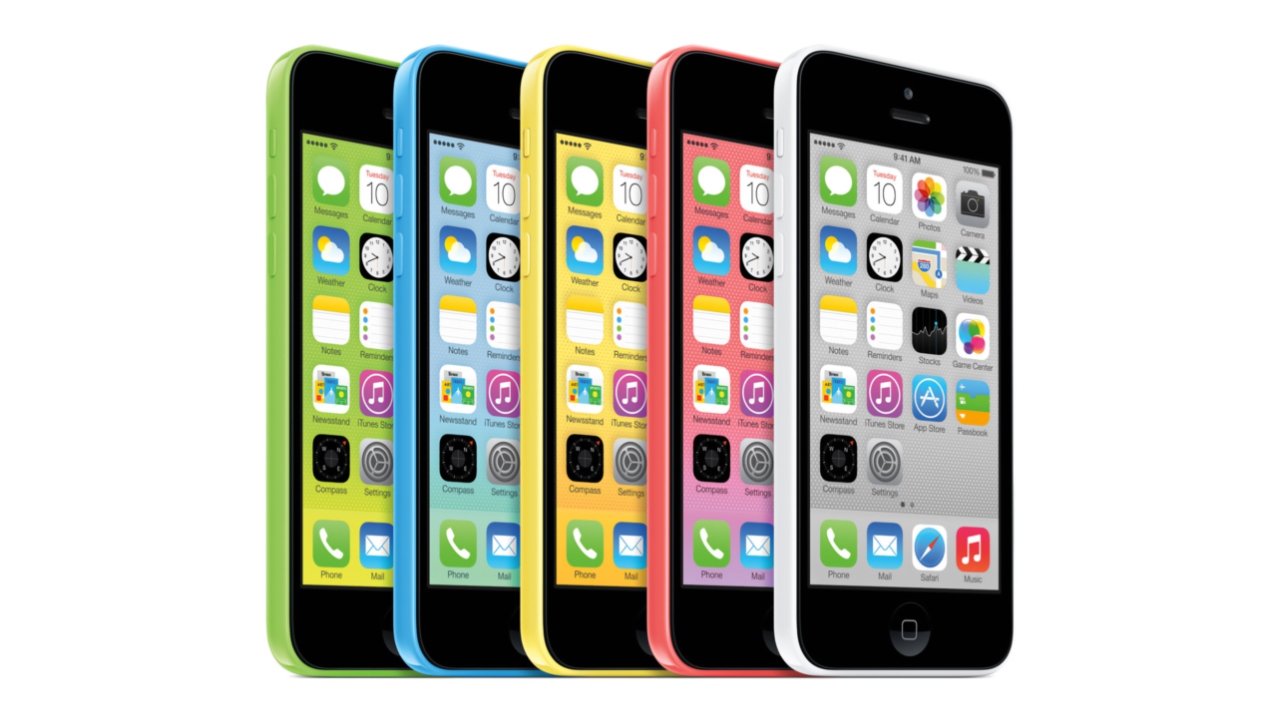
Penembak San Bernardino menggunakan iPhone 5C, yang tidak memiliki kantong yang aman
Enclave yang aman bertindak sebagai penjaga gerbang untuk semua informasi sensitif Anda. Ini memegang tombol enkripsi, seperti yang digunakan untuk iMessage sampai disajikan dengan otorisasi yang tepat seperti kode sandi atau biometrik.
Bahkan data biometrik yang digunakan untuk ID wajah dan ID sentuh disimpan menggunakan enkripsi, jadi tidak ada catatan wajah atau sidik jari Anda yang digunakan oleh sistem.
MacBooks dengan TouchBar memiliki ID Touch Built-in, yang berarti kantong aman khusus juga. Chipset T1 generasi pertama memegang kantong yang aman dan menangani generasi kunci seperti rekan iOS -nya. Chipset T1 berjalan sepenuhnya independen dari macOS dan sepatu bot secara terpisah untuk keamanan tambahan.
Apple kemudian memperkenalkan T2, yang melepaskan diri dari membutuhkan Touch ID sebagai prasyarat dan memungkinkan pengguna untuk menikmati fungsinya di perangkat lain. T2 tidak hanya menahan kantong yang aman, tetapi juga mengelola penyimpanan terenkripsi FileVault dan boot aman.
Boot aman adalah peningkatan keamanan yang sangat penting, yang mencegah perangkat lunak tidak sah atau sistem operasi dari pemuatan saat startup. Ini juga mencegah boot dari media eksternal, sehingga menggagalkan peretas yang mungkin mencoba mencuri informasi menggunakan metode boot alternatif.
Saat Apple memindahkan lineup Mac ke Apple Silicon, kantong yang aman dipindahkan ke prosesor M-Series untuk sistem yang lebih komprehensif pada chip. Jadi, enkripsi, boot aman, filevault, dan operasi lain yang dilakukan oleh T2 sekarang ditangani oleh prosesor Apple.
Apple versus Pemerintah AS
San Bernardino 2015 (iPhone 5C)
Pemotretan San Bernardino menempatkan praktik enkripsi Apple dalam sorotan
Salah satu penembakan massal paling mematikan yang terjadi di San Bernardino pada 2 Desember 2015. Ada 14 orang yang terbunuh dan 22 orang terluka parah selama serangan itu. Salah satu pelaku, Syed Rizwan Farook, meninggalkan perusahaan iPhone, meninggalkan penyelidik yang menginginkan apa yang ada di dalamnya.
16 Februari 2016 Seorang hakim memerintahkan Apple untuk masuk ke enkripsi ponsel menggunakan perangkat lunak khusus yang akan dikembangkan oleh Apple. IPhone 5c yang dimaksud menjalankan iOS 9 dan tidak memiliki semua kemampuan keamanan iPhone 6s yang lebih modern, dan tidak memiliki kantong yang aman, yang akan membuat akses menjadi lebih tidak dapat diraih jika sudah ada.
Yang diminta hakim, dan akhirnya FBI, adalah pembaruan iOS baru yang akan mengalahkan enkripsi menggunakan pintu belakang yang disediakan untuk FBI. Karena pendekatan ini, iPhone yang menjalankan OS ini akan rentan terhadap dekripsi seperti itu, dan kunci yang diberikan kepada orang baik kemungkinan tidak akan tetap di tangan mereka selamanya.
CEO Apple Tim Cook mengatakan sebanyak mungkin dalam surat terbuka kepada pemerintah AS pada hari berikutnya.
Apple menegaskan bahwa mereka telah menyerahkan semua data yang diminta 3 hari setelah penembakan terjadi. Mereka bahkan menawarkan saran tentang cara memaksa telepon untuk kembali ke cloud, yang diabaikan.
Kemudian diketahui bahwa ID Apple yang terkait dengan iPhone diubah saat berada dalam tahanan pemerintah, merusak peluang cadangan.
Mantan sutradara FBI James Comey ingin Apple memberikan akses ‘orang baik’ ke enkripsi
Pertempuran tit-for-tat ini berlanjut dalam debat yang sangat publik dan menjelaskan dengan tepat seberapa besar pemerintah AS, dan lebih khusus lagi direktur FBI saat itu, James Comey, tahu tentang teknologi dan enkripsi. Merusak eksposisi publik berlanjut untuk bulan berikutnya, meninggalkan orang Amerika untuk menonton ketika keamanan pribadi mereka diperdebatkan dalam skala nasional.
Di satu sisi, DA menegaskan bahwa “bukti patogen cyber yang tidak aktif” dapat ditemukan di iPhone. Suami dari mantan rekan kerja dan orang yang selamat dari penembak mengatakan telepon perusahaan itu “tidak mungkin mengandung informasi yang berguna.”
Sidang ditetapkan untuk 22 Maret, sehingga jaksa penuntut dapat hadir dan memeriksa silang saksi atas masalah enkripsi. Ini seharusnya menjadi kesempatan terakhir FBI untuk meyakinkan Kongres untuk memaksa tangan Apple, tetapi sidang tidak pernah terjadi.
Pada 21 Maret, DOJ meminta penundaan ke persidangan. “Pihak luar telah maju dengan metode buka kunci potensial yang akan meniadakan kebutuhan akan bantuan Apple.”
Firma Israel Cellebrite dikatakan membantu upaya FBI untuk membuka kunci iPhone. Ini menimbulkan beberapa kekhawatiran atas alat, kesediaan pemerintah untuk bekerja dengan perusahaan asing, dan dolar pembayar pajak yang dihabiskan untuk peretasan.
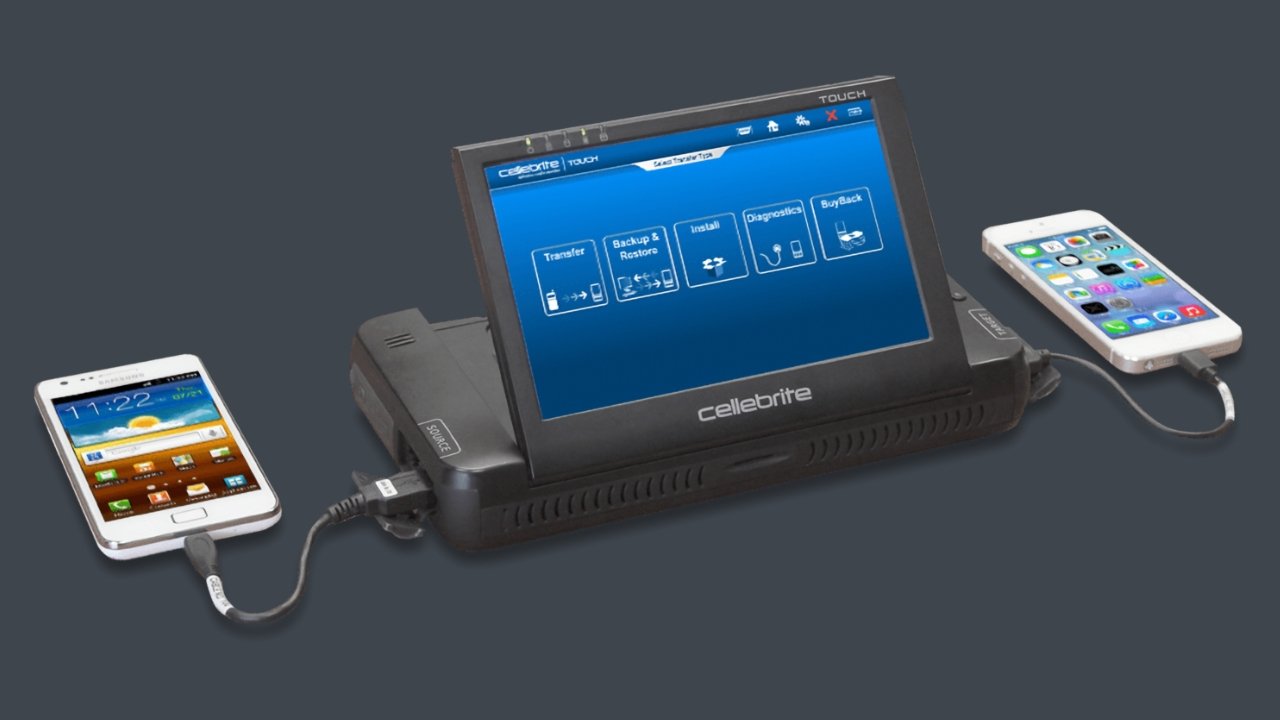
Cellebrite menjual teknologi yang mampu melewati enkripsi pada beberapa perangkat
Pada tanggal 28 Maret DOJ menarik tindakan hukum mereka terhadap Apple, mengutip bahwa mereka telah berhasil mendapatkan akses ke perangkat. Rumor terus berspekulasi bahwa Cellebrite membantu, mengutip kontrak $ 218.000 yang dibuat perusahaan dengan FBI pada hari yang sama dari peretasan.
Tidak pernah secara resmi dikonfirmasi jika data dari iPhone 5C teroris informatif atau berguna dengan cara apa pun, tetapi melihat ada sedikit kata tentang data, kemungkinan tidak berguna. Direktur FBI memang mengungkapkan, bagaimanapun, bahwa alat itu tidak berguna untuk ponsel apa pun yang lebih baru dari iPhone 5c.
Pada bulan April, sumber -sumber yang tidak disebutkan namanya mengutip bahwa iPhone yang dimaksud tidak memberikan intel yang dapat ditindaklanjuti, namun itu memberi para penyelidik lebih banyak wawasan tentang para penyerang.
Namun, James Comey tidak akan beristirahat, menyatakan “perang enkripsi yang jauh dari selesai.”
Pada bulan Desember tahun itu, u.S. Kelompok Kerja Enkripsi Komite Kehakiman House mengeluarkan laporan. Dikatakan, “Setiap ukuran yang melemahkan enkripsi bekerja melawan kepentingan nasional.”Ini tampaknya, akhirnya, menempatkan debat enkripsi di tempat tidur.
Sutherland Springs 2017 (iPhone SE)
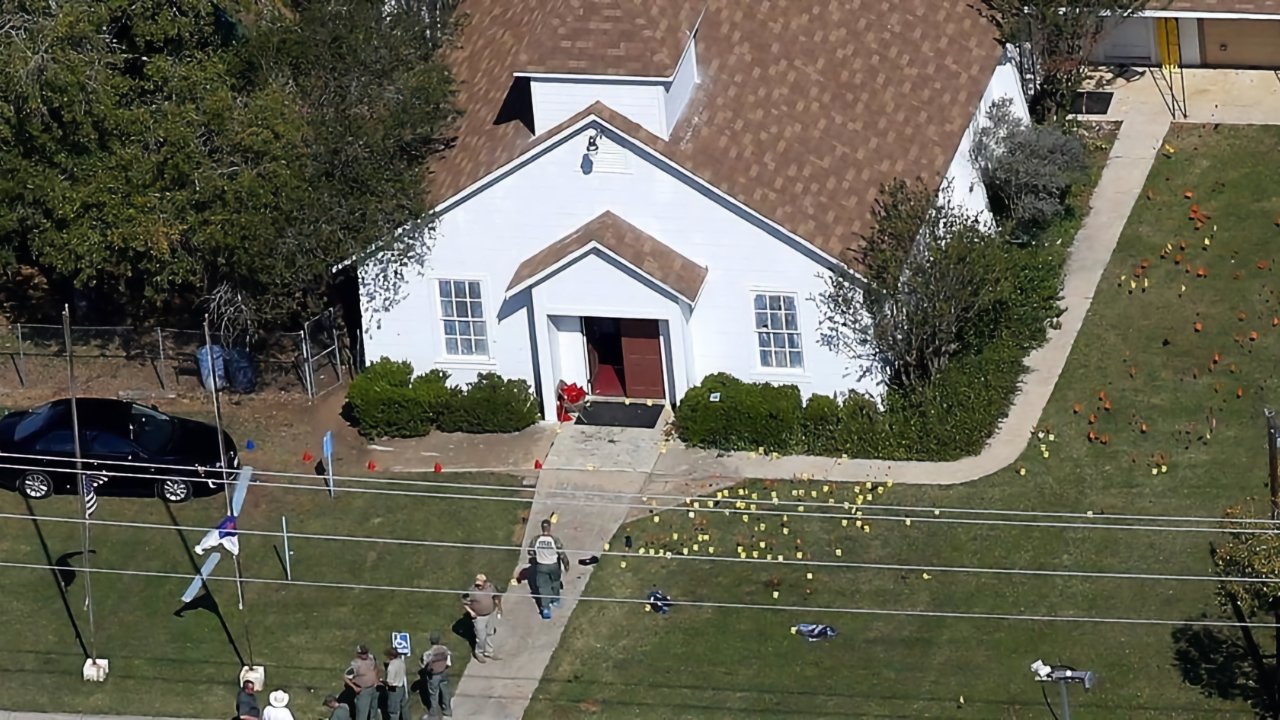
Pemotretan Sutherland Springs 2017 melibatkan iPhone SE yang dienkripsi
Pemerintahan baru dan Direktur FBI baru membawa tantangan baru ke dalam debat enkripsi, yang memiliki hampir satu tahun tenang sebelum dinyalakan kembali. Hanya beberapa minggu sebelum penembakan Sutherland Springs, sutradara FBI yang baru Christopher Wray membuat sikapnya jelas.
“Sedikitnya, ini adalah masalah besar dan besar,” kata Wray. “Ini berdampak pada investigasi di seluruh papan – narkotika, perdagangan manusia, kontraterorisme, kontra intelijen, geng, kejahatan terorganisir, eksploitasi anak.”
Pada tanggal 5 November 2017, tragedi lain membasmi Amerika sebagai penembak Devin Kelley menewaskan 26 orang di sebuah gereja di Sutherland Springs Texas. FBI bergerak cepat dan membuat kesalahan yang sama seperti selama penembakan San Bernardino.
Dilaporkan, FBI menolak untuk mencari bantuan, membawa telepon dari situs ke fasilitas FBI jarak jauh, tidak meminta informasi Apple, atau melakukan prosedur cadangan iCloud yang ditentukan oleh Apple sebelumnya. 48 jam berlalu dan jendela kritis untuk bantuan langsung dari Apple ditutup.
Pada 9 November, Texas Rangers mendapatkan surat perintah untuk file yang disimpan di iPhone SE penembak dan melayani mereka ke Apple.
Untuk alasan apa pun, bahkan rumor pun tidak muncul tentang apa yang terjadi selanjutnya dengan kasus ini. Spekulasi dapat berasumsi bahwa Apple menyerahkan data apa yang mereka miliki, seperti biasa, dan memberi tahu mereka bahwa membuka kunci telepon itu tidak mungkin.
Mengingat bahwa itu adalah iPhone yang lebih tua bahkan saat itu, FBI kemungkinan bisa mendapatkan cara untuk masuk dan menghindari debat publik lainnya. Bukti baru yang ditemukan pada bulan April 2021 menunjukkan FBI menggunakan perusahaan peretasan di Australia untuk mengakses iPhone.
2018
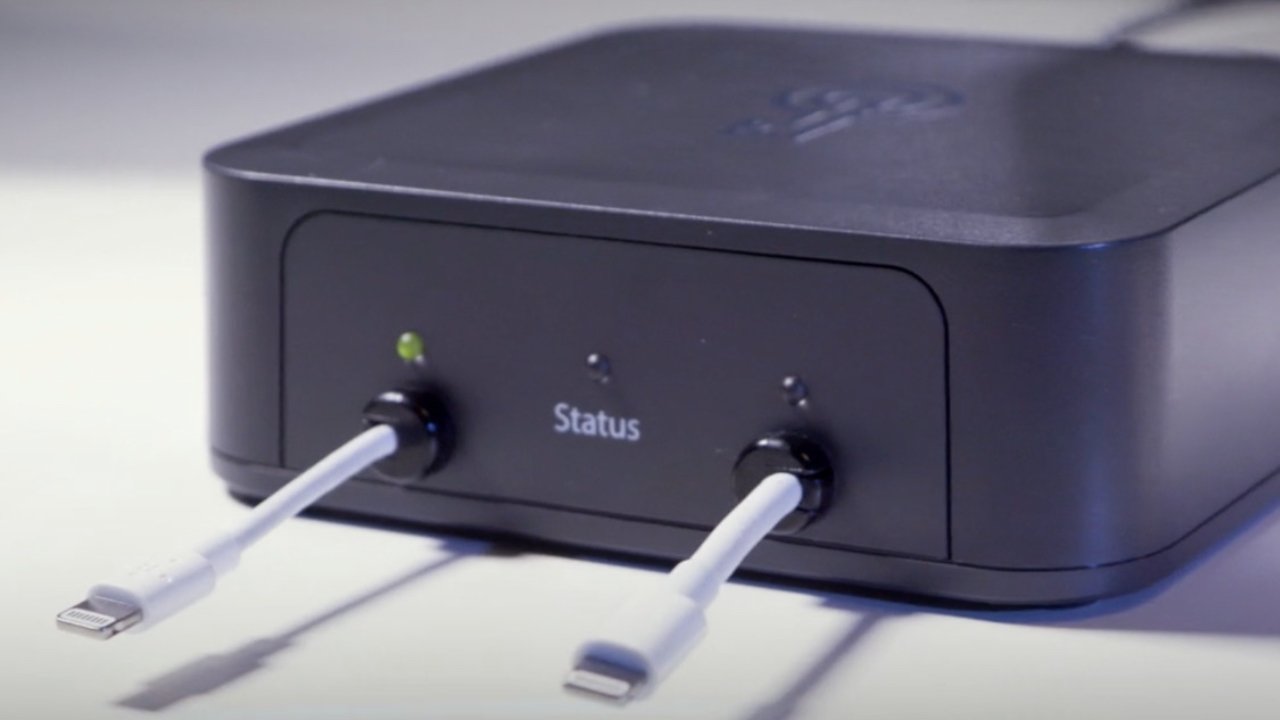
Perangkat seperti yang dijual oleh Graykey dapat memecahkan kode sandi pendek dalam beberapa jam
Di luar, atau mungkin karena kasus Sutherland Springs; Apple mulai mendidik penegakan hukum dan FBI tentang cara mengakses data dari iPhone, Mac, dan iCloud. Ini bukan kelas untuk meretas ke dalam perangkat, tetapi kursus dasar untuk memahami cara meminta data, menanganinya setelah menerimanya, dan bagaimana cara terbaik untuk menangani perangkat.
Namun Apple tidak selesai dengan pertarungannya, dengan setiap pembaruan baru untuk iOS dan macOS, Apple menggandakan protokol keamanan dan enkripsi. Direktur FBI dan Penguji Forensik keduanya menyatakan kecemasan serupa terhadap perusahaan pada konferensi keamanan cyber pada Januari 2018.
Mereka menyebut Apple “brengsek” dan membandingkannya dengan “jenius jahat” yang menggagalkan orang -orang baik di setiap kesempatan.
Sementara “orang baik” terus mendorong undang -undang untuk melemahkan enkripsi, perusahaan lain mendorong alat -alat baru yang memanfaatkan eksploitasi yang diketahui. Salah satu perusahaan seperti itu adalah Graykey, yang mengatakan memiliki alat yang bisa memecahkan kode sandi enam digit dalam 11 jam.
Perusahaan seperti Graykey dan Cellebrite cenderung menjual peretasan mereka dengan banyak uang, jadi konsumen biasa tidak pernah perlu terlalu takut pada mereka. Kotak Graykey dijual seharga $ 15.000 hingga $ 30.000 biasanya, dan peretasan Cellebrite bahkan lebih mahal.
Yang lebih mempersulit ini adalah bahwa begitu Apple dapat menambal eksploitasi yang digunakan oleh alat -alat ini, mereka lakukan, dan mendorong tambalan dalam beberapa minggu ke hampir setiap pengguna Apple di pasar.
Pensacola 2019 (iPhone 5 dan 7 Plus) hingga 2020
Presiden Trump meminta CEO Apple Tim Cook untuk membuka kunci iPhone penembak Pensacola
Seorang pria bersenjata menewaskan tiga orang di Pensacola, Florida saat memiliki dua iPhone. Penembaknya, Mohammed Saeed Alshamrani, menembakkan peluru ke salah satu perangkat sebelum bunuh diri.
Apple menyerahkan semua data yang mereka terkait dengan perangkat, tetapi FBI menjadi gigih, sekali lagi meminta Apple untuk membuka kunci iPhone.
Jaksa Agung AS Vokal William Barr membuat permintaan publik kepada Apple, yang menyatakan bahwa mereka belum memberikan “bantuan substantif” kepada penegakan hukum. DOJ bertekad untuk masuk ke iPhone, mengklaim bahwa mereka dapat menentukan apakah penembak memiliki konspirator.
Barr telah vokal di awal tahun tentang masalah ini, dengan mengatakan harus ada cara untuk membuat backdoors tanpa melemahkan enkripsi.
Apple memberikan pernyataan resmi sebagai tanggapan terhadap Jaksa Agung.
“Kami menolak karakterisasi bahwa Apple belum memberikan bantuan substantif dalam penyelidikan Pensacola,” kata Apple dalam pernyataan itu. “Tanggapan kami terhadap banyak permintaan mereka karena serangan itu tepat waktu, menyeluruh, dan sedang berlangsung.”
“Kami menanggapi setiap permintaan segera, sering dalam beberapa jam, berbagi informasi dengan kantor FBI di Jacksonville, Pensacola, dan New York,” pernyataan itu menegaskan. “Dalam setiap contoh, kami menanggapi dengan semua informasi yang kami miliki.”
“Kami selalu mempertahankan bahwa tidak ada yang namanya pintu belakang hanya untuk orang -orang baik,” Apple menyimpulkan. “Backdoors juga dapat dieksploitasi oleh mereka yang mengancam keamanan nasional kita dan keamanan data pelanggan.”
Surat itu mengulangi banyak argumen yang sama yang telah dinyatakan oleh Apple dan Tim Cook selama bertahun -tahun. Presiden bahkan menimpali tweet, menyuruh Apple untuk “melangkah ke atas piring” dan membuka kunci iPhone.
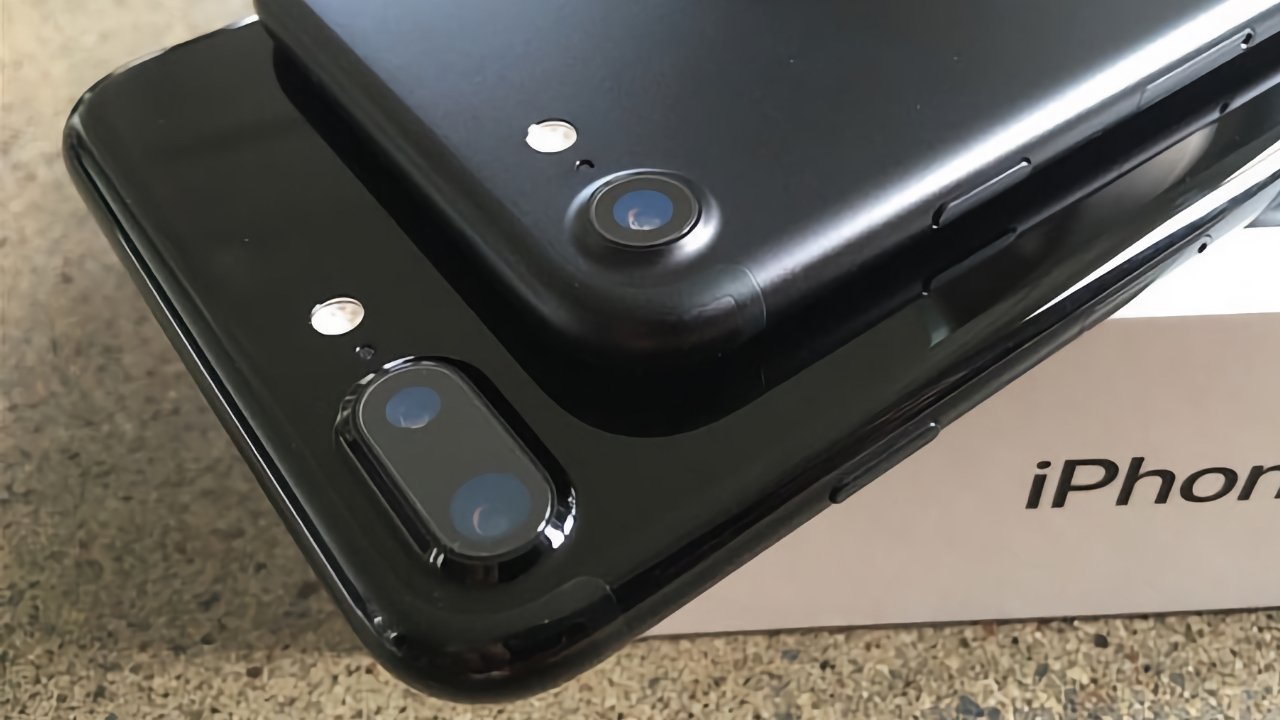
Penembak Pensacola memiliki iPhone 5 dan iPhone 7 Plus
Pembaruan untuk kasus Pensacola datang pada 5 Februari di mana FBI menyatakan mereka masih tidak dapat mengakses data di telepon. Telepon selesai direkonstruksi setelah ditembak oleh pelaku, yang mungkin ada hubungannya dengan data yang tidak dapat diakses.
Pada bulan Mei, penembak Pensacola diikat ke Al Qaeda menggunakan data yang ditarik dari salah satu iPhone. Sementara penembak itu berhubungan dengan kelompok teroris, tidak ada bukti bahwa serangan itu adalah sebuah perintah.
FBI memperoleh akses ke data ini dengan “No Help dari Apple,” yang berarti beberapa sumber daya pihak ketiga digunakan. FBI tidak mengungkapkan iPhone mana yang diakses, tetapi komentar dari Sekretaris Pertahanan William Barr memberi tahu kami bahwa kedua ponsel itu memang tidak terkunci.
Apple menindaklanjuti komentar Barr yang menyatakan bahwa Departemen Kehakiman membuat “klaim palsu” seputar bantuan Apple dalam penyelidikan.
Jauh kemudian, pada bulan Oktober 2020, Departemen Kehakiman dan negara -negara “Five Eyes” merilis dokumen yang membuat permintaan resmi untuk akses backdoor enkripsi. Dokumen tersebut menyatakan bahwa mereka yang terkait lebih suka mengkompromikan privasi dan keamanan untuk akses ke data yang dienkripsi demi keselamatan warga tersebut.
Akhir tahun 2020, ditemukan bahwa sekolah umum telah membeli alat forensik dari perusahaan asing seperti Cellebrite untuk meretas perangkat siswa dan fakultas. Invasi privasi warga yang belum pernah terjadi sebelumnya ini tidak dilindungi oleh hak Amandemen Keempat karena bagaimana undang -undang seputar privasi siswa diatur.
NSO Group dan Pegasus Hacks pada tahun 2021
Pegasus digunakan untuk memata -matai jurnalis dan aktivis
Alat peretasan yang dijuluki “Pegasus” telah membuat berita beberapa kali selama bertahun -tahun karena melanggar iPhone menggunakan toolset canggih untuk menginstal alat pengawasan. Secara umum, dapat dipahami bahwa jailbreak eksploitasi iPhone kemudian menginstal alat malware untuk memungkinkan akses jarak jauh ke perangkat tanpa pemilik menyadarinya.
NSO Group adalah perusahaan yang membuat dan menjual perangkat lunak peretasan kepada pemerintah untuk digunakan “hanya terhadap penjahat.”Pegasus adalah salah satu alat itu, dan ditemukan di smartphone milik jurnalis yang melaporkan pemerintah otoriter pada pertengahan 20121.
Kebocoran data grup NSO mengekspos daftar lebih dari 50.000 nomor telepon yang terkait dengan orang -orang yang diminati untuk perusahaan. Lebih dari 180 nomor telepon milik jurnalis yang terhubung CNN, Waktu New York, dll. Investigasi ponsel milik 67 jurnalis dalam daftar perangkat lunak pengintai yang terbuka pada 37 perangkat.
Kelompok NSO membantah tuduhan bahwa itu bekerja dengan pemerintah otoriter untuk memata-matai jurnalis dan entitas non-kriminal lainnya. Itu menyebut tuduhan itu “jauh dari kenyataan.”
Apple menggugat NSO Group pada November 2021 untuk meminta pertanggungjawaban perusahaan atas pengawasan pengguna Apple. Pengajuan juga mencari perintah terhadap kelompok NSO dari menggunakan teknologi apel apa pun.
Peretasan ini mahal dan membutuhkan kondisi spesifik untuk dipenuhi sebelum dapat dieksekusi. Rata -rata konsumen tidak perlu khawatir terkena pegasus atau alat peretasan lainnya karena tingkat kecanggihan dan biaya umumnya membatasi eksploitasi ini untuk kepentingan nasional.
Dimana enkripsi berdiri
CEO Apple Tim Cook terus bertarung dengan pemerintah dunia selama enkripsi kelas konsumen
Debatnya masih jauh dari selesai. Legislasi mengancam untuk memerangi enkripsi tingkat konsumen di banyak negara, seperti di Australia. Memberikan kunci untuk “orang baik” akan berarti kebocoran akhirnya dari orang jahat juga. Maka semua keamanan apel akan dianggap hampir tidak berharga.
Pelanggaran alat peretasan CIA pada tahun 2017 membuat kenyataan ini terlalu jelas. Pemerintah berjanji untuk melindungi backdoors yang disediakan oleh Apple meskipun alat peretasan CIA rahasia sedang dicuri.
Menurut laporan Januari 2020, Apple mungkin telah berencana untuk mengenkripsi data cadangan iCloud end-to-end tetapi memutuskan untuk tidak berdasarkan tuntutan FBI. Apple telah menyatakan secara publik sebelumnya, bahwa cadangan enkripsi mungkin terlalu mempersulit keamanan bagi pengguna, dan menambahkan bahwa pengguna yang kehilangan kunci rahasia mereka akan kehilangan akses ke semua data mereka.
Sampai Apple dapat menemukan cara untuk mencegah pengguna kehilangan segalanya dari kesalahan konyol, tidak mungkin cadangan iCloud akan dienkripsi ujung ke ujung.
Untuk lebih dari 1.5 miliar pengguna perangkat Apple di luar sana, semuanya masih mencari. Keamanan perangkat sekuat sebelumnya, dan semua kecuali peretas yang paling terampil atau berbaris dapat melanggar keamanan itu; bahkan kemudian hanya dalam kondisi yang sangat spesifik.
Alat peretasan dan lubang keamanan muncul dari waktu ke waktu, tetapi tingkat kecanggihan dan akses perangkat lokal yang diperlukan mencegah pengguna rata -rata terpengaruh. Secara umum, kebanyakan orang dengan kode sandi dan biometrik yang kuat tidak perlu khawatir tentang enkripsi perangkat mereka yang dilanggar.
Bagaimana melindungi diri Anda dengan enkripsi
Produk Apple dilindungi oleh perangkat keras dan keamanan perangkat lunak terkemuka di industri, tetapi beberapa mungkin merasa itu tidak cukup. Sehat untuk tetap berhati -hati dan tahu apa yang dapat Anda lakukan untuk lebih melindungi data Anda.
Mode SOS darurat
Pertama, ketahuilah tentang mode darurat dan reboot pintasan di perangkat Anda. Jika Anda menahan tombol volume dan tombol daya pada saat yang sama selama lima detik, itu memicu kuncian darurat.
Ini mencegah iPhone atau iPad Anda membuka kunci dengan biometrik, dan memberi Anda opsi untuk mematikan telepon atau menelepon 911. Jika Anda mematikan telepon, itu akan kembali ke sebelum buka kunci terlebih dahulu untuk memberikan perlindungan data maksimum.
Mode ini berguna untuk saat itu ketika Anda mungkin perlu menyerahkan iPhone Anda kepada guru sekolah atau penyelidik dan Anda merasa perlu untuk melindungi data Anda. Ini juga membantu dengan petugas polisi yang tidak dapat meminta kata sandi tetapi kadang -kadang dapat secara hukum meminta unlock biometrik secara hukum.
Gunakan kode sandi alfanumerik
Banyak alat forensik bergantung pada menebak kode sandi pada perangkat menggunakan algoritma. Semakin lama kata sandi Anda, semakin sulit untuk retak.
Dengan menambahkan beberapa huruf dan karakter khusus Anda akan meningkatkan waktu yang diperlukan untuk menebak kode sandi dari jam hingga ratusan tahun. Anda masih harus mengingat kata sandinya juga.
Hapus semua data setelah 10 kode sandi gagal
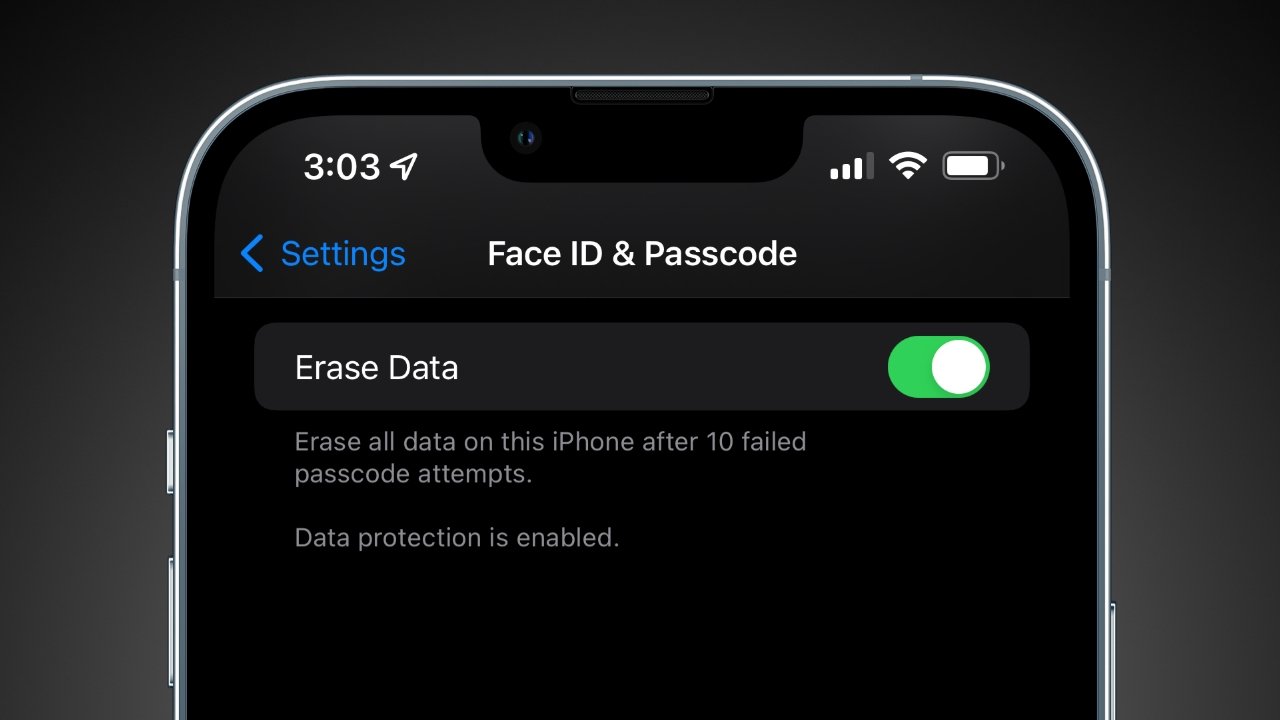
Lindungi perangkat Anda dengan memaksa reset pabrik setelah 10 upaya kode sandi gagal
Pengguna juga harus mengetahui pengaturan yang mengatur ulang iPhone ke pengaturan pabrik setelah 10 upaya kode sandi gagal. Setelah beberapa upaya yang gagal, Anda akan diblokir oleh timer yang semakin lama dan lebih lama sampai Anda menunggu tiga puluh menit antara upaya kode sandi. Tidak ada penggunaan iPhone normal yang secara tidak sengaja menyebabkan perangkat Anda menghapus semua data.
Cadangan lokal
Jika Anda ingin pergi ke tingkat perlindungan data yang paling ekstrem, pertimbangkan untuk menghapus data sensitif dari iCloud. Anda dapat melakukan cadangan iCloud lokal dengan menghubungkan iPhone Anda ke Mac Anda.
Melakukan ini akan memungkinkan opsi terenkripsi lokal, yang akan mengamankan cadangan di balik kata sandi yang Anda pilih. Lupakan kata sandi dan cadangannya hilang selamanya.
Lanjutkan seperti biasa
Apple sudah melakukan segala yang bisa dilakukan untuk menggagalkan aktor buruk dari melanggar data Anda. Data iCloud Anda juga aman, dan hanya dapat diakses saat surat perintah yang tepat disajikan.
Gunakan iPhone Anda seperti biasa dan jalani hidup Anda. Kemungkinan rata -rata pengguna iPhone bertemu dengan alat forensik atau kriminal kaya yang mencari apa yang ada di iPhone Anda langsing. Enkripsi dan keamanan yang disediakan Apple sudah cukup untuk menjaga data Anda tetap aman dan hanya akan meningkat seiring waktu.
Cara: Enkripsi iPhone Anda
Jika Anda memiliki iPhone 3gs atau lebih baru, generasi IPod Touch 3 RD atau lebih baru, atau iPad apa pun, Anda dapat melindungi konten perangkat Anda menggunakan enkripsi . Itu berarti bahwa jika seseorang mendapatkan akses fisik ke perangkat Anda, mereka juga akan membutuhkan kode sandi Anda untuk mendekripsi apa yang disimpan di dalamnya, termasuk kontak, pesan instan atau teks, log panggilan, dan email.
Faktanya, sebagian besar perangkat Apple modern mengenkripsi  kontennya secara default, dengan berbagai tingkat perlindungan. Tetapi untuk melindungi terhadap seseorang yang mendapatkan data Anda Dengan mencuri perangkat Anda secara fisik, Anda perlu mengikat enkripsi itu dengan frasa sandi atau kode yang hanya Anda ketahui. Lihat di bawah untuk instruksi tentang cara melakukan ini.
Di perangkat yang menjalankan iOS 4 – IOS 7:
- Buka Pengaturan Umum dan pilih kode sandi (atau ITouch & Passcode).
- Ikuti petunjuk untuk membuat kode sandi.
Di perangkat yang menjalankan iOS 8-iOS 11
- Buka Aplikasi Pengaturan
- Ketuk Sentuh ID & Kode Passcode
- Ikuti petunjuk untuk membuat kode sandi.
Jika perangkat Anda menjalankan iOS 8, nonaktifkan kode sandi sederhana untuk membuat kode yang lebih panjang dari 4 digit. Dengan rilis iOS 9, Apple default ke kode sandi 6 digit.
Jika Anda memilih kode sandi yang all-numerik, Anda akan mendapatkan keypad numerik saat Anda perlu membuka kunci ponsel Anda, yang mungkin lebih mudah daripada mengetik satu set huruf dan simbol pada keyboard virtual kecil. Namun, kami menyarankan memilih kode sandi yang alfanumerik, dan lebih dari 6 karakter karena lebih sulit untuk retak, bahkan jika perangkat keras Apple dirancang untuk memperlambat alat -alat yang dikerjakan kata sandi.
Untuk menyesuaikan kode sandi Anda, pilih “Opsi Kode Sains” dan “Kode Alfanumerik Kustom.”Jika Anda ingin menyesuaikan kode sandi yang ada, pilih “Ubah kode sandi” kemudian “Opsi kode sandi.” Anda juga harus mengatur “Membutuhkan kode sandi” opsi untuk “Langsung,” sehingga perangkat Anda tidak dibuka saat Anda tidak menggunakannya.
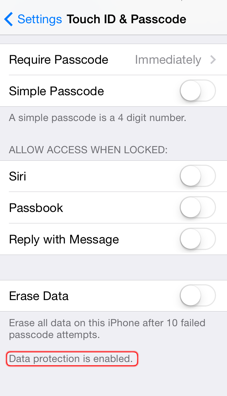
Setelah Anda mengatur kode sandi, gulir ke bawah ke bagian bawah halaman pengaturan kode sandi. Anda harus melihat pesan yang mengatakan “Perlindungan data diaktifkan.” Ini berarti bahwa enkripsi perangkat sekarang terkait dengan kode sandi Anda, dan sebagian besar data di ponsel Anda akan membutuhkan kode itu untuk membukanya.
Berikut adalah beberapa fitur iOS lainnya yang harus Anda pikirkan untuk digunakan jika Anda berurusan dengan data pribadi: Anchor Link
- iTunes memiliki opsi untuk membuat cadangan perangkat Anda ke komputer Anda. iTunes tidak mengenkripsi cadangan Anda secara default. Jika Anda memilih “Mengenkripsi cadangan” Opsi pada tab Ringkasan perangkat Anda di iTunes, iTunes akan mencadangkan lebih banyak informasi rahasia (seperti kata sandi Wi-Fi dan kata sandi email), tetapi akan mengenkripsi semuanya sebelum menyimpannya ke komputer Anda. Pastikan untuk menyimpan kata sandi yang Anda gunakan di sini aman: Memulihkan dari cadangan adalah peristiwa langka, tetapi sangat menyakitkan jika Anda tidak dapat mengingat kata sandi untuk membuka kunci cadangan dalam keadaan darurat.
- Jika Anda mendukung iCloud Apple, Anda harus menggunakan frasa sandi yang panjang untuk melindungi data, dan menjaga keamanan frasa sandi itu. Sementara Apple mengenkripsi sebagian besar data dalam cadangannya, mungkin saja perusahaan mendapatkan akses untuk tujuan penegakan hukum karena Apple juga mengontrol kunci yang digunakan untuk enkripsi iCloud.
- Jika Anda mengaktifkan perlindungan data seperti yang dijelaskan di atas, Anda juga akan dapat menghapus data Anda di perangkat Anda dengan aman dan cepat. Di pengaturan kode ID & sandi Touch, Anda dapat mengatur perangkat Anda untuk menghapus semua datanya setelah 10 upaya kode sandi yang gagal. Jika Anda melakukan ini, pastikan ponsel Anda didukung jika seseorang dengan sengaja memasuki kode sandi Anda secara tidak benar.
- Menurut Apple’Panduan Penegakan Hukum Lama, “Apple dapat mengekstrak kategori data aktif tertentu dari perangkat sandi yang terkunci perangkat iOS. Secara khusus, pengguna yang menghasilkan file aktif pada perangkat iOS yang terkandung dalam Apple’aplikasi asli dan yang data tidak dienkripsi menggunakan kode sandi (“File aktif yang dihasilkan pengguna”), dapat diekstraksi dan diberikan kepada penegakan hukum di media eksternal. Apple dapat melakukan proses ekstraksi data ini pada perangkat iOS yang menjalankan iOS 4 atau lebih versi iOS terbaru. Harap perhatikan satu -satunya kategori file aktif yang dibuat pengguna yang dapat diberikan kepada penegakan hukum, sesuai dengan surat perintah pencarian yang valid, adalah: SMS, foto, video, kontak, perekaman audio, dan riwayat panggilan. Apple Tidak Dapat Menyediakan: Email, Entri Kalender, atau Data Aplikasi Pihak Ketiga.”
Informasi di atas hanya berlaku untuk perangkat iOS yang menjalankan versi iOS sebelum 8.0.
- Sekarang, Apple menyatakan itu “Untuk semua perangkat yang menjalankan iOS 8.0 dan versi yang lebih baru, Apple tidak dapat melakukan ekstraksi data perangkat iOS karena data yang biasanya dicari oleh penegakan hukum dienkripsi, dan Apple tidak memiliki kunci enkripsi .”
Ingat: Sementara Apple tidak akan dapat mengekstrak data langsung dari telepon, jika perangkat diatur untuk disinkronkan dengan iCloud, atau cadangan ke komputer, banyak data yang sama memang akan dapat diakses oleh penegakan hukum. Dalam sebagian besar keadaan, enkripsi iOS hanya efektif ketika perangkat telah ditangkapkan sepenuhnya (atau baru di-reboot, tanpa dibuka kuncup). Beberapa penyerang mungkin dapat mengambil data berharga dari memori perangkat Anda saat dihidupkan. (Mereka bahkan mungkin dapat mengambil data ketika baru saja dimatikan). Ingatlah ini dan, jika memungkinkan, cobalah untuk memastikan perangkat Anda dimatikan (atau direboot dan tidak dibuka) jika Anda yakin itu kemungkinan akan disita atau dicuri. Pada saat panduan ini diterbitkan, beberapa perusahaan mengklaim mereka dapat memecahkan kode sandi iPhone untuk penegakan hukum, tetapi perincian seputar klaim ini tidak jelas.
- Jika Anda khawatir perangkat Anda tersesat atau dicuri, Anda juga dapat mengatur perangkat apel Anda sehingga dapat dihapus dari jarak jauh, menggunakan “Temukan iPhone saya” fitur. Perhatikan bahwa ini akan memungkinkan Apple untuk meminta lokasi perangkat Anda dari jarak jauh kapan saja. Anda harus menyeimbangkan manfaat menghapus data jika Anda kehilangan kendali atas perangkat Anda, dengan risiko mengungkapkan posisi Anda sendiri. (Ponsel mengirimkan informasi ini ke perusahaan telepon sebagai hal yang biasa; perangkat Wi-Fi seperti iPad dan iPod touch tidak.)