


Apakah lastpass menggunakan saml?
Apakah lastpass menggunakan saml?
LastPass WordPress SSO | LastPass Single Sign-On (SSO) Masuk untuk WordPress [SAML]
LastPass WordPress SSO (SAML Single-on) Login [SAML SSO] dapat dicapai dengan menggunakan kami WordPress SAML SP Single Sign-On (SSO) plugin. Solusi SSO kami akan membuat WordPress Saml 2.0 Penyedia layanan yang sesuai dengan menetapkan kepercayaan antara situs WordPress dan LastPass untuk mengotentikasi dengan aman dan login pengguna ke situs WordPress. Solusi LastPass WordPress Single Sign-On (SSO) kami membantu mengamankan situs WordPress di belakang login SSO sehingga pengguna diautentikasi menggunakan kredensial login LastPass mereka. Di sini kita akan melalui panduan untuk mengonfigurasi LastPass WordPress SSO (SAML Single Sign-On) Login antara situs WordPress dan LastPass dengan mempertimbangkan LastPass sebagai IDP (Penyedia Identitas) dan WordPress sebagai SP (Penyedia Layanan). Plugin SAML SSO kami menyediakan otentikasi pengguna yang tidak terbatas dari LastPass. Untuk mengetahui lebih lanjut tentang fitur lain yang kami sediakan di plugin WordPress SAML Single Sign-On (SSO), Anda dapat mengklik Di Sini.
Prasyarat: Unduh dan Instalasi
Untuk mengonfigurasi WordPress LastPass SSO Login (SAML Single Sign-On) dengan Lastpass sebagai IDP Dan WordPress sebagai Sp, Anda perlu menginstal modul Miniorange WordPress SAML SP SSO
Dengan miniorange
WordPress Single Sign-On SSO Login dengan Azure, Azure B2C, Okta, ADFS, Keycloak, Salesforce, Ping, OneLogin, Gsuite, Shibboleth & banyak SAML IDPS [24/7 Dukungan]
Diuji dengan 6.2
Langkah-langkah untuk Mengkonfigurasi LastPass Single Sign-On (SSO) Masuk ke WordPress (WP)
1. Pengaturan LastPass sebagai IDP (Penyedia Identitas)
Ikuti langkah -langkah di bawah ini untuk mengonfigurasi lastpass sebagai IDP
 Konfigurasikan LastPass sebagai IDP
- Di plugin WordPress Saml SSO miniorange, navigasikan ke Metadata SP (Penyedia Layanan) tab. Di sini, Anda dapat menemukan metadata SP seperti URL SP Entity ID dan ACS (AssertionConsumerservice) yang diperlukan untuk mengkonfigurasi lastpass sebagai IDP (penyedia identitas).
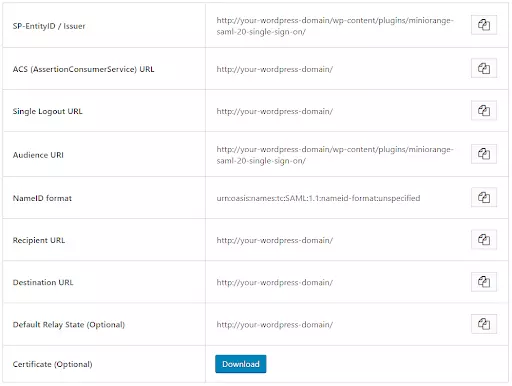
- Masuk ke Konsol Admin LastPass Anda.
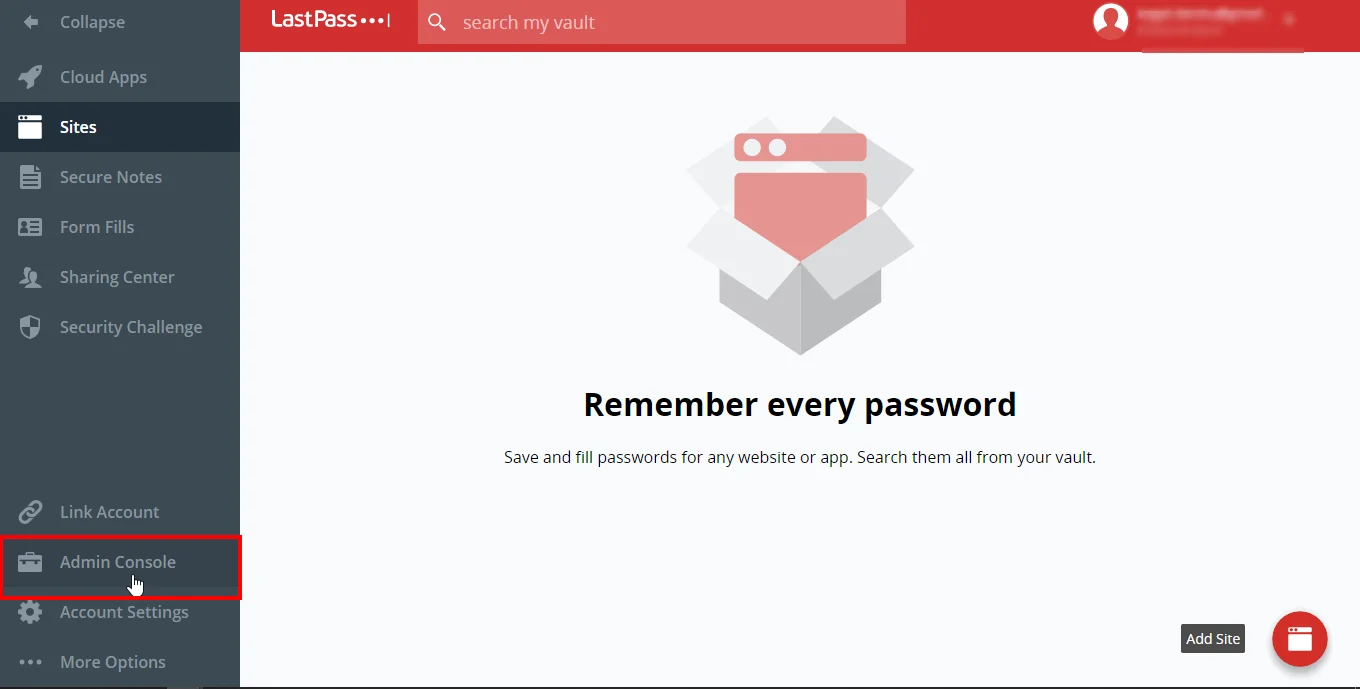
- Dari menu kiri klik Konsol admin tab.
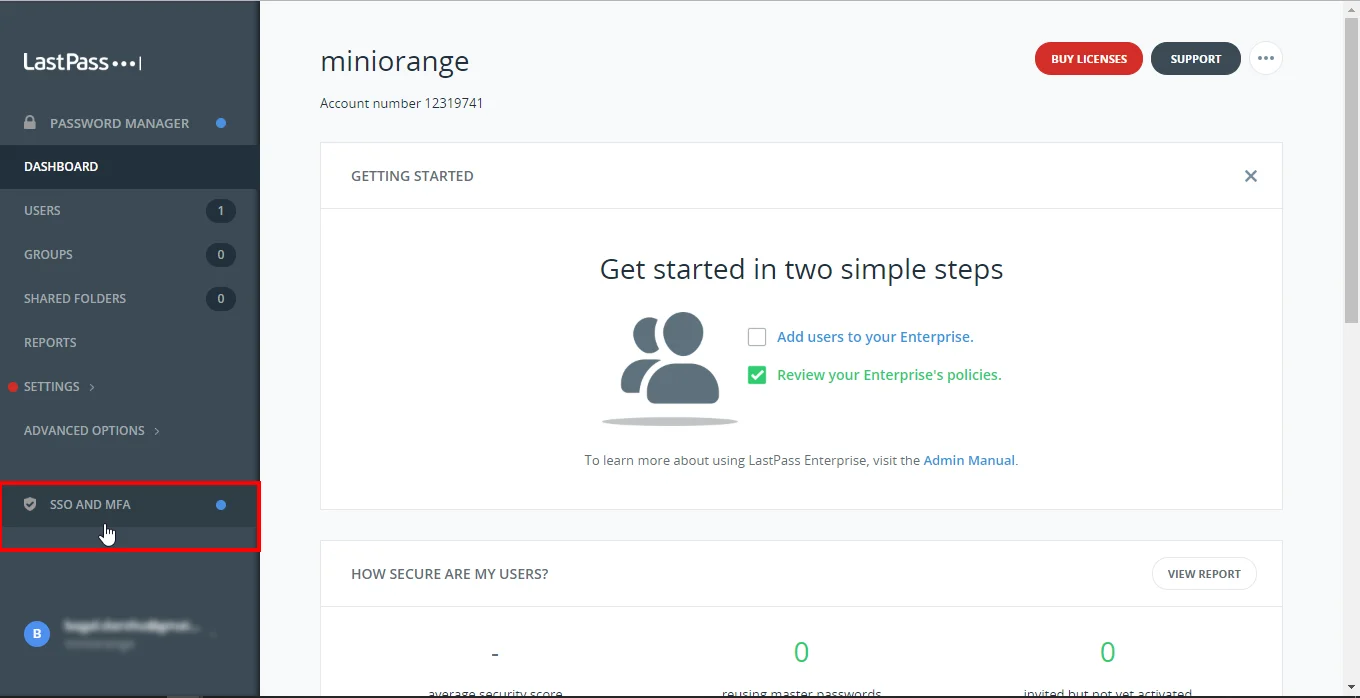
- Sekarang klik SSO & MFA pilihan.
- Di bawah Aplikasi tab, klik aplikasi website.
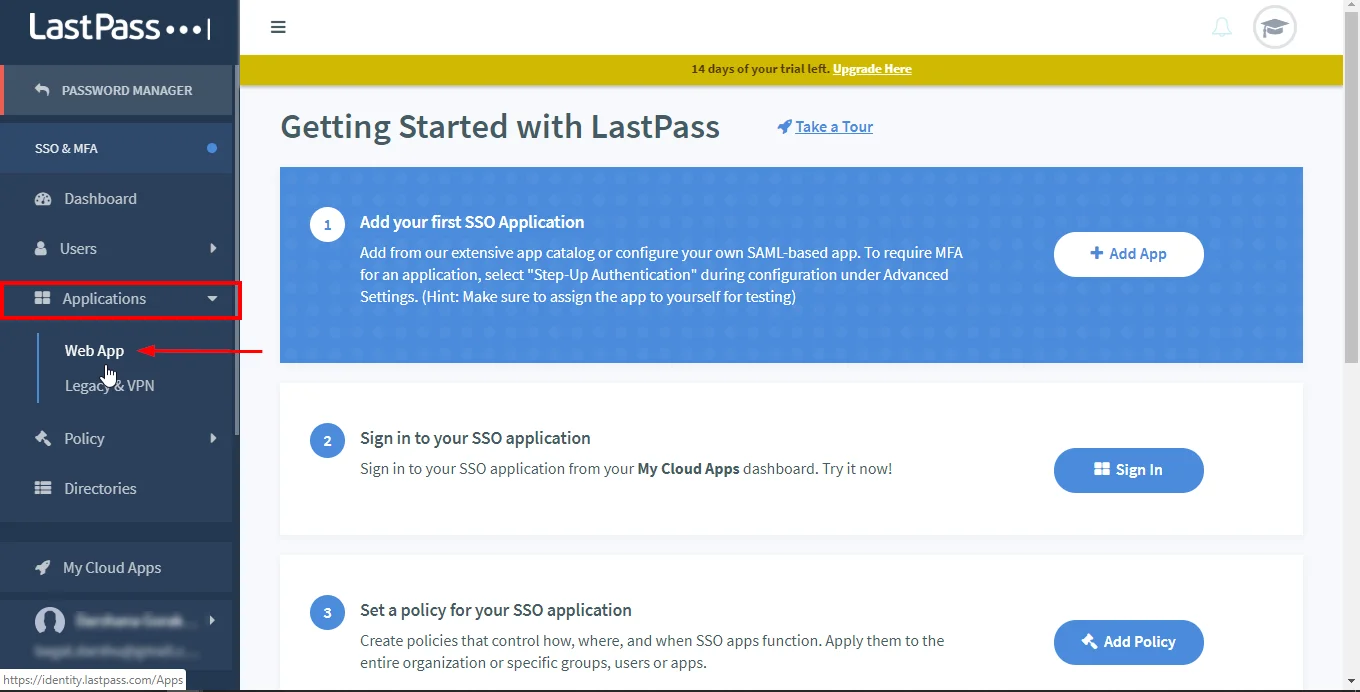
- Di sudut kanan atas, klik pada Tambahkan Aplikasi tombol untuk membuat aplikasi baru.
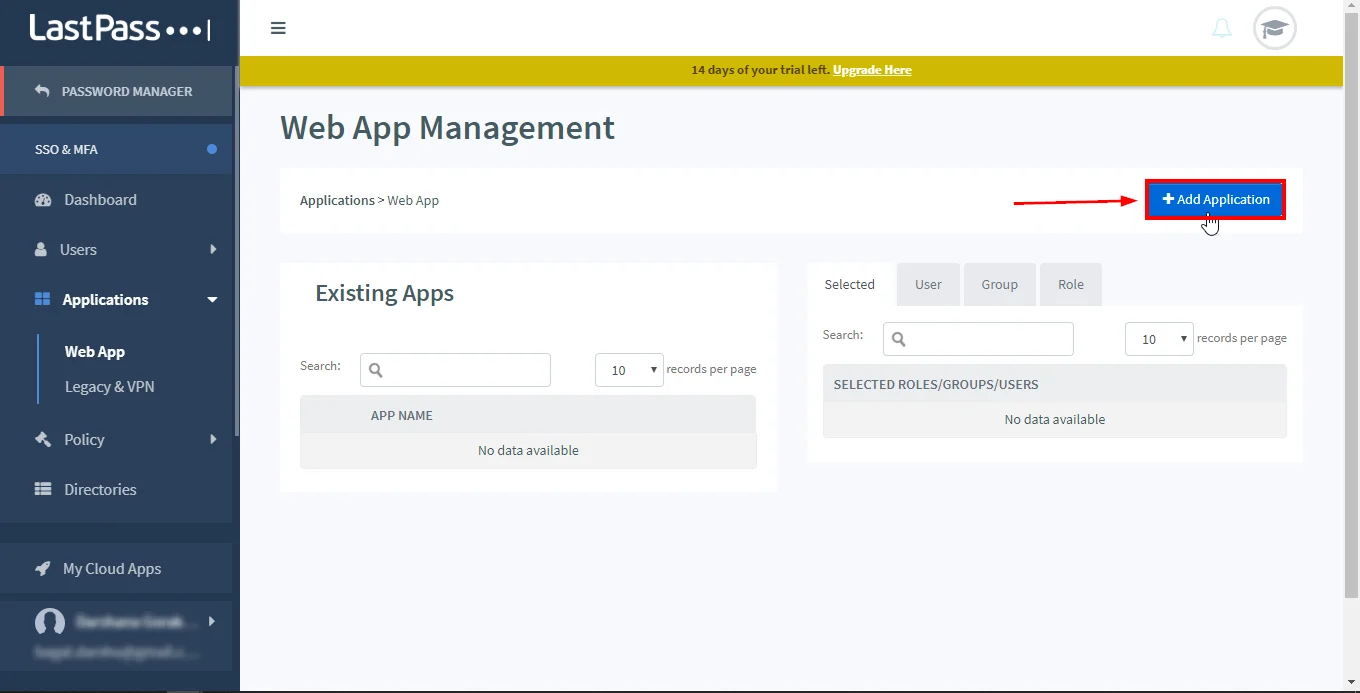
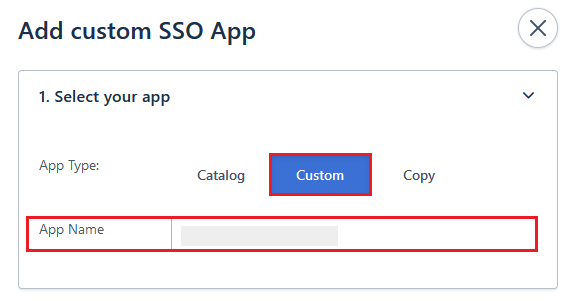
- Dalam Tambahkan Aplikasi Katalog SSO bagian, arahkan ke Pilih aplikasi Anda pilihan.
- Pilih Jenis aplikasi sebagai Kebiasaan dan masukkan Anda Nama aplikasi.
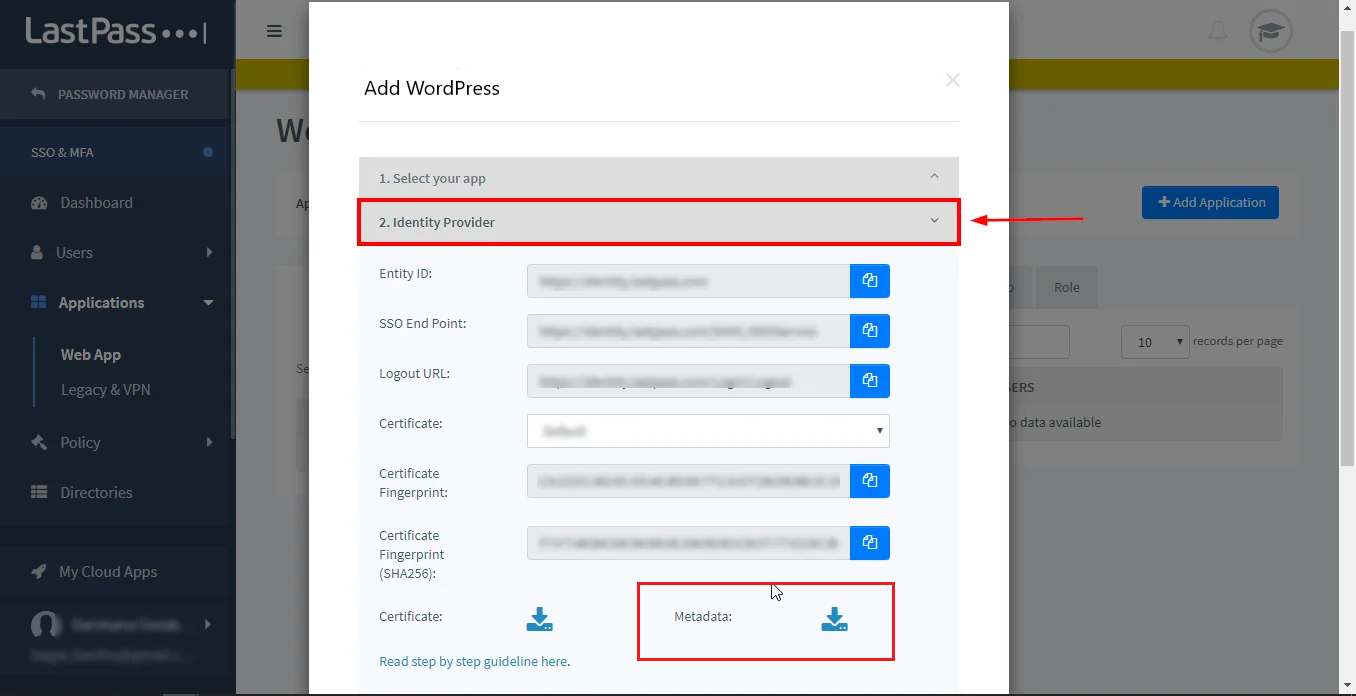
- Dari Penyedia Identitas bagian, Salin informasi yang diperlukan atau Unduh metadata Untuk mengonfigurasi Penyedia layanan.
- Dalam Penyedia layanan Bagian, masukkan detail yang diperlukan:
ACS ACS (Asserticonsumerservice) URL dari tab Penyedia Layanan Metadata Tab Plugin ID entitas SP Entity ID / Penerbit dari Tab Metadata Penyedia Layanan Plugin Nama panggilan WordPress 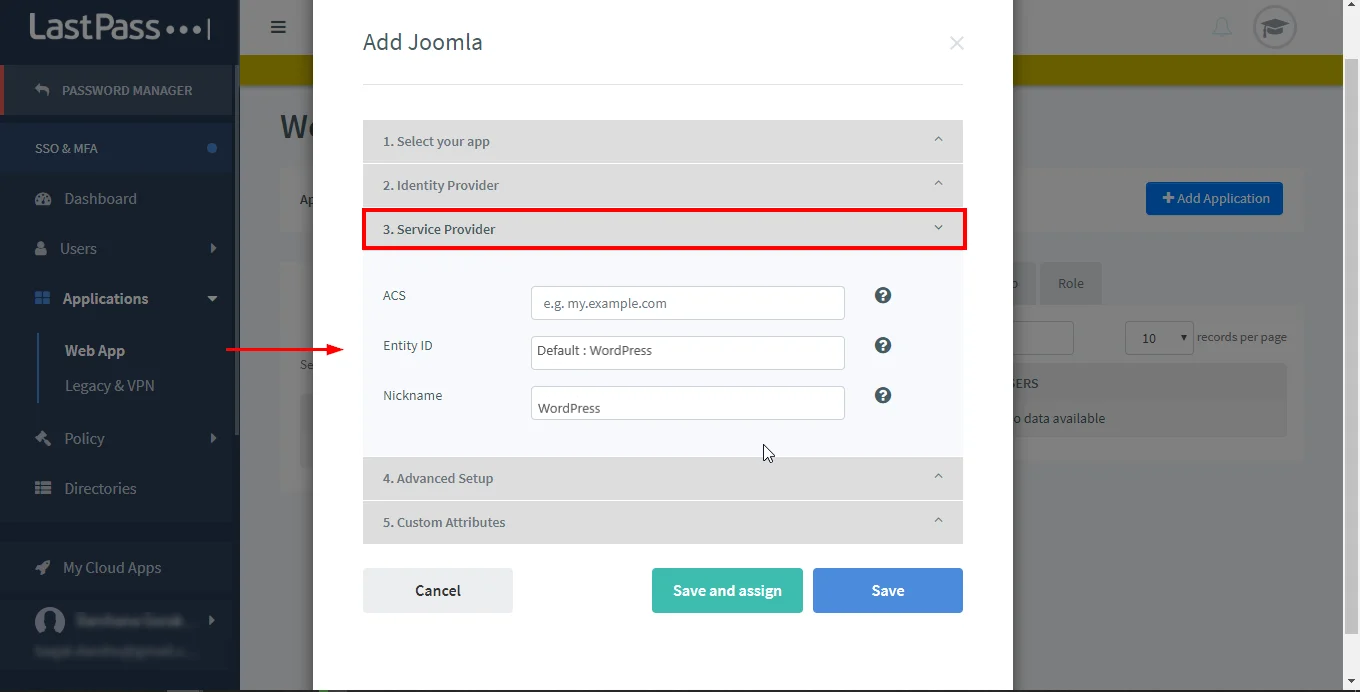
- Konfigurasikan Konfigurasi lanjutan Dan Atribut khusus Sesuai persyaratan (opsional).
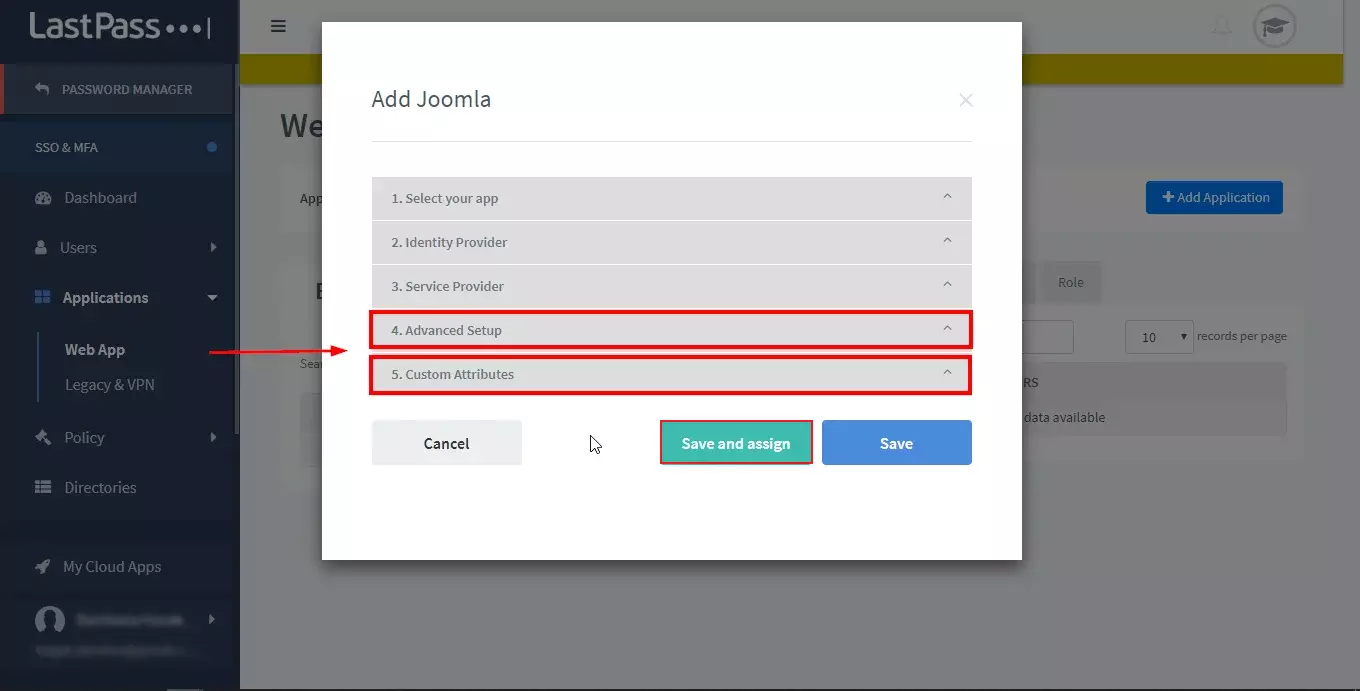
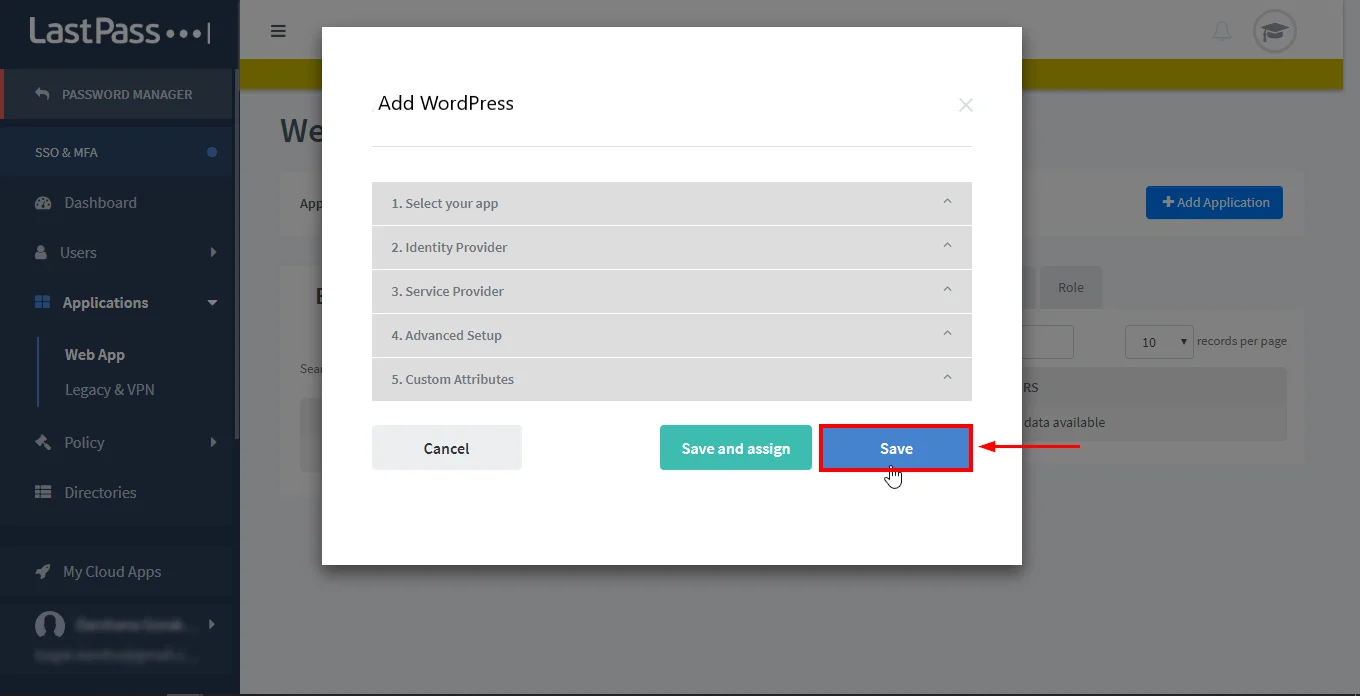
- Setelah semua konfigurasi selesai lalu klik Menyimpan.
Dengan miniorange
WordPress Single Sign pada SSO Login dengan Azure, Azure B2C, Okta, ADFS, Keycloak, Salesforce, Ping, OneLogin, Gsuite, Shibboleth & banyak IDP SAML [24/7 Dukungan]
Diuji dengan 6.2
Langkah-langkah untuk Mengkonfigurasi LastPass Single Sign-On (SSO) Masuk ke WordPress (WP)
1. Pengaturan LastPass sebagai IDP (Penyedia Identitas)
Ikuti langkah -langkah di bawah ini untuk mengonfigurasi lastpass sebagai IDP
Konfigurasikan LastPass sebagai IDP
- Di plugin WordPress Saml SSO miniorange, navigasikan ke Metadata SP (Penyedia Layanan) tab. Di sini, Anda dapat menemukan metadata SP seperti URL SP Entity ID dan ACS (AssertionConsumerservice) yang diperlukan untuk mengkonfigurasi lastpass sebagai IDP (penyedia identitas).
- Masuk ke Konsol Admin LastPass Anda.
- Dari menu kiri klik Konsol admin tab.
- Sekarang klik SSO & MFA pilihan.
- Di bawah Aplikasi tab, klik aplikasi website.
- Di sudut kanan atas, klik pada Tambahkan Aplikasi Tombol untuk Membuat Aplikasi Baru.
- Dalam Tambahkan Aplikasi Katalog SSO bagian, arahkan ke Pilih aplikasi Anda pilihan.
- Pilih Jenis aplikasi sebagai Kebiasaan dan masukkan Anda Nama aplikasi.
- Dari Penyedia Identitas bagian Salin informasi yang diperlukan atau Unduh metadata Untuk mengonfigurasi Penyedia layanan.
- Dalam Penyedia layanan Bagian, masukkan detail yang diperlukan:
ACS ACS (asserticonsumerservice) URL dari tab penyedia layanan metadata dari
PluginID entitas SP Entity ID / Penerbit dari Tab Metadata Penyedia Layanan Plugin Nama panggilan WordPress - Konfigurasikan Konfigurasi lanjutan Dan Atribut khusus Sesuai persyaratan (opsional).
- Setelah semua konfigurasi selesai lalu klik Menyimpan.
Menugaskan kelompok/orang
- Arahkan ke aplikasi yang Anda buat dan klik pada kontak Ikon di LastPass.
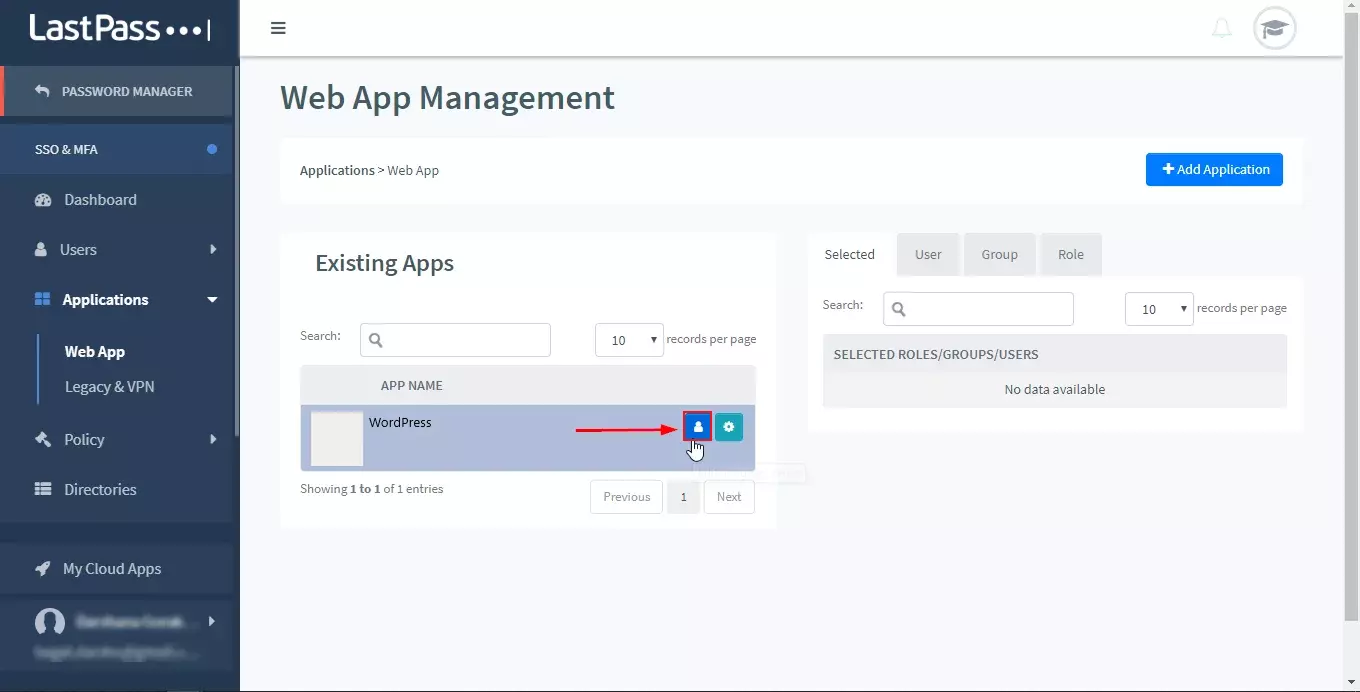
- Tetapkan pengguna sesuai dengan Grup Pengguna dan klik Menyimpan.
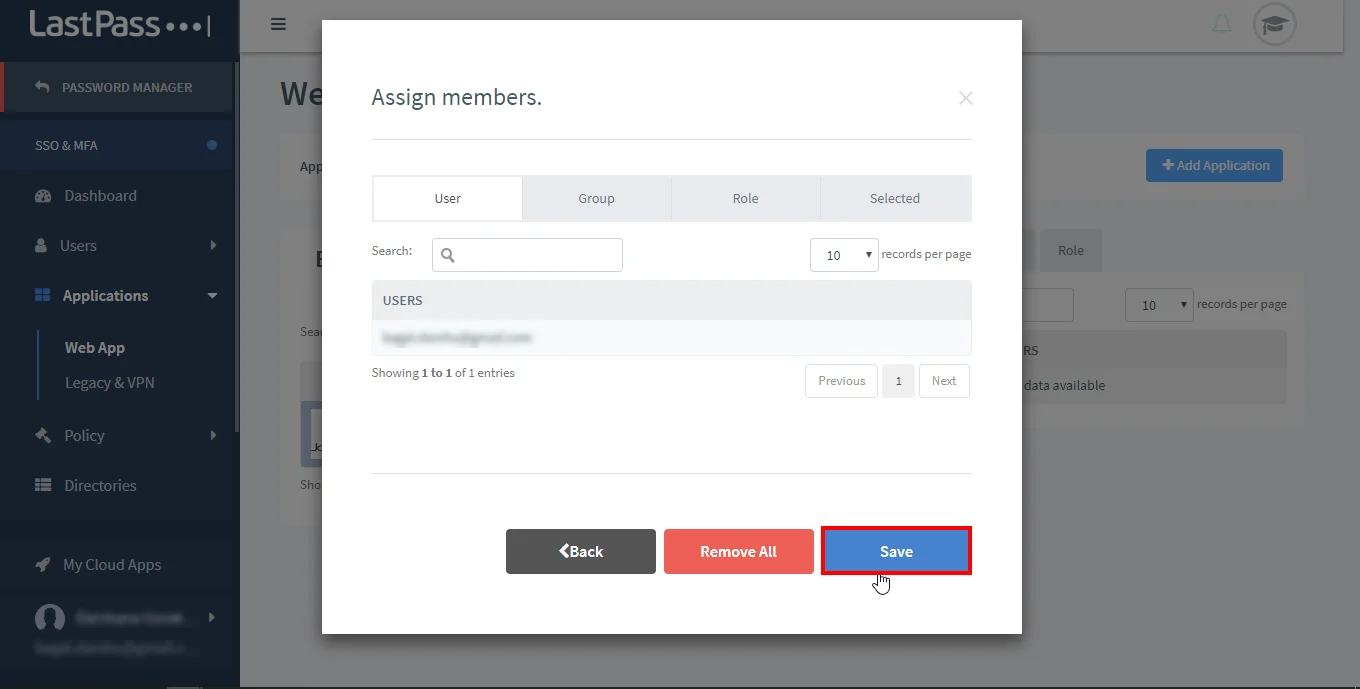
- Unduh Aplikasi LastPass MFA dan login dengan melakukan pemindaian/surat barcode di ponsel (opsional).
- Anda telah berhasil mengonfigurasi lastpass sebagai SAML IDP (penyedia identitas) untuk mencapai login LastPass Single Sign-On (SSO), memastikan login LastPass yang aman ke situs WordPress (WP).
2. Mengkonfigurasi WordPress sebagai SP (Penyedia Layanan)
Di plugin WordPress SAML SSO, buka tab Penyedia Layanan Plugin. Ada dua cara untuk mengonfigurasi plugin WordPress SSO:
A. Dengan mengunggah metadata IDP:
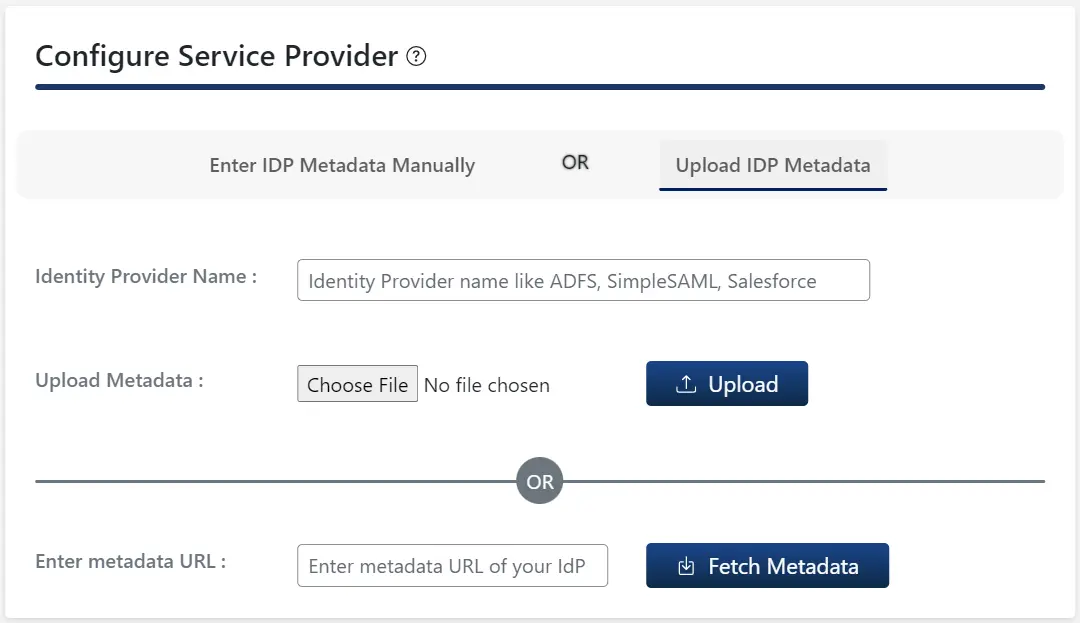
- Klik Unggah Metadata IDP tombol.
- Masukkan Penyedia Identitas Nama
- Anda juga bisa Unggah file metadata dan klik Mengunggah tombol atau gunakan URL metadata dan klik Ambil metadata.
B.Konfigurasi Manual:
- Memberikan pengaturan yang diperlukan (i.e. Nama Penyedia Identitas, IDP Entity ID atau Penerbit, URL Login SAML, X.509 Sertifikat) sebagaimana disediakan oleh penyedia identitas Anda dan klik tombol Simpan.
Langkah 3: Pemetaan atribut
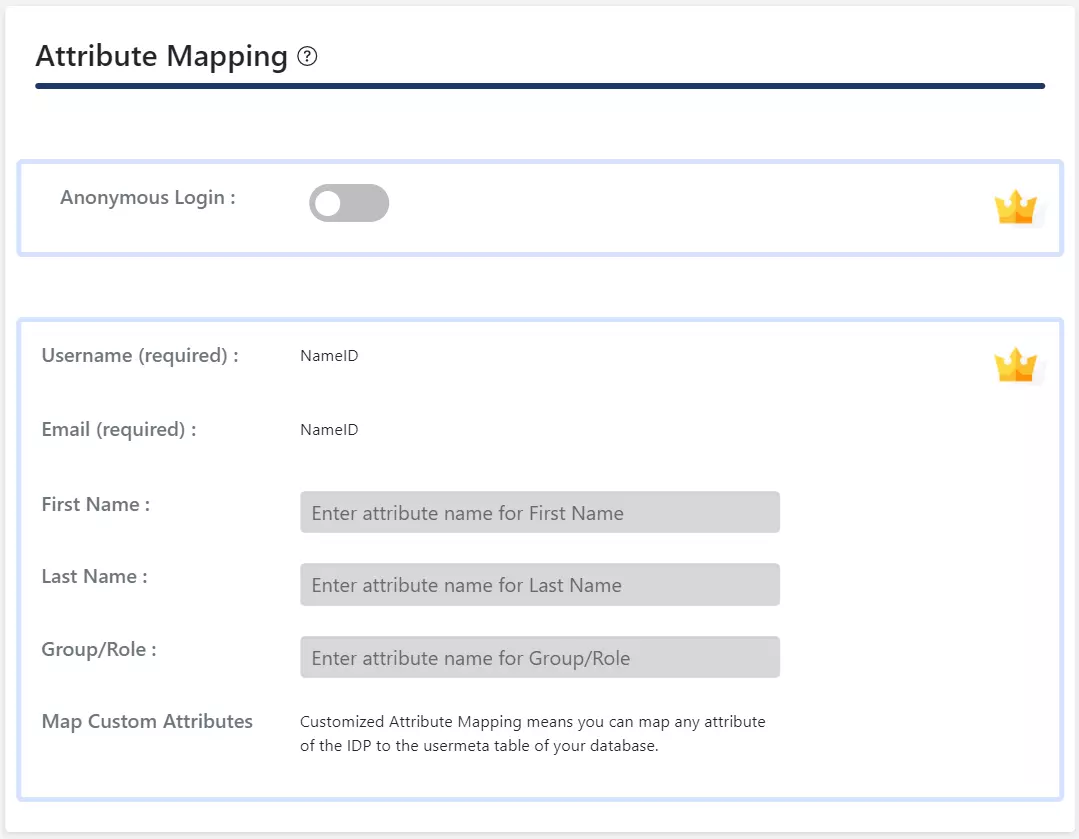
- Di plugin gratis, hanya Nameid didukung untuk atribut email dan nama pengguna dari pengguna WordPress.
- Saat pengguna melakukan SSO, nilai nameID yang dikirim oleh IDP akan dipetakan ke email dan nama pengguna pengguna WordPress.
Langkah 4: Pemetaan Peran
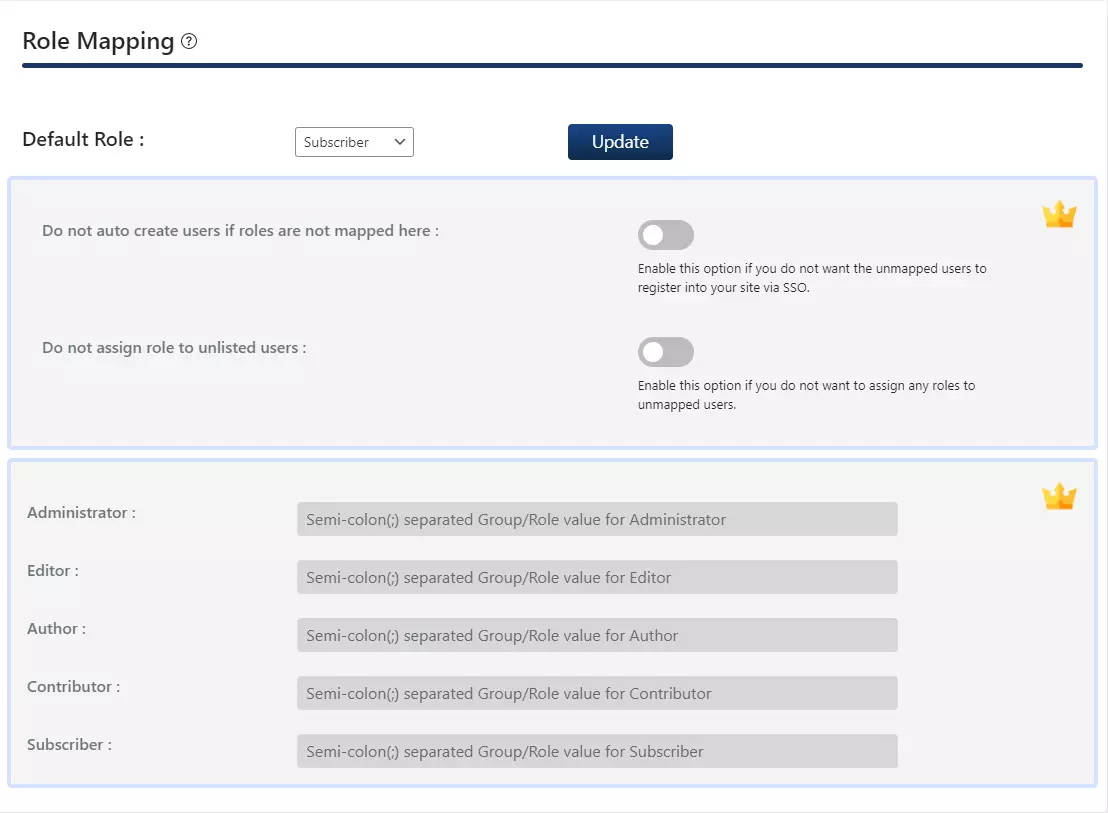
- Di plugin gratis, Anda dapat memilih a Peran default yang akan ditugaskan untuk semua pengguna non-admin ketika mereka melakukan SSO.
- Pergi ke Atribut/Pemetaan Peran tab dan navigasikan ke Pemetaan Peran bagian.
- Pilih Peran default dan klik pada Memperbarui tombol.
Langkah 5: Pengaturan SSO
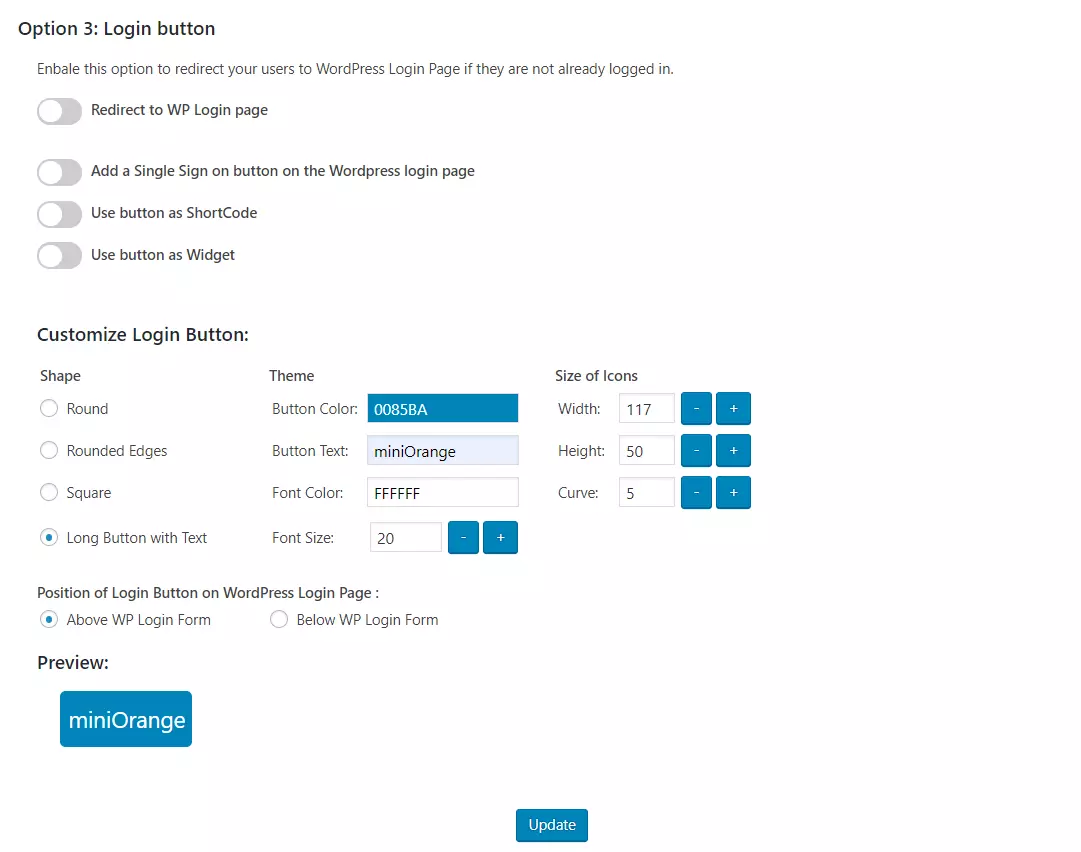
- Di plugin gratis Anda dapat menambahkan satu tombol masuk dengan mengaktifkan Tambahkan satu tombol masuk pada halaman login WordPress beralih masuk Pilihan 1.
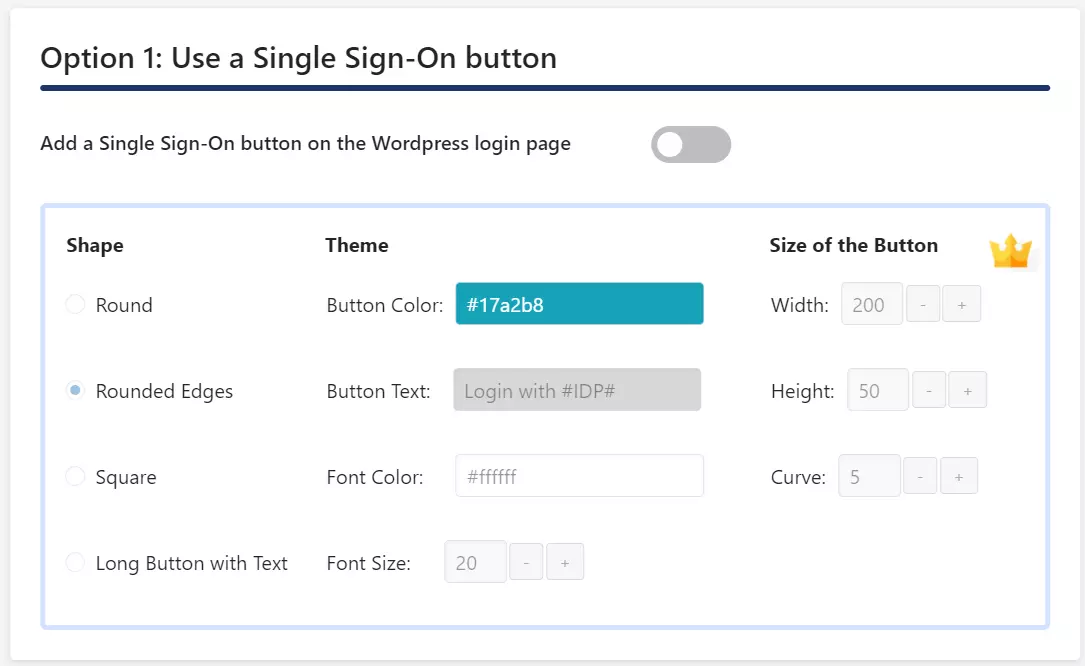
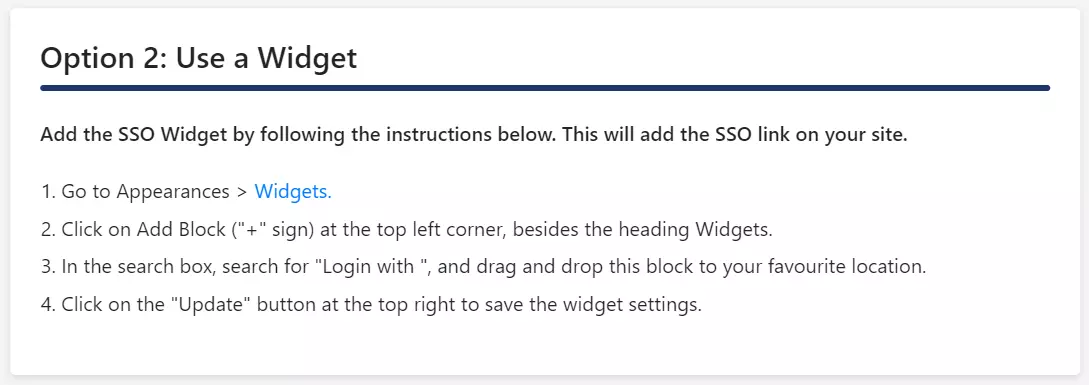
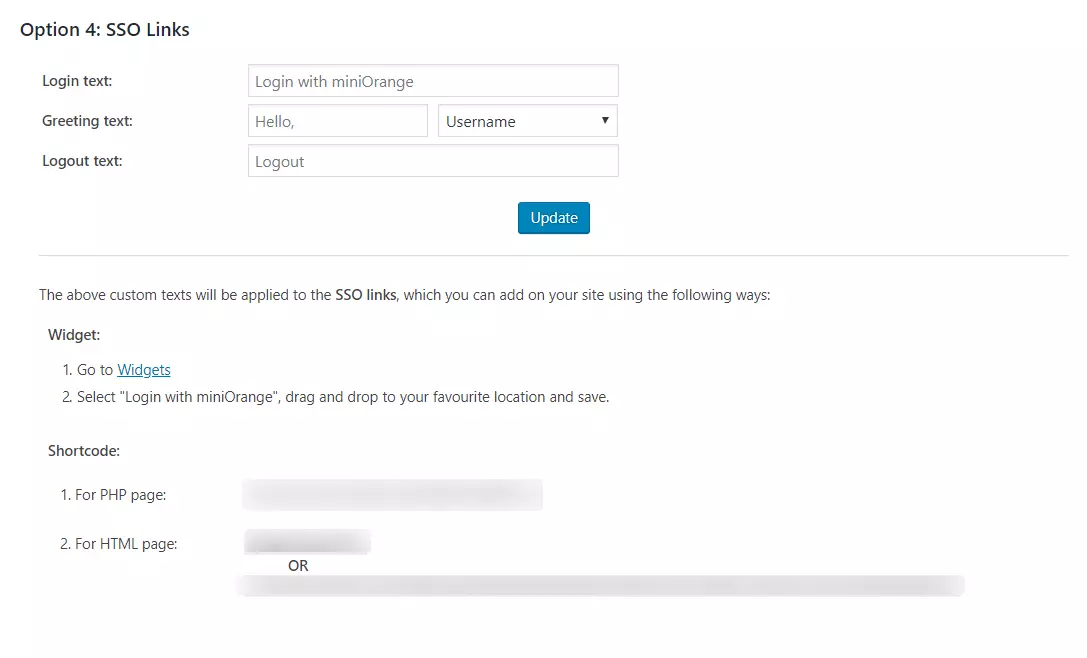
- Jika tema WordPress Anda mendukung widget login, Anda dapat menambahkan widget login untuk mengaktifkan SSO yang diinisiasi SP di situs Anda.
- Arahkan ke tab Link Redirection dan SSO dan ikuti langkah -langkah yang diberikan di bawah Opsi 2: Gunakan widget Untuk menambahkan widget login di situs Anda.
Di plugin WordPress SAML SSO, buka tab Penyedia Layanan Plugin. Ada dua cara untuk mengonfigurasi plugin WordPress SSO:
A. Dengan mengunggah metadata IDP:
- Klik Unggah Metadata IDP tombol.
- Masukkan Penyedia Identitas Nama
- Anda juga bisa Unggah file metadata dan klik Mengunggah tombol atau gunakan URL metadata dan klik Ambil metadata.
B.Konfigurasi Manual:
- Memberikan pengaturan yang diperlukan (i.e. Nama Penyedia Identitas, IDP Entity ID atau Penerbit, URL Login SAML, X.509 Sertifikat) sebagaimana disediakan oleh penyedia identitas Anda dan klik tombol Simpan.
Langkah 3: Pemetaan atribut
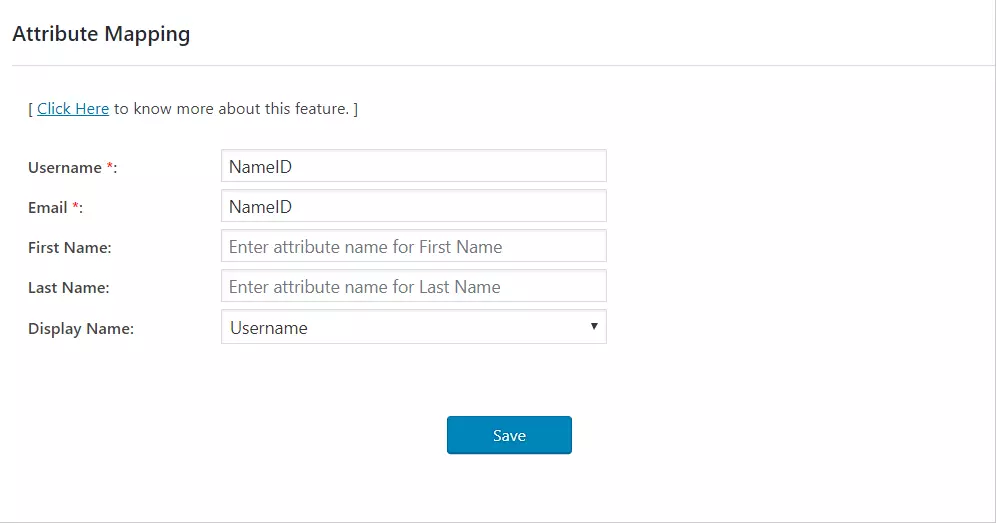
- Pemetaan atribut fitur memungkinkan Anda memetakan atribut pengguna Dikirim oleh IDP selama SSO ke atribut pengguna di WordPress.
- Di plugin WordPress SAML, buka Atribut/Pemetaan Peran tab dan isi bidang berikut Pemetaan atribut bagian.
CATATAN: Jika Anda mengklik tombol Konfigurasi Tes di tab Penyedia Penyedia Layanan dan otentikasi dengan IDP Anda, Anda dapat melihat daftar atribut yang dikirim oleh IDP di tab Atribut/Pemetaan Peran. Informasi ini dapat digunakan untuk memberikan pemetaan di atas.
Langkah 4: Pemetaan Peran
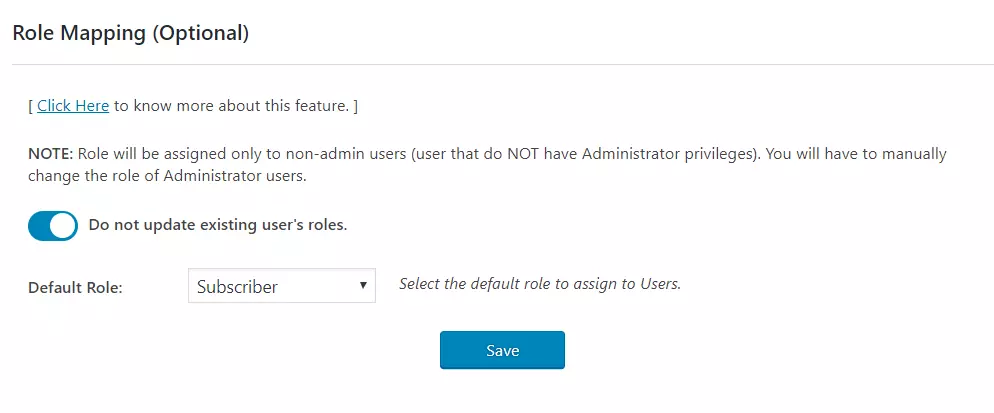
Di plugin standar, Anda dapat memilih peran default yang akan ditugaskan untuk semua pengguna non-admin ketika mereka melakukan SSO.
Langkah 5: Pengaturan SSO
Di plugin standar Anda dapat mengaktifkan SSO yang diinisiasi SP menggunakan opsi berikut.
Langkah:
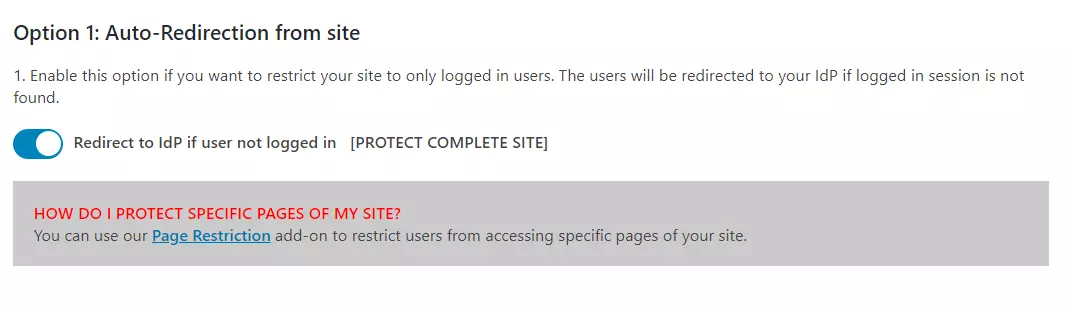
- Buka tab Link Redirection dan SSO Opsi 1: Otomatis – Pengalihan dari Situs.
- Memungkinkan Redirect ke IDP jika pengguna tidak masuk [Lindungi Situs Lengkap]pilihan.
Langkah:
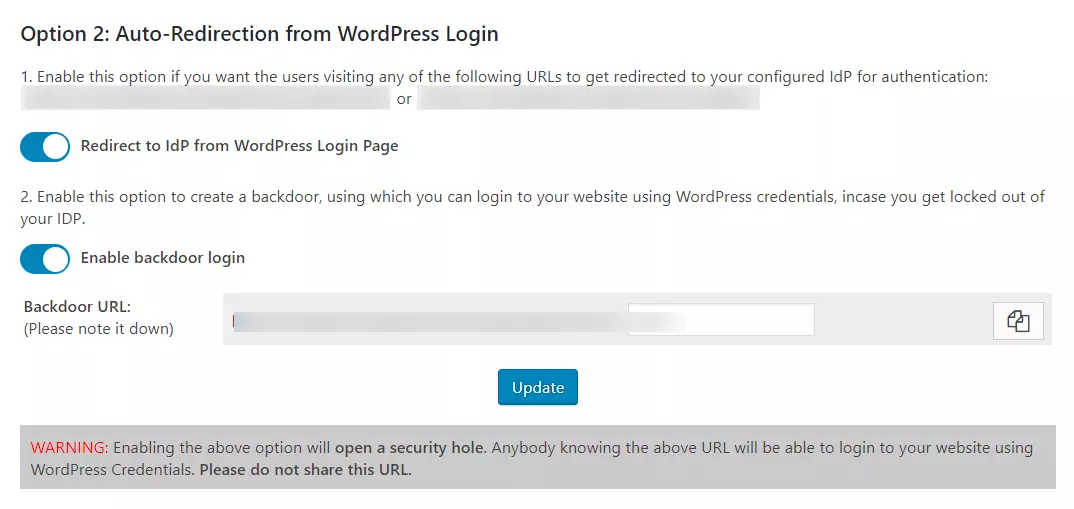
- Buka tab Link Redirection dan SSO Opsi 2: Pengalihan otomatis dari login WordPress.
- Memungkinkan Redirect ke IDP dari halaman login WordPress pilihan.
CATATAN: Harap aktifkan login backdoor dan catat URL backdoor. Ini akan memungkinkan Anda untuk mengakses halaman login WordPress jika Anda dikunci dari IDP.
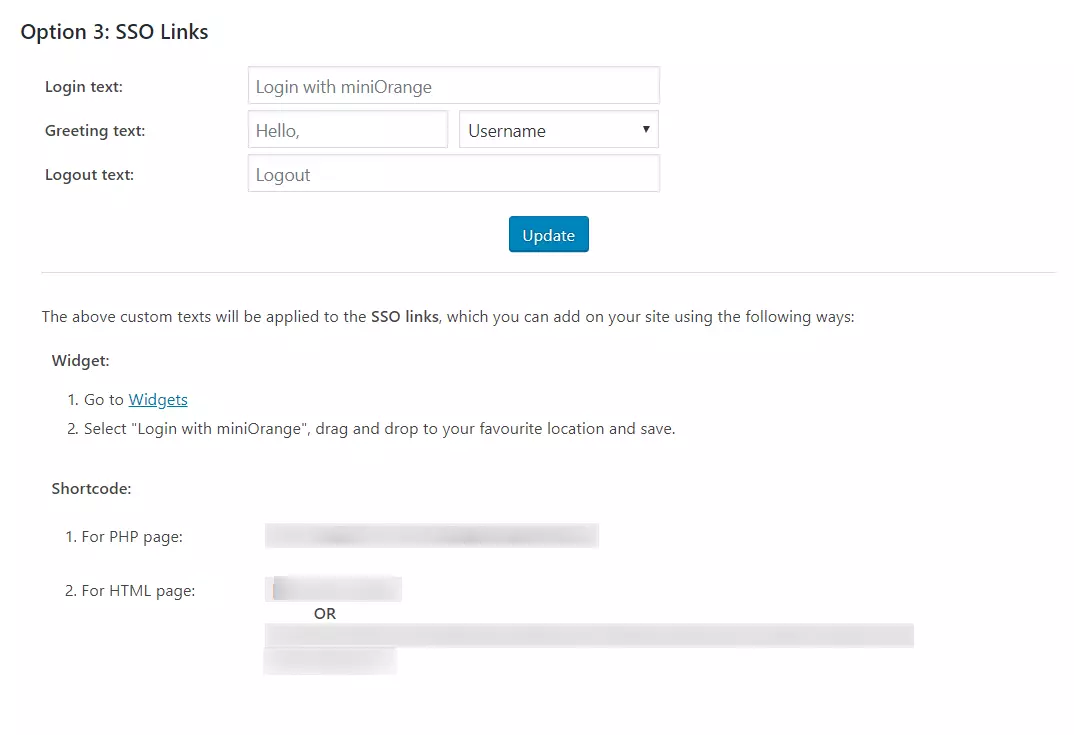
Di plugin WordPress SAML SSO, buka tab Penyedia Layanan Plugin. Ada dua cara untuk mengonfigurasi plugin WordPress SSO:
A. Dengan mengunggah metadata IDP:
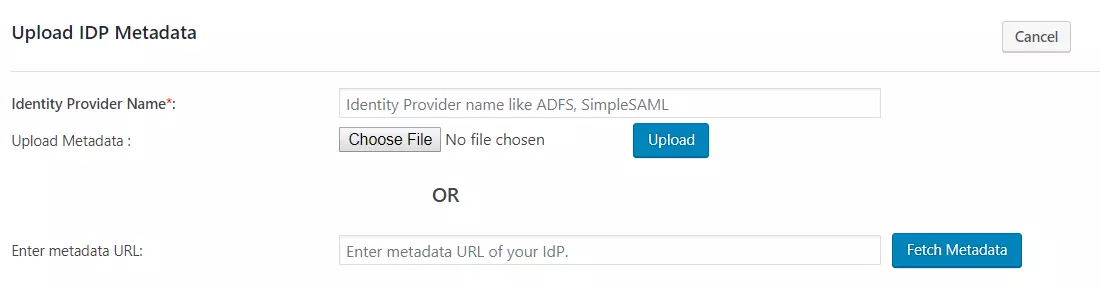
- Klik Unggah Metadata IDP tombol.
- Masukkan Nama Penyedia Identitas
- Anda juga bisa Unggah file metadata dan klik Mengunggah tombol atau gunakan URL metadata dan klik Ambil metadata.
- Dalam Plugin premium, kamu bisa Aktifkan sinkronisasi otomatis Untuk URL metadata yang akan memperbarui konfigurasi plugin sesuai metadata IDP setelah interval waktu yang ditetapkan
B.Konfigurasi Manual:
- Memberikan pengaturan yang diperlukan (i.e. Nama Penyedia Identitas, IDP Entity ID atau Penerbit, URL Login SAML, X.509 sertifikat) sebagaimana disediakan oleh Anda Penyedia Identitas dan klik pada Menyimpan tombol.
- Di plugin premium, Anda dapat menyediakan URL logout SAML untuk mencapai satu logout di situs WordPress Anda.
Langkah 3: Pemetaan atribut
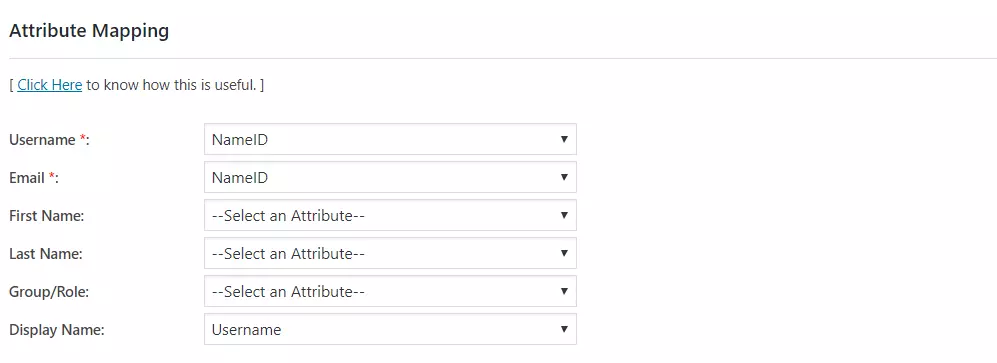
- Pemetaan atribut fitur memungkinkan Anda memetakan atribut pengguna Dikirim oleh IDP selama SSO ke atribut pengguna di WordPress.
- Di plugin WordPress SAML, buka Atribut/Pemetaan Peran tab dan isi bidang berikut Pemetaan atribut bagian.
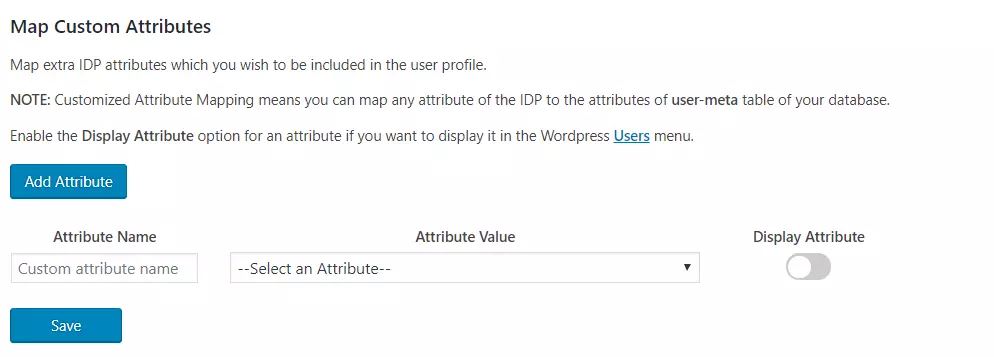
- Pemetaan atribut khusus: Fitur ini memungkinkan Anda untuk memetakan atribut apa pun yang dikirim oleh IDP ke USERMETA Tabel WordPress.
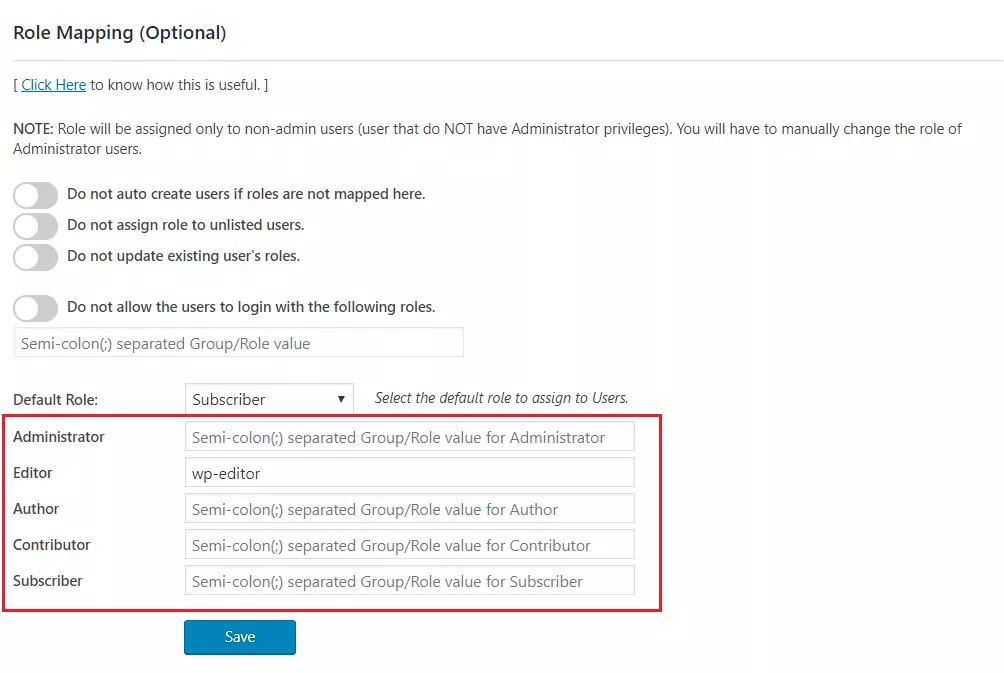
Langkah 4: Pemetaan Peran
Fitur ini memungkinkan Anda untuk menetapkan dan mengelola peran pengguna saat mereka melakukan SSO. Seiring dengan peran WordPress default, ini juga kompatibel dengan peran khusus.
Langkah 5: Pengaturan SSO
Di plugin premium Anda dapat mengaktifkan SSO yang diinisiasi SP menggunakan opsi berikut.
Langkah:
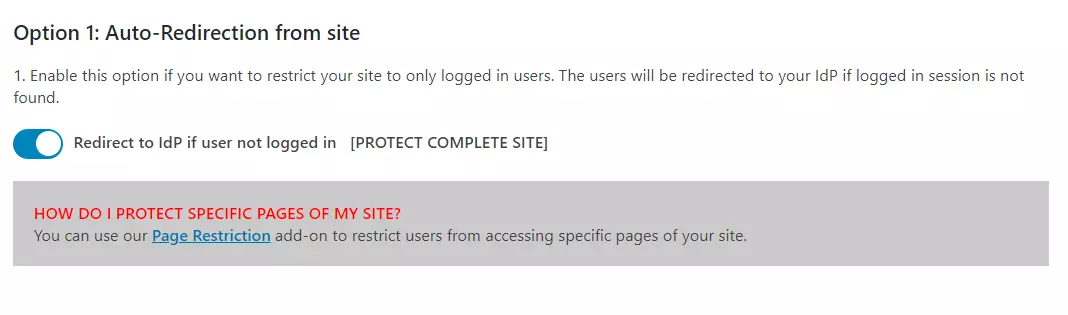
- Buka tab Link Redirection dan SSO Opsi 1: Redireksi otomatis dari situs.
- Memungkinkan Redirect ke IDP jika pengguna tidak masuk [Lindungi Situs Lengkap] pilihan.
Langkah:
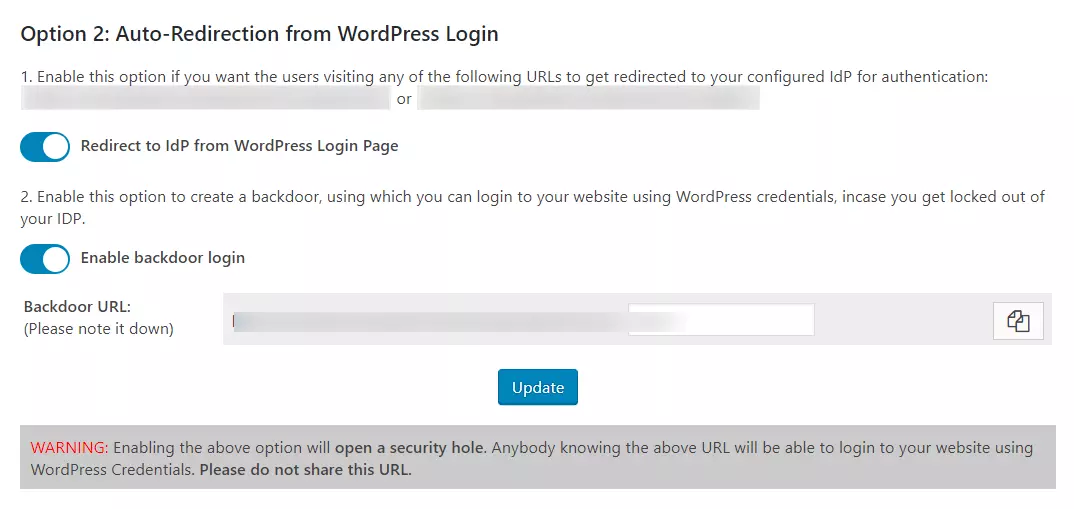
- Buka tab Link Redirection dan SSO Opsi 2: Pengalihan otomatis dari login WordPress.
- Memungkinkan Redirect ke IDP dari halaman login WordPress pilihan.
CATATAN: Harap aktifkan login backdoor dan catat URL backdoor. Ini akan memungkinkan Anda untuk mengakses halaman login WordPress jika Anda dikunci dari login IDP.
Lastpass
Setiap penyedia identitas SSO memerlukan informasi spesifik untuk membuat dan mengonfigurasi koneksi baru. Seringkali, informasi yang diperlukan untuk membuat koneksi akan berbeda dengan penyedia identitas.
Untuk membuat koneksi SAML terakhir, Anda’ll membutuhkan file xml metadata idp.
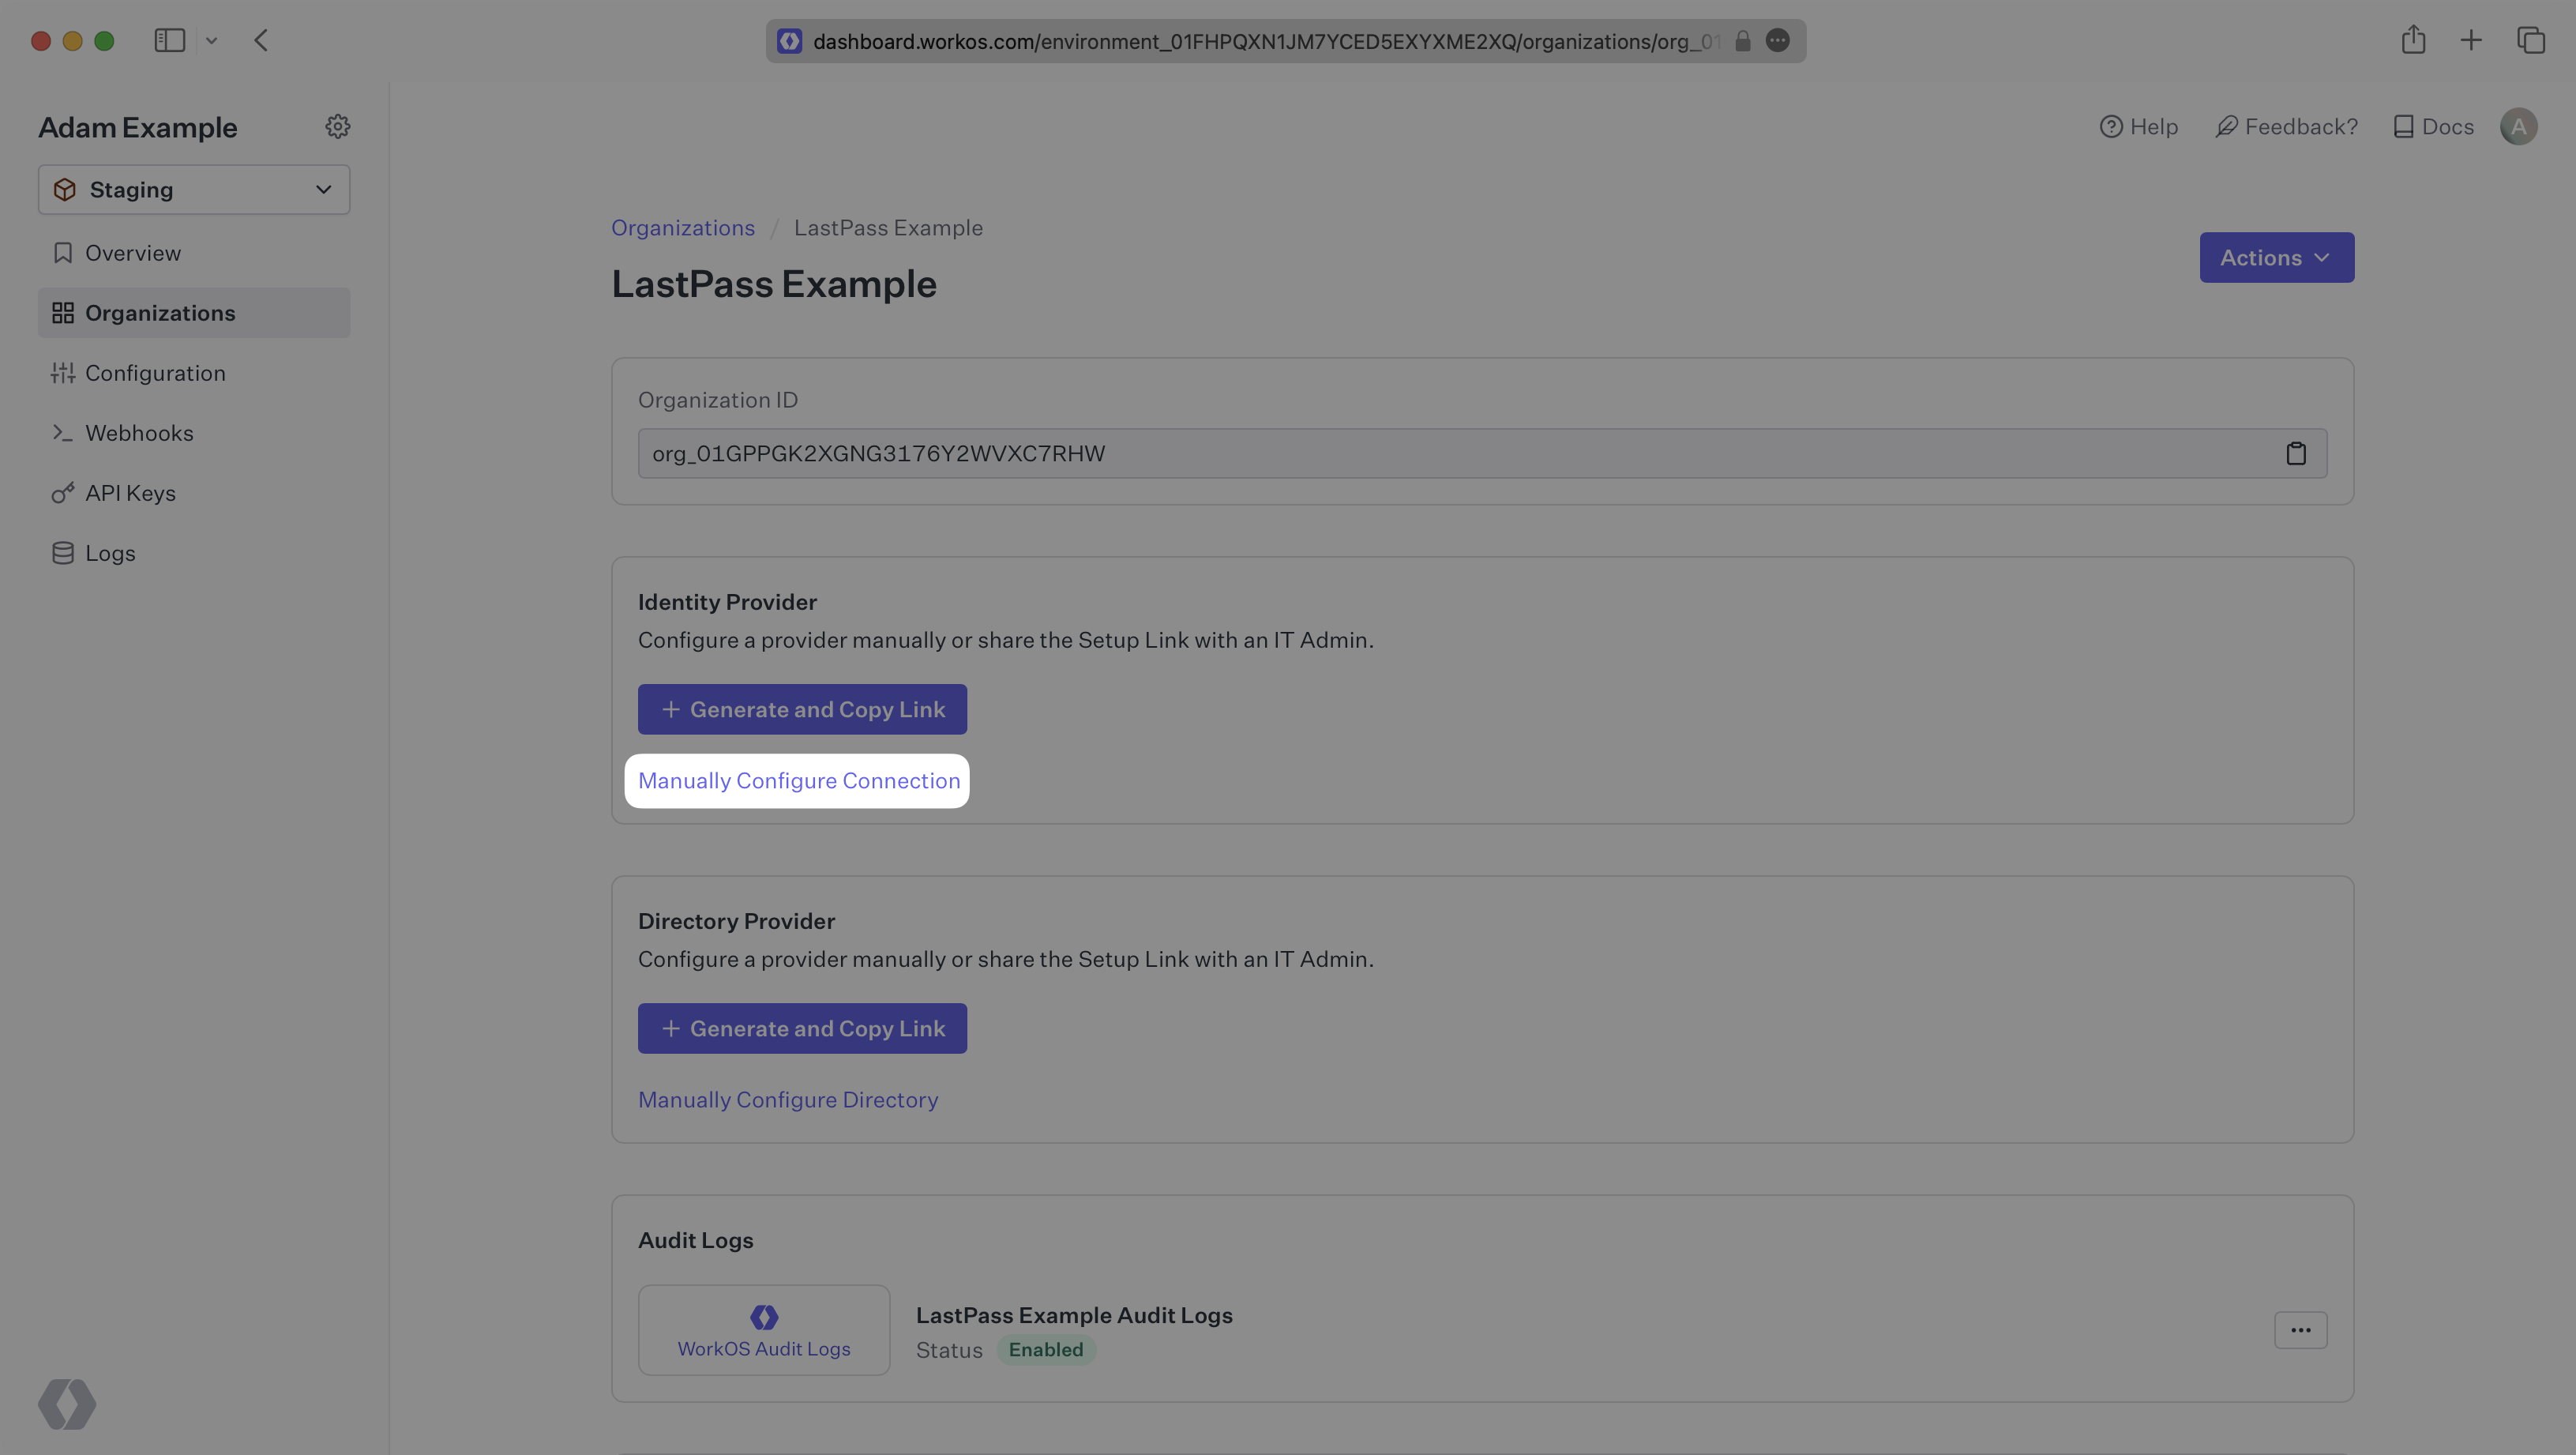
Mulailah dengan masuk ke dasbor workos Anda dan telusuri “Organisasi” tab di bilah navigasi kiri.
Pilih Organisasi Anda’D ingin mengkonfigurasi koneksi SAML lastpass untuk, dan pilih “Konfigurasi koneksi secara manual” di bawah “Penyedia Identitas”.
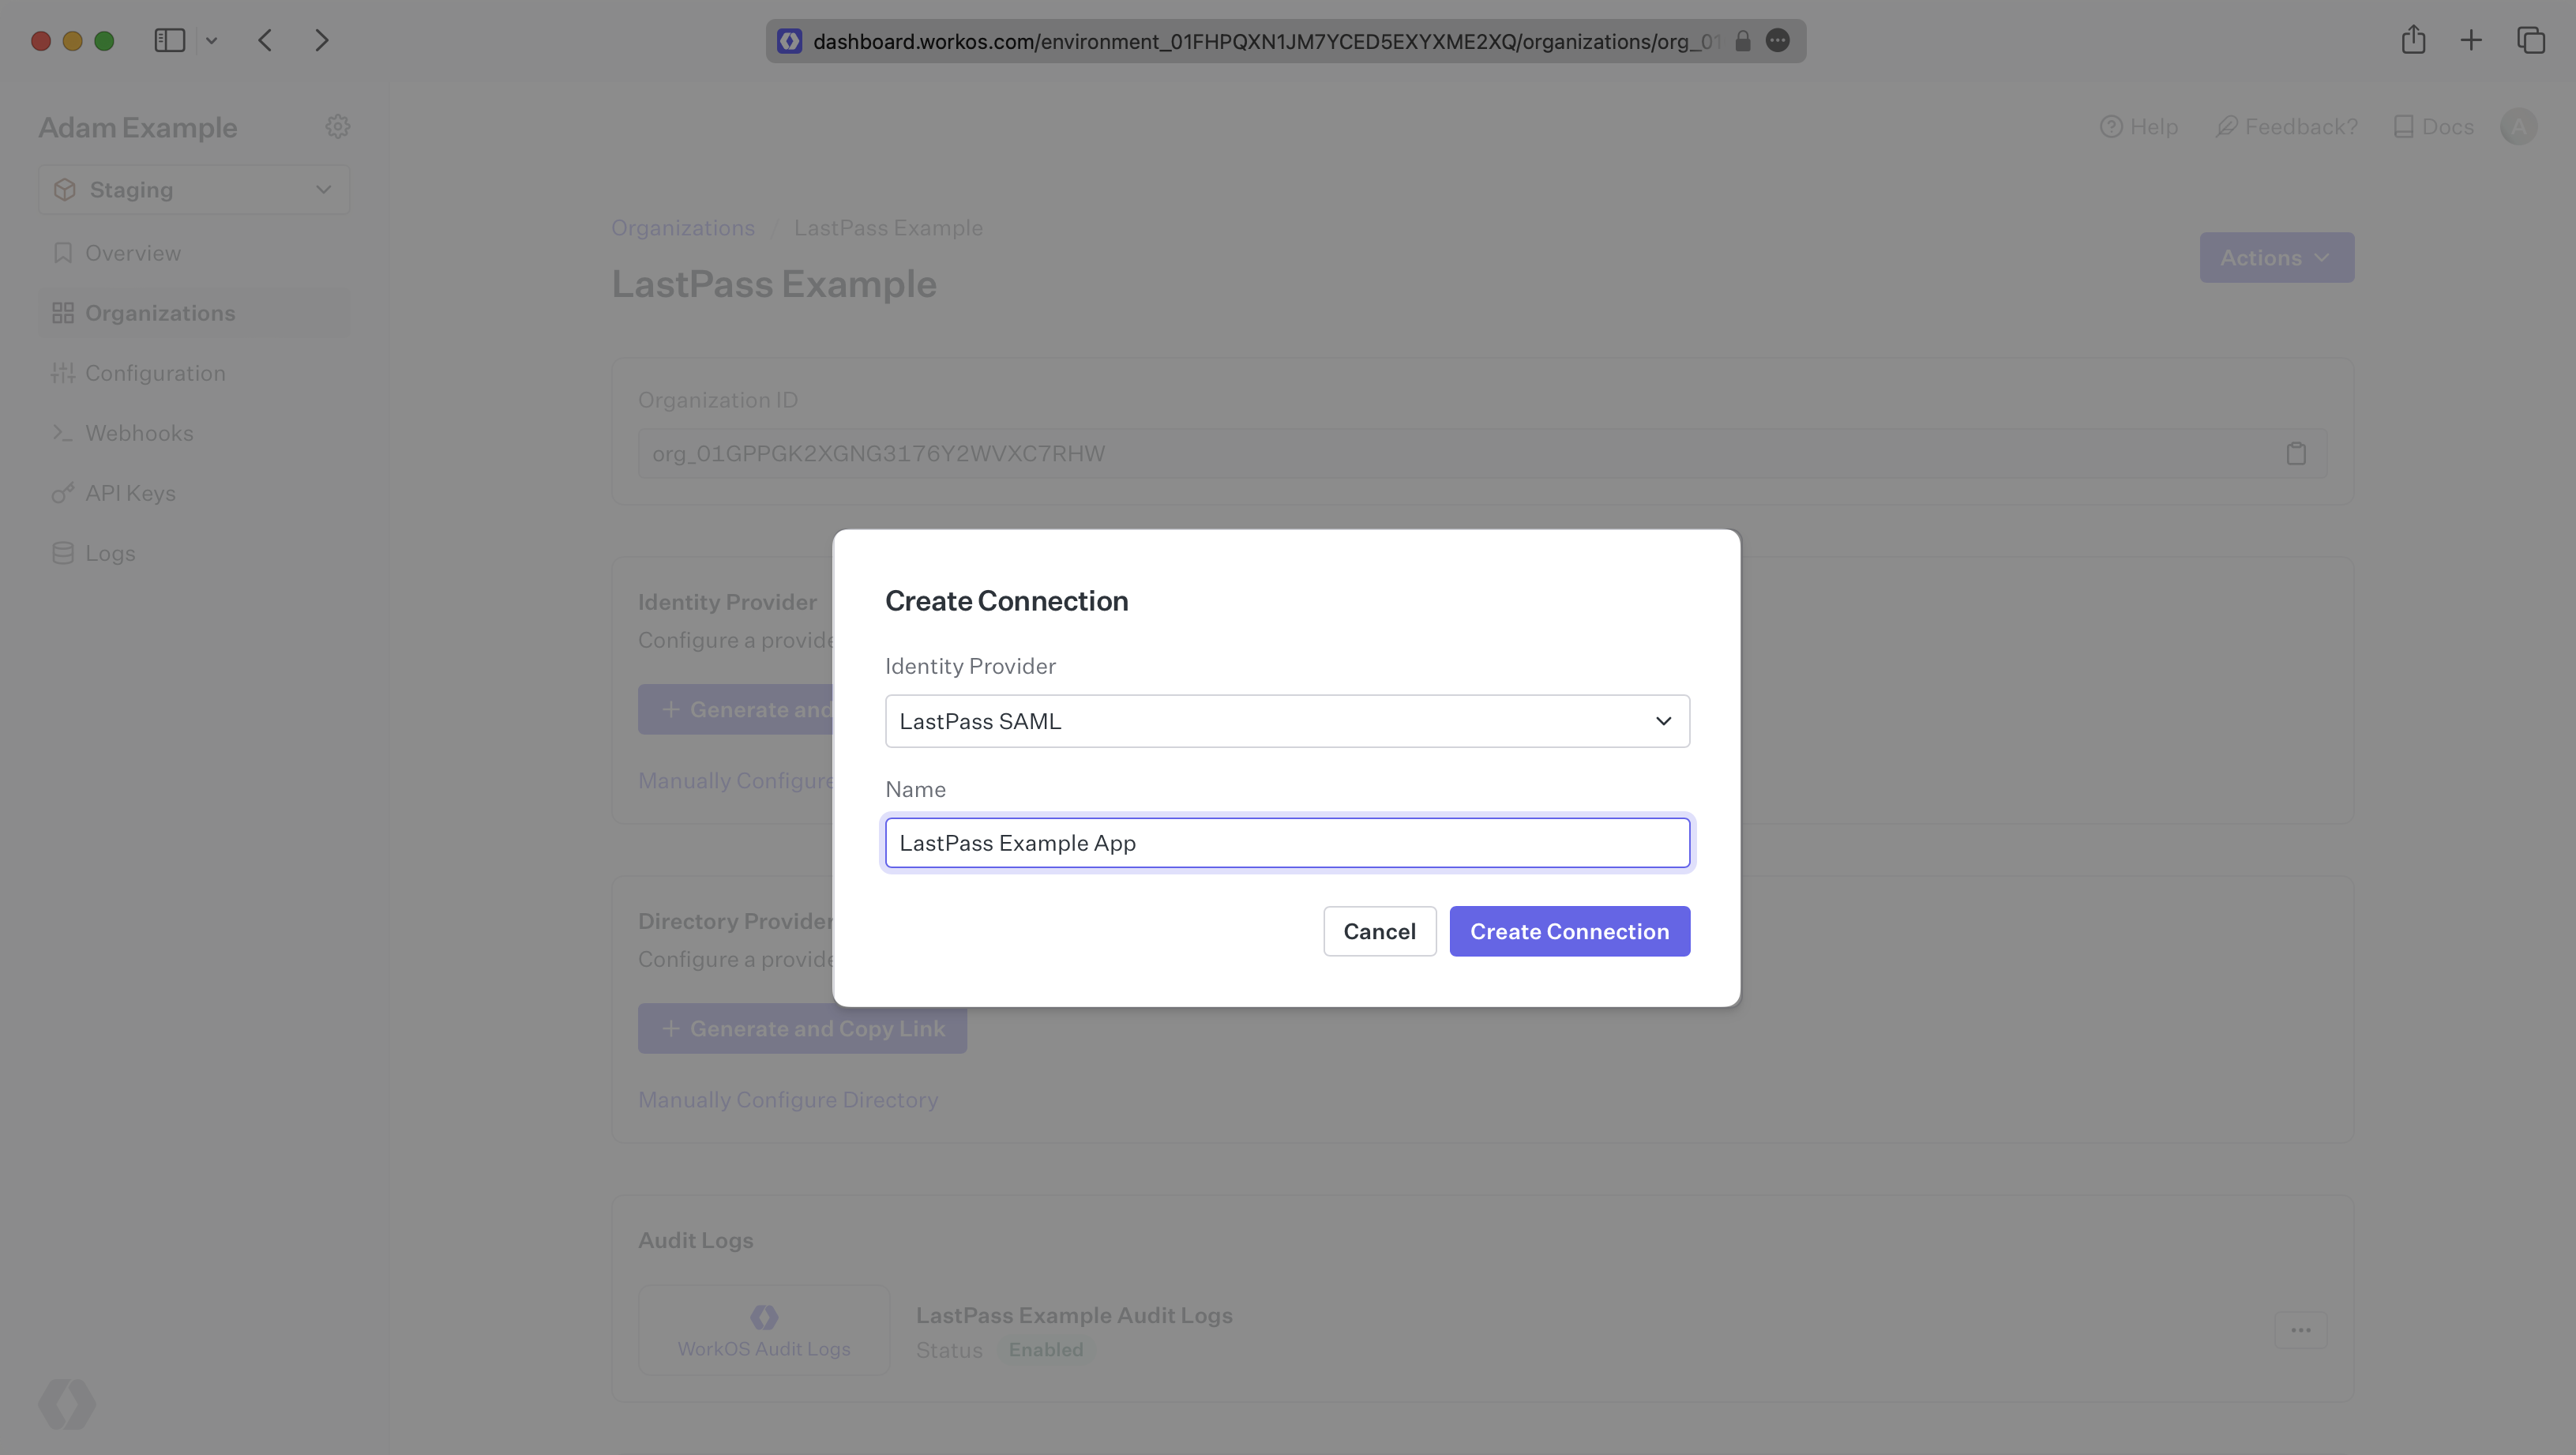
Pilih “LastPass Saml” Dari dropdown penyedia identitas, masukkan nama deskriptif untuk koneksi, lalu pilih “Buat koneksi” tombol.
Workos apa yang disediakan
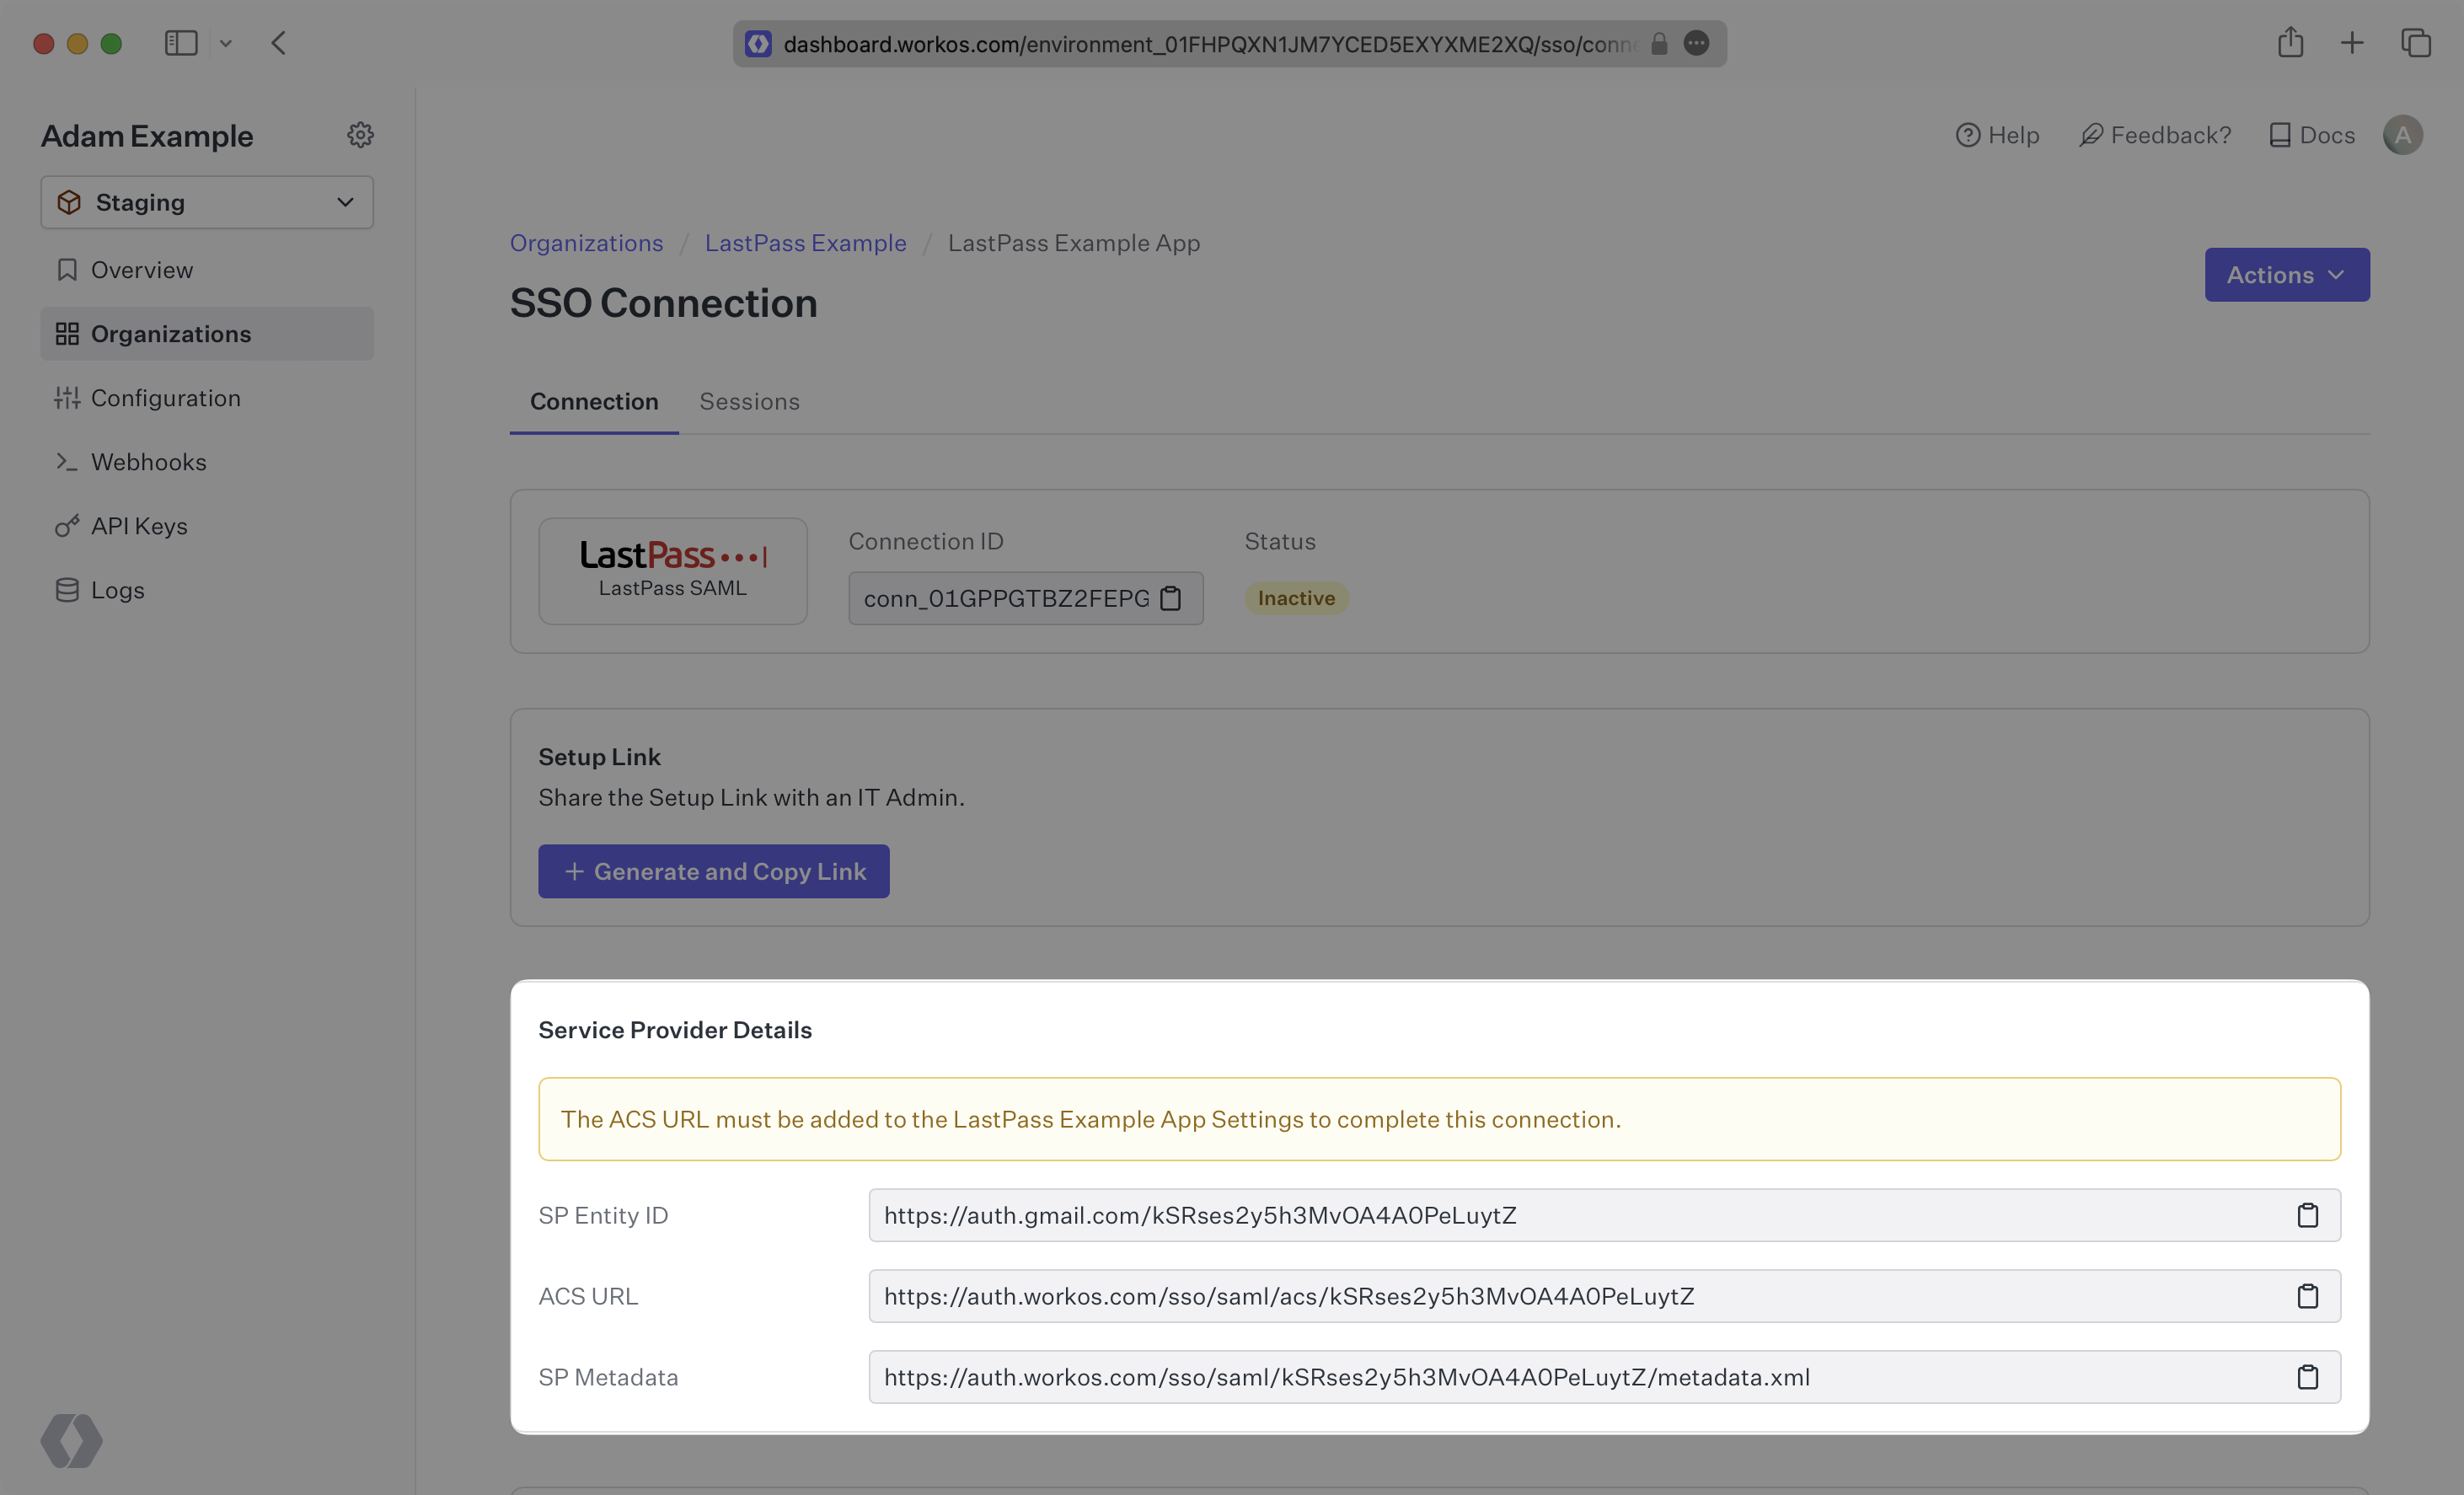
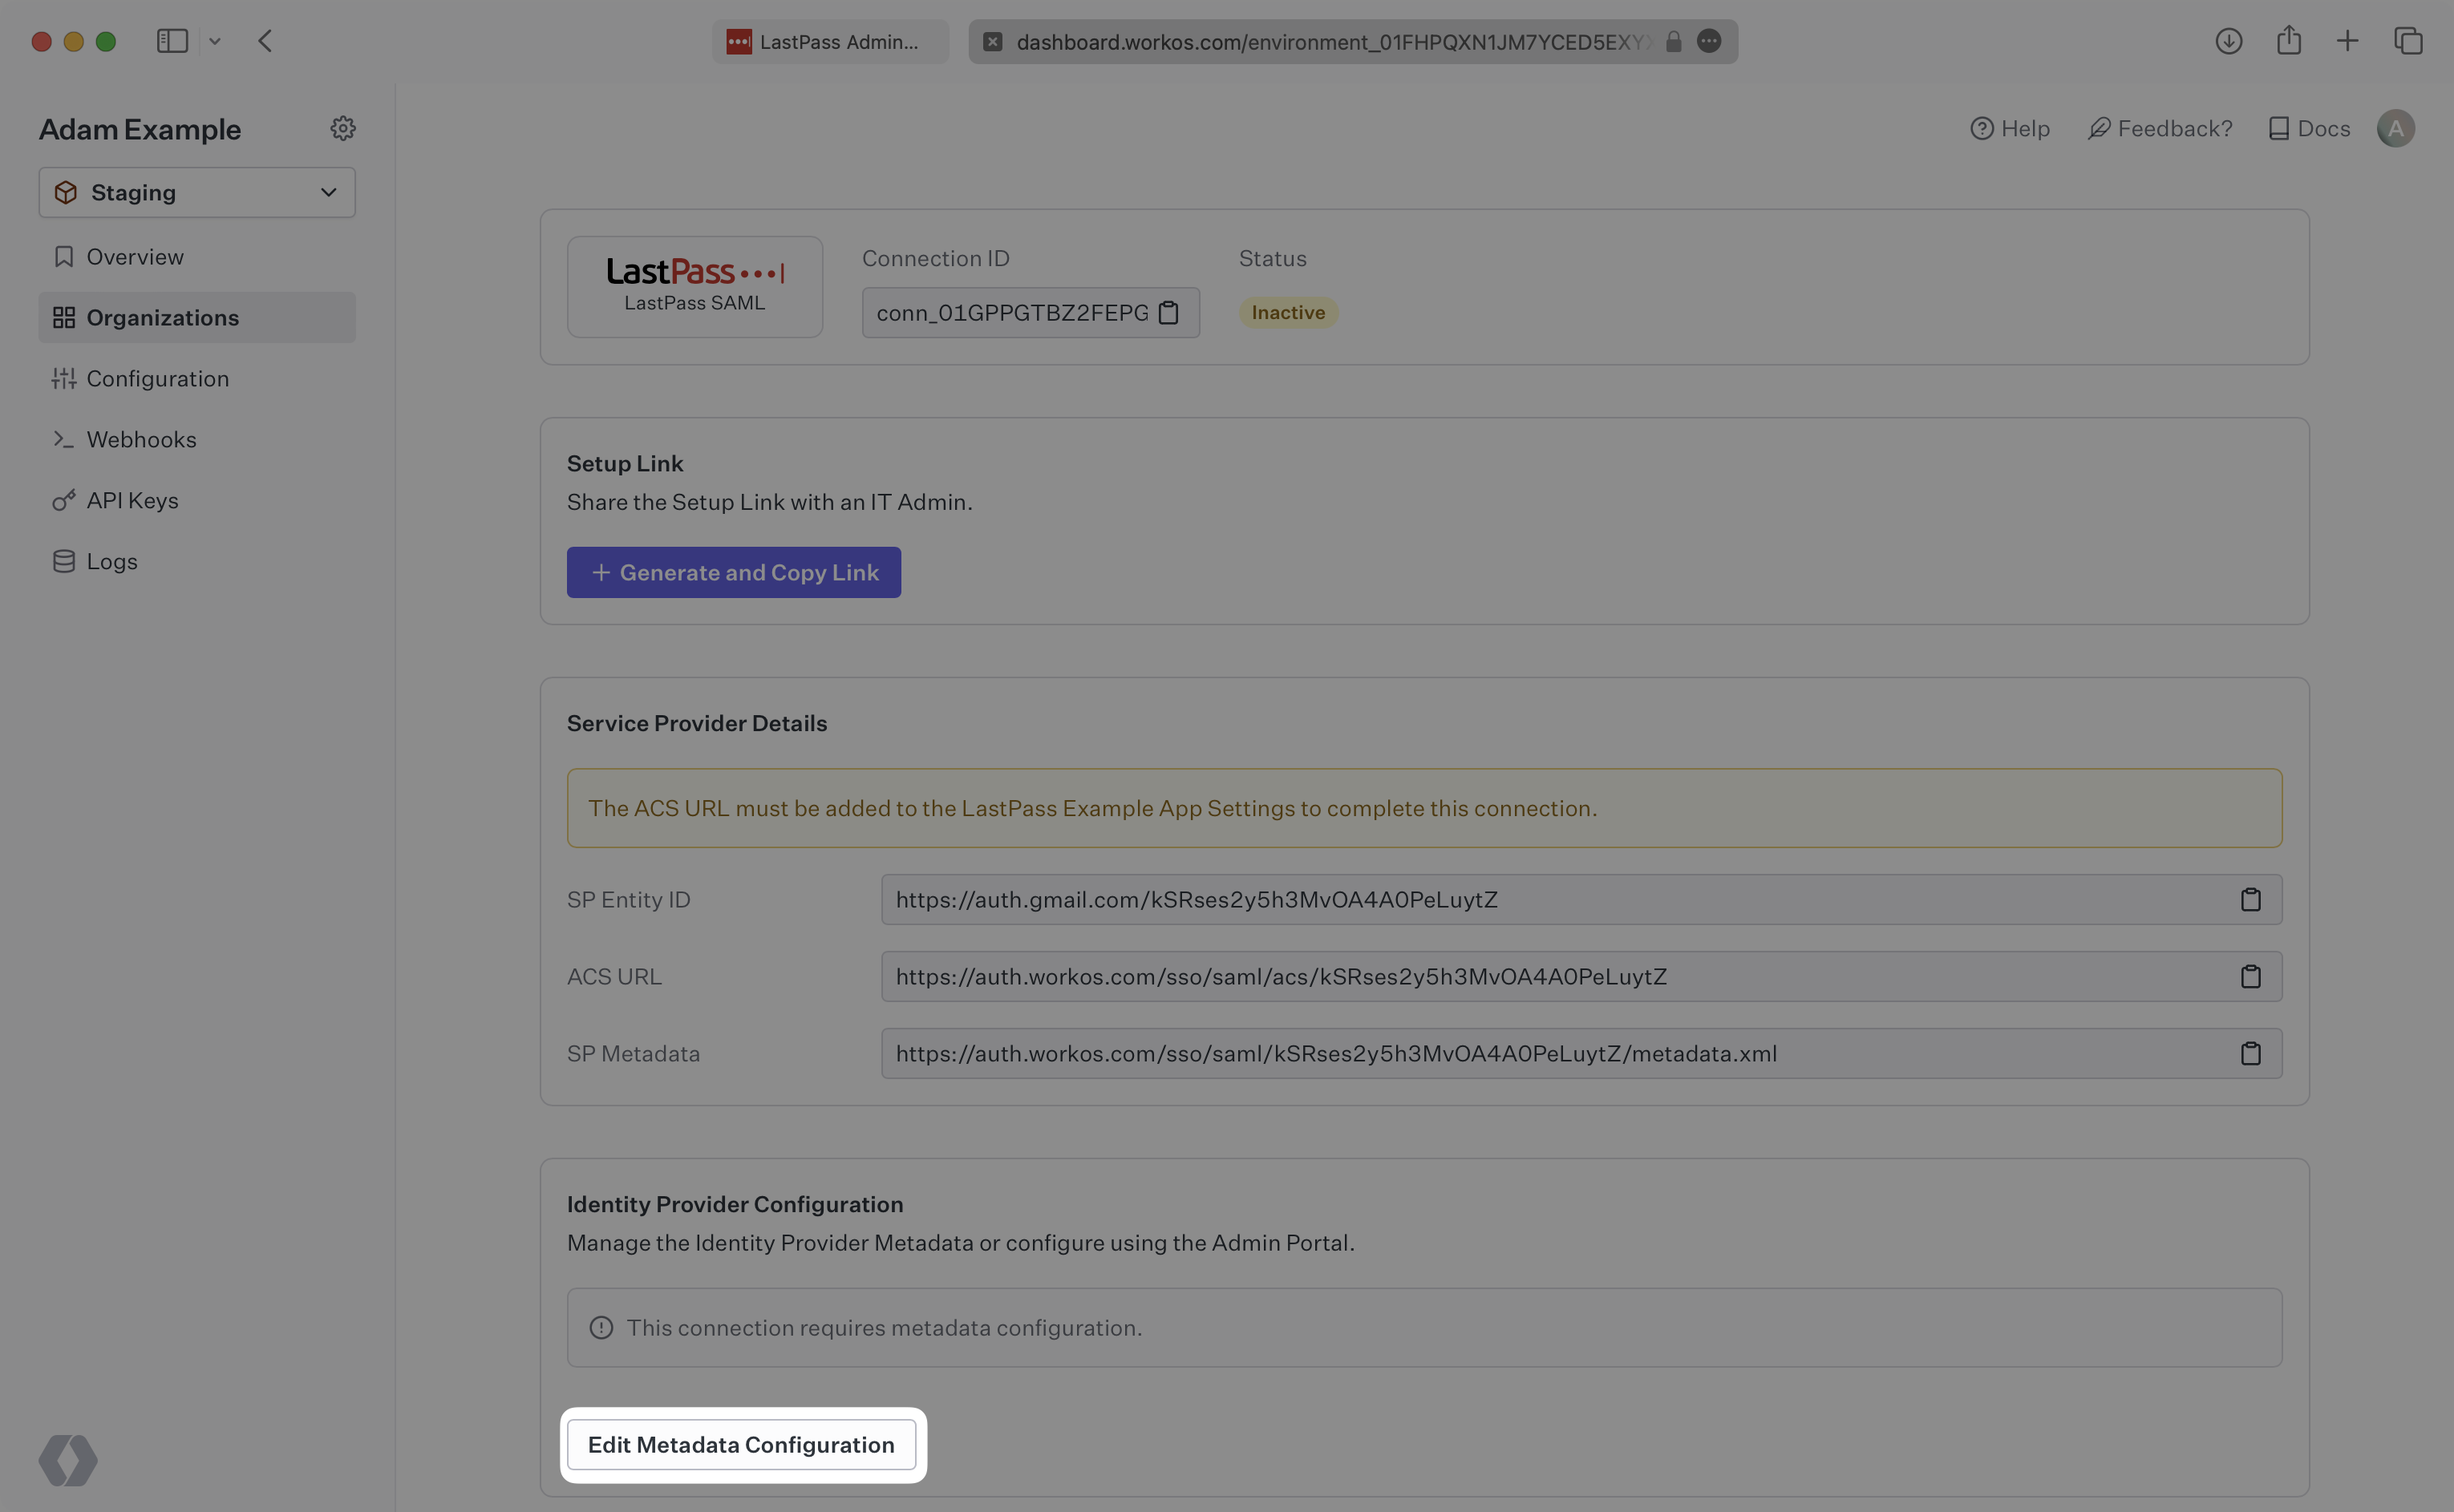
Workos menyediakan URL ACS, SP Entity ID, dan SP Metadata URL. Mereka’Tersedia tersedia di pengaturan koneksi Anda di dasbor workos
Apa kamu’ll membutuhkan
Selanjutnya, berikan file metadata IDP. Biasanya, informasi ini akan datang dari pelanggan perusahaan Anda’Tim manajemen TI saat mereka mengatur aplikasi Anda’S SAML 2.0 Konfigurasi di konsol admin lastpass mereka. Tapi, jika itu tidak terjadi selama pengaturan Anda, langkah selanjutnya akan menunjukkan kepada Anda cara mendapatkannya.
1 . Pilih atau Buat Aplikasi Anda
, Pergi ke konsol admin dan pilih “Aplikasi” di navigasi atas. Lalu pilih “Aplikasi SSO” dari navigasi sisi kiri. Jika aplikasi Anda sudah dibuat, pilih dari daftar aplikasi dan pindah ke langkah 2. Jika tidak, pilih “Tambahkan aplikasi”.
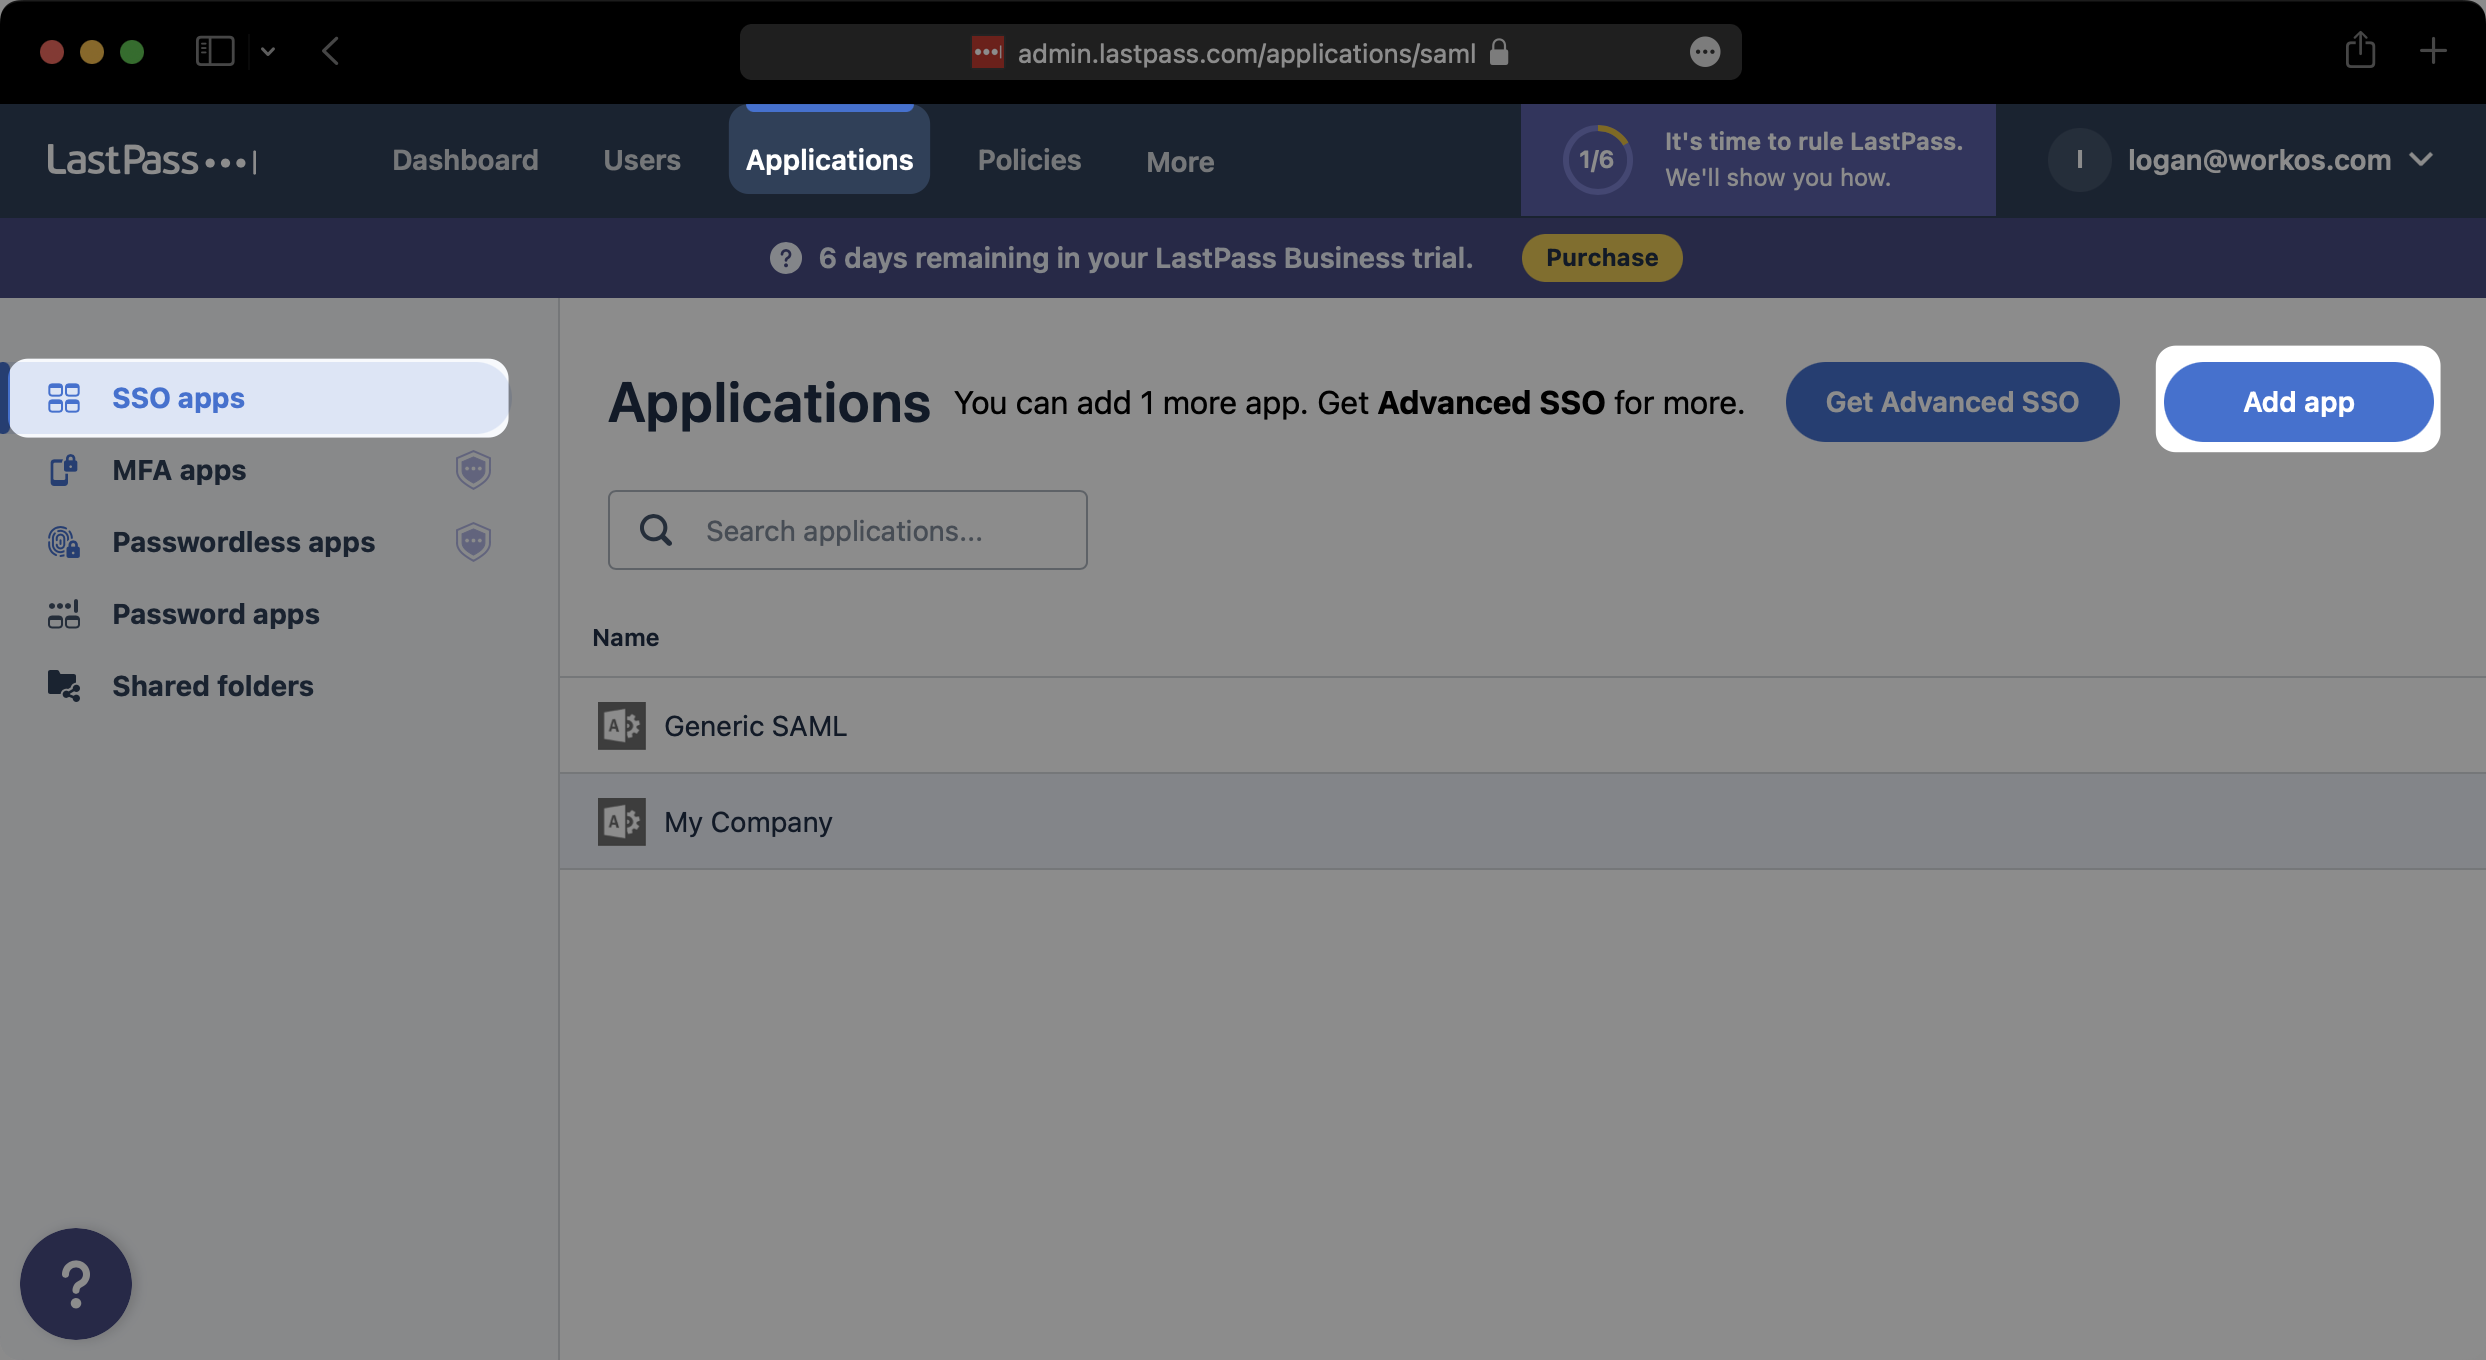
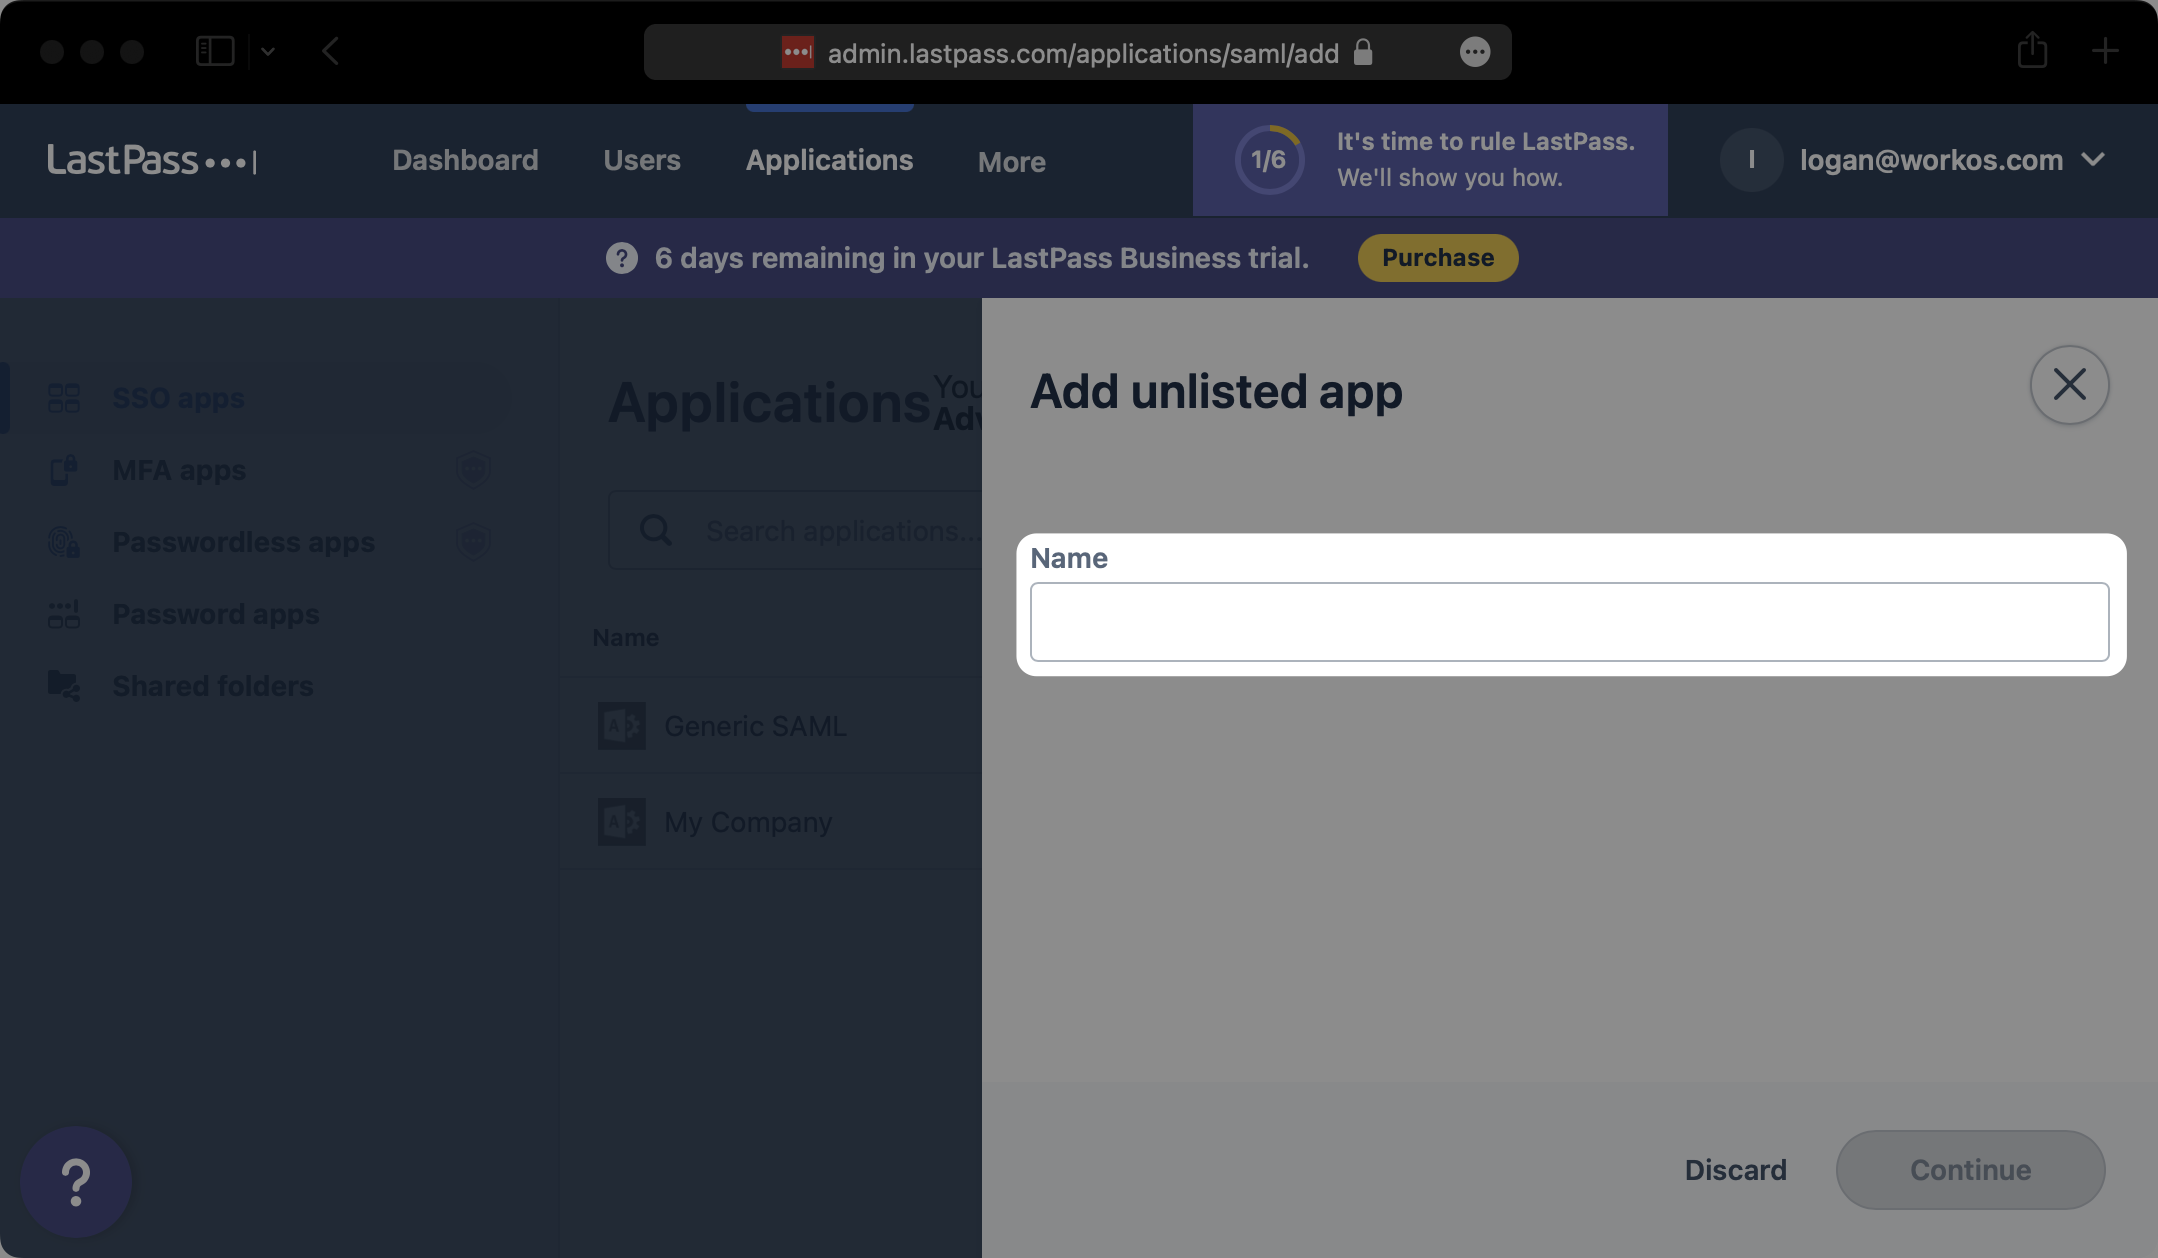
Di modal yang muncul, klik “Tambahkan aplikasi yang tidak terdaftar”.
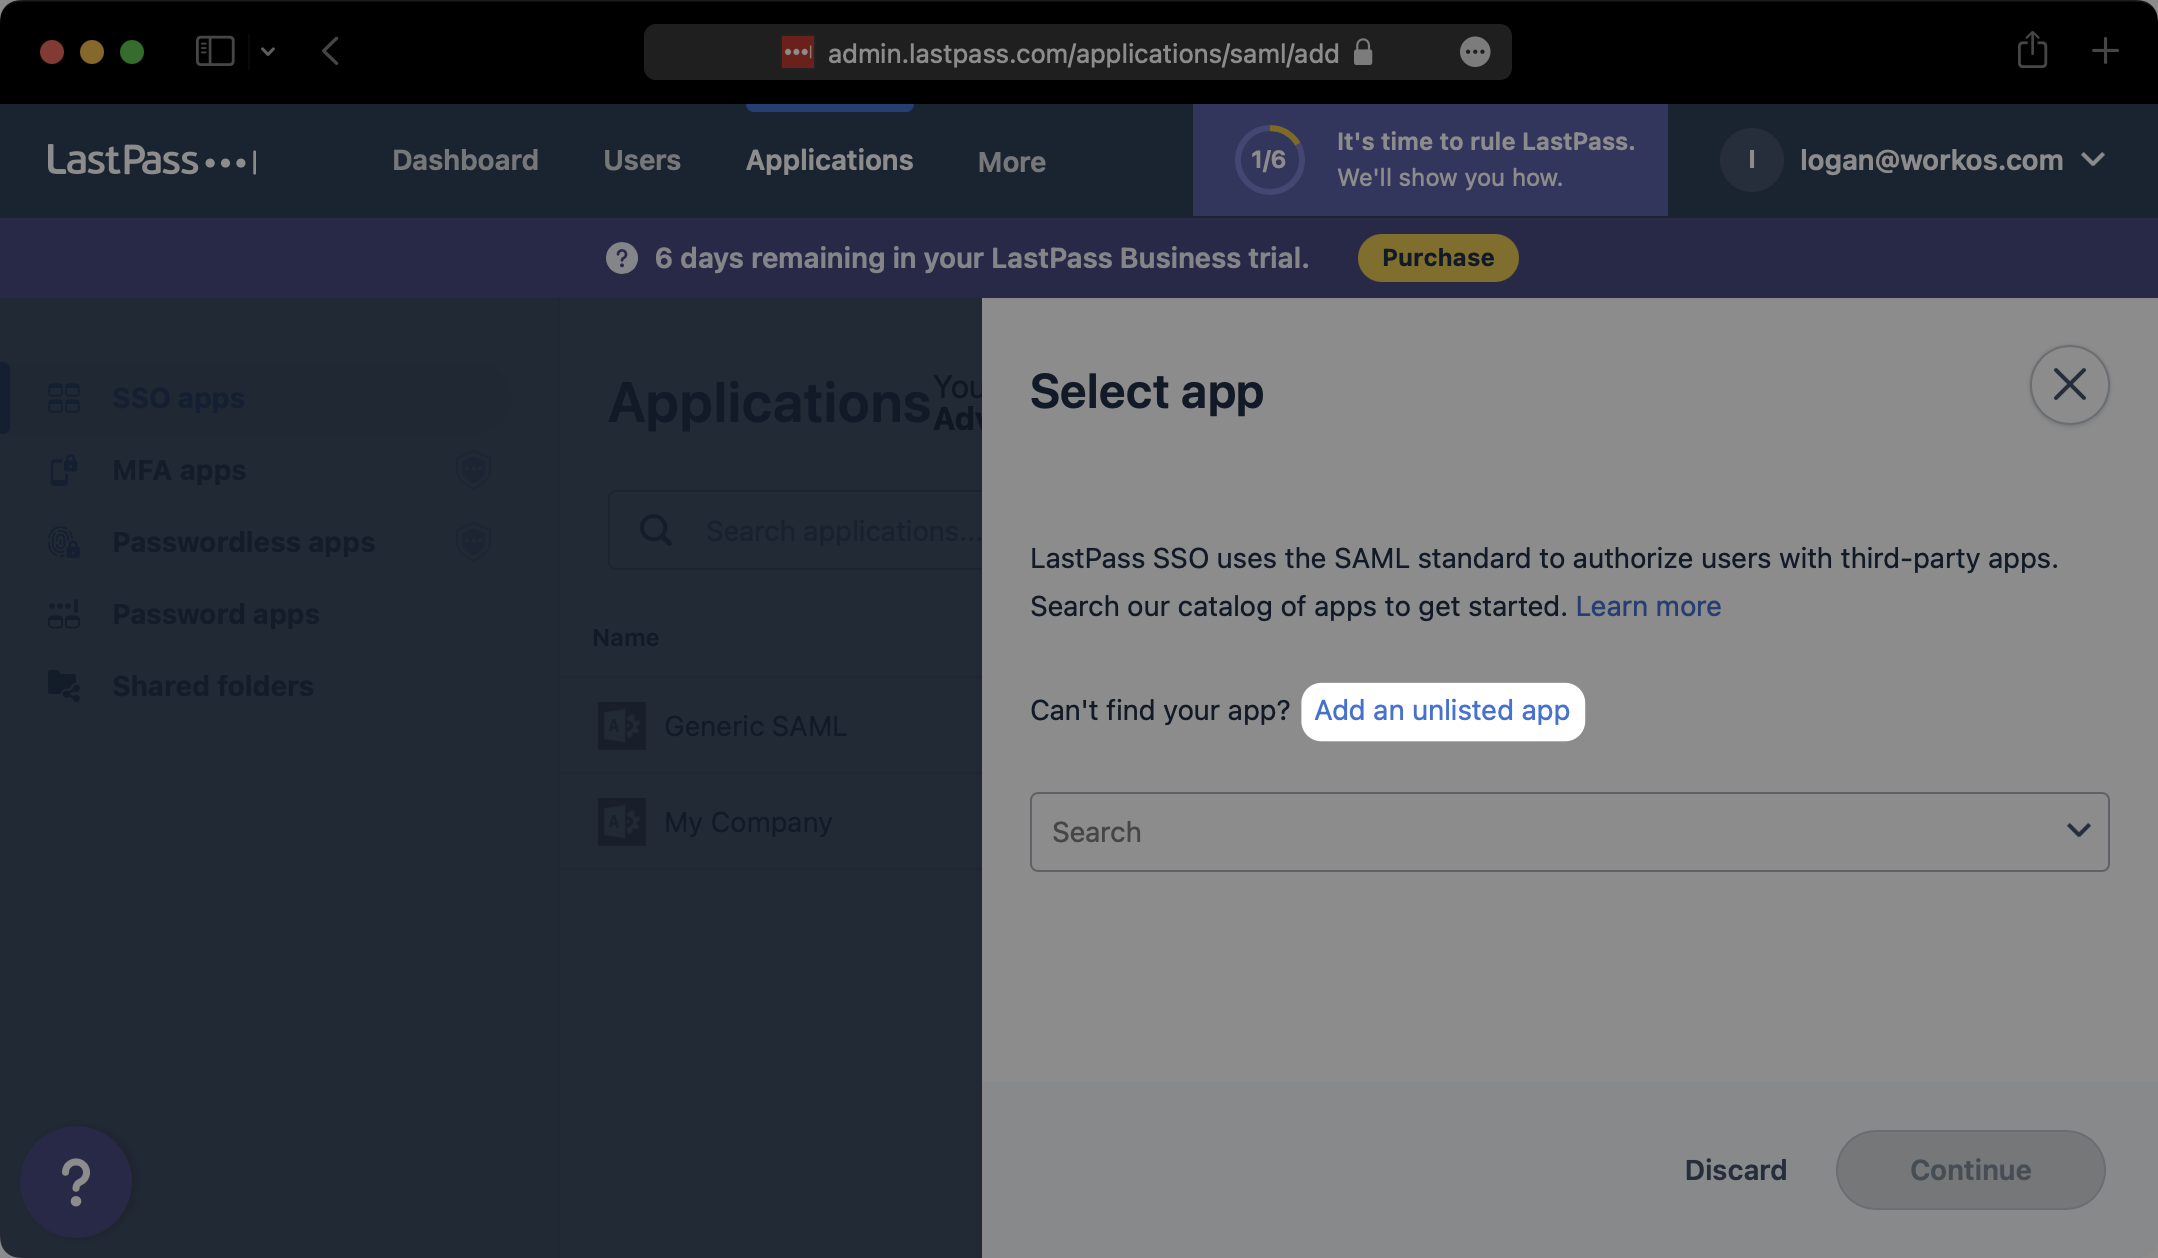
Berikan nama deskriptif aplikasi SAML Anda dan pilih “Melanjutkan”.
2 . Pengaturan Aplikasi SAML Awal
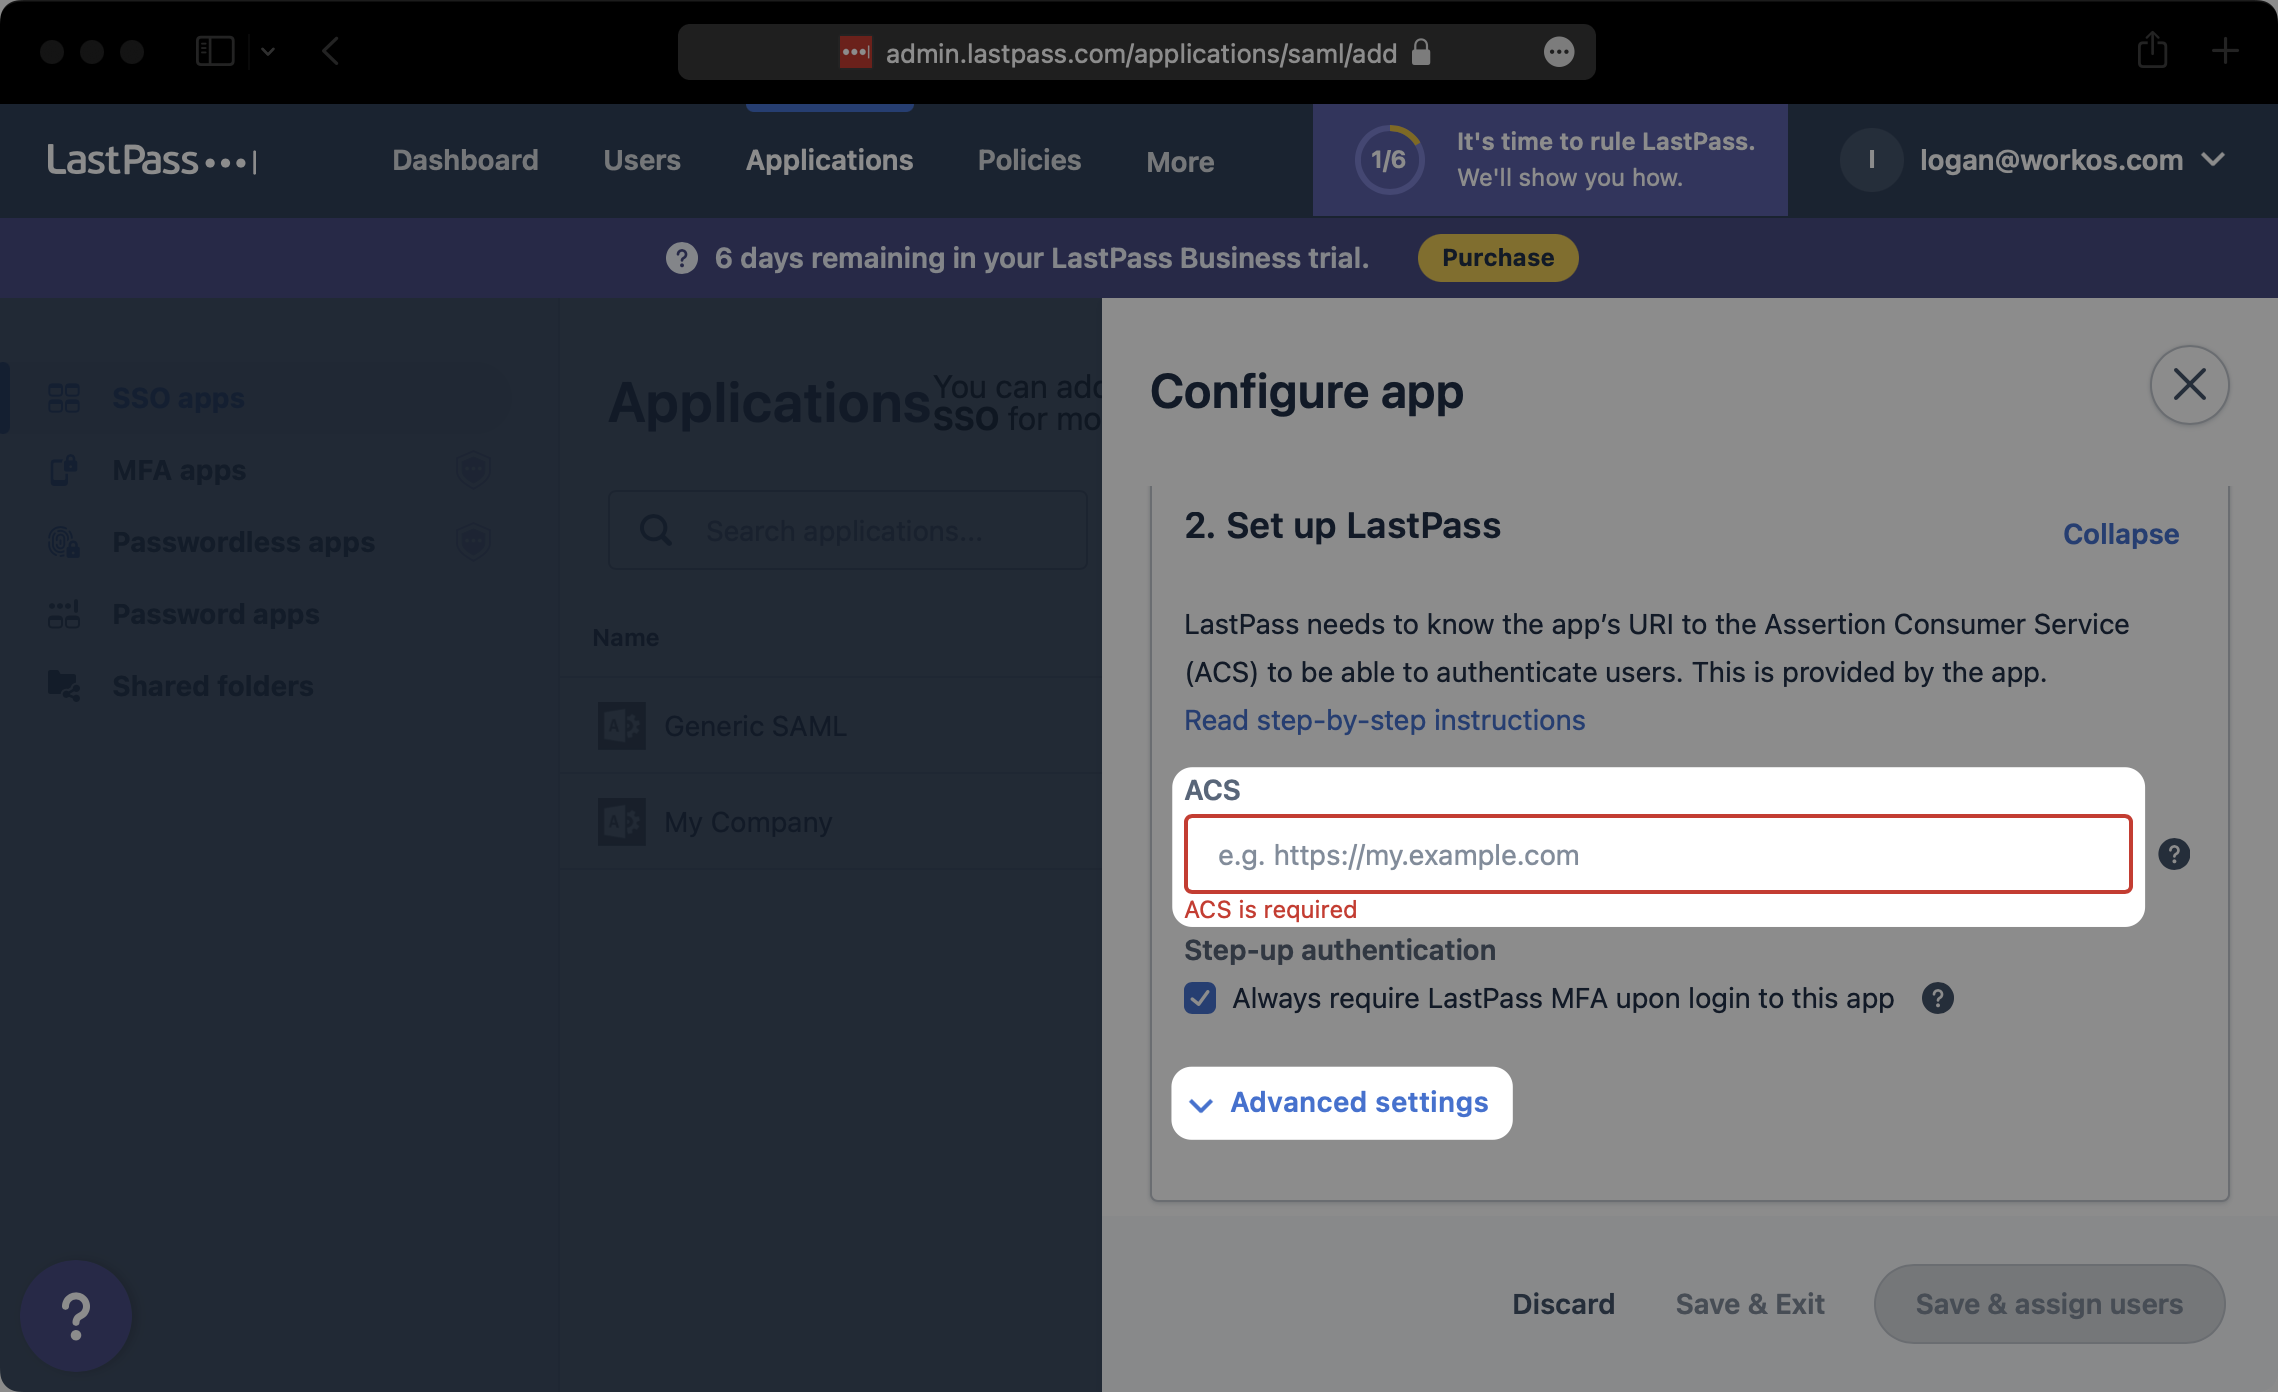
Di bawah “Siapkan LastPass” bagian dari “Konfigurasikan aplikasi” modal, masukkan URL ACS dari detail koneksi dasbor workos di bawah “ACS”. Kemudian klik “Pengaturan lanjutan”.
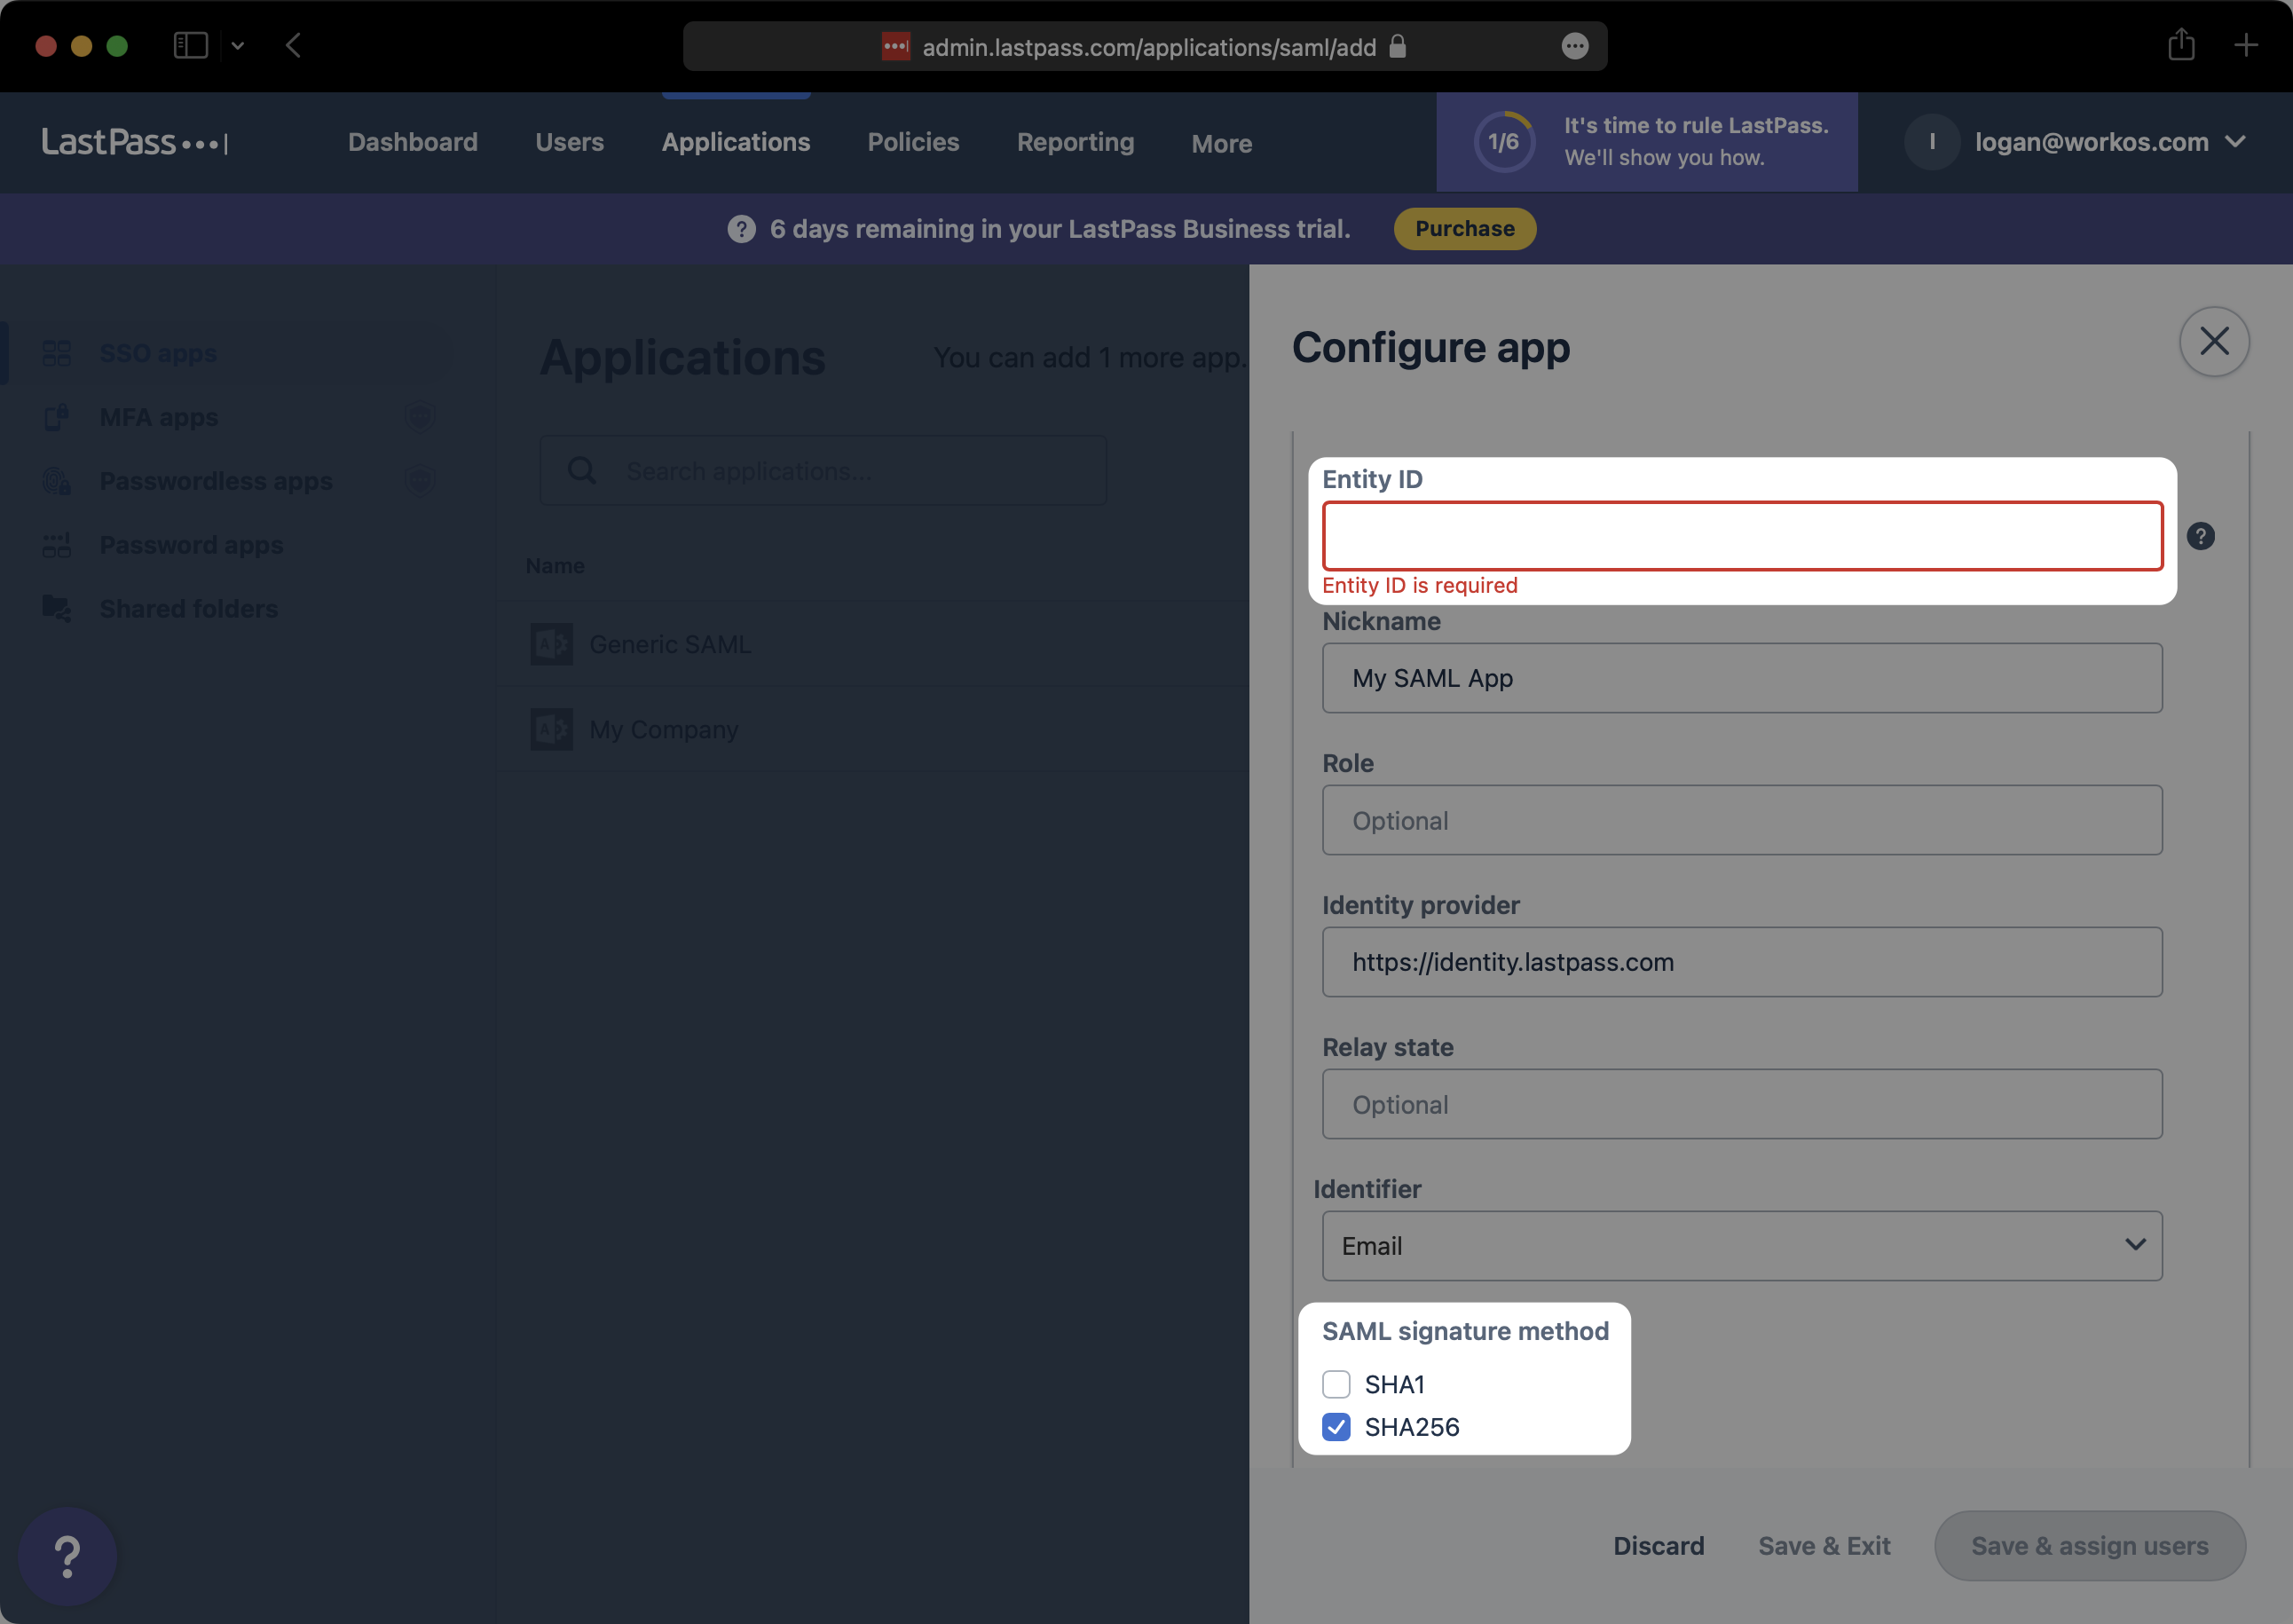
Di bawah “ID entitas”, masukkan ID entitas SP dari detail koneksi dasbor workos. Berikutnya, di bawah “Metode tanda tangan SAML”, Pilih “Sha256”.
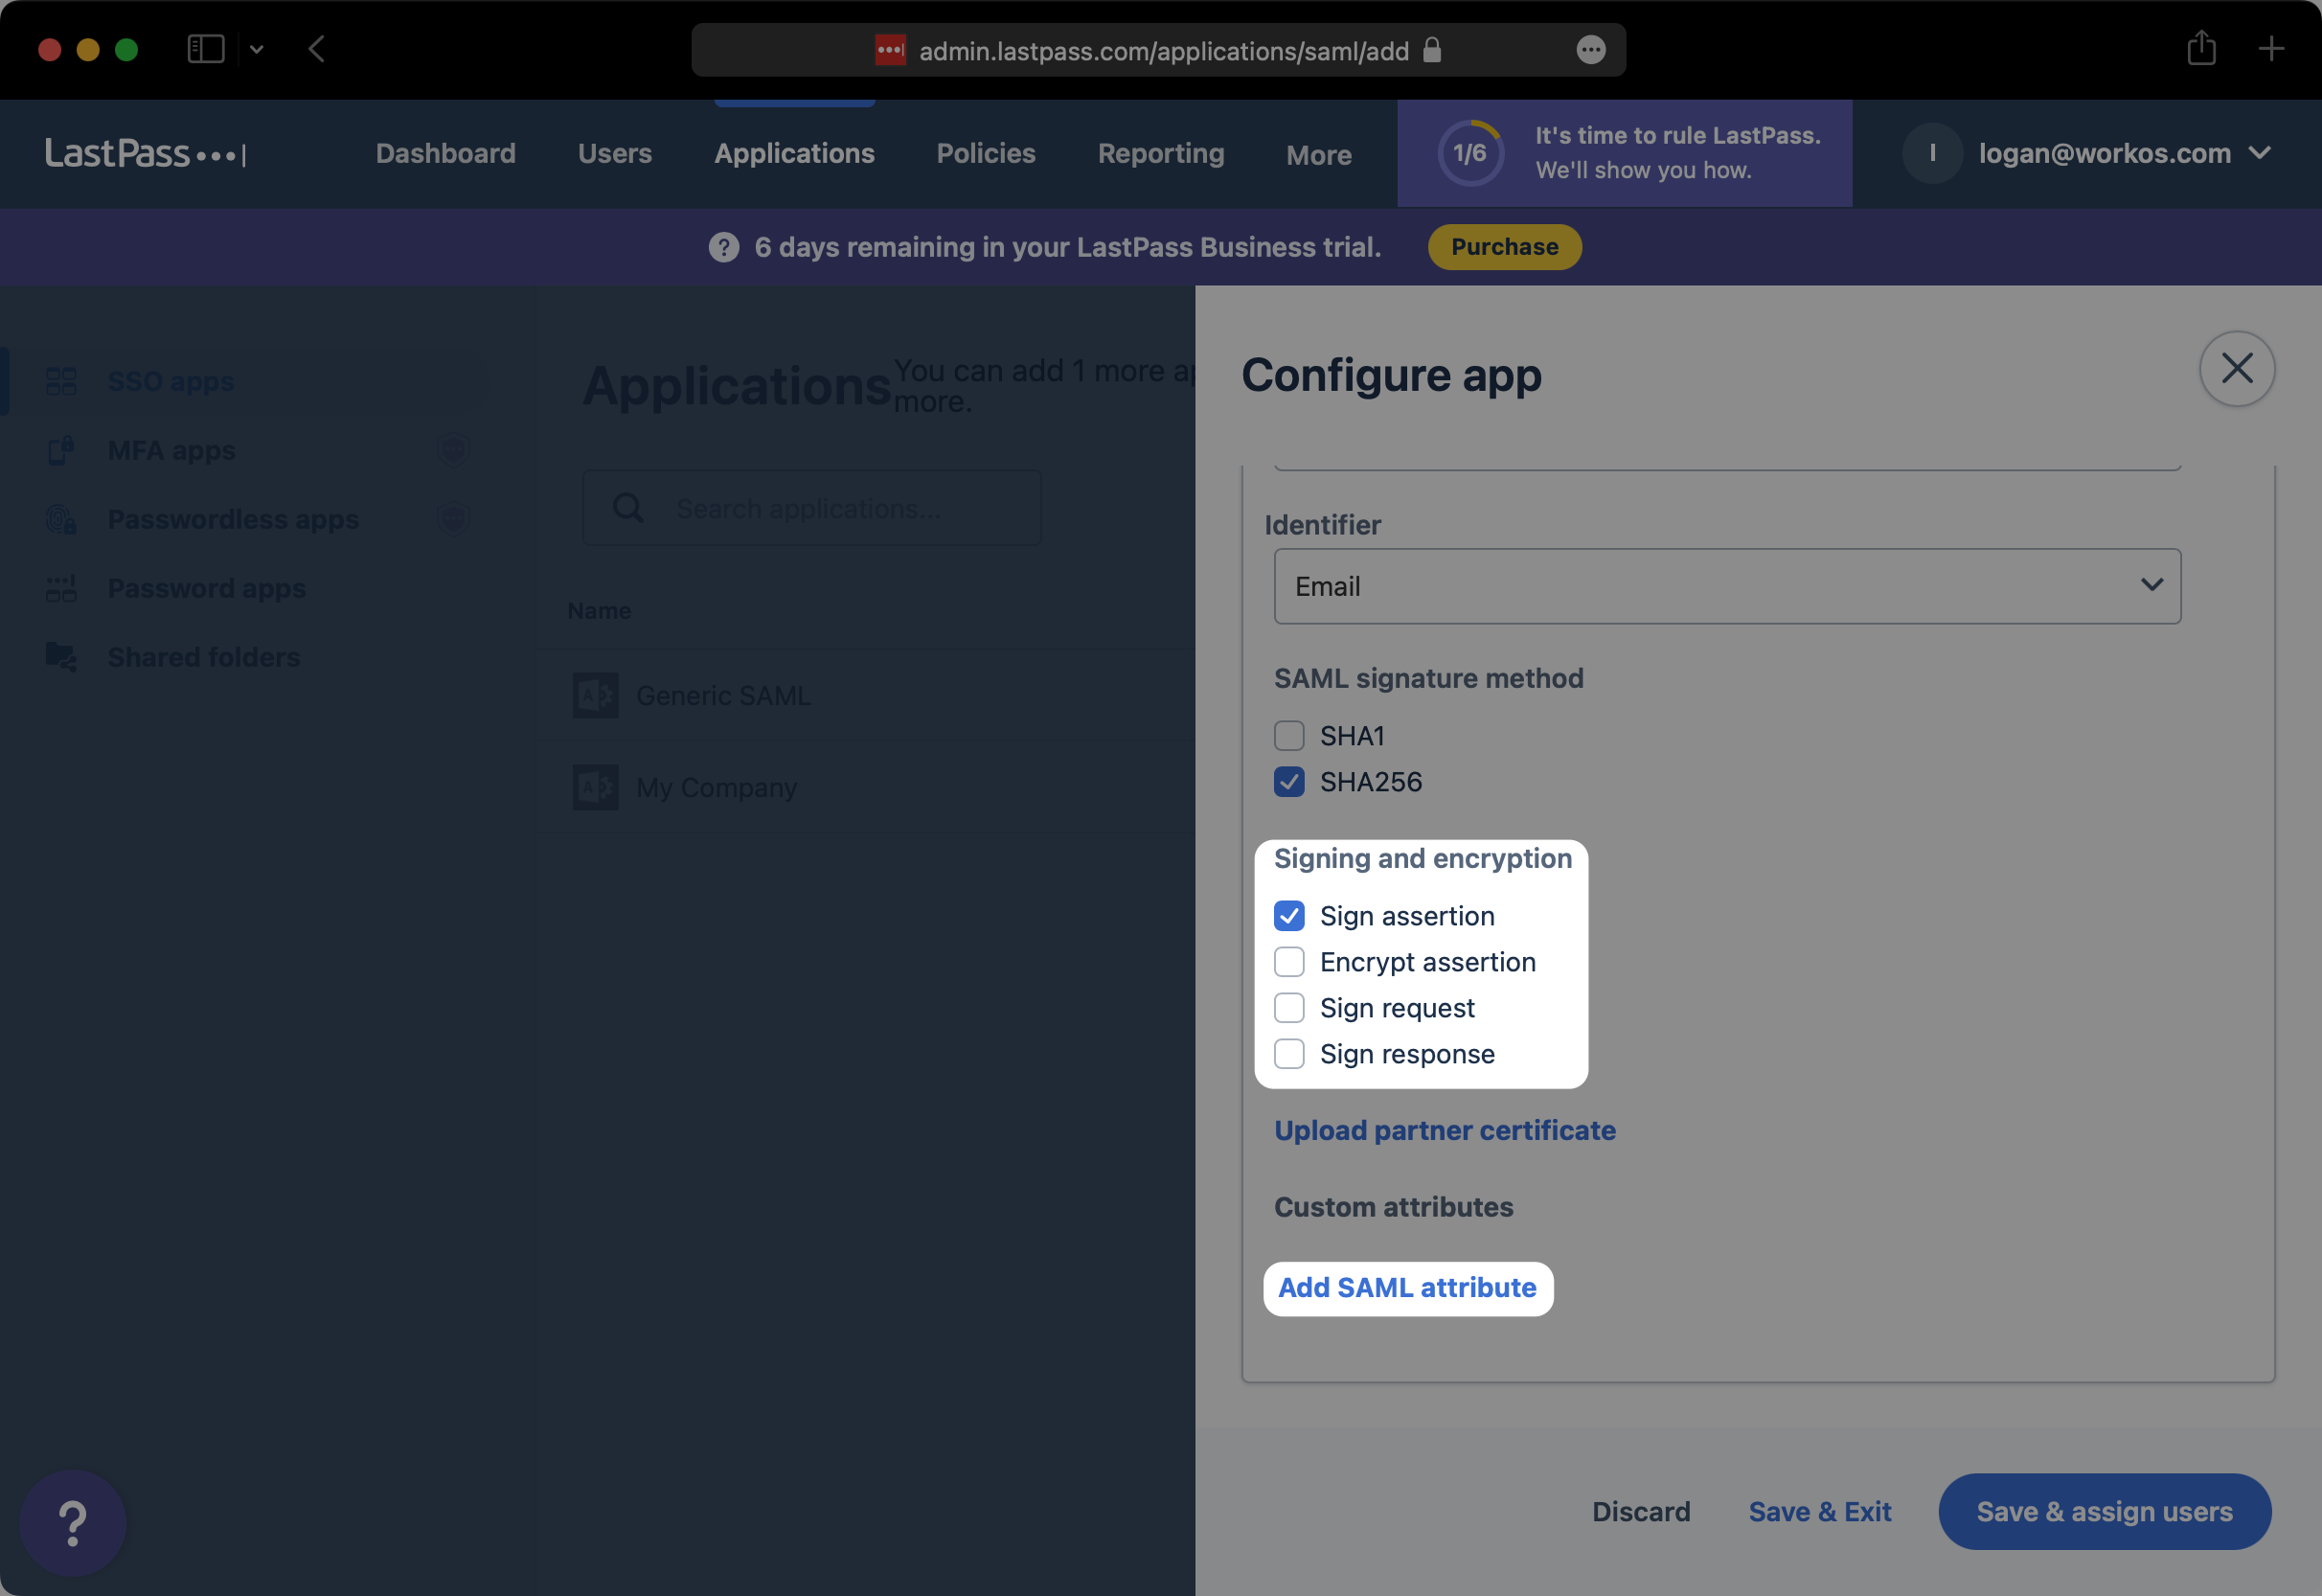
Di bawah “Penandatanganan dan enkripsi”, Pastikan bahwa Anda setidaknya telah memilih “Tanda Penegasan”. Kemudian, klik “Tambahkan atribut SAML”.
3 . Konfigurasikan aplikasi SAML
Petakan empat atribut berikut seperti yang ditunjukkan di bawah ini, dan pilih “Simpan & Tetapkan Pengguna”.
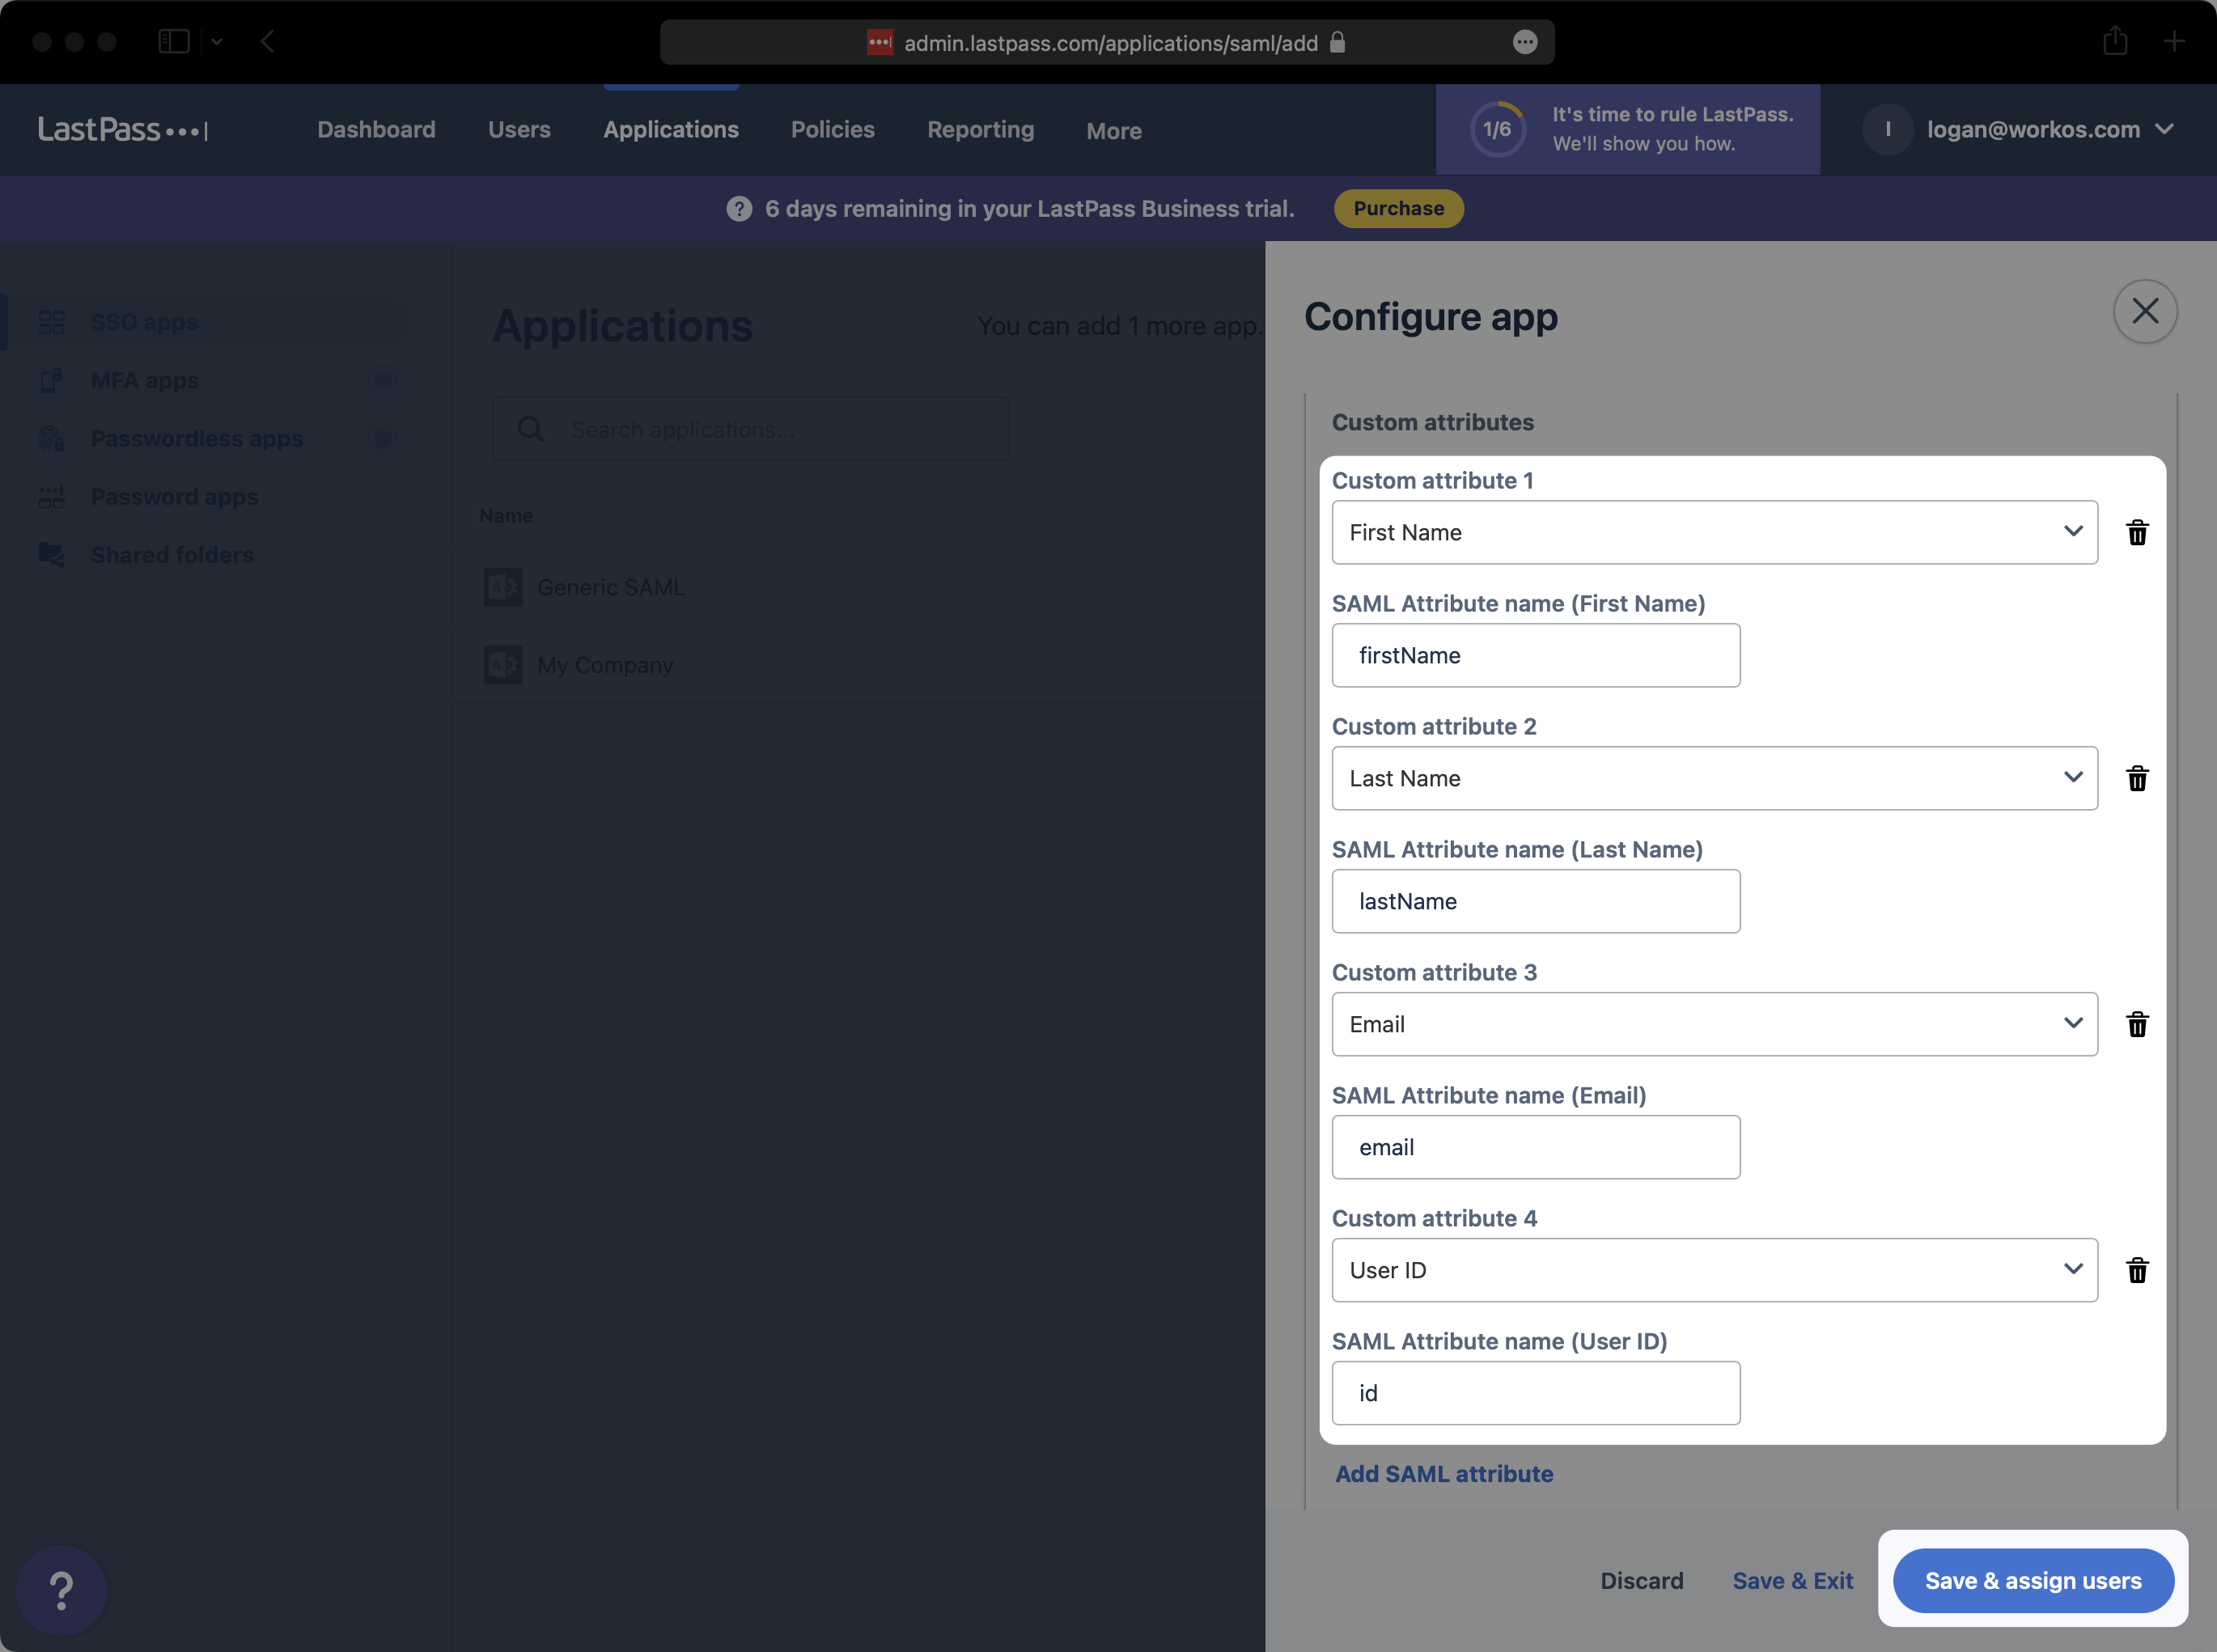
Pengguna dapat secara otomatis diberi peran dalam aplikasi Anda dengan mengirim keanggotaan grup mereka. Untuk mengaktifkan ini, siapkan pernyataan atribut grup mengikuti panduan di bawah ini.
Fitur ini saat ini dalam beta, hubungi Dukungan Pelanggan
untuk informasi lebih lanjut.
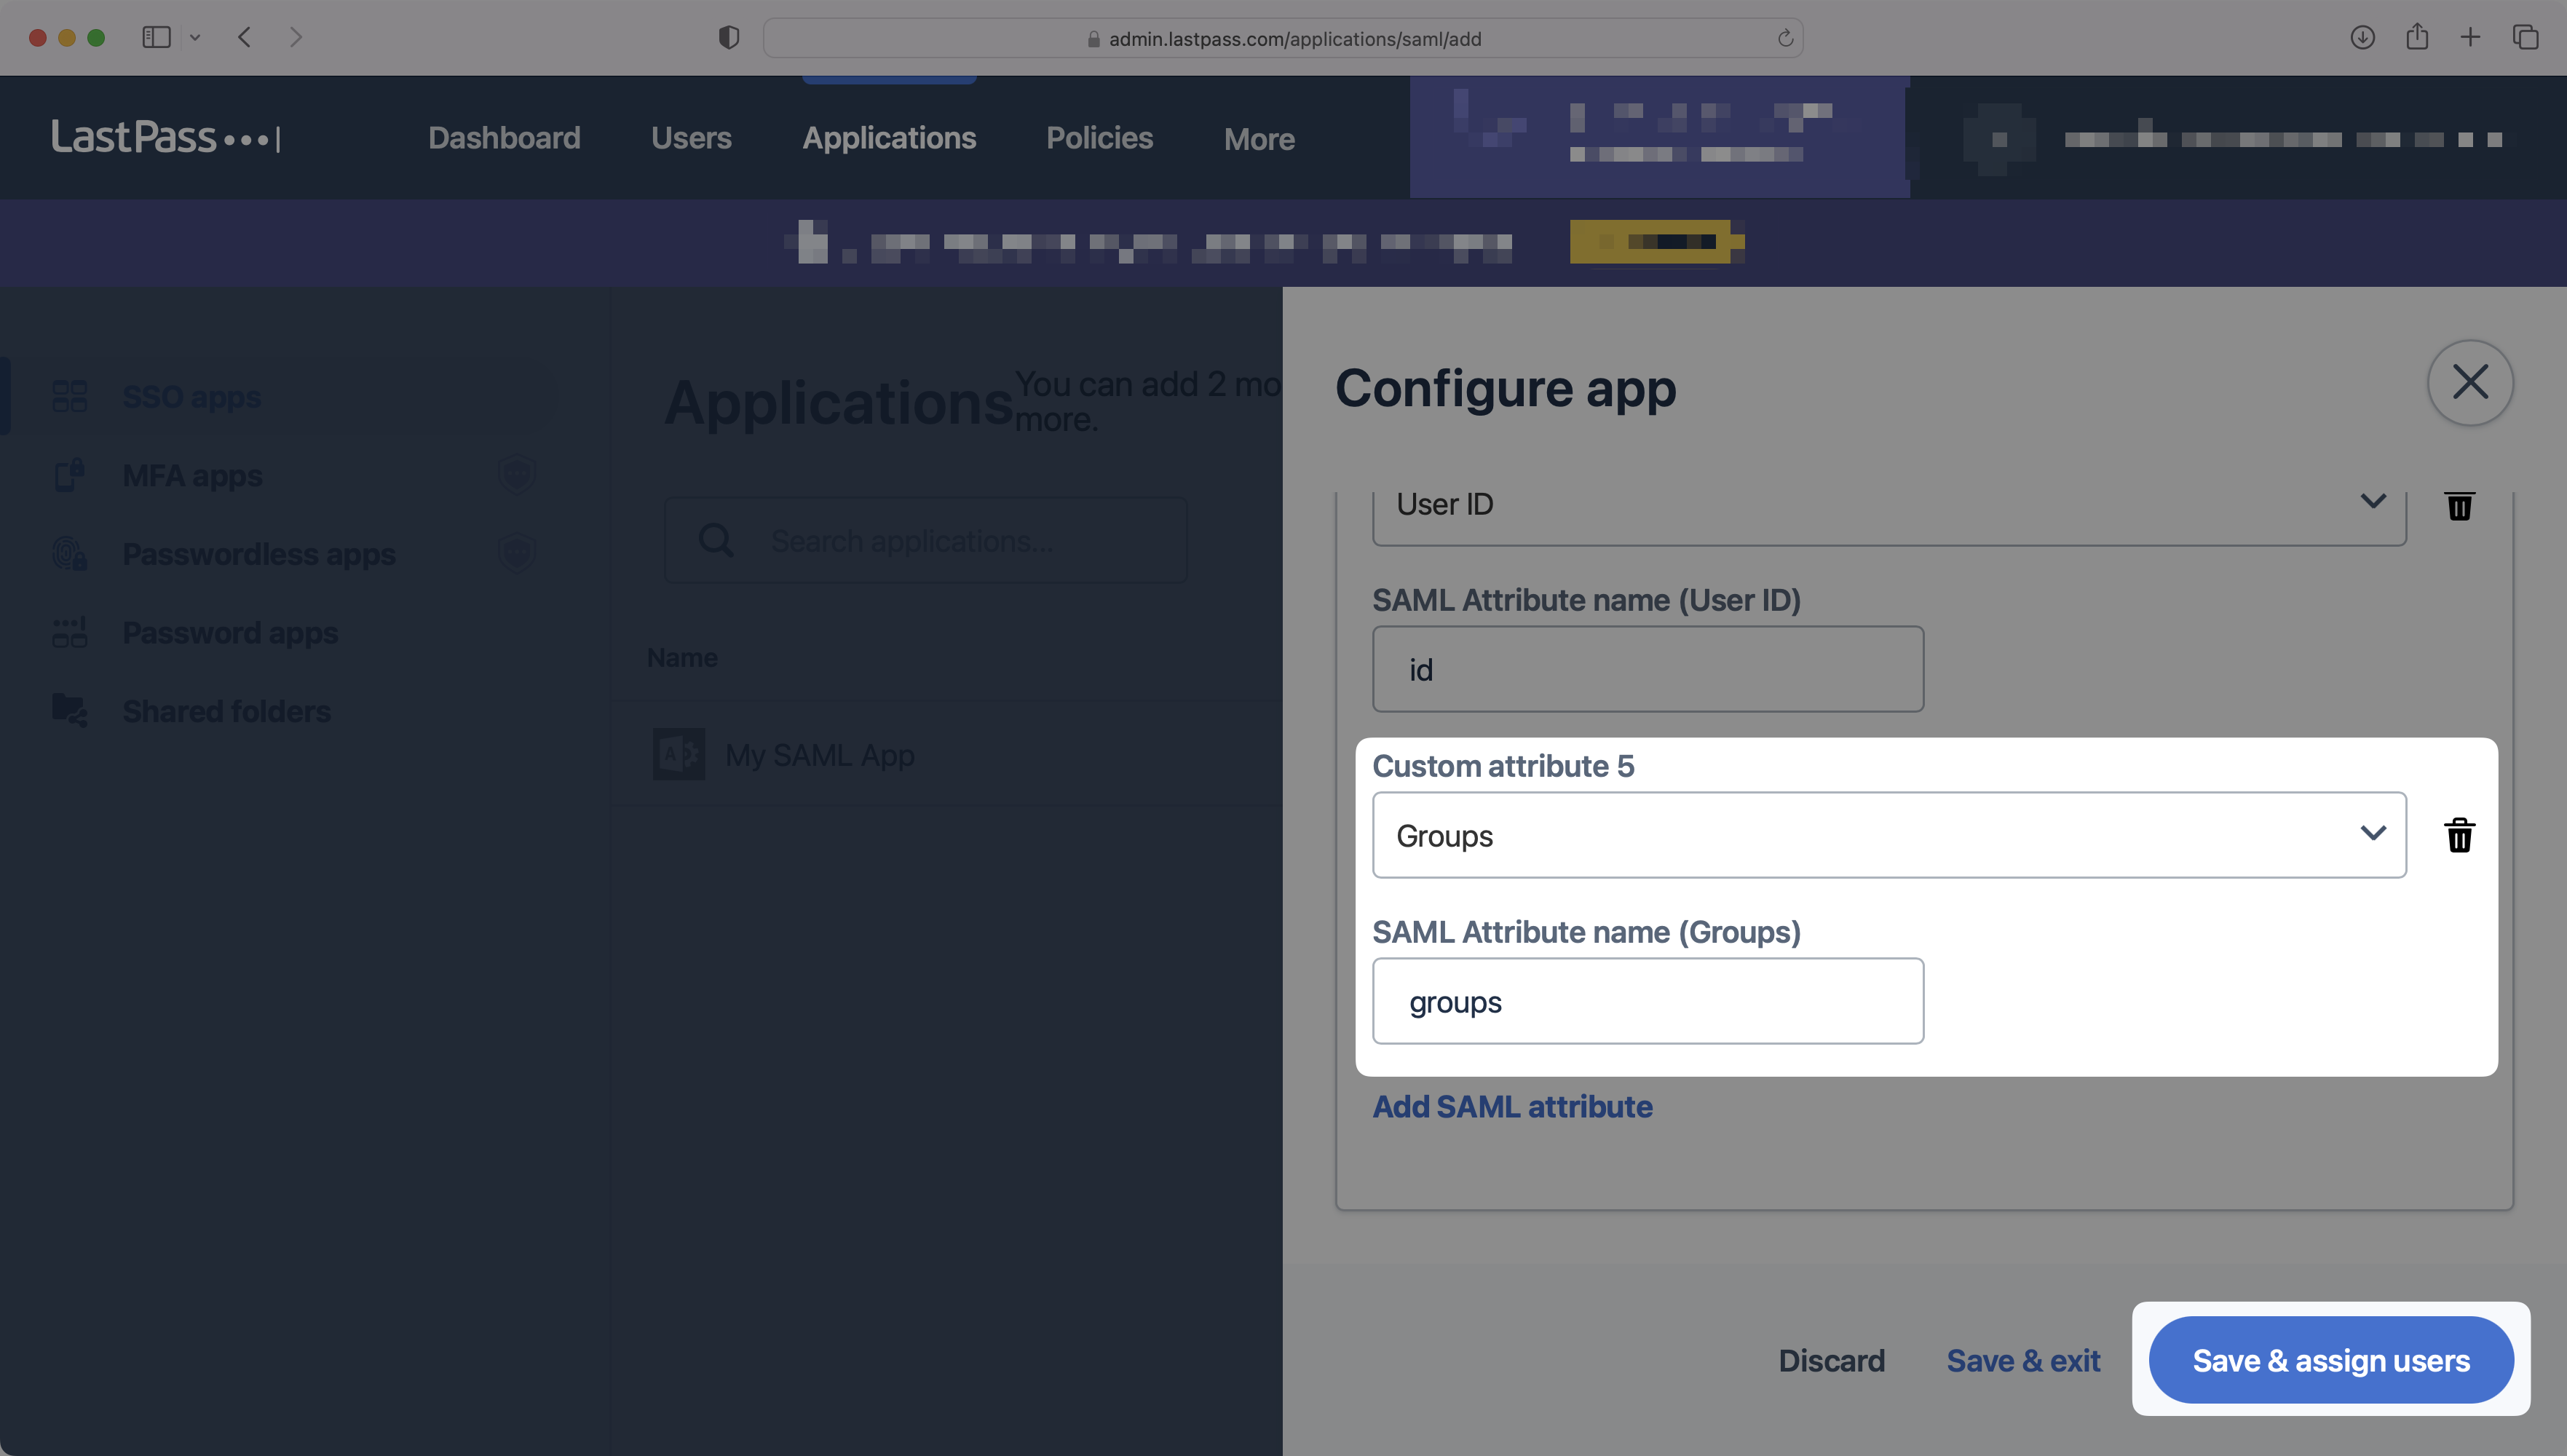
Tambahkan atribut SAML baru untuk bidang “Grup” dan grup input sebagai nama atribut, seperti yang ditunjukkan di bawah ini. Kemudian, pilih “Simpan & Tetapkan Pengguna”.
4 . Tambahkan pengguna dan grup ke aplikasi SAML
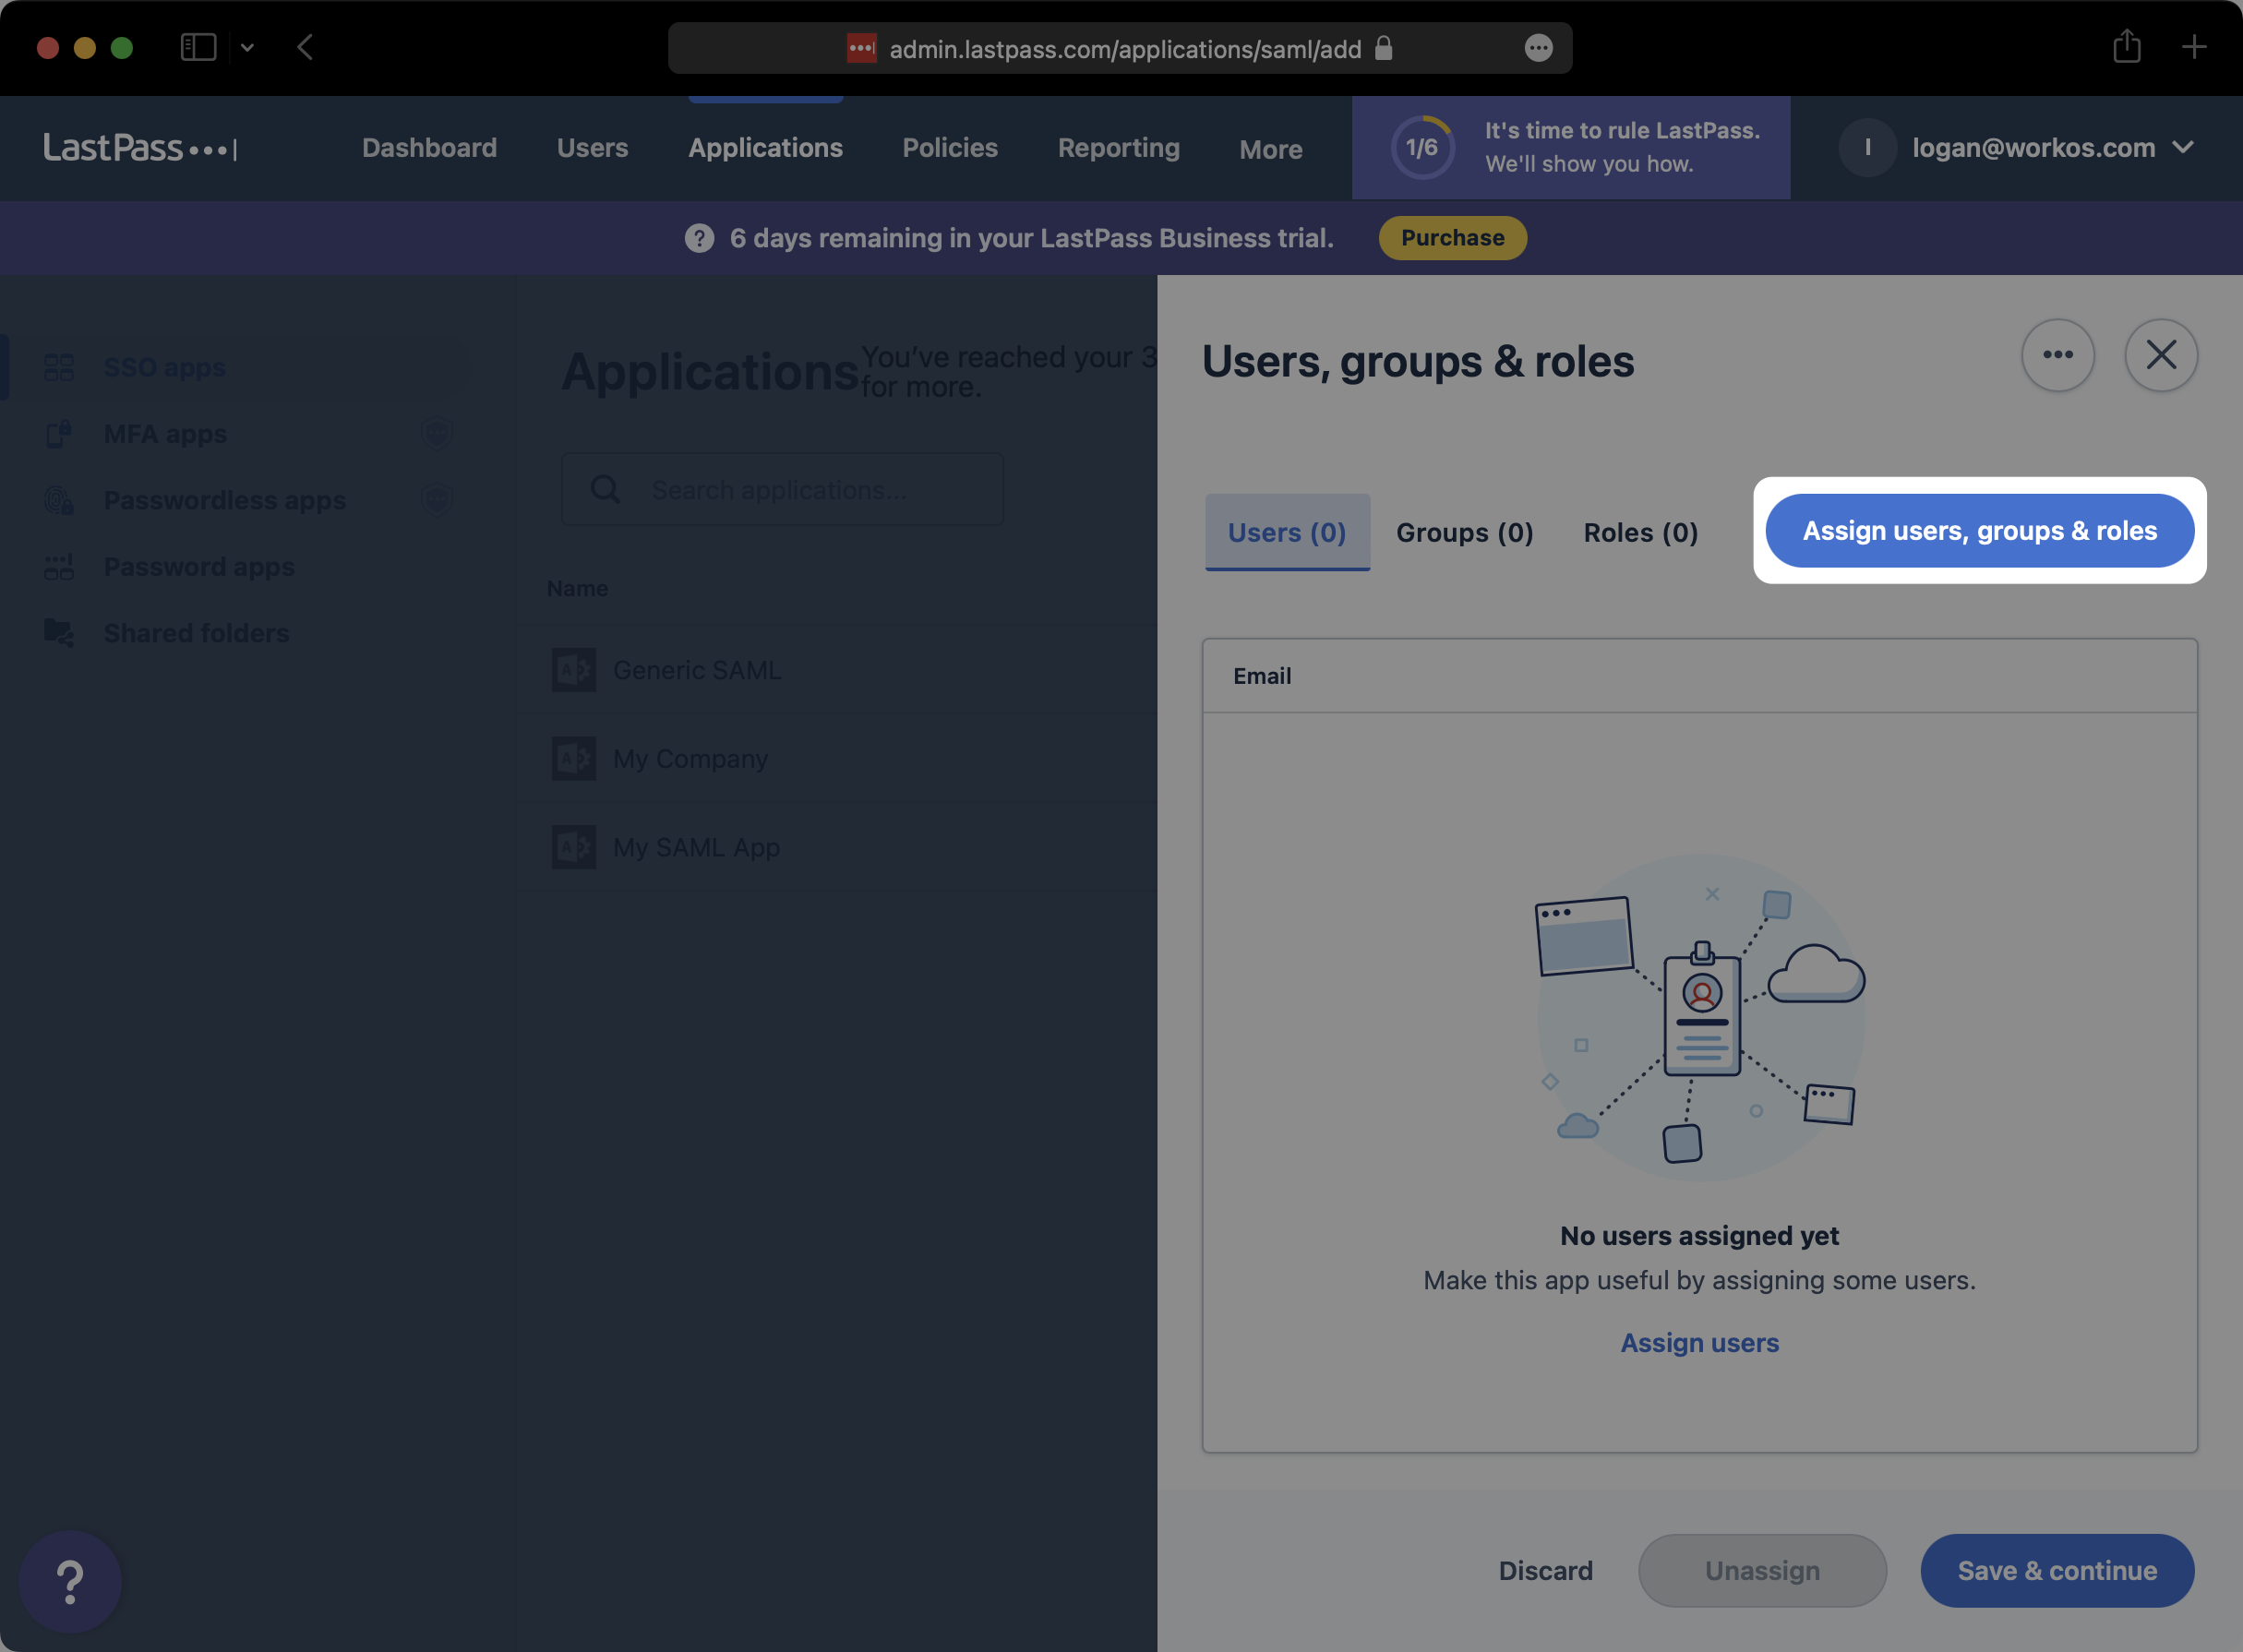
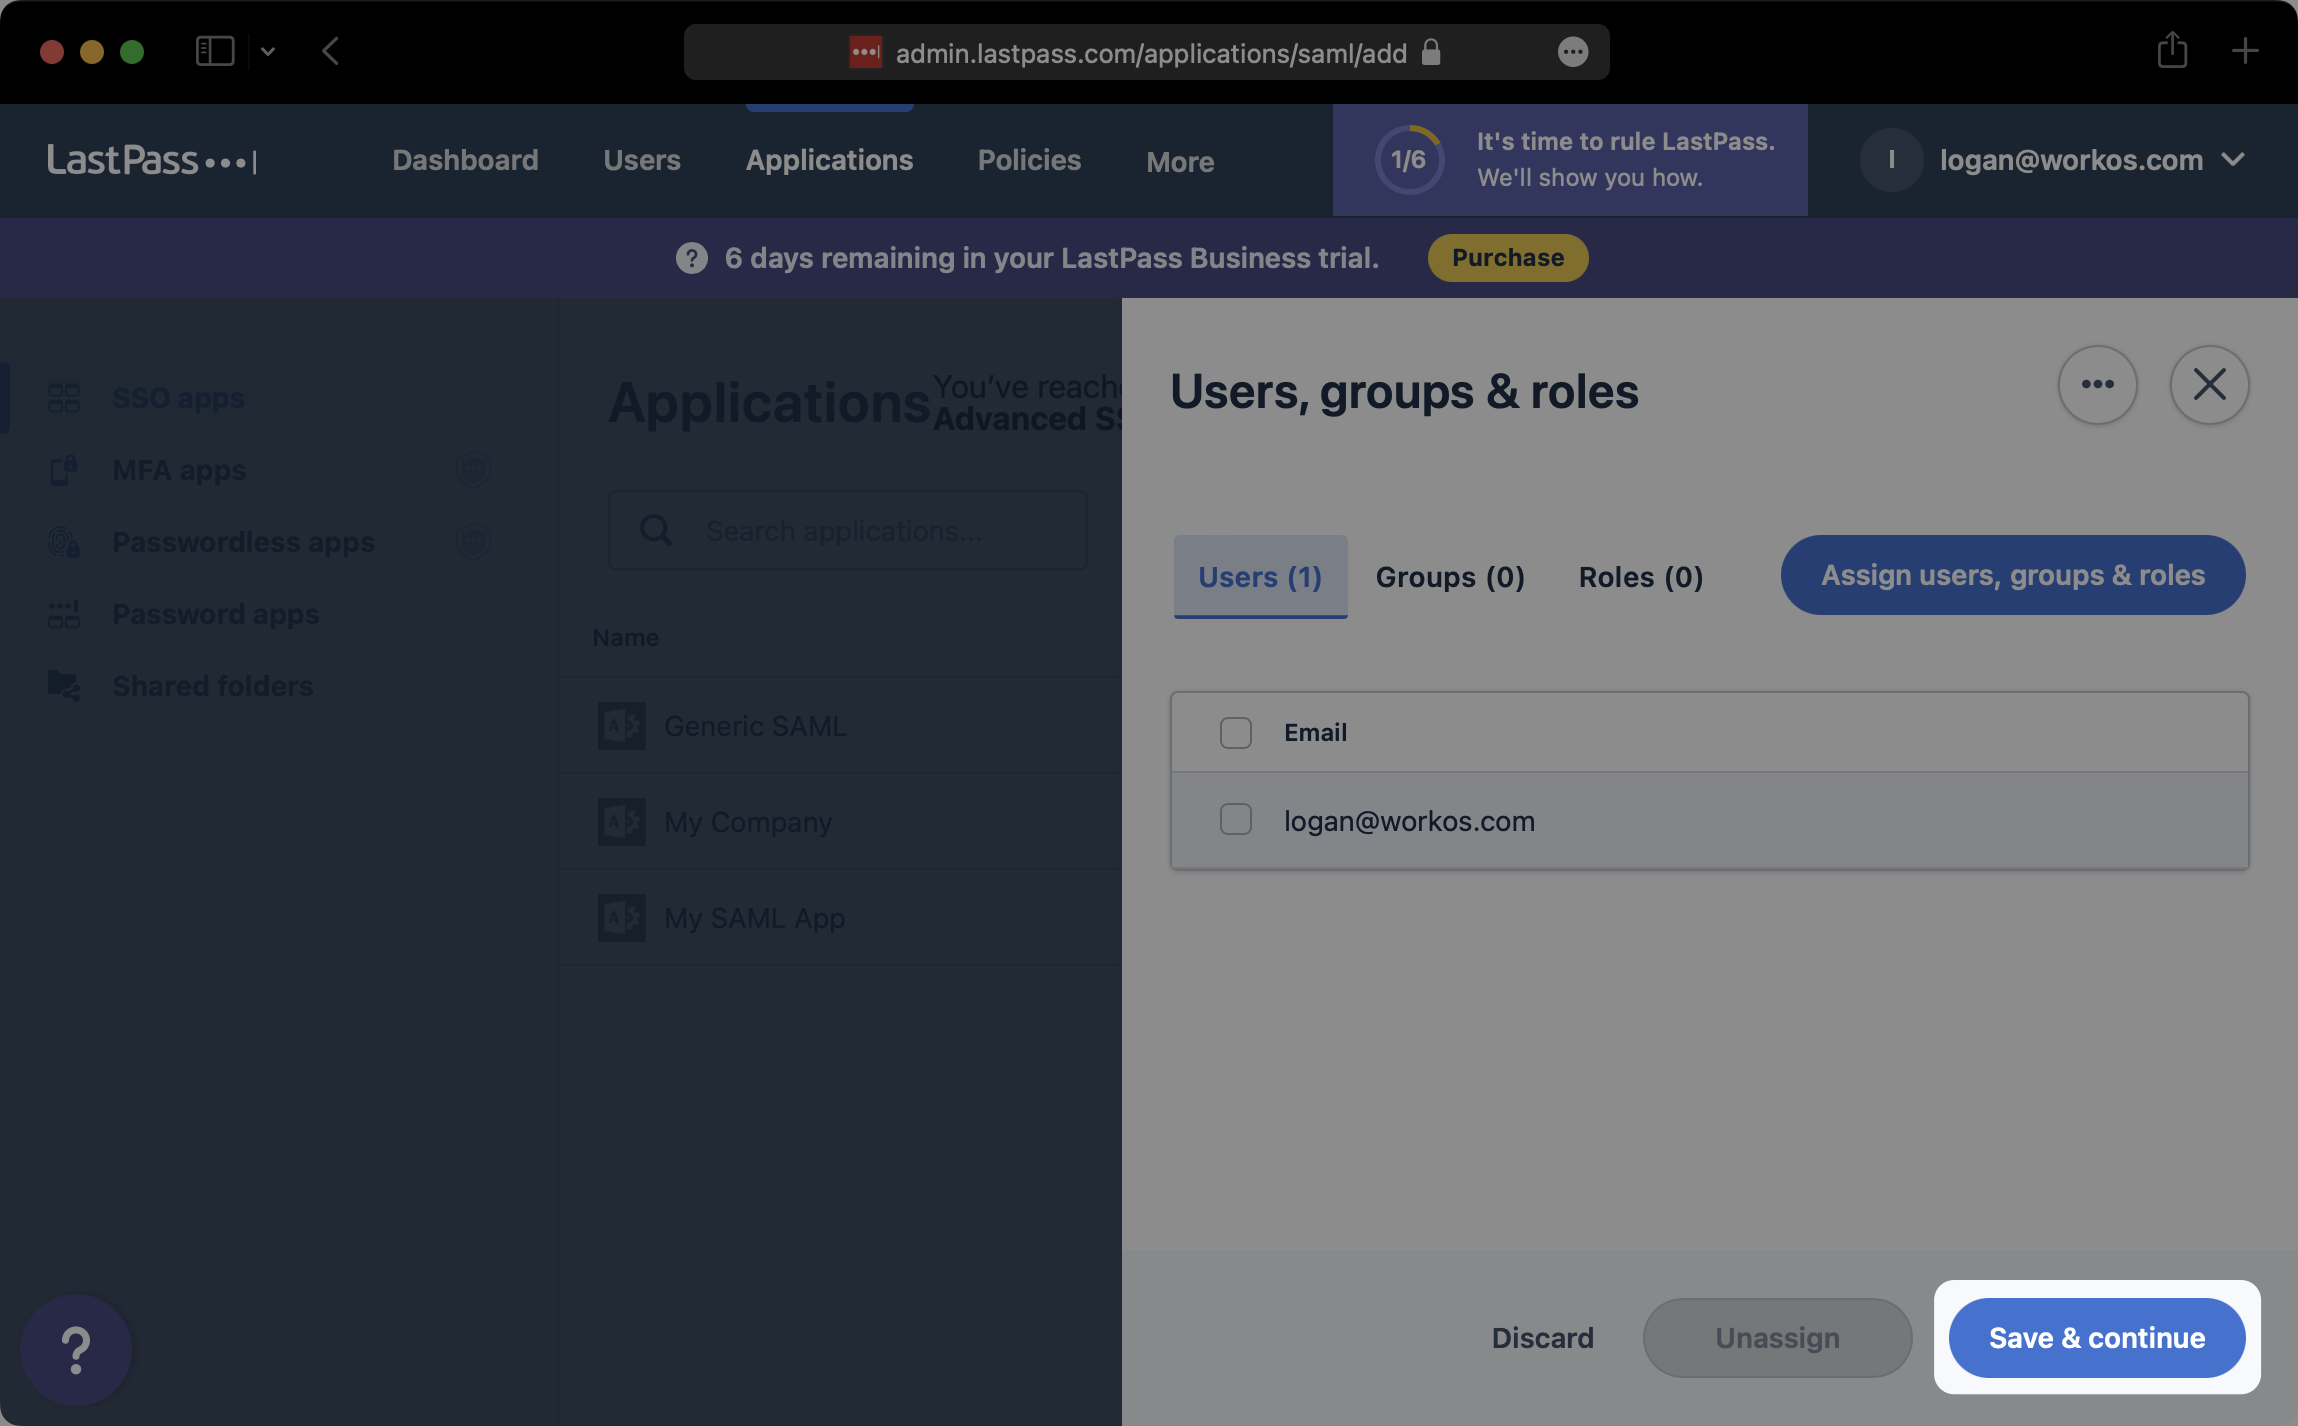
Di “Pengguna, Grup & Peran” Halaman, klik “Tetapkan Pengguna, Grup & Peran”.
Cari dan pilih setiap pengguna atau grup yang ingin Anda ketahui untuk aplikasi SAML ini. Lalu klik “Menetapkan”.
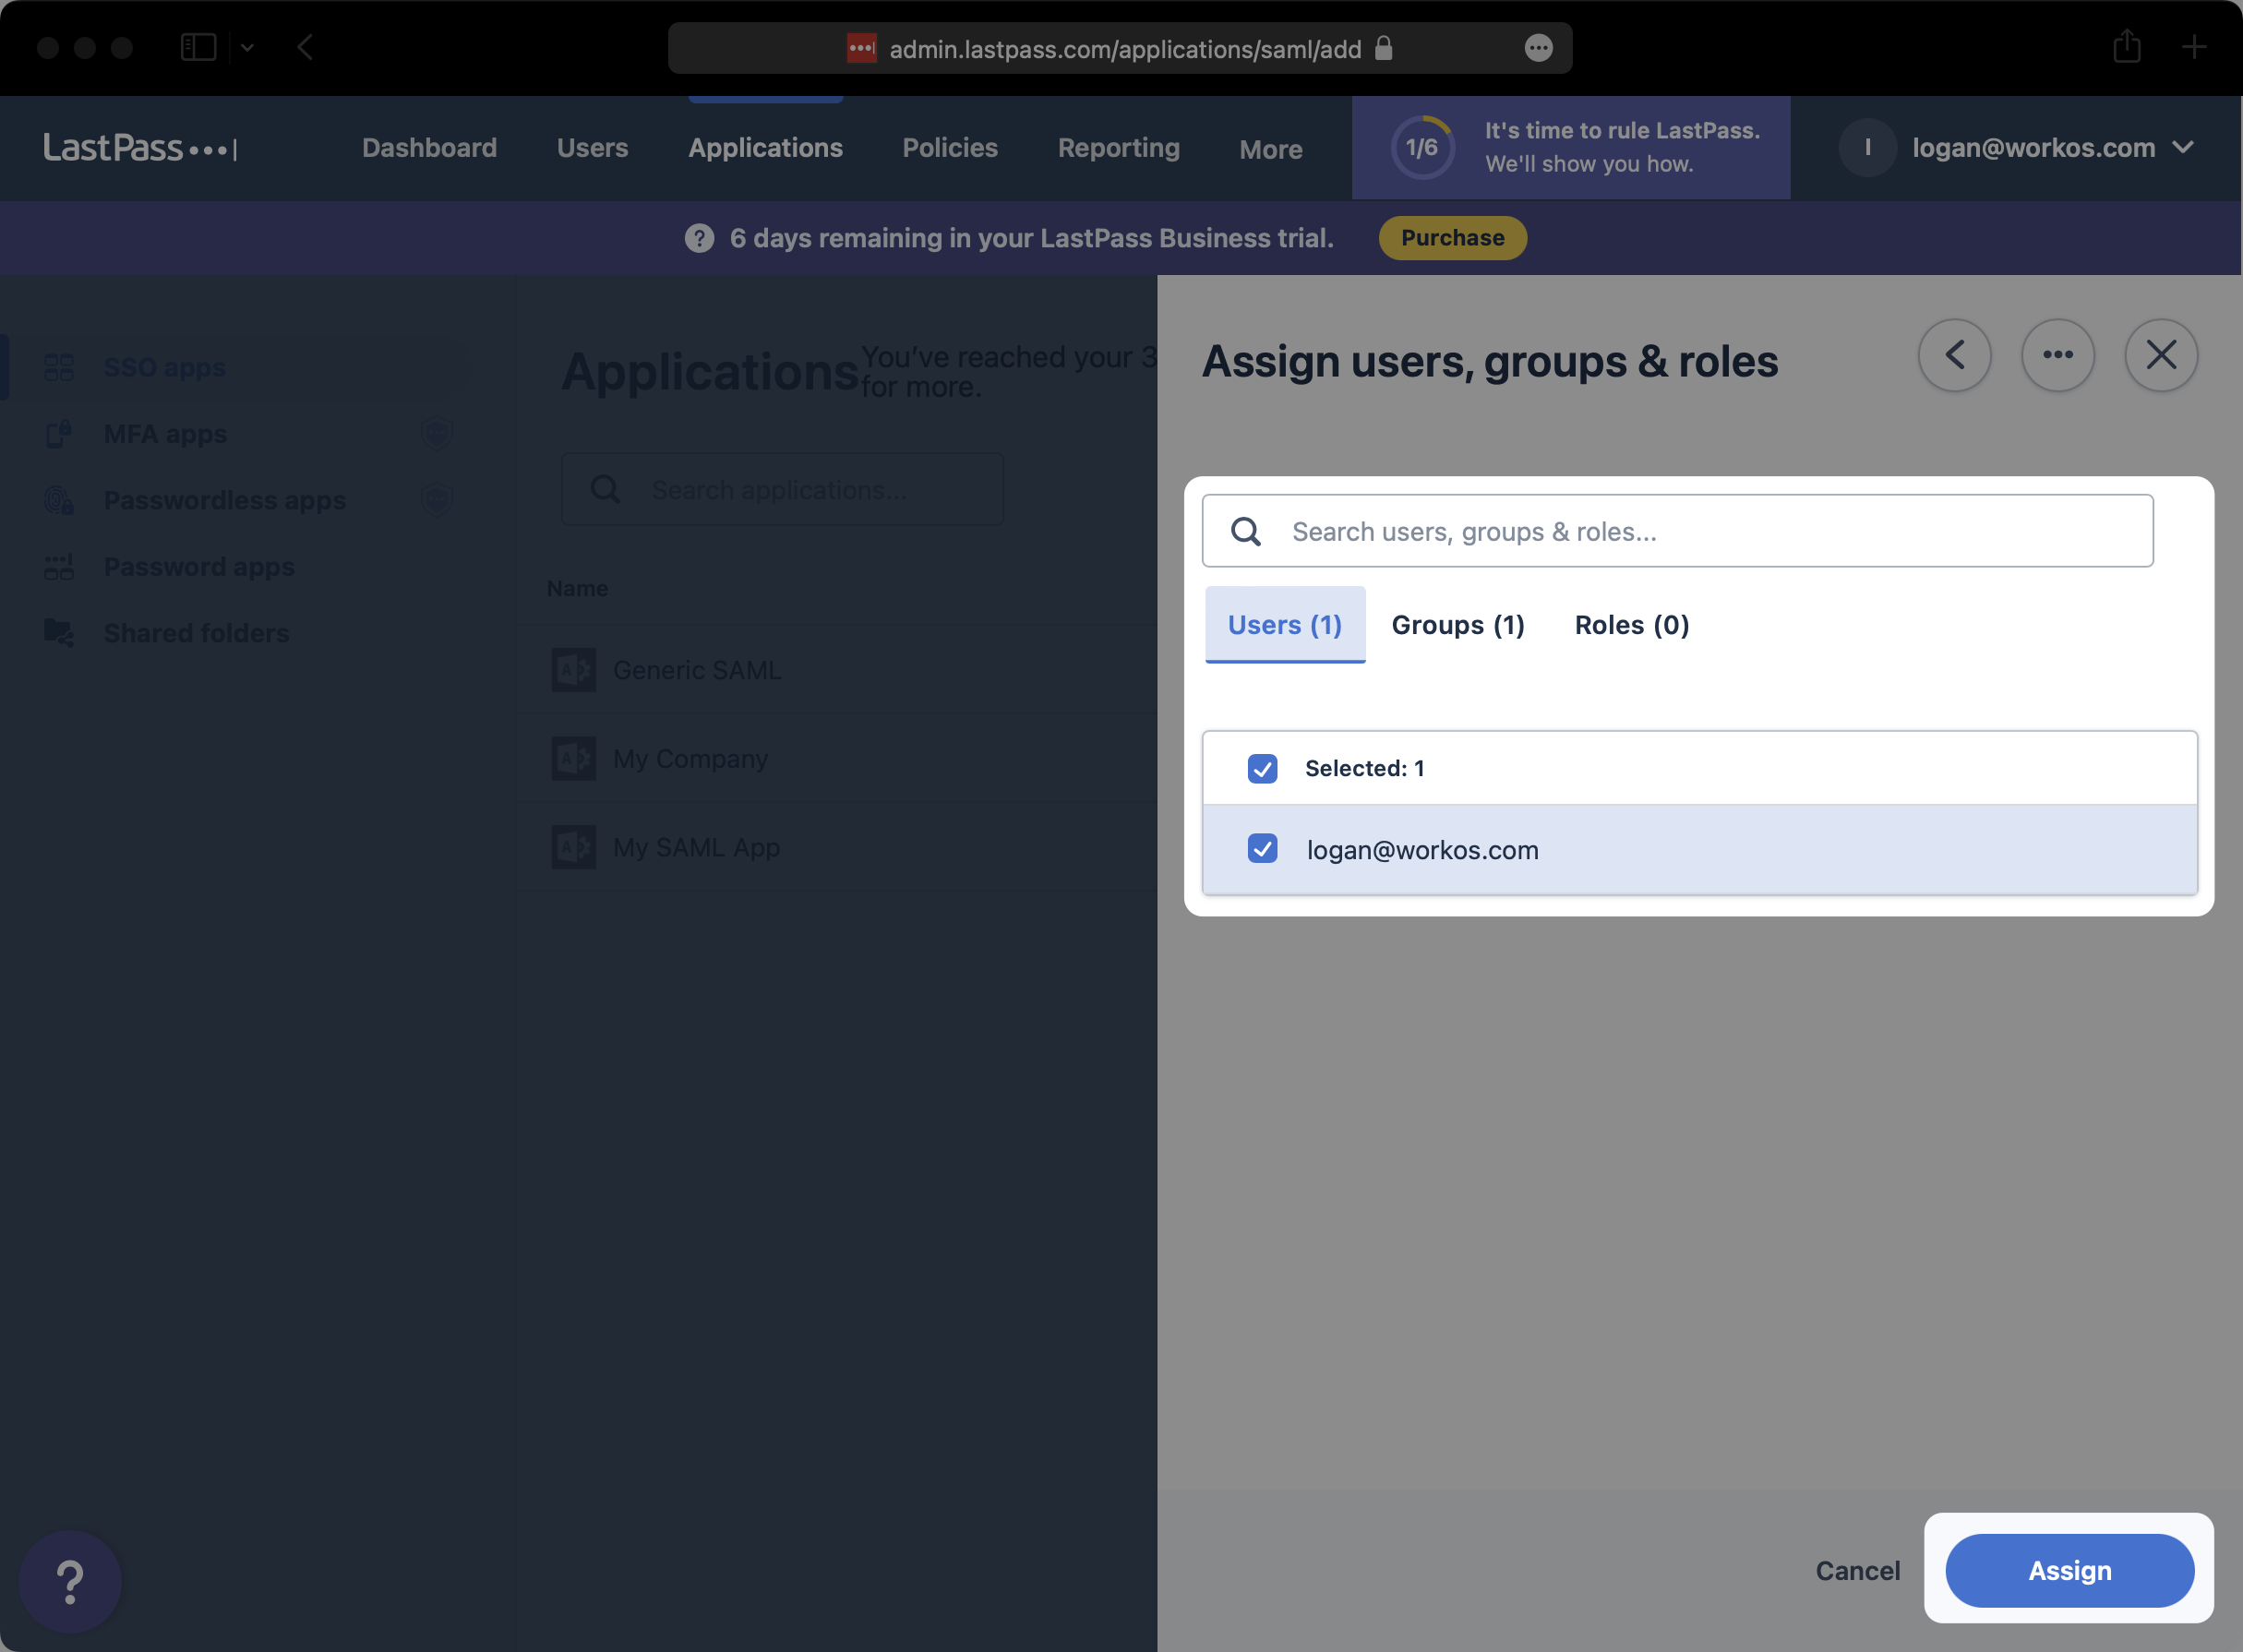
Klik “Simpan & Lanjutkan”.
5 . Unggah file metadata
Kembali ke “Aplikasi SSO” Tab LastPass Admin Console, pilih aplikasi SAML yang baru saja Anda buat.
!Tangkapan layar yang menunjukkan di mana cara memilih aplikasi saml di lastpass.] (https: // workos.Imgix.Net/Images/99A9A771-02BC-4817-B576-414BAFA2D6F2.png?auto = format & fit = klip & q = 50)
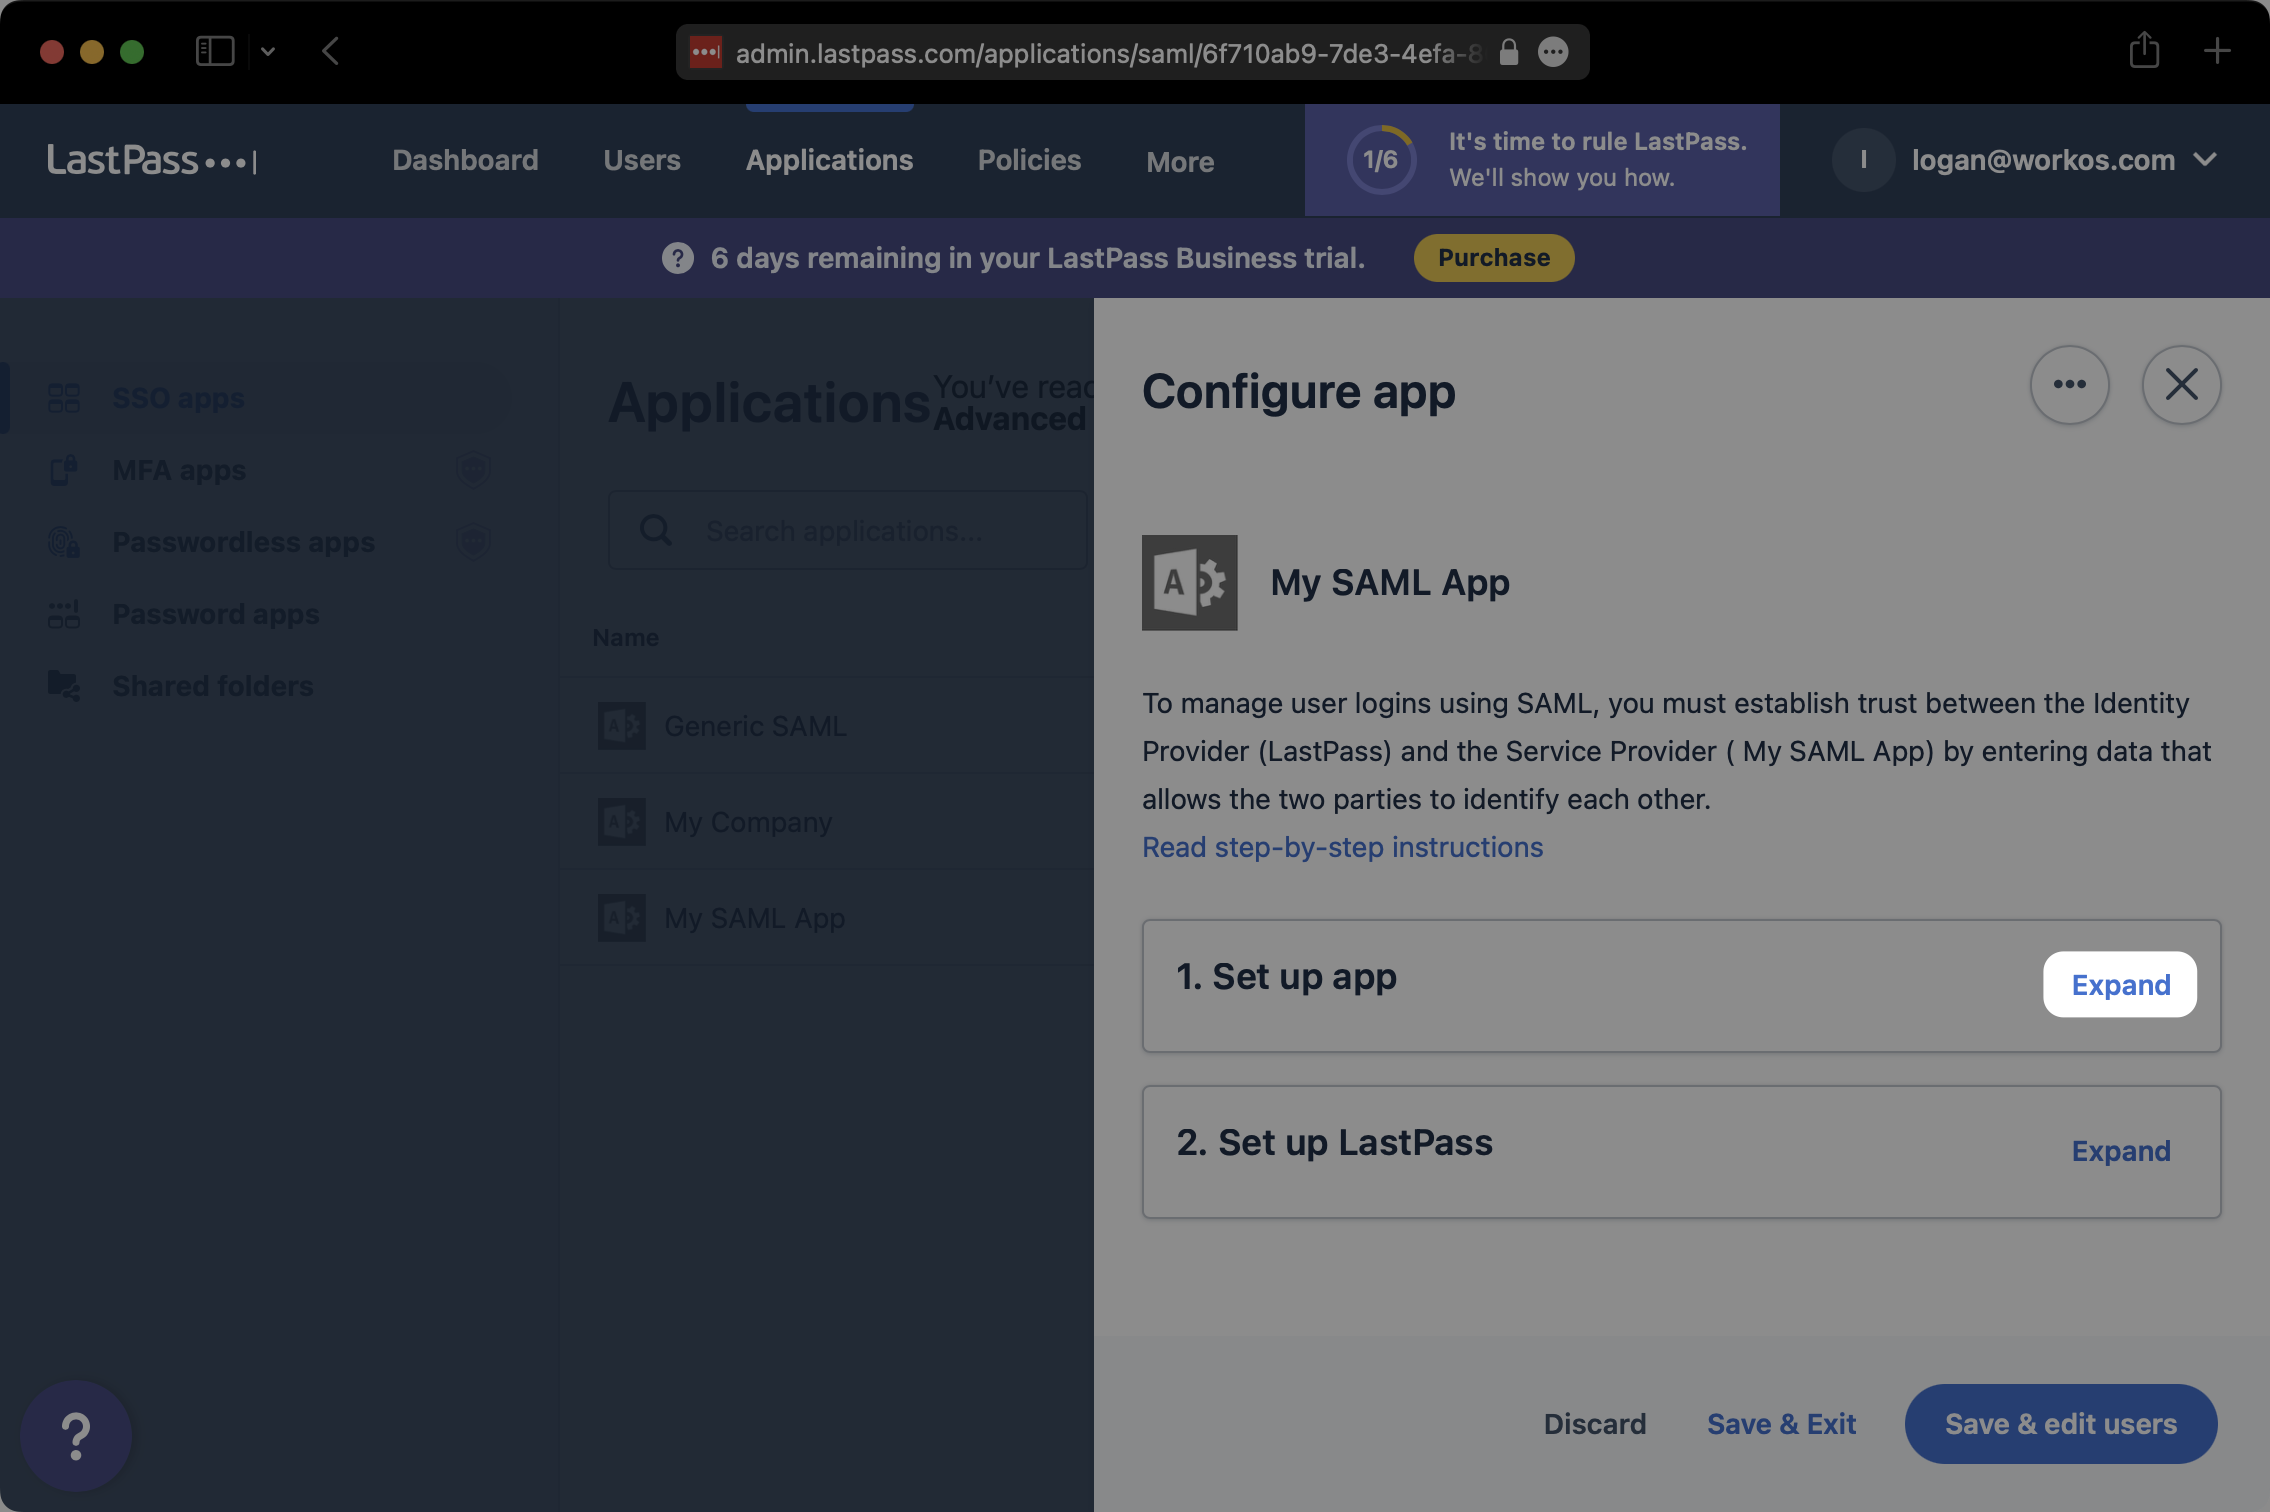
Di “Konfigurasikan aplikasi” modal, klik “Memperluas” di sebelah kanan dari “Mengatur aplikasi”.
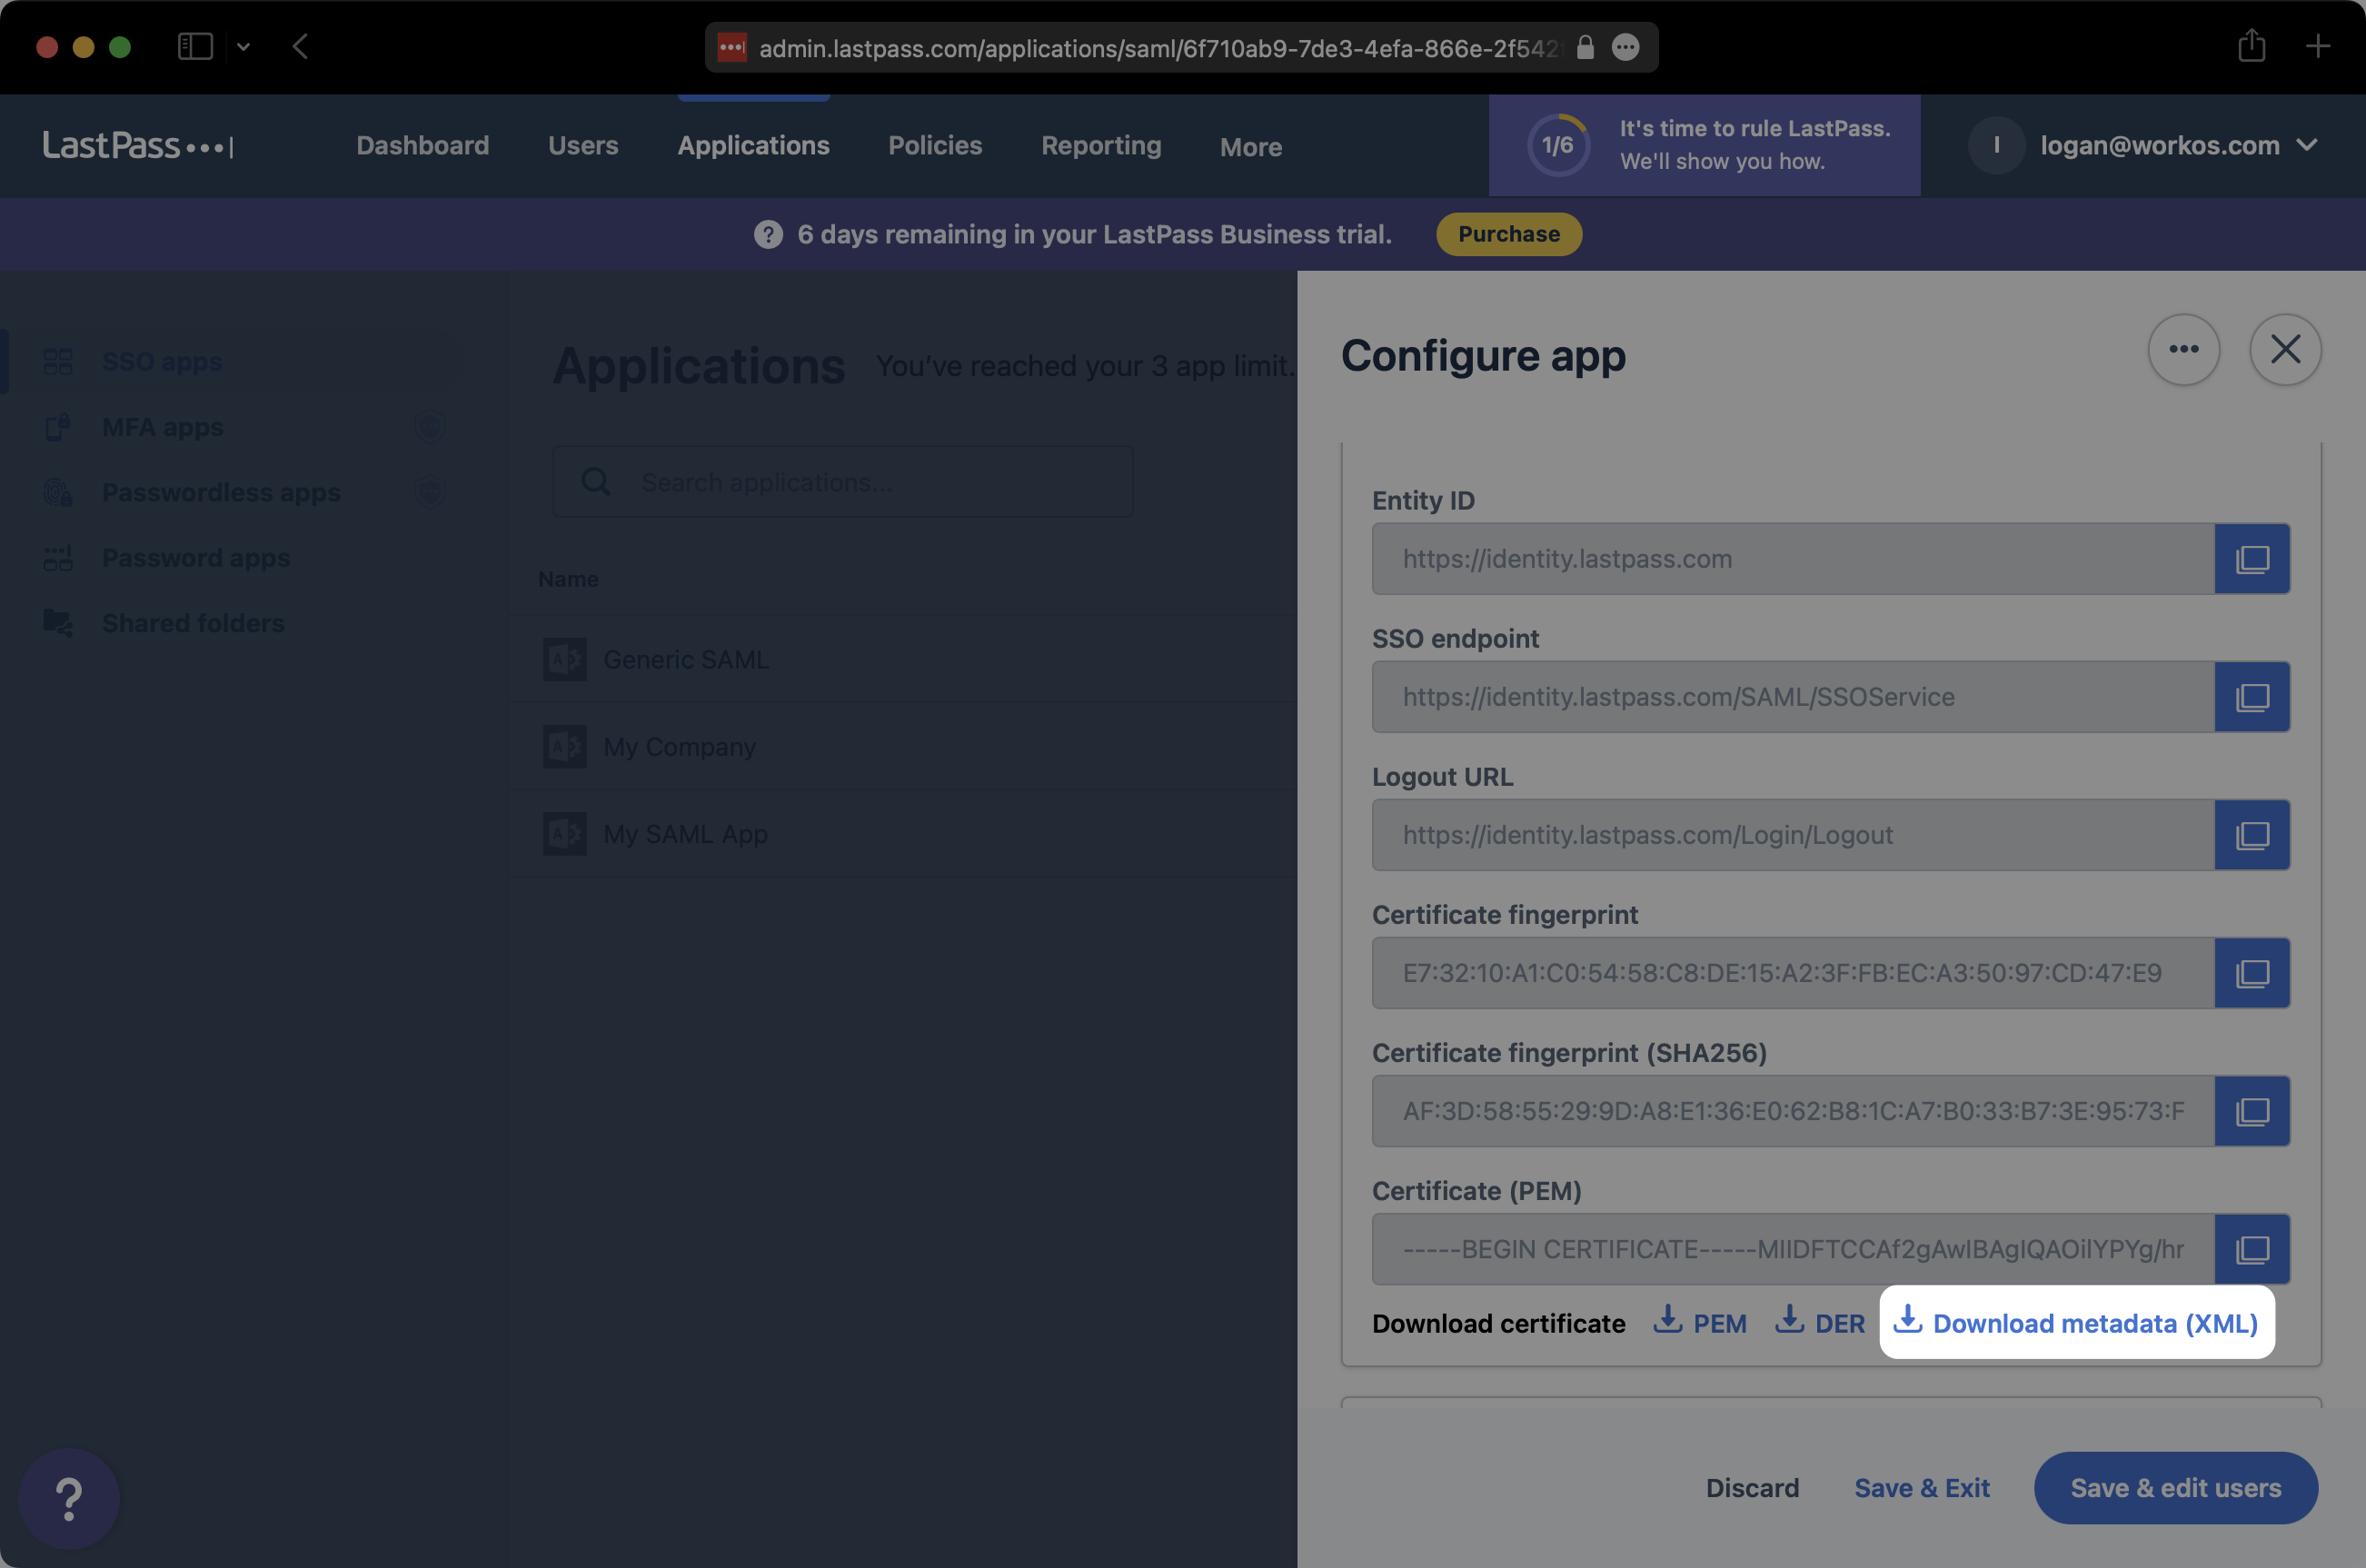
Di bagian bawah “Mengatur aplikasi” Bagian, klik “Unduh Metadata (XML)”. Simpan metadata XML yang diunduh di suatu tempat yang dapat diakses.
Di pengaturan koneksi di dasbor workos, klik “Edit Konfigurasi Metadata”.
Unggah file metadata xml dari lastpass ke “File metadata” bidang dan pilih “Simpan konfigurasi metadata”.
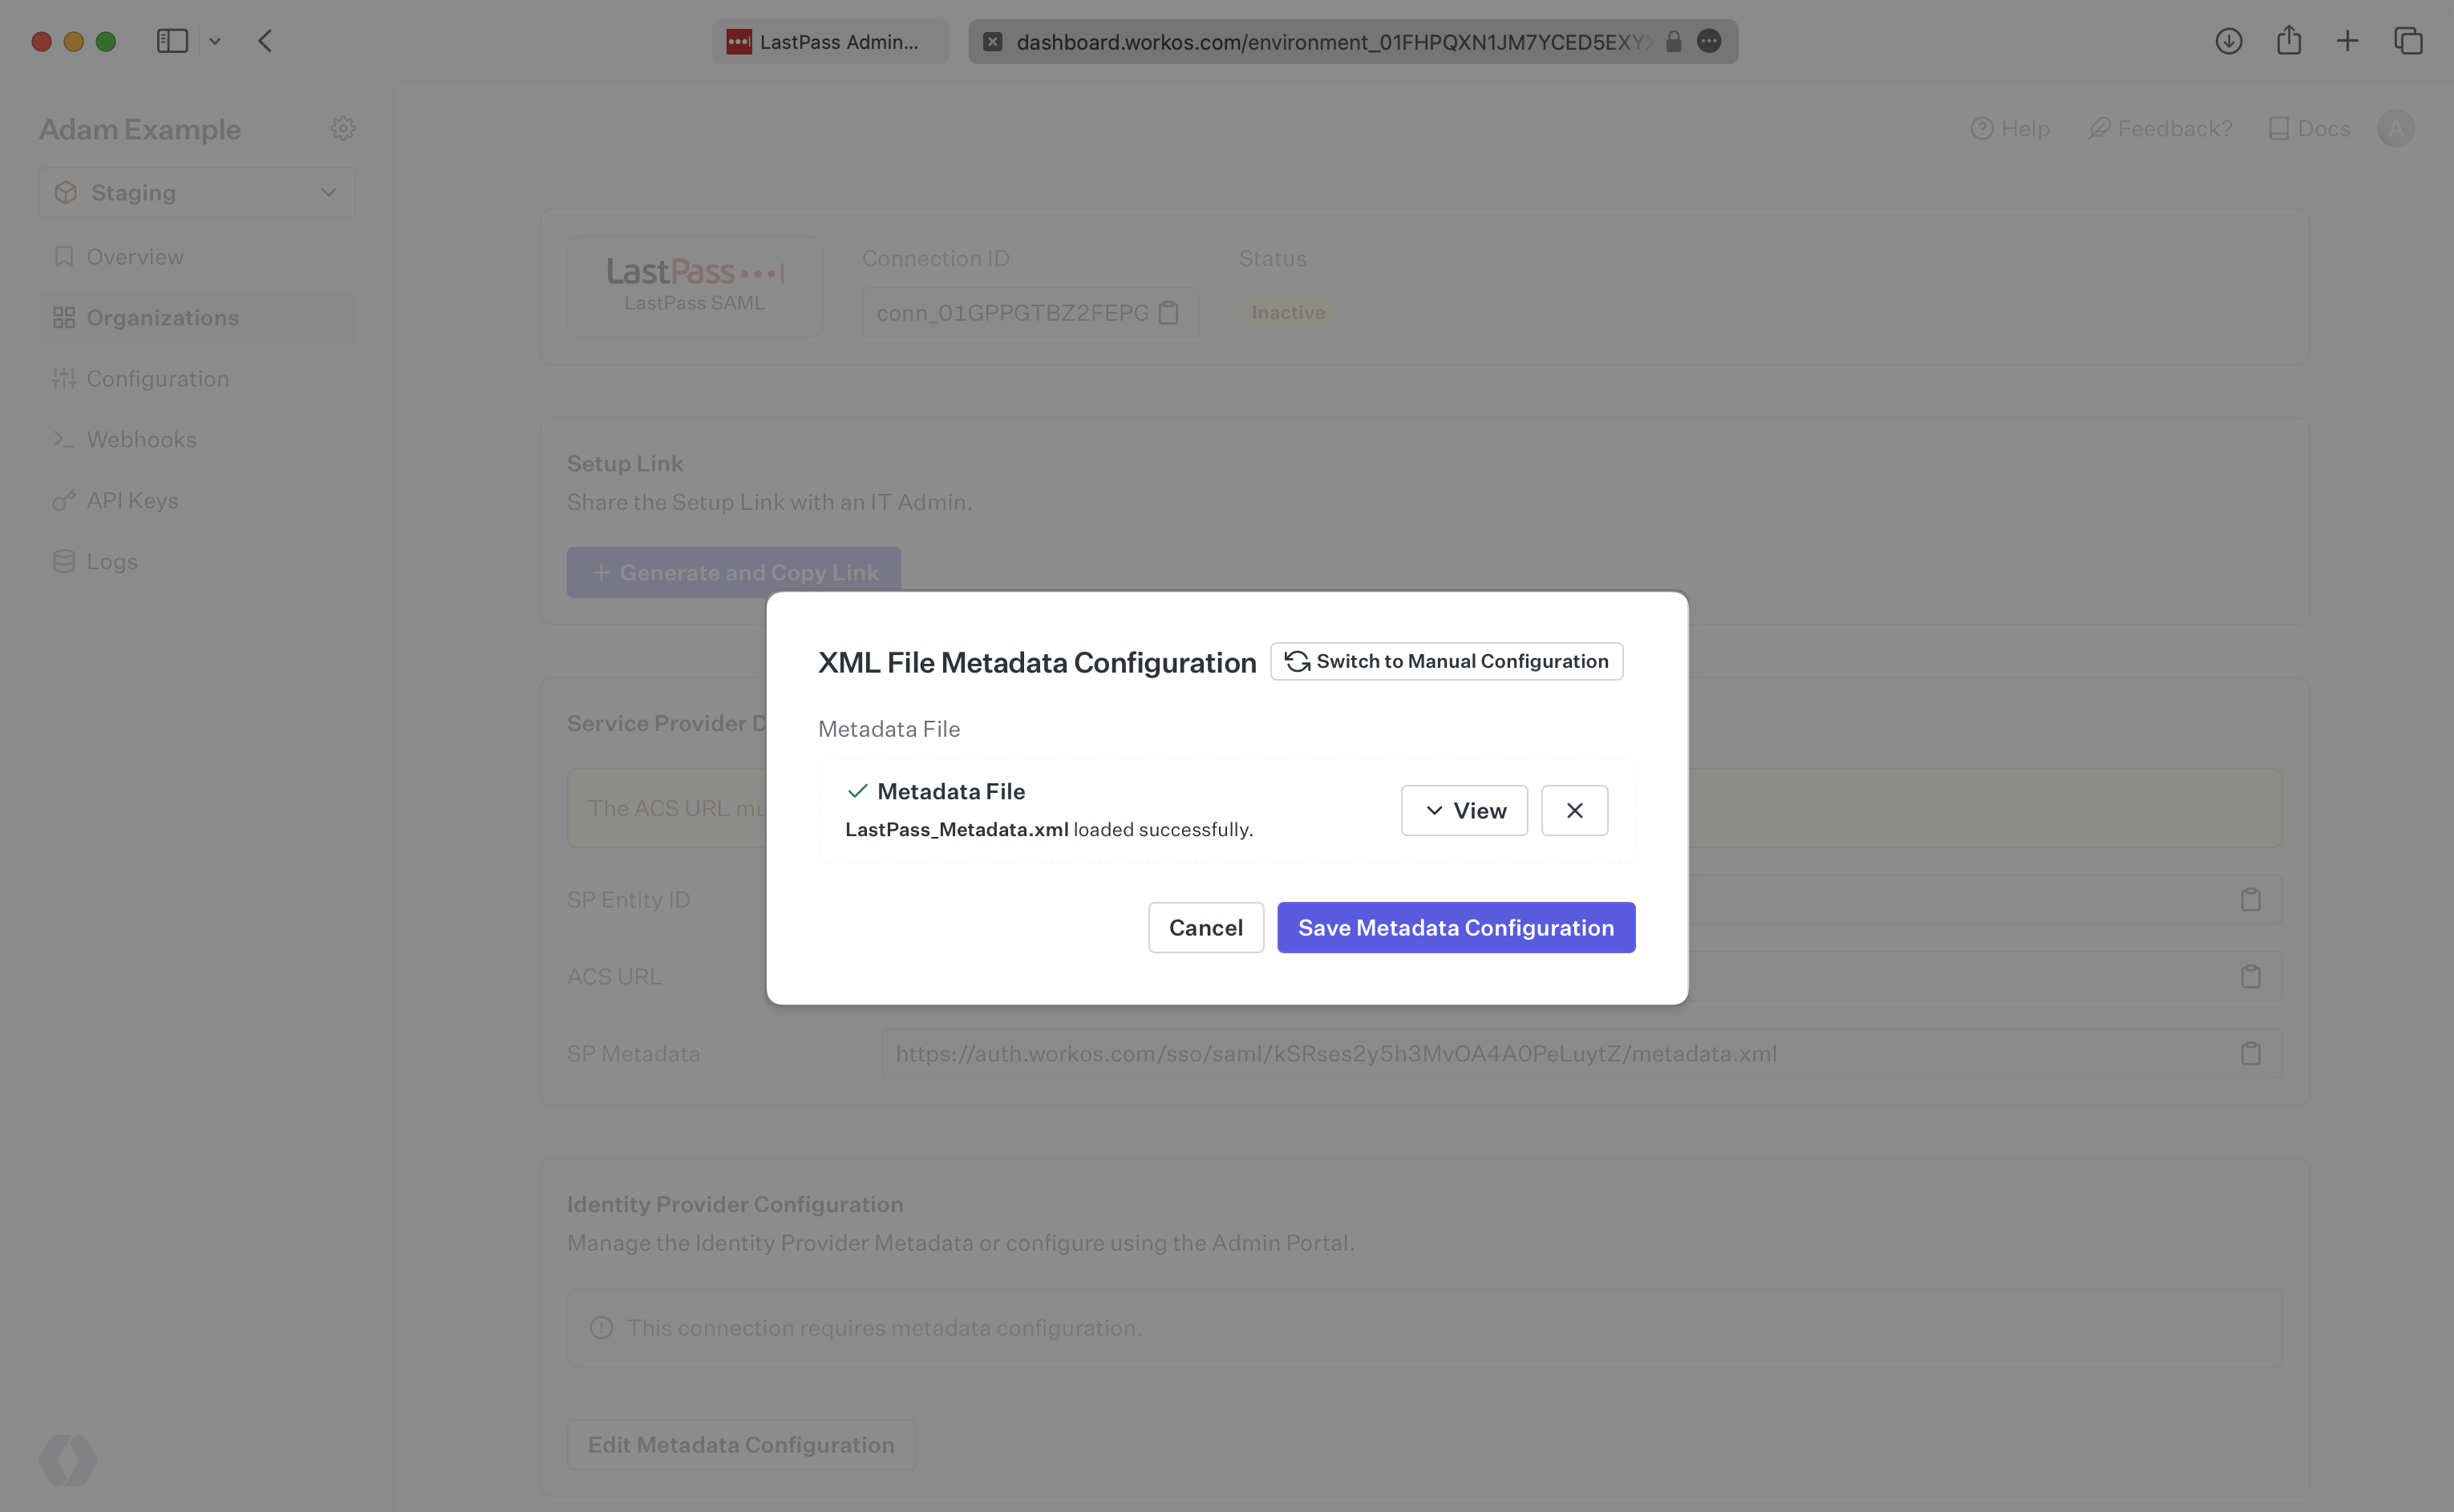
Koneksi Anda kemudian akan ditautkan dan baik untuk pergi!