


Apakah lastpass menggunakan sso?
SAML Single masuk ke Joomla menggunakan lastpass | Lastpass sso | Masuk menggunakan LastPass
Ini semua berita buruk: pembaruan tentang bagaimana pelanggaran terakhir mempengaruhi lastpass sso
Setiap minggu, hampir tanpa gagal, saya menemukan satu hal yang membingungkan, menghibur, atau paling sering membuat saya marah. SAYA’ve memutuskan untuk mencatat petualangan saya.
Ringkasan:
LastPass SSO, solusi masuk tunggal yang disediakan oleh LastPass, telah dipengaruhi oleh LastPass Breach baru-baru ini. Pelanggaran telah mengekspos komponen K2, yang merupakan rahasia yang dibuat pengguna, mengkompromikan keamanan integrasi SSO. Rahasia di seluruh perusahaan, K1, tetap sama untuk semua pengguna dan organisasi, membuatnya mudah diakses oleh penyerang potensial. Kerentanan ini memungkinkan individu yang tidak berwenang untuk mengakses K1 di seluruh perusahaan, mengkompromikan keamanan semua pengguna dan lemari besi di dalam organisasi.
Poin -Poin Kunci:
- LastPass Breach: Pelanggaran LastPass baru -baru ini telah memengaruhi implementasi SSO LastPass.
- Komponen K2 yang Diekspos: Pelanggaran telah mengekspos komponen rahasia yang dibuat pengguna, K2, mengkompromikan keamanan integrasi SSO.
- Kerentanan K1: Rahasia di seluruh perusahaan, K1, sama untuk semua pengguna dan organisasi, membuatnya mudah diakses oleh penyerang.
- Mengakses K1: Pengguna dapat mendasari kode JWT Access untuk mengakses K1 melalui konsol browser web atau proxy lalu lintas.
- Penargetan penyerang: Penyerang dengan akses ke K2S dapat menargetkan pengguna individu untuk mendapatkan akses ke K1 di seluruh perusahaan.
- Master Password Linkage: Semua Kata Sandi Master ditautkan secara kriptografis, memungkinkan akses ke semua lemari besi di seluruh organisasi.
- Informasi yang bertentangan: LastPass awalnya menyatakan bahwa K2 tidak terpengaruh, tetapi kemudian mengakui dampaknya.
- Solusi yang Disarankan: LastPass menyarankan untuk memutar K1 dengan menggunakan pengguna yang mendebarkan dan menggabungkan kembali, tetapi proses ini kompleks dan memakan waktu.
- Kata sandi berputar: Kata sandi berputar tidak sepenuhnya menyelesaikan dampak K2 yang dikompromikan karena K1 dan K2 tetap sama sampai pengguna difederasi ulang.
- Potensi pelanggaran di masa depan: Pelanggaran di masa depan, baik secara lokal maupun lastpass, dapat membahayakan semua kata sandi masa depan.
Pertanyaan dan jawaban:
Pertanyaan 1: Bagaimana pelanggaran lastpass mempengaruhi lastpass sso?
Menjawab: Pelanggaran LastPass telah mengekspos komponen K2, mengkompromikan keamanan implementasi LastPass SSO. Rahasia di seluruh perusahaan, K1, tetap sama untuk semua pengguna dan organisasi, membuatnya dapat diakses oleh penyerang potensial.
Pertanyaan 2: Dapatkah pengguna mengakses K1 dengan mendekode token akses JWT?
Menjawab: Ya, pengguna dapat mengakses K1 dengan Base64 mendekode token akses JWT menggunakan konsol browser web atau proxy lalu lintas.
Pertanyaan 3: Bagaimana penyerang dapat menargetkan pengguna untuk mendapatkan K1 di seluruh perusahaan?
Menjawab: Penyerang dengan akses ke K2S dapat menargetkan pengguna individu yang memiliki akses lastpass dan menggunakan akses mereka untuk mendapatkan K1 di seluruh perusahaan.
Pertanyaan 4: Adalah semua kata sandi utama yang ditautkan secara kriptografis?
Menjawab: Ya, semua kata sandi utama ditautkan secara kriptografis. Jika penyerang memecahkan satu K1 untuk suatu organisasi, mereka mendapatkan akses ke semua lemari besi di seluruh organisasi.
Pertanyaan 5: Informasi yang bertentangan apa yang disediakan oleh LastPass mengenai dampak K2S?
Menjawab: LastPass awalnya menyatakan bahwa K2 tidak dipengaruhi oleh pelanggaran, tetapi kemudian mengakui dampaknya.
Pertanyaan 6: Apa solusi yang disarankan dari lastpass untuk mengurangi dampaknya?
Menjawab: LastPass menyarankan memutar K1 dengan menghilangkan dan mengganti-ganti pengguna. Namun, proses ini kompleks dan memakan waktu.
Pertanyaan 7: Apakah kata sandi berputar sepenuhnya menyelesaikan dampak K2 yang dikompromikan?
Menjawab: Tidak, kata sandi yang berputar tidak sepenuhnya menyelesaikan dampak karena K1 dan K2 tetap sama sampai pengguna dimasukkan kembali.
Pertanyaan 8: Dapatkah pelanggaran di masa depan mengkompromikan semua kata sandi masa depan?
Menjawab: Ya, setiap pelanggaran di masa depan, baik secara lokal maupun lastpass, dapat membahayakan semua kata sandi masa depan.
Pertanyaan 9: Bagaimana perusahaan dapat meningkatkan keamanan lastpass sso?
Menjawab: Perusahaan dapat mempertimbangkan untuk memulai penyewa baru untuk meningkatkan keamanan LastPass SSO, meskipun ini mungkin memerlukan upaya orientasi tambahan.
Pertanyaan 10: Adalah lastpass sso masih merupakan solusi masuk tunggal yang disarankan?
Menjawab: Mengingat pelanggaran baru -baru ini dan kerentanan yang diidentifikasi, disarankan bagi perusahaan untuk mengevaluasi langkah -langkah keamanan dan alternatif sebelum sepenuhnya mengandalkan LastPass SSO.
SAML Single masuk ke Joomla menggunakan lastpass | Lastpass sso | Masuk menggunakan LastPass
Otentikasi dua faktor untuk perusahaan tersedia dalam sejumlah format termasuk aplikasi seluler Saaspass, token hard dan token USB yang mendukung standar HOTP dan TOTP, dan token Fido U2F yang juga termasuk Yubico Yubikey Yubico’s Yubikey.
Ini semua berita buruk: pembaruan tentang bagaimana pelanggaran terakhir mempengaruhi lastpass sso
Setiap minggu, hampir tanpa gagal, saya menemukan satu hal yang membingungkan, menghibur, atau paling sering membuat saya marah. SAYA’ve memutuskan untuk mencatat petualangan saya.
Beberapa minggu yang lalu saya merilis analisis terperinci tentang bagaimana pelanggaran terakhir mempengaruhi implementasi SSO LastPass. Hari ini, LastPass diam -diam menyelinap pembaruan ke ‘tindakan yang direkomendasikan untuk Administrator Bisnis LastPass’ yang benar -benar menggembirakan baik informasi LastPass yang diberikan kepada pelanggan dan saran dari posting saya sebelumnya. Ayo Lompat.
Latar belakang
Untuk primer yang lebih mendalam di lastpass sso lihat posting saya sebelumnya.
LastPass menyediakan whitepaper implementasi teknis yang menjelaskan bagaimana lastpass vault kata sandi dihasilkan (yang sama untuk semua integrasi SSO)
Hidden Master Password = Base64 (SHA256 (K1 XOR K2))
Persamaan ini mendefinisikan K1 sebagai rahasia perusahaan dan K2 sebagai rahasia yang dihasilkan pengguna. K2 disimpan di LastPass dan diambil melalui API menggunakan ID_Token yang ditandatangani oleh penyedia SSO Anda.
Komponen K2 dieksfiltrasi oleh aktor ancaman karena disimpan dalam cadangan terenkripsi dari database LastPass MFA/Federasi yang mana aktor ancaman memiliki kunci dekripsi.
Mereka kemudian mencoba berjalan kembali dampak pernyataan ini dengan mengatakan:
Model referensi keamanan yang kami terapkan untuk pengetahuan split dipilih untuk bertahan dari situasi khusus ini di mana pengetahuan hanya satu komponen pengetahuan split tidak akan memberikan apa pun dari kunci yang dihasilkan.
Masalah
Jangan tertipu. Cara di mana kunci ‘split’ ini diatur membuat K1 lebih sedikit dari ‘rahasia’ dan lebih banyak bump speed. Kenapa ini? K1 tidak berubah, sama untuk seluruh organisasi, dan tersedia untuk setiap karyawan yang pernah mengatur/menggunakan lastpass perusahaan Anda.

Bagaimana ini bisa terjadi? Nah, K1 LastPass adalah (untuk sebagian besar pengungsi) ditetapkan sebagai hibah token akses.

Ini berarti bahwa setiap pengguna yang melihat konsol browser web mereka atau proksi lalu lintas mereka dapat mengakses K1 dengan hanya basis64 mendekodekan token akses jwt saat melintasi kawat.

Tentu saja, ini juga berarti itu Penyerang mana pun, yang memiliki K2S, dapat menargetkan setiap pengguna masing -masing di perusahaan dengan LastPass Access dan menggunakan akses mereka untuk mendapatkan mendapatkan perusahaan luas K1 (Bonus: kita sudah tahu bahwa pelanggaran membocorkan nama perusahaan Vault di Plaintext).
Secara kriptografis ini juga berarti bahwa semua kata sandi utama terhubung. Jika penyerang memecahkan satu K1 untuk org, mereka mendapatkan akses ke semua kubah org (aduh).
Seluruh proses ini diperparah oleh fakta bahwa informasi terus mengalir, sehingga hampir mustahil bagi pihak yang terkena dampak untuk merespons. Contohnya, sedikit lebih dari sebulan yang lalu, dukungan lastpass ditunjukkan secara eksplisit (ke banyak sumber) bahwa K2 tidak terpengaruh.
Solusinya
Solusi yang disarankan dari LastPass adalah memutar K1 Anda (oh kedengarannya sederhana. Kanan?). Untuk melakukan ini dengan sukses, Anda perlu mendebarkan dan mengubah kembali masing-masing dan setiap pengguna Anda. Sisi baiknya, pengguna yang menggabungkan kembali tampaknya memutar pengguna K2 (saya belum memvalidasi ini secara mandiri). Pada titik ini Anda jauh lebih baik memulai penyewa baru, setidaknya Anda mendapatkan email onboarding yang bagus.
Harap dicatat bahwa Memutar kata sandi Anda tidak akan sepenuhnya menyelesaikan dampak K2 yang dikompromikan. Seperti yang disebutkan, sampai pengguna di-federasi, K1 dan K2 tetap sama. Pelanggaran lain secara lokal atau lastpass akan mengakibatkan semua kata sandi di masa depan dikompromikan.
Yup, semuanya baik -baik saja, tidak ada yang bisa dilihat di sini.
SAML Single masuk ke Joomla menggunakan lastpass | Lastpass sso | Masuk menggunakan LastPass
Miniorange Joomla Saml SP SSO Plugin membantu Anda mengintegrasikan Situs Joomla ke Lastpass Menggunakan SAML 2.0 protokol. Plugin Miniorange Joomla Saml SP Single Sign-On (SSO) sederhana untuk mengatur LastPass SSO ke Joomla dan mengaktifkan login aman ke Joomla. Akibatnya, pengguna dapat mengakses beberapa aplikasi Joomla dengan satu login setelah mengotentikasi dengan kredensial IDP terakhir mereka.
Plugin kami kompatibel dengan Joomla 3 serta Joomla 4 dengan semua SAML 2.0 penyedia identitas yang sesuai. Di sini kita akan melalui panduan langkah demi langkah untuk mengonfigurasi login SOML SSO antara situs Joomla dan lastpass dengan mempertimbangkan LastPass sebagai IDP (Penyedia identitas) & Joomla sebagai sp (Penyedia layanan).
Apa itu SSO ?
Single Sign-On (SSO) adalah autentikasi Metode yang memungkinkan pengguna untuk mengakses beberapa aplikasi dengan Login satu klik dan satu set kredensial. Misalnya, setelah pengguna masuk ke situs Joomla Anda, mereka dapat secara otomatis mengakses semua sumber daya dari situs Joomla. Saat Anda mengatur SSO, Anda mengkonfigurasi satu sistem untuk mempercayai yang lain untuk mengotentikasi pengguna, menghilangkan kebutuhan pengguna untuk masuk ke setiap sistem secara terpisah. Sistem yang mengautentikasi pengguna disebut Penyedia Identitas. Sistem yang mempercayai penyedia identitas untuk otentikasi disebut Penyedia layanan.
SP Anda kemudian mengirimkan permintaan SAML ke IDP saat pengguna mencoba masuk. Setelah otentikasi IDP, ia mengirimkan pernyataan SAML ke SP yang memberikan informasi tentang pengguna. Pernyataan diterima oleh SP, yang kemudian memverifikasi sesuai dengan konfigurasi penyedia identitas dan memberikan akses pengguna ke situs web Joomla Anda.
Unduh plugin
Dapatkan plugin ini
Joomla Saml Single Sign-On (SSO)
Buku Pegangan Joomla Saml
Buku pegangan terperinci ini untuk tanda tunggal Joomla Saml SP pada plugin memberikan penjelasan mendalam tentang fitur plugin.
Dukungan dan uji coba konfigurasi gratis
Jika Anda menginginkan bantuan atau dukungan saat mengonfigurasi plugin atau mengintegrasikan Lastpass Dengan Joomla, lalu klik pada Konfigurasi gratis Tombol Pengaturan.
Kami menyediakan a Uji coba fitur lengkap 7 hari versi lisensi kami dari plugin di mana Anda dapat menguji semua fitur plugin di situs Anda secara menyeluruh. Klik pada Uji coba bisnis gratis Tombol Jika Anda ingin kami mengatur uji coba untuk Anda.
Pengaturan Konfigurasi Gratis
Uji coba bisnis gratis
Langkah-langkah untuk mengintegrasikan LastPass Single Sign-On (SSO) dengan Joomla Saml SP
1. Unduh dan Siapkan Plugin Joomla Saml SP
- Unduh file zip untuk Miniorange SAML SP Plugin Untuk Joomla dari tautan di sini.
- Masuk ke situs Joomla Anda’S Administrator menghibur.
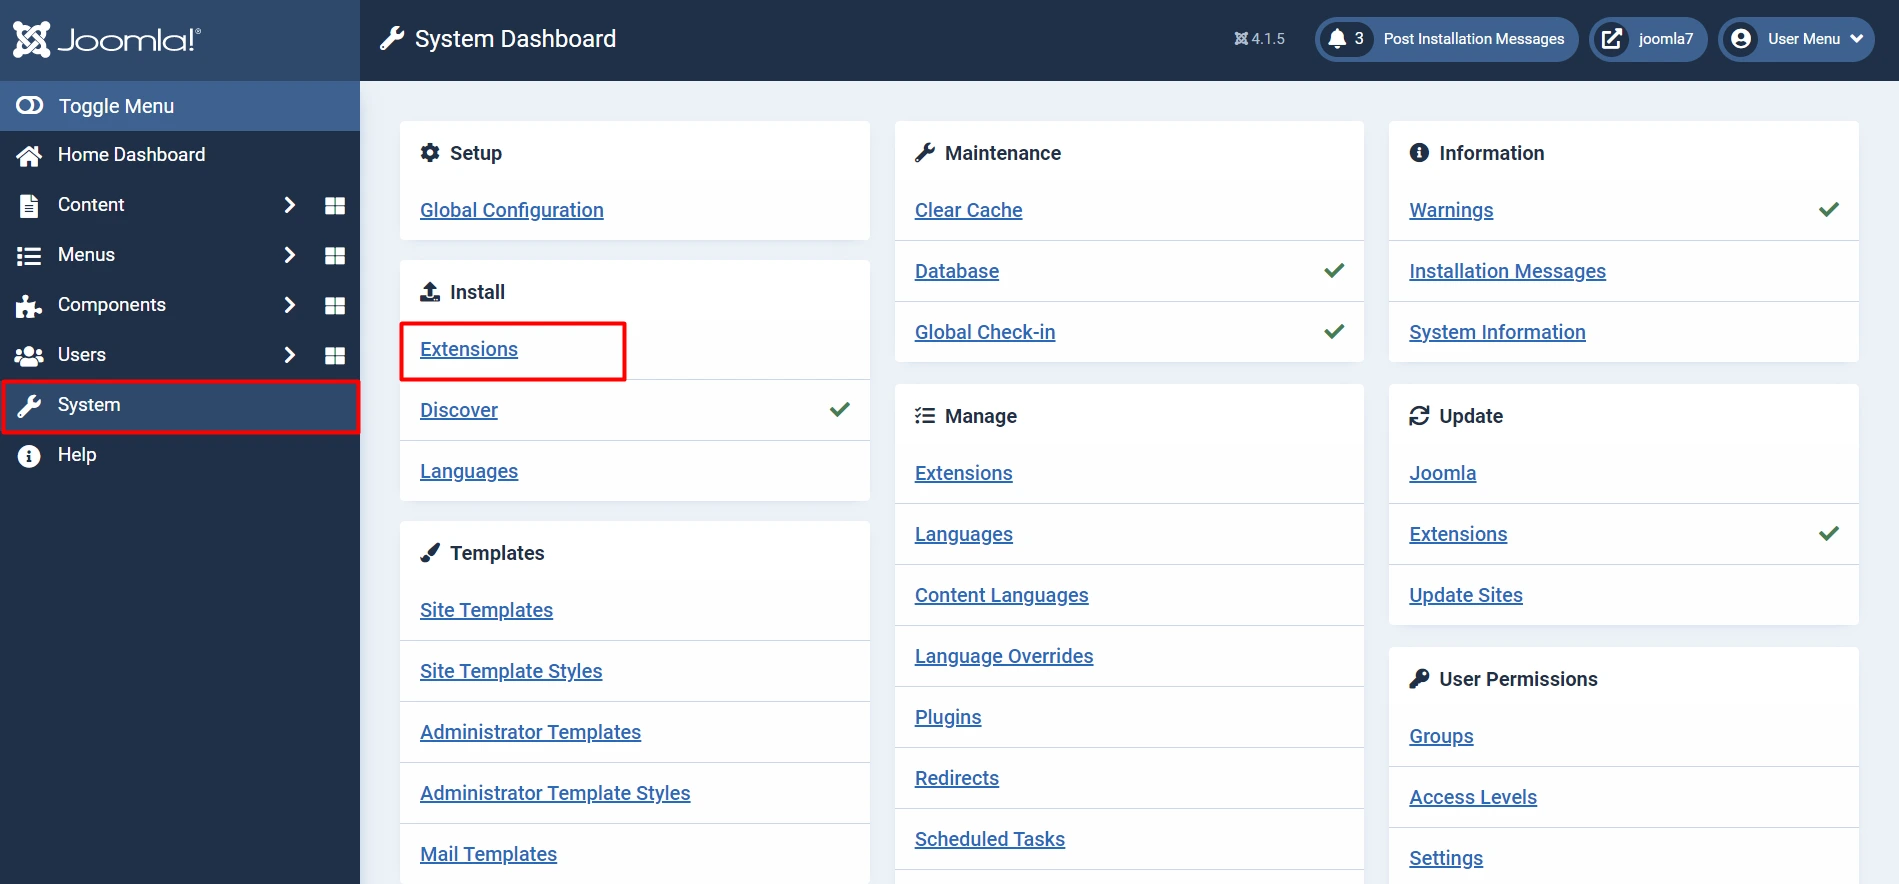
- Dari menu sakelar kiri, klik Sistem, lalu di bawah Install Bagian Klik pada Ekstensi.
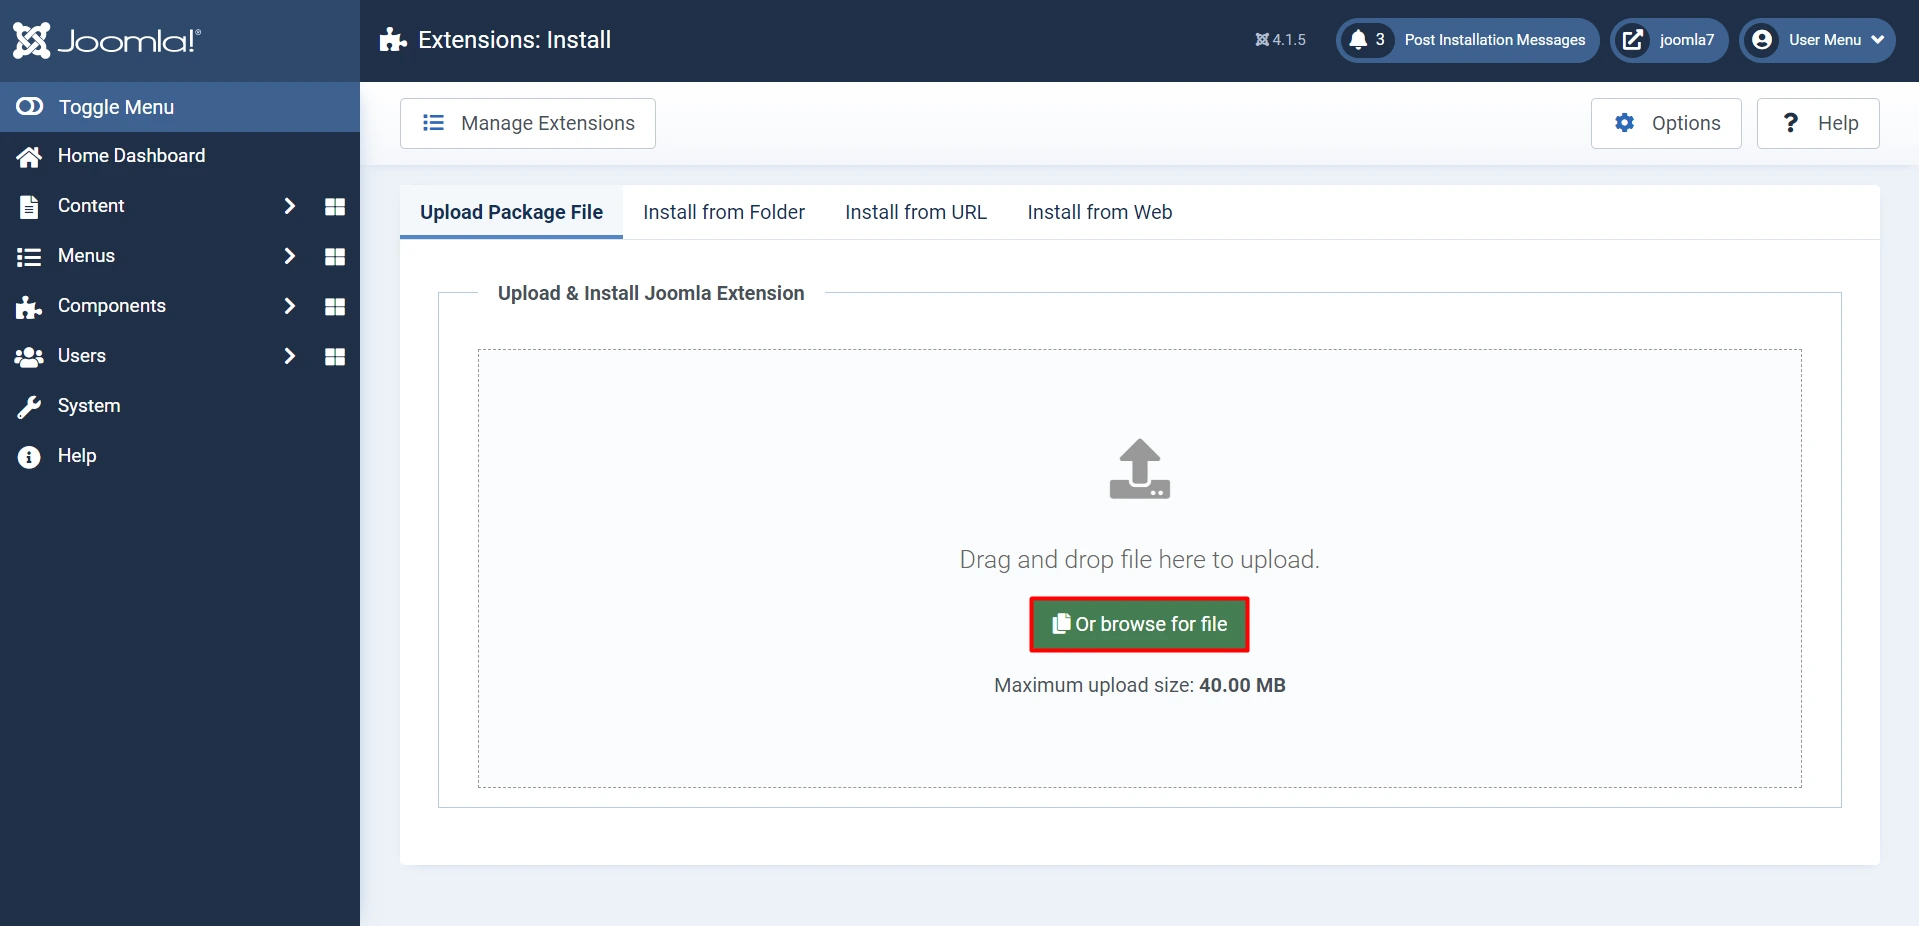
- Di sini klik Jelajahi file Tombol untuk menemukan dan menginstal file plugin yang diunduh sebelumnya.
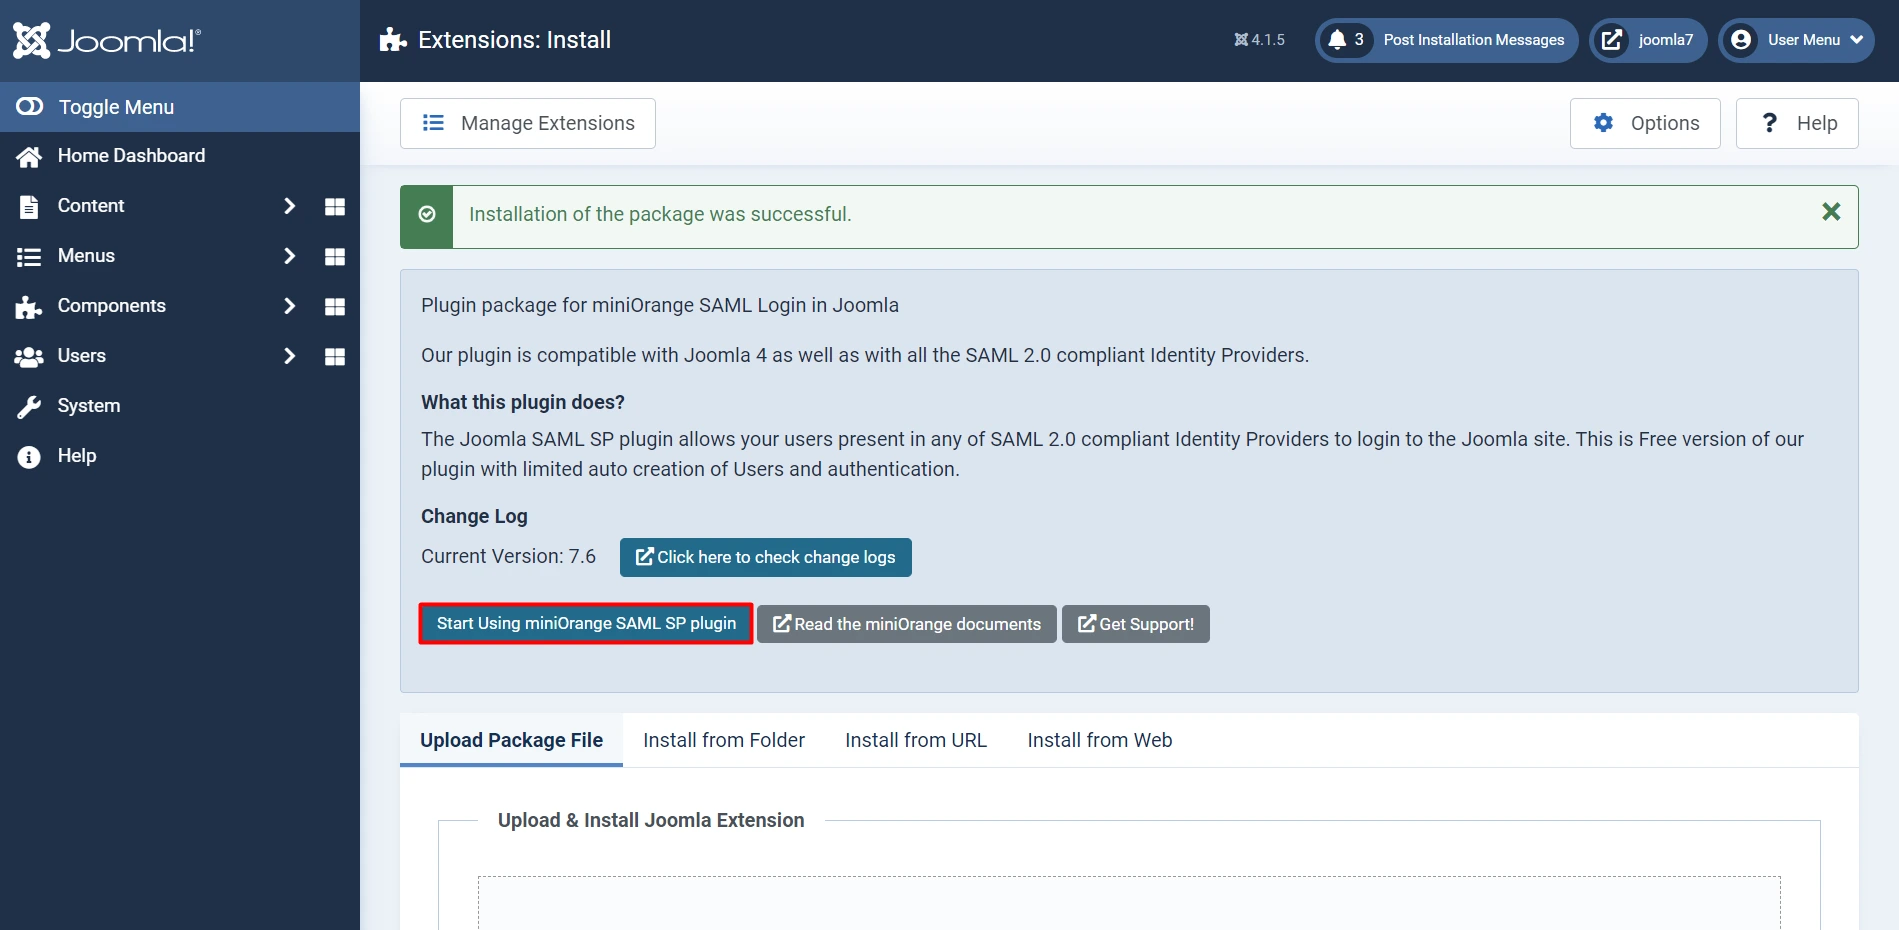
- Setelah pemasangan plugin berhasil. Sekarang klik Mulailah Menggunakan Miniorange SAML SP Plugin.
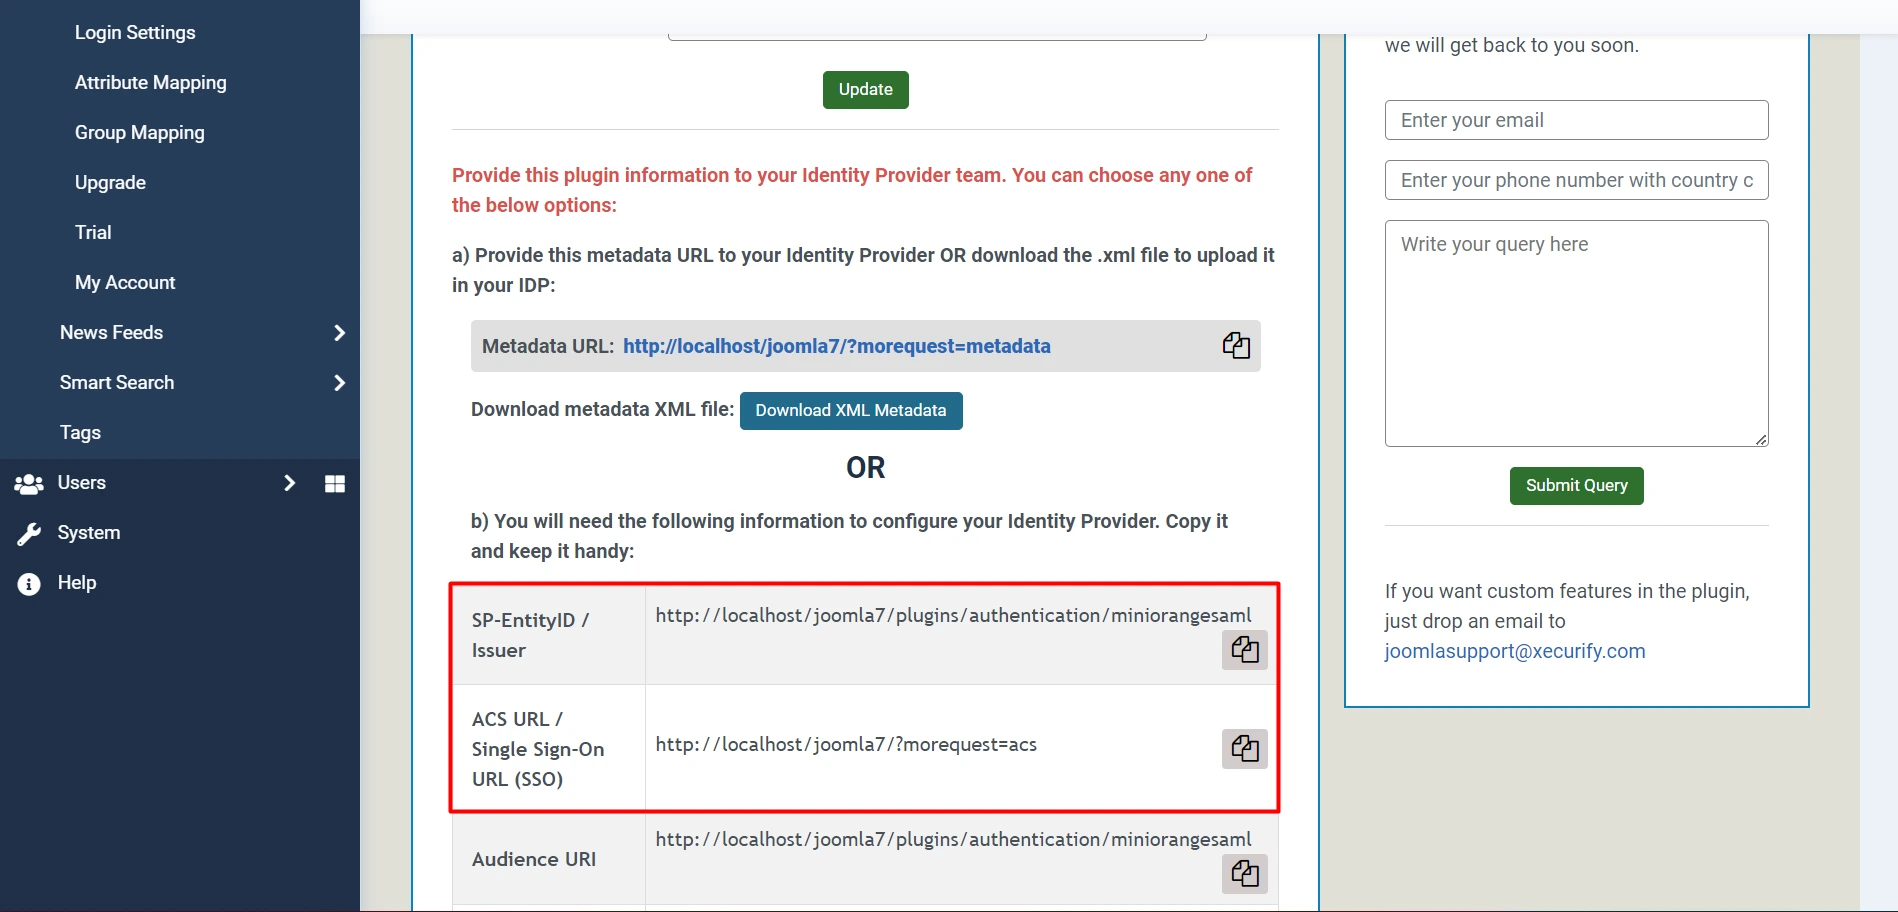
- Lalu pergi ke Metadata Penyedia Layanan tab, gulir ke bawah dan salin Sp-entityid dan URL ACS.
2. Konfigurasikan LastPass sebagai IDP
- Pergi ke Lastpass dan masuk untuk mengakses konsol admin.
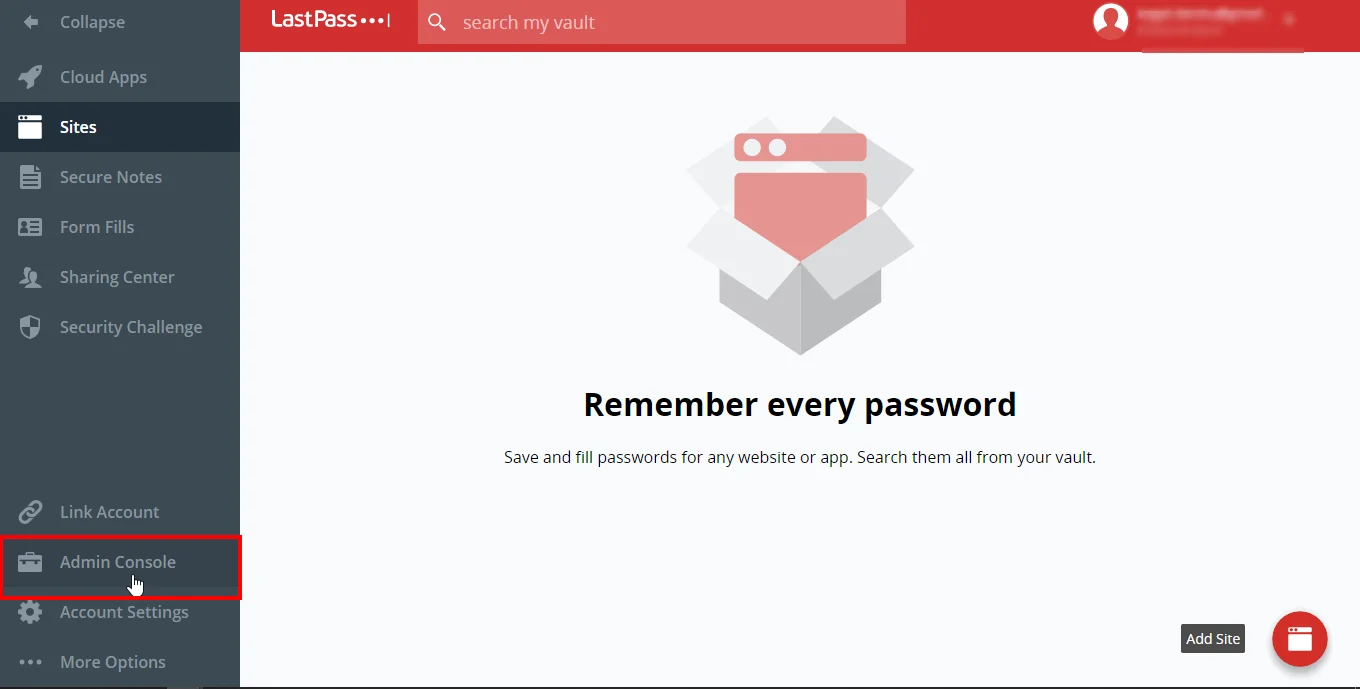
- Dari menu kiri klik Konsol admin tab.
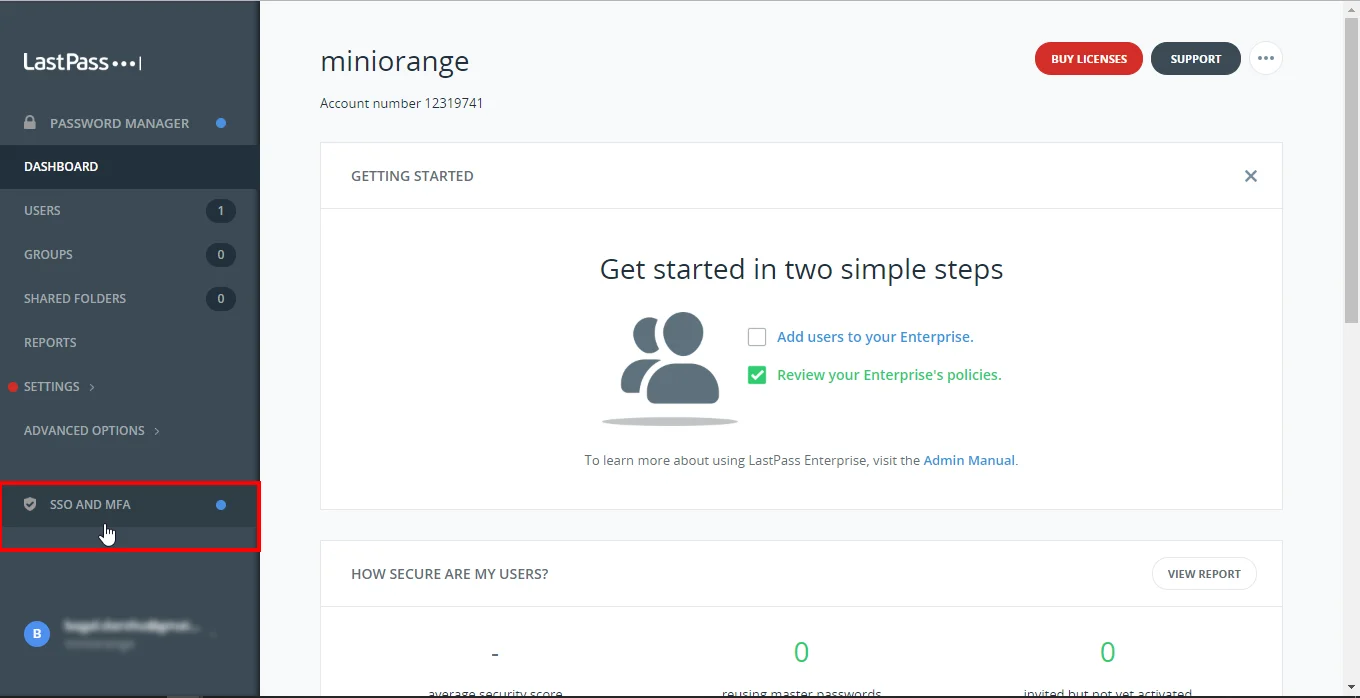
- Sekarang klik SSO & MFA .
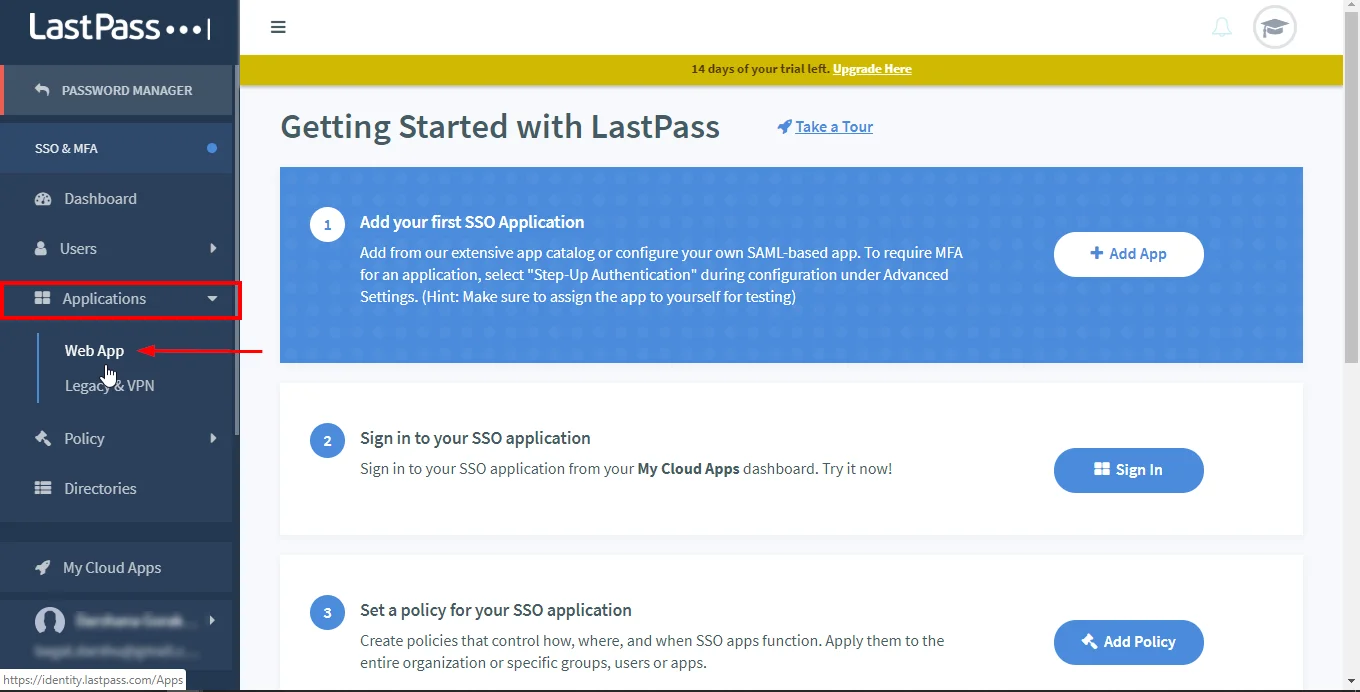
- Dari sub-menu klik Aplikasi Aplikasi Web.
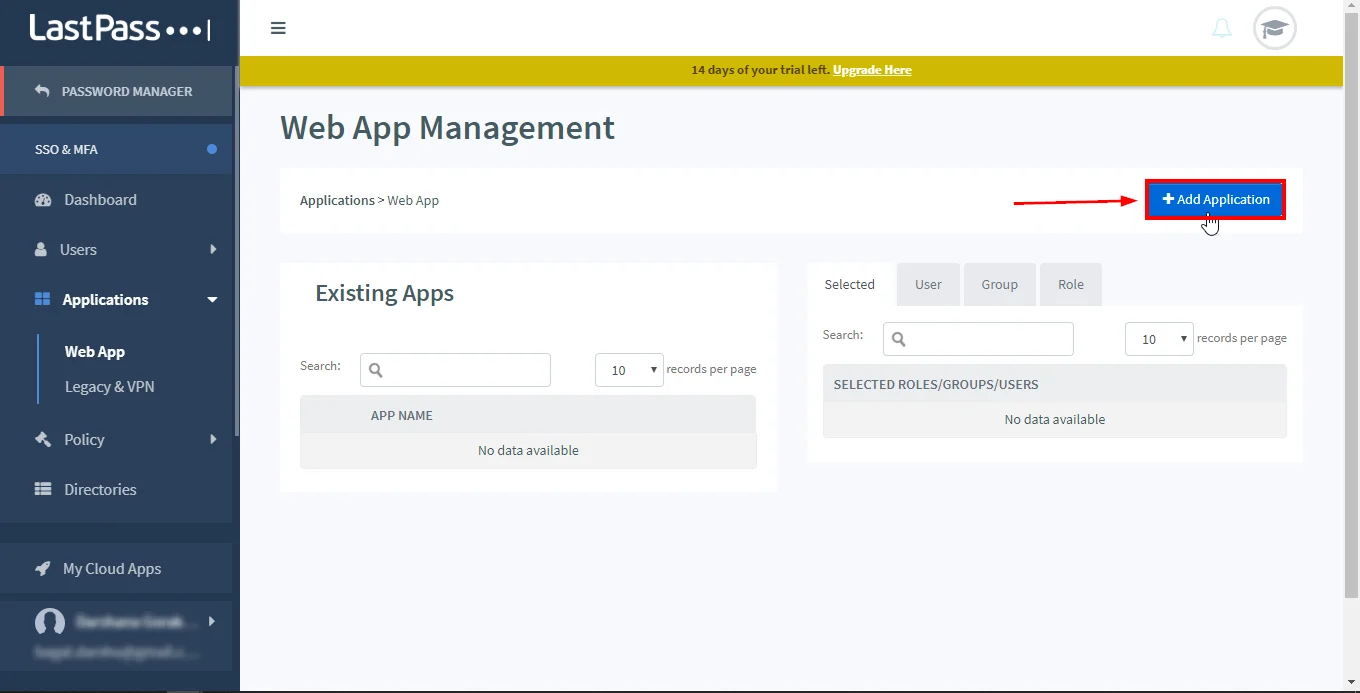
- Di atas klik kanan Tambahkan Aplikasi.
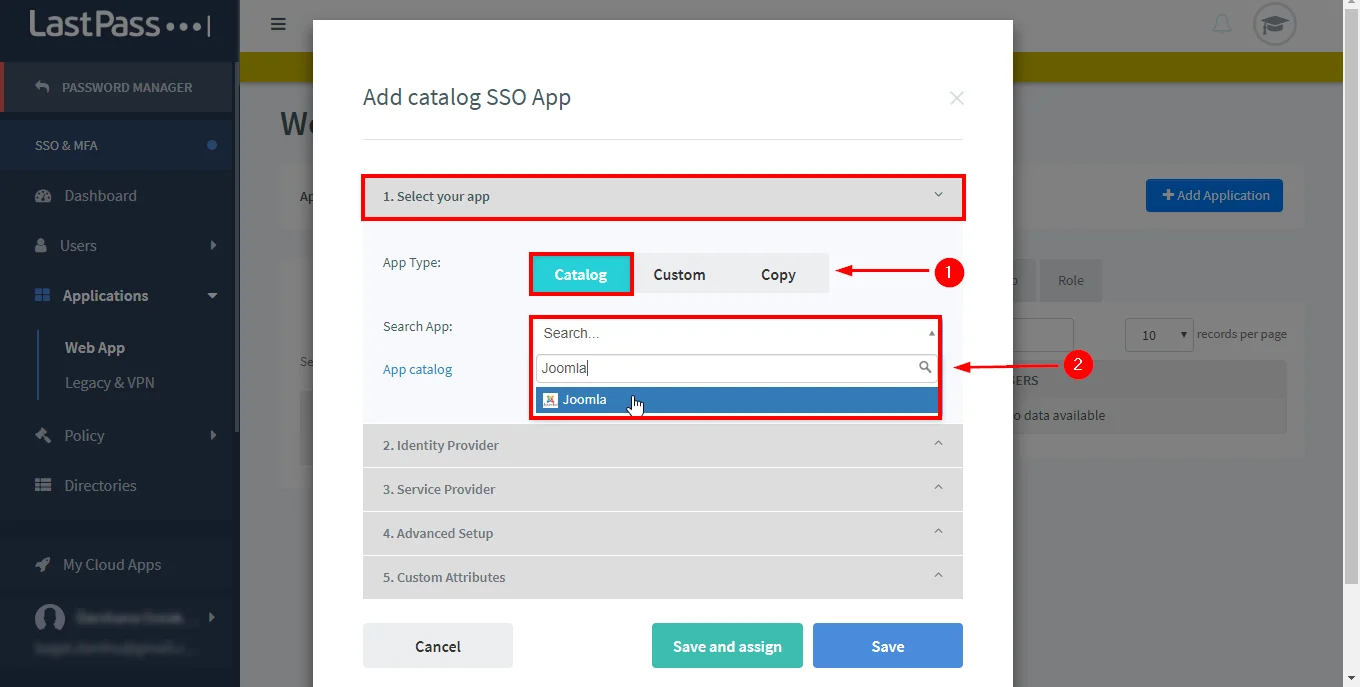
- Di dalam Pilih aplikasi Anda Bagian Pilih Jenis Aplikasi sebagai Katalog Dan AplikasiKatalog sebagai Joomla.
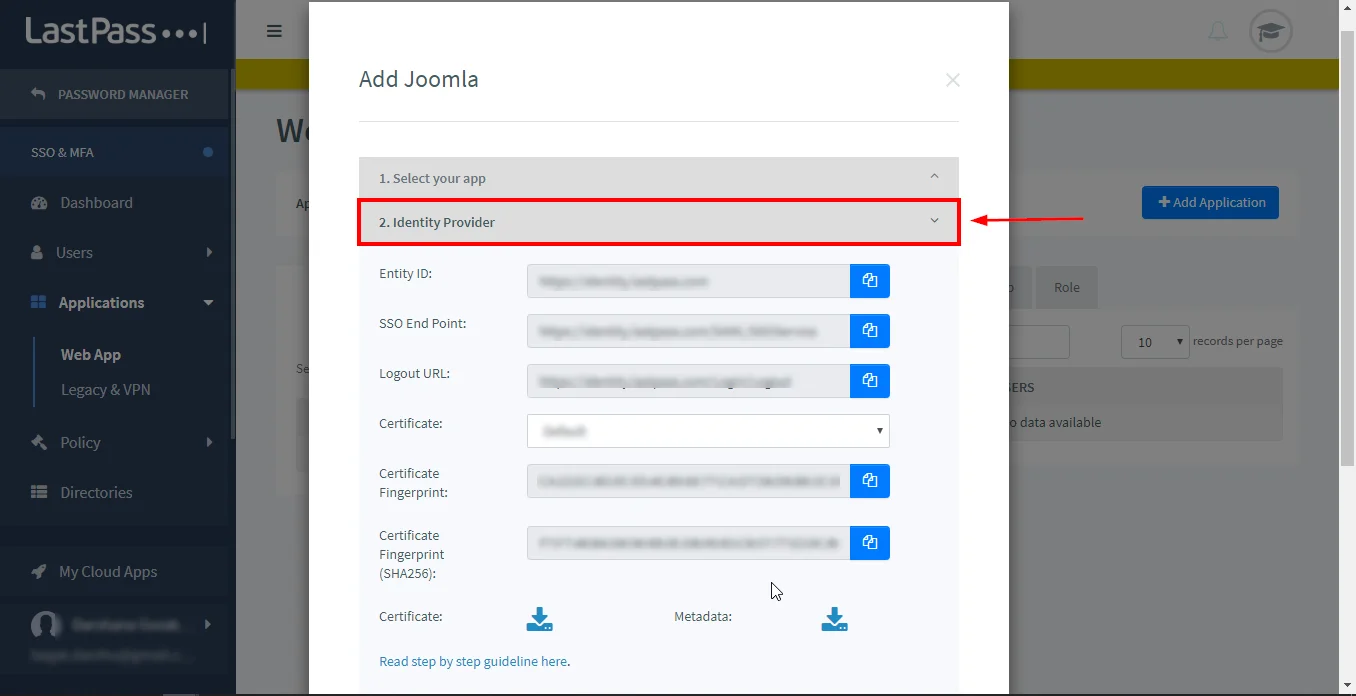
- Dari Penyedia Identitas bagian salin informasi yang diperlukan atau Unduh metadata Untuk mengonfigurasi Penyedia layanan.
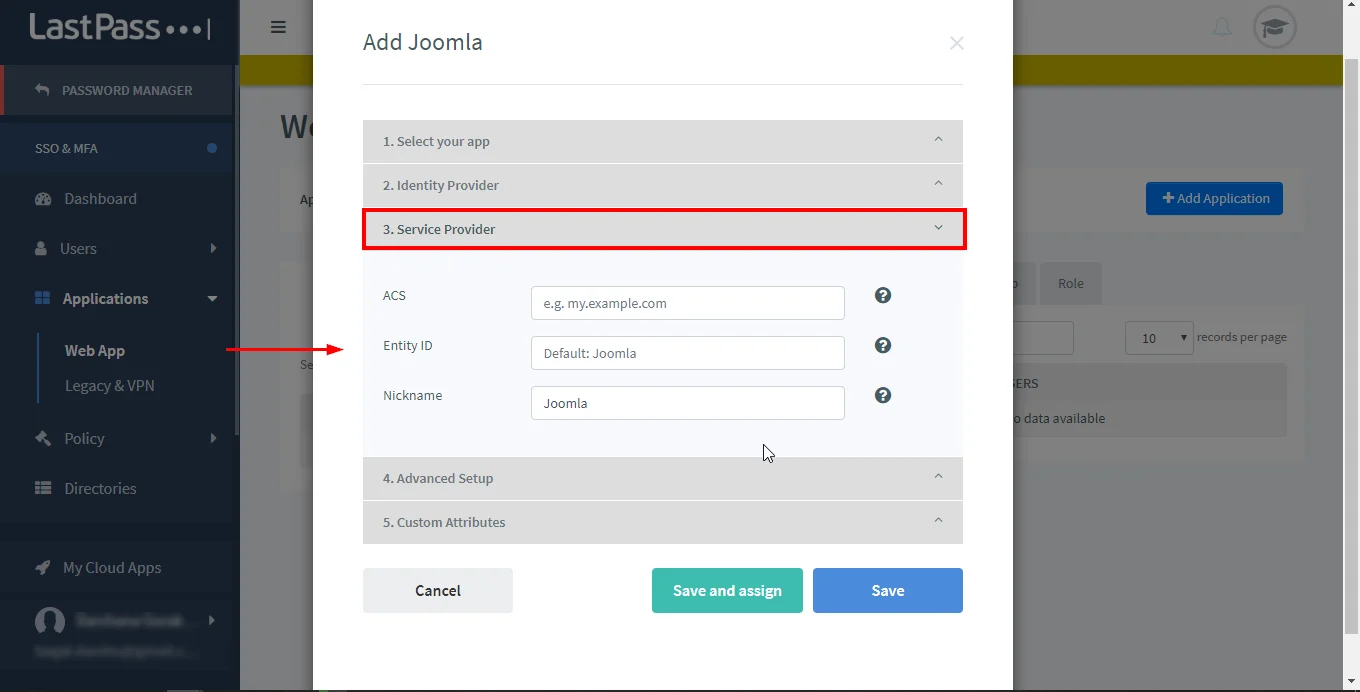
- Di dalam Bagian Penyedia Layanan isi ACS dan SP-entitas ID /penerbit URL yang tersedia di Tab Metadata Penyedia Layanan dari Joomla Saml sp plugin di sini.
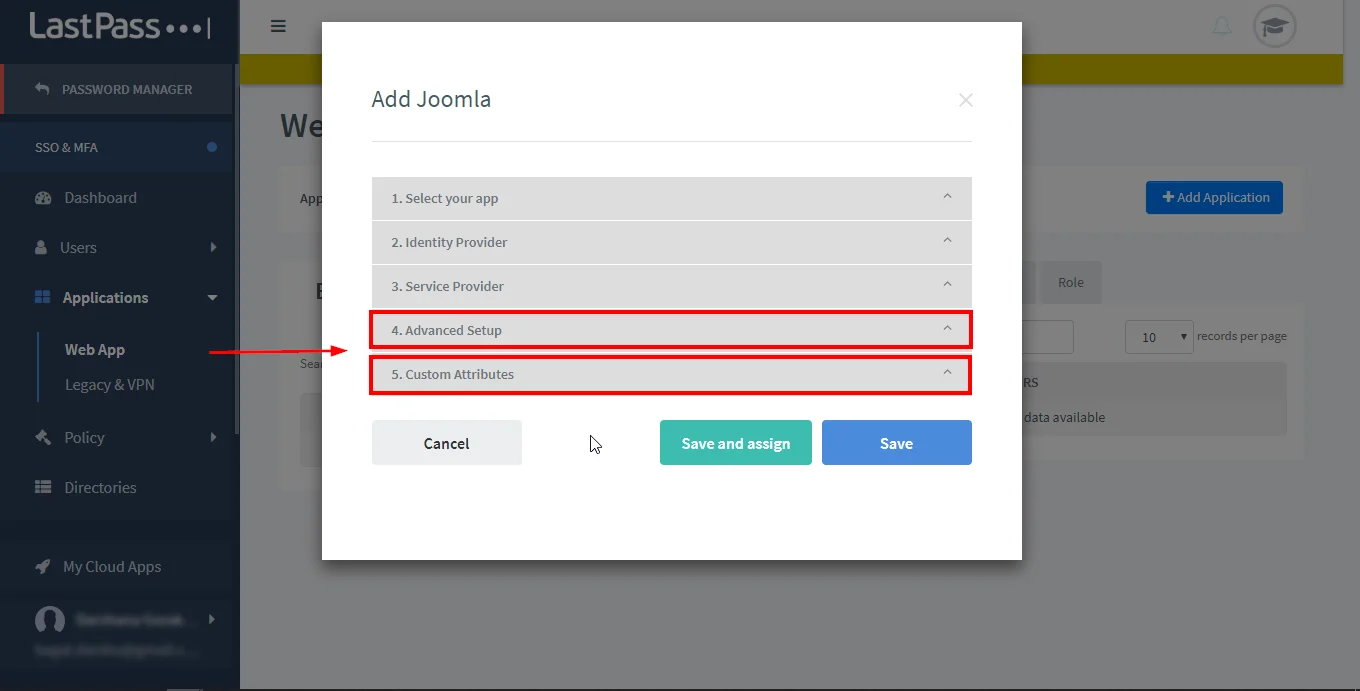
- Konfigurasikan Konfigurasi lanjutan Dan Atribut khusus Menurut kebutuhan (opsional).
- Klik Menyimpan.
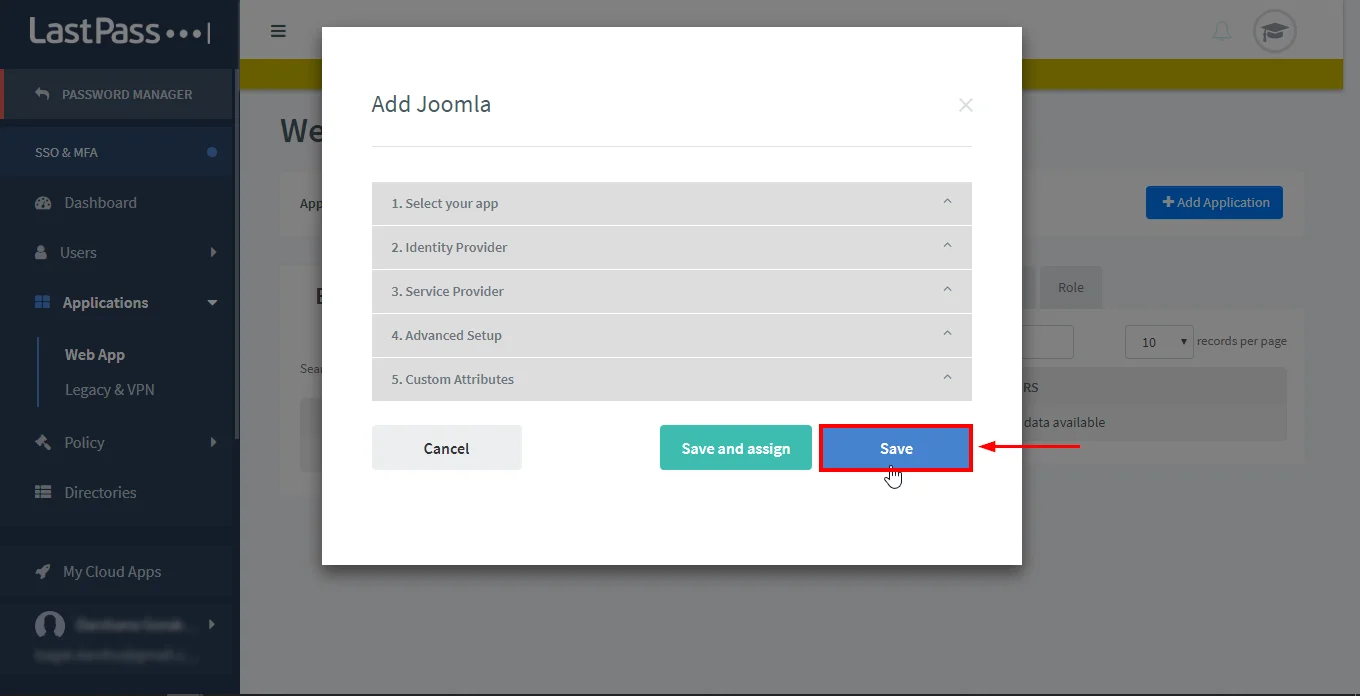
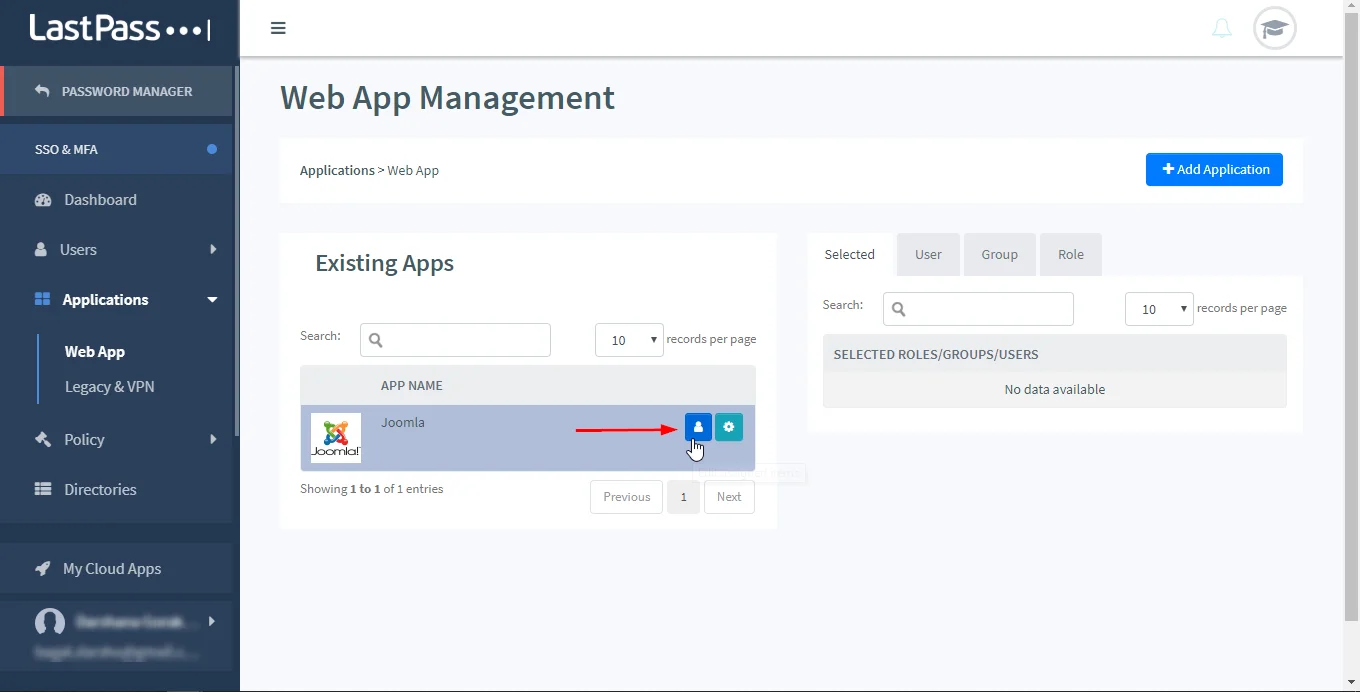
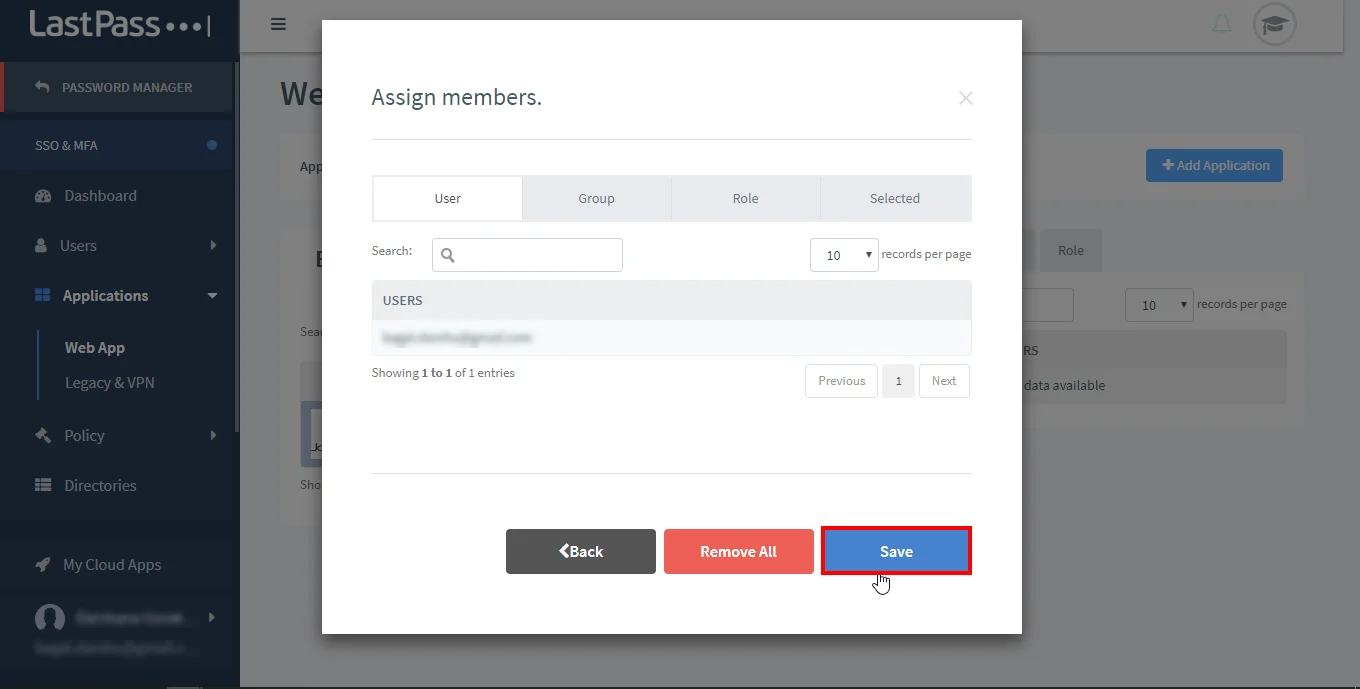
- Tetapkan pengguna ke aplikasi dengan mengklik Ikon Kontak pada aplikasi dan tetapkan pengguna sesuai dengan pengguna/grup dan klik Menyimpan.
- Unduh Aplikasi LastPass MFA dan login dengan melakukan pemindaian/surat barcode di ponsel (opsional).
3. Konfigurasikan Penyedia Identitas LastPass dengan Penyedia Layanan Joomla Saml
Di plugin Joomla Saml, pergi ke Pengaturan Penyedia Layanan Tab. Ada tiga cara untuk mengonfigurasi plugin:
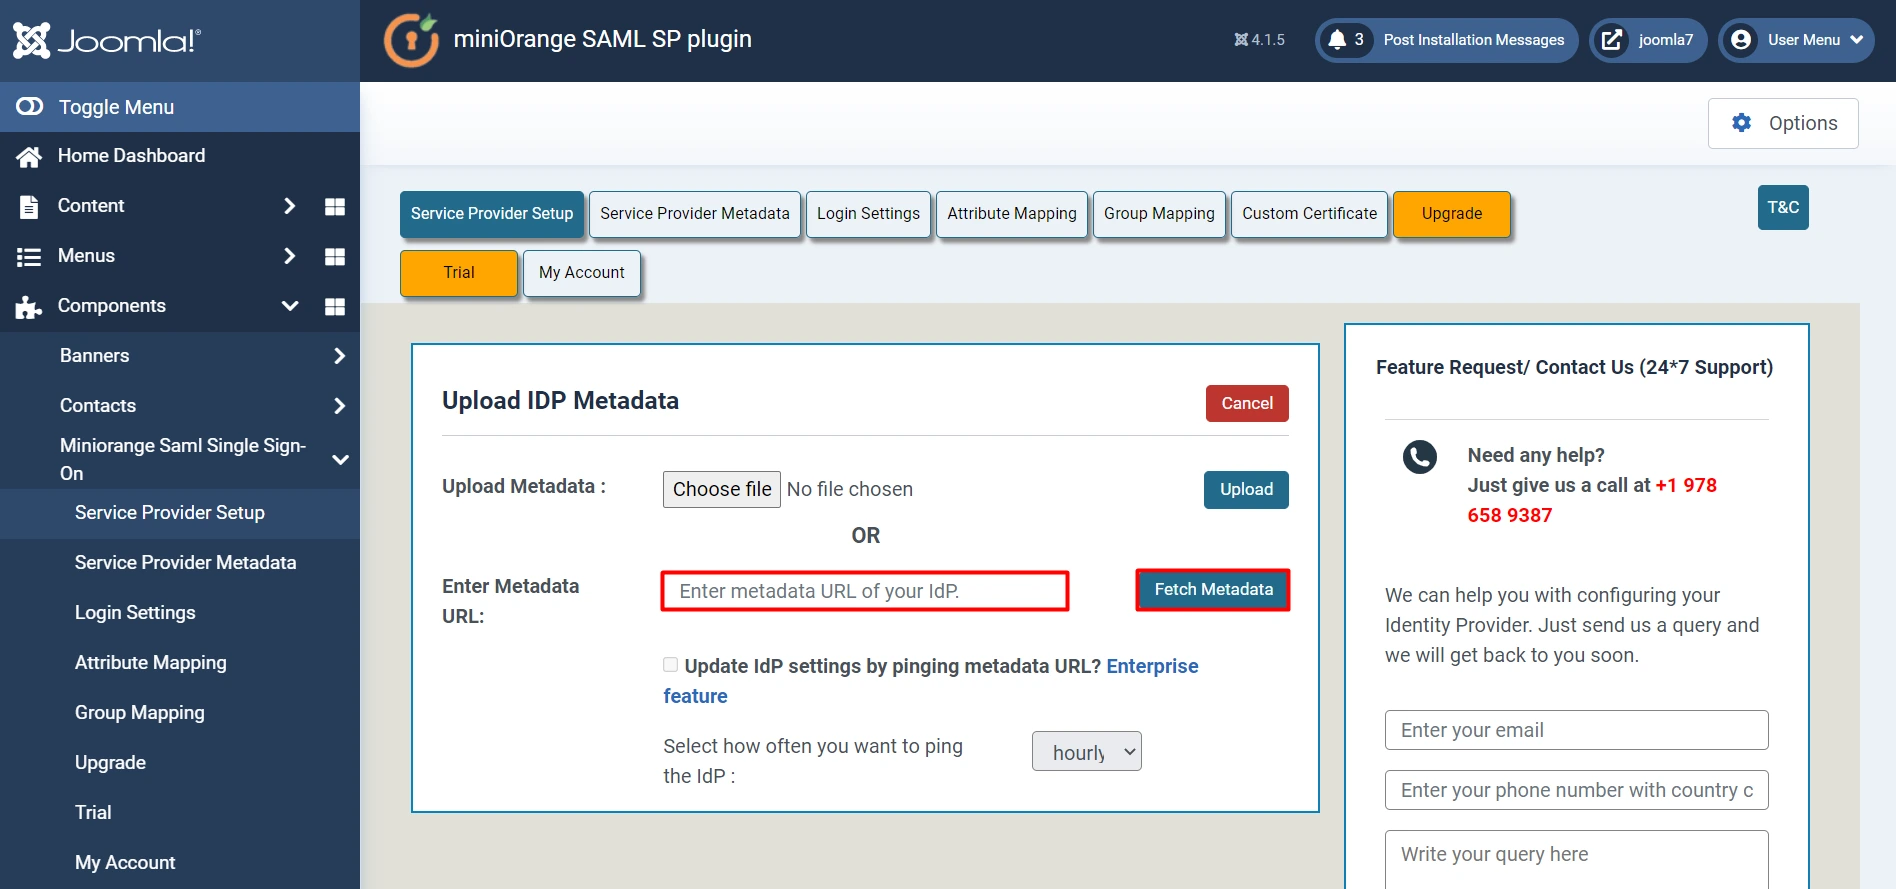
Oleh metadata url:
- Klik Unggah Metadata IDP.
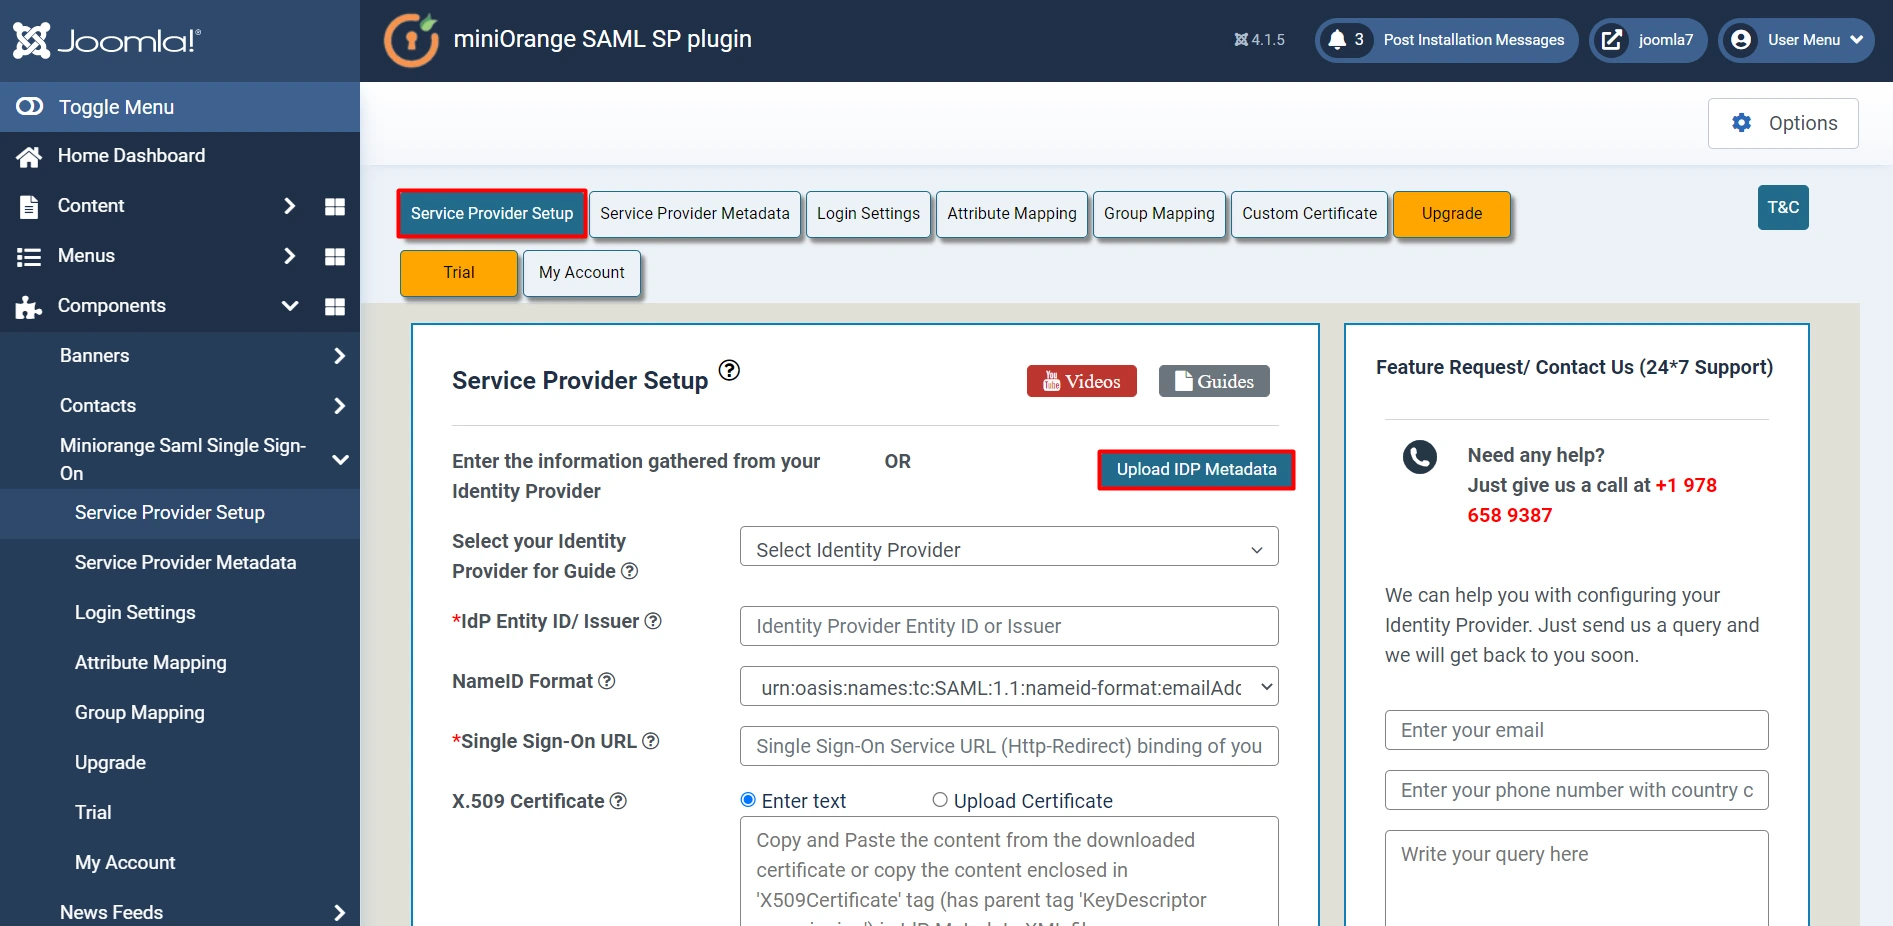
- Memasuki URL metadata (Disalin dari lastpass) dan klik Ambil metadata.
Dengan mengunggah file metadata:
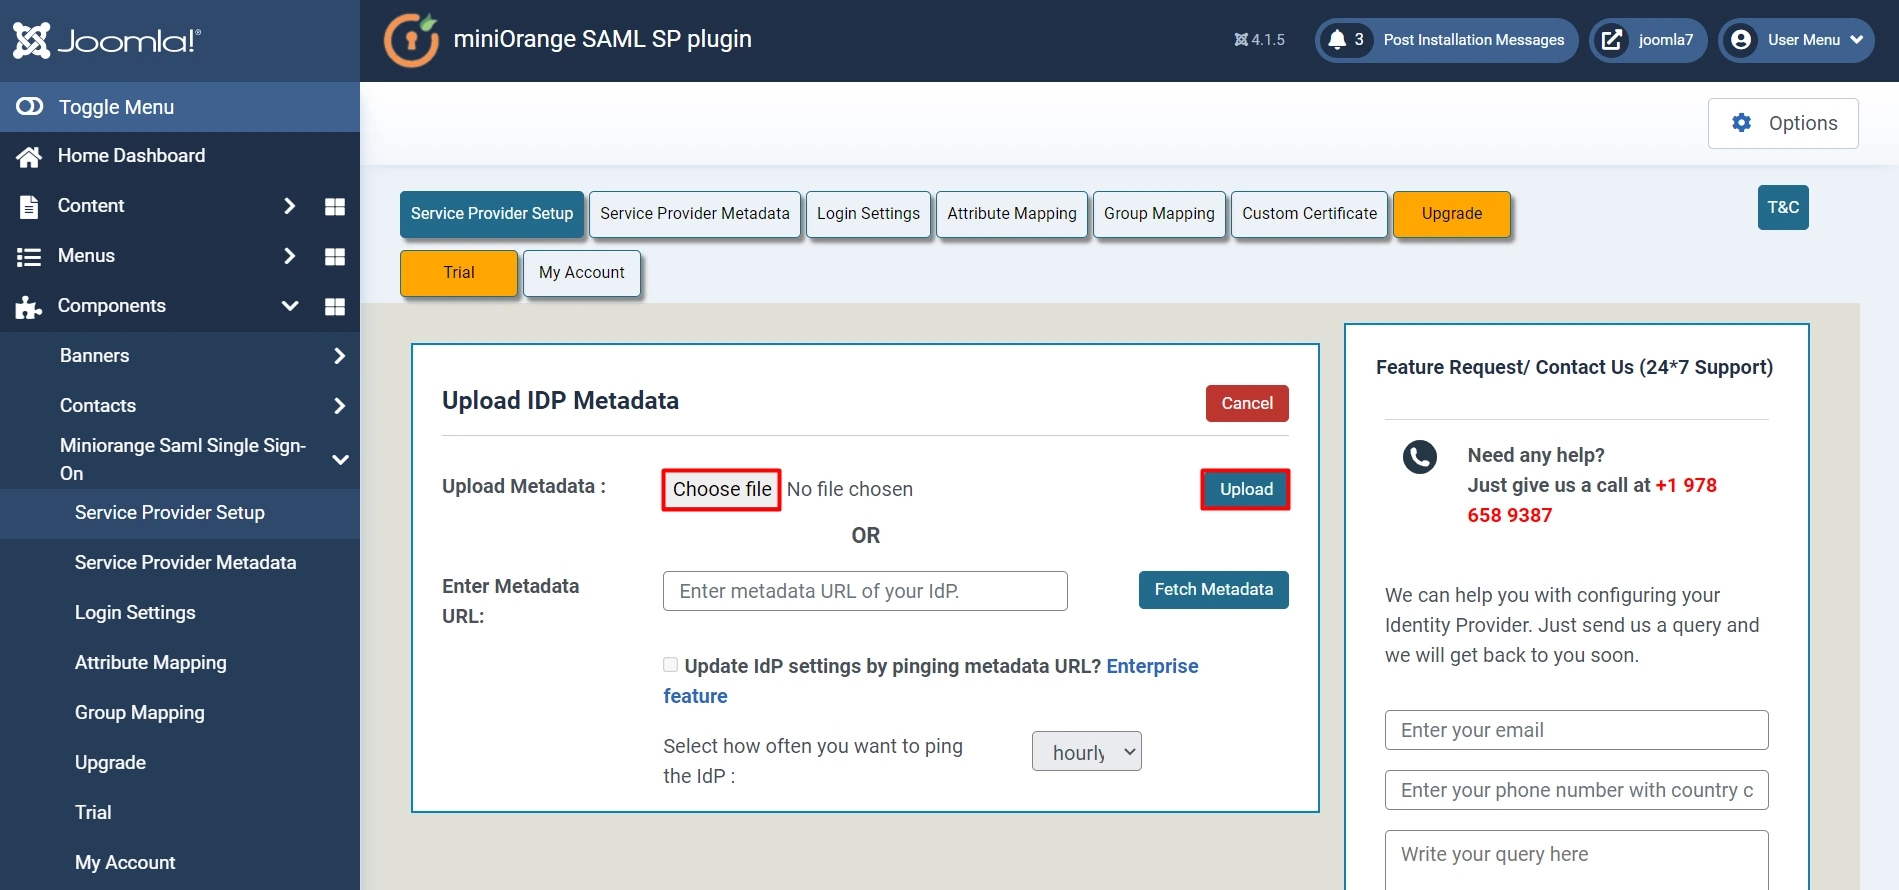
- Klik Pilih file metadata dan klik Mengunggah.
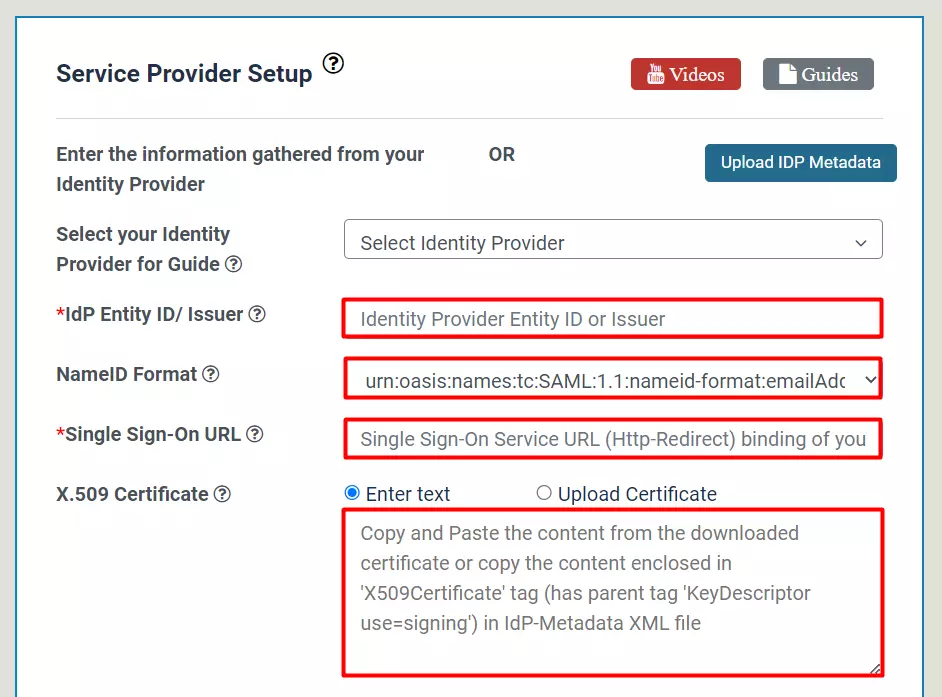
Konfigurasi Manual:
- Menyalin SAML Entity ID, SAML Single-Sign-On Endpoint URL dan X.509 Sertifikat dari dokumen metadata federasi dan tempel IDP Entity ID atau penerbit, URL layanan masuk tunggal, x.509 Sertifikat Bidang masing -masing di plugin.
| ID Entitas IDP ID atau Penerbit | ID entitas SAML dalam dokumen Metadata Federasi |
| URL layanan masuk tunggal | SAML URL Titik Akhir Single-On di Dokumen Metadata Federasi |
| X.509 Sertifikat | X.509 Sertifikat dalam Dokumen Metadata Federasi |
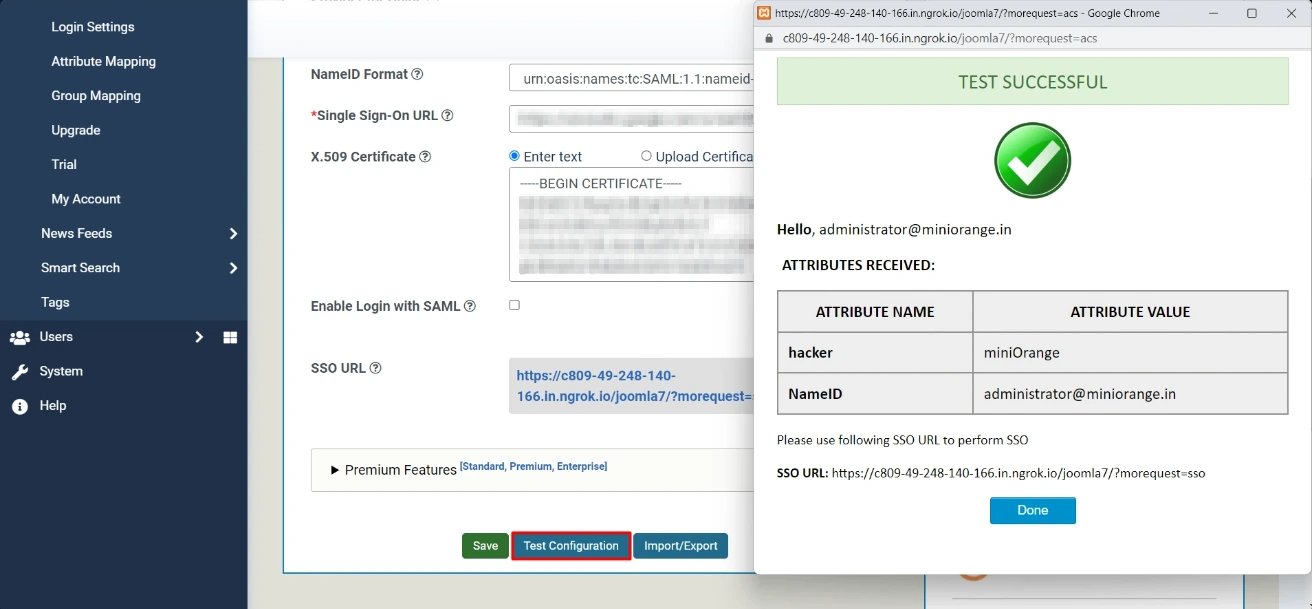
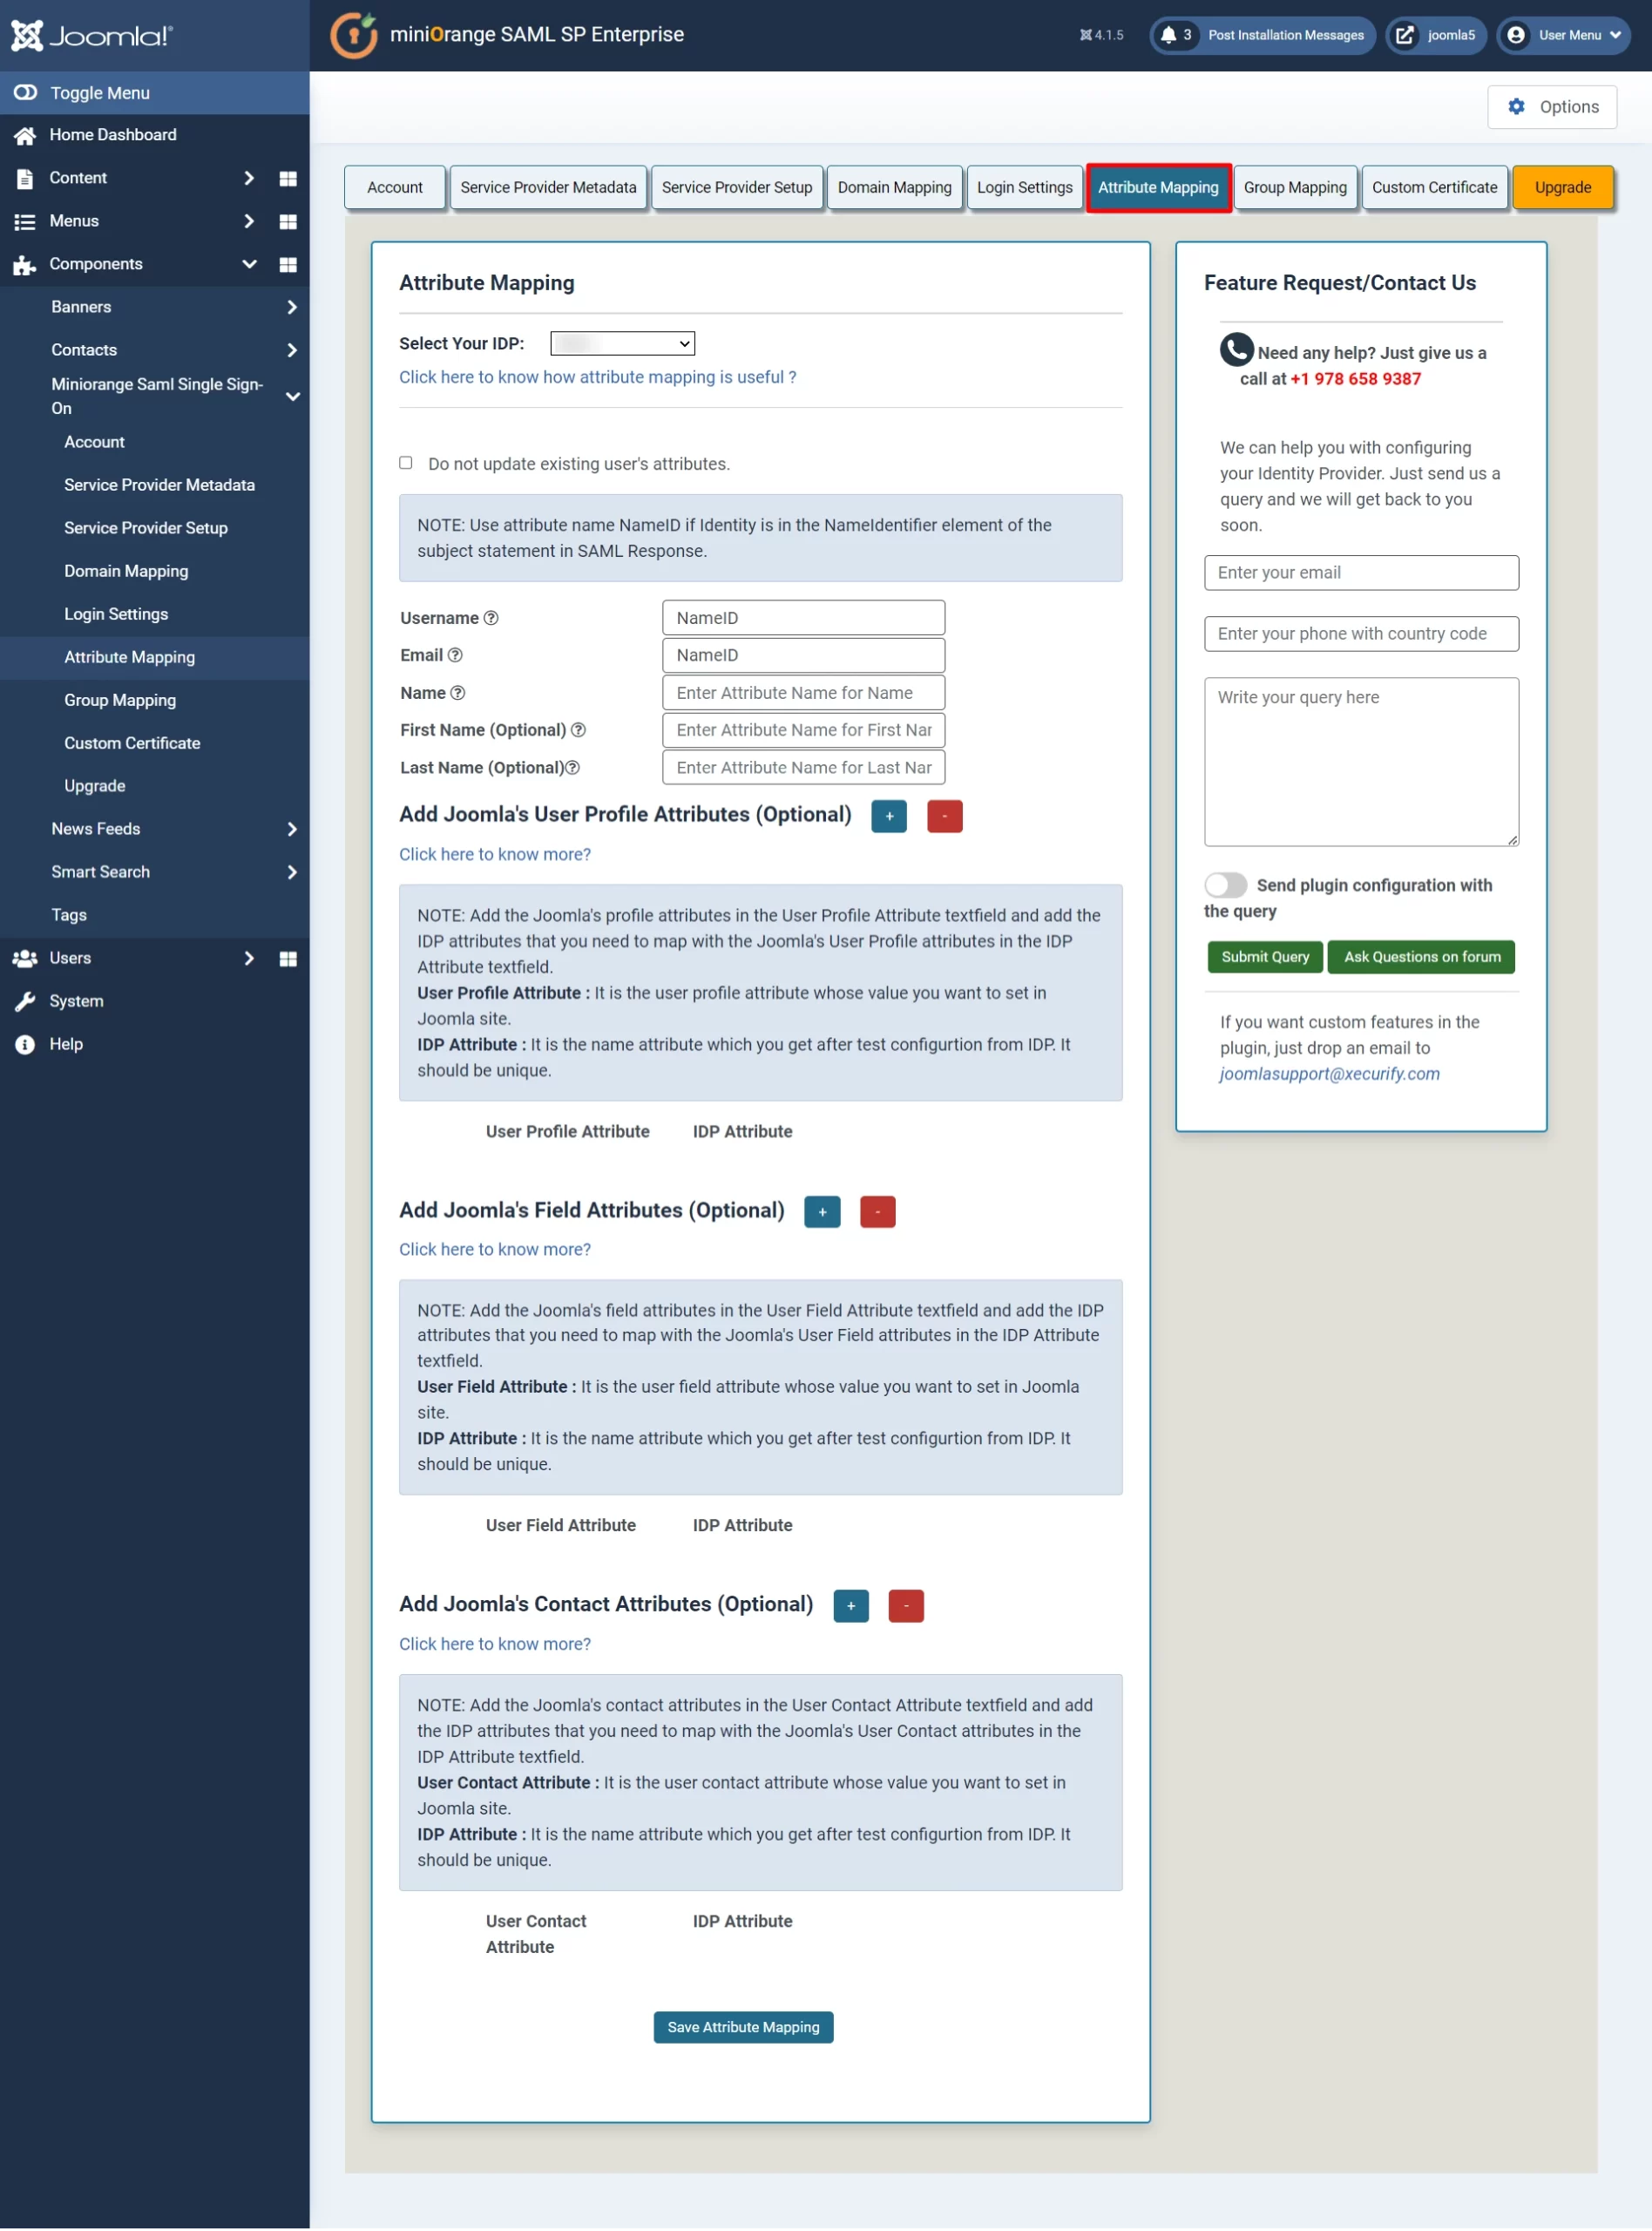
4. Pemetaan Atribut – Fitur Premium (Termasuk dengan Uji Coba Bisnis)
- Atribut adalah detail pengguna yang disimpan di penyedia identitas Anda.
- Pemetaan atribut membantu Anda mendapatkan atribut pengguna dari penyedia identitas Anda (IDP) dan memetakannya ke atribut pengguna Joomla seperti FirstName, LastName dll.
- Saat secara otomatis mendaftarkan pengguna di situs Joomla Anda, atribut ini secara otomatis akan dipetakan ke detail pengguna Joomla Anda.
- Di plugin Joomla Saml, pergi ke Pemetaan atribut tab dan isi semua bidang.
| Nama belakang: | Nama Atribut Nama Pengguna dari IDP (Keep NameID secara default) |
| Surel: | Nama atribut email dari IDP (Keep NameID secara default) |
| Nama depan: | Nama atribut nama depan dari IDP |
| Nama keluarga: | Nama atribut nama belakang dari IDP |
5. Pemetaan Grup – Fitur Premium (termasuk dengan uji coba bisnis)
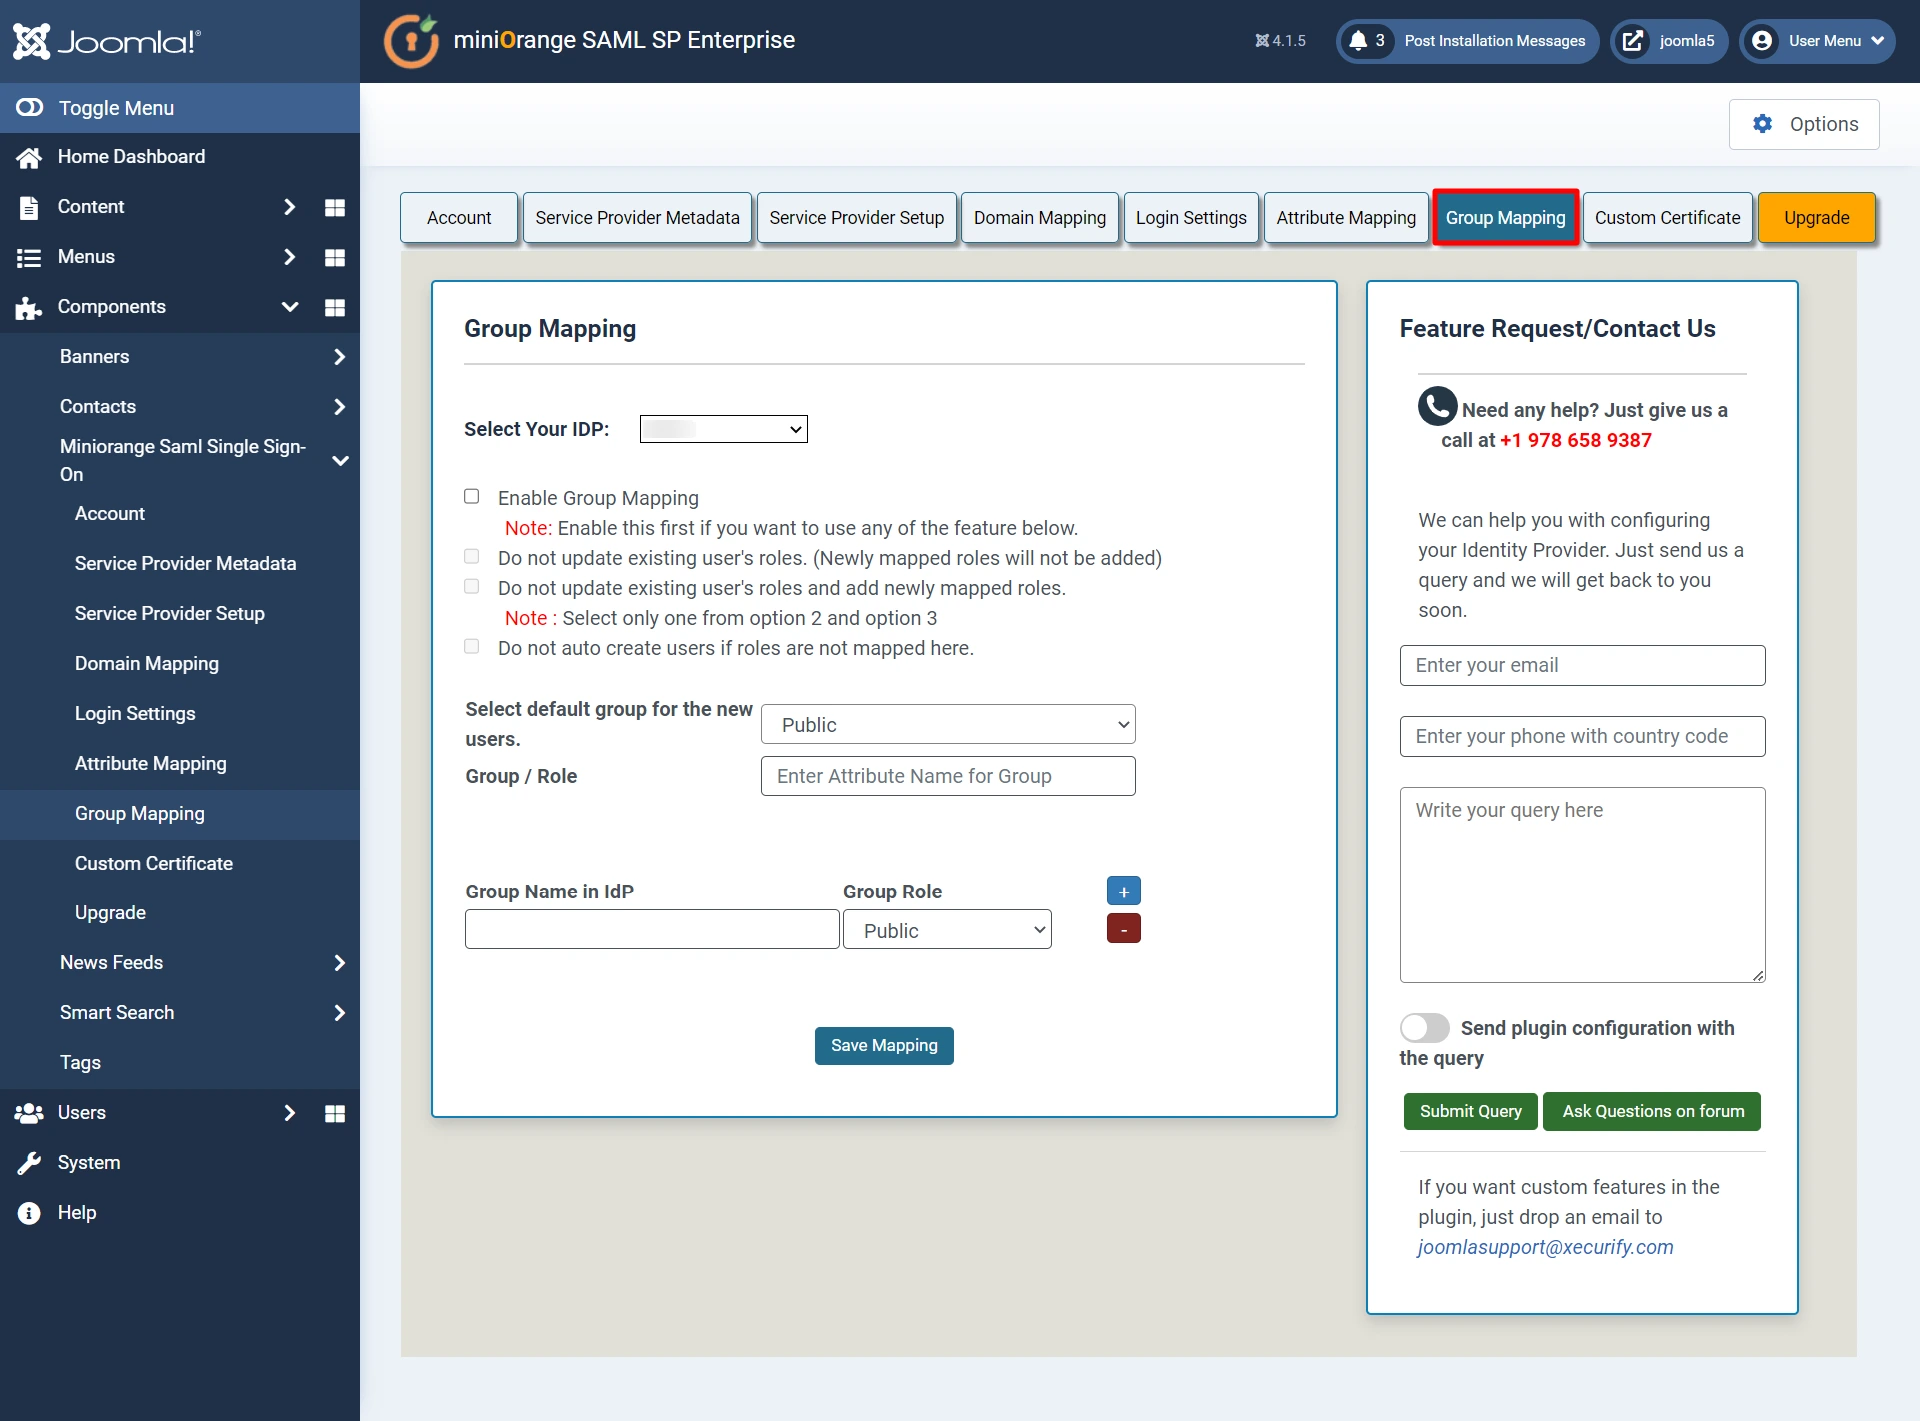
- Pemetaan grup membantu Anda untuk menetapkan grup tertentu untuk pengguna grup tertentu di Penyedia Identitas (IDP) Anda.
- Saat mendaftar otomatis, pengguna ditugaskan grup berdasarkan grup tempat mereka dipetakan.
6. Redirection & SSO Links – Fitur Premium (disertakan dengan uji coba bisnis)
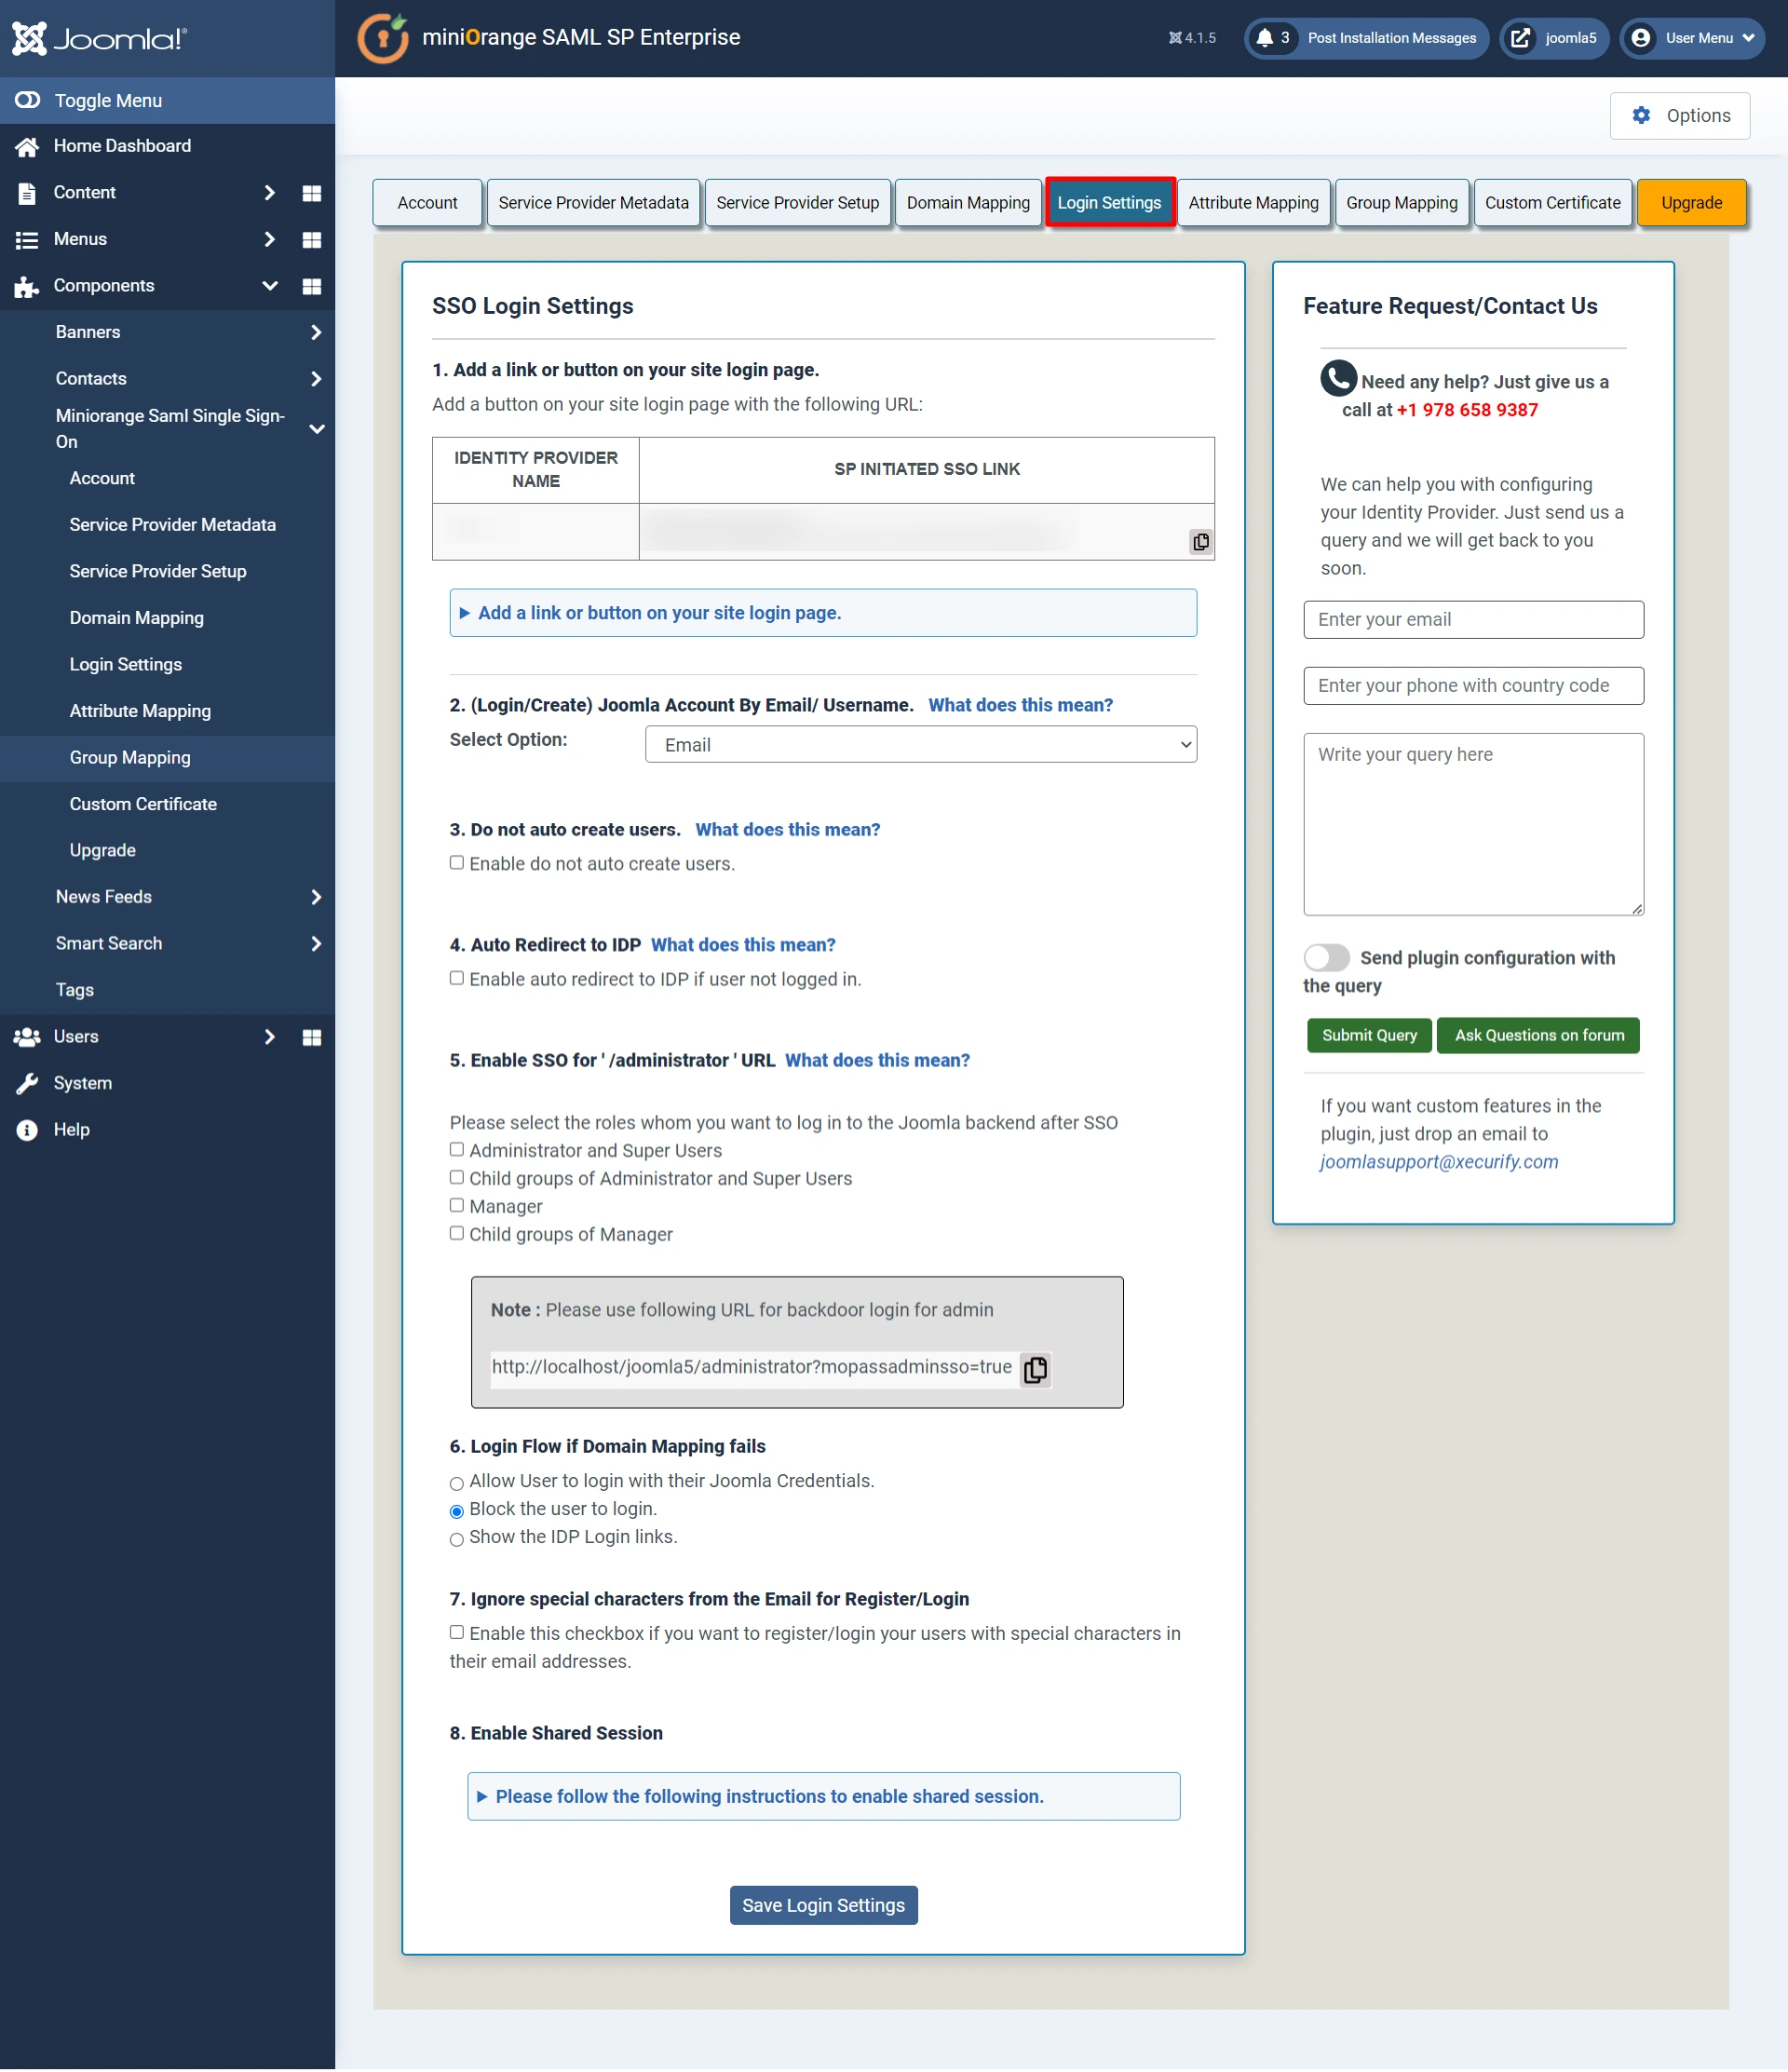
- Pergi ke Pengaturan Login tab. Ada beberapa fitur yang tersedia di tab ini seperti Auto mengalihkan pengguna ke penyedia identitas Dan Aktifkan login yang didukung untuk pengguna super. Untuk menggunakan fitur -fitur ini, klik kotak centang masing -masing.
Anda telah berhasil menyelesaikan Miniorange Saml 2.0 sp Konfigurasi. Namun, jika Anda menghadapi kesulitan apa pun, silakan kirimkan kami [email protected] .
Sumber daya tambahan.
- Apa itu Masuk Lajang (SSO)
- Cara Mengkonfigurasi SSO dengan ADFS
- Cara Mengkonfigurasi SSO dengan Salesforce
- Cara Mengkonfigurasi SSO dengan Okta
- Cara Mengkonfigurasi SSO dengan Google Apps
Miniorange Joomla Saml Single Sign-On (Web SSO) mendukung beberapa pengungsi yang diketahui seperti ADF, Azure AD, Salesforce,
Shibboleth, onelogin, Okta, Simplesamlphp, Google Apps, Bitium, Openam, Miniorange IDP, Centrify dan banyak lagi.
Uji coba bisnis
Jika Anda ingin uji coba bisnis secara gratis Klik disini
Jika Anda tidak menemukan apa yang Anda cari, silakan hubungi kami di [email protected] Atau hubungi kami di +1 978 658 9387.
Apakah lastpass menggunakan sso?
Об этой страницental
Ы заре kondecedit. С помощю этой страницы с сожем определить, что запросы о о ancing оеет иенно ы,. Почем это мопо произойтиonya?
Эта страница отбражаетсagn в тех слчаях, когда аавистркимисте secara Google ристancing ииишшшamah риииииamah которые наршают уловия исполззованияisah. Страница перестанет отображаться после то A, как эти запросы прекратяupanisah яяisah ancing ancing. До это A.
Источником запросов может слжить Врддносно secara п, пар иа бас00 иасазаз) ыылку запросов. Если Вы исползеет общий дсст в и итернет, проблем м ы ы ip ip ip00 ip ip ip ip ip uman ip ip ip ip ip ip uman ip ip ip ip ip ip ip uman ip ip ip ip ip ip ip ON ip ip ip ip ip ip ON. Обратитесь к своем системном аинистратору. Подробнее secara.
Пожет такжeda появлят secara, если Вы Вонот A рлжвввв dari рыч о оаilat оыч о оаilat, еами, ии же Водитedit запросы чень часто засто.
Masuk dengan LastPass SAML Single Sign di SSO
SAML Single masuk ke Joomla menggunakan lastpass | Login menggunakan lastpass [править]
LastPass Single Sign on (SSO) Untuk Joomla Miniorange menyediakan solusi yang siap digunakan. Solusi ini memastikan bahwa Anda siap untuk meluncurkan akses aman ke situs Joomla Anda menggunakan lastpass dalam hitungan menit.
Aplikasi Joomla Saml memberikan kemampuan untuk mengaktifkan SAML Single Sign-On untuk situs Joomla. Situs Joomla kompatibel dengan semua penyedia identitas SAML. Di sini kita akan melalui panduan untuk mengonfigurasi SOS SSO antara Joomla dan LastPass sebagai penyedia identitas. Pada akhir panduan ini, pengguna dari LastPass sebagai penyedia identitas harus dapat masuk dan mendaftar ke situs Joomla.
Klik di sini untuk mengunduh plugin Joomla Saml SP (ekstensi) untuk melakukan SSO dengan lastpass
Mengkonfigurasi LastPass sebagai Penyedia Identitas (IDP) [править]
- Pergi ke https: // lastpass.com/perusahaan/#!/dasbor dan masuk untuk mengakses Konsol admin.
- Dari menu kiri klik Konsol admin tab.

- Sekarang klik SSO & MFA .

- Dari sub-menu klik Aplikasi -> Aplikasi Web.

- Di atas klik kanan Tambahkan Aplikasi.

- Di Pilih Anda Bagian Aplikasi Pilih jenis aplikasi sebagai katalog dan katalog aplikasi sebagai joomla.

- Dari Penyedia Identitas bagian salin informasi yang diperlukan atau unduh metadata untuk mengonfigurasi Penyedia layanan.

- Di bagian penyedia layanan mengisi AC dan URL identitas yang tersedia di tab penyedia layanan metadata Plugin Joomla Saml SP.

- Konfigurasikan Konfigurasi lanjutan Dan Atribut khusus Menurut kebutuhan (opsional).


- Tetapkan pengguna ke aplikasi oleh mengklik kontak ikon pada aplikasi dan tetapkan pengguna sesuai Grup Pengguna dan klik Menyimpan.


- Unduh LastPass MFA Aplikasi dan login dengan melakukan pemindaian/surat barcode di ponsel (opsional).
Konfigurasikan Joomla sebagai Penyedia Layanan [править]
- Dalam Plugin Joomla Saml, pergi ke Penyedia layanan Pengaturan tab. Ada tiga cara untuk mengonfigurasi plugin:
1. Oleh Metadata URL: * Klik unggah Metadata IDP.

* Masukkan URL Metadata (Salin dari Aplikasi IDP) dan klik Fetch Metadata.

2. Dengan mengunggah file metadata: * klik unggah metadata IDP. * Pilih file metadata dan klik unggahan

3. Konfigurasi Manual: * Salin ID Entitas SAML, SAML Single-On Endpoint URL dan X.509 Sertifikat dari Dokumen Metadata Federasi dan Tempel di IDP Entity ID atau Penerbit, URL Layanan Masuk Tunggal, X.509 bidang sertifikat masing -masing di plugin.
IDP Entity ID atau Penerbit-ID entitas SAML dalam dokumen Metadata Federasi URL Layanan Masuk Tunggal-SAML URL Titik Akhir Single-On di Dokumen Metadata Federasi X X.509 Sertifikat - x.509 Sertifikat dalam Dokumen Metadata Federasi
- Tambahkan tombol di halaman login situs Anda dengan URL berikut:

Uji coba bisnis [править]
Jika Anda ingin uji coba bisnis secara gratis klik di sini
Jika Anda tidak menemukan apa yang Anda cari, silakan hubungi kami di [email protected] atau hubungi kami di +1 978 658 9387.
Apakah lastpass menggunakan sso?
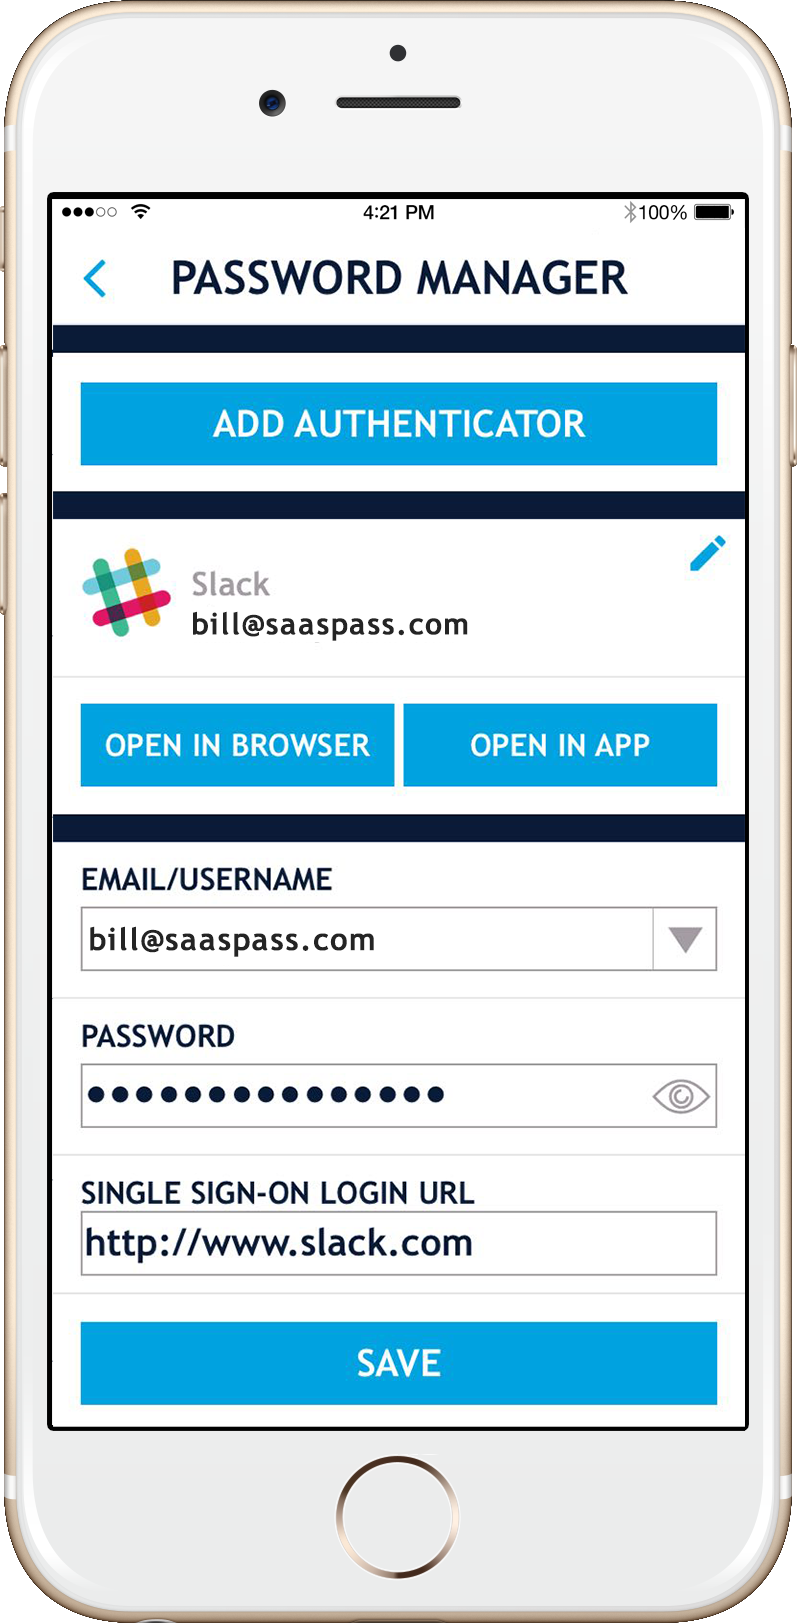
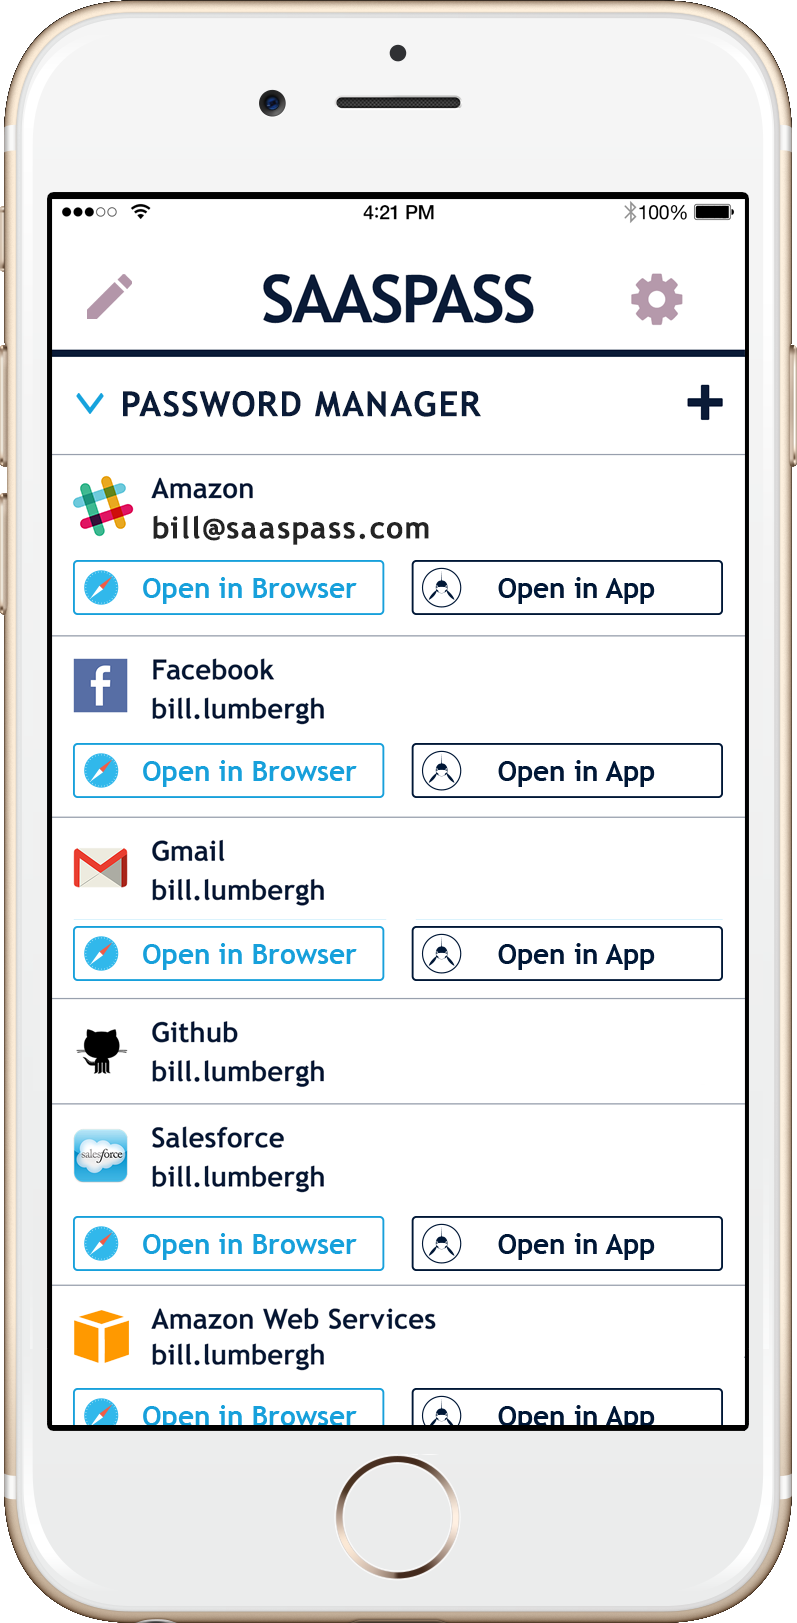
Anda dapat mengatur Manajer Kata Sandi Saaspass untuk ribuan situs web dan layanan, termasuk LastPass ke Autofill dan Autologin untuk mereka dari komputer & ponsel Anda. Ini adalah cara yang bagus untuk menangani semua kompleksitas web. Selain itu, Anda dapat menambahkan format otentikator otentikasi multi-faktor dengan cukup mudah juga dari dalam Manajer Kata Sandi Anda. Faktanya, kami juga dapat mengotomasi & autologin kredensial kata sandi Anda dan kode authenticator juga!!
Manajer Kata Sandi Gratis untuk Penggunaan Pribadi
Saaspass for LastPass Password Manager gratis untuk penggunaan pribadi dan dapat digunakan pada beberapa perangkat juga.
Beberapa perangkat
Saaspass Password Manager dapat didukung di beberapa perangkat termasuk tablet seperti iPad. Anda dapat memiliki semua manajer kata sandi Anda di dua atau lebih perangkat. Anda juga dapat mengontrol beberapa perangkat Anda dengan manajemen perangkat. Kemampuan untuk melakukan penghapusan jarak jauh sangat berguna terutama jika Anda memilikinya di lebih dari dua perangkat. Anda dapat menghapus Saaspass dari jarak jauh dari perangkat yang dibuang atau bahkan (Surga melarang). Akses ke Saaspass Anda selalu dilindungi oleh biometrik seperti ID sentuh atau pin yang dapat disesuaikan.
Sinkronisasi otomatis
Jika Anda memiliki Saaspass di beberapa perangkat, detail Anda akan disinkronkan secara otomatis untuk menghilangkan rasa sakit dari beberapa entri pada semua perangkat Anda.
Cadangan & Pemulihan
Anda dapat membuat cadangan melalui membangun pemulihan dan kemudian mengembalikan Saaspass Anda. Ini sangat berguna terutama jika Anda mengubah atau kehilangan perangkat. Itu menghilangkan rasa sakit dengan mencatat dan membuat kode cadangan dan kemudian membangunnya kembali.
Ubah nama tampilan
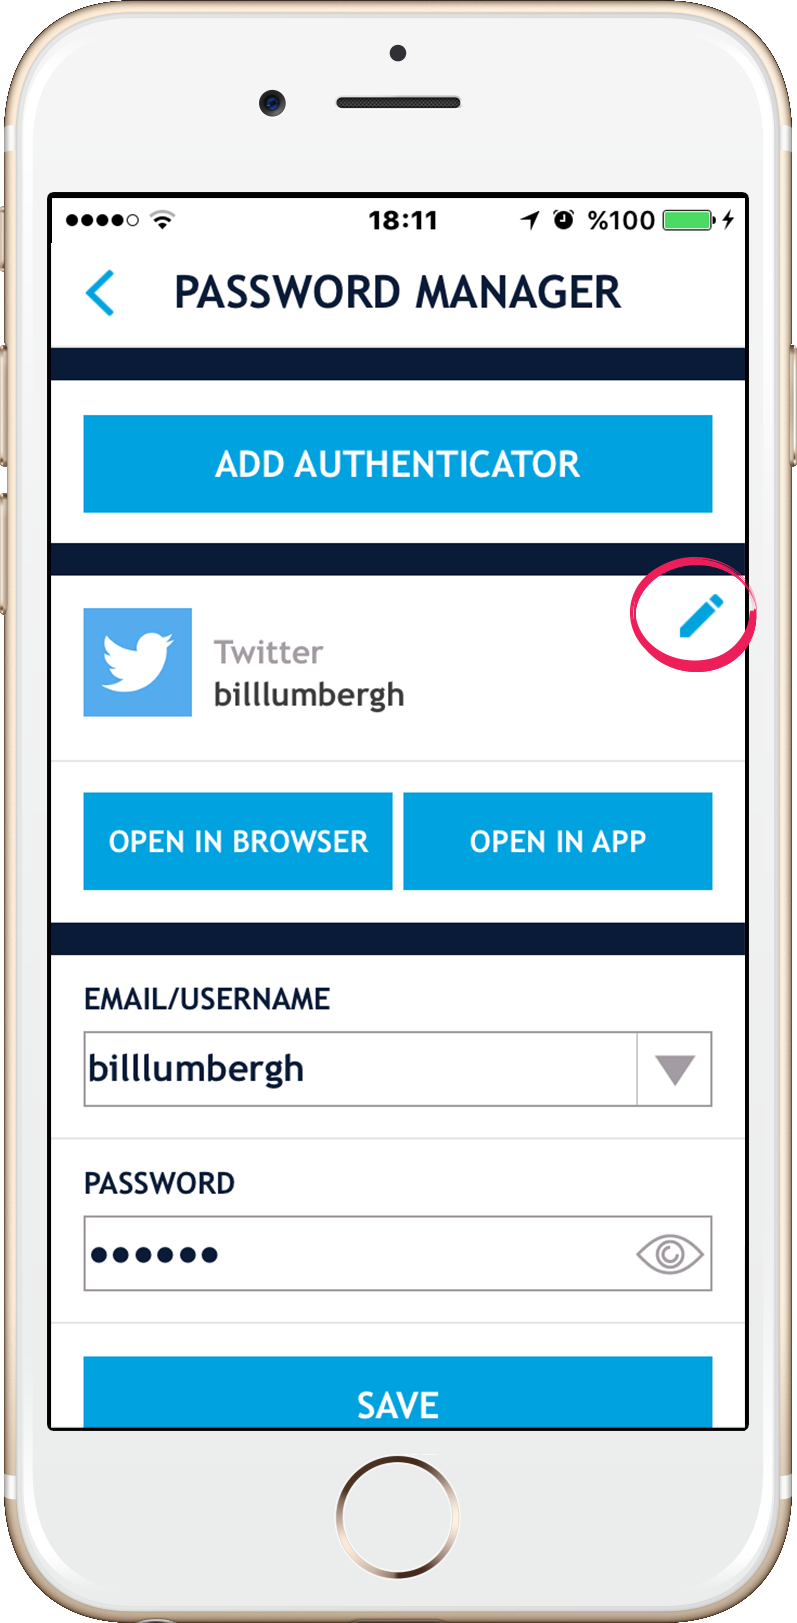
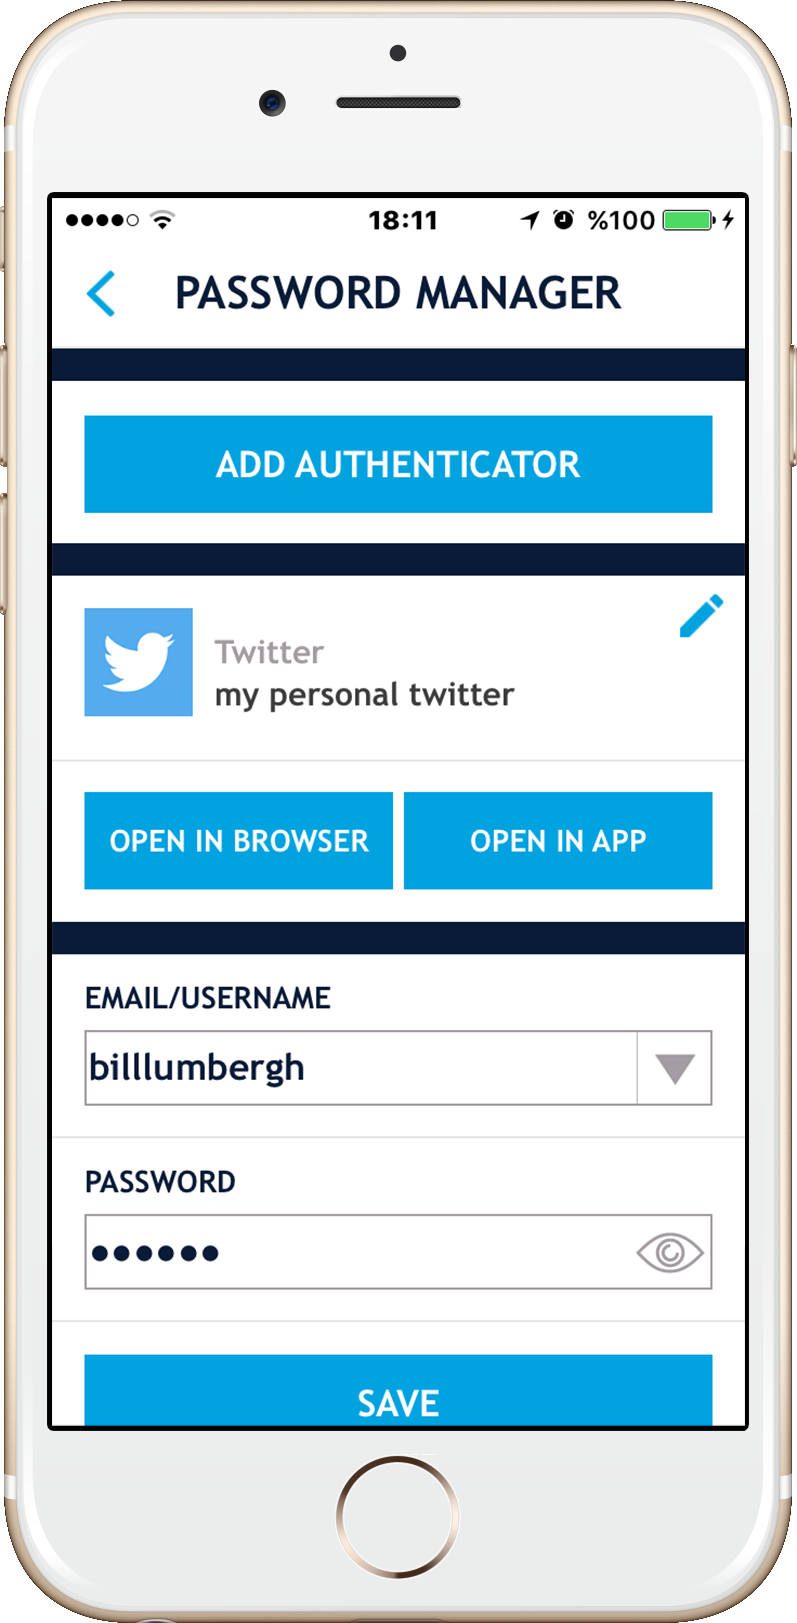
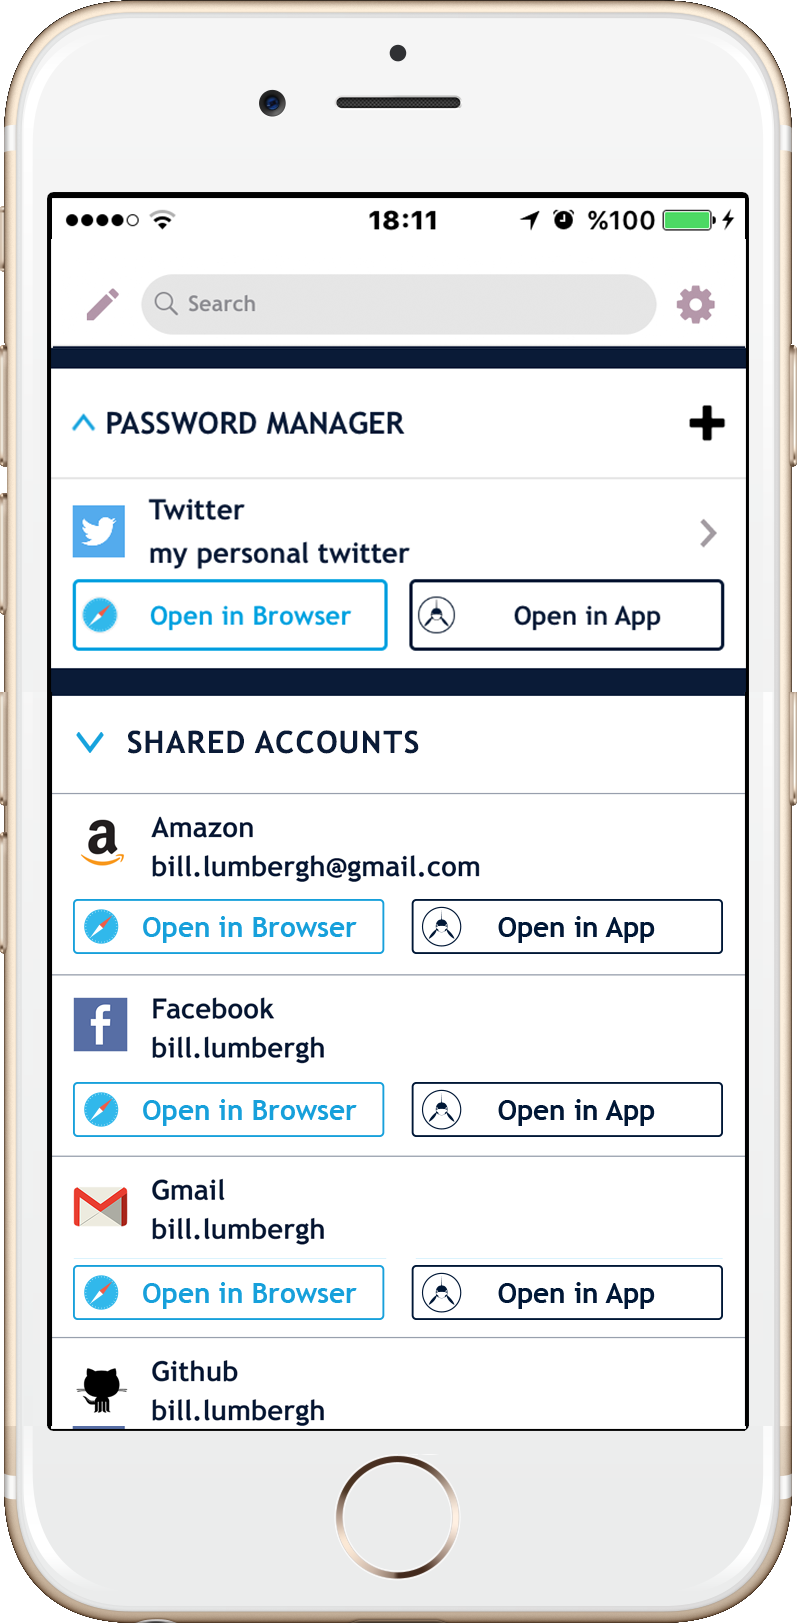
Anda dapat mengubah nama tampilan Manajer Kata Sandi Anda dari dalam detail Manajer Kata Sandi.
Tata letak khusus
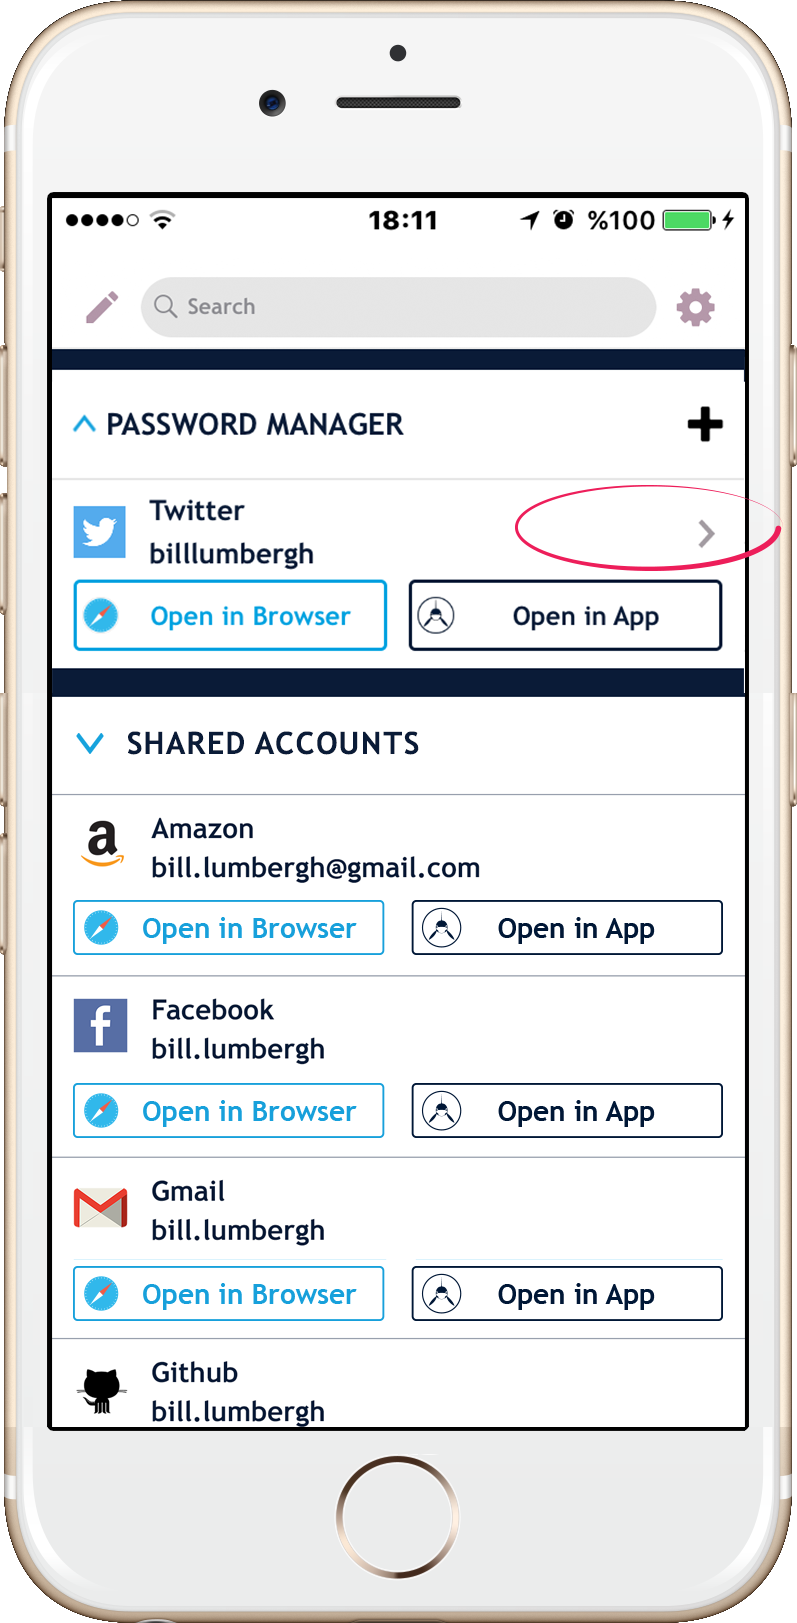
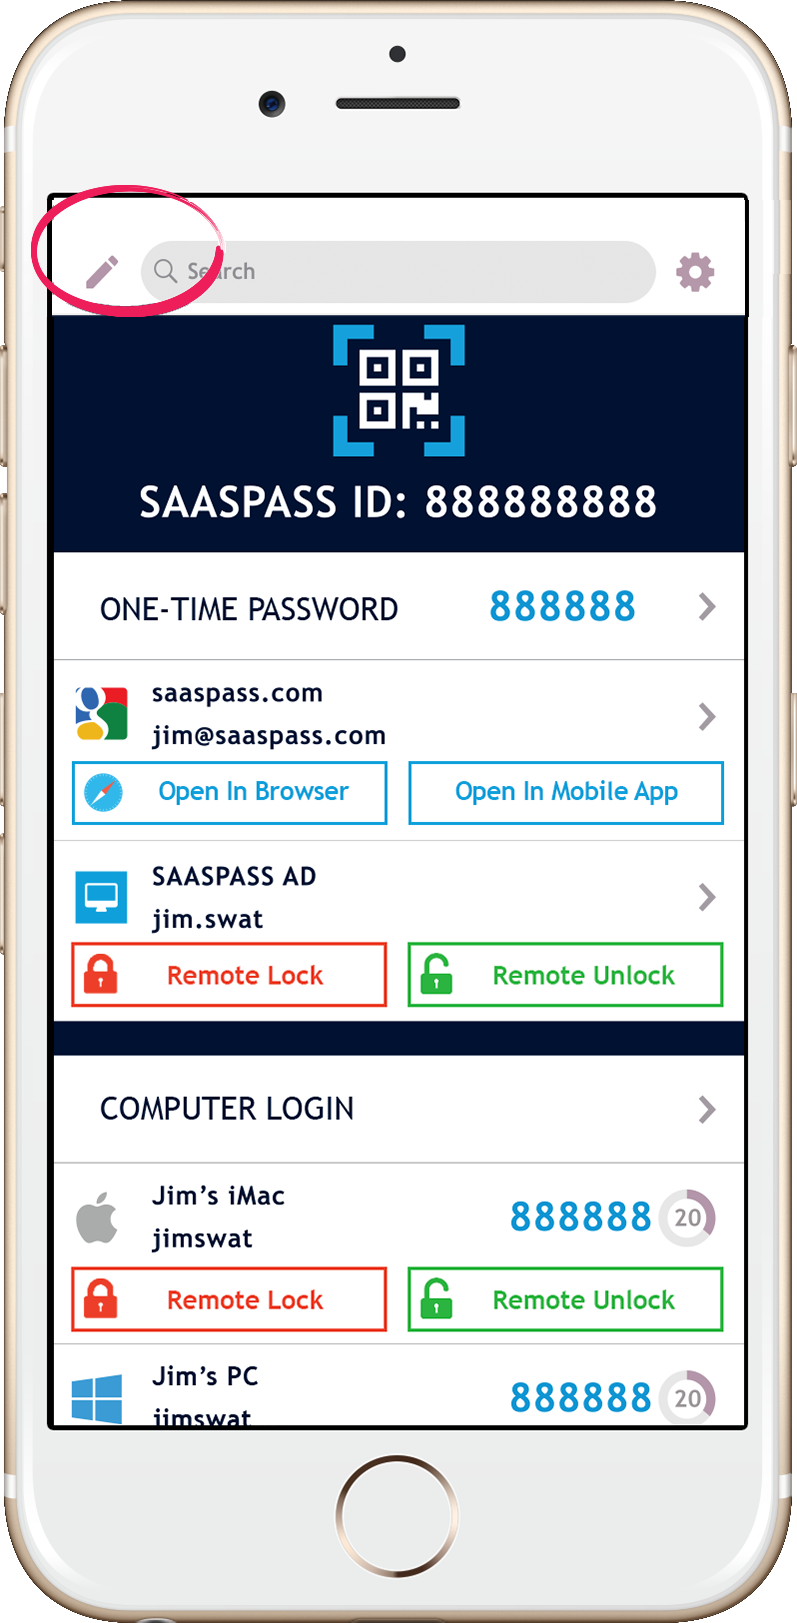
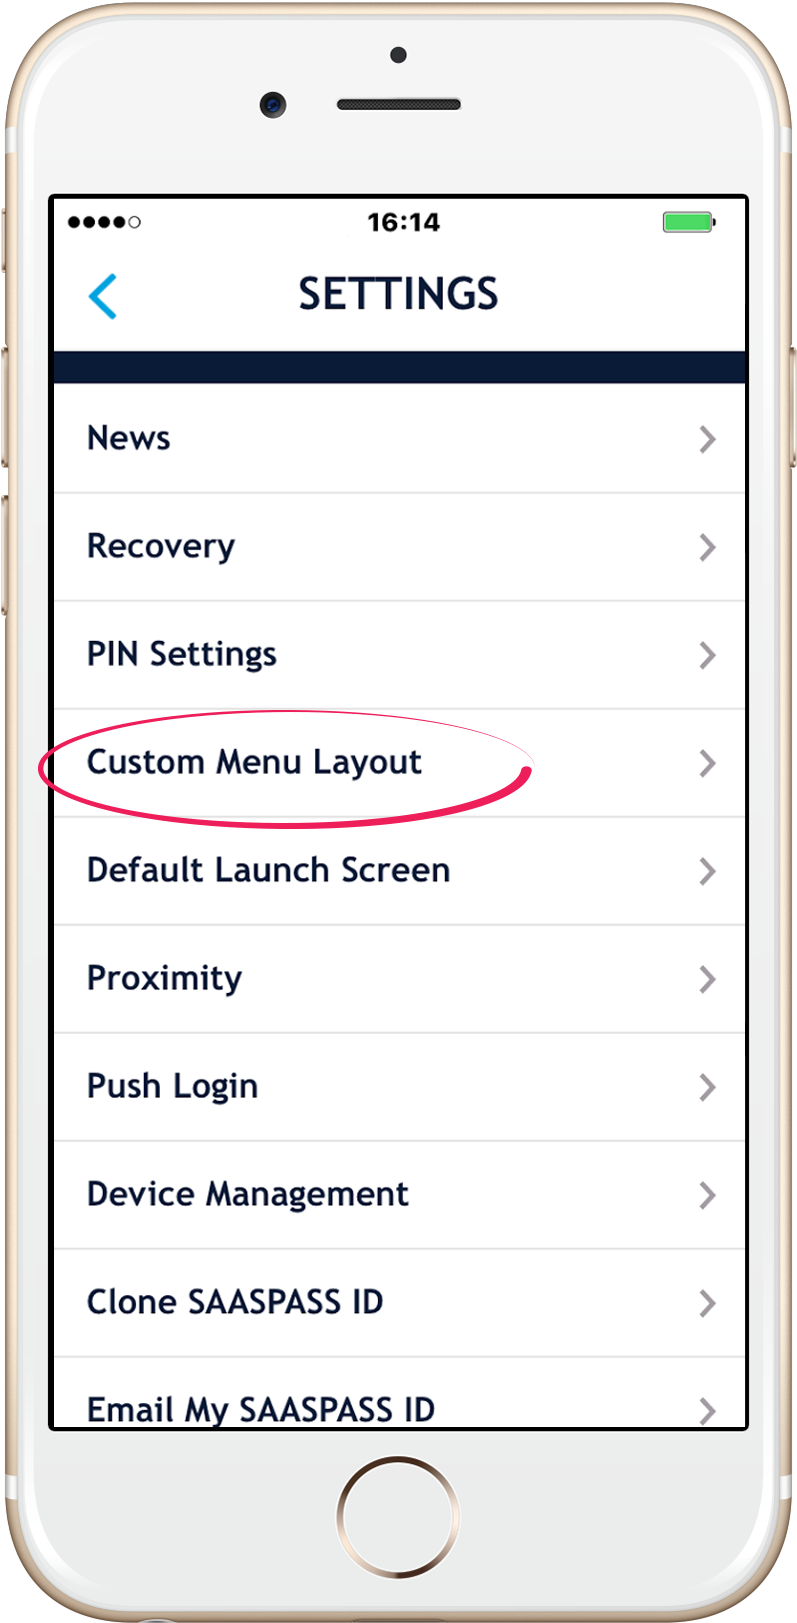
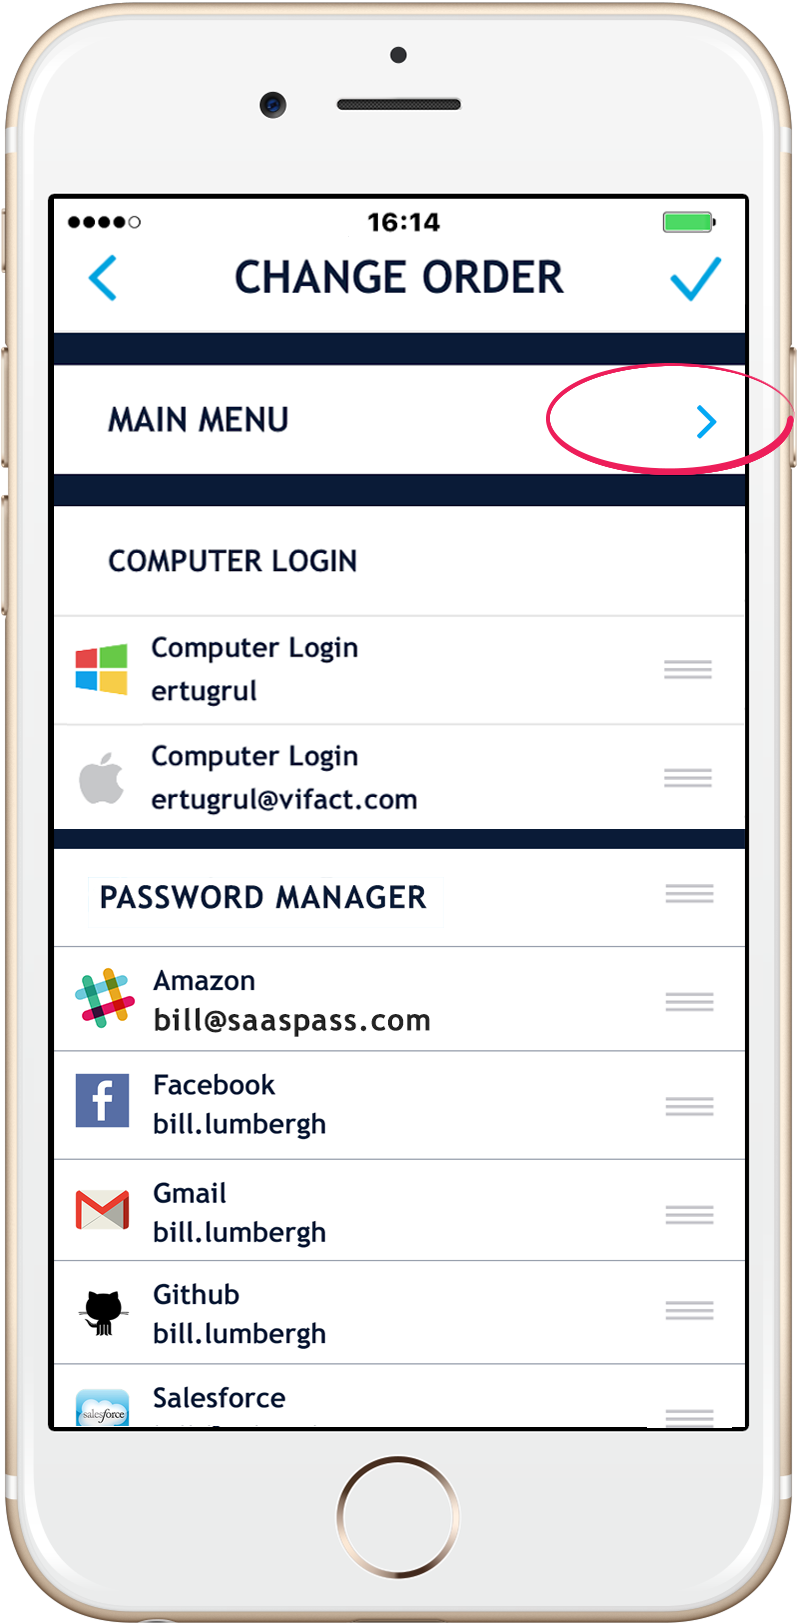
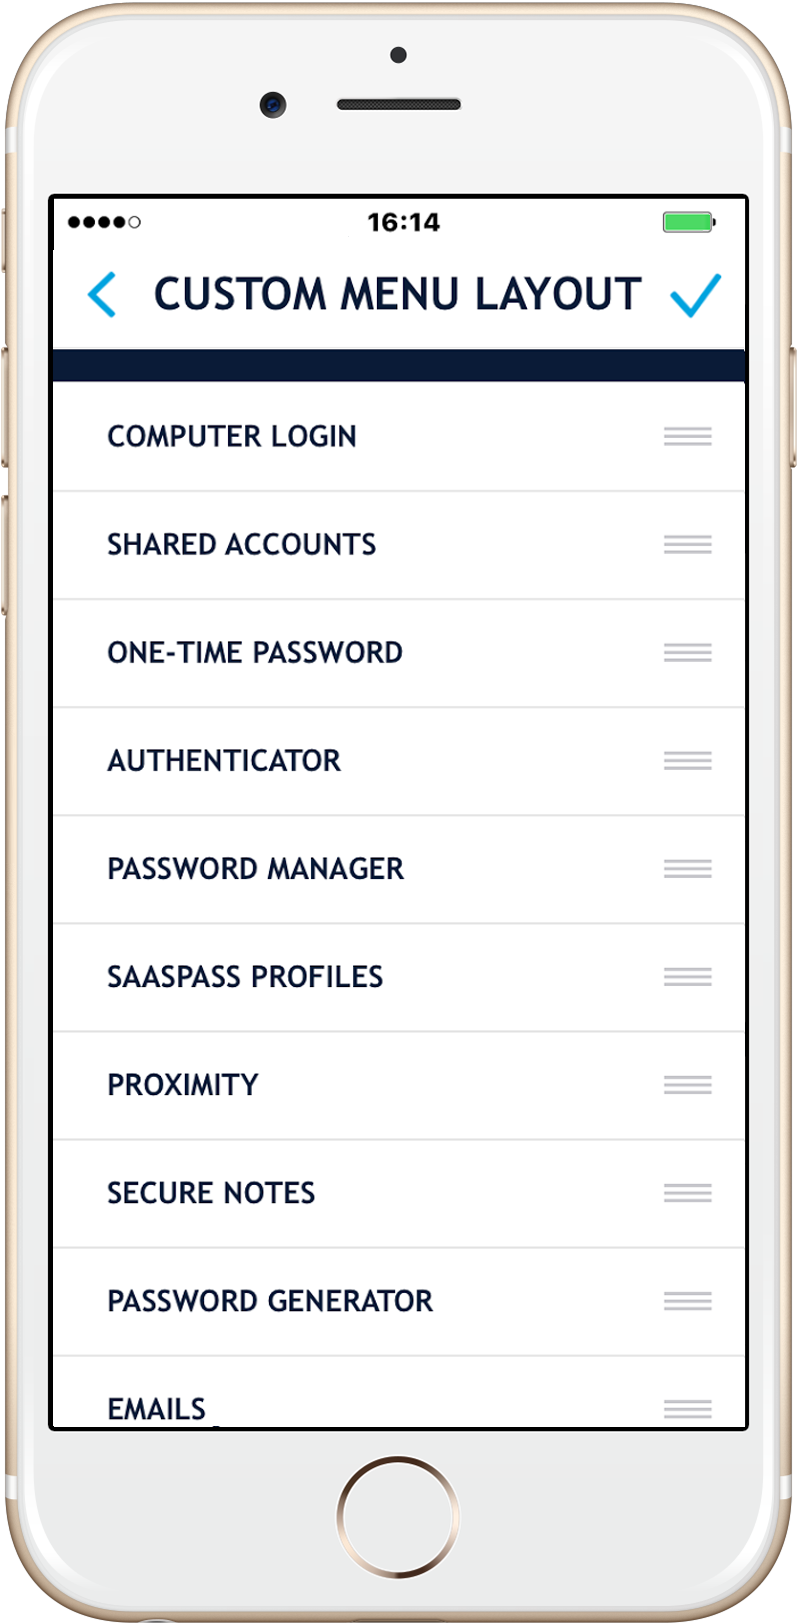
Anda dapat mengubah urutan semua authenticator Anda dan bahkan semua bagian dengan mengklik ikon Edit di sudut kiri atas aplikasi Saaspass Anda.
Hapus Layanan
Anda dapat menghapus layanan dan data pribadi Anda termasuk manajer kata sandi Anda dengan menghapus bagian data saya di bawah pengaturan di aplikasi Saaspass Anda.
Manajer Kata Sandi Perusahaan
Manajer Kata Sandi Saaspass Enterprise dapat digunakan di lingkungan perusahaan. Ini tersedia berdasarkan freemium (harga yang tercantum di sini). Selain menyediakan manajemen kata sandi kelas perusahaan, Saaspass memungkinkan perusahaan untuk mengamankan akses ke situs web, layanan, dan akun dengan otentikasi multi-faktor. Enterprise Password Manager juga dilengkapi dengan sejumlah fitur nyaman yang mencakup berbagi akses ke tim (atau pihak ke -3 bahkan) tanpa pernah berbagi kata sandi. Ini bahkan termasuk situs web dan layanan yang telah ditambahkan oleh Authenticator (TOTP) selain nama pengguna/kata sandi.
Otentikasi dua faktor untuk perusahaan tersedia dalam sejumlah format termasuk aplikasi seluler Saaspass, token hard dan token USB yang mendukung standar HOTP dan TOTP, dan token Fido U2F yang juga termasuk Yubico Yubikey Yubico’s Yubikey.
Manajer Kata Sandi Saaspass LastPass hadir dengan sejumlah fitur:
- Autofill & Autologin di komputer Anda dengan ekstensi browser dari portal web
- Autofill & Autologin di komputer Anda dengan ekstensi browser dari klien SSO
- Autofill & Autologin dalam aplikasi seluler
- Amankan kata sandi Anda dengan otentikasi dua faktor & tambahkan autentikator jika memungkinkan
- Dapat digabungkan dengan autentikator untuk Autofill & Autologin di Mobile & Computer
- Kemampuan untuk menyesuaikan nama tampilan Manajer Kata Sandi Anda
- Dukungan otentikasi multifaktor
- Anda dapat mengkloning/menyinkronkan manajer kata sandi Anda ke beberapa perangkat
- Kemampuan untuk menghapus perangkat lain dari jarak jauh
- Kemampuan cadangan dan kembalikan jika Anda kehilangan perangkat Anda
- Kemampuan cadangan dan pemulihan dimatikan secara permanen
- Kemampuan pemulihan lanjutan dengan verifikasi nomor ponsel dan pengaturan pemulihan khusus (bawa pertanyaan dan jawaban Anda sendiri – byoq & a)
- Manajemen Kata Sandi Perusahaan
- Berbagi akses dengan tim tanpa berbagi kata sandi & kode authenticator
- Berbagi akses dengan tim tanpa berbagi kata sandi
- Manajemen Kata Sandi Perusahaan dengan Login Otentikasi Multi-Faktor
- Dukungan Manajemen Kata Sandi Perusahaan dengan Dukungan Fido U2F
- Yubico’s Yubikey Tes & Diverifikasi
- Manajemen Kata Sandi Perusahaan dengan Token Hard (keduanya HOTP/TOTP)
- Amankan tanda tunggal di (SSO)
- Lebih dari 8000 situs web dan layanan yang telah ditentukan sebelumnya & lebih banyak ditambahkan setiap hari
- Logo untuk sebagian besar situs web populer
- Salin/Tempel Kemampuan dengan Menyalin Otomatis untuk Browser Eksternal
- Dukungan ID Sentuh
- Dukungan keypad yang diacak (untuk mencegah selancar bahu)
- Pola membuka kunci (keduanya terlihat & tidak terlihat) dukungan pada perangkat Android
- Kemampuan untuk mengubah panjang pin
- Secure Notes – Notepad aman yang dienkripsi untuk menyimpan catatan pribadi dll.
- Menu utama yang dapat Anda sesuaikan
- Generator kata sandi seluler disertakan dengan kemampuan salin/tempel
- Generator Kata Sandi Desktop
- Tidak perlu mengingat kata sandi
- . & lebih banyak lagi
Untuk komputer Anda unduh salah satu ekstensi browser kami