


Apakah malware menggunakan memori?
Hanya dalam memori: malware tanpa nama – TTP yang sulit dipahami
Jika warisan AV, daftar putih, kotak pasir, dan bahkan metode pembelajaran mesin tidak dapat melindungi dari serangan tanpa filless, apa’S kiri? Organisasi dapat melindungi diri mereka dengan mengambil pendekatan terintegrasi yang menggabungkan banyak metode.
Ringkasan:
Malware hanya memori, juga dikenal sebagai malware tanpa fileless, telah mendapatkan perhatian karena pelanggaran data terbaru seperti pencurian data target. Jenis -jenis program malware ini memuat sendiri ke dalam RAM dan tidak menginstal diri mereka sendiri di hard drive, membuatnya sulit dideteksi. Namun, ada beberapa alasan mengapa malware hanya memori tidak boleh menjadi perhatian utama.
Poin -Poin Kunci:
- Sebagian besar malware hanya memori tidak dapat bertahan melalui reboot, membuatnya lebih mudah untuk dibersihkan.
- Program antimalware lebih efisien dalam pemindaian memori daripada memindai hard drive atau SSD.
- Tidak ada bukti yang menunjukkan bahwa malware hanya memori lebih sulit dideteksi daripada jenis malware lainnya.
- Malware hanya memori telah ada sejak lama, dan program antimalware dapat dengan mudah mendeteksinya.
Pertanyaan:
- Apa poin utama tentang malware hanya memori?
Poin-poin utama mengenai malware yang hanya memori adalah bahwa sebagian besar malware memori saja tidak dapat bertahan dari reboot, program antimalware tidak memiliki masalah pemindaian memori, tidak ada bukti yang menunjukkan bahwa malware hanya memori lebih sulit untuk dideteksi, dan malware hanya memori telah ada untuk waktu yang lama. - Mengapa lebih mudah untuk membersihkan malware hanya memori?
Malware hanya memori dapat dengan mudah dibersihkan dengan me-reboot komputer karena tidak bertahan melalui reboot. - Mengapa program antimalware lebih efisien dalam memori pemindaian?
Memindai memori jauh lebih cepat daripada memindai hard drive atau SSD, dan ada lebih sedikit RAM untuk memindai dibandingkan dengan ruang disk. - Apakah ada bukti yang menunjukkan bahwa malware hanya memori lebih sulit dideteksi?
Tidak, tidak ada bukti yang menunjukkan bahwa malware hanya memori lebih sulit dideteksi. Program antimalware dapat dengan mudah mendeteksi malware memori saja. - Apakah malware saja sudah ada sejak lama?
Ya, malware khusus memori telah ada sejak lama. SQL Slammer Worm pada tahun 2003 adalah contoh malware saja memori. - Apa manfaat malware hanya memori?
Manfaat malware khusus memori termasuk pembersihan yang lebih mudah melalui reboot, pemindaian lebih cepat oleh program antimalware, dan tidak ada bukti yang menunjukkan peningkatan kesulitan dalam deteksi. - Apa saja kesalahpahaman umum tentang malware hanya memori?
Beberapa kesalahpahaman umum tentang malware hanya memori adalah lebih sulit untuk dideteksi dan lebih berbahaya daripada jenis malware lainnya. - Bagaimana malware hanya memori dibandingkan dengan jenis malware lainnya?
Malware hanya memori tidak lebih berbahaya atau lebih sulit dideteksi daripada jenis malware lainnya. - Apakah ada penelitian tentang deteksi malware saja memori?
Belum ada penelitian yang menunjukkan bahwa malware hanya memori lebih sulit dideteksi atau telah meningkatkan negatif palsu. - Mengapa organisasi tidak khawatir tentang malware hanya memori?
Organisasi tidak perlu khawatir tentang malware hanya memori karena dapat dengan mudah dibersihkan, program antimalware dapat secara efisien mendeteksinya, dan tidak ada bukti yang menunjukkan peningkatan kesulitan dalam deteksi.
Jawaban:
- Malware hanya memori dapat diringkas dengan poin-poin kunci berikut: Sebagian besar malware memori saja tidak dapat bertahan dari reboot, program antimalware efisien dalam pemindaian memori, tidak ada bukti yang menunjukkan peningkatan kesulitan dalam deteksi, dan malware yang hanya memori telah ada untuk waktu yang lama. Poin-poin penting ini memberikan kepastian bahwa malware hanya memori tidak boleh menjadi perhatian utama.
- Malware hanya memori lebih mudah dibersihkan karena tidak dapat bertahan melalui reboot. Dengan menutup titik masuk awal dan me-reboot komputer, malware hanya memori secara efektif dihapus tanpa perlu pencarian dan pembersihan yang luas.
- Program antimalware lebih efisien dalam pemindaian memori dibandingkan dengan pemindaian hard drive atau SSD. Memori pemindaian secara signifikan lebih cepat dan membutuhkan lebih sedikit sumber daya, memungkinkan program antimalware untuk dengan cepat mendeteksi dan menghapus malware hanya memori.
- Tidak ada bukti yang menunjukkan bahwa malware hanya memori lebih sulit dideteksi daripada jenis malware lainnya. Program antimalware dengan mudah mendeteksi malware memori saja, dan belum ada penelitian yang menunjukkan peningkatan kesulitan dalam deteksi atau negatif palsu yang lebih tinggi.
- Malware hanya memori telah ada sejak lama, dengan contoh-contoh seperti cacing SQL Slammer pada tahun 2003. Terlepas dari penyebarannya yang cepat dan dampak potensial, malware hanya memori mudah dideteksi oleh program antimalware.
- Manfaat malware khusus memori termasuk pembersihan yang lebih mudah melalui reboot. Karena malware hanya memori tidak dapat bertahan melalui reboot, cukup restart komputer membersihkan jejak malware, menghilangkan kebutuhan akan prosedur pembersihan yang kompleks.
- Beberapa kesalahpahaman umum tentang malware hanya memori adalah lebih sulit untuk dideteksi dan lebih berbahaya daripada jenis malware lainnya. Namun, program antimalware tidak mengalami kesulitan mendeteksi malware memori saja, dan tidak ada bukti yang mendukung bahaya tinggi dibandingkan dengan jenis malware lainnya.
- Malware hanya memori tidak lebih berbahaya atau lebih sulit dideteksi daripada jenis malware lainnya. Meskipun menawarkan keunggulan tertentu bagi penyerang, seperti menghindari metode deteksi tertentu, program antimalware dilengkapi untuk mengidentifikasi dan menghapus malware hanya memori secara efektif.
- Belum ada penelitian yang menunjukkan bahwa malware hanya memori lebih sulit dideteksi atau telah meningkatkan negatif palsu. Program antimalware dapat dengan andal mendeteksi malware memori-khusus, dan tidak ada bukti yang menunjukkan bahwa metode deteksi saat ini tidak mencukupi.
- Organisasi tidak perlu khawatir tentang malware hanya memori karena dapat dengan mudah dibersihkan, program antimalware efisien dalam mendeteksinya, dan tidak ada bukti yang menunjukkan peningkatan kesulitan dalam deteksi. Dengan mengadopsi pendekatan terintegrasi yang menggabungkan beberapa metode keamanan, organisasi dapat secara efektif melindungi terhadap malware saja memori.
Cerita ini, “Jika Anda khawatir tentang malware hanya memori?,”Awalnya diterbitkan di InfoWorld.com. Ikuti perkembangan terbaru dalam keamanan jaringan dan baca lebih banyak blog penasihat keamanan Roger Grimes di InfoWorld.com. Untuk berita teknologi bisnis terbaru, ikuti InfoWorld.com di twitter.
Hanya dalam memori: malware tanpa nama – TTP yang sulit dipahami
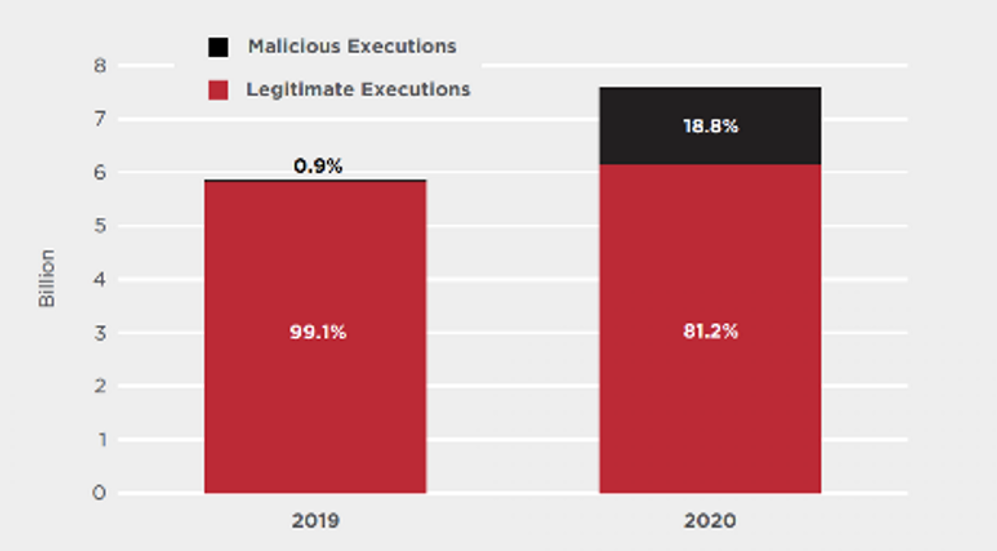
Penggunaan malware tanpa fileless dan hidup dari teknik tanah (lotl) oleh aktor ancaman cyber (CTA) telah meningkat selama bertahun -tahun. Data dari alat titik akhir WatchGuard menunjukkan bahwa sekitar 80 persen serangan tanpa fileless atau LOTL pada tahun 2020 sudah terdeteksi pada akhir 2021. Data Symantec juga menunjukkan peningkatan yang signifikan dalam penggunaan alat yang sah dari CTA dari 2019 hingga 2020. Survei Ponemon Institute tentang profesional TI yang bertanggung jawab atas manajemen risiko akhir lebih lanjut mengkonfirmasi peningkatan contoh malware dan penggunaan lotl di lingkungan perusahaan.
Referensi:
Gambar 1: Data dari 2019-2020 yang menggambarkan penggunaan alat yang sah berbahaya. (Sumber: Symantec)
Kolumnis keamanan sejak 2005, Roger Grimes memiliki lebih dari 40 sertifikasi komputer dan telah menulis sepuluh buku tentang keamanan komputer.
hak cipta © 2014 IDG Communications, Inc.
Hanya dalam memori: malware tanpa nama – TTP yang sulit dipahami
Jika warisan AV, daftar putih, kotak pasir, dan bahkan metode pembelajaran mesin tidak dapat melindungi dari serangan tanpa filless, apa’S kiri? Organisasi dapat melindungi diri mereka dengan mengambil pendekatan terintegrasi yang menggabungkan banyak metode.
Jika Anda khawatir tentang malware hanya memori?
Pencurian data target terbaru dari lebih dari 40 juta catatan kartu kredit memiliki banyak kekhawatiran tentang dampak malware hanya memori. Malware target, varian Blackpos, adalah bagian dari keluarga kuda Trojan yang dikenal sebagai Trojan.Posram. Setelah eksploitasi awal, program -program ini hanya memuat sendiri ke dalam RAM – mereka tidak memasang diri mereka di hard drive.
Kurangnya “jejak perangkat lunak” membuat program malware hanya RAM sulit dipolos. Beberapa orang mengatakan mereka benar -benar ditakuti. Haruskah kita mengkhawatirkan mereka lebih dari program malware lainnya?
[Juga di InfoWorld: 13 pertanyaan sulit tentang keamanan komputer. | Ikatkan masalah keamanan utama dengan buletin pusat keamanan InfoWorld. ]
Panik atas Trojan hanya memori mengingatkan saya pada semua nubuat kiamat tentang malware rootkit, yang dapat “dengan mudah bersembunyi dari program antivirus.”Ini mengingatkan masa lalu histeria tentang keliling cacing bot, virus lampiran email, virus boot, dan pembajak DNS. Jenis malware yang baru ditemukan itu terdengar menakutkan pada awalnya, tetapi program antimalware sekarang dengan mudah mendeteksi semuanya. Satu -satunya tantangan untuk perangkat lunak antimalware adalah mengikuti banyaknya program malware baru yang muncul setiap hari. Mendeteksi keseluruhan jenis malware jarang menjadi masalah.
Faktanya, malware hanya memori adalah semacam berkah, karena beberapa alasan.
Pertama, sebagian besar malware hanya memori tidak dapat hidup melalui reboot. Benar, jika Anda belum memperbaiki apa yang memungkinkannya mendapatkan akses awal di tempat pertama, malware akan kembali. Tapi betapa menyenangkannya jika Anda menutup lubang masuk awal, reboot sederhana akan membersihkan kekacauan malware? Tidak ada perburuan di sekitar hard drive yang mencoba menemukan semua tempat yang telah dimodifikasi atau di mana itu mungkin bersembunyi, tidak ada virus yang menarik dari executable host dan mencoba memutuskan bagaimana menyatukan humpty-dumpty kembali, tidak heran apakah Anda mendapatkan segalanya. Cukup reboot komputer Anda dan rileks. Saya membayangkan diri saya di pantai di Meksiko, menendang kembali dengan bir emas.
Kedua, program antimalware suka memindai memori untuk aktor buruk. Itu adalah item non-memori yang memperlambatnya. Memindai memori dapat secara harfiah ribuan kali lebih cepat daripada memindai hard drive – bahkan jauh, jauh lebih cepat daripada memindai SSD. Ditambah lagi, tentu saja, ada jauh lebih sedikit RAM daripada disk untuk dipindai. Pemindai antimalware akan senang tetap pada memori jika mereka bisa; Kinerja hit akan menguap.
Ketiga, saya tidak melihat penelitian yang mengatakan malware hanya memori lebih sulit dideteksi atau mengalami peningkatan negatif palsu. Inilah yang dikhawatirkan kebanyakan orang; Saya belum melihat bukti nyata.
Terakhir, meskipun Blackpos sudah ada selama beberapa tahun, kami sudah lama memiliki malware memori. Cacing SQL Slammer tahun 2003, misalnya, hanya memori. Sampai hari ini, SQL Slammer masih memegang judul cacing tercepat. Itu mengeksploitasi hampir setiap server SQL yang belum ditonton di internet dalam waktu sekitar 10 menit. Tapi seburuk itu, saya menyukai pembersihan: Anda menambal server dan me -boot ulang. Voila! Hal buruk pergi selamanya. Oh ya, ini sudah mudah dideteksi oleh setiap program antivirus di dunia.
Jadi, tidak, saya tidak takut malware hanya memori. Sebaliknya, saya menyilangkan jari saya dan berharap semua malware menjadi hanya memori.
Cerita ini, “Jika Anda khawatir tentang malware hanya memori?,”Awalnya diterbitkan di InfoWorld.com. Ikuti perkembangan terbaru dalam keamanan jaringan dan baca lebih banyak blog penasihat keamanan Roger Grimes di InfoWorld.com. Untuk berita teknologi bisnis terbaru, ikuti InfoWorld.com di twitter.
- 10 perusahaan cybersecurity paling kuat
- 7 tren keamanan siber panas (dan 2 menjadi dingin)
- Kerentanan Apache Log4J: Timeline
- Menggunakan kerangka cybersecurity NIST untuk mengatasi risiko organisasi
- 11 Alat Pengujian Penetrasi Penggunaan Pro
- Keamanan
- Keamanan Data dan Informasi
- Malware
Kolumnis keamanan sejak 2005, Roger Grimes memiliki lebih dari 40 sertifikasi komputer dan telah menulis sepuluh buku tentang keamanan komputer.
Hak Cipta © 2014 IDG Communications, Inc.
Hanya dalam memori: malware tanpa nama – TTP yang sulit dipahami
Data industri mengungkapkan pertumbuhan substansial dalam aktor ancaman cyber (CTA’) Penggunaan malware tanpa nama dan hidup dari teknik tanah (lotl) selama beberapa tahun terakhir.
- Pada akhir 2021, alat titik akhir WatchGuard telah “sudah terdeteksi sekitar 80 persen dari fileless atau hidup dari serangan tanah yang [mereka] lihat untuk semua tahun 2020.”
- Di Gambar1, kita melihat Symantec’S Data dari 2019 dan 2020 mengungkapkan lonjakan terkenal di CTA’ Penggunaan alat yang sah yang berbahaya selama periode itu.
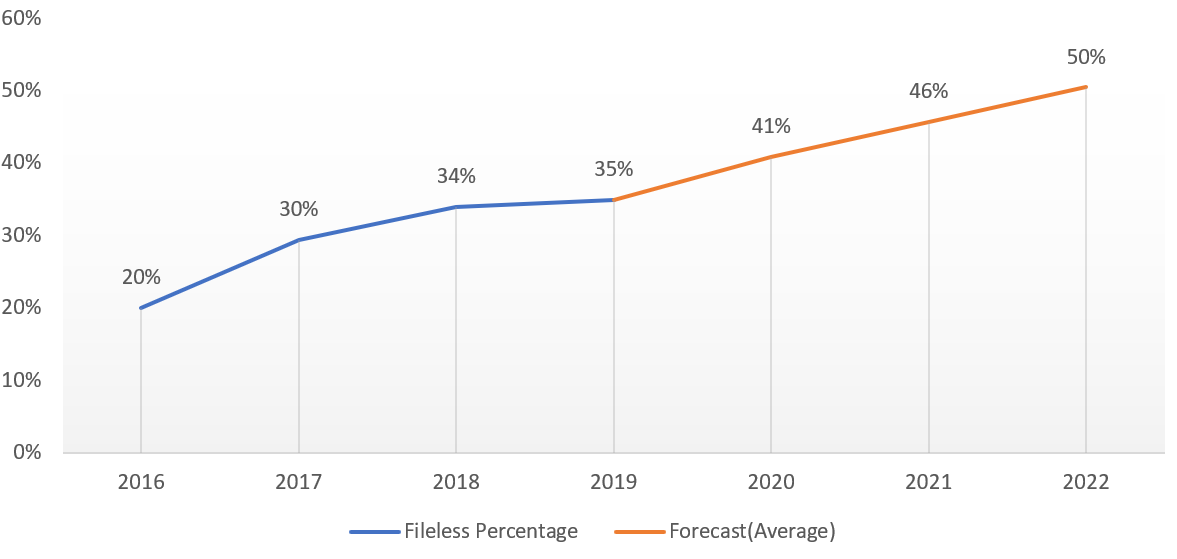
- Gambar 2 menunjukkan bagaimana contoh malware dan penggunaan lotl yang tidak berkisar meningkat di lingkungan perusahaan, seperti yang dipelajari Ponemon Institute dari survei profesional TI yang bertanggung jawab untuk mengelola risiko titik akhir.
Gambar 1: Data dari 2019-2020 yang menggambarkan penggunaan alat yang sah berbahaya. (Sumber: Symantec)
Gambar 2: Prakiraan berdasarkan Ponemon Institute’Studi tahunan 2020 tentang Survei Risiko Keamanan Titik Akhir. (Sumber: Morphisec)
Apa itu malware tanpa nama?
Malware tanpa fileless adalah perangkat lunak berbahaya yang dieksekusi dalam memori, sebagai lawan dari malware tradisional yang ditulis ke disk menggunakan executable berbahaya. Setelah infeksi, CTA menggunakan malware tanpa filless biasanya memanfaatkan sistem yang sah dan alat admin seperti Windows PowerShell dan Windows Management Instrumentation (WMI) untuk mencapai kegigihan dengan LOTL. Setelah CTA membuat pijakan di korban’S Lingkungan, mereka kemudian dapat meningkatkan hak istimewa dan bergerak secara lateral melintasi jaringan (lihat Gambar 3). Varian malware yang umum termasuk Darkwatchman, Panda Stealer, Bitrat, dan Avemariarat.
Gambar 3: Rantai serangan malware tanpa nama dengan contoh

Malware tanpa fileless berjalan dalam memori dan memanfaatkan alat tepercaya, sehingga sering tampak jinak untuk antivirus berbasis tanda tangan dan sistem deteksi intrusi. Ini memungkinkannya untuk beroperasi tidak terdeteksi, mempertahankan kegigihan, dan meninggalkan organisasi korban tanpa alat yang tepat secara efektif buta terhadap intrusi yang berkelanjutan. Memang, organisasi’ Ketergantungan yang berat pada alat berbasis tanda tangan untuk mempertahankan jaringan mereka kemungkinan merupakan pengemudi yang signifikan yang memotivasi CTA untuk menyerang jaringan dengan malware tanpa filless.
Membela Malware Teless
Menurut analisis tim intelijen ancaman cyber (CTI) di Pusat Berbagi Informasi dan Analisis Multi-Negara (MS-ISAC), CTA akan terus membahayakan organisasi pada tingkat yang meningkat terlepas. Faktanya, penilaian mereka menunjukkan bahwa malware dan lotl tanpa filless akan naik menjadi 50% dari total serangan terhadap lingkungan perusahaan pada tahun 2022, dengan demikian mencocokkan frekuensi serangan berbasis file untuk pertama kalinya. (Perbedaan ini bisa dihasilkan dari CTA’ Malware Teless Malware Menggunakan Organisasi Outpacing’ Implementasi defensif.)
Organisasi akan menempatkan diri mereka dalam postur tubuh yang lebih baik secara signifikan terhadap malware tanpa nama dengan tidak menunggu untuk memprioritaskan yang berikut:
- Pertahanan-dalam-dalam: Pertahanan cyber yang efektif terhadap malware tanpa fileless akan memanfaatkan strategi pertahanan yang mendalam yang melapisi praktik dan alat terbaik yang penting seperti firewall yang dipelihara secara aktif, IDS/sistem pencegahan intrusi, ESS, segmentasi jaringan, jaringan dan sistem dasar, prinsip hak istimewa, manajemen log, persyaratan kata sandi yang kuat, dan penambalan yang tepat waktu yang tepat waktu, prinsip waktu yang tepat waktu, secara stasiun yang tepat waktu secara stately.
- CIS Endpoint Security Services (ESS): Disediakan oleh Pusat Keamanan Internet (CIS), Layanan ini menganalisis data titik akhir untuk pola yang mencurigakan, termasuk yang memiliki teknik malware dan LOTL tanpa nama. Itu kemudian mengingatkan atau memblokir aktivitas anomali tergantung pada sifat ancaman.
- CIS Kontrol Keamanan Kritis (Kontrol CIS): Rangkaian tindakan yang diprioritaskan dan direkomendasikan untuk pertahanan dunia maya, kontrol CIS memberikan cara spesifik dan dapat ditindaklanjuti untuk melindungi terhadap serangan yang paling luas dan berbahaya
Other important defenses specific to fileless malware involve employing a combination of AntiMalware Scan Interface (AMSI), behavior monitoring, memory scanning, restricting PowerShell to only signed scripts, or limiting PowerShell and WMI to specific workstations, limiting macro enabling to only specific accounts who need access, and boot sector protection at the endpoint.
Perlindungan tambahan untuk SLTTS
Ketika datang untuk bertarung melawan malware tanpa fileless, u.S. Entitas pemerintah negara bagian, lokal, suku, dan teritorial (SLTT) membutuhkan semua bantuan yang bisa mereka dapatkan. Untungnya, organisasi-organisasi ini dapat menemukan banyak dukungan dengan bergabung dengan MS-ISAC. Sebagai anggota, mereka akan menerima akses ke peringatan ancaman dan briefing reguler yang mengeksplorasi lanskap ancaman, termasuk evolusi malware tanpa filless. Mereka juga akan bergabung dengan program berbagi indikator kami yang menelan/memblokir indikator berbahaya secara real time. Kecerdasan ini, serta sumber daya MS-ISAC lainnya, akan membantu SLTTS melindungi diri dari malware yang tidak berkesampingan ke depan.
Malware tanpa fileless Dijelaskan
Malware tanpa fileless adalah jenis aktivitas jahat yang menggunakan alat asli dan sah yang dibangun ke dalam sistem untuk menjalankan serangan cyber. Tidak seperti malware tradisional, malware tanpa nama tidak mengharuskan penyerang untuk menginstal kode apa pun pada target’sistem S, membuatnya sulit untuk dideteksi.
Teknik tanpa nama ini menggunakan alat asli untuk melakukan serangan jahat kadang -kadang disebut sebagai hidup di luar negeri atau lolbins
Teknik malware yang umum
Sementara penyerang Don’T harus menginstal kode untuk meluncurkan serangan malware tanpa nama, mereka masih perlu mendapatkan akses ke lingkungan sehingga mereka dapat memodifikasi alat asalnya untuk melayani tujuan mereka. Akses dan serangan dapat dicapai dalam beberapa cara, seperti melalui penggunaan:
- Kit Eksploitasi
- Alat asli yang dibajak
- Malware Residor Registry
- Malware hanya memori
- Ransomware Fileless
- Kredensial curian
Kit Eksploitasi
Eksploitasi adalah potongan kode, urutan perintah, atau koleksi data, dan kit eksploitasi adalah koleksi eksploitasi. Musuh menggunakan alat ini untuk memanfaatkan kerentanan yang diketahui ada dalam sistem operasi atau aplikasi yang diinstal.
Eksploitasi adalah cara yang efisien untuk meluncurkan serangan malware tanpa fileless karena mereka dapat disuntikkan langsung ke dalam memori tanpa memerlukan apa pun untuk ditulis ke disk. Musuh dapat menggunakannya untuk mengotomatisasi kompromi awal pada skala.
Eksploitasi dimulai dengan cara yang sama, terlepas dari apakah serangan itu tidak dimiliki atau menggunakan malware tradisional. Biasanya, seorang korban terpikat melalui email phishing atau teknik sosial. Kit Eksploitasi biasanya mencakup eksploitasi untuk sejumlah kerentanan dan konsol manajemen yang dapat digunakan penyerang untuk mengontrol sistem. Dalam beberapa kasus, kit eksploitasi akan mencakup kemampuan untuk memindai sistem yang ditargetkan untuk kerentanan dan kemudian membuat dan meluncurkan eksploitasi yang disesuaikan dengan cepat.
Malware Residor Registry
Registry Resident Malware adalah malware yang menginstal dirinya di Windows Registry agar tetap gigih saat menghindari deteksi.
Umumnya, sistem Windows terinfeksi melalui penggunaan program penetes yang mengunduh file jahat. File berbahaya ini tetap aktif pada sistem yang ditargetkan, yang membuatnya rentan terhadap deteksi oleh perangkat lunak antivirus. Malware tanpa fileless juga dapat menggunakan program penetes, tetapi tidak’t unduh file jahat. Sebaliknya, program penetes itu sendiri menulis kode berbahaya langsung ke Windows Registry.Kode berbahaya dapat diprogram untuk diluncurkan setiap kali OS diluncurkan, dan tidak ada file jahat yang dapat ditemukan – kode jahat disembunyikan dalam file asli yang tidak dikenakan deteksi AV.
Varian tertua dari jenis serangan ini adalah Poweliks, tetapi banyak yang muncul sejak saat itu, termasuk Kovter dan Gootkit. Malware yang memodifikasi kunci registri sangat mungkin tetap di tempat yang tidak terdeteksi untuk waktu yang lama.
Malware hanya memori
Malware hanya memori hanya berada di memori. Contoh malware hanya memori adalah cacing duqu, yang dapat tetap tidak terdeteksi karena berada secara eksklusif dalam memori. Duqu 2.0 hadir dalam dua versi; Yang pertama adalah pintu belakang yang memungkinkan musuh mendapatkan pijakan di suatu organisasi. Musuh kemudian dapat menggunakan versi canggih dari Duqu 2.0, yang menawarkan fitur tambahan seperti pengintaian, gerakan lateral dan exfiltration data. Duqu 2.0 telah digunakan untuk berhasil melanggar perusahaan di industri telekomunikasi dan setidaknya satu penyedia perangkat lunak keamanan terkenal.
Ransomware Fileless
Musuh tidak membatasi diri pada satu jenis serangan. Mereka menggunakan teknologi apa pun yang akan membantu mereka menangkap muatan mereka. Saat ini, penyerang ransomware menggunakan teknik tanpa nama untuk menanamkan kode berbahaya dalam dokumen melalui penggunaan bahasa skrip asli seperti makro atau untuk menulis kode jahat langsung ke dalam memori melalui penggunaan eksploitasi. Ransomware kemudian membajak alat asli seperti PowerShell untuk mengenkripsi file sandera tanpa pernah menulis satu baris ke disk.
Kredensial curian
Penyerang dapat memulai serangan tanpa nama melalui penggunaan kredensial curian sehingga mereka dapat mengakses target mereka dengan kedok pengguna yang sah. Begitu masuk, penyerang dapat menggunakan alat asli seperti Instrumentasi Manajemen Windows (WMI) atau PowerShell untuk melakukan serangan mereka. Mereka dapat membuat kegigihan dengan menyembunyikan kode di registri atau kernel, atau dengan membuat akun pengguna yang memberi mereka akses ke sistem apa pun yang mereka pilih.
Bagaimana musuh menggunakan serangan tanpa nama untuk menghindari keamanan Anda
Unduh Buku Putih ini untuk mempelajari anatomi terperinci dari intrusi tanpa fileless, termasuk kompromi awal, mendapatkan perintah dan kontrol, meningkatkan hak istimewa dan membangun kegigihan.
Tahapan serangan tanpa nama
Untuk menunjukkan bagaimana serangan tanpa fileless dapat bekerja, di bawah ini adalah infografis yang menggambarkan intrusi tanpa fileless dunia yang ditemukan oleh tim Insiden Layanan Crowdstrike (IR).
Tahap #1: Dapatkan akses
Teknik: Eksploitasi dari jarak jauh kerentanan dan gunakan scripting web untuk akses jarak jauh (misalnya. China Chopper)
Penyerang mendapatkan akses jarak jauh ke korban’sistem S, untuk mendirikan tempat berpijak untuk serangannya.
Tahap #2: mencuri kredensial
Teknik: Eksploitasi dari jarak jauh kerentanan dan gunakan scripting web untuk akses jarak jauh (misalnya. Mimikatz)
Menggunakan akses yang diperoleh pada langkah sebelumnya, penyerang sekarang mencoba untuk mendapatkan kredensial untuk lingkungan yang telah dikompromikannya, memungkinkannya untuk dengan mudah pindah ke sistem lain di lingkungan itu.
Tahap #3: Pertahankan kegigihan
Teknik: Modifikasi Registry untuk membuat pintu belakang (misalnya. Bypass Kunci Sticky)
Sekarang, penyerang mengatur pintu belakang yang akan memungkinkannya untuk kembali ke lingkungan ini sesuka hati, tanpa harus mengulangi langkah awal serangan.
Tahap #4: Data Exfiltrate
Teknik: Menggunakan sistem file dan utilitas kompresi bawaan untuk mengumpulkan data, kemudian menggunakan FTP untuk mengunggah data
Pada langkah terakhir, penyerang mengumpulkan data yang ia inginkan dan menyiapkannya untuk exfiltration, menyalinnya di satu lokasi dan kemudian mengompresnya menggunakan alat sistem yang tersedia seperti compact. Penyerang kemudian menghapus data dari korban’S Lingkungan dengan mengunggahnya melalui FTP.
Cara mendeteksi malware tanpa nama
Jika warisan AV, daftar putih, kotak pasir, dan bahkan metode pembelajaran mesin tidak dapat melindungi dari serangan tanpa filless, apa’S kiri? Organisasi dapat melindungi diri mereka dengan mengambil pendekatan terintegrasi yang menggabungkan banyak metode.
Mengandalkan indikator serangan alih -alih indikator kompromi saja
Indikator serangan (IOA) adalah cara untuk mengambil pendekatan proaktif terhadap serangan tanpa nama. IOA tidak fokus pada langkah -langkah bagaimana serangan dieksekusi – sebaliknya, mereka mencari tanda -tanda bahwa serangan mungkin sedang berlangsung.
IOA termasuk tanda -tanda seperti eksekusi kode, gerakan lateral, dan tindakan yang tampaknya dimaksudkan untuk menyelubungi niat mereka yang sebenarnya.
IOA tidak fokus pada bagaimana langkah -langkah diluncurkan atau dieksekusi. Tidak masalah apakah tindakan itu dimulai dari file di hard drive atau dari teknik tanpa filless. Satu -satunya hal yang penting adalah tindakan yang dilakukan, bagaimana hal itu terkait dengan tindakan lain, posisinya dalam urutan, dan tindakan tergantungnya. Indikator -indikator ini mengungkapkan niat dan tujuan yang sebenarnya di balik perilaku mereka dan peristiwa di sekitar mereka.
Karena serangan tanpa nama mengeksploitasi bahasa skrip yang sah seperti PowerShell dan tidak pernah ditulis untuk disk sendiri, mereka tidak terdeteksi dengan metode berbasis tanda tangan, daftar putih, dan kotak pasir. Bahkan metode pembelajaran mesin gagal menganalisis malware tanpa nama. Tapi IOA mencari urutan peristiwa yang bahkan harus dieksekusi oleh malware tanpa nama untuk mencapai misinya.
Dan karena IOA memeriksa niat, konteks, dan urutan, mereka bahkan dapat mendeteksi dan memblokir kegiatan jahat yang dilakukan dengan menggunakan akun yang sah, yang sering terjadi ketika penyerang menggunakan kredensial curian.
Menggunakan perburuan ancaman yang dikelola
Perburuan ancaman untuk malware tanpa nama adalah pekerjaan yang memakan waktu dan melelahkan yang membutuhkan pengumpulan dan normalisasi dalam jumlah data yang luas. Namun itu adalah komponen yang diperlukan dalam pembelaan yang melindungi terhadap serangan tanpa nama, dan karena alasan ini, pendekatan paling pragmatis bagi mayoritas organisasi adalah untuk mengubah perburuan ancaman mereka ke penyedia ahli.
Layanan perburuan ancaman yang dikelola sedang diawasi sepanjang waktu, secara proaktif mencari intrusi, memantau lingkungan, dan mengenali kegiatan halus yang tidak diketahui oleh teknologi keamanan standar.
Bagaimana crowdstrike dapat mencegah serangan tanpa fileless di organisasi Anda
Seperti yang telah kita lihat, teknik tanpa nama sangat menantang untuk mendeteksi jika Anda mengandalkan metode berbasis tanda tangan, kotak pasir, daftar putih atau bahkan metode perlindungan pembelajaran mesin.
Untuk melindungi dari serangan siluman dan tanpa fileless, crowdstrike secara unik menggabungkan beberapa metode menjadi pendekatan yang kuat dan terintegrasi yang memberikan perlindungan titik akhir yang tak tertandingi. Platform CrowdStrike Falcon® memberikan perlindungan titik akhir generasi cloud, generasi berikutnya melalui agen ringan tunggal dan menawarkan serangkaian metode pencegahan dan deteksi komplementer:
- Inventarisasi Aplikasi menemukan aplikasi apa pun yang berjalan di lingkungan Anda, membantu menemukan kerentanan sehingga Anda dapat menambal atau memperbaruinya dan mereka bisa’t menjadi target kit eksploitasi.
- Eksploitasi Pemblokiran Menghentikan Eksekusi Serangan Tanpa Film melalui Eksploitasi Yang Memanfaatkan Kerentanan yang Tidak Tertandingi.
- Indikator serangan (IOA) mengidentifikasi dan memblokir aktivitas jahat selama tahap awal serangan, sebelum dapat sepenuhnya mengeksekusi dan menimbulkan kerusakan. Kemampuan ini juga melindungi terhadap kategori baru ransomware yang tidak menggunakan file untuk mengenkripsi sistem korban.
- Kontrol skrip memberikan visibilitas dan perlindungan yang diperluas terhadap serangan berbasis skrip Fileles.
- Pemindaian memori canggih melindungi terhadap serangan tanpa fileless dan bebas malware seperti APT, ransomware, dan alat penggunaan ganda seperti Cobalt Strike dalam memori.
- Berburu yang dikelola secara proaktif mencari sepanjang waktu untuk kegiatan jahat yang dihasilkan sebagai hasil dari teknik tanpa nama.
Kenali Penulis
Kurt Baker adalah direktur senior pemasaran produk untuk Falcon Intelligence di Crowdstrike. Dia memiliki lebih dari 25 tahun pengalaman dalam posisi kepemimpinan senior, yang berspesialisasi dalam perusahaan perangkat lunak yang muncul. Dia memiliki keahlian dalam intelijen ancaman dunia maya, analisis keamanan, manajemen keamanan dan perlindungan ancaman lanjutan. Sebelum bergabung dengan Crowdstrike, Baker bekerja dalam peran teknis di Tripwire dan telah ikut mendirikan startup di pasar mulai dari solusi keamanan perusahaan hingga perangkat seluler. Dia memegang gelar Sarjana Seni dari University of Washington dan sekarang berbasis di Boston, Massachusetts.
Pendekatan deteksi malware berdasarkan pembelajaran yang mendalam dan forensik memori
Universitas Teknologi Qilu (Akademi Ilmu Pengetahuan Shandong), Pusat Ilmu Komputer Shandong (Pusat Superkomputer Nasional di Jinan), Laboratorium Kunci Provinsi Shandong Jaringan Komputer), Jinan 250014, China
Institut Matematika, Akademi Ilmu Pengetahuan dan Seni Serbia, 11000 Belgrade, Serbia
Penulis kepada siapa korespondensi harus ditangani.
Simetri 2023, 15(3), 758; https: // doi.org/10.3390/sym15030758
Diterima: 28 Desember 2022 / Direvisi: 22 Februari 2023 / Diterima: 17 Maret 2023 / Diterbitkan: 19 Maret 2023
Abstrak
Ketika serangan dunia maya tumbuh lebih kompleks dan canggih, jenis malware baru menjadi lebih berbahaya dan menantang untuk dideteksi. Secara khusus, malware tanpa nama menyuntikkan kode berbahaya ke dalam memori fisik secara langsung tanpa meninggalkan jejak serangan pada file disk. Jenis serangan ini disembunyikan dengan baik, dan sulit untuk menemukan kode jahat dalam file statis. Untuk proses berbahaya dalam memori, metode deteksi berbasis tanda tangan menjadi semakin tidak efektif. Menghadapi tantangan ini, makalah ini mengusulkan pendekatan deteksi malware berdasarkan jaringan saraf konvolusional dan forensik memori. Karena malware memiliki banyak fitur simetris, model pelatihan yang disimpan dapat mendeteksi kode berbahaya dengan fitur simetris. Metode ini termasuk mengumpulkan sampel berbahaya dan jinak statis yang dapat dieksekusi, menjalankan sampel yang dikumpulkan dalam kotak pasir, dan membangun set data yang dapat dieksekusi portabel dalam memori melalui memori forensik. Saat proses berjalan, tidak semua konten program dimuat ke dalam memori, jadi fragmen biner digunakan untuk analisis malware, bukan seluruh file yang dapat dieksekusi (PE) portabel (PE). Fragmen file PE dipilih dengan panjang dan lokasi yang berbeda. Kami melakukan beberapa percobaan pada dataset yang dihasilkan untuk menguji model kami. File PE dengan 4096 byte fragmen header memiliki akurasi tertinggi. Kami mencapai akurasi prediksi hingga 97.48%. Selain itu, contoh serangan tanpa nama diilustrasikan di akhir kertas. Hasilnya menunjukkan bahwa metode yang diusulkan dapat mendeteksi kode jahat secara efektif, terutama serangan tanpa fileless. Akurasinya lebih baik daripada metode pembelajaran mesin umum.
1. Perkenalan
Dengan pengembangan teknologi internet, serangan malware menjadi lebih umum dan canggih. Saat ini, malware adalah salah satu vektor serangan dominan yang digunakan oleh penjahat cyber untuk melakukan aktivitas jahat [1]. Setiap hari, AV-Test Institute mendaftarkan lebih dari 450.000 program berbahaya baru (malware) dan aplikasi yang tidak diinginkan (PUA) [2]. Produk antivirus menerapkan teknologi analisis statis dan heuristik untuk mendeteksi malware. Sayangnya, pendekatan ini menjadi kurang efektif untuk mendeteksi malware canggih yang mengeksploitasi teknik kebingungan dan enkripsi [3]. Secara khusus, serangan malware tanpa nama digunakan secara liar dan menyebabkan kerugian parah. Malware tanpa fileless adalah jenis perangkat lunak berbahaya yang tidak bergantung pada file dan tidak meninggalkan jejak kaki pada disk komputer. Sulit untuk mendeteksi program berbahaya yang tidak diketahui tanpa mengetahui tanda tangan mereka.
Untuk memerangi ancaman seperti itu, banyak penelitian dilakukan di berbagai bidang, termasuk pembelajaran mendalam, forensik memori, teori bilangan, dan sebagainya [4,5,6]. Memori Forensik menawarkan wawasan unik ke dalam keadaan internal sistem kernel dan program menjalankan [7]. Memori memiliki potensi tinggi untuk mengandung kode berbahaya dari infeksi, secara keseluruhan atau sebagian, bahkan jika tidak pernah ditulis ke disk, karena harus dimuat dalam memori untuk dieksekusi [8]. Target analisis forensik memori adalah tempat pembuangan memori dari mana jejak serangan dapat diekstraksi. Sebaliknya, jejak ini tidak tersedia dengan metode analisis disk tradisional. Selama analisis memori, malware dieksekusi dalam kotak pasir untuk mencegah malware menyebabkan kerusakan pada seluruh sistem komputer, yang dicapai dengan membuat mesin virtual. Data memori harus dikumpulkan secara tepat waktu ketika malware berjalan di mesin virtual (VM). Dalam makalah ini, data memori dibuang ke disk menggunakan algoritma dump memori untuk analisis lebih lanjut. Selain membuang data memori, file yang dapat dieksekusi (PE) portabel berbahaya harus diekstraksi dari ribuan data memori sebagai data sampel. Bozkir et al. [9] menyajikan pendekatan untuk mengenali malware dengan menangkap dump memori dari proses yang mencurigakan, yang dapat direpresentasikan sebagai gambar RGB. Namun, mengumpulkan data memori berbahaya dengan cara ini tidak memadai. Proses yang diekstraksi berpotensi tidak memuat kode berbahaya ke dalam memori. Beberapa proses berbahaya disuntikkan ke dalam proses baru untuk melakukan tindakan jahat. Dalam hal ini, mengekstraksi satu proses jahat tidak dapat sepenuhnya mencerminkan perilaku berbahaya dari proses tersebut. Hanya mengekstraksi proses tunggal yang berjalan berbahaya yang tidak dapat sepenuhnya mencerminkan nilai analisis memori. Dataset dalam makalah ini mengambil beberapa dump gambar memori dan mengekstrak semua proses dan data DLL. Dengan analisis dekat informasi ini, data jinak dan berbahaya dapat diklasifikasikan melalui platform deteksi.
Makalah ini mengusulkan metode deteksi kode berbahaya. Model jaringan saraf dibangun untuk mendeteksi fragmen sampel. Fragmen sampel’Biaya waktu berkurang dibandingkan dengan mendeteksi seluruh sampel. Untuk mengurangi masalah kehilangan data penting yang disebabkan oleh deteksi fragmen sampel, kami memilih fragmen dengan mendeteksi posisi dan panjang yang berbeda untuk menentukan tempat dan ukuran yang tepat dari segmen yang terdeteksi.
Kontribusi utama dari makalah ini dirangkum sebagai berikut:
Makalah ini membangun dataset file yang dapat dieksekusi (PE) portabel dalam memori, yang mengekstrak lebih banyak sampel memori berbahaya dalam proses. Makalah ini pertama kali mengumpulkan file PE statis dari perpustakaan sampel berbahaya yang terkenal Virusshare dan Malshare, yang banyak digunakan oleh para peneliti dan memiliki persuasif yang tinggi. Kemudian, makalah ini mengunduh perangkat lunak umum dari platform Microsoft resmi. Akhirnya, itu mengeksekusi sampel statis dalam menjalankan mesin virtual dan mengekstrak sampel dinamis untuk membuat dataset kami;
Kami membangun model berdasarkan jaringan saraf (CNN), dan menggunakan model untuk melatih segmen memori untuk mencapai deteksi kode berbahaya yang akurat;
Kami memberikan contoh serangan malware tanpa nama di koran. Karena dataset file dinamis dibangun, ia memiliki kinerja deteksi yang baik untuk “tidak ada dokumen” Serangan dan sampel jahat yang hanya dapat dideteksi dalam file dinamis.
2. Pekerjaan yang berhubungan
2.1. Forensik memori
Pendekatan forensik komputer dibagi menjadi analisis dinamis dan statis. Analisis statis dibangun di atas premis tidak menjalankan program. Ini termasuk proses ekstraksi komponen, instruksi, aliran kontrol, dan pemanggilan fungsi fitur kode statis urutan, seperti deteksi anomali [10]. Jiang et al. [11] merancang satu set skema verifikasi integritas biner halus untuk memeriksa integritas file biner dalam mesin virtual. Metode analisis statis memiliki cakupan sampel yang tinggi. Namun, analisis multi-sudut diperlukan untuk mendeteksi kode jahat menggunakan teknologi seperti deformasi, polimorfisme, kebingungan kode, dan enkripsi [12]. Mengenai analisis dinamis, sebagian besar informasi dalam memori tidak lengkap karena mekanisme paging dan penggantian memori. Program tidak mentransfer semua informasi ke dalam memori selama eksekusi. Hanya sebagian dari informasi yang dipindahkan ke dalam memori terlebih dahulu. Oleh karena itu, data yang dapat dieksekusi lengkap tidak dapat diperoleh.
Selain itu, begitu program jahat mendeteksi bahwa alat deteksi virus/trojan berjalan atau menggunakan perangkat lunak untuk mendapatkan memori, itu segera mengganggu perilaku serangan, penghancuran diri, dan menghapus jejak serangan. Perilaku penghancuran diri ini mengajukan persyaratan yang lebih tinggi untuk pengambilan sampel dan deteksi data memori. Otsuki et al. [13] mengusulkan metode mengekstraksi jejak tumpukan dari gambar memori dalam sistem Windows 64-bit. Mereka menunjukkan keefektifan siluman loader dengan menganalisis serangkaian windows executable dan malware yang dilindungi dengan stealth loader menggunakan alat analisis dinamis dan statis utama. Uroz et al. [14] menyelidiki keterbatasan yang dianugerahkan oleh forensik memori untuk proses verifikasi tanda tangan digital dari file yang ditandatangani oleh Windows PE yang diperoleh dari dump memori. Keterbatasan ini adalah ketidaklengkapan data, perubahan data yang disebabkan oleh relokasi, file yang ditandatangani katalog, dan file dan proses yang dapat dieksekusi ketidakkonsistenan. Cheng et al. [15] mengusulkan algoritma pengelompokan yang mewujudkan metode analisis korelasi data memori otomatis dengan menganalisis struktur data penting dari sistem operasi. Gagasan utama menjamin akurasi data dalam ekstraksi multi-view dan menganalisis perilaku memori dengan gaya para-sinkron. Palutke [16] mengeksploitasi mekanisme berbagi memori untuk mendeteksi proses tersembunyi dari data memori. Mereka menyajikan tiga metode baru yang mencegah memori ruang pengguna berbahaya dari tampil dalam alat analisis dan juga membuat memori tidak dapat diakses dari perspektif analis keamanan. Wang et al. [17] mengadopsi metode analisis memori fisik Windows berdasarkan KPCR (kernel’Struktur Struktur Kontrol Prosesor), yang memecahkan masalah penilaian versi dan terjemahan alamat sistem operasi. Menjadi semakin menantang untuk melakukan forensik memori menggunakan metode di atas untuk meningkatkan kode jahat secara eksponensial. Sulit untuk mendeteksi apakah ada perilaku jahat dalam sejumlah besar file PE dalam memori melalui analisis manual profesional, yang menjadikannya arah penelitian yang sangat menantang.
2.2. Deteksi malware
Pendekatan deteksi kode berbahaya populer di kalangan peneliti keamanan jaringan. Untuk menilai apakah file EXE adalah perangkat lunak berbahaya, seluruh file EXE statis ditangani dengan menggunakan algoritma pembelajaran mesin [18]. Kerugian dari metode ini adalah bahwa jika jumlah data dalam dataset sangat besar, beban yang terlalu besar dihasilkan selama proses pelatihan data. Dengan cara yang diusulkan oleh Bozkir et al. [9], file biner dari sampel jahat dikonversi menjadi gambar, dan gambar yang diubah diklasifikasikan oleh classifiers mendukung mesin vektor (SVM), peningkatan gradien ekstrem (XGBoost), dan hutan acak. Marín et al. [19] Diekstraksi karakter yang dapat dicetak dari file PE untuk dideteksi melalui pembelajaran mesin. Li et al. [20] mengusulkan pendekatan deteksi malware berbasis CNN. Model VGG-16 digunakan sebagai model kereta mereka di mana filter konvolusional berukuran 3 × 3. Zhang et al. [21] mengusulkan metode klasifikasi untuk malware. Proses ini mengekstraksi fitur struktur semantik dari kode berdasarkan analisis aliran data dan menggunakan jaringan konvolusional grafik untuk mendeteksi fitur struktural semantik. Akurasi deteksi metode ini adalah 95.8%. Wadkar et al. [22] mengusulkan metode deteksi evolusi untuk malware berdasarkan model SVM. Metode yang diusulkan oleh Han et al. [23] menganalisis malware berdasarkan struktur dan perilakunya.
Selanjutnya, beberapa pengklasifikasi, yaitu, hutan acak, pohon keputusan, CNN, dan xGBoost, digunakan untuk mengklasifikasikan data input. Huang et al. [24] mengembangkan metode deteksi malware menggunakan pembelajaran mendalam dan visualisasi berdasarkan Windows API. Ini menghasilkan visualisasi statis menggunakan fitur statis yang diambil dari file sampel. Lu XD et al. [25] mengusulkan pendekatan deteksi kode dalam hutan (MCDF) yang berbahaya. Dalam prosesnya, file biner dikonversi ke gambar skala abu -abu, yang digunakan untuk pelatihan dan pengujian model MCDF.
Seperti dibahas di atas, sebagian besar metode penelitian menggunakan struktur data memori dan koneksi antara proses untuk forensik memori dan deteksi kode berbahaya. Seringkali sulit untuk menemukan malware spesifik menggunakan metode ini. Beberapa metode yang diusulkan sebelumnya [5,12,26] menganalisis file memori spesifik; Cara lain yang dilaporkan sebelumnya [14] meneliti registri dalam memori. Studi sebelumnya [9] mengusulkan metode yang mengubah file memori menjadi gambar untuk analisis melalui pembelajaran mesin. Dalam metode penelitian yang ada, dataset pada dasarnya adalah data statis atau hanya satu file proses. Perilaku jahat yang disuntikkan ke dalam proses lain tidak dapat dideteksi. Kami mengekstrak semua proses dan file DLL dari memori untuk mendeteksi kode berbahaya, terutama serangan tanpa nama. Selain itu, kami memaksimalkan pembuatan kumpulan data memori dengan mengekstraksi file jahat dari memori. Akhirnya, kami membangun model pembelajaran mendalam yang sesuai dengan data kami. Teknik anti-malware khas sebagian besar didasarkan pada tanda tangan untuk menentukan apakah perangkat lunak berisi kode berbahaya. Uroz et al. [14] mengembangkan plugin volatilitas Sigcheck, yang memulihkan file yang dapat dieksekusi dari dump memori dan menghitung tanda tangan digitalnya (jika layak). Mereka mengujinya pada windows 7 x86 dan x64 dumps. Metode mereka membutuhkan pengambilan file PE lengkap dan tingkat deteksi semakin rendah dan lebih rendah saat kode berjalan. Namun, dengan mendeteksi fragmen file, metode kami lebih efisien. Dengan melakukan beberapa set percobaan pada dataset yang diproduksi, kami menyimpulkan bahwa fragmen data 4096-byte di kepala file PE dalam memori digunakan untuk deteksi dan laju akurasi adalah 97.48%.
3. Teknologi ekstraksi file pe memori
3.1. Analisis memori
Forensik memori mengandalkan gambar memori’file biner. Sangat sulit untuk menemukan dan menganalisis informasi berharga dari gambar memori yang dibuang. Meskipun suatu proses sangat mirip dengan program di permukaan, konsep proses pada dasarnya berbeda. Program adalah urutan instruksi statis. Proses ini adalah operasi dinamis yang berisi urutan eksekusi dan berbagai sumber daya untuk melaksanakan program. Dalam forensik memori Windows, bukti yang diperoleh dan urutan mendapatkan bukti untuk analisis berbeda sesuai dengan persyaratan forensik yang berbeda. Namun, memulai studi dengan proses berjalan sering lebih disukai karena personel forensik dapat memahami aplikasi mana yang berjalan dan apa yang dilakukan aplikasi ini melalui analisis proses.
Melalui struktur daftar yang ditautkan secara dua arah ActiveProcessLink, sistem Windows dapat melintasi semua proses yang berjalan dalam sistem. Kunci analisis proses adalah memperoleh pointer ke daftar proses sistem yang terkait dua arah. Seperti yang ditunjukkan pada Gambar 1.
Konten CR3 dan mode terjemahan alamat ditentukan sesuai dengan struktur KPCR. Proses singkatnya adalah sebagai berikut: Struktur KPCR -> Anggota KPCRB -> Anggota ProcessorState -> Anggota SpecialRegister -> register CR3;
PsActiveProcesshead ditentukan sesuai dengan struktur KPCR, dan prosesnya adalah sebagai berikut: Struktur KPCR -> kdversionBlock -> psactivePresshead;
Untuk mendapatkan informasi tentang prosesnya, “PsactiveProcesshead” Dan “ActiveProcessLinks” digunakan untuk mengidentifikasi proses sistem; Dengan demikian, daftar yang terhubung dengan dua arah dapat dilalui, dan semua kegiatan proses dapat disebutkan.
3.2. Forensik memori
Algoritma dump file PE dalam memori ditampilkan dalam algoritma 1. Karena file gambar memori yang akan dibuang sangat besar, kita perlu mendapatkan alamat fisik yang tepat untuk membuang file PE yang diperlukan. Alamat basis direktori halaman proses yang diperoleh dalam teknologi analisis memori ditandai sebagai p. Nama file dari file PE yang diubah yang disimpan dalam file yang ditentukan dimasukkan ke dalam algoritma. Algoritma 1 dapat membuang data ruang PE yang ditentukan ke dalam file yang ditentukan.
Pertama, temukan tabel direktori halaman (line1) dengan nilai alamat basis direktori halaman. Baca Entri Direktori Halaman (PDE) di tabel direktori halaman dan tentukan apakah entri direktori kosong. Jika entri direktori tidak kosong, lalu tandai entri direktori halaman sebagai d. Jika D & 1 sama dengan 1, maka tandai nilai D & 0xFFFFF000 sebagai alamat fisik tabel halaman yang ditentukan oleh entri direktori sebagai t. Jika D & 1 tidak sama dengan 1, lanjutkan ke entri direktori halaman non-kosong berikutnya;
Kedua, baca entri halaman non-kosong pertama dari tabel halaman. Entri tabel halaman ditandai t, dan jika t & 1 sama dengan 1, tandai nilai t & 0xfffff000 sebagai t sebagai alamat fisik halaman fisik yang ditentukan oleh entri halaman. Temukan alamat fisik di gambar memori, baca isi halaman memori fisik, dan buang data PE dari satu memori ke dalam file yang ditentukan dalam gambar memori melalui alamat fisik yang ditentukan. Algoritma (dari baris 2 hingga 15) melintasi seluruh daftar konten halaman.
Melalui analisis memori dan teknologi dump memori, kami dapat mengekstrak file pe memori yang diperlukan dari file gambar memori yang dibuang dari sistem untuk membuat dataset kami.
Algoritma 1 Proses Algoritma Pembuangan Ruang. 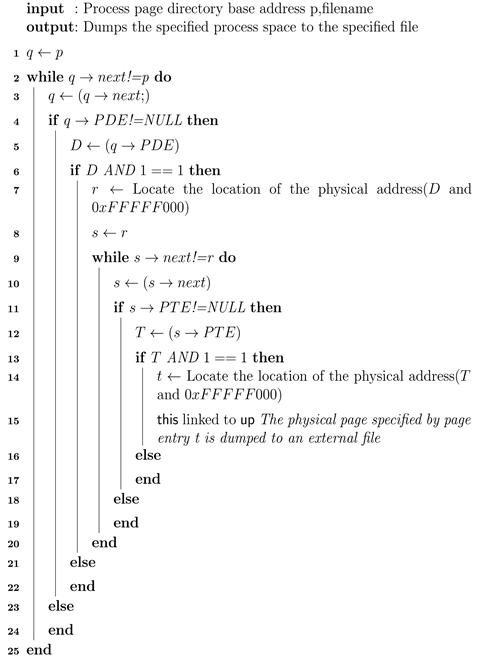
4. Pendekatan
Di bagian ini, kami menjelaskan alur kerja dari seluruh proses secara rinci. Deskripsi alur kerja diilustrasikan pada Gambar 2.
4.1. Mengumpulkan data memori
Berkenaan dengan penelitian tentang data dinamis, WEI [27] menggunakan KDD99 untuk percobaan, beberapa studi [28,29] menggunakan struktur kernel sebagai dataset untuk deteksi dinamis, dan penelitian lain [5] menggunakan file biner yang diekstraksi dari satu proses untuk mengubahnya menjadi gambar untuk analisis. File DLL terkait proses belum dieksploitasi. Untuk memaksimalkan file jahat di memori, kami mengekstrak semua proses dan file DLL dari dump memori dan membuat dataset.
Pertama -tama, perangkat lunak umum (kantor, video, audio, dan game ET.) dalam sistem Windows diunduh. Kemudian perangkat lunak dieksekusi dan file proses memori dibuang. Sebagian besar, file dump memori dibuang setiap 10 menit dan operasi diulang sepuluh kali. File PE dibuang beberapa kali karena perangkat lunak tidak memuat semua file ke dalam memori saat runtime. Untuk mengumpulkan sampel berbahaya, file PE berbahaya statis diunduh dari kode virusshare dan malshare, perpustakaan yang banyak digunakan oleh para peneliti [30,31], dan kemudian sampel berbahaya dieksekusi dalam mesin virtual. Metode ekstraksi sampel berbahaya dinamis sama dengan sampel jinak. Sampel jahat dibuang pada interval tertentu.
Akhirnya, total 4896 sampel data diperoleh. Untuk mengidentifikasi apakah sampel yang diekstraksi adalah sampel jinak atau jahat, sampel jinak dan jahat diautentikasi melalui antarmuka API virustotal.
4.2. Preprocessing dataset
4.2.1. Konversi Tipe Data
Dataset file memori sangat berbeda dari dataset teks pemrosesan bahasa alami. Pertama -tama kami preprocess dataset dengan menggunakan segmentasi kata bahasa alami; yaitu, dengan mengubah data biner menjadi kata tunggal dan kemudian melakukan penyematan kata. Namun, ketika model digunakan untuk melatih sampel yang diproses, hasil pelatihan lebih rendah, dengan akurasi sekitar 0.5, yang tidak ada nilai untuk klasifikasi dikotomi. Setelah melakukan penelitian, ditemukan bahwa file biner pe memori memiliki banyak yang berturut -turut muncul dalam file, yang tidak dapat dipelajari secara efektif untuk data setelah segmentasi kata. Beberapa penelitian [9,32] mengubah data biner menjadi gambar sebagai dataset. Studi sebelumnya [14] secara langsung mempelajari file biner selama preprocessing data. Gambar 3 menunjukkan operasi kami pada transformasi tipe data dari dataset. Kisaran nilai angka biner 8-bit adalah 0–255, dan nilai gambar juga 0–255. Karena jaringan saraf konvolusional berkinerja baik dalam klasifikasi gambar, kami mengonversi setiap delapan bit biner dari kode jahat menjadi desimal, menjadikannya bentuk yang mirip dengan nilai numerik gambar gambar. Data pelatihan harus dipotong dengan panjang yang sama sebelum ditambahkan ke model pelatihan. Kami pertama -tama menambahkan 1 ke data dalam dataset, dan kemudian untuk data yang lebih kecil dari panjang, 0 digunakan untuk mengisi data untuk menghindari pencampuran dengan data aktual.
4.2.2. Pemilihan segmen
Sampel dataset mengambil fragmen sampel untuk pelatihan. Tiga metode diadopsi untuk mencegat sebagian data dalam sampel.
Seperti yang ditunjukkan pada Gambar 4, header sampel dipilih untuk fragmentasi, dan panjang header untuk fragmentasi adalah 32, 64, 128, 256, 512, 1024, 2048, 4096, 10.000, dan 30.000 byte. Efek mengambil panjang yang berbeda dari fragmen sampel pada model’akurasi s diamati melalui percobaan. Selain itu, metode pelatihan fragmen sampel juga dapat meningkatkan efisiensi deteksi model dan secara signifikan mengurangi waktu yang dibutuhkan untuk deteksi sampel;
Seperti yang ditunjukkan pada Gambar 5, ekor sampel dipilih untuk fragmentasi sedemikian rupa sehingga pengaruh berbagai posisi fragmen pada akurasi pelatihan dapat dinilai. Ekor dipilih untuk mengekstrak fragmen sampel, dan panjang yang diekstraksi sama dengan panjang yang diekstraksi dari header, sehingga efek dari posisi yang berbeda dapat dilakukan dengan lebih baik;
Seperti yang ditunjukkan pada Gambar 6, sampel untuk fragmentasi dipilih secara acak. Untuk lebih mencerminkan pengaruh lokasi yang berbeda pada hasil eksperimen, sampel dengan panjang fragmen yang sama tetapi lokasi lain diekstraksi secara acak untuk setiap sampel.
4.3. Model kami
Untuk mengatasi masalah bahwa file PE dinamis tidak lengkap dan deteksi profesional malware sulit, kerangka kerja model yang mendalam diusulkan untuk mempelajari karakteristik file PE dinamis untuk mencapai tujuan klasifikasi. Fragmen kecil dari file PE memori (256 byte) menunjukkan hasil deteksi yang baik.
Dalam proses seleksi model pembelajaran mendalam, memori jangka pendek [33] (LSTM) pertama kali digunakan untuk percobaan. LSTM relatif matang di bidang pemrosesan bahasa alami [34,35,36]. Namun, hasil eksperimen menunjukkan bahwa biaya waktu pelatihan model lebih tinggi dari pada CNN. Karena bentuk kode berbahaya yang kompleks dan beragam, fitur yang diekstraksi oleh CNN memiliki karakteristik invarian terjemahan [37]. Karena lokasi kode berbahaya tidak diperbaiki, CNN lebih cocok untuk deteksi kode jahat dalam file PE biner. Selain itu, dengan meningkatnya panjang fragmen urutan, jumlah perhitungan model LSTM akan sangat besar dan prosedurnya memakan waktu. Meskipun durasi pelatihan model CNN biasa lebih pendek dari LSTM, efek pelatihan CNN mirip dengan LSTM dalam hal akurasi. Arsitektur model kami dirancang untuk memaksimalkan pembelajaran dari sampel yang telah diproses, seperti yang ditunjukkan pada Gambar 7. Kami mengadopsi model jaringan dengan struktur 12-lapis berdasarkan CNN, di mana kami terutama menggunakan beberapa lapisan konvolusional untuk model’arsitektur s. Untuk mencegah overfitting model selama pelatihan, kami menambahkan beberapa lapisan putus sekolah. Lapisan putus sekolah umum menyembunyikan seperempat dari node neuron. Dalam studi yang mengusulkan struktur VGG yang terkenal, Simonyan dan Zisserman [21] mengamati bahwa untuk bidang penerima yang diberikan, kinerja kernel konvolusional kecil yang ditumpuk lebih baik daripada kernel konvolusional yang besar karena beberapa lapisan nonlinier dapat meningkatkan kedalaman jaringan jaringan. Oleh karena itu, kernel konvolusi yang digunakan dalam penelitian ini kecil. Untuk pengoptimal dalam pembelajaran mendalam, tingkat akurasi Adam ditemukan lebih baik dari pada SGD. Oleh karena itu, Adam diadopsi, dan fungsi kerugian lintas-entropi diadopsi untuk fungsi kerugian dari perambatan pembelajaran yang mendalam. Dataset yang telah diproses di Bagian 4.2 adalah data satu dimensi, sehingga jaringan saraf konvolusional satu dimensi (CNN1D) diadopsi dalam model kami. Perbedaan antara CNN1D dan CNN adalah bahwa CNN terutama digunakan untuk mendeteksi gambar dua dimensi, sedangkan CNN1D digunakan untuk mendeteksi data satu dimensi. Kami menggunakan CNN1D untuk memasukkan data satu dimensi ke dalam model dengan mode multi-channel, dan kemudian kami melakukan perhitungan terjemahan berkelanjutan dengan kernel konvolusi. Nilai tag dibandingkan dengan menggunakan fungsi softmax. Akhirnya, fungsi kehilangan entropi silang digunakan untuk perambatan punggung untuk mengoptimalkan model; Dengan demikian, mencapai deteksi yang akurat dari deteksi kode berbahaya dapat dicapai dengan akurasi tinggi. Prosedur pemrosesan model LSTM mirip dengan metode di atas. Data satu dimensi yang diproses sebelumnya juga dimasukkan ke model LSTM untuk pelatihan dan deteksi kode berbahaya dapat direalisasikan.
4.4. Algoritma Jaringan Saraf
Bagian ini memperkenalkan algoritma dalam model jaringan saraf yang dirancang untuk penelitian ini.
Karakteristik output lapisan konvolusi pertama, kedua, dan ketiga di lingkungan Pytorch dapat dinyatakan sebagai:
o u t (n i, c o u t j) = b i a s (c o u t j, k) + ∑ k = 0 c i n – 1 w e i g h t (c o u t j, k) × i n p u t (n i, k)
Di mana N adalah ukuran batch, C adalah ukuran saluran, L adalah panjang urutan, dan bias adalah nilai offset dari jaringan saraf. Batch mengacu pada jumlah sampel yang diproses dalam batch, karena sampel dibagi menjadi beberapa kelompok. Jumlah sampel dalam setiap kelompok adalah ukuran batch, I adalah indeks dari kelompok sampel, J adalah indeks dari jumlah sampel, dan k adalah indeks dari saluran input.
Panjang urutan output yang terdiri dari lapisan konvolusi pertama, kedua, dan ketiga dihitung menggunakan persamaan berikut:
L o u t = ⌊ l i n + 2 × p a d d i n g – d i l a t i o n (k e r n e l _ s i z e – 1) – 1 s t r i d e + 1 ⌋
dimana lkeluar adalah panjang urutan output, ldi dalam Apakah panjang urutan input, bantalan adalah panjang pengisian, pelebaran adalah ukuran konvolusi rongga, yang diatur ke 1, kernel_size adalah ukuran kernel konvolusi, dan langkah adalah ukuran langkah.
Parameter input dari lapisan perataan dihitung menggunakan parameter output dari lapisan pooling. Urutannya diratakan menggunakan lapisan yang rata, kemudian diubah menjadi dua node neuron dengan lapisan yang sepenuhnya terhubung, dan akhirnya diklasifikasikan oleh fungsi softmax.
Lapisan softmax, yang merupakan lapisan terakhir dari lapisan tersembunyi, yaitu classifier, dinyatakan sebagai:
y k = e x p (a k) ∑ i = 1 n e x p (a i)
Exp (x) menunjukkan fungsi eksponensial EX (E adalah napier’S konstan = 2.7182. ), n mewakili jumlah total neuron di lapisan output, dan yk mewakili output neuron k di lapisan output, di mana pembilang adalah fungsi eksponensial dari sinyal input ak dari neuron K, dan penyebut adalah jumlah fungsi eksponensial dari semua sinyal input.
Fungsi kerugian dari model jaringan saraf mengadopsi fungsi kerugian cross-entropy min-batch:
E = – 1 M ∑ M ∑ K T M K L O G Y M K
di mana m mewakili jumlah sampel set pelatihan, tmk mewakili nilai elemen k dari sampel prediksi m, ymk adalah jaringan saraf’output S ke sampel prediksi M, dan tmk adalah data yang diawasi. Dengan memperluas fungsi kerugian dari satu bagian data ke potongan data dan membaginya dengan m di akhir, fungsi kerugian rata -rata dari fragmen prediksi tunggal dapat diperoleh. Indikator terpadu yang terlepas dari data pelatihan dapat diperoleh melalui rata -rata tersebut.
Melalui persamaan (1) dan (2), kita dapat menghitung setiap lapisan konvolusional’S Input dan Ukuran Output. Dalam model kami, parameter input dari lapisan yang terhubung sepenuhnya perlu dihitung secara manual saat melatih segmen sampel dari berbagai ukuran. Menghitung setiap lapisan’Panjang S rumit melalui formula di atas. Dengan mengamati dan menghitung model jaringan saraf yang kami buat, kami memperoleh rumus untuk menghitung panjang input lapisan yang sepenuhnya terhubung dalam model kami:
F l a t t e n i n = ((s a m p l e l e n – 1) m a x p o o l s i z e) – 2 m a x p o l s i z e 2
Falttendi dalam mewakili panjang input lapisan yang sepenuhnya terhubung, sampelLen mewakili panjang sampel input, maxpoolukuran berarti ukuran lapisan pengumpulan, dan conv_channel mewakili ukuran saluran output dari lapisan konvolusional terakhir. Mengambil panjang fragmen tahun 2048 sebagai contoh, hanya lapisan konvolusi dan lapisan kumpulan mempengaruhi ukuran data, dan lapisan jaringan saraf lainnya sebelum lapisan yang sepenuhnya terhubung tidak mempengaruhi ukuran data. Model kami memiliki tiga lapisan konvolusi dan tiga lapisan gabungan, dan ukuran kernel konvolusi dari tiga lapisan konvolusi adalah masing -masing 3, 4, dan 5. Pooling maksimum digunakan untuk lapisan pooling, dan tiga lapisan gabungan semuanya diatur ke 4. Dalam model kami, bantalan lapisan konvolusi diatur ke 0, sehingga panjang data akan dikurangi 1 setelah setiap konvolusi. Itu menyusut dengan faktor empat dengan masing -masing pooling. Urutan pengumpulan konvolusi dalam model kami adalah convolution, pooling, convolution, convolution, pooling, dan pooling; Setelah pengumpulan konvolusi model kami, panjang data dengan panjang fragmen sampel 2048 pertama kali dikurangi dengan 1, dan kemudian panjangnya dikurangi empat kali. Dengan mengurangi output dari lapisan sebelumnya dengan 1 dua kali, dan dua kali menguranginya empat kali, panjang sampel menjadi 31. Akhirnya, mengalikan 31 dengan jumlah saluran output dari lapisan konvolusional terakhir adalah parameter input dari lapisan yang terhubung sepenuhnya. Gambar 7 menunjukkan proses perhitungan terperinci dari panjang input lapisan perataan di bagian jaringan saraf.
Pengaturan parameter terperinci dari model jaringan saraf diperkenalkan di bagian 5.3.
5. Tinjauan Eksperimental
5.1. Lingkungan dan Dataset Operasi
CPU perangkat keras dari percobaan kami adalah prosesor Intel (R) Core (TM) I7-11800H, dikonfigurasi dengan dua memori 8G; Kartu Grafis Nvidia GeForce RTX 3050. Lingkungan perangkat lunak adalah sistem operasi Windows10 64-bit dan VMware, yang menginstal mesin virtual Windows 7 dan Windows XP untuk menjalankan sampel berbahaya. Lingkungan untuk membangun dan menjalankan kerangka pembelajaran yang mendalam adalah Python 3.7, Anaconda Conda 4.11.0, dan Pytorch Torch1.10.1. Dataset dihasilkan sebagai berikut: Mengumpulkan sampel statis dari VirusShare dan Malshare, menjalankan sampel di mesin virtual, membuang informasi memori dan mengekstraksi proses, dan file DLL dari data memori.
5.2. Metrik evaluasi
Untuk mendeteksi kode berbahaya, kami menggunakan empat indeks evaluasi klasifikasi biner: akurasi, presisi, keledai, dan penarikan kembali [38]. F-Measure menyiratkan bahwa satu indeks dapat mencerminkan tingkat akurasi dan penarikan kembali.