


Apakah McAfee melindungi DDOS?
Apa itu serangan DDOS dan bagaimana tetap aman dari skema lalu lintas berbahaya
Fitur utama
Konektor Platform Keamanan Jaringan McAfee untuk Microsoft Sentinel
Konektor Data Platform Keamanan Jaringan McAfee® memberikan kemampuan untuk mencerna acara platform keamanan jaringan McAfee® ke Microsoft Sentinel. Lihat Platform Keamanan Jaringan MCAFEE® untuk informasi lebih lanjut.
Atribut konektor
| Atribut konektor | Keterangan |
|---|---|
| Tabel Log Analytics | Syslog (McAafeenspevent) |
| Dukungan Aturan Pengumpulan Data | Workspace Transform DCR |
| Didukung oleh | perusahaan Microsoft |
Sampel kueri
10 sumber teratas
McAafeenspevent | Ringkas Hitung () oleh Tostring (DVChostName) | 10 teratas oleh Count_ Instruksi Instalasi Vendor
Konektor data ini tergantung pada parser berdasarkan fungsi kusto untuk bekerja seperti yang diharapkan McAafeenspevent yang digunakan dengan solusi microsoft sentinel.
Konektor data ini telah dikembangkan menggunakan versi platform keamanan jaringan McAfee®: 10.1.X
- Instal dan di atas agen untuk Linux atau Windows
Instal agen di server di mana log platform keamanan jaringan McAfee® diteruskan.
Log dari Server Platform Keamanan Jaringan MCAFEE® yang digunakan di Linux atau Windows Server dikumpulkan oleh Linux atau Windows agen.
- Konfigurasikan Penerusan Acara Platform Keamanan Jaringan McAfee®
Ikuti langkah -langkah konfigurasi di bawah ini untuk mendapatkan log platform keamanan jaringan McAfee® ke Microsoft Sentinel.
- Ikuti instruksi ini untuk meneruskan peringatan dari manajer ke server syslog.
- Tambahkan profil pemberitahuan syslog, detail lebih lanjut di sini. Ini wajib. Saat membuat profil, untuk memastikan bahwa peristiwa diformat dengan benar, masukkan teks berikut di kotak teks pesan :: | sensor_alert_uuid | peringatan_type | serangan_time | serangan_name | serangan_id | serangan_severity | disumbangkan_porpory | DEACTORT | DISTERPORY | DISTEGORY | DEPANTET | SENSOR_NAME | Interface | Source_IPORY | DEACTER_PORPORD | DEAFTORY | DEXTORT | DISTEGET | SENSOR_NAME | Interface | Source_IPORY | DEACTER_PORPORD | _Mekanisme | Application_Protocol | Network_protocol |
Langkah selanjutnya
Untuk informasi lebih lanjut, buka solusi terkait di Azure Marketplace.
Apa itu serangan DDOS dan bagaimana tetap aman dari skema lalu lintas berbahaya


Bayangkan Anda sedang berkendara di jalan raya untuk mulai bekerja. Ada mobil lain di jalan, tetapi pada umumnya semua orang bergerak dengan lancar di batas kecepatan legal yang renyah. Kemudian, saat Anda mendekati jalan masuk, lebih banyak mobil bergabung. Dan kemudian lebih, dan lebih banyak lagi, dan lebih banyak sampai semua lalu lintas mendadak melambat menjadi merangkak. Ini menggambarkan serangan DDOS.
DDOS adalah singkatan dari Denial of Service Terdistribusi, dan ini adalah metode di mana penjahat cyber membanjiri jaringan dengan begitu banyak lalu lintas berbahaya sehingga tidak dapat beroperasi atau berkomunikasi seperti biasanya. Ini menyebabkan lalu lintas normal situs, juga dikenal sebagai paket yang sah, terhenti. DDOS adalah teknik yang sederhana, efektif, dan kuat yang didorong oleh perangkat yang tidak aman dan kebiasaan digital yang buruk. Untungnya, dengan beberapa penyesuaian mudah untuk kebiasaan sehari -hari Anda, Anda dapat melindungi perangkat pribadi Anda terhadap serangan DDOS.
Serangan DDoS sedang meningkat
Perluasan 5G, proliferasi IoT dan perangkat pintar, dan pergeseran lebih banyak industri yang memindahkan operasi mereka secara online telah menghadirkan peluang baru untuk serangan DDOS. Penjahat dunia maya mengambil keuntungan, dan 2020 melihat dua serangan DDOS terbesar yang pernah direkam. Pada tahun 2020, serangan ambisius diluncurkan di Amazon dan Google. Tidak ada target yang terlalu besar untuk penjahat cyber.
Serangan DDoS adalah salah satu area yang lebih meresahkan di cybersecurity karena mereka sangat sulit untuk dicegah dan dikurangi. Mencegah serangan ini sangat sulit karena lalu lintas berbahaya tidak berasal dari satu sumber. Diperkirakan 12.5 juta perangkat yang rentan direkrut oleh penyerang DDOS.
Perangkat pribadi menjadi tentara serangan DDOS
Serangan DDOS cukup mudah untuk dibuat. Yang diperlukan hanyalah dua perangkat yang berkoordinasi untuk mengirim lalu lintas palsu ke server atau situs web. Itu dia. Laptop dan ponsel Anda, misalnya, dapat diprogram untuk membentuk jaringan DDOS mereka sendiri (kadang -kadang disebut sebagai botnet, lebih di bawah). Namun, bahkan jika dua perangkat mendedikasikan semua kekuatan pemrosesan mereka dalam suatu serangan, masih belum cukup untuk menjatuhkan situs web atau server. Ratusan dan ribuan perangkat terkoordinasi diharuskan untuk menjatuhkan seluruh penyedia layanan.
Pertanyaan:
- Apa itu serangan DDOS?
- Bagaimana cara kerja serangan DDOS?
- Apa yang menyebabkan serangan DDOS?
- Mengapa serangan DDOS sulit untuk dicegah dan dikurangi?
- Apa konsekuensi potensial dari serangan DDOS?
- Apa itu botnet?
- Bagaimana individu dapat melindungi perangkat pribadi mereka terhadap serangan DDOS?
- Apa saja tanda -tanda yang menunjukkan serangan DDOS sedang terjadi?
- Bisakah serangan DDOS ditelusuri kembali ke penyerang?
- Apa konsekuensi hukum dari meluncurkan serangan DDOS?
- Apakah ada tindakan pencegahan yang dapat dilakukan organisasi untuk melindungi terhadap serangan DDoS?
- Apakah mungkin untuk menghentikan serangan DDoS setelah dimulai?
- Dapatkah individu berkontribusi pada serangan DDOS secara tidak sengaja?
- Peran apa yang dimainkan kesadaran cybersecurity dalam mencegah serangan DDOS?
- Apakah serangan DDOS menjadi lebih canggih?
Serangan DDOS adalah metode di mana penjahat cyber membanjiri jaringan dengan begitu banyak lalu lintas jahat sehingga tidak dapat beroperasi atau berkomunikasi seperti biasanya.
Serangan DDoS bekerja dengan membanjiri jaringan target atau situs web dengan sejumlah besar lalu lintas, menyebabkannya menjadi tidak responsif atau memperlambat secara signifikan.
Serangan DDOS disebabkan oleh penjahat cyber yang mengeksploitasi kerentanan pada perangkat yang tidak aman dan menggunakannya untuk menghasilkan dan mengirim lalu lintas jahat.
Serangan DDoS sulit dicegah dan dikurangi karena melibatkan lalu lintas yang berasal dari berbagai sumber, membuatnya sulit untuk membedakan lalu lintas yang sah dari lalu lintas berbahaya.
Konsekuensi potensial dari serangan DDOS termasuk gangguan layanan, kehilangan kepercayaan pelanggan, kerugian finansial, dan kerusakan reputasi untuk organisasi yang ditargetkan.
Botnet adalah jaringan komputer atau perangkat yang dikompromikan yang dikendalikan oleh penjahat cyber dan digunakan untuk melakukan aktivitas jahat, seperti serangan DDOS.
Individu dapat melindungi perangkat pribadi mereka terhadap serangan DDOS dengan menjaga perangkat lunak dan perangkat mereka tetap up to date, menggunakan kata sandi yang kuat dan unik, memungkinkan firewall dan perangkat lunak antivirus, dan berhati -hati terhadap tautan dan unduhan yang mencurigakan.
Beberapa tanda yang menunjukkan serangan DDOS terjadi termasuk waktu pemuatan situs web yang lambat, waktu tunggu atau pesan kesalahan yang sering, server yang tidak responsif, dan pola lalu lintas jaringan yang abnormal.
Menelusuri serangan DDOS kembali ke penyerang bisa sulit, karena mereka sering menggunakan teknik seperti spoofing IP untuk menyembunyikan identitas mereka yang sebenarnya.
Konsekuensi hukum dari meluncurkan serangan DDOS bervariasi tergantung pada yurisdiksi, tetapi mereka dapat mencakup denda, penjara, dan tuduhan pidana lainnya yang terkait dengan akses yang tidak sah dan kerusakan pada sistem komputer.
Organisasi dapat mengambil tindakan pencegahan untuk melindungi terhadap serangan DDOS, seperti menerapkan solusi mitigasi DDOS, melakukan penilaian keamanan secara teratur, dan mendidik karyawan tentang praktik terbaik keamanan siber.
Menghentikan serangan DDOS setelah dimulai dapat menjadi tantangan, tetapi organisasi dapat menggunakan berbagai teknik mitigasi, seperti penyaringan lalu lintas, pembatasan tingkat, dan menggunakan sumber daya tambahan, untuk meminimalkan dampak dan mengembalikan operasi normal.
Ya, individu dapat berkontribusi pada serangan DDOS secara tidak sengaja jika perangkat mereka dikompromikan dan digunakan sebagai bagian dari botnet oleh penjahat cyber.
Kesadaran keamanan siber memainkan peran penting dalam mencegah serangan DDOS karena membantu individu dan organisasi mengidentifikasi risiko potensial, mengadopsi praktik yang aman, dan merespons secara efektif jika terjadi serangan.
Ya, serangan DDOS menjadi lebih canggih karena penjahat cyber mengembangkan teknik baru dan memanfaatkan teknologi yang muncul untuk meluncurkan serangan yang lebih besar dan lebih kompleks.
Apa itu serangan DDOS dan bagaimana tetap aman dari skema lalu lintas berbahaya
Fitur utama
Konektor Platform Keamanan Jaringan McAfee untuk Microsoft Sentinel
Konektor Data Platform Keamanan Jaringan McAfee® memberikan kemampuan untuk mencerna acara platform keamanan jaringan McAfee® ke Microsoft Sentinel. Lihat Platform Keamanan Jaringan MCAFEE® untuk informasi lebih lanjut.
Atribut konektor
| Atribut konektor | Keterangan |
|---|---|
| Tabel Log Analytics | Syslog (McAafeenspevent) |
| Dukungan Aturan Pengumpulan Data | Workspace Transform DCR |
| Didukung oleh | perusahaan Microsoft |
Sampel kueri
10 sumber teratas
McAafeenspevent | Ringkas Hitung () oleh Tostring (DVChostName) | 10 teratas oleh Count_ Instruksi Instalasi Vendor
Konektor data ini tergantung pada parser berdasarkan fungsi kusto untuk bekerja seperti yang diharapkan McAafeenspevent yang digunakan dengan solusi microsoft sentinel.
Konektor data ini telah dikembangkan menggunakan versi platform keamanan jaringan McAfee®: 10.1.X
- Instal dan di atas agen untuk Linux atau Windows
Instal agen di server di mana log platform keamanan jaringan McAfee® diteruskan.
Log dari Server Platform Keamanan Jaringan MCAFEE® yang digunakan di Linux atau Windows Server dikumpulkan oleh Linux atau Windows agen.
- Konfigurasikan Penerusan Acara Platform Keamanan Jaringan McAfee®
Ikuti langkah -langkah konfigurasi di bawah ini untuk mendapatkan log platform keamanan jaringan McAfee® ke Microsoft Sentinel.
- Ikuti instruksi ini untuk meneruskan peringatan dari manajer ke server syslog.
- Tambahkan profil pemberitahuan syslog, detail lebih lanjut di sini. Ini wajib. Saat membuat profil, untuk memastikan bahwa peristiwa diformat dengan benar, masukkan teks berikut di kotak teks pesan :: | sensor_alert_uuid | peringatan_type | serangan_time | serangan_name | serangan_id | serangan_severity | disumbangkan_porpory | DEACTORT | DISTERPORY | DISTEGORY | DEPANTET | SENSOR_NAME | Interface | Source_IPORY | DEACTER_PORPORD | DEAFTORY | DEXTORT | DISTEGET | SENSOR_NAME | Interface | Source_IPORY | DEACTER_PORPORD | _Mekanisme | Application_Protocol | Network_protocol |
Langkah selanjutnya
Untuk informasi lebih lanjut, buka solusi terkait di Azure Marketplace.
Apa itu serangan DDOS dan bagaimana tetap aman dari skema lalu lintas berbahaya
Bayangkan Anda’kembali mengemudi di jalan raya untuk mulai bekerja. Ada mobil lain di jalan, tetapi pada umumnya semua orang bergerak dengan lancar di batas kecepatan legal yang renyah. Kemudian, saat Anda mendekati jalan masuk, lebih banyak mobil bergabung. Dan kemudian lebih, dan lebih banyak lagi, dan lebih banyak sampai semua lalu lintas mendadak melambat menjadi merangkak. Ini menggambarkan serangan DDOS.
DDOS adalah singkatan dari Denial of Service Terdistribusi, dan IT’S metode di mana penjahat cyber membanjiri jaringan dengan begitu banyak lalu lintas berbahaya sehingga tidak dapat beroperasi atau berkomunikasi seperti biasanya. Ini menyebabkan situs’lalu lintas normal, juga dikenal sebagai paket yang sah, berhenti. DDOS adalah teknik sederhana, efektif dan kuat’S didorong oleh perangkat yang tidak aman dan kebiasaan digital yang buruk. Untungnya, dengan beberapa penyesuaian mudah untuk kebiasaan sehari -hari Anda, Anda dapat melindungi perangkat pribadi Anda terhadap serangan DDOS.
Serangan DDoS sedang meningkat
Perluasan 5G, proliferasi IoT dan perangkat pintar, dan pergeseran lebih banyak industri yang memindahkan operasi mereka secara online telah menghadirkan peluang baru untuk serangan DDOS. Penjahat dunia maya mengambil keuntungan, dan 2020 melihat dua serangan DDOS terbesar yang pernah direkam. Pada tahun 2020, serangan ambisius diluncurkan di Amazon dan Google. Tidak ada target yang terlalu besar untuk penjahat cyber.
Serangan DDoS adalah salah satu area yang lebih meresahkan di cybersecurity, karena mereka’sangat sulit untuk mencegah dan mengurangi.. Mencegah serangan ini sangat sulit karena lalu lintas berbahaya tidak’t berasal dari satu sumber. Diperkirakan 12.5 juta perangkat yang rentan direkrut oleh penyerang DDOS.
Perangkat pribadi menjadi tentara serangan DDOS
Serangan DDOS cukup mudah untuk dibuat. Yang diperlukan hanyalah dua perangkat yang berkoordinasi untuk mengirim lalu lintas palsu ke server atau situs web. Itu’duduk. Laptop dan ponsel Anda, misalnya, dapat diprogram untuk membentuk jaringan DDOS mereka sendiri (kadang -kadang disebut sebagai botnet, lebih di bawah). Namun, bahkan jika dua perangkat mendedikasikan semua kekuatan pemrosesan mereka dalam suatu serangan, itu masih bukan’T cukup untuk mencatat situs web atau server. Ratusan dan ribuan perangkat terkoordinasi diharuskan untuk menjatuhkan seluruh penyedia layanan.
Untuk mengumpulkan jaringan sebesar itu, penjahat cyber membuat apa’S dikenal sebagai a “botnet,” jaringan perangkat yang dikompromikan yang berkoordinasi untuk mencapai tugas tertentu. Botnet Don’T selalu harus digunakan dalam serangan DDOS, juga tidak harus memiliki botnet untuk bekerja, tetapi lebih sering daripada tidak mereka pergi bersama seperti Bonnie dan Clyde. Penjahat dunia maya membuat botnet melalui cara yang cukup khas: menipu orang untuk mengunduh file jahat dan menyebarkan malware.
Tapi malware isn’t Satu -satunya cara merekrut perangkat. Karena banyak perusahaan dan konsumen mempraktikkan kebiasaan kata sandi yang buruk, aktor jahat dapat memindai internet untuk perangkat yang terhubung dengan kredensial pabrik yang diketahui atau kata sandi yang mudah ditebak (“kata sandi,” Misalnya). Setelah masuk, penjahat cyber dapat dengan mudah menginfeksi dan merekrut perangkat ke dalam tentara cyber mereka.
Mengapa peluncuran DDOS sering berhasil
Tentara cyber yang direkrut ini bisa terbaring sampai mereka’Perintah kembali. Di sinilah server khusus disebut server perintah dan kontrol (biasanya disingkat “C2”) ikut bermain. Saat diinstruksikan, penjahat cyber akan memesan server C2 untuk mengeluarkan instruksi ke perangkat yang dikompromikan. Perangkat itu kemudian akan menggunakan sebagian dari kekuatan pemrosesan mereka untuk mengirim lalu lintas palsu ke server atau situs web yang ditargetkan dan, voila! Itu’s bagaimana serangan ddos diluncurkan.
Serangan DDOS biasanya berhasil karena sifatnya yang terdistribusi, dan kesulitan dalam membedakan antara pengguna yang sah dan lalu lintas palsu. Namun, mereka tidak merupakan pelanggaran. Ini karena DDOS menyerang membanjiri target untuk mengetuknya secara offline – bukan untuk mencuri darinya. Biasanya serangan DDOS akan digunakan sebagai sarana pembalasan terhadap perusahaan atau layanan, seringkali karena alasan politik. Namun, kadang-kadang, penjahat cyber akan menggunakan serangan DDOS sebagai tabir asap untuk kompromi yang lebih serius yang pada akhirnya dapat menyebabkan pelanggaran penuh.
3 cara untuk mencegah perangkat Anda direkrut
Serangan DDOS hanya mungkin karena perangkat dapat dengan mudah dikompromikan. Berikut adalah tiga cara Anda dapat mencegah perangkat Anda berpartisipasi dalam serangan DDOS:
- Amankan router Anda: Router Wi-Fi Anda adalah pintu gerbang ke jaringan Anda. Amankan dengan mengubah kata sandi default. Jika kamu’telah membuang instruksi untuk router dan aren Anda’Taste bagaimana melakukan ini, konsultasikan dengan internet untuk instruksi tentang cara melakukannya untuk merek dan model spesifik Anda, atau hubungi produsen. Dan ingat, perlindungan juga bisa dimulai di dalam router Anda. Solusi seperti platform rumah aman McAfee, yang tertanam dalam router tertentu, membantu Anda mengelola dan melindungi jaringan Anda dengan mudah.
- Ubah kata sandi default pada perangkat IoT: Banyak perangkat Internet of Things (IoT), objek pintar yang terhubung ke internet untuk meningkatkan fungsionalitas dan efisiensi, datang dengan nama pengguna dan kata sandi default. Hal pertama yang harus Anda lakukan setelah mengeluarkan perangkat IoT Anda adalah mengubah kredensial default itu. Jika kamu’tidak yakin cara mengubah pengaturan default pada perangkat IoT Anda, lihat instruksi pengaturan atau lakukan sedikit riset online.
- Gunakan keamanan komprehensif: Banyak botnet dikoordinasikan pada perangkat tanpa keamanan bawaan. Solusi keamanan yang komprehensif, seperti Perlindungan total McAfee, dapat membantu mengamankan perangkat digital terpenting Anda dari varian malware yang diketahui. Jika kamu tidak’t memiliki suite keamanan yang melindungi perangkat Anda, luangkan waktu untuk melakukan riset dan berkomitmen untuk solusi yang Anda percayai.
Sekarang Anda tahu apa itu serangan DDOS dan bagaimana melindungi terhadapnya, Anda’lebih baik diperlengkapi untuk menjaga perangkat pribadi Anda dan aman dan aman.
8 Platform Layanan Perlindungan DDOS Terbaik & Perangkat Lunak Anti DDOS
Penggunaan serangan DDOS yang meluas telah membuat layanan perlindungan DDOS menjadi kebutuhan. Tanpa satu, Anda tidak memiliki sarana untuk melindungi diri dari penyerang online. Kami melihat perangkat lunak dan platform anti-DDOS terbaik di sekitar.
Pakar Administrasi Jaringan Tim Keary
Diperbarui: 17 Februari 2023
Ddos atau Penolakan Layanan Terdistribusi adalah salah satu ancaman terbesar yang dihadapi perusahaan modern secara online. Frekuensi serangan DDOS telah meningkat 2.5 kali selama 3 tahun terakhir membuat mereka lebih lazim dari sebelumnya. Dalam artikel ini kami’akan melihat 8 Layanan Perlindungan DDOS Terbaik.
Berikut adalah daftar alat perlindungan DDOS terbaik kami dan layanan yang dikelola:
- Indusface ApptranaEDITOR’Pilihan s Firewall aplikasi web yang mencakup pemindaian kerentanan, perlindungan DDOS dan deteksi kontrol bot. Bundel Layanan Edge ini juga mencakup jaringan pengiriman konten. Mulai sebuah Uji coba gratis 14 hari.
- Manajer Acara Keamanan SolarWinds (uji coba gratis) Alat komprehensif yang dapat mendeteksi dan memantau sejumlah acara jaringan termasuk serangan DDOS. Memelihara log IPS penyerang dan bahkan memblokir IPS.
- Firewall Situs Web Sucuri (Pelajari Lebih Lanjut) WAF ini memeriksa semua lalu lintas HTTP/HTTPS yang masuk, memblokir lalu lintas yang mencurigakan. Memanfaatkan kemampuan pemblokiran geo canggih.
- Firewall Aplikasi Web Stackpath (uji coba gratis) WAF lain yang cakap menggunakan algoritma perilaku untuk mendeteksi dan memblokir serangan. Memiliki ambang DDOS yang dapat dikonfigurasi.
- Tautan11 Layanan Perlindungan Berbasis Cloud dapat mendeteksi dan mengurangi serangan. Mudah digunakan, menggunakan AI dan dasbor memberikan pandangan yang baik tentang perilaku server.
- Cloudflare Kapasitas jaringan dapat menangani beberapa serangan terbesar yang diketahui. Menggunakan database reputasi IP untuk mengelola berbagai jenis serangan.
- SHIELD AWS Menganalisis lalu lintas yang masuk menggunakan pemantauan aliran, penyaringan paket dan memprioritaskan lalu lintas secara real-time.
- Akamai Prolex Routed Blok serangan DDOS seperti banjir UDP, banjir syn, http get, dan pasca banjir.
Apa itu serangan DDOS?
Selama serangan DDOS, penyerang menggunakan jaringan komputer yang dikompromikan yang disebut botnet untuk mengirim lalu lintas ke jaringan Anda. Lalu lintas membanjiri sumber daya jaringan konsumen dan membuat layanan tidak tersedia.
Misalnya, Anda mungkin kesulitan mengakses Internet atau menggunakan aplikasi. Serangan DDOS umum termasuk Banjir ICMP, Banjir syn, Ping of Death, Kukang, dan lebih banyak lagi. Masing -masing menyerang layanan ini menargetkan kerentanan yang berbeda dan harus dipertahankan dengan cara yang berbeda.
Alat Perlindungan DDOS Terbaik & Perangkat Lunak Anti-DDOS
Perangkat lunak pencegahan DDOS dirancang untuk memblokir lalu lintas berbahaya dari mencapai jaringan Anda. Setiap solusi berbeda dalam pendekatannya karena variasi serangan DDOS yang dapat Anda temui setiap hari.
Metodologi kami untuk memilih Platform Layanan Perlindungan DDOS
Kami meninjau Pasar Layanan Perlindungan DDOS dan menganalisis alat berdasarkan kriteria berikut:
- Kemampuan untuk membasmi berbagai strategi serangan
- Ketersediaan dasbor berbasis cloud yang konstan
- Opsi untuk mengintegrasikan perlindungan DDOS dengan layanan tepi lainnya, seperti penyeimbangan beban
- Dukungan Analisis Strategi Serangan
- Peringatan untuk pemberitahuan serangan yang sedang berlangsung
- Melaporkan penagihan melalui klien untuk penyedia layanan
- Opsi untuk periode penilaian gratis
- Tingkat Harga yang menawarkan harga yang baik untuk alat yang berguna dan opsi penghematan lebih lanjut dengan menggabungkan layanan
Membiarkan’s Lihatlah beberapa alat perlindungan DDOS terbaik serta perangkat lunak anti-DDOS yang tersedia.
1. Indusface Apptrana (uji coba gratis)
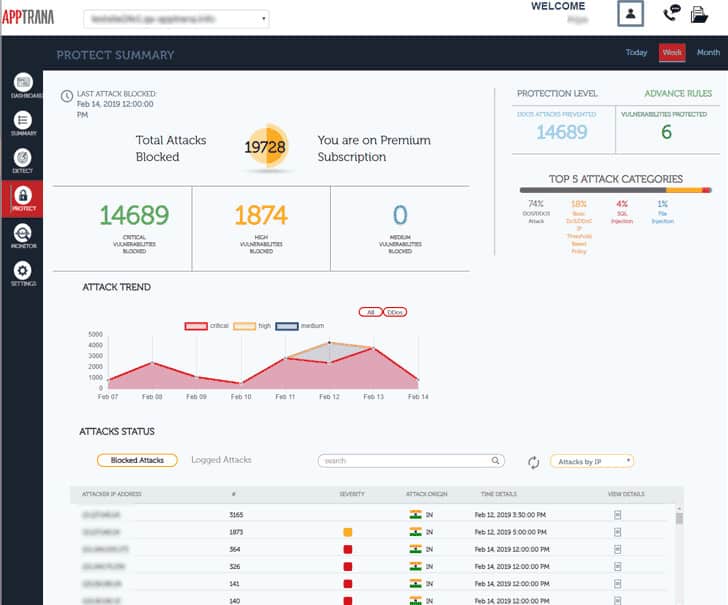
Apptrana adalah solusi WAF, DDOS, dan mitigasi Bot yang dikelola sepenuhnya Indusface. Bundel layanan tepi termasuk a Firewall Aplikasi Web, Pemindai Kerentanan, layanan tambalan, Dan Perlindungan DDOS. Layanan ini dapat menyerap serangan volumetrik ekstrem dan mampu membedakan DDOS dari lonjakan asli dalam lalu lintas.
Fitur utama
- Perlindungan DDOS
- Pemblokiran WAF dan bot tambahan
- Pemindai Kerentanan dan Manajer Patch
- Pemindaian Keamanan Otomatis
- Mencari Owasp Top 10 dan Sans 25
Mengapa kami merekomendasikannya?
Indusface Apptrana adalah firewall aplikasi web dan dikirimkan dari cloud, jadi menyediakan serangkaian layanan perlindungan web dan dengan mudah dihubungkan ke sistem Anda tanpa Anda harus menginstal perangkat lunak apa pun. Alat ini dikelola oleh teknisi Indusface dan yang perlu diketahui oleh semua pengguna adalah bagaimana mengakses konsol yang diselenggarakan oleh cloud untuk melihat apakah ada serangan DDoS yang telah dicoba.
Apptrana menggunakan basis data untuk Kembangkan aturan dan kondisi peringatan untuk situs web Anda. Situs dipantau 24 × 7 untuk memastikan tidak ada serangan tumpah melalui internet. Perangkat lunaknya juga bisa secara otomatis mendeteksi botnet berdasarkan perilaku mereka dan memblokir mereka. Ini berarti bahwa botnet tidak dapat mengganggu situs Anda. Untuk menjaga jaringan terlindungi dari serangan lapisan 3, Apptrana telah dibangun di atas AWS untuk membantu menahan serangan volumetrik umum.
Layanan Pemindaian Kerentanan di Apptrana Referensi Owasp 10 ancaman teratas dan Sans 25 kerentanan daftar. Layanan segera memperbaiki kerentanan yang dilihatnya melalui penambalan. Pemindaian kerentanan dilakukan secara teratur dan otomatis. Fitur lain di bundel Apptrana termasuk SSL Offloading dan jaringan pengiriman konten untuk akselerasi situs.
Ada dua edisi Apptrana: Maju Dan Premium. Layanan lanjutan adalah sistem tepi yang dijelaskan di atas. Biayanya $ 99 per aplikasi yang dilindungi per bulan. Versi premiumnya adalah Layanan Keamanan Situs Web yang Dikelola. Ini termasuk layanan analis keamanan jaringan untuk mengidentifikasi serangan dan mengadaptasi strategi perlindungan keamanan. Sementara pengujian kerentanan termasuk dalam rencana ini, cek tersebut ditambah oleh Penguji Pena Manusia. Paket premium berharga $ 399 per aplikasi yang dilindungi per bulan.
Untuk siapa direkomendasikan untuk?
Bisnis apa pun dapat menggunakan apptrana karena ini adalah layanan jarak jauh dan Anda tidak’t perlu keterlibatan dalam menjalankan layanan. Itu berarti usaha kecil Don’t perlu memiliki keahlian teknis pada staf atau membayar konsultan mahal untuk mendapatkan perlindungan penuh terhadap serangan DDOS terhadap aset web mereka. Organisasi besar juga mendapat manfaat dari konfigurasi ini karena departemen TI mereka yang ada menang’t diperpanjang dengan tugas tambahan setelah WAF beroperasi.
Pro:
- Menawarkan perlindungan DDOS bersama dengan produk pentesting dan manajemen risiko
- Menawarkan Perlindungan DDOS Perusahaan – Pemblokiran 2.3 permintaan TBPS/700K per detik
- Onboarding sangat sederhana – hanya membutuhkan beberapa menit
- Dapat mendeteksi, mencegah dan mengurangi berbagai bentuk serangan DDOS (SYN, ICMP, Banjir UDP, dll)
Kontra:
- Ingin melihat masa percobaan yang lebih lama
Apptrana Advance Edition tersedia untuk a Uji coba gratis 14 hari.
PILIHAN EDITOR
Apptrana adalah pilihan utama kami untuk perlindungan DDOS karena menggabungkan mitigasi serangan lalu lintas otomatis dengan analis manusia untuk memperbaiki strategi perlindungan. Indusface dinamai oleh Gartner Peer Insight Customer’ Pilihan di semua tujuh bagian dari mereka Suara Pelanggan WAAP 2022 laporan.
Anda tidak akan melakukannya’T ingin lonjakan lalu lintas yang dihasilkan oleh promosi penjualan diblokir dari Access dan Apptrana mengurangi risiko deteksi serangan positif palsu. Layanan ini mencakup banyak layanan situs lainnya, termasuk CDN, pembongkaran SSL, pemindaian kerentanan, dan penambalan otomatis. Edisi yang lebih tinggi adalah layanan keamanan situs yang dikelola sepenuhnya.
Mulai uji coba gratis 14 hari: Indusface.com/register/
OS: Berbasis cloud
2. Manajer Acara Keamanan SolarWinds (uji coba gratis)
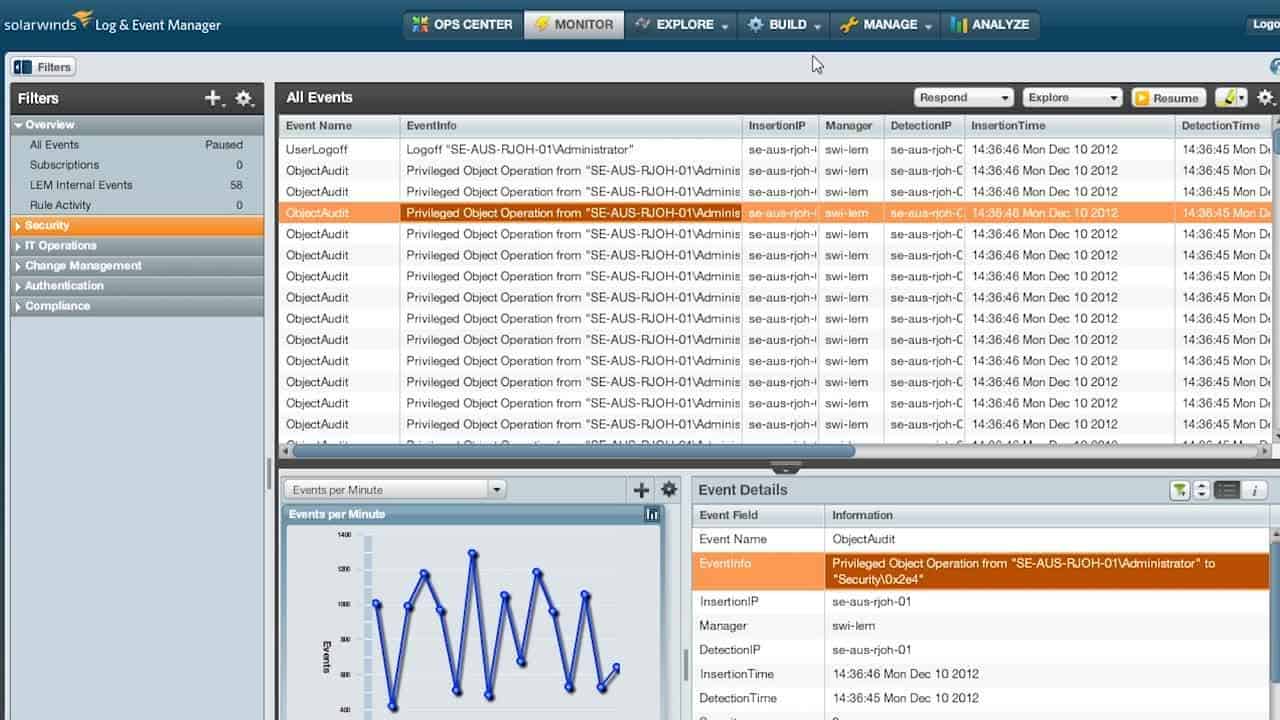
Manajer Acara Keamanan SolarWinds adalah alat perlindungan DDOS dengan kemampuan pemantauan log peristiwa. Log acara adalah sumber utama untuk mendeteksi ketika entitas jahat mencoba mengganggu jaringan Anda.
Fitur utama
- Manajemen log
- Layanan SIEM
- Perlindungan DDOS
- Pelaporan Kepatuhan
Mengapa kami merekomendasikannya?
Manajer Acara Keamanan SolarWinds lebih merupakan sistem deteksi DDOS daripada layanan perlindungan DDOS. Ini karena alat ini mengumpulkan pesan log dan menganalisisnya dan salah satu hal yang dicari adalah lonjakan lalu lintas yang mencurigakan. Alat ini dapat menunjukkan bahwa serangan DDOS sedang berlangsung dan akan meningkatkan peringatan untuk menarik perhatian teknisi. Paket tidak’T termasuk layanan mitigasi DDOS apa pun.
Untuk melindungi Anda dari penyerang Manajer Acara Keamanan SolarWinds mempertahankan a Daftar aktor buruk yang diketahui sehingga programnya bisa secara otomatis memblokir IP dari berinteraksi dengan jaringan Anda. Daftar ini bersumber dari komunitas sehingga Anda tetap terlindungi dari ancaman terbaru.
Selama serangan Anda juga bisa Konfigurasikan peringatan Untuk memberi tahu Anda saat sumber yang mencurigakan mengirimi Anda lalu lintas. Log yang direkam oleh Manajer Acara Keamanan SolarWinds juga dapat digunakan untuk mitigasi DDOS dan analisis retrospektif. Anda dapat memfilter hasil untuk menemukan akun, IPS, atau periode waktu untuk menganalisis dengan lebih dekat.
Untuk siapa direkomendasikan untuk?
SolarWinds Security Event Manager adalah alat manajemen log berkapasitas tinggi dan layanan deteksi keamanan. Itu cocok untuk digunakan oleh organisasi besar. Paketnya mahal dan menawarkan terlalu banyak fungsionalitas untuk kebutuhan usaha kecil. Organisasi -organisasi yang perlu membuktikan kepatuhan dengan standar perlindungan data terutama membutuhkan alat ini.
Pro:
- Alat all-in-one untuk memantau beberapa vektor serangan dan mencegah serangan DDOS
- Menawarkan berbagai integrasi untuk mengumpulkan data ancaman, perilaku penyerang, dan upaya intrusi
- Memanfaatkan otomatisasi untuk segera memblokir perilaku berbahaya, domain, dan botnet yang diketahui
- Menawarkan banyak templat dan monitor yang membuatnya mudah untuk memulai segera
Kontra:
- Dirancang untuk jaringan yang lebih besar, SolarWinds SEM membutuhkan waktu untuk sepenuhnya mengeksplorasi dan memanfaatkan
Manajer Acara Keamanan SolarWinds Mulai dengan harga $ 4.655 (£ 3.819). Anda juga dapat mengunduh Uji coba gratis 30 hari.
Jika kamu’mencari alat SIEM dengan kemampuan perlindungan DDOS, Manajer Acara Keamanan SolarWinds adalah pilihan yang sederhana dan terjangkau.
Uji coba gratis 30 hari: SolarWinds.com/Security-Event-Manager
OS: Windows
3. Firewall Situs Web Sucuri (Pelajari Lebih Lanjut)
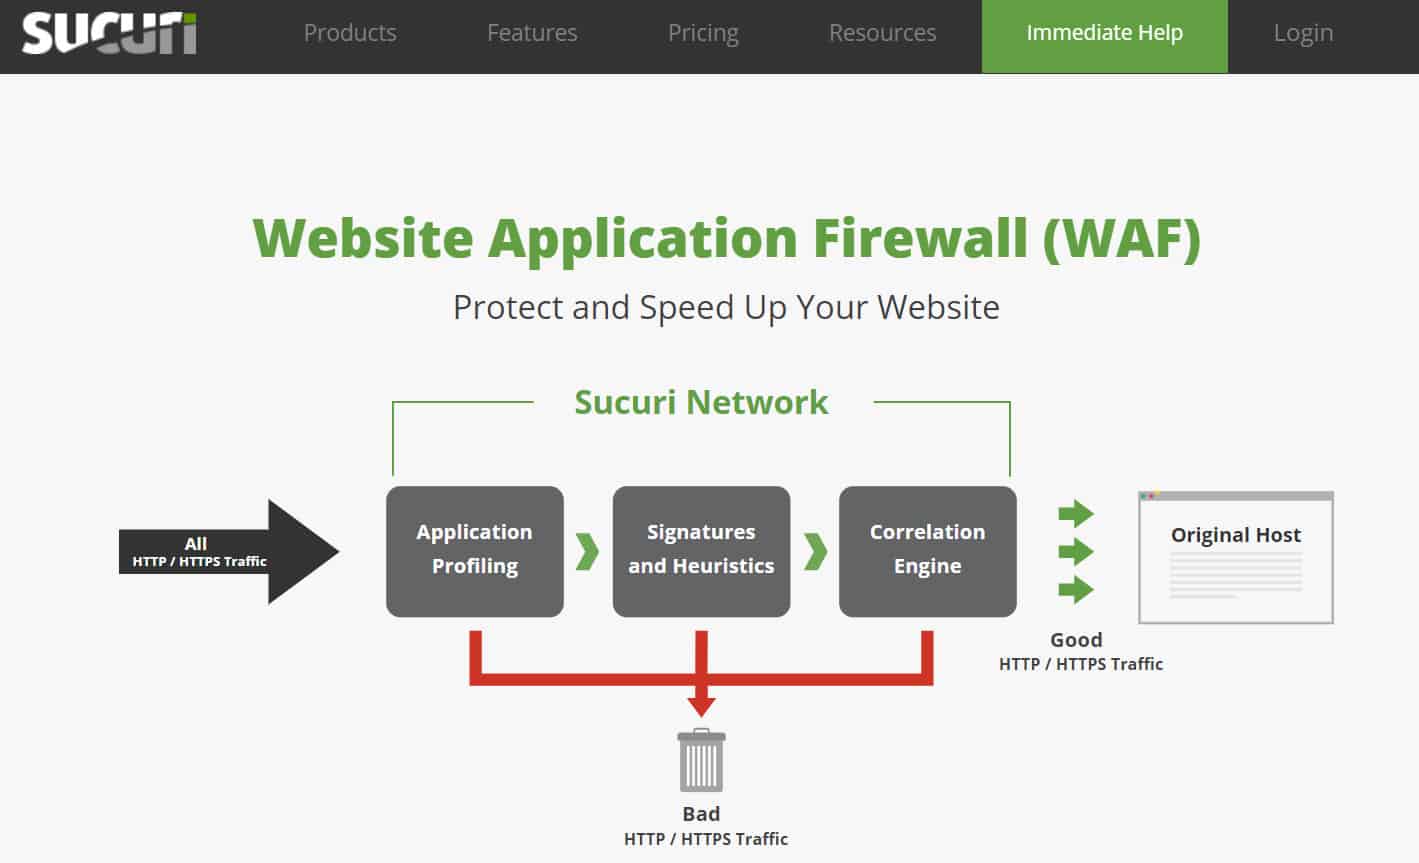
Firewall Situs Web Sucuri adalah Firewall Aplikasi Situs Web yang dapat mencegah serangan DDOS dan eksploitasi nol-hari. Situs web Sucuri Periksa semua lalu lintas http/https yang masuk dan memblokir lalu lintas yang mencurigakan dari mencapai layanan Anda. Ini menghentikan botnets agar tidak bisa membuat situs Anda offline.
Fitur utama
- Firewall Aplikasi Web
- Perlindungan DDOS
- Daftar hitam
- Geoblocking
Mengapa kami merekomendasikannya?
Firewall Situs Web Sucuri adalah pesaing utama untuk pick teratas kami, Indusface Apptrana. Ini adalah layanan tepi berbasis cloud yang tidak’t perlu di -host atau dipelihara tetapi sebaliknya, mengalihkan semua lalu lintas dalam perjalanan ke aset web dan menyaring serangan. Sistem yang dilindungi hanya menerima lalu lintas yang valid dan nilai layanan Sucuri adalah kemampuannya untuk membedakan antara lalu lintas berbahaya dan asli.
Untuk perlindungan tambahan Firewall Situs Web Sucuri penggunaan geo-blocking. Blok geo blok pengunjung ke situs Anda dari tiga negara teratas dengan serangan DDOS. Namun, jika Anda ingin mengontrol akses ke gelar yang lebih kecil, Anda bisa Alamat IP Daftar Putih yang Anda percayai sehingga Anda dapat berkomunikasi dengan tim Anda tanpa mereka diblokir.
Ada empat versi Firewall Situs Web Sucuri tersedia untuk dibeli: Dasar, Pro, Bisnis, Dan Solusi khusus. Versi dasar mulai dari $ 9.99 (£ 8.19) per bulan. Versi Pro dimulai dari $ 19.98 (£ 16.39) per bulan dengan dukungan sertifikat SSL.
Untuk siapa direkomendasikan untuk?
Pasar potensial untuk situs web Sucuri Firewall adalah sama dengan untuk Indusface Apptrana. Kedua alat ini bekerja dengan cara yang sangat mirip dan masing -masing bertindak sebagai server proxy, menerima semua lalu lintas atas nama situs web yang dilindungi. Jadi, Anda Don’t perlu mendedikasikan staf keamanan siber spesialis untuk mengelola situs Anda’Perlindungan S. Perbedaan penting antara kedua layanan ini adalah bahwa sistem Sucuri secara signifikan lebih murah dan lebih mungkin menarik bagi usaha kecil.
Pro:
- Solusi ideal untuk lingkungan yang perlu melindungi aplikasi dan lingkungan pengujian mereka
- Menggunakan aturan dan templat sederhana untuk mulai mengurangi/mencegah serangan DDOS segera
- Pengguna dapat memblokir berdasarkan IP, geolokasi, jenis lalu lintas, dan perilaku
- Bekerja dengan baik di lingkungan menengah dan besar – harga yang fleksibel
Kontra:
- Dukungan VIP membutuhkan tingkat penetapan harga platform bisnis
Versi bisnis berharga $ 69.93 (£ 57.35) per bulan dengan fitur tambahan. Solusi khusus adalah paket yang dapat disesuaikan di situs web mereka di mana Anda dapat mengobrol dengan asisten online dan mempelajari lebih lanjut.
4. Firewall Aplikasi Web Stackpath (uji coba gratis)

Stackpath adalah solusi perlindungan DDOS dan Firewall Aplikasi Web Dirancang untuk melindungi terhadap penjahat cyber. Stackpath menyediakan lapisan 3, 4, Dan 7 perlindungan. Pada lapisan 7 solusinya menggunakan algoritma perilaku untuk mendeteksi dan memblokir serangan volumetrik pada lapisan aplikasi. Kemampuan mitigasi program termasuk serangan seperti Http, UDP, Dan Syn banjir.
Fitur utama
- Perlindungan DDOS
- Firewall Aplikasi Web
- Perlindungan Jaringan, Transportasi, dan Lapisan Aplikasi
- CDN tersedia
Mengapa kami merekomendasikannya?
Firewall Aplikasi Web Stackpath adalah sistem proxy yang diselenggarakan cloud yang menerima semua lalu lintas yang dimaksudkan untuk alamat IP publik, menyaring ancaman, dan kemudian meneruskan lalu lintas asli. Layanan tepi ini juga akan bertindak sebagai sistem caching dan jaringan pengiriman konten. Itu berarti browser web yang meminta halaman di situs sebenarnya bisa mendapatkan kode dari server StackPath, meringankan beban di server yang dilindungi. CDN menyimpan salinan situs di sejumlah server di seluruh dunia untuk mempersingkat jalur pengiriman ke berbagai belahan dunia.
Untuk mengatasi serangan yang lebih besar, Stackpath memiliki kapasitas 65 tbps (lebih tinggi dari serangan DDOS terbesar dalam catatan). Kapasitas yang tersedia memberikan resistensi terhadap serangan terkuat bahkan. Stackpath juga mampu memblokir serangan dari mana saja di dunia melalui jaringan lokasi tepinya.
Untuk melindungi aplikasi Anda dari dikompromikan, Firewall Aplikasi Web dapat dikonfigurasi dengan ambang DDOS. Kamu bisa Konfigurasikan ambang DDOS Untuk menentukan kapan mesin DDoS akan menanggapi serangan. Misalnya, jika ambang domain atau Ambang Burst melebihi jumlah permintaan yang telah ditentukan sebelumnya.
Untuk siapa direkomendasikan untuk?
Stackpath Web Application Firewall dengan harga yang sama dengan paket Sucuri, yang berarti bahwa kedua sistem ini bersaing secara erat untuk menarik usaha kecil. Kombinasi perlindungan aplikasi web dengan optimasi pengiriman konten berarti bahwa ini adalah kesepakatan yang bagus.
Pro:
- Memanfaatkan pembelajaran mesin perilaku untuk mendeteksi bentuk baru serangan DDOS
- Menawarkan 35+ lokasi tepi di seluruh dunia
- Mendukung serangan pelapis aplikasi yang memblokir
- Lokasi tepi memungkinkan konten Anda tetap dapat diakses bahkan saat diserang
Kontra:
- Ingin melihat opsi untuk unduhan percobaan
Ada banyak pilihan harga yang tersedia untuk Stackpath Tetapi dua layanan individu yang paling relevan adalah CDN paket dan Waf kemasan. Paket CDN berharga $ 10 (£ 8.21) per bulan untuk perlindungan DDOS lapisan jaringan. Paket WAF juga berharga $ 10 (£ 8.21) Untuk perlindungan DDOS Lapisan Jaringan dan Perlindungan DDOS Lapisan Aplikasi. Anda dapat mengunduh uji coba gratis.
5. Tautan11
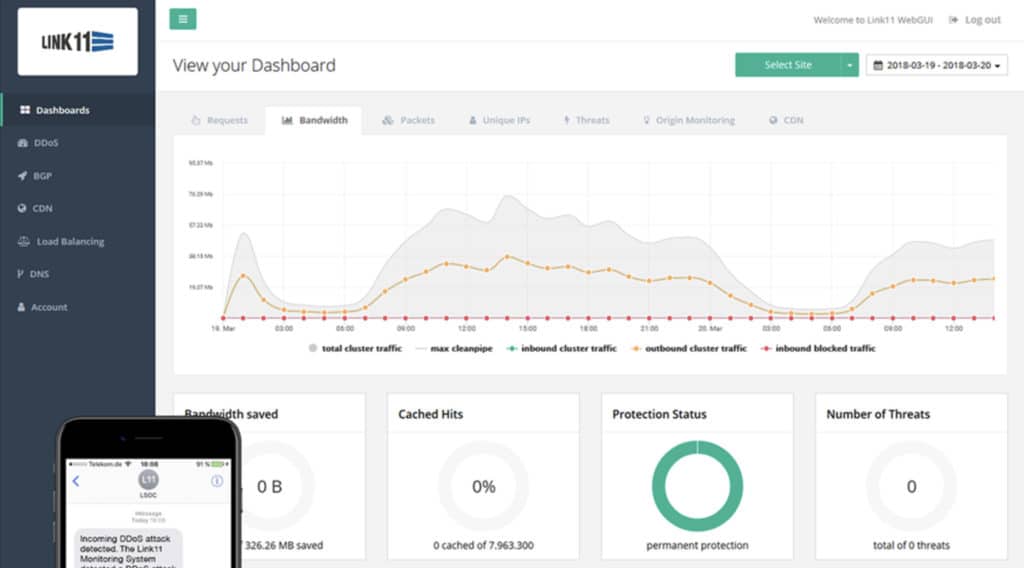
Tautan11 adalah alat perlindungan DDOS berbasis cloud. Sistem bisa Mendeteksi dan mengurangi serangan DDOS Web dan Infrastruktur melalui Lapisan 3-7 secara real-time. Perangkat lunak ini menggunakan kecerdasan buatan (AI) untuk mendeteksi serangan.
Fitur utama
- Penyerapan DDOS
- Perlindungan di jaringan, transportasi, dan lapisan aplikasi
- Proses AI
Mengapa kami merekomendasikannya?
Tautan11 adalah sistem perlindungan DDOS khusus daripada fitur firewall aplikasi web yang lebih luas atau bundel layanan tepi. Sistem ini sangat dihormati dan dengan cepat melihat serangan DDOS. Kemampuan untuk melakukan dengan kecepatan dan secara akurat mengidentifikasi lalu lintas berbahaya dapat membuat atau memecah sistem perlindungan DDOS karena tidak ada yang ingin lalu lintas asli ditahan atau diblokir. Link11 menggunakan AI untuk mempertajam layanan pemblokiran DDOS -nya.
AI menganalisis urutan pola serangan yang dikenal dan menggunakan data ini untuk dibandingkan dengan penggunaan langsung. Jika koneksi ke jaringan berperilaku dengan cara yang sama seperti penyerang potensial, platform dapat segera menanggapi pemberitahuan melalui SMS setelah ancaman terdeteksi.
Dalam hal pengaturan, Tautan11 sangat mudah digunakan karena dijalankan di awan. Kamu don’t perlu mengatur perangkat keras tambahan dan dalam hitungan menit, Anda dapat mengonfigurasi platform untuk melindungi infrastruktur jaringan Anda dari serangan. Itu memantau dasbor memberi Anda a Pandangan lalu lintas terpusat, aplikasi Dan server Layanan Perlindungan Perilaku dapat mendeteksi dan mengurangi serangan. Mudah digunakan, menggunakan AI dan dasbor memberikan pandangan yang baik tentang perilaku server.IOR Jadi Anda bisa melihat apa’S terjadi.
Ada juga a Fitur Pelaporan Jadi Anda dapat menghasilkan laporan tentang acara keamanan. Program ini memungkinkan Anda untuk melakukannya Jadwalkan laporan atau hasilkan secara manual Tergantung pada kebutuhan Anda.
Untuk siapa direkomendasikan untuk?
Link11 adalah pilihan yang baik untuk bisnis besar yang bergantung pada ketersediaan situs webnya untuk mempertahankan profitabilitas. Ada dua aspek paket ini yang akan menunda usaha kecil. Yang pertama adalah bahwa sistem saingan menggabungkan perlindungan DDOS dengan layanan lain, seperti layanan pengiriman konten, yang menyediakan semua layanan tepi yang dibutuhkan situs web. Detraction lainnya adalah bahwa Link11 tidak’t menerbitkan daftar harga dan Anda bisa’t hanya mendaftar melalui proses online otomatis.
Pro:
- Perlindungan DDOS berbasis cloud-Pengaturan sederhana, tidak perlu berinvestasi dalam perangkat keras baru
- Menggunakan AI untuk melihat bentuk baru serangan DDOS
- Dasbor yang telah dikonfigurasi sebelumnya membuatnya mudah untuk mendapatkan wawasan baru
Kontra:
- Lebih cocok untuk lingkungan perusahaan – bukan yang paling cocok untuk usaha kecil
- Tidak ada opsi di tempat yang tersedia
Tautan11 adalah salah satu platform perlindungan DDOS yang paling banyak digunakan dalam daftar ini karena menggabungkan kesederhanaan dengan otomatisasi terkemuka. AI sangat baik dalam menavigasi ancaman terbaru. Jika kamu’D ingin melihat harga Tautan11 Anda harus menghubungi perusahaan secara langsung. Anda dapat meminta versi uji coba.
6. Cloudflare
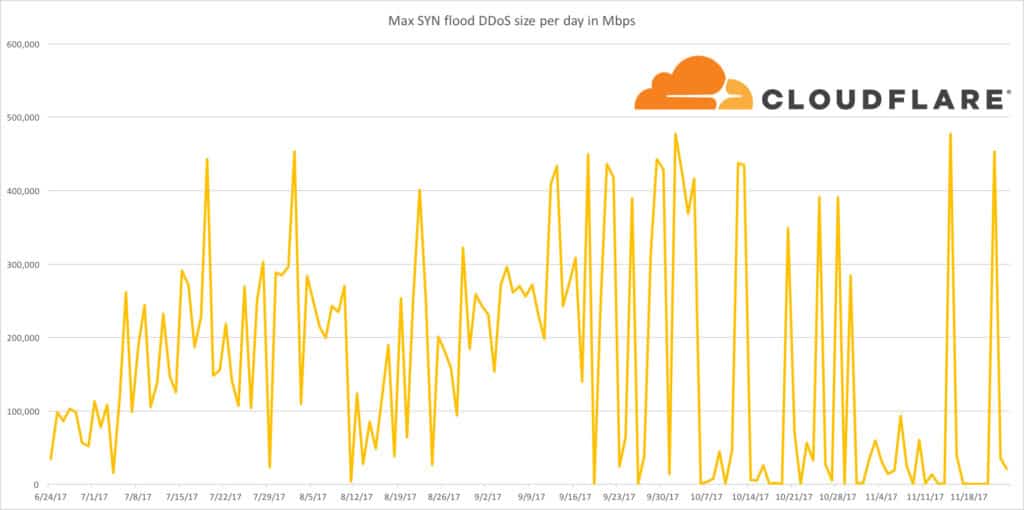
Cloudflare adalah layanan perlindungan DDOS berkinerja tinggi yang memiliki a Kapasitas Jaringan 30 Tbps, 15x dari serangan DDoS terbesar yang pernah direkam. Kapasitas tinggi membuat Cloudflare tahan terhadap serangan yang paling kuat bahkan. Untuk mengimbangi bentuk serangan baru, perangkat lunak menggunakan Database Reputasi IP yang memblokir ancaman baru di 20 juta properti yang berbeda.
Fitur utama
- Tier Gratis
- Perlindungan DDOS
- Termasuk CDN
Mengapa kami merekomendasikannya?
Cloudflare Hampir menciptakan layanan DDoS modern dan itu membuat ini layanan yang sangat sulit untuk dikalahkan. Perusahaan memiliki kapasitas besar untuk menyerap banjir lalu lintas yang sangat besar dan itu juga menjadikannya pilihan pertama bagi banyak bisnis. Sejak didirikan sebagai Layanan Perlindungan DDOS, CloudFlare telah diperluas ke layanan tepi lainnya dan dapat menggabungkan perlindungan DDOS dengan pengiriman konten, perlindungan failover, dan perlindungan malware.
Pertahanan Cloudflare telah dirancang untuk mencakup berbagai Ddos Dan serangan pelanggaran data. Misalnya, produk menggunakan tingkat pembatasan untuk memblokir pengunjung jaringan dengan tingkat permintaan yang luar biasa tinggi. Demikian juga, menggunakan jaringan pengiriman konten atau CDN untuk memastikan jaringan tetap tersedia. CDN didukung oleh 193 pusat data di 90 negara.
Ada empat versi berbeda dari Cloudflare; Bebas, Pro, Bisnis, Dan Perusahaan. Versi gratis tidak’t Biaya penahan untuk individu dengan situs web pribadi. Versi Pro berharga $ 20 (£ 16) per bulan dengan a Firewall Aplikasi Web Dirancang untuk situs web profesional, blog, dan portofolio.
Untuk siapa direkomendasikan untuk?
Cloudflare menarik bagi bisnis apa pun yang menjalankan situs web. Perusahaan telah membuat rencana gratis, yang mencakup banyak layanan tepi lainnya. Jadi, ini mungkin pilihan nomor satu alami untuk startup dan usaha kecil. Kapasitas besar sistem ini untuk menyerap serangan juga akan menarik bagi organisasi yang sangat besar yang secara teratur mengalami serangan DDOS.
Pro:
- Dikenal di industri untuk mengurangi beberapa serangan DDOS terbesar yang dicatat
- Memiliki beragam lokasi tepi agar konten dapat diakses selama serangan
- Menawarkan banyak paket – Cocok untuk lingkungan ukuran yang berbeda
Kontra:
- Pengaturan dapat memiliki kurva belajar yang lebih curam daripada produk yang bersaing
- Ingin melihat lebih banyak wawasan kinerja, bahkan ketika tidak ada serangan yang terdeteksi
Versi bisnis berharga $ 200 (£ 164) per bulan dengan opsi untuk menggunakan aturan WAF khusus, 100% uptime SLA dan kecepatan tercepat. Versi perusahaan adalah paket yang dapat disesuaikan dengan insinyur solusi bernama dan dihargai berdasarkan kasus per kasus. Anda dapat memeriksa paket harga mereka atau mengunduh versi uji coba gratis.
7. SHIELD AWS
SHIELD AWS adalah solusi perlindungan DDOS yang dikelola itu menggunakan pemantauan aliran untuk menganalisis lalu lintas yang masuk. Dengan memantau data aliran AWS Shield dapat mendeteksi lalu lintas berbahaya secara real-time. Solusinya juga menggunakan langkah -langkah pertahanan lainnya seperti penyaringan paket Dan memprioritaskan lalu lintas untuk mengontrol manajemen lalu lintas di jaringan.
Fitur utama
- Penyaringan paket
- Pemblokiran ddos
- Penyeimbang beban
Mengapa kami merekomendasikannya?
SHIELD AWS tersedia dalam sejumlah edisi yang menawarkan layanan dan kemampuan yang semakin rumit. Namun, paket dasarnya cukup bagi mereka yang mencari perlindungan DDOS dan edisi itu gratis untuk digunakan. Rencana yang lebih tinggi memungkinkan para ahli keamanan siber yang berpengalaman untuk menulis aturan firewall mereka sendiri dan ada juga opsi untuk mendapatkan tanggapan otomatis yang diterapkan.
Anda juga bisa Tulis aturan dengan AWS WAF untuk bertahan melawan serangan lapisan aplikasi. Untuk perlindungan yang lebih maju AWS Shield Advanced. AWS Shield Advanced penggunaan kapasitas mitigasi Untuk meminimalkan efek serangan DDOS yang lebih besar. Ada juga tim respons yang berdedikasi untuk membantu mitigasi manual untuk serangan yang lebih kompleks.
Ada dua versi utama AWS Shield yang tersedia di pasaran: AWS Shield Standard Dan AWS Shield Advanced. AWS Shield Standard gratis dan memberikan perlindungan terhadap jaringan umum dan transportasi serangan DDOS.
Untuk siapa direkomendasikan untuk?
AWS Shield tentu dirancang sebagai saingan yang kuat untuk Cloudflare. Tingkat gratisnya adalah keuntungan pemasaran yang hebat saat melempar untuk pelanggan bisnis kecil. Namun, ada satu atribut dari perisai AWS yang membatasi daya tariknya. Artinya, sistem ini hanya dirancang untuk melindungi akun AWS, seperti sistem EC2. Paket yang dibayar cukup mahal dan cocok untuk perusahaan besar.
Pro:
- Dirancang khusus untuk lingkungan cloud AWS
- Pelanggan AWS dapat mengakses AWS Shield dari produk AWS yang ada
- Menawarkan solusi terpusat untuk melindungi aset AWS
Kontra:
- Pengaturan bisa rumit, membutuhkan pengetahuan tentang arsitektur AWS
- Dirancang khusus untuk AWS-bukan pilihan terbaik untuk pelanggan non-AWS
AWS Shield Advanced Termasuk fitur pertahanan tambahan untuk komputasi elastis Amazon, Amazon Cloudfront, AWS Global Accelerator, dan Elastic Load Balancing. AWS Shield Lanjutan Biaya $ 3.000 (£ 2.460) per bulan ditambah biaya penggunaan tambahan. Anda dapat memulai dengan AWS Shield di sini.
8. Akamai Prolex Routed
Akamai Prolex Routed adalah Layanan Keamanan DDOS yang dikelola yang dapat memblokir serangan DDOS seperti Banjir UDP, Banjir syn, Http dapatkan, Dan Posting banjir. Akamai Prolex Routed memiliki mitigasi nol detik sehingga ancaman terlihat saat itu terjadi. Namun, jika Anda memerlukan lebih banyak dukungan, Anda memiliki bantuan dari Pusat Operasi Keamanan untuk kembali pada 24/7.
Fitur utama
- Penyerapan DDOS
- Analisis serangan
- Pengerasan Sistem
Mengapa kami merekomendasikannya?
Akamai Prolex Routed adalah layanan cloud yang disediakan oleh salah satu perusahaan keamanan siber terkemuka di dunia. Reputasi Akamai sendiri cukup untuk mendapatkan produk ini di daftar kami. Namun, Akamai tidak’T STEST ON Taurels dan menyediakan layanan perlindungan DDOS yang sangat kuat yang dengan cepat memindai semua lalu lintas yang masuk dengan kecepatan 400 Gbps. Kecepatan sistem Akamai dan distribusi globalnya di 16 pusat di seluruh dunia memberikan layanan ini dengan kemampuannya untuk bersaing dengan CloudFlare.
Pemantauan Lalu Lintas Jaringan adalah fitur lain Akamai Prolex Routed menggunakan serangan sejak dini. Kamu bisa Lihat data lalu lintas real-time melalui dasbor. Anda juga dapat kembali ke 8.0 tbps bandwidth disediakan oleh Akamai’Jaringan global dengan 19 pusat penggosok terdistribusi yang didistribusikan di seluruh dunia.
Untuk siapa direkomendasikan untuk?
Layanan Akamai ditujukan untuk bisnis besar dan tidak’t menawarkan tingkat gratis, yang menunjukkan bahwa perusahaan menyadari bahwa cloudflare tidak terkalahkan di sektor itu. Akamai tidak’t menerbitkan daftar harga, yang merupakan alasan lain karena usaha kecil mungkin menang’t pergi untuk layanan ini.
Pro:
- Memblokir beberapa jenis serangan DDOS seperti syn, udp, dan pasca banjir
- Menawarkan wawasan lanjutan setelah upaya serangan untuk membantu meningkatkan postur keamanan
- Dapat secara otomatis mengurangi permukaan serangan sebelum serangan
Kontra:
- Ingin melihat uji coba yang dapat diunduh gratis
- Jaringan yang lebih kecil mungkin tidak menggunakan fitur seperti perlindungan cloud hybrid
Secara keseluruhan, jika Anda’kembali mencari layanan perlindungan DDOS yang dikelola berkinerja tinggi Akamai Prolex Routed layak untuk dilihat. Jika Anda ingin melihat harga Akamai Prolex Routed Maka Anda harus menghubungi tim penjualan secara langsung. Anda dapat memulai uji coba gratis di sini.
Lindungi diri Anda dengan layanan perlindungan DDOS
Hanya perlu satu serangan untuk membuat jaringan Anda offline dan menghabiskan biaya ribuan atau puluh ribu dolar kerusakan.
Apakah Anda memilih untuk menggunakan produk in-house seperti Manajer Acara Keamanan SolarWinds atau layanan perlindungan DDOS yang dikelola seperti Akamai Prolex Routed, Penting untuk mengetahui layanan online apa yang Anda’melindungi kembali.
Misalnya, jika Anda ingin melindungi situs web Anda maka aplikasi situs web seperti firewall Firewall Situs Web Sucuri cenderung menjadi pilihan terbaik Anda. Ingatlah bahwa tidak semua serangan DDOS sama, dan penyerang ingin menyerang pertahanan Anda di mana Anda paling tidak mengharapkannya.
FAQ Perlindungan DDOS
Apakah VPN melindungi Anda dari serangan DDOS?
Ya. VPN akan melindungi Anda dari serangan DDOS dalam dua cara. Pertama, ini menyembunyikan alamat sebenarnya dari perangkat Anda – semua lalu lintas pergi ke VPN daripada langsung kepada Anda. Kedua, VPN memiliki banyak kapasitas koneksi dan karenanya dapat menyerap volume lalu lintas yang akan membanjiri komputer Anda. Dapatkan layanan VPN dengan alamat IP statis jika Anda mengharapkan koneksi yang masuk.
Berapa lama serangan ddos bisa bertahan?
Layanan DDOS komersial menawarkan durasi serangan hanya selama 5 menit. Serangan DDOS tim peretas hardcore dapat bertahan 24 jam atau bahkan selama 72 jam.
Berapa lama waktu yang dibutuhkan untuk pulih dari serangan ddos?
DDOS menyerang Don’t menyebabkan kerusakan fisik, mereka hanya memblokir pengguna yang sah dari mendapatkan akses ke situs atau layanan Anda. Pemulihan teknis langsung karena segera setelah permintaan koneksi palsu berhenti, permintaan yang sah akan lewat. Kerusakan reputasi bisa memakan waktu lama untuk pulih.
Bisakah Anda membalikkan DDOS?
Secara teori, Anda dapat kembali ke alamat yang Anda lakukan. Namun, tidak ada’T banyak hal dalam melakukan itu karena komputer yang menyerang Anda hanya terinfeksi oleh bot. Anda menang’t sampai ke penyerang sungguhan. Juga, botnet yang menjalankan serangan dapat berisi ratusan ribu komputer sehingga Anda akan mengikat sumber daya Anda sendiri untuk waktu yang lama dalam serangan balas dendam pada mereka semua.
Apa yang ada di artikel ini?
- Apa itu serangan DDOS?
- Alat Perlindungan DDOS Terbaik & Perangkat Lunak Anti-DDOS
- Lindungi diri Anda dengan layanan perlindungan DDOS
- FAQ Perlindungan DDOS
Serangan & Biaya kejahatan dunia maya telah meroket selama 2 tahun terakhir
Biaya tersembunyi kejahatan dunia maya hampir dua kali lipat selama dua tahun terakhir, menurut laporan keamanan McAfee baru -baru ini, “Biaya tersembunyi kejahatan dunia maya.” Biaya kejahatan dunia maya Ekonomi global $ 1 triliun USD pada tahun 2020, peningkatan yang signifikan dibandingkan dengan USD $ 600 miliar yang dilaporkan pada 2018. McAfee mengaitkan lonjakan sebagian dengan peningkatan pelaporan insiden dan sebagian dengan meningkatnya kecanggihan serangan cyber. Selama beberapa tahun terakhir, Corero’S Security Operations Center (SOC) telah mengamati semakin banyak serangan penolakan terdistribusi otomatis (DDOS) yang memanfaatkan beberapa vektor, dengan sebagian besar serangan ini dalam durasi dan volume rendah, dirancang untuk menghindari deteksi dengan alat mitigasi DDOS lama DDOS yang lama.
Berapa biaya tersembunyi?
Analis McAfee menulis, “Bukan rahasia lagi bahwa kejahatan dunia maya dapat membahayakan keselamatan publik, merusak keamanan nasional, dan merusak ekonomi. Yang kurang terkenal adalah biaya tersembunyi yang mungkin tidak disadari oleh organisasi, seperti peluang yang hilang, sumber daya yang terbuang, dan moral staf yang rusak.” Bergantung pada organisasi dan serangan siber, biaya keuangan ke suatu organisasi dapat berkisar dari beberapa ratus hingga jutaan dolar. Laporan tersebut menyatakan itu “Bentuk kejahatan dunia maya yang paling mahal adalah spionase ekonomi, pencurian kekayaan intelektual, kejahatan keuangan dan, semakin, ransomware. Akun ini atas kerugian terbesar. Kami memperkirakan bahwa pencurian kekayaan intelektual (IP) dan kejahatan keuangan untuk dua pertiga dari kerugian moneter dan menimbulkan ancaman terbesar bagi perusahaan.”
DDOS mungkin bukan jenis serangan paling mahal untuk diluncurkan, meskipun mereka bisa sangat mahal, terutama ketika mereka dikombinasikan dengan permintaan tebusan. McAfee menemukan itu, “Ketika sampai pada dampak serangan ransomware atau DOS/ DDOS, pembuat keputusan LOB tampaknya tidak memiliki visibilitas ke dampak aktual mereka pada organisasi mereka, kontras dengan evaluasi yang dilakukan oleh para eksekutif TI yang dilakukan.” Itu’sangat disayangkan, karena serangan DDOS sangat umum, dan biaya yang mereka keluarkan seringkali signifikan. Sebagian besar serangan DDOS modern tidak banyak volume tinggi, tetapi bahkan serangan kecil, sub-jenuh, dapat mengalihkan perhatian analis keamanan siber dari serangan jahat lainnya, dan mengganggu ketersediaan situs web, layanan online, dan aplikasi bisnis. Jumlah downtime berapa pun – bahkan beberapa detik – dapat memengaruhi transaksi online, baik untuk layanan game, atau lembaga keuangan utama.
Dalam an “selalu aktif” Dunia, waktu henti dapat merusak kepercayaan pelanggan, mengurangi pendapatan, dan reputasi merek ternoda. Selain itu adalah biaya respons insiden: i.e., Menyebarkan staf TI untuk mengurangi serangan, menugaskan staf pendukung untuk menanggapi keluhan pelanggan, dan mengoordinasikan tim PR untuk menanggapi publik atau media. Ditambah lagi, jika suatu organisasi hanya mengandalkan layanan penggosok cloud untuk mengurangi serangan DDOS, biaya perlindungan sesuai permintaan itu sering tidak direncanakan, dan dapat menjadi signifikan, tergantung pada durasi atau frekuensi serangan tersebut.
Menurut laporan McAfee, “Dampak finansial downtime ke departemen mana pun dalam suatu organisasi rata -rata $ 590.000. Untuk 33% responden, biayanya antara $ 100.000 dan $ 500.000. Tidak mengherankan, departemen teknik mengalami kerugian yang lebih besar rata -rata $ 965.000, sangat kontras dengan departemen sumber daya manusia, yang menderita kerugian sekitar $ 89.000.”
Mayoritas perusahaan mengalami insiden cyber
Seberapa umum serangan cyber? Jawabannya adalah, sangat umum! Faktanya, dari 1.500 perusahaan yang disurvei McAfee, hanya 4% yang mengatakan bahwa mereka telah bukan mengalami insiden cyber pada tahun 2019. Dari 96% yang memang melaporkan insiden cyber, “92% dari mereka mengatakan bahwa kerugian non-moneter terbesar adalah dalam produktivitas. Gangguan rata -rata terpanjang untuk operasi adalah 18 jam, rata -rata lebih dari setengah juta dolar.”
Terlalu banyak perusahaan yang tidak siap
McAfee melaporkan itu “Hebatnya, sedikit lebih dari setengah dari organisasi yang disurvei mengatakan mereka tidak memiliki rencana untuk mencegah dan menanggapi insiden cyber. Dari 951 organisasi yang memiliki rencana respons, hanya 32% mengatakan rencana itu sebenarnya efektif.” Mempertimbangkan tingginya biaya kejahatan dunia maya, statistik itu luar biasa dan mengkhawatirkan.
Solusi ddos mudah
Berita baiknya adalah bahwa meskipun DDOS adalah umum dan terus menjadi semakin sulit untuk dideteksi secara manual, relatif mudah untuk menggunakan solusi yang secara efektif dapat mendeteksi dan mengurangi serangan ini secara otomatis. Satu ons pencegahan bernilai satu pon penyembuhan, seperti kata pepatah. Mengenakan’T menjadi target yang mudah; mencegah penjahat cyber dengan membuatnya sekeras mungkin bagi mereka untuk mengatasi pertahanan cyber Anda. Untuk DDOS, ada berbagai solusi mitigasi untuk dipilih; : 1) Peralatan di tempat; 2) kombinasi hibrida dari peralatan di tempat dan pusat penggosok awan; 3) Perlindungan sebagai layanan dari penyedia hosting Anda atau penyedia layanan internet Anda.
Tulisan Terbaru
- Inggris’S NCSC Masalah Peringatan tentang Serangan DDoS: Apa yang Perlu Anda Ketahui
- Dakota Carrier Network memilih Corero untuk perlindungan DDOS di seluruh jaringan mereka
- Pusat data apa yang perlu diketahui tentang perlindungan DDOS
- Mengapa Penyedia Layanan Membutuhkan Perlindungan DDoS: Untuk mereka dan pelanggan mereka
- Pentingnya Perlindungan DDoS di tengah -tengah strategi cyber Gedung Putih yang baru