


McAfee protegge i DDO?
Che cos’è un attacco DDoS e come stare al sicuro da schemi di traffico dannosi
Caratteristiche chiave
Connettore della piattaforma di sicurezza della rete McAfee per Microsoft Sentinel
Il connettore dati della piattaforma di sicurezza di rete MCAFEE® fornisce la capacità di ingerire eventi della piattaforma di sicurezza di rete MCAFE® in Microsoft Sentinel. Fare riferimento alla piattaforma di sicurezza della rete MCAFEE® per ulteriori informazioni.
Attributi del connettore
| Attributo connettore | Descrizione |
|---|---|
| Tabelle di analisi dei registri | Syslog (McAfeensPevent) |
| Supporto delle regole di raccolta dei dati | Spazio di lavoro trasformare DCR |
| Sostenuto da | Microsoft Corporation |
Campioni di query
Top 10 fonti
McAfeenspevent | Riassumi Count () mediante toString (dvchostname) | Top 10 di Count_ Istruzioni per l’installazione del fornitore
Questo connettore di dati dipende da un parser basato su una funzione kusto per funzionare come previsto McAfeenspevent che viene distribuito con la soluzione Microsoft Sentinel.
Questo connettore di dati è stato sviluppato utilizzando la versione della piattaforma di sicurezza di rete McAfee®: 10.1.X
- Installare e integrare l’agente per Linux o Windows
Installa l’agente sul server in cui vengono inoltrati i registri della piattaforma di sicurezza di rete MCAFE®.
I registri dal server MCAFEE® Network Security Platform distribuiti su server Linux o Windows sono raccolti da Linux O finestre agenti.
- Configura inoltro eventi della piattaforma di sicurezza della rete McAfee®
Segui i passaggi di configurazione seguenti per ottenere i log della piattaforma di sicurezza di rete McAfee® in Microsoft Sentinel.
- Segui queste istruzioni per inoltrare gli avvisi dal manager a un server syslog.
- Aggiungi un profilo di notifica syslog, maggiori dettagli qui. Questo è obbligatorio. Durante la creazione di profilo, per assicurarsi che gli eventi siano formattati correttamente, inserisci il seguente testo nella casella di testo del messaggio :: | sensor_alert_uuid | Alert_Type | Attack_time | Attack_name | Attack_id | Attack_Severity | Attack_Signature | Attack_Confidence | Amminfidence | Amminfidence | Sensidence | Direction | Destination_ Destination_ Destination_ Destination_ Destination_ Porta_ Porta_ Porta | Detection_mechanism | Application_Protocol | Network_Protocol |
Prossimi passi
Per ulteriori informazioni, visitare la soluzione correlata nel mercato di Azure.
Che cos’è un attacco DDoS e come stare al sicuro da schemi di traffico dannosi


Immagina di guidare lungo un’autostrada per andare al lavoro. Ci sono altre auto sulla strada, ma nel complesso tutti si muovono senza intoppi a un limite di velocità croccante e legale. Quindi, mentre ti avvicini a una rampa di voce, si uniscono più auto. E poi di più, e di più, e di più fino a quando tutto il traffico improvviso non è rallentato fino a strisciare. Questo illustra un attacco DDoS.
DDOS sta per la negazione del servizio distribuita, ed è un metodo in cui i criminali informatici inondano una rete con così tanto traffico dannoso che non può operare o comunicare come normalmente. Questo fa fermare il traffico normale del sito, noto anche come pacchetti legittimi. DDOS è una tecnica semplice, efficace e potente che è alimentata da dispositivi non sicuri e cattive abitudini digitali. Fortunatamente, con alcune facili modifiche alle tue abitudini quotidiane, puoi salvaguardare i tuoi dispositivi personali contro gli attacchi DDoS.
Gli attacchi DDoS sono in aumento
L’espansione del 5G, proliferazione di dispositivi IoT e Smart e il cambio di più industrie che spostano le loro operazioni online hanno offerto nuove opportunità per gli attacchi DDoS. I criminali informatici stanno sfruttando e il 2020 ha visto due delle più grandi offensive DDO mai registrate. Nel 2020 sono stati lanciati attacchi ambiziosi su Amazon e Google. Non esiste un bersaglio troppo grande per i criminali informatici.
Gli attacchi DDoS sono una delle aree più preoccupanti della sicurezza informatica perché sono incredibilmente difficili da prevenire e mitigare. Prevenire questi attacchi è particolarmente difficile perché il traffico dannoso non proviene da un’unica fonte. Ce ne sono stimati 12.5 milioni di dispositivi che sono vulnerabili a essere reclutati da un aggressore DDoS.
I dispositivi personali diventano soldati di attacco DDoS
Gli attacchi DDoS sono abbastanza semplici da creare. Tutto ciò che serve sono due dispositivi che si coordinano per inviare traffico falso a un server o al sito Web. Questo è tutto. Il tuo laptop e il tuo telefono, ad esempio, potrebbero essere programmati per formare la propria rete DDOS (a volte indicata come una botnet, più sotto). Tuttavia, anche se due dispositivi dedicano tutta la loro potenza di elaborazione in un attacco, non è ancora sufficiente per abbattere un sito Web o un server. Centinaia e migliaia di dispositivi coordinati sono tenuti a eliminare un intero fornitore di servizi.
Domande:
- Cos’è un attacco DDoS?
- Come funzionano gli attacchi DDoS?
- Cosa causa gli attacchi DDoS?
- Perché gli attacchi DDoS sono difficili da prevenire e mitigare?
- Quali sono le potenziali conseguenze di un attacco DDoS?
- Cos’è una botnet?
- Come possono le persone salvaguardare i loro dispositivi personali contro gli attacchi DDoS?
- Quali sono alcuni segni che indicano che si sta verificando un attacco DDoS?
- Gli attacchi DDoS possono essere ricondotti agli aggressori?
- Quali sono le conseguenze legali del lancio di un attacco DDoS?
- Ci sono misure preventive che le organizzazioni possono adottare per proteggere dagli attacchi DDoS?
- È possibile fermare un attacco DDoS una volta iniziato?
- Gli individui possono contribuire agli attacchi DDoS involontariamente?
- Quale ruolo svolge la consapevolezza della sicurezza informatica nella prevenzione degli attacchi DDoS?
- Gli attacchi DDoS stanno diventando più sofisticati?
Un attacco DDoS è un metodo in cui i criminali informatici inondano una rete con così tanto traffico dannoso che non può funzionare o comunicare come farebbe normalmente.
Gli attacchi DDoS funzionano travolgendo una rete target o un sito Web con un grande volume di traffico, causando che non rispondesse o rallenta in modo significativo.
Gli attacchi DDoS sono causati da criminali informatici che sfruttano le vulnerabilità in dispositivi insicuri e li usano per generare e inviare il traffico dannoso.
Gli attacchi DDoS sono difficili da prevenire e mitigare perché coinvolgono il traffico proveniente da più fonti, rendendo difficile distinguere il traffico legittimo dal traffico dannoso.
Le potenziali conseguenze di un attacco DDoS includono l’interruzione di servizi, la perdita di fiducia dei clienti, le perdite finanziarie e il danno reputazionale per l’organizzazione mirata.
Una botnet è una rete di computer o dispositivi compromessi che sono controllati da un criminale informatico e utilizzati per svolgere attività dannose, come gli attacchi DDoS.
Gli individui possono salvaguardare i loro dispositivi personali contro gli attacchi DDoS mantenendo aggiornati i loro software e i loro dispositivi, utilizzando password forti e uniche, consentendo firewall e software antivirus ed essendo cauti con collegamenti e download sospetti.
Alcuni segni che indicano che si sta verificando un attacco DDoS includono tempi di caricamento del sito Web lenti, timeout frequenti o messaggi di errore, server non rispondenti e modelli di traffico di rete anormali.
Tracciare gli attacchi di ddos agli aggressori può essere difficile, poiché spesso usano tecniche come lo spoofing IP per nascondere la loro vera identità.
Le conseguenze legali del lancio di un attacco DDoS variano a seconda della giurisdizione, ma possono includere multe, detenzione e altre accuse penali relative all’accesso e ai danni non autorizzati ai sistemi informatici.
Le organizzazioni possono adottare misure preventive per proteggere dagli attacchi DDoS, come l’implementazione di soluzioni di mitigazione DDo.
L’arresto di un attacco DDoS una volta iniziato può essere impegnativo, ma le organizzazioni possono utilizzare varie tecniche di mitigazione, come il filtro del traffico, la limitazione della tariffa e la distribuzione di risorse aggiuntive, per ridurre al minimo l’impatto e ripristinare le normali operazioni.
Sì, gli individui possono contribuire agli attacchi DDO involontariamente se i loro dispositivi sono compromessi e utilizzati come parte di una botnet dai criminali informatici.
La consapevolezza della sicurezza informatica svolge un ruolo cruciale nella prevenzione degli attacchi DDO in quanto aiuta le persone e le organizzazioni a identificare potenziali rischi, ad adottare pratiche sicure e rispondono efficacemente in caso di attacco.
Sì, gli attacchi DDoS stanno diventando più sofisticati quando i criminali informatici sviluppano nuove tecniche e sfruttano le tecnologie emergenti per lanciare attacchi più grandi e complessi.
Che cos’è un attacco DDoS e come stare al sicuro da schemi di traffico dannosi
Caratteristiche chiave
Connettore della piattaforma di sicurezza della rete McAfee per Microsoft Sentinel
Il connettore dati della piattaforma di sicurezza di rete MCAFEE® fornisce la capacità di ingerire eventi della piattaforma di sicurezza di rete MCAFE® in Microsoft Sentinel. Fare riferimento alla piattaforma di sicurezza della rete MCAFEE® per ulteriori informazioni.
Attributi del connettore
| Attributo connettore | Descrizione |
|---|---|
| Tabelle di analisi dei registri | Syslog (McAfeensPevent) |
| Supporto delle regole di raccolta dei dati | Spazio di lavoro trasformare DCR |
| Sostenuto da | Microsoft Corporation |
Campioni di query
Top 10 fonti
McAfeenspevent | Riassumi Count () mediante toString (dvchostname) | Top 10 di Count_ Istruzioni per l’installazione del fornitore
Questo connettore di dati dipende da un parser basato su una funzione kusto per funzionare come previsto McAfeenspevent che viene distribuito con la soluzione Microsoft Sentinel.
Questo connettore di dati è stato sviluppato utilizzando la versione della piattaforma di sicurezza di rete McAfee®: 10.1.X
- Installare e integrare l’agente per Linux o Windows
Installa l’agente sul server in cui vengono inoltrati i registri della piattaforma di sicurezza di rete MCAFE®.
I registri dal server MCAFEE® Network Security Platform distribuiti su server Linux o Windows sono raccolti da Linux O finestre agenti.
- Configura inoltro eventi della piattaforma di sicurezza della rete McAfee®
Segui i passaggi di configurazione seguenti per ottenere i log della piattaforma di sicurezza di rete McAfee® in Microsoft Sentinel.
- Segui queste istruzioni per inoltrare gli avvisi dal manager a un server syslog.
- Aggiungi un profilo di notifica syslog, maggiori dettagli qui. Questo è obbligatorio. Durante la creazione di profilo, per assicurarsi che gli eventi siano formattati correttamente, inserisci il seguente testo nella casella di testo del messaggio :: | sensor_alert_uuid | Alert_Type | Attack_time | Attack_name | Attack_id | Attack_Severity | Attack_Signature | Attack_Confidence | Amminfidence | Amminfidence | Sensidence | Direction | Destination_ Destination_ Destination_ Destination_ Destination_ Porta_ Porta_ Porta | Detection_mechanism | Application_Protocol | Network_Protocol |
Prossimi passi
Per ulteriori informazioni, visitare la soluzione correlata nel mercato di Azure.
Che cos’è un attacco DDoS e come stare al sicuro da schemi di traffico dannosi
Immaginati’rivolgersi a un’autostrada per andare al lavoro. Ci sono altre auto sulla strada, ma nel complesso tutti si muovono senza intoppi a un limite di velocità croccante e legale. Quindi, mentre ti avvicini a una rampa di voce, si uniscono più auto. E poi di più, e di più, e di più fino a quando tutto il traffico improvviso non è rallentato fino a strisciare. Questo illustra un attacco DDoS.
Ddos sta per la negazione del servizio distribuita e esso’s Un metodo in cui i criminali informatici inondano una rete con così tanto traffico dannoso che non può funzionare o comunicare come normalmente. Questo causa il sito’S Traffico normale, noto anche come pacchetti legittimi, per fermarsi. Ddos è una tecnica semplice, efficace e potente che’S alimentato da dispositivi non sicuri e cattive abitudini digitali. Fortunatamente, con alcune facili modifiche alle tue abitudini quotidiane, puoi salvaguardare i tuoi dispositivi personali contro gli attacchi DDoS.
Gli attacchi DDoS sono in aumento
L’espansione del 5G, proliferazione di dispositivi IoT e Smart e il cambio di più industrie che spostano le loro operazioni online hanno offerto nuove opportunità per gli attacchi DDoS. I criminali informatici stanno sfruttando e il 2020 ha visto due delle più grandi offensive DDO mai registrate. Nel 2020 sono stati lanciati attacchi ambiziosi su Amazon e Google. Non esiste un bersaglio troppo grande per i criminali informatici.
Gli attacchi DDoS sono una delle aree più preoccupanti della sicurezza informatica, perché sono’è incredibilmente difficile da prevenire e mitigare.. Prevenire questi attacchi è particolarmente difficile perché il traffico dannoso non è’T proveniente da un’unica fonte. Ce ne sono stimati 12.5 milioni di dispositivi che sono vulnerabili a essere reclutati da un aggressore DDoS.
I dispositivi personali diventano soldati di attacco DDoS
Gli attacchi DDoS sono abbastanza semplici da creare. Tutto ciò che serve sono due dispositivi che si coordinano per inviare traffico falso a un server o al sito Web. Quello’sedersi. Il tuo laptop e il tuo telefono, ad esempio, potrebbero essere programmati per formare la propria rete DDOS (a volte indicata come una botnet, più sotto). Tuttavia, anche se due dispositivi dedicano tutto il loro potere di elaborazione in un attacco, non è ancora’T abbastanza da abbattere un sito Web o un server. Centinaia e migliaia di dispositivi coordinati sono tenuti a eliminare un intero fornitore di servizi.
Per accumulare una rete di quelle dimensioni, i criminali informatici creano cosa’s noto come a “botnet,” una rete di dispositivi compromessi che si coordinano per ottenere un compito particolare. Botnets Don’deve sempre essere usato in un attacco DDoS, né un DDO deve avere una botnet per funzionare, ma il più delle volte vanno insieme come Bonnie e Clyde. I criminali informatici creano botnet attraverso mezzi abbastanza tipici: indurre le persone a scaricare file dannosi e diffondere malware.
Ma il malware è’t l’unico mezzo per reclutare dispositivi. Poiché una buona dose di aziende e consumatori praticano cattive abitudini di password, gli attori dannosi possono scansionare Internet per dispositivi connessi con credenziali di fabbrica conosciute o password di facile indovinello (“parola d’ordine,” Per esempio). Una volta effettuato l’accesso, i criminali informatici possono facilmente infettare e reclutare il dispositivo nel loro esercito informatico.
Perché i lanci di DDoS hanno spesso successo
Questi eserciti informatici reclutati possono mentire dormienti fino a quando non’regalano ordini. È qui che un server specializzato chiamato server di comando e controllo (in genere abbreviato come un “C2”) entra in gioco. Quando istruiti, i criminali informatici ordinano a un server C2 per emettere istruzioni ai dispositivi compromessi. Tali dispositivi utilizzeranno quindi una parte della loro potenza di elaborazione per inviare traffico falso a un server o al sito Web mirati e, Ecco! Quello’S Come viene lanciato un attacco DDoS.
Gli attacchi DDoS di solito hanno successo a causa della loro natura distribuita e della difficoltà di discernere tra utenti legittimi e traffico falso. Tuttavia, non costituiscono una violazione. Questo perché gli attacchi DDoS sopraffono un bersaglio per bussare al di fuori – non per rubare da esso. Di solito gli attacchi DDoS saranno schierati come mezzo di ritorsioni contro un’azienda o un servizio, spesso per motivi politici. A volte, tuttavia, i criminali informatici useranno gli attacchi DDo.
3 modi per evitare che i tuoi dispositivi vengano reclutati
Gli attacchi DDoS sono possibili solo perché i dispositivi possono essere facilmente compromessi. Ecco tre modi in cui puoi impedire ai tuoi dispositivi di partecipare a un attacco DDoS:
- Proteggere il tuo router: Il tuo router Wi-Fi è il gateway per la tua rete. Proteggerlo modificando la password predefinita. Se tu’Ve ha già gettato le istruzioni per il tuo router e Aren’Sicuro come farlo, consultare Internet per istruzioni su come farlo per la tua marca e modello specifici o chiamare il produttore. E ricorda, anche la protezione può iniziare all’interno del tuo router. Soluzioni come McAfee Secure Home Platform, che è incorporata in router selezionati, ti aiutano a gestire e proteggere facilmente la tua rete.
- Modifica le password predefinite sui dispositivi IoT: Molti dispositivi Internet of Things (IoT), oggetti intelligenti che si collegano a Internet per una maggiore funzionalità ed efficienza, sono dotati di nomi utente e password predefiniti. La prima cosa che dovresti fare dopo aver tolto il tuo dispositivo IoT fuori dalla scatola è cambiare quelle credenziali predefinite. Se tu’non sicuro di come modificare l’impostazione predefinita sul tuo dispositivo IoT, fare riferimento alle istruzioni di configurazione o fare un po ‘di ricerca online.
- Usa una sicurezza completa: Molte botnet sono coordinate sui dispositivi senza alcuna sicurezza integrata. Soluzioni di sicurezza complete, come McAfee Total Protection, può aiutare a proteggere i tuoi dispositivi digitali più importanti da varianti malware note. Se indossi’t Avere una suite di sicurezza che protegge i tuoi dispositivi, prenditi il tempo per fare le tue ricerche e impegnarsi in una soluzione di cui ti fidi.
Ora che sai cos’è un attacco DDoS e come proteggerlo, tu’è meglio equipaggiato per mantenere i tuoi dispositivi personali e al sicuro.
8 migliori piattaforme di servizio di protezione DDOS e software anti DDOS
L’uso diffuso degli attacchi DDoS ha reso un servizio di protezione DDOS una necessità. Senza uno, non hai mezzo per proteggerti dagli aggressori online. Diamo un’occhiata ai migliori software e piattaforme anti-DDOS.
Tim Keary Network Administration Expert
Aggiornato: 17 febbraio 2023
Ddos O Distributed Denial of Service è una delle maggiori minacce che le imprese moderne affrontano online. La frequenza degli attacchi DDoS è aumentata 2.5 volte negli ultimi 3 anni rendendoli più diffusi che mai. In questo articolo noi’Guarderà i 8 migliori servizi di protezione DDOS.
Ecco il nostro elenco dei migliori strumenti di protezione DDOS e servizi gestiti:
- Indusface ApptranaEditore’Scelta Un firewall dell’applicazione Web che include scansione di vulnerabilità, protezione DDOS e rilevamento del controllo dei bot. Questo bundle di servizi Edge include anche una rete di consegna dei contenuti. Inizia un Prova gratuita di 14 giorni.
- SolarWinds Security Event Manager (prova gratuita) Uno strumento completo in grado di rilevare e monitorare una serie di eventi di rete, inclusi gli attacchi DDoS. Mantiene i registri IPS per gli attaccanti e persino blocca IPS.
- SUCURI Web Web Firewall (saperne di più) Questo WAF ispeziona tutto il traffico HTTP/HTTPS in arrivo, blocca il traffico sospetto. Utilizza capacità di blocco geo.
- StackPath Web Application Firewall (prova gratuita) Un altro WAF capace utilizza algoritmi comportamentali per rilevare e bloccare gli attacchi. Ha soglie DDoS configurabili.
- Link11 Il servizio di protezione basato su cloud può rilevare e mitigare gli attacchi. Facile da distribuire, utilizza AI e Dashboard offre una buona vista del comportamento del server.
- Cloudflare La capacità della rete può gestire alcuni dei più grandi attacchi noti. Utilizza un database di reputazione IP per gestire una vasta gamma di tipi di attacco.
- SHIELD AWS Analizza il traffico in arrivo utilizzando il monitoraggio del flusso, il filtro dei pacchetti e la priorità del traffico in tempo reale.
- Akamai Prolexic rotta Blocca attacchi DDO come inondazioni UDP, alluvioni di syn, http e post inondazioni.
Cos’è un attacco DDoS?
Durante un attacco DDoS, un utente malintenzionato utilizza una rete di computer compromessi chiamati botnet per inviare traffico alla rete. Il traffico travolge le risorse della rete dei consumatori e rende i servizi non disponibili.
Ad esempio, potresti avere difficoltà ad accedere a Internet o utilizzare un’applicazione. Gli attacchi DDoS comuni includono Flood ICMP, Syn Flood, Ping della morte, Lento Loris, e altro. Ognuno di questi attacchi di servizio si rivolge a diverse vulnerabilità e deve essere difesa in modi diversi.
I migliori strumenti di protezione DDoS e software anti-DDOS
Il software di prevenzione DDOS è progettato per bloccare il traffico dannoso dal raggiungere la rete. Ogni soluzione è diversa nel suo approccio a causa della varietà di attacchi DDoS che puoi incontrare su base giornaliera.
La nostra metodologia per la selezione di una piattaforma di servizio di protezione DDOS
Abbiamo esaminato il mercato dei servizi di protezione DDOS e analizzato gli strumenti in base ai seguenti criteri:
- Capacità di sradicare una serie di strategie di attacco
- Disponibilità costante di una dashboard basata su cloud
- L’opzione per integrare la protezione DDoS con altri servizi Edge, come il bilanciamento del carico
- Supporto per l’analisi della strategia di attacco
- Avvisi per la notifica di attacco in corso
- Segnalazione per la fatturazione attraverso i clienti per i fornitori di servizi
- Opzioni per un periodo di valutazione gratuito
- Livelli di prezzi che offrono un buon prezzo per strumenti utili e le opzioni di ulteriori risparmi combinando i servizi
Permettere’s Disponi alcuni dei migliori strumenti di protezione DDoS e software anti-DDOS.
1. Indusface Apptrana (prova gratuita)
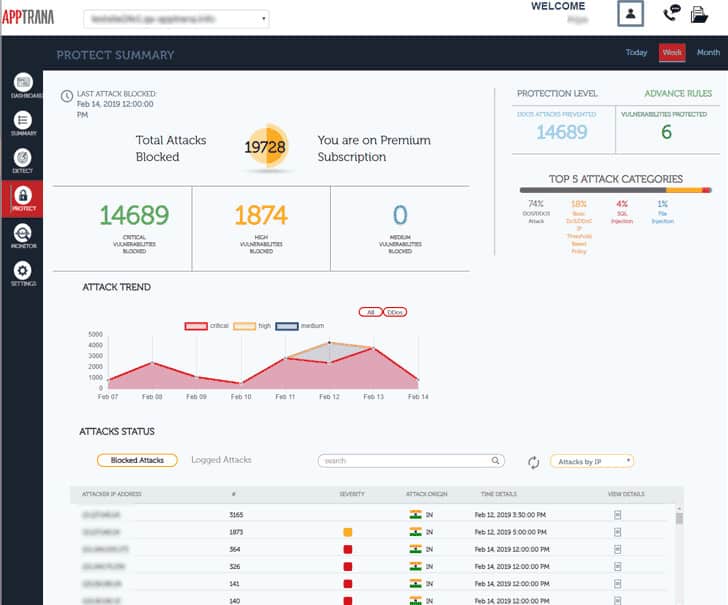
Apptrana è una soluzione WAF, DDO e bot di mitigazione completamente gestita da Indusface. Il pacchetto di servizio Edge include un file Firewall dell’applicazione Web, Scanner di vulnerabilità, un servizio di patching, E Protezione DDOS. Il servizio può assorbire attacchi volumetrici estremi ed è in grado di distinguere i DDO da autentiche aumenti del traffico.
Caratteristiche chiave
- Protezione DDOS
- Blocco di WAF e bot aggiuntivo
- Vulnerabilità Scanner e Patch Manager
- Scansione di sicurezza automatizzata
- Cerca OWASP Top 10 e Sans 25
Perché lo consigliamo?
Indusface Apptrana è un firewall dell’applicazione web e viene consegnato dal cloud, quindi fornisce una gamma di servizi di protezione web e si collega facilmente al sistema senza che tu debba installare alcun software. Lo strumento è gestito dai tecnici indusface e tutto ciò che l’utente deve sapere è come accedere alla console ospitata dal cloud per vedere se sono stati tentati attacchi DDoS.
Apptrana utilizza il suo database per sviluppare regole e condizioni di allerta per i tuoi siti Web. I siti sono monitorati 24 × 7 per assicurarsi che nessun attacco si riversa attraverso la rete. Il software può anche Rilevare automaticamente botnet in base al loro comportamento e bloccarli. Ciò significa che la botnet non può interrompere il tuo sito. Per mantenere la rete protetta dagli attacchi di livello 3, Apptrana è stato costruito su AWS per aiutare a resistere agli attacchi volumetrici comuni.
Il servizio di scansione della vulnerabilità in AppTrana riferisce il Owasp Top 10 minacce e il Sans 25 vulnerabilità elenco. Il servizio risolve immediatamente tutte le vulnerabilità che scopre attraverso il patching. Le scansioni di vulnerabilità sono condotte regolarmente e automaticamente. Altre funzionalità nel pacchetto AppTrana includono lo scarico SSL e una rete di consegna dei contenuti per l’accelerazione del sito.
Ci sono due edizioni di AppTrana: Avanzare E Premium. Il servizio anticipato è il sistema Edge descritto sopra. Costa $ 99 per app protetta al mese. La versione premium è Un servizio di sicurezza del sito Web gestito. Ciò include i servizi degli analisti della sicurezza di rete per identificare gli attacchi e adattare le strategie di protezione della sicurezza. Mentre i test di vulnerabilità sono inclusi in questo piano, tali controlli sono integrati da tester di penna umana. Il piano premium costa $ 399 per app protetta al mese.
Per chi è raccomandato?
Qualsiasi azienda può utilizzare AppTrana perché è un servizio remoto e non’T ha bisogno di qualsiasi coinvolgimento nell’esecuzione del servizio. Ciò significa che le piccole imprese non’b deve avere una competenza tecnica per il personale o pagare per consulenti costosi per ottenere la piena protezione contro gli attacchi DDO contro le loro attività web. Anche le grandi organizzazioni beneficiano di questa configurazione perché il loro dipartimento IT esistente ha vinto’essere allungato da compiti extra una volta che il WAF è in funzione.
Professionisti:
- Offre protezione DDOS insieme a prodotti di gestione del rischio e di gestione del rischio
- Offre Protezione Enterprise DDOS – Blocco 2.3 TBPS/700K Richieste al secondo
- L’onboarding è estremamente semplice: richiede solo pochi minuti
- Può rilevare, prevenire e mitigare più forme di attacchi DDoS (SYN, ICMP, Flood UDP, ecc.)
Contro:
- Vorrei vedere un periodo di prova più lungo
Apptrana Advance Edition è disponibile per un file Prova gratuita di 14 giorni.
SCELTA DELL’EDITORE
Apptrana è la nostra scelta migliore per la protezione DDOS perché combina l’attacco automatico dell’attacco con gli analisti umani per perfezionare le strategie di protezione. Indusface è stato nominato da Gartner Peer Insight Clienti’ Scelta In tutte e sette le sezioni loro Voice del cliente WAAP 2022 rapporto.
Non lo faresti’T vuole che un aumento del traffico generato da una promozione di vendita sia bloccato dall’accesso e AppTrana riduce il rischio di rilevamenti di attacchi falsi positivi. Questo servizio include molti altri servizi del sito, tra cui CDN, scarico SSL, scansione di vulnerabilità e patch automatizzate. L’edizione superiore è un servizio di sicurezza del sito completamente gestito.
Inizia la prova gratuita di 14 giorni: Indusface.com/registro/
OS: Basato su cloud
2. SolarWinds Security Event Manager (prova gratuita)
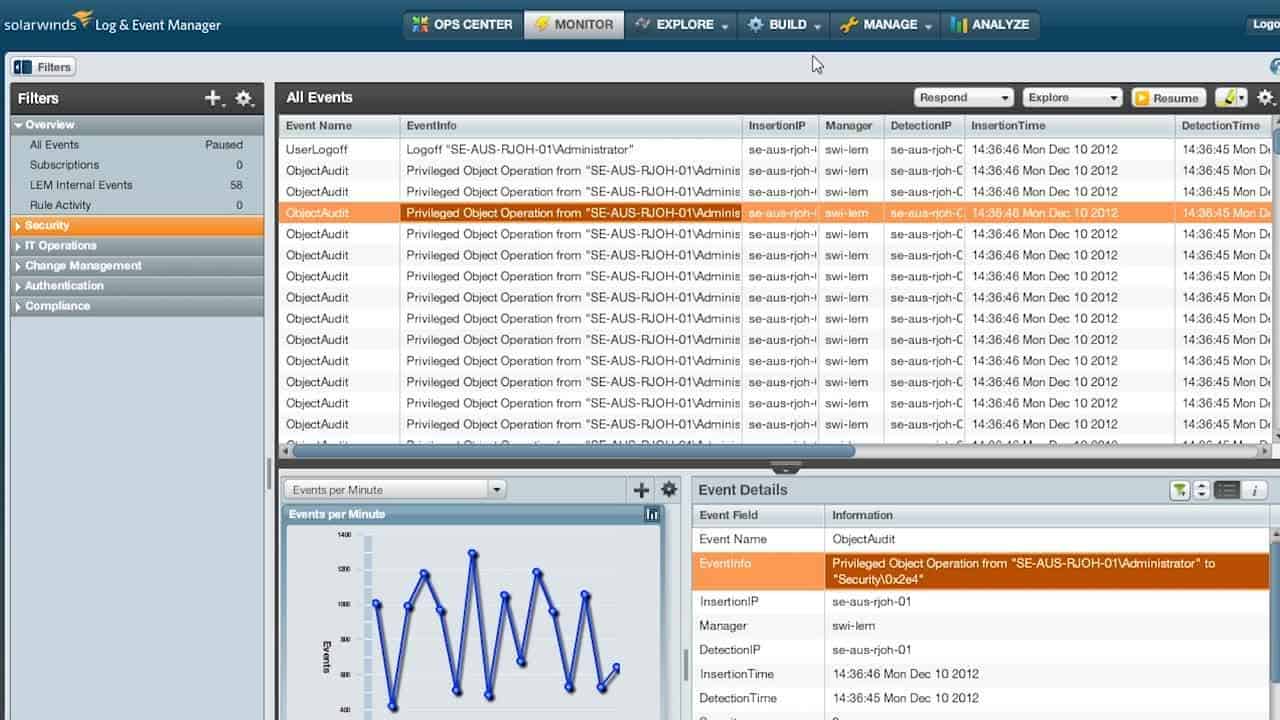
SolarWinds Security Event Manager è uno strumento di protezione DDOS con funzionalità di monitoraggio dei registri degli eventi. I registri degli eventi sono una risorsa chiave per rilevare quando entità dannose stanno cercando di interrompere la rete.
Caratteristiche chiave
- Gestione dei registri
- Servizio SIEM
- Protezione DDOS
- Rapporti sulla conformità
Perché lo consigliamo?
SolarWinds Security Event Manager è più un sistema di rilevamento DDoS che un servizio di protezione DDOS. Questo perché lo strumento raccoglie i messaggi di registro e li analizza e una delle cose che cerca è un’ondata di traffico sospetta. Lo strumento è in grado di indicare che un attacco DDoS è in corso e aumenterà un avviso per attirare l’attenzione dei tecnici. Il pacchetto non lo fa’t Includere qualsiasi servizio di mitigazione DDoS, tuttavia.
Per proteggerti dagli aggressori SolarWinds Security Event Manager mantiene un Elenco di cattivi attori noti in modo che il programma possa Blocca automaticamente un IP dall’interazione con la tua rete. L’elenco è proveniente dalla comunità in modo da rimanere protetto dalle minacce più recenti.
Durante un attacco puoi anche puoi Configurare avvisi per avvisarti quando una fonte sospetta ti sta inviando traffico. I registri registrati da SolarWinds Security Event Manager può anche essere utilizzato per la mitigazione dei DDoS e l’analisi retrospettiva. È possibile filtrare i risultati da trovare account, IPS, O periodi di tempo per analizzare in dettaglio più stretti.
Per chi è raccomandato?
SolarWinds Security Event Manager è uno strumento di gestione dei registri ad alta capacità e un servizio di rilevamento della sicurezza. È adatto per l’uso da grandi organizzazioni. Il pacchetto è costoso e offre troppe funzionalità per le esigenze delle piccole imprese. Quelle organizzazioni che devono dimostrare la conformità agli standard di protezione dei dati richiedono in particolare questo strumento.
Professionisti:
- Uno strumento all-in-one per monitorare più vettori di attacco e prevenire gli attacchi DDoS
- Offre una vasta gamma di integrazioni per la raccolta di dati sulle minacce, comportamento degli attaccanti e tentativi di intrusione
- Sfrutta l’automazione per bloccare immediatamente comportamenti maliziosi, domini e botnet noti
- Offre numerosi modelli e monitor che rendono facile iniziare subito
Contro:
- Progettato per reti più grandi, SolarWinds SEM richiede tempo per esplorare e utilizzare completamente
SolarWinds Security Event Manager Inizia a un prezzo di $ 4.655 (£ 3.819). Puoi anche scaricare il Prova gratuita di 30 giorni.
Se tu’REI alla ricerca di uno strumento SIEM con funzionalità di protezione DDOS, SolarWinds Security Event Manager è un’opzione semplice e conveniente.
Prova gratuita di 30 giorni: Solarwinds.com/security-event-manager
OS: finestre
3. SUCURI Web Web Firewall (saperne di più)
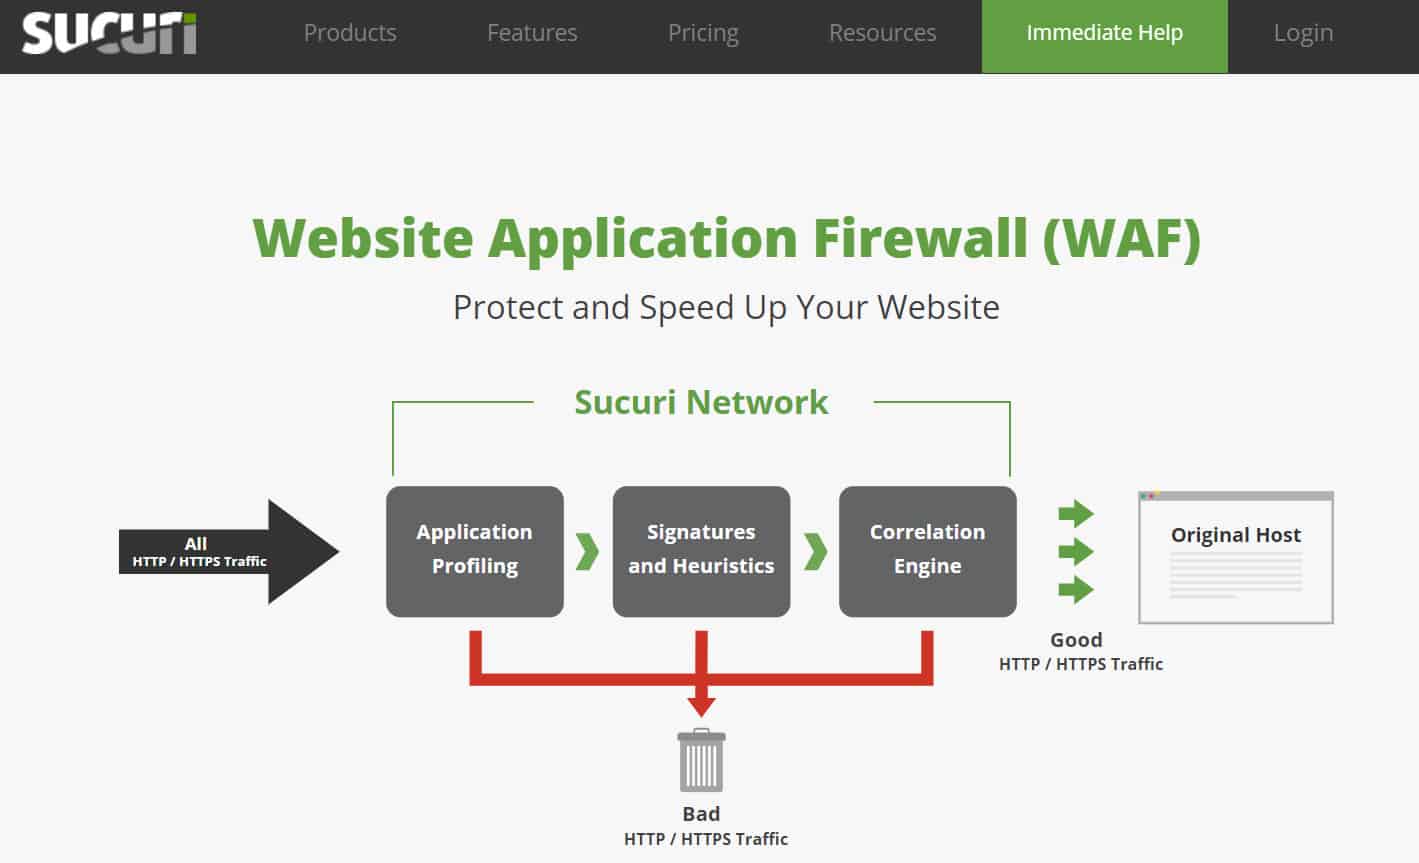
Firewall del sito web di Sucuri è un Firewall Applicazione del sito Web Ciò può prevenire attacchi DDoS e exploit zero day. SUCURI Web Web Firewall Ispeziona tutto il traffico HTTP/HTTPS in arrivo e blocca il traffico sospetto dal raggiungere il tuo servizio. Questo impedisce alle botnet di poter mettere offline il tuo sito.
Caratteristiche chiave
- Firewall dell’applicazione Web
- Protezione DDOS
- Elenco nero
- Geoblocking
Perché lo consigliamo?
Firewall del sito web di Sucuri è uno dei principali concorrenti della nostra migliore scelta, Indusface Apptrana. Questo è un servizio Edge basato su cloud che non lo fa’t deve essere ospitato o mantenuto, ma invece, devia tutto il traffico sulla strada per una risorsa Web e filtra gli attacchi. Il sistema protetto riceve solo il traffico valido e il valore del servizio Sucuri è la sua capacità di dire la differenza tra traffico malizioso e autentico.
Per ulteriore protezione Firewall del sito web di Sucuri usi geo-blocco. Geo-blocking blocca i visitatori del tuo sito dai primi tre paesi con attacchi DDoS. Tuttavia, se si desidera controllare l’accesso a un grado più piccolo, puoi indirizzi IP dell’elenco bianco di cui ti fidi in modo da poter comunicare con la tua squadra senza che venga bloccato.
Ci sono quattro versioni di Firewall del sito web di Sucuri Disponibile per l’acquisto: Di base, Pro, Attività commerciale, E Soluzioni personalizzate. La versione di base inizia a $ 9.99 (£ 8.19) al mese. La versione Pro inizia a $ 19.98 (£ 16.39) al mese con supporto del certificato SSL.
Per chi è raccomandato?
Il potenziale mercato del sito Web di Sucuri Firewall è uguale a quello per indusface Apptrana. I due strumenti funzionano in modo molto simile e ciascuno funge da server proxy, ricevendo tutto il traffico per conto del sito Web protetto. Quindi, non’È necessario dedicare qualsiasi personale specialistico di sicurezza informatica alla gestione del tuo sito’protezione s. Un’importante differenza tra questi due servizi è che il sistema sucuri è significativamente più economico e quindi è più probabile che passi alle piccole imprese.
Professionisti:
- Soluzione ideale per gli ambienti che devono proteggere le loro applicazioni e gli ambienti di test
- Utilizza semplici regole e modelli per iniziare a mitigare/prevenire immediatamente gli attacchi DDoS
- Gli utenti possono bloccare per IP, geolocalizzazione, tipo di traffico e comportamento
- Funziona bene in ambienti medi e grandi – Prezzi flessibili
Contro:
- Il supporto VIP richiede il livello dei prezzi della piattaforma aziendale
La versione aziendale costa $ 69.93 (£ 57.35) al mese con funzionalità aggiuntive. Le soluzioni personalizzate sono pacchetti personalizzabili sul loro sito Web in cui puoi chattare con un assistente online e saperne di più.
4. StackPath Web Application Firewall (prova gratuita)

STACKPATH è una soluzione di protezione DDOS e Firewall dell’applicazione Web progettato per proteggere dai criminali informatici. StackPath fornisce livelli 3, 4, E 7 protezione. A livello 7 la soluzione utilizza algoritmi comportamentali per rilevare e bloccare gli attacchi volumetrici a livello di applicazione. Le capacità di mitigazione del programma includono attacchi come Http, UDP, E Syn inondazioni.
Caratteristiche chiave
- Protezione DDOS
- Firewall dell’applicazione Web
- Protezione della rete, di trasporto e del livello dell’applicazione
- CDN disponibile
Perché lo consigliamo?
Firewall dell’applicazione Web StackPath è un sistema proxy ospitato dal cloud che riceve tutto il traffico destinato a un indirizzo IP pubblico, filtra le minacce e quindi inoltra il traffico autentico. Questo servizio Edge fungerà anche da sistema di memorizzazione nella cache e nella rete di consegna dei contenuti. Ciò significa che i browser Web che richiedono una pagina su un sito possono effettivamente ottenere il codice da un server StackPath, alleggendo il carico sul server protetto. La CDN memorizza una copia di un sito su un numero di server in tutto il mondo per abbreviare il percorso di consegna verso diverse parti del mondo.
Per affrontare attacchi più grandi, StackPath ha una capacità di 65 Tbps (superiore al più grande attacco DDoS registrato). La capacità disponibile fornisce resistenza anche contro gli attacchi più forti. STACKPATH è inoltre in grado di bloccare gli attacchi da qualsiasi parte del mondo attraverso la sua rete di sedi di bordo.
Per proteggere le tue applicazioni da compromessi, il Firewall dell’applicazione Web può essere configurato con soglie DDoS. Puoi Configurare soglie DDoS Per determinare quando il motore DDOS risponderà a un attacco. Ad esempio, se il Soglia di dominio O soglia di scoppio supera un numero predefinito di richieste.
Per chi è raccomandato?
StackPath Web Application Firewall ha un prezzo simile al pacchetto Sucuri, il che significa che questi due sistemi competono da vicino per attirare le piccole imprese. La combinazione di protezione dell’applicazione Web con l’ottimizzazione della consegna del contenuto significa che questo è un buon affare.
Professionisti:
- Sfrutta l’apprendimento automatico comportamentale per rilevare nuove forme di attacchi DDoS
- Offre oltre 35 sedi di bordo in tutto il mondo
- Supporta il blocco degli attacchi dello strato di applicazione
- Le posizioni dei bordi consentono ai tuoi contenuti di rimanere accessibili anche mentre sono sotto attacco
Contro:
- Vorrei vedere l’opzione per un download di prova
Ci sono molte opzioni di prezzo disponibili per STACKPATH Ma i due servizi individuali più rilevanti sono il CDN pacchetto e il Waf pacchetto. Il pacchetto CDN costa $ 10 (£ 8.21) al mese per la protezione DDOS a livello di rete. Il pacchetto WAF costa anche $ 10 (£ 8.21) per la protezione DDOS a livello di rete e la protezione DDOS a livello di applicazione. Puoi scaricare la prova gratuita.
5. Link11
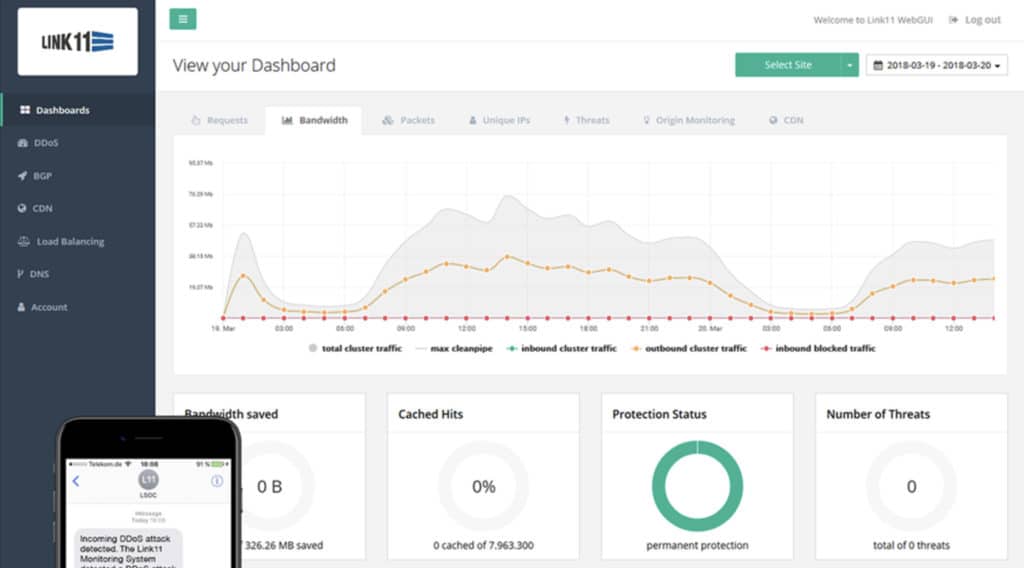
Link11 è uno strumento di protezione DDOS basato su cloud. Il sistema può Rilevare e mitigare gli attacchi DDoS Web e infrastruttura Attraverso strati 3-7 in tempo reale. Il software utilizza l’intelligenza artificiale (AI) per rilevare un attacco.
Caratteristiche chiave
- Assorbimento DDoS
- Protezione nei livelli di rete, trasporto e applicazioni
- Processi di intelligenza artificiale
Perché lo consigliamo?
Link11 è un sistema di protezione DDoS specializzato piuttosto che una funzionalità di un firewall Web più ampio dell’applicazione Web o di un bundle di servizio Edge. Il sistema è molto apprezzato e individua rapidamente gli attacchi DDO. La capacità di esibirsi a velocità e identificare accuratamente il traffico dannoso può realizzare o rompere un sistema di protezione DDOS perché nessuno vuole che il traffico autentico sia trattenuto o bloccato. Link11 utilizza AI per affinare il suo servizio di blocco DDoS.
L’IA analizza le sequenze di modelli di attacco noto e utilizza questi dati per confrontare con l’uso in tempo reale. Se una connessione alla rete si sta comportando allo stesso modo di un potenziale attaccante, la piattaforma può Rispondi immediatamente con una notifica tramite SMS una volta rilevata una minaccia.
In termini di configurazione, Link11 è molto facile da distribuire perché viene eseguito nel cloud. Don’t Deve di impostare hardware aggiuntivo e, in pochi minuti, è possibile configurare la piattaforma per proteggere l’infrastruttura di rete da un attacco. IL Monitoraggio del cruscotto ti fornisce un visione centralizzata del traffico, applicazione E server Il servizio di protezione del comportamento può rilevare e mitigare gli attacchi. Facile da distribuire, utilizza AI e Dashboard offre una buona vista del comportamento del server.ior Quindi puoi vedere cosa’sta succedendo.
C’è anche un Funzione di reporting Quindi puoi generare report sugli eventi di sicurezza. Il programma ti consente di farlo Pianifica i rapporti o generali manualmente A seconda delle tue esigenze.
Per chi è raccomandato?
Link11 è una buona scelta per una grande azienda che dipende dalla disponibilità dei suoi siti Web per mantenere la redditività. Ci sono due aspetti di questo pacchetto che strofineranno le piccole imprese. Il primo è che i sistemi rivali combinano la protezione DDOS con altri servizi, come un servizio di consegna dei contenuti, che fornisce tutti i servizi di bordo di cui un sito Web ha bisogno. L’altra detrazione è che Link11 non’t Pubblica un listino prezzi e puoi’T iscriviti attraverso un processo online automatizzato.
Professionisti:
- Protezione DDOS basata su cloud-Simple Setup, non è necessario investire in un nuovo hardware
- Usa l’intelligenza artificiale per individuare nuove forme di attacchi DDoS
- Dashboard preconfigurati rendono facile ottenere nuove intuizioni
Contro:
- Più adatto agli ambienti aziendali – non è la soluzione migliore per le piccole imprese
- Non è disponibile alcuna opzione on-premise
Link11 è una delle piattaforme di protezione DDOS più utilizzate in questo elenco perché combina semplicità con l’automazione di prim’ordine. L’IA è eccellente nel navigare nelle ultime minacce. Se tu’D mi piace vedere il prezzo di Link11 Dovrai contattare direttamente l’azienda. Puoi richiedere una versione di prova.
6. Cloudflare
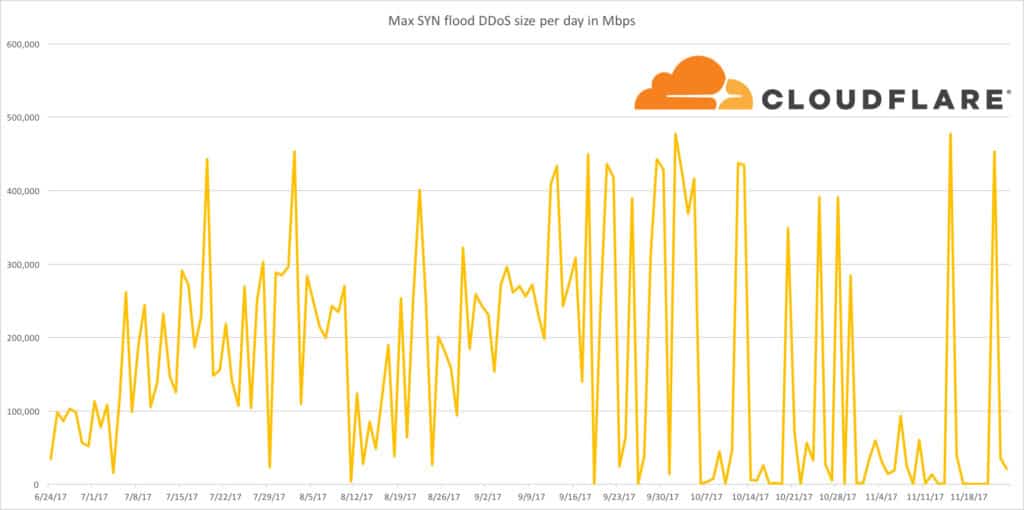
Cloudflare è un servizio di protezione DDOS ad alte prestazioni che ha un capacità di rete di 30 tbps, 15x quello del più grande attacco DDoS mai registrato. L’alta capacità fa Cloudflare resistente anche agli attacchi più potenti. Per stare al passo con nuove forme di attacco, il software utilizza un Database di reputazione IP che blocca nuove minacce in 20 milioni di proprietà diverse.
Caratteristiche chiave
- Livello gratuito
- Protezione DDOS
- CDN incluso
Perché lo consigliamo?
Cloudflare quasi inventato il moderno servizio DDOS e questo rende questo un servizio molto difficile da battere. La società ha una massiccia capacità di assorbire alluvioni di traffico molto grandi e questo lo rende anche la prima scelta per molte aziende. Fin dalla sua istituzione come servizio di protezione DDOS, CloudFlare si è esteso in altri servizi Edge e può combinare la protezione dei DDO con la consegna dei contenuti, la protezione del failover e la protezione da malware.
Le difese di Cloudflare sono stati progettati per coprire una gamma di Ddos E attacchi di violazione dei dati. Ad esempio, il prodotto Utilizza la limitazione della tariffa per bloccare i visitatori della rete con tassi di richiesta insolitamente elevati. Allo stesso modo, utilizza una rete di consegna di contenuti o CDN per garantire che la rete rimanga disponibile. Il CDN è supportato da 193 data center in 90 paesi.
Ci sono quattro diverse versioni di Cloudflare; Gratuito, Pro, Attività commerciale, E Impresa. La versione gratuita non lo fa’T costa l’ancoraggio per le persone con un sito web personale. La versione pro costa $ 20 (£ 16) al mese con a Firewall dell’applicazione Web Progettato per siti Web, blog e portafogli professionali.
Per chi è raccomandato?
CloudFlare è attraente per qualsiasi azienda che gestisce un sito Web. La società ha creato un piano gratuito, che include molti altri servizi. Quindi, questa è probabilmente la scelta numero uno naturale per startup e piccole imprese. La vasta capacità di questo sistema di assorbire gli attacchi appello anche a organizzazioni molto grandi che sono regolarmente soggette agli attacchi DDoS.
Professionisti:
- È noto nel settore per mitigare alcuni dei più grandi attacchi DDoS registrati
- Ha una vasta gamma di posizioni per mantenere i contenuti accessibili durante un attacco
- Offre numerosi pacchetti: adatti per ambienti di dimensioni diverse
Contro:
- La configurazione può avere una curva di apprendimento più ripida rispetto ai prodotti concorrenti
- Vorrei vedere più approfondimenti sulle prestazioni, anche quando non vengono rilevati attacchi
La versione aziendale costa $ 200 (£ 164) al mese con la possibilità di utilizzare le regole WAF personalizzate, SLA di uptime al 100% e la velocità più rapida. La versione Enterprise è un pacchetto personalizzabile con un ingegnere di soluzione nominato ed è un prezzo caso per caso. Puoi controllare i loro piani di prezzo o scaricare la versione di prova gratuita.
7. SHIELD AWS
SHIELD AWS è una soluzione di protezione DDOS gestita che Utilizza il monitoraggio del flusso per analizzare il traffico in arrivo. Monitorando i dati di flusso AWS Shield può rilevare il traffico dannoso in tempo reale. La soluzione utilizza anche altre misure di difesa come Filtro dei pacchetti E dare priorità al traffico Per controllare la gestione del traffico nella rete.
Caratteristiche chiave
- Filtro dei pacchetti
- Blocco DDO
- Bilancio del carico
Perché lo consigliamo?
SHIELD AWS è disponibile in diverse edizioni che offrono servizi e capacità sempre più complicati. Tuttavia, il pacchetto di base è sufficiente per coloro che cercano protezione DDOS e che l’edizione è gratuita. I piani più alti consentono ad esperti esperti di sicurezza informatica di scrivere le proprie regole del firewall e esiste anche un’opzione per ottenere le risposte automatizzate.
Puoi anche Scrivi regole con AWS waf per difendersi dagli attacchi di strato di applicazione. Per una protezione più avanzata c’è AWS Shield Advanced. AWS Shield Advanced usi Capacità di mitigazione Per ridurre al minimo l’effetto di attacchi DDoS più grandi. C’è anche una squadra di risposta dedicata a disposizione per aiutare con mitigazioni manuali per attacchi più complessi.
Ci sono due versioni principali di AWS Shield disponibili sul mercato: Standard AWS Shield E AWS Shield Advanced. AWS Shield Standard è gratuito e fornisce protezione contro gli attacchi comuni di rete e trasporto DDoS.
Per chi è raccomandato?
AWS Shield è sicuramente progettato come un forte rivale di CloudFlare. Il suo livello gratuito è un grande vantaggio di marketing quando si lancia per i clienti delle piccole imprese. Tuttavia, esiste un attributo dello scudo AWS che limita il suo appello. Cioè, questo sistema è progettato solo per proteggere gli account AWS, come il sistema EC2. I piani a pagamento sono piuttosto costosi e sono adatti per le grandi imprese.
Professionisti:
- Progettato specificamente per gli ambienti cloud AWS
- I clienti AWS possono accedere a AWS Shield dai loro prodotti AWS esistenti
- Offre una soluzione centralizzata per proteggere le risorse AWS
Contro:
- L’impostazione può essere complessa, che richiede la conoscenza dell’architettura AWS
- Progettato specificamente per AWS-non l’opzione migliore per i clienti non AWS
AWS Shield Advanced Include ulteriori funzionalità di difesa per Amazon Elastic Compute, Amazon CloudFront, AWS Global Accelerator e Bilanciamento del carico elastico. AWS Shield Advanced costa $ 3.000 (£ 2.460) al mese più commissioni di utilizzo aggiuntive. Puoi iniziare con AWS Shield qui.
8. Akamai Prolexic rotta
Akamai Prolexic rotta è un Servizio di sicurezza DDOS gestito che può bloccare gli attacchi DDoS come Flood UDP, Syn Floods, Http get, E Post inondazioni. Akamai Prolexic rotta ha Mitigazione zero secondi in modo che le minacce vengano individuate nel momento in cui si verificano. Tuttavia, se hai bisogno di maggiore supporto, hai l’assistenza del Centro operativo di sicurezza per ricadere 24/7.
Caratteristiche chiave
- Assorbimento DDoS
- Analisi degli attacchi
- Indurimento del sistema
Perché lo consigliamo?
Akamai Prolexic rotta è un servizio cloud fornito da una delle principali società di sicurezza informatica al mondo. La reputazione di Akamai è di per sé abbastanza per ottenere questo prodotto nella nostra lista. Tuttavia, Akamai non lo fa’T riposa sugli allori e fornisce un servizio di protezione DDOS molto potente che scruta rapidamente tutto il traffico in arrivo a una velocità di 400 Gbps. La velocità del sistema Akamai e la sua distribuzione globale in 16 centri in tutto il mondo forniscono a questo servizio la sua capacità di competere con CloudFlare.
Il monitoraggio del traffico di rete è un’altra caratteristica che Akamai Prolexic rotta usa per catturare gli attacchi presto. Puoi Visualizza i dati sul traffico in tempo reale attraverso la dashboard. Puoi anche ricadere sul 8.0 Tbps di larghezza di banda fornito da Akamai’S Global Network con 19 centri di lavaggio distribuiti distribuiti in tutto il mondo.
Per chi è raccomandato?
Il servizio Akamai è rivolto alle grandi imprese e non’T Offri un livello gratuito, che dimostra che l’azienda si rende conto che CloudFlare è imbattibile in quel settore. Akamai non lo fa’T pubblicare un listino prezzi, che è un altro motivo per cui probabilmente le piccole imprese hanno vinto’T vai per questo servizio.
Professionisti:
- Blocca più tipi di attacchi DDoS come syn, UDP e post inondazioni
- Offre approfondimenti avanzati dopo un tentativo di attacco per aiutare a migliorare la postura della sicurezza
- Può ridurre automaticamente le superfici di attacco prima di un attacco
Contro:
- Vorrei vedere una prova scaricabile gratuita
- Le reti più piccole potrebbero non utilizzare funzionalità come la protezione del cloud ibrido
Nel complesso, se tu’re alla ricerca di un servizio di protezione DDOS gestito ad alte prestazioni Akamai Prolexic rotta vale la pena dare un’occhiata. Se vuoi visualizzare i prezzi per Akamai Prolexic rotta Quindi dovrai contattare direttamente il team di vendita. Puoi iniziare una prova gratuita qui.
Proteggiti con un servizio di protezione DDOS
Ci vuole solo un attacco per mettere la rete offline e costarti migliaia o decine di migliaia di dollari di danni.
Sia che tu scelga di utilizzare un prodotto interno come SolarWinds Security Event Manager o un servizio di protezione DDOS gestito come Akamai Prolexic rotta, È importante essere consapevoli di ciò che ti serve online’Rie protezione.
Ad esempio, se si desidera proteggere il tuo sito Web, un firewall dell’applicazione del sito Web come Firewall del sito web di Sucuri è probabile che sia la tua scelta migliore. Ricorda che non tutti gli attacchi DDoS sono uguali e gli aggressori cercano di colpire le tue difese dove meno te lo aspetti.
FAQ DDOS Protection
Le VPN ti proteggono dagli attacchi DDoS?
SÌ. Una VPN ti proteggerà dagli attacchi DDoS in due modi. Innanzitutto, nasconde l’indirizzo reale del tuo dispositivo: tutto il traffico va alla VPN piuttosto che direttamente a te. In secondo luogo, la VPN ha una grande capacità di connessione e quindi è in grado di assorbire i volumi di traffico che soprafferebbero il tuo computer. Ottieni un servizio VPN con un indirizzo IP statico se ci si aspetta le connessioni in arrivo.
Quanto può durare un attacco DDoS?
I servizi DDOS commerciali offrono durate di attacco per un minimo di 5 minuti. Gli attacchi DDoS Hardcore Hacker-Team possono durare 24 ore o anche fino a 72 ore.
Quanto tempo ci vuole per riprendersi da un attacco DDoS?
Ddos attacca Don’t causare danni fisici, impediscono solo agli utenti legittimi di ottenere l’accesso al tuo sito o servizio. Il recupero tecnico è immediato perché non appena le richieste di connessione false si interromperanno, le richieste legittime verranno eseguite. Il danno da reputazione può richiedere molto tempo per riprendersi.
Puoi invertire un ddos?
In teoria, puoi tornare a un indirizzo che ti ddose. Tuttavia, non c’è’Molto punto nel farlo perché il computer che ti ha attaccato è solo infetto da un bot. Hai vinto’T ATTENZIONE AL VERO APPLICAGGIO. Inoltre, una botnet che gestisce un attacco può contenere centinaia di migliaia di computer in modo da legare le tue risorse per molto tempo in attacchi di vendetta a tutti loro.
Cosa c’è in questo articolo?
- Cos’è un attacco DDoS?
- I migliori strumenti di protezione DDoS e software anti-DDOS
- Proteggiti con un servizio di protezione DDOS
- FAQ DDOS Protection
Gli attacchi e i costi del crimine informatico sono saliti alle stelle negli ultimi 2 anni
I costi nascosti del crimine informatico sono quasi raddoppiati negli ultimi due anni, secondo un recente rapporto di sicurezza di McAfee, “I costi nascosti del crimine informatico.” Il crimine informatico è costato all’economia globale $ 1 trilione di dollari nel 2020, un aumento significativo rispetto ai $ 600 miliardi di dollari riportati nel 2018. McAfee attribuisce l’ondata in parte all’aumento della segnalazione degli incidenti e in parte alla maggiore raffinatezza degli attacchi informatici. Negli ultimi anni, Corero’S Security Operations Center (SOC) ha osservato un numero crescente di attacchi automatizzati di negazione distribuita del servizio (DDoS) sfruttando più vettori, con la stragrande maggioranza di questi attacchi di breve durata e a basso volume, progettati per evitare il rilevamento da parte degli strumenti di mitigazione DDOS legacy.
Quali sono i costi nascosti?
Gli analisti di McAfee hanno scritto, “Non è un segreto che il crimine informatico possa danneggiare la sicurezza pubblica, minare la sicurezza nazionale e le economie del danno. Ciò che è meno noto sono i costi nascosti di cui le organizzazioni potrebbero non essere consapevoli, come le opportunità perdute, le risorse sprecate e il morale del personale danneggiato.” A seconda dell’organizzazione e dell’attacco informatico, i costi finanziari per un’organizzazione possono variare da poche centinaia a milioni di dollari. Il rapporto lo afferma “Le forme più costose di criminalità informatica sono lo spionaggio economico, il furto di proprietà intellettuale, il crimine finanziario e, sempre più, il ransomware. Questi spiegano le più grandi perdite. Stimiamo che il furto di proprietà intellettuale (IP) e il crimine finanziario rappresentano i due terzi delle perdite monetarie e rappresentano la più grande minaccia per le aziende.”
I DDO potrebbero non essere i tipi più costosi di attacchi da lanciare, sebbene possano essere molto costosi, specialmente quando sono combinati con una domanda di riscatto. McAfee lo ha trovato, “Quando si tratta dell’impatto degli attacchi ransomware o DOS/ DDo.” Quello’S Sfortunatamente, perché gli attacchi DDoS sono estremamente comuni e i costi che sostengono sono spesso significativi. Gli attacchi DDoS più moderni non sono un volume massicciamente elevato, ma anche piccoli, sub-saturati, gli attacchi possono distrarre gli analisti della sicurezza informatica da altri attacchi nefasti e interrompere la disponibilità di siti Web, servizi online e applicazioni aziendali. Qualsiasi importo di fermo – anche pochi secondi – può avere un impatto sulle transazioni online, sia per un servizio di gioco, sia per un importante istituto finanziario.
In un “sempre acceso” Il mondo del mondo, i tempi di inattività possono danneggiare la fiducia dei clienti, ridurre le entrate e offuscare la reputazione del marchio. Inoltre sono i costi di risposta agli incidenti: i.e., Distribuire il personale IT per mitigare un attacco, assegnare al personale di supporto per rispondere ai reclami dei clienti e coordinare i team di PR per rispondere al pubblico o ai media. Inoltre, se un’organizzazione si basa esclusivamente su un servizio di lavaggio del cloud per mitigare gli attacchi DDoS, il costo di quella protezione su richiesta è spesso non pianificato e può essere significativo, a seconda della durata o della frequenza degli attacchi.
Secondo il rapporto McAfee, “L’impatto finanziario dei tempi di inattività a un determinato dipartimento di un’organizzazione è stata in media di $ 590.000. Per il 33% degli intervistati, il costo era compreso tra $ 100.000 e $ 500.000. Non sorprende che i dipartimenti di ingegneria subiscano maggiori perdite con una media di $ 965.000, contrastando bruscamente con i dipartimenti delle risorse umane, che ha subito perdite di circa $ 89.000.”
Una stragrande maggioranza delle aziende sperimenta incidenti informatici
Quanto sono comuni attacchi informatici? La risposta è estremamente comune! In effetti, delle 1.500 aziende che McAfee ha esaminato, solo il 4% ha affermato di averlo fatto non ha subito un incidente informatico nel 2019. Del 96% che ha riferito di un incidente informatico, “Il 92% di loro ha affermato che la più grande perdita non monetaria è stata in produttività. L’interruzione media più lunga delle operazioni è stata di 18 ore, con una media di oltre mezzo milione di dollari.”
Troppe aziende sono mal preparate
McAfee lo ha riferito “Sorprendentemente, poco più della metà dell’organizzazione intervistata ha dichiarato di non avere piani per prevenire e rispondere a un incidente informatico. Delle 951 organizzazioni che avevano un piano di risposta, solo il 32% ha affermato che il piano era effettivamente efficace.” Considerando gli alti costi del crimine informatico, tali statistiche sono sia notevoli che allarmanti.
Le soluzioni DDoS sono facili
La buona notizia è che sebbene i DDO siano comuni e continuino ad essere sempre più difficili da rilevare manualmente, è relativamente semplice distribuire soluzioni che possono efficacemente rilevare e mitigare automaticamente questi attacchi. Un’oncia di prevenzione vale una libbra di cura, come dice il proverbio. Assistente’essere un bersaglio facile; scoraggiare i criminali informatici rendendolo il più duro possibile per loro di superare le tue difese informatiche. Per i DDO, ci sono una varietà di soluzioni di mitigazione tra cui scegliere; : 1) apparecchi locali; 2) una combinazione ibrida di elettrodomestici locali e un centro di lavaggio delle nuvole; 3) Protezione come servizio dal provider di hosting o dal fornitore di servizi Internet.
messaggi recenti
- UK’S NCSC Probles Avviso sugli attacchi DDoS: cosa devi sapere
- Dakota Carrier Network seleziona Corero per la protezione DDOS in tutta la loro rete
- Ciò che i data center devono sapere sulla protezione dei DDoS
- Perché i fornitori di servizi hanno bisogno di protezione DDOS: sia per loro che per i loro clienti
- L’importanza della protezione dei DDoS tra la nuova strategia informatica della Casa Bianca