


Apakah menumpuk pada Sentinel?
Ringkasan
Dalam artikel ini, kami membahas masalah brankas senapan stack-on yang dipanggil kembali karena kerusakan baut yang memungkinkan brankas terbuka tanpa kunci atau kombinasi. Kami juga memberikan pengalaman dan wawasan pribadi tentang kerusakan dan solusi yang mungkin terjadi. Selain itu, kami menyentuh biaya pembuatan brankas di Cina dan harga eceran akhir di AS.
1. Apa masalahnya dengan brankas senapan stack-on?
Kerusakan baut dalam brankas ini memungkinkan mereka dibuka tanpa kunci atau kombinasi.
2. Apa pemberitahuan penarikan untuk brankas ini?
Komisi Keselamatan Produk Konsumen telah mengeluarkan penarikan untuk sekitar 1.250 brankas senapan setumpuk.
3. Apa karakteristik brankas yang diingat?
Brankasnya hitam, ukur 40 inci kali 25 inci kali 55 inci, dan memiliki tiga rak. Mereka dapat menyimpan sekitar sepuluh senjata api.
4. Bagaimana jumlah gaya brankas yang diidentifikasi?
Nomor gaya, FSS18-64-MB-E-S, dapat ditemukan pada kemasan pengiriman.
5. Di mana brankas ini dijual?
Brankas dijual di toko barang olahraga Dick secara nasional mulai November 2018 hingga Desember 2018.
6. Apa potensi bahaya yang terkait dengan brankas ini?
Akses mudah ke senjata api yang disimpan di dalam brankas menimbulkan bahaya cedera.
7. Dapatkah unit kombo elektronik diganti dengan kunci mekanik?
Ya, dimungkinkan untuk mengganti unit kombo elektronik dengan kunci mekanik nyata.
8. Seberapa andal menumpuk brankas?
Brankas stack-on umumnya dianggap berada di ujung bawah, tetapi mereka masih harus diservis untuk harganya.
9. Apakah stack-on cukup untuk menyimpan senjata api?
Meskipun mereka mungkin bukan brankas berkualitas tinggi, mereka dapat melayani tujuan yang dimaksudkan dengan baik untuk orang-orang tertentu.
10. Berapa faktor biaya manufaktur ke dalam harga eceran brankas?
Mempertimbangkan keuntungan dari produsen, pengecer, biaya transportasi, dan biaya produksi, brankas $ 700 mungkin hanya berharga sekitar $ 100 untuk menghasilkan.
Hubungkan mesin virtual Azure Stack Hub ke Microsoft Sentinel
Untuk menghubungkan mesin virtual Azure Stack Hub Anda ke Microsoft Sentinel, Anda perlu menambahkan ekstensi mesin virtual ke VM yang ada. Ini akan memungkinkan Anda untuk memantau VM Anda yang berjalan di Azure dan Azure Stack Hub di satu lokasi pusat, memberikan visibilitas dan manajemen yang lebih baik.
Hubungkan mesin virtual Azure Stack Hub ke Microsoft Sentinel
Tergantung pada konfigurasi Anda, Anda mungkin ingin atau tidak, skenario ini terjadi:
Apakah menumpuk pada Sentinel?
“Sekitar 1.250 brankas senapan tumpukan ditarik karena kerusakan baut.
Komisi Keselamatan Produk Konsumen melaporkan penarikan itu dikeluarkan Kamis.
Kerusakan baut dapat menyebabkan brankas terbuka tanpa menggunakan kunci atau kombinasi, memungkinkan akses ke senjata api yang disimpan di dalamnya, yang menimbulkan bahaya cedera.
Brankas yang ditarik berwarna hitam dan mengukur 40 inci kali 25 inci kali 55 inci. Mereka memiliki tiga rak dan dapat menyimpan sekitar sepuluh senjata api.
Nomor gaya yang ditarik, FSS18-64-MB-E-S, dapat ditemukan pada kemasan pengiriman.
Produk dijual di Dick’Stores Barang Olah Raga di seluruh negeri mulai November 2018 hingga Desember 2018 dengan harga sekitar $ 700.”
Fighter kanker (limfoma non-Hodgkins) sejak 2009, sekarang melawan limfoma sel-B besar difus.
Sudah cukup buruk bahwa beberapa di antaranya dapat memiliki kunci yang dilewati dengan jepit kertas, tetapi sekarang kami mengetahui bahwa pada beberapa dari mereka Anda hanya perlu memutar pegangan dan kunci bypass itu sendiri.
Saya ingin tahu apa “kerusakan” yang sebenarnya.
Fighter kanker (limfoma non-Hodgkins) sejak 2009, sekarang melawan limfoma sel-B besar difus.
Dapatkah Anda mengganti unit kombo elektronik crackerbacks dengan kunci mekanik nyata?
Kunci pada model itu tampaknya merupakan swingbolt omega yang berlebihan. Jadi ya, Anda bisa menempatkan kunci standar lain di brankas.
Fighter kanker (limfoma non-Hodgkins) sejak 2009, sekarang melawan limfoma sel-B besar difus.
Terlepas dari upaya terbaik saya, Brudder saya membeli dirinya sendiri sebagai pistol kunci kombo elektronik. (Mungkin bukan salah satu yang lebih baik).
Setelah lima tahun berada di mana ia hanya akan membuka kunci jika baterai 9 volt baru. Saya sudah memperingatkannya untuk mendapatkannya dilayani.
Tidak ada kunci pengaman.
Ini mungkin telah diproduksi secara khusus untuk standar lemas penis.
Sementara brankas stack-on adalah ujung bawah, untuk tujuh ratus dolar, itu harus diservis.
Saya memiliki beberapa tumpukan lembaran logam di loker yang saya dapatkan sebagai tempat tahan anak untuk meletakkannya .22 dan semacamnya. Mereka bisa dibuka dengan bar, tetapi akan membutuhkan sedikit usaha, dan mereka cukup baik untuk penggunaan yang dimaksudkan.
Brankas yang dibaut harus memiliki kunci yang andal, tahan suhu, dan sangat sulit untuk dibuka, dan cukup berat untuk menahan diri untuk tidak menampilkannya, atau dapat dipasang (tidak mungkin untuk penyewaan).
Tidak ada alasan untuk brankas yang tidak berfungsi, bahkan jika itu adalah bagian bawah.
Saya bahkan tidak tahu stack-on bahkan membuat brankas yang sebenarnya. Saya selalu mengaitkan nama dengan lemari logam lembaran murah dan kotak alat.
Tidak ada alasan untuk brankas yang tidak berfungsi, bahkan jika itu adalah bagian bawah
Lebih mudah untuk memahami alasan saat Anda menjalankan matematika ke belakang.
Ada celana di Cina yang penuh dengan mesin. Mereka membeli baja, cat, karpet, kayu, dan membuat semua bagian dan potongan yang dibutuhkan. Mereka merakit ini menjadi produk akhir, mengangkutnya ke laut, dan mengirimkannya ke sini ke AS.
Begitu berada di AS, truk di seluruh negeri, ditempatkan di toko, ditandai, dan dijual seharga $ 700.
Menurut Anda apa biaya yang benar -benar aman untuk membuat anjak piutang dalam keuntungan pengecer, biaya transportasi, laba produsen, dan biaya produksi? Jadi saat Anda melihat brankas Cina $ 700 di toko, Anda benar -benar mencari brankas $ 100.
Produk terbaru mereka:

“Nazi memasuki perang ini di bawah khayalan yang agak kekanak -kanakan bahwa mereka akan mengebom orang lain, dan tidak ada yang akan membom mereka. Di Rotterdam, London, Warsawa dan setengah ratus tempat lainnya, mereka menempatkan teori yang agak naif ke dalam operasi. Mereka menabur angin, dan sekarang mereka akan menuai angin puyuh.”
-Bomber Harris
Awalnya diposting oleh beberapa bidikan:
Ini mungkin telah diproduksi secara khusus untuk standar lemas penis.
Koktail apa pun bisa menjadi koktail udang jika Anda menaruh pikiran untuk itu, dan jika Anda membawa banyak udang longgar di saku Anda.
הרחפת שלי מלאה בצלופחים
Awalnya Diposting oleh A1ABDJ:
Tidak ada alasan untuk brankas yang tidak berfungsi, bahkan jika itu adalah bagian bawah
Lebih mudah untuk memahami alasan saat Anda menjalankan matematika ke belakang.
Ada celana di Cina yang penuh dengan mesin. Mereka membeli baja, cat, karpet, kayu, dan membuat semua bagian dan potongan yang dibutuhkan. Mereka merakit ini menjadi produk akhir, mengangkutnya ke laut, dan mengirimkannya ke sini ke AS.
Begitu berada di AS, truk di seluruh negeri, ditempatkan di toko, ditandai, dan dijual seharga $ 700.
Menurut Anda apa biaya yang benar -benar aman untuk membuat anjak piutang dalam keuntungan pengecer, biaya transportasi, laba produsen, dan biaya produksi? Jadi saat Anda melihat brankas Cina $ 700 di toko, Anda benar -benar mencari brankas $ 100.
Dan untuk menambah penghinaan pada cedera, a “aman” itu’S mudah retak.
Fighter kanker (limfoma non-Hodgkins) sejak 2009, sekarang melawan limfoma sel-B besar difus.
| Harap tunggu. Permintaan Anda sedang diproses. |
Hubungkan mesin virtual Azure Stack Hub ke Microsoft Sentinel
Dengan Microsoft Sentinel, Anda dapat memantau VM Anda yang berjalan di Azure dan Azure Stack Hub di satu tempat. Untuk masuk ke mesin tumpukan Azure Anda ke Microsoft Sentinel, pertama-tama Anda harus menambahkan ekstensi mesin virtual ke mesin virtual Azure Stack Hub yang ada.
Setelah Anda menghubungkan mesin hub Azure Stack, pilih dari galeri dasbor yang memunculkan wawasan berdasarkan data Anda. Dasbor ini dapat dengan mudah disesuaikan dengan kebutuhan Anda.
Tambahkan ekstensi mesin virtual
Tambahkan Azure Monitor, Update, dan Configuration Management Ekstensi Mesin Virtual ke Mesin Virtual yang Berlangsung di Azure Stack Hub Anda.
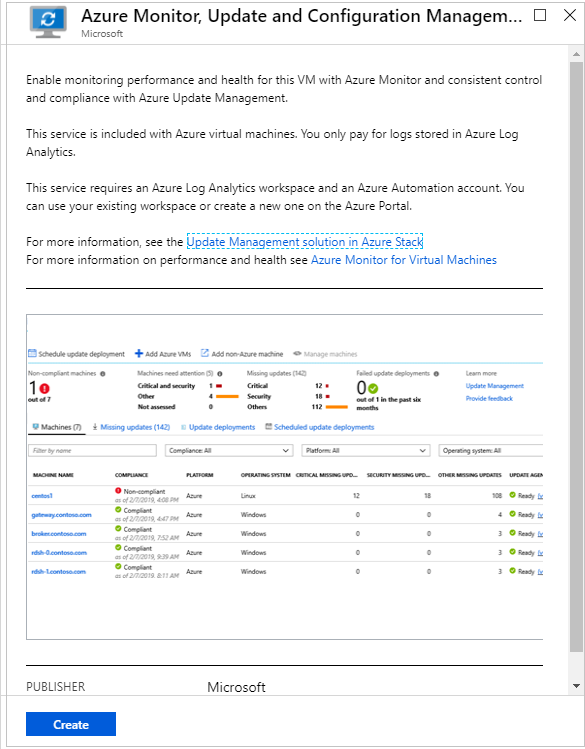
- Di tab browser baru, masuk ke portal Azure Stack Hub Anda.
- Pergi ke Mesin virtual Halaman, pilih mesin virtual yang ingin Anda lindungi dengan Microsoft Sentinel. Untuk informasi tentang cara membuat mesin virtual di Azure Stack Hub, lihat Buat Windows Server VM dengan Azure Stack Hub Portal atau buat Linux Server VM dengan menggunakan Azure Stack Hub Portal.
- Pilih Ekstensi. Daftar ekstensi mesin virtual yang diinstal pada mesin virtual ini ditampilkan.
- Pilih Menambahkan tab. Itu Sumber Daya Baru menu bilah terbuka dan menunjukkan daftar ekstensi mesin virtual yang tersedia.
- Pilih Azure Monitor, Update, dan Configuration Management ekstensi dan pilih Membuat. Itu Pasang ekstensi Jendela konfigurasi terbuka.
CATATAN Jika Anda tidak melihat Azure Monitor, Perbarui dan Manajemen Konfigurasi Ekstensi Terdaftar di Pasar Anda, Jangkau Operator Azure Stack Hub Anda untuk membuatnya tersedia.
Untuk informasi lebih lanjut tentang menginstal dan mengonfigurasi agen untuk windows, lihat Connect Windows Computers.
Untuk pemecahan masalah Linux masalah agen, lihat Pemecahan Masalah Azure Log Analytics Linux Agent.
Di portal Microsoft Sentinel di Azure, di bawah Mesin virtual, Anda memiliki ikhtisar semua VM dan komputer bersama dengan status mereka.
Bersihkan sumber daya
Ketika tidak lagi dibutuhkan, Anda dapat menghapus ekstensi dari mesin virtual melalui portal Azure Stack Hub.
Untuk menghapus ekstensi:
- Buka Portal Hub Azure Stack Hub.
- Pergi ke Mesin virtual Halaman, pilih mesin virtual tempat Anda ingin menghapus ekstensi.
- Pilih Ekstensi, Pilih ekstensi Microsoft.EnterpriseCloud.Pemantauan.
- Pilih Uninstall, dan konfirmasi pilihan Anda.
Langkah selanjutnya
Untuk mempelajari lebih lanjut tentang Microsoft Sentinel, lihat artikel berikut:
- Pelajari cara mendapatkan visibilitas ke dalam data Anda dan potensi ancaman.
- Mulai mendeteksi ancaman dengan Microsoft Sentinel.
- Streaming Data dari Peralatan Format Acara Umum ke Microsoft Sentinel.
Tertutup
Bersiaplah dengan bantuan dan peralatan untuk memindahkan ini dari tanah ke alat angkut Anda! Lihat YouTube untuk video bermanfaat tentang menghapus pintu yang aman untuk memudahkan perpindahan. Pick up berada di permukaan tanah, tidak ada dermaga pemuatan. Kami memiliki palet jack. Kami tidak memiliki lift garpu.
Untuk model ini kami tidak memiliki PDF. Silakan lihat foto label dan tampilan informasi.
Informasi Pemuatan: Bersiaplah dengan bantuan dan peralatan untuk memindahkan ini dari tanah ke alat angkut Anda! Lihat YouTube untuk video bermanfaat tentang menghapus pintu yang aman untuk memudahkan perpindahan. Pick up berada di permukaan tanah, tidak ada dermaga pemuatan. Kami memiliki palet jack. Kami tidak memiliki lift garpu.
Lebih banyak informasi pemuatan (dari stack-on.com/halaman/faq):
T: Berapa berat pintu?
A: Sekitar 1/3 dari total berat brankas.
T: Bisakah pintu dilepas?
A: Ya. Buka pintu, lepaskan tutup engsel. Angkat pintu dengan hati -hati – Anda akan membutuhkan pengangkatan tim, pintunya sangat berat dan tidak dapat diganti.
Hubungi Mark di (612)298-8901 dengan pertanyaan atau untuk informasi lebih lanjut. Kami juga dapat dihubungi melalui email di [email protected] . Jika Anda tidak dapat mencapai Mark dengan pertanyaan Anda, hubungi Kim di 763-218-6591.
V-Man tidak akan mengirimkan brankas besar salah satu. Kasing portabel, brankas yang lebih kecil, dan sebagian besar barang lainnya dapat dikirim. Hubungi kami untuk membuat pengaturan.
Harap dicatat bahwa Loadout berada di permukaan tanah. Jika Anda membeli barang besar, harap bawa tenaga kerja, peralatan, dan kendaraan yang diperlukan untuk memuat barang tersebut. Bantuan dengan pemuatan tidak akan tersedia. Kami memiliki palet jack tapi tidak ada garpu lift.
Semua menjual tanpa cadangan ke penawar tertinggi! Manfaatkan Peluang Pengangkatan Inspeksi atau Hubungi/Email dengan Pertanyaan! Gambar dan deskripsi tidak boleh digunakan sebagai pengganti inspeksi Anda, dan hari penjemputan bukanlah hari inspeksi. Semuanya dijual seperti di mana. T di sini tidak akan ada penyesuaian atau penolakan barang yang dijual. Terima kasih telah melihat!!
Inspeksi:
Jum, 07 Okt 2016
10:00 pagi – 02:00
Penutupan Lelang:
Sun, 09 Okt 2016
Pemindahan:
Sel, 11 Okt 2016
09:30 pagi – 05:30
Peningkatan penawaran:
| Rentang tawaran | Kenaikan minimum | ||
|---|---|---|---|
| $ 0.01 | – | $ 75.00 | $ 1.00 |
| $ 75.01 | – | $ 150.00 | $ 5.00 |
| $ 150.01 | – | $ 250.00 | $ 10.00 |
| $ 250.01 | – | $ 500.00 | $ 25.00 |
| $ 500.01 | – | $ 1.000.00 | $ 50.00 |
| $ 1.000.01 | – | $ 5.000.00 | $ 75.00 |
| $ 5.000.01 | – | $ 50.000.00 | $ 100.00 |
| $ 50.000.01 | – | $ 75.000.00 | $ 250.00 |
| $ 75.000.01 | – | $ 100.000.00 | $ 500.00 |
| $ 100.000.01 | – | $ 2.500.000.00 | $ 1.000.00 |
| Premi Pembeli Diskon | Premi pembeli biasa | Topi |
|---|---|---|
| 10.00% | 13.00% | $ 3.250.00 |
Lelang ini dikontrak dan dikelola oleh: Lelang V-Man
Manajer: Mark Cooper
Uang tunai, kredit, kasir’Pemeriksaan S/Bank
Lelang ini dikontrak dan dikelola oleh lelang V-man. Dengan menempatkan tawaran pada lelang ini, Anda menyetujui persyaratan spesifik lelang yang tercantum di bawah ini selain istilah pengguna K-bid. Untuk lelang yang dikontrak dan dikelola oleh afiliasi independen, K-Bid Online, Inc. bertindak sebagai tempat saja dan tidak akan terlibat dalam perselisihan atau masalah apa pun tentang lelang ini. Semuanya dijual “seperti apa adanya” tanpa jaminan atau jaminan. Anda bertanggung jawab untuk memeriksa barang sebelum dibeli. Ada 13% pembeli premi (13% bp) di lelang ini. Semua Pembayaran Kartu Non-Kredit/Debit yang Dibuat Dalam Lengkungan (Jumlah Faktur) akan menerima pengurangan 3% dalam Premium Pembeli (10% BP). Pajak penjualan Minnesota yang berlaku akan dikumpulkan. Pada penutupan lelang, item aktif akan tetap terbuka sampai tidak ada tawaran yang diterima selama tiga menit. Catatan penting: Jika penawar tinggi suatu barang tidak mengakui pembelian, sistem K-bid berhak untuk menentukan bagaimana dan kepada siapa itu akan dijual kembali. Jika kami menentukan bahwa tawaran yang menang bukanlah penawar yang bonafid, item tersebut tidak akan secara otomatis masuk ke penawaran tertinggi kedua berikutnya.
Lelang ini dikontrak dan dikelola oleh afiliasi independen. Dengan menempatkan tawaran pada lelang ini, Anda menyetujui persyaratan spesifik lelang yang tercantum pada halaman ini sebagai tambahan untuk persyaratan dan perjanjian pengguna K-bid.
K-Bid Online, Inc. (K-bid) bertanggung jawab untuk memelihara K-bid.Situs web com. K-bid.com berfungsi sebagai tempat yang digunakan oleh perusahaan lelang independen (afiliasi) untuk mempresentasikan lelang online mereka kepada penawar.
K-bid’Peran S dalam lelang yang tercantum di K-bid.com terbatas untuk menyediakan tempat untuk lelang afiliasi. Afiliasi bukanlah karyawan, agen, perwakilan atau mitra K-Bid Online, Inc. K-bid’Pengetahuan tentang lelang individu dan transaksi lelang individu terbatas pada informasi yang muncul di situs web.
Dengan menempatkan tawaran di K-bid.com, penawar memverifikasi bahwa mereka setidaknya berusia 18 tahun dan mengakui mereka mengerti dan akan mematuhi kedua K-bid.persyaratan situs web com dan istilah spesifik lelang. Penawar tidak boleh berbagi kata sandi atau informasi akun mereka dengan siapa pun. Penawar bertanggung jawab atas tawaran yang ditempatkan di akun mereka.
Tanggal/waktu inspeksi tersedia untuk setiap pelelangan. Penawar sangat dianjurkan untuk memeriksa sebelum menempatkan tawaran. Hari Penghapusan bukanlah hari inspeksi. Saat pelelangan berakhir, dan faktur penawar yang menang muncul di penawar’S Dashboard, penawar berkewajiban untuk menghormati tawaran mereka.
Setiap barang lelang dijual “seperti apa adanya” tanpa jaminan atau jaminan. Anda bertanggung jawab untuk memeriksa barang sebelum dibeli.
Penawar bertanggung jawab untuk mengetahui dan mematuhi persyaratan lelang. Kegagalan untuk mematuhi ketentuan penghapusan dapat mengakibatkan hak istimewa penawaran dinonaktifkan. Setelah tawaran ditempatkan, itu tidak dapat ditarik kembali.
Penjual dan agen mereka dilarang menawar aset mereka sendiri.
Barang dengan cadangan tidak akan dijual kecuali harga cadangan telah dipenuhi.
Pada penutupan pelelangan, item aktif akan tetap terbuka sampai tidak ada tawaran yang diterima selama tiga menit.
Pajak penjualan yang berlaku akan dikumpulkan oleh afiliasi yang mengelola lelang.
Dalam hal hak penawaran diakhiri karena faktur tanpa pertunjukan, penawar dapat dipulihkan atas kebijakan K-bid hanya setelah biaya penalti sebesar 20% dari faktur yang belum dibayar dan biaya pemulihan $ 25.00 telah dibayarkan kepada K-Bid dan salinan SIM Anda yang dipindai diemail kepada kami. Barang -barang faktur tidak akan diberikan. Pembayaran itu menghukum dan dimaksudkan untuk mencegah tanpa pertunjukan. Akun penawar duplikat akan dinonaktifkan saat ditentukan untuk ada. Jika memungkinkan dan atas kebijaksanaan kami, K-BID berhak untuk menghapus tawaran apa pun yang kami yakini telah ditempatkan oleh penawar yang dicurigai. Setiap pendaftaran yang muncul pada sistem deteksi penipuan kami dapat ditahan dan tawaran dihapus sampai pengguna diverifikasi. K-Bid Online, Inc berhak untuk melarang siapa pun dari penawaran di situs webnya. Kasus penawaran yang jelas tanpa niat untuk menebus akan dirujuk ke otoritas hukum yang tepat.
Afiliasi dapat menurunkan cadangan lot kapan saja sebelum atau setelah pelelangan ditutup. Jika cadangan diturunkan saat pelelangan sedang berlangsung, pesan cadangan yang berlaku akan muncul di bawah informasi penawaran yang diperlukan berikutnya (cadangan tidak terpenuhi atau cadangan telah dipenuhi); Aset akan dijual kepada penawar tinggi jika jumlah cadangan yang diturunkan terpenuhi. Jika cadangan diturunkan setelah lelang ditutup, penawar tertinggi di Close Lelang akan menerima Faktur Penawar yang menang.
Setelah pelelangan memulai proses penutupannya, pemberitahuan kalah tidak akan dikirim.
Setelah tawaran ditempatkan, itu tidak dapat ditarik kembali.
Tertutup
Hubungi Mark di (612)298-8901 dengan pertanyaan atau untuk informasi lebih lanjut. Kami juga dapat dihubungi melalui email di [email protected] . Jika Anda tidak dapat mencapai Mark dengan pertanyaan Anda, hubungi Kim di 763-218-6591.
V-Man tidak akan mengirimkan brankas besar salah satu. Kasing portabel, brankas yang lebih kecil, dan sebagian besar barang lainnya dapat dikirim. Hubungi kami untuk membuat pengaturan.
Harap dicatat bahwa Loadout berada di permukaan tanah. Jika Anda membeli barang besar, harap bawa tenaga kerja, peralatan, dan kendaraan yang diperlukan untuk memuat barang tersebut. Bantuan dengan pemuatan tidak akan tersedia. Kami memiliki palet jack tapi tidak ada garpu lift.
Semua menjual tanpa cadangan ke penawar tertinggi! Manfaatkan Peluang Pengangkatan Inspeksi atau Hubungi/Email dengan Pertanyaan! Gambar dan deskripsi tidak boleh digunakan sebagai pengganti inspeksi Anda, dan hari penjemputan bukanlah hari inspeksi. Semuanya dijual seperti di mana. T di sini tidak akan ada penyesuaian atau penolakan barang yang dijual. Terima kasih telah melihat!!
Inspeksi:
Jum, 07 Okt 2016
10:00 pagi – 02:00
Penutupan Lelang:
Sun, 09 Okt 2016
Pemindahan:
Sel, 11 Okt 2016
09:30 pagi – 05:30
Peningkatan penawaran:
| Rentang tawaran | Kenaikan minimum | ||
|---|---|---|---|
| $ 0.01 | – | $ 75.00 | $ 1.00 |
| $ 75.01 | – | $ 150.00 | $ 5.00 |
| $ 150.01 | – | $ 250.00 | $ 10.00 |
| $ 250.01 | – | $ 500.00 | $ 25.00 |
| $ 500.01 | – | $ 1.000.00 | $ 50.00 |
| $ 1.000.01 | – | $ 5.000.00 | $ 75.00 |
| $ 5.000.01 | – | $ 50.000.00 | $ 100.00 |
| $ 50.000.01 | – | $ 75.000.00 | $ 250.00 |
| $ 75.000.01 | – | $ 100.000.00 | $ 500.00 |
| $ 100.000.01 | – | $ 2.500.000.00 | $ 1.000.00 |
| Premi Pembeli Diskon | Premi pembeli biasa | Topi |
|---|---|---|
| 10.00% | 13.00% | $ 3.250.00 |
Lelang ini dikontrak dan dikelola oleh: Lelang V-Man
Manajer: Mark Cooper
Uang tunai, kredit, kasir’Pemeriksaan S/Bank
Lelang ini dikontrak dan dikelola oleh lelang V-man. Dengan menempatkan tawaran pada lelang ini, Anda menyetujui persyaratan spesifik lelang yang tercantum di bawah ini selain istilah pengguna K-bid. Untuk lelang yang dikontrak dan dikelola oleh afiliasi independen, K-Bid Online, Inc. bertindak sebagai tempat saja dan tidak akan terlibat dalam perselisihan atau masalah apa pun tentang lelang ini. Semuanya dijual “seperti apa adanya” tanpa jaminan atau jaminan. Anda bertanggung jawab untuk memeriksa barang sebelum dibeli. Ada 13% pembeli premi (13% bp) di lelang ini. Semua Pembayaran Kartu Non-Kredit/Debit yang Dibuat Dalam Lengkungan (Jumlah Faktur) akan menerima pengurangan 3% dalam Premium Pembeli (10% BP). Pajak penjualan Minnesota yang berlaku akan dikumpulkan. Pada penutupan lelang, item aktif akan tetap terbuka sampai tidak ada tawaran yang diterima selama tiga menit. Catatan penting: Jika penawar tinggi suatu barang tidak mengakui pembelian, sistem K-bid berhak untuk menentukan bagaimana dan kepada siapa itu akan dijual kembali. Jika kami menentukan bahwa tawaran yang menang bukanlah penawar yang bonafid, item tersebut tidak akan secara otomatis masuk ke penawaran tertinggi kedua berikutnya.
Lelang ini dikontrak dan dikelola oleh afiliasi independen. Dengan menempatkan tawaran pada lelang ini, Anda menyetujui persyaratan spesifik lelang yang tercantum pada halaman ini sebagai tambahan untuk persyaratan dan perjanjian pengguna K-bid.
K-Bid Online, Inc. (K-bid) bertanggung jawab untuk memelihara K-bid.Situs web com. K-bid.com berfungsi sebagai tempat yang digunakan oleh perusahaan lelang independen (afiliasi) untuk mempresentasikan lelang online mereka kepada penawar.
K-bid’Peran S dalam lelang yang tercantum di K-bid.com terbatas untuk menyediakan tempat untuk lelang afiliasi. Afiliasi bukanlah karyawan, agen, perwakilan atau mitra K-Bid Online, Inc. K-bid’Pengetahuan tentang lelang individu dan transaksi lelang individu terbatas pada informasi yang muncul di situs web.
Dengan menempatkan tawaran di K-bid.com, penawar memverifikasi bahwa mereka setidaknya berusia 18 tahun dan mengakui mereka mengerti dan akan mematuhi kedua K-bid.persyaratan situs web com dan istilah spesifik lelang. Penawar tidak boleh berbagi kata sandi atau informasi akun mereka dengan siapa pun. Penawar bertanggung jawab atas tawaran yang ditempatkan di akun mereka.
Tanggal/waktu inspeksi tersedia untuk setiap pelelangan. Penawar sangat dianjurkan untuk memeriksa sebelum menempatkan tawaran. Hari Penghapusan bukanlah hari inspeksi. Saat pelelangan berakhir, dan faktur penawar yang menang muncul di penawar’S Dashboard, penawar berkewajiban untuk menghormati tawaran mereka.
Setiap barang lelang dijual “seperti apa adanya” tanpa jaminan atau jaminan. Anda bertanggung jawab untuk memeriksa barang sebelum dibeli.
Penawar bertanggung jawab untuk mengetahui dan mematuhi persyaratan lelang. Kegagalan untuk mematuhi ketentuan penghapusan dapat mengakibatkan hak istimewa penawaran dinonaktifkan. Setelah tawaran ditempatkan, itu tidak dapat ditarik kembali.
Penjual dan agen mereka dilarang menawar aset mereka sendiri.
Barang dengan cadangan tidak akan dijual kecuali harga cadangan telah dipenuhi.
Pada penutupan pelelangan, item aktif akan tetap terbuka sampai tidak ada tawaran yang diterima selama tiga menit.
Pajak penjualan yang berlaku akan dikumpulkan oleh afiliasi yang mengelola lelang.
Dalam hal hak penawaran diakhiri karena faktur tanpa pertunjukan, penawar dapat dipulihkan atas kebijakan K-bid hanya setelah biaya penalti sebesar 20% dari faktur yang belum dibayar dan biaya pemulihan $ 25.00 telah dibayarkan kepada K-Bid dan salinan SIM Anda yang dipindai diemail kepada kami. Barang -barang faktur tidak akan diberikan. Pembayaran itu menghukum dan dimaksudkan untuk mencegah tanpa pertunjukan. Akun penawar duplikat akan dinonaktifkan saat ditentukan untuk ada. Jika memungkinkan dan atas kebijaksanaan kami, K-BID berhak untuk menghapus tawaran apa pun yang kami yakini telah ditempatkan oleh penawar yang dicurigai. Setiap pendaftaran yang muncul pada sistem deteksi penipuan kami dapat ditahan dan tawaran dihapus sampai pengguna diverifikasi. K-Bid Online, Inc berhak untuk melarang siapa pun dari penawaran di situs webnya. Kasus penawaran yang jelas tanpa niat untuk menebus akan dirujuk ke otoritas hukum yang tepat.
Afiliasi dapat menurunkan cadangan lot kapan saja sebelum atau setelah pelelangan ditutup. Jika cadangan diturunkan saat pelelangan sedang berlangsung, pesan cadangan yang berlaku akan muncul di bawah informasi penawaran yang diperlukan berikutnya (cadangan tidak terpenuhi atau cadangan telah dipenuhi); Aset akan dijual kepada penawar tinggi jika jumlah cadangan yang diturunkan terpenuhi. Jika cadangan diturunkan setelah lelang ditutup, penawar tertinggi di Close Lelang akan menerima Faktur Penawar yang menang.
Setelah pelelangan memulai proses penutupannya, pemberitahuan kalah tidak akan dikirim.
Setelah tawaran ditempatkan, itu tidak dapat ditarik kembali.
Ketersediaan tinggi dengan Redis Sentinel
Sentinel sendiri dirancang untuk berjalan dalam konfigurasi di mana ada beberapa proses sentinel yang bekerja sama. Keuntungan memiliki beberapa proses sentinel yang bekerja sama adalah sebagai berikut:
- Deteksi kegagalan dilakukan ketika beberapa sentinel sepakat tentang fakta master yang diberikan tidak lagi tersedia. Ini menurunkan probabilitas positif palsu.
- Sentinel bekerja bahkan jika tidak semua proses sentinel berfungsi, membuat sistem kuat terhadap kegagalan. Lagipula tidak ada kesenangan dalam memiliki sistem failover yang merupakan titik kegagalan tunggal.
Jumlah Sentinels, Redis Instances (Masters and Replicas) dan klien yang terhubung ke Sentinel dan Redis, juga merupakan sistem terdistribusi yang lebih besar dengan properti spesifik. Dalam dokumen ini, konsep akan diperkenalkan secara bertahap mulai dari informasi dasar yang diperlukan untuk memahami sifat dasar Sentinel, ke informasi yang lebih kompleks (yang opsional) untuk memahami cara kerja Sentinel yang tepat.
Sentinel Start Quick
Mendapatkan sentinel
Versi Sentinel saat ini dipanggil Sentinel 2. Ini adalah penulisan ulang implementasi sentinel awal menggunakan algoritma yang lebih kuat dan lebih sederhana untuk prediksi (yang dijelaskan dalam dokumentasi ini).
Pelepasan Redis Sentinel yang stabil dikirim sejak Redis 2.8.
Perkembangan baru dilakukan di tidak stabil cabang, dan fitur baru kadang -kadang kembali ke porting ke cabang stabil terbaru segera setelah dianggap stabil.
Redis Sentinel Versi 1, dikirim dengan Redis 2.6, sudah usang dan tidak boleh digunakan.
Menjalankan Sentinel
Jika Anda menggunakan Redis-Sentinel Executable (atau jika Anda memiliki tautan simbolis dengan nama itu ke Redis-Server yang dapat dieksekusi), Anda dapat menjalankan Sentinel dengan baris perintah berikut:
Redis-Sentinel/Path/to/Sentinel.conf Kalau tidak, Anda dapat menggunakan langsung Executable Redis-Server yang dapat memulainya dalam mode Sentinel:
redis-server/path/to/sentinel.conf --sentinel Dua cara bekerja sama.
Namun itu wajib Untuk menggunakan file konfigurasi saat menjalankan Sentinel, karena file ini akan digunakan oleh sistem untuk menyimpan keadaan saat ini yang akan dimuat kembali jika restart. Sentinel hanya akan menolak untuk memulai jika tidak ada file konfigurasi yang diberikan atau jika jalur file konfigurasi tidak dapat ditulis.
Sentinels Secara Default Run Mendengarkan Koneksi ke Port TCP 26379, Jadi agar Sentinel bekerja, pelabuhan 26379 dari server Anda harus terbuka untuk menerima koneksi dari alamat IP dari contoh Sentinel lainnya. Kalau tidak, Sentinel tidak dapat berbicara dan tidak bisa setuju tentang apa yang harus dilakukan, jadi failover tidak akan pernah dilakukan.
Hal -hal mendasar yang perlu diketahui tentang Sentinel sebelum mengerahkan
- Anda membutuhkan setidaknya tiga contoh sentinel untuk penyebaran yang kuat.
- Tiga instance sentinel harus ditempatkan ke komputer atau mesin virtual yang diyakini gagal dengan cara yang independen. Jadi misalnya berbagai server fisik atau mesin virtual yang dieksekusi pada zona ketersediaan yang berbeda.
- Sistem Terdistribusi Sentinel + Redis tidak menjamin bahwa tulisan yang diakui dipertahankan selama kegagalan, karena Redis menggunakan replikasi asinkron. Namun ada cara untuk menggunakan Sentinel yang membuat jendela untuk kehilangan menulis terbatas pada momen -momen tertentu, sementara ada cara lain yang kurang aman untuk menggunakannya.
- Anda membutuhkan dukungan sentinel di klien Anda. Perpustakaan klien populer memiliki dukungan sentinel, tetapi tidak semua.
- Tidak ada pengaturan HA yang aman jika Anda tidak menguji dari waktu ke waktu di lingkungan pengembangan, atau bahkan lebih baik jika Anda bisa, di lingkungan produksi, jika mereka bekerja. Anda mungkin memiliki kesalahan konfigurasi yang akan menjadi jelas hanya ketika sudah terlambat (jam 3 pagi ketika tuan Anda berhenti bekerja).
- Sentinel, Docker, atau bentuk lain dari terjemahan alamat jaringan atau pemetaan port harus dicampur dengan hati -hati: Docker melakukan port memetakan ulang, melanggar penemuan otomatis sentinel dari proses sentinel lainnya dan daftar replika untuk master. Periksa bagian tentang Sentinel dan Docker nanti dalam dokumen ini untuk informasi lebih lanjut.
Mengkonfigurasi Sentinel
Distribusi sumber Redis berisi file yang disebut Sentinel.Conf itu adalah file konfigurasi contoh yang didokumentasikan sendiri yang dapat Anda gunakan untuk mengkonfigurasi Sentinel, namun file konfigurasi minimal yang khas terlihat seperti berikut:
Sentinel Monitor Mymaster 127.0.0.1 6379 2 Sentinel down-after-milliseconds mymaster 60000 Sentinel failover-timeout mymaster 180000 Sentinel paralel-sink mymaster 1 Sentinel monitor resque 192.168.1.3 6380 4 Sentinel down-after-milliseconds resque 10000 Sentinel failover-time out resque 180000 Sentinel paralel-Syncs Resque 5 Anda hanya perlu menentukan master untuk memantau, memberikan kepada setiap master yang terpisah (yang mungkin memiliki sejumlah replika) nama yang berbeda. Tidak perlu menentukan replika, yang ditemukan secara otomatis. Sentinel akan memperbarui konfigurasi secara otomatis dengan informasi tambahan tentang replika (untuk menyimpan informasi jika restart). Konfigurasi juga ditulis ulang setiap kali replika dipromosikan untuk dikuasai selama failover dan setiap kali seorang sentinel baru ditemukan.
Contoh konfigurasi di atas pada dasarnya memantau dua set instance Redis, masing -masing terdiri dari master dan sejumlah replika yang tidak ditentukan. Satu set contoh disebut mymaster, dan yang lainnya resque .
Arti argumen pernyataan monitor sentinel adalah sebagai berikut:
Monitor Sentinel
Demi kejelasan, mari kita periksa baris demi baris apa arti opsi konfigurasi:
Baris pertama digunakan untuk memberi tahu Redis untuk memantau master yang dipanggil Tuanku, itu di alamat 127.0.0.1 dan port 6379, dengan kuorum 2. Semuanya cukup jelas tapi jumlah anggota minimum argumen:
- Itu jumlah anggota minimum adalah jumlah penjaga yang perlu menyetujui fakta bahwa master tidak dapat dijangkau, untuk benar -benar menandai master sebagai kegagalan, dan akhirnya memulai prosedur failover jika memungkinkan.
- Namun Kuorum hanya digunakan untuk mendeteksi kegagalan. Untuk benar -benar melakukan failover, salah satu penjaga harus menjadi pemimpin terpilih untuk failover dan diberi wewenang untuk melanjutkan. Ini hanya terjadi dengan suara sebagian besar proses sentinel.
Jadi misalnya jika Anda memiliki 5 proses sentinel, dan kuorum untuk master yang diberikan ke nilai 2, inilah yang terjadi:
- Jika dua Sentinel setuju pada saat yang sama tentang tuan yang tidak terjangkau, salah satu dari keduanya akan mencoba memulai failover.
- Jika setidaknya ada total tiga penjaga yang dapat dicapai, failover akan diizinkan dan benar -benar akan dimulai.
Secara praktis ini berarti selama kegagalan Sentinel tidak pernah memulai failover jika mayoritas proses sentinel tidak dapat berbicara (alias tidak failover di partisi minoritas).
Opsi Sentinel Lainnya
Opsi lain hampir selalu dalam bentuk:
penjaga
Dan digunakan untuk tujuan berikut:
- down-after-milliseconds adalah waktu dalam milidetik, sebuah contoh tidak boleh dicapai (entah tidak membalas ping kami atau membalas dengan kesalahan) untuk seorang penjaga mulai berpikir itu turun.
- Syncs paralel menetapkan jumlah replika yang dapat dikonfigurasi ulang untuk menggunakan master baru setelah failover pada saat yang sama. Semakin rendah angkanya, semakin banyak waktu yang dibutuhkan untuk menyelesaikan proses failover, namun jika replika dikonfigurasi untuk melayani data lama, Anda mungkin tidak ingin semua replika menyinkronkan kembali dengan master pada saat yang sama. Sementara proses replikasi sebagian besar tidak memblokir untuk replika, ada saat ketika berhenti untuk memuat data curah dari master. Anda mungkin ingin memastikan hanya satu replika sekaligus tidak dapat dijangkau dengan mengatur opsi ini dengan nilai 1.
Opsi tambahan dijelaskan dalam sisa dokumen ini dan didokumentasikan dalam contoh Sentinel.File conf dikirim dengan distribusi redis.
Parameter konfigurasi dapat dimodifikasi saat runtime:
- Parameter konfigurasi spesifik master dimodifikasi menggunakan set Sentinel .
- Parameter konfigurasi global dimodifikasi menggunakan set konfigurasi sentinel .
Contoh Penyebaran Sentinel
Sekarang setelah Anda mengetahui informasi dasar tentang Sentinel, Anda mungkin bertanya -tanya di mana Anda harus menempatkan proses sentinel Anda, berapa banyak proses sentinel yang Anda butuhkan dan sebagainya. Bagian ini menunjukkan beberapa contoh penyebaran.
Kami menggunakan seni ASCII untuk menunjukkan kepada Anda contoh konfigurasi di a grafis Format, inilah arti simbol yang berbeda:
+--------------------+ | Ini adalah komputer | | atau VM yang gagal | | mandiri. Kami | | Sebut saja "kotak" | +--------------------+ Kami menulis di dalam kotak apa yang sedang mereka jalankan:
+-------------------+ | Redis Master M1 | | Redis Sentinel S1 | +-------------------+ Kotak yang berbeda dihubungkan oleh baris, untuk menunjukkan bahwa mereka dapat berbicara:
+-------------+ +-------------+ | Sentinel S1 | --------------- | Sentinel S2 | +-------------+ +-------------+ Partisi jaringan ditampilkan sebagai garis terputus menggunakan slash:
+-------------+ +-------------+ | Sentinel S1 | ------ // ------ | Sentinel S2 | +-------------+ +-------------+ - Master disebut M1, M2, M3, . M N.
- Replika disebut R1, R2, R3, . RN (r adalah singkatan dari replika).
- Sentinel disebut S1, S2, S3, . Sn.
- Klien disebut C1, C2, C3, . Cn.
- Ketika sebuah instance mengubah peran karena tindakan sentinel, kami memasukkannya ke dalam tanda kurung persegi, jadi [m1] berarti instance yang sekarang menjadi master karena intervensi sentinel.
Perhatikan bahwa kami tidak akan pernah menunjukkan pengaturan di mana hanya dua sentinel yang digunakan, karena penjaga selalu membutuhkan untuk berbicara dengan mayoritas Untuk memulai failover.
Contoh 1: Hanya dua Sentinel, jangan lakukan ini
+----+ +----+ | M1 | --------- | R1 | | S1 | | S2 | + ----++ ----+ Konfigurasi: quorum = 1 - Dalam pengaturan ini, jika master M1 gagal, R1 akan dipromosikan karena kedua Sentinel dapat mencapai kesepakatan tentang kegagalan (jelas dengan kuorum diatur ke 1) dan juga dapat mengizinkan failover karena mayoritas adalah dua. Jadi ternyata itu bisa bekerja secara dangkal, namun periksa poin berikutnya untuk melihat mengapa pengaturan ini rusak.
- Jika kotak tempat M1 berjalan berhenti bekerja, juga S1 berhenti bekerja. Sentinel yang berjalan di kotak lain S2 tidak akan dapat mengizinkan failover, sehingga sistem tidak akan tersedia.
Perhatikan bahwa mayoritas diperlukan untuk memesan failovers yang berbeda, dan kemudian menyebarkan konfigurasi terbaru ke semua sentinel. Perhatikan juga bahwa kemampuan untuk gagal di satu sisi pengaturan di atas, tanpa persetujuan, akan sangat berbahaya:
+----+ +------+ | M1 | ---- // ----- | [M1] | | S1 | | S2 | +----+ +------+ Dalam konfigurasi di atas kami membuat dua master (dengan asumsi S2 bisa gagal tanpa otorisasi) dengan cara yang simetris dengan sempurna. Klien dapat menulis tanpa batas ke kedua sisi, dan tidak ada cara untuk memahami kapan partisi menyembuhkan konfigurasi apa yang tepat, untuk mencegah a kondisi otak split permanen.
Jadi tolong Menyebarkan setidaknya tiga Sentinel dalam tiga kotak yang berbeda selalu.
Contoh 2: Pengaturan Dasar dengan Tiga Kotak
Ini adalah pengaturan yang sangat sederhana, yang memiliki keuntungan agar mudah disesuaikan untuk keamanan tambahan. Ini didasarkan pada tiga kotak, setiap kotak menjalankan proses Redis dan proses sentinel.
+----+ | M1 | | S1 | + ----+ | + ----+ | + ----+ | R2 | ----+---- | R3 | | S2 | | S3 | + ----++ ---- Konfigurasi: quorum = 2 Jika master M1 gagal, S2 dan S3 akan setuju tentang kegagalan dan akan dapat mengizinkan failover, membuat klien dapat melanjutkan.
Dalam setiap pengaturan Sentinel, karena Redis menggunakan replikasi asinkron, selalu ada risiko kehilangan beberapa penulisan karena tulisan yang diakui mungkin tidak dapat mencapai replika yang dipromosikan untuk dikuasai. Namun dalam pengaturan di atas ada risiko yang lebih tinggi karena klien dipartisi dengan master tua, seperti pada gambar berikut:
+----+ | M1 | | S1 | Dalam hal ini partisi jaringan mengisolasi master m1 lama, jadi replika R2 dipromosikan menjadi master. Namun klien, seperti C1, yang berada di partisi yang sama dengan master lama, dapat terus menulis data ke master lama. Data ini akan hilang selamanya karena ketika partisi akan sembuh, master akan dikonfigurasi ulang sebagai replika master baru, membuang kumpulan datanya.
Masalah ini dapat dikurangi dengan menggunakan fitur replikasi Redis berikut, yang memungkinkan untuk berhenti menerima menulis jika seorang master mendeteksi bahwa ia tidak lagi dapat mentransfer tulisannya ke jumlah replika yang ditentukan.
Min-Replicas-to-Write 1 Min-Replicas-Max-Lag 10 Dengan konfigurasi di atas (silakan lihat Redis yang diomikan sendiri.Contoh conf dalam distribusi redis untuk informasi lebih lanjut) contoh redis, saat bertindak sebagai master, akan berhenti menerima menulis jika tidak dapat menulis ke setidaknya 1 replika. Karena replikasi tidak sinkron tidak bisa menulis Sebenarnya berarti bahwa replika terputus, atau tidak mengirimi kami pengakuan asinkron lebih dari jumlah detik max-lag yang ditentukan.
Menggunakan konfigurasi ini, Redis Master M1 lama dalam contoh di atas, tidak akan tersedia setelah 10 detik. Ketika partisi sembuh, konfigurasi sentinel akan menyatu dengan yang baru, klien C1 akan dapat mengambil konfigurasi yang valid dan akan melanjutkan dengan master baru.
Namun tidak ada makan siang gratis. Dengan penyempurnaan ini, jika kedua replika turun, master akan berhenti menerima menulis. Itu adalah trade off.
Contoh 3: Sentinel di kotak klien
Terkadang kami hanya memiliki dua kotak redis yang tersedia, satu untuk master dan satu untuk replika. Konfigurasi dalam Contoh 2 tidak layak dalam kasus itu, sehingga kami dapat menggunakan yang berikut, di mana Sentinel ditempatkan di tempat klien berada:
+----+ +----+ | M1 | ----+---- | R1 | | | | | | + ----+ | + ----+ | +------------+------------+| | | | | | + ----++ ----+++ ----+ | C1 | | C2 | | C3 | | S1 | | S2 | | S3 | + ----++ ----+++ ----+ Konfigurasi: quorum = 2 Dalam pengaturan ini, sudut pandang Sentinels sama dengan klien: jika seorang master dapat dijangkau oleh mayoritas klien, tidak apa -apa. C1, C2, C3 Berikut adalah klien generik, itu tidak berarti bahwa C1 mengidentifikasi satu klien tunggal yang terhubung ke Redis. Itu lebih mungkin seperti server aplikasi, aplikasi rel, atau sesuatu seperti itu.
Jika kotak di mana M1 dan S1 berjalan gagal, failover akan terjadi tanpa masalah, namun mudah untuk melihat bahwa partisi jaringan yang berbeda akan menghasilkan perilaku yang berbeda. Misalnya Sentinel tidak akan dapat mengatur jika jaringan antara klien dan server Redis terputus, karena Redis Master dan Replica keduanya tidak tersedia.
Perhatikan bahwa jika C3 dipartisi dengan M1 (hampir tidak mungkin dengan jaringan yang dijelaskan di atas, tetapi lebih mungkin dimungkinkan dengan tata letak yang berbeda, atau karena kegagalan pada lapisan perangkat lunak), kami memiliki masalah serupa seperti yang dijelaskan dalam Contoh 2, dengan perbedaan bahwa di sini kami tidak memiliki cara untuk memecahkan simetri, karena hanya ada replika dan masternya, yang tidak akan pernah berhenti menerima genangan ketika itu adalah Disconning dari Disconnects dari Replika dan Masternya, yang tidak akan pernah berhenti menerima Queries ketika itu adalah Disconning dari Disconning dari Replika dan Masternya, yang tidak akan pernah berhenti menerima Queries ketika itu adalah Disconning dari Disconning dari Replika dan Masternya.
Jadi ini adalah pengaturan yang valid tetapi pengaturan dalam Contoh 2 memiliki kelebihan seperti sistem HA Redis berjalan di kotak yang sama dengan Redis itu sendiri yang mungkin lebih sederhana untuk dikelola, dan kemampuan untuk meletakkan terikat pada jumlah waktu seorang master di partisi minoritas dapat menerima tulisan.
Contoh 4: Sisi klien Sentinel dengan kurang dari tiga klien
Pengaturan yang dijelaskan dalam Contoh 3 tidak dapat digunakan jika ada kurang dari tiga kotak di sisi klien (misalnya tiga server web). Dalam hal ini kita perlu menggunakan pengaturan campuran seperti berikut:
+----+ +----+ | M1 | ----+---- | R1 | | S1 | | | S2 | + ----+ | + ----+ | +------+-----+| | | | + ----++ ----+ | C1 | | C2 | | S3 | | S4 | + ----++ ---- Konfigurasi: quorum = 3 Ini mirip dengan pengaturan dalam Contoh 3, tetapi di sini kami menjalankan empat Sentinel di empat kotak yang kami miliki. Jika master m1 menjadi tidak tersedia, tiga penjaga lainnya akan melakukan failover.
Secara teori pengaturan ini berfungsi menghapus kotak di mana C2 dan S4 berjalan, dan mengatur kuorum ke 2. Namun tidak mungkin kita menginginkan HA di sisi Redis tanpa memiliki ketersediaan tinggi di lapisan aplikasi kita.
Sentinel, Docker, Nat, dan kemungkinan masalah
Docker menggunakan teknik yang disebut pemetaan port: program yang berjalan di dalam wadah Docker dapat diekspos dengan port yang berbeda dibandingkan dengan program yang diyakini oleh program. Ini berguna untuk menjalankan beberapa kontainer menggunakan port yang sama, pada saat yang sama, di server yang sama.
Docker bukan satu -satunya sistem perangkat lunak di mana ini terjadi, ada pengaturan terjemahan alamat jaringan lainnya di mana port dapat dipetakan kembali, dan kadang -kadang bukan port tetapi juga alamat IP.
Memetakan kembali port dan alamat menciptakan masalah dengan Sentinel dalam dua cara:
- Sentinel Auto-Discovery dari Sentinels lain tidak lagi berfungsi, karena didasarkan pada Halo Pesan di mana setiap Sentinel mengumumkan di port dan alamat IP mana yang mereka dengarkan untuk koneksi. Namun Sentinel tidak memiliki cara untuk memahami bahwa alamat atau port dipetakan kembali, sehingga mengumumkan informasi yang tidak benar bagi penjaga lainnya untuk terhubung.
- Replika tercantum dalam output info master redis dengan cara yang sama: alamat terdeteksi oleh master memeriksa rekan jarak jauh dari koneksi TCP, sedangkan port diiklankan oleh replika itu sendiri selama jabat tangan, namun port mungkin salah karena alasan yang sama seperti yang diekspos pada titik 1.
Karena Sentinels Auto mendeteksi replika menggunakan informasi output info master, replika yang terdeteksi tidak akan dapat dijangkau, dan Sentinel tidak akan pernah bisa gagal dari master, karena tidak ada replika yang baik dari sudut pandang sistem, sehingga saat ini tidak ada cara untuk memantau dengan Sentinel, satu set master dan replika instance yang digunakan Docker, Kecuali Anda menginstruksikan Docker untuk memetakan port 1: 1.
Untuk masalah pertama, jika Anda ingin menjalankan satu set instance sentinel menggunakan Docker dengan port yang diteruskan (atau pengaturan NAT lainnya di mana port dipetakan kembali), Anda dapat menggunakan dua arahan konfigurasi sentinel berikut untuk memaksa Sentinel mengumumkan satu set spesifik IP dan port:
Sentinel Mengumumkan-IP Sentinel Mengumumkan-Port
Perhatikan bahwa Docker memiliki kemampuan untuk berlari Mode Jaringan Host (Periksa opsi --net = host untuk informasi lebih lanjut). Ini seharusnya tidak membuat masalah karena port tidak dipetakan kembali dalam pengaturan ini.
Alamat IP dan Nama DNS
Versi Sentinel yang lebih lama tidak mendukung nama host dan mengharuskan alamat IP ditentukan di mana -mana. Dimulai dengan Versi 6.2, Sentinel memiliki opsional Dukungan untuk nama host.
Kemampuan ini dinonaktifkan secara default. Jika Anda akan mengaktifkan dukungan DNS/HostNames, harap dicatat:
- Konfigurasi Resolusi Nama pada node Redis dan Sentinel Anda harus dapat diandalkan dan dapat menyelesaikan alamat dengan cepat. Penundaan yang tidak terduga dalam resolusi alamat mungkin berdampak negatif pada Sentinel.
- Anda harus menggunakan nama host di mana -mana dan menghindari pencampuran nama host dan alamat IP. Untuk melakukan itu, gunakan replica-announce-ip dan Sentinel mengumumkan-IP untuk semua instance Redis dan Sentinel, masing-masing.
Mengaktifkan Konfigurasi Global Resolve-Hostnames memungkinkan Sentinel untuk menerima nama host:
- Sebagai bagian dari perintah monitor sentinel
- Sebagai alamat replika, jika replika menggunakan nilai nama host untuk replika-announce-ip
Sentinel akan menerima nama host sebagai input yang valid dan menyelesaikannya, tetapi masih akan merujuk ke alamat IP saat mengumumkan instance, memperbarui file konfigurasi, dll.
Mengaktifkan Konfigurasi Global yang Mengumumkan-Hostnames Membuat Sentinel Menggunakan Nama Host Sebaliknya. Ini mempengaruhi balasan kepada klien, nilai yang ditulis dalam file konfigurasi, perintah replika yang dikeluarkan untuk replika, dll.
Perilaku ini mungkin tidak kompatibel dengan semua klien sentinel, yang secara eksplisit mengharapkan alamat IP.
Menggunakan nama host mungkin berguna ketika klien menggunakan TLS untuk terhubung ke instance dan memerlukan nama daripada alamat IP untuk melakukan sertifikat ASN pencocokan.
Tutorial cepat
Di bagian selanjutnya dari dokumen ini, semua detail tentang API Sentinel, Konfigurasi dan semantik akan dibahas secara bertahap. Namun bagi orang yang ingin bermain dengan sistem ASAP, bagian ini adalah tutorial yang menunjukkan cara mengkonfigurasi dan berinteraksi dengan 3 instance sentinel.
Di sini kami berasumsi bahwa contoh dieksekusi di Port 5000, 5001, 5002. Kami juga berasumsi bahwa Anda memiliki master redis yang berjalan di port 6379 dengan replika berjalan di port 6380. Kami akan menggunakan Alamat Loopback IPv4 127.0.0.1 di mana -mana selama tutorial, dengan asumsi Anda menjalankan simulasi di komputer pribadi Anda.
Tiga file konfigurasi sentinel akan terlihat seperti berikut:
Port 5000 Sentinel Monitor Mymaster 127.0.0.1 6379 2 Sentinel down-after-milliseconds mymaster 5000 Sentinel failover-timeout mymaster 60000 Sentinel paralel-syncs mymaster 1 Dua file konfigurasi lainnya akan identik tetapi menggunakan 5001 dan 5002 sebagai nomor port.
Beberapa hal yang perlu diperhatikan tentang konfigurasi di atas:
- Set Master disebut mymaster . Itu mengidentifikasi master dan replika. Karena masing -masing Set Master Memiliki nama yang berbeda, Sentinel dapat memantau set master dan replika yang berbeda secara bersamaan.
- Kuorum diatur ke nilai 2 (Argumen Terakhir Petunjuk Konfigurasi Monitor Sentinel).
- Nilai down-after-milliseconds adalah 5000 milidetik, yaitu 5 detik, jadi master akan terdeteksi sebagai gagal segera setelah kami tidak menerima balasan dari ping kami dalam jumlah waktu ini.
Setelah Anda memulai tiga Sentinel, Anda akan melihat beberapa pesan yang mereka log, seperti:
+Monitor Master Mymaster 127.0.0.1 6379 kuorum 2 Ini adalah acara Sentinel, dan Anda dapat menerima acara semacam ini melalui pub/sub jika Anda berlangganan nama acara seperti yang ditentukan nanti Pesan pub/sub bagian.
Sentinel menghasilkan dan mencatat berbagai peristiwa selama deteksi dan kegagalan kegagalan.
Bertanya kepada Sentinel tentang keadaan seorang master
Hal yang paling jelas untuk dilakukan dengan Sentinel untuk memulai, adalah memeriksa apakah master yang dipantaunya baik -baik saja:
$ redis -cli -p 5000 127.0.0.1: 5000> Sentinel Master Mymaster 1) "Name" 2) "MyMaster" 3) "IP" 4) "127.0.0.1" 5) "port" 6) "6379" 7) "runid" 8) "953ae6a589449c13ddefaee3538d356d287f509b" 9) "flags" 10) "master" 11) "link-pending-commands" 12) "0" 13) "link-refcount" 14) "1" 15) "last-ping-sent" 16) "0" 17) "last-ok-ping-reply" 18) "735" 19) "last-ping-reply" 20) "735" 21) "down-after-milliseconds" 22) "5000" 23) "info-refresh" 24) "126" 25) "role-reported" 26) "master" 27) "role-reported-time" 28) "532439" 29) "config-epoch" 30) "1" 31) "num-slaves" 32) "1" 33) "num-other-sentinels" 34) "2" 35) "quorum" 36) "2" 37) "failover-timeout" 38) "60000" 39) "parallel-syncs" 40) "1" Seperti yang Anda lihat, itu mencetak sejumlah informasi tentang master. Ada beberapa yang menarik bagi kami:
- Num-lainnya-Sentinel adalah 2, jadi kita tahu Sentinel sudah mendeteksi dua Sentinel lagi untuk master ini. Jika Anda memeriksa log, Anda akan melihat acara +Sentinel yang dihasilkan.
- Bendera hanyalah master . Jika master turun kita bisa berharap untuk melihat bendera S_Down atau O_Down juga di sini.
- Num-Slaves diatur dengan benar ke 1, sehingga Sentinel juga mendeteksi bahwa ada replika yang terpasang untuk master kami.
Untuk menjelajahi lebih lanjut tentang contoh ini, Anda mungkin ingin mencoba dua perintah berikut:
Replika Sentinel Mymaster Sentinel Sentinels Mymaster Yang pertama akan memberikan informasi serupa tentang replika yang terhubung ke master, dan yang kedua tentang sentinel lainnya.
Memperoleh alamat master saat ini
Seperti yang sudah kami tentukan, Sentinel juga bertindak sebagai penyedia konfigurasi untuk klien yang ingin terhubung ke satu set master dan replika. Karena kemungkinan kegagalan atau konfigurasi ulang, klien tidak tahu siapa master yang saat ini aktif untuk serangkaian contoh, sehingga Sentinel mengekspor API untuk mengajukan pertanyaan ini:
127.0.0.1: 5000> Sentinel Get-Master-Addr-by-Name Mymaster 1) "127.0.0.1 "2)" 6379 " Menguji failover
Pada titik ini, penyebaran sentinel mainan kami siap untuk diuji. Kami bisa membunuh master kami dan memeriksa apakah konfigurasi berubah. Untuk melakukannya kita bisa lakukan:
redis -cli -p 6379 debug sleep 30 Perintah ini akan membuat tuan kita tidak lagi dapat dijangkau, tidur selama 30 detik. Itu pada dasarnya mensimulasikan master gantung karena suatu alasan.
Jika Anda memeriksa log sentinel, Anda harus dapat melihat banyak tindakan:
- Setiap Sentinel mendeteksi master adalah acara +.
- Acara ini kemudian meningkat ke +Odown, yang berarti bahwa beberapa penjaga sepakat tentang fakta bahwa master tidak dapat dijangkau.
- Sentinel memilih Sentinel yang akan memulai upaya failover pertama.
- Failover terjadi.
Jika Anda bertanya lagi, apa alamat master saat ini untuk MyMaster, akhirnya kita harus mendapatkan balasan yang berbeda kali ini:
127.0.0.1: 5000> Sentinel Get-Master-Addr-by-Name Mymaster 1) "127.0.0.1 "2)" 6380 " Sejauh ini bagus. Pada titik ini Anda dapat melompat untuk membuat penyebaran sentinel Anda atau dapat membaca lebih banyak untuk memahami semua perintah dan internal Sentinel.
API Sentinel
Sentinel menyediakan API untuk memeriksa keadaannya, memeriksa kesehatan master dan replika yang dipantau, berlangganan untuk menerima pemberitahuan spesifik, dan mengubah konfigurasi sentinel pada waktu berjalan.
Secara default Sentinel berjalan menggunakan port TCP 26379 (perhatikan bahwa 6379 adalah port Redis normal). Sentinels menerima perintah menggunakan protokol redis, jadi Anda dapat menggunakan redis-cli atau klien redis yang tidak dimodifikasi lainnya untuk berbicara dengan Sentinel.
Dimungkinkan untuk secara langsung menanyakan seorang Sentinel untuk memeriksa apa keadaan instance Redis yang dipantau dari sudut pandangnya, untuk melihat penjaga apa yang diketahui, dan sebagainya. Atau, menggunakan pub/sub, dimungkinkan untuk menerima gaya push Pemberitahuan dari Sentinels, setiap kali beberapa peristiwa terjadi, seperti failover, atau contoh memasuki kondisi kesalahan, dan sebagainya.
Perintah Sentinel
Perintah Sentinel adalah API utama untuk Sentinel. Berikut ini adalah daftar sub -perintahnya (versi minimal dicatat jika berlaku):
- Sentinel config get (> = 6.2) Dapatkan nilai saat ini dari parameter konfigurasi sentinel global. Nama yang ditentukan mungkin wildcard, mirip dengan perintah redis config get.
- Setinel Config Set (> = 6.2) Tetapkan nilai parameter konfigurasi sentinel global.
- Sentinel Ckquorum Periksa Jika konfigurasi sentinel saat ini dapat mencapai kuorum yang dibutuhkan untuk failover master, dan mayoritas yang diperlukan untuk mengotorisasi failover. Perintah ini harus digunakan dalam sistem pemantauan untuk memeriksa apakah penyebaran sentinel ok.
- Sentinel FlushConfig Memaksa sentinel untuk menulis ulang konfigurasinya di disk, termasuk status sentinel saat ini. Biasanya Sentinel menulis ulang konfigurasi setiap kali sesuatu berubah dalam keadaannya (dalam konteks subset negara yang tetap ada pada disk di restart). Namun terkadang dimungkinkan bahwa file konfigurasi hilang karena kesalahan operasi, kegagalan disk, skrip peningkatan paket atau manajer konfigurasi. Dalam kasus tersebut cara untuk memaksa Sentinel untuk menulis ulang file konfigurasi berguna. Perintah ini berfungsi bahkan jika file konfigurasi sebelumnya benar -benar hilang.
- Sentinel Failover memaksa failover seolah -olah master tidak dapat dijangkau, dan tanpa meminta kesepakatan kepada Sentinels lainnya (namun versi baru dari konfigurasi akan diterbitkan sehingga Sentinel lainnya akan memperbarui konfigurasi mereka).
- Sentinel get-master-addr-by-name mengembalikan IP dan nomor port master dengan nama itu. Jika failover sedang berlangsung atau diakhiri dengan sukses untuk master ini mengembalikan alamat dan port dari replika yang dipromosikan.
- Sentinel Info-Cache (> = 3.2) Mengembalikan output info cache dari master dan replika.
- Sentinel is-down-by-addr Periksa apakah master yang ditentukan oleh IP: port turun dari sudut pandang sentinel saat ini. Perintah ini sebagian besar untuk penggunaan internal.
- Sentinel Master Tampilkan Negara dan Info Master yang Ditentukan.
- Sentinel Masters Tunjukkan daftar tuan yang dipantau dan negara bagian mereka.
- Monitor Sentinel Mulai Pemantauan Sentinel. Mengacu kepada Mengkonfigurasi ulang Sentinel saat runtime Bagian untuk informasi lebih lanjut.
- Sentinel Myid (> = 6.2) Kembalikan ID dari contoh Sentinel.
- Sentinel tertunda-skrip Perintah ini mengembalikan informasi tentang skrip yang tertunda.
- Sentinel hapus Hentikan Pemantauan Sentinel. Mengacu kepada Mengkonfigurasi ulang Sentinel saat runtime Bagian untuk informasi lebih lanjut.
- Replika sentinel (> = 5.0) Tampilkan daftar replika untuk master ini, dan keadaan mereka.
- Sentinel Sentinels menunjukkan daftar contoh sentinel untuk master ini, dan negara mereka.
- Setinel set Atur konfigurasi pemantauan Sentinel. Mengacu kepada Mengkonfigurasi ulang Sentinel saat runtime Bagian untuk informasi lebih lanjut.
- Sentinel Simulate-Failure (crash-after-clection | crash-after-promotion | Help) (> = 3.2) Perintah ini mensimulasikan skenario crash sentinel yang berbeda.
- Sentinel Reset Perintah ini akan mengatur ulang semua master dengan nama yang cocok. Argumen pola adalah pola gaya Glob. Proses reset membersihkan keadaan sebelumnya dalam master (termasuk failover yang sedang berlangsung), dan menghapus setiap replika dan sentinel yang sudah ditemukan dan dikaitkan dengan master.
Untuk tujuan manajemen koneksi dan administrasi, Sentinel mendukung subset berikut dari perintah Redis:
- ACL (> = 6.2) Perintah ini mengelola daftar kontrol akses sentinel. Untuk informasi lebih lanjut, lihat halaman dokumentasi ACL dan Otentikasi Daftar Kontrol Akses Sentinel.
- Auth (> = 5.0.1) mengotentikasi koneksi klien. Untuk informasi lebih lanjut, lihat perintah auth dan Mengkonfigurasi contoh sentinel dengan otentikasi bagian.
- KLIEN Perintah ini mengelola koneksi klien. Untuk informasi lebih lanjut, lihat halaman sub -perintahnya.
- MEMERINTAH (> = 6.2) Perintah ini mengembalikan informasi tentang perintah. Untuk informasi lebih lanjut, lihat perintah perintah dan berbagai sub -perintahnya.
- HALO (> = 6.0) Ganti protokol koneksi. Untuk informasi lebih lanjut, lihat perintah Hello.
- Info Mengembalikan informasi dan statistik tentang server Sentinel. Untuk informasi lebih lanjut lihat perintah info.
- Ping Perintah ini hanya mengembalikan pong.
- PERAN Perintah ini mengembalikan string "Sentinel" dan daftar tuan yang dipantau. Untuk informasi lebih lanjut, lihat perintah peran.
- MATIKAN Matikan contoh Sentinel.
Terakhir, Sentinel juga mendukung perintah berlangganan, berhenti berlangganan, Psubscribe dan Punsubscribe. Mengacu kepada Pesan pub/sub Bagian untuk detail lebih lanjut.
Mengkonfigurasi ulang Sentinel saat runtime
Dimulai dengan Redis Versi 2.8.4, Sentinel menyediakan API untuk menambah, menghapus, atau mengubah konfigurasi master yang diberikan. Perhatikan bahwa jika Anda memiliki beberapa sentinel, Anda harus menerapkan perubahan pada semua pada instance Anda agar Redis Sentinel berfungsi dengan benar. Ini berarti mengubah konfigurasi satu sentinel tidak secara otomatis menyebarkan perubahan pada sentinel lain di jaringan.
Berikut ini adalah daftar sub -perintah sentinel yang digunakan untuk memperbarui konfigurasi contoh sentinel.
- Sentinel Monitor Perintah ini memberitahu Sentinel untuk mulai memantau master baru dengan nama yang ditentukan, IP, port, dan kuorum. Itu identik dengan arahan konfigurasi monitor sentinel di Sentinel.file konfigurasi conf, dengan perbedaan yang tidak dapat Anda gunakan nama host di sebagai IP, tetapi Anda perlu memberikan alamat IPv4 atau IPv6.
- Sentinel Remove digunakan untuk menghapus master yang ditentukan: master tidak akan lagi dipantau, dan benar -benar akan dihapus dari keadaan internal Sentinel, sehingga tidak akan lagi terdaftar oleh Sentinel Masters dan sebagainya.
- Setinel set [ . ] Perintah set sangat mirip dengan perintah set konfigurasi redis, dan digunakan untuk mengubah parameter konfigurasi master tertentu. Beberapa pasangan opsi / nilai dapat ditentukan (atau tidak sama sekali). Semua parameter konfigurasi yang dapat dikonfigurasi melalui Sentinel.conf juga dapat dikonfigurasi menggunakan perintah set.
Berikut ini adalah contoh perintah setinel untuk memodifikasi konfigurasi down-after-milliseconds dari master yang disebut cache objek:
Sentinel mengatur objek-cache-master down-after-milliseconds 1000 Seperti yang telah dinyatakan, set Sentinel dapat digunakan untuk mengatur semua parameter konfigurasi yang disesuaikan dalam file konfigurasi startup. Selain itu, dimungkinkan untuk mengubah konfigurasi master kuorum tanpa menghapus dan menambah kembali master dengan sentinel hapus diikuti oleh monitor sentinel, tetapi cukup menggunakan:
Sentinel Set Objects-Cache-Master Quorum 5 Perhatikan bahwa tidak ada perintah get yang setara karena Sentinel Master menyediakan semua parameter konfigurasi dalam format yang sederhana untuk parse (sebagai bidang/nilai array bidang)).
Dimulai dengan Redis Versi 6.2, Sentinel juga memungkinkan mendapatkan dan mengatur parameter konfigurasi global yang hanya didukung dalam file konfigurasi sebelum itu.
- Konfigurasi Sentinel Dapatkan Nilai Saat Ini dari Parameter Konfigurasi Sentinel Global. Nama yang ditentukan mungkin wildcard, mirip dengan perintah redis config get.
- Sentinel Config Set Set Nilai Parameter Konfigurasi Sentinel Global.
Parameter global yang dapat dimanipulasi meliputi:
- Resolve-Hostnames, mengumumkan nama-nama . Melihat Alamat IP dan Nama DNS.
- mengumumkan-IP, mengumumkan-port . Melihat Sentinel, Docker, Nat, dan kemungkinan masalah.
- Sentinel-User, Sentinel-pass . Melihat Mengkonfigurasi contoh sentinel dengan otentikasi.
Menambahkan atau menghapus Sentinel
Menambahkan Sentinel Baru ke Penempatan Anda adalah proses sederhana karena mekanisme penurunan otomatis yang diterapkan oleh Sentinel. Yang perlu Anda lakukan adalah memulai sentinel baru yang dikonfigurasi untuk memantau master yang saat ini aktif. Dalam 10 detik Sentinel akan memperoleh daftar sentinel lainnya dan set replika yang terpasang pada master.
Jika Anda perlu menambahkan beberapa sentinel sekaligus, disarankan untuk menambahkannya satu demi satu, menunggu semua Sentinel lainnya sudah tahu tentang yang pertama sebelum menambahkan yang berikutnya. Ini berguna untuk tetap menjamin bahwa mayoritas hanya dapat dicapai di satu sisi partisi, dalam kegagalan kebetulan harus terjadi dalam proses penambahan sentinel baru.
Ini dapat dengan mudah dicapai dengan menambahkan setiap sentinel baru dengan penundaan 30 detik, dan selama tidak adanya partisi jaringan.
Di akhir proses, dimungkinkan untuk menggunakan perintah master sentinel command untuk memeriksa apakah semua sentinel sepakat tentang jumlah total sentinel yang memantau master.
Menghapus Sentinel sedikit lebih kompleks: Sentinels Never Forget Sudah Terlihat Sentinels, Bahkan jika mereka tidak dapat dijangkau untuk waktu yang lama, karena kami tidak ingin secara dinamis mengubah mayoritas yang dibutuhkan untuk mengotorisasi failover dan pembuatan nomor konfigurasi baru. Jadi untuk menghapus sentinel, langkah -langkah berikut harus dilakukan tanpa adanya partisi jaringan:
- Hentikan proses sentinel Sentinel yang ingin Anda hapus.
- Kirim Perintah Sentinel Reset * ke semua contoh Sentinel lainnya (bukan * Anda dapat menggunakan nama induk yang tepat jika Anda ingin mengatur ulang hanya satu master). Satu demi satu, menunggu setidaknya 30 detik di antara contoh.
- Periksa apakah semua Sentinel sepakat tentang jumlah Sentinel yang saat ini aktif, dengan memeriksa output Mastername Master Sentinel dari setiap Sentinel.
Menghapus Replika Master Lama atau yang Tidak Dapat Dijangkau
Sentinel tidak pernah lupa tentang replika master yang diberikan, bahkan ketika mereka tidak terjangkau untuk waktu yang lama. Ini berguna, karena sentinel harus dapat mengkonfigurasi ulang replika yang kembali dengan benar setelah partisi jaringan atau peristiwa kegagalan.
Selain itu, setelah failover, master yang gagal di atas hampir ditambahkan sebagai replika master baru, dengan cara ini akan dikonfigurasi ulang untuk direplikasi dengan master baru segera setelah itu akan tersedia lagi.
Namun terkadang Anda ingin menghapus replika (itu mungkin master lama) selamanya dari daftar replika yang dipantau oleh Sentinels.
Untuk melakukan ini, Anda perlu mengirim perintah Sentinel Reset MasterName ke semua Sentinel: Mereka akan menyegarkan daftar replika dalam 10 detik berikutnya, hanya menambahkan yang terdaftar sebagai replikasi dengan benar dari output info master saat ini saat ini.
Pesan pub/sub
Klien dapat menggunakan Sentinel sebagai pub/sub server yang kompatibel dengan Redis (tetapi Anda tidak dapat menggunakan publikasi) untuk berlangganan atau memberikan saluran ke saluran dan mendapatkan pemberitahuan tentang acara tertentu.
Nama saluran sama dengan nama acara tersebut. Misalnya saluran bernama +SDOWN akan menerima semua pemberitahuan yang terkait dengan instance yang memasuki SDOWN (SDOWN berarti instance tidak lagi dapat dijangkau dari sudut pandang Sentinel yang Anda quering).
Untuk mendapatkan semua pesan hanya berlangganan menggunakan Psubscribe * .
Berikut ini adalah daftar saluran dan format pesan yang dapat Anda terima menggunakan API ini. Kata pertama adalah nama saluran / acara, sisanya adalah format data.
Catatan: Dimana Detail instance ditentukan itu berarti bahwa argumen berikut disediakan untuk mengidentifikasi instance target:
Bagian yang mengidentifikasi master (dari argumen @ hingga akhir) adalah opsional dan hanya ditentukan jika instance bukan master itu sendiri.
- +Reset-master-- Sang Guru diatur ulang.
- +budak-- Replika baru terdeteksi dan terpasang.
- +failover-state-reconf-slaves-- Keadaan failover berubah menjadi negara bagian konflik.
- +failover terdeteksi-- Failover dimulai oleh sentinel lain atau entitas eksternal lainnya terdeteksi (replika terpasang berubah menjadi master).
- +Slave-Reconf-Sent-- Pemimpin Sentinel mengirim perintah replika ke contoh ini untuk mengkonfigurasi ulang untuk replika baru.
- +Slave-Reconf-Inprog-- Replika yang sedang dikonfigurasi ulang menunjukkan replika master ip baru: port pair, tetapi proses sinkronisasi belum lengkap.
- +Slave-Reconf-Done-- Replika sekarang disinkronkan dengan master baru.
- -DUP-Sentinel-- Satu atau lebih sentinel untuk master yang ditentukan dihapus sebagai duplikasi (ini terjadi misalnya ketika instance sentinel dimulai kembali).
- +penjaga-- Sentinel baru untuk master ini terdeteksi dan terpasang.
- +Smdown-- Contoh yang ditentukan sekarang dalam keadaan rendah subyektif.
- -Smdown-- Contoh yang ditentukan tidak lagi dalam keadaan rendah subyektif.
- +Odown-- Contoh yang ditentukan sekarang dalam keadaan down secara objektif.
- -Odown-- Contoh yang ditentukan tidak lagi dalam keadaan down objektif.
- +Epoch Baru-- Zaman saat ini diperbarui.
- +mencoba-failover-- Failover baru sedang berlangsung, menunggu untuk dipilih oleh mayoritas.
- +Pemimpin terpilih-- Memenangkan pemilihan untuk zaman yang ditentukan, dapat melakukan failover.
- +failover-state-slave-Slave-- Status failover baru adalah Select-Slave: Kami mencoba menemukan replika yang cocok untuk promosi.
- Tidak bagus-budak-- Tidak ada replika yang bagus untuk dipromosikan. Saat ini kami akan mencoba setelah beberapa waktu, tetapi mungkin ini akan berubah dan mesin negara bagian akan membatalkan failover sama sekali dalam kasus ini.
- Slave terpilih-- Kami menemukan replika yang baik untuk dipromosikan.
- failover-state-send-slaveof-noone-- Kami mencoba mengkonfigurasi ulang replika yang dipromosikan sebagai master, menunggu untuk beralih.
- failover-end-for-timeout-- Failover diakhiri untuk batas waktu, replika pada akhirnya akan dikonfigurasi untuk ditiru dengan master baru.
- failover-end-- Failover diakhiri dengan sukses. Semua replika tampaknya dikonfigurasi ulang untuk direplikasi dengan master baru.
- switch-master-- Master IP dan alamat baru adalah yang ditentukan setelah perubahan konfigurasi. Ini Pesan yang diminati sebagian besar pengguna eksternal.
- +memiringkan -- Mode miring dimasukkan.
- -memiringkan -- Mode miring keluar.
Penanganan -Busy State
Kesalahan -Busy dikembalikan oleh instance redis saat skrip LUA berjalan lebih banyak waktu daripada batas waktu skrip LUA yang dikonfigurasi. Ketika ini terjadi sebelum memicu kegagalan atas Redis Sentinel akan mencoba mengirim perintah kill skrip, itu hanya akan berhasil jika skripnya hanya baca-baca.
Jika instance masih dalam kondisi kesalahan setelah mencoba ini, pada akhirnya akan gagal.
Prioritas replika
Redis Instances memiliki parameter konfigurasi yang disebut prioritas replika . Informasi ini diekspos oleh instance replika Redis dalam output info mereka, dan Sentinel menggunakannya untuk memilih replika di antara yang dapat digunakan untuk gagal menjadi master:
- Jika prioritas replika diatur ke 0, replika tidak pernah dipromosikan menjadi master.
- Replika dengan a lebih rendah Nomor prioritas lebih disukai oleh Sentinel.
Misalnya jika ada replika S1 di pusat data yang sama dari master saat ini, dan replika lain S2 di pusat data lain, dimungkinkan untuk mengatur S1 dengan prioritas 10 dan S2 dengan prioritas 100, sehingga jika master gagal dan kedua S1 dan S2 tersedia, S1 akan lebih disukai.
Untuk informasi lebih lanjut tentang cara replika dipilih, silakan periksa Pemilihan dan prioritas replika Bagian dari dokumentasi ini.
Otentikasi sentinel dan redis
Ketika master dikonfigurasi untuk memerlukan otentikasi dari klien, sebagai tindakan keamanan, replika perlu juga mengetahui kredensial untuk mengotentikasi dengan master dan membuat koneksi master-replika yang digunakan untuk protokol replikasi asinkron asinkron.
Redis Access Control List Authentication
Dimulai dengan Redis 6, otentikasi dan izin pengguna dikelola dengan daftar kontrol akses (ACL).
Agar Sentinels terhubung ke Redis Server instance ketika mereka dikonfigurasi dengan ACL, konfigurasi sentinel harus menyertakan arahan berikut:
Sentinel Auth-User Sentinel Auth-Pass
Di mana dan nama pengguna dan kata sandi untuk mengakses instance grup. Kredensial ini harus disediakan pada semua instance Redis grup dengan izin kontrol minimal. Misalnya:
127.0.0.1: 6379> ACL Setuser Sentinel-User On> Somepassword Allchannels +Multi +Slaveof +Ping +Exec +Subscribe +Config | Tulis ulang +Peran +Publikasikan +Info +Klien | SetName +Klien | Kill +Script | Kill | Kill | Kill | Otentikasi Kata Sandi Redis saja
Sampai Redis 6, otentikasi dicapai dengan menggunakan arahan konfigurasi berikut:
- Persyaratan di master, untuk mengatur kata sandi otentikasi, dan untuk memastikan instance tidak akan memproses permintaan untuk klien yang tidak diautentikasi.
- MasterAuth di replika agar replika mengotentikasi dengan master untuk mereplikasi data dengan benar darinya.
Saat Sentinel digunakan, tidak ada satu master tunggal, karena setelah replika failover dapat memainkan peran sebagai tuan, dan tuan tua dapat dikonfigurasi ulang untuk bertindak sebagai replika, jadi yang ingin Anda lakukan adalah mengatur arahan di atas dalam semua contoh Anda, baik tuan maupun replika.
Ini juga biasanya merupakan pengaturan waras karena Anda tidak ingin melindungi data hanya di master, memiliki data yang sama dapat diakses di replika.
Namun, dalam kasus yang tidak biasa di mana Anda memerlukan replika yang dapat diakses tanpa otentikasi, Anda masih dapat melakukannya dengan menyiapkan prioritas replika nol, Untuk mencegah replika ini agar tidak dipromosikan menjadi master, dan mengonfigurasi dalam replika ini hanya arahan masterauth, tanpa menggunakan arahan PersyaratanPass, sehingga data akan dapat dibaca oleh klien yang tidak terau otentikasi.
Agar Sentinel dapat terhubung ke instance server Redis ketika mereka dikonfigurasi dengan NequirePass, konfigurasi sentinel harus menyertakan arahan auth-pass Sentinel, dalam format:
Sentinel Auth-Pass
Mengkonfigurasi contoh sentinel dengan otentikasi
Sentinel Instances sendiri dapat diamankan dengan mewajibkan klien untuk mengotentikasi melalui perintah auth. Dimulai dengan Redis 6.2, Daftar Kontrol Akses (ACL) tersedia, sedangkan versi sebelumnya (dimulai dengan Redis 5.0.1) Mendukung otentikasi hanya kata sandi.
Perhatikan bahwa konfigurasi otentikasi Sentinel seharusnya diterapkan pada masing -masing contoh dalam penempatan Anda, dan Semua contoh harus menggunakan konfigurasi yang sama. Selain itu, otentikasi ACL dan hanya kata sandi tidak boleh digunakan bersama.
Otentikasi Daftar Kontrol Akses Sentinel
Langkah pertama dalam mengamankan contoh sentinel dengan ACL adalah mencegah akses yang tidak sah. Untuk melakukan itu, Anda harus menonaktifkan superuser default (atau paling tidak mengaturnya dengan kata sandi yang kuat) dan membuat yang baru dan memungkinkannya akses ke saluran pub/sub:
127.0.0.1: 5000> ACL Setuser Admin On> Admin-Password AllChannels +@All OK 127.0.0.1: 5000> ACL Setuser Default OK Pengguna default digunakan oleh Sentinel untuk terhubung ke contoh lain. Anda dapat memberikan kredensial superuser lain dengan arahan konfigurasi berikut:
Sentinel Sentinel-User Sentinel Sentinel-Pass
Di mana dan masing -masing superuser dan kata sandi Sentinel (e.G. admin dan admin-password dalam contoh di atas).
Terakhir, untuk mengautentikasi koneksi klien yang masuk, Anda dapat membuat profil pengguna terbatas Sentinel seperti yang berikut:
127.0.0.1: 5000> ACL Setuser Sentinel-User On> User-Password-@All +Auth +Klien | GetName +Klien | ID +Klien | SetName +Perintah +Halo +Ping +Peran +Sentinel | Get-Master-Addr-by-Name +Sentinel | Master +Sentinel | Myid +Sentinel | Replicas +Sentinel | Sentinel | Master +Sentinel | Myid +Sentinel | Replicas +Sentinel | Sentinel | Master +Sentinel | Myid +Sentinel | Replicas +Sentinel | Sentinel | Sentinel | Lihat dokumentasi klien Sentinel Anda pilihan untuk informasi lebih lanjut.
Otentikasi hanya kata sandi sentinel
Untuk menggunakan Sentinel dengan otentikasi hanya kata sandi, tambahkan arahan konfigurasi Perlu semua contoh sentinel Anda sebagai berikut:
Persyaratan "your_password_here" Ketika dikonfigurasi dengan cara ini, Sentinel akan melakukan dua hal:
- Kata sandi akan diperlukan dari klien untuk mengirim perintah ke Sentinels. Ini jelas karena ini adalah bagaimana Petunjuk Konfigurasi tersebut bekerja di Redis secara umum.
- Selain itu kata sandi yang sama yang dikonfigurasi untuk mengakses Sentinel Lokal, akan digunakan oleh contoh Sentinel ini untuk mengotentikasi semua instance Sentinel lainnya yang terhubung.
Ini berarti itu Anda harus mengkonfigurasi kata sandi Persyaratan yang sama di semua contoh Sentinel. Dengan cara ini setiap sentinel dapat berbicara dengan setiap sentinel lainnya tanpa perlu mengonfigurasi untuk setiap sentinel kata sandi untuk mengakses semua sentinel lainnya, yang akan sangat tidak praktis.
Sebelum menggunakan konfigurasi ini, pastikan perpustakaan klien Anda dapat mengirim perintah auth ke instance sentinel.
Implementasi klien sentinel
Sentinel membutuhkan dukungan klien yang eksplisit, kecuali jika sistem dikonfigurasi untuk menjalankan skrip yang melakukan pengalihan transparan dari semua permintaan ke instance master baru (IP virtual atau sistem serupa lainnya). Topik Implementasi Perpustakaan Klien dicakup dalam Pedoman Klien Sentinel Dokumen.
Konsep yang lebih maju
Pada bagian berikut, kami akan membahas beberapa detail tentang bagaimana Sentinel bekerja, tanpa menggunakan detail implementasi dan algoritma yang akan dibahas di bagian akhir dari dokumen ini.
Keadaan gagal dan kegagalan odown
Redis Sentinel memiliki dua konsep berbeda turun, satu disebut a Secara subyektif turun Kondisi (SDDOWN) dan merupakan kondisi turun yang lokal untuk contoh sentinel yang diberikan. Yang lain dipanggil Secara obyektif turun Kondisi (Odown) dan dicapai ketika cukup sentinel (setidaknya nomor yang dikonfigurasi sebagai parameter kuorum dari master yang dipantau) memiliki kondisi SDDOW, dan dapatkan umpan balik dari sentinel lain menggunakan perintah Sentinel IS-Master-Down-Addr.
Dari sudut pandang sentinel, kondisi SDOWN tercapai ketika tidak menerima balasan yang valid untuk permintaan ping untuk jumlah detik yang ditentukan dalam konfigurasi sebagai parameter is-master-down-after-millisconds.
Balasan yang dapat diterima untuk ping adalah salah satu dari yang berikut:
- Ping menjawab dengan +pong.
- Ping menjawab dengan kesalahan -muatan.
- Ping menjawab dengan kesalahan -downdown.
Balasan lain (atau tidak ada balasan sama sekali) dianggap tidak valid. Namun perhatikan itu Master logis yang mengiklankan dirinya sebagai replika dalam output info dianggap turun.
Perhatikan bahwa SDOWN mensyaratkan bahwa tidak ada balasan yang dapat diterima yang diterima untuk seluruh interval yang dikonfigurasi, jadi misalnya jika intervalnya adalah 30000 milidetik (30 detik) dan kami menerima balasan ping yang dapat diterima setiap 29 detik, contoh dianggap berfungsi.
Sdown tidak cukup untuk memicu failover: itu hanya berarti satu sentinel percaya bahwa instance redis tidak tersedia. Untuk memicu failover, keadaan Odown harus dicapai.
Untuk beralih dari sdown ke odown tidak ada algoritma konsensus yang kuat digunakan, tetapi hanya bentuk gosip: jika seorang sentinel yang diberikan mendapat laporan bahwa seorang master tidak bekerja dari cukup sentinel dalam jangkauan waktu tertentu, Smdown dipromosikan ke Odown. Jika pengakuan ini kemudian hilang, bendera dibersihkan.
Otorisasi yang lebih ketat yang menggunakan mayoritas aktual diperlukan untuk benar -benar memulai failover, tetapi tidak ada failover yang dapat dipicu tanpa mencapai negara bagian Odown.
Kondisi odown hanya berlaku untuk master. Untuk jenis contoh lain, Sentinel tidak perlu bertindak, jadi Negara Odown tidak pernah mencapai replika dan penjaga lainnya, tetapi hanya SDOWN.
Namun SDOWN juga memiliki implikasi semantik. Misalnya replika dalam keadaan tidak dipilih untuk dipromosikan oleh sentinel yang melakukan failover.
Penemuan otomatis Sentinels and Replicas
Sentinel tetap terhubung dengan sentinel lain untuk secara timbal balik memeriksa ketersediaan satu sama lain, dan untuk bertukar pesan. Namun Anda tidak perlu mengonfigurasi daftar alamat sentinel lainnya di setiap contoh sentinel yang Anda jalankan, karena Sentinel menggunakan kemampuan Redis Instances Pub/Sub untuk menemukan sentinel lain yang memantau master dan replika yang sama.
Fitur ini diimplementasikan dengan mengirim halo pesan ke dalam saluran bernama __sentinel __: halo .
Demikian pula Anda tidak perlu mengkonfigurasi apa daftar replika yang dilampirkan ke master, karena Sentinel akan secara otomatis menemukan daftar ini menanyakan redis.
- Setiap Sentinel menerbitkan pesan ke setiap master dan replika pub/sub saluran __Sentinel __: halo, setiap dua detik, mengumumkan kehadirannya dengan IP, port, runid.
- Setiap Sentinel berlangganan pub/Sub Channel __Sentinel __: Halo setiap master dan replika, mencari sentinel yang tidak diketahui. Ketika sentinel baru terdeteksi, mereka ditambahkan sebagai penjaga dari master ini.
- Pesan halo juga menyertakan konfigurasi penuh saat ini dari master. Jika Penerima Sentinel memiliki konfigurasi untuk master yang diberikan yang lebih tua dari yang diterima, ia segera memperbarui konfigurasi baru.
- Sebelum menambahkan sentinel baru ke master, seorang Sentinel selalu memeriksa apakah sudah ada sentinel dengan runid yang sama atau alamat yang sama (IP dan port pair). Dalam hal ini semua sentinel yang cocok dilepas, dan yang baru ditambahkan.
Sentinel Konfigurasi ulang contoh di luar prosedur failover
Bahkan ketika tidak ada failover yang sedang berlangsung, Sentinel akan selalu mencoba mengatur konfigurasi saat ini pada contoh yang dipantau. Secara khusus:
- Replika (sesuai dengan konfigurasi saat ini) yang mengklaim sebagai master, akan dikonfigurasi sebagai replikasi untuk replikasi dengan master saat ini.
- Replika yang terhubung ke master yang salah, akan dikonfigurasi ulang untuk direplikasi dengan master yang tepat.
Agar Sentinels dapat mengkonfigurasi ulang replika, konfigurasi yang salah harus diamati untuk beberapa waktu, yang lebih besar dari periode yang digunakan untuk menyiarkan konfigurasi baru.
Ini mencegah sentinel dengan konfigurasi basi (misalnya karena mereka baru saja bergabung kembali dari suatu partisi) akan mencoba mengubah konfigurasi replika sebelum menerima pembaruan.
Perhatikan juga bagaimana semantik selalu berusaha memaksakan konfigurasi saat ini membuat failover lebih tahan terhadap partisi:
- Master gagal dikonfigurasi ulang sebagai replika saat mereka kembali tersedia.
- Replika yang dipartisi selama partisi dikonfigurasi ulang setelah dicapai.
Pelajaran penting yang perlu diingat tentang bagian ini adalah: Sentinel adalah sistem di mana setiap proses akan selalu mencoba memaksakan konfigurasi logis terakhir ke set instance yang dipantau.
Pemilihan dan prioritas replika
Ketika contoh sentinel siap melakukan failover, karena master berada di negara bagian Odown dan Sentinel menerima otorisasi untuk failover dari mayoritas contoh sentinel yang diketahui, replika yang sesuai perlu dipilih.
Proses pemilihan replika mengevaluasi informasi berikut tentang replika:
- Waktu pemutusan dari master.
- Prioritas replika.
- Replikasi offset diproses.
- Jalankan id.
Sebuah replika yang ditemukan terputus dari master selama lebih dari sepuluh kali lipat dari waktu tunggu master yang dikonfigurasi (opsi down-after-milliseconds), ditambah waktu master juga tidak tersedia dari sudut pandang penjaga yang melakukan failover, dianggap tidak cocok untuk failover dan dilewati.
Dalam istilah yang lebih ketat, sebuah replika yang output info menunjukkan telah terputus dari master lebih dari:
(down-after-milliseconds * 10) + milliseconds_since_master_is_in_sdown_state Dianggap tidak dapat diandalkan dan diabaikan sepenuhnya.
Seleksi replika hanya mempertimbangkan replika yang lulus tes di atas, dan mengurutkannya berdasarkan kriteria di atas, dalam urutan berikut.
- Replika diurutkan berdasarkan prioritas replika seperti yang dikonfigurasi dalam redis.file conf dari instance redis. Prioritas yang lebih rendah akan lebih disukai.
- Jika prioritasnya sama, replikasi offset yang diproses oleh replika diperiksa, dan replika yang menerima lebih banyak data dari master dipilih.
- Jika beberapa replika memiliki prioritas yang sama dan memproses data yang sama dari master, pemeriksaan lebih lanjut dilakukan, memilih replika dengan ID Run Leksikografis yang lebih kecil secara leksikografis. Memiliki ID Run yang lebih rendah bukanlah keuntungan nyata untuk replika, tetapi berguna untuk membuat proses pemilihan replika lebih deterministik, alih -alih menggunakan replika acak.
Dalam kebanyakan kasus, prioritas replika tidak perlu diatur secara eksplisit sehingga semua contoh akan menggunakan nilai default yang sama. Jika ada preferensi kegagalan tertentu, prioritas replika harus ditetapkan pada semua contoh, termasuk master, sebagai master dapat menjadi replika di beberapa titik waktu di masa depan-dan kemudian akan membutuhkan pengaturan replika-prioritas yang tepat.
Instance Redis dapat dikonfigurasi dengan prioritas replika khusus nol untuk menjadi tidak pernah dipilih oleh penjaga sebagai master baru. Namun replika yang dikonfigurasi dengan cara ini masih akan dikonfigurasi ulang oleh Sentinels untuk mereplikasi dengan master baru setelah failover, satu -satunya perbedaan adalah bahwa itu tidak akan pernah menjadi master itu sendiri.
Algoritma dan internal
Di bagian berikut kami akan mengeksplorasi detail perilaku sentinel. Tidak diperlukan ketat bagi pengguna untuk mengetahui semua detail, tetapi pemahaman yang mendalam tentang Sentinel dapat membantu menyebarkan dan mengoperasikan Sentinel dengan cara yang lebih efektif.
Jumlah anggota minimum
Bagian sebelumnya menunjukkan bahwa setiap master yang dipantau oleh Sentinel dikaitkan dengan yang dikonfigurasi jumlah anggota minimum. Itu menentukan jumlah proses sentinel yang perlu menyetujui tentang kondisi yang tidak dapat dibatalkan atau kondisi kesalahan master untuk memicu failover.
Namun, setelah failover dipicu, agar failover dapat benar -benar dilakukan, Setidaknya sebagian besar penjaga harus mengesahkan Sentinel untuk failover. Sentinel tidak pernah melakukan failover di partisi di mana ada minoritas penjaga.
Mari kita coba membuat segalanya lebih jelas:
- Kuorum: Jumlah proses sentinel yang perlu mendeteksi kondisi kesalahan agar master ditandai sebagai Odown.
- Failover dipicu oleh Odown negara.
- Setelah failover dipicu, Sentinel yang mencoba failover diharuskan meminta otorisasi kepada mayoritas sentinel (atau lebih dari mayoritas jika kuorum diatur ke angka yang lebih besar dari mayoritas).
Perbedaannya mungkin tampak halus tetapi sebenarnya cukup sederhana untuk dipahami dan digunakan. Misalnya jika Anda memiliki 5 contoh sentinel, dan kuorum diatur ke 2, failover akan dipicu segera setelah 2 Sentinel percaya bahwa master tidak dapat dijangkau, namun salah satu dari dua penjaga akan dapat gagal hanya jika mendapatkan otorisasi setidaknya dari 3 Sentinel.
Jika sebaliknya kuorum dikonfigurasi ke 5, semua Sentinel harus menyetujui tentang kondisi kesalahan master, dan otorisasi dari semua Sentinel diperlukan untuk gagal.
Ini berarti bahwa kuorum dapat digunakan untuk menyetel Sentinel dengan dua cara:
- Jika kuorum diatur ke nilai yang lebih kecil dari mayoritas sentinel yang kami gunakan, kami pada dasarnya membuat sentinel lebih sensitif terhadap kegagalan master, memicu failover segera setelah hanya sebagian kecil dari Sentinel tidak lagi dapat berbicara dengan master sang master.
- Jika kuorum diatur ke nilai yang lebih besar dari mayoritas Sentinel, kami membuat Sentinel dapat gagal hanya ketika ada jumlah yang sangat besar (lebih besar dari mayoritas) dari Sentinel yang terhubung dengan baik yang menyetujui master yang turun.
Zaman konfigurasi
Sentinels perlu mendapatkan otorisasi dari mayoritas untuk memulai failover karena beberapa alasan penting:
Ketika seorang Sentinel diizinkan, ia mendapat unik zaman konfigurasi karena master itu gagal. Ini adalah angka yang akan digunakan untuk versi konfigurasi baru setelah failover selesai. Karena mayoritas sepakat bahwa versi yang diberikan ditugaskan ke Sentinel yang diberikan, tidak ada Sentinel lain yang dapat menggunakannya. Ini berarti bahwa setiap konfigurasi dari setiap failover di -versi dengan versi yang unik. Kita akan mengerti mengapa ini sangat penting.
Apalagi Sentinels memiliki aturan: Jika seorang penjaga memilih Sentinel lain untuk failover dari seorang master yang diberikan, itu akan menunggu beberapa waktu untuk mencoba gagal lagi master yang sama lagi. Penundaan ini adalah 2 * failover-timeout yang dapat Anda konfigurasi di Sentinel.conf . Ini berarti bahwa Sentinel tidak akan mencoba gagal dari master yang sama pada saat yang sama, yang pertama meminta untuk diizinkan akan mencoba, jika gagal yang lain akan mencoba setelah beberapa waktu, dan sebagainya.
Redis Sentinel menjamin kehidupan properti yang jika mayoritas Sentinel dapat berbicara, akhirnya seseorang akan berwenang untuk gagal jika master itu turun.
Redis Sentinel juga menjamin keamanan properti yang setiap sentinel akan gagal dari master yang sama menggunakan yang berbeda zaman konfigurasi.
Perambatan Konfigurasi
Setelah seorang Sentinel dapat gagal dengan berhasil, ia akan mulai menyiarkan konfigurasi baru sehingga Sentinel lainnya akan memperbarui informasi mereka tentang master yang diberikan.
Agar failover dianggap berhasil, itu mensyaratkan bahwa Sentinel dapat mengirim replika tidak ada perintah satu ke replika yang dipilih, dan bahwa sakelar ke master kemudian diamati dalam output info master.
Pada titik ini, bahkan jika konfigurasi ulang replika sedang berlangsung, failover dianggap berhasil, dan semua sentinel diharuskan untuk mulai melaporkan konfigurasi baru.
Cara konfigurasi baru disebarkan adalah alasan mengapa kita membutuhkan bahwa setiap failover sentinel diizinkan dengan nomor versi yang berbeda (Epoch Konfigurasi).
Setiap sentinel terus menyiarkan versinya tentang konfigurasi master menggunakan redis pub/sub pesan, baik di master maupun semua replika. Pada saat yang sama semua Sentinel menunggu pesan untuk melihat apa konfigurasi yang diiklankan oleh Sentinel lainnya.
Konfigurasi disiarkan di __sentinel __: halo pub/sub saluran.
Karena setiap konfigurasi memiliki nomor versi yang berbeda, versi yang lebih besar selalu menang atas versi yang lebih kecil.
Jadi misalnya konfigurasi untuk master mymaster dimulai dengan semua penjaga yang percaya bahwa master itu ada di 192.168.1.50: 6379. Konfigurasi ini memiliki versi 1. Setelah beberapa waktu seorang Sentinel berwenang untuk gagal dengan versi 2. Jika failover berhasil, itu akan mulai menyiarkan konfigurasi baru, katakanlah 192.168.1.50: 9000, dengan versi 2. Semua contoh lain akan melihat konfigurasi ini dan akan memperbarui konfigurasinya sesuai, karena konfigurasi baru memiliki versi yang lebih besar.
Ini berarti bahwa Sentinel menjamin properti Lives kedua: satu set sentinel yang dapat berkomunikasi semua akan bertemu dengan konfigurasi yang sama dengan nomor versi yang lebih tinggi.
Pada dasarnya jika internet dipartisi, setiap partisi akan berkumpul ke konfigurasi lokal yang lebih tinggi. Dalam kasus khusus tidak ada partisi, ada satu partisi tunggal dan setiap sentinel akan setuju tentang konfigurasi.
Konsistensi di bawah partisi
Konfigurasi Redis Sentinel pada akhirnya konsisten, sehingga setiap partisi akan bertemu dengan konfigurasi yang lebih tinggi yang tersedia. Namun dalam sistem dunia nyata menggunakan Sentinel ada tiga pemain yang berbeda:
- Instance redis.
- Instance Sentinel.
- Klien.
Untuk mendefinisikan perilaku sistem, kita harus mempertimbangkan ketiganya.
Berikut ini adalah jaringan sederhana di mana ada 3 node, masing -masing menjalankan instance Redis, dan contoh sentinel:
+-------------+ | Sentinel 1 | ----- Klien A | Redis 1 (m) | + -------------+ | | + -------------+ | + ------------+ | Sentinel 2 | -----+-// ---- | Sentinel 3 | ----- Klien B | Redis 2 (s) | | Redis 3 (m) | +-------------+ +------------+ Dalam sistem ini keadaan aslinya adalah bahwa Redis 3 adalah master, sedangkan Redis 1 dan 2 adalah replika. Partisi terjadi mengisolasi master lama. Sentinels 1 dan 2 memulai failover mempromosikan Sentinel 1 sebagai master baru.
Properti Sentinel menjamin bahwa Sentinel 1 dan 2 sekarang memiliki konfigurasi baru untuk master. Namun Sentinel 3 masih memiliki konfigurasi lama karena tinggal di partisi yang berbeda.
Kami tahu bahwa Sentinel 3 akan memperbarui konfigurasinya ketika partisi jaringan akan sembuh, namun apa yang terjadi selama partisi jika ada klien yang dipartisi dengan master lama?
Klien akan masih dapat menulis ke Redis 3, master lama. Ketika partisi akan bergabung kembali, Redis 3 akan diubah menjadi replika Redis 1, dan semua data yang ditulis selama partisi akan hilang.
Tergantung pada konfigurasi Anda, Anda mungkin ingin atau tidak, skenario ini terjadi:
- Jika Anda menggunakan Redis sebagai cache, bisa berguna bahwa klien B masih dapat menulis ke master lama, bahkan jika datanya akan hilang.
- Jika Anda menggunakan Redis sebagai toko, ini tidak bagus dan Anda perlu mengkonfigurasi sistem untuk mencegah sebagian masalah ini.
Karena Redis direplikasi secara tidak sinkron, tidak ada cara untuk sepenuhnya mencegah kehilangan data dalam skenario ini, namun Anda dapat mengikat perbedaan antara Redis 3 dan Redis 1 menggunakan opsi konfigurasi Redis berikut:
Min-Replicas-to-Write 1 Min-Replicas-Max-Lag 10 Dengan konfigurasi di atas (silakan lihat Redis yang diomikan sendiri.Contoh conf dalam distribusi redis untuk informasi lebih lanjut) contoh redis, saat bertindak sebagai master, akan berhenti menerima menulis jika tidak dapat menulis ke setidaknya 1 replika. Karena replikasi tidak sinkron tidak bisa menulis Sebenarnya berarti bahwa replika terputus, atau tidak mengirimi kami pengakuan asinkron lebih dari jumlah detik max-lag yang ditentukan.
Menggunakan konfigurasi ini Redis 3 dalam contoh di atas akan menjadi tidak tersedia setelah 10 detik. Ketika partisi sembuh, konfigurasi Sentinel 3 akan menyatu dengan yang baru, dan klien B akan dapat mengambil konfigurasi yang valid dan melanjutkan.
Secara umum Redis + Sentinel secara keseluruhan adalah sebuah akhirnya sistem yang konsisten dimana fungsi gabungan berada Failover terakhir menang, dan data dari master lama dibuang untuk mereplikasi data master saat ini, jadi selalu ada jendela untuk kehilangan tulisan yang diakui. Ini karena replikasi redis asinkron dan sifat pembuangan dari fungsi penggabungan "virtual" dari sistem. Perhatikan bahwa ini bukan keterbatasan Sentinel itu sendiri, dan jika Anda mengatur failover dengan mesin negara yang direplikasi sangat konsisten, properti yang sama akan tetap berlaku. Hanya ada dua cara untuk menghindari kehilangan tulisan yang diakui:
- Gunakan replikasi sinkron (dan algoritma konsensus yang tepat untuk menjalankan mesin negara yang direplikasi).
- Gunakan sistem yang pada akhirnya konsisten di mana versi berbeda dari objek yang sama dapat digabungkan.
Redis saat ini tidak dapat menggunakan salah satu sistem di atas, dan saat ini berada di luar tujuan pembangunan. Namun ada proxy yang menerapkan solusi "2" di atas toko Redis seperti SoundCloud Roshi, atau Netflix Dynomite.
Negara gigih Sentinel
Status Sentinel bertahan dalam file konfigurasi Sentinel. Misalnya setiap kali konfigurasi baru diterima, atau dibuat (Pemimpin Sentinels), untuk master, konfigurasi tetap ada pada disk bersama dengan zaman konfigurasi. Ini berarti aman untuk berhenti dan memulai kembali proses sentinel.
Mode miring
Redis Sentinel sangat bergantung pada waktu komputer: misalnya untuk memahami jika sebuah instance tersedia, itu mengingat waktu balasan terbaru yang berhasil untuk perintah ping, dan membandingkannya dengan waktu saat ini untuk memahami berapa umurnya.
Namun jika waktu komputer berubah dengan cara yang tidak terduga, atau jika komputer sangat sibuk, atau proses diblokir karena suatu alasan, Sentinel mungkin mulai berperilaku dengan cara yang tidak terduga.
Mode kemiringan adalah mode "perlindungan" khusus yang dapat dimasukkan oleh sentinel ketika sesuatu yang aneh terdeteksi yang dapat menurunkan keandalan sistem. Sentinel Timer Interrupt biasanya disebut 10 kali per detik, jadi kami berharap bahwa lebih atau kurang 100 milidetik akan berlalu antara dua panggilan ke interupsi timer.
Apa yang dilakukan seorang Sentinel adalah mendaftarkan waktu sebelumnya interupsi timer dipanggil, dan membandingkannya dengan panggilan saat ini: jika perbedaan waktu negatif atau tidak terduga besar (2 detik atau lebih) mode kemiringan dimasukkan (atau jika sudah dimasukkan keluar dari mode kemiringan ditunda).
Ketika dalam mode kemiringan Sentinel akan terus memantau segalanya, tetapi:
- Itu berhenti bertindak sama sekali.
- Mulai membalas permintaan negatif ke Sentinel is-down-by-addr sebagai kemampuan untuk mendeteksi kegagalan tidak lagi dipercaya.
Jika semuanya tampak normal selama 30 detik, mode kemiringan keluar.
Dalam mode Sentinel Tilt, jika kami mengirim perintah info, kami bisa mendapatkan respons berikut:
$ redis -cli -p 26379 127.0.0.1: 26379> Info (Informasi lain dari Server Sentinel dilewati.) # Sentinel Sentinel_masters: 1 Sentinel_tilt: 0 Sentinel_tilt_since_seconds: -1 Sentinel_running_scripts: 0 Sentinel_scripts_queue_length: 0 Sentinel_simulate_failure_flags: 0 Master0: Name = MyMaster, Status, OK, OK, DRESSIMULATE_FAILURE_FLAGS: 0 Master0: name = mymaster, status, mymaster, pengalamatan = 12.0.0.1: 6379, Budak = 0, Sentinels = 1 Bidang "Sentinel_tilt_since_seconds" menunjukkan berapa detik Sentinel yang sudah ada dalam mode kemiringan. Jika tidak dalam mode kemiringan, nilainya akan -1.
Perhatikan bahwa dalam beberapa hal mode kemiringan dapat diganti dengan menggunakan API jam monotonik yang ditawarkan banyak kernel. Namun belum jelas apakah ini solusi yang baik karena sistem saat ini menghindari masalah jika prosesnya hanya ditangguhkan atau tidak dieksekusi oleh penjadwal untuk waktu yang lama.
Catatan tentang kata budak yang digunakan di halaman pria ini: Dimulai dengan Redis 5, jika bukan untuk kompatibilitas ke belakang, proyek Redis tidak lagi menggunakan kata budak. Sayangnya dalam perintah ini kata slave adalah bagian dari protokol, jadi kita akan dapat menghapus kejadian seperti itu hanya ketika API ini akan sudah habis secara alami.
Di halaman ini
Ini adalah situs web komunitas yang disponsori oleh Redis Ltd. © 2023. Redis dan logo kubus adalah merek dagang terdaftar dari Redis Ltd. Ketentuan Penggunaan & Kebijakan Privasi.