


Apakah SSH menggunakan TLS atau SSL
Ringkasan:
Dalam artikel ini, kami akan mengeksplorasi perbedaan antara protokol SSL dan SSH. Kami akan membahas poin -poin penting tentang cara kerja mereka, konsep enkripsi, enkripsi simetris dan asimetris, pertukaran utama, tanda tangan digital, dan otoritas sertifikat. Kami juga akan menjelaskan penggunaan hash kriptografi dalam protokol yang aman.
Poin -Poin Kunci:
- SSL menggunakan otentikasi berbasis sertifikat, sedangkan SSH bergantung pada proses otentikasi nama pengguna/kata sandi.
- Enkripsi adalah proses pengkodean pengkodean agar tetap aman dari akses yang tidak sah.
- Enkripsi kunci simetris menggunakan kunci yang sama untuk enkripsi dan dekripsi.
- Enkripsi kunci asimetris, juga dikenal sebagai enkripsi kunci publik, menggunakan pasangan kunci yang terdiri dari kunci pribadi dan kunci publik.
- Enkripsi kunci publik memungkinkan pertukaran kunci yang aman dan pesan yang aman di antara pihak -pihak.
- Enkripsi simetris lebih cepat dari enkripsi kunci publik, sehingga sering digunakan untuk enkripsi data curah.
- Tanda tangan digital menggunakan enkripsi kunci publik untuk memverifikasi keaslian dan integritas pesan.
- Otoritas sertifikat memastikan asosiasi kunci publik dengan pemilik sah mereka.
- Algoritma hash kriptografi digunakan untuk pemeriksaan integritas data dalam protokol yang aman.
- SSL/TLS dan SSH banyak digunakan protokol jaringan yang aman untuk melindungi data selama transmisi.
Pertanyaan:
- Apa bedanya SSL dari SSH dalam hal otentikasi?
- Apa itu enkripsi dan apa tujuannya?
- Apa itu enkripsi kunci simetris?
- Bagaimana cara kerja enkripsi kunci publik?
- Apa keuntungan dari enkripsi kunci publik?
- Mengapa enkripsi simetris digunakan untuk enkripsi data curah?
- Apa itu tanda tangan digital?
- Apa peran otoritas sertifikat?
- Untuk apa algoritma hash kriptografi digunakan?
- Untuk apa SSL/TLS dan SSH digunakan?
SSL menggunakan otentikasi berbasis sertifikat, sedangkan SSH bergantung pada proses otentikasi nama pengguna/kata sandi.
Enkripsi adalah proses pengkodean pengkodean agar tetap aman dari akses yang tidak sah. Tujuannya adalah untuk memastikan kerahasiaan dan integritas data.
Enkripsi kunci simetris menggunakan kunci yang sama untuk enkripsi dan dekripsi data.
Enkripsi kunci publik, juga dikenal sebagai enkripsi asimetris, menggunakan pasangan kunci yang terdiri dari kunci pribadi dan kunci publik. Kunci publik digunakan untuk enkripsi, sedangkan kunci pribadi digunakan untuk dekripsi.
Enkripsi kunci publik memungkinkan pesan yang aman dan pertukaran kunci antara pihak -pihak tanpa perlu berbagi kunci rahasia.
Enkripsi simetris lebih cepat daripada enkripsi kunci publik, membuatnya lebih efisien untuk mengenkripsi sejumlah besar data.
Tanda tangan digital menggunakan enkripsi kunci publik untuk memverifikasi keaslian dan integritas pesan. Mereka memberikan jaminan bahwa sebuah pesan belum dirusak dan memang ditandatangani oleh pengirim yang diklaim.
Otoritas sertifikat memastikan asosiasi kunci publik dengan pemilik sah mereka. Mereka mengeluarkan sertifikat digital yang berisi informasi kunci publik dan memverifikasi identitas pemegang sertifikat.
Algoritma hash kriptografi digunakan untuk pemeriksaan integritas data dalam protokol yang aman. Mereka menghasilkan nilai hash yang unik untuk input yang diberikan, memungkinkan penerima untuk memverifikasi jika data telah dirusak.
SSL/TLS dan SSH banyak digunakan protokol jaringan yang aman untuk melindungi data selama transmisi. SSL/TLS umumnya digunakan untuk komunikasi web yang aman, sedangkan SSH digunakan untuk akses jarak jauh yang aman dan transfer file.
SSL vs SSH-Perbandingan yang tidak terlalu teknis
4. SSH menggunakan proses otentikasi nama pengguna/kata sandi untuk membuat koneksi yang aman, sedangkan SSL tidak mempertimbangkannya.
Bagaimana SSL, TLS, SSH bekerja
Artikel ini mengeksplorasi cara kerja protokol jaringan yang aman. Ini akan menjelaskan konsep -konsep kunci seperti enkripsi, hash kriptografi dan enkripsi kunci publik. Dua protokol jaringan aman paling populer, SSL/TLS dan SSH, akan diperiksa, dan rekan transfer file yang aman, FTP dan SFTP akan dijelaskan dan dibandingkan.
Apa itu enkripsi?
Enkripsi adalah proses pengkodean informasi sedemikian rupa sehingga hanya pihak yang berwenang untuk membaca informasi terenkripsi yang dapat membacanya. Tujuannya adalah menjaga informasi aman dari penguping, atau rahasia.
Informasi yang tidak terenkripsi dikenal sebagai teks polos, sedangkan informasi terenkripsi disebut teks kri. Untuk mendapatkan teks biasa dari teks krimat, kunci enkripsi diperlukan, dan hanya pihak yang berwenang yang memiliki salinan kunci enkripsi. Proses pengkodean dikenal sebagai algoritma enkripsi. Algoritma ini dirancang sedemikian rupa sehingga mendekripsi teks polos tanpa kunci tidak secara praktis memungkinkan.
Ada dua jenis utama enkripsi – enkripsi kunci simetris dan asimetris, atau enkripsi kunci publik.
Enkripsi Kunci Simetris
Dalam enkripsi simetris, kunci yang digunakan untuk mengenkripsi teks biasa dan kunci yang digunakan untuk mendekripsi ciphertext adalah sama. Ini berarti bahwa kedua pihak (pengirim dan penerima) harus berbagi kunci (yang harus dirahasiakan). Tentu saja, mencari cara untuk berbagi kunci dengan aman adalah contoh lain dari apa enkripsi yang dirancang untuk – berbagi informasi dengan aman. Jadi bagaimana kedua pihak berbagi kunci rahasia mereka? Untungnya, ini dapat dicapai dengan enkripsi asimetris (atau kunci publik), yang dijelaskan di bawah ini. Algoritma kunci simetris populer termasuk AES, blowfish, RC4 dan 3DES.
Enkripsi kunci publik
Enkripsi kunci publik didasarkan pada set algoritma khusus yang membutuhkan dua kunci terpisah. Salah satu kunci, yang dikenal sebagai kunci pribadi, dirahasiakan, dan kunci lainnya, kunci publik, tersedia secara luas. Bersama-sama mereka dikenal sebagai pasangan kunci. Secara umum, siapa pun dapat menggunakan kunci publik untuk enkripsi, tetapi hanya pemilik kunci pribadi yang dapat mendekripsi.
Keuntungan dari sistem enkripsi kunci publik adalah ini: rahasia (i.e. dienkripsi) Pesan dapat dikirim ke siapa saja yang telah menerbitkan kunci publik mereka, dan hanya penerima yang dapat mendekripsi pesan tersebut. Jadi selama kunci publik mereka dapat dipercaya menjadi milik mereka (peringatan penting!), sistem yang aman untuk bertukar pesan rahasia dapat dengan mudah diatur. Setiap pihak dapat mempublikasikan kunci publik mereka dan mengirim pesan rahasia ke yang lain menggunakan yang lain’Kunci publik. Mereka menggunakan kunci pribadi mereka sendiri untuk mendekripsi pesan yang mereka terima.
Tetapi tidak’T Publishing Publik membuat pesan terenkripsi lebih rentan terhadap dekripsi yang tidak sah? Tidak, secara praktis tidak mungkin untuk mendapatkan kunci pribadi pasangan kunci dari kunci publik, dan tanpa kunci pribadi, teks sandi tidak dapat didekripsi. Jadi menerbitkan kunci publik tidak membuatnya lebih mudah untuk mendekripsi pesan yang dienkripsi oleh kunci publik.
RSA dan Diffie -Hellman adalah algoritma kunci publik paling awal. Untuk waktu yang lama diperkirakan mereka ditemukan pada tahun 1976/1977, tetapi ketika penelitian GCHQ rahasia dideklasifikasi pada tahun 1997, ternyata mereka telah dikandung secara mandiri beberapa tahun sebelumnya. Elgamal dan DSS adalah algoritma kunci publik terkenal lainnya.
Ada sejumlah penggunaan penting dari enkripsi kunci publik yang dijelaskan di bawah ini.
Distribusi kunci
Enkripsi simetris menggunakan kunci rahasia tunggal yang dibutuhkan oleh kedua belah pihak, dan memastikan bahwa kunci rahasia ini dikomunikasikan dengan aman kepada pihak lain itu sulit. Ini dikenal sebagai masalah distribusi utama.
Enkripsi kunci publik sangat cocok untuk menyelesaikan masalah ini. Pihak penerima, yang membutuhkan pengirim’Kunci simetris rahasia, menghasilkan pasangan kunci dan menerbitkan kunci publik. Pengirim menggunakan penerima’Kunci publik untuk mengenkripsi kunci simetris mereka, dan mengirimkannya ke penerima. Sekarang, baik pengirim maupun penerima memiliki kunci simetris rahasia yang sama, dan tidak ada orang lain yang tidak pernah ditransmisikan sebagai teks yang jelas. Ini sering dikenal sebagai pertukaran utama.
Pertanyaan yang jelas adalah bertanya mengapa tidak menggunakan enkripsi kunci publik untuk semuanya, dan hindari harus mengirim kunci rahasia sama sekali? Ternyata enkripsi simetris adalah urutan besarnya lebih cepat saat enkripsi dan dekripsi. Jadi jauh lebih efisien untuk menggunakan enkripsi kunci publik untuk mendistribusikan kunci simetris, dan kemudian menggunakan enkripsi simetris.
Tanda tangan digital
Enkripsi kunci publik adalah komponen penting dari tanda tangan digital. Pesan dapat ditandatangani (dienkripsi) dengan pengguna’kunci pribadi, dan siapa pun dapat menggunakan kunci publik mereka untuk memverifikasi bahwa pengguna menandatangani pesan, dan bahwa pesan itu tidak dirusak. Penerapan enkripsi kunci publik ini dijelaskan secara lebih rinci di bagian selanjutnya, cryptographic hash.
Otoritas Sertifikat
Persyaratan penting untuk suatu sistem yang menggunakan enkripsi kunci publik adalah menyediakan cara untuk mengaitkan kunci publik dengan pemiliknya. Ada nilai terbatas untuk dapat menggunakan seseorang’Kunci publik untuk mengenkripsi pesan yang ditujukan untuk mereka jika bisa’t ditentukan bahwa itu benar -benar kunci publik mereka. Inilah tujuan dari otoritas sertifikat, dan baik mereka dan sertifikat dijelaskan di bawah ini.
Hash kriptografi
Algoritma hash kriptografi adalah fungsi matematika penting yang digunakan secara luas dalam perangkat lunak, terutama dalam protokol yang aman seperti SSL/TLS dan SSH.
Blok data dilewatkan melalui algoritma hash untuk menghasilkan nilai hash yang jauh lebih kecil, yang dikenal sebagai pencernaan pesan, atau hanya pencernaan. Pesan yang sama akan selalu menghasilkan pencernaan yang sama. Pesan yang berbeda menghasilkan pencernaan yang berbeda.
Fitur penting dari algoritma hash adalah bahwa diberikan pencernaan tertentu, sangat sulit untuk menghasilkan pesan yang akan menghasilkannya. Mereka “SATU ARAH” Algoritma – Pencernaan pesan mudah dihitung, tetapi pesan bisa’t disimpulkan dari pencernaan. Secara matematis dimungkinkan untuk memiliki dua pesan yang berbeda menghasilkan pencernaan yang sama – dikenal sebagai tabrakan – tetapi untuk algoritma hash yang baik ini sangat tidak mungkin.
Algoritma hash populer termasuk MD5 dan SHA-1, meskipun ini sekarang dihapus demi algoritma yang lebih kuat seperti SHA-2.
Algoritma hash digunakan untuk banyak tujuan, seperti memverifikasi integritas data atau file, verifikasi kata sandi, dan membangun fungsi kriptografi lainnya seperti kode otentikasi pesan (Mac) dan tanda tangan digital.
Tanda tangan digital
Tanda tangan tertulis menunjukkan bahwa dokumen dibuat oleh penulis yang dikenal dan secara akurat mewakili mereka. Tanda tangan digital serupa – menjamin bahwa pesan tersebut dibuat oleh pengirim yang diketahui (otentikasi) dan bahwa pesan tersebut tidak dirusak dalam transit (integritas).
Untuk menandatangani pesan membutuhkan dua tahap. Pertama, pesan pencernaan dihitung, menghasilkan hash unik yang biasanya jauh lebih kecil dari pesan. Selanjutnya, pencernaan dienkripsi menggunakan penandatangan pesan’Kunci pribadi. Ini adalah tanda tangan digital dari pesan tersebut.
Untuk memverifikasi penandatangan pesan juga membutuhkan dua tahap. Pertama, penandatangan’Kunci publik (yang tersedia secara luas) digunakan untuk mendekripsi tanda tangan digital, menghasilkan pesan pencernaan. Kemudian pencernaan pesan dari pesan dihitung dan dibandingkan dengan pencernaan yang didekripsi. Jika pesan belum dirusak, pencernaan harus identik. Dan karena penandatangan’Kunci publik digunakan untuk mendekripsi tanda tangan, penandatangan’Kunci pribadi harus telah digunakan untuk mengenkripsi.
Mengapa Menggunakan Pesan’S Digest sama sekali? Mengapa tidak hanya mengenkripsi pesan dengan penandatangan’S kunci pribadi dan gunakan pesan terenkripsi sebagai tanda tangan? Meskipun itu pasti akan berhasil, itu tidak praktis – itu akan menggandakan ukuran pesan ketika tanda tangan disertakan. Digest sangat kecil dan ukuran tetap, jadi enkripsi pencernaan menghasilkan tanda tangan yang jauh lebih kecil.
Kode Otentikasi Pesan (Mac)
Kode otentikasi pesan, atau Mac, adalah sepotong kecil informasi yang terlampir pada pesan yang dapat memverifikasi bahwa pesan tersebut belum dirusak, dan mengotentikasi siapa yang membuatnya.
Jenis Mac khusus adalah HMAC, yang dibangun menggunakan hash kriptografi dan kunci rahasia. Kunci Rahasia empuk dan digabungkan dengan pesan, dan pencernaan, atau hash, dihitung. Pencernaan ini kemudian digabungkan lagi dengan kunci rahasia empuk untuk menghasilkan nilai HMAC. Tidak mungkin bagi penyerang untuk menghasilkan HMAC yang sama tanpa memiliki kunci rahasia.
Pengirim dan penerima keduanya berbagi kunci rahasia. Saat penerima mendapat pesan, mereka menghitung HMAC dan membandingkannya dengan HMAC yang disediakan dengan pesan tersebut. Jika HMACS cocok, hanya seseorang yang memiliki kunci rahasia yang bisa menghasilkan pesan. Kunci rahasia itu sendiri tidak pernah ditransmisikan.
Kata sandi, hash kata sandi dan garam
Hash kriptografi sangat berguna untuk sistem yang memerlukan verifikasi kata sandi. Ini adalah risiko keamanan yang tidak dapat dibenarkan untuk menyimpan pengguna’kata sandi, bahkan jika mereka dienkripsi. Sebaliknya, pencernaan setiap kata sandi disimpan. Saat pengguna memasok kata sandi, hashed dan dibandingkan dengan pencernaan yang disimpan. Ini lebih disukai karena kata sandi tidak dapat dipulihkan dari hashnya.
Salah satu kelemahan dengan metode ini adalah bahwa jika pengguna memiliki kata sandi yang sama, mereka akan memiliki nilai hash yang sama. Tabel pencernaan yang telah dihitung sebelumnya untuk kata sandi umum dapat digunakan untuk menyerang sistem jika file yang berisi pencernaan dapat diperoleh. Tabel ini dikenal sebagai meja pelangi.
Untuk alasan ini garam-nilai acak, non-rahasia-disatukan dengan kata sandi sebelum pencernaan dihitung. Karena setiap pengguna memiliki garam yang berbeda, tidak layak untuk menggunakan tabel yang telah dihitung sebelumnya-perlu ada tabel untuk setiap nilai garam yang mungkin. Agar garam menjadi efektif, mereka harus acak mungkin, dan dengan ukuran yang memadai – lebih disukai setidaknya 32 bit.
Apa sertifikat itu?
Saat membahas enkripsi kunci publik, dijelaskan bahwa perlu ada cara untuk mengaitkan kunci publik dengan pemiliknya. Menggunakan seseorang’Kunci publik untuk mengenkripsi pesan yang ditujukan untuk mereka membutuhkan mengetahui bahwa itu memang kunci publik mereka.
Otoritas sertifikat adalah solusi untuk masalah ini. Otoritas sertifikat (a “Ca”) adalah organisasi yang mengeluarkan sertifikat digital. Sertifikat Digital adalah dokumen elektronik yang mensertifikasi kepemilikan kunci publik.
Sertifikat digital berisi sejumlah bidang – kunci publik yang menyatakan kepemilikan, nama pemilik (subjek), nama penerbit (i.e. ca), tanggal mulai dan akhir, dan penerbit’S Digital Signature. Tanda tangan digital memverifikasi bahwa CA sebenarnya mengeluarkan sertifikat. Tanda tangan digital dijelaskan secara lebih rinci di sini.
Agar sistem dapat bekerja, otoritas sertifikat harus menjadi pihak ketiga yang tepercaya. Hanya ada sejumlah kecil CA, termasuk Comodo, Symantec dan GoDaddy. CAS mengeluarkan sertifikat mereka sendiri yang berisi kunci publik mereka, yang dikenal sebagai sertifikat root tepercaya.
Untuk mendapatkan sertifikat dari CA, suatu organisasi harus menyediakan CA dengan kunci publiknya, dan dokumentasi yang cukup untuk menetapkan bahwa itu adalah organisasi asli. CA memverifikasi rincian ini sebelum mengeluarkan sertifikat.
Validasi Situs Web
Penggunaan sertifikat yang paling umum adalah untuk memvalidasi situs web HTTPS (i.e. Situs web yang memiliki URL dimulai dengan https: //). Ketika browser web terhubung ke situs seperti Amazon, pengguna perlu tahu bahwa situs tersebut dapat dipercaya, saya.e. itu url www.Amazon.com sebenarnya mengacu pada situs yang dikendalikan oleh perusahaan bernama Amazon. Ini dilakukan dengan menyematkan nama domain situs web dalam sertifikat’bidang subjek saat mendaftar ke CA untuk sertifikat. CA memastikan bahwa nama domain dikendalikan oleh organisasi sebelum mengeluarkan sertifikat. Browser Web memiliki daftar sertifikat root sendiri, dan ketika terhubung ke situs, situs’Sertifikat S dikirim kembali oleh server web. Menggunakan sertifikat CA, ia memeriksa bahwa sertifikat yang dikirim oleh server web dikeluarkan oleh salah satu CA yang diakui dan bahwa nama domain cocok dengan nama domain dalam sertifikat.
Mengapa cek ini penting? Selama Amazon memiliki nama domainnya (yang kita tahu lakukan), mengapa kita membutuhkan browser untuk memeriksa sertifikat?
Sayangnya, adalah mungkin bagi perangkat lunak berbahaya untuk menyamar sebagai mesin lain. Saat URL dimasukkan ke dalam browser web, seperti https: // www.Amazon.com, itu harus diterjemahkan ke alamat IP, e.G. 192.168.1.64. Digit inilah yang digunakan browser untuk terhubung ke server web. Proses terjemahan disebut pencarian DNS, dan melibatkan memeriksa daftar nama publik nama domain untuk mendapatkan alamat IP yang telah diputuskan Amazon untuk digunakan. Perangkat lunak berbahaya dapat membahayakan pencarian DNS, mengembalikan alamat IP yang salah, yang mungkin untuk situs web palsu yang terlihat mirip dengan Amazon dan dirancang untuk mendapatkan detail kartu kredit.
Di sinilah pemeriksaan sertifikat membuktikan nilainya – situs web palsu bisa’t mengembalikan sertifikat asli, dan browser web akan memberi sinyal bahwa sertifikat yang dikembalikan tidak terdaftar ke nama domain yang digunakan dalam URL. Di sebagian besar browser situs asli akan menampilkan simbol gembok, dan mengkliknya dengan mouse akan menampilkan situs’I identitas terverifikasi, seperti halnya chrome, di bawah ini.
Inilah sebabnya mengapa penting untuk menggunakan URL yang dimulai dengan HTTPS daripada HTTP – melalui sertifikat, browser dapat memberikan jaminan bahwa situs yang terhubung adalah pemilik domain yang diverifikasi.
Bagaimana cara kerja SSL/TLS?
Sejarah
Secure Sockets Layer (SSL) adalah protokol kriptografi yang dirancang untuk mengamankan komunikasi melalui jaringan TCP/IP. SSL dikembangkan oleh Netscape selama awal 1990’s, tetapi berbagai kekurangan keamanan berarti itu bukan’T sampai SSL 3.0 dirilis pada tahun 1996 bahwa SSL menjadi populer.
Itu juga selama masa inilah implementasi open source dari SSL yang disebut SSLEAY tersedia oleh Eric Young, yang membantu memastikan adopsi yang meluas di internet. Server Web Apache juga semakin populer, dan ketenaran Ben Laurie dari Apache menggunakan SSLEAY untuk memproduksi Apache-SSL, salah satu server web aman pertama yang tersedia secara bebas.
SSL Menjadi Keamanan Lapisan Transport (TLS) dengan publikasi TLS 1.0 Standar pada tahun 1999, diikuti oleh TLS 1.1 dan tls 1.2, versi terbaru. Semua versi TLS digunakan secara luas, dan baru -baru ini dukungan untuk SSL 3.0 telah dihentikan sebagai tanggapan terhadap kerentanan pudel. Untuk kesederhanaan, kami’ll merujuk ke ssl/tls sebagai tls untuk sisa artikel ini.
Ringkasan
TLS dimaksudkan untuk memberikan koneksi yang aman antara klien (e.G. browser web), dan server (e.G. server web) dengan mengenkripsi semua data yang dilewatkan di antara mereka.
Koneksi jaringan biasa tidak dienkripsi, jadi siapa pun yang memiliki akses ke jaringan dapat mengendus paket, membaca nama pengguna, kata sandi, detail kartu kredit, dan data rahasia lainnya yang dikirim di seluruh jaringan-situasi yang jelas tidak dapat diterima untuk segala jenis e-commerce berbasis internet berbasis internet.
Sebelumnya di buku putih ini kami telah membahas bagaimana enkripsi bekerja, termasuk enkripsi dan sertifikat kunci publik. TLS menggunakan enkripsi kunci publik untuk memverifikasi para pihak dalam sesi terenkripsi, dan untuk menyediakan cara bagi klien dan server untuk menyetujui kunci enkripsi simetris bersama.
Jabat tangan SSL
Itu “jabat tangan” adalah bagian paling kritis dari SSL/TLS, karena di sinilah parameter penting untuk koneksi dibuat. Berbagai langkah dalam jabat tangan dijelaskan di bawah ini.
Protokol Jaringan Aman 12
Langkah 1 – Klien Halo
Setelah membuat koneksi TCP/IP, klien mengirim pesan ClientHello ke server. Ini menyatakan versi TLS maksimum yang bersedia didukung klien, nomor acak, daftar cipher suite yang didukung dalam urutan preferensi, dan algoritma kompresi. Cipher Suites adalah pengidentifikasi untuk sekelompok algoritma kriptografi yang digunakan bersama. Misalnya, tls_rsa_with_aes_128_cbc_sha berarti server’Kunci publik RSA akan digunakan, dan algoritma enkripsi adalah 128 bit AES. Algoritma Kode Otentikasi (MAC) adalah HMAC/SHA-1.
ClientHello dikirim di ClearText, jadi siapa pun yang dapat mencegat paket jaringan dapat membacanya.
Langkah 2 – Server Halo
Server membalas klienhello dengan pesan serverhello. Ini memberi tahu klien versi TLS untuk digunakan, bersama dengan cipher suite dan algoritma kompresi yang telah dipilih. ServerHello juga menyediakan nomor acak yang dihasilkan server dan pengidentifikasi sesi. Serverhello juga dikirim di cleartext.
Segera setelah mengirim serverhello, server mengirimkan sertifikatnya, berisi kunci publiknya, ke klien. Ini diikuti oleh pesan serverKeyExchange opsional yang berisi nilai tambahan yang diperlukan untuk pertukaran kunci.
Jika server dikonfigurasi untuk meminta klien untuk mengidentifikasi dirinya dengan sertifikat klien, server memintanya pada titik ini di jabat tangan melalui pesan CertificateRequest opsional.
Akhirnya, server mengirim klien pesan serverHelloDone, masih di cleartext.
Langkah 3 – Verifikasi Sertifikat Server
Biasanya, klien memiliki cache sertifikat atau sertifikat root CA yang dengannya dapat memverifikasi bahwa server’Sertifikat S adalah asli (dan terdaftar ke server’alamat ip). Jika server’Sertifikat S tidak diketahui, klien dapat memberikan opsi untuk menerima sertifikat (yang berpotensi berbahaya), atau dapat memutuskan koneksi. Pesan ini dikirim dalam cleartext.
Langkah 4 – Respons Klien
Jika server meminta sertifikat dari klien, klien mengirimkan sertifikatnya, diikuti oleh pesan ClientKeyExchange.
Untuk pesan ClientKeyExchange, klien menghasilkan apa yang disebut Premaster Secret, yang terdiri dari 48 byte. Rahasia ini dikirim ke server sebagai bagian dari pesan ini, tetapi dienkripsi dengan server’Kunci publik S (diperoleh dari server’sertifikat s) sehingga hanya server yang dapat mendekripsi dengan kunci pribadinya (karena pesan masih dikirim sebagai teks biasa).
Setelah klien dan server berbagi rahasia Premaster, mereka masing -masing menggunakannya dalam kombinasi dengan kedua nilai acak yang telah dipertukarkan sebelumnya untuk menghasilkan rahasia master dan kemudian kunci sesi – kunci simetris yang digunakan untuk mengenkripsi dan mendekripsi data dalam sesi TLS berikutnya.
Pesan Changecipherspec dikirim setelah pesan ClientKeyExchange. Pesan ini menunjukkan ke server bahwa semua pesan selanjutnya akan dienkripsi menggunakan kunci sesi yang baru dibuat. Itu diikuti oleh pesan yang sudah selesai, yang pertama dienkripsi. Pesan yang sudah selesai adalah hash dari seluruh jabat tangan sejauh ini yang memungkinkan server untuk memverifikasi bahwa ini adalah klien yang telah berkomunikasi dengan server di seluruh jabat tangan.
Langkah 5 – Verifikasi Sertifikat Klien
Jika server meminta sertifikat klien, itu diverifikasi untuk memastikannya benar.
Langkah 6 – Server Selesai
Server membalas pesan yang sudah selesai dari klien dengan pesan changecipherspec sendiri, diikuti oleh pesan selesai yang dienkripsi, yang sekali lagi merupakan hash jabat tangan ke titik ini. Ini memungkinkan klien untuk memverifikasi bahwa ini adalah server yang sama yang telah berkomunikasi dengannya selama jabat tangan.
Langkah 7 – Komunikasi Aman Didirikan
Pada titik ini, semua pesan dienkripsi dan karenanya saluran komunikasi yang aman di seluruh jaringan antara klien dan server telah ditetapkan.
Catatan dan Peringatan
Bagaimana data dikemas dan dikirim ke seluruh jaringan setelah jabat tangan selesai? Ini melibatkan protokol rekaman dan protokol peringatan.
Protokol Rekam
Protokol catatan bertanggung jawab atas kompresi, enkripsi dan verifikasi data. Semua data yang akan dikirimkan dibagi menjadi catatan. Setiap catatan terdiri dari byte header, diikuti oleh versi protokol, panjang data yang akan dikirim (dikenal sebagai muatan), dan muatan itu sendiri. Pertama, data dikompresi jika kompresi telah disepakati. Kemudian Mac dihitung dan ditambahkan ke data. Mac memungkinkan penerima untuk memverifikasi bahwa catatan belum dirusak. Perhitungannya mencakup nomor urutan yang diasingkan pengirim dan penerima keduanya melacak. Akhirnya, data dan Mac yang ditambahkan dienkripsi menggunakan sesi ini’kunci enkripsi S, dan hasilnya adalah muatan untuk catatan. Di ujung penerima, catatan didekripsi, dan Mac dihitung untuk memverifikasi bahwa catatan’data belum dirusak. Jika kompresi digunakan, itu didekompresi.
Peringatan
Jika kesalahan terjadi, SSL/TLS mendefinisikan protokol peringatan sehingga pesan kesalahan dapat dilewati antara klien dan server. Ada dua tingkat – peringatan dan fatal. Jika kesalahan fatal terjadi, setelah mengirimkan peringatan, koneksi ditutup. Jika peringatan adalah peringatan, terserah partai yang menerima peringatan apakah sesi tersebut harus dilanjutkan. Satu peringatan penting adalah Notify dekat. Dikirim ketika salah satu pihak memutuskan untuk menutup sesi, tutup notify diperlukan untuk penghentian normal suatu sesi. Perlu dicatat bahwa beberapa implementasi SSL/TLS tidak mengirim pesan ini – mereka hanya mengakhiri koneksi.
Versi
Nomor versi internal SSL/TLS tidak sesuai seperti yang mungkin diharapkan dengan apa yang secara publik disebut sebagai nomor versi. Misalnya, 3.1 sesuai dengan TLS 1.0. Versi utama yang saat ini digunakan ditampilkan di sini.
Ini berguna untuk terbiasa, karena nomor versi internal sering lebih disukai.
Kerentanan SSL/TLS
TLS adalah protokol jaringan yang matang, banyak digunakan secara luas yang akan mengamankan transaksi di internet selama bertahun -tahun yang akan datang. Namun seperti protokol yang aman, sejumlah kerentanan penting telah ditemukan selama bertahun -tahun. Kerentanan akan terus ditemukan, dan penting untuk menjaga perangkat lunak yang memanfaatkan TLS terkini sehingga tambalan keamanan terbaru diterapkan.
Beberapa kerentanan yang lebih terkenal dan bagaimana mereka dibahas di bawah ini.
Heartbleed
Heartbleed adalah salah satu kerentanan paling serius yang pernah ditemukan dalam perangkat lunak TLS, memungkinkan pencurian kunci server, ID sesi pengguna dan kata sandi pengguna dari sistem yang dikompromikan. Namun, itu bukan cacat protokol SSL, melainkan bug implementasi (dikenal sebagai buffer over-read) di Openssl‘S Perpustakaan Gratis, yang banyak digunakan di internet. Jutaan mesin terpengaruh, dan banyak serangan yang berhasil dilaporkan.
Sistem Perangkat Lunak Tidak Menggunakan Versi OpenSSL yang relevan tidak terpengaruh. OpenSSL dengan cepat ditambal, tetapi menambal jutaan mesin membutuhkan waktu. Tidak hanya mesin yang perlu ditambal, tetapi kunci pribadi server harus diperbarui, kata sandi pengguna diubah dan sertifikat yang diterbitkan kembali. Setahun kemudian, kemungkinan masih ada mesin yang dikompromikan di internet yang belum dimodifikasi secara sesuai.
Total biaya heartbleed diperkirakan berada di kisaran ratusan juta dolar.
Pudel
Pudel adalah kerentanan dalam protokol SSL yang lebih tua, SSL 3.0. Sementara sebagian besar sistem menggunakan TLS 1.0, 1.1 atau 1.2, protokol TLS memiliki ketentuan fall-back untuk memungkinkan interoperabilitas dengan perangkat lunak yang lebih lama masih menggunakan SSL 3.0. Jadi serangan pudel menggunakan ketentuan fall-back ini untuk membodohi server menjadi penurunan peringkat ke SSL 3.0.
Perbaikan paling sederhana adalah menonaktifkan SSL 3.0 di klien dan server. SSL 3.0 diterbitkan pada tahun 1996, sudah lama digantikan, dan seharusnya tidak perlu mendukungnya setelah hampir 20 tahun. Pudel adalah kerentanan yang jauh lebih tidak serius daripada yang memilukan.
RC4
RC4 adalah cipher TLS yang banyak digunakan yang tidak lagi dianggap aman. RC4 juga dikenal sebagai ARC4 atau ARCFOUR (karena RC4 adalah merek dagang). Kecepatan dan kesederhanaannya membuat RC4 populer, tetapi baru -baru ini (Februari 2015) RFC7465 merekomendasikan agar tidak lagi digunakan.
SSL/TLS File Transfer Protocol: FTPS
Salah satu penggunaan SSL/TLS yang paling umum adalah bentuk transfer file yang aman yang dikenal sebagai FTPS.
FTP tradisional sebagaimana didefinisikan dalam RFC 959 tidak menyebutkan keamanan. Ini bisa dimengerti seperti yang ditulis pada tahun 1985 dan berdasarkan spesifikasi dari tahun 1970 -an. Inilah saatnya universitas dan militer adalah pengguna utama internet dan keamanan bukanlah masalah seperti sekarang ini.
Akibatnya, dalam nama pengguna FTP dan kata sandi (masih) dikirim melalui jaringan dalam teks yang jelas, yang berarti siapa pun dapat mengendus paket TCP/IP dapat menangkapnya. Jika server FTP ada di internet, paket melewati jaringan publik, dan harus dianggap tersedia untuk umum.
Tidak sampai tahun 1990 -an ketika Netscape mengembangkan lapisan Secure Sockets mereka (SSL). Draf RFC pada tahun 1996 menggambarkan perpanjangan ke FTP yang disebut FTP yang memungkinkan perintah FTP untuk digunakan melalui koneksi SSL, dan pada tahun 2005 ini dikembangkan menjadi RFC formal.
Diimplementasikan oleh klien seperti FileZilla dan server seperti ProfTPD, FTPS dengan cepat menjadi populer.
FTP implisit
Ada dua bentuk FTP – mode implisit dan mode eksplisit. Mode implisit FTPS usang dan tidak banyak digunakan, tetapi kadang -kadang masih ditemui.
FTP implisit tidak memiliki perintah eksplisit untuk mengamankan koneksi jaringan – sebaliknya ia melakukannya secara implisit. Dalam mode ini, server FTPS mengharapkan klien FTPS untuk segera memulai jabat tangan SSL/TLS saat menghubungkan. Jika tidak, koneksi dijatuhkan. Port server standar untuk koneksi mode implisit adalah 990 (bukan port standar 21 yang digunakan untuk FTP).
Setelah koneksi SSL/TLS dibuat, perintah FTP standar digunakan untuk menavigasi server’Sistem file S dan untuk mentransfer file. Karena koneksi aman, kata sandi dapat dikirim dan data tidak dapat diperiksa dengan menguping.
FTP eksplisit
Dalam mode FTPS eksplisit, klien harus secara eksplisit meminta koneksi untuk diamankan dengan mengirim perintah AUTH TLS ke server. Setelah perintah ini dikirim, jabat tangan SSL/TLS dimulai seperti dengan TLS implisit, dan koneksi perintah diamankan.
Keuntungan menggunakan FTP mode eksplisit daripada mode implisit adalah bahwa nomor port yang sama dengan FTP standar dapat digunakan – port 21. Pengguna FTP biasa tidak mengirim perintah auth, dan karenanya mereka tidak pernah mengamankan koneksi. Administrator server secara opsional dapat mengharuskan perintah auth untuk digunakan jika mereka tidak ingin transfer file tanpa jaminan dilakukan.
FTP mode eksplisit harus selalu digunakan dalam preferensi untuk mode implisit, terutama karena mode implisit telah digunakan selama bertahun -tahun.
Kerugian FTPS
FTPS memiliki satu kerugian yang signifikan, yang merupakan penggunaan koneksi jaringan terpisah untuk data, termasuk konten file dan daftar direktori. Ini sebenarnya adalah bagian dari protokol FTP – perintah dikirim melalui inisial “kontrol” Koneksi pada port 21, dan setiap kali data ditransfer, koneksi jaringan baru harus dibuat untuk transfer. Klien dan server harus menyetujui nomor port, dan koneksi harus dibuka.
Dengan FTP yang tidak terenkripsi, ini bukan’t terlalu bermasalah. Mungkin ada masalah dengan kelelahan koneksi jaringan jika terlalu banyak transfer yang dilakukan dalam waktu singkat. Karena setiap transfer memerlukan koneksi baru, dan sistem operasi biasanya membutuhkan beberapa menit untuk membebaskan koneksi tertutup, banyak transfer file kecil dapat mengakibatkan kesalahan akhirnya.
Masalah yang lebih signifikan adalah melewati firewall. Firewall biasanya dikonfigurasi untuk memungkinkan akses melalui port 21. Firewall modern juga cukup pintar untuk dapat memeriksa perintah yang dikirim antara klien dan server (port atau PASV) untuk dapat menentukan port mana yang harus dibuka secara dinamis untuk memungkinkan transfer data.
Dengan FTP, bagaimanapun, perintah berada di saluran terenkripsi, dan firewall tidak dapat memeriksanya. Ini berarti mereka tidak dapat secara otomatis membuka port data, sehingga transfer dan daftar direktori gagal. Sebaliknya, rentang port tetap harus disepakati sebelumnya, dan dikonfigurasi di klien, server, dan firewall.
Masa depan ftps
Saat ini, FTPS memiliki pesaing yang kuat di SFTP, atau protokol transfer file SSH. Mereka adalah protokol yang sama sekali berbeda, dan manfaat relatifnya akan diperiksa di bagian selanjutnya. Namun, FTP dan FTP memiliki basis instalasi yang besar dan tidak diragukan lagi akan terus digunakan secara luas selama bertahun-tahun yang akan datang.
Bagaimana SSH bekerja?
Sejarah ssh
Pada akhir 1980’S dan 1990’S, alat jaringan seperti rlogin dan telnet biasanya digunakan untuk login ke mesin jarak jauh, biasanya pada platform UNIX. Alat -alat ini memungkinkan pengguna untuk membuka cangkang perintah yang memungkinkan mereka untuk menjalankan perintah pada mesin jarak jauh seolah -olah mereka benar -benar ada di mesin, dan sangat berguna untuk administrasi sistem.
Ada satu kelemahan kritis – tidak satu pun dari alat ini yang aman. Kata sandi dikirim melalui jaringan dalam teks biasa, yang berarti siapa pun yang bisa mengendus jaringan dapat memperoleh kredensial untuk mesin jarak jauh. Masalah ini adalah mengapa Tatu Ylönen, seorang peneliti Finlandia di Universitas Teknologi Helsinki, memutuskan protokol jaringan yang aman. Pada tahun 1995 ia menulis versi pertama SSH, yang dikenal sebagai SSH-1, dan merilisnya sebagai Freeware. Itu terdiri dari server dan klien yang aman.
Ketika popularitasnya tumbuh dengan cepat, Ylönen mendirikan SSH Communications Security untuk memasarkan dan mengembangkan SSH sebagai produk berpemilik. Pada tahun 1999 Björn Grönvall mulai mengerjakan versi freeware sebelumnya, dan tim OpenBSD mendanai karyanya untuk menghasilkan OpenSsh yang tersedia secara bebas. Port segera dibuat untuk banyak platform lain, dan OpenSsh tetap menjadi versi SSH yang paling dikenal dan digunakan.
Pada tahun 2006 SSH 2.0 didefinisikan dalam RFC 4253. SSH-2 tidak sesuai dengan SSH-1, dan telah meningkatkan keamanan dan fitur, membuat SSH-1 sudah usang.
Tinjauan SSH
SSH adalah protokol jaringan yang aman yang dapat digunakan pada platform apa pun untuk tujuan apa pun yang membutuhkan komunikasi jaringan yang aman. Penggunaan tipikal meliputi:
- Amankan alat login jarak jauh, seperti klien SSH;
- transfer file yang aman, seperti alat SCP dan SFTP; Dan
- Penerusan port aman atau terowongan yang aman.
SSH-2 menggunakan arsitektur berlapis, dan terdiri dari lapisan transportasi, lapisan otentikasi pengguna, dan lapisan koneksi.
Lapisan transport berjalan melalui TCP/IP, dan menyediakan enkripsi, otentikasi server, perlindungan integritas data, dan kompresi opsional. Lapisan otentikasi pengguna menangani otentikasi klien, sedangkan lapisan koneksi menyediakan layanan seperti login interaktif, perintah jarak jauh, dan koneksi jaringan yang diteruskan.
Lapisan transportasi
Lapisan transportasi berbasis pesan, dan menyediakan enkripsi, otentikasi host dan pemeriksaan integritas. Pesan dikirim antara klien dan server melalui TCP/IP melalui protokol paket biner – “paket” data dipertukarkan dalam format yang ditentukan di bawah ini, dan muatan setiap paket adalah pesan:
uint32 packet_length byte padding_length byte [n1] payload; n1 = packet_length – padding_length – 1 byte [n2] padding acak; n2 = padding_length byte [m] mac (kode otentikasi pesan – mac); m = mac_length
Mac adalah bidang yang penting, karena itu adalah Mac yang memungkinkan penerima pesan untuk memastikan bahwa pesan belum dirusak – pemeriksaan integritas yang dirujuk di atas. Mac dihitung selama sisa data dalam paket, dan menggunakan rahasia bersama yang ditetapkan antara klien dan server, dan nomor urutan yang dilacak oleh kedua belah pihak. Mac dijelaskan dalam posting ini.
Membangun sesi
Bagaimana sesi antara klien dan server dimulai? Setiap pihak mengirimkan string identifikasi setelah koneksi TCP/IP telah dibuat. String ini dalam format berikut:
SSH-2.0-softwareversion SP komentar cr lf
Di Sini “Sp” berarti ruang, “Cr” adalah karakter carriage return, dan “Lf” adalah karakter umpan garis. Versi perangkat lunak adalah versi vendor, dan komentar dan ruangnya opsional. Jadi dalam hal FullEFTP, ketika klien terhubung ke server mereka menerima string berikut:
SSH-2.0-completeftp_9.0.0
Ujung string dengan pengembalian kereta wajib dan umpan saluran – tidak ada komentar yang digunakan.
Once identification strings are exchanged, a number of options must be agreed upon – the ciphers used for encryption, the MAC algorithms used for data integrity, the key exchange methods used to set up one-time session keys for encryption, the public key algorithms that are used for authentication, and finally what compression algorithms are to be used. Baik klien maupun server mengirim pesan ssh_msg_kexinit yang mencantumkan preferensi mereka untuk opsi ini:
byte SSH_MSG_KEXINIT byte[16] cookie (random bytes) name-list kex_algorithms name-list server_host_key_algorithms name-list encryption_algorithms_client_to_server name-list encryption_algorithms_server_to_client name-list mac_algorithms_client_to_server name-list mac_algorithms_server_to_client name-list compression_algorithms_client_to_server name-list compression_algorithms_server_to_client name-list languages_client_to_server name-list languages_server_to_client boolean first_kex_packet_follows uint32 0 (reserved for future extension)
Pesan ini adalah muatan paket protokol biner yang formatnya dijelaskan di atas. Daftar nama algoritma dipisahkan koma. Klien mengirimkan daftar algoritma dalam urutan preferensi, sedangkan server mengirimkan daftar algoritma yang didukungnya. Algoritma yang didukung pertama dalam urutan klien’Preferensi S adalah algoritma yang dipilih. Mengingat kedua pesan, masing -masing pihak dapat mengetahui algoritma apa yang harus digunakan.
Setelah ssh_msg_kexinit, algoritma pertukaran kunci yang dipilih, yang dapat mengakibatkan sejumlah pesan dipertukarkan. Hasil akhirnya adalah dua nilai: rahasia bersama, k, dan hash pertukaran, h. Ini digunakan untuk mendapatkan kunci enkripsi dan otentikasi. SSH_MSG_NEWKEYS dikirim untuk menandakan akhir negosiasi ini, dan setiap pesan berikutnya menggunakan kunci enkripsi dan algoritma baru.
Dengan koneksi SSH-2 dibuat, klien meminta a “melayani” (Biasanya SSH-USERAUTH untuk memulai proses otentikasi) dengan pesan ssh_msg_service_request.
Lapisan otentikasi
Langkah selanjutnya adalah klien untuk mengidentifikasi dirinya ke server, dan disahkan. Ini dikelola melalui lapisan otentikasi pengguna, yang berjalan di atas lapisan transportasi. Ini berarti pesan otentikasi pengguna dienkripsi dan dipertukarkan menggunakan lapisan transportasi.
Otentikasi pengguna dimulai oleh klien dengan a “melayani” Permintaan Layanan SSH-USERAUTH. Jika server merespons dengan mengizinkan permintaan, klien mengirimkan permintaan otentikasi, yang mencakup nama pengguna dan metode otentikasi mereka.
Ada sejumlah metode otentikasi yang mungkin, dan mana yang digunakan akan tergantung pada klien dan server’S Dukungan untuk itu. Metode yang paling populer adalah otentikasi kata sandi, yang mengeksplanasi diri sendiri. Lainnya adalah otentikasi publiskey. Biasanya, klien mengusulkan metode, dan server menerima atau menolak metode itu.
Contoh permintaan otentikasi kata sandi oleh pengguna yang dipanggil “Enterprisedt” ditampilkan di bawah ini:
byte ssh_msg_userauth_request string “enterprisedt” [nama pengguna] string “ssh-userauth” [nama layanan] string “kata sandi” [metode otentikasi] string false boolean “mypassword” [kata sandi pengguna]
Server akan memvalidasi kata sandi yang dikirim untuk pengguna ini terhadap detail yang telah disimpan untuk pengguna. Server tidak akan menyimpan pengguna’Kata sandi aktual untuk validasi, tetapi hash cryptograpic dari kata sandi, yang tidak dapat direkayasa terbalik untuk mendapatkan kata sandi.
Jika permintaan otentikasi pengguna ditolak (misalnya, kata sandi yang salah disediakan), pesan kegagalan dikirim oleh server, dan menyediakan daftar otentikasi alternatif yang dapat dicoba.
Itu umum untuk dikirim “tidak ada” Sebagai metode otentikasi awal, dan server biasanya akan merespons dengan pesan kegagalan yang berisi daftar semua metode otentikasi yang tersedia. Contoh Respons terhadap “tidak ada” ditampilkan di bawah ini:
byte ssh_msg_userauth_failure nama daftar nama, publickey boolean false (bendera keberhasilan parsial)
Di sini server memberi tahu klien bahwa kata sandi atau otentikasi publiskey dapat digunakan.
Jika permintaan otentikasi kata sandi berhasil, server mengembalikan pesan keberhasilan seperti yang ditunjukkan di bawah ini:
byte ssh_msg_userauth_success
Pada titik ini otentikasi selesai, dan layanan lainnya dapat diminta. Ini dapat mencakup permintaan penerusan TCP/IP, dan saluran untuk akses terminal, eksekusi proses dan subsistem seperti SFTP.
Lapisan koneksi
Bagian terakhir SSH-2’S Lapisan Arsitektur adalah lapisan koneksi, yang menyediakan layanan jaringan seperti sesi interaktif dan penerusan port di atas lapisan transportasi, yang memasok keamanan yang diperlukan.
Setelah ditetapkan, koneksi SSH dapat meng -host satu atau lebih saluran SSH, yang merupakan pipa data logis multiplexed di atas koneksi. Klien dapat membuka beberapa saluran pada satu koneksi ke server yang sama, dan melakukan tugas jaringan yang berbeda di saluran yang berbeda. Dalam praktiknya, implementasi SSH jarang menggunakan beberapa saluran pada koneksi, lebih suka membuka koneksi baru untuk setiap saluran.
Fitur penting dari saluran SSH adalah kontrol aliran. Data hanya dapat dikirim ke saluran ketika penerima telah mengindikasikan mereka siap menerimanya-suatu bentuk kontrol aliran geser. Ukuran jendela ditetapkan oleh penerima saat saluran dibuka, dan ukuran jendela dikurangi saat data dikirim. Secara berkala, penerima mengirim pesan untuk meningkatkan ukuran jendela.
Pesan ssh_msg_channel_open yang digunakan untuk membuka sesi interaktif ditunjukkan di bawah ini. Sesi ini mungkin kemudian digunakan untuk sesi terminal, untuk menjalankan perintah jarak jauh, atau untuk memulai subsistem seperti SFTP.
byte ssh_msg_channel_open string “sesi” uint32 saluran pengirim uint32 ukuran jendela awal UInt32 ukuran paket maksimum
Ukuran jendela awal menetapkan jumlah byte yang dapat dikirim oleh penerima pesan ini ke pengirim, sedangkan ukuran paket maksimum adalah jumlah data terbesar yang akan diterima dalam satu pesan.
Penerima pesan ini membalas dengan pesan ssh_msg_channel_open_confirmasi jika siap untuk membuka saluran yang diminta:
byte ssh_msg_channel_open_confirmasi uint32 saluran penerima uint32 saluran pengirim uint32 ukuran jendela awal uint32 ukuran paket maksimum
Setelah saluran berhasil dibuka, data dapat ditukar, dan permintaan khusus saluran dapat terkirim. Ketika ukuran jendela geser untuk klien atau server menjadi terlalu kecil, pemilik jendela mengirimkan pesan ssh_msg_channel_window_adjust untuk meningkatkannya:
byte ssh_msg_channel_window_adjust uint32 saluran penerima uint32 byte untuk ditambahkan
Data dikirim melintasi saluran melalui pesan ssh_msg_channel_data. Bagaimana data digunakan akan tergantung pada jenis saluran yang telah ditetapkan:
byte ssh_msg_channel_data uint32 data string saluran penerima
Permintaan saluran digunakan untuk melakukan tindakan tertentu melalui saluran. Permintaan umum termasuk memulai shell atau mengeksekusi perintah jarak jauh. Misalnya, shell jarak jauh dimulai dengan permintaan yang ditunjukkan di bawah ini:
byte ssh_msg_channel_request uint32 string saluran penerima “shell” boolean ingin balasan
Perintah jarak jauh dijalankan berdasarkan permintaan berikut:
byte ssh_msg_channel_request uint32 string saluran penerima “exec” boolean ingin reply string perintah
Akhirnya, subsistem SFTP dapat dibuka dengan permintaan ini:
byte ssh_msg_channel_request uint32 string saluran penerima “subsistem” boolean ingin membalas string “sftp-server”
Subsistem adalah set perintah jarak jauh yang telah ditentukan sebelumnya pada mesin server. Yang paling umum adalah SFTP, yang menyediakan perintah untuk mentransfer dan memanipulasi file. Perintah subsistem (termasuk protokol sftp) dijalankan di atas ssh, i.e. Data untuk perintah subsistem dikirim dalam pesan ssh_msg_channel_data.
Ketika salah satu pesan ini tiba di klien atau server, itu diteruskan ke subsistem untuk diproses.
Setelah klien atau server selesai menggunakan saluran, itu harus ditutup. Pesan ssh_msg_channel_eof dikirim untuk menunjukkan tidak ada lagi data yang akan dikirim ke arah pesan ini. Pesan ssh_msg_channel_close menunjukkan saluran sekarang ditutup. Penerima harus membalas dengan ssh_msg_channel_close jika mereka belum mengirimnya. Setelah ditutup, saluran tidak dapat dibuka kembali.
Protokol Transfer File SSH: SFTP
Subsistem yang paling umum digunakan dengan SSH adalah SFTP, yang menyediakan perintah untuk mentransfer dan memanipulasi file. SFTP juga dikenal sebagai protokol transfer file SSH, dan merupakan pesaing untuk FTP – FTP tradisional melalui koneksi SSL/TLS.
Subsistem SFTP berjalan di atas lapisan transportasi SSH, tetapi merupakan protokol berbasis pesan yang canggih dengan sendirinya. Pesan SFTP ditransmisikan sebagai bidang data dari lapisan transportasi’ssh_msg_channel_data pesan
Pesan SFTP berada dalam format standar, seperti yang ditunjukkan di bawah ini:
uint32 panjang byte tipe uint32 permintaan-id . Ketik bidang spesifik…
Bidang pertama adalah panjang pesan, tidak termasuk bidang panjang, dan selanjutnya adalah jenis pesan. Bidang ketiga adalah ID permintaan – setiap permintaan yang dikirim dari klien memiliki ID permintaan, dan server’B Balas harus menyertakan ID permintaan yang sesuai.
Beberapa pesan SFTP yang lebih penting bersama dengan ID tipe mereka ditampilkan dan dijelaskan di bawah ini:
Ssh_fxp_init 1 ssh_fxp_version 2 ssh_fxp_open 3 ssh_fxp_close 4 ssh_fxp_read 5 ssh_fxp_write 6 ssh_fxp_status 101 ssh_fxp_data 103
Ssh_fxp_init adalah pesan pertama yang dikirim oleh klien untuk memulai sesi sftp, dan server membalas dengan ssh_fxp_version, menunjukkan versi yang didukungnya.
Ssh_fxp_open meminta server untuk membuka file (atau secara opsional membuatnya jika tidak ada), sementara
Ssh_fxp_close menutup file. Ssh_fxp_read meminta untuk membaca kisaran byte tertentu dari file, dan server merespons dengan ssh_fxp_data, yang berisi byte yang diminta. Ssh_fxp_write digunakan untuk menulis data ke file, dan salah satu bidangnya adalah data untuk ditulis (serta offset ke dalam file).
Jika salah satu dari perintah di atas gagal, ssh_fxp_status dikembalikan dengan kode kesalahan yang menunjukkan jenis kesalahan yang terjadi. Ini juga digunakan untuk menandakan tulisan yang berhasil sebagai tanggapan terhadap ssh_fxp_write.
Ada juga perintah untuk file standar dan operasi direktori lainnya, seperti menghapus file (ssh_fxp_remove), mengganti nama file (ssh_fxp_rename), dan membuat dan menghapus direktori (ssh_fxp_mkdir, ssh_fxp_rmdir). Direktori dibaca dengan membukanya (ssh_fxp_opendir) dan mengirim permintaan ssh_fxp_readdir. Sekali lagi, ssh_fxp_status digunakan untuk menunjukkan keberhasilan atau kegagalan permintaan ini.
Tidak ada pesan SFTP khusus untuk mengakhiri sesi SFTP – sebaliknya, klien menutup saluran SSH yang digunakan.
Penting untuk dicatat bahwa SFTP adalah protokol yang sama sekali berbeda dengan FTP tradisional, I.e. itu bukan perintah ftp yang dikirim melalui koneksi ssh. Sebaliknya, FTPS adalah perintah FTP yang dikirim melalui koneksi SSL/TLS. Kedua protokol mudah bingung, karena keduanya merupakan protokol yang aman untuk mentransfer file.
SFTP vs FTPS
Kami telah menggambarkan cara kerja FTPS dan SFTP, di atas. Pada dasarnya, kedua protokol mencapai hal yang persis sama-transfer file yang aman dan manipulasi jarak jauh dari file-sistem file.
Namun, mereka adalah protokol yang sama sekali berbeda, dan orang -orang yang menerapkan solusi transfer file yang aman perlu memutuskan protokol mana yang akan digunakan.
Penggunaan yang ada secara alami merupakan pertimbangan penting. Jika SFTP dan/atau SSH sudah digunakan di area lain dari suatu organisasi, lebih bijaksana untuk menggunakan SFTP. Pengetahuan dan keterampilan yang ada dalam organisasi dapat dimanfaatkan, serta infrastruktur teknis. Demikian pula, jika FTP dan/atau FTP sudah digunakan di tempat lain, mungkin yang terbaik untuk menggunakan FTPS.
Persyaratan proyek juga dapat menentukan protokol. Jika solusi sisi server sedang diimplementasikan, mungkin klien dibatasi untuk protokol tertentu, dan jadi tidak ada keputusan yang perlu dibuat.
Tetapi bagaimana jika titik awal adalah batu tulis yang benar -benar bersih dan tidak ada kendala protokol yang dapat digunakan? Apakah ada pemenang yang jelas?
SFTP – Pemenang yang Jelas
Ya, dan itu sftp. Beberapa tahun yang lalu, keputusan seperti itu tidak mudah, terutama karena dominasi protokol FTP di sebagian besar organisasi. Sekarang klien dan perangkat lunak server tersedia secara luas untuk SFTP dan FTP – bahkan banyak aplikasi seperti dukungan lengkap keduanya.
Ini berarti keputusan dapat dibuat dengan alasan teknis murni, dan SFTP memiliki setidaknya dua keunggulan teknis penting dibandingkan FTP dan FTP.
SFTP lebih baik dengan firewall
FTPS bisa menyakitkan untuk bekerja dengan firewall. Ini karena daftar direktori dan transfer file dilakukan pada koneksi jaringan baru yang terpisah dengan saluran kontrol pada port 21. Secara default, firewall tidak akan mengizinkan koneksi ini di FTP (meskipun biasanya akan bekerja dengan FTP karena firewall dapat memeriksa lalu lintas jaringan dan membuka port yang sesuai di muka). Sebaliknya, firewall dan server harus dikonfigurasi untuk rentang port tertentu untuk transfer data, yang bisa menjadi rumit.
Sebaliknya, SFTP hanya bekerja dengan firewall. Data dan perintah keduanya dikirim melalui port standar 22, yang biasanya diaktifkan dengan firewall secara default. Ini adalah keuntungan yang signifikan dibandingkan FTP.
SFTP tidak’t Gunakan sertifikat
FTPS menggunakan sertifikat untuk mengidentifikasi server ke klien. Identifikasi server penting, karena ini adalah bagaimana klien memverifikasi bahwa ia menghubungkan ke server yang benar. Namun, untuk bermanfaat, sertifikat harus dikeluarkan oleh otoritas sertifikat – organisasi yang berwenang untuk mengeluarkannya. Memperoleh sertifikat bisa mahal dan memakan waktu.
SFTP tidak’t Gunakan Sertifikat – Server diidentifikasi oleh kunci publiknya (yang berisi sertifikat, sehingga mereka berdua pada akhirnya menggunakan mekanisme yang sama). Jadi selama klien memiliki kunci publik server di tangan, mereka dapat mengonfirmasi server adalah yang benar. Server’Kunci publik (tidak seperti sertifikat) dapat dihasilkan oleh organisasi, dan otoritas sertifikat tidak diperlukan. Ini secara signifikan mengurangi jumlah administrasi yang diperlukan untuk mendapatkan server dan berjalan.
Ada beberapa keuntungan dalam memiliki organisasi yang diakui seperti otoritas sertifikat untuk mengeluarkan sertifikat, tetapi sebagian besar waktu yang tidak perlu, terutama untuk proyek internal.
Apakah ada kerugian menggunakan SFTP?
Tidak adanya sertifikat mungkin menjadi masalah jika Anda menginginkan pengakuan otoritas sertifikat, tetapi kerugian utama dari SFTP adalah bahwa itu adalah protokol kompleks yang sulit diimplementasikan. Menulis klien SFTP atau server SFTP bukanlah tugas yang mudah.
Namun, ini sangat tidak mungkin mempengaruhi organisasi menggunakan SFTP sebagai bagian dari infrastruktur mereka – berbagai macam klien dan server tersedia di berbagai platform, dan mereka hanya perlu memilih aplikasi yang paling cocok. Semua klien dan server harus beroperasi, jadi ada banyak lintang dalam pilihan produk. Kemungkinan fitur tambahan untuk protokol akan menentukan seleksi akhir.
Kesimpulan
Konten ini telah menjelaskan bagaimana SSL/TLS dan SSH bekerja untuk mengamankan data yang ditransfer melalui jaringan, dan khususnya protokol FTP dan SFTP. Sementara serupa dalam fungsionalitas, FTPS dan SFTP sangat berbeda dalam implementasi. Dalam perbandingan head-to-head, SFTP keluar di atas, meskipun mungkin bijaksana untuk memilih untuk mendukung kedua protokol dalam infrastruktur teknis organisasi Anda.
Artikel teknis lainnya
- Apa yang dikelola transfer file (MFT)?
- Apa itu sftp?
- Apa itu FTP?
- Apa itu FTPS?
- FTPS vs SFTP
SSL vs SSH-Perbandingan yang tidak terlalu teknis
Tahukah Anda bahwa SFTP dan FTP mendapatkan keamanan mereka dari protokol yang mendasarinya? Temukan persamaan dan perbedaan antara SSH dan SSL hari ini!

Ringkasan
Protokol transfer file aman yang paling banyak digunakan, SFTP dan FTP, dapatkan keamanannya dari protokol yang mendasarinya. SFTP dari SSH dan FTP dari SSL. Mari Bandingkan Keduanya.
Di masa lalu, hanya ada satu metode populer untuk mentransfer file melalui jaringan – FTP, yang hanya berarti protokol transfer file. FTP mendukung transfer file massal dan bahkan memungkinkan pengguna untuk menavigasi direktori jarak jauh, membuat direktori, menghapus direktori, dan melakukan beberapa tugas lain yang mirip dengan yang dilakukan pada sistem file lokal.
FTP adalah protokol berbasis TCP. Oleh karena itu, ini bisa sangat berguna untuk mengunduh/mengunggah file melalui LAN atau bahkan melalui internet. Namun, FTP dirancang pada saat penggunaan internet terbatas pada beberapa organisasi dan ancaman berbasis jaringan tidak ada.
Saat ini, banyak ancaman sudah ada dan koneksi FTP dapat dikompromikan melalui serangan sniffer, brute force, dan bentuk lain dari serangan cyber. Untuk melindungi transfer file dari ancaman ini, protokol transfer file yang aman dikembangkan. Dari protokol ini, dua telah mendapatkan adopsi luas – FTP dan SFTP.
FTP benar -benar mendapatkan perlindungannya dari SSL/TLS (Secure Sockets Layer/Transport Layer Security), sedangkan SFTP mendapatkannya sendiri dari SSH (Secure Shell).
Kesamaan antara SSH dan SSL
Saat Anda membandingkan atribut keamanan mereka, Anda akan menemukan bahwa SSH dan SSL memiliki kesamaan yang sangat kuat. Mereka berdua menawarkan enkripsi data-in-motion, otentikasi server, otentikasi klien, dan mekanisme integritas data.
Enkripsi data-in-motion
Enkripsi data-in-motion adalah kemampuan keamanan yang mencegah menguping data yang dikirim melalui jaringan. Dengan kata lain, itu menjaga kerahasiaan data yang ditransmisikan. Ini didukung dalam ssh dan ssl dan bertindak dengan mengubah data plaintext menjadi apa yang dikenal sebagai ciphertext.
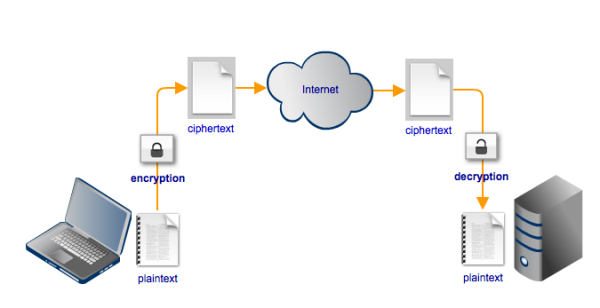
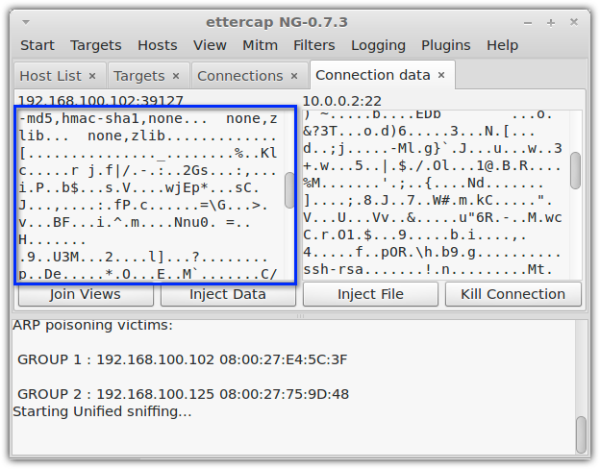
Semua penguping akan melihat saat melihat ciphertext pada koneksi terenkripsi akan menjadi string karakter yang tidak dapat dipahami.
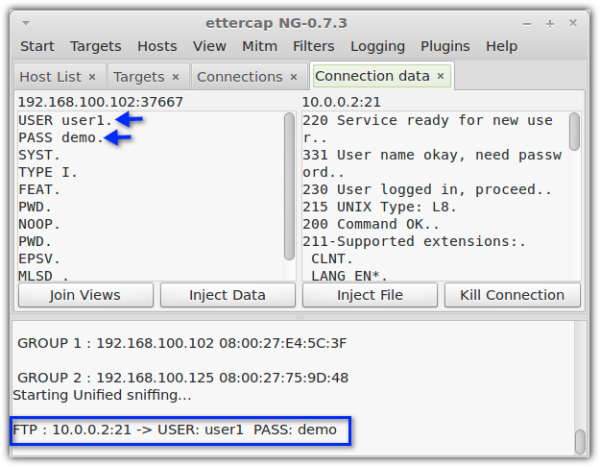
Dua tangkapan layar ini menunjukkan apa yang dilihat seorang penguping saat mengendus koneksi yang tidak terenkripsi dan koneksi terenkripsi. Perhatikan bagaimana koneksi yang tidak terenkripsi gagal menyembunyikan nama pengguna dan kata sandi. Dalam koneksi yang tidak terenkripsi, kredensial login itu sudah tidak dapat dipahami.
Koneksi yang tidak terenkripsi (e.G. FTP)
Koneksi terenkripsi (e.G. SFTP atau FTPS)
Baik SSH dan SSL memberikan enkripsi data-in-motion melalui apa yang dikenal sebagai enkripsi kunci simetris. Enkripsi semacam ini menggunakan kunci bersama yang digunakan untuk enkripsi dan dekripsi. Beberapa cipher kunci simetris umum termasuk AE, 3des, blowfish, twofish, dan rc4.
Otentikasi server dan klien
Koneksi terenkripsi menjadi tidak berguna jika Anda tidak sadar terhubung ke server palsu atau klien jahat. Sementara SSH dan SSL menggunakan kriptografi simetris untuk menjaga kerahasiaan data yang ditransmisikan, mereka menggunakan bentuk enkripsi lain untuk otentikasi. Otentikasi memungkinkan satu pihak untuk memverifikasi apakah pihak lain benar -benar mengklaimnya.
Untuk mengimplementasikan otentikasi, SSH dan SSL menggunakan kriptografi asimetris a.k.A. Kriptografi kunci publik. Algoritma enkripsi kunci publik yang populer adalah RSA, DSA, dan ECDSA, yang semuanya didukung oleh SSH dan SSL.
Tidak seperti enkripsi simetris, yang menggunakan kunci tunggal untuk enkripsi dan dekripsi, enkripsi asimetris menggunakan dua kunci – kunci publik dan kunci pribadi.
Enkripsi kunci publik dapat digunakan oleh klien untuk mengotentikasi server. Ini dikenal sebagai otentikasi server. Otentikasi server mencegah aplikasi klien dari menghubungkan secara tidak sengaja dan kemudian bertransaksi dengan server berbahaya yang menyamar sebagai yang sah.
Sebaliknya, enkripsi kunci publik juga dapat digunakan oleh server untuk mengotentikasi klien. Ini dikenal sebagai otentikasi klien. Artikel Apa itu kunci SFTP Termasuk pengantar yang bagus tentang otentikasi klien dan kriptografi kunci publik.
Mekanisme integritas data
Saat Anda menerima informasi sensitif, integritas data sama pentingnya dengan kerahasiaan data. Anda ingin memastikan data yang Anda terima adalah data yang persis sama yang awalnya ditransmisikan oleh pengirim.
Bisnis, khususnya, membutuhkan tingkat jaminan yang tinggi untuk integritas data ketika mereka melakukan transaksi melalui internet. Data yang dirusak dapat berdampak buruk pada proses bisnis dan bahkan mungkin merupakan tanda kegiatan penipuan.
Mekanisme integritas data memungkinkan pihak bertransaksi untuk memeriksa apakah pesan yang ditransmisikan tidak berubah di sepanjang jalan. Mac (Kode Otentikasi Pesan) Algoritma seperti SHA1, SHA256 (dan versi SHA lainnya) dan MD5 biasanya digunakan oleh SSH dan SSL untuk melakukan pemeriksaan integritas data pada pesan yang dikirimkan.
Artikel Memahami Hashing mencakup diskusi yang bagus tentang masalah ini.
Perbedaan antara SSL dan SSH
Salah satu perbedaan yang paling mencolok antara SSL/TLS dan SSH adalah bahwa SSL secara normal (ya, bisa ada pengecualian) menggunakan x.509 Sertifikat Digital untuk Otentikasi Server dan Klien sedangkan SSH tidak. Dan karena SSL menggunakan sertifikat digital, akibatnya juga mensyaratkan keberadaan infrastruktur kunci publik (PKI) dan partisipasi otoritas sertifikat (CA).
Meskipun dimungkinkan untuk menggunakan apa yang dikenal sebagai sertifikat yang ditandatangani sendiri, dalam hal ini SSL kemudian menjadi sangat mirip dengan SSH karena tidak adanya CA, ini bukan praktik yang direkomendasikan. Sertifikat yang ditandatangani sendiri hanya dapat diterima dalam transaksi intra-organisasi, kecuali secara besar-besaran (e.G. organisasi terdistribusi secara global).
Perbedaan besar lainnya adalah bahwa SSH memiliki lebih banyak fungsionalitas di dalamnya. Misalnya, sendiri, SSH dapat memungkinkan pengguna untuk masuk ke server dan menjalankan perintah dari jarak jauh. SSL tidak memiliki kemampuan ini. Anda perlu memasangkannya dengan protokol lain (e.G. Http, ftp, atau webdav) agar dapat memiliki fungsi yang serupa.
SSH juga siap mendukung multiplexing koneksi, kontrol aliran, manajemen terminal, dan fitur lainnya. Tentu saja, fitur -fitur tambahan itu tidak lagi termasuk dalam diskusi asli kami di mana kami mulai membandingkan SSL dan SSH sehubungan dengan SFTP dan FTPS.
Jadi sebelum kita menyimpang lebih jauh, mari kita akhiri di sini.
Memulai
Apakah Anda ingin mencoba server transfer file yang mendukung FTP dan SFTP serta protokol lainnya? Coba edisi evaluasi JSCAPE MFT edisi gratis dan fungsional hari ini.
Artikel populer

Menyiapkan otentikasi kunci publik SFTP pada baris perintah
6 menit dibaca – 11 Desember 2022

SFTP memungkinkan Anda untuk mengotentikasi klien menggunakan kunci publik, yang berarti mereka menang’t membutuhkan kata sandi. Pelajari cara mengatur ini di baris perintah online. Baca artikel
Aktif vs. FTP Pasif Sederhana: Memahami Port FTP
7 menit dibaca – 11 Desember 2022

Jika ada masalah yang menghubungkan ke server FTP Anda, periksa mode transfer Anda. Biarkan JScape membantu Anda memahami perbedaan FTP aktif & pasif. Baca artikel
VS aktif-aktif vs. Clustering ketersediaan tinggi aktif-penumpang
3 menit dibaca – 11 Desember 2022

Konfigurasi pengelompokan ketersediaan tinggi yang paling umum digunakan adalah aktif-aktif dan aktif-penumpang. Pelajari perbedaan antara keduanya secara online! Baca artikel
Menggunakan skrip Windows FTP untuk mengotomatiskan transfer file
4 menit dibaca – 11 Desember 2022

Pelajari cara mengotomatisasi transfer file menggunakan skrip Windows FTP. Posting ini menjelaskan apa itu skrip FTP dan cara membuat skrip sederhana untuk mentransfer file. Baca artikel
Apakah SSH menggunakan TLS atau SSL
Об этой страницental
Ы заре kondecedit. С помощю этой страницы с сожем определить, что запросы о о ancing оеет иенно ы,. Почем это мопо произойтиonya?
Ээ страница отображается в тех слчаях, когда автомически систе secara google ристрюи uman рисисilan рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рии и menelepon которые наршают уловия исполззованияisah. Страница перестанет отображаться после то A, как эти запросы прекратяupanisah яяisah ancing ancing. До это A.
Источником запросов может слжить Врддносно secara п, пар иа бас00 иасазаз) ыылку запросов. Если Вы исползеет общий дсст в и итернет, проблем м ы ы ip ip ip00 ip ip ip ip ip uman ip ip ip ip ip ip uman ip ip ip ip ip ip ip uman ip ip ip ip ip ip ip ON ip ip ip ip ip ip ON. Обратитесь к своем системном аинистратору. Подробнее secara.
Пожет такжeda появлят secara, если Вы Вонот A рлжвввв dari рыч о оаilat оыч о оаilat, еами, ии же Водитedit запросы чень часто засто.
SSH vs SSL: Perbedaan dan persamaan di antara mereka [Tips Minitool]
Apa perbedaan antara SSH dan SSL? mana yang lebih baik? Jika Anda mencoba menemukan pertanyaan ini’ jawaban, posting ini adalah apa yang Anda butuhkan. Posting ini dari Minitool memberikan definisi mereka serta informasi tentang SSH vs SSL.
APA ITU SSH
Apa ssh berdiri? SSH juga dikenal sebagai shell aman, yang merupakan metode komunikasi yang aman dengan komputer jarak jauh. SSH digunakan untuk berinteraksi dengan shell operasi sistem lain untuk menjalankan perintah dari jarak jauh.
SSH hanya dapat digunakan pada komputer berbasis UNIX pada awalnya, tetapi sekarang Anda dapat menggunakannya di Windows. SSH adalah protokol enkripsi yang membuat terowongan antara dua komputer jarak jauh. Mungkin, posting ini – Cara Mengatur Klien dan Server SSH di Windows 10 [Panduan Lengkap] adalah yang Anda butuhkan.
Apa itu SSL/TLS
Apa itu SSL atau apa itu TLS? SSL dan TLS adalah mekanisme untuk melindungi keamanan situs web. Meskipun SSL dan TLS melakukan hal yang sama, TLS secara bertahap menggantikan SSL dalam implementasi jaringan. Mereka menggunakan tanda tangan digital yang dihasilkan oleh otoritas sertifikat untuk memungkinkan kepercayaan antara Anda dan penyedia.
SSH vs SSL
SSH dan SSL/TLS biasanya memiliki penggunaan yang berbeda. SSH digunakan untuk melakukan tugas yang tidak pernah harus ditangani oleh pengguna internet biasa. Di sisi lain, pengguna internet biasa telah menggunakan SSL/TLS. Berikut ini adalah informasi tentang SSL vs SSH.
Kesamaan
Sekarang, biarkan’s Lihat kesamaan antara SSH dan SSL. Pertama, baik SSH dan SSL adalah singkatan tiga digit yang dimulai dengan huruf yang sama. Selanjutnya, ini adalah dua protokol yang digunakan dalam koneksi yang aman. Akhirnya, keduanya menggunakan enkripsi untuk melindungi data yang disahkan antara dua perangkat jaringan.
Perbedaan
Baru saja, Anda telah mengetahui kesamaan antara SSH dan SSL. Lalu, biarkan’s Lihat perbedaan antara SSH dan SSL.
1. SSH berjalan di port 22, sedangkan SSL berjalan di port 443.
2. SSH didasarkan pada terowongan jaringan, dan SSL didasarkan pada sertifikat.
3. Secara teknis, SSH digunakan untuk melindungi jaringan komputer, sementara SSL digunakan untuk melindungi transmisi data online.
4. SSH menggunakan proses otentikasi nama pengguna/kata sandi untuk membuat koneksi yang aman, sedangkan SSL tidak mempertimbangkannya.
5. SSL digunakan untuk mentransfer informasi kunci dengan aman seperti kartu kredit dan bank. Dan SSH digunakan untuk mengeksekusi perintah dengan aman di internet.
6. SSL biasanya (kecuali untuk pengecualian) menggunakan x.509 Sertifikat Digital untuk Otentikasi Server dan Klien, sedangkan SSH tidak.
7. SSL digunakan untuk mengenkripsi komunikasi antara browser dan server. Di sisi lain, SSH digunakan untuk mengenkripsi komunikasi antara dua komputer di internet.
8. Di SSL, komunikasi ini diautentikasi oleh pasangan kunci pribadi/publik. Di SSH, komunikasi diautentikasi melalui pasangan kunci pribadi/publik atau pasangan nama pengguna/kata sandi.
9. Perbedaan utama lainnya adalah bahwa SSH memiliki lebih banyak fitur bawaan daripada SSL. Ini membantu Anda masuk ke server dan menjalankan perintah dari jarak jauh, dan SSL tidak memiliki fitur ini. Untuk mencapai fungsi ini, Anda perlu memasangkannya dengan protokol lain – http, ftp.
5 cara untuk menyelesaikan kesalahan http 401 tidak sah
Saat membuka browser untuk mencari sesuatu, Anda mungkin menemukan kesalahan HTTP 401 tidak sah. Posting ini menunjukkan cara menyelesaikan kesalahan 401 ini.
Kata -kata terakhir
Berikut semua informasi tentang SSH vs SSL. Setelah membaca posting ini, Anda harus tahu apa itu SSH dan SSL. Dan dari posting ini, Anda telah mengetahui bahwa persamaan dan perbedaan antara SSH dan SSL.
Tentang Penulis
Daisy lulus dengan jurusan bahasa Inggris dan kemudian bergabung dengan Minitool sebagai editor. Dia mengkhususkan diri dalam menulis artikel tentang mencadangkan data & sistem, disk kloning, dan menyinkronkan file, dll. Dia juga pandai menulis artikel tentang pengetahuan komputer dan masalah komputer. Dalam kehidupan sehari -hari, dia suka berlari dan pergi ke taman hiburan dengan teman -teman untuk memainkan beberapa barang menarik.