


Apakah Microsoft Edge memiliki perlindungan web?
Ringkasan
Microsoft Edge Memberikan fitur keamanan yang ditingkatkan untuk memastikan penelusuran yang lebih aman di web. Ini menawarkan lapisan perlindungan tambahan dengan menerapkan pengaturan keamanan konservatif di situs yang tidak dikenal. Mode keamanan yang ditingkatkan mengurangi kerentanan terkait memori dengan menonaktifkan kompilasi JIT JavaScript dan memungkinkan perlindungan sistem operasi tambahan. Ini membantu mencegah situs jahat mengeksploitasi kerentanan dan menyerang pengguna. Microsoft Edge juga mendukung WebAssembly dalam mode keamanan yang ditingkatkan untuk berbagai sistem operasi.
Poin -poin penting
- Keselamatan penjelajahan: Microsoft Edge menawarkan perlindungan keamanan yang ditingkatkan untuk mengurangi risiko serangan saat menjelajahi web atau mengunjungi situs yang tidak dikenal.
- Pertahanan secara mendalam: Mode keamanan yang ditingkatkan di Microsoft Edge mencakup langkah -langkah seperti menonaktifkan kompilasi JIT JavaScript dan memungkinkan perlindungan OS tambahan.
- Perlindungan Keamanan Jalur Pertama: Microsoft Edge menggunakan SmartScreen untuk melindungi pengguna dari penipuan phishing dan unduhan malware.
- Dukungan WebAssembly: Microsoft Edge mendukung WebAssembly dalam mode keamanan yang ditingkatkan untuk berbagai sistem operasi.
- Konfigurasi: Pengguna dapat mengonfigurasi tingkat keamanan yang ditingkatkan dalam pengaturan Microsoft Edge.
Pertanyaan dan jawaban
- Bagaimana Microsoft Edge Meningkatkan Keselamatan Penjelajahan?
Microsoft Edge Meningkatkan Keselamatan Penjelajahan dengan memberikan lapisan perlindungan tambahan melalui pengaturan keamanan konservatif di situs yang tidak dikenal. Ini mengurangi risiko serangan dari situs web jahat. - Apa itu pertahanan secara mendalam?
Pertahanan mendalam mengacu pada kombinasi langkah -langkah keamanan yang diterapkan dalam mode keamanan yang ditingkatkan Microsoft Edge. Ini termasuk menonaktifkan kompilasi javascript JIT dan memungkinkan perlindungan sistem operasi tambahan untuk mengurangi kerentanan terkait memori. - Bagaimana Microsoft Edge Melindungi dari penipuan phishing dan unduhan malware?
Microsoft Edge menggunakan SmartScreen, perlindungan keamanan lini pertama, untuk melindungi pengguna dari penipuan phishing dan unduhan malware. SmartScreen mengidentifikasi dan memblokir situs web dan unduhan yang berpotensi berbahaya. - Sistem operasi mana yang mendukung WebAssembly dalam mode keamanan yang ditingkatkan?
WebAssembly didukung dalam mode keamanan yang ditingkatkan untuk sistem x64, macOS x64, x64 linux, dan sistem ARM64 di microsoft edge. - Bagaimana Saya Dapat Mengkonfigurasi Pengaturan Keamanan yang Ditingkatkan di Microsoft Edge?
Untuk mengonfigurasi pengaturan keamanan yang ditingkatkan di Microsoft Edge, buka “Pengaturan dan Lainnya”> “Pengaturan”> “Privasi, Pencarian, dan Layanan”. Di bawah bagian “Keamanan”, verifikasi bahwa “Tingkatkan Keamanan Anda di Web” diaktifkan. Anda dapat memilih mode keamanan yang diinginkan – seimbang atau ketat. - Apa perbedaan antara mode keamanan yang seimbang dan ketat di Microsoft Edge?
Mode seimbang di Microsoft Edge adalah mode adaptif yang menyediakan akses penuh ke platform web untuk situs yang akrab dan tepercaya sambil membatasi kemampuan situs baru dan tidak dikenal. Mode ketat berlaku perlindungan keamanan yang ditingkatkan untuk semua situs secara default, tetapi mungkin memerlukan konfigurasi manual untuk tugas normal. - Apa yang ditingkatkan situs keamanan di Microsoft Edge?
Situs keamanan yang ditingkatkan memungkinkan pengguna untuk membuat pengecualian untuk situs web akrab tertentu yang mereka percaya atau ingin menegakkan mode keamanan yang ditingkatkan. Pengguna dapat menambahkan situs ke daftar pengecualian di pengaturan Microsoft Edge.
Tips dan Rekomendasi
- Pastikan “Tingkatkan Keamanan Anda di Web” diaktifkan dalam pengaturan Microsoft Edge untuk meningkatkan keamanan.
- Pertimbangkan untuk menggunakan mode keamanan seimbang untuk keseimbangan praktis antara perlindungan dan pengalaman pengguna.
- Tambahkan situs tepercaya ke daftar pengecualian jika perlu.
- Tetap diperbarui dengan versi terbaru Microsoft Edge untuk peningkatan keamanan terbaru.
Dengan aman menelusuri web di microsoft edge
Kusto Queries in Advanced Hunting dapat digunakan untuk merangkum blok perlindungan web di organisasi Anda hingga 30 hari. Kueri ini menggunakan informasi yang tercantum di atas untuk membedakan antara berbagai sumber blok dan merangkumnya dengan cara yang ramah pengguna. Misalnya, kueri di bawah ini mencantumkan semua blok WCF yang berasal dari Microsoft Edge.
Telusuri lebih aman dengan Microsoft Edge
Artikel ini menjelaskan bagaimana Microsoft Edge memberikan keamanan yang ditingkatkan di web.
Artikel ini berlaku untuk Microsoft Edge versi 111 atau lebih baru. Beberapa pengguna mungkin melihat keamanan yang ditingkatkan dihidupkan secara default karena pengembangan dan pengujian yang sedang berlangsung. Jika Anda ingin mematikan fitur keamanan, lihat apa yang baru di pengaturan keamanan Microsoft Edge di artikel ini.
Pengembang harus menyadari bahwa penerjemah WebAssembly (WASS) yang berjalan dalam mode keamanan yang ditingkatkan mungkin tidak menghasilkan tingkat kinerja yang diharapkan. Kami sarankan menambahkan situs Anda sebagai pengecualian untuk memilih keluar dari mode keamanan yang disempurnakan untuk pengguna situs.
Ringkasan
Microsoft Edge menambahkan perlindungan keamanan yang ditingkatkan untuk memberikan lapisan perlindungan tambahan saat menjelajahi web dan mengunjungi situs yang tidak dikenal. Platform Web dirancang untuk memberi Anda pengalaman menjelajah yang kaya menggunakan teknologi yang kuat seperti JavaScript. Di sisi lain, kekuatan itu dapat diterjemahkan menjadi lebih banyak paparan saat Anda mengunjungi situs jahat. Dengan mode keamanan yang ditingkatkan, Microsoft Edge membantu mengurangi risiko serangan dengan secara otomatis menerapkan pengaturan keamanan yang lebih konservatif di situs yang tidak dikenal dan beradaptasi dari waktu ke waktu saat Anda terus menjelajahi.
Pertahanan secara mendalam
Mode keamanan yang ditingkatkan dalam Microsoft Edge mengurangi kerentanan terkait memori dengan menonaktifkan kompilasi javascript just-in-in-time (JIT) dan memungkinkan perlindungan sistem operasi tambahan untuk browser. Perlindungan ini termasuk perlindungan tumpukan yang ditegakkan dengan perangkat keras dan penjaga kode sewenang-wenang (ACG).
Saat digabungkan, perubahan ini membantu memberikan ‘pertahanan secara mendalam’ karena mereka membuatnya lebih sulit daripada sebelumnya untuk situs jahat untuk menggunakan kerentanan yang tidak ditandingi untuk menulis ke memori yang dapat dieksekusi dan menyerang pengguna akhir. Anda dapat mempelajari lebih lanjut tentang hasil eksperimen dari posting blog tim keamanan Microsoft Edge dan memperkenalkan keamanan yang ditingkatkan untuk Microsoft Edge.
Anda juga mungkin tertarik untuk mempelajari lebih lanjut tentang perlindungan keamanan lini pertama di Microsoft Edge. Khususnya, Anda mungkin ingin mempelajari lebih lanjut tentang bagaimana Microsoft Edge SmartScreen melindungi pengguna dari penipuan phishing dan unduhan malware.
WebAssembly sekarang didukung dalam mode keamanan yang ditingkatkan untuk sistem x64, macOS x64, x64 linux, dan sistem ARM64.
Apa yang baru dalam pengaturan keamanan Microsoft Edge
Dengan Tingkatkan keamanan Anda di web, Microsoft Edge memberi Anda lapisan perlindungan tambahan saat menjelajahi web.
Keamanan yang ditingkatkan di web berjalan di situs yang tidak dikenal tanpa kompilasi tepat waktu (JIT) untuk mengurangi permukaan serangan, menyulitkan situs jahat untuk dieksploitasi.
Perlindungan tambahan ini mencakup mitigasi sistem operasi Windows seperti perlindungan tumpukan yang ditegakkan perangkat keras, penjaga kode sewenang -wenang (ACG), dan Control Flow Guard (CFG).
Gunakan langkah -langkah berikut untuk mengonfigurasi keamanan yang ditambahkan.
- Di Microsoft Edge, buka Pengaturan dan banyak lagi >Pengaturan >Privasi, Pencarian, dan Layanan.
- Di bawah Keamanan, Pastikan itu Tingkatkan keamanan Anda di web diaktifkan.
- Pilih opsi yang terbaik untuk penelusuran Anda.
Pengaturan sakelar berikut tersedia:
- Toggle off (default): Fitur dimatikan
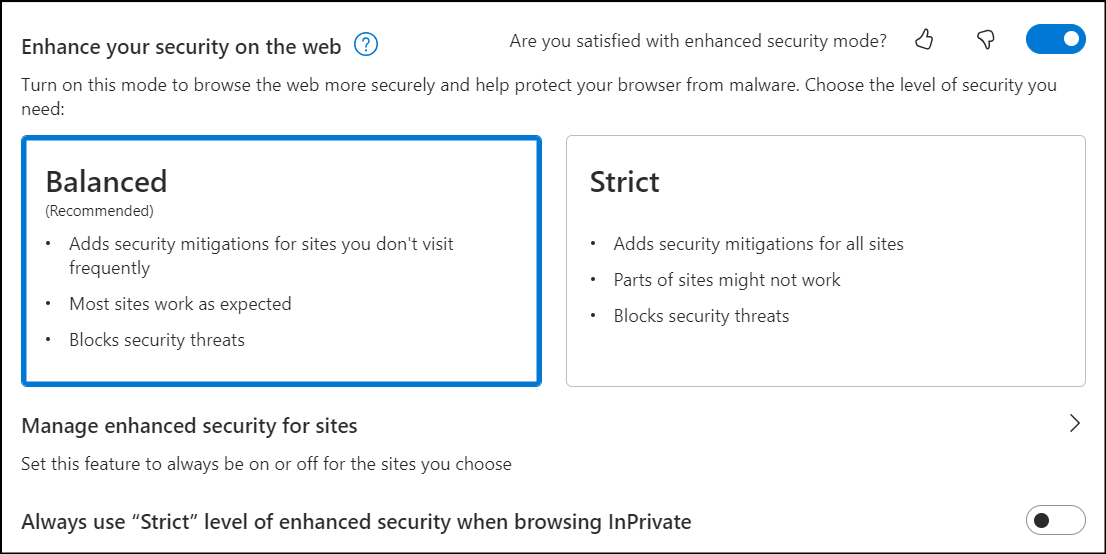
- Sakelar – seimbang (disarankan): Microsoft Edge akan menerapkan perlindungan keamanan tambahan ketika pengguna mengunjungi situs yang tidak dikenal tetapi memotong perlindungan tersebut untuk situs yang biasa dikunjungi. Kombinasi ini memberikan tingkat perlindungan praktis terhadap penyerang sambil melestarikan pengalaman pengguna untuk tugas biasa pengguna di web.
- Sakelar – ketat: Microsoft Edge akan menerapkan perlindungan keamanan tambahan untuk semua situs yang dikunjungi pengguna. Pengguna dapat melaporkan beberapa tantangan untuk menyelesaikan tugas mereka.
Tangkapan layar berikut menunjukkan halaman konfigurasi “Tingkatkan Keamanan Anda di Web”, dengan mode keamanan seimbang diaktifkan dan diatur untuk menyediakan keamanan yang seimbang.
Bagaimana cara kerja “seimbang”
Balanced Mode adalah mode adaptif yang dibangun berdasarkan perilaku pengguna pada perangkat tertentu, dan pemahaman Microsoft tentang risiko di seluruh web untuk memberikan situs yang paling mungkin digunakan pengguna dan mempercayai akses penuh ke platform web, sambil membatasi apa yang dapat dilakukan situs baru dan tidak dikenal ketika dikunjungi.
Bagaimana cara kerja “ketat”
Seperti namanya, mode ketat menerapkan perlindungan keamanan ini ke semua situs secara default. Namun, Anda masih dapat menambahkan situs secara manual ke daftar situs pengecualian dan konfigurasi admin perusahaan masih berlaku, jika ada. Mode ketat tidak sesuai untuk sebagian besar pengguna akhir karena mungkin memerlukan beberapa tingkat konfigurasi bagi pengguna untuk menyelesaikan tugas normal mereka.
Situs keamanan yang ditingkatkan
Dalam mode seimbang dan ketat, Anda juga dapat membuat pengecualian untuk situs web akrab tertentu yang Anda percaya atau ingin menegakkan mode ini. Gunakan langkah -langkah berikut untuk menambahkan situs ke daftar Anda.
- Di Microsoft Edge, pilih Pengaturan dan banyak lagi >Pengaturan >Privasi, Pencarian, dan Layanan.
- Pastikan itu Tingkatkan keamanan Anda di web dinyalakan.
- Di bawah Tingkatkan keamanan Anda di web, Pilih Kelola keamanan yang ditingkatkan untuk situs.
- Pilih Tambahkan situs, ketik URL lengkap, lalu pilih Menambahkan.
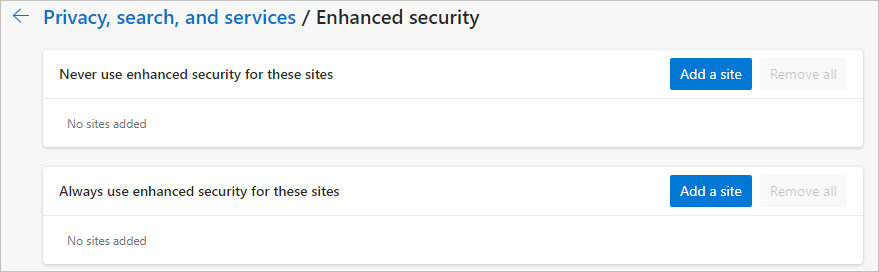
Anda dapat menggunakan langkah (1 – 3) untuk melihat situs di situs keamanan yang ditingkatkan.. Kamu bisa Edit sebuah tempat, Menghapus sebuah situs, atau Hapus semua pengecualian.
Tangkapan layar berikutnya menunjukkan halaman pengaturan untuk pengecualian keamanan.
Kontrol Perusahaan
Admin perusahaan dapat mengonfigurasi fitur keamanan ini menggunakan pengaturan kebijakan grup, termasuk membuat daftar “Izinkan” dan “DENY” untuk secara eksplisit meningkatkan keamanan bagi penggunanya saat mengunjungi situs tertentu, atau menonaktifkan mode untuk orang lain. Untuk daftar kebijakan lengkap, lihat dokumentasi kebijakan Browser Microsoft Edge.
Menetapkan Kebijakan EnhanceCurityMode ke ‘StrictMode’ atau mengatur kebijakan DefaultJavAscriptJitsetting untuk BlockJavaScriptJit akan memiliki efek yang sama dengan mengubah Tingkatkan keamanan Anda di web pengaturan masuk Edge: // Pengaturan/Privasi untuk ‘ketat’.
Pengalaman pengguna dengan mode keamanan yang ditingkatkan
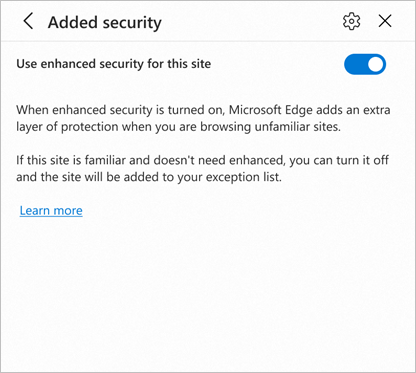
Setelah pengguna menyalakan mode keamanan yang ditingkatkan, mereka akan melihat spanduk dengan kata -kata “tambahan keamanan” di bilah navigasi URL mereka ketika Microsoft Edge menerapkan mode keamanan yang ditingkatkan untuk situs tertentu.
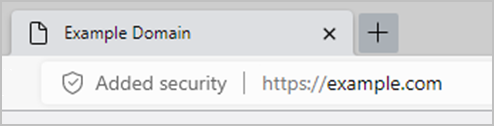
Saat Anda memilih spanduk, Anda akan melihat flyout berikutnya. Anda dapat memilih “Meningkatkan Keamanan untuk Situs Ini” untuk mengarahkan Anda ke flyout kedua yang menunjukkan pengaturan keamanan untuk situs saat ini dan memberi pengguna opsi untuk mengaktifkan atau menonaktifkan keamanan.
“Tingkatkan keamanan untuk situs ini” hanya muncul ketika mode keamanan yang ditingkatkan diaktifkan dalam pengaturan Microsoft Edge.
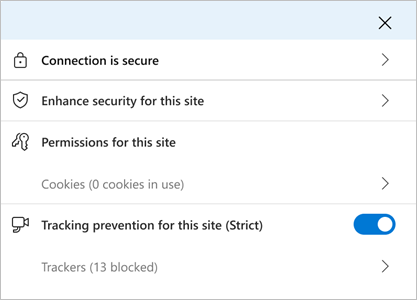
Di flyout yang ditunjukkan di tangkapan layar berikutnya, Anda dapat secara manual mengaktifkan atau menonaktifkan mode keamanan yang ditingkatkan untuk situs tertentu. Jika Anda mengubah sakelar “Gunakan keamanan yang ditingkatkan untuk situs ini”, Microsoft Edge akan secara proaktif menambahkan situs itu ke daftar situs pengecualian.
Anda selalu dapat menghapus situs ini dengan memperbarui daftar situs pengecualian di Pengaturan > Privasi, Pencarian, dan Layanan > Pengecualian keamanan yang ditingkatkan.
Kirimi kami umpan balik
Kami ingin mendapatkan umpan balik Anda tentang iterasi kami berikutnya untuk meningkatkan “mode keamanan yang ditingkatkan”. Jika sesuatu tidak berhasil seperti yang Anda harapkan, atau jika Anda memiliki umpan balik untuk dibagikan pada perubahan ini, kami ingin mendengar dari Anda. Anda dapat menghubungi Dukungan Microsoft untuk melaporkan masalah atau umpan balik. Anda juga dapat meninggalkan umpan balik di forum komunitas teknologi kami.
Lihat juga
- Video: Penelusuran Aman di Microsoft Edge
- Mode Aman Super Duper
- Halaman Pendaratan Perusahaan Microsoft Edge
Masukan
Kirim dan lihat umpan balik untuk
Dengan aman menelusuri web di microsoft edge
Microsoft Edge membantu Anda menentukan apakah situs web aman untuk menjelajahi.
Saat Anda menelusuri web, Anda akan melihat ikon di bilah alamat yang menunjukkan keamanan koneksi ke situs yang Anda kunjungi. Ikon ini membantu Anda menentukan apakah Anda dapat keselamatan mengirim ke dan menerima informasi dari Situs. Koneksi memberi tahu Anda apakah informasi yang dikirim ke dan dari Situs, seperti kata sandi, alamat, atau kartu kredit, dikirim dengan aman dan tidak dapat dicegat oleh penyerang. Koneksi tidak memberi tahu Anda tentang reputasi situs. Namun, jika alamatnya adalah situs phishing atau malware yang diketahui, Microsoft Defender SmartScreen akan menentukan dan menunjukkan itu.
Ikon koneksi di bilah alamat memiliki empat negara bagian yang berbeda. Informasi berikut menjelaskan apa arti masing -masing negara bagian dan memberikan tips tentang cara membuat keputusan cerdas untuk penelusuran Anda:
Koneksi aman (sertifikat yang valid)
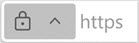
- Situs web Anda’Kunjungan ulang memiliki sertifikat yang valid yang dikeluarkan oleh otoritas tepercaya. Informasi yang dikirim ke dan dari situs aman dan tidak dapat dicegat oleh penyerang. Namun, bahkan situs web dengan sertifikat yang valid mungkin memiliki reputasi yang buruk, jadi selalu periksa URL di bilah alamat untuk memastikan Anda’Re di situs yang dimaksud sebelum Anda memasukkan informasi apa pun.
Tidak sepenuhnya aman (tidak ada sertifikat yang valid)
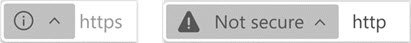
- Situs web ini tidak memiliki sertifikat yang valid. Informasi yang dikirim ke dan dari itu tidak aman dan dapat dicegat oleh penyerang atau dilihat oleh orang lain. Ada risiko terhadap data pribadi Anda saat mengirim atau menerima informasi dari situs ini.
- Jika memungkinkan, hubungi pemilik situs web untuk meminta situs mereka melindungi datanya dengan koneksi yang aman.
Konfigurasi keamanan yang sudah ketinggalan zaman (tidak valid, kedaluwarsa, ditandatangani sendiri)
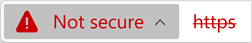
- Sertifikat situs web ini tidak valid atau ada yang salah dengan keamanan situs. Informasi yang dikirim ke dan dari itu tidak aman dan dapat dicegat oleh penyerang atau dilihat oleh orang lain.
- Microsoft Edge menyarankan Anda Don’t Masukkan informasi pribadi ke situs ini atau hindari menggunakannya sama sekali.
Situs web yang mencurigakan atau berbahaya (phishing atau malware)

- Situs web ini telah ditandai oleh Microsoft Defender SmartScreen. Microsoft Edge menyarankan Anda menghindarinya. Menggunakan situs ini akan membahayakan privasi dan keamanan Anda.
- Situs web ini ditandai karena mungkin mencoba menipu Anda agar memasang sesuatu yang berbahaya atau mengungkapkan informasi pribadi Anda seperti kata sandi atau kartu kredit.
- Pelajari lebih lanjut tentang Microsoft Defender SmartScreen.
Lindungi organisasi Anda dari ancaman web
Perlindungan ancaman web adalah bagian dari perlindungan web di bek untuk titik akhir. Itu menggunakan perlindungan jaringan untuk mengamankan perangkat Anda terhadap ancaman web. Dengan berintegrasi dengan Microsoft Edge dan browser pihak ketiga yang populer seperti Chrome dan Firefox, Perlindungan Ancaman Web menghentikan ancaman web tanpa proxy web dan dapat melindungi perangkat saat mereka pergi atau di tempat. Perlindungan ancaman web menghentikan akses ke situs phishing, vektor malware, situs eksploitasi, situs yang tidak terpercaya atau reputasi rendah, serta situs yang telah Anda blokir dalam daftar indikator khusus Anda.
Mungkin butuh waktu hingga dua jam bagi perangkat untuk menerima indikator khusus baru.
Prasyarat
Perlindungan Web Menggunakan Perlindungan Jaringan Untuk memberikan keamanan penjelajahan web di Microsoft Edge dan browser web pihak ketiga.
Untuk mengaktifkan perlindungan jaringan pada perangkat Anda:
- Edit bek untuk baseline keamanan titik akhir di bawah Perlindungan Web & Jaringan untuk mengaktifkan perlindungan jaringan sebelum menggunakan atau menggunakannya kembali. Pelajari tentang meninjau dan menugaskan bek untuk garis dasar keamanan titik akhir
- Ubah perlindungan jaringan saat menggunakan konfigurasi perangkat intune, SCCM, kebijakan grup, atau solusi MDM Anda. Baca lebih lanjut tentang mengaktifkan perlindungan jaringan
Jika Anda menetapkan perlindungan jaringan ke Audit saja, Pemblokiran tidak tersedia. Juga, Anda akan dapat mendeteksi dan mencatat upaya untuk mengakses situs web berbahaya dan tidak diinginkan di Microsoft Edge saja.
Konfigurasikan Perlindungan Ancaman Web
Prosedur berikut menjelaskan cara mengkonfigurasi perlindungan ancaman web menggunakan Microsoft Intune Admin Center.
- Buka Microsoft Intune Admin Center (https: // titik akhir.Microsoft.com), dan masuk.
- Memilih Keamanan titik akhir >Serangan Pengurangan Permukaan, dan kemudian pilih + Membuat kebijakan.
- Pilih platform, seperti Windows 10 dan lebih baru, Pilih Perlindungan web profil, lalu pilih Membuat.
- Di Dasar -dasar tab, tentukan nama dan deskripsi, lalu pilih Berikutnya.
- Di Pengaturan konfigurasi tab, kembangkan Perlindungan web, Tentukan pengaturan Anda, lalu pilih Berikutnya.
- Mengatur Aktifkan perlindungan jaringan ke Diaktifkan Jadi perlindungan web dihidupkan. Bergantian, Anda dapat menetapkan perlindungan jaringan ke Mode audit untuk melihat bagaimana itu akan bekerja di lingkungan Anda. Dalam mode audit, perlindungan jaringan tidak mencegah pengguna mengunjungi situs atau domain, tetapi melacak deteksi sebagai peristiwa.
- Untuk melindungi pengguna dari penipuan phishing potensial dan perangkat lunak berbahaya, putar Membutuhkan layar pintar untuk warisan microsoft edge ke Ya.
- Untuk mencegah pengguna melewati peringatan tentang situs yang berpotensi berbahaya, atur Memblokir akses situs berbahaya ke Ya.
- Untuk mencegah pengguna melewati peringatan dan mengunduh file yang tidak diverifikasi, setel Blokir File yang Tidak Terverifikasi ke Ya.
- Di Tag Lingkup tab, jika organisasi Anda menggunakan tag lingkup, pilih + Pilih Tag Lingkup, dan kemudian pilih Berikutnya. (Jika Anda tidak menggunakan tag lingkup, pilih Berikutnya.) Untuk mempelajari lebih lanjut tentang tag lingkup, lihat Gunakan Kontrol Akses Berbasis Peran (RBAC) dan Tag Lingkup untuk membagikannya.
- Di Tugas tab, tentukan pengguna dan perangkat untuk menerima kebijakan perlindungan web, dan kemudian pilih Berikutnya.
- Di Ulasan + Buat tab, tinjau pengaturan kebijakan Anda, lalu pilih Membuat.
topik-topik terkait
- Ikhtisar Perlindungan Web
- Perlindungan Ancaman Web
- Pantau keamanan web
- Tanggapi ancaman web
- Perlindungan jaringan
Masukan
Kirim dan lihat umpan balik untuk
Perlindungan web
Perlindungan Web di Microsoft Defender untuk titik akhir adalah kemampuan yang terdiri dari perlindungan ancaman web, penyaringan konten web, dan indikator khusus. Perlindungan Web memungkinkan Anda mengamankan perangkat Anda terhadap ancaman web dan membantu Anda mengatur konten yang tidak diinginkan. Anda dapat menemukan laporan perlindungan web di portal bek Microsoft 365 dengan pergi ke Laporan> Perlindungan Web.
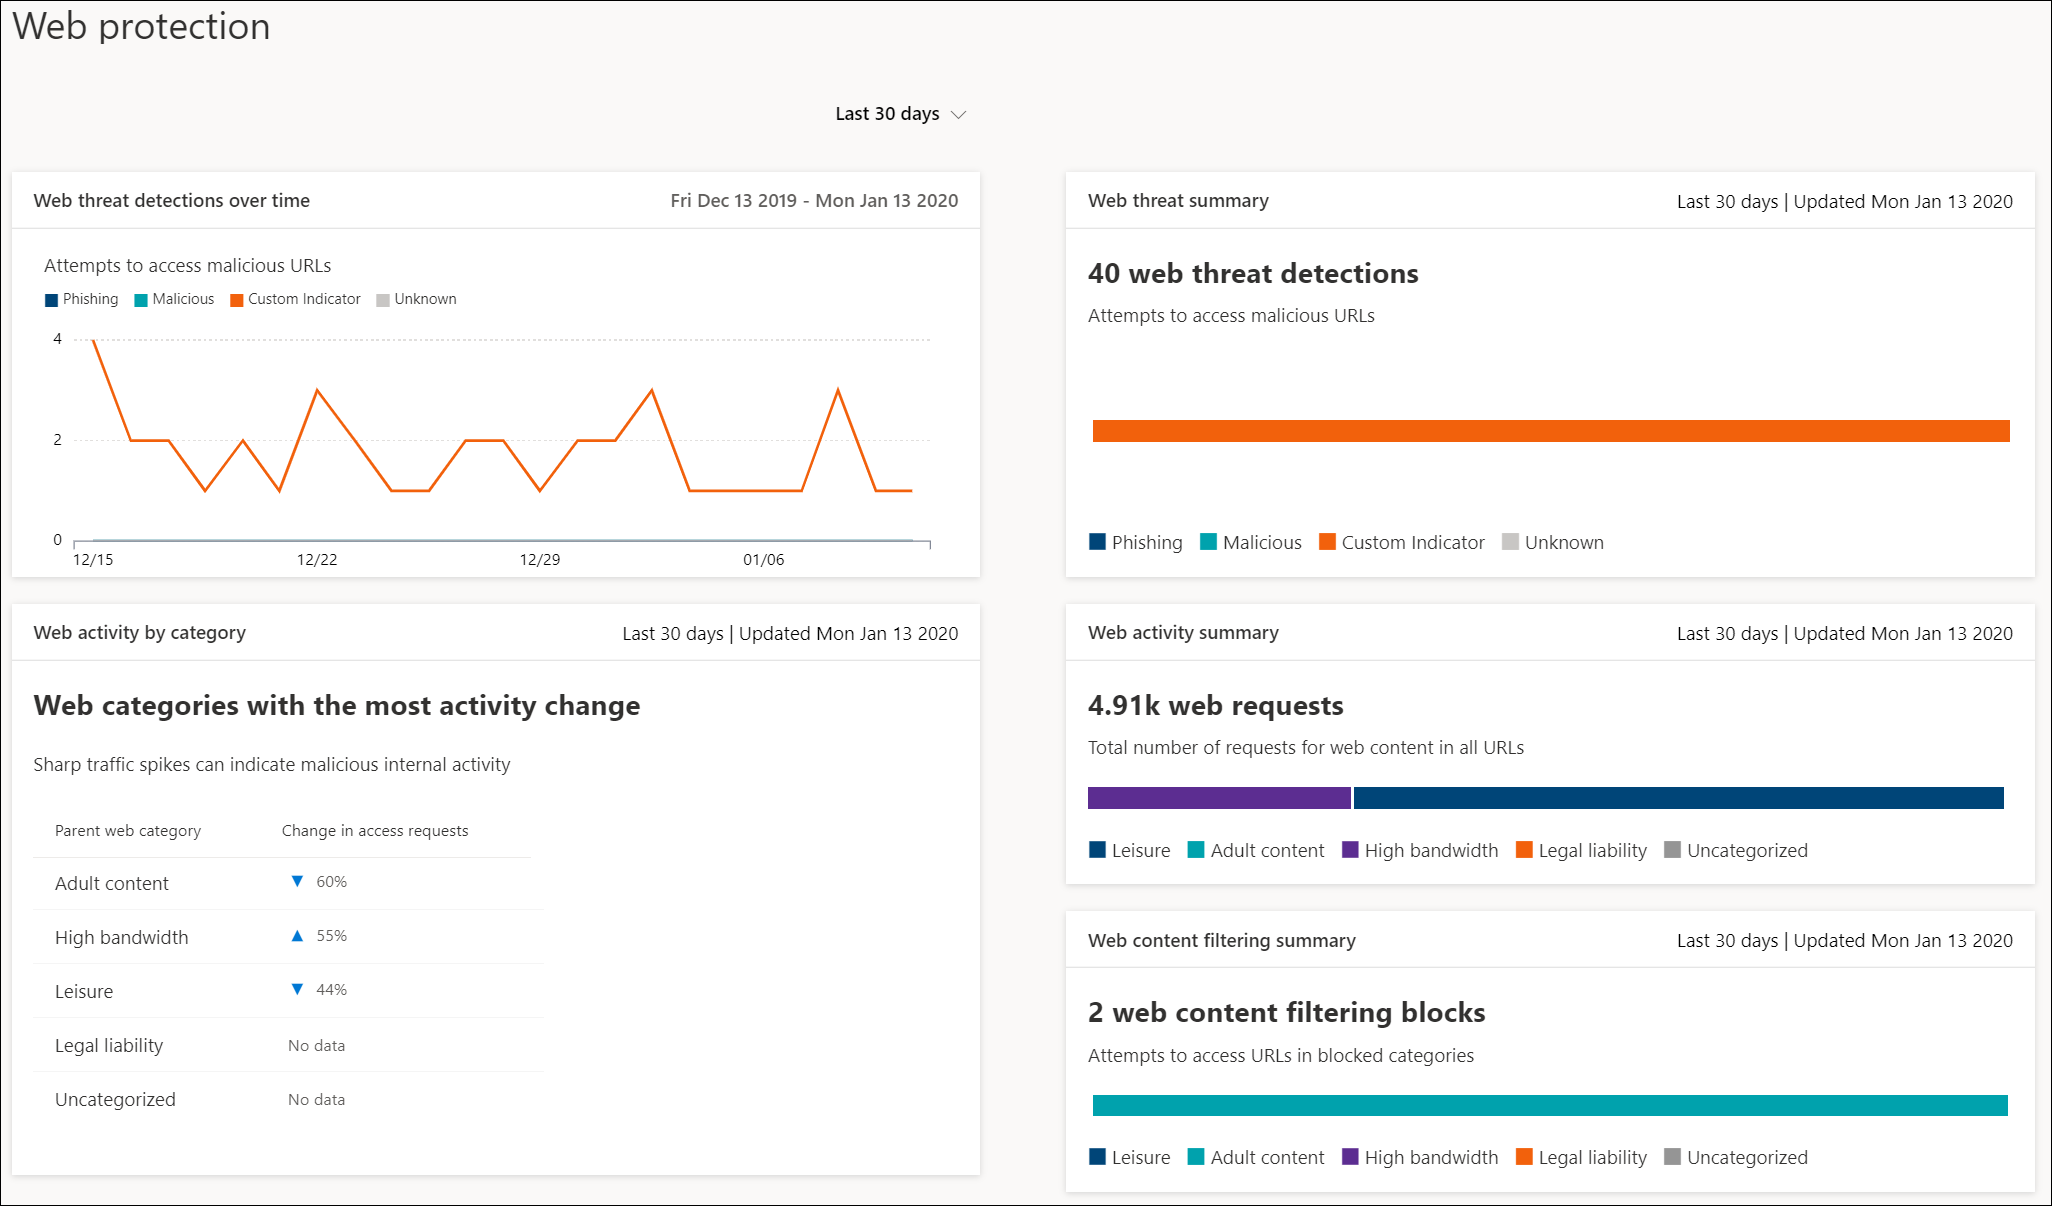
Perlindungan Ancaman Web
Kartu yang membentuk perlindungan ancaman web Deteksi ancaman web dari waktu ke waktu Dan Ringkasan Ancaman Web.
Perlindungan ancaman web meliputi:
- Visibilitas komprehensif ke ancaman web yang mempengaruhi organisasi Anda.
- Kemampuan investigasi atas aktivitas ancaman terkait web melalui peringatan dan profil URL yang komprehensif dan perangkat yang mengakses URL ini.
- Satu set lengkap fitur keamanan yang melacak tren akses umum ke situs web jahat dan tidak diinginkan.
Untuk proses selain Microsoft Edge dan Internet Explorer, Skenario Perlindungan Web Leverage Perlindungan Jaringan untuk Inspeksi dan Penegakan:
- IP didukung untuk ketiga protokol (TCP, HTTP, dan HTTPS (TLS)).
- Hanya alamat IP tunggal yang didukung (tidak ada blok CIDR atau rentang IP) di indikator khusus.
- URL terenkripsi (jalur lengkap) hanya dapat diblokir di browser pesta pertama (Internet Explorer, Edge).
- URL terenkripsi (hanya FQDN) dapat diblokir di browser pihak ketiga (i.e. selain penjelajah internet, edge).
- Blok jalur URL penuh dapat diterapkan untuk URL yang tidak terenkripsi.
Mungkin ada hingga 2 jam latensi (biasanya lebih sedikit) antara waktu tindakan diambil, dan URL dan IP diblokir.
Indikator khusus
Deteksi indikator khusus juga dirangkum dalam laporan ancaman web organisasi Anda di bawah Deteksi ancaman web dari waktu ke waktu Dan Ringkasan Ancaman Web.
Indikator khusus termasuk:
- Kemampuan untuk membuat indikator kompromi berbasis IP dan URL untuk melindungi organisasi Anda dari ancaman.
- Kemampuan investigasi atas kegiatan yang terkait dengan profil IP/URL khusus Anda dan perangkat yang mengakses URL ini.
- Kemampuan untuk membuat memungkinkan, memblokir, dan memperingatkan kebijakan untuk IP dan URL.
Penyaringan Konten Web
Penyaringan konten web Termasuk Aktivitas web berdasarkan kategori, Ringkasan Penyaringan Konten Web, Dan Ringkasan Aktivitas Web.
Penyaringan konten web termasuk:
- Pengguna dicegah mengakses situs web dalam kategori yang diblokir, apakah mereka menjelajah di tempat atau pergi.
- Anda dapat dengan mudah menggunakan beragam kebijakan ke berbagai set pengguna menggunakan grup perangkat yang ditentukan dalam Microsoft Defender untuk pengaturan kontrol akses berbasis peran titik akhir.
Catatan Pembuatan Grup Perangkat Didukung di Defender untuk Rencana Endpoint 1 dan Paket 2.
Urutan prioritas
Perlindungan web terdiri dari komponen -komponen berikut, tercantum dalam urutan prioritas. Masing -masing komponen ini diberlakukan oleh klien layar pintar di Microsoft Edge dan oleh klien perlindungan jaringan di semua browser dan proses lainnya.
- Indikator Kustom (IP/URL, Microsoft Defender untuk Kebijakan Aplikasi Cloud)
- Mengizinkan
- Memperingatkan
- Memblokir
- SmartScreen Intel, termasuk Exchange Online Protection (EOP)
- Eskalasi
Microsoft Defender untuk aplikasi cloud saat ini menghasilkan indikator hanya untuk URL yang diblokir.
Urutan prioritas terkait dengan urutan operasi yang digunakan URL atau IP dievaluasi. Misalnya, jika Anda memiliki kebijakan penyaringan konten web, Anda dapat membuat pengecualian melalui indikator IP/URL khusus. Indikator Kustom Kompromi (IOC) lebih tinggi dalam urutan prioritas daripada blok WCF.
Demikian pula, selama konflik antara indikator, memungkinkan selalu diutamakan daripada blok (override Logic). Itu berarti bahwa indikator izin akan menang atas indikator blok apa pun yang ada.
Tabel di bawah ini merangkum beberapa konfigurasi umum yang akan menghadirkan konflik dalam tumpukan perlindungan web. Ini juga mengidentifikasi penentuan yang dihasilkan berdasarkan prioritas yang tercantum di atas.
Kebijakan Indikator Kustom Kebijakan Ancaman Web Kebijakan WCF Pembela untuk Kebijakan Aplikasi Cloud Hasil Mengizinkan Memblokir Memblokir Memblokir Izinkan (Web Protection Override) Mengizinkan Mengizinkan Memblokir Memblokir Izinkan (pengecualian WCF) Memperingatkan Memblokir Memblokir Memblokir Peringatkan (override) Alamat IP internal tidak didukung oleh indikator khusus. Untuk kebijakan peringatan saat dilewati oleh pengguna akhir, situs akan diblokir selama 24 jam untuk pengguna itu secara default. Kerangka waktu ini dapat dimodifikasi oleh admin dan diturunkan oleh layanan cloudscreen smart. Kemampuan untuk memotong peringatan juga dapat dinonaktifkan di Microsoft Edge menggunakan CSP untuk blok ancaman web (malware/phishing). Untuk informasi lebih lanjut, lihat Pengaturan Microsoft Edge SmartScreen.
Lindungi browser
Dalam semua skenario perlindungan web, layar pintar dan perlindungan jaringan dapat digunakan bersama untuk memastikan perlindungan di peramban dan proses pihak pertama dan ketiga. SmartScreen dibangun langsung ke Microsoft Edge, sementara perlindungan jaringan memantau lalu lintas di browser dan proses pihak ketiga. Diagram di bawah ini menggambarkan konsep ini. Diagram kedua klien ini bekerja bersama untuk menyediakan beberapa browser/cakupan aplikasi akurat untuk semua fitur perlindungan web (indikator, ancaman web, penyaringan konten).
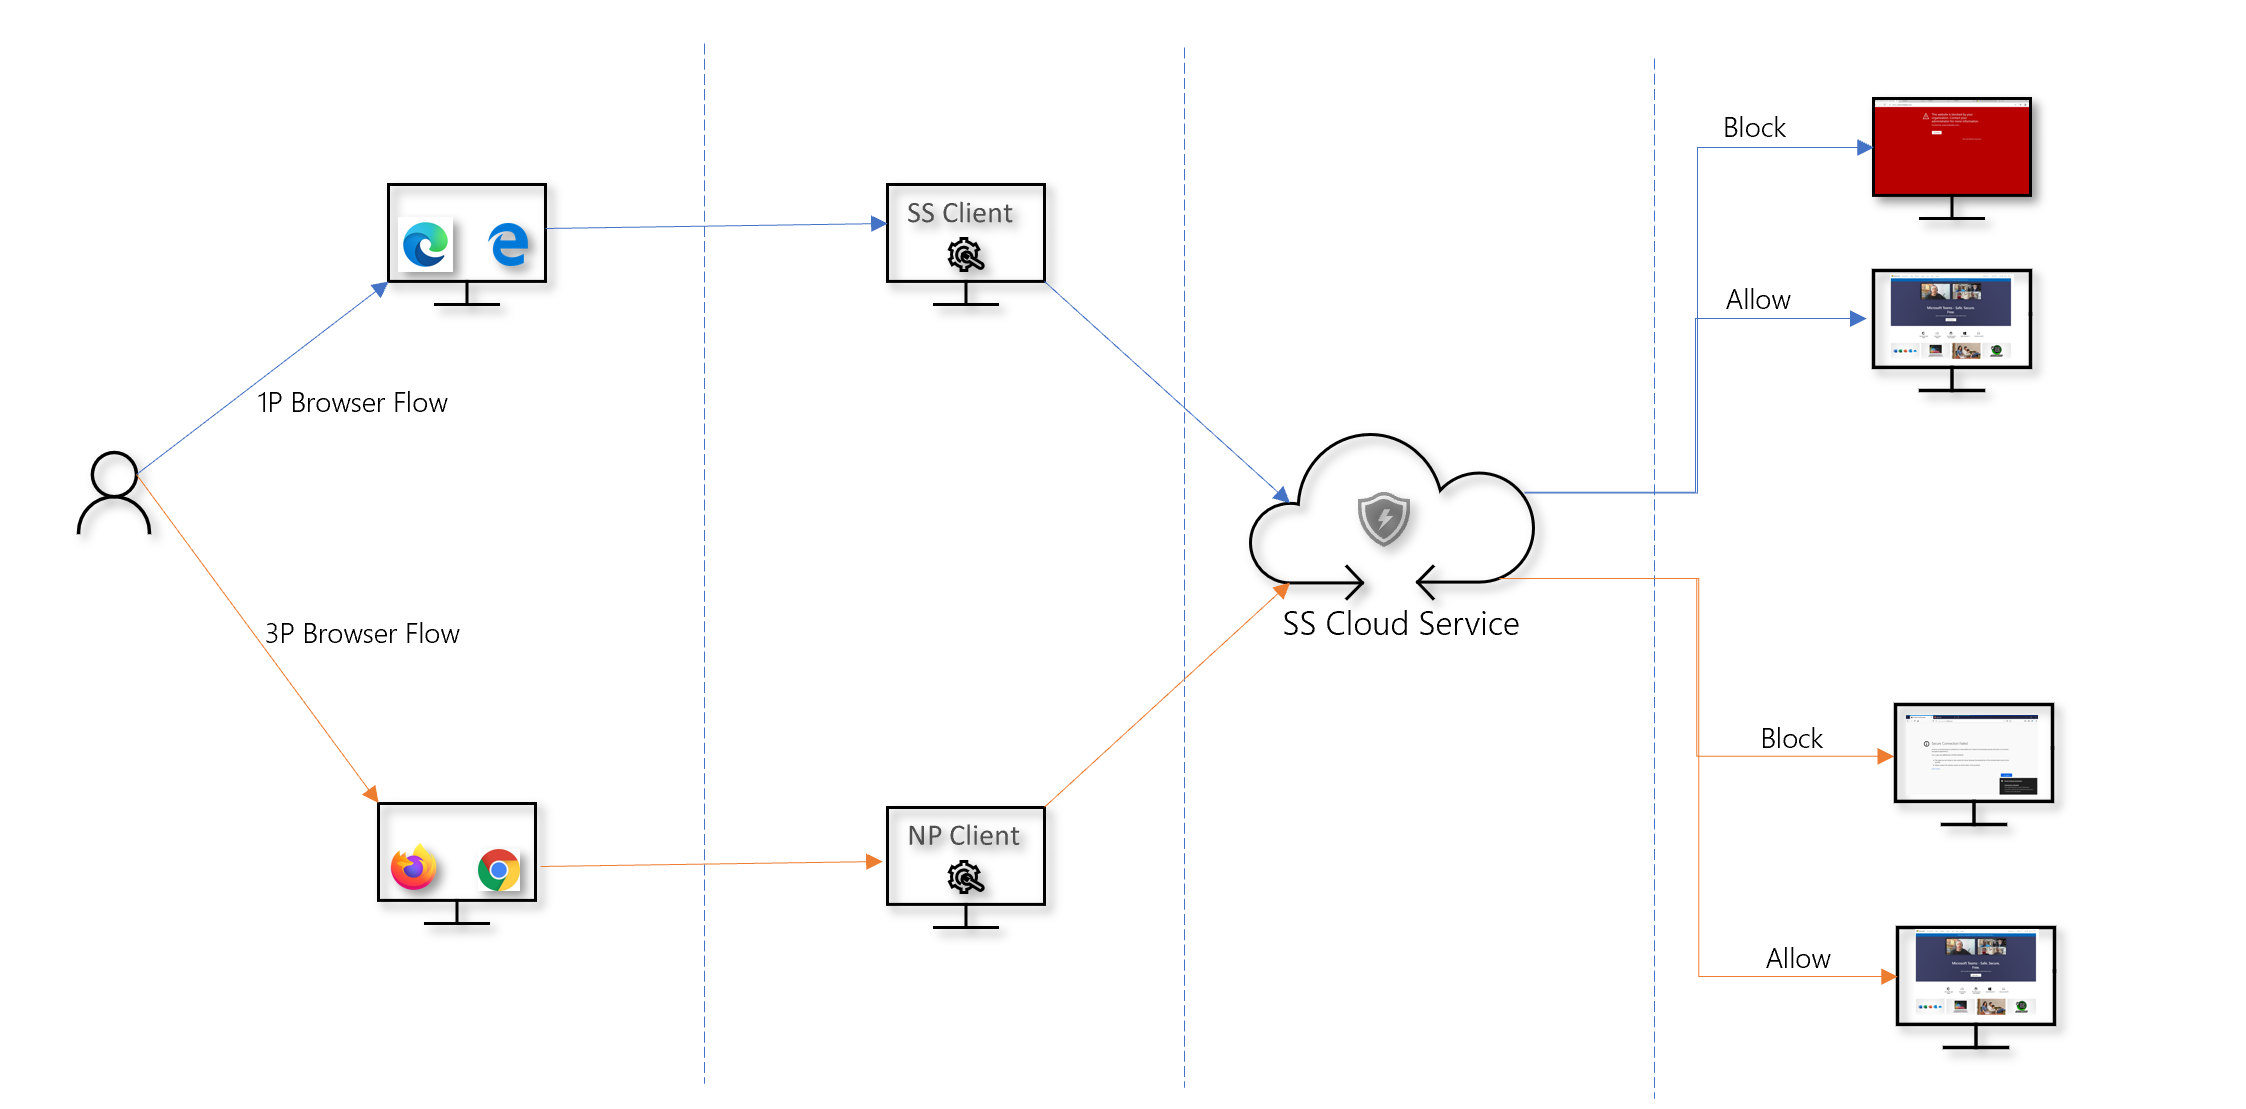
Memecahkan masalah titik akhir
Respons dari cloud layar pintar distandarisasi. Alat seperti Fiddler dapat digunakan untuk memeriksa respons dari layanan cloud, yang akan membantu menentukan sumber blok.
Ketika layanan cloud SmartScreen merespons dengan respons izin, blokir, atau peringatkan, kategori respons dan konteks server disampaikan kembali ke klien. Di Microsoft Edge, kategori respons adalah apa yang digunakan untuk menentukan halaman blok yang sesuai untuk ditampilkan (kebijakan organisasi yang berbahaya, phishing,).
Tabel di bawah ini menunjukkan tanggapan dan fitur berkorelasi mereka.
Kategori Respons Fitur yang bertanggung jawab atas blok CustomPolicy WCF CustomBlockList Indikator khusus Casbpolicy Bek untuk aplikasi cloud Jahat Ancaman web Pengelabuan Ancaman web Perburuan Lanjutan untuk Perlindungan Web
Kusto Queries in Advanced Hunting dapat digunakan untuk merangkum blok perlindungan web di organisasi Anda hingga 30 hari. Kueri ini menggunakan informasi yang tercantum di atas untuk membedakan antara berbagai sumber blok dan merangkumnya dengan cara yang ramah pengguna. Misalnya, kueri di bawah ini mencantumkan semua blok WCF yang berasal dari Microsoft Edge.
DeviceEvents | Where ActionType == "SmartScreenUrlwarning" | Perpanjang parsedfields = parse_json (levelds tambahan) | Project DeviceName, ActionType, Timestamp, RemoteUrl, InitiatingProcessFileName, Experience = ToString (ParsedFields.Pengalaman) | dimana pengalaman == "CustomPolicy"Demikian pula, Anda dapat menggunakan kueri di bawah ini untuk mencantumkan semua blok WCF yang berasal dari perlindungan jaringan (misalnya, blok WCF di browser pihak ketiga). Perhatikan bahwa ActionType telah diperbarui dan ‘pengalaman’ telah diubah menjadi ‘ResponseCategory’.
DeviceEvents | di mana actionType == "ExploitGuardNetworkProtectionBlocked" | Perpanjang parsedfields = parse_json (levelds tambahan) | Proyek DeviceName, ActionType, Timestamp, RemoteUrl, InitiatingProcessFileName, ResponseCategory = ToString (ParsedFields.ResponseCategory) | Where ResponseCategory == "CustomPolicy"Untuk daftar blok yang disebabkan oleh fitur lain (seperti indikator khusus), lihat tabel di atas yang menguraikan setiap fitur dan kategori respons masing -masing. Pertanyaan ini juga dapat dimodifikasi untuk mencari telemetri yang terkait dengan mesin tertentu di organisasi Anda. Perhatikan bahwa ActionType yang ditampilkan dalam setiap kueri di atas hanya akan menampilkan koneksi yang diblokir oleh fitur perlindungan web, dan tidak semua lalu lintas jaringan.
Pengalaman pengguna
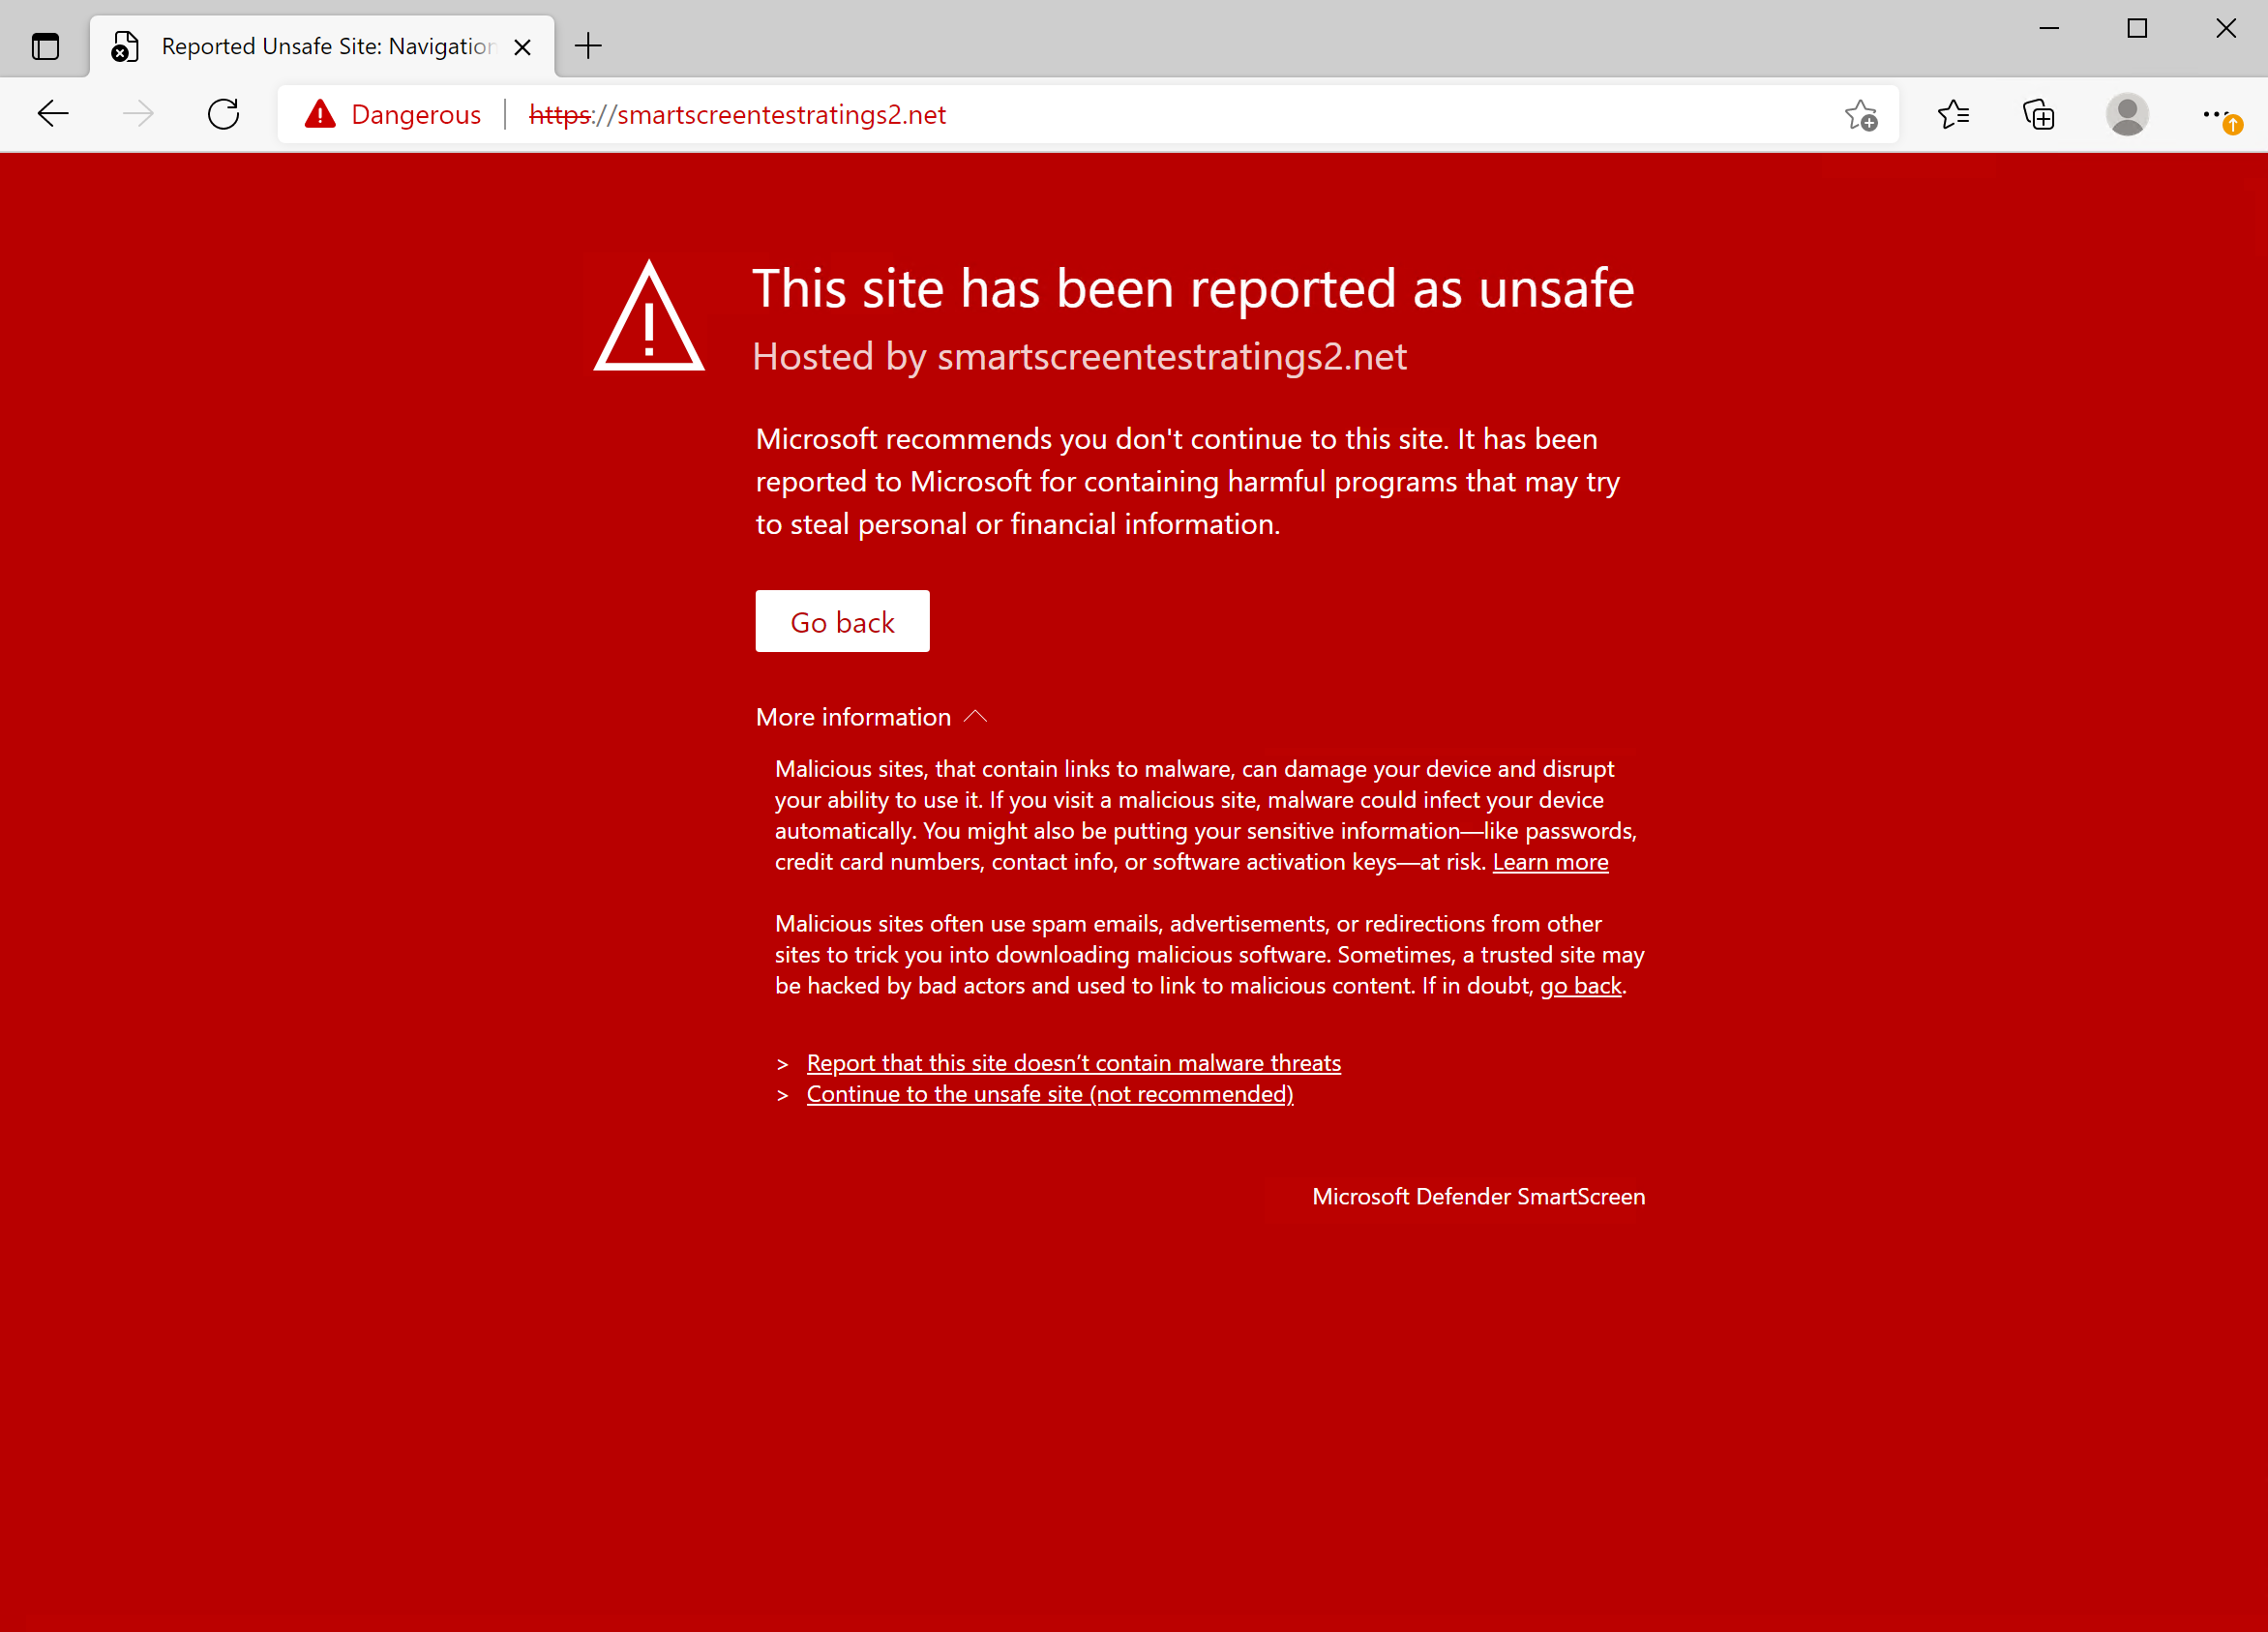
Jika pengguna mengunjungi halaman web yang menimbulkan risiko malware, phishing, atau ancaman web lainnya, Microsoft Edge akan memicu halaman blok yang bertuliskan ‘Situs ini telah dilaporkan tidak aman’ bersama dengan informasi terkait dengan ancaman tersebut.
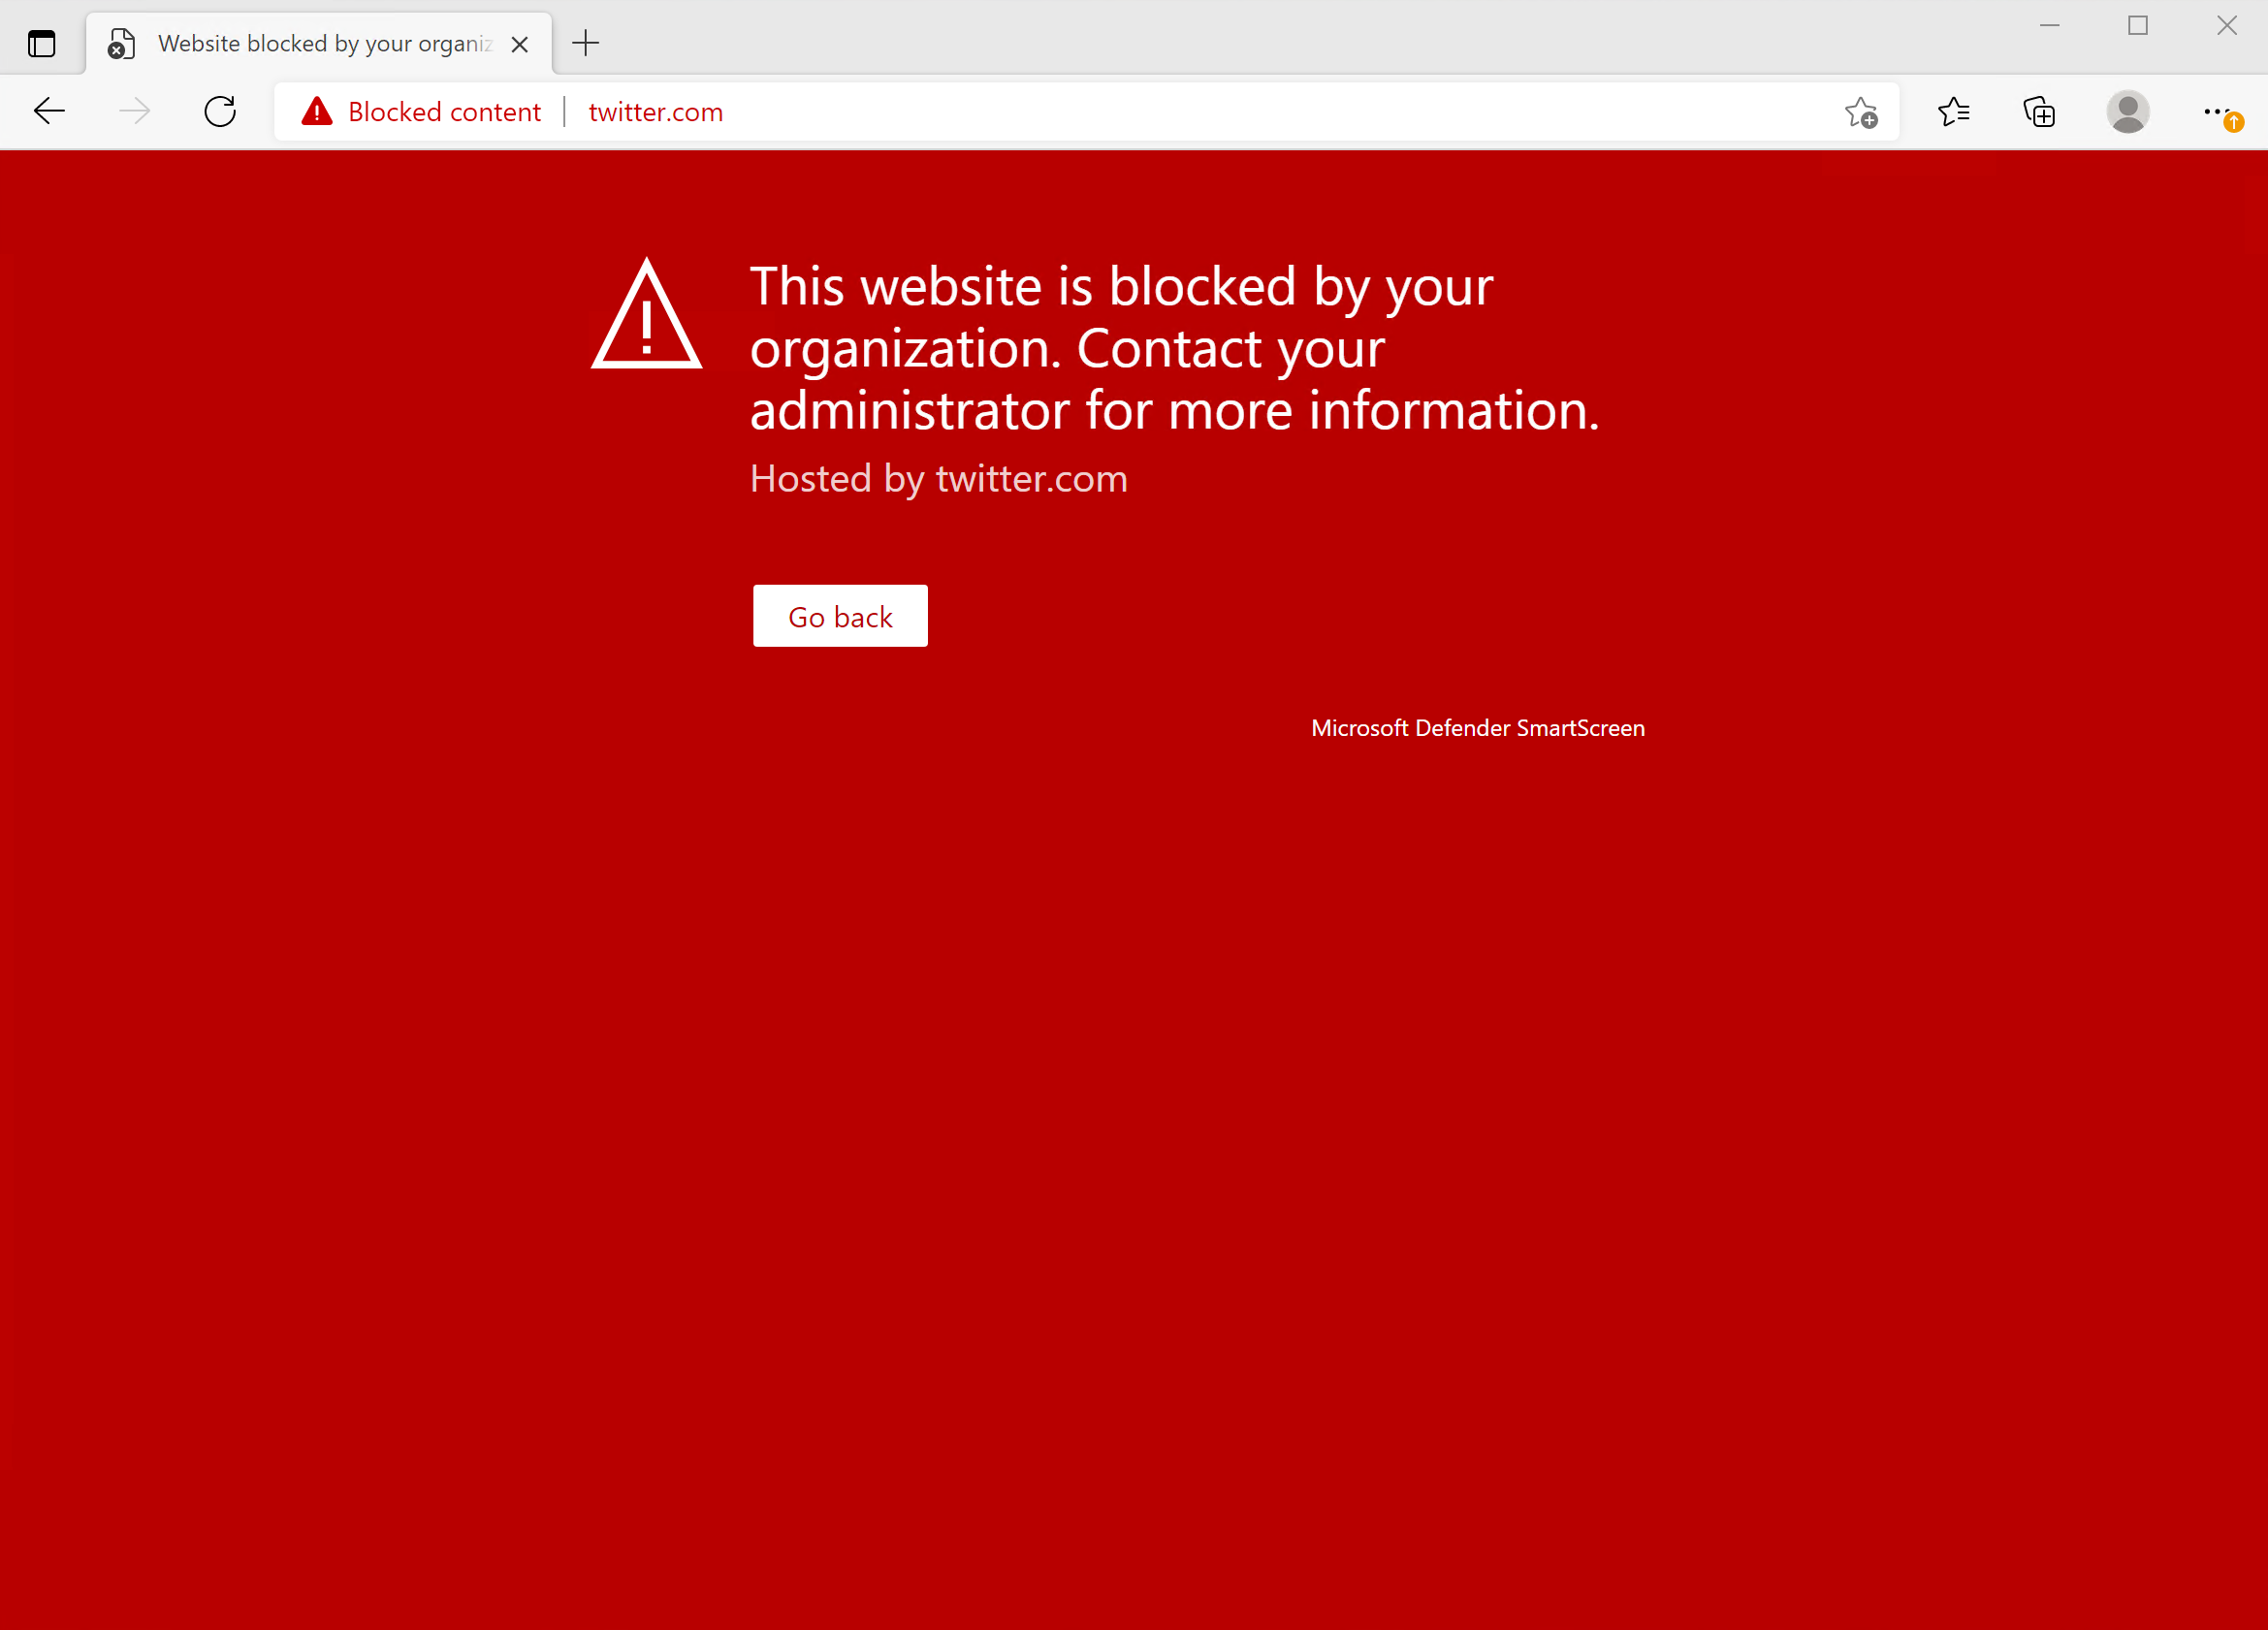
Jika diblokir oleh WCF atau indikator khusus, halaman blok menunjukkan di Microsoft Edge yang memberi tahu pengguna situs ini diblokir oleh organisasi mereka.
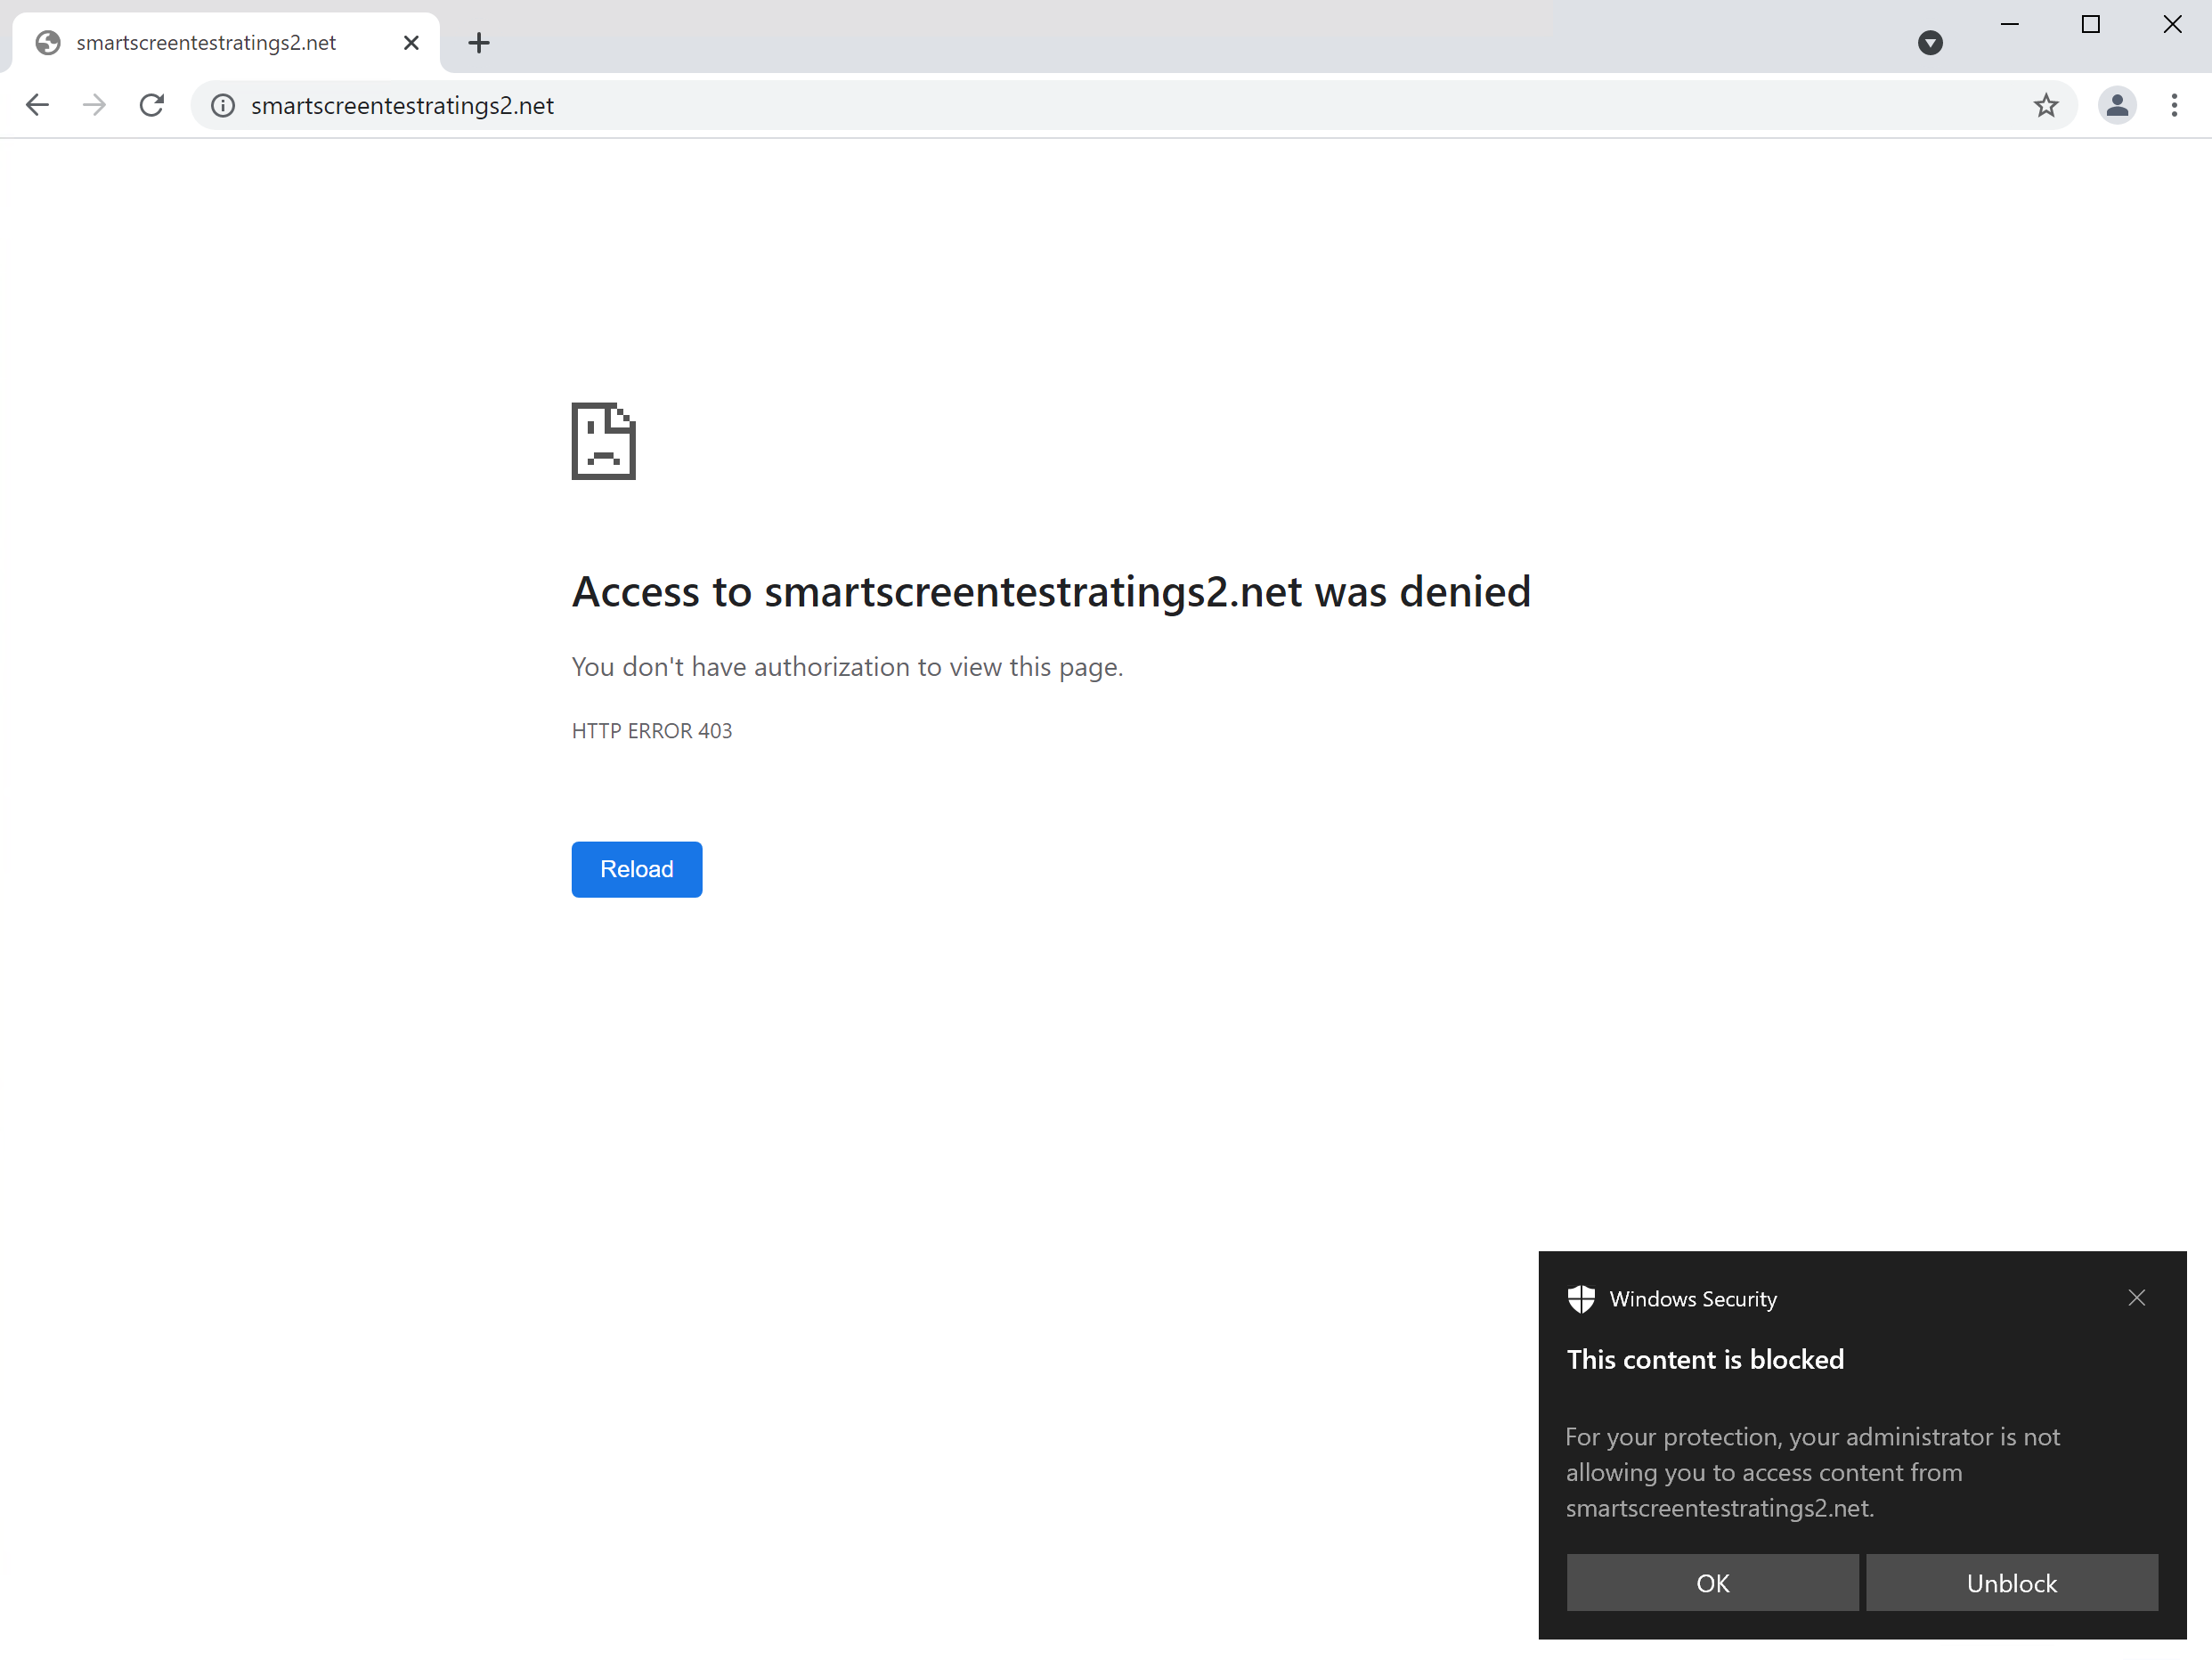
Bagaimanapun, tidak ada halaman blok yang ditampilkan di browser pihak ketiga, dan pengguna melihat halaman “koneksi aman gagal ‘bersama dengan pemberitahuan roti panggang. Bergantung pada kebijakan yang bertanggung jawab atas blok, pengguna akan melihat pesan yang berbeda dalam pemberitahuan roti panggang. Misalnya, penyaringan konten web akan menampilkan pesan ‘konten ini diblokir’.
Laporkan positif palsu
Untuk melaporkan positif palsu untuk situs yang dianggap berbahaya oleh SmartScreen, gunakan tautan yang muncul di halaman blok di Microsoft Edge (seperti yang ditunjukkan di atas).
Untuk WCF, Anda dapat membantah kategori domain. Arahkan ke Domain Tab Laporan WCF. Anda akan melihat elipsis di samping masing -masing domain. Arahkan arwah ellipsis ini dan pilih Kategori sengketa. Flyout akan terbuka. Tetapkan prioritas insiden dan berikan beberapa detail tambahan, seperti kategori yang disarankan. Untuk informasi lebih lanjut tentang cara mengaktifkan WCF dan cara membantah kategori, lihat pemfilteran konten web.
Untuk informasi lebih lanjut tentang cara mengirimkan positif false/negatif, lihat alamat false positif/negatif di bek Microsoft untuk titik akhir.
Informasi terkait
Tema Keterangan Perlindungan Ancaman Web Hentikan akses ke situs phishing, vektor malware, situs eksploitasi, situs yang tidak terpercaya atau reputasi rendah, dan situs yang telah Anda blokir. Penyaringan Konten Web Melacak dan mengatur akses ke situs web berdasarkan kategori kontennya.