


Apakah Samsung memata -matai penggunanya?
Apakah Samsung memata -matai penggunanya?
Menurut penulis penelitian, tidak ada yang memilih dari pemanenan data ini.
Ringkasan artikel
A study conducted by the University of Edinburgh and Trinity College Dublin has found that Android phones from Samsung, Xiaomi, Huawei, and Realme, as well as phones running LineageOS and /e/OS, transmit substantial amounts of user data to OS developers and third-party entities like Google, Microsoft, LinkedIn, and Facebook. Bahkan ketika ponsel menganggur, mereka terus mengumpulkan gigabyte data. Perangkat Samsung dan Xiaomi ditemukan mencatat sejumlah besar data peristiwa interaksi pengguna, sedangkan perangkat lain yang berfokus pada pengidentifikasi pengguna yang dapat disahkan.
Poin -Poin Kunci:
- Ponsel Android dari berbagai produsen, termasuk Samsung, Xiaomi, Huawei, dan Realme, mengumpulkan dan mengirimkan data pengguna ke pengembang OS dan entitas pihak ketiga.
- Pengidentifikasi Perangkat dan Pengguna, Informasi Konfigurasi Perangkat, dan Pencatatan Acara Pengguna adalah beberapa data spesifik yang dikumpulkan oleh ponsel Android ini.
- Pengidentifikasi pengguna yang dapat diputar ulang, seperti ID Iklan, masih dapat ditautkan kembali ke perangkat asli dan pengguna.
- Layanan Google Play dan Google Play Store Mengumpulkan volume besar data dari semua handset kecuali yang menggunakan /E /OS.
- Praktik pengumpulan data oleh Google dan entitas lain ditandai dengan kurangnya transparansi dan dokumentasi.
- Para peneliti menekankan perlunya lebih banyak perhatian terhadap masalah privasi dalam sistem operasi itu sendiri, daripada hanya berfokus pada aplikasi tertentu.
- Kekhawatiran atas pemanenan data oleh ponsel Android menyoroti pertukaran antara penggunaan smartphone dan privasi.
- Peretas telah menemukan kerentanan dalam aplikasi yang sudah dipasang sebelumnya di perangkat Samsung, memungkinkan mereka untuk memata-matai pengguna dan mendapatkan kendali sistem.
- Samsung telah berupaya memperbaiki kerentanan ini, tetapi rincian tentang insiden dan resolusi mereka terbatas.
- Peneliti Keamanan Sergey Toshin menemukan dua belas kerentanan yang mempengaruhi perangkat Samsung, dengan tiga masalah kritis saat ini diangkat.
Pertanyaan dan Jawaban Detail
T1: Data apa yang dilakukan ponsel Android dari Samsung, Xiaomi, Huawei, dan Realme Collect dan Transmit?
A1: Ponsel ini mengumpulkan dan mengirimkan perangkat dan pengidentifikasi pengguna, informasi konfigurasi perangkat, dan data logging acara pengguna. Perangkat Samsung dan Xiaomi mencatat sejumlah besar data peristiwa interaksi pengguna, sedangkan perangkat lain terutama fokus pada pengidentifikasi pengguna yang dapat disukainya.
T2: Dapat yang dapat disetel ulang pengidentifikasi pengguna dapat dihubungkan kembali ke perangkat asli dan pengguna?
A2: Ya, para peneliti menemukan bahwa pengidentifikasi pengguna yang dapat disetel kembali, seperti ID Iklan, masih dapat ditautkan kembali ke perangkat asli dan pengguna.
T3: Entitas mana yang mengumpulkan volume besar data dari ponsel Android?
A3: Google Play Services dan Google Play Store mengumpulkan volume besar data dari semua handset Android kecuali yang menggunakan /E /OS.
T4: Berapa tingkat transparansi mengenai praktik pengumpulan data?
A4: Praktik pengumpulan data ditandai oleh kurangnya transparansi, karena Google tidak memberikan dokumentasi untuk data yang dikumpulkan, dan muatan dikirim sebagai data yang dikodekan biner yang dihasilkan oleh kode yang diobamen secara sengaja.
T5: Sistem operasi mana yang dimasukkan dalam penelitian ini?
A5: Studi ini termasuk ponsel berbasis Android dari Samsung, Xiaomi, Huawei, dan Realme, serta perangkat yang menjalankan lineageos dan /e /os.
T6: Apa kekhawatiran yang disorot oleh penelitian ini?
A6: Studi ini menyoroti kurangnya perhatian yang diberikan pada masalah privasi dalam sistem operasi itu sendiri dan menekankan perlunya lebih banyak kesadaran dan pengawasan di bidang ini.
T7: Pertukaran apa yang disorot oleh kekhawatiran atas pemanenan data?
A7: Kekhawatiran atas pemanenan data oleh ponsel Android meningkatkan masalah pertukaran antara penggunaan smartphone dan privasi.
T8: Kerentanan apa yang ditemukan peretas di aplikasi yang sudah dipasang sebelumnya di perangkat Samsung?
A8: Peretas telah menemukan kerentanan yang memungkinkan mereka memata-matai pengguna dan mendapatkan kendali penuh terhadap sistem dengan merusak aplikasi yang sudah dipasang sebelumnya Samsung.
T9: Tindakan apa yang telah diambil Samsung untuk mengatasi kerentanan?
A9: Samsung sedang berupaya memperbaiki kerentanan, tetapi detail spesifik tentang insiden dan resolusi mereka belum sepenuhnya diungkapkan.
T10: Apa yang Ditemukan Peneliti Keamanan Sergey Toshin tentang kerentanan Samsung?
A10: Sergey Toshin menemukan dua belas kerentanan yang mempengaruhi perangkat Samsung, dengan tiga masalah kritis saat ini diangkat. Kerentanan ini menimbulkan risiko keamanan bagi pengguna Samsung.
Apakah Samsung memata -matai penggunanya
Menurut penulis penelitian, tidak ada yang memilih dari pemanenan data ini.
Studi memperingatkan ponsel Android dari Samsung, Xiaomi dan lainnya memata -matai pengguna
Setiap orang yang menggunakan ponsel Android mungkin memiliki beberapa kenalan sadar keamanan bertanya, “Jangan tahu berapa banyak data yang dipanen ponsel Anda?”Sebagian besar dari kita mengangkatnya sebagai salah satu keadaan kehidupan modern yang tak terhindarkan: Anda menginginkan smartphone, Anda berurusan dengan pemanenan data. Namun, beberapa orang tidak begitu rela melakukan pengorbanan itu.
Sebuah studi kolaboratif baru dari University of Edinburgh di Skotlandia dan Trinity College Dublin di Irlandia menguji ponsel-ponsel berbasis Android dari Samsung, Xiaomi, Huawei, dan Realme serta handset yang menjalankan garis keturunan dan open-source, privasi yang berfokus /E /O /OS. Studi ini menemukan bahwa “bahkan ketika dikonfigurasi secara minimal dan handset menganggur, varian Android yang disesuaikan dengan vendor mengirimkan sejumlah besar informasi kepada pengembang OS dan juga pihak ketiga (Google, Microsoft, LinkedIn, Facebook, dll.) “
Seperti yang dicatat oleh penulis makalah, sementara banyak yang telah dikatakan tentang masalah privasi seputar aplikasi tertentu, relatif sedikit yang telah ditulis tentang masalah privasi dalam sistem operasi itu sendiri. Setelah pengujian, penulis sangat antusias bahwa topik ini membutuhkan lebih banyak perhatian, karena mereka menemukan bahwa perangkat melahap gigabyte data bahkan saat idle.
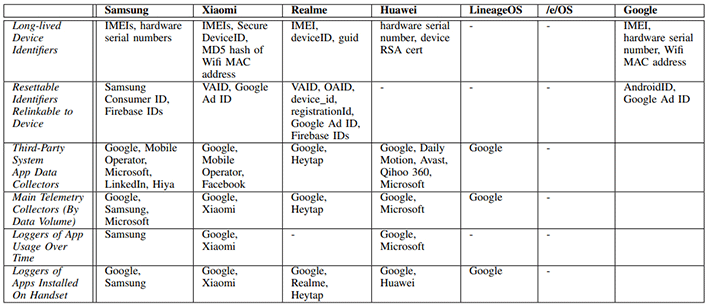
Kredit: Trinity College Dublin
Lebih khusus lagi, para peneliti menemukan bahwa handset Samsung, Xiaomi, Huawei, dan Realme mengumpulkan perangkat dan pengidentifikasi pengguna, informasi konfigurasi perangkat, dan yang paling memberatkan, pencatatan acara pengguna (sebagai bentuk “telemetri” Telemetri.”) Hanya perangkat Samsung dan Xiaomi yang ditemukan mencatat sejumlah besar data acara interaksi pengguna, meskipun – perangkat lain terutama berfokus pada pengidentifikasi pengguna yang dapat disahkan.
Itu tidak terlalu menghibur mengingat bahwa para peneliti juga menunjukkan bagaimana data yang dikumpulkan yang dikaitkan dengan pengidentifikasi pengguna yang disetel kembali ini (seperti ID iklan) masih dapat ditautkan kembali ke perangkat asli dan pengguna. Selain itu, para peneliti berkomentar bahwa penyebab terbesar di balik pemanenan data sebenarnya adalah Google sendiri. Di koran, mereka mengatakan bahwa “Layanan Google Play dan Google Play Store mengumpulkan volume besar data dari semua handset,” kecuali perangkat /E /OS, karena OS itu tidak menggunakan layanan Google Play Services.
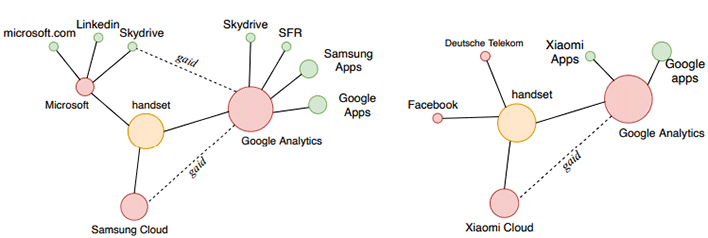
Para penulis melanjutkan untuk mencatat “sifat buram dari pengumpulan data ini,” berkomentar bahwa Google tidak memberikan dokumentasi apa pun, dan bahwa muatan dikirimkan sebagai data yang dikodekan biner yang dihasilkan oleh kode yang diobamkan secara sengaja. Rupanya, mereka telah berdiskusi dengan Google untuk meminta Android Creator Publish Documentation untuk pengumpulan/telemetri data ini, “tetapi sampai saat ini yang belum terjadi.”
Studi ini cukup mendalam dan diisi dengan jargon teknis, tetapi masih layak dibaca jika Anda bahkan secara tangensial tertarik pada topik tersebut. Anda dapat menemukan dokumen PDF di situs web Trinity College Dublin.
Peretas menemukan cara untuk memata-matai pengguna Samsung dengan merusak aplikasi yang sudah diinstal sebelumnya
Peretas berada ke target mereka berikutnya: Samsung. Dengan merusak aplikasi Samsung yang sudah dipasang sebelumnya, peretas sekarang dapat memata-matai pengguna.
Peretas dapat menonton pengguna, dan bahkan mengambil kendali penuh atas seluruh sistem. Yang lebih mengkhawatirkan adalah bahwa bug tampaknya termasuk set yang jauh lebih luas dari yang dieksploitasi. Salah satu peneliti keamanan Samsung melaporkan insiden tersebut ke program Bug Bounty raksasa teknologi.
Samsung adalah raksasa teknologi Korea Selatan, tetapi itu tidak menghentikan peretas untuk merusak sistem mereka. Perusahaan sekarang sedang berupaya memperbaiki kerentanan tanpa akhir yang terus memengaruhi smartphone selulernya.
Peretas tentang tiga masalah Samsung yang kritis
Komputer bleeping baru -baru ini melaporkan bahwa sejak awal tahun 2021, pendiri perusahaan yang terlalu berlebihan, Sergey Toshin, menemukan lebih dari dua belas kerentanan yang saat ini mempengaruhi semua perangkat Samsung.
Karena risiko keamanan yang ditimbulkan oleh bug ini kepada pengguna Samsung, perusahaan hanya merilis detail lampu tentang insiden tersebut. Sampai sekarang, hanya tiga masalah yang telah diangkat.
Menurut outlet media online, Toshin juga menyebutkan bahwa risiko yang paling tidak mengancam yang ditimbulkan oleh masalah ini adalah bahwa peretas dapat mencuri pesan pengguna jika mereka berhasil menipu korban.
Kedua masalah ini lebih rumit dan parah karena beratnya sembunyi -sembunyi.
Mengeksploitasi bug tidak mengharuskan pengguna Samsung melakukan apa pun karena mereka dapat menggunakannya untuk membaca dan menulis file sewenang -wenang untuk mengakses perangkat.
Samsung masih belum mengkonfirmasi kapan bug akan diperbaiki, terutama karena seluruh proses bisa memakan waktu hingga dua bulan. Perusahaan masih harus melakukan banyak tes tambalan untuk memastikan bahwa itu tidak akan menyebabkan masalah lebih lanjut.
Toshin menambahkan bahwa dia melaporkan ketiga ancaman keamanan, dan dia sekarang menunggu untuk mendapatkan hadiah.
Hacker mengumpulkan hampir $ 30.000
Seorang peretas menerima hampir $ 30.000 sejak awal tahun 2021 karena ia mengungkapkan total 14 masalah dalam sistem Samsung Devices ‘.
Peretas mengetahui bahwa ada bug dalam aplikasi yang telah diinstal sebelumnya di smartphone Samsung menggunakan pemindai yang terlalu berlebihan yang ia buat untuk membantu bug tersebut.
Dia memberi tahu Samsung tentang kelemahan pada bulan Februari, dan bahkan memposting video tentang bagaimana aplikasi pihak ketiga dapat memberinya hak admin ke perangkat Samsung apa pun. Namun, itu memiliki efek samping yang sangat besar – semua aplikasi di perangkat Samsung dihapus saat mencoba untuk mendapatkan hak istimewa yang ditinggikan.
Bug itu kemudian ditambal pada bulan April, tetapi masih memiliki dampak yang signifikan pada aplikasi penyediaan yang dikelola, dan sekarang diberi label sebagai CVE-2021-25356.
Sebagai hadiah, peretas mendapat $ 7.000 karena melaporkan bug.
Bleeping Computer menyebutkan bahwa Toshin juga menerima $ 5.460 untuk memberi tahu Samsung tentang masalah lain mengenai aplikasi pengaturan mereka. Itu memberi peretas akses ke file sewenang -wenang sebagai pengguna sistem yang sebenarnya. Labelnya dikenal sebagai CVE-2021-25393.
Terakhir, ia mendapat $ 4.850 lagi dari kumpulan bug Februari yang memungkinkan membuat file sewenang -wenang yang disamarkan sebagai pengguna telepon yang dapat mengakses SMS dan menelepon detail.
Artikel ini dimiliki oleh Times Tech
Ditulis oleh Fran Sanders
Seberapa besar Anda mempercayai ponsel cerdas Android Anda? Sebuah studi baru menunjukkan memata -matai Anda
Apakah menurut Anda Anda dapat mempercayai ponsel cerdas Android Anda dengan data dan informasi pribadi Anda? Studi terbaru ini akan membuat Anda berpikir dua kali.
Seberapa besar Anda mempercayai ponsel cerdas Anda?
Seperti banyak orang, Anda mungkin membawa ponsel Anda di saku setiap saat. Anda bahkan mungkin memiliki kesukaan pada perangkat Anda, yang membuat Anda mempercayakan semua rahasia dan foto Anda yang paling intim.
Namun smartphone android jauh dari dapat dipercaya, menurut sebuah studi baru -baru ini.
Pembelajaran – yang dilakukan oleh tim dari University of Edinburgh di Skotlandia dan Trinity College Dublin Di Irlandia – telah menemukan sejumlah masalah privasi yang terkait dengan penggunaan smartphone bertenaga android oleh merek -merek besar.
Profesor Doug Leith di Trinity College Dublin, bersama dengan Dr Paul Patras dan Haoyu Liu di Universitas Edinburgh, memeriksa data yang dikirim oleh enam varian OS Android yang dikembangkan oleh Samsung, Xiaomi, Huawei, Realme, Lineageos dan E/OS.
Apa yang mereka temukan adalah bahwa “Bahkan ketika dikonfigurasi secara minimal dan handsetnya menganggur, varian Android yang disesuaikan dengan vendor ini mengirimkan sejumlah besar informasi kepada pengembang OS dan juga ke pihak ketiga (Google, Microsoft, LinkedIn, Facebook dll yang memiliki aplikasi sistem yang telah diinstal sebelumnya” “”.
- Lithuania bisa melarang smartphone Cina dari lembaga negara sebagai barisan sensor Xiaomi berlanjut
- File jam tangan privasi online lebih dari 400 keluhan terkait dengan cookie internet
Apa yang dibagikan ponsel Anda tentang Anda?
Di antara data yang dikumpulkan, para peneliti mencatat sistem identifikasi permanen smartphone, riwayat penggunaan aplikasi, dan data telemetri.
Dengan pengecualian E/OS, semua produsen handset yang diperiksa mengumpulkan daftar semua aplikasi yang dipasang di handset, penelitian ini menyoroti.
Ini adalah informasi yang berpotensi sensitif karena dapat mengungkapkan minat pengguna, seperti aplikasi kencan terbaru yang digunakan, dan sebagainya.
Menurut penulis penelitian, tidak ada yang memilih dari pemanenan data ini.
“Saya pikir kami benar -benar melewatkan pengumpulan data besar -besaran dan berkelanjutan oleh ponsel kami, yang tidak ada pilihan,” yang juga merupakan ketua sistem komputer di Trinity’Sekolah Ilmu Komputer dan Statistik, kata.
“Kami’Anda terlalu fokus pada cookie web dan pada aplikasi yang berperilaku buruk “.
Tindakan yang bermakna sangat dibutuhkan untuk memberi orang kontrol nyata atas data yang meninggalkan ponsel mereka.
Profesor Doug Leith
Ketua Sistem Komputer, Sekolah Ilmu Komputer dan Statistik di Trinity College
Profesor berharap studi ini akan bertindak sebagai “panggilan bangun” untuk publik, politisi, dan regulator.
“Tindakan yang bermakna sangat diperlukan untuk memberi orang kontrol nyata atas data yang meninggalkan ponsel mereka,” tambahnya.
- Lebih dari setengah serangan cyber yang didukung negara berasal dari Rusia, menurut Microsoft
- Kesalahpahaman Perangkat Lunak Microsoft Mengekspos data 38 juta orang
Xiaomi, Samsung dan Huawei untuk memimpin balapan berbagi data
Menurut penelitian, handset Xiaomi mengirimkan detail “dari semua layar aplikasi yang dilihat oleh pengguna ke Xiaomi, termasuk kapan dan berapa lama setiap aplikasi digunakan”.
Waktu dan durasi panggilan telepon adalah bagian besar dari data yang terbuka, penelitian ini mengungkapkan.
Di handset Huawei, itu’s Swiftkey keyboard yang membagikan detail penggunaan aplikasi dari waktu ke waktu dengan Microsoft.
“Efeknya mirip dengan penggunaan cookie untuk melacak orang’aktivitas saat mereka bergerak di antara halaman web, “Menurut Dr Paul Patras, associate professor di School of Informatics di University of Edinburgh.
Di level lain, Samsung, Xiaomi, Realme, dan Google mengumpulkan “pengidentifikasi perangkat berumur panjang,” seperti nomor seri perangkat keras, di samping “pengidentifikasi iklan yang dapat disesuaikan dengan pengguna”.
Seringkali di bagian bawah atau belakang perangkat, nomor seri perangkat keras adalah nomor unik yang digunakan untuk tujuan identifikasi dan inventaris. Ini unik bagi pengguna dan paling sering diminta saat melaporkan pencurian telepon kepada polisi.
Adapun pengguna’I ID Iklan, Tujuannya adalah untuk memungkinkan pengiklan untuk melacak aktivitas iklan pengguna pseudo-anonim. Dia’S Ditugaskan oleh perangkat atau lingkungan operasi dan disimpan langsung pada perangkat itu sendiri.
Fakta bahwa sistem Android dapat menyimpan data ini menyiratkan bahwa “ketika pengguna mengatur ulang pengenal iklan, nilai pengidentifikasi baru dapat secara sepele-linkal kembali ke perangkat yang sama, berpotensi merusak penggunaan pengidentifikasi iklan yang dapat direset oleh pengguna,” kata penelitian ini.
- Lebih aman dan lebih baik dalam mengoreksi kesalahan ketik di ponsel Anda, bisakah start-up Swiss ini mengambil Google?
- Rekam laba untuk Apple, Microsoft dan Google di tengah dorongan Covid-19 untuk teknologi besar
Bagaimana mengakhiri praktik ‘di bawah kap’ ini?
Menurut penelitian ini, hanya ada satu cara untuk menghindari mangsa pengumpulan data skala besar ini – varian E/OS yang dibuat oleh orang Prancis Gael Duval dan berasal dari Lineageos.
Varian Android ini didasarkan pada modul yang memungkinkan penggunaan layanan Google tanpa mengirimkan data pribadi. Akses ke informasi pribadi diblokir untuk Google dan semua aplikasi atau layanan pihak ketiga.
Terlepas dari pengecualian ini, para peneliti menyimpulkan bahwa telah menjadi penting untuk menyediakan data pribadi untuk menikmati manfaat smartphone dan layanan mereka.
“Meskipun kami’Perlihat hukum perlindungan untuk informasi pribadi yang diadopsi di beberapa negara dalam beberapa tahun terakhir, termasuk oleh negara-negara anggota UE, Kanada dan Korea Selatan, praktik pengumpulan data pengguna tetap meluas, “kata Patras.
“Lebih mengkhawatirkan, praktik seperti itu terjadi ‘Dibawah tenda’ pada smartphone tanpa pengetahuan pengguna dan tanpa cara yang dapat diakses untuk menonaktifkan fungsionalitas tersebut. Varian Android yang sadar privasi mendapatkan daya tarik dan temuan kami harus memberi insentif kepada vendor yang memimpin pasar untuk mengikuti “.
Bagikan artikel ini
Anda mungkin juga suka
Sekarang bermain berikutnya
Kemungkinan spyware di ponsel samsung
[Editor’S Catatan: Ada’S yang berkelanjutan tentang ini “Spyware” sekarang. Kami Haven’T secara pribadi melihat ke dalamnya di ponsel apa pun, dan memecahkan kode topi wireshark dari apa yang dikirim oleh perangkat lunak yang lebih bersih ke rumah – itu bisa tidak berbahaya. Kami’kembali meninggalkan teks asli kami di bawah ini, tetapi Anda mungkin ingin mengambil ini dengan sebutir garam sampai bukti lebih lanjut keluar. Atau teruskan kami semua di komentar. Tapi berhati -hatilah untuk melompat ke kesimpulan cepat.]
Samsung mungkin memiliki opsi tertinggi untuk perangkat keras jika Anda menginginkan smartphone Android, tetapi itu tidak ada’t menghentikan mereka dari membuat beberapa keputusan yang dipertanyakan pada perangkat lunak yang terkadang mereka muat di atasnya. Seringkali ponsel ini datang “bawaan” aplikasi yang bisa’t dihapus melalui cara biasa, atau bisa’T bahkan dinonaktifkan, dan penemuan terbaru terkait dengan perangkat lunak yang telah dimuat sebelumnya di ponsel Samsung tampaknya merupakan kerentanan keamanan yang cukup besar.
Perangkat lunak ini yang dimaksud adalah a “pembersih penyimpanan” dalam “Perawatan perangkat” bagian telepon, yang seharusnya menangani optimasi dan penghapusan file. Aplikasi khusus ini dibuat oleh perusahaan Cina bernama Qihoo 360 dan Can’t dihapus dari ponsel tanpa menggunakan ADB atau memiliki root. Perusahaan ini dikenal karena praktik yang sangat buruk mengenai pemindaian virus, dan perangkat lunak tersebut telah dituduh mengirim semua informasi tentang file di telepon ke server di Cina, yang kemudian dapat mengubah semua data yang dimilikinya ke pemerintah Cina. Ini semua ditemukan melalui penggunaan paket penangkapan dan osint, yang dibahas di pos.
Pengungkapan ini muncul baru -baru ini di Reddit dari [Kchaxcer] yang membuat klaim asli. Tampaknya cukup sah pada saat ini, dan pengguna lain bernama [GeorgEpb] dapat memberikan solusi/solusi sementara dalam komentar di posting asli. Dia’S masalah menarik yang mungkin tidak seharusnya’Ada di telepon apa pun, apalagi telepon andalan yang bersaing dengan berbagai iPhone, tetapi itu menyoroti beberapa masalah keamanan yang harus kita semua miliki dengan perangkat penggunaan harian saat kita bisa’t mengontrol perangkat lunak pada perangkat keras yang seharusnya kita miliki. Ada beberapa alternatif jika Anda tertarik dengan ponsel open-source.
Terima kasih untuk [Kickaxe] untuk tipnya!


Diposting di App Tagged Hacks Security, China, OSINT, Packet Capture, Telepon, Presinstalled, Security, Server, Smartphone, Virus
Peretas dapat mengeksploitasi bug di aplikasi pra-instalan Samsung untuk memata-matai pengguna
Samsung sedang bekerja menambal beberapa kerentanan yang mempengaruhi perangkat selulernya yang dapat digunakan untuk memata -matai atau mengambil kendali penuh terhadap sistem.
Bug adalah bagian dari set yang lebih besar ditemukan dan dilaporkan secara bertanggung jawab oleh seorang peneliti keamanan melalui perusahaan’Program Bounty S Bug.
Masalah serius pada perangkat Samsung
Sejak awal tahun, Sergey Toshin – pendiri Perusahaan Outsecured yang berspesialisasi dalam keamanan aplikasi seluler, menemukan lebih dari selusin kerentanan yang mempengaruhi perangkat Samsung.
Untuk mereka bertiga, rinciannya ringan saat ini karena risiko tinggi yang mereka ajukan kepada pengguna. Tanpa masuk ke kekhasan, Toshin mengatakan kepada BleepingComputer bahwa yang paling parah dari masalah ini dapat membantu penyerang mencuri pesan SMS jika mereka menipu korban.
Dua lainnya lebih serius, karena mereka lebih bersembunyi. Mengeksploitasi mereka tidak memerlukan tindakan dari pengguna perangkat samsung. Penyerang dapat menggunakannya untuk membaca dan/atau menulis file sewenang -wenang dengan izin yang ditinggikan.
Tidak jelas kapan perbaikan akan didorong ke pengguna, karena prosesnya biasanya memakan waktu sekitar dua bulan karena berbagai pengujian tambalan untuk memastikan bahwa itu tidak menyebabkan masalah lain
Toshin melaporkan ketiga kerentanan keamanan secara bertanggung jawab dan saat ini sedang menunggu untuk menerima hadiah.
17 masalah secara bertanggung jawab diungkapkan
Dari Samsung saja, peretas mengumpulkan hampir $ 30.000 sejak awal tahun, untuk mengungkapkan 14 masalah. Tiga kerentanan lainnya saat ini sedang menunggu untuk ditambal
Untuk tujuh dari bug yang sudah ditambal ini, yang membawa $ 20.690 dalam hadiah, Toshin memberikan detail teknis dan instruksi eksploitasi bukti konsep dalam posting blog hari ini.
Peretas menemukan bug di aplikasi yang sudah diinstal sebelumnya di perangkat Samsung menggunakan pemindai yang terlalu berlebihan yang ia buat secara khusus untuk membantu tugas tersebut.
Dia melaporkan kekurangan pada bulan Februari dan juga menerbitkan video yang menunjukkan bagaimana aplikasi pihak ketiga memperoleh hak admin perangkat. Eksploitasi, hari nol pada saat itu, memiliki efek samping yang tidak diinginkan, meskipun: dalam proses mendapatkan hak istimewa yang ditinggikan, semua aplikasi lain di ponsel Android dihapus.
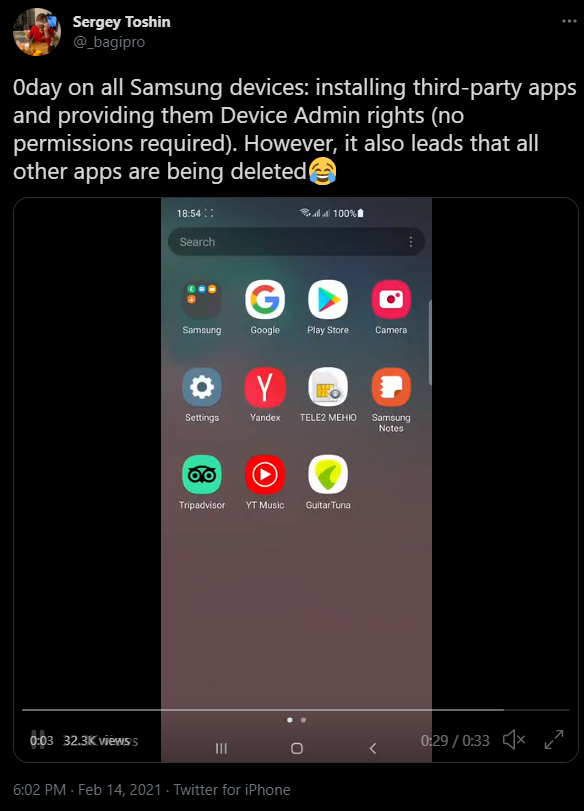
Bug itu ditambal pada bulan April. Itu memengaruhi aplikasi penyediaan yang dikelola dan sekarang dilacak sebagai CVE-2021-25356. Peretas menerima $ 7.000 untuk melaporkannya.
Toshin received another hefty bounty ($5,460) for sharing details with Samsung about an issue (CVE-2021-25393) in the Settings app that allowed gaining read/write access to arbitrary files with privileges of a system user.
Kerentanan Best Pay ($ 4.850) terbaik ketiga dari batch Februari ini diizinkan menulis file sewenang -wenang sebagai pengguna telepon, yang memiliki akses ke detail panggilan dan pesan SMS/MMS.
Samsung menambal sebagian besar kekurangan ini di bulan Mei. Namun, Toshin mengatakan kepada BleepingComputer bahwa Samsung juga menambal set tujuh bug lain yang ia ungkapkan melalui perusahaan’Program Bounty S Bug.
Risiko yang dibawa ini seperti membaca/menulis akses ke kontak pengguna, akses ke kartu SD, dan membocorkan informasi pribadi seperti nomor telepon, alamat, dan email.
Pengguna disarankan untuk menerapkan pembaruan firmware terbaru dari produsen untuk menghindari risiko keamanan potensial.
Toshin melaporkan lebih dari 550 kerentanan dalam karirnya, menghasilkan lebih dari $ 1 juta dalam karunia bug, melalui platform Hackerone dan berbagai program karunia bug.