


Samsung spy sui suoi utenti?
Samsung spy sui suoi utenti?
Secondo gli autori della ricerca, non è possibile rinunciare a questo raccolto di dati.
Riepilogo dell’articolo
Uno studio condotto dall’Università di Edimburgo e dal Trinity College Dublino ha scoperto che i telefoni Android di Samsung, Xiaomi, Huawei e Realme, nonché telefoni che eseguono Lineageos e /E /OS, trasmettono importi sostanziali di dati utente agli sviluppatori di OS e alle entità di terza party come Google, Microsoft, Linkin e Facebook. Anche quando i telefoni sono inattivi, continuano a raccogliere gigabyte di dati. I dispositivi Samsung e Xiaomi sono stati trovati per registrare quantità significative di dati degli eventi di interazione dell’utente, mentre gli altri dispositivi si sono concentrati su identificatori dell’utente resettabili.
Punti chiave:
- I telefoni Android di vari produttori, tra cui Samsung, Xiaomi, Huawei e Realme, raccolgono e trasmettono i dati degli utenti agli sviluppatori di OS e alle entità di terze parti.
- Identificatori del dispositivo e dell’utente, le informazioni sulla configurazione del dispositivo e la registrazione degli eventi utente sono alcuni dei dati specifici raccolti da questi telefoni Android.
- Gli identificatori di utenti resettabili, come ID pubblicitari, possono ancora essere collegati al dispositivo originale e all’utente.
- Google Play Services e Google Play Store raccolgono grandi volumi di dati da tutti i telefoni tranne quelli che utilizzano /e /OS.
- Le pratiche di raccolta dei dati di Google e altre entità sono caratterizzate dalla mancanza di trasparenza e documentazione.
- I ricercatori sottolineano la necessità di maggiore attenzione alle preoccupazioni sulla privacy nel sistema operativo stesso, piuttosto che concentrarsi su app specifiche.
- Preoccupazioni per la raccolta dei dati da parte dei telefoni Android evidenziano il compromesso tra utilizzo degli smartphone e privacy.
- Gli hacker hanno trovato vulnerabilità nelle app preinstallate sui dispositivi Samsung, consentendo loro di spiare gli utenti e ottenere il controllo del sistema.
- Samsung ha lavorato per fissare queste vulnerabilità, ma i dettagli sugli incidenti e le loro risoluzioni sono limitati.
- Il ricercatore di sicurezza Sergey Toshin ha scoperto dodici vulnerabilità che colpiscono i dispositivi Samsung, con tre problemi critici attualmente sollevati.
Domande e risposte dettagliate
Q1: quali dati fanno i telefoni Android di Samsung, Xiaomi, Huawei e Realme raccolgono e trasmettono?
A1: questi telefoni raccolgono e trasmettono identificatori di dispositivi e utente, informazioni sulla configurazione del dispositivo e dati di registrazione degli eventi utente. I dispositivi Samsung e Xiaomi registrano quantità significative di dati degli eventi di interazione dell’utente, mentre altri dispositivi si concentrano principalmente sugli identificatori dell’utente resettabili.
Q2: gli identificatori dell’utente resettabili possono essere collegati al dispositivo originale e all’utente?
A2: Sì, i ricercatori hanno scoperto che gli identificatori degli utenti resettabili, come gli ID pubblicitari, possono ancora essere collegati al dispositivo originale e all’utente.
Q3: quali entità raccolgono grandi volumi di dati dai telefoni Android?
A3: Google Play Services e Google Play Store raccolgono grandi volumi di dati da tutti i telefoni Android tranne quelli che utilizzano /E /O.
Q4: qual è il livello di trasparenza per quanto riguarda le pratiche di raccolta dei dati?
A4: le pratiche di raccolta dei dati sono caratterizzate da una mancanza di trasparenza, poiché Google non fornisce la documentazione per i dati raccolti e i payload vengono consegnati come dati codificati binari generati da un codice abbienti intenzionalmente.
Q5: quali sistemi operativi sono stati inclusi nello studio?
A5: lo studio includeva telefoni a base Android di Samsung, Xiaomi, Huawei e Realme, nonché dispositivi che eseguono Lineageos e /E /OS.
Q6: quali sono le preoccupazioni evidenziate dallo studio?
A6: Lo studio evidenzia la mancanza di attenzione data alle preoccupazioni sulla privacy nel sistema operativo stesso e sottolinea la necessità di maggiore consapevolezza e controllo in quest’area.
Q7: ciò che il compromesso è evidenziato dalle preoccupazioni per la raccolta dei dati?
A7: Le preoccupazioni per la raccolta dei dati da parte dei telefoni Android sollevano il problema del compromesso tra utilizzo degli smartphone e privacy.
Q8: quali vulnerabilità hanno trovato gli hacker nelle app preinstallate sui dispositivi Samsung?
A8: gli hacker hanno trovato vulnerabilità che consentono loro di spiare gli utenti e ottenere il controllo completo del sistema manomettendo le app preinstallate di Samsung.
Q9: quali azioni hanno intrapreso Samsung per affrontare le vulnerabilità?
A9: Samsung sta lavorando per fissare le vulnerabilità, ma dettagli specifici sugli incidenti e le loro risoluzioni non sono stati completamente divulgati.
Q10: cosa ha scoperto il ricercatore di sicurezza Sergey Toshin sulle vulnerabilità di Samsung?
A10: Sergey Toshin ha scoperto dodici vulnerabilità che colpiscono i dispositivi Samsung, con tre problemi critici attualmente sollevati. Queste vulnerabilità presentano rischi per la sicurezza per gli utenti di Samsung.
Samsung spy sui suoi utenti
Secondo gli autori della ricerca, non è possibile rinunciare a questo raccolto di dati.
Lo studio avverte i telefoni Android di Samsung, Xiaomi e altri stanno spiando gli utenti
Chiunque usi un telefono Android ha probabilmente avuto un po ‘di conoscenza attesa per la sicurezza: “Non sai quanti dati sta raccogliendo il tuo telefono?”La maggior parte di noi lo scrollava di dosso come una delle inevitabili circostanze della vita moderna: vuoi uno smartphone, hai a che fare con la raccolta dei dati. Tuttavia, alcune persone non sono così disposte a fare quel sacrificio.
Un nuovo studio collaborativo dell’Università di Edimburgo in Scozia e Trinity College in Irlanda ha testato i telefoni a base Android da Samsung, Xiaomi, Huawei e Realme, nonché portatili che gestiscono Lineageos e la sorgente aperta, focalizzata sulla privacy /OS /OS. Lo studio ha scoperto che “anche se configurato minimamente e il portatile è inattivo, le varianti Androidnsussizzate dal fornitore trasmettono notevoli quantità di informazioni allo sviluppatore del sistema operativo e anche terzi (Google, Microsoft, LinkedIn, Facebook, ecc.) “
Come notano gli autori del documento, sebbene sia stato detto molto sulle preoccupazioni sulla privacy che circondano app specifiche, è stato scritto relativamente poco sulle preoccupazioni sulla privacy nel sistema operativo stesso. Dopo i test, gli autori sono entusiasti del fatto che questo argomento abbia bisogno di molta più attenzione, poiché hanno scoperto che i dispositivi stanno divorando gigabyte di dati anche quando inattivo.
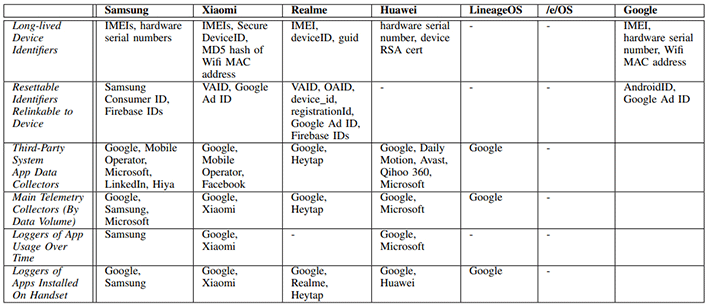
Credito: Trinity College Dublino
Più specificamente, i ricercatori hanno scoperto che Samsung, Xiaomi, Huawei e Realme hanno raccolto identificatori di dispositivi e utenti, informazioni sulla configurazione del dispositivo e probabilmente la registrazione degli eventi dell’utente (come una forma di “telemetria.”) È stato scoperto che solo i dispositivi Samsung e Xiaomi hanno registrato importi significativi di dati degli eventi di interazione dell’utente, tuttavia, gli altri dispositivi si sono concentrati principalmente sugli identificatori degli utenti resettabili.
Non è troppo confortante dato che i ricercatori dimostrano anche come i dati raccolti collegati a questi identificatori di utenti resettabili (come ID pubblicitari) possono ancora essere collegati al dispositivo originale e all’utente. Inoltre, i ricercatori commentano che il più grande colpevole dietro la raccolta dei dati è in realtà Google stesso. Nel documento, affermano che “Google Play Services e Google Play Store raccolgono grandi volumi di dati da tutti i telefoni”, ad eccezione del dispositivo /E /OS, in quanto quel sistema operativo non utilizza Google Play Services.
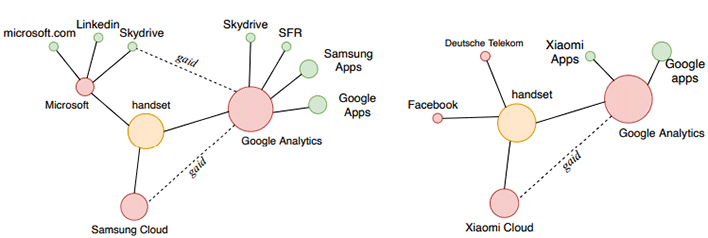
Gli autori continuano a notare “la natura opaca di questa raccolta di dati”, commentando che Google non fornisce alcuna documentazione e che i payload vengono consegnati come dati codificati binari generati da un codice intenzionalmente sfocato. Apparentemente, hanno discusso con Google per avere la documentazione di pubblicazione di Android Creator per questa raccolta/telemetria dei dati “, ma fino ad oggi non è accaduto.”
Lo studio è piuttosto approfondito e pieno di gergo tecnico, ma vale comunque la pena leggere se sei anche tangenzialmente interessato all’argomento. Puoi trovare il documento PDF sul sito web del Trinity College di Dublino.
Gli hacker hanno trovato il modo di spiare gli utenti Samsung manomettendo le app preinstallate
Gli hacker sono al loro prossimo obiettivo: Samsung. Manometrando le app preinstallate di Samsung, gli hacker possono ora spiare gli utenti.
Gli hacker possono guardare gli utenti e persino prendere il controllo completo dell’intero sistema. Ciò che è più allarmante è che i bug sembrano appartenere a un insieme molto più ampio di uno sfruttato. Uno dei ricercatori della sicurezza di Samsung ha riportato l’incidente al programma di bounty del gigante della tecnologia.
Samsung è un gigante della tecnologia sudcoreana, ma ciò non ha impedito agli hacker di manomettere il loro sistema. La società sta ora lavorando per fissare infinite vulnerabilità che continuano a influire sui suoi smartphone mobili.
Hacker su tre problemi critici di Samsung
Bleeping Computer ha recentemente riferito che sin dall’inizio del 2021, il fondatore della società overgecured, Sergey Toshin, ha scoperto oltre dodici vulnerabilità che attualmente colpiscono tutti i dispositivi di Samsung.
A causa del rischio di sicurezza che questi bug rappresentano gli utenti di Samsung, la società rilascia solo dettagli sulla luce sull’incidente. A partire da ora, solo tre questioni sono state sollevate.
Secondo il media online, Toshin ha anche affermato che il rischio meno minaccioso che il problema pone è che gli hacker possono rubare i messaggi degli utenti se ingannano con successo la vittima.
I due problemi sono più complicati e gravi a causa della gravità della loro furtività.
Lo sfruttamento dei bug non richiede agli utenti Samsung di fare qualsiasi cosa perché potrebbero usarlo per leggere e scrivere file arbitrari per accedere ai dispositivi.
Samsung non ha ancora confermato quando i bug saranno fissati, principalmente perché l’intero processo potrebbe richiedere fino a due mesi. La società deve ancora fare numerosi patch test per garantire che non causerebbe ulteriori problemi.
Toshin ha aggiunto di aver riferito tutte le tre minacce alla sicurezza, e ora sta aspettando di mettere le mani sui doni.
Hacker ha raccolto quasi $ 30.000
Un hacker ha ricevuto quasi $ 30.000 dall’inizio del 2021 perché ha rivelato un totale di 14 numeri all’interno dei sistemi di Samsung Devices.
L’hacker ha scoperto che ci sono bug nelle applicazioni preinstallate sugli smartphone Samsung utilizzando uno scanner overovercreate che ha fatto per aiutare con il bug.
Ha informato Samsung dei difetti a febbraio e ha persino pubblicato un video su come un’app di terze parti potesse dargli diritti di amministrazione su qualsiasi dispositivo Samsung. Tuttavia, ha avuto un enorme effetto collaterale: tutte le applicazioni nel dispositivo Samsung sono state eliminate mentre cercavano di ottenere privilegi elevati.
Il bug è stato successivamente patchato ad aprile, ma ha avuto ancora un impatto significativo sull’app di provisioning gestito ed è ora etichettato come CVE-2021-25356.
Come ricompensa, l’hacker ha ottenuto $ 7.000 per aver segnalato i bug.
Bleeping Computer ha detto che Toshin ha anche ricevuto $ 5.460 per aver fatto conoscere a Samsung un altro problema per quanto riguarda la loro app di impostazioni. Ha dato agli hacker l’accesso a file arbitrari come utente di sistema reale. La sua etichetta è nota come CVE-2021-25393.
Infine, ha ottenuto altri $ 4.850 dal lotto di bug di febbraio che ha permesso alla creazione di file arbitrari mascherati da utente di telefonia che può accedere a SMS e chiamate chiamate.
Questo articolo è di proprietà di Tech Times
Scritto da Fran Sanders
Quanto ti fidi del tuo smartphone Android? Un nuovo studio suggerisce che ti spinge su di te
Pensavi di poter fidarsi del tuo smartphone Android con i tuoi dati e informazioni personali? Quest’ultimo studio ti farà pensare due volte.
Quanto ti fidi del tuo smartphone?
Come molte persone, probabilmente porti il tuo cellulare in tasca in ogni momento. Potresti anche esserti appassionato al tuo dispositivo, a cui affidrai tutti i tuoi segreti e foto più intimi.
Eppure gli smartphone Android sono lungi dall’essere affidabili, secondo un recente studio.
Lo studio – che è stato condotto da squadre dell’Università di Edimburgo in Scozia e Trinity College Dublino In Irlanda – ha scoperto una serie di problemi di privacy relativi all’uso di smartphone alimentati da Android da parte dei principali marchi.
Il professor Doug Leith al Trinity College di Dublino, insieme al dott. Paul Patras e Haoyu Liu all’Università di Edimburgo, hanno esaminato i dati inviati da sei varianti del sistema operativo Android sviluppato da Samsung, Xiaomi, Huawei, Realme, Lineageos e E/OS.
Quello che hanno scoperto è che “anche se configurati minimamente e il portatile è inattivo, queste varianti Android ampliate dal fornitore trasmettono notevoli quantità di informazioni allo sviluppatore del sistema operativo e anche a terzi (Google, Microsoft, LinkedIn, Facebook, che hanno preinstallato app di sistema”.
- La Lituania potrebbe vietare gli smartphone cinesi dalle istituzioni statali mentre la fila di censura di Xiaomi continua
- File di watchog sulla privacy online più di 400 reclami relativi ai cookie su Internet
Cosa è la condivisione del tuo telefono su di te?
Tra i dati raccolti, i ricercatori hanno notato i sistemi di identificazione permanente degli smartphone, la storia di utilizzo delle applicazioni e i dati di telemetria.
Con l’eccezione di E/OS, tutti i produttori di telefoni che hanno esaminato raccolgono un elenco di tutte le app installate su un telefono, lo studio evidenzia.
Si tratta di informazioni potenzialmente sensibili poiché può rivelare gli interessi degli utenti, come l’ultima app di appuntamenti utilizzata e così via.
Secondo gli autori della ricerca, non è possibile rinunciare a questo raccolto di dati.
“Penso che abbiamo mancato completamente la raccolta di dati enorme e in corso da parte dei nostri telefoni, per i quali non c’è rinuncia”, Leith, che è anche presidente dei sistemi informatici di Trinity’ha detto la scuola di informatica e statistica.
“Noi’è stato troppo concentrato sui cookie web e su app maltrattate “.
È urgentemente necessaria un’azione significativa per dare alle persone un controllo reale sui dati che lascia il telefono.
Professor Doug Leith
Presidente dei sistemi informatici, scuola di informatica e statistiche presso il Trinity College
Il professore spera che questo studio fungerà da “sveglia” per il pubblico, i politici e i regolatori.
“L’azione significativa è urgentemente necessaria per dare alle persone un controllo reale sui dati che lascia i loro telefoni”, ha aggiunto.
- Più della metà degli attacchi informatici sostenuti dallo stato sono arrivati dalla Russia, secondo Microsoft
- Microsoft Software Misconfiguration espone dati di 38 milioni di persone
Xiaomi, Samsung e Huawei per guidare la gara di condivisione dei dati
Secondo la ricerca, il telefono Xiaomi invia i dettagli “di tutte le schermate dell’app visualizzate da un utente a Xiaomi, incluso quando e per quanto tempo viene utilizzata ogni app”.
I tempi e la durata delle chiamate telefoniche sono gran parte dei dati esposti, lo studio rivela.
Sul portatile Huawei, esso’s la tastiera SwiftKey che condivide i dettagli dell’utilizzo dell’app nel tempo con Microsoft.
“L’effetto è simile all’uso dei biscotti per tracciare le persone’A attività mentre si spostano tra le pagine web, “Secondo il dott. Paul Patras, professore associato presso la School of Informatics presso l’Università di Edimburgo.
Ad un altro livello, Samsung, Xiaomi, Realme e Google raccolgono “identificatori di dispositivi di lunga durata”, come il numero di serie hardware, insieme a “Identificatori pubblicitari resettibili utente”.
Spesso sul fondo o sul retro del dispositivo, il numero di serie hardware è un numero univoco utilizzato per scopi di identificazione e inventario. È unico per l’utente ed è spesso richiesto quando si segna un furto telefonico alla polizia.
Per quanto riguarda l’utente’S ID pubblicitario, il suo scopo è consentire agli inserzionisti di monitorare pseudo-anonimi l’attività pubblicitaria dell’utente. Esso’s assegnato dal dispositivo o ambiente operativo e memorizzato direttamente sul dispositivo stesso.
Il fatto che i sistemi Android possano archiviare questi dati implica che “quando un utente reimposta un identificatore pubblicitario, il nuovo valore dell’identificatore può essere insultato banale sullo stesso dispositivo, potenzialmente minando l’uso di identificatori pubblicitari resilibili dall’utente”, afferma lo studio.
- Più sicuro e migliore nel correggere errori di battitura sul telefono, questa avvio svizzero può assumere Google?
- Registra i profitti per Apple, Microsoft e Google in mezzo a Covid-19 Boost per Big Tech
Come porre fine a queste pratiche “sotto il cofano”?
Secondo lo studio, esiste solo un modo per evitare di cadere in preda a questa raccolta di dati su larga scala: la variante E/OS creata dal francese Gael Duval e derivata da Lineageos.
Questa variante di Android si basa su un modulo che consente l’uso di Google Services senza trasmettere dati personali. L’accesso alle informazioni personali è bloccato per Google e tutte le applicazioni o servizi di terze parti.
Oltre a questa eccezione, i ricercatori concludono che è diventato essenziale fornire dati personali al fine di godere dei vantaggi degli smartphone e dei loro servizi.
“Sebbene noi’Le leggi sulla protezione ve aver visto le informazioni personali adottate in diversi paesi negli ultimi anni, anche da Stati membri dell’UE, Canada e Corea del Sud, le pratiche di raccolta dei dati utente rimangono diffuse “, ha detto Patras.
“Più preoccupante, tali pratiche si svolgono ‘sotto il cappuccio’ sugli smartphone senza la conoscenza degli utenti e senza un mezzo accessibile per disabilitare tale funzionalità. Le varianti Android attenti alla privacy stanno guadagnando trazione e i nostri risultati dovrebbero incentivare i fornitori di mercato a seguire l’esempio “.
Condividi questo articolo
Potrebbe piacerti anche
Ora giocando dopo
Possibile spyware sui telefoni Samsung
[Editor’S Nota: lì’è un in corso avanti e indietro su questo “spyware” Proprio adesso. Non ci siamo’T ho guardato personalmente su qualsiasi telefono e ha decodificato i tappi di Wireshark di ciò che il software più pulito manda a casa sembra mancare: potrebbe essere innocuo. Noi’Riescente il nostro testo originale come run qui sotto, ma potresti voler prenderlo con un granello di sale fino a quando non vengono fuori ulteriori prove. O tenerci tutti aggiornati nei commenti. Ma diffidare di saltare a conclusioni rapide.”
Samsung potrebbe avere le opzioni di fascia alta per l’hardware se si desidera uno smartphone Android, ma questo hasn’t ha impedito loro di prendere alcune decisioni discutibili sul software a volte caricano su di esso. Spesso questi telefoni vengono forniti con “predefinito” app che possono’essere rimosso con mezzi ordinari o può’non essere anche disabilitato e l’ultimo scoperta relativa al software precaricato sui telefoni Samsung sembra avere una vulnerabilità di sicurezza piuttosto importante.
Questo software in questione è un “detergente per lo stoccaggio” nel “Cura del dispositivo” Sezione del telefono, che dovrebbe gestire l’ottimizzazione e la cancellazione dei file. Questa particolare applicazione è fatta da una società cinese chiamata Qihoo 360 e può’essere rimosso dal telefono senza usare ADB o avere root. La società è nota per pratiche eccezionalmente cattive riguardanti la scansione dei virus e il software è stato accusato di inviare tutte le informazioni sui file sul telefono ai server in Cina, che potrebbero quindi trasformare tutti i dati che ha al governo cinese. Tutto questo è stato scoperto attraverso l’uso di Packet Capture e Osint, che sono discussi nel post.
Queste rivelazioni sono nate di recente su Reddit da [Kchaxcer] che ha fatto le affermazioni originali. Sembra essere abbastanza legittimo anche a questo punto e un altro utente di nome [Georgepb] è stato in grado di fornire una soluzione/soluzione temporanea nei commenti sul post originale. Esso’è un problema interessante che probabilmente non dovrebbe’esiste su qualsiasi telefono, figuriamoci un telefono di punta in competizione con vari iPhone, ma mette in evidenza alcuni problemi di sicurezza che dovremmo avere tutti con i nostri dispositivi di uso quotidiano quando possiamo’T controlla il software sull’hardware che presumibilmente possediamo. Ci sono alcune alternative se sei interessato ai telefoni open source.
Grazie a [kickaxe] per la punta!


Postato in app di sicurezza con tag app, Cina, Osint, acquisizione dei pacchetti, telefono, preinstallato, sicurezza, server, smartphone, virus
Gli hacker possono sfruttare i bug nelle app preinstallate di Samsung per spiare gli utenti
Samsung sta lavorando al patching di più vulnerabilità che colpiscono i suoi dispositivi mobili che potrebbero essere utilizzati per lo spiare o per assumere il pieno controllo del sistema.
I bug fanno parte di un set più grande scoperto e riportato responsabilmente da un ricercatore di sicurezza attraverso l’azienda’programma di taglio di bug.
Problemi seri sui dispositivi Samsung
Dall’inizio dell’anno, Sergey Toshin – il fondatore di Overreaured Company Specialized in Mobile App Security, ha trovato più di una dozzina di vulnerabilità che colpiscono i dispositivi Samsung.
Per tre di essi, i dettagli sono leggeri al momento a causa dell’elevato rischio che rappresentano per gli utenti. Senza entrare in particolarità, Toshin ha detto a BleepingComputer che il meno grave di questi problemi potrebbe aiutare gli aggressori a rubare i messaggi SMS se ingannano la vittima.
Gli altri due sono più gravi, tuttavia, poiché sono più furtivi. Sfruttarli non richiede alcuna azione dall’utente del dispositivo Samsung. Un utente malintenzionato potrebbe usarlo per leggere e/o scrivere file arbitrari con autorizzazioni elevate.
Non è chiaro quando le correzioni verranno spinte agli utenti, perché il processo richiede in genere circa due mesi a causa di vari test della patch per assicurarsi che non causino altri problemi
Toshin ha riferito di tutte e tre le vulnerabilità della sicurezza in modo responsabile e attualmente è in attesa di ricevere i doni.
17 questioni divulgate in modo responsabile
Solo dalla Samsung, l’hacker ha raccolto quasi $ 30.000 dall’inizio dell’anno, per aver rivelato 14 numeri. Le altre tre vulnerabilità sono attualmente in attesa di essere patchate
Per sette di questi bug già patchati, che hanno portato $ 20.690 in doni, Toshin fornisce dettagli tecnici e istruzioni di sfruttamento delle prove del concetto in un post sul blog oggi.
L’hacker ha scoperto i bug in app preinstallate sui dispositivi Samsung utilizzando lo scanner sovraescluso che ha creato specificamente per aiutare con l’attività.
Ha riportato i difetti a febbraio e ha anche pubblicato un video che dimostra come un’app di terze parti ha ottenuto i diritti di amministrazione dei dispositivi. L’exploit, un giorno zero all’epoca, ha avuto un effetto collaterale indesiderato, tuttavia: nel processo di ottenimento di privilegi elevati, tutte le altre app sul telefono Android sono state eliminate.
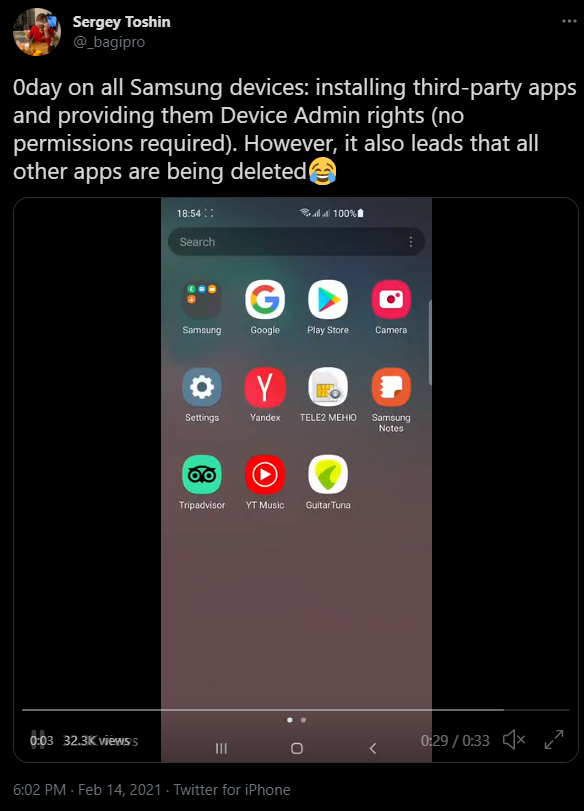
Il bug è stato patchato ad aprile. Ha avuto un impatto sull’app di provisioning gestito ed è ora monitorato come CVE-2021-25356. L’hacker ha ricevuto $ 7.000 per averlo riferito.
Toshin ha ricevuto un’altra pesante taglio ($ 5.460) per la condivisione dei dettagli con Samsung su un problema (CVE-2021-25393) nell’app Impostazioni che ha permesso di ottenere l’accesso di lettura/scrittura a file arbitrari con privilegi di un utente di sistema.
La terza vulnerabilità più pagata ($ 4.850) da questo batch di febbraio ha consentito la scrittura di file arbitrari come utente di telefonia, che ha accesso ai dettagli delle chiamate e ai messaggi SMS/MMS.
Samsung ha patchato la maggior parte di questi difetti a maggio. Tuttavia, Toshin ha detto a BleepingComputer che Samsung ha anche patchato un altro set di sette bug che ha rivelato attraverso la società’programma di taglio di bug.
Questi hanno trasportato rischi come la lettura/scrittura dell’accesso ai contatti dell’utente, l’accesso alla scheda SD e perde informazioni personali come numero di telefono, indirizzo e e -mail.
Si consiglia agli utenti di applicare gli ultimi aggiornamenti del firmware dal produttore per evitare potenziali rischi per la sicurezza.
Toshin ha riportato più di 550 vulnerabilità nella sua carriera, guadagnando oltre $ 1 milione in tagli di bug, tramite la piattaforma Hackerone e vari programmi di bounty di bug.