


Apakah Windows 10 mendukung DNS-EVER-TLS
Ringkasan:
Microsoft telah memperkenalkan dukungan untuk DNS melalui TLS (DOT) di pratinjau Windows 11 Insider di saluran DEV. DOT adalah protokol DNS terenkripsi alternatif yang berjalan langsung di atas terowongan TLS tanpa lapisan HTTP, membuatnya lebih cepat daripada DNS di atas HTTPS (DOH). Artikel ini menjelaskan perbedaan antara DOT dan DOH, cara mengimplementasikan DOT di Windows 11, mengkonfigurasi server DNS, dan mengaktifkan DOT menggunakan perintah netsh. Penulis menyimpulkan dengan menyatakan bahwa pilihan antara DOH dan DOT tergantung pada persyaratan spesifik, seperti mengisolasi lalu lintas DNS atau lebih memilih komunikasi melalui port https standar.
1. Apa perbedaan antara dot dan doh?
DOT mengirimkan permintaan DNS melalui terowongan TLS, sementara DOH membuat koneksi HTTP melalui TLS. DOT menggunakan port 853 secara default, sedangkan DOH biasanya menggunakan port 443. DOH memadukan permintaan DNS dengan lalu lintas https terenkripsi lainnya, mempersulit administrator jaringan untuk memantau dan memblokir kueri DNS, sementara DOT memungkinkan identifikasi dan pencegahan lalu lintas berbahaya.
2. Bagaimana DOT diimplementasikan di Windows 11?
Implementasi DOT saat ini tersedia di Windows 11 Insider Preview, mulai dari Build 25158. Namun, itu hanya dapat dikonfigurasi melalui baris perintah, karena belum ada pengaturan kebijakan grup yang tersedia.
3. Bagaimana server DNS dapat dikonfigurasi untuk DOT?
Untuk mengaktifkan DOT, server DNS yang mendukung protokol ini perlu ditentukan secara manual. Ini dapat dilakukan melalui aplikasi Pengaturan di bawah jaringan di properti koneksi. Alamat IP server DNS dapat dimasukkan di bawah pengaturan IPv4 atau IPv6.
4. Bagaimana dot dapat diaktifkan menggunakan perintah netsh?
Perintah Netsh berikut dapat digunakan untuk mengaktifkan DOT:
Netsh DNS Tambahkan Dot Global = Ya
netsh dns tambahkan server enkripsi = dothost =: autoupgrade = ya
ipconfig /flushdns
Untuk memeriksa apakah DOT sedang digunakan, perintah “Netsh DNS Show Global” dapat digunakan, yang seharusnya menampilkan “Pengaturan Dot: Diaktifkan”. Selain itu, perintah “Netsh DNS Show Encryption” dapat digunakan untuk memverifikasi pengaturan DOT Server DNS tertentu.
5. Apa kesimpulan tentang DOT di Windows 11?
Dengan DOT, Microsoft menawarkan dukungan untuk protokol DNS aman kedua selain DOH di Windows 11. Pilihan antara DOH dan DOT tergantung pada persyaratan spesifik, seperti mengisolasi lalu lintas DNS atau lebih memilih komunikasi melalui port https standar.
6. Akankah Microsoft mendukung DOH dan DOT di Windows Server untuk penggunaan internal?
Saat ini, DOH dan DOT hanya didukung dengan beberapa server DNS publik. Tidak pasti apakah Microsoft akan menambahkan dukungan untuk DOH dan DOT di Windows Server untuk penggunaan internal.
Microsoft menambahkan Windows 10 DNS di atas bagian Pengaturan HTTPS
Atau, Anda dapat menyelesaikan tugas ini dengan PowerShell menggunakan Set-DnsClientServerAddress .
Aktifkan DNS melalui TLS (DOT) di Windows 11
Pratinjau orang dalam saat ini di saluran dev termasuk dukungan untuk DNS melalui TLS (DOT). Ini adalah protokol DNS terenkripsi alternatif ke DNS melalui https (DOH). Itu berjalan langsung di atas terowongan TLS tanpa lapisan HTTP dan karenanya lebih cepat. Pengaturan dilakukan dengan Netsh.
- DOT versus Doh
- Implementasi titik di Windows 11
- Konfigurasikan server DNS
- Aktifkan DOT
- Kesimpulan
Wolfgang Sommergut memiliki lebih dari 20 tahun pengalaman dalam jurnalisme TI. Dia juga bekerja sebagai administrator sistem dan sebagai konsultan teknologi. Hari ini dia menjalankan publikasi Jerman Windowspro.de.
Posting terbaru oleh Wolfgang Sommergut (lihat semua)
- Pemecahan Masalah Tidak Ada Jaringan atau Internet di Workstation VMware – Kamis, 4 Mei 2023
- Resolve -DNSNAME: NSLOOKUP untuk PowerShell – Mon, 1 Mei 2023
- Menghapus pemasangan pembaruan menggunakan WSUS – Sen, 24 Apr 2023
Mirip dengan DOH, DOT dimaksudkan untuk melindungi pengguna agar tidak menjadi korban server DNS yang dimanipulasi atau serangan manusia di tengah-tengah ketika kueri DNS ditransmisikan dalam teks biasa.
Namun, untuk keduanya, server DNS yang relatif sedikit mendukung teknologi ini. Dalam kebanyakan kasus, mereka disediakan oleh penyedia publik, seperti Google atau Cloudflare.
DOT versus Doh
DNS over TLS mengirimkan permintaan DNS normal melalui terowongan TLS, sedangkan DNS melalui HTTPS membuat koneksi HTTP melalui TLS. Sementara ini menciptakan beberapa overhead, komunikasi biasanya melewati port 443, yang terbuka di sebagian besar lingkungan. Dot, di sisi lain, menggunakan port 853 secara default.
Dengan DOH, kueri DNS dicampur dengan lalu lintas HTTP terenkripsi lainnya. Ini memiliki keunggulan privasi karena penguping tidak dapat membedakan pertanyaan DNS dari permintaan HTTPS lainnya.
Tapi ini juga mengapa DOH membuat lebih sulit bagi administrator jaringan untuk memantau dan memblokir kueri DNS. Namun, dengan titik, lalu lintas berbahaya dapat diidentifikasi dan dengan demikian dicegah.
Implementasi titik di Windows 11
Di Windows 11, pengguna sekarang memiliki opsi untuk memilih antara dua protokol. Sementara DOH saat ini sudah ada di windows 11, implementasi pertama untuk DOT hanya tersedia dalam pratinjau dari build 25158 di.
Selain itu, fitur saat ini hanya dapat dikonfigurasi melalui baris perintah, dan tidak seperti DOH, Microsoft belum menawarkan pengaturan kebijakan grup untuk itu.
Konfigurasikan server DNS
Untuk mengaktifkan DOT, Anda harus (secara manual) menentukan server DNS yang mendukung protokol ini. Ini bisa dilakukan melalui Pengaturan aplikasi di bawah Jaringan Dalam properti koneksi, misalnya, Ethernet atau Wifi.

Edit Pengaturan DNS Koneksi
Di sana, Anda mengedit penugasan server DNS dan memasukkan alamat IP server dot di bawah IPv4 atau IPv6, sesuai kebutuhan.

Masukkan server DNS untuk IPv4 secara manual di aplikasi Pengaturan
Atau, Anda dapat menyelesaikan tugas ini dengan PowerShell menggunakan Set-DnsClientServerAddress .
Aktifkan DOT
Untuk aktivasi DOT yang sebenarnya, gunakan perintah ini:
netsh dns tambahkan dot global = ya netsh dns tambahkan server enkripsi = dothost =: autoupgrade = ya ipconfig /flushdns
Untuk melihat apakah DOT sedang digunakan, Invoke Netsh lagi:
Netsh DNS menunjukkan global
Output dari perintah ini harus berisi baris “Pengaturan Dot: Diaktifkan”.

Aktifkan DOT dengan Netsh dan kemudian periksa pengaturannya
Akhirnya, Anda dapat memverifikasi pengaturan DOT yang benar dari server DNS spesifik sebagai berikut:
Netsh DNS menunjukkan enkripsi

Server DNS yang dikonfigurasi secara manual sekarang menggunakan DNS lebih dari TLS
Periksa apakah output sekarang berisi entri untuk “DNS Over TLS Host” untuk server DNS yang dipilih, nilai untuk “pembaruan otomatis” adalah Ya, dan “Fallback UDP” diatur ke TIDAK.
Kesimpulan
Dengan DNS lebih dari TLS, Microsoft mendukung protokol DNS aman kedua di Windows 11, selain DNS melalui HTTPS. Mana yang Anda pilih tergantung pada persyaratan masing -masing. Faktor kunci dalam keputusan ini adalah apakah admin ingin mengisolasi lalu lintas DNS atau apakah komunikasi melalui port https standar lebih disukai.
Berlangganan Newsysops Newsletter!
Kedua protokol saat ini hanya dapat digunakan dengan beberapa server DNS publik. Namun, tidak jelas apakah Microsoft akan pernah mendukung DOH dan DOT di Windows Server untuk penggunaan internal.
Microsoft menambahkan Windows 10 DNS di atas bagian Pengaturan HTTPS
Microsoft telah mengumumkan bahwa pelanggan Windows 10 sekarang dapat mengonfigurasi DNS melalui HTTPS (DOH) langsung dari aplikasi Pengaturan yang dimulai dengan rilis Windows 10 Insider Preview Build 20185 ke Windows Insiders di Dev Channel.
Penambahan dukungan untuk protokol DOH dalam rilis Windows 10 di masa mendatang diumumkan oleh Microsoft pada November 2018, dimasukkannya dukungan DNS over TLS (DOT) yang juga ditinggalkan di atas meja.
DOH memungkinkan resolusi DNS lebih dari koneksi HTTPS terenkripsi, sementara DOT mengenkripsi kueri DNS melalui protokol Transport Layer Security (TLS), alih -alih menggunakan pencarian DNS teks biasa.
Bagi mereka yang tidak terbiasa dengan nama saluran Windows 10 baru, Microsoft telah merombak program Windows Insider dan pindah dari cincin rilis dan untuk melepaskan saluran pada 29 Juni, ketika: ketika:
- Cincin cepat menjadi saluran dev
- Cincin lambat menjadi saluran beta
- Release Preview Ring menjadi saluran pratinjau rilis.
Windows Insiders di saluran dev yang ingin meningkatkan ke Windows 10 Build baru dapat memeriksa pembaruan baru dari dialog pembaruan Windows.
Kontrol DOH di Pengaturan Jaringan Windows 10
Seperti yang dibagikan oleh Manajer Program Senior Program Insider Windows Brandon LeBlanc, pelanggan dapat mengonfigurasi DNS terenkripsi menggunakan aplikasi Pengaturan yang dimulai dengan Windows 10 Dev Channel Build 20185.
Untuk koneksi Ethernet (WIRED), pengguna dapat mengakses kontrol baru dari pop-up yang terbuka setelah pergi ke Pengaturan> Jaringan & Internet> Status, mengklik properti, dan kemudian memilih Edit penugasan IP atau Edit penugasan server DNS.
Pengguna dengan koneksi Wi-Fi (Wireless) dapat membuka Puncak Kontrol DOH dengan mengklik tautan Properti Adaptor mereka, dan kemudian memilih Edit penugasan IP atau Edit penugasan server DNS.
Menurut LeBlanc, kontrol DNS terenkripsi belum tersedia dengan pergi ke halaman properti jaringan individual.
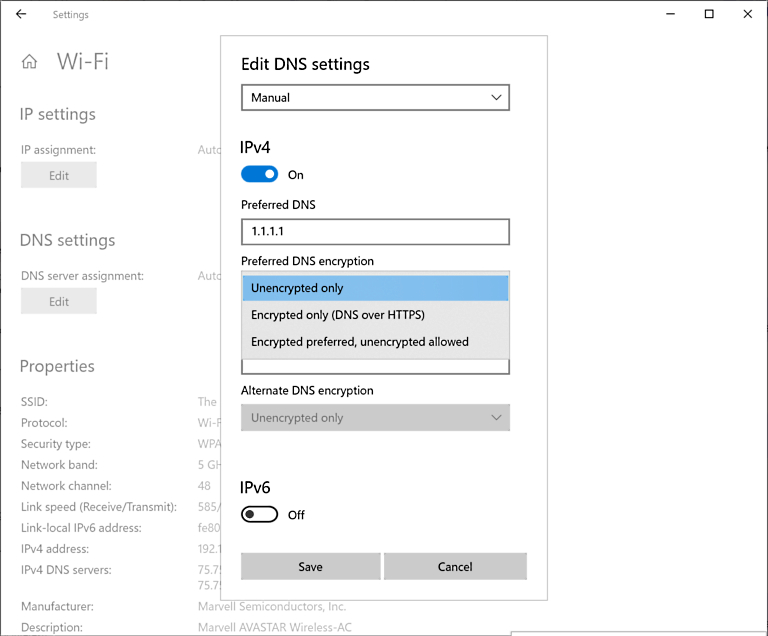
Untuk memberi DOH putaran, Anda dapat menambahkan alamat IP apa pun dari server DNS yang didukung DOH yang saat ini didukung dan memilih metode enkripsi DNS pilihan Anda untuk memiliki kueri DNS Anda secara otomatis dienkripsi.
Daftar lengkap server DOH DNS yang dapat Anda gunakan tersedia di meja yang tertanam di bawah ini.
| Pemilik server | Alamat IP Server |
| Cloudflare | 1.1.1.1 1.0.0.1 2606: 4700: 4700 :: 1111 2606: 4700: 4700 :: 1001 |
| 8.8.8.8 8.8.4.4 2001: 4860: 4860 :: 8888 2001: 4860: 4860 :: 8844 | |
| Quad9 | 9.9.9.9 149.112.112.112 2620: fe :: fe 2620: Fe :: Fe: 9 |
“Setelah enkripsi diaktifkan, Anda dapat mengonfirmasi’S bekerja dengan melihat server DNS yang diterapkan di Properti Jaringan dan lihat mereka diberi label sebagai server ‘(terenkripsi)’, “LeBlanc menjelaskan.
Microsoft juga memberikan instruksi tentang cara menggunakan server DOH khusus dengan menambahkan server DNS secara manual dengan dukungan DOH yang tidak ada dalam daftar promosi otomatis default.
Menguji apakah DOH bekerja
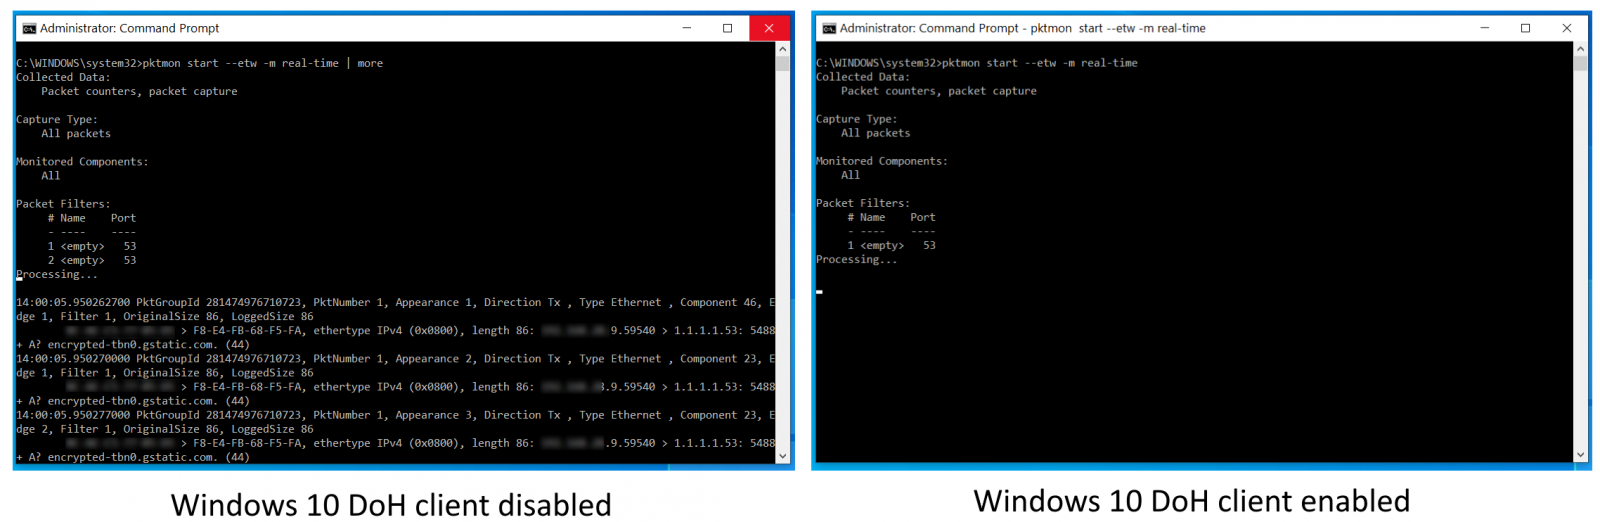
Untuk memeriksa apakah kueri DNS Anda memang dienkripsi, Anda dapat menggunakan utilitas baris perintah Packetmon untuk memeriksa lalu lintas jaringan yang keluar ke web melalui port 53 (port yang digunakan untuk kueri DNS yang tidak terenkripsi)-Setelah DOH dinyalakan, harus ada sedikit atau tidak ada lalu lintas).
Untuk melakukan ini, Anda harus membuka prompt perintah atau jendela PowerShell, dan kemudian menjalankan perintah berikut untuk mengatur ulang filter lalu lintas jaringan Packetmon, menambahkan filter lalu lintas untuk port 53, dan untuk memulai penebangan lalu lintas real-time:
filter pktmon lepas
filter pktmon tambahkan -p 53
pktmon start –etw -l real -time
Adopsi DOH vendor lainnya dan rencana masa depan
Mozilla meluncurkan DNS-over-https secara default untuk semua pengguna Firefox yang berbasis di AS dimulai dengan 25 Februari 2020, memungkinkan penyedia DNS CloudFlare dan memungkinkan pengguna untuk berubah ke NextDN atau penyedia khusus lainnya dari opsi jaringan browser browser browser browser browser browser browser browser browser browser browser browser browser browser browser browser Browser.
Google menjalankan uji coba DOH terbatas di semua platform (selain Linux dan iOS) dimulai dengan rilis Chrome 79.
Namun, tidak seperti Mozilla, Google tidak secara otomatis mengubah penyedia DNS tetapi, sebaliknya, ia meningkatkan protokol resolusi DNS Chrome hanya ketika penyedia DNS default diaktifkan DOH.
CIO lembaga pemerintah AS disarankan pada bulan April untuk menonaktifkan layanan DNS terenkripsi pihak ketiga sampai layanan resolusi DNS federal resmi dengan DNS melalui HTTPS (DOH) dan DNS atas dukungan TLS (DOT) sudah siap.
▸ Dukungan
Check-out panduan pengaturan kami dan FAQ, atau gunakan bilah pencarian di bawah ini untuk menemukan informasi yang relevan.
Konfigurasi Dasar Komputer Pribadi
- Pengaturan: Ubuntu 20.04 lts
- Pengaturan: MacOS
- Pengaturan: Windows 10
- Pengaturan: Ubuntu 16.04 lts
- Pengaturan: Ubuntu 18.04 lts
- Konfigurasikan Quad9 Menggunakan File Batch Kami
- Pengaturan: Windows 8
- Pengaturan: Chromebook/Chromeos
- Pengaturan: Linux Mint 20.3 (kayu manis)
Konfigurasi Komputer Pribadi dengan Enkripsi
- DNS over HTTPS – Windows 11 (asli)
- DNS Over TLS – Ubuntu 18.04/20.04 (Stubby)
- DNS Over TLS – Ubuntu 20.04 (asli)
- DNS Over TLS – Windows 10 (Stubby /W GUI)
- DNScrypt – MacOS (DNScrypt -Proxy)
- DNS Over TLS – MacOS (Stubby)
- DNScrypt – Windows 10 (SimpledNscrypt)
- DNS Over HTTPS – Windows 10 (SimpledNScrypt)
Konfigurasi perangkat seluler
- Pengaturan: Quad9 Sambungkan untuk Android
- Pengaturan: Dnscloak untuk iOS
- Pengaturan: Android Private DNS dengan Quad9
Konfigurasi Perangkat Lain
- Pengaturan: OpnSense dan DNS Over TLS
- Pengaturan: PfSense dan DNS Over TLS
- Pengaturan: Pi-Hole dan Quad9
- Pengaturan: OpenWrt (Luci)
- DNS Forwarders: Praktik Terbaik
- Pengaturan: Cloudflared dan Quad9
- Pengaturan: Penerusan DNS Windows Server
- Pengaturan: PlayStation 4 (PS4)
- Pengaturan: Ipfire dan DNS Over TLS
- Pengaturan: Mikrotik Routeros dan DNS melalui https
Konsep dan protokol DNS
- DNS terenkripsi
- Subnet Klien EDNS (ECS)
- Penyedia Jaringan Quad9: Woodynet, PCH.Jaringan Net, I3D, GSL
- IPS QUAD9 dan pengaturan lainnya
- Layanan yang disarankan (aman) 2
- Layanan aman
- Aman dengan Layanan Dukungan ECS
- Layanan tanpa jaminan
- Bagaimana cara mengkonfirmasi Anda menggunakan quad9 – windows
- Cara mengkonfirmasi Anda menggunakan quad9 – linux
- Cara mengkonfirmasi Anda menggunakan quad9 – macOS
- Pelaporan domain
- Seperti apa blok dari quad9?
Quad9 menghubungkan aplikasi seluler
DNS Over TLS – Windows 10 (Stubby /W GUI)
Ringkasan
CATATAN: Jambul dengan GUI sedang dalam pengembangan. Quad9 merekomendasikan untuk memeriksa secara teratur untuk rilis baru .
Stubby adalah aplikasi open-source yang bertindak sebagai lokal DNS Privacy Stub Resolver Menggunakan DNS Over TLS (DOT). Stubby mengenkripsi kueri DNS yang dikirim dari perangkat klien (desktop atau laptop) ke resolver privasi DNS meningkatkan privasi pengguna akhir.
Langkah 1
Langkah 2
- Buka Stubby dari Daftar Aplikasi Windows Anda (Mulai)
- Pilih tab “Profil Jaringan”.
- Pilih hanya Opsi “Quad9”, dan klik “Terapkan Semua”.
- Beralih dengan keras “aktif” dan pastikan statusnya menjadi “berjalan”.
Saat status “berjalan”, Stubby harus secara otomatis mengatur dirinya sebagai resolver DNS di pengaturan Windows DNS, jadi tidak perlu mengkonfigurasi apa pun secara manual di adaptor jaringan.
Saat Anda menutup menu ini, Stubby akan terus berjalan dan tersedia di baki sistem Anda.
Langkah 3
Pastikan bahwa Stubby dikonfigurasi untuk menggunakan QUAD9 dan mengatur dirinya sebagai resolver DNS pada sistem dengan pergi ke https: // on.Quad9.bersih/ untuk konfirmasi “ya” atau “tidak”.
Quad9
sakelar c/o
WerdStrasse 2
8004 Zürich
Swiss
Cara mengaktifkan DNS melalui https di windows 10
Anda dapat mengaktifkan DNS melalui HTTPS di Windows 10 (DOH) di Windows 10 menggunakan salah satu metode yang tersedia di OS, termasuk pengaturan dan registri. DNS-over-https adalah protokol web yang relatif muda. Tujuan utamanya adalah untuk meningkatkan privasi dan keamanan pengguna dengan mencegah menguping dan manipulasi data DNS dengan serangan man-in-the-middle dengan menggunakan protokol HTTPS untuk mengenkripsi data antara klien DOH dan resolver DNS yang berbasis DOH.

Rencana untuk mendukung DOH di Windows 10 diungkapkan dengan sejumlah prinsip yang akan digunakan Microsoft saat menerapkan fitur di OS. Microsoft berencana untuk menerapkan dukungan untuk enkripsi lalu lintas DNS kembali pada tahun 2019, tetapi pengguna dapat mencoba fitur baru ini hanya pada tahun 2020. Jadi Windows 10 Build 19628 adalah bangunan pertama yang memasukkan dukungan DOH.
Posting ini akan menunjukkan kepada Anda cara mengaktifkan dan mengonfigurasi fitur DNS melalui HTTPS (DOH) di Windows 10.
Isi bersembunyi
Aktifkan DNS melalui HTTPS di Windows 10
- Buka Aplikasi Pengaturan. Anda dapat menekan Win + I untuk membukanya lebih cepat.
- Navigasi ke Jaringan & Internet> Status.
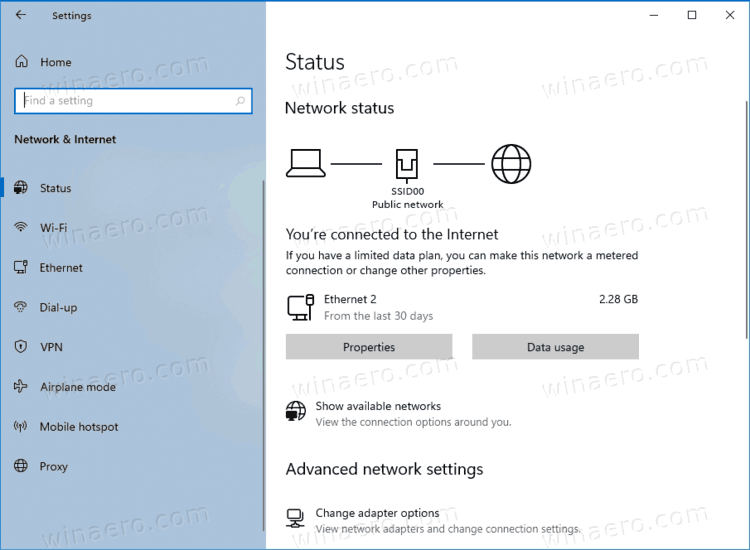
- Klik Properti.
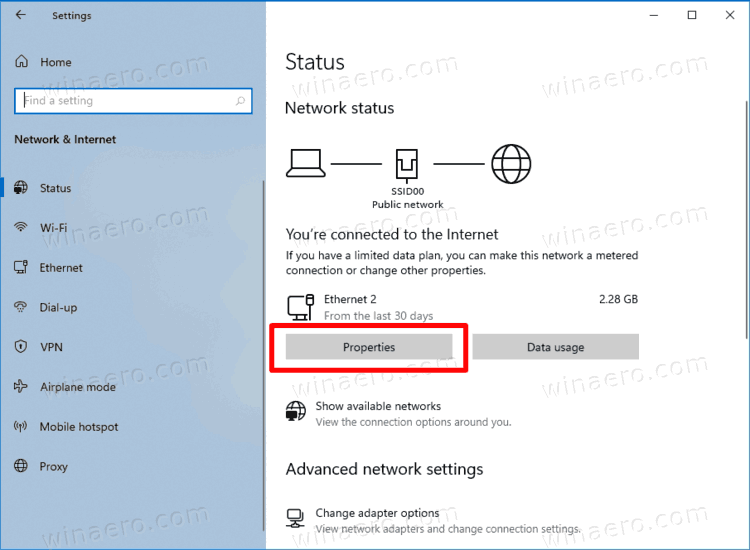
- Di halaman berikutnya, klik pada Edit tombol di bawah Pengaturan DNS.
- Pilih Manual.
- Tentukan server DNS yang mendukung DOH (lihat daftar di bab berikutnya).
- Pilih Hanya dienkripsi (DNS melalui https) dari di Enkripsi DNS yang disukai menu tarik-turun untuk masing-masing server.

- Jika Anda menggunakan IPv6 DNS, ulangi langkah sebelumnya untuk konfigurasinya.
- Terakhir, klik pada Menyimpan tombol.

Kamu selesai. Untuk menemukan bahwa DOH benar -benar berfungsi, gulir ke bawah konten halaman Pengaturan Jaringan. Anda akan melihat “dienkripsi” di sebelah Alamat DNS nilai pada Properti halaman.
Daftar server DNS publik yang mendukung enkripsi dapat ditemukan dalam tabel di bawah ini.
Daftar server yang diaktifkan DOH
Anda dapat menggunakan DN publik berikut melalui server HTTPS.
Namun, jika versi Windows 10 Anda tidak memungkinkan untuk menyalakan DNS melalui HTTPS di Pengaturan, E.G. Opsi hilang, Anda dapat menerapkan tweak registri untuk melakukan hal yang sama. Ini adalah metode alternatif untuk aplikasi Pengaturan.
Nyalakan DNS melalui https di registri

- Buka Editor Registry. Tekan Win + R dan Tipe Regedit di dalam kotak Run.
- Pergi ke kunci registri berikut. Hkey_local_machine \ system \ currentControlset \ services \ dnscache \ parameter .
- Di sebelah kanan, memodifikasi atau membuat nilai DWORD 32-bit baru EnableAutodoh.
- Tetapkan nilainya menjadi 2 .
- Restart Windows 10.
Ini akan mengaktifkan DNS melalui HTTPS, jadi Windows 10 akan mulai mengirim dan menerima lalu lintas DNS melalui server yang aman dan terenkripsi. Namun, Anda perlu mengubah alamat server DNS menjadi satu dari tabel yang disebutkan di atas. Inilah cara Anda dapat mengatur alamat server DNS.
Ubah Alamat Server Setelah Mengaktifkan DOH
- Buka panel kontrol klasik. Tekan Win + R dan ketik kontrol di kotak run, lalu tekan Memasuki.
- Pergi ke Panel Kontrol \ Jaringan dan Internet \ Network and Sharing Center.
- Di sebelah kanan, klik Ubah Properti Adaptor.
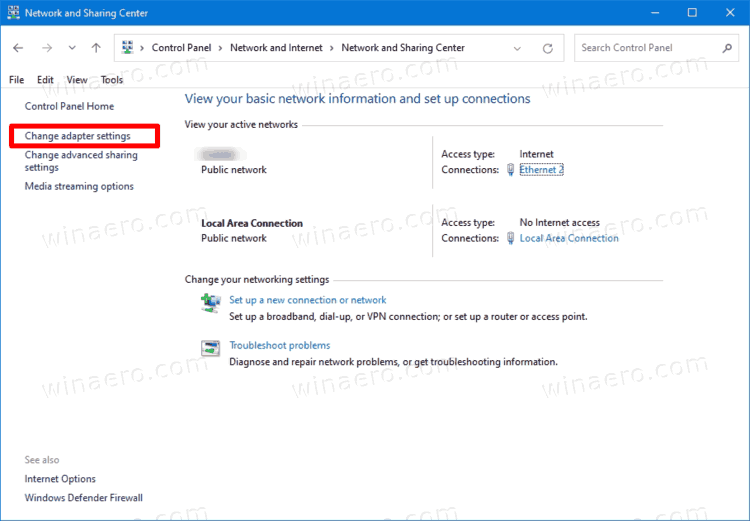
- Dalam Koneksi jaringan jendela, klik dua kali koneksi jaringan Anda.
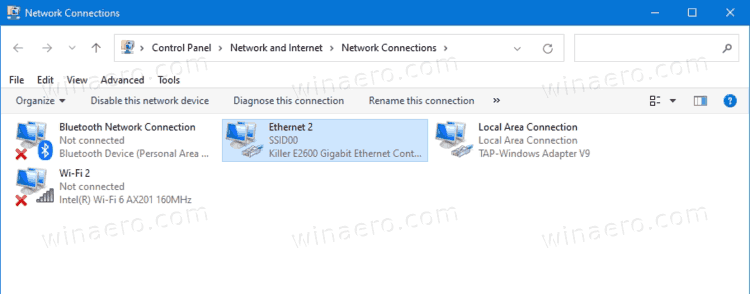
- Klik Properti di jendela berikutnya.
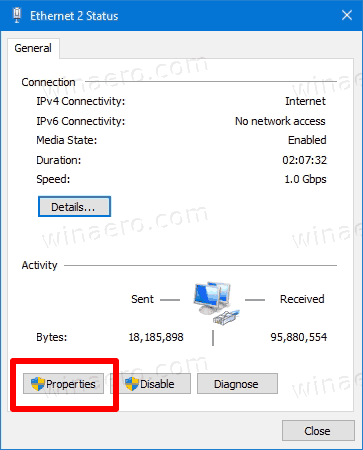
- Di dalam Properti Adaptor, Pilih Protokol Internet Versi 4 (TCP/IPv4) entri, dan klik pada Properti tombol.
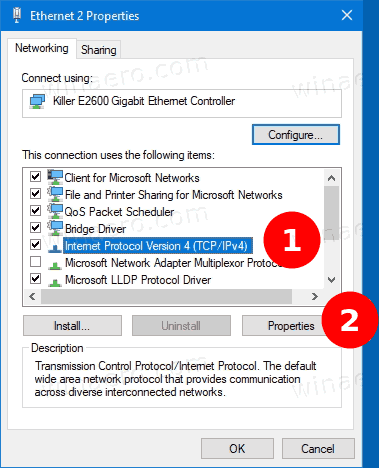
- Pilih opsi “Gunakan alamat server DNS berikut:“Di Umum tab. Masukkan alamat server DNS yang mendukung DOH.
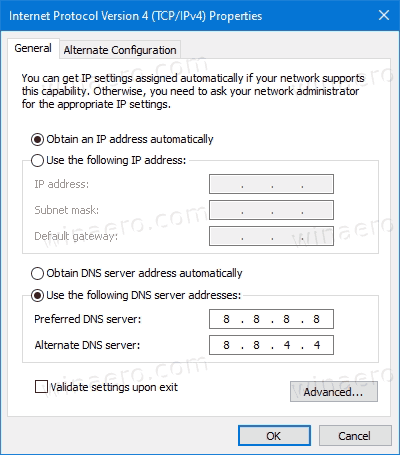
- Jika konfigurasi jaringan Anda mencakup IPv6, tentukan server IPv6 untuk Protokol Internet Versi 6 (TCP/IPv6) pilihan.
- Klik OKE untuk menerapkan perubahan.
Akhirnya, Anda dapat memeriksa apakah DNS melalui HTTPS bekerja untuk Anda setelah menerapkan tweak registri dan perubahan yang disebutkan di atas. Anda dapat memverifikasi itu’S BEKERJA DENGAN MELIHAT LABUSAN DNS TEKS LEBIH BANYAK DARI perangkat Anda.
Verifikasi bahwa DNS Anda atas pengaturan HTTPS berfungsi

- Buka prompt perintah sebagai administrator.
- Ketik dan Jalankan Perintah berikut untuk mengatur ulang Filter Lalu Lintas Jaringan: Filter PKTMON Hapus .
- Ketik dan jalankan perintah berikut untuk menambahkan filter lalu lintas untuk port 53, port klasik DNS menggunakan: filter pktmon add -p 53 .
- Jalankan perintah berikut untuk memulai penebangan lalu lintas real-time: pktmon start –etw -m real-time .
- Semua paket port 53 akan dicetak ke baris perintah. Jika DOH bekerja, Anda tidak boleh melihat lalu lintas di sini.
- Aktifkan DNS melalui HTTPS di Microsoft Edge
- Cara mengaktifkan DNS melalui https (DOH) di opera
- Aktifkan DNS melalui https di Chrome (DOH)
- Aktifkan DNS melalui https di Firefox
Rekomendasi: Klik di sini untuk memperbaiki masalah Windоws dan mengoptimalkan kinerja sistem
Winaero sangat bergantung pada dukungan Anda. Anda dapat membantu situs ini terus memberi Anda konten dan perangkat lunak yang menarik dan bermanfaat dengan menggunakan opsi ini:
Jika Anda menyukai artikel ini, silakan bagikan menggunakan tombol di bawah ini. Ini tidak akan memakan banyak hal dari Anda, tetapi itu akan membantu kami tumbuh. Terima kasih atas dukunganmu!
Penulis: Sergey Tkachenko
Sergey Tkachenko adalah pengembang perangkat lunak yang memulai Winaero pada tahun 2011. Di blog ini, Sergey menulis tentang segala sesuatu yang terhubung dengan Microsoft, Windows dan perangkat lunak populer. Ikuti dia di Telegram, Twitter, dan YouTube. Lihat semua posting oleh Sergey Tkachenko
Penulis Sergey Tkachenko Terakhir Diperbarui pada: Terakhir Diperbarui pada: 3 Juni, 2021 Kategori Windows 10 Tag DNS-EVER-HTTPS