


Windows 10 supporta DNS-over-TLS
Riepilogo:
Microsoft ha introdotto il supporto per DNS su TLS (DOT) nell’anteprima di Windows 11 Insider nel canale Dev. DOT è un protocollo DNS crittografato alternativo che funziona direttamente su un tunnel TLS senza un livello HTTP, rendendolo più veloce di DNS su HTTPS (DOH). Questo articolo spiega la differenza tra DOT e DOH, come implementare DOT in Windows 11, configurare il server DNS e attivare DOT utilizzando i comandi netsh. L’autore si conclude affermando che la scelta tra DOH e DOT dipende da requisiti specifici, come l’isolamento del traffico DNS o preferendo la comunicazione tramite la porta HTTPS standard.
1. Qual è la differenza tra dot e doh?
DOT invia richieste DNS tramite un tunnel TLS, mentre DOH stabilisce una connessione HTTP su TLS. DOT utilizza la porta 853 per impostazione predefinita, mentre il DOH utilizza in genere la porta 443. DOH mescola le query DNS con altri traffico HTTPS crittografato, rendendo più difficile per gli amministratori di rete monitorare e bloccare le query DNS, mentre DOT consente l’identificazione e la prevenzione del traffico dannoso.
2. Come viene implementato DOT in Windows 11?
L’implementazione DOT è attualmente disponibile nell’anteprima di Windows 11 Insider, a partire da Build 25158. Tuttavia, può essere configurato solo tramite la riga di comando, in quanto non è ancora disponibile un’impostazione di criteri di gruppo.
3. Come può essere configurato il server DNS per DOT?
Per abilitare DOT, il server DNS che supporta questo protocollo deve essere specificato manualmente. Questo può essere fatto tramite l’app Impostazioni in rete nelle proprietà di una connessione. L’indirizzo IP del server DNS può essere inserito nelle impostazioni IPv4 o IPv6.
4. Come può essere attivato il punto usando i comandi netsh?
I seguenti comandi NetSH possono essere utilizzati per attivare DOT:
netsh dns aggiungi dot globale = sì
netsh dns aggiungi crittografia server = dothost =: autoupgrade = Sì
ipconfig /flushdns
Per verificare se viene utilizzato DOT, è possibile utilizzare il comando “Netsh DNS Show Global”, che dovrebbe visualizzare “Impostazioni DOT: abilitato”. Inoltre, il comando “Netsh DNS Show Critty” può essere utilizzato per verificare le impostazioni DOT del server DNS specifiche.
5. Qual è la conclusione riguardante DOT in Windows 11?
Con DOT, Microsoft offre supporto per un secondo protocollo DNS sicuro oltre a DOH in Windows 11. La scelta tra DOH e DOT dipende da requisiti specifici, come l’isolamento del traffico DNS o preferendo la comunicazione tramite la porta HTTPS standard.
6. Microsoft supporterà DOH e punto in Windows Server per uso interno?
Attualmente, DOH e DOT sono supportati solo con una manciata di server DNS pubblici. Non è sicuro se Microsoft aggiungerà supporto per DOH e DOT in Windows Server per uso interno.
Microsoft aggiunge DNS Windows 10 sulla sezione Impostazioni HTTPS
In alternativa, è possibile eseguire questo compito con PowerShell utilizzando set-dnsclientveraddress .
Attiva DNS su TLS (punto) in Windows 11
L’attuale anteprima insider nel canale Dev include il supporto per DNS su TLS (DOT). Questo è un protocollo DNS crittografato alternativo a DNS su HTTPS (DOH). Funziona direttamente su un tunnel TLS senza uno strato HTTP ed è quindi più veloce. L’impostazione è eseguita con netsh.
- Dot contro doh
- Implementazione DOT in Windows 11
- Configurare il server DNS
- Attiva punto
- Conclusione
Wolfgang Sommergut ha oltre 20 anni di esperienza nel giornalismo IT. Ha anche lavorato come amministratore di sistema e consulente tecnico. Oggi gestisce la pubblicazione tedesca Windowspro.de.
Ultimi post di Wolfgang Sommergut (vedi tutto)
- Risoluzione dei problemi senza rete o Internet in VMware Workstation – GHU, 4 maggio 2023
- Resolve -dnsname: nslookup per PowerShell – mon, 1 maggio 2023
- Aggiornamenti di disinstallazione utilizzando WSUS – lun, 24 aprile 2023
Simile a DOH, DOT ha lo scopo di proteggere gli utenti dalla caduta vittima di un server DNS manipolato o un attacco man-in-the-medio quando le query DNS vengono trasmesse in testo normale.
Per entrambi, tuttavia, relativamente pochi server DNS supportano questa tecnologia. Nella maggior parte dei casi, sono forniti da fornitori pubblici, come Google o CloudFlare.
Dot contro doh
DNS su TLS invia normali richieste DNS attraverso un tunnel TLS, mentre DNS su HTTPS stabilisce una connessione HTTP su TLS. Mentre questo crea un po ‘di sovraccarico, la comunicazione di solito passa attraverso la porta 443, che è aperta nella maggior parte degli ambienti. Dot, d’altra parte, utilizza la porta 853 per impostazione predefinita.
Con DOH, le query DNS sono mescolate con altri traffico HTTP crittografato. Ciò ha vantaggi sulla privacy perché un EavesDropper non è in grado di distinguere le query DNS dalle altre richieste HTTPS.
Ma questo è anche il motivo per cui DOH rende più difficile per un amministratore di rete monitorare e bloccare le query DNS. Tuttavia, con punti, il traffico malizioso può essere identificato e quindi prevenuto.
Implementazione DOT in Windows 11
In Windows 11, gli utenti ora hanno la possibilità di scegliere tra i due protocolli. Mentre DOH è attualmente già a bordo in Windows 11, la prima implementazione per DOT è disponibile solo nelle anteprime dalla build 25158 in poi.
Inoltre, la funzionalità può essere attualmente configurata solo tramite la riga di comando e, a differenza di DOH, Microsoft non offre ancora un’impostazione della politica di gruppo per essa.
Configurare il server DNS
Per abilitare DOT, è necessario (manualmente) specificare un server DNS che supporti questo protocollo. Questo può essere fatto tramite il Impostazioni app sotto Rete nelle proprietà di una connessione, ad esempio, Ethernet O Wifi.

Modifica le impostazioni DNS di connessioni
Lì, si modifica l’assegnazione del server DNS e si inserisce l’indirizzo IP del server DOT in IPv4 o IPv6, come richiesto.

Immettere manualmente il server DNS per IPv4 nell’app Impostazioni
In alternativa, è possibile eseguire questo compito con PowerShell utilizzando set-dnsclientveraddress .
Attiva punto
Per l’attivazione effettiva di DOT, utilizzare questi comandi:
netsh dns aggiungi globale dot = sì netsh dns aggiungi crittografia server = dothost =: autoupgrade = sì ipconfig /flushdns
Per vedere se viene utilizzato DOT, invoca di nuovo Netsh:
Netsh DNS Show Global
L’output di questo comando dovrebbe contenere la riga “Impostazioni punti: abilitato”.

Attiva il punto con netsh e quindi controlla le impostazioni
Infine, è possibile verificare le impostazioni di punto corrette del server DNS specifico come segue:
Netsh DNS Show Critty

Il server DNS configurato manualmente ora utilizza DNS su TLS
Verificare che l’output contenga ora una voce per “DNS su TLS host” per il server DNS selezionato, il valore per “aggiornamento automatico” è SÌ, e “UDP Fallback” è impostato su NO.
Conclusione
Con DNS su TLS, Microsoft supporta un secondo protocollo DNS sicuro in Windows 11, oltre a DNS su HTTPS. Quale che scegli dipende dai rispettivi requisiti. Un fattore chiave nella decisione è se gli amministratori vogliono isolare il traffico DNS o se è preferita la comunicazione tramite la porta HTTPS standard.
Iscriviti alla newsletter 4Sysops!
Entrambi i protocolli possono attualmente essere utilizzati solo con una manciata di server DNS pubblici. Tuttavia, non è chiaro se Microsoft supporterà mai DOH e DOT in Windows Server per uso interno.
Microsoft aggiunge DNS Windows 10 sulla sezione Impostazioni HTTPS
Microsoft ha annunciato che i clienti di Windows 10 possono ora configurare DNS su HTTPS (DOH) direttamente dall’app Impostazioni a partire dal rilascio di Windows 10 Insider Antepry Build 20185 su Windows Insider nel canale Dev.
L’aggiunta di supporto per il protocollo DOH in una futura versione di Windows 10 è stata annunciata da Microsoft nel novembre 2018, l’inclusione del supporto DNS su TLS (DOT) è anche lasciato sul tavolo.
DOH consente la risoluzione DNS su connessioni HTTPS crittografate, mentre DOT crittografa le query DNS tramite il protocollo TLS (Transport Layer Security), invece di utilizzare le ricerche DNS in chiaro DNS.
Per coloro che non hanno familiarità con i nuovi nomi dei canali di Windows 10, Microsoft ha revisionato il programma di Windows Insider e si è allontanato dagli anelli di rilascio e per rilasciare canali il 29 giugno, quando il:
- Fast Ring è diventato il canale Dev
- L’anello lento è diventato il canale beta
- Release Antepry Ring è diventato il canale di anteprima di rilascio.
Gli addetti ai lavori di Windows nel canale Dev che desiderano passare alla nuova build Windows 10 possono verificare i nuovi aggiornamenti dalla finestra di dialogo Windows Update.
DOH controlla nelle impostazioni della rete Windows 10
Come condiviso da Windows Insider Program Senior Program Manager Brandon LeBlanc, i clienti possono configurare DNS crittografati utilizzando l’app Impostazioni a partire da Windows 10 Dev Channel Build 20185.
Per le connessioni Ethernet (cablate), gli utenti possono accedere ai nuovi controlli dal pop-up che si aprono dopo essere andato su Impostazioni> Network & Internet> Stato, facendo clic su Proprietà e quindi selezionando Modifica assegnazione IP O Modifica assegnazione del server DNS.
Gli utenti con connessioni Wi-Fi (wireless) possono aprire il pop-up dei controlli DOH facendo clic sul collegamento delle proprietà del proprio adattatore e quindi selezionando Modifica assegnazione IP O Modifica assegnazione del server DNS.
Secondo LeBlanc, i controlli DNS crittografati non sono ancora disponibili andando alle pagine di proprietà delle singole reti.
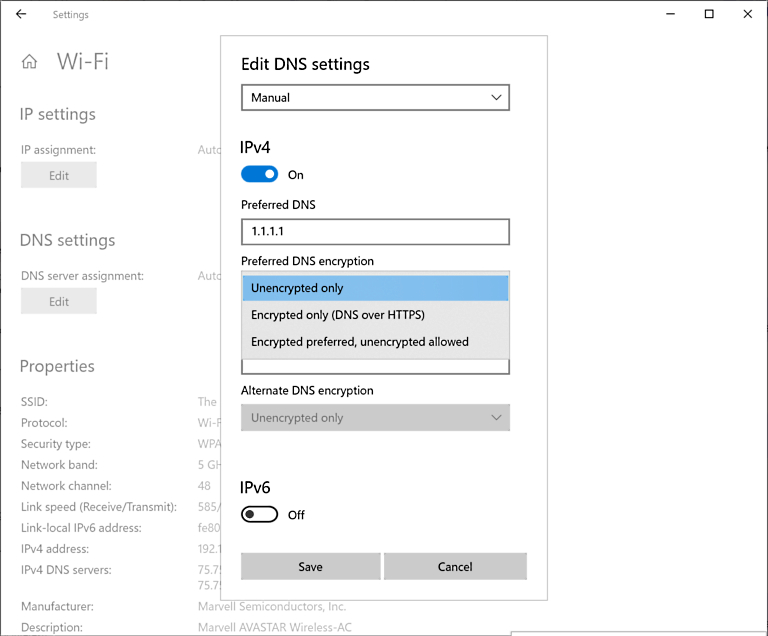
Per dare una rotazione a DOH, è possibile aggiungere qualsiasi indirizzo IP di un server DNS abilitato per DOH attualmente supportato e scegliere il metodo di crittografia DNS preferito per avere le tue query DNS automaticamente crittografate.
L’elenco completo dei server DNS DOH che puoi utilizzare è disponibile nella tabella incorporata di seguito.
| Proprietario del server | Indirizzi IP del server |
| Cloudflare | 1.1.1.1 1.0.0.1 2606: 4700: 4700 :: 1111 2606: 4700: 4700 :: 1001 |
| 8.8.8.8 8.8.4.4 2001: 4860: 4860 :: 8888 2001: 4860: 4860 :: 8844 | |
| Quad9 | 9.9.9.9 149.112.112.112 2620: Fe :: Fe 2620: Fe :: Fe: 9 |
“Una volta che la crittografia è abilitata, puoi confermarla’S Lavorare guardando i server DNS applicati nelle proprietà della rete e vederli etichettati come server “crittografati)”, spiega LeBlanc.
Microsoft fornisce anche istruzioni su come utilizzare i server DOH personalizzati aggiungendo manualmente i server DNS con il supporto DOH che non si trova nell’elenco di auto-promozione predefinito.
Test se DOH funziona
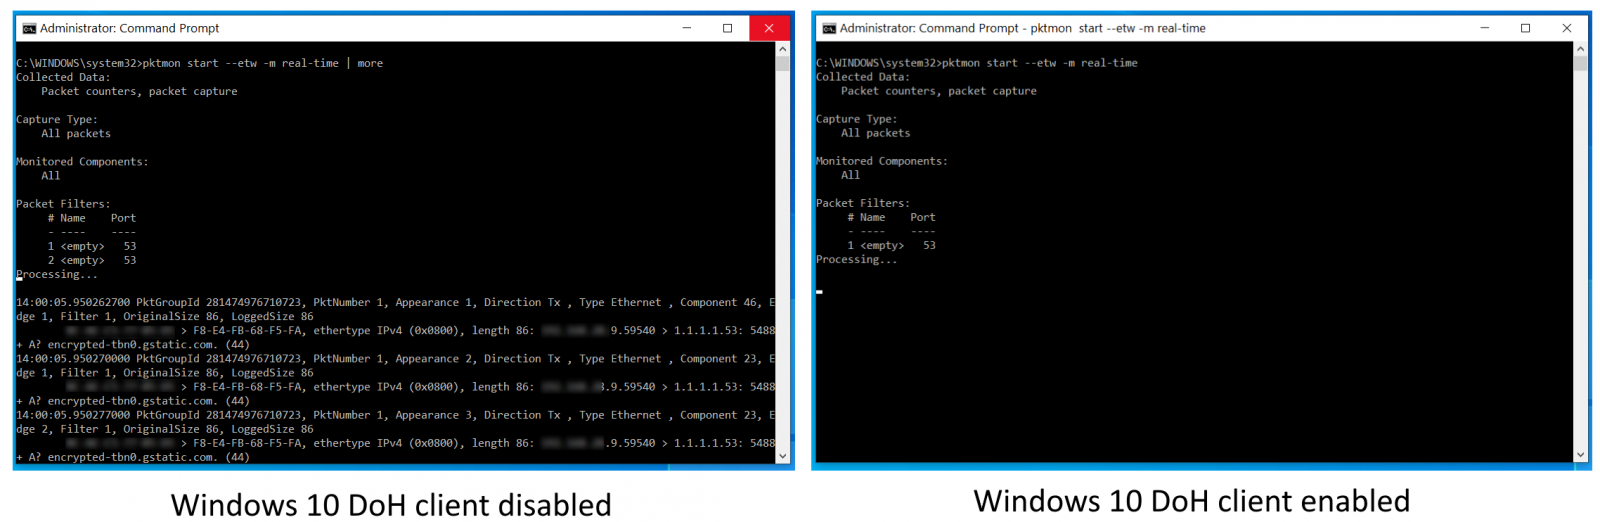
Per verificare se le tue query DNS sono effettivamente crittografate, è possibile utilizzare l’utilità della linea di comando PacketMon per controllare il traffico di rete che va sul Web sulla porta 53 (la porta utilizzata per le query DNS non crittografate)-Dopo che DOH è attivato, dovrebbe esserci poco o nulla traffico.
Per fare ciò, è necessario aprire un prompt dei comandi o una finestra PowerShell, quindi eseguire i seguenti comandi per ripristinare i filtri di traffico di rete di Packetmon, aggiungere un filtro del traffico per la porta 53 e per avviare la registrazione del traffico in tempo reale:
Filtro PKTMON Rimuovi
filtro pktmon aggiungi -p 53
pktmon start –etw -l in tempo reale
Adozione DOH di altri venditori e piani futuri
Mozilla ha lanciato DNS-Over-Https per impostazione predefinita a tutti gli utenti Firefox con sede negli Stati Uniti a partire dal 25 febbraio 2020, abilitando il provider DNS di CloudFlare e consentendo agli utenti di cambiare a NextDNS o altri provider personalizzati dalle opzioni di rete del browser.
Google sta eseguendo una prova DOH limitata su tutte le piattaforme (oltre a Linux e iOS) a partire dal rilascio di Chrome 79.
Tuttavia, a differenza di Mozilla, Google non modifica automaticamente il provider DNS ma, invece, aggiorna il protocollo di risoluzione DNS di Chrome solo quando il provider DNS predefinito è abilitato al DOH.
Gli CIO delle agenzie governative statunitensi sono state consigliate ad aprile di disabilitare i servizi DNS crittografati di terze parti fino a un servizio ufficiale di risoluzione DNS federale con DNS su HTTPS (DOH) e DNS su TLS (DOT).
▸ Supporto
Dai un’occhiata alle nostre guide di configurazione e alle FAQ o usa la barra di ricerca seguente per trovare informazioni pertinenti.
Configurazione di base per personal computer
- Setup: Ubuntu 20.04 LTS
- Setup: MacOS
- Setup: Windows 10
- Setup: Ubuntu 16.04 LTS
- Setup: Ubuntu 18.04 LTS
- Configura Quad9 utilizzando il nostro file batch
- Setup: Windows 8
- Setup: Chromebook/Chromeos
- Setup: Linux Mint 20.3 (cannella)
Configurazione del personal computer con crittografia
- DNS su HTTPS – Windows 11 (nativo)
- Dns su tls – ubuntu 18.04/20.04 (Stubby)
- Dns su tls – ubuntu 20.04 (nativo)
- DNS su TLS – Windows 10 (Stubby /W GUI)
- DNScrypt – MacOS (DNScrypt -Proxy)
- DNS su TLS – macOS (Stubby)
- DNScrypt – Windows 10 (SimpledNScrypt)
- DNS su HTTPS – Windows 10 (SimpledNScrypt)
Configurazione del dispositivo mobile
- Setup: Quad9 Connect per Android
- Setup: dnscloak per iOS
- Setup: Android Private DNS con Quad9
Altra configurazione del dispositivo
- Setup: opnsense e DNS su TLS
- Setup: PFSense e DNS su TLS
- Setup: PI-Hole e Quad9
- Setup: OpenWRT (LUCI)
- DNS Speater: Best Practices
- Impostazione: Cloudflated e Quad9
- Setup: Windows Server DNS Forwarding
- Setup: PlayStation 4 (PS4)
- Setup: ipfire e DNS su TLS
- Setup: Mikrotik Routeros e DNS su HTTPS
Concetti e protocolli DNS
- DNS crittografato
- EDNS Client Subnet (ECS)
- Provider di rete Quad9: Woodynet, PCH.Net, I3D, GSL Networks
- Quad9 IPS e altre impostazioni
- Servizio consigliato (sicuro) 2
- Servizio sicuro
- Sicuro con il servizio di supporto ECS
- Servizio non garantito
- Come confermare che stai usando Quad9 – Windows
- Come confermare che stai usando Quad9 – Linux
- Come confermare che stai usando quad9 – macos
- Rapporti di dominio
- Che aspetto ha un blocco di Quad9?
Quad9 Connect Mobile App
DNS su TLS – Windows 10 (Stubby /W GUI)
Panoramica
Nota: Stubby con la GUI è in fase di sviluppo. Quad9 consiglia di controllare regolarmente per le nuove versioni .
Stubby è un’applicazione open source che funge da locale Resolver della privacy della privacy DNS Usando DNS su TLS (DOT). Stubby crittografa le query DNS inviate da un dispositivo client (desktop o laptop) a un resolver della privacy DNS aumentando la privacy dell’utente finale.
Passo 1
Passo 2
- Apri Stubby dall’elenco delle applicazioni Windows (avvia)
- Seleziona la scheda “Profili di rete”.
- Selezionare soltanto l’opzione “Quad9” e fare clic “Applica tutto”.
- Switch Stubby “ON” e assicurati che lo stato diventi “in esecuzione”.
Quando lo stato è “in esecuzione”, Stubby dovrebbe impostarsi automaticamente come resolver DNS nelle impostazioni DNS di Windows, quindi non è necessario configurare nulla manualmente sull’adattatore di rete.
Quando si chiude questo menu, Stubby continuerà a funzionare ed essere disponibile nel vassoio di sistema.
Passaggio 3
Verificare che Stubby sia configurato per utilizzare Quad9 e impostarsi come resolver DNS sul sistema andando su https: // on.Quad9.net/ per una conferma “sì” o “no”.
Quad9
interruttore c/o
Werdstrasse 2
8004 Zürich
Svizzera
Come abilitare DNS su HTTPS in Windows 10
È possibile abilitare DNS su HTTPS in Windows 10 (DOH) in Windows 10 utilizzando uno dei metodi disponibili nel sistema operativo, comprese le impostazioni e il registro. DNS-Over-Https è un protocollo web relativamente giovane. Il suo obiettivo principale è aumentare la privacy e la sicurezza degli utenti impedendo l’interruzione e la manipolazione dei dati DNS mediante attacchi man-in-the-middle utilizzando il protocollo HTTPS per crittografare i dati tra il client DOH e il resolver DNS basato su DOH.

Il piano per supportare il DOH in Windows 10 è stato rivelato con una serie di principi che Microsoft utilizzerà durante l’implementazione della funzione nel sistema operativo. Microsoft ha pianificato di implementare il supporto per la crittografia del traffico DNS nel 2019, ma gli utenti sono stati in grado di provare questa nuova funzionalità solo nel 2020. Quindi la build di Windows 10 19628 è stata la prima build a includere il supporto DOH.
Questo post ti mostrerà come abilitare e configurare la funzione DNS su HTTPS (DOH) su Windows 10.
Contenuti nascondere
Abilita DNS su HTTPS in Windows 10
- Apri l’app Impostazioni. Puoi premere Win + I per aprirlo più velocemente.
- Navigare verso Network & Internet> Status.
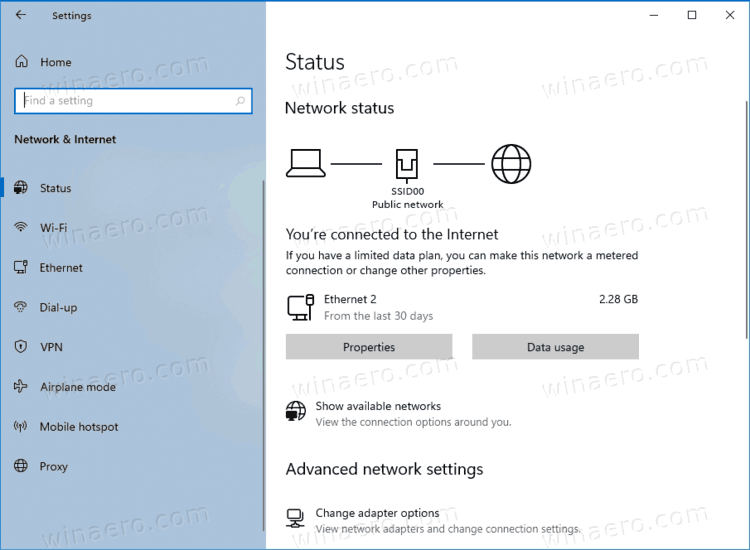
- Clicca su Proprietà.
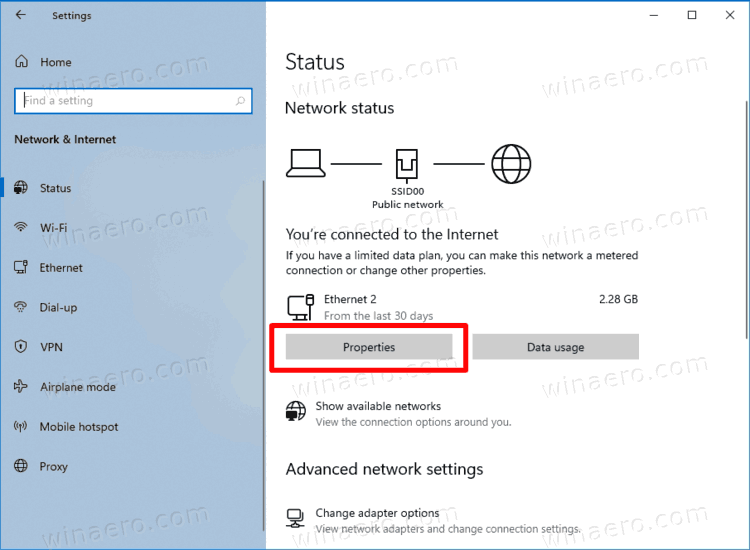
- Nella pagina successiva, fare clic su Modificare pulsante sotto Impostazioni DNS.
- Selezionare Manuale.
- Specifica i server DNS che supportano DOH (vedere l’elenco nel capitolo successivo).
- Selezionare Solo crittografato (DNS su HTTPS) da in Crittografia DNS preferita Menu a discesa per ciascuno dei server.

- Se si utilizza IPv6 DNS, ripeti il passaggio precedente per la sua configurazione.
- Infine, fai clic su Salva pulsante.

Hai fatto. Per scoprire che DOH funziona effettivamente, scorrere verso il basso il contenuto della pagina delle impostazioni di rete. Dovresti vedere “crittografato” accanto al Indirizzo DNS valore sul Proprietà pagina.
L’elenco del server DNS pubblico che supporta la crittografia è disponibile nella tabella seguente.
L’elenco dei server abilitati per DOH
È possibile utilizzare i seguenti DN pubblici su server HTTPS.
Tuttavia, se la versione di Windows 10 non consente di attivare DNS su HTTPS nelle impostazioni, E.G. Mancano le opzioni, è possibile applicare una modifica del registro per fare lo stesso. È un metodo alternativo all’app Impostazioni.
Accendi DNS su HTTPS nel registro

- Apri l’editore del registro. Premere Win + R e tipo regedit nella casella di corsa.
- Vai alla seguente chiave di registro. HKEY_LOCAL_MACHINE \ SYSTEM \ CurrentControlset \ Services \ DnScache \ Parametri .
- A destra, modificare o creare un nuovo valore DWORD a 32 bit Anableautodoh.
- Imposta il suo valore su 2 .
- Riavvia Windows 10.
Questo attiverà DNS su HTTPS, quindi Windows 10 inizierà a inviare e ricevere traffico DNS tramite server sicuri e crittografati. Tuttavia, è necessario modificare l’indirizzo del server DNS in uno dalla tabella sopra menzionata. Ecco come è possibile impostare un indirizzo del server DNS.
Modifica l’indirizzo del server dopo aver abilitato DOH
- Apri il pannello di controllo classico. Premere Win + R e digitare il controllo nella casella di corsa, quindi premere accedere.
- Vai a Pannello di controllo \ Network e Internet \ Network and Sharing Center.
- A destra, fai clic su Modifica proprietà dell’adattatore.
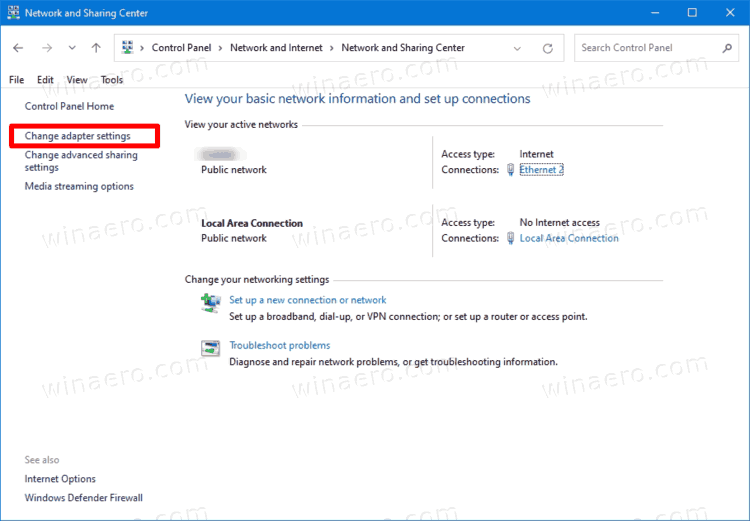
- Nel Le connessioni di rete finestra, fare doppio clic sulla connessione di rete.
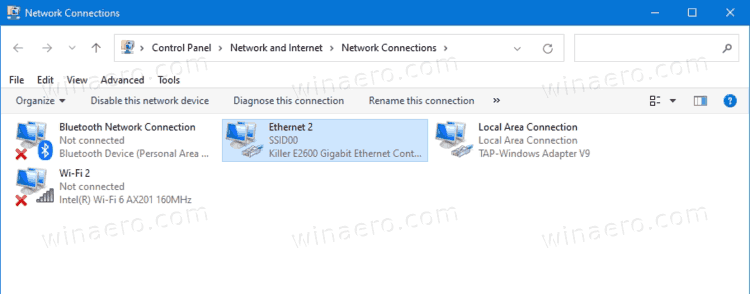
- Clic Proprietà Nella finestra successiva.
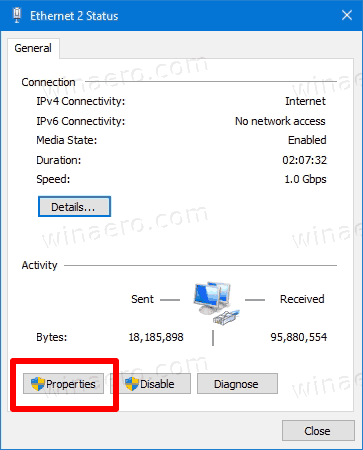
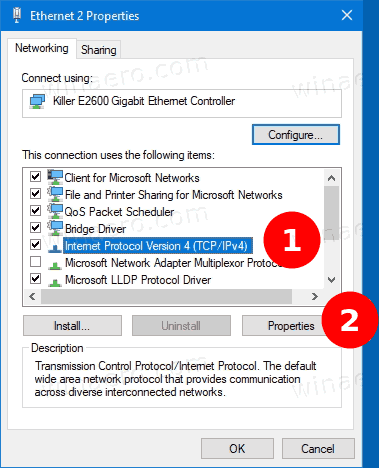
- In Proprietà dell’adattatore, seleziona il Internet Protocol versione 4 (TCP/IPv4) voce e fare clic su Proprietà pulsante.
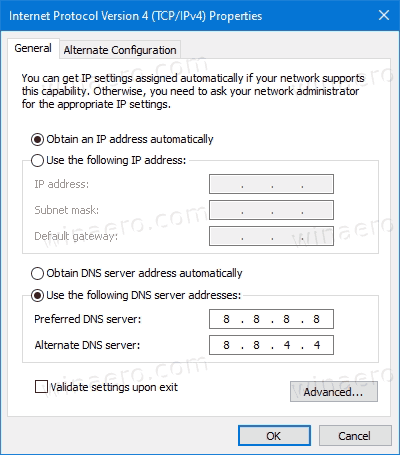
- Seleziona l’opzione “Utilizzare i seguenti indirizzi del server DNS:” sul Generale scheda. Immettere l’indirizzo del server DNS che supporta DOH.
- Se la configurazione della rete include IPv6, specificare i server IPv6 per il Internet Protocol versione 6 (TCP/IPv6) opzione.
- Clic OK Per applicare la modifica.
Infine, è possibile verificare se DNS su HTTPS funziona per te dopo aver applicato la modifica del registro e le modifiche sopra menzionate. Puoi verificarlo’Lavora senza vedere più traffico DNS in testo semplice dal tuo dispositivo.
Verifica che le tue impostazioni HTTPS funzionino

- Apri un prompt dei comandi come amministratore.
- Digitare ed eseguire il seguente comando per reimpostare il filtro del traffico di rete: Rimuovi filtro pktmon .
- Digitare ed eseguire il seguente comando per aggiungere un filtro del traffico per la porta 53, la porta classica DNS utilizza: filtro pktmon aggiungi -p 53 .
- Esegui il comando seguente per avviare una registrazione in tempo reale del traffico: pktmon start –etw -m in tempo reale .
- Tutti i pacchetti della porta 53 saranno stampati nella riga di comando. Se DOH funziona, non dovresti vedere il traffico qui.
- Abilita DNS su HTTPS in Microsoft Edge
- Come abilitare DNS su HTTPS (DOH) in Opera
- Abilita DNS su HTTPS in Chrome (DOH)
- Abilita DNS su HTTPS in Firefox
Rivolto: fare clic qui per risolvere i problemi di WindоWS e ottimizzare le prestazioni del sistema
Winaero si affida molto al tuo supporto. Puoi aiutare il sito a continuare a portarti contenuti e software interessanti e utili utilizzando queste opzioni:
Se ti piace questo articolo, ti preghiamo di condividerlo usando i pulsanti qui sotto. Non ci vorrà molto da te, ma ci aiuterà a crescere. Grazie per il vostro sostegno!
Autore: Sergey Tkachenko
Sergey Tkachenko è uno sviluppatore di software che ha iniziato Winaero nel 2011. Su questo blog, Sergey sta scrivendo su tutto ciò che è connesso a Microsoft, Windows e Software popolare. Seguilo su Telegram, Twitter e YouTube. Visualizza tutti i post di Sergey Tkachenko
Autore Sergey Tkachenko Ultimo aggiornamento su: Ultimo aggiornamento il: 3 giugno 2021 Categorie Windows 10 Tag DNS-Over-Https