


Google utilise-t-il un FAI?
Regard fiable pour accéder à Google Cloud
Arbor vend des équipements de contrôle et de surveillance du réseau aux plus grands FAI et réseaux du filet, et en sait autant sur le trafic réseau mondial que quiconque.
Introduction à GGC
Google Global Cache (GGC) permet aux FAI de servir certains contenus Google à partir de leurs propres réseaux. Cela assouplit la congestion dans votre réseau et réduit la quantité de trafic sur vos liens de peering et de transit.
Si vous n’hébergez pas actuellement un nœud GGC mais que vous souhaitez vous renseigner sur la disponibilité, veuillez utiliser ce formulaire Web.
Fonctionnalités GGC
- Transparent aux utilisateurs: Google sert de manière transparente les demandes des utilisateurs des caches à l’intérieur de votre réseau.
- Trafic externe réduit: En règle générale, entre 70 et 90% du trafic cacheable peuvent être servis auprès de GGC. Les taux de hit du cache varieront, en fonction des modèles de consommation uniques des utilisateurs finaux sur le réseau de chaque opérateur.
- Robuste: GGC assure la résilience à travers plusieurs niveaux de redondance, qui sont transparents aux utilisateurs. Google s’assure que les utilisateurs sont toujours servis à partir du meilleur emplacement de données disponibles, même en cas de panne temporaire.
- Facile à installer: Google fournit le matériel GGC. Vous n’avez qu’à fournir un espace de rack, une alimentation, un clavier et un moniteur et une connexion à votre réseau. Une fois que vous avez terminé la configuration initiale, Google s’occupe du fonctionnement à distance du cache.
Présentation de la configuration
Google maintient un portail Web pour les FAI (le portail des FAI est limité aux utilisateurs avec un accès à la connexion). Utilisez ceci pour fournir à Google les informations suivantes:
- Instructions, contacts et adresses d’expédition
- Point (s) technique (s) de contact pour les opérations de nœud
- Adresses de sous-réseau IP (IPv4 / IPv6) pour le nœud GGC
- Adresse pair ASN et IP (IPv4 / IPv6) pour un flux BGP au nœud GGC
- Taux de trafic maximum vers la sortie du nœud GGC vers vos utilisateurs
De plus amples informations sont disponibles dans le guide d’installation GGC.
Google utilise-t-il un FAI?
PEING TRICT OFFICE, Google Global Networking
Pairing est souvent considéré comme un sujet complexe et nuancé, en particulier pour certains de nos clients cloud. Aujourd’hui, nous aimerions démystifier le fonctionnement interne de PEING et partager comment une mise à jour de la politique de peering qui nécessite une redondance locale contribue à améliorer la fiabilité de nos utilisateurs et clients. La redondance est un concept bien compris et documenté pour améliorer la fiabilité. Nous avons précédemment parlé de la façon dont nos investissements importants dans l’infrastructure et le regard permettent à notre contenu Internet d’atteindre les utilisateurs et comment nous rendons notre regard plus sécurisé.
Google Cloud sur Internet
Chaque jour, les clients de Google Cloud collaborent avec des collègues à l’aide de l’espace de travail, tirez parti de Google Cloud CDN pour servir du contenu aux utilisateurs du monde. Chaque cas d’utilisation a la même chose en commun: ces produits et bien d’autres Google s’appuient sur PEARED pour connecter le réseau mondial de Google aux FAI dans le monde.
Peering offre un trafic Internet
Pairing est l’interconnexion physique des fibres entre les réseaux tels que Google et votre fournisseur de services Internet (ISP), ou entre les clients Google et le cloud, qui se produit dans diverses installations du monde entier. Son objectif est d’échanger le trafic Internet public entre les réseaux pour optimiser le coût et les performances. Google a construit notre réseau dans plus de 100 installations dans le monde pour égaliser avec des réseaux à la fois grands et petits. C’est ainsi que Google offre une expérience formidable pour tous nos utilisateurs, réduit les coûts des FAI et est l’une des plusieurs façons dont nos clients cloud peuvent se connecter au réseau Google. L’une des autres façons courantes de se connecter à Google Cloud qui est souvent confondue avec Peering est une interconnexion dédiée, qui offre une connectivité privée entre votre environnement sur site et Google Cloud.
Pensez à regarder comme faisant partie d’un système d’eau de la ville où les tuyaux sont les câbles à fibre optique et l’eau est les morceaux de données à venir sur votre téléphone, votre ordinateur ou votre centre de données. Tout comme le système d’eau de votre ville doit s’interconnecter à la plomberie de votre maison, le réseau mondial de Google doit s’interconnecter avec votre FAI de quartier pour offrir tous les types de trafic Google. L’eau qui sort de votre robinet d’évier est analogue à la possibilité d’utiliser Google Services sur votre Wi-Fi à domicile.
Infrastructure de peering
Des milliers de réseaux, dont Google, se regardent partout dans le monde. Les réseaux qui sont mutuellement d’accord sur les emplacements et la capacité de répondre à la demande, au coût et aux performances du trafic. Puisqu’il y a tellement de réseaux dans le monde, il n’est pas pratique que chaque réseau se regarde, de sorte que la plupart des réseaux conservent un certain type de transit IP qui permet aux utilisateurs d’atteindre l’intégralité d’Internet. Essentiellement, IP Transit est un service payant offert aux réseaux pour «transit» un autre réseau bien connecté pour atteindre l’intégralité d’Internet. Ce transit agit également comme un chemin de basculement pour quand une connexion à un égard n’est pas disponible et joue un rôle important pour assurer l’accès universel de chaque point final sur Internet. Un inconvénient potentiel du transit est que le trafic peut traverser une voie indirecte et coûteuse pour atteindre un utilisateur final, ce qui peut donc réduire les performances par rapport à Pairing. La préférence de Google est de fournir tout le trafic sur les chemins de lecture les plus optimaux pour maximiser les performances.
Quand regarder les descentes
Avec tout type d’infrastructure physique, les composants peuvent mal fonctionner ou doivent être mis hors service pour la maintenance.
Regard fiable pour accéder à Google Cloud
Arbor vend des équipements de contrôle et de surveillance du réseau aux plus grands FAI et réseaux du filet, et en sait autant sur le trafic réseau mondial que quiconque.
Introduction à GGC
Google Global Cache (GGC) permet aux FAI de servir certains contenus Google à partir de leurs propres réseaux. Cela assouplit la congestion dans votre réseau et réduit le montant du trafic sur vos liens de peering et de transit.
Si vous n’hébergez pas actuellement de nœud GGC, mais que vous souhaitez vous renseigner sur la disponibilité, veuillez utiliser ce formulaire Web.
Fonctionnalités GGC
- Transparent aux utilisateurs: Google sert de manière transparente les demandes des utilisateurs des caches à l’intérieur de votre réseau.
- Trafic externe réduit: En règle générale, entre 70 et 90% du trafic cacheable peuvent être servis auprès de GGC. Les taux de hit du cache varieront, en fonction des modèles de consommation uniques des utilisateurs finaux sur le réseau de chaque opérateur.
- Robuste: GGC assure la résilience à travers plusieurs niveaux de redondance, qui sont transparents aux utilisateurs. Google s’assure que les utilisateurs sont toujours servis à partir du meilleur emplacement de données disponibles, même en cas de panne temporaire.
- Facile à installer: Google fournit le matériel GGC. Vous n’avez qu’à fournir un espace de rack, une alimentation, un clavier et un moniteur et une connexion à votre réseau. Une fois que vous avez terminé la configuration initiale, Google s’occupe du fonctionnement à distance du cache.
Présentation de la configuration
Google maintient un portail Web pour les FAI (le portail des FAI est limité aux utilisateurs avec un accès à la connexion). Utilisez ceci pour fournir à Google les informations suivantes:
- Instructions, contacts et adresses d’expédition
- Point (s) technique (s) de contact pour les opérations de nœud
- Adresses de sous-réseau IP (IPv4 / IPv6) pour le nœud GGC
- Adresse pair ASN et IP (IPv4 / IPv6) pour un flux BGP au nœud GGC
- Taux de trafic maximum vers la sortie du nœud GGC vers vos utilisateurs
De plus amples informations sont disponibles dans le guide d’installation GGC.
Google utilise-t-il un FAI?
PEING TRICT OFFICE, Google Global Networking
Pairing est souvent considéré comme un sujet complexe et nuancé, en particulier pour certains de nos clients cloud. Aujourd’hui nous’d si vous démystifie’S CONTRONTRE INTERNE ET Partagez comment une mise à jour de la politique de peering qui nécessite une redondance locale contribue à améliorer la fiabilité de nos utilisateurs et clients. La redondance est un concept bien compris et documenté pour améliorer la fiabilité. Nous avons déjà parlé de la façon dont nos investissements importants dans l’infrastructure et le peering permettent à notre contenu Internet de toucher.
Google Cloud sur Internet
Chaque jour, les clients de Google Cloud collaborent avec des collègues à l’aide de Workspace, tirez parti de Google Cloud CDN pour servir du contenu aux utilisateurs du monde. Chaque cas d’utilisation a la même chose en commun: ces produits et bien d’autres Google s’appuient sur Peering pour connecter Google’S Réseau mondial vers les FAI dans le monde pour atteindre leur destination, des utilisateurs comme vous et moi.
Peering offre un trafic Internet
Pairing est l’interconnexion physique des fibres entre les réseaux tels que Google et votre fournisseur de services Internet (ISP), ou entre les clients Google et le cloud, qui se produit dans diverses installations du monde entier. Son objectif est d’échanger le trafic Internet public entre les réseaux pour optimiser le coût et les performances. Google a construit notre réseau dans plus de 100 installations dans le monde pour égaliser avec des réseaux à la fois grands et petits. C’est ainsi que Google offre une expérience formidable pour tous nos utilisateurs, réduit les coûts des FAI et est l’une des plusieurs façons dont nos clients cloud peuvent se connecter au réseau Google. L’une des autres façons courantes de se connecter à Google Cloud qui est souvent confondue avec Peering est une interconnexion dédiée, qui offre une connectivité privée entre votre environnement sur site et Google Cloud.
Pensez à regarder comme faisant partie d’un système d’eau de la ville où les tuyaux sont les câbles à fibre optique et l’eau est les morceaux de données à venir sur votre téléphone, votre ordinateur ou votre centre de données. Tout comme le système d’eau de votre ville doit s’interconnecter à la plomberie de votre maison, Google’S Global Network doit interconnecter le FAI de quartier pour fournir tous les types de trafic Google. L’eau qui sort de votre robinet d’évier est analogue à la possibilité d’utiliser Google Services sur votre Wi-Fi à domicile.
Infrastructure de peering
Des milliers de réseaux, dont Google, se regardent partout dans le monde. Les réseaux qui sont mutuellement d’accord sur les emplacements et la capacité de répondre à la demande, au coût et aux performances du trafic. Puisqu’il y a tellement de réseaux dans le monde, il n’est pas pratique que chaque réseau se regarde, de sorte que la plupart des réseaux conservent un certain type de transit IP qui permet aux utilisateurs d’atteindre l’intégralité d’Internet. Essentiellement, IP Transit est un service payant offert aux réseaux à ‘transit’ Un autre réseau bien connecté pour atteindre l’intégralité d’Internet. Ce transit agit également comme un chemin de basculement pour quand une connexion à un égard n’est pas disponible et joue un rôle important pour assurer l’accès universel de chaque point final sur Internet. Un inconvénient potentiel du transit est que le trafic peut traverser un chemin indirect et coûteux pour atteindre un utilisateur final qui peut donc diminuer les performances par rapport à PEING. Google’La préférence est de fournir tout le trafic sur les chemins de lecture les plus optimaux pour maximiser les performances.
Quand regarder les descentes
Avec tout type d’infrastructure physique, les composants peuvent mal fonctionner ou doivent être mis hors service pour la maintenance. Il en va de même pour l’infrastructure qui soutient le regard. Les temps d’arrêt peuvent parfois les derniers jours ou semaines en fonction de la cause et du temps de réparation. Pendant les temps d’arrêt, le trafic Internet vers et depuis Google est réacheminée aux chemins de basculement. Parfois, ces chemins sont un autre emplacement de peering dans la même ville, parfois ils sont réacheminés à des centaines ou des milliers de kilomètres de là pour regarder dans une ville ou même un pays différent, et dans certains cas à une connexion en transit IP si aucune autre connexion de peering n’est disponible. Cela dépend en grande partie de la façon et de l’endroit où un réseau est regardé avec Google. Plus le trafic est réduit physiquement à partir de la connexion de peering prévue, et si des connexions de transit IP se trouvent dans le trajet de la circulation, plus la probabilité d’une latence, d’une perte de paquets ou d’une gigue, ce qui peut tous se traduire par une expérience utilisateur frustrante ou médiocre.
Une empreinte de peering profonde et diversifiée
Pendant de nombreuses années, nous avons construit notre peering avec des FAI et des clients cloud pour être à la fois physiquement redondants et diversifié pour assurer une expérience utilisateur optimale pour tous les services Google. Cela se traduit par une empreinte d’interconnexion profonde et diversifiée avec des réseaux et des clients du monde entier. Comme Google Cloud Services comme Premium Network Tier, Cloud VPN et Workspace utilisent Peering pour atteindre leurs utilisateurs finaux, ce type de planification aide à éviter les problèmes d’expérience utilisateur mentionnés ci-dessus.
Une interconnexion de peering plus stable et plus prévisible
Pour aider à atteindre notre objectif d’une expérience fiable pour tous les utilisateurs de Google, nous avons récemment mis à jour notre politique de peering pour exiger une redondance physique sur toutes les connexions de peering privé Google dans la même zone métropolitaine. Cette mise à jour permettra à Google et aux FAI de continuer à échanger le trafic localement pendant les pannes d’infrastructure et la maintenance dans la plupart. Pour nos clients et utilisateurs, cela signifie des flux de trafic plus prévisibles, une latence cohérente et stable, et une plus grande disponibilité efficace de peering qui offre une expérience globale plus prévisible avec Google Services, tout en offrant des économies de coûts aux FAI. Il existe une multitude de facteurs qui peuvent influencer les performances d’une application sur Internet, mais ce changement est conçu pour que les pannes et la maintenance sur notre infrastructure de peering soient une expérience moins visible et impactante. Vous pouvez lire plus de détails sur le changement sur notre page de peering.
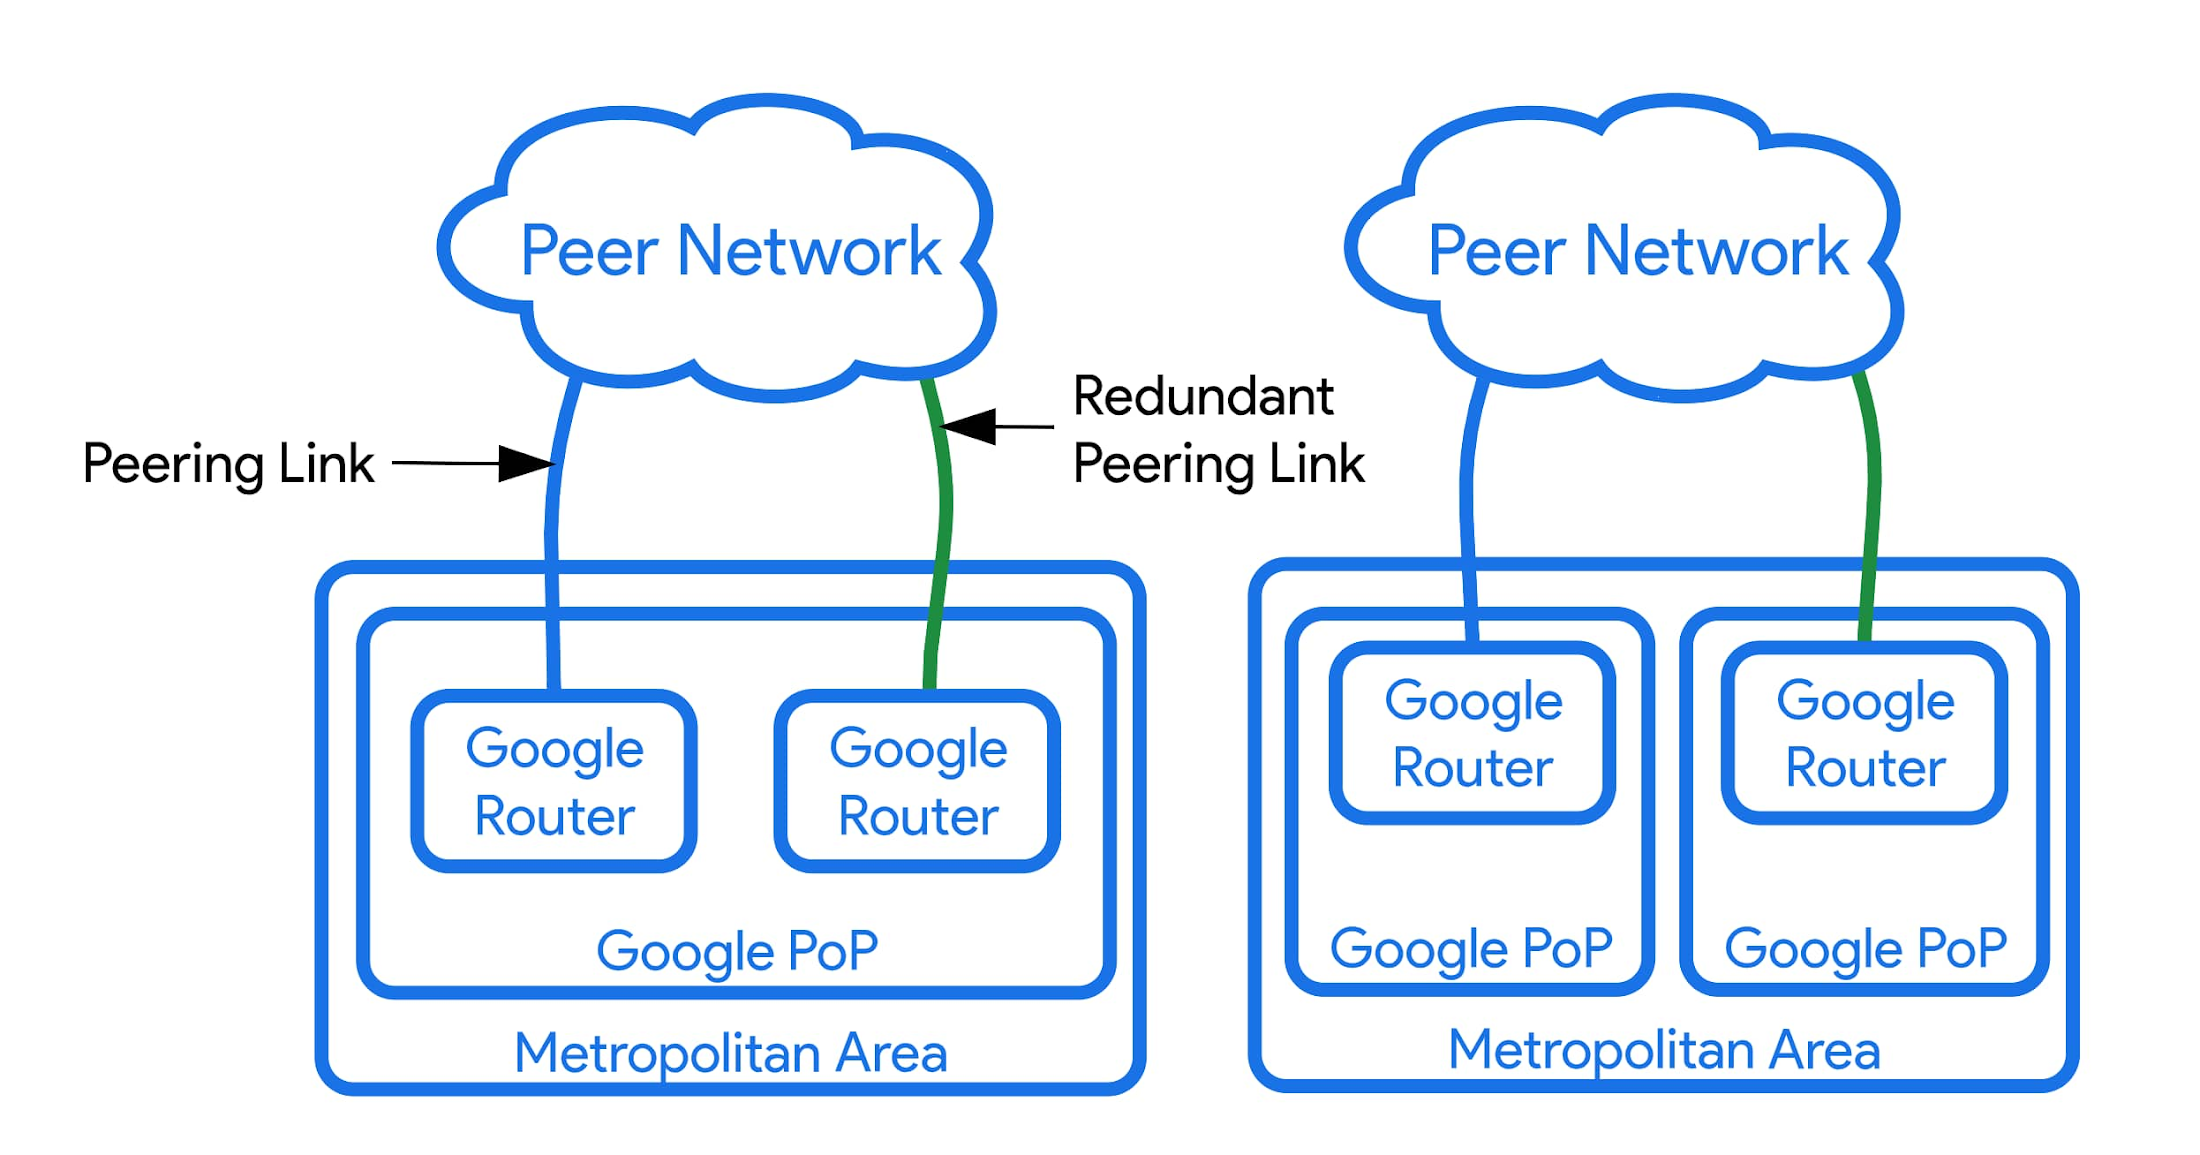
Fig A – Deux exemples de redondance de la zone métropolitaine. Un lien de peering redondant (vert) dans la même zone métropolitaine aide à maintenir le trafic local pendant l’entretien ou les pannes d’infrastructure de peering.
Travailler avec nos partenaires et clients peering
Nous travaillons en étroite collaboration avec nos clients existants et nouveaux Google Cloud et les pairs ISP pour nous assurer que nous construisons des interconnexions de peering redondantes localement. Nous savons également que de nombreux réseaux ont des défis pour créer cette configuration afin que nous identifions des moyens de travailler avec eux. Nous encourageons les clients de Google Cloud et tous les FAI qui souhaitent revoir leur topologie de redondance avec Google pour nous contacter, et également consulter nos meilleures pratiques de peering. Pour en savoir plus sur PEAREING et pour demander à Peering avec Google, veuillez visiter notre site Web de peering
La mise en réseau
20+ Innovations de réseautage cloud dévoilées sur Google Cloud Next
Les mises à jour du portefeuille de réseautage de Google Cloud Center sur la livraison de contenu, les migrations, la sécurité et l’observabilité, pour n’en nommer que quelques-uns.
Par Muninder Sambi • Liad de 7 minutes
- La mise en réseau
- Télécommunications
- Hybride et multicloud
- Systèmes
- Google Cloud
Google utilise-t-il les adresses IP du FAI comme frontdoor pour leurs services / serveurs?
J’ai essayé de faire une recherche à ce sujet mais je n’ai pas eu de chance. Je ne sais pas même quels mots clés utiliser. J’ai cherché Mirror, Cache mais je n’ai pas trouvé cette situation particulière. J’ai trouvé que mon FAI (UNE) situé en Colombie-Sud-Amérique, gère une sorte de serveur Google (Mirror? chache?). Ces IP sont: 190.248.34.15 (résout le câble190-248-34-15.incertain.filet.CO) 190.248.34.13 (résout le câble190-248-34-13.incertain.filet.co) et en fait si je tape simplement ces IP sur mon navigateur (ou si vous l’essayez dans votre navigateur), la page Google est affichée, même avec mon nom d’utilisateur connecté. Si je bloque 190.248.34.15 La page Web YouTube ne se charge pas. J’ai beaucoup de questions à ce sujet. Je veux d’abord savoir si c’est une procédure standard des FAI à l’extérieur des États-Unis pour utiliser les IP qui ne se résout pas au google local sous forme de serveurs de cache. Ce qui est bizarre, c’est que les IP ne se résument pas à quelque chose comme le nombre.Google.com.CO est qu’un défaut dans la mise en œuvre? Ces IP ne font pas confiance aux utilisateurs. Toute vérification des utilisateurs qui aurait des doutes si ces IP sont légitimes ou que quelqu’un clonage ou usurre Google d’une manière ou d’une autre . (Je sais que ce n’est pas possible car les connexions à ces IPs particuliers sont SSL et les certificats ne montrent aucun problème) mais par exemple, j’ai ouvert TCPView et vu mon ordinateur portable se connecter à l’un de ces 2 IP au port 443 et je n’utilisais pas Google à ce moment particulier. J’ai vu que j’avais un cheval de Troie. Mais bien sûr que je ne le fais pas. Deuxièmement, je veux savoir si la façon dont cela a été mise en œuvre représente un risque pour les mots de passe et les noms d’utilisateur d’une manière ou d’une autre. On dirait peut-être que la sécurité des mots de passe repose sur le fonctionnement de ces serveurs “miroir”? je ne sais pas. Troisièmement, je me demande si, parce que ce pays (Colombie) a tellement de problèmes avec les groupes armés et la traite des stupéfiants, cela pourrait être juste un moyen facile de vérifier les informations de Google pour l’utiliser pour les agences de sécurité. Ce que je trouve inhabituel, c’est que Google a annoncé un serveur de cache pour l’Inde juste cette année (pas même un centre de données) http: // trak.In / Tags / Business / 2015/04/15 / Google-Cache-Servers-India / et la Colombie est loin derrière eux en termes de production technologique ou de nombre de la population. Il est donc difficile pour moi de comprendre pourquoi Google créerait un serveur de cache (si ces IPS sont un serveur de cache, je ne sais pas comment les appeler autrement) en Colombie avant qu’en Inde. Merci pour votre temps.
a demandé le 19 octobre 2015 à 3:44
175 1 1 badge en argent 7 7 Badges de bronze
Les essayer des États-Unis – il semble qu’ils redirigent vers Google, avec des certificats SSL en place.
19 octobre 2015 à 4:04
2 Réponses 2
La pensée n ° 1 que vous devriez commencer est de vérifier la chaîne de certificat du site. Il devrait se résoudre à une racine à partir de ce fichier. Voir https: // pki.Google.com / FAQ.html pour plus de détails là-bas. Je m’attendais également à voir Google Internet Authority G2 comme le signataire intermédiaire.
Je connais d’autres grandes sociétés Internet qui traitent des informations personnelles qui ont placé des appareils de terminaison Edge dans les espaces ISP: ce n’est pas seulement Netflix qui fait cela. Il semble étrange d’utiliser un autre espace d’adressage, mais je pense que la chaîne SSL est le point révélateur.
. Alors je suis allé et j’ai regardé la chaîne de certificats moi-même. Le certificat est enregistré pour *.googlevideo.com, et je suppose de https: // peering.Google.com / about / faq.HTML qu’il s’agit d’un appareil de cache Google Global. Que c’est Googlevideo.com laisse entendre spécifiquement qu’il n’obtient qu’un certain type de trafic dirigé.
Plusieurs noms de domaine sont une façon dont un fournisseur peut permettre la mise en cache d’un peu de trafic (e.g., Contenu vidéo) sans divulguer des informations plus sensibles acheminées vers d’autres domaines (ID utilisateur connexe ou services sensibles tels que l’e-mail).
Оeux
Опиизoration.
Ююбой, Включая интер béchette я сорости для кажжого клинаа для защиты нашего сервисêtes. Болшие оeux ичения.
Важно: Google public dns – это бесатная слжжж ба без соглашения об уровне обсллжiné. Если Вы исолззете Google public dns для Важных сллж ж или ыы к автоматическому переключению ил ыч ыстрой рчной переtesve тппele.
Преже чем начать исолзовать Google Public DNS
Еслèe Вы планdent авления клиeннов с ipv4-oursрресами, Вы можете проаmette «Ис démar» . рззел.
- Наййите свою пиковю сорость dns-заdue. Вы можете зззерить это с помощюю данн les Netflow ил Sflow с ваших сетевых устройств в с помщщю саарииссс шших преобразователей. Еслèe Вы не можете сеелать ничего из этого, просто оцените частотото запросов dns. Пиковые сорости должны читывать не мнновенve вnteлески, а средний трафries В В течcess нное Время дня. Google public dns до démar.
- Найдите количество маршрутизируемых ip-oursрресов, которые отравлbli. Еслèe Вы исолззете° общие ролверы для агрегирования (и, Воззожно, пролоо compris поочччbli нешних ip-ourseроов ис démar. Если устройства бvrir ис démar, счетомо усюоо сч, с четом ююо’t с’t с’t с’t Nat оерtre адресов nat иatеератоotte.
- Сравните свои тариыы на ip-oursсра с ораниченияи по умолчанию. В идеале у Вас должна ыыть оределеtesp. с chaussée ip-oursedic quand.
- «Pre. Вы можете настроить Google public dns по своему усоотрению; Вам не нжно зааапшивать увеличение лимe.
- Количество зааécu кросов В секунду для кажжого ip-oursср превышает 1500 заves. Если устройства В Вашей сети могт заdue, эивать Google public dns наdue ы можете ис démar. В противном слчае необходимо заES’t .
- Настройка ис démar.
Настроить общедосту démar. DNS Google
Teurs
И opération.8.8.8, 8.8.4.4 и ipv6), чтобы кллиныы В хх сетях могли наcin DNS. Это самый простой и надежный сосо. Благодаря тому, ччо сетевые клиeныы отттвравляюю DNS-ззAS чение сорости, и маловероятно, что ненаршшшие правила клиенты бдут затрrés.
Предупрежеение: Интернет-провайдеры, использующие CG-NAT, с большей вероятностью будут ограничены в этом случае, и им следует отслеживать частоту запросов DNS и запрашивать увеличение ограничения скорости, если скорость превышает этот предел или если более 1% запросов не получают ответа.
Ис démar
Интернет-роваййеры также могт исолзовать локальные рссаваtine знавателectu заES’T. Это может ыыть необходимо по норматries.
Домашние маршрутизаторы ил д дррги
Accord емх. Еслèe они предназначены для одного кллый нта и иеют собствеeek е Google public dns.
Рас démar
Чтобы уменшшш задержку для dnS-заdue Вителей google, интернет-провайдеры могgen. Это может уменшшш о оъеmine Dns-зааосов, оESр DNS Google, но opération ероятность их ораничения. И opération у увеличение лимètres.
Друие действия, которые могт предINe
ЗаES’T
Интеotreve ограничения сорости для обес démar. Преже чем заапршивать увеличение, интернеulen В, а те, коо исолзеет cg-nat, должны проверить свои жжрналы сетевour ля ip-oursрреbli.
Вы можете п’t .
Google public dns можно настроить так, чтобы он отвечал шши compris к ref ref. Если Вам ннжен ээот сигнал, укажите ео В своем ззаосе на увеличение °l ли.
Испodлззйте альтернатilles
Интернет-проваййеры также могт настроить Google public dns В качестве одной з нескольких слжж ж р кхнаваtine лклляяяяях к кзнавrière оолляяяяях общих рсззнавателей эширования. Это может повысить надежность dns и устс. В Faq овещаютс chauss.
Примечание. Чтобы защита dnssec ыла ээеективной, Вс настроенные рзолверы должны пройти проверк у dnssec.
Ис démar
И opération , бдут реллироватьс при переключении на google public dns, елл постояotte ти по умолчанию (1500 заES’t. .
Чтоeux д дES кo. Ыы не можем оесечить увеличение série лимита сорости для клиентов, которые не оравляюютов жается к ораниченияousse сорости по умолчанию.
Лчшчшим подходом для интернет-œil ачестве аварийного резерва, является настройка преобразователей ощеréhen ами преобразователей В качестве резервных. Еслèe резервные ко démar активoration ит риск превышения ораничений сорости.
Сравняться с Google
Срнeve . Пр> «.
Еслèe не указано иное, контент на ээой странице предоставлbli.0 “, а примеры кода – по лицензии apache 2.0. Bar. Java – ээо зарегистрированный товарный знак кореорации oracle и ее аффиtres.
ПослеINE.
Le trafic de Google est géant, c’est pourquoi ce devrait être votre FAI
Tout le monde sait que Google est l’un des nets’s grands enfants, mais quelle est la taille? Eh bien, comme Arbor Networks le mesure, si Google était un FAI, ce serait le troisième plus grand au monde et la croissance la plus rapide – si vous mesurez la quantité de trafic passé de son réseau à un autre. […]
Sauver l’histoire
Sauver l’histoire

Tout le monde sait que Google est l’un des grands enfants du filet, mais quelle est la taille?
Eh bien, comme Arbor Networks le mesure, si Google était un FAI, ce serait le troisième plus grand au monde et la croissance la plus rapide – si vous mesurez la quantité de trafic passé de son réseau à un autre.
Arbor vend des équipements de contrôle et de surveillance du réseau aux plus grands FAI et réseaux du filet, et en sait autant sur le trafic réseau mondial que quiconque.
Maintenant, une grande partie de ce trafic provient de YouTube, car une vidéo de trois minutes est l’équivalent de trafic de milliers de pages de résultats de recherche – mais c’est toujours un numéro stupéfiant pour une seule entreprise.
De plus, Google a une double stratégie pour s’éloigner du paiement des fournisseurs de transport en commun de haut niveau pour servir d’intermédiaire entre ses serveurs et les FAI de consommation mondiale.
Maintenant, plus de la moitié de son trafic de transport en commun est envoyé à ces réseaux par le biais de relations de peering directes, selon les Data ISPS fournissent des réseaux arborants de manière anonyme.
De plus, Google a déployé des banques de serveurs à l’intérieur Ces mêmes réseaux, donc le trafic vers les serveurs de Google n’a jamais à quitter un FAI, réduisant le temps de latence et les coûts de transit. Arbor estime que plus de la moitié des FAI en Europe et en Amérique du Nord abritent une banque de serveurs connus sous le nom de Google Global Cache.

Alors, où tout cela correspond-il à l’annonce proéminente de Google qu’il testera un réseau résidentiel qui apportera des connexions Internet de 1 Gbps à des centaines de milliers de maisons de personnes?
Eh bien, il est peu probable que Google veuille devenir un FAI à part.
Ce qui devrait effrayer les FAI actuels du monde, c’est que les plans de Google appellent à travailler avec une communauté pour construire une infrastructure sur laquelle toute entreprise peut vendre des services Internet, tant qu’il paie un taux équitable pour utiliser l’infrastructure. Si Google peut proposer un modèle de partenariat qui leur coûte peu ou utilise un fonds renouvelable, ils pourraient créer un modèle réalisable pour que les communautés dépassent la dépendance à des entreprises comme Verizon et Comcast. En utilisant une partie de la trésorerie de Google, une grande partie de son savoir-faire et de l’insatisfaction des citoyens à l’égard des coûts actuels du haut débit pas très rapide, les municipalités pourraient forger une alternative viable au système actuel de mendicité et de plaidoyer pour que les télécommunications posent des fibres dans leurs zones.
Certes, Google a la motivation et une poche pleine d’argent. Il s’agit simplement de savoir si son innovation en transit peut s’étendre de ses efforts actuels pour retravailler comment ses paquets se rendent aux consommateurs pour refaire la possession des réseaux et construits. Quelqu’un doit faire quelque chose environ 30 $ par mois 1.Lignes DSL de 5 Mbps, et si le plan national à large bande ne le fera pas, ce pourrait aussi bien être Google.
Graphiques gracieuseté d’Arbor Networks; Page Google Cache d’une présentation Google.
Voir également:
- Peer-to-Peer Passés, Report Finds
- Le projet de loi sur la bande passante de YouTube est nul. Bienvenue dans le nouveau filet .
- Lorsque Google descend, il tombe dur
- Les paquets DDOS représentent deux pour cent du trafic net, indique le rapport