


IPhone crypte-t-il les données?
Comment crypter votre iPhone: Guide de capture d’écran iOS 15
Résumé:
1. Apple introduit des fonctionnalités de sécurité avancées pour protéger les données des utilisateurs dans le cloud.
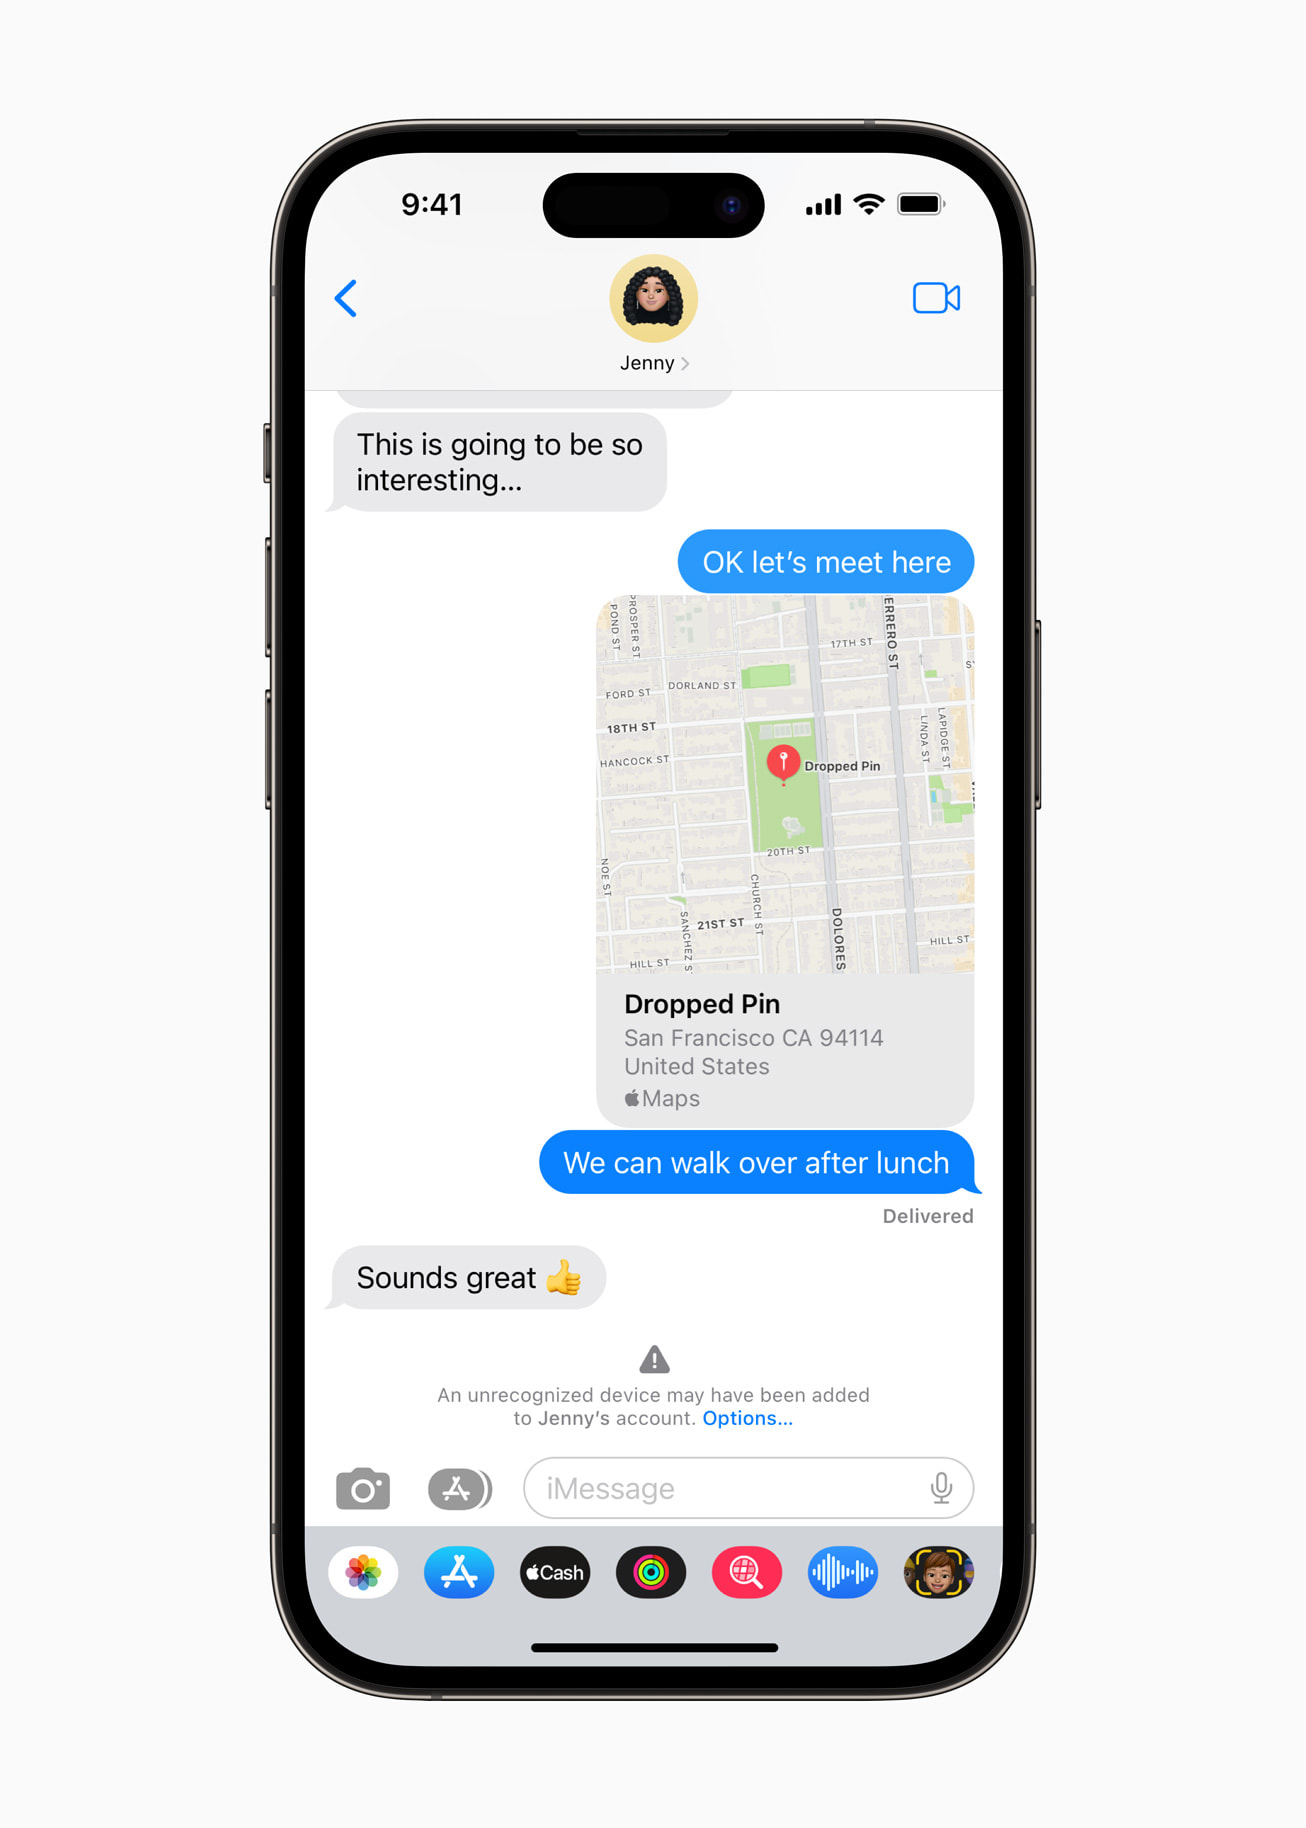
2. La vérification des clés de contact iMessage permet aux utilisateurs de vérifier leur communication.
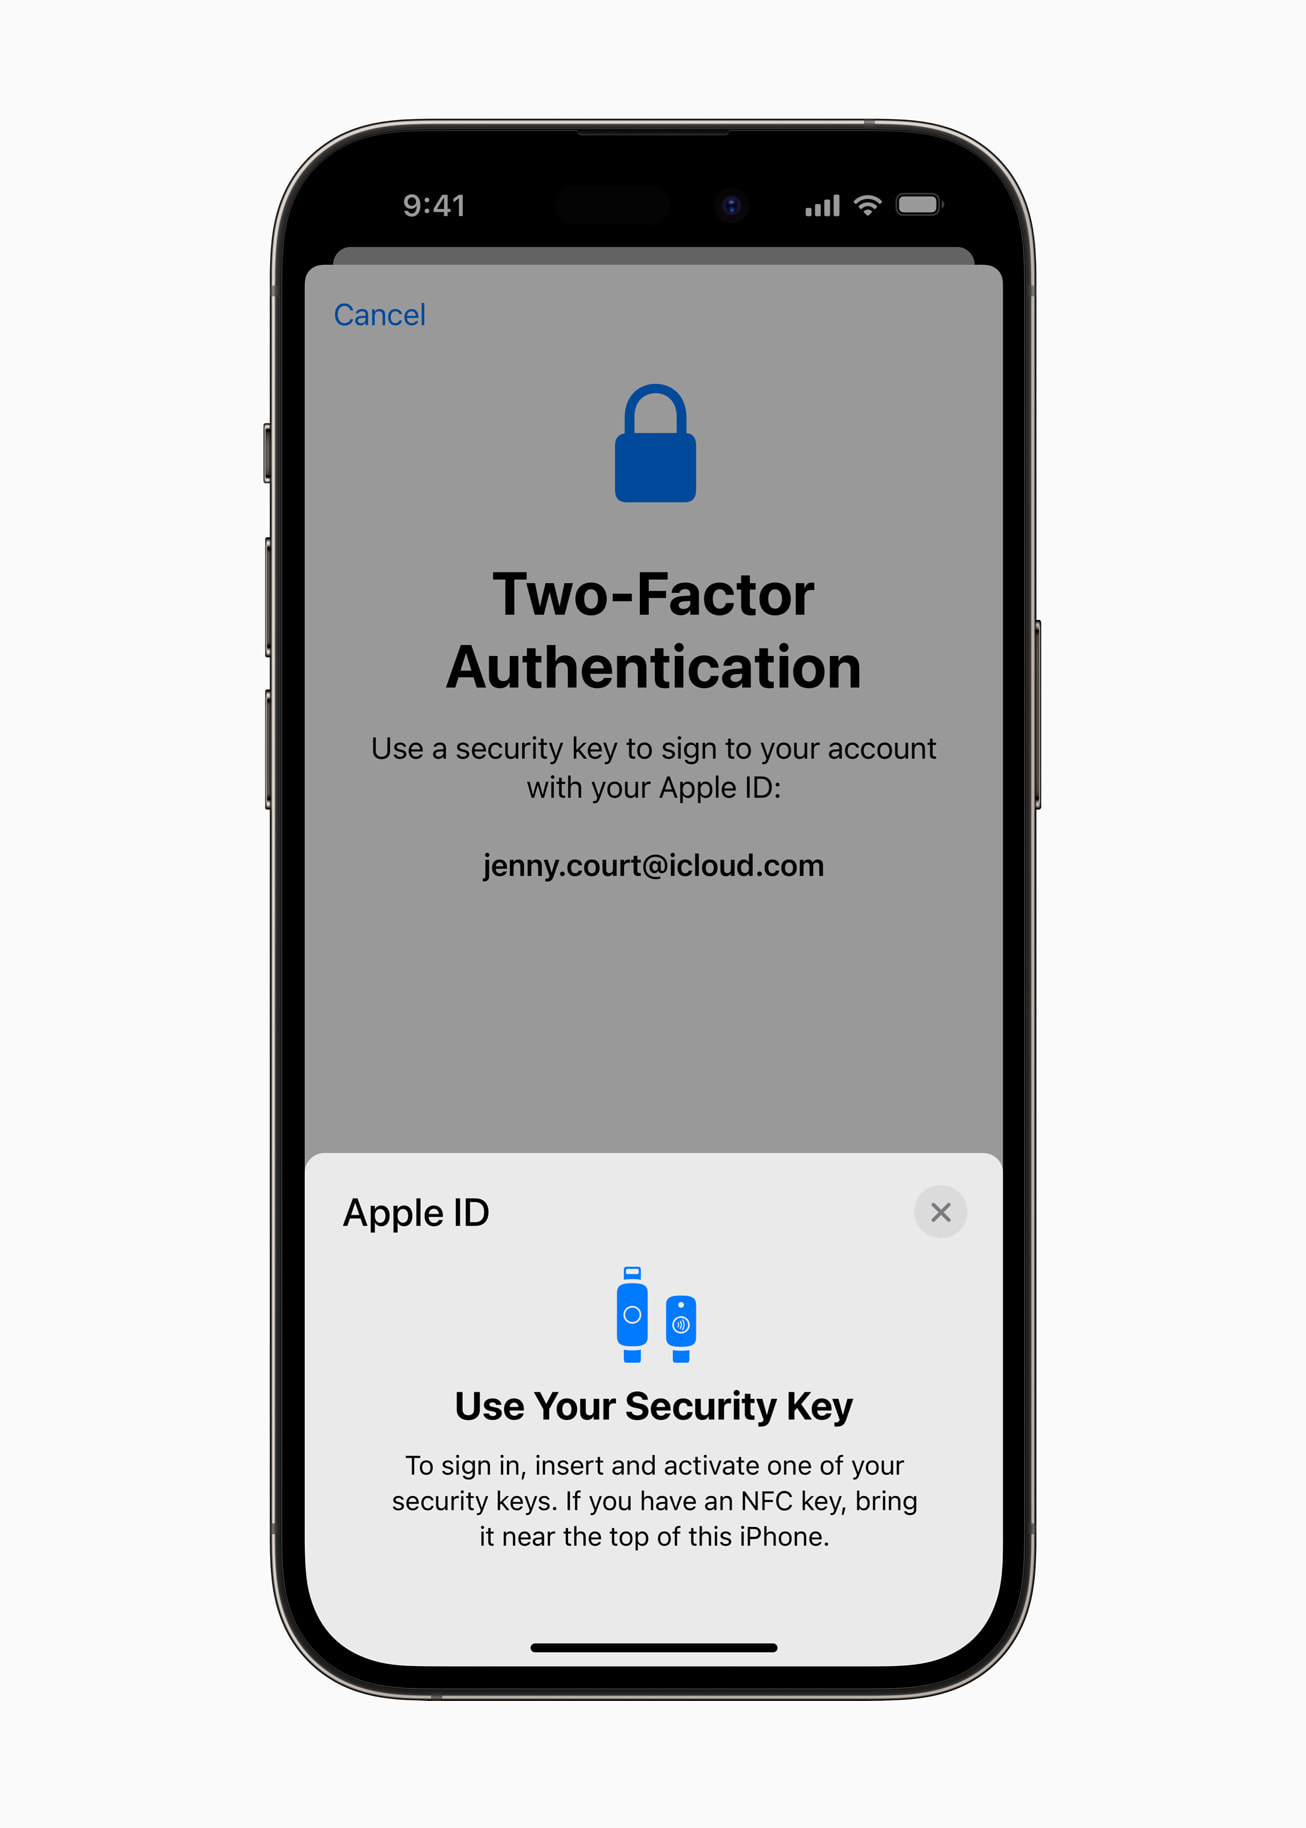
3. Les clés de sécurité pour l’ID Apple offrent une protection supplémentaire avec des clés de sécurité matérielles.
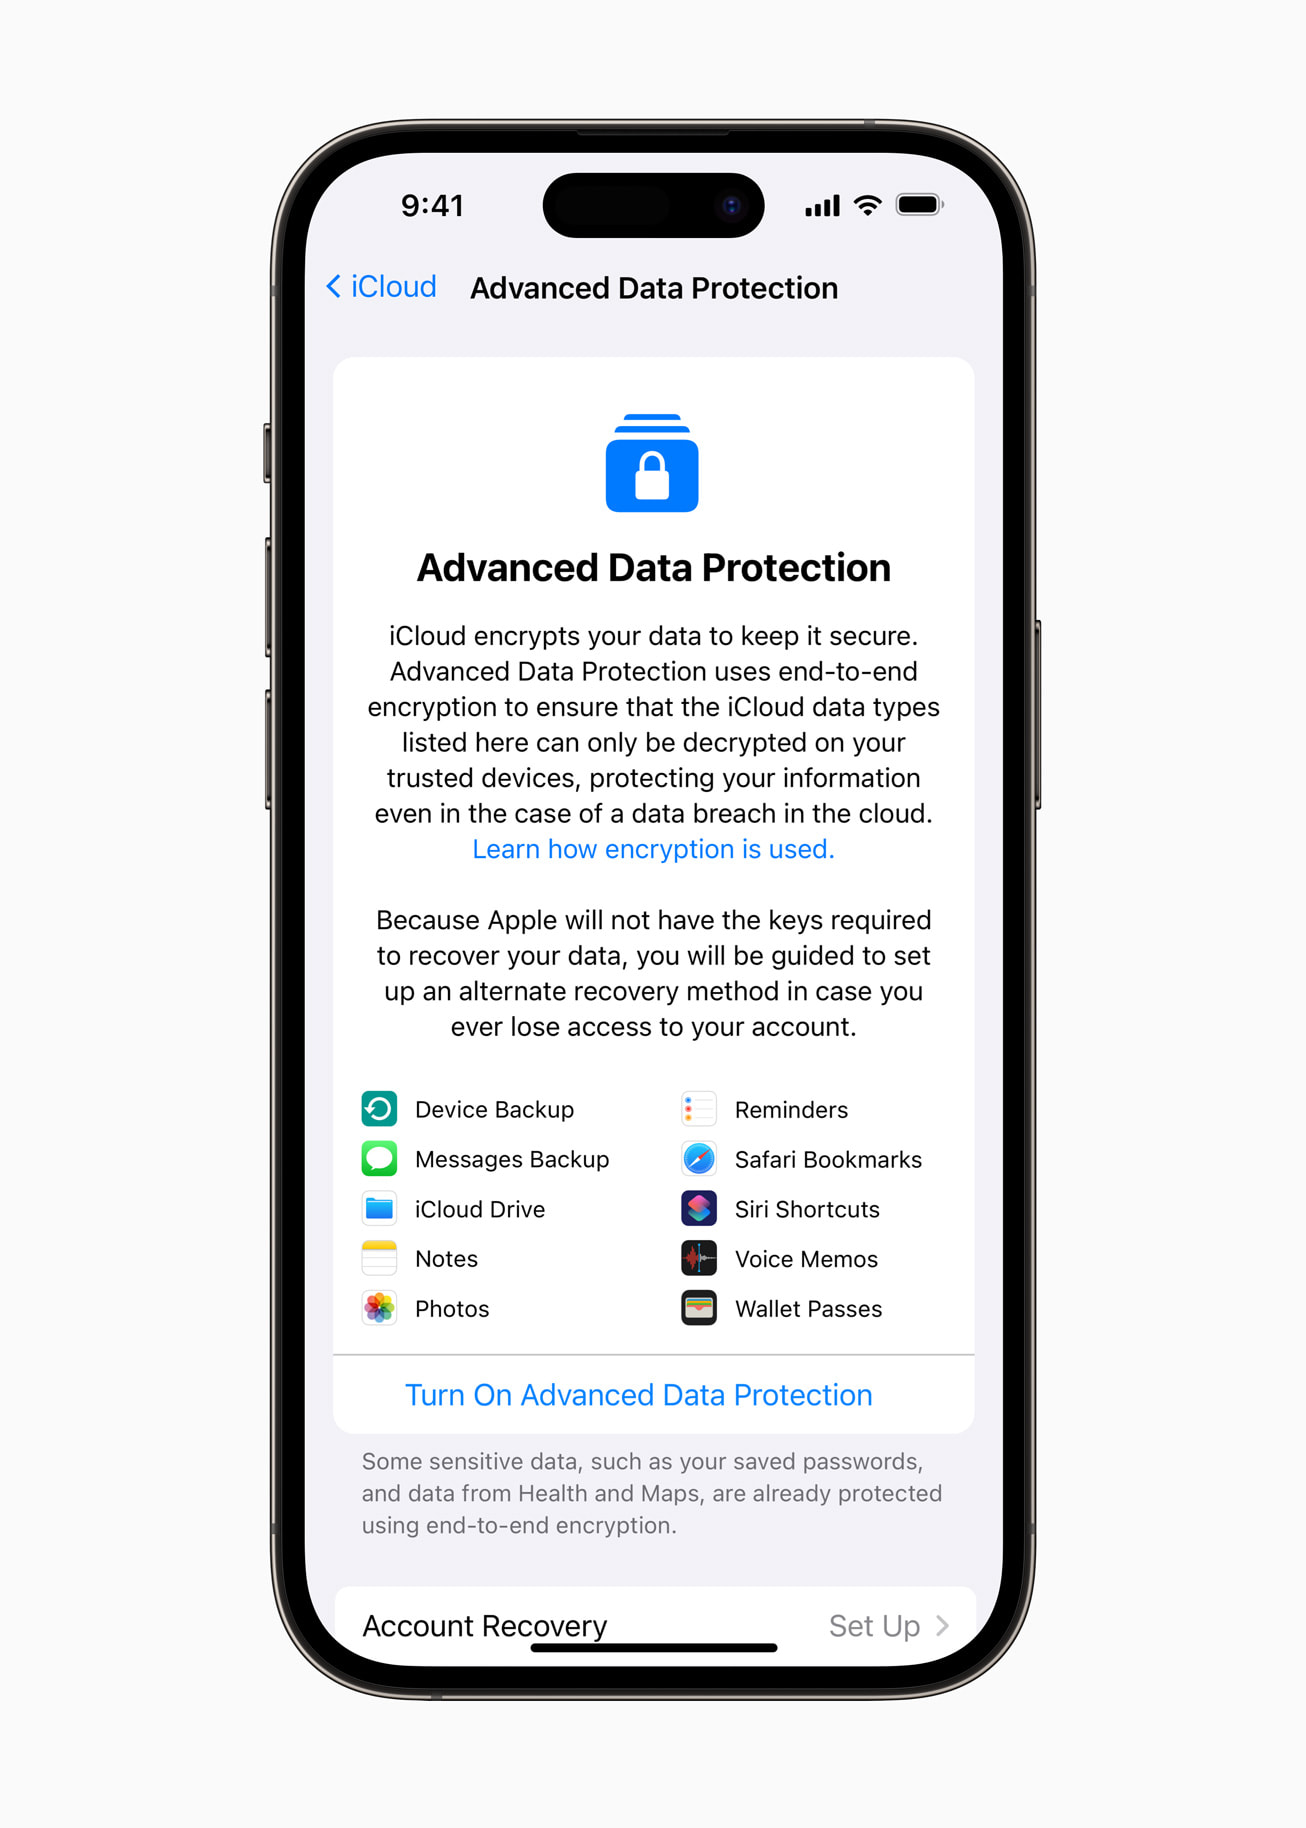
4. Protection avancée des données pour iCloud crypte les données sensibles.
Des questions:
1. Quelles sont les trois fonctionnalités de sécurité avancées introduites par Apple?
Apple a introduit la vérification des clés de contact IMESSAGE, les clés de sécurité pour l’ID Apple et la protection avancée des données pour iCloud en tant que fonctionnalités de sécurité avancées.
2. Qui peut bénéficier de la vérification des clés de contact iMessage?
iMessage Contact Key Vérification est conçu pour les utilisateurs confrontés à des menaces numériques extraordinaires, telles que les journalistes, les militants des droits de l’homme et les membres du gouvernement.
3. Comment la vérification des clés de contact iMessage améliore-t-elle la sécurité?
La vérification des clés de contact iMessage fournit une couche de sécurité supplémentaire en envoyant des alertes automatiques si un adversaire avancé violait des serveurs cloud et tente d’écouter les communications cryptées.
4. Comment les utilisateurs peuvent-ils comparer un code de vérification de contact?
Les utilisateurs peuvent comparer un code de vérification de contact en personne, sur FaceTime ou via un autre appel sécurisé pour assurer une communication sécurisée.
5. Quel est le but des clés de sécurité pour l’identifiant Apple?
Les clés de sécurité pour l’ID Apple améliorent l’authentification à deux facteurs en nécessitant une clé de sécurité matérielle comme l’un des deux facteurs, offrant une protection accrue contre les escroqueries à phishing.
6. Qui peut bénéficier des clés de sécurité?
Security Keys est conçu pour les utilisateurs ayant un profil public qui menacent leurs comptes en ligne, tels que des célébrités, des journalistes et des représentants du gouvernement.
7. Qu’est-ce que la protection avancée des données pour iCloud?
La protection avancée des données pour iCloud est le plus haut niveau de sécurité des données cloud d’Apple, offrant un chiffrement de bout en bout pour les données iCloud sensibles.
8. Comment fonctionne la protection avancée des données?
La protection avancée des données chiffre la plupart des catégories de données iCloud, y compris la sauvegarde iCloud, les notes et les photos, afin qu’elle ne puisse être déchiffrée que sur des appareils de confiance.
9. Combien de catégories de données sont protégées à l’aide du chiffrement de bout en bout avec une protection avancée de données?
La protection avancée des données protège un total de 23 catégories de données en utilisant un chiffrement de bout en bout, y compris les mots de passe dans les clés iCloud et les données de santé.
dix. Quel est l’engagement d’Apple envers la sécurité des données des utilisateurs?
Apple s’engage à fournir aux utilisateurs la meilleure sécurité des données au monde et travaille en continu pour identifier et atténuer les menaces émergentes pour les données personnelles sur les appareils et dans le cloud.
11. Comment Apple assure-t-il la sécurité des périphériques et du cloud?
Apple assure la sécurité des périphériques et du cloud grâce à des fonctionnalités de sécurité intégrées, des puces personnalisées avec chiffrement et protection des données, et l’ajout de nouvelles mesures de sécurité au fil du temps.
12. Quelles sont les fonctionnalités de sécurité supplémentaires offertes par Apple?
Apple propose des fonctionnalités de sécurité supplémentaires comme le mode de verrouillage, qui offre un niveau de sécurité extrême pour les utilisateurs, et l’utilisation du chiffrement dans iMessage et FaceTime pour les communications privées et sécurisées.
13. Qui est Craig Federighi et quel est son rôle chez Apple?
Craig Federighi est vice-président principal de l’ingénierie logicielle d’Apple. Il supervise le développement du logiciel d’Apple, y compris les fonctionnalités de sécurité et la protection des données.
14. Depuis combien de temps Apple utilise-t-il un chiffrement de bout en bout dans iMessage et FaceTime?
Apple utilise un cryptage de bout en bout dans iMessage et FaceTime depuis leurs lancements respectifs.
15. Quel est le but du mode de verrouillage?
Le mode de verrouillage offre un niveau de sécurité facultatif et extrême pour les utilisateurs qui ont besoin d’une protection accrue, comme les journalistes, les militants des droits de l’homme et les diplomates.
Comment crypter votre iPhone: Guide de capture d’écran iOS 15
Les iMessages sont toujours cryptés, mais nécessitent que les deux parties utilisent des produits Apple
Apple fait progresser la sécurité des utilisateurs avec de nouvelles protections de données puissantes
Apple a introduit aujourd’hui trois fonctionnalités de sécurité avancées axées sur la protection contre les menaces pour les données des utilisateurs dans le cloud, représentant la prochaine étape de son effort continu pour fournir aux utilisateurs des moyens encore plus forts de protéger leurs données. Avec la vérification des clés de contact iMessage, les utilisateurs peuvent vérifier qu’ils communiquent uniquement avec lesquels ils ont l’intention. Avec les clés de sécurité pour l’ID Apple, les utilisateurs ont le choix d’exiger une clé de sécurité physique pour se connecter à leur compte Apple ID. Et avec une protection avancée de données pour iCloud, qui utilise un cryptage de bout en bout pour fournir à Apple’S le plus haut niveau de sécurité des données cloud, les utilisateurs ont le choix de protéger davantage les données iCloud, notamment la sauvegarde iCloud, les photos, les notes et plus.
As threats to user data become increasingly sophisticated and complex, these new features join a suite of other protections that make Apple products the most secure on the market: from the security built directly into our custom chips with best-in-class device encryption and data protections, to features like Lockdown Mode, which offers an extreme, optional level of security for users such as journalists, human rights activists, and diplomats. Apple s’engage à renforcer la sécurité de l’appareil et du cloud et à l’ajout de nouvelles protections au fil du temps.
“Chez Apple, nous sommes inébranlables dans notre engagement à fournir à nos utilisateurs la meilleure sécurité des données au monde. Nous identifions et atténuons constamment des menaces émergentes à leurs données personnelles sur l’appareil et dans le cloud,” dit Craig Federighi, Apple’S Vice-président principal de l’ingénierie logicielle. “Nos équipes de sécurité travaillent sans relâche pour garder les utilisateurs’ Données sûres, et avec la vérification des clés de contact iMessage, les clés de sécurité et la protection avancée des données pour iCloud, les utilisateurs auront trois nouveaux outils puissants pour protéger davantage leurs données et communications les plus sensibles.”
Vérification de la clé de contact iMessage
Apple a été le pionnier de l’utilisation du chiffrement de bout en bout dans les services de communication des consommateurs avec le lancement d’iMessage, afin que les messages ne puissent être lus que par l’expéditeur et les destinataires. FaceTime a également utilisé le chiffrement depuis le lancement pour garder les conversations privées et sécurisées. Maintenant, avec iMessage Contactez la vérification des clés, les utilisateurs qui sont confrontés à des menaces numériques extraordinaires – comme les journalistes, les militants des droits de l’homme et les membres du gouvernement – peuvent choisir de vérifier davantage qu’ils ne mettent que la messagerie avec les personnes qu’ils ont l’intention. La grande majorité des utilisateurs ne seront jamais ciblés par des cyberattaques hautement sophistiquées, mais la fonctionnalité offre une couche de sécurité supplémentaire importante pour ceux qui pourraient être. Les conversations entre les utilisateurs qui ont activé la vérification des clés de contact iMessage reçoivent des alertes automatiques si un adversaire exceptionnellement avancé, comme un attaquant parrainé par l’État, devait réussir à vioder les serveurs cloud et à insérer leur propre appareil pour écouter ces communications cryptées. Et pour une sécurité encore plus élevée, les utilisateurs de vérification des clés de contact iMessage peuvent comparer un code de vérification de contact en personne, sur FaceTime ou via un autre appel sécurisé.
Clés de sécurité
Apple a introduit l’authentification à deux facteurs pour Apple ID en 2015. Aujourd’hui, avec plus de 95% des comptes iCloud actifs en utilisant cette protection, c’est le système de sécurité des comptes à deux facteurs le plus utilisé au monde’est conscient de. Maintenant, avec les clés de sécurité, les utilisateurs auront le choix d’utiliser des clés de sécurité matérielle tierces pour améliorer cette protection. Cette fonctionnalité est conçue pour les utilisateurs qui, souvent en raison de leur profil public, sont confrontés à des menaces concertées pour leurs comptes en ligne, tels que des célébrités, des journalistes et des membres du gouvernement. Pour les utilisateurs qui s’accompagnent, les clés de sécurité renforcent Apple’S Authentification à deux facteurs en nécessitant une clé de sécurité matérielle comme l’un des deux facteurs. Cela pousse notre authentification à deux facteurs encore plus loin, empêchant même un attaquant avancé d’obtenir un utilisateur’S Deuxième facteur dans une arnaque de phishing.
Protection avancée des données pour iCloud
Pendant des années, Apple a offert la sécurité des données de pointe sur ses appareils avec la protection des données, le système de chiffrement des fichiers sophistiqué intégré à l’iPhone, iPad et Mac. “Apple fabrique les appareils mobiles les plus sécurisés sur le marché. Et maintenant, nous nous appuyons sur cette base puissante,” dit Ivan Krstić, Apple’Sède de l’ingénierie et de l’architecture de la sécurité. “La protection avancée des données est Apple’S le plus haut niveau de sécurité des données cloud, donnant aux utilisateurs le choix de protéger la grande majorité de leurs données iCloud les plus sensibles avec un cryptage de bout en bout afin qu’il ne puisse être décrypté que sur leurs appareils de confiance.” Pour les utilisateurs qui s’accompagnent, la protection avancée des données maintient la plupart des données iCloud protégées même dans le cas d’une violation de données dans le cloud.
iCloud protège déjà 14 catégories de données sensibles en utilisant le chiffrement de bout en bout par défaut, y compris les mots de passe dans iCloud Keychain et les données de santé. Pour les utilisateurs qui permettent une protection avancée des données, le nombre total de catégories de données protégées à l’aide de cryptage de bout en bout s’élève à 23, y compris la sauvegarde iCloud, les notes et les photos. Les seules grandes catégories de données iCloud qui ne sont pas couvertes sont les courriers iCloud, les contacts et le calendrier en raison de la nécessité de interagir avec l’e-mail mondial, les contacts et les systèmes de calendrier.
Sécurité améliorée pour les utilisateurs’ Les données dans le cloud sont plus urgentes que jamais, comme démontré dans un nouveau résumé de la recherche sur la violation des données, “La menace croissante pour les données des consommateurs dans le cloud,” Publié aujourd’hui. Les experts affirment que le nombre total de violations de données a plus que triplé entre 2013 et 2021, exposant 1.1 milliard de dossiers personnels à travers le monde en 2021 seuls. De plus en plus, les entreprises de l’industrie technologique s’adressent à cette menace croissante en mettant en œuvre un cryptage de bout en bout dans leurs offres.
Disponibilité
- La vérification des clés de contact iMessage sera disponible dans le monde en 2023.
- Les clés de sécurité pour l’ID Apple seront disponibles dans le monde au début de 2023.
- La protection avancée des données pour iCloud est disponible aux États-Unis aujourd’hui pour les membres du logiciel Apple Beta, et sera disponible pour les utilisateurs américains d’ici la fin de l’année. La fonction commencera à se dérouler dans le reste du monde au début de 2023.
- Un aperçu technique complet des améliorations de sécurité facultatifs offertes par la protection avancée des données peut être trouvée dans notre guide de sécurité de la plate-forme, ainsi que la recherche sur les violations de données “La menace croissante pour les données des consommateurs dans le cloud” par Dr. Stuart Madnick, professeur émérite à la MIT Sloan School of Management.
Comment crypter votre iPhone: Guide de capture d’écran iOS 15
Cherchez-vous à ajouter une couche supplémentaire d’intimité à l’utilisation de votre iPhone? Assurez-vous de crypter votre appareil. Voici comment crypter votre iPhone en cours d’exécution iOS 15.
@Clhauk Mise à jour: 25 janvier 2023
Aujourd’hui’S World, il semble que tout le monde des petits criminels au gouvernement fédéral soit après les données stockées sur vos appareils iOS 15 ou iPados 15. Donc, le chiffrement de vos appareils est plus important que jamais. Heureusement, le chiffrement de toutes les données stockées sur votre iPhone, iPad ou iPod Touch est facilement accompli.
En 2013, Edward Snowden, un ancien entrepreneur de la National Security Agency, a affirmé qu’Apple, Google et d’autres sociétés technologiques avaient fourni “raies” Pour que les agences gouvernementales accéder aux données stockées sur leurs clients’ dispositifs.
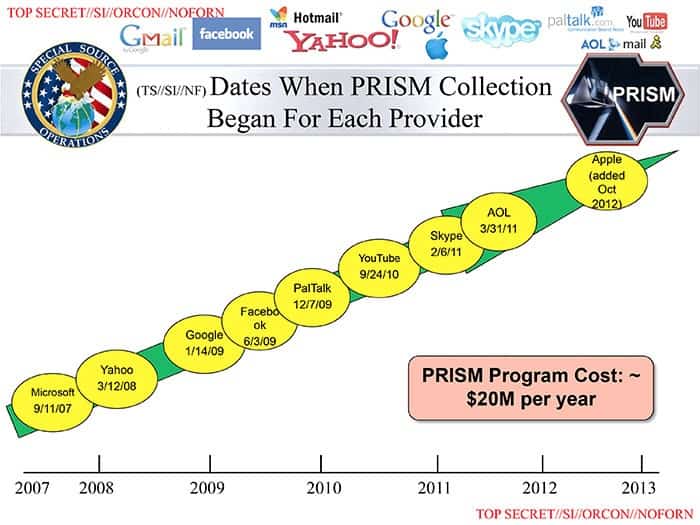
En réponse à Snowden’S prétendons, Apple s’est engagé à s’assurer qu’ils ne pourraient jamais être obligés de remettre des données stockées dans leur client’Les appareils S, y compris leurs textes, e-mails, documents et autres fichiers. Pomme’Les efforts de cryptage S incluent également les clients’ données stockées dans leurs services de stockage iCloud en ligne.
Dans cet article, je’LL vous guide également à travers les étapes pour activer le chiffrement de votre appareil (j’inclurai des captures d’écran, ce qui le rend très facile à suivre). je’expliquez également comment le cryptage protège vos données de ceux qui aimeraient voir ce que vous’Ve avance là-dedans.
De plus, je’LL vous donne également la baisse de la façon dont Apple’Le cryptage S fonctionne, et pourquoi même Apple ne pouvait pas’t Crack le chiffrement protégeant vos données, même s’ils’Refectionnée avec une ordonnance du tribunal leur disant de le faire.
Comment chiffrer les données sur votre appareil iOS
Laisser’n’est pas du temps. Tout d’abord, je’Allez-y et vous montrerez comment crypter les informations stockées sur votre iPhone, iPad ou iPod Touch. Il’est un processus simple, et il ne faut que quelques robinets de votre doigt pour crypter vos appareils.
Le processus de chiffrement a automatiquement lieu lorsque vous définissez un mot de passe de verrouillage d’écran pour votre appareil. Suivez simplement les très quelques étapes énumérées ci-dessous, et toutes vos données stockées sur votre appareil seront cryptées, tout comme tout autre fichier que vous enregistrez sur votre appareil à l’avenir.
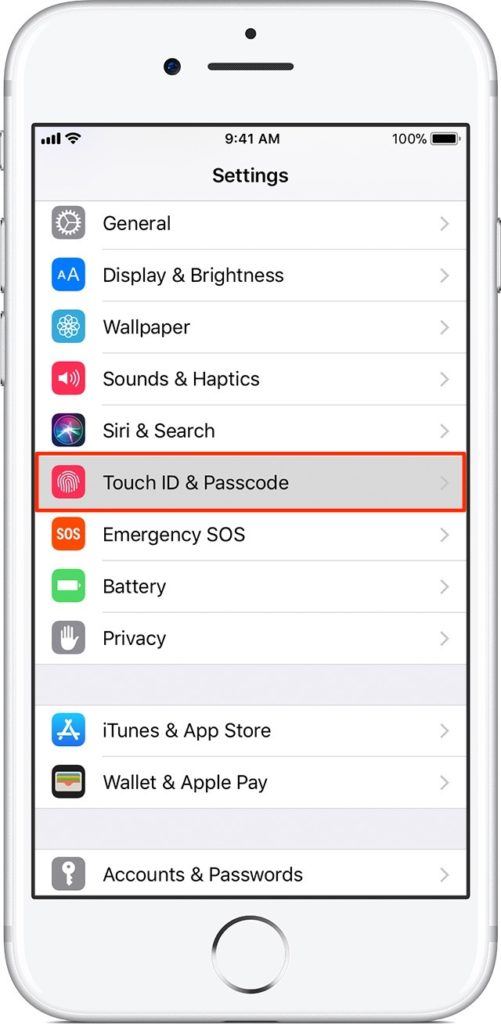
Étape 1
Aller au “Paramètres” Application sur votre appareil iOS. Faites défiler vers le bas jusqu’à ce que vous voyiez le “Touch ID et Passcode” élément de menu (il se lira “ID de visage et code d’accès” sur iPhones et iPads qui utilisent un identifiant de visage). Appuyez sur. Selon les paramètres de votre iPhone, il peut être invité à entrer votre mot de passe.
Étape 2
Sur l’écran Touch ID et le code d’accès, faites défiler vers le bas jusqu’à ce que vous voyiez le “Allumer” option. Appuyez sur.
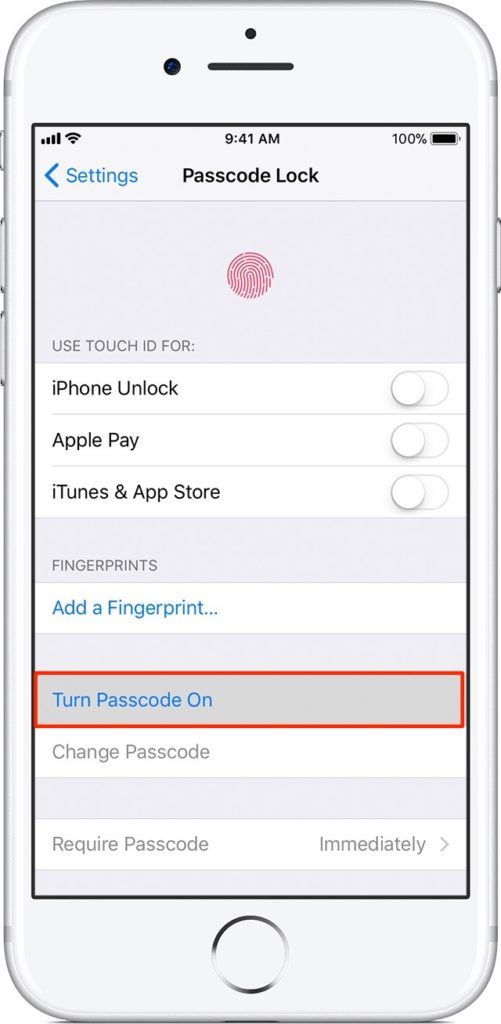
Étape 3
Vous serez ensuite présenté à la possibilité de saisir un mot de passe à quatre chiffres faciles à résoudre, un mot de passe numérique solide à six chiffres ou plus long, ou même un mot de passe alphanumérique.
Si vous utilisez un mot de passe à quatre chiffres, assurez-vous de garder à l’esprit que si quatre chiffres sont faciles à retenir pour vous, il n’y a que 10 000 combinaisons possibles de quatre nombres, ce qui facilite la fissuration de quelqu’un.
Ce’s pourquoi vous devriez toujours activer le “Efface les données” Option trouvée dans le menu Touch ID et le code de passe, qui efface toutes les données stockées sur l’appareil après 10 tentatives d’échec de code de passe.
Un code d’accès à six chiffres ou plus long diminue considérablement la possibilité que quelqu’un devine votre mot de passe (car il y a un million de combinaisons possibles pour six chiffres), tout en facilitant l’emplacement de votre code d’accès désigné.
Un code alphanumérique personnalisé améliore également considérablement votre appareil’S sécurité. Apple dit qu’un mot d’accès alphanumérique à six chiffres qui comprend des lettres et des chiffres inférieurs prendrait environ cinq ans à se fissurer si chaque combinaison possible était tentée.
Quand est-ce que je crypte mon iPhone’s données?
Tu viens de faire. Lorsque vous définissez un code d’accès pour votre appareil iOS, vous avez automatiquement activé le processus de chiffrement. Une fois votre code d’accès défini, votre appareil est crypté. Il restera crypté jusqu’à ce que vous désactivez votre mot de passe.
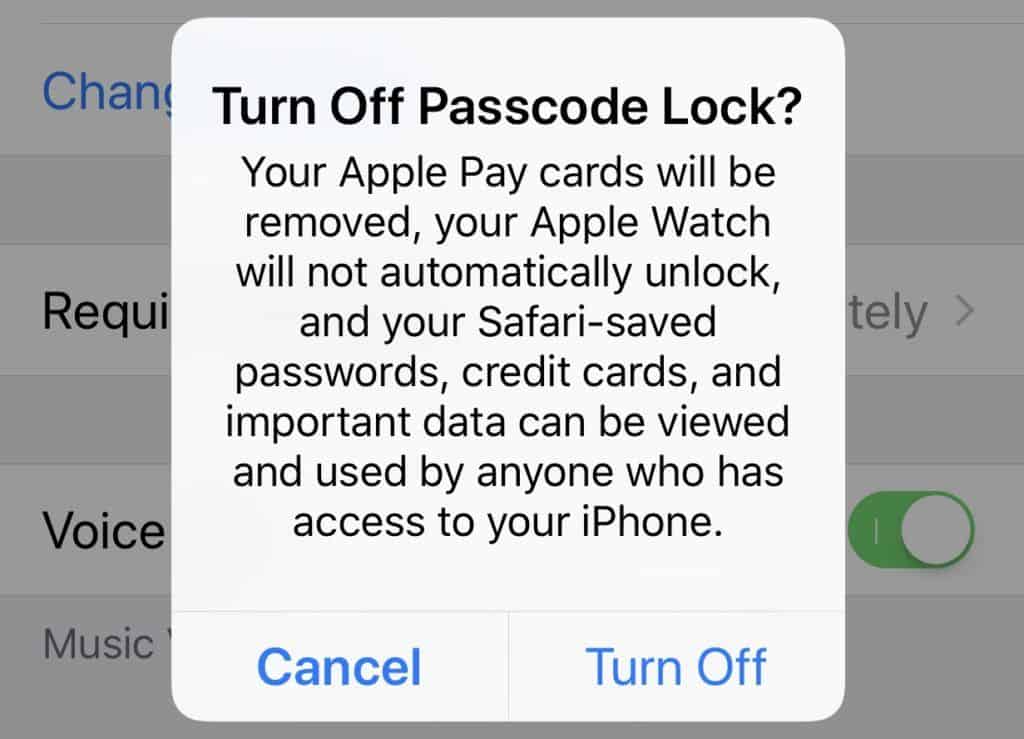
Si vous éteignez le verrouillage du code de passe sur votre appareil, vous verrez l’avis vu ci-dessus, qui vous avertira que toutes les informations cryptées stockées sur l’appareil seront supprimées ou seront disponibles pour la visualisation par toute personne qui a accès à l’appareil.
Les utilisateurs d’Apple Pay doivent noter que toutes les cartes de crédit et de débit qu’ils se sont inscrites à une utilisation dans Apple Pay seront supprimées si le verrouillage du code d’accès est désactivé, donc plus.
Maintenant que nous avons crypté votre appareil, laissez’s Jetez un œil à ce qu’est le chiffrement et comment il protège les données que vous stockez sur votre appareil iOS et dans iCloud. Nous’Jetrai un œil aux différents types de schémas de chiffrement, et aussi comment Apple’Le cryptage S peut’t à être fissuré – même par Apple (même si le gouvernement leur ordonne poliment).
Qu’est-ce que le cryptage?
Le chiffrement est une méthode d’encodage d’informations afin que seules les parties autorisées puissent accéder aux données cryptées. Les données sont cryptées à l’aide d’un algorithme de chiffrement, qui utilise une clé pour décrypter les informations.
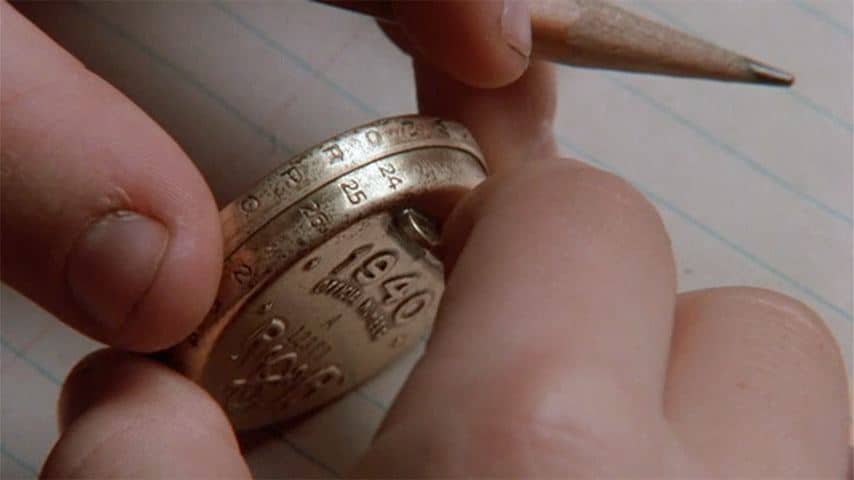
Beaucoup de mes lecteurs ont probablement utilisé une forme de cryptage très simple lorsqu’ils étaient enfants. N’oubliez pas quand vous vouliez envoyer “messages secrets” à vos amis et vouloir empêcher vos parents, professeurs ou enfants qui étaient’t dans votre “cool” Club de les lire et de les comprendre? Vous avez probablement utilisé un “secret” coder “Crypter” tes messages.
Dans des schémas de chiffrement simples comme ceux utilisés dans l’enfance, le code peut être quelque chose de similaire à a = 1, b = 2, c = 3, d = 4, etc.
Bien sûr, un code comme celui-ci est peut-être le plus simple que vous auriez pu utiliser, et vraiment’t offrent beaucoup de protection contre les yeux indressés, mais il était probablement suffisant pour les messages que vous vouliez protéger.
De plus, vous vous sentiez vraiment intelligent pour l’avoir trouvé (ou, pour avoir “emprunté” L’idée de “Une histoire de Noël”).
Les méthodes de chiffrement des données modernes utilisent un algorithme appelé chiffre pour transformer le texte en clair (les informations) en une série de ce qui semble être des caractères aléatoires. Les informations chiffrées sont illisibles par quiconque’T Posséder une clé spéciale pour décrypter les données en caractères lisibles.
Deux méthodes de chiffrement largement utilisées utilisées aujourd’hui sont la méthode de la clé publique (asymétrique) et la méthode de la clé privée (symétrique). Les deux méthodes permettent aux utilisateurs de crypter leurs données pour le masquer à d’autres utilisateurs, puis de les décrypter pour la lecture des utilisateurs autorisés. Cependant, ils diffèrent dans la façon dont les étapes du cryptage et du décryptage sont gérées.
Cryptage de clés publics
Le cryptage de clé publique (asymétrique) utilise un destinataire’S Clé publique, ainsi qu’une clé privée qui correspond mathématiquement à la clé publique. Cela permet à un utilisateur d’envoyer un message chiffré (avec sa clé publique) à un destinataire qui a une clé privée correspondante qui pourrait être utilisée pour décrypter les informations en texte clair.
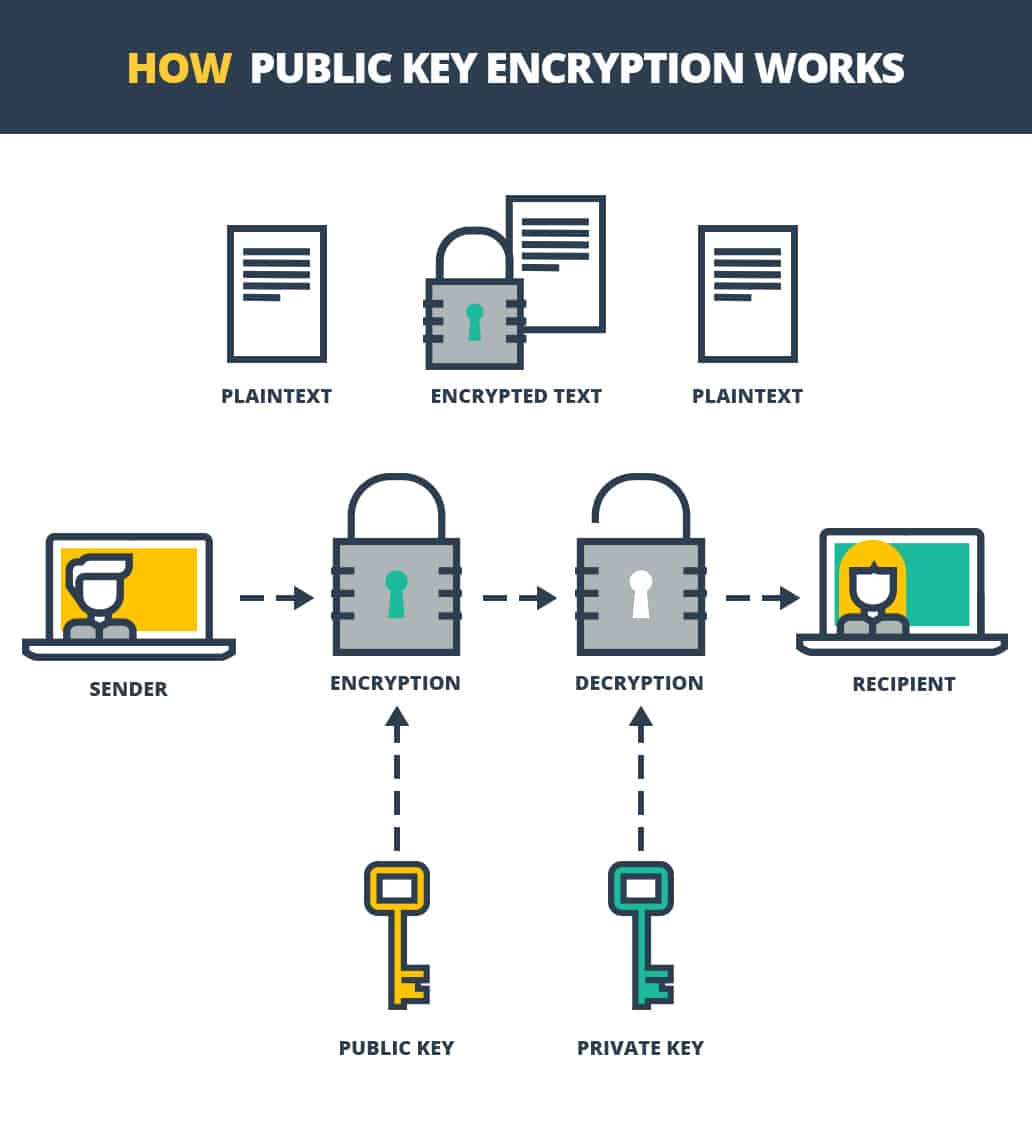
La méthode de cryptage de clé publique permettrait ainsi à un expéditeur “ouvrir” Une boîte aux lettres pour y mettre un message, mais cela ne leur permettrait pas de jeter un coup d’œil à aucun des autres messages cryptés dans la boîte aux lettres, en tant que destinataire’S La clé privée serait tenue de décrypter les autres messages.
Cryptage de clés privées
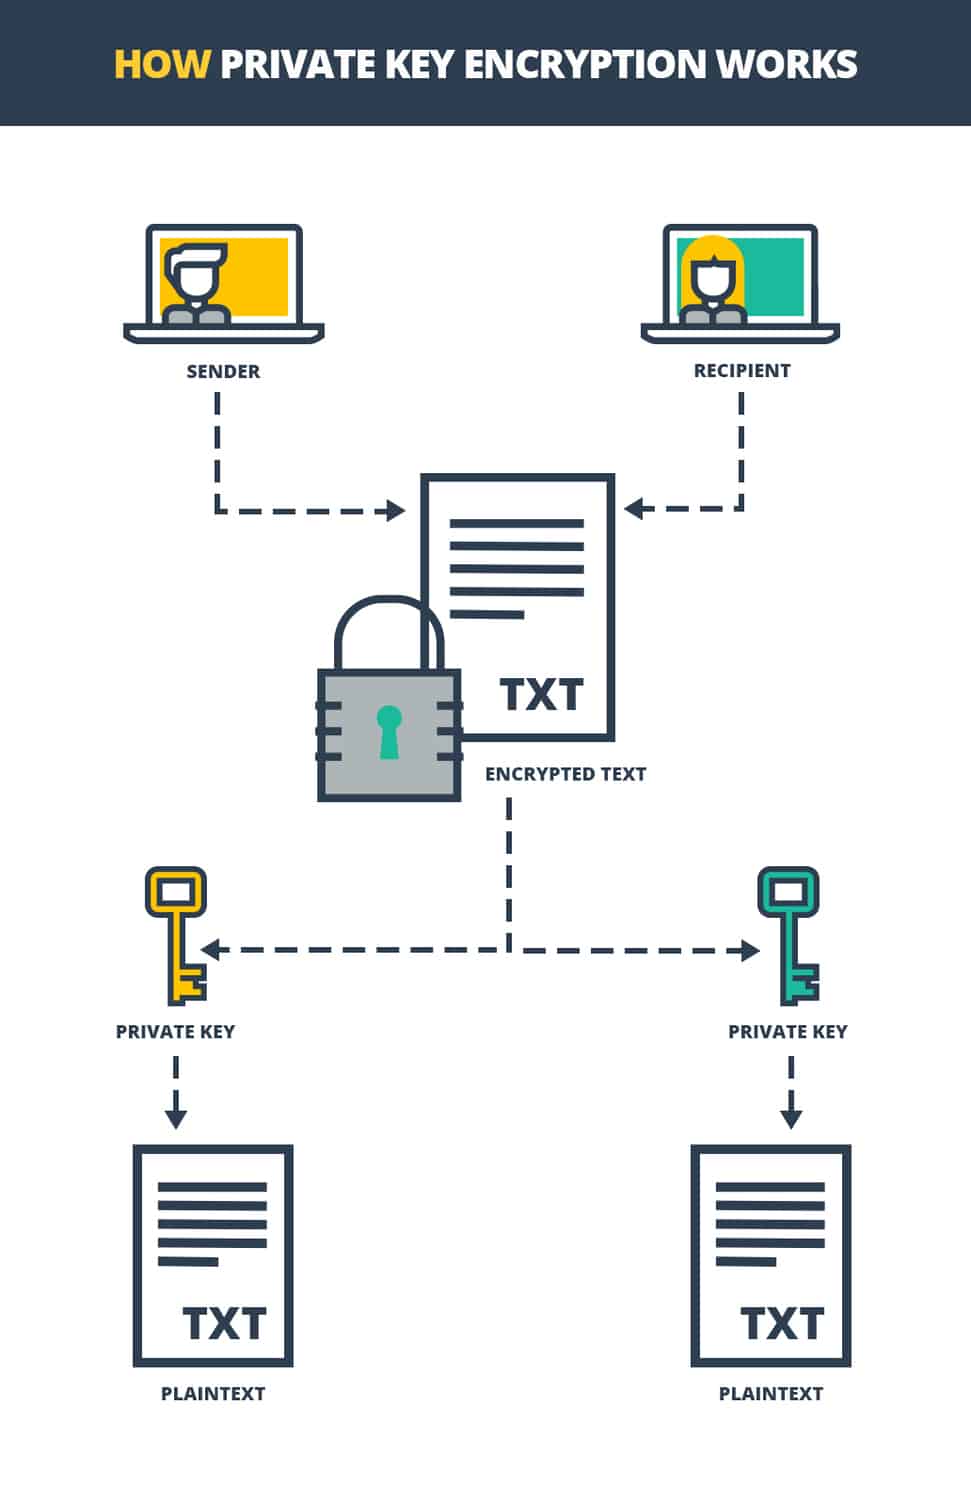
Le cryptage de clé privée (symétrique) est similaire au chiffrement des clés publics, avec une différence importante: alors que deux clés sont toujours nécessaires pour crypter et décrypter les informations, les deux clés sont essentiellement les mêmes, permettant aux deux parties de crypter ou de décrypter les informations.
Quel type de chiffrement Apple utilise-t-il?
Apple dit que chaque appareil iOS:
“A un moteur de chiffrement AES-256 dédié intégré au chemin DMA entre le stockage flash et la mémoire du système principal, ce qui rend le cryptage de fichiers très efficace. […] Le dispositif’S ID unique (UID) et un ID de groupe de périphériques (GID) sont des AES 256 bits fusionnés (UID) ou compilés (GID) dans le processeur d’application et une enclave sécurisée pendant la fabrication.”
Cela semble cool, mais qu’est-ce que ça signifie?
Ce que tout cela signifie, c’est qu’aucune application, ni même l’appareil iOS’firmware s, peut lire l’appareil’S processeur d’application ou enclave sécurisé. Au lieu de cela, ils ne peuvent lire que les résultats des opérations de cryptage ou de décryptage.
Apple peut-il décrypter mon appareil’s données?
Réponse courte: non. Pomme’Système d’exploitation S iOS 15’t inclure un “porte arrière” Cela permettrait à la société de Cupertino ou aux organismes d’application de la loi d’accéder aux données de votre appareil iOS.
Comme nous’Je vois, Apple pourrait ne pas’t Accéder aux données sur un appareil particulier, même lorsqu’il a été impliqué dans une attaque terroriste.
Le chiffrement utilisé par Apple sur les appareils exécutant iOS 8 et utilise ultérieure.
Aucun accès pour les fédéraux
Pomme’Les méthodes de cryptage S ont conduit à un certain nombre de batailles juridiques avec les forces de l’ordre, aux niveaux local et national.
Par exemple, un iPhone 5C utilisé par Syed Rizwan Farook, l’un des tireurs de l’attaque terroriste de San Bernardino de décembre 2015 qui a tué 14 personnes et blessé 22 autres, a été récupéré par le Federal Bureau of Investigation (FBI) .
Les deux assaillants sont morts peu de temps après l’attaque, et ils avaient déjà détruit leurs smartphones personnels. Cependant, le FBI a trouvé un iPhone 5C fourni par un employeur utilisé par Farook. L’appareil avait été verrouillé avec un code d’accès à quatre chiffres (le modèle iPhone 5C n’inclut pas les fonctionnalités tactiles ID ou ID de face utilisées pour déverrouiller les modèles ultérieurs d’Apple’combinés s).
Le FBI n’a pas pu déverrouiller l’iPhone en raison d’Apple’S Méthode avancée de cryptage. Bien que le FBI ait demandé à la National Security Agency (NSA) d’aider à craquer l’appareil’S cryptage, la NSA n’a pas été en mesure d’aider, car l’agence avait peu d’expérience dans la réussite des iPhones.
Cela a conduit le FBI à faire une demande à Apple pour créer une nouvelle version de l’iPhone’S du système d’exploitation, qui ouvrirait un “porte arrière” Pour permettre l’accès aux données stockées sur le tireur’sage. Apple a refusé, en raison de sa politique précédemment indiquée qu’elle ne saperait jamais les fonctionnalités de sécurité des produits qu’il a fabriqués.
Le FBI a répondu en demandant à un juge magistrat américain d’ordonner à Apple de créer et de fournir le système d’exploitation précédemment demandé. Le juge l’a fait, et Apple a annoncé son intention de s’opposer à l’ordonnance, car il y avait des risques de sécurité pour ses clients si l’entreprise était conforme à l’ordonnance.
Avant que tout cela ne puisse être réglé, éventuellement définir un grand nombre de précédents juridiques à mesure que l’affaire a progressé, le gouvernement a retiré sa demande pour le nouveau système d’exploitation, indiquant qu’un tiers avait trouvé une méthode qui pourrait éventuellement récupérer les données de l’iPhone 5C en question.
La méthode proposée par le parti extérieur a effectivement fonctionné (le gouvernement n’a pas divulgué la méthode utilisée). Cependant, la méthode ne fonctionne que sur l’iPhone 5C et les iPhones plus anciens, qui manquent d’un capteur d’empreintes digitales Touch ID.
On pense que le tiers a utilisé un “jour zéro” Vulnérabilité dans le logiciel iPhone pour contourner l’appareil’S Limitation intégrée de 10 essais pour un mot de passe, permettant l’utilisation de l’ancienne “Force brute” Méthode pour déterminer le mot de passe (Brute Force est lorsque toutes les combinaisons possibles du mot de passe à quatre chiffres sont entrées jusqu’à ce que le périphérique se déverrouille enfin).
Apple peut-il décrypter mes informations stockées dans iCloud?
La réponse courte pour celle-ci: cela dépend.
Calendriers, contacts, notes, rappels, photos, tout ce qui est stocké dans votre lecteur iCloud, et vos sauvegardes iCloud sont toutes cryptées de bout en bout pendant la transmission et sont stockées sur Apple’Serveurs S, en utilisant un chiffrement minimum de 128 bits.
Les données sont protégées à l’aide d’une clé unique de votre appareil, combinée avec l’appareil’Scode de passe. Qui crée un cryptage auquel vous seul pouvez accéder.
Cependant, en ce qui concerne votre courrier, Apple pourrait y accéder quand il’S stocké sur leurs serveurs.
Alors que tout le trafic Internet entre vos appareils et le courrier iCloud est crypté à l’aide de TLS 1.2, Apple suit les pratiques standard pour ne pas chiffrer les données stockées sur leurs serveurs IMAP. Pomme’S Les clients de messagerie prennent en charge le cryptage S / MIME en option.
Le cryptage de bout en bout protège également les autres informations qui sont transmises et stockées dans ICloud.
Les informations comprennent:
- Keychain iCloud, qui comprend vos comptes et mots de passe enregistrés
- Toutes les informations de paiement
- Informations sur le réseau Wi-Fi, y compris les mots de passe
- données de hashtaghome
- Hashtagsiri Informations d’utilisation
Note: L’authentification à deux facteurs doit être activée pour votre identifiant Apple. Cela garantit que votre compte et ses données personnelles et commerciales associées ne peuvent être accessibles que sur les appareils que vous avez désignés comme “de confiance”.
Pour plus d’informations sur l’authentification à deux facteurs, lisez mon article qui explique ce qu’est l’authentification à deux facteurs et comment vous pouvez la configurer sur vos appareils.
Qu’avons-nous appris?
Apple vous permet de crypter facilement votre iPhone en cours d’exécution iOS 15 ou votre iPad exécutant iPados 15. Il suffit de quelques robinets sur votre iPhone’Écran S, et en moins d’une minute, toutes les informations que vous avez stockées sur votre appareil iOS sont cryptées.
Pomme’SCRYPTION S IOS 15 ISN’t une question de simplement protéger votre appareil avec un code facile à craquer, soit.
Même les agences gouvernementales américaines, comme le Federal Bureau of Investigation et l’Agence de sécurité nationale, peuvent’t Crack Apple’cryptage S. En fait, même Apple peut’t Crack le cryptage – il’est juste si bon.
Ce que tout cela signifie, c’est que vos informations personnelles et sensibles à l’entreprise sont sûres si vous l’avez stockée sur votre appareil iOS et protégé par un code d’accès, un id toucheux ou FACEID. Même si vous perdez votre appareil, ou même si’S volé, vos données sont sûres.
FAQ de chiffrement iPhone
Pourquoi devrais-je crypter mon iPhone?
Le cryptage de votre iPhone protège les informations de votre appareil avec les yeux indiscrets. Cryptez votre appareil en activant la fonction de code d’accès ou en utilisant ID Touch ou ID de face pour verrouiller votre iPhone.
Qu’est-ce qu’un code d’accès iPhone?
Un code d’accès iPhone est une chaîne de caractères numériques ou alphanumériques qui est utilisé pour verrouiller votre iPhone, le gardant verrouillé jusqu’à.
Pourquoi devrais-je crypter la sauvegarde de mon iPhone?
En chiffrant la sauvegarde de votre iPhone, vos données sont protégées en étant enregistrées dans un format crypté, ce qui rend difficile pour quiconque de visualiser vos informations sauvegardées. De plus, si vous souhaitez sauvegarder des données personnelles, comme les mots de passe enregistrés, l’historique des appels, les données de santé et plus Apple vous oblige à crypter votre sauvegarde.
Que fait la sauvegarde de mon iPhone?
Le cryptage de la sauvegarde de votre iPhone ajoute un niveau de protection par mot de passe à votre sauvegarde. Cela signifie que toute personne qui n’a pas le mot de passe de sauvegarde ne peut afficher aucune des informations que vous avez sauvegardées, cela semblera être une combinaison brouillée de lettres, de symboles et de chiffres.
- Comment chiffrer les données sur votre appareil iOS
- Qu’est-ce que le cryptage?
- Quel type de chiffrement Apple utilise-t-il?
- Apple peut-il décrypter mon appareil’s données?
- Apple peut-il décrypter mes informations stockées dans iCloud?
- Qu’avons-nous appris?
- FAQ de chiffrement iPhone
- Pourquoi devrais-je crypter mon iPhone?
- Qu’est-ce qu’un code d’accès iPhone?
- Pourquoi devrais-je crypter la sauvegarde de mon iPhone?
- Que fait la sauvegarde de mon iPhone?
Pomme et cryptage
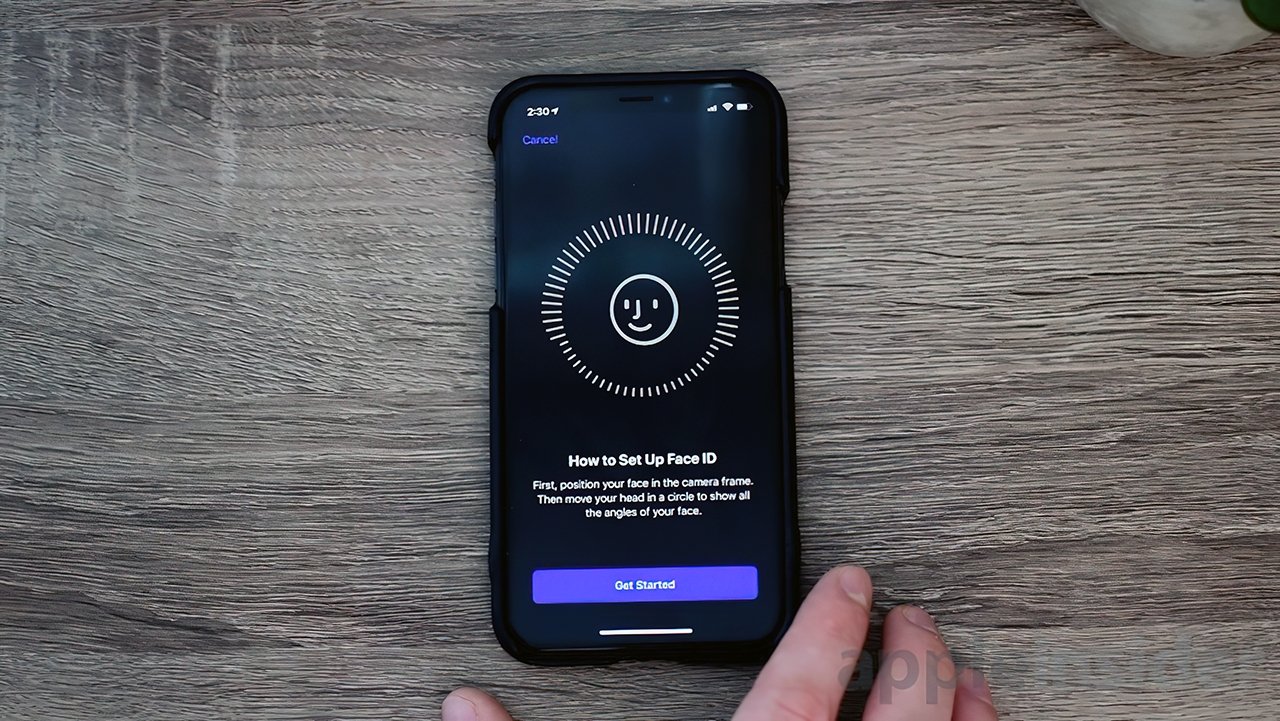
Presque tous les appareils et services Apple que vous utilisez aujourd’hui utilisent le cryptage. Cela signifie que tout ce que vous faites de la communication avec des amis au stockage de vos données de santé se fait en toute sécurité sur votre iPhone. Apple crypte ces données et les stocke d’une manière que vous seul, avec votre mot de passe ou votre biométrie, puisse accéder à l’appareil.
& # 9679 cryptage AES-256
& # 9679 Enclave sécurisé
& # 9679 cryptage de bout en bout
& # 9679 Encryption en transit
& # 9679 Effacement des données sécurisées
& # 9679 Biométrie
& # 9679 T2 Chip
& # 9679 Secure Boot
& # 9679 APFS
& # 9679 filevault
Page Dernière mise à jour: il y a 1 an
Obtenez des nouvelles Apple directement dans votre boîte de réception
AppleInsider peut gagner une commission d’affiliation sur les achats effectués via des liens sur notre site.
Apple prétend être le domicile de la confidentialité et de la sécurité, un endroit où les utilisateurs peuvent se sentir en sécurité en utilisant simplement leurs appareils sans œil indiscret. Tous les appareils iOS et macOS modernes sont capables de cryptage matériel par conception. Le débat entourant Apple et le cryptage est long mais se résume à un concept simple – sécurité et confidentialité pour l’utilisateur.
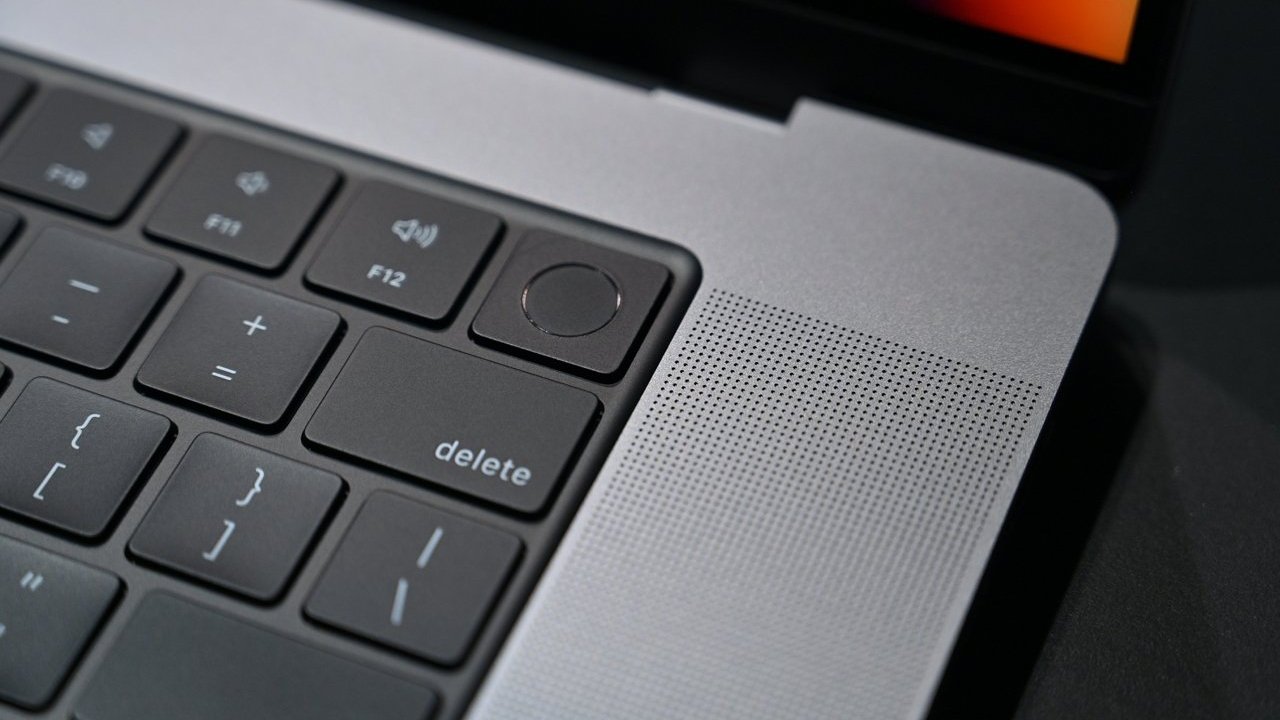
Apple utilise la biométrie pour authentifier les utilisateurs sur iPhone, iPad et Mac
Votre iPhone ou Mac, lorsqu’il est configuré correctement, gardera tout sauf les pires acteurs de vos données. Cela signifie également que les bons ne peuvent pas voir vos données non plus, et les agences gouvernementales ne sont pas si satisfaites de cette protection au niveau des consommateurs.
Cryptage expliqué
Le chiffrement des données est un processus cryptographique qui rend les données incompréhensibles pour quiconque n’a pas les clés appropriées. Cela garantit que seule la personne avec les mots de passe corrects peut accéder et lire les données autrement, les données accessibles sont juste un gâchis de caractères.
Toute cette sécurité se produit sans contribution de l’utilisateur, en plus du mot de passe ou biométrique occasionnel, et est conçu pour s’écarter autant que possible.
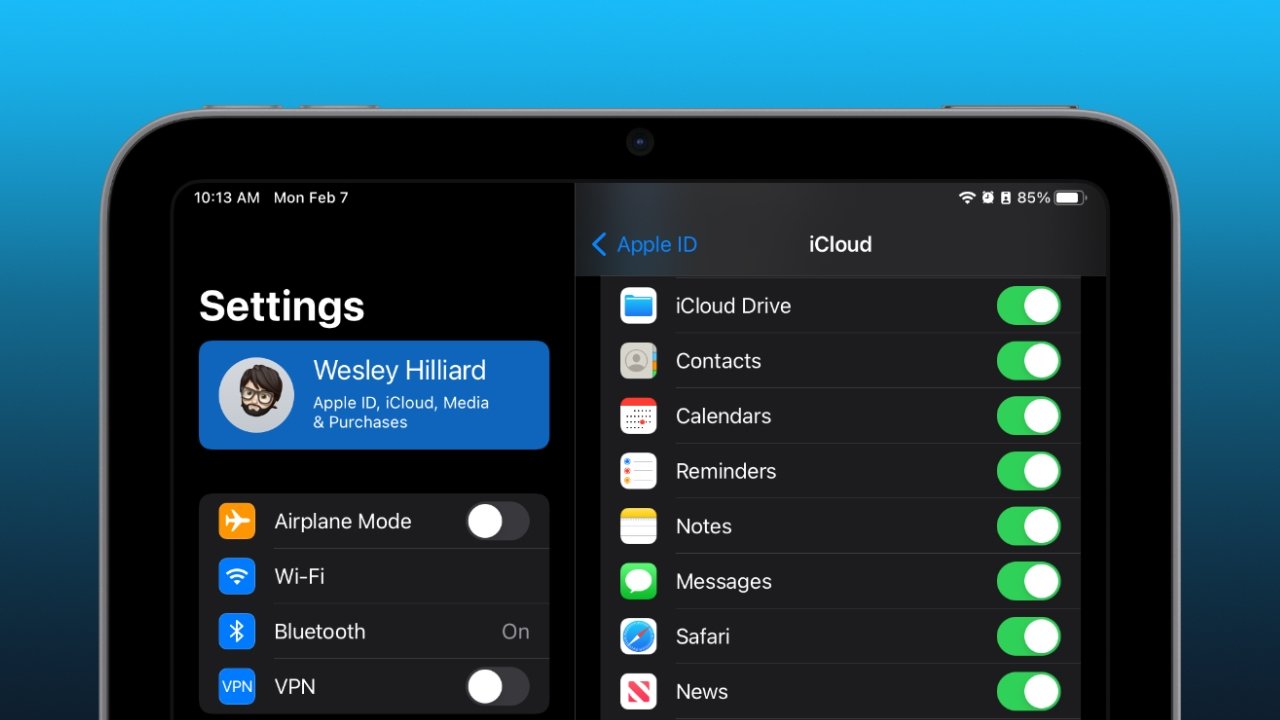
Les données stockées dans iCloud sont cryptées et les données les plus sensibles utilisent un cryptage de bout en bout
Les données peuvent exister en transit ou au repos, tout comme le cryptage. Généralement, les données en transit doivent être cryptées, ce qui signifie que quiconque espionne votre trafic ne verra pas ce qui passe par.
Les données au repos ne sont généralement cryptées que si besoin est, mais Apple crypte l’ensemble de l’appareil lorsqu’il est verrouillé, s’il s’agit d’iOS ou d’iPados. Les utilisateurs de MacOS peuvent choisir de crypter leurs ordinateurs à l’aide de FileVault, et ceux qui possèdent un Mac avec un processeur T2 ou M1 auront automatiquement les lecteurs cryptés.
Le chiffrement total des appareils peut être une tâche très exigeante du processeur. Cela signifiait souvent que les utilisateurs devaient choisir entre le cryptage total des appareils et la vitesse.
Depuis l’iPhone 4, cela n’a pas été le cas. Les appareils iOS bénéficient d’un chiffrement matériel depuis près d’une décennie maintenant, et Apple utilise l’AES-256, ce que les banques utilisent pour les transactions.
Lorsque les données sont cryptées, quel que soit l’état, et que la clé est générée et stockée sur le périphérique, elle est appelée cryptage de bout en bout. Cela signifie que les données sont sécurisées à moins que la clé de décryptage ne soit présentée. Des données comme celle-ci sont généralement verrouillées derrière l’ID Apple de l’utilisateur et le mot de passe de l’utilisateur.
Les données chiffrées de bout en bout sur iOS comprennent:
- iMessage et Facetime
- Vocabulaire du clavier QuickType
- Données sur la santé et la maison
- Temps d’écran
- porte-clés iCloud
- Informations Siri
- Informations de paiement
- Mots de passe wifi
Cryptage dans le cloud
Les iMessages sont toujours cryptés, mais nécessitent que les deux parties utilisent des produits Apple
Alors que des choses comme iMessage et FaceTime sont cryptées de bout en bout, d’autres informations ne sont pas. Le chiffrement de bout en bout exige que seule la partie qui possède les informations ait accès aux clés, comme avec le chiffrement des appareils.
Lorsque vous enregistrez des données à iCloud, cependant, les choses changent considérablement. Apple crypte toujours les données dans le transit et chiffre les données stockées sur ses serveurs, mais en ce qui concerne la sauvegarde iCloud, ses clés de chiffrement sont stockées avec Apple.
Lorsqu’un utilisateur a une sauvegarde iCloud activée pour un appareil, des informations telles que les iMessages, les photos, les données de santé et les données d’applications sont toutes enregistrées dans un bundle crypté sur iCloud. La clé pour déverrouiller ce paquet reste avec Apple pour empêcher un utilisateur de perdre par inadvertance sa clé secrète, et donc toutes leurs données sauvegardées.
Cela signifie cependant qu’Apple a un accès raisonnable aux données lorsqu’il est correctement justifié par une enquête gouvernementale.
Si et quand Apple se conforme à une demande de données gouvernementales, ce sont souvent les données de sauvegarde iCloud qui fournissent les informations les plus utiles. Apple ne remet cependant pas toujours toutes les données qu’ils ont, mais seulement des parties de données spécifiques au mandat.
Seuls les cas spécifiques exigent jamais un accès total aux données, et Apple refusera ces demandes si les données considérées comme demandées ne font pas partie de l’affaire.
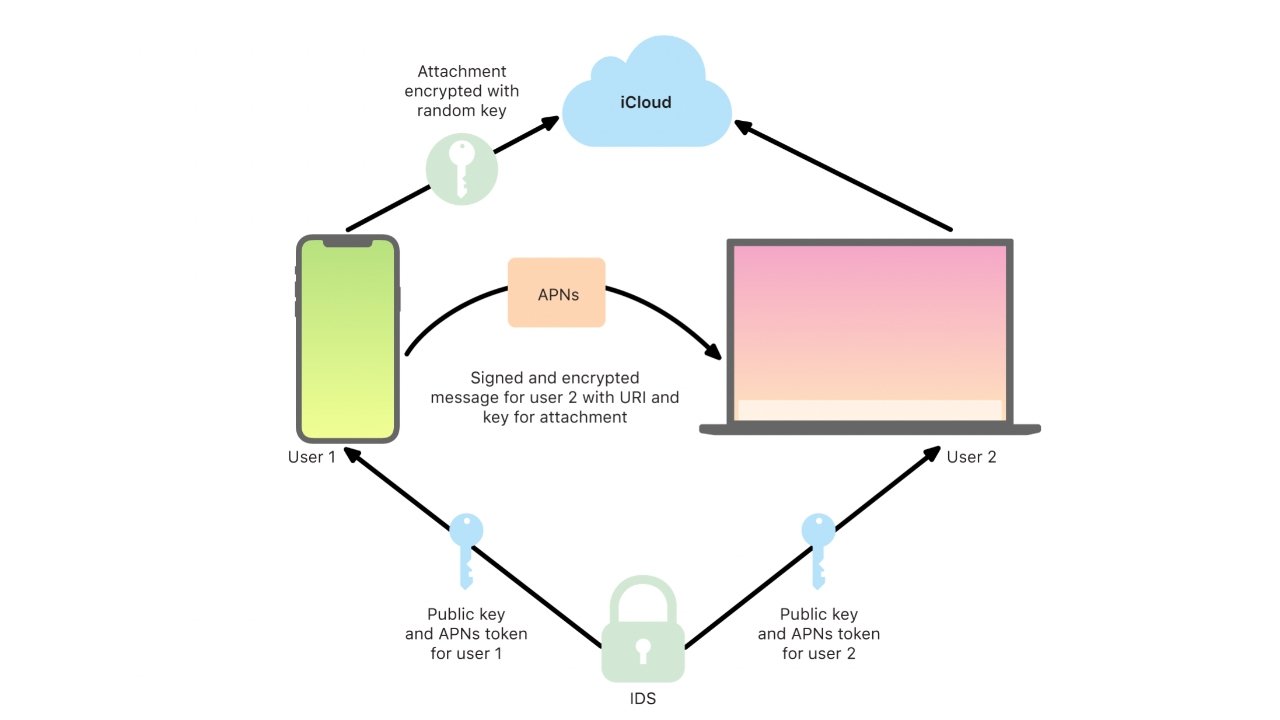
iMessage utilise un cryptage de bout en bout, mais la sauvegarde iCloud stocke une clé pour éviter la perte totale de données
Apple a commencé à stocker les données iMessage dans le cloud pour la synchronisation. Ces données sont normalement cryptées de bout en bout lorsqu’ils sont sur l’appareil et en transit entre les utilisateurs, mais si un utilisateur choisit de se synchroniser sur les appareils, son historique est enregistré dans le cloud.
Bien que cette histoire soit entièrement cryptée dans le cloud, une clé de chiffrement est enregistrée à l’intérieur de la sauvegarde iCloud pour éviter la perte de données. Cela signifie que si Apple a déchiffré la sauvegarde, en tira la clé, puis l’a utilisée pour ouvrir les messages synchronisés, ils pourraient le faire.
Toutes les données iCloud sont gérées par l’utilisateur. Si vous jugez inutile ou dangereux pour utiliser certaines fonctionnalités de synchronisation ou de sauvegarde iCloud, vous pouvez basculer chacun. La sauvegarde locale à l’aide de Finder est également une option, ce qui permettra à l’utilisateur de crypter la sauvegarde localement, également.
Les utilisateurs seront conscients de leur propre situation et doivent déterminer où ils souhaitent stocker des données.
N’oubliez pas, il n’y a pas de système parfaitement sécurisé. La commodité réduira toujours la sécurité globale, donc l’utilisation d’outils iCloud peut améliorer votre vie, mais introduire des scénarios où vos données peuvent être accessibles dans certaines conditions.
Cryptage matériel: T2 et l’Enclave sécurisée
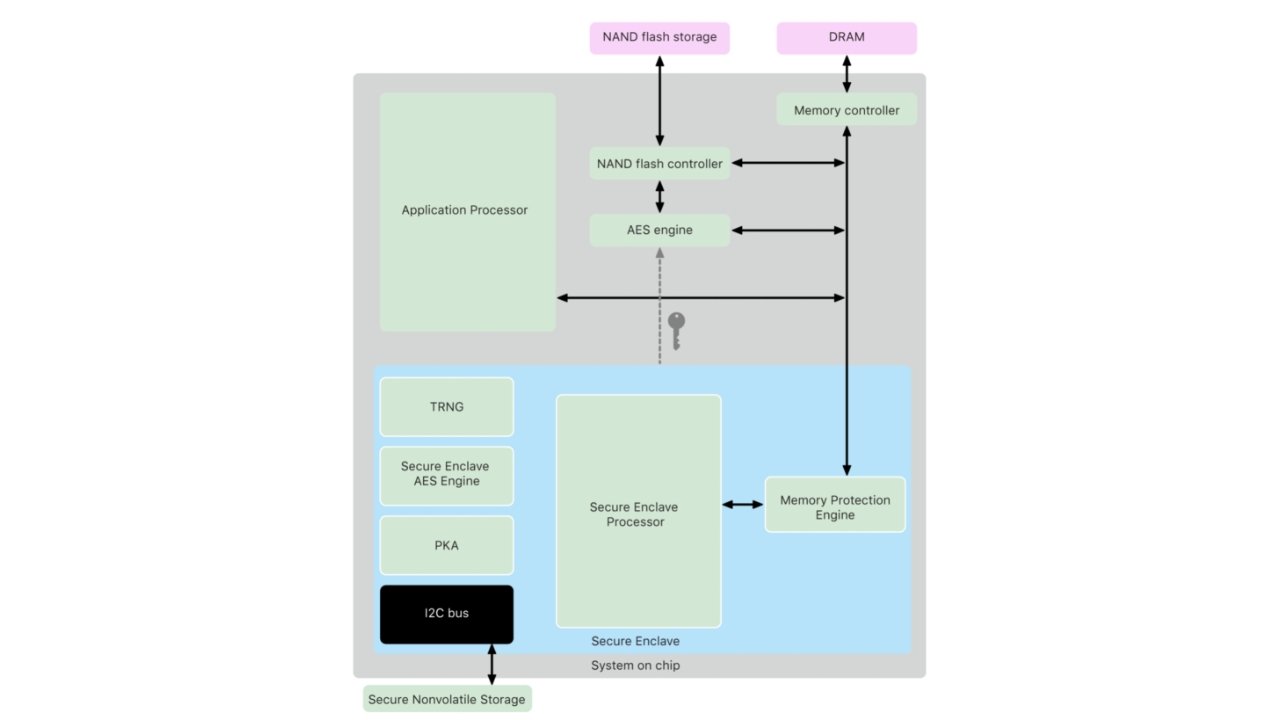
La complexité de l’enclave sécurisée d’Apple
L’introduction de l’enclave sécurisée à l’iPhone 5S a à nouveau changé les choses. Non seulement les appareils étaient cryptés, mais les touches ont également été stockées dans un chipset complètement séparé du système d’exploitation de l’appareil.
Cela signifiait que les attaques à distance ont été rendues presque impossibles et quiconque essayant d’obtenir des informations aurait probablement besoin d’un accès physique à l’appareil pour même commencer une attaque de force brute.
Pour tout appareil plus récent que l’iPhone 5s avec Touch ID et les appareils avec ID de face, l’Enclave sécurisée gère toutes les clés de chiffrement générées. Une exception notable est l’iPhone 5C, qui a été publié après l’iPhone 5S, et n’avait pas l’Enclave sécurisée.
C’était le téléphone utilisé par le tireur de San Bernardino, qui a déclenché toute la bataille de cryptage avec le gouvernement américain.
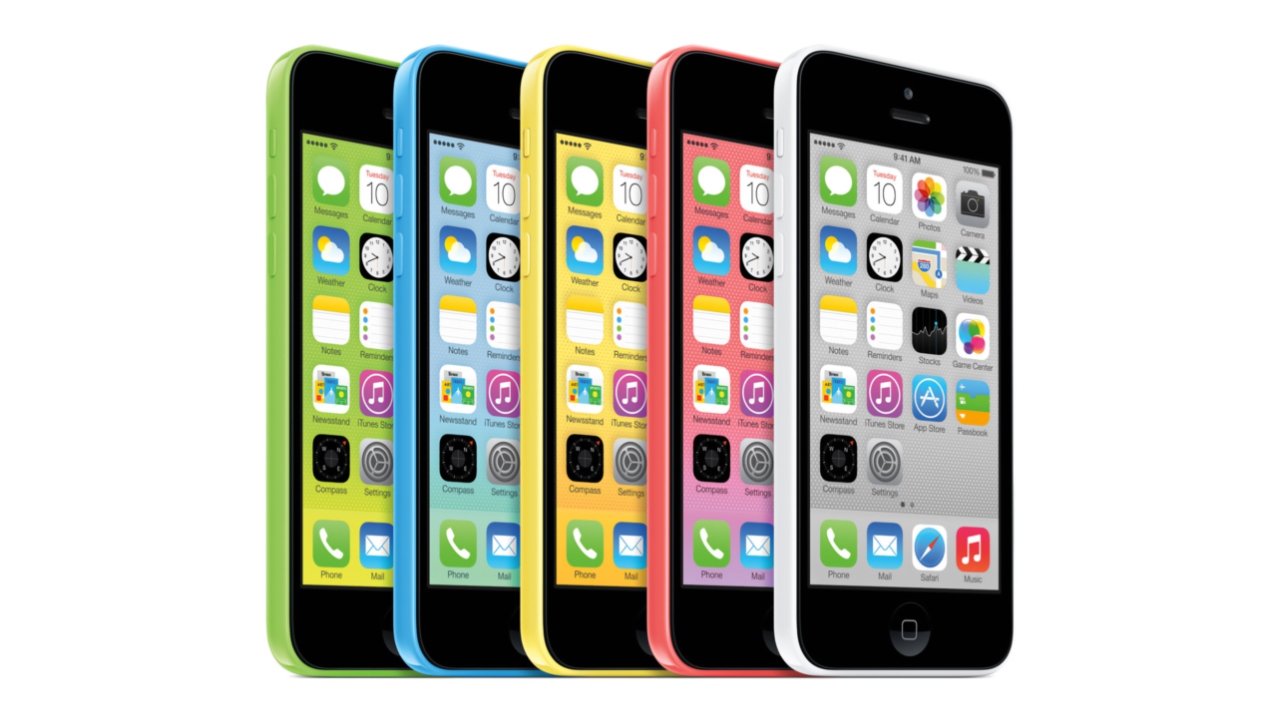
Le tireur de San Bernardino a utilisé un iPhone 5C, qui n’avait pas d’eclave sécurisée
L’enclave sécurisée agit comme un gardien de toutes vos informations sensibles. Il conserve des clés de chiffrement, comme celles utilisées pour iMessage jusqu’à ce qu’elles soient présentées avec une autorisation appropriée comme un mot de passe ou une biométrique.
Même les données biométriques utilisées pour l’ID de visage et l’ID Touch sont stockées à l’aide du cryptage, il n’y a donc même aucun enregistrement de votre visage ou de votre empreinte digitale utilisée par le système.
Les macbooks avec une barre tactile ont un id tactile intégré, ce qui signifie également une enclave sécurisée dédiée. Le chipset T1 de première génération tenait l’enclave sécurisé et géré la génération de clés comme son homologue iOS. Le chipset T1 s’exécute complètement indépendant des macOS et des bottes séparément pour plus de sécurité.
Apple a ensuite introduit T2, qui se détourne de la nécessité de Touch ID comme condition préalable et permet aux utilisateurs de profiter de ses fonctionnalités sur d’autres appareils. Non seulement le T2 maintient l’enclave sécurisé, mais il gère également le stockage crypté FileVault et le démarrage sécurisé.
Secure Boot est une amélioration de la sécurité très importante, ce qui empêche les logiciels ou les systèmes d’exploitation illégitimes de charger au démarrage. Il empêche également le démarrage des médias externes, contrecarrant ainsi des pirates qui pourraient tenter de voler des informations en utilisant des méthodes de démarrage alternatives.
Lorsque Apple a déplacé la gamme Mac vers Apple Silicon, l’Enclave sécurisée a été déplacée dans le processeur M-Series pour un système plus complet sur une puce. Ainsi, le chiffrement, le démarrage sécurisé, le fichiervault et d’autres opérations effectués par le T2 sont désormais gérés par le processeur d’Apple.
Apple contre le gouvernement américain
San Bernardino 2015 (iPhone 5C)
Le tournage de San Bernardino a mis les pratiques de cryptage d’Apple sous les projecteurs
L’une des tirs de masse les plus meurtrières jamais eu lieu à San Bernardino le 2 décembre 2015. Il y a eu 14 personnes tuées et 22 blessées gravement pendant l’attaque. L’un des auteurs, Syed Rizwan Farook, a laissé derrière lui l’iPhone de son entreprise, laissant les enquêteurs vouloir ce qui était à l’intérieur.
16 février 2016 Un juge a ordonné à Apple de pénétrer dans le cryptage du téléphone à l’aide d’un logiciel spécial à développer par Apple. L’iPhone 5C en question exécutait iOS 9 et n’avait pas toutes les capacités de sécurité de l’iPhone 6S plus moderne, et n’avait pas d’enclave sécurisée, ce qui aurait rendu l’accès encore plus incompatible s’il avait.
Ce que le juge, et finalement le FBI, demandait, était une nouvelle mise à jour iOS qui vaincrait le cryptage à l’aide d’une porte arrière fournie au FBI. En raison de cette approche, tout iPhone exécutant ce système d’exploitation serait vulnérable à un tel décryptage, et les clés données aux bons ne resteraient probablement pas entre leurs mains pour toujours.
Le PDG d’Apple, Tim Cook, a dit autant dans sa lettre ouverte au gouvernement américain le lendemain.
Apple a affirmé qu’ils avaient remis toutes les données demandées 3 jours après la prise de vue. Ils ont même offert des conseils sur la façon de forcer le téléphone à sauvegarder vers le nuage, qui a été ignoré.
Il a été découvert plus tard que l’ID Apple associé à l’iPhone a été modifié pendant la garde du gouvernement, ruinant toute chance de sauvegarde.
L’ancien directeur du FBI, James Comey, voulait qu’Apple donne un accès aux «bons gars» au chiffrement
Cette bataille tit-for-tat s’est poursuivie dans un débat très public et a fait la lumière sur la quantité exactement du gouvernement américain, et plus spécifiquement le directeur du FBI de l’époque, James Comey, connaissait la technologie et le cryptage. Une exposition publique préjudiciable s’est poursuivie le mois suivant, laissant les Américains à surveiller leur sécurité personnelle a été débattu à l’échelle nationale.
D’un côté, le DA a affirmé que “les preuves d’un cyber pathogène dormant” pouvaient être trouvées sur l’iPhone. Le mari d’un ancien collègue et survivant du tireur a déclaré que le téléphone de l’entreprise ne contiendrait pas des informations utiles.”
Une audience a été fixée au 22 mars, afin que les procureurs puissent présenter et contre-interroger des témoins sur la question du chiffrement. C’était censé être la dernière chance du FBI de convaincre le Congrès de forcer la main d’Apple, mais l’audience n’est jamais arrivée.
Le 21 mars, le DOJ a demandé un retard à l’audience. Une “partie extérieure avait présenté une méthode de déverrouillage potentielle qui annulerait le besoin de l’aide d’Apple.”
La société israélienne Cellebrite aiderait le FBI à tenter de déverrouiller l’iPhone. Cela a soulevé plusieurs préoccupations concernant l’outil, la volonté du gouvernement de travailler avec des entreprises étrangères et les dollars des contribuables dépensés pour le piratage.
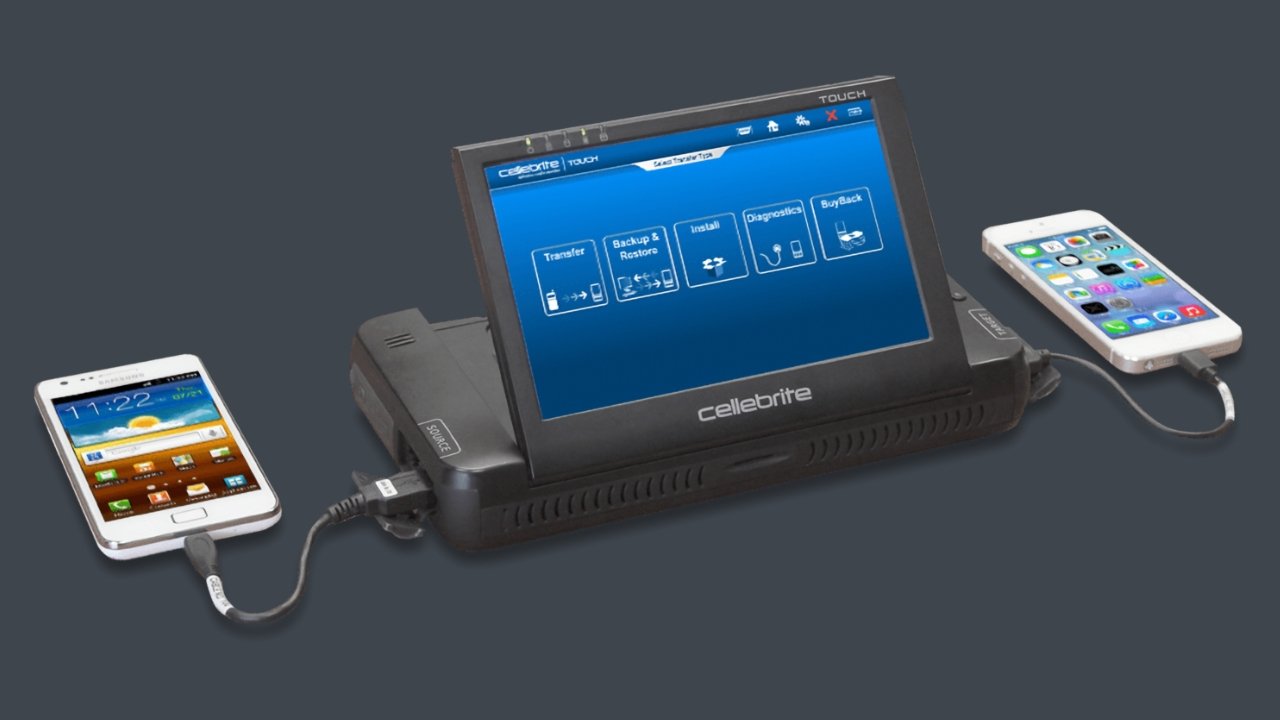
Cellebrite vend une technologie capable de contourner le cryptage sur certains appareils
Le 28 mars, le DOJ a retiré leur action en justice contre Apple, citant qu’ils avaient réussi à avoir eu l’accès à l’appareil. Les rumeurs ont continué à spéculer que Cellebrite a aidé, citant un contrat de 218 000 $ que la société a conclu avec le FBI le même jour du piratage.
Il n’a jamais été officiellement confirmé si les données de l’iPhone 5C du terroriste étaient informatives ou utiles de quelque manière que ce soit, mais vu qu’il y avait peu de mots sur les données, ce n’était probablement pas utile. Le directeur du FBI a cependant révélé que l’outil était inutile pour tout téléphone plus récent que l’iPhone 5C.
En avril, des sources anonymes ont cité que l’iPhone en question n’a pas fourni Intel exploitable, il a cependant donné aux enquêteurs plus d’informations sur les attaquants.
James Comey ne se reposerait pas, cependant, déclarant la “guerre du cryptage loin de terminer.”
En décembre de la même année, le U.S. Le groupe de travail sur le cryptage du comité judiciaire de la Chambre a publié un rapport. Il a déclaré: “Toute mesure qui affaiblit le cryptage s’accumule contre l’intérêt national.”Cela apparemment, enfin, mettre le débat sur le cryptage au lit.
Sutherland Springs 2017 (iPhone SE)
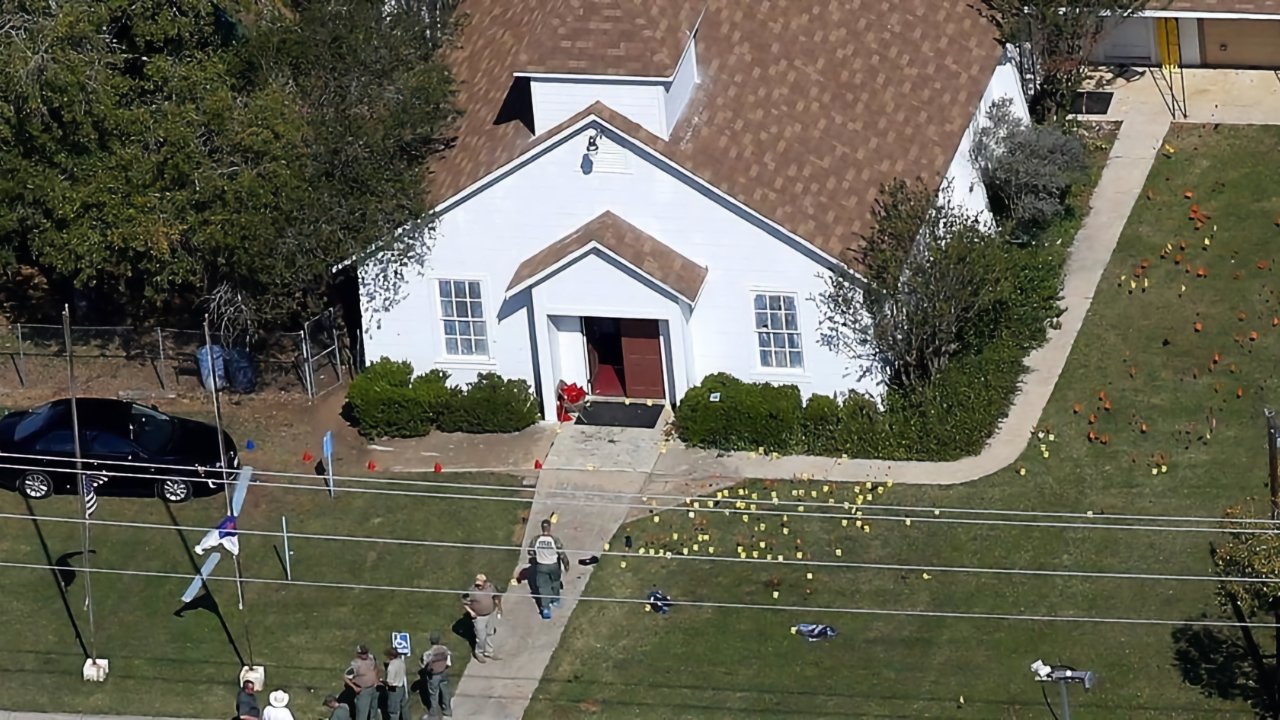
Le tournage de Sutherland Springs 2017 impliquait un iPhone crypté SE
Une nouvelle administration et un nouveau directeur du FBI ont apporté de nouveaux défis au débat sur le cryptage, qui avait près d’un an de calme avant d’être ravivé. Quelques semaines seulement avant le tournage de Sutherland Springs, le nouveau directeur du FBI, Christopher Wray, a clairement indiqué sa position.
“Pour le dire légèrement, c’est un énorme problème énorme”, a déclaré Wray. “Cela a un impact sur les enquêtes à tous les niveaux – stupéfiants, traite des êtres humains, contre-terrorisme, contre-espionnage, gangs, crime organisé, exploitation des enfants.”
Le 5 novembre 2017, une autre tragédie a permis à l’Amérique alors que le tireur Devin Kelley ait tué 26 personnes dans une église de Sutherland Springs Texas. Le FBI s’est déplacé rapidement et a fait pratiquement les mêmes erreurs que pendant la fusillade de San Bernardino.
Il semblerait que le FBI ait refusé de demander de l’aide, a emmené le téléphone du site vers une installation éloignée du FBI, n’a pas demandé d’informations à Apple ni effectuer la procédure de sauvegarde iCloud définie par Apple auparavant. 48 heures passées et la fenêtre critique pour l’aide directe d’Apple fermée.
Le 9 novembre, les Texas Rangers ont obtenu des mandats pour les fichiers stockés dans l’iPhone SE du tireur et les ont servis à Apple.
Pour une raison quelconque, même une rumeur n’est pas apparue sur ce qui s’est passé ensuite avec cette affaire. La spéculation peut supposer qu’Apple a remis les données dont ils avaient, comme d’habitude, et leur a dit que le déverrouillage du téléphone était impossible.
Étant donné que c’était un iPhone plus ancien, même alors, le FBI a probablement pu se procurer un moyen de pénétrer et a évité un autre débat public. De nouvelles preuves trouvées en avril 2021 suggèrent que le FBI a utilisé une entreprise de piratage en Australie pour accéder à l’iPhone.
2018
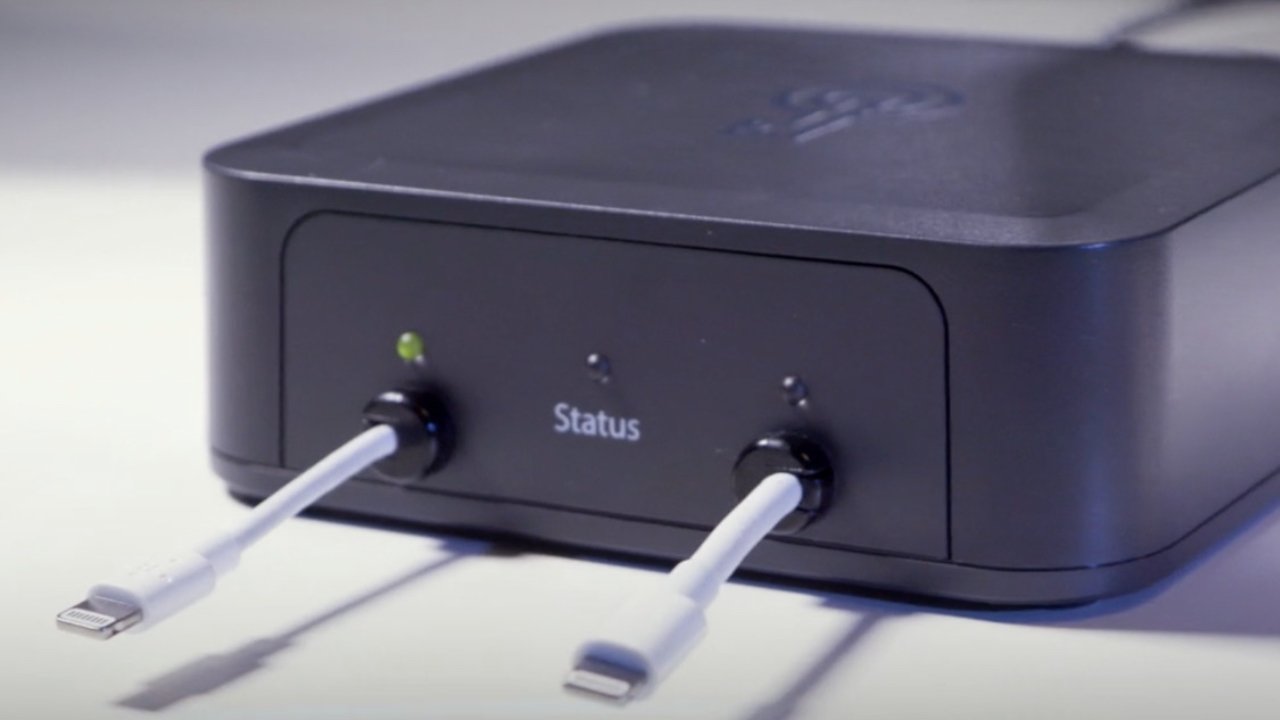
Des appareils comme ceux vendus par Graykey peuvent casser de courtes codes de passe en heures
En dehors de, ou peut-être à cause de l’affaire Sutherland Springs; Apple a commencé à éduquer les forces de l’ordre et le FBI sur la façon d’accéder aux données à partir d’iPhones, de Mac et d’iCloud. Ce n’était pas une classe sur le piratage des appareils, mais un cours de base pour comprendre comment demander des données, les gérer après l’avoir réalisée et comment gérer au mieux avec les appareils.
Apple n’a pas fini avec son combat cependant, avec chaque nouvelle mise à jour vers iOS et MacOS, Apple a doublé sur les protocoles de sécurité et de chiffrement. Le directeur du FBI et l’examinateur médico-légal ont tous deux déclaré une angoisse similaire à l’entreprise lors d’une conférence de cybersécurité en janvier 2018.
Ils ont appelé Apple “Jerks” et les ont comparés à des “génies maléfiques” qui contrecaraient les bons à chaque tour.
Alors que les “bons” ont continué à faire pression pour que la législation affaiblit le chiffrement, d’autres sociétés poussaient de nouveaux outils qui ont profité des exploits connus. L’une de ces entreprises était Graykey, qui disait un outil qui pourrait casser un mot de passe à six chiffres en 11 heures.
Des entreprises comme Graykey et Cellebrite ont tendance à vendre leurs hacks pour beaucoup d’argent, donc les consommateurs réguliers n’ont jamais eu besoin de les craindre beaucoup. Une boîte grise a été vendue à 15 000 $ à 30 000 $ en général, et les hacks Cellebrite étaient encore plus chers.
Ce qui le complique le plus, c’est qu’une fois qu’Apple peut corriger un exploit utilisé par ces outils, ils le font, et pousser le patch en quelques semaines à presque tous les utilisateurs d’Apple sur le marché.
Pensacola 2019 (iPhone 5 et 7 Plus) à 2020
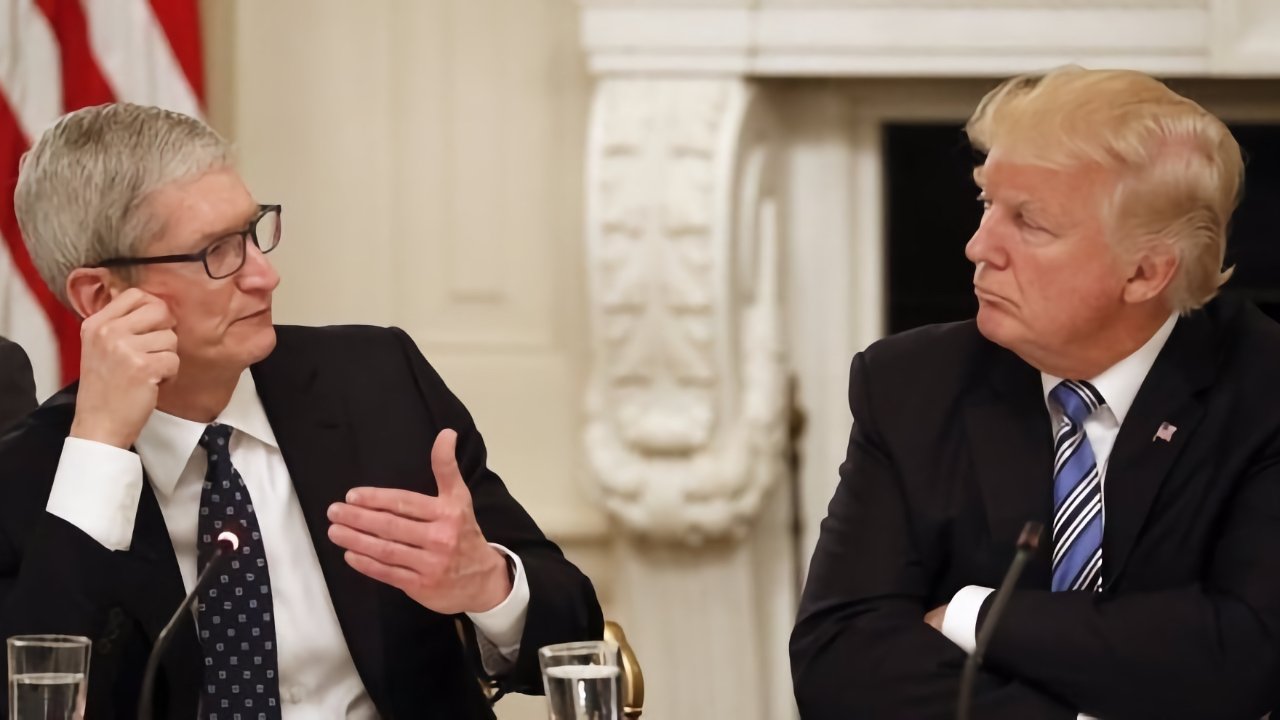
Le président Trump a demandé au PDG d’Apple, Tim Cook, de déverrouiller l’iPhone du tireur de Pensacola
Un tireur a tué trois personnes à Pensacola, en Floride, en possession de deux iPhones. Le tireur, Mohammed Saeed Alshamrani, a tiré une balle dans l’un des appareils avant d’être tué lui-même.
Apple a remis toutes les données qu’ils avaient associées aux appareils, mais le FBI est devenu persistant, demandant à nouveau à Apple de déverrouiller les iPhones.
Le procureur général américain de Vocal US William Barr a fait une demande publique à Apple, déclarant qu’ils n’avaient pas encore fourni de «assistance substantielle» aux forces de l’ordre. Le DOJ était déterminé à entrer dans les iPhones, affirmant qu’ils peuvent déterminer si le tireur avait des conspirateurs.
Barr avait été vocal plus tôt dans l’année sur le sujet, affirmant qu’il devait y avoir un moyen de créer des délais sans affaiblir le cryptage.
Apple a fourni une déclaration officielle en réponse au procureur général.
“Nous rejetons la caractérisation qu’Apple n’a pas fourni une assistance substantielle dans l’enquête de Pensacola”, a déclaré Apple dans le communiqué. “Nos réponses à leurs nombreuses demandes depuis l’attaque ont été opportunes, approfondies et sont en cours.”
“Nous avons répondu à chaque demande rapidement, souvent en quelques heures, partageant des informations avec les bureaux du FBI à Jacksonville, Pensacola et New York”, a affirmé le communiqué. “Dans tous les cas, nous avons répondu avec toutes les informations que nous avions.”
“Nous avons toujours maintenu qu’il n’y a pas de porte dérobée juste pour les bons”, a conclu Apple. “Les déambulations peuvent également être exploitées par ceux qui menacent notre sécurité nationale et la sécurité des données des clients.”
La lettre a réitéré bon nombre des mêmes arguments qu’Apple et Tim Cook disaient depuis des années. Le président a même sonné avec un tweet, disant à Apple de “monter dans l’assiette” et de déverrouiller les iPhones.
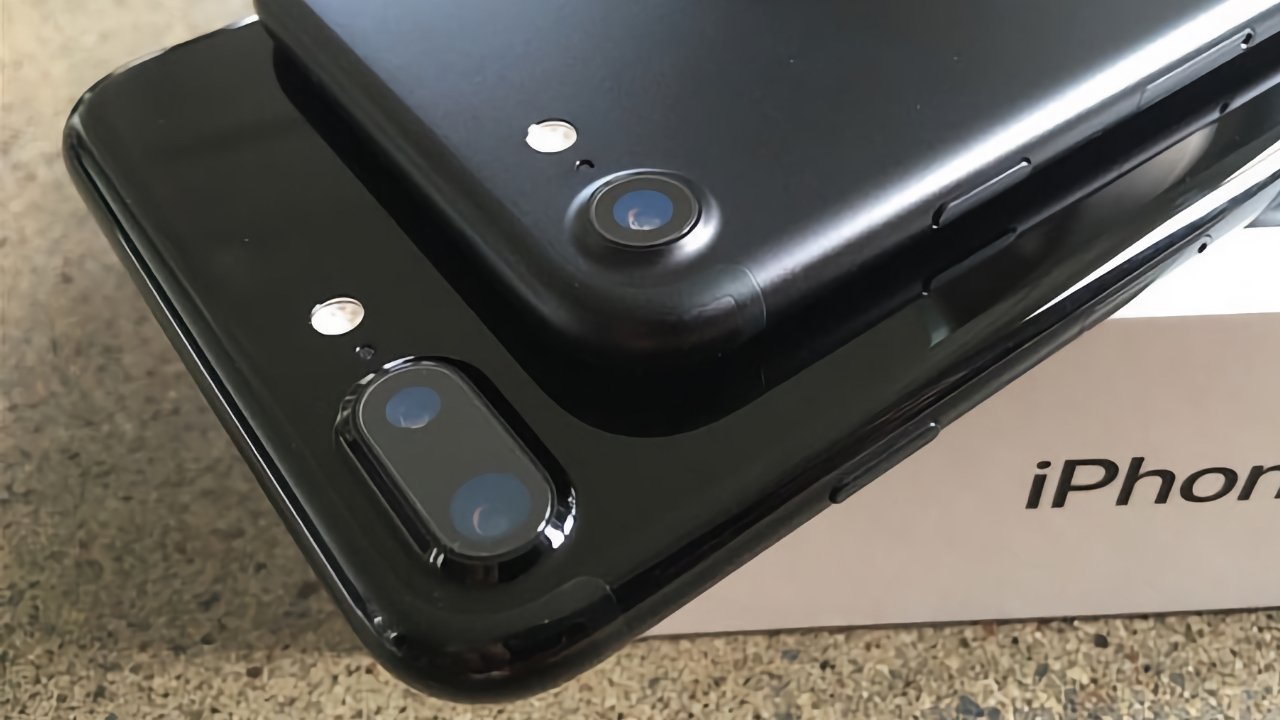
Le tireur de Pensacola avait un iPhone 5 et iPhone 7 Plus
Une mise à jour de l’affaire Pensacola est venue le 5 février où le FBI a déclaré qu’ils ne pouvaient toujours pas accéder aux données au téléphone. Le téléphone a été terminé en cours de reconstruction après avoir été abattu par l’agresseur, ce qui peut avoir quelque chose à voir avec le fait que les données n’étaient pas accessibles.
En mai, le tireur de Pensacola était lié à Al-Qaïda en utilisant des données tirées de l’un des iPhones. Alors que le tireur était en contact avec le groupe terroriste, rien ne prouve que l’attaque était une ordonnance.
Le FBI a eu accès à ces données avec “Pas d’aide d’Apple”, ce qui signifie qu’une ressource tierce a été utilisée. Le FBI n’a pas révélé quel iPhone était accessible, mais un commentaire du secrétaire à la Défense William Barr nous a dit que les deux téléphones étaient en effet déverrouillés.
Apple a suivi les commentaires de Barr indiquant que le ministère de la Justice a fait des “fausses allégations” entourant l’aide d’Apple dans l’enquête.
Beaucoup plus tard, en octobre 2020, le ministère de la Justice et les nations “Five Eyes” ont publié un document faisant une demande officielle d’accès à la porte dérobée du chiffrement. Le document stipule que les personnes concernées préfèrent compromettre la confidentialité et la sécurité pour l’accès aux données cryptées pour la sécurité de ces citoyens.
À la fin de 2020, il a été découvert que les écoles publiques achetaient des outils médico-légaux à des entreprises étrangères comme Cellebrite pour pirater les appareils des étudiants et des professeurs. Cette invasion sans précédent de la vie privée des citoyens n’est pas protégée par les droits du quatrième amendement en raison de la mise en place des lois entourant la vie privée des étudiants.
NSO Group et Pegasus Hacks en 2021
Pegasus a été utilisé pour espionner les journalistes et les militants
Un outil de piratage surnommé “Pegasus” a fait la une des journaux plusieurs fois au fil des ans pour violer les iPhones en utilisant un ensemble d’outils sophistiqué pour installer des outils de surveillance. Généralement, il est entendu l’exploit jailbreaks un iPhone, puis installe des outils de logiciels malveillants pour permettre un accès à distance à l’appareil sans que le propriétaire ne s’en rende compte.
NSO Group est l’entreprise qui crée et vend des logiciels de piratage aux gouvernements pour une utilisation “contre les criminels uniquement.”Pegasus est l’un de ces outils, et il a été découvert dans des smartphones appartenant à des journalistes qui font rapport sur les gouvernements autoritaires à la mi-2021.
Une fuite de données du groupe NSO a exposé une liste de plus de 50 000 numéros de téléphone liés à des personnes d’intérêt pour l’entreprise. Plus de 180 numéros de téléphone appartenaient aux journalistes liés à CNN, New York Times, etc. Une enquête sur les téléphones appartenant à 67 journalistes sur la liste des logiciels de surveillance découverts sur 37 appareils.
Le groupe NSO nie les allégations selon lesquelles il a travaillé avec les gouvernements autoritaires pour espionner les journalistes et autres entités non criminelles. Il a appelé les allégations “loin de la réalité.”
Apple a poursuivi le groupe NSO en novembre 2021 pour tenir la société responsable de la surveillance des utilisateurs d’Apple. Le dépôt cherche également une injonction contre le groupe NSO de l’utilisation de toutes les technologies Apple.
Ces hacks sont coûteux et nécessitent des conditions spécifiques pour être remplies avant de pouvoir être exécutées. Les consommateurs moyens n’ont pas besoin de se soucier d’être exposés à Pegasus ou à d’autres outils de piratage, car le niveau de sophistication et de dépenses limite généralement ces exploits aux intérêts nationaux.
Où se trouve le cryptage
Le PDG d’Apple, Tim Cook, continue de se battre avec les gouvernements mondiaux sur le cryptage de base de consommation
Le débat est loin d’être terminé. La législation menace de lutter contre le cryptage au niveau des consommateurs dans de nombreux pays, comme en Australie. Donner une clé aux “bons” signifierait aussi une fuite éventuelle d’une telle clé des méchants. Ensuite, toute la sécurité d’Apple serait rendue presque sans valeur.
Une violation des outils de piratage de la CIA en 2017 a rendu cette réalité trop claire. Le gouvernement promet de protéger les raies fournies par Apple même si les outils de piratage de la CIA top secrètes sont volés.
Selon un rapport de janvier 2020, Apple a peut-être prévu de crypter les données de sauvegarde iCloud de bout. Apple a déclaré publiquement auparavant, que le chiffrement des sauvegardes pourrait compliquer trop la sécurité pour les utilisateurs et a ajouté qu’un utilisateur qui perd sa clé secrète perdrait accès à toutes leurs données.
Jusqu’à ce qu’Apple puisse trouver un moyen d’empêcher les utilisateurs de tout perdre d’une erreur idiote, il est peu probable que les sauvegardes iCloud soient cryptées de bout en bout.
Pour plus de 1.5 milliards d’utilisateurs d’appareils Apple là-bas, les choses recherchent toujours. La sécurité des appareils est aussi forte que jamais, et tout sauf le pirate le plus qualifié ou le plus bordé de l’argent peut violer cette sécurité; Même alors dans des conditions très spécifiques.
Les outils de piratage et les trous de sécurité apparaissent de temps en temps, mais le niveau de sophistication et l’accès aux périphériques locaux requis empêchent les utilisateurs moyens d’être affectés. Généralement, la plupart des personnes avec un code d’accès fort et une biométrie n’auront jamais à se soucier de la violation de leur chiffrement de leur appareil.
Comment se protéger avec le cryptage
Les produits Apple sont protégés par la sécurité matérielle et logicielle de pointe, mais certains peuvent penser que ce n’est pas suffisant. Il est sain de rester prudent et de savoir ce que vous pouvez faire pour protéger davantage vos données.
Mode SOS d’urgence
Tout d’abord, connaissez les modes d’urgence et redémarrez les raccourcis sur votre appareil. Si vous maintenez le bouton de volume et le bouton d’alimentation en même temps pendant cinq secondes, il déclenche un verrouillage d’urgence.
Cela empêche votre iPhone ou iPad de se déverrouiller avec la biométrie et vous donne la possibilité de fermer le téléphone ou d’appeler le 911. Si vous fermez le téléphone, il reviendra avant d’abord pour d’abord fournir une protection des données maximale.
Ce mode est pratique pour ce moment où vous devrez peut-être remettre votre iPhone à un professeur d’école ou à un enquêteur et vous ressentez le besoin de protéger vos données. Cela aide également avec les policiers qui ne peuvent pas demander de mot de passe mais peuvent parfois demander légalement les déverrouilles biométriques.
Utilisez un code d’accès alphanumérique
De nombreux outils médico-légaux s’appuient sur la supposition des codes de passe sur l’appareil à l’aide d’algorithmes. Plus votre mot de passe est long, plus il est difficile de craquer.
En ajoutant quelques lettres et un caractère spécial, vous augmenterez le temps nécessaire pour deviner le code d’accès des heures à des centaines d’années. Vous devrez toujours vous souvenir du mot de passe, cependant.
Effacer toutes les données après 10 codes de passe ratés
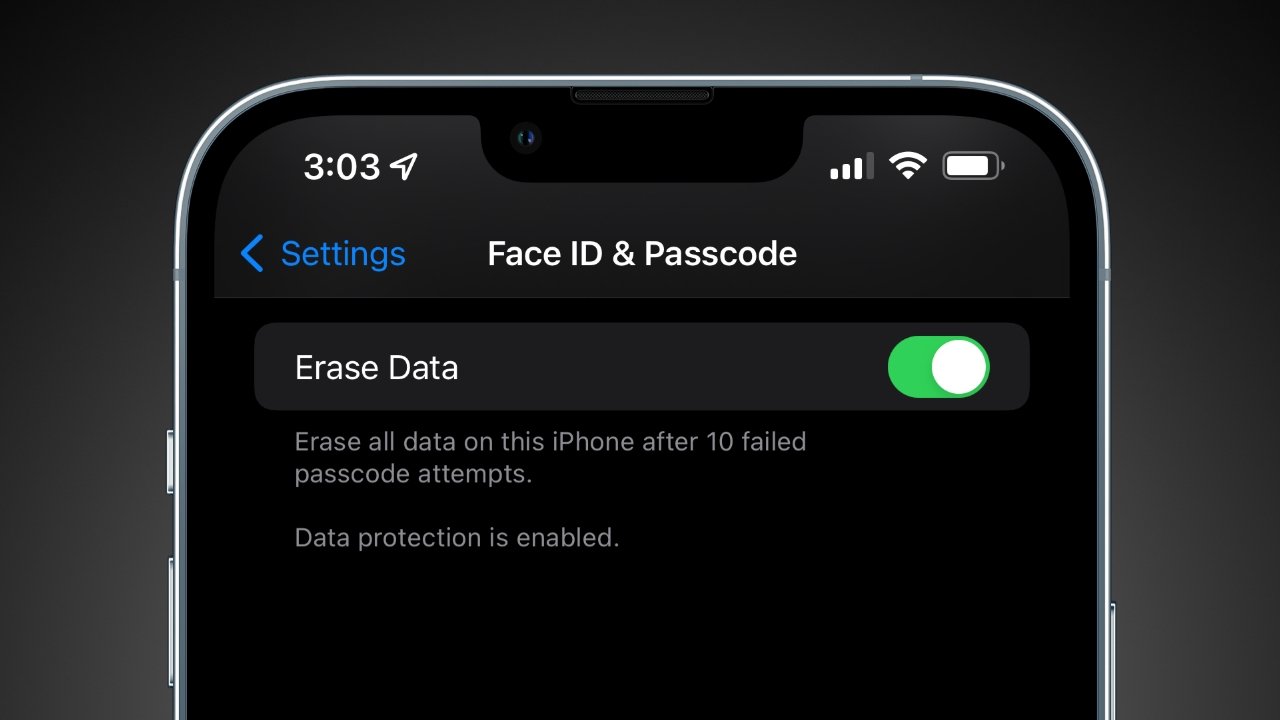
Protégez votre appareil en forçant une réinitialisation d’usine après 10 tentatives d’échec de mot de passe
Les utilisateurs doivent également être conscients d’un paramètre qui réinitialise l’iPhone sur les paramètres d’usine après 10 tentatives d’échec de mot de passe. Après quelques tentatives infructueuses, vous serez bloqué par une minuterie qui devient de plus en plus jusqu’à ce que vous attendiez trente minutes entre les tentatives de code de passe. Aucune utilisation normale d’iPhone ne fera accidentellement que votre appareil efface toutes les données.
Sauvegardes locales
Si vous souhaitez passer au niveau le plus extrême de protection des données, envisagez de supprimer les données sensibles d’iCloud. Vous pouvez effectuer une sauvegarde iCloud locale en connectant votre iPhone à votre Mac.
Cela permettra une option cryptée locale, qui sécurisera la sauvegarde derrière un mot de passe que vous choisissez. Oubliez le mot de passe et la sauvegarde est perdue pour toujours.
Continuez comme d’habitude
Apple fait déjà tout ce qu’il peut pour contrecarrer les mauvais acteurs de la violation de vos données. Vos données iCloud sont également sûres et ne peuvent être accessibles que lorsqu’un bon mandat est présenté.
Utilisez votre iPhone comme d’habitude et vivez votre vie. La probabilité d’un utilisateur d’iPhone moyen rencontrant un outil médico-légal ou un criminel riche en cherchant ce qui est sur votre iPhone est mince. Le chiffrement et la sécurité fournis par Apple sont suffisants pour assurer la sécurité de vos données et ne s’améliorent qu’avec le temps.
Comment: crypter votre iPhone
Si vous avez un iPhone 3GS ou plus tard, une génération d’iPod Touch 3 RD ou plus tard, ou n’importe quel iPad, vous pouvez protéger le contenu de votre appareil à l’aide de chiffrement . Cela signifie que si quelqu’un a un accès physique à votre appareil, il aura également besoin de votre mot de passe pour décrypter ce qui est stocké dessus, y compris les contacts, les messages instantanés ou.
En fait, la plupart des appareils Apple modernes cryptent  leur contenu par défaut, avec différents niveaux de protection. Mais pour protéger contre quelqu’un qui obtient vos données En volant physiquement votre appareil, vous devez lier ce chiffrement à une phrase secrète ou code que vous seul connaissez. Voir ci-dessous pour des instructions sur la façon de procéder.
Sur les appareils exécutant iOS 4 – IOS 7:
- Ouvrez les paramètres généraux et choisissez Passcode (ou iTouch & Passcode).
- Suivez les invites pour créer un code d’accès.
Sur l’appareil exécutant iOS 8-IOS 11
- Ouvrez l’application Paramètres
- Appuyez sur Touch ID et Passcode
- Suivez les invites pour créer un code d’accès.
Si votre appareil exécute iOS 8, désactivez un mot de passe simple pour créer un code de plus de 4 chiffres. Avec la sortie d’iOS 9, Apple a fait défaut sur un mot de passe à 6 chiffres.
Si vous choisissez un code d’accès qui est entièrement numerique, vous obtiendrez un clavier numérique lorsque vous devez déverrouiller votre téléphone, ce qui peut être plus facile que de taper un ensemble de lettres et de symboles sur un minuscule clavier virtuel. Cependant, nous vous suggérons de choisir un mot de passe qui est alphanumérique et de plus de 6 caractères car il est tout simplement plus difficile à craquer, même si le matériel d’Apple est conçu pour ralentir.
Pour personnaliser votre code d’accès, sélectionnez “Options de code de passe” et “code alphanumérique personnalisé.”Si vous souhaitez personnaliser un code d’accès existant, sélectionnez “Modifier le mot de passe” et puis “Options de code d’accès.” Vous devez également définir le “Nécessiter un code d’accès” option de “Immédiatement,” afin que votre appareil ne soit pas déverrouillé lorsque vous ne l’utilisez pas.
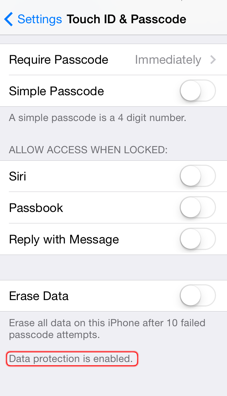
Une fois que vous avez réglé un code d’accès, faites défiler vers le bas de la page des paramètres de code d’accès. Vous devriez voir un message qui dit “La protection des données est activée.” Cela signifie que le chiffrement de l’appareil est désormais lié à votre mot de passe, et que la plupart des données sur votre téléphone auront besoin de ce code pour le déverrouiller.
Voici quelques autres fonctionnalités iOS que vous devriez penser à utiliser si vous avez affaire à des données privées: lien d’ancrage
- iTunes a une option pour sauvegarder votre appareil sur votre ordinateur. iTunes ne crypte pas vos sauvegardes par défaut. Si vous choisissez le “Crypte sauvegarde” Option Dans l’onglet Résumé de votre appareil dans iTunes, iTunes sauvegardera des informations plus confidentielles (telles que les mots de passe Wi-Fi et les mots de passe de messagerie), mais tout le tout avant de l’enregistrer sur votre ordinateur. Assurez-vous de garder le mot de passe que vous utilisez ici en sécurité: la restauration des sauvegardes est un événement rare, mais très douloureux si vous ne vous souvenez pas du mot de passe pour déverrouiller la sauvegarde en cas d’urgence.
- Si vous reculez à iCloud d’Apple, vous devez utiliser une longue phrase pour protéger les données et garder cette phrase secrète en sécurité. Alors qu’Apple crypte la plupart des données dans ses sauvegardes, il peut être possible pour l’entreprise d’obtenir l’accès à des fins d’application de la loi, car Apple contrôle également les clés utilisées pour le cryptage iCloud.
- Si vous activez la protection des données comme décrit ci-dessus, vous pourrez également supprimer vos données sur votre appareil en toute sécurité et rapidement. Dans les paramètres tactiles ID et code d’accès, vous pouvez définir votre appareil pour effacer toutes ses données après 10 tentatives d’échec de code de passe. Si vous faites cela, assurez-vous que votre téléphone est sauvegardé au cas où quelqu’un entre délibérément dans votre mot de passe.
- Selon Apple’S Guide des forces de l’ordre, “Apple peut extraire certaines catégories de données actives à partir de périphériques iOS verrouillés par mot de passe. Plus précisément, l’utilisateur a généré des fichiers actifs sur un appareil iOS contenu dans Apple’S des applications natives et pour lesquelles les données ne sont pas cryptées à l’aide du mot de passe (“Fichiers actifs générés par l’utilisateur”), peut être extrait et fourni aux forces de l’ordre sur des médias externes. Apple peut effectuer ce processus d’extraction de données sur des appareils iOS exécutant iOS 4 ou plus de versions récentes d’iOS. Veuillez noter que les seules catégories de fichiers actifs générés par les utilisateurs peuvent être fournis aux forces de l’ordre, conformément à un mandat de perquisition valide, sont: SMS, photos, vidéos, contacts, enregistrement audio et historique d’appels. Apple ne peut pas fournir: e-mail, entrées de calendrier ou toute donnée d’application tierce.”
Les informations ci-dessus s’appliquent uniquement aux appareils iOS exécutant les versions d’iOS avant 8.0.
- Maintenant, Apple déclare que “Pour tous les appareils exécutant iOS 8.0 et versions ultérieures, Apple n’est pas en mesure d’effectuer une extraction de données de l’appareil iOS car les données généralement recherchées par les forces de l’ordre sont cryptées, et Apple ne possède pas la clé de cryptage .”
N’oubliez pas: Bien qu’Apple ne soit pas en mesure d’extraire les données directement sur un téléphone, si l’appareil est défini pour synchroniser avec iCloud ou sauvegarder sur un ordinateur, une grande partie des mêmes données sera en effet accessible aux forces de l’ordre. Dans la plupart des cas, le cryptage iOS n’est efficace que lorsqu’un appareil a été entièrement alimenté (ou fraîchement réprimandé, sans être déverrouillé). Certains attaquants pourraient être en mesure de prendre des données précieuses de la mémoire de votre appareil lorsqu’elle est activée. (Ils pourraient même être en mesure de prendre les données lorsqu’ils viennent d’être désactivés). Gardez cela à l’esprit et, si possible, essayez de vous assurer que votre appareil est éteint (ou redémarré et non déverrouillé) si vous croyez qu’il est susceptible d’être saisi ou volé. Au moment de la publication de ce guide, quelques sociétés ont affirmé avoir pu briser les codes d’accès des iPhones pour les forces de l’ordre, mais les détails entourant ces réclamations ne sont pas claires.
- Si vous êtes préoccupé par le fait que votre appareil est perdu ou volé, vous pouvez également configurer votre appareil Apple afin qu’il puisse être effacé à distance, en utilisant le “Trouve mon iphone” fonctionnalité. Notez que cela permettra à Apple de demander à distance l’emplacement de votre appareil à tout moment. Vous devez équilibrer les avantages de la suppression des données si vous perdez le contrôle de votre appareil, avec le risque de révéler votre propre position. (Les téléphones portables transmettent ces informations aux compagnies de téléphone en cas de cours; les appareils Wi-Fi comme les iPads et l’iPod touch ne.)