

Linux a-t-il besoin d’un vérificateur de virus?
Les utilisateurs de Linux Mint ont-ils vraiment besoin d’une protection antivirus?
Résumé
Les utilisateurs de Linux Mint devraient envisager d’utiliser une protection antivirus en raison de la popularité croissante de Linux comme environnement de bureau. Bien que Linux soit généralement plus sécurisé que les autres systèmes d’exploitation, il existe toujours des vulnérabilités potentielles et des menaces de logiciels malveillants que les utilisateurs doivent être conscients. Les logiciels antivirus, tels que Clamav, peuvent fournir une protection en temps réel et des analyses planifiées pour assurer la sécurité des utilisateurs de Linux Mint.
Points clés
- Les utilisateurs de Linux Mint ne sont pas complètement à l’abri des logiciels malveillants et des menaces de sécurité.
- Les vulnérabilités des démons du réseau peuvent être exploitées par des vers.
- Les menaces multiplateformes peuvent affecter les environnements Windows et Linux.
- Le téléchargement et l’ouverture de fichiers à partir d’e-mails ou d’Internet peuvent exposer les utilisateurs à des logiciels malveillants.
- La numérisation régulière des serveurs Samba et NFS est nécessaire pour vérifier les infections.
- Le logiciel antivirus offre une protection en temps réel et des analyses planifiées pour les utilisateurs de Linux Mint.
- L’enregistrement et les rapports centralisés peuvent être configurés pour les logiciels antivirus sur Linux Mint.
Questions et réponses
Question 1: Linux est-il complètement exempt de logiciels malveillants?
Réponse: Bien que Linux soit généralement plus sécurisé que les autres systèmes d’exploitation, il n’est pas complètement à l’abri des logiciels malveillants. Les utilisateurs de Linux Mint devraient toujours prendre des précautions et envisager d’utiliser un logiciel antivirus pour une protection supplémentaire.
Question 2: Les vers peuvent exploiter les vulnérabilités à Linux Mint?
Réponse: Oui, les vers peuvent exploiter les vulnérabilités dans les démons du réseau à Linux Mint. Il est important de mettre à jour et de réparer régulièrement ces démons pour éviter les attaques potentielles.
Question 3: Y a-t-il des menaces multiplateformes qui peuvent affecter à la fois les fenêtres et les linux?
Réponse: Oui, il existe des menaces multiplateformes qui peuvent fonctionner sur les environnements Windows et Linux. Les exemples incluent Perl.Badbunny, SB.Badbunny et IRC.Badbunny.
Question 4: Comment les logiciels malveillants peuvent-ils être téléchargés ou envoyés aux utilisateurs de Linux Mint?
Réponse: Les logiciels malveillants peuvent être téléchargés ou envoyés aux utilisateurs de Linux Mint via des pièces jointes de messagerie ou lors de la navigation sur Internet. Il est important de faire preuve de prudence et d’éviter d’ouvrir des fichiers ou des liens suspects.
Question 5: Les serveurs Samba et NFS doivent-ils être scannés pour les infections?
Réponse: Oui, les serveurs Samba et NFS devraient être périodiquement analysés pour vérifier les infections. Ces serveurs peuvent être des cibles potentielles pour les attaques de logiciels malveillants.
Question 6: Quels sont les avantages de l’utilisation du logiciel antivirus sur Linux Mint?
Réponse: Les logiciels antivirus, tels que Clamav, peuvent fournir une protection en temps réel et des analyses planifiées pour les utilisateurs de Linux Mint. Cela permet de détecter et de supprimer toutes les menaces de logiciels malveillants qui peuvent être présents sur le système.
Question 7: Les logiciels antivirus sur Linux Mint peuvent-ils être configurés pour l’exploitation et les rapports centralisés?
Réponse: Oui, les logiciels antivirus sur Linux Mint peuvent être configurés pour l’exploitation et les rapports centralisés. Cela permet aux utilisateurs de surveiller et d’analyser les événements de sécurité à partir d’un emplacement central.
Question 8: Y a-t-il des options antivirus gratuites disponibles pour les utilisateurs de Linux Mint?
Réponse: Oui, Clamav est une option antivirus open source qui est disponible pour les utilisateurs de Linux Mint. Il est constamment mis à jour par les utilisateurs et la communauté Linux pour offrir une protection efficace des logiciels malveillants.
Question 9: Comment les utilisateurs de Linux Mint peuvent-ils planifier des scans périodiques avec un logiciel antivirus?
Réponse: Le logiciel antivirus sur Linux Mint offre généralement la possibilité de planifier des analyses périodiques. Les utilisateurs peuvent configurer le logiciel pour effectuer des analyses à des moments ou des intervalles spécifiques.
Question 10: Quelle est la ligne de conduite recommandée pour les utilisateurs de Linux Mint en termes de protection antivirus?
Réponse: Les utilisateurs de Linux Mint devraient envisager d’utiliser des logiciels antivirus, tels que Clamav, pour une protection supplémentaire contre les logiciels malveillants et les menaces de sécurité. La numérisation et la mise à jour réguliers du logiciel sont recommandés pour garantir le meilleur niveau de sécurité.
Les utilisateurs de Linux Mint ont-ils vraiment besoin d’une protection antivirus
Clamav est vraiment open-source – Son répertoire de logiciels malveillants est constamment mis à jour par les utilisateurs (qui peut utiliser Clamav’S outil de rapport de logiciels malveillants intégrés à ajouter à la base de données), et la communauté Linux open source travaille constamment pour faire de Clamav l’option antivirus gratuite définitive pour les utilisateurs de linux à domicile.
Linux a-t-il besoin d’un vérificateur de virus?
Sécurisez-vous contre un accès non autorisé, des compromis par e-mail et documentez la falsification de notre PKI basé sur l’entreprise, basée sur le cloud.
CERTCERNRAL CERTIFACAT Manager
Découvrez et gérez chaque certificat de votre écosystème – le tout sur un volet de verre.
Choisissez votre TLS / SSL
Obtenez le bon certificat pour vos besoins (et rien de moins)
Aidez-moi à choisir un produit
Aller au-delà du cryptage
Protégez vos sites avec des solutions d’automatisation de bout en bout
Certificats TLS / SSL
- Site sécurisé
- Site sécurisé Pro
- Site sécurisé avec EV
- Secure Site Pro avec EV
- Marge de génération
Certificats de signature de code de bureau et de code mobile
- Validation prolongée
- Téléphone Windows
- Microsoft authenticode
- Java
- Android
- Microsoft Office & VBA
- Adobe AIR
Entreprise
Acheter / renouveler
Les certificats TLS / SSL renouvellent
- Secure de site
- Probuy du site sécurisé
- Site sécurisé avec Evbuy
- Secure Site Pro avec Evbuy
- Boucheau d’infraction du site sécurisé
Outils de gestion
- DIGICER CERTCENTRALVIEW Demo
Les certificats de signature de code renouvellent
- Validation prolongée
- Microsoft AuthenticodeBuy
- Javabuy
- Microsoft Office et Vbabuy
- Adobe Airbuy
- Windows Phoneregister
Ventes de contact
Support 24/7 1-866-893-6565
Aidez-moi à choisir un produit
Si vous avez des certificats délivrés avant le 1er décembre 2017, vous devrez prendre des mesures.
Plus d’information
Soutien
Prise en charge SSL par produit
Support par catégorie
Autre support
- Ressources
- Nouvelles et alertes
- Référentiel juridique
- RAPPORT CERTIFICAT Utilisation abusive
- RAPPORT CODE SIGNAGE ABUS
Contactez le support
TLS / SSL: +44 808 196 3889 Signification du code: 1-877-438-8776
Sujets de sécurité
Les partenaires
Les sujets
- SSL / TLS: les bases
- Sécurité de l’application
- Vulnérabilité / analyse de logiciels malveillants
- Sécurité en ligne à 360 °, 24/7
- Configuration et installation SSL / TLS
Autre
- Qu’est-ce que l’autorisation de l’autorité de certificat (CAA)?
- Pourquoi nous

Gérez vos certificats dans DigiCert® CertCentral Tous les portails de compte Symantec Legacy ont déménagé à CERTCENTRAL. Connectez-vous ci-dessous si vous’ve a déjà activé votre compte CertCentral. Sinon, contactez nos équipes de vente ou d’assistance ici . Ils vous enverront un e-mail avec un lien unique pour accéder à votre compte. Connexion
Sujets de sécurité
Avons-nous vraiment besoin d’un antivirus pour Linux?
En raison de la popularité croissante de Linux en tant que bureau à l’aide d’un environnement Gnome, les auteurs de logiciels malveillants s’intéressent davantage à Linux.
Malware Linux
Si quelqu’un pense que Linux est sans malware ou qu’il n’y a rien appelé Linux Malwares qui est totalement incorrect. En raison de la popularité croissante de Linux en tant que bureau à l’aide d’un environnement Gnome, les auteurs de logiciels malveillants s’intéressent davantage à Linux. Les vulnérabilités des démons du réseau peuvent également être exploitées par des vers. Récemment, il y a eu peu de menaces multiplateformes qui peuvent s’exécuter sur l’environnement Windows et Linux, par exemple: Perl.Badbunny, SB.Badbunny, IRC.Badbunny, Ruby.Badbunny etc. Il est également possible que lorsque vous lisez des e-mails ou surfez sur Internet, vous pouvez télécharger du contenu de logiciel malveillant ou vous envoyer. De plus, les serveurs Samba et NFS devraient être numérisés périodiquement pour vérifier s’ils sont infectés.

Pourquoi Symantec SSL / TLS?


Antivirus pour Linux offre une protection complète de logiciels malveillants contre Linux Malwares
Antivirus offre une protection en temps réel à l’aide d’un scan en temps réel chaque fois qu’un fichier est accessible, modifié, déplacé, renommé, copié, supprimé, etc. Antivirus pour Linux offre également une liberté pour planifier des analyses périodiques en utilisant des analyses d’horaire ou une analyse à la demande. Il analyse tous les fichiers de votre machine en fonction des signatures virales chargées dans l’antivirus. Configuration Vous pouvez configurer la journalisation et les rapports centralisés avec Antivirus pour Linux à l’aide de Gearning Manager de Protection de terminaison ou sur un serveur Syslog spécifique. Diginert Antivirus pour Linux peut être configuré pour télécharger les signatures de virus à partir d’un serveur interne liveupdate interne afin que toutes les machines n’aient pas à se connecter à Internet pour les mises à jour ou lorsque les machines sont en réseau sécurisé. Vous pouvez effectuer des modifications de configuration au centre à l’aide de l’outil configuré et distribuer le GRC.Dat sur les clients où vous souhaitez apporter les changements de politique P \. Si vous pensez que l’antivirus peut avoir un impact sur les performances de vos applications critiques en cours d’exécution sur les machines, ou si vous souhaitez exclure les dossiers de la numérisation, vous pouvez configurer Noscandir et ces dossiers seront exclus du scanner. Les configurations antivirus pour Linux peuvent être facilement gérées à la fois à la ligne de commande et à l’environnement KDE / GNOME. Antivirus pour Linux prend en charge presque tous les noyaux de Red Hat, Fedora, SUSE.OES2, Ubuntu et Debian. Cliquez ici pour trouver la liste des grains pris en charge.
Testez la sécurité de votre site Web maintenant

Diginert Crypto Rapport
Vérifiez le certificat SSL de votre certificat d’installation de certificat SSL / TLS
Pourquoi Symantec SSL / TLS?

Évaluation de la vulnérabilité
Une vulnérabilité est un point d’entrée potentiel à travers lequel un site Web’La fonctionnalité ou les données peuvent être endommagées, téléchargées ou manipulées. Un site Web typique (même le blog le plus simple) peut avoir des milliers de vulnérabilités potentielles. Continuer la lecture

Quels sont les logiciels malveillants, les virus, les logiciels espions et les cookies, et ce qui les différencie?
Avant de télécharger quoi que ce soit sur Internet, assurez-vous d’abord. Continuer la lecture

La différence entre un virus, un ver et un cheval de Troie
Alors que les mots Troie, le ver et le virus sont souvent utilisés de manière interchangeable, ils ne sont pas les mêmes. Continuer la lecture
Les utilisateurs de Linux Mint ont-ils vraiment besoin d’une protection antivirus?

F ou plusieurs années, que les utilisateurs de Linux, dans ce cas, la Mint Linux, devraient exécuter des logiciels antivirus, pas apparu pas une fois, pas deux fois, et a été un sujet de discussion depuis un certain temps en ligne. Bien qu’il soit explicitement vrai que les logiciels malveillants présentent un problème minimal sur Linux que sur Windows, cela implique-t-il que les distributions Linux, y compris la menthe, sont à l’abri des virus?
Voici tout ce que vous devez savoir sur ce sujet.
Que disent DevOps sur les virus dans Linux?
Linux est exécuté sur une petite fraction d’ordinateurs portables et de PC, mais la plupart des serveurs exécutent le noyau Linux. Cela signifie donc que du côté d’entreprise, une bataille constante est menée entre les administrateurs et les pirates des systèmes.
Malgré tout cela, il semble que les menaces que les utilisateurs à la maison ne soient pas aussi inquiétantes.
Ubuntu’Le site officiel de S, qui possède une vaste richesse d’informations sur la saveur extrêmement populaire de Linux, dit:
Le logiciel antivirus ne fait pas’Il existe pour Linux, mais vous ne faites probablement pas’t besoin de l’utiliser. Les virus qui affectent Linux sont encore très rares. Certains soutiennent que c’est parce que Linux n’est pas aussi largement utilisé que d’autres systèmes d’exploitation, donc personne n’écrit des virus pour cela.
D’autres disent que Linux est intrinsèquement plus sûr et que les problèmes de sécurité que les virus pourraient utiliser sont réparés très rapidement.
‘Quelle que soit la raison, les virus Linux sont si rares que vous’il faut s’inquiéter pour eux maintenant.”
Une grande question généralement soulevée par les utilisateurs qui viennent de passer à Linux, dans ce cas, Linux Mint, est de savoir si cette Monnaie Linux a besoin ou non d’un antivirus. En supposant que le nouvel utilisateur de Linux Mint a précédemment utilisé Windows, ils ont probablement traité plusieurs programmes antivirus pour lutter contre tout virus. Cependant, comme vous le savez, Windows est un système d’exploitation connu pour ne pas avoir une bonne réputation en termes de virus sans virus.
Pour un fait, dire que Linux Mint est exempt de virus sera une grosse blague. Néanmoins, vous ne pouvez pas le comparer aux fenêtres, car le rapport est probablement de 1 à 100 ou même plus. De plus, ce n’est pas du tout une blague, je suis un utilisateur de Linux Mint depuis quelques années, et jamais dans ma vie n’a jamais traité de virus.
Mais comme dit, ce n’est pas’t signifie que la menthe linux est exempte de virus. Android est également basé sur Linux, mais vous pouvez voir à quel point il est extrêmement affecté par les logiciels malveillants. Certains serveurs à base de Linux utilisent également l’antivirus pour offrir une protection supplémentaire; antivirus ISN’t entièrement inutile sur Linux Mint.
- Comment configurer l’adresse IP statique sur Linux Mint
- Un guide pratique de la plate-forme Google Cloud sur Linux Mint
- Comment sauvegarder et restaurer votre système Linux Mint
Mais dans l’environnement de bureau, le PC ou l’ordinateur portable, vous devez réfléchir à deux fois avant de mettre en place un programme antivirus. Il y a au moins six raisons techniques pour lesquelles vous ne’t Besoin de configurer un antivirus sur votre bureau Linux Mint.
Raisons pour lesquelles nous pensons que vous’T a besoin d’un antivirus
Niveau des utilisateurs
Un bon nombre de virus émanent d’Internet. De plus, ils peuvent provenir de sources de stockage, les disques flash USB sont précis. Vous devez donc être très prudent lorsque vous branchez votre flash USB sur un autre PC, en particulier un public public. Les PC publics sont des nids de virus.
La façon dont les virus fonctionnent est assez simple pour vous d’apprendre. Il fonctionne en s’exécutant ou en s’installant sur votre PC. Tant que votre système PC a de bons niveaux d’utilisateur, aucun virus ne peut fonctionner lui-même. Lorsque vous parlez de bons niveaux d’utilisateurs, nous voulons dire un système d’exploitation qui ne permet que les utilisateurs avec le plus haut niveau (superutilisateur) pour installer / exécuter de nouveaux programmes. En règle générale, un système d’exploitation avec un superutilisateur devra être authentifié avant de configurer n’importe quel programme sur votre machine en vous demandant de saisir le mot de passe SuperUser.
Linux Mint est un système d’exploitation avec un excellent niveau d’utilisateur. Chaque utilisateur n’a pas la permission d’accéder aux fichiers liés au système. Seuls les utilisateurs de racine (superutilisateur) ont de tels privilèges. Par conséquent, vous ne pouvez ni exécuter ni installer de nouveaux programmes sur Linux Mint; C’est pourquoi nous disons que les programmes de virus ne peuvent pas fonctionner sur Linux.
Windows a essayé de résoudre ce problème en appliquant l’UAC (contrôle du compte d’utilisateur) depuis Windows Vista. Néanmoins, il y a encore des lacunes à réparer. Si vous exécutez un nouveau programme qui menace votre PC, Windows ne fera qu’une boîte de dialogue avec une paire de boutons oui et non. Si vous appuyez sur le bouton oui, le programme commencera à fonctionner. Tu as gagné’t Même être invité à saisir tous les détails d’authentification.
Méthode de configuration des nouvelles applications
Une autre violation significative sur le système d’exploitation Windows que les créateurs de virus utilisent fréquemment est la méthode de configuration. La plupart des utilisateurs de Windows comptent désormais sur des fichiers binaires avec le .Extension EXE pour installer de nouvelles applications. Il y a tellement d’applications pour Windows gratuitement disponibles sur Internet. Malheureusement, toutes les applications gratuites ne sont pas sécurisées pour installer. Certains ont des logiciels espions, des ransomwares et d’autres types de logiciels malveillants.
Linux a une approche différente de la fourniture d’applications. Toutes les distros Linux sont expédiés avec des gestionnaires de packages et des référentiels de logiciels. Un gestionnaire de packages est un outil utilisé pour configurer de nouvelles applications Linux. Pour ajouter, ces gestionnaires de packages effectuent toujours la mise à jour et le processus de suppression des applications. Certains incluent Synaptic, Ubuntu Software Center, APT et plus. Là encore, comme l’a dit précédemment, tous les utilisateurs n’ont pas la permission d’exécuter un gestionnaire de packages. On leur demandera de saisir le mot de passe racine pour l’exécuter.
Si vous configurez une nouvelle application sur Linux Mint à l’aide d’un gestionnaire de packages particulier, le gestionnaire de packages que vous déployez téléchargera les fichiers requis à partir du référentiel logiciel. Un référentiel logiciel est comme une archive où les packages peuvent être récupérés et installés. Les référentiels contiennent des logiciels de confiance que votre distribution Linux a validé.
D’un autre côté, Microsoft a également fourni un concept Akin sous la forme d’une boutique Microsoft. Néanmoins, tous les fournisseurs de logiciels ne sont pas prêts à télécharger leurs produits. D’ailleurs, ce n’est pas’t facile à modifier un utilisateur’s habitude.
Les logiciels malveillants pour Linux Mint PCS sont rares
Comme l’a dit précédemment, les logiciels malveillants Linux existent. Dire que ce ne serait pas simplement mensonge et naïf. Néanmoins, ce n’est que’t aussi grand problème que sur d’autres OS, et les chances sont élevées que vous gagniez’t Ram en un à moins que vous ne consultiez un contenu inapproprié à partir d’un site de mauvaise réputation.
- Comment configurer l’adresse IP statique sur Linux Mint
- Un guide pratique de la plate-forme Google Cloud sur Linux Mint
- Comment sauvegarder et restaurer votre système Linux Mint
Linux Mint se protège
La structure générale de Linux Mint rend difficile pour les logiciels malveillants de planter un accès des racines, et même si vous finissez par se contracter, il aura du mal à faire de réels dommages à votre système. Il en est ainsi à cause de la façon dont les autorisations fonctionnent sur Linux.
Dans Linux, chaque fichier a trois paramètres d’autorisation:
Si un virus infecte votre système, il serait probablement exécuté sous votre compte local, ce qui est limité à vos actions d’utilisateur. Les comptes d’utilisateurs locaux ne peuvent rien faire au niveau du système “racine” fichiers afin que les logiciels malveillants soient retenus; Nous supposons que vous ne faites pas’t exécuter accidentellement le malware avec “Sudo.”
L’efficacité antivirus est discutable
Prenez un exemple qu’il existe un nouveau malware qui cible les ordinateurs de bureau Linux. Il utilise un exploit de sécurité jamais vu auparavant et trouve en quelque sorte un chemin sur votre système. Avant même de l’obtenir, le malware fait des ravages sur vos données et vous laisse dans les limbes, imaginant ce que vous auriez pu faire pour le faire.
À ce stade, l’antivirus vous aurait-il aidé ici? Probablement pas.
La dure vérité est que l’antivirus est toujours un pas derrière les virus. Il ne peut pas vous protéger contre les menaces qu’il ne se rend pas compte que ce sont là, ce qui signifie que les devops antivirus sont, par définition, réactifs et non actifs. En conséquence, il y a de fortes chances que le malware vous frappe d’abord avant que l’antivirus ne comprenne comment y faire face.
Et étiez-vous conscient que les clients de Linux Antivirus scargent principalement des logiciels malveillants Windows? Certains trouvent des infections à Linux, mais ils nettoient principalement les infections à fichier Windows afin que’T transmettez ce malware à votre autre PC ou à vos amis et à votre famille via des transferts de fichiers.
Les habitudes de sécurité intelligentes sont suffisantes sur Linux Mint
Certains vecteurs d’attaque populaires sur Linux sont des applications de sources inconnues, des sites douteux, des torrents, et plus. Il existe des sources assez basiques que vous évitez via les meilleures pratiques.
Mais pas seulement ceux. D’autres vecteurs potentiels pour les logiciels malveillants incluent des plugins et des extensions obsolètes, des fichiers PDF, des applications multiplateforme rarement mise à jour, et plus encore. Les disques USB ont également un grand potentiel pour fournir des logiciels malveillants latents.
Tout cela est pour arriver au fait que si vous supprimez des vecteurs d’attaque potentiels, évitez les parties ombragées du Web, évitez les lecteurs USB parasites, déposez les mauvaises habitudes de sécurité et développez de bons traits de sécurité. Il n’y a pas grand-chose à gagner du logiciel antivirus.
- Comment configurer l’adresse IP statique sur Linux Mint
- Un guide pratique de la plate-forme Google Cloud sur Linux Mint
- Comment sauvegarder et restaurer votre système Linux Mint
Conseils pour maximiser la sécurité sur Linux Mint
Malgré toutes les raisons nécessaires pour ne pas créer de logiciels antivirus, vous voudrez peut-être le faire de toute façon, et c’est bien. Même si tu ne fais pas’t Ram dans une infection malveillante, ce n’est pas comme si vous aviez perdu quoi que ce soit en ayant un antivirus disponible. Mieux vaut être en sécurité que désolé, vrai? Après tout, Linux n’est pas aussi sécurisé comme beaucoup pensent.
Comme tout autre logiciel sur Linux Mint, il existe plusieurs applications antivirus que vous pouvez configurer et tester gratuitement.
Ne cliquez jamais sur les liens dans les e-mails
C’est vital. Si vous voyez un e-mail vous avertissant que vos détails d’authentification / de connexion ont été utilisés avec un lien particulier afin que vous puissiez vérifier que tout va bien, ne cliquez pas dessus. Il en va de même pour les paiements refusés, les hacks détectés ou les amis disant qu’ils sont perdus et ont besoin d’argent pour trouver leur chemin.
Les pirates utilisent souvent les bons graphiques pour votre boutique en ligne, votre banque ou une autre organisation officielle. Ceux-ci ne prennent qu’une fraction de seconde pour retirer Internet et ajouter à un e-mail, tout en prêtant au communiqué un air d’authenticité.
Dans tous les cas, ouvrez votre navigateur, allez indépendamment sur le site en question (ne copiez pas le lien et vérifiez que tout est comme désiré.
Ne téléchargez pas ou ne ouvrez pas les pièces jointes
Un autre transporteur de virus commun se fait via les pièces jointes dans les messages et les e-mails. À moins que vous ne vous attendiez à un document d’une personne en particulier, arrêtez de cliquer sur tout ce qui apparaît, même si c’est à partir d’un allié ou d’une famille proche.
Dès que les pirates ont accès à un’S COMPTE, L’une des façons les plus magnifiques d’infecter les autres est par e-mail à tous les membres de la victime’S Liste de contact. L’attente est que ces personnes ouvriront probablement la pièce jointe car ils font confiance à l’expéditeur. Ensuite, Bang, vous avez un virus.
Si un message de pièce jointe apparaît dans votre boîte de réception, avant de l’ouvrir, il est recommandé de contacter directement la personne pour vous demander s’il vous a envoyé ou non la pièce jointe.
Enfiler’t Utiliser un mot de passe faible et le même sur chaque compte
Idéalement, ce n’est pas’t Mots de passe compliqués faciles à se souvenir, principalement parce que vous devriez en utiliser différents pour chaque compte et site. Mais, avoir des détails d’authentification faibles est un moyen infaillible d’être piraté.
La solution la plus simple investit dans un gestionnaire de mots de passe. Ces packages logiciels génèrent des mots de passe complexes tout en ayant besoin de vous pour vous en souvenir, le mot de passe maître.
- Comment configurer l’adresse IP statique sur Linux Mint
- Un guide pratique de la plate-forme Google Cloud sur Linux Mint
- Comment sauvegarder et restaurer votre système Linux Mint
Alors ai-je besoin d’un logiciel antivirus?
Si vous êtes habitué à MacOS ou à Windows, vous avez probablement également l’habitude d’avoir des logiciels antivirus en cours d’exécution tout le temps. Le logiciel antivirus s’exécute en arrière-plan, vérifiant constamment des virus qui pourraient trouver leur chemin sur votre PC et causer des problèmes.
En ce qui concerne Linux Mint, vous ne’t a probablement besoin d’utiliser un antivirus car les virus qui affectent Linux sont encore très rares. Cependant, certains soutiennent toujours que les utilisateurs de Linux’ils courent des virus parce qu’ils ne sont pas aussi largement utilisés que d’autres systèmes d’exploitation, donc personne n’écrit des virus pour eux. D’autres soutiennent que Linux est intrinsèquement plus sûr et que les problèmes de sécurité que les virus pourraient utiliser sont réparés rapidement.
Quelle que soit la raison, les virus Linux sont si rares que vous’Il faut s’inquiéter pour eux.
Dernières pensées
Depuis sa création sur le marché, Linux Mint s’est avéré être l’un des systèmes d’exploitation les plus sécurisés. Il fait partie des seuls systèmes d’exploitation à fonctionner sans aucun risque substantiel. Même si tu ne fais pas’T a besoin de configurer un antivirus sur Linux Mint, cela ne signifie pas que vous ne pouvez rien faire pour assurer la sécurité de votre système Linux Mint. Pour sécuriser votre système, assurez-vous de mettre à jour régulièrement votre logiciel installé, en particulier ceux que vous utilisez souvent. Il est également recommandé de configurer des logiciels à partir de la boutique logicielle officielle sécurisée de Linux Mint. Une chose importante à noter dans Linux Mint est qu’un virus ou un rootkit ne peut pas s’installer dans votre système d’exploitation Linux Mint à moins que vous ne le laissiez. En le permettant, nous voulons que tout s’installer sur Linux Mint, il aura besoin de votre mot de passe racine, et pour cette raison, vous ne pouvez pas l’installer, ce qui signifie que vous êtes toujours en sécurité à moins que vous ne décidiez de ne pas.
5 Meilleure protection antivirus (vraiment gratuite) pour Linux
À court de temps? Ici’s Le meilleur antivirus linux libre en 2023:
- Clamav est le meilleur antivirus linux gratuit. En plus d’avoir un puissant scanner antivirus en ligne de commande, il’s open-source, it’s a un répertoire de virus massif qui’est continuellement mis à jour, et’S complètement gratuit.
- Alors que je’m un fan de Clamav, son plus gros inconvénient est qu’il’est quelque peu difficile à utiliser. Ce’s pourquoi je recommande que les utilisateurs à domicile jettent également un œil à BitDefender pour Linux, qui est efficace à 100% par rapport à tous les types de logiciels malveillants, rapides, conviviaux et très abordables.
- Les utilisateurs professionnels doivent consulter Bitdefender GravityZone Business Security, qui est 2023‘S le meilleur antivirus Linux global pour les petites et moyennes entreprises.
Après des années d’utilisation de Linux sur mon ordinateur principal, Je me suis assez fatigué de voir combien de programmes antivirus Linux de mauvaise qualité flottaient sur Internet. Alors que Linux est beaucoup plus sûr que les autres systèmes d’exploitation, j’ai continué à trouver des vulnérabilités que je luttais pour corriger.
L’une des raisons à cela est qu’il y a simplement nœud’t de nombreux scanners antivirus pour Linux. Alors que les logiciels malveillants sont toujours un problème, les utilisateurs de Linux’T est confronté aux mêmes risques que les utilisateurs de PC et Mac, nous devons donc utiliser d’autres outils de cybersécurité pour durcir nos appareils.
J’ai passé beaucoup de temps à trouver les meilleurs outils de cybersécurité linux gratuits sur Internet. Après avoir testé 29 programmes différents, je’venez avec des programmes solides pour aider à étendre la sécurité sur ma machine Linux.
Résumé rapide des 5 meilleurs outils antivirus gratuits pour Linux:
- 1.��CLAMAV: Scanner antivirus gratuit open source avec une interface graphique.
- 2.�� Sophos: GRATUIT pour un utilisateur, numériser et supprimer les logiciels malveillants, ligne de commande uniquement.
- 3.��FireTools: Le logiciel de sable empêche les scripts Web malveillants avec une interface graphique.
- 4. ROOTKIT HUNTER: RootKit Scanning basé sur le comportement, ligne de commande uniquement.
- 5. Qubes: Une distribution conçue pour garder votre ordinateur aussi sécurisé que possible.
��1. Clamav – Meilleur scanner open-source gratuit avec détection de logiciels malveillants à 100%
Comme Linux, Clamav est open source, Ainsi, son répertoire de virus est en permanence en cours de mise à jour par les utilisateurs du monde entier – tout le monde peut contribuer au répertoire à l’aide de Clamav’s sigtool fonction. Ce genre de collaboration communautaire est quelque chose que j’aime chez Linux, et ça’est l’une des raisons pour lesquelles Clamav est contenu dans presque toutes les distributions’S du référentiel logiciel.
Clamav est un puissant scanner antivirus en ligne de commande – mais je’D Recommander les débutants Linux commencer par Clamtk. Clamtk comprend la plupart des mêmes fonctionnalités que Clamav dans Une interface utilisateur graphique simple (GUI), avec des options pour scanner des dossiers, des lecteurs ou des serveurs individuels.
Clamtk est idéal pour sa facilité d’utilisation, mais Clamp’L’interface de ligne de commande S fournit le plus de contrôle pour les utilisateurs avancés. Après avoir lu certains tutoriels de Clamav, j’ai pu planifier des analyses de dossiers spécifiques, de la liste blanche certains logiciels en toute sécurité et même de configurer Clamav pour supprimer les fichiers suspects. La numérisation des logiciels malveillants a très bien été testé sur mon ordinateur, en attrapant 100% de mes fichiers de test.
J’aime pouvoir configurer le démon Clamav pour scanner activement mon serveur de messagerie. Il s’agit d’un outil vraiment utile pour les utilisateurs d’un réseau qui inclut également les utilisateurs de Windows ou Mac – je l’ai utilisé pour analyser les logiciels malveillants PC et Mac dans mes e-mails, puis j’ai supprimé des fichiers risqués avant de pouvoir se propager via mon réseau.
Conclusion:
Clamav est le scanner antivirus gratuit pour Linux. Il’Hossé dans presque tous les référentiels logiciels, il’s open-source, et il’s a un énorme répertoire de virus qui’s continuellement mis à jour par les utilisateurs du monde. Après avoir travaillé sur mes connaissances sur mes lignes de commande, j’ai pu planifier des analyses, supprimer des fichiers et ajouter au répertoire malware. Pour les débutants et les gens pressés, je suggère également que Clamtk, qui est une interface graphique pour Clamav qui rend les fonctions antivirus de base faciles d’accès. Clamav est totalement gratuit, donc je vous recommande d’aller le vérifier si vous’Recherche d’un scanner antivirus open source de haute qualité.
��2. Sophos – Meilleur scanner de virus à faible impact + gratuit pour l’utilisateur unique
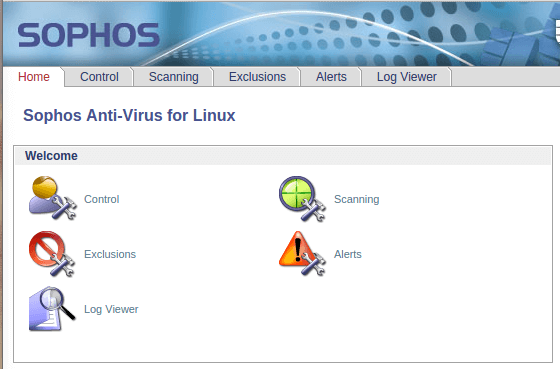
Sophos est l’un des seuls “grandes entreprises antivirus” qui offrent un logiciel antivirus Linux gratuit. Ce n’est peut-être pas un produit de la communauté Linux open source comme Clamav, mais’s toujours un logiciel puissant pour les utilisateurs de Linux avertis.
Sophos Antivirus pour Linux est l’un des scanners de logiciels malveillants les plus rapides de cette liste. Je l’ai mis à l’épreuve sur ma machine Ubuntu, et Il a scanné mon lecteur de disque plus rapidement – et avec moins de charge de processeur – que Clamav.
Les débutants devront fouiller de nombreux tutoriels pour se mettre en place. Là’S pas de GUI de bureau, et après avoir lu des instructions denses pour faire connecter l’interface graphique en ligne à mon bureau, j’étais frustré de voir que certaines fonctions de base étaient’t accessible là-bas. Après quelques bricolages dans la ligne de commande, j’ai configuré Antivirus pour Linux Pour effectuer des analyses régulières de mon serveur de messagerie, ainsi que des analyses régulières de mon disque.
L’une des principales plaintes que je vois des utilisateurs de Linux est que, bien que Clamav ait un répertoire de logiciels malveillants accessible au public, Sophos ne fait pas’T Pratiquez ce type de divulgation open source – Leur répertoire de logiciels malveillants est propriétaire. Cependant, comme Sophos utilise une heuristique avancée, il peut détecter avec précision les logiciels malveillants en fonction de son comportement, au lieu de le marquer par le code source. Mes tests ont montré qu’il était tout aussi efficace que Clamav.
Sophos Antivirus pour Linux est un bon choix pour les utilisateurs de Linux individuels, mais comme il’s Seulement gratuit pour un utilisateur, Je ne serais pas’t Le recommander comme une option budgétaire pour les entreprises ou les équipes. Si vous avez besoin d’un antivirus Linux fort et à faible coût pour votre entreprise, je recommande Bitdefender GravityZone Business Security.
Conclusion:
je’M impressionné par Sophos Antivirus pour Linux’s vitesse, détection de logiciels malveillants à 100% et faible utilisation du processeur. Il’est un bon choix pour les utilisateurs individuels avec une bonne connaissance pratique de l’interface de ligne de commande, d’autant plus que l’interface graphique en ligne est une telle douleur à configurer. Sophos’L’analyse heuristique signifie qu’elle devrait être en mesure de détecter même les logiciels malveillants inconnus les plus récents. Mais la version gratuite n’est disponible que pour un utilisateur.
��3. Firetools – Mieux pour le sable avec GUI
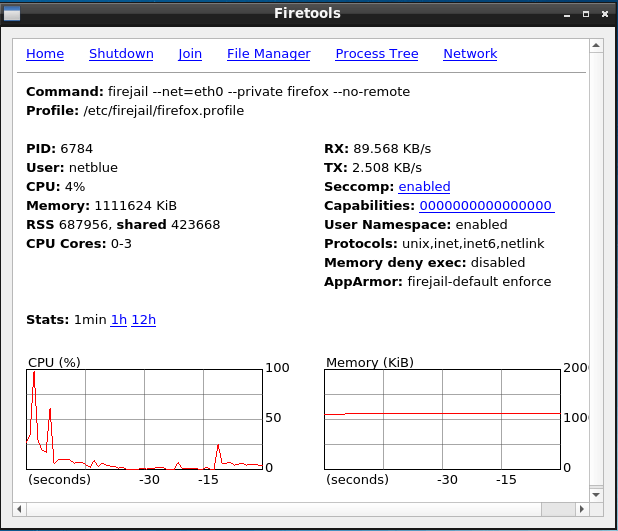
Une fois que j’ai mis en place un fort scanner antivirus sur mon système, je savais que ma machine était à l’abri de la plupart des menaces de logiciels malveillants – Mais qu’en est-il des scripts Web malveillants? Après ma première expérience de piratage par un site Web exécutant un JavaScript malveillant il y a plusieurs années, je savais que j’avais besoin d’un outil de sable de haute qualité.
Firetools est l’outil de sable essentiel pour les utilisateurs de Linux. Le bac à sable permet à un fichier d’exécuter sans affecter d’autres fichiers – ceci est parfait pour les tests de logiciels malveillants ou l’isolement d’un navigateur Web afin que les scripts Web dangereux puissent’t envahir un système.
Firetools est la version GUI de Firejail, une application de bac à sable open source pour les tests de logiciels malveillants et la sécurité du navigateur. J’ai Firetools configuré pour que Mozilla Firefox soit automatiquement sableux chaque fois qu’il s’ouvre, Je peux donc parcourir n’importe où sur Internet sans avoir à me soucier des scripts Web nocifs envahissant mon ordinateur.
Avec mon navigateur sableux à l’aide de Firetools, mes fichiers protégés par un scanner antivirus de haute qualité et la grande majorité de mon nouveau logiciel provenant de mon gestionnaire de packages Ubuntu, ma machine a été fabriquée efficacement.
Conclusion:
Firetools est une mise à jour conviviale du logiciel de sable Firejail classique. Il’s mon outil préféré pour empêcher les scripts Web malveillants d’envahir ma machine, avec des tonnes de fonctionnalités pour tester en toute sécurité de nouveaux logiciels. L’interface gras’T ralentit mon ordinateur. À côté’est complètement gratuit, donc c’est’S.
4. ROOTKIT HUNTER – Meilleur scanner Rootkit en ligne de commande
Rootkits sont l’un des plus durs des logiciels malveillants à détecter, et ils’est aussi le plus dangereux. Lorsque mon ordinateur Windows a été piraté par un rootkit, j’ai perdu toutes mes données. J’ai fait installer le défenseur de Windows, mais ce n’est pas’t attraper le rootkit parce que rootkits s’intégrer dans des fichiers système où leur activité ne fait souvent pas partie.
Rootkit Hunter a été développé avec des principes de conception vraiment simples mais efficaces – il cherche d’abord les rootkits connus de sa base de données, puis analyse les fichiers système pour un comportement inhabituel. Cette fonction d’analyse du comportement est super efficace pour retrouver les nouveaux rootkits, qui sont constamment adaptés pour déjouer les derniers répertoires antivirus.
L’une des premières choses que vous devez savoir est la suivante: Rootkit Hunter n’est pas pour les débutants. Lorsque j’ai exécuté Rootkit Hunter pour la première fois, mon serveur de messagerie a immédiatement reçu 3 messages d’erreur! J’ai suivi les instructions dans un tutoriel YouTube – Après quelques essais et erreurs, j’ai fait fonctionner en toute sécurité le programme en arrière-plan.
Les tests Rootkit sont notoirement difficiles, mais j’ai pu utiliser Firetools pour Sandbox certains logiciels malveillants de test. Rootkit Hunter a bloqué chacun et m’a informé instantanément la menace. Il’S a également obtenu une réputation stellaire dans la communauté Linux, donc Je me sens à 100% en le recommandant.
Puisqu’il’s GRATUIT et a une charge de processeur si faible, Rootkit Hunter est un bon choix pour quiconque, des utilisateurs à domicile, aux grandes entreprises, mais seulement si vous pouvez le faire fonctionner!
Conclusion:
Rootkit Hunter est mon scanner Rootkit préféré pour Linux. Son analyse du comportement signifie que même les derniers rootkits ont gagné’t ne pas être détecté. Je recommande fortement que les nouveaux utilisateurs étudient les FAQ d’installation, car la configuration peut être fastidieuse. Mais une fois que je l’ai configuré, ce programme s’est bien déroulé en arrière-plan, envoyant des notifications par e-mail sur les processus potentiellement nocifs. Il’s tout aussi applicable pour les utilisateurs individuels et les grandes entreprises, et je recommande que quiconque cherche à durcir son système contre l’infection à rootkit.
5. Qubes – meilleur système d’exploitation Linux conçu pour une sécurité maximale
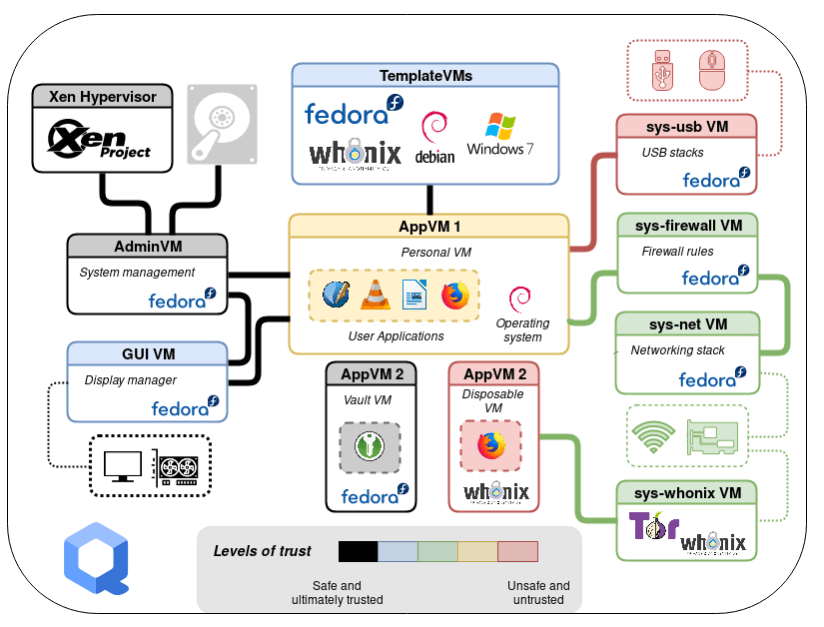
Tous les outils de sécurité de cette liste sont des ajouts précieux à n’importe quel système d’exploitation Linux, mais pour l’utilisateur Linux qui cherche à maintenir un système vraiment sécurisé, vous’aura besoin de commencer à la terre.
Qubes OS est conçu pour être le système d’exploitation le plus sécurisé au monde. Il’S Recommandé par les experts en cybersécurité, les militants d’éthique numérique et les journalistes d’investigation comme Edward Snowden, l’ACLU et l’interception.
Qubes donne aux utilisateurs la possibilité de partitionner différentes fonctions importantes sur l’ordinateur dans des domaines séparés, appelés Qubes. Les qubes sont des machines virtuelles – elles se comportent comme des appareils séparés et peuvent même exécuter différents systèmes d’exploitation, mais ils’Re tous contenus dans un seul ordinateur. Cet isolement virtuel empêche les pirates d’infecter un système entier avec des logiciels malveillants. Là’s un qube qui héberge l’hyperviseur Xen – la plate-forme qui relie tous vos qubes – et à partir de là, les possibilités sont infinies.
J’ai choisi un ordinateur portable Dell Inspiron pour essayer Qubes, car là-bas’est une liste assez longue du matériel qui ne fait pas’t fonctionne bien avec ce système d’exploitation. J’ai pu exécuter Windows et Debian dans des Qubes séparés simultanément, mais l’installation d’Ubuntu était trop de travail pour moi.
Parce que j’avais lu que l’importation et le tri des fichiers dans Qubes pouvaient être un énorme problème, j’ai décidé de partir de zéro. Il a fallu des études et une configuration de ligne de commande, mais j’ai été configuré 4 Qubes. Un qube pour le travail, un pour le temps créatif, un pour mes ports USB et un pour mon pare-feu. Malheureusement, Le jeu n’est pas pris en charge sur Qubes – La modélisation 3D est un processus trop complexe pour ses spécifications de sécurité pour le moment. Cependant, les médias en streaming, les traitements de texte et les logiciels d’édition d’images ont tous fonctionné pour moi.
Conclusion:
Pour les utilisateurs de Linux qui souhaitent rester aussi sécurisés que possible, Qubes a une conception innovante à l’épreuve des pirates. S’habituer à naviguer dans différentes fonctions sur différentes machines virtuelles n’était pas’T Facile, mais une fois que mon flux de travail a mis en place de manière logique, j’ai commencé à profiter de l’expérience d’hébergement de plusieurs machines virtuelles sur un bureau. Si tu’RE UN UTILISATION LINUX EXPÉRIENCE SUR LE MARCHE pour un système d’exploitation orienté vers la sécurité, Qubes OS est la voie à suivre.
Questions fréquemment posées
Les ordinateurs Linux ont-ils vraiment besoin d’un logiciel antivirus?
Oui.
Tandis que la communauté Linux travaille à limiter les vulnérabilités dans les logiciels distribués, Chaque logiciel fournit un itinéraire potentiel pour l’infection des logiciels malveillants. Même si vous téléchargez les derniers correctifs, là’S beaucoup de logiciels malveillants spécifiques à Linux là-bas. Et si tu’Recevoir des fichiers de l’extérieur de votre référentiel logiciel, vous augmentez encore votre risque d’infection.
Là’s également la question des menaces de sécurité en ligne. Les pirates peuvent utiliser JavaScript pour envahir votre ordinateur via votre navigateur. Dans de nombreuses parties du Web, vous’re seul cliquez de télécharger accidentellement des logiciels malveillants. Outils comme Firejail’S Nouvelle GUI, Firetools facilite le sandin.
Ce ne sont que quelques raisons pour lesquelles différents types de protection contre les logiciels malveillants sont essentiels pour durcir tout système Linux contre les menaces de cybersécurité.
Linux peut-il passer les logiciels malveillants sur PC / Mac?
Oui.
Les utilisateurs de Linux exécutant des serveurs de courrier qui se connectent avec les ordinateurs Mac et PC peuvent accidentellement transmettre des logiciels malveillants conçus pour les autres systèmes d’exploitation.
Parce que les utilisateurs de Linux’t scanne leurs appareils pour les logiciels malveillants Mac et PC, Votre serveur de messagerie Linux peut en fait servir de porte dérobée pour l’infection des logiciels malveillants dans tout votre réseau.
Si vous souhaitez garder les utilisateurs non Linux dans votre réseau en toute sécurité, je recommande Clamav, qui comprend des outils de numérisation qui détectent et suppriment les logiciels malveillants Mac et PC dans votre serveur de messagerie.
Si tu’est sérieux au sujet de la cybersécurité pour votre entreprise, Bitdefender GravityZone Business Security Fournit un ensemble complet d’outils pour les réseaux basés sur Linux.
Quelle est la meilleure distribution Linux pour une sécurité optimale?
La réponse à cela dépend entièrement de ce que vous’Re recherche dans un système d’exploitation.
Les utilisateurs débutants sont encouragés à consulter Ubuntu et Linux Mint – ce sont les points de départ typiques pour les débutants, avec des interfaces intuitives, des tonnes de logiciels fiables, et un look et une sensation assez familiers pour les utilisateurs de Windows et Mac.
J’aime personnellement Ubuntu. Il’S Got In-In-in Security comme Apparmor et une tonne de fichiers sécurisés sur son référentiel logiciel. Cela dit, afin de rester à 100% en sécurité, j’avais encore besoin de durcir ma machine avec plusieurs outils antivirus comme un scanner de logiciels malveillants et un programme de sable.
Je recommande que quiconque a vraiment besoin d’un système sécurisé – comme les codeurs, les journalistes, les militants et les avocats – consultez les Qubesos. Je l’ai installé sur un ordinateur portable Dell, et j’ai été vraiment impressionné par la façon dont il a séparé différentes fonctions sur un seul ordinateur – il est pratiquement impossible pour un pirate d’accès à des fichiers importants.
Est-il facile d’exécuter un logiciel antivirus sur Linux?
Ça dépend.
De nombreux utilisateurs de Linux chevronnés diraient que tous les logiciels de cette liste sont faciles à utiliser. J’ai trouvé que Clamtk était le logiciel antivirus gratuit le plus simple pour Linux – il’S La version GUI de Clamav, avec la plupart de Clamav’S fonctionnalités présentées dans une interface intuitive.
Cependant, si vous’Re a un utilisateur Linux, vous’Je vais devoir savoir votre chemin autour des interfaces de ligne de commande. Sophos propose gratuitement un scanner de logiciels malveillants puissants et à bas niveau, mais l’interface graphique basée sur le cloud nécessite une configuration de ligne de commande compliquée.
Rootkit Hunter est le scanner le plus difficile de ma liste – il’s juste une interface de ligne de commande, sans interface graphique, mais j’ai beaucoup appris sur mon système’S Configurations de sécurité tout en le configurant. Et j’apprécie d’avoir un contrôle complet sur mon logiciel.
5 meilleurs antivirus pour Linux en 2023 (Options d’entreprise à domicile +)
À court de temps? Ici’s le meilleur antivirus pour Linux en 2023:
- ��Outils de sécurité Bitdefender GravityZone. Offre une excellente protection contre les logiciels malveillants avec un support multiplateforme, un sable, un pare-feu, des protections Web et une compatibilité complète des distributions.
- Obtenez le meilleur antivirus Linux en 2023 ici.
Les logiciels malveillants basés sur Linux sont en hausse en 2023, et il’est un problème pour les utilisateurs à domicile et à l’entreprise. Les fichiers malveillants – comme les chevaux de Troie et les vers – envahissent les ordinateurs et causent des dommages irréparables. Les cybercriminels ciblent et compromettent également des serveurs, des réseaux et des appareils Internet des objets (IoT).
Malheureusement, vous ne pouvez plus compter sur les meilleures pratiques pour garder vos appareils Linux sécurisés. Toute une série de nouveaux programmes entrent dans des référentiels sur le Web pour lutter contre les dernières menaces de logiciels malveillants, mais beaucoup d’entre eux sont vraiment mauvais – certains peuvent même exposer votre système à une infection grave aux logiciels malveillants.
Cependant, après avoir testé plus de 30 antivirus à base de Linux, j’ai trouvé de très bons programmes. Ces produits peuvent garder vos appareils Linux, IoT et réseau protégés par des fonctionnalités de cybersécurité avancées telles que la numérisation des logiciels malveillants, la protection en temps réel, les fonctionnalités multiplateliées, la protection du réseau, et plus.
Chacun des programmes antivirus que j’ai testés fonctionne sur les distros les plus populaires, y compris Ubuntu, Debian, Linux Mint, Fedora et Manjaro. Ma liste comprend les meilleures solutions antivirus pour les utilisateurs de la maison, de l’entreprise et des petites entreprises, ainsi que de très bons outils de sécurité.
Résumé rapide des meilleurs antivirus pour Linux:
- �� 1. Bitdefender Outils de sécurité des points finaux – Meilleur antivirus global pour Linux.
- �� 2. Kaspersky Sécurité des points finaux – Meilleur pour les environnements informatiques hybrides.
- �� 3. Sophos Antivirus pour Linux – Meilleur pour les utilisateurs à domicile.
- 4. Trillix Sécurité des points de terminaison pour Linux – Meilleur pour les entreprises.
- 5. Clamav – Meilleur scanner malware open source sur Linux.
- Comparaison des antivirus pour Linux.
��1. Outils de sécurité Bitdefender GravityZone – Meilleur antivirus global pour Linux en 2023
Bitdefender Outils de sécurité des points finaux (Le meilleur) est mon antivirus Linux préféré pour 2023, Et sa tarification flexible le rend adapté aux utilisateurs domestiques et professionnels. Le meilleur est compatible avec les distributions Debian, CentOS et Red Hat Linux, entre autres, et il fournit une analyse de point final de pointe pour les serveurs, les réseaux et les ordinateurs.
MEILLEUR’S Le scanner antivirus basé sur l’apprentissage machine a détecté 100% des logiciels malveillants lors de mes tests, y compris les fichiers de logiciels malveillants conçus pour s’exécuter sur Linux, Windows et MacOS – et son scanner à accès offre une protection complète en temps réel.
J’aime vraiment le bitdefender’S Control Center, un outil de gestion au cloud centralisé pour les administrateurs, qui permet aux utilisateurs de définir des règles de sécurité pour l’ensemble de leur réseau, de gérer les pare-feu, le sable d’application, les filtres de site Web et bien plus encore. Control Center compile tout Bitdefender’S fonctionnalités dans un tableau de bord en ligne intuitif, ce qui facilite la vision des tendances à l’échelle du réseau ainsi que de se concentrer sur des appareils spécifiques et de définir des règles pour différents utilisateurs.
Dans mes tests, le meilleur’Le pare-feu S était de loin supérieur aux protections standard intégrées à la plupart des distros Linux, y compris Ubunutu’S outil de pare-feu simple (UFW) – Bitdefender a pu détecter le coup de port, les scripts sortants, les attaques d’homme au milieu et d’autres menaces beaucoup plus précisément que l’UFW.
Le meilleur pour Linux fournit une option d’interface de ligne de commande simple (CLI). L’interface utilisateur vous permet de lancer des analyses, d’examiner les fichiers en quarantaine, de vérifier les événements de sécurité passés et de vérifier Bitdefender’S version et état sur votre système, le tout avec une variété de commandes spécifiques.
Bitdefender’Le tarification de S pour ses packages GravityZone est vraiment génial – L’entreprise propose 3 forfaits différents pour les petites entreprises plus grandes, avec des prix à partir de 71 €.12 / an. Vous pouvez couvrir 3 appareils avec le gravityzone Sécurité des entreprises Planifiez seulement 71 €.12 / an, ce qui est une bonne affaire pour les utilisateurs à domicile et les entreprises à domicile. Cependant, les utilisateurs qui cherchent à protéger les appareils mobiles et les appareils IoT devront passer à l’un ou l’autre Premium de sécurité des entreprises (262 €.71 / an) ou Entreprise.
Conclusion:
Bitdefender Outils de sécurité des points finaux (Best) est un outil puissant pour gérer la sécurité Internet sur les systèmes Linux. Son scanner de logiciel malveillant avancé utilise l’apprentissage automatique pour détecter les menaces en temps réel, et il a obtenu une note de détection de logiciels malveillants à 100% lors de mes tests. J’apprécie aussi Bitdefender’S fonctionnalité du centre de contrôle basé sur le cloud, ce qui facilite la gestion des pare-feu, de l’application Sandboxing, des filtres Web, et plus encore pour tous les appareils sous licence. Tous les plans BitDefender sont livrés avec une garantie de remboursement de 30 jours.
��2. Kaspersky Endpoint Security for Linux – Best for Hybrid Inform Environments (Business)
Kaspersky Sécurité des points finaux est un très bon programme antivirus pour les environnements informatiques. Pendant mes tests, Kaspersky Sécurité des points finaux détecté et supprimé chaque échantillon de logiciels malveillants i’D caché sur mes machines Linux, Windows et Mac en réseau. Cela comprenait des échantillons de logiciels malveillants cachés dans la mémoire système, les secteurs de démarrage et les lecteurs amovibles. Kaspersky’S Scanner a également détecté et mis en quarantaine des logiciels malveillants ciblant mes appareils IoT, y compris un portail Facebook et Google Nest Hub.
Kaspersky Sécurité des points finaux des offres:
Kaspersky Sécurité des points finaux est compatible avec 14 distributions, notamment alteros, Astra Linux, Centos et Linux Mint.
Malheureusement, Kaspersky Sécurité des points finaux est uniquement disponible sur les plans d’affaires et n’a aucune protection pour les utilisateurs individuels comme Sophos. Il y a 3 plans d’affaires:
Chacun de ces plans est disponible sur un essai gratuit de 30 jours. Kaspersky Cloud de sécurité des points finaux Fournit toutes les fonctionnalités ci-dessus pour 176 €.10 / an, tandis que Kaspersky Endpoint Security Cloud Plus coûte 282 €.63 / an, a tout ce qui précède et ajoute des fonctionnalités supplémentaires telles que la gestion des patchs et la protection du serveur. Enfin, Endpoint Security Cloud Pro Ajoute la protection des e-mails côté passerelle et le serveur, ce qui est idéal pour les entreprises qui exécutent leur propre intranet.
Conclusion:
Kaspersky Sécurité des points finaux Offre un scanner de logiciel malveillant puissant, une protection des ransomwares, un moniteur de pare-feu, et plus. Le Cloud de sécurité des points finaux Le plan est la meilleure option pour les utilisateurs à domicile, mais ses outils de gestion de réseau, de protection des serveurs et de surveillance de la passerelle le rendent idéal pour les environnements informatiques hybrides avec des machines Linux, Windows et Mac. Kaspersky’Les forfaits S Linux sont livrés avec une garantie de remboursement de 30 jours.
��3. Sophos Anti-Virus pour Linux – Mieux pour les utilisateurs de Linux à domicile
Sophos Antivirus pour Linux offre la meilleure protection contre les logiciels malveillants à domicile pour Linux en 2023. Il utilise une base de données de logiciels malveillants propriétaire massive et une heuristique avancée pour localiser et supprimer tous les types de logiciels malveillants.
Au cours de mes tests, le scanner et la protection en temps réel ont constamment obtenu des taux de détection parfaits – Sophos a détecté tous les fichiers de logiciels malveillants basés sur Linux sur mon système, et il a même supprimé les échantillons de logiciels malveillants basés sur Windows et Mac à partir de mes appareils Linux.
Sophos Anti-Virus pour Linux comprend:
Sophos Anti-Virus pour Linux est également facile à utiliser. Ses protections peuvent être contrôlées à l’aide de Sophos Central (une plate-forme de gestion Web avec une interface utilisateur intuitive) ou une interface de ligne de commande (CLI). Cependant, la prise en charge de Linux sur Sophos Central sera interrompue en juillet 2023, donc à ce stade, ce sera CLI uniquement.
Sophos est soutenu sur plusieurs des distros Linux les plus populaires, y compris Red Hat, Suse et Ubuntu. Il offre également une prise en charge des versions personnalisées de ces distributions.
Sophos Antivirus pour Linux est disponible en 2 versions, Sophos Anti-Virus pour Linux 10 (Mieux pour gérer plusieurs systèmes Linux 64 bits) et Sophos Antivirus pour Linux 9 (Meilleur pour les utilisateurs individuels avec des systèmes 32 bits). Malheureusement, le soutien de Sophos Antivirus pour Linux 9 se termine en juillet 2023.
Vous pouvez obtenir Sophos Central lors d’un essai gratuit de 30 jours. Une fois cet essai terminé, vous’vous auront une option pour trouver un revendeur qui’vous vous fournissez une citation individuelle en fonction de vos besoins. Dans mes tests, le prix qui m’avait indiqué pour couvrir mon petit réseau domestique était super raisonnable.
Conclusion:
Sophos Antivirus pour Linux offre la meilleure protection contre les logiciels malveillants sur Linux en 2023. Il utilise un puissant moteur de logiciels malveillants avec une fonctionnalité multiplateforme, a une prise en charge complète de la distribution et est facile à utiliser. Vous pouvez télécharger Sophos Antivirus pour Linux via Sophos Central et essayez-le lors d’un essai gratuit de 30 jours.
4. Trellix Endpoint Security (anciennement McAfee Endpoint Security) – Meilleur pour les entreprises
Trillix Sécurité des points finaux est un puissant programme antivirus pour les entreprises Exécuter les machines Linux, Windows et Mac (ainsi que les appareils Android et iOS). Trellix est compatible avec toutes les grandes distros Linux, y compris Debian, Ubuntu, Centos, Fedora, Suse et Oracle.
Dans mes tests, Trellix Sécurité des points de terminaison pour Linux avait des taux de détection parfaits et même trouvé des logiciels malveillants cachés dans des fichiers archivés. Comme BitDefender, Trellix utilise un répertoire basé sur le cloud en collaboration avec l’apprentissage automatique pour détecter le comportement dangereux à partir de menaces à jour zéro que les scanners traditionnels peuvent ne pas attraper.
Trillix Sécurité des points finaux Offre également une protection en temps réel en accès, ce qui signifie qu’il scannera automatiquement des fichiers à chaque fois qu’ils’re ouvrir, télécharger ou modifier sur vos appareils. Dans mes tests, cette numérisation à accès a pu bloquer et détecter des fichiers de ransomwares, des chevaux de Troie, des cryptojackers et plus.
Trillix Sécurité des points finaux est facile à gérer en utilisant ses interface graphique sur le Web. Vous pouvez facilement créer et éditer des politiques pour tous vos systèmes protégés de ce tableau de bord en ligne. Par exemple, j’ai configuré une stratégie pour analyser automatiquement les fichiers pour les logiciels malveillants lorsque quelqu’un sur mon réseau l’ouvre. J’ai aussi vraiment aimé comment Trellix’Le tableau de bord centralisé m’a permis de suivre facilement les résultats de numérisation, les données d’utilisation d’Internet, l’activité du pare-feu, et plus encore sur tous mes appareils connectés.
Là’s un essai gratuit de 60 jours de Trellix Sécurité des points finaux Cela est livré avec 5 licences à installer sur plusieurs ordinateurs. Le coût de la version complète varie en fonction du nombre d’appareils sur votre réseau – Contactez Trellix’S des spécialistes du soutien pour recevoir un prix de protection sur vos appareils. Pendant que je ne fais pas’t le recommande si vous’Reun utilisateur individuel, les entreprises bénéficieront du contrôle facile et de la capacité de la plate-forme multipliée à protéger plusieurs machines.
Conclusion:
Trillix Sécurité des points finaux Offre une excellente analyse de logiciels malveillants pour les environnements exécutant des systèmes d’exploitation mixtes, mais il’n’est pas idéal pour les individus. Cela dit, c’est’s facile à utiliser et peut être contrôlé à partir d’une machine centralisée. Vous pouvez essayer Trellix Sécurité des points finaux sur un essai gratuit de 60 jours.
5. Clamav – Meilleur scanner malware open source sur Linux
Clamav offre une bonne protection contre les logiciels malveillants open source pour Linux. Il’s notre choix pour le meilleur antivirus gratuit pour Linux en 2023, et il’S à peu près la seule bonne option gratuite sur le marché aujourd’hui.
Quand j’ai testé Clamav’S Scanner de logiciels malveillants, il a détecté 95% des échantillons de logiciels malveillants Sur mon ordinateur Debian 8. Bien que ce soit’T aussi bon que Bitdefender et Kaspersky (qui ont trouvé 100% des échantillons), Clamav a toujours détecté toujours des chevaux de Troie, des vers, des rootkits et plus. Quoi’S PLUS, ses analyses ont utilisé très peu de processeur et ont été très rapides.
Clamav comprend:
Cependant, Clamav ne fournit aux utilisateurs qu’une CLI, Et il y a pas mal de commandes que vous devez entrer pour affiner Clamav’S Analyse du courrier. Je ne serais pas’t Le recommander aux utilisateurs débutants, mais les utilisateurs avancés apprécieront le contrôle, la personnalisation et la protection qu’il fournit.
Clamav est vraiment open-source – Son répertoire de logiciels malveillants est constamment mis à jour par les utilisateurs (qui peut utiliser Clamav’S outil de rapport de logiciels malveillants intégrés à ajouter à la base de données), et la communauté Linux open source travaille constamment pour faire de Clamav l’option antivirus gratuite définitive pour les utilisateurs de linux à domicile.
Dans l’ensemble, Clamav est une option gratuite décente pour les utilisateurs à domicile à la recherche d’un bon antivirus à base de linux, même si ce n’est pas’T a les meilleures protections de logiciels malveillants sur cette liste.
Conclusion:
Clamav offre une protection gratuite de logiciels malveillants, et il’s fabriqué par les utilisateurs de Linux, pour les utilisateurs de Linux. Si tu ne fais pas’L’esprit met un peu de travail pour apprendre ses commandes, il s’exécute en silence et est un très bon moyen de garder votre machine Linux et vos serveurs de courrier protégés. je’D adore voir Clamav mettre à niveau son balayage malveillant pour pouvoir détecter plus près de 100% des fichiers de logiciels malveillants, mais il’s toujours une excellente option pour les utilisateurs de Linux à domicile en 2023.
Comparaison des meilleurs antivirus pour Linux en 2023
Antivirus Gestion du pare-feu Gui Protection du serveur / réseau Version gratuite Nombre de distros Linux pris en charge 1.��BitDefender GravityZone Endpoint Security Tools ✅ En ligne ✅ ❌ 8 2.Sécurité des points de terminaison de Kaspersky ✅ ✅ ✅ ❌ 17 3.�� Antivirus Sophos pour Linux ✅
(via Sophos Central)En ligne ✅ ❌ 7 4. Trellix Endpoint Security ✅ En ligne ✅ ❌ 11 5. Clamp ❌ ❌
(CLI uniquement)❌ ✅ Toutes les principales distros + fourchettes Comment choisir le meilleur antivirus pour Linux en 2023:
- Détection de logiciels malveillants. Choisissez un antivirus pour Linux qui comprend un scanner de logiciel malveillant décent. Assurez-vous que le scanner peut identifier et supprimer les logiciels malveillants basés sur Linux en plus des logiciels malveillants basés sur Windows et Mac. Bitdefender et Kaspersky sont de bons exemples d’antivirus avec des taux de détection de logiciels malveillants parfaits.
- Pas de ralentissement. Si vous utilisez votre machine Linux pour des activités à forte intensité de processeur, vous avez besoin d’un scanner léger qui a gagné’t Prenez trop de puissance de traitement pendant les scans. Certains programmes antivirus ont un drain élevé du CPU et ralentissent votre système, ce qui rend difficile de parcourir le Web, de diffuser du contenu ou de jouer à des jeux vidéo. Des programmes comme Clamav sont légers et peuvent vous protéger des logiciels malveillants sans avoir un impact sur votre ordinateur’Performance s.
- Caractéristiques. Vous devez choisir un antivirus avec suffisamment de fonctionnalités pour répondre à vos besoins. Par exemple, il est peu probable que les utilisateurs à domicile aient besoin d’une protection centralisée, donc un antivirus minimal comme Clamav serait un bon choix (tant que vous’re a un utilisateur Linux expérimenté). Cependant, les entreprises avec plusieurs ordinateurs et les appareils IoT sur leur réseau devraient envisager une solution plus complète telle que BitDefender, qui comprend un scanner de logiciels malveillants à la demande, une gestion centralisée, et plus.
- Facilité d’utilisation. Si tu’sans un utilisateur avancé, vous souhaitez choisir un programme antivirus pour Linux qui comprend une interface utilisateur graphique (GUI). De nombreux antivirus Linux n’ont qu’une interface de ligne de commande (CLI). Les principaux antivirus incluent soit une console de gestion basée sur le Web, une interface graphique de bureau ou le choix entre l’utilisation d’une interface graphique ou d’une CLI. Les deux bitdefender Outils de sécurité des points finaux et Trellix Sécurité des points finaux avoir des plateformes de gestion Web.
- Support de la distribution. Les meilleurs antivirus pour Linux sont compatibles avec de nombreuses distros différentes, notamment Ubuntu, Debian, Centos, Fedora et Oracle (ainsi que leurs fourches). Si tu’Re-paiement pour la protection contre l’antivirus, assurez-vous que vos distros sont pris en charge (ainsi que tous les appareils MacOS, Windows, Android ou iOS dans votre réseau). Kaspersky Sécurité des points finaux Offre le soutien le plus à la distribution dans un forfait antivirus payant.
Autres outils de sécurité Linux recommandés
Firejail / Firetols
Firejail est un puissant outil de sécurité Linux open source qui peut exécuter des applications dans un environnement isolé. Cela empêche les applications d’accéder à vos fichiers et dossiers personnels, ce qui est un excellent moyen d’éviter les violations de sécurité, les attaques de logiciels malveillants et le vol de données.
Firejail comprend d’excellentes fonctionnalités, telles que:
- Conteneur du système de fichiers. Un environnement isolé est créé lorsque vous démarrez une application et détruit lorsque vous le fermez.
- Prise en charge du réseau. Firejail peut se fixer à TCP / IP et bloquer les connexions entrantes.
- Profils de sécurité. Permet la personnalisation du conteneur du système de fichiers. Par exemple, vous pouvez les répertoires spécifiques à la liste blanche permettant à Firejail l’accès à leur accéder.
Toutes ces fonctionnalités ont bien fonctionné pendant mes tests. Cependant, j’ai particulièrement aimé les profils de sécurité. J’ai couru Firefox à travers Firejail avec mon “Des photos” Folder Whitelist, et Firejail m’a permis de télécharger des photos sur Facebook tout en gardant mon expérience de navigation globale privée.
J’ai également aimé à quel point il était facile de configurer les applications pour s’ouvrir automatiquement dans l’environnement isolé, Ce qui est pratique si vous souhaitez exécuter fréquemment des applications mais limiter leurs autorisations (par exemple, vous pouvez empêcher Firefox d’exécuter JavaScript).
Firejail a également un support de distribution complet. Tant que votre version du noyau Linux est 3.X ou plus récent, cela fonctionnera sur votre machine. Vous pouvez également télécharger Firetools – une alternative avec une interface graphique – de votre distribution’S Gestionnaire de packages, rendant Firejail accessible aux débutants.
Dans l’ensemble, tandis que Firejail n’est pas’t aussi bon qu’un ensemble antivirus complet, il’est un excellent outil pour exécuter un. Si vous voulez une intimité supplémentaire, je recommande d’utiliser Firejail aux côtés d’un VPN compatible Linux tel que Proton VPN.
Rkhunter
RKHunter est un outil de sécurité libre et open source pour Linux qui peut scanner votre système pour rootkits, déambulations et autres exploits système. Rkhunter protège votre machine Linux en:
- Vérification de votre système local pour rootkits.
- Vous alerter des répertoires cachés.
- À la recherche de cordes suspectes dans les modules de noyau.
- Vous alerter des autorisations erronées.
- À la recherche de signatures modifiées dans les exécutables.
Lorsque j’ai testé Rkhunter sur ma machine Debian 8, le scan ROOTKIT DISK complet s’est terminé en environ 2 minutes. Il a détecté 100% des échantillons Rootkit I’D caché sur ma machine et m’a alerté des délais potentiels que je n’ai pas faits’Je connais. Il s’agit d’une protection super importante car les cybercriminels peuvent utiliser les dérivations pour envahir votre système, voler vos données et répandre les logiciels malveillants.
Ennuyeux, cependant, rkhunter ne le fait pas’t vous donner des informations sur la façon de corriger l’un de ses avertissements – Les utilisateurs débutants peuvent donc avoir du mal à les éliminer.
J’ai apprécié comment rkhunter a recherché Windows et Mac Rootkits sur mon ordinateur Debian 8. Alors que ces rootkits peuvent’t Nommage les machines Linux, ils peuvent utiliser votre périphérique Linux pour infecter les ordinateurs Windows et Mac.
Comme Firetools, Rkhunter a un support de distribution complet. Le programme est écrit génériquement, ce qui signifie qu’il fonctionne sur la plupart des systèmes Linux et Unix.
Qubes os
Qubes OS est un système d’exploitation basé sur Linux qui utilise la virtualisation pour isoler les processus système pour une sécurité accrue. Il le fait en compartimenter les applications dans des machines virtuelles, en arrêtant tous les logiciels malveillants que vous téléchargez accidentellement en diffusant sur votre ordinateur ou votre réseau.
Vous pouvez décider quoi exécuter sur chaque machine virtuelle, ou qube – Vous pouvez exécuter Windows, Debian, macOS, peu importe. Un qube peut être utilisé pour la navigation Web, tandis qu’un autre n’est utilisé que pour les e-mails. Dans l’ensemble, c’est’est idéal pour garder vos différents processus sécurisés et privés. Par exemple, si les cybercriminels compromis mon navigateur Web, ils ne le feraient pas’pour pouvoir accéder à mon application de messagerie en cours d’exécution dans un qube séparé.
Qubes est aussi complètement gratuit. Cependant, je ne le ferais pas’t Le recommander pour une utilisation quotidienne. Puisque Qubes exécute tant de virtualisations, elle’S Gentise du processeur, donc les utilisateurs de planification des activités comme le streaming des médias et les jeux vidéo peuvent lutter. Pourtant, si vous avez besoin d’accéder à des documents confidentiels dans votre navigateur Web, vos e-mails ou votre système d’exploitation, ou si vous prévoyez de faire des transactions financières qui vous inquiétent peut être détournée – alors Qubes est l’un des meilleurs systèmes d’exploitation à rester protégés en 2023.
Les meilleures marques qui ne l’ont fait’t faire la coupe
- ESET NOD32 pour Linux. Eset for Linux est un excellent programme antivirus facile à utiliser. Cependant, le produit a récemment été interrompu, il n’est donc plus mis à jour et vous ne pouvez plus le télécharger.
- Antivirus panda pour Linux. Alors que Panda Antivirus pour Linux est toujours disponible à partir de sites tiers, il’n’est plus soutenu par Panda et a gagné’t offrir une protection en 2023.
- Comodo pour Linux. Bien que Comodo’Le site Web annonce toujours la prise en charge de Linux, ce produit a en fait été abandonné.
Questions fréquemment posées
Ai-je besoin d’un antivirus pour Linux?
Oui, vous avez besoin d’un antivirus pour Linux. Alors que Linux est plus sécurisé que Windows et Mac, le nombre d’infections de logiciels malveillants sur Linux augmente en 2023. Un bon programme antivirus pour Linux (comme BitDefender) peut garder votre ordinateur Linux, vos serveurs et vos appareils IoT protégés et même empêcher les logiciels malveillants de se propager sur les machines Windows et Mac.
La plupart des programmes antivirus fonctionnent-ils pour Linux?
Malheureusement, la majorité des programmes antivirus ne fournissent pas de support Linux. Cependant, il y a encore de bons antivirus qui fournissent un support Linux, y compris Bitdefender Outils de sécurité des points finaux.
La communauté Linux offre également une assez bonne protection gratuite et des outils de sécurité open source fiables tels que Firejail / Firetools et Rkhunter.
Linux peut-il être infecté par les ransomwares?
Pendant que’S beaucoup moins courant que sur Windows et Mac, les machines à base de Linux peuvent être victimes d’attaques de ransomwares. Cela s’est produit récemment avec l’émergence d’une version Linux de Lockbit, qui utilise une norme de chiffrement avancée pour cibler et crypter les serveurs Linux Esxi.
Kaspersky Sécurité des points finaux Comprend la protection des ransomwares pour Linux qui peut restaurer les fichiers localement et sur un lecteur partagé qui a été crypté par des ransomwares. Trillix Sécurité des points finaux Comprend également une protection avancée des menaces, qui peut détecter les ransomwares sur votre système et l’empêcher de causer des dommages.
Qu’est-ce qu’un bon antivirus pour Linux Ubuntu?
Étant donné qu’Ubuntu est l’une des distributions Linux les plus connues et les plus populaires, la plupart des programmes antivirus basés sur Linux sont compatibles avec lui. Cependant, je recommanderais Bitdefender Outils de sécurité des points finaux Comme il comprend toutes les fonctionnalités de sécurité, vous devez rester protégé en 2023, et il dispose également de plans de prix à faible coût pour les utilisateurs à domicile.
Si tu ne fais pas’Je veux dépenser de l’argent, vous pouvez également consulter Clamav – mais les programmes antivirus gratuits ne font pas de’t offrent le même niveau de protection que leurs homologues premium.
Pourquoi tu ne fais pas’T a besoin d’un antivirus sur Linux (généralement)

Chris Hoffman

Chris Hoffman
Éditeur en chefChris Hoffman est rédacteur en chef de Gow-To Geek. Il écrit sur la technologie depuis plus d’une décennie et a été chroniqueur PCWorld pendant deux ans. Chris a écrit pour Le New York Times et Reader’s Digest, été interviewé en tant qu’expert technologique dans des chaînes de télévision comme NBC 6 de Miami, et a fait couvert son travail par des médias comme la BBC. Depuis 2011, Chris a écrit plus de 2 000 articles qui ont été lus plus d’un milliard de fois – et c’est juste ici chez Gower-To Geek. En savoir plus.
Mis à jour le 11 juillet 2017, 22:55 PM ESP | 3 min Lire

Croyez-le ou non, il existe des programmes antivirus ciblant les utilisateurs de bureau Linux. Si vous venez de passer à Linux et de commencer à chercher une solution antivirus, enfilez’T dérange – vous n’avez pas besoin d’un programme antivirus sur Linux. Il y a certaines situations lors de l’exécution d’un antivirus sur Linux ont du sens, mais le bureau Linux moyen n’est pas’t l’un d’eux. Vous voudriez seulement qu’un programme antivirus scrut pour les logiciels malveillants Windows.
Peu de virus Linux existent dans la nature
La principale raison pour laquelle vous’T a besoin d’un antivirus sur Linux est que très peu de logiciels malveillants Linux existe dans la nature. Les logiciels malveillants pour Windows sont extrêmement courants. Les publicités ombragées poussent un logiciel désagréable qui est pratiquement des logiciels malveillants, les sites de partage de fichiers sont pleins de programmes infectés et les personnes malveillantes ciblent les vulnérabilités de sécurité pour installer Windows malware sans votre permission. Dans cet esprit, l’utilisation d’un programme antivirus sur Windows est une couche de protection importante. Cependant, il est très peu probable que vous trébuchiez – et que vous soyez infecté par – un virus Linux de la même manière que vous seriez infecté par une pièce de malware sur Windows.
Quelle que soit la raison, les logiciels malveillants Linux ISN’T sur Internet comme Windows Malware est. L’utilisation d’un antivirus n’est pas complètement inutile pour les utilisateurs de Linux de bureau.

Pourquoi Linux est plus sûr que Windows
- Gestionnaires de packages et référentiels de logiciels: Lorsque vous souhaitez installer un nouveau programme sur votre bureau Windows, vous vous dirigez vers Google et recherchez le programme. Lorsque vous souhaitez installer la plupart des programmes sur Linux, vous ouvrez votre gestionnaire de packages et le téléchargez à partir de votre distribution Linux’S des référentiels logiciels. Ces référentiels contiennent des logiciels de confiance qui ont été vérifiés par votre distribution Linux – les utilisateurs sont’t dans l’habitude de télécharger et d’exécuter des logiciels arbitraires.
- Autres fonctionnalités de sécurité: Microsoft a fait beaucoup de travail pour résoudre de sérieux problèmes de sécurité avec Windows. Jusqu’à l’introduction de l’UAC avec Windows Vista, les utilisateurs de Windows ont presque toujours utilisé le compte administrateur tout le temps. Les utilisateurs de Linux utilisaient normalement des comptes d’utilisateurs limités et sont devenus l’utilisateur racine uniquement si nécessaire. Linux possède également d’autres fonctionnalités de sécurité, comme Apparmor et Selinux.
- Part de marché et démographie: Linux a historiquement eu une faible part de marché. C’est aussi le domaine des geeks qui ont tendance à être plus alphabétisés par ordinateur. Par rapport à Windows, il’n’est pas une cible aussi grande ou facile.

Rester en sécurité sur Linux
Pendant que tu ne fais pas’T a besoin d’un antivirus, vous devez suivre certaines pratiques de sécurité de base, quel que soit le système d’exploitation que vous utilisez:
- Gardez votre logiciel à jour: À une époque où les navigateurs et leurs plug-ins – en particulier Java et Flash – sont les cibles les plus importantes, rester à jour avec les derniers correctifs de sécurité est important. Le plus gros problème de logiciels malveillants sur Mac OS X a été causé par le plug-in Java. Avec un logiciel multiplateforme comme Java, la même vulnérabilité peut fonctionner sur Windows, Mac et Linux. Sur Linux, vous pouvez mettre à jour tous vos logiciels avec un seul Updater intégré.
- Méfiez-vous: Le phishing – la pratique de la création de sites Web qui prétendent être d’autres sites Web – est tout aussi dangereux sur Linux ou Chrome OS que sur Windows. Si vous visitez un site Web qui prétend être votre banque’S Site Web et entrez vos informations bancaires, vous avez des ennuis. Heureusement, les navigateurs comme Firefox et Chrome sur Linux ont le même filtre antiphishing qu’ils font sous Windows. Tu ne fais pas’T a besoin d’une suite de sécurité Internet pour se protéger contre le phishing. (Cependant, gardez à l’esprit que le filtre de phishing’t attraper tout.)
- Enfiler’t Les commandes que vous ne faites pas’t confiance: L’invite de commande Linux est puissante. Avant de copier-pêcher une commande que vous lisez quelque part dans le terminal, demandez-vous si vous faites confiance à la source. Ce pourrait être l’une des 8 commandes mortelles que vous ne devriez jamais exécuter sur Linux.

Lorsque vous avez besoin d’un antivirus sur Linux
Le logiciel antivirus n’est pas’t entièrement inutile sur Linux. Si vous exécutez un serveur de fichiers ou un serveur de messagerie basé sur Linux, vous voudrez probablement utiliser un logiciel antivirus. Si tu ne fais pas’T, les ordinateurs Windows infectés peuvent télécharger des fichiers infectés sur votre machine Linux, ce qui lui permet d’infecter d’autres systèmes Windows.
Le logiciel antivirus évaluera les logiciels malveillants Windows et le supprimera. Il est n’t Protéger votre système Linux – il’s Protéger les ordinateurs Windows d’eux-mêmes.
Linux ISN’t Perfect et toutes les plates-formes sont potentiellement vulnérables. Cependant, en pratique, les ordinateurs de bureau Linux Don’T a besoin d’un logiciel antivirus.
- › Comment accélérer votre connexion Internet
- › La prise en charge de Windows XP se termine aujourd’hui: ici’s comment passer à Linux
- › Pourquoi Windows a plus de virus que Mac et Linux
- › Comment passer de Windows 7 à Linux
- › Comment tester votre antivirus, pare-feu, navigateur et sécurité logicielle
- › Les plates-formes non Windows comme Mac, Android, iOS et Linux obtiennent des virus?
- › Qu’est-ce que Ubuntu?
- › Quelle est la correction de Keystone chez les projecteurs?

Chris Hoffman
Chris Hoffman est rédacteur en chef de Gow-To Geek. Il écrit sur la technologie depuis plus d’une décennie et a été chroniqueur PCWorld pendant deux ans. Chris a écrit pour Le New York Times et Reader’s Digest, été interviewé en tant qu’expert technologique dans des chaînes de télévision comme NBC 6 de Miami, et a fait couvert son travail par des médias comme la BBC. Depuis 2011, Chris a écrit plus de 2 000 articles qui ont été lus plus d’un milliard de fois – et c’est juste ici chez Gower-To Geek.
Lire la biographie complète »