


Mac a-t-il un scanner de logiciels malveillants?
La société lumineuse éclectique
Scanner malware / virus recommandé pour mac?
Je recherche un bon virus / scanner malware pour mon Mac. Mais j’ai peur de télécharger des logiciels trash parce que toutes les choses que je trouve sur Google se révèlent être des annonces. As-tu des recommandations?
demandé le 4 avril 2021 à 11h45
111 3 3 badges en bronze
3 réponses
Je recommanderais malwarebytes. Cependant, MacOS comprend déjà XProtect, qui est une liste noire régulièrement mise à jour de logiciels malveillants. En plus de cela, il existe de nombreuses fonctionnalités de sécurité intégrées qui rendent très difficile pour les logiciels malveillants de faire des dégâts: les processus sont limités dans ce qu’ils peuvent lire ou écrire.
Bien sûr, je ne suggère pas que «les Mac ne reçoivent pas de logiciels malveillants». Mais si vous êtes déjà prudent de télécharger le «logiciel trash», alors c’est aussi efficace que n’importe quoi.
Ce que tu as fait’t Ask y a-t-il des produits plus efficaces que celui qui essaie simplement de rattraper les logiciels malveillants connus. Là’est une classe de produits qui recherchent un comportement suspect afin que vous puissiez décider si un programme vaut le risque ou être alerté d’un risque non catalogué. Commencez par objectif voir les produits dans ce cas.
Lulu et Knockknock valent la peine d’être examinés ainsi que l’application BlockBlock liée par le haut.
229K 78 78 Badges d’or 404 404 Badges en argent 883 883 Badges en bronze
répondu le 4 avril 2021 à 12h04
29.7K 2 2 Badges d’or 37 37 Badges en argent 90 90 Badges de bronze
Ben – je’Je vais ajouter une deuxième recommandation. Les deux produits sont actifs et collaborent et parlent lors de conférences / fournissent d’excellents articles – les octets de logiciels malveillants et l’objectif sont des équipes conviviales et raisonnables dans le temps et des équipes bien véhiculées. Nous’Venez un long chemin en dix ans.
4 avril 2021 à 12:14
Merci beaucoup pour l’aide. Exécutent des octets de logiciels malveillants depuis une semaine maintenant. Et il a choisi un mineur de crypto-monnaie. Alors cela a aidé!
13 avril 2021 à 9:26
@benwiggy pourriez-vous élaborer ou lier une ressource «en plus.”
19 juillet 2022 à 4:13
De nombreux chercheurs en sécurité recommandent ce scanner de logiciels malveillants. Moi-même même si je ne pense pas beaucoup au logiciel 3rd AV https: // de.malwarebytes.com
répondu le 4 avril 2021 à 12h03
717 1 1 badge d’or 10 10 badges en argent 22 22 badges de bronze
Tout le monde recommande toujours des logiciels malveillants… mais la version gratuite ne scannera pas activement, vous vous retrouvez donc à vous souvenir d’exécuter un scan.
Il n’y a rien de mal à cela, mais si vous regardez AV-Test (qui concerne la chose la plus proche d’une autorité officielle réelle sur laquelle l’antivirus est «le meilleur»), vous verrez qu’il n’est même pas répertorié.
Maintenant, c’est pour deux raisons – 1. Les entreprises doivent payer pour être répertoriée et 2. Lorsque MalwareBytes a été répertorié il y a quelques années, il a tellement marqué que l’on ne peut qu’imaginer qu’ils ne voulaient pas continuer à payer pour de telles preuves accablantes. [Mine d’opinion.]]
Donc, sur la base de cela, je regarderais quoi est Inscrit sur AV-Test et choisissez quelque chose qui se porte bien, non seulement sur le dernier rapport, mais aussi pour revenir dans l’histoire. Ils ont tous tendance à se lever et à tomber avec le temps, donc vous en voulez vraiment un qui a tendance à toujours rester près du sommet.
Personnellement, je me suis récemment installé sur Avira et cela ne m’a pas encore suffisamment irrité pour l’enlever à nouveau. C’est généralement mon point de basculement – lorsque les publicités pour acheter une version gratuite entrent ou même un antivirus payant commence à avoir l’impression de peser la machine.
J’ai toujours malwarebytes ici et je l’exécute occasionnellement. La version gratuite et non interactive ne se heurte à aucun autre antivirus installé.
Jamais deux scan / live actif Solutions antivirus sur une seule machine – ils peuvent se battre.
Le problème avec Google pour le “meilleur antivirus Mac” est qu’en raison de certaines techniques de référencement plutôt douteuses, bon nombre des meilleurs résultats, si vous regardez assez attentivement, recommandent les leurs Antivirus, et les seuls autres endroits où un autre est mentionné est sur d’autres sites en utilisant les mêmes techniques de référencement… donc tout devient un peu cyclique.
Je ne ferais pas confiance à l’un de ceux-ci pour autant que je puisse le cracher.
MacOS scanne maintenant des logiciels malveillants chaque fois qu’il a une chance
. Il est maintenant devenu entièrement préemptif, aussi actif que de nombreux produits commerciaux anti-malware, à condition que votre Mac exécute Catalina ou plus tard. Cet article met à jour ceux que je’ve a précédemment écrit sur Apple’S nouvel outil dans la guerre contre les logiciels malveillants, XProtect Remadiator.
Jusqu’à ce que le remède à XProtect soit arrivé dans MacOS 12.3 mars dernier, les outils système pour lutter contre les logiciels malveillants étaient essentiellement limités à XProtect et MRT. XProtect a été principalement utilisé pour vérifier les applications et autres code qui avaient un jeu de drapeaux de quarantaine, contre une liste de signatures de logiciels malveillants connus, et ne peut détecter que. Alors qu’Apple a élargi sa portée pour vérifier plus fréquemment et continue de mettre à jour ces signatures toutes les deux semaines, ils ont leurs limites. MRT a exécuté des scans pour détecter et retirer (‘corriger’) des logiciels malveillants connus, plus sensiblement peu de temps après le démarrage, mais rarement.
. À l’heure actuelle, il s’agit notamment des éléments suivants:
La société lumineuse éclectique
Le scanner Dubrobber (XCSSET) est de loin le plus fréquemment exécuté, effectuant des analyses d’une durée de 15 à 35 secondes toutes les heures ou deux pendant les périodes de faible activité utilisateur. Les autres analyses observées incluent les modules pour:
Scanner malware / virus recommandé pour mac? [dupliquer]
Je recherche un bon virus / scanner malware pour mon Mac. Mais j’ai peur de télécharger des logiciels trash parce que toutes les choses que je trouve sur Google se révèlent être des annonces. As-tu des recommandations?
229K 78 78 Badges d’or 404 404 Badges en argent 883 883 Badges en bronze
demandé le 4 avril 2021 à 11h45
111 3 3 badges en bronze
3 Réponses 3
Je recommanderais malwarebytes. Cependant, MacOS comprend déjà XProtect, qui est une liste noire régulièrement mise à jour de logiciels malveillants. .
Bien sûr, je ne suggère pas que «les Mac ne reçoivent pas de logiciels malveillants». Mais si vous êtes déjà prudent de télécharger le «logiciel trash», alors c’est aussi efficace que n’importe quoi.
Ce que tu as fait’t Ask y a-t-il des produits plus efficaces que celui qui essaie simplement de rattraper les logiciels malveillants connus. Là’est une classe de produits qui recherchent un comportement suspect afin que vous puissiez décider si un programme vaut le risque ou être alerté d’un risque non catalogué. Commencez par objectif voir les produits dans ce cas.
.
répondu le 4 avril 2021 à 12h04
29.7K 2 2 Badges d’or 37 37 Badges en argent 90 90 Badges de bronze
Ben – je’Je vais ajouter une deuxième recommandation. Les deux produits sont actifs et collaborent et parlent lors de conférences / fournissent d’excellents articles – les octets de logiciels malveillants et l’objectif sont des équipes conviviales et raisonnables dans le temps et des équipes bien véhiculées. Nous’Venez un long chemin en dix ans.
4 avril 2021 à 12:14
Merci beaucoup pour l’aide. Exécutent des octets de logiciels malveillants depuis une semaine maintenant. Et il a choisi un mineur de crypto-monnaie. Alors cela a aidé!
13 avril 2021 à 9:26
@benwiggy pourriez-vous élaborer ou lier une ressource «en plus.”
19 juillet 2022 à 4:13
De nombreux chercheurs en sécurité recommandent ce scanner de logiciels malveillants. Moi-même même si je ne pense pas beaucoup au logiciel 3rd AV https: // de.malwarebytes.com
717 1 1 badge d’or 10 10 badges en argent 22 22 badges de bronze
Tout le monde recommande toujours des logiciels malveillants… mais la version gratuite ne scannera pas activement, vous vous retrouvez donc à vous souvenir d’exécuter un scan.
Il n’y a rien de mal à cela, mais si vous regardez AV-Test (qui concerne la chose la plus proche d’une autorité officielle réelle sur laquelle l’antivirus est «le meilleur»), vous verrez qu’il n’est même pas répertorié.
Maintenant, c’est pour deux raisons – 1. Les entreprises doivent payer pour être répertoriée et 2. Lorsque MalwareBytes a été répertorié il y a quelques années, il a tellement marqué que l’on ne peut qu’imaginer qu’ils ne voulaient pas continuer à payer pour de telles preuves accablantes. [Mine d’opinion.]]
Donc, sur la base de cela, je regarderais quoi est . Ils ont tous tendance à se lever et à tomber avec le temps, donc vous en voulez vraiment un qui a tendance à toujours rester près du sommet.
Personnellement, je me suis récemment installé sur Avira et cela ne m’a pas encore suffisamment irrité pour l’enlever à nouveau. C’est généralement mon point de basculement – lorsque les publicités pour acheter une version gratuite entrent ou même un antivirus payant commence à avoir l’impression de peser la machine.
J’ai toujours malwarebytes ici et je l’exécute occasionnellement. La version gratuite et non interactive ne se heurte à aucun autre antivirus installé.
Jamais deux scan / live actif Solutions antivirus sur une seule machine – ils peuvent se battre.
Le problème avec Google pour le “meilleur antivirus Mac” est qu’en raison de certaines techniques de référencement plutôt douteuses, bon nombre des meilleurs résultats, si vous regardez assez attentivement, recommandent les leurs Antivirus, et les seuls autres endroits où un autre est mentionné est sur d’autres sites en utilisant les mêmes techniques de référencement… donc tout devient un peu cyclique.
Je ne ferais pas confiance à l’un de ceux-ci pour autant que je puisse le cracher.
MacOS scanne maintenant des logiciels malveillants chaque fois qu’il a une chance
Au cours des six derniers mois, la protection contre les logiciels malveillants de macOS a changé plus que ce qu’il a fait au cours des sept années précédentes. Il est maintenant devenu entièrement préemptif, aussi actif que de nombreux produits commerciaux anti-malware, à condition que votre Mac exécute Catalina ou plus tard. Cet article met à jour ceux que je’ve a précédemment écrit sur Apple’S nouvel outil dans la guerre contre les logiciels malveillants, XProtect Remadiator.
Jusqu’à ce que le remède à XProtect soit arrivé dans MacOS 12.3 mars dernier, les outils système pour lutter contre les logiciels malveillants étaient essentiellement limités à XProtect et MRT. XProtect a été principalement utilisé pour vérifier les applications et autres code qui avaient un jeu de drapeaux de quarantaine, contre une liste de signatures de logiciels malveillants connus, et ne peut détecter que. Alors qu’Apple a élargi sa portée pour vérifier plus fréquemment et continue de mettre à jour ces signatures toutes les deux semaines, ils ont leurs limites. MRT a exécuté des scans pour détecter et retirer (‘corriger’) des logiciels malveillants connus, plus sensiblement peu de temps après le démarrage, mais rarement.
XProtect Remadiator se compose de modules de code exécutable qui évaluent et remettent les logiciels malveillants détectés. À l’heure actuelle, il s’agit notamment des éléments suivants:
- Adload, un Trojan endémique connu pour télécharger des logiciels publicitaires et des chiots indésirables, résumé ici;
- Dubrobber, un compte-gouttes de Troie troublant et polyvalent également connu sous le nom de XCSset;
- Eicar, un test standard inoffensif pour les produits anti-malware;
- Genieo, un pirate de navigateur agissant comme des logiciels publicitaires, résumé ici;
- Greenacre, un nom interne de pomme;
- MRTV3, se référant à Apple’S Remoteur de logiciel malveillant d’origine;
- Pirrit, des logiciels publicitaires malveillants expliqués en détail ici;
- Sheepswap, un nom interne de pomme;
- SnowDrift, identifié par Stuart Ashenbrenner de Jamf comme CloudMensis, Spyware identifié pour la première fois par Eset;
- Toydrop, un nom interne Apple;
- Trovi, un pirate de navigateur multiplateforme.
- Waternet, un nom interne Apple.
Ceux-ci sont orchestrés par XProtectPlugInService, un service XPC qui est planifié et envoyé à l’aide du système DAS-CTS qui fait de même pour la plupart des tâches d’arrière-plan périodiques. Quoi’S inhabituel avec XProtect Remadiator est que la tâche expédiée continue de choisir et d’exécuter différents modules de numérisation. Ainsi, la seule façon pratique de découvrir qui coule et quand provient du journal. Heureusement, que’s simple en utilisant le prédicat de recherche de journal
sous-système == “com.pomme.Xprotectframework.Pluginapi ”
’S scans. En utilisant cela sur un Mac Running Monterey 12.5.1 24/7 sans sommeil révèle l’activité de balayage suivante au cours d’une journée typique.
Le scanner Dubrobber (XCSSET) est de loin le plus fréquemment exécuté, effectuant des analyses d’une durée de 15 à 35 secondes toutes les heures ou deux pendant les périodes de faible activité utilisateur. Les autres analyses observées incluent les modules pour:
- Adload pendant une période de 8 secondes, une fois environ chaque jour;
- Eicar pour moins de 0.01 seconde, deux fois;
- Geneio pour 0.5 secondes, une fois;
- Greenacre pour 1.2 secondes, une fois;
- MRTV3 pendant 17 secondes, une fois;
- Pirrit pour 0.5 secondes, une fois;
- Les moutons-swap pendant 5 secondes, une fois;
- Snowbeagle pendant 10 secondes, une fois;
- SnowDrift (CloudMensis) pendant 9 secondes, une fois;
- Toydrop pour 0.02 Deuxièmement, une fois;
- Trovi dans un groupe de trois brèves analyses de moins de 0.1 seconde chacun;
- Waternet dans un combat soutenu, sans aucune conclusion signalée.
Ils font l’ensemble complet.
Ces scans de Dubrobber fréquents présentent une série structurée d’entrées de journal, à commencer par un chèque pour un protocole de connexion XPC vérifiable. Après cela, une règle Yara est chargée et la télémétrie a été activée, comme elle demeure tout au long du reste du scan. Là’s une série de vérifications de signature de code statique, puis une série de chèques de chemin. Fichier et autres chèques Yara suivent cela, et à la fin se trouve un événement avant le rapport d’analyse, qui prend le formulaire
<"caused_by":[],"status_message":"NoThreatDetected","status_code":20,"execution_duration":15.570410966873169>
qui semble explicite.
Ces analyses devraient désormais avoir lieu sur tous les Mac exécutant macOS Catalina et plus tard, avec le remède XProtect actuel installé. Ils’est le plus susceptible d’avoir lieu lorsque votre Mac est éveillé mais qui fait peu autre que les tâches de fond, telles que des sauvegardes de routine, et recevoir des e-mails entrants à leur arrivée.
Pour ceux qui exécutent ces versions récentes de macOS, cela représente un grand pas en avant. Il dissipe également un doute quant à la question de savoir si cette nouvelle protection contre les logiciels malveillants a encore été mis en ligne:’s à la fois vivant et scanner activement déjà.
Mise à jour
J’ai modifié la liste des analyses observées pour refléter ma nouvelle expérience.
Mise à jour 2020 GMT 30 août 2022.
Scanner de barrus (gratuit)
[“\ / sites \ / all \ / themes \ / ubertheme \ / images \ / modèles \ / 01_screenshot_vb_scanner_scanning_bg2.png “,” \ / sites \ / all \ / themes \ / ubertheme \ / images \ / templates \ / 02_screenshot_vb_scanner_main-window_bg2.png “,” \ / sites \ / all \ / themes \ / ubertheme \ / images \ / templates \ / 03_screenshot_vb-scanner_daily-scan_bg2.png “,” \ / sites \ / all \ / themes \ / ubertheme \ / images \ / templates \ / 04_screenshot_vb_scanner_preferences_bg2.png “] [” \ / sites \ / all \ / themes \ / ubertheme \ / images \ / templates \ / 01_screenshot_vb_scanner_scanning_bg2.png “,” \ / sites \ / all \ / themes \ / ubertheme \ / images \ / templates \ / 02_screenshot_vb_scanner_main-window_bg2.png “,” \ / sites \ / all \ / themes \ / ubertheme \ / images \ / templates \ / 03_screenshot_vb-scanner_daily-scan_bg2.png “,” \ / sites \ / all \ / themes \ / ubertheme \ / images \ / templates \ / 04_screenshot_vb_scanner_preferences_bg2.png “]
Protection antivirus et malware gratuits gratuits pour votre Mac.
- Antivirus pour Mac à protéger contre les logiciels malveillants macOS et Windows
- Mises à jour de définition automatique du virus avant les scans
Aperçu
Antivirus et protection des logiciels malveillants gratuits pour votre Mac
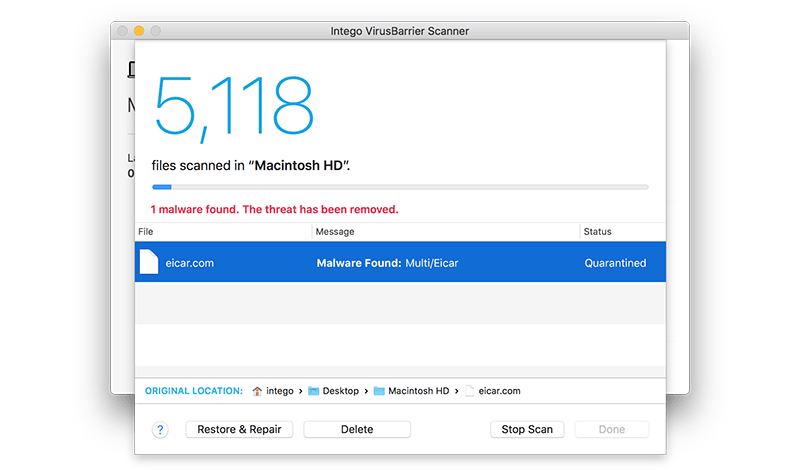
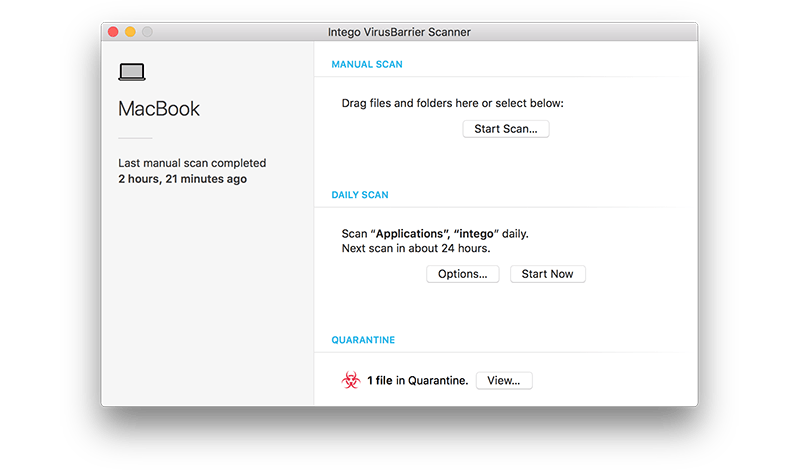
Fabriqué par les experts Mac d’Intego, le scanner VirusBarrier est un outil de suppression antivirus et malware gratuit pour Mac. . Ou numériser manuellement un emplacement spécifique comme vos propres dossiers de documents.
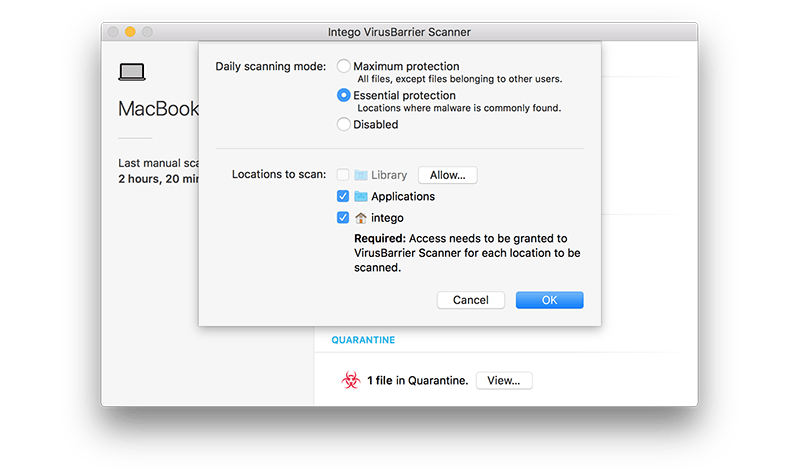
Le scanner Intego Virusbarrier est basé sur le moteur de balayage anti-malware d’origine Mac trouvé dans VirusBarrier. Il peut scanner votre ordinateur sur une base périodique ou lorsque vous demandez à effectuer une analyse. Pour scanner tous les fichiers sur votre Mac dans des couches de protection en temps réel et supplémentaires, essayez Mac Internet Security X9, ou choisissez Mac Premium Bundle pour la suite de produits de sécurité la plus complète.
détails du produit
Détails du scanner VirusBarrier
-
- Gardez votre ordinateur sans malware tels que les virus Mac, les virus Windows, les virus Unix, les virus Microsoft Word et les macro Excel, les chevaux de Troie, les vers, les logiciels espions, les logiciels publicitaires, les outils de piratage, les dialers, les keyloggers et les logiciels de sécurité (faux programmes de sécurité)
- Détecte Windows malware pour empêcher votre Mac de agir en tant que transporteur
- Scans pour les logiciels malveillants automatiquement ou à la demande dans tous les emplacements disponibles
- Trouver des logiciels malveillants contenus dans des fichiers d’archives
- Scans
- Options flexibles pour gérer les logiciels malveillants, y compris la réparation, la quarantaine ou l’adresse au cas par cas
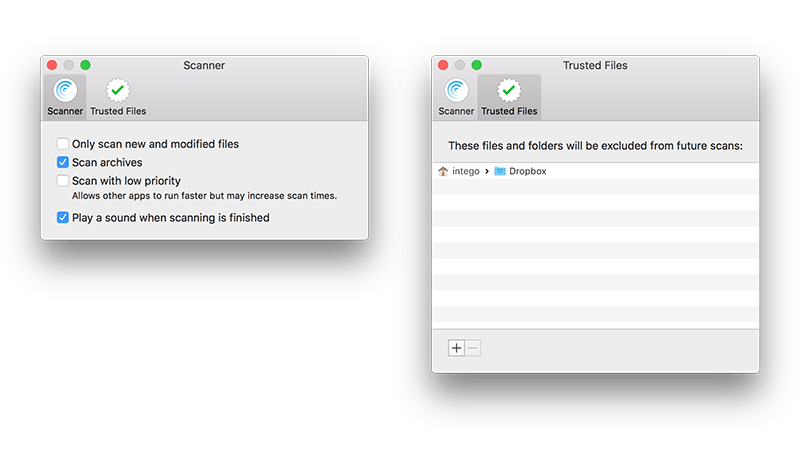
- Marquez des dossiers de confiance pour accélérer les scans
- L’antivirus haute performance scanne rapidement avec une empreinte légère
- En raison des limites imposées par le Mac App Store, cette application ne peut pas effectuer une analyse de logiciels malveillants en temps réel lorsque le scanner malware regarde constamment pour de nouveaux fichiers ou des modifications dans les fichiers. Il est seulement capable de scanner votre ordinateur sur une base périodique ou lorsqu’il est demandé à scanner par l’utilisateur
- La numérisation est limitée aux emplacements de votre ordinateur auquel vous accordez un accès
Configuration requise
Système d’exploitation pris en charge
- Mac os x 10.10 ou plus
Exigences matérielles minimales
- Tout ordinateur compatible Mac OS X ou MacOS soutenu officiellement
- 500 Mo d’espace disque dur disponible
- Connexion Internet requise pour les définitions de logiciels malveillants Mises à jour
Langues
- Anglais, français, allemand, japonais, espagnol
Les 3 principales méthodes pour analyser les e-mails pour les logiciels malveillants sur Mac

La numérisation est une étape importante pour garder un œil sur les fichiers téléchargés. Voici les 3 principales méthodes pour Analyser un e-mail pour les logiciels malveillants sur Mac.
Les ordinateurs ont-ils vraiment besoin d’un antivirus est toujours une grande question avec des réponses différentes. Le gardant de côté, peu importe ce que vous utilisez, un ordinateur peut être affecté. . Mais à la fin, la connaissance de l’utilisateur compte le plus. Nous exploitons des milliers de choses en ligne par e-mail et donc je pensais que l’on devait connaître les méthodes pour analyser les e-mails pour malware sur Mac
Apple a connu une croissance progressive des expéditions d’ordinateurs portables, ce qui confirme qu’ils sont également pour des affaires réelles. Bien qu’il soit un peu sécurisé par rapport, vos propres connaissances pour trouver des choses sont tout aussi importantes.
Important: Restez au courant des dernières attaques virales sur votre Mac. Les choses avaient très bien évolué et la voie du spam aussi. Gardez toujours les principales sources du virus à l’esprit. Ils peuvent être sous quelque forme dire que des logiciels malveillants lors de l’installation d’un lecteur Adobe Flash ou quelque chose de similaire.
Table des matières
Fait l’ouverture d’un e-mail d’installation de logiciels malveillants?
Eh bien, c’est vrai. Les e-mails ne concernent pas seulement le texte. Ce sont des options intégrées pour joindre le multimédia et bien d’autres qui doivent être téléchargés pour une meilleure compréhension. De tels fichiers multimédias peuvent être nourris avec des virus qui nuisent réellement à l’ordinateur portable après’a été visualisé / téléchargé. Oui, ces codes ne sont pas visibles et peuvent être cachés.
Demander des e-mails en texte peut ne pas fonctionner pour fonctionner en douceur. Il n’y a donc pas d’autre moyen d’être un peu prudent et tout.
Voici quelques méthodes de méthodes pour scanner des e-mails pour les logiciels malveillants sur Mac.
- EN RAPPORT –Ai-je besoin d’antivirus pour mac?
- 5 meilleurs antivirus gratuits pour Mac
3 méthodes pour scanner les e-mails pour les logiciels malveillants sur Mac
Didacticiel vidéo
Nous avons fourni cet article sous la forme d’un tutoriel vidéo pour notre lecteur’commodité. Si vous êtes intéressé à lire, sautez la vidéo pour l’instant et regardez-la après la fin de la lecture de cet article.
CleanMyMac X est un logiciel Mac qui peut faire un tas de choses. Les scanners de confidentialité, le scanner de fichiers plus gros, les nettoyeurs de jonction système et les déménagements malveillants sont certains d’entre eux. Il a une interface utilisateur très propre et intuitive avec beaucoup de fonctionnalités premium. Il vous permet de supprimer les fichiers indésirables, les logiciels malveillants et optimise votre Mac en un seul clic. Ceci est disponible en versions gratuites et premium. Il est connu comme un package tout-en-un pour rendre votre Mac plus efficace.
Ne jamais cliquer sur un lien électronique jusqu’à ce que vous ne sachiez pas le résultat. Ce logiciel est essentiel pour un ordinateur portable pour scanner les pièces jointes. La première consiste à scanner les pièces jointes à l’aide de CleanMymac x.
Faits saillants de Cleanmymac x
- Interface utilisateur simple et propre
- Supprime le GBS de fichiers indésirables en un seul clic
- Garde votre mac à jour
- Disponible en versions gratuites et premium
- Compatible avec toutes les dernières versions de macOS
Prix de Cleanmymac x
CleanMymac X est disponible en Abonnement d’un an et licence unique et peut être acheté en fonction du nombre de Mac.
- Abonnement d’un an
- Planifier 1 Mac – 27 $.96
- Planifiez 2 Mac – 43 $.96
- Planifiez 5 Mac – .96
- Planifier 1 Mac – 71 $.96
- Planifiez 2 Mac – .96
- Planifiez 5 Mac – 159 $.96
Comment scanner le courrier électronique pour les logiciels malveillants sur Mac à l’aide de Cleanmymac x
- Visitez le site officiel de Cleanmymac X. Achetez et téléchargez la dernière version de l’application sur votre Mac.
- Lancez l’application après la fin du processus d’installation. Ensuite, vous trouverez l’interface de l’écran d’accueil comme indiqué dans la capture d’écran ci-dessous. Choisir la “Suppression de logiciels malveillants” “Analyse” option.
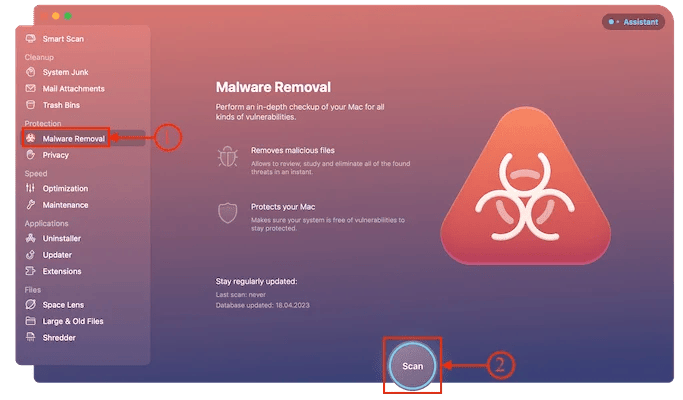
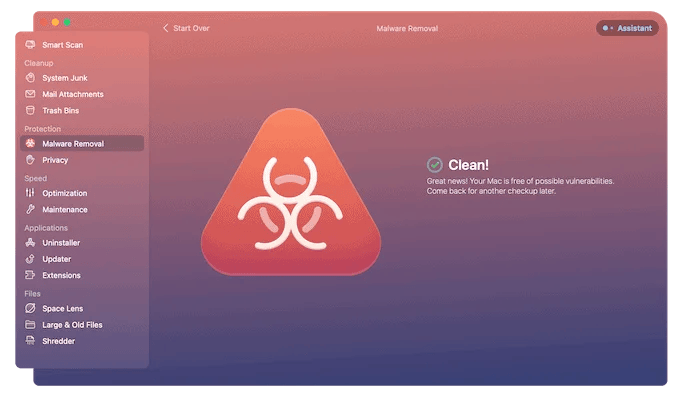
- Ensuite, il commence à scanner votre Mac pour les logiciels malveillants et il faut du temps pour terminer le processus en fonction de l’espace de stockage. Plus tard, il affiche la page de résultats comme propre!
Vous pouvez également essayer l’outil de pièces jointes des e-mails de CleanMymac X pour trouver le malware dans les pièces jointes des e-mails qui sont stockées dans le stockage local. Voici la procédure pour utiliser cette fonctionnalité.
- Lancez l’application CleanMymac X sur votre Mac.
- Choisir la “Pièces jointes” Outil de la section de nettoyage disponible sur la barre de menu de gauche et cliquez sur “Analyse”.
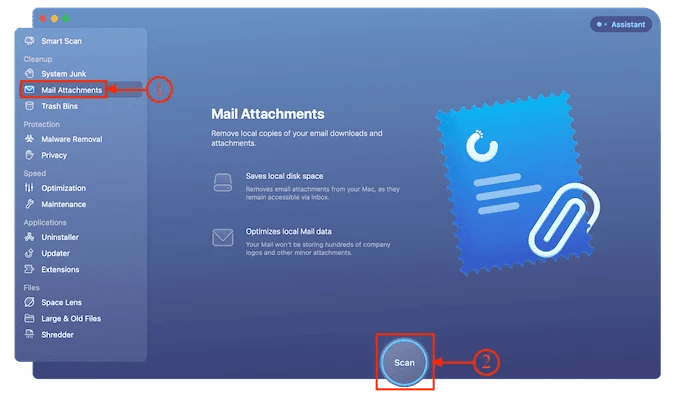
- Ensuite, il commence à scanner les e-mails pour les logiciels malveillants sur Mac et après l’achèvement du processus, il affiche la page de résultats comme propre!

2. Bitdefender sur un mac
Bitdefender est deuxième sur notre liste. NOTER son taux de nettoyage Bitdefender est également un excellent choix pour scanner les pièces jointes de courrier et d’autres données connexes du disque. C’est l’un des logiciels antivirus populaires disponibles pour les utilisateurs de Mac. Il protège votre Mac contre les virus et les logiciels malveillants 24 heures sur 24 avec un système de sécurité avancé. BitDefender fournit un VPN pour assurer une expérience de navigation rapide et sécurisée pour les utilisateurs. Il vous permet d’essayer sa version d’essai gratuite de 30 jours qui comprend toutes les fonctionnalités premium.
Faits saillants de Bitdefender
- Protection en temps réel
- VPN est inclus
- Protection de la machine à remonter le temps
- Fournit une version d’essai gratuite de 30 jours
BitDefender fournit ses services dans trois plans, tels que Plan 1 an, plan de 2 ans et plan de 3 ans. Chaque plan est disponible pour 1 appareil et 3 appareils. Les prix de tous les plans sont répertoriés ci-dessous.
Comment scanner les e-mails pour les logiciels malveillants sur Mac à l’aide de BitDefender
- Visitez le site officiel de Bitdefender et téléchargez la dernière version de l’application sur votre Mac.
- Lancez l’application après une installation réussie et vous demande de vous connecter à Bitdefender. Vous pouvez utiliser Comptes Google, Microsoft, Facebook et Apple Pour se connecter.
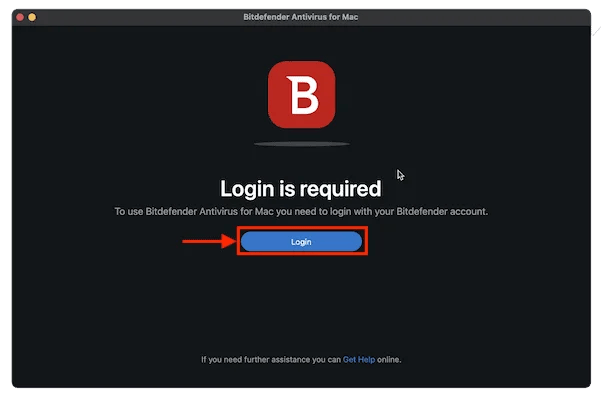
- Après avoir signé Bitdefender, il redirige vers l’écran d’accueil de l’application. Autoriser les autorisations si elle vous demande de faire.
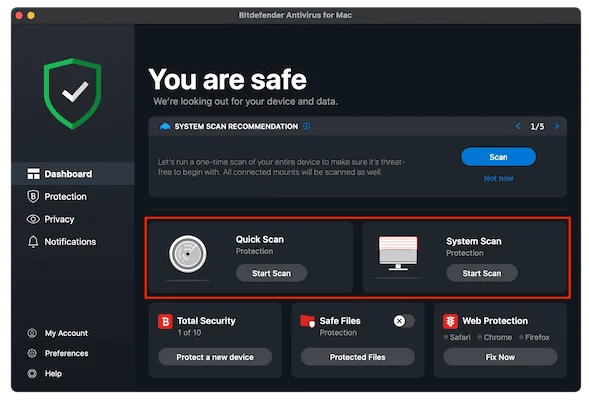
- Sur l’écran d’accueil, il affiche diverses options et types de numérisation. Il fournit deux types de scan – Analyse rapide et scan système complet. Choisissez le type de numérisation en fonction de votre exigence.
- Ensuite, il commence à scanner votre Mac et vous montre les résultats en trois catégories – Fichiers numérisés, détectés et résolus.
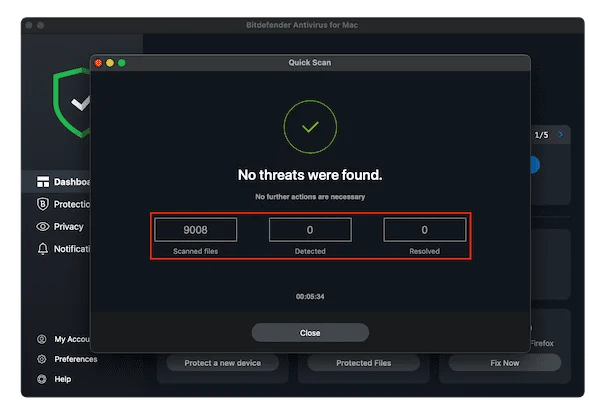
- C’est ainsi que vous pouvez analyser le courrier électronique pour les logiciels malveillants sur Mac à l’aide de Bitdefender.
- EN RAPPORT –Top 5 logiciels antivirus pour Windows PC
- Les types de logiciels malveillants les plus courants et comment les éviter
3. Sécurité Internet Intego Mac
Sécurité Internet Intego Mac (Lien à prix réduit de 50%) Le logiciel est un logiciel de sécurité Mac Internet bien connu pendant plus de 15 ans. Cela a une grande base d’utilisateurs à travers le monde en raison de ses performances exceptionnelles. Il défend votre Mac de toutes sortes de Malwares, nettoie de gros fichiers indésirables et protégez vos données confidentielles. Il est disponible dans des applications individuelles et également dans des packs de bundle. Ceci est compatible avec toutes les dernières versions de macOS. Si vous voulez une protection complète pour votre Mac, vous devez l’installer.
Faits saillants de la sécurité Internet Intego Mac
- Interface utilisateur professionnel
- Antivirus Mac le plus fiable
- Protection en temps réel avec pare-feu bidirectionnel
- Compatible avec toutes les dernières versions de macOS
Prix de la sécurité Internet Intego Mac
La sécurité Internet Intego Mac est disponible en 1 an et 2 ans Des plans. Les prix sont indiqués ci-dessous.
Comment scanner les e-mails pour les logiciels malveillants sur Mac à l’aide de la sécurité Internet Intego Mac

Dans cette section, je vais vous montrer la procédure étape par étape pour scanner des e-mails pour malware sur Mac en utilisant la sécurité Internet Mac Intego.
Temps total: 5 minutes

Lancez n’importe quel navigateur et visitez le site officiel d’Intego. Achetez et téléchargez la dernière version d’Intego sur votre Mac.
Étape-2: Activer les e-mails pour scanner

Lancer le Barrière de virus Après l’installation réussie et cliquez sur le “” option. Puis une petite fenêtre apparaîtra. Assurez-vous que le “E-mails” L’option est activée dans la section Scan et fermez cette fenêtre.
Étape 3: Démarrer la numérisation
Sur l’écran d’accueil de l’application, vous trouverez . Choisissez le type de scan en cliquant sur l’option. Ensuite, il commence à scanner votre Mac et supprime les fichiers indésirables trouvés.
Coût estimé: .99 USD
- Sécurité Internet Intego Mac
Matériaux: Antivirus
Conclusion
Dans le monde actuel, les e-mails sont l’une des principales raisons des attaques de logiciels malveillants et du phishing en ligne. Des centaines d’e-mails de spam sont reçus chaque jour par les utilisateurs qui contiennent des logiciels malveillants. L’utilisation du meilleur logiciel antivirus est la seule solution pour éviter les logiciels malveillants par e-mail. Essayez les méthodes discutées ci-dessus pour analyser les e-mails pour les logiciels malveillants sur Mac et rendre votre Mac à l’abri des attaques.
J’espère que ce tutoriel vous a aidé à connaître le Les 3 principales méthodes pour analyser les e-mails pour les logiciels malveillants sur Mac . Si vous voulez dire quelque chose, faites-le nous savoir à travers les sections de commentaires. Si vous aimez cet article, partagez-le et suivez Whatvwant sur Facebook, Twitter et YouTube pour plus de conseils techniques.
- EN RAPPORT –5 meilleures façons d’effacer les fichiers journaux sur Mac
- CleanMymac X Review: le meilleur nettoyeur Mac
Les 3 principales méthodes pour analyser les e-mails pour les logiciels malveillants sur Mac – FAQS
Mac a-t-il besoin d’un logiciel antivirus?
.
Mac a-t-il un scanner de virus intégré?
Oui, il avait. . Cependant, les gens trouvent beaucoup plus de façons de pousser des virus sur Mac
Comment supprimer manuellement les logiciels malveillants de mon Mac?
Téléchargez n’importe quelle application telle que CleanMymac X et scannez le disque pendant une seule fois. Tous les fichiers infectés se sont démarqués. Retirez-les simplement. Tu peux’T Supprimer tous les fichiers cachés manuellement. Certains fichiers et applications visibles pourraient être possibles.
Les Mac ont-ils besoin d’une protection contre les logiciels malveillants?
Bref, oui, ils ont besoin d’une protection contre les logiciels malveillants.
Puis-je télécharger Bitdefender gratuitement?
Oui. Bitdefender fournit une version d’essai gratuite de 30 jours.
Toc Toc
Le malware s’installe de manière persistante, pour s’assurer qu’elle est automatiquement exécutée chaque fois qu’un ordinateur est redémarré. Knockknock découvre un logiciel installé de manière persistante afin de révéler génériquement de tels logiciels malveillants.
Système d’Exploitation pris en charge: macOS 10.11+

Version actuelle: 2.3.0 (Modifier le journal)
Zip’s Sha-1: 8cf5f309520dd2b3df32726ff8ea845d60e29d13
Code source: Toc Toc
Note:
Pour plus de détails sur la persistance et les logiciels malveillants OS X / MacOS, consultez mon article:. Selon votre navigateur, vous devrez peut-être décompresser manuellement l’application en double-cliquant sur les archives zippées:
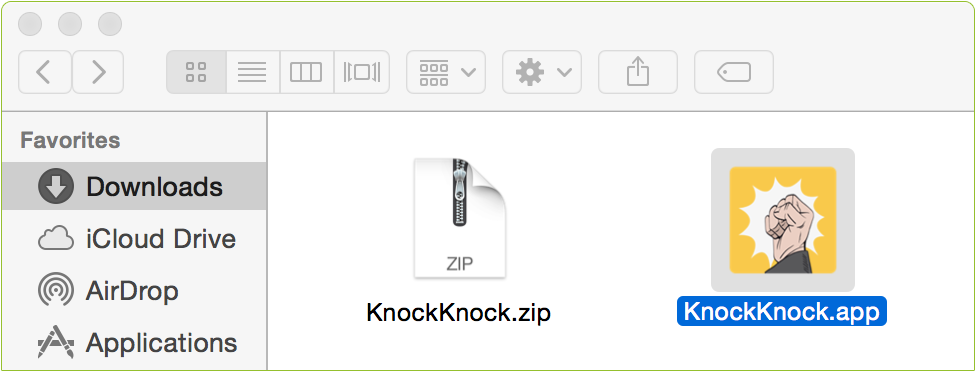
Pour exécuter l’application et commencer une analyse, double-cliquez sur Knockknock.appliquer .
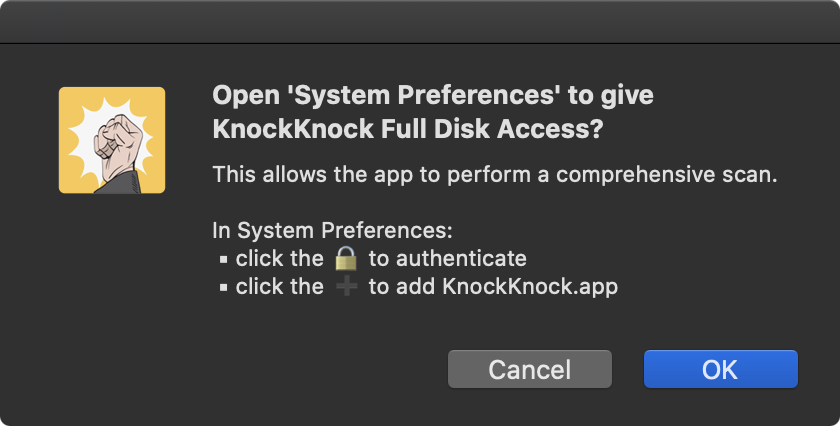
Sur les versions récentes de MacOS, Knockknock provoquera un “accès complet au disque”:
Ceci est facultatif, mais permettra à Knockknock d’effectuer une analyse plus complète.
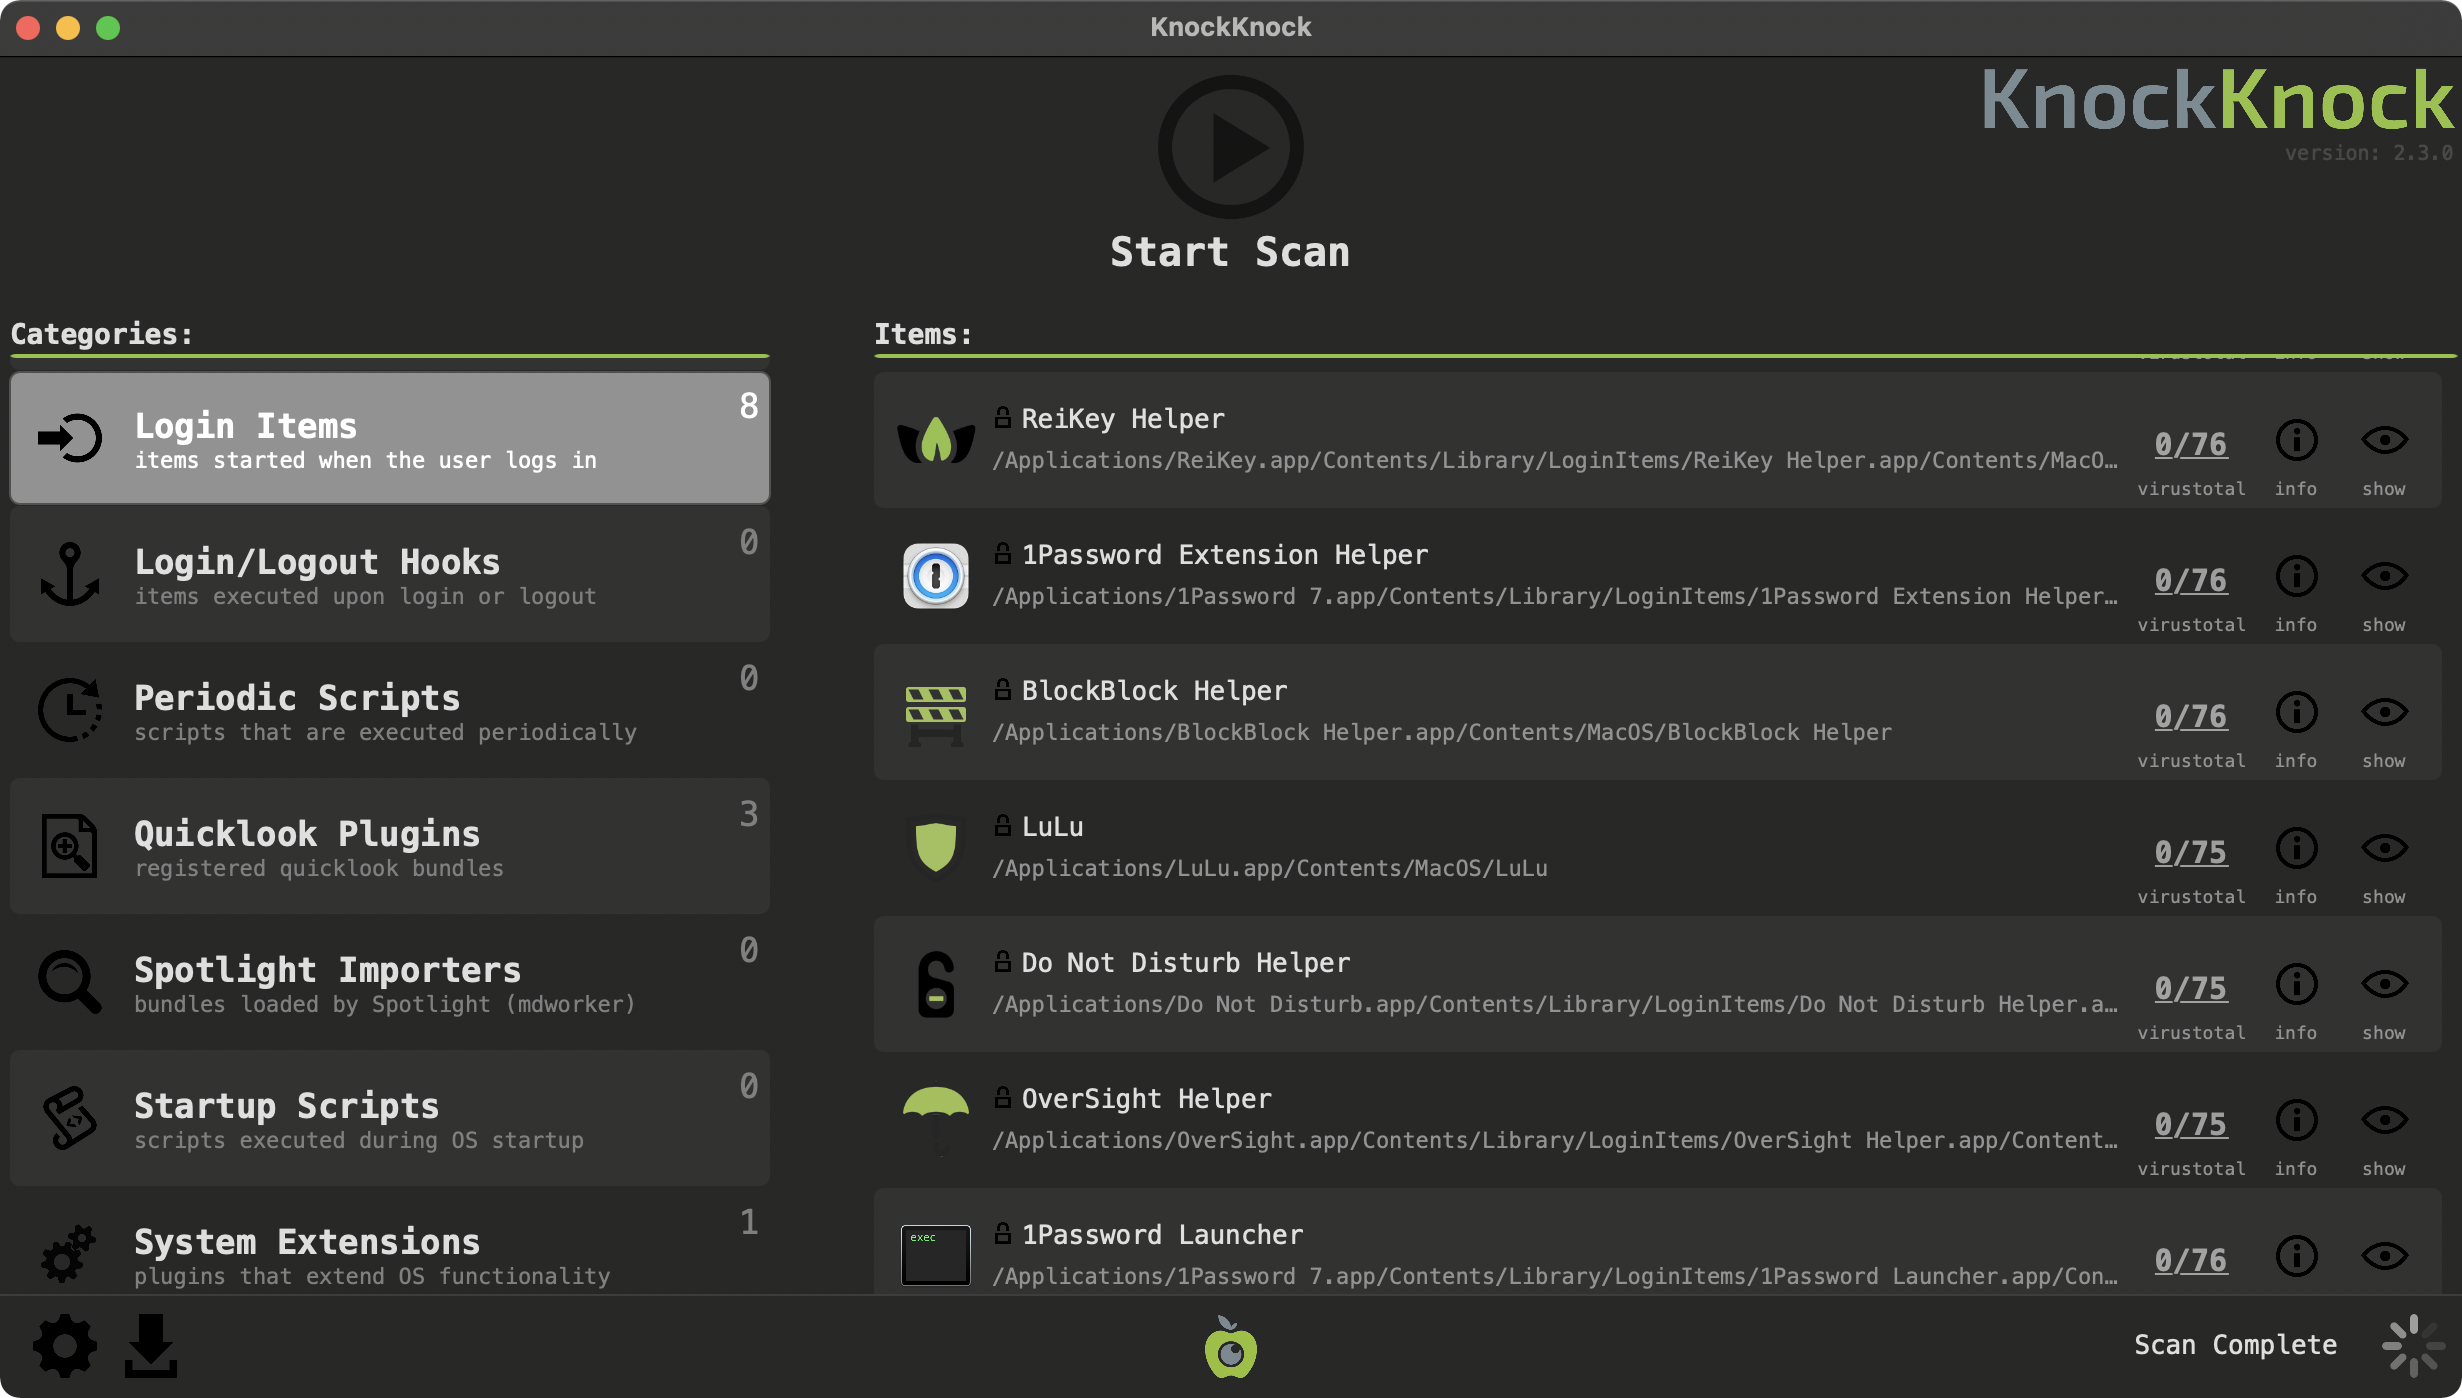
Appuyez sur le bouton «Démarrer la numérisation» pour instruire KnockKnock pour scanner des emplacements connus où des logiciels ou des logiciels malveillants persistants peuvent être installés. Par conception, Knockknock répertorie simplement les logiciels installés de manière persistante. Bien que par défaut les binaires de papple signés soient filtrés, un logiciel 3rd-partie légitime sera probablement affiché.
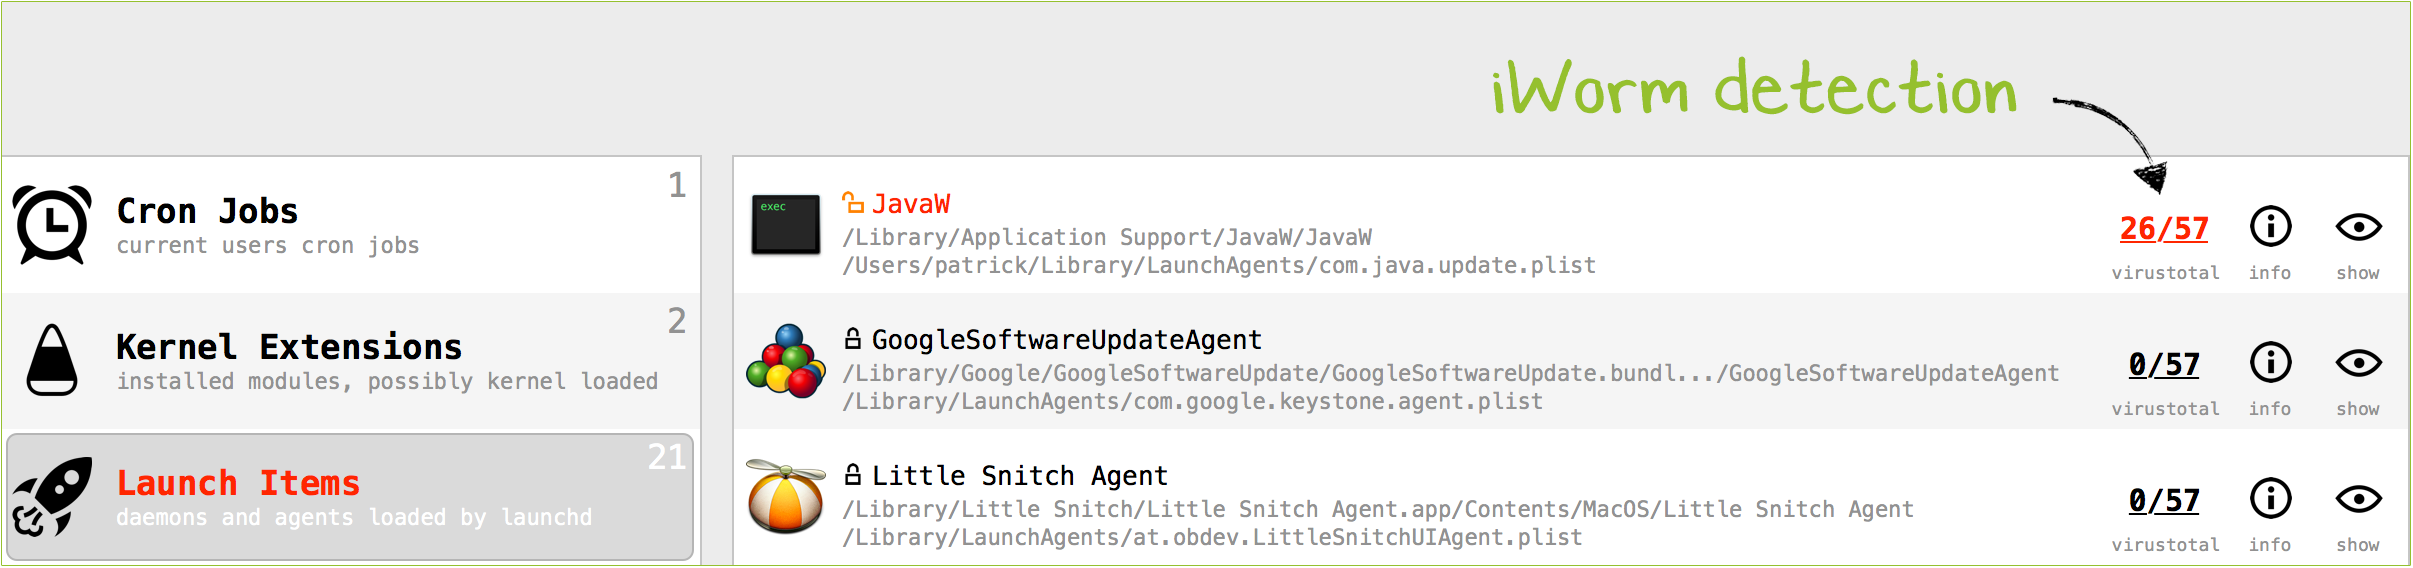
Le tableau de main gauche contient les catégories de logiciels persistants que les scanneurs Knockknock. Chaque ligne contient le nom et la brève description de la catégorie, et le nombre d’éléments détectés. Cliquer sur l’une des catégories affichera les éléments de cette catégorie dans le tableau des éléments de droite.
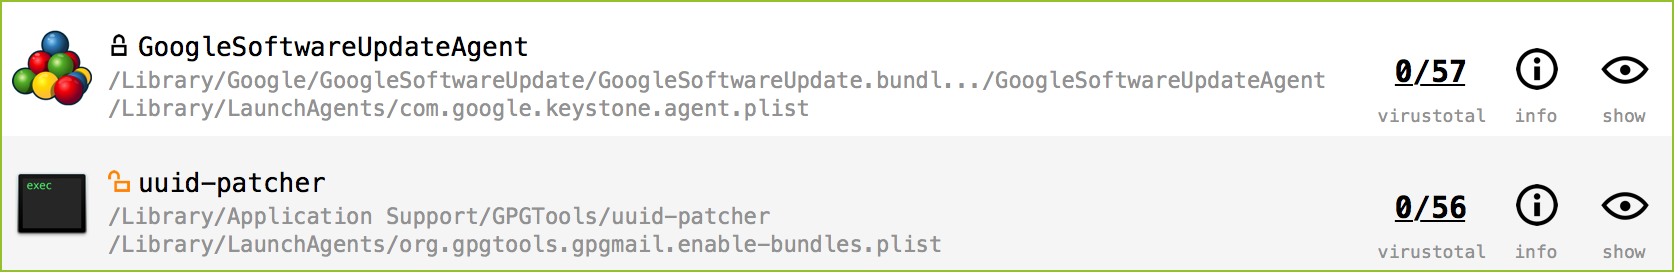
Chaque ligne de ce tableau contient le nom de l’élément détecté, une icône indiquant si elle appartient à Apple, , ou un tiers (mais toujours signé)
 ,
 , son chemin complet, puis divers boutons informationnels et exploitables. Ces boutons fournissent des informations sur les résultats de la numérisation Virustotal (antivirus) de l’article, des informations générales sur le fichier et la possibilité de visualiser l’élément dans Finder.
Si l’article est un binaire exécutable, Knockknock interroge automatiquement Virustotal avec un hachage du binaire afin de récupérer toute information. . Une fois la requête terminée, le titre du bouton est automatiquement mis à jour avec le rapport de détection, soit un ‘?’ Si le binaire n’est pas connu de Virustotal.
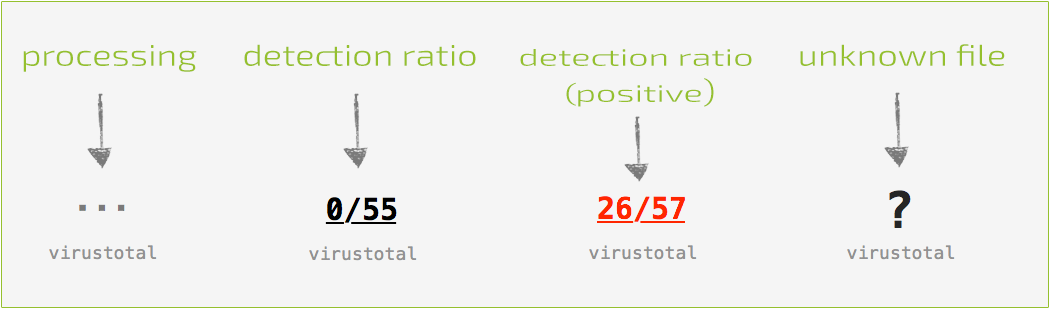
Une fois la requête terminée, le bouton peut être cliqué pour révéler une fenêtre contextuelle contenant des informations spécifiques à Virustotal sur le fichier. Si le fichier est inconnu, en cliquant sur le ‘Soumettre?’Le bouton soumettra le fichier pour analyse. Les fichiers connus contiennent un lien vers le rapport d’analyse complet et un ‘RESCAN?’bouton qui annulera le fichier.
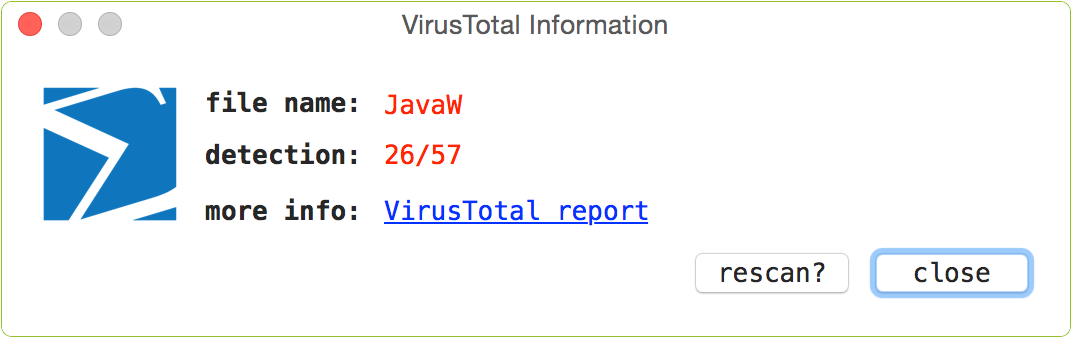
Si des logiciels malveillants connus sont détectés, le nom de l’élément et le bouton Virustotal seront mis en évidence en rouge. De plus, le nom de la catégorie sera également mis en évidence:
Le bouton «Info» affichera des informations détaillées sur l’élément, y compris son hachage, sa taille, son pli (le cas échéant) et son statut signé:
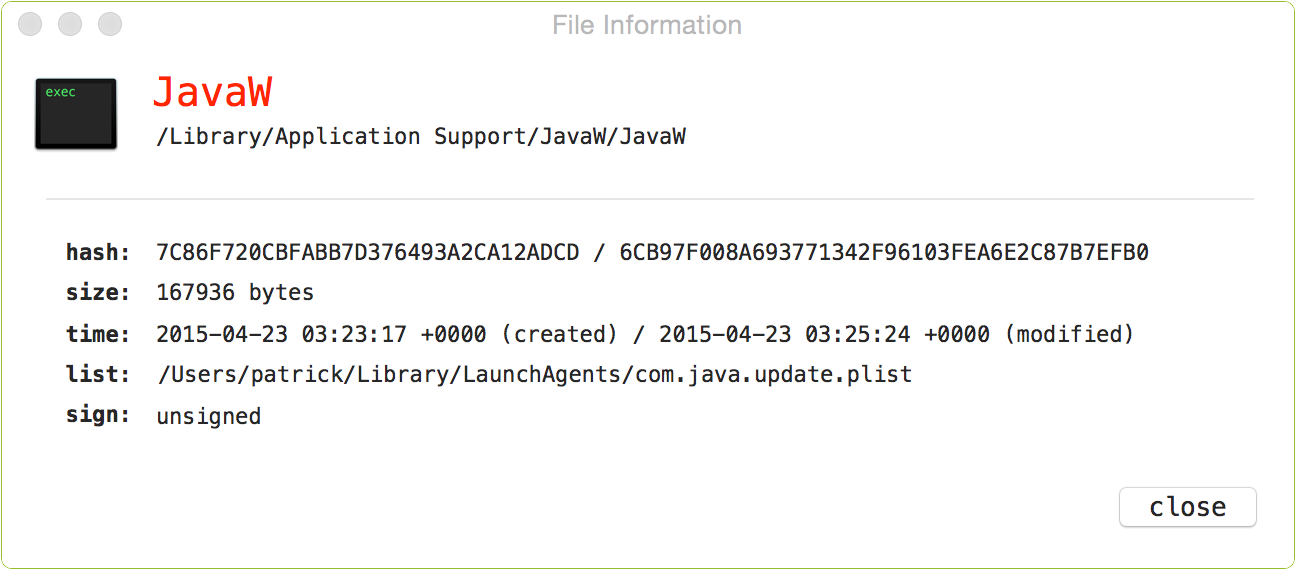
.0, si l’article est persisté via une liste de propriétés (PLIST), on peut cliquer dessus pour afficher son contenu:
Retour à la fenêtre principale, en cliquant sur le bouton final (‘show’) dans la ligne de l’article, révélera l’élément dans une fenêtre Finder.
Pour contrôler ou influencer l’exécution de Knockknock, cliquez sur l’icône «Gear» (Préférences) trouvée en bas à gauche de la fenêtre. Cela affichera la fenêtre de KnockKnock’s Privferse (Remarque, cette fenêtre s’affiche également via l’élément de menu «Préférences»):
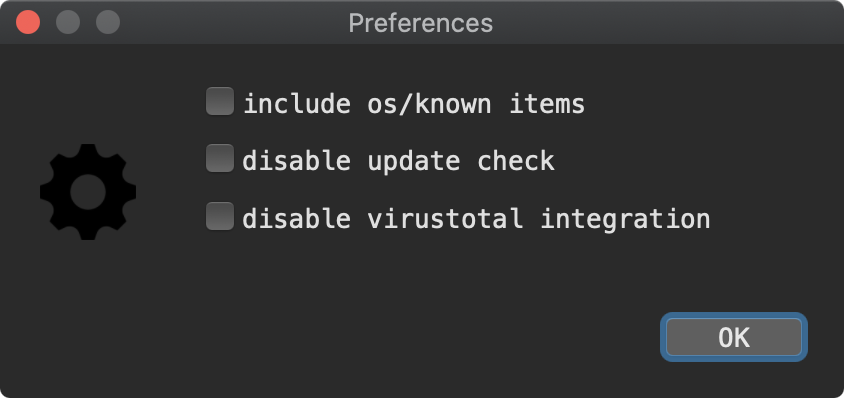
- «Afficher le système d’exploitation / éléments connus»:
Affichez tout ce qu’il trouve (par défaut, il filtre les éléments de pomme et de liste blanche signés). - Lorsque Knockknock est lancé, désactivez la vérification automatique des nouvelles versions.
- «Désactiver l’intégration de la virustotale»:
Ne demandez pas Virustotal avec les hachages d’articles persistants.
À côté de l’icône des préférences, l’icône de sauvegarde. Cliquez sur ceci pour enregistrer les conclusions de Knockknock (comme JSON):
Interface de ligne de commande
Knockknock maintenant (à partir de la version 2.0) peut être exécuté via la ligne de commande. Il y a divers avantages à cela, notamment la possibilité de déployer et d’exécuter par programme Knockknock (peut-être sur un intervalle régulièrement prévu). Via la CLI, Knockknock peut également être exécuté avec des privilèges élevés (i.e. sudo), qui garantira que Knockknock effectuera une analyse plus complète des articles pour tous utilisateurs!Exécutez le binaire Knockknock (Remarque: Spécifiez le chemin complet vers le binaire Knockknock dans son bundle d’applications) avec -h ou -help pour afficher des informations sur les options de ligne de commandement explicites:
$ ./Toc Toc.application / contenu / macOS / knockknock -h knocknock Utilisation: -H ou -Help Affichez ces informations d'utilisation - qui effectuer la chaîne de ligne de commande -pretty pendant la numérisation de la ligne de commande, la sortie est `` assez imprimée '' - Apple lors de la numérisation de la ligne de commande, incluez les éléments Apple / System -Skipvt pendant la numérisation des lignes de commande, ne vous interroge pas VirUstotal avec les hashes d'élément -SHES -SKIPVT Pendant
Note:
$ ./Toc Toc.app / contenu / macOS / knockknock -Whosthere> / path / to / some / fichier.json
Q: Knockknock a trouvé de nombreuses applications, si je m’inquiète?
R: Non. Knockknock énumère simplement les éléments qui sont automatiquement démarrés; Soit pendant le démarrage, pendant la connexion, soit pendant le lancement d’une autre application (E.g. Extensions du navigateur). Bien que les éléments de papple signée soient filtrés par défaut, de nombreux articles légitimes de tiers seront probablement affichés. Bien sûr, l’objectif est que Knockknock affiche également tout logiciel malveillant installé constante.Q: Ok, alors comment puis-je déterminer si quelque chose est un malware?
R: Par conception, Knockknock lui-même n’essaie pas de déterminer si quelque chose est un logiciel malveillant ou non. Cependant, puisque Virustotal est entièrement intégré dans Knockknock, des logiciels malveillants connus seront détectés (et mis en évidence en rouge). Les éléments restants qui ne sont pas signalés peuvent être examinés manuellement. Peut-être Google le hachage du fichier, exécutez des chaînes dessus, ou si vous êtes vraiment préoccupé par un article spécifique, envoyez-moi un e-mail à Patrick @ Objective-See.com et joindre le fichier 🙂Q: Quand je lance Knockknock, pourquoi demande-t-il d’accéder à mon dossier Téléchargements / Desktop / Calendar, etc?
R: Dans le cadre de ses énumérations, Knockknock scanne des processus de course et leurs dépendances. Si un processus a un élément chargé à partir de ces emplacements, lorsque Knockknock le scanne, il peut générer une alerte de système d’exploitation.Q: Pourquoi Knockknock essaie-t-il d’accéder au réseau?
R: Lorsque Knockknock est démarré, il se connecte à l’objectif-voir.com pour vérifier s’il y a une nouvelle version du produit. Plus précisément, il lit les produits de fichiers.JSON, qui contient le dernier numéro de version de Knockknock. Aucune information utilisateur ou produit n’est collectée ni transmise.KnockKnock peut générer un trafic réseau lié à son intégration avec Virustotal. Comme décrit ci-dessus, lorsqu’un utilisateur clique sur le bouton «Total du virus» dans la fenêtre d’alerte, cela enverra générer une demande qui contient le chemin, le nom et le hachage du fichier. Notez que la vérification automatisée de la version peut être désactivée via l’option «Désactiver les chèques de mise à jour» dans les préférences de KnockKnock.
Enfin, Knockknock utilise également Sentry.IO pour la détection des accidents qui peut générer un trafic réseau lié aux rapports contre les accidents.