


Το Mac έχει σαρωτή κακόβουλου λογισμικού?
Η εκλεκτική εταιρεία φωτός
Συνιστώμενος σαρωτής κακόβουλου λογισμικού/ιού για Mac? [αντίγραφο]
Έχω ψάξει για έναν καλό σαρωτή ιών/κακόβουλου λογισμικού για το Mac μου. Αλλά φοβάμαι ότι θα μπορούσα να κατεβάσω κάποιο λογισμικό εξουσίας επειδή όλα τα πράγματα που βρίσκω στο Google απλά αποδεικνύουν ότι είναι διαφημίσεις. Έχετε οποιεσδήποτε συστάσεις?
229K 78 78 Χρυσά κονκάρδες 404 404 Ασημένια κονκάρδες 883 883 Χάλκινα κονκάρδες
ρώτησε 4 Απριλίου 2021 στις 11:45
111 3 3 χάλκινα κονκάρδες
3 απαντήσεις
Θα συνιστούσα το Malwarebytes. Ωστόσο, το macOS περιλαμβάνει ήδη το XProtect, το οποίο είναι μια τακτική ενημερωμένη μαύρη λίστα κακόβουλων λογισμικών. Επιπλέον, υπάρχουν πολλά ενσωματωμένα χαρακτηριστικά ασφαλείας που καθιστούν πολύ δύσκολο το κακόβουλο λογισμικό να κάνει ζημιά: Οι διαδικασίες είναι περιορισμένες σε αυτό που μπορούν να διαβάσουν ή να γράψουν.
Φυσικά, δεν προτείνω ότι οι “Macs δεν παίρνουν κακόβουλο λογισμικό”. Αλλά αν είστε ήδη προσεκτικοί σχετικά με τη λήψη του «Trashy Software», τότε αυτό είναι τόσο αποτελεσματικό όσο οτιδήποτε άλλο.
Τι δεν το έκανες’t ask είναι υπάρχουν προϊόντα πιο αποτελεσματικά από ένα που απλώς προσπαθεί να καλύψει το γνωστό κακόβουλο λογισμικό. Εκεί’S Μια κατηγορία προϊόντων που σαρώνουν για ύποπτη συμπεριφορά, ώστε να μπορείτε να αποφασίσετε εάν ένα πρόγραμμα αξίζει τον κίνδυνο ή να ειδοποιηθεί για έναν μη διαταραχές κίνδυνο. Ξεκινήστε με αντικειμενικό δείτε προϊόντα σε αυτήν την περίπτωση.
Το Lulu και το Knockknock αξίζει να εξετάσουμε καθώς και τη συνδεδεμένη εφαρμογή Blockblock από πάνω.
229K 78 78 Χρυσά κονκάρδες 404 404 Ασημένια κονκάρδες 883 883 Χάλκινα κονκάρδες
Απαντήθηκε στις 4 Απριλίου 2021 στις 12:04
29.7K 2 2 χρυσά κονκάρδες 37 37 ασημένια κονκάρδες 90 90 χάλκινα κονκάρδες
Μπεν – Ι’Θα προσθέσει μια δεύτερη σύσταση. Και τα δύο προϊόντα είναι ενεργά και συνεργάζονται και μιλούν σε συνέδρια / παραδίδουν εξαιρετικά έγγραφα – bytes κακόβουλο λογισμικού και αντικειμενικά βλέπε είναι φιλικά προς τον καταναλωτή, λογικό κόστος σε χρονικά και δολάρια καλά ερεθισμένες ομάδες. Εμείς’έρχονται πολύ μακριά σε δέκα χρόνια.
4 Απριλίου 2021 στις 12:14
Σας ευχαριστώ πολύ για τη βοήθεια. Τρέχουν bytes κακόβουλο λογισμικό για μια εβδομάδα τώρα. Και διάλεξε μερικούς κρυπτογραφικούς ανθρακωρύχους. Έτσι βοήθησε!
13 Απριλίου 2021 στις 9:26
@Benwiggy Θα μπορούσατε να επεξεργαστείτε ή να συνδέσετε έναν πόρο RE “πάνω από αυτό, υπάρχουν πολλά ενσωματωμένα χαρακτηριστικά ασφαλείας που καθιστούν πολύ δύσκολο το κακόβουλο λογισμικό να κάνει ζημιά: Οι διαδικασίες είναι περιορισμένες σε αυτό που μπορούν να διαβάσουν ή να γράψουν.«
19 Ιουλίου 2022 στις 4:13
Πολλοί ερευνητές ασφαλείας συνιστούν αυτόν τον σαρωτή κακόβουλου λογισμικού. Ο ίδιος ακόμα κι αν δεν σκέφτομαι πολύ από το 3ο λογισμικό AV https: // de.κακόβουλο λογισμικό.com
Απαντήθηκε στις 4 Απριλίου 2021 στις 12:03
717 1 1 χρυσό σήμα 10 10 ασημένια κονκάρδες 22 22 χάλκινα κονκάρδες
Όλοι συνιστούν πάντα το Malwarebytes … ωστόσο η ελεύθερη έκδοση δεν θα σαρώσει ενεργά, οπότε μένετε να θυμάστε να τρέξετε μια σάρωση.
Δεν υπάρχει τίποτα λάθος με αυτό, αλλά αν κοιτάξετε το AV-Test (που είναι το πιο κοντινό πράγμα σε μια πραγματική επίσημη εξουσία στην οποία είναι «καλύτερο»), θα δείτε ότι δεν είναι καν.
Τώρα, αυτό είναι για δύο λόγους – 1. Οι εταιρείες πρέπει να πληρώσουν για να καταχωρηθούν & 2. Όταν ο Malwarebytes ήταν εισηγμένος εκεί πριν από λίγα χρόνια, σημείωσε τόσο άσχημα ώστε να μπορεί κανείς να φανταστεί ότι δεν ήθελαν να συνεχίσουν να πληρώνουν για τέτοιες καταδικαστικές αποδείξεις. [Γνώμη ορυχείο.]
Έτσι, με βάση αυτό, θα έβλεπα τι είναι Εμφανίζεται στο AV-Test και επιλέξτε κάτι που κάνει καλά, όχι μόνο στην τελευταία αναφορά, αλλά και να επιστρέψετε στην ιστορία. Όλοι έχουν την τάση να ανεβαίνουν και να πέφτουν με την πάροδο του χρόνου, οπότε θέλετε πραγματικά ένα που τείνει να μένει πάντα κοντά στην κορυφή.
Προσωπικά, πρόσφατα εγκαταστάθηκα στην Avira και δεν με ενοχλούσε επαρκώς για να το αφαιρέσω ξανά. Αυτό είναι συνήθως το σημείο ανατροπής μου – όταν οι διαφημίσεις για να αγοράσουν μια έκδοση δωρεάν λογισμικού με το δρόμο ή ακόμα και ένας αμειβόμενος antivirus αρχίζει να αισθάνεται σαν να ζυγίζει το μηχάνημα κάτω.
Έχω ακόμα malwarebytes εδώ και το τρέχω περιστασιακά. Η ελεύθερη, μη διαδραστική έκδοση δεν συγκρούεται με κανένα άλλο εγκατεστημένο αντι-ιό.
Ποτέ δεν έχετε δύο Ενεργός σάρωση/ζωντανά λύσεις προστασίας σε ένα μηχάνημα – μπορούν να πολεμήσουν.
Το πρόβλημα με το Googling για το “Best Mac Antivirus” είναι αυτό που οφείλεται σε κάποιες μάλλον dodgy τεχνικές SEO, πολλά από τα κορυφαία αποτελέσματα, αν κοιτάξετε αρκετά, συνιστούν τα δικά τους Antivirus, και τα μόνα άλλα μέρη που αναφέρεται ποτέ συγκεκριμένα είναι σε άλλες τοποθεσίες χρησιμοποιώντας τις ίδιες τεχνικές SEO… έτσι όλα παίρνουν λίγο κυκλικά.
Δεν θα εμπιστευόμουν ένα από αυτά όσο θα μπορούσα να το φτύνω.
Το MacOS σαρώνει τώρα για κακόβουλο λογισμικό κάθε φορά που έχει την ευκαιρία
Τους τελευταίους έξι μήνες η προστασία κακόβουλου λογισμικού MacOS έχει αλλάξει περισσότερο από ό, τι κατά τα προηγούμενα επτά χρόνια. Έχει πλέον προχωρήσει πλήρως προληπτική, ως ενεργή ως πολλά εμπορικά προϊόντα κατά της μαλλιού, υπό την προϋπόθεση ότι το Mac σας τρέχει Catalina ή αργότερα. Αυτό το άρθρο ενημερώνει αυτά’έχουν γράψει προηγουμένως για την Apple’S Νέο εργαλείο στον πόλεμο κατά του κακόβουλου λογισμικού, XProtect Remediator.
Μέχρι να φτάσει το Xprotect Remediator στο MacOS 12.3 Τον περασμένο Μάρτιο, τα εργαλεία συστήματος για την αντιμετώπιση του κακόβουλου λογισμικού περιορίζονταν ουσιαστικά σε XProtect και MRT. Το XProtect χρησιμοποιήθηκε κυρίως για τον έλεγχο των εφαρμογών και άλλων κώδικα που είχε ένα σετ σημαίας καραντίνας, σε έναν κατάλογο υπογραφών γνωστού κακόβουλου λογισμικού και μπορεί να ανιχνεύσει μόνο. Ενώ η Apple έχει διευρύνει το πεδίο εφαρμογής της για να ελέγχει πιο συχνά και συνεχίζει να ενημερώνει αυτές τις υπογραφές κάθε δύο εβδομάδες, έχουν τα όριά τους. Το MRT RAN σαρώνει τόσο για να ανιχνεύσει και να αφαιρέσει (‘αποκαθιστώ’) γνωστό κακόβουλο λογισμικό, πιο αξιοσημείωτα λίγο μετά την εκκίνηση, αλλά σπάνια.
Το XProtect Remediator αποτελείται από εκτελέσιμες ενότητες κώδικα που και οι δύο σαρώνουν και αποκαθιστούν το ανιχνευμένο κακόβουλο λογισμικό. Προς το παρόν, αυτά περιλαμβάνουν τα εξής:
- Το Adload, ένα ενδημικό Trojan γνωστό για τη λήψη ανεπιθύμητων adware και κουτάβια, συνοψίζονται εδώ
Η εκλεκτική εταιρεία φωτός
Ο σαρωτής DubRobber (XCSSet) είναι μακράν ο πιο συχνά τρέχει, εκτελώντας σαρώσεις που διαρκεί 15-35 δευτερόλεπτα κάθε ώρα ή δύο κατά τη διάρκεια περιόδων χαμηλής δραστηριότητας χρήστη. Άλλες παρατηρούμενες σαρώσεις περιλαμβάνουν τις ενότητες για:
Συνιστώμενος σαρωτής κακόβουλου λογισμικού/ιού για Mac? [αντίγραφο]
Έχω ψάξει για έναν καλό σαρωτή ιών/κακόβουλου λογισμικού για το Mac μου. Αλλά φοβάμαι ότι θα μπορούσα να κατεβάσω κάποιο λογισμικό εξουσίας επειδή όλα τα πράγματα που βρίσκω στο Google απλά αποδεικνύουν ότι είναι διαφημίσεις. Έχετε οποιεσδήποτε συστάσεις?
229K 78 78 Χρυσά κονκάρδες 404 404 Ασημένια κονκάρδες 883 883 Χάλκινα κονκάρδες
ρώτησε 4 Απριλίου 2021 στις 11:45
111 3 3 χάλκινα κονκάρδες
3 Απαντήσεις 3
Θα συνιστούσα το Malwarebytes. Ωστόσο, το macOS περιλαμβάνει ήδη το XProtect, το οποίο είναι μια τακτική ενημερωμένη μαύρη λίστα κακόβουλων λογισμικών. Επιπλέον, υπάρχουν πολλά ενσωματωμένα χαρακτηριστικά ασφαλείας που καθιστούν πολύ δύσκολο το κακόβουλο λογισμικό να κάνει ζημιά: Οι διαδικασίες είναι περιορισμένες σε αυτό που μπορούν να διαβάσουν ή να γράψουν.
Φυσικά, δεν προτείνω ότι οι “Macs δεν παίρνουν κακόβουλο λογισμικό”. Αλλά αν είστε ήδη προσεκτικοί σχετικά με τη λήψη του «Trashy Software», τότε αυτό είναι τόσο αποτελεσματικό όσο οτιδήποτε άλλο.
Τι δεν το έκανες’t ask είναι υπάρχουν προϊόντα πιο αποτελεσματικά από ένα που απλώς προσπαθεί να καλύψει το γνωστό κακόβουλο λογισμικό. Εκεί’S Μια κατηγορία προϊόντων που σαρώνουν για ύποπτη συμπεριφορά, ώστε να μπορείτε να αποφασίσετε εάν ένα πρόγραμμα αξίζει τον κίνδυνο ή να ειδοποιηθεί για έναν μη διαταραχές κίνδυνο. Ξεκινήστε με αντικειμενικό δείτε προϊόντα σε αυτήν την περίπτωση.
Το Lulu και το Knockknock αξίζει να εξετάσουμε καθώς και τη συνδεδεμένη εφαρμογή Blockblock από πάνω.
229K 78 78 Χρυσά κονκάρδες 404 404 Ασημένια κονκάρδες 883 883 Χάλκινα κονκάρδες
Απαντήθηκε στις 4 Απριλίου 2021 στις 12:04
29.7K 2 2 χρυσά κονκάρδες 37 37 ασημένια κονκάρδες 90 90 χάλκινα κονκάρδες
Μπεν – Ι’Θα προσθέσει μια δεύτερη σύσταση. Και τα δύο προϊόντα είναι ενεργά και συνεργάζονται και μιλούν σε συνέδρια / παραδίδουν εξαιρετικά έγγραφα – bytes κακόβουλο λογισμικού και αντικειμενικά βλέπε είναι φιλικά προς τον καταναλωτή, λογικό κόστος σε χρονικά και δολάρια καλά ερεθισμένες ομάδες. Εμείς’έρχονται πολύ μακριά σε δέκα χρόνια.
4 Απριλίου 2021 στις 12:14
Σας ευχαριστώ πολύ για τη βοήθεια. Τρέχουν bytes κακόβουλο λογισμικό για μια εβδομάδα τώρα. Και διάλεξε μερικούς κρυπτογραφικούς ανθρακωρύχους. Έτσι βοήθησε!
13 Απριλίου 2021 στις 9:26
@Benwiggy Θα μπορούσατε να επεξεργαστείτε ή να συνδέσετε έναν πόρο RE “πάνω από αυτό, υπάρχουν πολλά ενσωματωμένα χαρακτηριστικά ασφαλείας που καθιστούν πολύ δύσκολο το κακόβουλο λογισμικό να κάνει ζημιά: Οι διαδικασίες είναι περιορισμένες σε αυτό που μπορούν να διαβάσουν ή να γράψουν.«
19 Ιουλίου 2022 στις 4:13
Πολλοί ερευνητές ασφαλείας συνιστούν αυτόν τον σαρωτή κακόβουλου λογισμικού. Ο ίδιος ακόμα κι αν δεν σκέφτομαι πολύ από το 3ο λογισμικό AV https: // de.κακόβουλο λογισμικό.com
Απαντήθηκε στις 4 Απριλίου 2021 στις 12:03
717 1 1 χρυσό σήμα 10 10 ασημένια κονκάρδες 22 22 χάλκινα κονκάρδες
Όλοι συνιστούν πάντα το Malwarebytes … ωστόσο η ελεύθερη έκδοση δεν θα σαρώσει ενεργά, οπότε μένετε να θυμάστε να τρέξετε μια σάρωση.
Δεν υπάρχει τίποτα λάθος με αυτό, αλλά αν κοιτάξετε το AV-Test (που είναι το πιο κοντινό πράγμα σε μια πραγματική επίσημη εξουσία στην οποία είναι «καλύτερο»), θα δείτε ότι δεν είναι καν.
Τώρα, αυτό είναι για δύο λόγους – 1. Οι εταιρείες πρέπει να πληρώσουν για να καταχωρηθούν & 2. Όταν ο Malwarebytes ήταν εισηγμένος εκεί πριν από λίγα χρόνια, σημείωσε τόσο άσχημα ώστε να μπορεί κανείς να φανταστεί ότι δεν ήθελαν να συνεχίσουν να πληρώνουν για τέτοιες καταδικαστικές αποδείξεις. [Γνώμη ορυχείο.]
Έτσι, με βάση αυτό, θα έβλεπα τι είναι Εμφανίζεται στο AV-Test και επιλέξτε κάτι που κάνει καλά, όχι μόνο στην τελευταία αναφορά, αλλά και να επιστρέψετε στην ιστορία. Όλοι έχουν την τάση να ανεβαίνουν και να πέφτουν με την πάροδο του χρόνου, οπότε θέλετε πραγματικά ένα που τείνει να μένει πάντα κοντά στην κορυφή.
Προσωπικά, πρόσφατα εγκαταστάθηκα στην Avira και δεν με ενοχλούσε επαρκώς για να το αφαιρέσω ξανά. Αυτό είναι συνήθως το σημείο ανατροπής μου – όταν οι διαφημίσεις για να αγοράσουν μια έκδοση δωρεάν λογισμικού με το δρόμο ή ακόμα και ένας αμειβόμενος antivirus αρχίζει να αισθάνεται σαν να ζυγίζει το μηχάνημα κάτω.
Έχω ακόμα malwarebytes εδώ και το τρέχω περιστασιακά. Η ελεύθερη, μη διαδραστική έκδοση δεν συγκρούεται με κανένα άλλο εγκατεστημένο αντι-ιό.
Ποτέ δεν έχετε δύο Ενεργός σάρωση/ζωντανά λύσεις προστασίας σε ένα μηχάνημα – μπορούν να πολεμήσουν.
Το πρόβλημα με το Googling για το “Best Mac Antivirus” είναι αυτό που οφείλεται σε κάποιες μάλλον dodgy τεχνικές SEO, πολλά από τα κορυφαία αποτελέσματα, αν κοιτάξετε αρκετά, συνιστούν τα δικά τους Antivirus, και τα μόνα άλλα μέρη που αναφέρεται ποτέ συγκεκριμένα είναι σε άλλες τοποθεσίες χρησιμοποιώντας τις ίδιες τεχνικές SEO… έτσι όλα παίρνουν λίγο κυκλικά.
Δεν θα εμπιστευόμουν ένα από αυτά όσο θα μπορούσα να το φτύνω.
Το MacOS σαρώνει τώρα για κακόβουλο λογισμικό κάθε φορά που έχει την ευκαιρία
Τους τελευταίους έξι μήνες η προστασία κακόβουλου λογισμικού MacOS έχει αλλάξει περισσότερο από ό, τι κατά τα προηγούμενα επτά χρόνια. Έχει πλέον προχωρήσει πλήρως προληπτική, ως ενεργή ως πολλά εμπορικά προϊόντα κατά της μαλλιού, υπό την προϋπόθεση ότι το Mac σας τρέχει Catalina ή αργότερα. Αυτό το άρθρο ενημερώνει αυτά’έχουν γράψει προηγουμένως για την Apple’S Νέο εργαλείο στον πόλεμο κατά του κακόβουλου λογισμικού, XProtect Remediator.
Μέχρι να φτάσει το Xprotect Remediator στο MacOS 12.3 Τον περασμένο Μάρτιο, τα εργαλεία συστήματος για την αντιμετώπιση του κακόβουλου λογισμικού περιορίζονταν ουσιαστικά σε XProtect και MRT. Το XProtect χρησιμοποιήθηκε κυρίως για τον έλεγχο των εφαρμογών και άλλων κώδικα που είχε ένα σετ σημαίας καραντίνας, σε έναν κατάλογο υπογραφών γνωστού κακόβουλου λογισμικού και μπορεί να ανιχνεύσει μόνο. Ενώ η Apple έχει διευρύνει το πεδίο εφαρμογής της για να ελέγχει πιο συχνά και συνεχίζει να ενημερώνει αυτές τις υπογραφές κάθε δύο εβδομάδες, έχουν τα όριά τους. Το MRT RAN σαρώνει τόσο για να ανιχνεύσει και να αφαιρέσει (‘αποκαθιστώ’) γνωστό κακόβουλο λογισμικό, πιο αξιοσημείωτα λίγο μετά την εκκίνηση, αλλά σπάνια.
Το XProtect Remediator αποτελείται από εκτελέσιμες ενότητες κώδικα που και οι δύο σαρώνουν και αποκαθιστούν το ανιχνευμένο κακόβουλο λογισμικό. Προς το παρόν, αυτά περιλαμβάνουν τα εξής:
- Το Adload, ένα ενδημικό Trojan γνωστό για τη λήψη ανεπιθύμητων adware και κουτάβια, συνοψίζονται εδώ
- Dubrobber, ένα ανησυχητικό και ευπροσάρμοστο trojan dropper γνωστό και ως XCSSet
- EICAR, μια αβλαβή τυποποιημένη δοκιμή για τα προϊόντα αντι-μαλλιού
- Ο Genieo, ένας αεροπειρατής του προγράμματος περιήγησης που ενεργεί ως adware, συνοψίζεται εδώ
- Greenacre, ένα εσωτερικό όνομα της Apple
- MRTV3, αναφερόμενος στην Apple’S Original Malware Remediator;
- Pirrit, κακόβουλο adware εξήγησε λεπτομερώς εδώ
- Sheepswap, ένα εσωτερικό όνομα της Apple
- Snowbeagle, ένα εσωτερικό όνομα της Apple
- Το Snowdrift, που προσδιορίζεται από τον Stuart Ashenbrenner του Jamf ως CloudMensis, το spyware ταυτοποιήθηκε για πρώτη φορά από την ESET
- Toydrop, ένα εσωτερικό όνομα της Apple
- Trovi, ένας αεροπειρατής προγράμματος περιήγησης cross-platform.
- Waternet, ένα εσωτερικό όνομα μήλου.
Αυτά είναι ενορχηστρωμένα από το XProtectPluginService, μια υπηρεσία XPC που προγραμματίζεται και αποστέλλεται χρησιμοποιώντας το σύστημα DAS-CTS που κάνει το ίδιο για τα περισσότερα περιοδικά καθήκοντα υποβάθρου. Τι’Ασυνήθιστο με το XProtect Remediator είναι ότι η αποστολή της εργασίας συνεχίζεται για να επιλέξει και να εκτελέσει διαφορετικές μονάδες σάρωσης. Έτσι ο μόνος πρακτικός τρόπος για να ανακαλύψετε ποια τρέξιμο και πότε είναι από το αρχείο καταγραφής. Ευτυχώς, αυτό’είναι απλή χρησιμοποιώντας το πρόβατο αναζήτησης καταγραφής
υποσύστημα == “com.μήλο.XProtectFramework.Pluginapi ”
Όντας ο ενορχηστρωτής του XProtect Remediator’σαρώνει. Χρησιμοποιώντας αυτό σε Mac που τρέχει Monterey 12.5.1 24/7 χωρίς ύπνο αποκαλύπτει την ακόλουθη δραστηριότητα σάρωσης σε μια τυπική ημέρα.
Ο σαρωτής DubRobber (XCSSet) είναι μακράν ο πιο συχνά τρέχει, εκτελώντας σαρώσεις που διαρκεί 15-35 δευτερόλεπτα κάθε ώρα ή δύο κατά τη διάρκεια περιόδων χαμηλής δραστηριότητας χρήστη. Άλλες παρατηρούμενες σαρώσεις περιλαμβάνουν τις ενότητες για:
- Adload για περίοδο 8 δευτερολέπτων, μία φορά κάθε μέρα
- Eicar για λιγότερο από 0.01 δευτερόλεπτα, δύο φορές
- Geneio για 0.5 δευτερόλεπτα, μία φορά
- Greenacre για 1.2 δευτερόλεπτα, μία φορά
- MRTV3 για 17 δευτερόλεπτα, μία φορά
- Pirrit για 0.5 δευτερόλεπτα, μία φορά
- Sheepswap για 5 δευτερόλεπτα, μία φορά?
- Snowbeagle για 10 δευτερόλεπτα, μία φορά?
- Snowdrift (cloudmensis) για 9 δευτερόλεπτα, μία φορά?
- ToyDrop για 0.02 δευτερόλεπτα, μία φορά
- Trovi σε μια ομάδα τριών σύντομων σαρώσεων μικρότερη από 0.1 δευτερόλεπτο το καθένα?
- Waternet σε μια παρατεταμένη περίοδο, χωρίς αναφερόμενο συμπέρασμα.
Κάνουν το πλήρες σετ.
Αυτές οι συχνές σαρώσεις DubRobber παρουσιάζουν μια δομημένη σειρά καταχωρήσεων καταγραφής, ξεκινώντας από έλεγχο για ένα επαληθεύσιμο πρωτόκολλο σύνδεσης XPC. Μετά από αυτό, φορτωθεί ένας κανόνας yara και ενεργοποιημένη η τηλεμετρία, καθώς παραμένει σε όλη την υπόλοιπη σάρωση. Εκεί’S Μια σειρά στατικών ελέγχων υπογραφής κώδικα, στη συνέχεια μια σειρά ελέγχων διαδρομής. Το αρχείο και οι επιπλέον έλεγχοι της YARA ακολουθούν αυτό, και στο τέλος είναι ένα συμβάν πριν από την αναφορά σάρωσης, η οποία λαμβάνει τη φόρμα
<"caused_by":[],"status_message":"NoThreatDetected","status_code":20,"execution_duration":15.570410966873169>
που φαίνεται αυτονόητο.
Αυτές οι σαρώσεις θα πρέπει τώρα να λαμβάνουν χώρα σε όλους τους Mac που εκτελούν MacOS Catalina και αργότερα, με τον τρέχοντα εγκατεστημένο XProtect RemeDiator. Αυτοί’είναι πιο πιθανό να λάβει χώρα όταν ο Mac σας είναι ξύπνιος, αλλά δεν κάνει τίποτα άλλο από τα καθήκοντα φόντου, όπως τα αντίγραφα ρουτίνας και η λήψη εισερχόμενων μηνυμάτων ηλεκτρονικού ταχυδρομείου καθώς φτάνει.
Για όσους εκτελούν αυτές τις πρόσφατες εκδόσεις του MacOS αυτό αντιπροσωπεύει ένα μεγάλο βήμα προς τα εμπρός. Διαλύει επίσης κάθε αμφιβολία ως προς το αν αυτή η νέα προστασία κακόβουλου λογισμικού έχει γίνει ακόμα ζωντανά: αυτό’είναι τόσο ζωντανή όσο και σάρωση ενεργά ήδη.
Εκσυγχρονίζω
Έχω τροποποιήσει τον κατάλογο των σαρώσεων που παρατηρήθηκαν για να αντικατοπτρίζουν την περαιτέρω εμπειρία μου.
Ενημερώθηκε 2020 GMT 30 Αυγούστου 2022.
Scanner virusbarrier (δωρεάν)
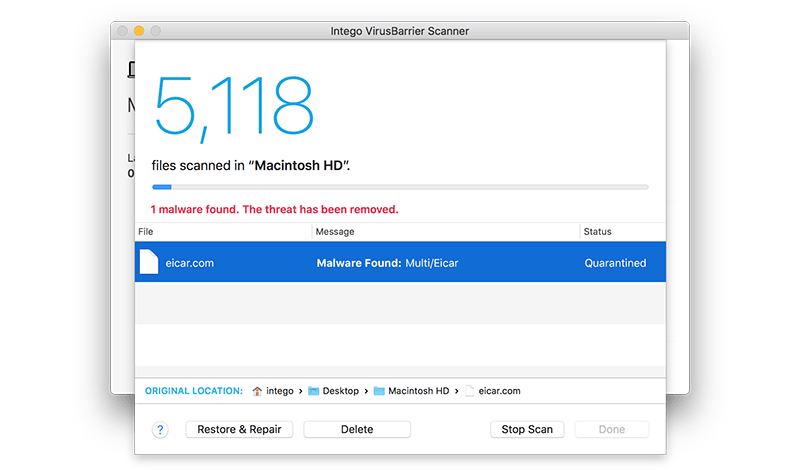
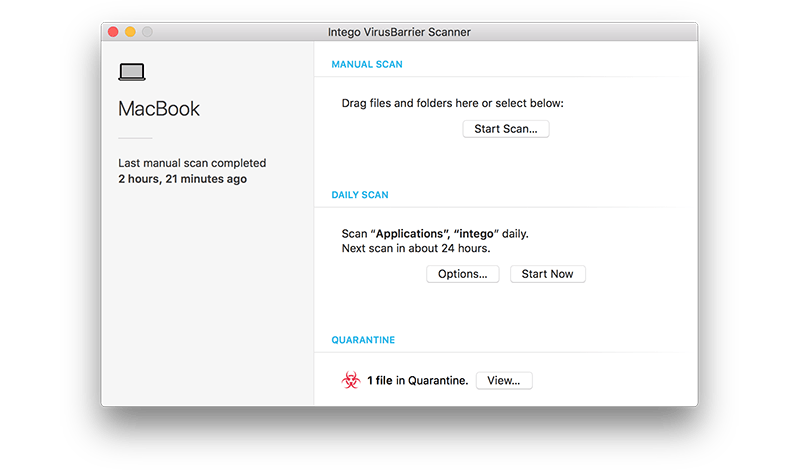
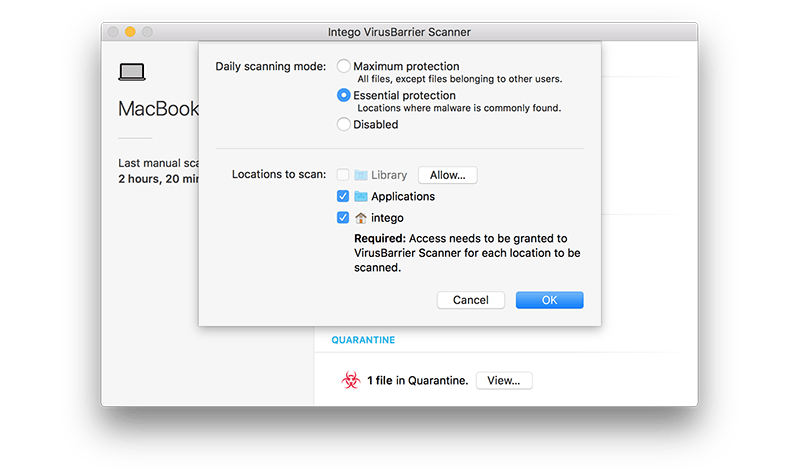
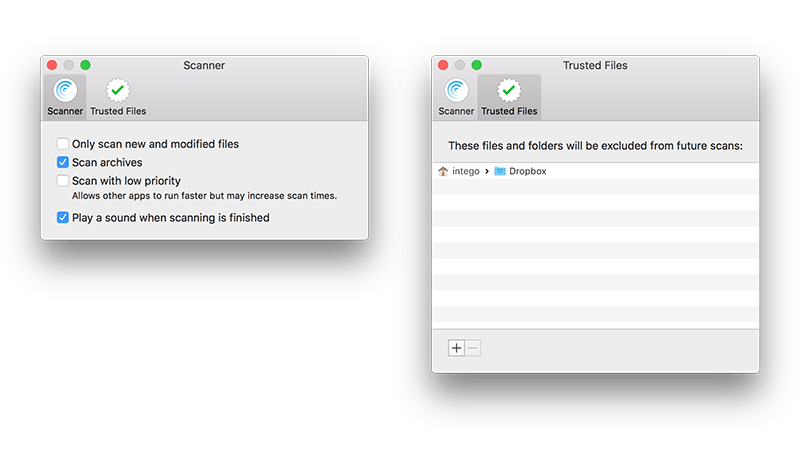
[“”.png “,” \/sites \/all \/ebally \/ubertheme \/images \/templates \/02_screenshot_vb_scanner_main-window_bg2.png “,” \/sites \/all \/ebally \/ubertheme \/images \/templates \/03_screenshot_vb-scanner_daily-scan_bg2.png “,” \/sites \/all \/ebally \/ubertheme \/images \/templates \/04_screenshot_vb_scanner_preferences_bg2.png “] [” \/sites \/all \/ebally \/ubertheme \/images \/templates \/01_screenshot_vb_scanner_scanning_bg2.png “,” \/sites \/all \/ebally \/ubertheme \/images \/templates \/02_screenshot_vb_scanner_main-window_bg2.png “,” \/sites \/all \/ebally \/ubertheme \/images \/templates \/03_screenshot_vb-scanner_daily-scan_bg2.png “,” \/sites \/all \/ebally \/ubertheme \/images \/templates \/04_screenshot_vb_scanner_preferences_bg2.png “]
Δωρεάν προστασία από ιούς και κακόβουλο λογισμικό κατά παραγγελία για το Mac σας.
- Antivirus για Mac να προστατεύει έναντι MacOS και Windows Malware
- Ενημερώσεις ορισμού αυτόματου ιού πριν από τις σαρώσεις
- Εκτελέστε αυτόματες ημερήσιες σαρώσεις ή επιλέξτε με μη αυτόματο τρόπο θέσεις για σάρωση
- Καραντίνα ή διαγράψτε κακόβουλα αρχεία
ΣΦΑΙΡΙΚΗ ΕΙΚΟΝΑ
Δωρεάν προστασία από ιούς και κακόβουλο λογισμικό για το Mac σας
Κατασκευασμένο από τους εμπειρογνώμονες MAC στο Intego, ο Scanner Virusbarrier είναι ένα ελεύθερο εργαλείο αφαίρεσης προστασίας από ιούς και κακόβουλο λογισμικό για Mac. Επιλέξτε μεταξύ της μέγιστης προστασίας για να σαρώσετε εύκολα όλα τα αρχεία στο Mac σας που ανήκουν σε εσάς ή ουσιαστική προστασία για σάρωση τοποθεσιών όπου το κακόβουλο λογισμικό βρίσκεται συνήθως. Ή να σαρώσετε με μη αυτόματο τρόπο μια συγκεκριμένη τοποθεσία, όπως οι δικοί σας φάκελοι εγγράφων.
Το Intego Virusbarrier Scanner βασίζεται στον αρχικό κινητήρα σάρωσης Mac Anti-Malware που βρίσκεται στο Virusbarrier. Μπορεί να σαρώσει τον υπολογιστή σας σε περιοδική βάση ή όταν ζητάτε να εκτελέσετε σάρωση. Για να σαρώσετε όλα τα αρχεία στο Mac σας σε πραγματικό χρόνο και πρόσθετα στρώματα προστασίας, δοκιμάστε το Mac Internet Security X9 ή επιλέξτε Mac Premium Bundle για την πιο ολοκληρωμένη σειρά προϊόντων Intego Security.
λεπτομέρειες προιόντος
Λεπτομέρειες σαρωτή Virusbarrier
-
- Διατηρεί τον υπολογιστή σας απαλλαγμένο από κακόβουλο λογισμικό, όπως ιούς MAC, ιούς των Windows, ιούς UNIX, ιών Microsoft Word και Excel, Trojan Horses, Worms, Spyware, Adware, Εργαλεία Hacking, Dialers, Keyloggers και Scareware (Fake Security Programs)
- Ανιχνεύει κακόβουλο λογισμικό Windows για να αποτρέψει το Mac σας να ενεργεί ως μεταφορέας
- Σαρώσεις για κακόβουλο λογισμικό αυτόματα ή κατ ‘απαίτηση σε όλες τις διαθέσιμες τοποθεσίες
- Βρίσκει κακόβουλο λογισμικό που περιέχεται σε αρχεία αρχείων
- Σαρώσεις για ιούς σε μηνύματα ηλεκτρονικού ταχυδρομείου για δημοφιλείς πελάτες ηλεκτρονικού ταχυδρομείου
- Σαρώνει εξωτερικές τοποθετημένες μονάδες δίσκου
- Ευέλικτες επιλογές για το χειρισμό κακόβουλου λογισμικού, συμπεριλαμβανομένης της επισκευής, της καραντίνας ή της διεύθυνσης κατά περίπτωση
- Σημειώστε τους αξιόπιστους φακέλους για να επιταχύνετε τις σαρώσεις
- Ο ιός υψηλής απόδοσης σαρώνει γρήγορα με ελαφρύ αποτύπωμα
- Λόγω περιορισμών που επιβάλλονται από το Mac App Store, αυτή η εφαρμογή δεν μπορεί να εκτελέσει σάρωση κακόβουλου λογισμικού σε πραγματικό χρόνο, όπου ο σαρωτής κακόβουλου λογισμικού παρακολουθεί συνεχώς για νέα αρχεία ή αλλαγές στα αρχεία. Είναι μόνο σε θέση να σαρώσει τον υπολογιστή σας σε περιοδική βάση ή όταν ζητείται να σαρώσει από τον χρήστη
- Η σάρωση περιορίζεται σε τοποθεσίες στον υπολογιστή σας στον οποίο χορηγείτε πρόσβαση
Απαιτήσεις συστήματος
Υποστηριζόμενο λειτουργικό σύστημα
- Mac OS X 10.10 ή ψηλότερα
Ελάχιστες απαιτήσεις υλικού
- Οποιοσδήποτε επισήμως υποστηριζόμενος από τον υπολογιστή Mac OS X ή MACOS
- 500MB διαθέσιμος χώρος σκληρού δίσκου
- Η σύνδεση στο Διαδίκτυο απαιτείται για ενημερώσεις ορισμών κακόβουλου λογισμικού
Γλώσσες
- Αγγλικά, Γαλλικά, Γερμανικά, Ιαπωνικά, Ισπανικά
Κορυφαία 3 Μέθοδοι για τη σάρωση ηλεκτρονικού ταχυδρομείου για κακόβουλο λογισμικό σε Mac

Η σάρωση είναι ένα σημαντικό βήμα για να παρακολουθείτε τα αρχεία που έχουν ληφθεί. Εδώ είναι οι κορυφαίες 3 μεθόδους για Σάρωση email για κακόβουλο λογισμικό σε Mac.
Οι υπολογιστές χρειάζονται πραγματικά ένα αντι-ιό εξακολουθεί να είναι μια μεγάλη ερώτηση με διαφορετικές απαντήσεις. Διατηρώντας το στην άκρη, ανεξάρτητα από το τι χρησιμοποιείτε, μπορεί να επηρεαστεί ένας υπολογιστής. Η Apple είναι πιο ασφαλής και είναι γεγονός καθώς παίρνει το μεγαλύτερο μέρος των προφυλάξεων ασφαλείας. Αλλά στο τέλος, η γνώση του χρήστη έχει σημασία. Λειτουργούμε χιλιάδες πράγματα σε απευθείας σύνδεση μέσω ηλεκτρονικού ταχυδρομείου και ως εκ τούτου σκέφτηκα ότι πρέπει να γνωρίζουμε για τις μεθόδους για τη σάρωση του ηλεκτρονικού ταχυδρομείου για κακόβουλο λογισμικό σε Mac
Η Apple είχε μια σταδιακή αύξηση σε φορητού υπολογιστή που επιβεβαιώνει ότι είναι και για πραγματικές επιχειρήσεις. Αν και είναι λίγο ασφαλές σε σύγκριση, οι δικές σας γνώσεις για να βρείτε τα πράγματα είναι εξίσου σημαντικά.
Σπουδαίος: Κρατήστε τον εαυτό σας ενημερωμένο με τις τελευταίες επιθέσεις ιών στο Mac σας. Τα πράγματα είχαν εξελιχθεί πολύ καλά και ο τρόπος του ανεπιθύμητου μηνύματος. Να κρατάτε πάντα τις σημαντικότερες πηγές του ιού. Μπορεί να είναι σε οποιαδήποτε μορφή λένε κάποιο κακόβουλο λογισμικό κατά την εγκατάσταση ενός adobe flash player ή κάτι παρόμοιο.
Πίνακας περιεχομένων
Ανοίγει ένα κακόβουλο λογισμικό εγκατάστασης email?
Λοιπόν, αυτό είναι αλήθεια. Τα μηνύματα ηλεκτρονικού ταχυδρομείου δεν αφορούν μόνο το κείμενο. Είναι ενσωματωμένες επιλογές για να επισυνάψετε πολυμέσες και πολλά άλλα που πρόκειται να μεταφορτωθούν για καλύτερη κατανόηση. Τέτοια αρχεία πολυμέσων μπορούν να τροφοδοτηθούν με ιούς που πραγματικά βλάπτουν το φορητό υπολογιστή μετά από αυτό’έχουν προβληθεί/μεταφορτωθεί. Ναι, αυτοί οι κωδικοί δεν είναι ορατοί και μπορούν να κρυφτούν.
Το να ζητάς μόνο τα μηνύματα ηλεκτρονικού ταχυδρομείου για κείμενο μπορεί να μην λειτουργούν για να λειτουργούν ομαλά. Έτσι δεν υπάρχει άλλος τρόπος εκτός από το να είσαι λίγο προσεκτικός και όλοι.
Ακολουθούν μερικές μεθόδους για μεθόδους για τη σάρωση μηνυμάτων ηλεκτρονικού ταχυδρομείου για κακόβουλο λογισμικό στο Mac.
- ΣΧΕΤΙΖΕΤΑΙ ΜΕ –Χρειάζομαι Antivirus για Mac?
- 5 Καλύτερο δωρεάν antivirus για Mac
3 Μέθοδοι για τη σάρωση ηλεκτρονικού ταχυδρομείου για κακόβουλο λογισμικό σε Mac
Βιντεοκασέτα
Παρείχαμε αυτό το άρθρο με τη μορφή ενός φροντιστηρίου βίντεο για τον αναγνώστη μας’ευκολία. Εάν ενδιαφέρεστε για την ανάγνωση, παραλείψτε το βίντεο για τώρα και παρακολουθήστε το μετά την ολοκλήρωση της ανάγνωσης αυτού του άρθρου.
Το CleanMymac X είναι ένα λογισμικό MAC που μπορεί να κάνει μια δέσμη των πραγμάτων. Οι σαρωτές απορρήτου, ο σαρωτής μεγαλύτερων αρχείων, τα καθαριστικά του συστήματος και τα αφαίρετα κακόβουλου λογισμικού είναι μερικά από αυτά. Έχει ένα πολύ καθαρό και διαισθητικό περιβάλλον χρήστη με πολλά χαρακτηριστικά premium. Σας επιτρέπει να καταργήσετε αρχεία σκουπιδιών, κακόβουλο λογισμικό και βελτιστοποιώντας το Mac σας σε ένα μόνο κλικ. Αυτό είναι διαθέσιμο σε δωρεάν και premium εκδόσεις. Είναι γνωστό ως πακέτο all-in-one για να κάνετε το Mac σας πιο αποτελεσματικό.
Ποτέ μην κάνετε κλικ σε έναν σύνδεσμο email μέχρι να γνωρίζετε το αποτέλεσμα. Αυτό το λογισμικό είναι απαραίτητο για ένα φορητό υπολογιστή σε συνημμένα σάρωσης. Το πρώτο είναι να σαρώσετε τα συνημμένα email χρησιμοποιώντας το CleanMymac x.
Κυριότερα σημεία του cleanmymac x
- Απλή και καθαρή διεπαφή χρήστη
- Αφαιρεί τα GBs των αρχείων σκουπιδιών σε ένα μόνο κλικ
- Διατηρεί το mac σας ενημερωμένο
- Παρέχει επισκόπηση των συνδεδεμένων εξωτερικών συσκευών
- Διατίθεται σε εκδόσεις δωρεάν και πριμοδότησης
- Συμβατό με όλες τις τελευταίες εκδόσεις του MacOS
Τιμολόγηση του CleanMymac x
Το CleanMymac X είναι διαθέσιμο στο Συνδρομή ενός έτους και άδεια εφάπαξ και μπορεί να αγοραστεί με βάση τον αριθμό των Macs.
- Ετήσια συνδρομή
- Σχέδιο για 1 Mac – 27 $.96
- Σχεδιάστε για 2 Macs – 43 $.96
- Σχεδιάστε για 5 Macs – 63 $.96
- Σχέδιο για 1 Mac – 71 $.96
- Σχεδιάστε για 2 Macs – 107 $.96
- Σχεδιάστε για 5 Macs – 159 $.96
Πώς να σαρώσετε το email για κακόβουλο λογισμικό σε Mac χρησιμοποιώντας το CleanMyMac x
- Επισκεφθείτε τον επίσημο ιστότοπο του CleanMyMac X. Αγορά και λήψη της τελευταίας έκδοσης της εφαρμογής στο Mac σας.
- Εκκίνηση της εφαρμογής μετά την ολοκλήρωση της διαδικασίας εγκατάστασης. Τότε θα βρείτε τη διεπαφή της αρχικής οθόνης όπως φαίνεται στο παρακάτω στιγμιότυπο οθόνης. Επιλέξτε το “Αφαίρεση κακόβουλου λογισμικού” εργαλείο από την ενότητα Προστασία και κάντε κλικ στο “Σάρωση” επιλογή.
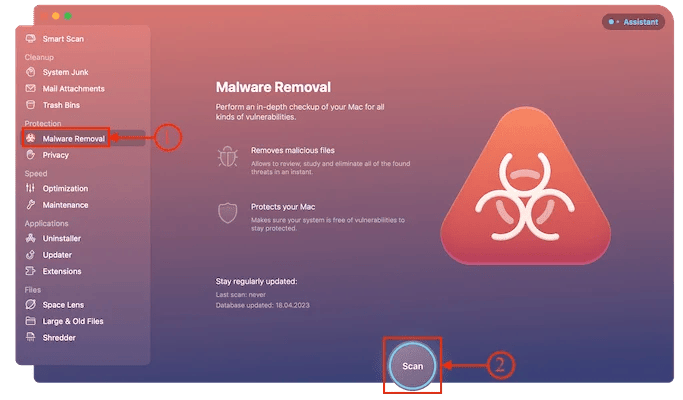
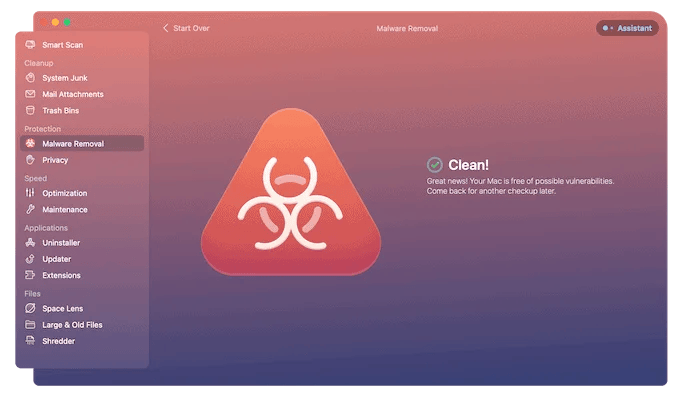
- Στη συνέχεια, αρχίζει να σαρώνει το Mac σας για κακόβουλο λογισμικό και χρειάζεται χρόνος για να ολοκληρωθεί η διαδικασία ανάλογα με τον αποθηκευτικό χώρο. Αργότερα, εμφανίζει τη σελίδα αποτελεσμάτων ως καθαρό!
Μπορείτε επίσης να δοκιμάσετε το εργαλείο συνημμένων ηλεκτρονικού ταχυδρομείου του CleanMyMac X για να βρείτε το κακόβουλο λογισμικό εντός των συνημμένων ηλεκτρονικού ταχυδρομείου που αποθηκεύονται στην τοπική αποθήκευση. Εδώ είναι η διαδικασία για τη χρήση αυτής της λειτουργίας.
- Ξεκινήστε την εφαρμογή CleanMyMac X στο Mac σας.
- Επιλέξτε το “Συνημμένα αλληλογραφίας” Εργαλείο από την ενότητα Καθαρισμού διαθέσιμη στην αριστερή γραμμή μενού και κάντε κλικ στο κουμπί “Σάρωση”.
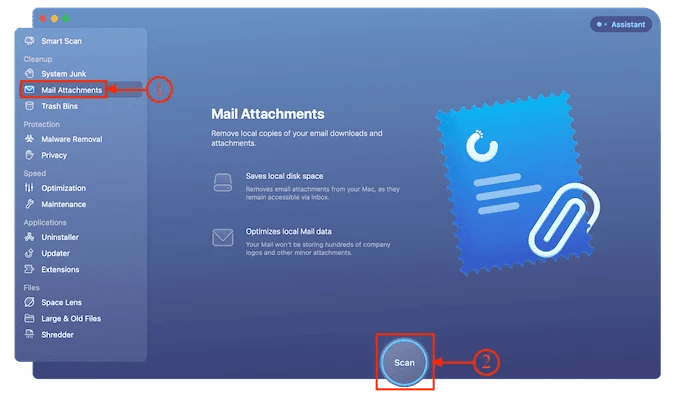
- Στη συνέχεια, αρχίζει να σαρώνει το ηλεκτρονικό ταχυδρομείο για κακόβουλο λογισμικό σε Mac και μετά την ολοκλήρωση της διαδικασίας, εμφανίζει τη σελίδα αποτελεσμάτων ως καθαρό!

2. Bitdefender σε Mac
Το Bitdefender είναι το δεύτερο στη λίστα μας. Σημειώνοντας τον ρυθμό καθαρισμού του Bitdefender είναι επίσης μια εξαιρετική επιλογή για τη σάρωση των συνημμένων αλληλογραφίας και άλλων σχετικών δεδομένων από το δίσκο. Αυτό είναι ένα από τα δημοφιλή λογισμικά προστασίας από ιούς για χρήστες MAC. Προστατεύει το Mac σας από ιούς και κακόβουλο λογισμικό όλο το εικοσιτετράωρο με ένα προηγμένο σύστημα ασφαλείας. Το Bitdefender παρέχει ένα VPN για να εξασφαλίσει μια γρήγορη και ασφαλή εμπειρία περιήγησης για τους χρήστες. Σας επιτρέπει να δοκιμάσετε την δωρεάν δοκιμαστική έκδοση των 30 ημερών που περιλαμβάνει όλες τις λειτουργίες Premium.
Κυριότερα σημεία του bitdefender
- Προστασία σε πραγματικό χρόνο
- Συμπεριλαμβάνεται το VPN
- Προστασία της μηχανής χρόνου
- Συμβατό με τις τελευταίες εκδόσεις και πρόγραμμα περιήγησης MacOS
- Παρέχει δωρεάν δοκιμαστική έκδοση 30 ημερών
Τιμολόγηση του Bitdefender
Το Bitdefender παρέχει τις υπηρεσίες του σε τρία σχέδια, όπως Σχέδιο 1 ετών, σχέδιο 2 ετών και σχέδιο 3 ετών. Κάθε σχέδιο είναι διαθέσιμο για 1 συσκευή και 3 συσκευές. Οι τιμές όλων των σχεδίων παρατίθενται παρακάτω.
Πώς να σαρώσετε το email για κακόβουλο λογισμικό σε Mac χρησιμοποιώντας το BitDefender
- Επισκεφθείτε τον επίσημο ιστότοπο του BitDefender και κατεβάστε την τελευταία έκδοση της εφαρμογής στο Mac σας.
- Ξεκινήστε την εφαρμογή μετά την επιτυχή εγκατάσταση και σας ζητά να συνδεθείτε στο Bitdefender. Μπορείς να χρησιμοποιήσεις Οι λογαριασμοί Google, Microsoft, Facebook και Apple Για να συνδεθώ.
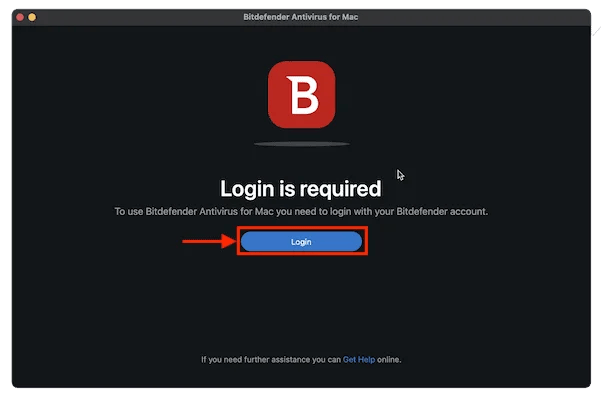
- Αφού συνδεθεί στο Bitdefender, ανακατευθύνει στην αρχική οθόνη της εφαρμογής. Επιτρέψτε τα δικαιώματα εάν σας ζητάει να κάνετε.
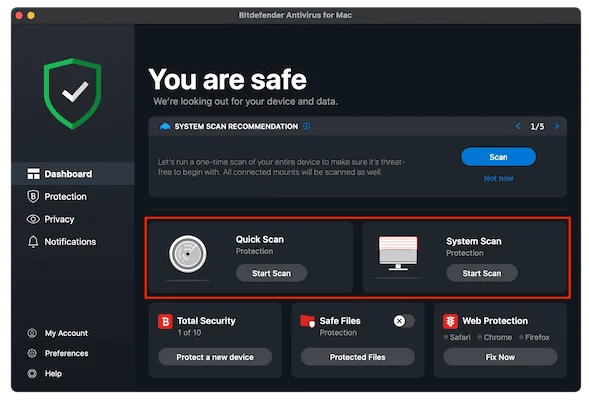
- Στην αρχική οθόνη, εμφανίζει διάφορες επιλογές και τύπους σάρωσης. Παρέχει δύο τύπους σάρωσης – Γρήγορη σάρωση και πλήρης σάρωση συστήματος. Επιλέξτε τον τύπο σάρωσης σύμφωνα με την απαίτησή σας.
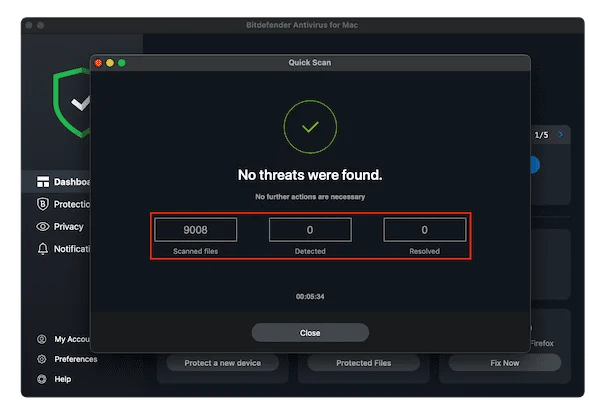
- Στη συνέχεια, αρχίζει να σαρώνει το Mac σας και σας δείχνει τα αποτελέσματα σε τρεις κατηγορίες – Σαρωμένα αρχεία, εντοπίστηκαν και επιλύθηκαν.
- Έτσι μπορείτε να σαρώσετε email για κακόβουλο λογισμικό σε Mac χρησιμοποιώντας το BitDefender.
- ΣΧΕΤΙΖΕΤΑΙ ΜΕ –Top 5 λογισμικό προστασίας από ιούς για Windows PC
- Τους πιο συνηθισμένους τύπους κακόβουλου λογισμικού και πώς να τα αποφύγετε
3. Intego Mac Internet Security
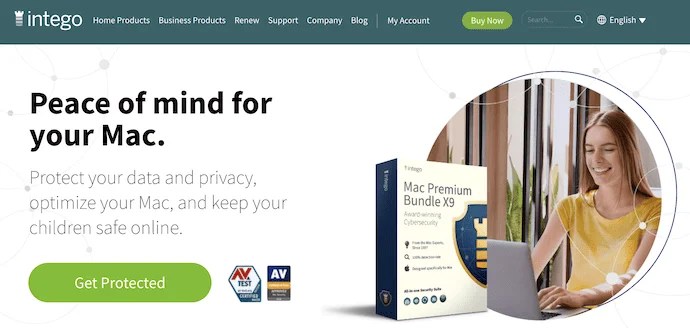
Intego Mac Internet Security (50% μειωμένος σύνδεσμος) Το λογισμικό είναι γνωστό λογισμικό ασφαλείας Mac Internet για περισσότερα από 15 χρόνια. Αυτό έχει μια μεγάλη βάση χρηστών σε ολόκληρο τον κόσμο λόγω της εξαιρετικής απόδοσής του. Υπερασπίζεται το Mac σας από όλα τα είδη malwares, καθαρίζει μεγάλα ανεπιθύμητα αρχεία και προστατεύει τα εμπιστευτικά σας δεδομένα. Διατίθεται σε μεμονωμένες εφαρμογές και επίσης σε πακέτα δέσμης. Αυτό είναι συμβατό με όλες τις τελευταίες εκδόσεις του MacOS. Εάν θέλετε πλήρη προστασία για το Mac σας, πρέπει να το εγκαταστήσετε.
Κυτεύματα για την ασφάλεια του Internet Intego Mac
- Επαγγελματική διεπαφή χρήστη
- Το πιο αξιόπιστο Antivirus MAC
- Προστασία σε πραγματικό χρόνο με αμφίδρομο τείχος προστασίας
- Σας προστατεύει από επιθέσεις κακόβουλου λογισμικού σε απευθείας σύνδεση
- Συμβατό με όλες τις τελευταίες εκδόσεις του MacOS
Τιμολόγηση της ασφάλειας Internet Intego Mac
Η ασφάλεια Internet Intego Mac είναι διαθέσιμη στο 1 έτος και 2 χρόνια Σχέδια. Οι τιμές παρατίθενται παρακάτω.
Πώς να σαρώσετε το email για κακόβουλο λογισμικό σε Mac χρησιμοποιώντας την ασφάλεια Internet Intego Mac

Σε αυτή την ενότητα, θα σας δείξω τη διαδικασία βήμα προς βήμα για τη σάρωση μηνυμάτων ηλεκτρονικού ταχυδρομείου για κακόβουλο λογισμικό σε Mac χρησιμοποιώντας την Internet Internet Security.
Συνολικός χρόνος: 5 λεπτά

Ξεκινήστε οποιοδήποτε πρόγραμμα περιήγησης και επισκεφθείτε τον επίσημο ιστότοπο του Intego. Αγορά και κατεβάστε την τελευταία έκδοση του Intego στο Mac σας.
Βήμα 2: Ενεργοποίηση ηλεκτρονικού ταχυδρομείου για σάρωση

Εκκινήστε το Φραγμός ιού Μετά την επιτυχημένη εγκατάσταση και κάντε κλικ στο “Προτιμήσεις φραγμού ιού” επιλογή. Τότε θα εμφανιστεί ένα μικρό παράθυρο. Βεβαιωθείτε ότι το “Μηνύματα ηλεκτρονικού ταχυδρομείου” Η επιλογή είναι ενεργοποιημένη στην ενότητα σάρωσης και κλείστε αυτό το παράθυρο.
Βήμα-3: Ξεκινήστε τη σάρωση
Στην αρχική οθόνη της εφαρμογής, θα βρείτε Γρήγορη σάρωση και πλήρης σάρωση. Επιλέξτε τον τύπο σάρωσης κάνοντας κλικ στην επιλογή. Στη συνέχεια, αρχίζει να σαρώνει το Mac σας και αφαιρεί τα αρχεία Junk Found.
Εκτιμώμενο κόστος: 39.99 USD
- Intego Mac Internet Security
Υλικά: Ιός ιών
συμπέρασμα
Στον σημερινό κόσμο, τα μηνύματα ηλεκτρονικού ταχυδρομείου είναι ένας από τους κύριους λόγους για επιθέσεις κακόβουλου λογισμικού και ηλεκτρονικό phishing. Εκατοντάδες μηνύματα ανεπιθύμητων μηνυμάτων λαμβάνονται από χρήστες κάθε μέρα που περιέχουν κακόβουλο λογισμικό. Η χρήση του καλύτερου λογισμικού προστασίας από ιούς είναι η μόνη λύση για να αποφύγετε το κακόβουλο λογισμικό ηλεκτρονικού ταχυδρομείου. Δοκιμάστε τις παραπάνω μεθόδους που συζητήθηκαν για να σαρώσετε το ηλεκτρονικό ταχυδρομείο για κακόβουλο λογισμικό σε Mac και να κάνετε το Mac σας ασφαλές από επιθέσεις.
Ελπίζω αυτό το σεμινάριο να σας βοηθήσει να μάθετε για το Κορυφαία 3 Μέθοδοι για τη σάρωση ηλεκτρονικού ταχυδρομείου για κακόβουλο λογισμικό σε Mac . Εάν θέλετε να πείτε τίποτα, ενημερώστε μας μέσω των σχολίων. Αν σας αρέσει αυτό το άρθρο, μοιραστείτε το και ακολουθήστε το WhatVwant στο Facebook, το Twitter και το YouTube για περισσότερες τεχνικές συμβουλές.
- ΣΧΕΤΙΖΕΤΑΙ ΜΕ –5 καλύτεροι τρόποι για να καθαρίσετε τα αρχεία καταγραφής στο Mac
- Cleanmymac X Review: Το καλύτερο καθαριστικό Mac
Κορυφαία 3 Μέθοδοι για τη σάρωση ηλεκτρονικού ταχυδρομείου για κακόβουλο λογισμικό σε Mac – FAQs
Το MAC χρειάζεται λογισμικό προστασίας από ιούς?
Ναι, οι Mac είναι ασφαλείς, αλλά εξακολουθούν να χρειάζονται λογισμικό ασφαλείας για να βρουν τα κατεστραμμένα αρχεία και δεδομένα από το δίσκο σας.
Το MAC διαθέτει ενσωματωμένο σαρωτή ιού?
Ναι, είχε. Αλλά λειτουργεί ως αμυντικός των Windows που σαρώνει όλες τις εφαρμογές και τα αρχεία με γνωστούς κακούς πόρους. Ωστόσο, οι άνθρωποι βρίσκουν πολύ περισσότερους τρόπους σε χρόνο μηδέν για να ωθήσουν τους ιούς στο Mac
Πώς μπορώ να αφαιρέσω με μη αυτόματο τρόπο κακόβουλο λογισμικό από το Mac μου?
Κατεβάστε οποιαδήποτε εφαρμογή, όπως CleanMyMac X και Scan the Disk για μία φορά. Όλα τα μολυσμένα αρχεία ξεχώρισαν. Απλά αφαιρέστε τα. Μπορείς’t Αφαιρέστε όλα τα κρυμμένα αρχεία με μη αυτόματο τρόπο. Μπορεί να είναι δυνατά ορισμένα ορατά αρχεία και εφαρμογές.
Τα Macs χρειάζονται προστασία κακόβουλου λογισμικού?
Εν ολίγοις, ναι χρειάζονται προστασία κακόβουλου λογισμικού.
Μπορώ να κατεβάσω δωρεάν το bitdefender?
Ναί. Το Bitdefender παρέχει δωρεάν δοκιμαστική έκδοση 30 ημερών.
Τοκ τοκ
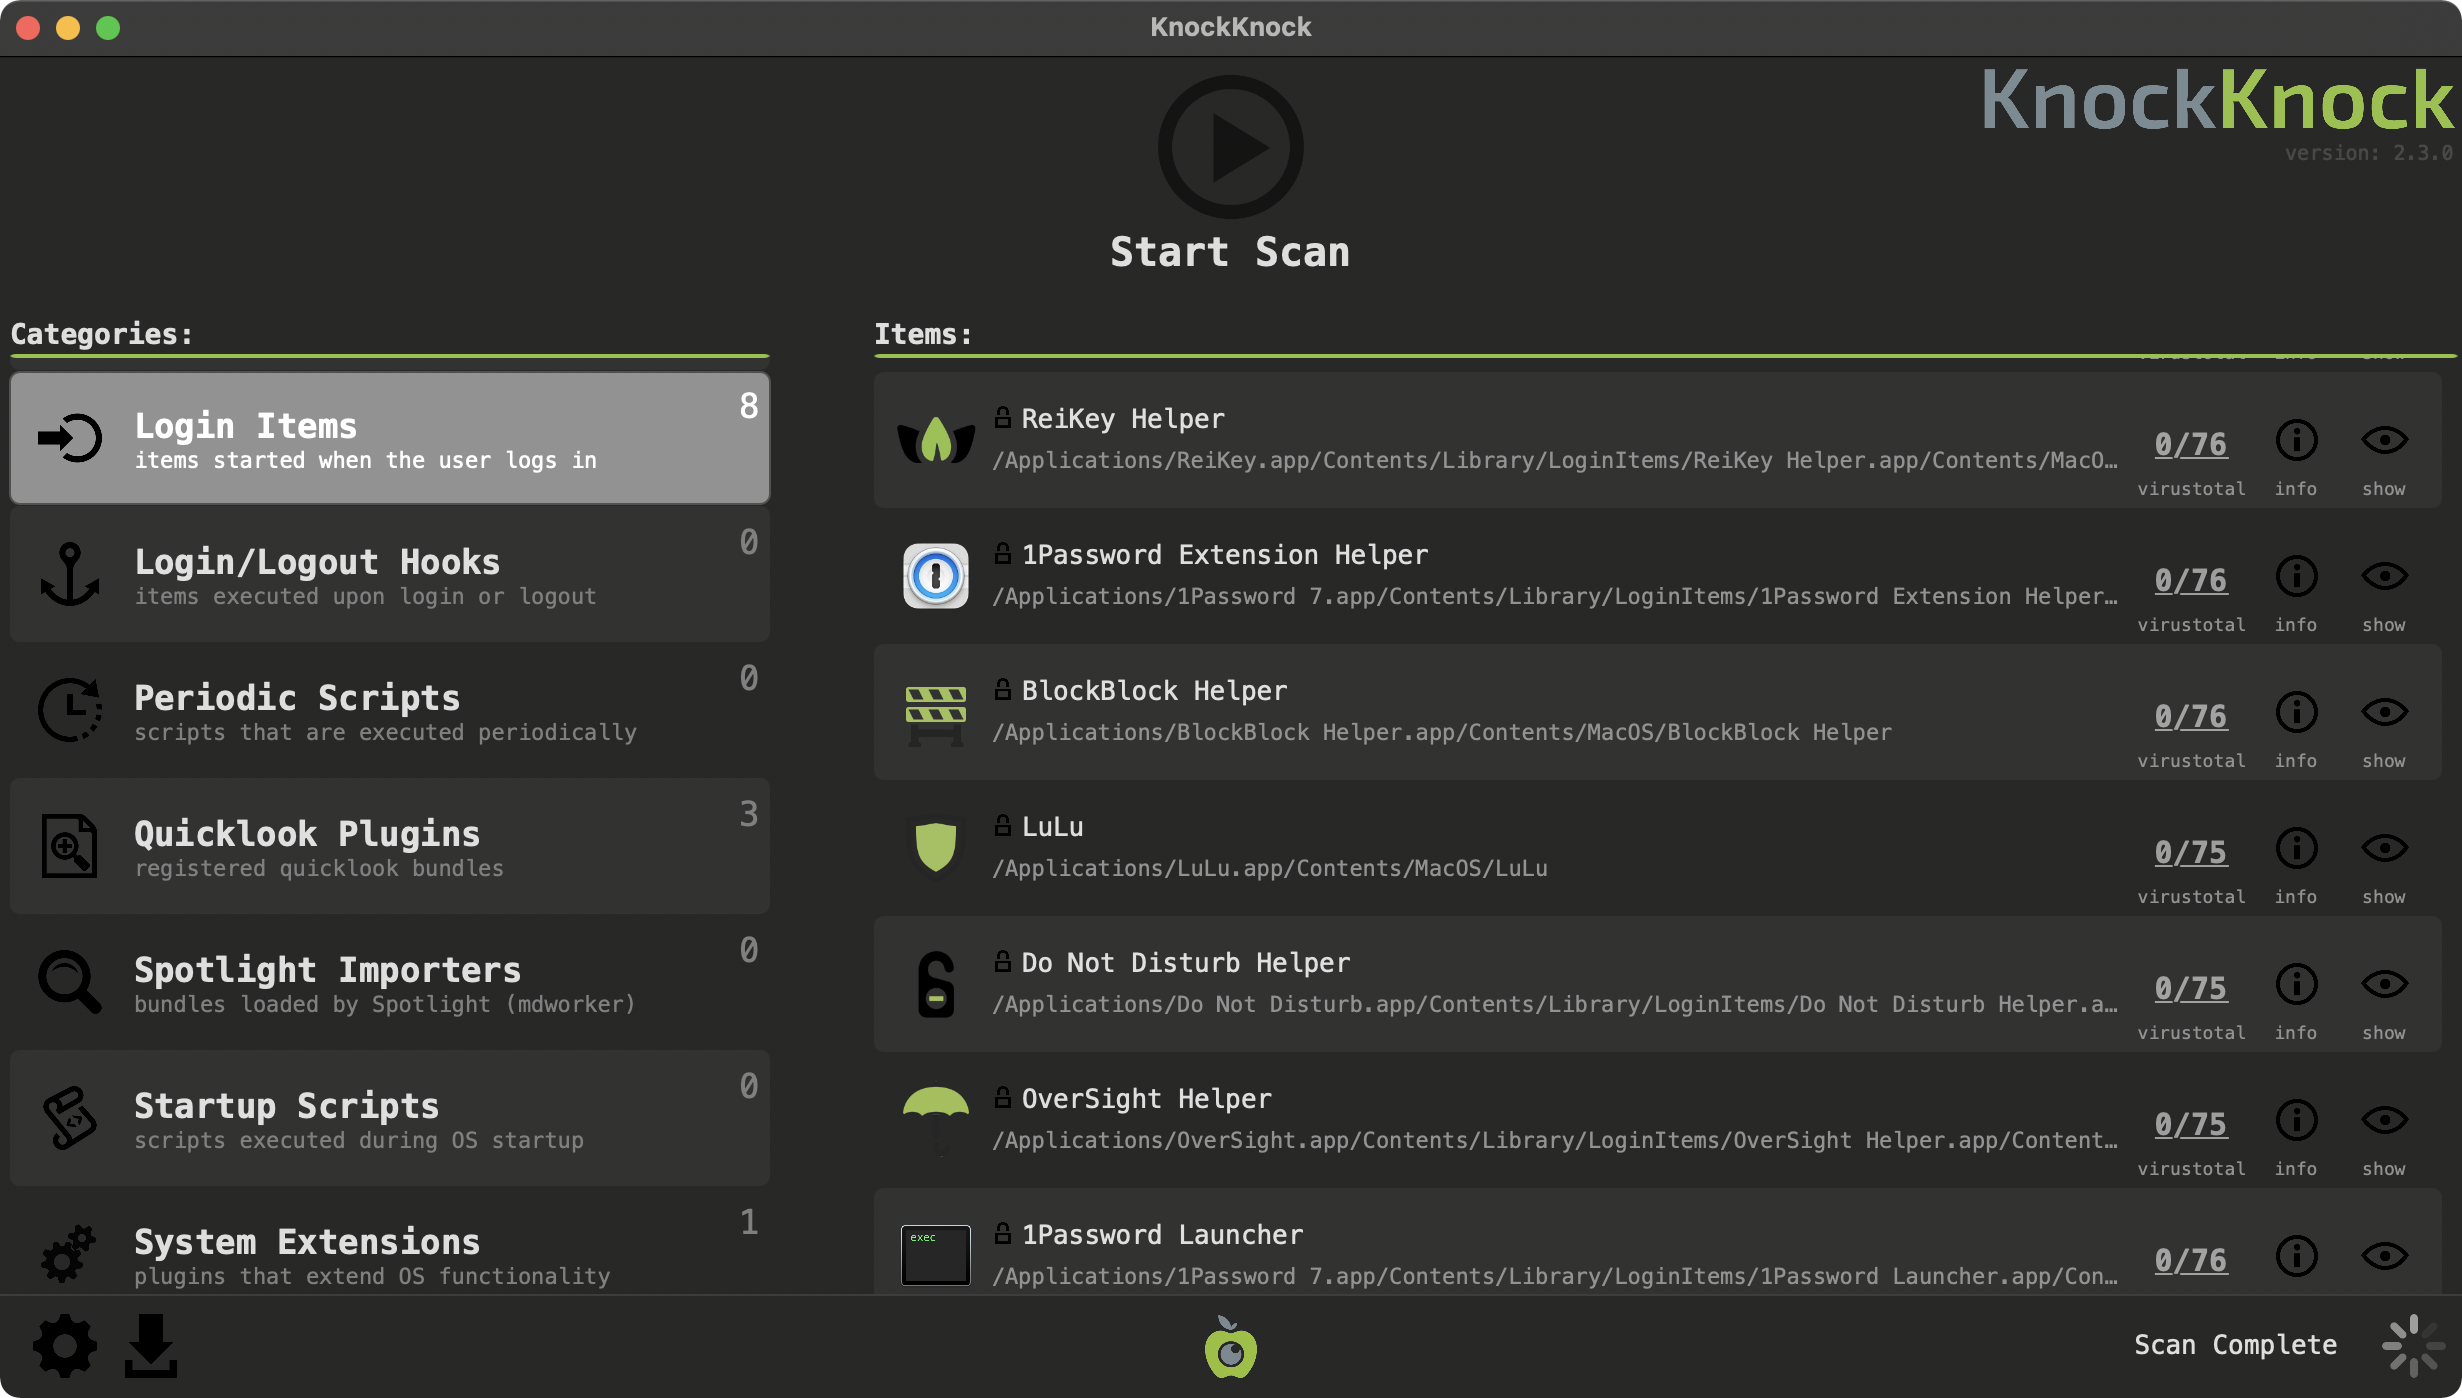
Το κακόβουλο λογισμικό εγκαθίσταται επίμονα, για να εξασφαλίσει ότι εκτελείται αυτόματα κάθε φορά που ένας υπολογιστής επανεκκινείται. Το Knockknock αποκαλύπτει επίμονα εγκατεστημένο λογισμικό για να αποκαλύψει γενικά ένα τέτοιο κακόβουλο λογισμικό.
Υποστηριζόμενο λειτουργικό σύστημα: MacOS 10.11+

Τρέχουσα έκδοση: 2.3.0 (Αλλαγή αρχείου καταγραφής·
Το Sha-1 του Zip: 8CF5F309520DD2B3DF32726FF845D60E29D13
Κωδικός πηγής: Τοκ τοκ
Σημείωση:
Για λεπτομέρειες σχετικά με την επιμονή & OS X/MacOS Malware, δείτε το χαρτί μου:Για να χρησιμοποιήσετε το Knockknock, κατεβάστε πρώτα το αρχείο ZIP που περιέχει την εφαρμογή. Ανάλογα με το πρόγραμμα περιήγησής σας, ίσως χρειαστεί να αποσυμπιέσετε χειροκίνητα την εφαρμογή κάνοντας διπλό κλικ στο αρχείο με φερμουάρ:
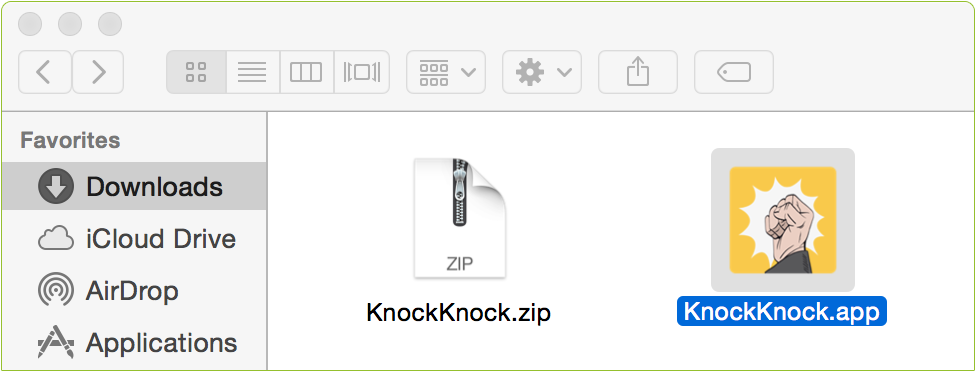
Για να εκτελέσετε την εφαρμογή και να ξεκινήσετε μια σάρωση, απλά κάντε διπλό κλικ στο Knockknock.εφαρμογή .
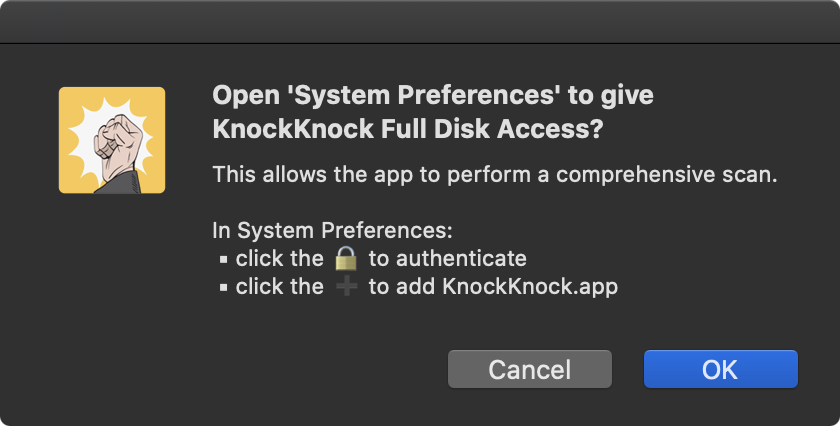
Στις πρόσφατες εκδόσεις του MacOS, το Knockknock θα ζητήσει “Πλήρης πρόσβαση στο δίσκο”:
Αυτό είναι προαιρετικό, αλλά θα επιτρέψει στο Knockknock να εκτελέσει μια πιο ολοκληρωμένη σάρωση.
Πατήστε το κουμπί “Έναρξη σάρωσης” για να δώσετε εντολή στο Knockknock να σαρώσετε γνωστές τοποθεσίες όπου μπορεί να εγκατασταθεί το επίμονο λογισμικό ή κακόβουλο λογισμικό. Με το σχεδιασμό, το Knockknock απλώς παραθέτει επίμονα λογισμικό. Αν και από προεπιλογή τα δυαδικά αρχεία υπογεγραμμένης APPL.
Ο πίνακας αριστεράς χέρι περιέχει τις κατηγορίες του επίμονου λογισμικού που σαρώνει το Knockknock. Κάθε σειρά περιέχει το όνομα και τη σύντομη περιγραφή της κατηγορίας και τον αριθμό των εντοπισμένων αντικειμένων. Κάνοντας κλικ σε οποιαδήποτε από τις κατηγορίες θα εμφανίσει τα στοιχεία για αυτήν την κατηγορία στον πίνακα των δεξιών στοιχείων ‘.
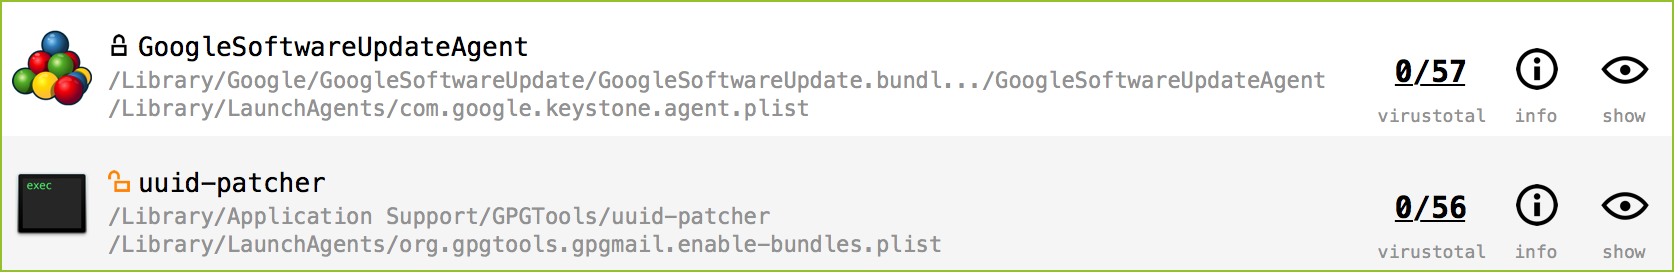
Κάθε σειρά σε αυτόν τον πίνακα περιέχει το όνομα του εντοπισμένου στοιχείου, ένα εικονίδιο που υποδεικνύει αν ανήκει στην Apple, , ή ένα τρίτο μέρος (αλλά εξακολουθεί να υπογράφεται)
 , ή δεν έχει υπογράψει
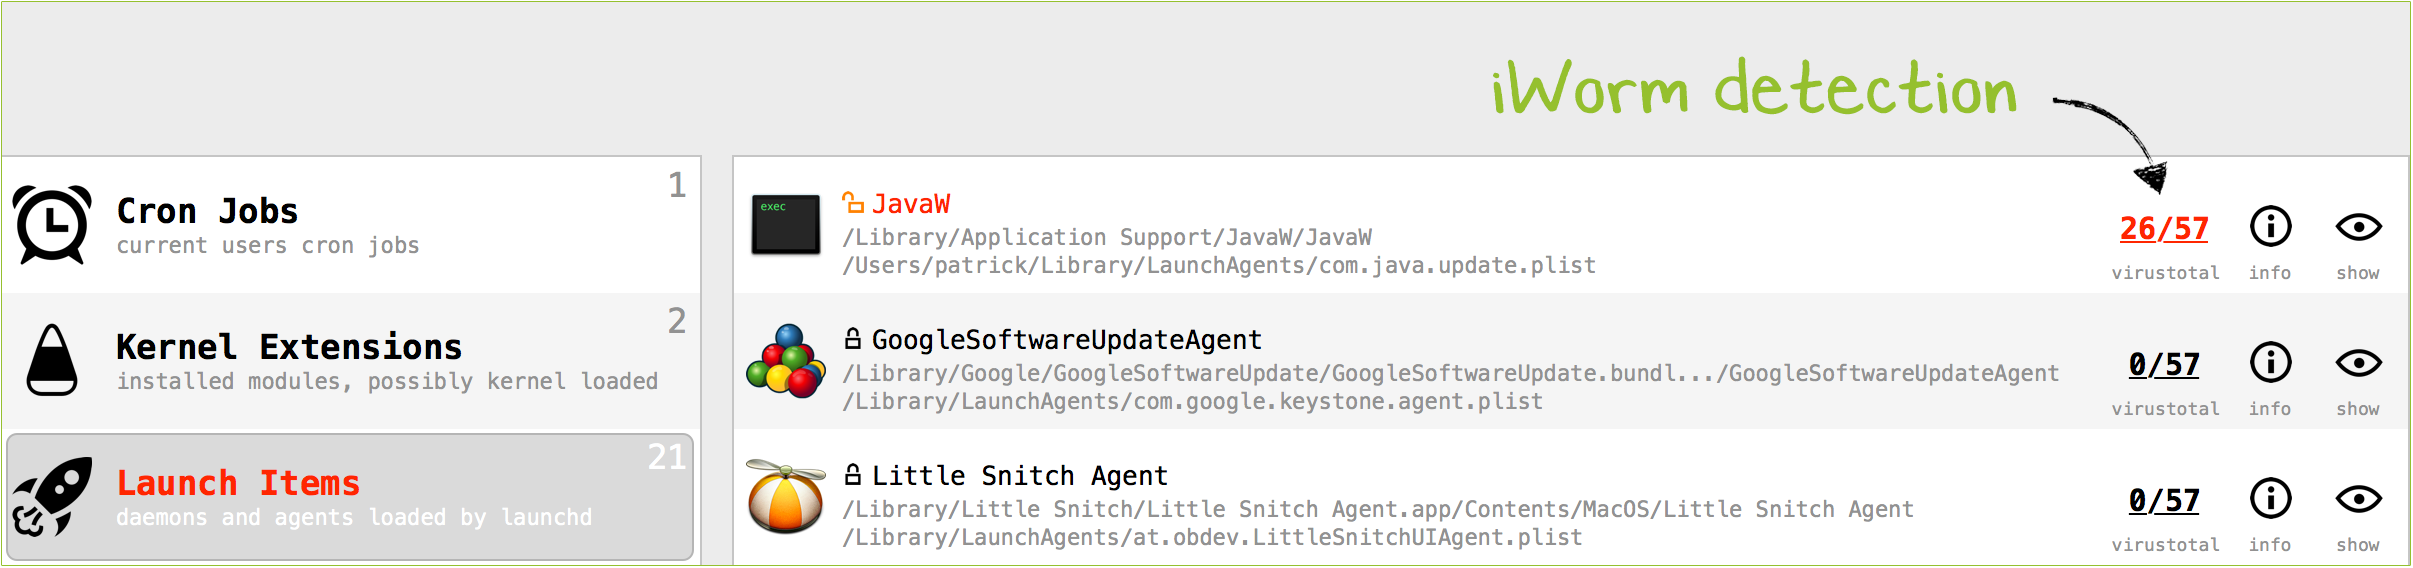
 , το πλήρες μονοπάτι του και στη συνέχεια διάφορα πληροφοριακά και ενεργητικά κουμπιά. Αυτά τα κουμπιά παρέχουν πληροφορίες σχετικά με τα αποτελέσματα της σάρωσης Virustotal (Anti-Virus) του στοιχείου, γενικές πληροφορίες σχετικά με το αρχείο και τη δυνατότητα προβολής του αντικειμένου στο Finder.
Εάν το στοιχείο είναι ένα εκτελέσιμο δυαδικό, το Knockknock ερωτά αυτόματα το Virustotal με ένα hash του δυαδικού για να ανακτήσει οποιαδήποτε πληροφορία. Ενώ το Virustotal αναρωτιέται, αυτό το κουμπί εμφανίζει ‘■ ■’ ‘. Μόλις ολοκληρωθεί το ερώτημα, ο τίτλος του κουμπιού ενημερώνεται αυτόματα είτε με τον λόγο ανίχνευσης είτε με ένα “?” Εάν το δυαδικό δεν είναι γνωστό σε virustotal.
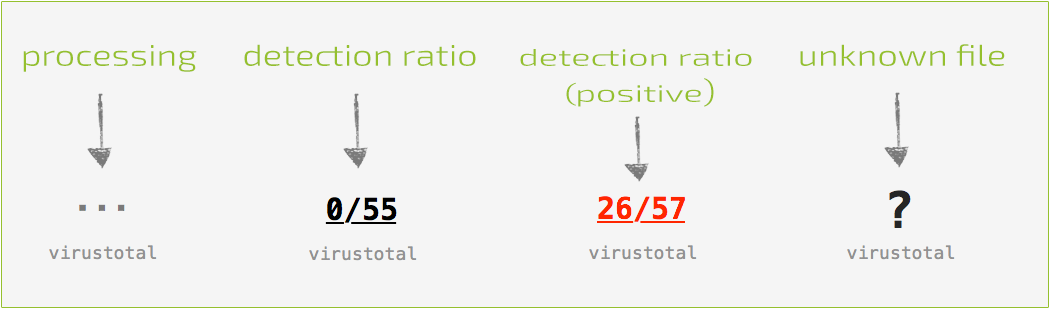
Με το πλήρες ερώτημα, το κουμπί μπορεί να γίνει κλικ για να αποκαλύψει ένα αναδυόμενο παράθυρο που περιέχει πληροφορίες για το virustotal σχετικά με το αρχείο. Εάν το αρχείο είναι άγνωστο, κάνοντας κλικ στο «υποβολή?Το κουμπί θα υποβάλει το αρχείο για ανάλυση. Τα γνωστά αρχεία περιέχουν έναν σύνδεσμο στην αναφορά πλήρους ανάλυσης και ένα ‘rescan?κουμπί που θα εξοικονομήσει το αρχείο.
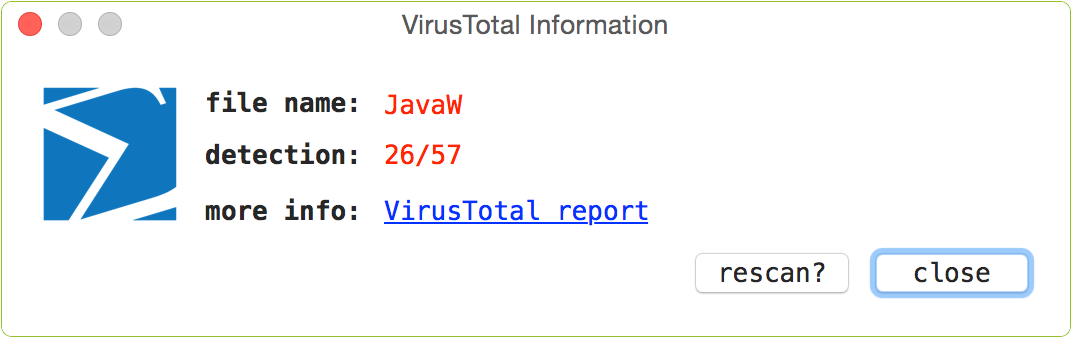
Εάν ανιχνευθεί γνωστό κακόβουλο λογισμικό, το όνομα του αντικειμένου και το κουμπί Virustotal θα επισημανθούν με κόκκινο χρώμα. Επιπλέον, το όνομα της κατηγορίας θα επισημανθεί ομοίως:
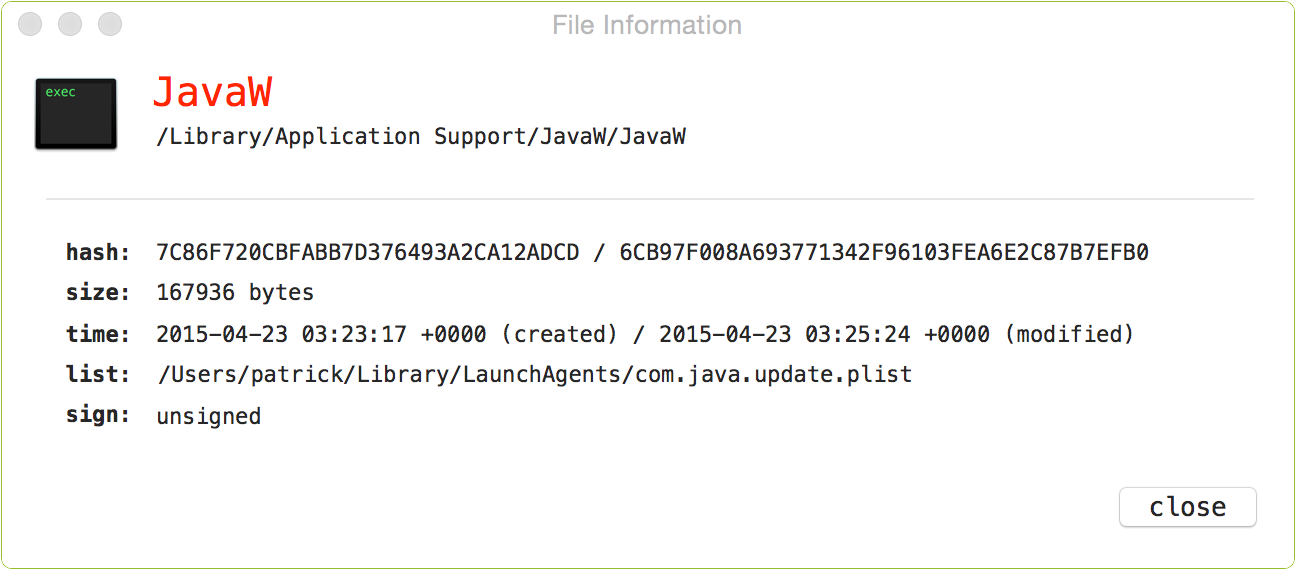
Το κουμπί “Πληροφορίες” θα εμφανίσει λεπτομερείς πληροφορίες σχετικά με το στοιχείο, συμπεριλαμβανομένου του κατακερματισμού, του μεγέθους, του plist (αν υπάρχει) και της υπογεγραμμένης κατάστασης:
Από την έκδοση 2.0, εάν το στοιχείο επιμένει μέσω μιας λίστας ακινήτων (PLIST), μπορείτε να κάνετε κλικ σε αυτό για να δείτε τα περιεχόμενα του:
Επιστροφή στο κύριο παράθυρο, κάνοντας κλικ στο τελικό κουμπί (‘show’) στη σειρά του αντικειμένου, θα αποκαλύψει το στοιχείο σε ένα παράθυρο Finder.
Για να ελέγξετε ή να επηρεάσετε την εκτέλεση του knockknock, κάντε κλικ στο εικονίδιο ‘Gear’ (Προτιμήσεις) που βρίσκεται στο κάτω αριστερό μέρος του παραθύρου. Αυτό θα εμφανίσει το παράθυρο προτίμησης του Knockknock (Σημείωση, αυτό το παράθυρο εμφανίζεται επίσης μέσω του στοιχείου μενού ‘Προτιμήσεις’):
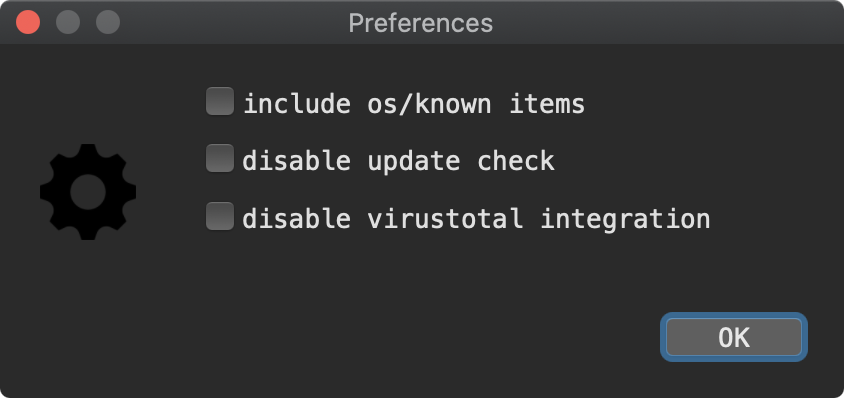
- ‘Show OS/γνωστά στοιχεία’:
Εμφάνιση ό,. - «Απενεργοποίηση ελέγχου ενημέρωσης»:
Όταν ξεκινάει το Knockknock, απενεργοποιήστε τον αυτόματο έλεγχο για νέες εκδόσεις. - «Απενεργοποιήστε την ενσωμάτωση του virustotal»:
Μην ερωτάτε το Virustotal με τα hashes των επίμονων αντικειμένων.
Δίπλα στο εικονίδιο προτιμήσεων, είναι ένα εικονίδιο αποθήκευσης. Κάντε κλικ σε αυτό για να αποθηκεύσετε τα ευρήματα του Knockknock (ως JSON):
Διασύνδεση γραμμής εντολών
Knockknock τώρα (από την έκδοση 2.0) Μπορεί να εκτελεστεί μέσω της γραμμής εντολών. Υπάρχουν διάφορα οφέλη σε αυτό, συμπεριλαμβανομένης της δυνατότητας προγραμματισμού ανάπτυξης και εκτέλεσης Knockknock (ίσως σε ένα τακτικά προγραμματισμένο διάστημα). Μέσω του CLI, το Knockknock μπορεί επίσης να εκτελεστεί με ανυψωμένα προνόμια (i.μι. sudo), το οποίο θα εξασφαλίσει ότι το knockknock θα εκτελέσει μια πιο ολοκληρωμένη σάρωση αντικειμένων για όλα χρήστες!Εκτελέστε το Binary Knockknock (Σημείωση: Καθορίστε την πλήρη διαδρομή προς το Binary Knockknock στα πλαίσια το πακέτο εφαρμογής του) με -H ή -Help για την εμφάνιση πληροφοριών σχετικά με τις επιλογές αυτοαξιολόγησης της γραμμής εντολών:
$ ./Τοκ τοκ.app/contents/macos/knockknock -h knocknock χρήση:
Σημείωση:
Για να καταγράψετε την έξοδο από το Knockknock (όπως γράφει στο stdout), απλά το τοποθετήστε σε ένα αρχείο από την επιλογή σας:$ ./Τοκ τοκ.app/contents/macos/knockknock -whothere>/path/to/some/file.json
Ερ: Το Knockknock βρήκε πολλές εφαρμογές, πρέπει να ανησυχώ?
Α: Όχι. Το Knockknock απλώς απαριθμεί αντικείμενα που ξεκινούν αυτόματα. είτε κατά την εκκίνηση, κατά τη διάρκεια της σύνδεσης, είτε κατά τη διάρκεια της εκτόξευσης άλλης εφαρμογής (e.σολ. επεκτάσεις προγράμματος περιήγησης). Παρόλο που τα στοιχεία υπογεγραμμένης Apple φιλτράρονται από προεπιλογή, πολλά νόμιμα αντικείμενα τρίτου μέρους θα εμφανιστούν πιθανώς. Φυσικά, ο στόχος είναι ότι το Knockknock θα εμφανίσει επίσης οποιοδήποτε επίμονα εγκατεστημένο κακόβουλο λογισμικό.Ερ: Εντάξει, πώς μπορώ να διαπιστώσω αν κάτι είναι κακόβουλο λογισμικό?
Α: Από το Design Knockknock δεν προσπαθεί να καθορίσει εάν κάτι είναι κακόβουλο λογισμικό ή όχι. Ωστόσο, δεδομένου ότι το virustotal είναι πλήρως ενσωματωμένο στο Knockknock, θα εντοπιστεί γνωστό κακόβουλο λογισμικό (και θα επισημανθεί με κόκκινο χρώμα). Τα υπόλοιπα αντικείμενα που δεν επισημαίνονται μπορούν να εξεταστούν με το χέρι. Ίσως το Google το hash του αρχείου, εκτελέστε χορδές σε αυτό, ή αν ανησυχείτε πραγματικά για ένα συγκεκριμένο στοιχείο, στείλτε μου email στο [email protected] και επισυνάψτε το αρχείο 🙂Ε: Όταν τρέχω το Knockknock, γιατί ζητά να αποκτήσει πρόσβαση στο φάκελο λήψεων/επιφάνειας εργασίας/ημερολογίου κ.λπ?
Α: Ως μέρος των απαριθμήσεων, οι διαδικασίες που τρέχουν το Knockknock και τις εξαρτήσεις τους. Εάν μια διαδικασία έχει ένα στοιχείο φορτωμένο από αυτές τις τοποθεσίες, όταν το Knockknock το σαρώνει, μπορεί να δημιουργήσει μια ειδοποίηση OS.Ε: Γιατί το Knockknock προσπαθεί να έχει πρόσβαση στο δίκτυο?
Α: Όταν ξεκινά το Knockknock, συνδέεται με το αντικειμενικό.com για να ελέγξετε αν υπάρχει μια νέα έκδοση του προϊόντος. Συγκεκριμένα, διαβάζει τα προϊόντα αρχείων.JSON, το οποίο περιέχει τον τελευταίο αριθμό έκδοσης του Knockknock. Δεν συλλέγονται ούτε μεταδίδονται πληροφορίες χρήστη ή προϊόντος.Το Knockknock μπορεί να δημιουργήσει την κυκλοφορία δικτύου που σχετίζεται με την ενσωμάτωσή του με το Virustotal. Όπως περιγράφηκε παραπάνω, όταν ένας χρήστης κάνει κλικ στο κουμπί ‘Συνολικού’ στο παράθυρο ειδοποίησης, αυτό θα στείλει δημιουργεί ένα αίτημα που περιέχει τη διαδρομή, το όνομα και το hash του αρχείου. Σημειώστε ότι ο αυτοματοποιημένος έλεγχος της έκδοσης μπορεί να απενεργοποιηθεί μέσω της επιλογής “Απενεργοποίηση των ενημερωμένων ελέγχων” στις προτιμήσεις του Knockknock.
Τέλος, ο Knockknock χρησιμοποιεί επίσης τον Sentry.IO για ανίχνευση σύγκρουσης που μπορεί να δημιουργήσει κυκλοφορία δικτύου που σχετίζεται με την αναφορά σύγκρουσης.


