

Mac OS a-t-il une sécurité intégrée?
Quelle est la sécurisation d’un Mac et les Mac sont-ils vraiment plus sécurisés que Windows
Résumé
Dans cet article, nous explorerons les fonctionnalités de sécurité des ordinateurs Mac et déterminerons s’ils sont vraiment plus sécurisés que Windows. Nous discuterons de divers outils de sécurité MacOS intégrés tels que le TCC, la quarantaine de fichiers, le porte-gardien, le XProtect, l’outil de suppression de logiciels malveillants (MRT) et le remadiateur XProtect (XPR). Nous nous plongerons dans la fonctionnalité de chaque outil et évaluerons leur efficacité pour assurer la sécurité des utilisateurs de Mac.
Points clés:
1. Les Mac peuvent obtenir des virus: Contrairement à la croyance populaire, les Mac ne sont pas à l’abri des virus, des logiciels malveillants et des ransomwares. L’idée que “Mac ne reçoit pas de virus” est une idée fausse perpétuée par les campagnes publicitaires d’Apple.
2. Outils de sécurité intégrés: Apple a développé plusieurs outils de sécurité pour protéger les utilisateurs de Mac. Ces outils incluent le TCC, la quarantaine de fichiers, le gardien, le XProtect, le MRT et le XPR.
3. TCC: La transparence, le consentement et le contrôle (TCC) sont une collection de bases de données dans MacOS qui alerte les utilisateurs lorsque les applications tentent d’accéder à des services spécifiques pour la première fois. Les utilisateurs peuvent accepter ou refuser l’utilisation par l’application de ces services.
4. File Quarantine: Fichier des analyses de quarantaine téléchargées des fichiers et les vérifie par rapport à une liste de logiciels malveillants connus. Il alerte les utilisateurs si un fichier potentiellement nocif est détecté.
5. Portier: Gatekeeper vérifie les signatures numériques des applications pour s’assurer qu’elles proviennent de développeurs de confiance. Il vérifie également si une demande a été notariée pour s’assurer qu’elle répond aux normes de sécurité d’Apple.
6. Xprotect: XProtect est le logiciel antivirus intégré d’Apple qui scanne des fichiers et des applications pour les logiciels malveillants connus et les empêche d’exécuter.
7. Outil de suppression des logiciels malveillants (MRT): MRT est un utilitaire qui met à jour périodique la liste des logiciels malveillants connus et supprime tout logiciel malveillant détecté du système.
8. XProtect Remadiator (XPR): XPR est un outil qui aide à résoudre les systèmes infectés par des logiciels malveillants connus en fournissant des conseils détaillés sur la façon de supprimer le logiciel malveillant.
9. Efficacité des outils de sécurité: Bien que ces outils de sécurité intégrés offrent une couche de protection, ils ne sont pas infaillibles. Les utilisateurs de Mac doivent toujours faire preuve de prudence et compléter leurs mesures de sécurité avec des logiciels antivirus supplémentaires et des habitudes de navigation sûres.
dix. Autonomisation des utilisateurs: Les outils de sécurité d’Apple visent à donner aux utilisateurs plus de contrôle sur leur logiciel et à les protéger contre l’accès non autorisé aux ressources système.
Des questions:
1. Les Mac sont-ils à l’abri des virus?
Réponse: Non, les Mac ne sont pas à l’abri des virus. Bien qu’ils puissent être moins ciblés par rapport à Windows, il existe encore des virus, des logiciels malveillants et des ransomwares qui peuvent infecter les ordinateurs Mac.
2. Qu’est-ce que TCC et que fait-il?
Réponse: TCC signifie transparence, consentement et contrôle. Il s’agit d’une collection de bases de données dans MacOS qui alerte les utilisateurs lorsque les applications tentent d’accéder à des services spécifiques pour la première fois. Les utilisateurs peuvent choisir d’accepter ou de refuser l’accès de l’application à ces services.
3. Comment Gatekeeper assure la sécurité des applications?
Réponse: Gatekeeper vérifie les signatures numériques des applications pour s’assurer qu’elles proviennent de développeurs de confiance. Il vérifie également si une demande a été notariée, indiquant qu’elle répond aux normes de sécurité d’Apple.
4. Qu’est-ce que XProtect et comment ça marche?
Réponse: XProtect est le logiciel antivirus intégré d’Apple. Il analyse les fichiers et les applications pour les logiciels malveillants connus et les empêche de fonctionner pour protéger le système.
5. Quel est l’outil de suppression de logiciels malveillants (MRT) sur Mac?
Réponse: MRT est un utilitaire qui met à jour la liste des logiciels malveillants connus et supprime toutes les menaces détectées du système. Il aide à garder l’ordinateur Mac protégé contre les logiciels malveillants connus.
6. Comment XProtect Remediator (XPR) aide-t-il à la suppression des logiciels malveillants?
Réponse: XPR fournit des conseils détaillés sur la façon de supprimer les logiciels malveillants connus des systèmes infectés. Il aide les utilisateurs à résoudre efficacement leurs ordinateurs Mac et à s’assurer que le malware est complètement supprimé.
7. Les utilisateurs de Mac devraient-ils s’appuyer uniquement sur les outils de sécurité intégrés?
Réponse: Bien que les outils de sécurité intégrés offrent un certain niveau de protection, il est recommandé aux utilisateurs de Mac d’utiliser des logiciels antivirus supplémentaires et de pratiquer des habitudes de navigation sûres pour améliorer leur sécurité.
8. Comment les utilisateurs de Mac peuvent-ils rester à l’abri des virus et des logiciels malveillants?
Réponse: Les utilisateurs de Mac peuvent rester en sécurité en mettant régulièrement à jour leur logiciel, en utilisant des mots de passe solides et uniques, en évitant les sites Web et les téléchargements suspects et l’installation de logiciels antivirus réputés.
9. Y a-t-il des vulnérabilités dans les outils de sécurité intégrés?
Réponse: Comme tout logiciel, les outils de sécurité intégrés sur Mac peuvent avoir des vulnérabilités. Il est important pour les utilisateurs de garder leurs systèmes à jour pour atténuer le risque d’exploitation.
dix. Les Mac peuvent-ils être infectés par des ransomwares?
Réponse: Oui, les Mac peuvent être infectés par des ransomwares. Des attaques de ransomwares contre les Mac ont été observées ces dernières années, soulignant la nécessité pour les utilisateurs de rester vigilants et de prendre les précautions nécessaires.
11. Que se passe-t-il si un utilisateur nie l’accès à un service en TCC?
Réponse: Si un utilisateur nie accès à un service en TCC, l’application ne pourra pas utiliser ce service particulier. Les utilisateurs ont le contrôle de l’octroi ou de l’accès à divers composants de leur système.
12. Les outils de sécurité intégrés sont-ils suffisants pour se protéger contre les menaces avancées?
Réponse: Bien que les outils de sécurité intégrés offrent une protection de base, ils peuvent ne pas être suffisants contre les menaces avancées. Il est conseillé aux utilisateurs d’investir dans des solutions complètes de cybersécurité pour une protection robuste.
13. Le gardien peut-il empêcher l’installation d’applications potentiellement malveillantes?
Réponse: La fonction principale de Gatekeeper est de vérifier les signatures numériques des applications et de s’assurer qu’elles proviennent de développeurs de confiance. Il peut aider à empêcher l’installation d’applications potentiellement malveillantes qui manquent de signatures valides.
14. À quelle fréquence xprotect met à jour ses définitions de logiciels malveillants?
Réponse: XProtect reçoit des mises à jour régulières d’Apple pour tenir ses définitions de logiciels malveillants à jour. La fréquence de ces mises à jour peut varier, mais Apple s’efforce de fournir une protection en temps opportun contre les menaces connues.
15. Quelles sont les mesures de sécurité supplémentaires que les utilisateurs de Mac peuvent prendre?
Réponse: En plus d’utiliser les outils de sécurité intégrés, les utilisateurs de Mac peuvent activer un pare-feu, créer un compte non administrateur pour une utilisation quotidienne, activer le cryptage FileVault et sauvegarder régulièrement leurs données vers des périphériques de stockage externes ou des services cloud.
Quelle est la sécurisation d’un Mac et les Mac sont-ils vraiment plus sécurisés que Windows
Vous pouvez utiliser SPCTL directement à partir de la ligne de commande pour vérifier si une application est signée et notariée, ce qui est principalement gardien’S fonctionnalité.
Outils de sécurité macOS intégrés
Note de l’auteur: Ce blog est basé sur une conférence que j’ai présentée au JNUC 2022 à San Diego, en Californie, le 28 septembre 2022. Il a été mis à jour avec les informations les plus récentes. L’enregistrement de la vidéo a été disponible en ligne.
Prologue
Il y avait une campagne publicitaire populaire qui s’est déroulée entre 2006 et 2009. Il comportait un PC, représenté par un John Hodgman, souvent en reniflement, dans un costume surdimensionné. PC opposé était Mac – un Justin Long, à la hanche et à forte tendre,. Cet ensemble de publicités était par Apple, et les publicités perpétuaient généralement l’idée que “les Mac n’obtiennent pas de virus.”
Cette campagne était incroyablement populaire, mais malheureusement, les graines de croyance dans la communauté des utilisateurs de pommes ne pouvaient pas et n’obtiendront pas de virus. Cette idée a imprégné la décennie, et maintenant en 2023, pour beaucoup, cela sonne toujours vrai. Cependant, au cours de la dernière décennie, ce mythe a été démystifié des centaines sinon des milliers de fois, avec CVE, 0 jour, malware, logiciel publicitaire et même ransomware ciblant l’écosystème macOS.
Chose intéressante, nous discuterons de quelques outils qu’Apple a publiés à peu près au moment où ces publicités ont été diffusées, nous montrant que pendant que Apple doublait sur leur message d’immunité de virus, ils publiaient des outils en même temps pour tenter de protéger les utilisateurs.
J’aime penser aux outils de sécurité d’Apple comme un ours polaire dans une tempête de neige – bien que vous ne puissiez pas le voir, ils sont toujours là. Il existe de nombreux outils différents expédiés avec un nouvel ordinateur Mac. Nous discuterons de certains de ces outils, de ce qu’ils font, de leur fonctionnement et si ces outils sont suffisants pour les utilisateurs finaux.
La liste des outils dont nous discuterons est la suivante:
- TCC
- Déposer une quarantaine
- Portier
- Xprotect
- Outil de suppression de logiciels malveillants (MRT)
- XProtect Remadiator (XPR)
TCC
TCC, qui signifie Transparency, Consensent et Control est une collection de bases de données qui vit sur le système macOS.
Il présentera à l’utilisateur une alerte lorsqu’une application tentera d’utiliser des services spécifiques pour la première fois.
Par exemple, dans cette capture d’écran, l’utilisateur tente d’activer la caméra et le microphone. Le CoreServiceSuiagent jette une alerte à l’utilisateur, incitant l’utilisateur à «accepter» ou «nier» l’application’S Utilisation dudit service.
Dans les préférences système> confidentialité et sécurité, nous pouvons réellement voir quelles applications (clients) ont demandé des services spécifiques. Dans l’exemple ci-dessous, nous voyons quatre applications différentes qui ont demandé un accès au disque complet. Cela ne se limite pas à l’accès complet au disque (FDA), mais peut également englober l’appareil photo, le microphone, les dossiers d’utilisateurs, les services de localisation, le calendrier, les contacts, etc.

Sous le capot, TCC est une base de données SQLite. Il y en a un dans le répertoire racine, et en plus, un par utilisateur sur la machine. Nous pouvons réellement ouvrir ces bases de données, alors ouvrons le répertoire Root TCC et examinons quelques entrées.

Dans cette base de données, prenons la table d’accès et regardons certains éléments.

Cela nous donne beaucoup d’informations, afin que nous puissions mettre quelques contraintes sur notre déclaration pour saisir uniquement les informations que je’M considérant actuellement comme pertinent.

Un échantillon de ce que nous pouvons récupérer est
com.Chasseresse.Agent | 6 | 0 | ktccServiceystemPolicyAllfiles
Ces champs s’apissent sur quelques significations différentes.
Le premier champ est le client qui fait la demande. Dans ce cas, un faux agent de chasseresse demande des autorisations.
La deuxième colonne, appelée auth_reason, est la façon dont il a été demandé. Dans notre cas, il a été poussé vers le bas avec une politique PPPC MDM.

Troisièmement, c’est quelle réponse que l’utilisateur a fourni (ou ce que la politique spécifiée) – a-t-elle approuvé ou refusé la demande.

Enfin, c’est ce que le service a été demandé. Nous voyons dans notre exemple que c’est KTCCSERVIceSystemPolicyAllfiles . En termes Apple, cela demande un accès complet au disque.

L’idée d’Apple derrière TCC est de donner plus de puissance de l’utilisateur sur leurs logiciels et applications. Cela aide à empêcher les logiciels de dépasser et d’accès à des éléments du système que l’utilisateur n’a pas explicitement donné l’autorisation pour.
Dans le coffre à outils Apple, TCC est un peu unique par rapport à certains des autres outils et comment ils fonctionnent, alors laissez’S Creusez dans les écrous et boulons de la sécurité macOS.
Vérifiez, bloquez, corrigez
Le système d’exploitation d’Apple fonctionne en trois étapes afin de protéger fondamentalement ses utilisateurs. Ceci est leur «chèque, bloc, remédier». Nous allons parcourir chacun d’eux et le mapper à l’outil qu’Apple utilise pour appliquer cette fonctionnalité.
Nous commencerons en haut avec Gatekeeper, mais , Avant de le faire, nous serions négligents de ne pas discuter d’une étape préemptive fondamentale de Gatekeeper, appelé File Quarantine.
Déposer une quarantaine
File Quarantine est conçu pour vous informer lorsqu’une application téléchargée depuis Internet a été exécutée pour la première fois. Cela a été introduit dans OS X 10.5 Tiger, et à sa fondation, tente de ne pas autoriser une application téléchargée depuis Internet pour être ouverte sans les autorisations explicites de l’utilisateur. Gatekeeper est construit au-dessus de cela.
Une fois qu’une application est téléchargée et l’ouvrir, nous obtenons l’invite de – encore une fois – le CoreServiceSuiagent pour nous demander si nous voulons ouvrir cette application depuis Internet. Une fois que nous avons cliqué sur «Ouvrir», un drapeau dans les métadonnées de quarantaine est défini. Nous pouvons regarder ces drapeaux dans les métadonnées d’attribut étendues.
Si nous exécutons XATTR à partir de notre ligne de commande, il répertorie les attributs étendus. Celui qui nous intéressons actuellement est le com.pomme.attribut de quarantaine. Nous pouvons alors imprimer le contenu de cet attribut.

Il imprimera une courte ligne de contenu.
0083; 61730334; Safari; 7512FB1C-56E8-458B-88B3-DC9816210A8D
La première colonne est le drapeau. Si ce numéro est quelque chose comme 0083 ou 0081, cela informe Gatekeeper que l’application en question doit être vérifiée avant de l’ouvrir. Ce numéro est mis à jour en fonction de l’action de l’utilisateur après l’ouverture initiale.
La deuxième colonne est un horodat hexadécimal. Dans une base de données, cela mappe à quelque chose appelé Mac Absolute Time . 61730334
La troisième colonne représente le navigateur à partir duquel notre application a été téléchargée. Nous avons téléchargé l’installateur Chrome à partir de Safari .
Enfin, est un UUID associé à l’application. Ceci est principalement utilisé dans la base de données dans laquelle il est stocké comme identifiant.
Une fois que Gatekeeper a vérifié ces informations, le premier drapeau est mis à jour vers quelque chose comme 01C2 ou 01C3 .
Toutes ces informations sont stockées dans la base de données LSquarantine à ~ / bibliothèque / préférences / com.pomme.Service de lancement.Quarantineeventsv2 . De là, nous pouvons analyser les événements de cette base de données.

Maintenant, nous pouvons voir l’UUID à partir des informations de quarantaine d’origine, ainsi que où l’application a été téléchargée à partir de l’horodatage, et plus.
Alors, comment fonctionne Gatekeeper aux côtés de la quarantaine de fichiers?
Portier
Pour un petit arrière-plan, Gatekeeper n’est vraiment qu’un frontage pour le binaire SPCTL sur macOS.

Vous pouvez utiliser SPCTL directement à partir de la ligne de commande pour vérifier si une application est signée et notariée, ce qui est principalement gardien’S fonctionnalité.

Cela vous informe que l’application MaliciousApp n’est pas signée et ne sera pas autorisée à ouvrir par Gatekeeper, alors que la demande suivante.

La façon dont Gatekeeper diffère de la quarantaine de fichiers est qu’il s’applique à quelque chose qui est réalisé , Pas nécessairement quelque chose d’ouverture uniquement depuis Internet. Par exemple, si vous deviez télécharger un gif ou une image et l’ouvrir dans l’application Apple-Native Aperçu, il ne serait pas vérifié. En plus de cela, Gatekeeper traite seul les articles étant doublés. Si je devais faire un script bash et ajouter le .Type de fichier de commande Tyre, il devient un script cliquable. Le cliquable .Le script de commande serait vérifié par Gatekeeper, mais un simple .Le script sh qui est exécuté à partir de la ligne de commande ne serait pas.
Si une demande est bloquée, vous obtiendrez un pop-up vous informant qu’il ne peut pas être ouvert, car il provient d’un «développeur non identifié».
Gatekeeper First vérifiera si la demande est signée. Il vérifiera alors si ce signataire est légitime ou non.
Il vérifie d’abord la base de données Gatekeeper pour voir si l’ID d’équipe / développeur est un ID de BAD connu. Ceci est situé dans / bibliothèque / Apple / System / Library / Corerservices / XProtect.Fonctionnement / Contenu / Resources / GK.db . C’est une autre base de données SQLite que nous pouvons interroger.

Nous vérifions si cet ID d’équipe est situé dans cette liste de 132 articles.

Le gk.La DB est utilisée pour la liste de blocage, cependant, il existe également des bases de données supplémentaires dans le répertoire / var / db, et plus spécifiquement dans le gkopaque.paquet et gke.pack qui est utilisé pour la liste d’allumage .
Gatekeeper vérifie par la suite le statut de notarisation, qui est un processus que les développeurs suivent lors du développement de logiciels. C’est une étape supplémentaire qu’Apple utilise pour vérifier les logiciels pour la néfarité. Gatekeeper effectue également des vérifications supplémentaires, telles que la vérification que les applications notariées n’ont pas été modifiées par un processus non autorisé, même après la première fois qu’il est double-cliché.
L’autre travail de Gatekeeper consiste à vérifier si le fichier a le bit de quarantaine. S’il contient ce drapeau 0083, par exemple, Gatekeeper doit encore le vérifier. Une fois que l’utilisateur aura approuvé l’ouverture de l’application téléchargée, Gatekeeper effectuera ses autres chèques.
Un aspect de Gatekeeper a été systématiquement utilisé (AB) utilisé par les acteurs de la menace. Gatekeeper, dans une conception déterminée par Apple, peut être remplacé. Cela peut simplement être fait en cliquant avec le bouton droit sur l’application et en cliquant sur l’ouverture. Cela permet à un utilisateur de remplacer Gatekeeper. La raison derrière cela est que les utilisateurs peuvent installer des applications même s’ils ne sont pas signés. Personnellement, j’ai quelques applications non signées que je sais en sécurité, et sans cette capacité de remplacement, je ne serais pas en mesure de l’ouvrir. Les logiciels malveillants comme Shlayer utilisent cette capacité pour contourner les mécanismes de sécurité d’Apple et les utilisateurs des ingénieurs sociaux à ouvrir leurs applications.
Xprotect
Pivoting dans le «bloc», XProtect agit comme un pseudo-av sur macOS.

À la base, il s’agit d’une liste statique des règles Yara qui a été publiée le 30 novembre 2017. Yara est conçue pour capturer, dans ce cas – malware, en regardant les octets ou les chaînes dans un fichier, par opposition au hachage d’un fichier à l’ID du développeur. Cela permet à Apple de lancer un filet plus large et de découvrir potentiellement des échantillons de logiciels malveillants qui n’ont pas encore été vus dans la nature. Ce Xprotect.yara Le fichier contient une liste assez exhaustive des règles.
Parallèlement à ce fichier Yara se trouvent une collection de listes de propriétés (PLIST).

Le premier dont nous discuterons est le LegacyEntitlementAllowlist.braquage . Nous ne pouvons pas dire pour une certitude à 100% à quoi cela sert, mais, sur la base du nom, il est relatif de spéculer qu’il s’agit d’une liste d’applications qui ont besoin d’une sorte de droit hérité pour exécuter.

Le fichier suivant est appelé Xprotect.méta.braquage . Cela bloque des choses comme des plugins malveillants et / ou des extensions de safari malveillantes. Chaque entrée lit un ID de développeur et un ID de faisceau qu’il cherche à bloquer. Il recherchera également certains logiciels obsolètes comme Flash ou Java.

Le fichier final sur les cinq total est un Xprotect.braquage . Ce fichier a des entrées appelées description, lancerservices et correspond.
Le Description est assez simple – le nom du malware. Service de lancement est le type uri qu’il devrait déclencher. Cela peut être quelque chose comme com.pomme.Bundle d’applications, com.Microsoft.mot.Doc, ou com.pomme.programme d’installation. Dernièrement, Allumettes est un éventail d’objets de dictionnaire qui informe XProtect comment le détecter, via le nsurltypeIdentifierkey.
Donc, si xprotect attrape quelque chose, comment l’utilisateur peut-il savoir? Eh bien, il lancera en effet une fenêtre contextuelle à l’utilisateur indiquant qu’il a trouvé quelque chose et que l’utilisateur doit le déplacer vers la poubelle. Si l’utilisateur choisit de le faire, un fichier de diagnostic sera écrit sur le disque. Ceci est situé dans ~ / bibliothèque / journaux / diagnosticports / xprotect_xxx-mac.diagramme .

Maintenant, nous avons un record que XProtect a attrapé et bloqué quelque chose, mais. Qu’en est-il de l’assainissement?
MRT
L’outil de suppression de logiciels malveillants (MRT) est un scanner système qui recherche des chemins de fichier spécifiques. S’il détecte un objet sur ce chemin, il supprimera cet objet. Contrairement à certains des autres outils dont nous avons parlé, MRT est présenté comme une application de base, dans un bundle d’applications. Dans la structure des fichiers se trouvent quelques binaires différents – un appelé MRT et un appelé MRT-Helper .

MRT s’exécute sans aucune interaction utilisateur et peut accomplir des tâches de correction dans les coulisses, mais il est intéressant, il peut être exécuté directement à partir de la ligne de commande.
Donc, si nous avons des logiciels malveillants sur l’un des chemins, MRT devrait le résoudre lorsque nous l’exécutons à partir de la ligne de commande.
Selon Nixhacker, si nous déposons l’exécutable MRT dans un désassembleur, nous pouvons voir certains des différents chemins qu’il recherche. Par exemple, l’OSX.Atg2.Un logiciel malveillant recherche quatre chemins différents.

Si nous créons alors simplement des fichiers vides à chacun de ces emplacements, nous pouvons voir si MRT va en effet le corriger.

Maintenant, bien que les fichiers soient vides et ne contiennent pas réellement de logiciels malveillants, leur existence sur ces chemins de fichier devrait déclencher le MRT. Donnons-le et découvrons.
Cependant , Il semble que MRT prenne sa retraite de macOS.
Remoteur XProtect
Dans la sortie de macOS 12.3, Apple a également publié un nouvel outil à MacOS appelé XProtect Remadiator (XPR). XProtect Remadiator rappelle le MRT dans le sens où il s’agit d’un bundle d’applications, mais au lieu de seulement deux binaires, il y en a quatorze. Ceux-ci, pour la plupart, détectent des familles spécifiques de logiciels malveillants, tandis que tout ce qui ne tombe pas dans l’un d’eux est englobé par le binaire XProtect. Il existe également un binaire xprotectremediatormrtv3, qui est presque exactement la même taille que le binaire MRT dans le MRT.appliquer . Cela donne l’impression que cela finira par remplacer le MRT.appliquer.

Vous pouvez obtenir une visibilité dans XPR en tirant parti des journaux unifiés. qui font partie de la sécurité des points finaux d’Apple.
Quelques entrées d’échantillons peuvent être consultées ici.

Une partie de ce qui rend MRT et XProtect Remadiator substantiellement différent, c’est l’endroit où les scans MRT sur le redémarrage et la connexion, les analyses de remadiateur XProtect sur une cadence régulière, avec une analyse pour le XCSET (OSX.Dubrobber) MALWOWIER exécutant le plus fréquemment – toutes les heures ou deux.
Épilogue
Une question courante qui est posée en conjonction avec parler de ces outils est – ai-je besoin d’une solution de sécurité supplémentaire ou sont ces outils suffisants ?
C’est une question qui, je pense, dépend de votre posture de sécurité. Pour un utilisateur final qui utilise son Mac pour un usage personnel, tirer parti des outils existants / préinstallés d’Apple est probablement suffisant. Si vous commencez à utiliser des Mac dans votre entreprise, que ce soit des PME ou des entreprises plus grandes, avoir une couverture de sécurité supplémentaire sera plus bénéfique, car vous aurez plus d’utilisateurs qui accéderont à différents sites Web, outils de développeur, etc.
Quelle est la sécurisation d’un Mac et les Mac sont-ils vraiment plus sécurisés que Windows?
Les Mac sont plus sûrs que les PC, mais quels sont les Mac plus sûrs, et que devriez-vous faire pour vous protéger? Nous exécutons toutes les façons dont Apple vous protège en sécurité.

Éditeur, Macworld 12 janvier 2023 9:42 AM PST

Pendant que’s vrai que les Mac sont moins susceptibles d’être attaqués au motif qu’il y a moins de Mac que PCS – en fait, les logiciels malveillants sur Mac diminuent – les utilisateurs du MAC peuvent être une cible très lucrative et donc considéré comme la valeur de l’effort. En conséquence, les Mac peuvent être ciblés par des logiciels malveillants et des virus.
En effet, même la pomme’Le chef du logiciel Craig Federighi a déclaré (dans l’essai entre Apple et Epic) qui: “Aujourd’hui, nous avons un niveau de logiciels malveillants sur le Mac que nous ne faisons pas’T Trouvez acceptable.” Alors que son motif était de souligner qu’il y a un avantage à forcer les utilisateurs d’iPhone et d’iPad à installer uniquement les applications via l’App Store iOS, le fait est que même le personnel d’Apple admet qu’il y a des virus Mac. (Ici’s Que faire si vous pensez que votre mac a un virus.)
Les Mac sont généralement plus sûrs que les PC. C’est en partie parce que le système d’exploitation Mac est basé sur Unix et donc plus difficile à exploiter, il’s également parce qu’Apple a un contrôle si étroit sur le matériel et les logiciels, et les Mac sont plus sûrs en raison des différentes protections et mesures de sécurité intégrées au Mac et au système d’exploitation Mac qui rend les Mac plus difficiles à exploiter.
Mais ça ne fait pas’T signifie que vous devriez croire que votre mac est impénétrable. Les Mac ont été ciblés par des pirates et des virus et au fil des ans, Apple a dû être sérieux au sujet des mesures incluses dans les macO.
Dans cet article, nous allons parcourir les différentes façons dont Apple garde votre Mac en sécurité et les choses que vous pouvez faire pour rester en sécurité. Pour plus de conseils sur la façon de garder votre Mac en sécurité, lisez nos conseils de sécurité Mac.
Une autre chose à noter est que les puces de la série M qu’Apple a commencé à utiliser en novembre 2020 est considérée comme plus sécurisée que les processeurs Intel. Cependant, des logiciels malveillants connus sous le nom de Silver Sparrow ont été trouvés sur le M1 Mac peu de temps après le lancement.
Comment Apple protège votre Mac
Il existe différentes façons dont Apple protège votre Mac contre les logiciels malveillants et les virus comme vous le verrez si vous lisez la suite. Il y a bien sûr d’autres choses que vous pouvez faire pour compléter ces mesures, comme l’exécution d’un logiciel antivirus ou l’utilisation d’un VPN pour crypter votre trafic. Nous avons des conseils séparés sur le meilleur antivirus pour Mac et le meilleur VPN. Il y a aussi un élément d’être prudent et de ne pas ouvrir de courriels mystérieux ou de cliquer sur des liens douteux – vous pourriez être sûr que vous ne feriez pas’T faire ça, mais pourriez-vous être si sûr que vos parents ne le feraient pas’t…
Heureusement, il y a des protections cuites dans un Mac qui devrait signifier que même les personnes les moins averties de la technologie sont protégées. Nous’Je les décrivent ci-dessous.
Antivirus de pomme
Côté logiciel, MacOS comprend son propre logiciel antivirus intégré. XProtect détecte et bloque tout malware connu. Apple surveille les nouvelles infections de logiciels malveillants et met à jour XProtect régulièrement. XProtect vérifiera les logiciels malveillants lorsqu’une application sera lancée et si elle a été modifiée. Si xprotect détecte les logiciels malveillants, il bloquera le logiciel et le supprimera.
En plus de la protection offerte par XProtect est Gatekeeper. Gatekeeper est une fonctionnalité de macOS conçue pour empêcher les utilisateurs d’installer des logiciels malveillants en premier lieu. Gatekeeper vérifie que toute application que vous téléchargez depuis Internet a été vérifiée par Apple et vérifié le code malveillant. Si l’application est considérée comme un gardien de risque vous empêchera de l’installer. Pour plus de conseils sur le téléchargement et l’installation d’applications Lire: Comment installer des applications sur le Mac
Gatekeeper ISN’t infaillible, il a été contourné dans le passé, et XProtect est’t toujours à jour, donc les logiciels malveillants ont glissé à travers. Mais les deux offrent un niveau de protection qui devrait vous donner la tranquillité d’esprit.
Si vous voulez une couche supplémentaire de protection, notre meilleure recommandation dans notre meilleur antivirus pour Mac Rounom Up est la sécurité Internet Mac Intego.
Mises à jour des logiciels et de la sécurité
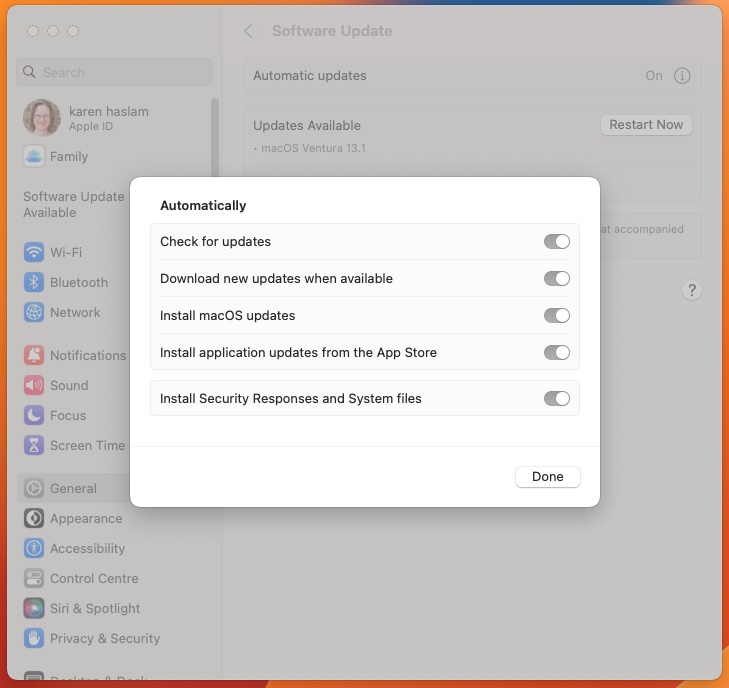
Apple garantit que les mises à jour de sécurité sont reportées régulièrement vers les Mac – il est donc important de maintenir votre logiciel Mac à jour. Apple le rend facile en permettant à votre Mac de mettre à jour automatiquement la mise à jour, donc vous ne faites pas’T a même besoin de faire quoi que ce soit. Pour définir votre Mac pour vérifier les mises à jour et mettre à jour les logiciels, suivez automatiquement ces étapes:
- Ouvrez les paramètres du système (préférences du système Pre Ventura)
- Cliquez sur Général
- Cliquez sur la mise à jour du logiciel
- Assurez-vous que la mise à jour automatique est sur
Cela devrait signifier que le logiciel est téléchargé sur votre Mac lorsqu’il est émis par Apple.
Vous devrez toujours redémarrer votre Mac pour installer une mise à jour normale de mise à jour logicielle, mais certaines mises à jour de sécurité peuvent être poussées sur votre Mac par Apple et installées comme mises à jour d’arrière-plan sans vous demander de redémarrer.
Pour vous assurer d’obtenir des mises à jour d’arrière-plan dès qu’ils sont émis par Apple, assurez-vous que l’installation de réponses de sécurité et que les fichiers système sont sélectionnés dans Ventura, ou “Installez les fichiers de données système et les mises à jour de sécurité” dans OSS plus âgé.
- Dans Ventura, cela se trouve dans les paramètres du système> Général> Mise à jour logicielle. Cliquez sur les mises à jour automatiques (i) à côté.
- Pre Ventura Ceci se trouve dans les préférences du système> Mise à jour logicielle> Avancé.
Les réponses à la sécurité rapide vont plus loin et accéléreront la livraison des correctifs de sécurité sur l’iPhone, l’iPad et le Mac. Pomme’S Présentation de la fonctionnalité comme mise à jour de MacOS Ventura 13.2 (et iOS 16.3). Lorsque vous redémarrez un Mac, des réponses de sécurité rapide seront appliquées instantanément. L’approche des mises à jour de sécurité de cette manière signifie qu’Apple peut les émettre plus rapidement sans qu’ils fassent partie d’une mise à jour plus large.
Protection des applications
Si vous souhaitez être vraiment confiant sur n’importe quelle application que vous installez, vous seriez sage de vous en tenir aux applications sur le Mac App Store. Chaque application d’Apple’S Mac App Store a été examiné par Apple, vous pouvez donc être convaincu qu’il ne pose pas de risque pour vous. En fait, Apple va plus loin en vous assurant que les applications sont francs sur la façon dont ils utilisent vos données, vous pouvez donc être sûr qu’il n’y a aucun risque que vos informations soient partagées avec quiconque à votre connaissance.
Mais même les applications que vous n’exprimez’t Installer à partir du Mac App Store sera vérifié par Apple avant de pouvoir les installer – que’s le but de Gatekeeper, que nous avons mentionné ci-dessus. Gatekeeper vérifie que le développeur est vérifié par Apple, ainsi que la vérification du fichier pour les logiciels malveillants et le code malveillant. Il peut y avoir des moments où vous souhaitez ouvrir une application Mac d’un développeur non identifié, vous devez faire preuve de prudence si c’est le cas.
Une autre raison de choisir des applications App Store par rapport aux autres est que toutes les applications vendues via le Mac App Store doivent fonctionner avec Sandboxing. Le bac à sable restreint les applications d’accès à un mac’S ressources et données.
Depuis macOs 10.15 Catalina lancé en 2019 Toutes les applications Mac doivent être notarisées par Apple pour lancer, en outre, il est désormais exigé de toutes les applications Mac pour obtenir votre autorisation pour accéder à vos fichiers – qu’ils soient sur votre Mac, dans ICloud Drive ou sur un volume externe. Le macOS vous demandera également votre autorisation avant qu’une application ne puisse accéder à la caméra ou au microphone, ou enregistrez ce que vous tapez, par exemple.
Surf en toute sécurité
Ce qui précède est conçu pour vous protéger des applications voyous, mais les plus grandes menaces peuvent être des e-mails, des sites Web et des services de phishing que vous pourriez utiliser en ligne.
Pomme’S Browser Web, Safari propose également diverses façons de vous protéger en ligne. Safari vous avertira si un site Web est suspect et l’empêchera d’ouvrir. Chaque page Web est chargée comme un processus distinct dans un onglet séparé – donc s’il y a un problème, il sera possible de fermer cet onglet sans que Safari se bloque lui-même.
Une autre manière qu’Apple protège les utilisateurs de Mac en gardant Flash hors Mac. Flash est l’un des moyens les plus courants de logiciels malveillants sur les ordinateurs. Apple a arrêté le flash préinstallant avec safari en 2010. Suivant que la seule façon d’ajouter Flash était que les utilisateurs l’installent eux-mêmes – ce qui signifiait que les gens s’habituaient à vivre sans lui. Au début de 2020, Apple a arrêté de prendre en charge le flash et au 31 décembre 2020, même le développeur Flash Adobe ne prend plus en charge Flash. JavaScript apporte également un certain nombre de vulnérabilités. Il est facile de désactiver JavaScript dans Safari. Cliquez simplement sur Safari> Préférences> Sécurité> et désélectionnez la case à côté d’activer JavaScript. Notez que si vous faites cela, des visuels sur Internet peuvent cesser de s’afficher, si cela devient un problème, réappliquez-vous.
En plus de protéger votre sécurité en ligne, Apple protège également votre vie privée. Par exemple, Apple utilise la prévention du suivi intelligent pour empêcher les annonceurs de suivre les utilisateurs sur le Web. Les utilisateurs peuvent voir un rapport de confidentialité comprenant les détails de tous les trackers inter-sites qu’Apple a empêché de vous profiter.
Mode de verrouillage
Ceci est une nouvelle couche de sécurité dans MacOS Ventura dont vous pouvez profiter si vous faites face à une cyberattaque. Vous pouvez l’utiliser pour augmenter votre Mac’S défenses et appliquez des limites strictes pour que l’attaque puisse’t vous exploiter. Découvrez comment activer le mode de verrouillage sur votre Mac ou votre iPhone.
Pour l’activer, allez dans Paramètres système> Confidentialité et sécurité, cliquez sur Activer à côté de l’étiquette du mode de verrouillage, entrez le mot de passe de votre administrateur, puis cliquez sur Activer et redémarrez. Lorsque vous croyez que le danger est passé, vous pouvez désactiver le mode de verrouillage et redémarrer à nouveau.
Protections de mot de passe
Apple surveille également vos mots de passe, vous aidant à les changer en une option plus sécurisée, suggérant des mots de passe solides et vous’Je verrai même une alerte si Apple croit que votre mot de passe est impliqué dans une violation de données.
Sur cette note, Apple propose également le trousseau iCloud, un système de gestion des mots de passe qui fonctionne sur tous vos appareils Apple afin que vous puissiez vous connecter à des logiciels et des services sur l’un de vos appareils sans vous souvenir de mots de passe individuels et de connecter les détails. L’avantage de cela est que vous pouvez avoir des mots de passe forts plutôt que mémorables (qu’Apple peut générer en votre nom). Tous vos mots de passe sont verrouillés derrière votre mot de passe principal, qui est protégé par l’authentification à deux facteurs (2FA) pour une sécurité supplémentaire.
Une autre façon dont Apple aide à vous protéger est avec Passkeys, qui remplacent les mots de passe à partir de macOS Ventura et iOS 16 comme une façon plus facile et plus sûre de se connecter. Passkeys est plus sûr car il n’y a pas de mot de passe qui pourrait être divulgué et tout est crypté de bout en bout. Une touche passante spécifique est générée pour tout site ou service, puis stocké sur votre appareil et dans votre trousseau iCloud afin d’avoir accès sur vos autres appareils Apple. Vous utilisez simplement votre ID de visage ou votre identifiant pour vous authentifier. C’est nouveau donc’s mais encore largement adopté, mais cela devrait rendre les choses plus sûres à l’avenir. Lire: Comment utiliser les nouveaux Passkeys sur votre iPhone, iPad et Mac.
Protections matérielles intégrées
“Pour que les logiciels soient sécurisés, il doit reposer sur le matériel qui a une sécurité intégrée” Dit Apple. Cela met l’accent sur le principal avantage des Mac – le fait qu’Apple fabrique le logiciel et le matériel et a le contrôle de tous les aspects de la machine. C’est une raison pour laquelle les Mac sont plus sécurisés que les PC.
Apple établit une protection dans le matériel Mac. Cela est particulièrement vrai pour les Mac qui ont gagné Apple’S série S M-series. Le système M1 sur Chip introduit en novembre 2020 et toutes les autres puces de la série M depuis, ont une enclave sécurisée intégrée qui protège votre mot de passe de connexion et crypte automatiquement vos données. Mais même les Mac alimentés par Intel avec la puce de sécurité T1 ou T2 sont capables de crypter le stockage et d’offrir un démarrage sécurisé, par exemple.
L’enclave sécurisé est dédié aux fonctions de sécurité et, car elle’s séparez le silicium à la puce principale, il minimise la surface d’attaque afin que n’importe quel logiciel malveillant puisse’t à faire autant de dégâts. Dans ce silicium séparé se trouve la ROM de démarrage (afin que votre Mac puisse démarrer en toute sécurité) et un matériel AES qui crypte les fichiers lorsqu’ils sont écrits. Vos données sur le visage et les empreintes digitales de Face ID et Touch ID sont également conservées dans cette enclave sécurisée.

Relais privé iCloud (presque un VPN)
Relais privé iCloud ISN’t à tous, il’S partie d’un abonnement iCloud +, mais il peut protéger votre vie privée lorsque vous parcourez le Web en safari. Il est arrivé dans ios 15.
Nous couvrons en détail le relais privé iCloud dans notre relais privé iCloud, mais en résumé, avec un relais privé activé, toute votre activité de navigation dans Safari est acheminée via Apple’S serveur proxy et crypté pour que votre FAI peut’t Voir votre navigation Web.
Il’est un peu comme un VPN, mais pas tout à fait. Il y a beaucoup de raisons pour lesquelles un VPN est une meilleure option. Pomme’La solution S ne fonctionne que dans Safari et il peut’t Masquer la région dont vous vous connectez (une raison clé pour laquelle les gens utilisent des VPN).
Si vous souhaitez utiliser un VPN sur votre Mac, jetez un œil à notre meilleur tour d’horizon VPN qui comprend notre premier choix de surfshark
pare-feu macOS
Un pare-feu peut ajouter une couche de sécurité supplémentaire, vous protégeant lorsque vous êtes connecté à Internet ou à un réseau non fiable. Heureusement, votre Mac en a un que vous pouvez activer.
Ici’s comment allumer le pare-feu sur un mac
Dans Ventura
- Ouvrir les paramètres du système
- Cliquez sur le réseau
- Cliquez sur le pare-feu
- Cliquez sur le curseur pour l’activer.
- Si vous souhaitez spécifier des paramètres de sécurité supplémentaires, cliquez sur les options.
Post Ventura
- Cliquez sur l’onglet pare-feu dans les préférences du système> Panne de sécurité et de confidentialité.
- Cliquez sur l’icône de cadenas en bas à gauche pour déverrouiller les paramètres du système (vous’LL doit taper votre mot de passe de connexion lorsque vous êtes invité).
- Cliquez sur le bouton d’allumage du pare-feu.
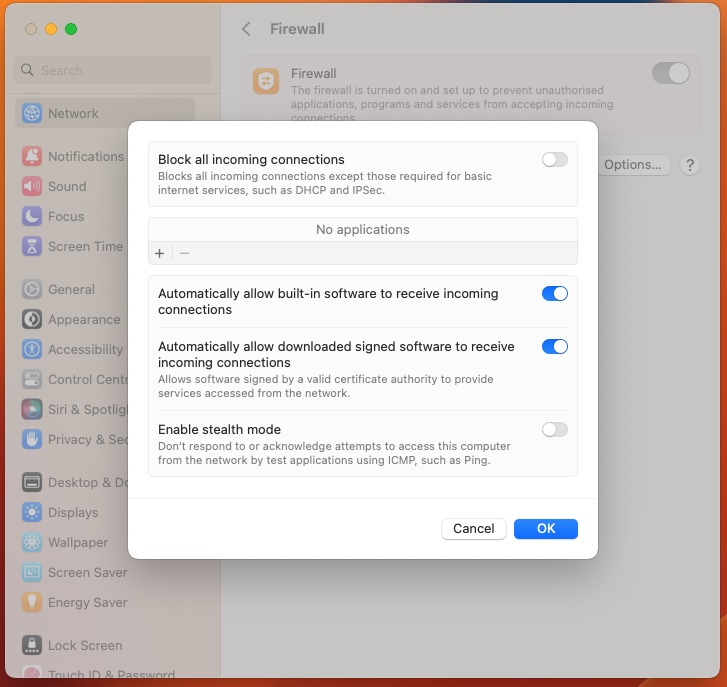
- Puis cliquez sur le bouton Options du pare-feu et, dans la boîte de dialogue qui apparaît, cliquez sur la case Activer le mode furtif. Cette dernière étape signifie que votre ordinateur sera largement invisible sur les réseaux publics, comme le Wi-Fi partagé dans un café.
- Dans l’onglet pare-feu, cliquez sur Options de pare-feu pour apporter des modifications. Ici vous’Voir une liste d’applications et de services qui sont en mesure de recevoir des connexions entrantes. Pour en ajouter un à la liste, si, dites que vous essayez d’exécuter une application et qu’il affiche une erreur vous indiquant qu’il a été empêché d’accepter une connexion entrante, cliquez sur le ‘+’ sous la liste.
Il’est important de noter que macOS’Le pare-feu S, bien que utile, n’offre qu’une protection limitée contre les logiciels malveillants. Ce’s parce qu’il vous protège du trafic entrant uniquement. Son travail consiste à limiter les applications et les services peuvent accepter les connexions entrantes. C’est pas ca’T Fournir tout contrôle sur les connexions sortantes, c’est-à-dire des applications et des services qui amènent les connexions. Ainsi, par exemple, si vous téléchargez un morceau de malware, macOS’le pare-feu a gagné’t Arrêtez-le à se connecter à Internet.
Certaines personnes choisissent également de bloquer les connexions réseau sortantes afin que certaines applications puissent’t “téléphoner à la maison” À l’insu de leur. Cela signifie également que les logiciels malveillants installés accidentellement ne sont pas en mesure de divulguer vos données sans que vous soyez informé.
Cependant, MacOS n’offre aucun moyen intégré de bloquer les connexions sortantes. Heureusement, des applications tierces comme Little Snitch (vers 30 £) et de nouveau (38 £.95), ou un pare-feu sortant trouvé dans les outils anti-malware d’Intego, Sophos et Norton, fera le travail avec aplomb.
Il peut y avoir des moments où vous devez permettre à certaines applications et services d’accéder via le pare-feu, plus sur la façon de le faire ici: comment ouvrir des ports spécifiques dans le pare-feu Mac.
Coffre fort
Apple propose FileVault comme un moyen de crypter vos données (et de le protéger si votre Mac est pris ou si quelqu’un y a accès).
Si votre Mac a une puce de la série M, ce chiffrement va plus loin et utilise un matériel spécifique pour protéger vos détails de connexion.
Nous expliquons comment crypter votre Mac avec FileVault 2 dans un article séparé, mais vous’LL Trouver les paramètres dans les préférences système> Sécurité et confidentialité pré-Ventura, ou paramètres système> Confidentialité et sécurité à Ventura.
N’oubliez pas que vous devrez utiliser votre mot de passe de connexion ou une clé de récupération pour accéder à vos données, il y a donc un risque.
Trouvez mon et verrouillage d’activation
Apple a également d’autres technologies pour vous aider si votre Mac est volé, de trouver mon qui vous permet de suivre, et potentiellement de localiser votre Mac perdu et de les essuyer pour que vos données puissent’t tomber entre les mauvaises mains. Les Mac avec la puce T2 et les Mac M1 offrent également un verrouillage d’activation, une fonctionnalité de trouver mon, pour verrouiller à distance votre Mac afin que vous seulz à l’utiliser.
Le scanner d’empreintes digitales Touch ID disponible sur certains Mac ajoute également une autre couche de sécurité. Il peut être utilisé pour déverrouiller votre Mac, se connecter à des logiciels et des services, et pour Apple Pay.
Ainsi, Apple protège votre Mac s’il est volé, ou si une personne ayant une intention malveillante en a accès. Apple vous protège également des logiciels malveillants et vous donne son mot à dire si vos données sont accessibles et contrôlent comment elles sont utilisées.
Si votre Mac possède une puce de série M ou la puce de sécurité T2 qui se trouve dans certains Mac Intel, vous pouvez utiliser le verrouillage d’activation afin que si vous perdez votre Mac, ou il est Stollen, vous seul pouvez effacer et le réactiver.
Toutes ces mesures aident à rendre le Mac beaucoup plus sûr qu’un PC, mais il y a d’autres choses que vous pouvez faire pour vous protéger davantage et nous les parcourons ici: 10 façons de protéger votre Mac contre les logiciels malveillants et les virus.
Mac Security 101: Quelle est la sécurisation des Mac, vraiment?
Les Mac ont la réputation d’être plus sécurisés que leurs homologues basés sur Windows. Cet honneur n’est pas entièrement déplacé. Après tout, le malware macOS est relativement rare et Apple a une multitude de fonctionnalités conçues pour améliorer la sécurité.
Mais avec des logiciels malveillants en augmentation, l’échec est toujours une option. Le Savvy Sysadmin doit être conscient des problèmes de sécurité. Une enquête ATLAS VPN suggère que le malware macOS a augmenté de 1 092% en 2020 seulement. Bien qu’il s’agisse encore d’une petite fraction des menaces de logiciels malveillants auxquels sont confrontés les environnements Windows, il’Il n’y a rien à éternuer.
Nous’Je détaille les tenants et aboutissants de la sécurité Mac pour vous aider à protéger votre environnement.
Cet article fait partie de notre Campagne Macadmin Myth Busters. Découvrez la vérité derrière d’autres mythes informatiques communs dans notre article 5 Mythes de Macadmin à casser.
À quel point les Mac sont-ils sécurisés?
Les Mac sont souvent considérés comme plus sécurisés que les PC, mais aucun appareil connecté à Internet n’est complètement à l’abri des menaces.
Les Mac ont historiquement fait face à moins d’attaques en partie parce qu’ils étaient moins populaires que les PC à base de Windows, donc les cybercriminels ne l’ont tout simplement fait pas’t les cibler. Cependant, les acteurs de la menace développent de plus en plus de logiciels malveillants MAC, augmentant la nécessité de mesures de sécurité minutieuses.
En fait, en 2021, Forbes a rapporté qu’une récente attaque de logiciels malveillants a ramené la sécurité dans une décennie, contournant effectivement Apple’S De vastes mesures de sécurité.
Les Mac peuvent être piratés, mais ils peuvent faire face à moins de menaces qu’un PC Windows. Cependant, les logiciels malveillants ciblent de plus en plus les Mac.
Quels types de menaces ont un impact?
Les logiciels malveillants sont une menace importante contre pratiquement tous les appareils, y compris les Mac. Alors que les PC Windows ont tendance à être plus sensibles aux formes traditionnelles de logiciels malveillants, les logiciels publicitaires et les programmes potentiellement indésirables (chiots) sont répandus pour les Mac.
Adware peut rediriger vos recherches de navigateur, afficher les fenêtres contextuelles, ralentir votre ordinateur’S Performance, et vous ennuie généralement. Bien qu’ils ne soient pas techniquement malware, les chiots sont également problématiques. Ils’Regardé souvent avec des applications légitimes, vous pouvez donc en télécharger volontiers un sans même en remarquer. Dans le meilleur cas, ils n’offrent aucun avantage réel. Dans le pire des cas, ils pourraient ralentir les performances et agir comme des logiciels espions ou des logiciels publicitaires.
Les MAC peuvent également être touchés par les ransomwares, les chevaux de Troie, les sites Web malveillants, les attaques d’ingénierie sociale, le cryptojacking et d’autres schémas néfastes.
Quelles fonctionnalités de sécurité ont-elles?
Les ordinateurs Mac sont équipés de plusieurs fonctionnalités basées sur le matériel et les logiciels conçues pour protéger les informations sensibles et protéger votre système. Bien que ces contrôles de sécurité ne rendent pas les Mac à l’abri des pirates, ils peuvent certainement aider.
Contrôle sur Mac App Store
Apple maintient le contrôle de l’App Store, notariant les applications Mac pour vérifier qu’elles ont été scannées pour un contenu malveillant. Cela ne fait pas’T Offre une sécurité complète, mais il ajoute une couche de protection supplémentaire.
Portier
Avant d’exécuter des applications, des packages d’installation ou des plug-ins depuis l’extérieur de l’App Store, Gatekeeper vérifie qu’ils sont signés, notariés et inchangés.
Xprotect
Xprotect est mac’S logiciel antivirus intégré. Il vérifie les composants malveillants lorsqu’une application est lancée pour la première fois, lorsqu’elle’s changé et lorsque les signatures sont mises à jour. Si XProtect trouve des logiciels malveillants connus, il bloque le logiciel et avertit l’utilisateur.
Pare-feu
Les Mac sont également livrés avec un pare-feu pour se protéger contre le trafic non autorisé. Les options de configuration vous permettent de bloquer toutes les connexions entrantes, de permettre certaines connexions entrantes, et plus.
Coffre fort
FileVault est une fonctionnalité de cryptage disque conçu pour empêcher un accès non autorisé aux données. Apple a présenté la fonctionnalité dans Mac OS X 10.3. Mac os x 10.7 et usage ultérieur FileVault 2, qui propose un cryptage à disque complet (FDE).
porte-clés iCloud
Par des informations sur la mise à jour, iCloud Keychain permet à un utilisateur de Mac de sélectionner des mots de passe plus forts sans avoir à se souvenir de tous. Cependant, puisque le trousseau iCloud stocke les données sensibles, elle’est une cible principale pour les pirates.
Surveillance des mots de passe
La surveillance des mots de passe compare les mots de passe enregistrés aux listes organisées de mots de passe divulgués connus, donnant aux utilisateurs l’occasion de modifier les informations d’identification compromises avant que les cybercriminels ne les exploitent.
Protection d’intégrité du système (SIP)
SIP, également connu sous le nom de Rootless, restreint l’utilisateur radiculaire pour protéger certains emplacements et processus système contre la modification indésirable.
Trouver mon
La recherche mon application est conçue pour vous aider à localiser les appareils manquants. Si vous le pouvez’T Récupère le Mac, il peut également effacer à distance les données afin que votre entreprise’Les informations ne font pas’t tomber entre les mauvaises mains.
Authentification à deux facteurs
Activer l’authentification à deux facteurs pour un utilisateur’S Apple ID empêche un accès non autorisé, même si un intrus potentiel a le mot de passe.
Comment puis-je protéger les Mac dans mon environnement?
La plupart des mêmes bases de sécurité essentielles pour protéger les PC Windows entrent également en jeu lors de la protection des Mac. Le maintien des meilleures pratiques de sécurité est critique quel que soit le type d’appareil que vous’re using.
Nécessitent des mots de passe solides
Des mots de passe solides arrêtent les attaques de pulvérisation brute de force et de mot de passe, empêchant ainsi un accès non autorisé. Un mot de passe fort doit être unique, contenir au moins huit caractères et éviter les informations personnelles ou les combinaisons de clavier consécutives (en d’autres termes, Don’t Utiliser “qwerty”).
De nombreux utilisateurs de Windows PC s’appuient sur les gestionnaires de mots de passe pour générer et stocker leurs informations d’identification de connexion. Les utilisateurs de Mac peuvent également incorporer des solutions conçues pour la tâche, mais le trousseau iCloud agit comme un gestionnaire de mot de passe de base.
Télécharger sur l’App Store ou le fabricant’s site officiel du site officiel
Le téléchargement des applications à partir de sources peu fiables peut augmenter considérablement le risque de votre Mac. Les applications sont examinées avant d’être disponibles dans l’App Store pour améliorer la sécurité. Vous pouvez également télécharger des applications directement à partir d’un fabricant de confiance’s site officiel du site officiel. Cependant, évitez les téléchargements douteux de tiers moins fiables. Le logiciel gratuit est souvent particulièrement risqué.
Restez au courant des mises à jour
Les mises à jour logicielles peuvent aider à garder votre Mac en sécurité et à fonctionner en douceur. Lorsqu’une vulnérabilité est détectée, Apple émet des mises à jour de sécurité pour y remédier. Cependant, d’autres mises à jour peuvent également ajouter de nouvelles fonctionnalités, corriger les bogues ou améliorer les performances, donc la mise à jour est dans votre meilleur intérêt, que vous priorisez la sécurité.
Les meilleures solutions MDM facilitent la mise à jour des machines à grande échelle. Cependant, si vous gérez simplement une ou deux machines, vous pouvez également les définir sur la mise à jour automatiquement dans les préférences du système.
Formes
La formation en sécurité est essentielle pour les utilisateurs de Mac et PC. Une tentative d’ingénierie sociale, comme un e-mail de phishing, s’appuie sur un employé’S TRAITEMENTS pour vioder le système et / ou accéder à des informations personnelles. Étant donné que le visage de la cybersécurité change constamment, vous pouvez’t S’attendre à ce que les employés restent à jour sur les derniers risques. Ce’s pourquoi votre personnel a besoin d’une formation régulière pour maintenir la sécurité à l’avant de leur esprit.
Utilisez un VPN
Mac ne vient pas avec un réseau privé virtuel (VPN), mais une solution extérieure peut être le complément parfait à Apple’S Caractéristiques de sécurité. Un VPN crypte votre connexion et masque votre adresse IP pour une plus grande sécurité, même si vos utilisateurs se connectent au Wi-Fi public.
Sauvegarder les données
Sauvegarder votre mac gagné’t Arrêtez les virus, mais cela peut vous aider à récupérer plus rapidement. Si vous maintenez une sauvegarde récente, vous devriez être en mesure de le restaurer si votre Mac est compromis.
Vider le cache
Votre cache de navigateur accumule des fichiers, des images et d’autres données téléchargées. Les logiciels malveillants, y compris les logiciels publicitaires et les virus, peuvent se cacher dans les fichiers temporaires, donc effacer régulièrement le cache peut être un moyen facile d’éviter la catastrophe.
Activer les fonctionnalités de sécurité
Alors que Mac possède un certain nombre de fonctionnalités de sécurité, certaines d’entre elles ne peuvent protéger les machines’réactiver. Évaluez votre organisation’S a besoin, puis envisagez de configurer FileVault, l’authentification à deux facteurs, et trouver mon.
Utiliser un logiciel antivirus
XProtect offre une protection antivirus, mais vous pouvez également installer un logiciel antivirus tiers. Les solutions les plus connues ont des produits pour les Mac.
Surveiller la santé et la conformité des politiques des appareils
Utilisez une solution Apple MDM Apple de haute qualité pour configurer, surveiller et mettre à jour les Mac. Comprendre l’état actuel de vos appareils et la conformité des politiques peut vous aider à trouver des moyens de maintenir et de fortifier votre posture de sécurité. Il peut également vous donner une référence de sécurité, ce qui facilite la détection d’un comportement anormal.
Supprimer les applications que vous faites’t Utiliser
Chaque application installée sur votre mac augmente la surface d’attaque. Lorsque vous’re n’utilise plus une application, supprimez-la simplement. Ceci est particulièrement important si vous avez de vieilles applications qui traînent dans ce refuge’ont été mis à jour dans un moment. Non seulement la suppression des applications inutilisées peut améliorer votre sécurité, mais elle peut également améliorer votre Mac’Performance s. Surveillez les signes d’un piratage si votre Mac est compromis, vous remarquerez peut-être quelques modifications. Ici’s ce qu’il faut surveiller:
- Performance lente
- Annonces étranges ou inattendues
- Activité du réseau inexpliqué répertorié dans votre moniteur d’activité
- Accès suspect répertorié dans le partage
- Redirection inattendue
- De nouvelles barres d’outils inexpliquées
Si vous repérez l’un de ces signes, exécutez un scan de virus à l’aide d’un logiciel antivirus de confiance.
Essuyez l’appareil si’s perdu ou volé
Votre Mac pourrait fournir une mine d’informations sur votre entreprise. Établir une politique obligeant les employés à signaler des appareils perdus ou volés dès que possible. Avec un peu de chance, trouvez mon aidera à récupérer cet appareil. Sinon, essuyez-le à distance pour vous assurer que vos informations ne font pas’t tomber entre les mauvaises mains.
Garder votre ordinateur Mac en sécurité nécessite une gestion minutieuse. SimpleMDM facilite la surveillance et la mise à jour des appareils Apple. Essayer un essai gratuit de 30 jours pour voir par vous-même et continuer à lire le Blog Simplemdm Pour plus de conseils et de trucs.
Une bonne sécurité Mac va au-delà de l’antivirus
Andrew Orr | 22 juillet 2022
Pendant des années, le Mac est considéré comme une plate-forme plus sûre que les concurrents. Mais, il y a encore des étapes que vous pouvez et devriez prendre pour vous garder en sécurité.
Jusqu’à présent en 2022, plus de 34 millions d’échantillons de nouveaux logiciels malveillants ont été découverts. Mais seulement 2 000 de ces échantillons ont ciblé les macOS, selon AtlasVPN.
Pourtant, Apple a déclaré que la sécurité dans MacOS est inacceptable.
Craig Federighi, chef d’ingénierie logicielle d’Apple, a comparu devant le tribunal en mai 2021 lors du Jeux épiques V. Pomme procès. Il a expliqué les fonctionnalités de sécurité des appareils Apple et comment le Mac a une sécurité différente de l’iPhone.
Les utilisateurs peuvent télécharger des applications depuis le Mac App Store, une vitrine organisée où les applications sont soumises à un examen minutieux de l’équipe d’examen d’Apple. Mais un logiciel est également disponible en téléchargement sur le Web, une pratique appelée “écoulement de la touche” sur l’iPhone.
Le juge Yvonne Gonzalez Rogers a demandé à Federighi pourquoi le Mac prend en charge plusieurs sources d’applications, une capacité qu’Epic Games aimerait voir sur iOS. Ces sources d’applications tierces sont “régulièrement exploitées sur le Mac”, a déclaré Federighi, ajoutant que le niveau de malware MAC est inacceptable.
Federighi a utilisé cela comme un exemple de la raison pour laquelle Apple croit que iOS est plus sécurisé que MacOS. “iOS a établi une barre considérablement plus élevée pour la protection des clients”, ajoutant, “le Mac ne rencontre pas cette barre aujourd’hui.”
S’il est utilisé en toute sécurité, le Mac est toujours “la plus sûre possible”, Federighi a continué. Cette déclaration devrait amener les utilisateurs de Mac à réfléchir à leur logiciel de sécurité et à la façon dont ils utilisent leurs ordinateurs.
Couche un: meilleures pratiques de sécurité
Les meilleures façons d’empêcher une infection virale consiste à arrêter les e-mails infectés, à rouler autour de sites Web infectés et à télécharger des logiciels à partir de sources de confiance. Les pratiques de sécurité de base combinées avec les fonctionnalités de sécurité intégrées d’un Mac signifient que le logiciel antivirus n’est pas nécessaire pour la plupart des gens.
Certaines de ces pratiques de sécurité sont préventives, comme garder les logiciels à jour et utiliser un service DNS qui bloque les sites Web malveillants. D’autres aident à arrêter les logiciels malveillants qui ont déjà été téléchargés, comme Gatekeeper et XProtect, la capacité antivirus que le Mac a déjà. Enfin, certaines méthodes vont au-delà des virus et impliquent de sécuriser les comptes en ligne.
Mots de passe
Une façon d’empêcher les pirates de vol de comptes en ligne implique l’utilisation d’un gestionnaire de mots de passe. Avoir un mot de passe différent et complexe pour chaque compte en ligne réduit considérablement la possibilité de se faire pirater.
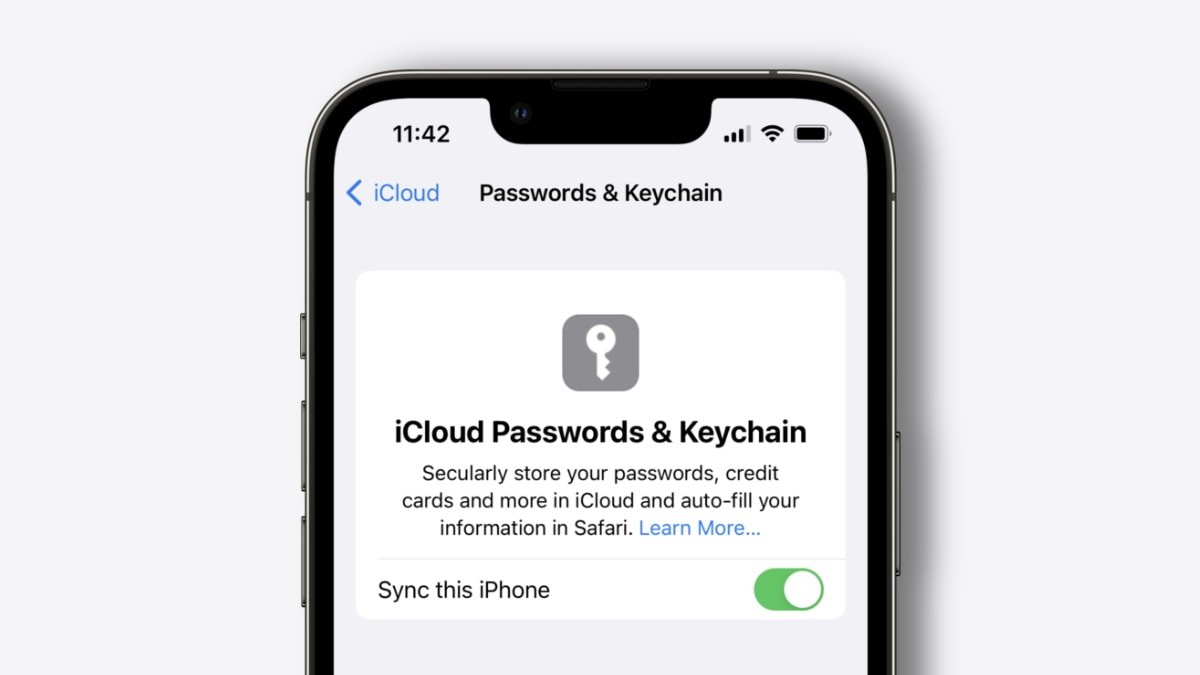
Le clés iCloud d’Apple trouvé sur Mac, iPhone et iPad est un moyen facile de commencer. Il suggère automatiquement un mot de passe pour chaque nouvelle connexion et la remplit automatiquement la prochaine fois qu’une personne se connecterait à un compte. Il peut avertir une personne si son mot de passe a été trouvé dans une violation de données et prend en charge l’authentification à deux facteurs, une autre couche de sécurité du compte.
porte-clés iCloud
Sur l’iPhone et l’iPad, les utilisateurs peuvent trouver le trousseau iCloud en allant dans Paramètres> Mots de passe. Les utilisateurs peuvent le trouver dans les préférences système> Mots de passe sur le Mac.
Les utilisateurs peuvent trouver d’autres options de mot de passe dans l’accès à Keychain, une application intégrée dans MacOS. L’accès à la trousque est la maison des connexions synchronisées avec iCloud Keychain, les connexions Wi-Fi, les certificats système et même les notes sécurisées.
E-mails et noms d’utilisateur
En plus d’utiliser un mot de passe différent pour chaque site Web, un utilisateur peut utiliser une adresse e-mail différente ou un nom d’utilisateur différent. Un raccourci expérimental crée des mots de passe et des noms d’utilisateur, si avoir un mélange aléatoire de lettres et de chiffres est acceptable pour un nom d’utilisateur.
Côté e-mail, les utilisateurs d’Apple ont une option intégrée appelée Hide My Email. Une partie de l’abonnement iCloud +, il crée automatiquement une adresse e-mail unique et unique pour les comptes en ligne.
Le courrier électronique envoyé à l’une de ces adresses est transmis à l’ID Apple d’un utilisateur. Ils peuvent être supprimés à tout moment et ont des noms générés au hasard tels que [Protégé par e-mail]
Les utilisateurs peuvent trouver de masquer mon e-mail sur l’iPhone et l’iPad dans les paramètres> Nom de votre profil> iCloud. Sur le Mac, il peut être trouvé dans les préférences du système> ID Apple.
Hameçonnage
Une autre façon de rester en sécurité en utilisant le courrier électronique est d’éviter de cliquer sur des liens et des pièces jointes suspectes. Un attaquant envoie ces e-mails malveillants dans une campagne de cybercriminalité connue sous le nom de phishing. Le phishing est lorsque les gens sont contactés par e-mail, téléphone ou SMS dans lequel l’expéditeur prétend être une institution légitime.
Par exemple, l’attaquant créera un site Web se faisant passer pour une banque et rédigera un e-mail pour amener la victime à se connecter au site Web malveillant. Leur nom d’utilisateur et leur mot de passe seront rapidement volés et utilisés ou vendus par l’attaquant.
Les fonctionnalités standard des e-mails de phishing incluent “Too Good to Be Vrai”, comme dire que la victime a remporté un iPhone gratuit. Ou, une pièce jointe par e-mail infectera l’ordinateur de la victime avec un virus, auquel cas le logiciel antivirus est utile.
Lorsque quelqu’un reçoit un e-mail qu’il pense suspect, il devrait éviter de cliquer sur n’importe quelle URL à l’intérieur ou de télécharger une pièce jointe. Si l’e-mail demande à la personne de cliquer sur un bouton à l’intérieur, il peut plutôt taper manuellement le site Web dans un navigateur et rechercher toute alerte dans son compte qui correspond à l’e-mail.
Mises à jour de logiciel
L’une des lignes de défense les plus critiques contre les logiciels malveillants est de garder les logiciels à jour. Les mises à jour des applications et des systèmes d’exploitation contiennent souvent des correctifs pour les vulnérabilités de sécurité trouvées dans une ancienne versions logicielles.
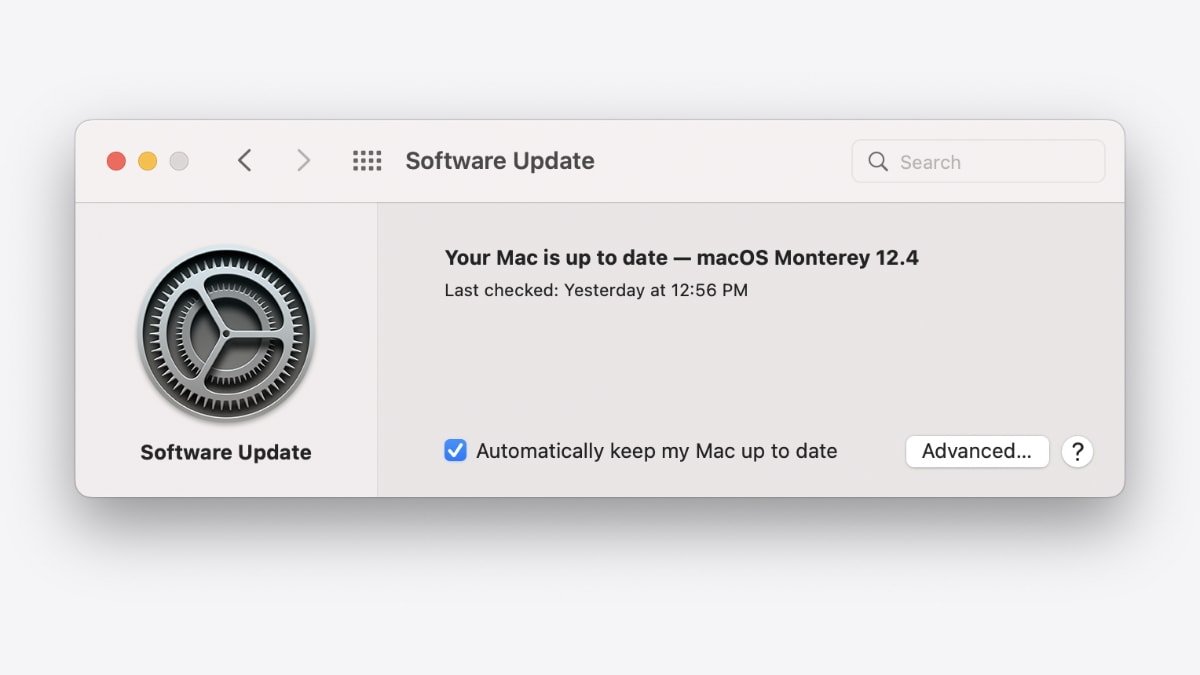
Apple améliore cette expérience avec iOS 16, iPados 16, macOS Ventura et autres nouvelles mises à niveau à l’automne 2022. Une fonctionnalité appelée Rapid Security Response Découpe les correctifs de sécurité à partir des mises à jour logicielles afin que le système d’exploitation protège les utilisateurs plus rapidement que jamais.
Gardez les logiciels à jour
Par exemple, dans la version bêta du développeur iOS 16, cette fonctionnalité se trouve dans Paramètres> Général> Mise à jour logicielle> Mises à jour automatiques. Une bascule appelée “Installer des réponses de sécurité et des fichiers système” indique que les correctifs pour les bogues de sécurité et les fichiers système seront automatiquement installés.
L’utilisateur peut redémarrer son appareil pour terminer l’installation, mais certains fichiers système peuvent être installés automatiquement même si la bascule est désactivée.
Ce sont quelques façons dont les utilisateurs d’Apple peuvent rester en sécurité en ligne en tant que première couche de défense, et la deuxième couche de défense peut être trouvée dans MacOS.
Couche deux: fonctionnalités de sécurité intégrées à la macOS
Après les meilleures pratiques de sécurité pour parcourir le Web, le système d’exploitation Mac d’Apple est la deuxième couche. Il possède des fonctionnalités de sécurité natives qui protègent les utilisateurs des applications malveillantes, à commencer par Gatekeeper.
Gatekeeper garantit que seul le logiciel de confiance s’exécute sur un Mac. Lorsqu’un utilisateur télécharge une application, un plug-in ou un package d’installation de logiciels, Gatekeeper vérifie qu’il provient d’un développeur identifié en utilisant la notarisation.
La notarisation est un processus qui oblige les développeurs de logiciels en dehors du Mac App Store pour télécharger leurs applications sur des serveurs Apple. Apple le vérifie pour les logiciels malveillants et le renvoie au développeur, qui doit signer le code avec leur identifiant de développeur. Apple a introduit la notarisation avec macOS Mojave.
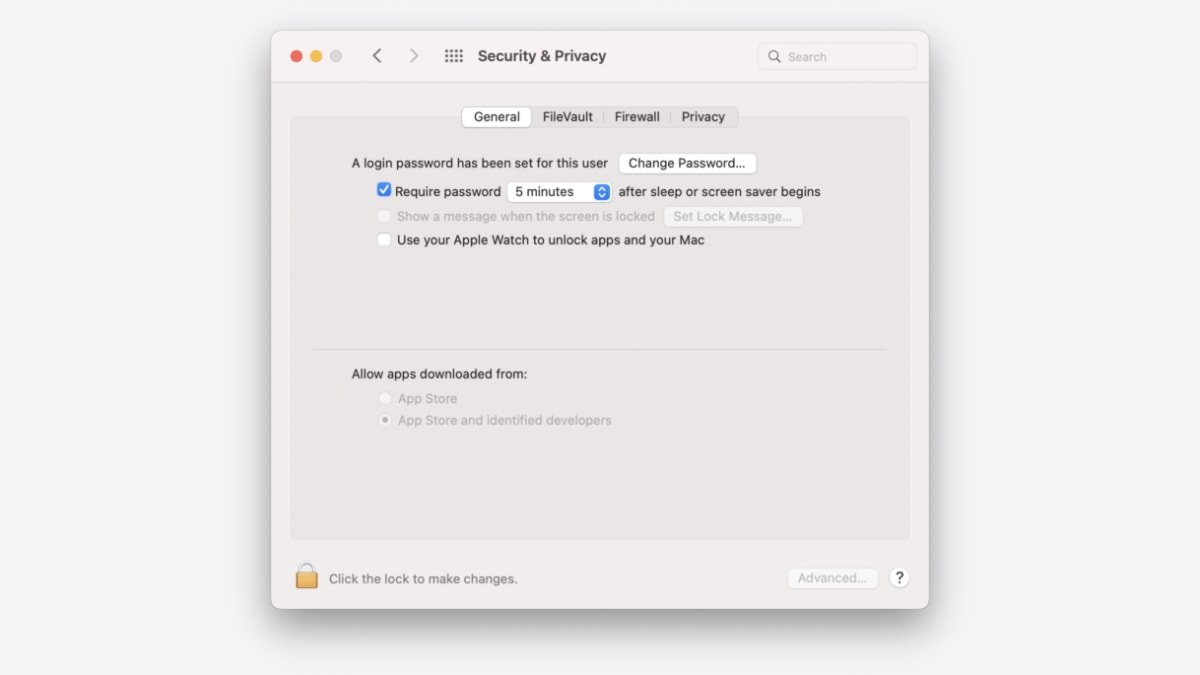
Contrôlant la source des téléchargements d’applications
Par défaut, MacOS vérifie tous les logiciels installés pour les logiciels malveillants connus la première fois qu’il est ouvert. Les utilisateurs de Mac peuvent modifier le niveau de contrôle en allant aux préférences du système> Sécurité et confidentialité. Cliquez sur l’onglet Général Affiche deux options: “Autoriser les applications téléchargées à partir de l’App Store” et “Autoriser les applications téléchargées à partir de l’App Store et des développeurs identifiés.”
Le système d’exploitation a d’autres mesures de sécurité même si Gatekeeper n’est pas à son réglage le plus strict. Le Mac a une fonctionnalité peu connue appelée XProtect, qui agit comme un antivirus. Il est sorti en 2009 dans Mac OS X 10.6 Léopard de neige.
Dans macOS 10.15 ou version ultérieure, XProtect vérifie le contenu malveillant connu lorsqu’une application est lancée pour la première fois, lorsqu’une application change dans le système de fichiers et lorsque Apple met à jour les signatures XProtect. Apple dit que ces signatures qui correspondent aux logiciels malveillants connus sont mis à jour automatiquement, indépendamment des mises à jour du système.
Lorsque XProtect détecte les logiciels malveillants connus à l’intérieur du logiciel téléchargé, le logiciel est bloqué, l’utilisateur est informé et ils ont la possibilité de le déplacer vers la poubelle. Il supprime également les logiciels malveillants si les signatures ont été mises à jour et vérifient périodiquement de nouvelles infections.
Les propriétaires de Mac peuvent choisir d’ajouter une troisième couche de défense à leurs systèmes avec des outils de sécurité tiers. Cette défense peut toujours inclure l’antivirus, mais il y a plus d’options disponibles.
Couche trois: outils tiers
Les outils d’Objective See sont une alternative populaire à l’antivirus, bien qu’elles puissent être utilisées en tandem. Ce sont des applications gratuites et open source qui complètent la sécurité native du Mac.
Un outil, surveillance, aide à bloquer les logiciels malveillants conçus pour espionner les utilisateurs via leur webcam et leur microphone. La surveillance surveille constamment le système et alerte l’utilisateur lorsque le microphone Mac interne ou la webcam intégrée est activé.
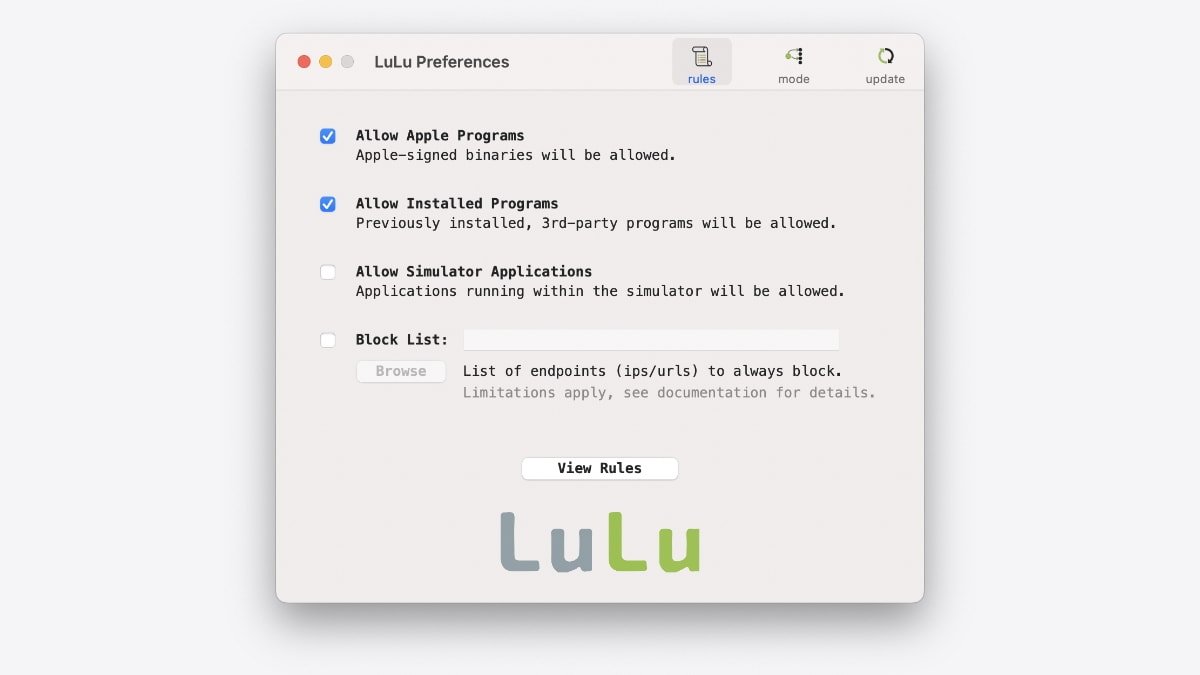
Pare-feu lulu de l’objectif voir
Ensuite, Lulu est un pare-feu qui peut bloquer les connexions de réseau sortantes inconnues. C’est une excellente option à utiliser, et il fonctionne avec le pare-feu intégré du Mac trouvé dans les préférences du système> Sécurité et confidentialité. Enfin, Objective See a plus d’outils, tels que ceux qui bloquent les logiciels malveillants persistants et les ransomwares.
Une autre façon de rester en sécurité sur le Web est avec DNS. Le registre des noms de domaine, communément appelé l’annuaire téléphonique Internet, connecte les adresses IP avec les domaines Web. Un service appelé NextDNS bloque les publicités et les trackers, propose des commandes de réseau parental, et bien plus encore. De plus, il aide à protéger contre les logiciels malveillants en bloquant les sites Web qui hébergent un tel contenu.
Ce ne sont que quelques-uns des outils de sécurité disponibles sur le Web. En conséquence, les propriétaires de Mac peuvent prendre le contrôle de leur sécurité sur tous les fronts, garantissant leur sécurité alors que Apple travaille à améliorer la sécurité de toutes ses plateformes.
Andrew est un écrivain et commentateur qui partage ses idées sur la technologie depuis 2015. Il est l’auteur de nombreux articles en ligne couvrant une gamme de sujets, notamment Apple, la confidentialité et la sécurité. Andrew a rejoint AppleInsider en 2022 en tant qu’écrivain contribuant couvrant les nouvelles, les conseils et les critiques.
Jamf Protect Protection de la protection des points de terminaison construit exclusivement pour Apple.
Mais les pirates aiment un défi, et Apple’S La croissance et l’adoption rapide de l’entreprise font des appareils Apple une cible attrayante.
Sécurité des points finaux améliorés
Jamf Protect améliore Apple’S Caractéristiques de sécurité intégrées en augmentant la visibilité, les prévention, les contrôles et les capacités de correction.
Support complet le jour de la sortie
Améliorez vos appareils sur votre horaire, pas le nôtre. Nous utilisons l’API Apple Endpoint Security dans MacOS et d’autres cadres natifs à travers MacOS et iOS pour offrir une prise en charge le jour même pour les derniers logiciels et matériels Apple.
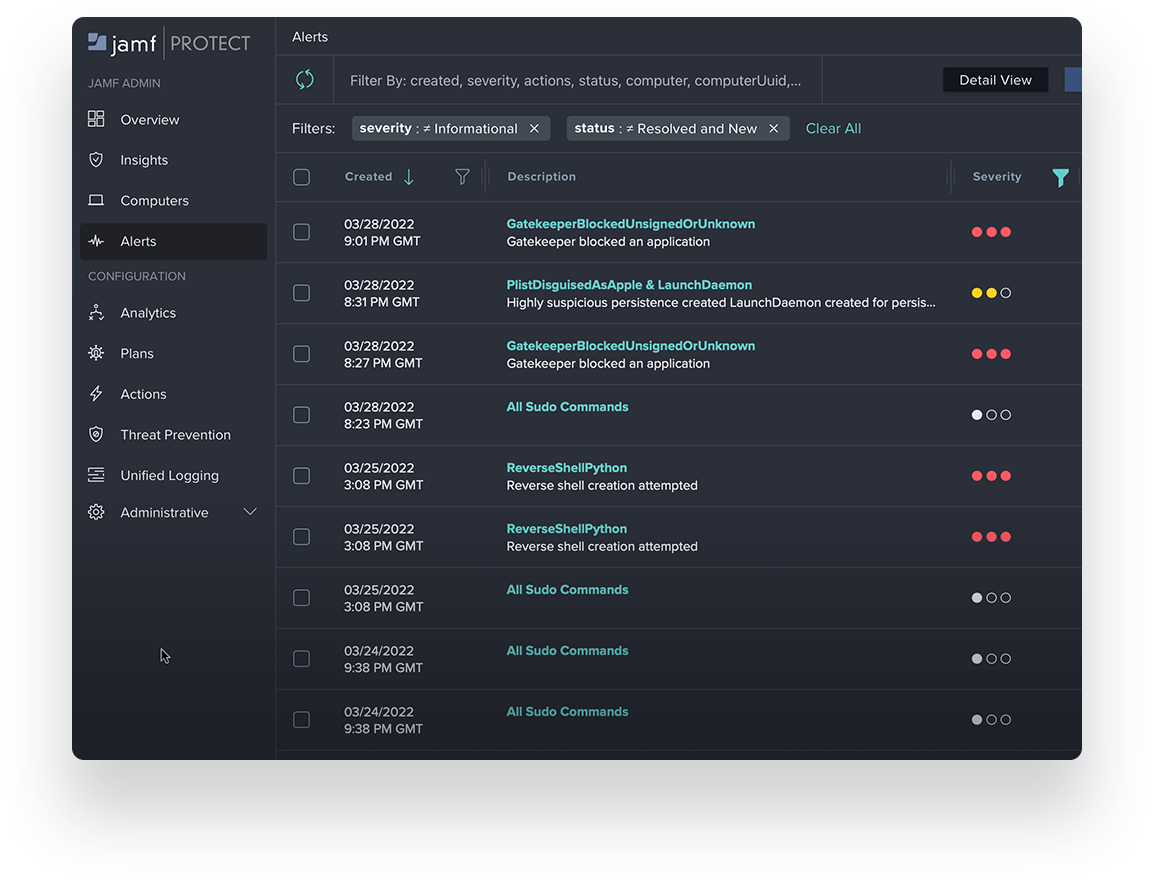
Détections et alertes
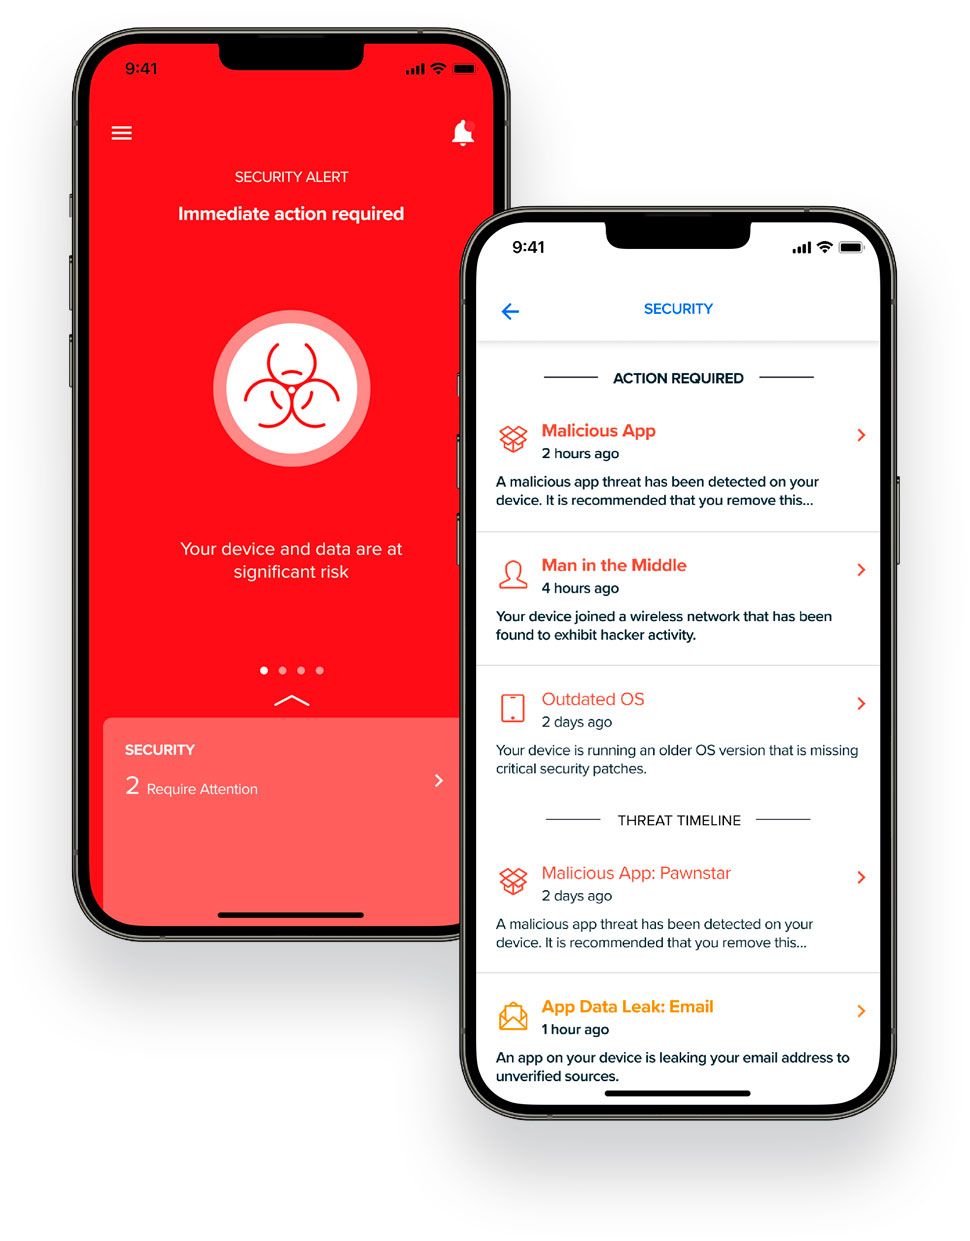
Détection en temps réel d’applications malveillantes, scripts et actions des utilisateurs.
JAMF Protect s’adapte à votre environnement et minimise les risques pour vos utilisateurs, les points de terminaison et les données de l’entreprise – signalant les préoccupations sur Mac et les appareils mobiles.
- Analyse comportementale Identifier l’activité suspecte ou malveillante.
- Analyse personnalisée Adapter Jamf Protect’S Analytics à vos besoins uniques.
- Chasse à la menace vous permet de chasser les menaces qui ciblent spécifiquement votre environnement.
- Le cadre d’attr & ck mitre Maps Activité grâce à l’analyse centrale.
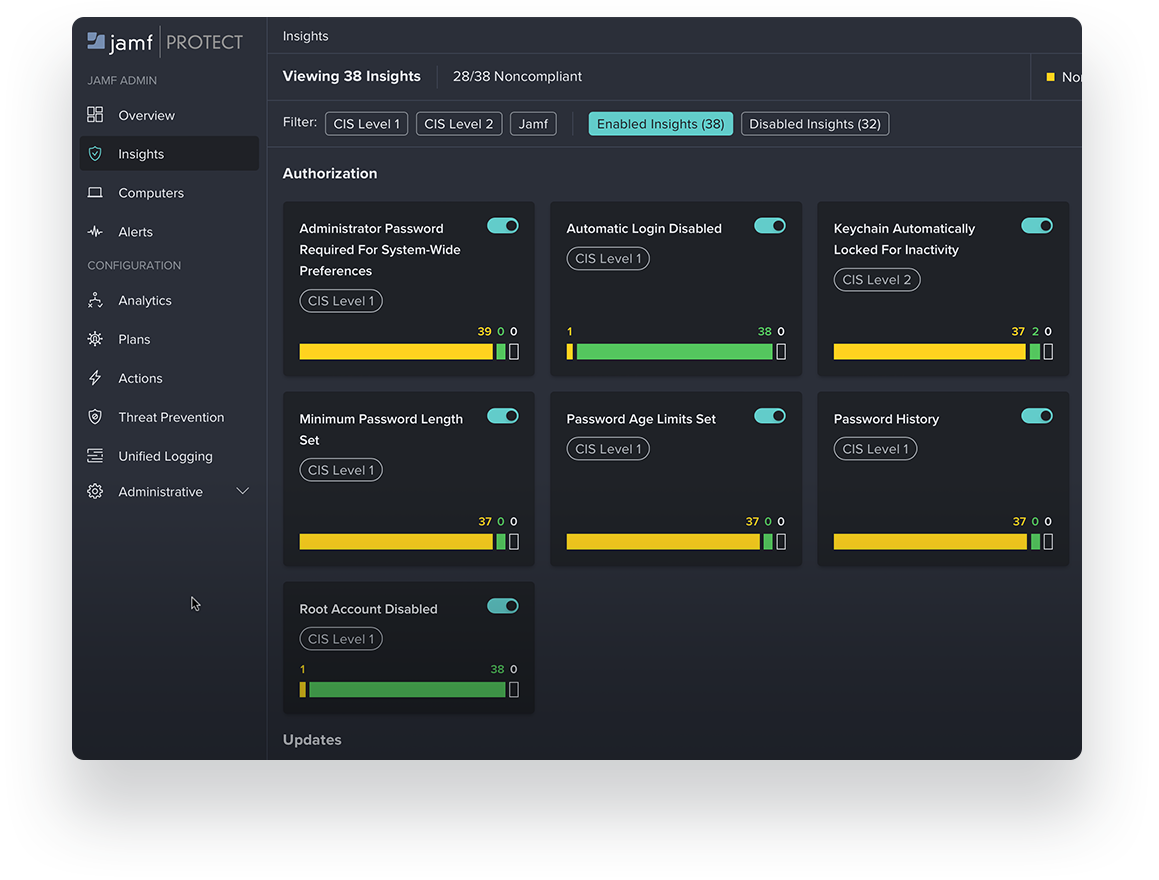
Prévention des menaces
Au-delà de la protection des logiciels malveillants: arrêtez les pirates sur leurs traces.
JAMF protège non seulement les quartiers malveillants connus, les logiciels publicitaires et les ransomwares; il empêche certaines menaces inconnues de courir. Il verrouille également le trafic de commande et de contrôle (C2) et les domaines risqué.
Cela empêche les attaques de phishing et la communication zéro jour avec des serveurs malveillants.
Sécurité des points de terminaison Mac et mobile moderne
Chaque attaque met les données de votre entreprise en danger – la sécurité des lieux en protégeant l’utilisateur, le point final et l’activité de votre réseau.
- Commandes de stockage amovibles aider à prévenir la perte de données.
- Apprentissage automatique avancé et le moteur de renseignement des menaces MI: Riam identifie et empêche les attaques de phishing zéro jour.
- Protection en réseau bloque les ransomwares, le cryptojacking et les domaines malveillants en temps réel avant qu’ils n’aient un impact sur les appareils.
- Idées en temps réel dans les risques lui permettent de configurer des actions de stratégie d’atténuation automatisées.
- Garanties de confidentialité en ligne avec le cryptage Protect contre la collecte et le phishing des données personnelles.
- Caractéristiques avancées de confidentialité Assurez-vous que la sécurité ne fait pas’T enfreint vos utilisateurs’ la vie privée.
- Appareilsécurité protège tous dispositifs, appartenant à l’entreprise ou BYOD.
Surveiller et corriger
Aperçu granulaire de l’activité des points finaux
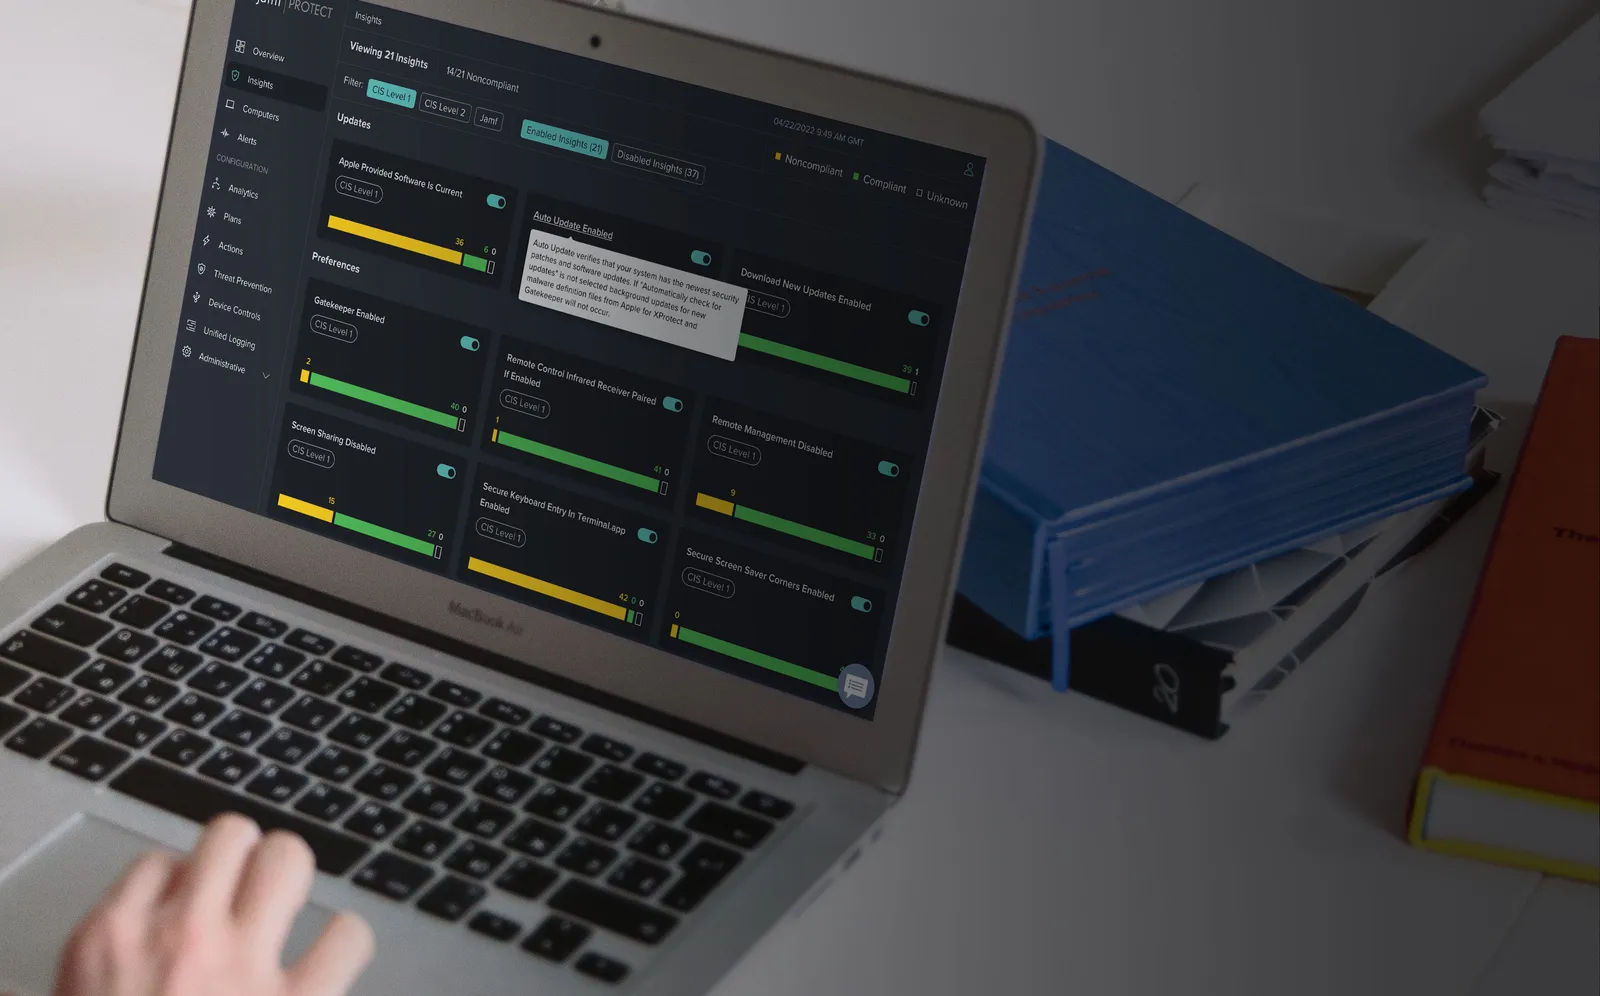
- Santé et conformité de l’appareil: Recevez des alertes immédiates lorsque les appareils s’écartent de vos configurations de durcissement du système d’exploitation.
- Visibilité de l’outil de sécurité MacOS: Activité et mises à jour AT-Glance pour les outils de sécurité MacOS intégrés comme XProtect, Gatekeeper et MRT.
- Transfert de journal unifié: Un flux personnalisable de données de journal unifié de MacOS à votre système de record pour la visibilité et la conformité.
- CIS Benchmarks: appliquer et surveiller une base de référence sécurisée pour le respect des références CIS MacOS.
- Risque de dispositif: Surveillez le flux global de la menace et comprenez la posture des risques de toute votre flotte.
- Réponse puissante: Effectuer une réponse des incidents manuellement ou automatiser les workflows avec Jamf Pro: l’outil qu’il utilise déjà pour gérer Mac.
Sécurité que’est toujours allumé mais jamais sur le chemin.
Jamf Protect est construit avec des cadres Apple natifs pour s’assurer que la durée de vie du processeur et de la batterie ne sont pas affectées pendant qu’il fonctionne.
Le filtrage de contenu à l’échelle de l’appareil et le filtrage Web aident à appliquer les politiques d’utilisation acceptables et éloigne vos utilisateurs des sites et du contenu risqué. Cela les empêche également d’accès à un contenu restreint – sur n’importe quelle application ou navigateur.
JAMF Protect facilite la réponse aux incidents en isolant des logiciels malveillants, en éradiquant automatiquement les fichiers indésirables et en ramenant automatiquement des appareils dans un état de confiance, ne provoquant aucun temps d’arrêt pour l’utilisateur.
Répondre et maintenir les exigences de conformité.
- Visibilité en temps réel: Voir les données d’activité de télémétrie de conformité et de point de terminaison dans JAMF Protect. Les outils d’analyse des données permettent aux équipes informatiques et de sécurité d’étudier immédiatement, d’atténuer ou de résoudre les problèmes au besoin.
- Conformité réglementaire: Alignez votre déploiement avec les normes d’analyse comparative CIS à l’emploi.
- Insights de l’application: Surveillez la présence d’applications non conformes ou risquées qui pourraient mettre en danger des données organisationnelles ou personnelles.
Organisations travaillant ensemble, connectées par Jamf.
Intégrations d’applications
Niveler avec les intégrations d’applications, l’accès à l’API et plus.
Jamf Protect et Jamf Pro travaillent avec des applications que vous connaissez déjà et en confiance.
Nous minimisons les risques en faisant rapport à votre SIEM, en gérant le processus d’authentification de votre entreprise via votre fournisseur d’identité (PDI) et en affichant des données de santé sur les points de santé sur des tableaux de bord personnalisés.
Étendre la protection avec plus de capacités.
Déverrouillez les workflows puissants en combinant JAMF avec des solutions tierces de Jamf Marketplace. Étendre les notifications en temps réel à votre smartphone ou à d’autres appareils mobiles. Transférer les données de point de terminaison Apple Rich à votre SIEM ou EDR pour fournir la visualisation des données la plus complète.
Offrant un accès API puissant.
Intégrer JAMF Protect dans les outils et les flux de travail personnalisés avec une API robuste qui utilise GraphQL. Les administrateurs informatiques et Infosec peuvent facilement interroger le contenu et apporter des modifications pour soutenir votre organisation’s Besoins uniques.