


Το Mac OS διαθέτει ενσωματωμένη ασφάλεια?
Πόσο ασφαλές είναι το Mac και οι Mac είναι πολύ πιο ασφαλείς από τα Windows
Περίληψη
Σε αυτό το άρθρο, θα διερευνήσουμε τα χαρακτηριστικά ασφαλείας των υπολογιστών Mac και θα καθορίσουμε εάν είναι πραγματικά πιο ασφαλείς από τα Windows. Θα συζητήσουμε διάφορα ενσωματωμένα εργαλεία ασφαλείας MACOS όπως TCC, Καταρράκτη αρχείων, Gatekeeper, XProtect, Tool αφαίρεσης κακόβουλου λογισμικού (MRT) και XProtect Remediator (XPR). Θα βυθίσουμε τη λειτουργικότητα κάθε εργαλείου και θα αξιολογήσουμε την αποτελεσματικότητά τους στην εξασφάλιση της ασφάλειας των χρηστών Mac.
Βασικά σημεία:
1. Οι Mac μπορούν να πάρουν ιούς: Σε αντίθεση με τη δημοφιλή πεποίθηση, οι Mac δεν είναι άνοσοι στους ιούς, το κακόβουλο λογισμικό και το ransomware. Η ιδέα ότι οι “Mac δεν παίρνουν ιούς” είναι μια εσφαλμένη αντίληψη που διαιωνίζεται από τις διαφημιστικές εκστρατείες της Apple.
2. Ενσωματωμένα εργαλεία ασφαλείας: Η Apple έχει αναπτύξει διάφορα εργαλεία ασφαλείας για την προστασία των χρηστών Mac. Αυτά τα εργαλεία περιλαμβάνουν TCC, καραντίνα αρχείων, gatekeeper, XProtect, MRT και XPR.
3. TCC: Η διαφάνεια, η συγκατάθεση και ο έλεγχος (TCC) είναι μια συλλογή βάσεων δεδομένων σε macOS που ειδοποιεί τους χρήστες όταν οι εφαρμογές προσπαθούν να αποκτήσουν πρόσβαση σε συγκεκριμένες υπηρεσίες για πρώτη φορά. Οι χρήστες μπορούν να αποδεχθούν ή να αρνηθούν τη χρήση αυτών των υπηρεσιών από τη εφαρμογή.
4. Καταραχή αρχείου: Οι σαρώσεις καραντίνας αρχείων κατεβάστηκαν αρχεία και τα ελέγχουν σε μια λίστα γνωστού κακόβουλου λογισμικού. Ειδοποιεί τους χρήστες εάν εντοπιστεί ένα δυνητικά επιβλαβές αρχείο.
5. Gatekeeper: Ο Gatekeeper επαληθεύει τις ψηφιακές υπογραφές των εφαρμογών για να εξασφαλίσει ότι προέρχονται από αξιόπιστους προγραμματιστές. Ελέγχει επίσης εάν έχει συμβολαιογραφική αίτηση για να εξασφαλίσει ότι πληροί τα πρότυπα ασφαλείας της Apple.
6. XProtect: Το XProtect είναι το ενσωματωμένο λογισμικό Antivirus της Apple που σαρώνει αρχεία και εφαρμογές για γνωστό κακόβουλο λογισμικό και τα εμποδίζει από το τρέξιμο.
7. Εργαλείο αφαίρεσης κακόβουλου λογισμικού (MRT): Το MRT είναι μια χρησιμότητα που ενημερώνει περιοδικά τη λίστα γνωστών κακόβουλων λογισμικών και αφαιρεί οποιοδήποτε εντοπισμένο κακόβουλο λογισμικό από το σύστημα.
8. XProtect Remediator (XPR): Το XPR είναι ένα εργαλείο που βοηθά στην αποκατάσταση των συστημάτων που έχουν μολυνθεί με γνωστό κακόβουλο λογισμικό παρέχοντας λεπτομερή καθοδήγηση σχετικά με τον τρόπο κατάργησης του κακόβουλου λογισμικού.
9. Αποτελεσματικότητα των εργαλείων ασφαλείας: Ενώ αυτά τα ενσωματωμένα εργαλεία ασφαλείας παρέχουν ένα στρώμα προστασίας, δεν είναι ανόητες. Οι χρήστες MAC θα πρέπει να εξακολουθούν να έχουν προσοχή και να συμπληρώσουν τα μέτρα ασφαλείας τους με πρόσθετο λογισμικό προστασίας από ιούς και συνήθειες ασφαλούς περιήγησης.
10. Ενδυνάμωση των χρηστών: Τα εργαλεία ασφαλείας της Apple στοχεύουν να δώσουν στους χρήστες περισσότερο έλεγχο του λογισμικού τους και να τα προστατεύουν από μη εξουσιοδοτημένη πρόσβαση σε πόρους συστήματος.
Ερωτήσεις:
1. Είναι MACs ανοσοποιητικά σε ιούς?
Απάντηση: Όχι, οι Mac δεν είναι άνοσοι στους ιούς. Ενώ μπορεί να είναι λιγότερο στοχοθετημένα σε σύγκριση με τα Windows, υπάρχουν ακόμα ιοί, κακόβουλο λογισμικό και ransomware που μπορούν να μολύνουν Mac υπολογιστές.
2. Τι είναι το TCC και τι κάνει?
Απάντηση: Το TCC αντιπροσωπεύει τη διαφάνεια, τη συγκατάθεση και τον έλεγχο. Πρόκειται για μια συλλογή βάσεων δεδομένων σε macOS που ειδοποιεί τους χρήστες όταν οι εφαρμογές προσπαθούν να αποκτήσουν πρόσβαση σε συγκεκριμένες υπηρεσίες για πρώτη φορά. Οι χρήστες μπορούν να επιλέξουν να αποδεχθούν ή να αρνηθούν την πρόσβαση της αίτησης σε αυτές τις υπηρεσίες.
3. Πώς εξασφαλίζει η Gatekeeper την ασφάλεια των εφαρμογών?
Απάντηση: Ο Gatekeeper επαληθεύει τις ψηφιακές υπογραφές των εφαρμογών για να εξασφαλίσει ότι προέρχονται από αξιόπιστους προγραμματιστές. Ελέγχει επίσης εάν έχει συμβολαιογραφηθεί μια αίτηση, υποδεικνύοντας ότι πληροί τα πρότυπα ασφαλείας της Apple.
4. Τι είναι το XProtect και πώς λειτουργεί?
Απάντηση: Το XProtect είναι ενσωματωμένο λογισμικό Antivirus της Apple. Σαρώνει αρχεία και εφαρμογές για γνωστό κακόβουλο λογισμικό και τους εμποδίζει να τρέξει για να προστατεύσει το σύστημα.
5. Ποιο είναι το εργαλείο αφαίρεσης κακόβουλου λογισμικού (MRT) στο Mac?
Απάντηση: Το MRT είναι ένα βοηθητικό πρόγραμμα που ενημερώνει τη λίστα γνωστών κακόβουλων λογισμικών και αφαιρεί τυχόν ανιχνευθείσες απειλές από το σύστημα. Βοηθά στη διατήρηση του υπολογιστή MAC προστατευμένο από γνωστό κακόβουλο λογισμικό.
6. Πώς βοηθά το XProtect Remediator (XPR) στην απομάκρυνση κακόβουλου λογισμικού?
Απάντηση: Το XPR παρέχει λεπτομερείς οδηγίες σχετικά με τον τρόπο απομάκρυνσης γνωστού κακόβουλου λογισμικού από μολυσμένα συστήματα. Βοηθά τους χρήστες να αποκαταστήσουν αποτελεσματικά τους υπολογιστές Mac και να διασφαλίσουν ότι το κακόβουλο λογισμικό έχει καταργηθεί πλήρως.
7. Εάν οι χρήστες MAC βασίζονται αποκλειστικά στα ενσωματωμένα εργαλεία ασφαλείας?
Απάντηση: Ενώ τα ενσωματωμένα εργαλεία ασφαλείας προσφέρουν ένα ορισμένο επίπεδο προστασίας, συνιστάται στους χρήστες MAC να χρησιμοποιούν πρόσθετο λογισμικό προστασίας από ιούς και να ασκούν συνήθειες ασφαλούς περιήγησης για να βελτιώσουν την ασφάλειά τους.
8. Πώς μπορούν οι χρήστες MAC να παραμείνουν ασφαλείς από ιούς και κακόβουλο λογισμικό?
Απάντηση: Οι χρήστες MAC μπορούν να παραμείνουν ασφαλείς ενημερώνοντας τακτικά το λογισμικό τους, χρησιμοποιώντας ισχυρούς και μοναδικούς κωδικούς πρόσβασης, αποφεύγοντας ύποπτες ιστοσελίδες και λήψεις και εγκατάσταση αξιόπιστου λογισμικού προστασίας από ιούς.
9. Υπάρχουν ευπάθειες στα ενσωματωμένα εργαλεία ασφαλείας?
Απάντηση: Όπως κάθε λογισμικό, τα ενσωματωμένα εργαλεία ασφαλείας σε Mac μπορούν να έχουν τρωτά σημεία. Είναι σημαντικό για τους χρήστες να ενημερώνουν τα συστήματά τους για να μετριάσουν τον κίνδυνο εκμετάλλευσης.
10. Μπορούν να μολυνθούν οι Macs με ransomware?
Απάντηση: Ναι, οι Mac μπορούν να μολυνθούν με ransomware. Οι επιθέσεις ransomware σε Mac έχουν παρατηρηθεί τα τελευταία χρόνια, υπογραμμίζοντας την ανάγκη για τους χρήστες να παραμείνουν σε επαγρύπνηση και να λαμβάνουν τις απαραίτητες προφυλάξεις.
11. Τι συμβαίνει εάν ένας χρήστης αρνείται την πρόσβαση σε μια υπηρεσία στο TCC?
Απάντηση: Εάν ένας χρήστης αρνείται την πρόσβαση σε μια υπηρεσία στο TCC, η εφαρμογή δεν θα μπορέσει να χρησιμοποιήσει τη συγκεκριμένη υπηρεσία. Οι χρήστες έχουν τον έλεγχο της χορήγησης ή της άρνησης της πρόσβασης σε διάφορα στοιχεία του συστήματός τους.
12. Είναι τα ενσωματωμένα εργαλεία ασφαλείας αρκετά ώστε να προστατεύουν από προηγμένες απειλές?
Απάντηση: Ενώ τα ενσωματωμένα εργαλεία ασφαλείας παρέχουν βασική προστασία, ενδέχεται να μην επαρκούν έναντι προηγμένων απειλών. Συνιστάται στους χρήστες να επενδύουν σε ολοκληρωμένες λύσεις στον κυβερνοχώρο για ισχυρή προστασία.
13. Μπορεί ο Gatekeeper να αποτρέψει την εγκατάσταση δυνητικά κακόβουλων εφαρμογών?
Απάντηση: Η κύρια λειτουργία του Gatekeeper είναι να επαληθεύσει τις ψηφιακές υπογραφές των εφαρμογών και να διασφαλίσει ότι προέρχονται από αξιόπιστους προγραμματιστές. Μπορεί να βοηθήσει στην πρόληψη της εγκατάστασης δυνητικά κακόβουλων εφαρμογών που δεν διαθέτουν έγκυρες υπογραφές.
14. Πόσο συχνά ενημερώνει το XProtect?
Απάντηση: Το XProtect λαμβάνει τακτικές ενημερώσεις από την Apple για να διατηρήσει τους ορισμούς κακόβουλου λογισμικού μέχρι σήμερα. Η συχνότητα αυτών των ενημερώσεων μπορεί να ποικίλει, αλλά η Apple προσπαθεί να παρέχει έγκαιρη προστασία έναντι γνωστών απειλών.
15. Ποια είναι μερικά πρόσθετα μέτρα ασφαλείας που μπορούν να λάβουν οι χρήστες MAC?
Απάντηση: Εκτός από τη χρήση των ενσωματωμένων εργαλείων ασφαλείας, οι χρήστες MAC μπορούν να επιτρέψουν ένα τείχος προστασίας, να δημιουργήσουν έναν λογαριασμό μη διαχειριστή για καθημερινή χρήση, να επιτρέψουν την κρυπτογράφηση FileVault και να υποστηρίξουν τακτικά τα δεδομένα τους σε εξωτερικές συσκευές αποθήκευσης ή υπηρεσίες cloud.
Πόσο ασφαλές είναι το Mac και οι Mac είναι πολύ πιο ασφαλείς από τα Windows
Μπορείτε να χρησιμοποιήσετε το SPCTL απευθείας από τη γραμμή εντολών για να ελέγξετε εάν έχει υπογραφεί και συμβολαιογραφική εφαρμογή, η οποία είναι κυρίως gatekeeper’λειτουργικότητα.
Ενσωματωμένα εργαλεία ασφαλείας MacOS
Σημείωση του συγγραφέα: Αυτό το blog βασίζεται σε μια συζήτηση που παρουσίασα στο JNUC 2022 στο Σαν Ντιέγκο της Καλιφόρνια στις 28 Σεπτεμβρίου 2022. Έχει ενημερωθεί με τις πιο πρόσφατες πληροφορίες. Η καταγραφή του βίντεο έχει διατεθεί στο διαδίκτυο.
Πρόλογος
Υπήρξε μια δημοφιλής διαφημιστική καμπάνια που έτρεξε μεταξύ 2006 και 2009. Παρουσιάστηκε ένα PC, που εκπροσωπείται από ένα συχνά ριψοκίνδυνο, άρρωστο John Hodgman σε ένα υπερμεγέθη κοστούμι. Απέναντι από το PC ήταν Mac – ένα ισχίο, αιχμηρό Justin Long. Αυτό το σύνολο διαφημίσεων ήταν από την Apple και οι διαφημίσεις συνήθως διαπράττουν την ιδέα ότι “οι Macs δεν παίρνουν ιούς.«
Αυτή η εκστρατεία ήταν απίστευτα δημοφιλής, αλλά δυστυχώς, έσφαξαν σπόρους πίστης στην κοινότητα Apple-User ότι οι Macs τους δεν μπορούσαν και δεν θα πάρουν ιούς. Αυτή η ιδέα έχει διαπεράσει τη δεκαετία, και τώρα το 2023, για πολλούς, αυτό εξακολουθεί να είναι αλήθεια. Ωστόσο, την τελευταία δεκαετία, αυτός ο μύθος έχει αποβληθεί εκατοντάδες, αν όχι χιλιάδες φορές, με CVES, 0 ημέρες, κακόβουλο λογισμικό, adware και ακόμη και ransomware που στοχεύουν το οικοσύστημα macOS.
Είναι ενδιαφέρον ότι θα συζητήσουμε μερικά εργαλεία που η Apple κυκλοφόρησε ακριβώς το χρόνο που έτρεχαν αυτές οι διαφημίσεις, δείχνοντάς μας ότι ενώ η Apple διπλασιάστηκε στα μηνύματα της ασυλίας τους, απελευθερώνονταν ταυτόχρονα εργαλεία για να προσπαθήσουν να προστατεύσουν τους χρήστες.
Μου αρέσει να σκέφτομαι τα εργαλεία ασφαλείας της Apple όπως μια πολική αρκούδα σε μια χιονοθύελλα – αν και δεν μπορείτε να το δείτε, είναι ακόμα εκεί. Υπάρχουν πολλά διαφορετικά εργαλεία που αποστέλλονται με νέο υπολογιστή Mac. Θα συζητήσουμε μερικά από αυτά τα εργαλεία, τι κάνουν, πώς λειτουργούν, και αν αυτά τα εργαλεία είναι αρκετή ασφάλεια για τους τελικούς χρήστες.
Ο κατάλογος των εργαλείων που θα συζητήσουμε είναι ως εξής:
- TCC
- Καραντίνα αρχείου
- Πύργος
- Xprotect
- Εργαλείο αφαίρεσης κακόβουλου λογισμικού (MRT)
- XProtect Remediator (XPR)
TCC
Το TCC, το οποίο αντιπροσωπεύει τη διαφάνεια, τη συγκατάθεση και τον έλεγχο είναι μια συλλογή από βάσεις δεδομένων που ζει στο σύστημα MacOS.
Θα παρουσιάσει τον χρήστη μια ειδοποίηση όταν μια εφαρμογή προσπαθεί να χρησιμοποιήσει συγκεκριμένες υπηρεσίες για πρώτη φορά.
Για παράδειγμα, σε αυτή τη σύλληψη οθόνης, ο χρήστης προσπαθεί να ενεργοποιήσει τόσο την κάμερα όσο και το μικρόφωνο. Το Coreservicesuiagent ρίχνει μια ειδοποίηση για τον χρήστη, προτρέποντας τον χρήστη να «αποδέχονται» ή «να αρνηθεί» την εφαρμογή’η χρήση της εν λόγω υπηρεσίας.
Στο πλαίσιο των προτιμήσεων του συστήματος> Προστασία προσωπικών δεδομένων και ασφάλειας, μπορούμε πραγματικά να δούμε ποιες εφαρμογές (πελάτες) ζήτησαν συγκεκριμένες υπηρεσίες. Στο παρακάτω παράδειγμα, βλέπουμε τέσσερις διαφορετικές εφαρμογές που έχουν ζητήσει πρόσβαση πλήρους δίσκου. Αυτό δεν περιορίζεται στην πλήρη πρόσβαση στο δίσκο (FDA), αλλά μπορεί επίσης να περιλαμβάνει την κάμερα, το μικρόφωνο, τους φακέλους χρήστη, τις υπηρεσίες τοποθεσίας, το ημερολόγιο, τις επαφές κ.λπ.

Κάτω από την κουκούλα, το TCC είναι μια βάση δεδομένων SQLite. Υπάρχει ένα στον ριζικό κατάλογο, και επιπλέον, ένας ανά χρήστη στο μηχάνημα. Μπορούμε πραγματικά να ανοίξουμε αυτές τις βάσεις δεδομένων, οπότε ας ανοίξουμε τον κατάλογο ρίζας TCC και να δούμε μερικές καταχωρήσεις.

Μέσα σε αυτήν τη βάση δεδομένων, ας πάμε στον πίνακα πρόσβασης και να δούμε μερικά στοιχεία.

Αυτό μας δίνει πολλές πληροφορίες, ώστε να μπορέσουμε να βάλουμε μερικούς περιορισμούς στη δήλωσή μας για να αρπάξει μόνο τις πληροφορίες που εγώ’που θεωρεί σήμερα ως σχετικό.

Ένα δείγμα αυτού που μπορούμε να επιστρέψουμε είναι
com.Huntresslabs.Πράκτορας | 6 | 0 | ktccservicesystempolicyAllfiles
Αυτά τα πεδία αντιστοιχούν σε μερικές διαφορετικές έννοιες.
Το πρώτο πεδίο είναι ο πελάτης που κάνει το αίτημα. Σε αυτή την περίπτωση, ένας ψεύτικος πράκτορας Huntress ζητά δικαιώματα.
Η δεύτερη στήλη, που ονομάζεται auth_reason, είναι ο τρόπος που του ζητήθηκε. Στην περίπτωσή μας, πιέστηκε με μια πολιτική MDM PPPC.

Τρίτον, είναι η απάντηση που προσέφερε ο χρήστης (ή ποια είναι η πολιτική) – ενέκριναν ή αρνήθηκαν το αίτημα.

Τέλος, είναι η υπηρεσία που ζητήθηκε. Βλέπουμε στο παράδειγμά μας ότι αυτό είναι το KTCCServicesyStemPolicyAllFiles . Σε όρους της Apple, αυτό ζητά πλήρη πρόσβαση στο δίσκο.

Η ιδέα της Apple πίσω από το TCC είναι να δώσει τη μεγαλύτερη ισχύ του χρήστη πάνω στο λογισμικό και τις εφαρμογές τους. Αυτό βοηθά να διατηρηθεί η υπέρβαση του λογισμικού και η πρόσβαση σε κομμάτια του συστήματος που ο χρήστης δεν έχει δώσει ρητά άδεια για.
Στο στήθος του εργαλείου της Apple, το TCC είναι κάπως εφάπαξ σε σύγκριση με μερικά από τα άλλα εργαλεία και πώς λειτουργούν, οπότε αφήστε’s σκάβουν στα καρύδια και τα μπουλόνια της ασφάλειας macos.
Ελέγξτε, αποκλείστε, αποκαταστήστε
Το λειτουργικό σύστημα της Apple λειτουργεί σε τρία βήματα προκειμένου να προστατεύσει θεμελιωδώς τους χρήστες της. Αυτός είναι ο «έλεγχος, μπλοκ, αποκατάσταση». Θα προχωρήσουμε σε κάθε ένα από αυτά και θα το χαρτογραφήσουμε στο εργαλείο που χρησιμοποιεί η Apple για την επιβολή αυτής της λειτουργικότητας.
Θα ξεκινήσουμε στην κορυφή με gatekeeper, αλλά , Πριν το κάνουμε, θα ήμασταν remiss να μην συζητήσουμε ένα θεμελιώδες προληπτικό βήμα του gatekeeper, που ονομάζεται File καραντίνα.
Καραντίνα αρχείου
Το File Quarantine έχει σχεδιαστεί για να σας ενημερώσει όταν μια εφαρμογή που λήφθηκε από το Διαδίκτυο εκτελέστηκε για πρώτη φορά. Αυτό εισήχθη πίσω στο OS X 10.5 Tiger, και στο ίδρυμά της, προσπαθεί να μην επιτρέψει μια εφαρμογή που λήφθηκε από το Διαδίκτυο για να ανοίξει χωρίς τα ρητά δικαιώματα του χρήστη. Ο Gatekeeper είναι χτισμένος πάνω από αυτό.
Μόλις ληφθεί μια εφαρμογή και το ανοίξουμε, παίρνουμε την προτροπή – πάλι – το Coreservicesuagent να μας ρωτήσετε αν θέλουμε να ανοίξουμε αυτήν την εφαρμογή από το Διαδίκτυο. Μόλις κάνετε κλικ στο “Άνοιγμα”, έχει οριστεί μια σημαία στα μεταδεδομένα καραντίνας. Μπορούμε να εξετάσουμε αυτές τις σημαίες στα μεταδεδομένα εκτεταμένου χαρακτηριστικού.
Εάν εκτελούμε το Xattr από τη γραμμή εντολών μας, θα αναφέρει τα εκτεταμένα χαρακτηριστικά. Αυτό που μας ενδιαφέρει σήμερα είναι το com.μήλο.Χαρακτηριστικό καραντίνας. Στη συνέχεια, μπορούμε να εκτυπώσουμε τα περιεχόμενα αυτού του χαρακτηριστικού.

Θα εκτυπώσει μια σύντομη σειρά περιεχομένων.
0083; 61730334; Σαφάρι; 7512FB1C-56E8-458B-88B3-DC9816210A8D
Η πρώτη στήλη είναι η σημαία. Εάν αυτός ο αριθμός είναι κάτι σαν 0083 ή 0081, αυτό ενημερώνει τον Gatekeeper ότι η εν λόγω εφαρμογή πρέπει να ελεγχθεί πριν το ανοίξετε. Αυτός ο αριθμός ενημερώνεται ανάλογα με τη δράση από τον χρήστη μετά το αρχικό άνοιγμα.
Η δεύτερη στήλη είναι μια δεκαεξαδική χρονική σήμανση. Σε μια βάση δεδομένων, αυτό χαρτογραφεί σε κάτι που ονομάζεται Mac Absolute Time . 61730334
Η τρίτη στήλη αντιπροσωπεύει το πρόγραμμα περιήγησης από το οποίο λήφθηκε η αίτησή μας. Κατεβάστε το πρόγραμμα εγκατάστασης Chrome από το Safari .
Τέλος, είναι ένα UUID που σχετίζεται με την εφαρμογή. Αυτό χρησιμοποιείται κυρίως στη βάση δεδομένων που αποθηκεύεται ως αναγνωριστικό.
Μόλις ο Gatekeeper έχει ελέγξει αυτές τις πληροφορίες, η πρώτη σημαία ενημερώνεται σε κάτι σαν 01C2 ή 01C3 .
Όλες αυτές οι πληροφορίες αποθηκεύονται στη βάση δεδομένων LSQuarantine στο ~/Library/Preferences/Com.μήλο.Εκτοξεύσεις.QuarantineEventsv2 . Από εδώ, μπορούμε να αναλύσουμε τα γεγονότα αυτής της βάσης δεδομένων.

Τώρα μπορούμε να δούμε το UUID από τις αρχικές πληροφορίες καραντίνας, καθώς και από το πού λήφθηκε η εφαρμογή, η χρονική σήμανση και πολλά άλλα.
Πώς λειτουργεί λοιπόν ο Gatekeeper παράλληλα με την καραντίνα αρχείων?
Πύργος
Για ένα μικρό υπόβαθρο, ο Gatekeeper είναι πραγματικά μόνο ένα frontend για το SPCTL Binary on MacOS.

Μπορείτε να χρησιμοποιήσετε το SPCTL απευθείας από τη γραμμή εντολών για να ελέγξετε εάν έχει υπογραφεί και συμβολαιογραφική εφαρμογή, η οποία είναι κυρίως gatekeeper’λειτουργικότητα.

Αυτό σας ενημερώνει ότι η εφαρμογή MaliciousApp δεν έχει υπογραφεί και δεν θα επιτρέπεται να ανοίξει από τον Gatekeeper, ενώ η ακόλουθη αίτηση θα.

Ο τρόπος που ο Gatekeeper διαφέρει από την καραντίνα αρχείων είναι ότι ισχύει για κάτι εκτελέστηκε , Όχι απαραίτητα κάτι που άνοιξε μόνο από το Διαδίκτυο. Για παράδειγμα, αν έπρεπε να κατεβάσετε ένα GIF ή μια εικόνα και να το ανοίξετε στην εφαρμογή προεπισκόπησης της Apple-Native, δεν θα ελέγχεται. Επιπλέον, οι προσφορές gatekeeper μόνο με τα αντικείμενα που έχουν διπλό κλικ. Αν επρόκειτο να φτιάξω ένα σενάριο bash και να προσθέσω το .Τύπος αρχείου εντολών σε αυτό, γίνεται ένα σενάριο με δυνατότητα κλικ. Το clickable .Το σενάριο εντολών θα ελεγχθεί από το gatekeeper, αλλά ένα απλό .SH Script που εκτελείται από τη γραμμή εντολών δεν θα ήταν.
Εάν μια εφαρμογή είναι μπλοκαρισμένη, θα έχετε ένα αναδυόμενο να σας ενημερώσει ότι δεν μπορεί να ανοίξει, καθώς είναι από έναν «άγνωστο προγραμματιστή».
Ο Gatekeeper θα ελέγξει πρώτα για να δει αν η εφαρμογή έχει υπογραφεί. Στη συνέχεια, θα επαληθεύσει εάν αυτός ο υπογράφων είναι νόμιμος ή όχι.
Ελέγχει πρώτα τη βάση δεδομένων Gatekeeper για να διαπιστώσει εάν το αναγνωριστικό ομάδας/προγραμματιστή είναι γνωστό Bad ID. Αυτό βρίσκεται στο/βιβλιοθήκη/Apple/System/Library/Coreservices/XProtect.δέσμη/περιεχόμενα/πόρους/gk.ϋΒ . Είναι μια άλλη βάση δεδομένων SQLite που μπορούμε να ζητήσουμε.

Ελέγούμε για να δούμε αν αυτό το αναγνωριστικό ομάδας βρίσκεται σε αυτή τη λίστα με 132 αντικείμενα.

Το GK.Ωστόσο, χρησιμοποιείται DB για τη λίστα μπλοκ, υπάρχουν και πρόσθετες βάσεις δεδομένων στον κατάλογο /VAR /DB και πιο συγκεκριμένα στο Gkopaque.πακέτο και gke.δέσμη που χρησιμοποιούνται για τη λίστα .
Ο Gatekeeper ελέγχει στη συνέχεια την κατάσταση συμβολαιογραφίας, η οποία είναι μια διαδικασία που λαμβάνουν οι προγραμματιστές κατά την ανάπτυξη λογισμικού. Είναι ένα επιπλέον βήμα που χρησιμοποιεί η Apple για τον έλεγχο του λογισμικού για αηδία. Ο Gatekeeper εκτελεί επίσης πρόσθετους ελέγχους, όπως η επαλήθευση ότι οι συμβολαιογραφικές εφαρμογές δεν έχουν τροποποιηθεί με μη εξουσιοδοτημένη διαδικασία, ακόμη και μετά την πρώτη φορά που είναι διπλός κλικ.
Η άλλη δουλειά του Gatekeeper είναι να ελέγξει αν το αρχείο έχει το σετ bit καραντίνας. Εάν περιέχει αυτή τη σημαία 0083, για παράδειγμα, ο Gatekeeper πρέπει ακόμα να το ελέγξει. Μόλις ο χρήστης έχει εγκρίνει το άνοιγμα της εφαρμογής που έχει ληφθεί, ο Gatekeeper θα εκτελέσει τους άλλους ελέγχους του.
Μια πτυχή του gatekeeper έχει συστηματικά (AB) που χρησιμοποιείται από απειλούς ηθοποιούς. Ο Gatekeeper, σε ένα σκόπιμο σχέδιο από την Apple, είναι σε θέση να αντικατασταθεί. Αυτό μπορεί απλά να γίνει κάνοντας δεξί κλικ στην εφαρμογή και κάνοντας κλικ στο άνοιγμα. Αυτό επιτρέπει σε έναν χρήστη να παρακάμψει τον Gatekeeper. Ο λόγος πίσω από αυτό είναι ότι οι χρήστες μπορούν να εγκαταστήσουν εφαρμογές, παρόλο που δεν είναι υπογραφές. Προσωπικά, έχω μερικές μη υπογεγραμμένες εφαρμογές που γνωρίζω ότι είναι ασφαλείς και χωρίς αυτή την ικανότητα override, δεν θα μπορούσα να το ανοίξω. Το κακόβουλο λογισμικό όπως ο Shlayer χρησιμοποιεί αυτή τη δυνατότητα να φουσκώνει γύρω από τους μηχανισμούς ασφαλείας της Apple και τους χρήστες κοινωνικών μηχανικών για να ανοίξουν τις εφαρμογές τους.
Xprotect
Περιστρέφοντας στο «μπλοκ», το XProtect ενεργεί ως ψευδο-av στο macOS.

Στον πυρήνα του, είναι ένας στατικός κατάλογος των κανόνων Yara που κυκλοφόρησε στις 30 Νοεμβρίου 2017. Η Yara έχει σχεδιαστεί για να συλλάβει, σε αυτή την περίπτωση – κακόβουλο λογισμικό, κοιτάζοντας τα bytes ή τις χορδές μέσα σε ένα αρχείο, σε αντίθεση με το hash ενός αρχείου στο αναγνωριστικό προγραμματιστή. Αυτό επιτρέπει στην Apple να ρίχνει ένα ευρύτερο δίχτυ και να αποκαλύψει ενδεχομένως δείγματα κακόβουλου λογισμικού που δεν έχουν δει ακόμα στη φύση. Αυτό Xprotect.γυρίστρια Το αρχείο περιέχει μια αρκετά εξαντλητική λίστα κανόνων.
Παράλληλα με αυτό το αρχείο yara είναι μια συλλογή λιστών ακινήτων (plist).

Το πρώτο που θα συζητήσουμε είναι το LegacyEntitlementAllist.πλανώλι . Δεν μπορούμε να πούμε για 100% βεβαιότητα τι είναι αυτό, αλλά με βάση το όνομα, έχει σχετική λογική να σκεφτεί ότι πρόκειται για έναν κατάλογο εφαρμογών που χρειάζονται κάποιο είδος κληρονομιάς για να τρέξουν.

Το επόμενο αρχείο καλείται Xprotect.μετάτα.πλανώλι . Αυτό εμποδίζει τα πράγματα όπως τα κακόβουλα plugins ή/και τα κακόβουλα επεκτάσεις σαφάρι. Κάθε καταχώρηση διαβάζει αναγνωριστικό προγραμματιστή και αναγνωριστικό δέσμης που θέλει να μπλοκάρει. Θα αναζητήσει επίσης συγκεκριμένο ξεπερασμένο λογισμικό όπως το Flash ή το Java.

Το τελικό αρχείο από τα πέντε συνολικά είναι ένα Xprotect.πλανώλι . Αυτό το αρχείο έχει καταχωρήσεις που ονομάζεται Περιγραφή, Εκκίνηση και Αγώνες.
ο Περιγραφή είναι αρκετά απλό – το όνομα κακόβουλου λογισμικού. Εκτοξεύσεις είναι αυτό που πρέπει να ενεργοποιηθεί ο τύπος URI. Αυτό μπορεί να είναι κάτι σαν com.μήλο.Εφαρμογή, COM.Microsoft.λέξη.Έγγραφο ή com.μήλο.εγκαταστάτης. Εν τέλει, Αγώνας είναι μια σειρά από αντικείμενα λεξικού που ενημερώνει το XProtect πώς να το ανιχνεύει, μέσω του nsurltypeidentifierKey.
Έτσι, αν το XProtect πιάσει κάτι, πώς μπορεί να γνωρίζει ο χρήστης? Λοιπόν, θα ρίξει πράγμα. Εάν ο χρήστης επιλέξει να το κάνει αυτό, ένα αρχείο διαγνωστικών θα γραφτεί στο δίσκο. Αυτό βρίσκεται στο ~/library/logs/diagnosticreports/xprotect_xxx-mac.διάγνωση .

Τώρα έχουμε ένα ρεκόρ που ο Xprotect έπιασε και μπλοκάρει κάτι, αλλά. Τι γίνεται με την αποκατάσταση?
MRT
Το εργαλείο αφαίρεσης κακόβουλου λογισμικού (MRT) είναι ένας σαρωτής συστήματος που αναζητά συγκεκριμένες διαδρομές αρχείων. Εάν ανιχνεύσει οποιοδήποτε αντικείμενο σε αυτήν τη διαδρομή, θα αφαιρέσει αυτό το αντικείμενο. Σε αντίθεση με ορισμένα από τα άλλα εργαλεία για τα οποία μιλήσαμε, το MRT έχει σχεδιαστεί σαν μια βασική εφαρμογή, σε μια δέσμη εφαρμογών. Μέσα στη δομή του αρχείου υπάρχουν μερικά διαφορετικά δυαδικά αρχεία – το ένα που ονομάζεται MRT και το ένα που ονομάζεται MRT -Helper .

Το MRT τρέχει χωρίς αλληλεπίδραση χρήστη και μπορεί να επιτύχει εργασίες αποκατάστασης πίσω από τις σκηνές, αλλά αρκετά ενδιαφέρον, μπορεί να τρέξει απευθείας από τη γραμμή εντολών.
Έτσι, αν έχουμε κακόβουλο λογισμικό σε ένα από τα μονοπάτια, το MRT θα πρέπει να το αποκαταστήσει σωστά όταν το τρέχουμε από τη γραμμή εντολών.
Σύμφωνα με τον Nixhacker, αν αφήσουμε το εκτελέσιμο MRT σε ένα Disassembler, μπορούμε να δούμε μερικά από τα διαφορετικά μονοπάτια που ψάχνει. Για παράδειγμα, το OSX.ATG2.Ένα κακόβουλο λογισμικό αναζητά τέσσερα διαφορετικά μονοπάτια.

Εάν στη συνέχεια δημιουργήσουμε κενά αρχεία σε κάθε μία από αυτές τις τοποθεσίες, μπορούμε να δούμε αν το MRT θα το αποκαταστήσει πράγματι.

Τώρα, αν και τα αρχεία είναι κενά και δεν περιέχουν πραγματικά κακόβουλο λογισμικό, απλά η ύπαρξή τους σε αυτές τις διαδρομές αρχείων θα πρέπει να προκαλέσει MRT. Ας το δώσουμε και να μάθουμε.
Ωστόσο , Φαίνεται ότι το MRT αποσυρθεί από το macOS.
XProtect Remediator
Στην απελευθέρωση του MacOS 12.3, η Apple κυκλοφόρησε επίσης ένα νέο εργαλείο στο MacOS που ονομάζεται XProtect Remediator (XPR). Το XProtect Remediator θυμίζει το MRT με την έννοια ότι είναι μια δέσμη εφαρμογών, αλλά αντί μόνο για δύο δυαδικά αρχεία, υπάρχουν δεκατέσσερα. Αυτά, ως επί το πλείστον, ανιχνεύουν συγκεκριμένες οικογένειες κακόβουλου λογισμικού, ενώ οτιδήποτε δεν εμπίπτει σε ένα από αυτά περιλαμβάνεται από το δυαδικό XProtect. Υπάρχει επίσης ένα δυαδικό XProtremediatormrtv3, το οποίο είναι σχεδόν ακριβώς το ίδιο μέγεθος με το δυαδικό MRT μέσα στο MRT.εφαρμογή . Αυτό το κάνει να φαίνεται ότι αυτό θα αντικαταστήσει τελικά το MRT.εφαρμογή.

Μπορείτε να πάρετε ορατότητα στο XPR αξιοποιώντας τα ενοποιημένα αρχεία καταγραφής. που αποτελούν μέρος της ασφάλειας του τελικού σημείου της Apple.
Μερικές καταχωρήσεις δείγματος μπορούν να προβληθούν εδώ.

Μέρος αυτού που κάνει το MRT και το XProtect RemeDiator ουσιαστικά διαφορετικό, είναι όπου η MRT σαρώνει σε επανεκκίνηση και σύνδεση, XProtect RemeDiator σαρώνει σε κανονικό ρυθμό, με σάρωση για το XCSSet (OSX.Dubrobber) κακόβουλο λογισμικό που τρέχει το πιο συχνά – κάθε ώρα ή δύο.
Επίλογος
Μια κοινή ερώτηση που τίθεται σε συνδυασμό με το να μιλάμε για αυτά τα εργαλεία είναι – Χρειάζομαι μια πρόσθετη λύση ασφαλείας ή είναι αρκετά εργαλεία αρκετά εργαλεία ?
Είναι μια ερώτηση που νομίζω ότι εξαρτάται από τη στάση ασφαλείας σας. Για έναν τελικό χρήστη που χρησιμοποιεί το Mac για προσωπική χρήση, η αξιοποίηση των υφιστάμενων/προεγκατεστημένων εργαλείων της Apple είναι πιθανό να επαρκεί. Εάν αρχίσετε να χρησιμοποιείτε Mac στην επιχείρησή σας, είτε SMB είτε μεγαλύτερες επιχειρήσεις, η πρόσθετη κάλυψη ασφαλείας θα είναι πιο ευεργετική, καθώς έχετε περισσότερους χρήστες που θα έχουν πρόσβαση σε διαφορετικούς ιστότοπους, εργαλεία προγραμματιστή κ.λπ.
Πόσο ασφαλές είναι το Mac και οι Mac είναι πολύ πιο ασφαλείς από τα Windows?
Οι Mac είναι ασφαλέστεροι από τους υπολογιστές, αλλά πόσο πιο ασφαλείς είναι οι Mac και τι πρέπει να κάνετε για να προστατεύσετε τον εαυτό σας? Τρέχουμε όλους τους τρόπους με τους οποίους η Apple σας κρατά ασφαλή.

Συντάκτης, MacWorld 12 Ιανουαρίου 2023 9:42 π.μ. PST

Ενώ’Είναι αλήθεια ότι οι Mac είναι λιγότερο πιθανό να επιτεθούν με βάση το γεγονός ότι υπάρχουν λιγότεροι Macs από τους PCS – στην πραγματικότητα, το κακόβουλο λογισμικό σε Mac μειώνεται – οι χρήστες MAC μπορούν να είναι ένας πολύ προσοδοφόρος στόχος και ως εκ τούτου θεωρείται ότι αξίζει την προσπάθεια. Ως αποτέλεσμα, οι Macs μπορούν να στοχεύσουν από κακόβουλο λογισμικό και ιούς.
Πράγματι, ακόμη και η Apple’Ο επικεφαλής λογισμικού Craig Federighi είπε (στη δίκη μεταξύ Apple και Epic) ότι: “Σήμερα, έχουμε ένα επίπεδο κακόβουλου λογισμικού στο Mac που δεν κάνουμε’να βρει αποδεκτό.” Ενώ το κίνητρό του ήταν να επισημάνει ότι υπάρχει ένα πλεονέκτημα για την εξαναγκασμό των χρηστών iPhone και iPad να εγκαταστήσουν μόνο εφαρμογές μέσω του iOS App Store, το σημείο είναι ότι ακόμη και το προσωπικό της Apple παραδέχεται ότι υπάρχουν ιοί MAC. (Εδώ’τι πρέπει να κάνετε αν νομίζετε ότι ο Mac σας έχει ιό.·
Ωστόσο, οι Mac είναι γενικά ασφαλέστεροι από τους υπολογιστές. Αυτό οφείλεται εν μέρει στο γεγονός ότι το λειτουργικό σύστημα MAC είναι βασισμένο σε UNIX και επομένως πιο δύσκολο να εκμεταλλευτεί, αυτό’S Επίσης, επειδή η Apple έχει τόσο αυστηρό έλεγχο του υλικού και του λογισμικού και οι Mac είναι ασφαλέστεροι λόγω των διαφόρων μέτρων προστασίας και ασφαλείας που ενσωματώνονται στο λειτουργικό σύστημα MAC και MAC που καθιστά το MAC πιο δύσκολο να εκμεταλλευτεί.
Αλλά αυτό δεν’δεν σημαίνει ότι πρέπει να πιστέψεις το mac σας αδιαπέραστο. Οι Mac έχουν στοχεύσει από χάκερ και ιούς και κατά τη διάρκεια των ετών η Apple έπρεπε να πάρει σοβαρά τα μέτρα που περιλαμβάνονται στο MacOS για να διατηρήσουν τους χρήστες της ασφαλείς.
Σε αυτό το άρθρο θα περάσουμε από τους διάφορους τρόπους με τους οποίους η Apple διατηρεί το Mac σας ασφαλές και τα πράγματα που μπορείτε να κάνετε για να παραμείνετε ασφαλή. Για περισσότερες συμβουλές σχετικά με τον τρόπο διατήρησης του Mac σας Secure Διαβάστε τις συμβουλές ασφαλείας Mac μας.
Ένα άλλο πράγμα που πρέπει να σημειωθεί είναι ότι οι μάρκες της σειράς Μ που η Apple άρχισε να χρησιμοποιεί το Νοέμβριο του 2020 θεωρείται πιο ασφαλής από τους επεξεργαστές Intel. Ωστόσο, το κακόβουλο λογισμικό γνωστό ως Silver Sparrow βρέθηκε στο M1 Mac λίγο μετά την εκτόξευση.
Πώς η Apple προστατεύει το Mac σας
Υπάρχουν διάφοροι τρόποι με τους οποίους η Apple προστατεύει το Mac σας από κακόβουλο λογισμικό και ιούς όπως θα δείτε αν διαβάζετε παρακάτω. Υπάρχουν βέβαια άλλα πράγματα που μπορείτε να κάνετε για να συμπληρώσετε αυτά τα μέτρα, όπως η λειτουργία ενός λογισμικού προστασίας από ιούς ή η χρήση ενός VPN για να κρυπτογραφήσετε την επισκεψιμότητά σας. Έχουμε ξεχωριστές συμβουλές σχετικά με το καλύτερο antivirus για Mac και Best VPN. Υπάρχει επίσης ένα στοιχείο να είστε προσεκτικοί και να μην ανοίξετε μυστηριώδη μηνύματα ηλεκτρονικού ταχυδρομείου ή να κάνετε κλικ σε αμφισβητήσιμους συνδέσμους – ίσως να είστε σίγουροι’να το κάνουμε αυτό, αλλά θα μπορούσατε να είστε τόσο σίγουροι ότι οι γονείς σας θα’Τ…
Ευτυχώς υπάρχουν προστασίες ψημένα σε Mac που πρέπει να σημαίνει ότι ακόμη και οι λιγότερο τεχνολογικοί καταλαβαίνω άνθρωποι προστατεύονται. Εμείς’Θα τα περιγράψω παρακάτω.
Antivirus μήλου
Από την πλευρά του λογισμικού, το macOS περιλαμβάνει το δικό του λογισμικό προστασίας από ιούς. Το XProtect ανιχνεύει και αποκλείει οποιοδήποτε γνωστό κακόβουλο λογισμικό. Οι οθόνες μήλων για νέες λοιμώξεις από κακόβουλα λογισμικά και ενημερώσεις XProtect τακτικά. Το XProtect θα ελέγξει για κακόβουλο λογισμικό όταν ξεκινά μια εφαρμογή και αν έχει αλλάξει. Εάν το XProtect ανιχνεύσει κακόβουλο λογισμικό, θα εμποδίσει το λογισμικό και θα το αφαιρέσει.
Εκτός από την προστασία που προσφέρεται από το XProtect είναι gatekeeper. Το Gatekeeper είναι ένα χαρακτηριστικό του MacOS που έχει σχεδιαστεί για να σταματήσει τους χρήστες να εγκαθιστούν κακόβουλο λογισμικό στην πρώτη θέση. Ο Gatekeeper ελέγχει ότι οποιαδήποτε εφαρμογή που κατεβάσετε από το Διαδίκτυο έχει επαληθευτεί από την Apple και ελέγχεται για κακόβουλο κωδικό. Εάν η εφαρμογή θεωρείται ότι ο Gatekeeper Risk θα σας εμποδίσει να την εγκαταστήσετε. Για περισσότερες συμβουλές σχετικά με τη λήψη και την εγκατάσταση εφαρμογών Read: Πώς να εγκαταστήσετε εφαρμογές στο Mac
Gatekeeper isn’t αλάθητο, έχει παρακάμψει στο παρελθόν, και το XProtect ISN’t πάντα μέχρι σήμερα, οπότε το κακόβουλο λογισμικό έχει γλιστρήσει. Αλλά και οι δύο προσφέρουν ένα επίπεδο προστασίας που θα σας δώσει ειρήνη.
Εάν θέλετε ένα επιπλέον στρώμα προστασίας, η κορυφαία σύσταση μας στο καλύτερο antivirus για το Mac Round Up είναι η ασφάλεια Internet Intego Mac.
Ενημερώσεις λογισμικού και ασφάλειας
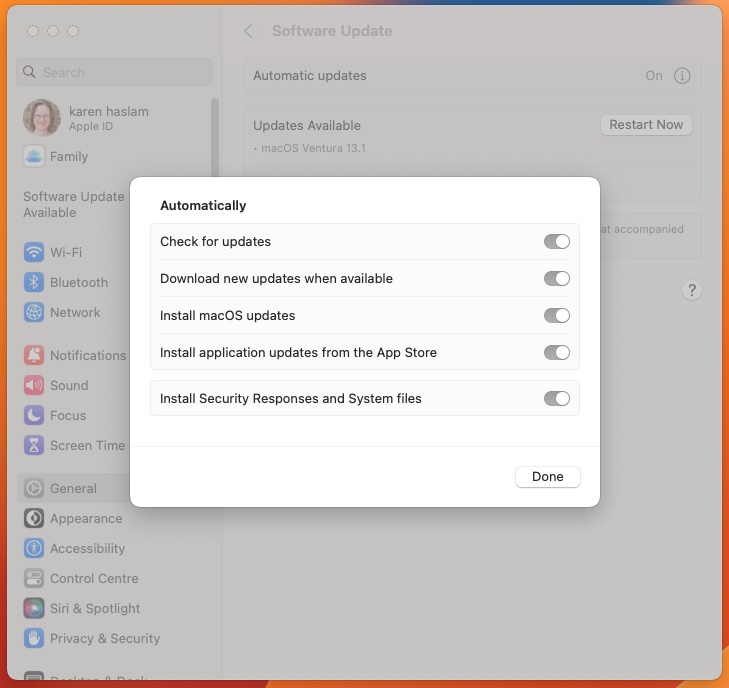
Η Apple εξασφαλίζει ότι οι ενημερώσεις ασφαλείας πιέζονται τακτικά στους Macs – οπότε είναι σημαντικό να διατηρήσετε το λογισμικό MAC σας ενημερωμένο. Η Apple το κάνει εύκολο, καθιστώντας δυνατή την αυτόματη ενημέρωση του Mac σας, έτσι ώστε να μην κάνετε’δεν χρειάζεται να κάνω τίποτα. Για να ρυθμίσετε το Mac για να ελέγξετε για ενημερώσεις και να ενημερώσετε αυτόματα το λογισμικό ακολουθήστε αυτά τα βήματα:
- Ανοίξτε τις ρυθμίσεις του συστήματος (προτιμήσεις συστήματος Pre Ventura)
- Κάντε κλικ Γενικά
- Κάντε κλικ στην ενημέρωση λογισμικού
- Βεβαιωθείτε ότι η αυτόματη ενημέρωση είναι ενεργοποιημένη
Αυτό θα σημαίνει ότι το λογισμικό μεταφορτώνεται στο Mac σας όταν εκδίδεται από την Apple.
Θα χρειαστεί ακόμα να κάνετε επανεκκίνηση του Mac για να εγκαταστήσετε μια κανονική ενημέρωση λογισμικού ενημέρωσης, ωστόσο ορισμένες ενημερώσεις ασφαλείας μπορούν να ωθηθούν στο Mac σας από την Apple και να εγκατασταθούν ως ενημερώσεις φόντου χωρίς να σας απαιτείται να κάνετε επανεκκίνηση.
Για να βεβαιωθείτε ότι έχετε ενημερώσεις φόντου μόλις εκδοθούν από την Apple, βεβαιωθείτε ότι η εγκατάσταση απαντήσεων ασφαλείας και αρχεία συστήματος επιλέγονται στην Ventura ή “Εγκαταστήστε αρχεία δεδομένων συστήματος και ενημερώσεις ασφαλείας” Στο παλαιότερο OSS.
- Στην Ventura βρίσκεται στις Ρυθμίσεις του Συστήματος> Γενικά> Ενημέρωση λογισμικού. Κάντε κλικ στις (i) δίπλα στις αυτόματες ενημερώσεις.
- Pre ventura Αυτό βρίσκεται στις προτιμήσεις του συστήματος> Ενημέρωση λογισμικού> Προηγμένη.
Οι γρήγορες απαντήσεις ασφαλείας κάνουν αυτό το βήμα παραπέρα και θα επιταχύνουν την παράδοση διορθώσεων ασφαλείας σε iPhone, iPad και Mac. μήλο’Εισαγωγή της λειτουργίας ως ενημέρωση στο MacOS Ventura 13.2 (και iOS 16.3). Όταν κάνετε επανεκκίνηση ενός MAC, οι γρήγορες απαντήσεις ασφαλείας θα εφαρμοστούν αμέσως. Η προσέγγιση των ενημερώσεων ασφαλείας με αυτόν τον τρόπο σημαίνει ότι η Apple μπορεί να τις εκδώσει γρηγορότερα χωρίς να είναι μέρος μιας ευρύτερης ενημέρωσης.
Προστασία εφαρμογών
Εάν θέλετε να είστε πραγματικά σίγουροι για οποιαδήποτε εφαρμογή που εγκαταστήσετε θα ήταν σοφό να κολλήσετε σε εφαρμογές στο Mac App Store. Κάθε εφαρμογή στο Apple’S MAC App Store έχει αναθεωρηθεί από την Apple, ώστε να μπορείτε να είστε σίγουροι ότι δεν θα θέσει σε κίνδυνο για εσάς. Στην πραγματικότητα η Apple προχωράει ένα βήμα παραπέρα, εξασφαλίζοντας ότι οι εφαρμογές είναι εκ των προτέρων για το πώς χρησιμοποιούν τα δεδομένα σας, ώστε να μπορείτε να είστε σίγουροι ότι δεν υπάρχει κίνδυνος να μοιραστεί κάποια από τις πληροφορίες σας με κανέναν χωρίς τη γνώση σας.
Αλλά ακόμη και οι εφαρμογές που δεν κάνετε’t Εγκατάσταση από το Mac App Store θα ελεγχθεί από την Apple προτού να μπορέσετε να τα εγκαταστήσετε – αυτό’είναι ο σκοπός του gatekeeper, που αναφέραμε παραπάνω. Ο Gatekeeper ελέγχει ότι ο προγραμματιστής επαληθεύεται από την Apple, καθώς και τον έλεγχο του αρχείου για κακόβουλο λογισμικό και κακόβουλο κώδικα. Μπορεί να υπάρχουν στιγμές που θέλετε να ανοίξετε μια εφαρμογή MAC από έναν μη αναγνωρισμένο προγραμματιστή, θα πρέπει να είστε προσεκτικοί εάν συμβαίνει αυτό.
Ένας άλλος λόγος για να επιλέξετε εφαρμογές App Store έναντι άλλων είναι ότι όλες οι εφαρμογές που πωλούνται μέσω του Mac App Store πρέπει να λειτουργούν με το Sandboxing. Το sandbox περιορίζει τις εφαρμογές πρόσβασης σε Mac’S πόρους και δεδομένα.
Από το MacOS 10.15 Η Catalina που ξεκίνησε το 2019 όλες οι εφαρμογές MAC πρέπει να συμβολιστούν από την Apple για να ξεκινήσει, επιπλέον είναι τώρα απαίτηση για όλες τις εφαρμογές Mac να αποκτήσουν την άδειά σας για πρόσβαση στα αρχεία σας – είτε βρίσκονται στο Mac σας, στο iCloud Drive είτε σε εξωτερικούς όγκους. Το macOS θα ζητήσει επίσης την άδειά σας πριν μια εφαρμογή μπορεί να έχει πρόσβαση στην κάμερα ή το μικρόφωνο ή να καταγράψει αυτό που πληκτρολογείτε, για παράδειγμα.
Ασφαλές σέρφινγκ
Τα παραπάνω έχουν σχεδιαστεί για να σας προστατεύουν από τις εφαρμογές Rogue, αλλά οι μεγαλύτερες απειλές μπορούν να προέρχονται από ηλεκτρονικά μηνύματα, ιστότοπους και υπηρεσίες που μπορείτε να χρησιμοποιήσετε ηλεκτρονικά.
μήλο’Το πρόγραμμα περιήγησης στο Web, το Safari προσφέρει επίσης διάφορους τρόπους προστασίας σας στο διαδίκτυο. Το Safari θα σας προειδοποιήσει εάν ένας ιστότοπος είναι ύποπτος και θα τον εμποδίσει να ανοίξει. Κάθε ιστοσελίδα φορτώνεται ως ξεχωριστή διαδικασία σε ξεχωριστή καρτέλα – οπότε αν υπάρχει πρόβλημα, θα είναι δυνατό να κλείσετε αυτήν την καρτέλα χωρίς να συντρίβει η ίδια το Safari.
Ένας άλλος τρόπος που η Apple προστατεύει τους χρήστες Mac είναι η διατήρηση του Flash Off Macs. Το Flash είναι ένα από τα πιο συνηθισμένα μέσα για το κακόβουλο λογισμικό που εισέρχεται στους υπολογιστές. Η Apple σταμάτησε την προετοιμασία του φλας με το Safari το 2010. Μετά από αυτό ο μόνος τρόπος προσθήκης φλας ήταν για τους χρήστες να το εγκαταστήσουν οι ίδιοι – πράγμα που σήμαινε ότι οι άνθρωποι συνηθούσαν να ζουν χωρίς αυτό. Στις αρχές του 2020 η Apple σταμάτησε να υποστηρίζει το Flash και στις 31 Δεκεμβρίου 2020 ακόμη και ο προγραμματιστής Flash Adobe δεν υποστηρίζει πλέον το Flash. Το JavaScript φέρνει επίσης μια σειρά τρωτών σημείων. Είναι εύκολο να απενεργοποιήσετε το JavaScript στο Safari. Απλά κάντε κλικ στο Safari> Προτιμήσεις> Ασφάλεια> και καταργήστε την επιλογή του πλαισίου δίπλα στο JavaScript. Σημειώστε ότι εάν το κάνετε αυτό, κάποια γραφικά στο Διαδίκτυο μπορεί να σταματήσουν να εμφανίζονται, εάν αυτό γίνει ένα ζήτημα να το εφαρμόσετε ξανά.
Εκτός από την προστασία της ασφάλειας σας σε απευθείας σύνδεση Apple προστατεύει επίσης το απόρρητό σας. Για παράδειγμα, η Apple χρησιμοποιεί έξυπνη πρόληψη παρακολούθησης για να σταματήσει τους διαφημιζόμενους που παρακολουθούν τους χρήστες γύρω από τον ιστό. Οι χρήστες μπορούν να δουν μια αναφορά απορρήτου, συμπεριλαμβανομένων των λεπτομερειών για όλους τους ιχνηλάτες cross-site, η Apple έχει σταματήσει από το προφίλ σας.
Λειτουργία κλειδώματος
Πρόκειται για ένα νέο στρώμα ασφάλειας στο MacOS Ventura που μπορείτε να επωφεληθείτε αν αντιμετωπίσετε μια επίθεση στον κυβερνοχώρο. Μπορείτε να το χρησιμοποιήσετε για να αυξήσετε το Mac σας’s άμυνες και εφαρμόζουν αυστηρά όρια έτσι ώστε η επίθεση να μπορεί’να σε εκμεταλλευτώ. Διαβάστε σχετικά με τον τρόπο ενεργοποίησης της λειτουργίας κλειδώματος στο Mac ή το iPhone σας.
Για να το ενεργοποιήσετε, μεταβείτε σε ρυθμίσεις συστήματος> Προστασία προσωπικών δεδομένων και ασφάλεια, κάντε κλικ στην επιλογή Ενεργοποίηση δίπλα στην ετικέτα λειτουργίας κλειδώματος, εισαγάγετε τον κωδικό πρόσβασης διαχειριστή σας και κάντε κλικ στο κουμπί Ενεργοποίηση & Επανεκκίνηση. Όταν πιστεύετε ότι έχει περάσει ο κίνδυνος, μπορείτε να απενεργοποιήσετε τη λειτουργία κλειδώματος και να επανεκκινήσετε ξανά.
Προστασία κωδικών πρόσβασης
Η Apple παρακολουθεί επίσης τους κωδικούς πρόσβασής σας, βοηθώντας τους να τους αλλάξετε σε μια πιο ασφαλή επιλογή, υποδεικνύοντας ισχυρούς κωδικούς πρόσβασης και εσείς’Θα δείτε ακόμη και μια ειδοποίηση εάν η Apple πιστεύει ότι ο κωδικός πρόσβασής σας εμπλέκεται σε παραβίαση δεδομένων.
Σε αυτό το σημείωμα, η Apple προσφέρει επίσης το iCloud Keychain, ένα σύστημα διαχείρισης κωδικών πρόσβασης που λειτουργεί σε όλες τις συσκευές της Apple, ώστε να μπορείτε να συνδεθείτε σε λογισμικό και υπηρεσίες σε οποιαδήποτε από τις συσκευές σας χωρίς να χρειάζεται να θυμάστε μεμονωμένους κωδικούς πρόσβασης και να συνδεθείτε λεπτομερώς. Το όφελος από αυτό είναι ότι μπορείτε να έχετε ισχυρούς και όχι αξέχαστους κωδικούς πρόσβασης (που η Apple μπορεί να δημιουργήσει για λογαριασμό σας). Όλοι οι κωδικοί πρόσβασής σας είναι κλειδωμένοι πίσω από τον κύριο κωδικό πρόσβασής σας, ο οποίος προστατεύεται από τον έλεγχο ταυτότητας δύο συντελεστών (2FA) για πρόσθετη ασφάλεια.
Ένας άλλος τρόπος που η Apple σας βοηθά να σας προστατεύσει είναι με τα passkeys, τα οποία αντικαθιστούν τους κωδικούς πρόσβασης από το MacOS Ventura και το iOS 16 ως ευκολότερο και ασφαλέστερο τρόπο για να συνδεθείτε. Τα κλειδιά είναι ασφαλέστερα επειδή δεν υπάρχει κωδικός πρόσβασης που να μπορεί να διαρρεύσει και όλα είναι κρυπτογραφημένα από άκρο σε άκρο. Δημιουργείται ένα συγκεκριμένο πλήκτρο PassKy για οποιονδήποτε ιστότοπο ή υπηρεσία και στη συνέχεια αποθηκεύεται στη συσκευή σας και στο keychain σας iCloud, ώστε να έχετε πρόσβαση στις άλλες συσκευές της Apple. Απλά χρησιμοποιείτε το αναγνωριστικό προσώπου ή το αναγνωριστικό αφής για να πιστοποιήσετε τον έλεγχο ταυτότητας. Αυτό είναι καινούργιο έτσι’να υιοθετηθούν ακόμα ευρέως, αλλά θα πρέπει να κάνει τα πράγματα ασφαλέστερα στο μέλλον. Διαβάστε: Πώς να χρησιμοποιήσετε τα νέα passkeys στο iPhone, iPad και Mac σας.
Ενσωματωμένες προστασίες υλικού
“Για να είναι ασφαλές το λογισμικό, πρέπει να στηρίζεται σε υλικό που έχει ενσωματωμένη ασφάλεια” λέει η Apple. Αυτό υπογραμμίζει το κύριο πλεονέκτημα των Mac – το γεγονός ότι η Apple κάνει το λογισμικό και το υλικό και έχει τον έλεγχο σε κάθε πτυχή του μηχανήματος. Αυτός είναι ένας λόγος για τον οποίο οι Mac είναι πιο ασφαλείς από τους υπολογιστές.
Η Apple δημιουργεί προστασία στο υλικό Mac. Αυτό ισχύει ιδιαίτερα για τους Mac που έχουν κερδίσει το Apple’S M-Series των τσιπ. Το σύστημα M1 στο Chip που εισήχθη το Νοέμβριο του 2020 και όλα τα άλλα τσιπ της σειράς Μ από τότε έχουν ένα ενσωματωμένο ασφαλές θύλακα που προστατεύει τον κωδικό πρόσβασής σας και αυτόματα κρυπτογραφεί τα δεδομένα σας. Αλλά ακόμη και οι Macs που τροφοδοτούνται με Intel με το τσιπ ασφαλείας T1 ή T2 είναι σε θέση να κρυπτογραφούν την αποθήκευση και να προσφέρουν ασφαλή εκκίνηση, για παράδειγμα.
Το Secure Enclave είναι αφιερωμένο στις λειτουργίες ασφαλείας και, επειδή’s ξεχωριστό πυρίτιο στο κύριο τσιπ, ελαχιστοποιεί την επιφάνεια επίθεσης έτσι ώστε οποιοδήποτε κακόβουλο λογισμικό μπορεί να μπορεί’να κάνουμε τόσο μεγάλη ζημιά. Μέσα σε αυτό το ξεχωριστό πυρίτιο είναι το Boot ROM (έτσι ώστε το Mac σας να μπορεί να εκκινήσει με ασφάλεια) και το υλικό AES που κρυπτογραφεί αρχεία όπως είναι γραμμένα. Τα δεδομένα του προσώπου και των δακτυλικών αποτυπωμάτων από το αναγνωριστικό προσώπου και το αναγνωριστικό αφής διατηρούνται επίσης σε αυτό το ασφαλές θύλακα.

Icloud Private Relay (σχεδόν ένα VPN)
Icloud Private Relay ISN’t διαθέσιμο σε όλους, αυτό’μέρος μιας συνδρομής iCloud+, αλλά μπορεί να προστατεύσει το απόρρητό σας όταν περιηγείστε στον ιστό σε σαφάρι. Έφτασε στο iOS 15.
Καλύπτουμε λεπτομερώς το ιδιωτικό ρελέ iCloud στο ICloud Private Relay Q & A, αλλά συνοπτικά, με ενεργοποιημένη την ιδιωτική αναμετάδοση, όλη η δραστηριότητα περιήγησής σας στο Safari δρομολογείται μέσω της Apple’s διακομιστή μεσολάβησης και κρυπτογραφημένο έτσι ώστε ο ISP σας να μπορεί’t Δείτε την περιήγηση ιστού σας.
Το’είναι λίγο σαν ένα VPN, αλλά όχι αρκετά. Υπάρχουν πολλοί λόγοι για τους οποίους ένα VPN είναι μια καλύτερη επιλογή. μήλο’Η λύση S λειτουργεί μόνο στο σαφάρι και μπορεί’t απόκρυψη της περιοχής από την οποία συνδέετε (ένας βασικός λόγος για τον οποίο οι άνθρωποι χρησιμοποιούν VPNs).
Εάν θέλετε να χρησιμοποιήσετε ένα VPN στο Mac σας, ρίξτε μια ματιά στο καλύτερο VPN Round Up που περιλαμβάνει την κορυφαία επιλογή του Surfshark
τείχος προστασίας macos
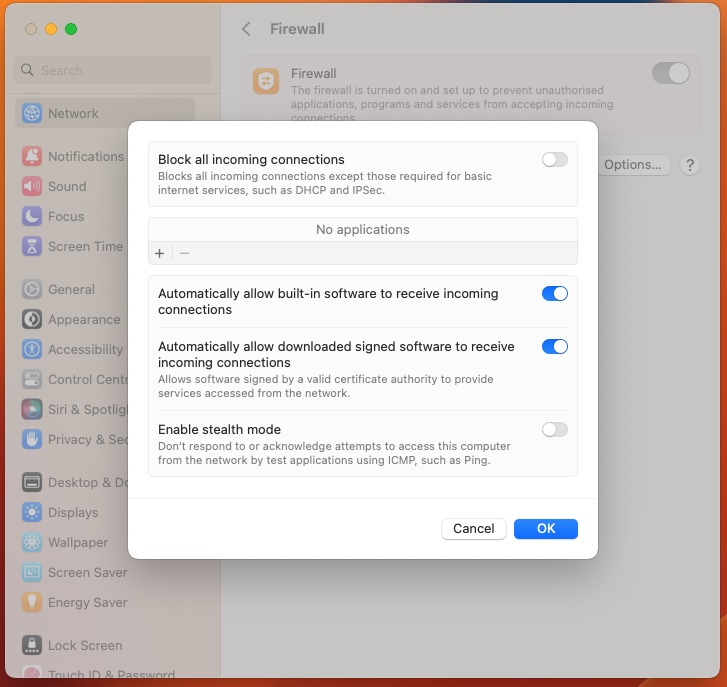
Ένα τείχος προστασίας μπορεί να προσθέσει ένα επιπλέον στρώμα ασφάλειας, προστατεύοντάς σας όταν είστε συνδεδεμένοι στο Διαδίκτυο ή ένα μη αξιόπιστο δίκτυο. Ευτυχώς το Mac σας έχει ένα που μπορείτε να ενεργοποιήσετε.
Εδώ’πώς να ενεργοποιήσετε το τείχος προστασίας σε Mac
Σε Κοιλότητα
- Ανοίξτε τις ρυθμίσεις του συστήματος
- Κάντε κλικ στο δίκτυο
- Κάντε κλικ στο τείχος προστασίας
- Κάντε κλικ στο ρυθμιστικό για να το ενεργοποιήσετε.
- Εάν θέλετε να καθορίσετε πρόσθετες ρυθμίσεις ασφαλείας, κάντε κλικ στις επιλογές.
Μετά την Ventura
- Κάντε κλικ στην καρτέλα Firewall στο Παράθυρο Ασφαλείας και Προστασίας Προσωπικών Δεδομένων του Συστήματος>.
- Κάντε κλικ στο εικονίδιο λουκέτο στο κάτω αριστερό μέρος για να ξεκλειδώσετε τις ρυθμίσεις του συστήματος (εσείς’Θα πρέπει να πληκτρολογήσετε τον κωδικό πρόσβασής σας όταν σας ζητηθεί).
- Κάντε κλικ στο κουμπί Ενεργοποίηση τείχους προστασίας.
- Στη συνέχεια, κάντε κλικ στο κουμπί Επιλογές τείχους προστασίας και, στο παράθυρο διαλόγου που εμφανίζεται, κάντε κλικ στο πλαίσιο λειτουργίας ενεργοποίησης Stealth Mode. Αυτό το τελευταίο βήμα σημαίνει ότι ο υπολογιστής σας θα είναι σε μεγάλο βαθμό αόρατος σε δημόσια δίκτυα, όπως το κοινό Wi-Fi σε ένα καφενείο.
- Στην καρτέλα Firewall, κάντε κλικ στην επιλογή Επιλογές τείχους προστασίας για να κάνετε αλλαγές. Εδώ, εσύ’Θα δείτε μια λίστα εφαρμογών και υπηρεσιών που είναι σε θέση να λαμβάνουν εισερχόμενες συνδέσεις. Για να προσθέσετε ένα στη λίστα, εάν, πείτε ότι προσπαθείτε να εκτελέσετε μια εφαρμογή και εμφανίζει ένα σφάλμα που σας λέει ότι έχει εμποδιστεί να δεχτεί μια εισερχόμενη σύνδεση, κάντε κλικ στο ‘+’ κάτω από τη λίστα.
Το’είναι σημαντικό να σημειωθεί ότι macOS’Το τείχος προστασίας, ενώ είναι χρήσιμο, προσφέρει μόνο περιορισμένη προστασία από κακόβουλο λογισμικό. Οτι’s επειδή σας προστατεύει μόνο από εισερχόμενη κυκλοφορία. Η δουλειά του είναι να περιορίσει ποιες εφαρμογές και υπηρεσίες μπορούν να δεχθούν εισερχόμενες συνδέσεις. Δεν κάνει’t Παρέχετε οποιοδήποτε έλεγχο σε εξερχόμενες συνδέσεις, δηλαδή εφαρμογές και υπηρεσίες που ξεκινούν συνδέσεις. Έτσι, για παράδειγμα, εάν κατεβάσετε ένα κομμάτι κακόβουλου λογισμικού, macOS’Το τείχος προστασίας κέρδισε’να σταματήσει να συνδέεται στο Διαδίκτυο.
Μερικοί άνθρωποι επιλέγουν να μπλοκάρουν τις εξερχόμενες συνδέσεις δικτύου, έτσι ώστε ορισμένες εφαρμογές να μπορούν’Τ “σπίτι τηλεφώνου” χωρίς τη γνώση τους. Αυτό σημαίνει επίσης τυχαία εγκατεστημένο κακόβουλο λογισμικό δεν είναι σε θέση να διαρρεύσει τα δεδομένα σας χωρίς να γνωρίζετε.
Ωστόσο, το MacOS δεν προσφέρει ενσωματωμένο τρόπο αποκλεισμού εξερχόμενων συνδέσεων. Ευτυχώς εφαρμογές τρίτου μέρους όπως το Little Snitch (περίπου 30 £) και τα χέρια (38 £.95), ή ένα εξερχόμενο τείχος προστασίας που βρέθηκε σε εργαλεία αντι-μαλλιού από τους ομοίους του Intego, Sophos και Norton, θα κάνουν τη δουλειά με aplomb.
Μπορεί να υπάρχουν στιγμές που πρέπει να επιτρέψετε σε ορισμένες εφαρμογές και υπηρεσίες πρόσβαση μέσω του τείχους προστασίας, περισσότερο για το πώς να το κάνετε εδώ: Πώς να ανοίξετε συγκεκριμένες θύρες στο Mac Firewall.
Αρχειοφόρος
Η Apple προσφέρει το FileVault ως έναν τρόπο κρυπτογράφησης των δεδομένων σας (και διατηρήστε τα ασφαλή εάν το Mac σας έχει ληφθεί ή κάποιος κερδίζει πρόσβαση σε αυτό).
Εάν το MAC σας έχει ένα τσιπ σειρά M, αυτή η κρυπτογράφηση πηγαίνει ένα βήμα παραπέρα και χρησιμοποιεί συγκεκριμένο υλικό για να προστατεύσει τα στοιχεία σύνδεσής σας.
Εξηγούμε πώς να κρυπτογραφήσετε το Mac σας με το FileVault 2 σε ξεχωριστό άρθρο, αλλά εσείς’ll βρείτε τις ρυθμίσεις στις προτιμήσεις του συστήματος> Ασφάλεια και ιδιωτικότητα πριν από την Έντραρα ή τις Ρυθμίσεις Συστήματος> Προστασία προσωπικών δεδομένων και ασφάλειας στην Ventura.
Απλά θυμηθείτε ότι θα χρειαστεί να χρησιμοποιήσετε τον κωδικό πρόσβασής σας ή ένα κλειδί ανάκτησης για να αποκτήσετε πρόσβαση στα δεδομένα σας, οπότε υπάρχει ο κίνδυνος να χάσετε τα δεδομένα σας χωρίς ένα από αυτά.
Βρείτε το κλείδωμα της ενεργοποίησής μου
Η Apple έχει επίσης άλλες τεχνολογίες για να σας βοηθήσει εάν το Mac σας έχει κλαπεί, από το Find My που σας επιτρέπει να παρακολουθείτε και ενδεχομένως να εντοπίσετε το χαμένο Mac σας και να το σκουπίσετε έτσι ώστε τα δεδομένα σας να μπορούν’t πέφτω σε λάθος χέρια. Οι Mac με το T2 Chip και M1 Macs προσφέρουν επίσης κλειδαριά ενεργοποίησης, ένα χαρακτηριστικό γνώρισμα του Find μου, για να κλειδώσετε από απόσταση το Mac σας, ώστε μόνο να είστε σε θέση να το χρησιμοποιήσετε.
Ο σαρωτής δακτυλικών αποτυπωμάτων Touch ID που είναι διαθέσιμος σε ορισμένους Macs προσθέτει επίσης ένα άλλο στρώμα ασφάλειας. Μπορεί να χρησιμοποιηθεί για να ξεκλειδώσετε το Mac σας, να συνδεθείτε σε λογισμικό και υπηρεσίες και για την Apple Pay.
Έτσι η Apple προστατεύει το Mac σας εάν κλαπεί ή εάν κάποιος με κακόβουλη πρόθεση κερδίζει πρόσβαση σε αυτό. Η Apple σας προστατεύει επίσης από κακόβουλο λογισμικό και σας δίνει λόγο για το αν τα δεδομένα σας είναι προσβάσιμα και ελέγχετε τον τρόπο με τον οποίο χρησιμοποιείται.
Εάν το MAC σας έχει ένα τσιπ M-Series ή το τσιπ ασφαλείας T2 που βρίσκεται σε ορισμένα Macs Intel, μπορείτε να χρησιμοποιήσετε την κλειδαριά ενεργοποίησης έτσι ώστε αν χάσετε το Mac ή είναι stollen, μόνο εσείς μπορείτε να διαγράψετε και να ενεργοποιήσετε ξανά.
Όλα αυτά τα μέτρα βοηθούν στο Mac πολύ πιο ασφαλές από έναν υπολογιστή, αλλά υπάρχουν και άλλα πράγματα που μπορείτε να κάνετε για να προστατεύσετε τον εαυτό σας περαιτέρω και θα περάσουμε από αυτά εδώ: 10 τρόποι για να προστατεύσετε το Mac από κακόβουλο λογισμικό και ιούς.
Mac Security 101: Πόσο ασφαλείς είναι οι Mac, πραγματικά?
Οι Mac έχουν τη φήμη ότι είναι πιο ασφαλείς από τους ομολόγους που βασίζονται στα παράθυρα. Αυτή η τιμή δεν είναι εντελώς άστοχη. Μετά από όλα, το MACOS Malware είναι σχετικά ασυνήθιστο και η Apple διαθέτει πλήθος χαρακτηριστικών που έχουν σχεδιαστεί για την ενίσχυση της ασφάλειας.
Αλλά με το κακόβουλο λογισμικό σε άνοδο, η αποτυχία είναι πάντα μια επιλογή. Το Savvy Sysadmin πρέπει να γνωρίζει τις ανησυχίες για την ασφάλεια. Μια έρευνα ATLAS VPN υποδηλώνει ότι το MACOS Malware αυξήθηκε κατά 1.092% μόνο το 2020. Ενώ αυτό εξακολουθεί να είναι ένα μικρό κλάσμα των απειλών κακόβουλου λογισμικού που αντιμετωπίζουν τα περιβάλλοντα των Windows, αυτό’δεν είναι τίποτα για να φτερνίσει.
Εμείς’Λειτουργία λεπτομερώς τα μέσα και τα outs of mac Security για να σας βοηθήσουν να προστατεύσετε το περιβάλλον σας.
Αυτό το άρθρο είναι μέρος του δικού μας Καμπάνια Macadmin Myth Busters. Ανακαλύψτε την αλήθεια πίσω από τους άλλους μύθους του κοινού στο άρθρο 5 Μύθοι Macadmin για Bust.
Πόσο ασφαλείς είναι οι Macs?
Οι Mac θεωρούνται συχνά πιο ασφαλείς από τους υπολογιστές, αλλά καμία συσκευή που συνδέεται με το Διαδίκτυο δεν είναι εντελώς ανοσοποιημένη στις απειλές.
Οι MAC έχουν ιστορικά αντιμετωπίσει λιγότερες επιθέσεις εν μέρει επειδή ήταν λιγότερο δημοφιλείς από τους υπολογιστές που βασίζονται σε Windows, έτσι ώστε οι εγκληματίες του κυβερνοχώρου απλά δεν έκαναν’T στοχεύστε τους. Ωστόσο, οι ηθοποιοί απειλών αναπτύσσουν ολοένα και περισσότερο κακόβουλο λογισμικό MAC, αυξάνοντας την ανάγκη για προσεκτικά μέτρα ασφαλείας.
Στην πραγματικότητα, το 2021, ο Forbes ανέφερε ότι μια πρόσφατη επίθεση κακόβουλου λογισμικού πήρε την ασφάλεια πίσω μια δεκαετία, παρακάμπτοντας αποτελεσματικά την Apple’εκτεταμένα μέτρα ασφαλείας.
Τα Mac μπορούν να παραβιαστούν, αλλά μπορεί να αντιμετωπίσουν λιγότερες απειλές από έναν υπολογιστή Windows. Ωστόσο, το κακόβουλο λογισμικό στοχεύει όλο και περισσότερο Macs.
Τι είδους απειλές επηρεάζουν τους Macs?
Το κακόβουλο λογισμικό αποτελεί σημαντική απειλή εναντίον σχεδόν όλων των συσκευών, συμπεριλαμβανομένων των Macs. Ενώ οι υπολογιστές των Windows τείνουν να είναι πιο ευαίσθητοι σε παραδοσιακές μορφές κακόβουλου λογισμικού, adware και ενδεχομένως ανεπιθύμητων προγραμμάτων (PUPS) επικρατούν για Macs.
Το adware μπορεί να ανακατευθύνει τις αναζητήσεις του προγράμματος περιήγησής σας, να εμφανίσει αναδυόμενα παράθυρα, να επιβραδύνει τον υπολογιστή σας’s απόδοση, και γενικά σας ενοχλεί. Αν και δεν είναι τεχνικά κακόβουλο λογισμικό, τα κουτάβια είναι ομοίως προβληματικά. Αυτοί’Συχνά πακέτο με νόμιμες εφαρμογές, οπότε μπορείτε να κατεβάσετε πρόθυμα χωρίς καν να το παρατηρήσετε. Στο βέλτιστο σενάριο, δεν προσφέρουν πραγματικά οφέλη. Στο χειρότερο σενάριο, θα μπορούσαν να επιβραδύνουν την απόδοση και να λειτουργούν ως spyware ή adware.
Οι Mac μπορούν επίσης να επηρεαστούν από ransomware, trojans, κακόβουλες ιστοσελίδες, επιθέσεις κοινωνικής μηχανικής, κρυπτογράφηση και άλλα κακοποιημένα σχήματα.
Τι χαρακτηριστικά ασφαλείας έχουν οι Macs?
Οι υπολογιστές Mac είναι εξοπλισμένοι με διάφορες λειτουργίες που βασίζονται σε υλικό και λογισμικό που έχουν σχεδιαστεί για να προστατεύουν τις ευαίσθητες πληροφορίες και να προστατεύσουν το σύστημά σας. Ενώ αυτοί οι έλεγχοι ασφαλείας δεν κάνουν τα Macs ανοσοποιημένα στους χάκερς, μπορούν σίγουρα να βοηθήσουν.
Ελέγξτε το κατάστημα εφαρμογών MAC
Η Apple διατηρεί τον έλεγχο του App Store, σημειώνοντας εφαρμογές MAC για να επαληθεύσει ότι έχουν σαρωθεί για κακόβουλο περιεχόμενο. Αυτό δεν’t Παρέχετε πλήρη ασφάλεια, αλλά προσθέτει ένα επιπλέον στρώμα προστασίας.
Πύργος
Πριν από την εκτέλεση εφαρμογών, πακέτων εγκατάστασης ή plug-ins από το εξωτερικό του App Store, ο Gatekeeper επαληθεύει ότι είναι υπογεγραμμένες, συμβολαιογραφικές και αμετάβλητες.
Xprotect
Το XProtect είναι Mac’Ενσωματωμένο λογισμικό προστασίας από ιούς. Ελέγχει για κακόβουλα εξαρτήματα όταν ξεκινά μια εφαρμογή για πρώτη φορά, όταν’S άλλαξε και όταν ενημερώνονται οι υπογραφές. Εάν το XProtect βρίσκει γνωστό κακόβουλο λογισμικό, μπλοκάρει το λογισμικό και ειδοποιεί τον χρήστη.
Τείχος προστασίας
Οι Macs έρχονται επίσης με ένα τείχος προστασίας για να προστατεύσουν από μη εξουσιοδοτημένη κυκλοφορία. Οι επιλογές διαμόρφωσης σας επιτρέπουν να μπλοκάρετε όλες τις εισερχόμενες συνδέσεις, να επιτρέψετε ορισμένες εισερχόμενες συνδέσεις και πολλά άλλα.
Αρχειοφόρος
Το FileVault είναι μια δυνατότητα κρυπτογράφησης δίσκου που έχει σχεδιαστεί για να αποτρέψει μη εξουσιοδοτημένη πρόσβαση στα δεδομένα. Η Apple εισήγαγε το χαρακτηριστικό στο Mac OS X 10.3. Mac OS X 10.7 και αργότερα χρησιμοποιήστε το FileVault 2, το οποίο προσφέρει κρυπτογράφηση πλήρους δίσκου (FDE).
KEYCHAIN ICLOUD
Με πληροφορίες για αυτόματη διαχείριση, το ICLoud Keychain επιτρέπει σε έναν χρήστη MAC να επιλέγει ισχυρότερους κωδικούς πρόσβασης χωρίς να χρειάζεται να τους θυμάστε όλα. Ωστόσο, δεδομένου ότι το Icloud Keychain αποθηκεύει ευαίσθητα δεδομένα, αυτό’είναι ένας πρωταρχικός στόχος για τους χάκερς.
Παρακολούθηση κωδικού πρόσβασης
Η παρακολούθηση του κωδικού πρόσβασης συγκρίνει τους αποθηκευμένους κωδικούς πρόσβασης σε επιμελημένες λίστες γνωστών διαρροών κωδικών πρόσβασης, δίνοντας στους χρήστες την ευκαιρία να αλλάξουν συμβιβασμένα διαπιστευτήρια πριν από την εκμετάλλευση τους στον κυβερνοχώρο.
Προστασία ακεραιότητας συστήματος (SIP)
Το SIP, επίσης γνωστό ως ρίζα, περιορίζει τον χρήστη ρίζας για να προστατεύσει ορισμένες τοποθεσίες και διαδικασίες συστήματος από ανεπιθύμητη τροποποίηση.
Βρίσκω το δικό μου
Το εύρεση της εφαρμογής μου έχει σχεδιαστεί για να σας βοηθήσει να εντοπίσετε τις συσκευές που λείπουν. Αν μπορείς’να ανακτήσουν το Mac, μπορεί επίσης να διαγράψει εξ αποστάσεως τα δεδομένα έτσι ώστε η εταιρεία σας’Οι πληροφορίες δεν είναι’t πέφτω σε λάθος χέρια.
Έλεγχος ταυτότητας δύο παραγόντων
Ενεργοποίηση ελέγχου ταυτότητας δύο παραγόντων για έναν χρήστη’Το S Apple ID αποτρέπει την μη εξουσιοδοτημένη πρόσβαση, ακόμη και αν ένας πιθανός εισβολέας έχει τον κωδικό πρόσβασης.
Πώς μπορώ να προστατεύσω τους Mac στο περιβάλλον μου?
Τα περισσότερα από τα ίδια βασικά στοιχεία ασφαλείας που είναι απαραίτητα για τη διαφύλαξη των υπολογιστών των Windows έρχονται επίσης σε λειτουργία κατά την προστασία Macs. Η διατήρηση των βέλτιστων πρακτικών ασφαλείας είναι κρίσιμη ανεξάρτητα από το είδος της συσκευής σας’Re Χρήση.
Απαιτούν ισχυρούς κωδικούς πρόσβασης
Οι ισχυροί κωδικοί πρόσβασης σταματούν τις επιθέσεις ψεκασμού βίαιης δύναμης και κωδικού πρόσβασης, εμποδίζοντας έτσι μη εξουσιοδοτημένη πρόσβαση. Ένας ισχυρός κωδικός πρόσβασης πρέπει να είναι μοναδικός, να περιέχει τουλάχιστον οκτώ χαρακτήρες και να αποφεύγει προσωπικές πληροφορίες ή διαδοχικούς συνδυασμούς πληκτρολογίου (με άλλα λόγια, Don’χρησιμοποιώ “qwerty”·.
Πολλοί χρήστες Windows PC βασίζονται σε διαχειριστές κωδικών πρόσβασης για να δημιουργήσουν και να αποθηκεύσουν τα διαπιστευτήρια σύνδεσής τους. Οι χρήστες MAC μπορούν επίσης να ενσωματώσουν λύσεις που έχουν κατασκευαστεί για την εργασία, αλλά το iCloud Keychain λειτουργεί σαν βασικός διαχειριστής κωδικού πρόσβασης.
Λήψη από το App Store ή τον κατασκευαστή’Επίσημη ιστοσελίδα
Η λήψη εφαρμογών από αναξιόπιστες πηγές μπορεί να αυξήσει σημαντικά τον κίνδυνο για το Mac σας. Οι εφαρμογές εξετάζονται πριν διαθέσιμες από το κατάστημα εφαρμογών για να βελτιώσουν την ασφάλεια. Μπορείτε επίσης να κατεβάσετε εφαρμογές απευθείας από έναν αξιόπιστο κατασκευαστή’Επίσημη ιστοσελίδα. Ωστόσο, αποφύγετε αμφίβολες λήψεις από λιγότερο αξιόπιστα τρίτα μέρη. Το δωρεάν λογισμικό είναι συχνά ιδιαίτερα επικίνδυνο.
Μείνετε στην κορυφή των ενημερώσεων
Οι ενημερώσεις λογισμικού μπορούν να σας βοηθήσουν να διατηρήσετε το MAC σας ασφαλές και να εκτελείτε ομαλά. Όταν εντοπιστεί ευπάθεια, η Apple εκδίδει ενημερώσεις ασφαλείας για την αντιμετώπιση της. Ωστόσο, άλλες ενημερώσεις μπορούν επίσης να προσθέσουν νέα χαρακτηριστικά, να διορθώσουν σφάλματα ή να βελτιώσουν την απόδοση, οπότε η ενημέρωση είναι προς το συμφέρον σας ανεξάρτητα από το αν δώσετε προτεραιότητα στην ασφάλεια.
Οι καλύτερες λύσεις MDM διευκολύνουν την ενημέρωση των μηχανών σε κλίμακα. Ωστόσο, εάν διαχειρίζεστε μόνο ένα ή δύο μηχανήματα, μπορείτε επίσης να τα ορίσετε για να ενημερώσετε αυτόματα στις προτιμήσεις του συστήματος.
Εκπαιδεύστε χρήστες
Η κατάρτιση ασφαλείας είναι κρίσιμη για τους χρήστες Mac και PC. Μια προσπάθεια κοινωνικής μηχανικής, όπως ένα ηλεκτρονικό μήνυμα ηλεκτρονικού “ψαρέματος”, βασίζεται σε έναν υπάλληλο’εσφαλμένη κρίση για την παραβίαση του συστήματος και/ή την πρόσβαση σε προσωπικά στοιχεία. Δεδομένου ότι το πρόσωπο της ασφάλειας στον κυβερνοχώρο αλλάζει συνεχώς, μπορείτε’να περιμένουμε από τους υπαλλήλους να μείνουν ενημερωμένοι για τους τελευταίους κινδύνους από μόνοι τους. Οτι’Γιατί το προσωπικό σας χρειάζεται τακτική εκπαίδευση για να διατηρεί την ασφάλεια στο μπροστινό μέρος του μυαλού τους.
Χρησιμοποιήστε ένα VPN
Το Mac δεν έρχεται με ένα εικονικό ιδιωτικό δίκτυο (VPN), αλλά μια εξωτερική λύση μπορεί να είναι το τέλειο συμπλήρωμα της Apple’S Χαρακτηριστικά ασφαλείας. Ένα VPN κρυπτογραφεί τη σύνδεσή σας και καλύπτει τη διεύθυνση IP σας για μεγαλύτερη ασφάλεια, ακόμη και αν οι χρήστες σας συνδέονται με το δημόσιο Wi-Fi.
Αντιγράφων ασφαλείας των δεδομένων
Δημιουργία αντιγράφων ασφαλείας του Mac Won’να σταματήσω τους ιούς, αλλά μπορεί να σας βοηθήσει να ανακάμψετε πιο γρήγορα. Εάν διατηρήσετε ένα πρόσφατο αντίγραφο ασφαλείας, θα πρέπει να είστε σε θέση να επαναφέρετε από αυτό εάν το MAC σας διακυβεύεται.
Εκκαθάριση προσωρινής μνήμης
Η προσωρινή μνήμη του προγράμματος περιήγησής σας συσσωρεύει αρχεία, εικόνες και άλλα δεδομένα που έχουν ληφθεί. Το κακόβουλο λογισμικό, συμπεριλαμβανομένων adware και ιών, μπορεί να παραμονεύσει στα προσωρινά αρχεία, οπότε η τακτική εκκαθάριση της μνήμης cache μπορεί να είναι ένας εύκολος τρόπος για να αποτρέψετε την καταστροφή.
Ενεργοποίηση λειτουργιών ασφαλείας
Ενώ η Mac διαθέτει μια σειρά χαρακτηριστικών ασφαλείας, μερικά από αυτά μπορούν να προστατεύσουν μόνο τα μηχανήματα αν’Ενεργοποιημένη. Αξιολογήστε τον οργανισμό σας’ανάγκες S, και στη συνέχεια εξετάστε το ενδεχόμενο να ρυθμίσετε το FileVault, τον έλεγχο ταυτότητας δύο παραγόντων και βρείτε το δικό μου.
Χρησιμοποιήστε λογισμικό προστασίας από ιούς
Το XProtect παρέχει κάποια προστασία από ιούς, αλλά μπορείτε επίσης να εγκαταστήσετε λογισμικό προστασίας από ιούς τρίτου μέρους. Οι πιο γνωστές λύσεις διαθέτουν προϊόντα για Macs.
Παρακολουθήστε την υγεία της συσκευής και τη συμμόρφωση με την πολιτική
Χρησιμοποιήστε μια λύση Apple MDM υψηλής ποιότητας για να διαμορφώσετε, να παρακολουθήσετε και να ενημερώσετε το Macs. Η κατανόηση της τρέχουσας κατάστασης των συσκευών σας και της συμμόρφωσης της πολιτικής σας μπορεί να σας βοηθήσει να βρείτε τρόπους διατήρησης και ενίσχυσης της στάσης ασφαλείας σας. Μπορεί επίσης να σας δώσει μια βασική γραμμή ασφαλείας, καθιστώντας ευκολότερη την ανίχνευση ανώμαλης συμπεριφοράς.
Διαγραφή εφαρμογών που δεν κάνετε’χρησιμοποιώ
Κάθε εφαρμογή που είναι εγκατεστημένη στο Mac σας αυξάνει την επιφάνεια επίθεσης. Οταν εσύ’Δεν χρησιμοποιείτε πλέον μια εφαρμογή, απλώς διαγράψτε την. Αυτό είναι ιδιαίτερα σημαντικό αν έχετε παλιές εφαρμογές που βρίσκονται γύρω από αυτό το καταφύγιο’ενημερώθηκε για λίγο. Όχι μόνο η διαγραφή των αχρησιμοποίητων εφαρμογών ενισχύει την ασφάλειά σας, αλλά μπορεί επίσης να βελτιώσει το Mac σας’απόδοση. Παρακολουθήστε για σημάδια ενός hack Εάν το Mac σας είναι συμβιβασμένο, μπορεί να παρατηρήσετε μερικές αλλαγές. Εδώ’τι να παρακολουθήσετε:
- Αργή απόδοση
- Παράξενες ή απροσδόκητες διαφημίσεις
- Ανεξήγητη δραστηριότητα δικτύου που αναφέρεται στην οθόνη δραστηριότητάς σας
- Ύποπτη πρόσβαση που αναφέρεται στην κοινή χρήση
- Απροσδόκητες ανακατευθύνσεις
- Ανεξήγητες νέες γραμμές εργαλείων
Εάν εντοπίσετε ένα από αυτά τα σημάδια, εκτελέστε μια σάρωση ιού χρησιμοποιώντας ένα αξιόπιστο λογισμικό προστασίας από ιούς.
Σκουπίστε τη συσκευή εάν’χαμένος ή κλεμμένος
Το Mac σας θα μπορούσε να παρέχει πληθώρα πληροφοριών για την επιχείρησή σας. Δημιουργήστε μια πολιτική που απαιτεί από τους υπαλλήλους να αναφέρουν χαμένες ή κλεμμένες συσκευές το συντομότερο δυνατό. Με τύχη, βρείτε το My θα σας βοηθήσει να ανακτήσετε αυτήν τη συσκευή. Εάν όχι, σκουπίστε το εξ αποστάσεως για να διασφαλίσετε ότι οι πληροφορίες σας δεν έχουν’t πέφτω σε λάθος χέρια.
Η διατήρηση του υπολογιστή σας στο Mac Secure απαιτεί προσεκτική διαχείριση. Το SimpleMdm διευκολύνει την παρακολούθηση και την ενημέρωση των συσκευών της Apple. Δοκιμάστε ένα Δωρεάν δοκιμή 30 ημερών για να δείτε μόνοι σας και συνεχίστε να διαβάζετε το Blog SimpleMdm για περισσότερες συμβουλές και κόλπα.
Η καλή ασφάλεια Mac ξεπερνά το Antivirus
Andrew Orr | 22 Ιουλίου, 2022
Για χρόνια, το Mac έχει θεωρηθεί ως ασφαλέστερη πλατφόρμα από τους ανταγωνιστές. Αλλά, υπάρχουν ακόμα βήματα που μπορείτε και πρέπει να κάνετε για να διατηρήσετε τον εαυτό σας ασφαλή.
Μέχρι στιγμής το 2022 έχουν ανακαλυφθεί πάνω από 34 εκατομμύρια δείγματα νέου κακόβουλου λογισμικού. Αλλά μόνο 2.000 από αυτά τα δείγματα έχουν στοχεύσει MACOS, σύμφωνα με το AtlasVPN.
Ακόμα, η Apple δήλωσε ότι η ασφάλεια στο macOS είναι απαράδεκτη.
Ο Craig Federighi, επικεφαλής της μηχανικής λογισμικού της Apple, εμφανίστηκε στο δικαστήριο τον Μάιο του 2021 κατά τη διάρκεια του Epic Games v. μήλο δίκη. Εξήγησε τα χαρακτηριστικά ασφαλείας των συσκευών της Apple και πώς το Mac έχει διαφορετική ασφάλεια από το iPhone.
Οι χρήστες μπορούν να κατεβάσουν εφαρμογές από το Mac App Store, μια επιμελημένη κατάστημα όπου οι εφαρμογές υπόκεινται σε έλεγχο από την ομάδα αναθεώρησης της Apple. Αλλά το λογισμικό είναι επίσης διαθέσιμο για λήψη από τον ιστό, μια πρακτική που αναφέρεται ως “sideloading” στο iPhone.
Ο δικαστής Yvonne Gonzalez Rogers ζήτησε από τον Federighi γιατί το MAC υποστηρίζει πολλαπλές πηγές εφαρμογών, μια ικανότητα που θα ήθελε να δει τα επικά παιχνίδια στο iOS. Αυτές οι πηγές εφαρμογών τρίτων “εκμεταλλεύονται τακτικά στο MAC”, δήλωσε ο Federighi, προσθέτοντας ότι το επίπεδο MAC Malware είναι απαράδεκτο.
Ο Federighi το χρησιμοποίησε ως παράδειγμα γιατί η Apple πιστεύει ότι το iOS είναι πιο ασφαλές από το macOS. “Το iOS έχει δημιουργήσει ένα δραματικά υψηλότερο μπαρ για την προστασία των πελατών”, προσθέτοντας, “το Mac δεν συναντά αυτό το μπαρ σήμερα.«
Εάν χρησιμοποιηθεί με ασφάλεια, το Mac εξακολουθεί να είναι “η ασφαλέστερη δυνατή” πλατφόρμα, συνέχισε ο Federighi. Αυτή η δήλωση θα πρέπει να πάρει τους χρήστες MAC να σκεφτούν το λογισμικό ασφαλείας τους και πώς χρησιμοποιούν τους υπολογιστές τους.
Layer One: Καλύτερες πρακτικές ασφαλείας
Οι καλύτεροι τρόποι πρόληψης μόλυνσης από ιό περιλαμβάνουν τη διακοπή μολυσμένων μηνυμάτων ηλεκτρονικού ταχυδρομείου, τη δρομολόγηση γύρω από τους μολυσμένους ιστότοπους και τη λήψη λογισμικού από αξιόπιστες πηγές. Οι βασικές πρακτικές ασφαλείας σε συνδυασμό με τα ενσωματωμένα χαρακτηριστικά ασφαλείας του Mac σημαίνουν ότι το λογισμικό προστασίας από ιούς δεν είναι απαραίτητη για τους περισσότερους ανθρώπους.
Ορισμένες από αυτές τις πρακτικές ασφαλείας είναι προληπτικές, όπως η διατήρηση του λογισμικού μέχρι σήμερα, και η χρήση μιας υπηρεσίας DNS που αποκλείει κακόβουλες ιστοσελίδες. Άλλοι βοηθούν να σταματήσουν το κακόβουλο λογισμικό που έχει ήδη μεταφορτωθεί, όπως ο Gatekeeper και το XProtect, η ικανότητα προστασίας από ιούς που έχει ήδη ο Mac. Τέλος, ορισμένες μέθοδοι υπερβαίνουν τους ιούς και περιλαμβάνουν την εξασφάλιση ηλεκτρονικών λογαριασμών.
Κωδικοί πρόσβασης
Ένας τρόπος για να αποτρέψετε τους χάκερ να κλέβουν τους ηλεκτρονικούς λογαριασμούς περιλαμβάνουν τη χρήση ενός διαχειριστή κωδικού πρόσβασης. Έχοντας έναν διαφορετικό, πολύπλοκο κωδικό πρόσβασης για κάθε online λογαριασμό μειώνει δραστικά την πιθανότητα να πειραματιστεί.
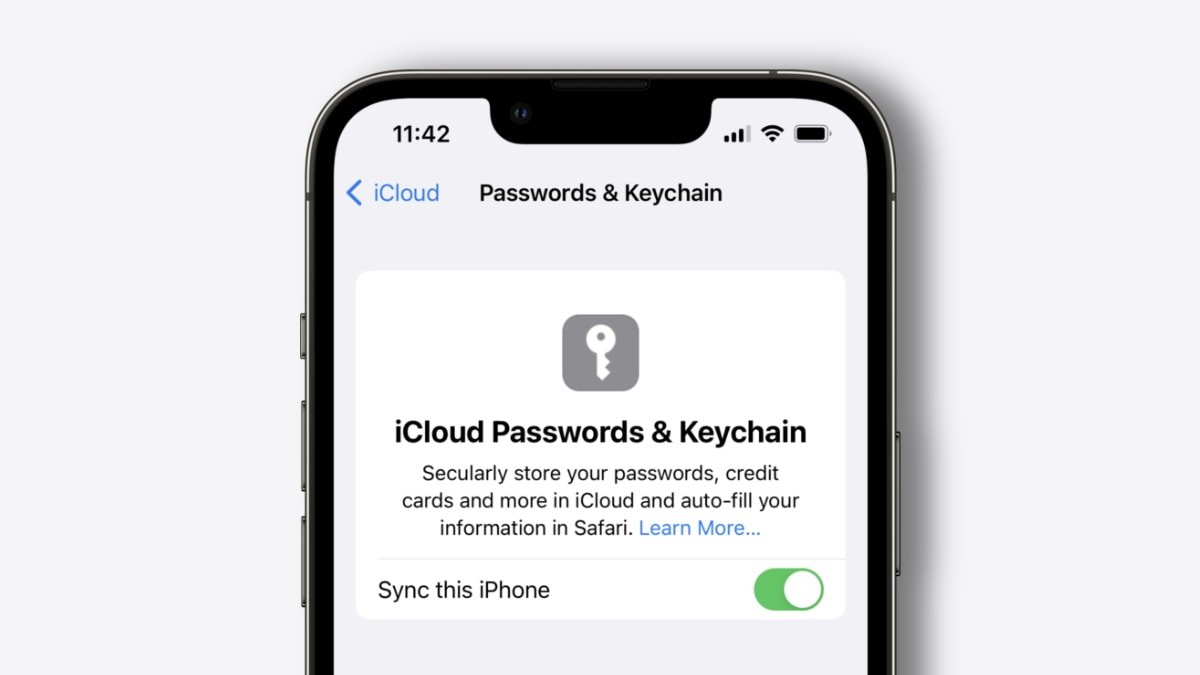
Το Keychain Icloud της Apple που βρίσκεται σε Mac, iPhone και iPad είναι ένας εύκολος τρόπος για να ξεκινήσετε. Προτείνει αυτόματα έναν κωδικό πρόσβασης για κάθε νέα σύνδεση και αυτό το συμπληρώνει την επόμενη φορά που ένα άτομο θα συνδεθεί σε λογαριασμό. Μπορεί να προειδοποιήσει ένα άτομο εάν ο κωδικός πρόσβασής του βρέθηκε σε παραβίαση δεδομένων και υποστηρίζει τον έλεγχο ταυτότητας δύο παραγόντων, ένα άλλο επίπεδο ασφάλειας λογαριασμού.
KEYCHAIN ICLOUD
Στο iPhone και το iPad, οι χρήστες μπορούν να βρουν το acloud keychain πηγαίνοντας σε ρυθμίσεις> κωδικούς πρόσβασης. Οι χρήστες μπορούν να το βρουν σε προτιμήσεις συστήματος> Κωδικοί πρόσβασης στο Mac.
Οι χρήστες μπορούν να βρουν περαιτέρω επιλογές κωδικού πρόσβασης στην Access Keychain, μια ενσωματωμένη εφαρμογή στο MacOS. Η πρόσβαση στο Keychain είναι το σπίτι για συνδέσεις συγχρονισμένα με το Icloud Keychain, συνδέσεις Wi-Fi, πιστοποιητικά συστήματος και ακόμη και ασφαλείς σημειώσεις.
Τα μηνύματα ηλεκτρονικού ταχυδρομείου και τα ονόματα χρήστη
Εκτός από τη χρήση διαφορετικού κωδικού πρόσβασης για κάθε ιστότοπο, ένας χρήστης μπορεί να χρησιμοποιήσει διαφορετική διεύθυνση ηλεκτρονικού ταχυδρομείου ή διαφορετικό όνομα χρήστη. Μια πειραματική συντόμευση δημιουργεί κωδικούς πρόσβασης και ονόματα χρηστών, εάν η ύπαρξη τυχαίας ανατροπής επιστολών και αριθμών είναι αποδεκτό για ένα όνομα χρήστη.
Από την πλευρά του ηλεκτρονικού ταχυδρομείου, οι χρήστες της Apple έχουν μια ενσωματωμένη επιλογή που ονομάζεται Απόκρυψη του email μου. Μέρος της συνδρομής iCloud+, δημιουργεί αυτόματα μια διαφορετική, μοναδική διεύθυνση ηλεκτρονικού ταχυδρομείου για λογαριασμούς online.
Το email που αποστέλλεται σε μία από αυτές τις διευθύνσεις διαβιβάζεται στο αναγνωριστικό Apple ενός χρήστη. Μπορούν να διαγραφούν ανά πάσα στιγμή και να έχουν τυχαία δημιουργημένα ονόματα όπως το [προστατευμένο email]
Οι χρήστες μπορούν να βρουν να αποκρύψουν το email μου στο iPhone και το iPad στις ρυθμίσεις> το όνομα του προφίλ σας> iCloud. Στο Mac, μπορεί να βρεθεί στις προτιμήσεις του συστήματος> Apple ID.
Ψαρέισμα
Ένας άλλος τρόπος για να παραμείνετε ασφαλείς χρησιμοποιώντας το ηλεκτρονικό ταχυδρομείο είναι να αποφύγετε να κάνετε κλικ σε ύποπτους συνδέσμους και συνημμένα. Ένας εισβολέας στέλνει αυτά τα κακόβουλα μηνύματα ηλεκτρονικού ταχυδρομείου σε μια καμπάνια στον κυβερνοχώρο γνωστή ως phishing. Το phishing είναι όταν οι άνθρωποι επικοινωνούν μέσω ηλεκτρονικού ταχυδρομείου, τηλεφώνου ή μηνύματος κειμένου στο οποίο ο αποστολέας προσποιείται ότι είναι νόμιμος θεσμός.
Για παράδειγμα, ο εισβολέας θα δημιουργήσει έναν ιστότοπο που θα παρουσιάσει ως τράπεζα και θα δημιουργήσει ένα μήνυμα ηλεκτρονικού ταχυδρομείου για να πάρει το θύμα να συνδεθεί στον κακόβουλο ιστότοπο. Το όνομα χρήστη και ο κωδικός πρόσβασής τους θα κλαπούν γρήγορα και θα χρησιμοποιηθούν ή πωλούνται από τον εισβολέα.
Τα τυποποιημένα χαρακτηριστικά των ηλεκτρονικών μηνυμάτων ηλεκτρονικού “ψαρέματος” περιλαμβάνουν “πολύ καλές για να είναι αληθινές” προσφορές, όπως λέγοντας ότι το θύμα κέρδισε ένα δωρεάν iPhone. Ή, ένα συνημμένο ηλεκτρονικού ταχυδρομείου θα μολύνει τον υπολογιστή του θύματος με ιό, οπότε το λογισμικό προστασίας από ιούς είναι χρήσιμο.
Όταν κάποιος λαμβάνει ένα μήνυμα ηλεκτρονικού ταχυδρομείου που πιστεύει ότι είναι ύποπτο, θα πρέπει να αποφεύγουν να κάνουν κλικ σε οποιαδήποτε διεύθυνση URL μέσα του ή να κατεβάζουν ένα συνημμένο. Εάν το email ζητά από το άτομο να κάνει κλικ σε ένα κουμπί μέσα σε αυτό, μπορούν να πληκτρολογήσουν τον ιστότοπο με μη αυτόματο τρόπο σε ένα πρόγραμμα περιήγησης και να αναζητήσουν οποιαδήποτε ειδοποίηση μέσα στο λογαριασμό τους που ταιριάζει με το email.
Ενημερώσεις λογισμικού
Μία από τις πιο κρίσιμες γραμμές άμυνας κατά του κακόβουλου λογισμικού είναι η διατήρηση του λογισμικού μέχρι σήμερα. Οι ενημερώσεις σε εφαρμογές και λειτουργικά συστήματα συχνά περιέχουν διορθώσεις για ευπάθειες ασφαλείας που βρίσκονται σε παλαιότερες εκδόσεις λογισμικού.
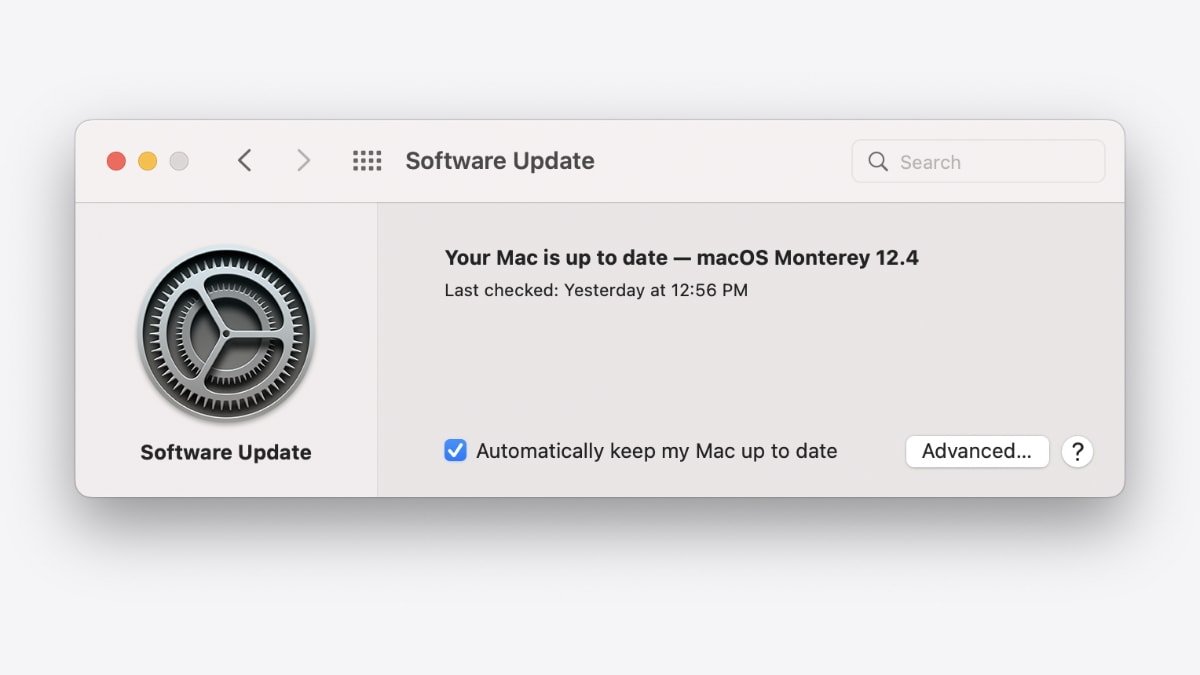
Η Apple βελτιώνει αυτή την εμπειρία με το iOS 16, το iPados 16, το MacOS Ventura και άλλες νέες αναβαθμίσεις που έρχονται το φθινόπωρο του 2022. Ένα χαρακτηριστικό που ονομάζεται Rapid Security Response Decles Security Patches από ενημερώσεις λογισμικού, ώστε το λειτουργικό σύστημα να προστατεύει τους χρήστες γρηγορότερα από ποτέ.
Διατηρήστε το λογισμικό ενημερωμένο
Για παράδειγμα, στο iOS 16 Developer Beta, αυτή η λειτουργία βρίσκεται στις Ρυθμίσεις> Γενικά> Ενημέρωση λογισμικού> Αυτόματες ενημερώσεις. Μια εναλλαγή που ονομάζεται “Εγκατάσταση αρχείων ασφαλείας και αρχείων συστήματος” λέει ότι τα μπαλώματα για σφάλματα ασφαλείας και αρχεία συστήματος θα εγκατασταθούν αυτόματα.
Ο χρήστης μπορεί να χρειαστεί να επανεκκινήσει τη συσκευή του για να ολοκληρώσει την εγκατάσταση, αλλά ορισμένα αρχεία συστήματος μπορούν να εγκατασταθούν αυτόματα ακόμη και αν η εναλλαγή είναι απενεργοποιημένη.
Αυτοί είναι μερικοί τρόποι με τους οποίους οι χρήστες της Apple μπορούν να παραμείνουν ασφαλείς στο διαδίκτυο ως το πρώτο στρώμα άμυνας και το δεύτερο επίπεδο άμυνας μπορεί να βρεθεί στο MacOS.
Layer Two: Χαρακτηριστικά ασφαλείας ενσωματωμένα σε macOs
Μετά τις βέλτιστες πρακτικές ασφαλείας για την περιήγηση στον ιστό, το λειτουργικό σύστημα MAC της Apple είναι το δεύτερο στρώμα. Διαθέτει εγγενή χαρακτηριστικά ασφαλείας που προστατεύουν τους χρήστες από κακόβουλες εφαρμογές, ξεκινώντας από τον Gatekeeper.
Ο Gatekeeper εξασφαλίζει ότι μόνο το αξιόπιστο λογισμικό τρέχει σε Mac. Όταν ένας χρήστης κατεβάζει μια εφαρμογή, ένα πακέτο plug-in ή ένα πακέτο εγκατάστασης λογισμικού, ο Gatekeeper επαληθεύει ότι είναι από έναν προσδιορισμένο προγραμματιστή χρησιμοποιώντας το Notarization.
Το συμβολαιογραφικό συμβολαιογραφικό είναι μια διαδικασία που απαιτεί προγραμματιστές λογισμικού εκτός του Mac App Store για να ανεβάσετε τις εφαρμογές τους σε διακομιστές Apple. Η Apple το ελέγχει για κακόβουλο λογισμικό και το στέλνει πίσω στον προγραμματιστή, ο οποίος πρέπει να υπογράψει τον κώδικα με το αναγνωριστικό προγραμματιστή τους. Η Apple εισήγαγε συμβολισμό με το MacOS Mojave.
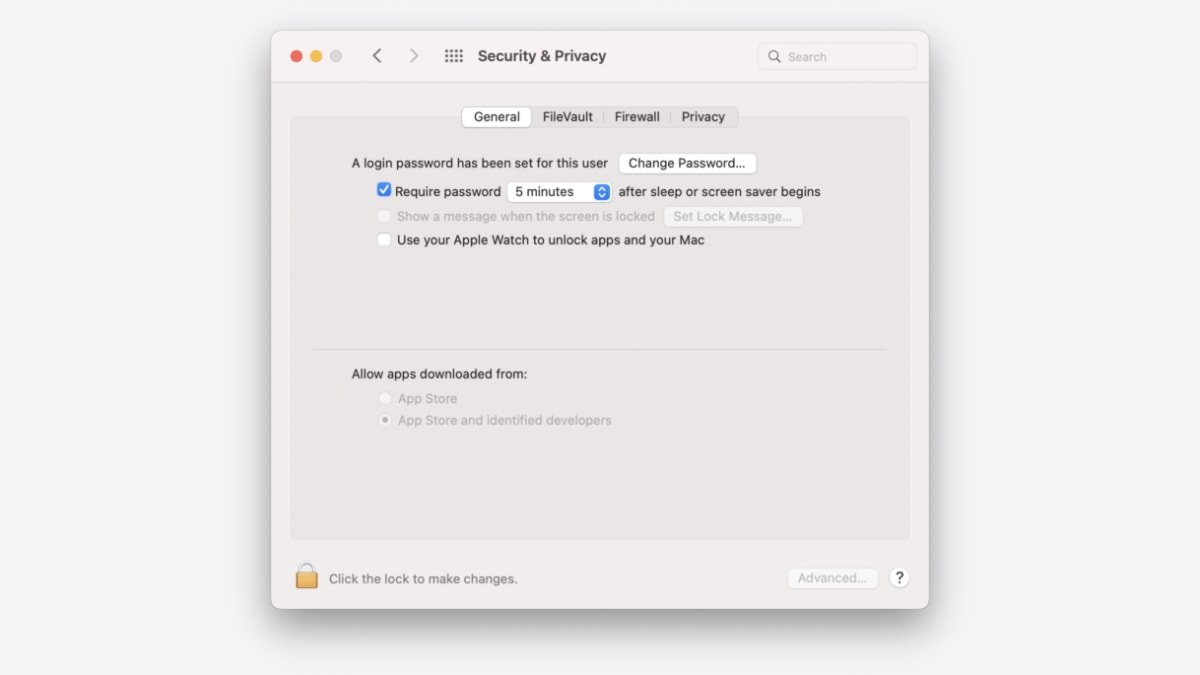
Έλεγχος της πηγής λήψεων εφαρμογών
Από προεπιλογή, το macOS ελέγχει όλα τα εγκατεστημένα λογισμικά για γνωστό κακόβουλο λογισμικό την πρώτη φορά που ανοίγει. Οι χρήστες MAC μπορούν να αλλάξουν το επίπεδο ελέγχου πηγαίνοντας σε προτιμήσεις συστήματος> Ασφάλεια και ιδιωτικότητα. Κάνοντας κλικ στην καρτέλα Γενικά εμφανίζει δύο επιλογές: “Επιτρέψτε τις εφαρμογές που έχουν ληφθεί από το App Store” και “Επιτρέψτε τις εφαρμογές που έχουν ληφθεί από το App Store και τα αναγνωρισμένα προγραμματιστές.«
Το λειτουργικό σύστημα έχει περαιτέρω μέτρα ασφαλείας, ακόμη και αν ο gatekeeper δεν είναι στην αυστηρότερη ρύθμιση του. Το Mac έχει ένα ελάχιστα γνωστό χαρακτηριστικό που ονομάζεται XProtect, το οποίο λειτουργεί ως antivirus. Απελευθερώθηκε το 2009 στο Mac OS X 10.6 Λεοπάρδαλη χιόνι.
Στο MacOS 10.15 ή αργότερα, το XProtect ελέγχει για γνωστό κακόβουλο περιεχόμενο όταν ξεκινά μια εφαρμογή για πρώτη φορά, όταν μια εφαρμογή αλλάζει στο σύστημα αρχείων και όταν η Apple ενημερώνει τις υπογραφές XProtect. Η Apple λέει ότι αυτές οι υπογραφές που ταιριάζουν με το γνωστό κακόβουλο λογισμικό ενημερώνονται αυτόματα, ανεξάρτητα από τις ενημερώσεις του συστήματος.
Όταν το XProtect ανιχνεύει γνωστό κακόβουλο λογισμικό στο λογισμικό που έχει ληφθεί, το λογισμικό είναι αποκλεισμένο, ο χρήστης ενημερώνεται και έχουν την επιλογή να το μετακινήσουν στα σκουπίδια. Αφαιρεί επίσης το κακόβουλο λογισμικό εάν οι υπογραφές έχουν ενημερωθεί και περιοδικά ελέγχους για νέες λοιμώξεις.
Οι ιδιοκτήτες Mac μπορούν να επιλέξουν να προσθέσουν ένα τρίτο επίπεδο άμυνας στα συστήματά τους με εργαλεία ασφαλείας τρίτων μερών. Αυτή η άμυνα μπορεί ακόμα να περιλαμβάνει antivirus, αλλά υπάρχουν περισσότερες διαθέσιμες επιλογές.
Layer Three: Εργαλεία τρίτου μέρους
Τα εργαλεία από το αντικειμενικό βλέπε είναι μια δημοφιλής εναλλακτική λύση για το antivirus, αν και μπορούν να χρησιμοποιηθούν παράλληλα. Είναι δωρεάν εφαρμογές ανοιχτού κώδικα που συμπληρώνουν την εγγενή ασφάλεια του Mac.
Ένα εργαλείο, εποπτεία, βοηθά στην εμπλοκή του κακόβουλου λογισμικού που έχει σχεδιαστεί για να κατασκοπεύει τους χρήστες μέσω της κάμερας και του μικροφώνου τους. Η επίβλεψη παρακολουθεί συνεχώς το σύστημα και ειδοποιεί τον χρήστη όταν ενεργοποιείται το εσωτερικό μικρόφωνο Mac ή η ενσωματωμένη κάμερα κάμερας.
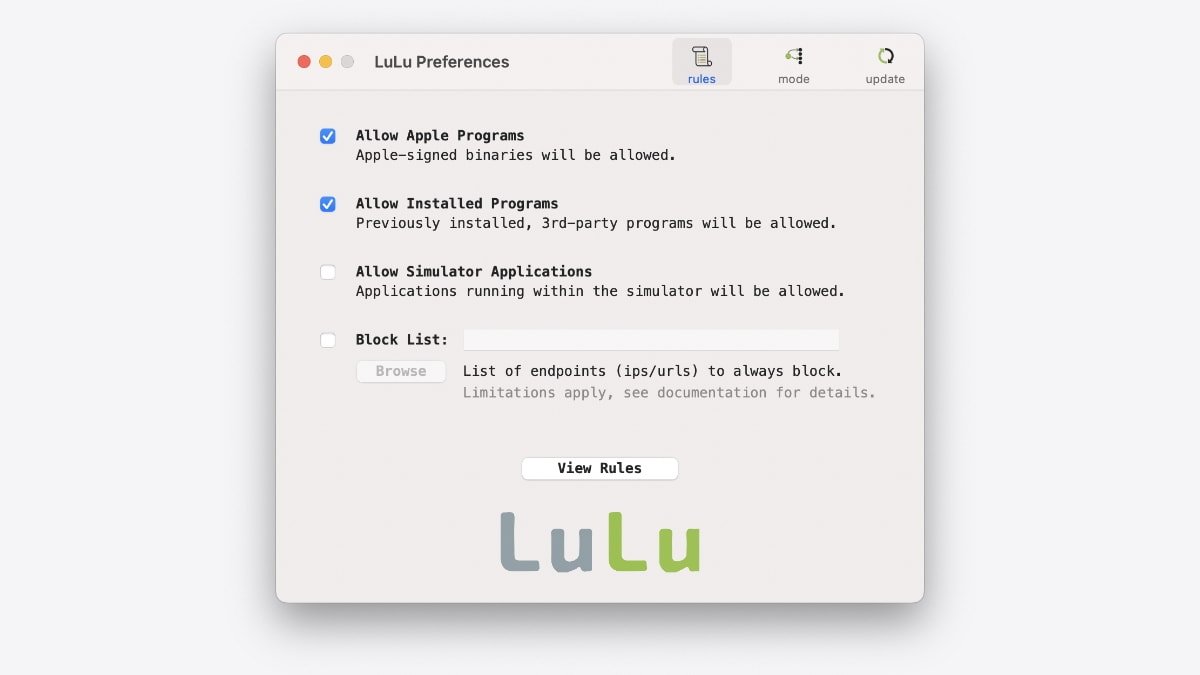
Το τείχος προστασίας Lulu από το αντικειμενικό βλέπε
Στη συνέχεια, το Lulu είναι ένα τείχος προστασίας που μπορεί να εμποδίσει τις άγνωστες εξερχόμενες συνδέσεις δικτύου. Είναι μια εξαιρετική επιλογή για χρήση και λειτουργεί με το ενσωματωμένο τείχος προστασίας του MAC που βρίσκεται στο σύστημα προτιμήσεις> Ασφάλεια και ιδιωτικότητα. Τέλος, το αντικειμενικό βλέπε έχουν περισσότερα εργαλεία, όπως εκείνα που εμποδίζουν το επίμονο κακόβουλο λογισμικό και το ransomware.
Ένας άλλος τρόπος για να παραμείνετε ασφαλείς στον ιστό είναι με το DNS. Το μητρώο ονόματος τομέα, το οποίο αναφέρεται συνήθως ως τηλεφωνικός κατάλογος στο Διαδίκτυο συνδέει διευθύνσεις IP με τομείς ιστού. Μια υπηρεσία που ονομάζεται NextDNS μπλοκάρει διαφημίσεις και ιχνηλάτες, προσφέρει στοιχεία ελέγχου γονικού δικτύου και πολλά άλλα. Επιπλέον, βοηθά στην προστασία από το κακόβουλο λογισμικό παρεμποδίζοντας ιστοσελίδες που φιλοξενούν αυτό το περιεχόμενο.
Αυτά είναι μόνο μερικά από τα διαθέσιμα εργαλεία ασφαλείας στον ιστό. Ως αποτέλεσμα, οι ιδιοκτήτες Mac μπορούν να αναλάβουν τον έλεγχο της ασφάλειάς τους σε όλα τα μέτωπα, εξασφαλίζοντας την ασφάλειά τους, ακόμη και όταν η Apple εργάζεται για τη βελτίωση της ασφάλειας για όλες τις πλατφόρμες της.
Ο Andrew είναι συγγραφέας και σχολιαστής που μοιράζεται τις ιδέες του για την τεχνολογία από το 2015. Έχει συγγράψει πολλά ηλεκτρονικά άρθρα που καλύπτουν μια σειρά θεμάτων, συμπεριλαμβανομένης της Apple, της ιδιωτικής ζωής και της ασφάλειας. Ο Andrew εντάχθηκε στην AppleInsider το 2022 ως συγγραφέας που καλύπτει ειδήσεις, συμβουλές και κριτικές.
Η προστασία του τελικού σημείου Jamf προστατεύει αποκλειστικά για την Apple.
Αλλά οι χάκερ αγαπούν μια πρόκληση και την Apple’Η ταχεία ανάπτυξη και υιοθέτηση στην επιχείρηση καθιστά τις συσκευές της Apple έναν ελκυστικό στόχο.
Ενισχυμένη ασφάλεια τελικού σημείου
Το Jamf Protect ενισχύει την Apple’Ενσωματωμένες λειτουργίες ασφαλείας αυξάνοντας την ορατότητα, τις προμήθειες, τους ελέγχους και τις δυνατότητες αποκατάστασης.
Πλήρης υποστήριξη την ημέρα κυκλοφορίας
Αναβαθμίστε τις συσκευές σας στο πρόγραμμά σας, όχι στις δικές μας. Χρησιμοποιούμε το API Apple Endpoint Security στο MacOS και σε άλλα εγγενή πλαίσια σε όλη τη MacOS και το iOS για να προσφέρουμε υποστήριξη της ίδιας ημέρας για το τελευταίο λογισμικό και υλικό της Apple.
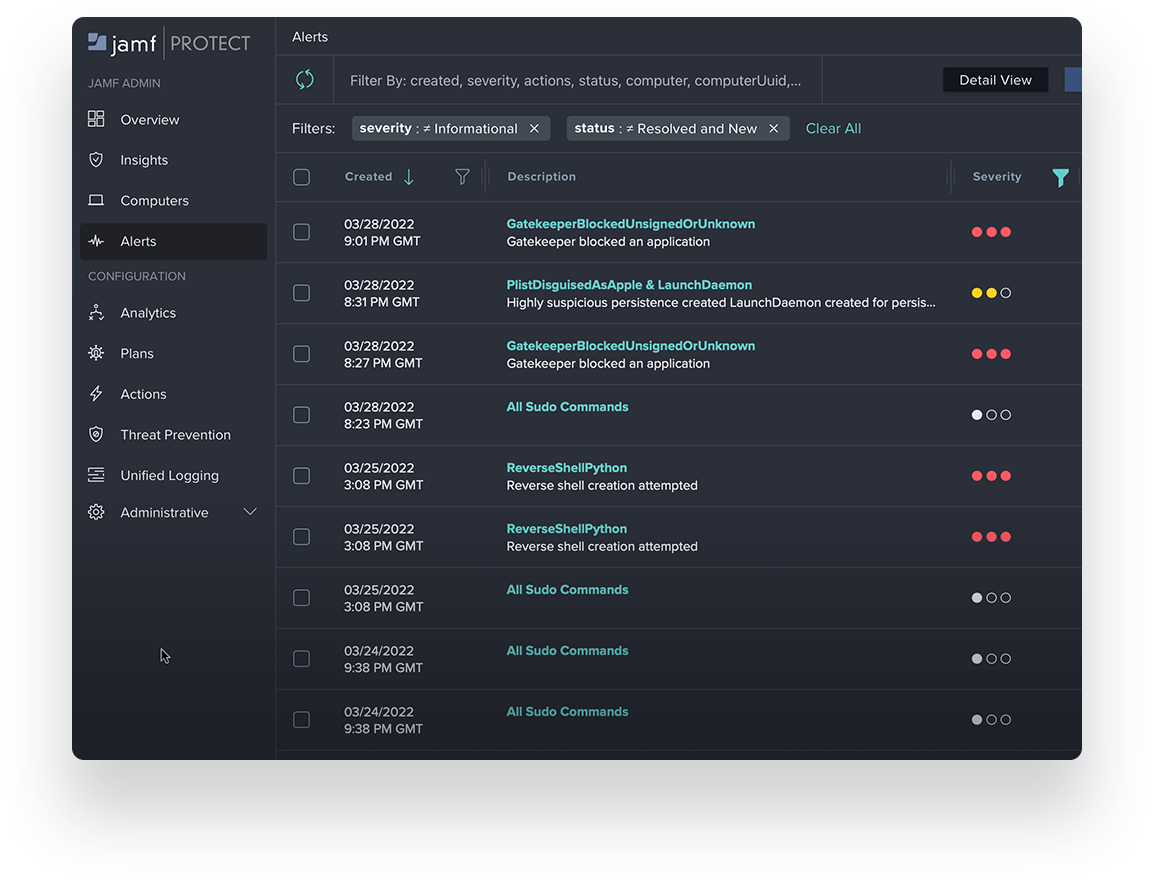
Ανιχνεύσεις και ειδοποιήσεις
Ανίχνευση σε πραγματικό χρόνο των κακόβουλων εφαρμογών, των σεναρίων και των ενεργειών χρήστη.
Το JAMF Protect προσαρμόζεται στο περιβάλλον σας και ελαχιστοποιεί τον κίνδυνο για τους χρήστες, τα τελικά σημεία και τα δεδομένα της εταιρείας – σηματοδοτώντας τις ανησυχίες σε Mac και κινητές συσκευές.
- Αναλυτικά συμπεριφορικά Προσδιορίστε την ύποπτη ή κακόβουλη δραστηριότητα.
- Προσαρμοσμένη ανάλυση Προσαρμόστε το Jamf Protect’αναλυτικά στοιχεία για τις μοναδικές σας ανάγκες.
- Κυνήγι απειλών Σας επιτρέπει να κυνηγάτε απειλές που στοχεύουν συγκεκριμένα το περιβάλλον σας.
- Το πλαίσιο Miter ATT & CK Χάρτες δραστηριότητες μέσω του πυρήνα αναλύσεων.
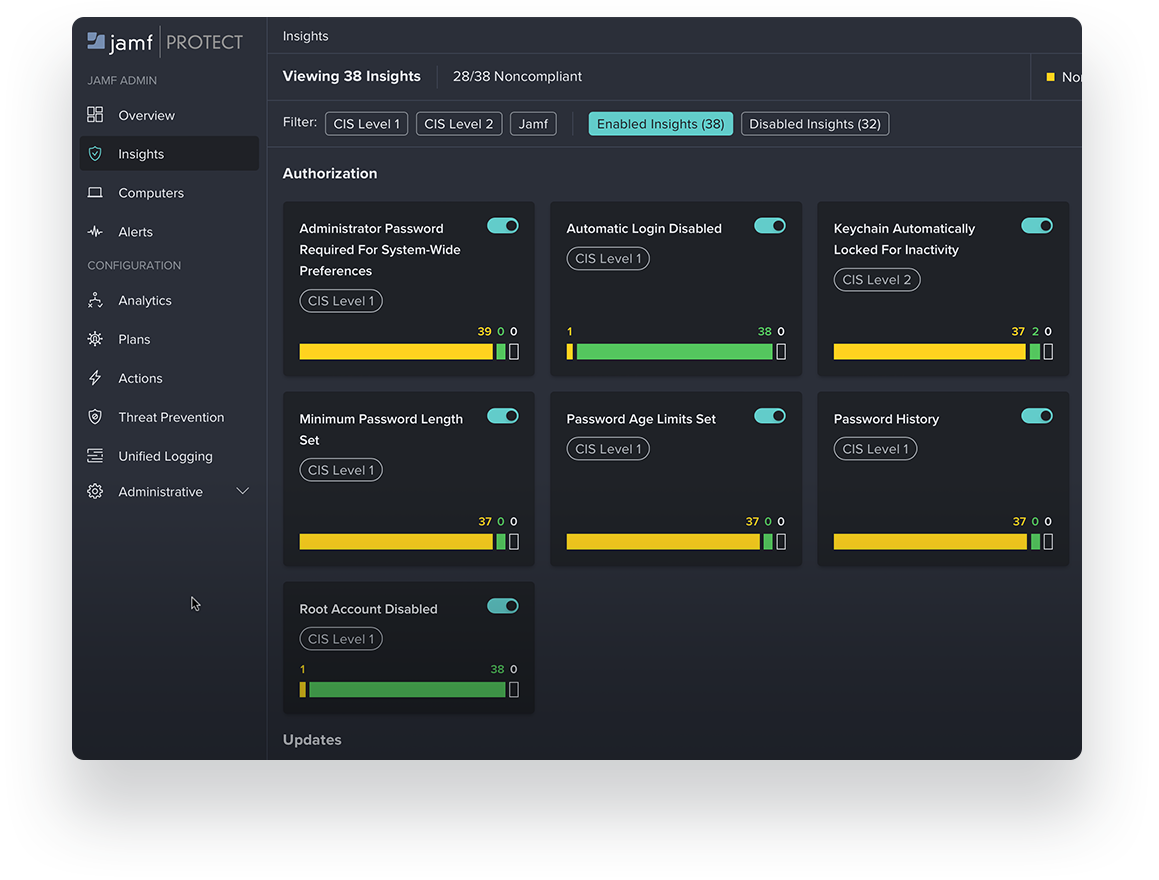
Πρόληψη απειλών
Πέρα από την προστασία κακόβουλου λογισμικού: Σταματήστε τους χάκερς στα ίχνη τους.
Το JAMF προστατεύει όχι μόνο την καραντίνα γνωστό κακόβουλο λογισμικό, adware και ransomware. Αποτρέπει την εκτέλεση ορισμένων άγνωστων απειλών. Επίσης, κλειδώνει την κυκλοφορία εντολών και ελέγχου (C2) και επικίνδυνους τομείς.
Αυτό αποτρέπει τις επιθέσεις ηλεκτρονικού ψαρέματος μηδενικής ημέρας και την επικοινωνία με κακόβουλους διακομιστές.
Σύγχρονη ασφάλεια τελικού σημείου Mac και κινητής τηλεφωνίας
Κάθε επίθεση θέτει τα δεδομένα της εταιρείας σας σε κίνδυνο -layer ασφάλεια προστατεύοντας τον χρήστη, το τελικό σημείο και τη δραστηριότητα του δικτύου σας.
- Αφαιρούμενα στοιχεία ελέγχου αποθήκευσης Βοηθήστε στην πρόληψη της απώλειας δεδομένων.
- Προηγμένη μηχανική μάθηση και MI MI: Ο Riam αναγνωρίζει και αποτρέπει τις επιθέσεις ψαρέματος μηδενικής ημέρας.
- Προστασία στο δίκτυο Αποκλείει το ransomware, το cryptojacking και τους κακόβουλους τομείς σε πραγματικό χρόνο πριν επηρεάσουν τις συσκευές.
- Ιδέες σε πραγματικό χρόνο σε κινδύνους επιτρέπουν να διαμορφώσει αυτοματοποιημένες ενέργειες πολιτικής μετριασμού.
- Διατηρήσεις online ιδιωτικού απορρήτου Με την κρυπτογράφηση προστατεύει από τη συλλογή προσωπικών δεδομένων και το ηλεκτρονικό ψάρεμα.
- Προχωρημένες δυνατότητες απορρήτου Βεβαιωθείτε ότι η ασφάλεια δεν’T παραβιάζει τους χρήστες σας’ ιδιωτική ζωή.
- Συσκευήασφάλεια προστατεύει όλα συσκευές, είτε ανήκουν στην εταιρεία είτε BYOD.
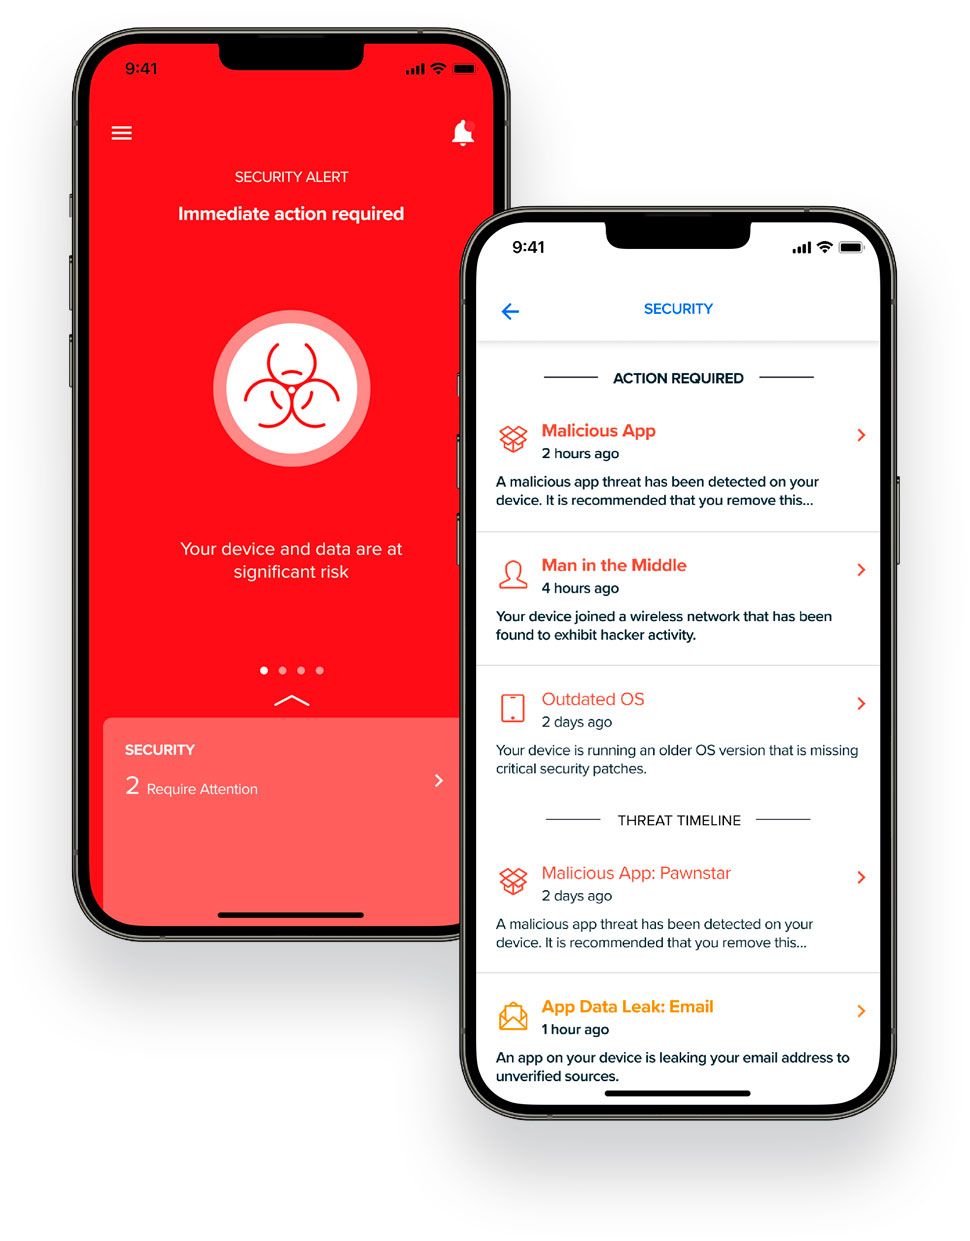
Παρακολούθηση και αποκατάσταση
Κοκκοποιικές γνώσεις για τη δραστηριότητα του τελικού σημείου
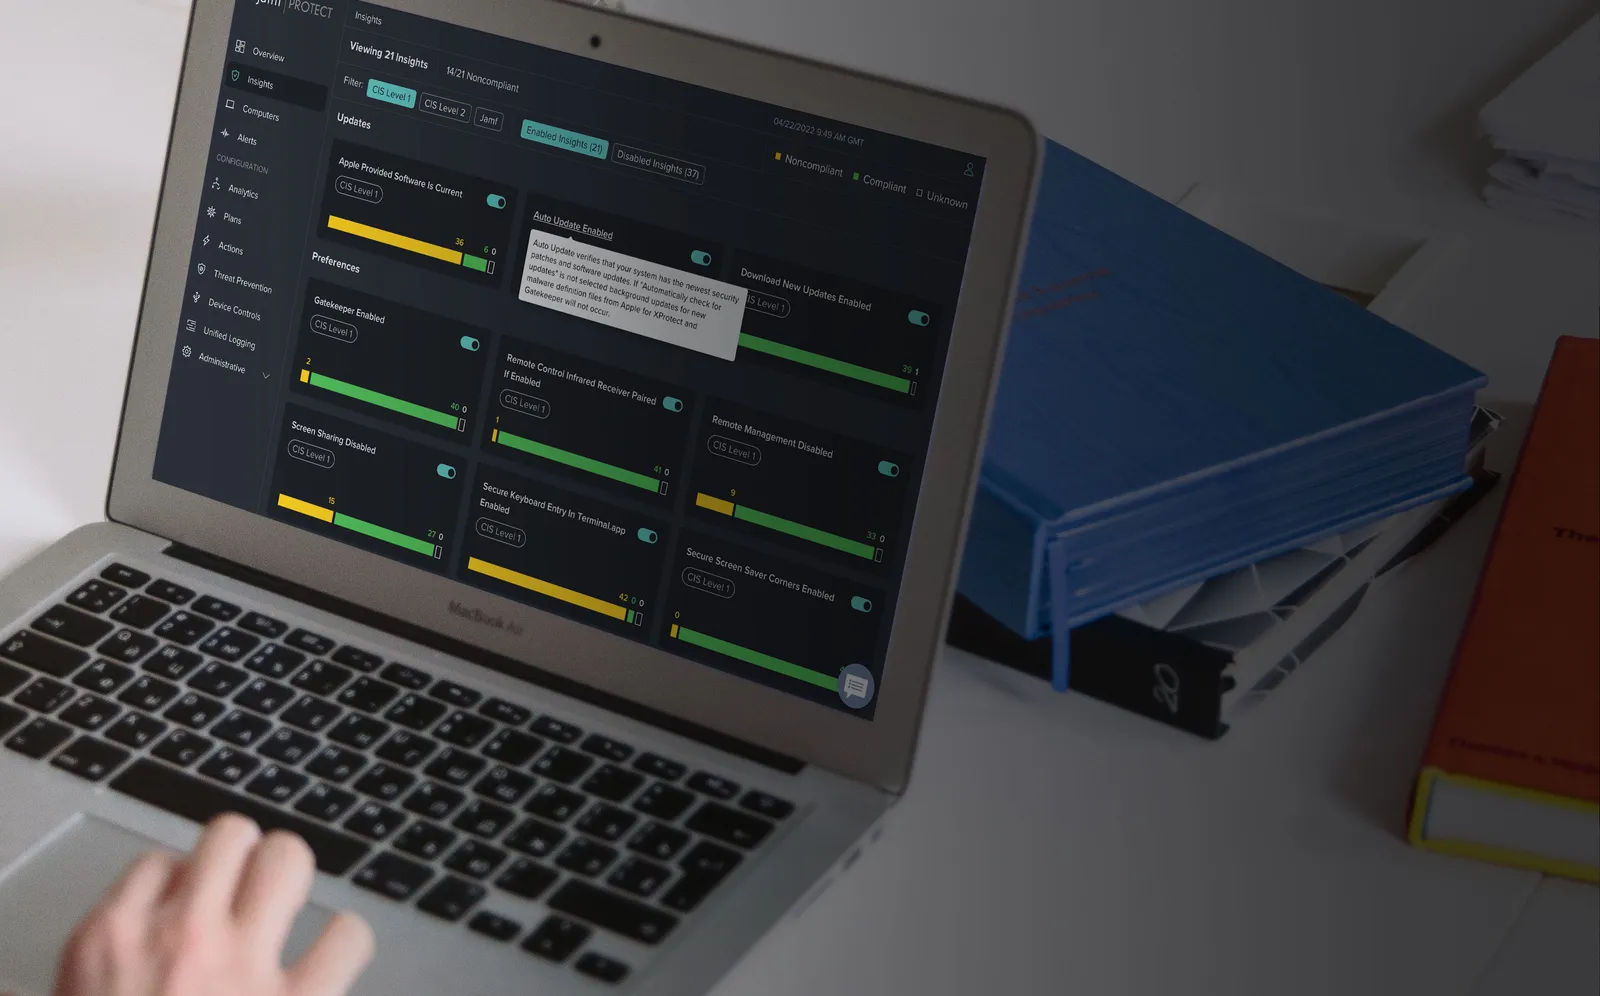
- Υγεία και συμμόρφωση συσκευής: Λάβετε άμεσες ειδοποιήσεις όταν οι συσκευές αποκλίνουν από τις διαμορφώσεις σκλήρυνσης λειτουργίας σας.
- Εργαλεία ασφαλείας MACOS: Δραστηριότητα και ενημερώσεις για ενσωματωμένα εργαλεία ασφαλείας MacOS, όπως το XProtect, το Gatekeeper και το MRT.
- Ενοποιημένη προώθηση καταγραφής: Μια προσαρμόσιμη τροφοδοσία ενοποιημένων δεδομένων καταγραφής από το MACOS στο σύστημα εγγραφής σας για προβολή και συμμόρφωση.
- Σημεία αναφοράς CIS: Εφαρμόστε και παρακολουθείτε μια ασφαλή βασική γραμμή για την τήρηση των σημείων αναφοράς CIS MacOS.
- Κίνδυνος συσκευής: Παρακολουθήστε τη συνολική ροή απειλής και κατανοήστε τη στάση του κινδύνου ολόκληρου του στόλου σας.
- Ισχυρή απάντηση: Εκτελέστε την απόκριση περιστατικού με μη αυτόματο τρόπο ή αυτοματοποιήστε τις ροές εργασίας με το Jamf Pro: Το εργαλείο που χρησιμοποιεί ήδη για τη διαχείριση του Mac.
Ασφάλεια’είναι πάντα ανοιχτό αλλά ποτέ στο δρόμο.
Το Jamf Protect είναι κατασκευασμένο με εγγενή πλαίσια μήλων για να εξασφαλιστεί ότι η CPU και η διάρκεια ζωής της μπαταρίας δεν επηρεάζονται κατά την εκτέλεση.
Το φιλτράρισμα περιεχομένου σε ολόκληρο το περιεχόμενο και το φιλτράρισμα ιστού βοηθούν στην επιβολή αποδεκτών πολιτικών χρήσης και διατηρεί τους χρήστες σας μακριά από επικίνδυνες τοποθεσίες και περιεχόμενο. Επίσης, τους εμποδίζει να έχουν πρόσβαση σε περιορισμένο περιεχόμενο – σε οποιαδήποτε εφαρμογή ή πρόγραμμα περιήγησης.
Το Jamf Protect καθιστά εύκολη την ανταπόκριση σε περιστατικά, απομονώνοντας κακόβουλο λογισμικό, εξαλείφοντας αυτόματα τα ανεπιθύμητα αρχεία και την επιστροφή των συσκευών σε μια αξιόπιστη κατάσταση, προκαλώντας χρόνο διακοπής για τον χρήστη.
Πληρούν και διατηρούν τις απαιτήσεις συμμόρφωσης.
- Ορατότητα σε πραγματικό χρόνο: Δείτε τη συμμόρφωση και τα δεδομένα δραστηριότητας τηλεμετρίας τελικού σημείου στο JAMF Protect. Τα εργαλεία ανάλυσης δεδομένων επιτρέπουν σε αυτό και οι ομάδες ασφαλείας να διερευνούν αμέσως, να μετριάσουν ή να αποκαταστήσουν θέματα ανάλογα με τις ανάγκες.
- Κανονιστική Συμμόρφωση: Ευθυγραμμίστε την ανάπτυξή σας με τα πρότυπα συγκριτικής αξιολόγησης CIS.
- App Insights: Παρακολουθήστε την παρουσία μη συμμορφούμενων ή επικίνδυνων εφαρμογών που θα μπορούσαν να θέσουν σε κίνδυνο τα οργανωτικά ή προσωπικά δεδομένα.
Οργανισμοί που συνεργάζονται, συνδεδεμένοι με το JAMF.
Ενσωμάτωση εφαρμογών
Επικοινωνήστε με την ενσωμάτωση εφαρμογών, την πρόσβαση API και πολλά άλλα.
Το Jamf Protect και το Jamf Pro εργάζονται με εφαρμογές που γνωρίζετε ήδη και εμπιστεύεστε.
Ελαχιστοποιούμε τον κίνδυνο με την αναφορά στο SIEM σας, τη διαχείριση της διαδικασίας ελέγχου ταυτότητας της επιχείρησής σας μέσω του παροχέα ταυτότητας (IDP) και την εμφάνιση δεδομένων υγείας τελικού σημείου σε προσαρμοσμένους πίνακες ελέγχου.
Επεκτείνετε την προστασία με περισσότερες δυνατότητες.
Ξεκλειδώστε τις ισχυρές ροές εργασίας συνδυάζοντας το JAMF με λύσεις τρίτου μέρους από την JAMF Marketplace. Επεκτείνετε τις ειδοποιήσεις σε πραγματικό χρόνο στο smartphone σας ή σε άλλες κινητές συσκευές. Προωθήστε τα πλούσια δεδομένα Apple Endpoint στο SIEM ή το EDR για να παρέχετε την πιο ολοκληρωμένη απεικόνιση δεδομένων.
Προσφέροντας ισχυρή πρόσβαση API.
Ενσωματώστε το JAMF Protect σε προσαρμοσμένα εργαλεία και ροές εργασίας με ένα ισχυρό API που χρησιμοποιεί το GraphQL. Οι διαχειριστές και η Infosec μπορούν εύκολα να αναζητήσουν περιεχόμενο και να κάνουν τροποποιήσεις για να υποστηρίξουν τον οργανισμό σας’μοναδικές ανάγκες.


