


Bitlocker ha una backdoor
Bitlocker è affidabile
Per dirla in altro modo, “è bitlocker affidabile?”È la domanda sbagliata. La domanda giusta è “è la base affidabile di Bitlocker TrustWorthy?”E la base affidabile di BitLocker include gran parte di Windows. Offling Out Bitlocker non ha alcun senso. (Forse sospettare BitLocker è ciò che “loro” vogliono che tu faccia, in modo da non proteggere i tuoi dati e quindi rendi più facile il “loro” lavoro!)
Breaking BitLocker Crittico: Brute Forzatura del backdoor (Parte I)
Gli investigatori iniziano a vedere i volumi crittografati di BitLocker sempre più spesso, ma gli stessi utenti di computer potrebbero essere sinceramente inconsapevoli del fatto che abbiano sempre crittografico il disco. Come puoi irrompere nella crittografia BitLocker? Devi forzare la password o c’è un rapido hack da sfruttare?
Abbiamo fatto le nostre ricerche e siamo pronti a condividere le nostre scoperte. A causa della pura quantità di informazioni, abbiamo dovuto interrompere questa pubblicazione in due parti. Nella parte I di oggi, discuteremo della possibilità di usare una backdoor per hackerare BitLocker. Questa pubblicazione sarà seguita dalla parte II, in cui discuteremo di possibilità di forza bruta se l’accesso alle informazioni crittografate attraverso il backdoor non è disponibile.
Sfruttando la backdoor
Adoriamo gli strumenti. Ne abbiamo molti. Alcuni strumenti che abbiamo apparentemente faranno lo stesso lavoro, raggiungendo il risultato attraverso percorsi diversi. Una domanda che ci viene posta molto è il motivo per cui Elcomsoft ha due strumenti diversi per la rottura della crittografia BitLocker. Davvero perchè?
Offriamo ElcomSoft Forensic Disk Decryptor a Decrypt Bitlocker Volumes e offriamo il recupero di password distribuito ElComsoft per rompere le password di BitLocker. (EDPR in breve). Abbiamo anche un piccolo strumento chiamato ElcomSoft Disk Disk Encryption Info (parte del recupero della password distribuita) per visualizzare informazioni sui contenitori crittografati. Quali sono questi strumenti? Cosa fanno esattamente, e di quale hai bisogno nella tua indagine? È tempo di svelare i segreti e far luce su queste domande.
Gli attrezzi
ElcomSoft Forensic Disk Decryptor e Elcomsoft Distributed Password Recovery. Quale dovresti scegliere per la tua indagine?
Per dirla brevemente, ElcomSoft Forensic Disk Decryptor e Elcomsoft hanno distribuito una password Recupero usa approcci diversi quando si ottiene l’accesso a volumi crittografati. La scelta dipende principalmente dal fatto che tu abbia determinati frammenti di informazioni estratti dalla memoria volatile del computer (RAM). Se lo fai, il tuo lavoro può diventare molto più facile.
ElcomSoft Forensic Disk Decryptor è progettato per decrittografare istantaneamente dischi e volumi utilizzando la chiave di decrittografia estratta dalla memoria volatile del computer (RAM). Inoltre, è possibile decrittografare per l’analisi offline o montare istantaneamente i volumi di BitLocker utilizzando il tasto di garanzia (tasto di recupero BitLocker) estratto dall’account Microsoft dell’utente o recuperato da Active Directory. ElcomSoft Forensic Disk Decryptor funziona con i dischi fisici e le immagini RAW (DD).
Recupero della password distribuita ElcomSoft, D’altra parte, i tentativi di rompere (recuperare) le password su dischi e volumi esegue un attacco.
Hai avuto l’impressione che i due strumenti si completino a vicenda? Saremo felici se acquisti entrambi, ma in realtà probabilmente ne userete solo uno. I due strumenti attaccano diversi collegamenti nella catena di sicurezza di BitLocker, PGP e TrueCrypt. Discuteremo separatamente i due metodi.
Cominciamo con Elcomsoft Forensic Disk Decryptor. Quando abbiamo lanciato questo prodotto nel 2012, abbiamo pubblicato questo articolo: ElcomSoft Decrypts BitLocker, PGP e TrueCrypt Conteners. La pubblicazione descrive la funzionalità dello strumento e le caratteristiche uniche. Da allora, il mondo ha assistito alla fine di TrueCrypt, mentre PGP e Bitlocker continuano a esistere con diversi aggiornamenti (incluso un grande aggiornamento di sicurezza per BitLocker in Windows 10 Build 1511, l ‘”Aggiornamento di novembre”). Oggi, il decryptor forense del disco forense di Elcomsoft è ancora maggiore rispetto a tre anni fa.
ElcomSoft Forensic Disk DeCryptor ha la possibilità di estrarre il tasto di decrittografia originale memorizzato nella memoria volatile del computer (RAM). Estrando questa chiave da un dump di memoria, lo strumento può usarlo per montare il volume crittografato per l’accesso al volo a file e cartelle (che è istantanea) o per decrittoni l’intero disco o il volume contemporaneamente.
IMPORTANTE: Usa il decryptore del disco forense Elcomsoft per acquisire volumi crittografati con Protezione del dispositivo BitLocker. La protezione del dispositivo BitLocker è uno schema di crittografia a dischi integrale che protegge automaticamente alcuni dispositivi Windows (come tablet e ultrabook dotati di TPM 2.0 moduli) Quando l’utente accede al proprio account Microsoft. La protezione del dispositivo BitLocker non utilizza password selezionabili dall’utente e non può essere suddivisa costringendo bruto qualsiasi cosa. In alcuni casi, i tasti di impegno BitLocker (tasti di recupero BitLocker) possono essere estratti accedendo all’account Microsoft dell’utente tramite https: // OneDrive.vivere.com/Recoverykey. L’ultima versione di Elcomsoft Forensic Disk Decryptor (quella che abbiamo appena rilasciato) ha la possibilità di utilizzare queste chiavi per decifrare o montare i volumi di bitlocker.
Nel momento in cui il disco crittografato viene montato nel sistema (che è quando si inserisce la password per accedervi o si fornisce la smart card o utilizza qualsiasi altro tipo di autenticazione), il sistema memorizza la chiave di crittografia per semplificare l’accesso ai dati crittografati. E poiché queste chiavi sono mantenute nella memoria del sistema (indipendentemente dal metodo di autenticazione utilizzato), si può tentare di estrarle.
Esistono diversi modi per ottenere le chiavi originali
Punti chiave:
- La crittografia Bitlocker fa parte della base di Windows affidabile, quindi mettendo in discussione la sua affidabilità non ha senso.
- Breaking BitLocker La crittografia può essere eseguita in due modi: utilizzando un backdoor o per forzare la password.
- ElComsoft offre due strumenti per la rottura della crittografia BitLocker: Elcomsoft Forensic Disk Decryptor e Elcomsoft Distributed Password Recovery.
- Elcomsoft Forensic Disk Decryptor decrittica istantaneamente dischi e volumi utilizzando la chiave di decrittografia estratta dalla memoria volatile del computer.
- Elcomsoft ha distribuito la password di recupero tenta di interrompere le password su dischi e volumi eseguendo un attacco.
- Elcomsoft Forensic Disk Decryptor e Elcomsoft Distributed Password Recovery si completano a vicenda ma vengono utilizzati per scopi diversi nella decryption BitLocker.
- Il decritto disco forense di Elcomsoft può estrarre il tasto di decrittografia originale memorizzato nella memoria volatile del computer per montare i volumi crittografati o decrittografare l’intero disco o il volume per analisi offline.
- La protezione del dispositivo BitLocker, uno schema di crittografia a dischi integrale, non può essere suddivisa dalla forzatura del bruto e richiede l’utilizzo di ElcomSoft Forensic Disk DeCryptor per acquisire la chiave di decryption.
- Il tasto di crittografia utilizzato da BitLocker è memorizzato nella memoria del sistema, rendendo possibile estrarlo.
- Esistono vari metodi per estrarre i tasti originali dalla memoria del sistema.
Domande:
- Bitlocker è affidabile?
- Come puoi irrompere nella crittografia BitLocker?
- Quali strumenti offre Elcomsoft per la rottura della crittografia BitLocker?
- Qual è la differenza tra il decryptor disco forense di Elcomsoft e il recupero della password distribuita Elcomsoft?
- Può elcomSoft Forensic Disk Decryptor Decrypt Bitlocker Volumes istantaneamente?
- Il decritto di disco forense elcomsoft può funzionare con dischi fisici e immagini grezze?
- La protezione del dispositivo BitLocker è suscettibile agli attacchi di forza bruta?
- Come si possono estrarre i tasti di impegno di BitLocker?
- Cosa succede quando un disco crittografato è montato nel sistema?
- Come possono essere estratti i tasti originali dalla memoria del sistema?
BitLocker fa parte della base di Windows affidabile, quindi può essere considerato affidabile.
La crittografia BitLocker può essere rotta utilizzando un backdoor o per la forza del bruto la password.
ElComsoft offre ElComsoft Forensic Disk Decryptor e ElcomSoft Recovery Password distribuito.
ElComsoft Disk Disk Forensic Decrypt Dischi e volumi utilizzando il tasto di decrittografia estratto dalla memoria volatile, mentre Elcomsoft ha distribuito la password di recupero di recupero di interrompere le password eseguendo un attacco.
Sì, il decritto di disco forense di Elcomsoft può decredere istantaneamente i volumi di bitlocker utilizzando il tasto di decrittografia estratto dalla memoria volatile.
Sì, Elcomsoft Forensic Disk Decryptor può funzionare con i dischi fisici e le immagini RAW (DD).
No, la protezione del dispositivo BitLocker non può essere suddivisa dalla forzatura dei bruto in quanto non utilizza password selezionabili dall’utente.
I tasti di impegno BitLocker possono essere estratti accedendo all’account Microsoft dell’utente tramite https: // OneDrive.vivere.com/Recoverykey.
Quando viene montato un disco crittografato, il sistema memorizza il tasto di crittografia nella memoria del sistema per semplificare l’accesso ai dati crittografati.
Esistono vari metodi per estrarre i tasti originali dalla memoria del sistema, che possono quindi essere utilizzati per decrittografare i volumi di bitlocker.
Bitlocker è affidabile
Per dirla in altro modo, “Bitlocker è affidabile?” è la domanda sbagliata. La domanda giusta è “è la base affidabile di bitlocker affidabile?”, e la base affidabile di BitLocker include gran parte di Windows. Offling Out Bitlocker non ha alcun senso. (Forse sospettare BitLocker è cosa “Essi” vuoi che tu faccia, in modo da non proteggere i tuoi dati e quindi fai “loro” lavoro più facile!)
Breaking BitLocker Crittico: Brute Forzatura del backdoor (Parte I)
Gli investigatori iniziano a vedere i volumi crittografati di BitLocker sempre più spesso, ma gli stessi utenti di computer possono essere sinceramente inconsapevoli del fatto’sta crittografando il loro disco da sempre. Come puoi irrompere nella crittografia BitLocker? Devi forzare la password o c’è un rapido hack da sfruttare?
Abbiamo fatto le nostre ricerche e siamo pronti a condividere le nostre scoperte. A causa della pura quantità di informazioni, abbiamo dovuto interrompere questa pubblicazione in due parti. Di oggi’è la parte I, noi’Discuteremo la possibilità di usare una backdoor per hackerare BitLocker. Questa pubblicazione sarà seguita dalla parte II, in cui noi’Discutere le possibilità di forza bruta se l’accesso alle informazioni crittografate attraverso il backdoor non è disponibile.
Sfruttando la backdoor
Adoriamo gli strumenti. Ne abbiamo molti. Alcuni strumenti che abbiamo apparentemente faranno lo stesso lavoro, raggiungendo il risultato attraverso percorsi diversi. Una domanda noi’Rice molto è il motivo per cui Elcomsoft ha due strumenti diversi per la rottura della crittografia BitLocker. Davvero perchè?
Offriamo ElcomSoft Forensic Disk Decryptor a Decrypt Bitlocker Volumes e offriamo il recupero di password distribuito ElComsoft per rompere le password di BitLocker. (EDPR in breve). Abbiamo anche un piccolo strumento chiamato ElcomSoft Disk Disk Encryption Info (parte del recupero della password distribuita) per visualizzare informazioni sui contenitori crittografati. Quali sono questi strumenti? Cosa fanno esattamente, e di quale hai bisogno nella tua indagine? È tempo di svelare i segreti e far luce su queste domande.
Gli attrezzi
ElcomSoft Forensic Disk Decryptor e Elcomsoft Distributed Password Recovery. Quale dovresti scegliere per la tua indagine?
Per dirla brevemente, ElcomSoft Forensic Disk Decryptor e Elcomsoft hanno distribuito una password Recupero usa approcci diversi quando si ottiene l’accesso a volumi crittografati. La scelta dipende principalmente dal fatto che tu abbia determinati frammenti di informazioni estratti dal computer’S volatile memoria (RAM). Se lo fai, il tuo lavoro può diventare molto più facile.
ElcomSoft Forensic Disk Decryptor è progettato per decrittografare istantaneamente dischi e volumi utilizzando la chiave di decrittografia estratta dal computer’S volatile memoria (RAM). Inoltre, è possibile decrittografare per l’analisi offline o montare istantaneamente i volumi di bitlocker utilizzando il tasto di garanzia (tasto di recupero BitLocker) estratto dall’utente’S Microsoft Account o recuperato da Active Directory. ElcomSoft Forensic Disk Decryptor funziona con i dischi fisici e le immagini RAW (DD).
Recupero della password distribuita ElcomSoft, D’altra parte, i tentativi di rompere (recuperare) le password su dischi e volumi esegue un attacco.
Hai avuto l’impressione che i due strumenti si completino a vicenda? Noi’Sarò felice se acquisti entrambi, ma in realtà tu’Probabilmente ne userò solo uno. I due strumenti attaccano diversi collegamenti nella catena di sicurezza di BitLocker, PGP e TrueCrypt. Noi’Discutere separatamente i due metodi.
Permettere’s Inizia con Elcomsoft Forensic Disk Decryptor. Quando abbiamo lanciato questo prodotto nel 2012, abbiamo pubblicato questo articolo: ElcomSoft Decrypts BitLocker, PGP e TrueCrypt Conteners. La pubblicazione descrive lo strumento’S funzionalità e caratteristiche uniche. Da allora, il mondo ha assistito alla fine di TrueCrypt, mentre PGP e Bitlocker continuano a esistere con diversi aggiornamenti (incluso un grande aggiornamento di sicurezza per BitLocker in Windows 10 Build 1511, il “Aggiornamento di novembre”). Oggi, il decryptor forense del disco forense di Elcomsoft è ancora maggiore rispetto a tre anni fa.
ElcomSoft Forensic Disk Decryptor ha la possibilità di estrarre la chiave di decrittografia originale memorizzata nel computer’S volatile memoria (RAM). Estrando questa chiave da un dump di memoria, lo strumento può usarlo per montare il volume crittografato per l’accesso al volo a file e cartelle (che è istantanea) o per decrittoni l’intero disco o il volume contemporaneamente.
IMPORTANTE: Usa il decryptore del disco forense Elcomsoft per acquisire volumi crittografati con Protezione del dispositivo BitLocker. La protezione del dispositivo BitLocker è uno schema di crittografia a dischi integrale che protegge automaticamente alcuni dispositivi Windows (come tablet e ultrabook dotati di TPM 2.0 moduli) Quando l’utente accede al proprio account Microsoft. La protezione del dispositivo BitLocker non utilizza password selezionabili dall’utente e non può essere suddivisa costringendo bruto qualsiasi cosa. In alcuni casi, i tasti di impegno BitLocker (tasti di recupero BitLocker) possono essere estratti accedendo all’utente’S Microsoft Account tramite https: // OneDrive.vivere.com/Recoverykey. L’ultima versione di ElcomSoft Forensic Disk Decryptor (quella noi’VE appena rilasciato) ha la possibilità di utilizzare queste chiavi per decrittografare o montare i volumi di bitlocker.
Nel momento in cui il disco crittografato viene montato nel sistema (che è quando si inserisce la password per accedervi o si fornisce la smart card o utilizza qualsiasi altro tipo di autenticazione), il sistema memorizza la chiave di crittografia per semplificare l’accesso ai dati crittografati. E poiché queste chiavi sono mantenute nella memoria del sistema (indipendentemente dal metodo di autenticazione utilizzato), si può tentare di estrarle.
Esistono diversi modi per far uscire le chiavi originali dal sistema:
- A volte, la chiave di decrittazione può essere estratta dal file di letargo, che viene creato quando il sistema viene in letargo. Il sistema scarica un’immagine del computer’s RAM in un file quando si inserisce il letargo. Windows utilizza il Hiberfil.sys File per archiviare una copia della memoria di sistema. Tuttavia, alcuni sistemi (E.G. Le ardesia con standby connesso o moderno standby, che è molto probabile che utilizzino la protezione del dispositivo BitLocker) potrebbero non usare affatto il letargo (invece viene utilizzato lo standby collegato fino a quando il sistema non raggiunge uno stato di potenza molto basso, dopo di che può ibernare o chiudere). Ulteriori informazioni su come abilitare o disabilitare l’ibernazione è disponibile su http: // support.Microsoft.com/kb/920730.
- Puoi anche tentare di imporre un file ‘vivere’ Sistema utilizzando uno dei tanti strumenti di dumping della memoria (privilegi amministrativi richiesti). La descrizione completa di questa tecnologia e un elenco completo di strumenti (gratuiti e commerciali) sono disponibili su http: // www.Forensicswiki.org/wiki/strumenti: memory_imaging. Raccomandiamo Moonsols Windows Memory Toolkit (strumento a pagamento, nessuna versione demo, prezzi su richiesta senza modulo di contatto disponibile) o Belkasoft Live Ram Capturer (Free, immediatamente scaricabile, Funzione minima e Funzionamento in modalità kernel su sistemi a 32 e 64 bit).
- L’ultima opzione è disponibile su alcuni sistemi dotati di una porta Firewire. È possibile accedere direttamente alla memoria di un computer (anche se è bloccato) tramite una porta Firewire. Esistono diversi strumenti in grado di acquisire la memoria utilizzando questa tecnologia, e.G. Inception (sì,’S “Quello strumento Python”).
Se sei in grado di immaginare il computer’S volatile memoria mentre il disco crittografato è montato o se hai accesso al sistema’S file di ibernazione, è possibile utilizzare il decryptor disco forense elcomsoft per analizzare l’immagine di memoria o il file di ibernazione, rilevare ed estrarre i tasti di decryption. È quindi possibile utilizzare queste chiavi per avere il decritto di disco forense di Elcomsoft che decrittò il volume o lo montano.
Possiamo abbattere l’intero lavoro a soli tre passaggi:
- Ottieni un dump di memoria o prendi il file di letargo
- Analizza il dump e trova le chiavi di crittografia
- Decrittografare o montare il disco
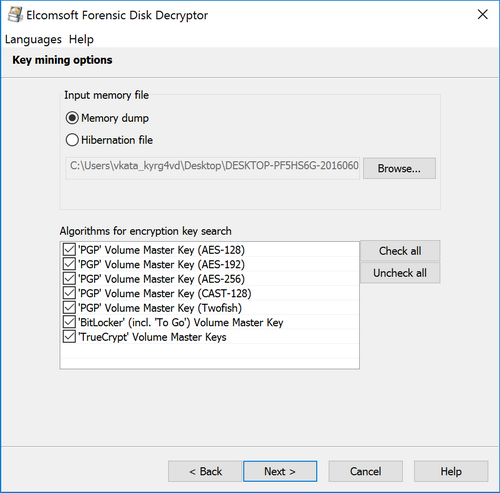
Esso’vale la pena menzionare che cercare una chiave può richiedere molto tempo. Specificare i tipi di chiavi di crittografia (se sai quale algoritmo è stato utilizzato) può farti risparmiare molto tempo. Se indossi’t sapere quale tipo di crittografia è stata utilizzata, basta selezionarli tutti.
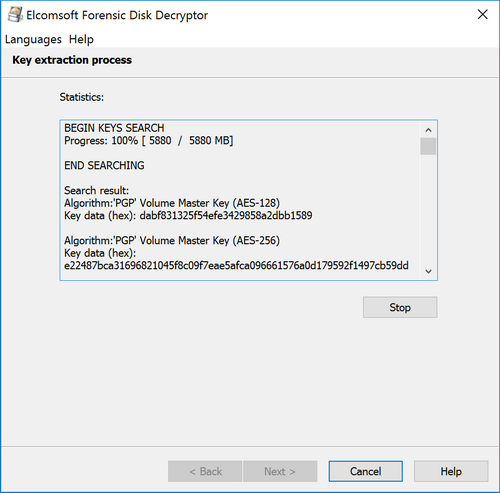
Una volta rilevate le chiavi, lo strumento le visualizza e ti consente di salvarle in un file. È possibile salvare più chiavi di diversi tipi in un singolo file.
Avendo le chiavi di decrittografia, puoi procedere al decritting del disco. Specificare il tipo di contenitore crittografico, selezionare il file con chiavi di decryption e fare clic su Avanti .
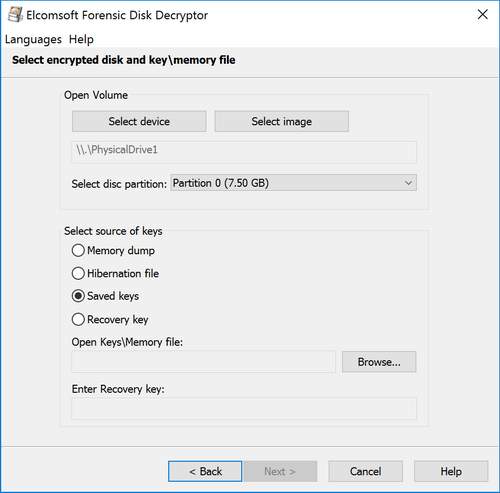
Se ci sono tasti di crittografia adeguati, lo strumento ti spingerà a fare una decrittazione completa (creando un’immagine grezza che può essere montata o analizzata con uno strumento di terze parti) o montare il volume nel sistema corrente. Il montaggio è implementato tramite driver di disco virtuale IMDisk (installato con Elcomsoft Forensic Disk Decryptor). Normalmente, hai vinto’t È necessario modificare qualsiasi impostazione e semplicemente premere il pulsante di montaggio:
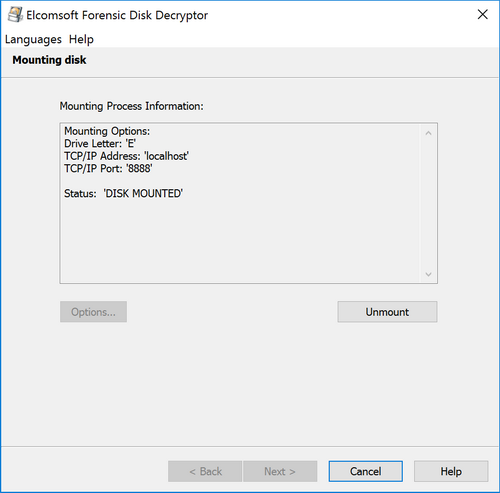
Come puoi vedere, questo metodo è conveniente ed efficiente. Se puoi usarlo o meno dipende interamente dalla possibilità di acquisire la chiave di decrittografia dal computer’S RAM Immagine. Si prega di dare un’occhiata alla pagina del prodotto Elcomsoft Forensic Disk Decryptor per saperne di più sull’acquisizione delle chiavi di decryption.
Sei anche invitato a controllare un rapido tutorial video EFDD realizzato da Sethioz.
E se Don Don’T ha accesso alla chiave di decrittografia? Elcomsoft Distributed Password Recovery utilizza un approccio completamente diverso. Noi’LL si sofferma su questo nella seconda parte di questo articolo. Resta sintonizzato e visitaci tra un giorno o due per la seconda parte di questa lettura!
Bitlocker è affidabile?
La mia domanda non riguarda se la crittografia su BitLocker funzioni o meno, ma se ci sono stati o meno audit di sicurezza sui potenziali backdoors Microsoft. Non ho molta fiducia nel fatto che Microsoft non installerebbe backdoor deliberati nel loro software come questo. So di aver visto alcuni rapporti secondo cui il governo ha chiesto a Microsoft di aggiungere backdoor, ma non sono sicuro se qualcosa del genere è andato avanti.
65.1k 24 24 badge d’oro 181 181 badge d’argento 218 218 badge di bronzo
Chiesto il 7 giugno 2016 alle 22:55
51 1 1 badge d’argento 2 2 badge in bronzo
BitLocker è chiuso, quindi la domanda sul backdoor è senza risposta se non per Microsoft. Alla fine, la decisione di fidarsi di loro dipende da te.
8 giugno 2016 alle 0:12
Acquista se leggi il disordine non è davvero una domanda se ci sono backdoors, ma se Bitlocker è stato auditato in modo indipendente.
8 giugno 2016 alle 0:25
È affidabile da CESG (governo del Regno Unito) se configurato in modo specifico. Tuttavia, ciò potrebbe sostenere in entrambi i casi – come agenzia governativa, potrebbero avere interesse a poter accedere ai dati bloccati o a impedire agli altri di accedere ai loro dati. Anche un audit non lo risolverebbe: se esiste una backdoor di crittografia, l’unico modo per scoprirlo potrebbe essere attraverso la conoscenza della chiave. Senza essere in grado di verificare l’intera catena da codice a distribuzione, comprese macchine e compilatori utilizzati, non è possibile dire.
8 giugno 2016 alle 9:34
3 risposte 3
Ogni volta che installi software da un fornitore o un progetto, si sta verificando la fiducia in quel fornitore o progetto per non aver posto un codice dannoso lì dentro e anche per aver fatto un lavoro ragionevole per proteggerlo.
Alcune persone possono suggerire che l’open source è la risposta a questo, ma senza build ripetibili e un controllo completo del codice sorgente fatto da qualcuno di cui ti fidi, c’è meno beneficio in questo di quanto si possa pensare agli utenti ordinari.
Come la maggior parte delle cose in sicurezza, questo si riduce al tuo modello di minaccia. Se non ti fidi di Microsoft, sicuro di non utilizzare il loro software. Bitlocker francamente è l’ultimo delle tue preoccupazioni. Se MS vogliono comprometterti, possono semplicemente trovare un aggiornamento di sicurezza (installi aggiornamenti di sicurezza, giusto. ).. Naturalmente questo è vero qualunque sistema operativo e software applicativo utilizzi. OSX, Apple può comprometterti, Debian Linux, il progetto Debian può comprometterti.
Realisticamente una domanda migliore è “è probabile che lo vogliano”?
Risposta il 12 giugno 2016 alle 18:52
Rory McCune Rory McCune
61.7k 14 14 badge d’oro 140 140 badge d’argento 221 221 badge di bronzo
Non sono affatto preoccupato per Microsoft che installa Trojan sui computer dei loro clienti, anche se tecnicamente sarebbe banale. Se un caso del genere diventasse pubblico, sarebbe un duro colpo per gli affari di Microsoft, poiché le persone passerebbero ad altri sistemi operativi. Creare un backdoor o una debolezza in bitlocker per le forze dell’ordine da usare è una minaccia molto più credibile secondo me.
5 maggio 2017 alle 12:07
Se non ti fidi di Microsoft, non utilizzare Windows. L’uso di BitLocker non ti rende più vulnerabile alle backdoors che Microsoft potrebbe aver introdotto. Il software crittografico non è in realtà il posto migliore per mettere una backdoor: ha un lavoro abbastanza stretto, sarebbe impossibile nascondere in modo affidabile ciò che sta facendo da qualcuno che gestisce un debugger, e sarebbe piuttosto ingombrante estrarre le informazioni che archivia. Certo, Bitlocker potrebbe usare una crittografia più debole di quella che afferma, ma qualcuno che voleva che i tuoi dati avrebbero comunque dovuto avere accesso alla tua macchina per ottenere almeno il testo cifrato.
Se Microsoft vuole piantare una backdoor, può facilmente metterne uno nel kernel di Windows, che hanno fatto. È difficile sapere cosa sta facendo il kernel: non puoi fidarti di un debugger che funziona all’interno di Windows, dovresti eseguirlo in una macchina virtuale – e un backdoor furtivo potrebbe funzionare in modo diverso o semplicemente disabilitarsi in una macchina virtuale (un sacco di malware si disabilita se si rileva che sta andando in esecuzione in una VM). Se il sistema exfiltra continuamente le informazioni, anche se ciò viene fatto dal kernel, allora può essere rilevato dalle apparecchiature di rete. Ma se il kernel ha una backdoor che lo fa iniziare a esfiltrarsi solo quando riceve un certo segnale, è praticamente impossibile scoprirlo.
Per dirla in altro modo, “Bitlocker è affidabile?” è la domanda sbagliata. La domanda giusta è “è la base affidabile di bitlocker affidabile?”, e la base affidabile di BitLocker include gran parte di Windows. Offling Out Bitlocker non ha alcun senso. (Forse sospettare BitLocker è cosa “Essi” vuoi che tu faccia, in modo da non proteggere i tuoi dati e quindi fai “loro” lavoro più facile!)
BitLocker Back Door – Solo TPM: dal laptop rubato alla rete aziendale

BitLocker Drive Critty. I dati su un computer smarrito o rubato sono vulnerabili all’accesso non autorizzato, eseguendo uno strumento di attacco software contro di esso o trasferendo il computer’s hard disco su un computer diverso. BitLocker aiuta a mitigare l’accesso ai dati non autorizzati migliorando le protezioni di file e sistema. BitLocker aiuta anche a rendere i dati inaccessibili quando i computer protetti da bitlocker vengono disattivati o riciclati. Vedere la seguente guida su come abilitare la crittografia del disco FileVault su un dispositivo Mac e BitLocker Drive Critty Architecture and Implementation Scenari. Potresti voler vedere “Insight sulla crittografia del disco completo con PBA / senza PBA, UEFI, avvio sicuro, BIOS, crittografia e crittografia del contenitore di file e directory”, e come abilitare o disabilitare la crittografia dell’unità bitlocker su Windows 10 e macchine virtuali.
IL TPM-ONLLa modalità y utilizza il computer’S hardware di sicurezza TPM senza autenticazione PIN. Ciò significa che l’utente può avviare il computer senza essere richiesto per un pin nell’ambiente pre-boot di Windows, mentre il TPM+PIN La modalità utilizza il computer’S hardware di sicurezza TPM e un PIN come autenticazione. Gli utenti devono inserire questo pin nell’ambiente di pre-boot di Windows ogni volta che il computer inizia. Il pin TPM+richiede un TPM preparato e le impostazioni di GPO del sistema devono consentire la modalità PIN TPM+.
Questa è una ricerca recente da parte di specialisti della sicurezza del gruppo Dolos per determinare se un utente malintenzionato può accedere all’organizzazione’Stema S da un dispositivo rubato ed eseguire anche il movimento della rete laterale. Sono stati consegnati un preconfigurazione del laptop Lenovo con lo stack di sicurezza standard per questa organizzazione. Non sono state fornite informazioni precedenti sul laptop, le credenziali di prova, i dettagli di configurazione, ecc. Hanno dichiarato che era un test Blackbox al 100%. Una volta che hanno ottenuto il dispositivo, si sono diretti dritto al lavoro e hanno eseguito una certa ricognizione del laptop (impostazioni del BIOS, funzionamento normale di avvio, dettagli hardware, ecc.) E sono state seguite molte migliori pratiche, negando molti attacchi comuni. Per esempio:
- Gli attacchi di Pcileech/DMA sono stati bloccati perché Intel’L’impostazione del BIOS Vt-D è stata abilitata.
- Tutte le impostazioni del BIOS sono state bloccate con una password.
- L’ordine di avvio del BIOS è stato bloccato per evitare l’avvio da USB o CD.
- SecureBoot è stato completamente abilitato e impedito qualsiasi sistema operativo non firmato.
- Il bypass Kon-Boot Auth non ha funzionato a causa della crittografia del disco completo.
- Lan Turtle e altri attacchi di risponditore tramite gli adattatori Ethernet USB non hanno restituito nulla utilizzabile.
- L’SSD era crittografato a disco (FDE) utilizzando Microsoft’S Bitlocker, protetto tramite Trusted Platform Module (TPM)
Con nient’altro funzionare, hanno dovuto dare un’occhiata al TPM e hanno notato dalla ricognizione che gli stivale del laptop direttamente allo schermo di accesso di Windows 10. Questa è un’implementazione solo TPM.
Ciò, unito alla crittografia BitLocker significa che il tasto di decrittazione dell’unità viene estratto solo dal TPM, non era necessario un pin o una password forniti dall’utente, che è l’impostazione predefinita per BitLocker. Il vantaggio di utilizzare solo TPM è, elimina l’uso di un secondo fattore (pin + password), in tal modo, convincendo gli utenti a utilizzare per avere i propri dispositivi crittografati. Potresti voler vedere come abilitare l’autenticazione pre-boot BitLocker tramite il criterio di gruppo.
Lo hanno affermato L’introduzione di ulteriore sicurezza come una password o un pin avrebbe contrastato questo attacco.
– Ciò significa che consigliano di utilizzare TPM + PIN o TPM con una password. Ciò significa che con un pin elimini praticamente tutte le forme di attacco e ogni volta che il dispositivo è acceso, il dispositivo non prenderà la chiave dal TPM. È necessario un pin aggiuntivo per sbloccare l’unità, quindi senza il pin non è nemmeno possibile avviare Windows come descritto in questa guida. Ma ciò’s un altro livello di autenticazione che alcuni utenti potrebbero trovare invadente.
Per coloro che utilizzano VPN con pre-logon, dopo aver ottenuto l’accesso al dispositivo, senza richiedere l’accesso, ciò potrebbe portare a molti movimenti laterali all’interno della rete.
Riepilogo: TPM è molto sicuro e un attacco è quasi impossibile. Il difetto è bitlocker non utilizza alcuna caratteristica di comunicazione crittografata di TPM 2.0 Standard, il che significa che tutti i dati che escono dal TPM stanno uscendo in chiaro, inclusa la chiave di decryption per Windows. Se un utente malintenzionato afferra quella chiave, dovrebbe essere in grado di decrittografare l’unità, accedere alla configurazione client VPN e forse ottenere l’accesso alla rete interna.
Fino a quando questo è fisso, Consiglierò di utilizzare TPM + PIN o password. Questa guida ti aiuterà a configurare il bypass del pin bitlocker: come configurare lo sblocco di rete in Windows. Potresti voler imparare come distribuire lo strumento di amministrazione e monitoraggio di Microsoft Bitlocker.
Spero che tu abbia trovato utile questo post sul blog. Se hai domande, fatemelo sapere nella sessione di commenti.
Microsoft fornisce dettagli sulla sua controversa crittografia del disco
Gli esperti di sicurezza informatica temono che il bitlocker possa essere compromesso dal governo. Microsoft ha affrontato alcune di queste preoccupazioni per l’intercetta e ha lasciato alcuni senza risposta.
4 giugno 2015, 2:42 p.M.

Di recente ho scritto una guida che spiega come crittografare il tuo laptop’drive rigido e perché dovresti farlo. A beneficio degli utenti di Windows, ho dato istruzioni per accendere BitLocker, Microsoft’tecnologia di crittografia del disco.
Questo consiglio ha generato un contraccolpo immediato nella sezione commenti sotto il post, in cui i lettori hanno correttamente sottolineato che Bitlocker è stato criticato da esperti di sicurezza per una serie di carenze reali e potenziali. Ad esempio, bitlocker’Il codice sorgente non è disponibile per l’ispezione, il che lo rende particolarmente vulnerabile a “Backdoors,” I buchi di sicurezza sono intenzionalmente posizionati per fornire accesso al governo o ad altri. Inoltre, bitlocker’S Host Operating System, Microsoft Windows, fornisce un algoritmo per la generazione di numeri casuali, comprese le chiavi di crittografia, che è noto per essere stato retrodotto dalle spie del governo e che la società’S ingegneri propri contrassegnati come potenzialmente compromessi quasi otto anni fa. Bitlocker ha anche perso un componente chiave per indurire la sua crittografia, noto come il “Diffusore di elefante,” Nell’ultima versione principale di Windows. E Microsoft ha lavorato a mano con il governo per fornire un accesso anticipato ai bug in Windows e ai dati dei clienti nel suo Skype e Outlook.Prodotti com.
Anche avendo saputo di questi problemi, credevo ancora che Bitlocker fosse il meglio di diverse cattive opzioni per gli utenti di Windows; IO’Spiegherò il mio ragionamento in seguito.
Ma nel frattempo, è successo qualcosa di interessante: Microsoft, dopo un notevole proroga, mi ha fornito risposte ad alcune domande di lunga data su BitLocker’Sicurezza S. La società mi ha detto quale generatore di numeri casuali Bitlocker utilizza per generare chiavi di crittografia, alleviando le preoccupazioni per un backdoor del governo in quel sottosistema; Ha spiegato perché ha rimosso il diffusore di elefante, citando le preoccupazioni per le prestazioni e la compatibilità che placano alcune, ma certamente non tutte, parti interessate; E ha detto che l’algoritmo compromesso dal governo raggruppa con Windows per generare chiavi di crittografia non è, per impostazione predefinita.
Rimangono domande significative su BitLocker, per essere sicuri e poiché il codice sorgente non è disponibile, tali domande probabilmente rimarranno senza risposta. Come ha scritto il crittografo di spicco Bruce Schneier, “Nel mondo della crittografia, consideriamo l’open source necessaria per una buona sicurezza; Abbiamo per decenni.” Nonostante tutto ciò, Bitlocker potrebbe ancora essere l’opzione migliore per gli utenti di Windows che vogliono crittografare i loro dischi.
Oggi ho’Vado a tuffarsi in profondità nelle preoccupazioni su Bitlocker e in Microsoft’S Nuove risposte. IO’Spiegherò anche perché alternative più aperte come TrueCrypt Don’T Risolvere queste preoccupazioni e dare una breve occhiata a prodotti proprietari come BestCrypt, che Schneier raccomanda.
Questo sarà un post abbastanza tecnico. Ma ciò’s importante esplorare lo stato attuale di bitlocker perché Windows rimane il sistema operativo più popolare per i personal computer e perché l’interesse per Bitlocker è cresciuto solo sulla scia dei documenti del whistleblower NSA Edward Snowden che mostra diffuso u.S. sorveglianza del governo. Allo stesso tempo, i timori su Bitlocker sono stati anche entusiasti della Cache Snowden, che ha esposto un tentativo attentamente orchestrato e apparentemente riuscito da parte dell’Agenzia per la sicurezza nazionale di compromettere gli standard internazionali legati alla crittografia, incluso uno che’è parte di Windows fino ad oggi.
Perché le persone si preoccupano di bitlocker
Se puoi fidarti di Microsoft, Bitlocker è sempre stato fantastico. Ad esempio, Microsoft è molto avanti rispetto ai concorrenti come Apple nel rendere BitLocker verificare che un attaccante HASN’T modificato il software utilizzato per avviare il computer. Senza tale protezione, gli hacker possono riscrivere il codice di avvio, impersonare il sistema operativo e indurre le persone a sbloccare il disco in modo che il malware possa essere installato, una tecnica nota come un “Maid e cattiva” attacco. Mac OS X e Linux’I sistemi di crittografia del disco S sono completamente vulnerabili a questo attacco, ma Windows, quando eseguono BitLocker, non lo è.
Naturalmente, molte persone, in particolare nei circoli di sicurezza delle informazioni, non si fidano di Microsoft; Queste persone preoccupano quel bitlocker’La tecnologia avanzata ha lo scopo di distrarre le persone dall’azienda’sport accoglienti con il governo e che qualsiasi dati “assicurato” L’uso di bitlocker potrebbe essere consegnato alle agenzie spia o alle forze dell’ordine.
Ecco altre tre preoccupazioni specifiche che le persone hanno riguardo al bitlocker: preoccupazioni che ho condiviso. Con ciascuno, io’VE includeva Microsoft’risposta s. Va notato che la società non era inizialmente disponibile con queste informazioni; Un portavoce ha risposto a una serie di domande basate su queste preoccupazioni dicendo che la società non ha commentato. A Microsoft’S Credit, la società in seguito ha invertito questa posizione.
Temono Bitlocker’Le chiavi di crittografia sono compromesse per impostazione predefinita. Essi’non.
La crittografia si basa su numeri casuali. Ad esempio, quando si abilita BitLocker per la prima volta, è necessario creare un tasto di crittografia, che è solo un numero casuale all’interno di un intervallo specifico. Puoi pensare a una chiave a 128 bit, il tipo usato da BitLocker per impostazione predefinita, come un numero casuale tra 0 e 2 128 (ci vorrebbero 39 cifre per scrivere quel numero completo). La sicurezza di una chiave di crittografia a 128 bit deriva dal fatto che ci sono troppi numeri possibili in quella gamma per un aggressore per provarli mai tutti.
Quando BitLocker genera una chiave, chiede al tuo computer un numero casuale all’interno di quell’intervallo. Ma da dove viene questo numero? Questo è un enorme problema nei campi della crittografia e dell’informatica perché i computer sono, per loro stessa natura, deterministici, non casuali: i programmi agiscono esattamente allo stesso modo ogni volta che li esegui perché loro’RE eseguendo esattamente lo stesso set di istruzioni. Ma ottenere numeri casuali veri è di fondamentale importanza. Se un utente malintenzionato può prevedere quale numero casuale sceglie il computer, allora quell’attaccante può rompere la crittografia che si basa su quel numero. Quindi, quando chiedi al tuo computer un numero casuale, utilizza un generatore di numeri pseudorandom crittograficamente sicuro (CSPRNG o semplicemente PRNG) per generarne uno per te.
Uno di questi PRNG non è in realtà crittograficamente sicuro ed è quasi certamente compromesso dall’NSA: Dual_EC_DRBG, o Dual Ellittic deterministico Generatore di bit casuali deterministici, un algoritmo benedetto dal National Institute of Standards and Technology nel 2006 – e IT’s integrato in finestre. Se una chiave di crittografia per un sistema come BitLocker viene generata da un PRNG compromesso, il proprietario del backdoor potrebbe capire la chiave attraverso un’ipotesi ripetitiva pura, un cosiddetto “forza bruta” Attacco, in un tempo molto più breve: minuti, ore o giorni piuttosto che miliardi di anni necessari per capire una chiave generata da un PRNG sicuro.
Nel 2007, Niels Ferguson, un crittografo di Microsoft che ha lavorato su Bitlocker, insieme a Dan Shumow, un altro ingegnere di Microsoft, ha fatto una presentazione che ha sottolineato che Dual_EC_DRBG potrebbe avere un backdoor. Nel 2013, il New York Times, Pro pubriga, E Il guardiano, Attingendo ai documenti forniti da Snowden, ha riferito che l’algoritmo conteneva effettivamente un backdoor NSA. Nei documenti, l’NSA ha scritto sul “sfida e finezza” coinvolto nella spinta di un sistema che aveva progettato su gruppi di standard e si è vantata che è diventato “l’unico editore” dello standard che alla fine è emerso.
Microsoft mi ha detto che mentre l’algoritmo backdoored è incluso con Windows, non viene utilizzato da BitLocker, né viene utilizzato da altre parti del sistema operativo Windows per impostazione predefinita. Secondo Microsoft, il PRNG predefinito per Windows è un algoritmo noto come ctr_drbg, non dual_ec_drbg e quando BitLocker genera una nuova chiave utilizza il valore predefinito di Windows.
“Non è mai stato il valore predefinito e richiede un’azione di amministratore per accenderla,” un portavoce di Microsoft mi ha detto.
Quindi le chiavi BitLocker sembrano essere generate in modo completamente sicuro.
Temono che il diffusore di elefante è stato rimosso per rendere debole il bitlocker. Microsoft lo dice’s perché l’elefante è lento. Bitlocker rimane indebolito.
Mentre Microsoft ha ora rassicurato gli utenti che i numeri casuali utilizzati per proteggere BitLocker sono sicuri, è ancora preoccupante che la società abbia rimosso un importante componente di sicurezza da BitLocker’Architettura S.
Quando Bitlocker è stato lanciato per la prima volta alla fine del 2006 e all’inizio del 2007 come caratteristica di Windows Vista, ha usato un noto cifra, o motore di codifica, chiamato AES-CBC, insieme a qualcosa chiamato Elephant Diffuser. Ferguson ha pubblicato un documento che spiega che senza il diffusore, AES-CBC è “non adatto” Perché “Dovrebbe essere relativamente facile montare un attacco.”
Il diffusore di elefante svolge un ruolo importante nella protezione di un disco crittografato dalla modifica da parte di un utente malintenzionato. Consentitemi di spiegare: un disco crittografato è pieno di bit strapazzati (zero e quelli), ma una volta sbloccato il disco, quei bit si sono decordati per inventare file significativi, compresi i programmi che costituiscono Windows. Senza il diffusore di elefante, un utente malintenzionato con accesso fisico al disco crittografato e con la conoscenza di esattamente dove si trovano sui file target del disco potrebbe modificare specifici bit a scarabocchi, che a loro volta modificheranno i file mirati in modo esatto quando il disco viene successivamente sbloccato. Ad esempio, potrebbero modificare uno dei programmi che si eseguono mentre Windows si sta avviando per essere dannoso, in modo che la prossima volta l’utente sblocca il disco e gli stivali Windows, il malware viene automaticamente installato. Il diffusore di elefante impedisce a questo attacco di lavorare. Con il diffusore, un utente malintenzionato può ancora modificare i bit strapazzati, ma farlo impedirà loro di avere un controllo a grana fine su esattamente quali cambiamenti apportano quando il disco è sbloccato. Invece di essere in grado di rendere dannosi programmi specifici, hanno maggiori probabilità di arrampicarsi di grandi pezzi di programmi e semplicemente causare la crash del computer invece di essere hackerato.
Ma nell’ottobre 2014, il crittografo Justin Troutman ha notato che la versione di Bitlocker in Windows 8 ha rimosso silenziosamente il diffusore di elefante anche se usa ancora AES-CBC. Microsoft’S Panoramica tecnica di BitLocker elenca il diffusore di elefante come “rimosso o deprecato,” senza ulteriori spiegazioni.
“Quando ho scoperto che è stato rimosso, ero un po ‘perplesso, semplicemente perché non c’era un annuncio pubblico che ho potuto trovare, nonostante lo sforzo che è stato fatto per costruirlo,” Dice Troutman.
Anche Schneier era preoccupato. “Non ha senso,” lui mi ha detto. “Il diffusore di elefante era una buona idea.”
Microsoft afferma che il diffusore era troppo lento e ha impedito a Bitlocker di essere attivato da alcuni utenti, inclusi appaltatori e agenzie governative che devono rispettare gli standard federali di elaborazione delle informazioni o FIPS. “[Il diffusore di elefante non è conforme alle FIPS, quindi alcune aziende e clienti governativi possono’t usarlo,” dice un portavoce. “Esso’S non supportato dall’accelerazione dell’hardware, influendo così sulle prestazioni sui dispositivi a bassa potenza.” La società non ha fornito risposte quando ho chiesto se Microsoft ha in futuro di aggiungere un altro diffusore per sostituire quello che hanno rimosso.
Mentre la rimozione del diffusore di elefante potrebbe aiutare a rendere BitLocker più veloce e più compatibile con l’uso all’interno del governo, rende BitLocker più vulnerabile agli attacchi – secondo Microsoft’s ingegneri. Ancora una volta, era Ferguson, allora e attualmente un crittografo Microsoft, che nel 2007 ha scritto con un altro ingegnere Microsoft che con BitLocker’s cipher, aes-cbc e senza diffusore, “Dovrebbe essere relativamente facile montare un attacco … [AES-CBC in BitLocker] non è adatto, a causa della mancanza di diffusione nell’operazione di decrittografia CBC.”
Rimozione del diffusore di elefante non’rompi completamente il bitlocker. Se qualcuno ruba il tuo laptop, ha comunque vinto’essere in grado di sbloccare il disco e accedere ai file. Ma potrebbero essere in grado di modificare il tuo disco crittografato e restituirlo per hackerarti la prossima volta che si avvia.
Per essere onesti, la tecnologia di crittografia del disco utilizzata in Linux, Luks, era vulnerabile a questo stesso tipo di attacco per impostazione predefinita. Ciò è cambiato all’inizio del 2013 quando Luks è passato dall’uso di AES in modalità CBC (lo stesso di BitLocker oggi) agli AE in modalità XTS, il che impedisce questo attacco.
Si preoccupano che Microsoft tradirà di nuovo i suoi utenti. Microsoft afferma che rispetterà le richieste lecite.
Mentre è’è utile che Microsoft stia affrontando preoccupazioni specifiche su BitLocker, esso’è possibile guardare l’azienda’s track record e decidere che non puoi fidarti della società in generale. In particolare, esso’non è chiaro quanto gli utenti che desiderano tenere le loro informazioni fuori dalle mani del governo possano fidarsi di Microsoft, che ha una storia di lavoro con u.S. forze dell’ordine e agenzie di spionaggio.
Attingendo ai documenti Snowden, nel giugno 2013 il New York Times rivelato l’esistenza di un programma segreto chiamato Project Chess, gestito da “meno di una dozzina” I dipendenti Skype dopo che eBay acquistarono la propria azienda, ma prima che Microsoft la acquisisse. Project Chess è stato progettato per “Esplora le questioni legali e tecniche nel rendere le chiamate Skype prontamente disponibili per le agenzie di intelligence e le forze dell’ordine,” Il giornale ha scritto. IL Volte ha sottolineato che dopo che Microsoft ha acquistato Skype, Skype ha negato di cambiare la sua architettura per rendere più facile per le forze dell’ordine spiare i suoi utenti, senza divulgare quel Skype’L’architettura è già stata progettata per farlo.
Allo stesso modo, a luglio 2013 Il guardiano ha riferito che Microsoft “ha collaborato a stretto contatto con u.S. Servizi di intelligence per consentire agli utenti’ le comunicazioni da intercettare, compresa l’aiuto della National Security Agency a aggirare la società’S propria crittografia.” In questo caso, Microsoft ha aiutato le chat Web di accesso alla NSA e via e -mail da Outlook.com portale.
Microsoft ha risposto a queste accuse all’epoca in un post sul blog che spiega che non’t dare un accesso libero dei dati degli utenti al governo e che rispettano solo richieste legali valide e specifiche. Alla domanda su istanze in cui Microsoft ha creato metodi per aggirare la sua sicurezza e su Backdoors in generale, un portavoce dell’azienda mi ha detto che Microsoft non’t Considera di rispettare le legittime richieste legali backdoor.
Oltre a talvolta condividere i dati degli utenti da Skype e Outlook.Com, secondo quanto riferito, Microsoft condivide le informazioni sui bug con implicazioni di sicurezza. Tali bug, prima che siano fissati, possono essere usati più o meno allo stesso modo delle backdoors. In effetti, in molte situazioni che mascherano una backdoor come bug di sicurezza è un ottimo modo per nasconderlo perché fornisce una negabilità plausibile. Se la tua backdoor viene mai scoperta, puoi affermare che non lo era’t un backdoor, ma piuttosto un bug che non hai fatto’t sapere. Bloomberg ha riferito nel 2013 che “Microsoft Corp., il mondo’La più grande società di software, fornisce alle agenzie di intelligence informazioni sui bug nel suo software popolare prima che rilasci pubblicamente una correzione.” Questi bug, se armati, potrebbero essere utilizzati per accedere a qualsiasi computer che esegue i prodotti Microsoft vulnerabili.
Un portavoce di Microsoft ha detto che Bloomberg’s Reporting di riferimento a Microsoft’programma di sicurezza del governo, in cui la società lavora con i governi nazionali a “Aiutali a costruire e distribuire infrastrutture e servizi IT più sicuri che proteggono ulteriormente i loro cittadini e le loro economie nazionali.” Questo programma include l’accesso al codice sorgente per i principali prodotti Microsoft – in modo che i governi possano verificarlo per Backdoors, mi ha detto il portavoce – e “Vulnerabilità e intelligenza delle minacce” da Microsoft. Microsoft afferma che la sua intenzione è quella di essere trasparente, non di aiutare le agenzie di spionaggio a creare software dannosi. Ma ciò’è facile immaginare come un governo nazionale potrebbe riutilizzare Microsoft’S Dati in modi in cui Microsoft potrebbe non aver intenzione. Ed esso’vale la pena notare che Microsoft’La trasparenza di S è offerta solo ai potenti governi nazionali piuttosto che agli utenti regolari.
Ho chiesto a Microsoft se la società sarebbe stata in grado di rispettare lo sblocco di un disco bitlocker, data una richiesta legale legittima per farlo. Il portavoce mi ha detto che non potevano rispondere a questa domanda.
Che dire di TrueCrypt?
Nonostante tutte le preoccupazioni sull’uso di BitLocker, esiste un’alternativa estremamente popolare e apparentemente crittograficamente solida chiamata TrueCrypt. Il programma ha molti fan; Dopo aver scritto la mia ultima colonna sulla crittografia del disco, i sostenitori di TrueCrypt mi hanno inondato con commenti e tweet sostenendo che avrei dovuto raccomandare piuttosto che BitLocker perché’S open source e perché credono che Bitlocker abbia una backdoor.
TrueCrypt è in circolazione da più di un decennio e i suoi utenti di alto profilo includono Snowden, che è stato avvistato insegnando alla gente come usarlo in una criptoparty alle Hawaii prima di essere ampiamente conosciuto come un informatore della NSA. TrueCrypt funziona in Windows, Mac OS X e Linux e IT’sei in grado di crittografare i bastoncini USB, le partizioni del disco rigido e creare contenitori crittografati, che sono file che possono archiviare in modo sicuro altri file all’interno di essi. Puoi anche scaricare e ispezionare il codice sorgente.
Gli utenti di Windows ottengono una funzione extra, probabilmente TrueCrypt’s più importante, chiamato “crittografia del sistema,” che è TrueCrypt’S Nome per crittografia a discorso completo, crittografia del disco’S Applicato sul disco rigido utilizzato per avviare il tuo computer. Prima che esistesse BitLocker, TrueCrypt veniva utilizzato per crittografare i sistemi Windows XP e anche dopo aver introdotto BitLocker, TrueCrypt rimase popolare durante la fine del 2006 e l’inizio del 2007 di Windows Vista e il rilascio del 2009 di Windows 7 perché, a differenza di BitLocker, potrebbe essere usato con le edizioni più economiche di Windows.
Che cosa’s altro, Truecrypt’La sicurezza è stata controllata pubblicamente e non ci sono segni di backdoor o importanti problemi di sicurezza.
Ma lì’S A Hitch: con il rilascio di Windows 8, TrueCrypt è diventato doloroso da usare per la crittografia a discorso completo. Se tu’ve ha acquistato un PC dal 2012, quando è uscito Windows 8, è probabile che tu possa’t Usa TrueCrypt per crittografare il disco rigido senza saltare attraverso alcuni cerchi. Potrebbe essere necessario capire come aprire le impostazioni di avvio e disabilitare le funzionalità di sicurezza per farlo funzionare o formattare il disco rigido per utilizzare un sistema diverso e più vecchio per organizzare il disco’s Compatibile con Truecrypt. Per dirla senza mezzi termini, TrueCrypt è il software dell’era Windows XP. Mentre i moderni PC e il sistema operativo Windows si sono evoluti, TrueCrypt è rimasto in passato.
Parte del problema è che TrueCrypt è bloccato dal sistema di avvio stesso che aiuta a rendere BitLocker così sicuro. Quando si accende su un computer Windows 8, esegue un pezzo di codice che interfaccia il computer’S hardware e il suo sistema operativo. Questo codice esegue un controllo di sicurezza per assicurarsi che nessuno del software di avvio sia stato manomesso da un hacker; Il codice Microsoft passa il controllo, poiché è’S è stato segnato crittograficamente come “fidato,” Ma il software che non è’T contrassegnato in questo modo, come TrueCrypt, fallisce il controllo e impedisce l’avvio del computer. Nella maggior parte dei PC’è possibile disattivare il controllo di sicurezza, ma ciò comporta armeggiare con impostazioni di sicurezza difficili da raggiungere; Le istruzioni per la configurazione del codice di avvio sono diverse su praticamente ogni computer.
Se questo non era’T abbastanza male, Truecrypt e i suoi derivati supportano solo i dischi crittografici che utilizzano tabelle di partizione obsolete. Una tabella delle partizioni descrive le diverse sezioni in un disco rigido è stato diviso in. I sistemi più vecchi hanno utilizzato le tabelle di partizione Master Boot Record (MBR), ma i computer più recenti sono formattati con la tabella delle partizioni GUID (GPT) – un sistema di sistema non funziona.
Là’S Poco prospettiva questi problemi andranno via in qualsiasi momento presto. Nel maggio 2014, allo stesso tempo che Microsoft ha smesso ufficialmente di supportare Windows XP, TrueCrypt’Gli sviluppatori S hanno abbandonato pubblicamente il progetto e TrueCrypt’Il sito Web è stato sostituito con istruzioni per la migrazione a BitLocker.
L’arresto erode più che semplicemente TrueCrypt’compatibilità con Windows; Anche la sicurezza è in gioco. Se qualcuno trova un bug di sicurezza in TrueCrypt in futuro, questo bug non verrà mai risolto.
Due nuovi progetti hanno sradicato dalla base di codice TrueCrypt – Veracript e cifrershed. Entrambi sono in fase di sviluppo attivo. Ma entrambi soffrono ancora di tutti gli stessi problemi di crittografia a dischi interi di Windows che TrueCrypt soffre (anche se per i bastoncini USB crittografati multipla e contenitori di file, funzionano comunque alla grande).
Anche se questi progetti alla fine risolvono questi problemi e ottengono supporto per i PC moderni, il loro sviluppo è ostacolato da TrueCrypt’i termini delle licenze, che non’T qualifica come entrambi “open source” O “Software gratis” Sotto gli standard stabiliti all’interno di quelle comunità di programmazione. Poiché Veracript e cifrershed sono forcelle di Truecrypt, sono’re bloccato per sempre in questa sfortunata licenza. Perché TrueCrypt e i suoi derivati non’t Incontra le definizioni standard di software libero e open source, nessuna delle distribuzioni popolari del sistema operativo Linux le include nei loro repository di imballaggi software, un’omissione che rende l’installazione e l’aggiornamento di un dolore per gli utenti Linux. Truecrypt’La licenza non standard e la mancanza di imballaggi Linux rendono i sostenitori di open source che sono riluttanti a gettare il loro peso dietro di essa, il che può rallentare lo sviluppo di correzioni e funzionalità di bug per tutti i sistemi operativi, tra cui Windows.
“Questa attività è incentrata sulla fiducia”
Là’S Nessun motivo per cui la discussione sulla crittografia di Windows dovrebbe essere limitata a BitLocker, TrueCrypt e TrueCrypt’slittshoots.
Quando ho iniziato a parlare con Schneier della crittografia a discorso completo per Windows, mi ha raccontato di un prodotto chiamato BestCrypt. Come Bitlocker, non è’t open source o disponibile gratuitamente. A differenza di Bitlocker, la società che lo sviluppa non lo fa’t Avere una storia pubblica nel rendere i suoi prodotti accessibili alle forze dell’ordine e alle spie. E a differenza di TrueCrypt, Veracript o Ciphershed, BestCrypt ha un ottimo supporto per i moderni computer Windows: supporta le versioni più recenti di Windows, controlli di sicurezza sanzionati da Microsoft al momento dell’avvio e moderni formati di guida rigida.
Considerando che Schneier è stato esplicito per decenni sull’importanza della crittografia open source, ho chiesto se raccomanda alle altre persone di usare BestCrypt, anche se questo’S Proprietario. “Consiglio BestCrypt,” Me lo ha detto Schneier, “Perché ho incontrato persone in compagnia e ho una buona sensazione per loro. Ovviamente non io’so di sicuro; Questa attività è incentrata sulla fiducia. Ma in questo momento, dato quello che so, mi fido di loro.“
Esistono anche altre opzioni di crittografia a discorso completo per Windows, come Symantec Endpoint Cryption (proprietario) e DiskCryptor (open source).
Ogni singola opzione per la crittografia del disco prevede un compromesso tra qualità e trasparenza. Nessun prodotto è perfetto. Per tutta la loro trasparenza, i progetti open source hanno recentemente avuto alcuni problemi di sicurezza critici e molti Don’t Avere le risorse per assumere un team di ingegneri di sicurezza come Microsoft. I progetti open source tendono anche ad essere più difficili da utilizzare e se gli utenti medi possono’T Ottieni un prodotto di crittografia per funzionare, loro’non lo userà. Il rovescio della medaglia, un software di crittografia facile da usare può essere insicuro, soprattutto se il rispetto delle richieste delle forze dell’ordine è integrato nel design, come nel caso di Skype.
Bilanciare la fiducia, la facilità d’uso, la trasparenza, la robustezza apparente, la compatibilità e le risorse per la schiacciamento dei bug, BitLocker esce per l’utente medio. Bitlocker ha il vantaggio del campo di casa rispetto alla competizione. Microsoft si assicurerà che BitLocker funzioni alla grande su ogni dispositivo Windows e già fresche di Windows 8.1 Accendi BitLocker per impostazione predefinita se il computer ha l’hardware giusto. Se la tendenza continua, in futuro hai vinto’essere in grado di acquistare un dispositivo Windows che non è’T già crittografato. Se possiamo fidarci di Microsoft per non includere Backdoors in Windows, questa è un’ottima notizia.
Basato su quello che so di BitLocker, penso’è perfettamente bene per gli utenti di Windows medi su cui fare affidamento, il che è particolarmente conveniente considerando che viene fornito con molti PC. Se si scopre mai che Microsoft è disposto a includere una backdoor in una caratteristica importante di Windows, allora abbiamo comunque problemi molto più grandi della scelta del software di crittografia del disco.
Qualunque cosa tu scelga, se si fida di un sistema operativo proprietario di non essere dannoso’T Montare il tuo modello di minaccia, forse’S è ora di passare a Linux.
Aggiornato per riflettere commenti di follow-up chiarificanti inviati da Microsoft sulla sua definizione di “porta sul retro.” 4 giugno 15:00 ET
Correzione: questo post originariamente diceva che i dischi crittografati di Luks sono, per impostazione predefinita, vulnerabili allo stesso attacco di Bitlocker senza il diffusore di elefante, ma questo non è’t vero più. Luks ha cambiato le sue impostazioni predefinite all’inizio del 2013 per essere sicuri contro questo attacco. 6 giugno 14:20 ET
Foto: Thomas Trutschel/Photothek/Getty
Aspettare! Prima di andare avanti per la tua giornata, chiediti: quanto è probabile che la storia che hai appena letto sarebbe stata prodotta da un diverso punto vendita se l’intercept hadn’T ho fatto? Considera come sarebbe il mondo dei media senza l’intercettazione. Chi avrebbe ritenuto le élite del partito responsabili dei valori che proclamano di avere? Quante guerre nascoste, aborti di giustizia e tecnologie distopiche rimarrebbero nascoste se i nostri giornalisti non’T sul ritmo? Il tipo di segnalazione che facciamo è essenziale per la democrazia, ma non è facile, economico o redditizio. L’intercetta è un punto di notizie indipendente senza scopo di lucro. Noi non’T ha annunci, quindi dipendiamo dai nostri membri – 35.000 e contando – per aiutarci a tenere il potente da account. Unirsi è semplice e non’b deve costare molto: puoi diventare un membro sostenitore per un minimo di $ 3 o $ 5 al mese. Quello’è tutto ciò che serve per supportare il giornalismo su cui fai affidamento. Diventare membro