


BitLocker impedisce il furto?
Contromisure di bitlocker
Riepilogo: L’autenticazione pre-boot con un pin può mitigare i vettori di attacco per i dispositivi che utilizzano un EDRIVE avviabile. Può anche proteggere dagli attacchi portuali DMA. In caso di una macchina rubata, la modifica delle password e gli account disabilitati sui servizi online possono fornire ulteriore sicurezza.
Quanto è sicuro BitLocker con un perno quando l’intera macchina viene rubata?
Nello scenario di un taccuino rubato, BitLocker con un PIN può fornire un livello di sicurezza. Modificando le password e disabilitando gli account, anche se il ladro ottiene l’accesso alla macchina, i sistemi che utilizzano i dati rubati rimarranno sicuri.
D: Non dovrebbe essere sufficiente una password forte per il tuo scenario?
A: Mentre una password forte può fornire un certo livello di sicurezza, l’utilizzo di un pin con bitlocker può migliorare notevolmente la sicurezza. Bitlocker decrittica l’unità non appena si avvia al sistema operativo e un pin aggiunge un ulteriore livello di protezione contro gli attacchi comuni.
1 Risposta 1
Riepilogo: Un pin a 9 cifre in combinazione con un TPM può proteggere dagli attacchi di base fornendo abbastanza tempo per cambiare le password sui servizi online. L’efficacia di questa misura di sicurezza dipende da diversi fattori, come la motivazione e le capacità dell’attaccante e il tempo impiegato dalla vittima per notare il furto e agire.
Un pin a 9 cifre dovrebbe essere sufficiente per proteggere da un utente malintenzionato con abilità di hacking di base per abbastanza a lungo da cambiare le password sui servizi online. La combinazione di un TPM garantisce che solo un computer di fiducia possa non farcela, aggiungendo un ulteriore livello di protezione. L’efficacia di questa misura di sicurezza dipende da diversi fattori:
- Quanto è motivato l’attaccante e se la vittima è un bersaglio casuale tra molti.
- Il livello di abilità e competenza dell’attaccante.
- Il tempo impiegato dalla vittima per notare il furto e modificare le password.
Sia i difensori che gli aggressori devono considerare l’analisi costi-benefici. L’attaccante dovrebbe dedicare molto tempo a cercare di accedere al computer rubato, quindi devono valutare se vale la pena lo sforzo. Potrebbe essere più redditizio per loro di indirizzare altri dispositivi.
Contromisure di bitlocker
Windows incorpora diverse tecnologie come TPM, avvio sicuro e avvio misurato per proteggere le chiavi di crittografia BitLocker dagli attacchi. BitLocker utilizza la tecnologia di crittografia come parte di un approccio strategico per proteggere i dati contro gli attacchi offline. Quando un computer viene perso o rubato, i dati diventano vulnerabili all’accesso non autorizzato tramite strumenti di attacco software o trasferendo il disco rigido su un altro computer.
BitLocker aiuta a mitigare l’accesso ai dati non autorizzato su computer smarriti o rubati prima che il sistema operativo autorizzato venga avviato. Ciò si ottiene crittografando i volumi su un computer e garantendo l’integrità dei primi componenti di avvio e i dati di configurazione di avvio. Queste misure migliorano la sicurezza e proteggono da vari attacchi alle chiavi di crittografia BitLocker.
Per ulteriori informazioni su come consentire la migliore configurazione di sicurezza per i dispositivi Windows, consultare la documentazione “Standard per un dispositivo Windows altamente sicuro”.
Protezione prima dell’avvio
Prima dell’inizio di Windows, le funzionalità di sicurezza implementate nell’hardware e nel firmware del dispositivo, come TPM e Secure Boot, svolgono un ruolo cruciale nella protezione del sistema. La maggior parte dei dispositivi moderni sono dotati di un avvio TPM e Secure.
Modulo della piattaforma di fiducia
Un modulo di piattaforma di fiducia (TPM) è un firmware microchip o sicuro che fornisce funzioni essenziali relative alla sicurezza, comprese le chiavi di crittografia. BitLocker lega i tasti di crittografia con il TPM per assicurarsi che il computer non sia stato manomesso mentre è offline. Per ulteriori informazioni su TPM, consultare la documentazione “Modulo della piattaforma affidabile”.
UEFI e SCHEDOT ATTENE
Interfaccia del firmware Extensible Unified (UEFI) e tecnologie di avvio sicure contribuiscono alla sicurezza del sistema. UEFI fornisce un’interfaccia che collega il sistema operativo e il firmware, consentendo un processo di avvio sicuro. L’avvio sicuro garantisce che solo il software di fiducia, incluso il sistema operativo, sia autorizzato a eseguire durante l’avvio.
Contromisure di bitlocker
L’autenticazione pre-boot con un pin può mitigare un vettore di attacco per dispositivi che utilizzano un eDrive avviabile perché un bus EDRIVE esposto può consentire a un utente malintenzionato di catturare la chiave di crittografia BitLocker durante l’avvio. L’autenticazione pre-avvolta con un pin può anche mitigare gli attacchi della porta DMA durante la finestra di tempo tra quando BitLocker sblocca l’unità e gli stivali Windows al punto in cui Windows può impostare eventuali criteri correlati alla porta che sono stati configurati.
Quanto è sicuro BitLocker con un perno quando viene rubata l’intera macchina?
Nel frattempo avrò il tempo di modificare tutte le password dei servizi online, disabilitare gli account VPN, ecc. che sono stati usati su quel taccuino, quindi anche se alla fine ottengono l’accesso, i nostri sistemi rimarranno sicuri.
65.8k 20 20 badge d’oro 209 209 badge d’argento 263 263 badge di bronzo
ha chiesto il 22 gennaio 2018 alle 11:27
180 8 8 badge in bronzo
Non dovrebbe essere sufficiente una password forte per il tuo scenario? Come per ottenere l’accesso ai tuoi dati, il ladro dovrebbe indovinare la password e ciò sarebbe impossibile se questa fosse una passphrase forte. Se ho il BitLocker corretto non decrittò l’unità fino a quando non hai effettuato l’accesso (per favore correggi se sbaglio in questo)
22 gennaio 2018 alle 15:23
@Wealot Con tutti gli attacchi (facili) di remanence su BitLocker, un PIN in realtà migliora la sicurezza di molto. Bitlocker fa Decrittoni l’unità non appena si avvia al sistema operativo
7 luglio 2019 alle 3:54
1 Risposta 1
Lo scenario che voglio proteggermi da: 1. Un ladro semplice ruba il taccuino 2. Vogliono accedere ai dati tramite le capacità di hacking di base “Googling Around”, come l’uso di uno strumento o la digitazione in password casuali.
Un pin a 9 cifre dovrebbe essere sufficiente per proteggere da un utente malintenzionato di questo livello di raffinatezza abbastanza a lungo da poter cambiare le password su tutti i tuoi servizi online. Un TPM assicurerà che solo un computer di fiducia possa inserirlo, in combinazione con il pin. Poiché l’attaccante ha l’intero computer, tutto ciò che è necessario è il pin. Ciò che conta ora sono diversi fattori:
- Quanto è motivato il tuo aggressore (sei una vittima casuale di questo aggressore, uno dei 100 altri?).
- Quanto è intelligente (le “capacità di googling di base” di una persona sono Google-Fu avanzata di un’altra persona).
- Quanto tempo ci vorrà avviso il furto e per modificare le password.
Sia i difensori che gli aggressori devono fare analisi costi-benefici. Devi determinare quanto tempo e sforzi valgono i tuoi beni, ma l’attaccante deve fare lo stesso. Se ci vogliono due settimane per accedere al tuo computer, sono due settimane di opportunità perdute di furto. Perché passare tutto quel tempo tuo computer se sarebbe più redditizio rubare altri tre computer in quel momento?
Contromisure di bitlocker
Windows utilizza tecnologie tra cui il modulo della piattaforma fidata (TPM), l’avvio sicuro e l’avvio misurato per aiutare a proteggere le chiavi di crittografia BitLocker contro gli attacchi. Bitlocker fa parte di un approccio strategico per garantire dati contro gli attacchi offline attraverso la tecnologia di crittografia. I dati su un computer smarrito o rubato sono vulnerabili. Ad esempio, potrebbe esserci un accesso non autorizzato, eseguendo uno strumento di attacco software contro il computer o trasferendo il disco rigido del computer su un computer diverso.
BitLocker aiuta a mitigare l’accesso ai dati non autorizzato su computer smarriti o rubati prima che il sistema operativo autorizzato venga avviato. Questa mitigazione è fatta da:
- Crittografia dei volumi su un computer. Ad esempio, BitLocker può essere acceso per il volume del sistema operativo, un volume su un’unità fissa. o unità dati rimovibile (come un’unità flash USB, scheda SD, ecc.) Attivazione di BitLocker per il volume del sistema operativo crittografa tutti i file di sistema sul volume, inclusi i file di paging e i file di ibernazione. L’unica eccezione è per la partizione di sistema, che include il gestore di avvio di Windows e le garanzie di avvio minime richieste per la decrittografia del volume del sistema operativo dopo che la chiave non è salvata.
- Garantire l’integrità dei primi componenti di avvio e dati di configurazione di avvio. Sui dispositivi che hanno una versione 1 TPM.2 o superiore, BitLocker utilizza le funzionalità di sicurezza migliorate del TPM per rendere accessibili i dati solo se il codice del firmware del BIOS del computer, la sequenza di avvio originale, i componenti di avvio e la configurazione BCD appare inalterati e il disco crittografato si trova nel computer originale. Sui sistemi che utilizzano la PCR TPM [7], le modifiche all’impostazione BCD ritenute sicure sono autorizzate per migliorare l’usabilità.
Le sezioni successive forniscono maggiori dettagli su come Windows protegge da vari attacchi alle chiavi di crittografia BitLocker in Windows 11, Windows 10, Windows 8.1 e Windows 8.
Per ulteriori informazioni su come abilitare la migliore configurazione di sicurezza complessiva per i dispositivi che iniziano con Windows 10 versione 1803, consultare gli standard per un dispositivo Windows altamente sicuro.
Protezione prima dell’avvio
Prima dell’avvio di Windows, le funzionalità di sicurezza implementate come parte dell’hardware e del firmware del dispositivo devono essere affidate, incluso TPM e WOOT SECHE. Fortunatamente, molti computer moderni presentano un TPM e un avvio sicuro.
Modulo della piattaforma di fiducia
Un modulo di piattaforma di fiducia (TPM) è un microchip progettato per fornire funzioni di base relative alla sicurezza, coinvolgendo principalmente le chiavi di crittografia. Su alcune piattaforme, TPM può essere implementato in alternativa come parte del firmware sicuro. BitLocker lega i tasti di crittografia con il TPM per garantire che un computer non sia stato manomesso mentre il sistema era offline. Per maggiori informazioni su TPM, consultare il modulo della piattaforma affidabile.
UEFI e SCHEDOT ATTENE
UNIFITED Extensible Firmware Interface (UEFI) è un ambiente di avvio programmabile che inizializza i dispositivi e avvia il bootloader del sistema operativo.
La specifica UEFI definisce un processo di autenticazione dell’esecuzione del firmware chiamato avvio sicuro. Secure Boot blocchi il firmware e i bootloader non affidati (firmati o non firmati) dalla possibilità di iniziare sul sistema.
Per impostazione predefinita, BitLocker fornisce protezione da integrità per l’avvio sicuro utilizzando la misurazione PCR TPM [7]. Un firmware EFI non autorizzato, l’applicazione di avvio EFI o il bootloader non può eseguire e acquisire la chiave BitLocker.
BitLocker e reimpostare gli attacchi
Per difendersi dagli attacchi di ripristino dannosi, BitLocker utilizza la mitigazione degli attacchi di reset TCG, noto anche come BIT MOR (richiesta di sovrascrizione della memoria), prima di estrarre i tasti in memoria.
Ciò non protegge dagli attacchi fisici in cui un aggressore apre il caso e attacca l’hardware.
Politiche di sicurezza
Le sezioni successive coprono l’autenticazione pre-boot e le politiche DMA in grado di fornire ulteriore protezione per BitLocker.
Autenticazione pre-boot
L’autenticazione pre-boot con BitLocker è un’impostazione della politica che richiede l’uso di entrambi gli input dell’utente, come un PIN, una chiave di avvio o entrambi per autenticarsi prima di rendere accessibile il contenuto dell’unità di sistema. L’impostazione della politica del gruppo richiede un’autenticazione aggiuntiva all’avvio e l’impostazione corrispondente nel CSP BitLocker è SystemDriveSRequiStartupaTuthentication.
BitLocker accede e memorizza i tasti di crittografia in memoria solo dopo il completamento dell’autenticazione pre-boot. Se Windows non è in grado di accedere alle chiavi di crittografia, il dispositivo non può leggere o modificare i file sull’unità di sistema. L’unica opzione per il bypassing dell’autenticazione pre-boot è l’immissione della chiave di recupero.
L’autenticazione pre-boot è progettata per evitare che le chiavi di crittografia vengano caricate alla memoria di sistema senza l’utente affidabile che fornisce un altro fattore di autenticazione come un pin o un tasto di avvio. Questa funzionalità aiuta a mitigare gli attacchi di REMANENZA DMA e della memoria.
Su computer con un TPM compatibile, le unità operative che sono protette da bitlocker possono essere sbloccate in quattro modi:
- Solo TPM. L’uso della convalida solo TPM non richiede alcuna interazione con l’utente per sbloccare e fornire l’accesso all’unità. Se la convalida TPM ha successo, l’esperienza di accesso utente è la stessa di un accesso standard. Se il TPM è mancante o modificato o se BitLocker rileva le modifiche al codice BIOS o UEFI o alla configurazione, ai file di avvio del sistema operativo critico o alla configurazione di avvio, BitLocker inserisce la modalità di ripristino e l’utente deve inserire una password di ripristino per riconquistare l’accesso ai dati. Questa opzione è più conveniente per l’accesso ma meno sicuro delle altre opzioni, che richiedono un ulteriore fattore di autenticazione.
- TPM con chiave di avvio. Oltre alla protezione fornita dal solo TPM, parte della chiave di crittografia è memorizzata su un’unità flash USB, definita una chiave di avvio. I dati sul volume crittografato non possono essere accessibili senza la chiave di avvio.
- TPM con pin. Oltre alla protezione fornita dal TPM, BitLocker richiede che l’utente inserisca un PIN. I dati sul volume crittografato non possono essere accessibili senza immettere il PIN. I TPM hanno anche una protezione anti-battuta progettata per prevenire gli attacchi di forza bruta che tentano di determinare il pin.
- TPM con tasto di avvio e pin. Oltre alla protezione dei componenti core fornita dal solo TPM, parte del tasto di crittografia è memorizzata su un’unità flash USB ed è necessario un pin per autenticare l’utente al TPM. Questa configurazione fornisce autenticazione multifattoriale in modo che se la chiave USB è persa o rubata, non può essere utilizzata per l’accesso all’unità, poiché è richiesto anche il pin corretto.
Nell’esempio della politica del gruppo seguente, è necessario TPM + PIN per sbloccare un’unità del sistema operativo:
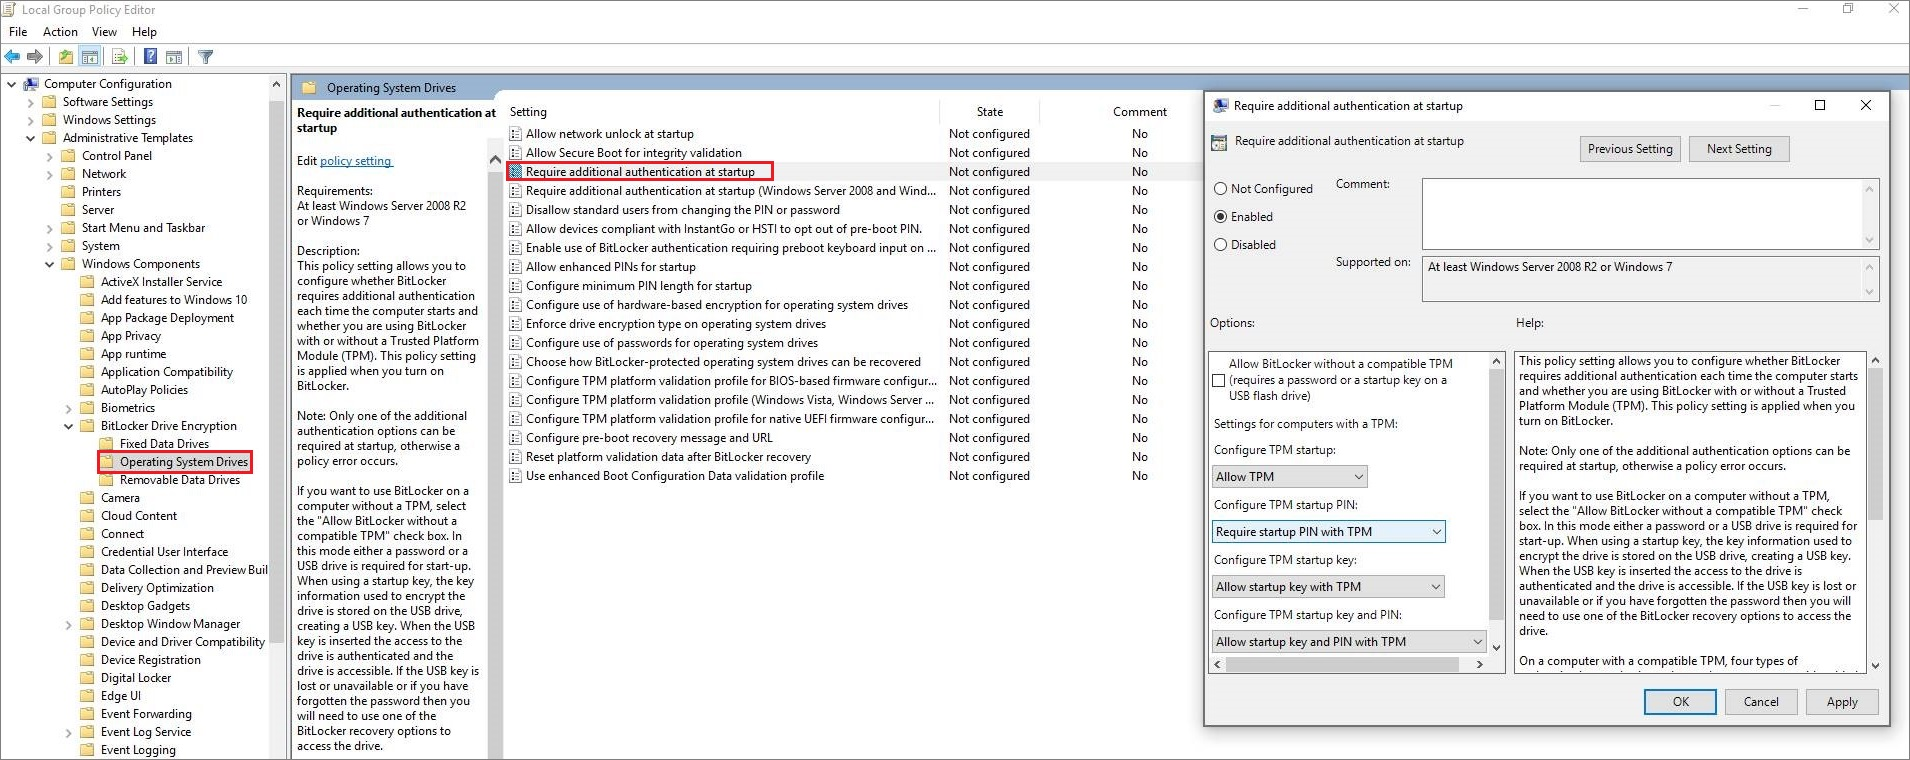
L’autenticazione pre-boot con un pin può mitigare un vettore di attacco per dispositivi che utilizzano un eDrive avviabile perché un bus EDRIVE esposto può consentire a un utente malintenzionato di catturare la chiave di crittografia BitLocker durante l’avvio. L’autenticazione pre-avvolta con un pin può anche mitigare gli attacchi della porta DMA durante la finestra di tempo tra quando BitLocker sblocca l’unità e gli stivali Windows al punto in cui Windows può impostare eventuali criteri correlati alla porta che sono stati configurati.
D’altra parte, l’autenticazione pre-boot-prompt può essere scomodo per gli utenti. Inoltre, agli utenti che dimenticano il proprio PIN o perdono la chiave di avvio viene negato l’accesso ai propri dati fino a quando non possono contattare il team di supporto della propria organizzazione per ottenere una chiave di recupero. L’autenticazione del pre-boot può anche rendere più difficile l’aggiornamento dei desktop incustoditi e i server amministrati a distanza perché è necessario inserire un pin quando un computer si riavvia o riprende dall’ibernazione.
Per risolvere questi problemi, è possibile distribuire BitLocker Network Oblock. Lo sblocco di rete consente i sistemi all’interno del perimetro di sicurezza fisico aziendale che soddisfano i requisiti hardware e hanno abilitato BitLocker con PIN TPM+per l’avvio di Windows senza intervento dell’utente. Richiede la connettività Ethernet diretta a un server WDS (Enterprise Windows Deployment Services).
Proteggere il fulmine e altre porte DMA
Esistono diverse opzioni per proteggere le porte DMA, come Thunderbolt ™ 3. A partire dalla versione 1803 di Windows 10, i nuovi dispositivi basati su Intel hanno una protezione del kernel contro gli attacchi DMA tramite le porte Thunderbolt ™ 3 abilitate per impostazione predefinita. Questa protezione DMA Kernel è disponibile solo per nuovi sistemi a partire dalla versione 1803 di Windows 10, in quanto richiede modifiche al firmware di sistema e/o al BIOS.
È possibile utilizzare l’app Desktop Informazioni di sistema msinfo32.EXE da verificare se un dispositivo ha una protezione DMA Kernel abilitata:
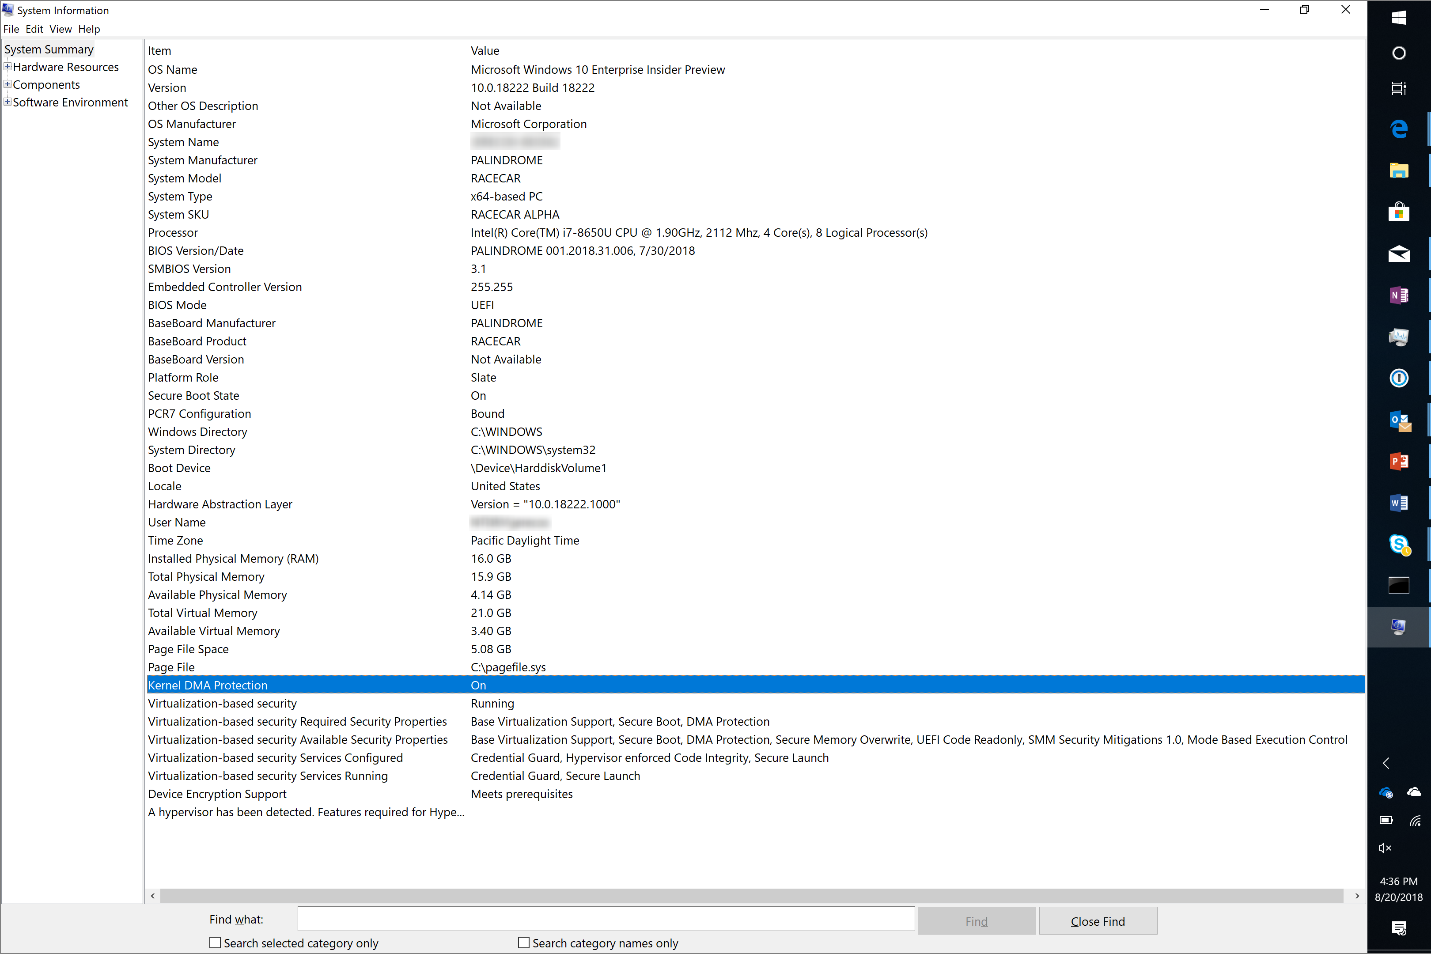
Se la protezione DMA Kernel non è abilitata, seguire questi passaggi per proteggere le porte abilitate Thunderbolt ™ 3:
- Richiedono una password per le modifiche al BIOS
- La sicurezza Intel Thunderbolt deve essere impostata sull’autorizzazione dell’utente nelle impostazioni del BIOS. Fare riferimento a Intel Thunderbolt ™ 3 e sicurezza su Microsoft Windows® 10 Documentazione del sistema operativo
- La sicurezza DMA aggiuntiva può essere aggiunta distribuendo il criterio (a partire dalla versione 1607 o Windows 11):
- MDM: DataProtection/TextDirectMemoryAccess Policy
- Politica di gruppo: disabilitare nuovi dispositivi DMA quando questo computer è bloccato (questa impostazione non è configurata per impostazione predefinita.)
Per Thunderbolt V1 e V2 (connettore DisplayPort), fare riferimento a Mitigazione del fulmine Sezione nel bloccare i controller Driver SBP-2 e Thunderbolt per ridurre le minacce DMA DMA e Thunderbolt a BitLocker. Per SBP-2 e 1394 (noto anche come Firewire), fare riferimento al Mitigazione SBP-2 Sezione nel bloccare i controller Driver SBP-2 e Thunderbolt per ridurre le minacce DMA DMA e Thunderbolt a BitLocker.
Contromisure di attacco
Questa sezione copre contromisure per tipi specifici di attacchi.
Bootkit e rootkit
Un attaccante fisicamente presente potrebbe tentare di installare un software bootkit o rootkit nella catena di avvio nel tentativo di rubare i tasti bitlocker. Il TPM dovrebbe osservare questa installazione tramite misurazioni PCR e la chiave BitLocker non verrà rilasciata.
Bitlocker protegge da questo attacco per impostazione predefinita.
È consigliabile una password del BIOS per la profondità di difesa nel caso in cui un BIOS esponga le impostazioni che potrebbero indebolire la promessa di sicurezza BitLocker. Intel Boot Guard e Hardware AMD Supporto di avvio verificato per le implementazioni più forti di avvio sicuro che forniscono ulteriore resilienza contro malware e attacchi fisici. Intel Boot Guard e AMD Hardware Verified Boot fanno parte degli standard di verifica dell’avvio della piattaforma per un dispositivo Windows altamente sicuro.
La forza bruta attacca contro un pin
Richiedi il pin TPM + per la protezione anti-che ammettono.
Attacchi DMA
File di paging, crash dump e hyberfil.attacchi di sys
Questi file sono protetti su un volume crittografato per impostazione predefinita quando BitLocker è abilitato su unità operai. Blocca anche i tentativi automatici o manuali di spostare il file di paging.
REMANENZA DI MEMORIA
Abilita l’avvio sicuro e richiedere una password in modo obbligatorio per modificare le impostazioni del BIOS. Per i clienti che richiedono protezione contro questi attacchi avanzati, configurare un protettore PIN TPM+, disabilitare la gestione dell’alimentazione di standby e chiudere o ibernare il dispositivo prima di lasciare il controllo di un utente autorizzato.
Inceare BitLocker per passare la chiave a un sistema operativo canaglia
Un utente malintenzionato potrebbe modificare il database di configurazione del boot manager (BCD) che viene archiviato su una partizione non crittografata e aggiungere un punto di ingresso a un sistema operativo canaglia su una partizione diversa. Durante il processo di avvio, il codice BitLocker si assicurerà che venga dato il sistema operativo a cui venga dato il tasto di crittografia ottenuto dal TPM, sia crittograficamente verificato per essere il destinatario previsto. Poiché esiste già questa forte verifica crittografica, non consigliamo di archiviare un hash di una tabella di partizione disco nel registro di configurazione della piattaforma (PCR) 5.
Un utente malintenzionato potrebbe anche sostituire l’intero disco del sistema operativo preservando l’hardware e il firmware della piattaforma e potrebbe quindi estrarre una chiara BitLocker protetta dai metadati della partizione del sistema operativo della vittima. L’attaccante potrebbe quindi tentare di non mettere in onore di quel BLOB della chiave BitLocker chiamando l’API TPM da un sistema operativo sotto il loro controllo. Ciò non avrà successo perché quando Windows sigilla la chiave BitLocker per il TPM, lo fa con un valore PCR 11 di 0 e per non mettere correttamente il BLOB, PCR 11 nel TPM deve avere un valore di 0. Tuttavia, quando il gestore di avvio passa il controllo a qualsiasi caricatore di avvio (legittimo o canaglia) cambia sempre PCR 11 a un valore di 1. Poiché il valore PCR 11 è garantito per essere diverso dopo essere uscito dal manager di avvio, l’attaccante non può sbloccare la chiave BitLocker.
Contromisure di attaccanti
Le seguenti sezioni coprono le mitigazioni per diversi tipi di aggressori.
Attaccante senza molta abilità o con un accesso fisico limitato
L’accesso fisico può essere limitato da un fattore di forma che non espone bus e memoria. Ad esempio, non esistono porte esterne a capacità DMA, nessuna vite esposta per aprire il telaio e la memoria è saldata alla scheda principale.
Questo aggressore di opportunità non utilizza metodi distruttivi o sofisticato hardware/software forense.
- Autenticazione pre-boot impostata solo su TPM (il valore predefinito)
Attaccante con abilità e lungo accesso fisico
Attacco mirato con un sacco di tempo; Questo attaccante aprirà il caso, salterà e utilizzerà hardware o software sofisticati.
- Autenticazione pre-avvolta impostata su TPM con un protettore del pin (con un sofisticato pin alfanumerico [PIN potenziato] per aiutare la mitigazione anti-marginale TPM). -E-
- Disabilita la gestione dell’alimentazione di standby e chiudere o letargare il dispositivo prima di lasciare il controllo di un utente autorizzato. Questa configurazione può essere impostata utilizzando la seguente politica del gruppo:
- Configurazione del computer >Politiche >Modelli amministrativi >Componenti Windows >File Explorer >Mostra in letargo nel menu delle opzioni di alimentazione
- Configurazione del computer >Politiche >Modelli amministrativi >Gestione energetica >Impostazioni del sonno >Consenti gli stati di standby (S1-S3) durante il sonno (collegato)
- Configurazione del computer >Politiche >Modelli amministrativi >Gestione energetica >Impostazioni del sonno >Consenti gli stati di standby (S1-S3) durante il sonno (sulla batteria)
Queste impostazioni sono Non configurato Per impostazione predefinita.
Per alcuni sistemi, bypassare solo TPM può richiedere l’apertura del caso e potrebbe richiedere la saldatura, ma potrebbe essere fatto per un costo ragionevole. Bypassare un TPM con una protezione PIN costerebbe molto di più e richiederebbe la forzatura del bruto il pin. Con un perno migliorato sofisticato, potrebbe essere quasi impossibile. L’impostazione della politica di gruppo per il pin avanzato è:
- Configurazione del computer >Politiche >Modelli amministrativi >Componenti Windows >BitLocker Drive Critty >Drive del sistema operativo >Consenti i pin migliorati per l’avvio
Questa impostazione è Non configurato Per impostazione predefinita.
Per le workstation amministrative sicure, Microsoft raccomanda un TPM con PIN Protector e per disabilitare la gestione dell’alimentazione di standby e chiudere o ibernare il dispositivo.
Articoli Correlati
- Blocco del driver SBP-2 e dei controller Thunderbolt per ridurre le minacce DMA DMA e Thunderbolt a BitLocker
- Impostazioni della politica del gruppo BitLocker
- Bitlocker CSP
- WinLogon Automatic Riart-On (ARSO)
Introduzione a bitlocker: protezione del disco del sistema
Se sei un utente di Windows e hai mai pensato di proteggere i tuoi dati con crittografia a disco pieno, probabilmente hai sentito parlare di BitLocker. BitLocker è Microsoft’S Implementazione della crittografia a discorso completo integrato in molte versioni di Windows. Forse stai anche usando BitLocker senza renderti conto che lo fai, ad esempio, se hai una superficie o un dispositivo Windows simile a una luce sottile. Allo stesso tempo, la crittografia BitLocker non è disponibile per impostazione predefinita sui desktop se si utilizza l’edizione home di Windows 10. L’attivazione di bitlocker sul disco del sistema può essere complicato e potrebbe non funzionare subito anche se la tua edizione Windows lo supporta. In questo articolo, stiamo offrendo un’introduzione alla crittografia BitLocker. Noi’Ll dettaglio i tipi di minacce BitLocker possono effettivamente proteggere i tuoi dati da cui i tuoi dati e il tipo di minacce contro il quale BitLocker è inutile. Finalmente noi’Descrivi come attivare BitLocker sui sistemi che non’t Incontrare Microsoft’requisiti hardware S e valutare se lo è’ne vale la pena o non la sicurezza.
Minacce coperte dalla crittografia bitlocker
La crittografia BitLocker non è il tipo di protezione BE-All e End-All. Mentre BitLocker crittografa in modo sicuro i tuoi dati con la crittografia AES standard del settore, può proteggere i tuoi dati solo da una serie di minacce molto specifiche.
BitLocker può proteggere efficacemente i tuoi dati nelle seguenti circostanze.
Il tuo disco rigido viene rimosso dal tuo computer
Se, per qualsiasi motivo, i tuoi dischi rigidi (o unità SSD) vengono rimossi dal tuo computer, i dati sono protetti in modo sicuro con una chiave di crittografia a 128 bit (gli utenti che richiedono sicurezza di livello superiore possono specificare la crittografia a 256 bit quando si impostano BitLocker).
Quanto è sicuro questo tipo di protezione? Se tu’RE usando la protezione TPM (ne parleremo più avanti), è molto sicuro; Algo dell’algoritmo AES stesso (in vista di laici, la crittografia a 128 bit o 256 bit è altrettanto forte).
Se, tuttavia, hai abilitato BitLocker su un computer senza TPM, Quindi la crittografia BitLocker sarà sicura della password impostata. Per questo motivo, assicurati di specificare una password ragionevolmente forte, ragionevolmente lunga e assolutamente unica.
L’intero computer viene rubato
Se l’intero computer viene rubato, la sicurezza dei tuoi dati dipende dal tipo di protezione BitLocker che si sta utilizzando e dalla forza della password di Windows. Il metodo più conveniente è “Solo TPM” (ne parleremo più avanti); Questo è anche il metodo meno sicuro, perché il tuo computer decritticherà il disco rigido prima di accedere a Windows.
Se stai usando “Solo TPM” Politica di protezione, chiunque conosca la password dell’account Windows (o la password dell’account Microsoft, se si utilizza un account Microsoft poiché l’accesso di Windows 10) sarà in grado di sbloccare i dati.
Il pin TPM + è significativamente più sicuro; In un certo senso, è praticamente sicuro come un disco rigido nudo.
Se si imposta la protezione BitLocker senza installata TPM o Intel PTT, tu’Saremo costretto a utilizzare la password. In questo caso, i dati saranno sicuri come la tua password. BitLocker è progettato per rallentare gli attacchi di forza bruta, quindi anche una password di 8 caratteri può fornire una protezione sicura ai dati.
Altri utenti sullo stesso computer
Se qualcuno può accedere al tuo computer e accedere al proprio account, il volume del disco è già stato decrittografato. Bitlocker non protegge dagli utenti di computer peer.
Malware/ransomware e minacce online
Bitlocker non fa nulla per proteggere i tuoi dati da malware, ransomware o minacce online.
In altre parole, BitLocker è eccezionale quando si protegge i dati dalla rimozione del disco rigido; Esso’è perfetto se vuoi proteggere i tuoi dati se vendi o RMA i tuoi dischi rigidi. Esso’s un po ‘meno efficace (a seconda delle politiche) quando si protegge i dati se l’intero computer viene rubato. Questo è; Altri casi di utilizzo non sono coperti.
Requisiti di sistema
La maggior parte di noi è abituata a “Requisiti di sistema” Essere una semplice formalità. Questo non è il caso di bitlocker. Per proteggere il dispositivo di avvio con BitLocker, è necessario eseguire Windows 10 Professional o superiore. Windows 10 Home non supporta Crittografia del sistema BitLocker.
Per rendere le cose più confuse, Microsoft supporta Protezione del dispositivo BitLocker Anche sui dispositivi con Windows 10 Home. In effetti, questa è la stessa crittografia, solo con alcune limitazioni. La protezione del dispositivo BitLocker è disponibile su dispositivi sottili e leggeri (E.G. Microsoft Surface) Supporting Connected Standby e dotato di archiviazione a stato solido. Tali dispositivi devono essere dotati di un TPM2.0 tecnologia Modulo o Intel PTT.
Se si utilizza Windows 10 Professional o superiore con TPM2.0 o Intel PTT, puoi abilitare subito BitLocker. Tuttavia, la maggior parte dei computer non è dotata di moduli TPM e solo i computer di nuova generazione (pensate a schede madri Intel 8 ° e 9 ° gen; alcune madri di fascia alta possono supportare Intel PTT con processori più vecchi) supportano la tecnologia di fiducia della piattaforma Intel. Intel PTT non è nemmeno abilitato nel BIOS per impostazione predefinita; È necessario abilitare manualmente la cosa di usarlo per la protezione BitLocker.
Qui’S Come attivi Intel PTT sulle schede Gigabyte Z390 (ultimo BIOS):

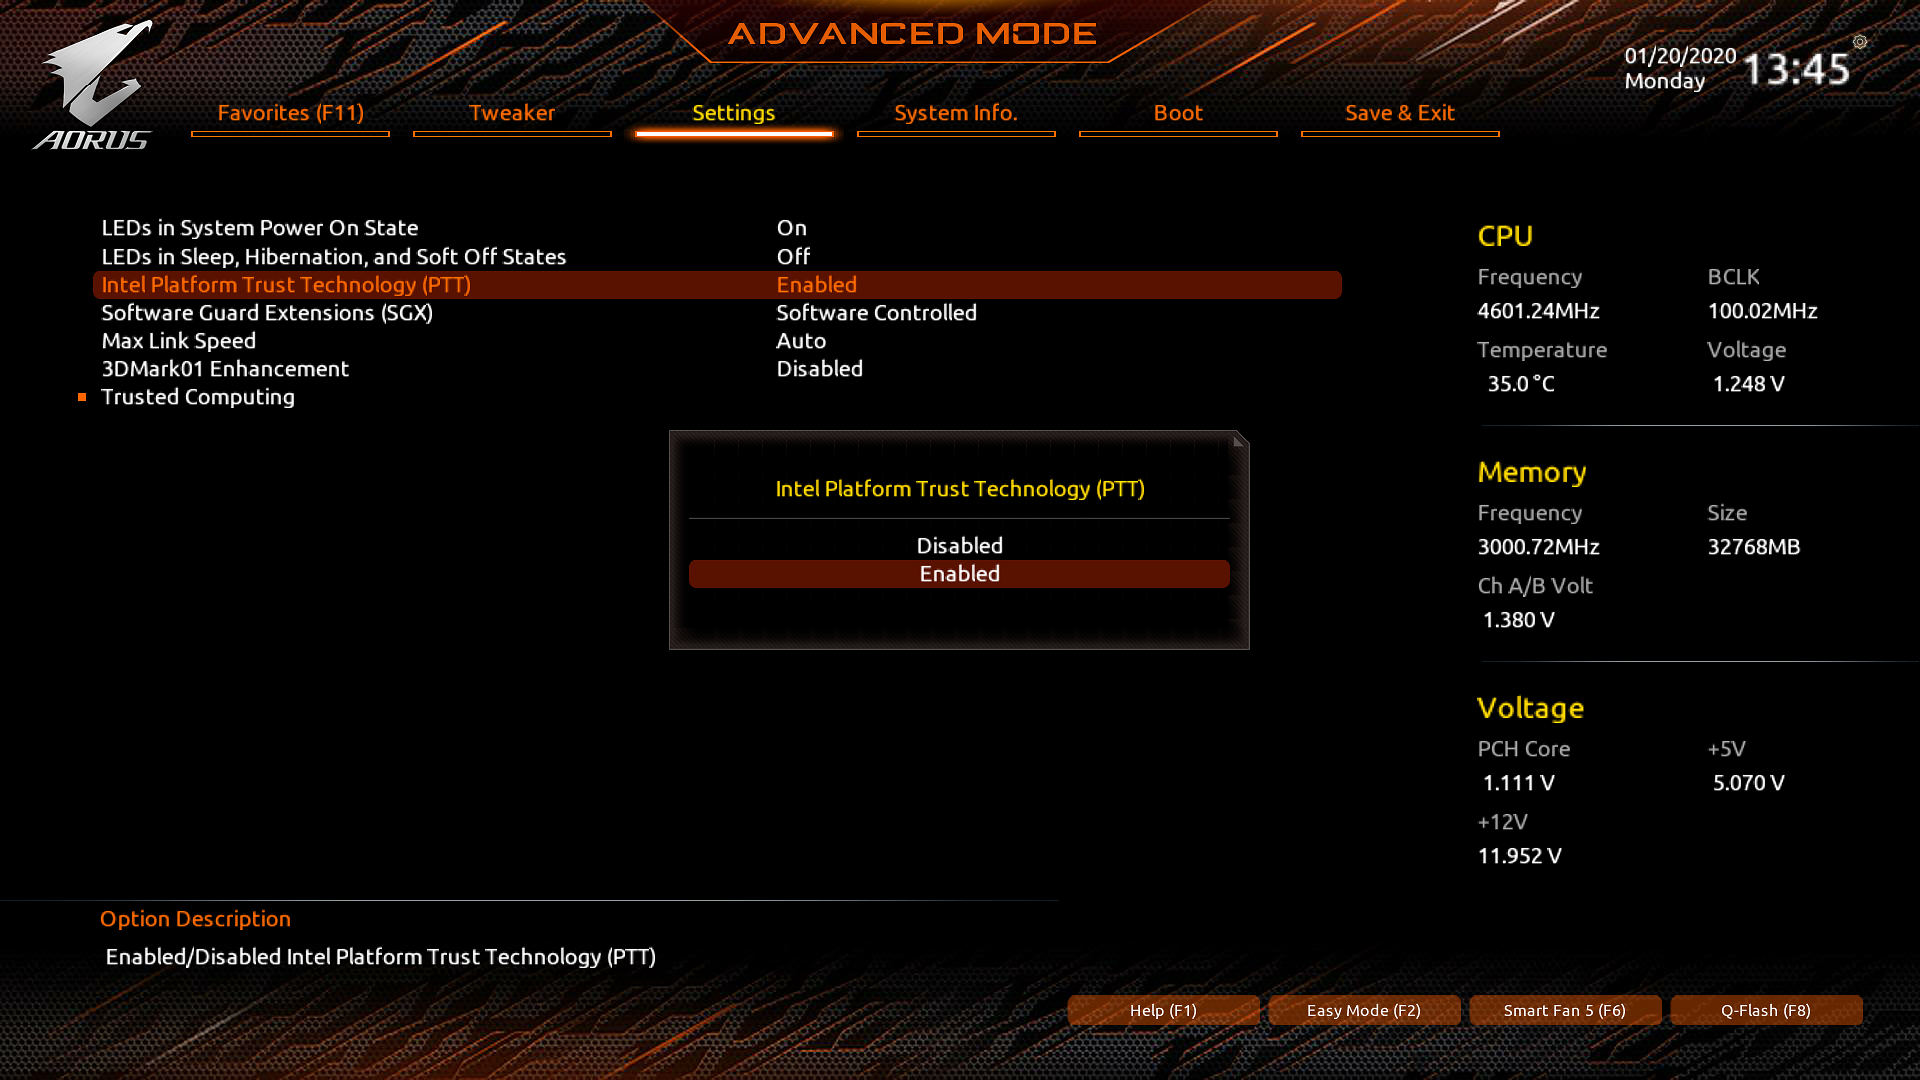
In alternativa, è possibile eseguire una modifica della politica di gruppo per abilitare i moduli BitLocker senza hardware.
Se il tuo computer soddisfa i requisiti (vale a dire, la presenza di un hardware TPM2.0 Tecnologia Trust di Trust per la piattaforma Intel o software basata su software), abilitando BitLocker sul tuo computer può essere facile come l’apertura del pannello di controllo e l’avvio dell’applet di crittografia Drive BitLocker. Si noti che non tutte le edizioni di Windows 10 possono utilizzare BitLocker Protection.
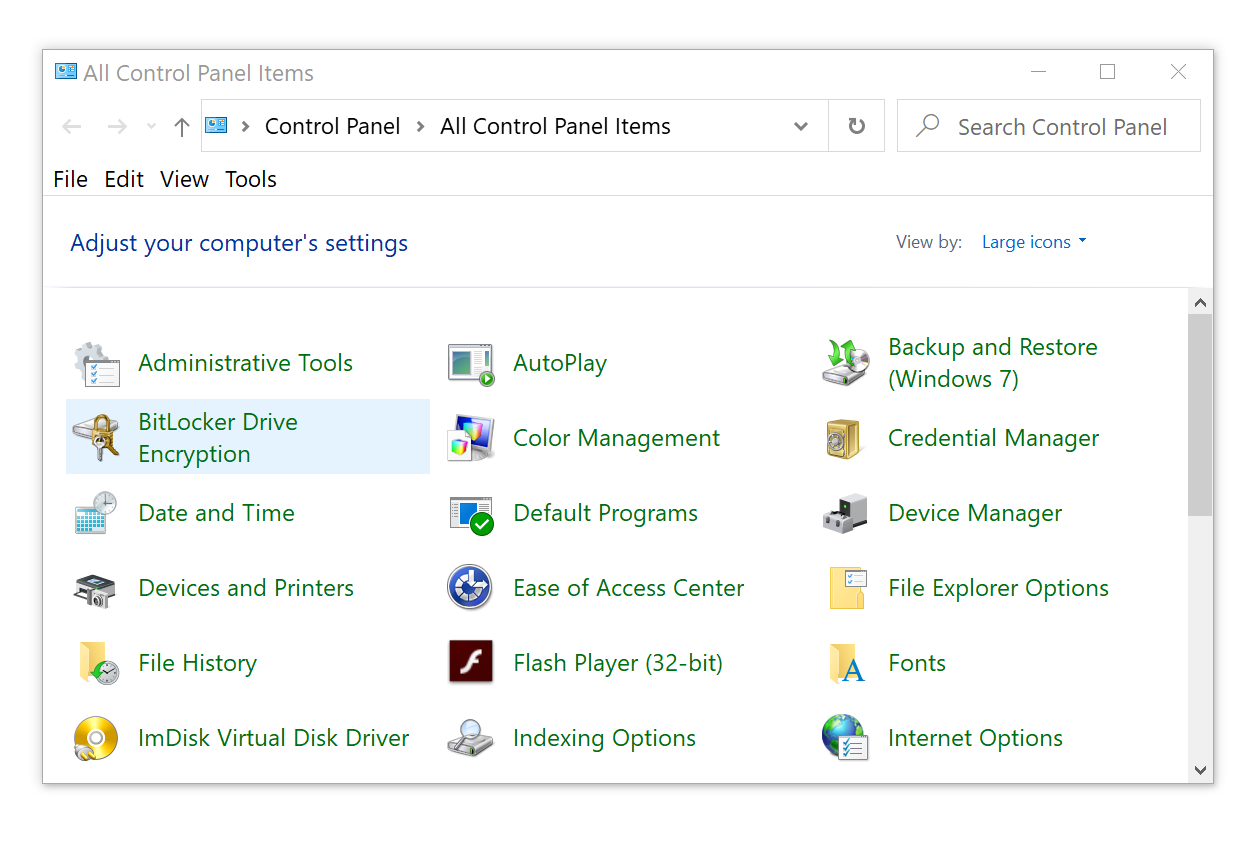
Una volta fatto clic su “Accendi Bitlocker”, Windows ti chiederà di creare un tasto di deposito a garanzia (tasto di recupero BitLocker). È molto consigliabile farlo. In saldo, la memorizzazione della chiave di recupero nel tuo account Microsoft potrebbe essere un’opzione abbastanza buona per la maggior parte degli utenti della casa, mentre i dipendenti memorizzeranno le loro chiavi di recupero nella loro azienda’S Active Directory. Salvare la chiave in un file o stamparla sono anche opzioni valide che forniranno la stessa sicurezza della tua casella sicura personale.
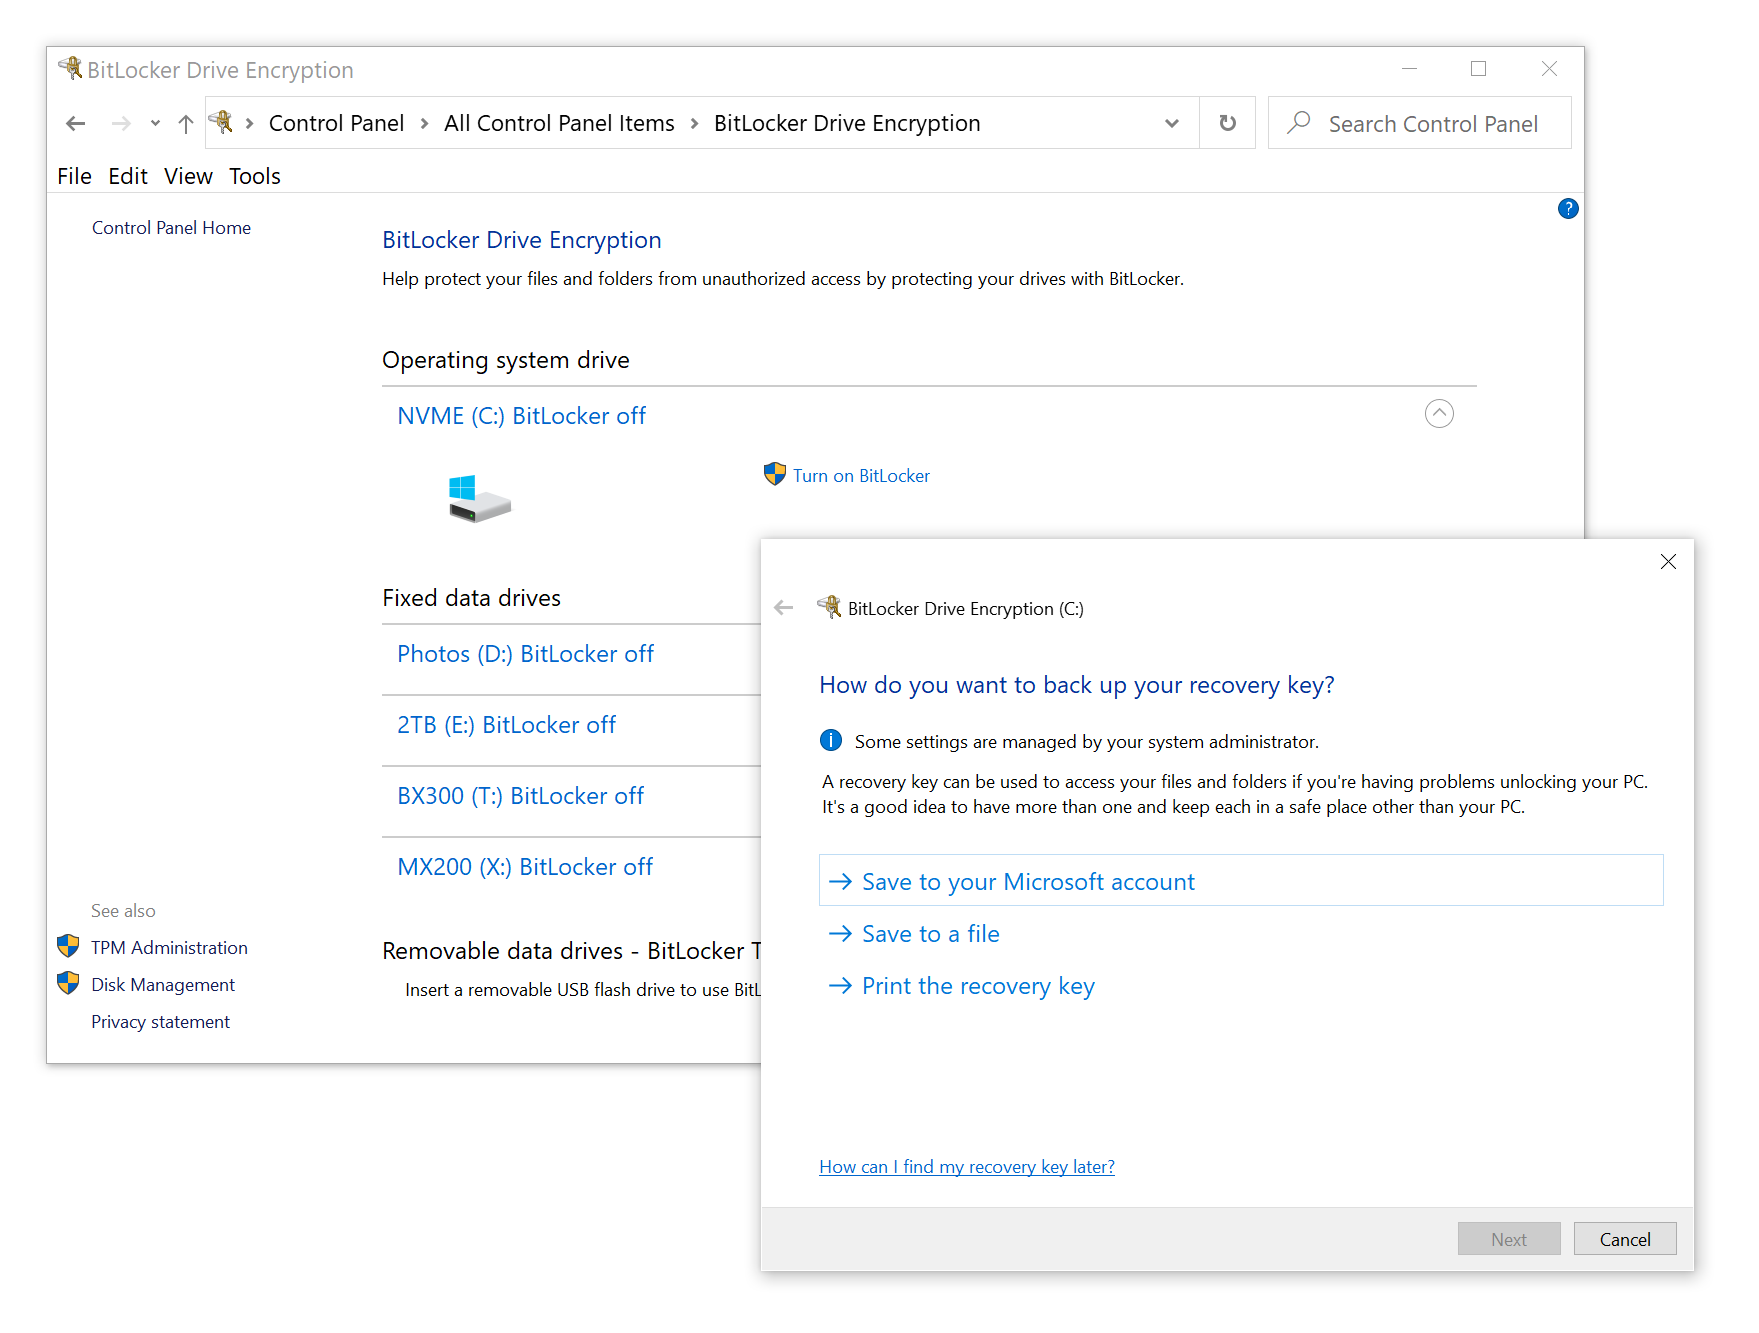
I dispositivi sottili e luminosi (come tablet Windows e Ultrabooks) possono essere protetti con la crittografia dei dispositivi rispetto alla crittografia dell’unità BitLocker. L’algoritmo è essenzialmente lo stesso; Tuttavia, i requisiti di compatibilità sono diversi. La crittografia del dispositivo è disponibile per dispositivi sottili e leggeri che eseguono qualsiasi edizione Windows 10, mentre la crittografia dell’unità BitLocker non è disponibile per gli utenti di Windows 10 Home. Se hai dati da proteggere, tu’Dovrà pagare una commissione per un aggiornamento sul posto a Windows 10 Professional.
E se hai già un professionista di Windows 10 ma non’T ha un hardware TPM2.0 Modulo? Se si utilizza una delle ultime schede basate su set di chip Intel, potresti essere in grado di attivare la tecnologia di fiducia della piattaforma Intel (come abilitare BitLocker con Intel PTT e NO TPM per una migliore sicurezza) o eseguire la seguente modifica della politica del gruppo per abilitare BitLocker:
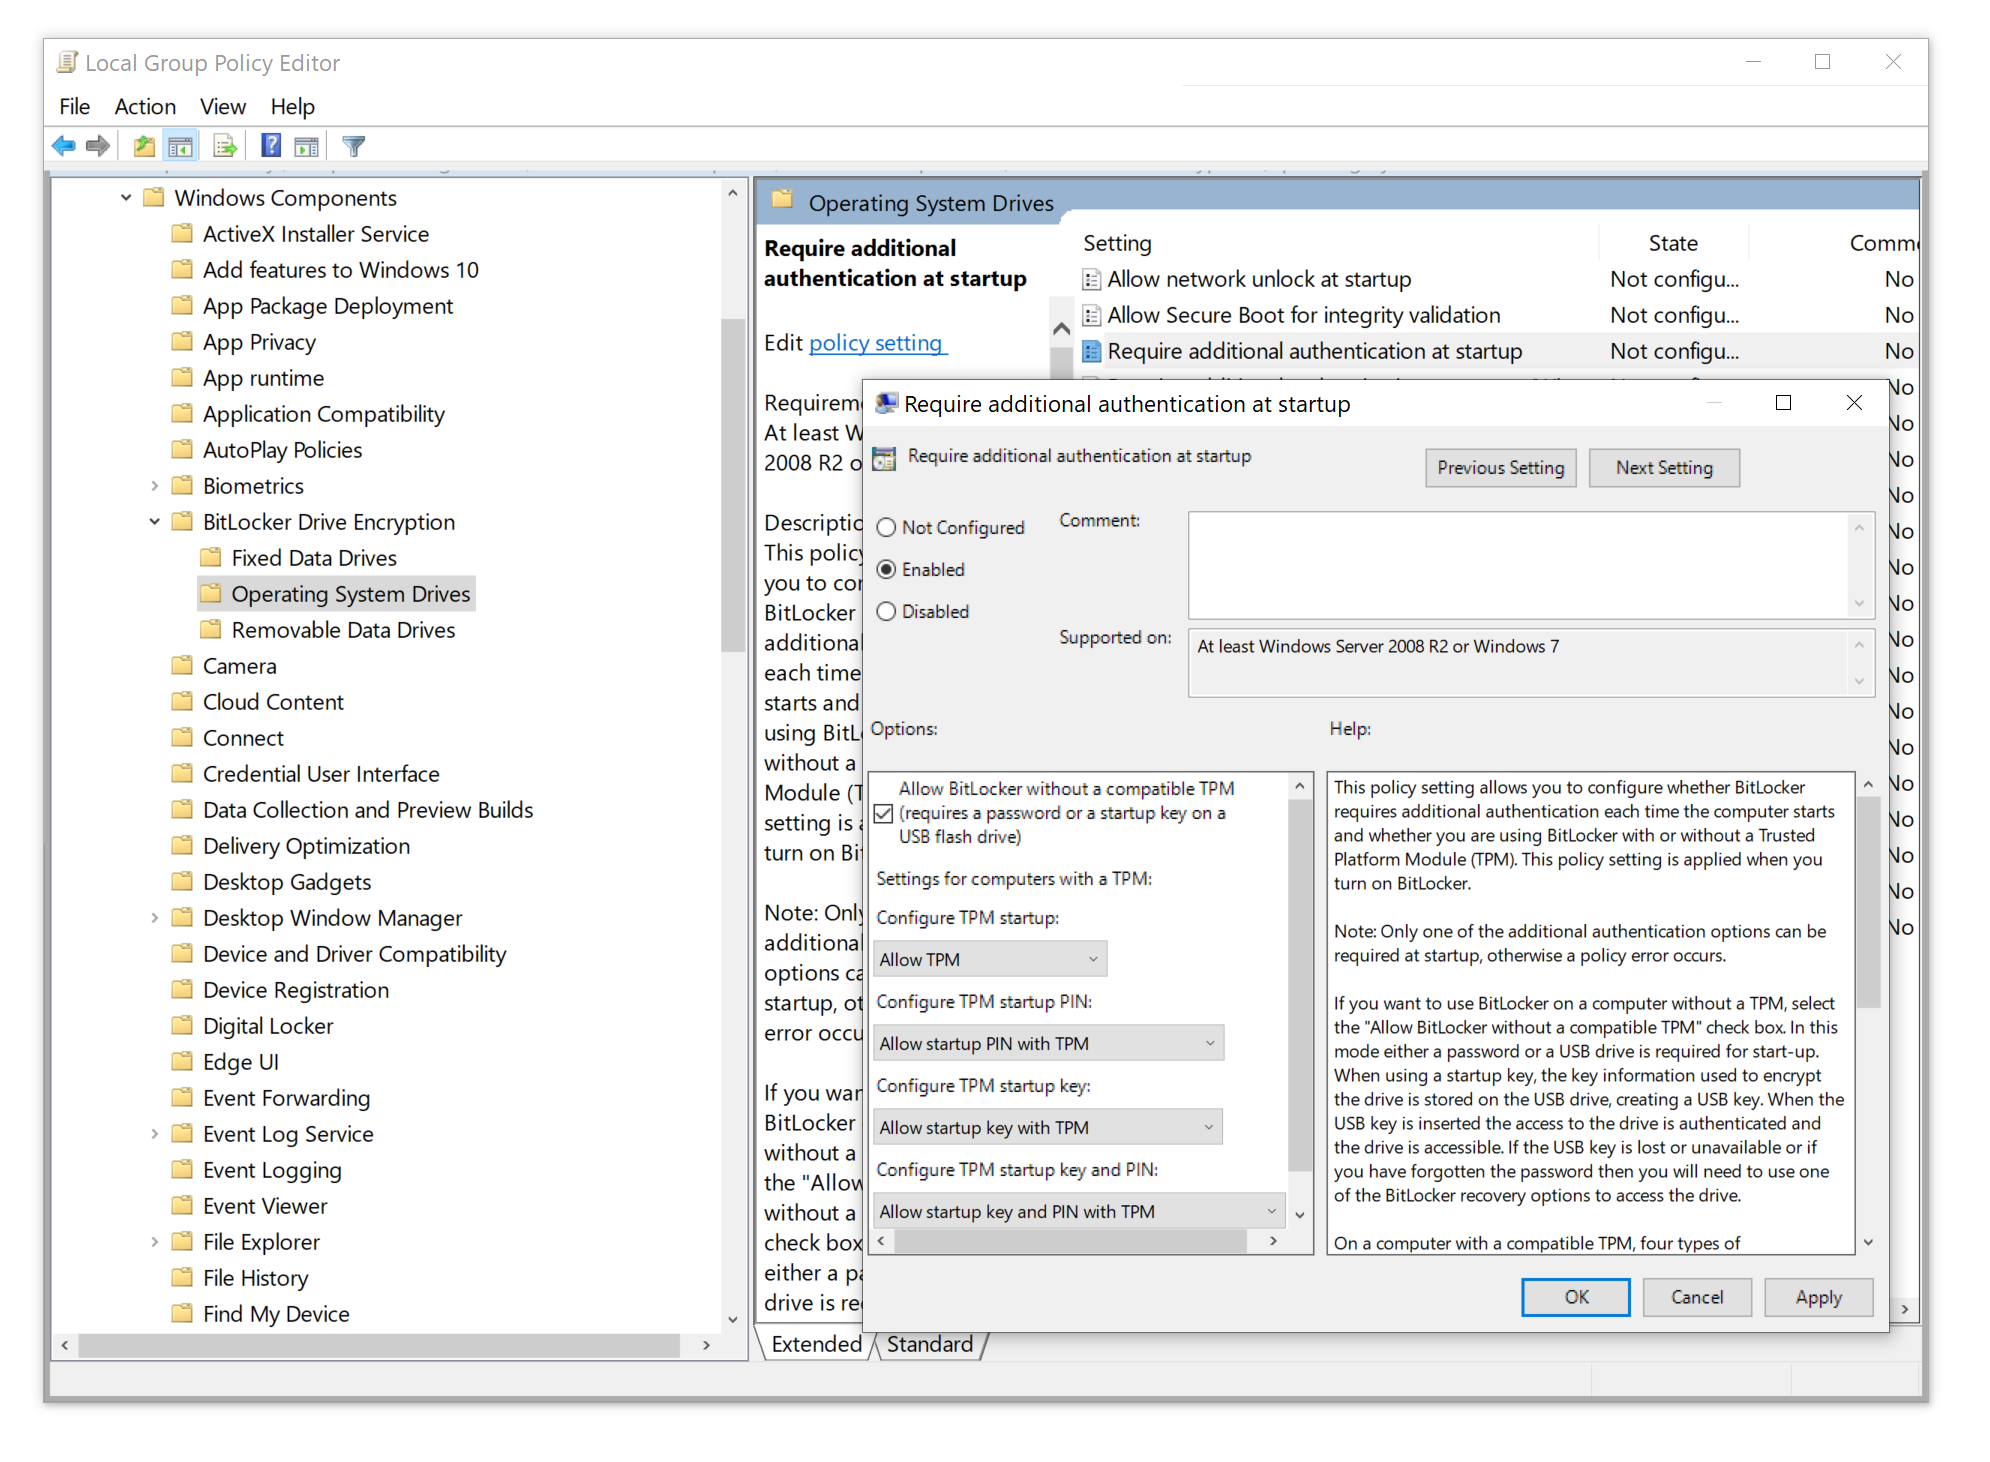
- Editor di politiche di gruppo aperto (tipo GpeDit.MSC nella casella di ricerca di Windows)
- Apri Criteri del computer locale> Configurazione del computer> Modelli amministrativi> Componenti Windows> Crittografia dell’unità BitLocker> Drive del sistema operativo
- Modificare il Richiedono un’autenticazione aggiuntiva all’avvio politica
- Imposta la politica su Abilitato e controlla Consenti BitLocker senza un TPM compatibile Come mostrato nella schermata
A proposito delle politiche, BitLocker supporta vari metodi di autenticazione, ognuno che offre un compromesso unico tra sicurezza e convenienza.
- Solo TPM. Il tuo sistema si avvia al prompt di accesso; I dati saranno decrittografati con un tasto memorizzato nel modulo TPM (o Intel PTT). Questa è l’opzione più conveniente che protegge efficacemente i dischi rigidi, ma offre una protezione più debole se l’intruso ha accesso all’intero sistema (computer con TPM e disco rigido).
- TPM + PIN. In questa modalità, il modulo TPM rilascerà il tasto di crittografia solo se si digita correttamente il codice PIN durante la fase pre-boot. Anche se il codice PIN è breve, inserire il PIN sbagliato più volte rende il panico TPM e blocca l’accesso alla chiave di crittografia. Questa opzione offre probabilmente il miglior equilibrio tra sicurezza e comodità, combinando “qualcosa che hai” (il modulo TPM) con “qualcosa che sai” (il codice PIN). Allo stesso tempo, questa opzione potrebbe non essere conveniente in ambienti multiutente.
- Chiave TPM + USB. Questa opzione richiede che sia il TPM che un’unità flash USB (o CCID SmartCard) per essere presenti per l’avvio del sistema.
- Tasto TPM + pin + USB. Proprio come suggerisce il nome, questa opzione richiede tutti e tre i TPM, il codice PIN e la chiave USB/SmartCard per l’avvio del computer. Sebbene questa sia probabilmente l’opzione più sicura, le prestazioni di sicurezza aggiuntive non ne valgono la pena rispetto all’opzione TPM + PIN se si considera la comodità e l’affidabilità ridotte (tu’Dovrei utilizzare la chiave di recupero se una chiave USB o una smart card si perde o si corrompono).
- Chiavetta USB. Questa opzione è consigliata solo se il computer non è dotato di un modulo TPM e non supporta Intel PTT.
- Solo password. Proprio come l’opzione precedente, “Solo password” L’autenticazione deve essere utilizzata solo se non è disponibile TPM o Intel PTT. Nota che il “parola d’ordine” L’opzione è diversa da “SPILLO” Poiché non esiste un limite esecutivo sul numero di tentativi di password senza un TPM, che consente un attacco a forza bruta sulla password.
Gli utenti avanzati e gli amministratori di sistema possono fare riferimento alle impostazioni dei criteri del gruppo BitLocker nella base di conoscenza Microsoft.
Quali avvertimenti ci sono quando si tratta di garantire dati contro l’estrazione fisica? Il fatto è che, mentre BitLocker è quasi una soluzione efficace al 100% per proteggere l’unità nuda, potrebbe non essere così sicuro se l’intruso ha accesso all’intero computer con il disco rigido installato. Anche se il tuo computer è dotato di un TPM2.0/Modulo PTT Intel, Windows sbloccherà comunque il disco rigido crittografato se vengono soddisfatte le condizioni di avvio sicuro. Questo a sua volta apre numerosi vettori di attacco che possono consentire all’intruso di intercettare il tasto di crittografia BitLocker al volo e decrittografare il disco rigido. Questi vettori di attacco includono:
- Fare un’immagine RAM di un computer in esecuzione con volume BitLocker montato. Questo può essere fatto tramite un attacco Thunderbolt (Windows, per impostazione predefinita, non disabilita l’accesso a DMA Thunderbolt quando è bloccato) o un attacco di avvio a freddo.
- Rompere o estrarre la password di accesso Windows (E.G. Estrarre dal tuo account Google, dal tuo smartphone o da un altro computer in cui hai effettuato l’accesso e sincronizzato i tuoi dati).
- Ottenere il tasto di recupero BitLocker dal tuo account Microsoft o Active Directory.
Gli utenti avanzati e gli amministratori di sistema possono leggere la seguente guida per garantire i loro volumi BitLocker: Guida al recupero di BitLocker
Conclusione
La protezione dei dati affidabile è impossibile senza proteggere il dispositivo di avvio. Bitlocker è la scelta perfetta. Esso’S Sicuro, conveniente e altamente configurabile, che consente di bilanciare la sicurezza e la comodità dei requisiti precisi. Se sei preoccupato per la sicurezza dei tuoi dati, proteggere il dispositivo di avvio con BitLocker è un Assolutamente obbligatorio passo e il livello di sicurezza più importante.
BitLocker Back Door – Solo TPM: dal laptop rubato alla rete aziendale

BitLocker Drive Critty. I dati su un computer smarrito o rubato sono vulnerabili all’accesso non autorizzato, eseguendo uno strumento di attacco software contro di esso o trasferendo il computer’s hard disco su un computer diverso. BitLocker aiuta a mitigare l’accesso ai dati non autorizzati migliorando le protezioni di file e sistema. BitLocker aiuta anche a rendere i dati inaccessibili quando i computer protetti da bitlocker vengono disattivati o riciclati. Vedere la seguente guida su come abilitare la crittografia del disco FileVault su un dispositivo Mac e BitLocker Drive Critty Architecture and Implementation Scenari. Potresti voler vedere “Insight sulla crittografia del disco completo con PBA / senza PBA, UEFI, avvio sicuro, BIOS, crittografia e crittografia del contenitore di file e directory”, e come abilitare o disabilitare la crittografia dell’unità bitlocker su Windows 10 e macchine virtuali.
IL TPM-ONLLa modalità y utilizza il computer’S hardware di sicurezza TPM senza autenticazione PIN. Ciò significa che l’utente può avviare il computer senza essere richiesto per un pin nell’ambiente pre-boot di Windows, mentre il TPM+PIN La modalità utilizza il computer’S hardware di sicurezza TPM e un PIN come autenticazione. Gli utenti devono inserire questo pin nell’ambiente di pre-boot di Windows ogni volta che il computer inizia. Il pin TPM+richiede un TPM preparato e le impostazioni di GPO del sistema devono consentire la modalità PIN TPM+.
Questa è una ricerca recente da parte di specialisti della sicurezza del gruppo Dolos per determinare se un utente malintenzionato può accedere all’organizzazione’Stema S da un dispositivo rubato ed eseguire anche il movimento della rete laterale. Sono stati consegnati un preconfigurazione del laptop Lenovo con lo stack di sicurezza standard per questa organizzazione. Non sono state fornite informazioni precedenti sul laptop, le credenziali di prova, i dettagli di configurazione, ecc. Hanno dichiarato che era un test Blackbox al 100%. Una volta che hanno ottenuto il dispositivo, si sono diretti dritto al lavoro e hanno eseguito una certa ricognizione del laptop (impostazioni del BIOS, funzionamento normale di avvio, dettagli hardware, ecc.) E sono state seguite molte migliori pratiche, negando molti attacchi comuni. Per esempio:
- Gli attacchi di Pcileech/DMA sono stati bloccati perché Intel’L’impostazione del BIOS Vt-D è stata abilitata.
- Tutte le impostazioni del BIOS sono state bloccate con una password.
- L’ordine di avvio del BIOS è stato bloccato per evitare l’avvio da USB o CD.
- SecureBoot è stato completamente abilitato e impedito qualsiasi sistema operativo non firmato.
- Il bypass Kon-Boot Auth non ha funzionato a causa della crittografia del disco completo.
- Lan Turtle e altri attacchi di risponditore tramite gli adattatori Ethernet USB non hanno restituito nulla utilizzabile.
- L’SSD era crittografato a disco (FDE) utilizzando Microsoft’S Bitlocker, protetto tramite Trusted Platform Module (TPM)
Con nient’altro funzionare, hanno dovuto dare un’occhiata al TPM e hanno notato dalla ricognizione che gli stivale del laptop direttamente allo schermo di accesso di Windows 10. Questa è un’implementazione solo TPM.
Ciò, unito alla crittografia BitLocker significa che il tasto di decrittazione dell’unità viene estratto solo dal TPM, non era necessario un pin o una password forniti dall’utente, che è l’impostazione predefinita per BitLocker. Il vantaggio di utilizzare solo TPM è, elimina l’uso di un secondo fattore (pin + password), in tal modo, convincendo gli utenti a utilizzare per avere i propri dispositivi crittografati. Potresti voler vedere come abilitare l’autenticazione pre-boot BitLocker tramite il criterio di gruppo.
Lo hanno affermato L’introduzione di ulteriore sicurezza come una password o un pin avrebbe contrastato questo attacco.
– Ciò significa che consigliano di utilizzare TPM + PIN o TPM con una password. Ciò significa che con un pin elimini praticamente tutte le forme di attacco e ogni volta che il dispositivo è acceso, il dispositivo non prenderà la chiave dal TPM. È necessario un pin aggiuntivo per sbloccare l’unità, quindi senza il pin non è nemmeno possibile avviare Windows come descritto in questa guida. Ma ciò’s un altro livello di autenticazione che alcuni utenti potrebbero trovare invadente.Per coloro che utilizzano VPN con pre-logon, dopo aver ottenuto l’accesso al dispositivo, senza richiedere l’accesso, ciò potrebbe portare a molti movimenti laterali all’interno della rete.
Riepilogo: TPM è molto sicuro e un attacco è quasi impossibile. Il difetto è bitlocker non utilizza alcuna caratteristica di comunicazione crittografata di TPM 2.0 Standard, il che significa che tutti i dati che escono dal TPM stanno uscendo in chiaro, inclusa la chiave di decryption per Windows. Se un utente malintenzionato afferra quella chiave, dovrebbe essere in grado di decrittografare l’unità, accedere alla configurazione client VPN e forse ottenere l’accesso alla rete interna.
Fino a quando questo è fisso, Consiglierò di utilizzare TPM + PIN o password. Questa guida ti aiuterà a configurare il bypass del pin bitlocker: come configurare lo sblocco di rete in Windows. Potresti voler imparare come distribuire lo strumento di amministrazione e monitoraggio di Microsoft Bitlocker.
Spero che tu abbia trovato utile questo post sul blog. Se hai domande, fatemelo sapere nella sessione di commenti.