


DDOS danneggia il router?
Come riparare il router dopo l’attacco DDoS
Riepilogo
La criptominazione con il tuo computer non è una pratica illegale; Ma né è redditizio. Tuttavia, sfruttando il
Il potere di migliaia di dispositivi di altre persone e l’uso della loro elettricità è del tutto più attraente
Proposizione per i criminali.
Quale danno effettivo può fare un attacco DDoS?
Oltre a non essere raggiungibile per i clienti reali e quindi perdite finanziarie, quali danni (denaro/hardware/software)
Può un attacco DDoS? PS: ho letto di streamer/youtubers/giocatori privati che vengono ddosti e non riesco a vedere alcun vantaggio
per gli aggressori che spendono soldi per botnet per ddos un po ‘di streamer Twitch. EDIT: poiché questa domanda sembra troppo ampia,
Concentriamoci solo su siti Web/utenti privati che vengono ddosti (sono consapevole che la perdita di infrastrutture critiche come il potere
Le reti possono infliggere gravi danni)
Domande:
- Quali sono le conseguenze di un attacco DDoS?
Un attacco DDoS può provocare varie conseguenze. In primo luogo, può interrompere un servizio, rendendolo inaccessibile
agli utenti legittimi. In secondo luogo, può aumentare i costi per il fornitore di servizi in quanto devono investire in ulteriori
risorse per gestire l’aumento del traffico. Inoltre, può fungere da camuffamento per altri attacchi, causando
I veri registri degli attacchi per perdersi nella grande folla. Inoltre, un attacco DDoS può innescare fallback in sicurezza
sistemi, come un WAF o IDS/IPS, che portano a potenziali vulnerabilità. Può anche comportare la perdita di dati
Se l’attacco sopraffà il database o il filesystem, causando dati che non sono stati eseguiti per essere persi. da ultimo,
Un attacco DDOS consente agli aggressori di identificare le capacità tecniche di un sistema e dei suoi operatori, aiutandoli
Trova obiettivi con scarse capacità difensive. - Quali danni può attaccare un DDOS causare a siti Web/utenti privati?
Un attacco DDoS su siti Web privati o utenti può causare un disturbo significativo. Può rendere i servizi non disponibili,
influire sulla loro capacità di operare in modo efficace. Ad esempio, le piattaforme di streaming popolari come Twitch possono essere prese di mira,
influenzare la capacità dello streamer di connettersi con il proprio pubblico e potenzialmente portando a perdite finanziarie
donazioni e abbonamenti ridotti. I giocatori privati possono anche essere presi di mira, ostacolando la loro esperienza di gioco online
e potenzialmente influenzando la loro reputazione all’interno della comunità di giochi. - Quali sono alcuni esempi del mondo reale di attacchi DDO e le loro conseguenze?
Ci sono stati diversi incidenti in cui gli attacchi DDoS hanno causato danni significativi. In un caso, TeamViewer
è stato preso di mira, con conseguenti interruzioni nei loro servizi e una possibile schermata fumogena per un attacco di dirottamento DNS,
Consentire l’accesso non autorizzato ai clienti di TeamViewer. Sia Blizzard che Sony’s Gaming Networks, Battle.net e psn,
rispettivamente, sono anche caduti vittime di attacchi DDoS. Questi attacchi hanno impedito agli utenti di accedere ai giochi e
effettuare acquisti di gioco, portando a perdite monetarie per le società. - Perché qualcuno dovrebbe pagare soldi per lanciare un attacco DDoS?
Ci sono varie motivazioni per il lancio degli attacchi DDoS. Uno dei motivi è danneggiare la concorrenza. Prendendo di mira un rivale
Streamer o servizio di gioco, gli aggressori mirano a deviare utenti e spettatori alla loro alternativa preferita. Attacchi ddos
può anche servire come distrazioni mentre vengono svolte altre attività più dannose. In alcuni casi, gli attacchi DDoS
sono stati utilizzati per mascherare altre attività di hacking, come violazioni dei dati o furto di contenuti inediti dall’interno
server. Nel complesso, l’intenzione alla base del pagamento per un attacco DDoS è in genere per ottenere un vantaggio competitivo o
causare danni a un bersaglio. - In che modo un DDO può attaccare gli streamer?
Gli streamer, specialmente quelli popolari, sono spesso presi di mira dagli attacchi DDoS per vari motivi. Gli attacchi possono forzare
loro offline, interrompendo i loro flussi e portando a una perdita di donazioni e abbonamenti. Gli attacchi DDoS possono
imparare in modo significativo a un flusso di entrate di uno streamer. In alcuni casi, gli streamer possono affrontare problemi in corso con l’indirizzo IP
Cambiamenti o addirittura viaggiare in luoghi diversi per continuare lo streaming a causa di attacchi persistenti. Questo può
influire notevolmente sulla capacità di uno streamer di mantenere un canale stabile e di successo.
Come riparare il router dopo l’attacco DDoS
La criptominazione con il tuo computer non è una pratica illegale; Ma né è redditizio. Tuttavia, sfruttando il potere di migliaia di altre persone’I dispositivi S e l’uso della loro elettricità sono una proposta del tutto più attraente per i criminali.
Quale danno effettivo può fare un attacco DDoS?
Oltre a non essere raggiungibile per i clienti reali e quindi la perdita finanziaria, quali danni (denaro/hardware/software) possono fare un attacco DDoS? PS: ho letto di streamer/youtubers/giocatori privati che vengono ddosti e non riesco a vedere alcun vantaggio per gli aggressori che spendono soldi per botnet per ddos un po ‘di streamer Twitch. EDIT: poiché questa domanda sembra troppo ampia, ci concentriamo solo su siti Web/utenti privati che vengono ddosti (sono consapevole che la perdita di infrastrutture critiche come le reti elettriche può infliggere gravi danni)
4.436 24 24 badge d’argento 31 31 badge in bronzo
Chiesto l’8 giugno 2016 alle 15:00
63 1 1 badge d’oro 1 1 badge d’argento 5 5 badge in bronzo
La tua domanda è lontana ! Ci sono così tante possibili risposte !
8 giugno 2016 alle 15:08
Come diceva poco codice, le conseguenze possono essere piuttosto ampie. Ad esempio, si potrebbe ddos il servizio di distribuzione dell’ambulanza di una città e causare la morte di molte persone a causa di risposte tardive. Ipoteticamente, i terroristi potrebbero ddos tutti i servizi di emergenza prima di scappare una bomba, ostacolando seriamente la nostra capacità di reagire ad essa.
8 giugno 2016 alle 15:13
@fhlamarche Penso che i tuoi esempi potrebbero cadere in “Non essere raggiungibile” se leggo la domanda giusta.
8 giugno 2016 alle 15:19
@Anders vero, ma volevo sottolineare che può danneggiare più di denaro/hardware/software.
8 giugno 2016 alle 15:37
I DDoS possono anche essere utilizzati per ottenere qualsiasi utente di servizio cloud in scala automatica una fattura di grandi dimensioni o causare effetti secondari come altri servizi ospitati sulla stessa rete di quello che viene attaccato reso non disponibile anche. Gli hacker possono anche usare DDoS per mascherare un attacco pungente che può causare danni non in genere associati a DOS.
8 giugno 2016 alle 15:41
4 risposte 4
Un DDO influisce negativamente su un servizio per diversi motivi (non sto esplorando le conseguenze legali, sociali e finanziarie qui):
1. Interruzione del servizio: Il più ovvio: impedire agli utenti finali legittimi di accedere a un servizio o influire sulla qualità del servizio
2. Aumentare i costi: Puoi far sì che il fornitore di servizi spenda di più per le risorse per incontrare il tuo traffico
3. Camuffare: I tuoi veri registri di attacco si perdono in una grande folla
4. Trigger Fallbacks: Un WAF / IDS / IPS può cambiare dalla modalità filtro a modalità logica
5. Perdita di dati: Travolgendo il DB o il filesystem, i dati che non sono stati backup possono essere persi
6. Identificare le capacità tecniche: In base a come il servizio risponde automaticamente/manualmente a un semplice attacco DDoS e alla scala del traffico che può tollerare, puoi conoscere la competenza tecnica del sistema e i suoi operatori. Si esce anche buoni obiettivi, che probabilmente avranno scarse capacità difensive.
Risposta il 9 giugno 2016 alle 2:29
3.936 2 2 badge d’oro 24 24 badge d’argento 42 42 badge di bronzo
Il danno che un ddos può fare è troppo ampio di una domanda . anche se limitato a siti Web/utenti privati. Posso darti alcuni esempi di ciò per cui i ddosi sono stati usati in passato e del danno che hanno causato:
1 giugno 2016 – TeamViewer DDOSED – ha causato l’interruzione dei servizi per gli utenti e la possibile schermata di causa o fumo per il dirottamento del DNS che ha consentito l’accesso remoto dei clienti di TeamViewer
13 aprile 2016 – Blizzard DDOSED – ha impedito agli utenti di accedere ai giochi e ai negozi di ingegneria (perdite monetarie)
5 gennaio 2016 – Sony PSN DDOSED – ha impedito agli utenti di accedere ai giochi e ai negozi di gioco (perdite monetarie)
Per quanto riguarda il motivo per cui qualcuno avrebbe pagato soldi a DDOS qualcuno . Ci sono molte ragioni, si sarebbe quello di danneggiare la concorrenza . Se uno streamer Twitch viene ddose, gli utenti si spostano su altri canali. Se un piccolo gioco come Wildstar ottiene le persone ddose passerà ad altri giochi. Le persone hanno anche usato ddosi come distrazione mentre un altro servizio viene violato . Sony stava subendo enormi attacchi DDoS alcuni anni fa mentre gli hacker penetravano nella rete locale e sollevava film / giochi inediti / e -mail da lì server interni.
Risposta l’8 giugno 2016 alle 15:44
Caffeineaddition caffeineaddition
7.597 2 2 badge d’oro 22 22 badge d’argento 41 41 badge di bronzo
Quando un’azienda o un servizio viene ddose, i servizi vengono interrotti e talvolta rimossi completamente.
Quando un utente o uno streamer è ddosato lo stesso obiettivo rimane. Per interrompere o abbatterli completamente.
Gli streamer sono particolarmente mirati per l’aspetto da traina. Quando vengono ddosti potrebbero essere forzati offline. Questo abbatte il loro flusso. E fa male alla loro capacità di attirare donazioni e abbonamenti.
Ad esempio, il sindacato PSI nel Regno Unito deve passare attraverso un processo per cambiare il suo IP attraverso il suo ISP. Alla fine non poteva più trasmettere in streaming nel Regno Unito fino a quando non ha visitato gli Stati Uniti poiché la riscoperta dei suoi attacchi IPS e DDoS divenne un problema regolare. Ha fatto menzione in diversi vlog come ciò ha influenzato il suo normale flusso di entrate.
A volte potrebbero essere presi di mira per ritorsioni e per danneggiare la loro reputazione. Ad esempio, quando Gaming for Good ha avviato un servizio rivale per avvisi di contrazione, quindi è stato accusato di visitare i flussi di GFG. Ciò ha reso GFG Shady poiché non avevano spettatori legittimi. Alla fine Ta presumibilmente direttamente ha iniziato a ddos gfg flussi tutti insieme. Ciò tuttavia ha portato a fare causa a GFG sostenendo che ciò non fosse dimostrato. Se è successo o no non è il mio punto. Il punto è come tali metodi potrebbero essere usati contro un altro spettatore per un guadagno degli spettatori. E anche se sono aziende, stavano anche gli streamer.
Gli streamer di ddosing sono ora così comuni che Skype ha riconfigurato le impostazioni del client predefinite a causa dei giocatori che fanno trapelare i loro indirizzi IP ai fini del dosaggio.
Per quanto riguarda gli utenti normali che li ddosano potrebbero essere per uno dei numerosi motivi. Trolling, intimidazione, ritorsione su una questione personale o persino tenendo la loro connessione riscatta per articoli digitali o persino valuta effettiva.
Come riparare il router dopo l’attacco DDoS
Come riparare il router dopo l’attacco DDoS? Una volta che un router è stato preso di mira da un attacco DDoS, può essere difficile sapere come risolvere il problema. Questo articolo fornirà alcuni suggerimenti su come riparare un router dopo un attacco DDoS. Innanzitutto, è importante identificare la fonte dell’attacco. In secondo luogo, è necessario bloccare l’indirizzo IP che sta attaccando il router. In terzo luogo, è importante aggiornare il firmware sul router. In quarto luogo, è necessario modificare la password sul router.
Come correggo il mio router dopo un attacco DDoS
Se sei vittima di un attacco DDoS, la prima cosa che dovresti fare è contattare l’ISP o l’host web e far loro sapere cosa’sta succedendo. Potrebbero essere in grado di aiutarti a mitigare l’attacco e far funzionare il tuo sito Web. Una volta tu’Fatto quello, ci sono alcune cose che puoi fare per provare a sistemare il tuo router.
Innanzitutto, riavvia il router. Questo spesso eliminerà qualsiasi traffico dannoso che potrebbe intasare i lavori. Se quello non lo fa’t funzioni, prova a ripristinare il router nelle sue impostazioni di fabbrica.
Questo ti spazzerà via le configurazioni personalizzate’ve fatto, quindi assicurati di averlo eseguito il backup prima di farlo. Una volta ripristinato il router, riconfigurarlo e vedere se questo fa il trucco. Infine, se nessuna di queste soluzioni funziona, potrebbe essere necessario sostituire del tutto il router.
Se’S Un modello più vecchio, potrebbe non essere in grado di gestire la quantità di traffico lanciata durante un attacco DDoS. In questo caso, investire in un nuovo router sarebbe la soluzione migliore.
Cosa posso fare per impedire al mio router di essere attaccato da DDO
Ci sono alcune cose che puoi fare per aiutare a impedire al tuo router di essere attaccato dai DDO. Uno è mantenere il tuo router’S firmware aggiornato. Molti attacchi sfruttano le vulnerabilità nel firmware obsoleto, quindi mantenendo i tuoi aggiornati puoi chiudere eventuali buchi potenziali che gli aggressori potrebbero usare.
Dovresti anche assicurarti che il tuo router’La password è forte e unica; Una password debole è uno dei modi più comuni in cui gli aggressori ottengono l’accesso ai dispositivi in primo luogo. Un altro modo per proteggere il tuo router è usare una VPN. Una VPN crittografa tutto il traffico che lo attraversa, rendendo molto più difficile per un aggressore sussultare o manomettere i tuoi dati.
Infine, prendi in considerazione l’utilizzo di un servizio di sicurezza come CloudFlare Warp che offre protezione contro gli attacchi DDoS e altre minacce online.
Perché il mio router è stato attaccato da DDO in primo luogo
Se il tuo router è stato attaccato da un DDOS, esso’è probabilmente perché l’attaccante voleva abbattere la tua connessione a Internet. Un attacco DDO funziona inondando il tuo router con così tanto traffico che può’T gestire tutto e, di conseguenza, la connessione a Internet rallenta o addirittura smette di funzionare completamente. Mentre ci sono molte ragioni per cui qualcuno potrebbe voler lanciare un attacco DDO contro di te, uno dei più comuni è semplicemente interrompere la tua vita o il tuo business.
In alcuni casi, gli aggressori potrebbero anche cercare di estorcere denaro da te promettendo di fermare l’attacco se paghi loro un riscatto. Qualunque sia il loro motivo, essere colpiti da un DDO può essere estremamente frustrante. Per fortuna, ci sono passaggi che puoi prendere per proteggerti da questi attacchi in futuro.
Pensieri finali
Dopo un attacco DDoS, questo’è importante controllare il router per qualsiasi danno. Se trovi danni, dovresti sostituire il tuo router. Puoi anche provare a ripristinare il router per vedere se questo risolve il problema.
Se nessuna di queste soluzioni funziona, potrebbe essere necessario contattare il tuo ISP per chiedere aiuto.
Router: un’apertura vulnerabile alla tua casa e ai dati personali

Kevin Townsend 26 mar 2019

Kevin Townsend, 26 marzo 2019
Se gli hacker arrivano al tuo router, possono accedere a tutti i dispositivi connessi in casa. Qui’è quello che devi sapere.
I router wireless sono forse la tecnologia più fondamentale richiesta per una casa connessa a Internet. Il settantasei percento delle famiglie negli Stati Uniti usa il Wi-Fi come mezzo principale per connettersi a Internet e i router ci danno il nostro Wi-Fi. Ma una volta stabilite le nostre connessioni, il router è spesso solo parte dei mobili; noi non’Pensaci addirittura.
Dovremmo prestare maggiore attenzione ai dispositivi che, per così tanti di noi, sono i nostri mezzi principali per accedere al mondo online? Si Dovremmo.
Il malware mirato specificamente ai router è aumentato per tutto il 2018, ma la ricerca di Avast mostra che il 51% delle persone non ha mai effettuato l’accesso al loro router’Pagina di amministrazione S. Ancora più sorprendente, il 72% delle persone non ha mai nemmeno aggiornato i loro router’ firmware. Secondo ricerche simili di Genie a banda larga, il motivo più comune per cui le persone danno per non prestare attenzione ai loro router è “Don’so perché avrei bisogno di farlo.” Permettere’S guarda perché noi Fare bisogno di.
Perché i router sono attaccati?
Furto di dati
Wi-Fi Hijacking o ‘wi-jacking’ è un problema di sicurezza che alcuni di noi potrebbero aver incontrato in una forma molto limitata: i nostri vicini che sanguinano il nostro segnale Internet. Dare una larghezza di banda gratuita ai vicini di moocing è un fastidio, ma questo può diventare un problema molto più dannoso. Se gli hacker sono in grado di ottenere il controllo di un router, possono-e fare-reindirizzare il traffico Internet ai domini di raccolta dei dati, ottenendo potenzialmente l’accesso alle tue informazioni personali o finanziarie.
Attacchi diretti del router
Possono verificarsi attacchi diretti ai singoli router. I router compromessi sono spesso impiegati come parte di botnet dannosi, che possono essere trasformati in una varietà di scopi nefasti come gli attacchi DDO e il criptojacking.
Attacchi ddos
Una delle cose più semplici ed efficaci che gli hacker possono usare queste botnet per dirottare il tuo dispositivo sono gli attacchi DDoS contro i siti Web. Poiché i router sono hub che gestiscono direttamente una famiglia’S traffico Internet, loro’essere perfettamente adatto per essere l’apertura vulnerabile che ti dà accesso ai dispositivi per un attacco in stile DDo.
Cryptojacking
Il criptojacking sta diventando sempre più popolare tra i criminali informatici, poiché il potere delle botnet per estrarre cripto-Currenze come Monero e Bitcoin diventa più ampiamente utilizzato. Nella prima metà del 2018, i rilevamenti di malware di criptojacking sono aumentati del 459%. I router stanno giocando un ruolo significativo in questo, con un massimo di 415.000 dispositivi in tutto il mondo infettati dal criptomining malware nel 2018.
La criptominazione con il tuo computer non è una pratica illegale; Ma né è redditizio. Tuttavia, sfruttando il potere di migliaia di altre persone’I dispositivi S e l’uso della loro elettricità sono una proposta del tutto più attraente per i criminali.
I router sono un’apertura facile
Tuttavia, la ragione più significativa per cui i router sono sempre più mirati è semplicemente che sono molto più facili da scendere a compromessi rispetto ad altri dispositivi. Con lo stato generale di sicurezza nelle applicazioni Web e i dispositivi mobili che migliorano, le vulnerabilità del router stanno diventando un obiettivo più prezioso. Le organizzazioni che cacciano le vulnerabilità zero-day da vendere alle agenzie governative o come parte di tagli di bug stanno espandendo i loro sforzi ai router. Ma se i router sono così facili da hackerare, che tipo di campagne dannose abbiamo visto con loro?
Come vengono compromessi i router?
Quasi ogni famiglia collegata a Internet utilizza un router. Essi’è una necessità dell’era di Internet e di solito fornito come parte fondamentale della maggior parte dei pacchetti Internet. Potremmo essere perdonati per aver dato per scontato una forte sicurezza integrata e supponendo che qualsiasi attacco di successo sia possibile solo da criminali informatici altamente determinati e qualificati. Tuttavia, questo è angosciantemente lontano dalla verità. Vulnerabilità e exploit sono molto più comuni di quanto possiamo realizzare.
Vulnerabilità zero-day
Nel 2018 sono stati trovati oltre 1 milione di router Dasan e fino a 800.000 router Draytek hanno gravi difetti di sicurezza. In entrambi i casi, le vulnerabilità hanno consentito il bypass completo di autenticazione, consentendo agli hacker di prendere il controllo dei router e delle loro impostazioni. Sono stati anche entrambi sfruttati in natura. Gli utenti di Draytek hanno trovato le loro impostazioni DNS modificate, portando a un reindirizzamento del traffico dannoso. Nel caso dei router Dasan, sono stati osservati hacker nel tentativo di sfruttare i difetti prima che qualsiasi patch potesse essere emessa.
Mancanza di consapevolezza dell’utente
Uno dei maggiori problemi con la sicurezza del router è semplicemente che non abbiamo’T pensati a loro allo stesso livello degli altri nostri dispositivi. Anche se seguiamo le buone pratiche in altre aree: manteniamo il nostro banking online sicuro, utilizziamo password forti e abilitiamo l’autenticazione a più fattori ove possibile, i nostri router sono lasciati indietro. La password predefinita per l’accesso ai router è spesso meno sicura di quanto sembri; Anche le stringhe di personaggi difficili da blute-force possono essere basate su algoritmi risolti e risolti che gli hacker possono sfruttare. Quando vengono scoperti difetti di sicurezza, i produttori di solito rispondono rapidamente, ma gli aggiornamenti di sicurezza tendono ad essere ignorati – o addirittura sconosciuti – dagli utenti.
Il problema è diventato così diffuso che nell’ottobre 2018, un hacker noto come “Alexey” sfruttava attivamente un difetto noto nei router Mikrotik. La vulnerabilità era stata rattoppata fino ad aprile 2018, ma la sicurezza del router generale era così lassista che Alexey era in grado di hackerare oltre 100.000 router usando il difetto. Il suo motivo, evidentemente, era installare l’aggiornamento di sicurezza sugli utenti’ lo considera, proteggendoli efficacemente dal suo stesso attacco. Questo ha disegnato reazioni contrastanti dal suo ‘vittime’, come è stato visto come un’intrusione di privacy da molti. Nel bene o nel male, illustra certamente la frequenza con cui vengono ignorati gli aggiornamenti di sicurezza per i router.
Famose campagne di router dannoso
Mentre per alcuni aspetti sia gli utenti che gli hacker si stanno solo svegliando ai problemi della sicurezza del router, abbiamo già visto attacchi significativi, dannosi e di alto profilo con router.
Mirai
Mirai è forse il malware più famoso e diffuso che minaccia i nostri router. Ha certamente l’eredità più significativa, con varianti, spin -off e copycats che aumentano di anno in anno. Mirai e le sue varianti sono malware botnet che utilizzano dispositivi IoT – in particolare router e web cam – per aggiungere al loro potere di elaborazione. Nel 2016, Mirai è stato responsabile del più grande attacco DDoS mai visto fino a quel momento e ha abbattuto siti di alto profilo come Spotify, Netflix e Twitter. Nella maggior parte dei casi spegnere il router e tornare indietro è sufficiente per rimuovere Mirai.
Torii
La botnet Torii era un’evoluzione più distruttiva e avanzata di Mirai’S paradigma che ha iniziato a emergere nel 2018. I router di destinazione insieme ai dispositivi IoT generali, Torii non poteva essere rimosso con un semplice ripristino del router. Questo attacco ha avuto la minaccia di privacy aggiuntiva di poter accedere a qualsiasi dati personale gestito dal dispositivo infetto, incluso il traffico Internet che passa attraverso un router. Come Mirai, Torii è una botnet, ma sembra essere orientata al furto di dati piuttosto che agli attacchi DDoS.
Vpnfilter
A differenza di altri attacchi di botnet diffusi, VPNFilter è stato specificamente progettato per attaccare i router, piuttosto che i dispositivi IoT in generale. Ritenuto che sia un attacco affiliato allo stato russo, la campagna VPNFilter ha utilizzato oltre mezzo milione di router compromessi nel 2018. Il malware può intercettare e sussultare sul traffico Internet, oltre a rendere un dispositivo completamente inutilizzabile – o ‘muratura’.
Cosa possiamo fare per proteggere i nostri router?
Il primo passo per migliorare la sicurezza del router e limitare la crescente tendenza del targeting degli hacker è e assicurarsi di rimanere, consapevoli. Una volta che smettiamo di vedere i nostri router come parte dei mobili, possiamo rivolgere la nostra attenzione a mantenerli il più sicuri possibile.
Abbiamo alcune guide approfondite per la sicurezza del router e ti consigliamo di controllare il nostro blog su 12 modi per aumentare il tuo router’Sicurezza S. Ecco alcuni semplici passaggi generali per aiutarti a iniziare.
Mantieni sicuro l’hardware
Se possibile, il router dovrebbe essere lontano dalla finestra e verso l’interno della proprietà; Questo per ridurre al minimo il segnale Wi-Fi disponibile per il mondo esterno. Un piccolo passo, ma ogni piccola azione per rendere più difficile per gli hacker accedere è un passo che vale la pena fare. Può anche valere la pena spegnere periodicamente il router, in attesa di 10 secondi e tornare di nuovo. Questo a volte è tutto ciò che devi fare per rimuovere il malware del router.
Rimani correttamente configurato
Il prossimo passo è assicurarsi che il tuo router’Le impostazioni S sono il più sicure possibile. Accedi al tuo router’Pagina amministrativa di S; disattivare la configurazione WPS automatica e attivare la crittografia WPA2. Se possibile, disabilitare completamente l’opzione per gestire le impostazioni del router su Internet. Assicurati di verificare la presenza di eventuali aggiornamenti di firmware e di sicurezza: potrebbe essere necessario fare riferimento al produttore’documentazione su come fare questo. Assistente’T non dimenticare di utilizzare l’ispettore Avast Wi-Fi, incluso in Avast Free Antivirus, che scansionerà le vulnerabilità e i problemi di sicurezza nel router.
Mantieni le migliori pratiche
Una volta che il tuo router è sicuro e aggiornato, tutto ciò che rimane è assicurarsi che rimanga così. La maggior parte della consulenza generale che si applica a rimanere al sicuro online si applica anche ai router.
- Cambia il tuo router’s Password di amministrazione predefinita a una password univoca e forte (ci sono suggerimenti per creare buone password qui).
- Disconnersi sempre correttamente quando tu’VE finito sul tuo router’S Pagina amministrativa per prevenire il dirottamento della sessione.
- Dopo la configurazione e la configurazione iniziali, assicurati di verificare regolarmente aggiornamenti e consulenti di sicurezza e installare prontamente eventuali patch.
Una buona sicurezza del router non è’t quello difficile – il problema principale è che generalmente non doniamo’t preoccuparsi.
Kevin Townsend è un ospite blogger sul blog di Avast in cui puoi recuperare tutte le ultime notizie sulla sicurezza. Avast è un leader globale nella sicurezza informatica, proteggendo centinaia di milioni di utenti in tutto il mondo con pluripremiati antivirus gratuiti e mantenendo le loro attività online private con VPN e altri prodotti per la privacy. Unisciti alla conversazione con Avast su Facebook e Twitter .
Come correggere un attacco DDoS sul tuo router
Di oggi’S World interconnesso, la sicurezza della rete è della massima importanza. Una minaccia comune che molti individui e aziende affrontano è un Attacco di negazione distribuito del servizio (DDOS). In questo articolo, esploreremo cos’è un attacco DDoS, i suoi diversi tipi, l’impatto che può avere sul tuo router e, soprattutto, come correggere un attacco DDOS sul tuo router.
Cos’è un attacco DDoS?
Un attacco DDoS è un tentativo dannoso di interrompere il funzionamento regolare di una rete, un servizio o un sito Web travolgendolo con un’alluvione del traffico Internet. L’attaccante lo raggiunge sfruttando una rete di computer compromessi, nota come botnet, per inviare una quantità enorme di pacchetti di dati alla rete o al dispositivo target.
Tipi di attacchi DDoS
Esistono diversi tipi di attacchi DDoS, tra cui:
- Flood UDP: Questo attacco inonda il target con i pacchetti UDP del protocollo di Datagram User (Stranuando il router’capacità di gestirli.
- TCP Syn Flood: Sfrutta il processo di stretta di mano a tre vie del protocollo di controllo della trasmissione (TCP) per esaurire il target’risorse s.
- Flood ICMP: Questo attacco sopraffà il target con ICMP (ICMP (ICMP) Echo richiedi pacchetti.
- Flood HTTP: Si rivolge al server Web inondandolo con le richieste HTTP, rendendo il sito Web lento o non rispondente.
- Ping of death: In questo attacco, l’attaccante invia un pacchetto ping sovradimensionato o malformato al bersaglio, causando arresti anomali del sistema o instabilità.
- Amplificazione NTP: Questo attacco sfrutta i server NTP (Network Time Protocol) che rispondono alle domande con una risposta maggiore rispetto alla richiesta originale, causando un aumento significativo del traffico e schiacciando il bersaglio.
Segni di un attacco DDoS
Un attacco DDoS può avere gravi conseguenze per il router e la rete. Può portare a tempi di inattività della rete, velocità di internet lenti, indisponibilità dei servizi online e potenziali violazioni dei dati. Riconoscere i segni di un attacco DDoS è fondamentale per agire tempestivamente per mitigare il danno.
L’identificazione di un attacco DDoS può essere impegnativo, ma alcuni segni comuni includono:
- Rete insolitamente lenta: Se la tua connessione Internet diventa significativamente più lenta del solito, potrebbe indicare un attacco DDoS.
- Sito Web INVIBILITÀ: Se il tuo sito Web diventa non rispondente o visualizza frequentemente messaggi di errore, potrebbe essere sotto attacco.
- Aumento del traffico di rete: I picchi improvvisi nel traffico di rete, in particolare da indirizzi IP sospetti, possono segnalare un attacco DDoS.
- Comportamento insolito dei dispositivi connessi: Se i tuoi dispositivi iniziano a comportarsi in modo anomalo o sperimentano frequenti disconnessioni, potrebbe essere dovuto a un attacco DDoS in corso.
Passi per correggere un attacco DDoS sul tuo router
Determinare il bersaglio di un attacco DDoS è fondamentale per risolvere efficacemente il problema. Potrebbe essere il tuo router, un dispositivo specifico o anche un server Web.
Passaggio 1: scollegare il router
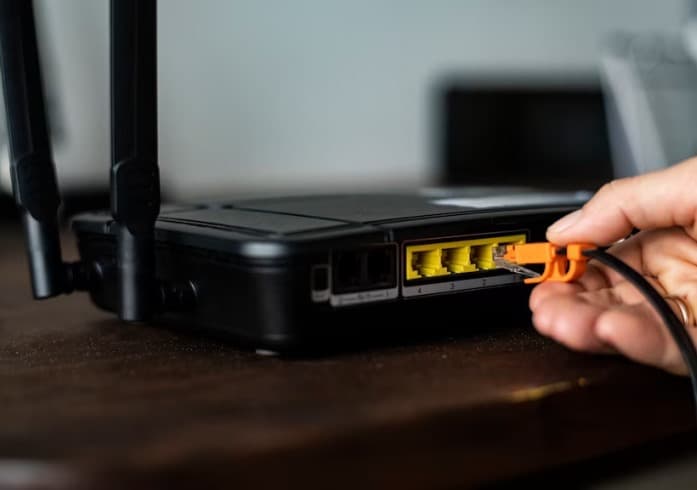
Il primo passo per fissare un attacco DDoS sul tuo router è di disconnetterlo da Internet. Scollegando il router, è possibile isolarlo dal traffico dannoso e prevenire ulteriori danni alla rete. Scollegare il cavo Ethernet che collega il router al modem o rimuovi il modem’s fonte di alimentazione se sono integrati.
Passaggio 2: identificare l’attacco
Una volta scollegato il router, è necessario identificare che è stato effettivamente preso di mira da un attacco DDoS. Verificare i segni menzionati in precedenza, come velocità di rete lenta, indisponibilità dei siti Web o servizi online e un comportamento insolito dei dispositivi connessi. Se sospetti un attacco DDoS, procedi al passaggio successivo.
Passaggio 3: contattare il tuo fornitore di servizi Internet (ISP)
Contatta immediatamente il tuo fornitore di servizi Internet e informali sull’attacco DDoS. Hanno squadre specializzate che possono aiutarti a mitigare l’attacco e proteggere la tua rete.
Fornisci loro le informazioni necessarie, compresi i sintomi osservati e eventuali indirizzi IP sospetti se disponibili. Segui la loro guida e le loro istruzioni per procedere.
Passaggio 4: aggiornamento del firmware del router
Il firmware del router obsoleto può lasciare vulnerabilità che gli aggressori sfruttano negli attacchi DDOS. Controlla il produttore del router’S Web Web per eventuali aggiornamenti del firmware disponibili.
Scarica l’ultima versione e segui le istruzioni fornite dal produttore per aggiornare il router’firmware S. Ciò aiuterà a patchat di eventuali lacune di sicurezza e rafforzerà il tuo router’S difese.
Passaggio 5: configurare il firewall e le impostazioni di sicurezza
Accedi al tuo router’S impostazioni di configurazione e navigare alle sezioni del firewall e della sicurezza. Abilita il firewall se lo è’S disabilitato e configurarlo per bloccare le connessioni in arrivo da indirizzi IP sospetti o porte specifiche associate agli attacchi DDoS.
Inoltre, considera di abilitare i sistemi di rilevamento e prevenzione delle intrusioni (IDP) se supportato dal router. Queste impostazioni fortificheranno il tuo router contro gli attacchi futuri.
Passaggio 6: abilitare il filtro del traffico
Molti router moderni offrono opzioni di filtraggio del traffico per mitigare gli attacchi DDoS. Abilita la funzione di filtraggio del traffico sul router e configuralo per analizzare il traffico in arrivo in base a criteri specifici, come indirizzi IP, protocolli o dimensioni dei pacchetti.
Questo aiuta a filtrare il traffico dannoso e garantisce che il traffico legittimo raggiunga la tua rete senza intoppi.
Passaggio 7: utilizzare un servizio di protezione DDOS
Prendi in considerazione l’abbonamento a un servizio di protezione DDoS dedicato. Questi servizi impiegano tecniche di mitigazione avanzate e dispongono di infrastrutture su larga scala per assorbire e filtrare il traffico DDOS prima che raggiunga la tua rete.
Agiscono da buffer, proteggendo il tuo router e la rete dall’impatto degli attacchi DDoS. Ricerca e scegli un servizio di protezione DDOS rispettabile adatto alle tue esigenze.
Passaggio 8: implementare la limitazione della tariffa
La limitazione della tariffa è una misura efficace per impedire agli attacchi DDO di schiacciare il router. Configurare la velocità di limitazione del router per limitare il numero di richieste o connessioni al secondo dai singoli indirizzi IP.
Ciò impedisce a un’unica fonte di inondare la tua rete con traffico eccessivo, mitigando l’impatto di un attacco DDoS.
Passaggio 9: considera un aggiornamento hardware
Se si verificano frequentemente attacchi DDoS o hai un profilo ad alto rischio, aggiornando il router’potrebbe essere necessario hardware. Cerca router con solide specifiche hardware, tra cui una maggiore potenza di elaborazione e più memoria.
Questi aggiornamenti migliorano il tuo router’S Capacità di gestire grandi volumi di traffico e fornire una migliore difesa contro gli attacchi DDoS.
Passaggio 10: monitorare e analizzare il traffico
Dopo aver implementato le correzioni necessarie, monitora attentamente il traffico di rete per eventuali modelli insoliti o segni di attacchi in corso. Utilizzare strumenti di monitoraggio della rete per analizzare il traffico in entrata e in uscita, identificare eventuali anomalie e prendere misure proattive per proteggere la rete. Rivedere regolarmente i registri e i rapporti per rimanere vigili contro i potenziali attacchi DDoS.
Misure di prevenzione
Mentre fissare un attacco DDoS è importante, adottare misure di prevenzione proattiva può aiutare a ridurre al minimo il rischio di futuri attacchi DDoS sul router. Ecco alcuni passaggi preventivi che puoi prendere:
- Scegli un router affidabile: Investi in un router di alta qualità da un produttore affidabile che offre solide funzionalità di sicurezza e aggiornamenti regolari del firmware. Ricerca e seleziona un router noto per la sua resilienza contro gli attacchi DDoS.
- Abilita password forti: Imposta password forti e uniche per il tuo router’S Interfaccia amministrativa. Evita di utilizzare password che siano ovvie o semplici da indovinare. Per salvare e gestire le tue credenziali in modo sicuro, pensa a utilizzare un gestore di password.
- Disabilita i servizi non utilizzati: Disabilita eventuali servizi o protocolli non necessari sul router, come Telnet o Universal Plug and Play (UPNP). Questi servizi possono essere potenziali punti di ingresso per gli aggressori.
- Abilita il filtro dell’indirizzo MAC: Il filtro dell’indirizzo MAC consente di creare una whitelist di dispositivi di fiducia in grado di connettersi al router. Abilitando questa funzione, puoi limitare l’accesso alla tua rete solo ai dispositivi autorizzati.
- Aggiorna regolarmente il firmware del router: Mantieni il tuo router’S firmware aggiornato. I produttori rilasciano spesso patch di sicurezza e correzioni di bug che affrontano le vulnerabilità note. Controlla regolarmente gli aggiornamenti e installali prontamente.
- Implementa la segmentazione della rete: Dividi la tua rete in più segmenti utilizzando VLAN (reti di aree locali virtuali) o sottoreti separati. Ciò impedisce a un attacco a un segmento di influenzare l’intera rete.
- Educare gli utenti: Educare tutti gli utenti sulla tua rete sulle pratiche di Internet sicure, come evitare collegamenti sospetti, non scaricare file da fonti non attendibili ed essere cauto con gli allegati di posta elettronica. Gli attacchi di ingegneria sociale possono anche essere utilizzati per accedere alla rete.
FAQ
Può un ddos attaccare danneggiare il mio router permanentemente?
Mentre un attacco DDoS può interrompere il tuo router’s funzionante temporaneamente, in genere non lo fa’t causare danni permanenti. Tuttavia, esso’è essenziale agire immediatamente per mitigare l’attacco e proteggere la tua rete.
I router di livello consumer hanno una protezione DDOS integrata?
Alcuni router di livello consumer possono avere funzionalità di protezione DDOS di base, ma potrebbero non essere così robusti come i servizi di protezione DDOS dedicati. Prendi in considerazione l’uso di ulteriori misure di protezione o l’aggiornamento a un router con funzionalità di sicurezza più avanzate.
Un firewall può solo proteggere dagli attacchi DDoS?
Mentre un firewall può fornire un certo livello di protezione bloccando il traffico sospetto, potrebbe non essere sufficiente gestire attacchi DDO su larga scala. Esso’s Consigliato di combinare la protezione del firewall con altre tecniche e servizi di mitigazione.
È possibile tracciare la fonte di un attacco DDoS?
Tracciare la fonte esatta di un attacco DDoS può essere impegnativo a causa dell’uso di botnet e spoofing IP. Tuttavia, i professionisti della sicurezza informatica qualificati e le forze dell’ordine possono essere in grado di indagare e rintracciare le parti responsabili in alcuni casi.
Conclusione
Proteggere il router dagli attacchi DDoS è fondamentale per mantenere la stabilità e la sicurezza della rete. Seguendo i passaggi delineati in questo articolo, è possibile correggere efficacemente un attacco DDoS sul router e implementare misure preventive per ridurre al minimo il rischio di attacchi futuri. Rimani vigile, mantieni il router aggiornato e impiega le migliori pratiche di sicurezza per salvaguardare la tua rete da minacce dannose.