


DDOS danneggia l’hardware?
Gli attacchi DDoS hanno spiegato: cause, effetti e come proteggere il tuo sito
Riepilogo
Un attacco DDO (Distributed Denial of Service (DDoS) può causare danni significativi a un sito Web o utente impedendo l’accesso legittimo a un servizio, aumentando i costi per i fornitori di servizi, agendo come mimetizzazione per altre attività dannose, innescando fallback nei sistemi di sicurezza, causando perdita di dati e identificando le capacità tecniche di un sistema. L’impatto di un attacco DDoS va oltre la perdita finanziaria e può persino interrompere i servizi di emergenza o essere utilizzato come distrazione per altre attività di hacking.
Punti chiave
- Interruzione del servizio: Gli attacchi DDoS impediscono agli utenti legittimi di accedere a un servizio o degradare la sua qualità.
- Aumenta i costi: I fornitori di servizi potrebbero dover investire più risorse per gestire l’aumento del traffico causato da un attacco DDoS.
- Camuffare: Gli attacchi DDoS possono nascondere altre attività dannose nel grande volume di traffico.
- Trigger Fallbacks: I sistemi di sicurezza possono passare dalla modalità filtro alla modalità log solo durante un attacco DDoS.
- Perdita di dati: La schiacciamento del database o del file system durante un attacco DDoS può comportare la perdita di dati non battuti.
- Identifica le capacità tecniche: Valutare come un sistema risponde a un attacco DDoS aiuta gli aggressori a valutare la sua competenza tecnica e determinare gli obiettivi con deboli capacità di difesa.
Domande e risposte
1. Quali danni può fare un attacco DDoS a parte la perdita finanziaria?
Un attacco DDO può interrompere i servizi di emergenza, portando a risposte ritardate e potenziali perdite di vita. Può anche essere usato come distrazione per altre attività dannose, come gli attacchi terroristici. Inoltre, gli attacchi DDoS possono causare effetti secondari come l’aumento dei costi per gli utenti dei servizi cloud o il rendering di altri servizi sulla stessa rete non disponibile.
2. Perché gli aggressori dovrebbero prendere di mira siti Web privati o utenti con attacchi DDoS?
Gli aggressori possono indirizzare i siti Web privati o gli utenti per danneggiare la concorrenza, allontanare gli utenti da determinate piattaforme o canali o anche per ritorsioni personali. Gli attacchi DDoS possono anche essere usati come tattica diversiva per mascherare altre attività di hacking.
3. Gli attacchi DDoS possono comportare la perdita di dati critici?
Sì, gli attacchi DDoS che sopraffono il database o il file system possono portare alla perdita di dati che non sono stati eseguiti correttamente il backup. È fondamentale per le organizzazioni e gli individui avere in atto robuste procedure di backup per mitigare il rischio di perdita di dati durante un attacco DDoS.
4. In che modo un attacco DDoS può aiutare a identificare gli obiettivi con capacità di difesa deboli?
Valutando come un sistema e i suoi operatori reagiscono a un semplice attacco DDoS e analizzando la scala del traffico che può tollerare, gli aggressori possono valutare la competenza tecnica e le capacità difensive dei potenziali obiettivi. Ciò consente loro di identificare sistemi che hanno maggiori probabilità di essere vulnerabili ad altri tipi di attacchi.
5. Ci sono altre conseguenze di un attacco DDoS oltre a quelli menzionati?
Mentre i punti chiave hanno riguardato i principali impatti degli attacchi DDoS, ci possono essere ulteriori conseguenze tra cui danni alla reputazione di un’azienda, perdita di entrate per individui o aziende che si basano sui servizi online e il potenziale per le conseguenze legali e finanziarie a seconda della natura e della gravità dell’attacco.
6. In che modo gli attacchi DDoS hanno interessato streamer e giocatori?
Streners e giocatori possono affrontare disturbi significativi e perdite finanziarie se colpiti dagli attacchi DDoS. Ad esempio, gli streamer possono essere forzati offline, con conseguente perdita di entrate da donazioni e abbonamenti. I giocatori possono sperimentare interruzioni nelle loro esperienze di gioco online, influenzando potenzialmente la loro capacità di effettuare acquisti di gioco o partecipare alle competizioni.
7. Gli attacchi DDoS possono essere utilizzati come strumento per la vendetta personale?
Sì, gli attacchi DDoS possono essere impiegati come una forma di ritorsioni contro individui o aziende, con l’obiettivo di danneggiare la loro reputazione o interrompere la loro presenza online. È importante per gli individui e le organizzazioni implementare misure di sicurezza efficaci per mitigare il rischio di diventare vittime di tali attacchi.
8. In che modo gli utenti del servizio cloud possono essere influenzati da un attacco DDOS?
Un attacco DDoS che mira a un utente di un servizio cloud in scala automatica può comportare un aumento significativo dei costi, poiché il fornitore di servizi potrebbe aver bisogno di allocare risorse extra per gestire il traffico eccessivo. Inoltre, anche altri servizi ospitati sulla stessa rete dell’utente target possono diventare non disponibili durante l’attacco.
9. Gli attacchi DDoS possono essere utilizzati per nascondere altre attività dannose?
Sì, gli attacchi DDoS possono fungere da mimetizzazione, deviando l’attenzione dei sistemi di sicurezza mentre si verificano altri attacchi più mirati. Ciò può consentire agli hacker di sfruttare le vulnerabilità o ottenere un accesso non autorizzato ai sistemi senza rilevamento immediato.
10. In che modo gli individui e le organizzazioni possono proteggersi dagli attacchi DDoS?
Per proteggere dagli attacchi DDoS, si consiglia di implementare solide misure di sicurezza come protezione del firewall, monitoraggio del traffico, reti di consegna dei contenuti (CDN) e bilanciatori del carico. Inoltre, le organizzazioni dovrebbero avere in atto piani di risposta agli incidenti completi per ridurre al minimo l’impatto di un attacco e ripristinare prontamente i servizi.
Gli attacchi DDoS hanno spiegato: cause, effetti e come proteggere il tuo sito
Gli streamer di ddosing sono ora così comuni che Skype ha riconfigurato le impostazioni del client predefinite a causa dei giocatori che fanno trapelare i loro indirizzi IP ai fini del dosaggio.
Quale danno effettivo può fare un attacco DDoS?
Oltre a non essere raggiungibile per i clienti reali e quindi la perdita finanziaria, quali danni (denaro/hardware/software) possono fare un attacco DDoS? PS: ho letto di streamer/youtubers/giocatori privati che vengono ddosti e non riesco a vedere alcun vantaggio per gli aggressori che spendono soldi per botnet per ddos un po ‘di streamer Twitch. EDIT: poiché questa domanda sembra troppo ampia, ci concentriamo solo su siti Web/utenti privati che vengono ddosti (sono consapevole che la perdita di infrastrutture critiche come le reti elettriche può infliggere gravi danni)
4.436 24 24 badge d’argento 31 31 badge in bronzo
Chiesto l’8 giugno 2016 alle 15:00
63 1 1 badge d’oro 1 1 badge d’argento 5 5 badge in bronzo
La tua domanda è lontana ! Ci sono così tante possibili risposte !
8 giugno 2016 alle 15:08
Come diceva poco codice, le conseguenze possono essere piuttosto ampie. Ad esempio, si potrebbe ddos il servizio di distribuzione dell’ambulanza di una città e causare la morte di molte persone a causa di risposte tardive. Ipoteticamente, i terroristi potrebbero ddos tutti i servizi di emergenza prima di scappare una bomba, ostacolando seriamente la nostra capacità di reagire ad essa.
8 giugno 2016 alle 15:13
@fhlamarche Penso che i tuoi esempi potrebbero cadere in “Non essere raggiungibile” se leggo la domanda giusta.
8 giugno 2016 alle 15:19
@Anders vero, ma volevo sottolineare che può danneggiare più di denaro/hardware/software.
8 giugno 2016 alle 15:37
I DDoS possono anche essere utilizzati per ottenere qualsiasi utente di servizio cloud in scala automatica una fattura di grandi dimensioni o causare effetti secondari come altri servizi ospitati sulla stessa rete di quello che viene attaccato reso non disponibile anche. Gli hacker possono anche usare DDoS per mascherare un attacco pungente che può causare danni non in genere associati a DOS.
8 giugno 2016 alle 15:41
4 risposte 4
Un DDO influisce negativamente su un servizio per diversi motivi (non sto esplorando le conseguenze legali, sociali e finanziarie qui):
1. Interruzione del servizio: Il più ovvio: impedire agli utenti finali legittimi di accedere a un servizio o influire sulla qualità del servizio
2. Aumentare i costi: Puoi far sì che il fornitore di servizi spenda di più per le risorse per incontrare il tuo traffico
3. Camuffare: I tuoi veri registri di attacco si perdono in una grande folla
4. Trigger Fallbacks: Un WAF / IDS / IPS può cambiare dalla modalità filtro a modalità logica
5. Perdita di dati: Travolgendo il DB o il filesystem, i dati che non sono stati backup possono essere persi
6. Identificare le capacità tecniche: In base a come il servizio risponde automaticamente/manualmente a un semplice attacco DDoS e alla scala del traffico che può tollerare, puoi conoscere la competenza tecnica del sistema e i suoi operatori. Si esce anche buoni obiettivi, che probabilmente avranno scarse capacità difensive.
Risposta il 9 giugno 2016 alle 2:29
3.936 2 2 badge d’oro 24 24 badge d’argento 42 42 badge di bronzo
Il danno che un ddos può fare è troppo ampio di una domanda . anche se limitato a siti Web/utenti privati. Posso darti alcuni esempi di ciò per cui i ddosi sono stati usati in passato e del danno che hanno causato:
1 giugno 2016 – TeamViewer DDOSED – ha causato l’interruzione dei servizi per gli utenti e la possibile schermata di causa o fumo per il dirottamento del DNS che ha consentito l’accesso remoto dei clienti di TeamViewer
13 aprile 2016 – Blizzard DDOSED – ha impedito agli utenti di accedere ai giochi e ai negozi di ingegneria (perdite monetarie)
5 gennaio 2016 – Sony PSN DDOSED – ha impedito agli utenti di accedere ai giochi e ai negozi di gioco (perdite monetarie)
Per quanto riguarda il motivo per cui qualcuno avrebbe pagato soldi a DDOS qualcuno . Ci sono molte ragioni, si sarebbe quello di danneggiare la concorrenza . Se uno streamer Twitch viene ddose, gli utenti si spostano su altri canali. Se un piccolo gioco come Wildstar ottiene le persone ddose passerà ad altri giochi. Le persone hanno anche usato ddosi come distrazione mentre un altro servizio viene violato . Sony stava subendo enormi attacchi DDoS alcuni anni fa mentre gli hacker penetravano nella rete locale e sollevava film / giochi inediti / e -mail da lì server interni.
Risposta l’8 giugno 2016 alle 15:44
Caffeineaddition caffeineaddition
7.617 2 2 badge d’oro 22 22 badge d’argento 41 41 badge di bronzo
Quando un’azienda o un servizio viene ddose, i servizi vengono interrotti e talvolta rimossi completamente.
Quando un utente o uno streamer è ddosato lo stesso obiettivo rimane. Per interrompere o abbatterli completamente.
Gli streamer sono particolarmente mirati per l’aspetto da traina. Quando vengono ddosti potrebbero essere forzati offline. Questo abbatte il loro flusso. E fa male alla loro capacità di attirare donazioni e abbonamenti.
Ad esempio, il sindacato PSI nel Regno Unito deve passare attraverso un processo per cambiare il suo IP attraverso il suo ISP. Alla fine non poteva più trasmettere in streaming nel Regno Unito fino a quando non ha visitato gli Stati Uniti poiché la riscoperta dei suoi attacchi IPS e DDoS divenne un problema regolare. Ha fatto menzione in diversi vlog come ciò ha influenzato il suo normale flusso di entrate.
A volte potrebbero essere presi di mira per ritorsioni e per danneggiare la loro reputazione. Ad esempio, quando Gaming for Good ha avviato un servizio rivale per avvisi di contrazione, quindi è stato accusato di visitare i flussi di GFG. Ciò ha reso GFG Shady poiché non avevano spettatori legittimi. Alla fine Ta presumibilmente direttamente ha iniziato a ddos gfg flussi tutti insieme. Ciò tuttavia ha portato a fare causa a GFG sostenendo che ciò non fosse dimostrato. Se è successo o no non è il mio punto. Il punto è come tali metodi potrebbero essere usati contro un altro spettatore per un guadagno degli spettatori. E anche se sono aziende, stavano anche gli streamer.
Gli streamer di ddosing sono ora così comuni che Skype ha riconfigurato le impostazioni del client predefinite a causa dei giocatori che fanno trapelare i loro indirizzi IP ai fini del dosaggio.
Per quanto riguarda gli utenti normali che li ddosano potrebbero essere per uno dei numerosi motivi. Trolling, intimidazione, ritorsione su una questione personale o persino tenendo la loro connessione riscatta per articoli digitali o persino valuta effettiva.
Gli attacchi DDoS hanno spiegato: cause, effetti e come proteggere il tuo sito
Un attacco DDoS è sorprendentemente facile da eseguire e colpisce ogni anno milioni di siti Web in tutto il mondo, con il numero di attacchi che aumentano.
Soffiare attacchi DDoS può sembrare un inevitabile effetto collaterale di essere online; Più successo è il tuo sito, più è probabile che tu possa sembrare che tu’sarà il bersaglio di un attacco ad un certo punto. Ma puoi ridurre le possibilità di un attacco DDoS che colpisce il tuo sito.
Accelerare immediatamente il tuo sito WordPress del 20%
Approfitta di Google’S server più veloci e rete di livello premium supportate da CloudFlare’S 275+ CDN Luoghi in tutto il mondo, per tempi di caricamento in fiamme. Incluso gratuito in tutti i piani WordPress.
Potresti chiederti: cos’è un attacco DDoS? E come posso proteggere il mio sito da loro?
In questo post, noi’Spiegano quali sono gli attacchi DDoS, esplora cosa potrebbe rendere vulnerabile il tuo sito e delineare i modi in cui puoi ridurre la loro probabilità e l’impatto.
Cos’è un attacco DDoS?
Permettere’s Inizia esaminando esattamente ciò che è un attacco DDoS e, soprattutto, ciò che non è.
DDOS sta per la negazione del servizio distribuita ma viene spesso definita una semplice negazione del servizio. Un attacco di DDO consiste in un sito Web inondato da richieste durante un breve periodo di tempo, con l’obiettivo di schiacciare il sito e causare crash. IL ‘distribuito’ Elemento significa che questi attacchi provengono da più posizioni contemporaneamente, rispetto a una DOS che proviene da una sola posizione.
Se il tuo sito subisce un attacco DDoS, riceverai migliaia di richieste da più fonti per un periodo di minuti o talvolta ore. Queste richieste non sono’t Il risultato di un sito web improvvisamente ottenendo un picco di traffico: sono automatizzati e verranno da un numero limitato di fonti, a seconda della scala dell’attacco.
Nello screenshot seguente, puoi vedere l’improvviso picco nelle richieste ricevute da un sito durante un attacco DDOS.
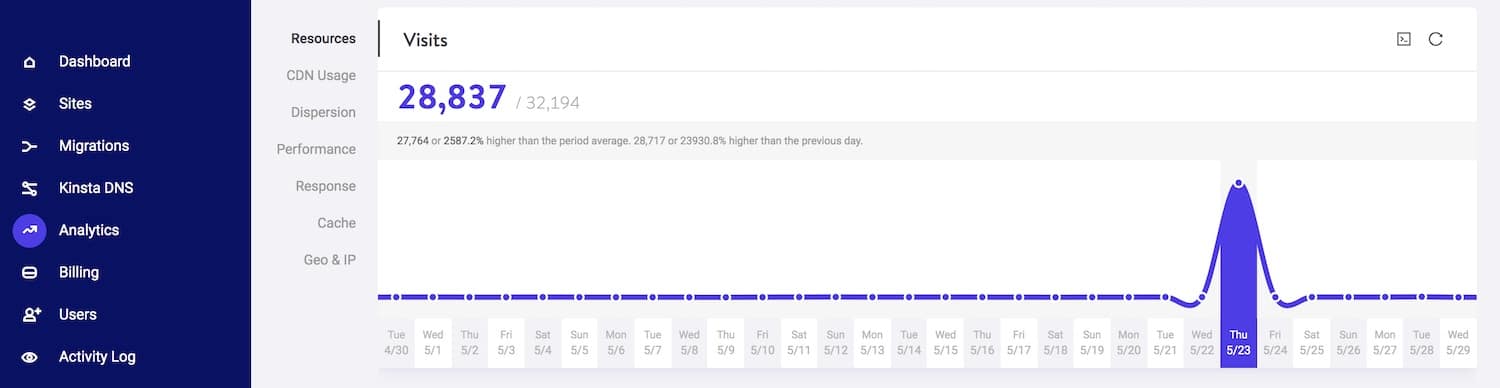
Un attacco DDoS non è’t La stessa cosa dell’hacking, sebbene i due possano essere collegati; Gli autori non sono’T nel tentativo di accedere al tuo sito web’s file o amministratore, ma invece lo fanno arrestare o diventare vulnerabili a causa del volume delle richieste. In alcuni casi, questo sarà seguito dai tentativi di hackerare il sito quando è’s vulnerabile, ma nella maggior parte dei casi, l’obiettivo è semplicemente quello di far funzionare il sito a funzionare.
Può sembrare come se ci fosse’T in qualche modo per evitare un attacco DDoS: dopo tutto, se qualcuno decide di inondare il tuo sito con le richieste, non c’è’T che puoi fare per fermarli.
Ma anche se puoi’Fare molto per fermare qualcuno che tenta di danneggiare il tuo sito con un attacco DDoS, ci sono passi che puoi prendere per assicurarti che se sei soggetto a un attacco, il tuo sito ha vinto’smettere di lavorare e ha vinto’essere vulnerabile all’hacking.
Noi’Coprirò quei passaggi più avanti in questo post, ma prima, lascia’s Esamina perché qualcuno potrebbe voler montare un attacco DDoS sul tuo sito.
Perché qualcuno dovrebbe ddos il tuo sito?
Allora perché qualcuno dovrebbe attaccare un DDoS sul tuo sito WordPress? Cosa potrebbero dover guadagnare da esso?
Ci sono molte ragioni per cui un aggressore potrebbe voler mettere fuori combattimento il tuo sito tramite un attacco DDoS. Questi includono attacchi di concorrenti e attacchi a causa dei tuoi contenuti.
Attacchi DDoS da parte dei concorrenti
In un mondo ideale, i tuoi concorrenti tenterebbero di sovraperformarti online migliorando i loro contenuti, SEO e tasso di conversione, che è il modo legittimo di utilizzare il tuo sito Web per ottenere un vantaggio competitivo.
Ma in alcuni casi, i concorrenti potrebbero adottare misure più estreme. Un concorrente potrebbe assumere qualcuno per montare un attacco DDO sul tuo sito a conoscenza che questo ha vinto’t solo impatto sul tuo sito web, esso’Avrerà anche un impatto sulla tua attività.
Nel tempo necessario per far funzionare il tuo sito di nuovo, prenderà gli affari da te, soprattutto se pubblicano annunci utilizzando il nome del tuo business come parola chiave. Se il tuo sito non è’t el -e funzionare di nuovo rapidamente, tu’Perderà la classifica delle ricerche e potrebbero scoprire che i tuoi concorrenti ora si classificano sopra di te su Google.
Certo, esso’è molto difficile dimostrare chi ha effettuato qualsiasi attacco DDoS. L’attacco ha vinto’Vengono dal tuo concorrente’Indirizzo IP! A meno che tu non abbia tasche molto profonde, è improbabile che tentare di intraprendere azioni legali contro un concorrente che sospetti di farlo.
Molto meglio proteggerti dagli effetti di un attacco in primo luogo. E Don’essere tentato di montare un altro attacco DDO contro il tuo concorrente in risposta. Questo è illegale e esso’è molto meglio rassicurare te stesso che un concorrente abbastanza disperato da usare misure come queste probabilmente hanno vinto’t Avere la longevità o la reputazione che fa la tua attività.
Ddos attacca i tuoi contenuti
Alcuni siti sono soggetti ad attacchi DDoS a causa della natura del loro contenuto.
Ad esempio, un sito Whistleblowing potrebbe essere soggetto a un attacco. Un sito che si occupa di una questione controversa (come l’accesso all’aborto o all’anti-razzismo) potrebbe subire attacchi da parte di persone che non sono d’accordo con il suo messaggio e vogliono metterlo fuori combattimento. O i tuoi contenuti potrebbero essere commerciali ma comunque sensibili e ci sono persone che non’Lo voglio disponibile online.
Se il tuo sito viene attaccato con successo, eliminerà i tuoi contenuti fuori dalla circolazione, il che potrebbe causare problemi ai tuoi utenti se hanno bisogno di accedere a informazioni o indicazioni.
Voi’Trascorrere anche del tempo a risolvere il problema, perdendo le entrate che potresti effettuare dal sito (nelle vendite o nelle donazioni se si è un non profit) e le tue classifiche possono scendere se il tuo sito sta restituendo un errore di 502 per ore o giorni.
Attacchi DDO motivati politicamente
Gli attacchi DDO motivati politicamente stanno diventando più comuni poiché le minacce informatiche sono sempre più usate per interrompere il processo politico.
Se il tuo sito web è per un partito politico, candidato o organizzazione o fa avanzare una causa politica specifica, allora potrebbe essere vulnerabile attaccare da persone che non sono d’accordo con la tua politica.
Questo ha vinto’T venga inutilmente dai tuoi avversari politici. È più probabile che provengano da fonti esterne che cercano di interrompere il dibattito politico, bloccare alcuni tipi di contenuti e usare il caos per confondere e privare il diritto al diritto.
L’attacco potrebbe essere un tentativo di rendere impossibile per le persone accedere ai tuoi contenuti (vedi sopra), oppure potrebbe essere un attacco più personale al singolo candidato o organizzazione dietro il sito.
Questo è diverso da un sito sovraccarico a causa di picchi nelle visite a causa del ciclo delle notizie. Una volta ho lavorato sul sito web di un partito politico che è stato sopraffatto quando il partito’Il manifesto è stato lanciato per un’elezione generale. Quella è stata la prima elezione del Regno Unito in cui la campagna elettronica è stata significativa e non abbiamo appena fatto’T preparato per il volume del traffico.
Invece, un attacco di DDoS sarà molto più nitido e brusco, vedendo un picco molto improvviso nelle richieste a volte una questione di minuti. Questo sembrerà molto diverso da un picco naturale del traffico, che sebbene possa essere improvviso prenderà normalmente la forma di una curva anziché di una scogliera.
Se stai conducendo una campagna (che potrebbe averti reso più vulnerabile a causa della pubblicità extra), sarà particolarmente importante assicurarsi che il tuo sito rimanga operativo e non perdere tempo a gestire l’attacco quando potresti concentrarti sull’attività di campagna. Quello’S perché’è fondamentale fare i passi sottostanti per proteggere il tuo sito da un attacco DDO motivato politicamente.
Gli effetti di un attacco DDoS
Un attacco DDoS potrebbe avere una varietà di effetti, a seconda della natura dell’attacco e di quanto sei preparato per questo.
1. Tempo di inattività del sito Web
L’effetto più immediato e ovvio è che il tuo sito web è sopraffatto e diventa non disponibile.
Ciò significa che qualsiasi attività che guadagni tramite il tuo sito web ha vinto’essere disponibile per te fino a quando non farà funzionare il sito. Ha anche un impatto sulla tua reputazione di proprietario di un sito web. E se non’T Correggi rapidamente il sito, può influire sul tuo SEO come se Google striscia il tuo sito e lo trovi fuori azione, perderai il rango.
Se il tuo sito non è disponibile a causa del sovraccarico, restituirà un errore di gateway di 502, che avrà un impatto negativo sulle classifiche di ricerca se gli permetti di rimanere così a lungo.
IO’ve ha anche visto attacchi in cui il sito ha’T è stato disponibile per un certo numero di giorni (perché il proprietario non lo ha fatto’so come risolverlo e haven’T ha mantenuto un backup, più dei quali a breve) e quando il sito è tornato online, tutti i collegamenti interni in quel sito’S Google List era stato perso.
2. Problemi di server e hosting
Se il tuo sito è soggetto a attacchi regolari che non’T Prendi provvedimenti per mitigare, questo potrebbe portare a problemi con il tuo fornitore di hosting.
Un buon fornitore di hosting ti darà strumenti per proteggere il tuo sito contro gli attacchi DDOS ma se non’T avere questo e tu’RE sull’hosting condiviso, gli attacchi possono avere un impatto su altri siti sullo stesso server.
Informazioni
Kinsta implementa i firewall hardware alimentati dalla piattaforma cloud di Google, alla sicurezza attiva e passiva e ad altre funzionalità avanzate per impedire l’accesso ai clienti’ dati. Dai un’occhiata di più qui.
3. Vulnerabilità del sito Web
Un attacco DDoS potrebbe rendere il tuo sito più vulnerabile all’hacking poiché tutti i tuoi sistemi sono focalizzati sul recuperare il sito online e i sistemi di sicurezza potrebbero essere stati messi fuori combattimento dall’attacco.
Gli hacker potrebbero quindi trovare più facile farsi strada sul tuo sito tramite una porta sul retro una volta che l’attacco DDoS è riuscito a paralizzare il tuo sito.
Attacchi di follow-up come questo ha vinto’T provengono sempre dalla stessa fonte delle richieste che hanno formato l’attacco DDoS: un hacker intelligente saprà come nascondere le loro tracce e utilizzare più indirizzi IP per attaccare il tuo sito, nonché come nascondere la loro vera posizione.
Quindi, se sei vittima di un attacco DDoS, una delle tue prime priorità dovrebbe assicurarsi che il tuo sito WordPress sia sicuro. Questo è probabilmente più importante che far funzionare il tuo sito rivolto al pubblico, poiché un altro attacco ti riporterà solo al punto di partenza (o peggio).
4. Perso tempo e denaro
La riparazione di un sito Web che è stato soggetto a un attacco DDoS richiede tempo. Può anche prendere soldi.
Se indossi’t sapere cosa’S è successo al tuo sito e al tuo paradiso’T preparato per la possibilità di un attacco, potresti finire per ricostruire il tuo sito da zero (i’si vedevano siti in cui questo è successo). Se non lo hai fatto’T Prendi un backup del tuo sito, da cosa lo ripristinerai? E se non’T Risolvi rapidamente, l’attacco potrebbe avere un impatto a lungo termine sul tuo sito’S SEO e prestazioni aziendali.
Mentre il sito è in calo, potresti perdere denaro in entrate, soprattutto se il tuo sito è un negozio di e -commerce. E potresti dover pagare denaro per assumere un esperto di sicurezza o un aviatore di web per ricostruire il tuo sito e assicurarti’s protetto da attacchi futuri.
Tutto ciò sottolinea quanto sia importante proteggere il tuo sito dagli attacchi DDoS. Avevo un cliente che ha subito frequenti tentativi di attacchi a causa della natura della loro attività; Poiché abbiamo impostato misure di sicurezza, non hanno mai avuto un impatto sul sito. Se tu’re preparato, quindi un attacco DDoS dovrebbe’T influenzare il tuo sito.
Cosa può rendere il tuo sito Web vulnerabile agli attacchi DDoS?
Alcuni siti sono più vulnerabili di altri agli attacchi DDoS. Questi o ti renderà più vulnerabile all’attacco in primo luogo o ai suoi effetti post-professioni.
Hosting economico
Il primo colpevole quando si tratta di vulnerabilità agli attacchi DDoS, come con tutti i tipi di attacchi informatici, è l’hosting economico.
L’hosting economico ha due lati negativi principali: mancanza di supporto e volume dei clienti.
Per consentire di offrire l’hosting in modo così economico, il provider di hosting avrà un gran numero di client che utilizzano lo stesso server, il che significa che se uno degli altri siti su quel server è soggetto a un attacco, potrebbe influirti.
I fornitori di hosting economici hanno vinto’t Fornire precauzioni di sicurezza contro gli attacchi DDoS, hanno vinto’Ti avverti quando si svolge un attacco e hanno vinto’ti aiuta a riparare il tuo sito quando smette di funzionare. Loro vinsero’T Prendi i backup regolari del tuo sito e anche se lo fanno, loro’è improbabile che ti aiuti a ripristinare il tuo sito: tu’dovrà capire come farlo da solo.
Questo non è’T perché i fornitori di hosting economici stanno cercando di con te o perché non’t fornire i servizi che promettono: esso’S semplicemente perché per rendere il loro hosting economico, devono raschiare il supporto. Altrimenti, non lo farebbero’t fare un profitto.
Se il tuo sito Web supporta un’azienda o qualsiasi impresa in cui la tua reputazione e la sicurezza del tuo sito Web sono importanti, allora vale la pena investire in hosting di buona qualità. Il costo aggiuntivo varrà la pena quando eviti di dover passare il tempo a sistemare il tuo sito se viene attaccato e ne varrà sicuramente la pena se ciò significa che il tuo sito rimane online attraverso un tentativo di attacco DDo’T compromesso.
Informazioni
Kinsta offre un impegno per la sicurezza del malware e una protezione del firewall contro gli attacchi DDoS.
Mancanza di preparazione
Non riuscire a prepararsi alla possibilità di un attacco DDoS vinto’t impedire necessariamente uno accadere, ma significherà che non’T soffrire così tanto se sei soggetto a uno.
In primo luogo, prendere precauzioni di sicurezza contro potenziali attacchi migliorerà il tuo sito’s probabilità di rimanere online nonostante abbia subito un tentativo di attacco.
Ma capire come fermare un attacco DDO sulle sue tracce. Se il tuo sito viene attaccato e va giù se tu’preparati sarai in grado di rimetterlo in funzione molto più velocemente che se lo avessi fatto’T preparato.
Installazione di software di sicurezza o utilizzando gli avvisi di sicurezza offerti dal tuo provider di hosting significa che verrai avvisato se il tuo sito viene attaccato e tu o il tuo provider di hosting potete agire per proteggere il tuo sito.
Assumere backup regolari del tuo sito significa che puoi ripristinarlo rapidamente se si riscontra problemi.
E mantenere aggiornato il tuo sito significa che questo’S intrinsecamente più sicuro e avrà meno probabilità di incontrare problemi se devi ricostruirlo.
Codice insicuro o obsoleto
Mantenere la tua versione di WordPress, nonché il tema e i plugin aggiornati’T proteggerti da un attacco DDoS.
Ma se sei attaccato e la successiva debolezza del tuo sito viene utilizzata dagli hacker come un’opportunità per ottenere un accesso indesiderato, avranno molte meno probabilità di avere successo se il tuo sito è ben gestito.
Le precauzioni includono il mantenimento del tuo sito aggiornato e solo l’installazione di plugin e temi da fonti affidabili. Il tema WordPress e le directory dei plugin sono di gran lunga i posti migliori per trovare temi e plugin gratuiti e gli sviluppatori affidabili li renderà disponibili lì. Fai attenzione a non installare il codice che potrebbe causare incompatibilità con l’hosting e non installare mai temi nulli o plugin.
Come proteggere il tuo sito dagli attacchi DDoS
Quindi ora per la domanda tu’ha avuto voglia di conoscere la risposta: come proteggi il tuo sito dagli attacchi DDoS?
Ci sono una varietà di precauzioni che puoi prendere e che scegli dipenderà dalla tua configurazione, dal tuo budget e dalle tue preferenze.
Permettere’s Dare un’occhiata alle opzioni.
Protezione dal tuo fornitore di hosting
Kinsta Hosting ha una serie di funzionalità che ridurranno le possibilità che tu sia soggetto agli attacchi DDoS.
Tutti i siti ospitati su Kinsta sono protetti dalla nostra integrazione CloudFlare, che presenta un firewall sicuro con protezione DDoS integrata. Utilizziamo anche restrizioni basate su software per proteggere ulteriormente il tuo sito. Tutto ciò rende molto più difficile per un attacco DDO.
Un’altra caratteristica di Kinsta che può aiutarti a proteggerti una volta iniziato un attacco DDoS è il blocco della geolocalizzazione IP. Kinsta rileverà qualsiasi attacco DDoS e ti avviserà. È quindi possibile utilizzare la funzione di blocco IP Geo per bloccare l’area geografica da cui sta arrivando l’attacco DDOS.
Ciò significa che puoi bloccare in sicurezza una regione geografica da cui proviene un attacco e gli indirizzi IP di quella regione non saranno più in grado di inviare richieste al tuo sito.
In alternativa, puoi bloccare singoli IP in mykinsta tramite il Ip nega pagina.
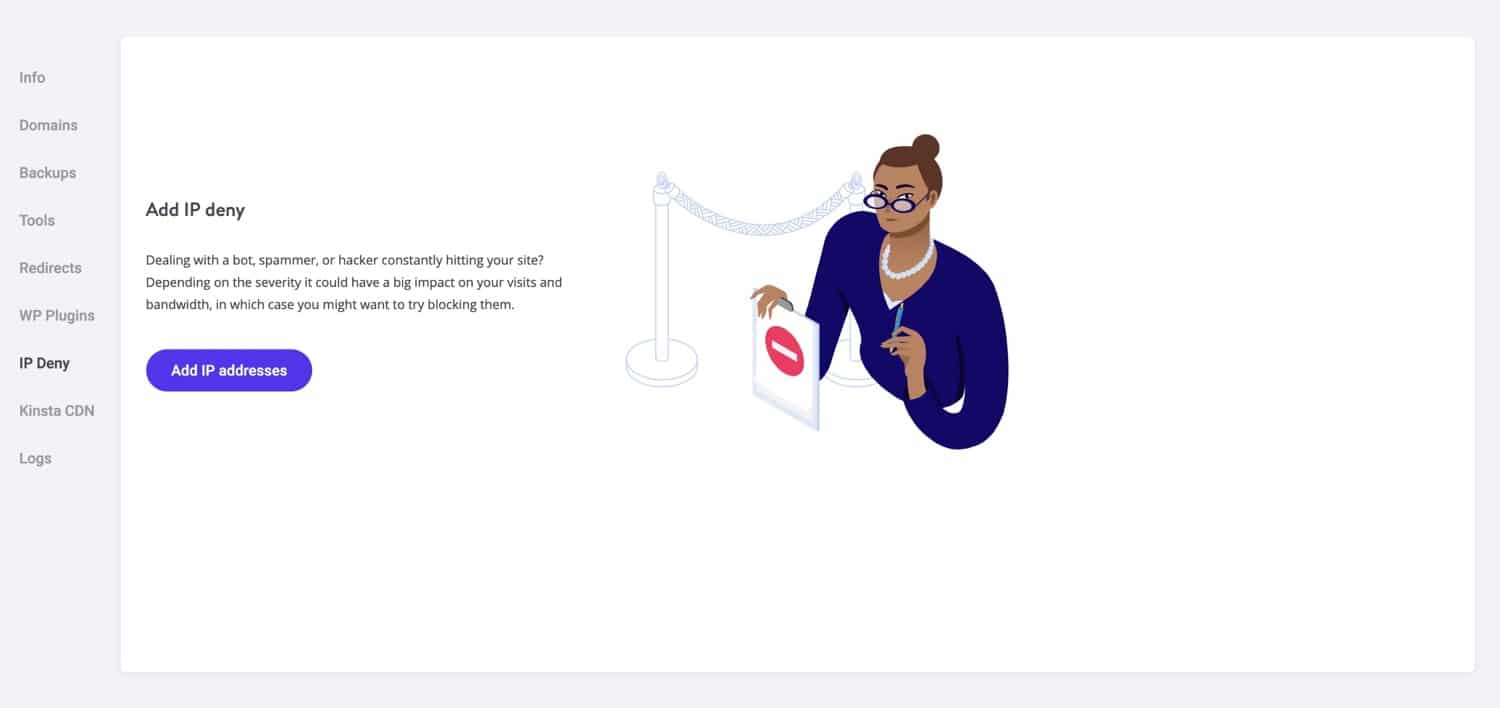
Ecco la verità difficile, però: per quanto bene il tuo fornitore di hosting è, esso’S impossibile per loro fornire una protezione totale contro gli attacchi DDoS. Ciò che farà un buon fornitore di hosting è fornire un buon firewall, che ridurrà la possibilità di un attacco ma non sbarazzarsene del tutto. Avranno anche strumenti per te o possono usare per fermare l’attacco DDoS una volta iniziato, come il blocco IP.
Ecco perché Qualsiasi fornitore di hosting che afferma di darti una protezione totale dagli attacchi DDoS non è’Sono del tutto onesto. Possono ridurre la probabilità di un attacco e possono limitarne l’impatto, ma possono’T fermare completamente gli attacchi DDoS.
Invece, per proteggerti dagli attacchi DDoS in modo più approfondito, è necessario utilizzare una vasta rete che può utilizzare il suo database di informazioni sugli attacchi su altri siti in tutto il mondo per anticipare gli attacchi e bloccare gli IP da cui probabilmente arriveranno. Permettere’S guarda un paio di questi servizi.
Cloudflare
CloudFlare è uno di Internet’S più popolari fornitori di reti di consegna dei contenuti e offre anche protezione contro attacchi e hack. A causa delle sue vaste dimensioni, ha accesso a informazioni su da dove provengono gli attacchi DDoS e può quindi bloccare quegli indirizzi IP per tutti i siti sulla sua rete.
Cloudflare’La rete basata su cloud è sempre attiva e sempre impara, il che significa che può identificare potenziali attacchi e impedire al traffico indesiderato di raggiungere il tuo sito 24/7. Ti fornisce anche una dashboard che puoi utilizzare per monitorare gli attacchi DDoS in modo da poter identificare quali potrebbero essere le tue vulnerabilità.
Se il tuo sito è ospitato su Kinsta, non’È necessario passare attraverso il processo di configurazione del proprio account cloudflare. Tutti i siti sulla nostra infrastruttura sono protetti dalla nostra integrazione gratuita di cloudflare.
Sucuri
Sucuri è un’azienda nota per i suoi servizi che pulirà i siti dopo hack e contribuisce a impedire che si verifichino di nuovo. Ma offre anche protezione DDoS
I siti ospitati su Kinsta non supportano Sucuri. A Kinsta, la nostra infrastruttura è protetta da un firewall CloudFlare sicuro con protezione DDOS integrata. Inoltre, eseguiamo la scansione di malware di routine e offriamo rimozioni di malware gratuite secondo il nostro impegno di sicurezza malware.
Sucuri’S Service funziona perché è così grande, con una rete di oltre 400.000 clienti, il che significa che può mantenere un database di attacchi nello stesso modo in cui Cloudflare può. Tali indirizzi IP possono quindi essere bloccati sul tuo sito.
Sucuri’la rete s non è’t grande come cloudflare’s ma la società vale la pena considerare se si desidera anche funzionalità e monitoraggio di sicurezza avanzati, che è dove si trovano la loro specialità. Sucuri monitorerà il tuo sito per tempi di inattività e attacchi o hack e risolverà tutti gli hack che si svolgono.
Quindi, se soffri un attacco DDoS e il tuo sito WordPress viene violato quando è’s vulnerabile, essere con sucuri significa che puoi farlo di nuovo il più rapidamente possibile.
Riepilogo
Gli attacchi DDoS stanno diventando più comuni e hanno il potenziale per causare danni per miliardi di dollari.
Esso’è impossibile proteggerti completamente dagli attacchi DDoS come non c’è’T molto controllo che hai sul traffico che arriva sul tuo sito. Ma se usi uno dei servizi sopra, evita l’hosting economico e preparati per un attacco DDoS se si verifica, allora avrai molte meno probabilità di soffrire.
Articoli correlati raccolti a mano

Rete di piattaforma cloud di Google: livello premium vs standard
Immergiti in profondità nella rete cloud di Google e uno sguardo ravvicinato al loro livello di livello Vs Standard premium, insieme allo stack tecnologico che offre il più veloce ..
Tempo di lettura 20 minuti Leggi Data di pubblicazione 21 ottobre 2019 Topic Piattaforme cloud computing Topic Cloud Hosting

Come impostare Sucuri Firewall (WAF) sul tuo sito WordPress
Il traffico di robot e proxy è più alto che mai. Questa diventa una sfida per le aziende che non sanno nulla di come filtrare o bloccare ..
Tempo di lettura 17 min LEGGI PUBBLICA DATA 4 GIUGNO 2018 Argomento WordPress Security
I migliori plug -in di sicurezza WordPress per bloccare le minacce dannose
Mantenere sicuro il tuo sito WordPress può essere impegnativo. Dai un’occhiata a questi plugin di sicurezza WordPress per bloccare facilmente i cattivi.
Tempo di lettura 48 min Leggi Data di pubblicazione 20 giugno 2022 Argomento Plugin WordPress Argomento WordPress Security
Noi’Migrerà gratuitamente il tuo sito WordPress
Il nostro team dedicato migrerà i tuoi siti WordPress su Kinsta, senza alcun lavoro da parte tua e con una minima interruzione del servizio. Migrare senza rischi con la nostra garanzia di rimborso di 30 giorni.
Cosa succede durante un attacco DDoS?
Lavorare oggi nella tecnologia dell’informazione significa affrontare i potenziali rischi per la sicurezza che affrontano aziende di tutte le dimensioni, industrie e regioni. Il campo della sicurezza informatica è vasto e vario, comprende sottili tattiche di furto di dati come phishing di lancia e manovre di forza bruta più grandi inclusi gli attacchi di negazione del servizio (DDoS).
A causa del danno, un attacco informatico può causare un’azienda – sia nell’immediata conseguenza dell’incidente che su base continuativa, le aziende hanno bisogno di persone che comprendano i rischi che affrontano e come creare contromisure efficaci. Acquisire familiarità con le minacce informatiche come gli attacchi DDoS è quindi un modo per assumere un ruolo di membro più prezioso di un team di sistemi di informazione.

Cos’è un attacco DDoS?
Un attacco DDoS è un tipo di maltrattamento informatico basato sull’invio di troppe richieste a una risorsa online, costringendo quel sito o una risorsa offline. L’attaccante sfrutta una vasta rete di computer per creare questa pressione, spesso utilizzando “zombie” macchine che hanno assunto attraverso il malware.
Kaspersky osserva che gli attacchi DDOS funzionano perché le risorse Web possono gestire solo così tanto traffico in qualsiasi momento. Quando la quantità di dati o richieste che fluiscono nell’asset in rete diventa troppo grande, gli utenti legittimi potrebbero non essere in grado di accedervi, proprio come accadrebbero se ci fossero troppe persone che cercavano di utilizzare la risorsa, ma su una scala molto più ampia. Un server Web che soffre degli effetti di un attacco DDoS di successo rallenterà o diventerà completamente inaccessibile agli utenti.
Considerando che le aziende moderne utilizzano piattaforme online per i loro servizi più importanti, sia rivolti ai clienti che interni, IT’è facile vedere come un attacco DDoS tempestivo possa fare gravi danni a un’azienda. Se ciò significhi chiudere un commerciante di e-commerce durante una stagione di vendita al dettaglio, prendendo un’azienda’S server interni offline o uno di un numero qualsiasi di risultati simili, il danno può essere notevole.
In che modo gli attacchi DDoS e gli attacchi DOS sono diversi?
Un attacco DDoS è la versione moderna e su larga scala di un semplice attacco di negazione del servizio (DOS). La società di sicurezza digitale Norton spiega che gli attacchi DOS esistono dal 1974, quando una 13enne ha chiuso a distanza i computer in rete. I professionisti IT non dovrebbero’si lasciano compiacenti solo perché gli attacchi DOS hanno una storia di quasi 50 anni. Evolvendo da DOS a DDoS, queste intrusioni sono rimaste rilevanti per i giorni nostri.
Quello sciopero iniziale nel 1974 è stato lanciato da un singolo computer, il che significa che era un semplice DOS, non un DDO. Norton osserva che gli attacchi DDoS sono definiti utilizzando più pezzi di hardware per generare l’attività di rete illegittima che riduce una risorsa. Il fatto che una botnet di computer catturati o altri dispositivi possa infliggere molti più danni di quanto un singolo PC abbia trasformato i DDO nel modo standard di danneggiare le aziende’ server.
Qual è l’obiettivo di un attacco DDoS?
L’obiettivo di un attacco DDoS è in genere quello di danneggiare un’azienda prendendo offline le risorse più essenziali. Kaspersky sottolinea che alcune organizzazioni creano obiettivi particolarmente interessanti per questi tipi di intrusioni digitali. Questi includono rivenditori di e-commerce e aziende digitali di tutti i tipi, compresi i casinò di Internet.
CSO ha dato un esempio di come gli attacchi DDoS possono avere un effetto a cascata, in cui abbattere una compagnia può danneggiare gli altri. Nell’ottobre 2016, la botnet Mirai, uno sciame compromesso di dispositivi Internet of Things (IoT), è stata sfruttata per inviare richieste a un provider di servizi Internet’S server. La rete consisteva in un massimo di 400.000 dispositivi IoT ed era in grado di schiacciare un’importante infrastruttura, portando giù Twitter, Amazon, Spotify e altro ancora.
Cosa succede durante un attacco DDoS?
Un attacco DDoS è relativamente semplice, il che è uno dei motivi per cui questo tipo di maltrattatura è così pericoloso. Norton spiega che in questi incidenti, l’hacker non’deve installare qualsiasi codice su una vittima’Server. Invece, le macchine compromesse nell’attaccante’S botnet inviare milioni di ping, come se un vasto numero di macchine stesse cercando di connettersi a quel servizio tutto in una volta.
Perché il compromesso “zombie” computer e altri dispositivi che compongono un hacker’S botnet Tutti hanno diversi indirizzi IP, le aziende hanno spesso difficoltà a difendere le proprie risorse rispetto agli incidenti di DDOS. Una semplice contromisura una volta rilevato un attacco DOS implicherebbe il blocco di tutte le richieste dall’indirizzo IP offensivo, ma nel caso di DDoS sono necessarie difese più sofisticate.
Quali sono i tre tipi principali di attacchi DDoS?
Mentre la distinzione a una o-many tra attacchi DOS e DDoS è chiara, gli attacchi DDoS stessi possono essere divisi in tre categorie. La divisione si basa su come l’hacker raggiunge l’obiettivo di creare così tanto traffico che la rete di destinazione, il sito o altre risorse diventano inaccessibili.
A volte, il danno causato da un criminale informatico non è direttamente collegato alla dimensione della botnet coinvolta, ma piuttosto legata ai tipi di richieste fasulle. CSO La rivista ha elencato i tre tipi di attacchi DDoS come segue:
- Attacchi basati sul volume sono misurati dalla pura quantità di traffico inviato a un sito. L’hacker dietro uno di questi incidenti sta semplicemente cercando di inviare quante più richieste possibili in un arco di tempo assegnato, potenzialmente usando un vasto numero di dispositivi catturati per produrre i ping necessari.
- Attacchi DDoS a livello di networking, Conosciuto anche come attacchi di protocollo, sono rivolti all’infrastruttura dietro le reti. Poiché questi attacchi riguardano più i pacchetti di informazioni piuttosto che i bit grezzi, sono misurati in pacchetti al secondo.
- Attacchi a strato di applicazione influire direttamente sulle app anziché compromettere l’infrastruttura che alimenta tali strumenti software. Sono misurati in richieste al secondo, perché gli hacker usano le loro reti di computer e altri dispositivi per richiedere continuamente l’accesso all’app’S Servizi, creando troppo traffico e abbattere il software.
Invece di usare quegli stessi tre tipi, Norton ha rotto gli incidenti DDO in due categorie in base ai risultati previsti: inondazioni e crash.
- Un attacco di inondazione è un tentativo di utilizzare una schiacciante inondazione di dati per abbattere un server. Un’alluvione di alluvione ICMP o ping si verifica quando un utente malintenzionato invia pacchetti di dati per influenzare un intero gruppo di computer connessi, portando giù quella rete scarsamente configurata. Un diluvio syn è leggermente diverso, usando incompleto “strette di mano” tra host, server e utente per riempire ogni porta sul server di destinazione.
- Un attacco che si schianta è la variante meno comune dei DDO. Ciò si basa su coraggiosi un sistema compromesso con bug che influenzano le debolezze nel pezzo di infrastruttura mirato. Con quei difetti non spazzati sfruttati, il sistema si blocca.
Come si impedisce un attacco DDoS?
Difese efficaci contro gli attacchi DDoS possono assumere molte forme, con il personale IT che si fa avanti per contrastare queste intrusioni non appena vengono rilevate o creano difese proattive che impediscono alle aziende di diventare obiettivi in primo luogo.
CSO Notato che il primo passo per mitigare gli attacchi DDoS è semplicemente quello di includere questi tipi di incidenti nel business’S Piano di recupero di disastro complessivo. Quando le organizzazioni hanno passaggi specifici da seguire, incluso tutto, dalle contromisure digitali ai messaggi dei media, ci sarà meno panico nel momento e più capacità di coordinare rapidamente gli sforzi contro gli hacker.
Mentre la preparazione è un passo essenziale per combattere gli attacchi DDoS, nel momento è necessario improvvisare. Una volta’S ha confermato che un tale incidente è in corso, il personale IT deve essere adattabile e determinato come gli hacker che cercano di abbattere le loro difese.
CSO specificato che negli ultimi dieci anni, gli hacker hanno iniziato a monitorare gli sforzi di recupero intrapresi contro i loro attacchi DDoS, modificando le loro tattiche in tempo reale per mantenere l’attacco in corso. La risposta alla sicurezza IT deve corrispondere a ciascuno di questi nuovi scioperi. Come ulteriore ruga di complessità, a volte l’attacco secondario è completamente diverso in natura, con l’intrusione DDOS che funge da copertura per l’hacker’è vero obiettivo.
Norton ha aggiunto che le aziende possono prendere provvedimenti contro gli aggressori DDO nel modo in cui scelgono e configurano i loro router e altri hardware di rete. Quando un’azienda ha l’installazione dell’ultima generazione di firewall e tutte le sue attrezzature sono completamente patchate e aggiornate, gli hacker avranno difficoltà a trovare lacune nel sistema attraverso i quali possono inviare i loro pacchetti fasulli.
Come con così tante moderne pratiche di sicurezza informatica, la battaglia contro gli attacchi DDO è una questione di combinare gli investimenti tecnologici giusti con le migliori pratiche. I dipartimenti IT dovrebbero garantire che le loro risorse siano obiettivi difficili installando le ultime patch di hardware e software, ma devono anche essere pronti a combattere le intrusioni in tempo reale, se e quando un hacker riesce a superare le difese esterne e bombardare i server con il traffico.
Cosa puoi imparare sulla sicurezza digitale in un programma di laurea in sistemi informativi?
Le carriere dei sistemi di informazione sono alcuni dei ruoli più importanti nelle organizzazioni di tutti i tipi oggi, perché esistono nel punto connettivo tra i dipartimenti aziendali e IT. Le persone in questi ruoli hanno il compito di capire le migliori tecnologie e strategie per le loro aziende da questa doppia prospettiva. Non sorprende che questi dipendenti dovrebbero essere esperti di sicurezza, con esperienza nella lotta agli attacchi DDoS e ad altri tipi di tentativi di intrusione.
L’istruzione in questo campo racchiude l’apprendimento delle difese IT e della minaccia all’avanguardia. Studiare nel programma di Bachelor of Science in Information Systems presso l’Università dell’Alabama a Birmingham’S Collat School of Business è un modo per raccogliere conoscenze critiche di sicurezza che possono ripagare in un ambiente IT aziendale.
La sicurezza della rete è uno degli argomenti affrontati nelle comunicazioni di dati aziendali del corso di base. Questa classe fornisce anche una panoramica generale del lavoro con reti locali e ampie, garantendo che i laureati siano pronti ad aiutare i loro datori di lavoro a ottimizzare il modo in cui archiviano e trasferiscono i dati.
Gli studenti particolarmente interessati ad assumere responsabilità di sicurezza nei loro ruoli professionali possono selezionare la gestione della sicurezza delle informazioni sul corso elettivo. Questa classe, interessata interamente ai principali concetti alla base della protezione delle risorse dalle minacce digitali, comprende la gestione del rischio, la creazione di politiche e il ripristino di emergenza. Dopo aver terminato questa classe, i partecipanti capiranno come eseguire un audit di sicurezza, progettare difese e gestire l’incertezza inerente ad oggi’s panorama delle minacce.
Per saperne di più sui BSI online e scopri se questo grado si adatta ai tuoi piani per l’avanzamento della carriera, visita la pagina del programma.
Letture consigliate:
Fonti:
Nuovi DDO fa 4 miliardi di volte il danno

Avast Security News Team 11 mar 2022
Avast Security News Team, 11 marzo 2022
Inoltre, due esplosioni del ritorno del passato: Emotet e Spectre.
Un nuovo attacco di amplificazione DDoS (distribuita di smentita (DDoS) può aumentare gli effetti dannosi di quattro miliardi di volte e allungare la lunghezza dell’attacco a 14 ore. Il vettore di amplificazione da record proviene da server mal configurati appartenenti ai sistemi di collaborazione Business Express di Mitel Micollab e Mivoice Business Express. I ricercatori hanno riferito che gli attacchi di amplificazione dei DDO MITEL sono stati utilizzati contro istituti finanziari, società logistiche, società di gioco e organizzazioni in altri mercati. “Gli attacchi DDO di solito mirano alle aziende e ai servizi online del governo,” L’evangelista di Avast Security Luis Corons ha commentato. “In questo caso, questo traffico di attacco amplificato può essere mitigato in modo sicuro utilizzando strumenti e tecniche di difesa DDoS standard.” Le organizzazioni che utilizzano server mitel sono fortemente consigliate di assicurarsi che siano configurate correttamente. Per ulteriori informazioni su questa storia, vedi Ars Technica .
Emotet Botnet fiorisce di nuovo
La botnet Emotet, rimossa nel gennaio 2021 solo per tornare a novembre, ha ora infettato 130.000 sistemi in 179 paesi. Pochi mesi dopo che Europol ed Eurojust hanno preso il controllo dei server Botnet e hanno interrotto il malware’S Operation, la Conti Ransomware Gang ha riportato in vita per ottenere l’accesso alle reti aziendali. L’infezione iniziale ha usato il trucco, ma ogni attacco successivo ha lasciato cadere lo strumento di pentesting di COBALT STIKS per ottenere un accesso remoto. Gli attacchi sembrano concentrarsi sui paesi di Giappone, Indonesia, Tailandia, Sudafrica, Messico, Stati Uniti, Cina, Brasile e Italia. Per ulteriori informazioni, vedi Bleeping Computer .
I leader IT lanciano sostenibili.org
I dirigenti tecnologici di tutto il mondo hanno unito le forze per formare sostenibile.Org, un’organizzazione no profit incentrata sul progresso della sostenibilità globale attraverso la leadership tecnologica. Lo sforzo congiunto dei leader della comunità IT si concentrerà su tre pilastri della sostenibilità: ambientale, sociale e governance. L’organizzazione definirà le migliori pratiche e incoraggerà la trasparenza. “La sostenibilità è il megatrend del secolo,” Ha dichiarato Jedidiah Yueh, fondatore e CEO di Delphix, leader del gruppo. “Per troppo tempo, la sostenibilità è stata un problema per qualcun altro da risolvere. Oggi noi’Realizzare le forze con leader tecnologici del mondo’S più grandi organizzazioni per rendere la sostenibilità il nostro problema collettivo da risolvere.” Per ulteriori informazioni, vedi ZDNET .
Il nuovo attacco Spectre aggira le difese Intel
I ricercatori hanno scoperto un nuovo metodo di attacco in grado di sconfiggere le difese delle mitigazioni basate su hardware sia Intel che ARM hanno fatto domanda alle loro CPU negli ultimi anni per correggere il difetto di Spectre. Intel e ARM hanno assegnato nomi diversi all’attacco, quindi’S noto sia come Spectre-BHB (Branch History Buffer) che Spectre-BHI (Iniezione di cronologia del ramo). L’exploit di prova del concetto è stato creato dai ricercatori VUSEC. Gli attacchi di spettro ingannano il meccanismo di esecuzione speculativa nelle CPU in informazioni che perdono da cache temporanee che fungono da canali laterali. Per ulteriori informazioni su questi attacchi, vedere CSO .
Google annuncia la nuova funzione di archivio
Secondo il blog degli sviluppatori Android, i ricercatori di Google hanno iniziato a lavorare su una nuova funzionalità che consentirà l’archiviazione delle app. L’app archiviata rimarrà sul dispositivo con la stessa facilità restaurabile, ma avrà temporaneamente parti che riducono le dimensioni del 60%. La nuova funzionalità verrà offerta per la prima volta agli sviluppatori di app in BundleTool 1.10. Per le app costruite con il plugin Android Gradle 7.3, Google sta sviluppando APK archiviati, che dovrebbero essere funzionali più avanti nel 2022. Nel post del blog, Google afferma che gli sviluppatori trarranno beneficio da un minor numero di disinstallazioni e un attrito sostanzialmente più basso per gli utenti di riprendere le loro app preferite.
Thi Settimana’S ‘devi leggere’ Sul blog di Avast
Un nuovo rapporto documenta un’ampia varietà di tecniche di criminalità crittografica, che combinano modi vecchi e nuovi per manipolare i mercati. Leggi mentre scaviamo nei risultati.
Può ddos distruggere un router?
In questo articolo, impareremo gli attacchi DDoS e i loro effetti su un router. Dobbiamo sapere cos’è un router e quindi vedere se è vulnerabile agli attacchi DDoS.
Leggi 8 minuti
Pubblicato il: 19 febbraio 2022
Aggiornato: 08 marzo 2022
Per rispondere alla domanda menzionata, dobbiamo sapere quali sono gli attacchi DDoS e cosa fanno per influenzare i normali processi di un router. Innanzitutto, capiremo gli attacchi DDO e le loro funzioni e acquisiremo familiarità con i loro diversi tipi, e così via. Quindi, impareremo a conoscere il router e i suoi usi. Infine, scopriremo come un DDO può influenzare e persino distruggere un router e cosa potremmo dover fare se succede una cosa del genere.
Cos’è un attacco ddos?
Gli attacchi DOS e DDoS sono alcuni degli attacchi più pericolosi e recenti su Internet. Cos’è ddos? La parola ddos sta per la negazione del servizio distribuita. Lo scopo di questi attacchi non è di interrompere il servizio, ma di forzare la rete e il server a fornire un servizio normale prendendo di mira la larghezza di banda della rete o la connettività. Questi attacchi vengono eseguiti inviando pacchetti di dati alla vittima, il che sopraffà la rete della vittima o la capacità di elaborazione nei pacchetti e impedisce agli utenti e ai clienti di accedere al servizio. In generale, un attacco DDoS su un sito si verifica quando l’accesso a un computer o una risorsa di rete viene intenzionalmente bloccato o ridotto a causa di lavori dannosi su un altro utente. Questi attacchi non distruggono necessariamente i dati direttamente o permanentemente ma deliberatamente mettono in pericolo la disponibilità di risorse.
I pacchetti vengono inviati direttamente dall’hacker o dal sistema di utenti in un attacco DOS. In generale, un sistema informativo è coinvolto nell’attacco e, naturalmente, un IP è responsabile dell’attacco.
Quello che segue è un elenco di alcuni dei metodi utilizzati per DOS e DDoS-Attacks:
– Flood ICMP
– Syn Flood
– Attacchi di lacrima
– Attacchi di negazione del servizio a basso tasso
– Attacchi peer-to-peer
– Asimmetria dell’utilizzo delle risorse negli attacchi di fame
– Attacchi di negazione permanente del servizio
– Inondazioni a livello di applicazione
– Nuca
– R-u-dead-yet
– Attacco distribuito
– Attacco riflesso / falsificato
– Negazione involontaria del servizio
– Livello di negazione del servizio II
Cos’è un router e cosa fa?
I router sono una parte molto importante della tecnologia che quasi tutti noi abbiamo a casa, ma molti non comprendono appieno come usarli. La maggior parte delle persone non sa nemmeno cosa sia un router e come differisce da un modem. Un router ha un ruolo significativo e fondamentale nella creazione e sviluppo di un’infrastruttura di rete. La giornata ingegneri informatici ha cercato di comunicare tra questi dispositivi, sono emerse diverse soluzioni e dispositivi. Alcune di queste soluzioni e dispositivi sono stati scartati a causa di scarse prestazioni. Il mondo delle comunicazioni informatiche ha subito cambiamenti fondamentali quando sono nati i router. Il router ha risolto uno dei maggiori problemi nel mondo della rete, la connessione sicura tra due reti locali, e ha gettato le basi per la vasta rete Internet di oggi.
In poche parole, un router è un dispositivo che fornisce i pacchetti di dispositivi sulla rete in una destinazione conveniente, collegandoli così a Internet. Questi dati possono essere tra più dispositivi sulla rete o inviati da un dispositivo a Internet. Il router fornisce un indirizzo IP a ciascun dispositivo di rete per conoscere la sua destinazione o l’indirizzo di origine durante la ricezione e l’invio dei dati. Il router assicurerà che i pacchetti inviati o ricevuti raggiungeranno sempre la loro destinazione corretta e non si perderanno nel percorso di rete. Di solito, router e modem sono assunti come le stesse cose per errore, mentre questi due hanno funzioni completamente diverse. Il modem nella rete è responsabile dell’invio di dati all’ISP ( Fornitore di servizi Internet ) e ricevere dati dall’ISP.
Modem sta per modulatore / demodulatore. In sostanza, per un modem inviare segnali digitali ricevuti da un computer sopra la linea telefonica, li converte in segnali analogici e lo stesso processo avviene nei fornitori di servizi Internet.
Ma un router è un dispositivo che instrada i dati tra diverse reti, chiamato attività di routing. Ad esempio, hai una LAN, il tuo collega ha una LAN in un’altra categoria e sia le reti di dominio IP che di trasmissione sono completamente diverse. Se si desidera inviare dati al tuo collega su un’altra rete, è necessario utilizzare un router per instradare i dati tra le reti. Altrimenti, nessun pacchetto può essere scambiato al di fuori della rete.
Effetti di attacco DDOS sul router
In questo tipo di attacco, l’hacker utilizza molti metodi come le richieste di trabocco e l’uso eccessivo di risorse (CPU, database, larghezza di banda, memoria, ecc.) per rallentare il server, il che può causare l’arresto anomalo del server.
Un guasto del servizio di rete o malfunzionamento non è sempre dovuto a un attacco DOS. Potrebbero esserci diversi motivi tecnici per questo, oppure l’amministratore di rete potrebbe aver temporaneamente disabilitato alcuni servizi per la manutenzione temporanea. La presenza dei seguenti sintomi può indicare un attacco DOS o DDoS:
– Ridurre la velocità o l’efficienza della rete in modo insolito (quando si aprono file o si accede ai siti Web).
– INVIDABILITÀ DI UN SITO SPECIFICA (senza motivi tecnici).
– Impossibilità di accedere a qualsiasi sito (senza motivi tecnici).
– Aumento significativo del volume delle e-mail non richieste ricevute.
Come faccio a capire che il mio router viene distrutto?
Cinque segnali di avvertimento mostrano che il tuo router non funziona correttamente:
1. Le luci dell’indicatore di connessione sono spenti, anche se puoi ancora navigare sul Web.
2. Il trasferimento/i download dei dati sono lenti.
3. La velocità di connessione è bassa.
4. Il modem fa molti rumori rumorosi o strani.
5. Il modem si spegne o non funziona.
Quando tutto funziona correttamente, puoi aspettarti che i simboli siano coerenti o che la luce verde o blu lampeggia. Questo segnale indica che il dispositivo è collegato e funziona normalmente. Puoi aspettarti che i simboli diventino rosso o arancione quando c’è un problema di connessione.
Risoluzione dei problemi dei router
– Metti alla prova il tuo wifi su diversi dispositivi
– Riavvia il tuo modem e router
– Prova un altro cavo Ethernet
– Guarda chi usa il tuo wifi
– Aggiorna l’attrezzatura
– Contatta il tuo ISP
– Ripristina il router nelle impostazioni predefinite.
I router rallentano nel tempo man mano che la tecnologia diventa obsoleta e hardware si deteriora. Gli aggiornamenti del software di solito migliorano la sicurezza e le prestazioni del dispositivo. Ma se sono passati anni da quando hai sostituito il tuo router, ora potrebbe essere il momento migliore per farlo.
Se il segnale WiFi è debole, può darsi che il tuo dispositivo sia troppo lontano dal router, o ci sono ostacoli tra di loro. Sposta il telefono o il tablet vicino al router, rimuovi eventuali ostacoli e controlla di nuovo la potenza del segnale. I materiali metallici e magnetici possono interferire con o addirittura bloccare il segnale wireless. La tua rete domestica wireless potrebbe mancare di resistenza o intervallo a causa degli stessi problemi che incidono su altre forme di tecnologia radio: barriere che riducono la resistenza del segnale, l’interferenza da altri dispositivi che trasmettono onde radio e segnali deboli.
Migliori modi per prevenire gli attacchi DDoS
– Il modo più efficace è utilizzare i servizi di protezione DDOS di aziende come CloudFlare, Arvan Cloud e altre.
– Acquista un sistema di protezione IDS come AX3Soft SAX2
– Proteggere il server per evitare bug maliziosi comuni
– Installa e configura il software antivirus professionale per scansionare automaticamente il server
– Installare e configurare i professionisti anti-shell per scansionare automaticamente il server per prevenire i file dannosi
– Sictigare Symlink per impedire l’accesso ad altri host sul server
– Stretto accesso a file pericolosi del sistema operativo per una maggiore sicurezza
– Chiudi le porte ed elimina i servizi di server non necessari
– Proteggere il sistema operativo del kernel
– Servizio PHP – server Web installato in modo sicuro NGINX, APACHE, LITESPED e LIGHT HTTP
– Sicurare le porte del server aperto
Per prevenire gli attacchi DDoS, configurare il router per bloccare i pacchetti destinati a tutti gli indirizzi di rete. Cioè, non consentire ai pacchetti ICMP pubblicati sulla tua rete di passare attraverso il router. Ciò consente di mantenere la possibilità di eseguire il ping di tutti i sistemi sulla rete.
Strumenti di prevenzione DDOSATTACK
– Firewall
I firewall sono configurati per accettare o rifiutare i protocolli in base a semplici regole. Ad esempio, in caso di attacco da più IP insoliti, una semplice regola può essere usata per ignorare i pacchetti inviati dagli aggressori.
– Interruttori
La maggior parte degli switch ha funzionalità di limitazione della velocità e ACL. Alcuni switch hanno una limitazione automatica o a livello di sistema, la modellatura del traffico, il legame ritardato (giunzione TCP), l’ispezione dei pacchetti profondi e le capacità di filtraggio di Bogon per rilevare e correggere gli attacchi DDo.
– Router
Come gli switch, i router hanno funzionalità di limitazione della velocità e ACL. Sono anche regolati manualmente. La maggior parte dei router si rompe facilmente contro gli attacchi DDoS. Se si imposta le regole nel router per fornire statistiche durante gli attacchi, il router sarà più lento e il problema sarà più complicato.