


Fa i dati di crittografia per iPhone?
Come crittografare il tuo iPhone: Guida a screenshot iOS 15
Riepilogo:
1. Apple introduce funzionalità di sicurezza avanzate per proteggere i dati degli utenti nel cloud.
2. La verifica della chiave di contatto iMessage consente agli utenti di verificare la propria comunicazione.
3. Le chiavi di sicurezza per ID Apple offrono una protezione aggiuntiva con le chiavi di sicurezza hardware.
4. Protezione dei dati avanzata per iCloud crittografa dati sensibili.
Domande:
1. Quali sono le tre funzionalità di sicurezza avanzate introdotte da Apple?
Apple ha introdotto la verifica della chiave di contatto iMessage, le chiavi di sicurezza per l’ID Apple e la protezione avanzata dei dati per iCloud come funzionalità di sicurezza avanzate.
2. Chi può beneficiare della verifica della chiave di contatto iMessage?
La verifica della chiave di contatto iMessage è progettata per gli utenti che affrontano straordinarie minacce digitali, come giornalisti, attivisti per i diritti umani e membri del governo.
3. In che modo la verifica della chiave di contatto iMessage migliora la sicurezza?
La verifica della chiave di contatto iMessage fornisce un ulteriore livello di sicurezza inviando avvisi automatici se un avversario avanzato viola i server cloud e tenta di intercettare le comunicazioni crittografate.
4. Come possono gli utenti confrontare un codice di verifica a contatto?
Gli utenti possono confrontare un codice di verifica a contatto di persona, a facetime o tramite un’altra chiamata sicura per garantire una comunicazione sicura.
5. Qual è lo scopo delle chiavi di sicurezza per Apple ID?
Le chiavi di sicurezza per l’ID Apple migliorano l’autenticazione a due fattori richiedendo una chiave di sicurezza hardware come uno dei due fattori, fornendo una maggiore protezione contro le truffe di phishing.
6. Chi può beneficiare delle chiavi di sicurezza?
Le chiavi di sicurezza sono progettate per gli utenti con un profilo pubblico che affronta minacce ai loro account online, come celebrità, giornalisti e funzionari governativi.
7. Cos’è la protezione avanzata dei dati per iCloud?
La protezione avanzata dei dati per iCloud è il massimo livello di sicurezza dei dati cloud di Apple, offrendo crittografia end-to-end per i dati sensibili iCloud.
8. Come funziona la protezione dei dati avanzate?
La protezione avanzata dei dati crittografa la maggior parte delle categorie di dati iCloud, tra cui il backup iCloud, le note e le foto, in modo che possa essere decrittografata solo su dispositivi di fiducia.
9. Quante categorie di dati sono protette utilizzando la crittografia end-to-end con protezione avanzata dei dati?
La protezione avanzata dei dati protegge un totale di 23 categorie di dati utilizzando la crittografia end-to-end, comprese le password nel portachiavi iCloud e nei dati sanitari.
10. Qual è l’impegno di Apple per la sicurezza dei dati degli utenti?
Apple si impegna a fornire agli utenti la migliore sicurezza dei dati al mondo e lavora continuamente per identificare e mitigare le minacce emergenti ai dati personali sui dispositivi e nel cloud.
11. In che modo Apple garantisce la sicurezza del dispositivo e del cloud?
Apple garantisce la sicurezza del dispositivo e del cloud attraverso funzionalità di sicurezza integrate, chip personalizzati con crittografia dei dispositivi e protezioni dei dati e l’aggiunta di nuove misure di sicurezza nel tempo.
12. Quali sono alcune funzionalità di sicurezza aggiuntive offerte da Apple?
Apple offre ulteriori funzionalità di sicurezza come la modalità di blocco, che fornisce un livello estremo di sicurezza per gli utenti e l’uso della crittografia in iMessage e Facetime per comunicazioni private e sicure.
13. Chi è Craig Federighi e qual è il suo ruolo in Apple?
Craig Federighi è il vicepresidente senior dell’ingegneria del software di Apple. Supervisiona lo sviluppo del software di Apple, comprese le funzionalità di sicurezza e la protezione dei dati.
14. Da quanto tempo Apple utilizza la crittografia end-to-end in iMessage e FaceTime?
Apple ha utilizzato la crittografia end-to-end in iMessage e FaceTime da quando i rispettivi lanci.
15. Qual è lo scopo della modalità di blocco?
La modalità Lockdown fornisce un livello di sicurezza estremo opzionale per gli utenti che richiedono una protezione maggiore, come giornalisti, attivisti per i diritti umani e diplomatici.
Come crittografare il tuo iPhone: Guida a screenshot iOS 15
IMessages sono sempre crittografati, ma richiedono che entrambe le parti utilizzino i prodotti Apple
Apple avanza la sicurezza degli utenti con nuove protezioni di dati potenti
Oggi Apple ha introdotto tre funzionalità di sicurezza avanzate incentrate sulla protezione dalle minacce ai dati degli utenti nel cloud, rappresentando il passo successivo nel suo sforzo in corso per fornire agli utenti modi ancora più forti per proteggere i propri dati. Con la verifica della chiave di contatto iMessage, gli utenti possono verificare che stiano comunicando solo con chi intendono. Con le chiavi di sicurezza per l’ID Apple, gli utenti hanno la scelta di richiedere una chiave di sicurezza fisica per accedere al proprio account Apple ID. E con una protezione avanzata dei dati per iCloud, che utilizza la crittografia end-to-end per fornire Apple’S più alto livello di sicurezza dei dati cloud, gli utenti hanno la scelta di proteggere ulteriormente importanti dati iCloud, tra cui backup iCloud, foto, note e altro ancora.
Man mano che le minacce ai dati degli utenti diventano sempre più sofisticate e complesse, queste nuove funzionalità si uniscono a una suite di altre protezioni che rendono i prodotti Apple i più sicuri sul mercato: dalla sicurezza integrata direttamente nei nostri chip personalizzati con la crittografia dei dispositivi migliori e le protezioni dei dati, a funzionalità come la modalità di blocco, che offre un livello estremo e opzionale di sicurezza come giornalisti, attivisti per i diritti umani e diplomat. Apple si impegna a rafforzare sia il dispositivo che la sicurezza del cloud e per l’aggiunta di nuove protezioni nel tempo.
“In Apple, siamo incrollabili nel nostro impegno a fornire ai nostri utenti la migliore sicurezza dei dati al mondo. Identifichiamo e mitighiamo costantemente le minacce emergenti ai loro dati personali sul dispositivo e nel cloud,” disse Craig Federighi, Apple’S Senior Vice President of Software Engineering. “I nostri team di sicurezza lavorano instancabilmente per mantenere gli utenti’ Dati sicuri e con la verifica della chiave di contatto iMessage, le chiavi di sicurezza e la protezione avanzata dei dati per iCloud, gli utenti avranno tre potenti nuovi strumenti per proteggere ulteriormente i dati e le comunicazioni più sensibili.”
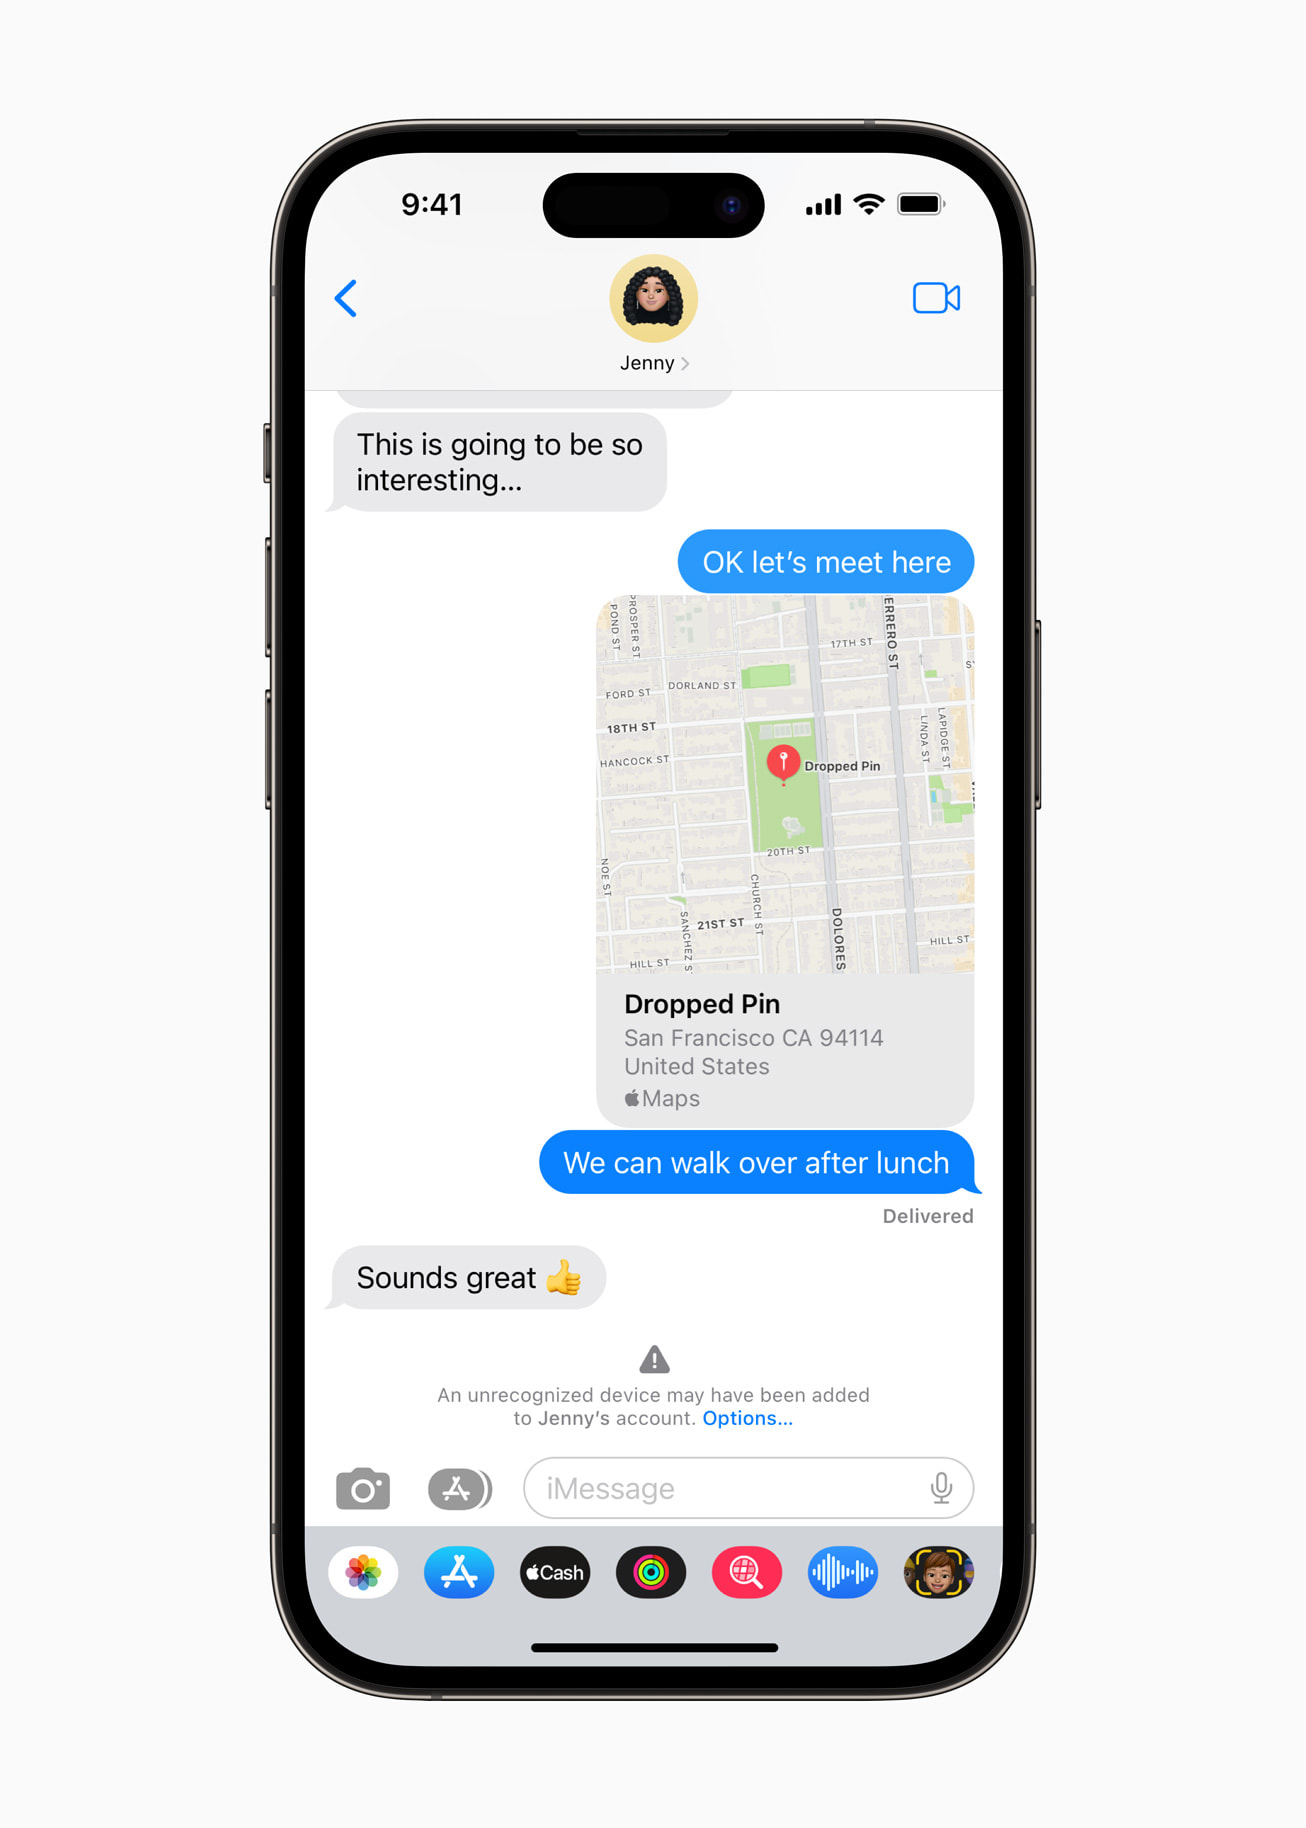
Verifica della chiave di contatto iMessage
Apple ha aperto la strada all’uso della crittografia end-to-end nei servizi di comunicazione dei consumatori con il lancio di iMessage, in modo che i messaggi potessero essere letti solo dal mittente e dai destinatari. FaceTime ha anche utilizzato la crittografia dal lancio per mantenere le conversazioni private e sicure. Ora con la verifica della chiave di contatto IMessage, gli utenti che affrontano straordinari minacce digitali – come giornalisti, attivisti per i diritti umani e membri del governo – possono scegliere di verificare ulteriormente che stanno messaggi solo con le persone che intendono. La stragrande maggioranza degli utenti non sarà mai mirata da attacchi informatici altamente sofisticati, ma la funzione fornisce un importante livello aggiuntivo di sicurezza per coloro che potrebbero essere. Le conversazioni tra utenti che hanno abilitato la verifica della chiave di contatto iMessage ricevono avvisi automatici se un avversario eccezionalmente avanzato, come un utente malintenzionato sponsorizzato dallo stato, stavano mai riuscindo a violare i server cloud e inserire il proprio dispositivo per intercettare queste comunicazioni crittografate. E per una sicurezza ancora maggiore, gli utenti di verifica della chiave di contatto iMessage possono confrontare un codice di verifica a contatto di persona, su FaceTime o tramite un’altra chiamata sicura.
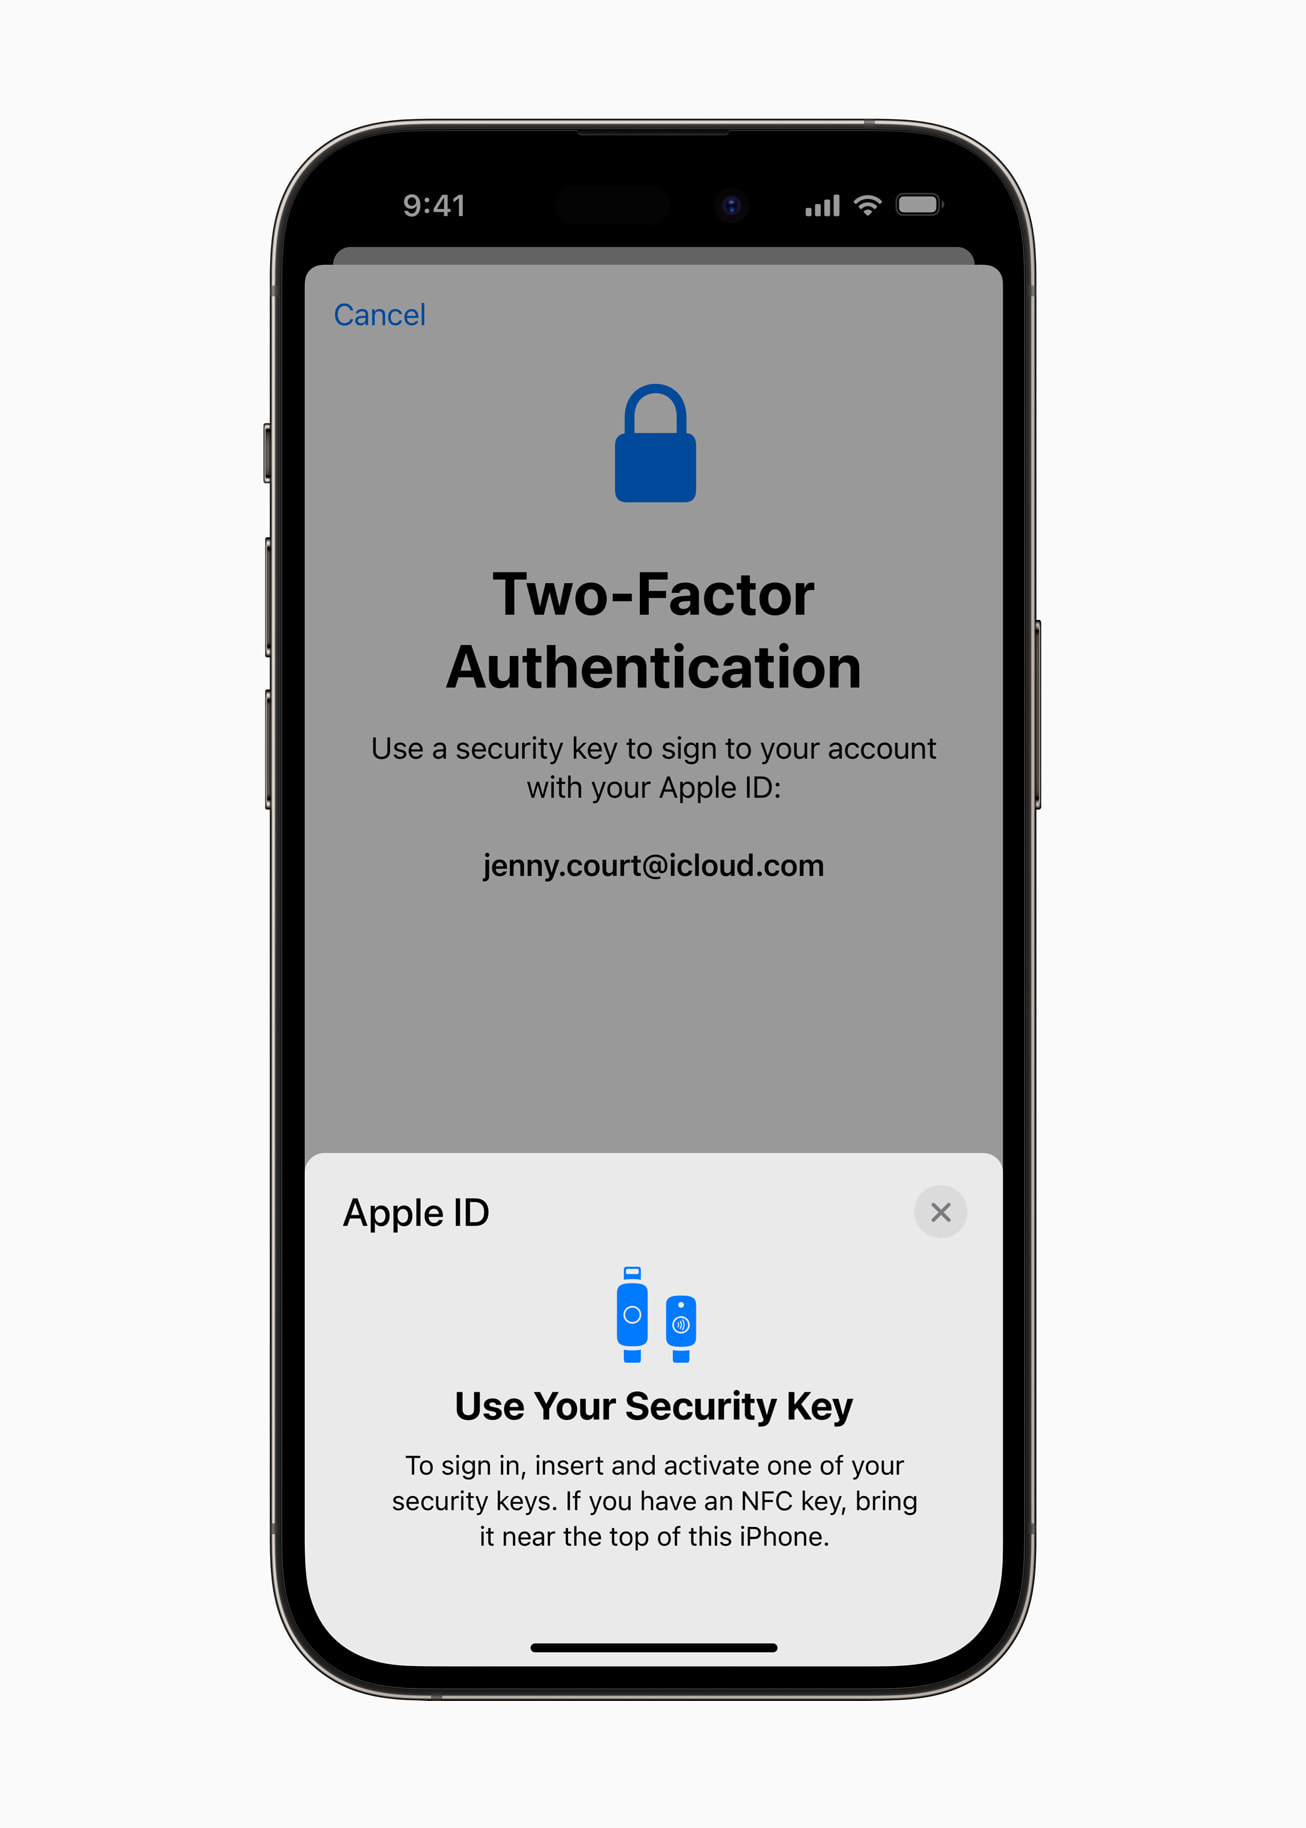
Chiavi di sicurezza
Apple ha introdotto l’autenticazione a due fattori per Apple ID nel 2015. Oggi, con oltre il 95 percento degli account iCloud attivi che utilizzano questa protezione, è il sistema di sicurezza dell’account a due fattori più utilizzato al mondo che noi’essere consapevole di. Ora con le chiavi di sicurezza, gli utenti avranno la scelta di utilizzare le chiavi di sicurezza hardware di terze parti per migliorare questa protezione. Questa funzionalità è progettata per gli utenti che, spesso a causa del loro profilo pubblico, affrontano minacce concertate ai loro account online, come celebrità, giornalisti e membri del governo. Per gli utenti che si optano, le chiavi di sicurezza rafforzano Apple’S Autenticazione a due fattori richiedendo una chiave di sicurezza hardware come uno dei due fattori. Questo porta ulteriormente la nostra autenticazione a due fattori, impedendo anche a un utente malintenzionato di ottenere un utente’S secondo fattore in una truffa di phishing.
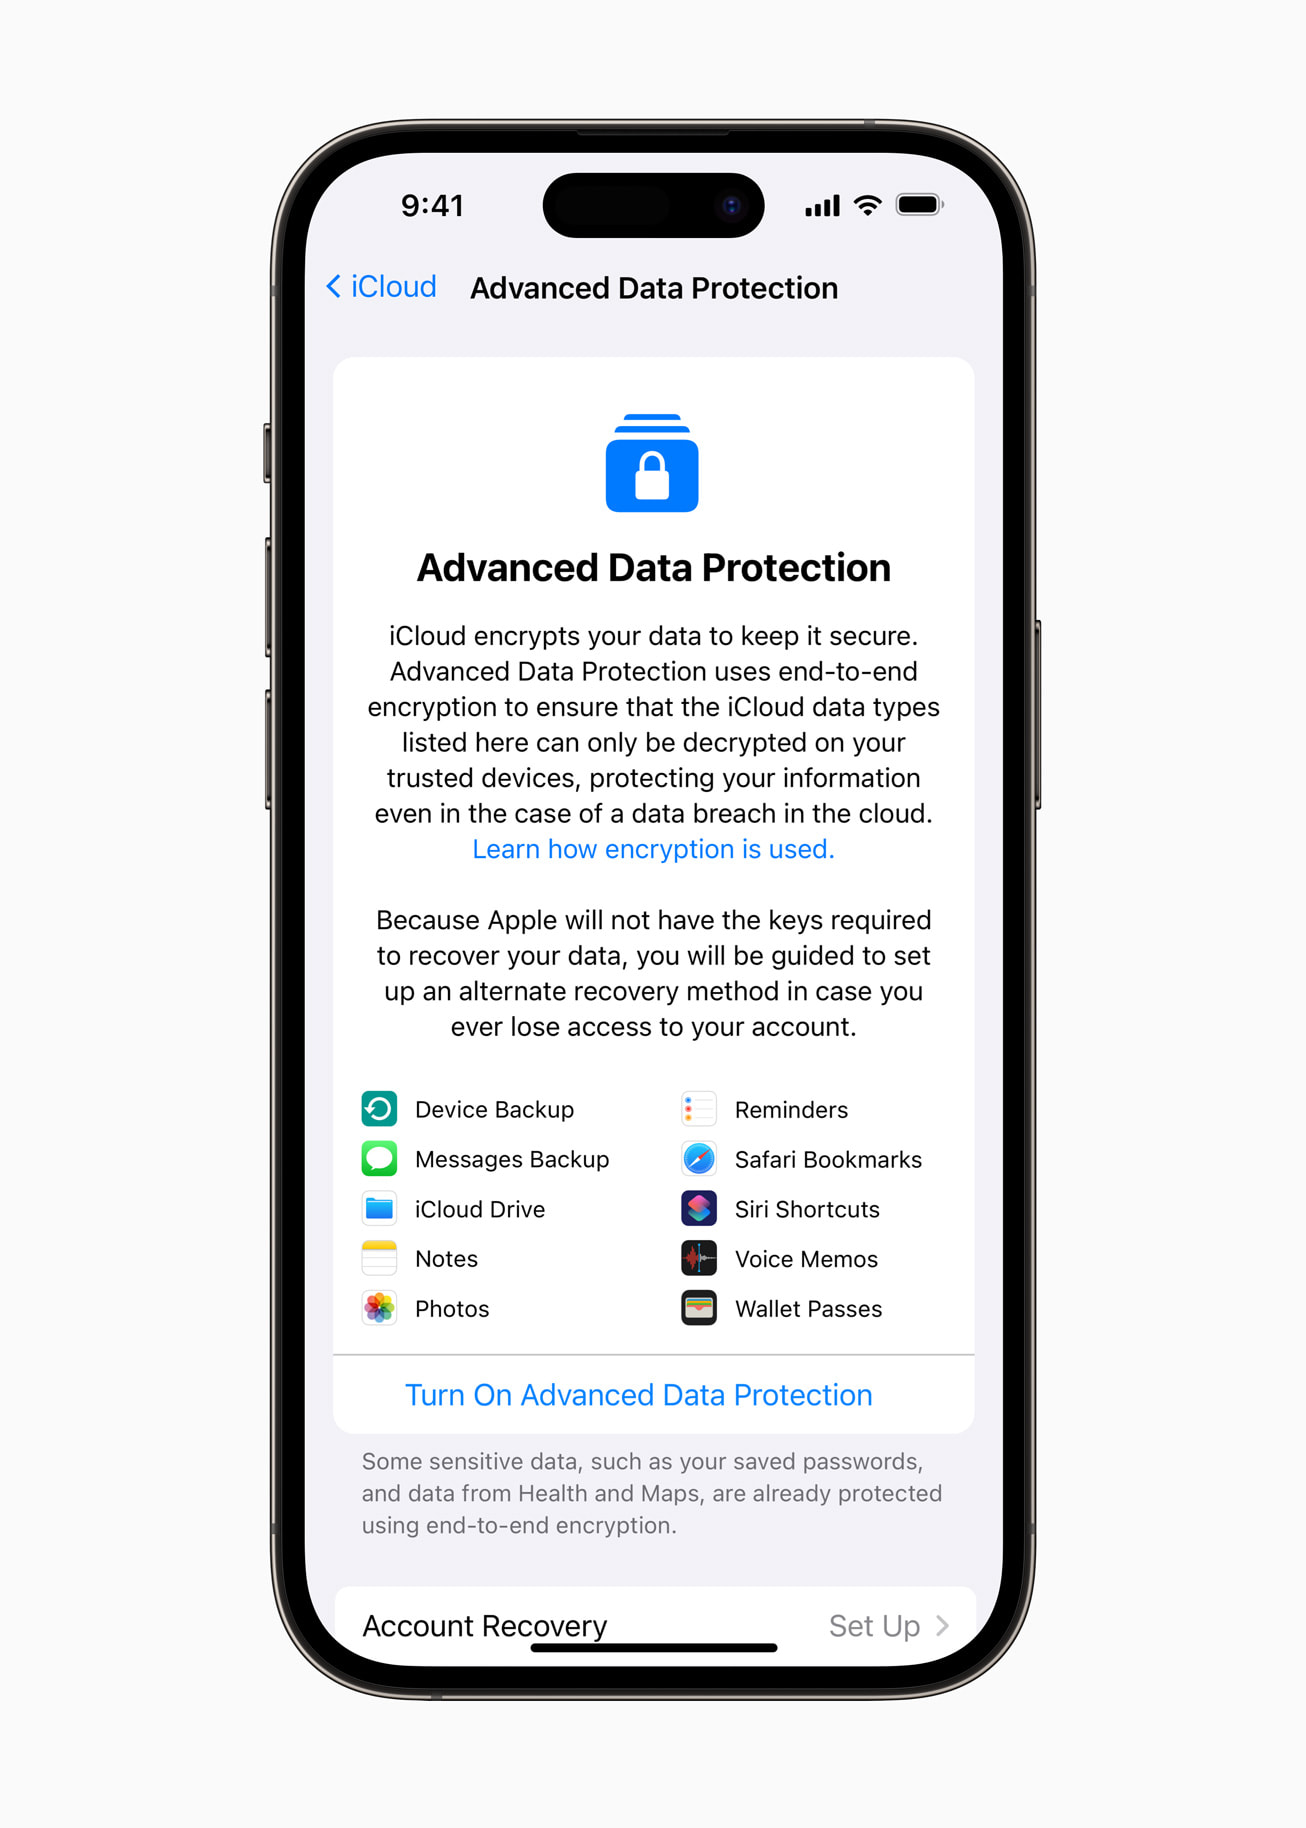
Protezione avanzata dei dati per iCloud
Per anni, Apple ha offerto la sicurezza dei dati leader del settore sui suoi dispositivi con protezione dei dati, il sofisticato sistema di crittografia dei file integrato in iPhone, iPad e Mac. “Apple produce i dispositivi mobili più sicuri sul mercato. E ora, stiamo costruendo su quella potente fondazione,” disse Ivan Krstić, Apple’S capo dell’ingegneria della sicurezza e dell’architettura. “La protezione avanzata dei dati è Apple’s più alto livello di sicurezza dei dati cloud, offrendo agli utenti la scelta di proteggere la stragrande maggioranza dei loro dati iCloud più sensibili con crittografia end-to-end in modo che possa essere decrittografata solo sui loro dispositivi di fiducia.” Per gli utenti che si oppone, la protezione avanzata dei dati mantiene la maggior parte dei dati iCloud protetti anche nel caso di una violazione dei dati nel cloud.
iCloud protegge già 14 categorie di dati sensibili utilizzando la crittografia end-to-end per impostazione predefinita, comprese le password in icloud keychain e dati sanitari. Per gli utenti che abilitano la protezione avanzata dei dati, il numero totale di categorie di dati protette utilizzando la crittografia end-to-end aumenta a 23, tra cui il backup, le note e le foto iCloud. Le uniche principali categorie di dati iCloud che non sono coperte sono la posta iCloud, i contatti e il calendario a causa della necessità di interagire con l’e -mail globale, i contatti e i sistemi di calendario.
Sicurezza avanzata per gli utenti’ I dati nel cloud sono più urgentemente necessari che mai, come dimostrato in un nuovo riepilogo della ricerca sulla violazione dei dati, “La crescente minaccia per i dati dei consumatori nel cloud,” Pubblicato oggi. Gli esperti affermano che il numero totale di violazioni dei dati è più che triplicato tra il 2013 e il 2021, esponendo 1.1 miliardo di record personali in tutto il mondo solo nel 2021. Sempre più le aziende nel settore tecnologico stanno affrontando questa crescente minaccia implementando la crittografia end-to-end nelle loro offerte.
Disponibilità
- La verifica della chiave di contatto iMessage sarà disponibile a livello globale nel 2023.
- Le chiavi di sicurezza per Apple ID saranno disponibili a livello globale all’inizio del 2023.
- La protezione avanzata dei dati per iCloud è disponibile negli Stati Uniti oggi per i membri del programma software Beta Apple e sarà disponibile per gli utenti statunitensi entro la fine dell’anno. La funzione inizierà a lanciarsi verso il resto del mondo all’inizio del 2023.
- Una panoramica tecnica completa dei miglioramenti di sicurezza opzionali offerti dalla protezione avanzata dei dati è disponibile nella nostra Guida alla sicurezza della piattaforma, insieme alla ricerca sulla violazione dei dati “La crescente minaccia per i dati dei consumatori nel cloud” di DR. Stuart Madnick, professore emerito alla MIT Sloan School of Management.
Come crittografare il tuo iPhone: Guida a screenshot iOS 15
Stai cercando di aggiungere un ulteriore livello di privacy all’utilizzo del tuo iPhone? Assicurati di crittografare il tuo dispositivo. Ecco come crittografare il tuo iPhone esegue iOS 15.
@Clhauk Aggiornato: 25 gennaio 2023
Oggi’S World, sembra che tutti, dai piccoli criminali al governo federale, siano dopo i dati archiviati sui tuoi dispositivi iOS 15 o iPados 15. Quindi, crittografare i tuoi dispositivi è più importante che mai. Fortunatamente, crittografare tutti i dati archiviati sul tuo iPhone, iPad o iPod Touch è facilmente realizzato.
Nel 2013, Edward Snowden, ex appaltatore della National Security Agency, ha affermato che Apple, Google e altre società tecnologiche fornite “Backdoors” Per le agenzie governative accedere ai dati archiviati sui propri clienti’ dispositivi.
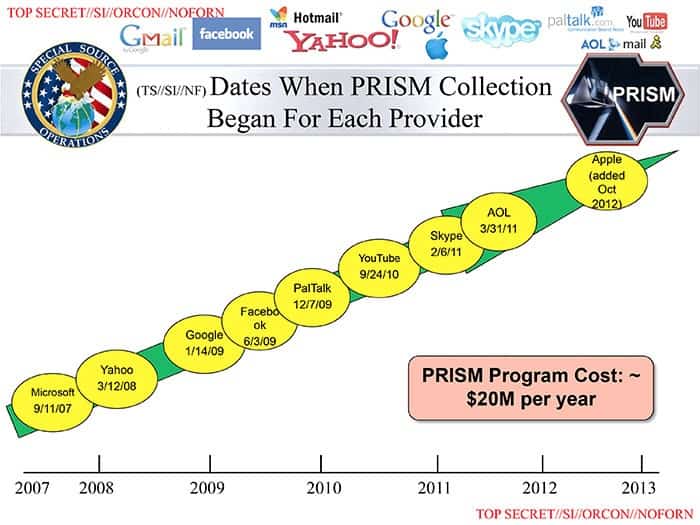
In risposta a Snowden’S CREAMENTS, Apple si è impegnata a garantire che non possano mai essere costretti a consegnare qualsiasi dati archiviati nei loro clienti’Dispositivi S, compresi i loro testi, e -mail, documenti e altri file. Mela’Gli sforzi di crittografia di S includono anche clienti’ dati che vengono archiviati nei loro servizi di archiviazione online iCloud.
In questo articolo, io’LL ti guiderà anche attraverso i passaggi per attivare la crittografia per il tuo dispositivo (includerò schermate, rendendolo super facile da seguire). IO’Spiegerà anche come la crittografia protegge i tuoi dati da coloro che vorrebbero vedere cosa tu’Ve è andato avanti lì dentro.
Inoltre, io’Ti darò anche il basso su come Apple’la crittografia funziona e perché anche Apple potrebbe’t rompere la crittografia che protegge i tuoi dati, anche se loro’di fronte a un ordine del tribunale che dice loro di farlo.
Come crittografare i dati sul tuo dispositivo iOS
Permettere’non perdere tempo. Prima di tutto, io’Vai avanti e ti mostrerà come crittografare le informazioni archiviate sul tuo iPhone, iPad o iPod Touch. Esso’s un semplice processo e ci vogliono solo pochi tocchi del dito per crittografare i tuoi dispositivi.
Il processo di crittografia avviene automaticamente quando si imposta un passcode di blocco schermo per il dispositivo. Segui i pochissimi passaggi elencati di seguito e tutti i dati archiviati sul tuo dispositivo saranno crittografati, così come qualsiasi altro file che salvi sul tuo dispositivo in futuro.
Passo 1
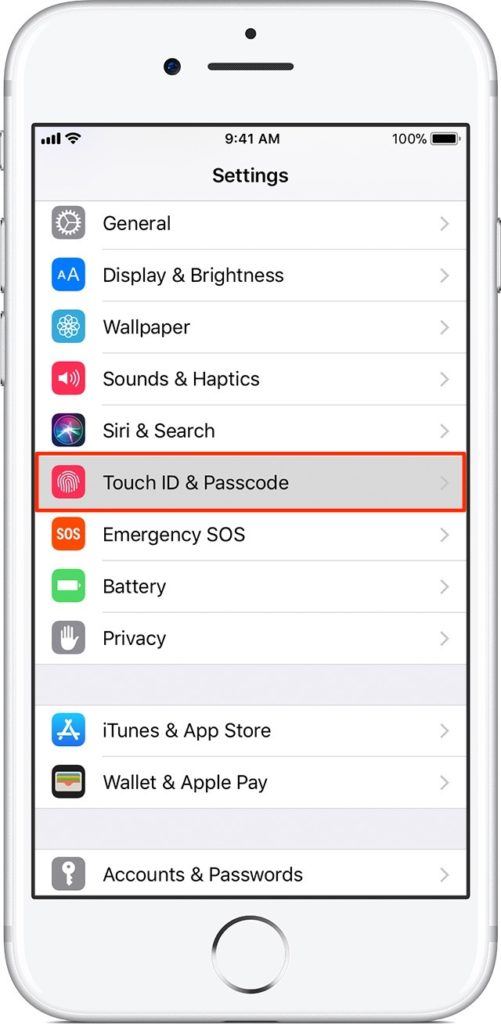
Vai al “Impostazioni” App sul tuo dispositivo iOS. Scorri verso il basso finché non vedi il “Touch ID e Passcode” voce di menu (leggerà “Face ID e passcode” su iPhone e iPad che usano Face ID). Clicca quello. A seconda delle impostazioni sul tuo iPhone, potrebbe essere chiesto di inserire il passcode.
Passo 2
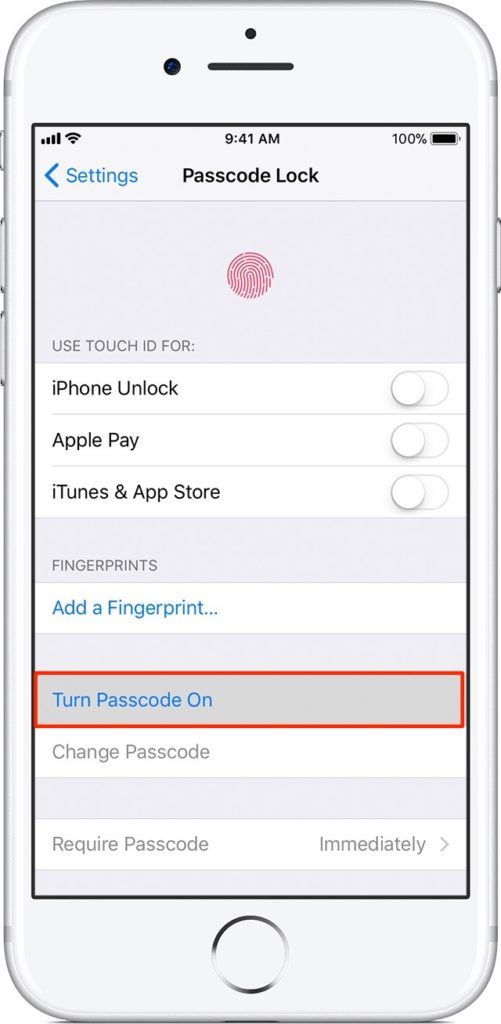
Nella schermata Touch ID e Passcode, scorrere verso il basso fino a vedere il “Accendi il passcode” opzione. Clicca quello.
Passaggio n. 3
Ti verrà quindi presentato l’opzione per inserire un passcode a quattro cifre facile da ricordare, un passcode numerico forte o più lungo o persino una password alfanumerica.
Se usi un passcode a quattro cifre, assicurati di tenere presente che mentre quattro cifre sono facili da ricordare, ci sono solo 10.000 possibili combinazioni di quattro numeri, rendendo più facile per qualcuno rompere il tuo codice.
Quello’S perché dovresti sempre abilitare il “Cancella i dati” Opzione trovata nel menu Touch ID & Passcode, che cancella tutti i dati memorizzati sul dispositivo dopo 10 tentativi di passcode non riusciti.
Un passcode a sei cifre o più lungo diminuisce notevolmente la possibilità che qualcuno che indovinino il tuo passcode (poiché ci sono un milione di possibili combinazioni per sei cifre), pur rendendolo relativamente facile ricordare il passcode designato.
Un codice alfanumerico personalizzato migliora anche significativamente il dispositivo’Sicurezza S. Apple dice che un passcode alfanumerico a sei cifre che include lettere e numeri minuscole richiederebbe circa cinque anni per rompersi se fosse tentata ogni possibile combinazione.
Quando crittografa il mio iPhone’Dati S?
Lo hai appena fatto. Quando si imposta un passcode per il tuo dispositivo iOS, è stato abilitato automaticamente il processo di crittografia. Una volta impostato il passcode, il dispositivo è crittografato. Rimarrà crittografato fino a quando non si disabilita il passcode.
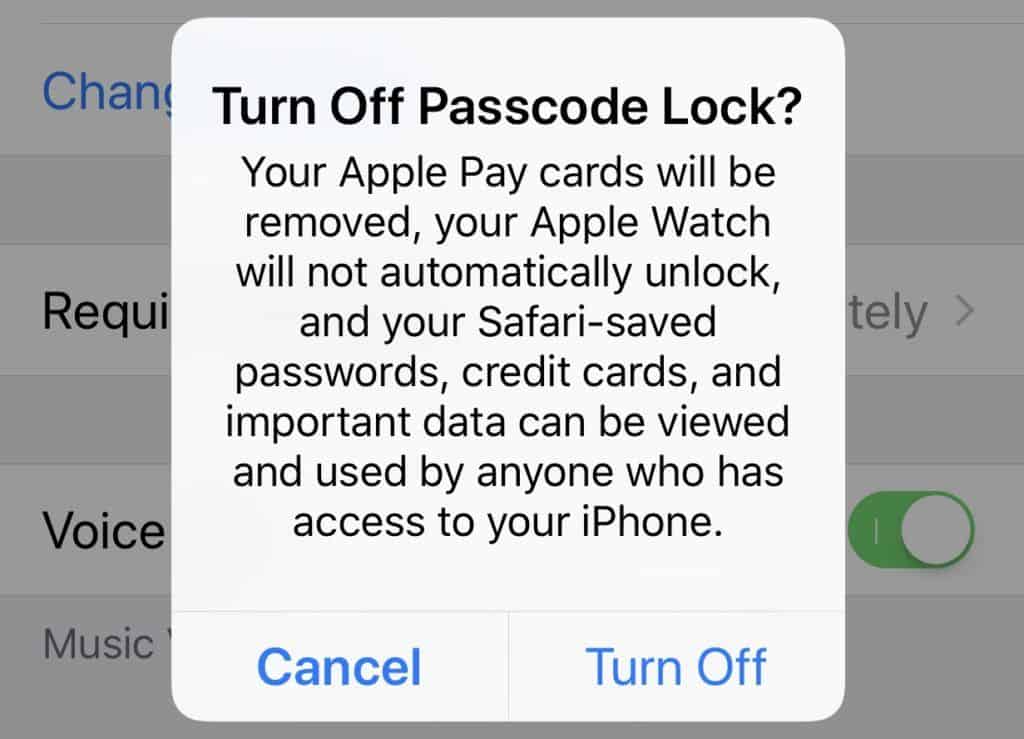
Se disattiva il blocco passcode sul tuo dispositivo, vedrai l’avviso visto sopra, che ti avvertirà che tutte le informazioni crittografate memorizzate sul dispositivo verranno rimosse o saranno disponibili per la visualizzazione da chiunque abbia accesso al dispositivo.
Gli utenti di Apple Pay dovrebbero notare che tutte le carte di credito e di debito che hanno iscritto per l’uso in Apple Pay verranno rimosse se il blocco del passcode è disabilitato, quindi non c’è più sguardo di timore reverenziale sui volti dei cassieri mentre si dimostra che sì, accettano effettivamente Apple Pay come pagamento dopo tutto.
Ora che abbiamo crittografato il tuo dispositivo Let’S Dai un’occhiata a cos’è la crittografia e come protegge i dati che archivi sul tuo dispositivo iOS e in iCloud. Noi’Dai un’occhiata ai diversi tipi di schemi di crittografia e anche a come Apple’la crittografia può’essere rotto, anche da Apple (anche se il governo li ordina educatamente di farlo).
Cos’è la crittografia?
La crittografia è un metodo per codificare le informazioni in modo che solo le parti autorizzate possano accedere ai dati crittografati. I dati sono crittografati utilizzando un algoritmo di crittografia, che utilizza una chiave per decrittografare le informazioni.
Molti dei miei lettori probabilmente hanno usato una forma molto semplice di crittografia quando erano un bambino. Ricorda quando volevi inviare “messaggi segreti” ai tuoi amici e volevo impedire ai tuoi genitori, insegnanti o bambini che non’t nel tuo “Freddo” club dalla lettura e comprensione? Probabilmente hai usato a “segreto” codice a “crittografare” i tuoi messaggi.
In semplici schemi di crittografia come quelli usati durante l’infanzia, il codice può essere qualcosa di simile a a = 1, b = 2, c = 3, d = 4, ecc.
Certo, un codice del genere è forse il più semplice che avresti potuto usare, e davvero’t fornire molta protezione dagli occhi indiscreti, ma probabilmente era sufficiente per i messaggi che volevi proteggere.
Inoltre, ti sentivi davvero intelligente per averlo inventato (o, per averlo “preso in prestito” l’idea da “Una storia di Natale”).
I metodi di crittografia dei dati moderni utilizzano un algoritmo chiamato cifra per trasformare il testo in chiaro (le informazioni) in una serie di quelli che sembrano essere caratteri casuali. Le informazioni crittografate sono illeggibili da chiunque lo faccia’T possiede una chiave speciale per decrittografare i dati in caratteri leggibili.
Due metodi ampiamente utilizzati di crittografia usati oggi sono il metodo della chiave pubblica (asimmetrica) e il metodo della chiave privata (simmetrica). Entrambi i metodi consentono agli utenti di crittografare i propri dati per nasconderli da altri utenti e quindi decrittarli per la lettura da parte degli utenti autorizzati. Tuttavia, differiscono nel modo in cui vengono gestite le fasi di crittografia e decrittografia.
Crittografia delle chiavi pubbliche
La crittografia della chiave pubblica (asimmetrica) utilizza un destinatario’S Key Public, insieme a una chiave privata che corrisponde matematicamente alla chiave pubblica. Ciò consente a un utente di inviare un messaggio crittografato (con la loro chiave pubblica) a un destinatario che ha una chiave privata corrispondente che potrebbe essere utilizzata per decrittografare le informazioni in chiaro.
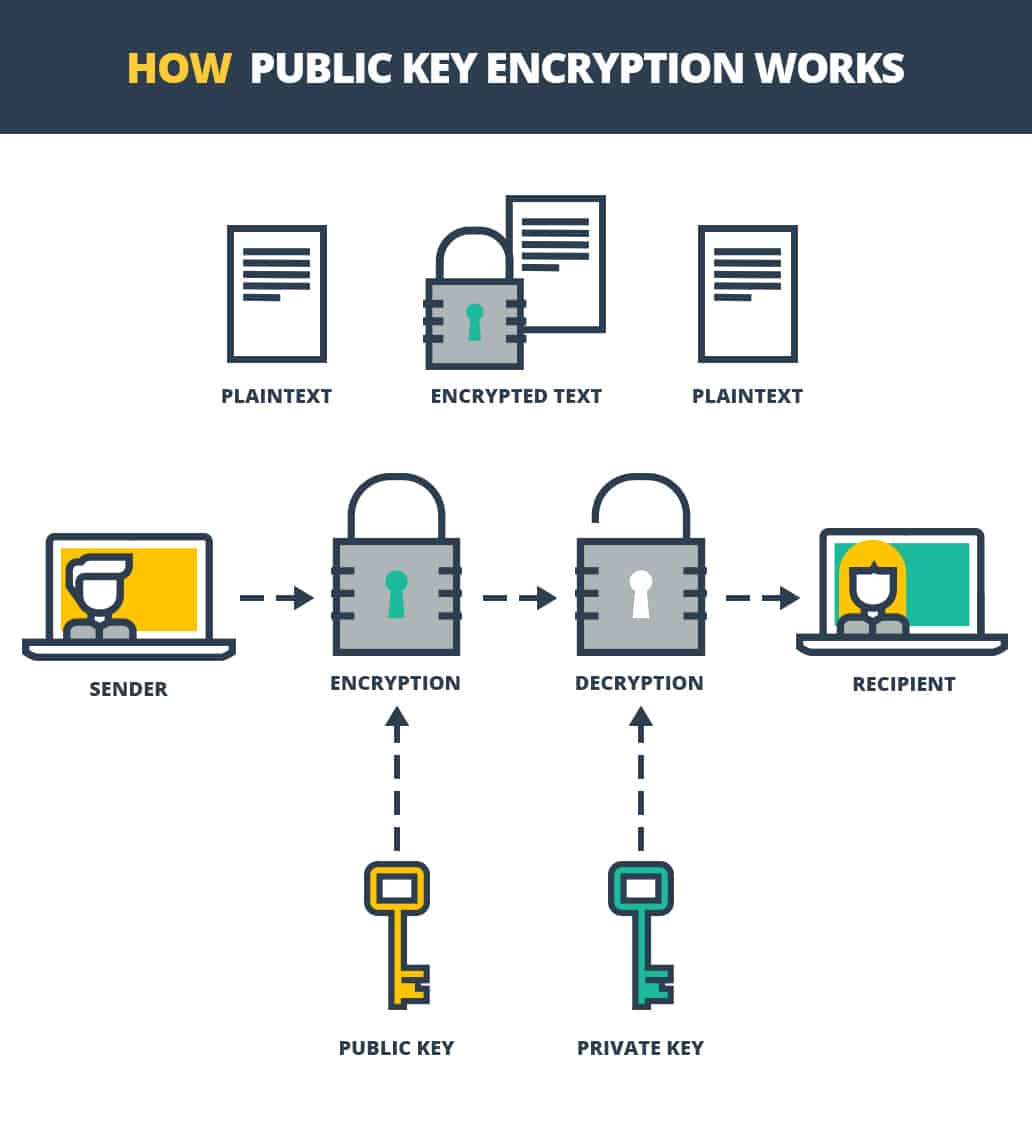
Il metodo di crittografia della chiave pubblica consentirebbe quindi a un mittente di “sbloccare” Una cassetta postale per inserire un messaggio, ma non consentirebbe loro di sbirciare in nessuno degli altri messaggi crittografati nella cassetta postale, come destinatario’la chiave privata sarebbe necessaria per decrittografare gli altri messaggi.
Crittografia delle chiavi private
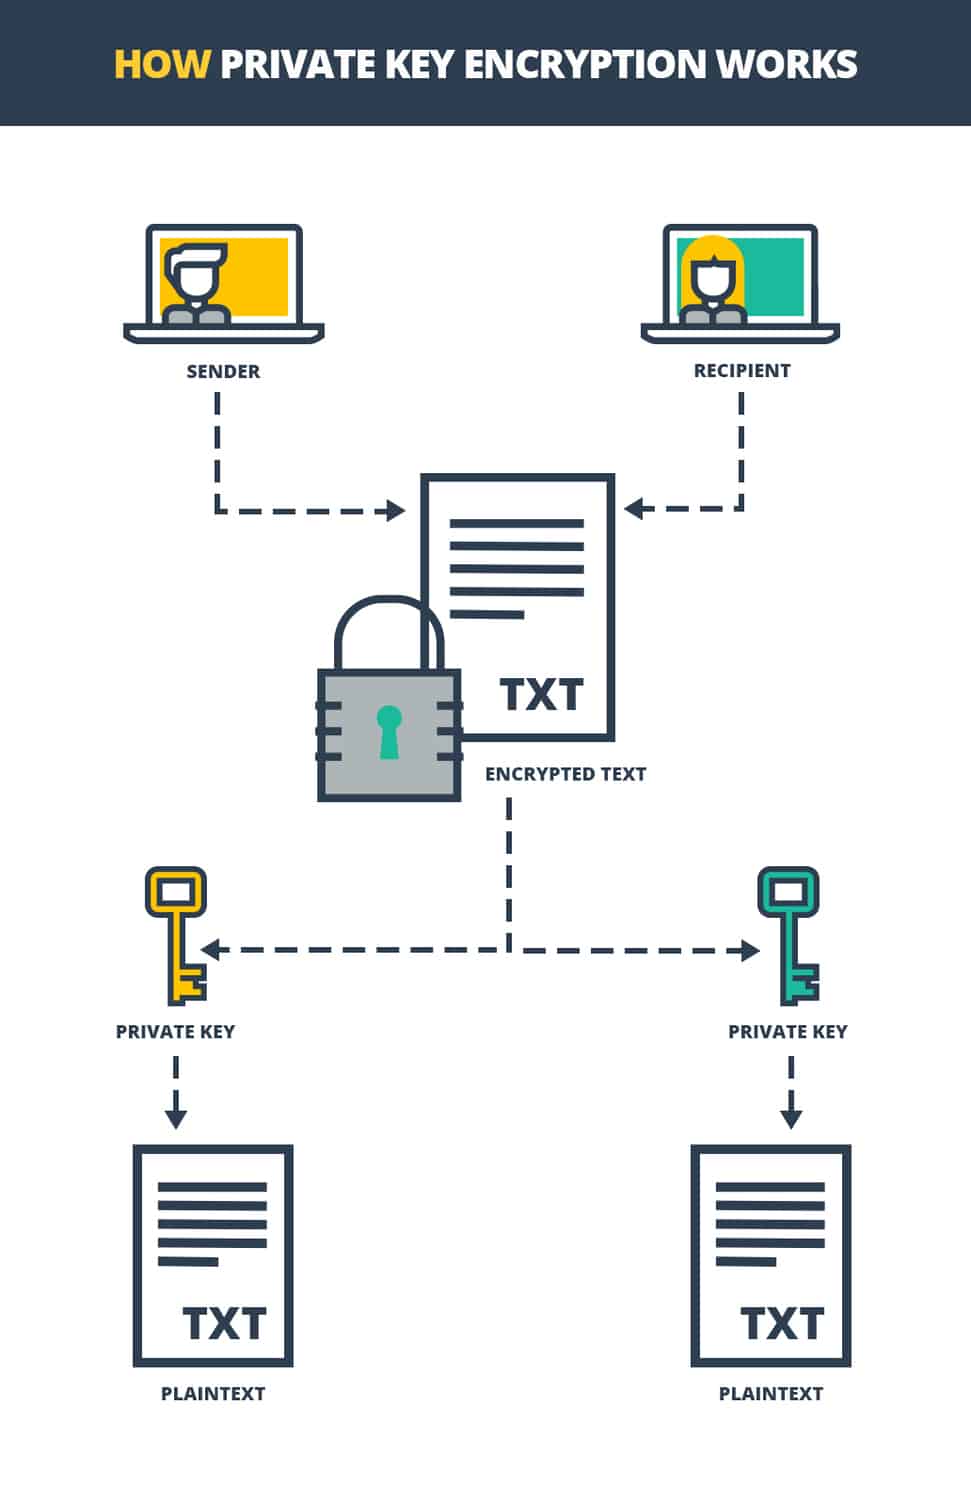
La crittografia della chiave privata (simmetrica) è simile alla crittografia della chiave pubblica, con una differenza importante: mentre due chiavi sono ancora necessarie per crittografare e decrittografare le informazioni, entrambe le chiavi sono sostanzialmente le stesse, consentendo a entrambe le parti di crittografare o decrittografare le informazioni.
Che tipo di crittografia usa Apple?
Apple dice che ogni dispositivo iOS:
“ha un motore di crittografia AES-256 dedicato integrato nel percorso DMA tra la memoria flash e la memoria del sistema principale, rendendo altamente efficiente la crittografia dei file. […] Il dispositivo’S UNICO ID (UID) e un ID gruppo di dispositivi (GID) sono AES 256-Bitkeys fusi (UID) o compilato (GID) nel processore di applicazione e Enclave Secure durante la produzione.”
Sembra bello, ma cosa significa?
Ciò che significa è che nessuna app o anche il dispositivo iOS’S firmware, può leggere il dispositivo’S Processore di applicazione o Enclave Secure. Invece, possono solo leggere i risultati delle operazioni di crittografia o decrittografia.
Può Apple decrittografare il mio dispositivo’Dati S?
Risposta breve: no. Mela’s ios 15 sistema operativo non lo fa’t Include a “porta sul retro” Ciò consentirebbe all’impresa Cupertino o alle forze dell’ordine di accedere ai dati sul dispositivo iOS.
Come noi’Vedi, Apple non poteva’t Accesso dati su un particolare dispositivo, anche quando è stato coinvolto in un attacco terroristico.
La crittografia utilizzata da Apple sui dispositivi che eseguono iOS 8 e successivamente utilizza metodi che impediscono ad Apple di accedere a qualsiasi informazione memorizzata sui dispositivi, anche se di fronte a un mandato del governo.
Nessun accesso per i federali
Mela’I metodi di crittografia hanno portato a una serie di battaglie legali con le forze dell’ordine, sia a livello locale che nazionale.
Ad esempio, un iPhone 5c utilizzato da Syed Rizwan Farook, uno dei tiratori nel dicembre 2015 di attacco terroristico di San Bernardino che ha ucciso 14 persone e ferito altri 22, è stato recuperato dal Federal Bureau of Investigation (FBI) .
Entrambi gli aggressori sono morti subito dopo l’attacco e avevano precedentemente distrutto i loro smartphone personali. Tuttavia, l’FBI ha trovato un iPhone 5c fornito da un datore di lavoro utilizzato da Farook. Il dispositivo era stato bloccato con un passcode a quattro cifre (il modello iPhone 5C non include le funzionalità di ID touch o ID facciale utilizzate per sbloccare i modelli successivi di Apple’S portatili).
L’FBI non è stato in grado di sbloccare l’iPhone a causa di Apple’S Metodo avanzato per crittografare il dispositivo. Sebbene l’FBI abbia chiesto alla National Security Agency (NSA) di assistenza nel cracking del dispositivo’SCRYPTION S, l’NSA non è stato in grado di aiutare, poiché l’agenzia ha avuto poca esperienza nell’irrirgli con successo in iPhone.
Ciò ha portato all’FBI a fare una richiesta ad Apple per creare una nuova versione dell’iPhone’s sistema operativo, che aprirebbe a “porta sul retro” Per consentire l’accesso ai dati memorizzati sul tiratore’dispositivo s. Apple ha rifiutato, a causa della sua politica precedentemente dichiarata che non avrebbe mai minato le caratteristiche di sicurezza dei prodotti realizzati.
L’FBI ha risposto chiedendo a un giudice magistrato degli Stati Uniti di ordinare a Apple di creare e fornire il sistema operativo precedentemente richiesto. Il giudice lo ha fatto e Apple ha annunciato la sua intenzione di opporsi all’ordine, in quanto vi erano rischi per la sicurezza per i suoi clienti se la società avesse rispettato l’ordine.
Prima che tutto ciò potesse essere risolto, eventualmente stabilendo un gran numero di precedenti legali mentre il caso si spostava in avanti, il governo ha ritirato la sua richiesta per il nuovo sistema operativo, affermando che una terza parte aveva escogitato un metodo che poteva recuperare i dati dall’iPhone 5c in questione.
Il metodo proposto dalla parte esterna ha effettivamente funzionato (il governo non ha rivelato il metodo utilizzato). Tuttavia, il metodo funziona solo su iPhone 5C e iPhone più vecchi, che mancano di un sensore di impronte digitali Touch ID.
Si ritiene che la terza parte abbia usato a “zero-day” Vulnerabilità nel software per iPhone per bypassare il dispositivo’S Limitazione integrata di 10 tentativi per un passcode, permettendo l’uso del vecchio stile “forza bruta” Metodo per determinare il passcode (la forza bruta è quando tutte le possibili combinazioni del passcode a quattro cifre vengono immesse fino a quando il dispositivo non si sblocca).
Può Apple decrittografare le mie informazioni memorizzate in iCloud?
La risposta breve per questo: dipende.
Calendari, contatti, note, promemoria, foto, qualsiasi cosa memorizzata nella tua unità iCloud e i backup iCloud sono tutti end-to-end crittografati durante la trasmissione e sono archiviati su Apple’S server, utilizzando un minimo di crittografia AES a 128 bit.
I dati sono protetti utilizzando una chiave univoca dal dispositivo, combinato con il dispositivo’S passcode. Ciò crea crittografia a cui solo tu puoi accedere.
Tuttavia, quando si tratta di posta, Apple potrebbe accedervi quando è’S memorizzato sui loro server.
Mentre tutto il traffico Internet tra i dispositivi e la posta iCloud viene crittografato utilizzando TLS 1.2, Apple segue le pratiche standard del settore per non crittografare i dati memorizzati sui loro server IMAP. Mela’S Email I clienti supportano la crittografia S/MIME opzionale.
La crittografia end-to-end protegge anche altre informazioni trasmesse e memorizzate in, iCloud.
Le informazioni includono:
- icloud keychain, che include i tuoi account e password salvati
- Tutte le informazioni di pagamento
- Informazioni sulla rete Wi-Fi, comprese le password
- Dati Hashtaghome
- Informazioni sull’utilizzo di Hashtagsiri
Nota: L’autenticazione a due fattori deve essere attivata per il tuo ID Apple. Ciò garantisce che il tuo account e i suoi dati personali e aziendali associati sono accessibili solo ai dispositivi che hai designato come “fidato”.
Per ulteriori informazioni sull’autenticazione a due fattori, leggi il mio articolo che spiega cos’è l’autenticazione a due fattori e come puoi configurarlo sui tuoi dispositivi.
Cosa abbiamo imparato?
Apple ti rende facile crittografare il tuo iPhone esegue iOS 15 o il tuo iPad con iPados 15. Tutto ciò che serve sono alcuni rubinetti sul tuo iPhone’Schermo S e in meno di un minuto, tutte le informazioni che hai archiviato sul tuo dispositivo iOS sono crittografate.
Mela’s ios 15 crittografia non è’Una questione di semplicemente proteggere il tuo dispositivo con un codice facile da sfoggiare.
Anche le agenzie governative degli Stati Uniti, come il Federal Bureau of Investigation e la National Security Agency, possono’t crack mela’S crittografia. In realtà, anche Apple può’t rompere la crittografia: è’è proprio così bene.
Ciò che significa tutto ciò è che le tue informazioni personali e sensibili al business sono sicure se le hai memorizzate sul tuo dispositivo iOS e protetta da un passcode, tuch ID o FaceID. Anche se perdi il tuo dispositivo o anche se lo’S rubato, i tuoi dati sono sicuri.
Domande frequenti sulla crittografia iPhone
Perché dovrei crittografare il mio iPhone?
La crittografia del tuo iPhone mantiene le informazioni del tuo dispositivo al sicuro da occhi indiscreti. Crittografia del dispositivo abilitando la funzione passcode o utilizzando l’ID touch o il viso per bloccare il tuo iPhone.
Cos’è un passcode per iPhone?
Un passcode per iPhone è una stringa di caratteri numerici o alfanumerici utilizzati per bloccare il tuo iPhone, mantenendolo bloccato fino a quando il passcode (o ID touch o faccia a faccia) per sbloccare il dispositivo.
Perché dovrei crittografare il mio backup di iPhone?
Crittografia del backup del tuo iPhone, i tuoi dati sono protetti da essere salvati in un formato crittografato, rendendo difficile per chiunque visualizzare le tue informazioni di backup. Inoltre, se si desidera eseguire il backup di dati personali, come password salvate, cronologia delle chiamate, dati sanitari e più Apple richiede di crittografare il backup.
Cosa fa la crittografia del backup del mio iPhone?
La crittografia del backup del tuo iPhone aggiunge un livello di protezione con password al tuo backup. Ciò significa che chiunque non abbia la password di backup non può visualizzare nessuna delle informazioni che hai eseguito il backup, sembrerà essere una combinazione rastrellata di lettere, simboli e numeri.
- Come crittografare i dati sul tuo dispositivo iOS
- Cos’è la crittografia?
- Che tipo di crittografia usa Apple?
- Può Apple decrittografare il mio dispositivo’Dati S?
- Può Apple decrittografare le mie informazioni memorizzate in iCloud?
- Cosa abbiamo imparato?
- Domande frequenti sulla crittografia iPhone
- Perché dovrei crittografare il mio iPhone?
- Cos’è un passcode per iPhone?
- Perché dovrei crittografare il mio backup di iPhone?
- Cosa fa la crittografia del backup del mio iPhone?
Apple e crittografia
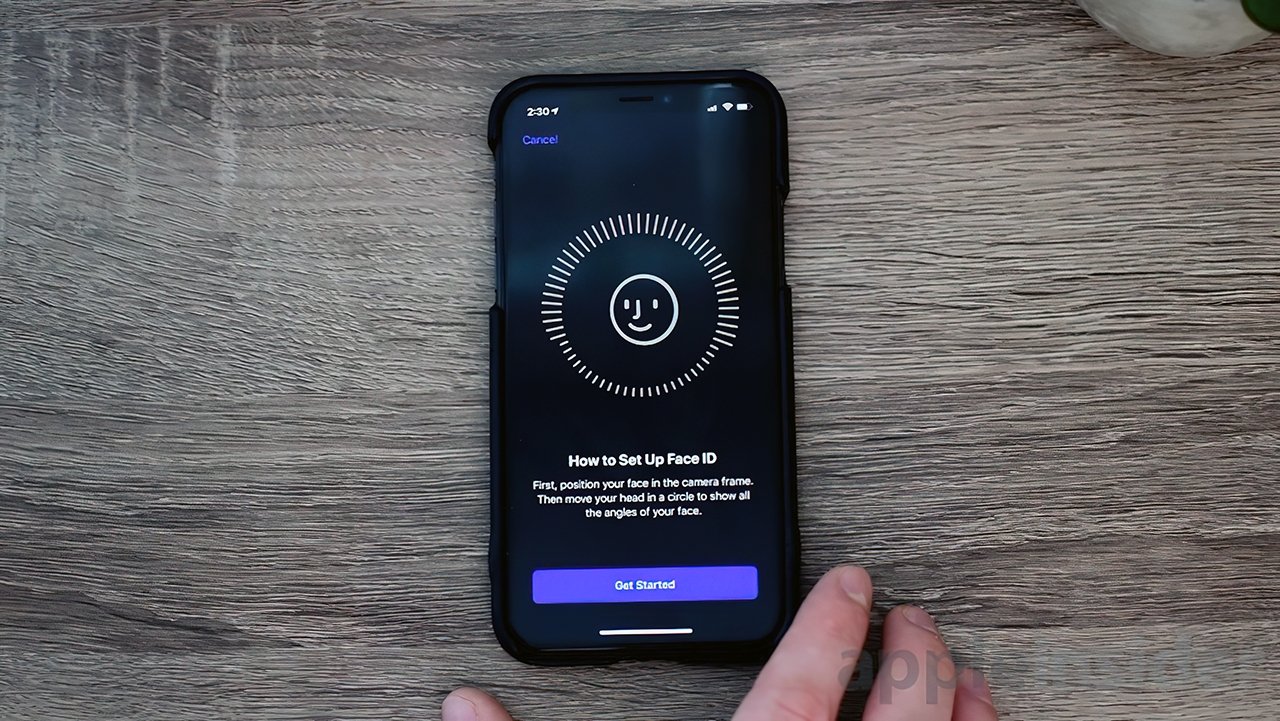
Quasi tutti i dispositivi e i servizi Apple che usi oggi utilizzano la crittografia. Ciò significa che tutto ciò che fai dalla comunicazione con gli amici alla memorizzazione dei dati sanitari è fatto in modo sicuro sul tuo iPhone. Apple crittografa questi dati e li memorizza in un modo che solo tu, con il passcode o la biometria, sei in grado di accedere al dispositivo.
● Crittografia AES-256
● Secure Enclave
● Crittografia end-to-end
● Crittografia in transito
● Secure Data Cancella
● Biometrics
● T2 Chip
● Avvio sicuro
● APFS
● FileVault
Pagina Ultimo aggiornamento: 1 anno fa
Ottieni Apple News direttamente nella tua casella di posta
Appleinsider può guadagnare una commissione di affiliazione sugli acquisti effettuati tramite link sul nostro sito.
Apple afferma di essere la casa della privacy e della sicurezza, un luogo in cui gli utenti possono sentirsi al sicuro solo usando i propri dispositivi senza un occhio indiscreto. Tutti i moderni dispositivi iOS e macOS sono in grado di crittografia hardware per design. Il dibattito che circonda Apple e la crittografia è lungo ma si riduce a un concetto semplice: sicurezza e privacy per l’utente.
Apple utilizza la biometria per autenticare gli utenti su iPhone, iPad e Mac
Il tuo iPhone o Mac, se configurato correttamente, manterrà tutti tranne i peggiori attori cattivi fuori dai tuoi dati. Questo significa anche che i bravi ragazzi non possono nemmeno vedere i tuoi dati e le agenzie governative non sono così felici di questa protezione a livello di consumo.
La crittografia ha spiegato
La crittografia dei dati è un processo crittografico che rende i dati incomprensibili per chiunque non abbia le chiavi adeguate. Ciò garantisce che solo la persona con le password corrette possa accedere e leggere i dati altrimenti, i dati accessibili sono solo un casino di caratteri.
Tutta questa sicurezza avviene senza l’input dell’utente, oltre alla password occasionale o biometrica ed è progettata per togliersi il più possibile.
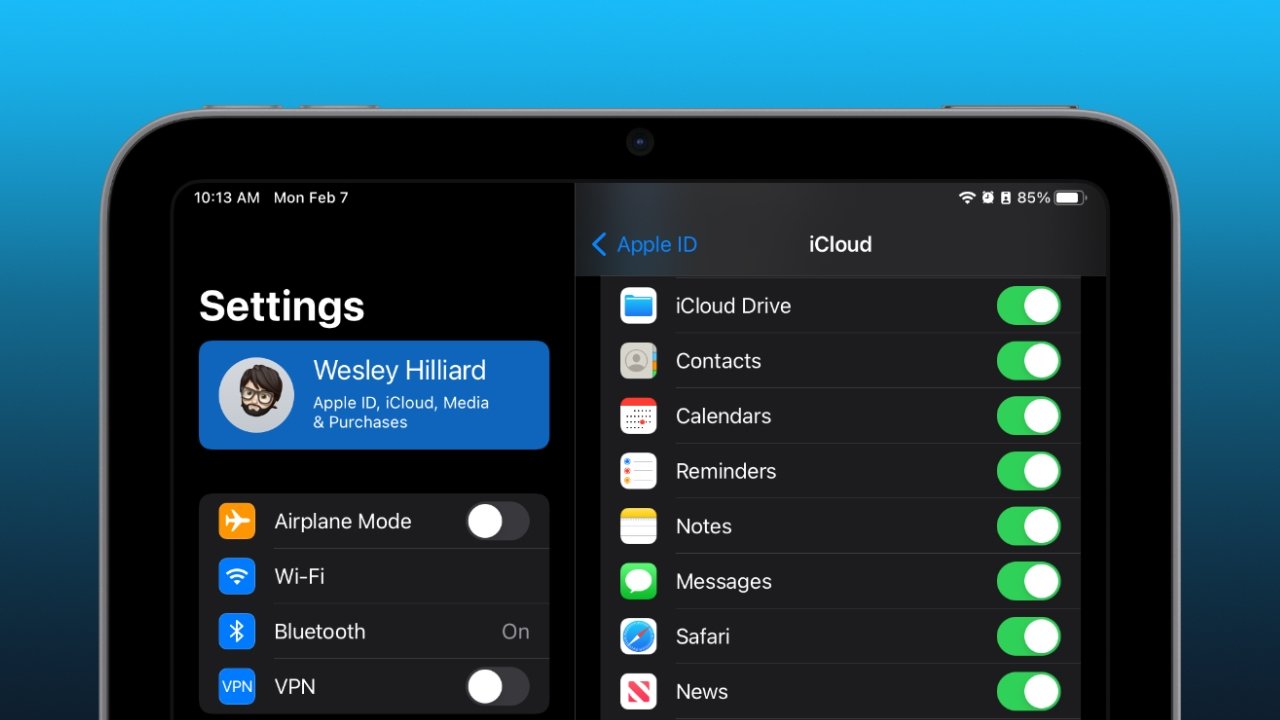
I dati archiviati in iCloud sono crittografati e i dati più sensibili utilizzano la crittografia end-to-end
I dati possono esistere in transito o a riposo, così come la crittografia. Generalmente, i dati in transito dovrebbero essere crittografati, il che significa che chiunque spia il traffico non vedrà cosa sta passando.
I dati a riposo sono generalmente crittografati solo se necessario, ma Apple crittografa l’intero dispositivo quando è bloccato, se è iOS o iPados. Gli utenti di MacOS possono scegliere di crittografare i propri computer usando FileVault e quelli che possiedono un Mac con un processore T2 o M1 avranno unità crittografate automaticamente.
La crittografia totale del dispositivo può essere un’attività di richiesta molto del processore. Ciò significava spesso che gli utenti dovevano scegliere tra la crittografia e la velocità totale del dispositivo.
Sin da iPhone 4, questo non è stato il caso. I dispositivi iOS hanno beneficiato della crittografia hardware da quasi un decennio e Apple utilizza AES-256, che è ciò che le banche usano per le transazioni.
Quando i dati vengono crittografati indipendentemente dallo stato e la chiave viene generata e memorizzata sul dispositivo, si chiama crittografia end-to-end. Ciò significa che i dati sono sicuri a meno che non venga presentata la chiave di decrittografia. Dati come questo sono generalmente bloccati dietro l’ID Apple e la password dell’utente.
I dati crittografati end-to-end su iOS includono:
- iMessage e FaceTime
- Vocabolario della tastiera QuickType
- Dati di salute e casa
- Tempo di schermo
- Keechain iCloud
- Informazioni Siri
- Informazioni sul pagamento
- Password WiFi
Crittografia nel cloud
IMessages sono sempre crittografati, ma richiedono che entrambe le parti utilizzino i prodotti Apple
Mentre cose come iMessage e FaceTime sono crittografate end-to-end, altre informazioni non lo sono. La crittografia end-to-end richiede che solo la parte che possiede le informazioni abbia accesso alle chiavi, come con la crittografia del dispositivo.
Quando si salva i dati in iCloud, tuttavia, le cose cambiano considerevolmente. Apple crittografa sempre i dati in transito e crittografa i dati archiviati sui suoi server, ma quando si tratta di backup iCloud, le sue chiavi di crittografia sono archiviate con Apple.
Quando un utente ha il backup iCloud acceso per un dispositivo, informazioni come iMessages, foto, dati sulla salute e dati delle app vengono tutti salvati in un pacchetto crittografato su iCloud. La chiave per sbloccare questo pacchetto rimane con Apple per impedire a un utente di perdere inavvertitamente la propria chiave segreta, e quindi tutti i loro dati di backup.
Ciò significa, tuttavia, che Apple ha un ragionevole accesso ai dati se correttamente garantiti da un’indagine del governo.
Se e quando Apple è conforme a una richiesta di dati del governo, sono spesso i dati di backup iCloud che forniscono le informazioni più utili. Apple non sempre consegna tutti i dati che hanno, tuttavia, ma solo parti di dati specifiche per il mandato.
Solo i casi specifici richiedono mai un accesso totale ai dati e Apple negherà tali richieste se i dati considerati richiesti non fanno parte del caso.
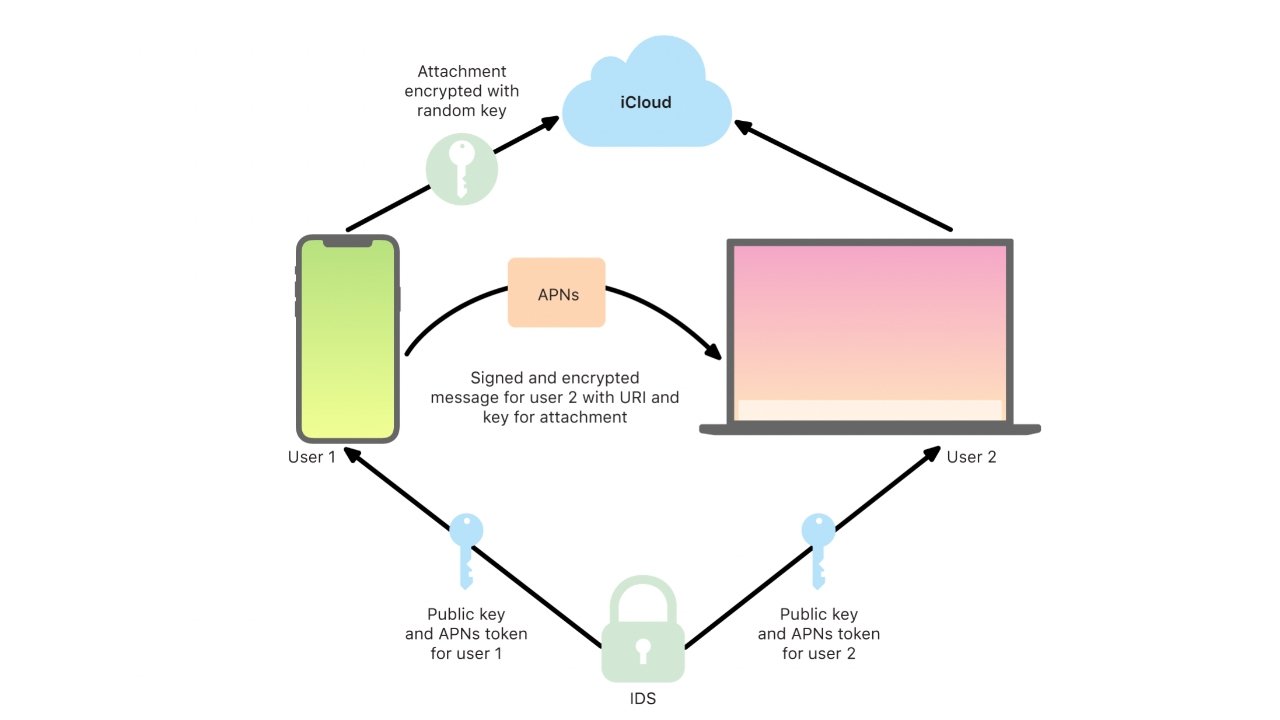
Imessage utilizza la crittografia end-to-end, ma iCloud Backup memorizza una chiave per prevenire la perdita di dati totali
Apple ha iniziato a memorizzare i dati di iMessage nel cloud per la sincronizzazione. Questi dati sono normalmente crittografati end-to-end quando sul dispositivo e in transito tra gli utenti, ma se un utente sceglie di sincronizzare i propri messaggi su dispositivi, la loro cronologia viene salvata nel cloud.
Mentre quella storia è completamente crittografata nel cloud, una chiave di crittografia viene salvata all’interno del backup iCloud per prevenire la perdita di dati. Ciò significa che se Apple decrittò il backup, ne tragga la chiave, quindi la usava per aprire i messaggi sincronizzati, potrebbero farlo.
Tutti i dati iCloud sono gestiti dall’utente. Se si ritiene inutile o non sicuro utilizzare determinate funzionalità di sincronizzazione o backup iCloud, è possibile attivare ciascuna. Il backup locale con Finder è anche un’opzione, che consentirà anche all’utente di crittografare il backup a livello locale.
Gli utenti saranno a conoscenza delle proprie circostanze e devono determinare dove vogliono archiviare i dati.
Ricorda, non esiste un sistema perfettamente sicuro. La comodità ridurrà sempre la sicurezza generale, quindi l’uso di strumenti iCloud può migliorare la tua vita, ma introdurre scenari in cui è possibile accedere ai dati in determinate condizioni.
Crittografia hardware: T2 e Enclave Secure
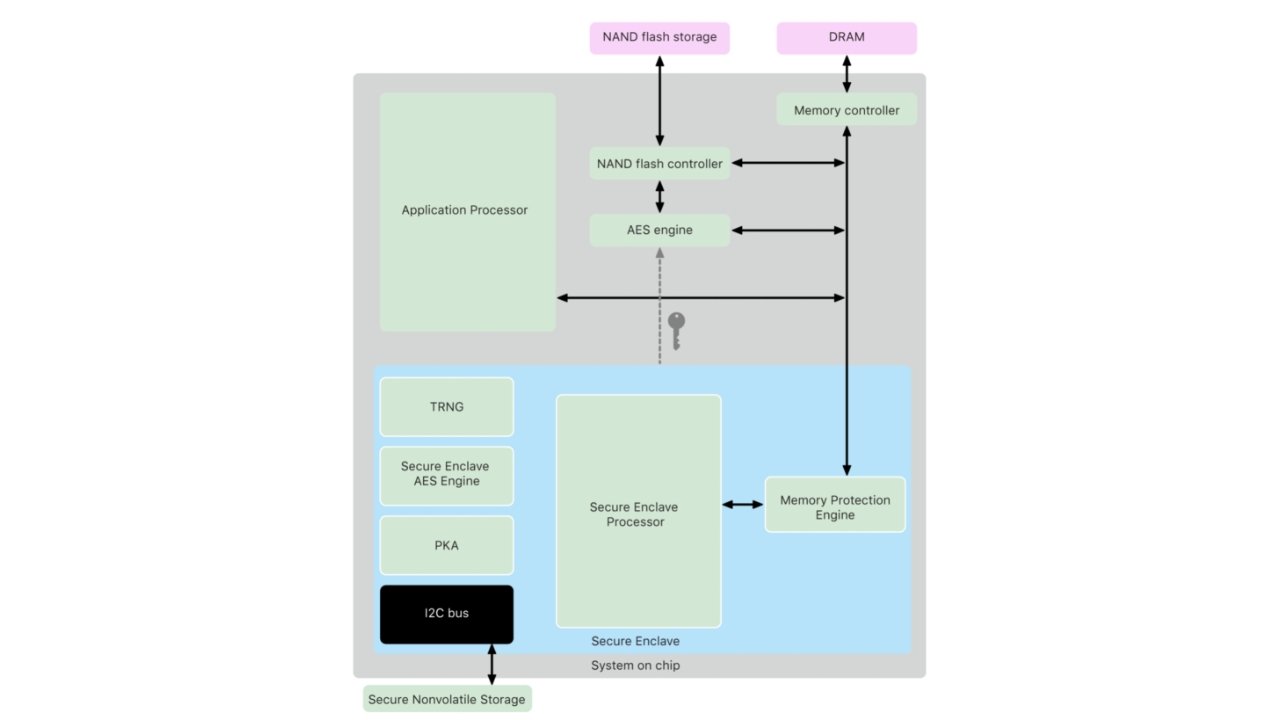
La complessità dell’enclave sicura di Apple
L’introduzione dell’enclave sicura all’iPhone 5s ha cambiato di nuovo le cose. Non solo i dispositivi sono stati crittografati, ma le chiavi sono state anche memorizzate in un chipset completamente separato dal sistema operativo del dispositivo.
Ciò significava che gli attacchi remoti erano resi quasi impossibili e chiunque cercasse di ottenere informazioni avrebbe probabilmente bisogno di un accesso fisico al dispositivo per iniziare un attacco di forza bruta.
Per qualsiasi dispositivo più recente dell’iPhone 5S con ID touch e dispositivi con ID faccia, l’enclave sicura gestisce tutte le chiavi di crittografia generate. Una notevole eccezione è l’iPhone 5C, che è stato rilasciato dopo l’iPhone 5S, e non aveva l’enclave sicura.
Questo era il telefono usato dallo sparatutto di San Bernardino, che ha scatenato l’intera battaglia di crittografia con il governo degli Stati Uniti.
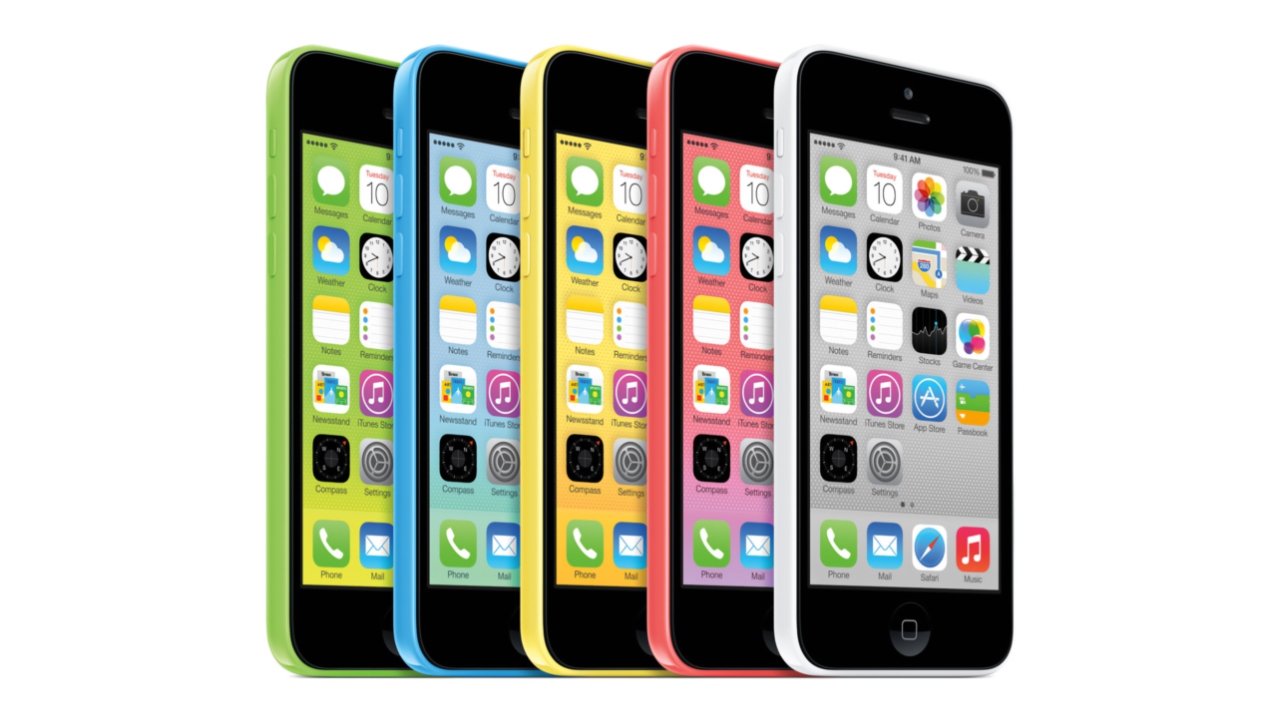
Lo sparatutto di San Bernardino ha usato un iPhone 5C, che non aveva un’enclave sicura
L’enclave sicura funge da gatekeeper per tutte le tue informazioni sensibili. Si tiene su tasti di crittografia, come quelli usati per iMessage fino a quando non presentano un’autorizzazione corretta come un passcode o biometrico.
Anche i dati biometrici utilizzati per l’ID faccia e il touch ID sono archiviati usando la crittografia, quindi non vi è nemmeno alcuna registrazione del viso o dell’impronta digitale utilizzata dal sistema.
I MacBooks con un touchbar hanno il touch ID integrato, il che significa anche un’enclave sicura dedicata. Il chipset T1 di prima generazione conteneva l’enclave sicura e gestì la generazione chiave proprio come la sua controparte iOS. Il chipset T1 è completamente indipendente da macOS e stivali separatamente per una maggiore sicurezza.
Apple ha quindi introdotto T2, che si stacca dalla necessità di Touch ID come prerequisito e consente agli utenti di godere della sua funzionalità su altri dispositivi. Non solo il T2 detiene l’enclave sicura, ma gestisce anche l’archiviazione crittografata FileVault e l’avvio sicuro.
L’avvio sicuro è un miglioramento della sicurezza molto importante, che impedisce il caricamento del caricamento di software o sistemi operativi illegittimi. Impedisce inoltre l’avvio da media esterni, contrastando gli hacker che potrebbero tentare di rubare informazioni utilizzando metodi di avvio alternativi.
Quando Apple ha spostato la gamma Mac su Apple Silicon, l’enclave sicura è stata spostata nel processore della serie M per un sistema più completo su un chip. Quindi, la crittografia, l’avvio sicuro, il filevault e altre operazioni eseguite dal T2 sono ora gestite dal processore di Apple.
Apple contro il governo degli Stati Uniti
San Bernardino 2015 (iPhone 5C)
Il tiro di San Bernardino ha messo le pratiche di crittografia di Apple sotto i riflettori
Una delle sparatorie di massa più mortali in registrazione si è verificata a San Bernardino il 2 dicembre 2015. C’erano 14 persone uccise e 22 gravemente ferite durante l’attacco. Uno degli autori, Syed Rizwan Farook, ha lasciato la sua azienda iPhone, lasciando gli investigatori che desideravano quello che c’era dentro.
16 febbraio 2016 Un giudice ha ordinato a Apple di entrare nella crittografia del telefono utilizzando software speciale da sviluppare da Apple. L’iPhone 5c in questione era in esecuzione iOS 9 e non aveva tutte le funzionalità di sicurezza dell’iPhone 6s più moderno e non aveva enclave sicure, il che avrebbe reso l’accesso ancora più irremovibile se lo avesse fatto.
Ciò che il giudice, e alla fine l’FBI, stava chiedendo era un nuovo aggiornamento iOS che avrebbe sconfitto la crittografia usando una porta posteriore fornita all’FBI. A causa di questo approccio, qualsiasi iPhone che esegue questo sistema operativo sarebbe vulnerabile a tale decritta.
Il CEO di Apple Tim Cook ha detto tanto nella sua lettera aperta al governo degli Stati Uniti il giorno successivo.
Apple ha affermato di aver consegnato tutti i dati richiesti 3 giorni dopo la ripresa. Hanno persino offerto consigli su come forzare il telefono a eseguire il backup del cloud, che è stato ignorato.
Successivamente è stato scoperto che l’ID Apple associato all’iPhone è stato cambiato durante la custodia del governo, rovinando ogni possibilità di backup.
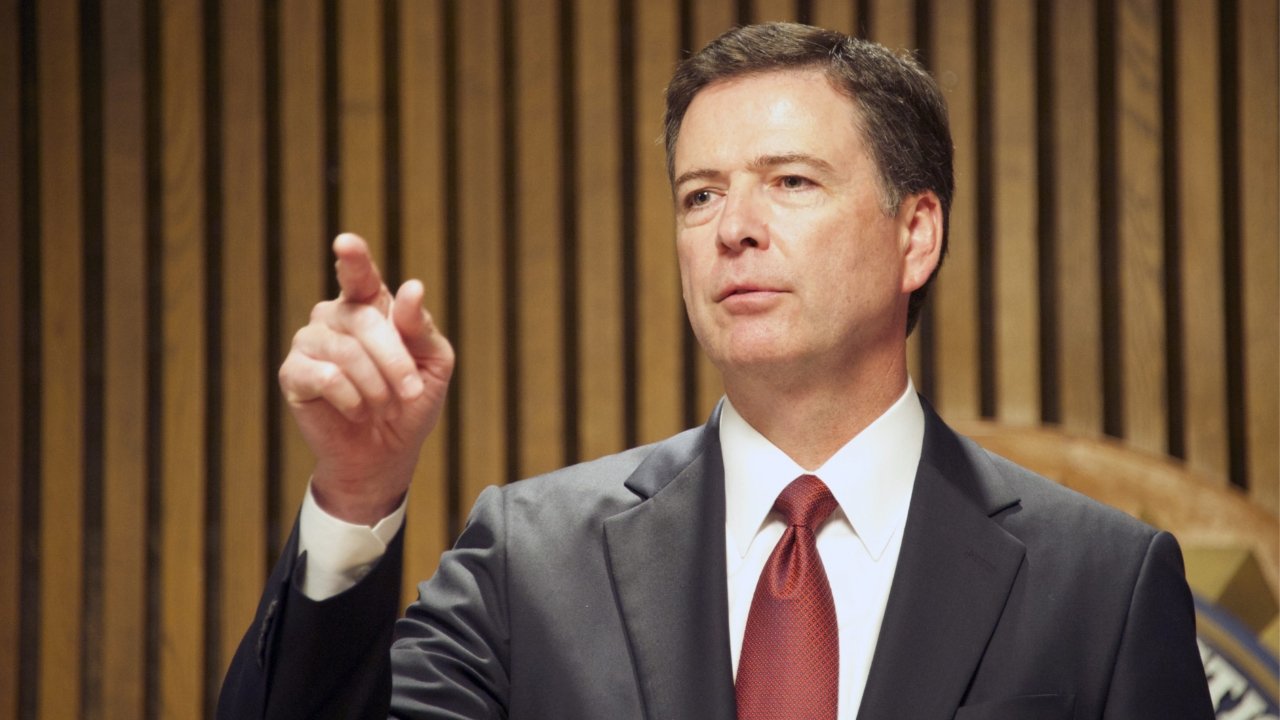
L’ex regista dell’FBI James Comey voleva che Apple diava l’accesso ai “bravi ragazzi” alla crittografia
Questa battaglia tit-per-tat è proseguita in un dibattito molto pubblico e ha fatto molta luce su quanto il governo degli Stati Uniti, e più specificamente il direttore dell’epoca dell’FBI, James Comey, conosceva la tecnologia e la crittografia. L’esposizione pubblica dannosa è continuata per il mese successivo, lasciando gli americani a guardare mentre la loro sicurezza personale è stata discussa su scala nazionale.
Da un lato, il DA ha affermato che “l’evidenza di un patogeno cyber dormiente” potrebbe essere trovata sull’iPhone. Il marito di un ex collega e sopravvissuto allo sparatutto ha affermato che il telefono dell’azienda “è improbabile che contenga informazioni utili.”
Un’audizione è stata fissata per il 22 marzo, quindi i pubblici ministeri potevano presentare e testimoni incrociati sulla materia di crittografia. Questa doveva essere l’ultima possibilità dell’FBI di convincere il Congresso a forzare la mano di Apple, ma l’udienza non si è mai verificata.
Il 21 marzo, il DOJ ha chiesto un ritardo all’udienza. Una “festa esterna aveva fatto avanti un potenziale metodo di sblocco che avrebbe negato la necessità dell’assistenza di Apple.”
Si diceva che la ditta israeliana Cellebrite stesse aiutando l’FBI a sbloccare l’iPhone. Ciò ha sollevato diverse preoccupazioni per lo strumento, la volontà del governo di lavorare con le società straniere e i dollari dei contribuenti spesi per l’hacking.
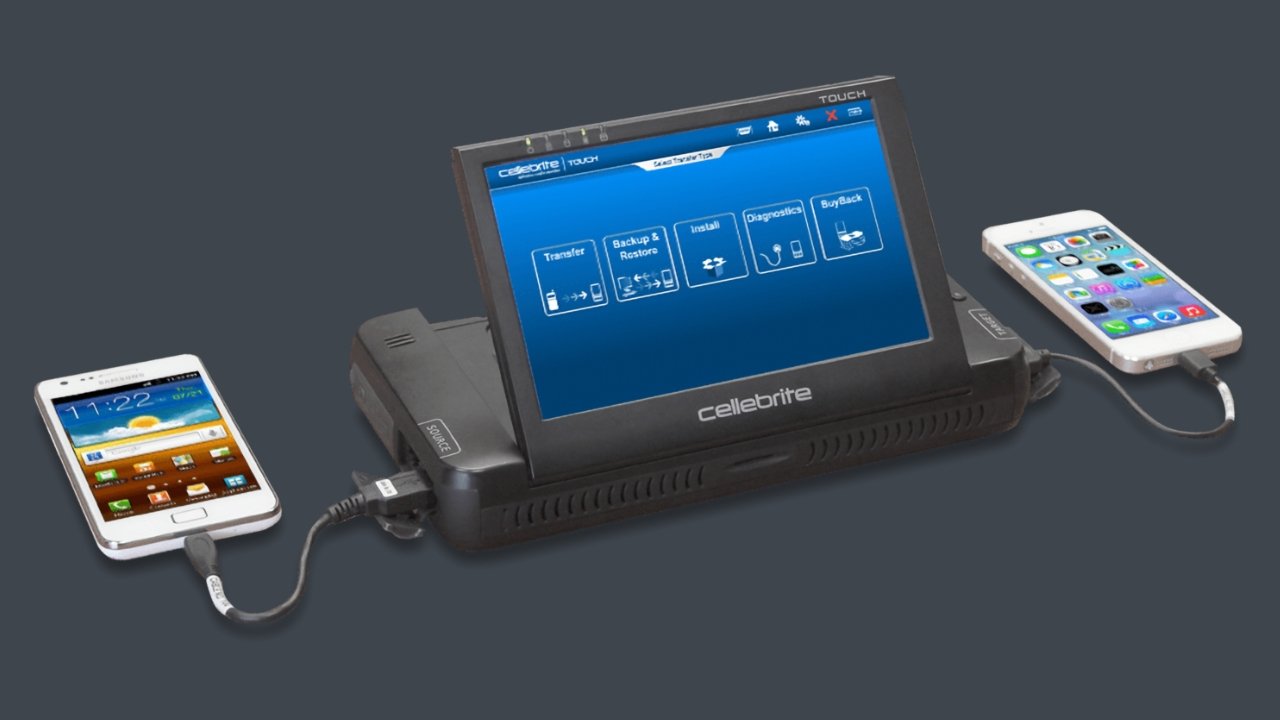
Cellebrite vende la tecnologia in grado di aggirare la crittografia su alcuni dispositivi
Il 28 marzo il DOJ ha ritirato la loro azione legale contro Apple, citando di aver ottenuto con successo l’accesso al dispositivo. Le voci hanno continuato a ipotizzare che Cellebrite abbia aiutato, citando un contratto di $ 218.000 che la società ha stipulato con l’FBI lo stesso giorno dell’hack.
Non è mai stato confermato ufficialmente se i dati dell’iPhone 5c del terrorista fossero in alcun modo informativi o utili, ma visto che ci sono state poche parole sui dati, probabilmente non era utile. Il regista dell’FBI ha rivelato, tuttavia, che lo strumento era inutile per qualsiasi telefono più nuovo dell’iPhone 5C.
Ad aprile, fonti senza nome hanno citato che l’iPhone in questione non ha fornito Intel attuabili, tuttavia ha dato agli investigatori più approfondimenti sugli aggressori.
James Comey non si riposerebbe, tuttavia, dichiarando la “guerra di crittografia tutt’altro che finita.”
Nel dicembre di quell’anno, la U.S. Il gruppo di lavoro di crittografia del Comitato giudiziario della Camera ha pubblicato un rapporto. Ha dichiarato: “Qualsiasi misura che indebolisce la crittografia funziona contro l’interesse nazionale.”Questo apparentemente, finalmente, ha messo a letto il dibattito sulla crittografia.
Sutherland Springs 2017 (iPhone SE)
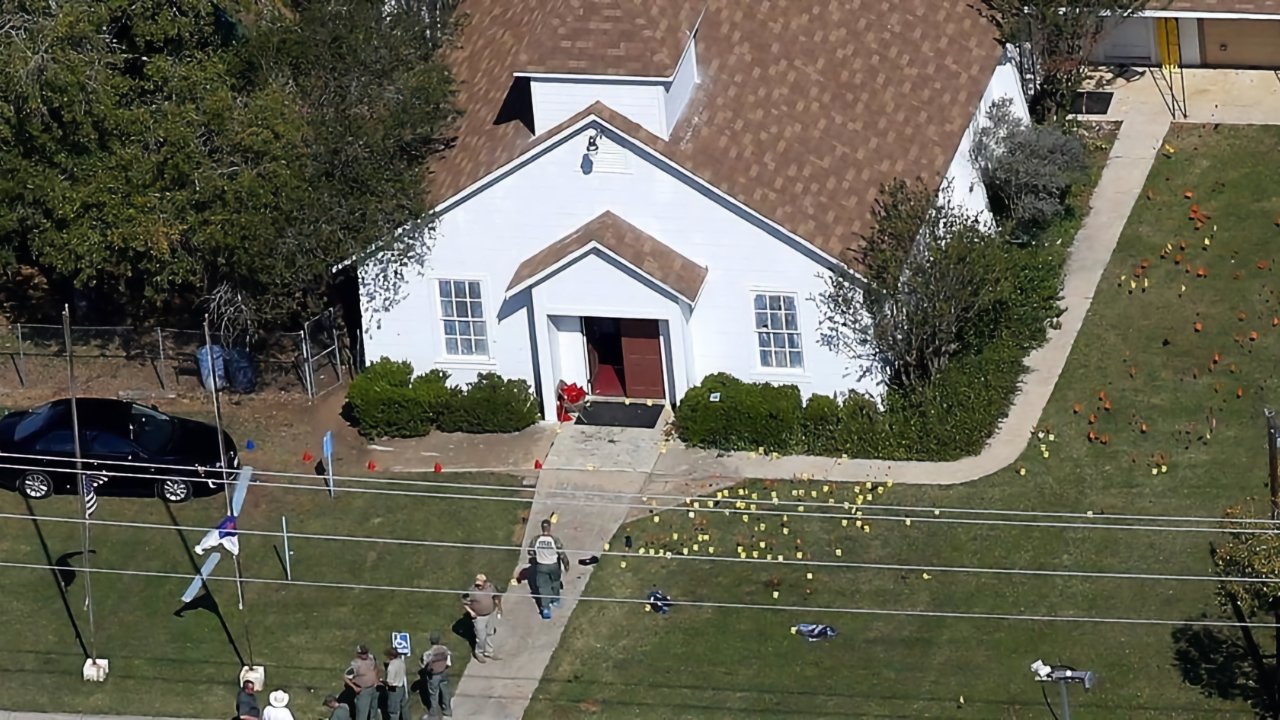
Le riprese di Sutherland Springs del 2017 hanno coinvolto un iPhone SE crittografato
Una nuova amministrazione e un nuovo direttore dell’FBI hanno portato nuove sfide al dibattito sulla crittografia, che aveva quasi un anno di tranquillità prima di essere riacceso. Solo poche settimane prima delle riprese di Sutherland Springs, il nuovo regista dell’FBI Christopher Wray ha chiarito la sua posizione.
“Per dirla in modo lieve, questo è un grosso, enorme problema”, ha detto Wray. “Influisce sulle indagini su tutta la linea: narcotici, tratta di esseri umani, antiterrorismo, controinteristica, bande, criminalità organizzata, sfruttamento dei minori.”
Il 5 novembre 2017, un’altra tragedia ha sradicato l’America mentre il tiratore Devin Kelley ha ucciso 26 persone in una chiesa di Sutherland Springs Texas. L’FBI si mosse rapidamente e commise praticamente gli stessi errori di San Bernardino.
Secondo quanto riferito, l’FBI ha rifiutato di chiedere aiuto, ha portato il telefono dal sito a una remota struttura dell’FBI, non ha chiesto informazioni a Apple o eseguire la procedura di backup iCloud definita da Apple in precedenza. Sono passate 48 ore e la finestra critica per l’aiuto diretto da Apple chiuso.
Il 9 novembre, il Texas Rangers ha ottenuto warrant per file archiviati nell’iPhone SE dello sparatutto e li ha serviti ad Apple.
Per qualsiasi motivo, nemmeno una voce è apparsa su ciò che è accaduto dopo questo caso. La speculazione può presumere che Apple abbia consegnato quali dati avevano, come al solito, e ha detto loro che lo sblocco del telefono era impossibile.
Dato che era un iPhone più vecchio anche allora, l’FBI probabilmente era in grado di procurarsi un modo per entrare ed evitare un altro dibattito pubblico. Nuove prove trovate nell’aprile 2021 suggeriscono che l’FBI ha utilizzato una società di hacking in Australia per accedere all’iPhone.
2018
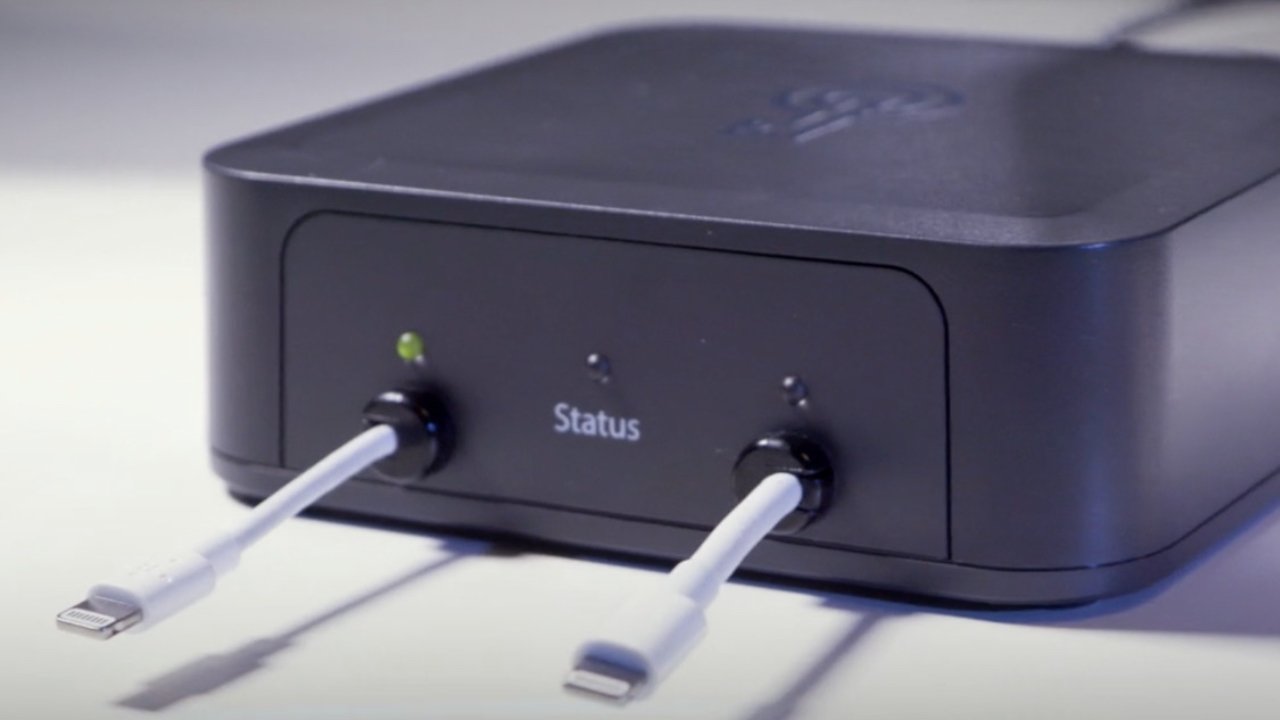
I dispositivi come quelli venduti da Graykey possono rompere i passcode corti in ore
Al di fuori di, o forse a causa del caso Sutherland Springs; Apple ha iniziato a educare le forze dell’ordine e l’FBI su come accedere ai dati da iPhone, Mac e iCloud. Questa non era una lezione sull’hacking nei dispositivi, ma un corso base di comprensione di come richiedere i dati, gestirli dopo averli ricevendo e come gestire al meglio i dispositivi.
Apple non ha fatto con la sua lotta, tuttavia, con ogni nuovo aggiornamento a iOS e macOS, Apple ha raddoppiato i protocolli di sicurezza e crittografia. Il direttore dell’FBI e l’esaminatore forense hanno entrambi dichiarato un’angoscia simile verso la società in una conferenza sulla sicurezza informatica nel gennaio 2018.
Hanno chiamato “jerks” di Apple e li hanno confrontati con “geni malvagi” che stavano contrastando i bravi ragazzi ad ogni turno.
Mentre i “bravi ragazzi” continuavano a spingere per la legislazione per indebolire la crittografia, altre società stavano spingendo per nuovi strumenti che sfruttavano gli exploit noti. Una di queste società era Graykey, che diceva che aveva uno strumento che poteva rompere un passcode a sei cifre in 11 ore.
Aziende come Graykey e Cellebrite tendono a vendere i loro hack per un sacco di soldi, quindi i consumatori regolari non hanno mai avuto bisogno di temerli molto. Una scatola Graykey veniva venduta per $ 15.000 a $ 30.000 di solito e gli hack Cellebrite erano ancora più costosi.
Ciò che si complica di più è che una volta che Apple può riparare un exploit utilizzato da questi strumenti, lo fanno e spingere la patch in poche settimane a quasi tutti gli utenti di Apple sul mercato.
Pensacola 2019 (iPhone 5 e 7 Plus) a 2020
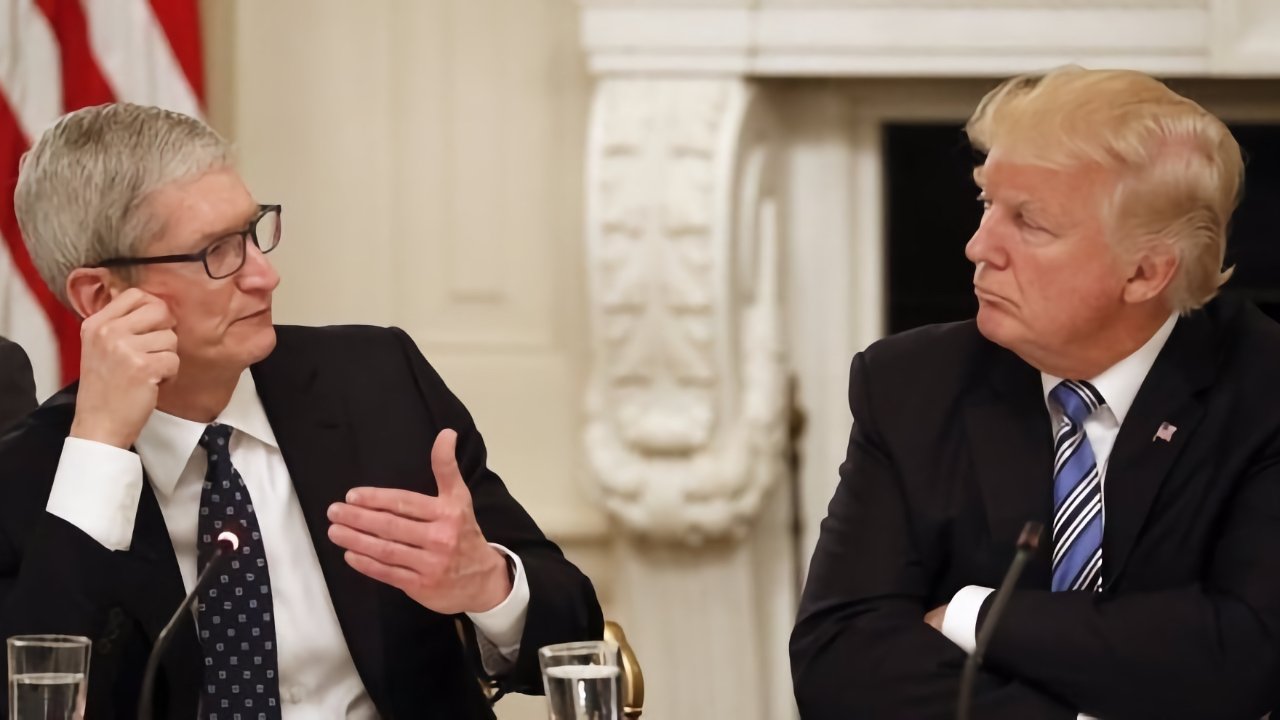
Il presidente Trump ha chiesto al CEO di Apple Tim Cook di sbloccare l’iPhone dello sparatutto Pensacola
Un uomo armato ha ucciso tre persone a Pensacola, in Florida, mentre era in possesso di due iPhone. Il tiratore, Mohammed Saeed Alshamrani, ha sparato un proiettile in uno dei dispositivi prima di essere ucciso se stesso.
Apple ha consegnato tutti i dati che avevano associato ai dispositivi, ma l’FBI è diventato persistente, chiedendo di nuovo a Apple di sbloccare gli iPhones.
Il procuratore generale degli Stati Uniti William Barr ha fatto una richiesta pubblica ad Apple, affermando che non hanno ancora fornito “assistenza sostanziale” alle forze dell’ordine. Il DOJ era determinato a entrare negli iPhone, sostenendo che potevano determinare se il tiratore avesse cospiratori.
Barr era stato vocale all’inizio dell’anno sull’argomento, dicendo che ci deve essere un modo per creare backdoors senza indebolire la crittografia.
Apple ha fornito una dichiarazione ufficiale in risposta al procuratore generale.
“Rifiutiamo la caratterizzazione che Apple non ha fornito assistenza sostanziale nell’indagine di Pensacola”, ha affermato Apple nella dichiarazione. “Le nostre risposte alle loro numerose richieste da quando l’attacco sono state tempestive, e sono in corso.”
“Abbiamo risposto a ciascuna richiesta prontamente, spesso entro poche ore, condividendo informazioni con gli uffici dell’FBI a Jacksonville, Pensacola e New York”, ha affermato la dichiarazione. “In ogni caso, abbiamo risposto con tutte le informazioni che avevamo.”
“Abbiamo sempre sostenuto che non esiste una backdoor solo per i bravi ragazzi”, ha concluso Apple. “Backdoors può anche essere sfruttato da coloro che minacciano la nostra sicurezza nazionale e la sicurezza dei dati dei clienti.”
La lettera ha ribadito molti degli stessi argomenti che Apple e Tim Cook avevano dichiarato per anni. Il presidente ha persino intervenuto con un tweet, dicendo a Apple di “salire fino al piatto” e sbloccare gli iPhone.
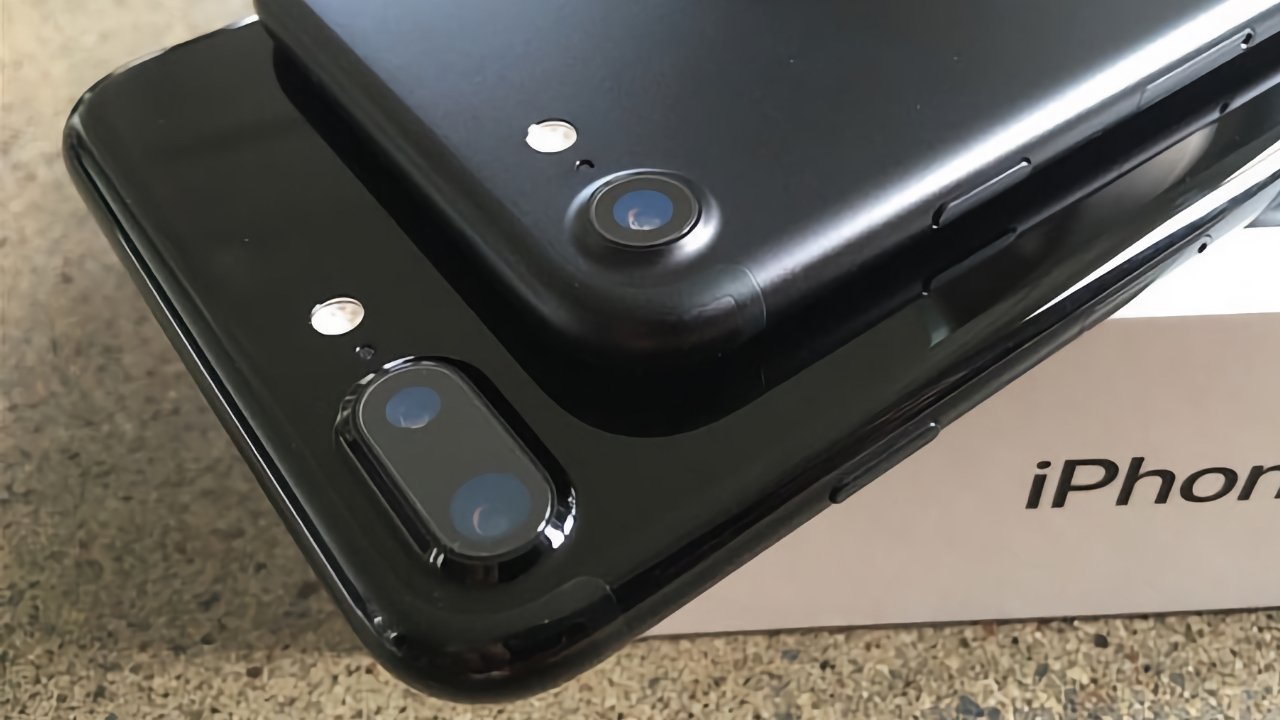
Lo sparatutto Pensacola aveva un iPhone 5 e iPhone 7 Plus
Un aggiornamento al caso Pensacola è arrivato il 5 febbraio in cui l’FBI ha dichiarato di non poter ancora accedere ai dati sul telefono. Il telefono ha finito di essere ricostruito dopo essere stato colpito dall’autore, che potrebbe avere qualcosa a che fare con i dati che non erano accessibili.
A maggio, lo sparatutto Pensacola è stato legato ad al Qaeda usando i dati estratti da uno degli iPhone. Mentre il tiratore era in contatto con il gruppo terroristico, non c’erano prove che l’attacco fosse un ordine.
L’FBI ha ottenuto l’accesso a questi dati con “nessun aiuto da Apple”, il che significa che è stata utilizzata una risorsa di terze parti. L’FBI non ha rivelato a quale iPhone era accessibile, ma un commento del segretario alla difesa William Barr ci ha detto che entrambi i telefoni erano effettivamente sbloccati.
Apple ha seguito i commenti di Barr affermando che il Dipartimento di Giustizia ha fatto “false affermazioni” che circondavano l’aiuto di Apple nelle indagini.
Molto più tardi, nell’ottobre del 2020, il Dipartimento di Giustizia e le nazioni di “Five Eyes” hanno pubblicato un documento che faceva una richiesta ufficiale per l’accesso al backdoor di crittografia. Il documento afferma che gli interessati preferirebbero compromettere la privacy e la sicurezza per l’accesso a dati crittografati per il bene della sicurezza di tali cittadini.
Alla fine del 2020, è stato scoperto che le scuole pubbliche avevano acquistato strumenti forensi da aziende straniere come Cellebrite per hackerare i dispositivi per studenti e docenti. Questa invasione senza precedenti della privacy dei cittadini non è protetta dai diritti del quarto emendamento a causa di come sono istituite le leggi sulla privacy degli studenti.
NSO Group e Pegasus Hacks nel 2021
Pegasus è stato usato per spiare giornalisti e attivisti
Uno strumento di hacking soprannominato “Pegasus” ha fatto la notizia più volte nel corso degli anni per violazione degli iPhone utilizzando un set di strumenti sofisticato per installare strumenti di sorveglianza. Generalmente, è inteso che il jailbreak di exploit un iPhone installa strumenti di malware per consentire l’accesso remoto al dispositivo senza che il proprietario lo realizzi.
Il gruppo NSO è la società che crea e vende software di hacking ai governi per l’uso “contro i criminali.”Pegasus è uno di quegli strumenti ed è stato scoperto negli smartphone appartenenti ai giornalisti che riferiscono sui governi autoritari a metà del 201021.
Una perdita di dati del gruppo NSO ha esposto un elenco di oltre 50.000 numeri di telefono collegati a persone di interesse per l’azienda. Più di 180 numeri di telefono appartenevano a giornalisti collegati CNN, New York Times, eccetera. Un’indagine sui telefoni appartenenti a 67 giornalisti nell’elenco ha scoperto il software di sorveglianza su 37 dispositivi.
Il gruppo NSO nega le accuse di aver lavorato con i governi autoritari a spiare i giornalisti e altre entità non criminali. Chiamava le accuse “lontano dalla realtà.”
Apple ha citato in giudizio il gruppo NSO nel novembre 2021 per rendere la società responsabile per la sorveglianza degli utenti Apple. Il deposito cerca anche un’ingiunzione contro il gruppo NSO dall’uso di qualsiasi Apple Technologies.
Questi hack sono costosi e richiedono condizioni specifiche da soddisfare prima che possano essere eseguite. I consumatori medi non devono preoccuparsi di essere esposti a pegasus o altri strumenti di hacking poiché il livello di raffinatezza e spese generalmente limita questi exploit agli interessi nazionali.
Dove si trova la crittografia
Il CEO di Apple Tim Cook continua a combattere con i governi mondiali per la crittografia di livello consumer
Il dibattito è tutt’altro che finito. La legislazione minaccia di combattere la crittografia a livello di consumo in molti paesi, come in Australia. Dare una chiave per “i bravi ragazzi” significherebbe un’eventuale perdita di tale chiave anche per i cattivi. Allora tutta la sicurezza di Apple sarebbe resa quasi inutile.
Una violazione degli strumenti di hacking della CIA nel 2017 ha reso questa realtà troppo chiara. Il governo promette di proteggere le backdoor fornite da Apple anche se gli strumenti di hacking della CIA più secret vengono rubati.
Secondo un rapporto del gennaio 2020, Apple potrebbe aver pianificato di crittografare i dati di backup iCloud end-to-end, ma ha deciso di non basarsi sulle richieste dell’FBI. Apple ha già affermato pubblicamente in precedenza, che la crittografia dei backup potrebbe complicare eccessivamente la sicurezza per gli utenti e ha aggiunto che un utente che perde la propria chiave segreta perderebbe l’accesso a tutti i loro dati.
Fino a quando Apple non riesce a trovare un modo per impedire agli utenti di perdere tutto da un errore sciocco, è improbabile che i backup iCloud vengano crittografati end-to-end.
Per oltre 1.5 miliardi di utenti di dispositivi Apple là fuori, le cose stanno ancora cercando. La sicurezza del dispositivo è più forte che mai, e tutto tranne l’inhacker più abile o rivestito in denaro può violare quella sicurezza; anche allora in condizioni molto specifiche.
Strumenti di hacking e buchi di sicurezza che compaiono di volta in volta, ma il livello di raffinatezza e accesso al dispositivo locale richiesto impedisce agli utenti medi di essere interessati. Generalmente, la maggior parte delle persone con un forte passcode e una biometria non dovranno mai preoccuparsi che la crittografia del proprio dispositivo venga violato.
Come proteggerti con la crittografia
I prodotti Apple sono protetti dall’hardware e dalla sicurezza del software leader del settore, ma alcuni potrebbero ritenerlo che non sia sufficiente. È sano rimanere cauti e sapere cosa puoi fare per proteggere ulteriormente i tuoi dati.
Modalità SOS di emergenza
Innanzitutto, conosci le modalità di emergenza e riavvia le scorciatoie sul dispositivo. Se si tiene il pulsante Volume UP e Pulsante di accensione contemporaneamente per cinque secondi, innesca un blocco di emergenza.
Ciò impedisce al tuo iPhone o iPad di sbloccare con biometria e ti dà la possibilità di chiudere il telefono o chiamare il 911. Se si spegne il telefono, tornerà prima di sbloccare prima per fornire la massima protezione dei dati.
Questa modalità è utile per quel momento in cui potresti dover consegnare il tuo iPhone a un insegnante di scuola o a un investigatore e senti la necessità di proteggere i tuoi dati. Questo aiuta anche con gli agenti di polizia che non possono chiedere una password ma a volte possono richiedere legalmente gli sblocchi biometrici.
Usa un passcode alfanumerico
Molti strumenti forensi si affidano all’ipotesi passcodi sul dispositivo usando algoritmi. Più a lungo la tua password, più è difficile crack.
Aggiungendo un paio di lettere e un personaggio speciale aumenterai il tempo necessario per indovinare il passcode da ore a centinaia di anni. Dovrai comunque ricordare anche la password.
Cancella tutti i dati dopo 10 passcodi non riusciti
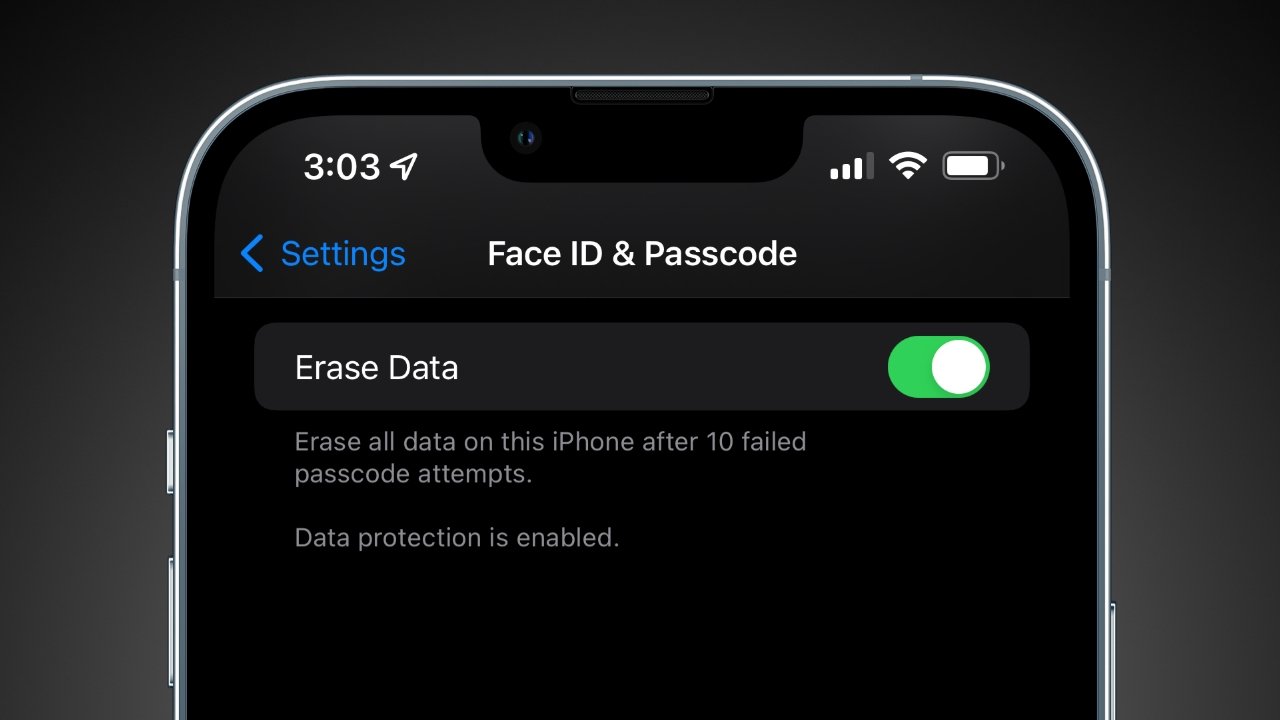
Proteggi il tuo dispositivo forzando un ripristino di fabbrica dopo 10 tentativi di passcode non riusciti
Gli utenti dovrebbero anche essere a conoscenza di un’impostazione che ripristina l’iPhone alle impostazioni di fabbrica dopo 10 tentativi di passcode non riusciti. Dopo alcuni tentativi falliti, verrai bloccato da un timer che si allontana sempre fino a quando non aspetti trenta minuti tra i tentativi di passcode. Nessun uso normale per iPhone farà accidentalmente cancellare tutti i dati del dispositivo.
Backup locali
Se vuoi andare al livello più estremo di protezione dei dati, considera la rimozione di dati sensibili da iCloud. Puoi eseguire un backup iCloud locale collegando il tuo iPhone al tuo Mac.
In questo modo consentirà un’opzione crittografata locale, che proteggerà il backup dietro una password che scegli. Dimentica la password e il backup viene perso per sempre.
Continua normalmente
Apple sta già facendo tutto il possibile per contrastare i cattivi attori dal violare i tuoi dati. Anche i dati iCloud sono sicuri e si accede solo quando viene presentato un mandato adeguato.
Usa il tuo iPhone come normale e vivi la tua vita. La probabilità che un utente medio di iPhone incontri uno strumento forense o criminale ricco che cerca ciò che è sul tuo iPhone non è snella per nessuno. La crittografia e la sicurezza fornite da Apple sono sufficienti per proteggere i tuoi dati e migliorerà solo con il tempo.
Come: crittografare il tuo iPhone
Se hai un iPhone 3GS o successivo, un iPod Touch 3 di generazione o successivo o qualsiasi iPad, è possibile proteggere il contenuto del dispositivo utilizzando la crittografia . Ciò significa che se qualcuno riceve un accesso fisico al tuo dispositivo, avrà anche bisogno del tuo passcode per decrittografare ciò che viene archiviato su di esso, inclusi contatti, messaggi istantanei o testi, registri delle chiamate e e -mail.
In effetti, la maggior parte dei dispositivi Apple moderni crittografa  il loro contenuto per impostazione predefinita, con vari livelli di protezione. Ma per proteggere da qualcuno che ottiene i tuoi dati Rubando fisicamente il tuo dispositivo, è necessario legare quella crittografia a una passphrase o codice che solo tu conosci. Vedi sotto per le istruzioni su come farlo.
Sui dispositivi che eseguono iOS 4 – IOS 7:
- Apri le impostazioni generali e scegli passcode (o iTouch & passcode).
- Segui le istruzioni per creare un passcode.
Sul dispositivo con iOS 8-IOS 11
- Apri l’app Impostazioni
- Tocca Touch ID e Passcode
- Segui le istruzioni per creare un passcode.
Se il tuo dispositivo esegue iOS 8, disabilita il semplice passcode per creare un codice più lungo di 4 cifre. Con il rilascio di iOS 9, Apple è stato inadempiente in un passcode a 6 cifre.
Se scegli un passcode che è tutto-numerico, otterrai una tastiera numerica quando è necessario sbloccare il telefono, il che potrebbe essere più facile che digitare un set di lettere e simboli su una piccola tastiera virtuale. Tuttavia, suggeriamo di scegliere un passcode alfanumerico e più lungo di 6 caratteri perché è semplicemente più difficile da rompersi, anche se l’hardware di Apple è progettato per rallentare gli strumenti di cracking della password.
Per personalizzare il passcode, selezionare “Opzioni passcode” e “Codice alfanumerico personalizzato.”Se si desidera personalizzare un passcode esistente, seleziona “Cambia passcode” poi “Opzioni passcode.” Dovresti anche impostare il “Richiedere passcode” opzione a “Subito,” in modo che il tuo dispositivo non sia sbloccato quando non lo usi.
Dopo aver impostato un passcode, scorrere verso il basso verso il basso della pagina delle impostazioni del passcode. Dovresti vedere un messaggio che dice “La protezione dei dati è abilitata.” Ciò significa che la crittografia del dispositivo è ora legata al passcode e che la maggior parte dei dati sul telefono avrà bisogno di quel codice per sbloccarlo.
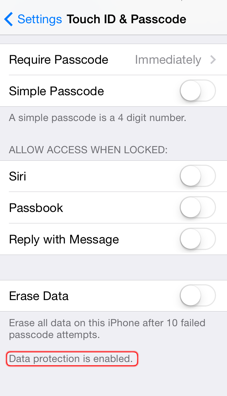
Ecco alcune altre funzionalità iOS che dovresti pensare a utilizzare se hai a che fare con dati privati: collegamento di ancoraggio
- iTunes ha un’opzione per eseguire il backup del dispositivo sul tuo computer. iTunes non crittografa i tuoi backup per impostazione predefinita. Se scegli il “Crittografia del backup” Opzione nella scheda Riepilogo del dispositivo in iTunes, iTunes eseguirà il backup di più informazioni riservate (come password Wi-Fi e password e-mail), ma crittograferà tutto prima di salvarlo sul tuo computer. Assicurati di mantenere la password che usi qui in sicurezza: il ripristino dai backup è un evento raro, ma extra doloroso se non riesci a ricordare la password per sbloccare il backup in caso di emergenza.
- Se torni all’icloud di Apple, dovresti usare una lunga passphrase per proteggere i dati e mantenere quella passphrase sicura. Mentre Apple crittografa la maggior parte dei dati nei suoi backup, potrebbe essere possibile per l’azienda ottenere l’accesso ai fini delle forze dell’ordine poiché Apple controlla anche le chiavi utilizzate per la crittografia iCloud.
- Se attivi la protezione dei dati come descritto sopra, sarai anche in grado di eliminare i dati sul tuo dispositivo in modo sicuro e rapido. Nelle impostazioni del touch ID e Passcode, è possibile impostare il dispositivo per cancellare tutti i suoi dati dopo 10 tentativi di passcode non riusciti. Se lo fai, assicurati che il tuo telefono sia eseguito il backup nel caso in cui qualcuno entri in modo appositivo nel passcode.
- Secondo Apple’S Old Law Enforcement Guide, “Apple può estrarre alcune categorie di dati attivi dai dispositivi iOS bloccati passcode. In particolare, l’utente ha generato file attivi su un dispositivo iOS contenuto in Apple’S APP Native e per le quali i dati non sono crittografati utilizzando il passcode (“file attivi generati dall’utente”), può essere estratto e fornito alle forze dell’ordine sui media esterni. Apple può eseguire questo processo di estrazione dei dati su dispositivi iOS con iOS 4 o versioni più recenti di iOS. Si prega di notare che le uniche categorie di file attivi generati dall’utente che possono essere forniti alle forze dell’ordine, ai sensi di un mandato di ricerca valido, sono: SMS, foto, video, contatti, registrazione audio e cronologia delle chiamate. Apple non può fornire: e-mail, voci del calendario o dati di app di terze parti.”
Le informazioni di cui sopra si applicano solo ai dispositivi iOS che eseguono le versioni di iOS prima di 8.0.
- Ora, Apple lo afferma “Per tutti i dispositivi che eseguono iOS 8.0 e versioni successive, Apple non è in grado di eseguire un’estrazione dei dati dei dispositivi iOS poiché i dati in genere ricercati dalle forze dell’ordine sono crittografati e Apple non possiede la chiave di crittografia .”
Ricorda: mentre Apple non sarà in grado di estrarre i dati direttamente su un telefono, se il dispositivo è impostato per sincronizzare con iCloud o il backup a un computer, molti degli stessi dati saranno effettivamente accessibili alle forze dell’ordine. Nella maggior parte dei casi, la crittografia di iOS è efficace solo quando un dispositivo è stato completamente spezzato (o appena riportato, senza essere sbloccato). Alcuni aggressori potrebbero essere in grado di prendere dati preziosi dalla memoria del tuo dispositivo quando è acceso. (Potrebbero anche essere in grado di prendere i dati quando sono stati appena spenti). Tienilo a mente e, se possibile, cerca di assicurarti che il tuo dispositivo sia spento (o riavviati e non sbloccato) se si ritiene che sia probabile che venga sequestrato o rubato. Al momento della pubblicazione di questa guida, alcune società hanno affermato di essere in grado di rompere i passcodi di iPhone per le forze dell’ordine, ma i dettagli che circondano queste affermazioni non sono chiari.
- Se sei preoccupato che il tuo dispositivo venga perso o rubato, puoi anche impostare il tuo dispositivo Apple in modo che possa essere cancellato in remoto, usando il “Trova il mio iPhone” caratteristica. Si noti che ciò consentirà a Apple di richiedere a distanza la posizione del dispositivo in qualsiasi momento. Dovresti bilanciare il vantaggio di eliminare i dati se perdi il controllo del tuo dispositivo, con il rischio di rivelare la propria posizione. (I telefoni cellulari trasmettono queste informazioni alle compagnie telefoniche come ovviamente; dispositivi Wi-Fi come iPads e iPod Touch non lo fanno.)