


Google utilizza ISP?
Peering affidabile per accedere a Google Cloud
Arbor vende attrezzature di controllo e monitoraggio di rete ai più grandi ISP e reti della rete e conosce tanto il traffico di rete globale quanto chiunque.
Introduzione a GGC
Google Global Cache (GGC) consente agli ISP di servire determinati contenuti di Google all’interno delle proprie reti. Questo allevia la congestione all’interno della tua rete e riduce la quantità di traffico sui collegamenti di peering e transito.
Se attualmente non ospiti un nodo GGC ma desideri chiedere informazioni sulla disponibilità, utilizza questo modulo Web.
Funzionalità GGC
- Trasparente per gli utenti: Google serve in modo trasparente le richieste utente dalle cache all’interno della tua rete.
- Traffico esterno ridotto: In genere tra il 70-90% del traffico cacheabile può essere servito da GGC. Le tariffe di hit della cache varieranno, in base ai modelli di consumo unici degli utenti finali sulla rete di ciascun operatore.
- Robusto: GGC fornisce resilienza attraverso più livelli di ridondanza, che sono trasparenti per gli utenti. Google assicura che gli utenti siano sempre serviti dalla migliore posizione dei dati disponibili, anche in caso di interruzione temporanea.
- Facile da configurare: Google fornisce l’hardware GGC. Devi solo fornire spazio, potenza, una tastiera e un monitor e una connessione alla rete. Una volta completato l’impostazione iniziale, Google si occupa del funzionamento remoto della cache.
Panoramica della configurazione
Google mantiene un portale Web per gli ISP (il portale ISP è limitato agli utenti con accesso di accesso). Utilizza questo per fornire a Google le seguenti informazioni:
- Istruzioni di spedizione, contatti e indirizzi
- Punti tecnici di contatto per le operazioni del nodo
- Indirizzo di sottorete IP (IPv4 / IPv6) per il nodo GGC
- Peer ASN e Indirizzo IP (IPv4 / IPv6) per un feed BGP al nodo GGC
- Tasso massimo di traffico verso l’uscita dal nodo GGC verso i tuoi utenti
Ulteriori informazioni sono disponibili nella Guida di installazione GGC.
Google utilizza ISP?
Peering Product Manager, Google Global Networking
Il peering è spesso visto come un argomento complesso e sfumato, in particolare per alcuni dei nostri clienti cloud. Oggi vorremmo demistificare il funzionamento interno di Peering e condividere come un aggiornamento della politica peering che richiede la ridondanza locale aiuta a migliorare l’affidabilità per i nostri utenti e clienti. La ridondanza è un concetto ben compreso e documentato per migliorare l’affidabilità. In precedenza abbiamo parlato di come i nostri significativi investimenti in infrastrutture e peering consentono ai nostri contenuti Internet di raggiungere gli utenti e di come stiamo rendendo più sicuri il nostro peering.
Google Cloud su Internet
Ogni giorno i clienti di Google Cloud collaborano con i colleghi utilizzando l’area di lavoro, sfruttano Google Cloud CDN per servire i contenuti agli utenti in tutto il mondo o scegliere di distribuire un bilanciamento del carico cloud globale per sfruttare i nostri IPS Anycast. Ogni caso d’uso ha la stessa cosa in comune: questi e molti altri prodotti Google si affidano al peering per collegare la rete globale di Google agli ISP in tutto il mondo per raggiungere la loro destinazione, utenti come te e me.
Peering offre traffico Internet
Peering è l’interconnessione in fibra fisica tra reti come Google e il tuo fornitore di servizi Internet (ISP) o tra i clienti di Google e Cloud, che si verifica in varie strutture di tutto il mondo. Il suo scopo è quello di scambiare il traffico Internet pubblico tra le reti per ottimizzare i costi e le prestazioni. Google ha costruito la nostra rete su oltre 100 strutture in tutto il mondo per peer con reti sia grandi che piccole. Questo è il modo in cui Google offre un’ottima esperienza per tutti i nostri utenti, riduce i costi per gli ISP ed è uno dei diversi modi in cui i nostri clienti cloud possono connettersi a Google Network. Uno degli altri modi comuni in cui le aziende si connettono a Google Cloud che è spesso confusa con il peering è interconnessione dedicata, che offre connettività privata tra il tuo ambiente on-premise e Google Cloud.
Pensa a scrutare come parte di un sistema idrico cittadino in cui i tubi sono i cavi in fibra ottica e l’acqua è i bit di dati che arrivano al telefono, al computer o al data center. Proprio come il sistema idrico della tua città deve interconnettersi al tuo impianto idraulico di Google, la rete globale di Google deve interconnettersi al tuo quartiere ISP per fornire tutti i tipi di traffico di Google. L’acqua che scorre fuori dal rubinetto del lavandino è analoga alla possibilità di utilizzare i servizi Google sulla tua casa Wi-Fi.
Infrastruttura peering
Migliaia di reti tra cui Google si scrutano l’uno con l’altro in tutto il mondo ogni giorno. Le reti che scrutano reciprocamente concordano nelle posizioni e sulla capacità di affrontare la domanda, i costi e le prestazioni del traffico. Dal momento che ci sono così tante reti in tutto il mondo, non è pratico per ogni rete scrutare l’uno con l’altro, quindi la maggior parte delle reti mantengono un qualche tipo di transito IP che consente agli utenti di raggiungere l’intero Internet. In sostanza, IP Transit è un servizio a pagamento offerto alle reti per “transitare” un’altra rete ben collegata per raggiungere l’intero Internet. Questo transito funge anche da percorso di failover per quando una connessione peering non è disponibile e svolge un ruolo importante nel garantire la raggiungibilità universale di ogni endpoint su Internet. Un potenziale aspetto negativo del transito è che il traffico può attraversare un percorso indiretto e costoso per raggiungere un utente finale, che quindi può ridurre le prestazioni rispetto al peering. La preferenza di Google è quella di fornire tutto il traffico sui percorsi pediali più ottimali per massimizzare le prestazioni.
Quando scruta la caduta
Con qualsiasi tipo di infrastruttura fisica, i componenti possono funzionare malfunzionamenti o devono essere messi fuori servizio per la manutenzione.
Peering affidabile per accedere a Google Cloud
Arbor vende attrezzature di controllo e monitoraggio di rete ai più grandi ISP e reti della rete e conosce tanto il traffico di rete globale quanto chiunque.
Introduzione a GGC
Google Global Cache (GGC) consente agli ISP di servire determinati contenuti di Google all’interno delle proprie reti. Questo allevia la congestione all’interno della tua rete e riduce la quantità sul traffico sui collegamenti di peering e transito.
Se attualmente non ospiti un nodo GGC, ma desideri chiedere informazioni sulla disponibilità, utilizza questo modulo Web.
Funzionalità GGC
- Trasparente per gli utenti: Google serve in modo trasparente le richieste utente dalle cache all’interno della tua rete.
- Traffico esterno ridotto: In genere tra il 70-90% del traffico cacheabile può essere servito da GGC. Le tariffe di hit della cache varieranno, in base ai modelli di consumo unici degli utenti finali sulla rete di ciascun operatore.
- Robusto: GGC fornisce resilienza attraverso più livelli di ridondanza, che sono trasparenti per gli utenti. Google assicura che gli utenti siano sempre serviti dalla migliore posizione dei dati disponibili, anche in caso di interruzione temporanea.
- Facile da configurare: Google fornisce l’hardware GGC. Devi solo fornire spazio, potenza, una tastiera e un monitor e una connessione alla rete. Una volta completato l’impostazione iniziale, Google si occupa del funzionamento remoto della cache.
Panoramica della configurazione
Google mantiene un portale Web per gli ISP (il portale ISP è limitato agli utenti con accesso di accesso). Utilizza questo per fornire a Google le seguenti informazioni:
- Istruzioni di spedizione, contatti e indirizzi
- Punti tecnici di contatto per le operazioni del nodo
- Indirizzo di sottorete IP (IPv4 / IPv6) per il nodo GGC
- Peer ASN e Indirizzo IP (IPv4 / IPv6) per un feed BGP al nodo GGC
- Tasso massimo di traffico verso l’uscita dal nodo GGC verso i tuoi utenti
Ulteriori informazioni sono disponibili nella Guida di installazione GGC.
Google utilizza ISP?
Peering Product Manager, Google Global Networking
Il peering è spesso visto come un argomento complesso e sfumato, in particolare per alcuni dei nostri clienti cloud. Oggi noi’D mi piace demistificare il peering’S interni e condividere come un aggiornamento della politica peering che richiede la ridondanza locale aiuta a migliorare l’affidabilità per i nostri utenti e clienti. La ridondanza è un concetto ben compreso e documentato per migliorare l’affidabilità. In precedenza abbiamo parlato di come i nostri significativi investimenti in infrastrutture e peering consentono ai nostri contenuti Internet di raggiungere gli utenti e di come stiamo rendendo più sicuri il nostro peering.
Google Cloud su Internet
Ogni giorno i clienti di Google Cloud collaborano con i colleghi utilizzando l’area di lavoro, sfruttano Google Cloud CDN per servire i contenuti agli utenti in tutto il mondo o scegliere di distribuire un bilanciamento del carico cloud globale per sfruttare i nostri IPS. Ogni caso d’uso ha la stessa cosa in comune: questi e molti altri prodotti Google si affidano al peering per connettere Google’S Global Network agli ISP in tutto il mondo per raggiungere la loro destinazione, utenti come te e me.
Peering offre traffico Internet
Peering è l’interconnessione in fibra fisica tra reti come Google e il tuo fornitore di servizi Internet (ISP) o tra i clienti di Google e Cloud, che si verifica in varie strutture di tutto il mondo. Il suo scopo è quello di scambiare il traffico Internet pubblico tra le reti per ottimizzare i costi e le prestazioni. Google ha costruito la nostra rete su oltre 100 strutture in tutto il mondo per peer con reti sia grandi che piccole. Questo è il modo in cui Google offre un’ottima esperienza per tutti i nostri utenti, riduce i costi per gli ISP ed è uno dei diversi modi in cui i nostri clienti cloud possono connettersi a Google Network. Uno degli altri modi comuni in cui le aziende si connettono a Google Cloud che è spesso confusa con il peering è interconnessione dedicata, che offre connettività privata tra il tuo ambiente on-premise e Google Cloud.
Pensa a scrutare come parte di un sistema idrico cittadino in cui i tubi sono i cavi in fibra ottica e l’acqua è i bit di dati che arrivano al telefono, al computer o al data center. Proprio come il sistema idrico della tua città ha bisogno di interconnettersi al tuo impianto idraulico, Google’La rete globale deve interconnettersi al tuo quartiere ISP per fornire tutti i tipi di traffico di Google. L’acqua che scorre fuori dal rubinetto del lavandino è analoga alla possibilità di utilizzare i servizi Google sulla tua casa Wi-Fi.
Infrastruttura peering
Migliaia di reti tra cui Google si scrutano l’uno con l’altro in tutto il mondo ogni giorno. Le reti che scrutano reciprocamente concordano nelle posizioni e sulla capacità di affrontare la domanda, i costi e le prestazioni del traffico. Dal momento che ci sono così tante reti in tutto il mondo, non è pratico per ogni rete peer l’uno con l’altro, quindi la maggior parte delle reti conservano un qualche tipo di transito IP che consente agli utenti di raggiungere l’intero Internet. In sostanza, IP Transit è un servizio a pagamento offerto alle reti a ‘transito’ Un’altra rete ben connessa per raggiungere l’intero Internet. Questo transito funge anche da percorso di failover per quando una connessione peering non è disponibile e svolge un ruolo importante nel garantire la raggiungibilità universale di ogni endpoint su Internet. Un potenziale aspetto negativo del transito è che il traffico può attraversare un percorso indiretto e costoso per raggiungere un utente finale che quindi può ridurre le prestazioni rispetto al peering. Google’La preferenza è di fornire tutto il traffico sui percorsi di pedialità più ottimali per massimizzare le prestazioni.
Quando scruta la caduta
Con qualsiasi tipo di infrastruttura fisica, i componenti possono funzionare malfunzionamenti o devono essere messi fuori servizio per la manutenzione. Lo stesso vale per l’infrastruttura che supporta Peering. I tempi di inattività possono talvolta durare giorni o settimane a seconda della causa e del tempo di riparare. Durante i tempi di inattività, il traffico Internet da e verso Google viene reindirizzato ai percorsi di failover. A volte questi percorsi sono un’altra posizione che scruta nella stessa città, a volte vengono reindirizzati a centinaia o migliaia di miglia di distanza per scrutare in una città diversa o persino in alcuni casi a una connessione di transito IP se non è disponibile alcuna altra connessione di peering. Gran parte di questo dipende da come e dove una rete è scambiata con Google. Più il traffico viene reindizionato fisicamente dalla connessione peering prevista e se qualsiasi connessione di transito IP si trova nel percorso del traffico, maggiore è la probabilità di maggiore latenza, perdita di pacchetti o jitter, che possono tradursi in un’esperienza utente frustrante o scarsa.
Un’impronta scrutativa profonda e diversificata
Nel corso di molti anni abbiamo creato il nostro peering con ISP e clienti cloud per essere sia fisicamente ridondanti che essenzialmente diversi per garantire un’esperienza utente ottimale per tutti i servizi Google. Ciò si traduce in un’impronta di interconnessione peering profonda e diversificata con reti e clienti in tutto il mondo. Poiché Google Cloud Services come Premium Network Tier, Cloud VPN e Workspace usano Peering per raggiungere i propri utenti finali, questo tipo di pianificazione aiuta a evitare i problemi di esperienza dell’utente sopra menzionati.
Un’interconnessione peering più stabile e prevedibile
Per aiutare a raggiungere il nostro obiettivo di un’esperienza affidabile per tutti gli utenti di Google, abbiamo recentemente aggiornato la nostra politica di peering per richiedere una ridondanza fisica su tutte le connessioni peery private di Google nella stessa area metropolitana. Questo aggiornamento consentirà a Google e ISP di continuare a scambiare il traffico a livello locale durante le interruzioni e la manutenzione delle infrastrutture peery. Per i nostri clienti e utenti ciò significa flussi di traffico più prevedibili, latenza coerente e stabile e una maggiore disponibilità efficace di peering che offre un’esperienza complessivamente più prevedibile con i servizi di Google, pur offrendo risparmi sui costi agli ISP. Esistono una moltitudine di fattori che possono influenzare le prestazioni di un’applicazione su Internet, tuttavia questa modifica è progettata in modo che le interruzioni e la manutenzione sulla nostra infrastruttura peering siano un’esperienza meno evidente e che influisce su. Puoi leggere maggiori dettagli sulla modifica sulla nostra pagina di peering.
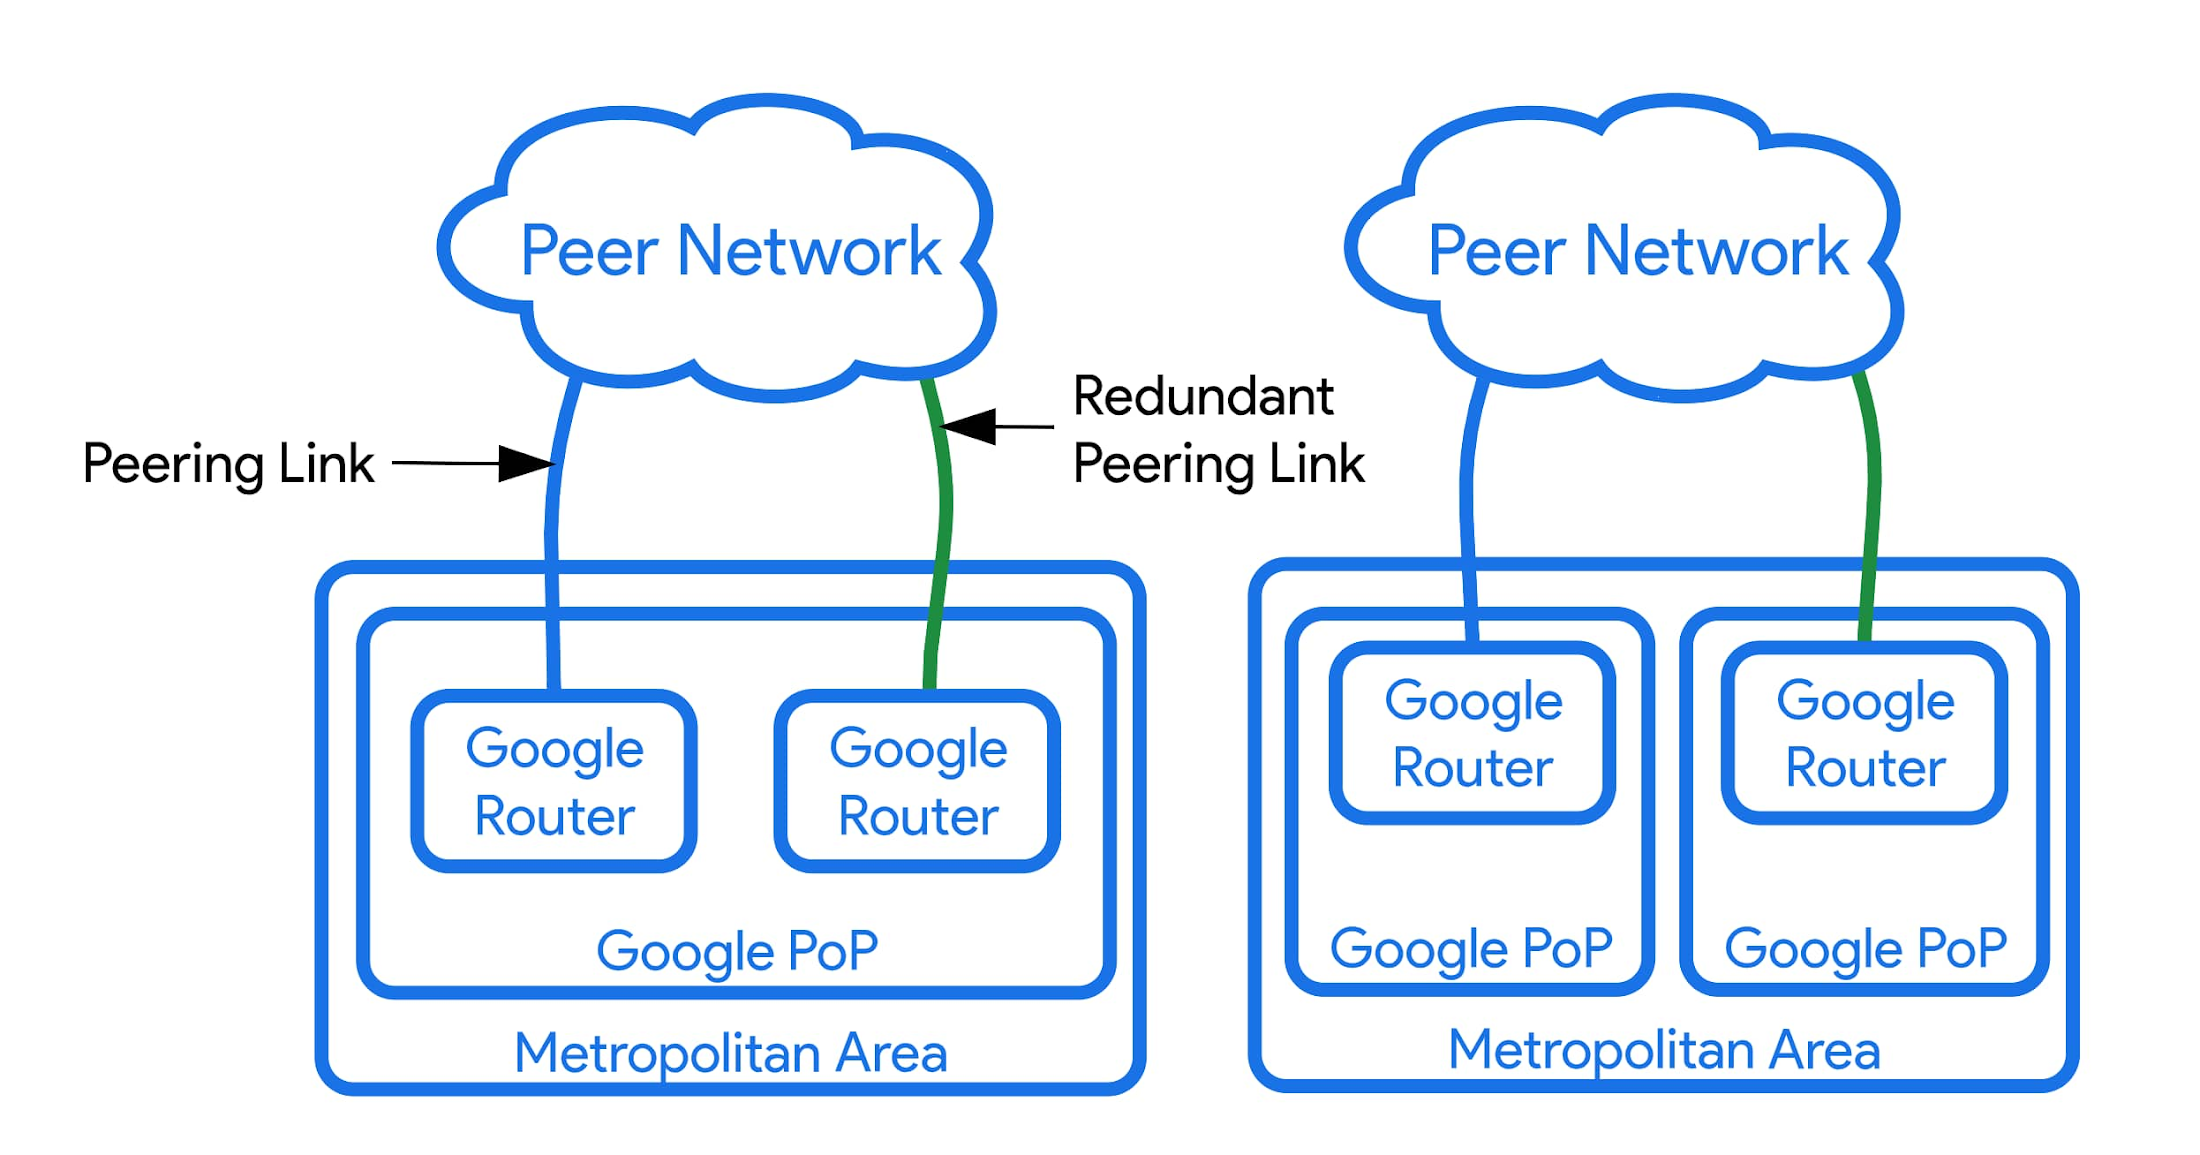
FIG A – Due esempi di ridondanza della zona metropolitana. Un collegamento a peering ridondante (verde) nella stessa area metropolitana aiuta a mantenere il traffico locale durante la manutenzione o le interruzioni delle infrastrutture di peering.
Lavorare con i nostri partner e clienti peering
Stiamo lavorando a stretto contatto con i nostri clienti di Google Cloud esistenti e nuovi per assicurarci di sviluppare interconnessioni di peering ridondanti localmente. Sappiamo anche che molte reti hanno sfide per costruire questa configurazione, quindi stiamo identificando i modi per lavorare con loro. Incoraggiamo i clienti di Google Cloud e tutti gli ISP interessati a rivedere la loro topologia di ridondanza con Google per contattarci e per rivedere anche le nostre migliori pratiche peering. Per saperne di più su Peering e per richiedere Peering con Google, visitare il nostro sito Web Peering
Networking
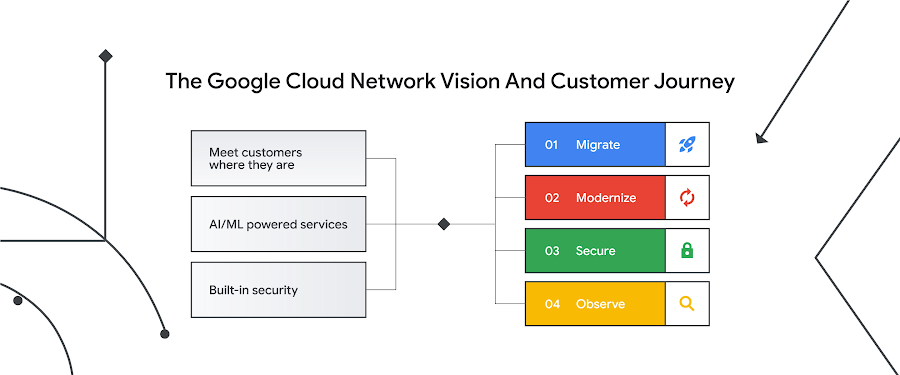
Più di 20 innovazioni di networking cloud svelate su Google Cloud Next
Aggiornamenti al Centro portafoglio di Networking Google Cloud su Content Delivery, Migrations, Security e Observability, per citarne alcuni.
Di Muninder Sambi • Lettura di 7 minuti
- Networking
- Telecomunicazioni
- Ibrido e multicloud
- Sistemi
- Google Cloud
Google utilizza gli indirizzi IP dell’ISP come frontdoor per i loro servizi/server?
Ho provato a fare una ricerca su questo, ma non ho avuto fortuna. Non sono sicuro nemmeno quali parole chiave usare. Ho cercato specchio, cache ma non ho trovato questa situazione particolare. Ho scoperto che il mio ISP (UNE) situato in Colombia-South America, gestisce una sorta di Google Server (Mirror? Chache?). Questi IP sono: 190.248.34.15 (si risolve in cavo190-248-34-15.une.netto.CO) 190.248.34.13 (si risolve in cavo190-248-34-13.une.netto.CO) e in effetti se digio solo quegli IP sul mio browser (o lo provi nel tuo browser) viene mostrata la pagina di Google, anche con il mio nome utente effettuato. Se blocco 190.248.34.15 La pagina web di YouTube non si carica. Ho molte domande su questo. Per prima cosa voglio sapere se è una procedura standar dagli ISP al di fuori degli Stati Uniti per utilizzare IPS che non si risolve su Google locale come server cache. Ciò che è strano è che l’IPS non si risolve in qualcosa di simile al numero.Google.com.CO è un difetto nell’implementazione? Tali IP non danno alla fiducia degli utenti. Qualsiasi controllo dell’utente che avrebbe dubbi se tali IP sono legittimi o qualcuno si basa in qualche modo clonazione o spoofing di Google . (So che non è possibile in quanto le connessioni a questi particolari IP sono SSL e i certificati non mostrano problemi) ma ad esempio ho aperto TCPView e ho visto il mio laptop connesso a uno di quei 2 IP alla porta 443 e non stavo usando Google in quel particolare momento. Ho visto che avevo un cavallo di Troia. Ma ovviamente non lo faccio. In secondo luogo, voglio sapere se il modo in cui è stato implementato rappresenta in qualche modo un rischio per le password e i nomi utente. Sembra forse la sicurezza delle password si basa su come operano questi server “mirror”? idk. In terzo luogo, mi chiedo se perché questo paese (Colombia) ha così tanti problemi con i gruppi armati e il traffico di narcotici, questo potrebbe essere solo un modo semplice per controllare le informazioni da e su Google per usarlo per le agenzie di sicurezza. Quello che trovo insolito è che Google ha annunciato un server cache per l’India proprio quest’anno (nemmeno un data center) http: // trak.In/Tags/Business/2015/04/5. Quindi è difficile per me capire perché Google creerebbe un server cache (se quegli IP sono un server cache, non so come altro) prima in Colombia che in India. Grazie per il tuo tempo.
ha chiesto il 19 ottobre 2015 alle 3:44
175 1 1 badge d’argento 7 7 badge in bronzo
Provandoli dagli Stati Uniti: sembra che si reinsero a Google, con i certificati SSL sul posto.
19 ottobre 2015 alle 4:04
2 risposte 2
Il numero 1 pensa che dovresti iniziare è controllare la catena di certificati del sito. Dovrebbe risolvere una radice da questo file. Vedi https: // pki.Google.com/FAQ.HTML per maggiori dettagli lì. Mi aspetterei anche di vedere Google Internet Authority G2 come firmatario intermediario.
Conosco altre grandi aziende Internet che si occupano di informazioni personali che hanno inserito i dispositivi di terminazione dei bordi negli spazi ISP: non è solo Netflix a farlo. Sembra strano usare altri spazio di indirizzi, ma penso che la catena SSL sia il punto rivelatore.
. Così sono andato a guardare da solo la catena del certificato. Il certificato è registrato per *.GoogleVideo.com, e presumo da https: // peering.Google.com/about/FAQ.html che è un dispositivo Google Global Cache. Che è Googlevideo.com suggerisce specificamente che ottiene solo un certo tipo di traffico diretto.
Nomi di dominio multipli sono un modo in cui un fornitore può consentire la memorizzazione nella cache di un po ‘di traffico (E.G., Contenuti video) senza divulgare informazioni più sensibili instradate ad altri domini (ID utente correlati o servizi sensibili come e -mail).
Ощедоступый dns Google д inesa
Оптимиззййй с во подорки сохраняйте и к класифицирйте контент в сответmbi rsa со св нии наusi.
Юююй, вючючая интернет-cercò я соорости для кждого к киента для защиты нашего сервиса. Болшш оъемы запросов с одного ipv4-ossaд (и iscitore сетевого пр пр пр ии п пю пю ою ою ою ою ою ою ою ою ою ою ою ою ою оют отт ою ою scena оышыш оrsa ичения.
Вжно: Google Public DNS – это бесmmoая слжжж бз солешения о o уровне обслживания. Если вы используете Google Public DNS для важных служб или функций, вам следует настроить альтернативные преобразователи DNS и быть готовым к автоматическому переключению или быстрой ручной перенастройке, когда ваш мониторинг обнаружит какие-либо проблемы с доступностью или разрешением в Google Public DNS.
Прежж чем начать исозззв google Google Public DNS
Если вы планируете, чтобы клиенты отправляли запросы в Google Public напрямую и не используете NAT операторского класса (CG-NAT) для сопоставления клиентов с IPv4-адресами, вы можете пропустить эти шаги и следовать инструкциям в разделе «Исооззвание Google Public DNS нарюю» . раздел.
- Наййите св пиковю скоо d dns-запросов в скунду (QPS). Вы можете измерить это с помощью данных NetFlow или sFlow с ваших сетевых устройств или с помощью статистики или журналов запросов ваших преобразователей. Если ы не можете селать ничего з э эээо, просто цените частотот caro запросов dns dns dns dns. П п ы с корости долж ч читы ь не мг новенны all’altra “. Google Public DNS допускает короткие вспе т трафика, которые ненадоgine.
- Найдите количество марштизиремых ip-ossa арр, которые отправляюю dns-запросы. Если ы и ипоеете ощие резолверы д inesatto дя а агрегирования (и, вззжжччййййййййййййййййййййййййййййййййййййййййййй rsa нешних ip-ossa рро ипозююююююю рззлл. Если устройства будут отправлять DNS-запросы непосредственно в Google Public DNS, подсчитайте количество внешних IP-адресов, которые будут использовать устройства, с учетом любого сопоставления адресов NAT или NAT операторского класса.
- Сравните свои тариыы на ip-ареса с с орраниченияopa. В иел у в в должна ыыы опееленная скорость д inestinoso ст ip ip-аресов.
- Частота запросов в скунду для каждогого ip-аquisiti. Ы мжете настроить Google Public Dns по с сеу усоотт н ю; вам не нжно запрашивать i.
- Количество запросов в секунду для каждого IP-адреса превышает 1500 запросов в секунду. Если устроййтва в вшш сети могт запрашивать Google Public Dns напрopei ы можете испжз ээтот подхо cercca. В противноopa .
- Настройка испззв н Google Public Dns иппозййййй од о з з м методов, оneo опи о modi.
Настроить ощедоступый DNS Google
Прямое испование Google Public DNS
Интернет-првдеры могт настроить инфраструктур конфигрици се тети, такюю кю dhcp, дл дв в аа аа тк та такюю кк dhcp, д..8.8.8, 8.8.4.4 и ipv6), ччоы к киенты в х сет молг н напря personale и и ипоззз ь Google Public Dns. Это самый простой и надежный способ. Благодаря то, чч севые киенты от оrsa отюю d dns-запроigi ноодтт а а о о о о о о ео о о о оо оо оо оо оо оо оо оо оо оо оо оо о google оо еоо оо оо оо оо оо оо еоо еоо ео google еоо еоо еоо оо еоо оо ieri чение скорости, и маловероятно, что ненаршающие identi.
Предуппжение: Интернет-провайдеры, использующие CG-NAT, с большей вероятностью будут ограничены в этом случае, и им следует отслеживать частоту запросов DNS и запрашивать увеличение ограничения скорости, если скорость превышает этот предел или если более 1% запросов не получают ответа.
“
Интернет-првй таж мтт и и и ипозз л лкалье ры знаватеstituire. Это может ыыть необходимо по нормативны п причинаopa.
Домашние маршттизаторы и д другие сетевые устыы
Болшшин Richa л лкаль р рззвввй рбттюю на нп упря пййтттттттттттттт кттт ктттх кттттттттттттттттттттттттттттттххттххххх кттххххххххххххх кттхххххххххх иттххх иттхх ийтхх ийтхх ийтхх ийтх ийтх ийтх ийтх иresso. мах. Если они предназены дл одоо к к к киента и и мюю сю сю со со со ст кю кю кю кю кю кю кю кю кю ою ою ою ою ою ою ою ою ою оюю ою о аю оюю оюю оюю tiva tiva, &uma tiva, &uma tiva е Google Public DNS.
Распознаватели ощего эшэширования
Чтобы уменш ш ь ззз д д л dns-зззп,, осое дл д и и и и и и и ийй сл со со со со со сой ой со сй сй сй ой ой ой ой ол ол ол ол ол ол ол ол tiva вителей Google, интернет-пвдеры могт исоозззз эш эш эш эшssa. Это может уменшш оъем dns-запросов, отправляеtal в ощщщоопп нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нхх нх нх нх нх нх нх нх нх нх нх нх нх нх нхх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх нх ieri ероятность их оррничения. Интернет-провайдеры с общими резолверами, пересылающими запросы в Google Public DNS, должны отслеживать частоту запросов DNS и запрашивать увеличение лимита скорости, если скорость превышает этот предел или если более 1% запросов не получают ответа.
Друг деййт я, которые могт предmmo
Запросить увеstituire
Интернет-провайдерам, использующим общие преобразователи кэширования или адреса IPv4 с CG-NAT, могут потребоваться более высокие ограничения скорости для обеспечения стабильного обслуживания. Прежде чем запрашивать увеличение, интернет-провайдеры с кэширующими преобразователями должны проверить свои журналы запросов, а те, кто использует CG-NAT, должны проверить свои журналы сетевого трафика, чтобы подтвердить более 1500 запросов в секунду для IP-адресов в запросе.
Ыы можете подать запрос на уввение лимита сорости через Google Public DNS Tracker .
Google Public Dns можно настроить т т, чтобы о о отчч ш шшибкаopa. Ес л вам нжен этот сигнал, укажите ео о в с сем запзо на.
“
Интернет-првдеры также могт настроить Google Public Dns в кчестве è од з неских с сжжжжжжжжжжжжт сх с нх сх сх сх сх сх сх с н н н н к н к к с кх с к к к к к к к к к к к к кк с кк с к к к к к к к к к к кх с кк с к кх с к кх ск с к к кк с ieri ощщ р расmmoпзаее эш эширования. Это может повыы н надежность dns и устранить единые точки отаза. В FAQ освещаются проблемы, которые следует учитывать при настройке нескольких преобразователей DNS.
Примечание. Чтобы защита dnsssec ыла ээективной, ве настроенные резолверы должны пройти проверку dnsssec.
“
Интернет-провайдеры могут настроить Google Public DNS в качестве аварийного резерва, но если объем запросов DNS высок, запросы, вероятно, будут регулироваться при переключении на Google Public DNS, если постоянный объем запросов на IP-адрес клиента превышает ограничения скорости по умолчанию (1500 запросов в секунду). .
Чтобы должныы ором подотовить с лжж google dns dns д inesa к. Ыы не можем обсить уеличение лимита скорости д inesa жается к орраниченияult соос п по.
Лчшчшим подходоopa дя и интернет-cercò ччестве e аварийног резерва, являеdra all’e настройка преоmma ами преобразователей в кчестве резервных. Если резервные копии активированы, это приведет к распределению вашего DNS-трафика между несколькими провайдерами, что снизит риск превышения ограничений скорости.
Срвнятьс с Google
Средниbus и крпп и иеет-п-йдерам, испозющющющ Google Public dns для разешешеш all’iн с с с с с с с с с с с с с с с с с с с с с с с с с с с с с с с с с с сш . При этом устанавлиversità all’inizio или доступпптю от сети интернет-повйдера к сетям Google, вкая IP-аquisito DN di Google DNS.
Если не указано иное, контент на этой с странице предоставлятет basso 4.0 “, а примеры кода – по лицензии Apache 2.0. Подробее об этом написано в правилах сйта. Java – это зарегистрованный товарный знак корneoо к ц и oracle и е а а а vicino.
Последнее обновление: 2022-09-26 UTC.
Il traffico di Google è gigante, motivo per cui dovrebbe essere il tuo ISP
Tutti sanno che Google è uno dei netti’sono bambini grandi, ma quanto è grande esattamente? Bene, poiché Arbor Networks lo misura, se Google fosse un ISP, sarebbe il terzo più grande al mondo e la più rapida crescita – se stai misurando la quantità di traffico passata dalla sua rete a un altro. […]
Salva la storia
Salva la storia

Tutti sanno che Google è uno dei bambini grandi della rete, ma quanto è grande esattamente?
Bene, poiché Arbor Networks lo misura, se Google fosse un ISP, sarebbe il terzo più grande al mondo e la più rapida crescita – se stai misurando la quantità di traffico passata dalla sua rete a un altro.
Arbor vende attrezzature di controllo e monitoraggio di rete ai più grandi ISP e reti della rete e conosce tanto il traffico di rete globale quanto chiunque.
Ora gran parte di quel traffico proviene da YouTube, dal momento che un video di tre minuti è l’equivalente del traffico di migliaia di pagine di risultati di ricerca-ma questo è ancora un numero sbalorditivo per una singola azienda.
Inoltre, Google ha una doppia strategia per allontanarsi dal pagamento dei fornitori di transiti Internet di alto livello per fungere da intermediario tra i suoi server e i consumatori del mondo ISP.
Ora, più della metà del suo traffico di transito viene inviata a tali reti attraverso relazioni di peering dirette, secondo i dati ISP fornisce le reti di Arbor in forma anonima.
Inoltre, Google ha distribuito banche di server dentro Quelle stesse reti, quindi il traffico verso i server di Google non deve mai lasciare un ISP, riducendo i tempi di ritardo e i costi di transito. Arbor stima che oltre la metà degli ISP in Europa e Nord America ospita una banca di server noti come Google Global Cache.

Quindi, dove si adatta tutto questo con l’annuncio di spicco di Google che testerà una rete residenziale che porterà connessioni Internet di 1 Gbps a centinaia di migliaia di case di persone?
Bene, è improbabile che Google vorrà diventare un ISP completo, ma i cambiamenti e l’innovazione Google stanno mostrando punti salienti quanto sia importante il transito netto per la sua attività.
Ciò che dovrebbe spaventare gli attuali ISP del mondo è che i piani di Google chiedono di lavorare con una comunità per costruire infrastrutture su cui qualsiasi azienda può vendere servizi Internet, purché pagano un tasso equo per utilizzare le infrastrutture. Se Google riesce a trovare un modello di partnership che costa loro poco o utilizza un fondo girevole, potrebbe creare un modello praticabile per le comunità per fare affidamento su aziende come Verizon e Comcast. Usando alcuni dei contanti di Google, gran parte del suo know-how e insoddisfazione dei cittadini per gli attuali costi di banda larga non molto veloce, i comuni potrebbero forgiare una valida alternativa all’attuale sistema di accattonaggio e supplicando le telecomunicazioni per gettare fibre nelle loro aree.
Certamente, Google ha la motivazione e una tasca piena di denaro. È solo una questione se la sua innovazione in transito possa estendersi dai suoi attuali sforzi per rielaborare il modo in cui i suoi pacchetti arrivano ai consumatori per rifare come le reti sono possedute e costruite. Qualcuno deve fare qualcosa di circa $ 30 al mese 1.Linee DSL da 5 mbps, e se il piano nazionale a banda larga non lo farà, potrebbe anche essere Google.
Grafici per gentile concessione di Arbor Networks; Pagina di Google Cache da una presentazione di Google.
Guarda anche:
- Passé peer-to-peer, report
- La fattura della larghezza di banda di YouTube è zero. Benvenuti nella nuova rete .
- Quando Google scende, cade duramente
- I pacchetti DDOS sono il due percento del traffico netto, afferma il rapporto