


Google utilizza TLS
Portare la moderna sicurezza dei trasporti a Google Cloud con TLS 1.3
Ad esempio, Netflix ha anche adottato TLS 1.3 e hanno osservato miglioramenti nell’esperienza dell’utente attorno al ritardo di riproduzione (relativa alla rete) e ai rinforzi (spesso correlati alla CPU).
Google ora utilizza sempre TLS/SSL per le connessioni Gmail
Oggi siamo stati lieti di leggere che Google ora sta cambiando il loro servizio Gmail Sempre Usa connessioni crittografate TLS. Come notano nel post sul blog del loro annuncio:
A partire da oggi, Gmail utilizzerà sempre una connessione HTTPS crittografata quando si controlla o invia un’e -mail. Gmail ha supportato HTTPS dal giorno in cui è stato lanciato e nel 2010 abbiamo reso HTTPS il valore predefinito. Il cambiamento di oggi significa che Nessuno può ascoltare i tuoi messaggi mentre vanno avanti e indietro tra te e i server di Gmail—No importa se si utilizza il wifi pubblico o accedi dal tuo computer, telefono o tablet.
Il punto chiave è quello che ho enfatizzato in grassetto nel testo: gli aggressori non possono ascoltare i tuoi messaggi mentre vanno tra il tuo client di posta (che potrebbe essere il tuo browser web) e i server di Gmail. Ovviamente i messaggi potrebbero ancora essere potenzialmente visualizzati sul dispositivo client o sui server di Gmail … ma questo passaggio sta rimuovendo la possibilità di visualizzare i messaggi “sul filo”.
Questo è un ottimo esempio del tipo di azione che vorremmo vedere per rendere più sicura la comunicazione su Internet e perché abbiamo lanciato la nostra nuova sezione “TLS per applicazioni” di questo sito. Vogliamo incoraggiare più fornitori di applicazioni e sviluppatori a fare i passaggi che Google ha fatto qui.
Complimenti al team di Google/Gmail per aver fatto questo passo!
Disclaimer: i punti di vista espressi in questo post sono quelli dell’autore e possono o meno riflettere le posizioni della società Internet ufficiale.
Google utilizza TLS
Product Manager, CDN
Gabriel Redner
Ingegnere del software, Cloud LB
Trascorriamo molto tempo a pensare a come migliorare i protocolli Internet su Google, sia per i nostri clienti di Google Cloud che per le nostre proprietà. Dal nostro lavoro sviluppando SPDY in HTTP/2 e QUIC in HTTP/3, sappiamo che migliorare i protocolli che utilizziamo su Internet è fondamentale per migliorare l’esperienza dell’utente.
La sicurezza del livello di trasporto, o TLS, è una famiglia di protocolli Internet che Google ha svolto un ruolo importante nello sviluppo. Precedentemente noto come SSL, TLS è il metodo principale per proteggere le connessioni Internet tra i server e i loro clienti. Per prima cosa abbiamo abilitato TLS 1.3 in Chrome nell’ottobre 2018, contemporaneamente a Mozilla lo ha portato a Firefox. Oggi la maggior parte dei clienti moderni supporta TLS 1.3, comprese le versioni recenti di Android, Apple IOS e Microsoft’s Edge Browser, nonché Boringsl, OpenSSL e LibCurl. Supporto per TLS 1.3 è di vasta portata e porta prestazioni e prestazioni di sicurezza in gran parte di Internet.
Detto questo, recentemente abbiamo lanciato TLS 1.3 Come impostazione predefinita per tutti i nuovi ed esistenti cloud CDN e clienti di bilanciamento del carico globale. TLS 1.3 è già utilizzato in più della metà delle connessioni TLS su Google Cloud, quasi alla pari con Google in generale.
Per ottenere la fiducia che potremmo farlo in modo sicuro e senza avere un impatto negativo sugli utenti finali, in precedenza abbiamo abilitato TLS 1.3 attraverso la ricerca, Gmail, YouTube e numerosi altri servizi di Google. Abbiamo anche monitorato il feedback che abbiamo ricevuto quando abbiamo lanciato TLS 1.3 in Chrome. Questa precedente esperienza ha dimostrato che potevamo consentire in modo sicuro TLS 1.3 in Google Cloud per impostazione predefinita, senza richiedere ai clienti di aggiornare manualmente le loro configurazioni.
Cos’è TLS 1.3, e cosa porta?
TLS 1.3 è l’ultima versione del protocollo TLS e offre notevoli miglioramenti della sicurezza a te e ai tuoi utenti, in linea con il nostro obiettivo di proteggere Internet.
- Cifre moderne e algoritmi di scambio chiave, con segretezza in avanti come base.
- Rimozione di cifre più vecchie e meno sicure e metodi di scambio chiave, nonché una riduzione complessiva della complessità del protocollo.
- Latenza a bassa stretta di mano (un viaggio di andata e ritorno tra client e server) per strette di mano completa, che contribuisce direttamente a una buona esperienza dell’utente finale.
Questa combinazione di prestazioni e benefici per la sicurezza è particolarmente notevole: la percezione è spesso che uno deve scambiarsi per l’altro, ma i design moderni possono migliorare entrambi. In particolare, TLS 1.3 può avere vantaggi fuori misura per gli utenti su:
- Reti congestionate, che sono particolarmente rilevanti durante i periodi di maggiore utilizzo di Internet.
- Connessioni di latenza più elevata, specialmente dispositivi cellulari (mobili)-dove la riduzione delle gite di Handshake è particolarmente significativa.
- Dispositivi a bassa potenza, grazie all’elenco curato delle cifre.
Ad esempio, Netflix ha anche adottato TLS 1.3 e hanno osservato miglioramenti nell’esperienza dell’utente attorno al ritardo di riproduzione (relativa alla rete) e ai rinforzi (spesso correlati alla CPU).
Come ulteriore vantaggio, i clienti che devono soddisfare i requisiti NIST, tra cui molti U.S. Le agenzie governative e i loro appaltatori possono iniziare ad affrontare il requisito per sostenere TLS 1.3 prima della scadenza del 1 gennaio del NIST 2024.
Qual è il prossimo?
TLS 1.3 si è rapidamente assunta la responsabilità di garantire grandi fasce del traffico Internet dei clienti di Google Cloud e prevediamo che la proporzione di crescere man mano che più clienti ottengono supporto per questo. Siamo (già!) lavorando sul prossimo set di protocolli moderni da portare ai nostri clienti di Google Cloud, incluso TCP BBRV2, nonché su IETF QUIC e HTTP/3, che sono vicini a essere finalizzati. Abbiamo anche intenzione di supportare TLS 1.3 0-RTT (anche se i clienti dovranno farlo
Portare la moderna sicurezza dei trasporti a Google Cloud con TLS 1.3
Ad esempio, Netflix ha anche adottato TLS 1.3 e hanno osservato miglioramenti nell’esperienza dell’utente attorno al ritardo di riproduzione (relativa alla rete) e ai rinforzi (spesso correlati alla CPU).
Google ora utilizza sempre TLS/SSL per le connessioni Gmail
Oggi siamo stati lieti di leggere che Google ora sta cambiando il loro servizio Gmail Sempre Usa connessioni crittografate TLS. Come notano nel post sul blog del loro annuncio:
A partire da oggi, Gmail utilizzerà sempre una connessione HTTPS crittografata quando si controlla o invia un’e -mail. Gmail ha supportato HTTPS dal giorno in cui è stato lanciato e nel 2010 abbiamo reso HTTPS il valore predefinito. Oggi’s cambiamento significa quello Nessuno può ascoltare i tuoi messaggi mentre vanno avanti e indietro tra te e Gmail’S server—No importa se tu’Rieducono a utilizzare WiFi pubblico o accedere dal tuo computer, telefono o tablet.
Il punto chiave è quello che ho sottolineato in grassetto nel testo: gli aggressori non possono ascoltare i tuoi messaggi mentre vanno tra il tuo client di posta (che potrebbe essere il tuo browser web) e Gmail’S server. Ovviamente i messaggi potrebbero ancora essere potenzialmente visualizzati sul dispositivo client o su Gmail’S server … ma questo passaggio sta rimuovendo la possibilità di visualizzare i messaggi “sul filo”.
Questo è un ottimo esempio del tipo di azione’D mi piace vedere per rendere più sicura la comunicazione su Internet e perché abbiamo lanciato il nostro nuovo “TLS per applicazioni” sezione di questo sito. Vogliamo incoraggiare più fornitori di applicazioni e sviluppatori a fare i passaggi che Google ha fatto qui.
Complimenti al team di Google/Gmail per aver fatto questo passo!
Disclaimer: i punti di vista espressi in questo post sono quelli dell’autore e possono o meno riflettere le posizioni della società Internet ufficiale.
Google utilizza TLS
Product Manager, CDN
Gabriel Redner
Ingegnere del software, Cloud LB
Trascorriamo molto tempo a pensare a come migliorare i protocolli Internet su Google, sia per i nostri clienti di Google Cloud che per le nostre proprietà. Dal nostro lavoro sviluppando SPDY in HTTP/2 e QUIC in HTTP/3, sappiamo che migliorare i protocolli che utilizziamo su Internet è fondamentale per migliorare l’esperienza dell’utente.
La sicurezza del livello di trasporto, o TLS, è una famiglia di protocolli Internet che Google ha svolto un ruolo importante nello sviluppo. Precedentemente noto come SSL, TLS è il metodo principale per proteggere le connessioni Internet tra i server e i loro clienti. Per prima cosa abbiamo abilitato TLS 1.3 in Chrome nell’ottobre 2018, contemporaneamente a Mozilla lo ha portato a Firefox. Oggi la maggior parte dei clienti moderni supporta TLS 1.3, comprese le versioni recenti di Android, Apple’S iOS e Microsoft’S browser edge, nonché boringsl, openssl e libcurl. Supporto per TLS 1.3 è di vasta portata e porta prestazioni e prestazioni di sicurezza in gran parte di Internet.
Detto questo, recentemente abbiamo lanciato TLS 1.3 Come impostazione predefinita per tutti i nuovi ed esistenti cloud CDN e clienti di bilanciamento del carico globale. TLS 1.3 è già utilizzato in più della metà delle connessioni TLS su Google Cloud, quasi alla pari con Google in generale.
Per ottenere la fiducia che potremmo farlo in modo sicuro e senza avere un impatto negativo sugli utenti finali, in precedenza abbiamo abilitato TLS 1.3 attraverso la ricerca, Gmail, YouTube e numerosi altri servizi di Google. Abbiamo anche monitorato il feedback che abbiamo ricevuto quando abbiamo lanciato TLS 1.3 in Chrome. Questa precedente esperienza ha dimostrato che potevamo consentire in modo sicuro TLS 1.3 in Google Cloud per impostazione predefinita, senza richiedere ai clienti di aggiornare manualmente le loro configurazioni.
Cos’è TLS 1.3, e cosa porta?
TLS 1.3 è l’ultima versione del protocollo TLS e offre notevoli miglioramenti della sicurezza a te e ai tuoi utenti, in linea con il nostro obiettivo di proteggere Internet.
In particolare, TLS 1.3 fornisce:
- Cifre moderne e algoritmi di scambio chiave, con segretezza in avanti come base.
- Rimozione di cifre più vecchie e meno sicure e metodi di scambio chiave, nonché una riduzione complessiva della complessità del protocollo.
- Latenza a bassa stretta di mano (un viaggio di andata e ritorno tra client e server) per strette di mano completa, che contribuisce direttamente a una buona esperienza dell’utente finale.
Questa combinazione di prestazioni e benefici per la sicurezza è particolarmente notevole: la percezione è spesso che uno deve scambiarsi per l’altro, ma i design moderni possono migliorare entrambi. In particolare, TLS 1.3 può avere vantaggi fuori misura per gli utenti su:
- Reti congestionate, che sono particolarmente rilevanti durante i periodi di maggiore utilizzo di Internet.
- Connessioni di latenza più elevata, specialmente dispositivi cellulari (mobili)-dove la riduzione delle gite di Handshake è particolarmente significativa.
- Dispositivi a bassa potenza, grazie all’elenco curato delle cifre.
Ad esempio, Netflix ha anche adottato TLS 1.3 e hanno osservato miglioramenti nell’esperienza dell’utente attorno al ritardo di riproduzione (relativa alla rete) e ai rinforzi (spesso correlati alla CPU).
Come ulteriore vantaggio, i clienti che devono soddisfare i requisiti NIST, tra cui molti U.S. Le agenzie governative e i loro appaltatori possono iniziare ad affrontare il requisito per sostenere TLS 1.3 davanti al NIST’S scadenza del 1 gennaio 2024.
Che cosa’S il prossimo?
TLS 1.3 si è rapidamente assunta la responsabilità di garantire grandi fasce di clienti di Google Cloud’ traffico Internet e prevediamo che tale proporzione cresca man mano che più clienti ottengono supporto per questo. Noi’re (già!) lavorando sul prossimo set di protocolli moderni da portare ai nostri clienti di Google Cloud, incluso TCP BBRV2, nonché su IETF QUIC e HTTP/3, che sono vicini a essere finalizzati. Noi’Rieducono inoltre a supportare TLS 1.3 0-RTT (sebbene i clienti dovranno aggiornare le proprie applicazioni per beneficiare da esso) e la compressione del certificato.
Google utilizza TLS
Questo feed ufficiale del team di Google Workspace fornisce informazioni essenziali su nuove funzionalità e miglioramenti per i clienti di Google Workspace.
Giovedì 2 aprile 2020
Migliora la sicurezza e -mail in Gmail con TLS per impostazione predefinita e altre nuove funzionalità
Che cosa’S che cambia
Di recente, il blog di Google Security ha delineato come l’utilizzo di Transport Layer Security (TLS) è cresciuto a oltre il 96% di tutto il traffico visto da un browser Chrome su Chrome OS. Il post sul blog ha anche messo in evidenza un obiettivo significativo: per consentire TLS per impostazione predefinita per i nostri prodotti e servizi Google e per garantire che TLS funzioni.
Gmail supporta già TLS, in modo che se la connessione postale SMTP (Simple Mail Transfer Protocol) può essere protetta tramite TLS, sarà. Tuttavia, al fine di incoraggiare più organizzazioni ad aumentare la loro posizione di sicurezza e -mail e di promuovere l’obiettivo di cui sopra di consentire TLS per impostazione predefinita, noi’Ve ha apportato le seguenti modifiche:
- TLS per le connessioni di posta verrà ora abilitato per impostazione predefinita
- Gli amministratori sono ora in grado di testare le loro rotte in uscita SMTP’ Configurazione TLS nella console di amministrazione prima della distribuzione. Non hanno più bisogno di aspettare che i messaggi rimbalzino.
Chi’s colpito
Perchè questo’s importante
Raccomandiamo sempre agli amministratori che consentono le funzionalità di sicurezza della posta esistenti, tra cui SPF, DKIM e DMARC, per aiutare a proteggere gli utenti finali. Raccomandiamo inoltre che gli amministratori attivino MTA Strict Transport Security (MTA-STS), il che migliora la sicurezza di Gmail richiedendo controlli di autenticazione e crittografia per e-mail inviate ai loro domini. Abilitare TLS per impostazione predefinita su nuove rotte di posta SMTP migliora la postura di sicurezza dei nostri clienti, consentendo agli amministratori di testare le connessioni prima di applicare TL su percorsi esistenti rende loro più facile distribuire le politiche di sicurezza delle migliori pratiche.
Questa modifica non avrà un impatto su percorsi di posta che sono stati precedentemente creati.
Dettagli aggiuntivi
TLS abilitato per impostazione predefinita su nuove rotte di posta
Con TLS abilitato per impostazione predefinita per nuove rotte di posta, tutti i requisiti di convalida del certificato sono anche abilitati per impostazione predefinita. Ciò garantisce che gli host del destinatario abbiano un certificato emesso per l’host corretto che è stato firmato da un’autorità di certificazione di fiducia (CA). Vedi maggiori dettagli su come noi’RE modificando i requisiti per le CA fidate di seguito.
Gli amministratori avranno comunque la possibilità di personalizzare le loro impostazioni di sicurezza TLS su percorsi di posta appena creati. Ad esempio, se la posta viene inoltrata ai server di posta di terze parti o on-premise utilizzando certificati CA interni, gli amministratori potrebbero dover disabilitare la convalida del certificato CA. Non è consigliabile disabilitare la convalida del certificato CA, o addirittura disabilitare TLS. Incoraggiamo gli amministratori a testare la loro configurazione TLS SMTP nella console di amministrazione al fine di convalidare la connessione TLS a server di posta esterni prima di disabilitare qualsiasi convalida raccomandata. Vedi maggiori dettagli su come testare le connessioni TLS nella console di amministrazione.
Autorità certificata sfiducia in Gmail
In passato, il blog di Google Security ha messo in evidenza istanze in cui Chrome non si fiderebbe più dei certificati di root CA utilizzati per intercettare il traffico su Internet pubblico e dove Chrome si differirà specifico CAS.
Se questi scenari si verificano in futuro, questi certificati saranno anche differiti da Gmail. Quando ciò accade, la posta inviata utilizzando percorsi che richiedono TLS con l’applicazione del certificato firmato CA può rimbalzare se la CA non è più attendibile. Sebbene l’elenco dei certificati di root attenditi da Gmail possa essere recuperato dal repository di Google Trust Services, incoraggiamo gli amministratori a utilizzare la funzione Test TLS Connections nella console di amministrazione per confermare se i certificati sono stati sfidati.
Prova connessioni TLS nella console di amministrazione
Gli amministratori possono ora utilizzare la nuova funzione Test TLS Connection per verificare se un percorso di posta può stabilire correttamente una connessione TLS con la convalida completa a qualsiasi destinazione, come un server di posta locale o un relè di posta di terze parti, prima di applicare TLS per quella destinazione.
Iniziare
Amministratori:
Impostazioni TLS
TLS sarà attivo per impostazione predefinita per tutte le nuove rotte di posta. Raccomandiamo agli amministratori rivedere tutte le loro rotte esistenti e consentire anche tutte le opzioni di sicurezza TLS raccomandate per queste rotte.
Test di connessioni TLS
Gli amministratori che desiderano richiedere una connessione TLS sicuri per le e -mail possono ora verificare che la connessione al server di posta del destinatario sia valida semplicemente facendo clic su “Test TLS Connection” pulsante nella console di amministrazione; Non hanno più bisogno di aspettare che le e -mail rimbalzino.
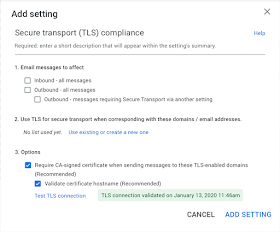 |
| Tutte le validazioni del certificato sono ora abilitate per impostazione predefinita quando si crea una nuova impostazione di conformità TLS. |
 |
| TLS e tutte le validazioni del certificato sono ora abilitate per impostazione predefinita durante la creazione di un nuovo percorso di posta. |
Utenti finali: Non ci sono impostazioni dell’utente finale per queste funzionalità.
Ritmo di lancio
- Domi di rilascio rapidi e programmati: lancio esteso (potenzialmente più lungo di 15 giorni per visibilità) a partire dal 2 aprile 2020
Disponibilità
- Disponibile per tutti i clienti G Suite
Risorse
- G Suite Admin Guida: richiedere la trasmissione di posta tramite una connessione sicura (TLS)
- G Suite Admin Guida: Aggiungi percorsi di posta per la consegna avanzata di Gmail
- G Suite Admin Guida: Panoramica delle connessioni SSL
- G Suite Admin Guida: impostare un gateway di posta in uscita
- G Suite Admin Guida: integrare Gmail con una soluzione di archiviazione di terze parti