


La California ha GDPR?
La California ha GDPR?
Multe ed esposizione finanziaria. Le aziende non dovrebbero dimenticare che, in caso di non conformità, potrebbero subire ulteriori danni, integrando quelli forniti dal GDPR. Nel CCPA, l’applicazione si basa con il procuratore generale della California, che può portare a un’azione civile che ordina le società per pagare danni fino a $ 7500 per violazione intenzionale di qualsiasi disposizione della legge. Le violazioni involontarie che non vengono risolte entro 30 giorni dall’avviso possono importare danni fino a $ 2500 per violazione. Solo in caso di furto di dati o violazione della sicurezza dei dati, i consumatori stessi hanno un diritto di azione privata per i danni legali tra $ 100 e $ 750 per consumatore e incidente, o danni effettivi, a seconda di quale sia maggiore, così come qualsiasi altro sollievo che un tribunale ritiene adeguato. Oltre a questo diritto al consumo piuttosto limitato, la legge autorizza anche il procuratore generale a portare un’azione di classe civile. Se combinato con le multe amministrative fino a € 20 milioni o il 4 percento del turnover annuale in tutto il mondo (a seconda di quale sia più alto) fornito dal GDPR, l’importo effettivo pagabile per violazione e/o violazione dei dati potrebbe finire per essere una minaccia esistenziale per molte aziende.
California Consumer Privacy Act (CCPA)
1. Quali diritti ho ai sensi del CCPA?
- Diritto di sapere: Puoi richiedere che un’azienda ti divulga: (1) le categorie e/o pezzi specifici di informazioni personali che hanno raccolto su di te, (2) le categorie di fonti per tali informazioni personali, (3) gli scopi per i quali l’azienda utilizza tali informazioni, (4) le categorie di terze parti con le quali il business rivela le informazioni e (5) le categorie di informazioni sulle vendite commerciali o. Puoi fare una richiesta per conoscere fino a due volte l’anno, gratuitamente.
- Diritto di eliminare: Puoi richiedere che le aziende eliminino le informazioni personali che hanno raccolto da te e dire ai loro fornitori di servizi di fare lo stesso, soggetto a determinate eccezioni (come se l’azienda fosse legalmente tenuta a mantenere le informazioni).
- Diritto di rinunciare alla vendita o alla condivisione: Puoi richiedere che le aziende smettano di vendere o condividere le tue informazioni personali (“opt-out”), anche tramite un controllo della privacy globale abilitato agli utenti. Le aziende non possono vendere o condividere le tue informazioni personali dopo aver ricevuto la tua richiesta di opt-out a meno che non le autorizzi a farlo di nuovo.
- Diritto di correggere: Puoi chiedere alle aziende di correggere informazioni imprecise che hanno su di te.
- Diritto di limitare l’uso e la divulgazione di informazioni personali sensibili: Puoi indirizzare le aziende a utilizzare solo le tue informazioni personali sensibili (ad esempio, il numero di previdenza sociale, le informazioni sul conto finanziario, i tuoi dati di geolocalizzazione precisi o i tuoi dati genetici) a scopi limitati, ad esempio fornire i servizi richiesti.
Hai anche il diritto di essere avvisato, prima o nel punto che le aziende raccolgono le tue informazioni personali, sui tipi di informazioni personali che stanno raccogliendo e cosa possono fare con tali informazioni. In generale, le aziende non possono discriminare contro di te per l’esercizio dei tuoi diritti ai sensi del CCPA. Le aziende non possono farti rinunciare a questi diritti e qualsiasi disposizione contrattuale che dice che ti rinunci a questi diritti è inapplicabile.
2. E se non fossi un residente in California?
Solo i residenti della California hanno diritti ai sensi del CCPA. Un residente in California è una persona naturale (al contrario di una società o di altre entità commerciali) che risiede in California, anche se la persona è temporaneamente al di fuori dello stato.
3. Ciò che è considerato informazioni personali e informazioni personali sensibili ai sensi del CCPA?
Informazione personale Le informazioni che identificano, si riferiscono o potrebbero ragionevolmente essere collegate a te o alla tua famiglia. Ad esempio, potrebbe includere il tuo nome, numero di previdenza sociale, indirizzo e -mail, record di prodotti acquistati, cronologia di navigazione su Internet, dati di geolocalizzazione, impronte digitali e inferenze da altre informazioni personali che potrebbero creare un profilo sulle tue preferenze e caratteristiche.
Informazioni personali sensibili è un sottoinsieme specifico di informazioni personali che include determinati identificatori del governo (come i numeri di previdenza sociale); un account di accesso, un conto finanziario, una carta di debito o un numero di carta di credito con qualsiasi codice di sicurezza richiesto, password o credenziali che consente l’accesso a un account; geolocalizzazione precisa; Contenuto di messaggi di posta, e -mail e di testo; dati genetici; Informazioni biometriche elaborate per identificare un consumatore; informazioni relative alla salute, alla vita sessuale o all’orientamento sessuale di un consumatore; o informazioni sull’origine razziale o etnica, credenze religiose o filosofiche o appartenenza all’Unione. I consumatori hanno il diritto di limitare anche l’uso e la divulgazione di un’azienda delle loro informazioni personali sensibili.
Le informazioni personali non includono informazioni disponibili al pubblico (compresi i registri immobiliari/immobili pubblici) e alcuni tipi di informazioni.
4. Ciò che non è considerato informazioni personali ai sensi del CCPA?
Le informazioni personali non includono informazioni disponibili pubblicamente che provengono da registri del governo federale, statale o locale, come licenze professionali e registri immobiliari pubblici/immobiliari. La definizione di informazioni disponibili pubblicamente
La California ha GDPR
Multe ed esposizione finanziaria. Le aziende non dovrebbero dimenticare che, in caso di non conformità, potrebbero subire ulteriori danni, integrando quelli forniti dal GDPR. Nel CCPA, l’applicazione si basa con il procuratore generale della California, che può portare a un’azione civile che ordina le società per pagare danni fino a $ 7500 per violazione intenzionale di qualsiasi disposizione della legge. Le violazioni involontarie che non vengono risolte entro 30 giorni dall’avviso possono importare danni fino a $ 2500 per violazione. Solo in caso di furto di dati o violazione della sicurezza dei dati, i consumatori stessi hanno un diritto di azione privata per i danni legali tra $ 100 e $ 750 per consumatore e incidente, o danni effettivi, a seconda di quale sia maggiore, così come qualsiasi altro sollievo che un tribunale ritiene adeguato. Oltre a questo diritto al consumo piuttosto limitato, la legge autorizza anche il procuratore generale a portare un’azione di classe civile. Se combinato con le multe amministrative fino a € 20 milioni o il 4 percento del turnover annuale in tutto il mondo (a seconda di quale sia più alto) fornito dal GDPR, l’importo effettivo pagabile per violazione e/o violazione dei dati potrebbe finire per essere una minaccia esistenziale per molte aziende.
California Consumer Privacy Act (CCPA)
Queste domande frequenti forniscono informazioni generali al consumatore sul CCPA e su come esercitare i tuoi diritti ai sensi del CCPA. Non sono consulenza legale, guida normativa o un’opinione del procuratore generale. Aggiorneremo periodicamente queste informazioni.
UN. Informazioni generali sul CCPA
1. Quali diritti ho ai sensi del CCPA?
- Diritto di sapere: Puoi richiedere che un’azienda ti divulga: (1) le categorie e/o pezzi specifici di informazioni personali che hanno raccolto su di te, (2) le categorie di fonti per tali informazioni personali, (3) gli scopi per i quali l’azienda utilizza tali informazioni, (4) le categorie di terze parti con le quali il business rivela le informazioni e (5) le categorie di informazioni sulle vendite commerciali o. Puoi fare una richiesta per conoscere fino a due volte l’anno, gratuitamente.
- Diritto di eliminare: Puoi richiedere che le aziende eliminino le informazioni personali che hanno raccolto da te e dire ai loro fornitori di servizi di fare lo stesso, soggetto a determinate eccezioni (come se l’azienda fosse legalmente tenuta a mantenere le informazioni).
- Diritto di rinunciare alla vendita o alla condivisione: Puoi richiedere che le aziende smettano di vendere o condividere le tue informazioni personali (“decidere di uscire”), incluso tramite un controllo della privacy globale abilitato per l’utente. Le aziende non possono vendere o condividere le tue informazioni personali dopo aver ricevuto la tua richiesta di opt-out a meno che non le autorizzi a farlo di nuovo.
- Diritto di correggere: Puoi chiedere alle aziende di correggere informazioni imprecise che hanno su di te.
- Diritto di limitare l’uso e la divulgazione di informazioni personali sensibili: Puoi indirizzare le aziende a utilizzare solo le tue informazioni personali sensibili (ad esempio, il numero di previdenza sociale, le informazioni sul conto finanziario, i tuoi dati di geolocalizzazione precisi o i tuoi dati genetici) a scopi limitati, ad esempio fornire i servizi richiesti.
Hai anche il diritto di essere avvisato, prima o nel punto che le aziende raccolgono le tue informazioni personali, sui tipi di informazioni personali che stanno raccogliendo e cosa possono fare con tali informazioni. In generale, le aziende non possono discriminare contro di te per l’esercizio dei tuoi diritti ai sensi del CCPA. Le aziende non possono farti rinunciare a questi diritti e qualsiasi disposizione contrattuale che dice che ti rinunci a questi diritti è inapplicabile.
2. E se non fossi un residente in California?
Solo i residenti della California hanno diritti ai sensi del CCPA. Un residente in California è una persona naturale (al contrario di una società o di altre entità commerciali) che risiede in California, anche se la persona è temporaneamente al di fuori dello stato.
3. Ciò che è considerato informazioni personali e informazioni personali sensibili ai sensi del CCPA?
Informazione personale Le informazioni che identificano, si riferiscono o potrebbero ragionevolmente essere collegate a te o alla tua famiglia. Ad esempio, potrebbe includere il tuo nome, numero di previdenza sociale, indirizzo e -mail, record di prodotti acquistati, cronologia di navigazione su Internet, dati di geolocalizzazione, impronte digitali e inferenze da altre informazioni personali che potrebbero creare un profilo sulle tue preferenze e caratteristiche.
Informazioni personali sensibili è un sottoinsieme specifico di informazioni personali che include determinati identificatori del governo (come i numeri di previdenza sociale); un account di accesso, un conto finanziario, una carta di debito o un numero di carta di credito con qualsiasi codice di sicurezza richiesto, password o credenziali che consente l’accesso a un account; geolocalizzazione precisa; Contenuto di messaggi di posta, e -mail e di testo; dati genetici; Informazioni biometriche elaborate per identificare un consumatore; informazioni relative a un consumatore’s per la salute, la vita sessuale o l’orientamento sessuale; o informazioni sull’origine razziale o etnica, credenze religiose o filosofiche o appartenenza all’Unione. I consumatori hanno il diritto di limitare anche un’azienda’s uso e divulgazione delle loro informazioni personali sensibili.
Le informazioni personali non includono informazioni disponibili al pubblico (compresi i registri immobiliari/immobili pubblici) e alcuni tipi di informazioni.
4. Ciò che non è considerato informazioni personali ai sensi del CCPA?
Le informazioni personali non includono informazioni disponibili pubblicamente che provengono da registri del governo federale, statale o locale, come licenze professionali e registri immobiliari pubblici/immobiliari. La definizione di informazioni disponibili pubblicamente include anche informazioni che un’azienda ha una base ragionevole da ritenere legalmente resa disponibile al pubblico dal consumatore o da media ampiamente distribuiti o di alcune informazioni divulgate da un consumatore e resa disponibile se il consumatore non ha limitato le informazioni a un pubblico specifico.
Il CCPA esonera anche alcuni tipi di informazioni come determinate informazioni mediche e informazioni sui rapporti sui crediti dei consumatori.
5. A cosa si applica alle aziende il CCPA?
- Avere un fatturato annuo lordo di oltre $ 25 milioni;
- Acquistare, vendere o condividere le informazioni personali di 100.000 o più residenti, famiglie o dispositivi della California; O
- Deriva il 50% o più delle loro entrate annuali dalla vendita di residenti in California’ informazione personale.
6. Il CCPA si applica alle organizzazioni non profit o alle agenzie governative?
Il CCPA generalmente non si applica alle organizzazioni no profit o alle agenzie governative.
7. Cosa posso fare se penso che un’azienda abbia violato il CCPA?
Non puoi fare causa alle aziende per la maggior parte delle violazioni del CCPA. Puoi fare causa a un’azienda ai sensi del CCPA solo se c’è una violazione dei dati, e anche allora, solo in circostanze limitate. Puoi fare causa a un’azienda se le informazioni personali non crittografate e non corrette sono state rubate in una violazione dei dati a seguito dell’azienda’S Manutenzione di mantenimento di ragionevoli procedure e pratiche di sicurezza per proteggerlo. Se ciò accade, puoi fare causa per la quantità di danni monetari che hai effettivamente subito per la violazione o “danni legali” di fino a $ 750 per incidente. Prima di fare causa, è necessario comunicare all’attività di cui sezioni CCPA hanno violato e consentire a 30 giorni di rispondere per iscritto che ha curato le violazioni e che non si verificheranno ulteriori violazioni. Se l’azienda è in grado di curare effettivamente la violazione e ti dà la sua dichiarazione scritta che lo ha fatto, non puoi citare in giudizio il business, a meno che non continui a violare il CCPA contrariamente alla sua dichiarazione.
Per tutte le altre violazioni del CCPA, solo il procuratore generale o la California Privacy Protection Agency possono intraprendere azioni legali contro entità non conformi. Il procuratore generale non rappresenta i singoli consumatori della California. Utilizzando i reclami dei consumatori e altre informazioni, il procuratore generale può identificare i modelli di cattiva condotta che possono portare a indagini e azioni per conto degli interessi legali collettivi del popolo della California. Se ritieni che un’azienda abbia violato il CCPA, è possibile presentare una denuncia al consumo presso l’ufficio del procuratore generale. Se scegli di presentare un reclamo al nostro ufficio, spiega esattamente come l’attività ha violato il CCPA e descrivi quando e come si è verificata la violazione. Si prega di notare che il procuratore generale non può rappresentarti o darti una consulenza legale su come risolvere il tuo reclamo individuale. A partire dal 1 ° luglio 2023, sarai anche in grado di presentare reclami presso la California Privacy Protection Agency per violazioni del CCPA, come modificato, che si verifica a quella data o dopo.
8. Per quale tipo di violazione dei dati posso fare causa a un’azienda ai sensi del CCPA?
- Il tuo numero di previdenza sociale
- Il tuo driver’S Numero di licenza, numero di identificazione fiscale, numero di passaporto, numero di identificazione militare o altro numero di identificazione univoco rilasciato su un documento governativo comunemente usato per identificare l’identità di una persona
- Il numero di conto finanziario, il numero della carta di credito o il numero della carta di debito se combinato con qualsiasi codice di sicurezza, codice di accesso o password richiesti che consentirebbe a qualcuno di accedere al proprio account
- Le tue informazioni sull’assicurazione medica o sanitaria
- L’immagine dell’impronta digitale, della retina o dell’iride o di altri dati biometrici unici utilizzati per identificare l’identità di una persona (ma non includere fotografie se non utilizzate o memorizzate per scopi di riconoscimento facciale)
Queste informazioni personali devono essere state rubate in forma non crittografata e non corretta. Inoltre, le informazioni personali devono essere state rubate in una violazione dei dati a seguito dell’azienda’S Manutenzione di mantenimento di ragionevoli procedure e pratiche di sicurezza per proteggerlo. Se ciò accade, puoi fare causa per la quantità di danni monetari che hai effettivamente subito per la violazione o “danni legali” di fino a $ 750 per incidente. Prima di fare causa, è necessario comunicare all’attività di cui sezioni CCPA hanno violato e consentire a 30 giorni di rispondere per iscritto che ha curato le violazioni e che non si verificheranno ulteriori violazioni. Se l’azienda è in grado di curare effettivamente la violazione e ti dà la sua dichiarazione scritta che lo ha fatto, non puoi citare in giudizio il business, a meno che non continui a violare il CCPA contrariamente alla sua dichiarazione.
9. Le aziende devono rispettare gli emendamenti CPRA legali al CCPA che sono entrati in vigore il 1 ° gennaio 2023?
SÌ. Dal 1 ° gennaio 2023, il CPRA’Le emendamenti al CCPA sono in vigore e le aziende sono tenute a conformarsi a tutti i requisiti legali espressi. Le aziende sono inoltre tenute a rispettare le normative CCPA attualmente in vigore.
10. Ci sono regolamenti CCPA attualmente in vigore?
SÌ. Il Dipartimento di Giustizia della California ha promulgato un round iniziale di regolamenti che ha attuato il CCPA il 14 agosto 2020 e ha ulteriormente modificato il 15 marzo 2021. Tali regolamenti sono stati recentemente aggiornati dalla California Privacy Protection Agency. Questi regolamenti compaiono nel titolo 11, divisione 6, sezione 7001 e seq. del Codice dei regolamenti della California ed è stato efficace il 29 marzo 2023.
11. Sono le esenzioni statutarie per i dati dei dipendenti e le transazioni business-to-business ancora in vigore?
NO. Le esenzioni per le informazioni personali relative all’occupazione e le informazioni personali che riflettono le transazioni business-to-business descritte nel codice civile SEC. 1798.145 (m)-(n) scaduto il 31 dicembre 2022.
12. Posso usare un agente autorizzato per inviare una richiesta?
SÌ. È possibile autorizzare un’altra persona a inviare una richiesta CCPA per tuo conto. Puoi anche autorizzare un’entità commerciale registrata presso il Segretario di Stato della California a presentare una richiesta per tuo conto.
Si prega di notare che se si utilizza un agente autorizzato, le aziende potrebbero richiedere ulteriori informazioni dall’agente autorizzato o da te per verificare di essere la persona che dirige l’agente. Ad esempio, per le richieste di conoscere o eliminare le informazioni personali, l’azienda potrebbe richiedere all’agente autorizzato di fornire la prova che hai dato a quell’agente l’autorizzazione firmata per inviare la richiesta. Le aziende possono anche richiedere di verificare la tua identità direttamente con l’azienda o di confermare direttamente con l’azienda che hai dato all’agente autorizzato l’autorizzazione per inviare la richiesta.
B. Diritto di rinunciare alla vendita o alla condivisione
1. Qual è il diritto di rinunciare?
Puoi richiedere alle aziende smettere di vendere o condividere le tue informazioni personali (“decidere di uscire”). Si noti che la condivisione si riferisce specificamente alla condivisione per la pubblicità comportamentale incrociata, che è il targeting della pubblicità a un consumatore basato sul consumatore’S informazioni personali ottenute dal consumatore’S Attività online su numerosi siti Web. Con alcune eccezioni, le aziende non possono vendere o condividere le tue informazioni personali dopo aver ricevuto la tua richiesta di rinuncia a meno che non si fornisca l’autorizzazione che consente loro di farlo di nuovo. Le aziende devono attendere almeno 12 mesi prima di chiederti di rinunciare alla vendita o alla condivisione delle tue informazioni personali.
2. Le aziende possono vendere un bambino’informazioni personali?
Le aziende possono vendere le informazioni personali di un bambino che sanno avere meno di 16 anni se ottengono un’autorizzazione affermativa (“opt-in”) per la vendita del bambino’informazioni personali. Per i bambini di età inferiore ai 13 anni, quell’operazione deve provenire dal bambino’s genitore o tutore. Per i bambini che hanno almeno 13 anni ma di età inferiore ai 16 anni, l’Opt-in può provenire dal bambino.
3. Come invio la mia richiesta di opt-out?
Le aziende che vendono informazioni personali sono soggette al requisito del CCPA di fornire un chiaro e evidente “Non vendere o condividere le mie informazioni personali” link sul loro sito Web che consente di inviare una richiesta di opt-out. Le aziende non possono richiedere di creare un account per inviare la tua richiesta. Inoltre, le aziende non dovrebbero richiedere di verificare la tua identità, sebbene possano farti domande di base per identificare quali informazioni personali sono associate a te.
È inoltre possibile inviare una richiesta di opt-out tramite un controllo della privacy globale abilitato per l’utente, come il GPC, discusso nelle FAQ 8 e 9 di seguito. Se potete’T Trova un’azienda’S “Non vendere o condividere le mie informazioni personali” Link, rivedere la sua politica sulla privacy per vedere se vende o condivide informazioni personali. Se l’azienda lo fa, deve includere anche quel collegamento nella sua politica sulla privacy.
Se un’azienda’S “Non vendere le mie informazioni personali” Link o altro metodo designato per l’invio di richieste di opt-out non funziona o difficile da trovare, avvisare il business per iscritto usando il nostro strumento di privacy dei consumatori (https: // OAG.circa.Tool Gov/Consumer-Privacy). Oppure, puoi segnalare l’attività al nostro ufficio (https: // oag.circa.Gov/Contatto/Consumer-Plaint-Against-Business-Or-Company).
4. Per quanto tempo l’azienda deve rispondere alla mia richiesta di opt-out?
Le aziende devono rispondere al momento della richiesta di fattibile, fino a un massimo di 15 giorni lavorativi dalla data in cui hanno ricevuto la richiesta di opt out.
5. Perché l’azienda mi chiede ulteriori informazioni?
Mentre le aziende non sono tenute a verificare che la persona che presenta una richiesta di opt-out sia davvero il consumatore per il quale l’azienda abbia informazioni personali, potrebbe essere necessario chiederti ulteriori informazioni per assicurarsi che smettano di vendere la persona giusta’informazioni personali. Se l’azienda chiede informazioni personali per verificare la propria identità, può utilizzare tali informazioni solo per questo scopo di verifica.
6. Perché l’azienda ha negato la mia richiesta di opt-out?
- La vendita o la condivisione sono necessarie affinché l’azienda sia conforme agli obblighi legali, esercizi reclami legali o diritti o difendi i reclami legali
- Le informazioni sono informazioni disponibili al pubblico, determinate informazioni mediche, informazioni sui rapporti sui crediti dei consumatori o altri tipi di informazioni esenti dal CCPA.
Se non sai perché un’azienda ha negato la tua richiesta di opt-out, seguire l’azienda per chiedergli le ragioni.
7. Perché ho ricevuto una risposta che l’azienda è un fornitore di servizi che non deve agire su mia richiesta?
Molte aziende usano altre aziende per fornire servizi per loro. Ad esempio, un rivenditore può contrarre con un processore di carta di pagamento per elaborare le transazioni con carta di credito clienti o una compagnia di spedizione per consegnare gli ordini. Queste entità possono qualificarsi come “fornitori di servizi” sotto il CCPA.
Il CCPA tratta i fornitori di servizi in modo diverso rispetto alle aziende in cui servono. È l’azienda che è responsabile della risposta alle richieste dei consumatori. Se si invia una richiesta per rinunciare a un fornitore di servizi di un’azienda anziché dell’azienda stessa, il fornitore di servizi può negare la richiesta. Devi inviare la tua richiesta all’azienda stessa.
Se un fornitore di servizi ha affermato di non o non può agire sulla tua richiesta perché è un fornitore di servizi, è possibile seguire per chiedere chi è l’azienda. Tuttavia, a volte il fornitore di servizi non sarà in grado di fornire tali informazioni. Potresti essere in grado di determinare chi si basa l’azienda sui servizi forniti dal fornitore di servizi, sebbene a volte ciò possa essere difficile o impossibile.
8. Qual è il GPC?
Le aziende che vendono o condividono le informazioni personali devono offrire due o più metodi ai consumatori per inviare richieste per rinunciare alla vendita delle loro informazioni personali. Per le aziende che raccolgono informazioni personali dai consumatori online, un metodo accettabile per i consumatori di rinunciare alle vendite o alla condivisione è tramite un controllo della privacy globale abilitato agli utenti, come il GPC. Sviluppato in risposta al CCPA e per migliorare i diritti della privacy dei consumatori, il GPC è un ‘Smetti di vendere o condividere il mio switch di dati’ Questo è disponibile su alcuni browser Internet, come Mozilla Firefox, Duck Duck Go e Brave, o come estensione del browser. È uno standard tecnico proposto che riflette ciò che le normative CCPA hanno contemplato: alcuni consumatori desiderano un’opzione completa che segnala ampiamente la loro richiesta di opt-out, invece di effettuare richieste su più siti Web su browser o dispositivi diversi. La rinuncia alla vendita o alla condivisione di informazioni personali dovrebbe essere facile per i consumatori e il GPC è un’opzione per i consumatori che desiderano inviare richieste per rinunciare alla vendita o alla condivisione di informazioni personali tramite un controllo della privacy globale abilitato per l’utente. Secondo la legge, deve essere onorato dalle imprese coperte come una valida richiesta del consumatore per fermare la vendita o la condivisione di informazioni personali.
9. Come invio la mia richiesta di opt-out utilizzando il GPC?
Per saperne di più sul GPC, puoi visitare il suo sito Web qui. Gli sviluppatori hanno iniziato a innovare attorno al GPC e hanno creato diversi meccanismi per i consumatori, come EFF’S Privacy Badger Extension o il coraggioso browser per la privacy.
Il California Consumer Privacy Act e il GDPR: due di un tipo?
Mentre la polvere dell’ingresso in vigore dell’Unione europea’S (UE) Regolamento generale sulla protezione dei dati (GDPR) non ha appena risolto, una nuova legge sulla privacy in qualche modo simile è stata introdotta all’estero. Il California Consumer Privacy Act (CCPA), adottato il 28 giugno 2018, stabilisce una delle normative sulla privacy dei dati più complete negli Stati Uniti. In quanto tale, potrebbe essere considerata la controparte statunitense del GDPR.
Dato che molte aziende globali stanno ancora lavorando febbrilmente sulla loro conformità al GDPR, si chiedono giustamente se l’implementazione mondiale del GDPR’Le misure di protezione della privacy saranno sufficienti per essere conformi al CCPA o a leggi simili in tutto il mondo.
Non sorprende che la risposta a questa domanda sia no. Sebbene il CCPA’S Focus sui diritti dei dati dei consumatori ha comprensibilmente tracciato confronti con il GDPR, il rispetto del secondo non significa necessariamente il rispetto del primo. Pertanto, in ciò che segue, saranno presentate alcune delle differenze e delle somiglianze chiave tra CCPA e GDPR, al fine di fornire una prima occhiata a quali ulteriori sforzi le aziende dovrebbero prendere in considerazione in vista della legge’S entrata in vigore il 1 ° gennaio 2020.
Applicabilità. Prima di tutto, le aziende globali dovranno verificare se, oltre al GDPR, il CCPA è applicabile a loro. Il GDPR si applica all’elaborazione di dati personali da parte di controller e processori istituiti all’interno dell’Unione europea, nonché a quelli istituiti al di fuori dell’Unione Europea che stanno elaborando i dati personali delle materie all’interno dell’Unione. Il CCPA, tuttavia, regola solo le società “facendo affari” nello stato della California. In quanto tale, il CCPA non estende il suo campo di applicazione alle società di cui “Tutta la condotta commerciale si svolge al di fuori della California”. Inoltre, il CCPA regola solo l’elaborazione delle informazioni personali da parte di un’entità che decide sui mezzi e sugli scopi dell’elaborazione, i.e., UN ‘controllore dati’ Nel senso del GDPR. Ancora più importante, le aziende che stanno elaborando le informazioni personali dei residenti della California non sono soggette al nuovo atto a meno che non soddisfino una (o più) delle seguenti soglie: (i) hanno entrate lorde annuali di $ 25 milioni; (ii) hanno ottenuto le informazioni personali di 50 mila o più residenti, famiglie o dispositivi della California ogni anno; o (iii) hanno acquisito il 50 percento o più delle loro entrate annuali dalla vendita di residenti in California’ informazione personale.
Concetto di dati personali. Inoltre, il concetto di dati personali/informazioni personali non è definito nello stesso modo in entrambe le leggi. Sebbene ognuno di essi si riferisca alle informazioni ‘in relazione a’ Una persona/consumatore, il CCPA include anche esplicitamente informazioni “che può essere ragionevolmente legato a una famiglia”. Di conseguenza, non solo un consumatore’S l’indirizzo IP, ma anche le fatture di utilità di una famiglia californiana, costituiscono informazioni personali ai sensi del CCPA. Detto questo, si può sostenere che il GDPR include implicitamente queste informazioni relative alla famiglia in relazione anche ai membri della famiglia.
Diritti degli utenti. In termini di diritti assegnati al consumatore, il CCPA e il GDPR mostrano notevoli differenze. Il CCPA, a differenza del GDPR, non definisce alcun motivo legale per l’elaborazione, né richiede il consenso esplicito. Tuttavia, l’atto mira a promuovere i californiani’ Diritto alla privacy offrendo ai consumatori modi efficaci per controllare le loro informazioni personali. Di conseguenza, il CCPA attribuisce grande importanza al diritto dei consumatori di sapere quali categorie di informazioni personali vengono raccolte su di loro e concede loro un ampio diritto di accesso a una copia delle loro informazioni personali raccolte. Sebbene questi diritti possano sembrare simili a quelli trovati nel GDPR, il CCPA va oltre includendo alcuni obblighi molto prescrittivi, come il dovere di rendere disponibile ai consumatori un numero di telefono senza verde.
Uso commerciale. Un’altra disposizione chiave del CCPA che sembra superare il livello di protezione conferito dal GDPR riguarda la condivisione delle informazioni personali a fini commerciali. Mentre la condivisione di informazioni personali relative ai residenti della California con terzi non è vietato in quanto tali, i californiani hanno il diritto di rinunciare alla vendita delle loro informazioni personali. Per rafforzare questo diritto, le aziende sono obbligate a fornire un chiaro collegamento sulla loro homepage intitolata ‘Non vendere le mie informazioni personali’, che consente al consumatore di rinunciare. Questo link deve anche essere incorporato nella politica sulla privacy online, insieme a una descrizione del diritto stesso. Tenendo conto anche del GDPR’s più generale di limitare o obiettare all’elaborazione dei dati personali, le aziende potrebbero sperimentare la condivisione di dati personali per diventare sempre più difficili.
Pari diritti. Il CCPA stabilisce che i californiani hanno il diritto di uguale servizio e prezzo, anche se esercitano i loro diritti alla privacy. Ciò significa che alle aziende è vietato negare beni o servizi, addebitare prezzi diversi o fornire livelli diversi o qualità del servizio a quei consumatori che esercitano i loro diritti alla privacy. D’altra parte, le aziende sono autorizzate a offrire incentivi finanziari per la raccolta o la vendita di informazioni personali e possono persino differenziare il prezzo o la qualità di beni e servizi se tale differenza è direttamente correlata al valore fornito al consumatore dai suoi dati. Poiché queste ultime eccezioni sembrano ingoiare la regola, non è ancora sicuro di come i differenziali dei prezzi consentiti funzionino nella pratica. Tuttavia, dato che il CCPA è inteso come un lavoro in corso, si prevede che queste disposizioni siano oggetto di emendamenti futuri.
Alcuni comuni. Oltre alle differenze, il CCPA e il GDPR hanno molto in comune. Entrambe le leggi trattano gli stessi temi ampi, come la trasparenza, e ognuna di esse stabilisce un diritto simile per eliminare i dati personali (‘giusto per essere dimenticato’) oltre a un diritto alla portabilità dei dati.
La sicurezza dei dati. Quando si tratta di risposta alla sicurezza dei dati e alla violazione dei dati, il CCPA tende ad essere meno rigoroso del GDPR. Sebbene le aziende abbiano il dovere di attuare e mantenere le procedure e le pratiche di sicurezza ragionevoli adeguate alla natura delle informazioni, non sono tenute a segnalare le violazioni dei dati quando si verificano. Di conseguenza, se un’azienda rispetta il GDPR in termini di garanzia di dati, è probabile che non dovrà intraprendere ulteriori azioni per conformarsi al CCPA in questo senso.
Multe ed esposizione finanziaria. Le aziende non dovrebbero dimenticare che, in caso di non conformità, potrebbero subire ulteriori danni, integrando quelli forniti dal GDPR. Nel CCPA, l’applicazione si basa con il procuratore generale della California, che può portare a un’azione civile che ordina le società per pagare danni fino a $ 7500 per violazione intenzionale di qualsiasi disposizione della legge. Le violazioni involontarie che non vengono risolte entro 30 giorni dall’avviso possono importare danni fino a $ 2500 per violazione. Solo in caso di furto di dati o violazione della sicurezza dei dati, i consumatori stessi hanno un diritto di azione privata per i danni legali tra $ 100 e $ 750 per consumatore e incidente, o danni effettivi, a seconda di quale sia maggiore, così come qualsiasi altro sollievo che un tribunale ritiene adeguato. Oltre a questo diritto al consumo piuttosto limitato, la legge autorizza anche il procuratore generale a portare un’azione di classe civile. Se combinato con le multe amministrative fino a € 20 milioni o il 4 percento del turnover annuale in tutto il mondo (a seconda di quale sia più alto) fornito dal GDPR, l’importo effettivo pagabile per violazione e/o violazione dei dati potrebbe finire per essere una minaccia esistenziale per molte aziende.
Conclusione
È chiaro che, indipendentemente da eventuali implementazioni GDPR precedenti, le aziende dovranno spendere un grande sforzo per raggiungere il rispetto dei diritti e degli obblighi forniti dal California Consumer Privacy Act. In sostanza, le aziende dovranno rivisitare i loro modelli di business di monetizzazione dei dati, adattare le loro politiche sulla privacy, migliorare i loro sistemi e processi interni per soddisfare i diritti dei consumatori e mantenere ampie registrazioni delle informazioni personali che elaborano.
Per le aziende che operano a livello globale, la navigazione delle leggi sulla protezione dei dati potrebbe anche rivelarsi complicata. O possono decidere di riformare le loro interi pratiche di gestione dei dati per rispettare sia il CCPA che il GDPR, oppure possono impostare un approccio di protezione dei dati patchwork che differenzia tra californiani e altri consumatori. In ogni caso, è consigliabile invocare un consulente legale che comprende le esigenze della società ed è esperto in entrambe le leggi. Solo allora si può raggiungere una strategia di conformità ben considerata.
Geert Somers è un partner e Liesa Boghaert un avvocato alla volta.Lex. Mr Somers può essere contattato al numero +32 (0) 474 89 04 20 o via e -mail: [email protected] Europea. La signora Boghaert può essere contattata al numero +32 (0) 479 10 36 38 o via e -mail: [email protected] Europea.
California Consumer Privacy Act (CCPA) vs. GDPR
Le leggi sulla privacy dei dati stanno rapidamente diventando un elemento primario in qualsiasi conversazione sulla sicurezza dei dati: dall’UE’S GDPR al California Consumer Privacy Act in Giappone’S Act sulla protezione delle informazioni personali, la capacità di proteggere i dati dei consumatori è in testa alla mente. Per le aziende che sono costruite attorno ai dati dei consumatori, il Consumer Trust diventa una parte vitale del loro modello di business.
Il 25 maggio 2018, il regolamento generale sulla protezione dei dati (GDPR) è entrato in vigore. E sulla scia dell’UE’S GDPR è arrivato un altro cambiamento nella privacy dei dati: il California Consumer Privacy Act (CCPA). Il 28 giugno 2018, il governatore Jerry Brown ha firmato il CCPA, che metterà in atto parte del paese’s Le protezioni per la privacy dei dati dei consumatori più potenti in legge.
Ottieni la guida essenziale gratuita per la conformità e i regolamenti sulla protezione dei dati statunitensi
Con la devastante serie di incidenti di violazione dei dati negli ultimi due anni, sono sorte molte domande e preoccupazioni sul modo in cui i dati dei consumatori vengono gestiti. Il 2017 è stato l’anno della violazione dei dati con l’entità degli incidenti di alto profilo in aziende come Equifax e Yahoo. Attacchi come questi fanno sì che le violazioni dei dati sembrano parte della vita normale, non solo negli Stati Uniti, ma in tutto il mondo.
Mentre il GDPR è stato creato per proteggere i cittadini dell’UE, il suo impatto si estende molto più lontano. Il CCPA è un risultato del GDPR’strollare influenza, spostare le priorità governative e renderle più disposte a proteggere la privacy individuale. Sebbene il CCPA non entrerà in vigore fino al 1 ° gennaio 2020’è importante essere consapevoli delle politiche e dei processi necessari per la conformità e analizzare l’impatto attuale e futuro che avrà rispetto al GDPR.
Panoramica CCPA
Le aziende hanno una storia di utilizzo delle informazioni personali a beneficio della propria agenda: il California Consumer Privacy Act (CCPA) servirà a proteggere i diritti dei consumatori della California e incoraggiare la privacy più forte e una maggiore trasparenza complessiva. Darà ai consumatori di proprietà, controllo e sicurezza sulle loro informazioni personali – e i consumatori avranno la possibilità di richiedere che qualsiasi azienda divulgasse (ed elimini) le informazioni personali che raccoglie e richiede che i loro dati non vengano venduti a terzi.
Queste protezioni dei dati danno ai californiani il diritto a:
- Sapere quali informazioni personali vengono raccolte
- Accedi alle informazioni personali raccolte e richiedono che vengano eliminate
- Sapere se le loro informazioni personali sono in fase di condivisione e, in tal caso, con chi
- Rinunciare alla vendita delle loro informazioni personali
- Avere uguale servizio e prezzo, indipendentemente dal fatto che scelgano o meno di esercitare i loro diritti alla privacy
Alle aziende sarà inoltre vietato vendere le informazioni personali dei consumatori dai 13 ai 16 anni (a meno che il consumatore non opti). Per i consumatori di età inferiore ai 13 anni, sarà richiesto il consenso di un genitore o tutore. Queste nuove protezioni non colpiscono solo i consumatori della California, ma anche le aziende della California.
A chi si applica il CCPA?
Il California Consumer Privacy Act definisce un’azienda come un’entità a scopo di lucro che raccoglie i dati personali del consumatore. Quindi, se tu’Re un’attività nello stato della California che soddisfa almeno una delle seguenti soglie, potresti essere soggetto a conformità:
- Aziende che guadagnano $ 25.000.000 o più all’anno di entrate
- Le aziende che acquistano, ricevono, vendono o condividono informazioni personali di 50.000 o più consumatori, famiglie o dispositivi per scopi commerciali
- Affari che derivano il 50% o più delle sue entrate annuali dalla vendita di informazioni personali dei consumatori
Ai sensi del CCPA, i cittadini della California avranno la capacità di presentare una causa civile contro le società che non rispettano la legge. Lo stato può anche portare direttamente questi addebiti a una società, addebitando una multa di $ 7.500 per qualsiasi violazione che non viene affrontata entro 30 giorni.
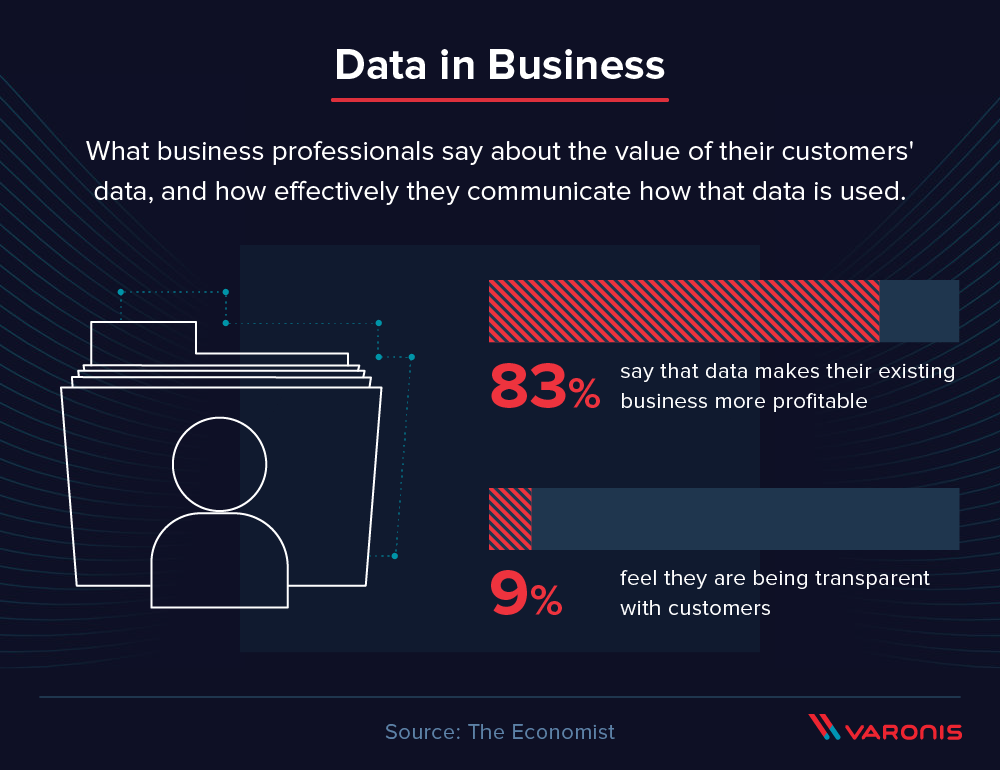
Perché la California’è una nuova legge per tutti gli altri? Esso’S parte di una tendenza globale che spinge le aziende verso una maggiore responsabilità per quanto riguarda la protezione dei dati dei consumatori. Inoltre, ha dato ad altri paesi e afferma una spinta verso l’importanza di prendere più sul serio i dati personali e i diritti dei consumatori sulla privacy dei dati. Il principale sostenitore del CCPA Alastair Mactaggart lo ha dichiarato, “Mentre questa legge copre attualmente la California, le grandi aziende dovranno presto offrire diritti simili agli americani.”
CCPA vs. GDPR
La regolamentazione europea della protezione dei dati generali è un’evoluzione dell’UE’S Regole di dati esistenti, Direttiva sulla protezione dei dati (DPD). Affronta molte delle carenze nel DPD, compresa l’aggiunta di requisiti per la documentazione delle procedure IT, l’esecuzione di valutazioni del rischio in determinate condizioni, avvisando il consumatore e le autorità in caso di violazione e regole di rafforzamento per la minimizzazione dei dati. Le persone che hanno familiarità con il GDPR noteranno alcune forti somiglianze con il CCPA.
Si dice che il CCPA sia un modello del GDPR. E, con il recente passaggio del CCPA, molte persone si sono chieste come si confronta con il GDPR – con alcuni addirittura che lo chiamano la versione americana del regolamento. Non importa quanto sia stato influenzato il CCPA dal GDPR, ci sono alcune chiare differenze che vale la pena notare in ogni legislazione.
Sia il CCPA che il GDPR danno agli individui alcuni diritti su come le loro informazioni personali vengono raccolte e utilizzate, tuttavia ci sono molti contrasti importanti di cui essere consapevoli. Poiché la California ha un’economia molto più grande del Regno Unito, le implicazioni delle sanzioni potrebbero essere ancora più gravi di quelle del GDPR. Anche se il CCPA non entrerà in vigore fino al 2020, noi’sta già vederlo influenzare la legislazione federale.
Dai un’occhiata al nostro diagramma Venn interattivo di seguito per comprendere meglio le somiglianze e le differenze tra GDPR e CCPA.
California Consumer Privacy Act (CCPA): cosa devi sapere per essere conforme
Alla fine di giugno 2018, la California ha superato AB 375, un atto di privacy dei consumatori che potrebbe avere più ripercussioni su U.S. società rispetto all’Unione europea’S Regolamento generale sulla protezione dei dati (GDPR) che è entrato in vigore a maggio 2018. La legge della California non ha alcuni dei requisiti più onerosi del GDPR, come la stretta finestra di 72 ore in cui una società deve segnalare una violazione. Per altri aspetti, tuttavia, va ancora più lontano.
CCPA ha una visione più ampia del GDPR di ciò che costituisce dati privati. La sfida per la sicurezza, quindi, è quella di individuare e garantire quei dati privati.
Cos’è il CCPA?
Il California Consumer Privacy Act (CCPA) è una legge che consente a qualsiasi consumatore della California di chiedere di vedere tutte le informazioni che un’azienda ha salvato su di loro, nonché un elenco completo di tutte le terze parti con cui i dati sono condivisi con. Inoltre, la legge della California consente ai consumatori di fare causa alle aziende se le linee guida sulla privacy vengono violate, anche se non vi è alcuna violazione.
Quali aziende influiscono sul CCPA?
Tutte le aziende che servono i residenti in California e hanno almeno $ 25 milioni di entrate annuali devono essere conformi alla legge. Inoltre, le aziende di qualsiasi dimensione che hanno dati personali su almeno 50.000 persone o che raccolgono più della metà dei loro ricavi dalla vendita di dati personali, rientrano anche dalla legge. Le aziende non devono avere sede in California o avere una presenza fisica lì per rientrare nella legge. Non devono nemmeno essere basati negli Stati Uniti.
Un emendamento apportato in aprile esonera “istituti assicurativi, agenti e organizzazioni di supporto” poiché sono già soggetti a regolamenti simili ai sensi della California’s Information Information and Privacy Protection Act (IIPPA).
Quando la mia azienda ha bisogno di rispettare il CCPA?
La legge è entrata in vigore il 1 ° gennaio 2020, ma l’applicazione è iniziata il 1 luglio.
Cosa succede se la mia azienda non è conforme al CCPA?
Le aziende hanno 30 giorni per conformarsi alla legge una volta che i regolatori si avvicinano a una violazione. Se il problema non viene risolto, c’è una multa fino a $ 7.500 per record. “Se pensi a quanti record sono interessati in una violazione, aumenta davvero molto rapidamente”, afferma Debra Farber, Senior Director for Privacy Strategy presso Bigid. Dato che il conto è stato messo insieme e approvato tra una settimana, probabilmente vedrà alcuni emendamenti, aggiunge. “È probabile che cose come gli importi fini cambiano.”
C’è anche un altro potenziale rischio finanziario, dice Farber. “Il conto prevede il diritto di un individuo di fare causa, per la prima volta” dice. “E consente azioni legali di classe per danni.”
Ancora una volta, c’è una finestra di 30 giorni che inizia quando i consumatori forniscono un avviso scritto a un’azienda che credono che i loro diritti alla privacy siano stati violati. “Se non è guarito e il procuratore generale rifiuta di perseguire, allora può portare una causa d’azione di classe”, afferma Farber. “E non si tratta solo di violazioni.”
Ad esempio, la legge specifica che le aziende devono avere un piè di pagina chiaramente visibile sui siti Web che offrono ai consumatori la possibilità di rinunciare alla condivisione dei dati. Se manca quel piè di pagina, i consumatori possono fare causa. Possono anche fare causa se non riescono a scoprire come le loro informazioni sono state raccolte o ottenere copie di tali informazioni. “Può essere intorno a qualsiasi cosa “, dice Farber.
La legge assegna sanzioni specifiche in caso di accesso non autorizzato, sia attraverso una violazione, esfiltrazione, furto o “divulgazione a seguito dell’azienda’ Violazione del dovere di attuare e mantenere procedure e pratiche di sicurezza ragionevoli,” Come attualmente scritto, AB 375 consente sanzioni da $ 100 a $ 750 per consumatore per incidente, o danni effettivi, a seconda di quale sia maggiore.
“Aggiungi tutti gli altri costi relativi alla violazione – risposta, forense e recupero, legali, notifica e così via – e questo potrebbe spingere una violazione nel regno di una minaccia esistenziale per molte aziende”, afferma Chris Prevost, responsabile dell’architettura di Soluzioni di sicurezza di Runtime.
In generale, se un’azienda ha preso le misure necessarie per rispettare il GDPR, allora è la maggior parte delle cose lì per il California Consumer Privacy Act. Almeno, è più vicino che se non è pronto per il GDPR, afferma Eric Dieterich, leader della pratica della privacy dei dati al Focal Point Data Risk, LLC. “Alcune multinazionali hanno apportato modifiche per i loro mercati europei, ma forse non te lo hanno lanciato.S.-attività basate, quindi potrebbe esserci un cambiamento di scoping “, dice.
Quali dati coprono il CCPA?
La legge della California adotta un approccio più ampio a ciò che costituisce dati sensibili rispetto al GDPR. Ad esempio, sono coperte le informazioni olfattive, nonché la cronologia e le registrazioni delle interazioni di un visitatore con un sito Web o una domanda. Qui’S What AB 375 considera “informazione personale”:
- Identificatori come un vero nome, alias, indirizzo postale, identificatore personale univoco, indirizzo IP identificativo online, indirizzo e -mail, nome dell’account, numero di previdenza sociale, driver’S Numero di licenza, numero di passaporto o altri identificatori simili
- Caratteristiche delle classificazioni protette ai sensi della California o della legge federale
- Informazioni commerciali tra cui registrazioni di proprietà personali, prodotti o servizi acquistati, ottenuti o considerati o altri storie o tendenze di acquisto o consumo
- Informazioni biometriche
- Internet o altre informazioni sull’attività della rete elettronica, tra cui, ma non limitato a, navigare con cronologia, cronologia delle ricerche e informazioni su un consumatore’S interazione con un sito Web, applicazione o pubblicità
- Dati di geolocalizzazione
- Informazioni audio, elettroniche, visive, termiche, olfattive o simili
- Informazioni professionali o relative all’occupazione
- Informazioni sull’istruzione, definite come informazioni che non sono disponibili pubblicamente informazioni di identificazione personale (PII) come definite nel Family Educational Rights and Privacy Act (20 U.S.C. Sezione 1232G, 34 C.F.R. Parte 99)
- Inferenze tratte da una qualsiasi delle informazioni identificate in questa suddivisione per creare un profilo su un consumatore che riflette il consumatore’Preferenze, caratteristiche, tendenze psicologiche, preferenze, predisposizioni, comportamento, atteggiamenti, intelligenza, abilità e attitudini
Un emendamento, AB 874, che attualmente in attesa della firma del governatore esonerebbe pubblicamente disponibili, deidentificate e aggregate le informazioni sui consumatori di essere classificate come PII. Le informazioni disponibili al pubblico sono definite come dati disponibili e gestiti dai registri del governo.
Il CCPA ha originariamente coperto i dipendenti e i dati dei consumatori. Un emendamento approvato ad aprile, tuttavia, esonera i dati dei dipendenti dal regolamento. Un altro emendamento, AB 25, esenta parzialmente le informazioni personali raccolte da candidati, proprietari, direttori, funzionari, personale medico e appaltatori. Questa esenzione scadrà il 1 ° gennaio 2021. AB 25 stava aspettando la firma del governatore in questa stesura.
Quali sono le disposizioni chiave sulla privacy nel CCPA?
Le aziende devono consentire ai consumatori di scegliere di non condividere i propri dati con terzi. Ciò significa che le aziende dovranno ora essere in grado di separare i dati che raccolgono in base alle scelte sulla privacy degli utenti.
Inoltre, mentre un’azienda non può rifiutare gli utenti pari servizio, può offrire incentivi agli utenti che forniscono informazioni personali. “Questa disposizione potrebbe essere soggetta a modifiche, ma come detto oggi, ti dà la possibilità di offrire sconti a persone che sono disposte ad avere i loro dati condivisi o venduti a terzi”, afferma Dieterich. “Tradizionalmente, i sistemi non sono progettati in modo che la struttura dei prezzi possa cambiare a seconda delle tue scelte sulla privacy. Questo è un nuovo concetto che ha implicazioni molto tecniche.”
Un’altra grande differenza con il GDPR è che la legge della California consente ai clienti un accesso molto maggiore ai loro record, afferma Subra Ramesh, SVP dei prodotti a DataGuise. Un consumatore della California ha il diritto di scoprire quali informazioni un’azienda raccoglie su di loro. La maggior parte delle aziende avrà difficoltà a mettere insieme tali informazioni. “Innanzitutto, la quantità di dati che raccolgono è già enorme e continua a crescere, spesso da centinaia a migliaia di terabyte e con le organizzazioni a livello aziendale che elaborano petabyte di dati”, afferma.
Tali dati sono contenuti in più piattaforme di archiviazione, in tempi di file diversi. “La maggior parte degli strumenti di ricerca di file non ha la possibilità di cercare tra i moderni ecosistemi di repository di file così prevalenti oggi,” Dice Aaron Ganek, CEO di Cloudtenna. “La gestione dei file Cross-Silo è una grande sfida. È difficile comprendere il contesto per ogni file se sono sparsi in diversi repository.”Inoltre, i problemi di conformità sono associati all’incontro con i dati, dice. “Le eredità degli strumenti aziendali fanno fatica ad osservare le autorizzazioni disparate e i modelli di sicurezza, violando le stesse leggi e i regolamenti che sono’essere abituato a soddisfare.”
Poi c’è il limite di tempo. “Dopo la richiesta di accesso, una società ha 45 giorni per fornire loro un rapporto completo su quale tipo di informazioni hanno, è stata venduta e a chi, e se è stata venduta a terzi negli ultimi 12 mesi, deve dare i nomi e gli indirizzi delle terze parti a cui vengono venduti i dati”.io. “Non puoi farlo in Europa.”
Poiché la regola copre i precedenti 12 mesi di registri, le aziende devono iniziare a rispettare tra sei mesi, dice. Quindi, il 1 ° gennaio 2020, ogni società deve divulgare ogni altra società a cui vendono dati. “Cambierà per sempre il panorama della privacy in America”, afferma Tsopanis.
Cosa significa il CCPA per la sicurezza?
AB 375 è leggero sui requisiti relativi alla sicurezza e alla risposta alla violazione rispetto al GDPR. Come affermato in precedenza, la legge definisce sanzioni per le aziende che espongono i dati dei consumatori a causa di una violazione o di una scarsa di sicurezza. Consente inoltre ai tribunali di offrire “Sollievo ingiuntivo o dichiarativo,” O “Qualsiasi altro sollievo che la Corte ritiene adeguato.”
Le aziende non sono tenute a segnalare violazioni di AB 375 e i consumatori devono presentare reclami prima che le multe siano possibili. Il miglior modo di agire per la sicurezza, quindi, è sapere quali dati AB 375 definiscono dati privati e adottare misure per segretarli. Ancora una volta, qualsiasi organizzazione che sia conforme al GDPR probabilmente non deve intraprendere ulteriori azioni per conformarsi a AB 375 in termini di protezione dei dati.
I requisiti AB 375 riguardanti il monitoraggio, l’accesso e la memorizzazione dei dati di dati significano che i team di sicurezza dovranno lavorare a stretto contatto con gli amministratori del database, afferma Terry Ray, vicepresidente senior e compagno di Imperva, un fornitore di sicurezza informatica. Tutti gli strumenti selezionati per aiutare a gestire AB 375 non dovranno solo avere la piena visibilità sui dati archiviati in tutto l’ambiente aziendale eterogeneo, ma garantire anche che l’accesso a questi dati sia adeguatamente protetto. “Infine, avranno bisogno di questi strumenti per cooperare con il nuovo portale di consumo condividendo specifici dati dei consumatori con il consumatore verificabile che lo richiede”, afferma.
Se i dati vengono archiviati con i fornitori di cloud, il problema peggiora. Ad esempio, i dipendenti potrebbero impostare un account di condivisione di file per tenere traccia dei contatti di marketing o di vendita. “Esso’Non sorprende le grandi aziende tecnologiche come Google e Facebook si sono opposte al conto “, afferma Kevin Bocek, vicepresidente della strategia di sicurezza e dell’intelligence delle minacce a Venafi. “Controllare la privacy e le informazioni personali che fluiscono tra le macchine è incredibilmente difficile e una grande sfida per tutte le aziende.”
Un lavoro in corso
Il disegno di legge è stato messo insieme in soli sette giorni perché i legislatori volevano evitare un’iniziativa elettorale per approvare una legge ancora più severa che si opponeva a molte aziende tecnologiche. “In questo momento, molte delle disposizioni e delle definizioni sono in conflitto tra loro”, afferma Andy Dale, consulente generale e vicepresidente della privacy globale a SessionM.
Un’area problematica è se un’azienda può addebitare ai consumatori prezzi diversi in base alle loro impostazioni sulla privacy. Ad esempio, molte aziende hanno un’opzione in cui un consumatore può passare a un livello a pagamento in cui non vedono alcun annuncio. Qui, la legge attualmente scritta è un po ‘contraddittoria.
“Se il consumatore esercita i suoi diritti ai sensi del regolamento, le aziende non possono fornire un livello diverso o una qualità di prodotto, beni o servizi al consumatore”, afferma Pravin Kothari, CEO di CipherCloud. “Dall’altro lato della moneta, secondo il regolamento, alle aziende non è vietato addebitare un consumatore un prezzo o un tasso diverso o di fornire un livello diverso o una qualità di beni o servizi al consumatore, se tale differenza è ragionevolmente correlata al valore fornito al consumatore dal consumatore’Dati S.”
Sembra che la California stia cercando di definire un framework in cui i consumatori possono essere pagati per la condivisione dei loro dati, afferma Kothari. “In quest’area la legislazione è un po ‘visionaria”, afferma. “Vedremo in pratica come funziona davvero.”
Altro su CCPA:
- 9 Domande CCPA Ogni CISO dovrebbe essere pronto a rispondere
- Il CCPA è un’opportunità per ottenere la casa di sicurezza dei dati in ordine
- Cos’è “ragionevole sicurezza”? E come soddisfare il requisito
- Prendi sul serio la protezione dei dati dei consumatori
- In che modo la proprietà dei cittadini dei dati influisce sul business in futuro
- Le 10 più potenti società di sicurezza informatica
- 7 Tendenze calde per la sicurezza informatica (e 2 diventando freddi)
- Le vulnerabilità Apache Log4j: una sequenza temporale
- Utilizzo del quadro NIST Cybersecurity per affrontare il rischio organizzativo
- 11 strumenti di test di penetrazione che i professionisti usano