


LastPass usa saml?
LastPass usa saml?
Lastpass WordPress SSO | LastPass Single Sign-On (SSO) Accedi per WordPress [SAML]
LastPass WordPress SSO (SAML Single Sign-On) Login [SAML SSO] può essere ottenuto usando il nostro WordPress Saml SP Single Sign-On (SSO) collegare. La nostra soluzione SSO renderà WordPress Saml 2.0 Provider di servizi conforme che stabilisce la fiducia tra il sito WordPress e LastPass per autenticare in modo sicuro e accedere agli utenti sul sito WordPress. La nostra soluzione LastPass WordPress Single Sign-On (SSO) aiuta a proteggere i siti WordPress dietro l’accesso SSO in modo che gli utenti vengano autenticati utilizzando le loro credenziali di accesso LastPass. Qui passeremo attraverso una guida per configurare LastPass WordPress SSO (SAML Single Sign-On) Accedi tra il sito WordPress e LastPass considerando LastPass come IDP (Provider Identity) e WordPress come SP (Provider di servizi). Il nostro plugin SAML SSO fornisce autenticazioni utente illimitate da LastPass. Per saperne di più su altre funzionalità che forniamo nel plug-in WordPress Saml Single Sign-On (SSO), è possibile fare clic su Qui.
Prerequisiti: download e installazione
Per configurare WordPress LastPass SSO Login (SAML Single Sign-On) con Lastpass COME IDP E WordPress COME Sp, È necessario installare il modulo MinioRange WordPress Saml SP SSO
Di Miniorge
Accesso SSO singolo di WordPress con Azure, Azure B2C, OKTA, ADFS, KeyCloak, Salesforce, Ping, OneLogin, Gsuite, Shibboleth e molti IDPS SAML [Supporto 24/7]
Testato con 6.2
Passaggi per configurare l’accesso ad All Sign-O-On (SSO) in WordPress (WP)
1. Imposta LastPass come IDP (Provider di identità)
Seguire i passaggi seguenti per configurare LastPass come IDP
 Configurare LastPass come IDP
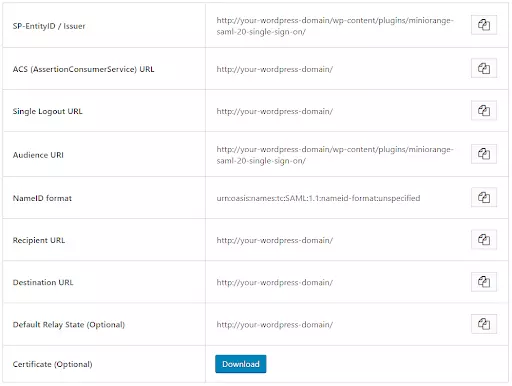
- Nel plug -in MinioRange WordPress Saml SP SSO, vai a SP (fornitore di servizi) metadati scheda. Qui, puoi trovare i metadati SP come SP Entity ID e ACS (AssertionConsumerService) URL che sono richiesti per configurare LastPass come IDP (Provider di identità).
- Accedi alla console di amministratore LastPass.
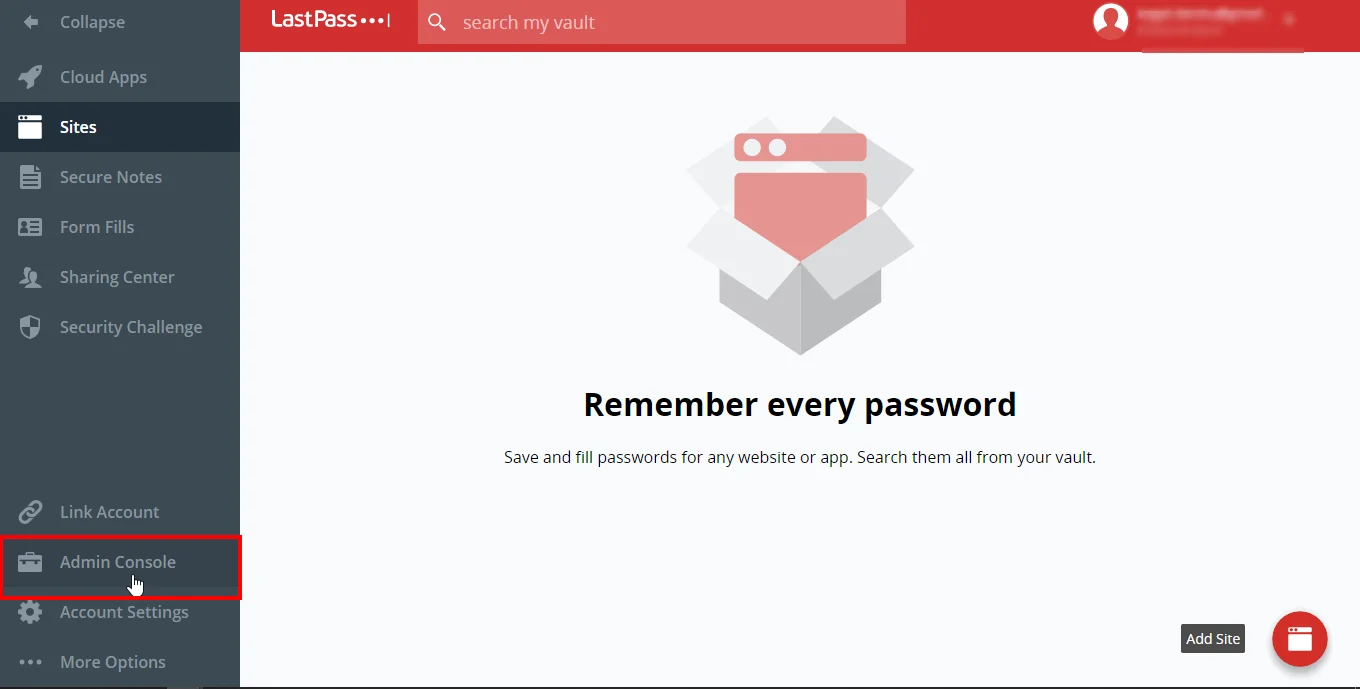
- Dal menu a sinistra Fare clic su Console di amministrazione scheda.
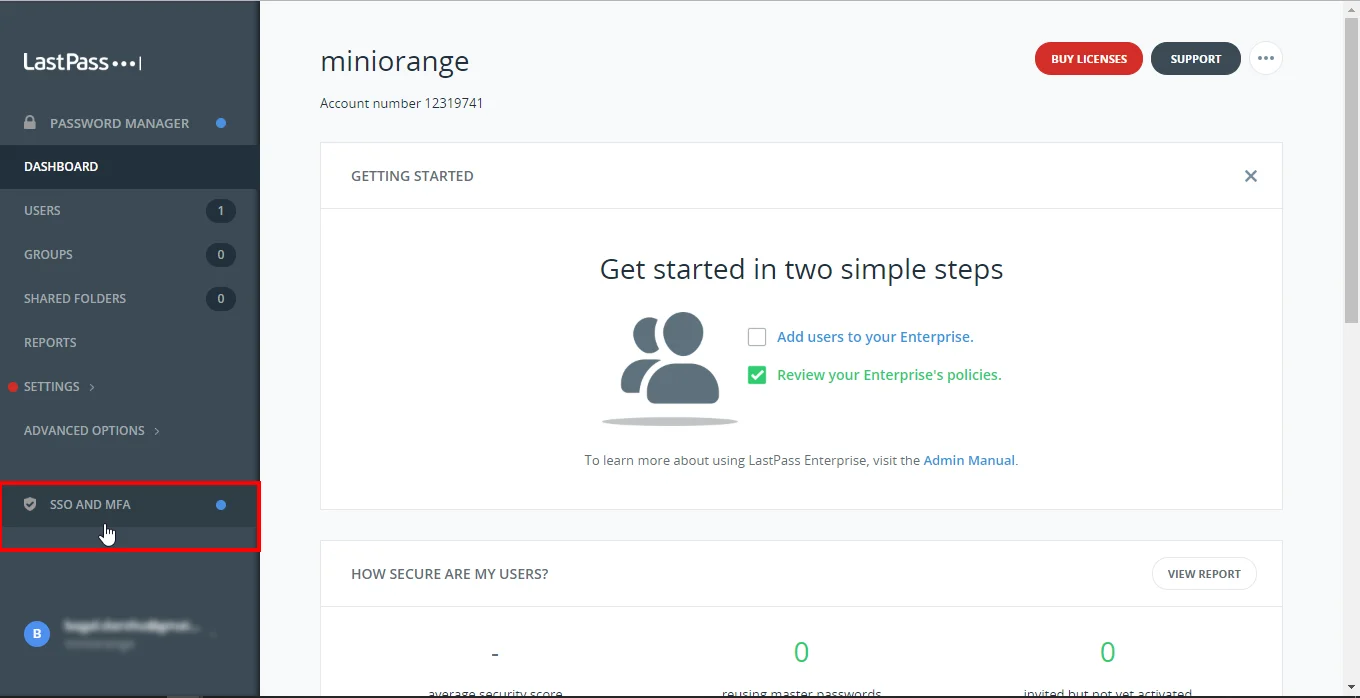
- Ora fai clic su SSO & MFA opzione.
- Sotto il Applicazione Scheda, fare clic su App web.
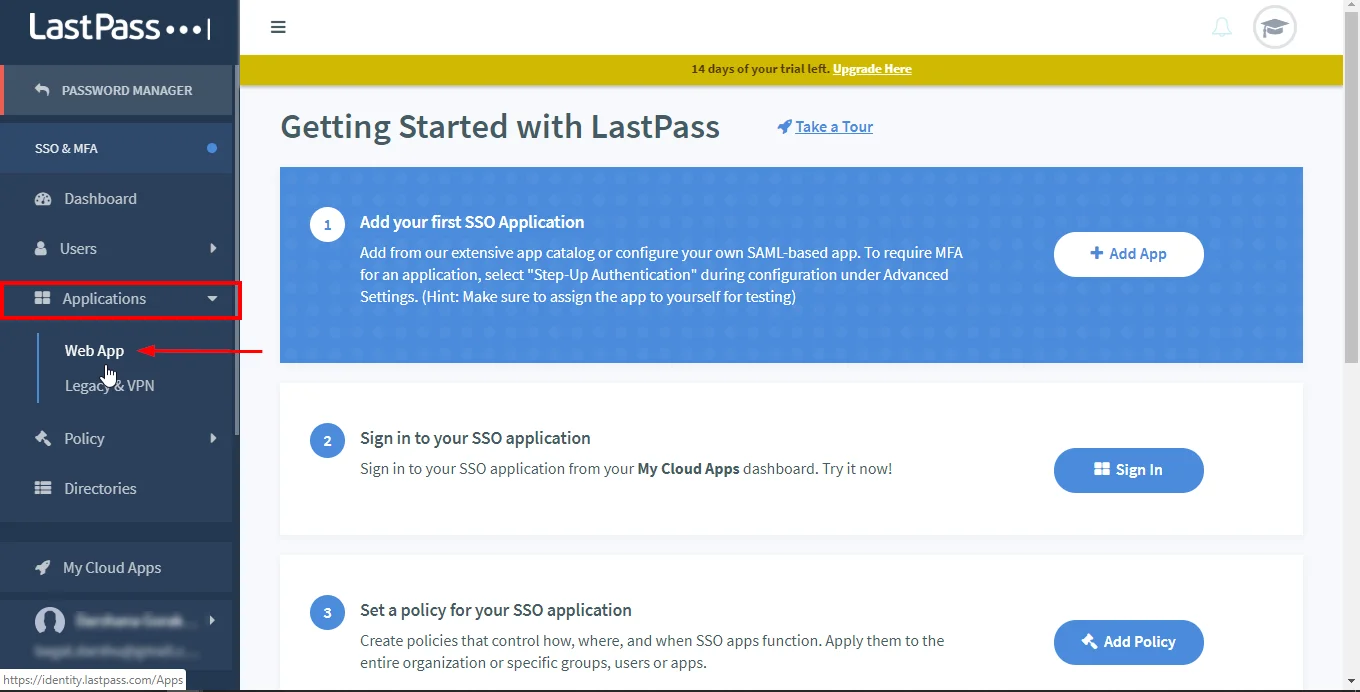
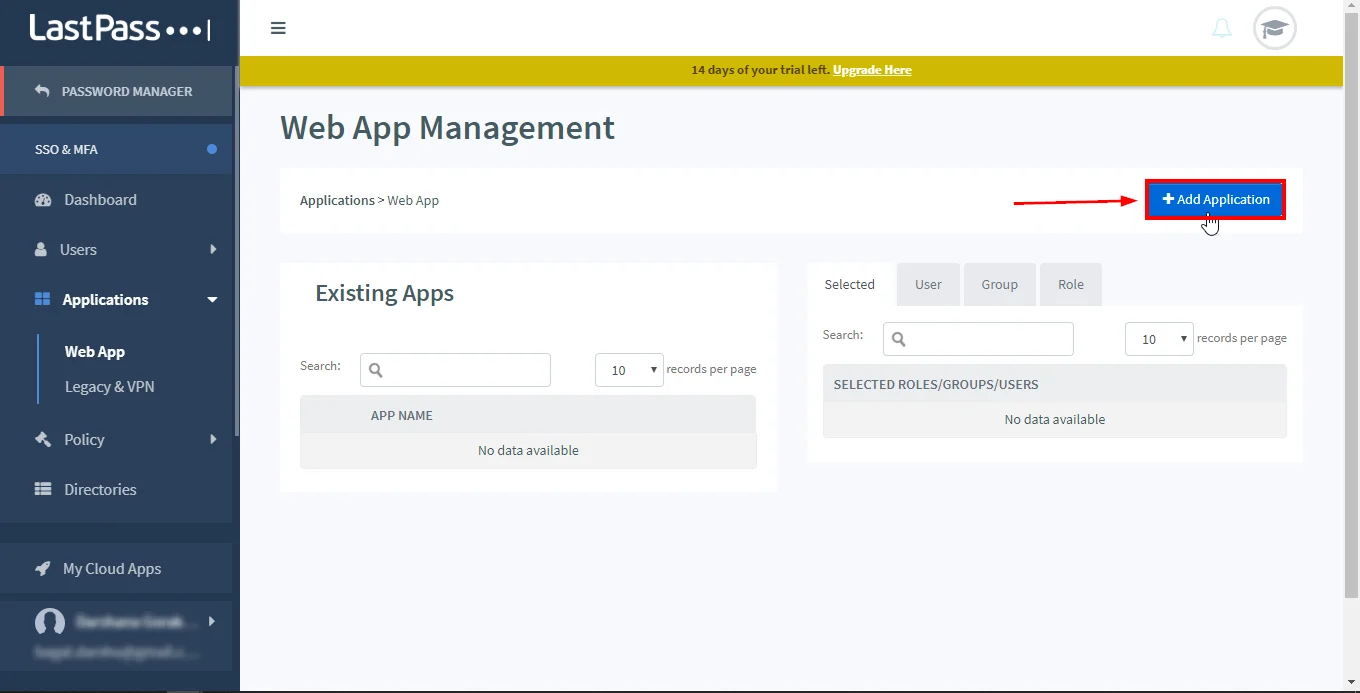
- Nell’angolo in alto a destra, fai clic su Aggiungi l’applicazione pulsante per creare una nuova app.
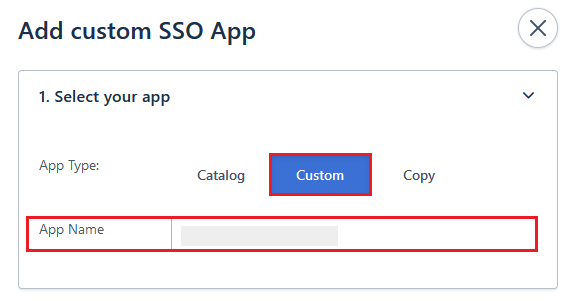
- Nel Aggiungi l’app SSO del catalogo sezione, navigare verso il Seleziona la tua app opzione.
- Selezionare Tipo di app COME Costume e inserisci il tuo Nome dell’applicazione.
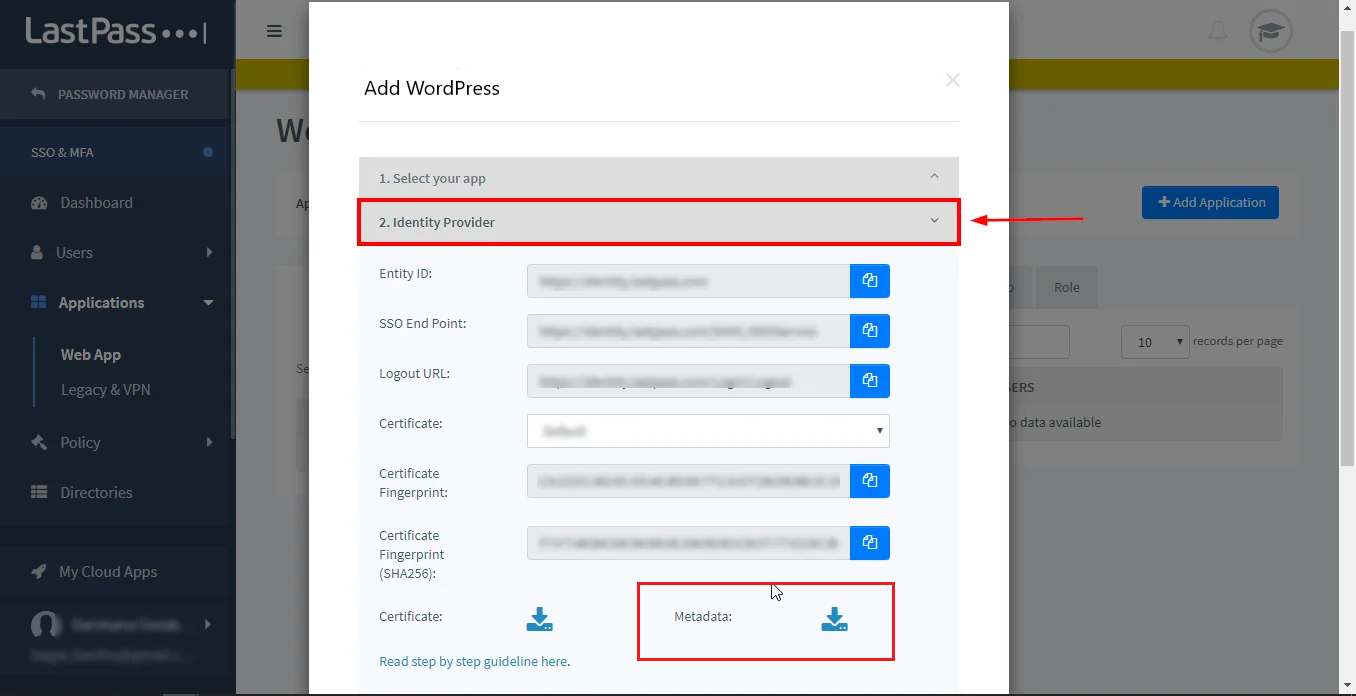
- Da Fornitore di identità sezione, Copia le informazioni richieste O Scarica i metadati Per configurare il Fornitore di servizi.
- Nel Fornitore di servizi Sezione, immettere i dettagli richiesti:
sindrome coronarica acuta URL ACS (AssertionConsumerService) dalla scheda Metadati del fornitore di servizi del plugin Entità ID SP Entity ID / Emittente dalla scheda Metadati del fornitore di servizi del plug -in Soprannome WordPress 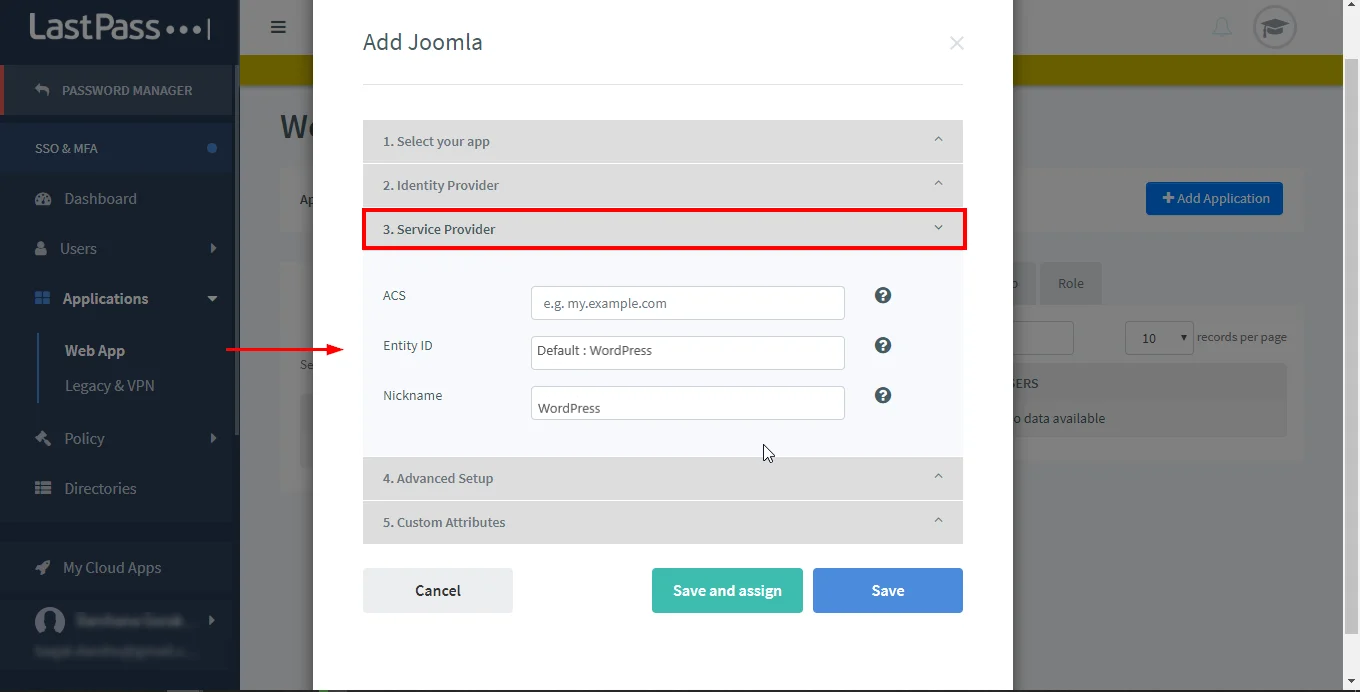
- Configurare Impostazioni avanzate E Attributi personalizzati Secondo il requisito (opzionale).
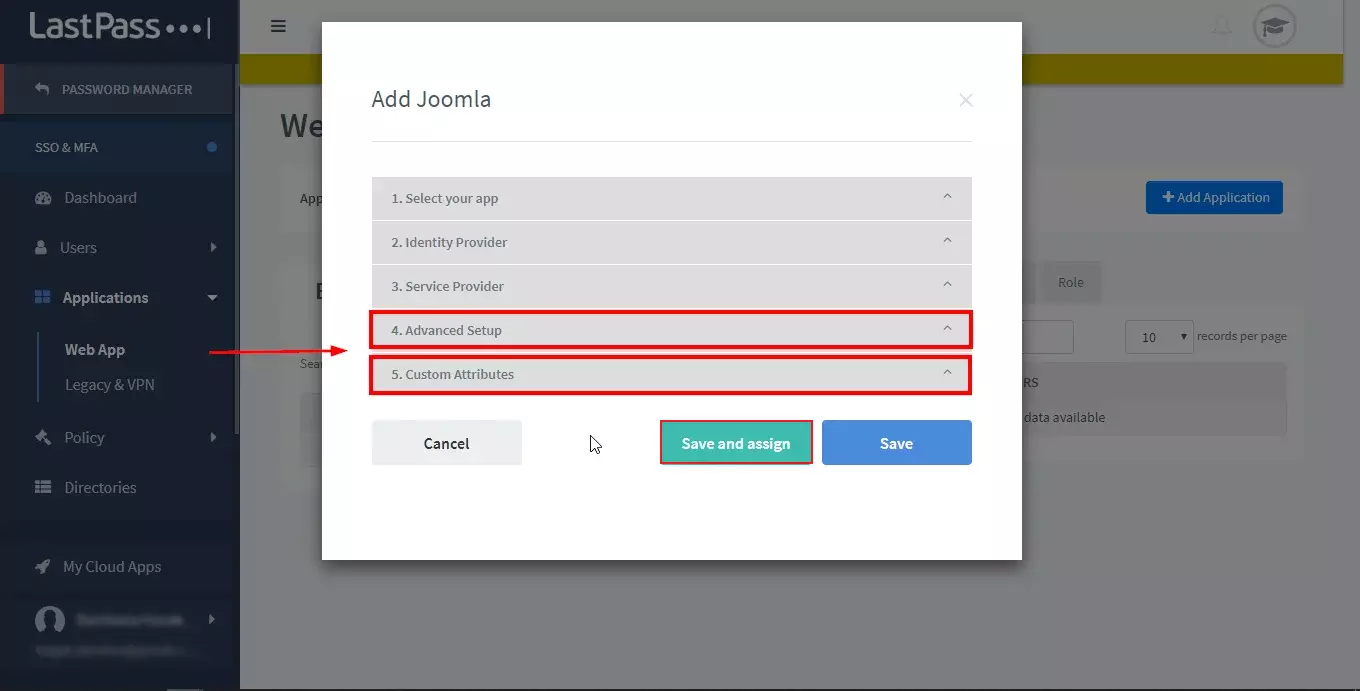
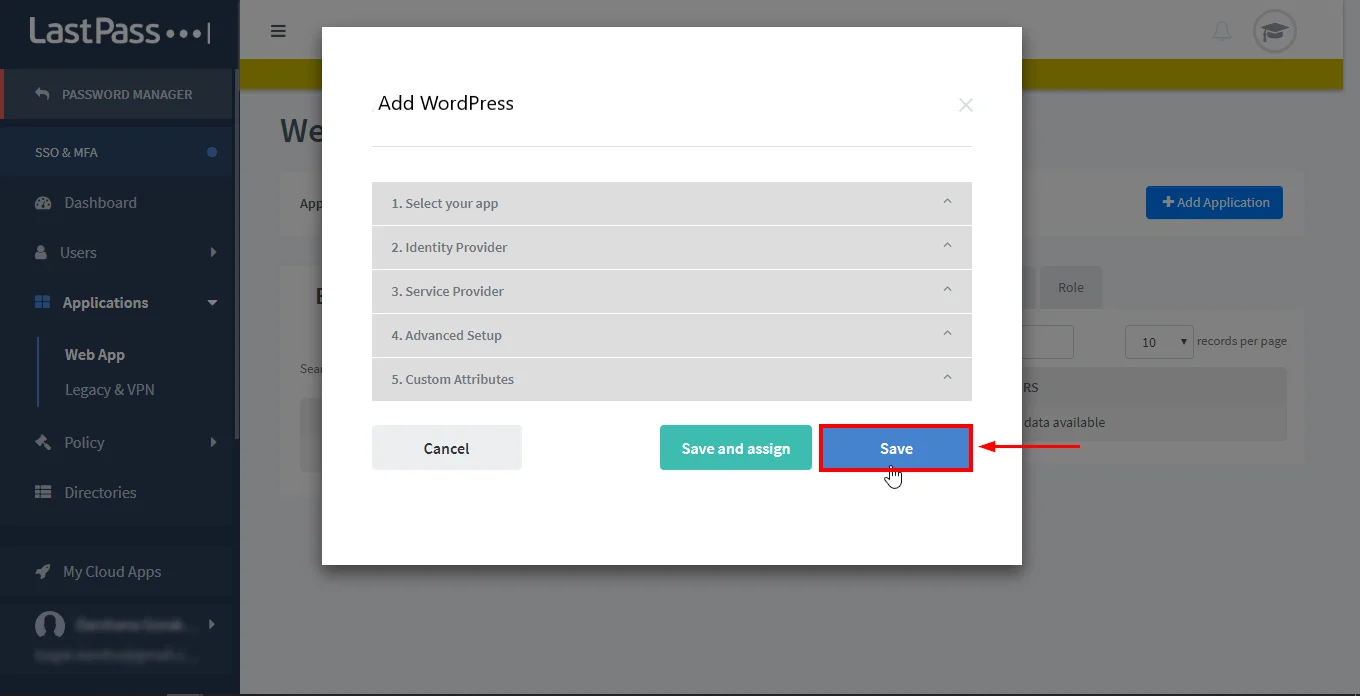
- Una volta completata tutta la configurazione, fare clic su Salva.
Di Miniorge
Segno singolo WordPress su SSO Accesso con Azure, Azure B2C, OKTA, ADFS, KeyCloak, Salesforce, Ping, OneLogin, Gsuite, Shibboleth e molti IDPS SAML [supporto 24/7]
Testato con 6.2
Passaggi per configurare l’accesso ad All Sign-O-On (SSO) in WordPress (WP)
1. Imposta LastPass come IDP (Provider di identità)
Seguire i passaggi seguenti per configurare LastPass come IDP
Configurare LastPass come IDP
- Nel plug -in MinioRange WordPress Saml SP SSO, vai a SP (fornitore di servizi) metadati scheda. Qui, puoi trovare i metadati SP come SP Entity ID e ACS (AssertionConsumerService) URL che sono richiesti per configurare LastPass come IDP (Provider di identità).
- Accedi alla console di amministratore LastPass.
- Dal menu a sinistra Fare clic su Console di amministrazione scheda.
- Ora fai clic su SSO & MFA opzione.
- Sotto il Applicazione Scheda, fare clic su App web.
- Nell’angolo in alto a destra, fai clic su Aggiungi l’applicazione pulsante per creare una nuova app.
- Nel Aggiungi l’app SSO del catalogo sezione, navigare verso il Seleziona la tua app opzione.
- Selezionare Tipo di app COME Costume e inserisci il tuo Nome dell’applicazione.
- Da Fornitore di identità sezione Copia le informazioni richieste O Scarica i metadati Per configurare il Fornitore di servizi.
- Nel Fornitore di servizi Sezione, immettere i dettagli richiesti:
sindrome coronarica acuta ACS (AssertionConsumerService) URL dalla scheda Metadati del fornitore di servizi del
CollegareEntità ID SP Entity ID / Emittente dalla scheda Metadati del fornitore di servizi del plug -in Soprannome WordPress - Configurare Impostazioni avanzate E Attributi personalizzati Secondo il requisito (opzionale).
- Una volta completata tutta la configurazione, fare clic su Salva.
Assegnare gruppi/persone
- Passare all’applicazione creata e fare clic su contatto icona in LastPass.
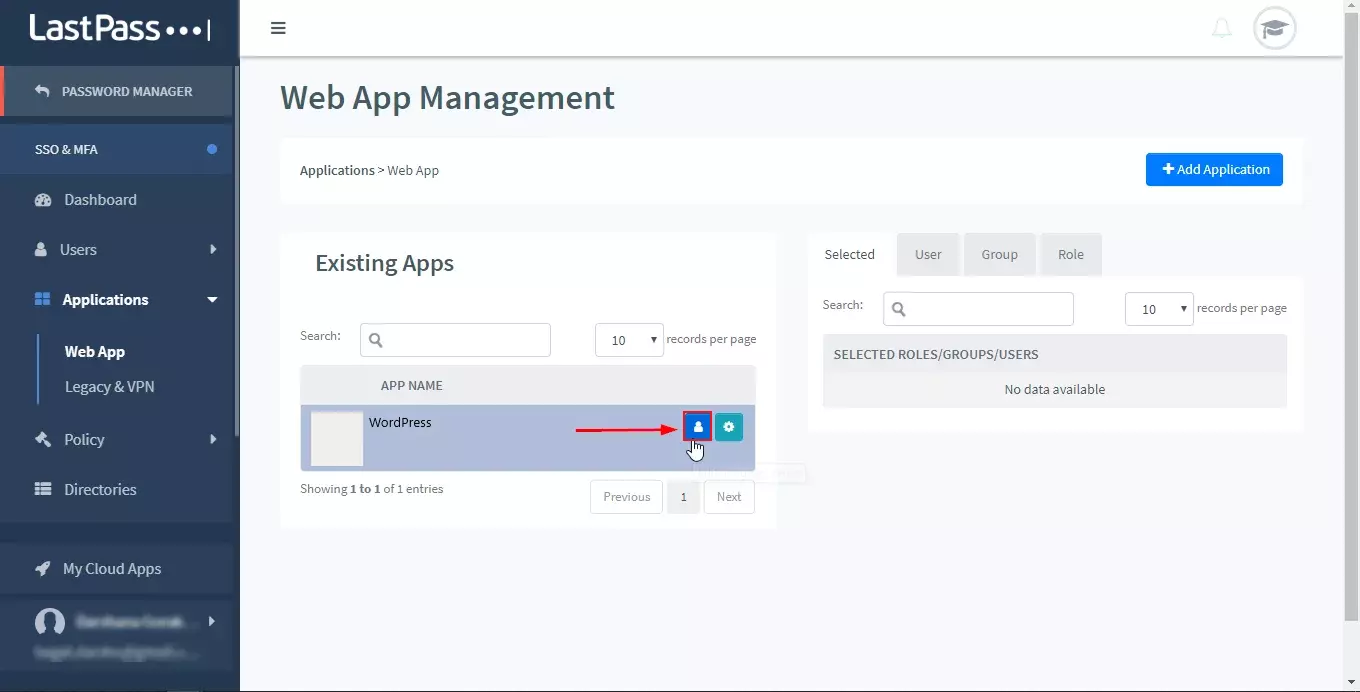
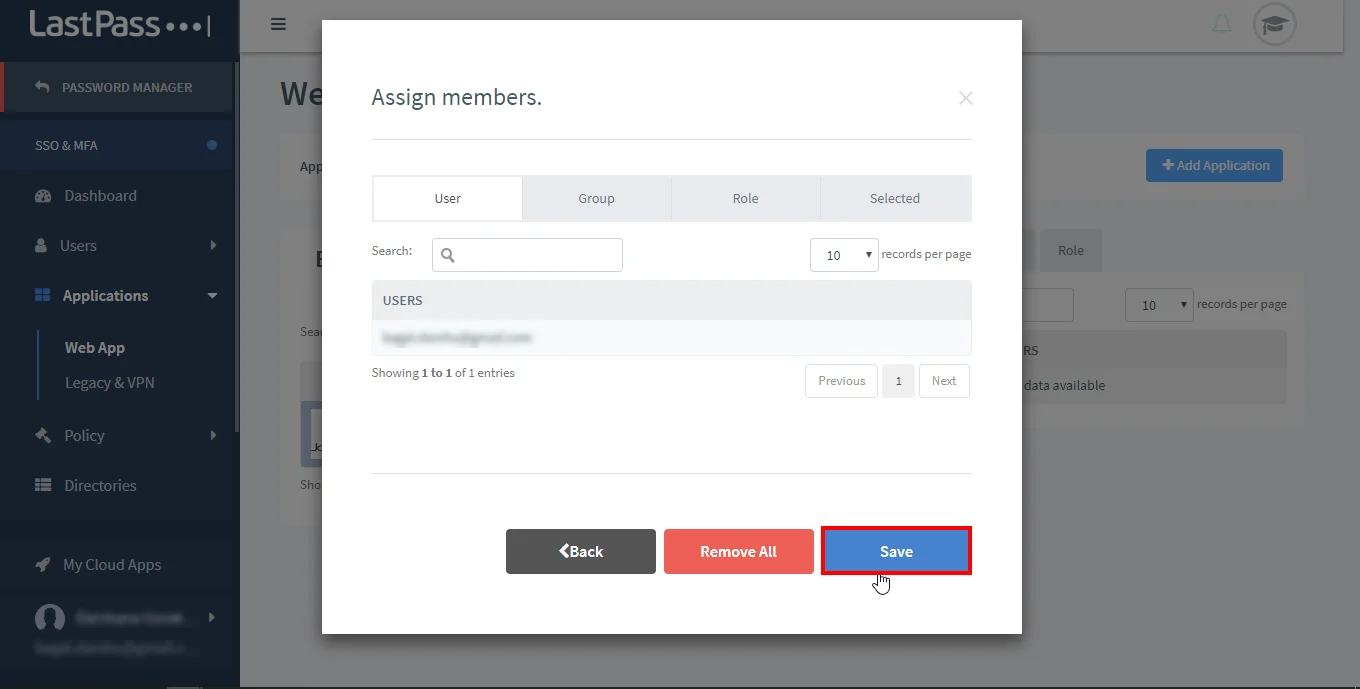
- Assegnare agli utenti in base al file Utente/gruppo e fare clic su Salva.
- Scaricamento App MFA Lastpass e accedi facendo il codice a barre/posta nel cellulare (opzionale).
- Hai configurato correttamente LastPass come SAML IDP (Provider Identity) per raggiungere l’accesso SSO (LastPass Single Sign-On), garantendo l’accesso a Lastpass sicuro nel sito WordPress (WP).
2. Configurazione di WordPress come SP (provider di servizi)
Nel plug -in WordPress Saml SSO, vai alla scheda Impostazione del provider di servizi del plug -in. Esistono due modi per configurare il plug -in SSO WordPress:
UN. Caricando i metadati IDP:
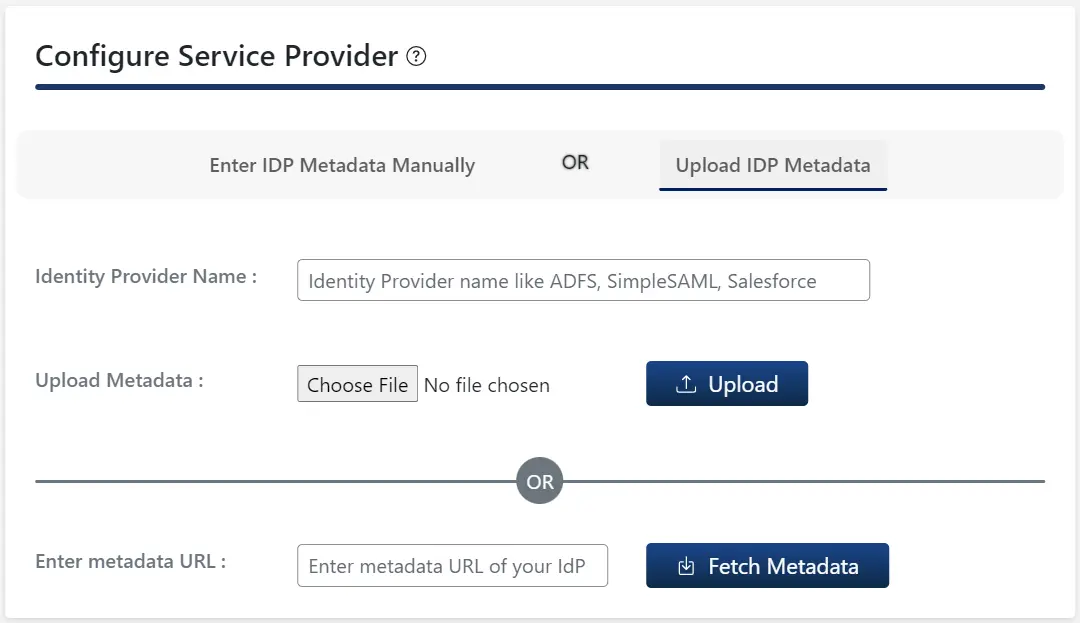
- Clicca su Carica metadati IDP pulsante.
- Inserisci il Fornitore di identità Nome
- Puoi neanche tu Carica un file di metadati e fare clic su Caricamento pulsante o utilizzare un Metadata URL e fare clic su Fetch Metadata.
B.Configurazione manuale:
- Fornire le impostazioni richieste (i.e. Nome del provider di identità, ID e emittente IDP Entity, URL di accesso SAML, x.Certificato 509) come previsto dal tuo provider di identità e fai clic sul pulsante Salva.
Passaggio 3: mappatura degli attributi
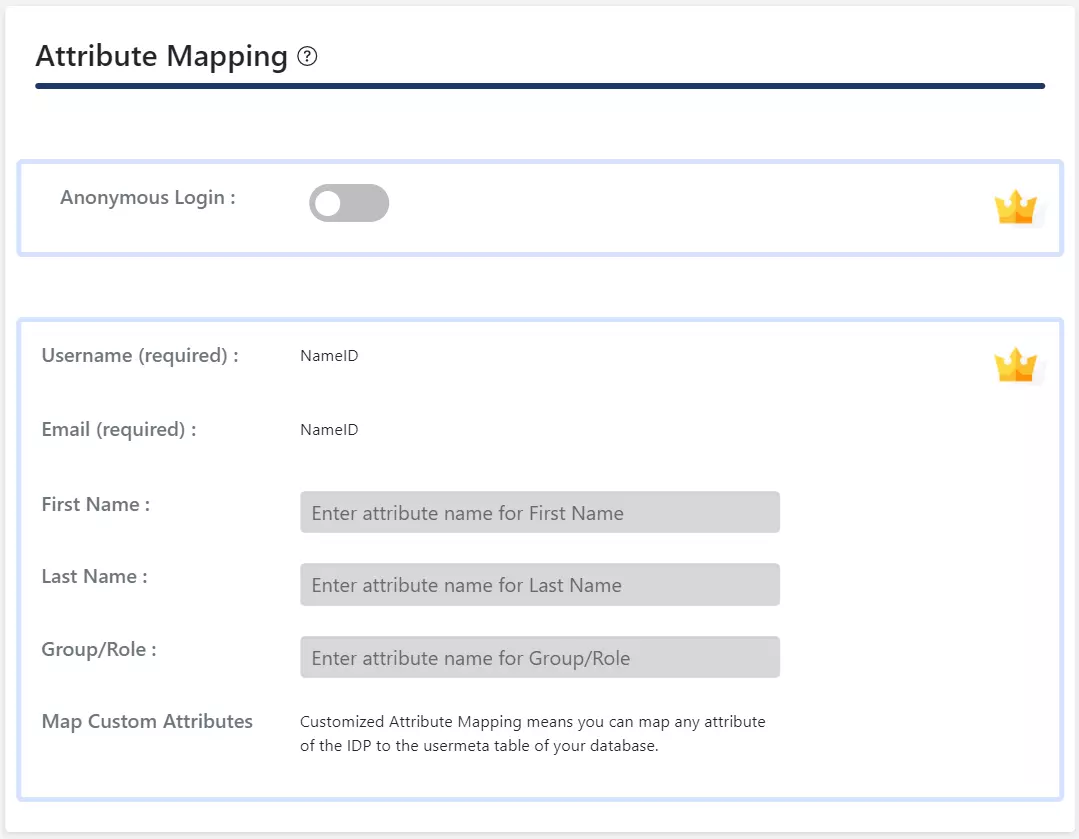
- Nel plugin gratuito, solo Nomeid è supportato per gli attributi e -mail e nome utente dell’utente WordPress.
- Quando un utente esegue SSO, il valore NameID inviato dall’IDP verrà mappato all’e -mail e al nome utente dell’utente di WordPress.
Passaggio 4: mappatura del ruolo
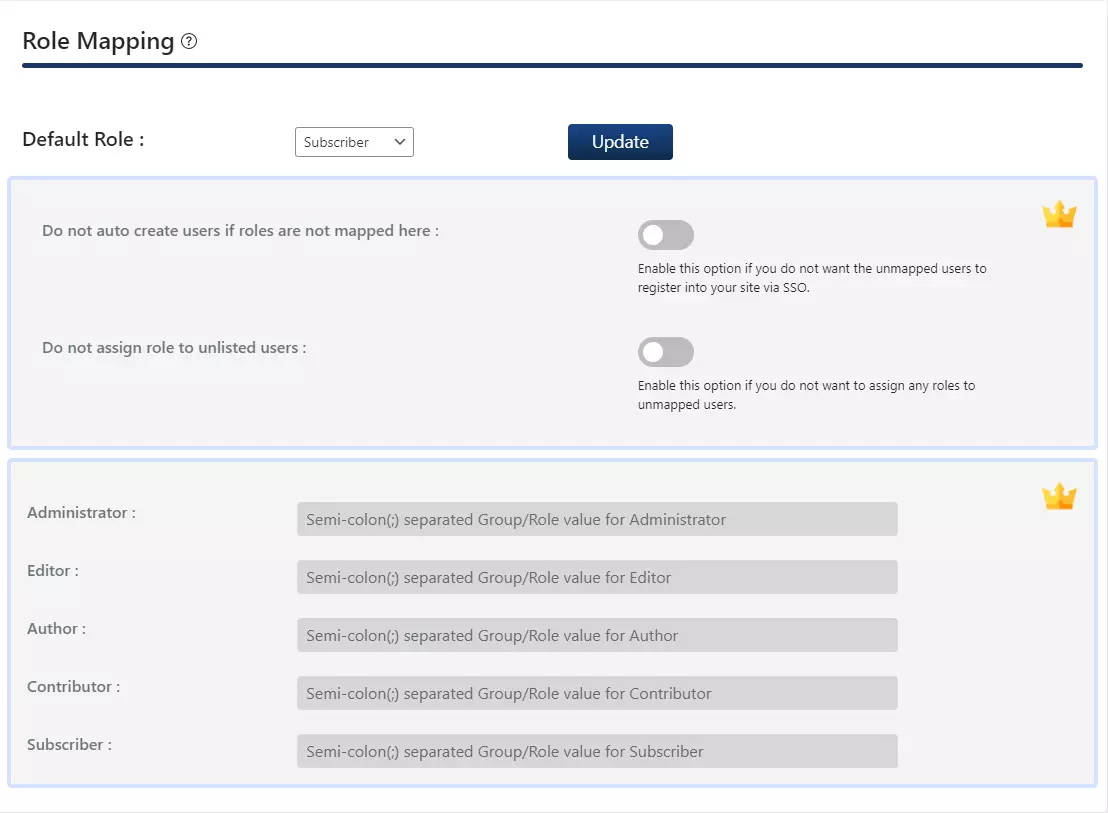
- Nel plugin gratuito, puoi scegliere un Ruolo predefinito che verrà assegnato a tutti gli utenti non addmin quando eseguono SSO.
- Vai a Mappatura di attributo/ruolo scheda e navigare a Mappatura dei ruoli sezione.
- Seleziona il Ruolo predefinito e fare clic su Aggiornamento pulsante.
Passaggio 5: impostazioni SSO
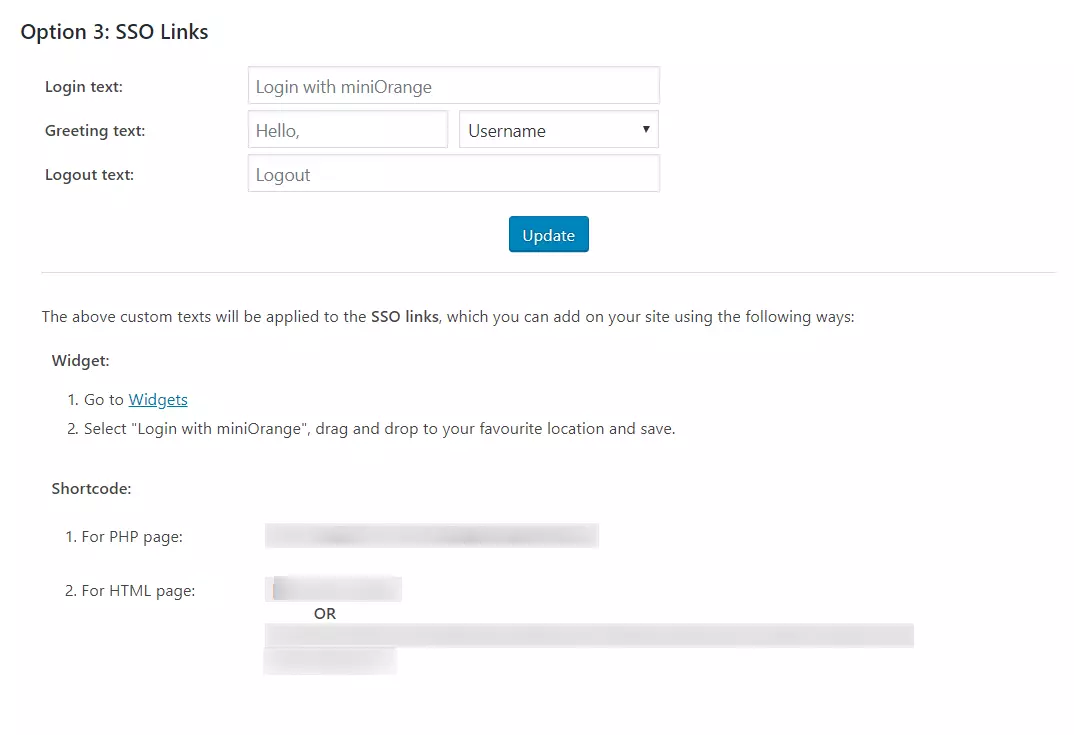
- Nel plug-in gratuito è possibile aggiungere un singolo pulsante di accesso abilitando Aggiungi un singolo pulsante di accesso nella pagina di accesso WordPress attivare opzione 1.
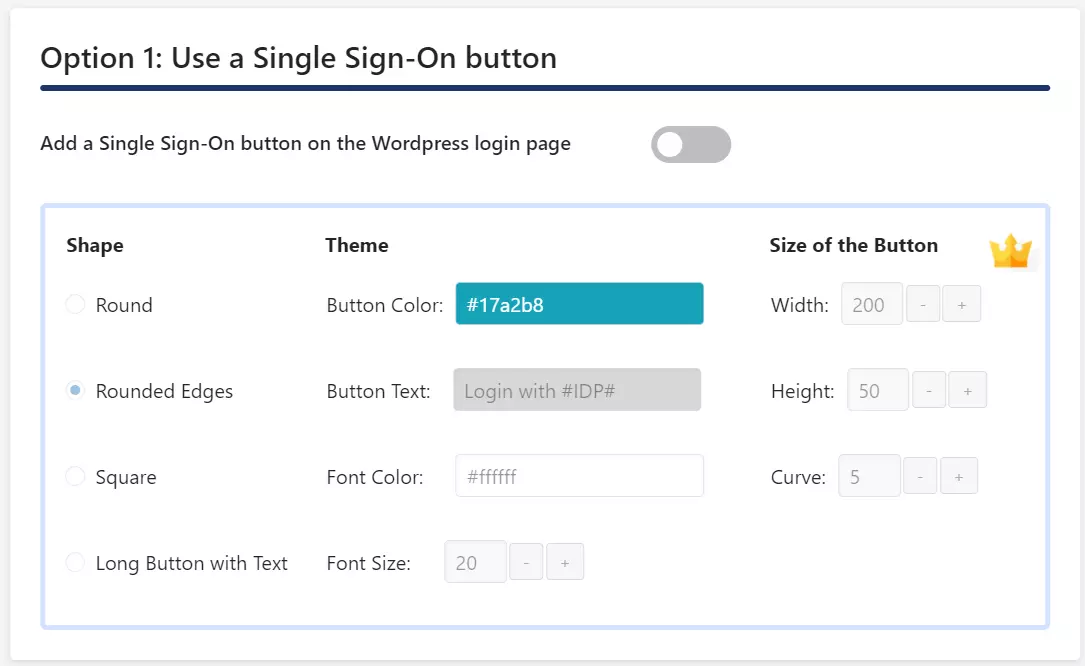
- Se il tema WordPress supporta il widget di accesso, è possibile aggiungere un widget di accesso per abilitare SSO avviato dal tuo sito.
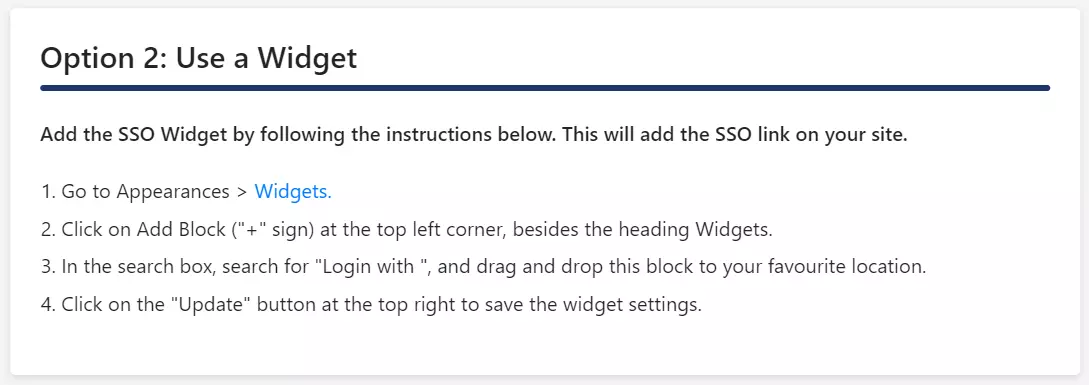
- Passare alla scheda Reindirizzamento e collegamenti SSO e seguire i passaggi indicati in Opzione 2: utilizzare un widget Per aggiungere un widget di accesso sul tuo sito.
Nel plug -in WordPress Saml SSO, vai alla scheda Impostazione del provider di servizi del plug -in. Esistono due modi per configurare il plug -in SSO WordPress:
UN. Caricando i metadati IDP:
- Clicca su Carica metadati IDP pulsante.
- Inserisci il Fornitore di identità Nome
- Puoi neanche tu Carica un file di metadati e fare clic su Caricamento pulsante o utilizzare un Metadata URL e fare clic su Fetch Metadata.
B.Configurazione manuale:
- Fornire le impostazioni richieste (i.e. Nome del provider di identità, ID e emittente IDP Entity, URL di accesso SAML, x.Certificato 509) come previsto dal tuo provider di identità e fai clic sul pulsante Salva.
Passaggio 3: mappatura degli attributi
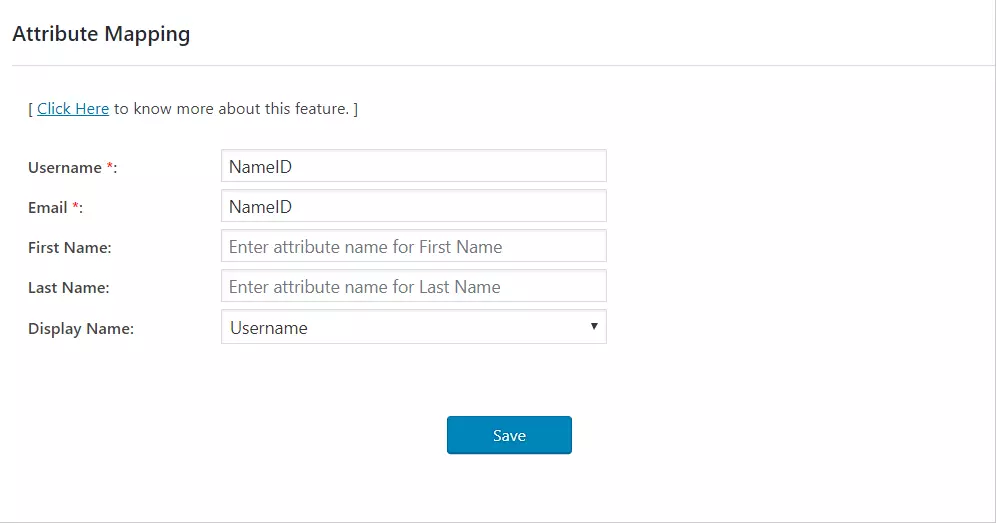
- Mappatura degli attributi La funzione ti consente di mappare il attributi utente inviato da IDP durante SSO agli attributi utente su WordPress.
- Nel plugin SAML di WordPress, vai a Mappatura di attributo/ruolo scheda e riempire i seguenti campi in Mappatura degli attributi sezione.
NOTA: Se si fa clic sul pulsante di configurazione del test nella scheda Imposta del provider di servizi e autentica con l’IDP, è possibile visualizzare un elenco di attributi inviati dall’IDP nella scheda Attributo/Ruolo Mapping. Queste informazioni possono essere utilizzate per fornire la mappatura sopra.
Passaggio 4: mappatura del ruolo
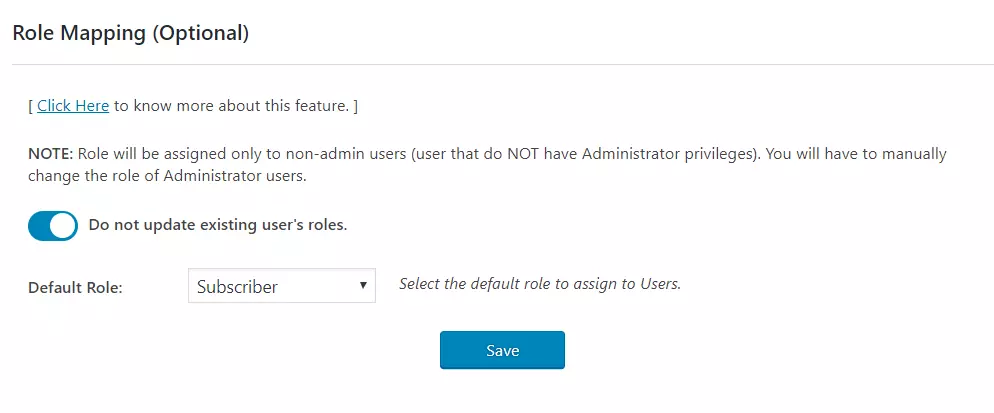
Nel plug-in standard, è possibile scegliere un ruolo predefinito che verrà assegnato a tutti gli utenti non addmin quando eseguono SSO.
Passaggio 5: impostazioni SSO
Nel plug-in standard è possibile abilitare SSO avviato da SP utilizzando le seguenti opzioni.
Passaggi:
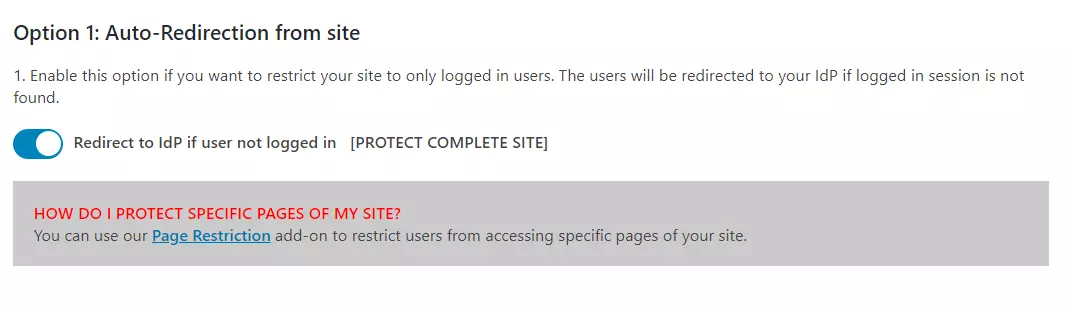
- Vai alla scheda Reindirizzamento e SSO Collegamenti del plug -in e navigare Opzione 1: Auto – Reindirizzamento dal sito.
- Abilitare Reindirizzare a IDP se l’utente non ha effettuato l’accesso in [Proteggi il sito completo]opzione.
Passaggi:
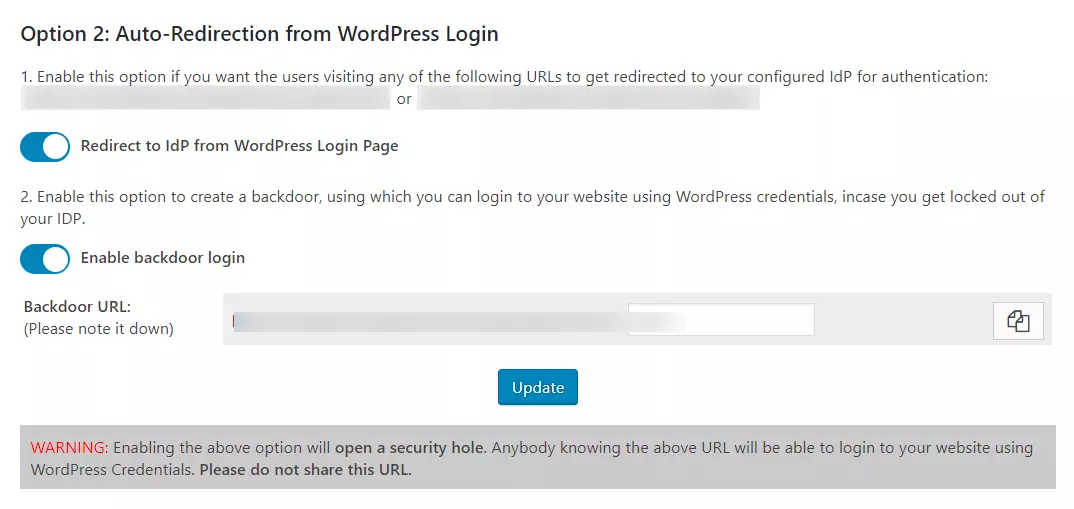
- Vai alla scheda Reindirizzamento e SSO Collegamenti del plug -in e navigare Opzione 2: reindirizzamento automatico da WordPress Accesso.
- Abilitare Reindirizzarsi a IDP dalla pagina di accesso WordPress opzione.
NOTA: Si prega di abilitare l’accesso al backdoor e annotare l’URL backdoor. Ciò ti consentirà di accedere alla pagina di accesso WordPress nel caso in cui venga bloccato dall’IDP.
Nel plug -in WordPress Saml SSO, vai alla scheda Impostazione del provider di servizi del plug -in. Esistono due modi per configurare il plug -in SSO WordPress:
UN. Caricando i metadati IDP:
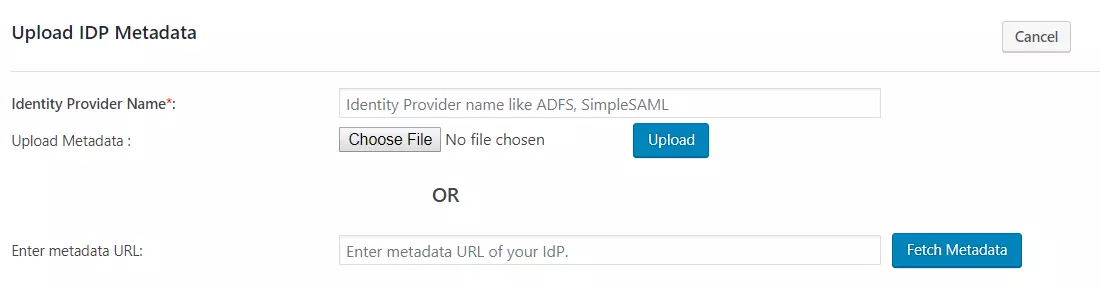
- Clicca su Carica metadati IDP pulsante.
- Inserisci il Nome del fornitore di identità
- Puoi neanche tu Carica un file di metadati e fare clic su Caricamento pulsante o utilizzare un Metadata URL e fare clic su Fetch Metadata.
- Nel Plug -in premium, puoi Abilita automatica automatica per il Metadata URL che aggiornerà automaticamente la configurazione del plug-in secondo i metadati IDP dopo un intervallo di tempo impostato
B.Configurazione manuale:
- Fornire le impostazioni richieste (i.e. Nome del provider di identità, ID e emittente IDP Entity, URL di accesso SAML, x.Certificato 509) come previsto dal tuo Fornitore di identità e fare clic su Salva pulsante.
- Nel plug -in Premium, è possibile fornire l’URL di logout SAML per ottenere un singolo logout sul tuo sito WordPress.
Passaggio 3: mappatura degli attributi
- Mappatura degli attributi La funzione ti consente di mappare il attributi utente inviato da IDP durante SSO agli attributi utente su WordPress.
- Nel plugin SAML di WordPress, vai a Mappatura di attributo/ruolo scheda e riempire i seguenti campi in Mappatura degli attributi sezione.
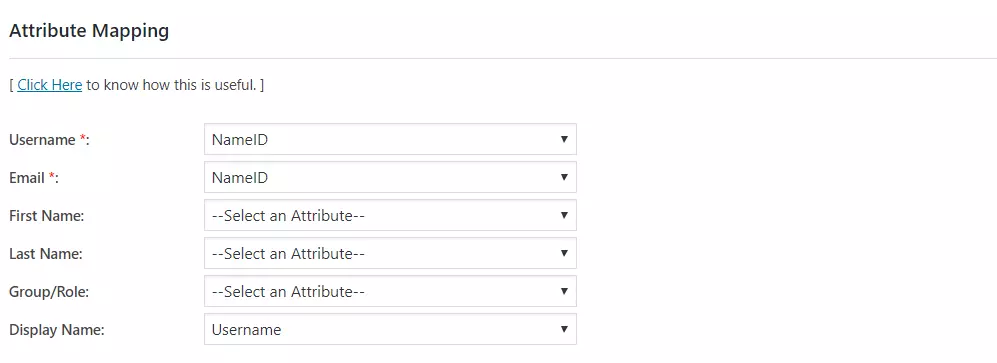
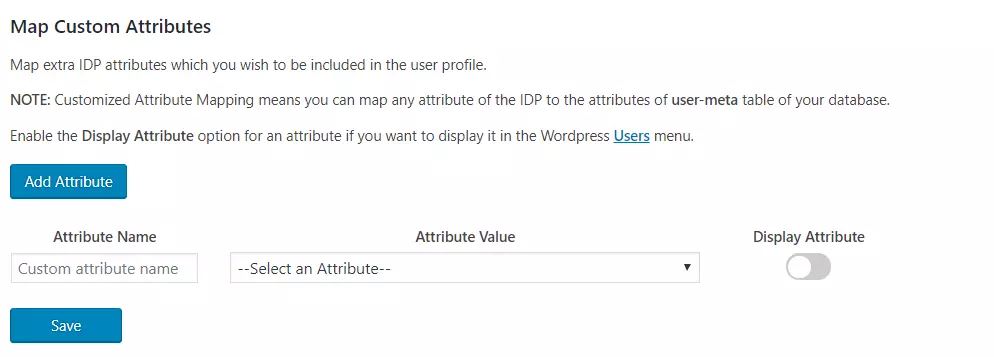
- Mappatura degli attributi personalizzati: Questa funzione consente di mappare qualsiasi attributo inviato da IDP a usermeta Tabella di WordPress.
Passaggio 4: mappatura del ruolo
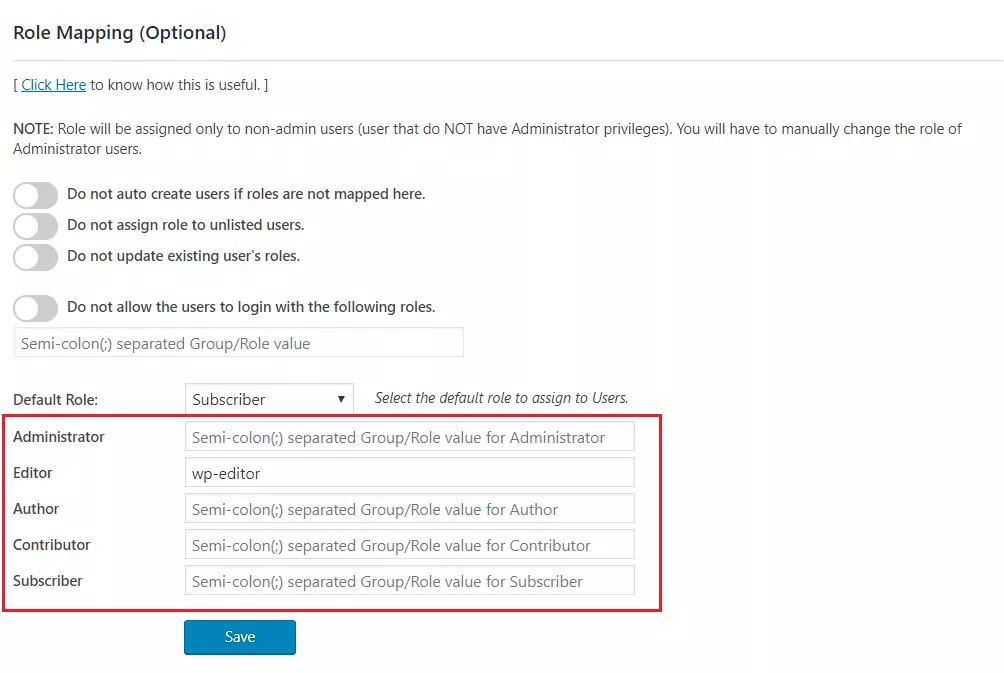
Questa funzione consente di assegnare e gestire i ruoli degli utenti quando eseguono SSO. Insieme ai ruoli WordPress predefiniti, questo è compatibile anche con qualsiasi ruolo personalizzato.
Passaggio 5: impostazioni SSO
Nel plug-in premium è possibile abilitare SSO avviato da SP utilizzando le seguenti opzioni.
Passaggi:
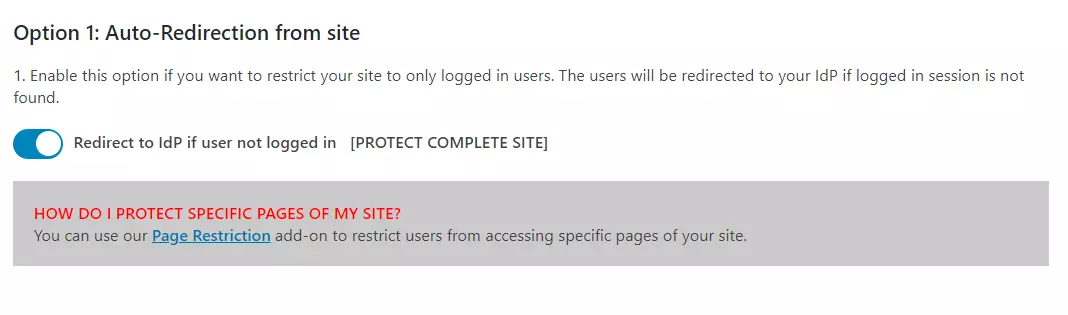
- Vai alla scheda Reindirizzamento e SSO Collegamenti del plug -in e navigare Opzione 1: autorezione automatica dal sito.
- Abilitare Reindirizzare a IDP se l’utente non ha effettuato l’accesso in [Proteggi il sito completo] opzione.
Passaggi:
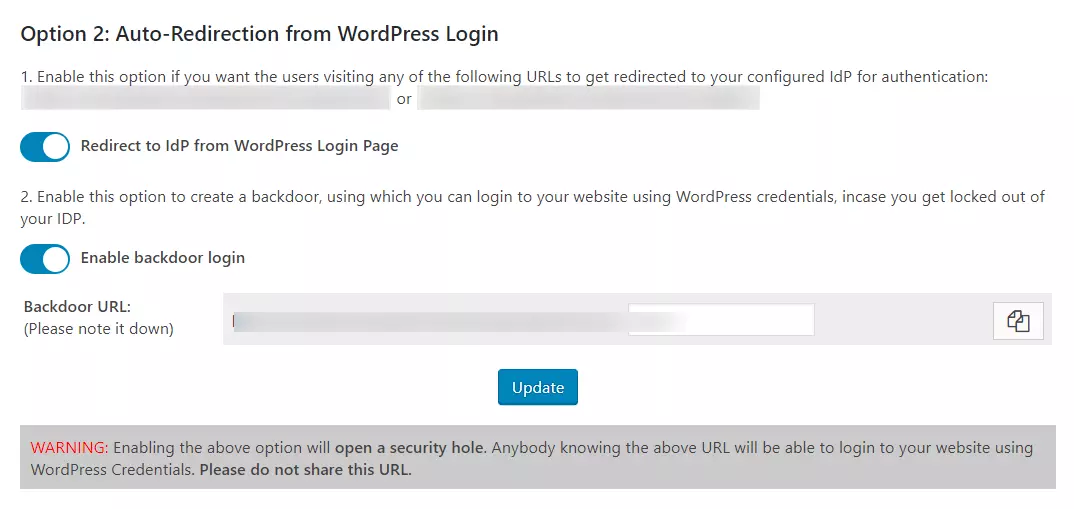
- Vai alla scheda Reindirizzamento e SSO Collegamenti del plug -in e navigare Opzione 2: reindirizzamento automatico da WordPress Accesso.
- Abilitare Reindirizzarsi a IDP dalla pagina di accesso WordPress opzione.
NOTA: Si prega di abilitare l’accesso al backdoor e annotare l’URL backdoor. Ciò ti consentirà di accedere alla pagina di accesso WordPress nel caso in cui venga bloccato dall’accesso IDP.
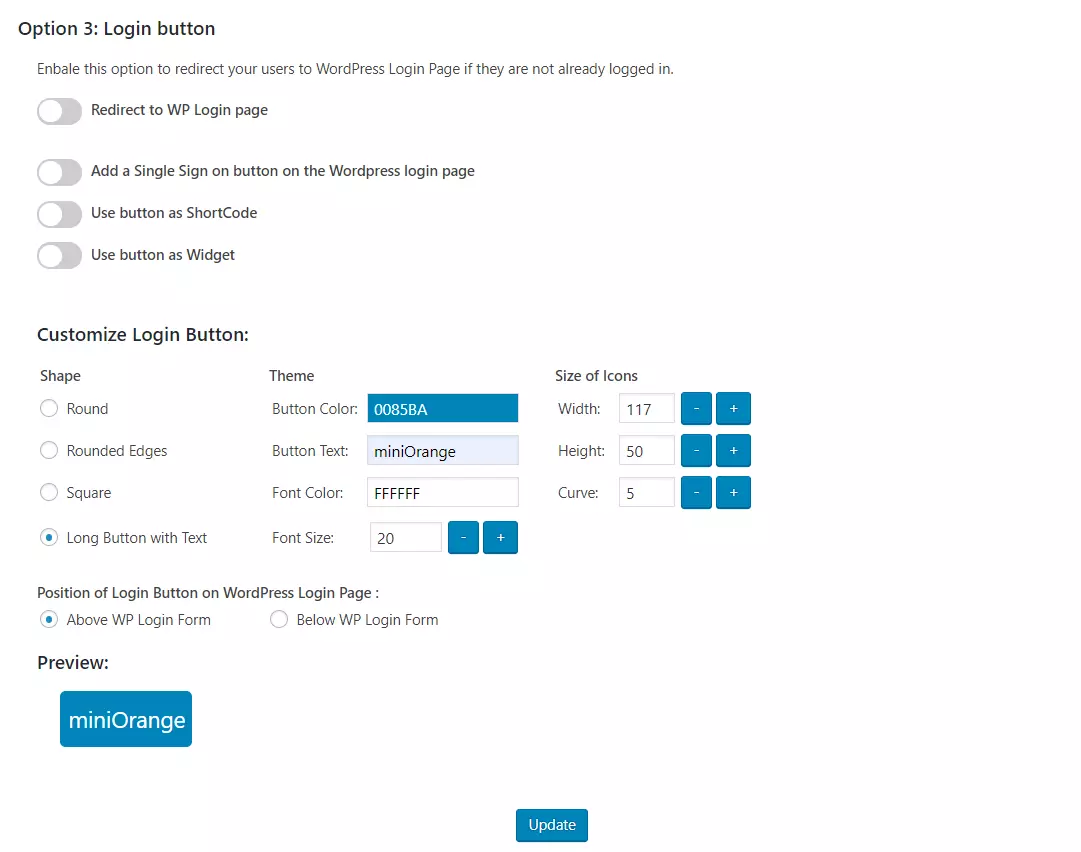
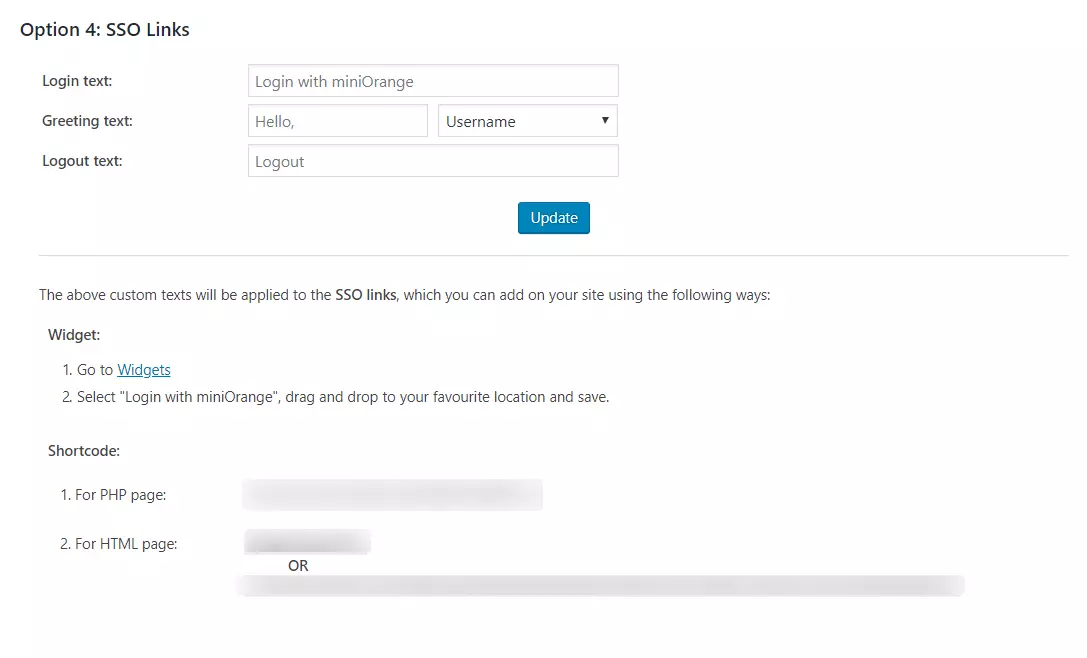
Lastpass
Ogni fornitore di identità SSO richiede informazioni specifiche per creare e configurare una nuova connessione. Spesso, le informazioni necessarie per creare una connessione differiranno per fornitore di identità.
Per creare una connessione SAML LastPass, tu’LL necessita di un file XML di metadati IDP.
Inizia accedendo al tuo dashboard di workos e naviga al “Organizzazioni” Scheda sulla barra di navigazione a sinistra.
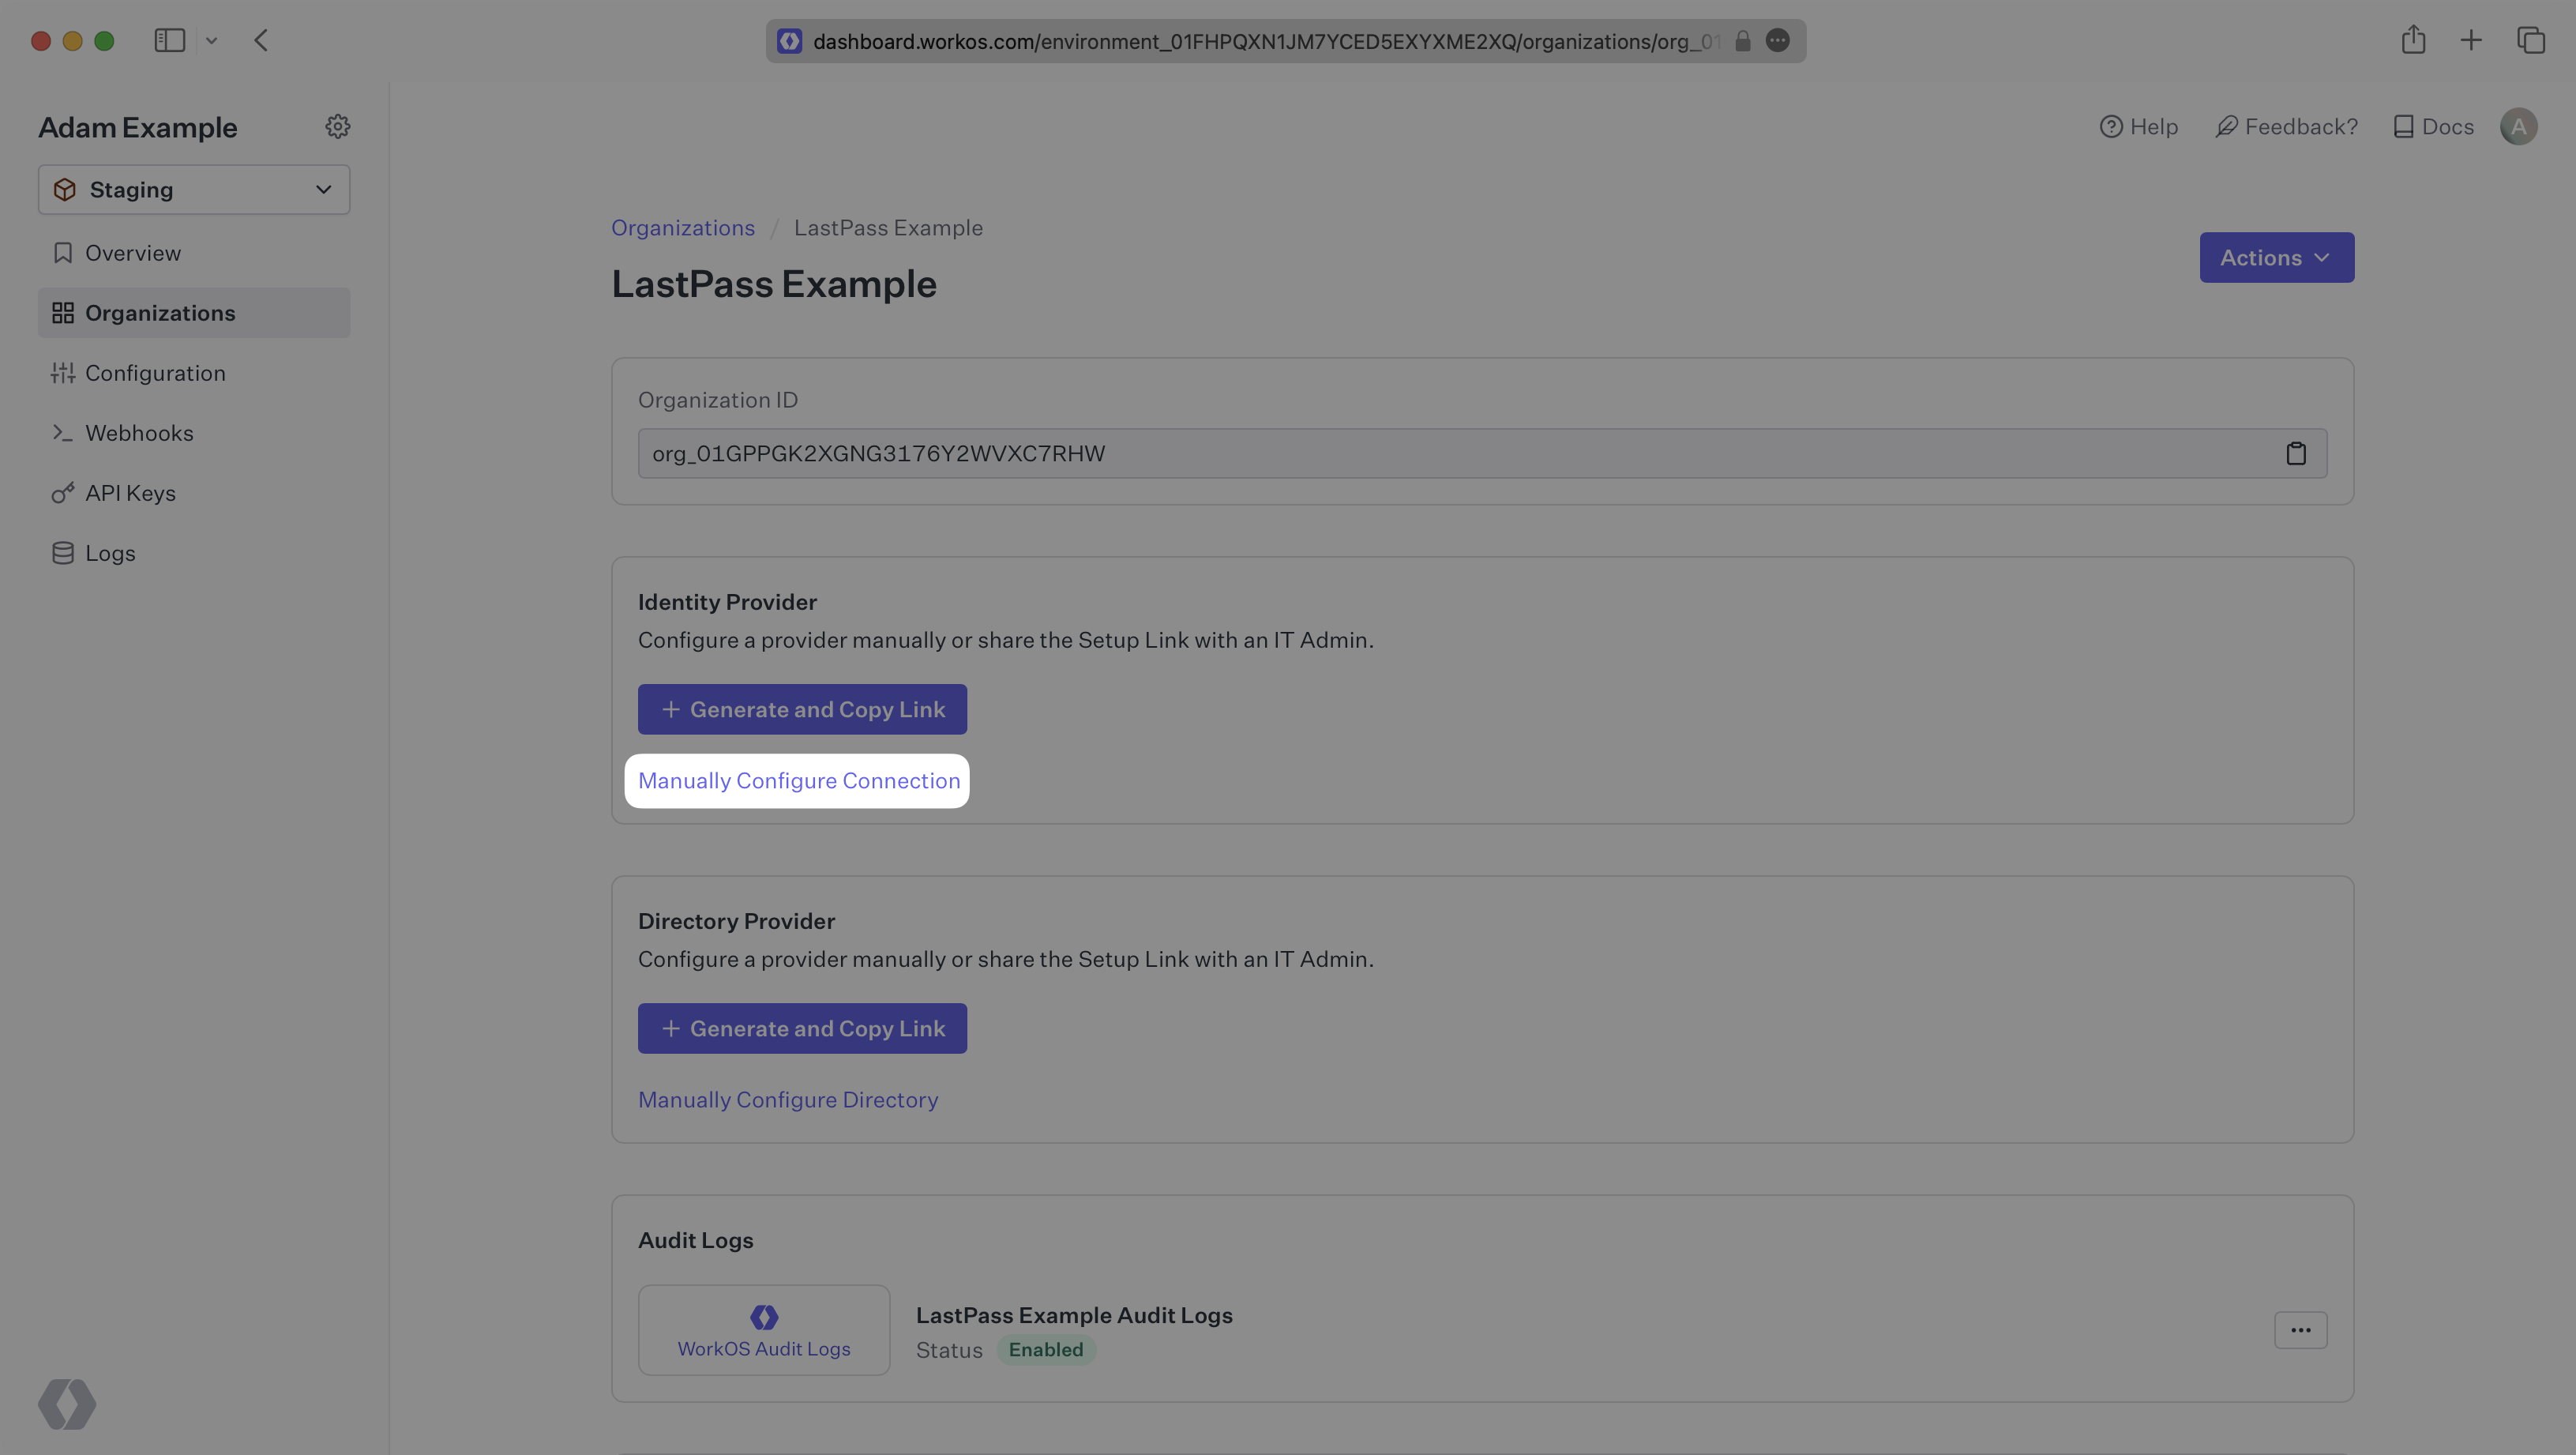
Seleziona l’organizzazione tu’D piace configurare una connessione SAML LastPass per e selezionare “Configurare manualmente la connessione” Sotto “Fornitore di identità”.
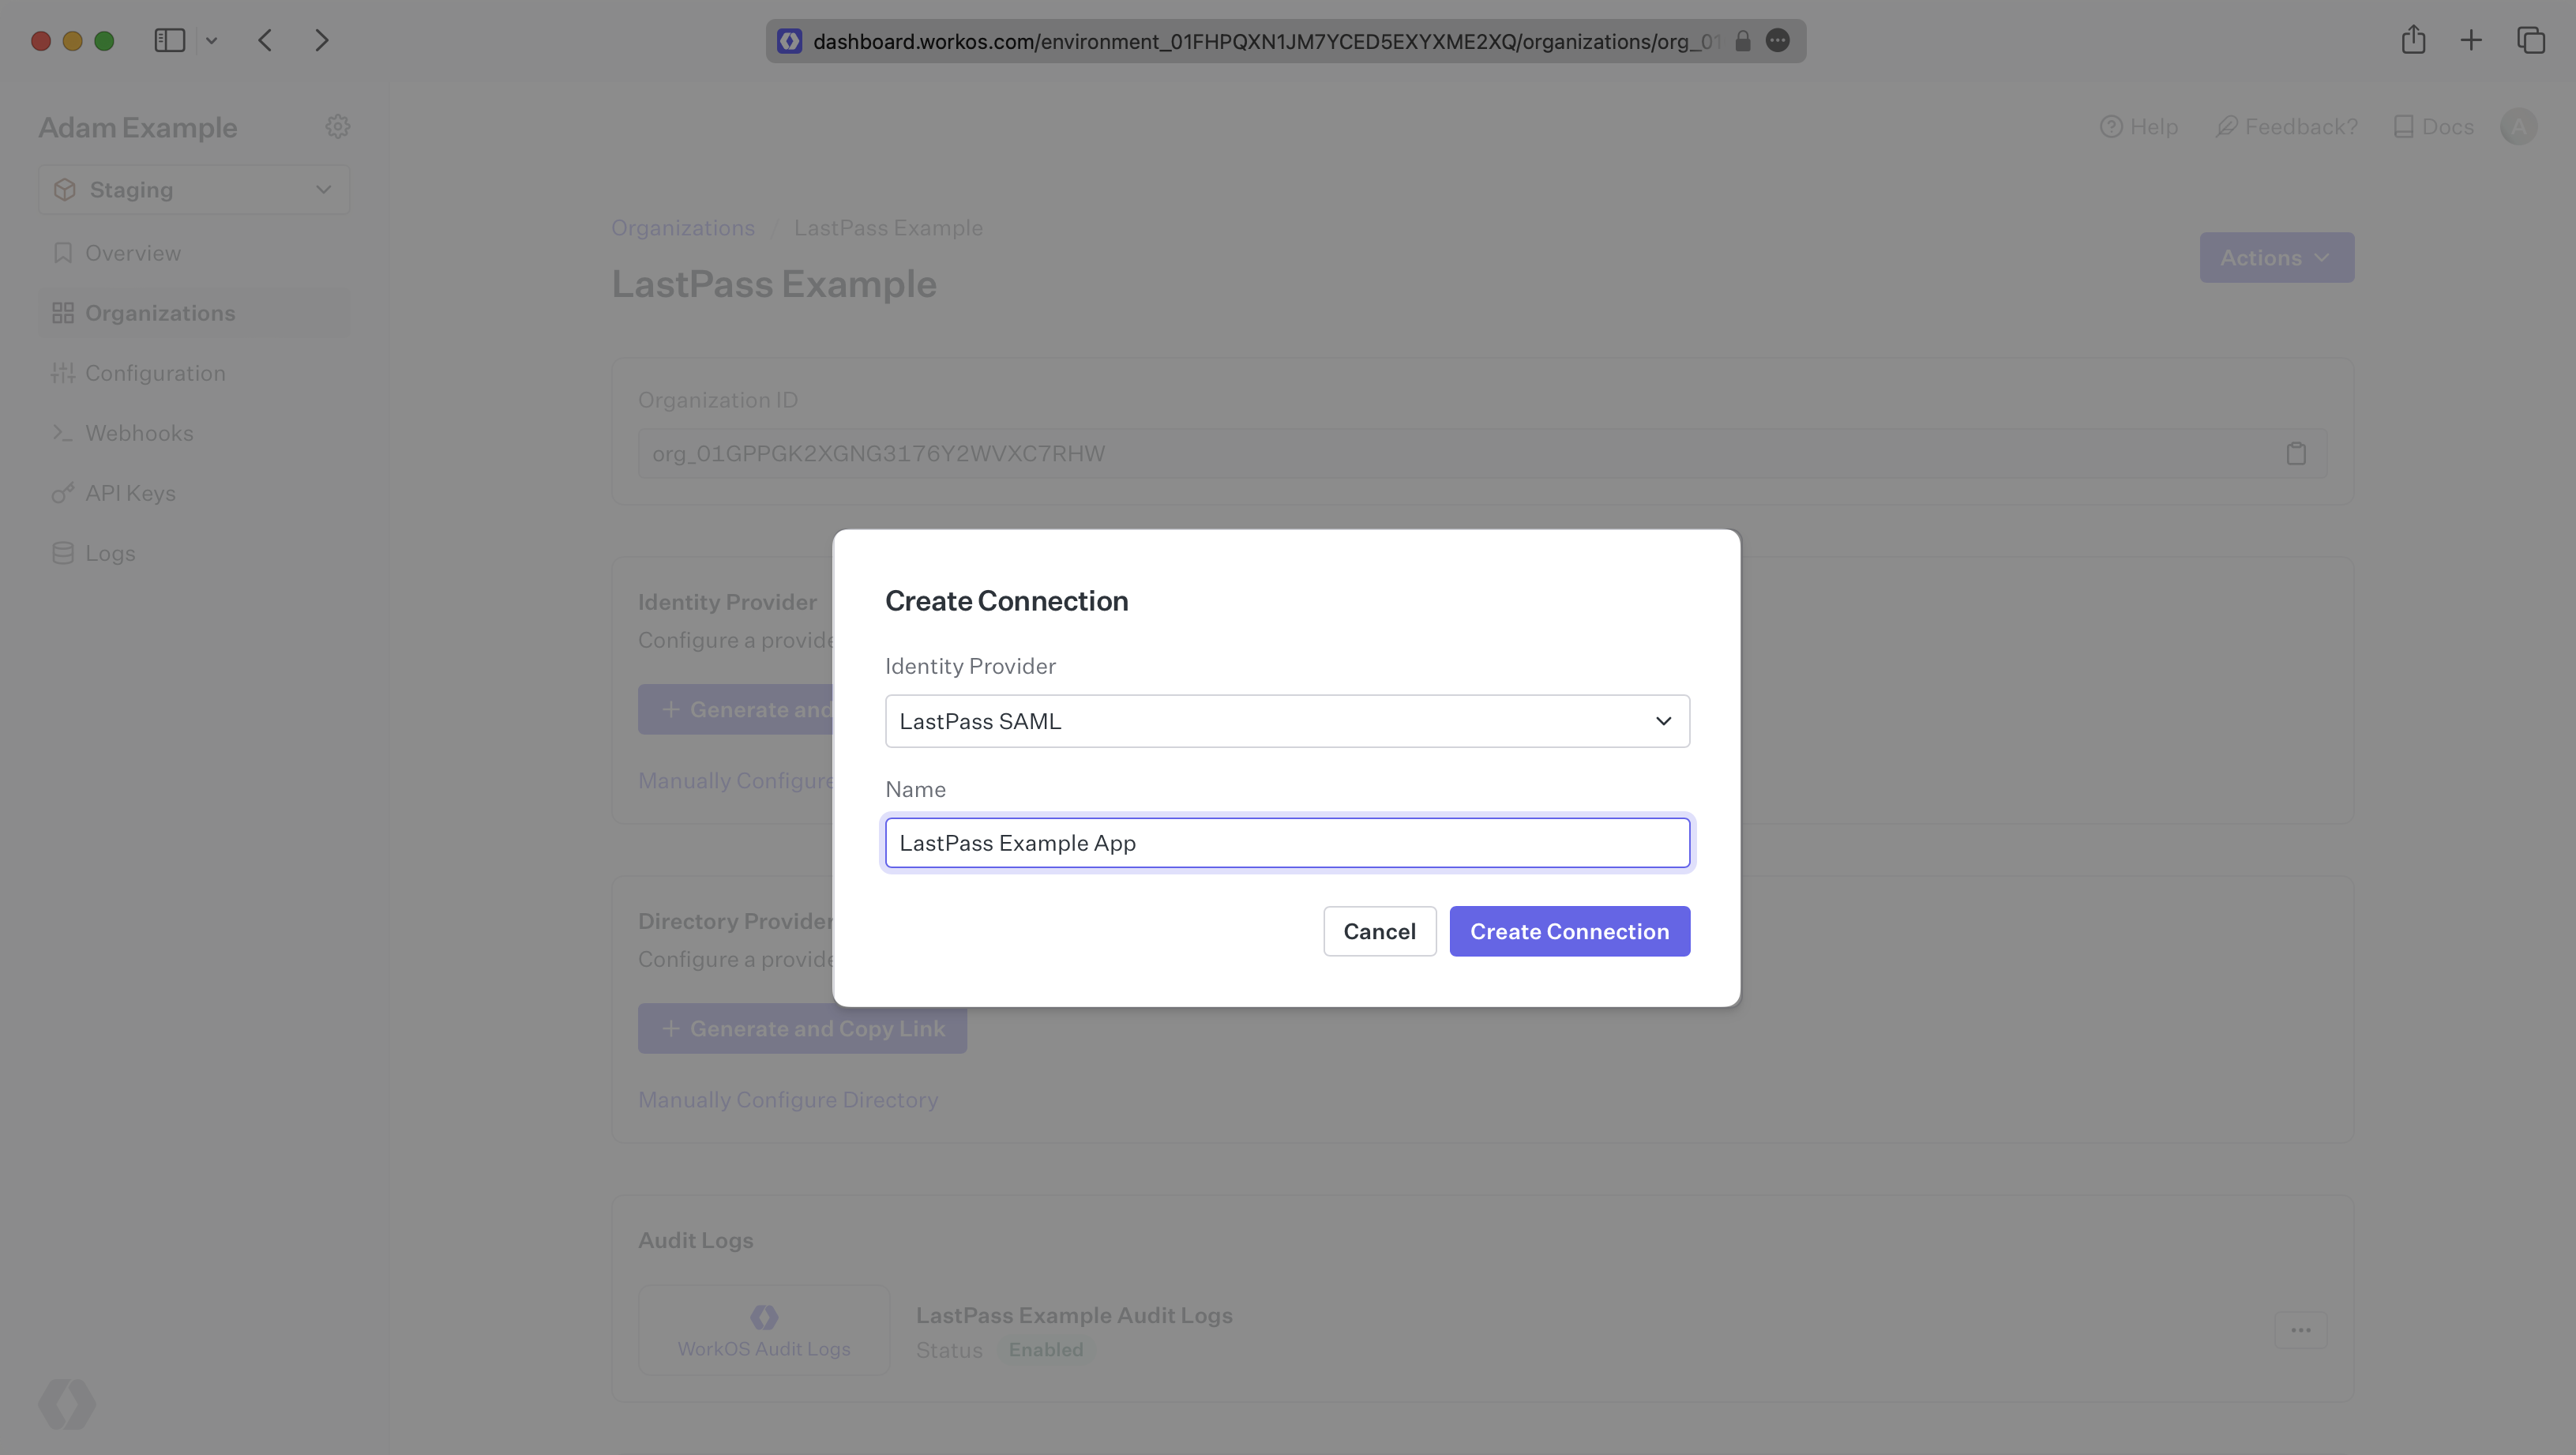
Selezionare “Lastpass Saml” Dal discesa del provider di identità, immettere un nome descrittivo per la connessione, quindi selezionare il “Crea connessione” pulsante.
Cosa fornisce WorkOS
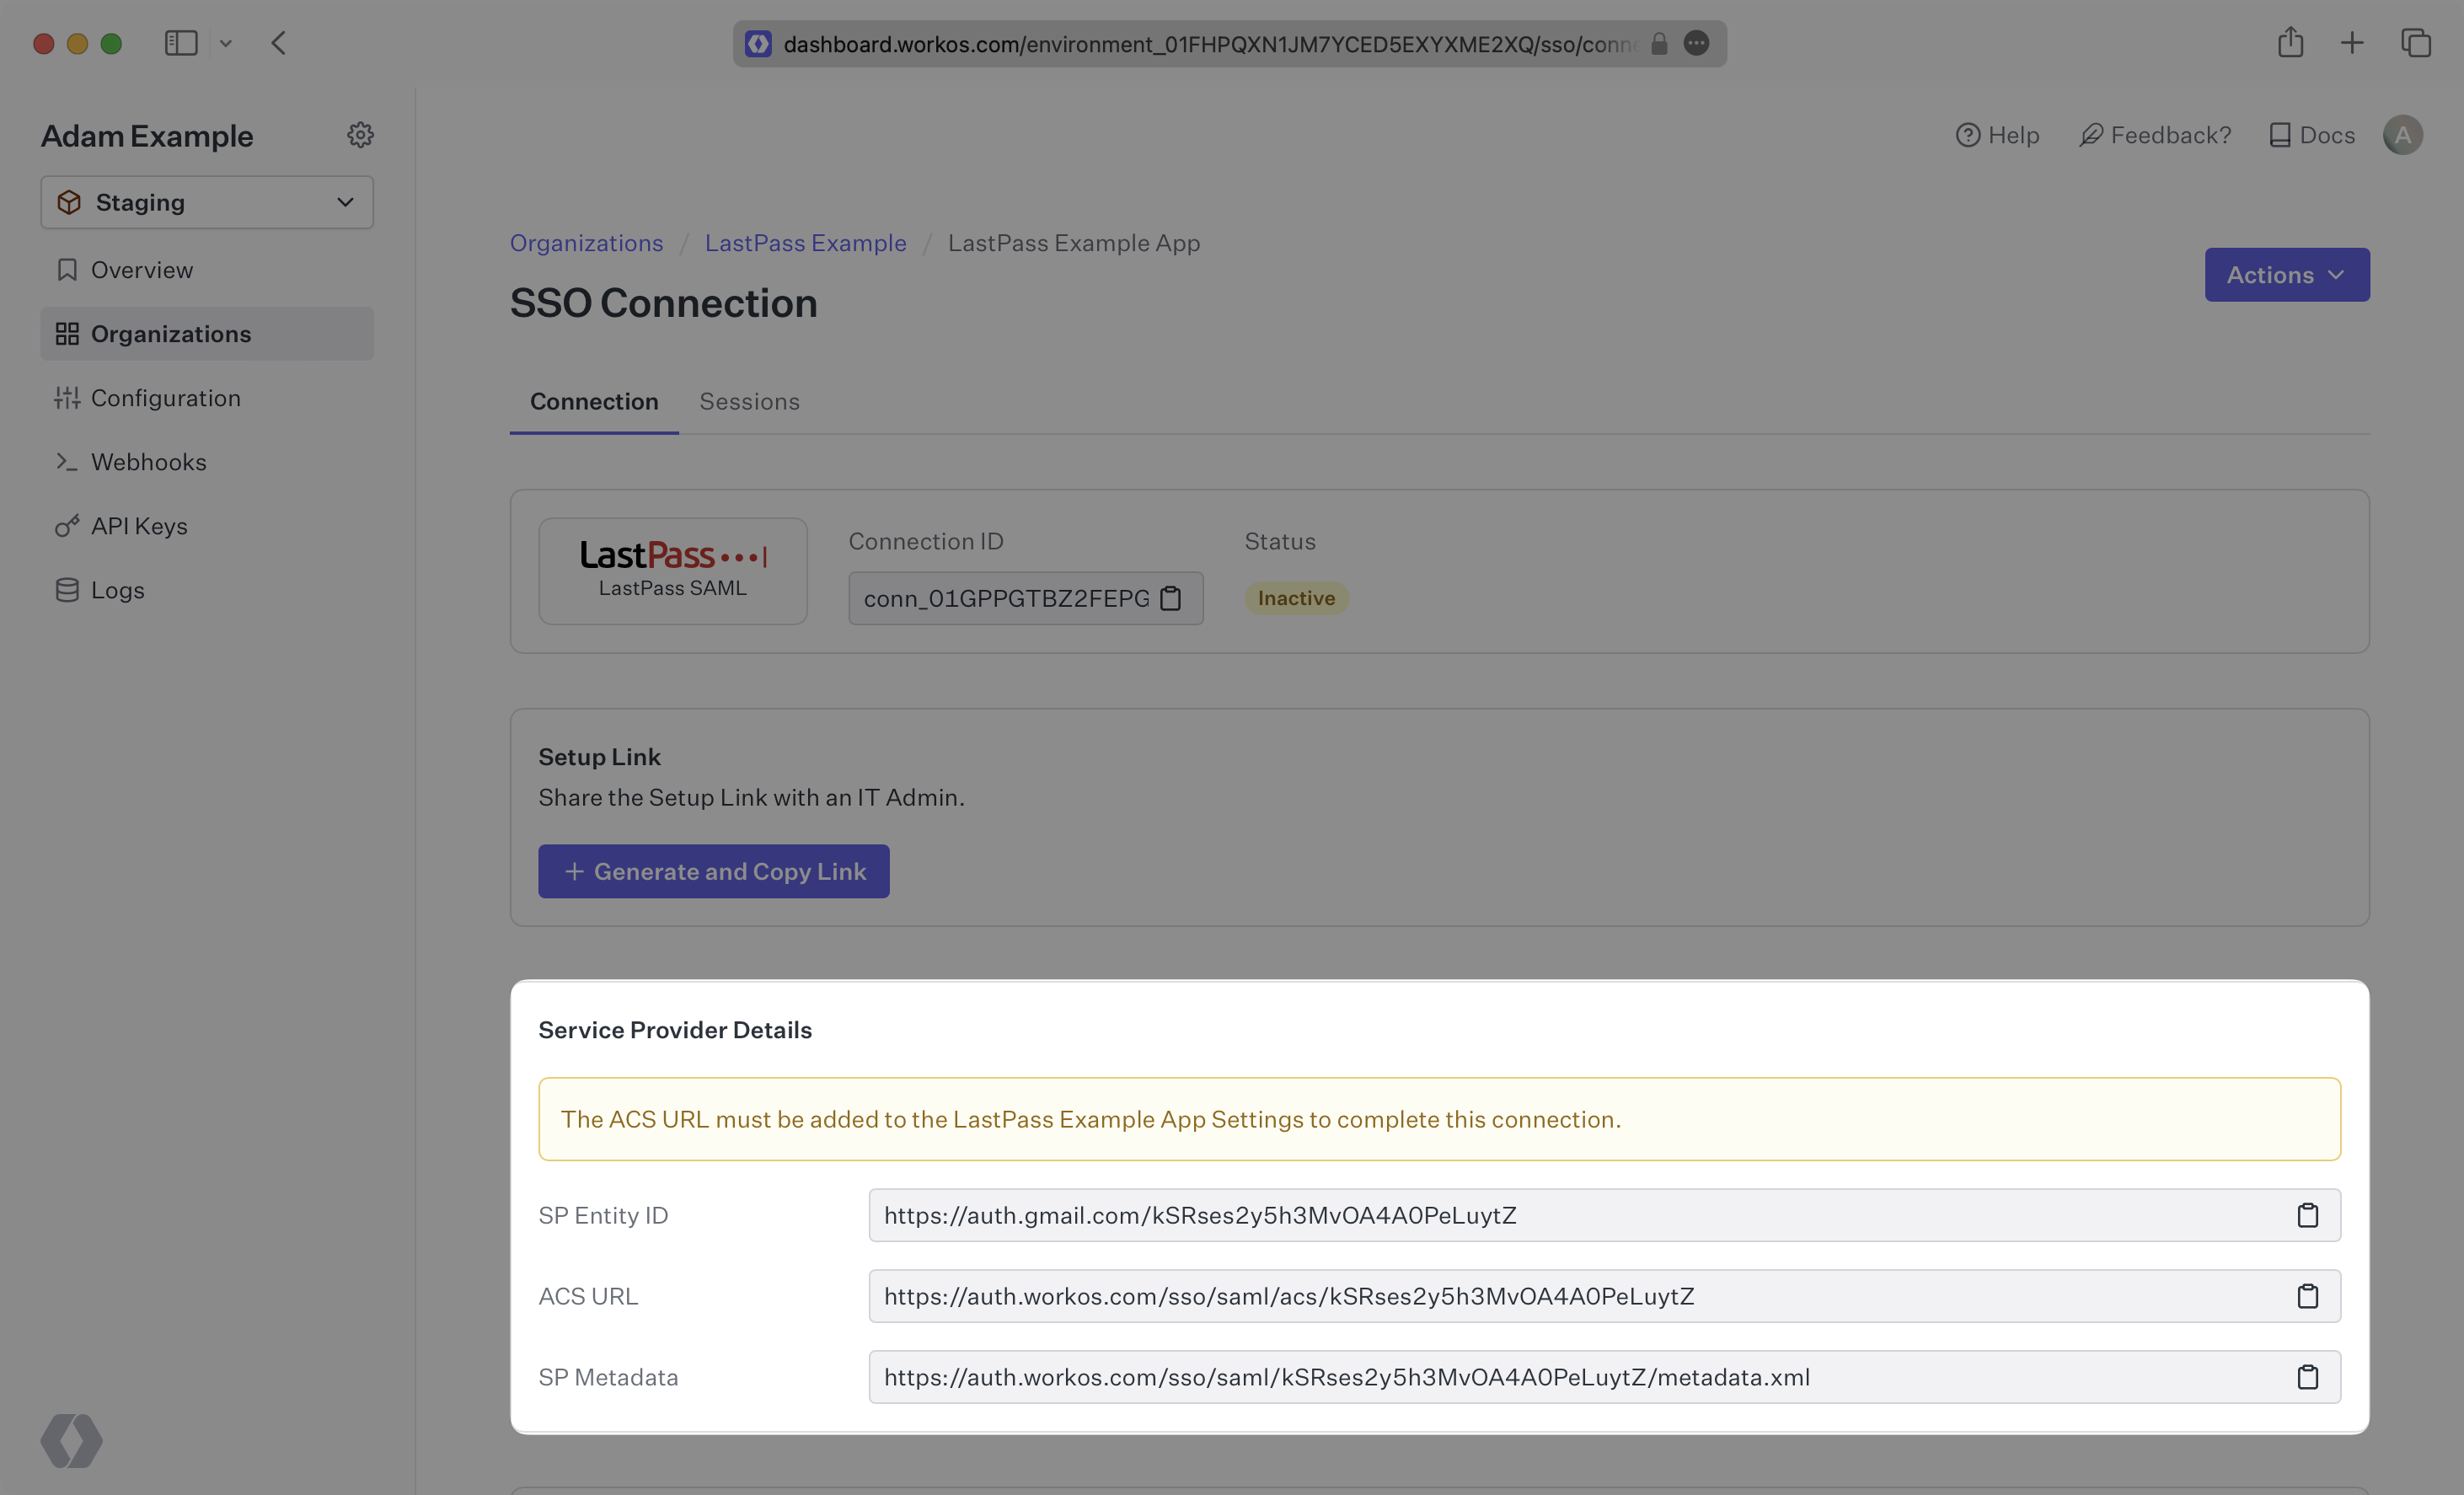
WorkOS fornisce l’URL ACS, l’ID entità SP e l’URL dei metadati SP. Essi’sono prontamente disponibili nelle impostazioni di connessione nella dashboard di Workos
Cosa tu’necessita
Successivamente, fornire il file dei metadati IDP. Normalmente, queste informazioni verranno dal tuo cliente aziendale’S It Management Team quando hanno impostato la tua applicazione’S Saml 2.0 Configurazione nella loro console di amministrazione LastPass. Ma, se non fosse così durante l’installazione, i prossimi passi ti mostreranno come ottenerlo.
1 . Seleziona o crea l’applicazione
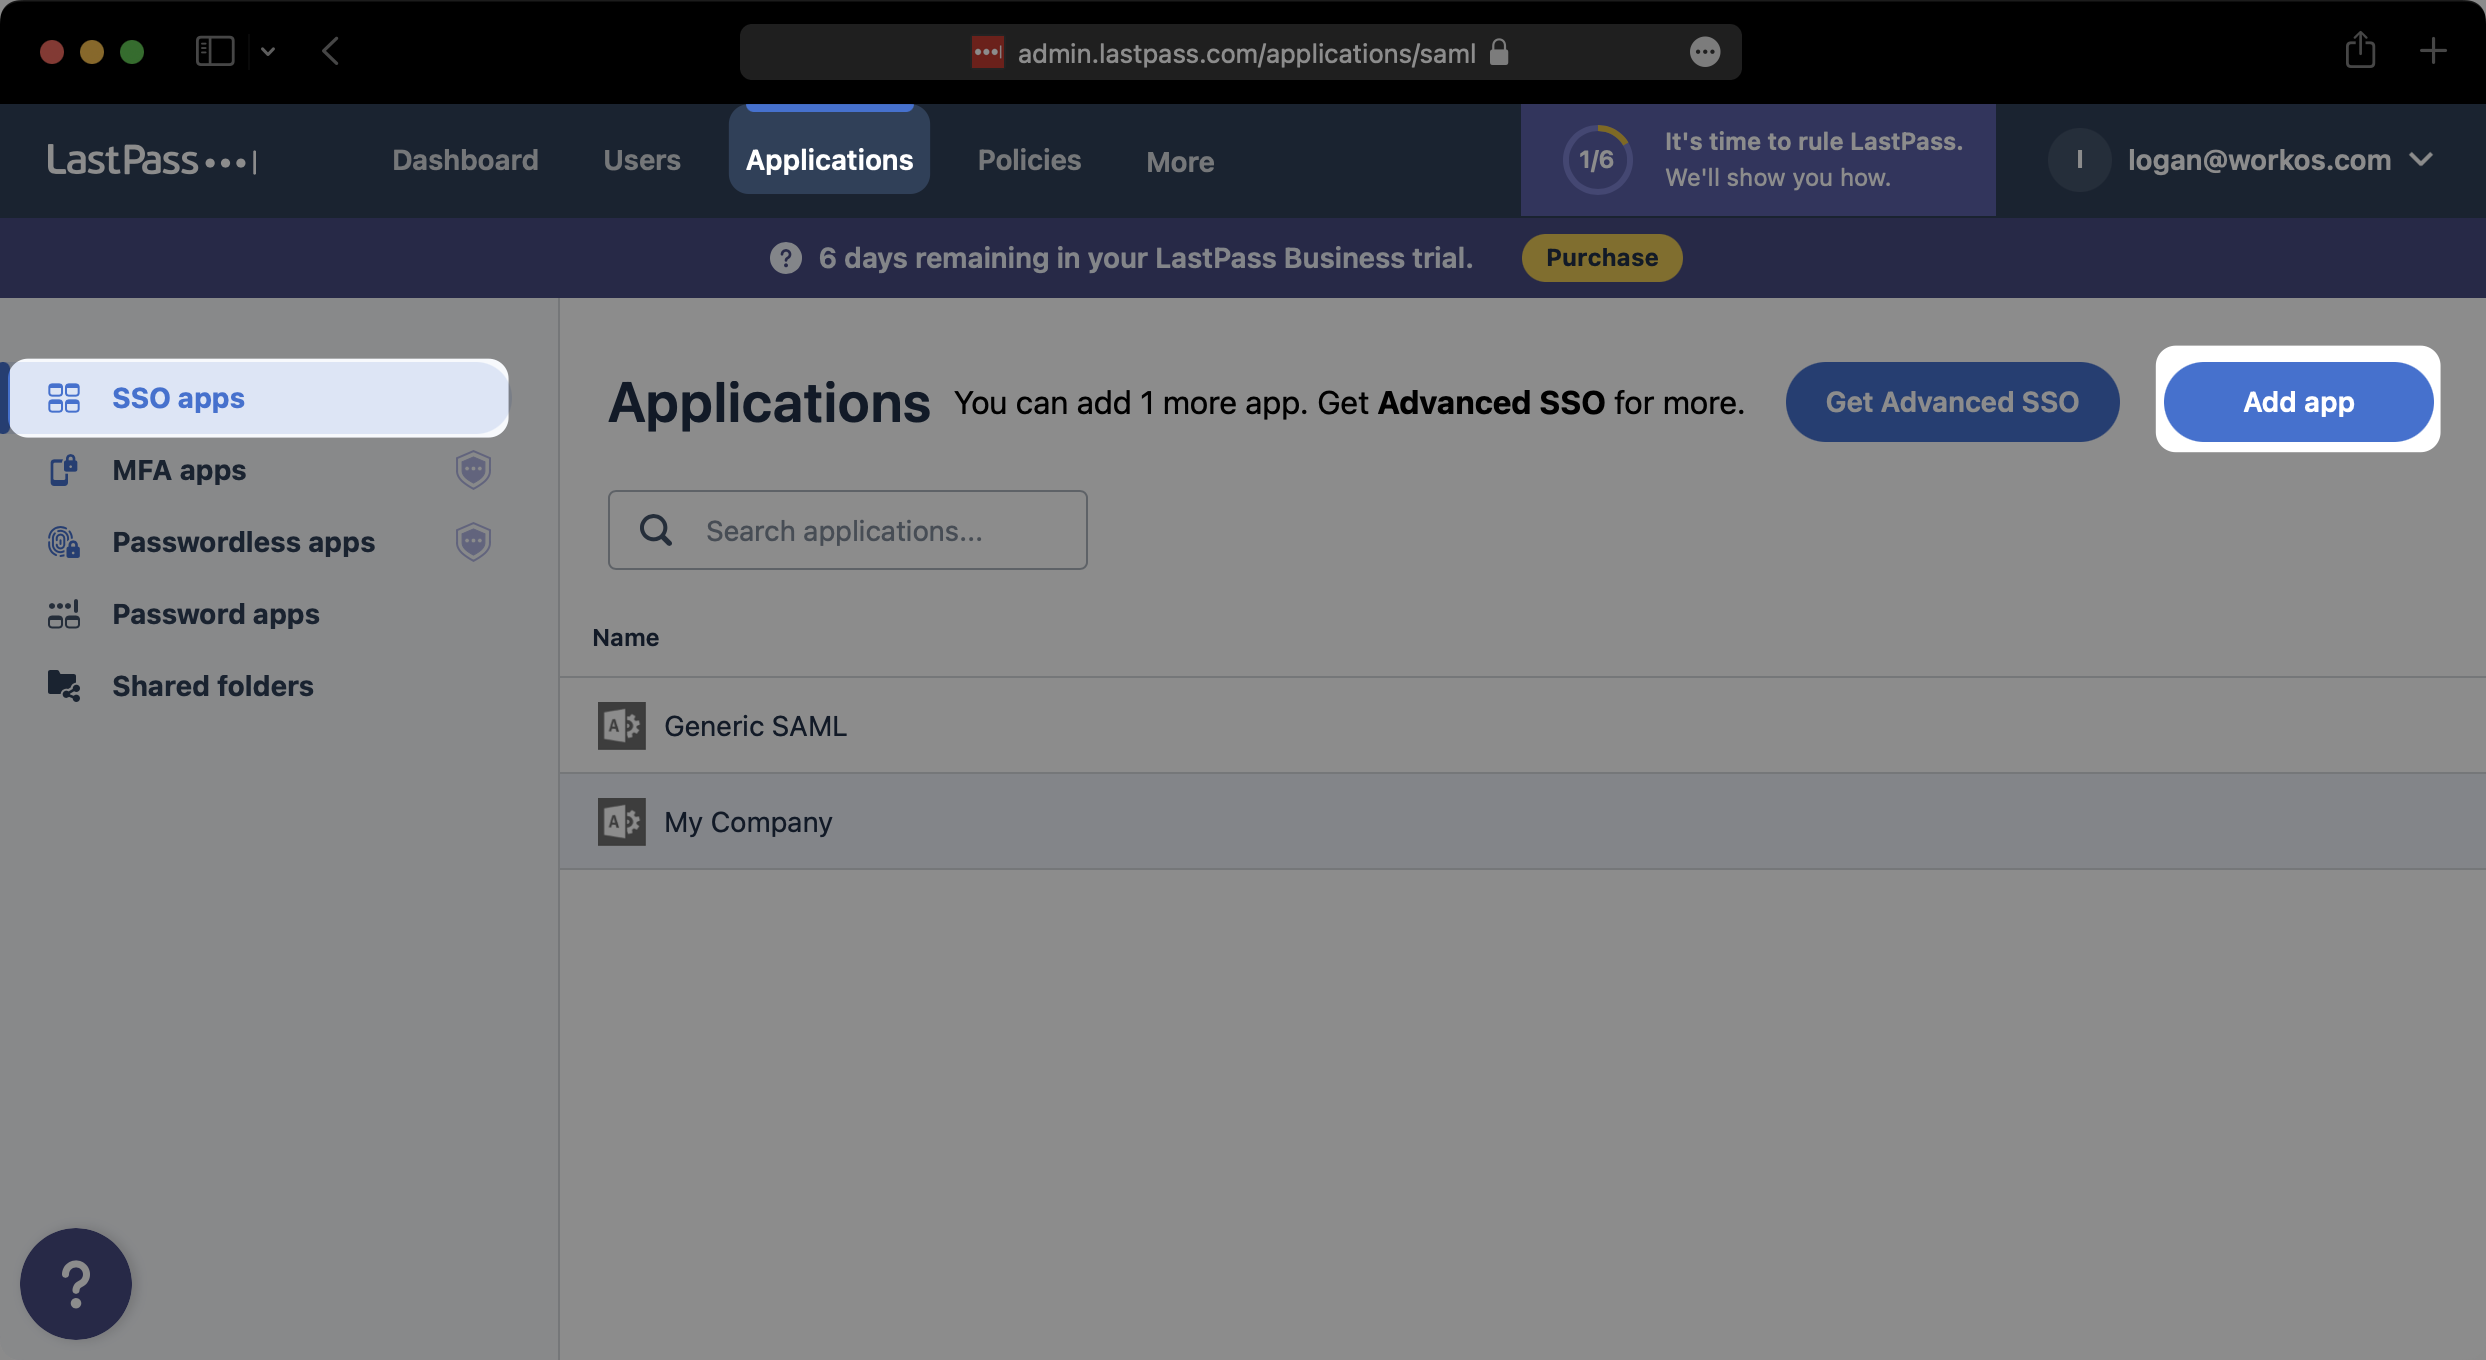
, Vai alla console di amministrazione e seleziona “Applicazioni” Nella navigazione superiore. Quindi selezionare “App SSO” Dalla navigazione sul lato sinistro. Se l’applicazione è già stata creata, selezionalo dall’elenco delle applicazioni e passa al passaggio 2. Altrimenti, seleziona “Aggiungi app”.
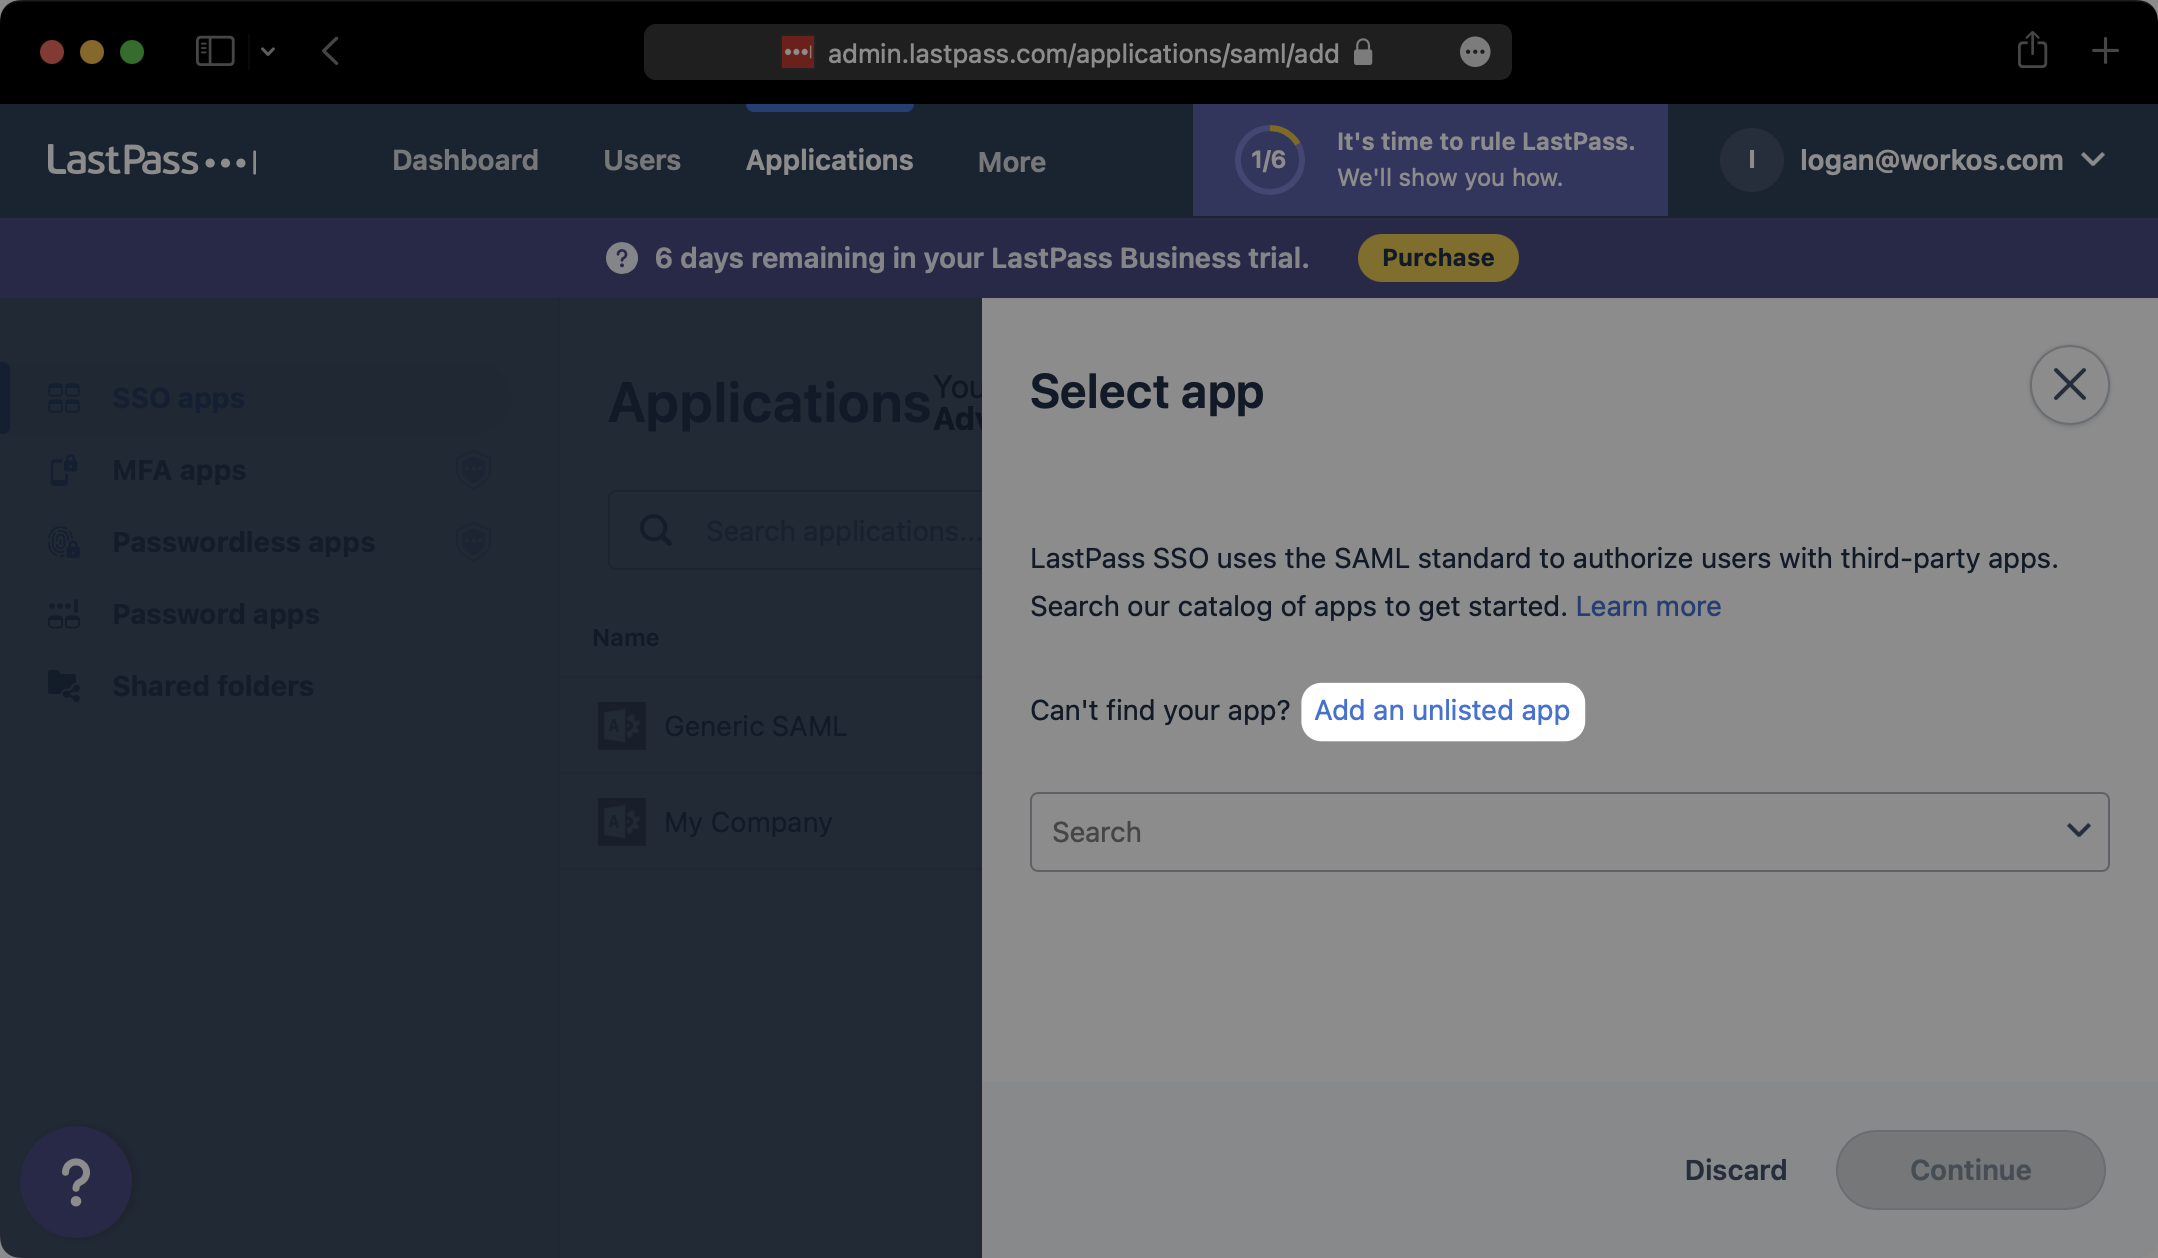
Nel modale che si presenta, fai clic su “Aggiungi un’app non quotata”.
Dai alla tua app SAML un nome descrittivo e seleziona “Continua”.
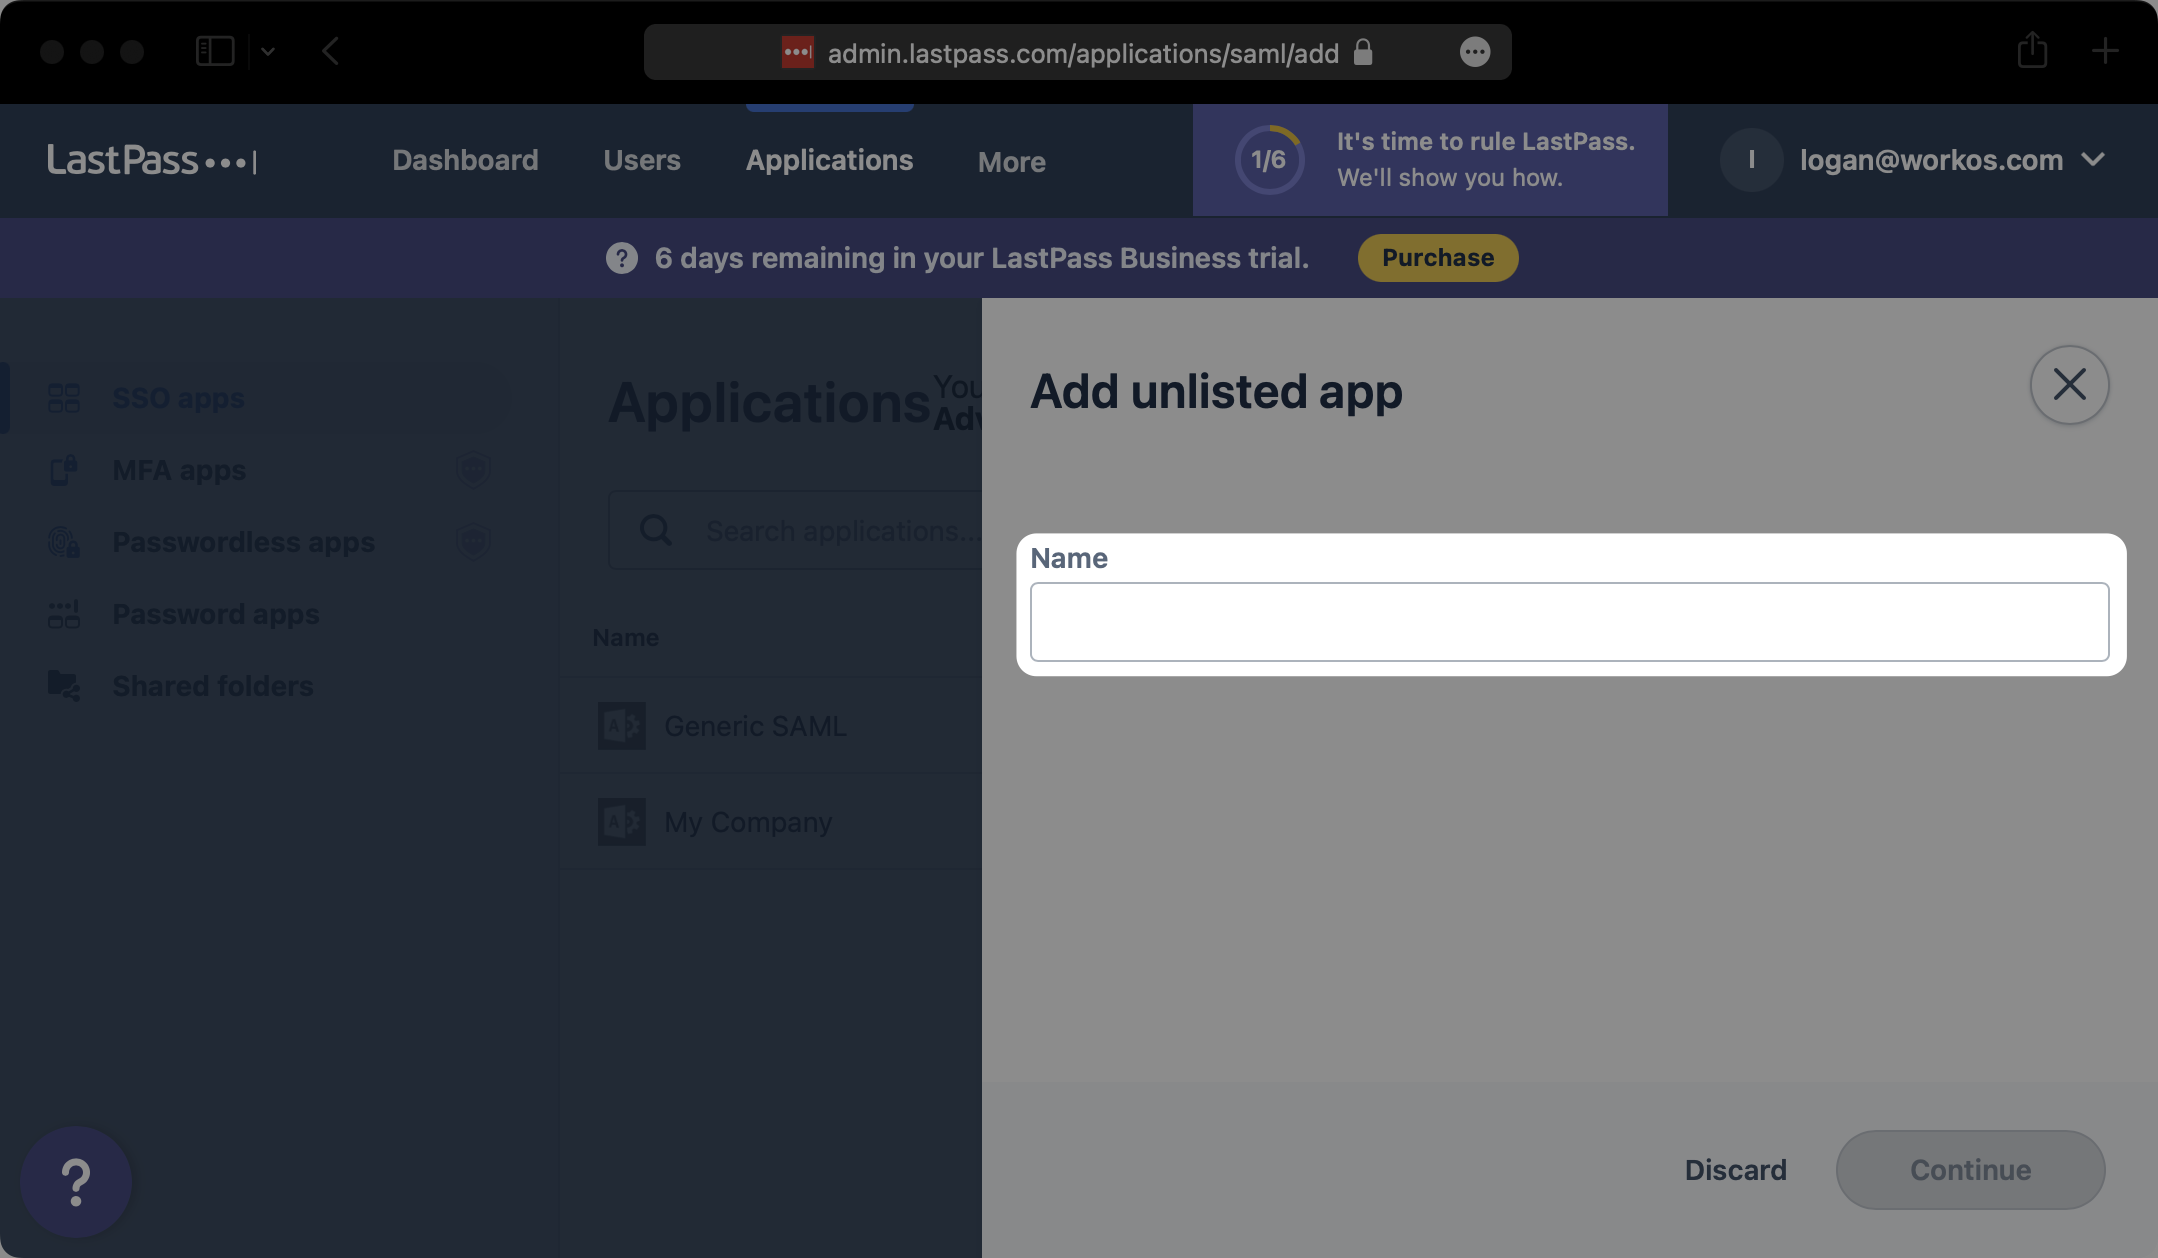
2 . Impostazione iniziale dell’applicazione SAML
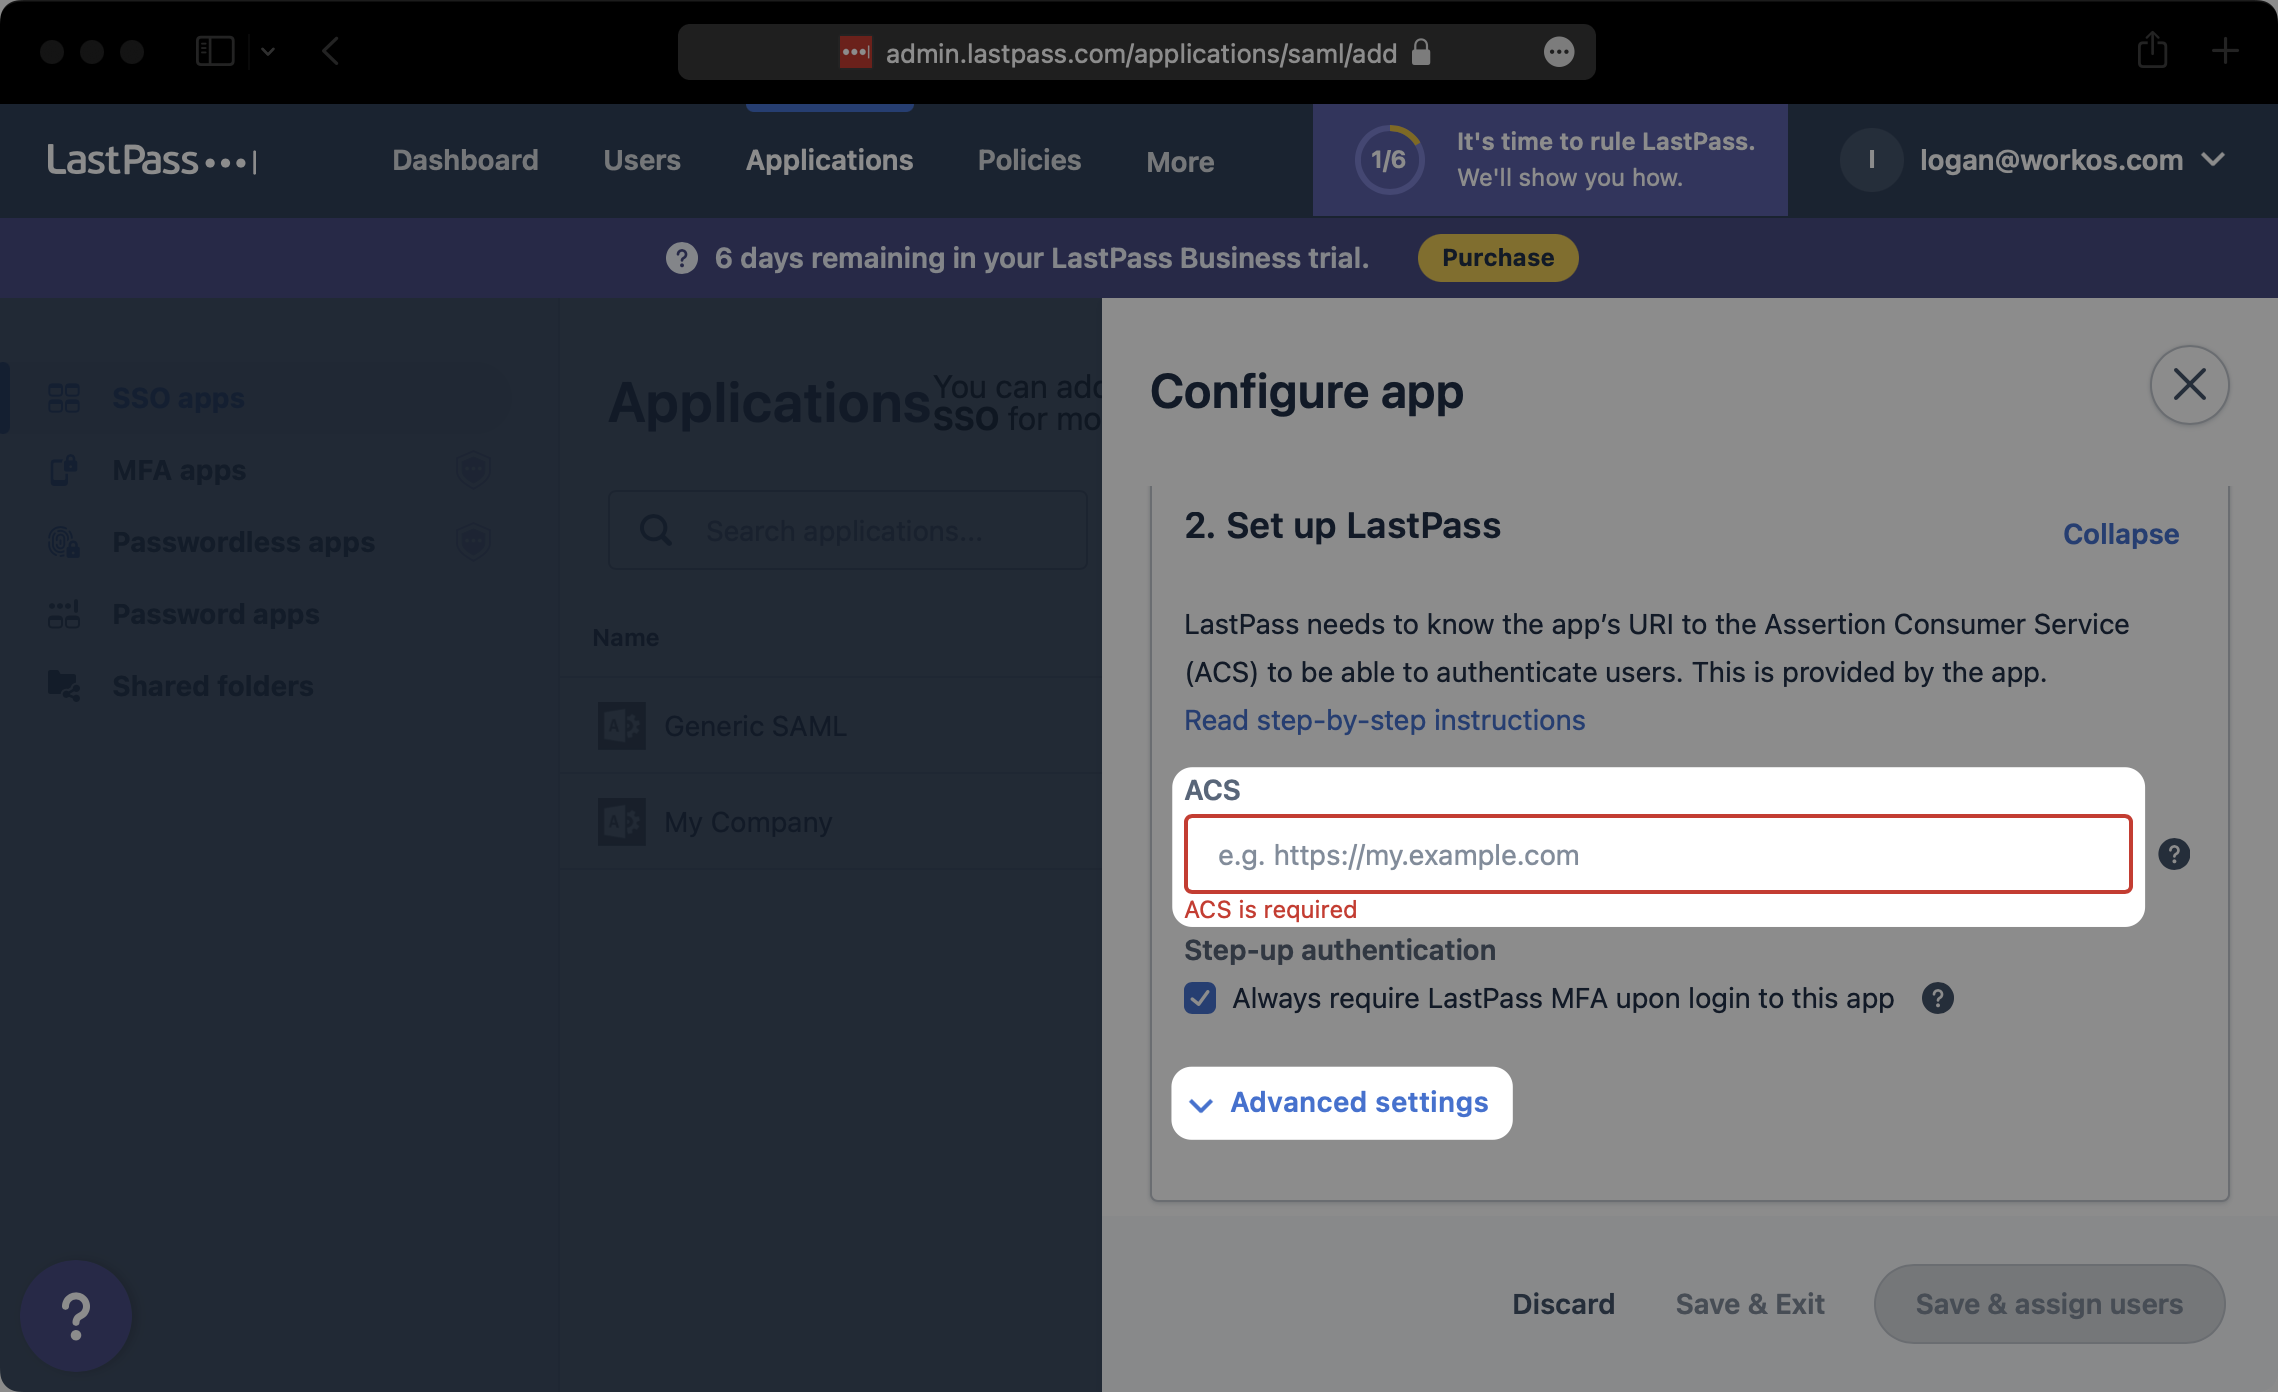
Sotto il “Imposta LastPass” sezione del “Configurare l’app” modale, inserisci l’URL ACS dai dettagli di connessione del dashboard di Workos sotto “sindrome coronarica acuta”. Quindi fare clic su “Impostazioni avanzate”.
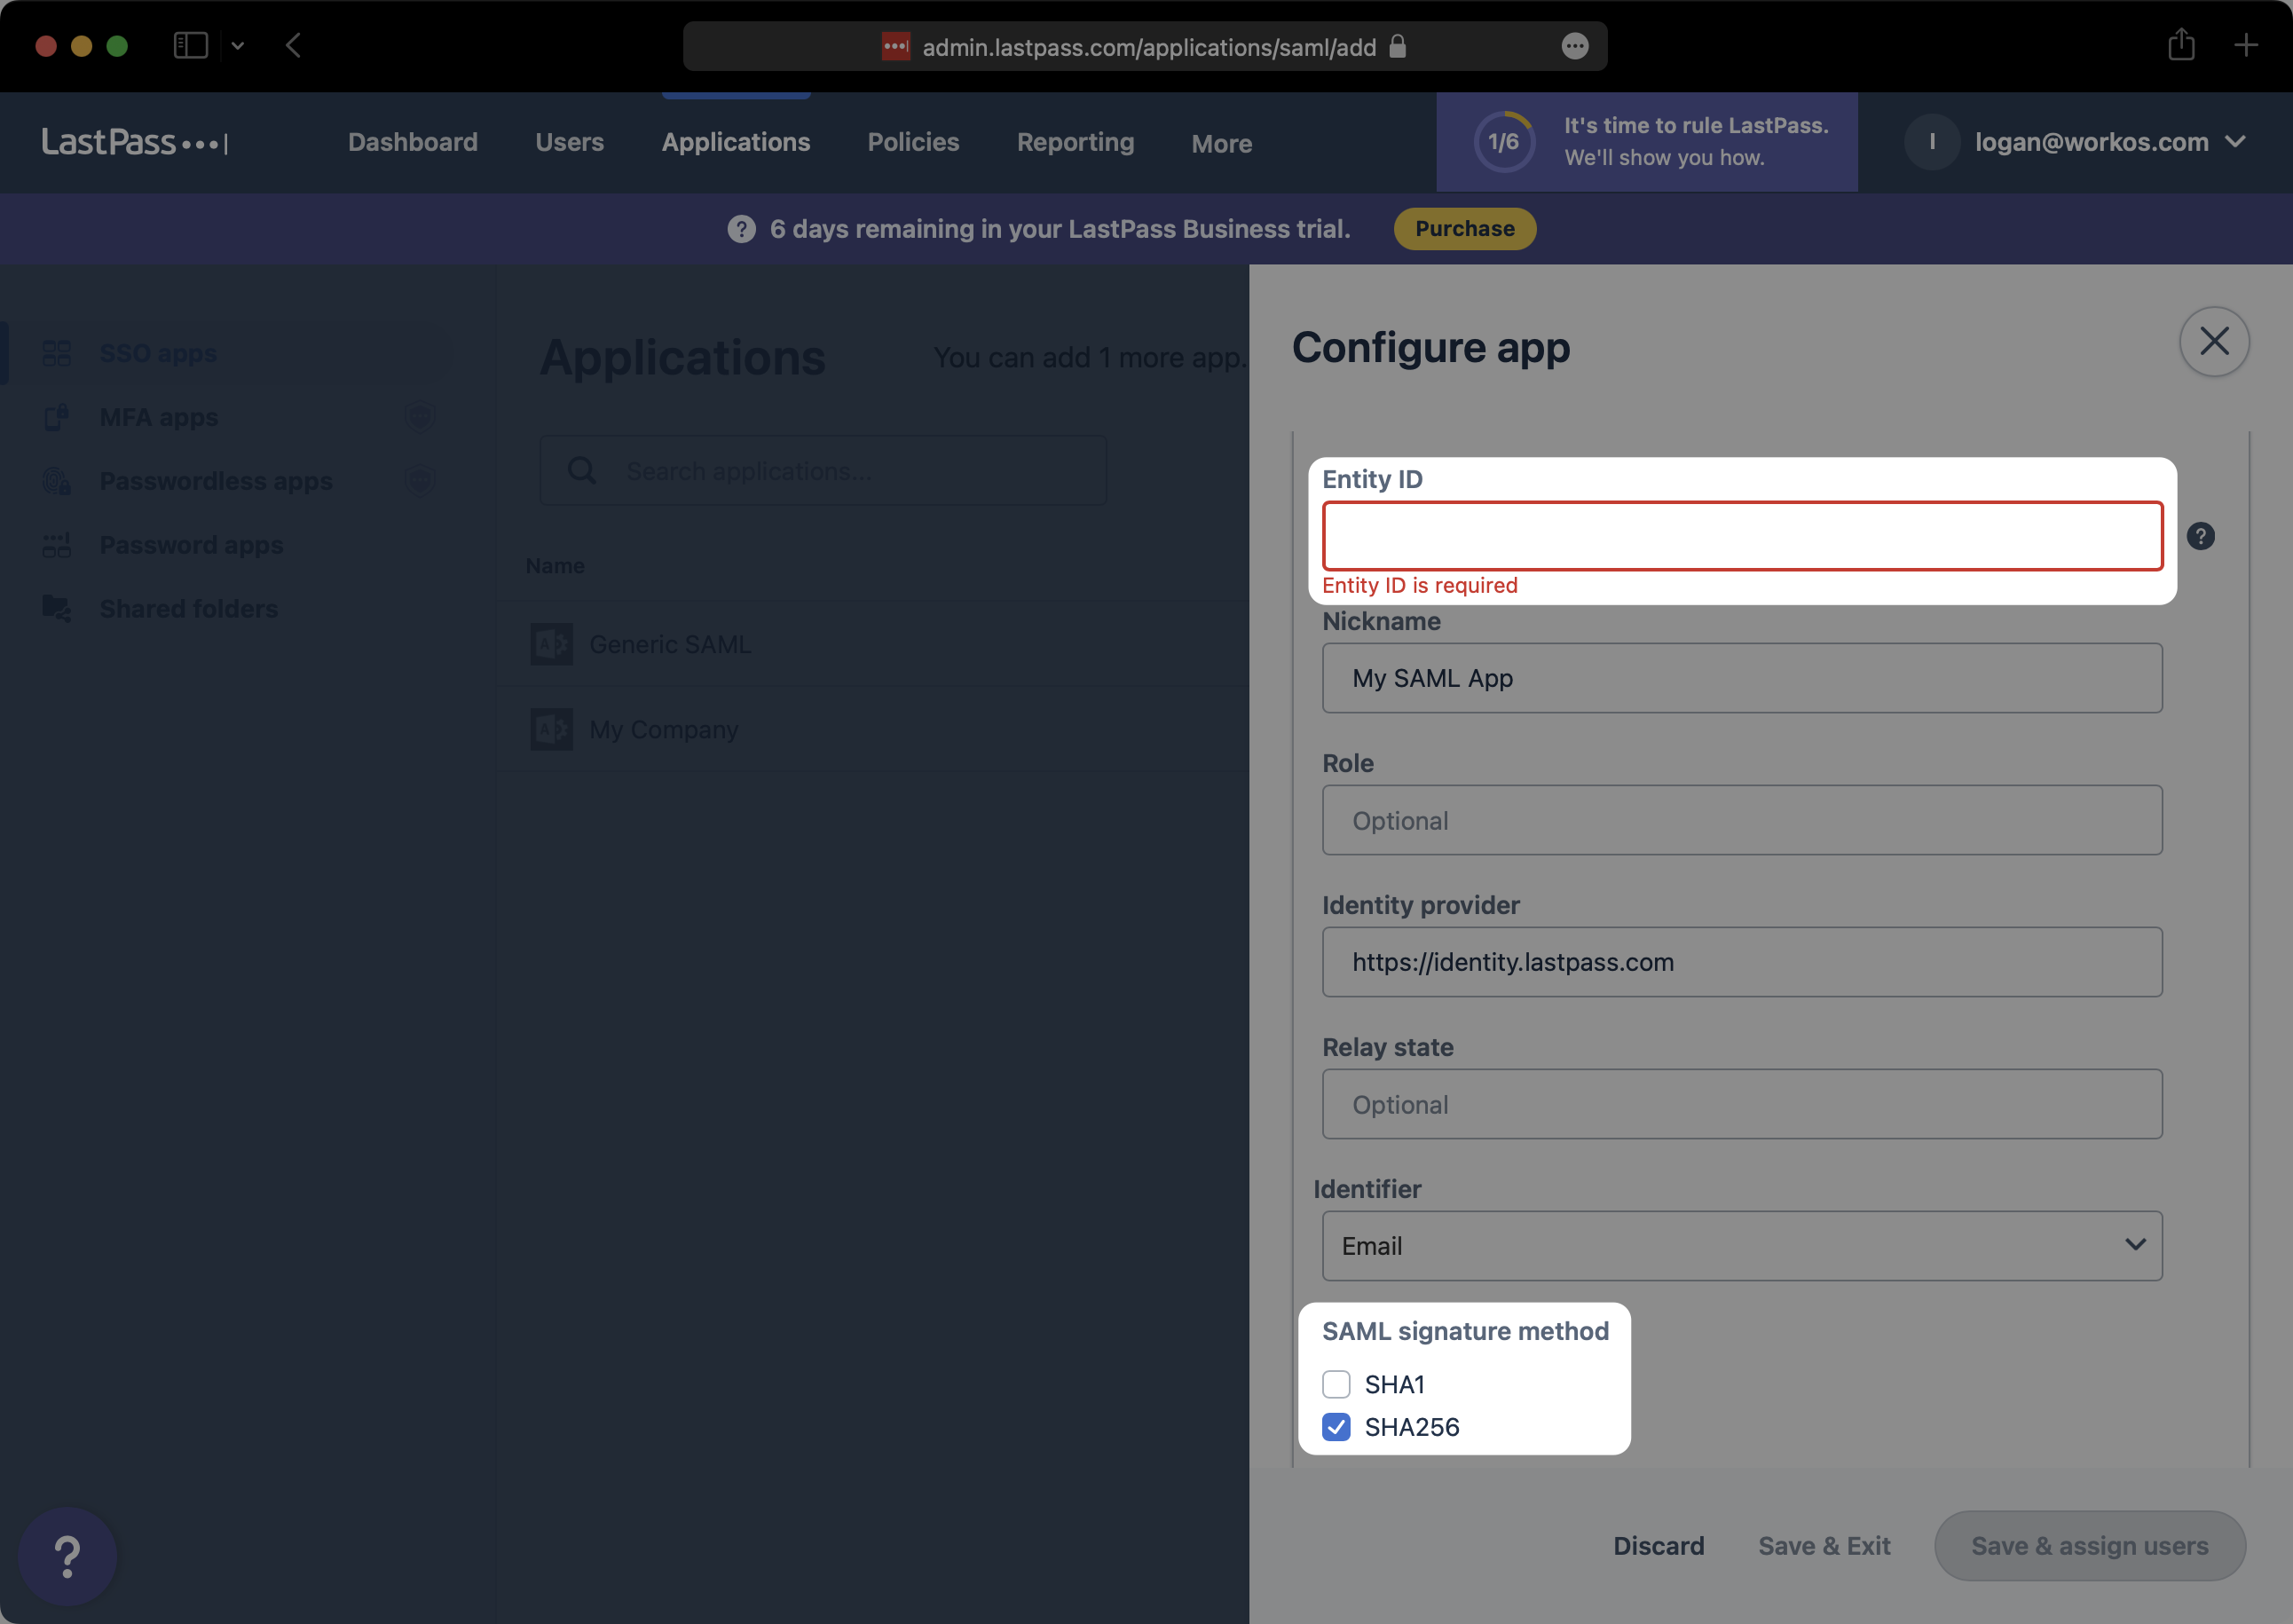
Sotto “Entità ID”, Inserisci l’ID entità SP dai dettagli della connessione Dashboard di WorkOS. Successivamente, sotto “Metodo della firma SAML”, Selezionare “Sha256”.
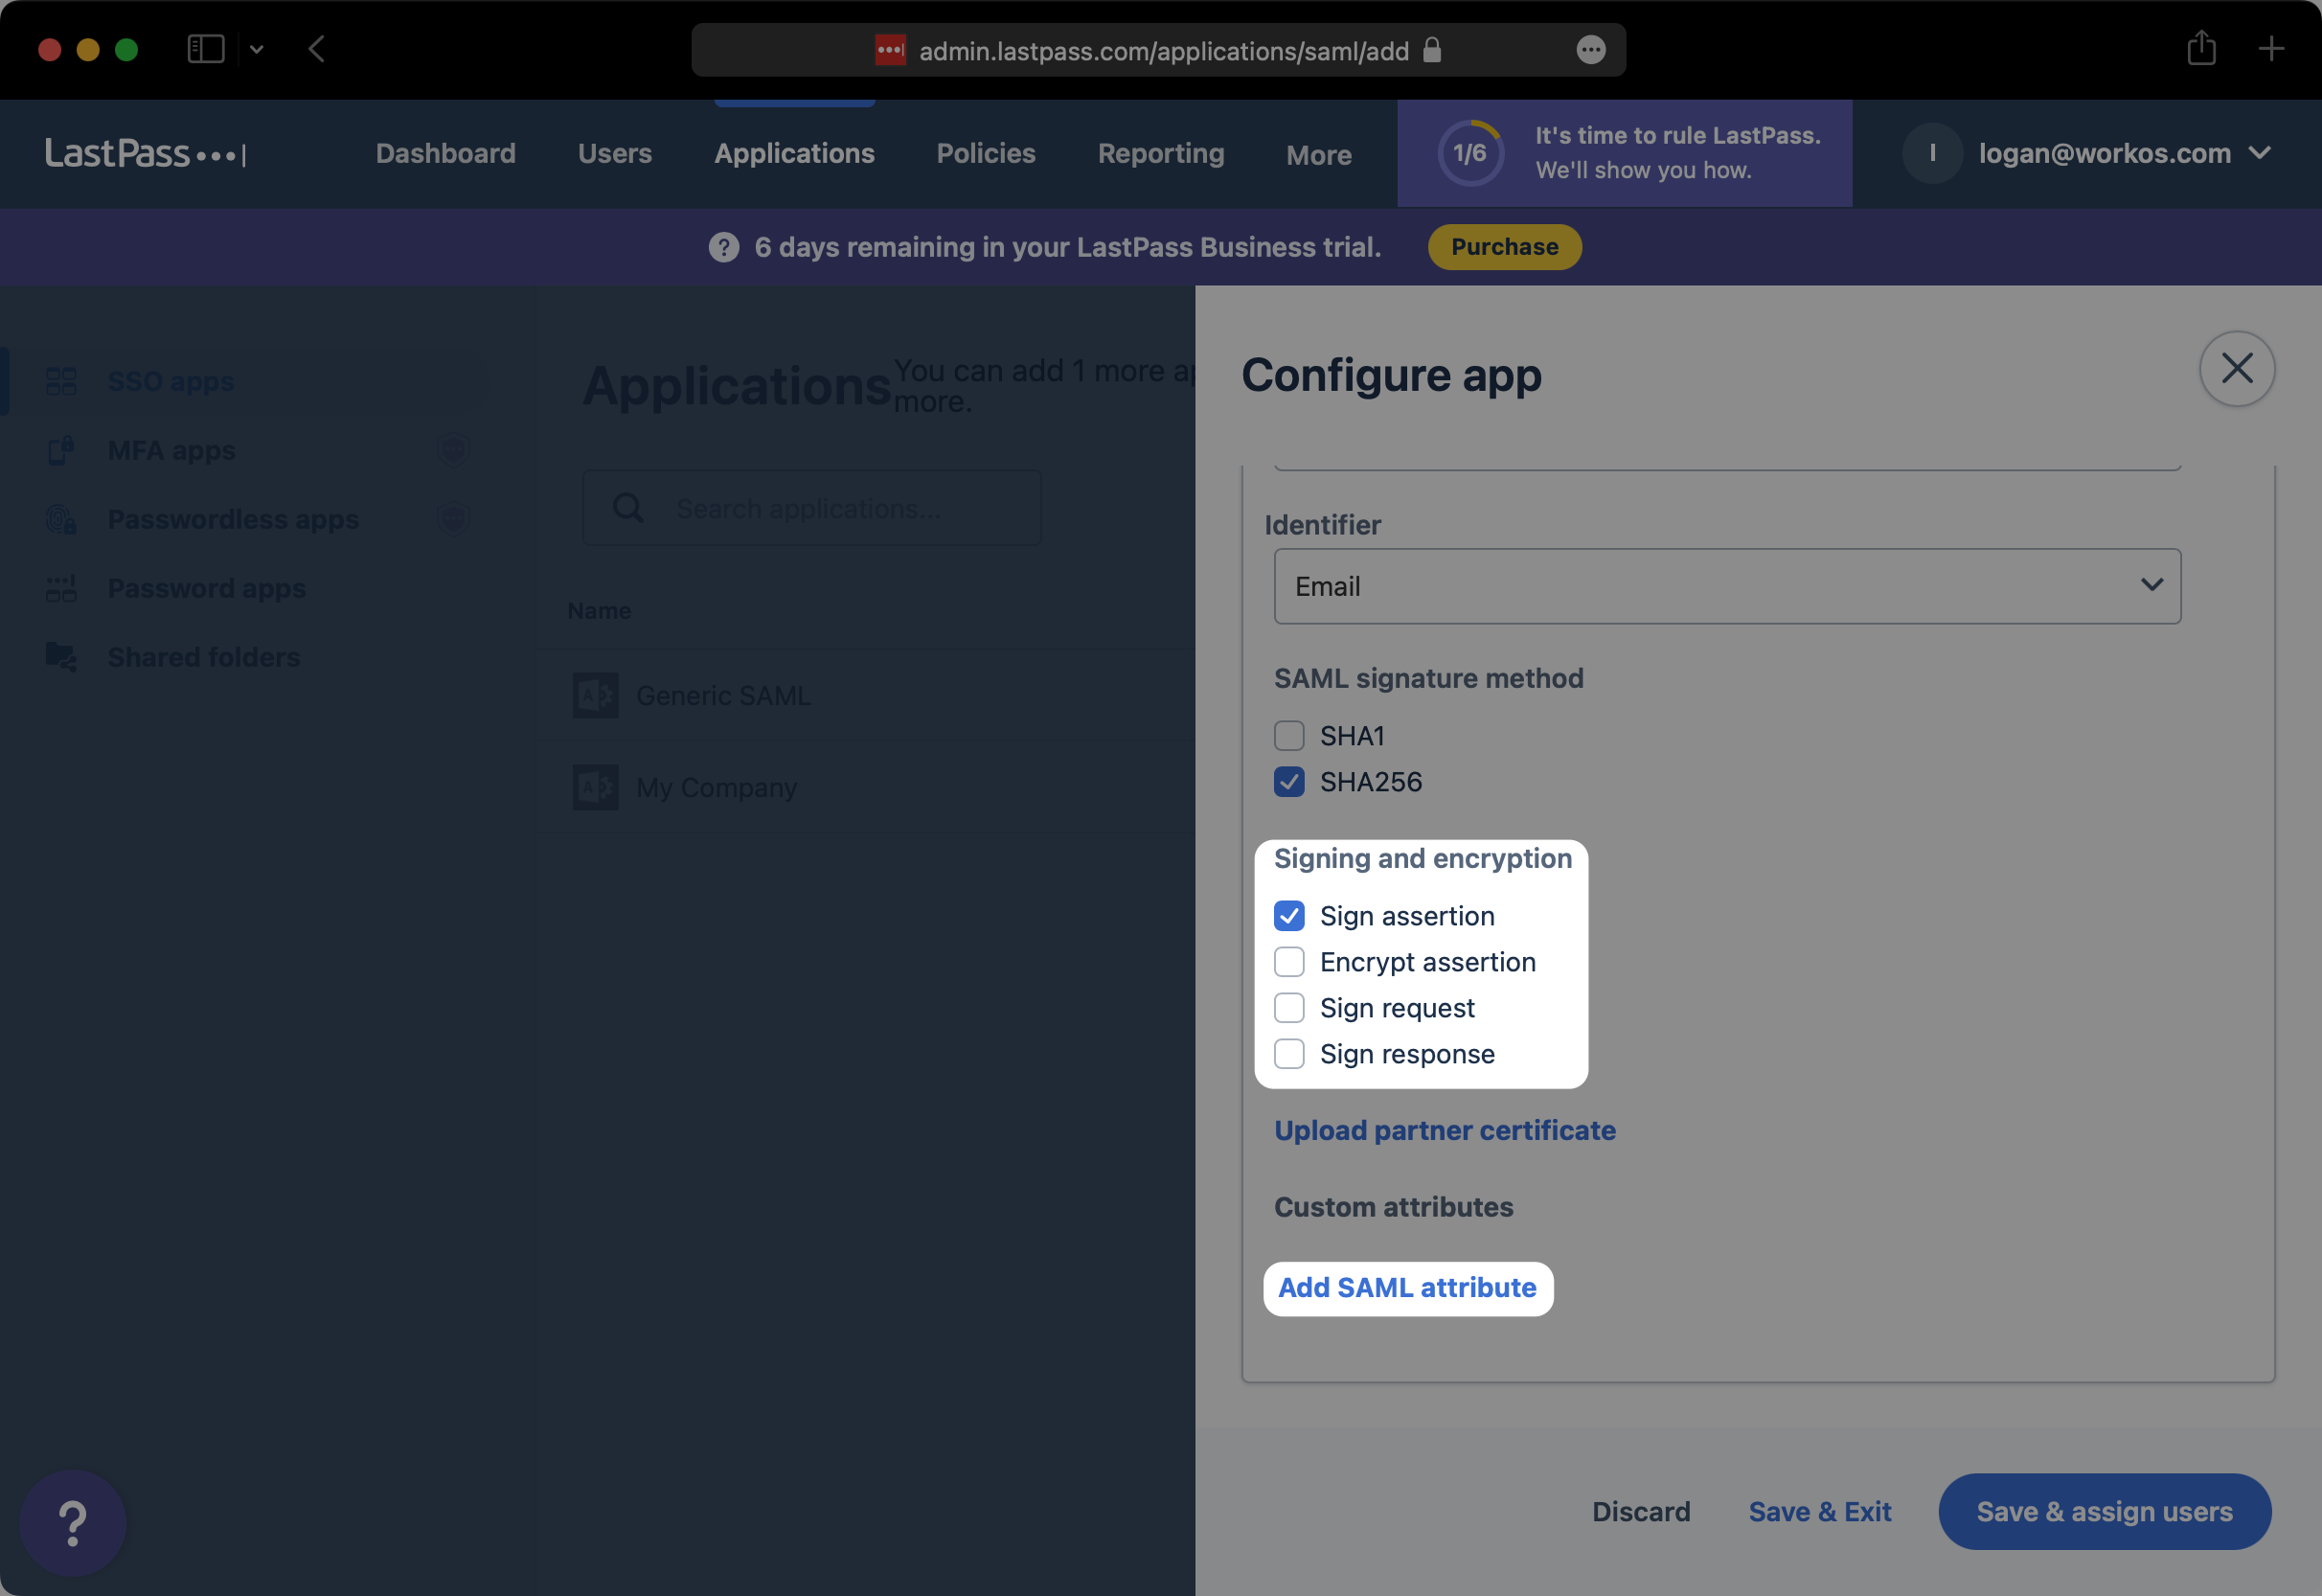
Sotto “Firma e crittografia”, Assicurati di aver almeno selezionato “Segno asserzione”. Quindi, fare clic su “Aggiungi l’attributo SAML”.
3 . Configurare l’applicazione SAML
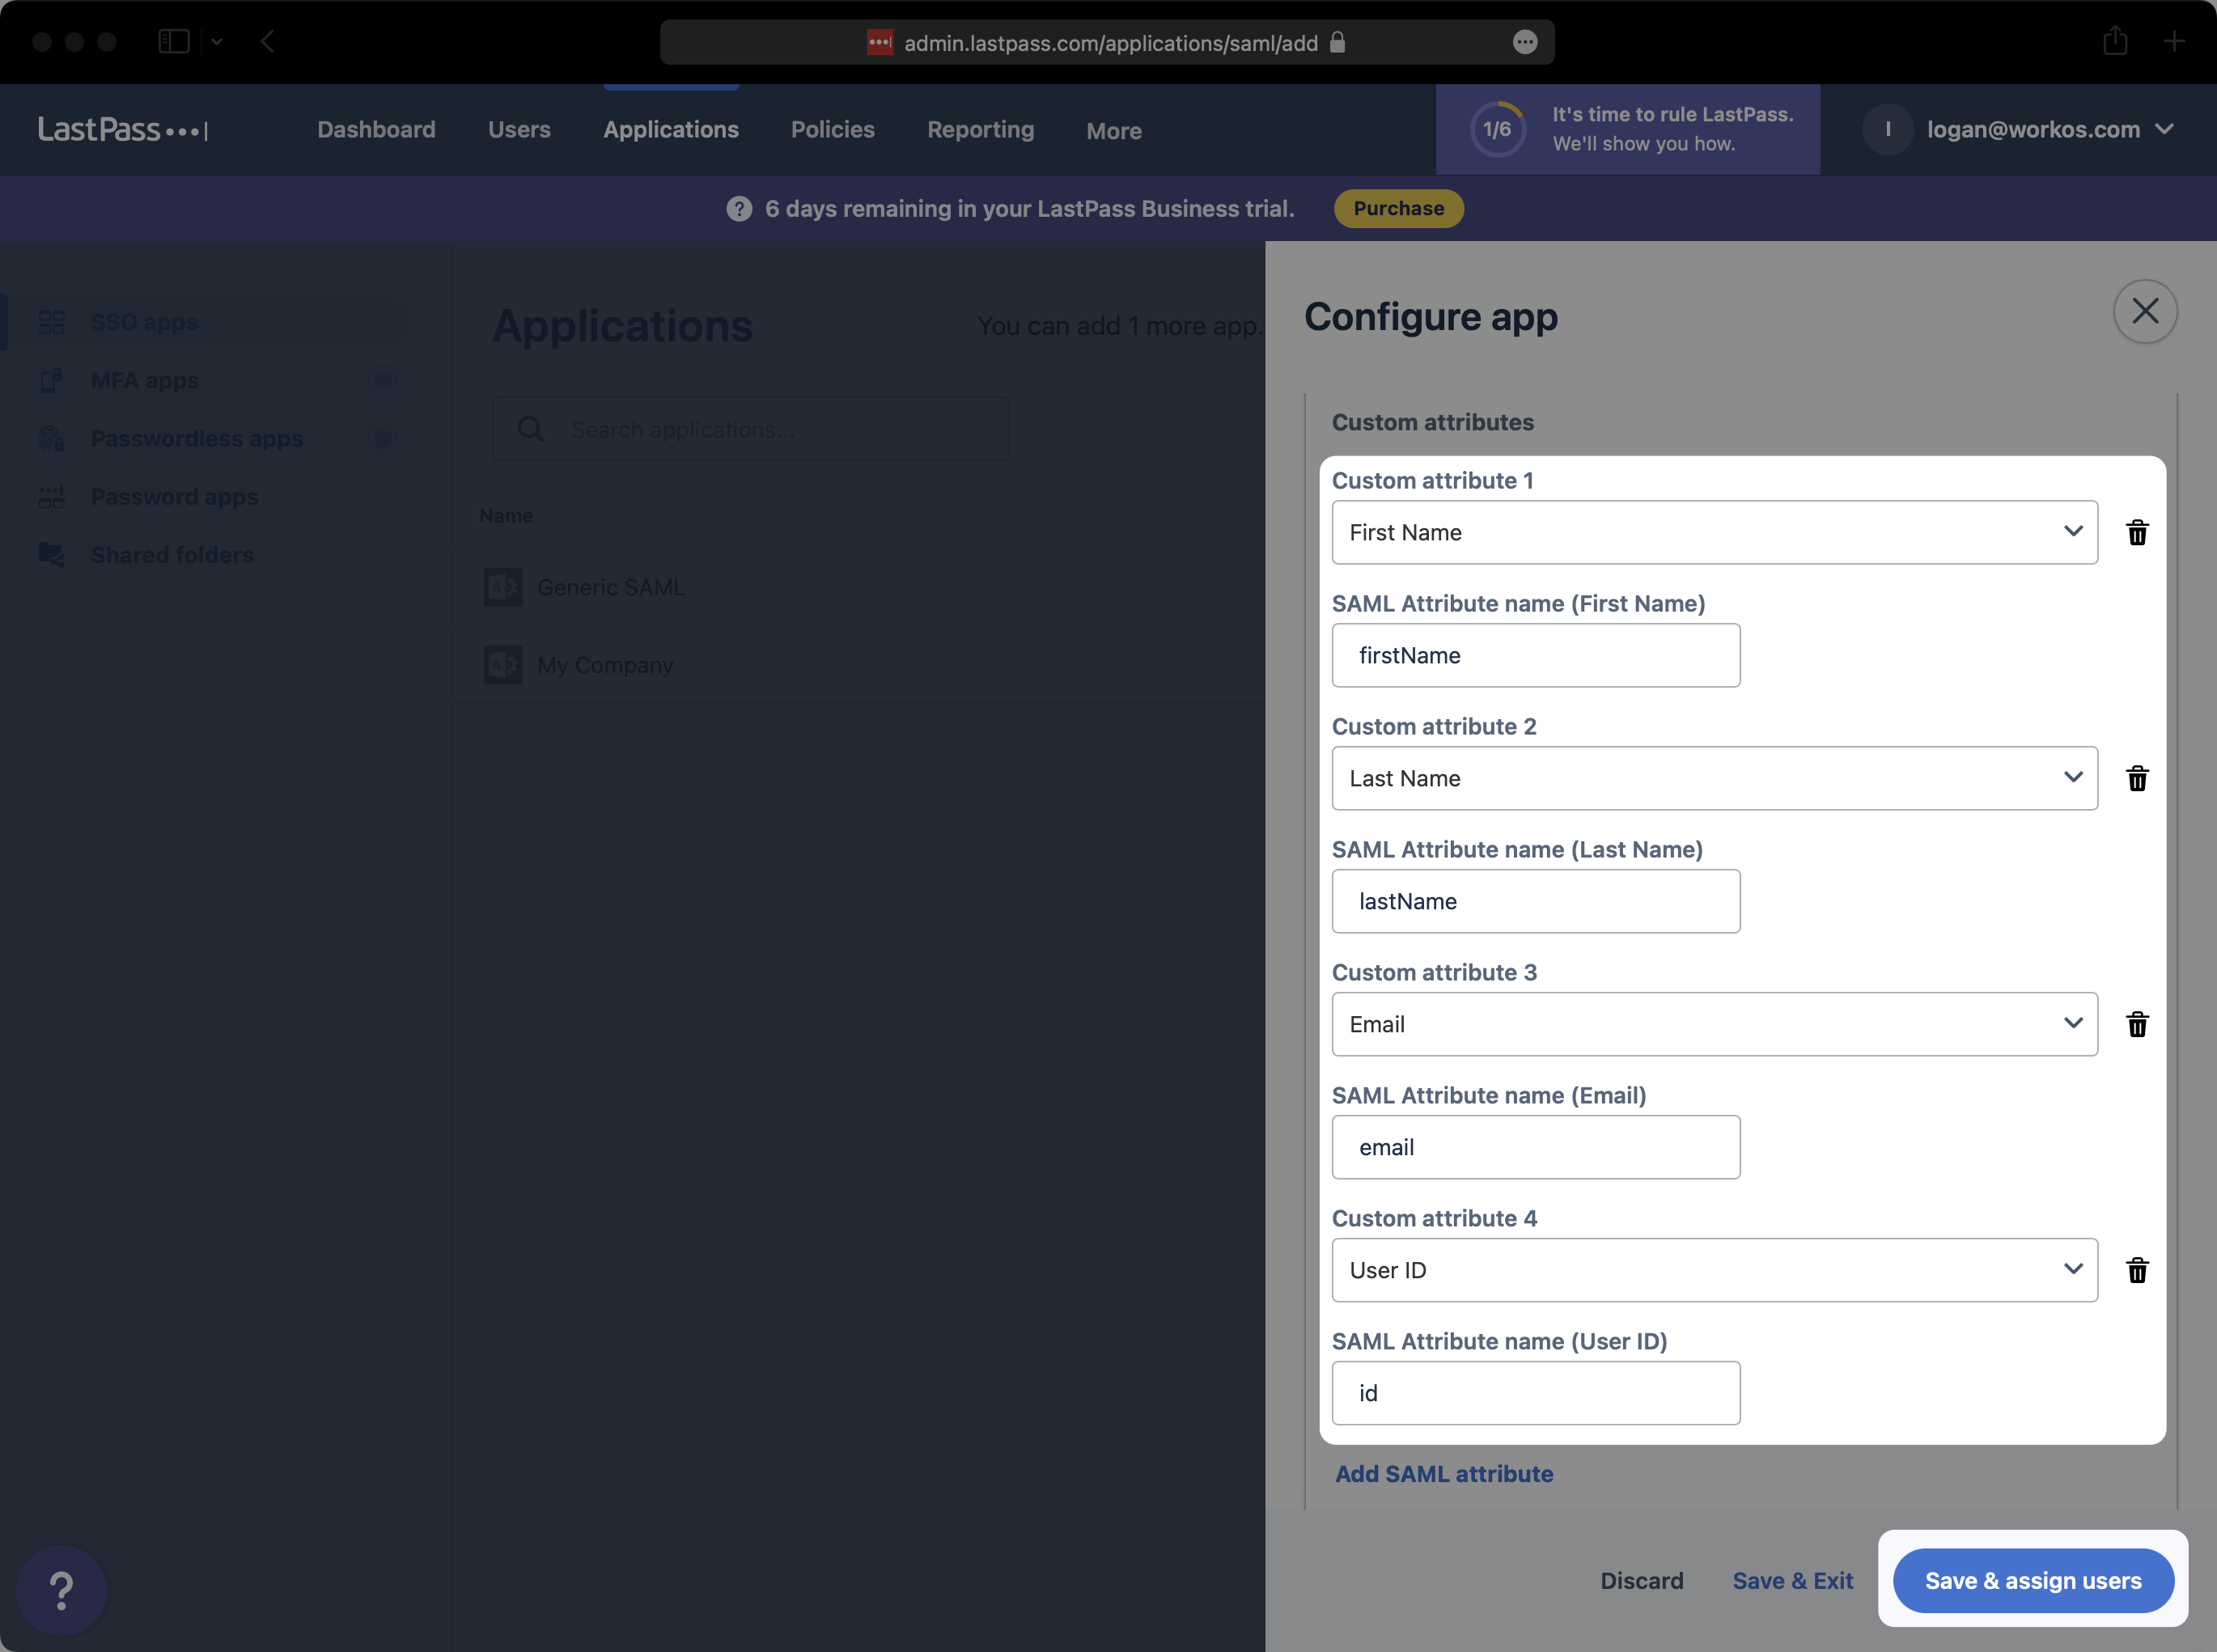
Mappa i seguenti quattro attributi come mostrato di seguito e seleziona “Salva e assegna gli utenti”.
Agli utenti possono essere assegnati automaticamente ruoli all’interno dell’applicazione inviando i membri del loro gruppo. Per abilitare questo, impostare una dichiarazione di attributo di gruppo in seguito alla guida di seguito.
Questa funzione è attualmente in beta, contatta l’assistenza clienti
per maggiori informazioni.
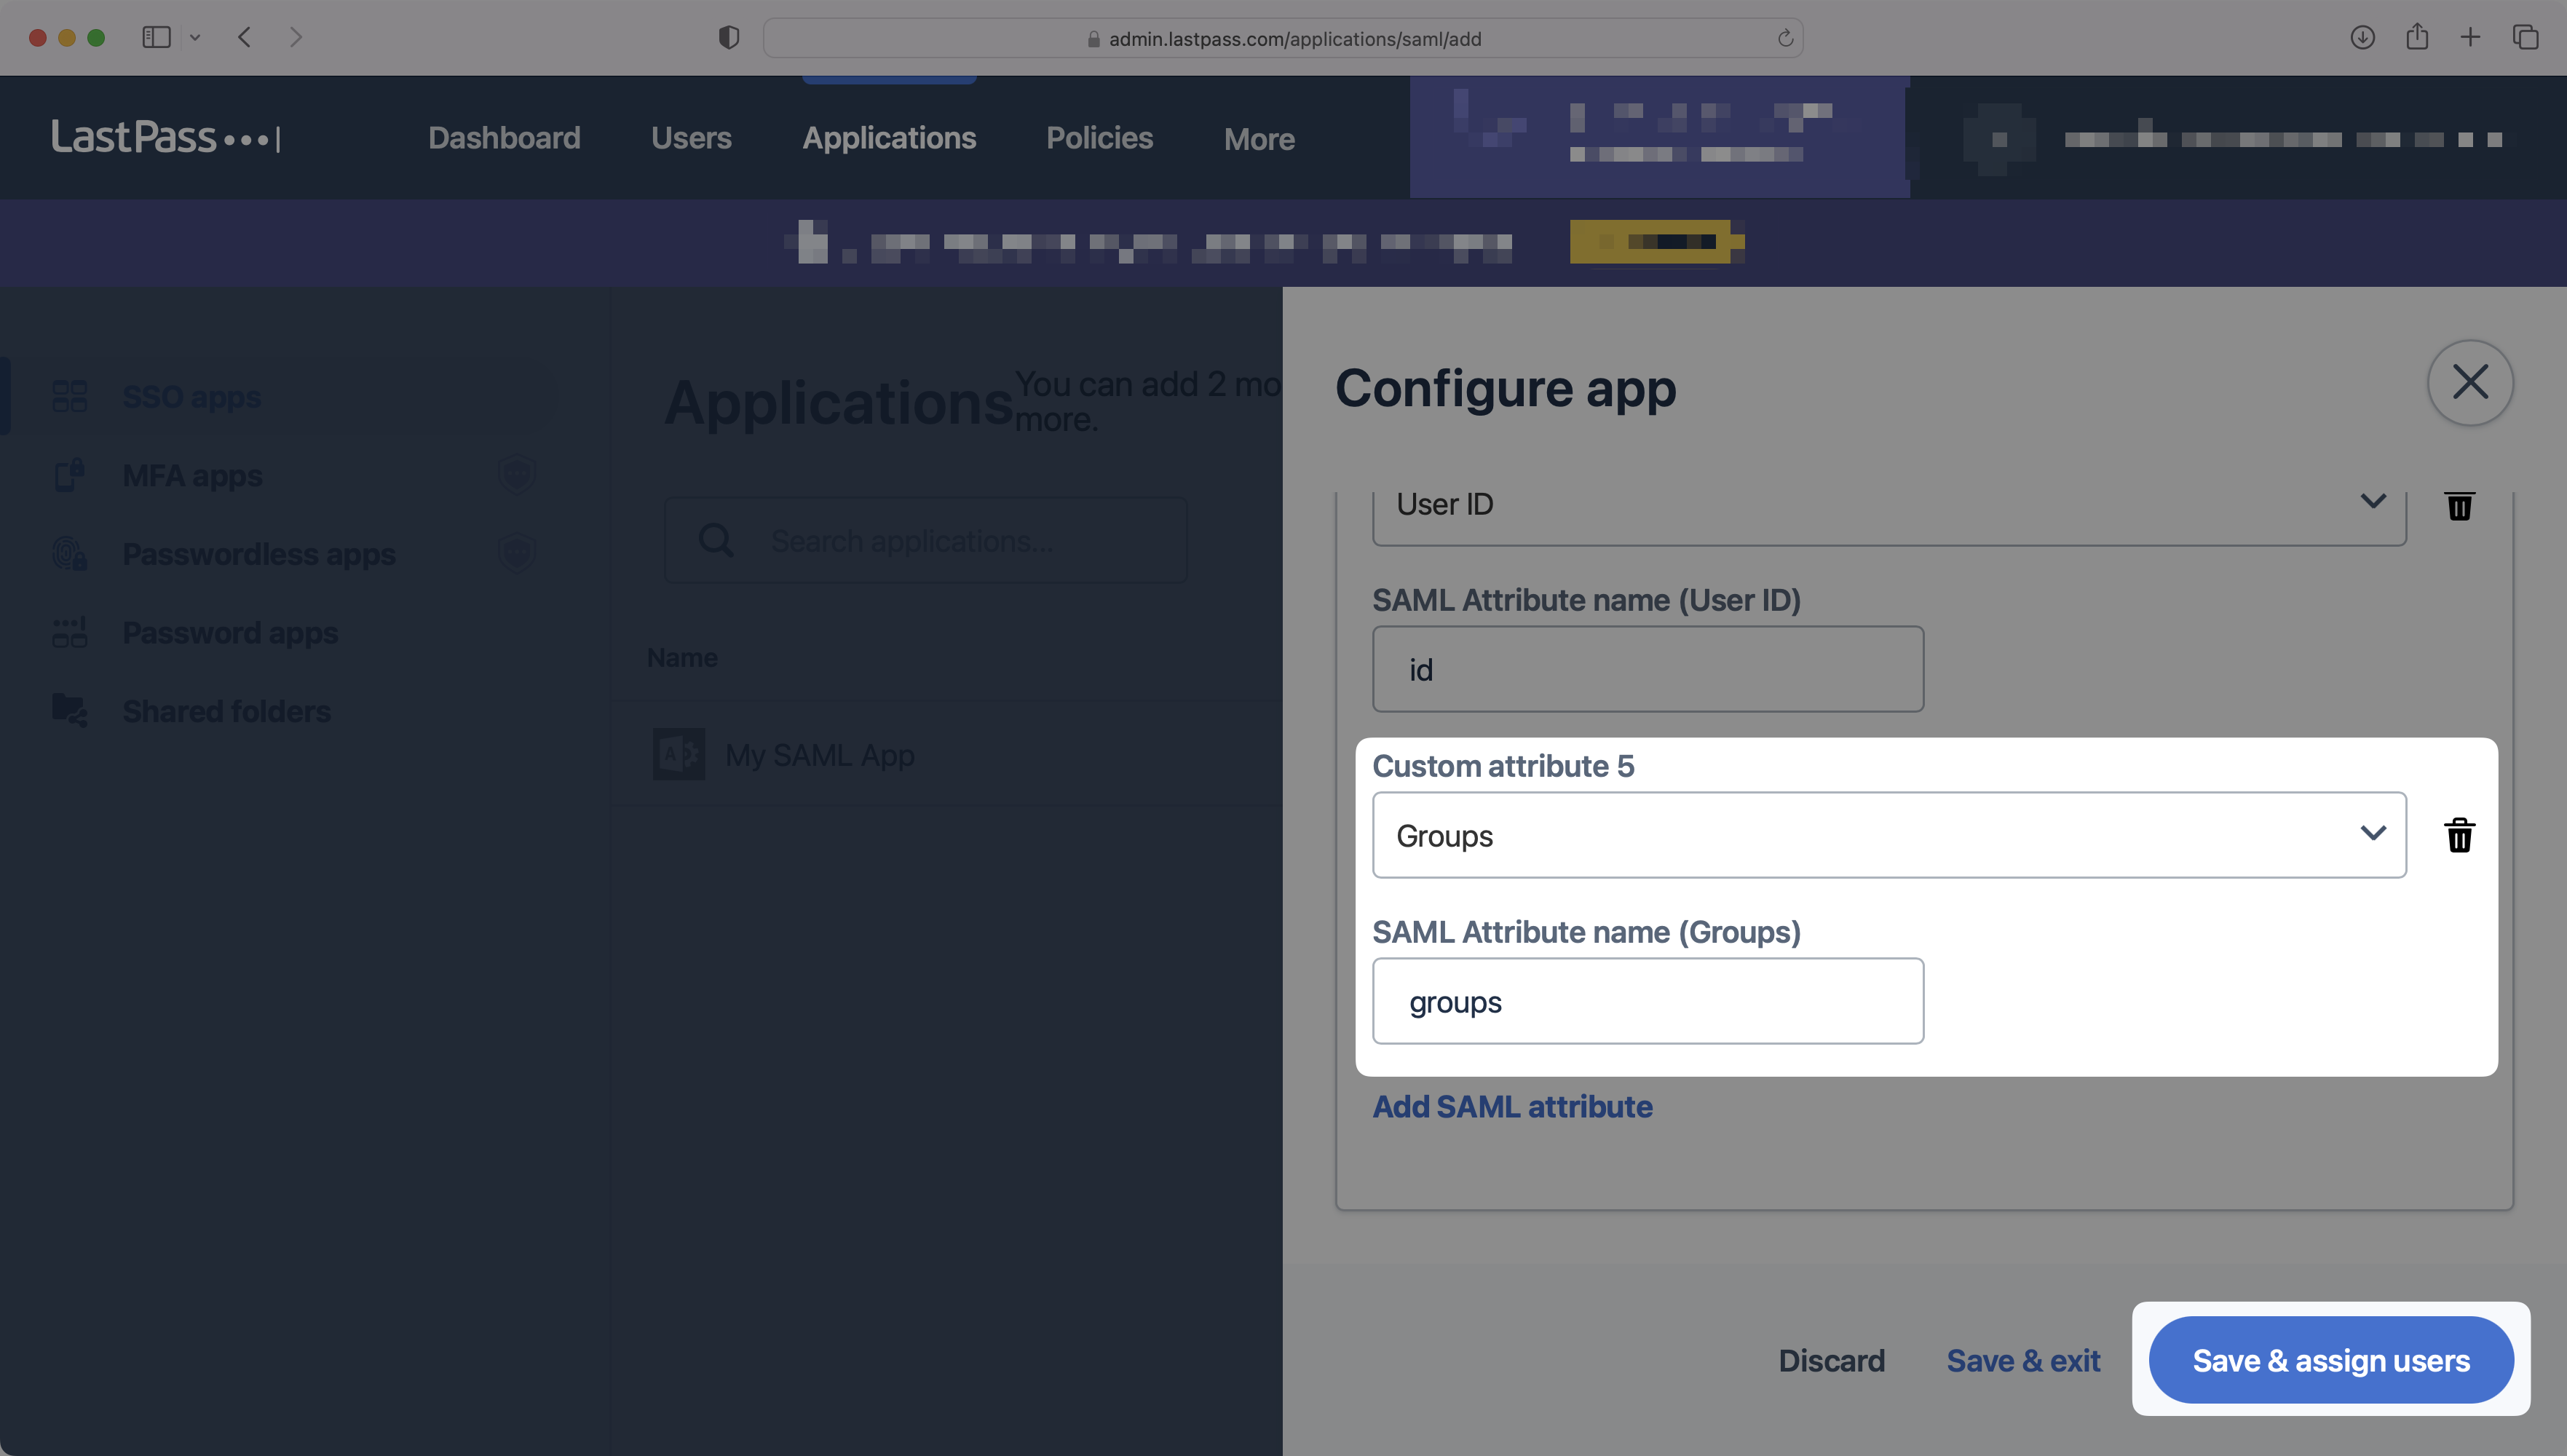
Aggiungi un nuovo attributo SAML per il campo “gruppi” e gruppi di input come nome dell’attributo, come mostrato di seguito. Quindi, selezionare “Salva e assegna gli utenti”.
4 . Aggiungi utenti e gruppi all’applicazione SAML
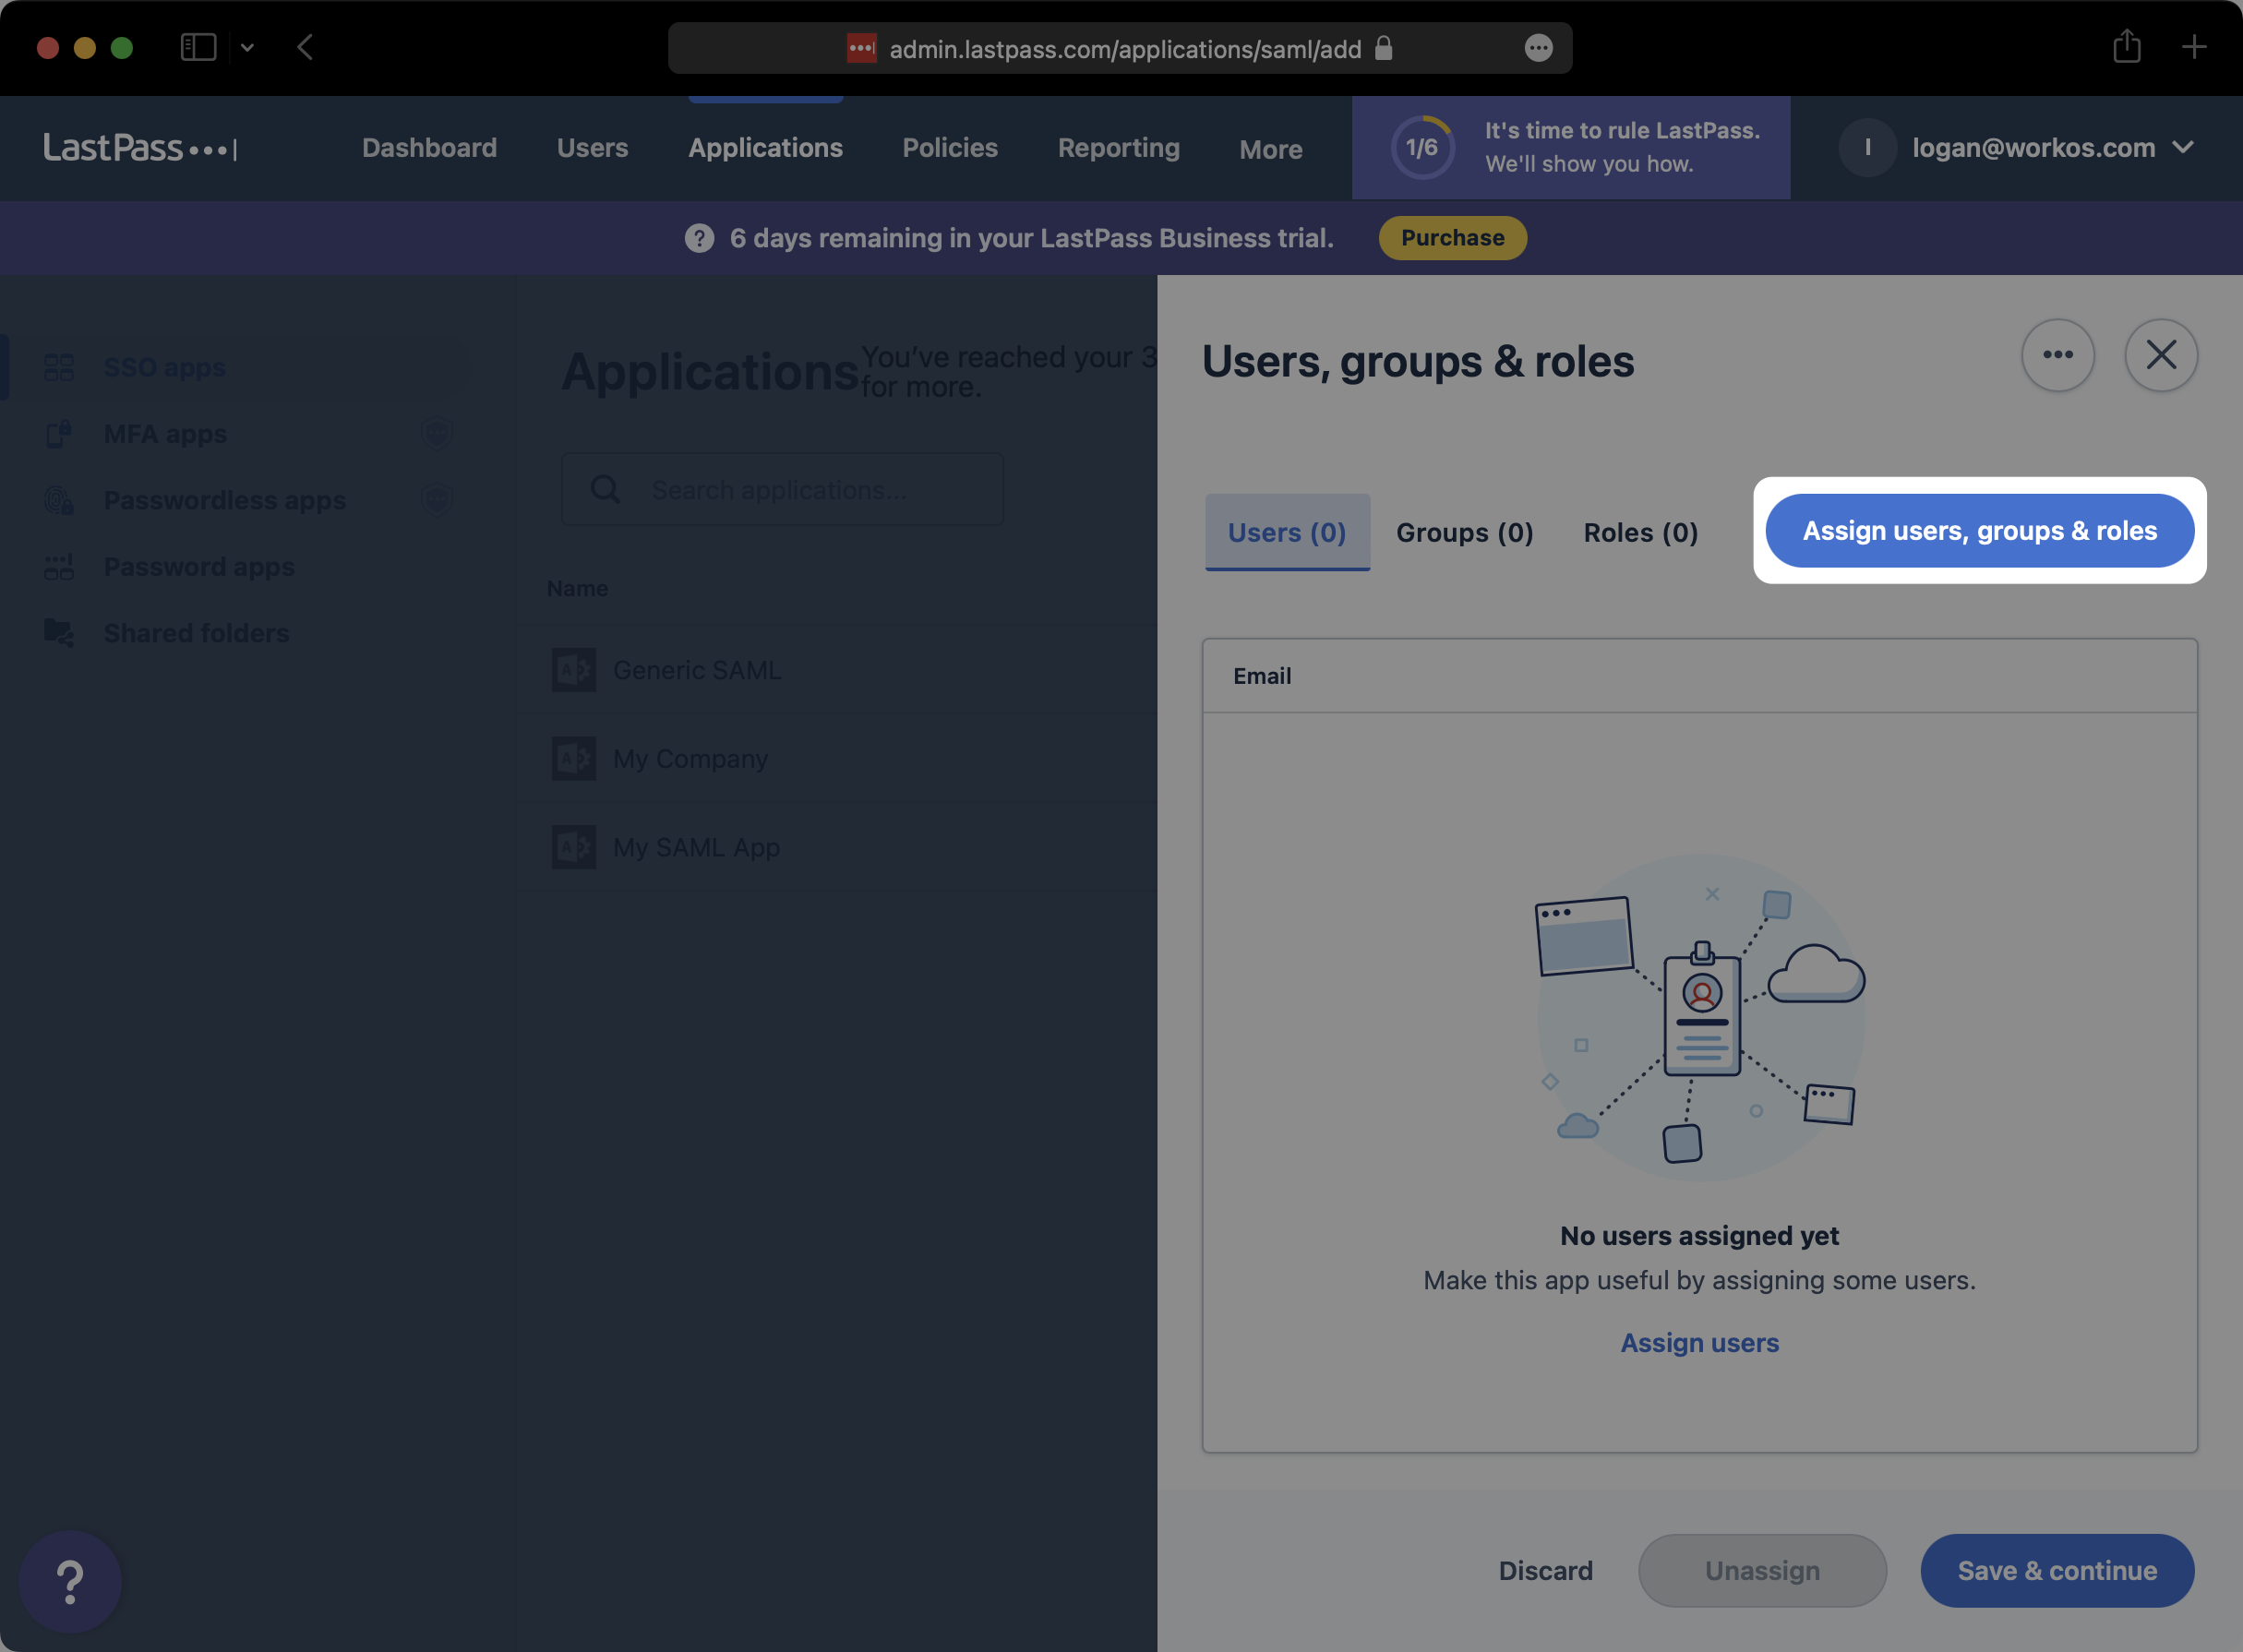
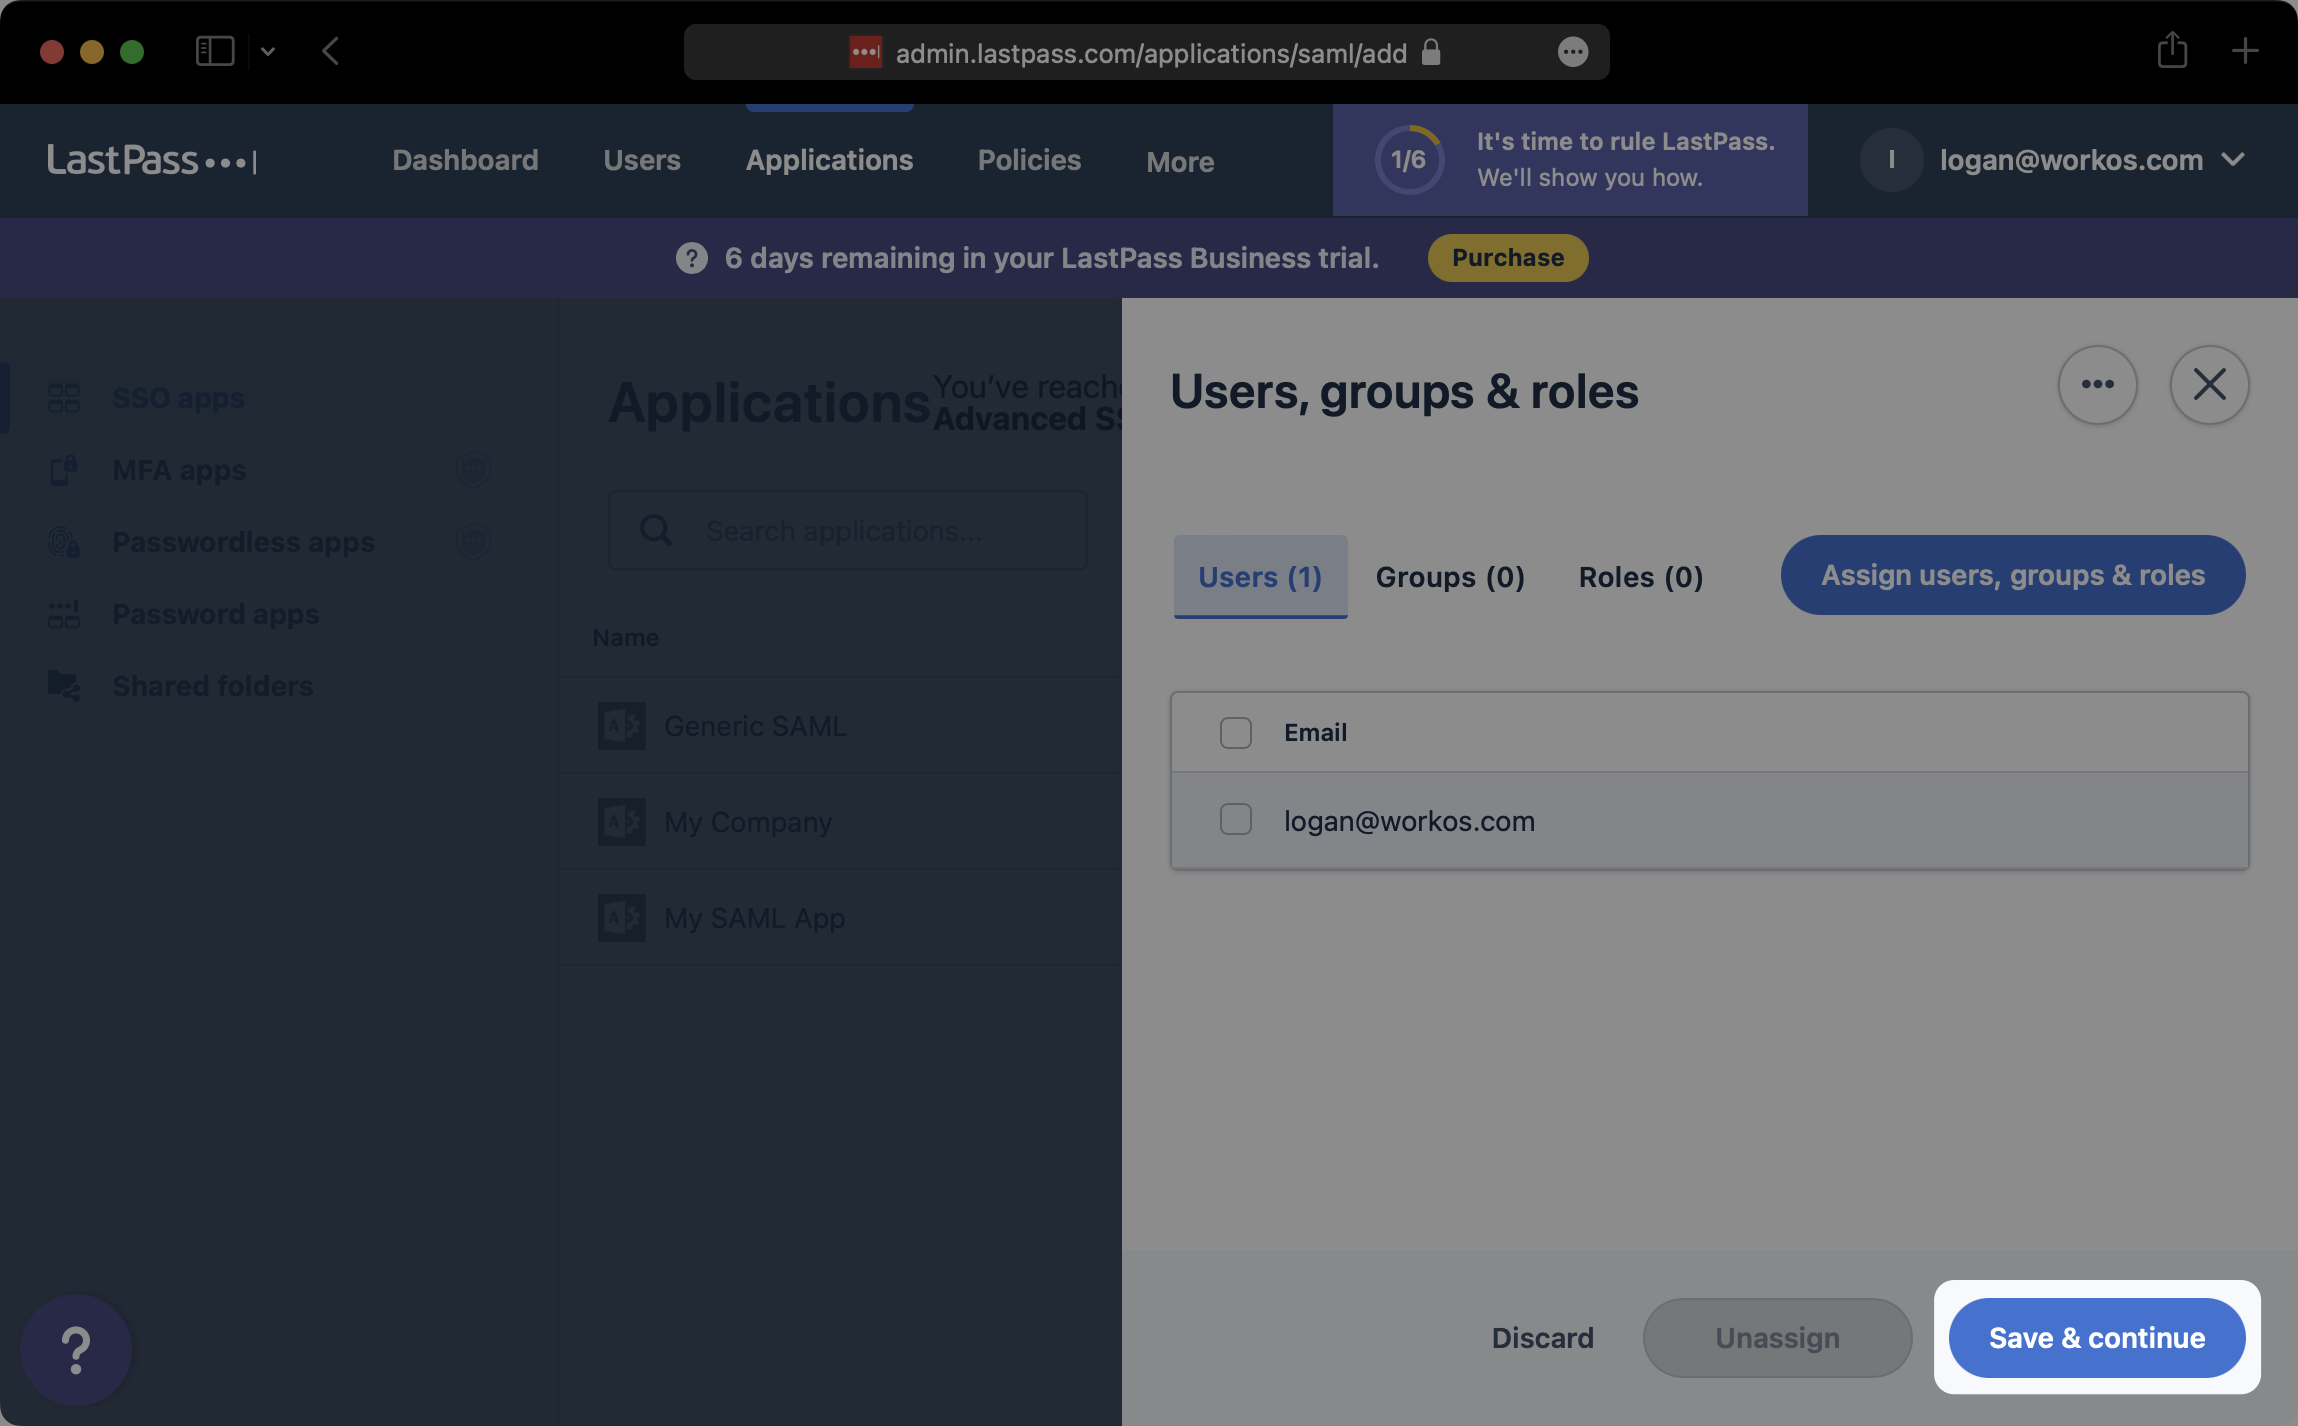
Sul “Utenti, gruppi e ruoli” pagina, fare clic su “Assegna utenti, gruppi e ruoli”.
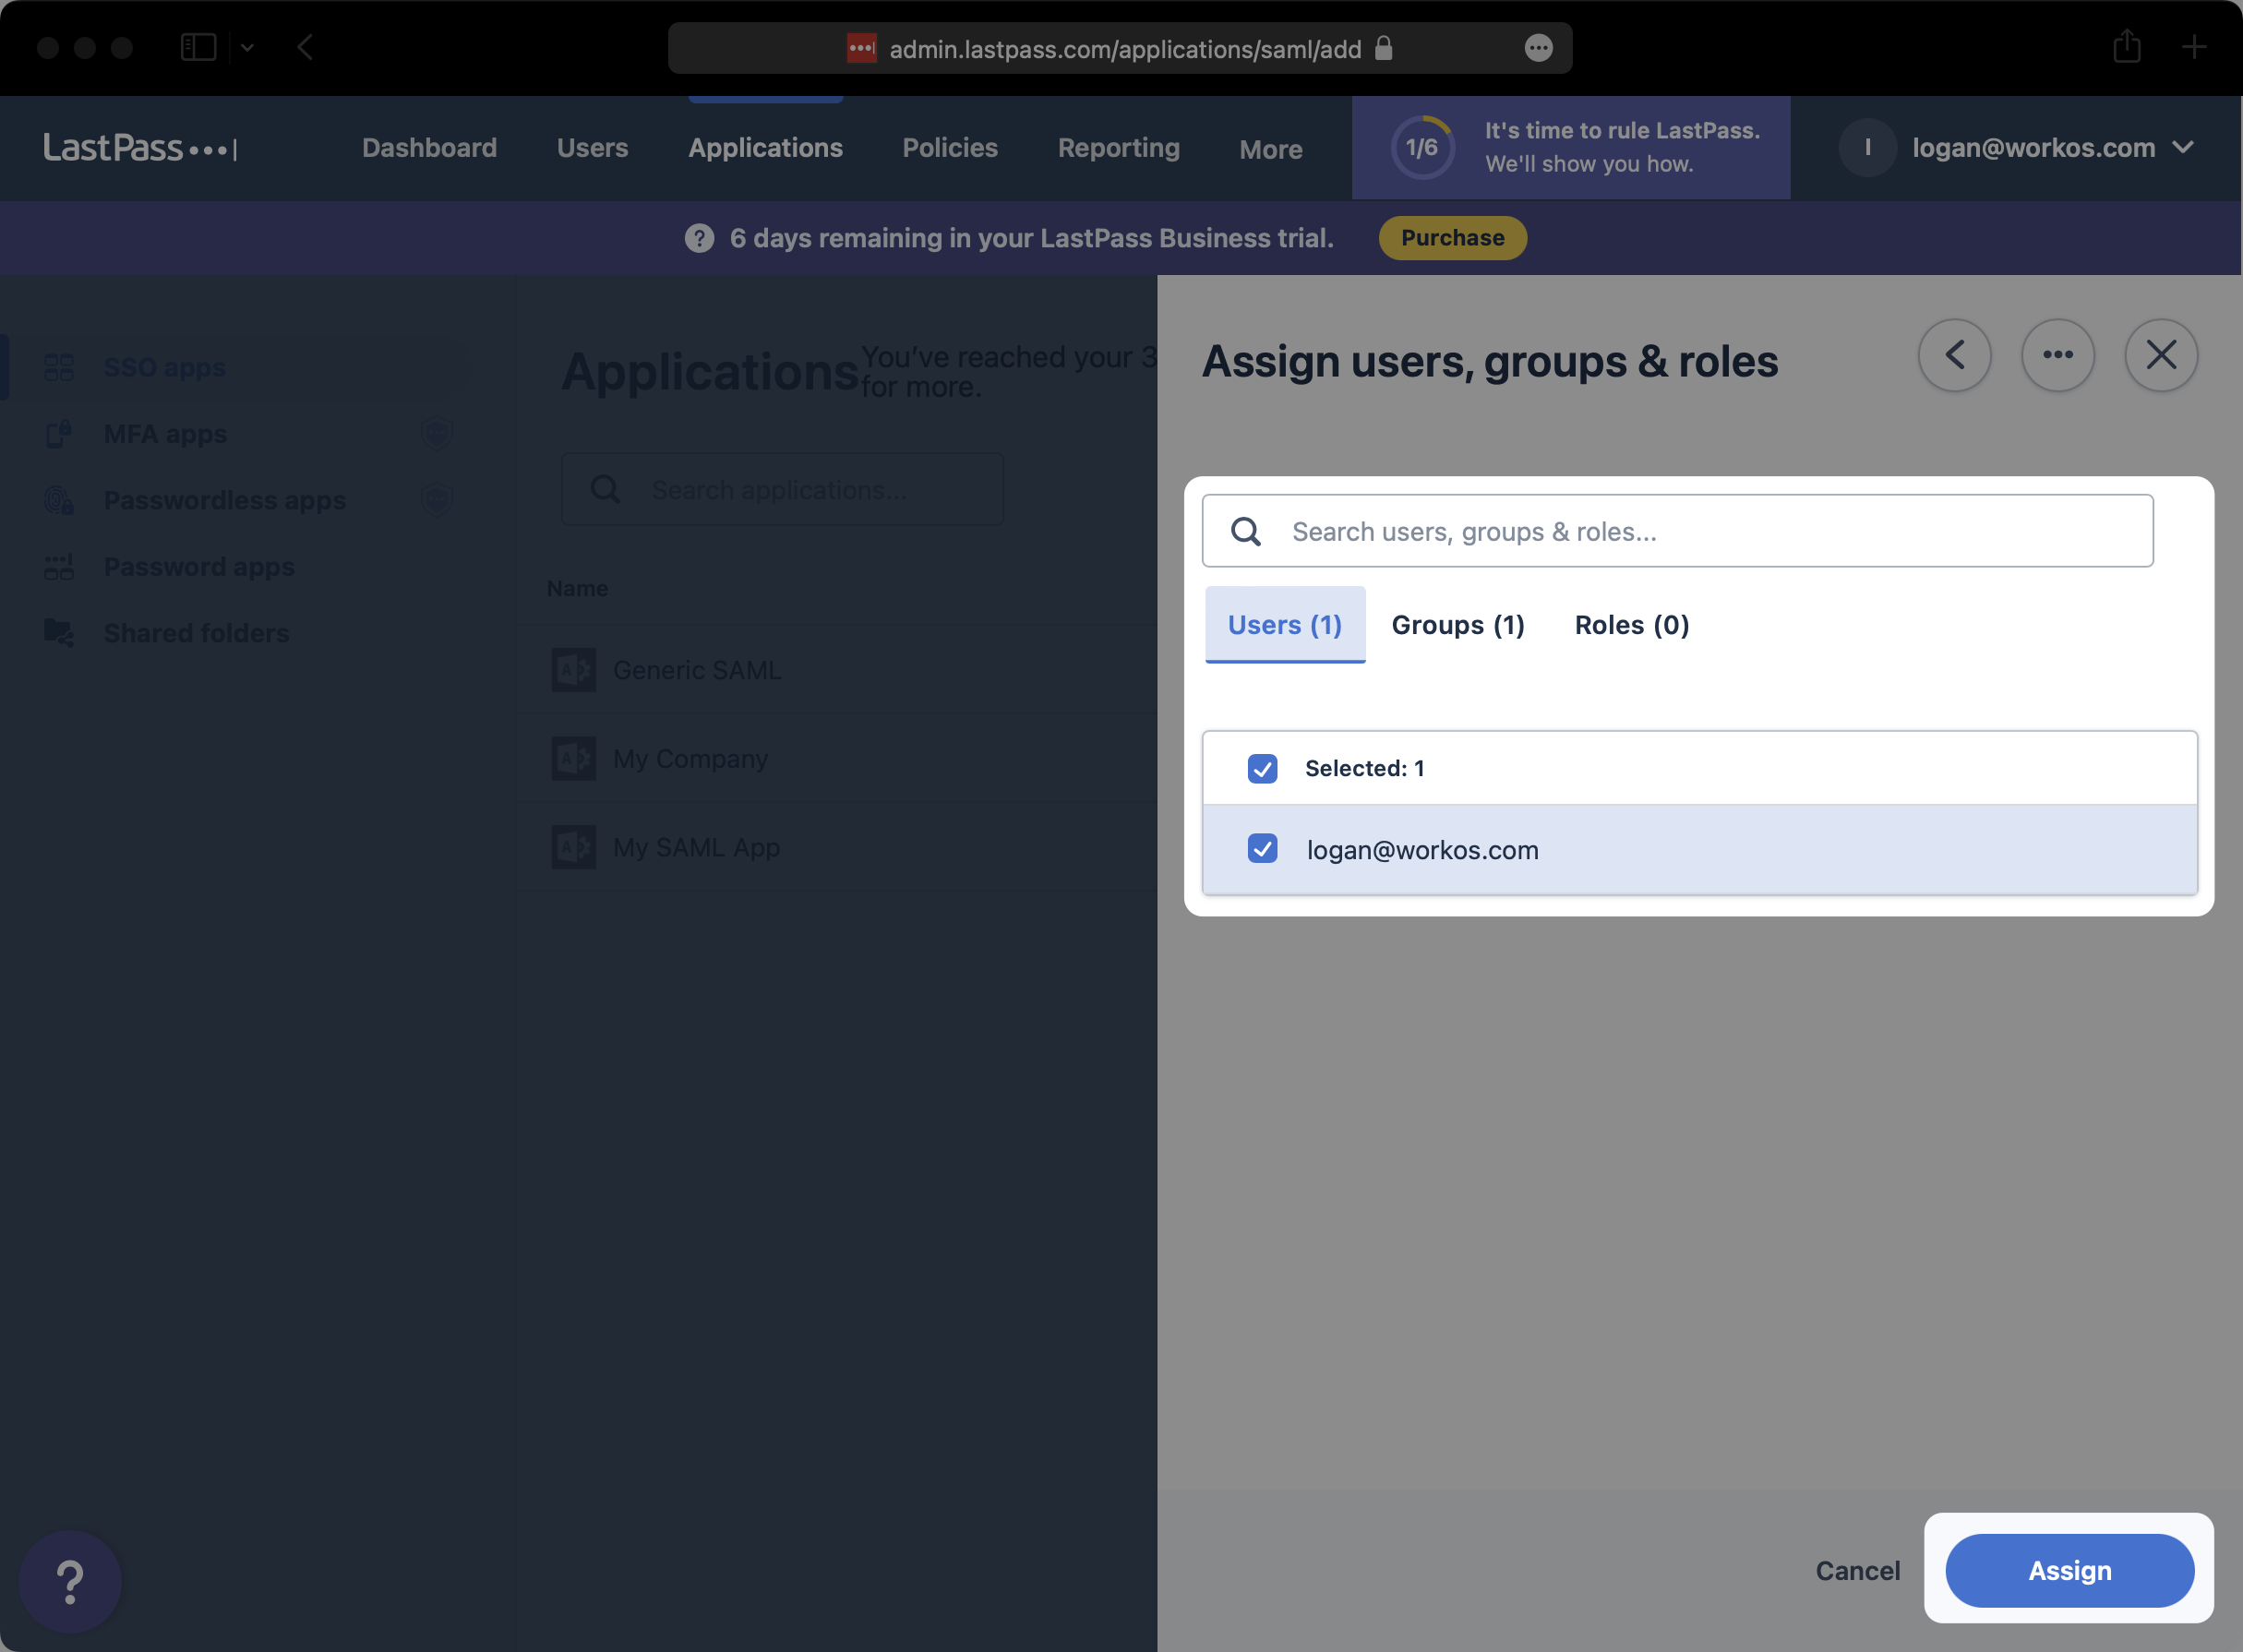
Cerca e seleziona eventuali utenti o gruppi che desideri fornire a questa app SAML. Quindi, clicca “Assegnare”.
Clicca su “Salva e continua”.
5 . Carica file di metadati
Di nuovo sul “App SSO” Scheda della console di amministrazione LastPass, selezionare l’app SAML che hai appena creato.
!Uno screenshot che mostra dove selezionare l’app Saml in LastPass.] (https: // workos.imgix.Net/Images/99A9A771-02BC-4817-B576-414BAFA2D6F2.png?auto = formato & fit = clip & q = 50)
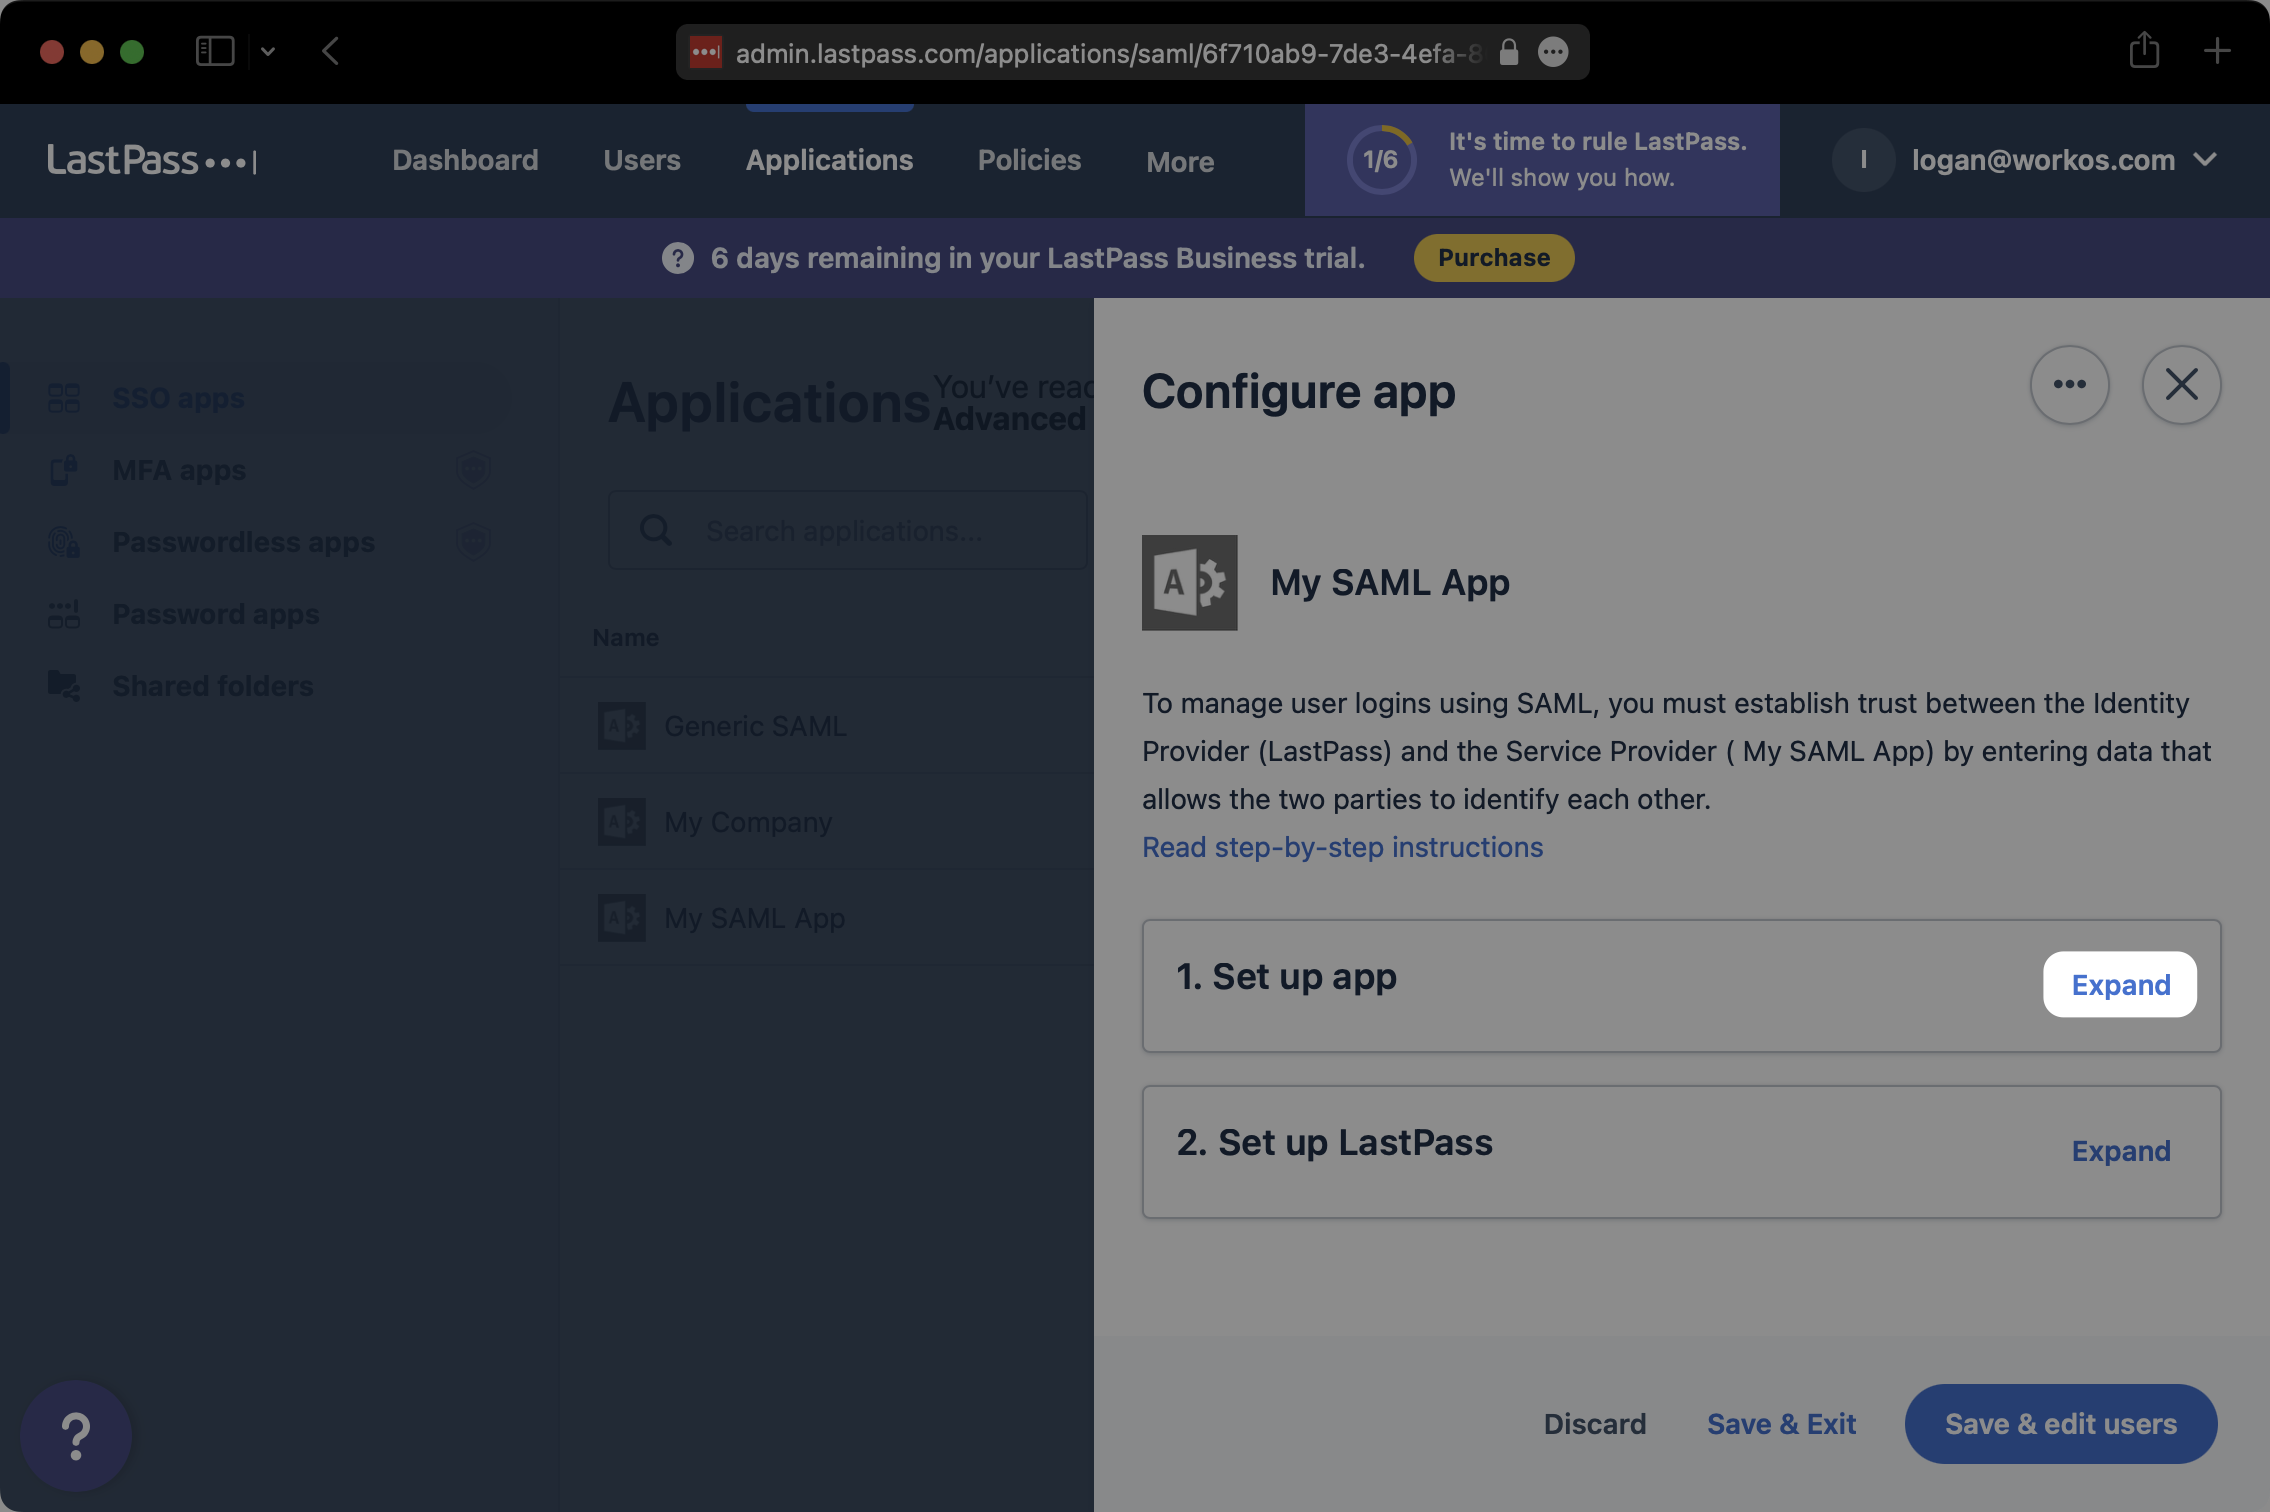
Sul “Configurare l’app” modale, fare clic su “Espandere” alla destra “APP Imposta”.
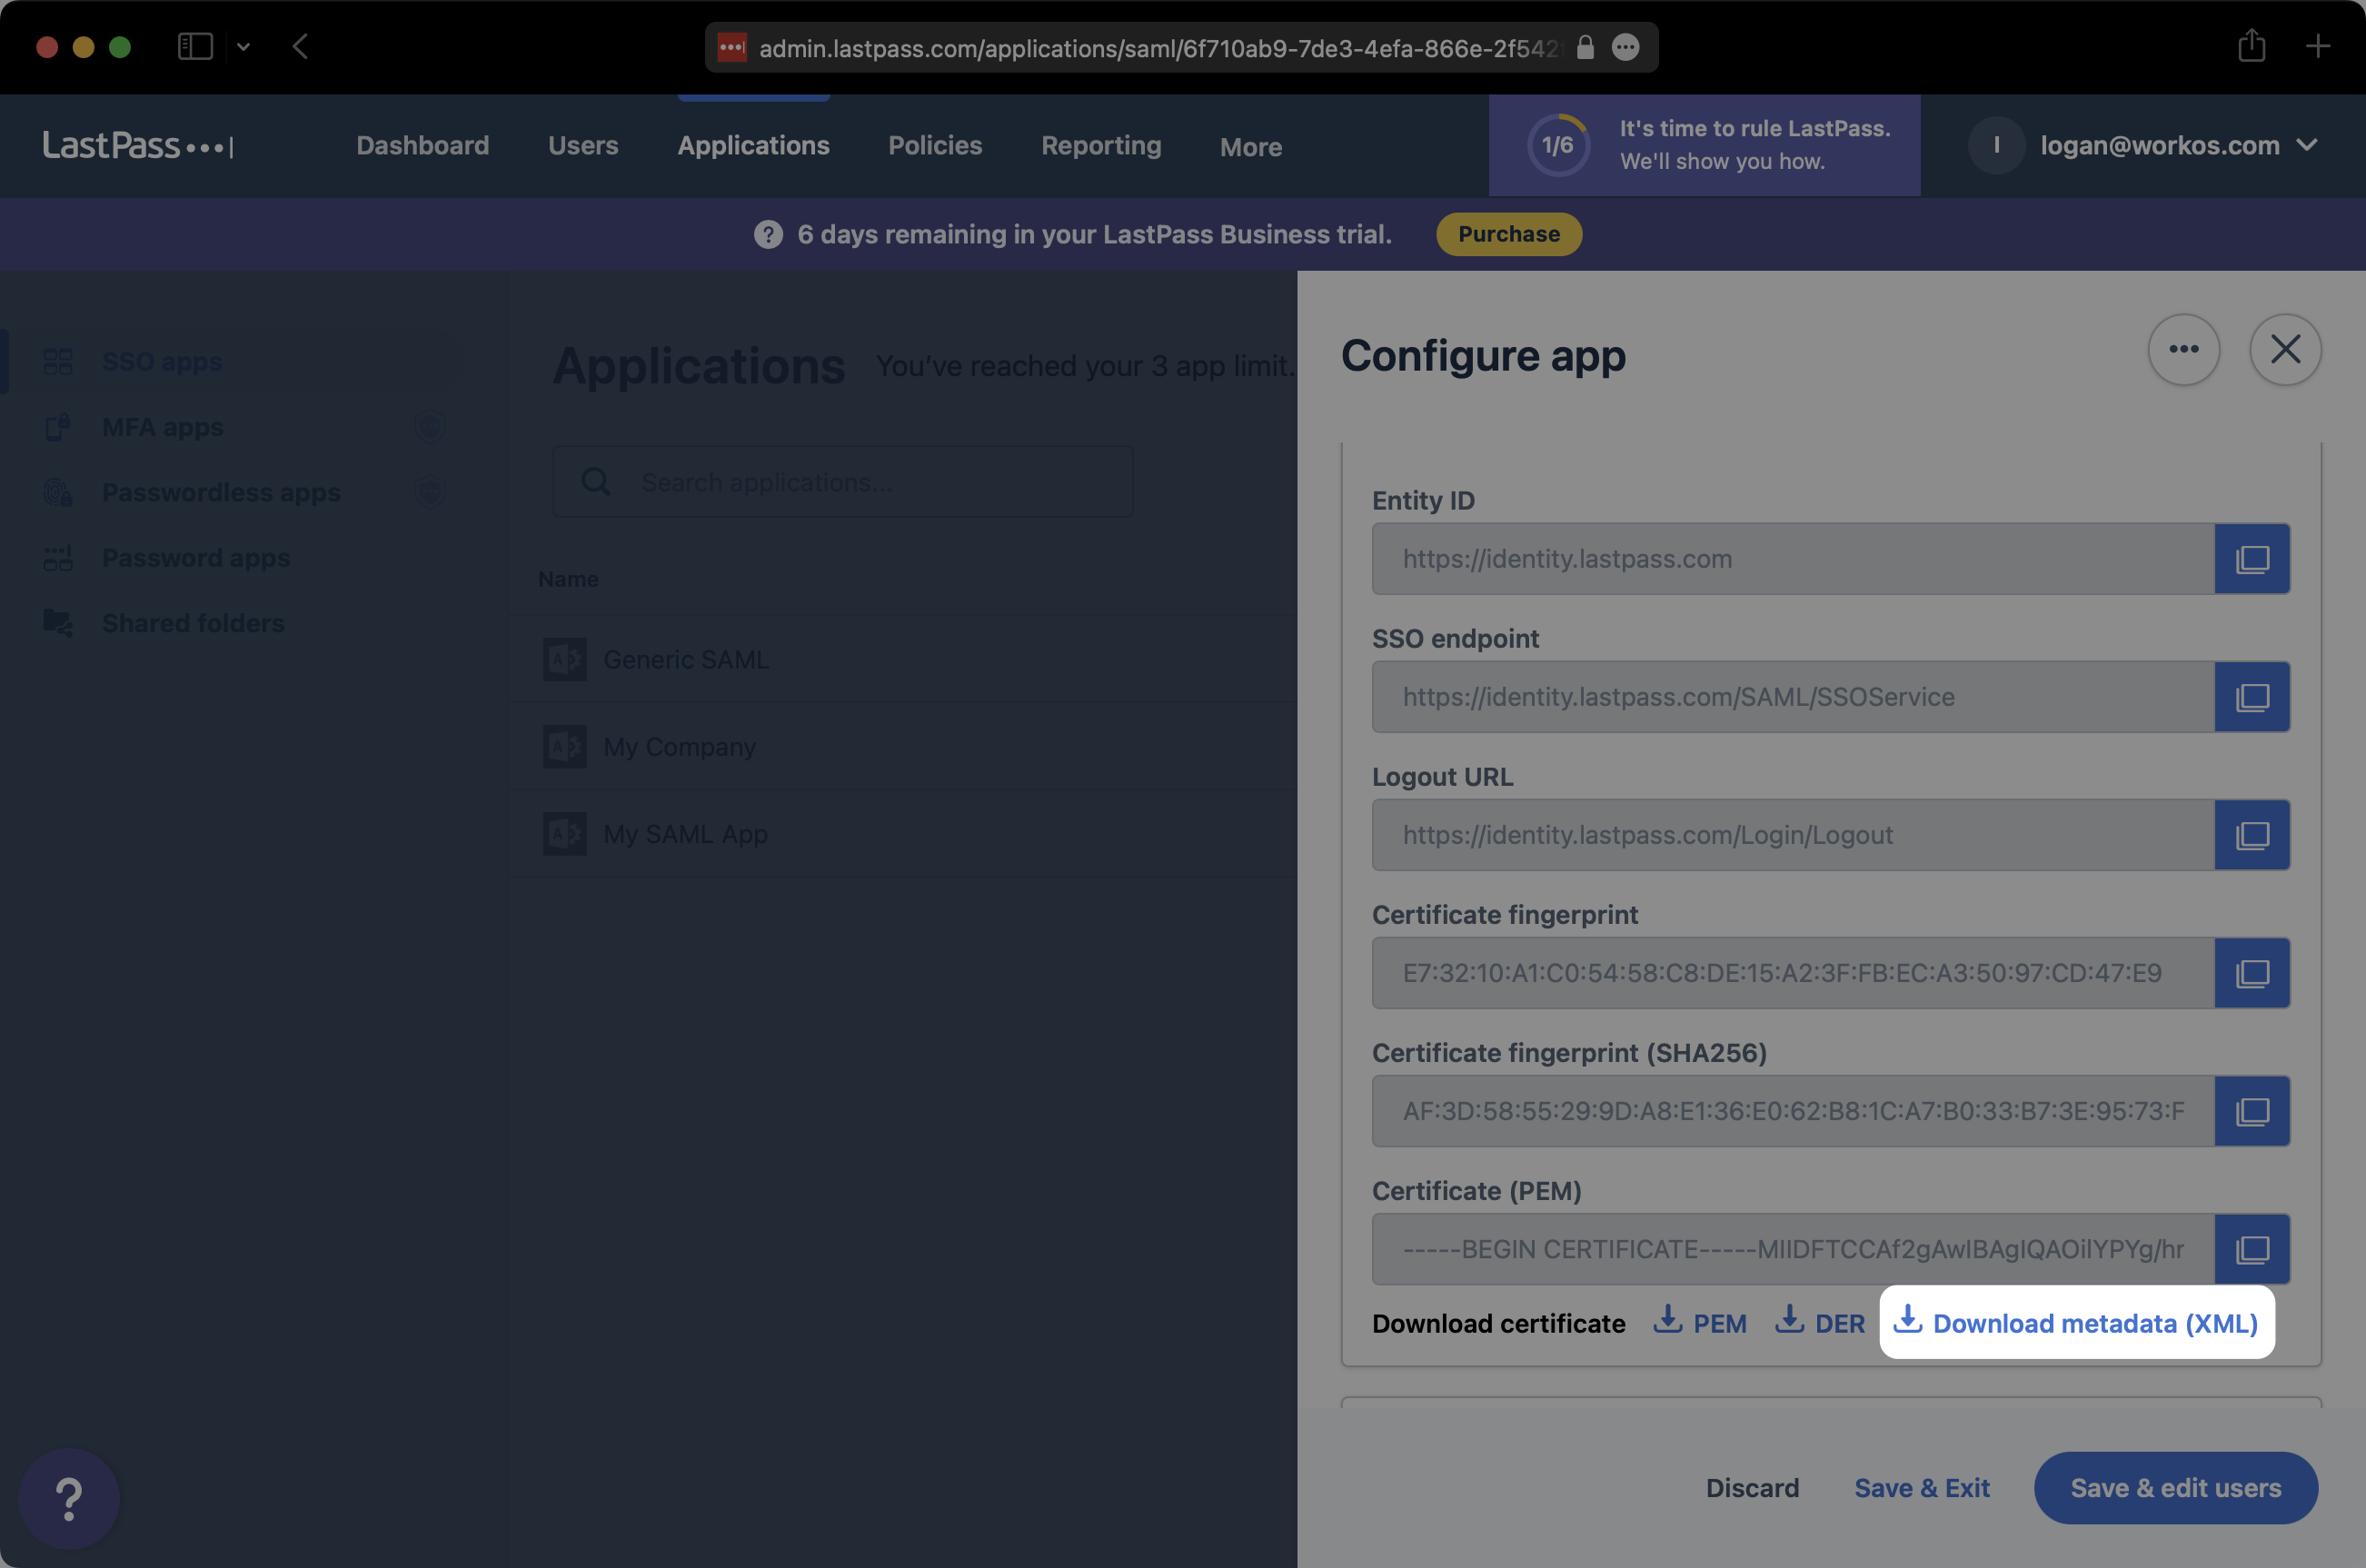
In fondo al “APP Imposta” sezione, fare clic su “Scarica metadati (XML)”. Salva i metadati XML scaricati da qualche parte accessibili.
Nelle impostazioni di connessione nella dashboard di WorkOS, fare clic su “Modifica la configurazione dei metadati”.
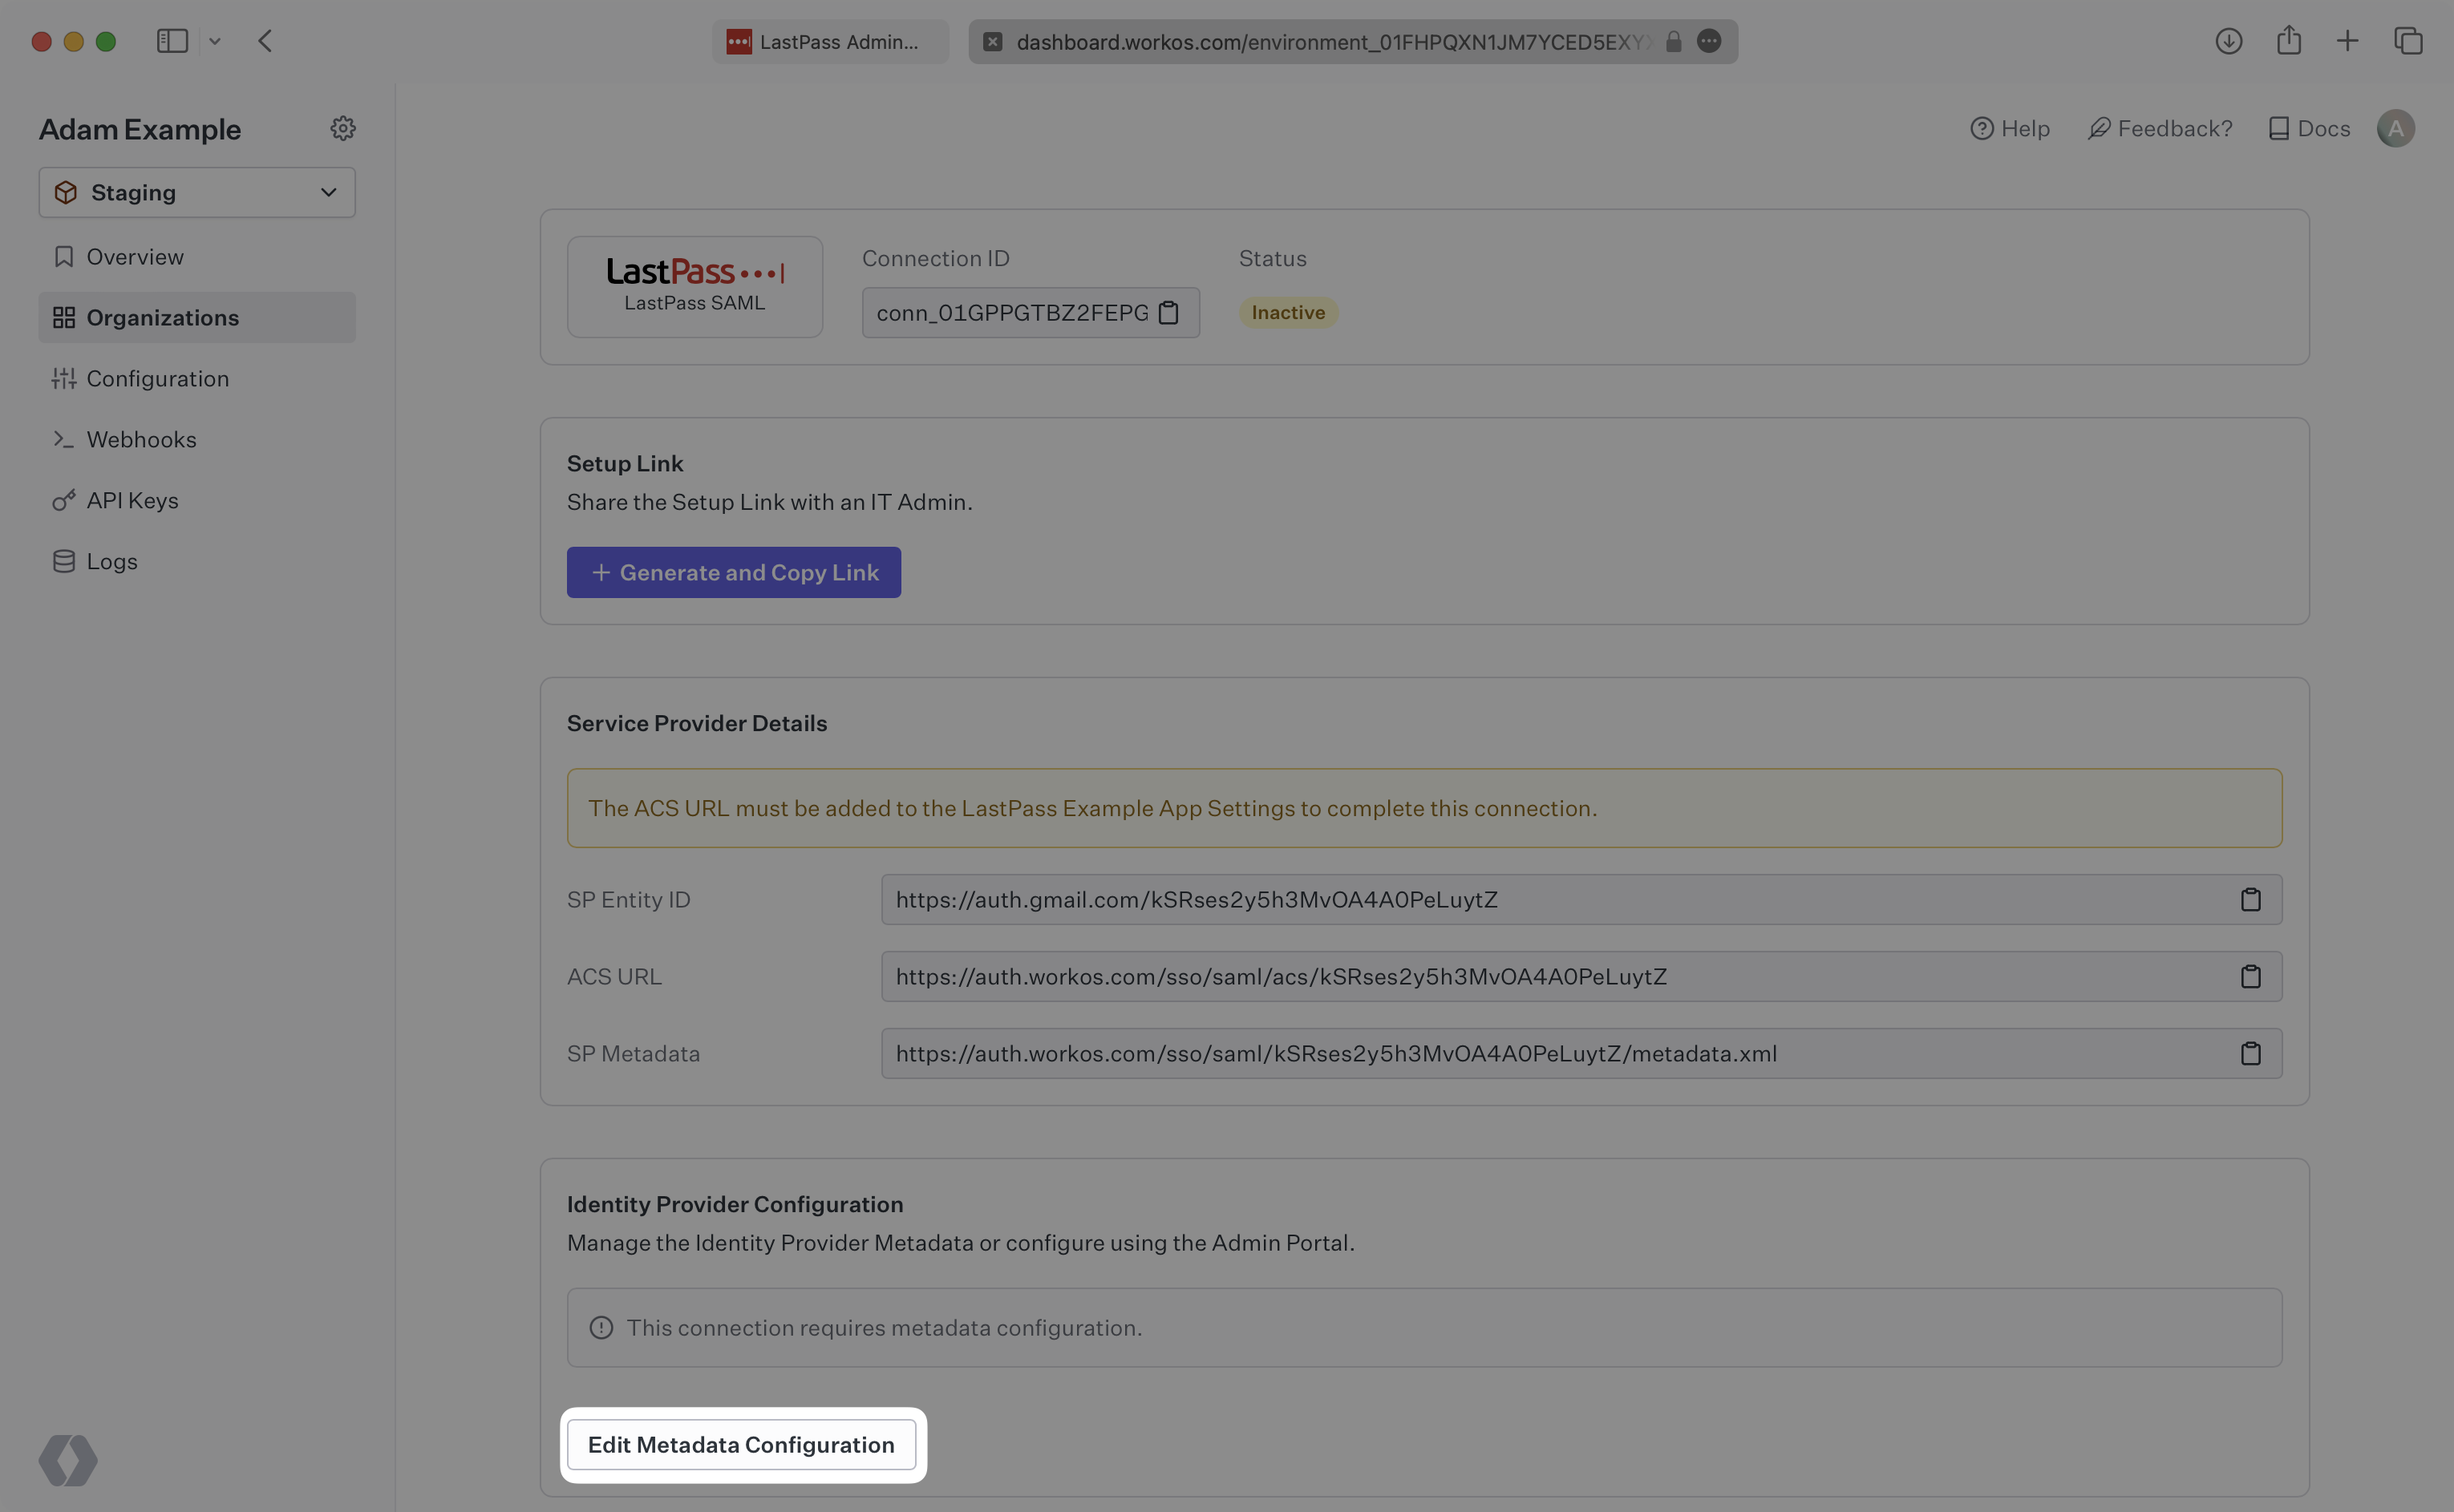
Carica il file dei metadati XML da LastPass al “File di metadati” campo e selezionare “Salva la configurazione dei metadati”.
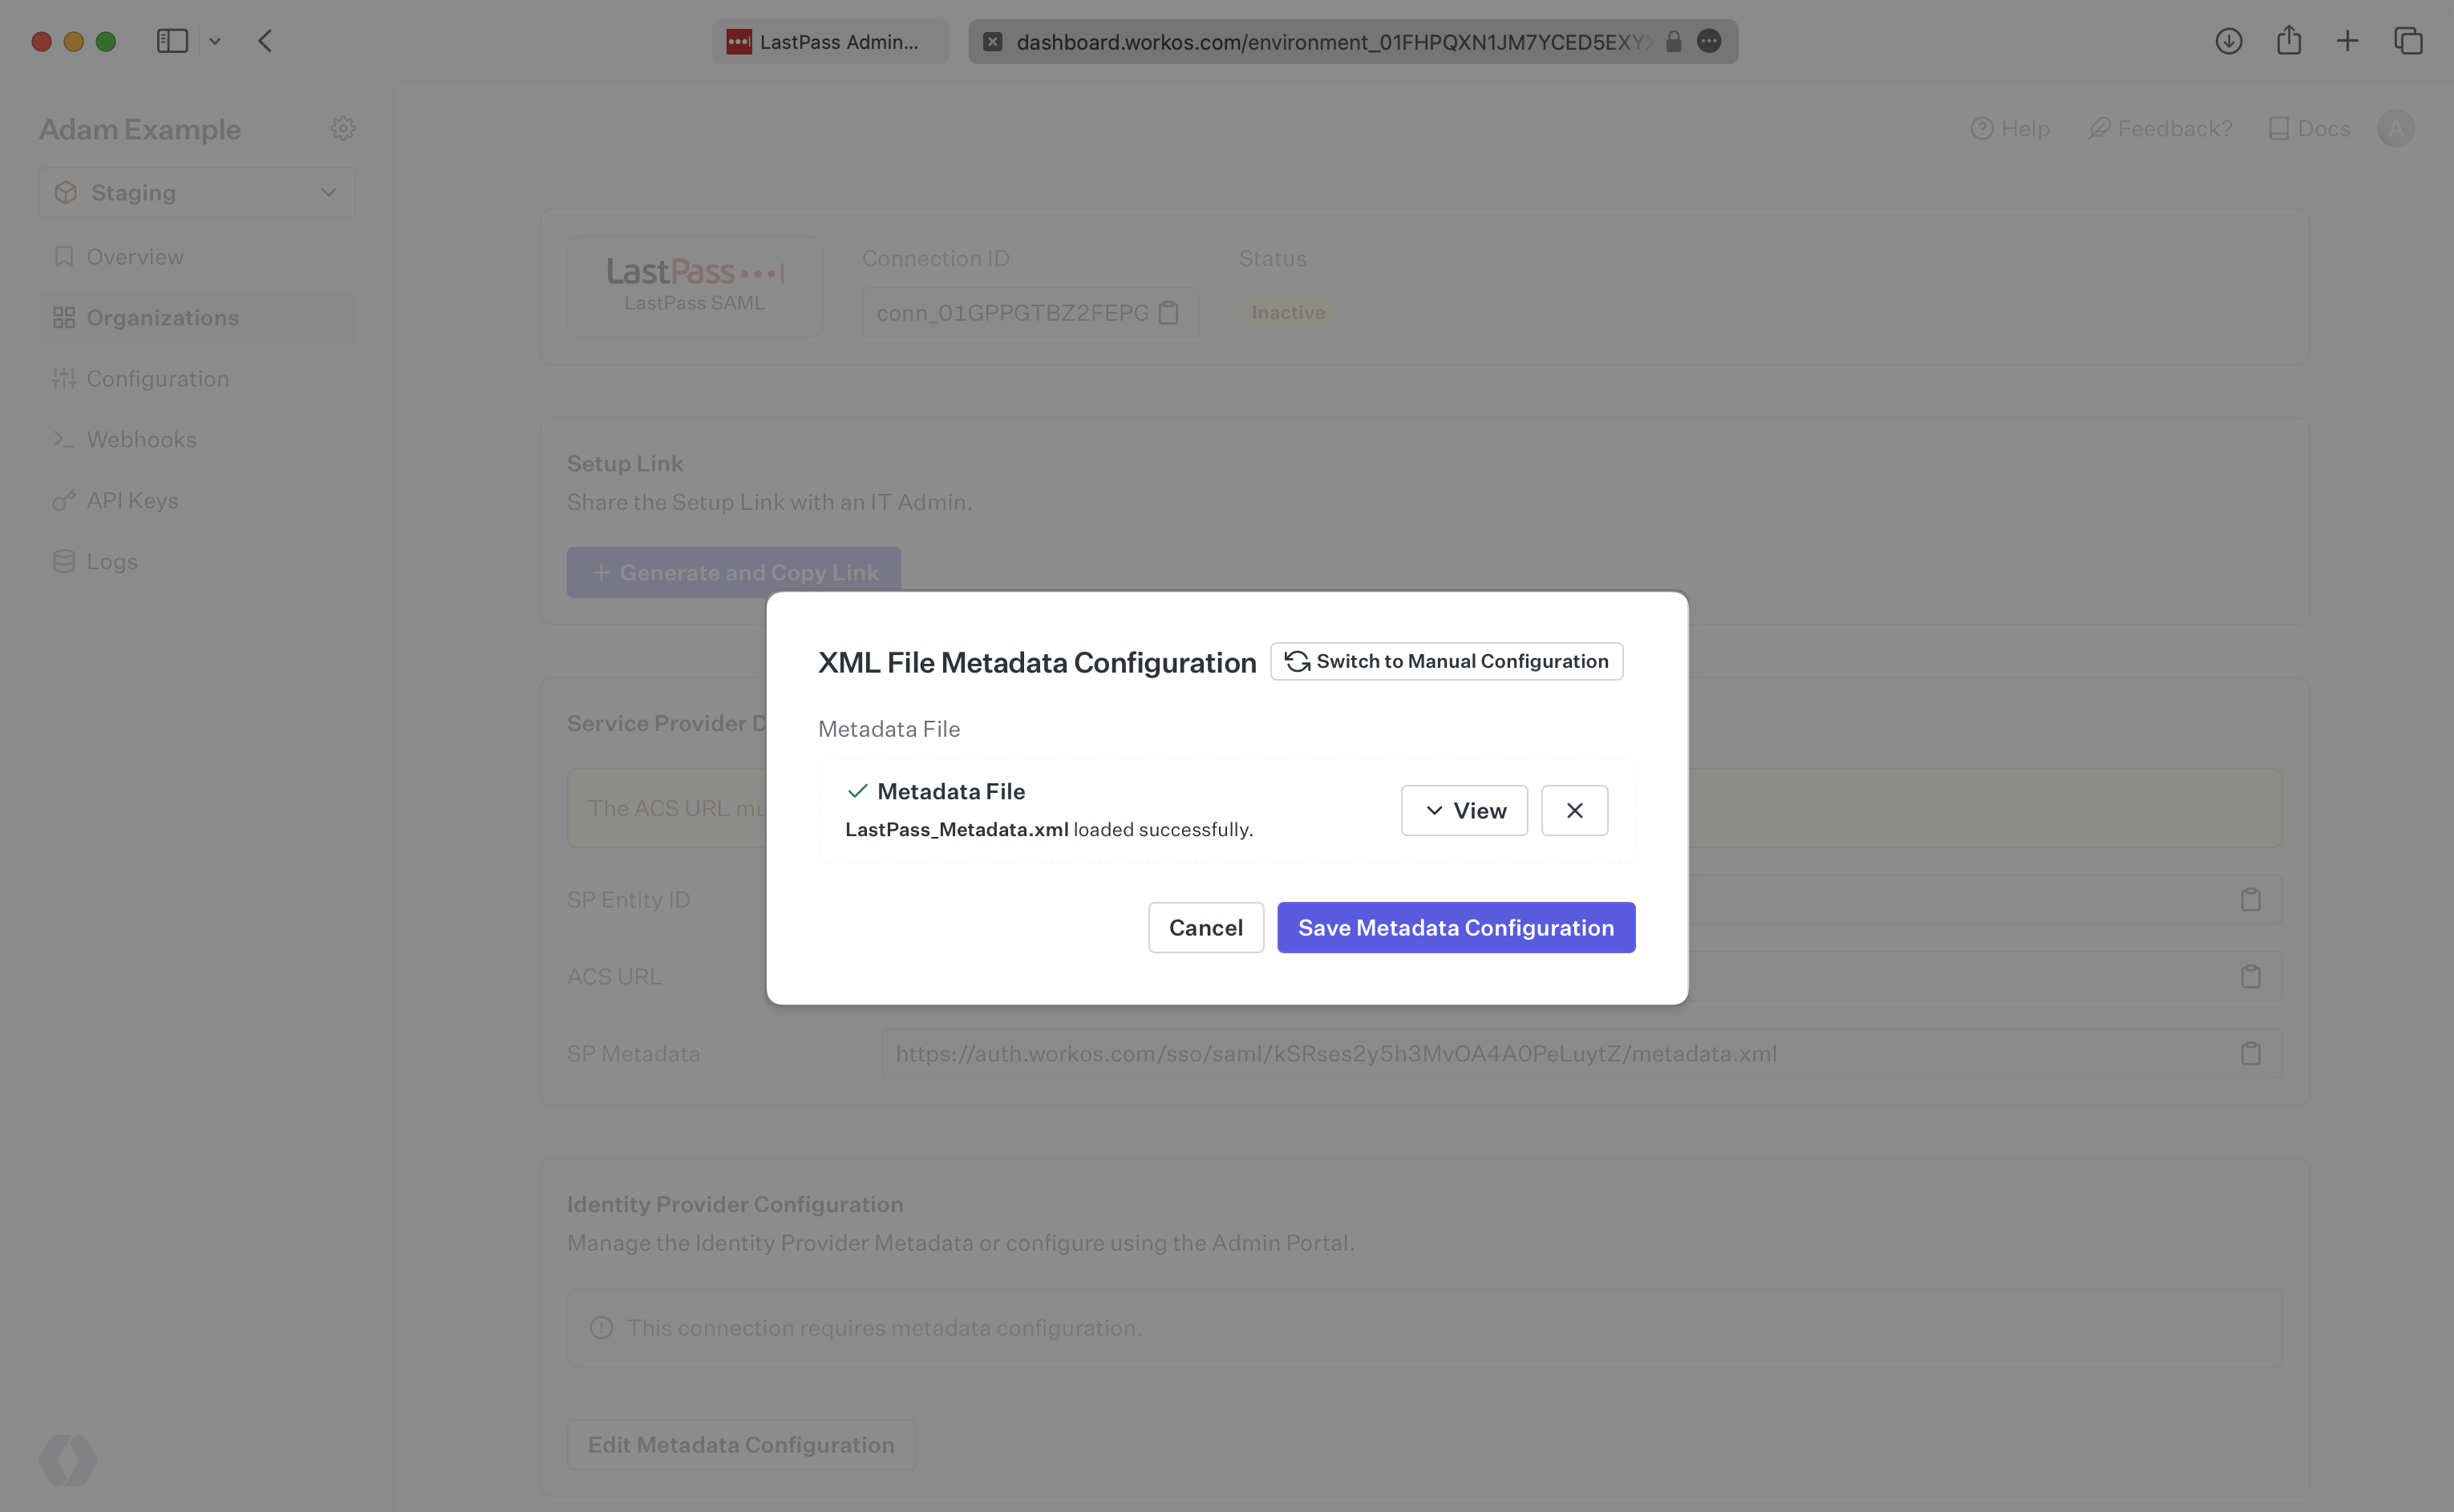
La tua connessione sarà quindi collegata e buona!