


LastPass usa SSO?
Saml Single Sign-on in Joomla usando LastPass | Lastpass SSO | Accedi usando LastPass
Sono tutte cattive notizie: un aggiornamento su come la violazione di LastPass influisce su LastPass SSO
Ogni settimana, quasi senza fallimento, mi imbatto in una cosa che confonde, intrattiene o mi infuria più comunemente. IO’Ve ha deciso di tenere un registro delle mie avventure.
Riepilogo:
LastPass SSO, una singola soluzione di accesso fornita da LastPass, è stata influenzata dalla recente violazione di LastPass. La violazione ha esposto il componente K2, che è un segreto generato dall’utente, compromettendo la sicurezza dell’integrazione SSO. Il segreto a livello aziendale, K1, rimane lo stesso per tutti gli utenti e le organizzazioni, rendendolo facilmente accessibile ai potenziali aggressori. Questa vulnerabilità consente alle persone non autorizzate di accedere a K1 a livello aziendale, compromettendo la sicurezza di tutti gli utenti e le volte all’interno dell’organizzazione.
Punti chiave:
- Lastpass Breach: La recente violazione di LastPass ha influito sull’implementazione SSO LastPass.
- Componente K2 esposto: La violazione ha esposto il componente segreto generato dall’utente, K2, compromettendo la sicurezza dell’integrazione SSO.
- Vulnerabilità K1: Il segreto a livello aziendale, K1, è lo stesso per tutti gli utenti e le organizzazioni, rendendolo facilmente accessibile agli aggressori.
- Accesso a K1: Gli utenti possono basare64 decodificare il token di accesso JWT per accedere a K1 tramite console browser Web o proxy di traffico.
- Bersaglio degli aggressori: Gli aggressori con accesso a K2 possono indirizzare i singoli utenti per accedere al K1 a livello aziendale.
- Collegamento della password principale: Tutte le password principali sono collegate crittograficamente, consentendo l’accesso a tutti i volte tra le organizzazioni.
- Informazioni contrastanti: LastPass ha inizialmente affermato che i K2 non sono stati colpiti, ma in seguito hanno riconosciuto l’impatto.
- Soluzione suggerita: LastPass suggerisce di ruotare il K1 dederazione e ri-federatura degli utenti, ma questo processo è complesso e richiede tempo.
- Password rotanti: Le password rotanti non risolvono completamente l’impatto dei K2 compromessi poiché K1 e K2S rimangono gli stessi fino a quando gli utenti non vengono re-federati.
- Potenziali violazioni future: Qualsiasi violazione futura, a livello locale o di LastPass, potrebbe compromettere tutte le password future.
Domande e risposte:
Domanda 1: In che modo la violazione di LastPass ha influenzato LastPass SSO?
Risposta: L’ultima violazione ha esposto il componente K2, compromettendo la sicurezza dell’implementazione SSO LastPASS. Il segreto a livello aziendale, K1, rimane lo stesso per tutti gli utenti e le organizzazioni, rendendolo accessibile a potenziali aggressori.
Domanda 2: Gli utenti possono accedere a K1 decodificando il token di accesso JWT?
Risposta: Sì, gli utenti possono accedere a K1 mediante decodifica Base64 del token di accesso JWT utilizzando console del browser Web o proxy di traffico.
Domanda 3: In che modo gli aggressori possono rivolgersi agli utenti di ottenere il K1 a livello aziendale?
Risposta: Gli aggressori con accesso a K2 possono indirizzare i singoli utenti che hanno accesso LastPass e usano l’accesso per ottenere il K1 a livello aziendale.
Domanda 4: Sono tutte le password principali collegate crittograficamente?
Risposta: Sì, tutte le password principali sono collegate crittograficamente. Se un utente malintenzionato si rompe un K1 per un’organizzazione, ottiene l’accesso a tutte le volte all’interno dell’organizzazione.
Domanda 5: Quali informazioni in conflitto sono state fornite da LastPass per quanto riguarda l’impatto di K2S?
Risposta: LastPass ha inizialmente affermato che i K2 non sono stati colpiti dalla violazione, ma in seguito hanno riconosciuto l’impatto.
Domanda 6: Qual è la soluzione suggerita da LastPass per mitigare l’impatto?
Risposta: LastPass suggerisce di ruotare il K1 dederazione e ri-federatura degli utenti. Tuttavia, questo processo è complesso e richiede tempo.
Domanda 7: Le password rotanti risolvono completamente l’impatto dei K2 compromessi?
Risposta: No, le password rotanti non risolvono rigorosamente l’impatto in quanto K1 e K2S rimangono gli stessi fino a quando gli utenti non vengono ri-federati.
Domanda 8: Le violazioni future possono compromettere tutte le password future?
Risposta: Sì, qualsiasi violazione futura, a livello locale o di LastPass, potrebbe compromettere tutte le password future.
Domanda 9: In che modo le aziende possono migliorare la sicurezza di LastPass SSO?
Risposta: Le aziende possono prendere in considerazione l’avvio di un nuovo inquilino per migliorare la sicurezza di LastPass SSO, sebbene ciò possa richiedere ulteriori sforzi di onboarding.
Domanda 10: È LastPass SSO ancora una soluzione singola di accesso consigliata?
Risposta: Data la recente violazione e le vulnerabilità identificate, è consigliabile che le aziende valutino le misure di sicurezza e le alternative prima di fare affidamento su LastPass SSO.
Saml Single Sign-on in Joomla usando LastPass | Lastpass SSO | Accedi usando LastPass
L’autenticazione a due fattori per Enterprises è disponibile in una serie di formati tra cui l’app mobile Saaspass, token duri e token USB che supportano gli standard HOTP e TOTP e i token FIDO U2F che includono anche Yubikey di Yubico.
Sono tutte cattive notizie: un aggiornamento su come la violazione di LastPass influisce su LastPass SSO
Ogni settimana, quasi senza fallimento, mi imbatto in una cosa che confonde, intrattiene o mi infuria più comunemente. IO’Ve ha deciso di tenere un registro delle mie avventure.
Alcune settimane fa ho rilasciato un’analisi dettagliata di come la violazione di LastPass ha influenzato l’implementazione SSO di LastPass. Oggi, LastPass ha tranquillamente sgattaiolato un aggiornamento nelle loro “azioni consigliate per gli amministratori aziendali LastPass” che sviscera completamente sia le informazioni che LastPass ha fornito ai clienti sia i consigli del mio post precedente. Saltiamo.
Sfondo
Per un primer più approfondito su LastPass SSO vedi il mio post precedente.
LastPass fornisce un white paper di implementazione tecnica che descrive come vengono generate le password di Vault LastPass (che è la stessa per tutte le integrazioni SSO)
Hidden Master Password = Base64 (Sha256 (K1 XOR K2))
Questa equazione definisce K1 come società di ampia società e K2 come l’utente ha generato segreto. K2 viene archiviato all’ultimo Passa e recuperato tramite un’API usando un ID_Token firmato dal tuo provider SSO.
Il componente K2 è stato esfiltrato dall'attore delle minacce in quanto è stato archiviato nei backup crittografati del database MFA/Federazione LastPass per il quale l'attore della minaccia aveva chiavi di decrittografia.
Successivamente cercano di tornare indietro dell’impatto di questa affermazione dicendo:
Il modello di riferimento di sicurezza che abbiamo implementato per la conoscenza divisa è stato scelto per difendersi da questa specifica situazione in cui la conoscenza di una sola conoscenza di conoscenza divisa non avrebbe dato nulla della chiave risultante.
Il problema
Non lasciarti ingannare. Il modo in cui è stata impostata questa chiave “divisa” rende il K1 meno di un “segreto” e più di un bump di velocità. Perchè è questo? Il K1 non cambia, è lo stesso per le interi organizzazioni ed è disponibile per ogni dipendente che abbia mai impostato/utilizzato le tue imprese LastPass.

Come può essere? Bene, l’ultimo K1 è (per la maggior parte degli IDP) impostata come sovvenzione token di accesso.

Ciò significa che qualsiasi utente che guarda la console del browser Web o i proxy il loro traffico può accedere al K1 semplicemente Base64 decodificando il token di accesso JWT mentre attraversa il filo.

Certo, questo significa anche questo Qualsiasi utente malintenzionato, che ha il K2S, può indirizzare ogni singolo utente dell’azienda con accesso LastPass e utilizzare il proprio accesso per ottenere Ottieni l’azienda Wide K1 (Bonus: sappiamo già che la violazione ha divulgato il nome dell’azienda del Vault in chiaro).
Crittograficamente questo significa anche che tutte le password master sono collegate. Se l’attaccante rompe un K1 per un’organizzazione, ricevono accesso a tutte le volte delle organizzazioni (ahi).
L’intero processo è aggravato dal fatto che le informazioni continuano a gocciolare, rendendo quasi impossibile per le parti interessate rispondere. Ad esempio, Poco più di un mese fa, il supporto di Lastpass ha indicato esplicitamente (a più fonti) che i K2 non sono stati colpiti.
La soluzione
La soluzione suggerita da LastPass è ruotare il k1 (Oh, sembra semplice. Giusto?). Per farlo con successo, È necessario disagerarsi e riadeferire ognuno dei tuoi utenti. Sul lato positivo, gli utenti di ri-federali sembra ruotare gli utenti K2 (non ho ancora validato in modo indipendente questo). A questo punto stai molto meglio iniziare un nuovo inquilino, almeno ottieni e -mail di onboarding.
Si prega di notare, quello Ruotare le password non risolverà rigorosamente l’impatto di K2. Come accennato, fino a quando gli utenti non vengono re-federati, K1 e K2S rimangono gli stessi. Un’altra violazione a livello locale o di LastPass comporterebbe compromesso tutte le password future.
Sì, va tutto bene, niente da vedere qui.
Saml Single Sign-on in Joomla usando LastPass | Lastpass SSO | Accedi usando LastPass
plug -in Miniorge Joomla Saml SP SSO ti aiuta a integrare il tuo Sito di Joomla A Lastpass Usando SAML 2.0 Protocollo. Il plug-in MINIOnge Joomla Saml SP Single Sign-On (SSO) è semplice da impostare SSO LastPass in Joomla e abilitare l’accesso sicuro in Joomla. Di conseguenza, gli utenti possono accedere a più applicazioni Joomla con un accesso dopo l’autenticazione con le loro credenziali di IDP LastPass.
Il nostro plugin è compatibile con Joomla 3 e Joomla 4 con tutti i SAML 2.0 fornitori di identità conformi. Qui passeremo una guida passo-passo per configurare Saml SSO Login tra il sito di Joomla e LastPass considerando LastPass come IDP (Fornitore di identità) e Joomla come sp (Fornitore di servizi).
Cos’è SSO ?
Single Sign-On (SSO) è un autenticazione metodo che consente agli utenti di accedere a più applicazioni con Accesso con un clic e un insieme di credenziali. Ad esempio, dopo che gli utenti accedono al tuo sito Joomla, possono accedere automaticamente a tutte le risorse del sito Joomla. Quando si imposta SSO, si configura un sistema per fidarsi di un altro per autenticare gli utenti, eliminando gli utenti di accedere a ciascun sistema separatamente. Il sistema che autentica gli utenti è chiamato un Fornitore di identità. Il sistema che si fida del fornitore di identità per l’autenticazione è chiamato Fornitore di servizi.
Il tuo SP quindi invia una richiesta SAML a IDP quando un utente tenta di accedere. In caso di autenticazione IDP, invia asserzioni SAML all’SP che fornisce informazioni sull’utente. L’affermazione viene ricevuta da SP, che quindi la verifica in conformità con la configurazione del provider di identità e concede l’accesso all’utente al sito Web Joomla.
Download di plugin
Ottieni questo plugin
Joomla Saml Single Sign-On (SSO)
Manuale di Joomla Saml
Questo manuale dettagliato per il singolo segno di Joomla Saml SP sul plugin fornisce una spiegazione approfondita delle caratteristiche del plugin.
Supporto e prova della configurazione gratuiti
Se si desidera assistenza o supporto durante la configurazione di un plug -in o integrare Lastpass con Joomla, quindi fai clic su Configurazione gratuita Pulsante di configurazione.
Forniamo un Prova di 7 giorni a previsione completa della nostra versione di licenza del plug -in in cui è possibile testare accuratamente tutte le funzionalità del plug -in sul tuo sito. Clicca sul Prova commerciale gratuita pulsante se vuoi che impostiamo la prova per te.
Impostazione di configurazione gratuita
Prova commerciale gratuita
Passaggi per integrare LastPass Single Sign-On (SSO) con Joomla Saml SP
1. Scarica e imposta il plugin Joomla Saml SP
- Scarica il file zip per il plugin Meniorge Saml SP SP Per Joomla dal link qui.
- Accedi al tuo sito Joomla’S Amministratore console.
- Dal menu a levetti a sinistra, fai clic su Sistema, poi sotto Installare Sezione Fare clic su Estensioni.
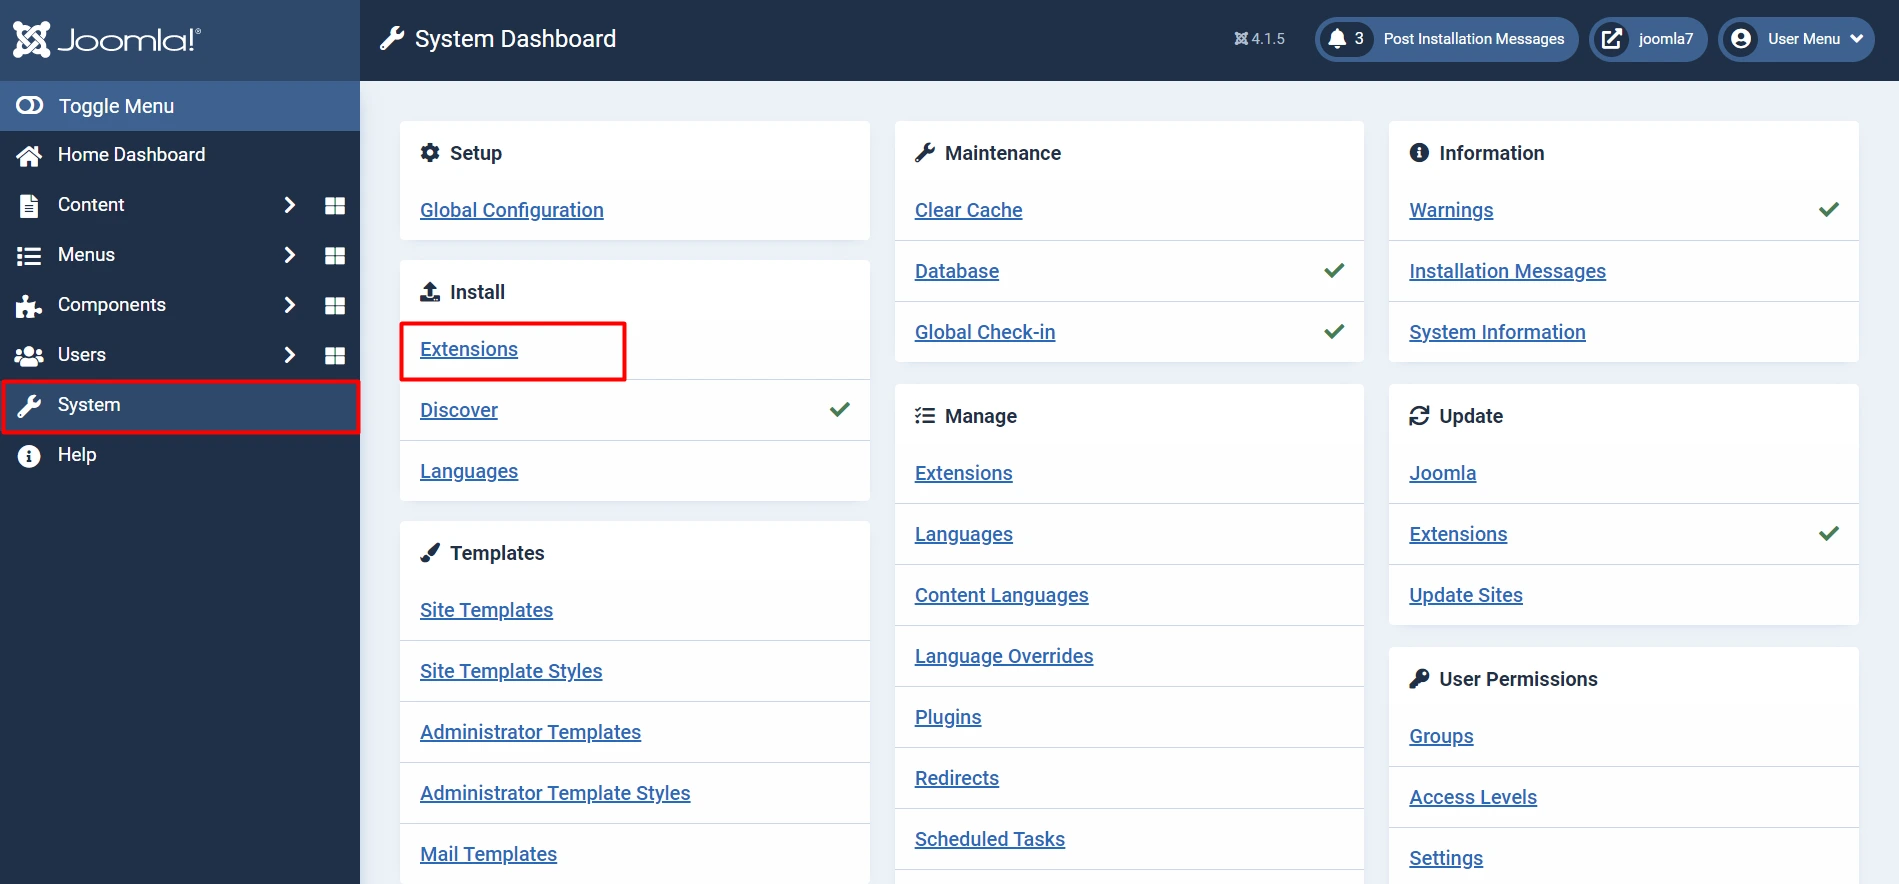
- Qui fai clic su Sfoglia per file Pulsante per individuare e installare il file di plug -in scaricato in precedenza.
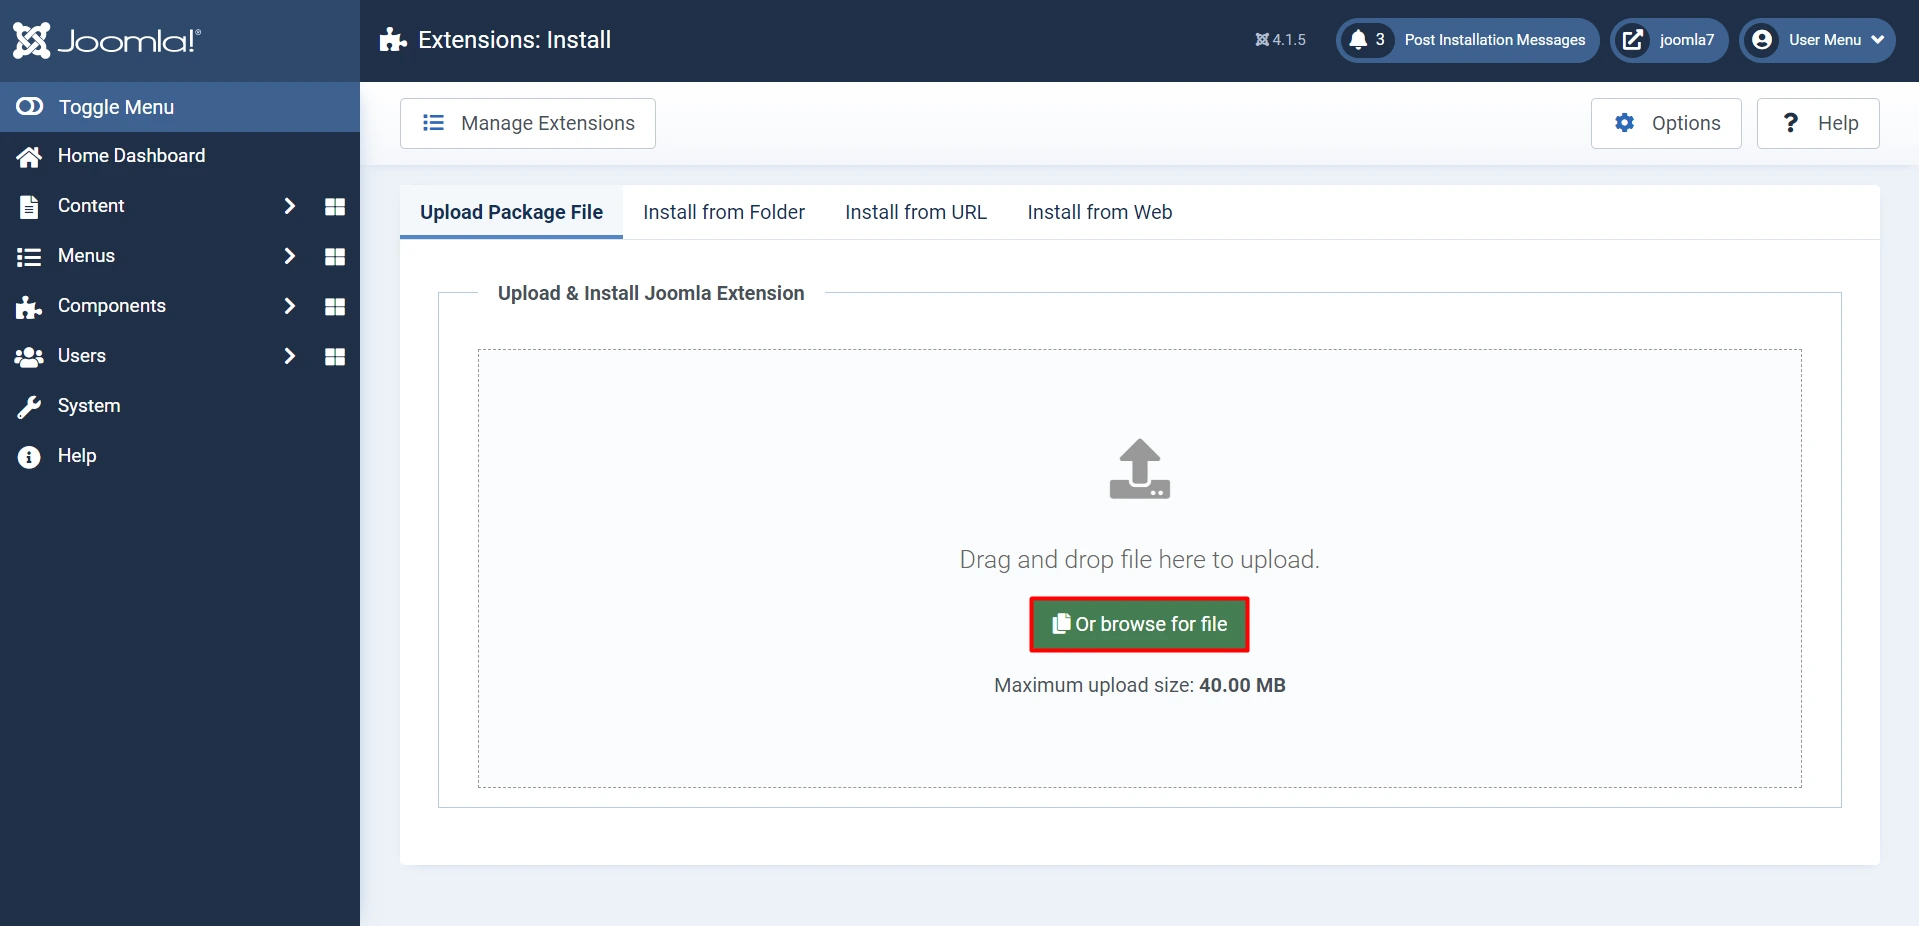
- Una volta che l’installazione del plugin ha successo. Ora fai clic su Inizia a utilizzare il plug -in Meniorge Saml SP.
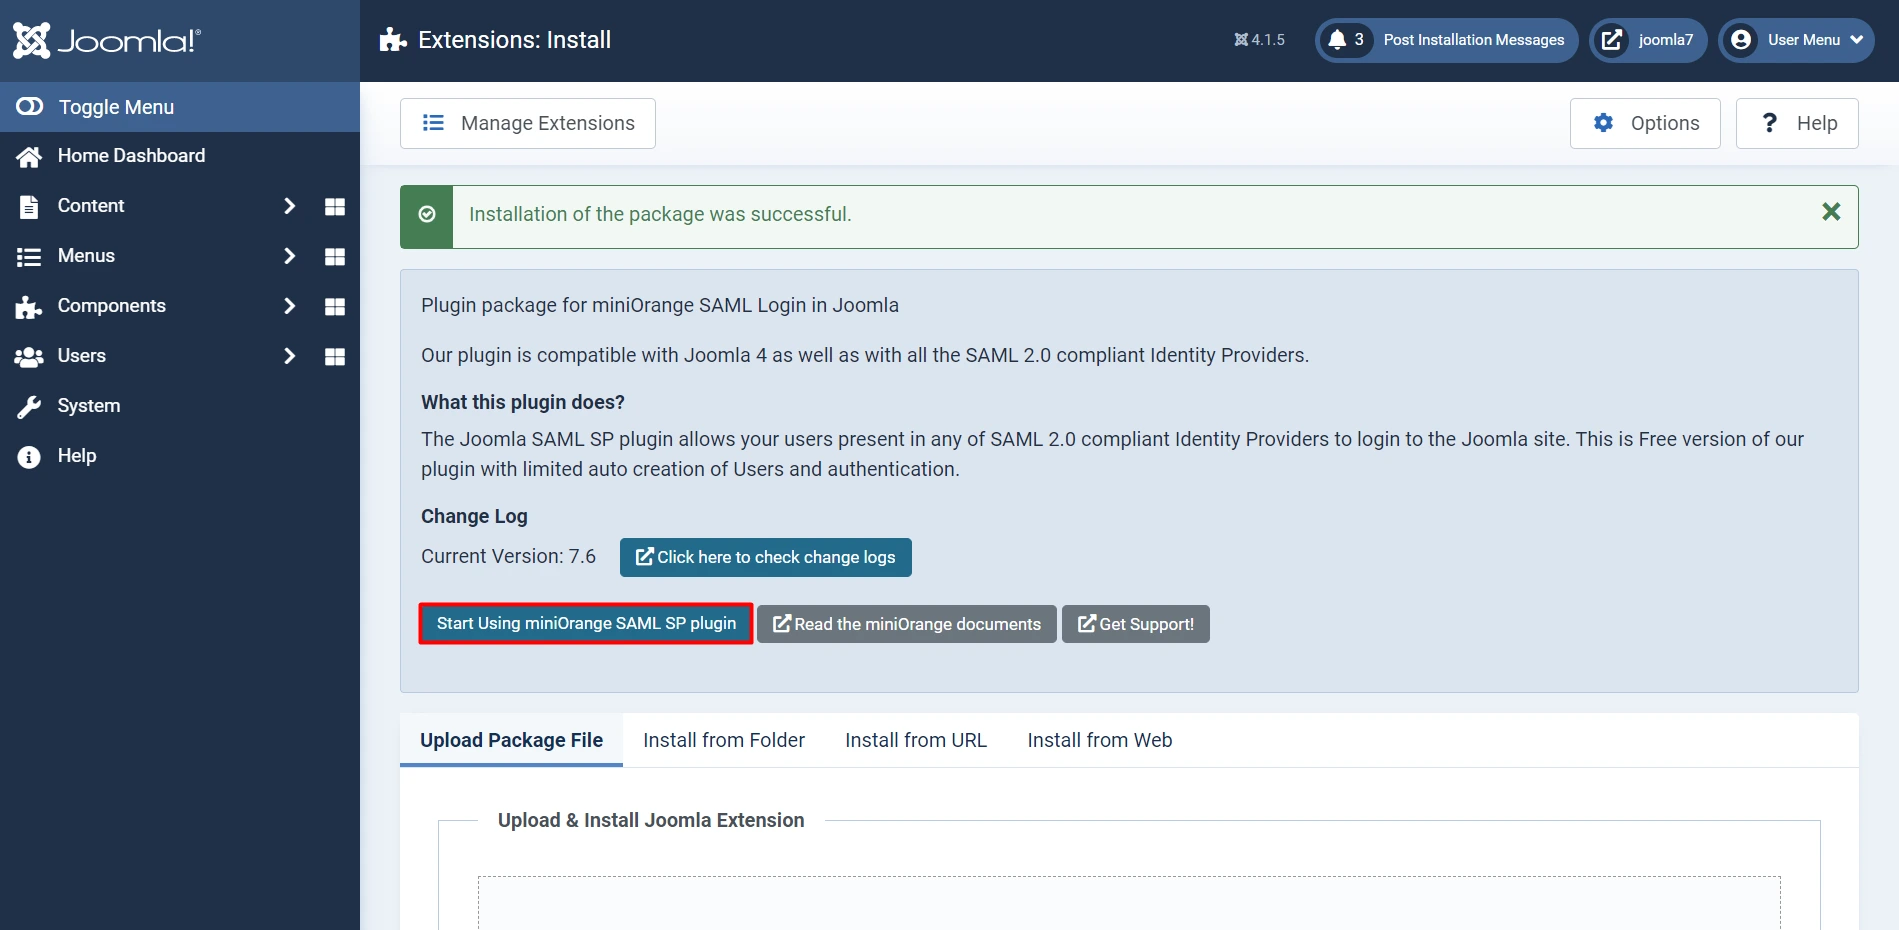
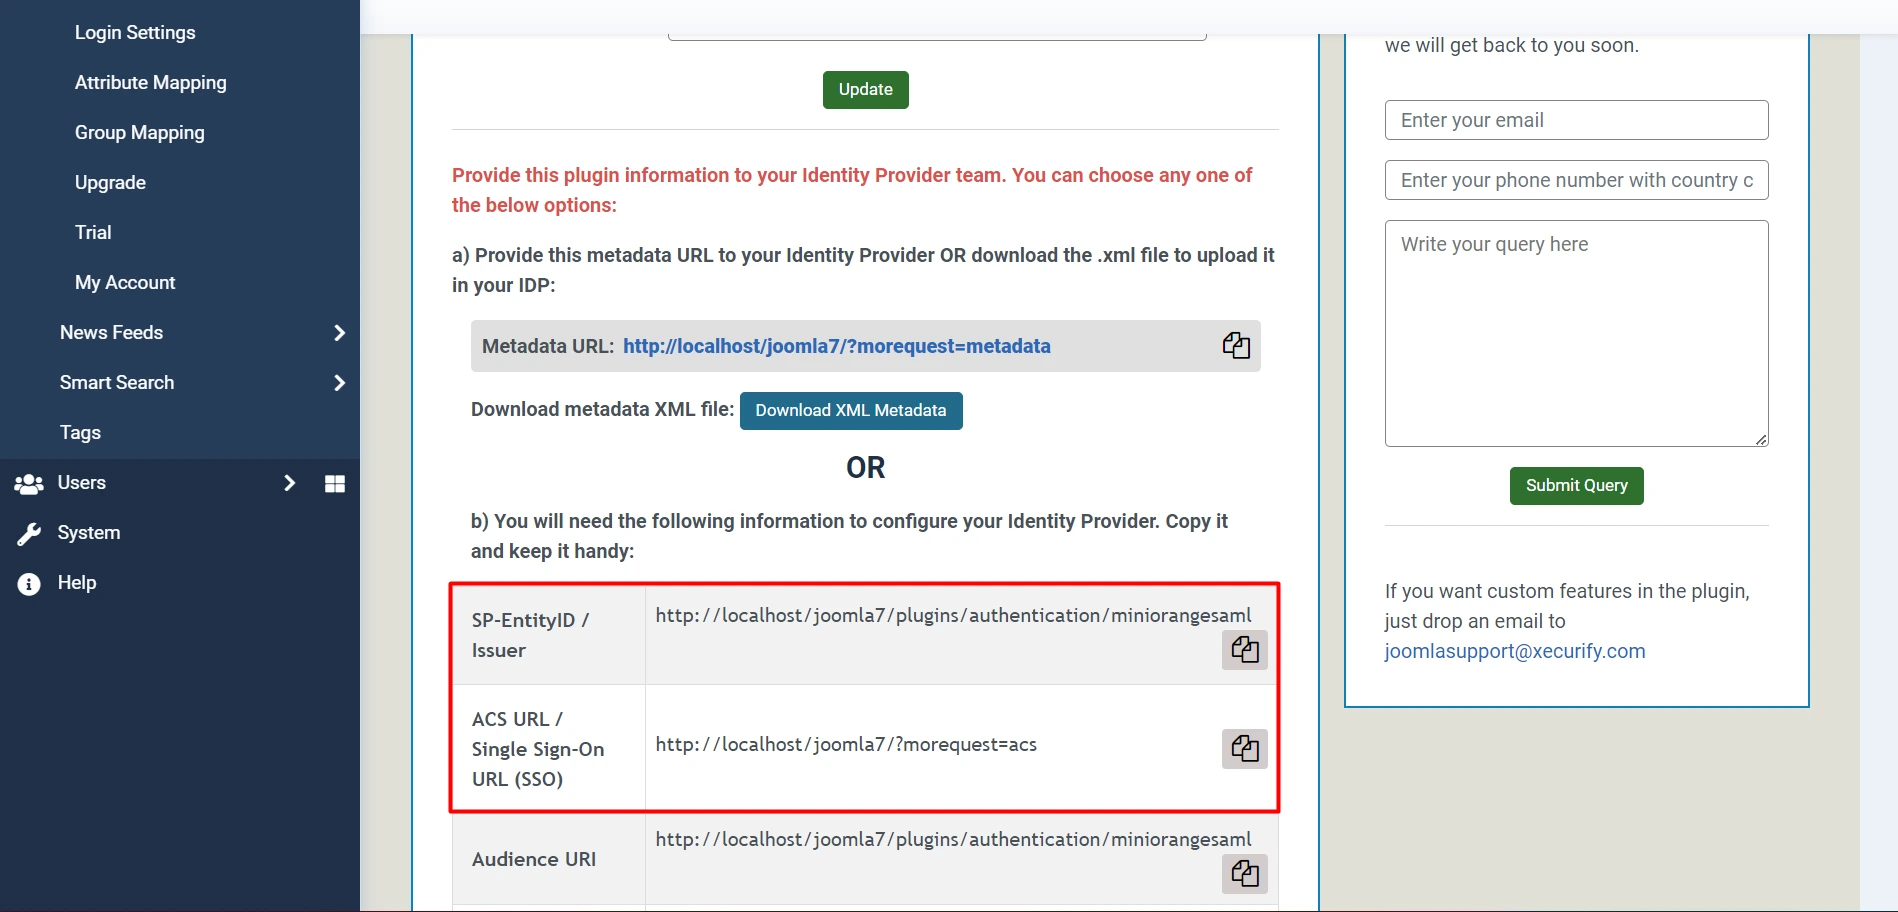
- Quindi vai al Metadati del fornitore di servizi scheda, scorrere verso il basso e copiare il Sp-entityid e il ACS URL.
2. Configurare LastPass come IDP
- Vai a Lastpass e accedere per accedere alla console di amministrazione.
- Dal menu a sinistra Fare clic su Console di amministrazione scheda.
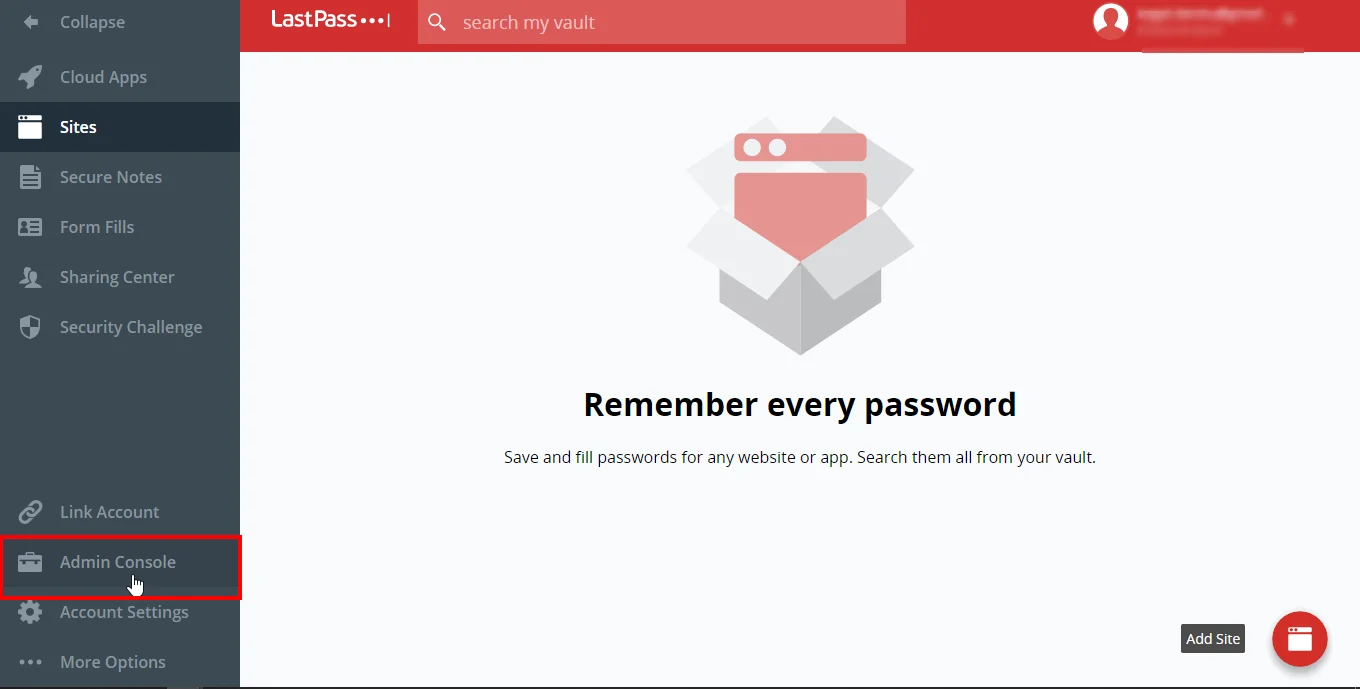
- Ora fai clic su SSO & MFA .
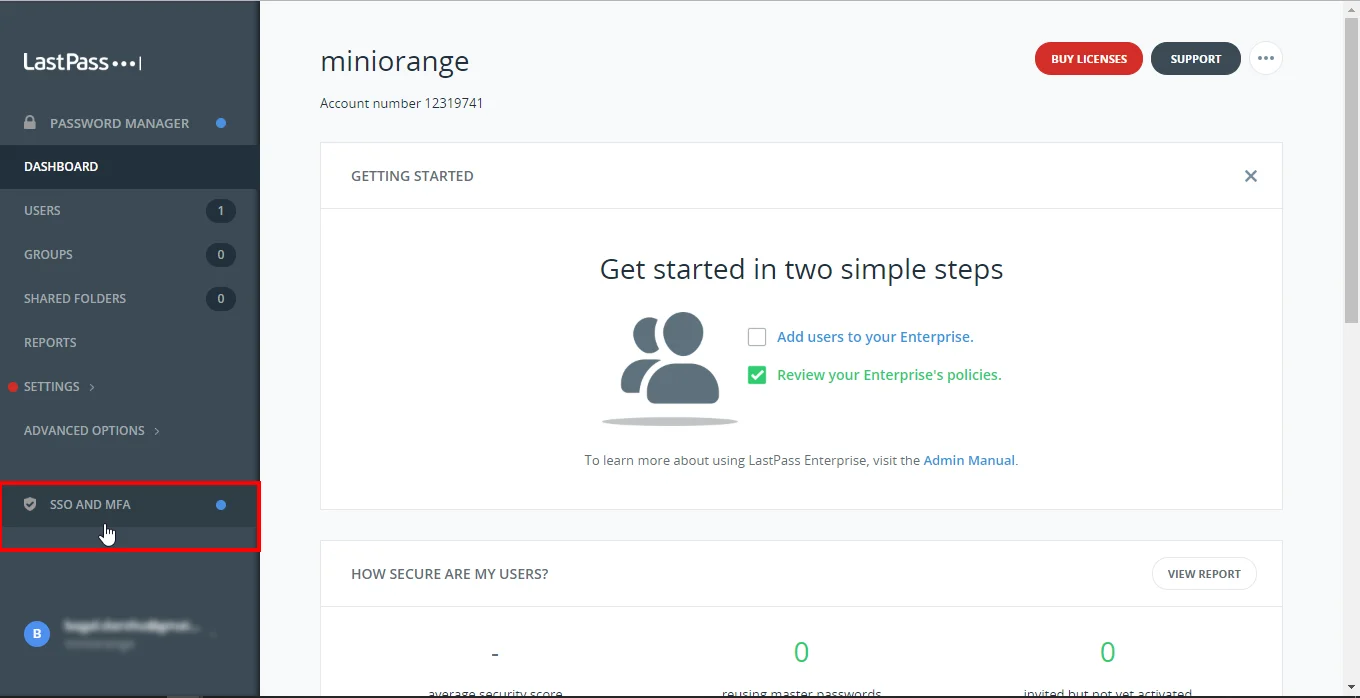
- Dal sub-menu fai clic su App Applicazioni app Web.
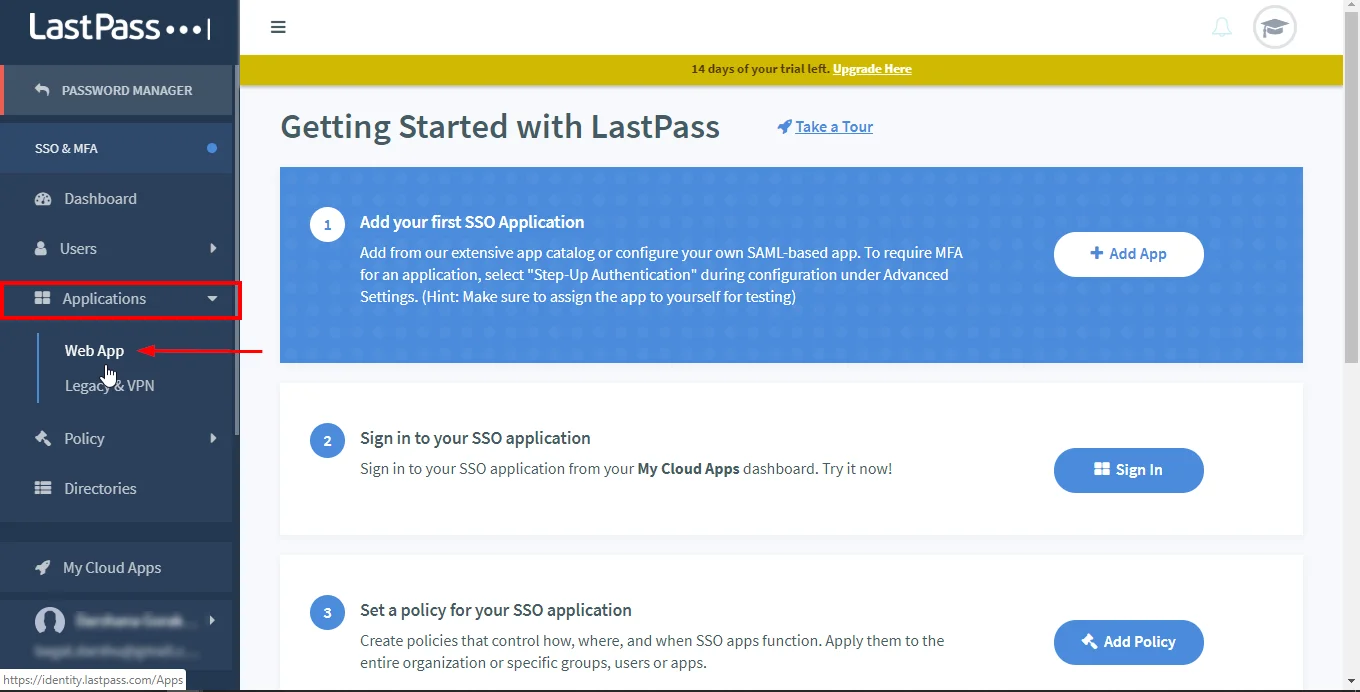
- In alto, fare clic con il tasto destro Aggiungi l’applicazione.
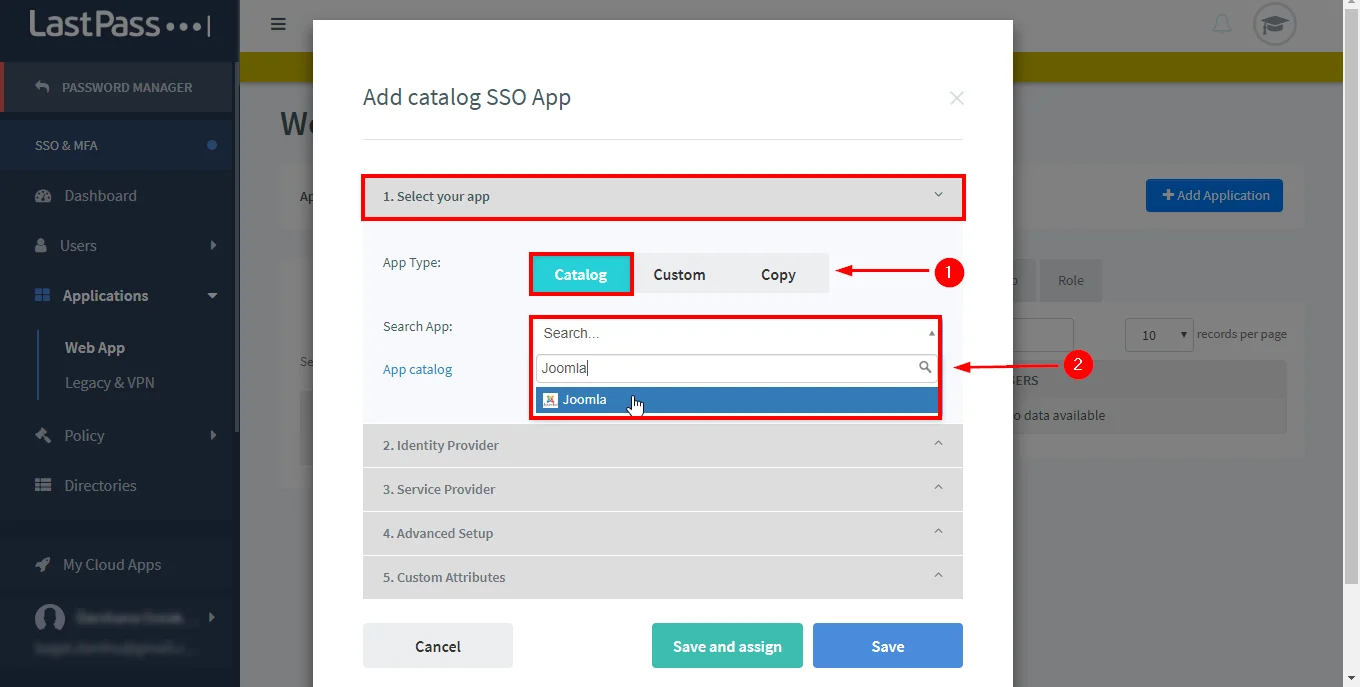
- In Seleziona la tua app Sezione Scegli il tipo di app come Catalogare E AppCatalogare Come Joomla.
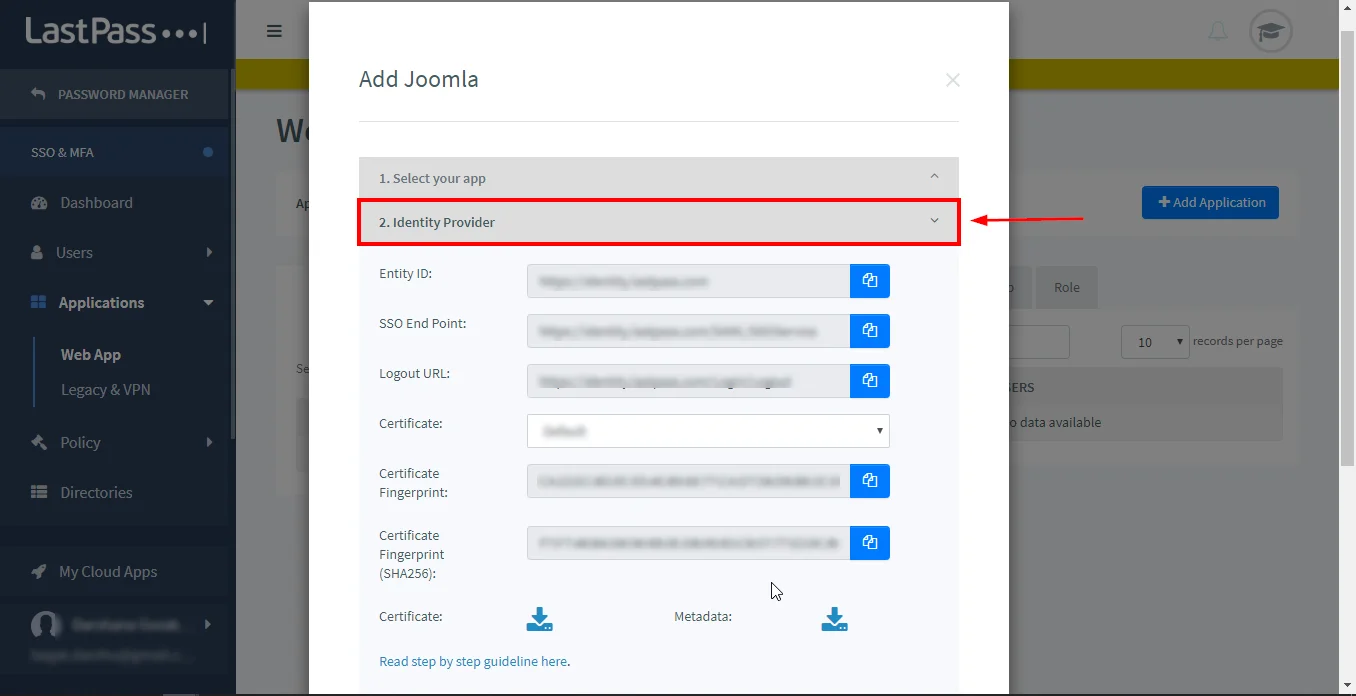
- Da Fornitore di identità sezione Copia le informazioni richieste o Scarica i metadati Per configurare il Fornitore di servizi.
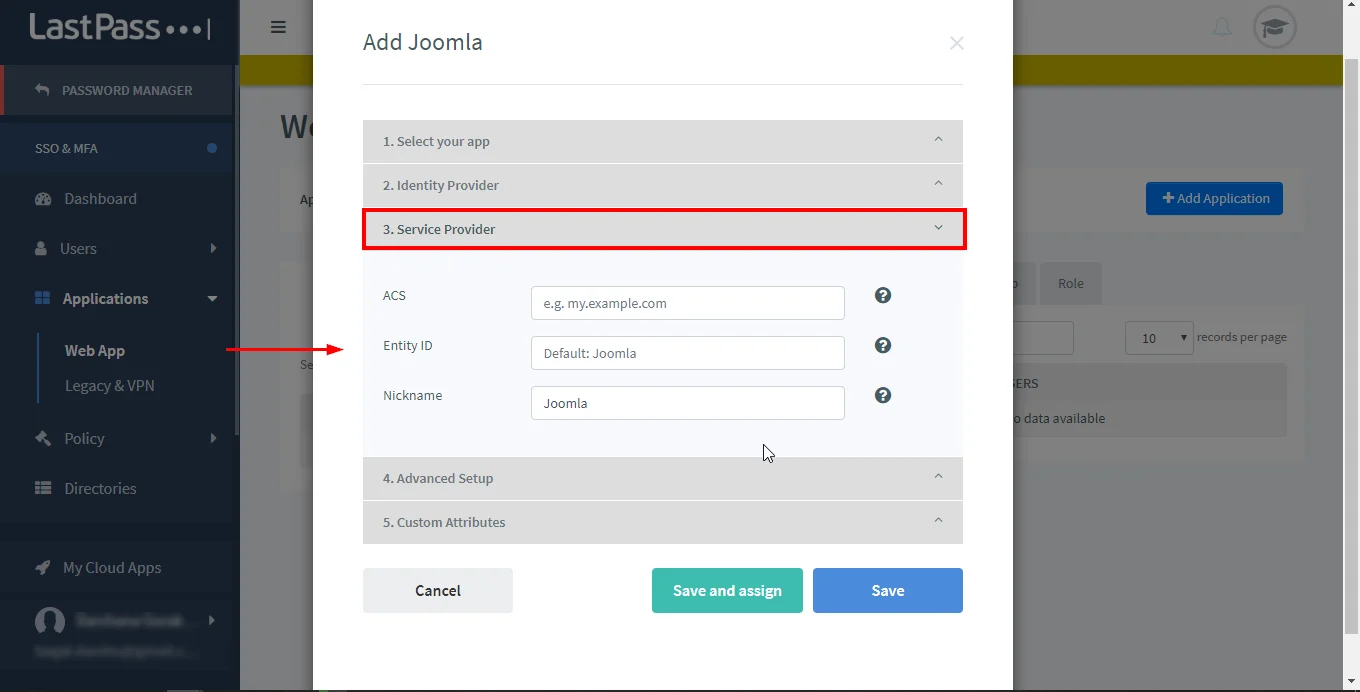
- In Sezione fornitore di servizi riempire il ACS e SP-Entity ID /Emittente URL che è disponibile in Scheda Metadati del fornitore di servizi del Joomla Saml sp Plugin qui.
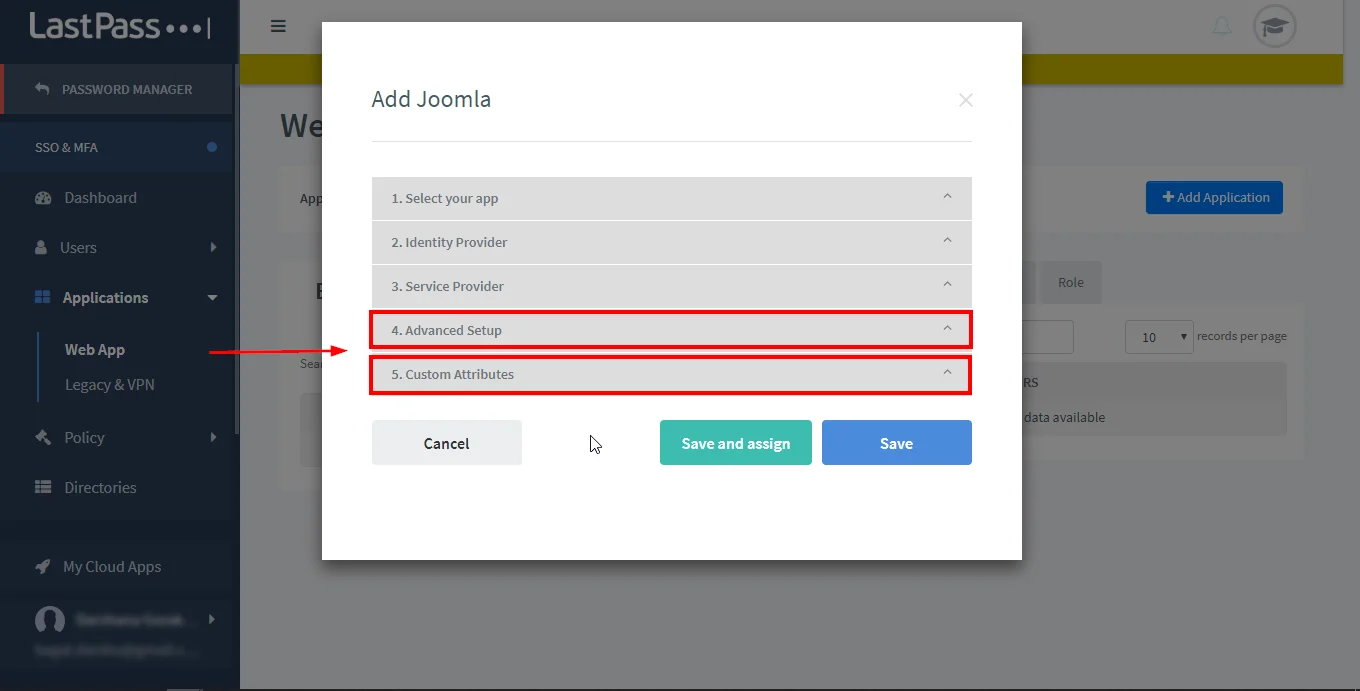
- Configurare Impostazioni avanzate E Attributi personalizzati Secondo la necessità (opzionale).
- Clicca su Salva.
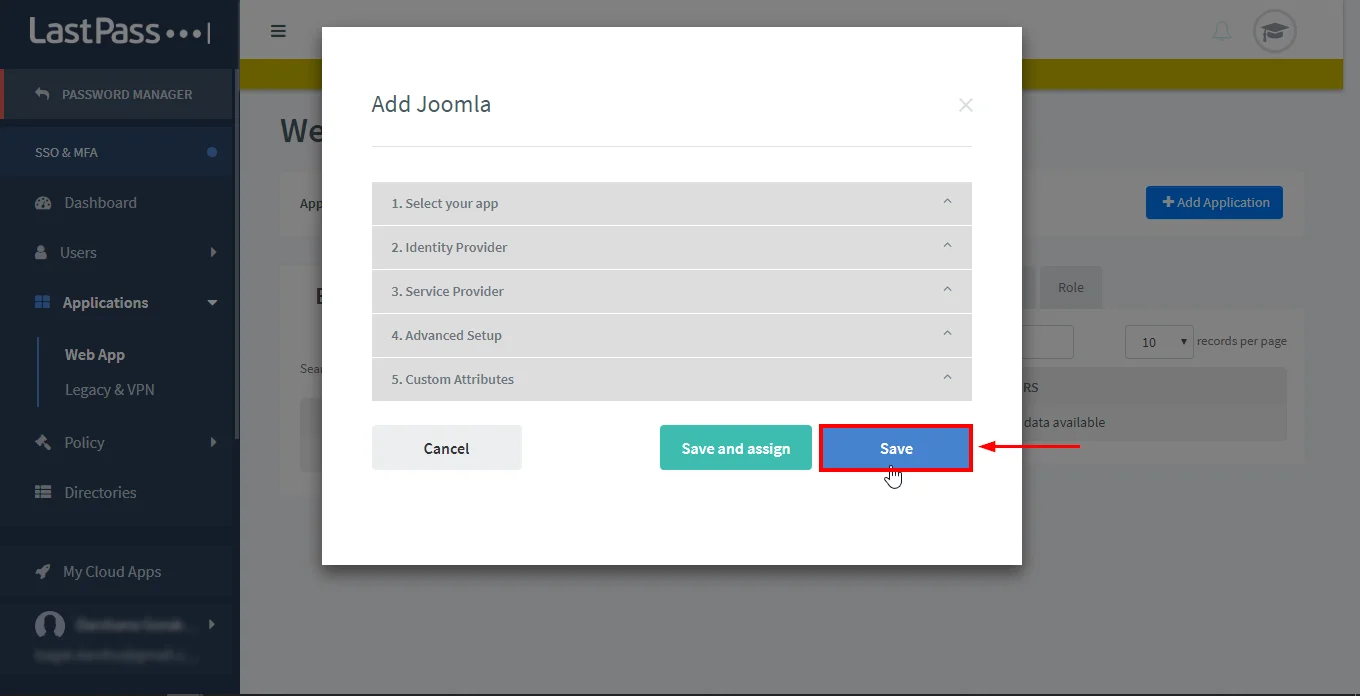
- Assegna gli utenti all’app facendo clic Icona di contatto sull’applicazione e assegnare gli utenti in base all’utente/gruppo e fare clic su Salva.
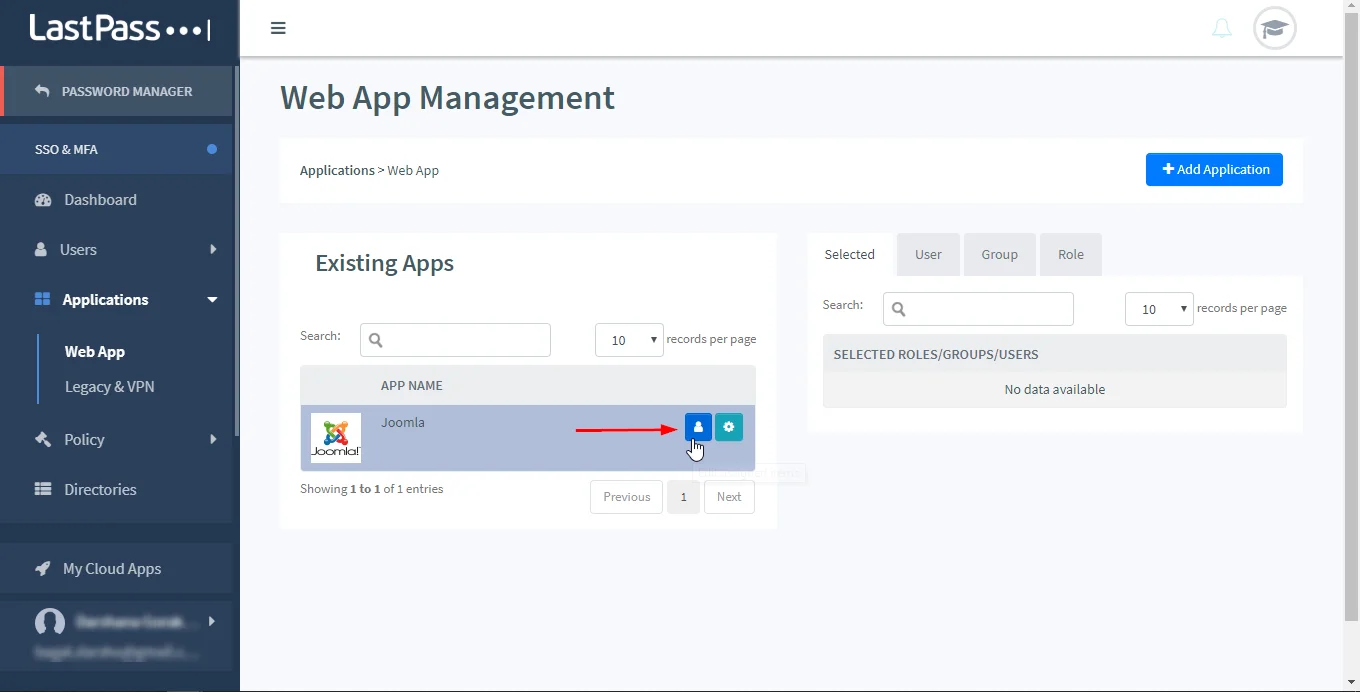
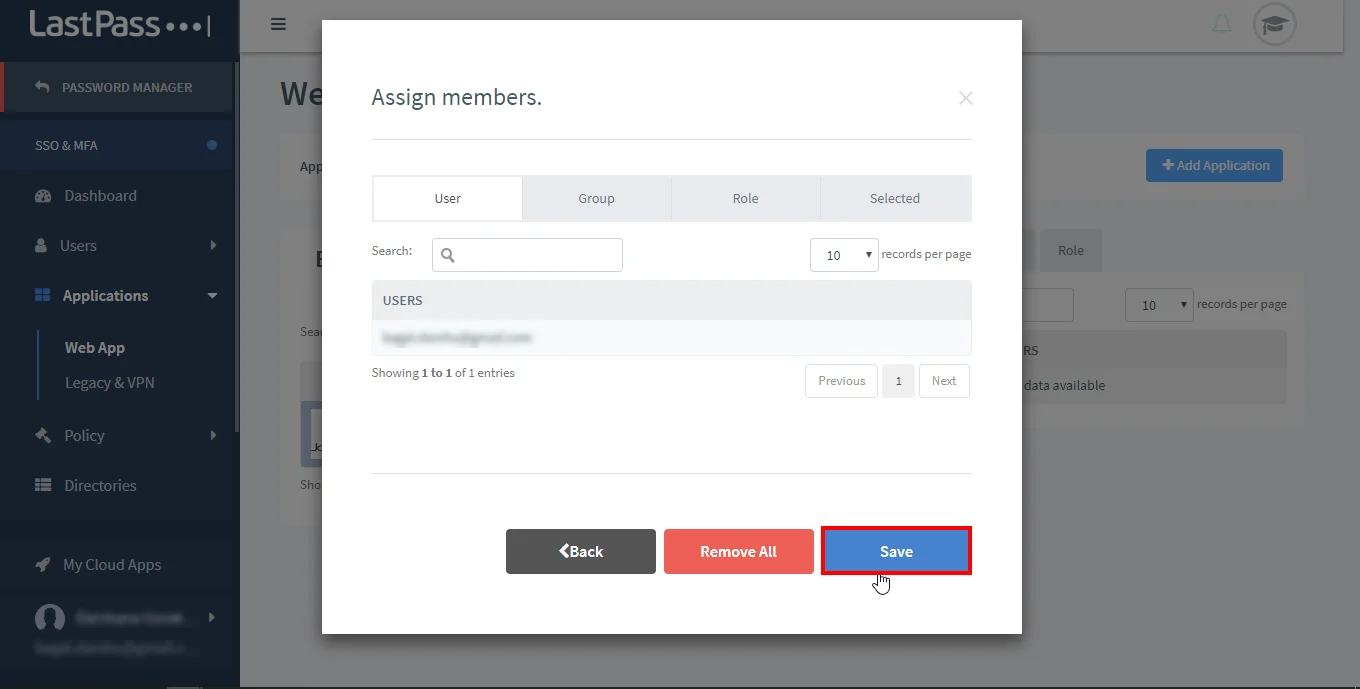
- Scaricamento App MFA Lastpass e accedi facendo il codice a barre/posta nel cellulare (opzionale).
3. Configura provider di identità LastPass con provider di servizi Joomla SAML
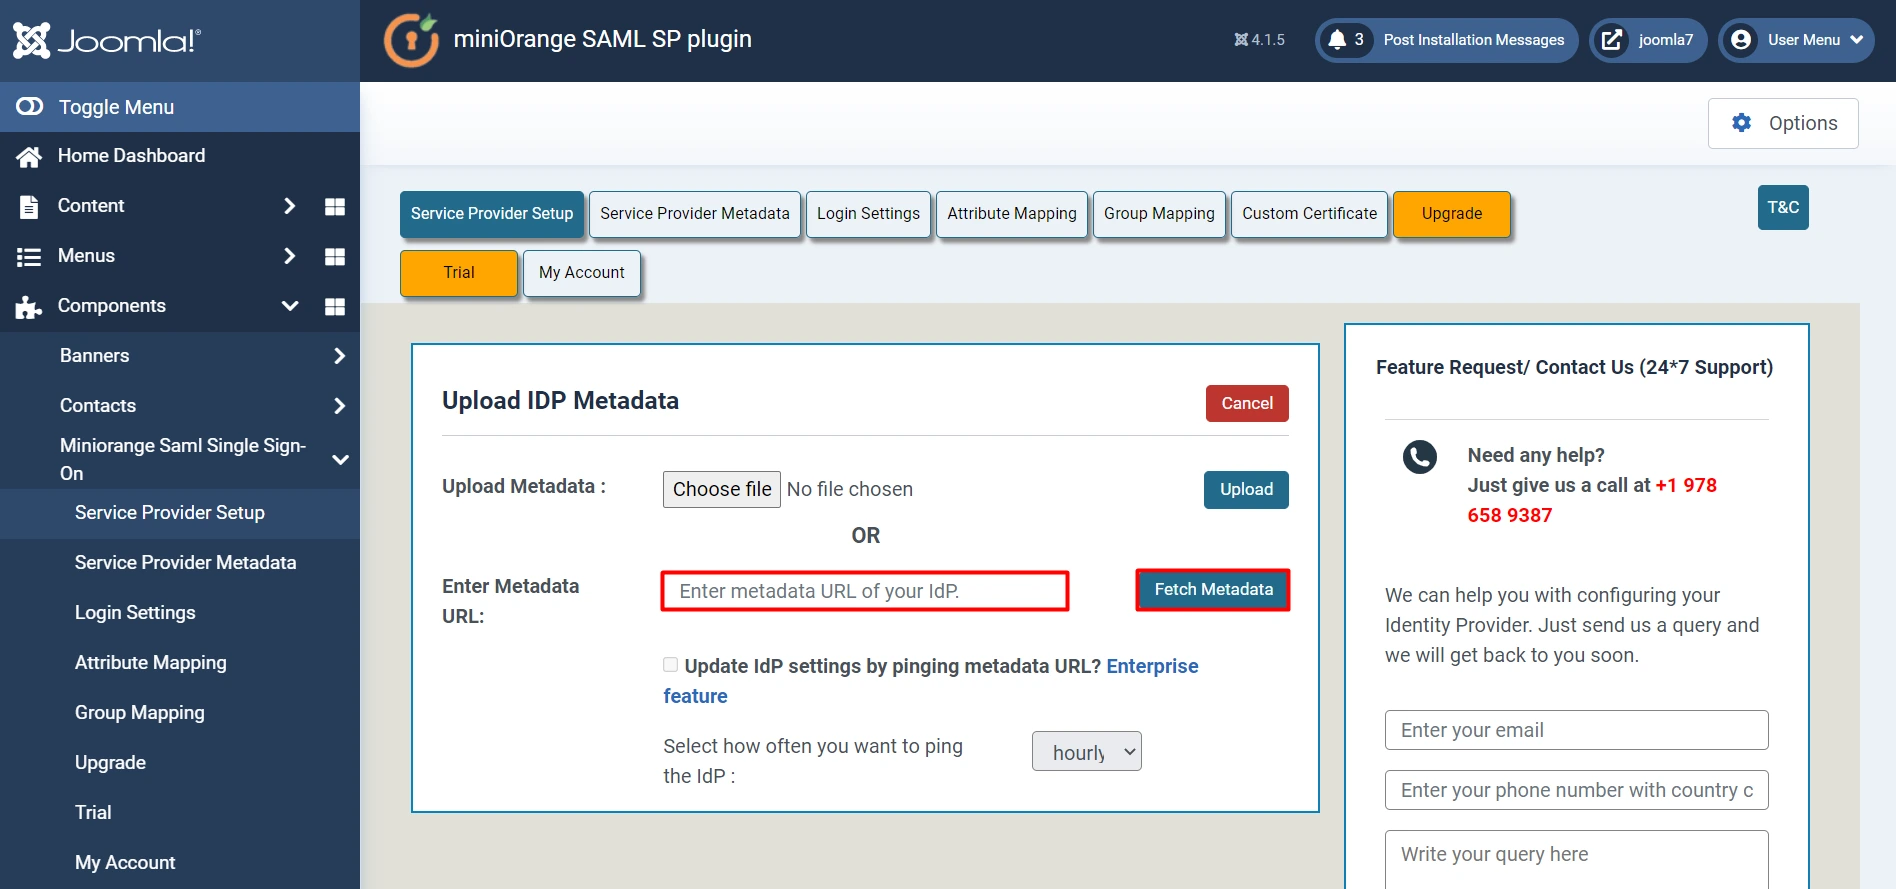
Nel plugin Joomla Saml, vai a Configurazione del fornitore di servizi Scheda. Esistono tre modi per configurare il plugin:
Di Metadata URL:
- Clicca su Carica metadati IDP.
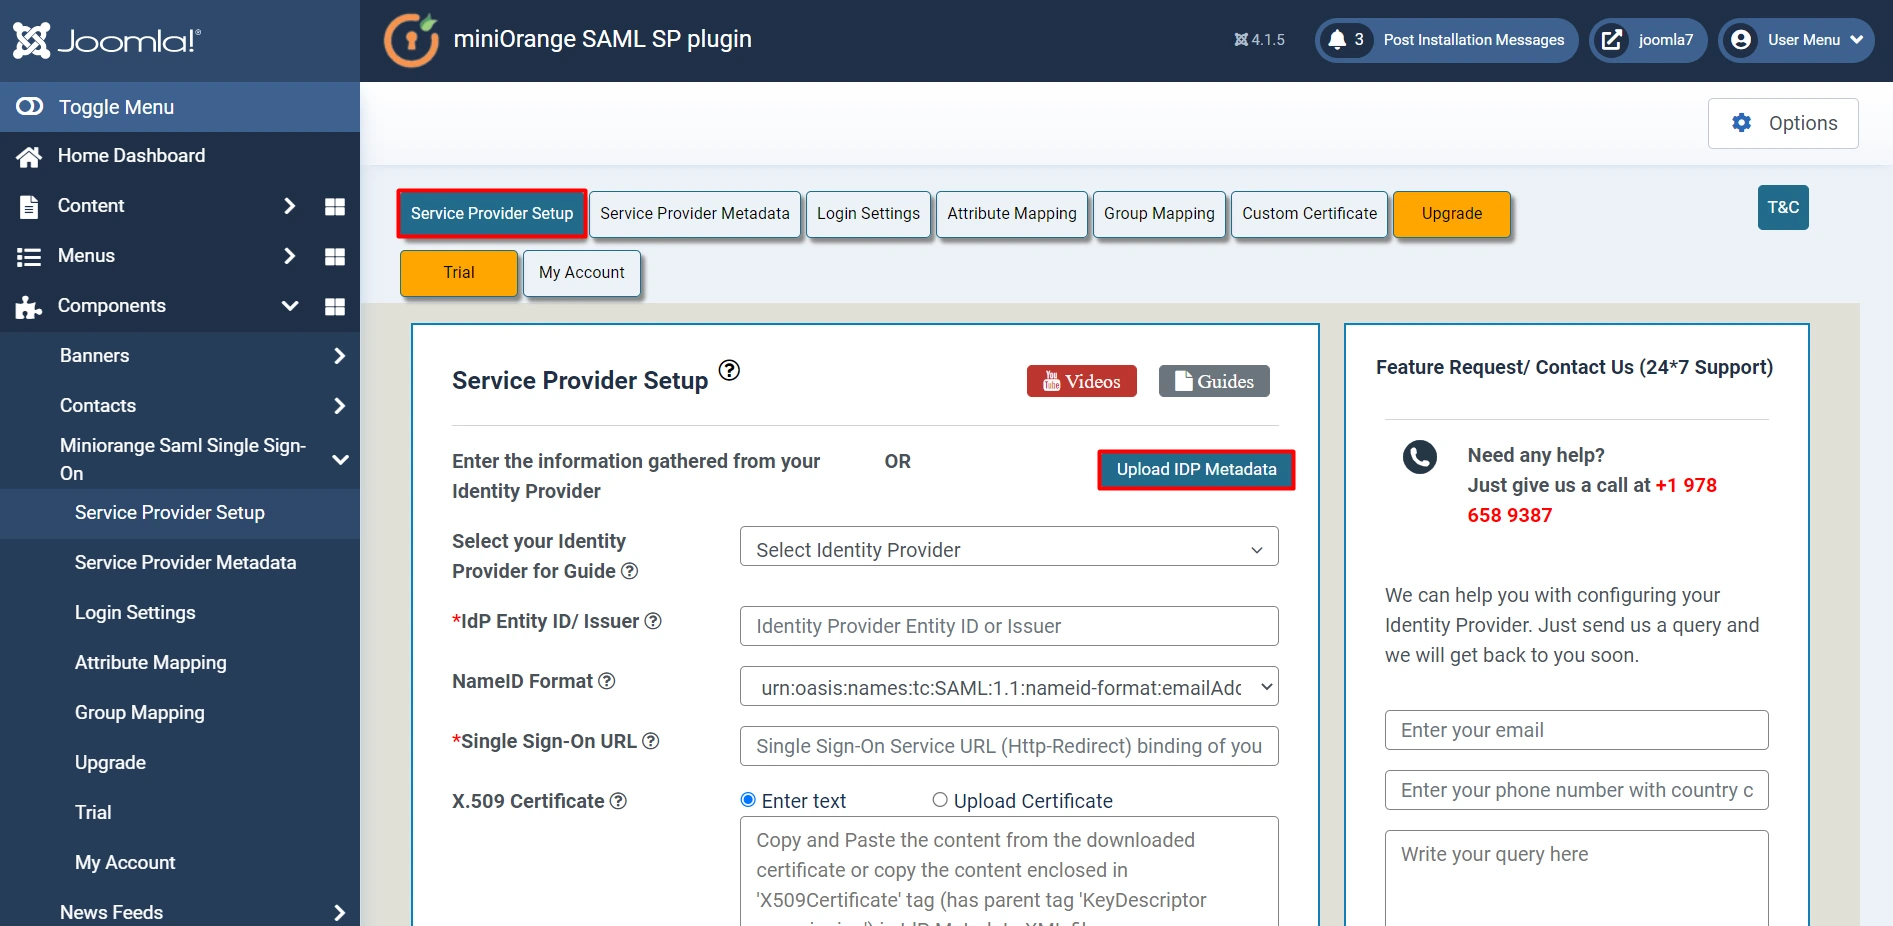
- accedere Metadata URL (Copiato da LastPass) e fare clic su Fetch Metadata.
Caricando il file dei metadati:
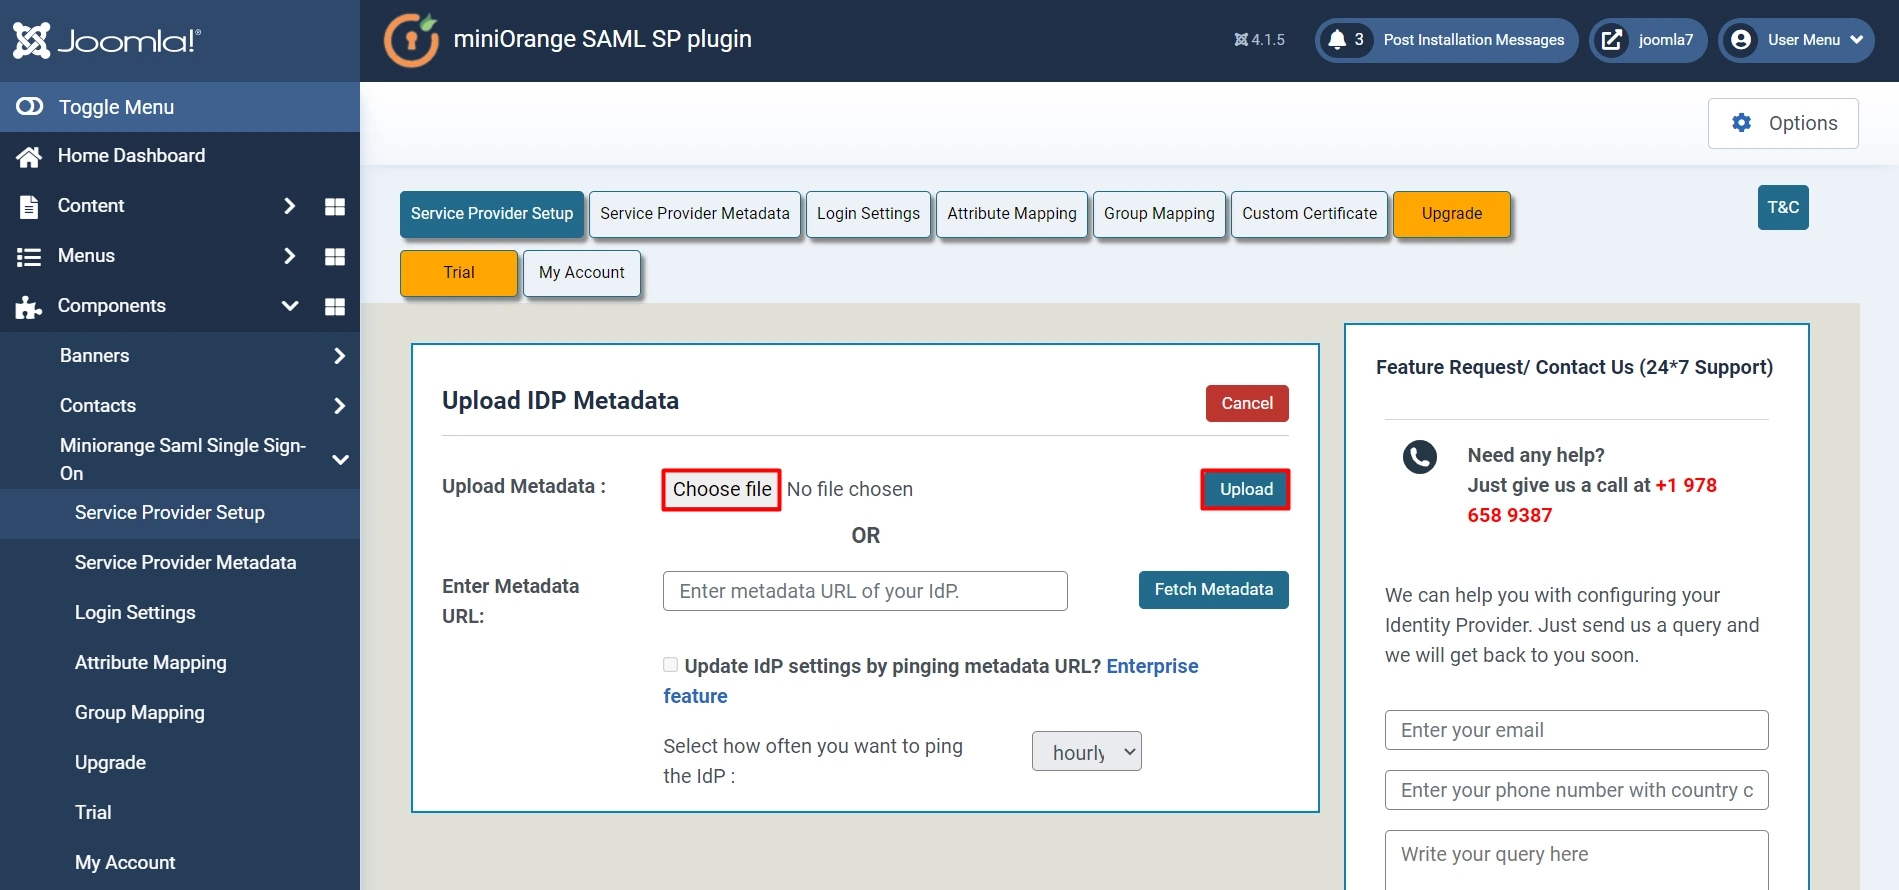
- Clicca su Scegli il file dei metadati e fare clic su Caricamento.
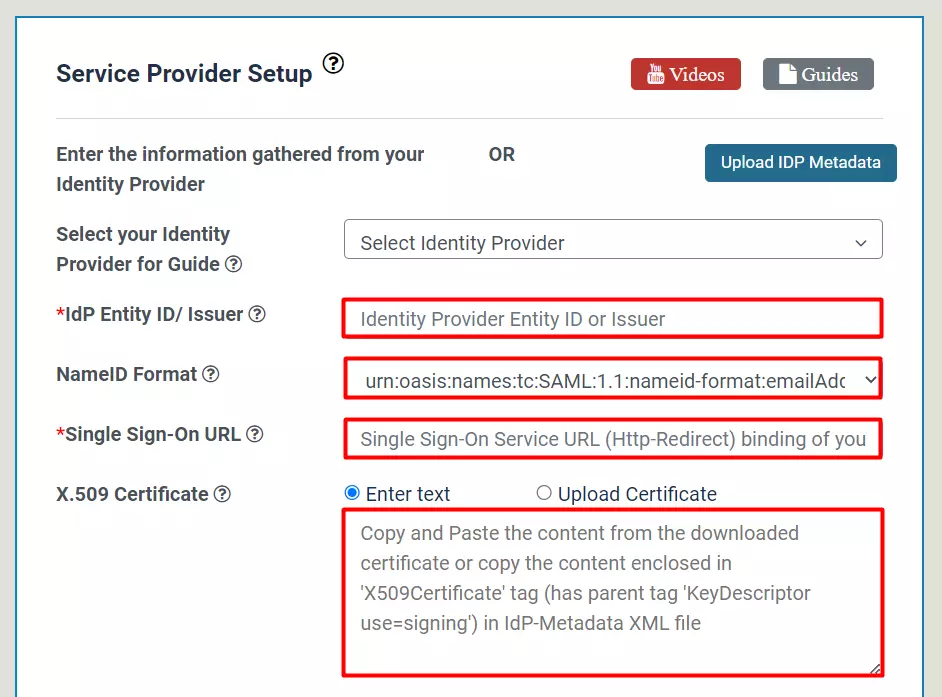
Configurazione manuale:
- copia ID entità SAML, URL endpoint SAML Single-Sign-On e X.509 certificato dal documento dei metadati della Federazione e incollalo in ID e emittente di entità IDP, URL di servizio singolo di accesso, x.509 certificato Campi rispettivamente nel plugin.
| ID e emittente di entità IDP | ID entità SAML nel documento dei metadati della Federazione |
| URL di servizio singolo di accesso | URL endpoint SAML Single-Sign-On nel documento dei metadati della Federazione |
| X.509 certificato | X.509 Certificato nel documento dei metadati della Federazione |
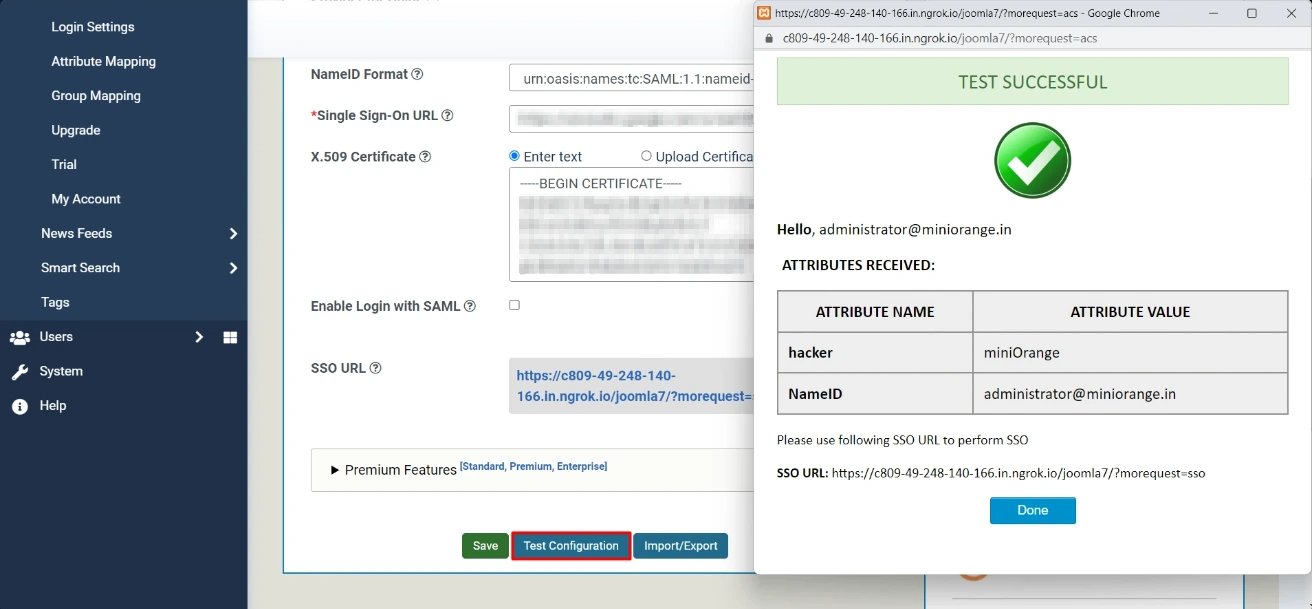
4. Mappatura degli attributi – Funzione premium (inclusa nel settore commerciale)
- Gli attributi sono dettagli dell’utente archiviati nel tuo provider di identità.
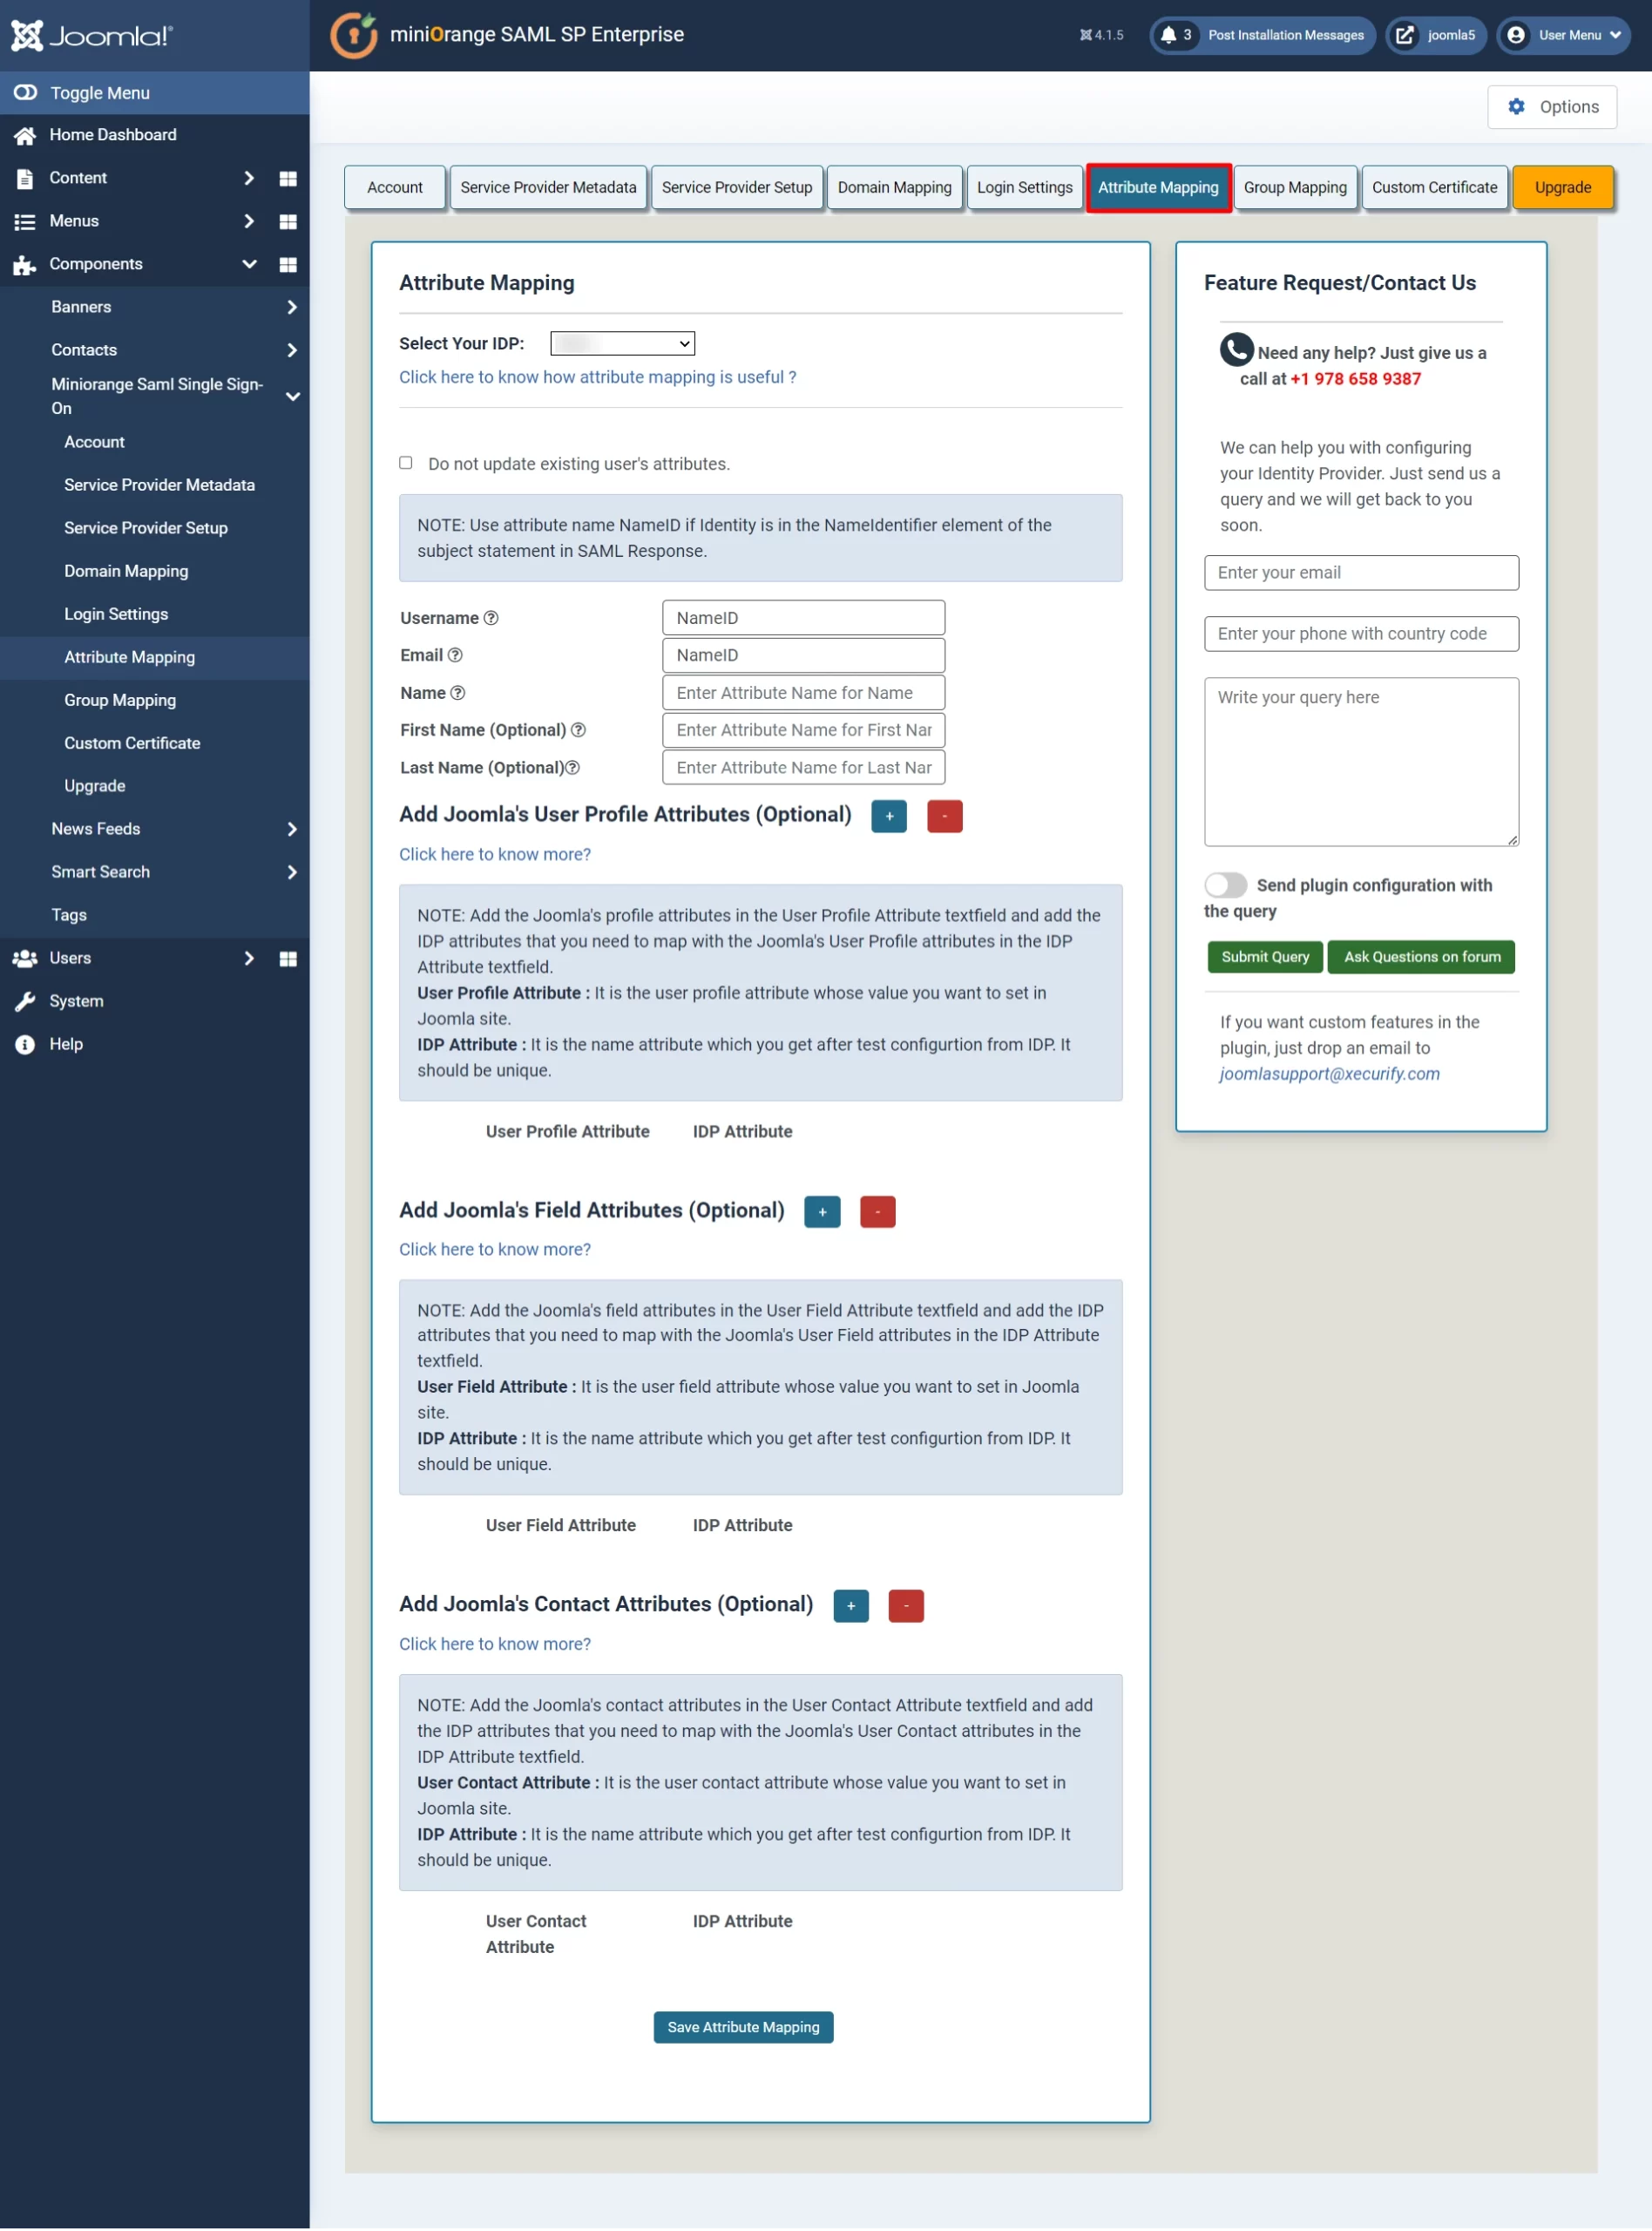
- La mappatura degli attributi ti aiuta a ottenere gli attributi dell’utente dal tuo provider di identità (IDP) e mapparli agli attributi utente di Joomla come FirstName, LastName ecc.
- Durante la registrazione automatica degli utenti nel tuo sito Joomla, questi attributi verranno automaticamente mappati ai dettagli dell’utente di Joomla.
- Nel plugin Joomla Saml, vai a Mappatura degli attributi scheda e compila tutti i campi.
| Nome utente: | Nome dell’attributo nome utente da IDP (mantieni il nomeID per impostazione predefinita) |
| E-mail: | Nome dell’attributo e -mail da IDP (mantieni il nomeID per impostazione predefinita) |
| Nome di battesimo: | Nome dell’attributo del nome da IDP |
| Cognome: | Nome dell’attributo cognome da IDP |
5. Mappatura di gruppo – Funzione premium (inclusa nel settore commerciale)
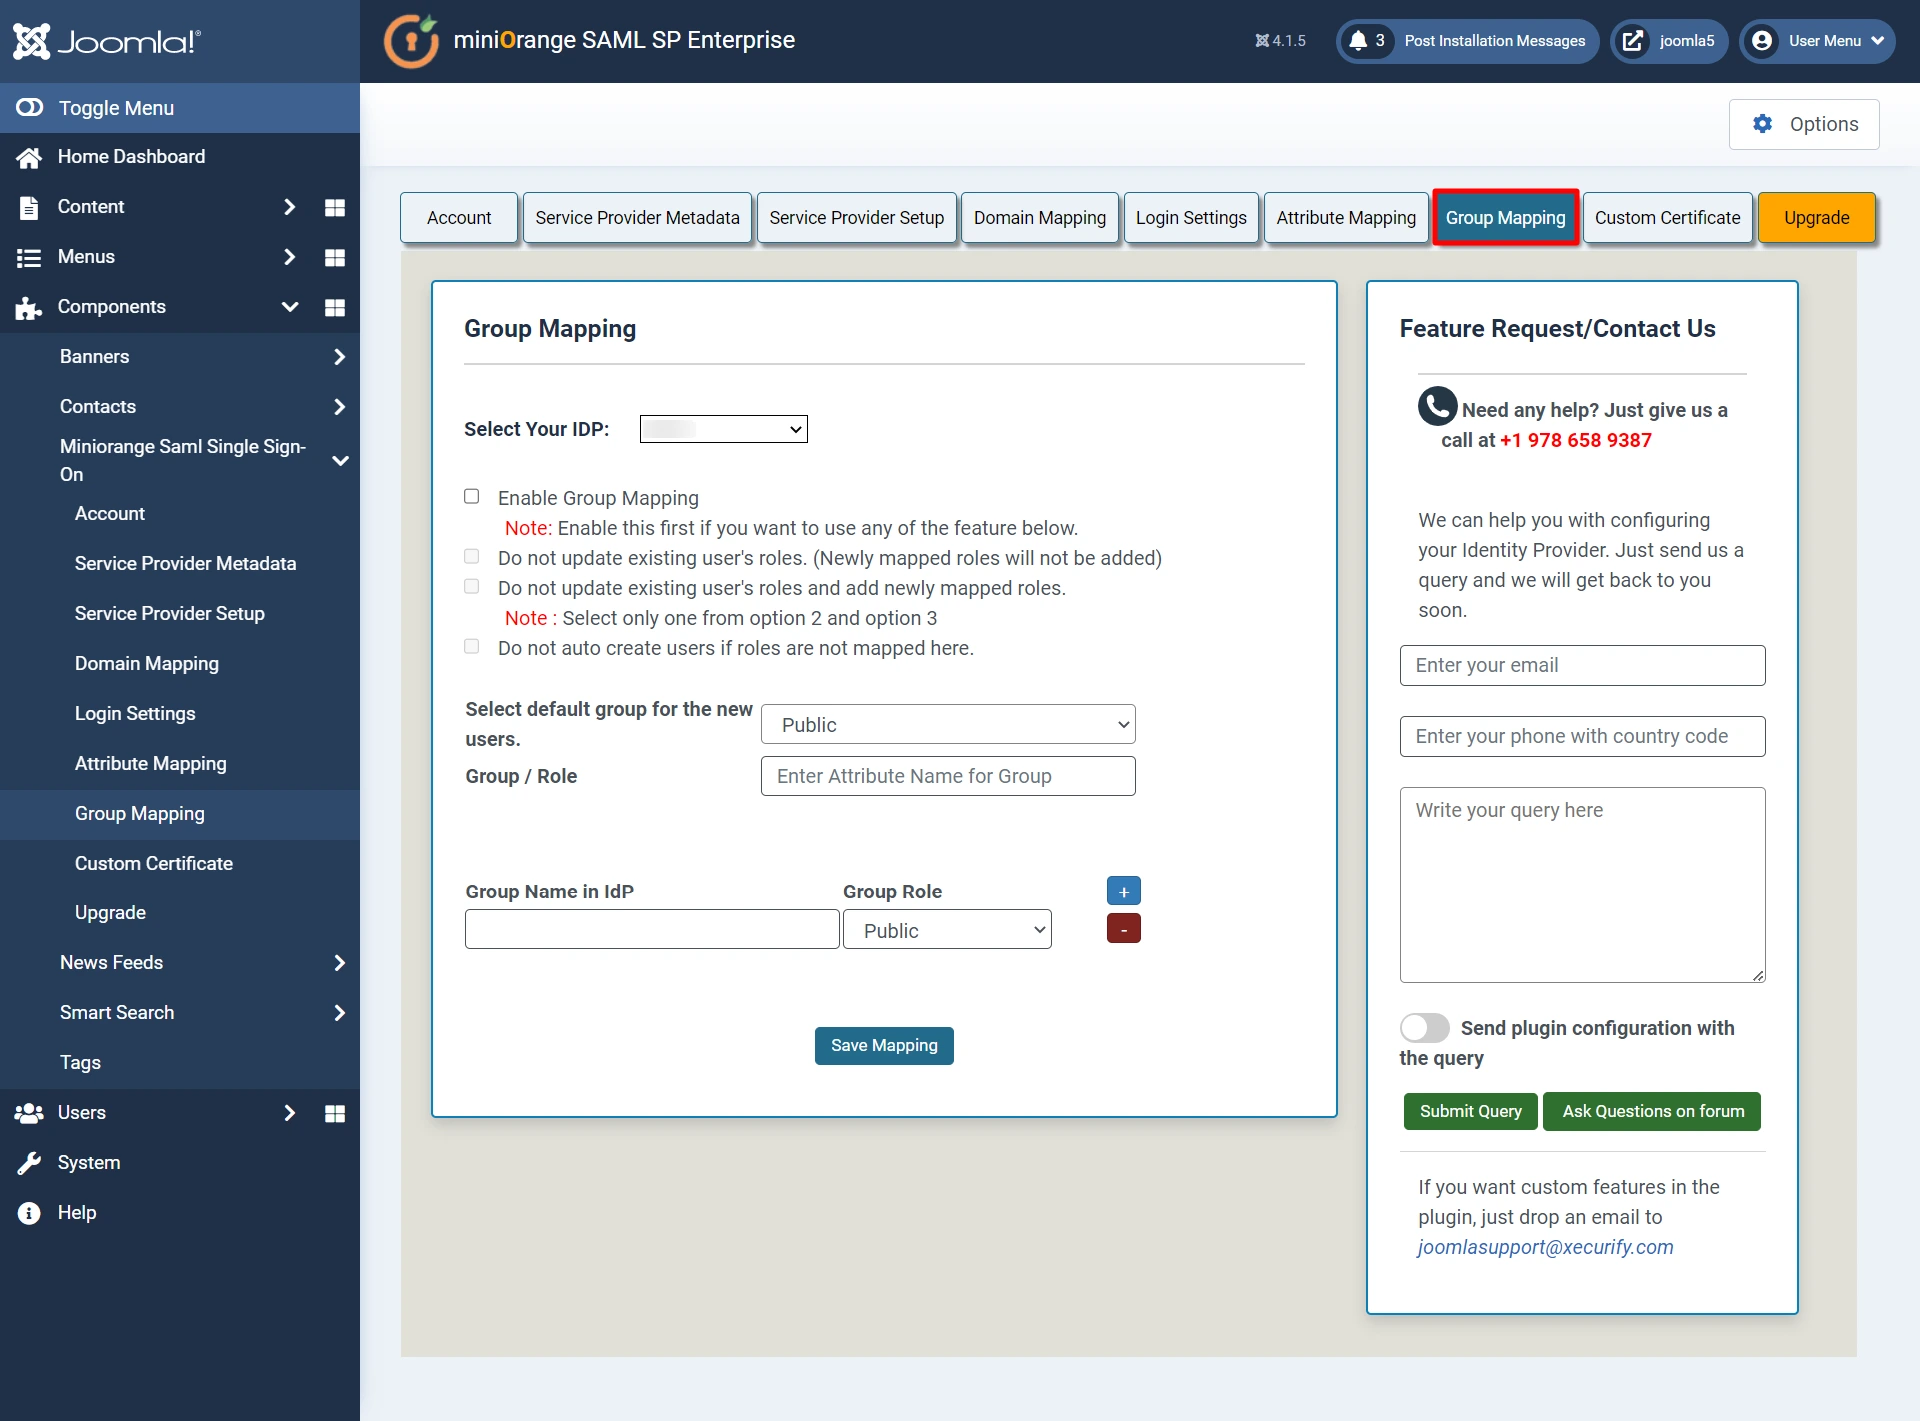
- La mappatura del gruppo ti aiuta ad assegnare un gruppo specifico agli utenti di un determinato gruppo nel tuo provider di identità (IDP).
- Durante la registrazione automatica, agli utenti viene assegnato un gruppo in base al gruppo a cui sono mappati.
6. Reindirizzamento e collegamenti SSO – Funzione premium (incluso nella prova aziendale)
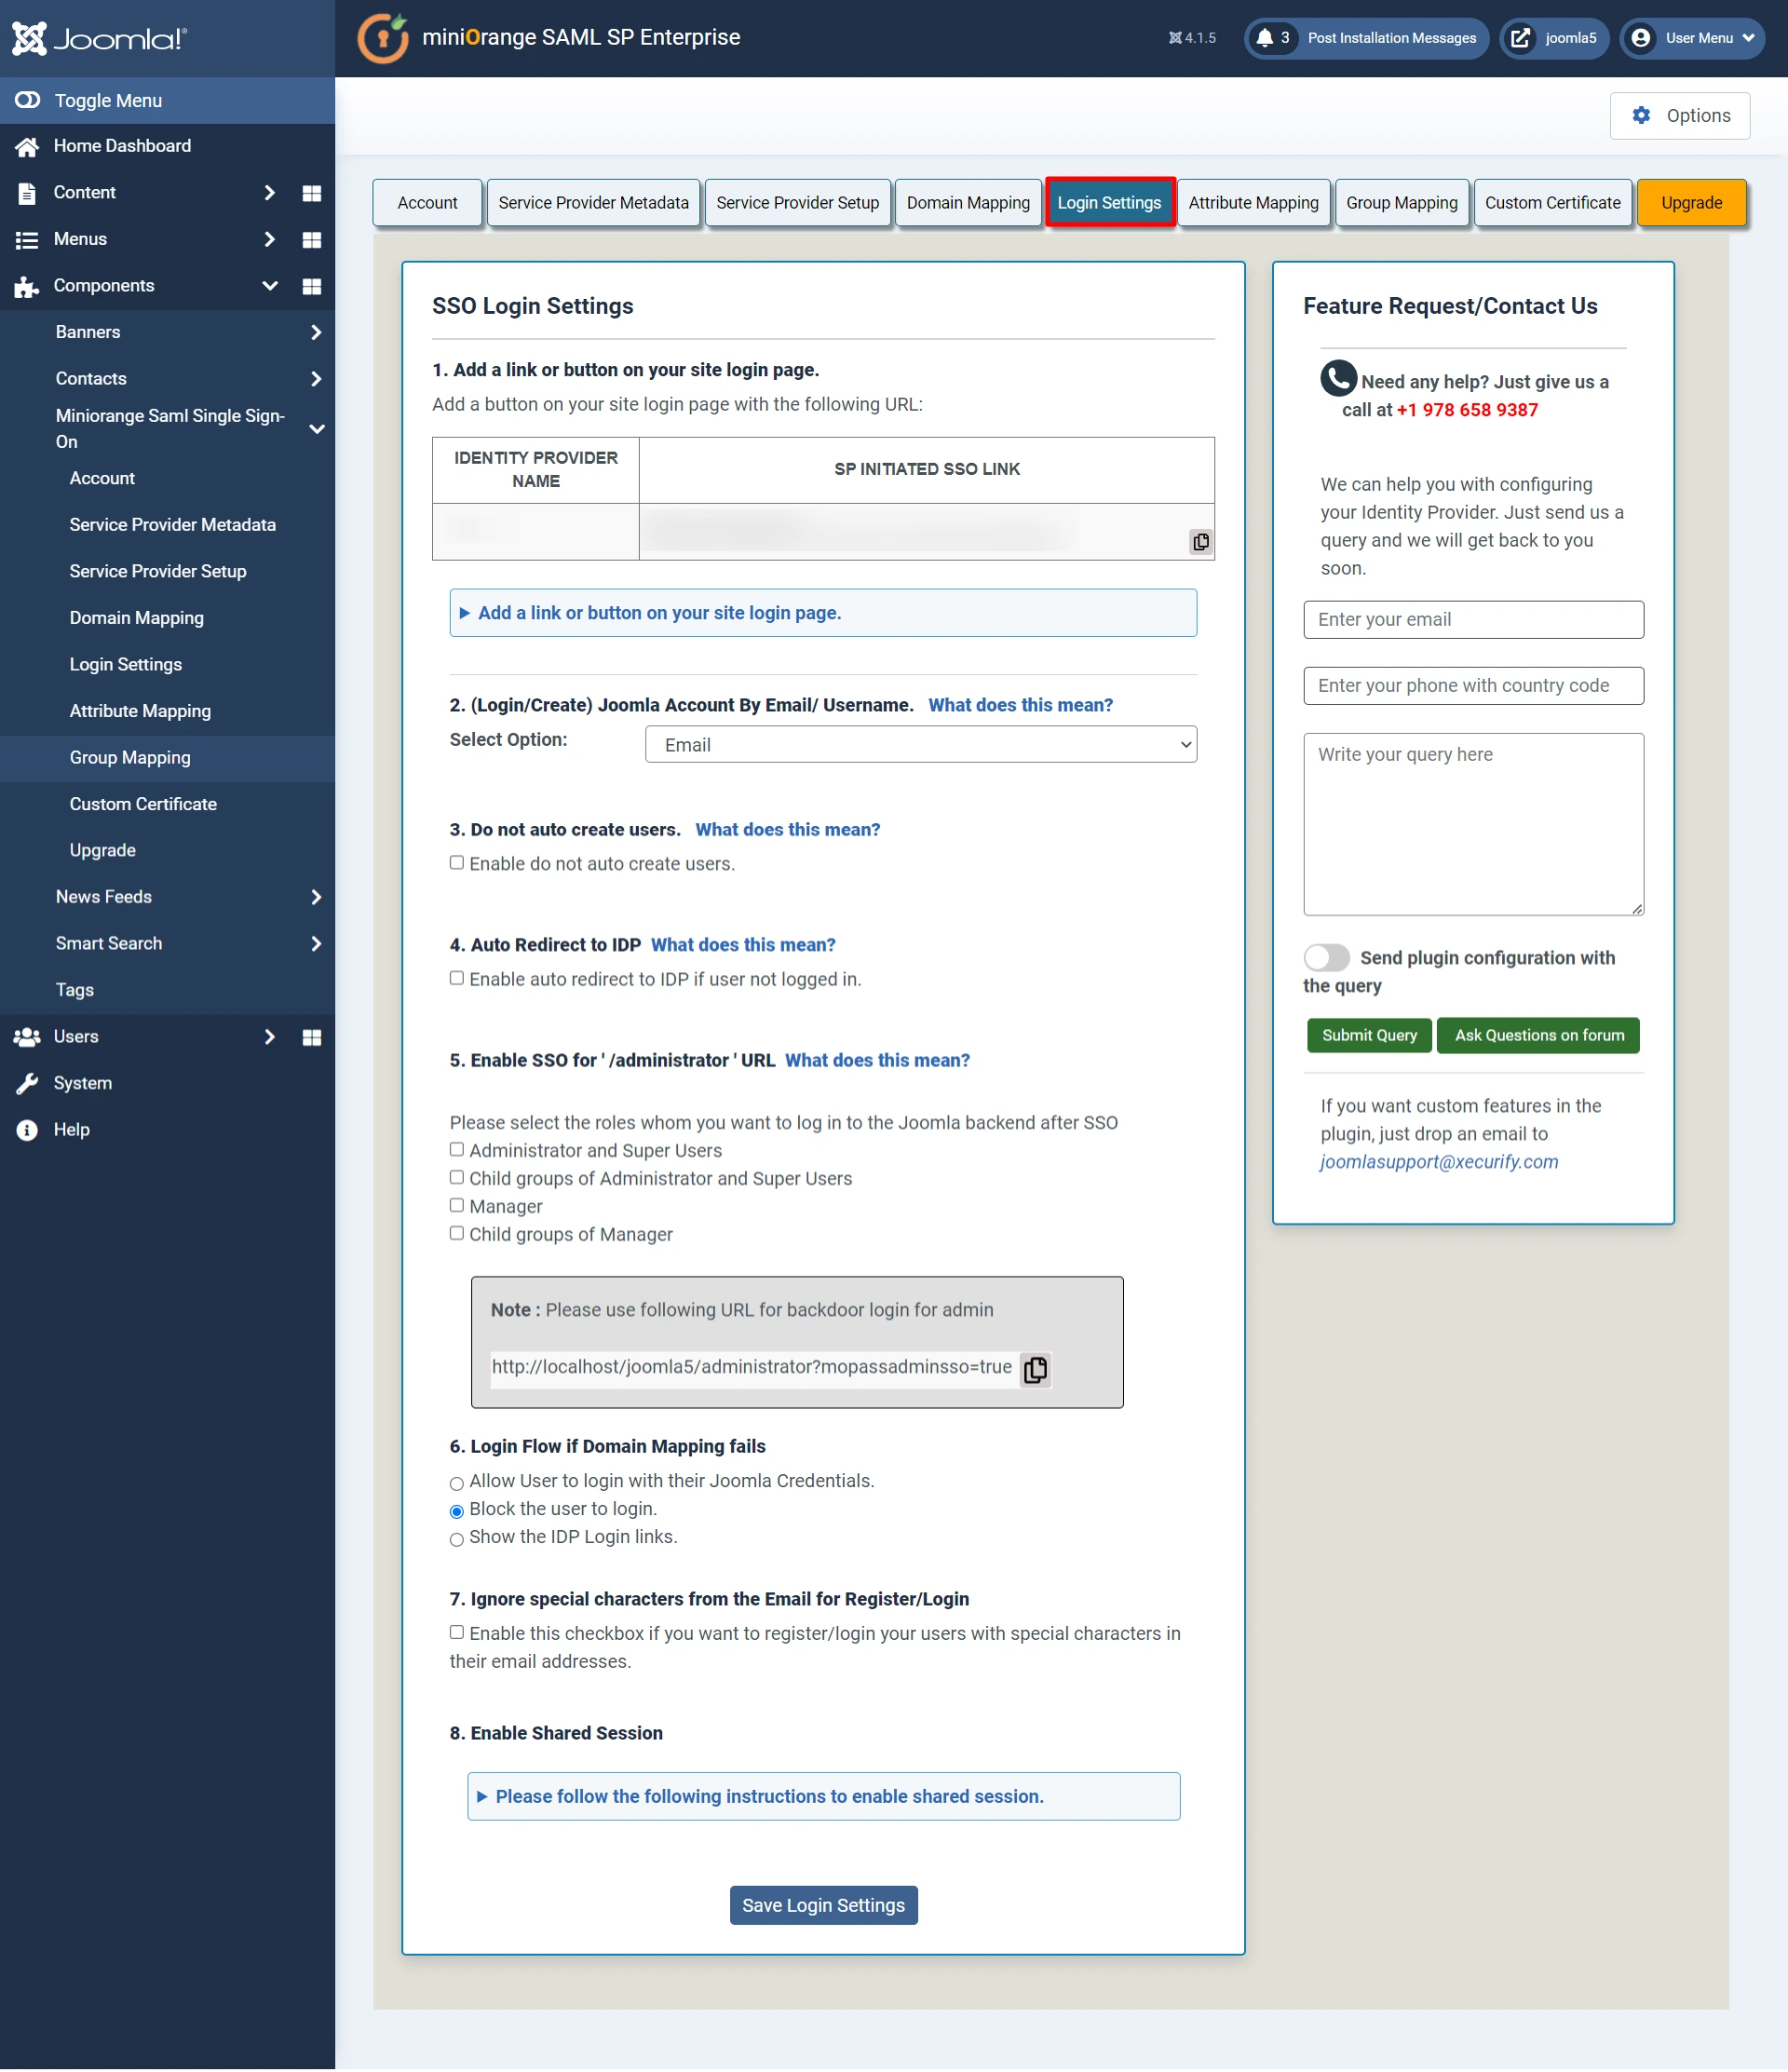
- Vai a Impostazioni di accesso scheda. Ci sono più funzionalità disponibili in questa scheda come Reindirizza automatica l’utente al fornitore di identità E Abilita l’accesso supportato per i super utenti. Per utilizzare queste funzionalità, fare clic sulle rispettive caselle di controllo.
Hai completato con successo il tuo Miniorge Saml 2.0 sp configurazioni. Tuttavia, se stai affrontando qualche difficoltà, ti preghiamo di inviarci [email protected] .
Risorse addizionali.
- Cos’è Single Sign-On (SSO)
- Come configurare SSO con ADFS
- Come configurare SSO con Salesforce
- Come configurare SSO con Okta
- Come configurare SSO con le app Google
Miniorge Joomla Saml Single Sign-On (Web SSO) supporta più IDP noti come ADFS, Azure AD, Salesforce,
Shibboleth, Onelogin, Okta, SimplesAmlPhp, Google Apps, Bitium, Openam, Miniorge IDP, Centrify e molti altri.
Prova commerciale
Se vuoi una prova di business gratuitamente Clicca qui
Se non trovi quello che stai cercando, contattaci a [email protected] o chiamaci a +1 978 658 9387.
LastPass usa SSO?
Об этой сттце
Ыы зарегистрировали подозритеstituire. С помощю ээй ст р ы ыы сможем о imperceде quello. Почему ээо мо л поззти?
Эта страница отображается в тех с лччч, когда автоматическиtal систе quisi которые наршают условия иполззования. Страница перестан scegliere. До этого момента для иполззования сжж google необходимо пхоходить поверку по по по по по.
” ылку запросов. Если ы и ипоеете общий доступ в интернет, проmma. Обратитесь к с ое системому администратору. Подробнеi.
Проверка по слову может также появляться, если вы вводите сложные запросы, обычно распространяемые автоматизированными системами, или же вводите запросы очень часто.
Accedi con il segno singolo SAML LastPass su SSO
Saml Single Sign-on in Joomla usando LastPass | Accedi usando LastPass [править]
Sign On LastPass On (SSO) Per Joomla MinioRange fornisce una soluzione pronta per l'uso. Questa soluzione ti garantisce di essere pronto a lanciare un accesso sicuro al tuo sito Joomla utilizzando LastPass in pochi minuti.
L’app Joomla SAML offre la possibilità di abilitare SAML Single Sign-On per il sito di Joomla. Il sito di Joomla è compatibile con tutti i provider di identità SAML. Qui passeremo una guida per configurare Saml SSO tra Joomla e LastPass come fornitore di identità. Entro la fine di questa guida, gli utenti di LastPass come provider di identità dovrebbero essere in grado di accedere e registrarsi al sito Joomla.
Fai clic qui per scaricare il plugin Joomla Saml SP (estensione) per eseguire SSO con LastPass
Configurazione di LastPass come provider di identità (IDP) [править]
- Vai a https: // Lastpass.com/azienda/#!/pannello di controllo e accedere per accedere al file Console di amministrazione.
- Dal menu a sinistra Fare clic su Console di amministrazione scheda.

- Ora fai clic su SSO & MFA .

- Dal sub-menu fai clic su Applicazioni -> App Web.

- In alto, fare clic con il tasto destro Aggiungi l’applicazione.

- In selezionare il tuo Sezione app Scegli il tipo di app come catalogo catalogo e app come Joomla.

- Da Fornitore di identità sezione Copia le informazioni richieste o scarica i metadati per configurare il Fornitore di servizi.

- Nella sezione del fornitore di servizi riempire il ACS e URL di identità che è disponibile nella scheda Metadati del fornitore di servizi del Plugin Joomla Saml SP.

- Configurare Impostazioni avanzate E Attributi personalizzati Secondo la necessità (opzionale).


- Assegna gli utenti all’app da Facendo clic su Contatto icona sull’applicazione e assegnare gli utenti in base a Utente/gruppo e fare clic su Salva.


- Scaricamento Lastpass MFA App e accedi eseguendo la scansione/posta dei codici a barre nel cellulare (opzionale).
Configurare joomla come fornitore di servizi [править]
- Nel Plugin Joomla Saml, vai al Fornitore di servizi Scheda di configurazione. Esistono tre modi per configurare il plugin:
1. Di Metadata URL: * Fare clic su Carica i metadati IDP.

* Immettere l'URL dei metadati (copia dall'app IDP) e fare clic su Fetch Metadata.

2. Caricando il file di metadati: * Fare clic su Carica i metadati IDP. * Scegli il file dei metadati e fai clic su Carica

3. Configurazione manuale: * Copia ID Entità Saml, URL endpoint SAML Single-Sign-On e X.509 Certificato dal documento dei metadati della Federazione e incollalo nell'ID e emittente IDP, URL di servizio singolo, x.509 campi di certificato rispettivamente nel plugin.
ID e emittente emittente IDP-ID entità SAML nel documento dei metadati della Federazione URL Servizio Single Sign-On-URL endpoint SAML Single-Sign-On nel documento dei metadati della Federazione X.509 Certificato - x.509 Certificato nel documento dei metadati della Federazione
- Aggiungi un pulsante nella pagina di accesso al tuo sito con il seguente URL:

Business Trial [править]
Se vuoi una prova aziendale per gratuitamente, fai clic qui
Se non trovi quello che stai cercando, ti preghiamo di contattarci su [email protected] o chiamaci al +1 978 658 9387.
LastPass usa SSO?
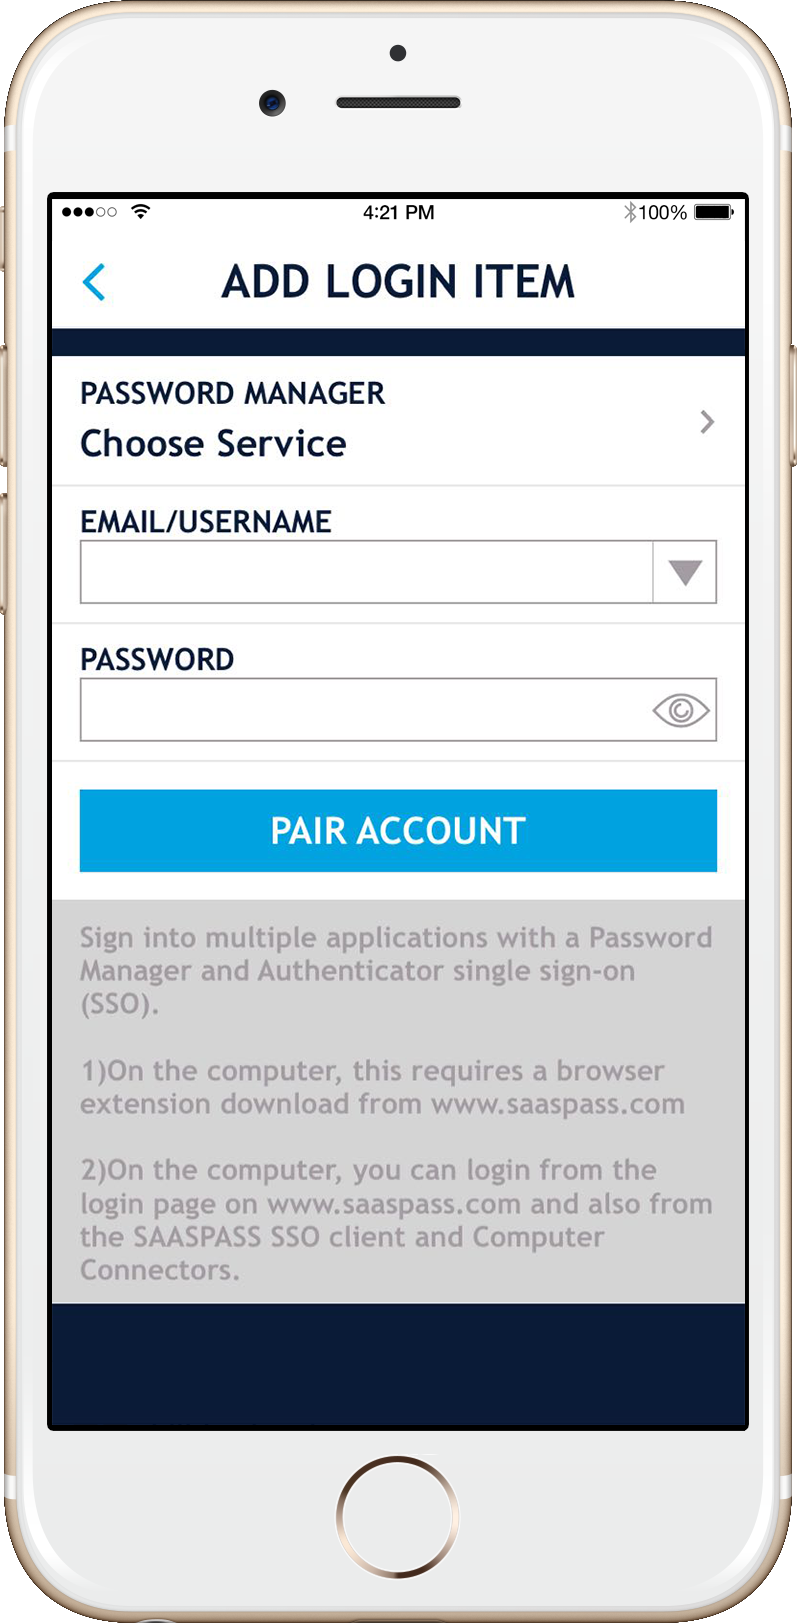
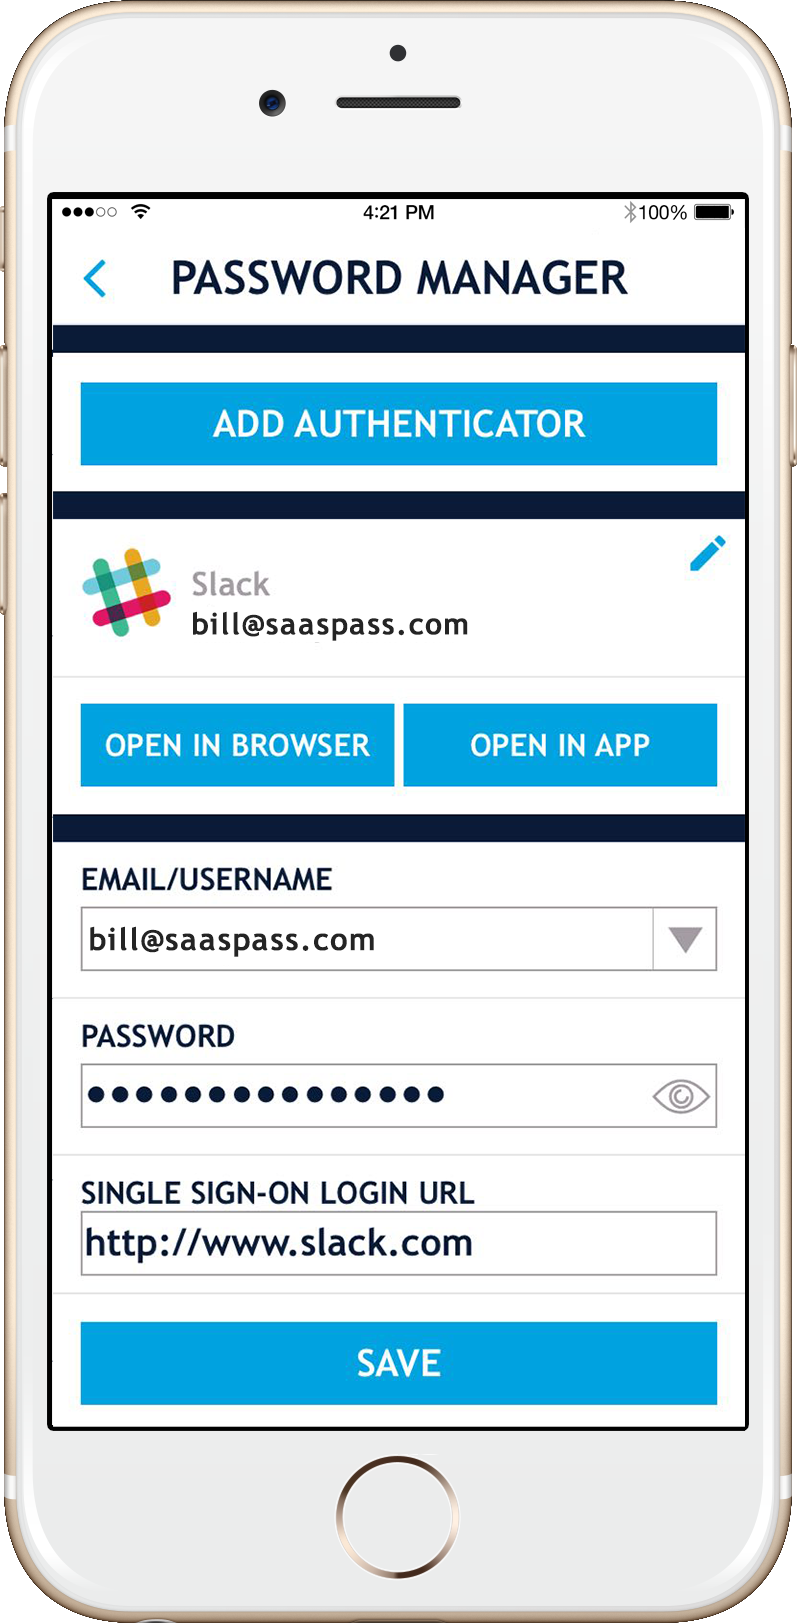
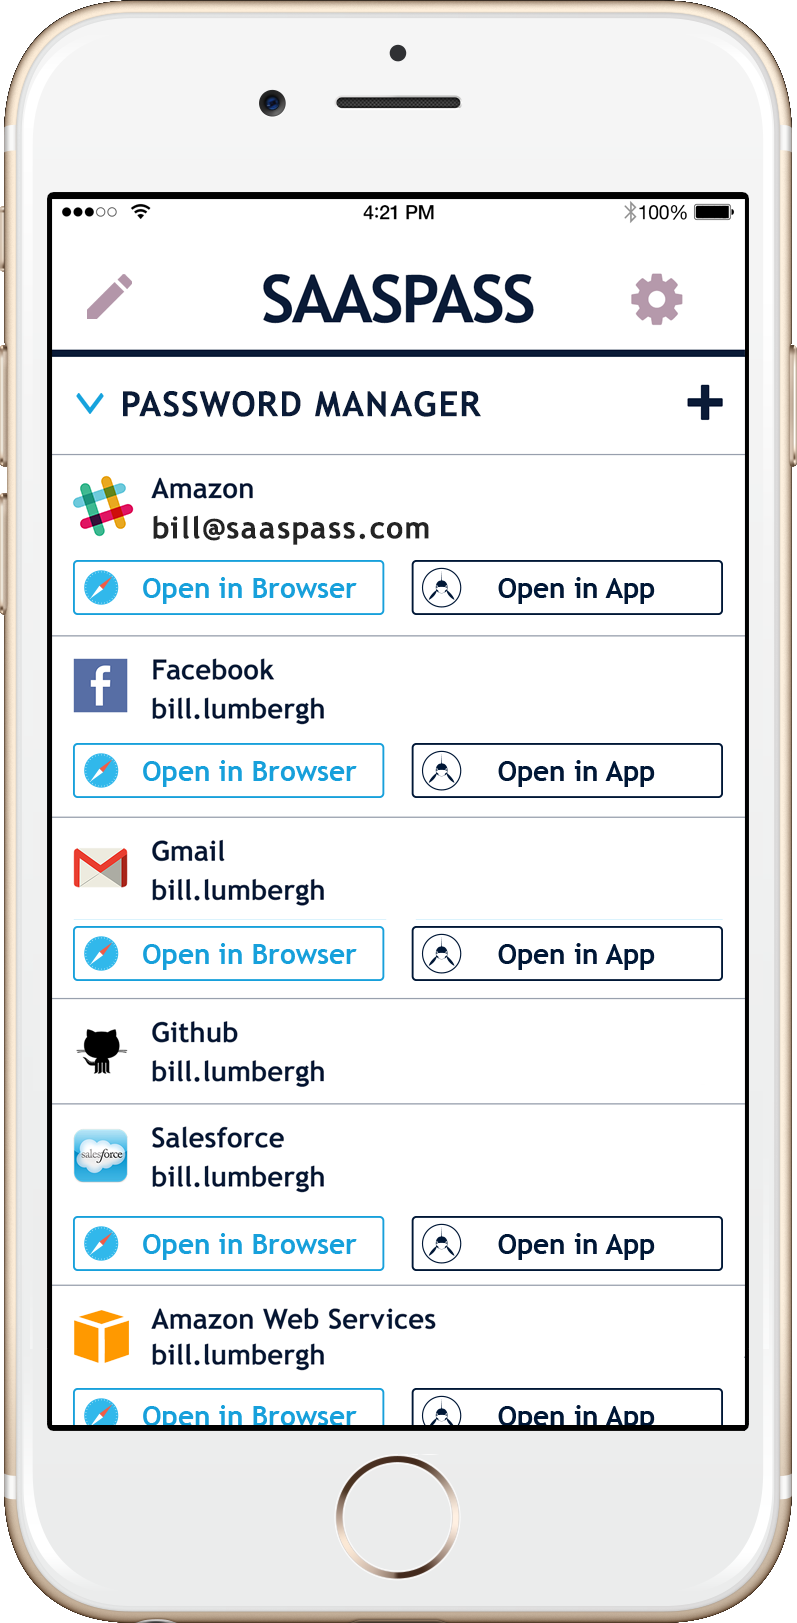
È possibile impostare il gestore di password Saaspass per migliaia di siti Web e servizi, incluso LastPass a AutoFill e Autologin da loro sia dal tuo computer che da telefono cellulare. È un ottimo modo per affrontare tutte le complessità del web. Inoltre, è possibile aggiungere il formato di autenticatore di autenticazione a più fattori abbastanza facilmente e all’interno del tuo gestore di password. In effetti, possiamo anche automaticamente le credenziali della password e i codici di autenticazione!!
Gestione password gratuita per uso personale
Il Gestione password LastPass Saaspass è gratuito per uso personale e può essere utilizzato anche su più dispositivi.
Dispositivi multipli
Saaspass Password Manager può essere supportato su più dispositivi, tra cui tablet come l’iPad. Puoi avere tutti i tuoi gestori di password su due o più dispositivi. Puoi anche controllare i tuoi dispositivi multipli con la gestione dei dispositivi. La capacità di fare una pulizia remota è molto utile soprattutto se lo hai su più di due dispositivi. Puoi rimuovere a distanza il tuo saasass da un dispositivo rubata o persino del paradiso). L’accesso al tuo Saaspass è sempre protetto da biometria come Touch ID o PIN personalizzabile.
Sincronizzazione automatica
Se hai Saaspass su più dispositivi, i tuoi dettagli verranno automaticamente sincronizzati per eliminare il dolore di più voci su tutti i tuoi dispositivi.
Ripristinare il backup
È possibile creare backup attraverso la creazione di recupero e successivamente per ripristinare il tuo Saaspass. Questo è abbastanza utile soprattutto se cambi o perdi dispositivi. Elimina il dolore di mantenere appunti e codici di backup e quindi ristabilirli.
Modifica il nome visualizzato
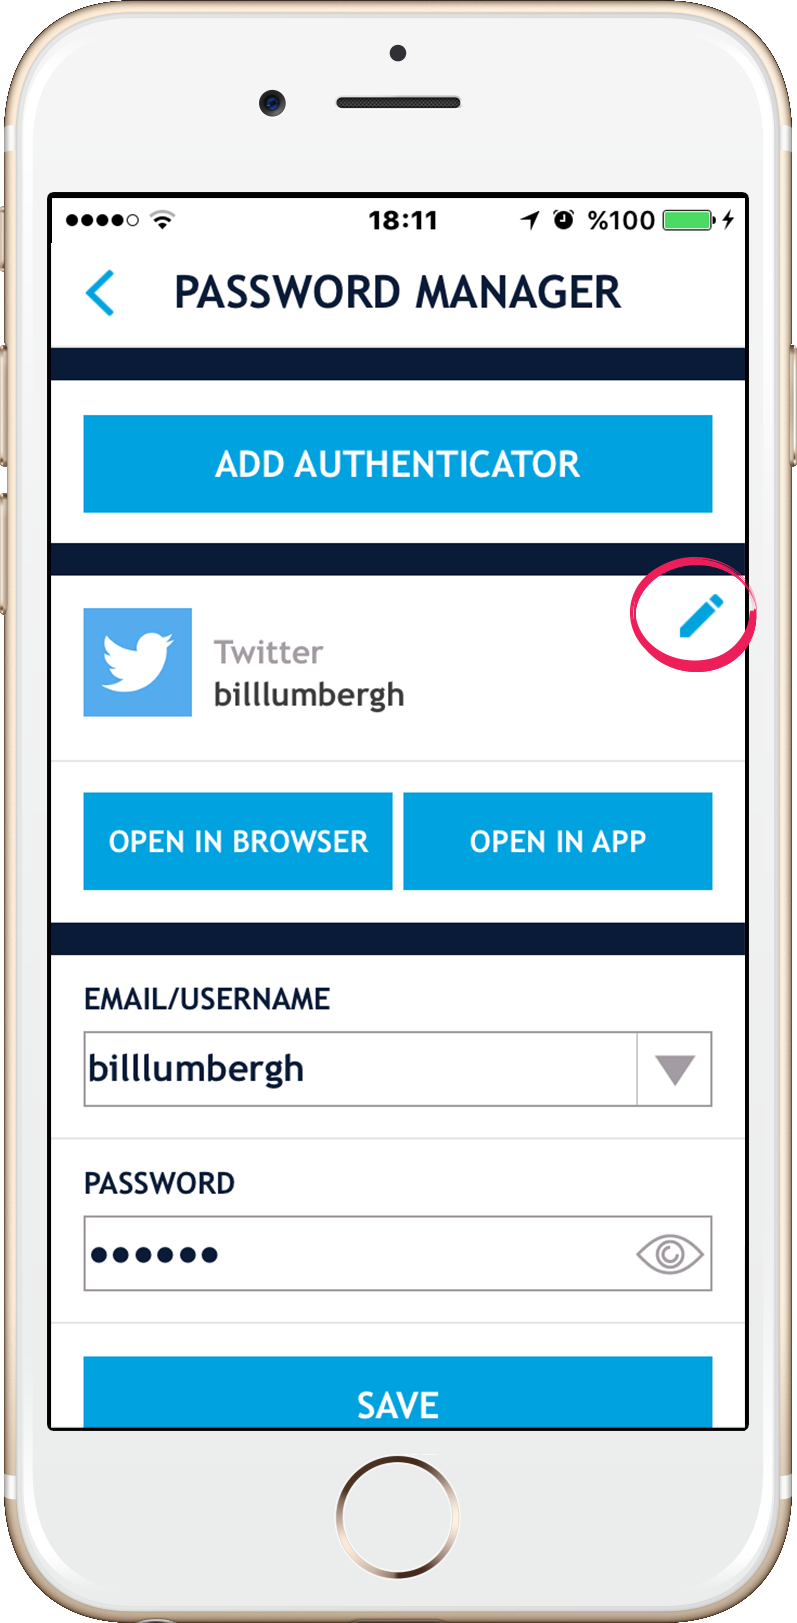
È possibile modificare il nome visualizzato del tuo gestore password dai dettagli del gestore di password.
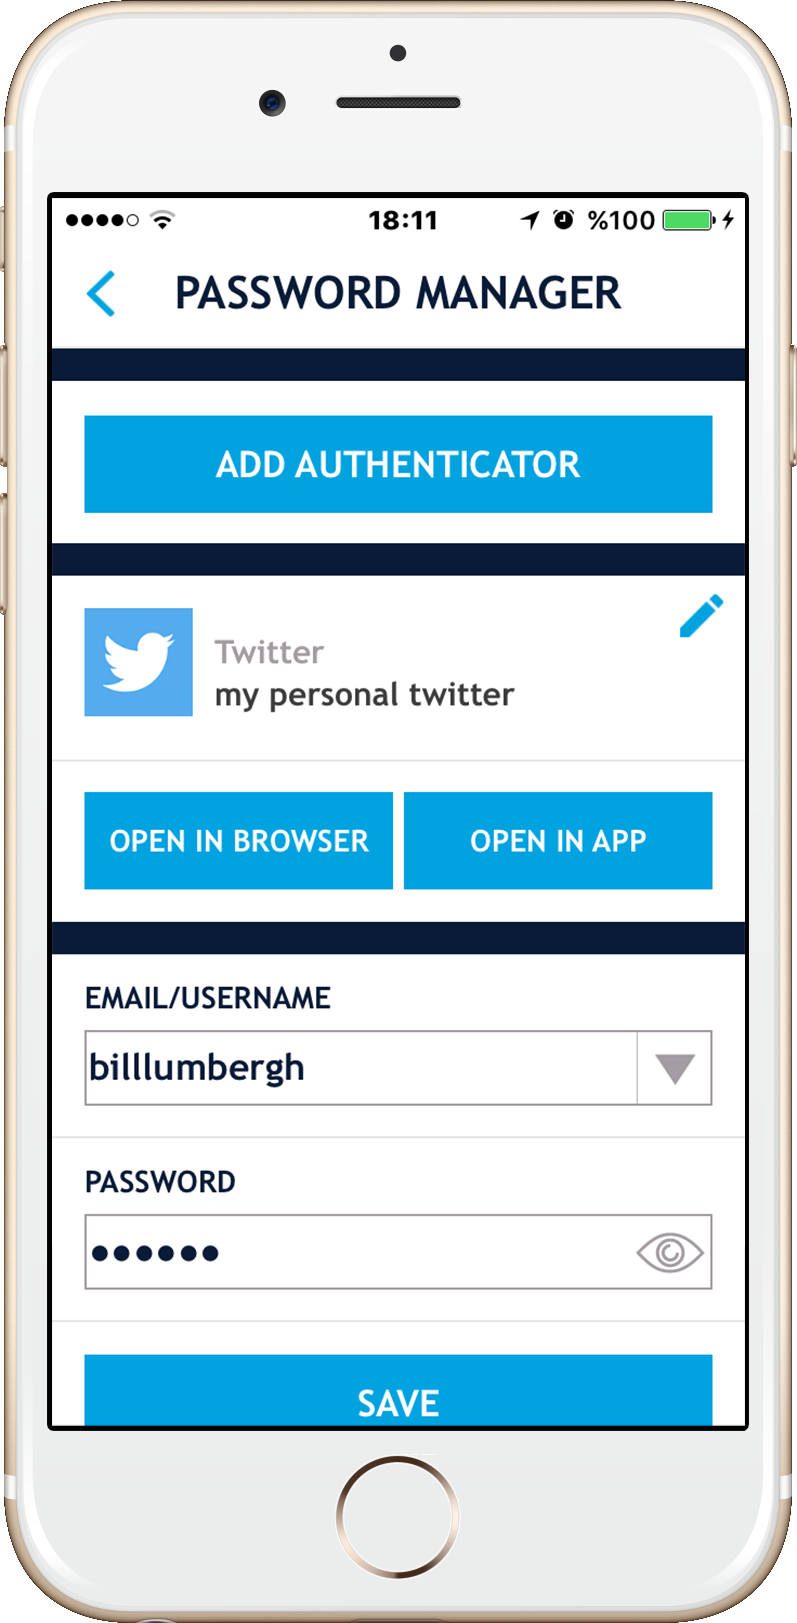
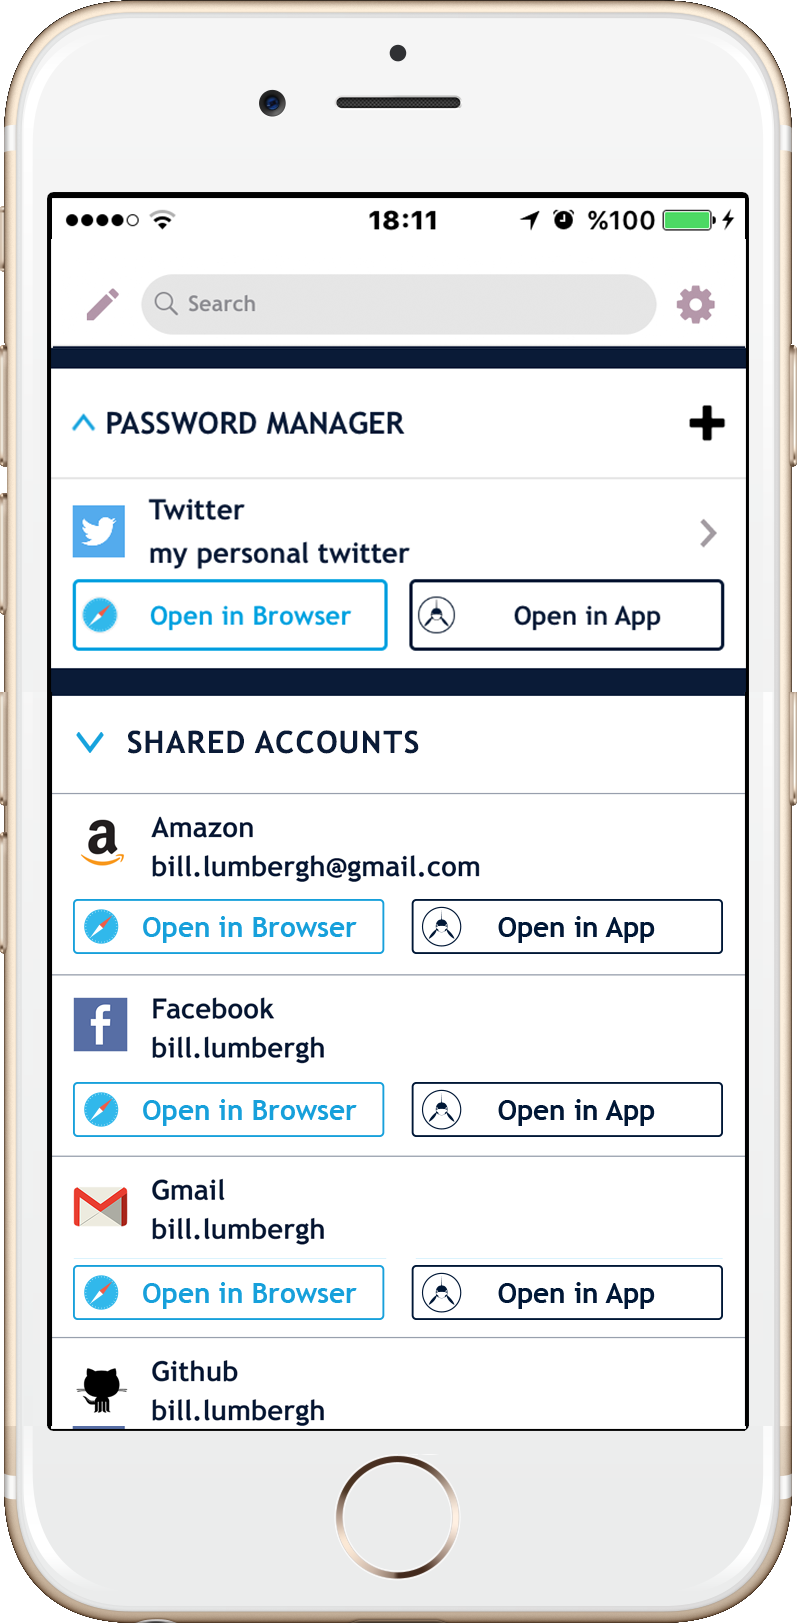
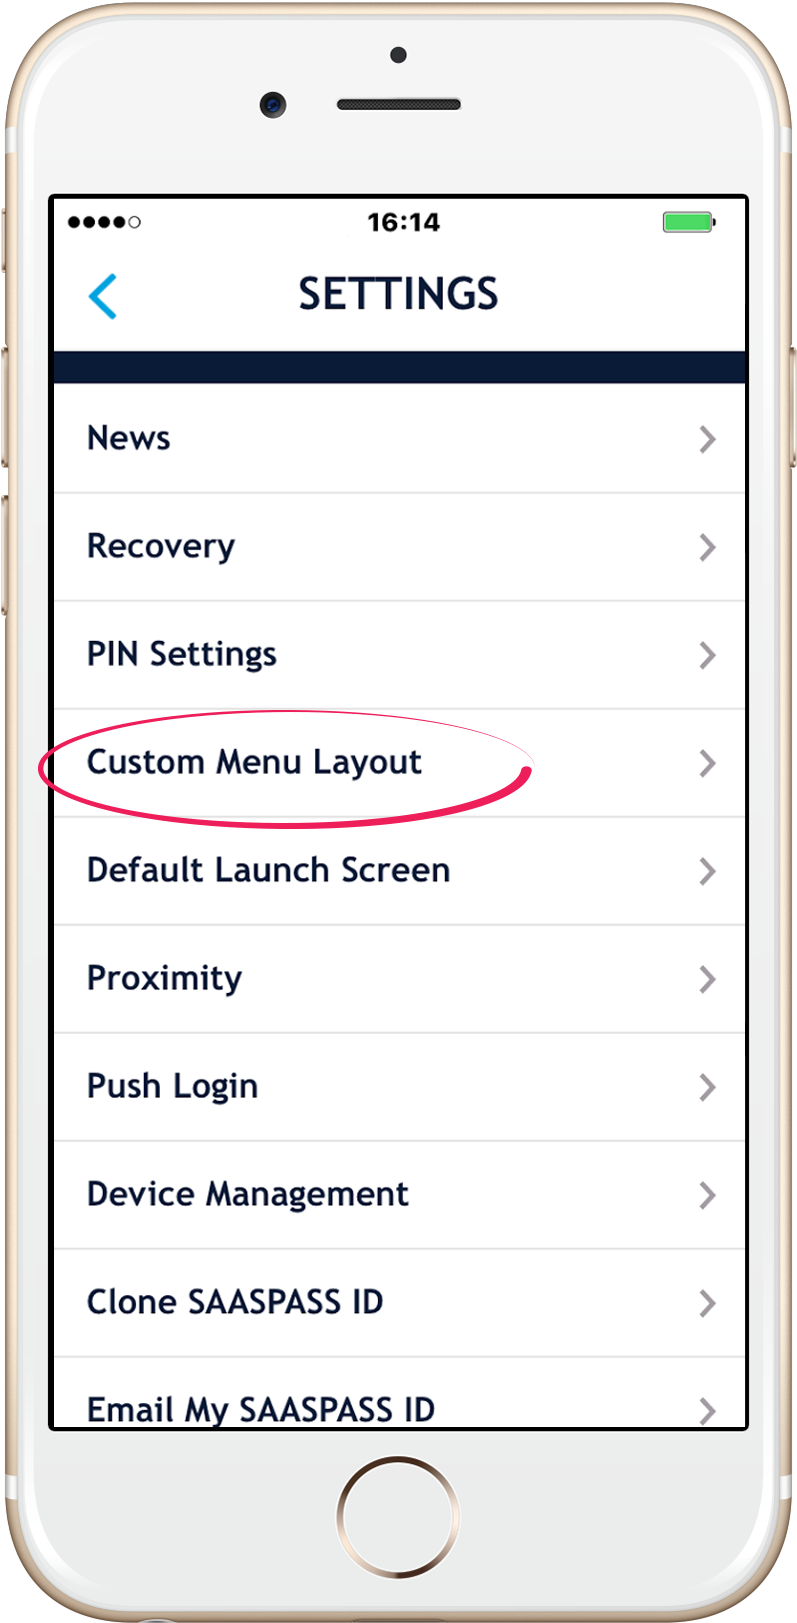
Layout personalizzato
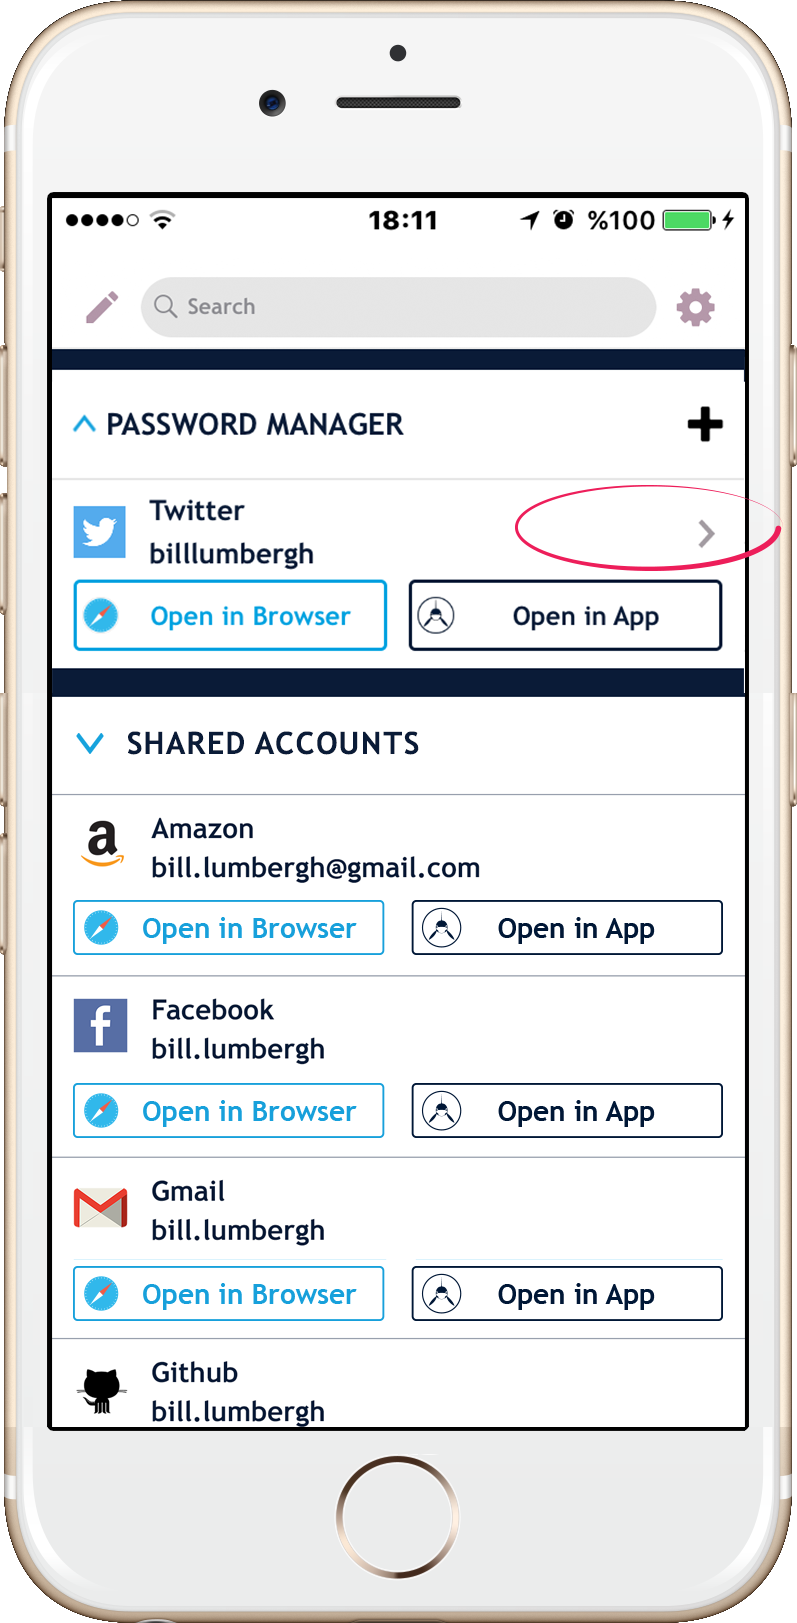
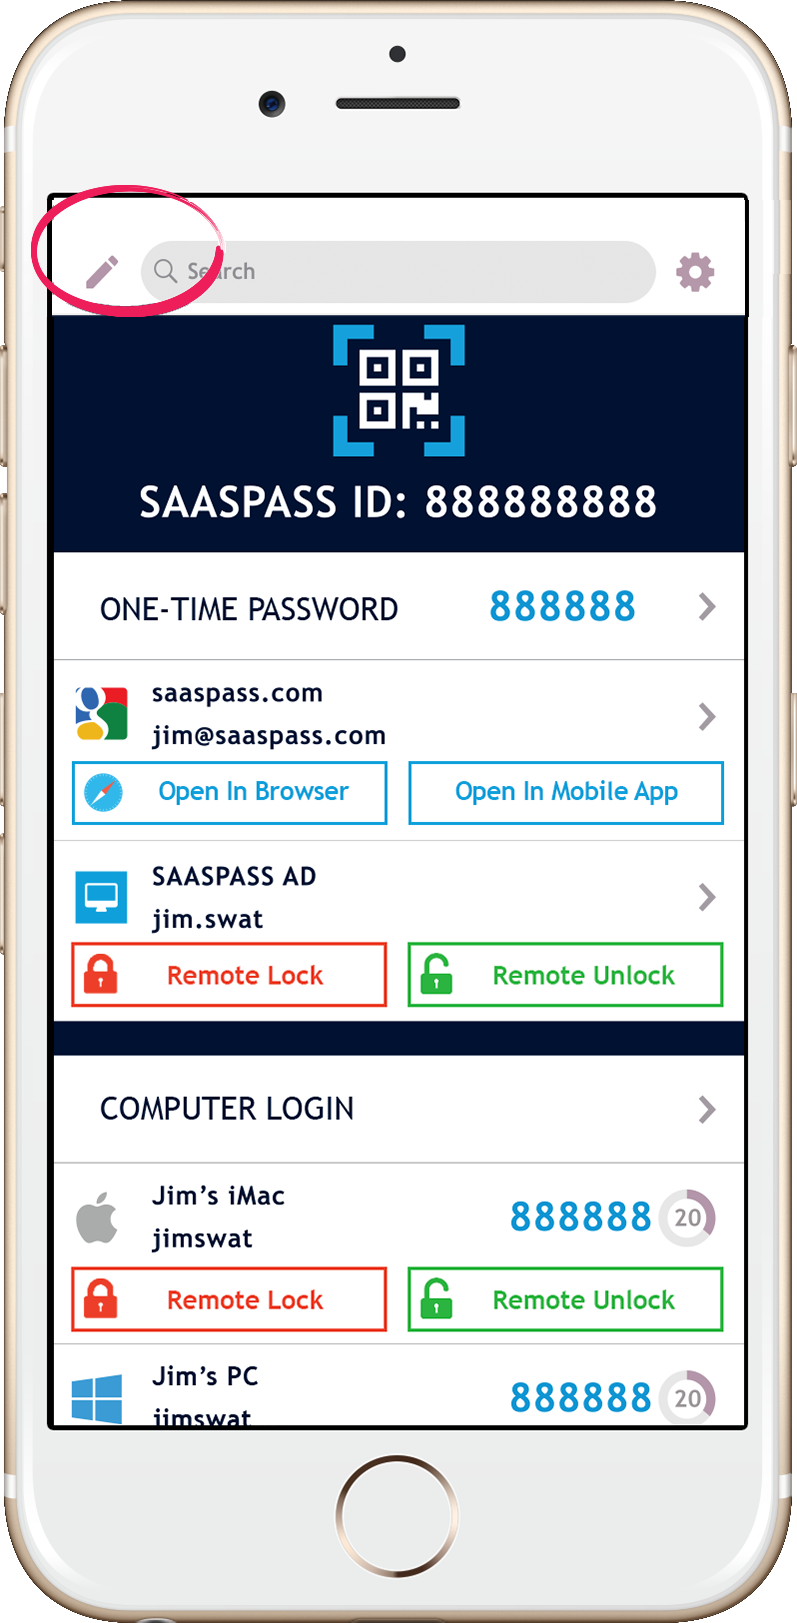
Puoi modificare l’ordine di tutti i tuoi autenticator (i) e anche tutte le sezioni facendo clic sull’icona Modifica nell’angolo in alto a sinistra della tua app Saaspass.
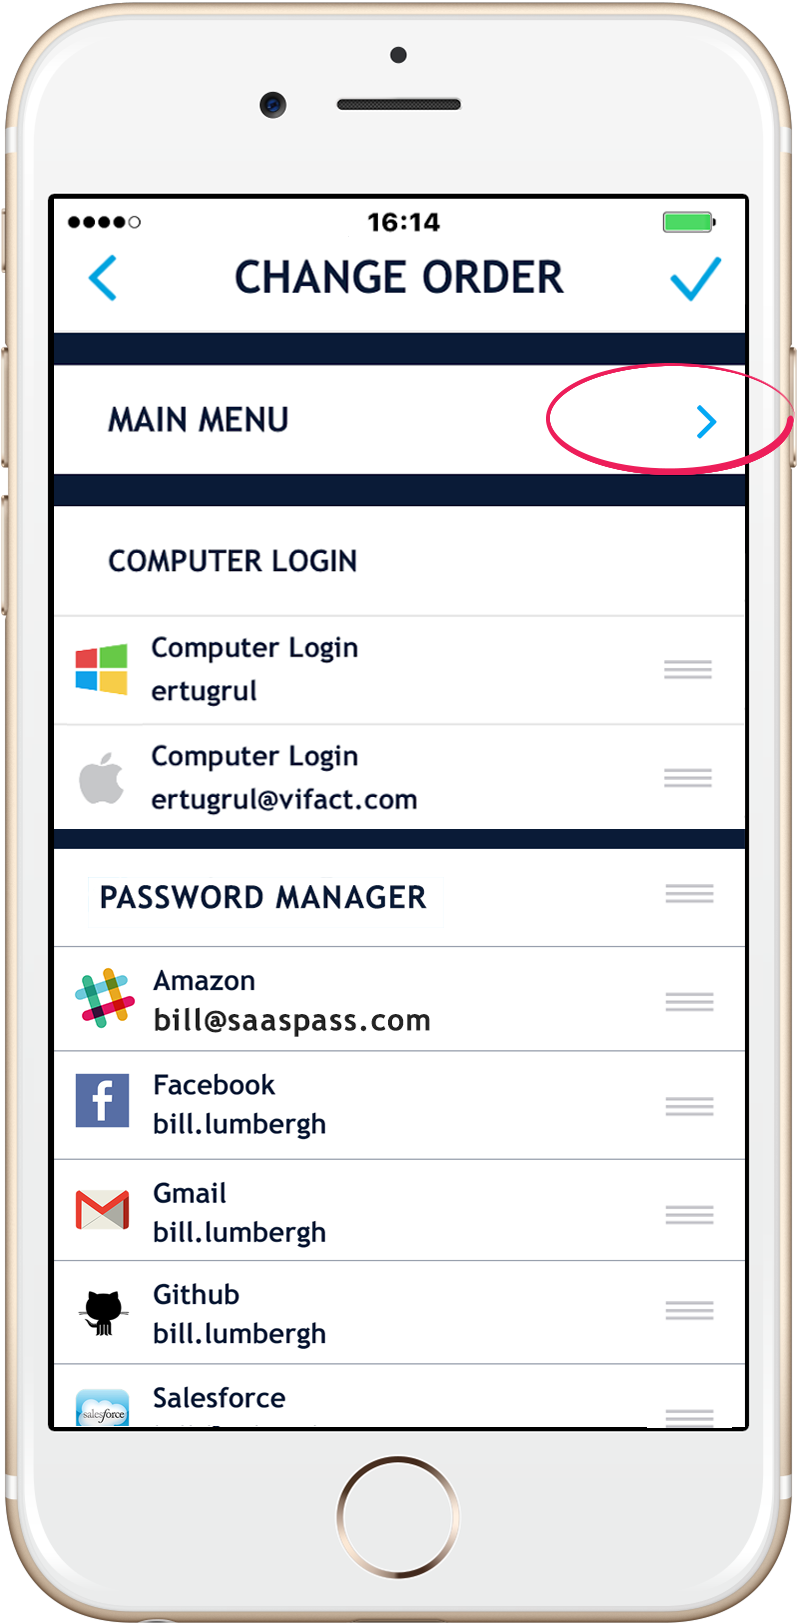
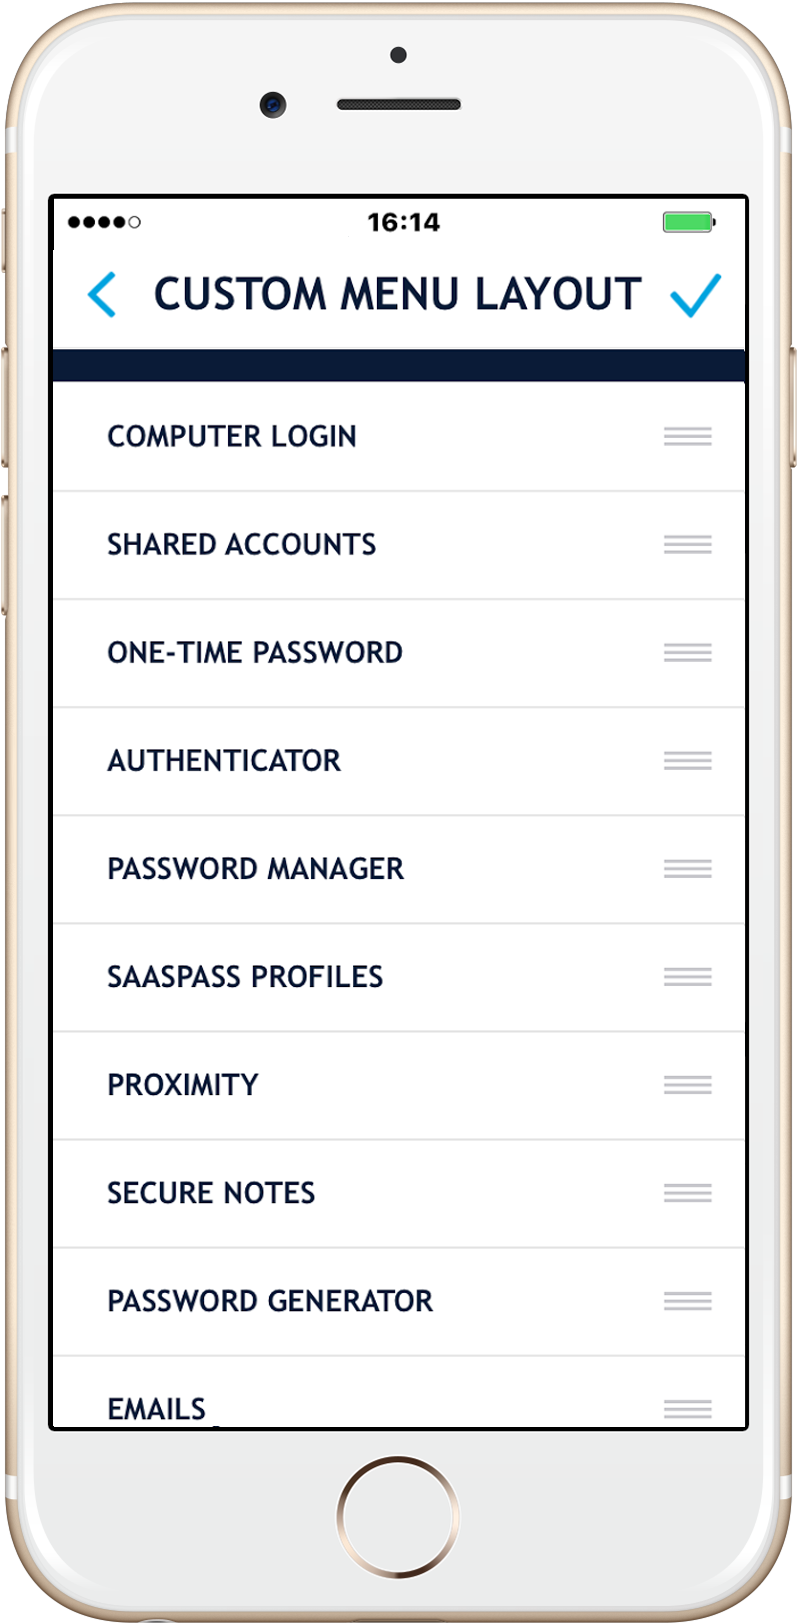
Cancella servizi
Puoi eliminare i tuoi servizi personali e dati, inclusi i tuoi gestori di password, andando alla sezione cancella i miei dati in Impostazioni nella tua app Saaspass.
Enterprise Password Manager
Il gestore di password Enterprise Saaspass può essere utilizzato nell’ambiente aziendale. È disponibile su base freemium (prezzi elencati qui). Oltre a fornire una gestione delle password di livello aziendale, Saaspass consente alle aziende di garantire l’accesso a siti Web, servizi e account con autenticazione a più fattori. Enterprise Password Manager viene inoltre fornito con una serie di funzionalità convenienti che includono la condivisione dell’accesso ai team (o anche di terze parti) senza mai condividere password. Ciò include anche siti Web e servizi a cui è stato aggiunto Authenticator (TOTP) oltre al nome utente/password.
L’autenticazione a due fattori per Enterprises è disponibile in una serie di formati tra cui l’app mobile Saaspass, token duri e token USB che supportano gli standard HOTP e TOTP e i token FIDO U2F che includono anche Yubikey di Yubico.
Il gestore password LastPass Saaspass è dotato di una serie di funzionalità:
- AutoFill & Autologin sul tuo computer con l’estensione del browser dal portale Web
- AutoFill & Autologin sul computer con l’estensione del browser dal client SSO
- AutoFill & Autologin all’interno dell’app mobile
- Proteggere le password con autenticazione a due fattori e aggiungi l’autenticatore ove possibile
- Può essere abbinato all’autenticatore per AutoFill e Autologin sia sul cellulare che sul computer
- Possibilità di personalizzare il nome visualizzato del tuo gestore di password
- Supporto di autenticazione multifattoriale
- Puoi clonare/sincronizzare il tuo gestore di password su più dispositivi
- Capacità di eliminare da remoto altri dispositivi
- Le funzionalità di backup e ripristino nel caso in cui hai perso il dispositivo
- Le capacità di backup e ripristino sono state disattivate in modo permanente
- Funzionalità di recupero avanzate con la verifica del numero di cellulare e l’impostazione del recupero personalizzato (porta la tua domanda e risposta – BYOQ e A)
- Gestione delle password aziendali
- Condivisione dell’accesso con i team senza condivisione di password e codici di autenticazione
- Condivisione dell’accesso con i team senza condividere le password
- Gestione delle password aziendali con login di autenticazione multi-fattore
- Supporto di gestione delle password aziendali con supporto FIDO U2F
- Yubikey testato e verificato di Yubico
- Gestione delle password aziendali con token duro (sia hotp/totp)
- SECH SINGLE SCORSO ON (SSO)
- Più di 8000 siti Web e servizi predefiniti e più aggiunti ogni giorno
- Loghi per la maggior parte dei siti Web popolari
- Copia/incolla funzionalità con copia automatica per browser esterni
- Supporto touch ID
- Supporto per tastiera strapazzati (per prevenire la surf sulla spalla)
- SUPPORTO STOCK STOCK (sia visibile e invisibile) sui dispositivi Android
- Capacità di cambiare la lunghezza del pin
- Note sicure: un blocco note sicuro crittografato per archiviare note private ecc.
- Menu principale che puoi personalizzare
- Generatore di password mobili incluso con funzionalità di copia/incolla
- Generatore di password desktop
- Non ho mai bisogno di ricordare le password
- . e molto di più
Per il tuo computer Scarica una delle nostre estensioni del browser