


Microsoft consiglia una VPN?
Networking privato virtuale (VPN)
Panoramica: tunneling diviso VPN per Microsoft 365
Questo articolo fa parte di una serie di articoli che affrontano l’ottimizzazione di Microsoft 365 per gli utenti remoti.
- Per una guida dettagliata sull’implementazione del tunneling diviso VPN, consultare l’implementazione di tunneling diviso VPN per Microsoft 365.
- Per un elenco dettagliato di scenari di tunneling diviso VPN, vedere scenari comuni di tunneling diviso VPN per Microsoft 365.
- Per una guida per la protezione del traffico multimediale dei team in ambienti di tunneling diviso VPN, consultare il traffico multimediale di protezione dei team per il tunneling diviso VPN.
- Per informazioni su come configurare eventi di streaming e live in ambienti VPN, consultare considerazioni speciali per lo streaming ed eventi dal vivo in ambienti VPN.
- Per informazioni sull’ottimizzazione delle prestazioni degli inquilini Microsoft 365 in tutto il mondo per gli utenti in Cina, consultare l’ottimizzazione delle prestazioni di Microsoft 365 per gli utenti cinesi.
Le imprese hanno tradizionalmente utilizzato VPN per supportare esperienze remote sicure per i loro utenti. Mentre i carichi di lavoro di base sono rimasti on-pre-premesse, una VPN dal client remoto instradata attraverso un datacenter sulla rete aziendale era il metodo principale per gli utenti remoti di accedere alle risorse aziendali. Per salvaguardare queste connessioni, le aziende costruiscono livelli di soluzioni di sicurezza della rete lungo i percorsi VPN. Questa sicurezza è stata costruita per proteggere l’infrastruttura interna e per salvaguardare la navigazione mobile di siti Web esterni reinstradando il traffico nella VPN e poi fuori attraverso il perimetro Internet locale. VPN, perimetri di rete e infrastrutture di sicurezza associate erano spesso costruiti appositamente e ridimensionati per un volume definito di traffico, in genere con la maggior parte della connettività avviata all’interno della rete aziendale e la maggior parte di essa rimane all’interno dei confini della rete interna.
Per un po ‘di tempo, i modelli VPN in cui tutte le connessioni dal dispositivo utente remoto vengono instradate nella rete locale (nota come tunneling forzato) erano in gran parte sostenibili fintanto che la scala simultanea degli utenti remoti era modesta e i volumi del traffico che attraversano la VPN erano bassi. Alcuni clienti hanno continuato a utilizzare il tunneling VPN Force come status quo anche dopo che le loro applicazioni si sono spostate dall’interno del perimetro aziendale alle nuvole SaaS pubbliche.
L’uso di VPN con tunnel forzate forzate per la connessione alle applicazioni di cloud distribuite e sensibili alle prestazioni non è ottimale, ma gli effetti negativi sono stati accettati da alcune imprese in modo da mantenere lo stato di sicurezza quo. Di seguito è possibile vedere un diagramma di esempio di questo scenario:
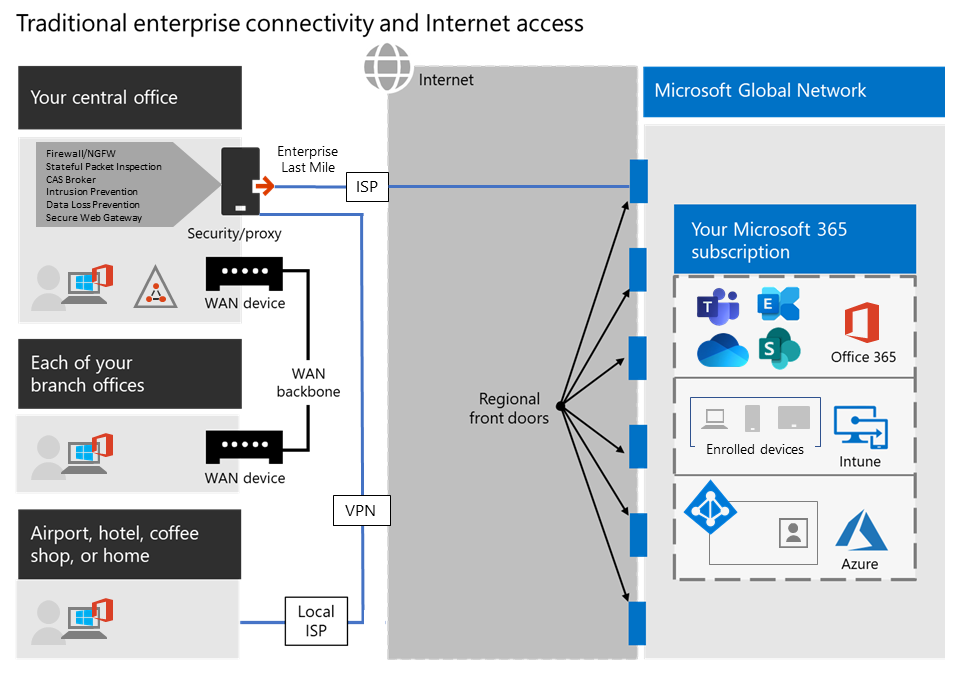
Figura 1: una tradizionale soluzione VPN a tunnel forzato.
Questo problema è in crescita da molti anni, con molti clienti che hanno riportato un significativo spostamento dei modelli di traffico di rete. Il traffico che rimaneva nei locali ora si collega agli endpoint cloud esterni. Molti clienti di Microsoft riferiscono che in precedenza, circa l’80% del traffico di rete era su una fonte interna (rappresentata dalla linea tratteggiata nel diagramma sopra). Nel 2020 quel numero è diminuito a circa il 20% o inferiore in quanto hanno spostato i carichi di lavoro principali nel cloud. Queste tendenze non sono raro con altre imprese. Nel tempo, man mano che il viaggio cloud progredisce, il modello di cui sopra diventa sempre più ingombrante e insostenibile, impedendo a un’organizzazione di essere agile mentre si spostano in un mondo del primo cloud.
La crisi mondiale di Covid-19 ha intensificato questo problema per richiedere una riparazione immediata. La necessità di garantire la sicurezza dei dipendenti ha generato richieste senza precedenti sull’IT aziendale per supportare la produttività del lavoro da casa su scala massiccia. Microsoft 365 è ben posizionata per aiutare i clienti ad soddisfare tale domanda, ma l’elevata concorrenza degli utenti che lavorano da casa genera un grande volume di traffico di Microsoft 365 che, se instradato attraverso il tunnel forzato VPN e i perimetri di rete locali, causano una rapida saturazione e esegue l’infrastruttura VPN per la capacità. In questa nuova realtà, l’utilizzo di VPN per accedere a Microsoft 365 non è più solo un impedimento delle prestazioni, ma una parete dura che non solo ha un impatto su Microsoft 365 ma le operazioni aziendali critiche che devono ancora fare affidamento sulla VPN per operare.
Microsoft ha lavorato a stretto contatto con i clienti e l’industria più ampia per fornire soluzioni efficaci e moderne a questi problemi all’interno dei nostri servizi e per allinearsi alle migliori pratiche del settore. I principi di connettività per il servizio Microsoft 365 sono stati progettati per funzionare in modo efficiente per gli utenti remoti, consentendo comunque a un’organizzazione di mantenere la sicurezza e il controllo sulla propria connettività. Queste soluzioni possono anche essere implementate rapidamente con un lavoro limitato, ma ottengono un effetto positivo significativo sui problemi sopra descritti.
Per i clienti che collegano i loro dispositivi di lavoro remoto alla rete aziendale o all’infrastruttura cloud su VPN, Microsoft raccomanda che gli scenari chiave Microsoft 365 Microsoft Teams, SharePoint online, E Exchange online vengono instradati su un Tunnel diviso VPN configurazione. Ciò diventa particolarmente importante in quanto la strategia di prima linea per facilitare la costante produttività dei dipendenti durante gli eventi di lavoro su larga scala da casa come la crisi Covid-19.
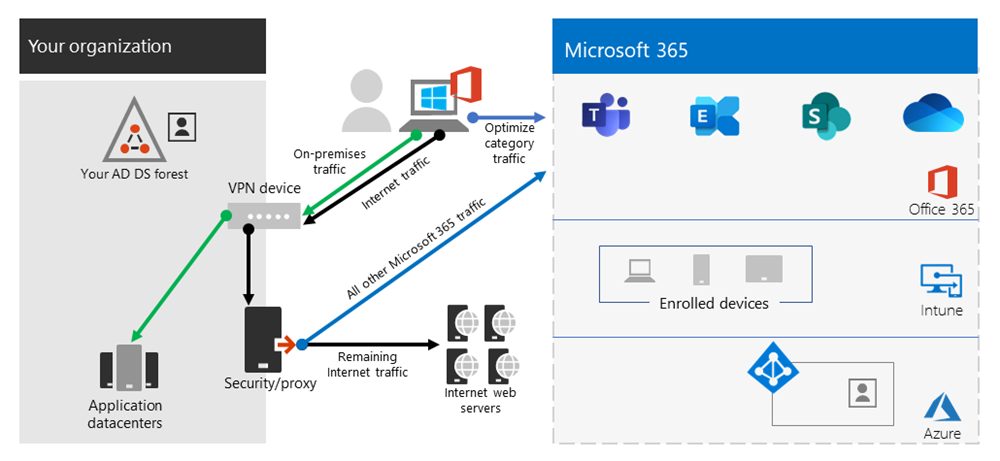
Figura 2: una soluzione di tunnel divisa VPN con eccezioni Microsoft 365 definite inviate direttamente al servizio. Tutti gli altri traffico attraversano il tunnel VPN indipendentemente dalla destinazione.
L’essenza di questo approccio è quella di dividere il traffico sul dispositivo client e instradare tutto il traffico correlato Microsoft 365 direttamente al servizio Microsoft 365 tramite la connessione Internet locale. Ciò rimuove l’onere del traffico di Microsoft 365 dalla VPN, consentendo di ottimizzare per altre applicazioni aziendali critiche. Questo approccio di tunneling diviso fornisce una soluzione più efficiente e scalabile per le organizzazioni utilizzando Microsoft 365.
Implementando il tunneling diviso VPN per Microsoft 365, le organizzazioni possono ottenere i seguenti vantaggi:
- Prestazione migliorata: Instradando il traffico di Microsoft 365 direttamente al servizio tramite la connessione Internet locale, gli utenti remoti sperimentano prestazioni migliorate e una latenza ridotta, migliorando la loro produttività.
- Congestione VPN ridotta: Con il traffico di Microsoft 365 che aggira il tunnel VPN, l’infrastruttura VPN viene alleviata da traffico inutile, con conseguente ridotta congestione e una migliore capacità per altre applicazioni aziendali critiche.
- Esperienza utente ottimizzata: Gli utenti possono accedere perfettamente a Microsoft 365 Services senza i problemi di prestazioni e affidabilità spesso associati al routing di tutto il traffico attraverso un tunnel VPN. Questo porta a una migliore esperienza utente e una maggiore soddisfazione.
- Uso efficiente della larghezza di banda: Eliminando il traffico inutile dal tunnel VPN, le organizzazioni possono fare un uso più efficiente della loro larghezza di banda di rete, garantendo che le applicazioni critiche ricevano le risorse necessarie.
- Politiche di sicurezza flessibili: Il tunneling diviso VPN consente alle organizzazioni di applicare diverse politiche di sicurezza al traffico di Microsoft 365 e ad altri traffico, fornendo il controllo granulare sul livello di protezione applicata a ciascun tipo di traffico.
Domande chiave:
- Cos’è il tunneling diviso VPN?
Il tunneling diviso VPN è una configurazione che consente agli utenti di selezionare quale traffico deve essere instradato tramite una connessione VPN e quale traffico dovrebbe essere inviato direttamente a Internet. Questo approccio consente alle organizzazioni di ottimizzare le loro prestazioni di rete consentendo al traffico non sensibile o non critico di bypassare il tunnel VPN, riducendo la congestione e migliorando l’efficienza. - Perché il tunneling diviso VPN è importante per Microsoft 365?
Il tunneling diviso VPN è importante per Microsoft 365 perché consente alle organizzazioni di migliorare le prestazioni e l’esperienza dell’utente di accedere ai servizi Microsoft 365. Instradando il traffico di Microsoft 365 direttamente al servizio sulla connessione Internet locale, le organizzazioni possono ridurre la congestione VPN, ottimizzare l’utilizzo della larghezza di banda e fornire una migliore esperienza utente. - Quali sono i vantaggi dell’implementazione del tunneling diviso VPN per Microsoft 365?
I vantaggi dell’implementazione del tunneling diviso VPN per Microsoft 365 includono prestazioni migliorate, ridotta congestione VPN, esperienza utente ottimizzata, uso efficiente della larghezza di banda e politiche di sicurezza flessibili. Questi vantaggi contribuiscono alla produttività migliorata, al migliore utilizzo delle risorse e alla maggiore soddisfazione per gli utenti remoti. - In che modo VPN divide il tunneling migliora le prestazioni?
Il tunneling diviso VPN migliora le prestazioni consentendo al traffico di Microsoft 365 di bypassare il tunnel VPN ed essere instradato direttamente al servizio tramite la connessione Internet locale. Ciò riduce la latenza, migliora la produttività e fornisce un’esperienza utente più rapida e reattiva per gli utenti remoti. - VPN Spalato il tunneling compromette la sicurezza?
Il tunneling diviso VPN non compromette la sicurezza se implementato correttamente. Le organizzazioni possono applicare diverse politiche di sicurezza al traffico di Microsoft 365 e ad altri traffico, garantendo che i dati sensibili siano ancora protetti mentre il traffico non sensibile o non critico bypassa il tunnel VPN. Ciò consente un controllo flessibile e granulare sul livello di protezione applicata a ciascun tipo di traffico. - Quali considerazioni dovrebbero essere prese in considerazione quando si implementa il tunneling diviso VPN per Microsoft 365?
Quando si implementano VPN divisa di tunneling per Microsoft 365, le organizzazioni dovrebbero considerare fattori come la sicurezza della rete, i requisiti di larghezza di banda, il comportamento degli utenti e la conformità normativa. È importante garantire che i dati sensibili siano adeguatamente protetti, la larghezza di banda sia utilizzata in modo efficiente, l’esperienza dell’utente è ottimizzata e che i requisiti di conformità siano soddisfatti. - Il tunneling diviso VPN può essere applicato ad altre applicazioni?
Sì, il tunneling diviso VPN può essere applicato ad altre applicazioni oltre a Microsoft 365. È una configurazione generale che consente agli utenti di instradare selettivamente il traffico attraverso una connessione VPN. Le organizzazioni possono definire quali applicazioni o tipi di traffico dovrebbero passare attraverso il tunnel VPN e quali dovrebbero aggirarlo in base ai loro requisiti e priorità specifici. - In che modo le organizzazioni possono implementare il tunneling diviso VPN per Microsoft 365?
Le organizzazioni possono implementare il tunneling diviso VPN per Microsoft 365 configurando i loro client o dispositivi VPN per instradare selettivamente il traffico di Microsoft 365 direttamente al servizio tramite la connessione Internet locale. Questa configurazione può essere eseguita in base a indirizzi IP di destinazione, nomi di dominio o altri criteri a seconda delle capacità della soluzione VPN utilizzata. - Ci sono limiti o svantaggi dell’utilizzo del tunneling diviso VPN per Microsoft 365?
Mentre il tunneling diviso VPN offre numerosi vantaggi, ci sono anche alcune limitazioni e svantaggi di cui le organizzazioni dovrebbero essere consapevoli. Questi possono includere la necessità di un’attenta configurazione di sicurezza per garantire la protezione dei dati sensibili, potenziali sfide nella gestione delle configurazioni di routing multipli e dalla dipendenza dall’affidabilità e dalla sicurezza della connessione Internet locale. - Quali alternative esistono al tunneling diviso VPN per l’ottimizzazione delle prestazioni di Microsoft 365?
Oltre al tunneling diviso VPN, ci sono altre alternative che le organizzazioni possono prendere in considerazione per ottimizzare le prestazioni di Microsoft 365. Queste alternative possono includere l’uso di connessioni Internet dirette, soluzioni di networking basate su cloud, reti di consegna dei contenuti (CDN) e tecniche di routing consapevoli dell’applicazione. L’idoneità di ciascuna alternativa dipende da fattori come l’infrastruttura di rete, i requisiti di sicurezza e le posizioni degli utenti. - In che modo le organizzazioni possono garantire la sicurezza del traffico di Microsoft 365 quando si utilizzano il tunneling diviso VPN?
Per garantire la sicurezza del traffico di Microsoft 365 quando si utilizzano il tunneling diviso VPN, le organizzazioni dovrebbero implementare misure di sicurezza adeguate come la crittografia dei dati sensibili, l’applicazione di controlli di accesso e meccanismi di autentica. - Che impatto ha il tunneling diviso VPN sull’utilizzo della larghezza di banda della rete?
Il tunneling diviso VPN può avere un impatto positivo sull’utilizzo della larghezza di banda della rete consentendo a traffico non sensibile o non critico per bypassare il tunnel VPN. Ciò garantisce che le applicazioni critiche ricevano le risorse e la larghezza di banda necessarie siano utilizzate in modo più efficiente, riducendo la congestione e migliorando le prestazioni complessive della rete. - In che modo il tunneling diviso VPN influisce sulla produttività dell’utente remoto?
Il tunneling diviso VPN può influire positivamente sulla produttività degli utenti remoti migliorando le prestazioni e la reattività dell’accesso ai servizi Microsoft 365. Instradando il traffico di Microsoft 365 direttamente al servizio tramite la connessione Internet locale, gli utenti remoti sperimentano latenza ridotta, tempi di caricamento più rapidi e un’esperienza utente più fluida, migliorando la loro produttività. - Il tunneling diviso VPN può essere configurato per gruppi di utenti o dispositivi specifici?
Sì, il tunneling diviso VPN può essere configurato per specifici gruppi di utenti o dispositivi a seconda delle capacità della soluzione VPN utilizzata. Le organizzazioni possono definire diverse configurazioni di routing in base a ruoli utente, tipi di dispositivi o altri criteri per adattare la configurazione del tunneling diviso ai loro requisiti specifici. - Quali considerazioni dovrebbero prendere in considerazione le organizzazioni quando si pianificano VPN divisa a tunneling per Microsoft 365?
Quando si pianificano VPN divisa a tunneling per Microsoft 365, le organizzazioni dovrebbero considerare fattori come l’infrastruttura di rete, i requisiti di sicurezza, il comportamento degli utenti, la conformità normativa e l’impatto sulle operazioni aziendali critiche. È importante garantire che la configurazione di tunneling divisa sia in linea con la strategia e gli obiettivi della rete complessivi dell’organizzazione. - Ci sono servizi o scenari Microsoft 365 specifici che sono particolarmente adatti per il tunneling diviso VPN?
Sì, ci sono servizi o scenari Microsoft 365 specifici che sono particolarmente adatti per il tunneling diviso VPN. Microsoft Teams, SharePoint Online e Exchange Online sono gli scenari chiave Microsoft 365 consigliati di essere instradati su una configurazione di tunnel divisa VPN. In tal modo, le organizzazioni possono dare la priorità alle prestazioni e all’esperienza dell’utente di questi servizi, pur mantenendo la sicurezza e il controllo sulla connettività complessiva.
Networking privato virtuale (VPN)
2. Compila le informazioni richieste per creare il tuo profilo VPN:
Panoramica: tunneling diviso VPN per Microsoft 365
Questo articolo fa parte di una serie di articoli che affrontano l’ottimizzazione di Microsoft 365 per gli utenti remoti.
- Per una guida dettagliata sull’implementazione del tunneling diviso VPN, consultare l’implementazione di tunneling diviso VPN per Microsoft 365.
- Per un elenco dettagliato di scenari di tunneling diviso VPN, vedere scenari comuni di tunneling diviso VPN per Microsoft 365.
- Per una guida per la protezione del traffico multimediale dei team in ambienti di tunneling diviso VPN, consultare il traffico multimediale di protezione dei team per il tunneling diviso VPN.
- Per informazioni su come configurare eventi di streaming e live in ambienti VPN, consultare considerazioni speciali per lo streaming ed eventi dal vivo in ambienti VPN.
- Per informazioni sull’ottimizzazione delle prestazioni degli inquilini Microsoft 365 in tutto il mondo per gli utenti in Cina, consultare l’ottimizzazione delle prestazioni di Microsoft 365 per gli utenti cinesi.
Le imprese hanno tradizionalmente utilizzato VPN per supportare esperienze remote sicure per i loro utenti. Mentre i carichi di lavoro di base sono rimasti on-pre-premesse, una VPN dal client remoto instradata attraverso un datacenter sulla rete aziendale era il metodo principale per gli utenti remoti di accedere alle risorse aziendali. Per salvaguardare queste connessioni, le aziende costruiscono livelli di soluzioni di sicurezza della rete lungo i percorsi VPN. Questa sicurezza è stata costruita per proteggere l’infrastruttura interna e per salvaguardare la navigazione mobile di siti Web esterni reinstradando il traffico nella VPN e poi fuori attraverso il perimetro Internet locale. VPN, perimetri di rete e infrastrutture di sicurezza associate erano spesso costruiti appositamente e ridimensionati per un volume definito di traffico, in genere con la maggior parte della connettività avviata all’interno della rete aziendale e la maggior parte di essa rimane all’interno dei confini della rete interna.
Per un po ‘di tempo, i modelli VPN in cui tutte le connessioni dal dispositivo utente remoto vengono instradate nella rete locale (nota come tunneling forzato) erano in gran parte sostenibili fintanto che la scala simultanea degli utenti remoti era modesta e i volumi del traffico che attraversano la VPN erano bassi. Alcuni clienti hanno continuato a utilizzare il tunneling VPN Force come status quo anche dopo che le loro applicazioni si sono spostate dall’interno del perimetro aziendale alle nuvole SaaS pubbliche.
L’uso di VPN con tunnel forzate forzate per la connessione alle applicazioni di cloud distribuite e sensibili alle prestazioni non è ottimale, ma gli effetti negativi sono stati accettati da alcune imprese in modo da mantenere lo stato di sicurezza quo. Di seguito è possibile vedere un diagramma di esempio di questo scenario:
Figura 1: una tradizionale soluzione VPN a tunnel forzato.
Questo problema è in crescita da molti anni, con molti clienti che hanno riportato un significativo spostamento dei modelli di traffico di rete. Il traffico che rimaneva nei locali ora si collega agli endpoint cloud esterni. Molti clienti di Microsoft riferiscono che in precedenza, circa l’80% del traffico di rete era su una fonte interna (rappresentata dalla linea tratteggiata nel diagramma sopra). Nel 2020 quel numero è diminuito a circa il 20% o inferiore in quanto hanno spostato i carichi di lavoro principali nel cloud. Queste tendenze non sono raro con altre imprese. Nel tempo, man mano che il viaggio cloud progredisce, il modello di cui sopra diventa sempre più ingombrante e insostenibile, impedendo a un’organizzazione di essere agile mentre si spostano in un mondo del primo cloud.
La crisi mondiale di Covid-19 ha intensificato questo problema per richiedere una riparazione immediata. La necessità di garantire la sicurezza dei dipendenti ha generato richieste senza precedenti sull’IT aziendale per supportare la produttività del lavoro da casa su scala massiccia. Microsoft 365 è ben posizionata per aiutare i clienti ad soddisfare tale domanda, ma l’elevata concorrenza degli utenti che lavorano da casa genera un grande volume di traffico di Microsoft 365 che, se instradato attraverso il tunnel forzato VPN e i perimetri di rete locali, causano una rapida saturazione e esegue l’infrastruttura VPN per la capacità. In questa nuova realtà, l’utilizzo di VPN per accedere a Microsoft 365 non è più solo un impedimento delle prestazioni, ma una parete dura che non solo ha un impatto su Microsoft 365 ma le operazioni aziendali critiche che devono ancora fare affidamento sulla VPN per operare.
Microsoft ha lavorato a stretto contatto con i clienti e l’industria più ampia per fornire soluzioni efficaci e moderne a questi problemi all’interno dei nostri servizi e per allinearsi alle migliori pratiche del settore. I principi di connettività per il servizio Microsoft 365 sono stati progettati per funzionare in modo efficiente per gli utenti remoti, consentendo comunque a un’organizzazione di mantenere la sicurezza e il controllo sulla propria connettività. Queste soluzioni possono anche essere implementate rapidamente con un lavoro limitato, ma ottengono un effetto positivo significativo sui problemi sopra descritti.
Per i clienti che collegano i loro dispositivi di lavoro remoto alla rete aziendale o all’infrastruttura cloud su VPN, Microsoft raccomanda che gli scenari chiave Microsoft 365 Microsoft Teams, SharePoint online, E Exchange online vengono instradati su un Tunnel diviso VPN configurazione. Ciò diventa particolarmente importante in quanto la strategia di prima linea per facilitare la costante produttività dei dipendenti durante gli eventi di lavoro su larga scala da casa come la crisi Covid-19.
Figura 2: una soluzione di tunnel divisa VPN con eccezioni Microsoft 365 definite inviate direttamente al servizio. Tutti gli altri traffico attraversano il tunnel VPN indipendentemente dalla destinazione.
L’essenza di questo approccio è quella di fornire un metodo semplice per le aziende per mitigare il rischio di saturazione dell’infrastruttura VPN e migliorare drasticamente le prestazioni di Microsoft 365 nel più breve tempo possibile. Configurazione dei client VPN per consentire il traffico Microsoft 365 più critico e ad alto volume per bypassare il tunnel VPN raggiunge i seguenti vantaggi:
- Mitiga immediatamente la causa principale della maggior parte delle prestazioni riportate dai clienti e dei problemi di capacità di rete nelle architetture VPN aziendali che influiscono su Microsoft 365 Utente Esperienza La soluzione consigliata si rivolge specificamente a Microsoft 365 Endpoints di servizio classificata come classificata come classificata Ottimizzare Nell’argomento URL Microsoft 365 e intervalli di indirizzo IP. Il traffico verso questi endpoint è altamente sensibile alla latenza e alla larghezza di banda, e consentirgli di bypassare il tunnel VPN può migliorare drasticamente l’esperienza dell’utente finale e ridurre il carico di rete aziendale. Le connessioni Microsoft 365 che non costituiscono la maggior parte della larghezza di banda o dell’esperienza dell’utente l’impronta possono continuare a essere instradate attraverso il tunnel VPN insieme al resto del traffico legato a Internet. Per ulteriori informazioni, consultare la strategia di tunnel divisa VPN.
- Può essere configurato, testato e implementato rapidamente dai clienti e senza requisiti di infrastruttura o applicazione aggiuntivi a seconda della piattaforma VPN e dell’architettura di rete, l’implementazione può richiedere solo poche ore. Per ulteriori informazioni, consultare Implement VPN Spalato Tunneling.
- Conserva la posizione di sicurezza delle implementazioni VPN del cliente non modificando il modo in cui vengono instradate altre connessioni, incluso il traffico su Internet La configurazione consigliata segue il Privilegio minimo Principio per le eccezioni del traffico VPN e consente ai clienti di implementare VPN di tunnel diviso senza esporre utenti o infrastrutture a ulteriori rischi per la sicurezza. Il traffico di rete instradato direttamente su Microsoft 365 Endpoints è crittografato, validato per integrità dagli stack delle applicazioni client Office e ammirato sugli indirizzi IP dedicati ai servizi Microsoft 365 che sono induriti sia a livello di applicazione che di rete. Per ulteriori informazioni, consultare modi alternativi per i professionisti della sicurezza e per ottenere moderni controlli di sicurezza negli scenari di lavoro remoto unici di oggi (Blog del team di sicurezza Microsoft).
- È supportato in modo nativo dalla maggior parte delle piattaforme Enterprise VPN Microsoft continua a collaborare con partner del settore che producono soluzioni VPN commerciali per aiutare i partner a sviluppare modelli di guida e configurazione mirati per le loro soluzioni in linea con le raccomandazioni di cui sopra. Per ulteriori informazioni, consultare le guide Howto per le piattaforme VPN comuni.
Microsoft consiglia di focalizzare la configurazione VPN di tunnel divisa su intervalli IP dedicati documentati per Microsoft 365 Services. Le configurazioni di tunnel divisa basate su FQDN o APPID, sebbene possibili su determinate piattaforme client VPN, potrebbero non coprire completamente gli scenari di Microsoft 365 e possono essere in conflitto con le regole di routing VPN basate su IP. Per questo motivo, Microsoft non consiglia di utilizzare Microsoft 365 FQDNS per configurare VPN a tunnel. L’uso della configurazione FQDN può essere utile in altri scenari correlati, come .personalizzazioni del file PAC o per implementare il bypass proxy.
Per un processo passo-passo per configurare Microsoft 365 per i lavoratori remoti, vedere Imposta la tua infrastruttura per il lavoro remoto
La strategia di tunnel divisa VPN
Le reti aziendali tradizionali sono spesso progettate per funzionare in modo sicuro per un mondo pre-cloud in cui i dati, i servizi, le applicazioni più importanti sono ospitati nei locali e sono direttamente connesse alla rete aziendale interna, così come la maggior parte degli utenti. Pertanto, l’infrastruttura di rete è costruita attorno a questi elementi in quelle filiali sono collegate alla sede centrale tramite Switching dell’etichetta multiprotocol (MPLS) Le reti e gli utenti remoti devono connettersi alla rete aziendale tramite una VPN per accedere sia agli endpoint locali che a Internet. In questo modello, tutto il traffico di utenti remoti attraversa la rete aziendale e viene instradato al servizio cloud attraverso un punto di uscita comune.
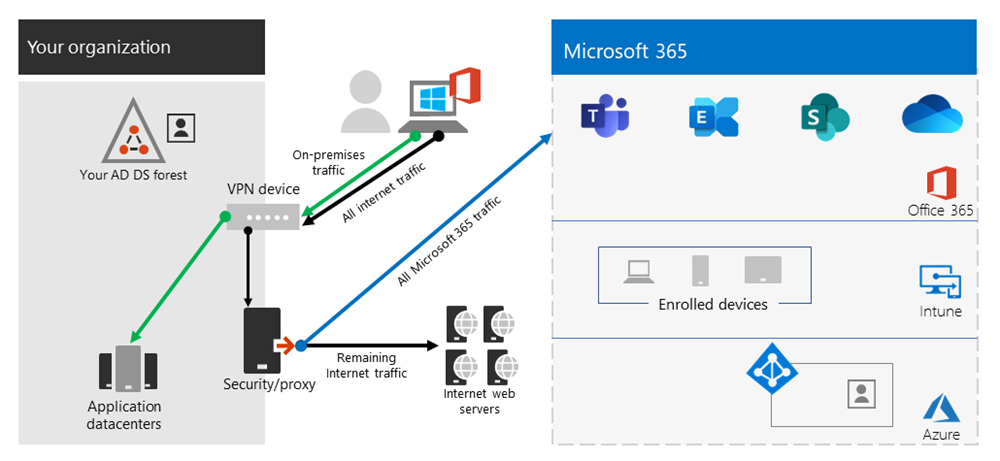
Figura 2: una soluzione VPN comune per utenti remoti in cui tutto il traffico viene forzato nella rete aziendale indipendentemente dalla destinazione
Man mano che le organizzazioni spostano i dati e le applicazioni sul cloud, questo modello ha iniziato a diventare meno efficaci in quanto diventa rapidamente ingombrante, costoso e non scalabile, influendo significativamente sulle prestazioni della rete e l’efficienza degli utenti e limitando la capacità dell’organizzazione di adattarsi alle mutevoli esigenze. Numerosi clienti di Microsoft hanno riferito che alcuni anni fa l’80% del traffico di rete era verso una destinazione interna, ma nel 2020 l’80% più del traffico si collega a una risorsa esterna basata su cloud.
La crisi di Covid-19 ha aggravato questo problema per richiedere soluzioni immediate per la stragrande maggioranza delle organizzazioni. Molti clienti hanno scoperto che il modello VPN forzato non è scalabile o performante per scenari di lavoro remoto al 100% come quello che questa crisi ha reso necessario. Sono necessarie soluzioni rapide affinché queste organizzazioni continuino a operare in modo efficiente.
Per il servizio Microsoft 365, Microsoft ha progettato i requisiti di connettività per il servizio tenendo conto di questo problema esattamente, in cui un set di endpoint di servizio focalizzato, strettamente controllato e relativamente statico può essere ottimizzato in modo molto semplice e rapido in modo da offrire prestazioni elevate per gli utenti che accedono al servizio e riducono l’onere dell’infrastruttura VPN in modo da poter essere ancora utilizzato dal traffico che richiede il traffico che richiede il traffico che richiede ancora traffico che richiede il traffico che richiede ancora il traffl che richiede il traffico che richiede ancora il traffico che richiede il traffico che richiede ancora il traffico che richiede il traffico.
Microsoft 365 classifica gli endpoint richiesti per Microsoft 365 in tre categorie: Ottimizzare, Permettere, E Predefinito. Ottimizzare Gli endpoint sono il nostro obiettivo qui e hanno le seguenti caratteristiche:
- Sono endpoint di proprietà e gestiti Microsoft, ospitati su Microsoft Infrastructure
- Sono dedicati ai carichi di lavoro Core Microsoft 365 come Exchange Online, SharePoint Online, Skype for Business Online e Microsoft Teams
- Hanno ips forniti
- Basso tasso di variazione e dovrebbe rimanere piccolo in numero (attualmente 20 sottoreti IP)
- Sono sensibili al volume elevato e/o alla latenza
- Sono in grado di aver richiesto elementi di sicurezza forniti nel servizio anziché in linea sulla rete
- Tenere conto di circa il 70-80% del volume di traffico verso il servizio Microsoft 365
Questo set di endpoint strettamente con ambito può essere suddiviso dal tunnel VPN forzato e inviato in modo sicuro e diretto al servizio Microsoft 365 tramite l’interfaccia locale dell’utente. Questo è noto come tunneling diviso.
Elementi di sicurezza come DLP, protezione AV, autenticazione e controllo dell’accesso possono essere tutti consegnati in modo molto più efficiente rispetto a questi endpoint a diversi livelli all’interno del servizio. Mentre deviamo anche la maggior parte del volume del traffico lontano dalla soluzione VPN, questo libera la capacità VPN per il traffico critico aziendale che si basa ancora su di essa. Dovrebbe anche rimuovere la necessità in molti casi di passare attraverso un lungo e costoso programma di aggiornamento per gestire questo nuovo modo di operare.
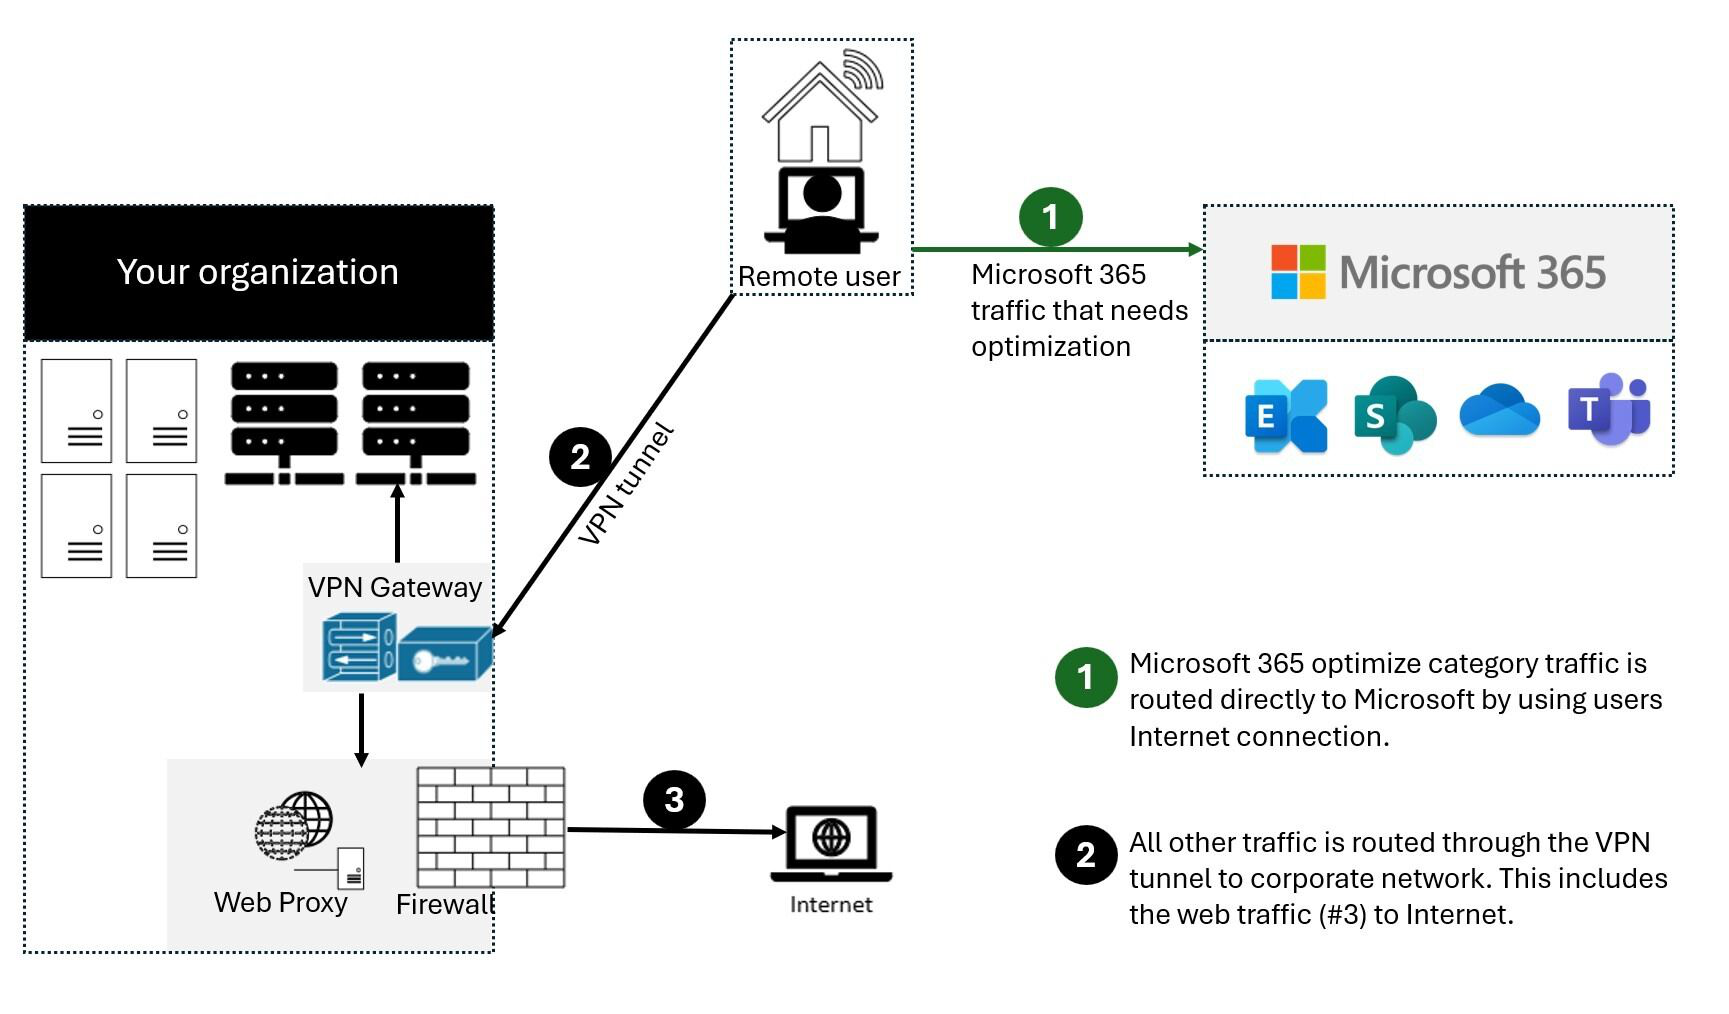
Figura 3: una soluzione di tunnel divisa VPN con eccezioni Microsoft 365 definite inviate direttamente al servizio. Tutto il traffico è costretto a tornare nella rete aziendale indipendentemente dalla destinazione.
Da un punto di. Il blog di Microsoft Security Post Post alternativi modi per i professionisti della sicurezza e per ottenere moderni controlli di sicurezza negli scenari di lavoro remoto unici di oggi ha un chiaro riepilogo delle funzionalità disponibili e troverai una guida più dettagliata all’interno di questo articolo. Puoi anche leggere l’implementazione da parte di Microsoft di VPN Split Tunneling in esecuzione su VPN: come Microsoft mantiene la sua forza lavoro remota connessa.
In molti casi, questa implementazione può essere raggiunta nel giro di poche ore, consentendo una rapida risoluzione a uno dei problemi più urgenti che devono affrontare le organizzazioni in quanto si spostano rapidamente al lavoro remoto su vasta scala. Per la guida dell’implementazione del tunnel diviso VPN, consultare l’implementazione di Tunneling diviso VPN per Microsoft 365.
FAQ
Il team di Microsoft Security ha pubblicato modi alternativi per i professionisti della sicurezza e per ottenere moderni controlli di sicurezza in oggi’S Scenari di lavoro remoto unici, un post sul blog, che delinea i modi chiave per i professionisti della sicurezza e può ottenere moderni controlli di sicurezza negli scenari di lavoro remoto unico di oggi. Inoltre, di seguito sono riportate alcune delle domande e le risposte comuni del cliente su questo argomento.
Come faccio a impedire agli utenti di accedere ad altri inquilini di cui non mi fido dove potrebbero exfiltrate dati?
La risposta è una caratteristica chiamata restrizione inquilino. Il traffico di autenticazione non è un volume elevato né in particolare sensibile alla latenza, quindi può essere inviato tramite la soluzione VPN al proxy locale in cui viene applicata la funzione. Un elenco di inquilini di consumo viene mantenuto qui e se il cliente tenta di ottenere un token a un inquilino di cui non è attendibile, il proxy nega semplicemente la richiesta. Se l’inquilino è attendibile, allora un token è accessibile se l’utente ha le credenziali e i diritti giusti.
Quindi, anche se un utente può stabilire una connessione TCP/UDP agli endpoint contrassegnati ottimizzati sopra, senza un token valido per accedere all’inquilino in questione, semplicemente non può accedere e accedere/spostare alcun dati.
Questo modello consente l’accesso ai servizi di consumo come account OneDrive personali?
No, no, gli endpoint Microsoft 365 non sono gli stessi dei servizi di consumo (OneDrive.vivere.com come esempio) quindi il tunnel diviso non consentirà a un utente di accedere direttamente ai servizi di consumo. Il traffico per gli endpoint dei consumatori continuerà a utilizzare il tunnel VPN e le politiche esistenti continueranno ad applicare.
Come posso applicare DLP e proteggere i miei dati sensibili quando il traffico non scorre più attraverso la mia soluzione locale?
Per aiutarti a prevenire la divulgazione accidentale di informazioni sensibili, Microsoft 365 ha una serie ricca di strumenti integrati. È possibile utilizzare le funzionalità DLP integrate di team e SharePoint per rilevare informazioni sensibili archiviate o condivise in modo inappropriato. Se una parte della tua strategia di lavoro remota prevede una politica di BYOD (BEOD-Othe-Owne-Device), è possibile utilizzare l’accesso condizionale basato su app per impedire che i dati sensibili vengano scaricati sui dispositivi personali degli utenti
Come valuta e mantengo il controllo dell’autenticazione dell’utente quando si collegano direttamente?
Oltre alla funzione di restrizioni degli inquilini indicata in Q1, le politiche di accesso condizionale possono essere applicate per valutare dinamicamente il rischio di una richiesta di autenticazione e reagire in modo appropriato. Microsoft raccomanda che il modello di fiducia zero sia implementato nel tempo e possiamo utilizzare le politiche di accesso condizionale di Azure AD per mantenere il controllo in un mondo mobile e cloud. Le politiche di accesso condizionale possono essere utilizzate per prendere una decisione in tempo reale se una richiesta di autenticazione ha esito positivo in base a numerosi fattori come:
- Dispositivo, è il dispositivo noto/affidabile/dominio uniti?
- IP – è la richiesta di autenticazione proveniente da un indirizzo IP aziendale noto? O da un paese che non ci fidiamo?
- Applicazione: l’utente è autorizzato a utilizzare questa applicazione?
Possiamo quindi attivare politiche come approvare, attivare MFA o bloccare l’autenticazione in base a queste politiche.
Come mi proteggo da virus e malware?
Ancora una volta, Microsoft 365 fornisce protezione per gli endpoint ottimizzati in vari livelli nel servizio stesso, delineato in questo documento. Come notato, è molto più efficiente fornire questi elementi di sicurezza nel servizio stesso piuttosto che provare a farlo in linea con dispositivi che potrebbero non comprendere appieno i protocolli/il traffico. Per impostazione predefinita, SharePoint Online scruta automaticamente i carichi di file per malware noto
Per gli endpoint di scambio sopra elencati, Exchange Online Protection e Microsoft Defender per Microsoft 365 svolgono un ottimo lavoro nel fornire sicurezza del traffico al servizio.
Posso inviare più di un semplice ottimizzare il traffico diretto?
La priorità dovrebbe essere data al Ottimizzare Endpoint contrassegnati in quanto questi darà il massimo beneficio per un basso livello di lavoro. Tuttavia, se lo si desidera, sono necessari gli endpoint di consumo contrassegnati affinché il servizio funzioni e dispongono degli indirizzi IP forniti per gli endpoint che possono essere utilizzati se necessario.
Ci sono anche vari fornitori che offrono soluzioni proxy/sicurezza basate su cloud chiamate Gateway Web sicuri che forniscono un’applicazione centrale per la sicurezza, il controllo e le politiche aziendali per la navigazione Web generale. Queste soluzioni possono funzionare bene in un mondo cloud-first, anche se altamente disponibile, performanti e forniti vicino ai tuoi utenti consentendo di consegnare l’accesso a Internet sicuro da una posizione basata su cloud vicino all’utente. Ciò rimuove la necessità di una forcella attraverso la rete VPN/aziendale per il traffico di navigazione generale, consentendo comunque il controllo della sicurezza centrale.
Anche con queste soluzioni in atto, tuttavia, Microsoft consiglia ancora fortemente che ottimizzare il traffico marcato Microsoft 365 sia direttamente al servizio.
Per una guida su come consentire l’accesso diretto a una rete virtuale di Azure, vedere il lavoro remoto utilizzando il punto a posto Azure VPN Gateway.
Perché la porta 80 è richiesta? È il traffico inviato in chiaro?
La porta 80 viene utilizzata solo per cose come il reindirizzamento a una sessione della porta 443, nessun dati dei clienti viene inviato o è accessibile sulla porta 80. La crittografia delinea la crittografia per i dati in transito e a riposo per Microsoft 365 e tipi di traffico delinea il modo in cui utilizziamo SRTP per proteggere il traffico multimediale dei team.
Questo consiglio si applica agli utenti in Cina utilizzando un’istanza mondiale di Microsoft 365?
NO, non è così. L’unico avvertimento per i consigli di cui sopra sono gli utenti della RPC che si collegano a un’istanza mondiale di Microsoft 365. A causa del verificarsi comune della congestione della rete transfrontaliera nella regione, le prestazioni dirette di uscita Internet possono essere variabili. La maggior parte dei clienti nella regione opera utilizzando una VPN per portare il traffico nella rete aziendale e utilizzare il loro circuito MPLS autorizzato o simile all’uscita al di fuori del paese attraverso un percorso ottimizzato. Ciò è delineato ulteriormente nell’articolo Microsoft 365 Ottimizzazione delle prestazioni per gli utenti cinesi.
La configurazione della configurazione divisa per i team in esecuzione in un browser?
Sì, con avvertimenti. La funzionalità della maggior parte dei team è supportata nei browser elencati in Get client per Microsoft Teams.
Inoltre, Microsoft Edge 96 e sopra Supporta il tunneling VPN diviso per il traffico peer-to-peer consentendo la politica di WeDreSpectSroutingTableNabled. Al momento, altri browser potrebbero non supportare il tunneling diviso VPN per il traffico peer-to-peer.
Networking privato virtuale (VPN)
In Windows Server 2016, il ruolo del server di accesso remoto è un raggruppamento logico delle seguenti tecnologie di accesso alla rete correlate.
- Servizio di accesso remoto (RAS)
- Routing
- Proxy dell’applicazione Web
Queste tecnologie sono i servizi di ruolo del ruolo del server di accesso remoto.
Quando si installa il ruolo del server di accesso remoto con i ruoli e le funzionalità della procedura guidata o Windows PowerShell, è possibile installare uno o più di questi tre servizi di ruolo.
Quando installi il DirectAccess e VPN (RAS) Servizio di ruolo, si sta distribuendo il gateway di servizio di accesso remoto (Ras Gateway). È possibile distribuire RAS Gateway come server VPN (RAS Gateway Private Network) che fornisce molte funzionalità avanzate e funzionalità avanzate.
È inoltre possibile distribuire RAS Gateway come server VPN multitenant per l’uso con il software Defined Networking (SDN) o come server DirectAccess. Per ulteriori informazioni, consultare RAS Gateway, Software Defined Networking (SDN) e DirectAccess.
argomenti correlati
- Sempre su caratteristiche e funzionalità VPN: in questo argomento, impari le caratteristiche e le funzionalità di sempre su VPN.
- Configura tunnel del dispositivo VPN in Windows 10: sempre su VPN offre la possibilità di creare un profilo VPN dedicato per dispositivo o macchina. Sempre su connessioni VPN includono due tipi di tunnel: tunnel del dispositivo E tunnel dell’utente. Il tunnel del dispositivo viene utilizzato per scenari di connettività pre-logon e scopi di gestione dei dispositivi. Il tunnel utente consente agli utenti di accedere alle risorse dell’organizzazione tramite server VPN.
- Sempre sulla distribuzione VPN per Windows Server 2016 e Windows 10: fornisce istruzioni sulla distribuzione dell’accesso remoto come un singolo gateway VPN RAS VPN RAS per le connessioni VPN in loco che consentono ai dipendenti remoti di connettersi alla rete dell’organizzazione con sempre su VPN Connections. Si consiglia di rivedere le guide di progettazione e distribuzione per ciascuna delle tecnologie utilizzate in questa distribuzione.
- Guida tecnica VPN di Windows 10: ti guida attraverso le decisioni che prendi per i client Windows 10 nella soluzione Enterprise VPN e come configurare la distribuzione. È possibile trovare riferimenti al VPNV2 Configuration Service Provider (CSP) e fornisce istruzioni di configurazione MDM (Mobile Device Management) utilizzando Microsoft Intune e il modello di profilo VPN per Windows 10.
- Come creare profili VPN in Configuration Manager: in questo argomento, impari come creare profili VPN in Configuration Manager.
- Configura client Windows 10 sempre sulle connessioni VPN: questo argomento descrive le opzioni e lo schema profilexml e come creare il profiloxml VPN. Dopo aver configurato l’infrastruttura del server, è necessario configurare i computer client Windows 10 per comunicare con tale infrastruttura con una connessione VPN.
- Opzioni del profilo VPN: questo argomento descrive le impostazioni del profilo VPN in Windows 10 e impara come configurare i profili VPN utilizzando Intune o Configuration Manager. È possibile configurare tutte le impostazioni VPN in Windows 10 utilizzando il nodo profilexml nel CSP VPNV2.
Feedback
Inviare e visualizzare il feedback per
Informazioni sempre su VPN
Sempre su VPN supporta dispositivi jo-joined, non-joined (Group di lavoro) o azzurro per consentire scenari aziendali e BYOD. Sempre su VPN è disponibile in tutte le edizioni Windows e le funzionalità della piattaforma sono disponibili per terzi tramite supporto plug-in UWP VPN.
Sempre su VPN supporta l’integrazione con le seguenti piattaforme:
- Windows Information Protection (WIP). L’integrazione con WIP consente all’applicazione della politica di rete di determinare se il traffico è autorizzato a superare la VPN. Se il profilo utente è attivo e vengono applicati le politiche di WIP, sempre su VPN viene automaticamente attivato per connettersi. Inoltre, quando si utilizza WIP, non è necessario specificare le regole ApptriggerList e TrafficFilterList separatamente nel profilo VPN (a meno che non si desideri una configurazione più avanzata) perché le politiche WIP e gli elenchi delle applicazioni accettano automaticamente l’effetto.
- Windows Hello for Business. Sempre su VPN supporta in modo nativo Windows Hello for Business in modalità di autenticazione basata sui certificati. Il supporto nativo Windows Hello offre un’esperienza di accesso singolo senza soluzione di continuità sia per l’accesso alla macchina, sia per la connessione alla VPN. Non è necessaria l’autenticazione secondaria (credenziali dell’utente) per la connessione VPN.
- Piattaforma di accesso condizionale Microsoft Azure. Il client sempre su VPN può integrarsi con la piattaforma di accesso condizionale Azure per far rispettare l’autenticazione multifattore (MFA), la conformità del dispositivo o una combinazione dei due. In conformità con le politiche di accesso condizionale, Azure Active Directory (Azure AD) emette un certificato di autenticazione IP Security (IPSEC) di breve durata (per impostazione predefinita, sessanta minuti). Il certificato IPSEC può quindi essere utilizzato per autenticarsi nel gateway VPN. La conformità del dispositivo utilizza le politiche di conformità Configuration Manager/Intune, che possono includere lo stato di attestazione della salute del dispositivo come parte del controllo della conformità della connessione. Per maggiori dettagli, consultare VPN e accesso condizionale
- Piattaforma di autenticazione multi-fattore di Azure AD. Se combinato con i servizi di Autenticazione remoto Dial-in User Service) e l’estensione NPS (Network Policy Server) per l’autenticazione a più fattori Azure AD, l’autenticazione VPN può utilizzare un MFA forte.
- Plug-in VPN di terze parti. Con la piattaforma Windows Universal (UWP), i provider VPN di terze parti possono creare un’unica applicazione per l’intera gamma di dispositivi Windows. L’UWP fornisce un livello API core garantito attraverso i dispositivi, eliminando la complessità e i problemi spesso associati alla scrittura di driver a livello del kernel. Attualmente, esistono plug-in VPN di Windows UWP per Pulse Secure, F5 Access, Control Point Capsule VPN, Forticlient, SonicWall Mobile Connect e GlobalProtect.
Caratteristiche di sicurezza
Sempre su VPN fornisce connettività alle risorse aziendali utilizzando politiche di tunnel che richiedono autenticazione e crittografia fino a raggiungere il gateway VPN. Per impostazione predefinita, le sessioni di tunnel terminano sul gateway VPN, che funziona anche come Gateway IKEV2, fornendo sicurezza end-to-edge.
Per i dettagli sulle opzioni di autenticazione VPN standard, consultare le opzioni di autenticazione VPN.
Sempre su VPN supporta le seguenti funzionalità di sicurezza:
- Supporto protocollo VPN IKEV2 standard del settore. Il cliente sempre su VPN supporta Ikev2, uno dei protocolli di tunneling standard del settore più utilizzati di oggi. Questa compatibilità massimizza l’interoperabilità con i gateway VPN di terze parti.
- Interoperabilità con gateway VPN IKEV2 di terze parti. Il client sempre su VPN supporta l’interoperabilità con i gateway VPN IKEV2 di terze parti. È inoltre possibile ottenere l’interoperabilità con gateway VPN di terze parti utilizzando un plug-in VPN UWP combinato con un tipo di tunneling personalizzato senza sacrificare sempre sulle funzionalità e sui vantaggi della piattaforma VPN.
Nota Consultare il tuo gateway o il fornitore di appliance back-end di terze parti su configurazioni e compatibilità con sempre su VPN e tunnel del dispositivo utilizzando IKEV2.
Nota Tunnel utente supporta SSTP e IKEV2 e il tunnel del dispositivo supporta solo IKEV2, senza supporto per il fallback SSTP.
NOTA IKEV2 è l’unico protocollo supportato per il tunnel del dispositivo e non esiste un’opzione di supporto per il fallback SSTP. Per ulteriori informazioni, consultare, configurare sempre un tunnel del dispositivo VPN.
- Regole basate sulle app. Le regole del firewall basate su app si basano su un elenco di applicazioni specificate in modo che solo il traffico proveniente da queste app sia autorizzato a superare l’interfaccia VPN.
- Regole basate sul traffico. Le regole del firewall basate sul traffico si basano su requisiti di rete come porte, indirizzi e protocolli. Utilizzare queste regole solo per il traffico che corrisponde a queste condizioni specifiche è consentito superare l’interfaccia VPN.
Queste regole si applicano solo per il traffico in uscita dal dispositivo. L’uso dei filtri del traffico blocca il traffico in entrata dalla rete aziendale al cliente.
Nota Se si accendono i filtri del traffico nel profilo del tunnel del dispositivo, il tunnel del dispositivo nega il traffico in entrata (dalla rete aziendale al client).
- Nome utente e password
- Smart card (sia fisica che virtuale)
- Certificati utente
- Windows Hello for Business
- Supporto MFA mediante integrazione del raggio EAP
Il fornitore dell’applicazione controlla metodi di autenticazione plug-in UWP VPN di terze parti, sebbene abbiano una serie di opzioni disponibili, inclusi tipi di credenziali personalizzati e supporto OTP.
Caratteristiche di connettività
Sempre su VPN supporta le seguenti funzionalità di connettività:
- Applicazione Auto-Triggering. È possibile configurare sempre su VPN per supportare il trigger automatico in base alle richieste di risoluzione dello spazio dei nomi o nomi. Per ulteriori informazioni su come configurare il trigger automatico, consultare le opzioni del profilo attivato automaticamente VPN.
- Trucco automatico basato sul nome. Con sempre su VPN, è possibile definire regole in modo che le query di nome di dominio specifiche attivino la connessione VPN. I dispositivi di Windows supportano il fattore di innesco basato sui nomi per macchine jo-joined joeined e non condotto (in precedenza, erano supportate solo macchine joined non condotto)).
- Rilevamento della rete affidabile. Sempre su VPN include questa funzione per garantire che la connettività VPN non sia attivata se un utente è connesso a una rete di fiducia all’interno del confine aziendale. È possibile combinare questa funzione con uno qualsiasi dei metodi di attivazione menzionati in precedenza per fornire un’esperienza utente “connettersi solo quando necessario”.
- Tunnel del dispositivo. Sempre su VPN ti dà la possibilità di creare un profilo VPN dedicato per dispositivo o macchina. A differenza di Tunnel dell’utente, che si collega solo dopo che un utente accede al dispositivo o alla macchina, Tunnel del dispositivo consente alla VPN di stabilire la connettività prima dell’accesso dell’utente. Sia il tunnel del dispositivo che il tunnel utente funzionano in modo indipendente con i propri profili VPN, possono essere collegati contemporaneamente e possono utilizzare diversi metodi di autenticazione e altre impostazioni di configurazione VPN come appropriato. Per informazioni su come configurare un tunnel del dispositivo, comprese le informazioni su come utilizzare la gestione per registrare dinamicamente gli indirizzi IP client in DNS, consultare Configura un tunnel di dispositivo sempre su VPN.
NOTA Il tunnel del dispositivo può essere configurato solo su dispositivi joined di dominio che eseguono Windows 10 Enterprise o Education versione 1709 o successiva. Non c’è supporto per il controllo di terze parti del tunnel del dispositivo.
Funzionalità di networking
Sempre su VPN supporta le seguenti funzionalità di rete:
- Supporto a doppio stack per IPv4 e IPv6. Sempre su VPN supporta in modo nativo l’uso di IPv4 e IPv6 in un approccio a doppio stack. Non ha dipendenza specifica da un protocollo sull’altro, il che consente la massima compatibilità dell’applicazione IPv4/IPv6 combinata con il supporto per le future esigenze di rete IPv6.
- Politiche di routing specifiche dell’applicazione. Oltre a definire le politiche di routing della connessione VPN globali per la separazione del traffico Internet e Intranet, è possibile aggiungere politiche di routing per controllare l’uso di configurazioni di tunnel o forzare il tunnel su base per applicazione. Questa opzione ti dà un maggiore controllo granulare su quali app sono autorizzate a interagire con quali risorse attraverso il tunnel VPN.
- Rotte di esclusione. Sempre su VPN supporta la capacità di specificare percorsi di esclusione che controllano in modo specifico il comportamento di routing per definire quale traffico dovrebbe attraversare solo la VPN e non superare l’interfaccia di rete fisica.
Nota i percorsi di esclusione funzionano per il traffico all’interno della stessa sottorete del client come LinkLocal. Le rotte di esclusione funzionano solo in una configurazione di tunnel diviso.
Nota Evita l’uso di suffissi globali in quanto interferiscono con la risoluzione di corto -nome quando si utilizzano tabelle dei criteri di risoluzione dei nomi.
Prossimi passi
- Installa l’accesso remoto come server VPN
- Tutorial: distribuire sempre su VPN
Client Microsoft VPN per Windows Review 2023: cosa’s il punto?
La VPN Microsoft per Windows 10 e 11 non’T funzionare come la tipica app VPN, che rende difficile da usare per chiunque altro che gli utenti avanzati.
Ben Walker , Autore
Catherine McNally , Editore
Ultimo aggiornamento del 21 febbraio 2023
Potremmo ricevere un risarcimento dai prodotti e dai servizi menzionati in questa storia, ma le opinioni sono le persone dell’autore. Il risarcimento può avere un impatto dove compaiono le offerte. Non abbiamo incluso tutti i prodotti o le offerte disponibili. Scopri di più su come guadagniamo e le nostre politiche editoriali.
Divulgazione degli inserzionisti
Tutto sui cookie è un sito Web indipendente e supportato dalla pubblicità. Alcune delle offerte che appaiono su questo sito provengono da inserzionisti di terze parti da cui tutti i cookie ricevono una compensazione. Questa compensazione può avere un impatto su come e dove i prodotti appaiono su questo sito (incluso, ad esempio, l’ordine in cui appaiono).
Tutto sui cookie non include tutte le offerte finanziarie o di credito che potrebbero essere disponibili per i consumatori né includiamo tutte le aziende o tutti i prodotti disponibili. Le informazioni sono accurate dalla data editoriale e non sono state fornite o approvate dall’inserzionista.
Politica editoriale
Il team editoriale All About Cookies si impegna a fornire informazioni e recensioni accurate e approfondite per aiutarti, il nostro lettore, prendere decisioni sulla privacy online con fiducia. Ecco cosa puoi aspettarti da noi:
- Tutto sui cookie fa soldi quando fai clic sui collegamenti sul nostro sito ad alcuni dei prodotti e offerte che menzioniamo. Queste partnership non influenzano le nostre opinioni o raccomandazioni. Leggi di più su come fare soldi.
- I partner non sono in grado di rivedere o richiedere modifiche ai nostri contenuti ad eccezione dei motivi di conformità.
- Miriamo a assicurarci che tutto sul nostro sito sia aggiornato e accurato dalla data di pubblicazione, ma non possiamo garantire che non abbiamo perso qualcosa. È tua responsabilità ricontrollare tutte le informazioni prima di prendere qualsiasi decisione. Se individua qualcosa che sembra sbagliato, faccelo sapere.
Il client Microsoft VPN è’T probabilmente quello che vuoi in una VPN per Windows 10 o 11. Puoi’T usi per sbloccare il contenuto di streaming regionale o mascherare il tuo indirizzo IP. E ti perdi funzionalità come Switch Kill e Tunneling diviso.
Esso’È possibile utilizzare il client Microsoft VPN in altri modi, come l’accesso ai file su una rete locale. Ma anche farlo potrebbe essere più facile utilizzare una strategia diversa perché il client Microsoft VPN può essere difficile da usare se si è’t so cosa tu’fare.
Permettere’S Esplora come funziona il client Microsoft VPN e vedi come le tue app VPN tradizionali, come Nordvpn e Surfshark, potrebbero avere più senso da usare nella maggior parte degli scenari.
In questo articolo
Panoramica VPN integrata di Windows
| Prezzo | Incluso in Windows 10 e 11 (circa $ 100- $ 200 se hai bisogno di una nuova licenza) |
| Protocollo VPN | Pptp, sstp, l2tp/ipsec, ikev2 |
Per chi è la vpn di Windows migliore?
- Consigliato per le persone che hanno una conoscenza tecnica del sistema operativo Windows e possono navigare come stabilire connessioni VPN diverse utilizzando il client VPN di Windows. Questo non è’T per l’utente VPN medio.
Il client Windows VPN non è’T una rete privata virtuale (VPN) come la maggior parte delle persone pensa a una VPN. Potresti essere in grado di utilizzarlo per accedere ai file da una rete locale o qualcosa di simile.
Ma probabilmente hai vinto’essere in grado di guardare Netflix con Windows VPN integrato o nascondere il tuo indirizzo IP e le attività online dal tuo fornitore di servizi Internet (ISP). Quindi, per sbloccare i servizi di streaming e la privacy online, ci sono migliori opzioni VPN.
Windows VPN Pro e contro
- Incluso con Windows 10 e Windows 11
- Può essere utile se sai cosa’fare
- Non intuitivo
- In genere ha bisogno di un servizio VPN di terze parti per funzionare
- Non lo fa’T ha molte caratteristiche
Funzionalità client di Windows VPN
Il client Windows VPN non lo fa’T ha molte caratteristiche. Nella maggior parte dei casi, tu’probabilmente utilizzarlo per connettersi a un servizio VPN che in genere fornisce più funzionalità. Ma perché tu’Re utilizza il client VPN Windows, si perde l’accesso a tutte le funzionalità disponibili sul provider VPN’S app.
Ciò potrebbe includere l’utilizzo di un switch kill per scollegare automaticamente Internet se si perde connessione al server VPN. Questa è una caratteristica importante trovata su molte app VPN che possono aiutare a prevenire eventuali perdite di informazioni se si è’RE ABBA IL PROBLEMI DI CONNETTIVITÀ.
Ti perderai anche una funzione di tunneling diviso, che può consentire di bypassare la connessione VPN con determinate app o programmi.
Ad esempio, potresti voler giocare a un gioco online senza la connessione VPN che consuma la tua larghezza di banda. Ma vuoi anche trasmettere in streaming i contenuti stranieri con la tua VPN allo stesso tempo. Quindi puoi usare il tunneling diviso per sbloccare il contenuto di streaming con la tua VPN, e solo bypassare la connessione VPN per il tuo gioco.
Qualcosa che hai una certa misura di controllo con il client VPN di Windows è scegliere il tipo di protocollo VPN che si desidera utilizzare.
Protocollo VPN
Windows VPN supporta questi protocolli:
- Ikev2
- L2tp/ipsec
- Protocollo Tunneling Point to Point (PPTP)
- Protocollo sicuro per tunneling socket (SSTP)
IKEV2 e L2TP/IPSEC sono generalmente considerati protocolli sicuri. Pptp isn’T un protocollo sicuro e SSTP potrebbero essere sicuri, ma potrebbero avere alcune backdoor che compromettono la sua sicurezza.
Si noti che il client Windows VPN non lo fa’T supportare alcuni protocolli popolari, come OpenVPN e Wireguard. Dovresti utilizzare un servizio VPN che supporta questi protocolli se si desidera usarli.
Ikev2
Ikev2 è un protocollo veloce e sicuro’S comunemente usato su dispositivi mobili ma può funzionare anche su alcune altre piattaforme. Il supporto nativo è disponibile su Windows PC, iOS e MacOS. Ma puoi ancora far funzionare ikev2 su dispositivi Android e Linux.
L2tp/ipsec
L2tp non lo fa’t fornire qualsiasi crittografia da sola, ma può essere abbinato ad altri servizi (IPSEC) per mantenere la connessione sicura. Ciò include la possibilità di utilizzare la crittografia AES-256, che è uno dei migliori crittografia disponibile. L2tp/ipsec ha una velocità di connessione Internet decenti ma non è’t Il protocollo più veloce disponibile.
Sstp
SSTP è generalmente visto come sicuro, ma esso’s utilizzato principalmente sui dispositivi Windows perché’s di proprietà di Microsoft. La proprietà presenta alcuni potenziali problemi perché in passato Microsoft ha lavorato con le agenzie governative per fornire informazioni sull’utente.
Quindi, se SSTP ha backdoors, chiunque utilizzi questo protocollo potrebbe eventualmente compromettere le loro informazioni.
Pptp
PPTP è veloce ma non lo fa’t fornire alti livelli di sicurezza. Da quel momento’s insicuro, esso’S consigliato solo per gli utenti VPN avanzati che sanno cosa sono’fare.
Come impostare il client Windows VPN sul tuo PC
È necessario creare un profilo VPN prima di poter connettersi a una VPN utilizzando Windows 10 o Windows 11. I passaggi per creare un profilo sono sostanzialmente gli stessi in entrambe le versione di Windows:
1. Seleziona il pulsante Avvia sul desktop, quindi seleziona o cerca “Impostazioni” e scegli Network & Internet> VPN> Aggiungi una connessione VPN.

2. Compila le informazioni richieste per creare il tuo profilo VPN:
- Provider VPN: Selezionare “Windows (integrato).”
- Nome della connessione: Aggiungi un nome per questo profilo VPN. Può essere tutto ciò che vuoi, come “Nord” Se si prevede di utilizzare il servizio NordVPN.
- Nome o indirizzo del server: Immettere il nome o l’indirizzo del server.
- Tipo VPN: Scegli il protocollo VPN che desideri utilizzare. Se tu’RE si connette a un servizio VPN, tale provider deve supportare il protocollo scelto.
- Tipo di informazioni di accesso: Seleziona l’opzione Informazioni di accesso. Questo potrebbe essere un nome utente e una password se tu’Riegendo a un servizio VPN.
Windows 10
Per connettersi a un profilo VPN in Windows 10:
- Seleziona l’icona di rete nella barra delle applicazioni.
- Fare clic sulla connessione/profilo VPN che si desidera utilizzare e selezionare il pulsante Connetti.
- Potrebbe essere necessario inserire un nome utente e una password se hai scelto di non ricordarli quando hai creato il tuo profilo VPN.

Windows 11
Per connettersi a un profilo VPN in Windows 11:
- Vai su Impostazioni e seleziona Network & Internet> VPN.
- Scegliere “Collegare” accanto al profilo che desideri utilizzare.
- Inserisci il tuo nome utente e password se necessario.
Compatibilità client di Windows VPN
Il client Windows VPN è disponibile in Windows 10 e Windows 11. Si noti che questa funzione non è’T disponibile in Windows 11 SE, che è una versione di Windows 11 progettata per gli studenti che utilizzano laptop forniti dalla scuola.
Hai bisogno di una VPN per la scuola o il college? Dai un’occhiata alla nostra guida sulle migliori VPN per la scuola e il college per vedere consigli e suggerimenti.
Assistenza client client VPN di Windows VPN
Là’S nessun team di assistenza clienti dedicata per il client VPN di Windows, ma è possibile controllare la Guida Microsoft ufficiale per connettersi a una VPN in Windows. Puoi anche rivedere la guida tecnica di Windows VPN per vedere come funziona Windows con VPNS.
Per altre funzionalità di sicurezza di Windows, controlla le nostre guide su Windows Defender Antivirus e sull’app di sicurezza di Windows.
Come ottenere il client VPN di Windows
Il client Windows VPN è incluso con un sistema operativo Windows 10 o Windows 11 (OS). Molti laptop e PC sono già forniti con Windows 10 o 11 installati, il che significa che il client Windows VPN è già lì.
Se indossi’T avere Windows 10 o 11, è necessario acquistare uno SO per accedere al client Windows VPN. Si noti che ci sono diverse versioni di Windows 10 e 11, tra cui Home e Pro.
Nella maggior parte dei casi, Windows Home (10 o 11) è sufficiente per l’utente di Windows di tutti i giorni. Potresti volere solo Windows 10 o 11 Pro per una maggiore funzionalità aziendale e sicurezza.
Una nuova licenza Windows potrebbe costare da $ 100 a $ 200, a seconda della versione di Windows OS e del rivenditore che vende la licenza. Quello’è un prezzo pesante se vuoi risparmiare su una VPN. Probabilmente ha più senso pagare semplicemente un servizio VPN economico, alcuni dei quali costano solo circa $ 2 al mese:
- Accesso privato a Internet: A partire da $ 2.03 al mese
- Surfshark: A partire da $ 2.39 al mese
- Cyberghost: A partire da $ 2.11 al mese
Costo del sistema operativo Microsoft Windows
| Piano | Windows 10 Home | Windows 10 Pro | Windows 11 Home | Windows 11 Pro |
| Prezzo | $ 139.99 | $ 140 | $ 139.99 | $ 199.99 |
| Dettagli | Visualizza su Best Buy | Visualizza su Walmart | Visualizza su Best Buy | Visualizza su Best Buy |
Prezzi a partire dal 21/05/2023.
Tieni presente che Microsoft sta spingendo le persone ad aggiornare a Windows 11, quindi potrebbe essere difficile trovare Windows 10. Noi’Ve ha visto personalmente molti tentativi di Microsoft di farci passare a Windows 11 dopo che il nostro PC ha terminato con aggiornamenti regolarmente programmati.
FAQ CLIENTI VPN di Windows
Windows 10 ha una VPN integrata?
Windows 10 ha un client VPN integrato, ma non lo fa’T funzionare come un vero servizio VPN. Piuttosto, è possibile utilizzare il client VPN Windows per connettersi a servizi VPN di terze parti, come NordVPN. Per la maggior parte degli utenti VPN, questo presenta un passaggio inutile quando è possibile utilizzare l’app Windows NordVPN o altre app associate alla VPN.
Qual è la migliore VPN gratuita per Windows 10?
Raccomandiamo Proton VPN e Windscriping per i loro piani di abbonamento rapidi e gratuiti. In genere hai vinto’T ha accesso a altrettanti server con queste VPN gratuite e potresti anche vedere alcune restrizioni di velocità. Per ulteriori informazioni, consulta la nostra pagina sulle migliori VPN gratuite.
Windows 10 VPN è buono?
Può essere utile se hai le conoscenze tecniche per usarlo e se non’Vuole installare il software VPN di terze parti sul tuo PC. Ma usando il client VPN di Windows 10 non lo fa’T ha senso se vuoi tutte le funzionalità fornite con un servizio VPN.
Ad esempio, le app di Windows di NordVPN, Surfshark, ExpressVPN e l’accesso privato a Internet sono più personalizzabili e più facili da usare rispetto al client VPN di Windows 10.
In conclusione: il client VPN di Windows è buono?
No, non noi’T penso che il client VPN di Windows sia buono o abbia senso per la maggior parte degli utenti VPN. Piuttosto che agire come un vero servizio VPN, IT’s più un modo per connetterti a un servizio VPN a cui già ti iscrivi. Quindi, davvero, tu’probabilmente aggiungendo un passaggio eccessivamente complicato e inutile al processo utilizzando il client VPN di Windows.
Potrebbe avere senso utilizzare il client VPN di Windows se hai le conoscenze tecniche per farlo e questo’è utile per te. Questo potrebbe essere il caso se non’T vuole qualche app VPN di terze parti sul tuo sistema che faceva saltare lo spazio o le risorse. Oppure potresti voler accedere a una rete locale da una posizione diversa.
Ma se hai già un abbonamento VPN, probabilmente ha senso utilizzare semplicemente l’app Windows offerta dal tuo provider VPN. Questo in genere ti fornirà un’esperienza utente migliore e più funzionalità rispetto al client Windows VPN integrato.
Per i nostri migliori consigli VPN, consulta il nostro elenco dei migliori servizi VPN.
Dettagli dell’autore
Ben Walker
Circa l’autore
Ben Walker è uno scrittore sui cookie con una passione per tutto ciò che Internet e la tecnologia, sia che si tratti di VPN mentre è lontano da casa o di organizzare la sua vita con i gestori di password.
Microsoft sta aggiungendo una VPN integrata gratuita al browser Edge
Edge Secure Network verrà lanciato come parte di un aggiornamento della sicurezza
29 aprile 2022, 21:30 UTC | Commenti
Condividi questa storia
Microsoft sta aggiungendo un servizio di rete privata virtuale integrata gratuita (VPN) al suo browser Edge nel tentativo di migliorare la sicurezza e la privacy, una pagina di supporto Microsoft ha rivelato.
Chiamato ”Network Secure Edge,” Microsoft sta attualmente testando il servizio VPN basato su cloudflare e afferma che lo lancerà al pubblico come parte di un aggiornamento della sicurezza.
Quando è acceso, Edge Secure Network dovrebbe crittografare gli utenti’ traffico web così i fornitori di servizi Internet possono’t Raccogli le informazioni di navigazione’D piuttosto mantenere privato, come, diciamo, ricerche relative alla salute o semplicemente semplici domande bizzarre.
La nuova funzionalità consentirà inoltre agli utenti di nascondere la propria posizione, consentendo loro di sfogliare il Web utilizzando un indirizzo IP virtuale. Ciò significa anche che gli utenti potrebbero accedere ai contenuti bloccati nei loro paesi come, ad esempio, Netflix o Hulu.
Imparentato
- Microsoft cavalca il cloud, Office e Windows a una crescita sostenuta nel terzo trimestre 2022
- Basics di Windows 11: come utilizzare il ripristino del sistema per tornare indietro nel tempo
Là’è una cattura per questo servizio gratuito, però. L’uso dei dati è limitato a 1 GB al mese e gli utenti dovranno essere sottoposti a un account Microsoft in modo che la società possa, beh, monitorare ironicamente il proprio utilizzo.
Microsoft aggiunge che mentre CloudFlare raccoglierà il supporto e le informazioni diagnostiche dal servizio, la società si sbarazzerà permanentemente di tali dati ogni 25 ore.
Mentre la funzione è ancora in fase di sviluppo e non è ancora disponibile per i test precoci, Microsoft ha dettagliato come gli utenti potrebbero provare un’anteprima. Ciò suggerisce che potrebbe prima lanciare prima uno dei canali Insider Microsoft Edge, che gli utenti possono scaricare e unirsi qui.
Una volta fatto, puoi provare la versione di anteprima aprendo il bordo, andando a Impostazioni e altro ancora, e facendo clic su Rete sicura.
Clicca su “Rete sicura” Per accendere il servizio VPN. Immagine: Microsoft
A quel punto, agli utenti verrà richiesto di accedere o creare un account Microsoft. Dopo averlo fatto, un icona di scudo solido apparirà nel frame del browser, indicando Microsoft’S Edge Secure Network è ora attiva. Si spegne dopo che l’utente chiude il browser.
Microsoft è uno dei tanti browser che offrono una sorta di servizio VPN. Anche l’opera ne viene fornita con uno gratuito, ma i browser più popolari come Mozilla offrono solo un servizio VPN a pagamento, così come Google Chrome, potenzialmente aiuta a migliorare il bordo’s del valore.
Imparentato
- Firefox’S Feature anti-attacco aggiunge VPN per conto per più privacy
- Come usare Apple’Funzione di relè privato S con iCloud Plus