


Microsoft consiglia una VPN
Riepilogo
1. Microsoft sta aggiungendo una VPN integrata gratuita al browser Edge
Microsoft sta testando un servizio VPN basato su CloudFlare chiamato Edge Secure Network che verrà aggiunto al suo browser Edge. Questo servizio mira a migliorare la sicurezza e la privacy crittografando il traffico Web degli utenti e consentendo loro di sfogliare il Web utilizzando un indirizzo IP virtuale. Tuttavia, l’uso dei dati è limitato a 1 GB al mese e gli utenti dovranno essere effettuati l’accesso a un account Microsoft.
2. Tunneling diviso VPN per Microsoft 365
L’ottimizzazione Microsoft 365 per gli utenti remoti include l’implementazione di Tunneling VPN. Ciò consente agli utenti di accedere alle risorse aziendali in modo sicuro pur avendo ancora accesso a Internet per altre attività. Esistono vari scenari e considerazioni per l’implementazione del tunneling diviso VPN.
3. Modelli VPN tradizionali
Le imprese hanno tradizionalmente utilizzato VPN per supportare esperienze remote sicure per i loro utenti. Con il tunneling forzato, tutte le connessioni da dispositivi utente remoti vengono instradati nella rete locale. Questo approccio era sostenibile fintanto che la scala degli utenti remoti e i volumi del traffico erano bassi, ma potrebbe non essere l’ideale per il collegamento a applicazioni cloud distribuite e sensibili alle prestazioni.
4. Effetti negativi delle VPN forzate forzate
L’uso di VPN con tunnel forzate per la connessione alle applicazioni cloud ha effetti negativi. Può avere un impatto sulle prestazioni e l’esperienza dell’utente, poiché tutto il traffico viene instradato attraverso la VPN anche per attività non sensibili. Questo approccio può anche comportare una maggiore latenza e una ridotta efficienza di rete per le applicazioni basate sul cloud.
5. Vantaggi del tunneling diviso VPN
L’implementazione di Tunneling diviso VPN per Microsoft 365 offre diversi vantaggi. Consente alle organizzazioni di ottimizzare il traffico di rete, dare la priorità alle applicazioni critiche e migliorare le prestazioni per gli utenti che accedono alle applicazioni basate su cloud. Il tunneling diviso VPN fornisce anche un uso più efficiente delle risorse di rete e riduce la tensione sull’infrastruttura VPN.
Domande
1. Cosa sta aggiungendo Microsoft al suo browser Edge?
Microsoft sta aggiungendo un servizio VPN integrato gratuito chiamato Edge Secure Network al suo browser Edge.
2. In che modo Edge Secure Secure Network migliora la sicurezza e la privacy?
Edge Secure Network crittografa il traffico Web degli utenti e consente loro di navigare sul Web utilizzando un indirizzo IP virtuale, fornendo sicurezza e privacy migliorate.
3. Qual è il limite di utilizzo dei dati per Edge Secure Network?
Il limite di utilizzo dei dati per Edge Secure Network è di 1 GB al mese.
4. Gli utenti devono avere un account Microsoft per utilizzare Edge Secure Network?
Sì, gli utenti devono essere effettuati l’accesso a un account Microsoft per utilizzare Edge Secure Network.
5. Quali sono i vantaggi dell’implementazione del tunneling diviso VPN per Microsoft 365?
L’implementazione di tunneling diviso VPN consente alle organizzazioni di ottimizzare il traffico di rete, dare priorità alle applicazioni critiche e migliorare le prestazioni per gli utenti che accedono alle applicazioni basate su cloud.
6. Quali sono gli effetti negativi delle VPN con tunnel forzate?
Le VPN con tunnel forzate possono influire sulle prestazioni, l’esperienza dell’utente ed efficienza di rete per le applicazioni basate su cloud.
7. In che modo la VPN divisa il tunneling aiuta a connettersi alle applicazioni cloud sensibili alle prestazioni?
Il tunneling diviso VPN consente alle organizzazioni di ottimizzare il traffico di rete e dare priorità alle applicazioni cloud sensibili alle prestazioni, migliorando l’esperienza dell’utente.
8. Quali sono alcune considerazioni per l’implementazione del tunneling diviso VPN?
Alcune considerazioni per l’implementazione di tunneling diviso VPN includono la gestione delle risorse di rete, misure di sicurezza e la definizione di politiche per il routing traffico applicativo specifico.
9. Come possono gli utenti provare la versione di anteprima di Edge Secure Network?
Gli utenti possono provare la versione di anteprima di Edge Secure Network aprendo EDGE, dirigendosi a “Impostazioni e altro” e facendo clic su “Secure Network.”
10. Ci sono alternative a Edge Secure Network?
Sì, altri browser come Opera offrono un servizio VPN integrato gratuito, mentre browser popolari come Mozilla e Google Chrome offrono servizi VPN a pagamento.
11. Dove posso trovare una guida dettagliata sull’implementazione di tunneling diviso VPN per Microsoft 365?
Nell’articolo è disponibile una guida dettagliata sull’implementazione di Tunneling diviso VPN per Microsoft 365 “Implementazione di tunneling diviso VPN per Microsoft 365.”
12. Qual è lo scopo del tunneling diviso VPN per Microsoft 365?
Lo scopo del tunneling diviso VPN per Microsoft 365 è quello di fornire un’esperienza remota sicura per gli utenti che accedono alle risorse aziendali consentendo loro di avere accesso a Internet per altre attività.
13. In che modo VPN ha diviso il tunneling ottimizza le risorse di rete?
Il tunneling diviso VPN ottimizza le risorse di rete consentendo di instradare solo il traffico specifico attraverso la VPN, riducendo la deformazione sull’infrastruttura VPN.
14. Quali sono le considerazioni speciali per garantire il traffico multimediale dei team in ambienti di tunneling diviso VPN?
Le considerazioni speciali per la protezione del traffico multimediale dei team in ambienti di tunneling diviso VPN sono disponibili nell’articolo “Garantire il traffico multimediale dei team per il tunneling VPN diviso.”
15. Come possono essere ottimizzate le prestazioni di Microsoft 365 per gli utenti in Cina negli ambienti VPN?
Le informazioni sull’ottimizzazione delle prestazioni di Microsoft 365 per gli utenti in Cina negli ambienti VPN sono disponibili nell’articolo “Microsoft 365 Ottimizzazione delle prestazioni per gli utenti China.”
Panoramica: tunneling diviso VPN per Microsoft 365
L’uso di VPN con tunnel forzate forzate per la connessione alle applicazioni di cloud distribuite e sensibili alle prestazioni non è ottimale, ma gli effetti negativi sono stati accettati da alcune imprese in modo da mantenere lo stato di sicurezza quo. Di seguito è possibile vedere un diagramma di esempio di questo scenario:
Microsoft sta aggiungendo una VPN integrata gratuita al browser Edge
Edge Secure Network verrà lanciato come parte di un aggiornamento della sicurezza
Di Sheena Vasani, una scrittrice che copre il commercio, gli e-reader e le notizie tecnologiche. In precedenza aveva scritto di tutto, dallo sviluppo web all’IA all’interno.
29 aprile 2022, 21:30 UTC | Commenti
Condividi questa storia
Microsoft sta aggiungendo un servizio di rete privata virtuale integrata gratuita (VPN) al suo browser Edge nel tentativo di migliorare la sicurezza e la privacy, una pagina di supporto Microsoft ha rivelato.
Chiamato ”Network Secure Edge,” Microsoft sta attualmente testando il servizio VPN basato su cloudflare e afferma che lo lancerà al pubblico come parte di un aggiornamento della sicurezza.
Quando è acceso, Edge Secure Network dovrebbe crittografare gli utenti’ traffico web così i fornitori di servizi Internet possono’t Raccogli le informazioni di navigazione’D piuttosto mantenere privato, come, diciamo, ricerche relative alla salute o semplicemente semplici domande bizzarre.
La nuova funzionalità consentirà inoltre agli utenti di nascondere la propria posizione, consentendo loro di sfogliare il Web utilizzando un indirizzo IP virtuale. Ciò significa anche che gli utenti potrebbero accedere ai contenuti bloccati nei loro paesi come, ad esempio, Netflix o Hulu.
Imparentato
- Microsoft cavalca il cloud, Office e Windows a una crescita sostenuta nel terzo trimestre 2022
- Basics di Windows 11: come utilizzare il ripristino del sistema per tornare indietro nel tempo
Là’è una cattura per questo servizio gratuito, però. L’uso dei dati è limitato a 1 GB al mese e gli utenti dovranno essere sottoposti a un account Microsoft in modo che la società possa, beh, monitorare ironicamente il proprio utilizzo.
Microsoft aggiunge che mentre CloudFlare raccoglierà il supporto e le informazioni diagnostiche dal servizio, la società si sbarazzerà permanentemente di tali dati ogni 25 ore.
Mentre la funzione è ancora in fase di sviluppo e non è ancora disponibile per i test precoci, Microsoft ha dettagliato come gli utenti potrebbero provare un’anteprima. Ciò suggerisce che potrebbe prima lanciare prima uno dei canali Insider Microsoft Edge, che gli utenti possono scaricare e unirsi qui.
Una volta fatto, puoi provare la versione di anteprima aprendo il bordo, andando a Impostazioni e altro ancora, e facendo clic su Rete sicura.
Clicca su “Rete sicura” Per accendere il servizio VPN. Immagine: Microsoft
A quel punto, agli utenti verrà richiesto di accedere o creare un account Microsoft. Dopo averlo fatto, un icona di scudo solido apparirà nel frame del browser, indicando Microsoft’S Edge Secure Network è ora attiva. Si spegne dopo che l’utente chiude il browser.
Microsoft è uno dei tanti browser che offrono una sorta di servizio VPN. Anche l’opera ne viene fornita con uno gratuito, ma i browser più popolari come Mozilla offrono solo un servizio VPN a pagamento, così come Google Chrome, potenzialmente aiuta a migliorare il bordo’s del valore.
Imparentato
- Firefox’S Feature anti-attacco aggiunge VPN per conto per più privacy
- Come usare Apple’Funzione di relè privato S con iCloud Plus
Panoramica: tunneling diviso VPN per Microsoft 365
Questo articolo fa parte di una serie di articoli che affrontano l’ottimizzazione di Microsoft 365 per gli utenti remoti.
- Per una guida dettagliata sull’implementazione del tunneling diviso VPN, consultare l’implementazione di tunneling diviso VPN per Microsoft 365.
- Per un elenco dettagliato di scenari di tunneling diviso VPN, vedere scenari comuni di tunneling diviso VPN per Microsoft 365.
- Per una guida per la protezione del traffico multimediale dei team in ambienti di tunneling diviso VPN, consultare il traffico multimediale di protezione dei team per il tunneling diviso VPN.
- Per informazioni su come configurare eventi di streaming e live in ambienti VPN, consultare considerazioni speciali per lo streaming ed eventi dal vivo in ambienti VPN.
- Per informazioni sull’ottimizzazione delle prestazioni degli inquilini Microsoft 365 in tutto il mondo per gli utenti in Cina, consultare l’ottimizzazione delle prestazioni di Microsoft 365 per gli utenti cinesi.
Le imprese hanno tradizionalmente utilizzato VPN per supportare esperienze remote sicure per i loro utenti. Mentre i carichi di lavoro di base sono rimasti on-pre-premesse, una VPN dal client remoto instradata attraverso un datacenter sulla rete aziendale era il metodo principale per gli utenti remoti di accedere alle risorse aziendali. Per salvaguardare queste connessioni, le aziende costruiscono livelli di soluzioni di sicurezza della rete lungo i percorsi VPN. Questa sicurezza è stata costruita per proteggere l’infrastruttura interna e per salvaguardare la navigazione mobile di siti Web esterni reinstradando il traffico nella VPN e poi fuori attraverso il perimetro Internet locale. VPN, perimetri di rete e infrastrutture di sicurezza associate erano spesso costruiti appositamente e ridimensionati per un volume definito di traffico, in genere con la maggior parte della connettività avviata all’interno della rete aziendale e la maggior parte di essa rimane all’interno dei confini della rete interna.
Per un po ‘di tempo, i modelli VPN in cui tutte le connessioni dal dispositivo utente remoto vengono instradate nella rete locale (nota come tunneling forzato) erano in gran parte sostenibili fintanto che la scala simultanea degli utenti remoti era modesta e i volumi del traffico che attraversano la VPN erano bassi. Alcuni clienti hanno continuato a utilizzare il tunneling VPN Force come status quo anche dopo che le loro applicazioni si sono spostate dall’interno del perimetro aziendale alle nuvole SaaS pubbliche.
L’uso di VPN con tunnel forzate forzate per la connessione alle applicazioni di cloud distribuite e sensibili alle prestazioni non è ottimale, ma gli effetti negativi sono stati accettati da alcune imprese in modo da mantenere lo stato di sicurezza quo. Di seguito è possibile vedere un diagramma di esempio di questo scenario:
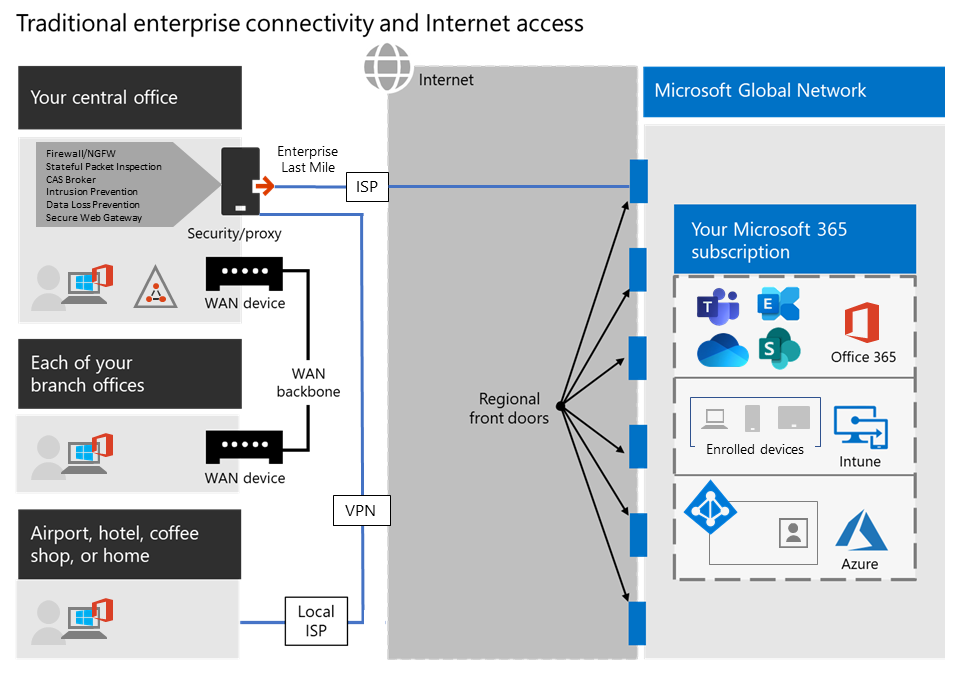
Figura 1: una tradizionale soluzione VPN a tunnel forzato.
Questo problema è in crescita da molti anni, con molti clienti che hanno riportato un significativo spostamento dei modelli di traffico di rete. Il traffico che rimaneva nei locali ora si collega agli endpoint cloud esterni. Molti clienti di Microsoft riferiscono che in precedenza, circa l’80% del traffico di rete era su una fonte interna (rappresentata dalla linea tratteggiata nel diagramma sopra). Nel 2020 quel numero è diminuito a circa il 20% o inferiore in quanto hanno spostato i carichi di lavoro principali nel cloud. Queste tendenze non sono raro con altre imprese. Nel tempo, man mano che il viaggio cloud progredisce, il modello di cui sopra diventa sempre più ingombrante e insostenibile, impedendo a un’organizzazione di essere agile mentre si spostano in un mondo del primo cloud.
La crisi mondiale di Covid-19 ha intensificato questo problema per richiedere una riparazione immediata. La necessità di garantire la sicurezza dei dipendenti ha generato richieste senza precedenti sull’IT aziendale per supportare la produttività del lavoro da casa su scala massiccia. Microsoft 365 è ben posizionata per aiutare i clienti ad soddisfare tale domanda, ma l’elevata concorrenza degli utenti che lavorano da casa genera un grande volume di traffico di Microsoft 365 che, se instradato attraverso il tunnel forzato VPN e i perimetri di rete locali, causano una rapida saturazione e esegue l’infrastruttura VPN per la capacità. In questa nuova realtà, l’utilizzo di VPN per accedere a Microsoft 365 non è più solo un impedimento delle prestazioni, ma una parete dura che non solo ha un impatto su Microsoft 365 ma le operazioni aziendali critiche che devono ancora fare affidamento sulla VPN per operare.
Microsoft ha lavorato a stretto contatto con i clienti e l’industria più ampia per fornire soluzioni efficaci e moderne a questi problemi all’interno dei nostri servizi e per allinearsi alle migliori pratiche del settore. I principi di connettività per il servizio Microsoft 365 sono stati progettati per funzionare in modo efficiente per gli utenti remoti, consentendo comunque a un’organizzazione di mantenere la sicurezza e il controllo sulla propria connettività. Queste soluzioni possono anche essere implementate rapidamente con un lavoro limitato, ma ottengono un effetto positivo significativo sui problemi sopra descritti.
Per i clienti che collegano i loro dispositivi di lavoro remoto alla rete aziendale o all’infrastruttura cloud su VPN, Microsoft raccomanda che gli scenari chiave Microsoft 365 Microsoft Teams, SharePoint online, E Exchange online vengono instradati su un Tunnel diviso VPN configurazione. Ciò diventa particolarmente importante in quanto la strategia di prima linea per facilitare la costante produttività dei dipendenti durante gli eventi di lavoro su larga scala da casa come la crisi Covid-19.
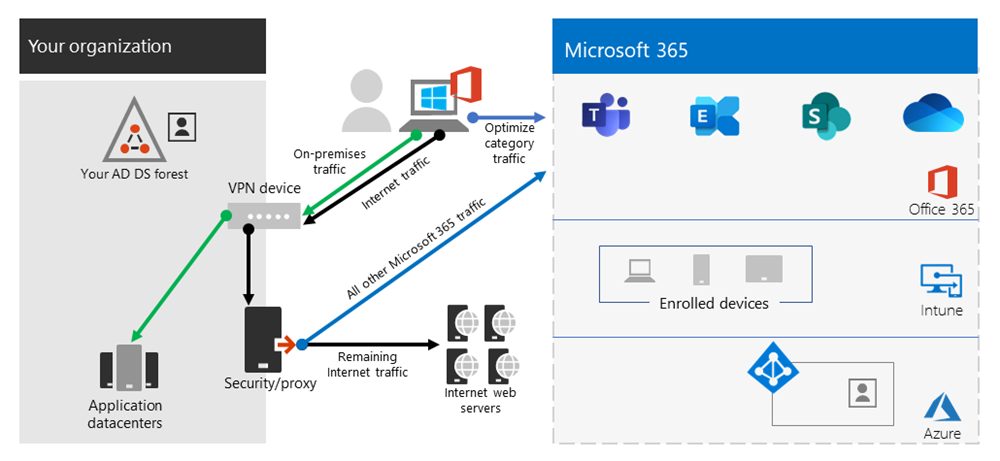
Figura 2: una soluzione di tunnel divisa VPN con eccezioni Microsoft 365 definite inviate direttamente al servizio. Tutti gli altri traffico attraversano il tunnel VPN indipendentemente dalla destinazione.
L’essenza di questo approccio è quella di fornire un metodo semplice per le aziende per mitigare il rischio di saturazione dell’infrastruttura VPN e migliorare drasticamente le prestazioni di Microsoft 365 nel più breve tempo possibile. Configurazione dei client VPN per consentire il traffico Microsoft 365 più critico e ad alto volume per bypassare il tunnel VPN raggiunge i seguenti vantaggi:
- Mitiga immediatamente la causa principale della maggior parte delle prestazioni riportate dai clienti e dei problemi di capacità di rete nelle architetture VPN aziendali che influiscono su Microsoft 365 Utente Esperienza La soluzione consigliata si rivolge specificamente a Microsoft 365 Endpoints di servizio classificata come classificata come classificata Ottimizzare Nell’argomento URL Microsoft 365 e intervalli di indirizzo IP. Il traffico verso questi endpoint è altamente sensibile alla latenza e alla larghezza di banda, e consentirgli di bypassare il tunnel VPN può migliorare drasticamente l’esperienza dell’utente finale e ridurre il carico di rete aziendale. Le connessioni Microsoft 365 che non costituiscono la maggior parte della larghezza di banda o dell’esperienza dell’utente l’impronta possono continuare a essere instradate attraverso il tunnel VPN insieme al resto del traffico legato a Internet. Per ulteriori informazioni, consultare la strategia di tunnel divisa VPN.
- Può essere configurato, testato e implementato rapidamente dai clienti e senza requisiti di infrastruttura o applicazione aggiuntivi a seconda della piattaforma VPN e dell’architettura di rete, l’implementazione può richiedere solo poche ore. Per ulteriori informazioni, consultare Implement VPN Spalato Tunneling.
- Conserva la posizione di sicurezza delle implementazioni VPN del cliente non modificando il modo in cui vengono instradate altre connessioni, incluso il traffico su Internet La configurazione consigliata segue il Privilegio minimo Principio per le eccezioni del traffico VPN e consente ai clienti di implementare VPN di tunnel diviso senza esporre utenti o infrastrutture a ulteriori rischi per la sicurezza. Il traffico di rete instradato direttamente su Microsoft 365 Endpoints è crittografato, validato per integrità dagli stack delle applicazioni client Office e ammirato sugli indirizzi IP dedicati ai servizi Microsoft 365 che sono induriti sia a livello di applicazione che di rete. Per ulteriori informazioni, consultare modi alternativi per i professionisti della sicurezza e per ottenere moderni controlli di sicurezza negli scenari di lavoro remoto unici di oggi (Blog del team di sicurezza Microsoft).
- È supportato in modo nativo dalla maggior parte delle piattaforme Enterprise VPN Microsoft continua a collaborare con partner del settore che producono soluzioni VPN commerciali per aiutare i partner a sviluppare modelli di guida e configurazione mirati per le loro soluzioni in linea con le raccomandazioni di cui sopra. Per ulteriori informazioni, consultare le guide Howto per le piattaforme VPN comuni.
Microsoft consiglia di focalizzare la configurazione VPN di tunnel divisa su intervalli IP dedicati documentati per Microsoft 365 Services. Le configurazioni di tunnel divisa basate su FQDN o APPID, sebbene possibili su determinate piattaforme client VPN, potrebbero non coprire completamente gli scenari di Microsoft 365 e possono essere in conflitto con le regole di routing VPN basate su IP. Per questo motivo, Microsoft non consiglia di utilizzare Microsoft 365 FQDNS per configurare VPN a tunnel. L’uso della configurazione FQDN può essere utile in altri scenari correlati, come .personalizzazioni del file PAC o per implementare il bypass proxy.
Per un processo passo-passo per configurare Microsoft 365 per i lavoratori remoti, vedere Imposta la tua infrastruttura per il lavoro remoto
La strategia di tunnel divisa VPN
Le reti aziendali tradizionali sono spesso progettate per funzionare in modo sicuro per un mondo pre-cloud in cui i dati, i servizi, le applicazioni più importanti sono ospitati nei locali e sono direttamente connesse alla rete aziendale interna, così come la maggior parte degli utenti. Pertanto, l’infrastruttura di rete è costruita attorno a questi elementi in quelle filiali sono collegate alla sede centrale tramite Switching dell’etichetta multiprotocol (MPLS) Le reti e gli utenti remoti devono connettersi alla rete aziendale tramite una VPN per accedere sia agli endpoint locali che a Internet. In questo modello, tutto il traffico di utenti remoti attraversa la rete aziendale e viene instradato al servizio cloud attraverso un punto di uscita comune.
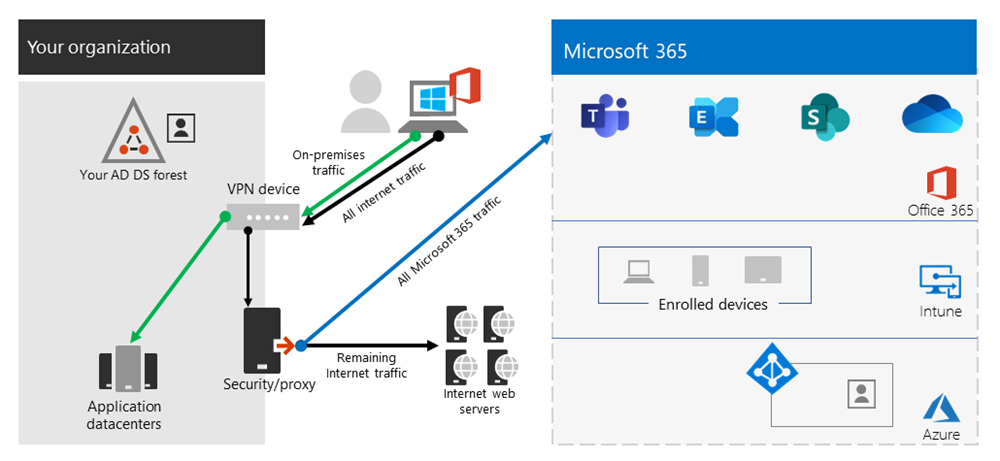
Figura 2: una soluzione VPN comune per utenti remoti in cui tutto il traffico viene forzato nella rete aziendale indipendentemente dalla destinazione
Man mano che le organizzazioni spostano i dati e le applicazioni sul cloud, questo modello ha iniziato a diventare meno efficaci in quanto diventa rapidamente ingombrante, costoso e non scalabile, influendo significativamente sulle prestazioni della rete e l’efficienza degli utenti e limitando la capacità dell’organizzazione di adattarsi alle mutevoli esigenze. Numerosi clienti di Microsoft hanno riferito che alcuni anni fa l’80% del traffico di rete era verso una destinazione interna, ma nel 2020 l’80% più del traffico si collega a una risorsa esterna basata su cloud.
La crisi di Covid-19 ha aggravato questo problema per richiedere soluzioni immediate per la stragrande maggioranza delle organizzazioni. Molti clienti hanno scoperto che il modello VPN forzato non è scalabile o performante per scenari di lavoro remoto al 100% come quello che questa crisi ha reso necessario. Sono necessarie soluzioni rapide affinché queste organizzazioni continuino a operare in modo efficiente.
Per il servizio Microsoft 365, Microsoft ha progettato i requisiti di connettività per il servizio tenendo conto di questo problema esattamente, in cui un set di endpoint di servizio focalizzato, strettamente controllato e relativamente statico può essere ottimizzato in modo molto semplice e rapido in modo da offrire prestazioni elevate per gli utenti che accedono al servizio e riducono l’onere dell’infrastruttura VPN in modo da poter essere ancora utilizzato dal traffico che richiede il traffico che richiede il traffico che richiede ancora traffico che richiede il traffico che richiede ancora il traffl che richiede il traffico che richiede ancora il traffico che richiede il traffico che richiede ancora il traffico che richiede il traffico.
Microsoft 365 classifica gli endpoint richiesti per Microsoft 365 in tre categorie: Ottimizzare, Permettere, E Predefinito. Ottimizzare Gli endpoint sono il nostro obiettivo qui e hanno le seguenti caratteristiche:
- Sono endpoint di proprietà e gestiti Microsoft, ospitati su Microsoft Infrastructure
- Sono dedicati ai carichi di lavoro Core Microsoft 365 come Exchange Online, SharePoint Online, Skype for Business Online e Microsoft Teams
- Hanno ips forniti
- Basso tasso di variazione e dovrebbe rimanere piccolo in numero (attualmente 20 sottoreti IP)
- Sono sensibili al volume elevato e/o alla latenza
- Sono in grado di aver richiesto elementi di sicurezza forniti nel servizio anziché in linea sulla rete
- Tenere conto di circa il 70-80% del volume di traffico verso il servizio Microsoft 365
Questo set di endpoint strettamente con ambito può essere suddiviso dal tunnel VPN forzato e inviato in modo sicuro e diretto al servizio Microsoft 365 tramite l’interfaccia locale dell’utente. Questo è noto come tunneling diviso.
Elementi di sicurezza come DLP, protezione AV, autenticazione e controllo dell’accesso possono essere tutti consegnati in modo molto più efficiente rispetto a questi endpoint a diversi livelli all’interno del servizio. Mentre deviamo anche la maggior parte del volume del traffico lontano dalla soluzione VPN, questo libera la capacità VPN per il traffico critico aziendale che si basa ancora su di essa. Dovrebbe anche rimuovere la necessità in molti casi di passare attraverso un lungo e costoso programma di aggiornamento per gestire questo nuovo modo di operare.
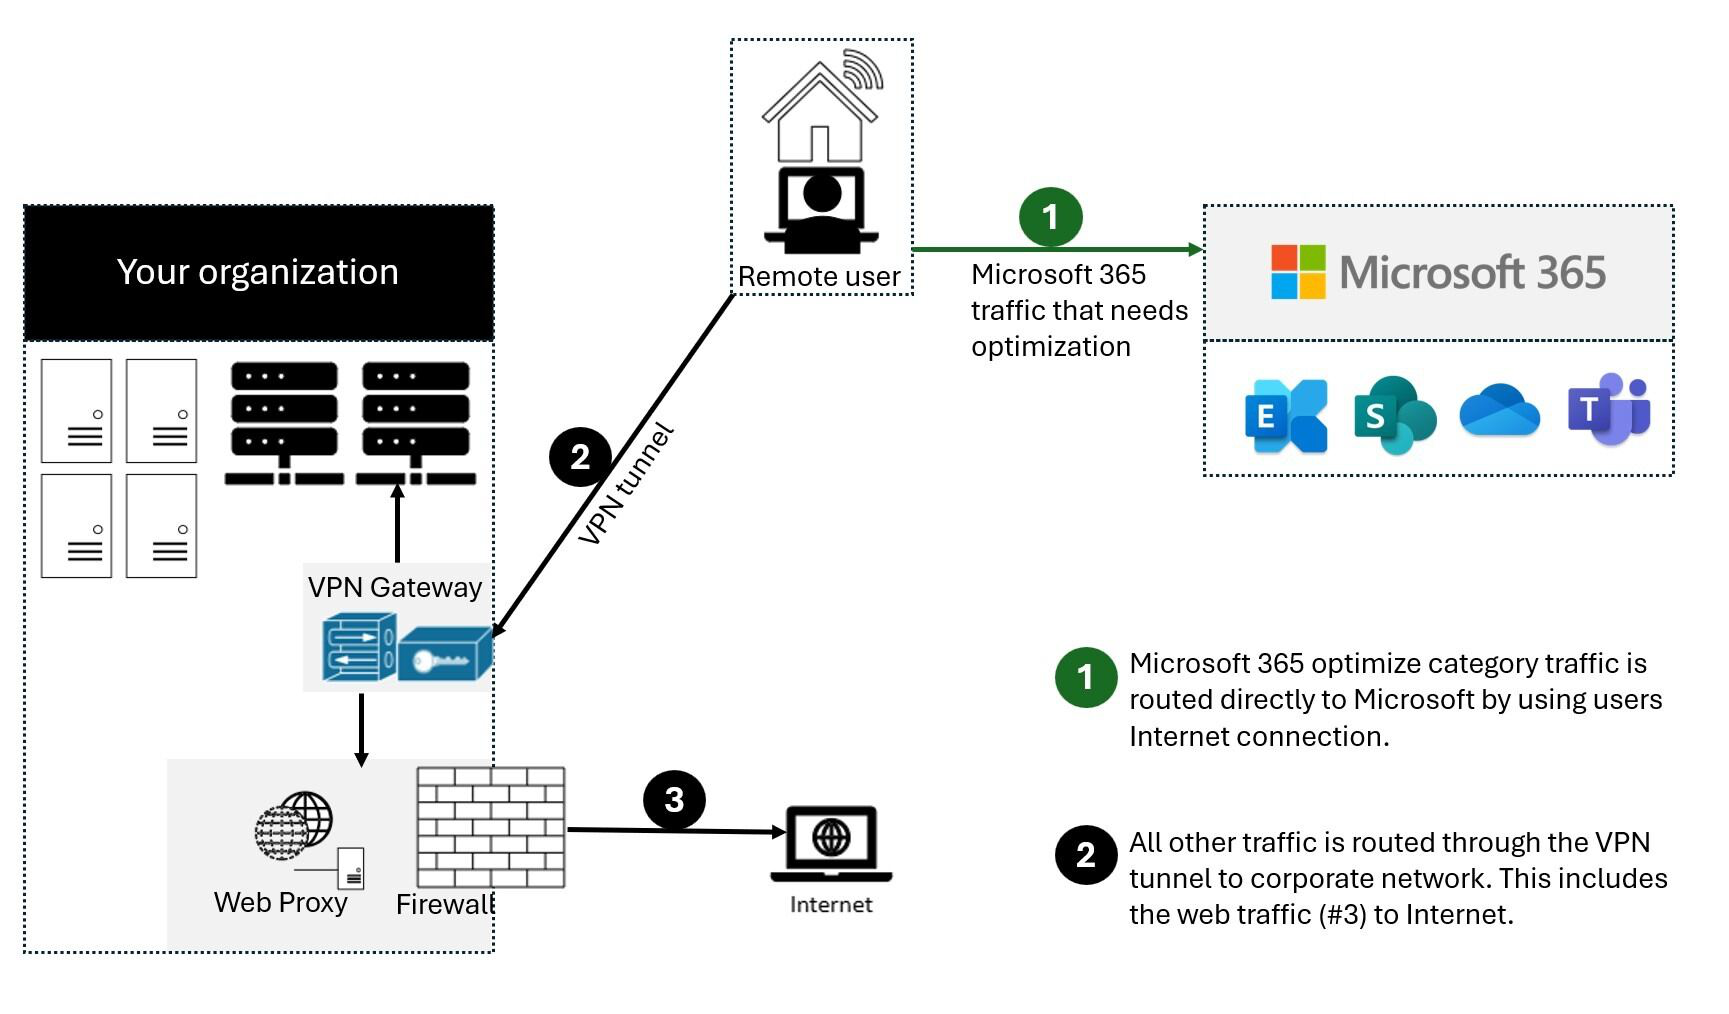
Figura 3: una soluzione di tunnel divisa VPN con eccezioni Microsoft 365 definite inviate direttamente al servizio. Tutto il traffico è costretto a tornare nella rete aziendale indipendentemente dalla destinazione.
Da un punto di. Il blog di Microsoft Security Post Post alternativi modi per i professionisti della sicurezza e per ottenere moderni controlli di sicurezza negli scenari di lavoro remoto unici di oggi ha un chiaro riepilogo delle funzionalità disponibili e troverai una guida più dettagliata all’interno di questo articolo. Puoi anche leggere l’implementazione da parte di Microsoft di VPN Split Tunneling in esecuzione su VPN: come Microsoft mantiene la sua forza lavoro remota connessa.
In molti casi, questa implementazione può essere raggiunta nel giro di poche ore, consentendo una rapida risoluzione a uno dei problemi più urgenti che devono affrontare le organizzazioni in quanto si spostano rapidamente al lavoro remoto su vasta scala. Per la guida dell’implementazione del tunnel diviso VPN, consultare l’implementazione di Tunneling diviso VPN per Microsoft 365.
FAQ
Il team di Microsoft Security ha pubblicato modi alternativi per i professionisti della sicurezza e per ottenere moderni controlli di sicurezza in oggi’S Scenari di lavoro remoto unici, un post sul blog, che delinea i modi chiave per i professionisti della sicurezza e può ottenere moderni controlli di sicurezza negli scenari di lavoro remoto unico di oggi. Inoltre, di seguito sono riportate alcune delle domande e le risposte comuni del cliente su questo argomento.
Come faccio a impedire agli utenti di accedere ad altri inquilini di cui non mi fido dove potrebbero exfiltrate dati?
La risposta è una caratteristica chiamata restrizione inquilino. Il traffico di autenticazione non è un volume elevato né in particolare sensibile alla latenza, quindi può essere inviato tramite la soluzione VPN al proxy locale in cui viene applicata la funzione. Un elenco di inquilini di consumo viene mantenuto qui e se il cliente tenta di ottenere un token a un inquilino di cui non è attendibile, il proxy nega semplicemente la richiesta. Se l’inquilino è attendibile, allora un token è accessibile se l’utente ha le credenziali e i diritti giusti.
Quindi, anche se un utente può stabilire una connessione TCP/UDP agli endpoint contrassegnati ottimizzati sopra, senza un token valido per accedere all’inquilino in questione, semplicemente non può accedere e accedere/spostare alcun dati.
Questo modello consente l’accesso ai servizi di consumo come account OneDrive personali?
No, no, gli endpoint Microsoft 365 non sono gli stessi dei servizi di consumo (OneDrive.vivere.com come esempio) quindi il tunnel diviso non consentirà a un utente di accedere direttamente ai servizi di consumo. Il traffico per gli endpoint dei consumatori continuerà a utilizzare il tunnel VPN e le politiche esistenti continueranno ad applicare.
Come posso applicare DLP e proteggere i miei dati sensibili quando il traffico non scorre più attraverso la mia soluzione locale?
Per aiutarti a prevenire la divulgazione accidentale di informazioni sensibili, Microsoft 365 ha una serie ricca di strumenti integrati. È possibile utilizzare le funzionalità DLP integrate di team e SharePoint per rilevare informazioni sensibili archiviate o condivise in modo inappropriato. Se una parte della tua strategia di lavoro remota prevede una politica di BYOD (BEOD-Othe-Owne-Device), è possibile utilizzare l’accesso condizionale basato su app per impedire che i dati sensibili vengano scaricati sui dispositivi personali degli utenti
Come valuta e mantengo il controllo dell’autenticazione dell’utente quando si collegano direttamente?
Oltre alla funzione di restrizioni degli inquilini indicata in Q1, le politiche di accesso condizionale possono essere applicate per valutare dinamicamente il rischio di una richiesta di autenticazione e reagire in modo appropriato. Microsoft raccomanda che il modello di fiducia zero sia implementato nel tempo e possiamo utilizzare le politiche di accesso condizionale di Azure AD per mantenere il controllo in un mondo mobile e cloud. Le politiche di accesso condizionale possono essere utilizzate per prendere una decisione in tempo reale se una richiesta di autenticazione ha esito positivo in base a numerosi fattori come:
- Dispositivo, è il dispositivo noto/affidabile/dominio uniti?
- IP – è la richiesta di autenticazione proveniente da un indirizzo IP aziendale noto? O da un paese che non ci fidiamo?
- Applicazione: l’utente è autorizzato a utilizzare questa applicazione?
Possiamo quindi attivare politiche come approvare, attivare MFA o bloccare l’autenticazione in base a queste politiche.
Come mi proteggo da virus e malware?
Ancora una volta, Microsoft 365 fornisce protezione per gli endpoint ottimizzati in vari livelli nel servizio stesso, delineato in questo documento. Come notato, è molto più efficiente fornire questi elementi di sicurezza nel servizio stesso piuttosto che provare a farlo in linea con dispositivi che potrebbero non comprendere appieno i protocolli/il traffico. Per impostazione predefinita, SharePoint Online scruta automaticamente i carichi di file per malware noto
Per gli endpoint di scambio sopra elencati, Exchange Online Protection e Microsoft Defender per Microsoft 365 svolgono un ottimo lavoro nel fornire sicurezza del traffico al servizio.
Posso inviare più di un semplice ottimizzare il traffico diretto?
La priorità dovrebbe essere data al Ottimizzare Endpoint contrassegnati in quanto questi darà il massimo beneficio per un basso livello di lavoro. Tuttavia, se lo si desidera, sono necessari gli endpoint di consumo contrassegnati affinché il servizio funzioni e dispongono degli indirizzi IP forniti per gli endpoint che possono essere utilizzati se necessario.
Ci sono anche vari fornitori che offrono soluzioni proxy/sicurezza basate su cloud chiamate Gateway Web sicuri che forniscono un’applicazione centrale per la sicurezza, il controllo e le politiche aziendali per la navigazione Web generale. Queste soluzioni possono funzionare bene in un mondo cloud-first, anche se altamente disponibile, performanti e forniti vicino ai tuoi utenti consentendo di consegnare l’accesso a Internet sicuro da una posizione basata su cloud vicino all’utente. Ciò rimuove la necessità di una forcella attraverso la rete VPN/aziendale per il traffico di navigazione generale, consentendo comunque il controllo della sicurezza centrale.
Anche con queste soluzioni in atto, tuttavia, Microsoft consiglia ancora fortemente che ottimizzare il traffico marcato Microsoft 365 sia direttamente al servizio.
Per una guida su come consentire l’accesso diretto a una rete virtuale di Azure, vedere il lavoro remoto utilizzando il punto a posto Azure VPN Gateway.
Perché la porta 80 è richiesta? È il traffico inviato in chiaro?
La porta 80 viene utilizzata solo per cose come il reindirizzamento a una sessione della porta 443, nessun dati dei clienti viene inviato o è accessibile sulla porta 80. La crittografia delinea la crittografia per i dati in transito e a riposo per Microsoft 365 e tipi di traffico delinea il modo in cui utilizziamo SRTP per proteggere il traffico multimediale dei team.
Questo consiglio si applica agli utenti in Cina utilizzando un’istanza mondiale di Microsoft 365?
NO, non è così. L’unico avvertimento per i consigli di cui sopra sono gli utenti della RPC che si collegano a un’istanza mondiale di Microsoft 365. A causa del verificarsi comune della congestione della rete transfrontaliera nella regione, le prestazioni dirette di uscita Internet possono essere variabili. La maggior parte dei clienti nella regione opera utilizzando una VPN per portare il traffico nella rete aziendale e utilizzare il loro circuito MPLS autorizzato o simile all’uscita al di fuori del paese attraverso un percorso ottimizzato. Ciò è delineato ulteriormente nell’articolo Microsoft 365 Ottimizzazione delle prestazioni per gli utenti cinesi.
La configurazione della configurazione divisa per i team in esecuzione in un browser?
Sì, con avvertimenti. La funzionalità della maggior parte dei team è supportata nei browser elencati in Get client per Microsoft Teams.
Inoltre, Microsoft Edge 96 e sopra Supporta il tunneling VPN diviso per il traffico peer-to-peer consentendo la politica di WeDreSpectSroutingTableNabled. Al momento, altri browser potrebbero non supportare il tunneling diviso VPN per il traffico peer-to-peer.
Informazioni sempre su VPN
Sempre su VPN supporta dispositivi jo-joined, non-joined (Group di lavoro) o azzurro per consentire scenari aziendali e BYOD. Sempre su VPN è disponibile in tutte le edizioni Windows e le funzionalità della piattaforma sono disponibili per terzi tramite supporto plug-in UWP VPN.
Sempre su VPN supporta l’integrazione con le seguenti piattaforme:
- Windows Information Protection (WIP). L’integrazione con WIP consente all’applicazione della politica di rete di determinare se il traffico è autorizzato a superare la VPN. Se il profilo utente è attivo e vengono applicati le politiche di WIP, sempre su VPN viene automaticamente attivato per connettersi. Inoltre, quando si utilizza WIP, non è necessario specificare le regole ApptriggerList e TrafficFilterList separatamente nel profilo VPN (a meno che non si desideri una configurazione più avanzata) perché le politiche WIP e gli elenchi delle applicazioni accettano automaticamente l’effetto.
- Windows Hello for Business. Sempre su VPN supporta in modo nativo Windows Hello for Business in modalità di autenticazione basata sui certificati. Il supporto nativo Windows Hello offre un’esperienza di accesso singolo senza soluzione di continuità sia per l’accesso alla macchina, sia per la connessione alla VPN. Non è necessaria l’autenticazione secondaria (credenziali dell’utente) per la connessione VPN.
- Piattaforma di accesso condizionale Microsoft Azure. Il client sempre su VPN può integrarsi con la piattaforma di accesso condizionale Azure per far rispettare l’autenticazione multifattore (MFA), la conformità del dispositivo o una combinazione dei due. In conformità con le politiche di accesso condizionale, Azure Active Directory (Azure AD) emette un certificato di autenticazione IP Security (IPSEC) di breve durata (per impostazione predefinita, sessanta minuti). Il certificato IPSEC può quindi essere utilizzato per autenticarsi nel gateway VPN. La conformità del dispositivo utilizza le politiche di conformità Configuration Manager/Intune, che possono includere lo stato di attestazione della salute del dispositivo come parte del controllo della conformità della connessione. Per maggiori dettagli, consultare VPN e accesso condizionale
- Piattaforma di autenticazione multi-fattore di Azure AD. Se combinato con i servizi di Autenticazione remoto Dial-in User Service) e l’estensione NPS (Network Policy Server) per l’autenticazione a più fattori Azure AD, l’autenticazione VPN può utilizzare un MFA forte.
- Plug-in VPN di terze parti. Con la piattaforma Windows Universal (UWP), i provider VPN di terze parti possono creare un’unica applicazione per l’intera gamma di dispositivi Windows. L’UWP fornisce un livello API core garantito attraverso i dispositivi, eliminando la complessità e i problemi spesso associati alla scrittura di driver a livello del kernel. Attualmente, esistono plug-in VPN di Windows UWP per Pulse Secure, F5 Access, Control Point Capsule VPN, Forticlient, SonicWall Mobile Connect e GlobalProtect.
Caratteristiche di sicurezza
Sempre su VPN fornisce connettività alle risorse aziendali utilizzando politiche di tunnel che richiedono autenticazione e crittografia fino a raggiungere il gateway VPN. Per impostazione predefinita, le sessioni di tunnel terminano sul gateway VPN, che funziona anche come Gateway IKEV2, fornendo sicurezza end-to-edge.
Per i dettagli sulle opzioni di autenticazione VPN standard, consultare le opzioni di autenticazione VPN.
Sempre su VPN supporta le seguenti funzionalità di sicurezza:
- Supporto protocollo VPN IKEV2 standard del settore. Il cliente sempre su VPN supporta Ikev2, uno dei protocolli di tunneling standard del settore più utilizzati di oggi. Questa compatibilità massimizza l’interoperabilità con i gateway VPN di terze parti.
- Interoperabilità con gateway VPN IKEV2 di terze parti. Il client sempre su VPN supporta l’interoperabilità con i gateway VPN IKEV2 di terze parti. È inoltre possibile ottenere l’interoperabilità con gateway VPN di terze parti utilizzando un plug-in VPN UWP combinato con un tipo di tunneling personalizzato senza sacrificare sempre sulle funzionalità e sui vantaggi della piattaforma VPN.
Nota Consultare il tuo gateway o il fornitore di appliance back-end di terze parti su configurazioni e compatibilità con sempre su VPN e tunnel del dispositivo utilizzando IKEV2.
Nota Tunnel utente supporta SSTP e IKEV2 e il tunnel del dispositivo supporta solo IKEV2, senza supporto per il fallback SSTP.
NOTA IKEV2 è l’unico protocollo supportato per il tunnel del dispositivo e non esiste un’opzione di supporto per il fallback SSTP. Per ulteriori informazioni, consultare, configurare sempre un tunnel del dispositivo VPN.
- Regole basate sulle app. Le regole del firewall basate su app si basano su un elenco di applicazioni specificate in modo che solo il traffico proveniente da queste app sia autorizzato a superare l’interfaccia VPN.
- Regole basate sul traffico. Le regole del firewall basate sul traffico si basano su requisiti di rete come porte, indirizzi e protocolli. Utilizzare queste regole solo per il traffico che corrisponde a queste condizioni specifiche è consentito superare l’interfaccia VPN.
Queste regole si applicano solo per il traffico in uscita dal dispositivo. L’uso dei filtri del traffico blocca il traffico in entrata dalla rete aziendale al cliente.
Nota Se si accendono i filtri del traffico nel profilo del tunnel del dispositivo, il tunnel del dispositivo nega il traffico in entrata (dalla rete aziendale al client).
- Nome utente e password
- Smart card (sia fisica che virtuale)
- Certificati utente
- Windows Hello for Business
- Supporto MFA mediante integrazione del raggio EAP
Il fornitore dell’applicazione controlla metodi di autenticazione plug-in UWP VPN di terze parti, sebbene abbiano una serie di opzioni disponibili, inclusi tipi di credenziali personalizzati e supporto OTP.
Caratteristiche di connettività
Sempre su VPN supporta le seguenti funzionalità di connettività:
- Applicazione Auto-Triggering. È possibile configurare sempre su VPN per supportare il trigger automatico in base alle richieste di risoluzione dello spazio dei nomi o nomi. Per ulteriori informazioni su come configurare il trigger automatico, consultare le opzioni del profilo attivato automaticamente VPN.
- Trucco automatico basato sul nome. Con sempre su VPN, è possibile definire regole in modo che le query di nome di dominio specifiche attivino la connessione VPN. I dispositivi di Windows supportano il fattore di innesco basato sui nomi per macchine jo-joined joeined e non condotto (in precedenza, erano supportate solo macchine joined non condotto)).
- Rilevamento della rete affidabile. Sempre su VPN include questa funzione per garantire che la connettività VPN non sia attivata se un utente è connesso a una rete di fiducia all’interno del confine aziendale. È possibile combinare questa funzione con uno qualsiasi dei metodi di attivazione menzionati in precedenza per fornire un’esperienza utente “connettersi solo quando necessario”.
- Tunnel del dispositivo. Sempre su VPN ti dà la possibilità di creare un profilo VPN dedicato per dispositivo o macchina. A differenza di Tunnel dell’utente, che si collega solo dopo che un utente accede al dispositivo o alla macchina, Tunnel del dispositivo consente alla VPN di stabilire la connettività prima dell’accesso dell’utente. Sia il tunnel del dispositivo che il tunnel utente funzionano in modo indipendente con i propri profili VPN, possono essere collegati contemporaneamente e possono utilizzare diversi metodi di autenticazione e altre impostazioni di configurazione VPN come appropriato. Per informazioni su come configurare un tunnel del dispositivo, comprese le informazioni su come utilizzare la gestione per registrare dinamicamente gli indirizzi IP client in DNS, consultare Configura un tunnel di dispositivo sempre su VPN.
NOTA Il tunnel del dispositivo può essere configurato solo su dispositivi joined di dominio che eseguono Windows 10 Enterprise o Education versione 1709 o successiva. Non c’è supporto per il controllo di terze parti del tunnel del dispositivo.
Funzionalità di networking
Sempre su VPN supporta le seguenti funzionalità di rete:
- Supporto a doppio stack per IPv4 e IPv6. Sempre su VPN supporta in modo nativo l’uso di IPv4 e IPv6 in un approccio a doppio stack. Non ha dipendenza specifica da un protocollo sull’altro, il che consente la massima compatibilità dell’applicazione IPv4/IPv6 combinata con il supporto per le future esigenze di rete IPv6.
- Politiche di routing specifiche dell’applicazione. Oltre a definire le politiche di routing della connessione VPN globali per la separazione del traffico Internet e Intranet, è possibile aggiungere politiche di routing per controllare l’uso di configurazioni di tunnel o forzare il tunnel su base per applicazione. Questa opzione ti dà un maggiore controllo granulare su quali app sono autorizzate a interagire con quali risorse attraverso il tunnel VPN.
- Rotte di esclusione. Sempre su VPN supporta la capacità di specificare percorsi di esclusione che controllano in modo specifico il comportamento di routing per definire quale traffico dovrebbe attraversare solo la VPN e non superare l’interfaccia di rete fisica.
Nota i percorsi di esclusione funzionano per il traffico all’interno della stessa sottorete del client come LinkLocal. Le rotte di esclusione funzionano solo in una configurazione di tunnel diviso.
Nota Evita l’uso di suffissi globali in quanto interferiscono con la risoluzione di corto -nome quando si utilizzano tabelle dei criteri di risoluzione dei nomi.
Prossimi passi
- Installa l’accesso remoto come server VPN
- Tutorial: distribuire sempre su VPN
Cos’è una VPN?
Una VPN, che sta per una rete privata virtuale, stabilisce una connessione digitale tra il tuo computer e un server remoto di proprietà di un provider VPN, creando un tunnel punto-punto che crittografa i tuoi dati personali, maschera il tuo indirizzo IP e ti consente di eludere i blocchi del sito Web e i firewall su Internet su Internet su Internet. Ciò garantisce che le tue esperienze online siano private, protette e più sicure.
Con la sua stessa definizione, una connessione VPN è:
- Virtuale Perché nessun cavi fisico è coinvolto nel processo di connessione.
- Privato Perché attraverso questa connessione, nessun altro può vedere i tuoi dati o l’attività di navigazione.
- Rete Perché più dispositivi – il tuo computer e il server VPN – lavorano insieme per mantenere un collegamento stabilito.
Ora che conosci il significato dietro VPN, così come ciò che rappresenta VPN, esploriamo i molti vantaggi di una VPN e perché potrebbe essere vantaggioso usarne uno.

Perché dovrei usare un servizio VPN?
Per chiunque cerchi un’esperienza online più sicura, più libera e più sicura, i vantaggi dell’uso di una VPN sono una miriade. Una VPN protegge i suoi utenti crittografando i propri dati e mascherando il loro indirizzo IP, lasciando la cronologia di navigazione e la posizione non rintracciabili. Questo maggiore anonimato consente una maggiore privacy, nonché una maggiore libertà per coloro che desiderano accedere a contenuti bloccati o legati alla regione.
Ecco alcuni motivi comuni per cui potresti usare una VPN:
Proteggere i tuoi dati
Dati sensibili come e -mail di lavoro, informazioni di pagamento e tag di posizione vengono costantemente trasmessi online. Queste informazioni sono tracciabili e facili da sfruttare, in particolare su una rete pubblica, in cui chiunque abbia accesso alla rete ha un potenziale accesso ai tuoi dati personali. Una connessione VPN rimprovera i tuoi dati nel codice e li rende illeggibile a chiunque senza una chiave di crittografia. Nasconde l’attività di navigazione in modo che nessun altro possa vederla.
Lavoro da casa
Oggi, il lavoro remoto è più diffuso che mai. Con una VPN, i lavoratori remoti possono accedere alle risorse dell’azienda su una connessione privata da qualsiasi luogo, purché siano in grado di ottenere online. Ciò fornisce ai dipendenti un maggiore senso di flessibilità, garantendo al contempo che i dati dell’azienda rimangono protetti e sicuri, anche su una rete Wi-Fi pubblica.
Accedere o trasmettere contenuti regionali da qualsiasi luogo
Alcuni siti e servizi limitano i loro contenuti multimediali in base alla posizione geografica, il che significa che potresti non avere accesso a determinati tipi di contenuti. Una VPN maschera o parodia, la posizione del server locale in modo che sembri basato altrove, come in un altro paese.
Bypass censura e sorveglianza
Alcune regioni potrebbero non avere accesso a determinati siti o servizi a causa di restrizioni governative, censura o sorveglianza. Lo spoofing della posizione offre a questi utenti la possibilità di aggirare i firewall, visualizzare siti Web bloccati e spostarsi liberamente online.
Prevenire l’ISP e il monitoraggio di terze parti
ISP (Internet Service Provider (ISPS) registrare e tenere traccia della cronologia della navigazione tramite l’indirizzo IP univoco del dispositivo. Queste informazioni potrebbero essere potenzialmente vendute agli inserzionisti di terze parti, date al governo o lasciate vulnerabili nel fronte di un compromesso per la sicurezza. Instradando a un server VPN remoto anziché ai server dell’ISP, un VPN maschera il tuo indirizzo IP, impedisce il monitoraggio dell’ISP e mantiene i tuoi dati personali privati.
Tipi di connessioni VPN
Oggi troverai un’ampia varietà di VPN per computer e dispositivi mobili, sia premium che gratuiti, disponibili per uso professionale e personale. Ecco alcuni dei tipi più comuni:
| Nome | Tipo | Metodo di connessione | Caso d’uso |
|---|---|---|---|
| VPN di accesso remoto (noto anche come VPN client-to-site) | Casa | Connettiti a una rete privata o al server di terze parti tramite SSL/TSL | Per i lavoratori remoti che hanno bisogno di accedere a file e risorse dell’azienda su una connessione privata o per gli utenti che desiderano sfogliare Internet pubblico su una connessione crittografata |
| VPN del sito a sito | Privato | La rete si collega a un’altra rete tramite LAN, WAN | Per le grandi organizzazioni che devono collegare le loro reti interne su più siti in diverse posizioni, pur mantenendo una connessione sicura |
| Applicazioni VPN | Mobile | Connettiti a una rete privata tramite l’app VPN sul dispositivo mobile o smartphone | Per gli utenti mobili che desiderano sfruttare i vantaggi di una VPN mentre sono in viaggio o mentre si sperimentano una connessione Internet instabile |
VPN di accesso remoto (noto anche come VPN client-to-site)
Uno dei tipi di VPN più utilizzati per il computer, una VPN ad accesso remoto, offre agli utenti fuori sede la possibilità di connettersi alla rete di un’organizzazione o un server remoto, dal loro dispositivo personale. Ciò può essere realizzato inserendo le credenziali di autenticazione tramite una pagina di accesso, che quindi ti autorizza a stabilire la connessione tramite il browser web.
Gli utenti possono anche connettersi alla VPN tramite un client desktop virtuale o l’app VPN, che si collega anche a una rete o server dopo aver inserito le credenziali. Un client fornisce ai suoi utenti un’interfaccia facile con cui lavorare, informazioni sulla connettività e la possibilità di alternare tra le varie funzionalità della VPN.
Una VPN di accesso remoto può essere utilizzata sia per uso professionale che personale, motivo per cui è una delle forme più comuni di VPN. Offre ai lavoratori remoti la possibilità di accedere a file e risorse dell’azienda senza dover essere in ufficio e salvaguarda i dati privati di società remote-prima in modo che sia probabile che rimanga privato. Per quanto riguarda i singoli utenti che desiderano semplicemente sfogliare Internet pubblico con una maggiore autonomia e anonimato, una VPN ad accesso remoto è parte integrante per evitare blocchi di contenuti, firewall e monitoraggio ISP.

VPN del sito a sito
Le grandi organizzazioni che necessitano di una soluzione personalizzata più robusta possono optare per le VPN del sito a sito. Una VPN da sito a sito è una rete interna privata composta da più reti all’interno di un’organizzazione, che sono collegate tra loro’S Local Area Networks (LANS) tramite Internet pubblico. Questa configurazione consente agli utenti su due reti separate, all’interno o adiacenti all’organizzazione, di condividere risorse tra loro limitando il pieno accesso a tutte le loro risorse, garantendo che la comunicazione all’interno dell’azienda rimanga il più privata e sicura possibile. A causa della scala e della complessità delle VPN del sito a sito, questo tipo di connessione è più adatto per le società a livello aziendale con dipartimenti in più sedi.
All’interno di VPN del sito a sito, ci sono due tipi di rete:
Intranet
Una VPN in sito di Intranet Site-to-Site collega insieme diversi siti della stessa organizzazione tramite LAN. Ciò è utile quando più dipartimenti in più posizioni devono collaborare tra loro all’interno di una rete privata chiusa. Attraverso una connessione al sito a sito, questi dipartimenti possono scambiare risorse in modo sicuro ed efficiente tra loro.
Extranet
Una VPN di Extranet Site-to-Site collega insieme diversi siti di diverse organizzazioni tramite LAN. Un’organizzazione che collabora spesso con fornitori, partner o fornitori di imprese di terze parti potrebbe aver bisogno della possibilità di formare questa rete. Le organizzazioni possono anche personalizzare l’ambito di accesso tra ciascuna rete, in modo che solo alcune risorse siano condivise, mentre altre rimangono private.

VPN mobile
Mentre i provider VPN di vecchia data si rivolgono in genere verso gli utenti desktop, gli smartphone hanno stimolato un enorme aumento della crescita tra le VPN per dispositivi mobili e per una buona ragione. Per gli utenti di smartphone che cercano una maggiore sicurezza e protezione mentre sono in viaggio, una VPN mobile è una necessità.
Le VPN mobili non solo forniscono i vantaggi di una VPN tradizionale, ma continuano anche a salvaguardare i dati quando la connettività Internet è perfetta o instabile o quando si attiva tra dati mobili e Wi-Fi. Finché l’app è in esecuzione, la connessione VPN rimane sicura e il dispositivo rimane protetto. A causa della flessibilità, una VPN mobile è ideale per gli utenti che viaggiano o per coloro che non’T ha accesso a una connessione Internet affidabile.

Come funziona una VPN?
Allora come ti protegge una VPN? Guardiamo sotto il cofano e vediamo come funzionano le cose.
| Nome del protocollo | Crittografia | Routing | Caso d’uso |
|---|---|---|---|
| Openvpn | Crittografia AES a 256 bit usando OpenSSL | TCP e UDP, SSL/TSL | Miglior utilizzo generale |
| Sstp | Crittografia AES a 256 bit | TCP, SSL/TSL | Migliore opzione per Windows |
| IKEV2 / IPSEC | Crittografia AES a 256 bit | UDP | Migliore opzione per la navigazione mobile |
| L2tp / ipsec | Crittografia AES a 256 bit | UDP | Migliore opzione per la configurazione di base |
| Pptp | Crittografia a 128 bit | TCP | Nessuno; obsoleto |
| Wireguard | Crittografia AES a 256 bit | UDP | Migliore opzione per i primi utenti |
Quando viene effettuata una connessione tentata al server remoto del provider VPN, il server autentica l’utente e crea un tunnel crittografato per far funzionare i loro dati. I dati che si immergono attraverso questo tunnel vengono rimescolati in codice e resi illeggibili da chiunque non abbia accesso alla chiave di crittografia e quindi non ha il permesso di leggerlo. Una volta che questi dati raggiungono il server, il server utilizza la propria chiave privata per decrittografare i dati e renderli leggibili. Il server invia i dati decrittografati, insieme a un nuovo indirizzo IP, di nuovo al sito’sta tentando di connettersi con.
In che modo questo processo di crittografia si verifica – e se è completamente sicuro, dipende dal tipo di protocollo, o dal sistema di istruzioni, utilizzato per stabilire la connessione. Un servizio VPN può garantire la sicurezza e la tranquillità solo se sostenuto da un protocollo forte. È il motore che mantiene in funzione una VPN.
Troverai un’ampia varietà di protocolli tra i fornitori di VPN, ognuno con i propri metodi di routing, ognuno con i propri casi d’uso. Ecco alcune delle opzioni più comuni da cercare:
Openvpn
Uno dei protocolli più utilizzati nello spazio, OpenVPN è generalmente considerato uno standard di settore per la sua sicurezza, stabilità e flessibilità. Presenta una tecnologia di crittografia a 256 bit, fornisce tunneling tramite SSL/TSL e utilizza la tecnologia open source, il che significa che chiunque può visualizzare il proprio codice sorgente e affrontare eventuali vulnerabilità potenziali. Questo livello di trasparenza garantisce che i tuoi dati non vengano mai venduti o dati agli inserzionisti di terze parti.
Sstp
SSTP, che sta per il protocollo di tunneling Socket Socket Secure, è un altro protocollo standard del settore che presenta certificazioni di crittografia SSL/TSL a 256 bit per l’autenticazione. Esso’S nativo incorporato nel sistema operativo Windows e supportato da Microsoft, il che lo rende l’opzione migliore per gli utenti di Windows.
IKEV2 / IPSEC
IKEV2, che sta per Internet Key Exchange versione 2, è un protocollo che di solito è abbinato a IPSEC, sicurezza del protocollo Internet, per una sicurezza e una velocità ottimali. IKEV2/IPSEC mantiene la tua connessione in condizioni Internet instabili, anche quando si attiva tra dati cellulari e Wi-Fi. Esso’s il miglior protocollo da utilizzare per le VPN mobili.
L2tp / ipsec
L2TP, che sta per il protocollo di tunneling di livello 2, è un altro protocollo che è spesso abbinato a IPSEC per una maggiore sicurezza. Come SSTP, è integrato in modo nativo nel sistema operativo Windows ed è generalmente facile da configurare, anche se molti provider non supportano più questo protocollo poiché ora ci sono opzioni migliori disponibili.
Pptp
PPTP, che sta per il protocollo di tunneling point-to-point, era il predecessore originale di L2TP e da allora è stato reso obsoleto. Alcune VPN gratuite possono ancora utilizzare questo protocollo, sebbene a causa dei suoi numerosi difetti di sicurezza noti, non è più considerato un’opzione affidabile per le connessioni sicure.
Wireguard
WireGuard è un protocollo più recente e emergente che continua a guadagnare trazione nello spazio VPN. Riprende una base di codice più snella, una tecnologia di crittografia più moderna e una maggiore compatibilità mobile. Come OpenVPN, esso’S un progetto open source, il che significa che chiunque può rivedere il codice sorgente, segnalare i bug e mantenere i propri provider responsabili.
Come una VPN protegge il tuo indirizzo IP
Oltre alla crittografia, una VPN maschera anche il tuo indirizzo IP da Internet pubblico, a sua volta mascherando la tua identità. Quando un utente collega correttamente il proprio computer al server VPN, la VPN non solo protegge i propri dati, ma assegna anche loro un nuovo indirizzo IP che nasconde il proprio indirizzo IP reale. Ciò può essere disponibile sotto forma di un indirizzo IP condiviso, che raggruppa più utenti in un singolo IP in modo che l’attività di un singolo utente diventa difficile da discernere. Questo nuovo indirizzo IP può anche corrispondere all’indirizzo IP del server VPN, il che significa che più server ci sono in tutto il mondo, più indirizzi IP devi scegliere. A seconda delle tue esigenze, questo può essere configurato nelle impostazioni del client VPN.
Quando una VPN nasconde il tuo indirizzo IP, si sgaccetta anche o nasconde anche la tua posizione. Ciò è utile per bypassare i blocchi di contenuti e i firewall, che si basano sul tuo IP per iniziare il blocco. Il mascheramento IP si è anche dimostrato efficace contro il doxing, in cui la tua identità privata è resa pubblica online, nonché attacchi DDo. Se nessuno conosce il tuo vero indirizzo IP, allora nessuno può lanciare un attacco contro di te.

Quanto è sicura una VPN?
Anche con i protocolli più forti, una VPN non garantisce la sicurezza rivestita di ferro. Per uno, non protegge dai virus. E anche se una VPN può impedire a un inserzionista di utilizzare i cookie per indirizzare gli annunci, non impedisce i cookie stessi. Possono sorgere difetti di sicurezza, bug e altre vulnerabilità, motivo per cui è importante mantenere aggiornato il tuo software. I fornitori meno affidabili possono registrare l’attività di navigazione e utilizzare i dati per vendere annunci. E mentre i migliori fornitori offrono il massimo livello di crittografia e mascheramento IP, gli ISP e altre entità di terze parti stanno diventando sempre più salva.
Nonostante queste piccole sfide, la tua esperienza online è ancora più sicura e più flessibile con un servizio VPN che senza. Se stai cercando di portare un ulteriore livello di privacy online alla tua navigazione quotidiana, allora è necessaria una VPN. Con la combinazione vincente di forte crittografia più mascheramento IP, una VPN lavora per soddisfare le tue esigenze di protezione.


Cosa fa una buona VPN?
Ora che conosci i vantaggi dell’utilizzo di una VPN, così come i suoi vari tipi, protocolli e casi d’uso, esploriamo cosa cercare in un provider VPN. Ci sono molte opzioni sul mercato, ma ti consigliamo di selezionare un’azienda affidabile con una chiara competenza, una comprovata esperienza e valori affidabili. Ecco alcune delle funzionalità che dovresti cercare in un buon fornitore VPN:
Protocolli forti
La caratteristica più importante di qualsiasi provider VPN è la sicurezza, quindi è essenziale scegliere un servizio che utilizza un protocollo standard del settore con crittografia a 256 bit, lo stesso tipo di crittografia utilizzata dalle banche e dalle militari. Nel paesaggio di oggi, questo significa essere consapevoli dei limiti di protocolli più vecchi come L2TP/IPSEC, evitando al contempo protocolli obsoleti come PPTP del tutto. Invece, opta per i servizi che utilizzano OpenVPN, SSTP, IKEV2/IPSEC o WireGuard. I provider principali supportano più protocolli e dovrebbero consentire di alternare tra di loro, a seconda del caso d’uso.
Protezione dell’indirizzo IP
Un maggiore anonimato è un motivo fondamentale per utilizzare una VPN. Quando cerchi un provider, ti consigliamo di sceglierne uno che ti fornisca le opzioni per il reinserimento del tuo indirizzo IP. Un indirizzo IP condiviso raggruppa più utenti insieme sotto un IP, proteggendoti da all’interno della folla, mentre la commutazione del server rapida e veloce ti consente di scegliere la tua posizione da dove si trovano i server del tuo provider.
Una serie di server in molte posizioni
Quando si utilizza una VPN, è possibile notare un rallentamento delle prestazioni se il tuo provider esegue solo un numero selezionato di server in un numero selezionato di posizioni. Utilizzando un servizio composto da molti server situati vicini e lontani, compresi quelli più vicini a te, i tuoi dati viaggiano una distanza più breve, migliorando la velocità. Più server ci sono in tutto il mondo, più sono sparsi gli utenti, più veloci sono le prestazioni. E se stai cercando di passare a un indirizzo IP da una particolare regione, ti consigliamo di vedere che il tuo provider ha un server lì che supporta il tuo protocollo scelto.
Politica zero-log
Potresti essere nascosto da terze parti, ma in teoria un fornitore VPN ha il potere di vedere potenzialmente tutto ciò che fai sotto la sua protezione. Per questo motivo, è importante andare con un’azienda che pratica la trasparenza attorno alla loro politica di registrazione. Un provider VPN a zero-log o senza log mantiene un record del tuo indirizzo e-mail, informazioni di pagamento e server VPN, ma non dovrebbe registrare o archiviare alcun dato che viene inviato mentre sei in modo sicuro. Ciò include registri di utilizzo, registri di connessione, dati di sessione o persino il tuo indirizzo IP.
Uccidere l’interruttore
Se la connessione VPN sicura viene interrotta, il tuo computer ritorna al tuo indirizzo IP reale, a sua volta compromettendo la tua identità. Un switch di uccisioni impedisce che ciò accada tagliando la tua connessione Internet non appena la connessione VPN interrompe.
Compatibilità mobile
L’attività mobile diventa rischiosa quando sta accadendo su una rete Wi-Fi non garantita. Se stai cercando un’esperienza mobile più sicura, potrebbe essere utile cercare un provider che offre supporto per la VPN mobile, in particolare la possibilità di passare al protocollo IKEV2/IPSEC durante il roaming. Ciò garantisce che la tua connessione sia sicura, anche quando si passa dal Wi-Fi pubblico ai dati cellulari.
Opzioni per l’autenticazione
Quando un computer tenta di connettersi a un server VPN, la VPN deve prima autenticare l’utente prima che la connessione abbia esito positivo. Questo in genere significa inserire le tue credenziali tramite una pagina di accesso o client desktop, anche se è meglio considerare opzioni aggiuntive per l’autenticazione. L’autenticazione a più fattori, ad esempio, richiede di autorizzare il tuo accesso con il tuo dispositivo mobile tramite un’app. Potresti anche utilizzare una chiave di sicurezza fisica, che si collega alla tua porta USB, per ancora più sicurezza.
Servizio Clienti
Come altre società di software, un provider VPN deve avere un team di supporto affidabile da contattare per eventuali problemi che possono sorgere. Questo team di supporto dovrebbe essere ben informato, disponibile e facile da mettersi in contatto.
Prezzi premium
In generale, è meglio evitare del tutto le VPN gratuite. Scegliendo un fornitore a pagamento, stai scegliendo un’azienda reale e credibile, supportata da tecnologia e infrastruttura di qualità. Un fornitore a pagamento ha anche meno probabilità di registrare le tue attività e vendere tali informazioni agli inserzionisti. Una VPN premium può richiedere una commissione mensile, ma il valore della sicurezza, della sicurezza e della tranquillità vale il costo.
In che modo le VPN aiutano con il furto di identità?
Il furto di identità è un problema crescente che continua a cambiare ed evolversi in modi sottili e sorprendenti. È quando gli hacker rubano i tuoi dati personali allo scopo di addebitare le tue carte di credito, accedere al tuo conto bancario, stipulare un contratto di locazione o utilizzare la tua assicurazione per il loro guadagno: tutte le forme di frode. Con la crescente frequenza delle violazioni dei dati aziendali, in cui le informazioni dell’utente vengono rubate da un database, il problema del furto di identità sembra solo crescere più grande. E ora che quasi tutti i caffè, gli affari o l’aeroporto offrono Wi-Fi pubblico per le esigenze di lavoro, banche e acquisti dei loro clienti, le nostre identità sembrano più vulnerabili che mai.
Sebbene potrebbe non essere possibile impedire che si verifichi una violazione dei dati, è possibile proteggere dal furto di identità online utilizzando una VPN. Attraverso il tunneling, una VPN crittografa i tuoi dati in modo che nessun altro, compresi i truffatori, possano vederli, assicurando così le tue informazioni anche quando si utilizza una rete non garantita. Una VPN maschera anche il tuo indirizzo IP in modo che l’identità e la posizione online rimangano inutili, rendendo difficile per i cyberthies. Poiché il tuo indirizzo IP è nascosto, sei protetto dagli attacchi informatici.
Domande frequenti
- Cos’è VPN e perché ne ho bisogno?
Una VPN, che sta per una rete privata virtuale, protegge i suoi utenti crittografando i propri dati e mascherando i loro indirizzi IP. Ciò nasconde la loro attività di navigazione, identità e posizione, consentendo una maggiore privacy e autonomia. Chiunque cerchi un’esperienza online più sicura, più libera e più sicura potrebbe beneficiare di una VPN. Ulteriori informazioni sui benefici di una VPN
Un fornitore di VPN rispettabile dovrebbe offrire il massimo livello di crittografia, protezione degli indirizzi IP, mascheramento della posizione e opzioni di privacy di FailSafe. A seconda delle funzionalità offerte, è possibile utilizzare una VPN per funzionare in remoto, proteggere i dati sensibili, accedere al contenuto regionale, bypassare i blocchi dei contenuti o prevenire il monitoraggio di terze parti. Scopri le molte caratteristiche di una VPN
Una connessione VPN è una connessione digitale stabilita tra il computer e un server remoto di proprietà del provider VPN. Quando la connessione ha esito positivo, crea un tunnel crittografato attraverso il quale vengono eseguiti tutti i dati. Questi dati vengono rimescolati in codice in modo che nessun altro possa vederlo, assicurando che l’attività di navigazione rimanga privata e protetta. Vedere più definizioni VPN
Mentre le VPN non proteggono dai cookie, proteggono dal monitoraggio dell’ISP o dal monitoraggio dei fornitori di servizi Internet, nonché da inserzionisti di terze parti e criminali informatici. Ciò si ottiene instradando la connessione a un server VPN remoto, che maschera l’indirizzo IP e nasconde la posizione. Con queste informazioni nascoste, la tua identità rimane privata. Ulteriori informazioni sulla protezione VPN
Un’app VPN è un’applicazione software che consente di stabilire una connessione a un server VPN remoto dopo aver inserito le credenziali di accesso. Questo può essere disponibile sotto forma di un client virtuale per il desktop o come app mobile. Finché il client o l’app sono in esecuzione, il dispositivo rimarrà protetto tramite VPN. Ciò è particolarmente utile per gli utenti di smartphone che cercano sicurezza e protezione mentre sono in viaggio. Esplora ulteriori tipi di VPN
Inizia con un account Azure gratuito
Goditi i servizi popolari gratuitamente per 12 mesi, più di 25 servizi gratuitamente e $ 200 di credito da utilizzare nei tuoi primi 30 giorni.